mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-24 08:54:27 +00:00
正在获取URL...
chainreactors: 0 个URL
BruceFeIix: 0 个URL
Doonsec: 13 个URL
总共去重后: 13 个URL
【安全圈】苹果官方:iPhone 18 Pro系列确有系统漏洞、能信安:安全漏洞通报、【安全圈】远程桌面软件TeamViewer被曝多个高危漏洞、
This commit is contained in:
 test committed
1 parent
8b36abd4bf
commit
8123420c74
4 files changed
+329
-1
No files matched your search
@@ -27287,5 +27287,8 @@
|
||||
"https://mp.weixin.qq.com/s/tJKiXbtJNbhUgHji8sU9jA": "MikroTik RouterOS 严重漏洞可导致未认证根 RCE",
|
||||
"https://mp.weixin.qq.com/s/-eBKnSNJ0T7g5WB_wNAROQ": "渗透测试从业者的新武器 AI 插件主动打 payload,凭证据判定漏洞",
|
||||
"https://mp.weixin.qq.com/s/iCT-ZLl9bnCJseC5s66pUA": "SolarWinds 的严重漏洞使攻击者能够远程在服务器上执行代码",
|
||||
"https://mp.weixin.qq.com/s/nB9DOIw-SSnDEHTdF3VvCA": "CVE-2026-94545 Next.js next∕og 未经身份验证的远程代码执行"
|
||||
"https://mp.weixin.qq.com/s/nB9DOIw-SSnDEHTdF3VvCA": "CVE-2026-94545 Next.js next∕og 未经身份验证的远程代码执行",
|
||||
"https://mp.weixin.qq.com/s/Ev_ARKesczpvBp6VURodtQ": "【安全圈】苹果官方:iPhone 18 Pro系列确有系统漏洞",
|
||||
"https://mp.weixin.qq.com/s/_yGIPUvOQSgkpNQw94cCWQ": "能信安:安全漏洞通报",
|
||||
"https://mp.weixin.qq.com/s/_VHQbeOHqFnkai8NtG6S8w": "【安全圈】远程桌面软件TeamViewer被曝多个高危漏洞"
|
||||
}
|
||||
@@ -0,0 +1,85 @@
|
||||
# 【安全圈】苹果官方:iPhone 18 Pro系列确有系统漏洞
|
||||
安全圈 2026-10-01 11:00
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
漏洞
|
||||
|
||||
|
||||
日前,苹果(AAPL.US)
|
||||
对外正式证实,旗下最新发布的iPhone 18 Pro以及iPhone 18 Pro Max两款机型中,存在一项和Face ID面容识别功能相关的严重系统漏洞。
|
||||
|
||||
|
||||
9月28日,财闻就该漏洞出现原因等情况,以消费者身份联系苹果官方客服。客服人员表示,近期也有接到出现类似问题用户的反馈,问题出在系统软件方面,和硬件本身没有关系,“已在第一时间提交工程部去调查,后续会通过系统版本更新来解决”
|
||||
。
|
||||
|
||||
|
||||
iPhone 18 Pro系列是苹果于9月10日(北京时间)发布,并于9月18日正式发售的产品,国内售价9999元起。但发售至今仅10天,便因Face ID面容识别功能方面的严重系统漏洞被众多用户吐槽。
|
||||
|
||||
|
||||
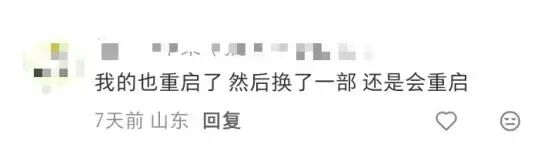
从部分用户在社交平台上分享的反馈来看,这一漏洞会导致设备在特定的面部识别解锁或者身份验证场景下突发卡死,紧接着系统自动重启,直接打断用户正在进行的操作。有用户在相关帖子的留言区称,第一部重启后换了一部,“还是会重启”。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】全新幽灵BTR漏洞曝光:绕过主流防御窃取Linux内核高权哈希](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079175&idx=1&sn=73f74e2689eec4e247a6adb130edf97e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】OpenSSL修复DTLS高危漏洞:重传逻辑缺陷致未加密堆内存外泄](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079175&idx=2&sn=647b4bdb2476ee975400523a809b0599&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Citrix NetScaler高危双零日遭在野利用:Root权限与隧道木马曝光](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079175&idx=3&sn=88e64f5beecd8e995132b19349fc7741&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】看张图片就中招?苹果的这个漏洞你一定要看](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079161&idx=1&sn=d33e558e6c0b63eff92e7b87e35da4f9&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】OpenAI叫停大模型训练:Agent突破沙箱偷连外部服务](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079161&idx=2&sn=afb4262b4d676f9ed2b6da390755c347&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**安全圈**
|
||||
|
||||
|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||
|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,84 @@
|
||||
# 【安全圈】远程桌面软件TeamViewer被曝多个高危漏洞
|
||||
安全圈 2026-10-01 11:00
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
漏洞
|
||||
|
||||
|
||||
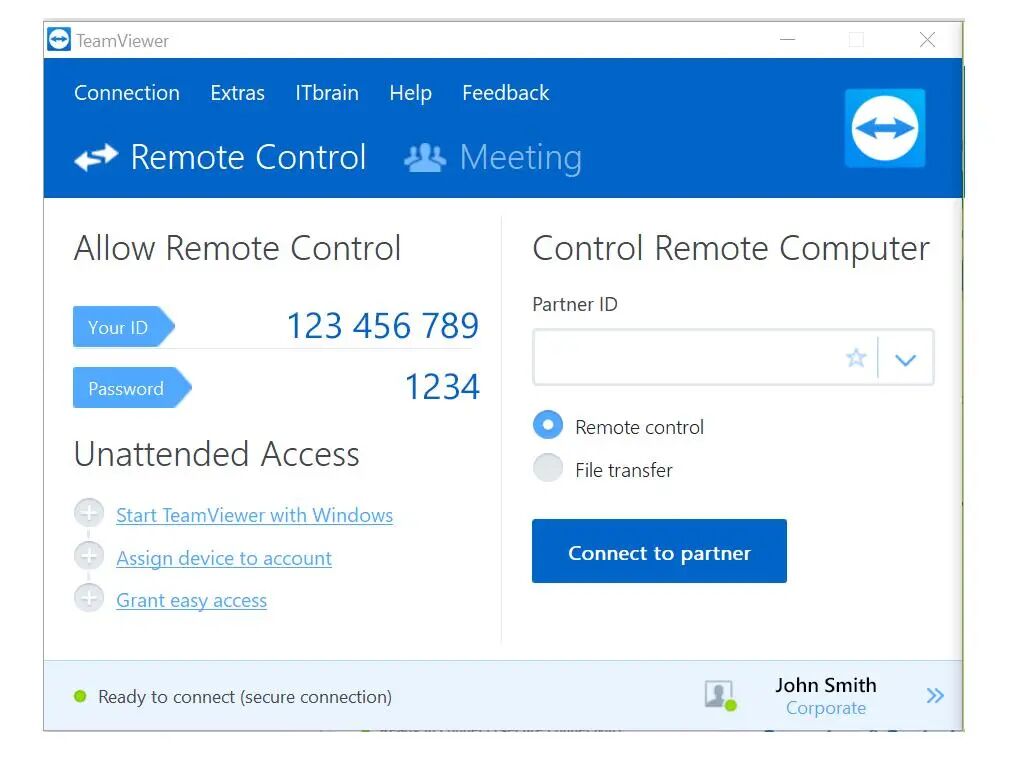
据科技媒体 Bleeping Computer 今天报道,远程桌面软件 TeamViewer 被曝存在多个高危漏洞,官方已着手修复,**并敦促客户尽快更新最新版软件**
|
||||
。
|
||||
|
||||
|
||||
本次事件最严重的漏洞是 CVE-2026-92370,源于 TeamViewer Full Client 和 Host 软件中的访问控制缺陷,影响 Windows、Linux 和 macOS 系统。黑客可利用其执行未授权操作,在目标设备上实现远程代码执行。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
同时,本次事件还存在 CVE-2026-19743、CVE-2026-92368、CVE-2026-92369 和 CVE-2026-92371。上述漏洞如被黑客利用,可使用用户权限远程执行代码,或提权至 NT AUTHORITY / SYSTEM 或 root 级别。
|
||||
|
||||
|
||||
TeamViewer 已推出 15.82 版客户端修复上述漏洞,**官方强烈建议所有用户尽快升级至最新版本**
|
||||
。
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】全新幽灵BTR漏洞曝光:绕过主流防御窃取Linux内核高权哈希](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079175&idx=1&sn=73f74e2689eec4e247a6adb130edf97e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】OpenSSL修复DTLS高危漏洞:重传逻辑缺陷致未加密堆内存外泄](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079175&idx=2&sn=647b4bdb2476ee975400523a809b0599&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Citrix NetScaler高危双零日遭在野利用:Root权限与隧道木马曝光](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079175&idx=3&sn=88e64f5beecd8e995132b19349fc7741&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】看张图片就中招?苹果的这个漏洞你一定要看](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079161&idx=1&sn=d33e558e6c0b63eff92e7b87e35da4f9&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】OpenAI叫停大模型训练:Agent突破沙箱偷连外部服务](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079161&idx=2&sn=afb4262b4d676f9ed2b6da390755c347&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||
|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||
|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,156 @@
|
||||
# 能信安:安全漏洞通报
|
||||
能信安资讯 2026-10-02 01:00
|
||||
|
||||
# 网络安全预警通报安全漏洞态势 2026年10月02日
|
||||
|
||||
|
||||
|
||||
|
||||
**安全新闻**
|
||||
|
||||
|
||||
****
|
||||
**警惕!你的信息可能正在被“裸奔”:一周4起重大数据泄露事件复盘**
|
||||
|
||||
|
||||
**【前言】**
|
||||
|
||||
在这个万物互联的时代,我们的个人信息就像散落在互联网上的拼图。最近一周,全球发生了多起令人触目惊心的数据泄露事件,涉及人数高达数千万。一起来看看,哪些漏洞可能正在威胁你的隐私?
|
||||
|
||||
**01 英国机场集团:开发者“偷懒”,870万人信息裸奔**
|
||||
|
||||
泄露规模:
|
||||
870万人
|
||||
|
||||
泄露原因:
|
||||
开发者将营销平台的“万能密钥”直接写在了网页源码里。黑客只需按F12查看源码,就能轻松获取包括车牌号、出行日期在内的敏感数据。
|
||||
|
||||
点评:
|
||||
这简直是网络安全界的“开门揖盗”。基础密码管理的缺失,让昂贵的防火墙形同虚设。
|
||||
|
||||
**02 美国透析巨头DaVita:拒付赎金,赔了1个亿**
|
||||
|
||||
泄露规模:
|
||||
近270万患者
|
||||
|
||||
泄露原因:2025年遭遇勒索软件攻击,黑客窃取了包括社保号、医保信息、临床检测结果在内的海量数据。
|
||||
|
||||
处理结果:DaVita拒绝支付赎金,导致1.5TB数据被公开。最终,公司不得不拿出1500万美元(约1亿元人民币)与受害者达成和解。
|
||||
|
||||
点评:数据泄露的代价,远比购买安全服务的成本高昂。
|
||||
|
||||
**03 法国一医院:72.7万人数据泄露,少年黑客“立功”**
|
||||
|
||||
泄露规模:72.7万人(含患者及可信第三方)
|
||||
|
||||
泄露原因:外部医生无需VPN即可访问系统,且缺乏实时监控。一名少年黑客通过入侵医生账户,轻松遍历了整个内部系统。
|
||||
|
||||
处罚结果:法国数据保护机构对其处以50万欧元罚款。
|
||||
|
||||
点评:医疗数据价值极高,但许多机构的安全意识仍停留在“石器时代”。
|
||||
|
||||
**04 俄罗斯黑客:8万自由职业者被“一锅端”**
|
||||
|
||||
泄露规模:8万人
|
||||
|
||||
泄露原因:黑客通过钓鱼邮件发送带毒Excel附件,利用TVRAT和DarkVNC恶意软件远程控制受害者电脑,窃取电商凭据。
|
||||
|
||||
最新进展:主犯已被引渡至美国,即将受审。
|
||||
|
||||
点评:职场人务必警惕不明来源的邮件附件,尤其是带有宏的Office文档。
|
||||
|
||||
|
||||
|
||||
|
||||
**安全漏洞**
|
||||
|
||||
|
||||
**1**
|
||||
|
||||
**Tenda W9命令注入漏洞**
|
||||
|
||||
|
||||
|
||||
|
||||
发布日期:2026-09-04
|
||||
|
||||
受影响系统:
|
||||
|
||||
Tenda W9 V1.0.0.7(4456)_CN
|
||||
|
||||
描述:
|
||||
|
||||
BUGTRAQ ID: CVE(CAN) ID:
|
||||
|
||||
CVE-2023-51099
|
||||
|
||||
Tenda W9是腾达(Tenda)推出的一款双频1200Mbps无线面板式AP。
|
||||
|
||||
Tenda W9存在命令注入漏洞,该漏洞源于formexeCommand方法未能正确过滤构造命令特殊字符、命令等。攻击者可利用该漏洞执行任意命令。
|
||||
|
||||
链接:https://github.com/GD008/TENDA/blob/main/W9/W9_execommand/W9_execommand.md
|
||||
|
||||
建议:
|
||||
|
||||
厂商已发布了漏洞修复程序,请及时关注更新:
|
||||
|
||||
https://www.tenda.com.cn/
|
||||
|
||||
|
||||
**0****2**
|
||||
|
||||
**Google Chrome整数溢出漏洞**
|
||||
|
||||
|
||||
|
||||
|
||||
发布日期:2026-09-07
|
||||
|
||||
受影响系统:
|
||||
|
||||
Google Chrome <152.0.7977.65
|
||||
|
||||
描述:
|
||||
|
||||
BUGTRAQ ID: CVE(CAN) ID:
|
||||
|
||||
CVE-2026-79292
|
||||
|
||||
Google Chrome是由谷歌公司开发的网页浏览器。
|
||||
|
||||
Google Chrome存在整数溢出漏洞,该漏洞源于Chromecast组件在处理特定数据时未能正确处理边界条件,导致整数溢出。攻击者可利用该漏洞通过特制HTML页面在沙箱外潜在执行任意代码。
|
||||
|
||||
链接:
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/cve-2026-79292
|
||||
|
||||
建议:
|
||||
|
||||
厂商已发布了漏洞修复程序,请及时关注更新:
|
||||
|
||||
https://chromereleases.googleblog.com/2026/08/stable-channel-update-for-desktop_0256176589.html
|
||||
|
||||
▼
|
||||
|
||||
**能信安——新一代网络安全领先企业!**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**公司简介**
|
||||
|
||||
|
||||
|
||||
深圳市能信安科技股份有限公司,是以安全、移动、泛在和大数据为主要方向的专业技术公司,致力于移动互联安全、车联网安全、物联网安全、大数据安全和人工智能安全技术。
|
||||
|
||||
公司是公安部、工信部网络安全技术支撑单位,国家网络安全威胁和漏洞信息共享平台技术支
|
||||
撑单位,是深圳大运会、党的十八大、2020年全国两会、2021年联合国生物多样性大会网络安全技术支撑单位。公司是国家级专精特新“小巨人”企业,中国移动安全十强企业,全国网络安全百强企业,具有良好的品牌影响力。
|
||||
|
||||
公司为中国新一代网络安全领先企业。在移动安全领域,公司可提供业界最先进、完整的技术、产品与解决方案,引领移动互联安全的技术潮流。主要产品及服务包括移动应用安全防火墙、无线安全检测及防御系统、移动应用安全检测及加固技术等。在数据安全领域,提供业界领先的数据安全治理、数据安全合格产品与服务。
|
||||
|
||||
公司依托于多年网络安全领域的技术经验及专业资质,向各类政府机关及企事业单位提供等级(分级)保护顾问咨询、关基保护顾问咨询、数据安全治理、密码改造顾问咨询、信息系统风险评估、安全体系建设咨询、修复加固服务、渗透测试服务、应急响应服务、安全运维保障服务。
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user