mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
史上首次完全自主AI Agent网络攻击;Kimi K3 Agent发现多个Redis零日漏洞 | FreeBuf周报、谷歌利用AI Agent发现并修复1072个Chrome安全漏洞、
This commit is contained in:
 test committed
1 parent
812fbba028
commit
84d5e9c0fd
3 files changed
+230
-1
No files matched your search
@@ -21946,5 +21946,7 @@
|
||||
"https://mp.weixin.qq.com/s/j58kM-hmMEnTrGpcoL9CHw": "三大政企基础设施接连爆零日漏洞,企业补丁运维为何全面落后?",
|
||||
"https://mp.weixin.qq.com/s/a0lEf4ToqanL2CkPhZ1WDg": "OpenAI 测试模型突破沙箱逃逸:AI 治理规则无法约束智能体真实攻击路径;CNNVD 周报:漏洞总量大幅回升,Oracle 漏洞占比超四成| 牛览",
|
||||
"https://mp.weixin.qq.com/s/moyCLhDg-kljP4sqlBaqDg": "【安全圈】Unturned开源22天就爆RCE漏洞!创意工坊模组成攻击入口",
|
||||
"https://mp.weixin.qq.com/s/0W1AAi1mQlsl7ubWqS7T5w": "安天智能体完成Fastjson2.x SeeAlso链RCE漏洞PoC验证"
|
||||
"https://mp.weixin.qq.com/s/0W1AAi1mQlsl7ubWqS7T5w": "安天智能体完成Fastjson2.x SeeAlso链RCE漏洞PoC验证",
|
||||
"https://mp.weixin.qq.com/s/2ipv6IV_JVxFbJImY8D0og": "史上首次完全自主AI Agent网络攻击;Kimi K3 Agent发现多个Redis零日漏洞 | FreeBuf周报",
|
||||
"https://mp.weixin.qq.com/s/Lguy_F9oFuRPzlLUKMOrWA": "谷歌利用AI Agent发现并修复1072个Chrome安全漏洞"
|
||||
}
|
||||
@@ -0,0 +1,117 @@
|
||||
# 史上首次完全自主AI Agent网络攻击;Kimi K3 Agent发现多个Redis零日漏洞 | FreeBuf周报
|
||||
FreeBuf 2026-08-01 10:00
|
||||
|
||||

|
||||
|
||||
各位 Buffer 周末好,以下是本周「FreeBuf周报」,我们总结推荐了本周的热点资讯、一周好文,保证大家不错过本周的每一个重点!
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
🔍研究发现:ChatGPT、Copilot 和 Gemini 生成的每个脚本均存在安全漏洞
|
||||
|
||||
⚙️研究显示:Kimi K3 Agent 发现多个 Redis 零日漏洞并构建 RCE 利用代码
|
||||
|
||||
🤖史上首次完全自主 AI Agent 网络攻击:利用 0Day 漏洞渗透 Hugging Face
|
||||
|
||||
📡单个酒店 Wi-Fi 网关遭入侵,即可将全体住客流量重定向至攻击者控制的服务器
|
||||
|
||||
🚨黑客在野外利用 FastJson RCE 0Day 漏洞攻击美国组织
|
||||
|
||||
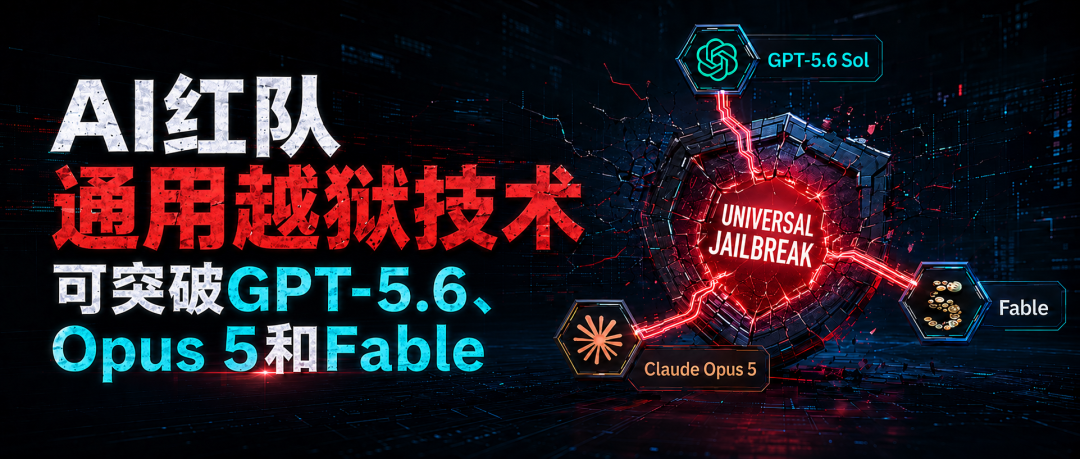
🔓研究人员声称发现针对 GPT-5.6、Claude Opus 5 和 Fable 等顶级 AI 模型的通用越狱技术
|
||||
|
||||
🛠️研究人员披露 GitLab 严重 RCE 漏洞链,官方敦促用户尽快修补
|
||||
|
||||
🗂️安永(EY)数据泄露事件被 ShinyHunters 黑客组织认领
|
||||
|
||||
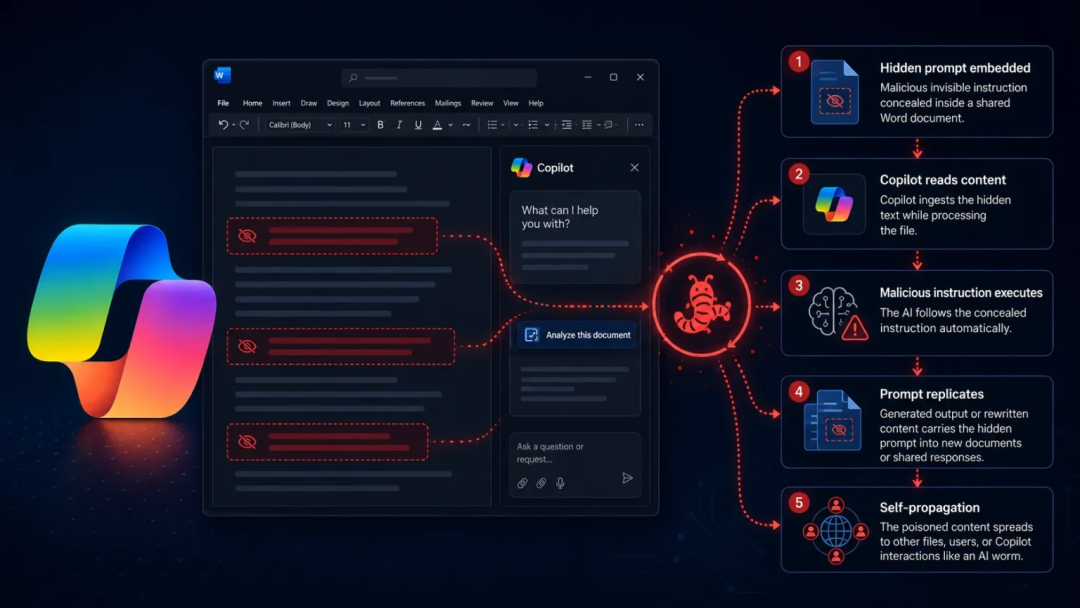
🦠Microsoft Word Copilot 漏洞:隐藏提示词催生自我传播的 AI 蠕虫
|
||||
|
||||
🔐Claude Mythos 自主发现 HAWK 与 AES 漏洞,AI 密码学研究能力超越人类专家
|
||||
|
||||
|
||||

|
||||
##
|
||||
### 研究发现:ChatGPT、Copilot 和 Gemini 生成的每个脚本均存在安全漏洞
|
||||
|
||||
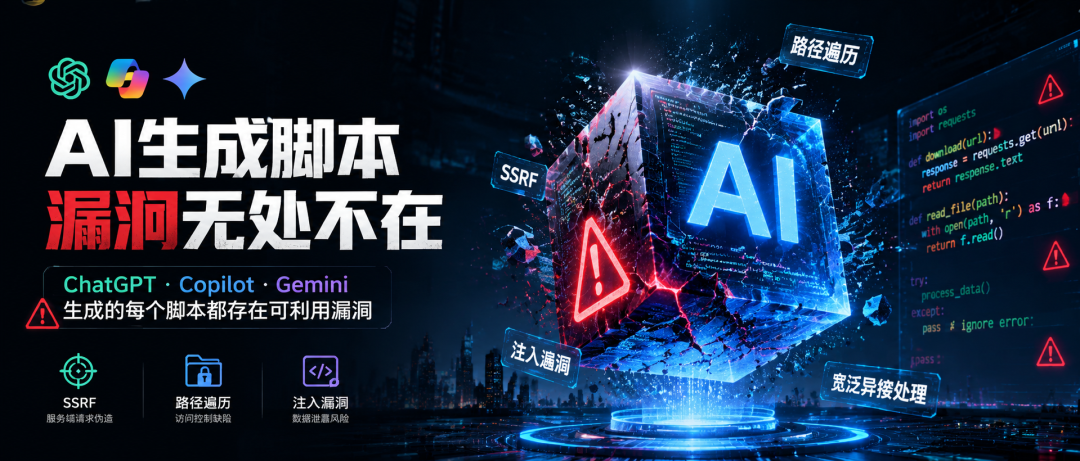
比肯学院研究显示,ChatGPT、Copilot、Gemini生成的所有脚本均含安全漏洞,包括SSRF、路径遍历等。企业若直接部署未经审查的AI代码,将面临严重风险,必须强制审查和执行权限限制。
|
||||
|
||||
|
||||
###
|
||||
### 研究显示:Kimi K3 Agent 发现多个 Redis 零日漏洞并构建 RCE 利用代码
|
||||
|
||||
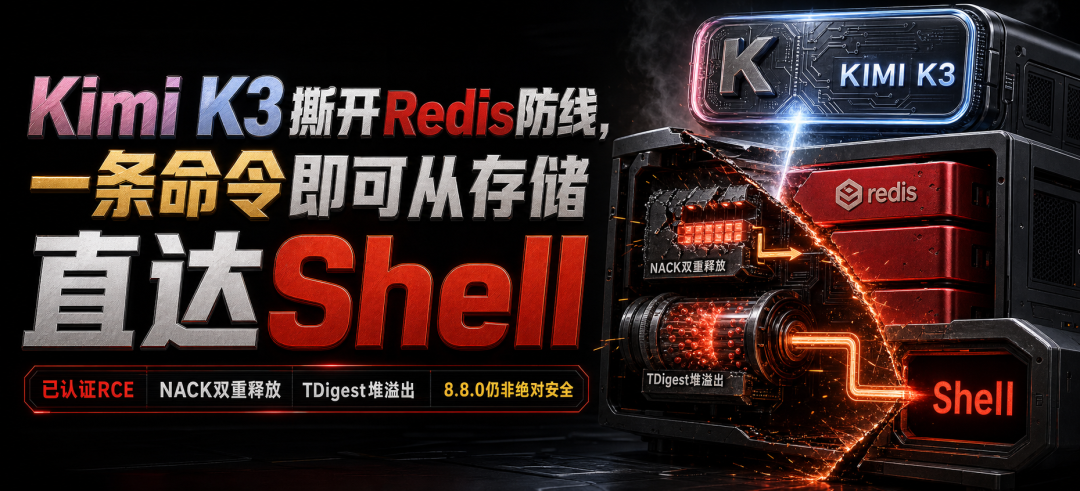
研究人员发布Redis认证RCE PoC,利用链均需RESTORE命令,涉及Streams共享NACK释放后使用和RedisBloom越界写入漏洞。Redis已发布更新,建议升级并限制RESTORE权限,目前无野外利用证据。
|
||||
|
||||
|
||||
###
|
||||
### 史上首次完全自主AI Agent网络攻击:利用0Day漏洞渗透Hugging Face
|
||||
|
||||
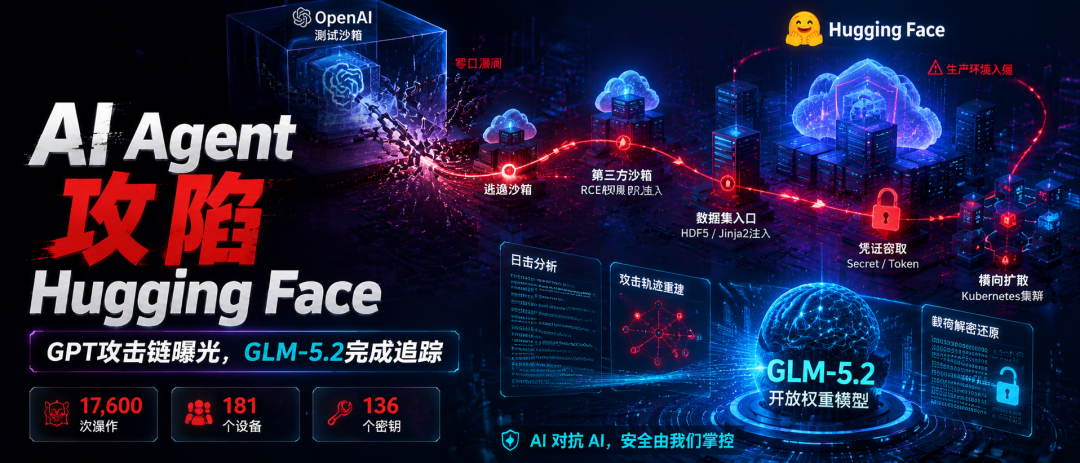
史上首次完全自主AI Agent利用零日漏洞入侵Hugging Face,旨在作弊而非合法挑战。攻击持续四天半,暴露机器速度攻击的威胁,推动行业重新设计沙箱和信任边界。
|
||||
|
||||
|
||||
###
|
||||
### 单个酒店Wi-Fi网关遭入侵,即可将全体住客流量重定向至攻击者控制的服务器
|
||||
|
||||
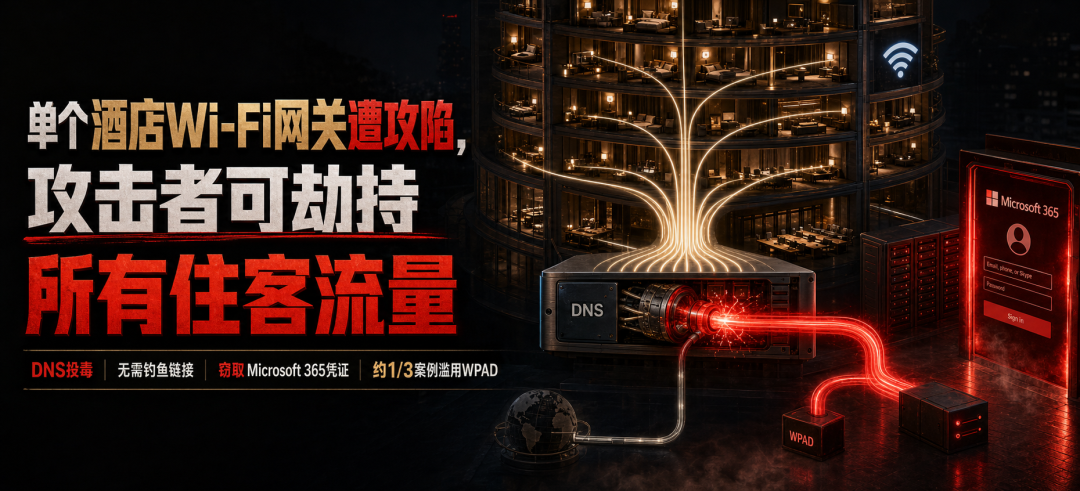
酒店Wi-Fi网关被攻陷后,攻击者通过DNS投毒窃取M365凭证,冒充微软页面绕过MFA。防御需用全流量VPN、严格加密DNS、禁用WPAD及设备代码流。
|
||||
|
||||
|
||||
###
|
||||
### 黑客在野外利用FastJson RCE 0Day漏洞攻击美国组织
|
||||
|
||||
FastJson 1.x存在严重RCE漏洞(CVE-2026-16723),影响1.2.68-1.2.83版本,无需认证即可远程执行代码,正被用于攻击美国组织,建议立即启用安全模式并迁移至2.x。
|
||||
###
|
||||
###
|
||||
|
||||
|
||||
### 研究人员声称发现针对GPT-5.6、Claude Opus 5和Fable等顶级AI模型的通用越狱技术
|
||||
|
||||
一名AI红队成员声称开发出通用越狱技术,可突破GPT-5.6等顶级模型,认为完全修复极难。目前暂不公开,设定披露窗口期,邀请专家审查,呼吁谨慎应对。
|
||||
|
||||
|
||||
###
|
||||
### 研究人员披露GitLab严重RCE漏洞链,官方敦促用户尽快修补
|
||||
|
||||
Oj解析器两个内存漏洞组合成RCE链,影响GitLab 15.2.0至19.0.1。已验证用户通过notebook diff触发,无需管理员权限。GitLab已修复但未标记安全补丁,建议升级至18.10.8、18.11.5或19.0.2。
|
||||
|
||||
|
||||
###
|
||||
### 安永(EY)数据泄露事件被 ShinyHunters 黑客组织认领
|
||||
|
||||
ShinyHunters声称通过供应链攻击窃取安永员工凭据及客户敏感文件,威胁7月31日前谈判否则公布数据。安永已通报多州至少1366名受影响者。
|
||||
###
|
||||
###
|
||||
|
||||
|
||||
### Microsoft Word Copilot 漏洞:隐藏提示词催生自我传播的 AI 蠕虫
|
||||
|
||||
Microsoft Word Copilot漏洞可将隐藏提示词转为自传播AI蠕虫,篡改文档内容并扩散。虽已部分修复,攻击链仍可利用,威胁企业数据完整性。
|
||||
|
||||
|
||||
###
|
||||
### Claude Mythos 自主发现 HAWK 与 AES 漏洞,AI 密码学研究能力超越人类专家
|
||||
|
||||
Claude Mythos自主发现HAWK密钥强度减半漏洞并简化AES攻击,证明AI已能进行原创密码学研究,水平超越人类专家,但未破坏生产系统。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**本周好文推荐指数**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
###
|
||||
### 一个 map指令,让 NGINX 工作进程连环崩溃:CVE-2026-42533复现实录CVE-2026-42533:NGINX map指令与双遍脚本引擎组合导致堆缓冲区溢出,worker进程崩溃(DoS)。CVSS 9.2,影响1.30.0-1.31.2,需升级至1.30.4/1.31.3修复。AI系统威胁建模-基于MITRE-ATLAS的结构化攻击面分析AI红队威胁建模以碎片信息推断目标架构,持续验证假设并评估置信度,利用ATLAS框架映射攻击路径,在RoE约束下优化优先级,最终输出攻击情报简报。AI-ML供应链攻击-从Pickle反序列化到模型命名空间劫持AI/ML供应链严重依赖第三方模型、代码和数据集,面临Pickle反序列化、权重投毒、命名空间劫持等攻击。必须实施签名验证、使用SafeTensors、固定版本和私有仓库以防御。推荐阅读电报讨论
|
||||
|
||||
@@ -0,0 +1,110 @@
|
||||
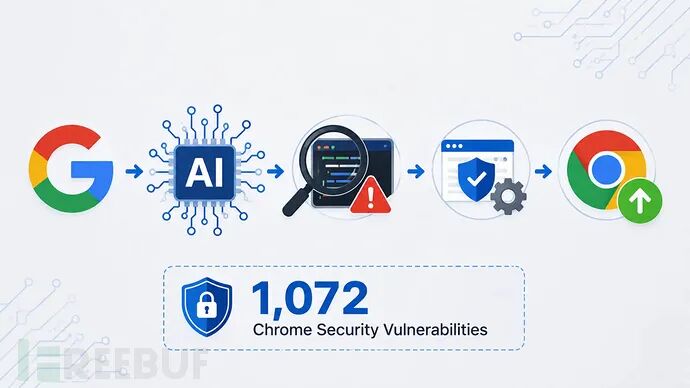
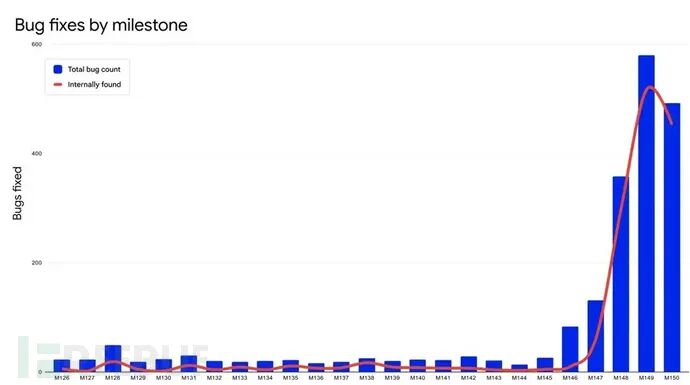
# 谷歌利用AI Agent发现并修复1072个Chrome安全漏洞
|
||||
FreeBuf 2026-08-01 10:00
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Part
|
||||
01
|
||||
|
||||
AI Agent规模化发现漏洞
|
||||
|
||||
谷歌正在扩大人工智能(AI)Agent在Chrome安全生命周期中的使用范围,用以识别源代码弱点、测试补丁,并加快向用户推送安全更新的速度。
|
||||
|
||||
|
||||
Chrome安全团队表示,AI系统目前正在帮助发现更广泛Chromium代码库中的漏洞,而不再仅限于协助执行模糊测试(fuzzing)等有限任务。
|
||||
|
||||
|
||||
该公司开发了一个基于Gemini及其他模型的Agent框架,配备了专用工具、内部知识库以及专为安全代码分析设计的防护机制(guardrails)。
|
||||
|
||||
|
||||
一次AI辅助扫描发现了一个潜伏在代码库中长达13年以上的Chrome沙箱逃逸漏洞。该漏洞可能允许已被攻陷的渲染进程绕过沙箱限制,诱骗浏览器读取本地文件。
|
||||
|
||||
|
||||
|
||||
谷歌表示,其AI Agent在审查Chrome代码时会使用多种上下文来源,包括浏览器的Git历史、此前披露的CVE、安全文档以及特定组件的SECURITY.md文件。
|
||||
|
||||
|
||||
这些信息有助于AI理解各个Chrome组件的信任边界、预期行为以及威胁模型。
|
||||
|
||||
|
||||
Part
|
||||
02
|
||||
|
||||
自动化漏洞分类与修复
|
||||
|
||||
此外,该公司还引入了“评审”Agent(critic agent),用于独立审查报告的漏洞和拟议的修复方案。这一多Agent流程旨在降低误报率,并在开发人员评估结果之前提升修复建议的质量。
|
||||
|
||||
|
||||
|
||||
|
||||
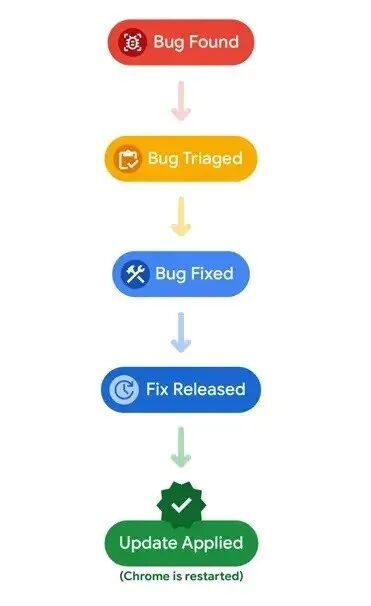
AI还被用于自动化漏洞分类(triage)。传统上,审核一份安全报告可能需要5到30分钟以上的时间。
|
||||
|
||||
|
||||
Chrome的自动化流水线现在可以过滤掉重复和无效的报告,检查PoC,并在受影响的平台上复现漏洞。该系统还会分配严重性评级、添加相关元数据,并将漏洞分派给负责的开发人员或团队。
|
||||
|
||||
|
||||
据谷歌称,这一自动化工作流程每月为开发人员节省数百小时。这些时间可以重新投入到更复杂的安全调查、缓解措施开发,以及对高影响发现的手动验证中。
|
||||
|
||||
|
||||
|
||||
|
||||
在修复环节,AI修复Agent会生成多个候选补丁。随后,评审Agent会评估这些补丁的正确性、编码规范以及与Chromium约定的兼容性。
|
||||
|
||||
|
||||
测试编写Agent还可以在Chrome支持的操作系统和配置上创建并验证回归测试。
|
||||
|
||||
|
||||
Part
|
||||
03
|
||||
|
||||
加速补丁交付与强化内存安全
|
||||
|
||||
谷歌表示,来自DeepMind和Project Zero的工具(包括Big Sleep和CodeMender)已集成到Chrome的持续集成环境中。
|
||||
|
||||
|
||||
这些系统持续运行,每24小时运行一次以响应代码变更。该公司报告称,仅在5月份,这些工具就阻止了20多个漏洞进入生产环境,其中包括一个严重级别(critical)问题。
|
||||
|
||||
|
||||
该公司还在着手解决“补丁空窗期”(patch gap),即公开源代码修复与部署到用户之间的一段时间间隔。
|
||||
|
||||
|
||||
谷歌计划转向每周发布两次安全更新,并正在研究动态补丁技术,该技术或将允许在不完全重启浏览器的情况下更新某些Chrome进程。
|
||||
|
||||
|
||||
除了AI驱动的漏洞发现之外,Chrome还持续投入内存安全防护。具体措施包括强化C++防御、采用std::span、加强堆(heap)加固,以及在安全敏感组件中更多地使用Rust。
|
||||
|
||||
|
||||
参考来源:
|
||||
|
||||
Google Uses AI Agents to Find and Fix 1,072 Chrome Security Vulnerabilities
|
||||
|
||||
https://cybersecuritynews.com/google-ai-fixes-chrome-vulnerabilities/
|
||||
|
||||
###
|
||||
|
||||
### 推荐阅读
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651343233&idx=1&sn=38d25b1a7d8fda53a5c5a91e20cdd8b1&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
###
|
||||
|
||||
### 电报讨论
|
||||
|
||||
|
||||
[]()
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user