mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
正在获取URL...
chainreactors: 12 个URL
BruceFeIix: 20 个URL
Doonsec: 35 个URL
总共去重后: 47 个URL
Check Point 提醒注意两个严重的未认证 RCE 漏洞、【通知】关于讯飞SRC暂停接收安全漏洞的通知、速修复这些 Apache Aremis 漏洞、【已复现】漏洞通告 | JumpServer Access Key 越权泄露漏洞、97.28%成功率!沥泉科技WeepStone完成CyberGym Level 1漏洞复现测试、【已复现】GitLab 满分路径遍历漏洞,可未授权读取服务器任意文件(CVE-2026-85706)、2026 CCS | “第二届基础软硬件智能化漏洞治理生态创新技术交流活动”议程公布、
This commit is contained in:
 test committed
1 parent
4acdcd7a54
commit
885bb8e960
8 files changed
+1014
-1
No files matched your search
@@ -26753,5 +26753,12 @@
|
||||
"https://mp.weixin.qq.com/s/y-BrlE8I-Tx8OIN0FqDzog": "紧急安全预警|GitLab曝CVSS 10.0严重漏洞(CVE-2026-85706),未认证攻击者可读取任意文件",
|
||||
"https://mp.weixin.qq.com/s/KejUNiJxdQgKsVp94ALqiw": "「PyRIT实测:微软AI红队框架,多轮越狱攻击自动编排,LLM安全漏洞一次摸底」",
|
||||
"https://mp.weixin.qq.com/s/tcaAt4Jg_f3ff9Jx6TSZfQ": "亿赛通电子文档安全管理系统SecureUsbConnection存在反序列化漏洞",
|
||||
"https://mp.weixin.qq.com/s/teOVmSF8KncbQsih3mhDeg": "表单提交下的越权删除漏洞"
|
||||
"https://mp.weixin.qq.com/s/teOVmSF8KncbQsih3mhDeg": "表单提交下的越权删除漏洞",
|
||||
"https://mp.weixin.qq.com/s/QGDB2_-2Tom3ExB1BZvGeg": "Check Point 提醒注意两个严重的未认证 RCE 漏洞",
|
||||
"https://mp.weixin.qq.com/s/68Oq4r5lF2rEUfAsmHt98g": "【通知】关于讯飞SRC暂停接收安全漏洞的通知",
|
||||
"https://mp.weixin.qq.com/s/LIu2Lci38T6ThERDeN03SQ": "速修复这些 Apache Aremis 漏洞",
|
||||
"https://mp.weixin.qq.com/s/Fb8EEGUbipH2Y66hBdKn8A": "【已复现】漏洞通告 | JumpServer Access Key 越权泄露漏洞",
|
||||
"https://mp.weixin.qq.com/s/ABCmXoVDwNxI_iKvj3Sk2g": "97.28%成功率!沥泉科技WeepStone完成CyberGym Level 1漏洞复现测试",
|
||||
"https://mp.weixin.qq.com/s/dzLXMIpIiqWwJSpDD-OL2g": "【已复现】GitLab 满分路径遍历漏洞,可未授权读取服务器任意文件(CVE-2026-85706)",
|
||||
"https://mp.weixin.qq.com/s/QLq_fhOx_lSuvWTwfSPW3w": "2026 CCS | “第二届基础软硬件智能化漏洞治理生态创新技术交流活动”议程公布"
|
||||
}
|
||||
@@ -0,0 +1,12 @@
|
||||
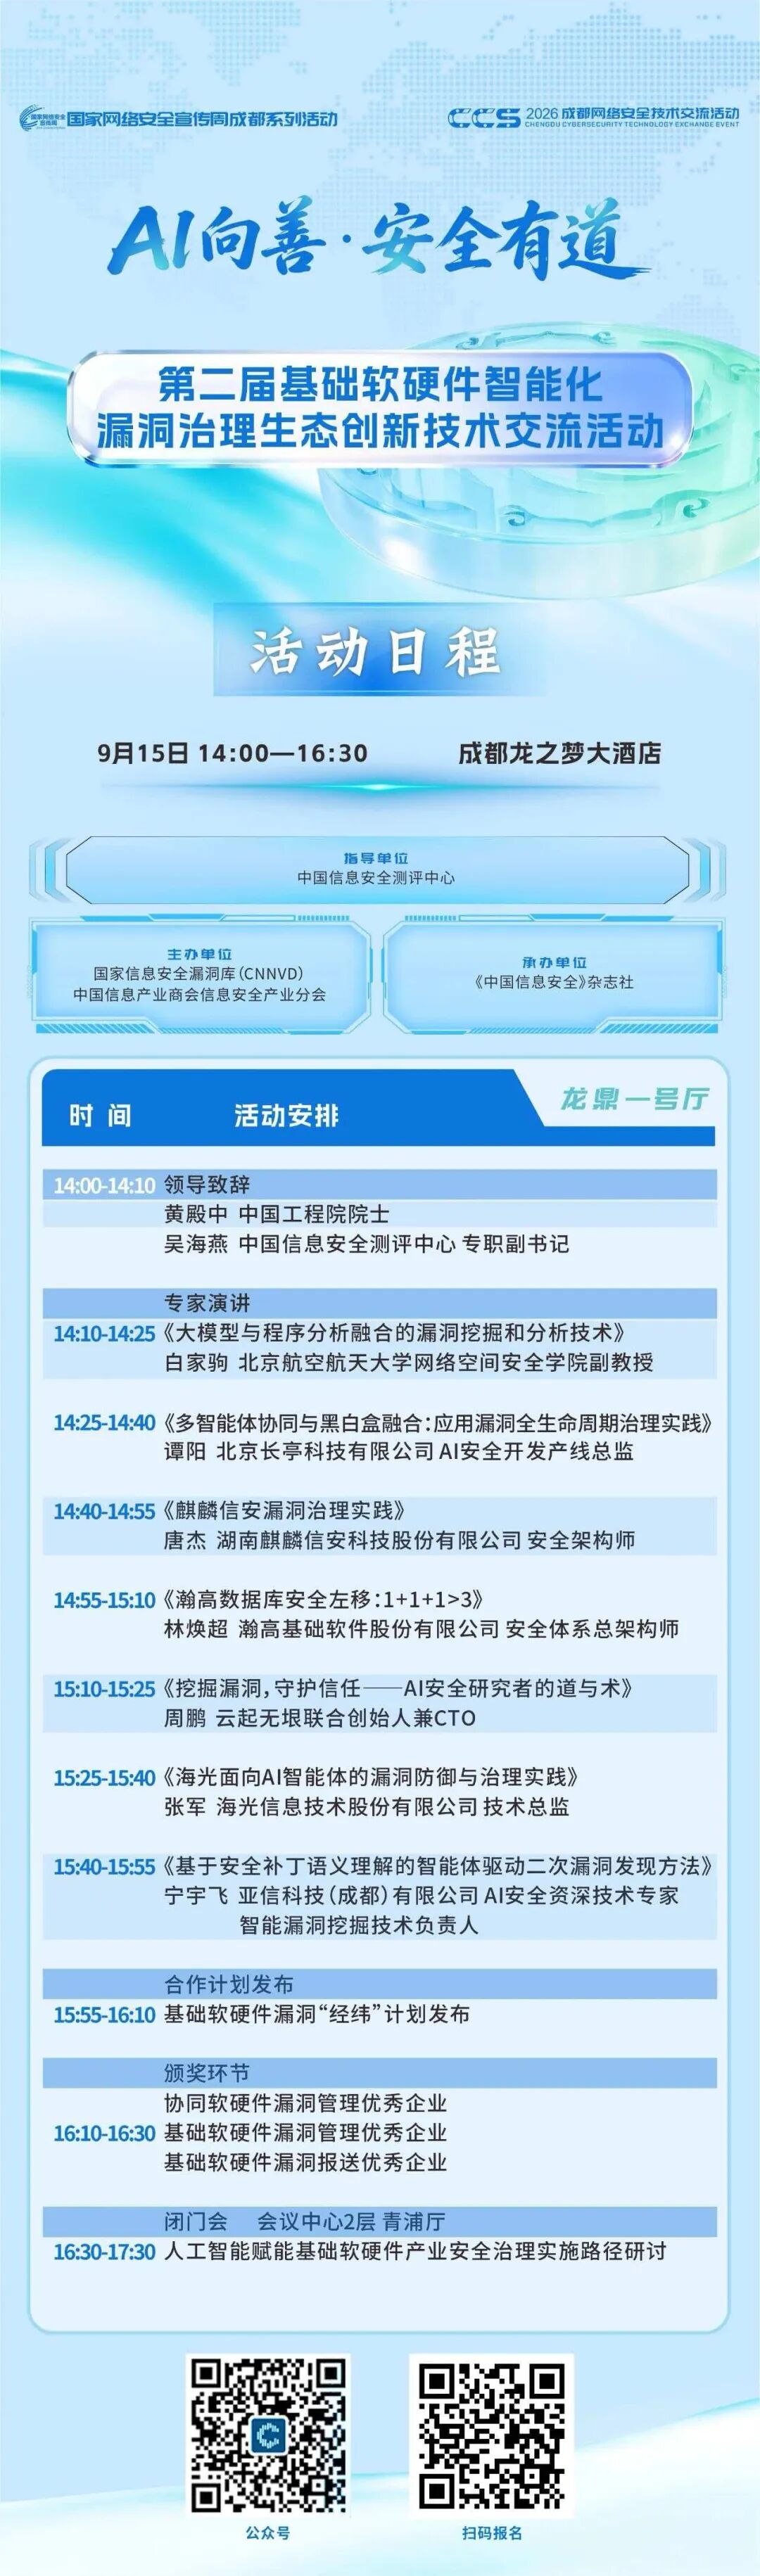
# 2026 CCS | “第二届基础软硬件智能化漏洞治理生态创新技术交流活动”议程公布
|
||||
中国信息安全 2026-09-11 08:36
|
||||
|
||||
[](https://cisat.cn/all/14915419?from_tag=1)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[](https://cisat.cn/)
|
||||
|
||||
@@ -0,0 +1,278 @@
|
||||
# 97.28%成功率!沥泉科技WeepStone完成CyberGym Level 1漏洞复现测试
|
||||
原创 LICHOIN
|
||||
LICHOIN 沥泉科技 2026-09-11 10:09
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
近日,沥泉科技安全研究团队自主研发的安全智能体(Security Agent)项目**WeepStone**
|
||||
,在漏洞复现国际权威基准测试CyberGym Level 1中,取得突破性成绩。
|
||||
|
||||
|
||||
在包含1507个真实世界漏洞任务的测试中,
|
||||
|
||||
WeepStone一次运行即成功完成1466项任务,
|
||||
|
||||
**漏洞复现成功率高达97.28%**
|
||||
,
|
||||
|
||||
并以
|
||||
可控**的运行成本**
|
||||
验证了WeepStone在复杂漏洞分析、自动化验证和大规模任务处理方面的综合实力。
|
||||
|
||||
|
||||
**LICHOIN**
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**CyberGym**
|
||||
作为一个严格的 Agentic AI 安全基准,它不只是测试工具能不能发现漏洞,而是要求能输出可运行的验证脚本,真实把漏洞触发出来。CyberGym的严格还体现在:在漏洞未修复版本运行poc脚本可以触发漏洞,打上补丁之后就失效,两个条件同时满足,才算一次有效复现,避免误报、虚假结果。对于AI安全产品而言,能够在这样的真实任务中取得稳定成绩,比单纯展示模型参数或Demo效果更能说明问题。
|
||||
|
||||
|
||||
|
||||
沥泉科技打造的 **WeepStone**
|
||||
项目不仅在这一严苛测试中取得97.28%的成功率,更在**架构设计、模型调度与成本控制**
|
||||
方面实现了工程层面的突破。
|
||||
|
||||
|
||||
|
||||
|
||||
技术揭秘
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**系统设计**
|
||||
|
||||
|
||||
让AI从「能分析」走向「能完成」
|
||||
|
||||
|
||||
WeepStone的高成功率,并非依赖某一个“超级模型”,而是来自**一套完整的智能协作体系**
|
||||
。
|
||||
|
||||
沥泉科技安全研究团队坚持“系统设计优先于单一模型能力”,将**大****模型、专业分析工具和自动化验证流程**
|
||||
进行组合,让AI在漏洞复现过程中能够完成**分析、判断、验证和纠错**
|
||||
。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**明确分工**
|
||||
|
||||
|
||||
AI负责分析和提出解决方案,系统负责任务管理、环境控制和结果验证,让模型专注于自己最擅长的工作。
|
||||
|
||||
**多维分析**
|
||||
|
||||
|
||||
结合代码分析与动态运行环境,让AI既能理解代码逻辑,也能通过实际运行验证自己的判断。
|
||||
|
||||
**持续纠错**
|
||||
|
||||
|
||||
当一次分析没有成功时,系统会自动重新组织分析,并引入不同模型从新的角度进行判断,减少单一模型出现错误时对最终结果的影响。
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**多模型协作**
|
||||
|
||||
|
||||
兼顾效果与成本
|
||||
|
||||
|
||||
WeepStone并不依赖单一AI模型,而是根据不同任务的难度和特点,动态调度不同能力的模型。
|
||||
|
||||
|
||||
在大量基础任务中,系统优先使用高性价比模型完成代码分析和漏洞复现;遇到复杂任务,则调用能力更强的模型进行进一步判断和验证。
|
||||
|
||||
|
||||
当常规分析仍无法解决问题时,系统还会引入多个不同模型进行交叉分析,从不同角度寻找新的解决路径。
|
||||
|
||||
|
||||
这种“**按任务选择模型、按难度调度算力**
|
||||
”的方式,在提升漏洞复现成功率的同时,也有效控制了整体运行成本。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**安全边界**
|
||||
|
||||
|
||||
让AI能力可控、结果可信
|
||||
|
||||
|
||||
AI参与网络安全任务,不仅要有能力,更要有清晰的安全边界。
|
||||
|
||||
在WeepStone的设计中,沥泉科技从系统底层建立了严格的隔离与验证机制,确保智能体只能获取完成任务所需的信息,并按照规定流程完成漏洞复现。
|
||||
|
||||
**严格隔离**
|
||||
|
||||
|
||||
|
||||
|
||||
测试环境相互独立,智能体无法获取修复版本等不应接触的信息。
|
||||
|
||||
**独立验证**
|
||||
|
||||
|
||||
|
||||
|
||||
AI生成的PoC需要通过独立的验证环境进行测试,不能仅凭模型自身判断作为最终结果。
|
||||
|
||||
**全程可溯源**
|
||||
|
||||
|
||||
|
||||
|
||||
每一个最终结果都需要有真实的代码和运行结果作为依据,让漏洞复现过程更加可信、可追溯。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**展望未来**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
-
|
||||
让AI安全能力持续进化
|
||||
-
|
||||
|
||||
|
||||
97.28%的成功率不是终点,而是WeepStone持续进化的起点。
|
||||
|
||||
未来,沥泉科技将继续围绕**更低成本、更高效率、更强自主能力**
|
||||
推进WeepStone的演进。
|
||||
|
||||
|
||||
**目前,安全研究团队正着手推进该系统的两大深度演进方向:**
|
||||
|
||||
|
||||
///
|
||||
|
||||
一方面,团队将进一步探索本地开源模型,让更多高频任务能够以更低成本完成;
|
||||
|
||||
|
||||
///
|
||||
|
||||
另一方面,也将探索让智能体积累不同任务中的成功经验,使其能够不断复用有效的方法,并从失败中持续优化,让AI在实战中越用越聪明。
|
||||
|
||||
|
||||
|
||||
|
||||
从完成一次漏洞复现任务,到逐步具备持续积累和自主进化的能力,WeepStone正在探索AI安全智能体的更多可能。
|
||||
|
||||
|
||||
|
||||
**WeepStone项目GitHub地址:**
|
||||
|
||||
https://github.com/lichoin/WeepStone
|
||||
|
||||
👉点击文末【阅读原文】可查看
|
||||
|
||||
|
||||
|
||||
**加入我们**
|
||||
|
||||
JOIN US
|
||||
▶▶▶
|
||||
|
||||
**招新**
|
||||
|
||||
沥泉科技安全研究团队持续扩充力量,我们正在寻找热爱AI与网络安全的伙伴,一起探索安全智能体的前沿方向。
|
||||
|
||||
|
||||
👇
|
||||
如有兴趣欢迎投递简历
|
||||
👇
|
||||
|
||||
|
||||

|
||||
|
||||
**安全研究员**
|
||||
|
||||
|
||||
|
||||
**工作内容**
|
||||
|
||||
|
||||
|
||||
探索并优化大语言模型(LLM)在二进制程序分析、漏洞模式识别、Exploit 生成等场景中的应用方法。
|
||||
|
||||
|
||||
**职责要求**
|
||||
|
||||
|
||||
|
||||
1.熟悉常见二进制漏洞原理及利用方法;
|
||||
|
||||
2.熟悉Python、 C/C++ ,具备良好的系统设计与工程落地能力;
|
||||
|
||||
3.熟悉主流AI Agent 开发框架,具备大模型应用开发经验;
|
||||
|
||||
|
||||
**简历投递**
|
||||
|
||||
|
||||
|
||||
**[email protected]**
|
||||
|
||||
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**关**
|
||||
|
||||
|
||||
**注**
|
||||
|
||||
|
||||
**我**
|
||||
|
||||
|
||||
**们**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
点击“阅读原文”了解更多
|
||||
|
||||
@@ -0,0 +1,282 @@
|
||||
# Check Point 提醒注意两个严重的未认证 RCE 漏洞
|
||||
Swati Khandelwal
|
||||
Swati Khandelwal 代码卫士 2026-09-11 08:42
|
||||
|
||||

|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
编译:代码卫士
|
||||
|
||||
**Check Point****已修复因防火墙和管理产品处理****VPN****证书方式引发的两个严重漏洞(****CVE-2026-85102****和****CVE-2026-85103****)。该公司表示,这两个漏洞都可能导致未经身份验证的远程攻击者运行代码,但仅限于该公司并未描述的****“****特定条件****”****下。**
|
||||
|
||||
Check Point
|
||||
于
|
||||
9
|
||||
月
|
||||
9
|
||||
日在向客户社区发布的通知中披露了这些漏洞,并于同日开始提供修复程序。该公司表示,这两个漏洞都由内部发现,且未有迹象表明其中任何一个已被用于攻击。
|
||||
|
||||
CVE-2026-85102
|
||||
是在
|
||||
VPN
|
||||
协商期间未能正确验证证书信任。未经身份验证的远程攻击者可能能够在防火墙设备
|
||||
Security Gateway
|
||||
上运行代码。
|
||||
CVE-2026-85103
|
||||
是一个基于堆的缓冲区溢出,发生在产品解码
|
||||
VPN
|
||||
证书的
|
||||
ASN.1
|
||||
结构时未经身份验证的远程攻击者可能能够在
|
||||
Quantum Security Management
|
||||
和
|
||||
Quantum Security Gateway
|
||||
系统上运行代码。这两个漏洞的
|
||||
CVSS
|
||||
评分均为
|
||||
9.8
|
||||
。
|
||||
Check Point
|
||||
自行分配了这些标识符和评分。
|
||||
|
||||
这两个漏洞的受影响版本相同,如下:
|
||||
|
||||
- R82.10
|
||||
搭配
|
||||
Jumbo Hotfix Take 43
|
||||
或更低版本
|
||||
|
||||
- R82
|
||||
搭配
|
||||
Jumbo Hotfix Take 125
|
||||
或更低版本
|
||||
|
||||
- R81.20
|
||||
搭配
|
||||
Jumbo Hotfix Take 165
|
||||
或更低版本
|
||||
|
||||
|
||||
|
||||
以上版本是受影响版本,并非包含修复的版本。该列表涵盖三个
|
||||
Quantum
|
||||
分支,并未提供其它任何版本信息。加拿大网络安全中心当晚发布的公告列出了更广泛的产品,但并未提供版本信息。它列出了
|
||||
Security Gateway
|
||||
、
|
||||
Security Management Server
|
||||
和
|
||||
Spark Firewall
|
||||
,即
|
||||
Check Point
|
||||
的小型企业产品线。
|
||||
Spark
|
||||
出现了两次,一次针对使用站点到站点或远程访问
|
||||
VPN
|
||||
的部署,一次针对没有该条件的情况。
|
||||
|
||||
在同一社区帖子中,一名
|
||||
Check Point
|
||||
员工被问及关闭了
|
||||
VPN
|
||||
软件刀片的网关是否受
|
||||
CVE-2026-85103
|
||||
漏洞的影响。该员工回复称,该问题涉及证书处理,因此理论上,在没有
|
||||
VPN
|
||||
但存在
|
||||
VPN
|
||||
证书的环境中也可能被触发。
|
||||
|
||||
Check Point
|
||||
为客户提供了两条修复途径。第一种是
|
||||
Check Point Live Patch
|
||||
。该公司表示,使用它的客户会随着
|
||||
rollout
|
||||
开始而自动受到保护,该
|
||||
rollout
|
||||
已于
|
||||
9
|
||||
月
|
||||
9
|
||||
日开始。一名
|
||||
Check Point
|
||||
员工在帖子中表示,它可以安装在
|
||||
R81.20
|
||||
、
|
||||
R82.00
|
||||
和
|
||||
R82.10
|
||||
的任何
|
||||
Jumbo Hotfix
|
||||
级别之上,并且只列出了这三个版本。第二种是
|
||||
Jumbo Hotfix
|
||||
。
|
||||
Check Point 告知
|
||||
客户称,应尽早安装部署版本的最新
|
||||
Jumbo Hotfix 。
|
||||
|
||||
|
||||
|
||||
|
||||
**如无法打补丁**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
两名客户在帖子中表示,他们正在运行
|
||||
R81.10
|
||||
,并且数周内不会迁移离开该版本。其中一人表示,该分支没有可用的
|
||||
Jumbo Hotfix
|
||||
,也没有
|
||||
Live Patch
|
||||
,因此缓解措施是唯一选择。
|
||||
|
||||
该客户称,公告中的缓解措施是关闭
|
||||
VPN
|
||||
的未明确规则,并称其过于含糊,无法据此采取行动,还询问应注释掉哪些配置行。另一人询问如何在不影响远程用户的情况下应用该缓解措施。这两个问题在帖子中都没有得到回答。几名客户还表示,自动
|
||||
rollout
|
||||
尚未覆盖他们。五个不同账户报告称,在公告发布当天,网关仍停留在紧急安全更新包的
|
||||
Take 18
|
||||
或
|
||||
Take 17
|
||||
;其中一人发布了一份更新日志,显示
|
||||
Take 18
|
||||
于
|
||||
9
|
||||
月
|
||||
1
|
||||
日安装,此后没有任何更新。
|
||||
|
||||
几名客户报告称,两份公告中的下载链接对他们无效,一名
|
||||
Check Point
|
||||
员工回复称,链接已经过检查并且可用。一名客户随后表示,公告链接在两个浏览器中仍然失败,而
|
||||
Live Patch
|
||||
文章中的链接则可用。
|
||||
|
||||
6
|
||||
月和
|
||||
7
|
||||
月,
|
||||
Check Point
|
||||
修复了这些产品中的严重漏洞,并称在宣布时这些漏洞已被利用。
|
||||
6
|
||||
月的是
|
||||
CVE-2026-50751
|
||||
,是
|
||||
Remote Access VPN
|
||||
和
|
||||
Mobile Access
|
||||
证书验证中的身份验证绕过漏洞。美国网络安全和基础设施安全局
|
||||
(CISA)
|
||||
于
|
||||
6
|
||||
月
|
||||
8
|
||||
日将其加入已知被利用漏洞目录。
|
||||
|
||||
7
|
||||
月的是
|
||||
CVE-2026-16232
|
||||
,是一个
|
||||
SmartConsole
|
||||
身份验证绕过漏洞,
|
||||
CISA
|
||||
在其披露当天将其加入同一目录。这是
|
||||
Check Point
|
||||
当月修复的三个漏洞之一,其中两个影响
|
||||
Security Management Server
|
||||
,也就是
|
||||
CVE-2026-85103
|
||||
所触及的同一组件。
|
||||
|
||||
Check Point
|
||||
尚未发布这两个新漏洞的妥协指标。当在帖子中被问及日志是否会显示利用它们的尝试时,一名员工表示,公司没有看到外部利用的证据,并且妥协指标只适用于已经存在的利用。
|
||||
|
||||
Check Point
|
||||
的通知以及本文审阅的任何公开记录,均未说明哪些
|
||||
Spark
|
||||
或
|
||||
Security Management
|
||||
版本受影响、哪些构建包含修复,或该公司所称这些漏洞需要哪些具体条件。这些材料中也没有任何内容说明安装修复程序是否会移除攻击者可能已经获得的访问权限。
|
||||
|
||||
客户可参见
|
||||
Check Point
|
||||
的公告
|
||||
sk1000117
|
||||
和
|
||||
sk1000118
|
||||
,获取受影响产品、缓解指导和修复步骤的文件指南。
|
||||
|
||||
|
||||
代码卫士试用地址:https://sast.qianxin.com/
|
||||
|
||||
开源卫士试用地址:https://oss.qianxin.com/
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[攻击者利用 Check Point VPN 访问企业网络](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247519614&idx=2&sn=61729da3c7c16514ae5bdae557f4e001&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[黑客利用 vBulletin 0day 攻陷 Check Point 旗下软件安全公司](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247491542&idx=2&sn=6500e7b105b4d3af132fb5fc82757a55&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Zimbra SNMP 未认证 RCE 漏洞已遭利用](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247526941&idx=1&sn=11e4c40814e3f01c72e6879ff92a5b4c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Langflow 高危漏洞被用于未认证RCE攻击](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247526269&idx=2&sn=0d7a31b3a12799330b0f67e3123dcd7c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[SolarWinds 修复四个严重漏洞,可导致未认证RCE和认证绕过](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247525028&idx=3&sn=70181900e6f00cf38ce9655f395495d9&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[速修复!React满分漏洞同时影响 Next.js,可导致未认证RCE](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247524584&idx=2&sn=d601040ac12c82888e8edba633d2fc02&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
https://thehackernews.com/2026/09/check-point-discloses-two-98-rated-vpn.html
|
||||
|
||||
|
||||
题图:Pixa
|
||||
b
|
||||
ay Licens
|
||||
e
|
||||
|
||||
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
” 吧~
|
||||
|
||||
@@ -0,0 +1,145 @@
|
||||
# 【已复现】GitLab 满分路径遍历漏洞,可未授权读取服务器任意文件(CVE-2026-85706)
|
||||
原创 360漏洞研究院
|
||||
360漏洞研究院 360漏洞研究院 2026-09-11 11:05
|
||||
|
||||
GitLab 曝出严重路径遍历漏洞(CVE-2026-85706,CVSS 10.0)。在特定条件下,未经身份认证的远程攻击者可利用仓库提交相关 API 的路径约束及认证校验缺陷,读取 GitLab 服务器上的任意文件,可能导致配置文件、源代码及敏感凭据信息泄露。
|
||||
|
||||
|
||||
**利用前置条件:**
|
||||
- 攻击者能够通过网络访问目标 GitLab 服务
|
||||
|
||||
目前 **360漏洞挖掘智能体已成功复现该漏洞**
|
||||
。本文包含完整影响范围、正式修复方案、技术原理与复现细节。
|
||||
|
||||
|
||||
<table><tbody><tr style="box-sizing: border-box;"><td colspan="4" data-colwidth="100.0000%" width="100.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;background-color: rgb(100, 130, 228);box-sizing: border-box;padding: 0px;"><section style="text-align: center;color: rgb(255, 255, 255);box-sizing: border-box;"><p style="margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞概述</span></strong></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞名称</span></strong></p></section></td><td colspan="3" data-colwidth="76.0000%" width="76.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">GitLab 仓库提交 API 路径遍历漏洞</span></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞编号</span></strong></p></section></td><td colspan="3" data-colwidth="76.0000%" width="76.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">CVE-2026-85706</span></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">公开时间</span></strong></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">2026-09-10</span></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span style="color: rgb(0, 0, 0);box-sizing: border-box;"><span leaf="">POC状态</span></span></strong></p></section></td><td data-colwidth="20.0000%" width="20.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">未公开</span></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞类型</span></strong></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">路径遍历</span></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0,Line truncated
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**漏洞影响范围**
|
||||
|
||||
|
||||
|
||||
受影响的 GitLab CE/EE 软件版本:
|
||||
|
||||
18.7 ≤ 受影响版本 < 19.1.8
|
||||
|
||||
19.2 ≤ 受影响版本 < 19.2.6
|
||||
|
||||
19.3 ≤ 受影响版本 < 19.3.2
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
|
||||
**正式防护方案**
|
||||
|
||||
升级到以下或更高版本
|
||||
|
||||
GitLab 19.1.8 或更高修复版本
|
||||
|
||||
GitLab 19.2.6 或更高修复版本
|
||||
|
||||
GitLab 19.3.2 或更高修复版本
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
近日,GitLab 公开了 GitLab CE/EE 中存在的路径遍历漏洞(CVE-2026-85706)。该漏洞位于仓库提交相关 API,根因涉及路径约束不当以及身份认证强制措施缺失。在特定条件下,未经身份认证的远程攻击者可使服务端访问预期目录之外的本地文件,并读取 GitLab 服务器上的任意文件。
|
||||
|
||||
|
||||
由于 GitLab 服务器通常存储项目配置、代码仓库、服务参数及各类集成信息,漏洞一旦被成功利用,可能导致敏感配置、源代码及凭据信息泄露,并进一步扩大对实例环境的安全影响。
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
360 漏洞研究院已成功复现 GitLab 仓库提交 API 路径遍历漏洞(CVE-2026-85706)。攻击者无需登录即可触发未授权文件读取,成功获取 GitLab 服务器本地配置文件内容。
|
||||
|
||||

|
||||
|
||||
CVE-2026-85706
|
||||
|
||||
GitLab 仓库提交 API 路径遍历漏洞复现
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**产品侧支持情况**
|
||||
|
||||
|
||||
|
||||
**360安全智能体:**
|
||||
支持该漏洞攻击的智能分析**。**
|
||||
|
||||
**360测绘云 Quake**
|
||||
:默认支持该产品的指纹识别。
|
||||
|
||||
**360高级持续性威胁预警系统**
|
||||
:预计 2026年9月14日发布规则更新包,支持该漏洞利用行为的检测。
|
||||
|
||||
**360资产与漏洞检测管理系统**
|
||||
:预计 2026年9月14日发布规则更新包,支持该漏洞利用行为的检测。
|
||||
**本地安全大脑**
|
||||
:默认支持该漏洞的PoC检测。
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**时间线**
|
||||
|
||||
|
||||
|
||||
2026年9月11日,360漏洞研究院发布本安全风险通告。
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
参考链接
|
||||
|
||||
|
||||
|
||||
https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-3-2-released/
|
||||
|
||||
|
||||
08
|
||||
|
||||
更多漏洞情报
|
||||
|
||||
|
||||
|
||||
“扫描下方二维码,进入公众号粉丝交流群。更多一手网安资讯、漏洞预警、技术干货和技术交流等您参与!”
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
建议您订阅360数字安全-漏洞情报服务,获取更多漏洞情报详情以及处置建议,让您的企业远离漏洞威胁。
|
||||
|
||||
|
||||
邮箱:360VRI@360.cn
|
||||
|
||||
网址:https://vi.loudongyun.360.net
|
||||
|
||||
|
||||
|
||||
“洞”悉网络威胁,守护数字安全
|
||||
|
||||
|
||||
**关于我们**
|
||||
|
||||
|
||||
360 漏洞研究院,隶属于360数字安全集团。其成员常年入选谷歌、微软、华为等厂商的安全精英排行榜, 并获得谷歌、微软、苹果史上最高漏洞奖励。研究院是中国首个荣膺Pwnie Awards“史诗级成就奖”,并获得多个Pwnie Awards提名的组织。累计发现并协助修复谷歌、苹果、微软、华为、高通等全球顶级厂商CVE漏洞3000多个,收获诸多官方公开致谢。研究院也屡次受邀在BlackHat,Usenix Security,Defcon等极具影响力的工业安全峰会和顶级学术会议上分享研究成果,并多次斩获信创挑战赛、天府杯等顶级黑客大赛总冠军和单项冠军。研究院将凭借其在漏洞挖掘和安全攻防方面的强大技术实力,帮助各大企业厂商不断完善系统安全,为数字安全保驾护航,筑造数字时代的安全堡垒。
|
||||
|
||||
|
||||
@@ -0,0 +1,104 @@
|
||||
# 【已复现】漏洞通告 | JumpServer Access Key 越权泄露漏洞
|
||||
安全实验室
|
||||
安全实验室 中成信息 2026-09-11 08:43
|
||||
|
||||

|
||||
|
||||
**1**
|
||||
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
JumpServer Access Key 越权泄露漏洞是JumpServer开源堡垒机软件中的高危漏洞(CVSS 3.1评分8.8),允许普通用户通过API请求越权获取所有用户的Access Key明文。该漏洞利用两个查询参数(action=create和_rel=not)组合触发,导致权限过滤失效,攻击者可接管管理员账户并访问敏感数据。
|
||||
|
||||
|
||||
|
||||
2
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
v3.7.0 <= JumpServer V3 < v3.10.23 LTS
|
||||
|
||||
v4.0.0 <= JumpServer V4 < v4.10.19 LTS
|
||||
|
||||
|
||||
|
||||
3
|
||||
|
||||
|
||||
**漏洞详情**
|
||||
<table><tbody><tr><td colspan="4" data-colwidth="143,144,143,143"><section style="text-align: center;" data-nest-level="6"><span data-pm-slice="0 0 []" data-nest-level="7"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;" data-nest-level="8">漏洞详情</span></span></section></td></tr><tr><td data-colwidth="143"><section style="text-align: center;" data-nest-level="6"><span data-pm-slice="0 0 []" data-nest-level="7"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;" data-nest-level="8">漏洞名称</span></span></section></td><td colspan="3" data-colwidth="144,143,143"><section style="text-align: center;" data-nest-level="6"><span leaf="" style="text-align: center;background-color: rgb(255, 255, 255);color: rgba(0, 0, 0, 0.9);font-size: 13px;font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;font-style: normal;font-weight: 400;" data-nest-level="7">JumpSer</span><span leaf="" style="background-color: rgb(255, 255, 255);color: rgba(0, 0, 0, 0.9);font-size: 13px;font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;font-style: normal;font-weight: 400;" data-nest-level="7">ver Access Key 越权泄露漏洞</span></section></td></tr><tr><td data-colwidth="143"><section style="text-align: center;" data-nest-level="6"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;" data-nest-level="7">评级</span></section></td><td data-colwidth="144"><section style="text-align: center;" data-nest-level="6"><span leaf="" style="color: rgb(255, 41, 65);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;" data-nest-level="7"><span textstyle="" style="color: rgb(255, 41, 65);">高危</span></span></section></td><td data-colwidth="143"><section style="text-align: center;" data-nest-level="6"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent:Line truncated
|
||||
|
||||
4
|
||||
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
中成信息安全实验
|
||||
室已复现JumpServer Access Key 越权泄露漏洞
|
||||
,验证如下。
|
||||
|
||||

|
||||
|
||||
|
||||
5
|
||||
|
||||
|
||||
**修复建议**
|
||||
|
||||
官方已发布安全补丁,请及时更新至最新版本:
|
||||
|
||||
JumpServer V3 >= v3.10.23 LTS
|
||||
|
||||
JumpServer V4 >= v4.10.19 LTS
|
||||
|
||||
补丁下载地址:
|
||||
|
||||
https://github.com/jumpserver/jumpserver/pull/17295
|
||||
|
||||
临时缓解措施:
|
||||
|
||||
在 Nginx 或反向代理层拦截包含 _rel 参数的请求,使用正则表达式匹配明文和 URL 编码形式(如 %5frel),返回 400 状态码。同时,限制 API 访问权限,仅允许可信 IP 或网络段访问,并轮换所有用户的 Access Key。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
关于我们
|
||||
|
||||
|
||||
漳州中成信息科技有限公司是一家专注于网络安全实战防护的创新型服务提供商。我们深刻理解网络安全的核心在于攻防对抗的持续较量,并以此独特视角为基石,致力于为客户构建动态、主动、智能化的纵深防御体系。区别于传统的被动防御,我们坚信“未知攻,焉知防”。公司汇聚了顶尖的渗透测试专家(红队)、应急处置精英(蓝队)及经验丰富的安全服务工程师,形成了一支具备完整攻防对抗能力的专业团队。我们的渗透测试团队模拟真实攻击者的思维与手段,深入挖掘系统、应用及网络中的深层次漏洞与风险点;应急处置团队则能在安全事件发生时快速响应、精准定位、有效遏制损失并溯源根因;安服工程师团队则致力于将攻防对抗中获得的宝贵经验转化为常态化的安全策略、加固措施与运营流程。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**点击名片**
|
||||
|
||||

|
||||
|
||||
**关注我们**
|
||||
|
||||
|
||||
|
||||
**扫描官网二维码**
|
||||

|
||||
|
||||
**了解更多**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,21 @@
|
||||
# 【通知】关于讯飞SRC暂停接收安全漏洞的通知
|
||||
讯飞安全 2026-09-11 08:58
|
||||
|
||||
|
||||
|
||||
尊敬的白帽子师傅:
|
||||
|
||||
为提升讯飞SRC平台的服务能力与用户体验,近期我们将对平台进行升级优化。
|
||||
|
||||
即日起暂停接收安全漏洞,恢复漏洞接收时间将另行通知,期间请勿对科大讯飞及其相关业务进行安全测试。
|
||||
|
||||
升级期间,如发现可直接获取业务系统服务器权限的RCE漏洞(不含客户端RCE),请通过讯飞安全团队官方邮箱(security@iflytek.com)与我们联系。我们将根据漏洞的实际价值,参照平台相关规则予以奖励。除此以外其他类型漏洞请勿提交邮件,我们将不予受理。
|
||||
|
||||
对于已经提交的安全报告,我们会尽快审核处理,已提交漏洞的积分和奖励将正常发放,感谢您的支持和理解!
|
||||
|
||||
讯飞安全响应中心
|
||||
|
||||
2026年9月11日
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,164 @@
|
||||
# 速修复这些 Apache Aremis 漏洞
|
||||
Do Son
|
||||
Do Son 代码卫士 2026-09-11 08:42
|
||||
|
||||

|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
编译:代码卫士
|
||||
|
||||
**Apache Artemis****的协议处理和核心身份验证机制受五个“重要”级别漏洞影响。这些****ActiveMQ Artemis****缺陷导致恶意人员窃取会话、暴露凭据并执行拒绝服务攻击。因此,管理员必须升级到****2.57.0****版本以保护消息代理。**
|
||||
|
||||
Apache Artemis
|
||||
和
|
||||
ActiveMQ Artemis
|
||||
是企业应用程序的关键消息骨干。未经身份验证的攻击者可以利用这些
|
||||
Apache Artemis
|
||||
漏洞破坏关键通信。如威胁行动者获取管理凭据或窃取会话,就能获得对代理状态的未经授权控制。这种中断会导致依赖应用程序出现严重停机,并阻止用户访问关键服务。
|
||||
|
||||
|
||||
|
||||
|
||||
**攻击如何运作**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
这些缺陷源于整个平台中身份验证检查缺失和不正确的协议处理。例如,攻击者通过发送
|
||||
Openwire RemoveSubscriptionInfo
|
||||
命令来利用
|
||||
CVE-2026-67593
|
||||
。该操作会在连接身份验证阶段之前删除队列。
|
||||
|
||||
同时,
|
||||
CVE-2026-57967
|
||||
针对的是
|
||||
CORE
|
||||
协议。公告称:
|
||||
“
|
||||
未经身份验证的远程攻击者可以构造一个
|
||||
CORE
|
||||
协议
|
||||
SESSION_REATTACH
|
||||
数据包,窃取现有会话并假定继续执行先前已通过身份验证的会话。
|
||||
”
|
||||
同样,
|
||||
CVE-2026-49362
|
||||
允许攻击者在未经身份验证的情况下创建任意持久队列。
|
||||
|
||||
此外,
|
||||
CVE-2026-49364
|
||||
在初始连接握手期间暴露集群管理凭据。最后,
|
||||
CVE-2026-57822
|
||||
涉及
|
||||
Java
|
||||
反序列化。已通过身份验证的用户发送特定管理请求以触发过度计算。该操作会占用处理线程并导致拒绝服务。
|
||||
|
||||
|
||||
|
||||
|
||||
**受影响版本**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
这些
|
||||
ActiveMQ Artemis
|
||||
缺陷影响广泛的部署版本。具体而言,它们影响
|
||||
Apache Artemis 2.50.0
|
||||
至
|
||||
2.56.0
|
||||
版本。它们还影响
|
||||
Apache ActiveMQ Artemis 1.0.0
|
||||
至
|
||||
2.44.0
|
||||
版本。虽然尚未核实确切的安装数量,但该软件广泛用于在企业网络中。
|
||||
|
||||
|
||||
|
||||
|
||||
**补丁和缓解步骤**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
目前,研究人员尚未确认任何在野主动利用。此外,这些漏洞不存在公开的概念验证漏洞利用。管理员必须立即部署官方补丁,升级到
|
||||
2.57.0
|
||||
版本可解决所有五个问题。用户可以访问官方下载页面保护系统安全。
|
||||
|
||||
|
||||
|
||||
代码卫士试用地址:https://sast.qianxin.com/
|
||||
|
||||
开源卫士试用地址:https://oss.qianxin.com/
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[Apache HTTP/2 严重漏洞可导致 DoS 和 RCE](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247525945&idx=2&sn=6c90b2a2b1a68169a53e78b17473ff15&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Apache Tomcat 紧急修复多个漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247525768&idx=1&sn=1c34f092d86b657532a27c79a93f83a3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[已存在13年的Apache ActiveMQ 严重漏洞可用于远程执行命令](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247525686&idx=1&sn=51e7e391e06000c6fad494187241de39&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Apache Syncope 漏洞可用于劫持用户会话](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247525048&idx=2&sn=58b797888d5027994282725ccb9f23de&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Apache Struts 2 严重 XXE 漏洞可用于窃取敏感数据](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247524857&idx=1&sn=7d98b989a61c9b25103ccef5b0524560&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
https://securityonline.info/apache-artemis-vulnerabilities/
|
||||
|
||||
|
||||
题图:Pixa
|
||||
b
|
||||
ay Licens
|
||||
e
|
||||
|
||||
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||

|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
” 吧~
|
||||
|
||||
Reference in new issue
Block a user