mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
ShiroEXP - Shiro漏洞综合利用工具 - 2.0版本发布、高危漏洞威胁情报合集 (2026-01-05~2026-01-07)、
This commit is contained in:
 test committed
1 parent
5d5014ae02
commit
8f18e502f8
3 files changed
+199
-1
No files matched your search
@@ -16264,5 +16264,7 @@
|
||||
"https://mp.weixin.qq.com/s/7SP3D14bsH625rD7Tvm4zA": "挪威Xplora儿童手表曝“万能钥匙”漏洞,黑客可监听通话与篡改定位",
|
||||
"https://mp.weixin.qq.com/s/pOVuTLkag3mgMQs7LnjYzA": "漏洞挖掘实战系列(第3期):Web专项(下) 权限类+新兴漏洞,拿下剩余40%分值",
|
||||
"https://mp.weixin.qq.com/s/vPFMF7IJgp_3Di2wI55mYg": "零日 Chronomaly 漏洞利用可获取易受攻击的 Linux 内核的 root 权限",
|
||||
"https://mp.weixin.qq.com/s/1FZadgK2TOsHh7KknZgqGw": "PHP数组漏洞实战"
|
||||
"https://mp.weixin.qq.com/s/1FZadgK2TOsHh7KknZgqGw": "PHP数组漏洞实战",
|
||||
"https://mp.weixin.qq.com/s/kqxNGA1X0XTdj8SV60UfNg": "ShiroEXP - Shiro漏洞综合利用工具 - 2.0版本发布",
|
||||
"https://mp.weixin.qq.com/s/zoQ2buJoOD-GnsaODbiLqw": "高危漏洞威胁情报合集 (2026-01-05~2026-01-07)"
|
||||
}
|
||||
@@ -0,0 +1,98 @@
|
||||
# ShiroEXP - Shiro漏洞综合利用工具 - 2.0版本发布
|
||||
原创 Y5neKO Y5Sec 2026-01-07 05:30
|
||||
|
||||
|
||||
|
||||
# ShiroEXP
|
||||
|
||||
这个项目出于某些BUG原因,再加上我太懒了(),1.0版本就没有放出来,最近终于有时间完善了,中间又迭代了好几个小版本,这次直接发布2.0版本;原来命令行版本参数太多了,比较难用,改成了GUI,又整合了一堆Shiro的利用功能,大家使用过程中发现的Bug欢迎随时向我反馈。
|
||||
|
||||
FindClassByURLDNS、FindClassByBomb实现思路来自@c0ny1
|
||||
师傅;
|
||||
Shiro721实现思路来自@feihong-cs
|
||||
师傅;
|
||||
|
||||
再次感谢Thanks列表里各位大佬的优秀项目提供的思路🙏
|
||||
## 开发环境
|
||||
|
||||
JDK 8u431
|
||||
| Intellij 2025
|
||||
> ⚠️ 使用其他JDK版本可能出现未知的错误
|
||||
|
||||
## 功能
|
||||
- • 爆破rememberMe
|
||||
|
||||
- • 漏洞探测(Shiro550、Shiro721)
|
||||
|
||||
- • 探测回显链
|
||||
|
||||
- • 探测依赖(FindClassByURLDNS、FindClassByBomb)
|
||||
|
||||
- • 命令执行
|
||||
|
||||
- • 注入内存马
|
||||
|
||||
- • 全局代理
|
||||
|
||||
## 帮助
|
||||
### Shiro550
|
||||
|
||||
|
||||

|
||||
|
||||
### Shiro721
|
||||
|
||||
|
||||

|
||||
|
||||
### FindClassByURLDNS
|
||||
|
||||
|
||||

|
||||
|
||||
自定义探测类
|
||||
|
||||

|
||||
|
||||
### FindClassByBomb
|
||||
|
||||
|
||||

|
||||
|
||||
### 命令执行
|
||||
|
||||
|
||||

|
||||
|
||||
### 内存马注入
|
||||
|
||||
|
||||

|
||||
|
||||
自定义内存马
|
||||
|
||||

|
||||
|
||||
## 构建
|
||||
|
||||
自行编译打jar包时,可能会遇到**找不到或无法加载主类**
|
||||
的问题,经排查是因为bcprov包中的签名文件,打包后删除*.DSA、*.SF文件即可
|
||||
|
||||

|
||||
|
||||
## 感谢
|
||||
|
||||
@frohoff https://github.com/frohoff/ysoserial
|
||||
|
||||
@SummerSec https://github.com/SummerSec/ShiroAttack2
|
||||
|
||||
@c0ny1 https://github.com/woodpecker-framework/ysoserial-for-woodpecker
|
||||
|
||||
@feihong-cs https://github.com/feihong-cs/ShiroExploit-Deprecated
|
||||
## 项目地址
|
||||
|
||||
**https://github.com/Y5neKO/ShiroEXP**
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,98 @@
|
||||
# 高危漏洞威胁情报合集 (2026-01-05~2026-01-07)
|
||||
0xSecDebug 2026-01-07 08:04
|
||||
|
||||
|
||||
|
||||
****
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具和内容均来自网络,仅做学习和记录使用,安全性自测,
|
||||
如有侵权请联系删除。
|
||||
****
|
||||
|
||||
如果师傅们想要第一时间获取到
|
||||
最新的威胁情报
|
||||
,可以添加下面我创建的威胁情报群,便于
|
||||
师傅们
|
||||
可以及时获取最新的
|
||||
IOC
|
||||
|
||||
|
||||
|
||||
|
||||
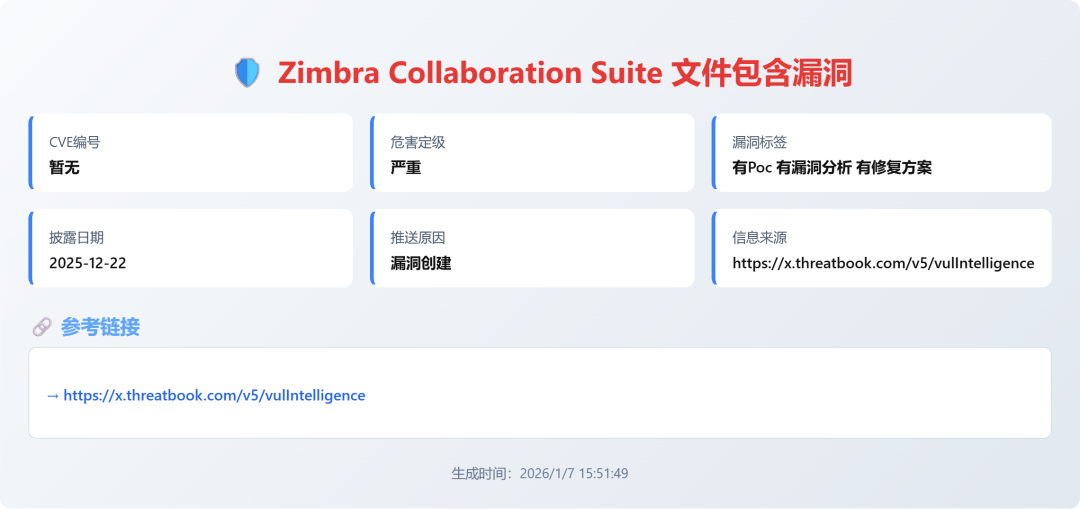
# Zimbra Collaboration Suite 文件包含漏洞
|
||||
- CVE编号: 暂无
|
||||
|
||||
- 危害定级: 严重
|
||||
|
||||
- 漏洞标签: 有Poc 有漏洞分析 有修复方案
|
||||
|
||||
- 披露日期: 2025-12-22
|
||||
|
||||
- 推送原因: 漏洞创建
|
||||
|
||||
- 信息来源: https://x.threatbook.com/v5/vulIntelligence
|
||||
|
||||
|
||||
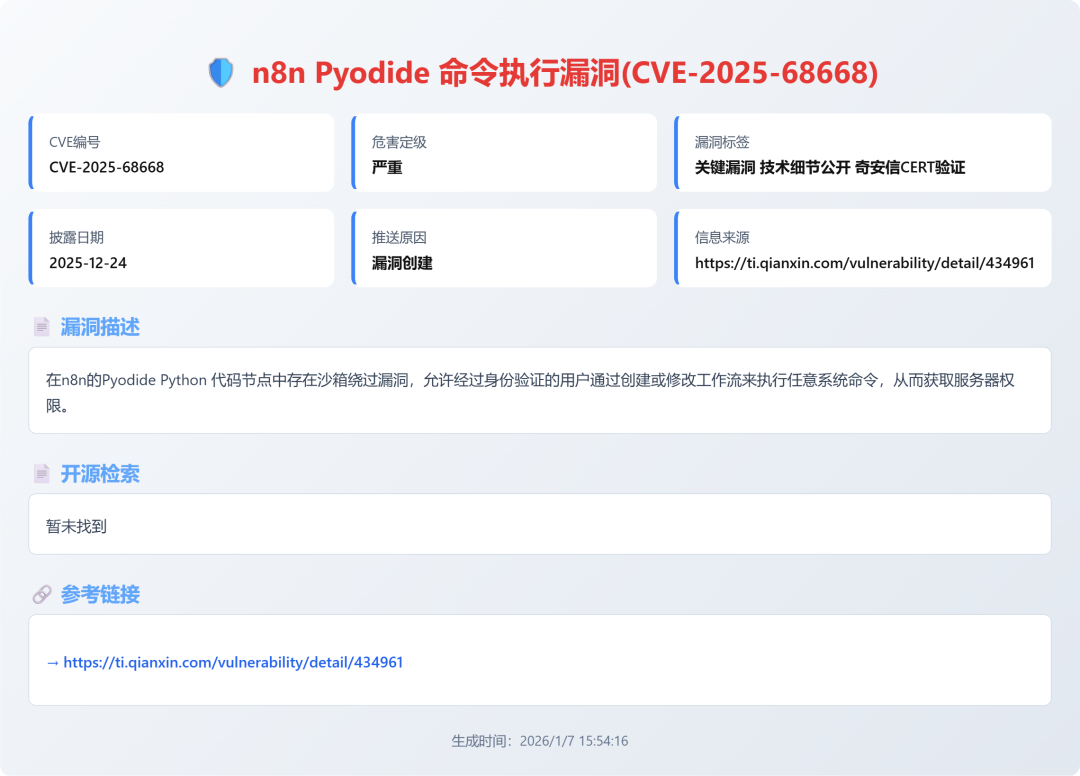
# n8n Pyodide 命令执行漏洞(CVE-2025-68668)
|
||||
- CVE编号: CVE-2025-68668
|
||||
|
||||
- 危害定级: 严重
|
||||
|
||||
- 漏洞标签: 关键漏洞技术细节公开奇安信CERT验证
|
||||
|
||||
- 披露日期: 2025-12-24
|
||||
|
||||
- 推送原因: 漏洞创建
|
||||
|
||||
- 信息来源:
|
||||
|
||||
# 漏洞描述
|
||||
|
||||
在n8n的Pyodide Python 代码节点中存在沙箱绕过漏洞,允许经过身份验证的用户通过创建或修改工作流来执行任意系统命令,从而获取服务器权限。
|
||||
# 开源检索
|
||||
|
||||
暂未找到
|
||||
|
||||
|
||||
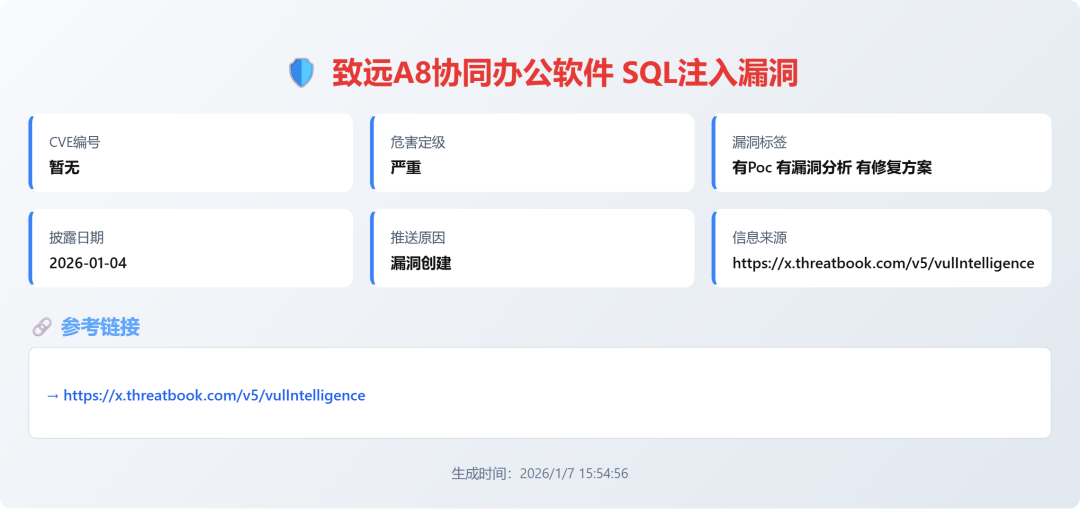
# 致远A8协同办公软件 SQL注入漏洞
|
||||
- CVE编号: 暂无
|
||||
|
||||
- 危害定级: 严重
|
||||
|
||||
- 漏洞标签: 有Poc有漏洞分析有修复方案
|
||||
|
||||
- 披露日期: 2026-01-04
|
||||
|
||||
- 推送原因: 漏洞创建
|
||||
|
||||
- 信息来源:
|
||||
|
||||
|
||||
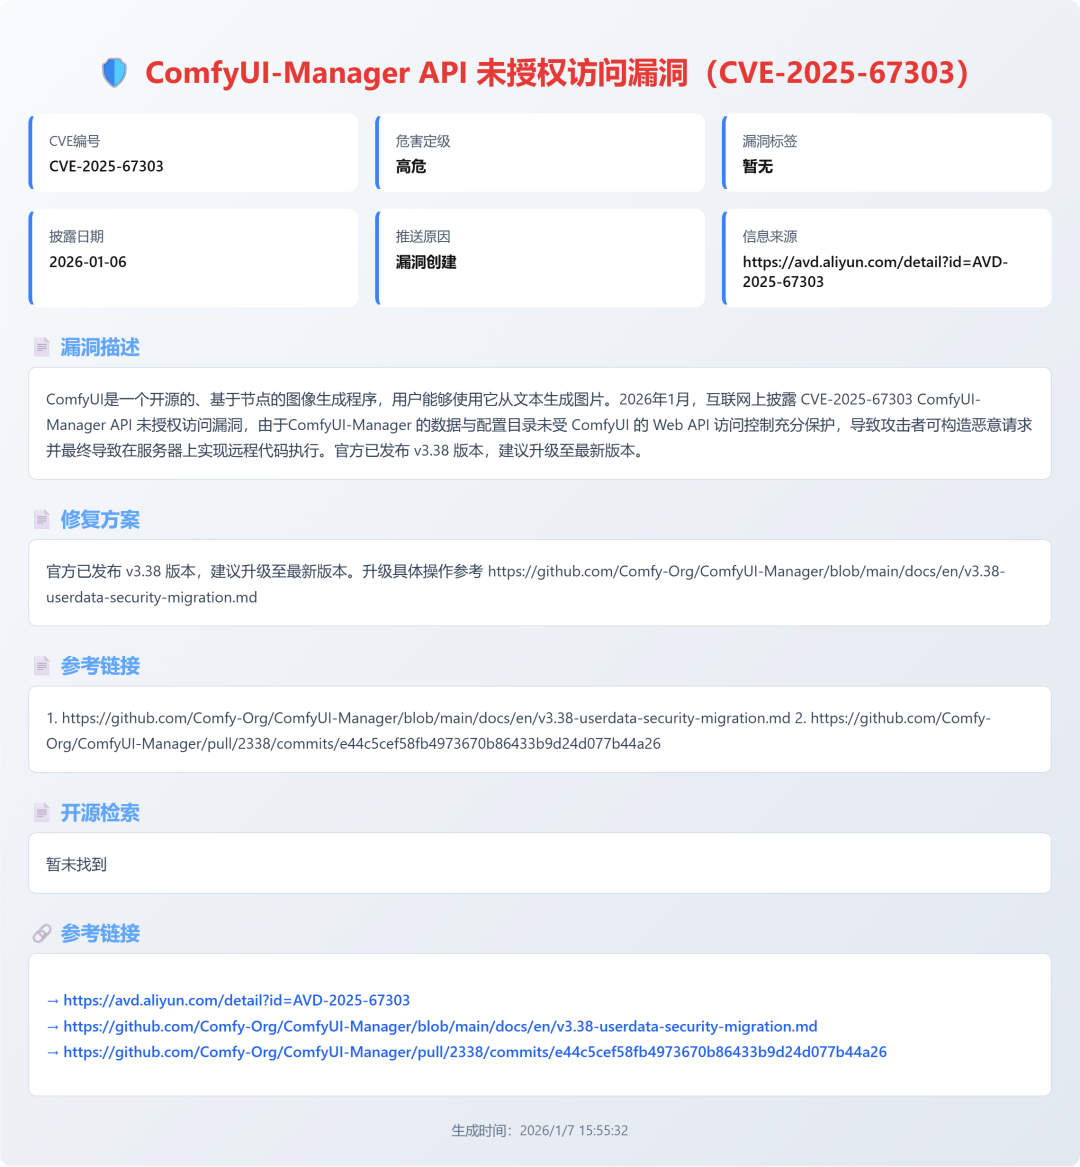
# ComfyUI-Manager API 未授权访问漏洞(CVE-2025-67303)
|
||||
- CVE编号: CVE-2025-67303
|
||||
|
||||
- 危害定级: 高危
|
||||
|
||||
- 漏洞标签:
|
||||
|
||||
- 披露日期: 2026-01-06
|
||||
|
||||
- 推送原因: 漏洞创建
|
||||
|
||||
- 信息来源:
|
||||
|
||||
# 漏洞描述
|
||||
|
||||
ComfyUI是一个开源的、基于节点的图像生成程序,用户能够使用它从文本生成图片。2026年1月,互联网上披露 CVE-2025-67303 ComfyUI-Manager API 未授权访问漏洞,由于ComfyUI-Manager 的数据与配置目录未受 ComfyUI 的 Web API 访问控制充分保护,导致攻击者可构造恶意请求并最终导致在服务器上实现远程代码执行。官方已发布 v3.38 版本,建议升级至最新版本。
|
||||
# 修复方案
|
||||
|
||||
官方已发布 v3.38 版本,建议升级至最新版本。升级具体操作参考
|
||||
|
||||
# 参考链接
|
||||
|
||||
无
|
||||
# 开源检索
|
||||
|
||||
暂未找到
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user