mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
雷神众测漏洞周报2024.2.10-2024.2.16、高效检测 SQL 注入漏洞,自动化实战经验分享、.NET 通过代码审计发现某 OA 系统全局性权限访问绕过漏洞、【安全圈】俄罗斯黑客利用 7-Zip 零日漏洞攻击乌克兰、美国政府:开发人员应停止制造“不可原谅的”缓冲溢出漏洞、VeraCore 两个0day漏洞被用于实施供应链攻击、腾讯云安全中心推出2025年1月必修安全漏洞清单、想本地化部署DeepSeek?这些漏洞要注意!、PowerShell 漏洞 — 现代 APT 及其恶意脚本策略、漏洞扫描 · 详解、黑客批量售卖多国VPN权限:漏洞利用+社会工程威胁多国关键行业、
This commit is contained in:
 test committed
1 parent
19b7a3790a
commit
8fcfd5dd3f
5 files changed
+1178
-1
No files matched your search
@@ -4203,5 +4203,16 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5MzU5MzQzMA==&mid=2652114499&idx=2&sn=db67506c69d25d3cedf1fe676cd469b3": "安全设计警报:消除缓冲区溢出漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI4MDQ5MjY1Mg==&mid=2247516066&idx=2&sn=3a67f704ae6f8bdb1dc089aa86160a0d": "APP渗透测试 -- 支付逻辑漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3NzY3MzYzMw==&mid=2247499486&idx=1&sn=f1288ef1eda52db67635c3cfdb6af90f": "备案查询、空间测绘、漏洞测试、编码及加解密工具 -- MoonLight",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3NzY3MzYzMw==&mid=2247499486&idx=2&sn=e314f580efe2e6b6c2e655555e9f1e0d": "APP渗透测试 -- 文件上传漏洞"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3NzY3MzYzMw==&mid=2247499486&idx=2&sn=e314f580efe2e6b6c2e655555e9f1e0d": "APP渗透测试 -- 文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0NzEwOTM0MA==&mid=2652503318&idx=1&sn=b5b13cfc554a840876a561de454e8f7e&chksm=f2585ea5c52fd7b368ebc5c86a95e6425d2a601f7df5519e543aa82f70e7d68e5de1882a350e&scene=58&subscene=0": "雷神众测漏洞周报2024.2.10-2024.2.16",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI5MDQ2NjExOQ==&mid=2247499808&idx=1&sn=1c6724f7a6565b221b60843413d36b8a&chksm=ec1df008db6a791e8fc2c1cc0d8c4d81737f1e79e1f95761924835b7161ff5f21f80c0724268&scene=58&subscene=0": "高效检测 SQL 注入漏洞,自动化实战经验分享",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247498952&idx=1&sn=a08ebc1ce872683b07a16218dbcbc8e9&chksm=fa595225cd2edb33e2e0624ce93a8e1ad168afdaa762794a6062913e3d523289e1c16b3749af&scene=58&subscene=0": ".NET 通过代码审计发现某 OA 系统全局性权限访问绕过漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067874&idx=2&sn=634853ba2d9852cc240a7d5d46ce82c5&chksm=f36e7462c419fd74d29690ade86cd94c8f1353765e594a85d6f64779b2262b4aad515e3ff40c&scene=58&subscene=0": "【安全圈】俄罗斯黑客利用 7-Zip 零日漏洞攻击乌克兰",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522257&idx=1&sn=f4ba8096e5c48add46aab6c9f0f9b6db&chksm=ea94a6bbdde32fad212f6cefd231e991e6b3aa181b89c3c4f8942edda2b8c87b959349dba3ab&scene=58&subscene=0": "美国政府:开发人员应停止制造“不可原谅的”缓冲溢出漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522257&idx=2&sn=9b28d0ae22a8aee011365d83bbe3e244&chksm=ea94a6bbdde32fad583ad06bb5abe8c191b454c50e40661e1fbba804d5ae0e3a6d9cc4164ad8&scene=58&subscene=0": "VeraCore 两个0day漏洞被用于实施供应链攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNTI4NjU1Mw==&mid=2247485049&idx=1&sn=2c3c26e2c4796c0f8af116747bc1187b&chksm=c2b1040ff5c68d1908d6d0b9c78e0d0ecc9ac81fef4dbf443c42b396962becfe491f85323aaa&scene=58&subscene=0": "腾讯云安全中心推出2025年1月必修安全漏洞清单",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIxOTQ1OTY4OQ==&mid=2247486550&idx=1&sn=767fc770ad44864d7b3c4b445d59f817": "想本地化部署DeepSeek?这些漏洞要注意!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwOTE5MDY5NA==&mid=2247505145&idx=1&sn=f3f6f2766d76d987ba42cffb94bc77f9": "PowerShell 漏洞 — 现代 APT 及其恶意脚本策略",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247485478&idx=1&sn=53eda1c680e45837913c4ff850011941": "漏洞扫描 · 详解",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyMjQ5ODk5OA==&mid=2247507561&idx=1&sn=4a2a2cdf4b27de7e5b3515dd1530f63f": "黑客批量售卖多国VPN权限:漏洞利用+社会工程威胁多国关键行业"
|
||||
}
|
||||
@@ -0,0 +1,670 @@
|
||||
# PowerShell 漏洞 — 现代 APT 及其恶意脚本策略
|
||||
hai dragon 安全狗的自我修养 2025-02-18 23:19
|
||||
|
||||
介绍图片 (我非常不擅长编辑图片 ^_^ )
|
||||
|
||||
你好在本博客中,我们将从 PowerShell 简介开始,解释为什么它是 Red Teamer 最喜欢的工具。从那里,我们将探索它的内存加载功能并详细研究 AMSI(反恶意软件扫描接口),包括它如何深入运行。然后,我将通过三个简单而有效的 PowerShell 命令行(脚本小子会非常高兴,尤其是在这部分)向您详细介绍绕过 AMSI 的方法。
|
||||
|
||||
接下来,我们将介绍如何**滥用 .NET 功能来运行 PowerShell 命令,而无需实际使用 PowerShell**
|
||||
本身,以及如何**使用 Invoke-Obfuscation 等工具逃避检测**
|
||||
。C ^_^ **语言中 AMSI 内存修补**
|
||||
的一些示例。我们还将了解高级持续性威胁 **(APT) 如何创建自定义混淆器以成功规避技术。**
|
||||
|
||||
此外,我们还将讨论鲜**为人知的 CLSID 劫持**
|
||||
等技术,探索**有效但未得到充分利用的 LOLBins**
|
||||
,最后介绍 **PowerLoad3r 等高级工具**
|
||||
的真实示例。
|
||||
|
||||
我希望您发现本指南内容丰富且引人入胜,其中包含大量实用见解,可以增强您的红队工作,你猜怎么着?**我们将进行的所有旁路和测试都将针对卡巴斯基 EDR**
|
||||
:)并希望它可以加快或帮助您参与红队。
|
||||
# - 什么是 PowerShell?
|
||||
|
||||
PowerShell 是 Microsoft 面向系统管理员和高级用户的瑞士军刀。它诞生于 2006 年,是一种基于类固醇的命令行 shell 和脚本语言。
|
||||
|
||||
以下是 PowerShell 的特别之处:
|
||||
- **它是面向对象的,**
|
||||
PowerShell 不仅使用文本,还**处理结构化数据**
|
||||
。这意味着您可以轻松地在命令之间作和传递复杂信息。
|
||||
|
||||
- **它基于 .NET 构建**
|
||||
:这使 PowerShell 能够深入访问 Windows 内部,并使其在系统管理方面非常强大。
|
||||
|
||||
- PowerShell 最初仅适用于 Windows,现在**也可以在 Linux 和 macOS 上运行**
|
||||
。
|
||||
|
||||
无论您是管理单台笔记本电脑还是一组云服务器,PowerShell 都能为您提供更快、更高效地完成工作的工具。它是任何认真对待 Windows 管理或 DevOps 的人的首选工具。
|
||||
# - 为什么 Red Teamers 和 Penetration Testers 喜欢 PowerShell
|
||||
|
||||
PowerShell 牢固地确立了自己作为红队和渗透测试的基石。原因如下:
|
||||
- 它预装在 Windows 上,因此攻击者不需要添加额外的工具,因此更难被发现。
|
||||
|
||||
- 它可以利用 Windows 的核心系统和 .NET,让攻击者执行诸如窃取凭据、跨网络移动或提取数据等作。
|
||||
|
||||
- 从查找目标到维护访问权限,PowerShell 会处理攻击的每一步。
|
||||
|
||||
- 脚本可以隐藏或打乱,使防御者难以捕捉它们。
|
||||
|
||||
- 它与 Azure 和 AWS 等云平台配合使用,非常适合现代攻击。
|
||||
|
||||
**PowerShell 不仅仅是一个工具**
|
||||
,它是导航现代攻击面不可或缺的盟友。
|
||||
# PowerShell 及其内存中加载功能
|
||||
|
||||
PowerShell 的内存执行是红队成员的梦想工具。原因如下:
|
||||
- **代码直接在 RAM 中运行**
|
||||
,不会在磁盘上留下任何痕迹。这使得防病毒和安全工具难以检测到。
|
||||
|
||||
- 攻击者可以**动态地动态生成、修改和混淆代码**
|
||||
。这允许快速适应不同的环境并规避安全措施。
|
||||
|
||||
- 整个框架和**复杂工具都可以加载到内存中**
|
||||
,从而为攻击者提供一整套功能,而无需安装软件。
|
||||
|
||||
- 靠土地生活
|
||||
|
||||
- **一旦进入系统,内存中执行就有助于从凭证收集到横向移动的所有作,同时保持低调**
|
||||
。
|
||||
|
||||
# Invoke-Expression cmdlet — 启用内存中执行
|
||||
|
||||
Invoke-Expression(IEX) 允许在当前会话中将字符串作为 PowerShell 命令执行。它是内存中执行的关键工具。
|
||||
```
|
||||
```
|
||||
|
||||
此命令运行 “Get-Process” 并返回活动进程的列表。 与其他 cmdlet 或 .NET 方法结合使用时,功能会更加强大,从而支持复杂的内存中命令执行。Invoke-Expression
|
||||
# 使用 IEX 进行内存中加载和执行
|
||||
|
||||
当与 from the class 结合使用时,可以完全在内存中下载和运行脚本。.DownloadStringWebClientIEX
|
||||
```
|
||||
```
|
||||
- New-Object Net.WebClient创建用于检索资源的实例。WebClient
|
||||
- .DownloadString('URL')从提供的 URL 下载脚本。
|
||||
- IEX在内存中执行下载的脚本。
|
||||
此方法允许秘密执行,绕过磁盘存储并使检测更加困难。
|
||||
## 一旦你尝试执行它 “BOOM”
|
||||
|
||||
|
||||
|
||||
但是,现代 Windows 版本使用反恶意软件扫描接口 (AMSI) 加强了防御措施,以抵御此类脚本下载和执行尝试。AMSI 集成到 Windows 10 安全措施中,旨在检测和防止基于脚本的规避技术,挫败绕过传统防病毒解决方案的努力。AMSI 是一种强大的防御机制,可抵御潜在的恶意脚本执行,包括那些利用 PowerShell 的内存加载功能。
|
||||
# AMSI 如何运作
|
||||
|
||||
反恶意软件扫描接口 (AMSI) 代表深度集成到 Windows作系统中的复杂安全框架。该分析深入研究了其错综复杂的作机制、高级功能和不断发展的功能。
|
||||
|
||||
**核心架构**
|
||||
|
||||
AMSI 利用组件对象模型 (COM) 接口实现 Windows、应用程序和防病毒解决方案之间的顺畅交互。这些接口有助于无缝通信和集成,以实现有效的恶意软件检测。AMSI 架构的关键组件包括:
|
||||
- **amsi.dll**
|
||||
是便于扫描作的中央 AMSI 库
|
||||
|
||||
- **AmsiScanBuffer**
|
||||
和 **AmsiScanString**
|
||||
是分别负责扫描内存数据缓冲区和字符串以查找潜在威胁的函数
|
||||
|
||||
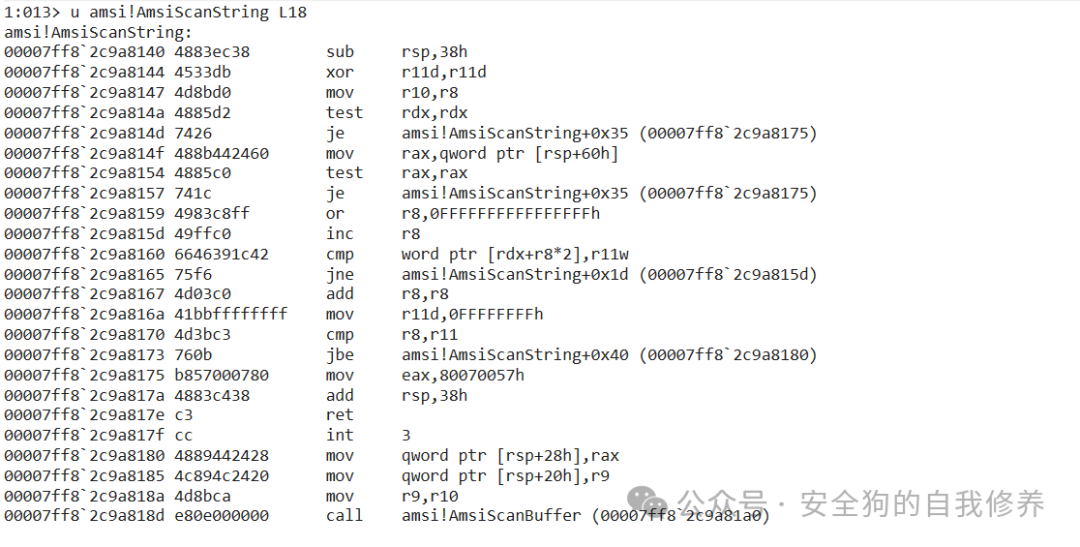
|
||||
|
||||
|
||||
实际上 AmsiScanString 只是使用 AmsiScanBuffer :)
|
||||
- **IAntimalwareProvider**
|
||||
:防病毒软件用于与 AMSI 集成的接口,允许第三方安全解决方案在 AMSI 框架内进行威胁检测。
|
||||
|
||||
AMSI 拱门
|
||||
|
||||
**初始化和注册过程**
|
||||
|
||||
系统启动时,反恶意软件扫描接口 (AMSI) 将进行结构化初始化,以便与 Windows 应用程序和防病毒解决方案无缝集成:
|
||||
1. AMSI 服务在引导过程的早期初始化,确保扫描框架已准备好处理来自应用程序和服务的请求。
|
||||
|
||||
1. 防病毒解决方案通过界面向 AMSI 注册。此注册允许防病毒产品与 AMSI 集成,使其能够参与扫描过程。IAntimalwareProvider
|
||||
1. 识别 AMSI 的应用程序(如 PowerShell 和 Microsoft Office)会加载该库。此动态链接库 (DLL) 对于 AMSI 执行的扫描作至关重要。amsi.dll
|
||||
1. 这些应用程序使用以下函数配置其扫描上下文:AmsiInitialize
|
||||
```
|
||||
```
|
||||
- 此功能为每个应用程序创建唯一的上下文,从而允许使用特定于应用程序的扫描策略。该参数指定应用程序的名称,该参数是指向将在后续 AMSI API 调用中使用的句柄的指针。appNameamsiContext
|
||||
**内存扫描功能**
|
||||
|
||||
AMSI 执行内存中扫描的能力是检测直接在系统内存内运行的复杂无文件恶意软件的关键功能,从而规避了传统的基于磁盘的检测方法。
|
||||
|
||||
该功能是此功能的核心:AmsiScanBuffer
|
||||
```
|
||||
```
|
||||
|
||||
此功能使 AMSI 能够检查原始内存缓冲区,从而有助于检测高级威胁,例如:
|
||||
- 直接在内存中加载和执行的脚本,绕过磁盘存储和传统的基于文件的扫描。
|
||||
|
||||
- 尝试直接从内存中执行代码的恶意软件,通常通过反射 DLL 注入等技术。
|
||||
|
||||
**情境感知扫描**
|
||||
|
||||
AMSI 利用基于会话的扫描来维护多次扫描的上下文,从而实现更准确的风险评估。
|
||||
|
||||
该函数用于在现有 AMSI 上下文中创建会话:AmsiOpenSession
|
||||
```
|
||||
```
|
||||
- amsiContextAMSI 上下文的句柄,从 获取。AmsiInitialize
|
||||
- amsiSession:指向将表示新会话的句柄的指针。
|
||||
此函数在成功时返回,如果失败,则返回 HRESULT 错误代码。S_OK
|
||||
|
||||
通过打开会话,应用程序可以对多个扫描请求进行分组,从而允许 AMSI 跟踪执行流并做出更明智的决策。
|
||||
|
||||
检查 powershell
|
||||
|
||||
**判决确定**
|
||||
|
||||
AMSI 收集所有提供商的回复,并使用加权评分系统确定最终裁决:
|
||||
1. 每个提供程序返回从 AMSI_RESULT_CLEAN 到 AMSI_RESULT_MALWARE 的结果。
|
||||
|
||||
1. AMSI 汇总了这些结果,并根据提供商的声誉和置信度对其进行加权。
|
||||
|
||||
1. 最终判决将决定作:
|
||||
|
||||
- 允许执行
|
||||
|
||||
- 阻止执行并通知应用程序
|
||||
|
||||
- 触发其他日志记录、警报或辅助扫描
|
||||
|
||||
> **下载 Mimikatz 的挑战:**
|
||||
|
||||
> 当您尝试使用直接 IEX 方法下载并执行 Mimikatz 时,AMSI 会在执行脚本内容之前拦截脚本内容。鉴于 Mimikatz 臭名昭著的声誉及其可识别的恶意模式,AMSI 很可能会识别并随后阻止其执行。
|
||||
|
||||
|
||||
|
||||
AMSI 检测到了它
|
||||
|
||||
这种 AMSI 干预使得像 Mimikatz 这样臭名昭著的脚本的直接下载和内存执行变得非常成问题。规避或绕过 AMSI 对于此类脚本的运行至关重要。
|
||||
> **为什么直接下载 Mimikatz 有问题:**
|
||||
|
||||
|
||||
当您尝试使用 IEX 方法直接下载并执行 Mimikatz 脚本时,AMSI 会在执行脚本内容之前捕获脚本内容。鉴于 Mimikatz 已知恶意模式,AMSI 可能会标记并阻止执行。
|
||||
|
||||
这使得直接下载和内存中执行 Mimikatz 等知名脚本具有挑战性,而无需首先绕过或规避 AMSI。
|
||||
|
||||
**所以**
|
||||
PowerShell 的强大内存作功能无疑是强大的。然而,Microsoft 的内置安全措施,尤其是 AMSI,对直接的恶意活动构成了重大障碍。网络安全机制和规避策略之间的这种不断发展和相互作用体现了该领域的动态性质,需要不断学习和适应。
|
||||
# 使用 Import-Module 加载 Mimikatz
|
||||
|
||||
将 Mimikatz 加载到 PowerShell 会话中的另一种方法是使用 Import-Module cmdlet:
|
||||
```
|
||||
```
|
||||
|
||||
**什么是 Import-Module?**
|
||||
Import-Module cmdlet 是一个内置的 PowerShell 命令,用于将一个或多个模块添加到当前会话。在 PowerShell 的上下文中,模块是包含 PowerShell 成员(包括 cmdlet、提供程序、函数、变量等)的包。
|
||||
|
||||
**Import-Module 的工作原理:**
|
||||
1. 首先,PowerShell 在当前目录中搜索指定的模块,在本例中为 .\Invoke-Mimikatz.ps1。如果在那里找不到,PowerShell 会检查预定义的模块路径。
|
||||
|
||||
1. 接下来,如果模块清单文件 (.psd1) 存在,PowerShell 会读取该文件以确定模块的属性、依赖项和任何必需的程序集。在此之后,任何必要的 .NET 程序集都将加载到 PowerShell 进程中。
|
||||
|
||||
1. 找到脚本文件 (Invoke-Mimikatz.ps1) 后,它将在单独的范围内执行。此执行定义模块中包含的所有函数、变量和别名。只有显式导出的项或所有项(如果未设置限制)才可用于当前会话。
|
||||
|
||||
1. 然后,导出的项目将集成到会话的函数和变量表中,这允许直接访问它们,就像它们是本机命令一样。为了提高性能,该模块被缓存在内存中,以便在后续导入期间更快地访问。
|
||||
|
||||
1. 如果模块依赖于其他模块或脚本,PowerShell 也会以递归方式导入它们。此外,在执行模块中的任何代码之前,PowerShell 会检查系统的执行策略,以确保允许运行模块。
|
||||
|
||||
1. 最后,重要的是要注意,模块中定义的内部变量与当前会话中的内部变量保持隔离。这种隔离可以防止模块变量和现有会话变量之间发生冲突,从而确保平稳运行并降低出错的风险。
|
||||
|
||||
值得注意的是,即使您从磁盘导入模块,如果执行模块的任何部分,AMSI 仍然可以扫描并可能阻止其内容。
|
||||
# - 混淆和绕过AMSI(概述)
|
||||
|
||||
模糊处理是一种使代码难以理解的方法。这就像写一条只有你懂得阅读的秘密信息。当我们谈论 AMSI 时,经常使用混淆来尝试欺骗它。
|
||||
|
||||
以下是大多数混淆对 AMSI 的工作原理:
|
||||
1. 隐藏 Obfuscation → 的真正含义会改变代码的外观,而不会改变它的功能。例如,您可以编写 “H” + “e” + “l” + “l” + “o”,而不是写 “Hello”。它仍然是 “Hello” 的意思,但看起来不同。
|
||||
|
||||
1. 使内容变得混乱 - > 混淆会添加额外的内容,这些内容不会执行任何重要作。这就像在句子中添加随机单词以混淆阅读它的人。
|
||||
|
||||
1. 使用奇怪的名称,而不是为代码中的事物使用明确的名称,混淆使用随机或误导性的名称。这使得 AMSI 更难猜测代码在做什么。
|
||||
|
||||
1. 使用编码例如,当以 Base64 编码时,“Hello” 可能会变为 “SGVsbG8=”。AMSI 可能不会立即意识到这一点。
|
||||
|
||||
# - Invoke-Obfuscation(第一个技巧)
|
||||
|
||||
Invoke-Obfuscation 由 Daniel Bohannon 创建,是一种用于对 PowerShell 脚本进行模糊处理以避免检测的工具,通常用于 Red Team 参与。
|
||||
|
||||
要更深入地了解 Invoke-Obfuscation 及其应用程序,您可能会发现以下视频很有启发性:
|
||||
https://www.youtube.com/watch?v=uE8IAxM_BhE
|
||||
|
||||
在给定的脚本中,正在执行反向 shell 有效负载,概述如下 ->
|
||||
Github — Payload All The Things — Powershell Reverse Shell
|
||||
:
|
||||
```
|
||||
```
|
||||
|
||||
在启动混淆后,payload 会经历一次变形,变得模糊,同时保留其核心功能,如下所示:
|
||||
|
||||
> **“我已经在 Windows Defender 上测试了该工具,在某些情况下,还针对卡巴斯基进行了测试,它成功地避开了它们,没有任何问题。这就是我将其添加到博客中的原因。:)”**
|
||||
|
||||
# - PowerShell 中的 3 种简单有效的 AMSI 绕过技术
|
||||
|
||||
基于反射的旁路 此方法使用 .NET 反射通过将其内部 amsiInitFailed 标志设置为 true 来禁用 AMSI。
|
||||
```
|
||||
```
|
||||
- 它访问 System.Management.Automation 程序集中的 AmsiUtils 类。
|
||||
|
||||
- 它将 amsiInitFailed 字段设置为 true,强制 AMSI 初始化失败
|
||||
|
||||
- 字符串被拆分 ('System.Manage'+'ment.Automa'+'tion.AmsiUtils') 来逃避静态检测。
|
||||
|
||||
> Base64 + ASCII 混淆该方法使用 Base64 和 ASCII 编码对关键字符串进行混淆,以避免被发现。
|
||||
|
||||
```
|
||||
```
|
||||
- 从 Base64 解码“System.Management.Automation.AmsiUtils”。
|
||||
|
||||
- 将 'amsiInitFailed' 从 ASCII 字节值转换。
|
||||
|
||||
- 使用反射来禁用 AMSI。
|
||||
|
||||
> Minimal Reflection Bypass(最小反射旁通):这是基于反射的旁通的更简洁版本。
|
||||
|
||||
```
|
||||
```
|
||||
# - C 语言中的 AMSI 修补技术
|
||||
|
||||
本节深入探讨了使用 C 编程修补反恶意软件扫描接口 (AMSI) 的各种方法。详细解释了每种技术,包括其基本原理、实现和潜在影响。
|
||||
|
||||
**使用 WriteProcessMemory 进行函数修补**
|
||||
|
||||
该技术涉及直接覆盖内存中 AMSI 函数的代码。
|
||||
```
|
||||
```
|
||||
> - LoadLibraryA("amsi.dll")将 AMSI DLL 加载到进程内存中- 检索函数的内存地址 - 数组包含机器代码指令:: MOV EAX (将值移动到 EAX 寄存器): 值 0x80070057 (E_INVALIDARG十六进制): RET(从函数返回)- 用我们的补丁覆盖原始函数代码。- 此修补程序有效地使始终返回E_INVALIDARG,绕过扫描。GetProcAddress()AmsiScanBufferpatch0xB80x57, 0x00, 0x07, 0x800xC3WriteProcessMemory()AmsiScanBuffer
|
||||
|
||||
|
||||
**内存保护修改**
|
||||
|
||||
该方法临时更改目标函数的内存保护以允许修改。
|
||||
```
|
||||
```
|
||||
> - 我们像以前一样定位函数 - 用于将内存保护更改为 PAGE_EXECUTE_READWRITE- 用(JE/JZ 指令)覆盖函数的第一个字节 - 我们恢复原来的内存保护AmsiScanBufferVirtualProtect()memcpy()0x74
|
||||
|
||||
|
||||
**汇编级函数修补**
|
||||
|
||||
该技术涉及注入特定的汇编指令来改变函数行为。
|
||||
```
|
||||
```
|
||||
> - 我们找到函数- 包含 ,这是无条件短跳转的作码 - 我们用这个跳转指令覆盖函数的第一个字节AmsiScanBufferjumpPatch0xEB
|
||||
|
||||
|
||||
**指令覆盖**
|
||||
|
||||
此方法用简单的中和指令覆盖函数 start。
|
||||
```
|
||||
```
|
||||
> - 包含指令(机器代码中的 48 31 C0)- 此指令清除 RAX 寄存器,该寄存器通常用于 x64 调用约定中的返回值- 通过清除 RAX,我们确保函数始终返回 0,表示成功并绕过扫描nopPatchXOR RAX, RAX
|
||||
|
||||
|
||||
**远程进程注入**
|
||||
|
||||
此技术允许在不同的进程中修补 AMSI。
|
||||
```
|
||||
```
|
||||
> - OpenProcess() 获取目标进程的句柄 - 我们在 AMSI DLL中找到函数 - 数组包含指令- WriteProcessMemory() 将此代码注入目标进程的内存空间- 我们关闭进程句柄以清理资源AmsiOpenSessionbypassXOR RAX, RAX
|
||||
|
||||
|
||||
**函数挂钩**
|
||||
|
||||
此方法涉及将 AMSI 函数重定向到自定义实现。
|
||||
```
|
||||
```
|
||||
> - 我们找到函数- 数组包含 ,这是 x86/x64 程序集中近跳转的作码 - 这是 5 字节跳转指令的第一个字节 - 实现将涉及计算和写入跳转偏移量以重定向到自定义函数AmsiScanBufferhook0xE9
|
||||
|
||||
# - 高级威胁行为者和高级持续性威胁 (APT)
|
||||
|
||||
APT 通常会创建自定义混淆工具,而不是使用公共工具。这些定制工具通过安全系统未知、利用特定弱点和频繁更新来逃避检测。他们结合了多种技术,使用零日漏洞,并适应他们的环境,使 APT 能够保持对受感染系统的长期访问。
|
||||
|
||||
**为了强调这一点,让我们向 0xNinjacCyclone 创建的令人难以置信的 Ruby 脚本大喊大叫:**
|
||||
|
||||
|
||||
**这个怎么运作?**
|
||||
|
||||
**此 Ruby 脚本是一种概念验证 (PoC),旨在通过随机重命名函数、变量和参数来混淆 PowerShell 脚本(如 Invoke-Mimikatz.ps1)。它旨在使分析复杂化,使安全工具更难检测或分析脚本,这对于红队作或渗透测试很有用。**
|
||||
|
||||
该脚本包括一组要进行模糊处理的 PowerShell 命令 (INVOCATIONS),例如常见命令,如 and(此脚本无法修改这些命令,因为更改这些值需要修改二进制文件本身;该脚本仅对函数名称和参数进行模糊处理)。coffeesekurlsa::logonpasswords
|
||||
|
||||
主要的混淆过程的工作原理是生成随机字母数字字符串(最长 8 个字符)来替换函数、参数和变量的名称。这种随机化可确保没有两个混淆是相同的。将检查每个生成的名称,以确保它尚未被使用,从而防止重复。
|
||||
|
||||
对于函数,obfuscate_funcs 方法会扫描脚本中的函数定义,将其名称替换为随机字符串,并存储经过混淆处理的名称以供以后使用。同样,obfuscate_args 方法处理参数的混淆,而 obfuscate_vars 侧重于变量名称。
|
||||
|
||||
该脚本使用 remove_comments 方法从 PowerShell 脚本中删除所有注释。这消除了单行 (#) 和多行 (<#...#>) 注释,使脚本更难阅读。
|
||||
|
||||
混淆完成后,脚本将打印转换后的命令,显示原始命令的更改方式。它还输出经过混淆的函数、参数和变量数的计数。最后,它将修改后的脚本保存到具有随机名称的新文件中。
|
||||
|
||||
|
||||
**实际应用和检测测试**
|
||||
:
|
||||
- 这种混淆方法会显著改变 PowerShell 脚本,使安全工具更难根据已知模式和签名进行检测。
|
||||
|
||||
主要工具的检测没有任何混淆:
|
||||
- 该脚本针对卡巴斯基安全软件进行了测试,以证明其有效性。这些图像显示了在没有任何混淆的情况下对主工具的检测,以及混淆后降低的检测率。
|
||||
|
||||
运行脚本时未从 Kaserpsky 检测到蜂鸣
|
||||
> **注意**
|
||||
:“在实际场景中,我们不能简单地通过混淆器运行像 Mimikatz 这样的工具,并期望它们无法被检测到。Mimikatz 等工具具有**众所周知的签名**
|
||||
,许多 **YARA 规则**
|
||||
可以根据它们的不同模式来识别它们。因此,仅依靠自动混淆工具可能是不够的。为了在使用此类工具时有效地绕过检测,我们还必须采用手动混淆技术。但请试一试!
|
||||
|
||||
|
||||
|
||||
混淆后 Virus-Total 的检测率
|
||||
|
||||
|
||||
对抗 Windows Defender
|
||||
# - 使用 powerpick 绕过控件 ??
|
||||
> PowerPick 是红队成员和渗透测试人员武器库中的关键工具,旨在秘密执行 PowerShell 脚本。这种创新工具绕过了对传统二进制的需求 ,而二进制是安全监控系统的常见关注点。PowerPick 的方法通常称为“非托管 PowerShell”,它使脚本能够直接通过 PowerShell 引擎执行。此方法显著降低了 PowerShell 活动的可见性,使 PowerPick 成为谨慎作的首选。powershell.exe
|
||||
|
||||
# - 增强 PowerPick 的规避性:在没有 PowerShell 的情况下使用 powershell
|
||||
> PowerPick 支持在不生成 powershell.exe的情况下执行 PowerShell 脚本,使用 .NET 程序集实现更隐蔽的方法。
|
||||
|
||||
|
||||
**修改 PowerPick 以实现 Stealthier Execution 的示例**
|
||||
|
||||
在此示例中,我们将演示如何修改 C# .NET 应用程序以通过 .NET 程序集加载和执行 PowerShell 代码,并了解它在后台的工作原理
|
||||
```
|
||||
```
|
||||
|
||||
**它到底是如何工作的?**
|
||||
- 对象是使用 创建的。这会在 .NET 运行时中分配一个专用的执行环境,而运行空间是处理 PowerShell 脚本执行的单独线程RunspaceRunspaceFactory.CreateRunspace()
|
||||
- 在运行空间内创建一个对象,该对象处理命令的顺序执行。当您添加命令(如 )时,它会被编译成中间形式并传递给管道,在那里执行PipelineGet-Process
|
||||
- 添加到管道中的每个命令都会转换为 a,后者将脚本转换为字节码以供执行。这发生在运行空间内,避免了对外部进程的需求,例如CommandProcessor powershell.exe
|
||||
- PowerShell 对象创建为 .NET 对象(如),这些对象由 .NET 的垃圾回收器,但 PowerShell 的内部内存管理确保在运行空间关闭时正确处理它们PSObject
|
||||
# - 劫持和滥用鲜为人知的 CLSID
|
||||
|
||||
那么什么是 CLSID?
|
||||
- CLSID (类标识符) 是 128 位 GUID (例如,) ,用于唯一标识 Windows 中的 COM 对象,使应用程序能够查找系统或第三方组件(如设备管理器或 UI 处理程序)并与之交互。{374DE290-123F-4565-9164-39C4925E467B}
|
||||
- 它们映射在 Windows 注册表中的 下,其中子项定义对象的可执行文件 (DLL/EXE)、线程模型和权限的路径。HKEY_CLASSES_ROOT\CLSID
|
||||
- 应用程序使用 CLSID 等 API 来实例化 COM 对象,这对于文件资源管理器的旧式搜索框 () 或 Office 应用程序等功能至关重要。CoCreateInstance{bc32b5-4eec-4de7-972d-bd8bd0324537}
|
||||
- 攻击者通过覆盖 (用户级别) 中的合法注册表项来劫持 CLSID,以将受信任的进程 (例如 ) 重定向到没有管理员权限的恶意负载。HKCU\Software\Classes\CLSIDexplorer.exe
|
||||
- 被劫持的 CLSID 会悄悄地执行,通常会在重新启动后持续存在,并通过模拟磁盘清理 () 等合法系统任务来绕过检测。vssadmin delete shadows
|
||||
- 缓解措施包括监视注册表更改、强制实施对 CLSID 密钥的最低特权访问、通过 AppLocker 将受信任的 COM 对象列入白名单,以及验证引用的二进制文件的数字签名。
|
||||
|
||||
- 开发人员必须确保正确的 CLSID 注册(例如,使用 )并匹配 32/64 位架构,以避免出现 .regsvr320x80040154
|
||||
那么,现在关于滥用它们的令人兴奋的部分是:
|
||||
|
||||
ShellWindows COM (效果: ★★★★ ☆)
|
||||
```
|
||||
```
|
||||
|
||||
ShellBrowserWindow (有效性:★★★★★)
|
||||
```
|
||||
```
|
||||
|
||||
Excel 4.0 宏 (效果: ★★★★ ☆)
|
||||
```
|
||||
```
|
||||
|
||||
XMLDOM 远程 Scriptlet(有效性:★★★★★)
|
||||
```
|
||||
```
|
||||
|
||||
MMC20 的。应用 (效果: ★★★ ☆☆)
|
||||
```
|
||||
```
|
||||
|
||||
Verclsid.exe 代理 (效果: ★★★★ ☆)
|
||||
```
|
||||
```
|
||||
# - 滥用(鲜为人知的)Windows 二进制文件执行 Stealth Payload
|
||||
|
||||
Windows 具有攻击者喜欢的内置工具,这些受信任的二进制文件每天都在使用,但稍加改变,它们就会成为保持安全蒙眼的有效**载荷发射器**
|
||||
|
||||
**MSHTA**
|
||||
直接在内存中执行 VBScript 或 JavaScript,没有文件,没有跟踪
|
||||
```
|
||||
```
|
||||
|
||||
**Conhost**
|
||||
在后台安静地运行 payloade44s 无头,而不会产生噪音
|
||||
```
|
||||
```
|
||||
|
||||
**Forfiles**
|
||||
静默循环并执行有效负载没有人会多看这个工具
|
||||
```
|
||||
```
|
||||
|
||||
**Regsvr32**
|
||||
通过 COM 对象加载 scriptlet,绕过大多数防御(这被很好地检测到)
|
||||
```
|
||||
```
|
||||
|
||||
**BITSAdmin**
|
||||
(后台传输服务) 谨慎下载有效负载
|
||||
```
|
||||
```
|
||||
|
||||
**InstallUtil**
|
||||
(.NET 实用程序)在安装过程中运行恶意 .NET 程序集
|
||||
```
|
||||
```
|
||||
|
||||
**Rasautou**
|
||||
:是的,您忘记存在的远程访问工具像幽灵一样静默地执行有效负载
|
||||
```
|
||||
```
|
||||
# - PowerLoad3r 概述
|
||||
|
||||
**如何修改它以运行您想要的内容(如果您想了解它的功能和作用,请先转到本节下的下一部分!**
|
||||
|
||||
听说过 PowerLoad3r (
|
||||
https://github.com/0xNinjaCyclone/PowerLoad3r
|
||||
) 吗?不?好吧,让我告诉你,它是一个旨在运行 PowerShell 脚本的工具,这个工具有一些动作!它充满了先进的闪避技术,你猜怎么着?它的一些魔力是纯粹的组装和 C. 令人兴奋,对吧?
|
||||
|
||||
但是等等,还有更多!准备好升级了吗?让我们深入了解如何将 PowerLoad3r 与您选择的任何 C2 集成。
|
||||
|
||||
那么,您知道 WriteToPipes 函数吗?这就是魔法开始的地方。你需要修改它的调用来记下 shellcode,默认情况下它使用 IEX 加载和执行第 622 行的 Mimikatz,所以我们在这里修改代码。首先,仅根据 shellcode 计算 base64 编码文本的字符数大小。然后,计算这些 base64 字符的总和,并在顶部添加一个樱桃:额外的 8。是的,你听到了,添加 8 个(base64 字符 + 8),这就是你将作为参数赠送的大小。
|
||||
|
||||
以下是一个小小的先睹为快:
|
||||
```
|
||||
```
|
||||
|
||||
规避卡巴斯基 PoC:与 CobaltStrike C2 集成:
|
||||
|
||||
|
||||
Empire C2(视频):演示将很快上传。
|
||||
|
||||
|
||||
使用 Empire C2
|
||||
> **猜猜接下来发生了什么?我们完全躲避并搞砸了卡巴斯基安全软件!**
|
||||
|
||||
# PowerLoad3r 是如何工作的?
|
||||
|
||||
**在博客的这一部分不要觉得奇怪,我将在故事中解释这个神奇的工具 :))**
|
||||
|
||||
从这里检查工具 =>
|
||||
https://github.com/0xNinjaCyclone/PowerLoad3r
|
||||
|
||||
**子 Process Caper**
|
||||
|
||||
故事始于 PowerLoad3r 在内存中的 PowerShell 欺骗实例上创建,该技术旨在绕过应用程序控制并作为 Sysmon/事件日志的早期分散注意力,确保进程创建的实际指令不可见。然后,PowerLoad3r 将特定策略应用于子进程,从而防止将任何未签名的 Microsoft DLL 加载到子进程中。此策略旨在阻止 EDR 系统可能依赖的基于 DLL 的检测方法。
|
||||
|
||||
他们计划的主要部分涉及父进程和子进程之间的秘密通信,名为 “**pwsh.exe**
|
||||
”。使用“匿名管道”创建了一个隐藏通道,允许父进程将 PowerShell 命令发送到子进程,而无需将它们作为参数传递。这种巧妙的策略帮助 PowerLoad3r 避免了被 EDR 系统检测到。
|
||||
|
||||
不过,父进程并没有坐以待毙。它密切关注子进程,从 EDR 的安全机制中寻找任何注入的钩子。如果发现任何情况,PowerLoad3r 会迅速删除它们,从而保护子进程并保持作的隐蔽性。此外,父进程还修补了子进程中的 AMSI(反恶意软件扫描接口)和 ETW(Windows 事件跟踪)等关键安全功能,使 EDR 更难检测到活动。
|
||||
|
||||
**父进程策略**
|
||||
|
||||
随着故事的继续,焦点转移到了 PowerLoad3r,即父进程,它已准备好执行自己的技巧。第一步是使用动态加载对 API 进行混淆处理。这是避免导入地址表 (IAT) 的聪明策略,使 API 调用对 EDR 系统不可见。
|
||||
|
||||
**动态加载如何帮助绕过导入地址表 (IAT)?**
|
||||
|
||||
**=>**IAT 是程序可执行文件的一部分,其中列出了程序所需的 DLL(动态链接库)中的外部函数的地址。当程序启动时,作系统会用这些函数的实际内存地址填充 IAT。但是,动态加载的工作原理是在运行时解析函数的地址,而不是在 IAT 中列出它们。这种方法允许程序绕过 IAT,使安全系统更难检测到可能隐藏在 IAT 中的恶意活动。
|
||||
|
||||
PowerLoad3r 更进一步,对 GetModuleHandle 和 GetProcAddress 等函数使用自定义程序集代码。通过利用 HellsGate、HalosGate 和 Veles' Reeks 等高级技术,PowerLoad3r 能够直接进行系统调用。这种强大的方法绕过了 EDR 的监控,使 PowerLoad3r 能够在不被注意的情况下执行其作,使 EDR 系统陷入混乱,因为它们无法跟踪其运动。
|
||||
|
||||
**解钩技术与 HellsGate、HalosGate 和 Veles' Reeks 相结合,如何有助于执行直接系统调用以规避安全机制?**
|
||||
|
||||
**=>**当与 HellsGate、HalosGate 和 Veles' Reeks 结合使用时,解钩技术可以更隐蔽地执行直接系统调用,从而有助于规避安全机制。HellsGate、HalosGate 和 Veles' Reeks 是解钩规避技术,可促进间接系统调用的执行,这些系统调用是低级系统作,绕过了可能由安全软件监控的通常 API 调用。解除挂钩是指删除或禁用安全解决方案放置的挂钩以监控系统行为的过程。通过与这些框架一起使用 unhooking,恶意代码可以通过确保安全监控钩子被抵消来逃避检测,同时绕过更高级别的 API 的直接系统调用与系统交互,从而减少被安全软件检测到的机会。
|
||||
|
||||
对钩子引擎检测点的叙述进行了修改,避免了扫描钩子引擎 DLL 的误解。PowerLoad3r 阐明了钩子本身是焦点。如果发现诱捕过程的钩子,父母会准备好进行解钩,将孩子从潜在的危险手中解放出来,这是一个巧妙的举动,以确保他们的越轨行为毫发无损。
|
||||
|
||||
正如 PowerLoad3r 和 PowerShell 的字节大小编年史所总结的那样,他们留下了一大群令人困惑的 EDR 哨兵、修补的进程和刻在数字传说编年史上的规避遗产。他们的冒险揭开了一个关于技术实力和颠覆性战略的故事,这些故事将在未来的周期中被代码制作者和二进制吟游诗人解析和思考。当他们重新融入代码宇宙时,他们的玩笑和快乐的短途旅行故事等待着在 Evasion 的编年史中一字节一字节、一点一点地重述。
|
||||
|
||||
|
||||
|
||||
其它相关课程
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
#
|
||||
# 新课
|
||||
|
||||
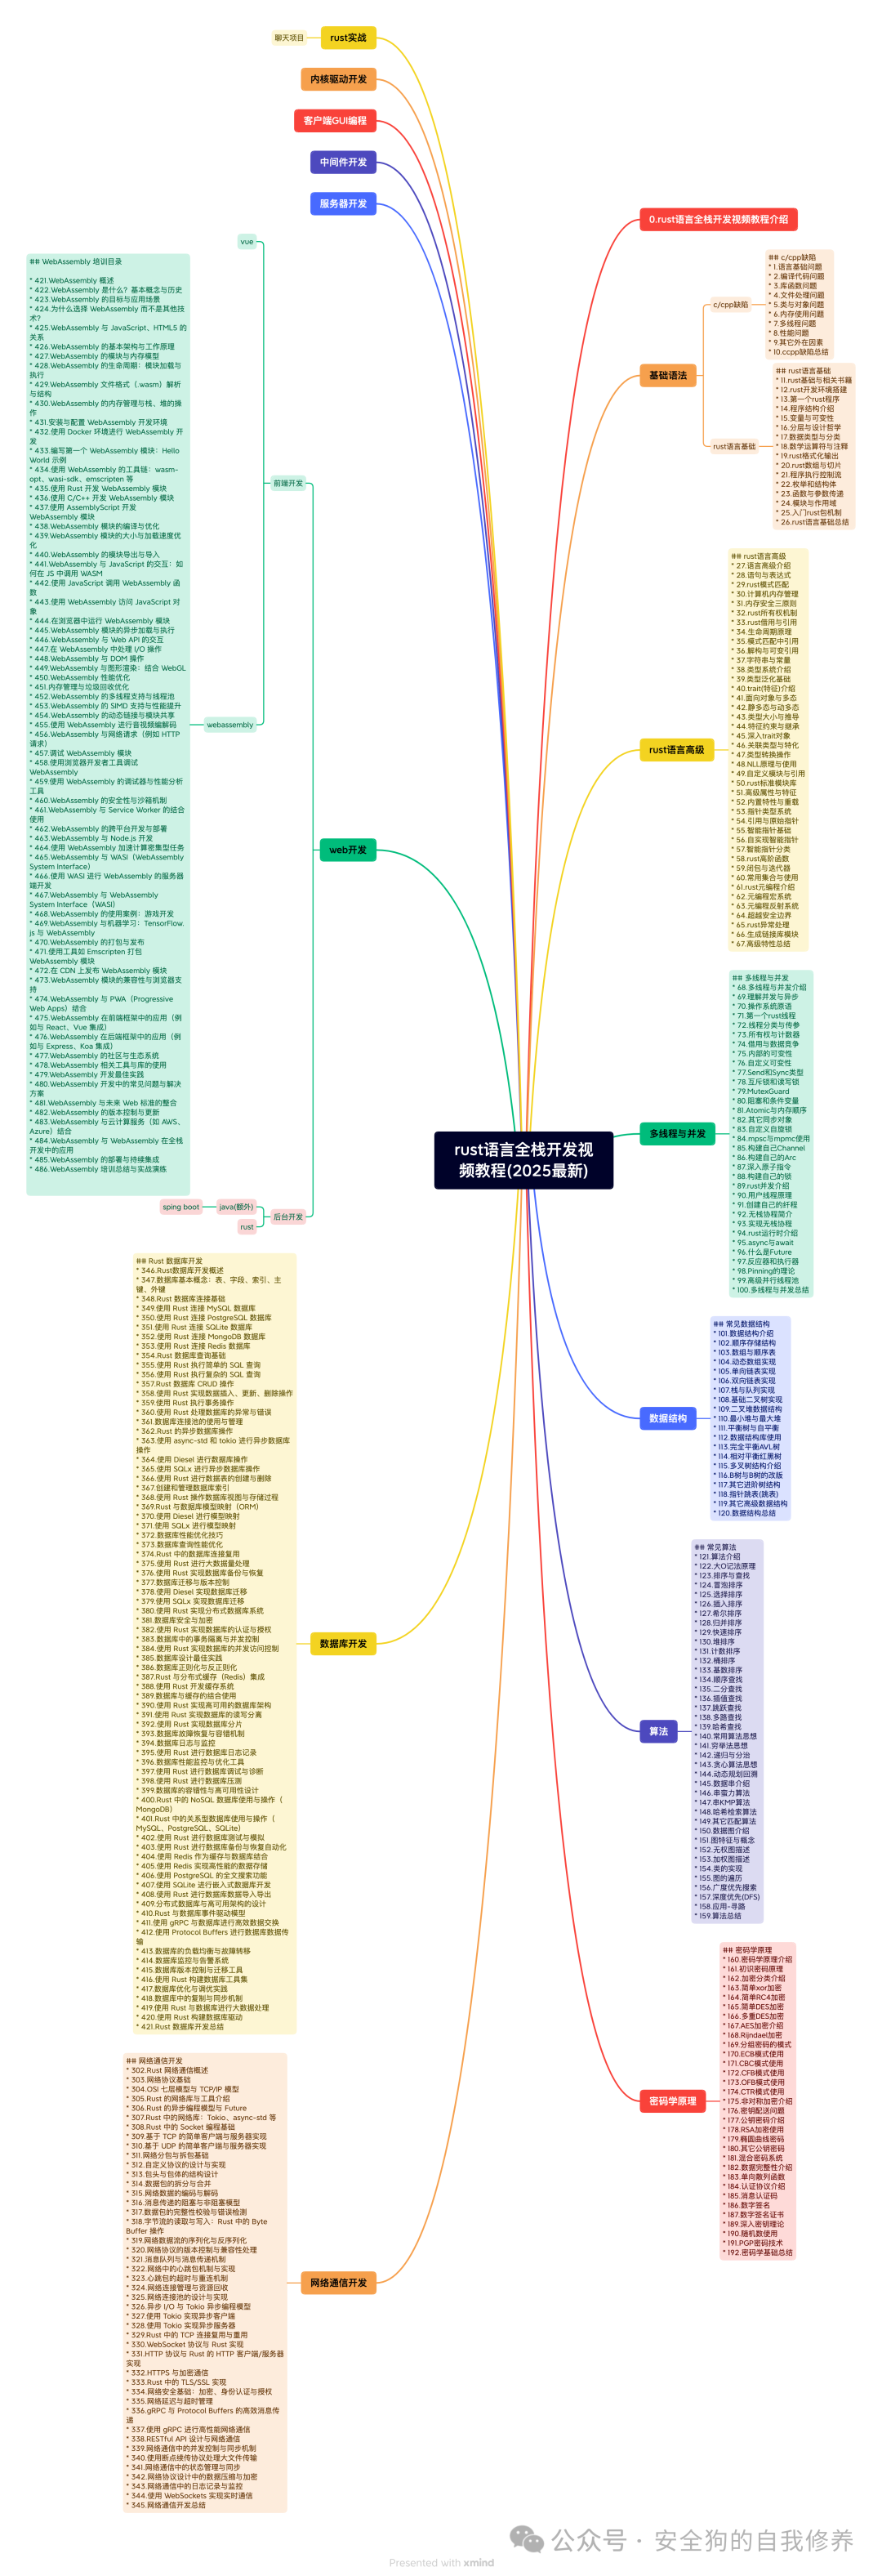
|
||||
#
|
||||
# 详细目录
|
||||
# mac/ios安全视频
|
||||
|
||||
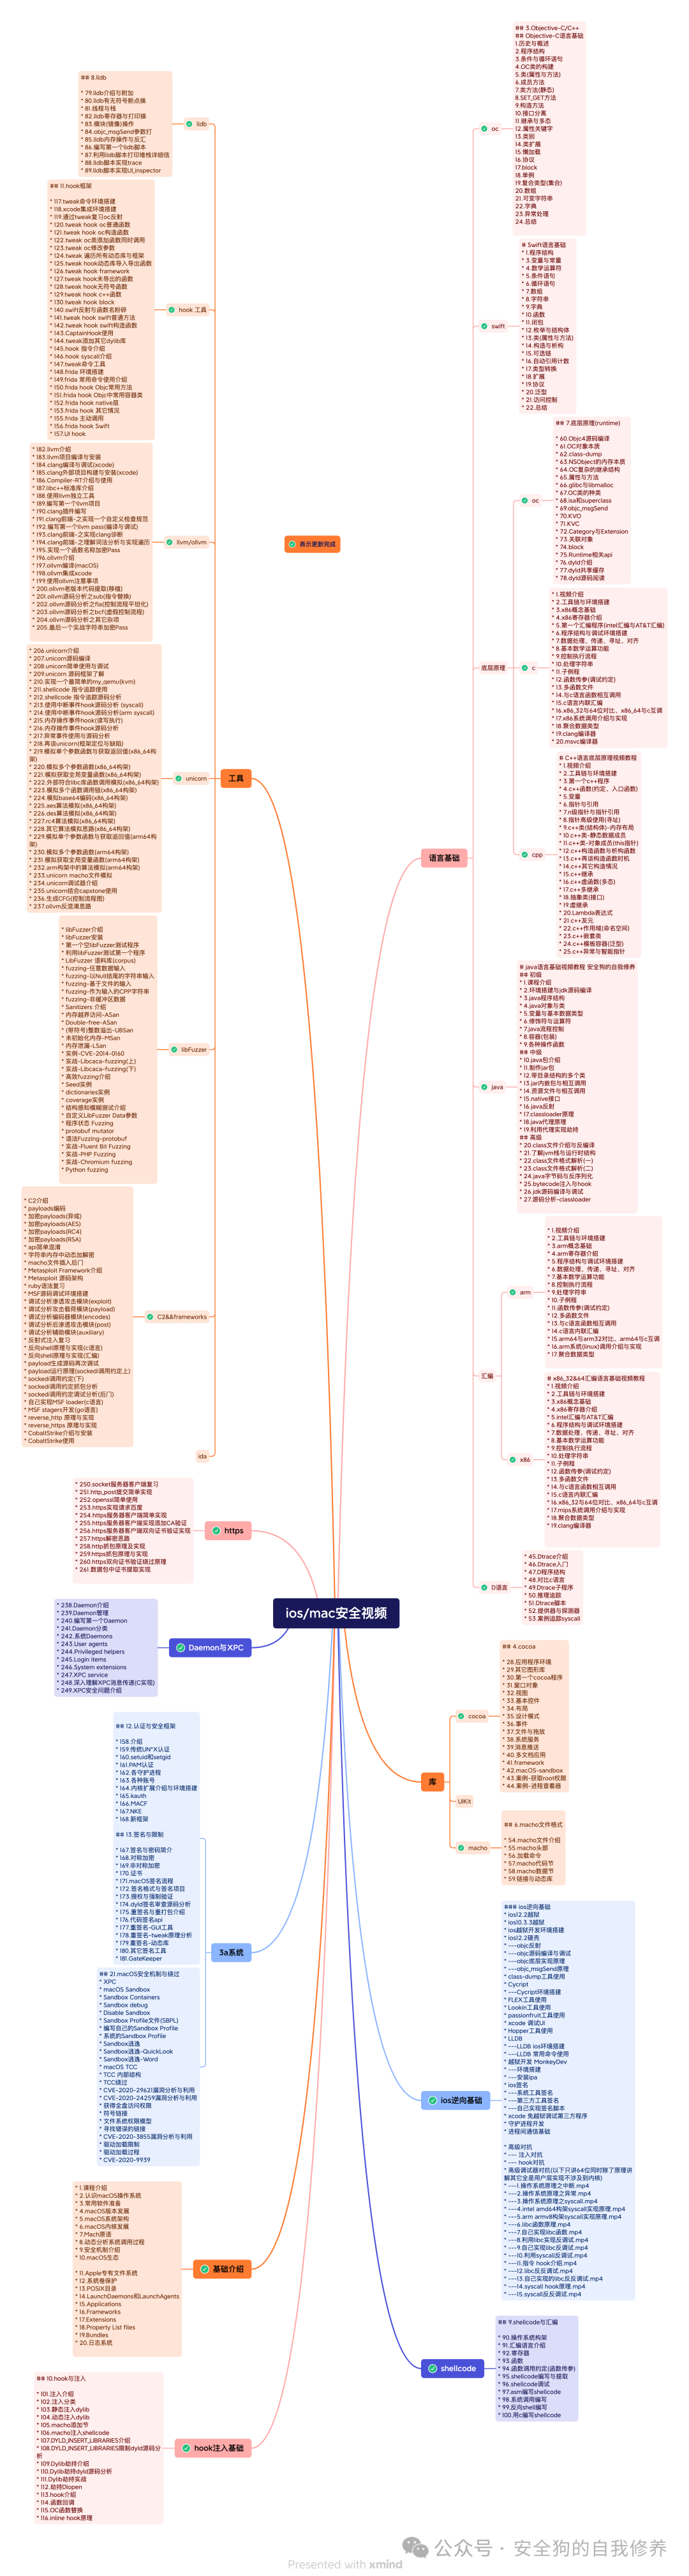
|
||||
# QT开发底层原理与安全逆向视频教程
|
||||
|
||||
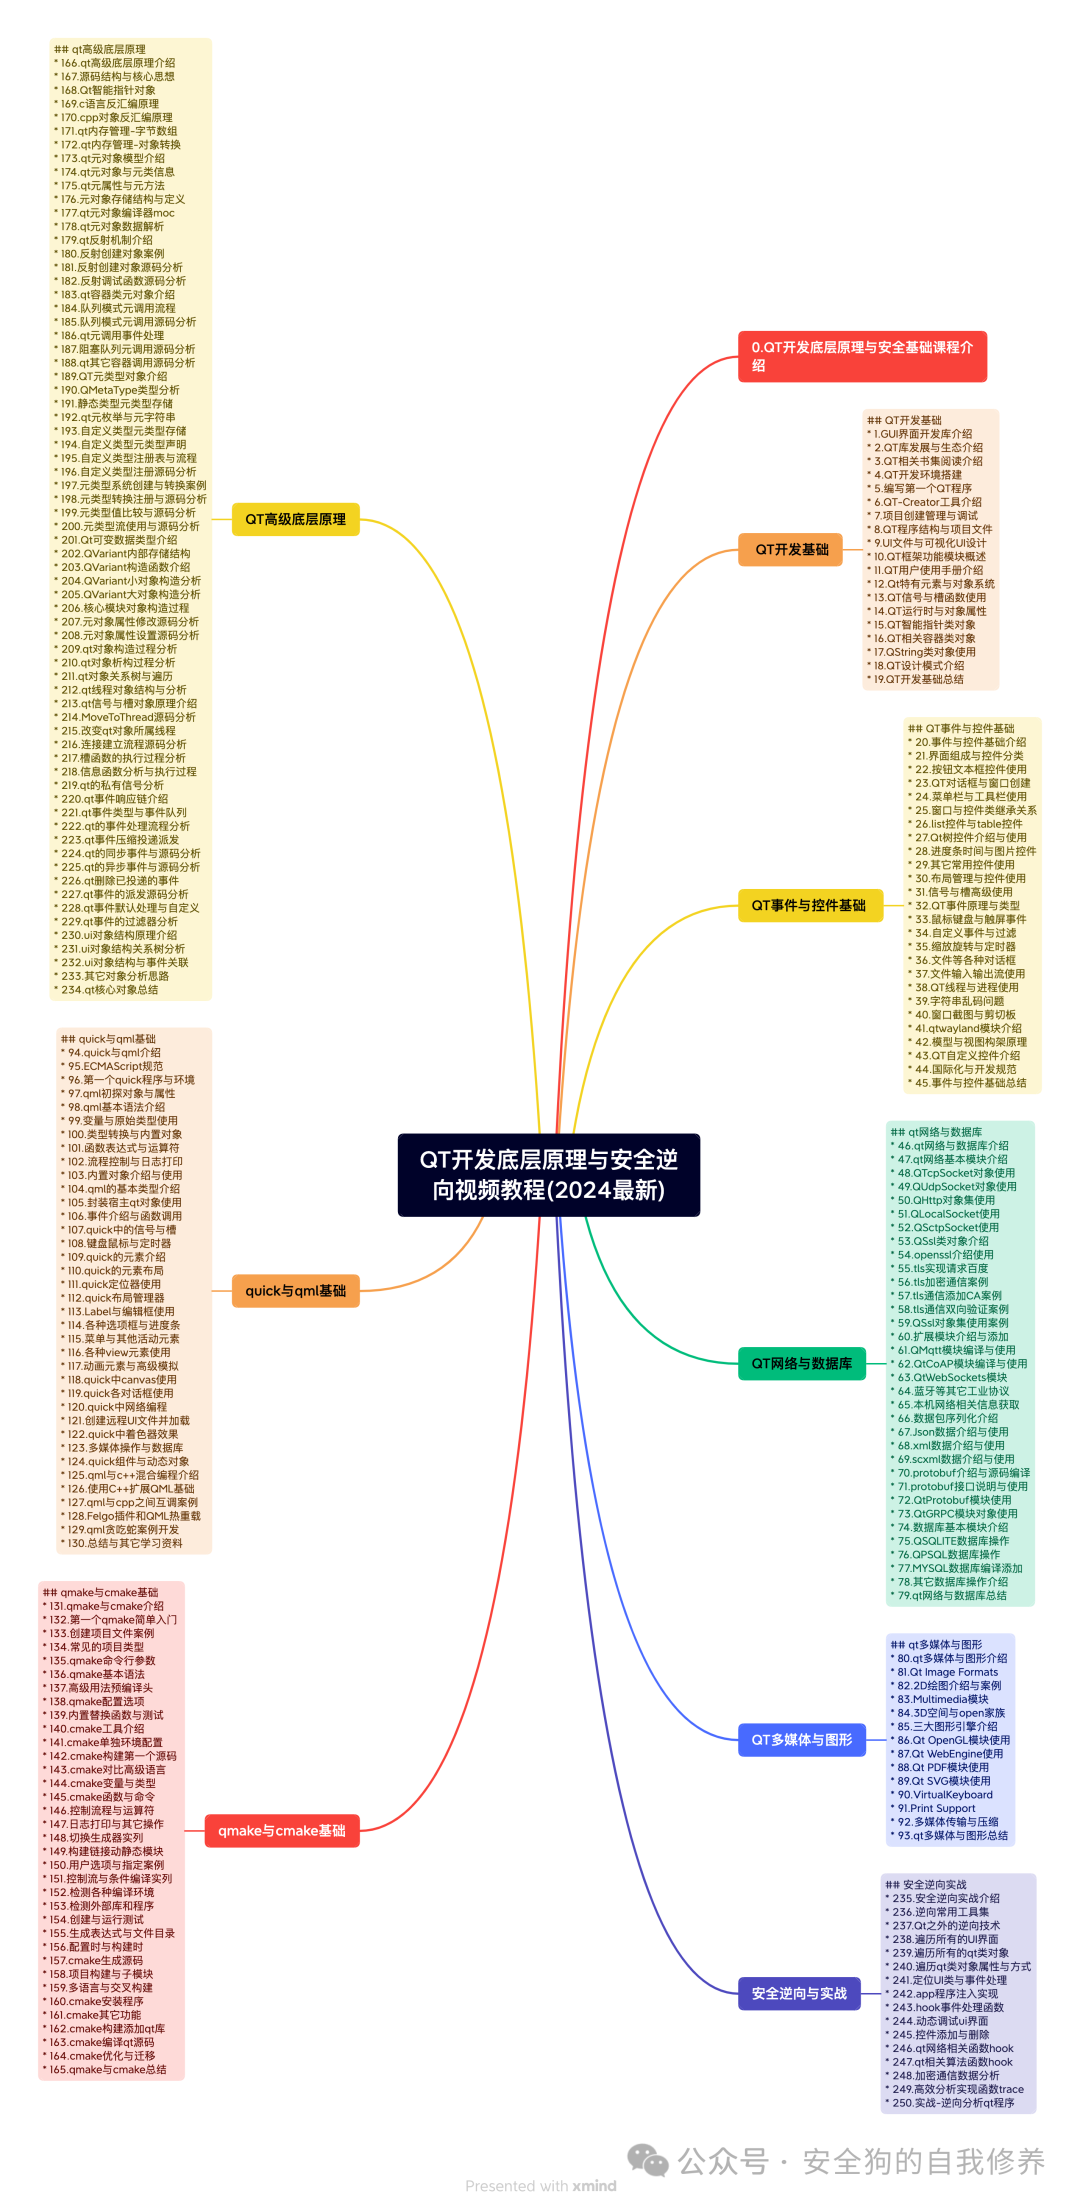
|
||||
|
||||
linux文件系统存储与文件过滤安全开发视频教程(2024最新)
|
||||
|
||||

|
||||
|
||||
linux高级usb安全开发与源码分析视频教程
|
||||
|
||||

|
||||
|
||||
**linux程序设计与安全开发**
|
||||
|
||||

|
||||
|
||||
|
||||
****- 
|
||||
|
||||
- #
|
||||
|
||||
-
|
||||
- w
|
||||
i
|
||||
n
|
||||
d
|
||||
o
|
||||
w
|
||||
s
|
||||
网
|
||||
络
|
||||
安
|
||||
全
|
||||
防
|
||||
火
|
||||
墙
|
||||
与
|
||||
虚
|
||||
拟
|
||||
网
|
||||
卡
|
||||
(
|
||||
更
|
||||
新
|
||||
完
|
||||
成
|
||||
)
|
||||
|
||||
- 
|
||||
|
||||
- w
|
||||
i
|
||||
n
|
||||
d
|
||||
o
|
||||
w
|
||||
s
|
||||
文
|
||||
件
|
||||
过
|
||||
滤
|
||||
(
|
||||
更
|
||||
新
|
||||
完
|
||||
成
|
||||
)
|
||||
|
||||
- 
|
||||
|
||||
- U
|
||||
S
|
||||
B
|
||||
过
|
||||
滤
|
||||
(
|
||||
更
|
||||
新
|
||||
完
|
||||
成
|
||||
)
|
||||
|
||||
- 
|
||||
|
||||
- 游
|
||||
戏
|
||||
安
|
||||
全
|
||||
(
|
||||
更
|
||||
新
|
||||
中
|
||||
)
|
||||
|
||||
- 
|
||||
|
||||
- i
|
||||
o
|
||||
s
|
||||
逆
|
||||
向
|
||||
|
||||
- 
|
||||
|
||||
- w
|
||||
i
|
||||
n
|
||||
d
|
||||
b
|
||||
g
|
||||
|
||||
- 
|
||||
|
||||
- 还
|
||||
有
|
||||
很
|
||||
多
|
||||
免
|
||||
费
|
||||
教
|
||||
程
|
||||
(
|
||||
限
|
||||
学
|
||||
员
|
||||
)
|
||||
|
||||
- 
|
||||

|
||||

|
||||
|
||||
- 
|
||||
|
||||
-
|
||||
- **windows恶意软件开发与对抗视频教程**
|
||||
|
||||
-
|
||||
- 
|
||||
|
||||
- 
|
||||
|
||||
-
|
||||
|
||||
- 
|
||||
|
||||
@@ -0,0 +1,199 @@
|
||||
# 想本地化部署DeepSeek?这些漏洞要注意!
|
||||
重生之成为赛博女保安 2025-02-19 00:14
|
||||
|
||||
|
||||
|
||||
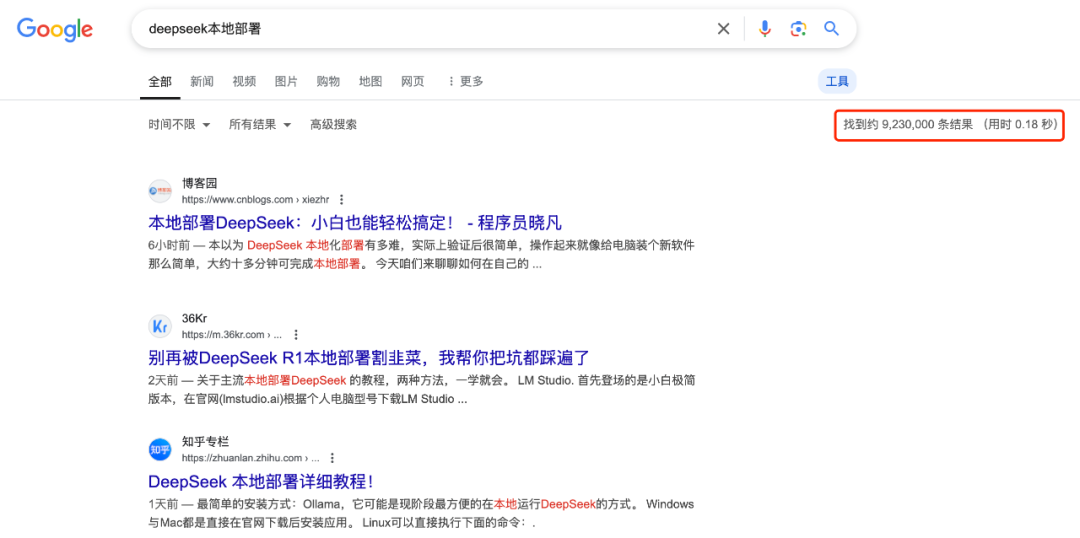
2025年伊始,AI领域迎来一个重要变革 - DeepSeek R1开源发布,凭借着低成本、性能出众的优势,这个模型在短短几周内就获得空前关注。由于官网服务经常繁忙,大家开始选择使用Ollama+OpenWebUI、LM Studio等工具进行本地快速部署,从而将AI能力引入企业内网和个人PC环境。
|
||||
|
||||
|
||||
|
||||
近期腾讯朱雀实验室发现:这些广受欢迎的AI工具中普遍存在安全漏洞。如果使用不当,攻击者可能窃取用户数据、滥用算力资源,甚至控制用户设备。
|
||||
|
||||
文本将介绍这些流行AI工具的安全问题,以及如何使用开源的AI-Infra-Guard一键检测与收敛相关风险。
|
||||
|
||||
|
||||
**一、Ollama**
|
||||
|
||||
Ollama是一个开源应用程序,允许用户在Windows、Linux和macOS设备上本地部署和操作大型语言模型(LLM),受 Docker 的启发,Ollama 简化了打包和部署 AI 模型的过程, 现在已成为最流行的的个人电脑跑大模型的方案,目前网络上大部分本地部署DeepSeek R1的文章也是推荐的此工具。
|
||||
|
||||
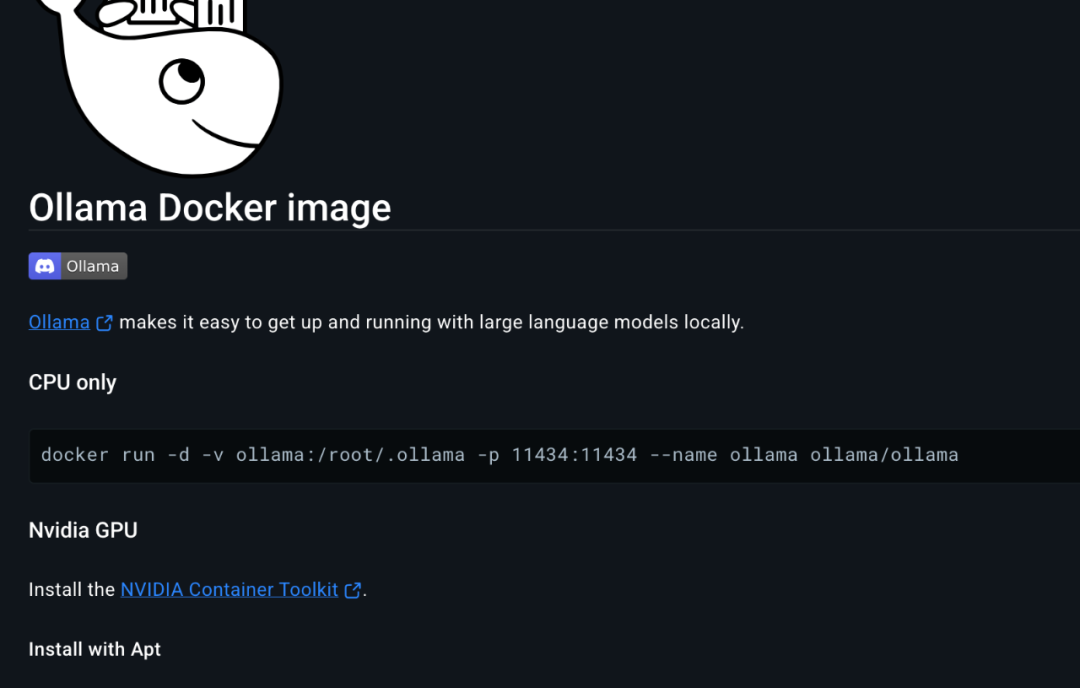
Ollama默认启动时会开放11434端口,在此端口上公开使用restful api执行核心功能,例如下载模型,上传模型,模型对话等等。默认情况下ollama只会在本地开放端口,但是在Ollama的docker中,默认会以root权限启动,并且开放到公网上。
|
||||
|
||||
|
||||
|
||||
ollama对这些接口普遍没有鉴权,导致攻击者扫描到这些ollama的开放服务后可以进行一系列攻击手段
|
||||
。
|
||||
|
||||
|
||||
### 1)模型删除
|
||||
|
||||
例如,通过
|
||||
接口删除模型。
|
||||
### 2)模型窃取
|
||||
|
||||
通过接口
|
||||
查看ollama模型。
|
||||
|
||||
ollama支持自定义镜像源,自建一个镜像服务器,再通过
|
||||
接口就能轻松窃取私有模型文件。
|
||||
### 3)算力窃取
|
||||
|
||||
通过接口
|
||||
查看ollama模型。之后便能用
|
||||
请求对话,窃取了目标机器的算力。
|
||||
### 4)模型投毒
|
||||
|
||||
可以通过接口
|
||||
查看正在运行的模型,接着可以用
|
||||
下载有毒的模型,通过
|
||||
删
|
||||
除正常模型,在通过
|
||||
接口迁移有毒模型到正常模型路径,通过有毒模型污染使用者的对话。
|
||||
### 5)远程命令执行漏洞 CVE-2024-37032
|
||||
|
||||
ollama在去年6月爆发过严重的远程命令执行漏洞【CVE-2024-37032】是Ollama开源框架中一个严重的路径遍历漏洞,允许远程代码执行(RCE),CVSSv3评分为9.1。该漏洞影响Ollama 0.1.34之前的版本,通过自建镜像伪造manifest文件,实现任意文件读写和远程代码执行。
|
||||
###
|
||||
- ### 缓解方案
|
||||
|
||||
升级到最新版ollama,但是ollama官方目前无任何鉴权方案,运行ollama serve时确认环境变量OLLAMA_HOST为本地地址,避免公网运行。建议本地运行ollama再使用反向代理工具(如Nginx)为服务端增加访问保护
|
||||
|
||||
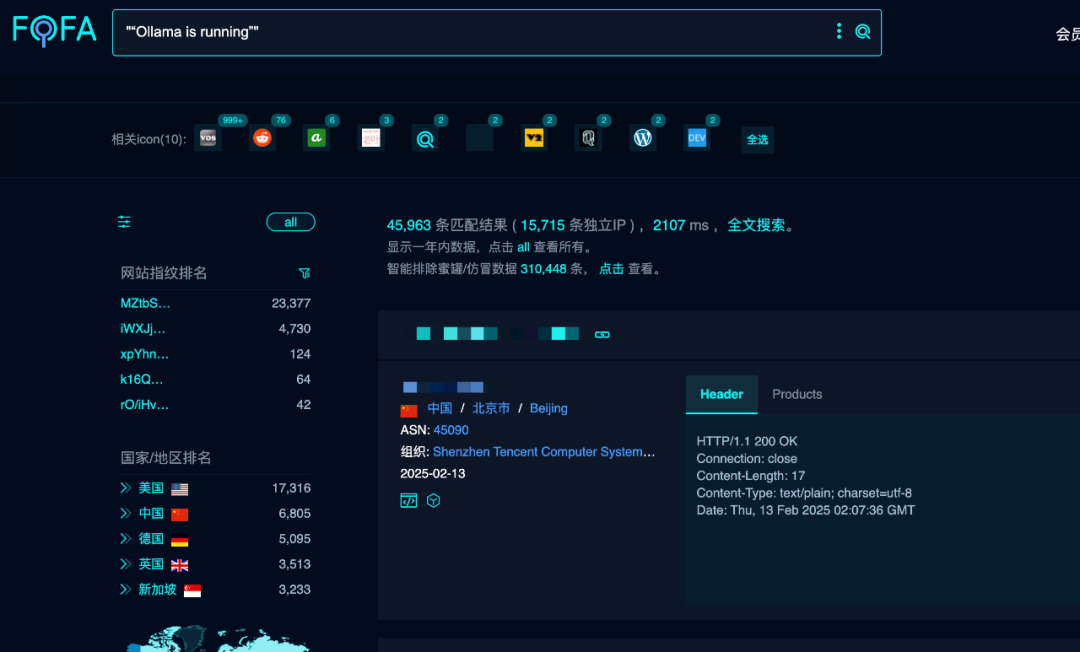
据统计,目前公网上仍有约4万个未设防的Ollama服务,请检查您的部署是否安全。
|
||||
|
||||
|
||||
|
||||
|
||||
**二、OpenWebUI**
|
||||
|
||||
openwebui是现在最流行的大模型对话webui,包含大模型聊天,上传图片,RAG等多种功能且方便与ollama集成。也是现在deepseek本地化部署常见的搭配。openwebui在历史上也出现了不少漏洞,这里挑选几个典型。
|
||||
|
||||
### 【CVE-2024-6707】一个文件黑掉你的AI
|
||||
|
||||
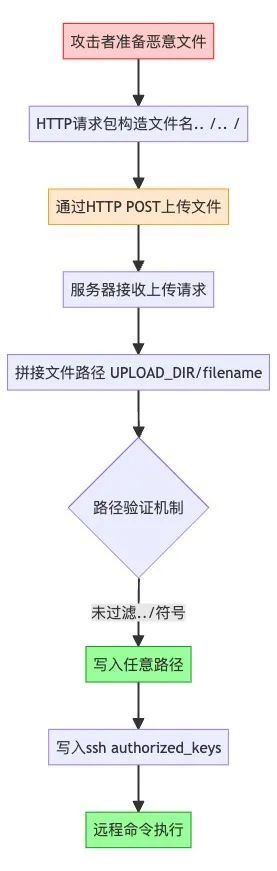
用户通过Open WebUI的HTTP界面点击消息输入框左侧的加号(+)上传文件时,文件会被存储到静态上传目录。上传文件名可伪造,未进行校验,允许攻击者通过构造包含路径遍历字符(如../../)的文件名,将文件上传至任意目录。
|
||||
|
||||
攻击者可通过上传恶意模型(如包含Python序列化对象的文件),反序列化后执行任意代码,或通过上传authorized_keys实现远程命令执行。
|
||||
|
||||
流程图如下:
|
||||
|
||||
|
||||
- ### 缓解方案
|
||||
|
||||
升级到最新版,避免开启用户系统。
|
||||
|
||||
|
||||
**三、ComfyUI**
|
||||
|
||||
ComfyUI是现在最流行的diffusion模型应用,因其丰富的插件生态和高度定制化节点闻名,常用于文生图、文生视频等领域。
|
||||
|
||||
ComfyUI和Ollama一样,开发者最初可能只想在本地使用,没有任何鉴权方式,但是也有大量开放到公网的ComfyUI应用。
|
||||
|
||||
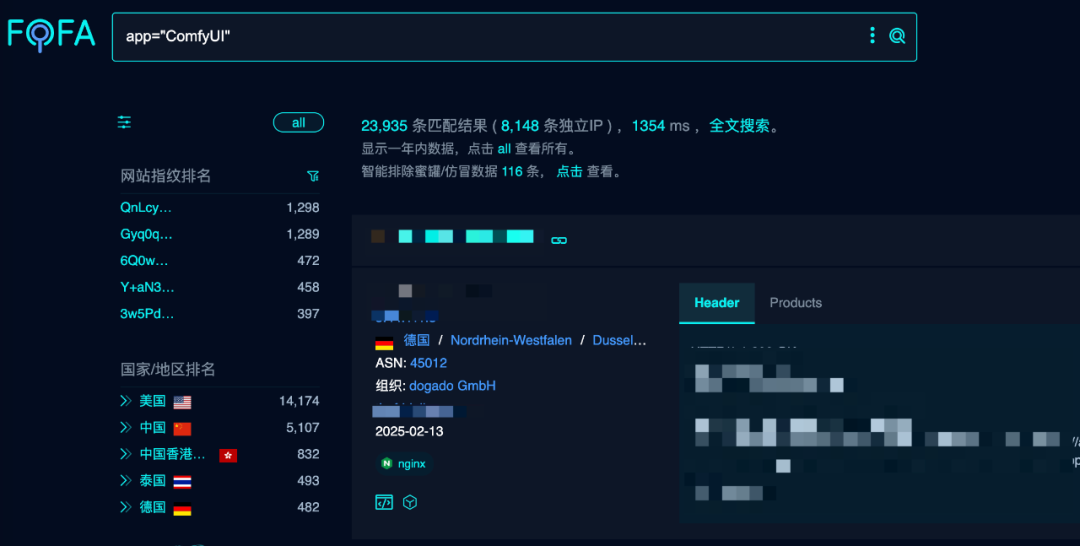
|
||||
|
||||
ComfyUI因为插件生态闻名,但是插件的作者一般为个人开发者,对安全性没有太多关注,腾讯朱雀实验室在去年就发现多个ComfyUI及其插件漏洞。
|
||||
|
||||
|
||||
**朱雀实验室历史发现漏洞:**
|
||||
|
||||
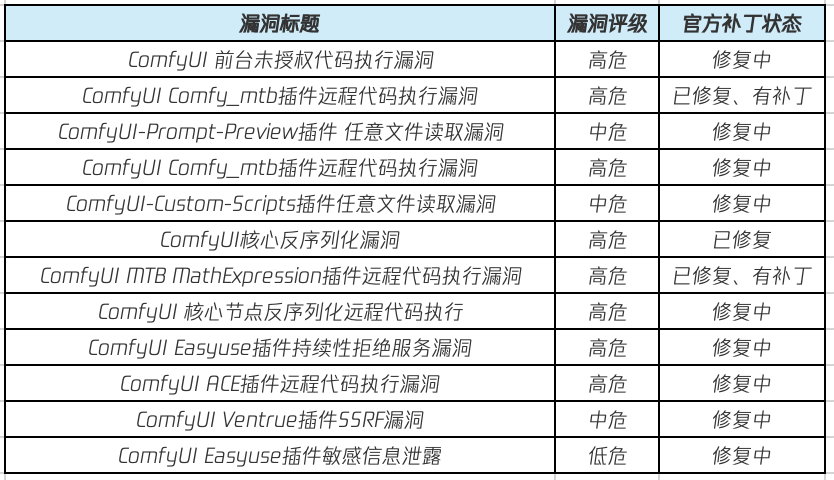
|
||||
|
||||
以上大部分漏洞影响ComfyUI全系列核心代码(包含目前最新版本),部分流行插件,影响包括远程命令执行、任意文件读取/写入,数据窃取等。
|
||||
|
||||
- ### 缓解方案
|
||||
|
||||
由于漏洞修复缓慢,ComfyUI最新版本目前仍然存在漏洞,不建议将其暴露公网使用
|
||||
。
|
||||
|
||||
|
||||
**四、AI-Infra-Guard: AI风险一键检测与防范**
|
||||
|
||||
在过去一年中,朱雀蓝军围绕混元大模型安全开展了深入研究和实践,逐步落地了一套大模型软件供应链安全解决方案。该项目拥有轻量、快速、无害发现AI安全威胁的能力, 利用大模型进行漏洞采集,已经帮助收敛了多处“开源软件供应链漏洞导致混元数据泄露”的风险盲点,验证了利用大模型赋能安全的应用潜力。
|
||||
|
||||
|
||||
一个日常场景:
|
||||
|
||||
安全团队:"求求你们先把ollama的鉴权打开"
|
||||
|
||||
算法团队:"可是文档没说需要安全配置啊..."
|
||||
|
||||
运维团队:"这框架我都没听说过,怎么扫描?"
|
||||
|
||||
也正是这些痛点,催生了AI-Infra-Guard的诞生。
|
||||
|
||||
|
||||
**AI-Infra-Guard是什么**
|
||||
|
||||
AI Infra Guard(AI Infrastructure Guard) 是一个高效、轻量、易用的AI基础设施安全评估工具,专为发现和检测AI系统潜在安全风险而设计。目前已经支持检测30种AI组件、不仅支持常见的AI应用dify、comfyui、openwebui,也支持像ragflow、langchain、llama-factory等开发训练框架的漏洞检测。
|
||||
|
||||
|
||||
1)通过大模型自动积累漏洞规则
|
||||
|
||||
为了解决海量AI组件CVE漏洞规则的人工分析成本,我们实现了用大模型自动将历史漏洞收集的方案,传统方式中可能需要人工分析CVE描述 → 写正则匹配规则(耗时3h/漏洞),现在利用混元大模型,自动同步CVE+大模型自动解析 -> 生成漏洞检测逻辑只需要30s。也实现了对AI组件相关漏洞的实时监控:
|
||||
|
||||
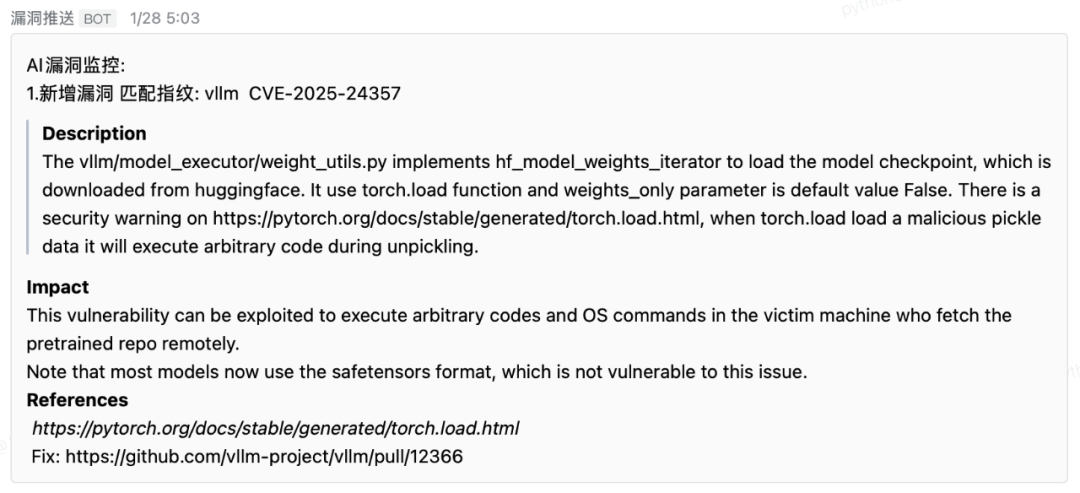
|
||||
|
||||
2)使用友好
|
||||
|
||||
· 零依赖,开箱即用,二进制文件仅8MB
|
||||
|
||||
· 内存占用<50MB,扫完千节点集群不卡顿
|
||||
|
||||
· 跨平台兼容,同时支持Windows/MacOS/Linux
|
||||
|
||||
|
||||
**使用**
|
||||
|
||||
Al-Infra-Guard 已在GitHub开源,目前已收录30+AI应用指纹,200+安全漏洞数据库,且已包含腾讯朱雀实验室独家发现的英伟达Triton,Pytorch,ComfyUI与Ray等知名AI组件漏洞。
|
||||
|
||||
|
||||
对于个人用户,想检测自己本地AI组件应用,可以执行如下命令一键检测
|
||||
|
||||
```
|
||||
./ai-infra-guard -localscan
|
||||
```
|
||||
|
||||
|
||||
将对本地开放端口进行检查和识别,给出安全建议。
|
||||
|
||||
如上文中使用了包含漏洞的ollama版本,一键检测后提示如下:
|
||||
|
||||
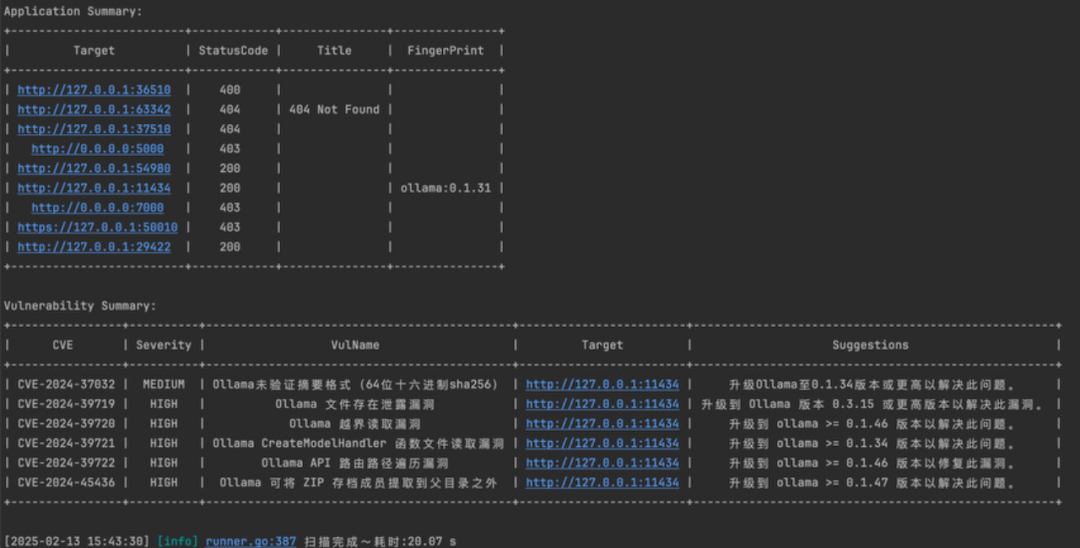
|
||||
|
||||
|
||||
|
||||
如果在检测到AI服务在公网开放,也会提示
|
||||
|
||||
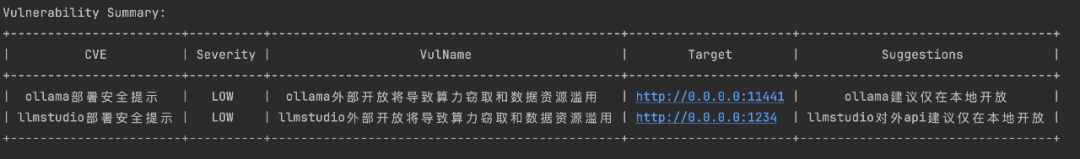
|
||||
|
||||
对于开发者/运维,想检测部署AI服务的安全性,执行命令
|
||||
```
|
||||
单个目标
|
||||
./ai-infra-guard -target [IP:PORT/域名]
|
||||
|
||||
多个目标
|
||||
./ai-infra-guard -target [IP:PORT/域名] -target [IP:PORT/域名]
|
||||
|
||||
# 扫描网段寻找AI服务
|
||||
./ai-infra-guard -target 192.168.1.0/24
|
||||
|
||||
# 从文件读取目标扫描
|
||||
./ai-infra-guard -file target.txt
|
||||
```
|
||||
|
||||
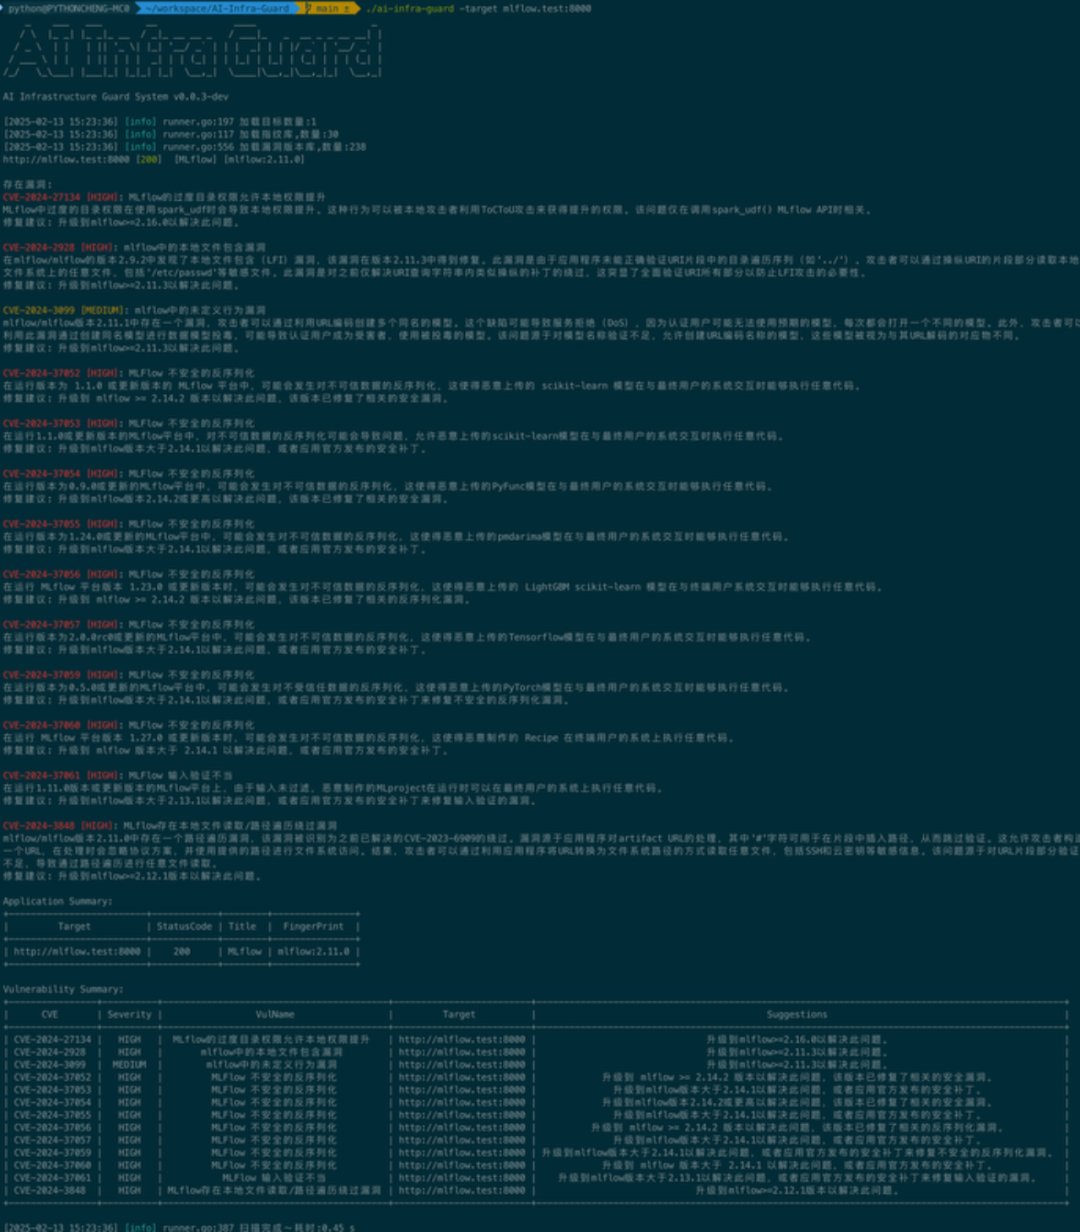
|
||||
|
||||
|
||||
**获取地址**
|
||||
|
||||
开源地址:https://github.com/Tencent/AI-Infra-Guard/
|
||||
|
||||
下载地址(根据系统下载自己系统的版本):
|
||||
https://github.com/Tencent/AI-Infra-Guard/releases
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
欢迎大家Star、体验并反馈工具的任何问题!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,223 @@
|
||||
# 漏洞扫描 · 详解
|
||||
原创 洁说安全 网络安全和等保测评 2025-02-18 23:05
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
漏洞扫描是指基于漏洞数据库,通过扫描等手段对指定的远程或者本地计算机系统的安全脆弱性进行检测,发现可利用漏洞的一种安全检测(渗透攻击)行为。以下是关于漏洞扫描的详细介绍:
|
||||
# 漏洞扫描的类型
|
||||
### 网络漏洞扫描
|
||||
|
||||
主要针对网络设备和网络服务进行扫描,通过发送特定的网络数据包,检测目标系统开放的端口、运行的服务以及可能存在的网络协议漏洞等。例如,通过扫描可以发现服务器是否开放了不必要的端口,如一些未授权访问的端口可能会被黑客利用进行入侵。
|
||||
|
||||
主机漏洞扫描
|
||||
|
||||
侧重于对单个主机系统进行检测,包括操作系统、应用程序、配置文件等方面的漏洞。比如检测操作系统是否存在未修复的安全补丁,应用程序是否存在版本过低导致的安全风险等。
|
||||
|
||||
数据库漏洞扫描
|
||||
|
||||
专门用于检测数据库系统中的漏洞,如数据库的认证机制是否存在缺陷、是否存在SQL 注入漏洞、数据库配置是否安全等。像一些数据库可能存在弱密码问题,容易被暴力破解。
|
||||
|
||||
Web 应用漏洞扫描
|
||||
|
||||
主要针对Web 应用程序进行扫描,查找诸如 SQL 注入、跨站脚本攻击(XSS)、文件包含漏洞、命令执行漏洞等。例如,攻击者可能利用 SQL 注入漏洞,通过在 Web 表单中输入恶意 SQL 语句,获取数据库中的敏感信息。
|
||||
|
||||
漏洞扫描的工具
|
||||
|
||||
Nessus
|
||||
|
||||
是一款功能强大的漏洞扫描工具,可用于检测各种操作系统、网络设备、应用程序等的漏洞。它拥有庞大的漏洞数据库,能进行全面的安全扫描,并提供详细的报告和修复建议。
|
||||
|
||||
OpenVAS
|
||||
|
||||
是一个开源的漏洞扫描框架,具备多种扫描功能和插件,可对网络和系统进行深入的安全检测,能发现许多常见和复杂的安全漏洞。
|
||||
|
||||
AWVS(Acu
|
||||
netix Web Vulnerability Scanner)
|
||||
|
||||
专注于Web 应用漏洞扫描的工具,能够自动检测各种 Web 漏洞,如 SQL 注入、XSS 等,并且支持对动态网站的扫描,使用方便,扫描结果准确。
|
||||
|
||||
SQLmap
|
||||
|
||||
主要用于检测和利用SQL 注入漏洞的工具,它可以自动识别目标网站是否存在 SQL 注入点,并尝试获取数据库中的敏感信息,是 Web 安全测试中常用的工具之一。
|
||||
|
||||
漏洞扫描的流程
|
||||
|
||||
规划与准备
|
||||
|
||||
确定扫描的目标范围,包括目标系统的IP 地址、域名、应用程序等;明确扫描的目的,如合规性检查、安全评估等;选择合适的扫描工具和技术,并确保扫描人员具备相应的技能和权限。
|
||||
|
||||
信息收集
|
||||
|
||||
通过各种手段收集目标系统的相关信息,如域名注册信息、IP 地址范围、开放的端口、运行的服务等。这些信息可以帮助扫描人员更好地了解目标系统,为后续的扫描工作提供基础。
|
||||
|
||||
扫描执行
|
||||
|
||||
运用选定的扫描工具,按照预定的扫描策略对目标系统进行扫描。扫描过程中,工具会发送各种探测数据包,分析目标系统的响应,以发现可能存在的漏洞。
|
||||
|
||||
结果分析
|
||||
|
||||
对扫描结果进行仔细分析,判断漏洞的真实性和严重程度。有些扫描结果可能是误报,需要通过进一步的验证来确定是否真的存在漏洞。根据漏洞的严重程度,对其进行分类和排序。
|
||||
|
||||
报告生成
|
||||
|
||||
将扫描结果整理成详细的报告,报告内容通常包括漏洞的描述、发现的位置、严重程度、可能的影响以及修复建议等。报告应清晰易懂,以便相关人员能够根据报告采取相应的措施。
|
||||
|
||||
修复与验证
|
||||
|
||||
根据报告中的修复建议,对发现的漏洞进行修复。修复完成后,再次进行扫描,以验证漏洞是否已被成功修复,确保系统的安全性得到提升。
|
||||
|
||||
漏洞扫描原理
|
||||
|
||||
主要是通过各种技术手段,对目标系统或应用程序进行探测、分析和比对,以发现其中可能存在的安全漏洞,具体包括以下几种常见原理:
|
||||
|
||||
基于特征匹配
|
||||
|
||||
原理:
|
||||
漏洞扫描工具会内置一个庞大的漏洞特征库,其中包含了各种已知漏洞的特征信息,如特定的代码片段、文件指纹、系统配置错误特征等。扫描时,工具会对目标系统进行全面检查,将获取到的系统信息与漏洞特征库中的特征进行逐一比对。一旦发现匹配的特征,就可以判断目标系统存在相应的漏洞。
|
||||
|
||||
示例:
|
||||
如果目标系统的某个文件包含了已知漏洞软件版本的特定代码字符串,扫描工具就能通过特征匹配识别出该系统可能存在与这个软件版本相关的漏洞。
|
||||
|
||||
基于端口扫描
|
||||
|
||||
原理:
|
||||
计算机系统通过端口与外界进行通信,不同的端口对应着不同的服务和应用程序。正常情况下,系统会开放一些必要的端口来提供服务,但如果开放了不必要的端口,就可能存在安全风险。端口扫描工具会向目标系统的各个端口发送连接请求,根据目标系统的响应来判断哪些端口是开放的,再结合已知的端口与服务对应关系以及相关漏洞信息,分析开放端口是否存在安全隐患。
|
||||
|
||||
示例:
|
||||
若扫描发现目标系统的23 端口(Telnet 服务默认端口)处于开放状态,而当前系统并不需要提供 Telnet 服务,那么就存在被 Telnet 相关漏洞攻击的风险,如弱密码破解等。
|
||||
|
||||
基于漏洞利用模拟
|
||||
|
||||
原理:
|
||||
模拟黑客可能使用的攻击手段和技术,向目标系统发送特定的测试数据或请求,尝试触发可能存在的漏洞。如果目标系统对这些测试数据或请求做出了异常响应,或者出现了预期的漏洞利用效果,如返回敏感信息、执行了非授权的操作等,就可以判断目标系统存在相应的漏洞。
|
||||
|
||||
示例:
|
||||
在进行SQL 注入漏洞扫描时,扫描工具会向目标 Web 应用的输入框中输入一些包含恶意 SQL 语句的测试数据,如果目标系统没有对输入进行正确的过滤和验证,导致数据库执行了这些恶意语句,并返回了不应该显示的数据库信息,就说明该 Web 应用存在 SQL 注入漏洞。
|
||||
|
||||
基
|
||||
于系统配置检测
|
||||
|
||||
原理:
|
||||
系统的安全配置对于防止漏洞至关重要。扫描工具会检查目标系统的各种配置参数,如操作系统的用户权限设置、文件系统权限、网络服务配置等,与预先定义的安全配置标准进行对比。如果发现配置不符合安全标准,就可能存在安全漏洞。
|
||||
|
||||
示例:
|
||||
若扫描发现某个服务器的操作系统中,普通用户拥有了过高的文件读写权限,超出了正常业务需求,那么就存在文件被非法篡改或敏感信息被泄露的风险。
|
||||
|
||||
基于数据分析
|
||||
|
||||
原理:
|
||||
收集目标系统在运行过程中的各种数据,如网络流量、系统日志、应用程序运行数据等,运用数据分析技术,包括数据挖掘、机器学习算法等,对这些数据进行深入分析,从中发现异常行为或潜在的漏洞迹象。
|
||||
|
||||
示例:
|
||||
通过分析网络流量数据,发现某个IP 地址频繁向目标系统发送异常的请求数据包,或者系统日志中出现了大量异常的登录失败记录,这些都可能是存在漏洞被攻击的迹象。
|
||||
|
||||
基于指纹识别
|
||||
|
||||
原理:
|
||||
每个操作系统、网络设备、应用程序等都有其独特的“指纹” 信息,这些指纹信息可以是软件版本号、特定的文件标识、系统响应特征等。漏洞扫描工具通过收集目标系统的这些指纹信息,来确定目标系统的类型、版本等详细信息,然后根据已知的该类型系统和版本所存在的漏洞情况,判断目标系统可能存在的漏洞。
|
||||
|
||||
示例:
|
||||
不同版本的Windows 操作系统在系统文件的大小、日期以及网络响应的特定字段等方面都有独特的指纹特征。扫描工具识别出目标系统是 Windows XP SP3 后,就能依据 Windows XP SP3 已知的漏洞列表进行针对性的漏洞检查。
|
||||
|
||||
基于协议分析
|
||||
|
||||
原理:
|
||||
网络通信是基于各种协议进行的,如TCP/IP、HTTP、FTP 等。正常的协议通信遵循一定的规则和格式。漏洞扫描工具会对目标系统与外界进行通信时所使用的协议进行分析,检查协议数据是否符合规范,是否存在异常的协议行为或特殊的协议指令序列,以此判断是否存在与协议相关的漏洞。
|
||||
|
||||
示例:
|
||||
在HTTP 协议通信中,如果扫描工具发现目标 Web 服务器对某些特殊构造的 HTTP 请求头字段处理不当,导致出现内存泄漏或程序崩溃等情况,就可能意味着存在与 HTTP 协议相关的漏洞,如 HTTP 响应拆分漏洞等。
|
||||
|
||||
漏洞扫描能解决什么问题
|
||||
|
||||
|
||||
漏洞扫描是保障网络安全的重要手段,主要能解决安全隐患发现、合规性保障、安全策略优化等方面的问题,以下是具体介绍:
|
||||
|
||||
发现安全隐患
|
||||
|
||||
识别系统漏洞:
|
||||
能检测出操作系统、应用程序、数据库等存在的各种漏洞,如Windows 系统的远程代码执行漏洞、Web 应用的 SQL 注入和跨站脚本攻击漏洞等,让管理员及时了解系统安全状况,提前采取修复措施,防止黑客利用漏洞入侵。
|
||||
|
||||
检测配置错误:
|
||||
可发现服务器、网络设备等的错误配置,像防火墙规则设置不当、数据库权限配置过松等。这些错误配置可能会导致系统暴露在风险中,漏洞扫描能帮助管理员及时调整配置,降低安全风险。
|
||||
|
||||
查找弱密码和账号问题:
|
||||
可以对系统中的账号密码进行检查,发现弱密码、默认密码以及共享账号等问题,提醒用户及时修改密码,加强账号安全管理,避免账号被暴力破解或滥用。
|
||||
|
||||
保障合规性
|
||||
|
||||
满足行业标准要求:
|
||||
在金融、医疗、电商等行业,都有严格的信息安全合规要求。如支付卡行业数据安全标准(PCI DSS)要求商家和支付处理机构定期进行漏洞扫描,以保护客户的支付卡信息安全。漏洞扫描可帮助企业满足这些行业标准,避免因不合规而面临的法律风险和经济损失。
|
||||
|
||||
符合法律法规规定:
|
||||
许多国家和地区都制定了关于网络安全和数据保护的法律法规,如欧盟的《通用数据保护条例》(GDPR)、我国的《网络安全法》等。企业通过定期进行漏洞扫描,可确保自身的网络系统和数据处理活动符合法律要求,避免因违法而遭受处罚。
|
||||
|
||||
优化安全策略
|
||||
|
||||
评估安全防御效果:
|
||||
通过漏洞扫描结果,企业可以了解当前安全防护措施的有效性,判断防火墙、入侵检测系统等安全设备和安全技术是否能够有效抵御各种安全威胁。如果扫描发现某些漏洞仍然存在,说明安全防御存在漏洞,需要进一步加强或调整安全措施。
|
||||
|
||||
指导安全资源分配:
|
||||
根据漏洞扫描所发现的漏洞严重程度和影响范围,企业可以合理分配安全资源,优先处理严重的漏洞,将有限的人力、物力和财力投入到最需要的地方,提高安全投资的回报率。
|
||||
|
||||
请在文末点赞、留言、转发、点个在看吧😉
|
||||
|
||||
**分享网络安全知识 强化网络安全意识**
|
||||
|
||||
**欢迎关注《网络安全和等保测评》微信公众号**
|
||||
**⬇️**
|
||||
|
||||
|
||||
**关注我们**
|
||||
|
||||

|
||||
|
||||
**联系我们**
|
||||
|
||||

|
||||
|
||||
- [网络安全等级保护在沪测评机构自律委员会名单](http://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247484143&idx=1&sn=4c7005cc2403001cbd5a2ea1231969d1&chksm=c1091486f67e9d9032962661ec1c10629f64d9a379b61174815818ba6e3a1ba25744a54e3661&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [公安部第三研究所和等保测评机构的联系](http://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247484143&idx=1&sn=4c7005cc2403001cbd5a2ea1231969d1&chksm=c1091486f67e9d9032962661ec1c10629f64d9a379b61174815818ba6e3a1ba25744a54e3661&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [公安部网络安全等级保护评估中心介绍](http://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247484086&idx=1&sn=cc59d3861669c5811ba3b3233661e2cd&chksm=c10914dff67e9dc98acc14974a1613ce906b5a8d5ee90883fadb09be9bb3c0658a77f88380f7&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [CMA 和CNAS、ILAC-MRA标识介绍](http://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247484076&idx=1&sn=60640b8dc0d7990f1c07e080b9c836e8&chksm=c10914c5f67e9dd37bfd014d655dc2aa7e45dacb171de0268f52496287b755f84e36732e549a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [等级保护测评 & 法律依据汇总](http://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247484068&idx=1&sn=7cc10152197b52f1d7455ff3d2794981&chksm=c10914cdf67e9ddb87c98f9952f1c661f6c0d4558e61effa03f21974778a49065364177c5df5&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [安徽省某单位遭网络攻击3.54亿条个人信息被盗,公检联合督促整改](http://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247484059&idx=1&sn=afa0b263d87bafa9b4b1777509d1a3a5&chksm=c10914f2f67e9de40d098c265ec5e09c4d961192e7b9f5d9af031542d3f46d51acdc84078ece&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [为什么要做等保测评?不做会怎样?怎么通过等保测评?2024最新攻略来了!](http://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247484052&idx=1&sn=0009710ba255f1de33751ed71bddd96c&chksm=c10914fdf67e9deb594b401517709622a34af5541adaa735b126e04ba56f0f5ebba8cb5518ab&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [等保、分保、关保、密评——3保1评之间的联系与区别](http://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247484027&idx=1&sn=6d2cc0c5c275dffba0883cc8b188445e&chksm=c1091412f67e9d041dd5a2119876c054bbd8988b9745af83f5c581a30e76e8b10641712f0090&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [全国首起对虚假撤销等级保护测评备案作出处罚的行政案例](http://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247484040&idx=1&sn=bb64ad13ac8264f84e417edd2eabc2b7&chksm=c10914e1f67e9df798e8bedece99e7cd52e270d0e4d90c6506d37f4150b72e8931276ff9e2ca&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [国密局对通过材料审查174家密评机构公示](http://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247484010&idx=1&sn=8228f4f2cbced40c440758c2f94f1636&chksm=c1091403f67e9d15491d271b5fd570971defbf8f6a0554f83809a8ea000c480720fd078eb7bf&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [近期不履行网络安全保护义务处罚案例汇总](http://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247484004&idx=1&sn=17527f0f562ea75a81ce61a198eec6fd&chksm=c109140df67e9d1b85bd7ce9b0dbb00023da98f90f55104b217e487a745eafda35984221ffe2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [商用密码应用安全性评估试点机构目录(共48家)](http://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247483935&idx=1&sn=ce20c21537f6199cf63531397c5d4514&chksm=c1091476f67e9d604d81d7d3d8d9bd4baf94463526a80f21ff7b47bae95e8bb41e43d0989afc&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [等保测评具体是测什么?二级和三级有何区别?](http://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247484342&idx=1&sn=7d0f00c1f067949bf9ea50f697e14252&chksm=c10915dff67e9cc9679d66037584a270630832f8fe1487c38ebe76e39bb074bcd96b4aabbc4b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[网络安全 & 攻防演练](http://mp.weixin.qq.com/s?__biz=MzkxMjczNzAzMA==&mid=2247483847&idx=1&sn=19f33770b1338701e862290138c5085e&chksm=c10917aef67e9eb8ce8fad5e5017c7cb37b2c4928989511ee38228d46f19011c64fa0c218179&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,74 @@
|
||||
# 黑客批量售卖多国VPN权限:漏洞利用+社会工程威胁多国关键行业
|
||||
原创 网空闲话 网空闲话plus 2025-02-18 22:46
|
||||
|
||||
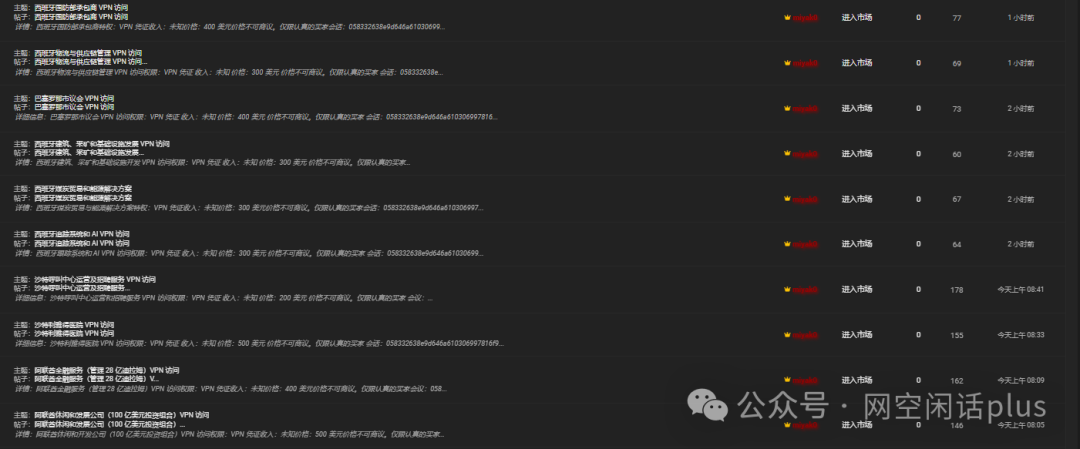
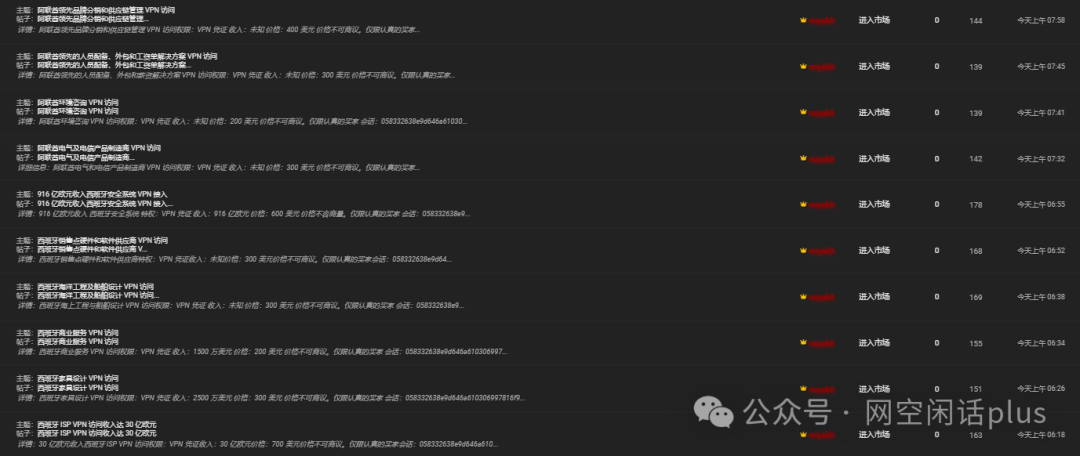
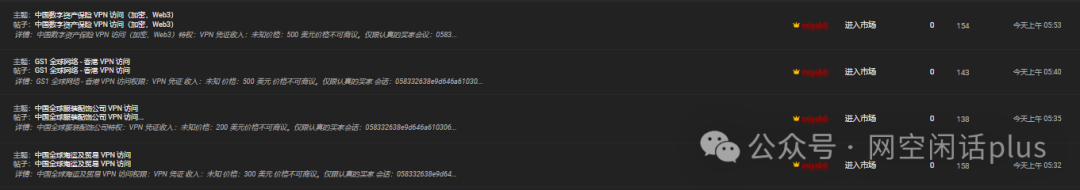
2月19日监测发现,暗网论坛上出现大量VPN访问权限售卖帖子,发帖者“miyak0”在短时间内发布了24条涉及多个国家和地区的VPN权限出售信息,涵盖西班牙、沙特、阿联酋、中国及香港等地的政府机构、国防承包商、金融服务、能源、物流、电信等多个关键行业。这些权限的价格从200美元到700美元不等,且均为“不可商议”,表明其可能通过非法手段批量获取了这些权限。此类行为对受害组织的网络安全构成严重威胁,可能导致数据泄露、财务损失和声誉损害。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
基本情况
|
||||
|
||||
西班牙:西班牙是此次帖子中涉及最多的国家,共有17条相关帖子。涉及的机构包括国防部、巴塞罗那市议会、建筑与采矿公司、煤炭贸易与能源解决方案公司、追踪系统与AI公司、销售点硬件与软件供应商、海洋工程与船舶设计公司、商业服务公司、家具设计公司、ISP公司等。这些机构的VPN访问权限价格从200美元到700美元不等。其中,部分帖子声称某些机构的年收入高达数十亿欧元,如“916亿欧元收入的西班牙安全系统”和“30亿欧元收入的西班牙ISP公司”,这表明发帖者可能试图通过夸大机构的经济价值来吸引买家。
|
||||
|
||||
沙特:沙特相关的帖子有2条,分别涉及利雅得医院和呼叫中心运营及招聘服务公司。利雅得医院的VPN访问权限价格为500美元,而呼叫中心运营及招聘服务公司的价格为200美元。这些帖子可能反映了发帖者对沙特医疗和服务业的关注,同时也显示出其对高价值目标的偏好。
|
||||
|
||||
阿联酋:阿联酋相关的帖子有5条,涉及金融服务公司(管理28亿迪拉姆)、休闲与发展公司(100亿美元投资组合)、领先品牌分销与供应链管理公司、人员配备与薪资解决方案公司以及环境咨询公司。这些机构的VPN访问权限价格从200美元到500美元不等,显示出发帖者对阿联酋金融、投资和高端服务行业的兴趣。
|
||||
|
||||
中国:中国相关的帖子有4条,涉及数字资产保险(加密、Web3)、全球服装配饰公司、全球海运及贸易公司。其中,数字资产保险的VPN访问权限价格为500美元,显示出发帖者对中国新兴数字经济领域的关注。
|
||||
|
||||
香港:香港相关的帖子有1条,涉及GS1全球网络的VPN访问权限,价格为500美元。这表明发帖者可能试图利用香港作为国际贸易和金融中心的地位,吸引对全球网络感兴趣的买家。
|
||||
|
||||
攻击者获取权限的可能方式
|
||||
|
||||
攻击者能够批量获取如此多的VPN权限,猜测可能通过以下几种途径,据以往情况看,利用最新的VPN设备漏洞的可能性最大。
|
||||
|
||||
网络钓鱼攻击:通过伪装成合法网站或邮件,诱骗用户输入登录凭证,从而获取VPN访问权限。
|
||||
|
||||
恶意软件攻击:通过植入恶意软件,获取目标系统的敏感信息,包括VPN凭证。
|
||||
|
||||
内部人员泄露:通过贿赂或胁迫内部人员,获取合法的VPN访问权限。
|
||||
|
||||
黑市交易:从其他黑客或黑市卖家手中购买VPN权限,再转售以获取利润。
|
||||
|
||||
漏洞利用:攻击者可能利用最新的或近期发现的VPN漏洞,通过技术手段直接入侵VPN系统,获取访问权限。这种攻击方式通常针对未及时更新或修复漏洞的系统,具有较高的成功率和隐蔽性。
|
||||
|
||||
防范措施及建议
|
||||
|
||||
紧急措施可能包括如下几个方面。
|
||||
|
||||
一是立即切断访问权限:一旦发现VPN凭证泄露,应立即更改密码并撤销所有可疑的访问权限。
|
||||
|
||||
二是评估数据泄露范围:进行全面的安全审计,确定数据泄露的范围和影响程度。
|
||||
|
||||
三是采取法律行动:向执法机构报告,追究发帖者的法律责任。
|
||||
|
||||
从长远看,仍需要从根本上采取多重措施,防范类似攻击及其危害。
|
||||
|
||||
强化身份验证:采用多因素认证(MFA),增加VPN访问的安全性。
|
||||
|
||||
员工培训:定期对员工进行网络安全培训,提高其对网络钓鱼和恶意软件的识别能力。
|
||||
|
||||
技术防护:部署先进的网络安全解决方案,如入侵检测系统(IDS)和防火墙。
|
||||
|
||||
定期审计:定期检查VPN访问记录,及时发现异常行为。
|
||||
|
||||
及时更新与修复漏洞:关注VPN供应商的安全公告,及时更新软件版本,修复已知漏洞。定期进行漏洞扫描和渗透测试,确保系统安全性。
|
||||
|
||||
小结
|
||||
|
||||
发帖者“miyak0”批量售卖VPN权限的背后,极可能是通过自动化工具利用近期未修复的VPN设备漏洞(如Ivanti、Fortinet、Cisco)发起的定向攻击。企业需将漏洞修复优先级提升至最高,并采用零信任策略替代传统VPN的粗粒度访问控制,以应对此类规模化网络犯罪。
|
||||
|
||||
**关于发帖者miyak0**
|
||||
|
||||
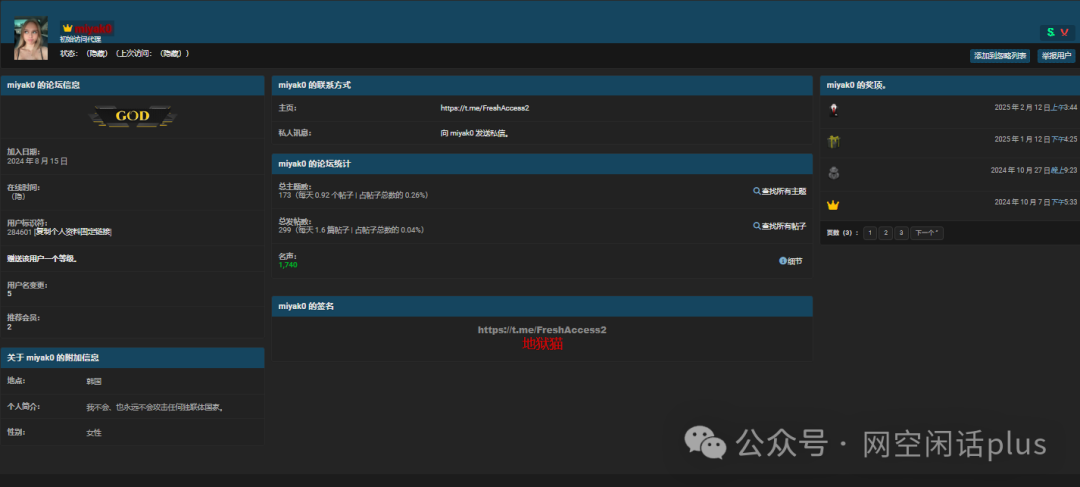
**miyak0是暗网中活跃的“初始访问代理”(IAB),自2024年8月注册以来累计发布173个主题、299条帖子,专注批量售卖多国关键行业的VPN访问权限(西班牙国防承包商、阿联酋金融服务、中国数字资产等),价格200至700美元不等。其标注位于韩国,但频繁更换用户名(5次)并隐藏在线记录,反追踪意识极强。Telegram主页(@FreshAccess2)为交易渠道,名声值1740显示较高可信度。个人简介声明“不攻击独联体国家”,或规避地缘风险。攻击手法可能结合漏洞利用(如VPN设备零日)、钓鱼攻击及供应链渗透,目标覆盖政府、能源、通信等高价值领域。其规模化权限售卖暗示团队协作或自动化工具支持,对全球企业网络安全构成严重威胁。**
|
||||
|
||||
|
||||
|
||||
|
||||
参考资源
|
||||
|
||||
1、https://breachforums.st/
|
||||
|
||||
Reference in new issue
Block a user