mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
连漏洞扫描都不懂就想挖漏洞找工作?!这篇“保姆级”原理拆解别再错过了!、Linux Kernel SCTP "SCTPhantom" 本地权限提升漏洞风险预警、
This commit is contained in:
 test committed
1 parent
c5f459a305
commit
96c1e5030c
3 files changed
+319
-1
No files matched your search
@@ -21963,5 +21963,7 @@
|
||||
"https://mp.weixin.qq.com/s/u3tTS7PBrRbwCe3kBKrpRA": "当漏洞发现进入“机器速度”,CISO该改什么?",
|
||||
"https://mp.weixin.qq.com/s/mzdFpgDEYH1XriH-C0Xtcw": "赛普EAP企业适配管理平台 AppData.ashx SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/v4kFYfoO4aFhE-pSpnr7qg": "TencentOS 科维斯AI首秀:SCTPhantom——潜伏18年的Linux内核提权与容器逃逸漏洞",
|
||||
"https://mp.weixin.qq.com/s/HzzEouhFhf9i_zlvc82Odg": "关于规范AI辅助漏洞报告提交及违规处置的公告"
|
||||
"https://mp.weixin.qq.com/s/HzzEouhFhf9i_zlvc82Odg": "关于规范AI辅助漏洞报告提交及违规处置的公告",
|
||||
"https://mp.weixin.qq.com/s/cwHANUxLQE1s-p_5FvCnsw": "连漏洞扫描都不懂就想挖漏洞找工作?!这篇“保姆级”原理拆解别再错过了!",
|
||||
"https://mp.weixin.qq.com/s/lu1ihodwp1bq45U235uT4A": "Linux Kernel SCTP \"SCTPhantom\" 本地权限提升漏洞风险预警"
|
||||
}
|
||||
@@ -0,0 +1,117 @@
|
||||
# Linux Kernel SCTP "SCTPhantom" 本地权限提升漏洞风险预警
|
||||
云鼎实验室 2026-08-05 07:11
|
||||
|
||||
## 概述
|
||||
|
||||
Linux Kernel 是全球最广泛使用的开源操作系统内核,负责管理硬件资源、进程调度、内存管理、文件系统和网络功能等底层任务。其中,SCTP(Stream Control Transmission Protocol)是 Linux 内核中的传输层协议,支持多宿主和动态地址重配置(ASCONF),被部分电信信令业务等场景广泛采用。
|
||||
|
||||
TencentOS安全团队在 Linux 内核的 SCTP 协议处理模块中发现存在本地权限提升漏洞,漏洞编号 **CVE-2026-64564**
|
||||
,代号"SCTPhantom"。该漏洞可导致本地攻击者通过构造特制的 SCTP 数据包,触发内核访问已释放的内存,从而实现本地权限提升或容器逃逸等危害,风险等级为
|
||||
高风险
|
||||
。建议受影响用户立即开展安全自查,并及时进行更新修复。
|
||||
|
||||
## 漏洞详情
|
||||
|
||||
<table><thead><tr style="background: rgb(246, 248, 250);"><th style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;text-align: left;font-weight: 600;color: rgb(26, 26, 26);"><section><span leaf="">字段</span></section></th><th style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;text-align: left;font-weight: 600;color: rgb(26, 26, 26);"><section><span leaf="">内容</span></section></th></tr></thead><tbody><tr><td style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;color: rgb(63, 63, 63);font-weight: 600;"><section><span leaf="">漏洞名称</span></section></td><td style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;color: rgb(63, 63, 63);"><section><span leaf="">Linux Kernel SCTP 本地权限提升漏洞</span></section></td></tr><tr><td style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;color: rgb(63, 63, 63);font-weight: 600;"><section><span leaf="">漏洞编号</span></section></td><td style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;color: rgb(63, 63, 63);"><strong style="color: rgb(0, 82, 255);"><span leaf="">CVE-2026-64564</span></strong></td></tr><tr><td style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;color: rgb(63, 63, 63);font-weight: 600;"><section><span leaf="">漏洞代号</span></section></td><td style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;color: rgb(63, 63, 63);"><section><span leaf="">SCTPhantom</span></section></td></tr><tr><td style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;color: rgb(63, 63, 63);font-weight: 600;"><section><span leaf="">危害等级</span></section></td><td style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;color: rgb(63, 63, 63);"><span style="display: inline-block;background: rgb(215, 58, 73);color: rgb(255, 255, 255);font-size: 12px;font-weight: 600;padding: 2px 8px;border-radius: 3px;"><span leaf="">高风险</span></span></td></tr><tr><td style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;color: rgb(63, 63, 63);font-weight: 600;"><section><span leaf="">漏洞类型</span></section></td><td style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;color: rgb(63, 63, 63);"><section><span leaf="">内存释放后使用(Use-After-Free,UAF)</span></section></td></tr><tr><td style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;color: rgb(63, 63, 63);font-weight: 600;"><section><span leaf="">影响范围</span></section></td><td style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;color: rgb(63, 63, 63);"><section><span leaf="">Linux Kernel >= 2.6.25,< commit 9b2854f</span></section></td></tr><tr><td style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;color: rgb(63, 63, 63);font-weight: 600;"><section><span leaf="">参考链接</span></section></td><td style="border: 1px solid rgb(234, 234, 234);padding: 8px 12px;color: rgb(63, 63, 63);"><section><span leaf="">https://git.kernel.org/stable/c/9b2854f86f0b56e9027d68e7a3fc909d1a9b566f</span></section></td></tr></tbody></table>
|
||||
|
||||
在 Linux 内核 SCTP 协议处理中,sctp_process_asconf()
|
||||
函数在处理 ASCONF 块时,将 asconf->transport
|
||||
缓存为当前处理该块的传输控制块。当 __sctp_rcv_asconf_lookup()
|
||||
通过地址参数定位 ASCONF 块时,缓存的传输控制块可能与数据包源地址对应的传输控制块不一致。
|
||||
|
||||
攻击者可构造包含顺序执行的 ASCONF 参数:首先对非源地址的地址 L 执行 DEL-IP(通过 D8 检查),释放 asconf->transport
|
||||
指向的传输控制块;随后执行通配符 DEL-IP(0.0.0.0),此时 asconf->transport
|
||||
已为悬空指针,后续在 sctp_assoc_set_primary()
|
||||
和 sctp_assoc_del_nonprimary_peers()
|
||||
中重用该悬空指针,从而触发内存释放后使用(UAF),最终实现本地权限提升或容器逃逸。
|
||||
|
||||
## 影响版本
|
||||
|
||||
受影响版本:
|
||||
- Linux Kernel >= 2.6.25,< commit 9b2854f
|
||||
|
||||
目前已知受影响的操作系统:
|
||||
- TencentOS Server 2.4
|
||||
|
||||
- TencentOS Server 2.6
|
||||
|
||||
- TencentOS Server 3.1
|
||||
|
||||
- TencentOS Server 3.2
|
||||
|
||||
- TencentOS Server 3.3
|
||||
|
||||
- TencentOS Server 4.4
|
||||
|
||||
- TencentOS Server 4.5
|
||||
|
||||
- Debian 14
|
||||
|
||||
- Debian 13
|
||||
|
||||
- Debian 12
|
||||
|
||||
- Debian 11
|
||||
|
||||
- Ubuntu 24.04 LTS
|
||||
|
||||
安全版本:
|
||||
- Linux Kernel >= commit 9b2854f
|
||||
|
||||
- TencentOS Server 官方发布的安全补丁
|
||||
|
||||
|
||||
|
||||
## 排查方法
|
||||
|
||||
1. 检查所使用的 Linux Kernel 版本:
|
||||
```
|
||||
uname -r
|
||||
```
|
||||
|
||||
2. 确认 sctp 模块的加载状态(若命令无任何输出,说明 sctp 模块未加载,则当前环境不受该漏洞影响):
|
||||
```
|
||||
lsmod | grep sctp
|
||||
```
|
||||
|
||||
|
||||
## 处置建议
|
||||
|
||||
官方已发布漏洞补丁,建议评估业务是否受影响后,升级至安全版本。
|
||||
### 修复方案(推荐)
|
||||
|
||||
针对 TencentOS Server,官方已将修复补丁合入各分支内核仓库,执行以下命令更新:
|
||||
```
|
||||
yum update kernel -y && reboot
|
||||
```
|
||||
|
||||
完成内核更新并重启后,执行以下命令确认当前运行内核已切换至修复版本:
|
||||
```
|
||||
uname -r
|
||||
```
|
||||
|
||||
确认输出版本不低于对应 TencentOS 修复版本后,可视为内核修复已生效。
|
||||
### 缓解措施(临时)
|
||||
|
||||
如暂时无法完成内核升级,可禁止 sctp 内核模块的加载。
|
||||
|
||||
**注:**
|
||||
此操作可能导致依赖 SCTP 协议的应用(如部分电信信令业务)无法正常工作,请业务方排查后执行。
|
||||
|
||||
以 root 用户执行以下命令:
|
||||
```
|
||||
sh -c "printf 'install sctp /bin/false\n' > /etc/modprobe.d/block-CVE-2026-64564.conf; rmmod sctp 2>/dev/null; true"
|
||||
```
|
||||
|
||||
执行完成后检查是否成功(以 root 用户执行):
|
||||
```
|
||||
cat /etc/modprobe.d/block-CVE-2026-64564.conf# 应当回显:# install sctp /bin/falsecat /proc/modules | grep -w sctp# 应当回显空
|
||||
```
|
||||
|
||||
建议在升级前做好数据备份工作,避免出现意外。
|
||||
|
||||
**-END-**
|
||||
|
||||
**——关注云鼎实验室,获取更多安全情报——**
|
||||
|
||||
|
||||
@@ -0,0 +1,199 @@
|
||||
# 连漏洞扫描都不懂就想挖漏洞找工作?!这篇“保姆级”原理拆解别再错过了!
|
||||
沧海讲安全 2026-08-05 09:38
|
||||
|
||||
**漏洞扫描(Vulnerability Scanning)**
|
||||
是通过自动化工具对目标系统(包括服务器、网络设备、应用程序等)进行检测,以发现其中存在的安全漏洞、配置缺陷或不合规项的技术手段。
|
||||
|
||||

|
||||
|
||||
作为企业安全巡检的核心环节,它能够快速覆盖大规模目标资产,其检测效率通常是人工排查的 **10倍以上**
|
||||
。
|
||||
|
||||
对于网络安全从业者而言,深入理解其底层原理与业务场景,是开展安全工作的基石。
|
||||
### 一、核心概念
|
||||
|
||||
在进行漏洞扫描时,最基础的概念区分在于“主动性”与“被动性”,这决定了扫描的方式与风险。
|
||||
#### 1. 主动扫描 (Active Scanning)
|
||||
- **定义与作用:**
|
||||
扫描器直接向目标发送特制的探测数据包(如 TCP SYN 包、SQL 注入 Payload 等)。它通过模拟攻击行为来验证漏洞是否存在。
|
||||
|
||||
- 典型场景:
|
||||
使用 Nessus、OpenVAS 等工具对服务器进行深度扫描,检测是否开放高危端口、是否存在弱口令或已知 CVE 漏洞。
|
||||
|
||||

|
||||
- 特点:
|
||||
准确率高,能发现深层逻辑漏洞,但可能会对目标业务造成一定负载,甚至导致服务宕机。
|
||||
|
||||
#### 2. 被动扫描 (Passive Scanning)
|
||||
- **定义与作用:**
|
||||
扫描器不主动向目标发送任何数据,而是通过旁路镜像流量、抓取网络数据包或分析日志文件来识别异常。
|
||||
|
||||

|
||||
- 典型场景:
|
||||
使用 Wireshark 抓包分析是否存在明文传输账号密码的行为,或通过流量分析设备监测 SQL 注入攻击尝试。
|
||||
|
||||
- 特点:
|
||||
零干扰,完全不影响目标系统的正常运行,但只能发现流量中暴露的问题,覆盖面相对较窄。
|
||||
|
||||
#### 3. 误报过滤 (False Positive Filtering)
|
||||
- **定义:**
|
||||
排除扫描结果中“看似漏洞实际不是”的条目。
|
||||
|
||||
- 必要性:
|
||||
自动化工具往往基于特征匹配,容易“草木皆兵”。例如,某些自定义的高危端口可能仅对内网服务开放,外部无法访问,此时需结合业务场景进行人工过滤,避免无效报警淹没真实风险。
|
||||
|
||||
### 二、核心流程
|
||||
### 漏洞扫描整体作业流程图:
|
||||
|
||||

|
||||
|
||||
一个标准的漏洞扫描作业,通常始于**资产探测阶段,**
|
||||
这是后续所有检测的基础。
|
||||
- **输入:**
|
||||
目标 IP 段、域名或 C 段地址。
|
||||
- **操作:**
|
||||
利用 Ping 存活探测、TCP/UDP 端口扫描(如 Nmap)等技术手段。
|
||||
- **目的:**
|
||||
确定哪些主机是存活的,以及它们开放了哪些服务(例如:80 端口对应 HTTP 服务,3306 端口对应 MySQL 数据库)。
|
||||
- **输出:**
|
||||
一份清晰的**存活资产清单及对应开放服务信息**
|
||||
。只有明确了“有什么”,才能知道“扫什么”。
|
||||

|
||||
### 三、 常见业务题与实战解析
|
||||
|
||||
理解了原理,在实际的企业环境中落地时,往往会遇到更复杂的情况。以下是
|
||||
10 个典型的业务场景问题
|
||||
,涵盖了从策略制定到应急响应的全过程:
|
||||
|
||||
**Q1. 企业内网扫描时,如何避免触发防火墙拦截或导致业务系统宕机?**
|
||||
> **思路:**
|
||||
这是一个关于“安全性”的问题。不能暴力扫!需要限制扫描速率(限速)、避开业务高峰期(如凌晨扫描)、并在扫描前做好快照备份。
|
||||
|
||||
|
||||
**Q2. 扫描结果误报率太高,除了手动排查,还有哪些技术手段优化?**
|
||||
> **思路:**
|
||||
可以引入“验证脚本”进行二次确认,或者建立基线白名单,结合资产管理系统(CMDB)的数据进行自动化过滤。
|
||||
|
||||
|
||||
****
|
||||
**Q3. 针对工控设备(如PLC、SCADA)的扫描,和普通服务器有什么区别?**
|
||||
> **思路:**
|
||||
工控设备极其脆弱,很多不支持标准的TCP/IP协议栈,一扫就挂。通常只能用**被动扫描**
|
||||
(监听流量)或极轻量的专用工控扫描器,严禁使用高强度主动扫描。
|
||||
|
||||
|
||||
Q4. 如何设计周期性扫描方案,兼顾全面性和低干扰?
|
||||
> **思路:**
|
||||
分级策略。核心业务低频深扫(如一月一次),非核心业务高频浅扫。利用增量扫描技术,只扫变动的部分。
|
||||
|
||||
|
||||
**Q5. 发现 Log4j 这种核弹级漏洞,但业务无法停机修复,怎么临时缓解?**
|
||||
> **思路:**
|
||||
既然不能改代码,就在外围防守。在 WAF(Web应用防火墙)上配置虚拟补丁规则,拦截特定的攻击payload;或在主机层限制 outbound 流量,防止外联。
|
||||
|
||||
|
||||
****
|
||||
**Q6. 主动扫描和被动扫描各有优缺点,实际项目中怎么结合?**
|
||||
> **思路:**
|
||||
“被动发现,主动验证”。平时用被动流量分析持续监控,发现可疑点后,再用主动扫描去精准验证,既保证业务稳定,又能确认风险。
|
||||
|
||||
|
||||
**Q7. 为什么 Nessus、OpenVAS 等工具要定期更新漏洞库?不更新会怎样?**
|
||||
> **思路:**
|
||||
漏洞库就是工具的“字典”。新漏洞每天都在产生(如今天的 0day),不更新字典,工具就是个瞎子,扫不出新出的CVE漏洞,只能查出几年前的老黄历。
|
||||
|
||||
|
||||
**Q8. 对境外目标进行扫描,要注意哪些法律风险?**
|
||||
> **思路:**
|
||||
**这是红线!**
|
||||
未经授权扫描境外目标可能违反当地法律甚至国际法。必须获得书面授权,并遵守《网络安全法》及相关跨境数据传输规定。
|
||||
|
||||
|
||||
****
|
||||
**Q9. 扫描大型网络(1000+台主机)时,如何优化速度又不遗漏?**
|
||||
> **思路:**
|
||||
分布式扫描(多台扫描器并发)、分片扫描、先Ping后扫(跳过死主机)、调整并发线程数与超时时间。
|
||||
|
||||
|
||||
**Q10. 扫到了“高危漏洞”但验证时无法复现,可能是什么原因?**
|
||||
> **思路:**
|
||||
可能是版本虽然匹配但并未开启相关功能(Feature未启用);或者是前面有WAF拦截了扫描器的验证请求;也可能是厂商已经发布了热补丁但版本号没变。
|
||||
|
||||
|
||||
|
||||
漏洞扫描不仅仅是跑一个工具那么简单,它背后是对**网络协议的理解**
|
||||
、对**业务场景的尊重**
|
||||
以及对**风险的权衡**
|
||||
。
|
||||
|
||||
我发现很多新人都还停留在所谓的脚本小子层面,但凡掌握了上面这些核心逻辑,完全可以从“只会几个工具”进阶到“懂原理的安全工程师”。
|
||||
|
||||
「最后」如果你真的想学好一门本事,首先就要考虑自己对这门技术的兴趣,没有天赋还能靠时间和努力去弥补,但如果没有兴趣加持,就很难坚持到最后。你要是正打算尝试网安或者想努力一次,我把这些年用过的视频教程和学习笔记都梳理出来了,现在都无偿分享给大家,需要的找我拿就行(文末自取)。现在哪个行业都不好走,如果没有学历也没有天赋,那就只有努力和坚持了,请相信相信的力量,共勉!
|
||||
|
||||
**沧海专属黑客/网络攻防技术资料**
|
||||
|
||||
|
||||
|
||||
@沧海讲安全:
|
||||
在安全圈待了十多年,已经积累了很多的技术教程,在计算机这个行业,如果不会主动学习,手里没点学习资料,注定是走不远的。我整理的这些资料包含了市场上主流的攻防技术,不说让你成为黑客大佬,帮助你从0到进阶网络安全技术问题不大。
|
||||
|
||||
|
||||
**平台铭感,拿资料、学技术看⬇(无偿共享)**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**部分技术资料预览**
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**视频教程**
|
||||
|
||||
|
||||
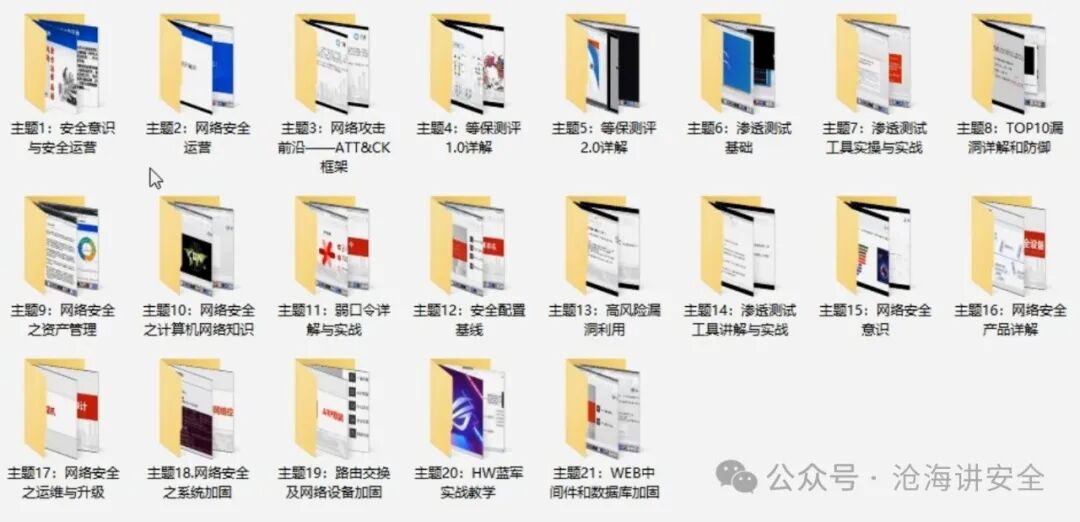
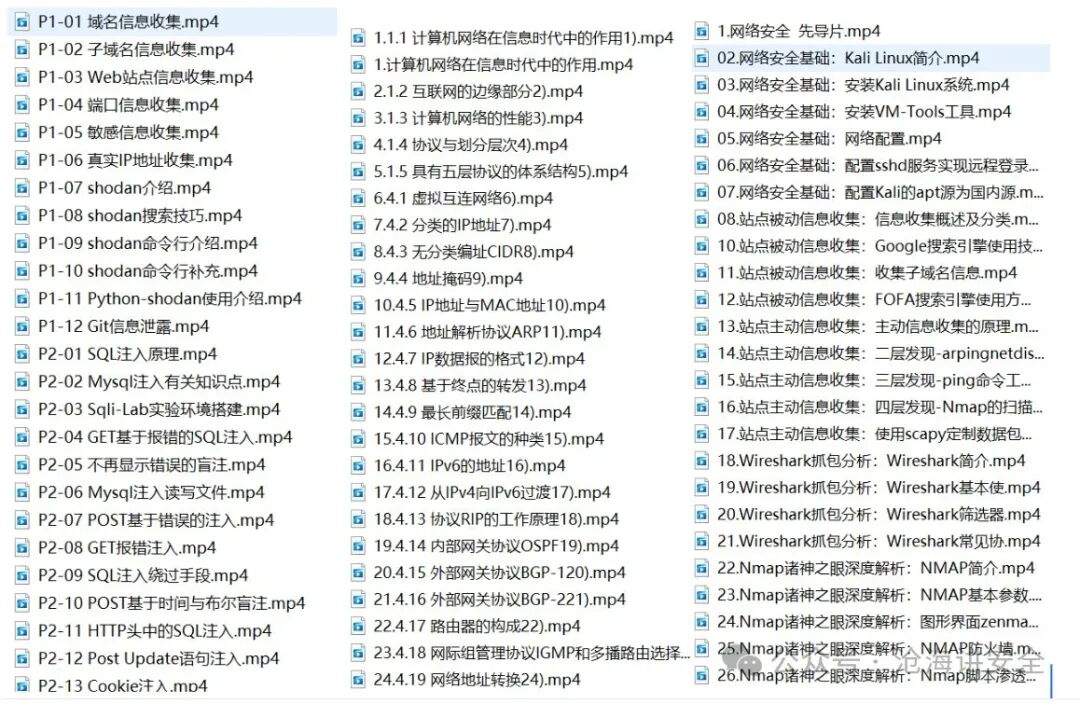
从0到进阶主流攻防技术视频教程(包含红蓝对抗、CTF、HW等技术点)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**0****2**
|
||||
|
||||
**书籍Pdf**
|
||||
|
||||
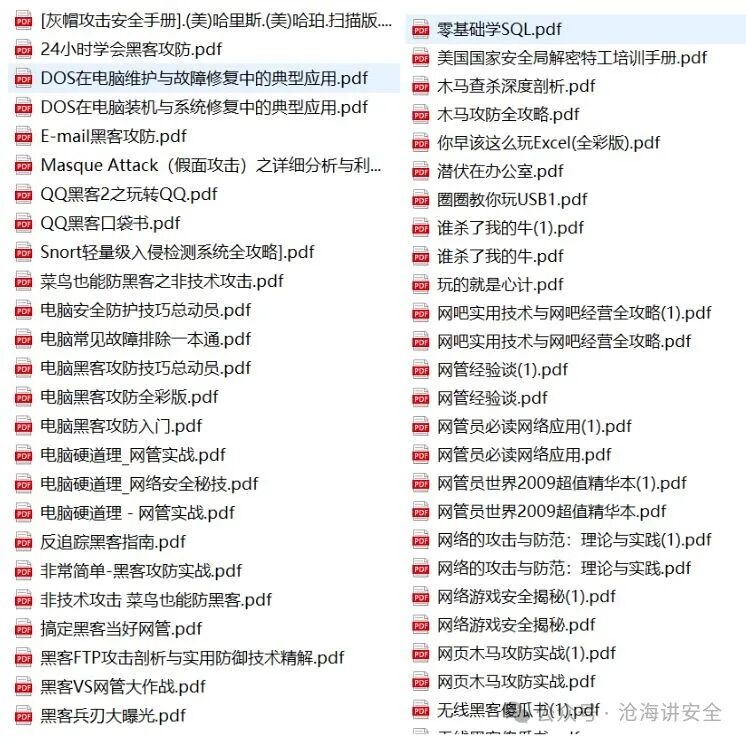
入门必看攻防技术书籍pdf(书面上的技术书籍确实太多了,这些是我精选出来的)
|
||||
|
||||
|
||||
|
||||
|
||||
**0****3**
|
||||
|
||||
安装包/源码
|
||||
|
||||
|
||||
主要攻防会涉及到的工具安装包和项目源码(防止你看到这连基础的工具都还没有)
|
||||
|
||||
|
||||
|
||||
|
||||
**0****4**
|
||||
|
||||
**面试试题/经验**
|
||||
|
||||
|
||||
网络安全岗位面试经验总结(谁学技术不是为了赚$呢,找个好的岗位很重要)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**平台铭感,拿资料、学技术看⬇(无偿共享)**
|
||||
|
||||

|
||||
|
||||
|
||||
@沧海讲安全:
|
||||
只要你是真心想学黑客/网络安全技术,我这份资料就可以无偿共享给你学习,但是想学技术去乱搞的人别来找我,目前全球网络环境日益紧张,我国在这方面的相关人才比较紧缺,网络安全行业确实也需要更多的有志之士加入进来,我也真心希望帮助大家学好这门技术,如果日后有啥学习上的问题,欢迎找我交流。
|
||||
|
||||
Reference in new issue
Block a user