mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
代码审计|SpringKill如何用CodeAuditAssistant挖掘0day教程公布、契约锁电子签章系统RCE简单分析、漏洞预警 | Notepad++特权提权漏洞、
This commit is contained in:
 test committed
1 parent
7341ed2630
commit
a4caabde13
4 files changed
+201
-24
No files matched your search
@@ -15695,5 +15695,8 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247486060&idx=1&sn=83ab8c76ec0db3d5080561c57c2fb5f3": "CVE-2025-4123|Grafana SSRF漏洞(POC)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMTcwMTg1Mg==&mid=2247491941&idx=1&sn=1be6e8f7856cb6fcf191a6d1858210d5": "H3C ER2200G2路由器 信息泄露漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNTUyNTE5OA==&mid=2247487436&idx=1&sn=be143102d776f443d8512a4f3d8684c6": "如何在日常渗透中实现通杀漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwOTE5MDY5NA==&mid=2247506847&idx=1&sn=4272d6c554696334581739689d4dadd8": "破解 JWT:漏洞赏金猎人指南(第六部分"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwOTE5MDY5NA==&mid=2247506847&idx=1&sn=4272d6c554696334581739689d4dadd8": "破解 JWT:漏洞赏金猎人指南(第六部分",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2NTk4MTE1MQ==&mid=2247487518&idx=1&sn=43c1e5869cec472b93e9aaac6f0fc0ba": "代码审计|SpringKill如何用CodeAuditAssistant挖掘0day教程公布",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNzY5MTg1Ng==&mid=2247489822&idx=1&sn=ac39a8e743ae577a5588eb193172e641": "契约锁电子签章系统RCE简单分析",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247493534&idx=1&sn=1c90f3038da9a0abacd8adee20d5b5d9": "漏洞预警 | Notepad++特权提权漏洞"
|
||||
}
|
||||
@@ -0,0 +1,132 @@
|
||||
# 代码审计|SpringKill如何用CodeAuditAssistant挖掘0day教程公布
|
||||
TtTeam 2025-06-29 18:55
|
||||
|
||||
|
||||
|
||||
# 如何快速复现 / 挖掘一个漏洞?CodeAuditAssistant 高阶技巧
|
||||
> SpringKill,网络安全建设 | SAST/IAST研究员 | 开源安全工具开发者,专注于静态分析(SAST)、动态分析(IAST)领域的安全研究与工具开发
|
||||
|
||||
Github:https://github.com/springkill
|
||||
|
||||
|
||||
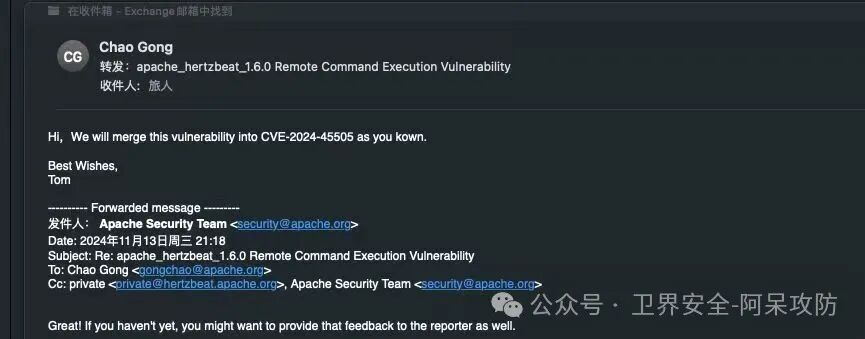
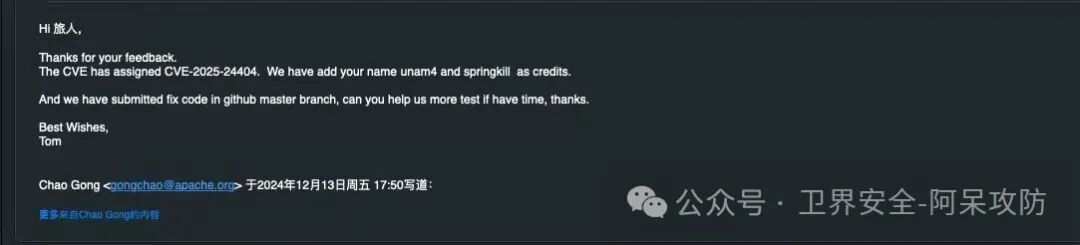
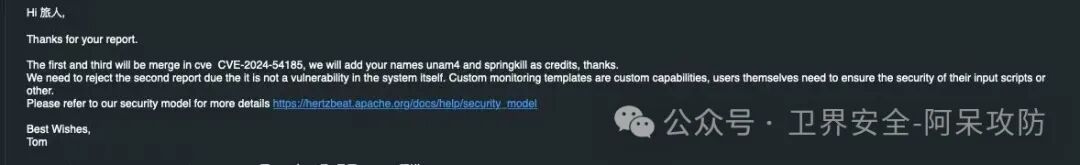
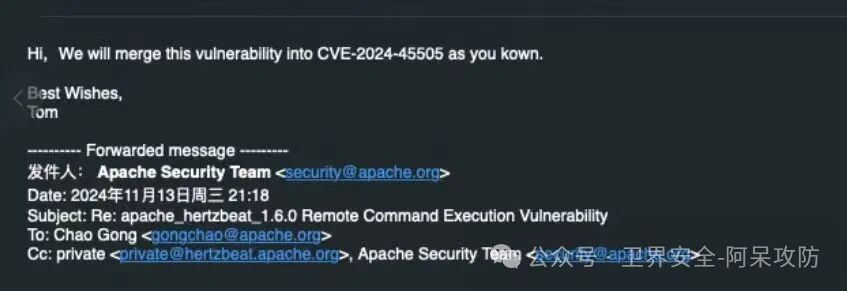
我和Unam4
|
||||
最近发布了一个新的IDEA
|
||||
代码审计辅助插件CodeAuditAssistant
|
||||
,测试阶段目前也收到了很多反馈,那么今天就从一个漏洞实战案例出发来详细讲解下插件的使用技巧。
|
||||
**(本文是SpringKill的调用链审计,以SpringKill的自述角度来讲解如何使用CodeAuditAssistant 挖掘0day)**
|
||||
|
||||
## 挖掘目标 - Apache hertzbeat
|
||||
|
||||
**https://github.com/apache/hertzbeat**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
## 2024补天大会议题 - JNDI新攻击面探索
|
||||
|
||||
PPT地址:https://forum.butian.net/share/3857
|
||||
|
||||
|
||||
|
||||
|
||||
Github:https://github.com/unam4
|
||||
|
||||
|
||||
|
||||
unam4
|
||||
以绕过
|
||||
的角度来讲解漏洞发现,SpringKill
|
||||
本文以发现注入点
|
||||
的角度来介绍如何快速挖掘0Day。
|
||||
|
||||
## 第零步:关于调用链
|
||||
|
||||
调用链(Call Chain)顾名思义就是方法间的调用所组成的链条,在人工代码审计中我们往往更想快速找到方法被调用的地方进行进一步的确认。
|
||||
|
||||
那么这个过程中对于单线程
|
||||
执行的程序(比如我录得视频中的Log4j
|
||||
)其实检测是相对简单的(只需要处理好抽象 / 接口即可,必要时处理依赖注入等,这里不展开说),但是对于一些多线程
|
||||
执行才能触发的漏洞(比如定时任务),其实是不能轻易从一个调用链发现整个漏洞的调用的(因为设置定时任务
|
||||
和运行定时任务
|
||||
可能并不是同一个线程),所以本文从多线程漏洞的识别方式出发,带你感受CodeAuditAssistant
|
||||
带给你的效率提升。
|
||||
## 第一步:查找 SInk
|
||||
|
||||
如果不是很特殊的触发点,你都可以通过SinkFinder/Sink
|
||||
查找器进行查找,当然对于你自己的独家 Sink
|
||||
,可以用传统 ctrlf 大法或者使用后续上线的Sink 自定义
|
||||
功能。
|
||||
|
||||
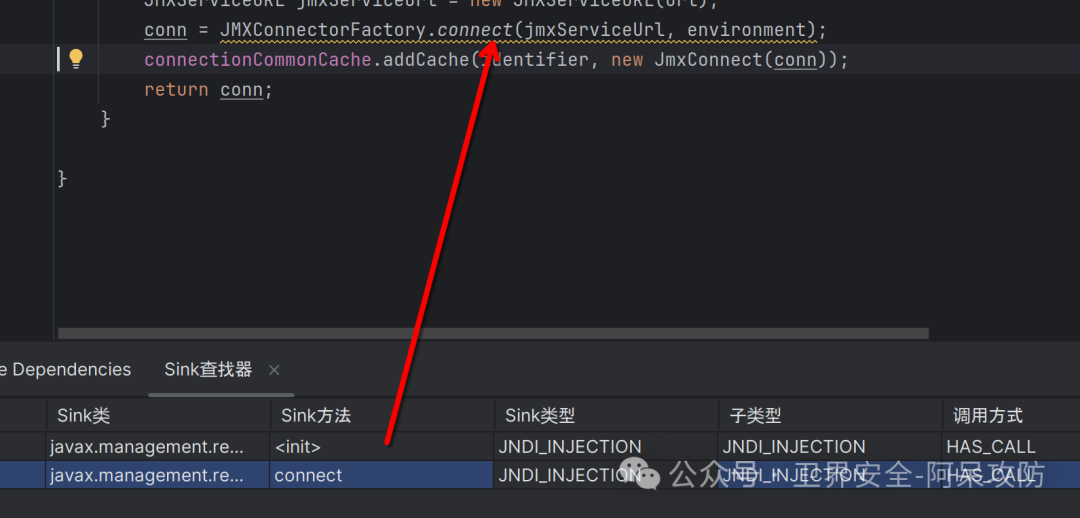
完成调用图构建和Sink
|
||||
初始化之后,通过 Sink 查找我们找到了一个危险的JNDI
|
||||
方法:
|
||||
|
||||
|
||||
|
||||
|
||||
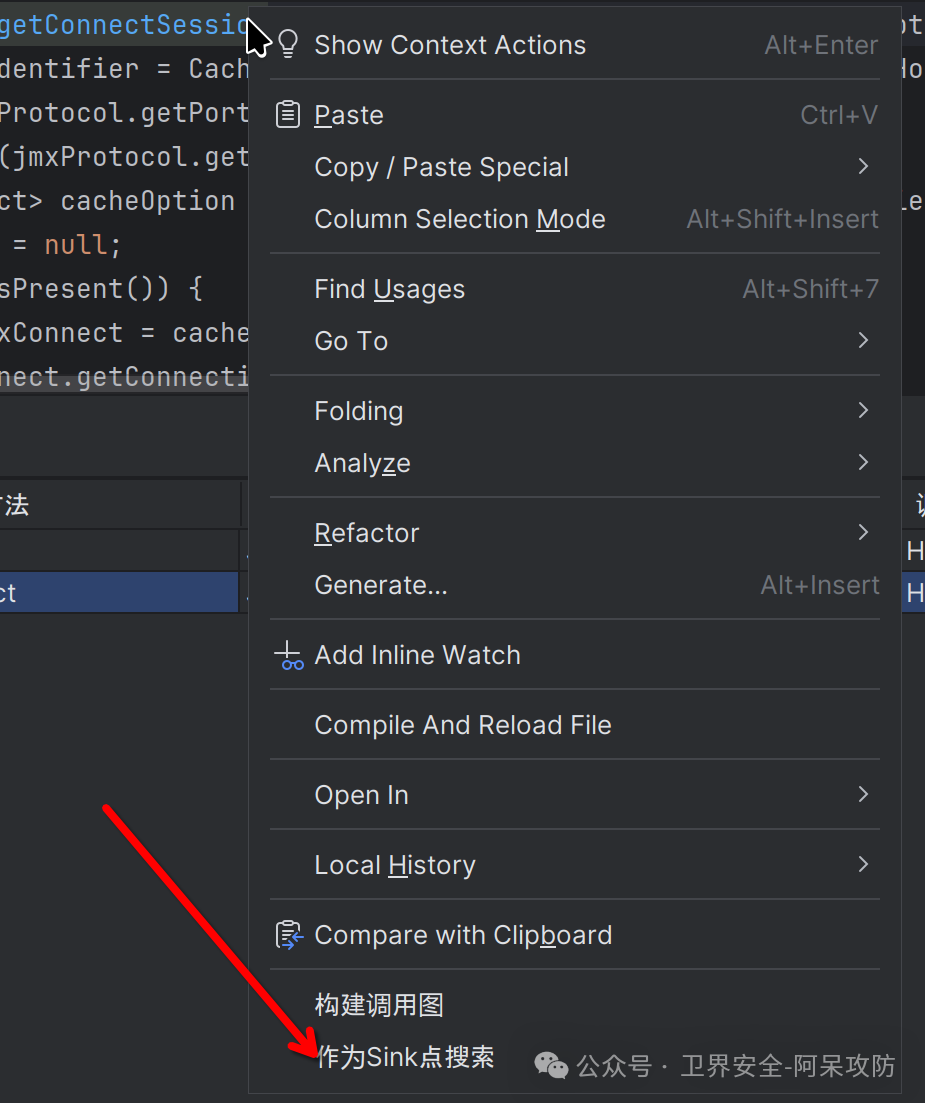
接下来我们右键点击该方法后,选择作为 Sink 点搜索
|
||||
:
|
||||
|
||||
|
||||
|
||||
|
||||
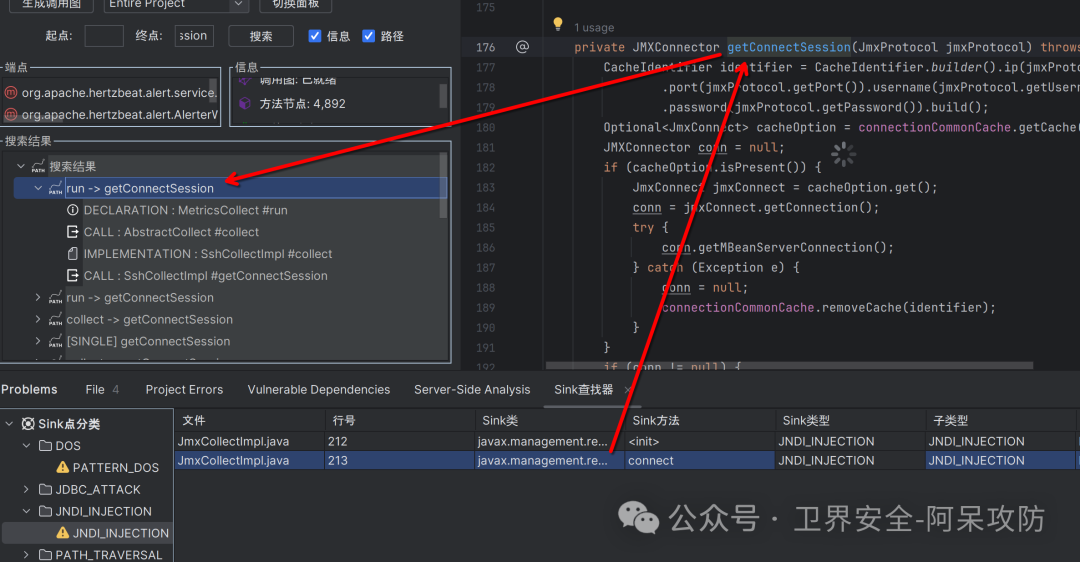
现在你就可以从搜索结果中看到这个方法的调用链了,我们展开调用链进行查看:
|
||||
|
||||
|
||||
|
||||
|
||||
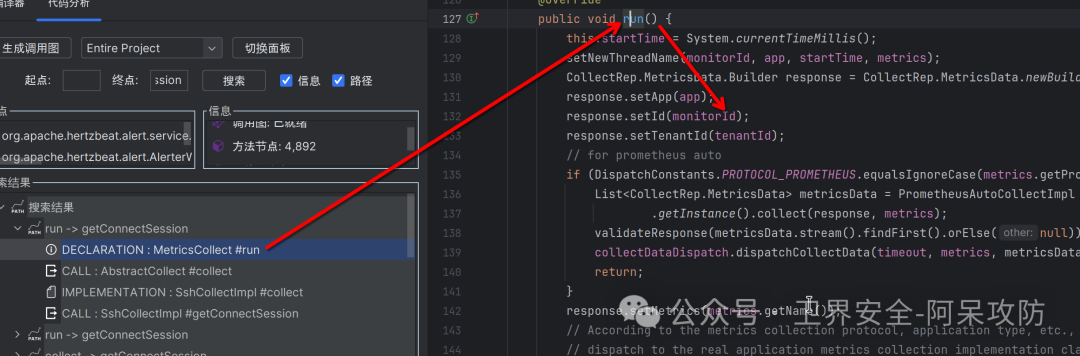
跟踪到第一个方法run
|
||||
中,在这里,调用链的第一部分结束,程序运行时的最后一段结束,接下来我们就要跟踪该类中的字段了,通过查看字段定义,我们继续跟踪到monitorId
|
||||
字段:
|
||||
|
||||
|
||||
|
||||
|
||||
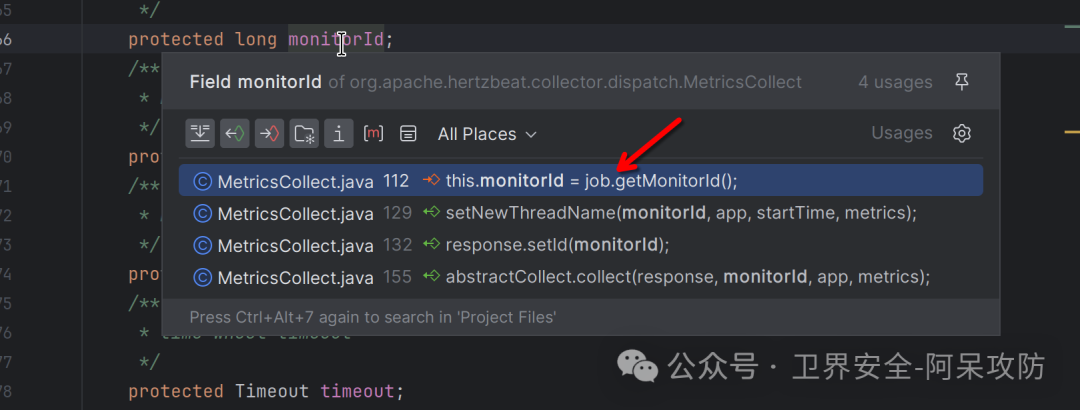
ctrl 点击并发现这个字段被赋值的地方:
|
||||
|
||||
|
||||
|
||||
|
||||
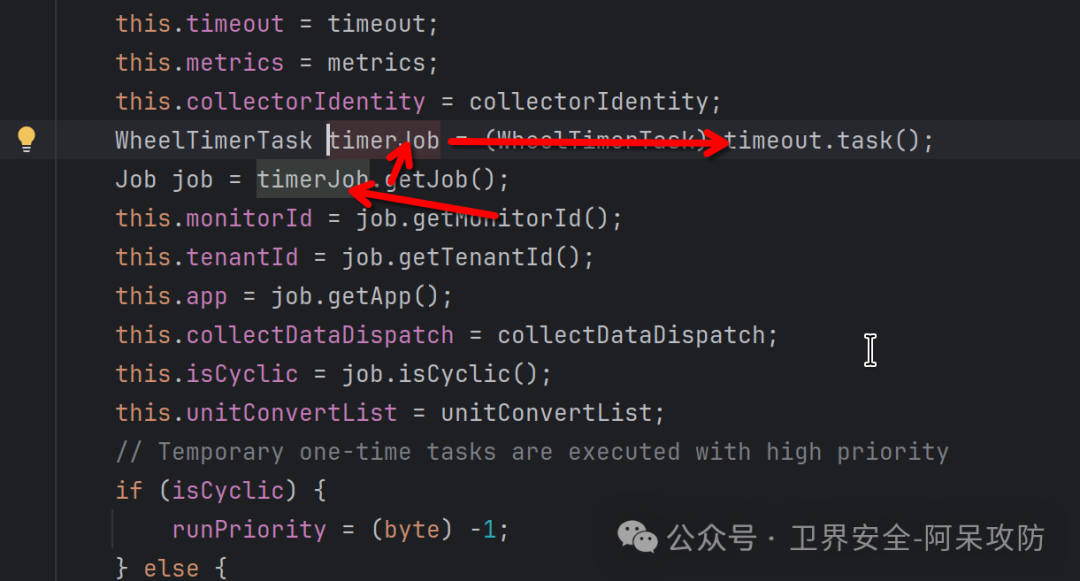
进入后,我们继续手动跟踪,找到 task 方法:
|
||||
|
||||
|
||||
|
||||
|
||||
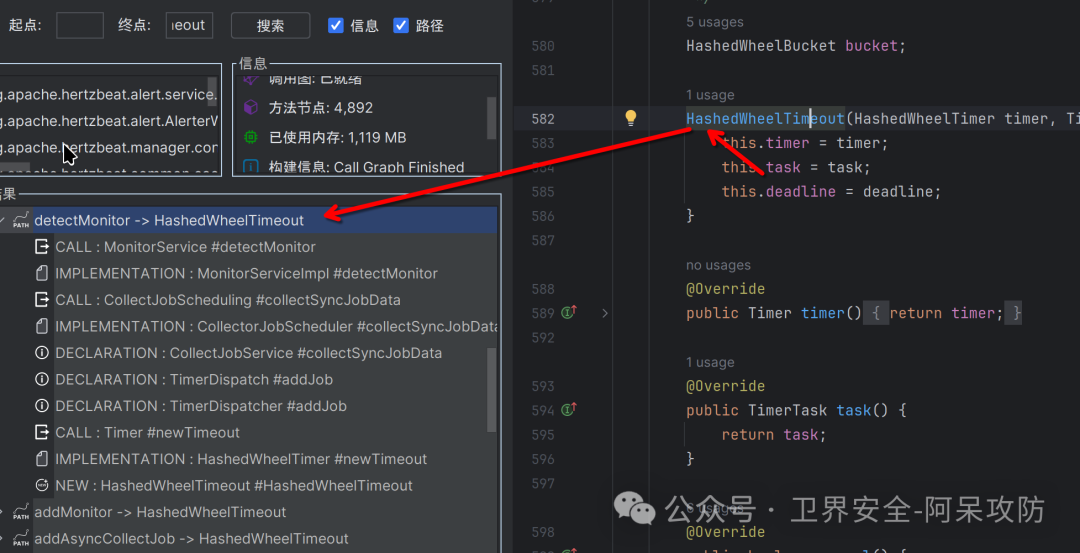
接下来找到对task
|
||||
赋值的地方后,我们再次将这个方法作为 Sink 搜索:
|
||||
|
||||
|
||||
|
||||
|
||||
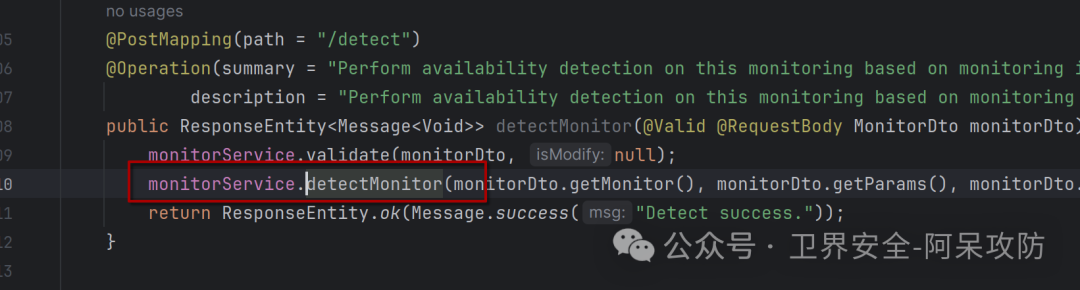
至此,你找到了这个这个漏洞的起始点Service
|
||||
层的detectMonitor
|
||||
方法:
|
||||
|
||||
|
||||
|
||||
|
||||
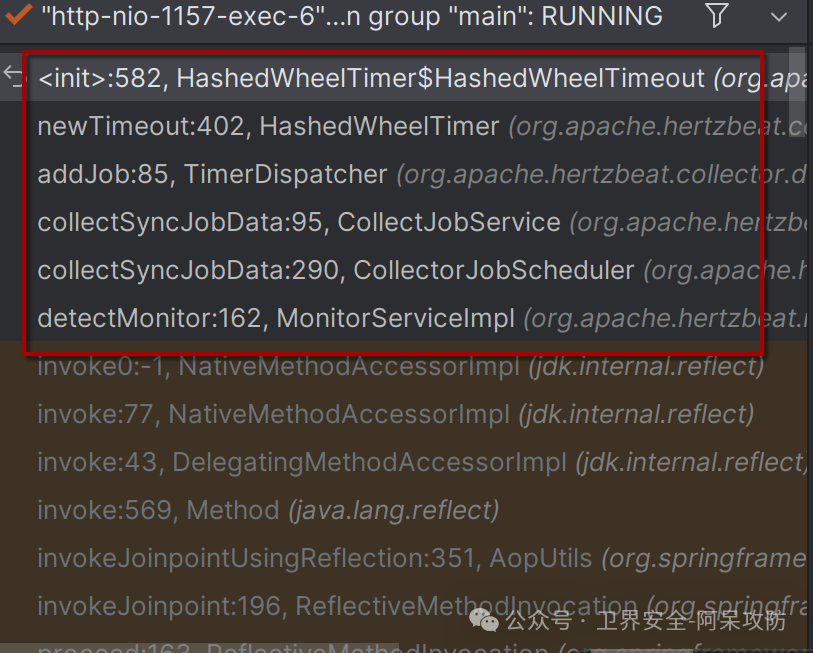
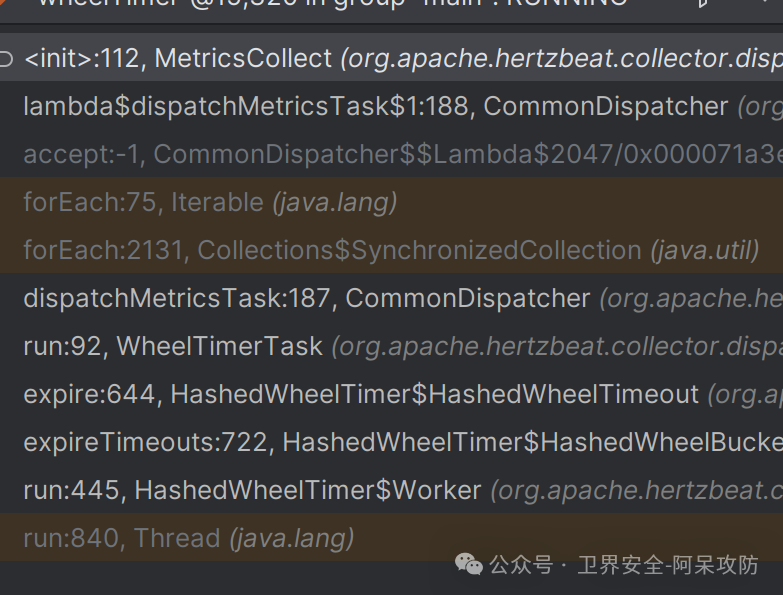
那么我们再来实际运行一下查看,发现多线程调用中确实同上所述:
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
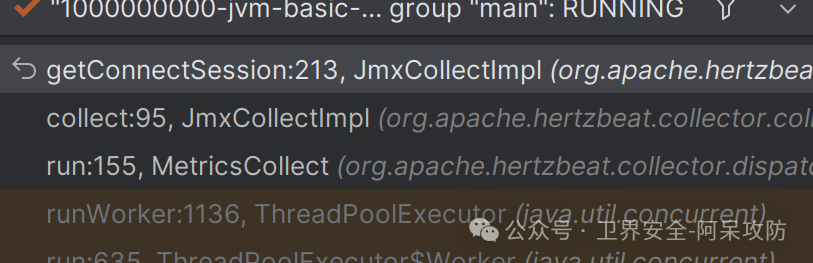
|
||||
|
||||
|
||||
这个也就是我和 Unam4 的 Hertzbeat 的一系列绕过漏洞的触发过程了,最后附上插件连接:
|
||||
```
|
||||
https://github.com/SpringKill-team/CodeAuditAssistant
|
||||
```
|
||||
|
||||
|
||||
@@ -1,29 +1,29 @@
|
||||
# 契约锁电子签章系统RCE简单分析
|
||||
原创 Ha1ey 安全白白 2025-06-11 10:53
|
||||
|
||||
|
||||
|
||||
# 契约锁电子签章系统RCE简单分析
|
||||
|
||||
**Ha1ey@深蓝攻防实验室**
|
||||
Ha1ey 富贵安全 2025-06-30 00:00
|
||||
|
||||
**本文章仅供学习交流使用,文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途以及盈利等目的,否则后果自行承担!**
|
||||
|
||||
## 前言
|
||||
|
||||
|
||||
写一下近期契约锁修复的一个漏洞
|
||||
|
||||
## 分析
|
||||
|
||||
|
||||
契约锁分为三块服务:电子签约签署平台、电子签约管理控制台、电子签约开放平台,下面分析的漏洞是来自于电子签约管理控制台。
|
||||
|
||||
|
||||
com.qiyuesuo.config.ConsoleConfiguration
|
||||
这个类有定义前台不需要鉴权的接口,其中就包含了此次漏洞的接口 /setup/dbtest
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
问题入口点com.qiyuesuo.setup.SetupController#dbtest
|
||||
|
||||
|
||||
几个参数**db**
|
||||
、 **host**
|
||||
、**port**
|
||||
@@ -31,57 +31,55 @@ com.qiyuesuo.config.ConsoleConfiguration
|
||||
、**username**
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
com.qiyuesuo.setup.SetupService#check
|
||||
方法
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
com.qiyuesuo.setup.SetupService#validateDatabase
|
||||
方法
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
com.qiyuesuo.setup.SetupService#dbtest
|
||||
方法
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
后面就是常见的JDBC调用了
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
内置了几个常见的数据库驱动,可以直接RCE
|
||||
内置了几个常见的数据库驱动,可以利用RCE
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
最后放一个poc
|
||||
|
||||
```
|
||||
/api/setup/dbtest?db=POSTGRESQL&host=localhost&port=5511&username=root&name=jdbcurl
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
本文首发于先知社区:
|
||||
https://xz.aliyun.com/news
|
||||
原文链接:
|
||||
https://xz.aliyun.com/news/18245
|
||||
|
||||
@@ -0,0 +1,44 @@
|
||||
# 漏洞预警 | Notepad++特权提权漏洞
|
||||
浅安 浅安安全 2025-06-29 16:01
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- CVE-2025-49144
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
Notepad++是一款免费的开源文本编辑器,支持多种编程语言的语法高亮和自动完成。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
###
|
||||
|
||||
**CVE-2025-49144**
|
||||
|
||||
**漏洞类型:**
|
||||
特权提升
|
||||
|
||||
**影响:**
|
||||
提升权限
|
||||
|
||||
**简述:**
|
||||
Notepad++存在特权提升漏洞,攻击者可利用不受控制的可执行文件搜索路径在安装过程中,将恶意可执行文件加载为SYSTEM权限,从而实现本地特权提升。
|
||||
|
||||
**0x04 影响版本**
|
||||
- U
|
||||
Notepad++ v8.8.1
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
******目前官方已发布漏洞修复版本,建议用户升级到安全版本****:******
|
||||
|
||||
https://notepad-plus-plus.org/
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user