mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
CVE-2025-49223 - Billboard.js 中的原型污染、CVE-2025-32756 的概念证明 - 一个影响多种 Fortinet 产品的严重基于堆栈的缓冲区溢出漏洞、锐捷EWEB路由器 timeout.php 任意文件上传漏洞、
This commit is contained in:
 test committed
1 parent
4b1abab0a3
commit
b1229c0ead
4 files changed
+273
-1
No files matched your search
@@ -14933,5 +14933,8 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652070072&idx=3&sn=d186f40156a6e7af24a1cba237357ebb": "【安全圈】黑客团伙冒充IT技术支持人员入侵Salesforce与Okta平台",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzMxODkzMw==&mid=2247485909&idx=1&sn=ed87702eca874b67599bdd7fef6b2046": "蜂信物联 FastBee 物联网系统 download 文件下载漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652070072&idx=2&sn=6568143133dcdce8e806ab5ee4c23088": "【安全圈】Play勒索团伙利用SimpleHelp漏洞实施双重勒索",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650611001&idx=4&sn=2dafbc946a12493ed35083385d421118": "一款以Web与全版本服务漏洞检测为核心的辅助性主、被动扫描工具"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650611001&idx=4&sn=2dafbc946a12493ed35083385d421118": "一款以Web与全版本服务漏洞检测为核心的辅助性主、被动扫描工具",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjYyMzkwOA==&mid=2247530636&idx=3&sn=af09ad52060addc40f7da1e8a83e2391": "CVE-2025-49223 - Billboard.js 中的原型污染",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjYyMzkwOA==&mid=2247530636&idx=4&sn=b38767bda29ea9351eaf4b549f97c267": "CVE-2025-32756 的概念证明 - 一个影响多种 Fortinet 产品的严重基于堆栈的缓冲区溢出漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMTcwMTg1Mg==&mid=2247491732&idx=1&sn=bcd132800c07215aff233df69aadc674": "锐捷EWEB路由器 timeout.php 任意文件上传漏洞"
|
||||
}
|
||||
@@ -0,0 +1,66 @@
|
||||
# CVE-2025-32756 的概念证明 - 一个影响多种 Fortinet 产品的严重基于堆栈的缓冲区溢出漏洞
|
||||
Ots安全 2025-06-08 12:54
|
||||
|
||||

|
||||
|
||||
影响 Fortinet 产品的关键基于堆栈的缓冲区溢出漏洞 (CVE-2025-32756) 的概念验证。
|
||||
|
||||
漏洞
|
||||
- CVSS:9.8(严重)
|
||||
|
||||
- 类型:AuthHash cookie 处理中的基于堆栈的缓冲区溢出
|
||||
|
||||
- 影响:未经身份验证的远程代码执行
|
||||
|
||||
- 受影响的产品:FortiVoice、FortiMail、FortiNDR、FortiRecorder、FortiCamera
|
||||
|
||||
enc该漏洞存在于端点的参数处理中/remote/hostcheck_validate,不正确的边界检查会导致缓冲区溢出。
|
||||
|
||||
用法
|
||||
|
||||
```
|
||||
python3fortinet_cve_2025_32756_poc.pytarget_ip[-p port][-d]
|
||||
```
|
||||
|
||||
|
||||
|
||||
参数:
|
||||
- target_ip:目标 Fortinet 设备
|
||||
|
||||
- -p, --port:目标端口(默认值:443)
|
||||
|
||||
- -d, --debug:启用调试输出
|
||||
|
||||
减轻
|
||||
|
||||
更新至修补版本:
|
||||
- FortiVoice:7.2.1+、7.0.7+、6.4.11+
|
||||
|
||||
- FortiMail:7.6.3+、7.4.5+、7.2.8+、7.0.9+
|
||||
|
||||
- FortiNDR:7.6.1+、7.4.8+、7.2.5+、7.0.7+
|
||||
|
||||
- FortiRecorder:7.2.4+、7.0.6+、6.4.6+
|
||||
|
||||
- FortiCamera:2.1.4+
|
||||
|
||||
|
||||
|
||||
感谢您抽出
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
来阅读本文
|
||||
|
||||
|
||||
|
||||
**点它,分享点赞在看都在这里**
|
||||
|
||||
@@ -0,0 +1,81 @@
|
||||
# CVE-2025-49223 - Billboard.js 中的原型污染
|
||||
Ots安全 2025-06-08 12:54
|
||||
|
||||

|
||||
> 3.15.1 之前的 billboard.js 被发现通过函数包含原型污染generate,这可能允许攻击者执行任意代码或通过注入任意属性导致拒绝服务(DoS)。
|
||||
|
||||
|
||||
该存储库演示了在3.15.1 之前的billboard.js版本中发现的原型污染漏洞,披露为CVE-2025-49223。
|
||||
|
||||
📌 摘要
|
||||
|
||||
漏洞类型:原型污染
|
||||
|
||||
受影响的库:billboard.js
|
||||
|
||||
受影响的版本:<= 3.14.0
|
||||
|
||||
修复版本:>= 3.15.1
|
||||
|
||||
CVE编号:CVE-2025-49223
|
||||
|
||||
影响:执行任意代码或导致拒绝服务
|
||||
|
||||
🧪 概念验证(PoC)
|
||||
|
||||
在浏览器中打开index.html并检查控制台日志以查找原型污染尝试。
|
||||
|
||||
加载易受攻击的版本:
|
||||
|
||||
```
|
||||
<scriptsrc="https://cdn.jsdelivr.net/npm/[email protected]/dist/billboard.pkgd.min.js"></script>
|
||||
```
|
||||
|
||||
|
||||
污染尝试:
|
||||
|
||||
```
|
||||
{ ["__proto__"]: { polluted: "polluted_via_string_key" }}
|
||||
```
|
||||
|
||||
|
||||
控制台输出:
|
||||
|
||||
```
|
||||
🔥 string key '__proto__' -> POLLUTED! Value: polluted_via_string_key
|
||||
```
|
||||
|
||||
|
||||
这证实攻击者可以污染Object.prototype,影响页面上创建的任何未来对象。
|
||||
|
||||
🔥 影响
|
||||
|
||||
成功利用此漏洞可能导致:
|
||||
- 向所有对象注入任意键
|
||||
|
||||
- 篡改图表渲染逻辑
|
||||
|
||||
- 应用程序崩溃(DoS)
|
||||
|
||||
- 依赖不安全对象合并的应用程序可能存在安全绕过风险
|
||||
|
||||
|
||||
|
||||
感谢您抽出
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
来阅读本文
|
||||
|
||||

|
||||
|
||||
**点它,分享点赞在看都在这里**
|
||||
|
||||
@@ -0,0 +1,122 @@
|
||||
# 锐捷EWEB路由器 timeout.php 任意文件上传漏洞
|
||||
Superhero Nday Poc 2025-06-08 12:45
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
内容仅用于学习交流自查使用,由于传播、利用本公众号所提供的
|
||||
POC
|
||||
信息及
|
||||
POC对应脚本
|
||||
而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号Nday Poc及作者不为此承担任何责任,一旦造成后果请自行承担!
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
锐捷EWEB路由器 timeout.php 接口存在任意文件上传漏洞,未经身份攻击者可通过该漏洞在服务器端任意执行代码,写入后门,获取服务器权限,进而控制整个 web 服务器。
|
||||
|
||||
**02******
|
||||
|
||||
**搜索引擎**
|
||||
|
||||
|
||||
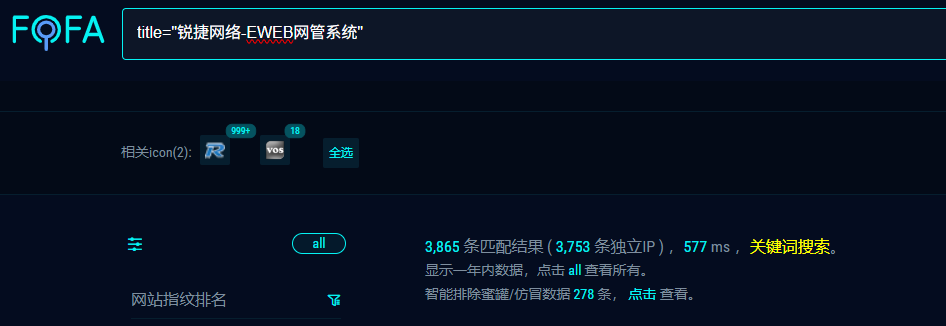
FOFA:
|
||||
```
|
||||
title="锐捷网络-EWEB网管系统"body="text ml10 mr20" && (title="网关管理软件" || title="Gateway Management")title="Expedition Project"
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
**03******
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
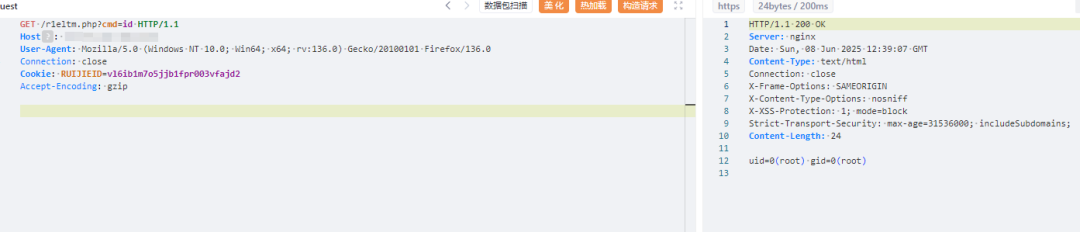
1、获取可用cookie
|
||||
|
||||

|
||||
|
||||
2、利用可用cookie进行文件上传
|
||||
|
||||

|
||||
|
||||
3、访问上传文件
|
||||
|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**自查工具**
|
||||
|
||||
|
||||
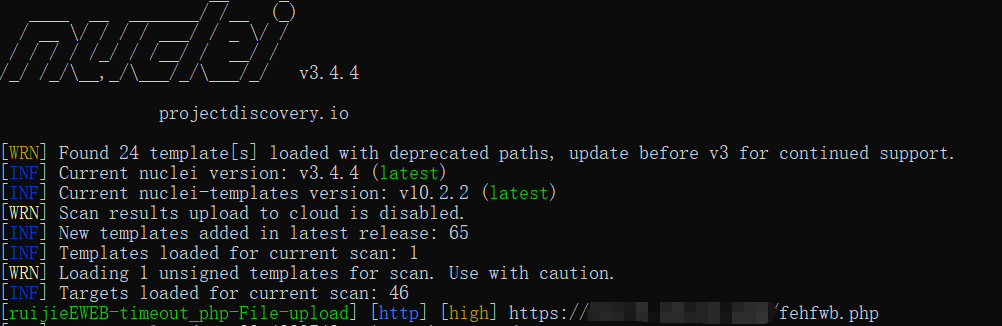
nuclei
|
||||
|
||||
|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
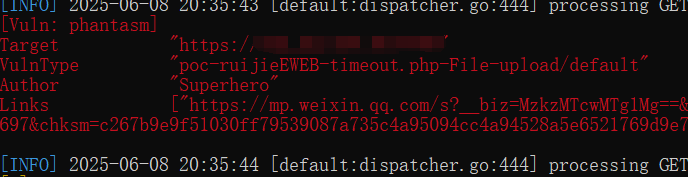
xray
|
||||
|
||||
|
||||
|
||||
|
||||
**05******
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
1、关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
2、
|
||||
升级至安全版本
|
||||
|
||||
|
||||
**06******
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
|
||||
【Nday漏洞实战圈】🛠️
|
||||
|
||||
专注公开1day/Nday漏洞复现
|
||||
· 工具链适配支持
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
🔍 资源内容
|
||||
|
||||
▫️ 整合全网公开
|
||||
1day/Nday
|
||||
漏洞POC详情
|
||||
|
||||
▫️ 适配Xray/Afrog/Nuclei检测脚本
|
||||
|
||||
▫️ 支持内置与自定义POC目录混合扫描
|
||||
|
||||
🔄 更新计划
|
||||
|
||||
▫️ 每周新增7-10个实用POC(来源公开平台)
|
||||
|
||||
▫️ 所有脚本经过基础测试,降低调试成本
|
||||
|
||||
🎯 适用场景
|
||||
|
||||
▫️ 企业漏洞自查 ▫️ 渗透测试 ▫️ 红蓝对抗
|
||||
▫️ 安全运维
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
⚠️ 声明:仅限合法授权测试,严禁违规使用!
|
||||
|
||||

|
||||
|
||||
|
||||
Reference in new issue
Block a user