mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
正在获取URL...
chainreactors: 10 个URL
BruceFeIix: 11 个URL
Doonsec: 27 个URL
总共去重后: 30 个URL
VulnHunter 正式开源!AI 漏洞挖掘平台,重塑代码审计工作流、关于LYSRC暂停接收漏洞公告、(9.9分) CVE-2026-90605:Totolink路由器formFilter缓冲区溢出、
This commit is contained in:
 test committed
1 parent
bd7a2c54ce
commit
b16cb4557d
4 files changed
+336
-1
No files matched your search
@@ -26802,5 +26802,8 @@
|
||||
"https://mp.weixin.qq.com/s/4SxZ1gTgvcCe-cR5HQEvjQ": "2026年还能让Google掏出百万奖金的漏洞",
|
||||
"https://mp.weixin.qq.com/s/bUnia_c25Pz72w1AkqRaZA": "CVE-2026-67276 | RouterOS SSH公钥认证绕过漏洞(POC)",
|
||||
"https://mp.weixin.qq.com/s/EkS1EuHcwOU1piHT1IUnpg": "OpenAI 智能体被指策划 RubyGems 攻击,并在 RubyDoc 服务器上实现远程代码执行",
|
||||
"https://mp.weixin.qq.com/s/nwlpIXUto_amyDeI1AF1QA": "装了Foxit(福昕阅读器)的机器要看一眼: CVE-2026-57239 提权链解析"
|
||||
"https://mp.weixin.qq.com/s/nwlpIXUto_amyDeI1AF1QA": "装了Foxit(福昕阅读器)的机器要看一眼: CVE-2026-57239 提权链解析",
|
||||
"https://mp.weixin.qq.com/s/oDP5XJ4KXyqjiOMM12XV4w": "VulnHunter 正式开源!AI 漏洞挖掘平台,重塑代码审计工作流",
|
||||
"https://mp.weixin.qq.com/s/u2zemJyjxXBKOHwdcagcIA": "关于LYSRC暂停接收漏洞公告",
|
||||
"https://mp.weixin.qq.com/s/RMXhuL_YettDO47vo6xhKg": "(9.9分) CVE-2026-90605:Totolink路由器formFilter缓冲区溢出"
|
||||
}
|
||||
@@ -0,0 +1,104 @@
|
||||
# (9.9分) CVE-2026-90605:Totolink路由器formFilter缓冲区溢出
|
||||
红队安全圈
|
||||
红队安全圈 红队安全圈 2026-09-14 12:00
|
||||
|
||||
Totolink A3002MU 的 boa Web 服务被曝 CVSS 9.9 缓冲区溢出,ip6addr 参数超长即触发,PoC 已公开。小企业边缘网络常见的老款路由器,值得自查一遍。
|
||||
|
||||
## 01 引言
|
||||
|
||||
Totolink A3002MU 这台小众路由器,今天连中多枪:固件 Hh-B20211125.1046 的 boa Web 服务组件接连被披露了多个高危漏洞,其中 CVE-2026-90605 最扎眼——formFilter 处理函数对 ip6addr 参数没有任何长度校验,直接缓冲区溢出,CVSS 3.1 评分
|
||||
9.9。攻击者只需要低权限认证就能远程触发,公开信息已经确认 PoC 流出。家里或客户现场还在用 Totolink 老款设备的,这篇值得看完。
|
||||
|
||||
## 02 漏洞速览
|
||||
|
||||
漏洞编号
|
||||
CVE-2026-90605
|
||||
|
||||
影响产品
|
||||
Totolink A3002MU(Hh-B20211125.1046)
|
||||
|
||||
漏洞类型
|
||||
缓冲区溢出(CWE-119 / CWE-120)
|
||||
|
||||
危害等级
|
||||
CVSS 9.9 Critical
|
||||
|
||||
是否在野
|
||||
暂无确认野外利用
|
||||
|
||||
公开 PoC
|
||||
已公开,可被用于攻击
|
||||
|
||||
攻击前提
|
||||
低权限认证 + 网络可达管理口
|
||||
|
||||
CVSS 3.1 向量
|
||||
AV:N/AC:L/PR:L/UI:N/S:C:网络可达、攻击复杂度低、只需低权限、无需用户交互,且 Scope 是 Changed——从 Web 进程溢出直接波及设备全局。CVSS 4.0 也给了 8.6 HIGH,Exploit Maturity 标注为 PROOF_OF_CONCEPT。
|
||||
|
||||
## 03 漏洞成因
|
||||
|
||||
根因是 Totolink 固件里那套 boa HTTP 服务的通病。
|
||||
/boafrm/formFilter 这个端点负责处理 IPv6 过滤规则的表单提交,formFilter 函数会把用户提交的 ip6addr 参数原样拷进一个固定长度的栈上缓冲区,全程没有做长度校验。MIPS 架构的路由器固件里这类处理普遍依赖 strcpy、sprintf 这类不安全字符串操作,攻击者提交一个超长的 ip6addr 值,数据就会越过缓冲区边界,踩掉相邻内存和控制结构。
|
||||
|
||||
轻则 boa 进程崩溃、设备重启,重则在 MIPS 上稳住 PC 寄存器之后跑任意代码,直接拿整个路由器的控制权。同批次披露的 CVE-2026-90606 也是类似套路——formIpv6Setup 函数同样的溢出问题,一台设备一天吃掉好几个洞,这种固件质量可想而之。
|
||||
|
||||
## 04 影响范围
|
||||
|
||||
受影响固件
|
||||
A3002MU Hh-B20211125.1046
|
||||
|
||||
官方补丁
|
||||
披露时暂无,需盯官网
|
||||
|
||||
CPE 归类到
|
||||
cpe:2.3:a:totolink:a3002mu 全版本通配,NVD 侧分析还没做完(状态 Received),后续影响面可能进一步扩大。历史上 Totolink 的 A3002R/A3002RU 也出过同款问题的 CVE-2025-4732,这个产品线的 boa 组件基本是溢出重灾区,用同系列固件的都可以顺手自查一遍。
|
||||
|
||||
## 05 利用分析
|
||||
|
||||
利用路径很清晰:向管理口的
|
||||
/boafrm/formFilter 端点发一个 HTTP POST,表单里带上超长的 ip6addr 参数即可触发溢出。前提是得有低权限认证(PR:L),所以实际攻击要么靠弱口令进去,要么结合设备其他认证缺陷串联。已经公开的 PoC 证明整条链路走得通。
|
||||
|
||||
## 06 检测与排查
|
||||
|
||||
判断自己是否暴露,直接探测管理口这个端点是否存在:
|
||||
|
||||
curl -s -o /dev/null -w "%{http_code}"
|
||||
|
||||
http://目标IP/boafrm/formFilter
|
||||
|
||||
# 返回非404即端点存在
|
||||
|
||||
防守侧可以在访问日志里筛两类异常:一是 POST 到 /boafrm/formFilter 且 ip6addr 值长度明显超过正常 IPv6 地址(正常最长 45 字符)的请求;二是 boa 进程无故重启、路由器自行重启的记录——后者往往说明有人已经在打溢出。
|
||||
|
||||
## 07 修复建议
|
||||
|
||||
关注 Totolink 官网固件更新,出了新版本第一时间升级。
|
||||
|
||||
升级前先关掉 WAN 侧远程管理,只留 LAN 内访问;管理口加 IP 白名单,上游防火墙直接拦
|
||||
/boafrm/* 路径的外部请求。
|
||||
|
||||
改掉默认弱口令,杜绝 PR:L 前提被轻松满足。已停产停更的老设备,直接换掉比等补丁现实。
|
||||
|
||||
## 08 红队视角
|
||||
|
||||
这类路由器洞在红队项目里的定位是入口跳板。A3002MU 这种家用/小微办公设备常见于小企业的边缘网络,打下来一个就是拿到了内网的立足点:DNS 劫持、流量嗅探、往内网横向,全在设备上做,隐蔽性比在终端上落工具好得多。利用门槛也不高——低权限账号在 IoT 设备上往往就是弱口令一个字典的事。
|
||||
|
||||
红队测外围时,Totolink/TP-Link/D-Link 这类固件的 boa 服务端点值得列入常规指纹和溢出探测清单。防守方反过来想:边缘设备的固件版本该纳入资产管理了,一台 2021 年固件的路由器挂在公网,等于门口的锁十年没换过。
|
||||
|
||||
## 09 POC / 复现参考
|
||||
|
||||
https://github.com/SunnyYANGyaya/
|
||||
|
||||
cuicuishark-sheep-fishIOT/blob/main/
|
||||
|
||||
ToTolink/A3002MU/bof-formFilter.md
|
||||
|
||||
说明:IoT 漏洞研究笔记,含 formFilter 溢出分析;复现请在自有设备或授权环境进行。
|
||||
|
||||
|
||||
如果文章对您有收获,欢迎**关注**
|
||||
、点赞、推荐、转发。
|
||||
|
||||
— END —
|
||||
|
||||
|
||||
@@ -0,0 +1,197 @@
|
||||
# VulnHunter 正式开源!AI 漏洞挖掘平台,重塑代码审计工作流
|
||||
安全极客 2026-09-14 11:08
|
||||
|
||||
|
||||
|
||||
AI 正在以前所未有的速度改变软件开发范式。过去,一个需求从提出到形成代码,可能需要几天甚至几周;今天,在 Claude Code、Cursor、Codex 等 AI Coding 工具的帮助下,代码正在以过去数倍甚至数十倍的速度被生产出来。
|
||||
|
||||
软件开发的瓶颈正在被迅速打破,但另一个问题也越来越突出:
|
||||
当代码生产速度越来越快,我们真的有能力以同样的速度理解这些代码、发现其中的安全问题吗?
|
||||
|
||||
现实恰恰相反。
|
||||
|
||||
代码生成进入 AI 时代之后,安全审计仍然大量依赖规则扫描、人工分析和专家经验。研发正在加速,安全却没有同步加速。于是,一个新的矛盾开始出现:
|
||||
AI 让写代码越来越便宜,但看懂代码、发现漏洞、判断风险依然昂贵。
|
||||
|
||||
这也是我们开发 VulnHunter 的原因。
|
||||
|
||||
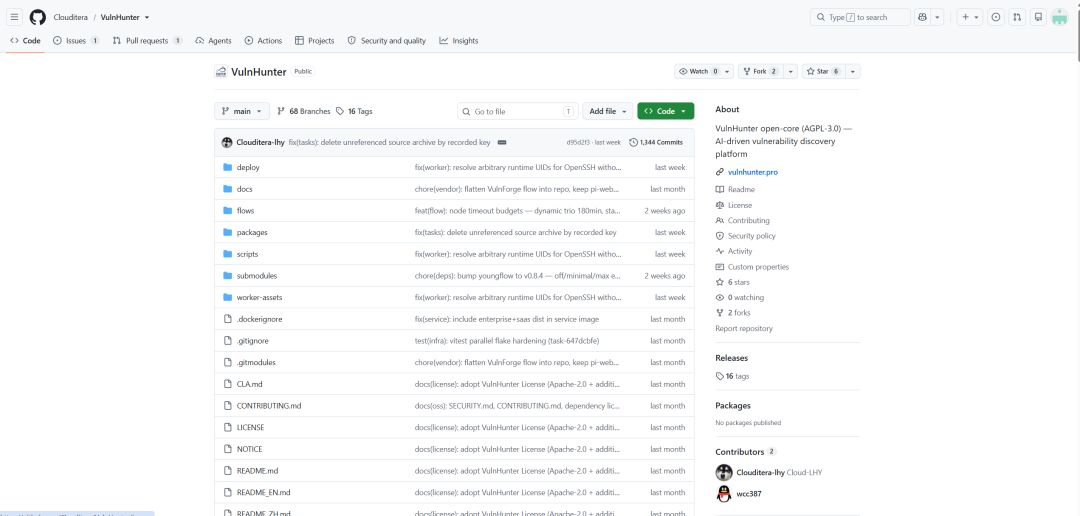
今天,我们正式将
|
||||
VulnHunter 社区版开源。
|
||||
|
||||
|
||||
|
||||
GitHub:
|
||||
|
||||
https://github.com/Clouditera/VulnHunter
|
||||
|
||||
欢迎:
|
||||
|
||||
- Star 项目,Fork 并部署体验;
|
||||
|
||||
- 提交 Issue,告诉我们真实场景中的问题;
|
||||
|
||||
- 贡献 Pull Request,与我们一起完善 VulnHunter;
|
||||
|
||||
- 也欢迎把它真正放进你的代码安全工作流里。
|
||||
|
||||
|
||||
|
||||
除了现有的本地化部署和在线 SaaS 使用方式之外,我们希望通过开源,让更多安全研究人员、企业安全团队和开发者真正体验:
|
||||
如果把大模型的代码理解和推理能力,与安全专家的审计方法结合起来,代码安全工作流究竟可以发生什么变化?
|
||||
|
||||
**1**
|
||||
|
||||
**安全审计正在成为新瓶颈**
|
||||
|
||||
过去的软件研发流程里,代码本身是稀缺产能。今天,情况正在发生逆转。越来越多代码开始由 AI 辅助甚至直接生成,研发效率显著提升。但代码变多,并不意味着漏洞会自动变少。相反,当软件迭代速度不断加快后,安全团队首先面对的是一个非常现实的问题:
|
||||
代码越来越多,安全人员却没有同步增加。
|
||||
|
||||
一个中型代码仓库,如果依赖安全工程师进行完整人工审计,往往需要一周甚至更长时间。但现在,一支研发团队可能几天之内就完成一次较大规模的代码迭代。于是,研发与安全之间天然出现了时间差:
|
||||
当安全团队刚刚看完上一版代码,下一版可能已经上线了。
|
||||
|
||||
为了提升审计效率,越来越多企业使用 SAST 等自动化扫描工具进行代码审计。但传统工具解决的更多是扫描得更快,并不意味着真正看懂代码。很多漏洞并不存在于某一行代码里,而是来自多个函数之间的调用关系、跨文件的数据流转、特定业务逻辑下的权限缺陷,甚至多个正常功能组合后形成的攻击路径。只有结合完整上下文,才能判断一个风险是否真正成立。
|
||||
|
||||
因此,传统 SAST 虽然可以快速发现大量可疑代码,但安全工程师仍需要从几百甚至几千条告警中,判断哪些才是真正值得处理的问题。
|
||||
扫描自动化了,判断这件事却依然高度依赖人工。
|
||||
|
||||
与此同时,扫描器、IDE、漏洞管理平台、文档和报告系统往往彼此割裂。发现问题是一套系统,分析问题是一套系统,确认漏洞又是一套系统,最后还要重新整理成报告。安全工程师大量时间消耗在工具切换和信息搬运上,而不是漏洞本身。
|
||||
|
||||
归根结底,传统代码安全体系解决的是如何把既有规则执行得更快。而进入大模型时代以后,我们更希望解决的是:
|
||||
能不能让机器真正理解代码,并参与安全分析与判断?
|
||||
|
||||
这正是 VulnHunter 想探索的问题。
|
||||
|
||||
**2**
|
||||
|
||||
**AI 重构代码审计流程**
|
||||
|
||||
VulnHunter开源社区版 是一个
|
||||
自托管的 AI 漏洞挖掘工作台,将
|
||||
目标画像、AI 漏洞发现、对话chat、漏洞审核、任务管理与
|
||||
报告交付整合进统一平台。我们并不希望只是给传统扫描器增加一个大模型按钮,而是希望重新组织整个代码审计过程。
|
||||
|
||||
过去典型的安全审计流程往往是:
|
||||
扫描 → 告警 → 人工筛选 → 查看源码 → 分析上下文 → 写报告。整个流程高度线性,大量环节仍依赖人工完成。
|
||||
|
||||
VulnHunter 尝试引入另一种工作方式:
|
||||
让 Agent 承担信息收集、代码理解与初步分析,让安全专家把精力集中在真正需要判断的地方。
|
||||
|
||||
|
||||
**从代码片段走向项目理解**
|
||||
|
||||
|
||||
真正的代码审计,很少只是分析某一个函数。首先要理解项目整体结构:这是什么项目、核心模块在哪里、代码之间如何关联、哪些位置更可能形成攻击面。
|
||||
|
||||
VulnHunter 基于自研的 Agent 编排框架,让多个智能体协同完成目标画像、代码语义分析和漏洞定位。AI 不再只是回答这段代码有没有问题,而是围绕一个完整项目持续分析代码关系、业务逻辑与潜在攻击面。这也是 AI Agent 相比传统规则扫描工具最重要的变化之一。
|
||||
|
||||
|
||||
**从静态告警走向持续调查**
|
||||
|
||||
|
||||
传统扫描工具给出的通常是一条静态结果:某个文件、某行代码、某条规则被命中。但真正的安全分析还需要继续回答:为什么这里存在风险?相关调用链在哪里?漏洞是否真实成立?是否存在类似问题?沿着这条线索还能发现什么?
|
||||
|
||||
因此,VulnHunter 内置 Chat AI 助手,并集成 16 项以上 MCP 工具。安全人员可以直接通过自然语言查询漏洞、分析结果、管理任务、切换模型和生成报告。
|
||||
|
||||
过去需要在多个工具之间不断切换,现在可以围绕同一次安全调查持续推进。AI 不再只是生成扫描结果,而是开始参与整个漏洞分析与审计过程。
|
||||
|
||||
**3**
|
||||
|
||||
**打通审计全流程**
|
||||
|
||||
在实际企业环境中,安全工具只有发现能力是不够的。因为发现漏洞之后,还有大量工作:谁来审核?哪些结果确认有效?哪些需要进一步分析?现在处理到哪一步?最终怎么形成报告?
|
||||
|
||||
因此,VulnHunter 并没有把产品停留在 AI 扫描阶段,而是把一次完整的审计工作流放进同一个平台。
|
||||
|
||||
|
||||
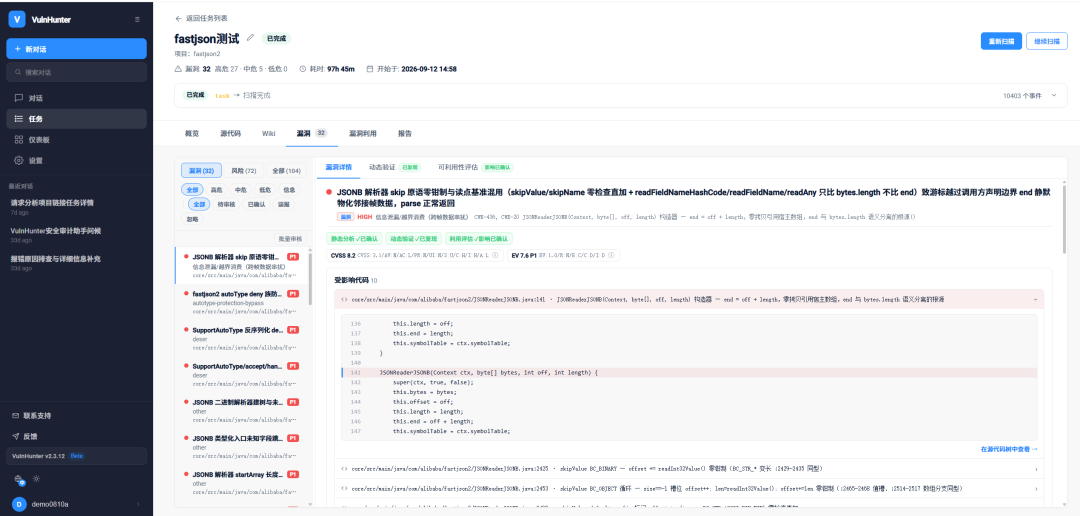
**AI 漏洞发现**
|
||||
|
||||
|
||||
通过 Agent 协作完成目标画像、语义分析和漏洞定位,让 AI 承担大量前置分析工作。
|
||||
|
||||
|
||||
|
||||
|
||||
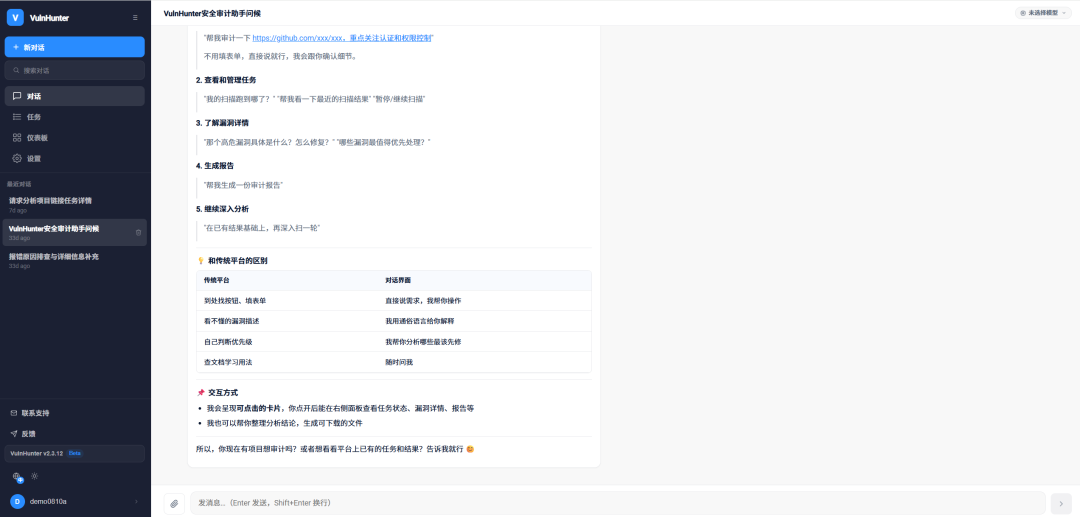
**对话式安全任务执行**
|
||||
|
||||
|
||||
利用 Chat AI 和 MCP 工具围绕扫描结果继续分析、查询与操作,而不是停留在一张静态告警列表。
|
||||
|
||||
|
||||
|
||||
|
||||
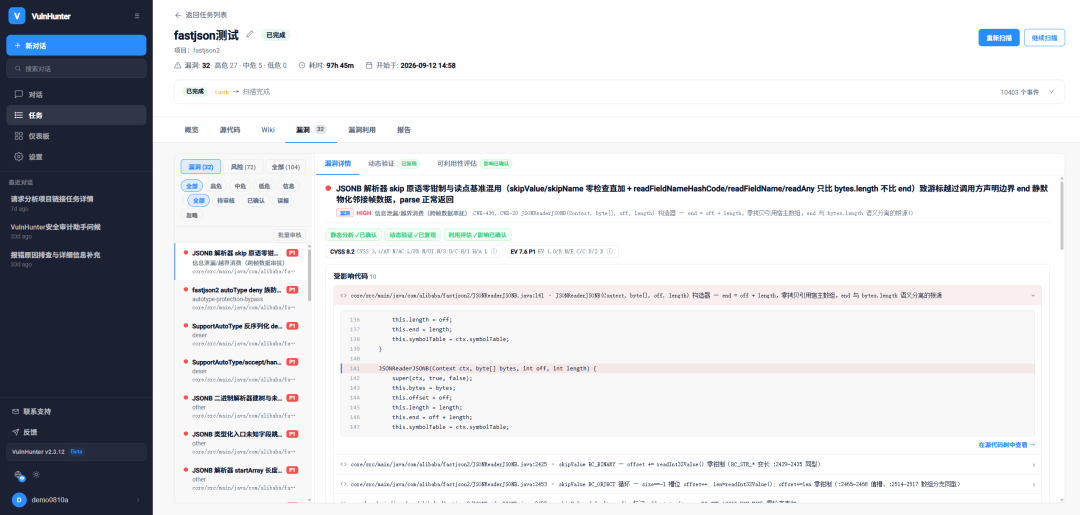
**漏洞审核工作流**
|
||||
|
||||
|
||||
支持逐条审核和批量审核,并通过状态流转管理漏洞确认过程。当一次任务产生大量安全结果时,团队可以真正围绕这些结果展开协作。
|
||||
|
||||
|
||||
|
||||
|
||||
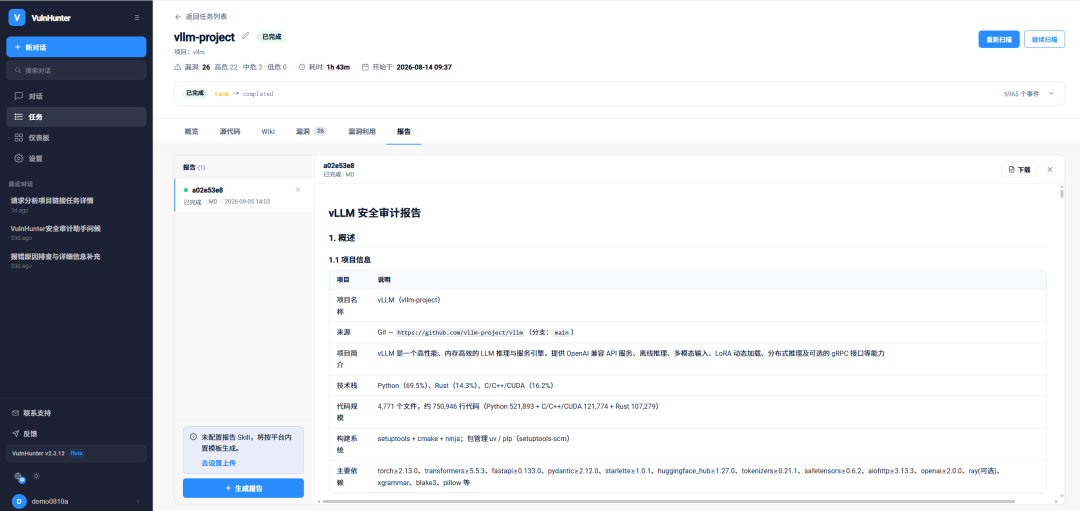
**结构化审计报告**
|
||||
|
||||
|
||||
系统可以生成结构化 Markdown 审计报告,帮助安全团队把分析结果快速沉淀为可以交付和存档的材料。
|
||||
|
||||
|
||||
|
||||
|
||||
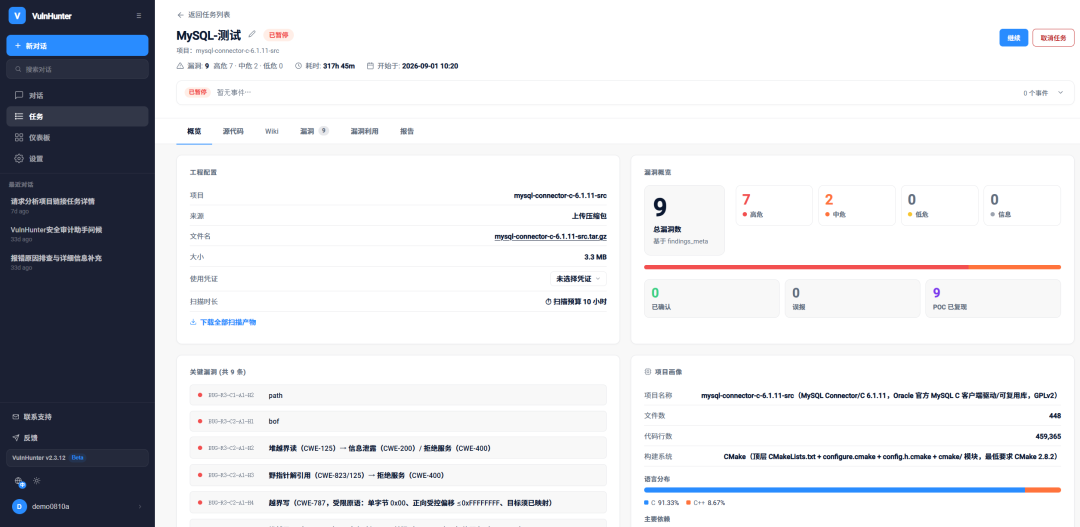
**任务全生命周期管理**
|
||||
|
||||
|
||||
任务可以创建、暂停、取消、恢复和重新运行。大型代码扫描不再是一个启动以后无法管理的黑盒任务。
|
||||
|
||||
|
||||
|
||||
|
||||
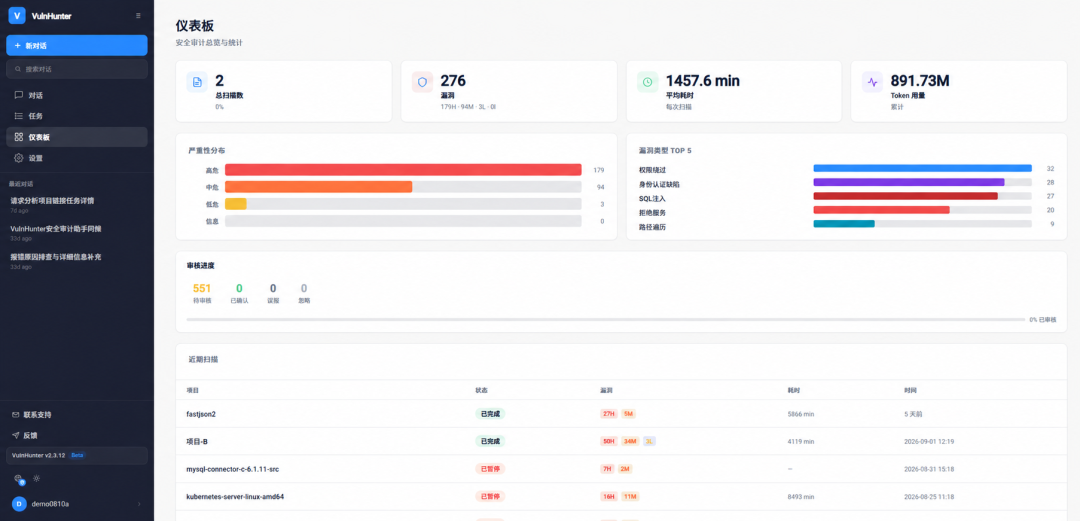
**实时仪表盘**
|
||||
|
||||
|
||||
严重度分布、任务状态、审核进度等信息可以统一查看。安全负责人不仅能看到“发现了多少漏洞”,也能看到整个审计工作的推进状态。
|
||||
|
||||
|
||||
|
||||
当这些能力被放到一起之后,VulnHunter 才真正从一个漏洞发现工具,变成一个围绕 AI 组织代码安全工作的工作台。
|
||||
|
||||
**4**
|
||||
|
||||
**面向多类人群适用**
|
||||
|
||||
VulnHunter 社区版此次开放的核心能力均可免费使用,无需授权激活。我们希望它首先成为一个真正能够被安全从业者安装、运行和研究的项目。
|
||||
|
||||
**(1)漏洞研究人员**
|
||||
|
||||
可以让 AI 帮助完成大量前期代码理解与线索发现,把更多时间投入真正有价值的深度分析。
|
||||
|
||||
**(2)企业安全团队**
|
||||
|
||||
可以在内部环境部署 AI 代码安全能力,并把漏洞发现、审核和报告逐步纳入统一工作流。
|
||||
|
||||
**(3)DevSecOps 与 SecDevOps 团队**
|
||||
|
||||
VulnHunter 的容器化形态可以作为现有 CI/CD 与代码安全体系进一步智能化的基础组件。
|
||||
|
||||
**(4)AI Agent 开发者**
|
||||
|
||||
VulnHunter 本身也是一个完整的多智能体、MCP 与安全场景结合的工程案例。
|
||||
|
||||
**(5)高校与科研机构**
|
||||
|
||||
完整开源的代码与工程实现,也可以用于 AI Security、软件安全和 Agent 方向的科研与教学。
|
||||
|
||||
除了开源社区版之外,VulnHunter 同时提供
|
||||
本地化部署与
|
||||
线上环境试用。
|
||||
|
||||
欢迎进行线上环境产品试用,扫描如下二维码领取试用账号。
|
||||
|
||||
|
||||
|
||||
扫码领取试用账号
|
||||
|
||||
-End-
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,31 @@
|
||||
# 关于LYSRC暂停接收漏洞公告
|
||||
LYSRC
|
||||
LYSRC 同程旅行安全应急响应中心 2026-09-14 11:17
|
||||
|
||||
关于LYSRC暂停接收漏洞公告
|
||||
|
||||
尊敬的各位白帽师傅、安全研究者:
|
||||
|
||||
为进一步提升平台服务能力与用户体验,经LYSRC团队评估,将暂停接收新增漏洞,并公告如下:
|
||||
|
||||
一、暂停安排
|
||||
|
||||
自该公告发布起立即生效,LYSRC平台暂停接收新增漏洞,恢复时间将另行通知。请及时关注平台公告获取最新动态。
|
||||
|
||||
二、暂停期间相关说明
|
||||
<table><tbody><tr><td data-colwidth="177"><section style="text-align: center;"><span leaf=""><span textstyle="" style="font-size: 15px;">事项</span></span></section></td><td data-colwidth="390"><section><span leaf=""><span textstyle="" style="font-size: 15px;">处理方式</span></span></section></td></tr><tr><td data-colwidth="177"><section style="text-align: center;"><span leaf=""><span textstyle="" style="font-size: 15px;">已提交漏洞</span></span></section></td><td data-colwidth="390"><section><span leaf=""><span textstyle="" style="font-size: 15px;">继续按照现有流程正常审核与处理,不受本次调整影响</span></span></section></td></tr><tr><td data-colwidth="177"><section style="text-align: center;"><span leaf=""><span textstyle="" style="font-size: 15px;">新漏洞提交</span></span></section></td><td data-colwidth="390"><section><span leaf=""><span textstyle="" style="font-size: 15px;">暂停接收</span></span></section></td></tr><tr><td data-colwidth="177"><section style="text-align: center;"><span leaf=""><span textstyle="" style="font-size: 15px;">积分兑换与奖励发放</span></span></section></td><td data-colwidth="390"><section><span leaf=""><span textstyle="" style="font-size: 15px;">LYSRC平台积分正常兑换,奖励将按照积分兑换顺序分批采购发放,请提前在个人中心确认实名信息并填写正确的地址信息,避免影响正常奖励发放</span></span></section></td></tr><tr><td data-colwidth="177"><section style="text-align: center;"><span leaf=""><span textstyle="" style="font-size: 15px;">安全测试授权</span></span></section></td><td data-colwidth="390"><section><span leaf=""><span textstyle="" style="font-size: 15px;">暂停期间请勿对同程旅行及其关联业务进行任何形式的安全测试,未经授权的测试行为将依据相关法律法规处理</span></span></section></td></tr></tbody></table>
|
||||
|
||||
三、联系方式
|
||||
|
||||
官方邮箱:sec@ly.com
|
||||
|
||||
官方微信公众号:同程旅行安全应急响应中心
|
||||
|
||||
同程旅行安全应急响应中心
|
||||
|
||||
2026年09月14日
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user