mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
03 漏洞从哪里来?——编程习惯、SonicWall防火墙漏洞PoC发布后遭利用、2025 最佳漏洞赏金书籍和网站、
This commit is contained in:
 test committed
1 parent
f299dc5e41
commit
bb18fdbad4
4 files changed
+493
-1
No files matched your search
@@ -4048,5 +4048,8 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651314214&idx=2&sn=ef30c6d1e6b611c95807734158569fb1": "FreeBuf周报 | 全球VPN设备遭遇大规模暴力破解攻击;OpenSSL 软件库曝高危漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU0MTc2NTExNg==&mid=2247491524&idx=1&sn=8f7c279bc6618681ec27b68cbc6ebec5": "DeepSeek 大火下的本地部署问题:Ollama + 暴露端口 = 安全漏洞?",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650608048&idx=4&sn=da8eb02ada2d9899ca9e2d88a50bba9e": "基于 BurpSuite 新版 MontoyaAPI 的 SSRF 漏洞自动探测插件",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NzAwOTg4NQ==&mid=2649794184&idx=1&sn=b981b65c831b421f1865a13d8f41a3ce": "以色列威胁情报公司ClearSky发现 APT 组织利用 Windows 新0day漏洞"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NzAwOTg4NQ==&mid=2649794184&idx=1&sn=b981b65c831b421f1865a13d8f41a3ce": "以色列威胁情报公司ClearSky发现 APT 组织利用 Windows 新0day漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0OTQzMDI4Mg==&mid=2247484503&idx=1&sn=d029caaad7130a3108019d9dd2f044f4": "03 漏洞从哪里来?——编程习惯",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5MzU5MzQzMA==&mid=2652114483&idx=2&sn=d435e59c50209ae74c02eb71ae61b191": "SonicWall防火墙漏洞PoC发布后遭利用",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg4NzgyODEzNQ==&mid=2247488699&idx=1&sn=1a44249f9b678443b61af9340436bcf9": "2025 最佳漏洞赏金书籍和网站"
|
||||
}
|
||||
@@ -0,0 +1,183 @@
|
||||
# 03 漏洞从哪里来?——编程习惯
|
||||
原创 Richard 方桥安全漏洞防治中心 2025-02-15 06:19
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
代码质量直接决定系统安全性。编程习惯,或者“规范”,作为关键因素,直接影响漏洞产生的概率。
|
||||
|
||||
注入(OWASP A03:2021,
|
||||
SQL注入、XSS等)、缓冲区溢出(如:CWE-120)等安全漏洞均来源于非常基础的编码缺陷(NIST IR 8397)。
|
||||
|
||||
硬编码凭证(CWE-259)、内存泄漏(CWE-401)等典型风险均可通过代码检查(如:使用SAST工具)和遵循安全编码规范来防范。
|
||||
|
||||
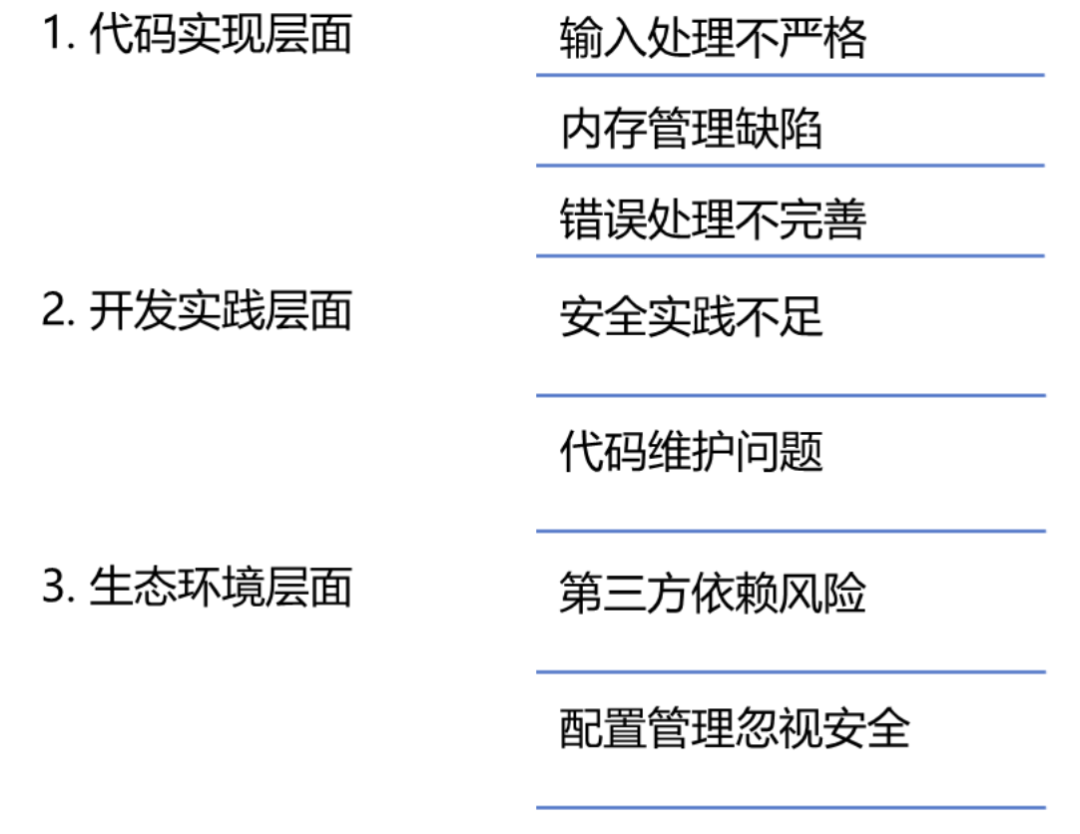
本文从编程习惯的角度出发,系统分析软件安全漏洞的来源。主要有 7 个来源:
|
||||
**输入处理**、**内存管理**、**错误处理**、**安全实践**、**代码维护**、**第三方依赖**
|
||||
和
|
||||
**配置管理**
|
||||
。
|
||||
|
||||
这 7 个来源可归入以下 3 个依次递进的层次:
|
||||
|
||||
**1. 代码实现层面**
|
||||
|
||||
**2. 开发实践层面**
|
||||
|
||||
**3. 生态环境层面**
|
||||
|
||||
|
||||
|
||||
**【代码实现】**
|
||||
# 一、输入处理不严格
|
||||
1. **未验证用户输入**
|
||||
|
||||
- 典型漏洞:SQL注入、命令注入、XSS攻击
|
||||
|
||||
- 原因:无脑信任用户输入,没有做“存在恶意行为”的合理假设。
|
||||
|
||||
1. **数据类型溢出**
|
||||
|
||||
- 典型缺陷:整数溢出、浮点溢出等数据类型溢出是新手程序员常犯错误。
|
||||
CWE-190(整数溢出)常导致逻辑错误,如果用于指针则可能导致内存访问越界。
|
||||
|
||||
- 原因:对数据类型的表示范围没有概念,未执行检查或者未捕捉并处理异常,单方面依赖调用方“正确调用”,缺乏安全隔离。
|
||||
|
||||
- 案例:CVE-2002-0639 OpenSSH (2.9.9 ~ 3.3) 允许远程攻击者执行任意代码。
|
||||
|
||||
# 二、内存管理缺陷
|
||||
1. **内存分配/释放问题**
|
||||
|
||||
- 使用缓冲区之前未初始化(
|
||||
CWE-416)
|
||||
|
||||
- 重复释放缓冲区(double-free)
|
||||
|
||||
- 分配内存失败后,未经检查就释放(
|
||||
CWE-476)
|
||||
|
||||
- 完成任务后未释放申请的内存,导致内存泄漏
|
||||
|
||||
1. **指针使用不当**
|
||||
|
||||
- 引用已释放内存的指针——悬垂指针(Dangling pointer)微软安全响应中心(MSRC)数据显示,2022年15%的内存漏洞源于悬垂指针。其危害包括:数据损坏(如:CWE-457)、任意代码执行、系统崩溃等(如:CWE-476)。
|
||||
|
||||
- 越界访问(数组越界、栈溢出、堆溢出等)指针越界访问是严重内存安全漏洞。MITRE统计显示,
|
||||
2021 CWE Top 25中,约25%与越界访问(
|
||||
CWE-125
|
||||
Out-of-bounds Read,CWE-787
|
||||
Out-of-bounds Write)相关。数组越界导致数据泄露(CWE-200),栈溢出
|
||||
(CWE-121)可能导致控制流被攻击者劫持,堆溢出
|
||||
(CWE-122)可能导致任意代码执行。
|
||||
|
||||
# 三、错误处理不完善
|
||||
1. **异常处理缺失**
|
||||
|
||||
- 未捕获异常导致程序崩溃
|
||||
|
||||
- 错误代码忽略(如:未检查系统调用返回值)
|
||||
|
||||
1. **错误信息泄露**
|
||||
|
||||
- 暴露堆栈跟踪(生产环境开启调试模式)
|
||||
|
||||
- 返回过于详细的错误描述(如:SQL语句)
|
||||
|
||||
**【开发实践】**
|
||||
|
||||
**四、安全实践不足**
|
||||
1. **密码技术使用不当**
|
||||
|
||||
- 使用强度不足的算法(如MD5、DES)
|
||||
|
||||
- 硬编码加密密钥
|
||||
|
||||
- 未使用安全随机数生成器导致随机数碰撞概率明显增加
|
||||
|
||||
1. **身份验证缺陷**
|
||||
|
||||
- 会话管理不当(会话固定、超时缺失)
|
||||
|
||||
- 权限检查缺失(横向越权、垂直越权)
|
||||
|
||||
# 五、代码维护问题
|
||||
1. **复制代码和复用代码**
|
||||
|
||||
- 复制粘贴(相同漏洞多位置存在)
|
||||
|
||||
- 集成未经审核的第三方代码
|
||||
|
||||
1. **使用已废弃、不安全的功能**
|
||||
|
||||
- 继续使用已废弃
|
||||
函数(通常不安全,如:C语言的gets())
|
||||
|
||||
- 使用不安全的版本(如:SSLv3)
|
||||
|
||||
**【生态环境】**
|
||||
# 六、第三方依赖风险
|
||||
1. **组件更新滞后**
|
||||
|
||||
- 未及时替换存在已知漏洞的库版本
|
||||
|
||||
- 对组件依赖关系的管理缺乏安全考量
|
||||
|
||||
1. **易受供应链投毒攻击的行为**
|
||||
|
||||
- 未验证第三方组件完整性
|
||||
|
||||
- 使用来源不明的代码包
|
||||
|
||||
# 七、配置管理忽视安全
|
||||
1. **敏感信息暴露**
|
||||
|
||||
- 配置文件包含明文密码
|
||||
|
||||
- 日志中记录敏感数据
|
||||
|
||||
1. **权限配置不当**
|
||||
|
||||
- 权限过高(如:以root权限运行应用)
|
||||
|
||||
- 文件权限设置宽松(如:全局可写)
|
||||
|
||||
# 总结与改进
|
||||
|
||||
**这些编程习惯问题可通过以下方式改进:**
|
||||
1. 遵循安全编码规范
|
||||
|
||||
1. 执行代码安全检查(如:使用SAST/DAST工具)
|
||||
|
||||
1. 代码审核
|
||||
|
||||
1. 持续学习安全开发技术、方法与工具
|
||||
|
||||
1. 在CI/CD流水线中内置安全检查(依赖扫描、代码检测等)
|
||||
|
||||
编程习惯的改进需要长期持续的努力。希望通过本文开启更多探讨,唤起更多开发者对安全编码的重视,共同推动软件安全实践的进步。
|
||||
|
||||
使用大模型做基础开发正在形成一种趋势,而让大模型遵循上述方式改进代码安全可能具有突出的成本优势。笔者认为这点值得开发人员深思。
|
||||
|
||||
|
||||
- End -
|
||||
|
||||
****
|
||||
|
||||
**下期分享**
|
||||
## 04 漏洞从哪里来?——认知局限
|
||||
|
||||
基于认识局限的软件安全漏洞来源分析:角色认知盲区与技术领域盲点的MECE框架
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
**01 漏洞从哪里来?——综述**
|
||||
|
||||
**02 漏洞从哪里来?——设计缺陷**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,235 @@
|
||||
# 2025 最佳漏洞赏金书籍和网站
|
||||
原创 破天KK KK安全说 2025-02-15 05:14
|
||||
|
||||
为知识付费,如果您对漏洞赏金狩猎非常推崇,那么投资购买合适的书籍可以加快您的学习进度,提高您的技能,并帮助您获得高额赏金。这些书籍和网站不仅仅是指南;它们是由行业专家精心设计的路线图,充满了现实世界的黑客场景、分步方法和高级技术,可将您的网络安全游戏提升到一个新的水平。
|
||||
|
||||
一、书籍篇:
|
||||
|
||||
无论您是刚刚起步,还是想要完善技术的经验丰富的赏金猎人,此列表都包含**2025 年最佳书籍,**可帮助您主宰漏洞赏金世界。
|
||||
|
||||
|
||||
|
||||
1. 实用渗透测试 2025:工具、技术和实际应用
|
||||
|
||||
作者:
|
||||
Luke Kaur
|
||||
|
||||
这本书于
|
||||
2025 年 1 月发布,对于希望保持领先地位的渗透测试人员和漏洞赏金猎人来说,这是一本必备书籍。它深入探讨了人工智能驱动的安全工具、云渗透测试,甚至量子计算对网络安全的影响。
|
||||
|
||||
内容:
|
||||
|
||||
如何将人工智能和自动化融入安全评估
|
||||
|
||||
特定于云的攻击方法和防御策略
|
||||
|
||||
近期渗透测试的真实案例研究
|
||||
|
||||
|
||||
|
||||
2. 重新定义黑客:人工智能世界中红队和漏洞赏金狩猎的综合指南
|
||||
|
||||
作者:奥马尔·桑托斯
|
||||
|
||||
|
||||
|
||||
将于
|
||||
2025 年 5 月发布,探讨了在一个日益受到人工智能驱动的安全工具影响的世界中红队策略和漏洞赏金技术。
|
||||
|
||||
内容:
|
||||
|
||||
人工智能驱动的安全规避技术
|
||||
|
||||
用于道德黑客的高级红队方法
|
||||
|
||||
人工智能如何塑造网络安全的未来
|
||||
|
||||
|
||||
|
||||
3.《黑客手册 3:渗透测试实用指南》
|
||||
|
||||
作者:
|
||||
Peter Kim
|
||||
|
||||
渗透测试的分步指南,包含真实的攻击场景。
|
||||
|
||||
内容:
|
||||
|
||||
高级网络和网页黑客技术
|
||||
|
||||
专业人士使用的红队战术手册
|
||||
|
||||
如何构建高效的渗透测试
|
||||
|
||||
|
||||
|
||||
4. Web应用程序黑客手册:查找和利用安全漏洞(第二版)
|
||||
|
||||
作者:
|
||||
Dafydd Stuttard 和 Marcus Pinto
|
||||
|
||||
这本
|
||||
850 多页的指南是网络安全的圣经,涵盖了从SQL 注入到身份验证绕过的所有内容。
|
||||
|
||||
内容:
|
||||
|
||||
高级
|
||||
SQLi、XSS 和 CSRF 攻击技术
|
||||
|
||||
如何绕过身份验证机制
|
||||
|
||||
如何分析和利用现实世界的网络漏洞
|
||||
|
||||
|
||||
|
||||
5. 真实世界的漏洞搜寻:网络黑客实地指南
|
||||
|
||||
作者:
|
||||
Peter Yaworski
|
||||
|
||||
这本书提供了真实的漏洞赏金报告,帮助您了解成功的黑客的想法。
|
||||
|
||||
内容:
|
||||
|
||||
如何发现和报告现实世界中的错误
|
||||
|
||||
XSS、CSRF 和 IDOR漏洞案例研究
|
||||
|
||||
深入了解
|
||||
HackerOne 和 Bugcrowd 等漏洞赏金平台
|
||||
|
||||
|
||||
|
||||
6. 黑客 API:破坏 Web 应用程序编程接口
|
||||
|
||||
作者:
|
||||
Corey J. Ball
|
||||
|
||||
API 是漏洞猎人的金矿。本书通过真实案例教你如何进行API 安全测试。
|
||||
|
||||
内容:
|
||||
|
||||
如何模糊
|
||||
API以查找漏洞
|
||||
|
||||
利用
|
||||
NoSQL 注入和 JWT 漏洞
|
||||
|
||||
隐藏端点的逆向工程
|
||||
API
|
||||
|
||||
|
||||
|
||||
7. Bug Bounty Bootcamp:查找和报告 Web 漏洞的指南
|
||||
|
||||
作者:
|
||||
Vickie Li
|
||||
|
||||
这本书弥合了初学者和专家之间的差距,教你如何优化你的漏洞搜寻过程。
|
||||
|
||||
内容:
|
||||
|
||||
如何使用
|
||||
ffuf、amass 和 subfinder自动侦察
|
||||
|
||||
撰写高质量的报告并获取报酬
|
||||
|
||||
道德黑客最佳实践
|
||||
|
||||
|
||||
|
||||
8. 实用物联网黑客攻击:物联网攻击权威指南
|
||||
|
||||
作者:
|
||||
Fotios Chantzis 及其团队
|
||||
|
||||
物联网是一个尚未开发的赏金狩猎金矿。本书将为你提供物联网黑客实践技能。
|
||||
|
||||
内容:
|
||||
|
||||
硬件和固件利用
|
||||
|
||||
蓝牙、
|
||||
Zigbee 和 RF 攻击
|
||||
|
||||
如何对智能设备进行逆向工程
|
||||
## 二、网站篇
|
||||
## TryHackMe
|
||||
|
||||
我使用 TryHackMe 已经多年,这是一个在线平台,让每个人都能接触到网络安全,无论是初学者还是经验丰富的专业人士。通过其广泛的互动实验室和挑战,我获得了网络安全各个领域的实践经验,包括渗透测试、网络安全和数字取证。我很高兴能够按照自己的节奏学习,跟踪自己的进度,并获得认证来展示我的技能。支持性社区和结构化的学习路径非常宝贵,让我具备了在不断发展的网络安全领域茁壮成长所需的知识和实践能力。
|
||||
|
||||
|
||||
|
||||
TryHackMe
|
||||
|
||||
|
||||
|
||||
|
||||
## HackTheBox
|
||||
|
||||
我记得以前,HackTheBox 要求你通过自己的黑客手段进入它才能获得邀请码。所以 HackTheBox 类似于 TryHackMe,是一个在线平台,让网络安全既易于访问又引人入胜,适合所有人,从初学者到经验丰富的专业人士。通过其广泛的交互式实验室和挑战,我获得了网络安全各个领域的实践经验,包括渗透测试、网络安全和数字取证。我很高兴能够按照自己的节奏学习,跟踪我的进度,并获得认证来展示我的技能。充满活力的社区和结构化的学习路径非常宝贵,让我具备了在不断发展的网络安全领域脱颖而出所需的知识和实践能力。
|
||||
|
||||
|
||||
|
||||
HackTheBox
|
||||
|
||||
|
||||
|
||||
|
||||
## Malware-Traffic-Analysis.Net
|
||||
|
||||
我最近开始使用 Malware-Traffic-Analysis.Net,这是一个非常宝贵的资源,它揭开了恶意软件流量分析的复杂性。通过其详细的教程和真实的数据包捕获,我能够加深对网络威胁和用于剖析恶意流量的技术的理解。我欣赏这种实践方法,它让我能够练习分析实际数据并培养网络安全所必需的实用技能。全面的课程和支持性社区大大提高了我识别和应对恶意软件相关事件的能力,使我具备了有效保护系统所需的知识。
|
||||
|
||||
|
||||
|
||||
恶意软件流量分析
|
||||
|
||||
|
||||
|
||||
|
||||
## Cybrary
|
||||
|
||||
Cybrary 是一个出色的在线平台,提供适合所有技能水平的各种 IT 和网络安全课程。无论您是刚起步还是希望提高自己的专业知识,Cybrary 都能提供全面的培训模块和认证准备,这对我的学习之旅至关重要。我很欣赏可以按照自己的节奏灵活地学习,并有机会访问一千多门课程,让我能够深入研究道德黑客、网络安全和数字取证等主题。结构化的学习路径和支持性社区不仅帮助我建立了基本技能,还增强了我应对现实世界安全挑战的信心。在 Cybrary,我觉得自己已经做好了充分的准备,可以在充满活力的网络安全领域追求一份有意义的职业。
|
||||
|
||||
|
||||
|
||||
电子图书馆
|
||||
|
||||
|
||||
|
||||
|
||||
## Coursera
|
||||
|
||||
Coursera 是一个领先的在线平台,提供来自世界各地顶尖机构的大学课程。通过其广泛的学科,包括计算机科学、商业和艺术,我能够按照自己的节奏提高技能和知识。互动课程、视频教程和实践项目使学习既有趣又有效。我特别欣赏从免费课程中选择或通过认证来验证我的成就的灵活性。支持性社区和专家讲师在我的教育之旅中发挥了重要作用,使我能够实现个人和职业目标。通过 Coursera,我感到自己有能力在当今不断变化的环境中继续学习和成长。
|
||||
|
||||
|
||||
|
||||
##
|
||||
|
||||
|
||||
|
||||
## OverTheWire
|
||||
|
||||
OverTheWire 提供了一系列逐步介绍基本概念的战争游戏,让我能够逐步培养技能。结构化的挑战涵盖了 Linux 命令行、网络和基本开发技术等基本主题,使复杂的主题变得易于理解。
|
||||
|
||||
|
||||
|
||||
线上
|
||||
|
||||
|
||||
|
||||
|
||||
## 麻省理工学院开放课程
|
||||
|
||||
我发现 OCW 是一种非常宝贵的资源,它提供了全面的讲座、详细的笔记和各种学科的大量作业。该平台的自定进度特性使我能够按照自己的节奏深入研究计算机科学、工程和数据分析等主题,无缝融入我繁忙的日程安排中。我特别欣赏的是内容的质量和深度,反映了麻省理工学院校内课程的严格标准。此外,能够访问 2,500 多门课程的材料意味着总有新的东西可以学习和探索。麻省理工学院开放式课程确实让我能够毫无障碍地扩展我的知识和技能,让每个人都能随时随地接受高质量的教育。
|
||||
|
||||
|
||||
|
||||
## ATTACKIQ 学院
|
||||
|
||||
AttackIQ Academy 很快成为我提升网络安全技能的首选资源。作为一个致力于威胁情报防御的平台,它提供了一系列既全面又实用的高级课程和认证。我特别喜欢动手实验室和真实场景,它们让我能够以有意义的方式应用我所学到的知识。量身定制的学习路径适合不同的技能水平,确保无论您是初学者还是经验丰富的专业人士,都能从中获益。此外,对人工智能安全等前沿主题的关注让我了解该领域的最新趋势和挑战。支持性社区和专家讲师提供了宝贵的指导,使我的学习之旅既有效又愉快。在 AttackIQ Academy,我觉得自己已经做好了应对新兴威胁的准备,并在网络安全职业生涯中脱颖而出。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,71 @@
|
||||
# SonicWall防火墙漏洞PoC发布后遭利用
|
||||
何威风 祺印说信安 2025-02-15 05:58
|
||||
|
||||
****
|
||||
|
||||
|
||||
**网络安全公司 Arctic Wolf 报告称,本周,针对 SonicWall 防火墙漏洞的概念验证 (PoC) 代码发布后不久,威胁行为者就开始利用该漏洞。**
|
||||
|
||||
该漏洞的编号为 CVE-2024-53704,是由于 SonicOS 的 SSLVPN 身份验证机制问题导致的高严重性身份验证绕过漏洞。
|
||||
|
||||
SonicWall在 1 月初宣布,针对该漏洞和另一个身份验证绕过问题(编号为 CVE-2024-40762)的补丁已包含在 SonicOS 7.1.3-7015 和 8.0.0-8037 版本中,并表示没有证据表明这两个漏洞被利用进行攻击。
|
||||
|
||||
据 Arctic Wolf 称,针对 CVE-2024-53704 的恶意活动于本周开始,此前不久,Bishop Fox 发布了该漏洞的技术细节和 PoC 漏洞利用。
|
||||
|
||||
该网络安全公司指出: “PoC 公开后不久,Arctic Wolf 就开始在威胁形势中观察针对该漏洞的利用尝试。”
|
||||
|
||||
Arctic Wolf 解释说,公共 PoC 使未经身份验证的攻击者能够绕过多因素身份验证 (MFA) 保护、访问私人信息并中断 VPN 会话。
|
||||
|
||||
“从历史上看,威胁行为者利用防火墙和 VPN 网关上的身份验证绕过漏洞来部署勒索软件。2024 年末,Arctic Wolf 观察到 Akira 勒索软件关联公司将 SonicWall 设备上的 SSL VPN 用户账户作为初始访问媒介,”该安全公司指出。
|
||||
|
||||
据福克斯主教称,截至 2 月 7 日,大约有 4,500 台面向互联网的 SonicWall SSL VPN 服务器尚未针对 CVE-2024-53704 进行修补。
|
||||
|
||||
建议各组织尽快更新其设备,或应用SonicWall 公告中描述的缓解措施,该公告已更新以警告公共 PoC。
|
||||
|
||||
SonicWall 指出:“SonicOS SSLVPN 身份验证绕过漏洞 (CVE-2024-53704) 的 PoC 现已公开。这大大增加了漏洞利用的风险。客户必须立即更新所有未打补丁的防火墙 (7.1.x 和 8.0.0)。如果无法应用固件更新,请禁用 SSLVPN。”
|
||||
|
||||
— **欢迎关注 往期回顾**
|
||||
—
|
||||
|
||||
****
|
||||
****
|
||||
**精彩回顾:祺印说信安2024之前**
|
||||
|
||||
**祺印说信安2024年一年回顾**
|
||||
|
||||
2025收集更新信通院白皮书系列合集(665个)下载
|
||||
|
||||
****
|
||||
**——等级保护**
|
||||
|
||||
河南省新规定测评与密评预算再调低
|
||||
|
||||
四川省等级测评与商密评估预算计算方法
|
||||
|
||||
广西壮族自治区等级测评与商密评估预算为几何?
|
||||
|
||||
黑龙江财政关于等级测评与商密评估预算为几何?
|
||||
|
||||
**——数据安全**
|
||||
|
||||
**《网络数据安全管理条例》解读**
|
||||
|
||||
**——错与罚**
|
||||
|
||||
江苏涟水农村商业银违反网络安全与数据安全管理规定等被罚114.5万
|
||||
|
||||
江苏灌南农商行因违反数据安全管理规定等被罚97.5万
|
||||
|
||||
网安企业“内鬼”监守自盗,窃取个人信息2.08亿条
|
||||
|
||||
**郑州3家公司未履行网络安全保护义务被网信部门约谈**
|
||||
|
||||
**25年郑州新增两家公司违反《网络安全法》被市网信办行政处罚**
|
||||
|
||||
**驻马店市委网信办就网络安全问题依法约谈相关责任单位**
|
||||
|
||||
两家银行因数据安全相关问题,被罚款
|
||||
|
||||
|
||||
****
|
||||
****
|
||||
Reference in new issue
Block a user