mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
雷神众测漏洞周报2025.1.6-2025.1.12、GFI KerioControl 防火墙存在严重的RCE漏洞、2024年度智能网联汽车重点安全漏洞盘点、CNVD漏洞周报2025年第2期、上周关注度较高的产品安全漏洞(20250106-20250112)、【漏洞工具】某路由器任意文件读取漏洞Goby高级模式利用工具、识别漏洞成了大海捞针?、
This commit is contained in:
 test committed
1 parent
32f8293efa
commit
bfdb2fed2f
7 files changed
+1770
-1
No files matched your search
@@ -2862,5 +2862,12 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2MjkwMDY3OA==&mid=2247485529&idx=1&sn=5379f2f365b78268422e0aa297eaa61c": "【漏洞复现】科荣AIO系统存在代码执行漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0NjE1NDYyOA==&mid=2247484790&idx=1&sn=7c58b5be658c0fb646c28fda9f8aeb33": "【文中抽奖】一杯奶茶钱开挣生活费 SRC漏洞挖掘基础及赏金培训",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxNzY5MTg1Ng==&mid=2247485481&idx=1&sn=1115561690fb800d94b50913f07bd6d2": "一次敏感信息泄露引发的逻辑漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NzAwOTg4NQ==&mid=2649793828&idx=2&sn=75c89a73f526a3eef48834b9589071a7": "GitHub 上的虚假 LDAPNightmware 漏洞投放信息窃取恶意软件"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NzAwOTg4NQ==&mid=2649793828&idx=2&sn=75c89a73f526a3eef48834b9589071a7": "GitHub 上的虚假 LDAPNightmware 漏洞投放信息窃取恶意软件",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0NzEwOTM0MA==&mid=2652503275&idx=1&sn=2b10bfb0eb83fdb8f10466f9476b7a57&chksm=f2585f58c52fd64e76b8d6e69b0939688a5ad89e9a654a4eb9345d294e495326b8a5b197a01b&scene=58&subscene=0": "雷神众测漏洞周报2025.1.6-2025.1.12",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522044&idx=1&sn=71bbcad32c9a0753d8385256ee5dad03&chksm=ea94a796dde32e80febb13e46990720e4748e375842d7d932e99d76c82cb55e561bf2219c17c&scene=58&subscene=0": "GFI KerioControl 防火墙存在严重的RCE漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUzMDUxNTE1Mw==&mid=2247509761&idx=1&sn=a2cbe8ad893d3ab348e298ee016644dc&chksm=fa5272bfcd25fba90c69028243dcc3561afae389ab16a31faf15d757d37a79fd51eea2856d83&scene=58&subscene=0": "2024年度智能网联汽车重点安全漏洞盘点",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3ODM2NTg2Mg==&mid=2247495678&idx=1&sn=7e9c30d0d4f9240a45a5e9618ff48fdb&chksm=fd74df37ca03562164a2b3c76c24dc512ef7ad74eb26251804eb0b78b40a3220adf127ca577f&scene=58&subscene=0": "CNVD漏洞周报2025年第2期",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3ODM2NTg2Mg==&mid=2247495678&idx=2&sn=27fbe9305e2b484bc5effac02d04f64a&chksm=fd74df37ca0356219bbde36812ef8acecf2a9c42679ccda3598d1c426be88c2934c747fbbb77&scene=58&subscene=0": "上周关注度较高的产品安全漏洞(20250106-20250112)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg5NTU2NjA1Mw==&mid=2247496006&idx=1&sn=ff0667fdbf667156d8c9d0910b6bf0e3": "【漏洞工具】某路由器任意文件读取漏洞Goby高级模式利用工具",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2MDc0NTIxOQ==&mid=2247484709&idx=1&sn=b238620c27395ab7c78718f7ef256c83": "识别漏洞成了大海捞针?"
|
||||
}
|
||||
@@ -0,0 +1,581 @@
|
||||
# 2024年度智能网联汽车重点安全漏洞盘点
|
||||
原创 车联网安全实验室 山石网科安全技术研究院 2025-01-13 07:02
|
||||
|
||||

|
||||
|
||||
**01**
|
||||
|
||||
**Telsa TMPS(胎压监测系统)远程命令执行漏洞**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**事件概述**
|
||||
|
||||
|
||||
|
||||
|
||||
在2024年Pwn2Own黑客大赛上,Synacktiv的网络安全研究人员David Berard和Thomas Imbert发现了特斯拉Model 3中的一个关键漏洞。该漏洞位于胎压监测系统(TPMS),允许研究人员在车辆的防盗系统上远程执行代码。这一发现引发了对现代联网汽车及其通信网络安全性的广泛关注。
|
||||
|
||||
|
||||
|
||||
|
||||
**#详细过程**
|
||||
|
||||
|
||||
**VCSEC系统介绍**
|
||||
|
||||
TPMS是特斯拉车辆安全的重要组成部分,负责监测轮胎压力。VCSEC(车辆控制安全单元)是处理包括TPMS在内的重要通信接口的核心组件。
|
||||
|
||||
研究人员发现,VCSEC在处理x509证书时存在整数溢出漏洞,导致缓冲区外写入(Out-Of-Bounds Write)。攻击者可以利用此漏洞重写内存结构,控制函数指针并执行恶意代码。
|
||||
|
||||
|
||||
**漏洞利用过程**
|
||||
|
||||
攻击者可以伪造TPMS传感器,通过BLE广播消息与VCSEC建立连接,发送精心构造的证书数据触发漏洞。
|
||||
|
||||
通过伪造的TPMS设备,攻击者可以控制程序流程,最终实现远程代码执行(RCE),并发送CAN消息控制车辆行为。
|
||||
|
||||
|
||||
**研究背景**
|
||||
|
||||
该漏洞研究是Pwn2Own黑客大赛的一部分,旨在发现并向制造商披露技术漏洞。特斯拉已发布固件更新修复该漏洞,并建议用户及时更新。
|
||||
|
||||
|
||||

|
||||
|
||||
**#影响**
|
||||
|
||||
**安全性威胁:**
|
||||
TPMS漏洞展示了现代联网汽车的复杂性和潜在安全隐患。攻击者可能通过任一入口点远程解锁和控制车辆的重要功能。即便是看似无害的车联网边缘系统,也可能成为攻击的入口,强调了确保联网汽车中所有部件安全的重要性。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**02**
|
||||
|
||||
**车牌号/VIN码远程控制任意起亚汽车**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**事件概述**
|
||||
|
||||
|
||||
|
||||
|
||||
2024年9月27日,网络安全研究人员披露了起亚汽车的一组严重漏洞,黑客仅凭车牌号即可在30秒内远程控制2013年后生产的起亚汽车的关键功能。这一漏洞的严重性在于其利用的简单性,攻击者可以在不需要任何有效的Kia Connect订阅的情况下,获取车辆控制权并窃取车主的个人信息。
|
||||
|
||||
|
||||
|
||||
|
||||
**#详细过程**
|
||||
|
||||
|
||||
**漏洞发现**
|
||||
|
||||
研究人员发现漏洞存在于起亚经销商的基础设施中,特别是“kiaconnect.kdealer[.]com”系统。
|
||||
|
||||
|
||||
**攻击步骤**
|
||||
|
||||
攻击者通过发送HTTP请求注册虚假账户并生成访问令牌。
|
||||
|
||||
使用该令牌与经销商API端点结合,通过车辆识别号码(VIN)获取车主的姓名、电话号码和电子邮件地址。
|
||||
|
||||
发送四个简单的HTTP请求,攻击者可以:
|
||||
|
||||
(1)生成经销商令牌并提取“token”头信息。
|
||||
|
||||
(2)获取受害者的电子邮件地址和电话号码。
|
||||
|
||||
(3)修改车主的访问权限,将自己设置为主要账户持有者。
|
||||
|
||||
(4)将自己控制的电子邮件地址添加为车辆的主要车主,从而执行任意远程命令。
|
||||
|
||||
|
||||
**隐蔽性**
|
||||
|
||||
整个过程对受害者而言是隐蔽的,车辆被访问或权限被修改时不会收到任何通知。
|
||||
|
||||
|
||||

|
||||
|
||||
**#影响**
|
||||
|
||||
这一漏洞的披露为整个汽车行业敲响了警钟,表明智能汽车面临的网络安全威胁比人们想象的更为严重。虽然起亚在2024年8月14日修复了这些漏洞,但研究人员警告,未来可能会出现更多类似的安全问题。车主除了依赖汽车厂商的安全更新外,还需定期检查软件状态并采取必要的防护措施,以保护自身安全。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**03**
|
||||
|
||||
**大众MIB3信息娱乐系统多个漏洞**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**事件概述**
|
||||
|
||||
|
||||
|
||||
|
||||
在2022年生产的斯柯达Superb III (3V3) - 2.0 TDI车型中,发现了影响斯柯达和大众集团车辆的多个漏洞。这些漏洞主要集中在MIB3信息娱乐单元、OBD接口和斯柯达云后端,可能导致未经授权的访问、拒绝服务以及用户数据泄露。
|
||||
|
||||
|
||||
|
||||
|
||||
**#详细过程**
|
||||
|
||||
|
||||
**MIB3信息娱乐单元漏洞**
|
||||
|
||||
发现多个低至中危度的漏洞,允许攻击者通过车载Wi-Fi网络访问调试机制,造成拒绝服务。
|
||||
|
||||
通过SWD调试接口和UART接口,攻击者可以物理访问信息娱乐单元,解锁PWC芯片的调试功能。
|
||||
|
||||
|
||||
**OBD接口漏洞**
|
||||
|
||||
允许攻击者通过UDS命令关闭车辆的发动机和其他部件,特别是在高速行驶时。
|
||||
|
||||
需要物理访问OBD端口,但一旦获得访问权限,攻击者可以安装无线接口设备,实现持久访问。
|
||||
|
||||
|
||||
**斯柯达云后端漏洞**
|
||||
|
||||
通过车辆的VIN号,攻击者可以获取用户昵称和车辆数据(如里程、行程时间、速度等)。
|
||||
|
||||
这些问题被归类为访问控制漏洞,允许攻击者在未授权的情况下获取用户信息。
|
||||
|
||||
|
||||

|
||||
|
||||
**#影响**
|
||||
|
||||
**安全风险:**
|
||||
这些漏洞可能导致车辆的安全性和隐私性受到威胁。攻击者可以通过物理或远程方式访问车辆系统,执行未经授权的操作。
|
||||
|
||||
**用户隐私泄露:**
|
||||
通过后端服务器的漏洞,攻击者可以获取用户的个人信息和车辆使用数据,可能导致隐私泄露。
|
||||
|
||||
**车辆功能中断:**
|
||||
在某些情况下,攻击者可以导致车辆的关键系统(如发动机)在行驶过程中关闭,增加了事故风险。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**04**
|
||||
|
||||
**BMW因云存储桶配置错误暴露敏感信息**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**事件概述**
|
||||
|
||||
|
||||
|
||||
|
||||
宝马公司因云存储服务器配置错误,导致内部敏感数据暴露。该事件由SOCRadar的安全研究员Can Yoleri发现,涉及宝马在全球范围内的云服务私钥和生产、开发数据库的登录凭证。
|
||||
|
||||
|
||||
|
||||
|
||||
**#详细过程**
|
||||
|
||||
|
||||
**发现过程**
|
||||
|
||||
Can Yoleri在例行互联网扫描时发现宝马的Microsoft Azure托管存储服务器配置错误,导致存储桶被错误地设置为公共访问。
|
||||
|
||||
|
||||
**暴露内容**
|
||||
|
||||
暴露的数据包括宝马在中国、欧洲和美国的云服务私钥,以及生产和开发数据库的登录凭据。
|
||||
|
||||
|
||||
**公司回应**
|
||||
|
||||
宝马承认数据暴露事件,但表示没有影响到客户或个人数据。尽管存储桶已被设置为私有,但宝马未更改存储桶中发现的密码和凭据。
|
||||
|
||||
|
||||

|
||||
|
||||
**#影响**
|
||||
|
||||
**潜在风险:**
|
||||
私钥泄露可能导致攻击者非法访问和控制宝马相关的云服务,进而窃取更多敏感信息或进行恶意操作。
|
||||
|
||||
**行业影响:**
|
||||
类似事件也发生在其他汽车公司,如梅赛德斯-奔驰,显示出云资源配置错误的普遍性和严重性。
|
||||
|
||||
**安全建议:**
|
||||
急需加强云服务配置管理,包括最小权限原则、定期审查和监控、自动化配置管理、强化身份验证和访问控制,以及定期更新和备份。
|
||||
|
||||
|
||||

|
||||
|
||||
**05**
|
||||
|
||||
**马自达信息娱乐系统曝出多个漏洞**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**事件概述**
|
||||
|
||||
|
||||
|
||||
|
||||
趋势科技的零日计划(ZDI)披露了多款马自达车型的信息娱乐系统中存在的多个未修补漏洞,这些漏洞可能允许攻击者以 root 权限执行任意代码。这些漏洞主要源于Mazda Connect连接主单元(CMU)系统对用户输入的处理不当。
|
||||
|
||||
|
||||
|
||||
|
||||
**#详细过程**
|
||||
|
||||
|
||||
**漏洞发现**
|
||||
|
||||
ZDI在软件版本74.00.324A中发现了这些漏洞,涉及2014-2021年款的马自达3及其他车型。
|
||||
|
||||
|
||||
**漏洞类型**
|
||||
|
||||
(1)CVE-2024-8355:当连接新的Apple设备时,CMU从设备获取未清理的输入并用于SQL语句,允许攻击者通过特制的USB设备发送命令。
|
||||
|
||||
(2)其他漏洞(CVE-2024-8359、CVE-2024-8360、CVE-2024-8358、CVE-2024-8357、CVE-2024-8356):这些漏洞涉及对操作系统命令的注入、根文件系统的操控等,可能导致系统完全被攻陷。
|
||||
|
||||
|
||||
**利用方式**
|
||||
|
||||
攻击者可以通过连接USB设备,利用文件名中的特定操作系统命令来触发漏洞,进而执行恶意操作。
|
||||
|
||||
|
||||

|
||||
|
||||
**#影响**
|
||||
|
||||
**安全风险:**
|
||||
这些漏洞可能导致攻击者获得对车辆信息娱乐系统的完全控制,进而影响车辆的运行和安全。
|
||||
|
||||
**攻击场景:**
|
||||
攻击可以在实验室环境中快速完成,现实中可能通过代客泊车、拼车或恶意软件传播等方式实现。
|
||||
|
||||
**未修补状态:**
|
||||
马自达尚未修补这些漏洞,可能导致广泛的安全隐患,影响用户的车辆安全和隐私。
|
||||
|
||||
|
||||

|
||||
|
||||
**06**
|
||||
|
||||
**Cybellum产品安全平台存在远程执行漏洞**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**事件概述**
|
||||
|
||||
|
||||
|
||||
|
||||
Cybellum汽车检测平台被曝出高危漏洞,影响了专门在中国部署的QCOW air-gapped维护服务器。该漏洞涉及Cybellum软件的特定版本(2.15.5到2.27),并且在2023年6月21日被安全研究员Delikely报告。Cybellum已经迅速发布了修复程序,并在2024年2月18日公开了问题的细节。
|
||||
|
||||
|
||||
|
||||
|
||||
**#详细过程**
|
||||
|
||||
|
||||
**漏洞发现**
|
||||
|
||||
2023年6月21日,Delikely报告了在Cybellum的QCOW维护服务器中发现的安全问题。
|
||||
|
||||
|
||||
**漏**
|
||||
|
||||
**洞影响**
|
||||
|
||||
影响版本:2.15.5到2.27。
|
||||
|
||||
不影响版本:Cybellum 1.x,2.0到2.15.4,以及2.28及以上版本。
|
||||
|
||||
|
||||
**漏洞成因**
|
||||
|
||||
问题源于一个私有加密密钥的错误部署。
|
||||
|
||||
|
||||
**修复措施**
|
||||
|
||||
在2.28版本中引入了永久性修复,且已通过热补丁解决了受影响客户系统的问题。
|
||||
|
||||
|
||||
**利用条件**
|
||||
|
||||
攻击者需具备对QCOW维护服务器的访问权限和管理员接入密钥,利用可能性极低。
|
||||
|
||||
|
||||

|
||||
|
||||
**#影响**
|
||||
|
||||
**安全风险:**
|
||||
虽然漏洞被分类为低严重性(CVSS评分为3.8),但仍然可能对使用受影响版本的客户构成风险。
|
||||
|
||||
**用户影响:**
|
||||
仅在中国使用受影响版本的用户会受到影响,其他地区和版本不受影响。
|
||||
|
||||
**社区反应:**
|
||||
Cybellum对漏洞的快速响应和修复措施增强了用户对其产品安全性的信任,同时也强调了其对安全问题的重视和透明度的承诺。
|
||||
|
||||
|
||||

|
||||
|
||||
**07**
|
||||
|
||||
**大众汽车因配置错误导致 80 万辆汽车数据暴露在公网**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**事件概述**
|
||||
|
||||
|
||||
|
||||
|
||||
大众汽车集团遭遇了一场严重的数据泄露事件,涉及约80万辆电动汽车的数据,包括驾驶数据和车主的个人联系信息。这些数据被存储在亚马逊的云存储中,而未得到妥善保护,导致车主的行驶习惯和个人信息可能被公开访问。该事件引起了广泛关注,特别是因为其中涉及的个人包括政治人物及其他公众人物。
|
||||
|
||||
|
||||
|
||||
|
||||
**#详细过程**
|
||||
|
||||
|
||||
事件的核心问题出在大众子公司Cariad,该公司负责开发电动汽车平台,但由于配置错误,导致数据泄露。车主通过大众应用程序与汽车连接,该应用程序收集了详细的GPS数据和其他信息,这些数据几乎未加密地存储在云平台上。明镜周刊和混沌计算机俱乐部通过举报人得知这一漏洞,并与Cariad进行了沟通。Cariad意识到问题的严重性后,迅速采取措施修补了漏洞。
|
||||
|
||||
|
||||

|
||||
|
||||
**#影响**
|
||||
|
||||
**个人隐私泄露:**
|
||||
数十万车主的行驶数据和个人信息可能被不当访问。这不仅对普通用户造成隐私威胁,对于政界人士、企业高管和情报人员等重要人物更是潜在的安全风险。
|
||||
|
||||
**信任危机:**
|
||||
事件引发了对大众汽车和整个德国汽车行业数据保护能力的质疑。消费者对汽车制造商的信任受到打击,尤其是在数据保护和隐私方面。
|
||||
|
||||
**法律和监管影响:**
|
||||
事件推动了对汽车行业数据收集和保护实践的重新审视。欧盟的新数据法案旨在加强车主对其数据的控制权,这将对汽车制造商的未来数据处理方式产生深远影响。
|
||||
|
||||
**行业警示:**
|
||||
不仅是大众,整个汽车行业都因数据泛滥而面临类似的安全挑战。其他品牌也曾遭遇数据泄露问题,提醒制造商必须加强网络安全措施,保护用户数据不受侵害。此次数据泄露事件凸显了在科技迅速发展的时代,数据保护和隐私安全的重要性和紧迫性。汽车制造商和监管机构都需要采取更严格的措施来防止类似事件再次发生。
|
||||
|
||||
|
||||

|
||||
|
||||
**08**
|
||||
|
||||
**Alpine Halo9 iLX-F509 远程代码执行漏洞细节**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**事件概述**
|
||||
|
||||
|
||||
|
||||
|
||||
Pwn2Own竞赛中发现了Alpine Halo9设备的一个严重漏洞,编号为CVE-2024-23923。此漏洞使得网络附近的攻击者可以在受影响的Alpine Halo9设备上执行任意代码,而不需要身份验证。这一漏洞主要存在于设备的`prh_l2_sar_data_ind`函数中,由于缺乏对对象存在性的验证,导致可能的`Use-After-Free`远程代码执行。
|
||||
|
||||
|
||||
|
||||
|
||||
**#详细过程**
|
||||
|
||||
|
||||
漏洞的具体问题在于`prh_l2_sar_data_ind`函数,该函数在操作对象之前未验证对象的存在,导致攻击者可以利用此漏洞以root权限执行代码。Alpine进行了ISO21434标准的威胁评估和补救分析(TARA),但决定将该漏洞分类为“共享风险”,并继续使用现有软件而不发布补丁。
|
||||
|
||||
|
||||

|
||||
|
||||
**#影响**
|
||||
|
||||
**安全风险:**
|
||||
该漏洞具有高风险评分(CVSS评分为8.8),表明其对机密性、完
|
||||
整性和可用性均构成重大威胁。未经身份验证的攻击者可以利用此漏洞执行高级别权限的任意代码,可能导致数据泄露、设备损坏或被控制。
|
||||
|
||||
**厂商反应:**
|
||||
至今,Alpine并未发布修补程序,而是选择继续使用现有软件,这可能引发用户对设备安全性的担忧。
|
||||
|
||||
**行业警示:**
|
||||
该事件强调了嵌入式设备在网络安全方面的脆弱性,提醒其他厂商在产品设计中更注重安全性验证和风险分类的重要性。
|
||||
|
||||
**信用影响:**此事件由PCAutomotive报告并公开,可能对Alpine的市场声誉产生负面影响,尤其是在消费者对设备安全性越来越重视的背景下。
|
||||
|
||||
|
||||

|
||||
|
||||
**09**
|
||||
|
||||
**Enel X JuiceBox 挂式充电桩多个漏洞**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**事件概述**
|
||||
|
||||
|
||||
|
||||
|
||||
PCAutomotive发现了多个安全漏洞,影响EnelX JuiceBox(Waybox)Pro和Plus 3.0挂式充电桩的操作系统。这些漏洞可能使潜在攻击者获取最高权限,进而访问充电器上存储的敏感数据,绕过充电限制,导致充电器拒绝服务,甚至修改固件。多个CVE(公共漏洞和暴露)编号被分配给这些漏洞,显示出其严重性和多样性。
|
||||
|
||||
|
||||
|
||||
|
||||
**#详细过程**
|
||||
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
(1)CVE-2023-29114:系统日志泄露,包含敏感信息如Wi-Fi凭证和管理后台登录凭证。
|
||||
|
||||
(2)CVE-2023-29115:通过Web管理界面拒绝服务,访问特定页面可重启充电桩。
|
||||
|
||||
(3)CVE-2023-29116
|
||||
:PHP信息泄露,访问特定页面可获取php版本和服务器环境变量。
|
||||
|
||||
(4)CVE-2023-29117:身份验证绕过,明文密码可在主页登录表单上显示。
|
||||
|
||||
(5)CVE-2023-29118 & CVE-2023-29119
|
||||
:未授权的SQLite注入。
|
||||
|
||||
(6)CVE-2023-29120:Wi-Fi检查中的未授权命令注入。
|
||||
|
||||
(7)CVE-2023-29121:暴露TCF代理服务,攻击者可调试程序和获取root shell。
|
||||
|
||||
(8)CVE-2023-29122:特权服务库的文件所有权不正确,可能导致权限提升。
|
||||
|
||||
(9)CVE-2023-29125:堆溢出漏洞,接收到的消息体长度超限。
|
||||
|
||||
(10)CVE-2023-29126:不安全的松散比较,增加了密码破解的复杂度。
|
||||
|
||||
这些漏洞影响版本为2.1.1.0_JB3VU096A之前的固件,管理后台可通过Wi-Fi或以太网接口访问,默认密码可以从Enel X官网的安全手册中获取。
|
||||
|
||||
|
||||

|
||||
|
||||
**#影响**
|
||||
|
||||
**安全风险:**
|
||||
这些漏洞的存在使得攻击者能够获取充电桩的最高权限,可能导致敏感数据泄露、充电限制被绕过以及设备的拒绝服务,严重影响用户的安全和设备的正常使用。
|
||||
|
||||
**行业警示:**
|
||||
这一事件强调了路基车联网设备如充电桩等嵌入式设备在网络安全方面的脆弱性,提醒制造商在产品设计和更新中必须更加重视安全性,特别是在涉及敏感数据和远程控制的情况下。
|
||||
|
||||
**合规与监管:**
|
||||
随着网络安全问题的增加,相关监管机构可能会加强对充电桩等设备的审查,要求制造商采取更严格的安全措施,以保护用户数据和设备安全。
|
||||
|
||||
|
||||

|
||||
|
||||
**10**
|
||||
|
||||
**越狱Reviver数字车牌规避交通罚单和过路费**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**事件概述**
|
||||
|
||||
|
||||
|
||||
|
||||
Reviver公司销售的数字车牌在美国多个州已合法化使用,但被发现存在安全漏洞。安全研究员Josep Rodriguez演示了如何通过“越狱”技术,利用这些漏洞规避交通法规,逃避执法部门的监控,甚至将罚单转嫁给他人。
|
||||
|
||||
|
||||
|
||||
|
||||
**#详细过程**
|
||||
|
||||
|
||||
**漏洞利用**
|
||||
|
||||
研究员通过连接电缆到数字车牌内部接头,重写固件,实现对车牌的完全控制。
|
||||
|
||||
越狱后的车牌可以通过智能手机应用程序的蓝牙指令更改显示内容,包括车牌号码。
|
||||
|
||||
|
||||
**攻击方法**
|
||||
|
||||
使用“故障注入”技术,通过电压干扰关闭安全功能,分析并重写固件。
|
||||
|
||||
一旦工具开发完成,越狱过程变得简单,任何人都可以在几分钟内完成。
|
||||
|
||||
|
||||
**潜在风险**
|
||||
|
||||
攻击者可以更改车牌号码,规避交通罚单和过路费。
|
||||
|
||||
越狱后的车牌可能被用于秘密跟踪车主或远程更改车牌号码。
|
||||
|
||||
|
||||

|
||||
|
||||
**#影响**
|
||||
|
||||
**安全隐患:**
|
||||
车
|
||||
牌易受攻击,可能导致交通执法和监控系统失效。
|
||||
越狱后的车牌可能被用于恶意用途,如逃避罚单或使用免费功能。
|
||||
|
||||
**法律与监管:**
|
||||
Reviver公司表示,利用越狱车牌规避法律将被视为刑事犯罪。
|
||||
公司计划更换芯片以修复漏洞,但目前仍有数千块车牌面临风险。
|
||||
|
||||
**用户信任与市场影响:**
|
||||
此事件可能影响用户对数字车牌的信任。未来更多州可能会合法化数字车牌的使用,但需加强安全措施。
|
||||
|
||||
**技术挑战:**
|
||||
修复漏洞需要更换硬件,而非简单的软件更新。需要提高对数字车牌安全性的重视,防止类似攻击的发生。
|
||||
|
||||
|
||||
|
||||
**山石网科**
|
||||
|
||||
|
||||
|
||||
|
||||
**HillStone**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
山石安研院车联网安全团队具备顶尖的漏洞挖掘能力及全面的攻击链执行能力,作为工信部车联网产品安全漏洞专业库CAVD的技术支撑单位,我们获得了CNVD、CNNVD、NVDB等权威漏洞库的诸多原创通用漏洞证书,团队成员活跃于国内外安全组织与活动,多位研究人员获得了微软、苹果、特斯拉等公司的漏洞证书、编号或致谢,公布过多个具有全球影响力的严重漏洞,我们在Blackhat、Defcon、HITB、CanSecwest、XCON、安全开发者峰会等国际知名安全会议上分享过安全研究成果,参与过车联网与物联网领域多项国家安全标准的编写。
|
||||
|
||||
山石安研院专注于为汽车及各类物联网产品制造商、服务提供商及相关产品供应链企业量身定制全面的安全解决方案。基于多年的攻防技术积累、对汽车与物联网产业相关法律法规的深入理解和实践经验,结合安研院旗下的移动安全、无线电安全、威胁情报等多个团队形成了包括一体化纵深车联网产品安全评估测试、多维度车联网数据安全治理和全生命周期车联网安全运营的安全服务体系。山石车联网安全检测服务包括车联网云端安全、车端安全、V2X安全及数据安全检测等,不仅帮助企业识别潜在的产品安全漏洞,还提升其对网络安全威胁的综合防控能力,确保智能车辆及相关产品系统的安全性和可靠性,从而保护用户数据和产品安全。山石安研院在多个车联网安全赛事中获得了优异的奖项,这使我们能够为客户提供更优质的服务,我们长期致力于成为客户值得信赖的合作伙伴,结合行业最佳实践和最新技术,持续提升客户的安全防护能力,为其产品及业务提供安全护航,助力数字化转型与业务增长。
|
||||
|
||||
更多介绍请看:https://www.hillstonenet.com.cn/hs_nstri/ 。
|
||||
|
||||
|
||||
@@ -0,0 +1,804 @@
|
||||
# CNVD漏洞周报2025年第2期
|
||||
原创 CNVD CNVD漏洞平台 2025-01-13 08:14
|
||||
|
||||
2
|
||||
0
|
||||
2
|
||||
2
|
||||
年
|
||||
01
|
||||
月06
|
||||
日
|
||||
-
|
||||
2
|
||||
0
|
||||
2
|
||||
5
|
||||
年
|
||||
01
|
||||
月12
|
||||
日
|
||||
|
||||
|
||||
|
||||
**本周漏洞态势研判情况**
|
||||
|
||||
|
||||
本
|
||||
周
|
||||
信
|
||||
息
|
||||
安
|
||||
全
|
||||
漏
|
||||
洞
|
||||
威
|
||||
胁
|
||||
整
|
||||
体
|
||||
评
|
||||
价
|
||||
级
|
||||
别
|
||||
为**中**
|
||||
。
|
||||
|
||||
国家信息安全漏洞共享平台(以下简称
|
||||
CNVD
|
||||
)本周共收集、整理信息安全漏洞
|
||||
260
|
||||
个,其中高危
|
||||
漏洞
|
||||
131
|
||||
个、中危漏洞
|
||||
113
|
||||
个、低危漏洞
|
||||
16
|
||||
个。
|
||||
漏洞平均分值为
|
||||
6
|
||||
.
|
||||
50
|
||||
。
|
||||
本周收录的漏洞中,
|
||||
涉及
|
||||
0day
|
||||
漏洞
|
||||
188
|
||||
个(占
|
||||
72
|
||||
%
|
||||
),其中互联网上出现
|
||||
“
|
||||
TOTOLINK AC1200 T8 UploadCustomModule
|
||||
函数缓冲区溢出漏洞
|
||||
、
|
||||
TOTOLINK AC1200 T8 s
|
||||
etWiFiAclRules
|
||||
函数缓冲区溢出漏洞
|
||||
”
|
||||
等零日代码攻击漏洞。
|
||||
本周
|
||||
CNVD
|
||||
接到的涉及党政机关和企事业单位的
|
||||
漏洞总数
|
||||
6039
|
||||
个,与上周(
|
||||
22622
|
||||
个)环比减少
|
||||
73
|
||||
%
|
||||
。
|
||||
|
||||
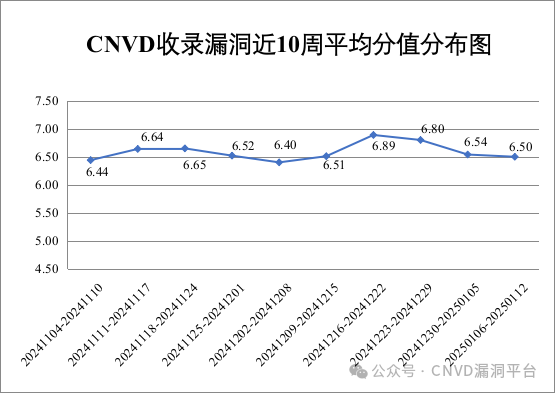
|
||||
|
||||
|
||||
图
|
||||
1
|
||||
|
||||
C
|
||||
N
|
||||
V
|
||||
D
|
||||
收
|
||||
录
|
||||
漏
|
||||
洞
|
||||
近
|
||||
1
|
||||
0
|
||||
周
|
||||
平
|
||||
均
|
||||
分
|
||||
值
|
||||
分
|
||||
布
|
||||
图
|
||||
|
||||
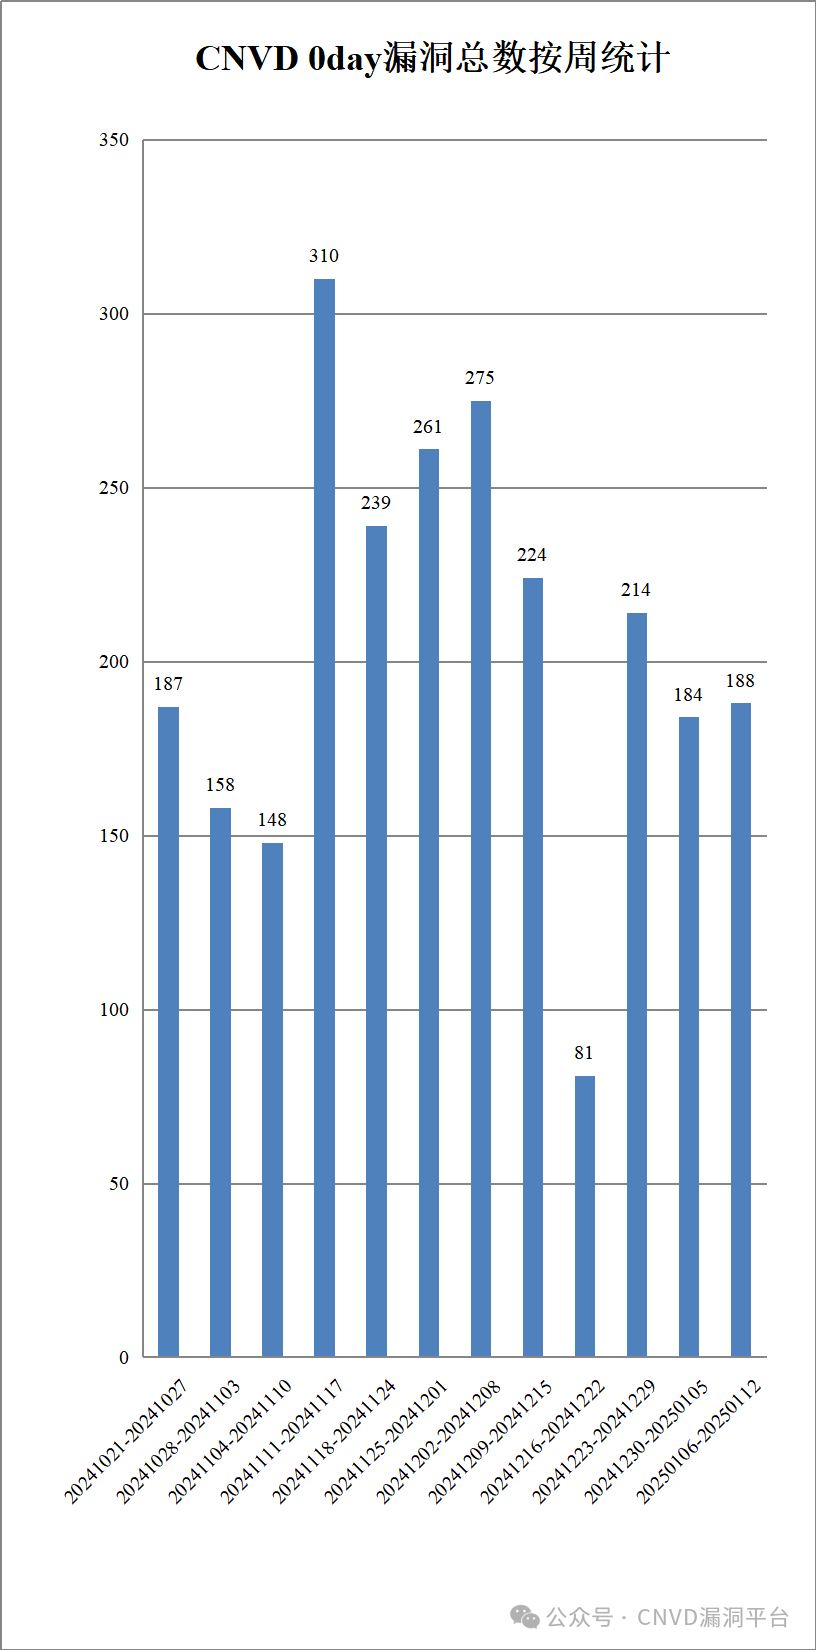
|
||||
|
||||
|
||||
图
|
||||
2
|
||||
|
||||
C
|
||||
N
|
||||
V
|
||||
D
|
||||
|
||||
0
|
||||
d
|
||||
a
|
||||
y
|
||||
漏
|
||||
洞
|
||||
总
|
||||
数
|
||||
按
|
||||
周
|
||||
统
|
||||
计
|
||||
|
||||
|
||||
**本周漏洞事件处置情况**
|
||||
|
||||
|
||||
本周,CNVD向银行、保险、能源等重要行业单位通报漏洞事件1起,向基础电信企业通报漏洞事件0起,协调CNCERT各分中心验证和处置涉及地方重要部门漏洞事件557起,协调教育行业应急组织验证和处置高校科研院所系统漏洞事件27起,向国家上级信息安全协调机构上报涉及部委门户、子站或直属单位信息系统漏洞事件18起。
|
||||
|
||||
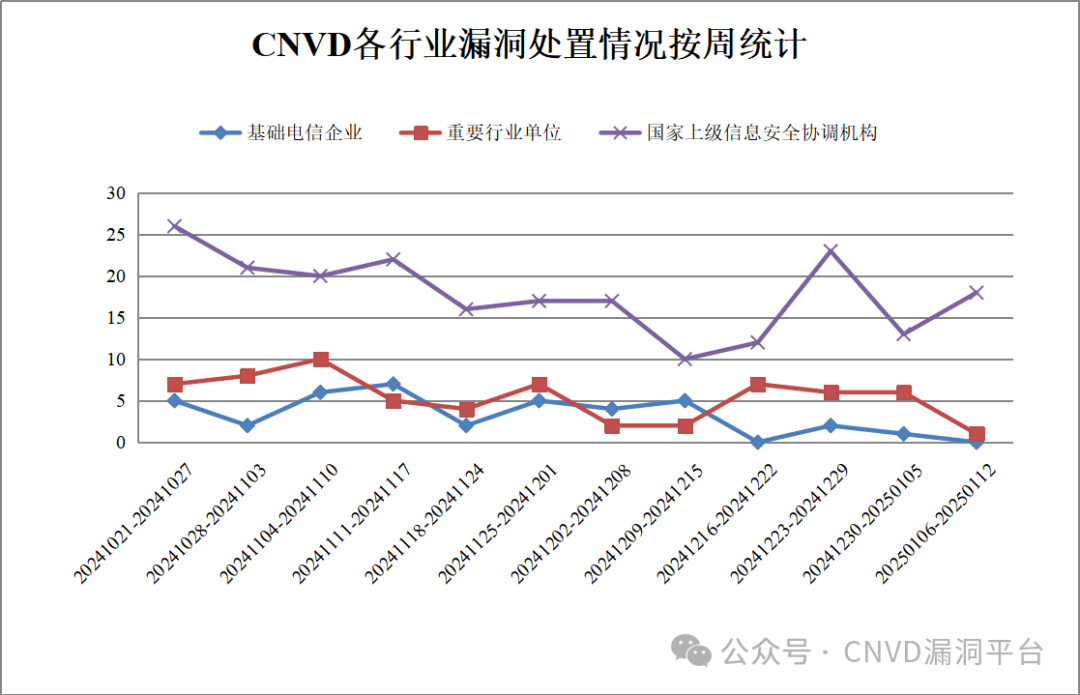
|
||||
|
||||
图
|
||||
3
|
||||
|
||||
C
|
||||
N
|
||||
V
|
||||
D
|
||||
各
|
||||
行
|
||||
业
|
||||
漏
|
||||
洞
|
||||
处
|
||||
置
|
||||
情
|
||||
况
|
||||
按
|
||||
周
|
||||
统
|
||||
计
|
||||
|
||||
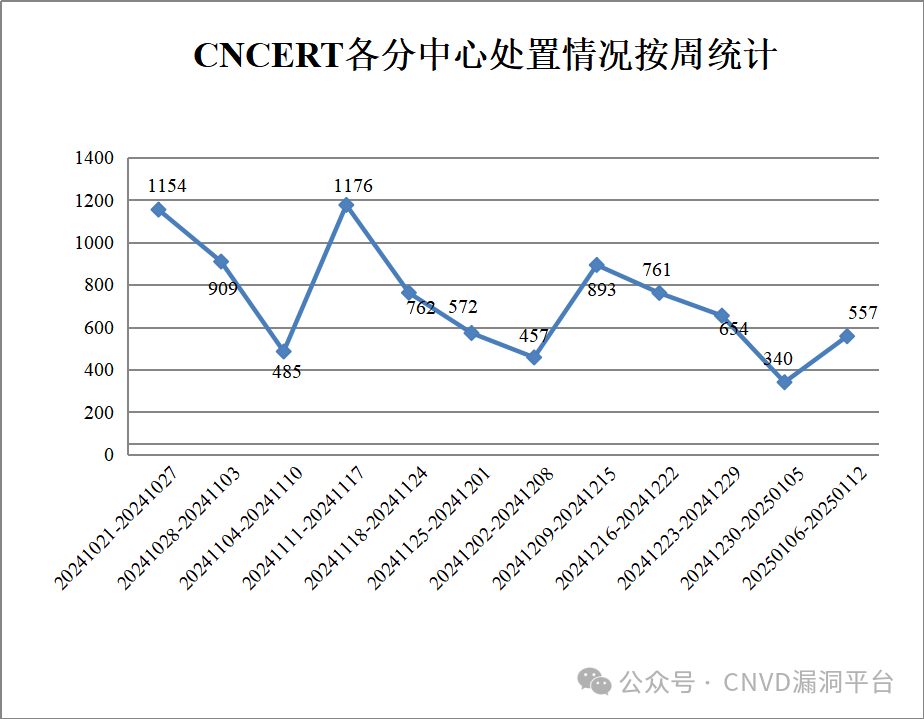
|
||||
|
||||
图
|
||||
4
|
||||
|
||||
C
|
||||
N
|
||||
C
|
||||
E
|
||||
R
|
||||
T
|
||||
各
|
||||
分
|
||||
中
|
||||
心
|
||||
处
|
||||
置
|
||||
情
|
||||
况
|
||||
按
|
||||
周
|
||||
统
|
||||
计
|
||||
|
||||
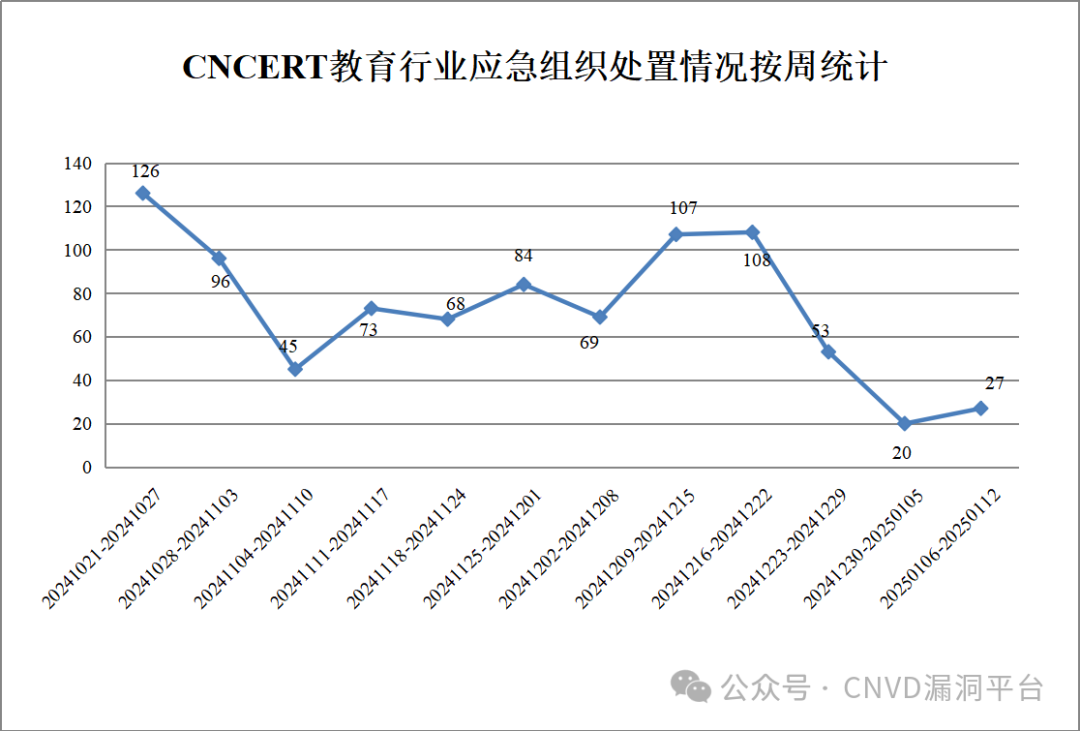
|
||||
|
||||
图
|
||||
5
|
||||
|
||||
C
|
||||
N
|
||||
V
|
||||
D
|
||||
教
|
||||
育
|
||||
行
|
||||
业
|
||||
应
|
||||
急
|
||||
组
|
||||
织
|
||||
处
|
||||
置
|
||||
情
|
||||
况
|
||||
按
|
||||
周
|
||||
统
|
||||
计
|
||||
|
||||
|
||||
此外,CNVD通过已建立的联系机制或涉事单位公开联系渠道向以下单位通报了其信息系统或软硬件产品存在的漏洞,具体处置单位情况如下所示:
|
||||
|
||||
竹门日智能科技(上海)有限公司、珠海金山办公软件有限公司、中卫信软件股份有限公司、中电科金仓(北京)科技股份有限公司、智互联(深圳)科技有限公司、浙江中控技术股份有限公司、浙江宇视科技有限公司、用友网络科技股份有限公司、新都(青岛)电子有限公司、无锡信捷电气股份有限公司、万洲电气股份有限公司、苏州欧信达信息科技有限公司、深圳致软信息技术有限公司、深圳市中科网威科技有限公司、深圳市亿玛信诺科技有限公司、深圳市思迅软件股份有限公司、深圳市世纪伟图科技开发有限公司、深圳市锐明技术股份有限公司、深圳市蓝凌软件股份有限公司、深圳市吉祥腾达科技有限公司、深圳市富士智能科技有限公司、深圳市顶讯网络科技有限公司、深圳勤杰软件有限公司、深圳警翼智能科技股份有限公司、深圳邦健生物医疗设备股份有限公司、深圳奥哲网络科技有限公司、上海卓卓网络科技有限公司、上海云翌通信科技有限公司、上海上讯信息技术股份有限公司、上海安艺网络科技有限公司、上海艾泰科技有限公司、熵基科技股份有限公司、山西牛之云网络科技有限公司、山东仁科测控技术有限公司、厦门微信软件有限公司、厦门天锐科技股份有限公司、三星(中国)投资有限公司、麒麟软件有限公司、龙采科技集团有限责任公司、力合科技(湖南)股份有限公司、廊坊市极致网络科技有限公司
|
||||
、蓝卓数字科技有限公司、蓝信移动(北京)科技有限公司、可豪软件信息技术南京有限公司、济南卓源软件有限公司、济南驰骋信息技术有限公司、吉翁电子(深圳)有限公司、湖南众合百易信息技术有限公司、杭州雄伟科技开发股份有限公司、杭州海康威视数字技术股份有限公司、瀚高基础软件股份有限公司、广州图创计算机软件开发有限公司、广州市天翎网络科技有限公司、广州酷狗计算机科技有限公司、广州红帆科技有限公司、广联达科技股份有限公司、广东数夫软件有限公司、高
|
||||
新兴科技集团股份有限公司、佛山市杜特软件科技有限公司、泛微网络科技股份有限公司、东莞市同享软件科技有限公司、成都飞鱼星科技股份有限公司、畅捷通信息技术股份有限公司、比亚迪股份有限公司、北京中科网威信息技术有限公司、北京致远互联软件股份有限公司、北京亚控科技发展有限公司、北京万里开源软件有限公司、北京数字认证股份有限公司、北京神州视翰科技有限公司、北京人大金仓信息技术股份有限公司、北京趋势威尔网络技术有限公司、北京宏景世纪软件股份有限公司、北京和欣运达科技有限公司、北京百度网讯科技有限公司、安科瑞电气股份有限公司、艾默生网络能源有限公司和
|
||||
Lexmark
|
||||
。
|
||||
|
||||
**本周漏洞报送情况统计**
|
||||
|
||||
|
||||
本周报送情况如表1所示。其中,北京启明星辰信息安全技术有限公司、新华三技术有限公司、安天科技集团股份有限公司、北京神州绿盟科技有限公司、阿里云计算有限公司等单位报送公开收集的漏洞数量较多。苏州棱镜七彩信息科技有限公司、江苏云天网络安全技术有限公司、北京翰慧投资咨询有限公司、北京山石网科信息技术有限公司、北京纽盾网安信息技术有限公司、成都卫士通信息安全技术有限公司、北京天下信安技术有限公司、江苏正信信息安全测试有限公司、淮安易云科技有限公司、中资网络信息安全科技有限公司、超聚变数字技术有限公司、贵州多彩网安科技有限公司、成都久信信息技术股份有限公司、北京安帝科技有限公司、杭州默安科技有限公司、北京时代新威信息技术有限公司、宁夏凯信特信息科技有限公司、联通数字科技有限公司、北京大学长沙计算与数字经济研究院、深圳市博通智能技术有限公司、星云博创科技有限公司、江苏君立华域信息安全技术股份有限公司、上海谋乐网络科技有限公司、浙江大学控制科学与工程学院、北京网御星云信息技术有限公司、河南东方云盾信息技术有限公司、浙江微特电子信息有限公司、江苏保旺达软件技术有限公司、江苏力可信网络科技有限公司及其他个人白帽子向CNVD提交了6039个以事件型漏洞为主的原创漏洞,其中包括斗象科技(漏洞盒子)、三六零数字安全科技集团有限公司和上海交大向CNVD共享的白帽子报送4666条原创漏洞信息
|
||||
。
|
||||
|
||||
表1 漏洞报送情况统计表
|
||||
|
||||
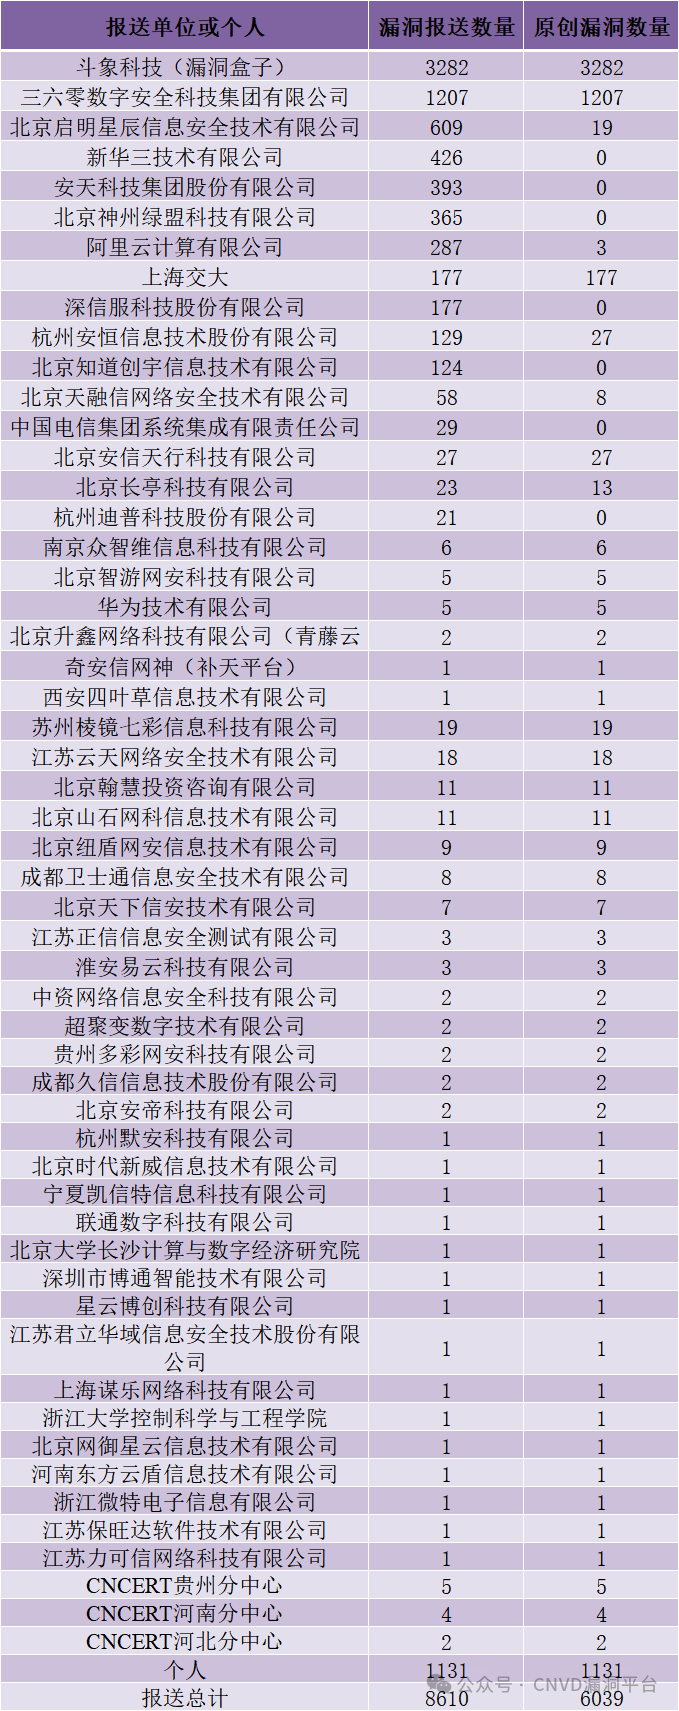
|
||||
|
||||
**本周漏洞按类型和厂商统计**
|
||||
|
||||
本周,
|
||||
CNVD
|
||||
收录了
|
||||
260
|
||||
个漏洞。
|
||||
WEB
|
||||
应用
|
||||
132
|
||||
个
|
||||
,应用程序
|
||||
64
|
||||
个
|
||||
,网络设备(交换机、路由器等网络端设备)
|
||||
37
|
||||
个
|
||||
,操作系统
|
||||
11
|
||||
个
|
||||
,智能设备(物联网终端设备)
|
||||
9
|
||||
个
|
||||
,安全产品
|
||||
5
|
||||
个
|
||||
,数据库
|
||||
2
|
||||
个。
|
||||
|
||||
表
|
||||
2
|
||||
|
||||
漏
|
||||
洞
|
||||
按
|
||||
影
|
||||
响
|
||||
类
|
||||
型
|
||||
统
|
||||
计
|
||||
表
|
||||
|
||||
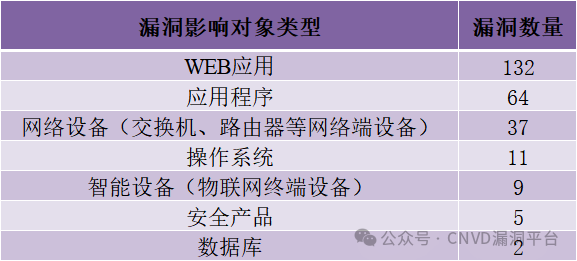
|
||||
|
||||
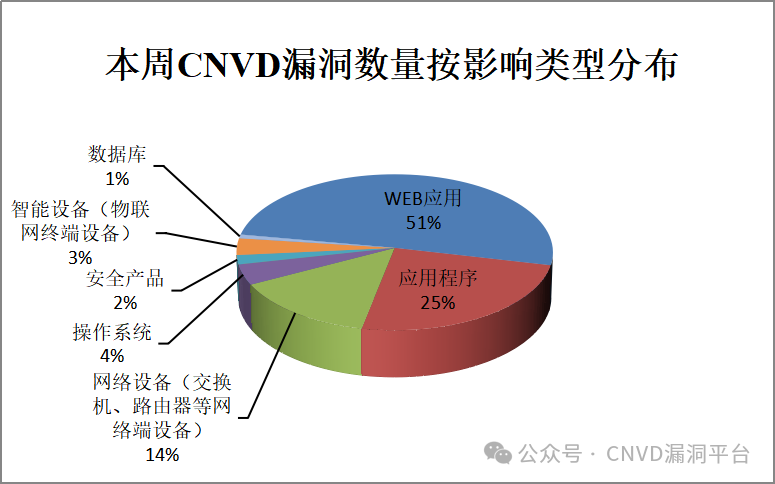
|
||||
|
||||
图
|
||||
6
|
||||
|
||||
本
|
||||
周
|
||||
漏
|
||||
洞
|
||||
按
|
||||
影
|
||||
响
|
||||
类
|
||||
型
|
||||
分
|
||||
布
|
||||
|
||||
CNVD
|
||||
整理和发布的漏洞涉及
|
||||
Adobe
|
||||
、
|
||||
Fortinet
|
||||
、
|
||||
Mozilla
|
||||
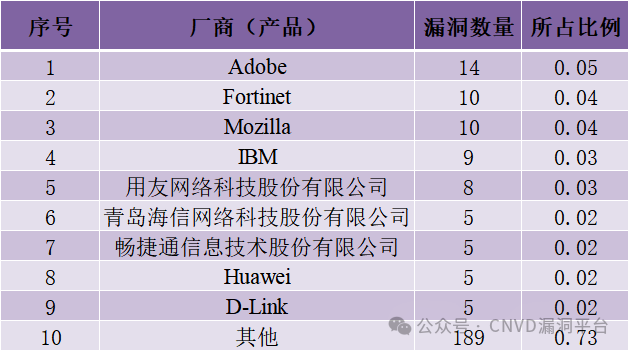
等多家厂商的产品,部分漏洞数量按厂商统计如表
|
||||
3
|
||||
所示
|
||||
。
|
||||
|
||||
表
|
||||
3
|
||||
|
||||
漏
|
||||
洞
|
||||
产
|
||||
品
|
||||
涉
|
||||
及
|
||||
厂
|
||||
商
|
||||
分
|
||||
布
|
||||
统
|
||||
计
|
||||
表
|
||||
|
||||
|
||||
|
||||
**本周行业漏洞收录情况**
|
||||
|
||||
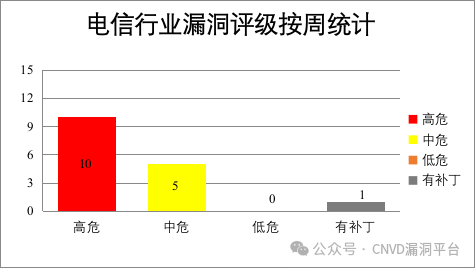
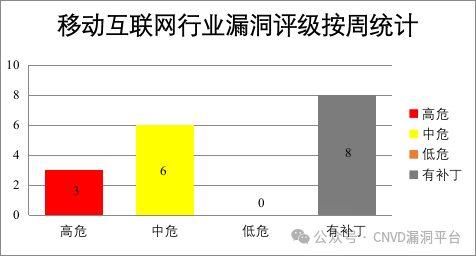
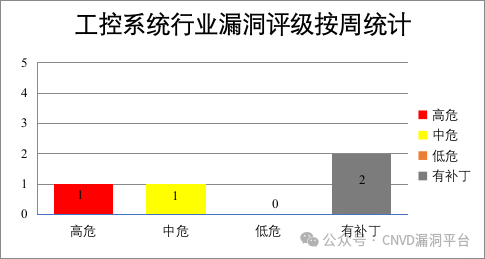
本周,CNVD收录了15个电信行业漏洞,9个移动互联网行业漏洞,2个工控行业漏洞(如下图所示)。其中,“Google Android信息泄露漏洞(CNVD-2025-00875) 、Google Android拒绝服务漏洞(CNVD-2025-00876)”
|
||||
等漏洞的综合评级为“高危”
|
||||
。相关厂商已经发布了漏洞的修补程序,请参照CNVD相关行业漏洞库链接。
|
||||
|
||||
|
||||
电
|
||||
信
|
||||
行
|
||||
业
|
||||
漏
|
||||
洞
|
||||
链
|
||||
接
|
||||
:
|
||||
h
|
||||
t
|
||||
t
|
||||
p
|
||||
:
|
||||
/
|
||||
/
|
||||
t
|
||||
e
|
||||
l
|
||||
e
|
||||
c
|
||||
o
|
||||
m
|
||||
.
|
||||
c
|
||||
n
|
||||
v
|
||||
d
|
||||
.
|
||||
o
|
||||
r
|
||||
g
|
||||
.
|
||||
c
|
||||
n
|
||||
/
|
||||
|
||||
移
|
||||
动
|
||||
互
|
||||
联
|
||||
网
|
||||
行
|
||||
业
|
||||
漏
|
||||
洞
|
||||
链
|
||||
接
|
||||
:
|
||||
h
|
||||
t
|
||||
t
|
||||
p
|
||||
:
|
||||
/
|
||||
/
|
||||
m
|
||||
i
|
||||
.
|
||||
c
|
||||
n
|
||||
v
|
||||
d
|
||||
.
|
||||
o
|
||||
r
|
||||
g
|
||||
.
|
||||
c
|
||||
n
|
||||
/
|
||||
|
||||
工
|
||||
控
|
||||
系
|
||||
统
|
||||
行
|
||||
业
|
||||
漏
|
||||
洞
|
||||
链
|
||||
接
|
||||
:
|
||||
h
|
||||
t
|
||||
t
|
||||
p
|
||||
:
|
||||
/
|
||||
/
|
||||
i
|
||||
c
|
||||
s
|
||||
.
|
||||
c
|
||||
n
|
||||
v
|
||||
d
|
||||
.
|
||||
o
|
||||
r
|
||||
g
|
||||
.
|
||||
c
|
||||
n
|
||||
/
|
||||
|
||||
|
||||
|
||||
图
|
||||
7
|
||||
|
||||
电
|
||||
信
|
||||
行
|
||||
业
|
||||
漏
|
||||
洞
|
||||
统
|
||||
计
|
||||
|
||||
|
||||
|
||||
图
|
||||
8
|
||||
|
||||
移
|
||||
动
|
||||
互
|
||||
联
|
||||
网
|
||||
行
|
||||
业
|
||||
漏
|
||||
洞
|
||||
统
|
||||
计
|
||||
|
||||
|
||||
|
||||
图
|
||||
9
|
||||
|
||||
工
|
||||
控
|
||||
系
|
||||
统
|
||||
行
|
||||
业
|
||||
漏
|
||||
洞
|
||||
统
|
||||
计
|
||||
|
||||
**本周重要漏洞安全告警**
|
||||
|
||||
本
|
||||
周
|
||||
,
|
||||
C
|
||||
N
|
||||
V
|
||||
D
|
||||
整
|
||||
理
|
||||
和
|
||||
发
|
||||
布
|
||||
以
|
||||
下
|
||||
重
|
||||
要
|
||||
安
|
||||
全
|
||||
漏
|
||||
洞
|
||||
信
|
||||
息
|
||||
。
|
||||
****
|
||||
****
|
||||
|
||||
**1、Mozilla产品安全漏洞**
|
||||
|
||||
Mozilla Firefox是一款开源Web浏览器。Mozilla Firefox ESR是Firefox(Web浏览器)的一个延长支持版本。Mozilla Thunderbird是一套从Mozilla Application Suite独立出来的电子邮件客户端软件。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞获取敏感信息,在易受攻击的系统上执行任意代码或造成拒绝服务等。
|
||||
|
||||
CNVD收录的相关漏洞包括:Mozilla Firefox和Thunderbird未授权访问漏洞、Mozilla Firefox和Thunderbird信息泄露漏洞(CNVD-2025-00859)、多款Mozilla产品代码执行漏洞(CNVD-2025-00862、CNVD-2025-00866)、Mozilla Firefox和Thunderbird拒绝服务漏洞(CNVD-2025-00863、CNVD-2025-00864)、Mozilla Firefox和Thunderbird代码执行漏洞(CNVD-2025-00865)、Mozilla Thunderbird信息泄露漏洞(CNVD-2025-00867)。其中,除“Mozilla Thunderbird信息泄露漏洞(CNVD-2025-00867)”外,其余漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00858
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00859
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00862
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00863
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00864
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00865
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00866
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00867
|
||||
|
||||
|
||||
|
||||
|
||||
**2、Adobe产品安全漏洞**
|
||||
|
||||
Adobe Substance 3D Modeler是美国奥多比(Adobe)公司的一款3D建模和雕刻软件。Adobe Substance 3D Painter是美国奥多比(Adobe)公司的一个3D纹理处理应用程序。Adobe Substance 3D Sampler是美国奥多比(Adobe)公司的一款摄影测量软件。用于将照片捕捉和扫描图像转换为3D纹理和材质资产。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞在当前用户的上下文中执行任意代码。
|
||||
|
||||
CNVD收录的相关漏洞包括:Adobe Substance 3D Modeler越界写入漏洞(CNVD-2025-00377、CNVD-2025-00378)、Adobe Substance 3D Modeler堆缓冲区溢出漏洞(CNVD-2025-00382)、Adobe Substance 3D Modeler越界写入漏洞、Adobe Substance 3D Painter堆缓冲区溢出漏洞(CNVD-2025-00384)、Adobe Substance 3D Painter越界写入漏洞(CNVD-2025-00383)、Adobe Substance 3D Sampler越界写入漏洞(CNVD-2025-00386)、Adobe Substance 3D Sampler堆缓冲区溢出漏洞(CNVD-2025-00385)。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00377
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00378
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00382
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00381
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00384
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00383
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00386
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00385
|
||||
|
||||
|
||||
|
||||
|
||||
**3、IBM产品**
|
||||
**安全漏洞**
|
||||
|
||||
|
||||
IBM Cognos Analytics是美国国际商业机器(IBM)公司的一套商业智能软件。该软件包括报表、仪表板和记分卡等,并可通过分析关键因素与关键人等内容,协助企业调整决策。IBM Storage Defender是美国国际商业机器(IBM)公司的一种提供端到端数据弹性的解决方案。IBM MQ是美国国际商业机器(IBM)公司的一款消息传递中间件产品。该产品主要为面向服务的体系结构(SOA)提供可靠的、经过验证的消息传递主干网。IBM Robotic Process Automation是美国国际商业机器(IBM)公司的一种机器人流程自动化产品。可帮助您以传统RPA的轻松和速度大规模自动化更多业务和IT流程。IBM App Connect Enterprise是IBM公司的一个操作系统。IBM App Connect Enterprise将现有业界信任的IBM Integration Bus技术与IBM App Connect Professional以及新的云本机技术进行了组合,提供一个可满足现代数字企业全面集成需求的平台。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞获取敏感信息,执行恶意命令,导致拒绝服务等。
|
||||
|
||||
CNVD收录的相关漏洞包括:IBM Cognos Analytics跨站脚本漏洞(CNVD-2025-00306)、IBM Storage Defender明文传输漏洞、IBM MQ拒绝服务漏洞(CNVD-2025-00308)、IBM Cognos Analytics输入验证错误漏洞(CNVD-2025-00307)、IBM Robotic Process Automation信息泄露漏洞(CNVD-2025-00312)、IBM MQ Appliance缓冲区溢出漏洞(CNVD-2025-00311)、IBM Storage Defender信任管理问题漏洞、IBM App Connect Enterprise拒绝服务漏洞(CNVD-2025-00874)。其中,“IBM Robotic Process Automation信息泄露漏洞(CNVD-2025-00312)”漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00306
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00309
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00308
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00307
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00312
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00311
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00310
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00874
|
||||
|
||||
|
||||
|
||||
**4、Fortinet产品安全漏洞**
|
||||
|
||||
Fortinet FortiEDR是美国飞塔(Fortinet)公司的一个从头开始构建的端点安全解决方案。Fortinet FortiClientEMS是美国飞塔(Fortinet)公司的Fortinet提供的端点管理解决方案的一部分,旨在帮助组织有效地管理其网络中的终端设备,并提供端点安全性的监控和控制。Fortinet FortiManager是美国飞塔(Fortinet)公司的一套集中化网络安全管理平台。该平台支持集中管理任意数量的Fortinet设备,并能够将设备分组到不同的管理域(ADOM)进一步简化多设备安全部署与管理。Fortinet FortiAIOps是美国飞塔(Fortinet)公司的一款结合人工智能与机器学习(AI/ML) 的Fortinet网络配套解决方案。Fortinet FortiSOAR是美国飞塔(Fortinet)公司的一种安全编排、自动化和响应(SOAR) 解决方案。Fortinet FortiWLM是美国飞塔(Fortinet)公司的一个无线管理器。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞获取敏感信息,导致任意命令执行等。
|
||||
|
||||
CNVD收录的相关漏洞包括:Fortinet FortiEDR访问控制错误漏洞(CNVD-2025-00410)、Fortinet FortiClientEMS命令注入漏洞、Fortinet FortiManager访问控制错误漏洞(CNVD-2025-00408)、Fortinet FortiAIOps日志信息泄露漏洞、Fortinet FortiAIOps跨站请求伪造漏洞、Fortinet FortiAIOps代码问题漏洞、Fortinet FortiSOAR跨站脚本漏洞(CNVD-2025-00411)、Fortinet FortiWLM路径遍历漏洞(CNVD-2025-00417)。其中,除“Fortinet FortiEDR访问控制错误漏洞(CNVD-2025-00410)、Fortinet FortiAIOps日志信息泄露漏洞”外,其余漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00410
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00409
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00408
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00414
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00413
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00412
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00411
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00417
|
||||
|
||||
|
||||
|
||||
|
||||
**5、D-Link DAP-1520拒绝服务漏洞**
|
||||
|
||||
D-Link DAP-1520
|
||||
是中国友讯(
|
||||
D-Link
|
||||
)公司的一款无线接入点产品。
|
||||
本周,
|
||||
D-Link DAP-1520
|
||||
被披露存在拒绝服务漏洞,攻击者可利用该漏洞导致拒绝服务。目前,厂商尚未发布上述漏洞的修补程序。
|
||||
CNVD
|
||||
提醒广大用户随时关注厂商主页,以获取最新版本。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00879
|
||||
|
||||
小结:本周,Mozilla产品被披露存在多个漏洞,攻击者可利用漏洞获取敏感信息,在易受攻击的系统上执行任意代码或造成拒绝服务等。此外,Adobe、IBM、Fortinet等多款产品被披露存在多个漏洞,攻击者可利用漏洞获取敏感信息,在当前用户的上下文中执行任意代码,导致拒绝服务等。另外,D-Link DAP-1520被披露存在拒绝服务漏洞,攻击者可利用该漏洞导致拒绝服务。建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案
|
||||
。
|
||||
|
||||
**本周重要漏洞攻击验证情况**
|
||||
|
||||
本
|
||||
周
|
||||
,
|
||||
C
|
||||
N
|
||||
V
|
||||
D
|
||||
建
|
||||
议
|
||||
注
|
||||
意
|
||||
防
|
||||
范
|
||||
以
|
||||
下
|
||||
已
|
||||
公
|
||||
开
|
||||
漏
|
||||
洞
|
||||
攻
|
||||
击
|
||||
验
|
||||
证
|
||||
情
|
||||
况
|
||||
。
|
||||
|
||||
**1、**
|
||||
**TOTOLINK AC1200 T8 UploadCustomModule函数缓冲区溢出漏洞******
|
||||
****
|
||||
|
||||
**验证描述**
|
||||
|
||||
TOTOLINK AC1200 T8是中国吉翁电子(TOTOLINK)公司的一款双频全千兆路由器。
|
||||
|
||||
TOTOLINK AC1200 T8 UploadCustomModule函数存在缓冲区溢出漏洞,该漏洞源于UploadCustomModule函数的File参数未能正确验证输入数据的长度大小,攻击者可利用该漏洞在系统上执行任意代码或者导致拒绝服务。
|
||||
|
||||
**验证信息**
|
||||
|
||||
P
|
||||
O
|
||||
C
|
||||
链
|
||||
接
|
||||
:
|
||||
|
||||
https://github.com/TTTJJJWWW/AHU-IoT-vulnerable/blob/main/TOTOLINK/AC1200T8/UploadCustomModule.md
|
||||
|
||||
|
||||
参
|
||||
考
|
||||
链
|
||||
接
|
||||
:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00877
|
||||
|
||||
|
||||
**信息提供者**
|
||||
|
||||
新华三技术有限公司
|
||||
|
||||
|
||||
|
||||
注:以上验证信息(方法)可能带有攻击性,仅供安全研究之用。请广大用户加强对漏洞的防范工作,尽快下载相关补丁。
|
||||
|
||||
|
||||
**关于CNVD**
|
||||
|
||||
国家信息安全漏洞共享平台(China National Vulnerability Database,简称CNVD)是由CNCERT联合国内重要信息系统单位、基础电信运营商、网络安全厂商、软件厂商和互联网企业建立的国家网络安全漏洞库,致力于建立国家统一的信息安全漏洞收集、发布、验证、分析等应急处理体系。
|
||||
|
||||
**关于**
|
||||
**CNCERT**
|
||||
|
||||
国家计算机网络应急技术处理协调中心(简称“国家互联网应急中心”,英文简称是CNCERT或CNCERT/CC),成立于2002年9月,为非政府非盈利的网络安全技术中心,是我国计算机网络应急处理体系中的牵头单位。
|
||||
|
||||
作为国家级应急中心,CNCERT的主要职责是:按照“积极预防、及时发现、快速响应、力保恢复”的方针,开展互联网网络安全事件的预防、发现、预警和协调处置等工作,维护国家公共互联网安全,保障基础信息网络和重要信息系统的安全运行。
|
||||
|
||||
网
|
||||
址
|
||||
:
|
||||
w
|
||||
w
|
||||
w
|
||||
.
|
||||
c
|
||||
e
|
||||
r
|
||||
t
|
||||
.
|
||||
o
|
||||
r
|
||||
g
|
||||
.
|
||||
c
|
||||
n
|
||||
|
||||
邮
|
||||
箱
|
||||
:
|
||||
v
|
||||
r
|
||||
e
|
||||
p
|
||||
o
|
||||
r
|
||||
t
|
||||
@
|
||||
c
|
||||
e
|
||||
r
|
||||
t
|
||||
.
|
||||
o
|
||||
r
|
||||
g
|
||||
.
|
||||
c
|
||||
n
|
||||
|
||||
电
|
||||
话
|
||||
:
|
||||
0
|
||||
1
|
||||
0
|
||||
-
|
||||
8
|
||||
2
|
||||
9
|
||||
9
|
||||
1
|
||||
5
|
||||
3
|
||||
7
|
||||
|
||||
|
||||
关
|
||||
注
|
||||
C
|
||||
N
|
||||
V
|
||||
D
|
||||
漏
|
||||
洞
|
||||
平
|
||||
台
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,31 @@
|
||||
# 【漏洞工具】某路由器任意文件读取漏洞Goby高级模式利用工具
|
||||
原创 儒道易行 儒道易行 2025-01-13 12:00
|
||||
|
||||
**人生其实就是一场必然的死亡练习,但是人类何尝因为注定要死亡而放弃奋斗呢**
|
||||
# 免责声明
|
||||
|
||||
该文章内容仅用于学习交流自查使用,请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息、技术或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关,公众号儒道易行及作者不为此承担任何责任,一旦造成后果请自行承担。
|
||||
# 工具利用
|
||||
## Goby高级模式
|
||||
### 漏洞检测
|
||||
|
||||
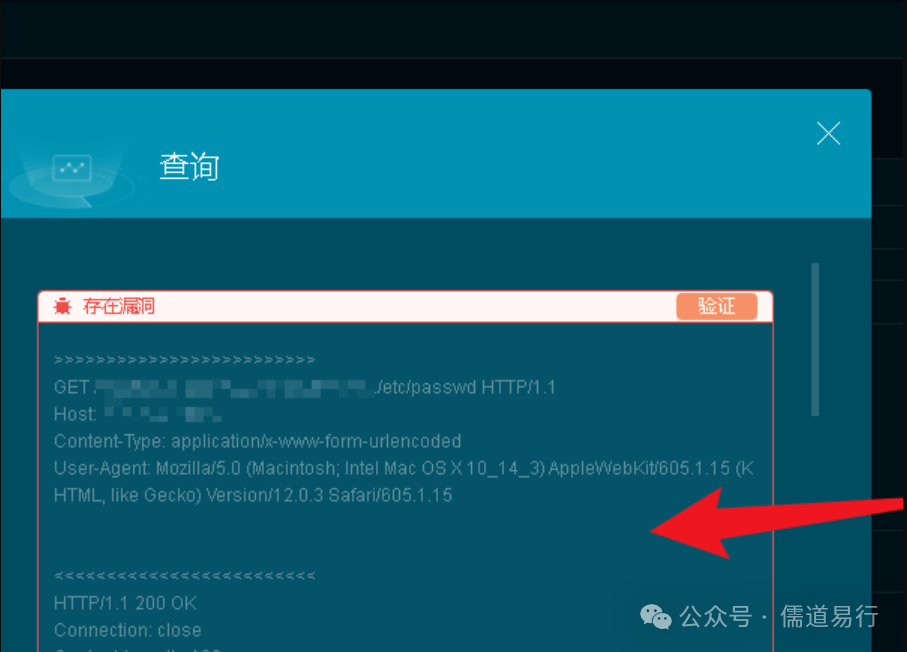
|
||||
### 漏洞验证
|
||||
|
||||
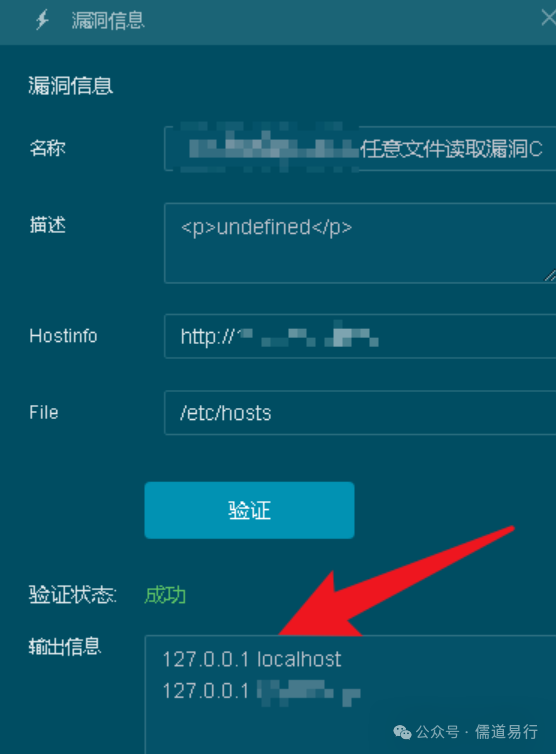
|
||||
# poc
|
||||
|
||||
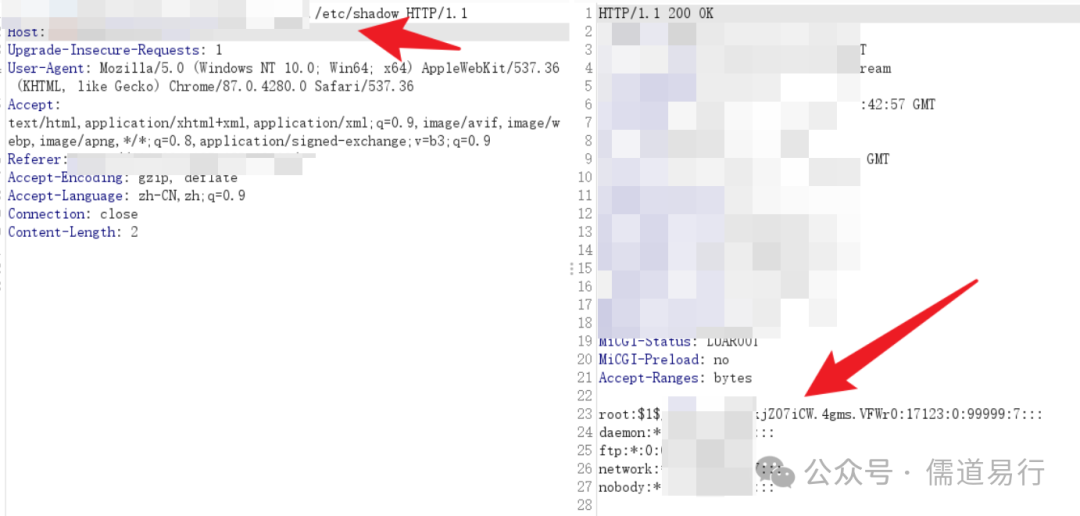
|
||||
|
||||
# 本文poc、工具、源码加圈获取
|
||||
```
|
||||
```
|
||||
|
||||
知识星球
|
||||
|
||||
|
||||
|
||||
纷传
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,93 @@
|
||||
# 上周关注度较高的产品安全漏洞(20250106-20250112)
|
||||
原创 CNVD CNVD漏洞平台 2025-01-13 08:14
|
||||
|
||||
**一、境外厂商产品漏洞**
|
||||
|
||||
|
||||
****
|
||||
****
|
||||
**1、Fortinet FortiEDR访问控制错误漏洞(CNVD-2025-00410)******
|
||||
|
||||
Fortinet FortiEDR是美国飞塔(Fortinet)公司的一个从头开始构建的端点安全解决方案。Fortinet FortiEDR存在访问控制错误漏洞,该漏洞源于不正确的访问控制。攻击者可利用该漏洞获取敏感信息。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00410
|
||||
|
||||
**2、Fortinet FortiAIOps日志信息泄露漏洞******
|
||||
|
||||
Fortinet FortiAIOps是美国飞塔(Fortinet)公司的一款结合人工智能与机器学习(AI/ML) 的Fortinet网络配套解决方案。Fortinet FortiAIOps 2.0.0版本存在日志信息泄露漏洞,该漏洞源于应用对于敏感信息保护不足,经过身份验证的远程攻击者可利用该漏洞从API端点或日志文件中检索敏感信息。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00414
|
||||
|
||||
**3、Fortinet FortiAIOps跨站请求伪造漏洞**
|
||||
|
||||
Fortinet FortiAIOps是美国飞塔(Fortinet)公司的一款结合人工智能与机器学习(AI/ML) 的Fortinet网络配套解决方案。Fortinet FortiAIOps 2.0.0版本存在跨站请求伪造漏洞,该漏洞源于WEB应用未充分验证请求是否来自可信用户。未经身份验证的远程攻击者可利用该漏洞通过诱骗受害者执行恶意GET请求,代表经过身份验证的用户执行任意操作。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00413
|
||||
|
||||
**4、Dell NativeEdge权限提升漏洞******
|
||||
|
||||
Dell NativeEdge 是戴尔公司提供的一款用于管理和配置网络设备的软件。Dell NativeEdge存在安全漏洞。攻击者可利用该漏洞在本地以低权限访问系统,导致权限提升。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00407
|
||||
|
||||
**5、Fortinet FortiClientEMS命令注入漏洞**
|
||||
|
||||
Fortinet FortiClientEMS是美国飞塔(Fortinet)公司的Fortinet提供的端点管理解决方案的一部分,旨在帮助组织有效地管理其网络中的终端设备,并提供端点安全性的监控和控制。Fortinet FortiClientEMS存在命令注入漏洞,该漏洞源于应用未能正确过滤构造命令特殊字符、命令等。攻击者可利用该漏洞导致任意命令执行。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00409
|
||||
|
||||
**二、境内厂商产品漏洞**
|
||||
|
||||
**1、Huawei HarmonyOS UIExtension模块跨进程屏幕堆栈漏洞******
|
||||
|
||||
Huawei HarmonyOS是中国华为(Huawei)公司的一个操作系统。提供一个基于微内核的全场景分布式操作系统。Huawei HarmonyOS UIExtension模块存在安全漏洞,攻击者可利用该漏洞影响机密性。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00868
|
||||
|
||||
**2、四川迅睿云软件开发有限公司XunRuiCMS存在拒绝服务漏洞******
|
||||
|
||||
XunRuiCMS是一款基于CodeIgniter4开发的内容管理框架。四川迅睿云软件开发有限公司XunRuiCMS存在拒绝服务漏洞,攻击者可利用该漏洞导致文件内容被清空,进而造成拒绝服务。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00718
|
||||
|
||||
**3、用友网络科技股份有限公司用友NC存在命令执行漏洞******
|
||||
|
||||
用友NC是一款大型erp企业管理系统与电子商务平台。用友网络科技股份有限公司用友NC存在命令执行漏洞,攻击者可利用该漏洞执行任意命令。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00716
|
||||
|
||||
**4、Huawei EMUI和HarmonyOS系统服务模块服务逻辑错误漏洞******
|
||||
|
||||
Huawei EMUI是一款基于Android开发的移动端操作系统。Huawei HarmonyOS是一个操作系统。提供一个基于微内核的全场景分布式操作系统。Huawei EMUI和HarmonyOS系统服务模块存在服务逻辑错误漏洞,攻击者可利用该漏洞影响服务完整性。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2025-00870
|
||||
|
||||
**5、中兴通讯股份有限公司ZSRV2 智能集成多业务路由器存在弱口令漏洞******
|
||||
|
||||
中兴通讯股份有限公司是一家全球领先的综合通信解决方案提供商。中兴通讯股份有限公司ZSRV2智能集成多业务路由器存在弱口令漏洞,攻击者可利用该漏洞获取敏感信息。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2024-49866
|
||||
|
||||
说明:关注度分析由CNVD秘书处根据互联网用户对CNVD漏洞信息查阅情况以及产品应用广泛情况
|
||||
综合评定。
|
||||
|
||||
@@ -0,0 +1,66 @@
|
||||
# 识别漏洞成了大海捞针?
|
||||
原创 做安全的小明同学 大山子雪人 2025-01-13 11:04
|
||||
|
||||
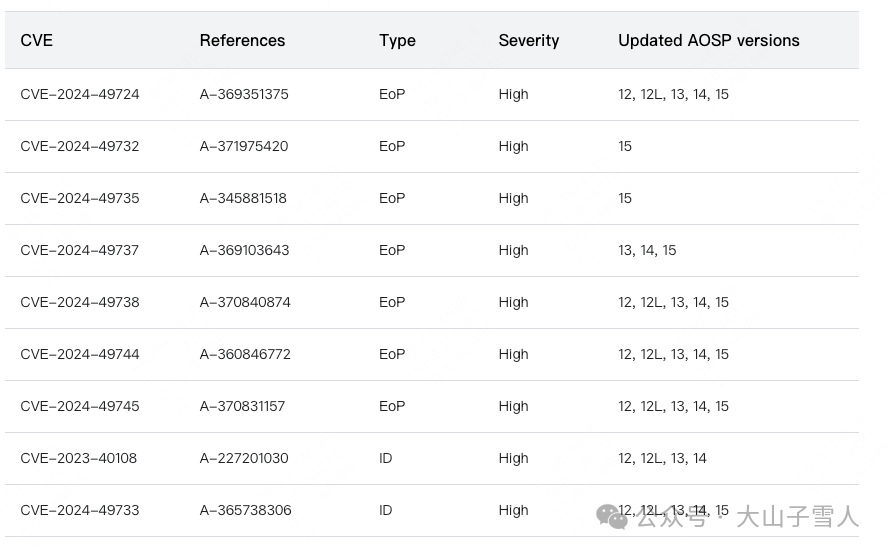
2025.1月份的android公告,最大的变化就是少了漏洞对应patch的链接
|
||||
|
||||
|
||||
|
||||
没有了patch,就没法分析漏洞的成因,也就无从学起。也不知道漏洞什么时候修复的,什么时候commit到aosp的。头大,简直大海捞针。
|
||||
|
||||
|
||||
|
||||
|
||||
由于不知道时间范围,只能挨个commit爬了
|
||||
|
||||
commit收集入口:
|
||||
|
||||
https://android.googlesource.com/platform/frameworks/base/+log?format=JSON
|
||||
|
||||
拿到commitid后,经过拼接就可以得到patch url
|
||||
|
||||
https://android.googlesource.com/platform/frameworks/base/+/1a1f9bf4315168629cb78206cd0211edbac9dd8a%5e%21?format=TEXT
|
||||
|
||||
这样就可以拿到patch了。
|
||||
|
||||
接下来就是对patch的智能分析。这时就可以祭出大模型了。
|
||||
|
||||
```
|
||||
chat_completion = client.chat.completions.create( messages=[ { "role": "user", "content": f"{prompt}", } ], model="gpt-4o",)
|
||||
```
|
||||
|
||||
|
||||
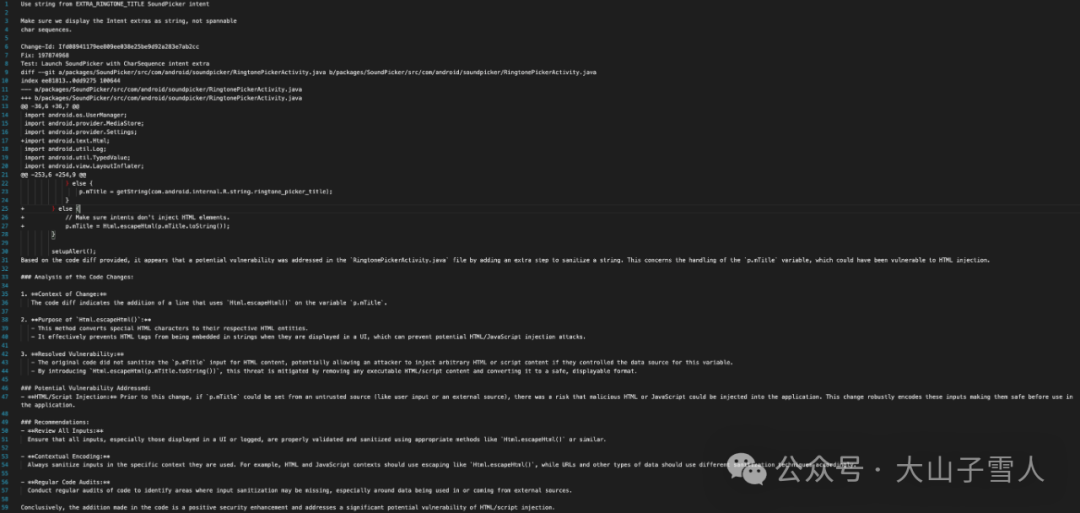
结果如下:
|
||||
|
||||
|
||||
|
||||
提取下图片中的重点:
|
||||
|
||||
patch部分:
|
||||
|
||||
```
|
||||
} else { p.mTitle = getString(com.android.internal.R.string.ringtone_picker_title);}+ } else {+ // Make sure intents don't inject HTML elements.+ p.mTitle = Html.escapeHtml(p.mTitle.toString());}
|
||||
```
|
||||
|
||||
|
||||
chatgpt对patch的分析:
|
||||
|
||||
1. **Context of Change:**
|
||||
|
||||
The code diff indicates the addition of a line that uses `Html.escapeHtml()` on the variable `p.mTitle`.
|
||||
|
||||
2. **Purpose of `Html.escapeHtml()`:**
|
||||
|
||||
- This method converts special HTML characters to their respective HTML entities.
|
||||
|
||||
- It effectively prevents HTML tags from being embedded in strings when they are displayed in a UI, which can prevent potential HTML/JavaScript injection attacks.
|
||||
|
||||
3. **Resolved Vulnerability:**
|
||||
|
||||
- The original code did not sanitize the `p.mTitle` input for HTML content, potentially allowing an attacker to inject arbitrary HTML or script content if they controlled the data source for this variable.
|
||||
|
||||
- By introducing `Html.escapeHtml(p.mTitle.toString())`, this threat is mitigated by removing any executable HTML/script content and converting it to a safe, displayable format.
|
||||
|
||||
chatgpt对patch的总结:
|
||||
|
||||
Conclusively, the addition made in the code is a positive security enhancement and addresses a significant potential vulnerability of HTML/script injection.
|
||||
|
||||
@@ -0,0 +1,187 @@
|
||||
# 雷神众测漏洞周报2025.1.6-2025.1.12
|
||||
原创 雷神众测 雷神众测 2025-01-13 09:12
|
||||
|
||||
摘要
|
||||
|
||||
|
||||
以下内容,均摘自于互联网,由于传播,利用此文所提供的信息而造成的任何直接或间接的后果和损失,均由使用者本人负责,雷神众测以及文章作者不承担任何责任。雷神众测拥有该文章的修改和解释权。如欲转载或传播此文章,必须保证此文章的副本,包括版权声明等全部内容。声明雷神众测允许,不得任意修改或增减此文章内容,不得以任何方式将其用于商业目的。
|
||||
|
||||
|
||||
目录
|
||||
|
||||
**1.Ivanti多产品存在缓冲区溢出漏洞**
|
||||
|
||||
**2.Redis Lua 远程代码执行漏洞**
|
||||
|
||||
**3.多款Mozilla产品代码执行漏洞**
|
||||
|
||||
**4.Fortinet FortiClientEMS命令注入漏洞**
|
||||
|
||||
|
||||
漏洞详情
|
||||
|
||||
**1.Ivanti多产品存在缓冲区溢出漏洞**
|
||||
|
||||
|
||||
漏洞介绍:
|
||||
|
||||
Ivanti Connect Secure 是一种安全远程访问解决方案,前身为 Pulse Connect Secure(Pulse Secure 被 Ivanti 收购后更名)。它提供了基于 SSL VPN 的安全访问功能,允许用户通过各种设备(如电脑、手机、平板等)安全访问企业网络资源。
|
||||
|
||||
Ivanti Policy Secure 是一款网络访问控制(NAC)解决方案,帮助企业确保只有合规且授权的设备能够访问网络资源。它通过严格的策略管理和设备合规性检查,为企业网络提供安全防护。
|
||||
|
||||
Ivanti Neurons for ZTA 是一款基于零信任架构的访问管理网关,旨在提供细粒度的安全访问控制和动态身份验证。它支持跨分布式网络环境(包括云端和本地)的无信任访问模式。
|
||||
|
||||
|
||||
漏洞危害:
|
||||
|
||||
未经身份验证的远程攻击者能够在受影响的系统上执行任意代码,该漏洞目前已监测到在野利用。
|
||||
|
||||
|
||||
漏洞编号:
|
||||
|
||||
CVE-2024-0282
|
||||
|
||||
|
||||
影响范围:
|
||||
|
||||
22.7R2 <= Ivanti Connect Secure < 22.7R2.5
|
||||
|
||||
22.7R1 <= Ivanti Policy Secure < 22.7R1.2
|
||||
|
||||
22.7R2 <= Ivanti Neurons for ZTA网关 < 22.7R2.3
|
||||
|
||||
|
||||
修复方案:
|
||||
|
||||
官方修复方案:最新的外部完整性检查工具(ICT)版本ICT-V22725仅设计用于与22.7R2.5及以上ICS版本一起运行。
|
||||
|
||||
Ivanti Connect Secure将Ivanti Connect Secure升级至安全版本,并建议在投入生产之前,对ICT扫描结果无异常的设备进行出厂重置;若ICT结果显示存在入侵迹象,对设备执行恢复出厂设置以确保删除所有恶意软件,然后使用22.7R2.5版本将设备重新投入生产。
|
||||
|
||||
Ivanti Policy Secure&Ivanti Neurons for ZTA网关Ivanti Policy Secure&Ivanti Neurons for ZTA网关的修复程序计划于2025年1月21日发布,并将在标准下载门户中提供。下载链接:https://portal.ivanti.com/
|
||||
|
||||
|
||||
来源:安恒信息CERT
|
||||
|
||||
**2.Redis Lua 远程代码执行漏洞**
|
||||
|
||||
|
||||
漏洞介绍:
|
||||
|
||||
Redis 是开源的键值对存储数据库。
|
||||
|
||||
|
||||
漏洞危害:
|
||||
|
||||
具有 Lua 脚本功能的 Redis 版本(2.6及以上版本)中,经过身份验证的攻击者可构造恶意的Lua脚本控制垃圾回收器,导致远程代码执行。
|
||||
|
||||
|
||||
漏洞编号:
|
||||
|
||||
CVE-2024-12694
|
||||
|
||||
|
||||
影响范围:
|
||||
|
||||
redis [7.2.0, 7.2.7)
|
||||
|
||||
redis [2.6, 6.2.17)
|
||||
|
||||
redis [7.4.0, 7.4.2)
|
||||
|
||||
|
||||
修复方案:
|
||||
|
||||
修复版本通过在关闭 lua VM 之前重置 GC 状态,防止用户数据被错误释放,来修复该漏洞。
|
||||
|
||||
可以通过使用ACL来限制EVAL和EVALSHA命令的执行来临时缓解。
|
||||
|
||||
|
||||
来源:OSCS
|
||||
|
||||
|
||||
**3.多款Mozilla产品代码执行漏洞**
|
||||
|
||||
|
||||
漏洞介绍:
|
||||
|
||||
Mozilla Firefox是一款开源Web浏览器。Mozilla Firefox ESR是Firefox(Web浏览器)的一个延长支持版本。Mozilla Thunderbird是一套从Mozilla Application Suite独立出来的电子邮件客户端软件。
|
||||
|
||||
|
||||
漏洞危害:
|
||||
|
||||
多款Mozilla产品存在代码执行漏洞,攻击者可利用该漏洞在易受攻击的系统上执行任意代码或造成拒绝服务。
|
||||
|
||||
|
||||
漏洞编号:
|
||||
|
||||
CVE-2024-11699
|
||||
|
||||
|
||||
影响范围:
|
||||
|
||||
Mozilla Firefox <133
|
||||
|
||||
mozilla Firefox ESR <128.5
|
||||
|
||||
mozilla Thunderbird <133
|
||||
|
||||
mozilla Thunderbird <128.5
|
||||
|
||||
|
||||
修复方案:
|
||||
|
||||
及时测试并升级到最新版本或升级版本
|
||||
|
||||
|
||||
来源:CNVD
|
||||
|
||||
**4.Fortinet FortiClientEMS命令注入漏洞**
|
||||
|
||||
|
||||
漏洞介绍:
|
||||
|
||||
Fortinet FortiClientEMS是美国飞塔(Fortinet)公司的Fortinet提供的端点管理解决方案的一部分,旨在帮助组织有效地管理其网络中的终端设备,并提供端点安全性的监控和控制。
|
||||
|
||||
|
||||
漏洞危害:
|
||||
|
||||
Fortinet FortiClientEMS存在命令注入漏洞,该漏洞源于应用未能正确过滤构造命令特殊字符、命令等。攻击者可利用该漏洞导致任意命令执行。
|
||||
|
||||
|
||||
漏洞编号:
|
||||
|
||||
CVE-2024-33508
|
||||
|
||||
|
||||
影响范围:
|
||||
|
||||
Fortinet FortiClientEms >=7.2.0,<=7.2.4
|
||||
|
||||
Fortinet FortiClientEms >=7.0.0,<=7.0.12
|
||||
|
||||
|
||||
修复方案:
|
||||
|
||||
及时测试并升级到最新版本或升级版本
|
||||
|
||||
|
||||
来源:CNVD
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
专注渗透测试技术
|
||||
|
||||
全球最新网络攻击技术
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user