mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
25HVV最新0day更新,各单位自查...、Next.js 允许攻击者通过缓存中毒触发 DoS漏洞、严重Sudo漏洞使主流Linux发行版面临本地提权攻击风险、EDUSRC | 证书站小程序漏洞挖掘思路及方法、紧急!本周【护网】必看3大高危漏洞:Sudo提权漏洞,你中招了吗?、第128篇:Struts2全版本漏洞检测工具19.68版本更新、
This commit is contained in:
 test committed
1 parent
29abc9c5bc
commit
cf85374819
7 files changed
+708
-2
No files matched your search
@@ -15820,5 +15820,11 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjYyMzkwOA==&mid=2247531708&idx=2&sn=4a6933ad20a93e82115716b907fedd14": "利用 DLL PEB 模块结构操作的代码执行∕注入技术",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650611281&idx=2&sn=0b13a7fa48b99eb7891098356636b07b": "联想Windows目录可写文件漏洞可隐秘绕过AppLocker防护",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU0MTc2NTExNg==&mid=2247492423&idx=1&sn=11c5751ce8c00ae8ea6046da3c250e20": "QVD-2025-23408:契约锁电子签章系统未授权RCE漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA4NTY4MjAyMQ==&mid=2447900878&idx=1&sn=0628d7321b119b7ef88e12c8bf037f86": "深度剖析CVE-2025-49596:一次网页浏览,如何让你的AI开发环境彻底沦陷?"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA4NTY4MjAyMQ==&mid=2447900878&idx=1&sn=0628d7321b119b7ef88e12c8bf037f86": "深度剖析CVE-2025-49596:一次网页浏览,如何让你的AI开发环境彻底沦陷?",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2MTg4NTMzNw==&mid=2247484336&idx=1&sn=a0934eb54b52c4ab1d0f4be169d78a19": "25HVV最新0day更新,各单位自查...",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0NzE4ODk1Mw==&mid=2652096374&idx=2&sn=0db1104436ef7e1f9d8ce2148c89f9f2": "Next.js 允许攻击者通过缓存中毒触发 DoS漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3OTc0NDcyNQ==&mid=2247494179&idx=1&sn=1997151095977260707894ec476cabe6": "严重Sudo漏洞使主流Linux发行版面临本地提权攻击风险",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247550746&idx=1&sn=7e546ceb9adf9b333ab5ef6388d86387": "EDUSRC | 证书站小程序漏洞挖掘思路及方法",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546963&idx=2&sn=f6b0b39f61c938cbe033753539c56b22": "紧急!本周【护网】必看3大高危漏洞:Sudo提权漏洞,你中招了吗?",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI5NTQ5MTAzMA==&mid=2247484501&idx=1&sn=d382e52bf88d07f6596b7426acf7f730": "第128篇:Struts2全版本漏洞检测工具19.68版本更新"
|
||||
}
|
||||
@@ -0,0 +1,72 @@
|
||||
# 25HVV最新0day更新,各单位自查...
|
||||
喵星安全研究所 2025-07-07 05:30
|
||||
|
||||
**20250707最新0day情报**
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**1**
|
||||
|
||||
用友畅捷通TPLUS AccountClearControler SQL注入
|
||||
|
||||

|
||||
|
||||
2
|
||||
|
||||
金蝶EAS autoLogin.jsp远程代码执行
|
||||
|
||||

|
||||
|
||||
3
|
||||
|
||||
明源ERP sso/login.aspx身份认证绕过
|
||||
|
||||

|
||||
|
||||
4
|
||||
|
||||
华天软件inforcenter PLM前台文件上传
|
||||
|
||||

|
||||
|
||||
5
|
||||
|
||||
联想网盘FileZ filez/user/getUserSession任意用户登录
|
||||
|
||||

|
||||
|
||||
6
|
||||
|
||||
FineReport-帆软报表 design_install_reufile 任意文件上传漏洞
|
||||
|
||||

|
||||
|
||||
7
|
||||
|
||||
easySite内容管理系统前台模板注入漏洞
|
||||
|
||||

|
||||
|
||||
8
|
||||
|
||||
紫光电子档案管理系统 System/WorkFlow/download.html 任意文件读取漏洞
|
||||
|
||||

|
||||
|
||||
9
|
||||
|
||||
泛微OA前台登录绕过
|
||||
|
||||

|
||||
|
||||
10
|
||||
|
||||
畅捷通T+ keyEdit.aspx 存在SQL注入
|
||||
|
||||
网传0day,真假自辩,如存在相关应用程序,请联系厂商进行验真并修复!!!
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,249 @@
|
||||
# EDUSRC | 证书站小程序漏洞挖掘思路及方法
|
||||
原创 zkaq-满心欢喜 掌控安全EDU 2025-07-07 04:02
|
||||
|
||||
|
||||
|
||||
扫码领资料
|
||||
|
||||
获网安教程
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
# 本文由掌控安全学院 - 满心欢喜 投稿
|
||||
|
||||
**来****Track安全社区投稿~**
|
||||
|
||||
**千元稿费!还有保底奖励~( https://bbs.zkaq.cn)**
|
||||
# 一、信息收集思路及技巧
|
||||
|
||||
注:这一段信息收集思路及技巧是笔者借鉴我大湘安无事的大佬--沫颜 WEB 安全的思路。具体的可以看这个链接[Edu教育src证书信息收集思路及技巧(二)](https://mp.weixin.qq.com/s?__biz=Mzk1NzY0MjY2NA==&mid=2247483963&idx=1&sn=1ed5067bfb400db8904d8899d01d444e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
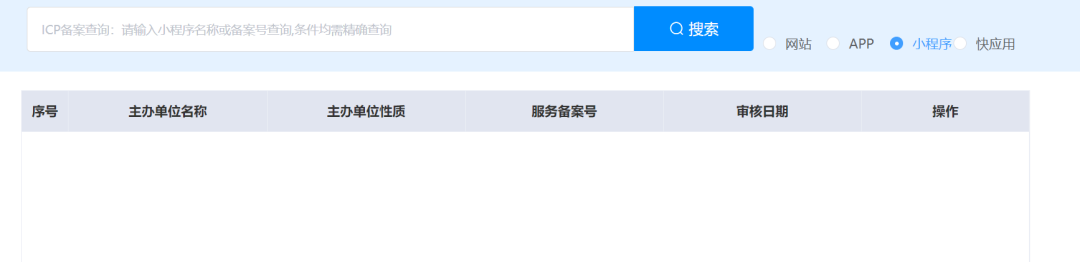
每个小程序是需要备案后才能上架的。那我们想要查询到这些小程序的信息就需要用到下面这个网站:
|
||||
|
||||
https://beian.miit.gov.cn/
|
||||
|
||||
|
||||
|
||||
|
||||
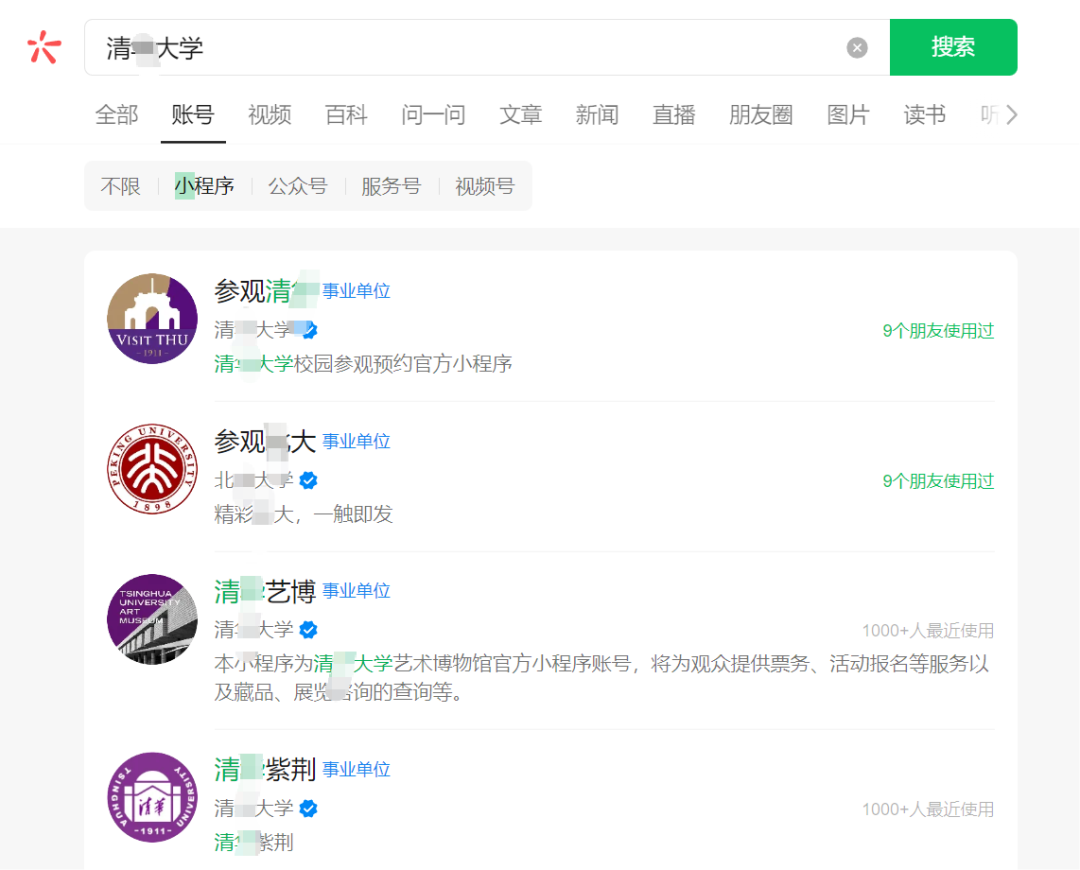
好用示例:
|
||||
|
||||
|
||||
|
||||
|
||||
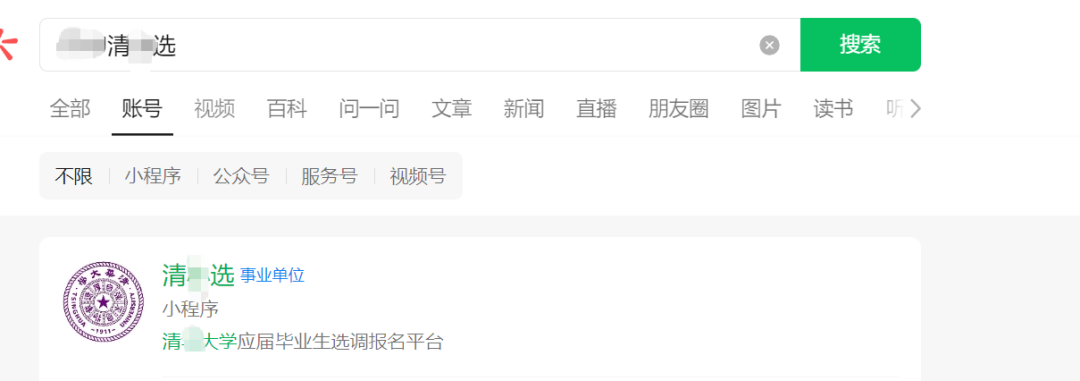
直接在 wx 中搜索清*大学小程序,杂七杂八而且很多其他大学或者公司的小程序。
|
||||
|
||||
|
||||
|
||||
|
||||
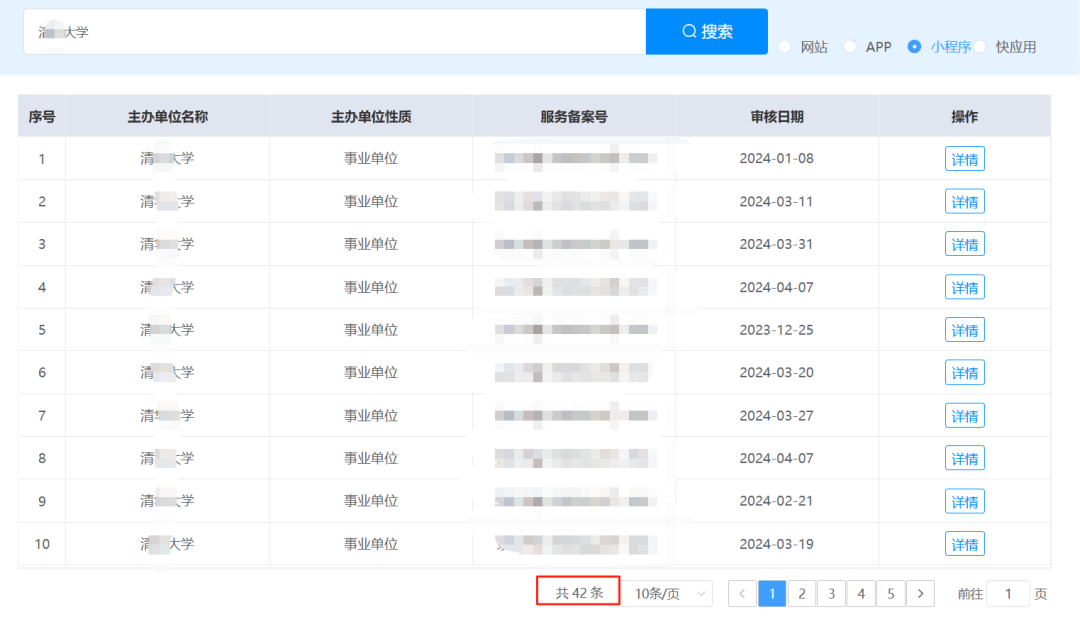
在这个网站能直接查询到 42 条小程序信息。
|
||||
|
||||
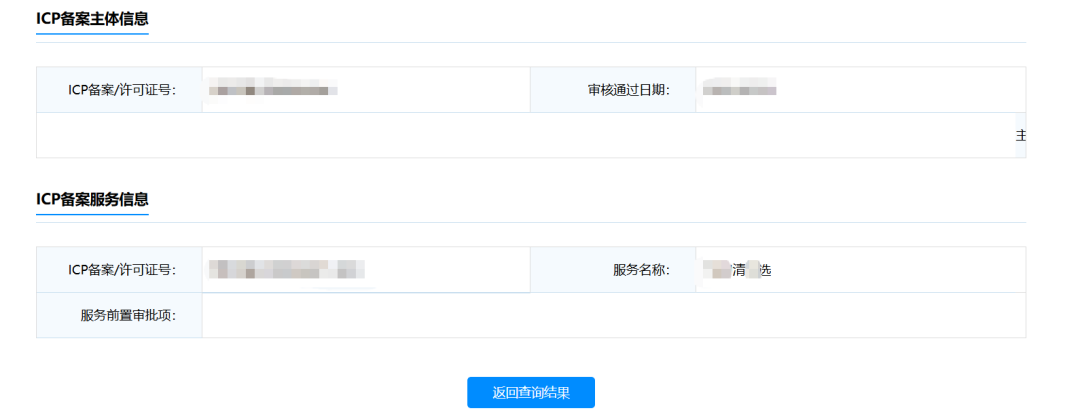
|
||||
|
||||
|
||||
比如说这个 清
|
||||
选 这个小程序,你在微信里翻到底,翻到 g 都找不到的。但是这时候我们如果自己手动去搜这个清
|
||||
选名字,能搜到,而且是标注了清
|
||||
大学事业单位的所以百分比是属于清
|
||||
大学的漏洞的。
|
||||
|
||||
|
||||
|
||||
|
||||
这就是**出洞的关键所在,去找一些边缘资产,去挖一些别人没碰过的站点。出洞的几率会大大提升!!**
|
||||
# 二、第一个证书站小程序
|
||||
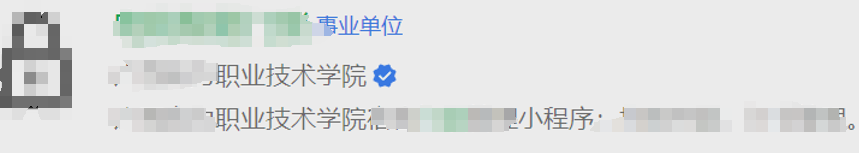
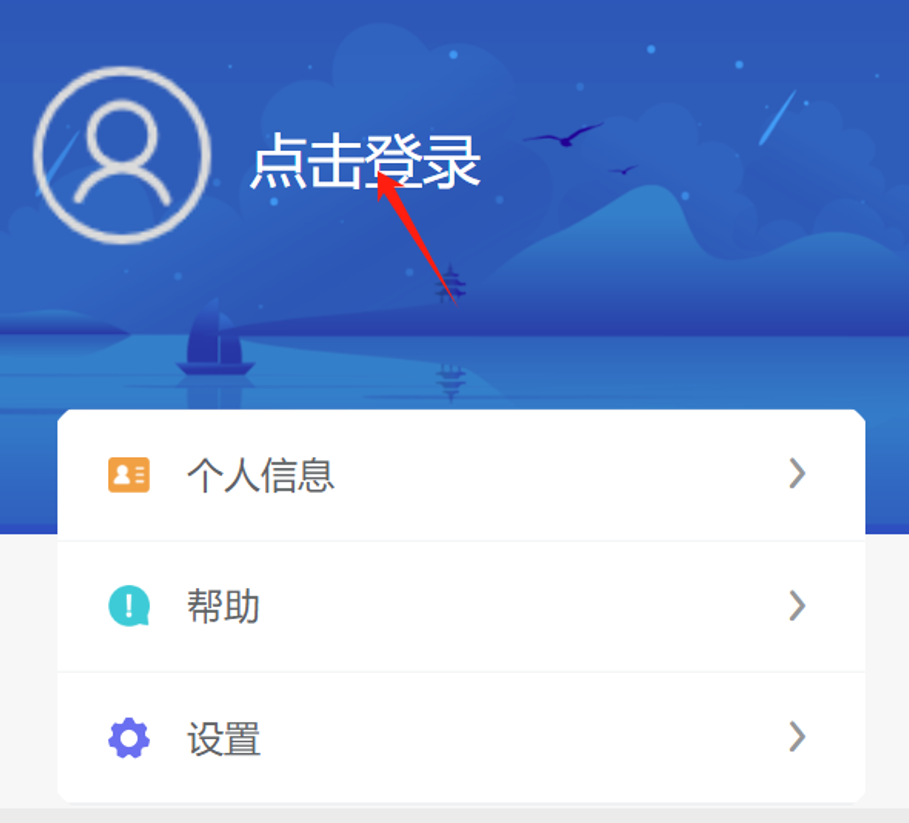
### (1)任意账户登录
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
点击登录并 BP 抓包
|
||||
|
||||
|
||||
|
||||
|
||||
像 wx 小程序,这种授权一键登录的,有漏洞的几率很大。它就是获取微信绑定的手机号,然后根据手机号返回账户信息。像 session_key、iv、encrydata 三要素泄露,账户接管等等这些漏洞就经常在这里产出。
|
||||
|
||||
这里我们虽然只有 encry 和 iv 但是不影响,直接拦截返回包,可以看到 phoneNumber 和 purePhoneNumber 就是我们 wx 绑定的手机号 18*********。
|
||||
|
||||
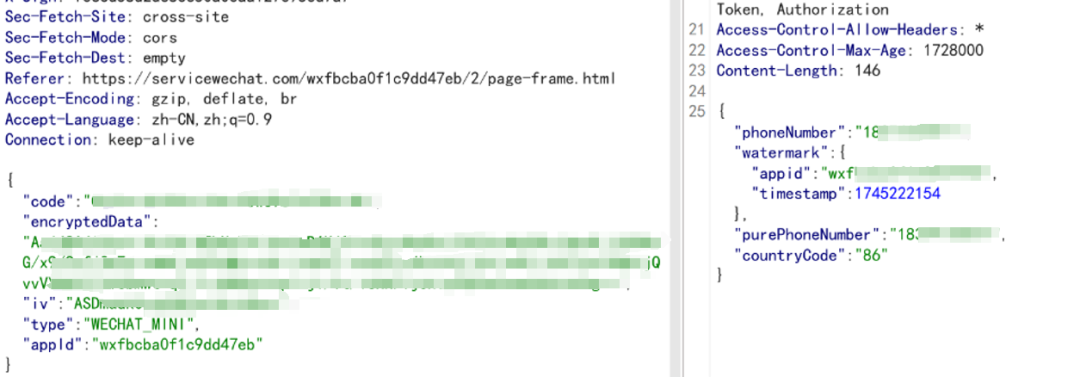
|
||||
|
||||
|
||||
将phoneNumber和purePhoneNumber参数修改成其他手机号,放包
|
||||
|
||||
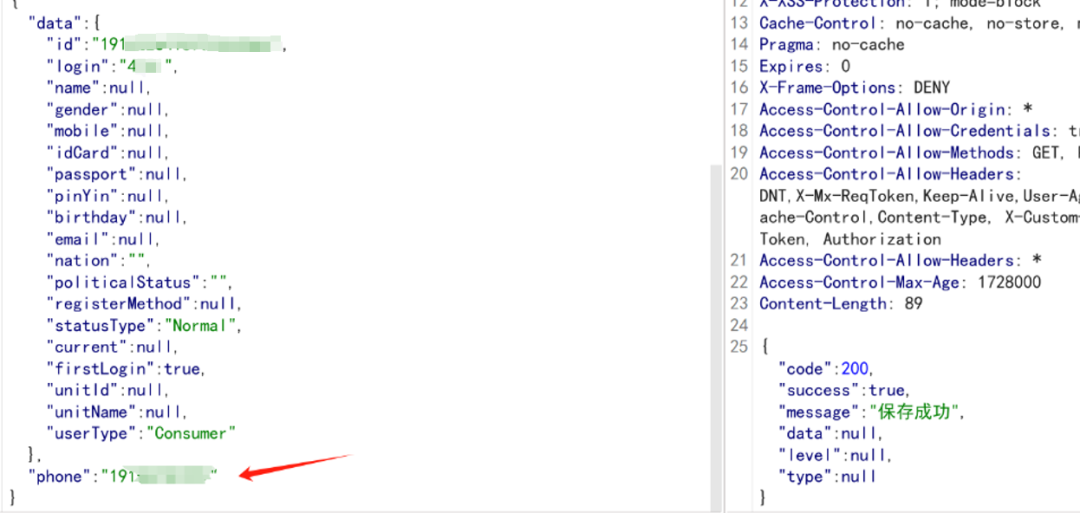
|
||||
|
||||
|
||||
下一个数据包我们的手机号就变了
|
||||
|
||||
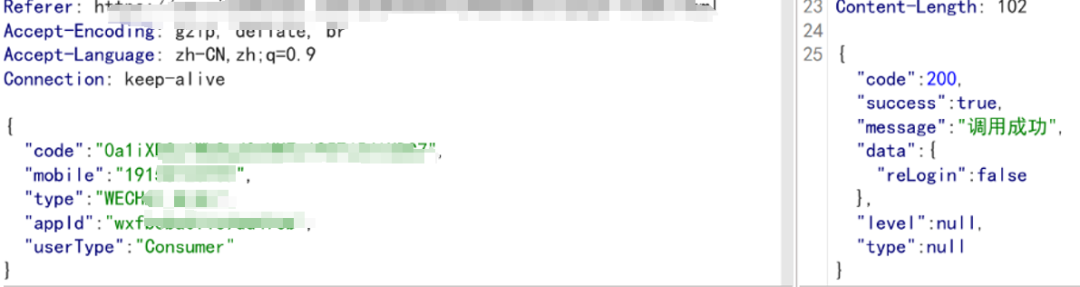
|
||||
|
||||
|
||||
再下一个数据包账户信息和手机号都变了,到这里我们的任意账户漏洞其实已经基本完成了。
|
||||
|
||||
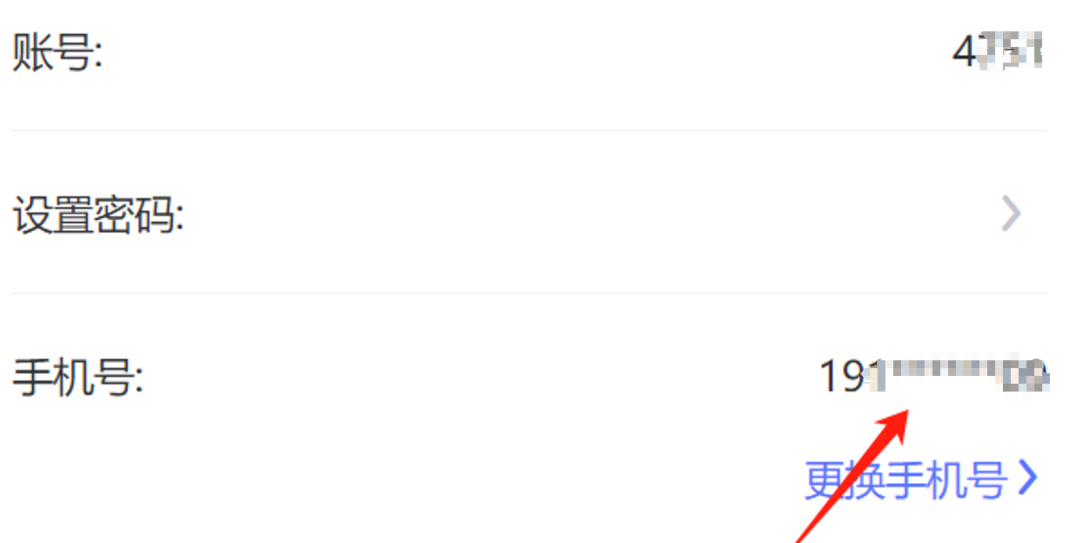
|
||||
|
||||
### (2)验证码转发漏洞
|
||||
|
||||
|
||||
|
||||
|
||||
这里我们原本是 18 开头的手机号,点击更换手机号。
|
||||
|
||||
|
||||
|
||||
|
||||
输入 19 开头的新的手机号码。点击下一步并抓包。
|
||||
|
||||

|
||||
|
||||
|
||||
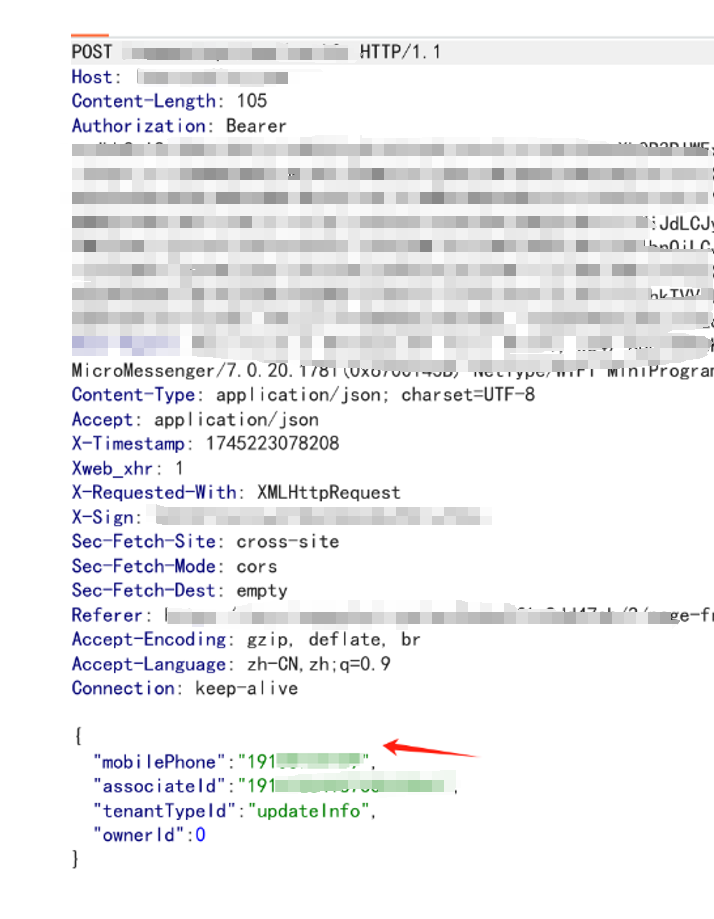
这里应该是确认更换的手机号为 19 开头的
|
||||
|
||||
|
||||
|
||||
|
||||
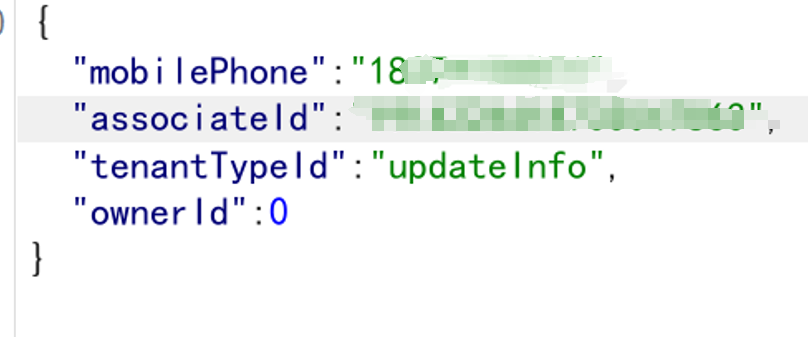
这个数据包,就是发送验证码的数据包,关键就在这里,将 mobilePhone 改成其他手机号。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
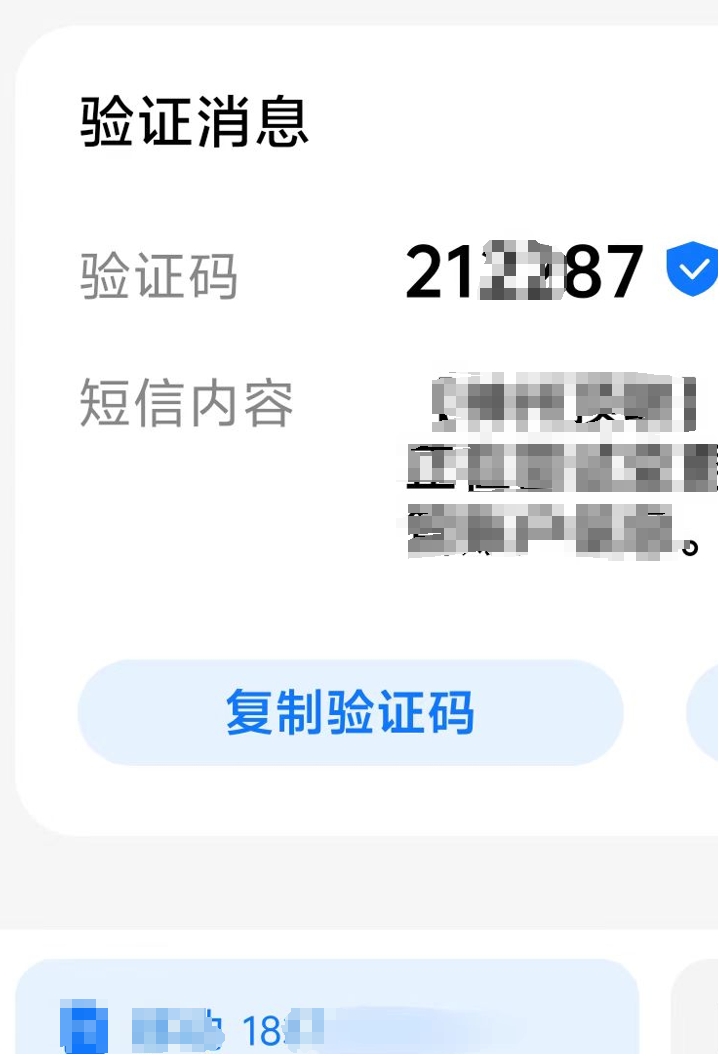
成功接收,非 19 开头手机号码接收到验证码。这里后期我也测试过,我怕 18 开头的手机号是我原本的手机号它本来就能接收验证码,所以我拿朋友 的手机号验证了,确实是存在验证码转发,只要第一个数据包的手机号不变,那么修改的手机号就不会变,第二个数据包就是验证码转发的关键。
|
||||
# 三、第二个证书站小程序
|
||||
|
||||
|
||||
|
||||
### (1)账户接管漏洞
|
||||
|
||||
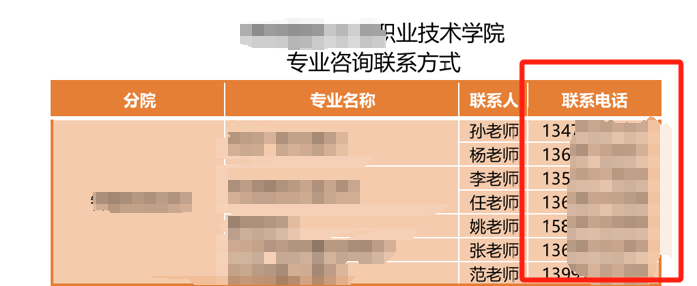
分享一个收集教师手机号码的方法
|
||||
|
||||
site:edu.cn "微信同号"/“联系电话” filetype:xls/doc/pdf
|
||||
|
||||
|
||||
|
||||
|
||||
这里我就找到了很多老师的联系电话
|
||||
|
||||
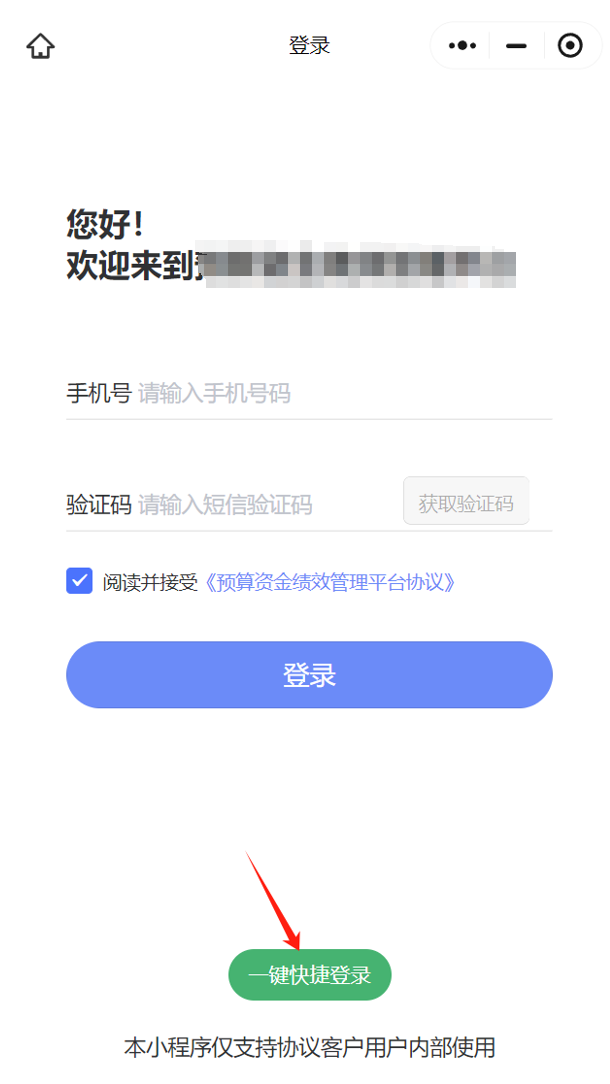
|
||||
|
||||
|
||||
这里的一键快捷登录不一样,因为它下面标识了,仅支持客户用户内部使用,所以我们是快捷登录不了的,这就是我找教师联系电话的原因。
|
||||
|
||||
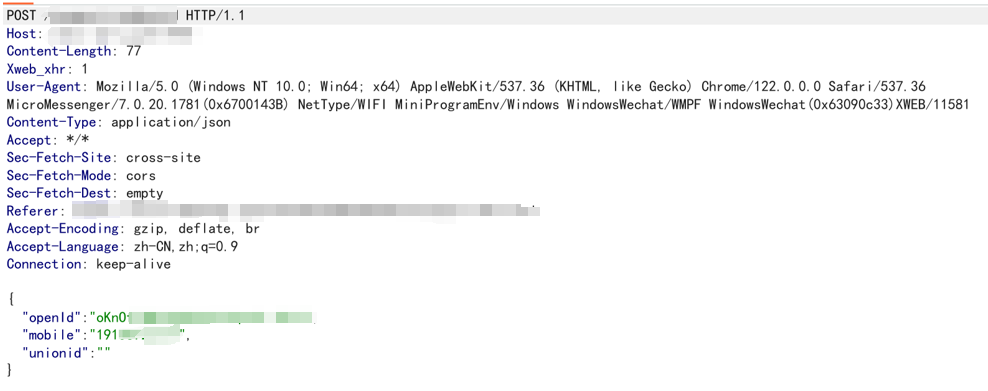
点击一键快捷登录并抓包
|
||||
|
||||
|
||||
|
||||
|
||||
、
|
||||
获取到这个数据包后,将 mobile 替换成教师手机号
|
||||
|
||||
|
||||
|
||||
|
||||
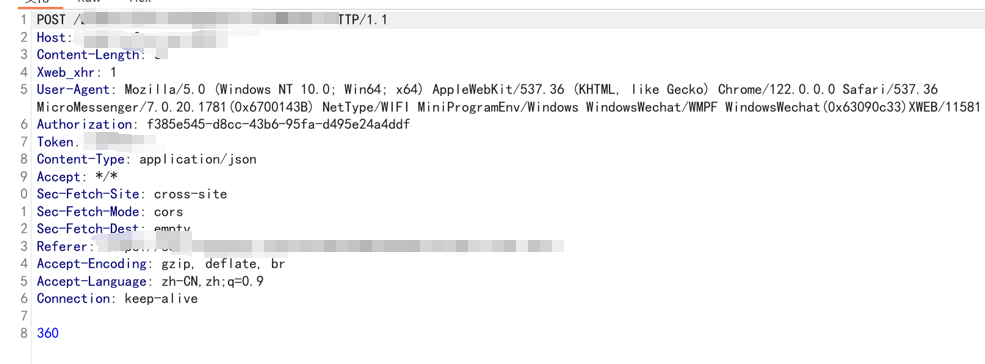
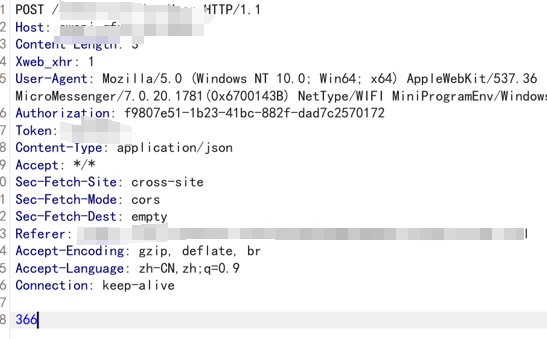
因为我测试过程中登录失败了很多次,所以出现这个数据包的时候我就知道出货了,360 为用户 id 号(这也是后面的一个漏洞做了铺垫)
|
||||
|
||||
|
||||
|
||||
|
||||
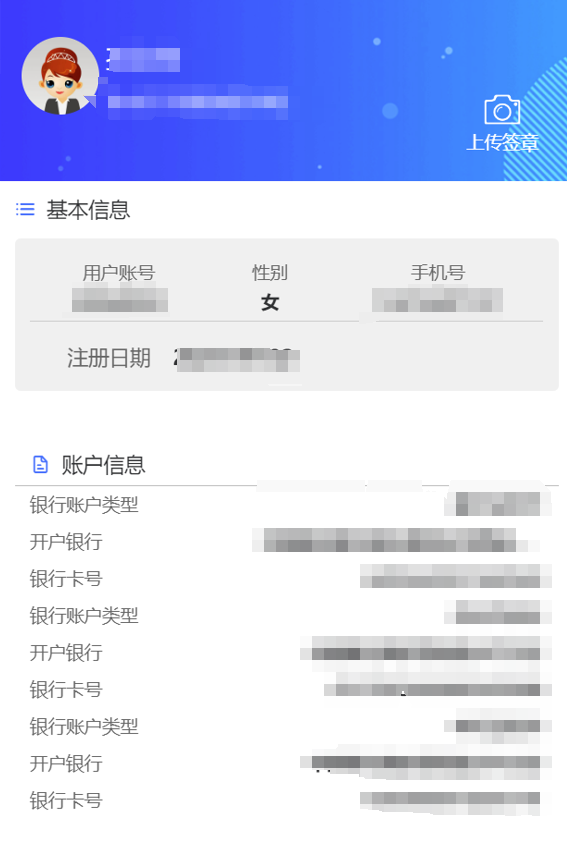
直接接管用户。一堆信息泄露。
|
||||
### (2)越权漏洞 1
|
||||
|
||||
|
||||
|
||||
|
||||
点击我的并抓包
|
||||
|
||||
|
||||
|
||||
|
||||
将 360 也就是用户 id 号替换成其他数字即可获得其他账户信息
|
||||
|
||||
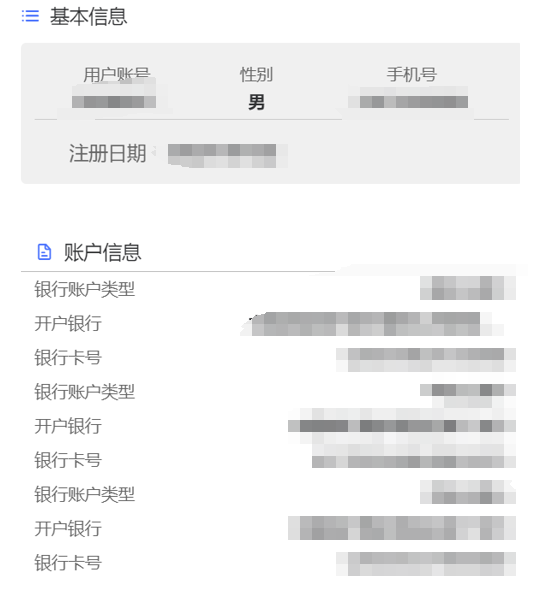
这里替换成 366
|
||||
|
||||
|
||||
|
||||
|
||||
这里信息已经变了,之前是女,现在是男至于其他信息不好露出,见谅见谅。
|
||||
### (3)越权漏洞 2
|
||||
|
||||
|
||||
|
||||
|
||||
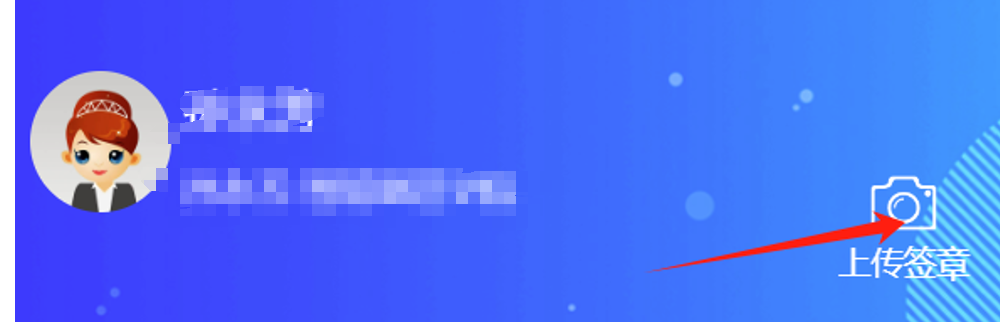
上传签章处,本来想测试文件上传,但是测完一遍发现无货呀,但柳暗花明又一村
|
||||
|
||||
|
||||
|
||||
|
||||
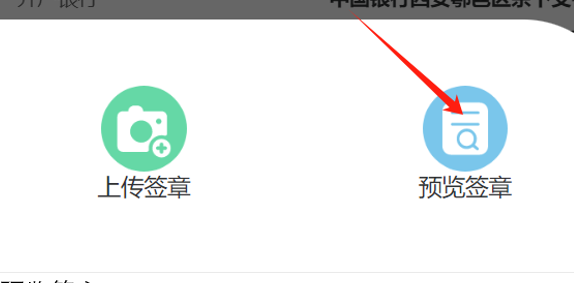
点击预览签章
|
||||
|
||||
|
||||
|
||||
|
||||
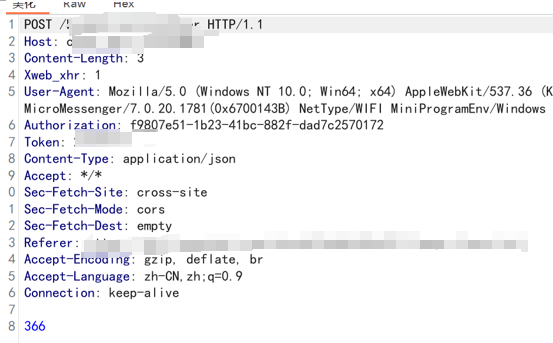
发现也是 36*用户 id 控制的
|
||||
|
||||
直接替换即可越权获取他人电子签名
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
盗用签名的危害也是很大的。
|
||||
|
||||
可能会有经济、名誉、法律责任等损失,所以这个漏洞危害也是很大的。
|
||||
|
||||
|
||||
|
||||
申明:本公众号所分享内容仅用于网络安全技术讨论,切勿用于违法途径,
|
||||
|
||||
所有渗透都需获取授权,违者后果自行承担,与本号及作者无关,请谨记守法.
|
||||
|
||||
|
||||
|
||||
**没看够~?欢迎关注!**
|
||||
|
||||
|
||||
**分享本文到朋友圈,可以凭截图找老师领取**
|
||||
|
||||
上千**教程+工具+交流群+靶场账号**
|
||||
哦
|
||||
|
||||

|
||||
|
||||
******分享后扫码加我!**
|
||||
|
||||
**回顾往期内容**
|
||||
|
||||
[网络安全人员必考的几本证书!](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247520349&idx=1&sn=41b1bcd357e4178ba478e164ae531626&chksm=fa6be92ccd1c603af2d9100348600db5ed5a2284e82fd2b370e00b1138731b3cac5f83a3a542&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[文库|内网神器cs4.0使用说明书](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247519540&idx=1&sn=e8246a12895a32b4fc2909a0874faac2&chksm=fa6bf445cd1c7d53a207200289fe15a8518cd1eb0cc18535222ea01ac51c3e22706f63f20251&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[重生HW之感谢客服小姐姐带我进入内网遨游](https://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247549901&idx=1&sn=f7c9c17858ce86edf5679149cce9ae9a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[手把手教你CNVD漏洞挖掘 + 资产收集](https://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247542576&idx=1&sn=d9f419d7a632390d52591ec0a5f4ba01&token=74838194&lang=zh_CN&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【精选】SRC快速入门+上分小秘籍+实战指南](http://mp.weixin.qq.com/s?__biz=MzUyODkwNDIyMg==&mid=2247512593&idx=1&sn=24c8e51745added4f81aa1e337fc8a1a&chksm=fa6bcb60cd1c4276d9d21ebaa7cb4c0c8c562e54fe8742c87e62343c00a1283c9eb3ea1c67dc&scene=21#wechat_redirect)
|
||||
|
||||
## 代理池工具撰写 | 只有无尽的跳转,没有封禁的IP!
|
||||
|
||||

|
||||
|
||||
点赞+在看支持一下吧~感谢看官老爷~
|
||||
|
||||
你的点赞是我更新的动力
|
||||
|
||||
@@ -0,0 +1,46 @@
|
||||
# Next.js 允许攻击者通过缓存中毒触发 DoS漏洞
|
||||
网安百色 2025-07-06 11:31
|
||||
|
||||
已在流行的基于 React 的 Web 框架 Next.js 中发现并解决了一个名为 CVE-2025-49826 的严重漏洞。
|
||||
|
||||
根据 Vercel 的一份报告,该漏洞存在于 >=15.1.0 和 <15.1.8 版本中,允许攻击者利用缓存中毒错误,可能导致受影响的应用程序出现拒绝服务 (DoS) 情况。
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;"><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><strong msttexthash="7326319" msthash="35" style="box-sizing: border-box;font-weight: bold;"><span leaf="">CVE 编号</span></strong></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><strong msttexthash="19282198" msthash="36" style="box-sizing: border-box;font-weight: bold;"><span leaf="">受影响的版本</span></strong></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><strong msttexthash="4044495" msthash="37" style="box-sizing: border-box;font-weight: bold;"><span leaf="">严厉</span></strong></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><strong msttexthash="4085822" msthash="38" style="box-sizing: border-box;font-weight: bold;"><span leaf="">冲击</span></strong></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><strong msttexthash="11081083" msthash="39" style="box-sizing: border-box;font-weight: bold;"><span leaf="">固定位置</span></strong></td></tr></thead><tbody><tr style="box-sizing: border-box;background-color: rgb(240, 240, 240);"><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><section><span leaf="">漏洞:CVE-2025-49826</span></section></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><section><span leaf="">>=15.1.0 <15.1.8</span></section></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><section><span leaf="">7.5</span></section></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><section><span leaf="">通过缓存中毒进行 DoS</span></section></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid rgba(0, 0, 0, 0);word-break: break-word;"><section><span leaf="">15.1.8</span></section></td></tr></tbody></table>## 技术细节
|
||||
|
||||
该漏洞是由于在某些缓存场景中未正确处理 HTTP 204 响应所致。
|
||||
|
||||
在特定条件下,可以为静态页面缓存 204 No Content 响应。
|
||||
|
||||
缓存后,此空响应将提供给所有尝试访问受影响页面的用户,从而有效地使内容无法访问并导致服务中断。
|
||||
|
||||
要利用漏洞,必须满足以下所有条件:
|
||||
- 应用程序运行的是受影响的 Next.js 版本(>=15.1.0、<15.1.8)。
|
||||
|
||||
- 路由在下次启动或独立模式下使用增量静态重新生成 (ISR) 的缓存重新验证。
|
||||
|
||||
- 该路由使用服务器端渲染 (SSR),并且位于配置为缓存 204 个响应的 CDN 后面。
|
||||
|
||||
值得注意的是,在 Vercel 上托管的客户不受此问题的影响。
|
||||
|
||||
如果被利用,该漏洞可能允许攻击者使用 204 响应使缓存中毒。
|
||||
|
||||
这将导致所有后续用户收到空响应,从而导致受影响的静态页面或 SSR 页面被拒绝服务。该问题的 CVSS 评分为 7.5,表明严重性较高。
|
||||
|
||||
Next.js 团队迅速做出了回应:
|
||||
- 删除可能在缓存中设置 204 响应的问题代码路径。
|
||||
|
||||
- 通过不再依赖共享响应对象来填充缓存来消除争用条件。
|
||||
|
||||
此修复已在版本 15.1.8 中发布。强烈建议运行 15.1.0 和 15.1.7 之间 Next.js 的自托管或本地部署的用户立即升级。
|
||||
|
||||
使用早期主要版本的用户应确保其版本为 15.0.4 或更低版本。
|
||||
- 将 Next.js 升级到版本 15.1.8 或更高版本。
|
||||
|
||||
- 查看 CDN 配置以确保不会为关键路由缓存 204 响应。
|
||||
|
||||
- 监控应用程序日志中的异常 HTTP 204 响应。
|
||||
|
||||
本公众号所载文章为本公众号原创或根据网络搜索下载编辑整理,文章版权归原作者所有,仅供读者学习、参考,禁止用于商业用途。因转载众多,无法找到真正来源,如标错来源,或对于文中所使用的图片、文字、链接中所包含的软件/资料等,如有侵权,请跟我们联系删除,谢谢!
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,34 @@
|
||||
# 严重Sudo漏洞使主流Linux发行版面临本地提权攻击风险
|
||||
鹏鹏同学 黑猫安全 2025-07-06 23:05
|
||||
|
||||

|
||||
|
||||
网络安全研究人员披露了Linux及类Unix操作系统命令行工具Sudo的两个漏洞。攻击者可利用这些漏洞在受影响系统上将权限提升至root级别。
|
||||
|
||||
Sudo("superuser do"缩写)是Unix/Linux系统中的命令行工具,允许授权用户以其他用户(通常是root用户)的安全权限执行命令。
|
||||
|
||||
漏洞详情如下:
|
||||
|
||||
CVE-2025-32462(CVSS评分2.8):
|
||||
|
||||
当sudoers文件指定了非当前主机且非ALL的主机时,1.9.17p1之前的Sudo版本允许列出的用户在非目标机器上执行命令。
|
||||
|
||||
CVE-2025-32463(CVSS评分9.3):
|
||||
|
||||
1.9.17p1之前的Sudo版本在使用--chroot选项时,会加载用户可控目录下的/etc/nsswitch.conf文件,导致本地用户获取root权限。
|
||||
|
||||
Stratascale网络研究部门(CRU)团队发现了这两个本地提权漏洞。
|
||||
|
||||
CVE-2025-32462:
|
||||
|
||||
该高危漏洞源于2013年1.8.8版本引入的--host选项。虽然该选项本仅用于规则列举(sudo -l),但在特定企业配置中使用Host或Host_Alias指令时,攻击者可利用远程主机规则在本地执行特权命令。
|
||||
|
||||
"CRU团队发现,自2013年引入host选项后,通过引用无关远程主机规则执行sudo/sudoedit命令时,Sudo会错误地将远程规则视为本地有效。"Stratascale报告指出,"即使生产服务器明确禁止低权限用户访问,通过指定开发服务器host选项仍可获取root权限。"
|
||||
|
||||
该漏洞已通过限制--host选项仅用于列举的补丁修复。
|
||||
|
||||
CVE-2025-32463:
|
||||
|
||||
"--chroot选项本应允许用户在sudoers文件许可下使用自选根目录运行命令。但sudo 1.9.14版本修改了路径解析方式,攻击者可通过在用户指定根目录下创建/etc/nsswitch.conf文件诱导sudo加载恶意共享库。"Sudo维护团队公告称,"1.9.17p1版本已撤销该修改,并将chroot功能标记为弃用状态,未来版本将彻底移除该功能。"
|
||||
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# 第128篇:Struts2全版本漏洞检测工具19.68版本更新
|
||||
原创 abc123info 希潭实验室 2025-07-05 03:20
|
||||
天黑说嘿话 2025-07-07 01:52
|
||||
|
||||
|
||||
## Part1 前言
|
||||
|
||||
@@ -0,0 +1,299 @@
|
||||
# 紧急!本周【护网】必看3大高危漏洞:Sudo提权漏洞,你中招了吗?
|
||||
安小圈 2025-07-07 00:45
|
||||
|
||||
**安小圈**
|
||||
|
||||
|
||||
第702期
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
## 🛡️ 安全通告一:PHP PostgreSQL 与 SOAP 扩展高危漏洞通告(CVE-2025-1735 & CVE-2025-6491)
|
||||
|
||||
**发布日期**
|
||||
:2025年6月
|
||||
**影响组件**
|
||||
:PHP PostgreSQL 扩展、SOAP 扩展
|
||||
**漏洞等级**
|
||||
:高危(SQL 注入、拒绝服务)
|
||||
**攻击状态**
|
||||
:已披露,具备利用条件
|
||||
### 📌 内容概要
|
||||
|
||||
PHP 官方披露两个关键安全漏洞,分别影响 PostgreSQL 扩展和 SOAP 扩展,可能导致 SQL 注入或拒绝服务(DoS)攻击。漏洞影响多个主流 PHP 分支,建议尽快升级。
|
||||
|
||||

|
||||
### 🐞 漏洞详情
|
||||
- CVE-2025-1735(CVSS 9.1)
|
||||
|
||||
- 类型:SQL 注入 / 崩溃
|
||||
|
||||
- 原因:PQescapeStringConn() 由于转义函数中缺少错误检查,导致 SQL 注入,可能导致空指针解引用。
|
||||
|
||||
- 影响版本:PHP < 8.1.33 / 8.2.29 / 8.3.23 / 8.4.10
|
||||
|
||||
- CVE-2025-6491(CVSS 5.9)
|
||||
|
||||
- 类型:拒绝服务(DoS)
|
||||
|
||||
- 原因:SOAP 扩展处理超长命名空间前缀(>2GB)时触发 libxml2 崩溃,并引发分段错误。
|
||||
|
||||
- 影响版本:同上,且 libxml2 < 2.13
|
||||
|
||||
### 🌍 影响范围
|
||||
- 所有启用 PostgreSQL 或 SOAP 扩展的 PHP 应用
|
||||
|
||||
- 特别是使用 libxml2 < 2.13 的系统
|
||||
|
||||
### 🛠️ 应对措施
|
||||
- ✅ 升级 PHP 至 8.1.33 / 8.2.29 / 8.3.23 / 8.4.10
|
||||
|
||||
- ✅ 升级 libxml2 至 2.13+
|
||||
|
||||
- 🔍 审查是否启用 SOAP 扩展,评估其使用场景与风险
|
||||
|
||||
## 🛡️ 安全通告二:Sudo 本地提权漏洞通告(CVE-2025-32462 & CVE-2025-32463)
|
||||
|
||||
**发布日期**
|
||||
:2025年6月
|
||||
**影响组件**
|
||||
:Sudo
|
||||
**漏洞等级**
|
||||
:高危(本地提权)
|
||||
**攻击状态**
|
||||
:已披露,默认配置可被利用
|
||||
### 📌 内容概要
|
||||
|
||||
研究人员披露两个影响 Linux 系统的 Sudo 漏洞,允许本地用户绕过主机限制或加载恶意配置文件,从而以 root 权限执行任意命令。漏洞影响多个主流发行版。
|
||||
|
||||

|
||||
### 🐞 漏洞详情
|
||||
- CVE-2025-32462(CVSS 2.8)
|
||||
|
||||
- 问题:sudoers 文件中主机匹配逻辑错误
|
||||
|
||||
- 风险:绕过主机限制执行命令
|
||||
|
||||
- 存在时间:自 2013 年起
|
||||
|
||||
- CVE-2025-32463(CVSS 9.3)
|
||||
|
||||
- 问题:Sudo 的 -R 选项允许加载 chroot 中的伪造配置
|
||||
|
||||
- 风险:加载恶意 nsswitch.conf,执行任意代码
|
||||
|
||||
### 🌍 影响范围
|
||||
- 受影响发行版包括:Debian、Ubuntu、Red Hat、SUSE、Alpine、Amazon Linux 等
|
||||
|
||||
- 默认启用 Sudo 即可能受影响
|
||||
|
||||
### 🛠️ 应对措施
|
||||
- ✅ 升级至 Sudo 1.9.17p1
|
||||
|
||||
- ⚠️ 审查是否使用统一 sudoers 策略或 chroot 配置
|
||||
|
||||
- 🔒 Sudo 项目计划移除 --chroot 功能,建议避免使用
|
||||
|
||||
## 🛡️ 安全通告三:Apache Tomcat 与 Camel 远程代码执行漏洞通告(CVE-2025-24813 等)
|
||||
|
||||
**发布日期**
|
||||
:2025年7月5日
|
||||
**影响组件**
|
||||
:Apache Tomcat、Apache Camel
|
||||
**漏洞等级**
|
||||
:高危(远程代码执行)
|
||||
**攻击状态**
|
||||
:已被大规模利用
|
||||
### 📌 内容概要
|
||||
|
||||
Apache 基金会披露多个关键漏洞,影响 Tomcat 与 Camel 平台。攻击者可远程上传恶意 payload 或绕过 header 过滤器执行任意命令。Palo Alto Networks 报告称,3 月份已拦截超 12 万次攻击尝试。
|
||||
|
||||

|
||||
### 🐞 漏洞详情
|
||||
- CVE-2025-24813(Tomcat)(CVSS 9.8)
|
||||
|
||||
- 类型:RCE
|
||||
|
||||
- 机制:PUT + GET 请求组合触发反序列化
|
||||
|
||||
- 影响版本:9.0.0.M1–9.0.98、10.1.0-M1–10.1.34、11.0.0-M1–11.0.2
|
||||
|
||||
- CVE-2025-27636(CVSS 5.6) & CVE-2025-29891(Camel)(CVSS 4.8)
|
||||
|
||||
- 类型:RCE
|
||||
|
||||
- 机制:header 大小写绕过过滤器
|
||||
|
||||
- 影响版本:3.10.0–3.22.3、4.8.0–4.8.4、4.10.0–4.10.1
|
||||
|
||||
### 🌍 影响范围
|
||||
- 所有部署受影响版本 Tomcat 或 Camel 的服务器
|
||||
|
||||
- 特别是暴露在公网、未及时打补丁的系统
|
||||
|
||||
### 🛠️ 应对措施
|
||||
- ✅ 升级至:
|
||||
|
||||
- Tomcat ≥ 9.0.99 / 10.1.35 / 11.0.3
|
||||
|
||||
- Camel ≥ 3.22.4 / 4.8.5 / 4.10.2
|
||||
|
||||
- 🔍 检查 IoC(入侵指标):
|
||||
|
||||
- PUT 路径:/qdigu/session、/UlOLJo.session
|
||||
|
||||
- 可疑头部:CAmelExecCommandExecutable
|
||||
|
||||
- Payload 哈希:6a9a0a3f0763a359737da801a48c7a0a7a75d6fa810418216628891893773540
|
||||
|
||||
- ⚠️ 若怀疑入侵,建议联系专业安全团队
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
|
||||
**【内容**
|
||||
**来源:墨问非攻】**
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546898&idx=1&sn=2f16da5665014b4c07bcbd53e3d1c03e&scene=21#wechat_redirect)
|
||||
- [【HW】8个因护网被开除的网安人](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546898&idx=1&sn=2f16da5665014b4c07bcbd53e3d1c03e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546898&idx=2&sn=e9578e62a475ac5c46b95ac81066d2a7&scene=21#wechat_redirect)
|
||||
- [HW应急溯源:50个高级命令实战指南](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546898&idx=2&sn=e9578e62a475ac5c46b95ac81066d2a7&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [震惊全球!中国团队攻破RSA加密!RSA加密告急?](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546856&idx=1&sn=11b36f6fabde860e889e4ac2f4797bba&scene=21#wechat_redirect)
|
||||
|
||||
|
||||

|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546815&idx=1&sn=99a4f3228f322ef92c93d23cee01f071&scene=21#wechat_redirect)
|
||||
- [2025年【护网】攻防演练时间已定!](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546815&idx=1&sn=99a4f3228f322ef92c93d23cee01f071&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546578&idx=1&sn=87cdf84e6fd7d35986b29acd90954c65&scene=21#wechat_redirect)
|
||||
|
||||
[突发!小红书惊现后门......](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546578&idx=1&sn=87cdf84e6fd7d35986b29acd90954c65&scene=21#wechat_redirect)
|
||||
|
||||
|
||||

|
||||
- [2025年“净网”“护网”专项工作部署会在京召开,看看都说了哪些与你我相关的关键内容?](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546673&idx=1&sn=53fe0365785465d4ff6193a9ca639119&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- # 护网即将来临,这场网安盛会带给了我们打工人什么......
|
||||
|
||||
- [护网在即,企业还有什么新思路可以应对吗?](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546698&idx=1&sn=55ab4ac8dffb5f7ccf02a4f759537acf&scene=21#wechat_redirect)
|
||||
|
||||
|
||||

|
||||
- [HW必备:50个应急响应常用命令速查手册一(实战收藏)](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546304&idx=2&sn=45ef99e528ded7ff2e65e4d70e6d5181&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [HW必备:50个应急响应常用命令速查手册二(实战收藏)](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546327&idx=2&sn=cf1ebbd2b511524ec965a3672b6fc3dd&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546530&idx=1&sn=4a2820b60102e538e87c956375f6fcdb&scene=21#wechat_redirect)
|
||||
- [网安同行们,你们焦虑了吗?](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546530&idx=1&sn=4a2820b60102e538e87c956375f6fcdb&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546466&idx=1&sn=a9d55d0b430dbf61dc219fd71ce25ae1&scene=21#wechat_redirect)
|
||||
- # 网安公司最后那点体面,还剩下多少?
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545577&idx=1&sn=76a4dbd28d9c0e006b7790d89c2b1354&scene=21#wechat_redirect)
|
||||
- [2024年网安上市公司营收、毛利、净利润排行](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545577&idx=1&sn=76a4dbd28d9c0e006b7790d89c2b1354&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545311&idx=2&sn=bb8ff7cd42079bae40ab0a2e05ff37c1&scene=21#wechat_redirect)
|
||||
- [突发!数万台 Windows 蓝屏。。。。广联达。。。惹的祸。。。](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545311&idx=2&sn=bb8ff7cd42079bae40ab0a2e05ff37c1&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
#
|
||||
- # 权威解答 | 国家网信办就:【数据出境】安全管理相关问题进行答复
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247539649&idx=1&sn=8858b449c89d21240e1f522e92be4fbd&scene=21#wechat_redirect)
|
||||
- # 全国首位!上海通过数据出境安全评估91个,合同备案443个
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544405&idx=2&sn=a961d43ca4a9ed667fccbbab758d9196&scene=21#wechat_redirect)
|
||||
- # 沈传宁:落实《网络数据安全管理条例》,提升全员数据安全意识
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545156&idx=1&sn=ee5292e9838b2a2112a94a9c7c683925&scene=21#wechat_redirect)
|
||||
|
||||
- [频繁跳槽,只为投毒](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545156&idx=1&sn=ee5292e9838b2a2112a94a9c7c683925&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545017&idx=1&sn=b513c15f91d5de7a8fa33c4b3725706a&scene=21#wechat_redirect)
|
||||
- [【高危漏洞】Windows 11:300毫秒即可提权至管理员](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545017&idx=1&sn=b513c15f91d5de7a8fa33c4b3725706a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544601&idx=1&sn=e230574b0535e6005b830d086cdcf867&scene=21#wechat_redirect)
|
||||
- [针对网安一哥专门的钓鱼网站](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544601&idx=1&sn=e230574b0535e6005b830d086cdcf867&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544347&idx=1&sn=06311aa3f8aeba492f83224c652fe4a1&scene=21#wechat_redirect)
|
||||
|
||||
- [为什么【驻场】网络安全服务已成为大多数网络安全厂商乙方不愿再触碰的逆鳞?](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544347&idx=1&sn=06311aa3f8aeba492f83224c652fe4a1&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
- [HW流程以及岗位职责](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544347&idx=3&sn=97e6083dbfbdd896680e24770a10d319&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247543989&idx=1&sn=2821b91efdd626e1a38ec6b2b439186b&scene=21#wechat_redirect)
|
||||
|
||||
- # 网络安全【重保】| 实战指南:企业如何应对国家级护网行动?
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247542929&idx=1&sn=8cf6f15ddca44e343a494eea0fa619b2&scene=21#wechat_redirect)
|
||||
- **DeepSeek安全:AI网络安全评估与防护策略**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247542701&idx=1&sn=567674aa12d861c3561d453268badb91&scene=21#wechat_redirect)
|
||||
- **虚拟机逃逸!VMware【高危漏洞】正被积极利用,国内公网暴露面最大******
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247542458&idx=1&sn=d81d049331d175a2176f0978d7f032a8&scene=21#wechat_redirect)
|
||||
- **挖矿病毒【应急响应】处置手册******
|
||||
|
||||
****- **用Deepseek实现Web渗透自动化**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247542225&idx=2&sn=244a465fab183f4fa91a284b92a920e6&scene=21#wechat_redirect)
|
||||
- **【风险】DeepSeek等大模型私有化服务器部署近九成在“裸奔”,已知漏洞赶紧处理!**
|
||||
|
||||
****- **关于各大网安厂商推广「DeepSeek一体机」现象的深度分析**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247541264&idx=1&sn=887bf392ba73e7c2c833a410e7168818&scene=21#wechat_redirect)
|
||||
- [Deepseek真的能搞定【安全运营】?](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247541264&idx=1&sn=887bf392ba73e7c2c833a410e7168818&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247540432&idx=1&sn=b9e7e6103e86b9966f29d7eacf8e3d1e&scene=21#wechat_redirect)
|
||||
- **【热点】哪些网络安全厂商接入了DeepSeek?**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247540206&idx=2&sn=300737ad84f684e622fdde03da0fc1a7&scene=21#wechat_redirect)
|
||||
- **【2025】常见的网络安全服务大全(汇总详解)**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247540343&idx=1&sn=59d6f592f71a7f1e3a18fd082aa3de40&scene=21#wechat_redirect)
|
||||
- **AI 安全 |《人工智能安全标准体系(V1.0)》(征求意见稿),附下载**
|
||||
|
||||

|
||||
- **2025年 · 网络威胁趋势【预测】**
|
||||
|
||||

|
||||
- **【实操】常见的安全事件及应急响应处**
|
||||
|
||||

|
||||
- **2024 网络安全人才实战能力白皮书安全测试评估篇**
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
Reference in new issue
Block a user