mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
CVSS满分漏洞:CVE-2025-55182复现,补丁包已发布请尽快升级。、第二周战报 | 常态化漏洞挖掘演习、
This commit is contained in:
 test committed
1 parent
d47c91c74c
commit
dcfc944d72
3 files changed
+162
-1
No files matched your search
@@ -16748,5 +16748,7 @@
|
||||
"https://mp.weixin.qq.com/s/VOCvpGZ4jjSDEZLpkYP5dw": "危险的零点击漏洞",
|
||||
"https://mp.weixin.qq.com/s/zzVML-pKM5_WtGCvqxW_OQ": "美特CRM sendmail.jsp 任意文件上传漏洞",
|
||||
"https://mp.weixin.qq.com/s/KvDgDOWlGNPWV1pKBxaPTQ": "漏洞赏金高达 200 万+RMB 的 0-click 账户接管 MXSS",
|
||||
"https://mp.weixin.qq.com/s/dBHILYO09dGFDcJjxnY7bg": "【接口漏洞第七章第一节】解码vs编码:那个让安全工程师彻夜难眠的JSON处理细节"
|
||||
"https://mp.weixin.qq.com/s/dBHILYO09dGFDcJjxnY7bg": "【接口漏洞第七章第一节】解码vs编码:那个让安全工程师彻夜难眠的JSON处理细节",
|
||||
"https://mp.weixin.qq.com/s/_YiFTKHk_VV9J6DfSL3Qtg": "CVSS满分漏洞:CVE-2025-55182复现,补丁包已发布请尽快升级。",
|
||||
"https://mp.weixin.qq.com/s/hkBcoChdedipM_-fxlnRgw": "第二周战报 | 常态化漏洞挖掘演习"
|
||||
}
|
||||
@@ -0,0 +1,109 @@
|
||||
# CVSS满分漏洞:CVE-2025-55182复现,补丁包已发布请尽快升级。
|
||||
原创 小石同学
|
||||
小石同学 小石学习笔记 2026-01-18 12:39
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**1.漏洞概述**
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
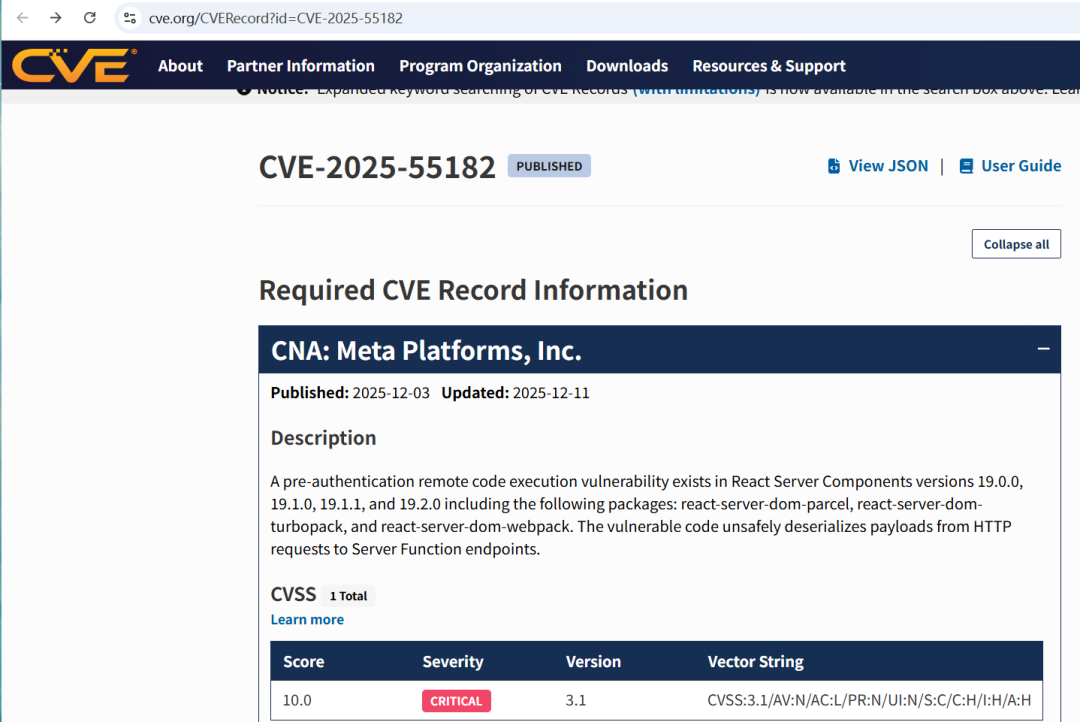
CVE-2025-55182是2025年12月3日披露的一个关于React Server Components未经身份验证远程代码执行的漏洞,CVSS评级为10.0分,非常高危的一个漏洞。目前已经该漏洞存在于以下几个版本中:19.0、19.1.0、19.1.1 和 19.2.0,官方已经发布补丁包,使用了含有漏洞版本的需要尽快进行升级。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**2.漏洞复现**
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
目前使用了React Server Components组件的知名软件之一就是AI应用开发平台:Dify,因此本次复现使用Dify,版本为1.10.0(最新版已修复此漏洞,请尽快升级为新版本),服务器环境为Ubuntu 20.04 LTS版本。
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**从github上拉取dify-1.10.**
|
||||
|
||||
在GitHub上找到dify,选择1.10.0版本,复制链接,到服务器上进行clone。
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**02**
|
||||
|
||||
**启动dify服务**
|
||||
|
||||
这里我们为了方便,使用docker部署模式,进入下载目录/dify/docker目录,执行命令cp .env.example .env准备好运行所需配置。
|
||||
|
||||
|
||||

|
||||
|
||||
然后直接使用docker-compose up -d启动应用
|
||||
|
||||

|
||||
|
||||
注意:运行前记得检查一下docker compose版本,版本太低的话有些yaml语法不支持,我这里使用的docker版本为Docker version 26.1.3,compose版本为Docker Compose version v2.39.3,如果版本太低的需要进行升级docker compose。
|
||||
|
||||
检查一下docker服务运行是否都正常
|
||||
|
||||

|
||||
|
||||
然后ufw allow 80开放防火墙,如果是云服务器开放安全组。
|
||||
|
||||

|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**开始复现漏洞**
|
||||
|
||||
首先打开bp工具进行抓包,构建POC
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
就这样命令执行并成功回显,漏洞复现也成功了。
|
||||
|
||||
此次漏洞复现是在docker容器中部署的dify应用,执行的命令也只是容器内部的命令,如果要控制宿主机的话还需要配合容器逃逸技术才能控制宿主机。
|
||||
|
||||
目前官方已发布关于此次漏洞的修复补丁包(
|
||||
版本19.0.1、19.1.2和19.2.1
|
||||
),使用了存在漏洞版本的应用需要尽快升级,以免被利用此漏洞进行攻击造成损失。
|
||||
|
||||
目前已经出现了许多关于此漏洞的EXP、图形化的扫描利用工具,使得黑客攻击更加的方便了。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,50 @@
|
||||
# 第二周战报 | 常态化漏洞挖掘演习
|
||||
原创 零域矩阵
|
||||
零域矩阵 零域矩阵 2026-01-18 13:12
|
||||
|
||||
> 常态化漏洞挖掘演习活动面向全国高等学校(本科类和高职高专类院校)在校师生开展,旨在进一步识别和防范教育行业网络安全风险,培养具备实战能力的网络安全专业人才。
|
||||
|
||||
|
||||
活动依托教育漏洞报告平台常态化漏洞挖掘演习专栏进行,鼓励各校组建专业漏洞挖掘队伍,针对教育行业相关资产开展安全测试与漏洞挖掘工作。
|
||||
|
||||
> https://vulsrc.sjtu.edu.cn/
|
||||
|
||||
|
||||

|
||||
|
||||
常态化漏洞挖掘演习活动第二周的成果较第一周有所下降,第一周挖掘漏洞1053个,第二周为1388个,这样算起来
|
||||
第二周一共挖洞数量为335个。
|
||||
|
||||
本周多数高校还处在考试周,各位师傅除了积极备考还要准备放假回家,可能是影响挖洞数量的其中一个原因。更重要的原因是,随着大量简单漏洞被快速挖掘,后面提交的漏洞难度会越来越高,挖洞数量有所下降也很正常。
|
||||
|
||||
各位师傅放假后准备先好好休息几天,还是趁热打铁猛猛干一波?
|
||||
|
||||
|
||||
参赛队伍较上周没有改变,但是
|
||||
参赛人数增加了52人,说明本次演习活动还在被更多人关注,陆陆续续的加入到活动中来。也体现了活动宣传效果显著,不断吸引更多的师傅加入进来,持续提升影响力。
|
||||
|
||||

|
||||
|
||||
上图是本周的周榜,不知道各位师傅支持的队伍和选手在不在其中,对本周的排名有何看法?
|
||||
|
||||
再次提醒:
|
||||
实战演习要遵守法律法规和演习规则,在演习允许的范围内进行合法合规的渗透测试。拿不定主意的时候多跟演习指挥部确认,保护自己也是保护别人。
|
||||
|
||||
|
||||
演习过程中各高校师生仍可继续报名,报名方式见官网。
|
||||
|
||||
https://vulsrc.sjtu.edu.cn
|
||||
|
||||
实战演习既可以提升能力,也可以证明实力。机会难得,不容错过。
|
||||
|
||||

|
||||
|
||||
新的一周又开始了,同样的祝福送给各位师傅:
|
||||
|
||||
多喝热水少熬夜,小命要紧。
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user