mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
智能体时代 漏洞管理要跃迁到10.0版本、3月社区投稿活动 | 漏洞挖掘、嘶吼安全动态|360回应“安全龙虾”私钥泄露:已吊销证书,系发布失误微博Delta工业通信系统曝高危漏洞、春日活动开启 漏洞挖掘奖励翻倍!、
This commit is contained in:
 test committed
1 parent
9cd7b04ff4
commit
fa83bd3080
5 files changed
+359
-2
No files matched your search
@@ -19130,5 +19130,9 @@
|
||||
"https://mp.weixin.qq.com/s/Hiqkttfy6hNisWR8voF0Yg": "这类漏洞危害有点低,SRC 好像不收录!",
|
||||
"https://mp.weixin.qq.com/s/Jwvt-KVDm8cC3SDa_tL1rA": "【已复现】漏洞通告 | Langflow未授权远程代码执行漏洞(CVE-2026-33017)",
|
||||
"https://mp.weixin.qq.com/s/vTRrpbpdpLkib13WPK6IZA": "从被拒到 RCE:四个月后如何获得一个依赖混淆漏洞的奖励",
|
||||
"https://mp.weixin.qq.com/s/9Pjebqtix6HAp79clo1u_Q": "Omnissa apikeys 路径穿越漏洞(CVE-2025-25231)"
|
||||
"https://mp.weixin.qq.com/s/9Pjebqtix6HAp79clo1u_Q": "Omnissa apikeys 路径穿越漏洞(CVE-2025-25231)",
|
||||
"https://mp.weixin.qq.com/s/0UA3jnfhu7-9R1d9G_FK0w": "智能体时代 漏洞管理要跃迁到10.0版本",
|
||||
"https://mp.weixin.qq.com/s/A16aKRKSUd80TY2vbZrx_w": "3月社区投稿活动 | 漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s/I_-senG5fGP3Zlkw24L8OQ": "嘶吼安全动态|360回应“安全龙虾”私钥泄露:已吊销证书,系发布失误微博Delta工业通信系统曝高危漏洞",
|
||||
"https://mp.weixin.qq.com/s/2McUq9fy2yAjwhQmNR2nhQ": "春日活动开启 漏洞挖掘奖励翻倍!"
|
||||
}
|
||||
@@ -1,6 +1,6 @@
|
||||
# 3月社区投稿活动 | 漏洞挖掘
|
||||
zkaq-管理员
|
||||
zkaq-管理员 掌控安全EDU 2026-03-17 04:04
|
||||
zkaq-管理员 掌控安全EDU 2026-03-18 06:13
|
||||
|
||||
扫码领资料
|
||||
|
||||
|
||||
@@ -0,0 +1,77 @@
|
||||
# 嘶吼安全动态|360回应“安全龙虾”私钥泄露:已吊销证书,系发布失误微博Delta工业通信系统曝高危漏洞
|
||||
山卡拉
|
||||
山卡拉 嘶吼专业版 2026-03-18 06:00
|
||||
|
||||
|
||||
# 嘶吼安全动态
|
||||
|
||||
**【国内新闻】**
|
||||
|
||||
**360回应“安全龙虾”私钥泄露:已吊销证书,系发布失误微博**
|
||||
|
||||
摘要:360安全龙虾被曝安装包含明文SSL私钥,公司称系发布失误,已吊销证书并启动内部排查,用户不受影响。
|
||||
|
||||
原文链接:https://m.weibo.cn/detail/5277399274750553
|
||||
|
||||
**钉钉CEO:OpenClaw 15%技能可窃取密钥或部署木马**
|
||||
|
||||
摘要:OpenClaw默认配置脆弱,全球超27万实例暴露公网,其技能市场遭供应链污染,15%技能含恶意指令。
|
||||
|
||||
原文链接:http://m.toutiao.com/group/7618194018769453602/
|
||||
|
||||
**AI智能体或导致主机被接管风险**
|
||||
|
||||
摘要:高权限AI代理可能被攻击者控制,造成设备被远程操控、数据泄露及资源滥用。
|
||||
|
||||
原文链接:https://www.21jingji.com/article/20260317/herald/4c5b50882a87b14a3a54d8e2e2c5ad5a.html
|
||||
|
||||
**百亿私募发文封杀OpenClaw,严禁办公终端安装运行**
|
||||
|
||||
摘要:多家百亿私募通知禁止员工在办公及业务关联设备部署OpenClaw,防范数据泄露与系统接管风险。
|
||||
|
||||
原文链接:https://www.cls.cn/detail/2313871
|
||||
|
||||
**中央网信办上线涉企网络辟谣专区,严打AI投毒与抹黑竞争**
|
||||
|
||||
摘要:近日,辟谣平台开设涉企专区,重点治理AI大模型投毒、虚假口碑、恶意软文等黑产行为。
|
||||
|
||||
原文链接:https://m.toutiao.com/group/7617833104455942656/
|
||||
|
||||
【国外新闻】
|
||||
|
||||
**Intuitive Surgical披露遭网络钓鱼攻击**
|
||||
|
||||
摘要:攻击者通过钓鱼入侵内部系统,访问员工及客户数据,公司已启动应急响应。
|
||||
|
||||
原文链接:https://www.securityweek.com/robotic-surgery-giant-intuitive-discloses-cyberattack/
|
||||
|
||||
**AI安全大会:漏洞发现进入自动化时代**
|
||||
|
||||
摘要:专家指出LLM正被用于发现零日漏洞与恶意代码,AI攻防能力同步提升。
|
||||
|
||||
原文链接:https://securityboulevard.com/2026/03/unprompted-key-insights-from-the-ai-security-practitioners-conference-firetail-blog/
|
||||
|
||||
**Delta工业通信系统曝高危漏洞**
|
||||
|
||||
摘要:COMMGR存在缓冲区溢出漏洞(CVSS 9.8),可导致远程代码执行。
|
||||
|
||||
原文链接:https://www.tenable.com/security/research/tra-2026-18
|
||||
|
||||
**AI加速网络攻击:漏洞利用占40%**
|
||||
|
||||
摘要:IBM报告显示漏洞利用成为主要攻击入口,AI显著提升攻击速度。
|
||||
|
||||
原文链接:https://www.paubox.com/blog/44-surge-in-app-exploits-as-ai-accelerates-cyberattacks
|
||||
|
||||
**LeakNet勒索软件利用ClickFix攻击被黑网站,部署Deno内存加载器**
|
||||
|
||||
摘要:名为LeakNet的勒索软件攻击采用了ClickFix社交工程策略,通过被入侵的网站进行攻击,以此作为初始访问方式。ClickFix诱骗用户手动运行恶意命令来解决并不存在的错误,这与以往依赖窃取凭证等传统方式获取初始访问权限截然不同。
|
||||
|
||||
原文链接:https://www.wiu.edu/cybersecuritycenter/cybernews.php
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,108 @@
|
||||
# 春日活动开启 漏洞挖掘奖励翻倍!
|
||||
原创 JSRC
|
||||
JSRC 京东安全应急响应中心 2026-03-18 07:00
|
||||
|
||||
|
||||
|
||||
****
|
||||
**春暖万物新,挖洞正当时!**
|
||||
|
||||
**JSRC春季安全守卫活动上线**
|
||||
|
||||
**活动期间****高危/严重双倍积分奖励**
|
||||
|
||||
|
||||

|
||||
|
||||
**活动时间**
|
||||
|
||||
|
||||
3.18 15:00 ~ 4.3 23:59****
|
||||
|
||||
|
||||

|
||||
|
||||
**活动范围**
|
||||
|
||||
|
||||
一般业务、核心业务
|
||||
|
||||
|
||||

|
||||
|
||||
**活动奖励**
|
||||
|
||||
|
||||
**有效高危/严重**
|
||||
**双倍****积分奖励**
|
||||
|
||||
|
||||

|
||||
|
||||
**提交格式**
|
||||
|
||||
|
||||
漏洞标题添加【春日活动】
|
||||
|
||||
SRC活动选择【春日活动】
|
||||
|
||||
|
||||

|
||||
|
||||
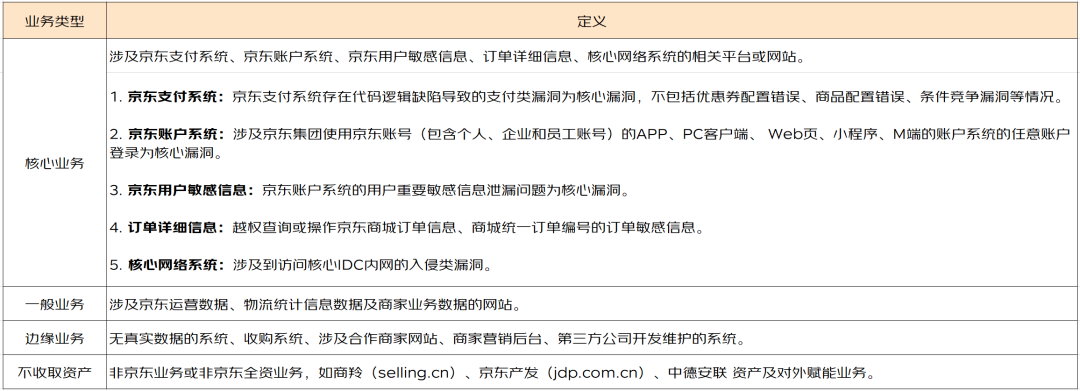
**业务划分参考**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**注意事项**
|
||||
|
||||
|
||||
1.当发现SSRF漏洞时,应使用京东安全官方提供的url进行测试👉🔗
|
||||
|
||||
(http://ssrf.jd.local/c3f3f53c12674acdc9855f47b85299f0.html)否则视为无效,且不予计分;
|
||||
|
||||
2. 当发现命令执行类漏洞时,应及时联系JSRC运营进行报备,经授权后才可继续测试,否则视为无效,且不予计分;
|
||||
|
||||
3. 当发现SQL注入类漏洞时,应采取手工注入,仅允许读取数据库名,禁止读取表内容,否则不予计分;
|
||||
|
||||
4. 测试使用的账号应说明账号来源,否则视为盗用账号,不予计分;
|
||||
|
||||
5. 请严格遵守测试规范,若有疑问可联系运营人员
|
||||
|
||||
|
||||

|
||||
|
||||
**风险操作**
|
||||
|
||||
|
||||
1. 测试时禁止使用扫描器或其他自动化工具,仅允许手工测试,若影响业务运行则封号处理;
|
||||
|
||||
2. 禁止对业务进行拒绝服务DOS,DDOS测试,包括:Syn Flood,cc,各类反射等;
|
||||
|
||||
3. 未经京东授权,禁止进行内网渗透测试,如:获取目标后利用目标进行内网扫描/探测,提权,植入后门/rootkit等行为;
|
||||
|
||||
4. 未经京东授权,禁止利用漏洞下载或保存业务代码,配置,如已保存应及时报备并删除;
|
||||
|
||||
5. 未经京东授权,禁止使用邮件钓鱼/社工等方式攻击内部员工。
|
||||
|
||||
|
||||
**测试规范完整版请戳👇**
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MjM5OTk2MTMxOQ==&mid=2727844251&idx=1&sn=6b2b657e9fa2ff85516477e470ae8d11&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
转发抽奖
|
||||
|
||||
关注公众号转发本文至朋友圈参与抽奖
|
||||
|
||||
中奖后凭借朋友圈截图公众号后台兑换奖励
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
@@ -0,0 +1,168 @@
|
||||
# 智能体时代 漏洞管理要跃迁到10.0版本
|
||||
数世咨询 2026-03-18 08:01
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247541849&idx=1&sn=9d3d83958fe3bad1ca644d8420ee7438&scene=21#wechat_redirect)
|
||||
|
||||
**本文关键看点:**
|
||||
|
||||
|
||||
|
||||
|
||||
**#****01**
|
||||
|
||||
在智能体时代,传统漏洞管理接近失效,应以持续遥测、上下文优先级和智能体修复为核心实现效率跃迁。
|
||||
|
||||
**#****02**
|
||||
|
||||
破局关键在于整合IT、云、物联网等多源遥测数据,映射资产关系并关联业务影响,实现基于真实风险的优先级排序。
|
||||
|
||||
**#****03**
|
||||
|
||||
将漏洞发现与修复流程解耦,破解安全运营的效率瓶颈与责任冲突。
|
||||
|
||||
▍以下正文内容由AI工具生成,可能存在语义偏差,请以原文为准。
|
||||
|
||||
✦
|
||||
|
||||
**以下为正文**
|
||||
|
||||
✦
|
||||
|
||||
|
||||
|
||||
2025 年 11 月,Anthropic 披露,一名威胁行为者已将 Claude 武器化,并发起了一场智能体网络攻击,该攻击在极少人为干预的情况下自主运行。这一人工智能(AI)以任何人类团队都无法企及的速度,完成了侦察、漏洞利用开发、凭据窃取、横向移动以及数据外泄。
|
||||
|
||||

|
||||
|
||||
漏洞管理并非已经消亡,但它正因“暴露面”的扩大而陷入困境。思科(Cisco)近期宣布 Kenna Security 停产(EOL)且无替代方案。这曾是业界广受推崇的解决方案,但如今暴露面管理(Exposure Management)的范式已经改变。
|
||||
|
||||
数十年来,业界一直依赖静态扫描,但这些“点对点”的时间戳列表很快就会过时。此外,CVE 评分的严重程度往往无法反映其对特定企业环境的实际影响。
|
||||
|
||||
在智能体时代,漏洞管理正在经历一场蜕变。这并非是从漏洞管理 1.0 到 2.0 的迭代,而是向“漏洞管理 10.0”的跨越:这是一种数量级上的差异。智能体时代漏洞管理的演进特征表现为:持续的遥测、上下文感知的优先级排序,以及智能体修复(Agentic Remediation)的终极目标。
|
||||
|
||||
**01**
|
||||
|
||||
**两种速度的较量**
|
||||
|
||||
智能体时代放大了传统漏洞管理的挑战(即静态且不完整的扫描),原因在于威胁参与者与防御者之间的不对称性。
|
||||
|
||||
威胁参与者正在利用具备持续、自主行动能力的智能体 AI。这些 AI 能够进行推理、规划、使用工具并执行多步任务以达成目标。智能体 AI 能够以计算的速度识别并利用漏洞。根据 OpenAI 的数据,预计 2026 年计算量将增长 3 倍。
|
||||
|
||||
与此同时,漏洞管理仍困于过去十年中耗时且易出错的手动任务:周期性扫描、可见性缺失以及通用的 CVE 严重性评分。
|
||||
|
||||
传统漏洞管理程序的结果往往是“一张清单,而非一个修复”。这些程序的衡量指标往往侧重于漏洞数量,而非修复时间(MTTR)或可证明的风险降低。
|
||||
|
||||
**02**
|
||||
|
||||
**工程生产力悖论**
|
||||
|
||||
威胁参与者与防御者之间的速度差距,在内部 DevOps 与 SecOps 之间也在不断扩大。AI 辅助开发已将编程从“语法编写”转向“设计简报”。像 Cursor 这样的工具现在每天生成近 10 亿行被采纳的代码。
|
||||
|
||||
这种新动态让人想起了“生产力 vs 安全性”的老调重弹。许多网络安全专业人士将“氛围编程”(Vibe Coding)视为“漏洞即服务”(Vulnerability-as-a-Service)。例如,为 OpenClaw 智能体开发的氛围编程社交网络 Moltbook,暴露了 150 万个 API。
|
||||
|
||||
安全缺口是巨大的。根据 SonarSource 的《代码状态调查报告》,96% 的开发人员并不完全信任 AI 生成的代码,但只有 48% 的人在将其提交到生产环境前进行了验证。Armis 2025 年第三季度的报告显示,AI 生成的代码正在大规模嵌入硬编码密钥、错误配置的通信协议以及存在漏洞的软件库。
|
||||
|
||||
2026 年 AI 普及的速度意味着这些指标可能很快就会像静态漏洞扫描一样过时,但趋势是明确的:氛围编程产生漏洞的速度超过了人类团队审计漏洞的速度。
|
||||
|
||||
如果说“氛围运维”(VibeOps)是一辆新车,那么传统的漏洞管理就像是一辆马车。
|
||||
|
||||
**03**
|
||||
|
||||
**韧性是过程,而非完美**
|
||||
|
||||
网络安全团队必须每天践行韧性,以便在关键时刻做好准备。
|
||||
|
||||
前行的道路需要构建安全运营知识图谱,摄取来自 IT、OT、IoT、云、身份和应用层的遥测数据。
|
||||
|
||||
这种“安全数据织网”(Security Data Fabric)映射了资产之间的关系,将漏洞利用的可能性与业务影响相关联,并考虑了现有的缓解或补偿性控制措施。这种上下文环境使得企业能够优先修复业务关键风险,而非依赖通用的严重性定义。
|
||||
|
||||
如果组织能够实现这种持续、全面且上下文化的可见性,他们就踏上了通往“漏洞管理 10.0”的征程。
|
||||
|
||||
最终的目标是智能体修复,但安全运营团队对此持怀疑态度是可以理解的。毕竟,难道不正是 AI 智能体制造了这些混乱吗?为了消除这些疑虑,智能体修复应当分阶段采用。
|
||||
|
||||
**第一阶段:**
|
||||
智能体将发现漏洞、识别正确的修复方案并开启变更管理工单。关键在于,人类仍处于决策环路中(Human in the loop)。继续用马车作比喻,第一阶段就像是开启汽车的自动驾驶:驾驶员依然保持控制权。
|
||||
|
||||
采用智能体修复的主要障碍是信任,而信任是通过在人类监督下展现出的可靠性逐步建立的。
|
||||
|
||||
**第二阶段:**
|
||||
智能体将开始在确定性的、无歧义的场景中直接采取行动。例如,如果开发人员将硬编码密钥提交到公共仓库,或云存储桶被错误配置为允许公共访问,这些问题可能会被自动修复。这些属于“已知恶意”情况,不采取行动的风险是即时且明确的。
|
||||
|
||||
**04**
|
||||
|
||||
**更好的结果**
|
||||
|
||||
我们正在见证 AI 赋能的持久性威胁的出现——从 APT 演变为“AiPT”。国家级网络攻击变得比以往任何时候都更加强大,而准入门槛却从未如此之低。我将在 RSAC 2026 主旨演讲“AI vs. AI:如何比攻击者重塑进攻更快地重塑防御”中进一步讨论这一点。
|
||||
|
||||
向智能体时代漏洞管理的转型必须改变我们衡量成功的方式。如果我们想要衡量平均修复时间(MTTR)和可验证的风险降低,就必须将“发现”与“修复”解耦。如今,同一支团队和工作流同时处理发现和修复,从而制造了瓶颈。
|
||||
|
||||
安全团队需要利用能够消除这些瓶颈的解决方案,通过减少扫描次数和持续时间来提高效率,进而降低对网络的影响。
|
||||
|
||||
“漏洞管理 10.0”的承诺在于,智能体系统可以持续净化网络、解决“已知恶意”问题、强制执行配置基准、轮换暴露的凭据等。人类专家则可以专注于需要人类判断的工作:迁移计划、复杂的架构挑战以及战略风险决策。
|
||||
|
||||
威胁参与者已经实现了向“机器速度”攻击的跃迁。那些能够以适当的人类监督匹配这一速度的防御者,将定义智能体时代的韧性。
|
||||
|
||||
* 本文为泽钧编译,原文地址:
|
||||
https://www.securityweek.com/how-to-10x-your-vulnerability-management-program-in-the-agentic-era/
|
||||
|
||||
注:图片均来源于网络,无法联系到版权持有者。如有侵权,请与后台联系,做删除处理。
|
||||
|
||||
— 【 THE END 】—
|
||||
|
||||
🎉 大家期盼很久的#
|
||||
**数字安全交流群**
|
||||
来了!快来加入我们的粉丝群吧!
|
||||
|
||||
🎁**多种报告,产业趋势、技术趋势**
|
||||
|
||||
这里汇聚了行业内的精英,共同探讨最新产业趋势、技术趋势等热门话题。我们还有准备了专属福利,只为回馈最忠实的您!
|
||||
|
||||
👉
|
||||
扫码立即加入,精彩不容错过!
|
||||
|
||||

|
||||
|
||||
😄
|
||||
嘻嘻,我们群里见!
|
||||
|
||||
更多推荐
|
||||
****
|
||||
|
||||
|
||||

|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247539099&idx=1&sn=8820d80fdc92ac1f321b5e0a3ff0653e&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247539436&idx=1&sn=676908ed11008cd016b253d1d8e6ba8a&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247540181&idx=1&sn=e0cd678638b098f969f257b408062b91&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247540845&idx=1&sn=ec923893881e69010ad830ec852b0abb&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247539573&idx=1&sn=a721e2933ad640a3a4b3c72f74d76685&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247514185&idx=1&sn=8015c07a68a5e2b6074efd2c77f20085&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247539380&idx=1&sn=da5e8afa28247b4212a544750ece924d&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247514336&idx=1&sn=e69b1126e86ab2c59c8ca8e315637031&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247530968&idx=1&sn=3d712e23b322ad37cee46d27adb08ed0&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247538943&idx=1&sn=7f95d33eb069aab1cba23c41d68c9759&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247515942&idx=1&sn=bc9ba104b8eb1c0e914d90c8c9a34542&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247532302&idx=1&sn=2c6afc5d39c89c86f79020099ea44baa&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247512372&idx=1&sn=5d06a830f00953a0ab75157fc023ae56&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247538487&idx=1&sn=c4a1ad3501ff0eea9eeb56f514f6e445&scene=21#wechat_redirect)
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247542139&idx=1&sn=9e1ab0f25bc9d4e0fa86c8632dacb722&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247537068&idx=1&sn=3a3e7c08d93638c1a6018c7862b13bcd&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247538269&idx=1&sn=848c657fc234aff8840d16d3f06b34ea&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user