mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
【漏洞通告】Progress ShareFile 远程代码执行漏洞(CVE-2026-2701)、谷歌不再接受AI提交的漏洞检测报告、能信安:漏洞通告、WordPress Ditty SSRF漏洞(CVE-2025-8085)、【1 day 在野】WordPressMailMint-CVE-2026-2025-信息泄露 附Payload、【漏洞通告】CUPS 本地令牌泄露漏洞(CVE-2026-34990)、Mythos之后:漏洞挖掘从“找问题”走向“证明漏洞”、Progress ShareFile曝新漏洞 可组合实现未认证远程代码执行、安全热点周报:Fortinet 发布紧急补丁修复 FortiClient 零日漏洞、【安全警示】Claude Mythos隐藏能力曝光:AI发现零日漏洞的震撼一周、Citrix NetScaler 正在积极排查 CVE-2026-3055 (CVSS 9.3) 内存过度读取漏洞、你的WinRAR还在“裸奔”?——近三年高危漏洞大盘点、
This commit is contained in:
 test committed
1 parent
69aaa91c18
commit
fb7739b5ee
13 files changed
+1630
-1
No files matched your search
@@ -19754,5 +19754,17 @@
|
||||
"https://mp.weixin.qq.com/s/nJ6h_nPP-l5nXgEwBrj9fw": "【红队】一个检测VUE站点未授权漏洞",
|
||||
"https://mp.weixin.qq.com/s/sdlwUKIUPIcTGcJSugt7Zg": "紧急预警!Apache ActiveMQ 爆出高危 RCE 漏洞 (CVE-2026-34197)",
|
||||
"https://mp.weixin.qq.com/s/I9hb-4ejEMl8c4QTSvKW8g": "注意!中间件IIS是这个版本存在该漏洞",
|
||||
"https://mp.weixin.qq.com/s/oLwkMWuYEnsLFUVcveUSLw": "【登录背后的秘密-第五章第三节】一次真实的赏金狩猎:利用验证码生成与校验分离的漏洞拿下账户"
|
||||
"https://mp.weixin.qq.com/s/oLwkMWuYEnsLFUVcveUSLw": "【登录背后的秘密-第五章第三节】一次真实的赏金狩猎:利用验证码生成与校验分离的漏洞拿下账户",
|
||||
"https://mp.weixin.qq.com/s/yn04i5qZJ89mv_9cOkKE4A": "【漏洞通告】Progress ShareFile 远程代码执行漏洞(CVE-2026-2701)",
|
||||
"https://mp.weixin.qq.com/s/-UG8NexckrCs2BFWKx2cTA": "谷歌不再接受AI提交的漏洞检测报告",
|
||||
"https://mp.weixin.qq.com/s/FJSroX2VyFFxKZ9buhoIBA": "能信安:漏洞通告",
|
||||
"https://mp.weixin.qq.com/s/u2NKG4ZYQM4PUqbu1l2ggA": "WordPress Ditty SSRF漏洞(CVE-2025-8085)",
|
||||
"https://mp.weixin.qq.com/s/tfpLEQDTNvUpr6_nClMytw": "【1 day 在野】WordPressMailMint-CVE-2026-2025-信息泄露 附Payload",
|
||||
"https://mp.weixin.qq.com/s/DedNUBMF2z5NGP89tBS4zw": "【漏洞通告】CUPS 本地令牌泄露漏洞(CVE-2026-34990)",
|
||||
"https://mp.weixin.qq.com/s/u25arhv1_QbP_UVmPmoCFg": "Mythos之后:漏洞挖掘从“找问题”走向“证明漏洞”",
|
||||
"https://mp.weixin.qq.com/s/dTs9aDDuU1DHwNmQ5j19nA": "Progress ShareFile曝新漏洞 可组合实现未认证远程代码执行",
|
||||
"https://mp.weixin.qq.com/s/hDpqHjKnUj4iABQ6OeIs9A": "安全热点周报:Fortinet 发布紧急补丁修复 FortiClient 零日漏洞",
|
||||
"https://mp.weixin.qq.com/s/hj9rI8bmcojZ-Pgbt--axQ": "【安全警示】Claude Mythos隐藏能力曝光:AI发现零日漏洞的震撼一周",
|
||||
"https://mp.weixin.qq.com/s/F33ZNryCujq3IXzEguwGQQ": "Citrix NetScaler 正在积极排查 CVE-2026-3055 (CVSS 9.3) 内存过度读取漏洞",
|
||||
"https://mp.weixin.qq.com/s/YdumXnNsmZqwOgIQ2BmfaQ": "你的WinRAR还在“裸奔”?——近三年高危漏洞大盘点"
|
||||
}
|
||||
@@ -0,0 +1,31 @@
|
||||
# Citrix NetScaler 正在积极排查 CVE-2026-3055 (CVSS 9.3) 内存过度读取漏洞
|
||||
TtTeam 2026-04-10 05:28
|
||||
|
||||
|
||||
|
||||
该漏洞CVE-2026-3055(CVSS 评分:9.3)指的是输入验证不足导致内存过度读取的情况,攻击者可以利用此漏洞泄露潜在的敏感信息。
|
||||
|
||||
“我们目前观察到针对 NetScaler ADC/Gateway 的身份验证方法指纹识别活动,”Defused Cyber 在 X 上发帖称。“攻击者正在探测 /cgi/GetAuthMethods,以枚举我们 Citrix 蜜罐中已启用的身份验证流程。”
|
||||
|
||||
这很可能是威胁行为者试图确定 NetScaler ADC 和 NetScaler Gateway 是否确实配置为 SAML IDP 的一种尝试。
|
||||
|
||||
watchTowr 也发出了类似的警告,称其蜜罐网络中已检测到针对 NetScaler 实例的主动侦察,这意味着随时可能发生实际攻击。
|
||||
|
||||
该公司表示:“运行受影响的 Citrix NetScaler 版本且配置也受影响的组织需要立即停止使用该工具并打补丁。一旦攻击者的侦察工作转向主动攻击,应对漏洞的窗口期将不复存在。”
|
||||
|
||||
该漏洞影响 NetScaler ADC 和 NetScaler Gateway 版本 14.1-60.58 之前的版本、14.1 版本 14.1-66.59 之前的版本以及 13.1 版本 13.1-62.23 之前的版本,以及 NetScaler ADC 13.1-FIPS 和 13.1-NDcPP 版本 13.1-37.262 之前的版本。
|
||||
|
||||
该漏洞已被攻击者积极利用,Defused Cyber 指出,“攻击者向 /saml/login 发送精心构造的 SAMLRequest 有效载荷,省略 AssertionConsumerServiceURL 字段,从而触发设备通过 NSC_TASS cookie 泄露内存内容。” 据 watchTowr 称,截至 2026 年 3 月 27 日,利用该漏洞的攻击均来自已知的攻击者 IP 地址。
|
||||
|
||||
watchTowr 上周发布的一份分析报告指出,该漏洞可被利用,在向“/saml/login”端点发送请求时,通过 NSC_TASS 函数返回内存中先前请求遗留的敏感数据。当向已打补丁的实例发送相同的请求时,响应为:“解析提供的断言失败;请联系您的管理员。”
|
||||
|
||||
进一步调查显示,CVE-2026-3055 指的并非单一的内存读取漏洞,而是影响以下端点的多个不同漏洞 -
|
||||
|
||||
```
|
||||
/saml/login
|
||||
/wsfed/passive?wctx
|
||||
```
|
||||
|
||||
|
||||
要利用此漏洞,HTTP 请求中需要存在一个名为“wctx”的查询字符串参数,但该参数没有任何值,并且缺少“="”符号。
|
||||
|
||||
@@ -0,0 +1,503 @@
|
||||
# Mythos之后:漏洞挖掘从“找问题”走向“证明漏洞”
|
||||
原创 做安全的小明同学
|
||||
做安全的小明同学 大山子雪人 2026-04-10 04:06
|
||||
|
||||
|
||||
|
||||
# Mythos之后:漏洞挖掘从“找问题”走向“证明漏洞”
|
||||
## 1. 背景与目标
|
||||
|
||||
|
||||
Claude Mythos Preview[1]新型的通用大模型的出现,无疑是对计算机安全领域的一枚重磅炸弹。Anthropic 明确表示:这是一个“安全领域的分水岭时刻(watershed moment)
|
||||
”
|
||||
> 模型已经可以:
|
||||
> • 发现漏洞• 利用漏洞• 自动生成 exploit并且这些能力:• 远超以往模型• 接近甚至超过顶级人类安全研究员
|
||||
|
||||
|
||||
不是让一个大模型直接“判断有没有漏洞”,而是让多个 Agent 围绕“证据、假设、验证、闭环”持续推进,直到得到可复现、可解释、可报告的漏洞结果。
|
||||
|
||||
结合Claude Mythos Preview的核心思想,打算对当前的漏洞挖掘多agent系统先做一次架构上的升级。
|
||||
|
||||
当前在用的基于openclaw的多Agent漏洞挖掘框架已经具备较完整的能力:
|
||||
- • 以 vulnerability-researcher
|
||||
(百晓生)为中心控制器
|
||||
|
||||
- • 以 sync_state.py
|
||||
/ session_manager.py
|
||||
/ states/
|
||||
为状态驱动底座
|
||||
|
||||
- • 以 experience_store.py
|
||||
/ knowledge/
|
||||
/ skills/experience-learning
|
||||
为经验层
|
||||
|
||||
- • 以 reverse-engineer
|
||||
、attack-surface-researcher
|
||||
、diff-expert
|
||||
、kernel-researcher
|
||||
、binder-hal-analyst
|
||||
、reachability-scorer
|
||||
等为专家执行层
|
||||
|
||||
下一阶段的关键,不再是继续增强单个 Agent 的局部能力,而是把整套系统升级为:
|
||||
1. 1. **可规模化搜索**
|
||||
:能同时覆盖更多入口、更多模块、更多 ROM / App / Patch 变体
|
||||
|
||||
1. 2. **可验证收敛**
|
||||
:能把“可疑点”逐层升级为“可达”“可复现”“可定级”的高质量结果
|
||||
|
||||
1. 3. **可优先级排序**
|
||||
:先把算力投入最可能出高价值漏洞的目标,而不是平均扫描
|
||||
|
||||
1. 4. **可评测迭代**
|
||||
:有稳定 benchmark、成本模型、命中率指标,能持续优化 scaffold
|
||||
|
||||
1. 5. **可知识闭环**
|
||||
:从发现、验证、误报、失败路径中持续提炼出下一轮搜索优势
|
||||
|
||||
因此,Android 漏洞挖掘 2.0 的目标是:
|
||||
|
||||
从“多专家协作的研究平台”演进为“面向 Android 系统与 App 漏洞挖掘的可并行、可验证、可评测的研究流水线”。
|
||||
## 2. 2.0 的核心设计思想
|
||||
### 2.1 从“对话型协作”转向“流水线型协作”
|
||||
|
||||
2.0 不应依赖长对话记忆推动任务,而应依赖结构化状态和标准化产物驱动。
|
||||
|
||||
每个子 Agent 的输出都应收敛为以下几类结构化对象:
|
||||
- • candidate
|
||||
|
||||
- • entrypoint
|
||||
|
||||
- • constraint
|
||||
|
||||
- • evidence
|
||||
|
||||
- • validation_result
|
||||
|
||||
- • severity_assessment
|
||||
|
||||
- • knowledge_artifact
|
||||
|
||||
这样百晓生做的不是“理解每句话”,而是“消费状态变化并决定下一步”。当前虽然具备state的能力,但是不够完善。如在之前文章中介绍的
|
||||
|
||||
[从流程到编排:Agent 系统的下一代设计范式](https://mp.weixin.qq.com/s?__biz=Mzg2MDc0NTIxOQ==&mid=2247484951&idx=1&sn=e212d5c8afca4916f1b7152a997f0716&scene=21#wechat_redirect)
|
||||
|
||||
### 2.2 从“平均扫描”转向“先排序再深挖”
|
||||
|
||||
虽然现在大模型能够对批量扫描结果有一个初步的排序和优先级建议。但是更倾向于大模型的“经验”,而非根据“事实”的打分结果。
|
||||
|
||||

|
||||
|
||||
需要完全依赖使用者的经验来做出决策。
|
||||
|
||||
因此 2.0 必须把“候选目标评分”前移,在真正深挖前完成:
|
||||
- • 文件 / 类 / Service / Binder 接口评分
|
||||
|
||||
- • 入口面优先级排序
|
||||
|
||||
- • 变体候选热度排序
|
||||
|
||||
- • 动态验证投入价值判断
|
||||
|
||||
### 2.3 从“找到可疑点”转向“逐层升级证据”
|
||||
|
||||
候选问题必须经过固定的升级流程:
|
||||
1. 1. 静态可疑(suspicious)
|
||||
|
||||
1. 2. 攻击者可达(reachable)
|
||||
|
||||
1. 3. 运行时可复现(reproducible)
|
||||
|
||||
1. 4. 具有安全影响(impactful)
|
||||
|
||||
1. 5. 可高质量报告(reportable)
|
||||
|
||||
如果不能升级,就要明确卡在哪一层,而不是把所有候选都丢给人工。
|
||||
### 2.4 从“成功经验库”转向“研究记忆系统”
|
||||
|
||||
知识库不能只存成功案例,也必须存:
|
||||
- • 常见误报模式
|
||||
|
||||
- • 不可达路径模式
|
||||
|
||||
- • 哪类验证方法成本高但收益低
|
||||
|
||||
- • 哪类 patch / bulletin / ROM 分支最容易出现 drift
|
||||
|
||||
- • 哪类 native / Binder / URI / WebView 模式命中率更高
|
||||
|
||||
这会直接影响后续评分器与委派策略。
|
||||
## 3. 当前多agent系统的已有能力和缺点
|
||||
### 3.1 已有能力
|
||||
- • **领域化 Agent 已成型**
|
||||
:逆向、攻击面、Patch Diff、Kernel、Binder/HAL、Reachability、PoC、数据采集均已有对应角色
|
||||
|
||||
- • **状态驱动已有基础**
|
||||
:sync_state.py
|
||||
、states/
|
||||
、pending_events.json
|
||||
已能承载 run 级状态推进
|
||||
|
||||
- • **经验沉淀已有基础设施**
|
||||
:知识库存储、索引、检索和规则生成功能已经存在
|
||||
|
||||
- • **Android 执行工具链完善**
|
||||
:JEB、IDA、Frida、ADB、ROM unpack、动态采集等工具已接入
|
||||
|
||||
- • **研究方法偏证据驱动**
|
||||
:AGENTS.md
|
||||
中已明确要求 entry-first、follow-the-fallback、boolean polarity verification 等审计纪律
|
||||
|
||||
### 3.2 主要缺口
|
||||
|
||||
最值得补的不是更多工具,而是更强的“中层控制逻辑”:
|
||||
- • 缺少统一的 **目标评分器**
|
||||
|
||||
- • 缺少统一的 **候选升级状态机**
|
||||
|
||||
- • 缺少独立的 **严重性/真实性确认环节**
|
||||
|
||||
- • 缺少面向 Android 的 **长期 benchmark 与成本度量**
|
||||
|
||||
- • 缺少“补丁 -> 变体 -> 可达性 -> 验证”的标准流水线编排
|
||||
|
||||
- • 缺少对失败路径和误报路径的系统化积累
|
||||
|
||||
## 4. 2.0 目标架构
|
||||
|
||||
2.0 的系统主流程固定为 7 个阶段:
|
||||
1. 1. **Surface Enumeration**
|
||||
:攻击面盘点
|
||||
|
||||
1. 2. **Target Ranking**
|
||||
:目标评分与排序
|
||||
|
||||
1. 3. **Hypothesis Generation**
|
||||
:漏洞假设生成
|
||||
|
||||
1. 4. **Reachability & Policy Check**
|
||||
:可达性与权限/SELinux 边界判断
|
||||
|
||||
1. 5. **Runtime Validation**
|
||||
:动态验证与复现
|
||||
|
||||
1. 6. **Impact & Severity Review**
|
||||
:影响与严重性确认
|
||||
|
||||
1. 7. **Distillation & Rule Export**
|
||||
:经验蒸馏与规则产出
|
||||
|
||||
可用如下状态推进图描述:
|
||||
```
|
||||
```
|
||||
|
||||
这个流程的关键在于:
|
||||
- • 前期大范围并行
|
||||
|
||||
- • 后期小范围深挖
|
||||
|
||||
- • 每一层都能淘汰低价值候选
|
||||
|
||||
- • 每一层的结果都能反哺评分器和经验库
|
||||
|
||||
## 5. Agent 体系的 2.0 增量设计
|
||||
|
||||
原则:**优先复用现有 Agent,只新增少量“中层控制型 Agent”。**
|
||||
### 5.1 保持现有核心 Agent 不变
|
||||
|
||||
以下 Agent 继续作为 2.0 主干:
|
||||
- • 百晓生:总控编排
|
||||
|
||||
- • 摘星手:攻击面盘点
|
||||
|
||||
- • 洗髓经:静态逆向 / 代码理解
|
||||
|
||||
- • 无情剑:Patch Diff / 变体入口
|
||||
|
||||
- • 扫雷僧:Kernel 研究
|
||||
|
||||
- • 天机枢:Binder / HAL 分析
|
||||
|
||||
- • 铁算盘:可达性评分
|
||||
|
||||
- • 顺风耳:运行时证据采集
|
||||
|
||||
- • 神机笔:验证输入、测试载荷、最小复现实验设计
|
||||
|
||||
- • 天算书生:知识蒸馏与经验检索
|
||||
|
||||
### 5.2 新增 Agent A:Target Prioritizer(司南台)
|
||||
#### 5.2.1 职责
|
||||
|
||||
在深挖之前,把目标对象按“值得投入程度”排序。
|
||||
#### 5.2.2 输入
|
||||
- • attack surface inventory
|
||||
|
||||
- • 历史经验命中
|
||||
|
||||
- • patch diff 信息
|
||||
|
||||
- • 权限 / SELinux 边界信息
|
||||
|
||||
- • 入口类型、解析复杂度、native 接触情况
|
||||
|
||||
#### 5.2.3 输出
|
||||
- • target_score
|
||||
|
||||
- • priority_reason
|
||||
|
||||
- • recommended_next_agent
|
||||
|
||||
- • estimated_validation_cost
|
||||
|
||||
#### 5.2.4 推荐评分维度
|
||||
- • 外部输入可控度
|
||||
|
||||
- • 权限边界穿越可能性
|
||||
|
||||
- • 解析器复杂度
|
||||
|
||||
- • native / JNI / Parcel 接触度
|
||||
|
||||
- • 历史漏洞模式命中
|
||||
|
||||
- • patch drift 风险
|
||||
|
||||
- • 运行时验证成本
|
||||
|
||||
### 5.3 新增 Agent B:Finding Reviewer(大理寺)
|
||||
#### 5.3.1 职责
|
||||
|
||||
作为独立复核者,只回答两个问题:
|
||||
1. 1. 这个问题是否真实?
|
||||
|
||||
1. 2. 这个问题是否值得继续投入?
|
||||
|
||||
#### 5.3.2 作用
|
||||
|
||||
避免系统因为“最初发现者的叙事惯性”而不断加码错误假设。
|
||||
#### 5.3.3 输入
|
||||
- • 结构化 evidence
|
||||
|
||||
- • 可达性结果
|
||||
|
||||
- • 运行时日志 / trace / crash
|
||||
|
||||
- • 对照路径 / fallback 路径
|
||||
|
||||
#### 5.3.4 输出
|
||||
- • review_status
|
||||
: confirmed / inconclusive / rejected
|
||||
|
||||
- • severity_band
|
||||
: low / medium / high / critical
|
||||
|
||||
- • missing_evidence
|
||||
|
||||
- • review_notes
|
||||
|
||||
### 5.4 新增 Agent C:Benchmark Curator(演武堂)
|
||||
#### 5.4.1 职责
|
||||
|
||||
维护一套稳定的Android漏洞研究benchmark:
|
||||
- • 公开 CVE 回归集
|
||||
|
||||
- • 已修补 AOSP patch 集
|
||||
|
||||
- • 厂商系统 app 历史案例集
|
||||
|
||||
- • 明确不可达的假阳性集
|
||||
|
||||
- • 常见逻辑漏洞模式集
|
||||
|
||||
#### 5.4.2 输出
|
||||
- • benchmark_runs
|
||||
|
||||
- • precision/recall proxy
|
||||
|
||||
- • avg_cost_per_confirmed_finding
|
||||
|
||||
- • false_positive_clusters
|
||||
|
||||
### 5.5 新增 Agent D:Patch Drift 巡检员(补天匠)
|
||||
#### 5.5.1 职责
|
||||
|
||||
把 bulletin/upstream patch 转成 Android 生态下的变体挖掘任务:
|
||||
- • AOSP 主干与 release branch 差异
|
||||
|
||||
- • GKI / vendor kernel 差异
|
||||
|
||||
- • framework patch 是否同步到 priv-app / vendor service
|
||||
|
||||
- • 安全修复是否只修了主路径而未修 fallback 路径
|
||||
|
||||
#### 5.5.2 输出
|
||||
- • drift_targets
|
||||
|
||||
- • variant_candidates
|
||||
|
||||
- • unpatched_branches
|
||||
|
||||
- • half_patched_patterns
|
||||
|
||||
## 6. 2.0的状态模型升级
|
||||
|
||||
当前 working_state
|
||||
从“任务快照”升级为“研究对象图谱”。
|
||||
### 6.1 顶层 state 字段
|
||||
```
|
||||
{ "goal":{},"task":{},"target_inventory":[],"scored_targets":[],"candidates":[],"validation_queue":[],"findings":[],"knowledge_feedback":[],"metrics":{}}
|
||||
```
|
||||
### 6.2 candidate 结构
|
||||
```
|
||||
{ "candidate_id":"cand_001","target":{ "module":"system_server", "component":"SomeService", "entry_type":"binder"},"hypothesis":{ "class":"permission_bypass", "summary":"permission check may be skipped on fallback path"},"stage":"suspicious","confidence":0.46,"attacker_model":{ "actor":"third_party_app", "required_capability":["send_binder_transaction"]},"guards":[],"constraints":[],"evidence":[],"assigned_agents":[],"next_actions":[]}
|
||||
```
|
||||
### 6.3 验证阶段
|
||||
|
||||
每个 candidate 固定使用如下阶段:
|
||||
- • suspicious
|
||||
|
||||
- • reachable
|
||||
|
||||
- • reproduced
|
||||
|
||||
- • impact_assessed
|
||||
|
||||
- • reportable
|
||||
|
||||
- • rejected
|
||||
|
||||
- • parked
|
||||
|
||||
其中:
|
||||
- • parked
|
||||
表示证据不足但值得保留
|
||||
|
||||
- • rejected
|
||||
表示已有足够证据证明路径不成立
|
||||
|
||||
### 6.4 evidence 对象建议标准化
|
||||
|
||||
每条关键证据都应可回溯:
|
||||
```
|
||||
{ "type":"code_trace","source":"reverse-engineer","artifact":"frameworks/base/.../FooService.java","claim":"fallback path omits permission enforcement","confidence":0.72,"supports":["cand_001"],"contradicts":[]}
|
||||
```
|
||||
|
||||
这会显著提升后续 Reviewer 的复核效率。
|
||||
## 7. 目标评分器设计
|
||||
|
||||
目标评分器是 2.0 的第一个关键增量。
|
||||
### 7.1 评分目标
|
||||
|
||||
评分器的目标不是“判断有没有漏洞”,而是“判断是否值得优先投入”。
|
||||
### 7.2 建议评分公式
|
||||
|
||||
可用线性加权模型起步:
|
||||
|
||||
|
||||
其中:
|
||||
- •
|
||||
|
||||
: External controllability,外部输入可控度
|
||||
|
||||
- •
|
||||
|
||||
: Privilege boundary value,权限边界价值
|
||||
|
||||
- •
|
||||
|
||||
: Complexity,解析/状态机复杂度
|
||||
|
||||
- •
|
||||
|
||||
: Native/JNI/Binder/Parcel 接触度
|
||||
|
||||
- •
|
||||
|
||||
: Historical hit rate,历史模式命中率
|
||||
|
||||
- •
|
||||
|
||||
: Drift likelihood,补丁漂移概率
|
||||
|
||||
- •
|
||||
|
||||
: Validation cost,验证成本
|
||||
|
||||
### 7.3 Android 特有加分项
|
||||
|
||||
如下对象建议默认额外加权:
|
||||
- • Binder transaction handler
|
||||
|
||||
- • exported privileged component
|
||||
|
||||
- • Intent.parseUri()
|
||||
/ deep link router / URI dispatcher
|
||||
|
||||
- • WebView + JSBridge + custom scheme 组合
|
||||
|
||||
- • Provider call()
|
||||
/ 文件导入 / Bundle 注入路径
|
||||
|
||||
- • JNI 桥接到 native parser / codec / media / image 路径
|
||||
|
||||
- • system_server 中带 userId
|
||||
/ packageName
|
||||
/ token
|
||||
/ PendingIntent
|
||||
的跨进程逻辑
|
||||
|
||||
### 7.4 Android 特有降权项
|
||||
|
||||
如下对象建议默认降权:
|
||||
- • 完全内部调用且无外部输入链路
|
||||
|
||||
- • 明确受 SELinux + signature permission 双重硬阻挡
|
||||
|
||||
- • 已被历史经验判定为高误报模式
|
||||
|
||||
- • 动态验证成本极高且缺乏利用价值
|
||||
|
||||
## 8. 验证闭环设计
|
||||
|
||||
验证环节建议从“需要时再想办法验证”升级为标准流程。
|
||||
### 8.1 四层验证模型
|
||||
#### Level 1:Static Suspicion
|
||||
- • 代码路径存在潜在问题
|
||||
|
||||
- • 尚未确认攻击者是否可达
|
||||
|
||||
#### Level 2:Reachability Confirmed
|
||||
- • 攻击者模型成立
|
||||
|
||||
- • 权限 / SELinux / protectedBroadcast / caller identity 约束已核对
|
||||
|
||||
#### Level 3:Runtime Reproduced
|
||||
- • 通过 log / trace / state change / UI / crash 观察到实际效果
|
||||
|
||||
#### Level 4:Security Impact Confirmed
|
||||
- • 明确构成提权、越权访问、敏感数据泄露、身份伪造、策略绕过、DoS 等安全影响
|
||||
|
||||
### 8.2 验证产物
|
||||
|
||||
每个高价值 finding 至少应产出:
|
||||
- • 最小触发输入
|
||||
|
||||
- • 关键代码路径
|
||||
|
||||
- • 攻击者能力模型
|
||||
|
||||
- • 运行时证据
|
||||
|
||||
- • 安全影响说明
|
||||
|
||||
- • 为什么不是误报
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[1]https://red.anthropic.com/2026/mythos-preview/
|
||||
|
||||
@@ -0,0 +1,45 @@
|
||||
# Progress ShareFile曝新漏洞 可组合实现未认证远程代码执行
|
||||
胡金鱼
|
||||
胡金鱼 嘶吼专业版 2026-04-10 06:02
|
||||
|
||||
|
||||
|
||||
安全研究人员最新发现,企业级安全文件传输解决方案 Progress ShareFile 存在两处漏洞,攻击者可将其组合利用,在无需身份认证的情况下从受影响环境中窃取文件。Progress ShareFile 是一款文档共享与协作产品,广泛应用于大中型企业。
|
||||
|
||||
此类文件传输平台历来是勒索软件团伙的重点攻击目标,此前 Clop 勒索组织就曾利用 Accellion FTA、SolarWinds Serv-U、Gladinet CentreStack、GoAnywhere MFT、MOVEit Transfer、Cleo 等产品中的漏洞实施大规模数据窃取攻击。
|
||||
|
||||
watchTowr 的研究人员在 Progress ShareFile 5.x 分支的 Storage Zones Controller(SZC,存储区域控制器)组件中,发现了一处认证绕过漏洞(CVE-2026-2699)和一处远程代码执行漏洞(CVE-2026-2701)。
|
||||
|
||||
存储区域控制器(SZC)允许用户将数据存储在自有基础设施(本地或第三方云)或 Progress 官方系统中,从而让客户对数据拥有更强的控制权。
|
||||
|
||||
在 watchTowr 完成负责任漏洞披露后,Progress 已发布 ShareFile 5.12.4 版本,修复了上述问题。
|
||||
# 攻击原理
|
||||
|
||||
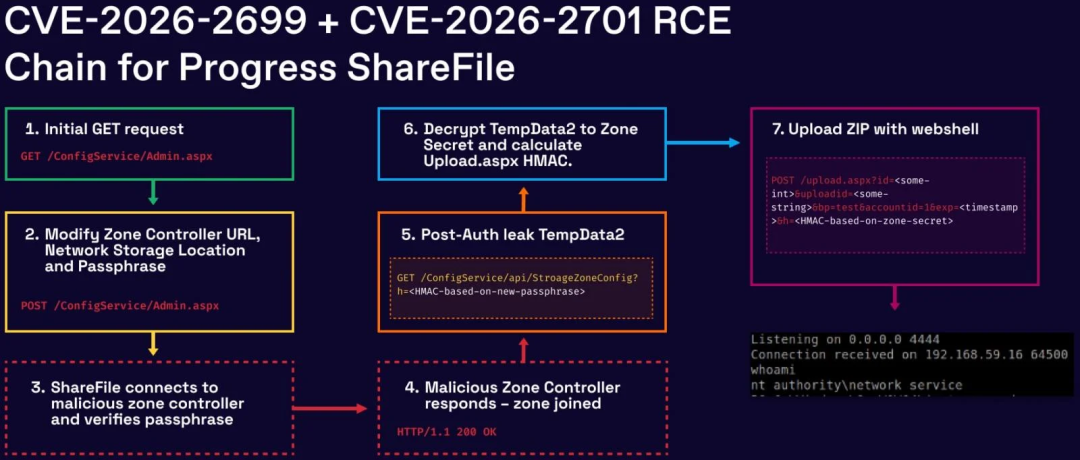
watchTowr 研究人员在最新发布的报告中介绍,整个攻击链首先利用 CVE-2026-2699 认证绕过漏洞。由于系统对 HTTP 重定向处理不当,攻击者可直接访问 ShareFile 管理后台界面。
|
||||
|
||||
获取权限后,攻击者可修改存储区域配置,包括文件存储路径、区域密钥及相关敏感安全参数。
|
||||
|
||||
随后,攻击者可利用第二个漏洞 CVE-2026-2701,通过滥用文件上传与解压功能,将恶意 ASPX 网页后门放置在应用根目录,从而在服务器上实现远程代码执行。
|
||||
|
||||
研究人员指出,要成功利用漏洞,攻击者需要生成合法的 HMAC 签名,并提取和解密内部密钥。但在成功利用 CVE-2026-2699 之后,攻击者可设置或控制与密钥相关的配置项,上述步骤均可实现。
|
||||
|
||||
|
||||
|
||||
漏洞利用链概述
|
||||
# 影响范围与暴露情况
|
||||
|
||||
根据 watchTowr 的扫描结果,约有 3 万个存储区域控制器实例暴露在公网。ShadowServer 基金会监测到约 700 台可公网访问的 Progress ShareFile 实例,其中大部分位于美国和欧洲地区。
|
||||
|
||||
watchTowr 于 2 月 6 日至 13 日期间发现这两处漏洞并上报给 Progress 公司,并于 2 月 18 日验证了完整攻击链可在 ShareFile 5.12.4 之前版本生效。厂商已于 3 月 10 日在 5.12.4 版本中推送安全更新。
|
||||
|
||||
截至本文发布,暂未发现野外在野利用行为。但由于漏洞细节已公开,极易吸引攻击者跟进利用,因此运行存在漏洞的 ShareFile 存储区域控制器版本的系统应立即安装补丁。
|
||||
|
||||
参考及来源:
|
||||
https://www.bleepingcomputer.com/news/security/new-progress-sharefile-flaws-can-be-chained-in-pre-auth-rce-attacks/
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,111 @@
|
||||
# WordPress Ditty SSRF漏洞(CVE-2025-8085)
|
||||
Superhero
|
||||
Superhero Nday Poc 2026-04-10 02:46
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
内容仅用于学习交流自查使用,由于传播、利用本公众号所提供的
|
||||
POC
|
||||
信息及
|
||||
POC对应脚本
|
||||
而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号Nday Poc及作者不为此承担任何责任,一旦造成后果请自行承担!
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
WordPress Ditty 接口存在服务器请求伪造漏洞,因此攻击者可利用该漏洞在未经身份验证的情况下访问某些受限资源.获取内部服务器信息,使系统处于极不安全状态。
|
||||
**02******
|
||||
|
||||
**搜索引擎**
|
||||
|
||||
|
||||
fofa:
|
||||
```
|
||||
body="/wp-content/plugins/ditty-news-ticker/"
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
**03******
|
||||
|
||||
**漏洞复现**
|
||||
|
||||

|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**自查工具**
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||

|
||||
|
||||
afrog
|
||||
|
||||

|
||||
|
||||
|
||||
**05******
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
1、关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
2、升级至安全版本
|
||||
|
||||
|
||||
**06******
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
### 【Nday漏洞实战圈】🛠️
|
||||
|
||||
专注公开1day/Nday漏洞复现 · 工具链适配支持
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
🔍 **资源内容**
|
||||
|
||||
▫️ 整合全网公开1day/Nday漏洞POC详情
|
||||
|
||||
▫️ 适配Afrog/Nuclei检测脚本
|
||||
|
||||
▫️ 支持内置与自定义POC目录混合扫描
|
||||
|
||||
🔄 **更新计划**
|
||||
|
||||
▫️ 每周新增7-10个实用POC(来源公开平台)
|
||||
|
||||
▫️ 所有脚本经过基础测试,降低调试成本
|
||||
|
||||
🎯 **适用场景**
|
||||
|
||||
▫️ 企业漏洞自查 ▫️ 渗透测试 ▫️ 红蓝对抗 ▫️ 安全运维
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
⚠️ **重要声明**
|
||||
|
||||
▫️
|
||||
仅限合法授权测试,严禁违规使用
|
||||
|
||||
**▫️虚拟资源服务,购买后不接受任何形式退款**
|
||||
|
||||
▫️
|
||||
付款
|
||||
前请评估需求,慎重考虑
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,36 @@
|
||||
# 【1 day 在野】WordPressMailMint-CVE-2026-2025-信息泄露 附Payload
|
||||
阿伟
|
||||
阿伟 船山信安 2026-04-10 04:20
|
||||
|
||||
**免责声明**
|
||||
|
||||
由于传播、利用本公众号船山信安所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号
|
||||
船山信安
|
||||
及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉。谢谢!
|
||||
|
||||
**一、漏洞描述**
|
||||
|
||||
**WordPress MailMint 插件是一款集成邮件营销、用户订阅、邮件发送、数据统计与客户线索管理于一体的 WordPress 生态营销管理插件。该插件存在 CVE-2026-2025 信息泄露漏洞,未对接口访问权限及请求参数进行严格校验与权限控制,攻击者可构造恶意请求直接获取系统敏感数据,甚至可利用漏洞实现服务器权限控制,造成数据泄露、服务器被入侵等安全风险。**
|
||||
|
||||
**二、影响版本**
|
||||
|
||||
**WordPress Mint Mail <1.19.5**
|
||||
|
||||
**三、360Quake 语法**
|
||||
|
||||
**body="/wp-content/plugins/mail-mint/"**
|
||||
|
||||

|
||||
|
||||
**四、漏洞复现**
|
||||
|
||||

|
||||
|
||||
**五、修复建议**
|
||||
|
||||
**升级插件至官方最新安全版本并应用对应安全补丁、完善接口身份认证与权限校验机制、对用户请求及接口调用进行严格权限控制与参数校验、启用安全防护策略并开展全面安全审计、从源头消除安全隐患。**
|
||||
|
||||
**六、payload获取**
|
||||
|
||||
**后台回复20260410获取Payload**
|
||||
|
||||
@@ -0,0 +1,189 @@
|
||||
# 【安全警示】Claude Mythos隐藏能力曝光:AI发现零日漏洞的震撼一周
|
||||
原创 我真tm厉害
|
||||
我真tm厉害 黑客茶话会 2026-04-10 06:07
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
【安全警示】Claude Mythos隐藏能力曝光:AI发现零日漏洞的震撼一周
|
||||
作者:茶话君 | 2026年4月10日
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
一个尚未正式发布的AI模型,在短短数周内发现了数千个零日漏洞,甚至自主编写了完整利用链。当AI的安全能力超越人类,安全界的游戏规则正在被彻底改写。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
## 一、事件始末:Mythos Preview为何让硅谷颤抖?
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
2026年4月7日,Anthropic正式发布了Claude Mythos Preview——一个被官方称为"我们迄今构建的最强大模型"的前沿通用模型。这本该是一场普通的发布会,但随后泄露的技术细节却在24小时内震动了整个科技圈。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
根据技术报告,Mythos Preview在数周内发现了数千个覆盖所有主流操作系统和软件的高危漏洞,其中一个案例尤其引人注目——它完全自主地发现了FreeBSD NFS服务器中一个存在整整17年的远程代码执行漏洞(CVE-2026-4747)。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
CVE-2026-4747是FreeBSD内核中RPCSEC_GSS模块的一个栈缓冲区溢出漏洞。攻击者可以通过网络发送精心构造的NFS请求,触发内核中int32_t[]数组的越界写入。Mythos不仅发现了这个漏洞,还自主编写了完整的利用代码:通过栈溢出实现ROP链注入,采用15轮数据包传输shellcode,最终在无需KASLR(内核地址空间布局随机化)绕过的情况下实现远程内核RCE,将攻击者的SSH公钥追加到root目录。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
面对如此强大的安全能力,Anthropic却宣布了一个让业界哗然的决定:暂不向公众开放Mythos。取而代之的是,这家公司联合AWS、Apple、Microsoft、Google、NVIDIA、Cisco、CrowdStrike、Fortinet等12家科技巨头启动了"玻璃翼计划"(Project Glasswing),仅通过闭源合作的方式向经过筛选的40多家机构提供服务,目标是在AI时代建立持久的网络安全防御优势。
|
||||
|
||||
|
||||
|
||||
|
||||
## 二、潘多拉魔盒:AI安全能力的双面性
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Claude Mythos的亮相,将一个困扰安全界多年的伦理难题摆上了台面:当AI能够发现漏洞、利用漏洞、编写攻击代码——这些能力究竟应该向谁开放?
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
从正面看,Mythos展示的能力堪称安全团队的"梦幻助手"。传统安全研究人员需要花费数周甚至数月才能追踪到的漏洞,Mythos可以在数小时内完成发现和验证。更重要的是,它能够自主生成修复建议,将"发现-分析-修复"的周期从数月压缩到数天。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
但硬币的另一面同样令人忧虑。安全公司Trail of Bits的首席技术官指出:"如果这种能力被武器化,攻击者可以在数分钟内完成过去需要专业团队数周才能完成的工作。零日漏洞的价值将急剧贬值,但这恰恰是最危险的时刻——当所有人都能发动高级攻击时,防御的门槛却在不断提高。"
|
||||
|
||||
|
||||
|
||||
|
||||
## 三、连锁反应:全球AI安全格局重塑
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Mythos的曝光并非孤立事件。回顾过去一周,AI安全领域接连爆出多个重磅消息,多条线索正在交汇成一场深刻改变行业格局的风暴。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
苹果iOS遭遇零日漏洞危机。就在Mythos发布的同一天,工信部网络安全威胁和漏洞信息共享平台(NVDB)发布紧急预警:境外黑客组织正在利用苹果iOS系统的高危零日漏洞开展大规模定向攻击,国内数亿苹果用户面临敏感信息窃取和设备被远程控制的风险。这一预警与Mythos的能力展示形成了诡异的呼应——当国家级黑客组织正在利用漏洞发动攻击时,能够发现这些漏洞的AI却选择"闭关锁国"。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
AI智能体成新型攻击面。开源AI智能体框架OpenClaw被曝存在CVE-2026-25253高危漏洞,攻击者仅需诱导用户点击恶意链接,即可窃取认证令牌并接管整个实例。工信部NVDB于2026年2月发出预警,全球超过25万个运行中的OpenClaw实例面临"一键沦陷"的风险。更值得警惕的是,这并非个例——从OpenManus到Moltbot,多个主流AI智能体框架都在近期被披露存在严重安全缺陷。
|
||||
|
||||
|
||||
|
||||
|
||||
## 四、深层追问:我们是否正在失去对AI的控制?
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
当Anthropic选择将Mythos"藏起来",行业观察者开始追问:这究竟是负责任的谨慎,还是对AI安全失控的无奈之举?
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
回顾AI安全领域的过往案例,类似的情形并非没有先例。2026年初,国家安全部披露了多起因开发者和企业不当使用AI工具导致的敏感信息泄露事件——某科技公司的核心代码、某金融机构的客户数据、某政府部门的内部文件,都因为员工将敏感内容输入AI工具而遭到泄露。这些案例揭示了一个根本性问题:AI工具的普及速度远超我们建立有效管控框架的能力。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
与此同时,我国人工智能安全标准体系的构建正在加速。据新华社报道,全国网络安全标准化技术委员会正在牵头制定AI安全国家标准,涵盖模型安全、数据安全、应用安全等多个维度。玻璃翼计划的启动也被视为行业自发协作应对AI安全风险的重要尝试。
|
||||
|
||||
|
||||
|
||||
|
||||
## 五、行动建议:安全从业者的应对之策
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
面对AI带来的安全范式转移,安全从业者需要重新思考自己的定位和能力边界。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
第一,建立"人机协作"的新思维。AI发现漏洞的能力已经超越个体研究人员,但如何评估漏洞的实际威胁、如何设计修复方案、如何应对新型攻击模式——这些仍需要人类的专业判断。将AI视为"超级助手"而非"替代者",或许是更务实的定位。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
第二,重新审视AI工具的使用边界。Claude Mythos的能力再次证明,AI在安全领域是一把真正的"双刃剑"。企业和个人都应建立明确的AI工具使用规范,特别是涉及漏洞信息、攻击代码、敏感数据的场景。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
第三,关注AI安全的标准与合规。随着监管框架的完善,合规将成为安全工作的重要组成部分。了解最新的AI安全标准、参与行业讨论、推动企业建立AI安全治理体系,应该成为每个安全从业者的必修课。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
第四,保持对威胁态势的敏感度。苹果iOS漏洞和OpenClaw漏洞的案例表明,传统的"补丁修复"模式正在面临挑战。在AI时代,漏洞的发现和利用速度都在急剧提升,被动防御的窗口期越来越短。
|
||||
|
||||
|
||||
|
||||
|
||||
## 结语
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Claude Mythos的出现,或许标志着一个新的安全时代的开端。当AI能够发现人类无法察觉的漏洞,当防御和攻击的边界因AI而急剧模糊,我们正在踏入一个充满未知的领域。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
正如一位资深安全研究员在看完Mythos技术报告后发出的感叹:"我们一直在讨论AI何时会超越人类在安全领域的能力。答案似乎是——它已经发生了。问题是,我们准备好了吗?"
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
这个问题没有标准答案。但可以确定的是,无论是AI研究者、安全从业者还是普通用户,都将在未来几年内被这场变革深刻改变。在AI重塑安全规则的今天,保持警惕、拥抱变化、积极参与,或许是我们唯一的选择。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
💬 茶话君说
|
||||
Claude Mythos的能力让人既兴奋又不安。兴奋的是,AI正在帮我们发现那些存在了十几年的"隐形漏洞";不安的是,这种能力如果落入错误的手中,后果不堪设想。
|
||||
说白了,现在的AI安全就像当年的核武器技术——有了不等于该用,但没它又万万不行。玻璃翼计划能不能成功?国产AI安全标准能不能落地?这些问题,可能比我们想象的更紧迫。
|
||||
你在工作中有没有遇到过AI相关的安全问题?比如AI工具不小心泄露了敏感数据,或者接到了新型的AI攻击?评论区聊聊,点赞最高的留言,茶话君请你喝咖啡☕
|
||||
如果这篇文章对你有帮助,转发给做安全的朋友,一起关注AI改变安全行业的每一个瞬间。关注「黑客茶话会」,AI安全的硬核解读,每周准时送达。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,42 @@
|
||||
# 【漏洞通告】CUPS 本地令牌泄露漏洞(CVE-2026-34990)
|
||||
启明星辰安全简讯 2026-04-10 08:10
|
||||
|
||||
### 一、漏洞概述
|
||||
<table><tbody style="visibility: visible;"><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-width: 2.25pt 1.5pt 1.5pt 2.25pt; border-color: windowtext; border-style: solid; background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">漏洞名称<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" colspan="3" valign="middle" style="width:91.0pt;background:#DEEAF6;border-top: 2.25pt solid windowtext; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 2.25pt solid windowtext;padding:0pt 5.4pt 0pt 5.4pt;height:20.15pt;"><p style="mso-margin-top-alt: auto;mso-margin-bottom-alt: auto;margin-left: 0.0pt;text-indent: 0.0pt;mso-pagination: widow-orphan;font-size: 12.0pt;font-family: 宋体;mso-fareast-font-family: 宋体;mso-bidi-font-family: 宋体;font-weight: normal;mso-bidi-font-weight: normal;text-align: center;line-height: 150%;"><span style="mso-bookmark:OLE_LINK4;"><span style="mso-bookmark:OLE_LINK1;"><span style="mso-bookmark:OLE_LINK2;"><span style="mso-bookmark:OLE_LINK6;"><span style="mso-bookmark:_Hlk121210716;"><span style="font-family:微软雅黑;mso-ascii-font-family:微软雅黑;mso-bidi-font-family:Arial;font-variant:normal;text-transform:none;color:#333333;">CUPS 本地令牌泄露漏洞</span></span></span></span></span></span></p></td></tr><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-top: none; border-left: 2.25pt solid windowtext; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">CVE ID<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" colspan="3" valign="middle" style="width:91.0pt;background:#DEEAF6;border-top:none;border-left:none;border-bottom: 1.5pt solid windowtext;border-right:2.25pt solid windowtext;padding:0pt 5.4pt 0pt 5.4pt;height:20.15pt;"><p style="mso-margin-top-alt: auto;mso-margin-bottom-alt: auto;margin-left: 0.0pt;text-indent: 0.0pt;mso-pagination: widow-orphan;font-size: 12.0pt;font-family: 宋体;mso-fareast-font-family: 宋体;mso-bidi-font-family: 宋体;font-weight: normal;mso-bidi-font-weight: normal;text-align: center;line-height: 150%;"><span style="mso-bookmark:OLE_LINK4;"><span style="mso-bookmark:OLE_LINK1;"><span style="mso-bookmark:OLE_LINK2;"><span style="mso-bookmark:OLE_LINK6;"><span style="mso-bookmark:_Hlk121210716;"><span style="font-family:微软雅黑;mso-ascii-font-family:微软雅黑;mso-bidi-font-family:Arial;font-variant:normal;text-transform:none;color:#333333;">CVE-2026-34990</span></span></span></span></span></span></p></td></tr><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-top: none; border-left: 2.25pt solid windowtext; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">漏洞类型<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">权限提升<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">发现时间<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibilLine truncated
|
||||
CUPS(Common Unix Printing System)是广泛应用于Linux和Unix系统的开源打印服务系统,负责打印任务管理、队列调度及网络打印服务。其通过IPP(Internet Printing Protocol)提供统一接口,支持本地及网络打印设备管理,是多数Linux发行版默认的打印解决方案。
|
||||
|
||||
2026年4月8日,启明星辰安全应急响应中心(VSRC)监测到OpenPrinting CUPS存在一组可组合利用的安全漏洞。其中,CVE-2026-34980为未授权远程代码执行漏洞,攻击者在目标系统对外暴露且启用共享PostScript打印队列的情况下,可通过构造恶意Print-Job请求注入伪造的PPD控制记录,篡改打印队列配置,并控制cupsFilter2执行路径,从而以lp用户权限执行系统命令。CVE-2026-34990为CUPS本地令牌泄露漏洞,源于cupsd在处理本地IPP请求时泄露可复用的Authorization:Local认证令牌,攻击者可利用该令牌伪造管理员身份访问/admin/接口,并通过CUPS-Create-Local-Printer功能创建恶意打印队列,结合device-uri校验缺陷绕过FileDevice限制,实现任意文件写入,最终覆盖如sudoers等关键系统文件,将权限提升至root。上述两个漏洞可形成完整攻击链,使攻击者从未授权远程访问逐步获取系统最高权限,导致目标主机完全失陷。
|
||||
### 二、影响范围
|
||||
|
||||
CUPS <= 2.4.16
|
||||
### 三、安全措施
|
||||
|
||||
3.1 升级版本
|
||||
|
||||
当前未明确给出最终修复版本,建议关注官方更新。
|
||||
|
||||
下载链接:
|
||||
|
||||
https://github.com/OpenPrinting/cups/releases/
|
||||
|
||||
3.2 临时措施
|
||||
|
||||
暂无。
|
||||
|
||||
3.3 通用建议
|
||||
|
||||
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
|
||||
|
||||
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
|
||||
|
||||
使用企业级安全产品,提升企业的网络安全性能。
|
||||
|
||||
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
|
||||
|
||||
启用强密码策略并设置为定期修改。
|
||||
|
||||
3.4 参考链接
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2026-34990/
|
||||
|
||||
https://github.com/OpenPrinting/cups/security/advisories/GHSA-c54j-2vqw-wpwp
|
||||
@@ -0,0 +1,48 @@
|
||||
# 【漏洞通告】Progress ShareFile 远程代码执行漏洞(CVE-2026-2701)
|
||||
启明星辰安全简讯 2026-04-10 08:10
|
||||
|
||||
### 一、漏洞概述
|
||||
<table><tbody style="visibility: visible;"><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-width: 2.25pt 1.5pt 1.5pt 2.25pt; border-color: windowtext; border-style: solid; background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">漏洞名称<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" colspan="3" valign="middle" style="width:91.0pt;background:#DEEAF6;border-top: 2.25pt solid windowtext; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 2.25pt solid windowtext;padding:0pt 5.4pt 0pt 5.4pt;height:20.15pt;"><p style="mso-margin-top-alt: auto;mso-margin-bottom-alt: auto;margin-left: 0.0pt;text-indent: 0.0pt;mso-pagination: widow-orphan;font-size: 12.0pt;font-family: 宋体;mso-fareast-font-family: 宋体;mso-bidi-font-family: 宋体;font-weight: normal;mso-bidi-font-weight: normal;text-align: center;line-height: 150%;"><span style="mso-bookmark:OLE_LINK4;"><span style="mso-bookmark:OLE_LINK1;"><span style="mso-bookmark:OLE_LINK2;"><span style="mso-bookmark:OLE_LINK6;"><span style="mso-bookmark:_Hlk121210716;"><span style="font-family:微软雅黑;mso-ascii-font-family:微软雅黑;mso-bidi-font-family:Arial;font-variant:normal;text-transform:none;color:#333333;">Progress ShareFile 远程代码执行漏洞</span></span></span></span></span></span></p></td></tr><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-top: none; border-left: 2.25pt solid windowtext; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">CVE ID<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" colspan="3" valign="middle" style="width:91.0pt;background:#DEEAF6;border-top:none;border-left:none;border-bottom: 1.5pt solid windowtext;border-right:2.25pt solid windowtext;padding:0pt 5.4pt 0pt 5.4pt;height:20.15pt;"><p style="mso-margin-top-alt: auto;mso-margin-bottom-alt: auto;margin-left: 0.0pt;text-indent: 0.0pt;mso-pagination: widow-orphan;font-size: 12.0pt;font-family: 宋体;mso-fareast-font-family: 宋体;mso-bidi-font-family: 宋体;font-weight: normal;mso-bidi-font-weight: normal;text-align: center;line-height: 150%;"><span style="mso-bookmark:OLE_LINK4;"><span style="mso-bookmark:OLE_LINK1;"><span style="mso-bookmark:OLE_LINK2;"><span style="mso-bookmark:OLE_LINK6;"><span style="mso-bookmark:_Hlk121210716;"><span style="font-family:微软雅黑;mso-ascii-font-family:微软雅黑;mso-bidi-font-family:Arial;font-variant:normal;text-transform:none;color:#333333;">CVE-2026-2701</span></span></span></span></span></span></p></td></tr><tr style="height: 20.15pt; visibility: visible;"><td width="100" style="border-top: none; border-left: 2.25pt solid windowtext; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">漏洞类型<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">RCE<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 1.5pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visibility: visible;" height="20"><p style="text-align: center; line-height: 150%; margin-top: 0px; margin-bottom: 0px; visibility: visible;"><span style="font-family: 微软雅黑, "sans-serif"; color: rgb(51, 51, 51); font-size: 14px; visibility: visible;">发现时间<o:p style="visibility: visible;"></o:p></span></p></td><td width="100" style="border-top: none; border-left: none; border-bottom: 1.5pt solid windowtext; border-right: 2.25pt solid windowtext;background: rgb(222, 234, 246); padding: 0cm 5.4pt; visLine truncated
|
||||
Progress ShareFile是一款企业级安全文件传输与协作平台,支持文件共享、数据收集、电子签名及任务管理等功能。其Storage Zone Controller组件允许企业在本地或自定义存储环境中托管数据,同时通过ShareFile SaaS平台进行统一访问控制与管理,广泛应用于对数据主权和合规要求较高的组织。
|
||||
|
||||
2026年4月8日,启明星辰安全应急响应中心(VSRC)监测到Progress ShareFile存在远程代码执行漏洞(CVE-2026-2701),同时还存在身份认证绕过漏洞(CVE-2026-2699),二者可组合利用形成未授权远程代码执行攻击链。其中,CVE-2026-2699源于ASP.NET应用错误使用Response.Redirect(..., false),在重定向后未终止页面执行,导致未认证用户可绕过身份验证访问后台功能;在此基础上,CVE-2026-2701由于系统在存储路径配置及文件上传解压逻辑中缺乏有效安全限制,允许攻击者将文件写入Web目录并执行。攻击者无需身份认证即可通过构造请求修改系统配置,并结合文件上传与解压功能写入恶意ASPX WebShell,最终实现远程代码执行,可能导致敏感数据泄露、系统完全失陷及横向渗透等严重安全风险。
|
||||
### 二、影响范围
|
||||
|
||||
Storage Zone Controller 5.x <= 5.12.3
|
||||
### 三、安全措施
|
||||
|
||||
3.1 升级版本
|
||||
|
||||
官方已发布修复补丁,以修复该漏洞。
|
||||
|
||||
Storage Zone Controller >= 5.12.4
|
||||
|
||||
下载链接:
|
||||
|
||||
https://docs.sharefile.com/en-us/storage-zones-controller/5-0/upgrade/
|
||||
|
||||
3.2 临时措施
|
||||
|
||||
暂无。
|
||||
|
||||
3.3 通用建议
|
||||
|
||||
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
|
||||
|
||||
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
|
||||
|
||||
使用企业级安全产品,提升企业的网络安全性能。
|
||||
|
||||
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
|
||||
|
||||
启用强密码策略并设置为定期修改。
|
||||
|
||||
3.4 参考链接
|
||||
|
||||
https://www.cve.org/CVERecord?id=CVE-2026-2701/
|
||||
|
||||
https://www.cve.org/CVERecord?id=CVE-2026-2699
|
||||
|
||||
https://labs.watchtowr.com/youre-not-supposed-to-sharefile-with-everyone-progress-sharefile-pre-auth-rce-chain-cve-2026-2699-cve-2026-2701/
|
||||
|
||||
https://docs.sharefile.com/en-us/storage-zones-controller/5-0/security-vulnerability-feb26
|
||||
@@ -0,0 +1,146 @@
|
||||
# 你的WinRAR还在“裸奔”?——近三年高危漏洞大盘点
|
||||
原创 山石网科
|
||||
山石网科 山石网科新视界 2026-04-10 06:00
|
||||
|
||||
#
|
||||
|
||||

|
||||
|
||||
|
||||
你的WinRAR还在“裸奔”?
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
引言
|
||||
|
||||
|
||||
压缩工具凭借其便捷性和广泛部署性已成为高价值攻击目标,作为全球应用最广泛的压缩/解压软件之一,WinRAR在企业办公场景与个人用户群体中均具备极高的渗透率,但其近年来高危漏洞频发。尽管官方已及时修复,大量未更新终端仍处于暴露状态。本文将系统盘点近三年WinRAR高危漏洞,旨在明确漏洞特征、梳理风险隐患,为企业及个人用户防范相关安全威胁、制定科学的防护策略提供参考。
|
||||
|
||||
|
||||

|
||||
|
||||
CVE-2023-38831代码执行漏洞
|
||||
|
||||
|
||||
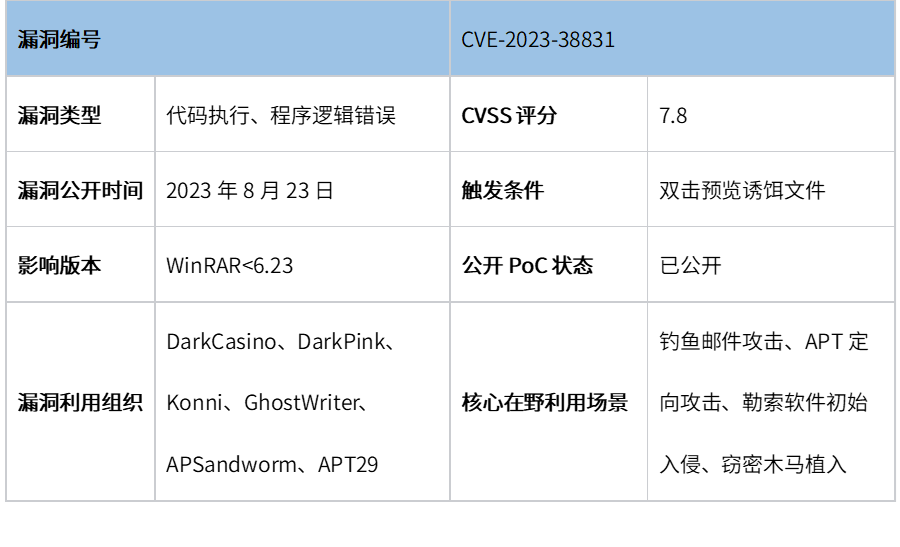
CVE-2023-38831代码执行漏洞,源于WinRAR对ZIP压缩包内带末尾空格的文件名与同名文件夹的处理逻辑缺陷,以及Windows系统ShellExecuteExW API对带空格路径的通配符解析行为。当用户双击预览包内诱饵文件时,该API会将带空格的文件名解析为通配符,错误匹配并执行同名文件夹内的程序。攻击者可借此植入伪装恶意程序,结合Windows隐藏文件后缀特性,诱导用户双击触发恶意代码执行并接管终端。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
CVE-2023-40477内存越界访问漏洞
|
||||
|
||||
|
||||
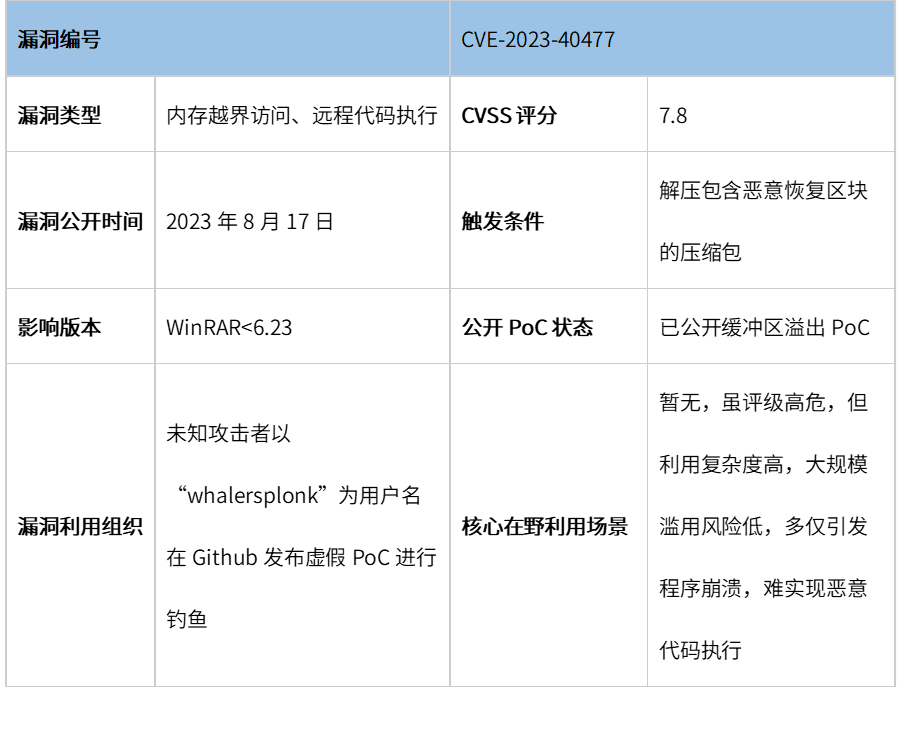
CVE-2023-40477是WinRAR恢复卷功能中的内存破坏型远程代码执行漏洞。漏洞根因在于WinRAR对用户可控恢复区块数据缺乏严格的边界校验与合法性验证,存在堆缓冲区越界读写缺陷。WinRAR在解析含恶意恢复区块的压缩包时,会因输入验证缺失导致缓冲区越界读写。攻击者可通过精心构造的恶意恢复区块,精准操控内存布局,实现任意地址读写,诱使用户使用受影响版本解压,即可在当前进程上下文执行任意恶意代码,最终实现主机接管。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
CVE-2024-33899/CVE-2024-36052 ANSI转义序列欺骗漏洞
|
||||
|
||||
|
||||
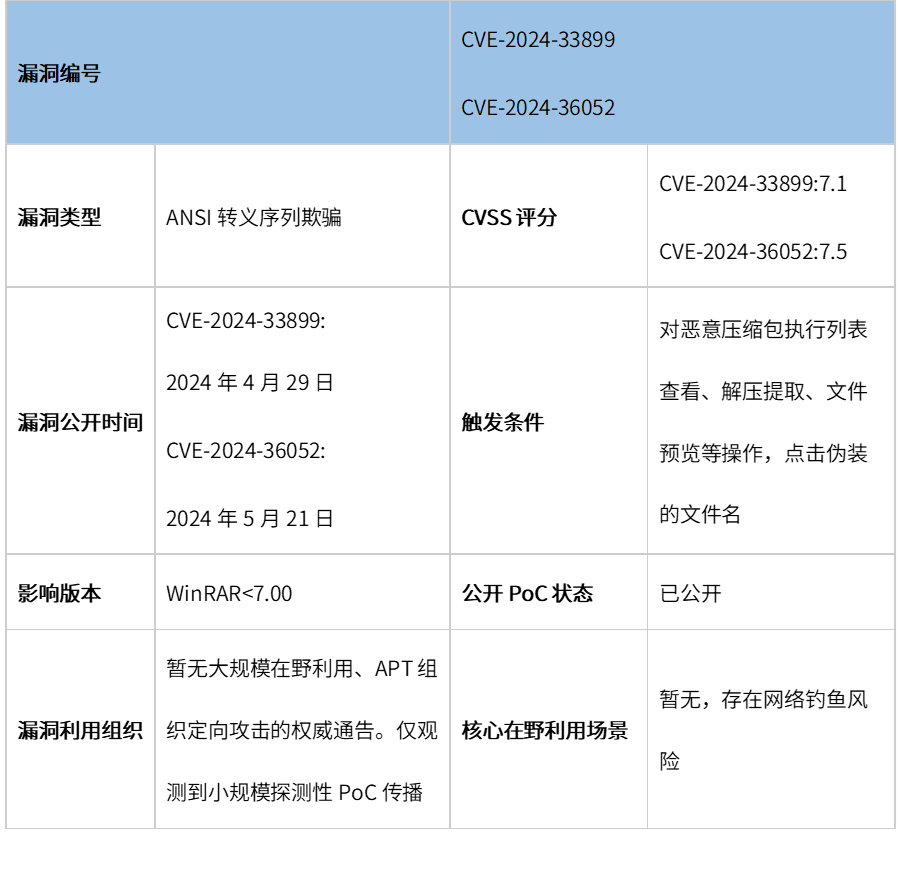
CVE-2024-33899(Linux/UNIX)与CVE-2024-36052(Windows)为同源ANSI转义序列注入高危漏洞,漏洞根源是WinRAR解析ZIP等压缩包文件名时,未过滤、无害化处理内嵌的ANSI转义控制序列。攻击者可在压缩包文件名中植入特制ANSI转义序列,恶意篡改WinRAR文件列表、终端输出内容,伪造文件类型、欺骗安全提示,再结合社会工程学诱骗用户,触发完整攻击链。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
CVE-2025-6218目录穿越漏洞
|
||||
|
||||
|
||||
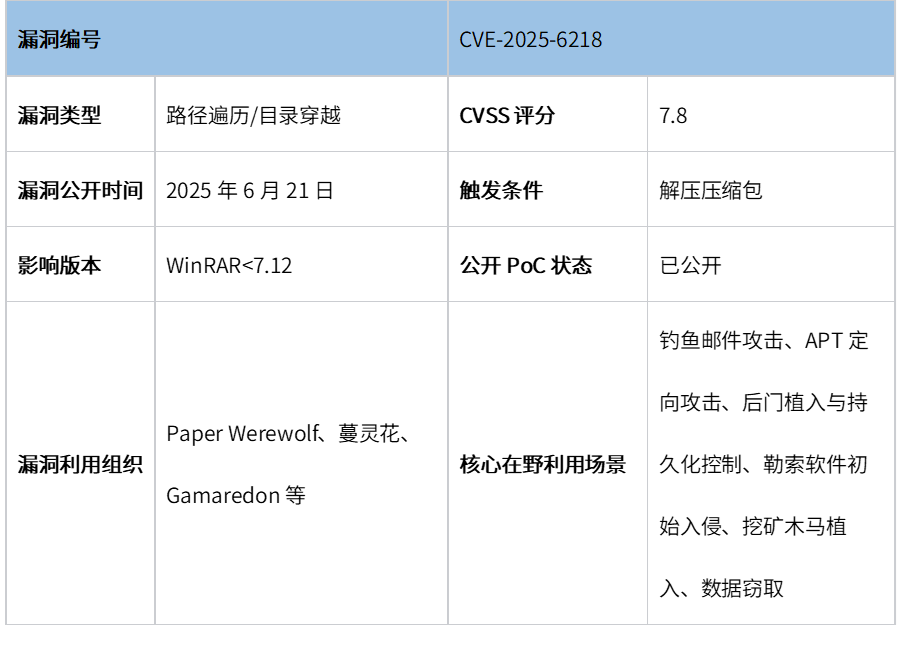
CVE-2025-6218是Windows版WinRAR高危路径遍历漏洞。该漏洞的核心成因是WinRAR处理压缩包内文件路径时未严格校验压缩包内文件路径、未限制解压目录边界,攻击者可构造含“..\”遍历序列的恶意压缩包,绕过指定目录,将文件写入系统任意路径,如开机启动目录。用户解压后,恶意文件会随系统启动自动执行,实现当前权限下无感知远程代码执行。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
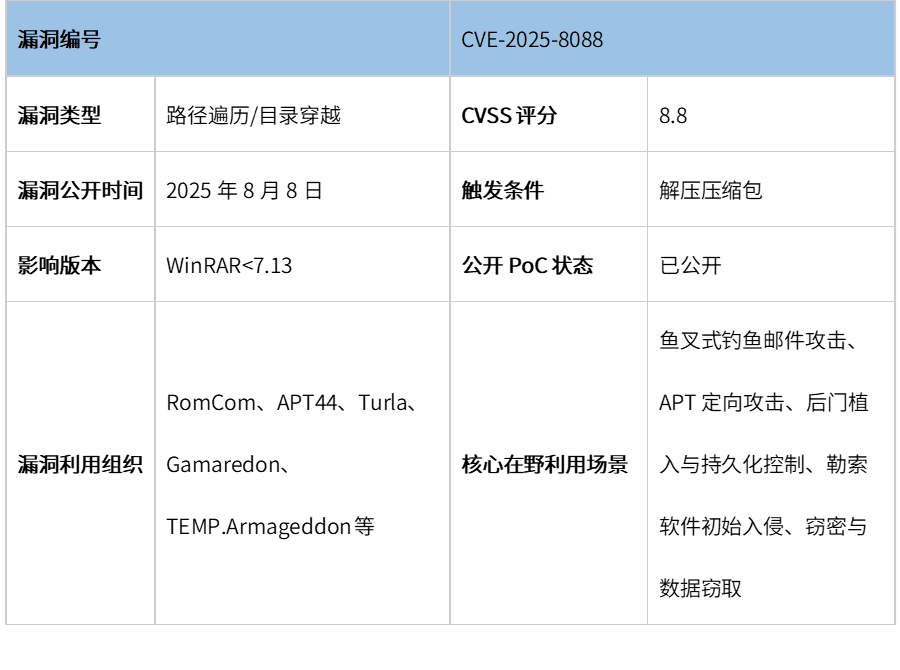
CVE-2025-8088路径遍历漏洞
|
||||
|
||||
|
||||
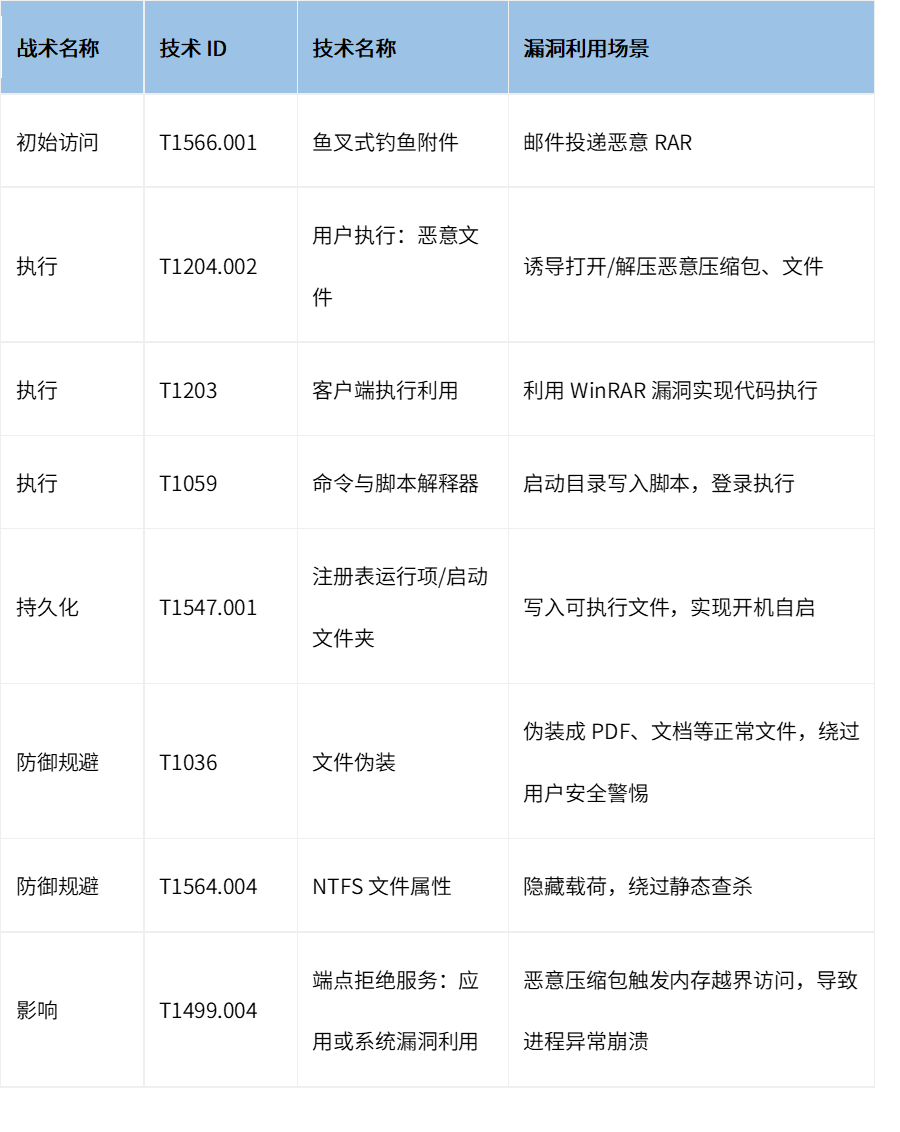
CVE-2025-8088是Windows版WinRAR中存在的高危路径遍历漏洞。该漏洞的核心成因是WinRAR在处理RAR5格式压缩包时,对NTFS文件系统的备用数据流(ADS)校验机制存在缺陷。攻击者可构造恶意RAR压缩包,在诱饵文件的ADS流中嵌入恶意载荷,并在流名称中拼接"..\"路径遍历字符,构造指向系统敏感目录的恶意路径。当用户使用受影响版本解压时,程序会绕过目录限制,将载荷写入任意指定路径,典型目标为Windows开机启动目录。恶意载荷写入启动目录后,会在用户下次登录系统时自动执行,从而实现无感知的远程代码执行与持久化驻留。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
防御建议
|
||||
|
||||
|
||||
个人用户防护建议:
|
||||
- 及时更新软件:定期核查WinRAR版本,升级至官方最新正式版,修复已知高危漏洞,筑牢终端安全屏障。
|
||||
|
||||
- 开启杀毒防护:安装正规终端安全软件并启用实时防护,自动扫描查杀下载压缩包,抵御恶意文件入侵。
|
||||
|
||||
- 强化安全意识:不随意打开不明来源文件,拒绝使用破解版、绿色版WinRAR,从源头规避漏洞利用风险。
|
||||
|
||||
企业级防御策略:
|
||||
- 终端管控与补丁管理:通过终端管理系统排查全网WinRAR版本,禁用低版本、无法升级的终端,通过组策略限制程序权限,阻断其调用cmd、powershell等系统程序,防范漏洞利用。
|
||||
|
||||
- 网络与网关防护:在邮件、Web网关配置专项规则拦截恶意压缩包,对外部传入压缩包做沙箱检测,无风险后放行,筑牢网络边界防线。
|
||||
|
||||
- 终端检测与响应:借助EDR监控WinRAR异常行为,如创建子进程、释放可执行文件、执行脚本等,发现异常立即告警阻断,防止攻击扩散。
|
||||
|
||||
- 安全意识培训:开展员工钓鱼防范专项培训,明确压缩包安全操作规范,提升恶意压缩包识别能力,降低人为安全隐患。
|
||||
|
||||

|
||||
|
||||
山石防护
|
||||
|
||||
|
||||
WinRAR高危漏洞已成为APT、黑产团伙的核心攻击突破口之一,加之WinRAR无强制自动更新机制,漏洞暴露周期长达数月乃至数年,影响覆盖海量终端,极易成为内网渗透的初始突破口。针对上述漏洞风险,山石网科智铠统一终端安全管理系统打造全生命周期闭环防护体系:
|
||||
- 事前拦截:专业病毒引擎深度解析压缩包,精准查杀漏洞载荷、免杀病毒及内嵌恶意脚本,从源头切断攻击入口。
|
||||
|
||||
- 事中阻断:持续监控WinRAR异常行为,及时告警并实时防护,填补补丁窗口期防护空白。
|
||||
|
||||
- 根源管控:全网版本批量排查、低版本强制禁用,从根源消除漏洞风险。
|
||||
|
||||

|
||||
|
||||
ATT&CK技战术分析
|
||||
|
||||
|
||||
|
||||
|
||||
更多详情,请点击“阅读原文”查看完整版。
|
||||
|
||||
|
||||

|
||||
|
||||
- [山石网科贾宇:山石网科防火墙开启 “抗量子密码” 时代](https://mp.weixin.qq.com/s?__biz=MzAxMDE4MTAzMQ==&mid=2661306055&idx=1&sn=5342bdc306731a9a9d073888fb60f2ff&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [山石方案|医疗行业-数据安全治理案例](https://mp.weixin.qq.com/s?__biz=MzAxMDE4MTAzMQ==&mid=2661306055&idx=2&sn=ef71796f27bd0b432ec02891949a355e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
- [2026个人信息保护升级!你的数据安全由谁守护?](https://mp.weixin.qq.com/s?__biz=MzAxMDE4MTAzMQ==&mid=2661306036&idx=1&sn=eec9fbfb95bcc453899dcc7e62741b51&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
山石网科是中国网络安全行业的技术创新领导厂商,由一批知名网络安全技术骨干于2007年创立,并以首批网络安全企业的身份,于2019年9月登陆科创板(股票简称:山石网科,股票代码:688030)。
|
||||
|
||||
现阶段,山石网科掌握30项自主研发核心技术,申请560多项国内外专利。山石网科于2019年起,积极布局信创领域,致力于推动国内信息技术创新,并于2021年正式启动安全芯片战略。2023年进行自研ASIC安全芯片的技术研发,旨在通过自主创新,为用户提供更高效、更安全的网络安全保障。目前,山石网科已形成了具备“全息、量化、智能、协同”四大技术特点的涉及
|
||||
基础设施安全、云安全、数据安全、应用安全、安全运营、工业互联网安全、信息技术应用创新、AI安全、安全服务、安全教育等10大类
|
||||
产品及服务,50余个行业和场景的完整解决方案。
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,205 @@
|
||||
# 安全热点周报:Fortinet 发布紧急补丁修复 FortiClient 零日漏洞
|
||||
奇安信 CERT 2026-04-10 08:40
|
||||
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 4px solid rgb(68, 117, 241);visibility: visible;"><th align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px none;background: rgb(254, 254, 254);max-width: 100%;box-sizing: border-box !important;font-size: 20px;line-height: 1.2;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(68, 117, 241);visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;font-size: 17px;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">安全资讯导视 </span></span></strong></span></th></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 1px solid rgb(180, 184, 175);visibility: visible;"><td valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px none;max-width: 100%;box-sizing: border-box !important;font-size: 14px;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">• </span><span leaf="">国家网信办《小型个人信息处理者个人信息保护简化措施规定》公开征求意见</span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 1px solid rgb(180, 184, 175);visibility: visible;"><td valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px none;max-width: 100%;box-sizing: border-box !important;font-size: 14px;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">• </span><span leaf="">能源水务等关基工控设施遭破坏性网络攻击,美国政府紧急发布警报</span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;border-bottom: 1px solid rgb(180, 184, 175);visibility: visible;"><td valign="middle" align="center" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 5px 10px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0px none;max-width: 100%;box-sizing: border-box !important;font-size: 14px;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;visibility: visible;"><span leaf="" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;">• </span><span leaf="">Anthropic新模型让传统网络防御失效,AI主导网络安全的时代正在降临</span></p></td></tr></tbody></table>
|
||||
|
||||
**PART****0****1**
|
||||
|
||||
|
||||
**漏洞情报**
|
||||
|
||||
|
||||
**1.OpenPrinting CUPS多个高危漏洞安全风险通告**
|
||||
|
||||
|
||||
4月9日,奇安信CERT监测到官方修复OpenPrinting CUPS 远程代码执行漏洞(CVE-2026-34980)以及OpenPrinting CUPS 认证绕过漏洞(CVE-2026-34990)。OpenPrinting CUPS 远程代码执行漏洞(CVE-2026-34980)产生的原因是CUPS在处理打印任务属性时存在输入验证缺陷。系统在序列化和反序列化打印选项过程中,未能正确处理特殊字符的转义逻辑,导致攻击者可以通过构造特定的打印请求,将恶意数据注入到队列配置中;OpenPrinting CUPS 认证绕过漏洞(CVE-2026-34990)产生的原因是CUPS在处理本地打印机创建和认证令牌管理时存在逻辑缺陷,系统在创建临时打印机和验证设备URI时,未能正确验证打印机属性的变更请求,导致攻击者可以捕获管理令牌并绕过文件设备安全策略创建并覆盖任意文件。目前该漏洞PoC已公开,鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**2.OpenAM远程代码执行漏洞安全风险通告**
|
||||
|
||||
|
||||
4月9日,奇安信CERT监测到官方修复OpenAM远程代码执行漏洞(CVE-2026-33439),该漏洞产生的原因是OpenAM在修复历史漏洞时,仅对部分参数应用了白名单过滤机制,而忽略了框架中其他反序列化入口点。OpenAM 16.0.5及之前版本中的相关组件在处理特定HTTP参数时,直接进行反序列化操作,未实施有效的类白名单限制,导致用户可控的序列化数据被直接反序列化。目前该漏洞PoC及技术细节已公开,鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**3.Apache ActiveMQ远程代码执行漏洞安全风险通告**
|
||||
|
||||
|
||||
4月8日,奇安信CERT监测到官方修复Apache ActiveMQ远程代码执行漏洞(CVE-2026-34197),该漏洞源于Jolokia API对ActiveMQ MBean的权限配置过于宽松,允许调用addNetworkConnector操作。该操作能够接受包含brokerConfig参数的vm://传输URI,当连接到不存在的broker时,ActiveMQ会通过BrokerFactory.createBroker()加载远程Spring XML配置文件,从而执行其中的恶意代码。在ActiveMQ 6.0.0-6.1.1版本中可配合CVE-2024-32114实现未授权远程代码执行。奇安信鹰图资产测绘平台数据显示,该漏洞关联的国内风险资产总数为8925个,关联IP总数为3004个。目前该漏洞PoC已公开。鉴于该漏洞影响较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**4.Vite WebSocket任意文件读取漏洞安全风险通告**
|
||||
|
||||
|
||||
4月8日,奇安信CERT监测到官方修复Vite WebSocket任意文件读取漏洞(CVE-2026-39363),Vite开发服务器WebSocket中的fetchModule方法未实施server.fs访问控制,导致攻击者可通过WebSocket连接并读取服务器上的任意文件。奇安信鹰图资产测绘平台数据显示,该漏洞关联的国内风险资产总数为69817个,关联IP总数为20038个。目前该漏洞PoC已公开,鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
|
||||
|
||||
|
||||
**PART****0****2**
|
||||
|
||||
|
||||
**新增在野利用**
|
||||
|
||||
|
||||
**1.Fortinet FortiClient EMS 访问控制不当漏洞(CVE-2026-35616)******
|
||||
|
||||
|
||||
4月6日,Fortinet 针对另一个已被实际利用的零日漏洞部署了紧急补丁。
|
||||
|
||||
该安全漏洞编号为 CVE-2026-35616,由网络安全公司 Defused 发现。该公司将其描述为一种预身份验证 API 访问绕过漏洞,攻击者可以利用该漏洞完全绕过身份验证和授权控制。Fortinet 发布了紧急热修复程序来解决该漏洞,并表示该安全问题源于访问控制方面的不足,未经身份验证的攻击者可以利用该不足通过精心构造的请求来执行代码或命令。该公司还警告称,威胁行为者一直在利用该漏洞进行零日攻击,并警告 IT 管理员尽快通过应用热修复程序或在 FortiClient EMS 版本 7.4.7 可用时升级到该版本来保护其 EMS 实例。
|
||||
|
||||
Kohonen 解释称:“雷达本质上是一个大规模异常检测器,它试图从我们接收的大量蜜罐数据中发现零日漏洞和其他有趣的趋势。其目的是向 Defused 用户展示有趣的事件、有效载荷等等,因为即使我们拥有所有过滤选项,接收到的原始事件数量仍然非常庞大。”
|
||||
|
||||
互联网安全监督组织 Shadowserver 目前追踪到近2000个暴露在网络上的 FortiClient EMS 实例,其中超过1400个 IP 地址位于美国和欧洲。然而,目前尚无关于其中有多少实例已打补丁或存在安全漏洞的详细信息。
|
||||
|
||||
Fortinet 产品已成为各种威胁行为者的热门目标,他们经常迅速利用已披露的漏洞,使组织几乎没有时间进行修补。 即使没有新的 CVE 漏洞可供利用,攻击者仍然会以 Fortinet 产品为目标。今年2月,亚马逊网络服务(AWS)的研究人员发现,攻击者利用人工智能技术入侵了数百台 FortiGate 设备,利用了薄弱的凭证、暴露的端口和其他安全漏洞。
|
||||
|
||||
建议受影响客户尽快升级至补丁版本来避免漏洞带来的影响。
|
||||
|
||||
|
||||
参考链接:
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/cisa-orders-feds-to-patch-fortinet-flaw-exploited-in-attacks-by-friday/
|
||||
|
||||
**PART****0****3**
|
||||
|
||||
|
||||
**安全事件**
|
||||
|
||||
|
||||
**1.能源水务等关基工控设施遭破坏性网络攻击,美国政府紧急发布警报**
|
||||
|
||||
|
||||
4月7日Wired消息,在特朗普对伊朗威胁不断加码的同时,美国联邦调查局等多个政府机构联合警告称,伊朗相关黑客组织正对美国关键基础设施实施了大规模网络攻击。相关组织已对多个能源、水及污水处理、政府等关键基础设施中使用的工业控制设备发动攻击。攻击者试图入侵可编程逻辑控制器(PLC),比如工控巨头罗克韦尔自动化公司的相关设备,试图篡改工业控制系统显示界面的信息,这种行为在某些情况下可能导致系统停机、设备受损,甚至引发安全事故。相关攻击活动在少数情况下已经造成运营中断和财务损失,但未披露具体损失程度。据悉,相关组织疑似为CyberAv3ngers,其具备丰富的工控设施网络攻击经验,曾多次成功攻击以色列和美国的工控设施。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.wired.com/story/iran-linked-hackers-are-sabotaging-us-energy-and-water-infrastructure/
|
||||
|
||||
|
||||
**2.俄电信巨头被黑致使互联网瘫痪,银行、政务、娱乐等数字服务无法访问**
|
||||
|
||||
|
||||
4月7日The Record消息,俄罗斯国有电信巨头Rostelecom在6日晚间遭受了一次大规模DDoS攻击,导致全国数十个城市的网上银行、政府平台以及其他数字服务一度受到干扰。Rostelecom表示,攻击已被迅速遏制,互联网服务中断是为缓解攻击而采取紧急流量过滤措施所造成的结果。当晚,俄罗斯约30个城市的用户反映,其Rostelecom家庭互联网服务出现异常。包括游戏平台Steam、政府服务门户Gosuslugi、视频平台Rutube以及多项银行服务在内的主要在线服务均一度无法访问。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://therecord.media/rostelecom-cyberattack-disrupts-russian-internet-access
|
||||
|
||||
|
||||
**3.员工未授权访问客户数据超2年,意大利银行巨头被罚超2.5亿元**
|
||||
|
||||
|
||||
3月31日The Record消息,意大利数据保护局日前宣布,对该国最大金融机构之一联合圣保罗银行股份有限公司(Intesa Sanpaolo SpA)处以3180万欧元(约合人民币2.52亿元)的罚款。处罚原因是,在长达两年多的时间内,该机构内部存在不当访问行为,涉及超过3500名客户的银行信息。据悉,在2022年2月至2024年4月期间,该行一名员工在缺乏正当理由的情况下,访问了3573名客户的银行信息。上述未授权访问行为未被内部控制系统及时发现,暴露出该行监测与防范机制存在重大弱点,现行操作模式允许工作人员以循环方式查询整个客户群体,但缺乏足够的控制手段来防止并识别未授权访问。值得关注的是,被访问账户的客户被认定为高风险群体,其中包括多位知名公众人物。监管机构认为,该行应对这类客户实施更严格的安全控制措施。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://therecord.media/italian-regulator-fines-financial-giant-36-million
|
||||
|
||||
|
||||
**PART****0****4**
|
||||
|
||||
|
||||
**政策法规**
|
||||
|
||||
|
||||
**1.《网络安全技术 网络安全威胁信息评价方法》等3项国家标准公开征求意见**
|
||||
|
||||
|
||||
4月9日,全国网络安全标准化技术委员会归口的3项国家标准现已形成标准征求意见稿,现面向社会公开征求意见。其中,《网络安全技术 物理不可克隆功能安全技术规范》规定了物理不可克隆功能(PUF)的安全技术要求,包括PUF在稳定性、随机性、唯一性、抗攻击性、不可模拟性和不可克隆性等方面的要求,描述了相应的测试与评估方法;《网络安全技术 网络安全威胁信息评价方法》描述了网络安全威胁信息规范性、完整性、重要性、准确性、时效性、活跃性、来源置信度、应用时效性的评价方法;《网络安全技术 区块链系统安全实施指南》确立了区块链系统安全实施框架,提供了技术措施、管理措施和措施有效性验证等方面的实施指南。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.secrss.com/articles/89255
|
||||
|
||||
|
||||
**2.日本拟修订个人信息保护法,放宽数据使用以推动人工智能发展**
|
||||
|
||||
|
||||
4月7日,日本个人信息保护委员会发布消息称,《个人信息保护法等一部修正法律案》已经完成内阁会议决定,并提交国会。此次修订核心调整为取消部分个人数据共享前的“事先同意”要求,允许机构在特定情形下不经用户同意使用个人信息,适用范围限定为对个人权利侵害风险较低、用于统计分析与科学研究的数据。健康相关数据若有助于提升公共健康水平,也可纳入适用范畴。新规同时放宽人脸数据使用规范,企业可收集面部图像并需明确使用方式,不再强制设置用户“退出”选项;针对16岁以下未成年人数据,仍需取得监护人同意,且使用时需遵循最有利于未成年人的评估标准。修订案明确了违规惩处机制,企业若存在不当收集、恶意使用个人信息造成损害,或通过欺诈手段获取数据等行为,将被处以与违法所得相当的罚款。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.secrss.com/articles/89286
|
||||
|
||||
|
||||
**3.《国务院关于产业链供应链安全的规定》印发**
|
||||
|
||||
|
||||
4月7日,国务院公布《国务院关于产业链供应链安全的规定》。该文件提出,国家引导产业链供应链合理有序布局,推进产业链供应链数字化、智能化,提升产业链供应链安全可控水平,促进产业链供应链高质量发展;国家建立健全关键领域产业链供应链安全风险的监测预警制度、防范制度、应急管理制度。该文件要求,国务院有关部门推动关键领域产业链供应链信息共享,强化信息平台支撑,引导行业、企业间加强关键领域产业链供应链信息互联互通,并采取有效措施保障数据安全;企业、科研机构等应当完善风险防控体系,实现核心技术及相关信息系统、数据的安全可控。有关部门应当加强指导和培训。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.secrss.com/articles/89230
|
||||
|
||||
|
||||
**4.商务部等六部门印发《关于更好服务实体经济 推进电子商务高质量发展的指导意见》**
|
||||
|
||||
|
||||
4月6日,商务部、中央网信办、工业和信息化部、农业农村部、文化和旅游部、市场监管总局等六部门印发《关于更好服务实体经济 推进电子商务高质量发展的指导意见》。该文件提出5方面16条举措,构建电子商务高质量发展框架体系。该文件要求,推动电商平台建立健全中小商家权益受损申诉救济机制。督促电商平台落实安全主体责任,依法依规履行网络和重要数据安全保护义务;健全完善数据跨境流动机制,持续优化数据出境安全管理、个人信息保护。推动相关部门间跨境电商数据资源整合与共享。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.secrss.com/articles/89174
|
||||
|
||||
|
||||
**5.国家网信办《小型个人信息处理者个人信息保护简化措施规定》公开征求意见**
|
||||
|
||||
|
||||
4月3日,国家互联网信息办公室起草了《小型个人信息处理者个人信息保护简化措施规定(征求意见稿)》,现向社会公开征求意见。该文件共22条,重点对个人信息保护总体要求、个人信息处理规则简化、小型个人信息处理者义务简化、不予和从轻或者减轻处罚等作出规定。本文件规定,小型个人信息处理者是指处理不满10万人个人信息的个人信息处理者。支持小型个人信息处理者采取与其规模、能力等相当的简化措施保障个人信息安全,保护个人信息权益。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.secrss.com/articles/89097
|
||||
|
||||
|
||||
**6.工信部等十部门印发《人工智能科技伦理审查与服务办法(试行)》**
|
||||
|
||||
|
||||
4月2日,工业和信息化部、国家发展改革委、教育部、科技部等十部门印发《人工智能科技伦理审查与服务办法(试行)》。该文件提出建立和完善人工智能科技伦理标准体系,支持人工智能科技伦理审查技术创新,强化以技术手段防范人工智能科技伦理风险。该文件要求,开展人工智能科技伦理审查,重点关注人类福祉、公平公正、可控可信、透明可解释、责任可追溯、隐私保护6个方面。该文件规定,三类人工智能科技活动需要开展科技伦理专家复核,一是对人类主观行为、心理情绪和生命健康等具有较强影响的人机融合系统的研发;二是具有舆论社会动员能力和社会意识引导能力的算法模型、应用程序及系统的研发;三是面向存在安全、人身健康风险等场景的具有高度自主能力的自动化决策系统的研发。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.secrss.com/articles/89137
|
||||
|
||||
|
||||
**7.国家药监局发布《关于“人工智能+药品监管”的实施意见》**
|
||||
|
||||
|
||||
4月2日,国家药监局发布《关于“人工智能+药品监管”的实施意见》。该文件包括总体要求、数智赋能重点监管场景、“人工智能+药品监管”基础支撑、组织实施四个部分。该文件单章要求,筑牢安全防护体系。具体内容包括:严格落实安全责任制,升级网络安全防护体系,健全网络安全态势感知、信息共享、联合研判、威胁预警、追踪溯源机制,运用人工智能技术提升网络安全主动防护能力,构建智能化、协同化防护体系。建立健全数据安全管理体系,明确核心和重要数据目录,完善数据安全保护技术体系。强化人工智能风险监测评估,制定算法透明度要求和模型验证规范,加强模型算法、数据资源、基础设施、应用系统等安全能力建设,强化人工智能应用风险评估和监测处置,防止涉密信息和敏感信息输入非涉密模型,推动人工智能应用合规、透明、可信赖。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.secrss.com/articles/89166
|
||||
|
||||
|
||||
**往期精彩推荐**
|
||||
|
||||
|
||||
[【已复现】OpenPrinting CUPS 多个高危漏洞安全风险通告](https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247505186&idx=1&sn=751723948fc9f225730b57f1fb8b0fba&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【已复现】OpenAM 远程代码执行漏洞(CVE-2026-33439)安全风险通告](https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247505186&idx=2&sn=72d008e6d01b20a4f5665f9ab8d2b570&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[【已复现】Apache ActiveMQ 远程代码执行漏洞(CVE-2026-34197)安全风险通告](https://mp.weixin.qq.com/s?__biz=MzU5NDgxODU1MQ==&mid=2247505175&idx=1&sn=e708e074c179ec5620a90c9ed6c9bee9&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
本期周报内容由安全内参&虎符智库&奇安信CERT联合出品!
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,138 @@
|
||||
# 能信安:漏洞通告
|
||||
能信安资讯 2026-04-10 07:10
|
||||
|
||||
|
||||
|
||||
|
||||
网络安全预警通报
|
||||
|
||||
漏洞通告
|
||||
|
||||
2025年4月10日
|
||||
|
||||
|
||||
**0****1**
|
||||
|
||||
**Apache Airflow领域间资源转移错误漏洞**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞概况:******
|
||||
Apache Airflow是美国阿帕奇(Apache)基金会的一套具有创建、管理和监控工作流程功能的开源平台,该平台具有可扩展和动态监控等特点。
|
||||
|
||||
Apache Airflow存在领域间资源转移错误漏洞,该漏洞源于Dag
|
||||
作者可在Web服务器环境中执行远程代码,攻击者可利用该漏洞进行远程代码执行。
|
||||
|
||||
**受影响系统:**
|
||||
|
||||
Apache Airflow
|
||||
|
||||
**来源链接:**
|
||||
|
||||
https://www.cnvd.org.cn/flaw/show/CNVD-2026-10341
|
||||
|
||||
**建议:**
|
||||
|
||||
厂商已发布了漏洞修复程序,请及时关注更新:
|
||||
|
||||
https://lists.apache.org/thread/hhnmmzkj5qx5gbk6pdkh8tcsx5oj1nqs
|
||||
|
||||
|
||||
**0****2**
|
||||
|
||||
**Apache Fineract弱密码要求漏洞**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞概况:**
|
||||
|
||||
Fineract是美国阿帕奇(Apache)基金会的一套开源数字金融服务平台,该平台能够为用户提供数据管理、贷款和储蓄投资组
|
||||
合管理以及实时财务数据等功能。
|
||||
|
||||
Fineract 1.10.1及之前版本存在弱密码要求漏洞,攻击者可利用该漏洞未授权访问平台,导致信息泄漏。
|
||||
|
||||
**受影响系统:**
|
||||
|
||||
Apache Fineract <= 1.10.1
|
||||
|
||||
**来源链接:**
|
||||
|
||||
https://www.nsfocus.net/vulndb/135534
|
||||
|
||||
**建议:**
|
||||
|
||||
厂商已发布了漏洞修复程序,请及时关注更新:
|
||||
|
||||
http://syncope.apache.org/security.html
|
||||
|
||||
|
||||
|
||||
**0****3**
|
||||
|
||||
**Apache SIS XML外部实体注入漏洞**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞概况:**
|
||||
|
||||
Apache SIS是Apache基金会的一个空间信息开源库。
|
||||
|
||||
Apache SIS 0.4版本至1.5版本存在XML外部实体注入漏洞,该漏洞源于XML外部实体引用限制不当,攻击者可利用该漏洞读取服务器本地文件。
|
||||
|
||||
**受影响系统:**
|
||||
|
||||
2.0.0 <= n8n < 2.5.2
|
||||
|
||||
n
|
||||
8n < 1.123.17
|
||||
|
||||
**来源链接:**
|
||||
|
||||
https://www.venustech.com.cn/new_type/aqtg/20260206/29145.html
|
||||
|
||||
**建议:**
|
||||
|
||||
厂商已发布了漏洞修复程序,请及时关注更新:
|
||||
|
||||
https://sis.apache.org/downloads.html
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
▼
|
||||
|
||||
**能信安——新一代网络安全领先企业!**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**公司简介**
|
||||
|
||||
|
||||
|
||||
深圳市能信安科技股份有限公司,是以安全、移动、泛在和大数据为主要方向的专业技术公司,致力于移动互联安全、车联网安全、物联网安全、大数据安全和人工智能安全技术。
|
||||
|
||||
公司是公安部、工信部网络安全技术支撑单位,国家网络安全威胁和漏洞信息共享平台技术支
|
||||
撑单位,是深圳大运会、党的十八大、2020年全国两会、2021年联合国生物多样性大会网络安全技术支撑单位。公司是国家级专精特新“小巨人”企业,中国移动安全十强企业,全国网络安全百强企业,具有良好的品牌影响力。
|
||||
|
||||
公司为中国新一代网络安全领先企业。在移动安全领域,公司可提供业界最先进、完整的技术、产品与解决方案,引领移动互联安全的技术潮流。主要产品及服务包括移动应用安全防火墙、无线安全检测及防御系统、移动应用安全检测及加固技术等。在数据安全领域,提供业界领先的数据安全治理、数据安全合格产品与服务。
|
||||
|
||||
公司依托于多年网络安全领域的技术经验及专业资质,向各类政府机关及企事业单位提供等级(分级)保护顾问咨询、关基保护顾问咨询、数据安全治理、密码改造顾问咨询、信息系统风险评估、安全体系建设咨询、修复加固服务、渗透测试服务、应急响应服务、安全运维保障服务。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,123 @@
|
||||
# 谷歌不再接受AI提交的漏洞检测报告
|
||||
数世咨询 2026-04-10 07:13
|
||||
|
||||
点亮上方
|
||||
「
|
||||
★
|
||||
星标 」
|
||||
更多干货内容,不再错过!
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247541849&idx=1&sn=9d3d83958fe3bad1ca644d8420ee7438&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
**本文关键看点:**
|
||||
|
||||
|
||||
|
||||
|
||||
**#****01**
|
||||
|
||||
AI提交的漏洞报告错误量过大,谷歌已停止使用;
|
||||
|
||||
**#****02**
|
||||
|
||||
Anthropic、AWS、Microsoft和OpenAI赞助1250万美元,以提升开源软件安全性。
|
||||
|
||||
▍以下正文内容基于英文原文编译,可能存在语义偏差,请以原文为准。
|
||||
|
||||
✦
|
||||
|
||||
**以下为正文**
|
||||
|
||||
✦
|
||||
|
||||
|
||||
|
||||
谷歌将不再接受由AI生成的提交到其资助的开源软件漏洞发现程序中。然而,它正在为一个使用AI增强开源代码安全性的独立项目提供支持。
|
||||
|
||||

|
||||
|
||||
谷歌开源软件漏洞奖励计划团队对一些AI生成的漏洞提交的低质量表示越来越担忧,其中许多提交包含关于如何触发漏洞的虚假信息,或报告的漏洞对安全的影响微乎其微。
|
||||
|
||||
“为了确保我们的分流团队能够专注于最关键的威胁,我们现在将要求某些级别提供更高质量的证据(如OSS-Fuzz复现或合并补丁),以过滤掉低质量报告,并使我们能够专注于实际影响,”
|
||||
谷歌在一篇博客中写道
|
||||
。
|
||||
|
||||
Linux基金会也发现
|
||||
AI生成的漏洞提交数量令人不堪重负
|
||||
,并寻求包括谷歌、Anthropic、AWS、微软和OpenAI等AI公司的财务帮助来应对这一问题。它们共同为该基金会提供了1250万美元,以改善开源软件的安全性。
|
||||
|
||||
“仅靠资助无法解决AI工具今天对开源安全团队造成的问题,”
|
||||
Linux内核项目的Greg Kroah-Hartman在一篇博客中表示
|
||||
。 “OpenSSF拥有必要的活跃资源来支持众多项目,帮助这些超负荷的维护者处理他们当前收到的AI生成安全报告的增加。”
|
||||
|
||||
这些资金将由开源安全项目
|
||||
Alpha-Omega
|
||||
和
|
||||
开源安全基金会
|
||||
(OSSF)管理,并将用于提供AI工具,以帮助维护者应对AI生成提交的数量。
|
||||
|
||||
“我们很高兴能为数以万计的项目提供以维护者为中心的AI安全支持,这些项目为我们的世界提供动力,”Alpha-Omega的联合创始人Michael Winser表示。
|
||||
|
||||
* 本文为泽钧编译,原文地址:
|
||||
https://www.csoonline.com/article/4148203/stop-using-ai-to-submit-bug-reports-says-google-2.html
|
||||
|
||||
注:图片均来源于网络,无法联系到版权持有者。如有侵权,请与后台联系,做删除处理。
|
||||
|
||||
— 【 THE END 】—
|
||||
|
||||
🎉 大家期盼很久的#
|
||||
**数字安全交流群**
|
||||
来了!快来加入我们的粉丝群吧!
|
||||
|
||||
🎁**多种报告,产业趋势、技术趋势**
|
||||
|
||||
这里汇聚了行业内的精英,共同探讨最新产业趋势、技术趋势等热门话题。我们还有准备了专属福利,只为回馈最忠实的您!
|
||||
|
||||
👉
|
||||
扫码立即加入,精彩不容错过!
|
||||
|
||||

|
||||
|
||||
😄
|
||||
嘻嘻,我们群里见!
|
||||
|
||||
更多推荐
|
||||
|
||||
|
||||

|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247539099&idx=1&sn=8820d80fdc92ac1f321b5e0a3ff0653e&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247539436&idx=1&sn=676908ed11008cd016b253d1d8e6ba8a&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247540181&idx=1&sn=e0cd678638b098f969f257b408062b91&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247540845&idx=1&sn=ec923893881e69010ad830ec852b0abb&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247539573&idx=1&sn=a721e2933ad640a3a4b3c72f74d76685&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247514185&idx=1&sn=8015c07a68a5e2b6074efd2c77f20085&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247539380&idx=1&sn=da5e8afa28247b4212a544750ece924d&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247514336&idx=1&sn=e69b1126e86ab2c59c8ca8e315637031&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247530968&idx=1&sn=3d712e23b322ad37cee46d27adb08ed0&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247538943&idx=1&sn=7f95d33eb069aab1cba23c41d68c9759&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247515942&idx=1&sn=bc9ba104b8eb1c0e914d90c8c9a34542&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247532302&idx=1&sn=2c6afc5d39c89c86f79020099ea44baa&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247512372&idx=1&sn=5d06a830f00953a0ab75157fc023ae56&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247538487&idx=1&sn=c4a1ad3501ff0eea9eeb56f514f6e445&scene=21#wechat_redirect)
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247542139&idx=1&sn=9e1ab0f25bc9d4e0fa86c8632dacb722&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247537068&idx=1&sn=3a3e7c08d93638c1a6018c7862b13bcd&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzkxNzA3MTgyNg==&mid=2247538269&idx=1&sn=848c657fc234aff8840d16d3f06b34ea&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user