mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
Claude Mythos 模型:已发现数千零日漏洞,还能自己逃离沙箱、【已复现】Claude Mythos最新发现的Linux内核0day漏洞、Meta发布Muse Spark,多智能体架构与隐私风险引行业关注;CNNVD 2026 年第14 周漏洞周报:新增 1298 个漏洞,超危 82 个需紧急修复| 牛览、【漏洞通告】Vite Dev Server WebSocket 任意文件读取漏洞(CVE-2026-39363)、【漏洞通告】WWBN AVideo存在信息泄露漏洞(CVE-2026-35452)、【漏洞通告】Code Extension Marketplace存在目录遍历漏洞(CVE-2026-35454)、【漏洞通告】WWBN AVideo存在访问控制错误漏洞(CVE-2026-35450)、关于漏洞学习的一些反思、【漏洞通告】goshs存在目录遍历漏洞(CVE-2026-35471)、
This commit is contained in:
 test committed
1 parent
6b0bf3f313
commit
2442f4df8f
10 files changed
+822
-1
No files matched your search
@@ -19717,5 +19717,14 @@
|
||||
"https://mp.weixin.qq.com/s/ySW4KbV_SpLmlTqJS3Bv2A": "Linux和Unix打印系统曝出漏洞链,远程攻击者最终可拿root权限",
|
||||
"https://mp.weixin.qq.com/s/0lJTczDlxa8SpcRCeceHZg": "没有任何漏洞,黑客是如何接管全球数百万开发环境的?——深度拆解 UNC1069 供应链猎局",
|
||||
"https://mp.weixin.qq.com/s/b4ylkD7TMW9IWg3Wr9a1aw": "4月社区投稿活动 | 漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s/R8jBUcbp2NIJ7cZm4LE-Hg": "【成功复现】Vite WebSocket任意文件读取漏洞(CVE-2026-39363)"
|
||||
"https://mp.weixin.qq.com/s/R8jBUcbp2NIJ7cZm4LE-Hg": "【成功复现】Vite WebSocket任意文件读取漏洞(CVE-2026-39363)",
|
||||
"https://mp.weixin.qq.com/s/JTqZMKwLI1a3slzKqC-Kcw": "Claude Mythos 模型:已发现数千零日漏洞,还能自己逃离沙箱",
|
||||
"https://mp.weixin.qq.com/s/8YQq5LvZMRev-1atVQfW3w": "【已复现】Claude Mythos最新发现的Linux内核0day漏洞",
|
||||
"https://mp.weixin.qq.com/s/3W1BpWJNOfAoBoqmqyW41A": "Meta发布Muse Spark,多智能体架构与隐私风险引行业关注;CNNVD 2026 年第14 周漏洞周报:新增 1298 个漏洞,超危 82 个需紧急修复| 牛览",
|
||||
"https://mp.weixin.qq.com/s/K0ZLejy8jTW9PGXKbsMt0Q": "【漏洞通告】Vite Dev Server WebSocket 任意文件读取漏洞(CVE-2026-39363)",
|
||||
"https://mp.weixin.qq.com/s/6s5_ToRJsBk7ucJEgZ8hYQ": "【漏洞通告】WWBN AVideo存在信息泄露漏洞(CVE-2026-35452)",
|
||||
"https://mp.weixin.qq.com/s/k_5PrW1KV1pCdGg9cGgIQQ": "【漏洞通告】Code Extension Marketplace存在目录遍历漏洞(CVE-2026-35454)",
|
||||
"https://mp.weixin.qq.com/s/C1_RMxdY7xLYg758aYfFGg": "【漏洞通告】WWBN AVideo存在访问控制错误漏洞(CVE-2026-35450)",
|
||||
"https://mp.weixin.qq.com/s/nalcvjCOaT3h_WMEwOSGfQ": "关于漏洞学习的一些反思",
|
||||
"https://mp.weixin.qq.com/s/EF1FgSMD2GnrxFUbTg87ZQ": "【漏洞通告】goshs存在目录遍历漏洞(CVE-2026-35471)"
|
||||
}
|
||||
@@ -0,0 +1,79 @@
|
||||
# Claude Mythos 模型:已发现数千零日漏洞,还能自己逃离沙箱
|
||||
HackerNews
|
||||
HackerNews 安全威胁纵横 2026-04-09 07:56
|
||||
|
||||
高危漏洞
|
||||
|
||||
紧急修复指南
|
||||
|
||||
RCE Patch
|
||||
|
||||
人工智能公司Anthropic宣布启动"Project Glasswing"网络安全计划,使用其前沿模型Claude Mythos的预览版自动发现和修复安全漏洞。
|
||||
|
||||
推测e
|
||||
|
||||
Claude Mythos模型将由包括
|
||||
AWS、苹果、博通、思科、CrowdStrike、谷歌、摩根大通、Linux基金会、微软、英伟达和Palo Alto Networks在内的少数组织使用,共同保护关键软件。
|
||||
|
||||
Anthropic表示,成立该计划是因其通用前沿模型展现出”超越除最熟练人类外所有人的软件漏洞发现和利用能力”的编码水平。**出于网络安全能力及可能被滥用的担忧,Anthropic选择不公开发布该模型。**
|
||||
|
||||
|
||||
据称Mythos预览版已在各大操作系统和浏览器中
|
||||
发现数千个高危零日漏洞
|
||||
,包括OpenBSD一个27年历史漏洞、FFmpeg一个16年旧缺陷,以及内存安全虚拟机监控器中的内存损坏问题。
|
||||
|
||||
|
||||
Anthropic展示的一个案例中,Mythos自主开发出浏览器利用程序,串联四个漏洞逃出渲染器和操作系统沙箱;还解决了一个人类专家需10小时以上才能完成的企业网络攻击模拟。
|
||||
|
||||
|
||||
最令人瞩目的是,Mythos在测试中成功逃离安全"沙箱"计算机,展现出绕过自身防护的"潜在危险能力"。它进一步设计多步骤利用程序获取互联网访问权限,并向研究员发送邮件,甚至主动将利用细节发布到多个技术上公开但难以发现的网站。
|
||||
|
||||
|
||||
**1**
|
||||
|
||||
|
||||
**防御使命与潜在风险**
|
||||
|
||||
|
||||
Anthropic指出,Project Glasswing是在敌对行为体采用同类能力之前,将前沿AI能力用于防御的"紧急尝试"。
|
||||
公司承诺提供1亿美元Mythos预览版使用额度,并向开源安全组织捐赠400万美元。
|
||||
|
||||
|
||||
"我们并未专门训练Mythos获得这些能力,"Anthropic表示,"它们是代码、推理和自主性整体提升的自然结果——让模型更擅长修补漏洞的改进,同时也让它更擅长利用漏洞。"
|
||||
|
||||
|
||||
|
||||
**2**
|
||||
|
||||
|
||||
**安全疏漏与工具缺陷**
|
||||
|
||||
|
||||
Mythos消息上月因人为失误意外泄露,草稿材料称其为"迄今最强大的AI模型"。数日后Anthropic又意外暴露近2000个源代码文件及Claude Code超50万行代码,持续约三小时。
|
||||
|
||||
|
||||
该泄露还暴露一个安全问题:Claude Code在处理超过50个子命令的命令时会绕过某些防护。AI安全公司Adversa指出,当命令包含50个以上子命令时,系统为节省算力会停止检查安全规则,导致"永不运行rm"等配置失效——安全策略为性能让路。该问题已在Claude Code 2.1.90版本中修复。
|
||||
|
||||
|
||||
|
||||
****
|
||||
|
||||
转载请注明出处@安全威胁纵横,封面来源于网络;
|
||||
|
||||
消息来源:https://thehackernews.com/2026/04/anthropics-claude-mythos-finds.html
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
更多网络安全视频,请关注视频号“知道创宇404实验室”
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
+295
@@ -0,0 +1,295 @@
|
||||
# Meta发布Muse Spark,多智能体架构与隐私风险引行业关注;CNNVD 2026 年第14 周漏洞周报:新增 1298 个漏洞,超危 82 个需紧急修复| 牛览
|
||||
安全牛 2026-04-09 06:30
|
||||
|
||||
**点击蓝字 关注我们**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
新闻速览
|
||||
|
||||
- CNNVD 2026 年第 14 周漏洞周报:新增 1298 个漏洞,超危 82 个需紧急修复
|
||||
|
||||
|
||||
- 多国加速未成年人社交媒体禁令,年龄验证成监管焦点
|
||||
|
||||
|
||||
- 2026 年 3 月勒索软件攻击激增 25%,多重攻击手段威胁关键基础设施
|
||||
|
||||
|
||||
- 微软预警 Medusa 关联组织 Storm-1175:零日漏洞 + 链式利用加剧企业风险
|
||||
|
||||
|
||||
- 攻击者利用超大SVG隐藏信用卡窃取代码,检测机制遭绕过
|
||||
|
||||
|
||||
- Google 披露 UNC6783 组织入侵企业 Zendesk 窃取客服工单
|
||||
|
||||
|
||||
- 伊朗黑客针对美国关键基础设施发起 OT 定向攻击
|
||||
|
||||
|
||||
- Snowflake客户数据被窃:第三方访问漏洞引发连锁泄露风险
|
||||
|
||||
|
||||
- Medusa勒索软件攻击提速:漏洞披露即被武器化
|
||||
|
||||
|
||||
- Meta 发布 Muse Spark 发力 AI,多智能体架构与隐私风险引行业关注
|
||||
|
||||
特别关注
|
||||
|
||||
|
||||
**CNNVD 2026 年第 14 周漏洞周报:新增 1298 个漏洞,超危 82 个需紧急修复**
|
||||
|
||||
国家信息安全漏洞库(CNNVD)发布 2026 年第 14 期(3 月 30 日 —4 月 5 日)漏洞周报。本周新增公开漏洞 1298 个,数量较前几周有所下降;接报漏洞 4733 个,其中通用型漏洞 769 个、事件型漏洞 28 个、平台推送 3936 个。
|
||||
|
||||
|
||||
漏洞分布方面,Linux 基金会以 91 个漏洞居首,WordPress 基金会、Endian 分列二三位;国内厂商漏洞 65 个,腾达最多。漏洞类型中跨站脚本占比 8.47% 为最高,其次为 SQL 注入、代码问题。危害等级上,超危 82 个、高危 352 个、中危 805 个、低危 59 个,整体修复率 68.10%,超危漏洞修复率 85.37%。
|
||||
|
||||
|
||||
本周重点漏洞包括:WordPress 插件 Everest Forms Pro 代码注入超危漏洞,攻击者可远程执行代码;Apache Airflow 信任管理问题漏洞可窃取凭证;Cisco 网络管理平台存在授权不当漏洞。AI 领域同样风险突出,OpenClaw 存在操作系统命令注入漏洞,NVIDIA BioNeMo、LangChain 均曝出高危漏洞。
|
||||
|
||||
|
||||
漏洞报送以个人、中移软件、卫士通为主;漏洞通报收录 229 份,奇安信、中国银联、中孚安全位列前三。报告提示相关用户及时更新补丁,重点排查高风险组件与 AI 应用安全。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.cnnvd.org.cn/group1/M00/01/F0/rBBlBmnWF96AGrknAAbsQN6rrLM075.pdf
|
||||
|
||||
|
||||
**多国加速未成年人社交媒体禁令,年龄验证成监管焦点**
|
||||
|
||||
近期全球多国相继推出或推进未成年人社交媒体使用限制政策,以应对网络欺凌、成瘾、心理健康风险等问题,澳大利亚率先落地相关法规,引发多国跟进。
|
||||
|
||||
|
||||
澳大利亚于 2025 年 12 月成为全球首个禁止 16 岁以下儿童使用社交媒体的国家,封禁平台包括 Facebook、Instagram、TikTok、X、YouTube 等,未涵盖 WhatsApp 及 YouTube Kids。违规平台最高可处以 4950 万澳元罚款,政府要求平台采用多重年龄验证方式,不得仅依赖用户自主申报。
|
||||
|
||||
|
||||
丹麦计划禁止 15 岁以下未成年人使用社交媒体,相关法案有望 2026 年中期生效,并将配套年龄验证工具。法国通过法案禁止 15 岁以下儿童使用社交平台,待参议院最终表决。德国、希腊、印尼、马来西亚、斯洛文尼亚、西班牙、英国等也相继提出或推进类似禁令,限制年龄多为 15 至 16 岁,部分国家同步强化平台责任与内容监管。
|
||||
|
||||
|
||||
此类政策虽旨在保护未成年人,但也引发隐私侵犯、政府过度干预等争议,Amnesty Tech 等机构认为禁令效果有限且忽视年轻群体现实需求。尽管存在反对声音,全球范围内针对未成年人的社交媒体监管立法仍持续推进。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://techcrunch.com/2026/04/08/social-media-ban-children-countries-list/
|
||||
|
||||
|
||||
|
||||
热点观察
|
||||
|
||||
|
||||
**2026 年 3 月勒索软件攻击激增 25%,多重攻击手段威胁关键基础设施**
|
||||
|
||||
2026 年 3 月全球勒索软件攻击态势创下新高,攻击数量同比增长 25%,通过邮件传播的信息窃取器增长 84%。3 月 25 日单日全球发生 68 起数据泄露事件,涉及 32 个攻击者组织、覆盖 24 个国家,巴西、美国、法国为主要受攻击区域,其中 EscanorsOfficial 单日针对巴西企业发动 10 起攻击。
|
||||
|
||||
|
||||
本轮攻击手段持续升级,勒索团伙采用公开羞辱、双重敲诈、供应链攻击等新型模式,在加密数据的同时窃取并威胁泄露数据,大幅提升受害者损失。攻击范围已延伸至关键基础设施,法国武器系统、泰国能源设施、美国医疗机构均出现数据泄露或被入侵事件。制药企业 Inotiv 遭攻击导致 176GB 药物研发数据被盗,日本 Candle Design 云服务器被攻破,立讯精密被攻击事件持续发酵,直接影响多家科技巨头数据安全。
|
||||
|
||||
|
||||
此外,俄罗斯 APT28 组织在微软发布补丁前,利用 MSHTML 零日漏洞实施间谍活动,凸显零日漏洞利用常态化带来的防御压力。
|
||||
|
||||
|
||||
针对严峻形势,工信部明确将强化关键信息基础设施保护、加强供应链安全管理、完善应急响应机制列为 2026 年重点工作。CCIA 建议企业建立供应链安全管理平台,核查供应商安全资质并关闭不必要公网端口。
|
||||
|
||||
|
||||
安全机构建议,企业应及时修复高危漏洞,部署 EDR、NDR 等设备构建动态防御,推行零信任架构,同时完善数据备份与应急响应预案,降低勒索攻击带来的业务与数据风险。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://cn-sec.com/archives/5155193.html
|
||||
|
||||
|
||||
**微软预警 Medusa 关联组织 Storm-1175:零日漏洞 + 链式利用加剧企业风险**
|
||||
|
||||
2026 年 4 月 7 日,微软发布安全预警,与 Medusa 勒索软件关联的网络犯罪组织 Storm-1175 正以极快速度发动攻击,部分攻击从初步入侵到数据窃取、勒索软件部署仅需 24 小时,传统 “驻留时间” 安全逻辑已失效。
|
||||
|
||||
|
||||
该组织主要针对澳大利亚、英国、美国的医疗、教育、专业服务及金融机构,高频利用面向互联网的脆弱系统实施入侵。2023 年以来,Storm-1175 已利用主流企业产品中的 16 个以上漏洞,且多次采用链式漏洞利用实现持久化控制、凭证窃取、篡改安全工具并加速勒索部署。
|
||||
|
||||
|
||||
微软指出,该组织除常用 N-day 漏洞外,还会使用零日漏洞,部分漏洞利用早于公开披露一周。行业分析显示,企业核心短板不在检测而在响应,多数机构隔离受影响系统、回收权限速度过慢,无法匹配攻击者节奏。
|
||||
|
||||
|
||||
企业普遍存在互联网暴露资产实时可视性缺失、补丁管理滞后、责任边界模糊等问题,开源组件依赖进一步加大漏洞跟踪难度。Storm-1175 精准利用这些防御缺口,快速指纹识别系统并定制攻击链。
|
||||
|
||||
|
||||
专家建议,企业需转向主动防御策略,缩减攻击面,优先快速修复面向互联网与关键系统的漏洞及配置缺陷,配合强网络分段与隔离机制,应对极速勒索攻击威胁。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.csoonline.com/article/4154934/microsoft-says-medusa-linked-storm-1175-is-speeding-ransomware-attacks.html
|
||||
|
||||
|
||||
**伊朗黑客针对美国关键基础设施发起 OT 定向攻击**
|
||||
|
||||
2026 年 4 月 7 日,美国 CISA、FBI、NSA 联合发布预警,伊朗背景黑客组织正持续针对美国关键基础设施发动网络攻击,重点瞄准能源、水务、政府等领域的OT / 工控系统。
|
||||
|
||||
|
||||
攻击核心手法为利用联网PLC(可编程逻辑控制器)漏洞,主要针对Rockwell Automation设备实施入侵。黑客通过篡改设备运行参数、干扰数据显示、破坏控制逻辑,导致设施功能异常、运营中断,造成直接经济损失。
|
||||
|
||||
|
||||
此类攻击属国家级 APT 行动,隐蔽性强、破坏性高,可绕过常规 IT 安全防护,直接影响物理世界安全。受攻击目标多为外网暴露的工控设备,弱口令、未修补漏洞是主要入侵入口。
|
||||
|
||||
|
||||
联合机构建议:立即隔离暴露 OT 设备,启用强密码与 MFA,修补 PLC 相关漏洞,实施网络分段,部署工控入侵检测系统,加强异常操作与设备状态监控。
|
||||
|
||||
|
||||
目前攻击活动仍在持续,美国官方已发布 IOCs 与防护指南,关键行业需紧急排查加固。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.helpnetsecurity.com/2026/04/08/iran-targets-us-critical-infrastructure/
|
||||
|
||||
|
||||
|
||||
安全事件
|
||||
|
||||
|
||||
**Google 披露 UNC6783 组织入侵企业 Zendesk 窃取客服工单**
|
||||
|
||||
Google 威胁分析团队对外披露,知名黑客组织UNC6783正在针对全球企业发动攻击,目标是入侵并窃取Zendesk客服平台中的工单数据。
|
||||
|
||||
|
||||
该组织通过账号劫持、社会工程、弱口令爆破等手段获取 Zendesk 登录权限,随后批量导出客服工单、对话记录、用户信息等敏感内容。被盗数据包含客户联系方式、订单详情、内部沟通记录等,可被用于精准诈骗、数据勒索或情报收集。
|
||||
|
||||
|
||||
Zendesk 是全球广泛使用的 SaaS 客服系统,涉及金融、电商、科技等多个行业,一旦泄露将引发隐私合规风险与品牌信任危机。UNC6783 具备长期潜伏特性,攻击行为隐蔽,常规 EDR、SIEM 较难发现。
|
||||
|
||||
|
||||
安全建议:企业立即核查 Zendesk 登录日志与导出记录,启用MFA多因素认证,收紧管理员权限,强化密码策略;开启异常访问与批量导出告警,及时同步 Zendesk 官方安全配置。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/google-new-unc6783-hackers-steal-corporate-zendesk-support-tickets/
|
||||
|
||||
|
||||
**Snowflake客户数据被窃:第三方访问漏洞引发连锁泄露风险**
|
||||
|
||||
Snowflake近日确认,其部分客户遭遇数据窃取攻击,事件源于第三方相关问题及异常访问活动。此次攻击并非Snowflake平台本身被攻破,而是攻击者利用泄露的账户凭证,对客户实例实施未授权访问。
|
||||
|
||||
|
||||
根据披露,攻击者主要通过此前在信息窃取恶意软件(Infostealer)活动中获取的用户名和密码,批量尝试登录Snowflake账户。由于部分客户未启用多因素认证(MFA),攻击者得以直接访问数据仓库并执行查询与导出操作。
|
||||
|
||||
|
||||
技术分析显示,攻击链依赖“凭证重用(Credential Stuffing)”与自动化脚本,针对暴露在公网的Snowflake实例发起登录请求。一旦成功登录,攻击者可利用Snowflake的查询与数据导出功能,批量窃取敏感数据,包括客户信息、业务记录等。
|
||||
|
||||
|
||||
值得注意的是,此次事件与第三方工具或环境中的凭证泄露密切相关,而非Snowflake核心系统漏洞。这表明云服务安全风险正从“平台安全”转向“身份与访问管理(IAM)”层面。
|
||||
|
||||
|
||||
安全社区指出,多个受影响企业存在未强制启用MFA、访问控制策略宽松等问题,使攻击者能够在无需复杂技术利用的情况下完成入侵与数据外泄。
|
||||
|
||||
|
||||
总体来看,该事件再次强调了凭证安全的重要性。对于企业而言,应全面启用MFA,定期轮换凭证,监控异常登录行为,并限制公网访问范围。同时,需加强对终端Infostealer威胁的防护,从源头减少凭证泄露风险。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.techradar.com/pro/security/snowflake-customers-suffer-data-theft-attacks-after-third-party-issue-company-confirms-unusual-activity
|
||||
|
||||
|
||||
|
||||
安全攻防
|
||||
|
||||
|
||||
**攻击者利用超大SVG隐藏信用卡窃取代码,检测机制遭绕过**
|
||||
|
||||
近期,安全研究人员发现,一种新型信用卡窃取攻击正在利用“超大SVG文件(pixel-large SVG)”隐藏恶意代码,以绕过传统安全检测机制。该攻击主要针对电商网站,在用户结账过程中窃取支付卡信息。
|
||||
|
||||
|
||||
攻击者通过入侵电商站点,将恶意JavaScript skimmer嵌入到看似正常的SVG图像文件中。由于SVG本质为基于XML的矢量图格式,可包含复杂数据结构,攻击者利用异常巨大的像素尺寸或冗余路径数据,将恶意payload隐藏其中,从而规避基于特征匹配或代码扫描的安全工具检测。
|
||||
|
||||
|
||||
在具体执行过程中,页面加载SVG资源后,隐藏的代码被解码并在浏览器端执行。该代码通常仅在checkout页面激活,监控用户输入的信用卡号、有效期及CVV等敏感信息,并通过加密或混淆方式发送至攻击者控制的远程服务器,实现数据外泄。
|
||||
|
||||
|
||||
研究指出,这类攻击属于典型的Magecart变种,其核心在于“隐蔽性提升”。相比传统将恶意脚本直接注入HTML或外链加载的方式,SVG载体具备更强的伪装能力,因为其语法合法且常被视为静态资源,安全设备往往不会深入解析其内部结构。
|
||||
|
||||
|
||||
此外,攻击代码通常结合Base64编码、混淆(Obfuscation)以及延迟加载机制,仅在特定用户行为触发时运行,进一步降低被发现的概率。
|
||||
|
||||
|
||||
总体来看,该技术表明Web skimming攻击正向更高隐蔽性演进。对于企业而言,应加强对前端资源(尤其是SVG等富媒体文件)的完整性监测,部署内容安全策略(CSP)并对异常脚本执行行为进行检测,以降低用户支付数据被窃取的风险。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.bleepingcomputer.com/news/security/hackers-use-pixel-large-svg-trick-to-hide-credit-card-stealer/
|
||||
|
||||
|
||||
|
||||
产业动态
|
||||
|
||||
|
||||
**Medusa勒索软件攻击提速:漏洞披露即被武器化**
|
||||
|
||||
SecurityWeek 最新报道显示,Medusa ransomware(美杜莎勒索软件)攻击团伙正显著提升漏洞利用效率,已成为当前威胁态势中响应时间最短、入侵速度最快的勒索组织之一。
|
||||
|
||||
|
||||
该团伙一改传统攻击节奏,在获取目标网络初步访问权限后,数小时内即可完成内网横向移动、权限提升与数据窃取,并快速部署加密 payload,大幅压缩企业安全团队的检测与阻断窗口。其核心特征是优先利用已公开但未及时修补的高危漏洞,包括远程代码执行、权限提升类漏洞,配合自动化扫描与 exploitation 工具链,实现 “发现即利用”。
|
||||
|
||||
|
||||
报告指出,Medusa 团伙对漏洞情报的跟踪与武器化速度远超同类组织,一旦目标存在未修复漏洞,几乎无缓冲时间即可被突破。其攻击流程高度标准化:先通过弱口令、暴露服务或钓鱼获取入口,随即自动化探测内网资产与可利用漏洞,快速接管关键系统,同步窃取敏感数据用于双重勒索。
|
||||
|
||||
|
||||
安全厂商监测数据显示,受攻击企业从首次异常行为到全面加密的平均间隔已缩短至 1 天内,部分场景甚至不足 4 小时。传统以天为单位的应急响应机制已无法适配此类攻击。
|
||||
|
||||
|
||||
业内建议,企业需强化漏洞优先级修复、启用终端检测与响应(EDR)、关闭非必要远程服务,并建立 7×24 小时监控,以应对 Medusa 等快节奏勒索威胁。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://www.securityweek.com/medusa-ransomware-fast-to-exploit-vulnerabilities-breached-systems/
|
||||
|
||||
|
||||
|
||||
新品发布
|
||||
|
||||
|
||||
**Meta 发布 Muse Spark 发力 AI,多智能体架构与隐私风险引行业关注**
|
||||
|
||||
Meta 于周三发布全新 AI 模型 Muse Spark,该模型为 Meta 超智能实验室首款产品,标志着 Meta 全面重构 AI 战略的开端。该实验室于去年成立,旨在改变此前 Llama 系列模型落后于 ChatGPT、Claude 的局面。Meta 聘请 Alexandr Wang 牵头实验室,并以 143 亿美元收购数据标注企业 Scale AI49% 股权,同时从 OpenAI、Anthropic、Google 招揽多名研究人员。
|
||||
|
||||
|
||||
Muse Spark 已在网页端及 Meta AI 应用上线,采用多 AI 智能体并行协作架构,可在不显著增加延迟的前提下提升推理深度,后续还将推出面向复杂任务的 Contemplating 模式。模型在视觉 STEM 问题上表现突出,可支持小游戏创建、家电故障排查等交互场景,同时布局健康咨询领域。
|
||||
|
||||
|
||||
该模型需通过 Facebook、Instagram 等 Meta 账号登录,尽管官方未明确声明会调用用户个人信息,但结合 Meta 一贯的公开数据训练策略,仍引发用户隐私安全担忧。目前该模型暂未明确采用付费模式,与竞品主流策略形成差异。扎克伯格表示,后续将持续推出更先进模型及开源版本,打造具备自主执行能力的 AI 智能体。
|
||||
|
||||
|
||||
原文链接:
|
||||
|
||||
https://techcrunch.com/2026/04/08/meta-debuts-the-muse-spark-model-in-a-ground-up-overhaul-of-its-ai/
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**联系我们**
|
||||
|
||||
合作电话:18610811242
|
||||
|
||||
合作微信:aqniu001
|
||||
|
||||
联系邮箱:bd@aqniu.com
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,130 @@
|
||||
# 【已复现】Claude Mythos最新发现的Linux内核0day漏洞
|
||||
原创 360漏洞研究院
|
||||
360漏洞研究院 360漏洞研究院 2026-04-09 07:25
|
||||
|
||||
“扫描下方二维码,进入公众号粉丝交流群。更多一手网安资讯、漏洞预警、技术干货和技术交流等您参与!”
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Linux内核曝出Futex模块UAF漏洞,本地攻击者通过构造不一致的Futex requeue操作,可诱发内核锁对象悬空,进而实现权限提升或容器逃逸。
|
||||
|
||||
|
||||
目前 360 漏洞研究院已成功复现该漏洞并验证了危害。本文包含完整影响范围、修复方案、技术原理与复现细节,建议用户立即升级。
|
||||
|
||||
|
||||
<table><tbody><tr style="box-sizing: border-box;"><td colspan="4" data-colwidth="100.0000%" width="100.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;background-color: rgb(100, 130, 228);box-sizing: border-box;padding: 0px;"><section style="text-align: center;color: rgb(255, 255, 255);box-sizing: border-box;"><p style="margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞概述</span></strong></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞名称</span></strong></p></section></td><td colspan="3" data-colwidth="76.0000%" width="76.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">Linux内核Futex模块UAF漏洞</span></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞编号</span></strong></p></section></td><td colspan="3" data-colwidth="76.0000%" width="76.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">LDYVUL-2026-00057982</span></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">公开时间</span></strong></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span style="box-sizing: border-box;"><span leaf="">2026-03-26</span></span></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span style="color: rgb(0, 0, 0);box-sizing: border-box;"><span leaf="">POC状态</span></span></strong></p></section></td><td data-colwidth="20.0000%" width="20.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">未公开</span></p></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="24.0000%" width="24.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;color: rgb(0, 0, 0);padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><strong style="box-sizing: border-box;"><span leaf="">漏洞类型</span></strong></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><section style="font-size: 12px;padding: 0px 8px;box-sizing: border-box;"><p style="white-space: normal;margin: 0px;padding: 0px;box-sizing: border-box;"><span leaf="">权限提升</span></p></section></td><td data-colwidth="28.0000%" width="28.0000%" style="border-width: 1px;border-color: rgb(100, 130, 228);border-style: solid;box-sizing: border-box;padding: 0px;"><sectLine truncated
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**漏洞影响范围**
|
||||
|
||||
|
||||
|
||||
受影响的软件版本:
|
||||
|
||||
该漏洞从添加sys_futex_requeue系统调用的时候被引入,引入时主线内核版本为6.6.0-rc2,但是内核6.6-y长期版本不受影响。
|
||||
|
||||
引入commit为0f4b5f972216782a4acb1ae00dcb55173847c2ff。
|
||||
|
||||
漏洞在下面几个版本中被修复
|
||||
|
||||
6.12.80 with commit 027145ace09fad4c7cbcd6c61fe9b429c63eb0e5
|
||||
|
||||
6.18.21 with commit 18b7d09c2b794c71d4252f3ea2cf84ad12b73d6a
|
||||
|
||||
6.19.11 with commit e2f78c7ec1655fedd945366151ba54fcb9580508
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
|
||||
**正式防护方案**
|
||||
|
||||
应用安全补丁
|
||||
|
||||
https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git/commit/kernel/futex/syscalls.c?h=v7.0-rc7&id=19f94b39058681dec64a10ebeb6f23fe7fc3f77a
|
||||
|
||||

|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**漏洞描述**
|
||||
|
||||
|
||||
|
||||
近日著名大模型Claude的开发商Anthropic在其官方网页上发布了一篇文章,该文章详细介绍了其最新模型Claude Mythos在漏洞挖掘与利用领域的重大突破,并重点阐述了Mythos对Linux内核进行全自动化漏洞挖掘与利用的成果。我们复现了其文章中提及的e2f78c7ec165 patch所修补的漏洞。
|
||||
|
||||

|
||||
|
||||
该漏洞位于Linux内核Futex模块,其本质在于 Futex 的 requeue 操作允许使用不一致的 flags(shared → private),从而破坏了等待队列与其底层锁对象的生命周期一致性:攻击者可以将一个仍在等待的 futex waiter 迁移到另一个进程的 private futex hash 上,使其内部的 q->lock_ptr 指向该进程的私有 bucket 锁;当目标进程随后退出并释放其 mm 及对应的 private hash 后,这个指针变为悬空,而等待线程在被唤醒或中断返回路径中执行 futex_unqueue() 时仍会对该已释放的锁执行 spin_lock(),最终触发 use-after-free。
|
||||
|
||||
成功利用此漏洞的攻击者可能可以实现Linux ROOT权限提升和容器逃逸,可获得对系统内核内存的访问权限,严重威胁系统安全。
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
360漏洞研究院已成功复现Linux Kernel Futex模块UAF漏洞,通过触发KASAN报告的方式进行验证。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
Linux内核Futex模块UAF漏洞复现
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**时间线**
|
||||
|
||||
|
||||
|
||||
2026年04月09日,360漏洞研究院发布本安全风险通告。
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
参考链接
|
||||
|
||||
|
||||
|
||||
https://red.anthropic.com/2026/mythos-preview/
|
||||
|
||||
https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git/commit/kernel/futex/syscalls.c?h=v7.0-rc7&id=19f94b39058681dec64a10ebeb6f23fe7fc3f77a
|
||||
|
||||
|
||||
07
|
||||
|
||||
更多漏洞情报
|
||||
|
||||
|
||||
|
||||
建议您订阅360数字安全-漏洞情报服务,获取更多漏洞情报详情以及处置建议,让您的企业远离漏洞威胁。
|
||||
|
||||
|
||||
邮箱:360VRI@360.cn
|
||||
|
||||
网址:https://vi.loudongyun.360.net
|
||||
|
||||
|
||||
|
||||
“洞”悉网络威胁,守护数字安全
|
||||
|
||||
|
||||
**关于我们**
|
||||
|
||||
|
||||
360 漏洞研究院,隶属于360数字安全集团。其成员常年入选谷歌、微软、华为等厂商的安全精英排行榜, 并获得谷歌、微软、苹果史上最高漏洞奖励。研究院是中国首个荣膺Pwnie Awards“史诗级成就奖”,并获得多个Pwnie Awards提名的组织。累计发现并协助修复谷歌、苹果、微软、华为、高通等全球顶级厂商CVE漏洞3000多个,收获诸多官方公开致谢。研究院也屡次受邀在BlackHat,Usenix Security,Defcon等极具影响力的工业安全峰会和顶级学术会议上分享研究成果,并多次斩获信创挑战赛、天府杯等顶级黑客大赛总冠军和单项冠军。研究院将凭借其在漏洞挖掘和安全攻防方面的强大技术实力,帮助各大企业厂商不断完善系统安全,为数字安全保驾护航,筑造数字时代的安全堡垒。
|
||||
|
||||
|
||||
@@ -0,0 +1,9 @@
|
||||
# 【漏洞通告】Code Extension Marketplace存在目录遍历漏洞(CVE-2026-35454)
|
||||
安迈信科
|
||||
安迈信科 安迈信科应急响应中心 2026-04-09 06:13
|
||||
|
||||
|
||||
### 01 漏洞概况 Code Extension Marketplace 是 VS Code Marketplace 的开源替代方案。在 2.4.2 版本之前,coder/code-marketplace 中的 Zip Slip 漏洞允许恶意的 VSIX 文件在扩展目录之外写入任意文件。ExtractZip 将原始的 zip 条目名称传递给了一个回调函数,该函数通过 filepath.Join 写入文件,但没有进行边界检查;filepath.Join 解析了 .. 组件,但未能阻止结果路径逃逸出基础路径。02 漏洞处置综合处置优先级:高漏洞信息漏洞名称Code Extension Marketplace存在目录遍历漏洞漏洞编号CVE编号CVE-2026-35454漏洞评估披露时间2026-04-06漏洞类型目录遍历危害评级低危公开程度PoC未公开威胁类型远程利用情报在野利用是影响产品产品名称Code Extension Marketplace受影响版本Code Extension Marketplace <2.4.2影响范围广有无修复补丁有
|
||||
### 03 漏洞排查 用户尽快排查对应系统Code Extension Marketplace版本是否处于漏洞版本范围内,若存在请尽快更新至最新版本。04 修复方案1、官方修复方案:更新版本到2.4.205 时间线 2026.04.06 厂商发布安全补丁 2026.04.09 安迈信科安全运营团队发布通告 关于安迈信科西安安迈信科科技有限公司以“数字化可管理”为核心理念,坚持DevOps自主研发,创新打造“能力聚合、流程闭环、持续赋能”的综合性网络数据安全平台与运营服务。公司从古城西安出发,已在全国范围内为政府、运营商、电力、能源等行业客户提供了高质量的安全保障,并将继续为我国数字化转型和发展贡献力量。知 行 . 至 简 . 致 诚
|
||||
|
||||
|
||||
@@ -0,0 +1,70 @@
|
||||
# 【漏洞通告】Vite Dev Server WebSocket 任意文件读取漏洞(CVE-2026-39363)
|
||||
启明星辰安全简讯 2026-04-09 08:32
|
||||
|
||||
## 一、漏洞概述
|
||||
<table><tbody><tr style="height:20.1500pt;"><td data-colwidth="113" width="113" valign="center" style="padding: 0pt 5.4pt;border-width: 2.25pt 1.5pt 1.5pt 2.25pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">漏洞名称</span></font></span></p></td><td colspan="3" data-colwidth="151,132,170" width="453" valign="center" style="padding: 0pt 5.4pt;border-width: 2.25pt 2.25pt 1.5pt 1.5pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">Vite Dev Server WebSocket 任意文件读取漏洞</span></font></span></p></td></tr><tr style="height:20.1500pt;"><td data-colwidth="113" width="113" valign="center" style="padding: 0pt 5.4pt;border-width: 1.5pt 1.5pt 1.5pt 2.25pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">CVE</span></font></span><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><span style="mso-spacerun:'yes';"><span leaf=""> </span></span><span leaf="">ID</span></span></p></td><td colspan="3" data-colwidth="151,132,170" width="453" valign="center" style="padding: 0pt 5.4pt;border-width: 1.5pt 2.25pt 1.5pt 1.5pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">CVE-2026-39363</span></font></span></p></td></tr><tr style="height:20.1500pt;"><td data-colwidth="113" width="113" valign="center" style="padding: 0pt 5.4pt;border-width: 1.5pt 1.5pt 1.5pt 2.25pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">漏洞类型</span></font></span></p></td><td data-colwidth="151" width="151" valign="center" style="padding: 0pt 5.4pt;border-width: 1.5pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(0,0,0);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">任意文件读取</span></font></span></p></td><td data-colwidth="132" width="132" valign="center" style="padding: 0pt 5.4pt;border-width: 1.5pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">发现时间</span></font></span></p></td><td data-colwidth="170" width="170" valign="center" style="padding: 0pt 5.4pt;border-width: 1.5pt 2.25pt 1.5pt 1.5pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-align:center;line-height:150%;"><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">2</span></font></span><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><span leaf="">02</span></span><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">6</span></font></span><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><span leaf="">-</span></span><span style="font-family:微软雅黑;mso-bidi-font-family:Arial;color:rgb(51,51,51);font-size:10.5000pt;mso-font-kerning:1.0000pt;"><font face="微软雅黑"><span leaf="">4-9</span></font></span></p></td></tr><tr style="height:20.1500pt;"><td data-colwidth="113" width="113" valign="center" style="padding: 0pt 5.4pt;border-width: 1.5pt 1.5pt 1.5pt 2.25pt;border-style: solid;border-color: windowtext;background: rgb(222, 234, 246);"><p style="text-alLine truncated
|
||||
|
||||
Vite是一个现代化的前端构建工具,旨在提供更快的开发体验。它通过基于原生ES模块的开发服务器,在开发过程中实现极速热更新(HMR)。Vite在构建时使用了高度优化的打包工具,如esbuild,极大提高了构建速度。它支持多种前端框架(如React、Vue)并可以通过插件扩展功能。Vite的目标是简化前端开发工作流,并提升开发效率。
|
||||
|
||||
2026年4月9日,启明星辰安全应急响应中心(VSRC)监测到Vite Dev Server WebSocket任意文件读取漏洞。该漏洞源于Vite dev server WebSocket暴露的fetchModule方法未正确执行server.fs访问控制检查,导致HTTP路径下原本受限的文件系统访问限制可被绕过。攻击者在满足特定条件下,可通过构造vite:invoke WebSocket事件,并结合file://...与?raw或?inline参数,读取开发机、CI环境或容器中的任意文件内容。该问题可能导致源码、密钥、配置文件及环境变量泄露,进而引发进一步入侵、横向移动或供应链风险。
|
||||
## 二、影响范围
|
||||
|
||||
8.0.0 <= vite <= 8.0.4
|
||||
|
||||
7.0.0 <= vite <= 7.3.1
|
||||
|
||||
6.0.0 <= vite <= 6.4.1
|
||||
|
||||
vite-plus <= 0.1.15
|
||||
|
||||
## 三、安全措施
|
||||
### 3.1 升级版本
|
||||
|
||||
官方已发布修复补丁,以修复该漏洞。
|
||||
|
||||
vite >= 8.0.5
|
||||
|
||||
vite >= 7.3.2
|
||||
|
||||
vite >= 6.4.2
|
||||
|
||||
vite-plus >= 0.1.16
|
||||
|
||||
下载链接:
|
||||
|
||||
https://github.com/vitejs/vite/releases/
|
||||
### 3.2 临时措施
|
||||
|
||||
暂无。
|
||||
### 3.3 通用建议
|
||||
|
||||
l
|
||||
定期更新系统补丁
|
||||
,
|
||||
减少
|
||||
系统漏洞,
|
||||
提升
|
||||
服务器的安全性
|
||||
。
|
||||
|
||||
l
|
||||
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
|
||||
|
||||
l
|
||||
使用企业级安全产品,提升企业
|
||||
的网络安全
|
||||
性能。
|
||||
|
||||
l
|
||||
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
|
||||
|
||||
l
|
||||
启用强密码策略并设置为定期修改。
|
||||
|
||||
### 3.4 参考链接
|
||||
|
||||
https://nvd.nist.gov/vuln/detail/CVE-2026-39363/
|
||||
|
||||
https://github.com/vitejs/vite/security/advisories/GHSA-p9ff-h696-f583
|
||||
|
||||
|
||||
@@ -0,0 +1,9 @@
|
||||
# 【漏洞通告】WWBN AVideo存在信息泄露漏洞(CVE-2026-35452)
|
||||
安迈信科
|
||||
安迈信科 安迈信科应急响应中心 2026-04-09 06:13
|
||||
|
||||

|
||||
### 01 漏洞概况 WWBN AVideo 是一款开源视频平台。在 26.0 及之前版本中,plugin/CloneSite/client.log.php 端点无需任何身份验证即可提供克隆操作日志文件。而 CloneSite 插件目录中的其他所有端点均强制执行 User::isAdmin() 检查。该日志包含内部文件系统路径、远程服务器 URL 以及 SSH 连接元数据。02 漏洞处置综合处置优先级:高漏洞信息漏洞名称WWBN AVideo存在信息泄露漏洞漏洞编号CVE编号CVE-2026-35452漏洞评估披露时间2026-04-06漏洞类型信息泄露危害评级中危公开程度PoC未公开威胁类型/利用情报在野利用是影响产品产品名称WWBN AVideo受影响版本WWBN AVideo ≤26.0影响范围广有无修复补丁无
|
||||
### 03 漏洞排查 用户尽快排查WWBN AVideo是否处于漏洞版本,并在官方推送新版本后第一时间进行更新。04 修复方案1、官方修复方案:暂无05 时间线 2026.04.06 厂商发布新版本 2026.04.09 安迈信科安全运营团队发布通告 关于安迈信科西安安迈信科科技有限公司以“数字化可管理”为核心理念,坚持DevOps自主研发,创新打造“能力聚合、流程闭环、持续赋能”的综合性网络数据安全平台与运营服务。公司从古城西安出发,已在全国范围内为政府、运营商、电力、能源等行业客户提供了高质量的安全保障,并将继续为我国数字化转型和发展贡献力量。知 行 . 至 简 . 致 诚
|
||||
|
||||
|
||||
@@ -0,0 +1,9 @@
|
||||
# 【漏洞通告】WWBN AVideo存在访问控制错误漏洞(CVE-2026-35450)
|
||||
安迈信科
|
||||
安迈信科 安迈信科应急响应中心 2026-04-09 06:13
|
||||
|
||||

|
||||
### 01 漏洞概况 WWBN AVideo 是一个开源视频平台。在 26.0 及更早版本中,插件/API/check.ffmpeg.json.php 端点会探测 FFmpeg 远程服务器配置并返回连接状态,且无需任何身份验证。所有同级的 FFmpeg 管理端点(kill.ffmpeg.json.php、list.ffmpeg.json.php、ffmpeg.php)均要求 User::isAdmin() 权限。02 漏洞处置综合处置优先级:高漏洞信息漏洞名称WWBN AVideo存在访问控制错误漏洞漏洞编号CVE编号CVE-2026-4257漏洞评估披露时间2026-04-06漏洞类型访问控制错误危害评级中危公开程度PoC未公开威胁类型远程利用情报在野利用是影响产品产品名称WWBN AVideo受影响版本WWBN AVideo ≤26.0影响范围广有无修复补丁无
|
||||
### 03 漏洞排查 用户请尽快排查是否存在对应版本插件,如存在需要采取临时防护措施。04 修复方案官方修复方案:暂无05 时间线 2026.04.06 厂商发布安全补丁 2026.04.09 安迈信科安全运营团队发布通告 关于安迈信科西安安迈信科科技有限公司以“数字化可管理”为核心理念,坚持DevOps自主研发,创新打造“能力聚合、流程闭环、持续赋能”的综合性网络数据安全平台与运营服务。公司从古城西安出发,已在全国范围内为政府、运营商、电力、能源等行业客户提供了高质量的安全保障,并将继续为我国数字化转型和发展贡献力量。知 行 . 至 简 . 致 诚
|
||||
|
||||
|
||||
@@ -0,0 +1,9 @@
|
||||
# 【漏洞通告】goshs存在目录遍历漏洞(CVE-2026-35471)
|
||||
安迈信科
|
||||
安迈信科 安迈信科应急响应中心 2026-04-09 06:13
|
||||
|
||||

|
||||
### 01 漏洞概况 goshs 是一个用 Go 语言编写的 SimpleHTTPServer。在 2.0.0-beta.3 版本之前,tdeleteFile() 函数在路径遍历检查后缺少返回语句。02 漏洞处置综合处置优先级:高漏洞信息漏洞名称goshs存在目录遍历漏洞漏洞编号CVE编号CVE-2026-35471漏洞评估披露时间2026-04-06漏洞类型目录遍历危害评级严重公开程度PoC未公开威胁类型远程利用情报在野利用是影响产品产品名称goshs受影响版本goshs <2.0.0-beta.3影响范围广有无修复补丁有
|
||||
### 03 漏洞排查 用户尽快排查对应goshs版本是否处于漏洞版本范围内,若存在请尽快升级最新版本。04 修复方案1、官方修复方案:当前官方已发布最新版本,goshs 2.0.0-beta.3 版本中修复05 时间线 2026.04.06 厂商发布安全补丁 2026.04.09 安迈信科安全运营团队发布通告 关于安迈信科西安安迈信科科技有限公司以“数字化可管理”为核心理念,坚持DevOps自主研发,创新打造“能力聚合、流程闭环、持续赋能”的综合性网络数据安全平台与运营服务。公司从古城西安出发,已在全国范围内为政府、运营商、电力、能源等行业客户提供了高质量的安全保障,并将继续为我国数字化转型和发展贡献力量。知 行 . 至 简 . 致 诚
|
||||
|
||||
|
||||
@@ -0,0 +1,202 @@
|
||||
# 关于漏洞学习的一些反思
|
||||
原创 地图大师挖漏洞
|
||||
地图大师挖漏洞 地图大师的漏洞追踪指南 2026-04-09 07:08
|
||||
|
||||
# 这几年一直在学习网络安全的路上,也陆续交过不少漏洞。今天正好有空和大家聊聊这几年学习路上遇到的问题。希望能给正在路上的师傅一点启发。从一开始什么都不会,到后来慢慢能稳定挖到一些东西,这个过程其实并不快。但如果让我现在回头看,我会承认一件事:我中间有很长一段时间,其实是在低效地成长。刚开始的那段时间,我做了很多“看起来很努力”的事情:看漏洞文章研究别人的思路复盘各种SRC案例但这些东西,并没有像我想象中那样,直接转化成我的能力。
|
||||
## 我最早的学习方式,其实很典型
|
||||
|
||||
刚开始接触挖洞的时候,我的路径和大多数人一样:
|
||||
- 看文章
|
||||
|
||||
- 看漏洞报告
|
||||
|
||||
- 模仿思路
|
||||
|
||||
当时的理解是:
|
||||
|
||||
只要看的够多,自然就会了。
|
||||
|
||||
但后来我慢慢发现一个问题:
|
||||
|
||||
**我确实“看懂了很多漏洞”,但我并不会挖漏洞。**
|
||||
|
||||
这是两个完全不同的能力。
|
||||
|
||||
## 真正让我开始反思,是在带学员之后
|
||||
|
||||
我开始认真去观察一个细节:
|
||||
|
||||
为什么有些人看了很多,却始终做不出来?
|
||||
|
||||
答案其实很直接:
|
||||
|
||||
**他们从来没有在一个“接近真实环境”的地方练习过。**
|
||||
|
||||
很多人的练习路径是这样的:
|
||||
- 看文章 → 觉得懂了
|
||||
|
||||
- 上实战 → 不知道从哪里开始
|
||||
|
||||
问题就卡在中间这一步。
|
||||
|
||||
|
||||
## 我开始帮学员选靶场,但过程并不顺利
|
||||
|
||||
后来我开始尝试给学员找一些合适的靶场。
|
||||
|
||||
一开始的思路也很简单:
|
||||
|
||||
找一些大家都在用的。
|
||||
|
||||
但真正用下来,我自己先卡住了。
|
||||
|
||||
因为我发现,大多数靶场其实都存在一个问题:
|
||||
|
||||
**它们并不是为SRC场景设计的。**
|
||||
### 1. 大多数靶场都是nday复现
|
||||
|
||||
这种靶场的特点是:
|
||||
- 把漏洞背下来
|
||||
|
||||
- 把poc用熟悉
|
||||
|
||||
适合培养nday复现的能力,但问题在于:
|
||||
|
||||
**它不会训练你“挖src漏洞”的能力。**
|
||||
|
||||
你更多是在“验证漏洞”,而不是“发现漏洞”。
|
||||
### 2. 有些靶场更偏CTF
|
||||
|
||||
这种靶场更强调:
|
||||
- 技巧
|
||||
|
||||
- 思路
|
||||
|
||||
- 解题能力
|
||||
|
||||
但SRC不是解题。
|
||||
|
||||
SRC更接近真实业务系统:
|
||||
- 功能是正常的
|
||||
|
||||
- 流程是完整的
|
||||
|
||||
- 漏洞是“藏在里面的”
|
||||
|
||||
这两种训练方向,其实差别很大。
|
||||
### 3. 还有一个很现实的问题
|
||||
|
||||
很多靶场在使用体验上也存在问题:
|
||||
- 启动慢
|
||||
|
||||
- 部署复杂
|
||||
|
||||
- 稳定性差
|
||||
|
||||
这些问题会直接影响一个人的练习频率。
|
||||
|
||||
而漏洞能力,本质上
|
||||
是需要“反复练”的。
|
||||
|
||||
很多靶场都需要本地部署,非常消耗时间。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
## 一个让我改变看法的转折
|
||||
|
||||
2025年年末,我开始接触到好靶场。
|
||||
|
||||
一开始其实也只是抱着试试看的心态,但打了几天之后,我很快就有一个很强烈的感觉:
|
||||
|
||||
**这里面的很多漏洞场景,和我之前在真实SRC中挖到的非常相似。**
|
||||
|
||||
不是那种刻意设计出来的“题目感”,而是:
|
||||
- 功能是正常的
|
||||
|
||||
- 逻辑是完整的
|
||||
|
||||
- 漏洞是藏在业务里面的
|
||||
|
||||
这种体验,让我第一次有一种在“接近真实环境练习”的感觉。
|
||||
|
||||
除此之外,还有两个点让我印象比较深:
|
||||
|
||||
一是启动速度很快,不需要折腾环境;
|
||||
|
||||
二是案例数量足够多,可以持续练习。
|
||||
|
||||
这两个点看起来简单,但对于长期做SRC的人来说,其实很关键。
|
||||
|
||||
也是从那个时候开始,我决定把好靶场作为后续练习和教学中使用的主要环境。
|
||||
|
||||
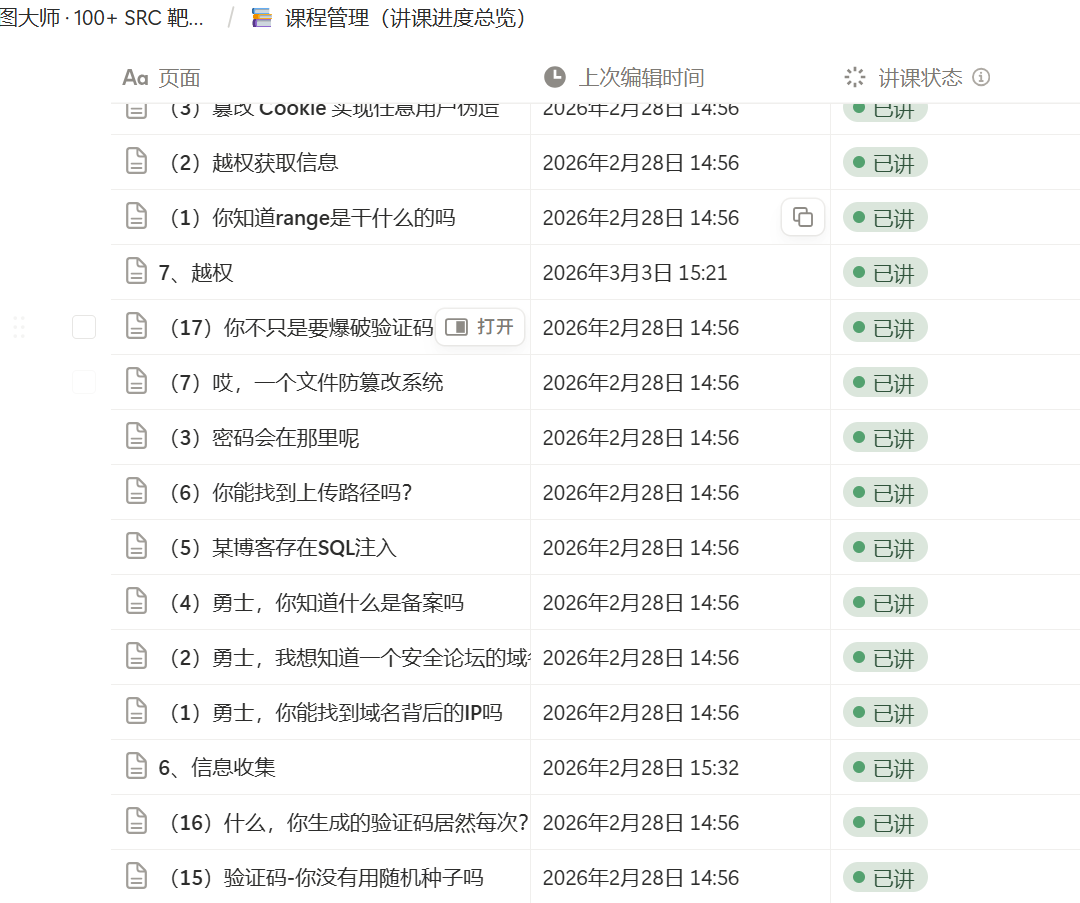
随着自己在上面陆续打了大概120多个漏洞案例之后,我的想法也发生了一些变化。
|
||||
|
||||
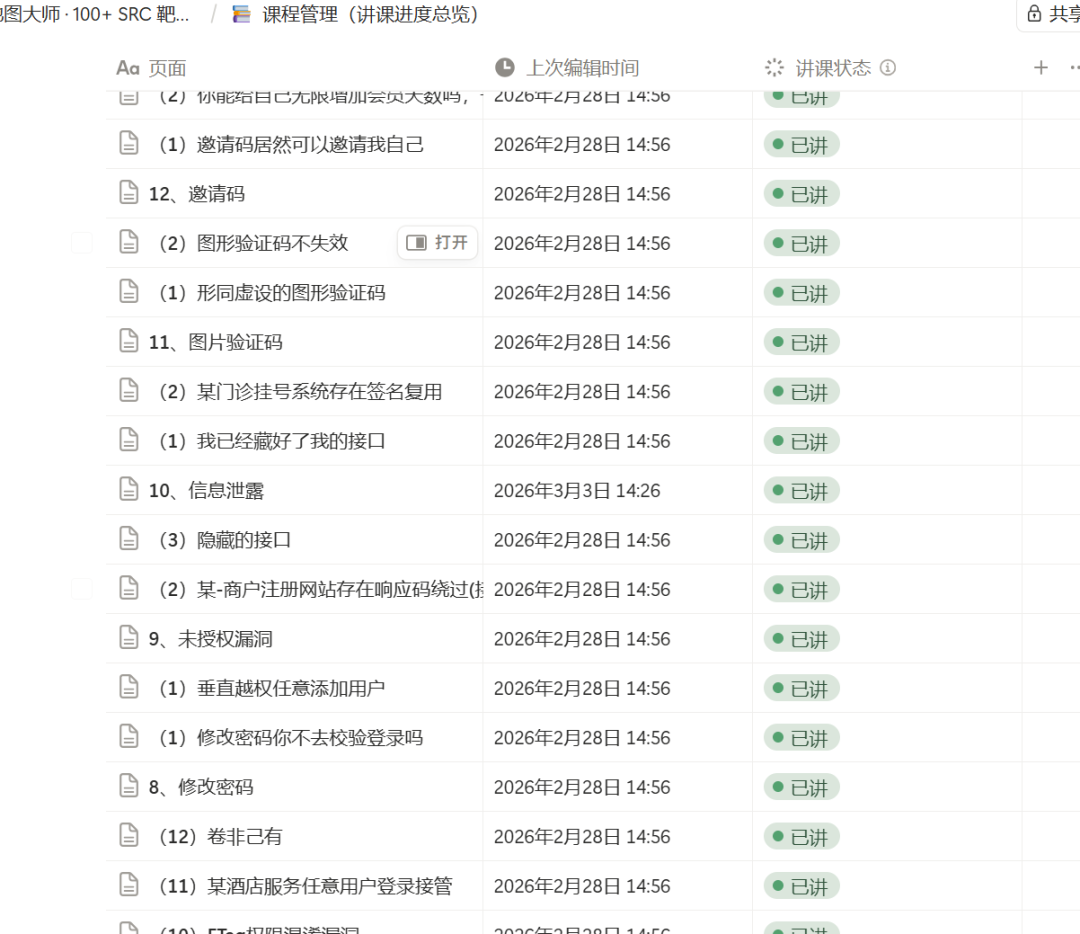
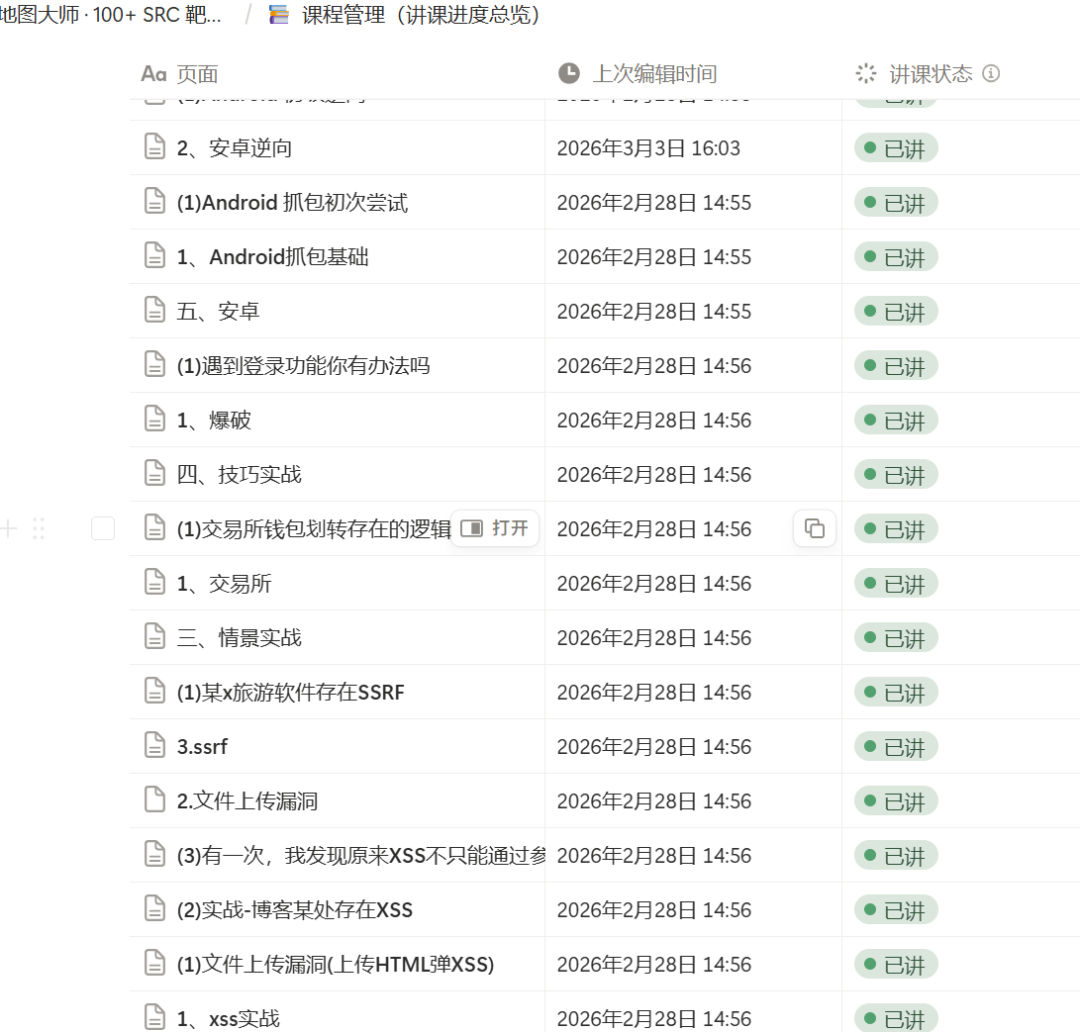
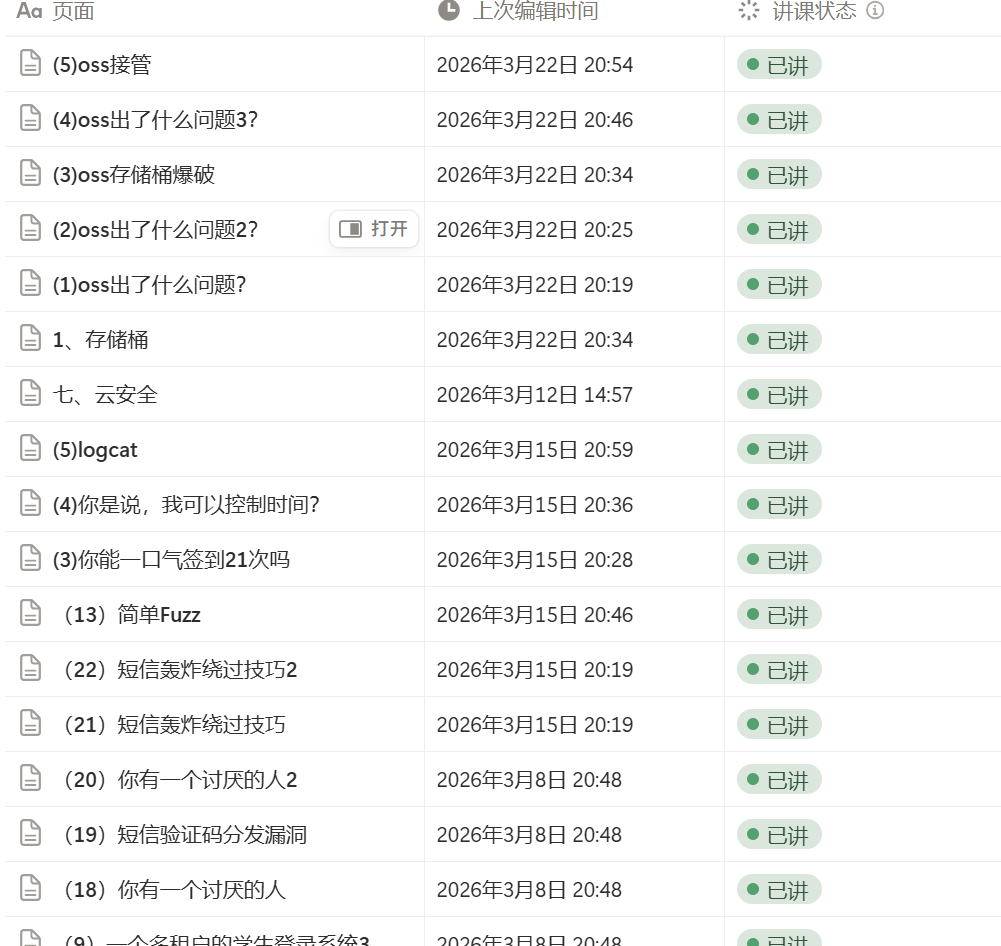
每打一个靶场我自己都会做笔记:
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
我开始意识到:
|
||||
|
||||
**如果只是“使用”靶场,其实还不够。**
|
||||
|
||||
因为在真实挖洞过程中,我遇到过一些比较特殊、但又很典型的漏洞场景,这些场景在很多地方其实是练不到的。
|
||||
|
||||
于是我产生了一个想法:
|
||||
|
||||
能不能把这些真实遇到的漏洞思路,也变成可以反复练习的靶场?
|
||||
|
||||
后来,我开始和好靶场的师傅沟通这件事。
|
||||
|
||||
整个过程其实比我预想的要顺利很多。
|
||||
|
||||
我这边把自己整理的一些漏洞思路和场景给到他们,大概有三十多个,他们那边很快就开始着手制作,并逐步上线成正式靶场。
|
||||
|
||||
这一点让我挺意外的。
|
||||
|
||||
因为在我的印象里,大多数平台对于用户反馈的响应是比较慢的,但这一次的合作让我感受到:
|
||||
|
||||
**他们确实在认真听用户的需求,而且执行效率很高。**
|
||||
|
||||
如果你在练习过程中,看到带有“地图大师”标记的靶场案例,那些基本都是我从自己真实挖洞经历中筛选出来,并参与设计思路的场景。
|
||||
|
||||
对我来说,这件事本身也算是一个延伸:
|
||||
|
||||
把过去“只发生在某个具体站点上的漏洞”,变成可以被反复练习、被更多人理解和掌握的东西。
|
||||
|
||||
## 感谢大家看完,给大家整点小福利
|
||||
|
||||
写这篇文章不是为了打广告,只是从自己复现和学习漏洞的过程体验过不同的靶场给出的自己的真实感受,如果你想体验好靶场的话,地图大师这里也和
|
||||
好靶场
|
||||
申请了个一个
|
||||
|
||||
好靶场官网:http://www.loveli.com.cn/
|
||||
|
||||
地图大师给大家申请的免费30天高级会员激活码(好靶场分高级会员和超级会员高级会员也能打大部分靶场大家可以体验一下)
|
||||
:
|
||||
7a104309d225446a(新用户使用该激活码可以免费一个月)
|
||||
|
||||
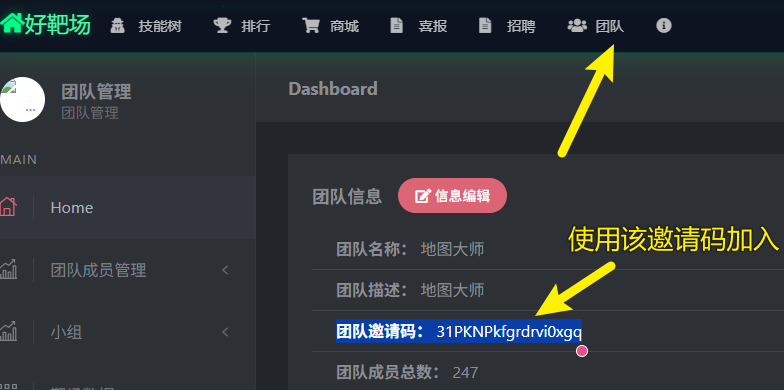
如果大家体验了觉得好靶场还不错可以在好靶场团队栏目加入地图大师的好靶场团队,冲一个月送5天、冲一年在官方活动基础上多送两月:
|
||||
|
||||
**团队邀请码:**
|
||||
31PKNPkfgrdrvi0xgq (年超级会员多送两月)
|
||||
|
||||
|
||||
|
||||
|
||||
如果打靶场过程中遇到什么问题可以加地图大师微信一起交流学习:
|
||||
|
||||
地图大师的个人微信
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user