mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-28 19:30:54 +00:00
正在获取URL...
chainreactors: 7 个URL
BruceFeIix: 12 个URL
Doonsec: 14 个URL
总共去重后: 19 个URL
若依专项漏洞扫描工具 -- Ruoyi-Scan、CNVD漏洞周报2026年第33期、【漏洞威胁】DeepSeek Harness(DSH)未授权远程代码执行漏洞、
This commit is contained in:
 test committed
1 parent
51d0ebdb54
commit
6dda257577
4 files changed
+1306
-1
No files matched your search
@@ -26623,5 +26623,8 @@
|
||||
"https://mp.weixin.qq.com/s/huGhgojDXfX44VuaMvZ9Pg": "漏洞复现 | 金和C6协同管理平台 AjaxForBudgetDecompose.aspx SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s/fwcren6Sj_4ZVufzV92T5w": "BYOVD 过时了?无需漏洞,微软签名驱动如何被 “合法” 武器化?",
|
||||
"https://mp.weixin.qq.com/s/9bneN_4_er7aEt0zGZhlBg": "AI能找到零日漏洞 但仍无法写出安全的代码",
|
||||
"https://mp.weixin.qq.com/s/6J6nKF0Sya1WK4G0joSoCg": "TSE 2024 | LIVABLE:破解软件漏洞类型识别中的“长尾”难题"
|
||||
"https://mp.weixin.qq.com/s/6J6nKF0Sya1WK4G0joSoCg": "TSE 2024 | LIVABLE:破解软件漏洞类型识别中的“长尾”难题",
|
||||
"https://mp.weixin.qq.com/s/VAqE3rnRNnz8s0a1Zth6ig": "若依专项漏洞扫描工具 -- Ruoyi-Scan",
|
||||
"https://mp.weixin.qq.com/s/VqMmpkrVZvO5EKth5z-cxw": "CNVD漏洞周报2026年第33期",
|
||||
"https://mp.weixin.qq.com/s/-_78BTpRTr2Glt1eDxGzLg": "【漏洞威胁】DeepSeek Harness(DSH)未授权远程代码执行漏洞"
|
||||
}
|
||||
File diff suppressed because it is too large.
Load diff
@@ -0,0 +1,69 @@
|
||||
# 【漏洞威胁】DeepSeek Harness(DSH)未授权远程代码执行漏洞
|
||||
信息安全大事件 2026-08-25 03:58
|
||||
|
||||
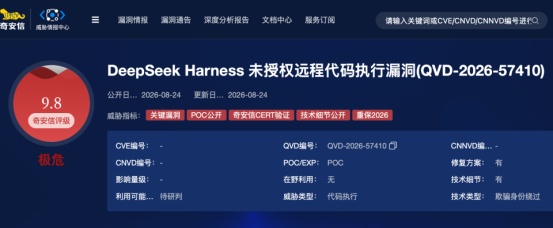
奇安信威胁情报中心披露,DeepSeek Harness(DSH)未授权远程代码执行漏洞。
|
||||
|
||||
|
||||
|
||||
漏洞编号QVD202657410,漏洞评级为极危,CVSS 3.0评分高达9.8,目前该漏洞POC已经公开。
|
||||
|
||||
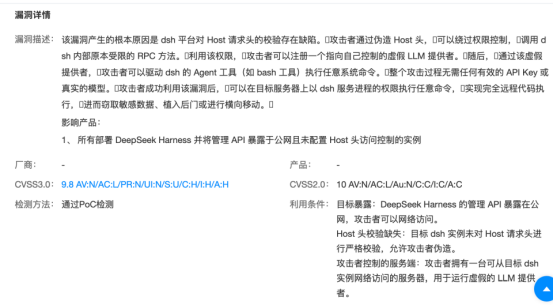
受影响版本为DeepSeekHarness 0.1.1rc.2。漏洞根源为平台对HTTP Host请求头校验存在缺陷。
|
||||
|
||||
攻击者可伪造Host请求头绕过/api信任围栏,调用内部受限RPC方法,注册虚假的大模型提供者,驱动Agent工具执行任意系统命令。
|
||||
|
||||
|
||||
|
||||
该攻击链路不需要有效的API Key,攻击成功后,攻击者可在目标服务器上以dsh服务进程权限执行命令,窃取敏感数据、植入后门、进行横向移动。
|
||||
|
||||
漏洞利用需要满足相关条件:目标将DeepSeek Harness管理API暴露于公网,系统未对Host请求头做严格校验,同时攻击者拥有可被目标实例访问的外部服务。
|
||||
|
||||
|
||||
|
||||
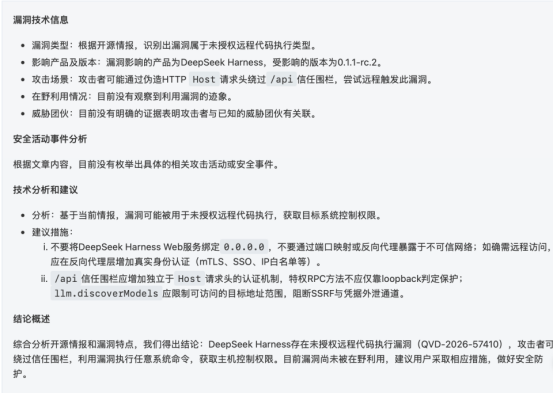
截至目前,暂未观测到该漏洞的在野利用痕迹,也没有证据表明相关攻击和已知威胁团伙存在关联。
|
||||
|
||||
受影响对象为所有把DeepSeek Harness管理API暴露公网、且未配置Host头访问控制的部署实例。
|
||||
|
||||
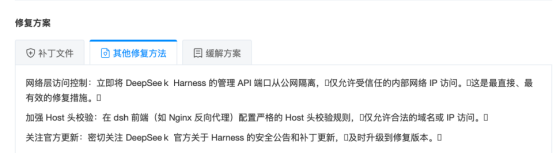
安全机构给出多项处置建议,首要措施是将管理API端口从公网隔离,仅允许可信内网IP访问;同时可在反向代理层配置严格Host头校验规则。
|
||||
|
||||
|
||||
|
||||
此外建议运维人员持续跟进DeepSeek官方安全公告,及时升级至修复版本。
|
||||
|
||||
同时技术文档提示,/api信任围栏需要增设独立于Host请求头的认证机制,对llm.discoverModels接口做好访问范围限制,阻断潜在SSRF风险。
|
||||
|
||||
|
||||
给所有正在上大模型
|
||||
/ Agent 平台的单位三点启示
|
||||
|
||||
这次事件,与其说是一个产品的
|
||||
Bug,不如说是给所有正在把AI 能力"接口化、服务化"的单位敲了一记警钟:
|
||||
- 暴露面就是攻击面。管理后台、运维
|
||||
API 一旦"裸奔"到公网,就等于在大门上贴了张"欢迎光临"。
|
||||
|
||||
- 信任不能只绑在
|
||||
HTTP 头上。任何把访问信任寄托于 Host 头、IP 等易伪造因素上的设计,都需要补一道独立认证。
|
||||
|
||||
- AI 平台成了新靶心。Agent 能调用工具、能执行命令,一旦被接管,杀伤力远超传统 Web 应用——这正是API 安全、漏洞管理、零信任变得前所未有的重要。
|
||||
|
||||
国骏信息安全深耕政企网络安全服务多年,围绕上面几个问题,可以提
|
||||
供以下服务
|
||||
<table><tbody><tr><td data-colwidth="209" style="border-color:#000000;"><section><span leaf="">你担心的风险</span></section></td><td data-colwidth="287" style="border-color:#000000;"><section><span leaf="">我们能提供的对应服务</span></section></td></tr><tr><td data-colwidth="209" width="260" valign="center" style="border-color:#000000;"><p><span leaf=""><span textstyle="" style="font-size: 15px;">"</span></span><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 15px;">我到底有多少端口 </span></span></font><font face="Calibri"><span leaf=""><span textstyle="" style="font-size: 15px;">/ API </span></span></font><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 15px;">暴露在外?</span></span></font><font face="Calibri"><span leaf=""><span textstyle="" style="font-size: 15px;">"</span></span></font></p></td><td data-colwidth="287" style="border-color:#000000;"><section><span leaf=""><span textstyle="" style="font-size: 15px;">资产暴露面梳理服务(先把家底摸清楚)</span></span></section></td></tr><tr><td data-colwidth="209" style="border-color:#000000;"><section><span leaf=""><span textstyle="" style="font-size: 15px;">"管理面怎么隔离、Host 头怎么校验?"</span></span></section></td><td data-colwidth="287" width="293" valign="center" style="border-color:#000000;"><p><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 15px;">安全加固服务</span></span></font><span leaf=""><span textstyle="" style="font-size: 15px;"> + </span></span><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 15px;">零信任 </span></span></font><font face="Calibri"><span leaf=""><span textstyle="" style="font-size: 15px;">/ </span></span></font><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 15px;">访问控制方案</span></span></font></p></td></tr><tr><td data-colwidth="209" width="260" valign="center" style="border-color:#000000;"><p><span leaf=""><span textstyle="" style="font-size: 15px;">"</span></span><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 15px;">升级跟不跟得上、接口漏不漏?</span></span></font><font face="Calibri"><span leaf=""><span textstyle="" style="font-size: 15px;">"</span></span></font></p></td><td data-colwidth="287" style="border-color:#000000;"><section><span leaf=""><span textstyle="" style="font-size: 15px;">漏洞检测与 API 安全、漏扫与加固</span></span></section></td></tr><tr><td data-colwidth="209" width="260" valign="center" style="border-color:#000000;"><p><span leaf=""><span textstyle="" style="font-size: 15px;">"</span></span><font face="宋体"><span leaf=""><span textstyle="" style="font-size: 15px;">万一真被打穿了怎么办?</span></span></font><font face="Calibri"><span leaf=""><span textstyle="" style="font-size: 15px;">"</span></span></font></p></td><td data-colwidth="287" style="border-color:#000000;"><section><span leaf=""><span textstyle="" style="font-size: 15px;">应急响应 + 攻防演练 + 网络安全托管 MSS</span></span></section></td></tr></tbody></table>
|
||||
建议每一个把管理
|
||||
API、AI 平台部署在公网边缘的单位,先做一次客观的风险自查。
|
||||
|
||||
关注公众号并回复
|
||||
"暴露面体检",我们会安排安全顾问与你对接。 早一步排查,少一分被动。
|
||||
|
||||
|
||||
|
||||
如有需要,欢迎联系江苏国骏安全专家
|
||||
|
||||
联系电话:400-6776-989/13338963885
|
||||
|
||||
|
||||
|
||||
|
||||
欢迎关注,了解更多内容
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,90 @@
|
||||
# 若依专项漏洞扫描工具 -- Ruoyi-Scan
|
||||
xiabai2008
|
||||
xiabai2008 Web安全工具库 2026-08-25 01:44
|
||||
|
||||
===================================
|
||||
|
||||
**免责声明**
|
||||
|
||||
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具来自网络,
|
||||
安全性自测
|
||||
,
|
||||
大家都要把工具当做病毒对待,在虚拟机运行。
|
||||
如有侵权请联系删除。个人微信:
|
||||
ivu123ivu
|
||||
|
||||
|
||||
**0x01 工具介绍**
|
||||
|
||||
|
||||
若依(RuoYi)专项漏洞扫描器 — 插件化 / 三态判定 / WAF绕过 / 利用链 / AI生成POC / nuclei模板兼容 / 组件版本检测 / Web API
|
||||
|
||||
**0x02 安装与使用**
|
||||
|
||||
常用命令:
|
||||
```
|
||||
# 单目标漏洞扫描
|
||||
python main.py -p http://target:8080/
|
||||
|
||||
# 批量扫描
|
||||
python main.py -f targets.txt -p --report ./reports
|
||||
|
||||
# 手动指定 CMS(跳过指纹识别)
|
||||
python main.py -p http://target:8080/ --cms ruoyi
|
||||
|
||||
# 综合扫描(目录扫描 + 漏洞检测 + 登录爆破)
|
||||
python main.py -u http://target:8080/
|
||||
|
||||
# 生成全格式报告(HTML/JSON/CSV/PDF/Word/Excel)
|
||||
python main.py -p http://target:8080/ --report ./reports --report-format all
|
||||
|
||||
# WAF 绕过(检测到 WAF 自动启用)
|
||||
python main.py -p http://target:8080/ --bypass-waf auto
|
||||
|
||||
# 执行漏洞利用链
|
||||
python main.py --chain ruoyi_sql_to_rce -u http://target:8080/
|
||||
python main.py --chain list # 列出可用链
|
||||
|
||||
# 组件版本检测(fastjson/SpringBoot/Shiro/Nacos/Log4j → CVE 比对)
|
||||
python main.py -p http://target:8080/ --components
|
||||
|
||||
# 执行 nuclei 模板(nuclei-templates 生态直接复用)
|
||||
python main.py -p http://target:8080/ --nuclei examples/nuclei/
|
||||
python main.py --nuclei-validate examples/nuclei/ # 模板校验(不扫描)
|
||||
|
||||
# AI 生成插件(LLM 自验证回灌;无 Key 时降级规则模板)
|
||||
python main.py --ai "检测若依任意文件读取漏洞" --category ruoyi
|
||||
|
||||
# 插件模板仓库(社区分发)
|
||||
python main.py --plugin-export ./ruoyi-scan-templates
|
||||
python main.py --plugin-manifest ./ruoyi-scan-templates # 生成/校验 manifest(Ed25519 签名)
|
||||
python main.py --plugin-update # 从官方仓库更新插件
|
||||
|
||||
# Web API 服务
|
||||
python main.py --serve
|
||||
# 访问 http://localhost:8000/ (Web 控制台)
|
||||
# 访问 http://localhost:8000/docs (OpenAPI 文档)
|
||||
|
||||
# 端口扫描 + 漏洞检测
|
||||
python main.py -p http://target:8080/ --portscan
|
||||
|
||||
# 被动代理模式
|
||||
python main.py --passive --passive-port 8080
|
||||
|
||||
# Docker 部署(见下方「Docker 部署」章节)
|
||||
# docker-compose up -d
|
||||
```
|
||||
|
||||
网盘下载链接(一定要在虚拟机运行):
|
||||
```
|
||||
后台回复:20260825
|
||||
获取下载链接,仅一天有效
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
**·****今 日 推 荐**
|
||||
**·**
|
||||
<table><tbody><tr><td data-colwidth="287" style="word-break: break-all;"><p><span leaf=""><img class="rich_pages wxw-img" data-aistatus="1" data-imgfileid="100035165" data-ratio="1.4015518913676042" data-s="300,640" data-src="https://mmbiz.qpic.cn/mmbiz_jpg/U7LDNXUGXQuibiciaRzwfw5QtjwDHvtwKHBLVriaD1picuNUblTthG4Tk5T547z2glCmTFXcVNtTcMmwiavVcbtgLuy4kZKEEPG6QjHYkkEJCGtSU/640?wx_fmt=jpeg&from=appmsg" data-w="1031" type="inline"/></span></p><p><span leaf=""><br/></span></p></td><td data-colwidth="287" style="word-break: break-all;"><section nodeleaf=""><img class="rich_pages wxw-img" data-aistatus="1" data-imgfileid="100035049" data-ratio="1.2469635627530364" data-s="300,640" data-src="https://mmbiz.qpic.cn/sz_mmbiz_jpg/8H1dCzib3UibsC4yYFwgTnJrN0q57DearHJhaWSE6XQllpkUviaibg5MqTYgdUQYDNt8ysfV2v6o4jsN34pmq3DAOg/640?wx_fmt=jpeg&from=appmsg" data-type="jpeg" data-w="1235" style="letter-spacing: 0.578px;"/></section></td></tr></tbody></table>
|
||||
|
||||
Reference in new issue
Block a user